
会社のセキュリティに「星」がつく|IPAのSCS評価制度をやさしく解説(★3・★4の意味、費用、いつから)
「御社も ★3 を取ってもらえますか」。2027 年の春以降、取引先からこう言われる会社が増えていきます。星の正体は、国(経済産業省と内閣官房)が作り、IPA(情報処理推進機構)が運営する SCS評価制度です。正式名称は「サプライチェーン強化に向けたセキュリティ対策評価制度」。2026 年 10 月 28 日に評価のためのガイドと解説書が公開され、仕組みがほぼ出揃いました。
この記事では、制度の背景、星の意味、取るとどうなるか、いくらかかるか、いつから始まるかを、IT の専門用語をなるべく使わずに説明します。技術的な中身(何を設定すればよいか)はエンジニア向けの解説に、取引への影響と経営判断は経営者向けの解説に分けました。お子さんと一緒に読めるまんが版もあります。
この記事は 筆者ブログ nkzw.jp 版 にも掲載しています。
なぜ「サプライチェーン」なのか
ここ数年、大企業そのものではなく、その取引先や子会社が攻撃されて、大企業の工場や物流が止まる事件が続いています。部品を納める会社、システムを保守する会社、データを預かる会社のどこか 1 か所が侵入されると、つながっている会社全体に被害が広がる。これが「サプライチェーン攻撃」です。
これまで大企業は、取引先に独自のチェックリストを送って対策を確認してきました。しかし受ける側の中小企業からすると、取引先ごとに違う様式で同じようなことを何度も聞かれ、負担が大きい。送る側も、自分たちのチェックリストが妥当なのか自信が持てない。この両方の困りごとを、国が共通のものさしを作ることで解決しようというのが制度の狙いです。
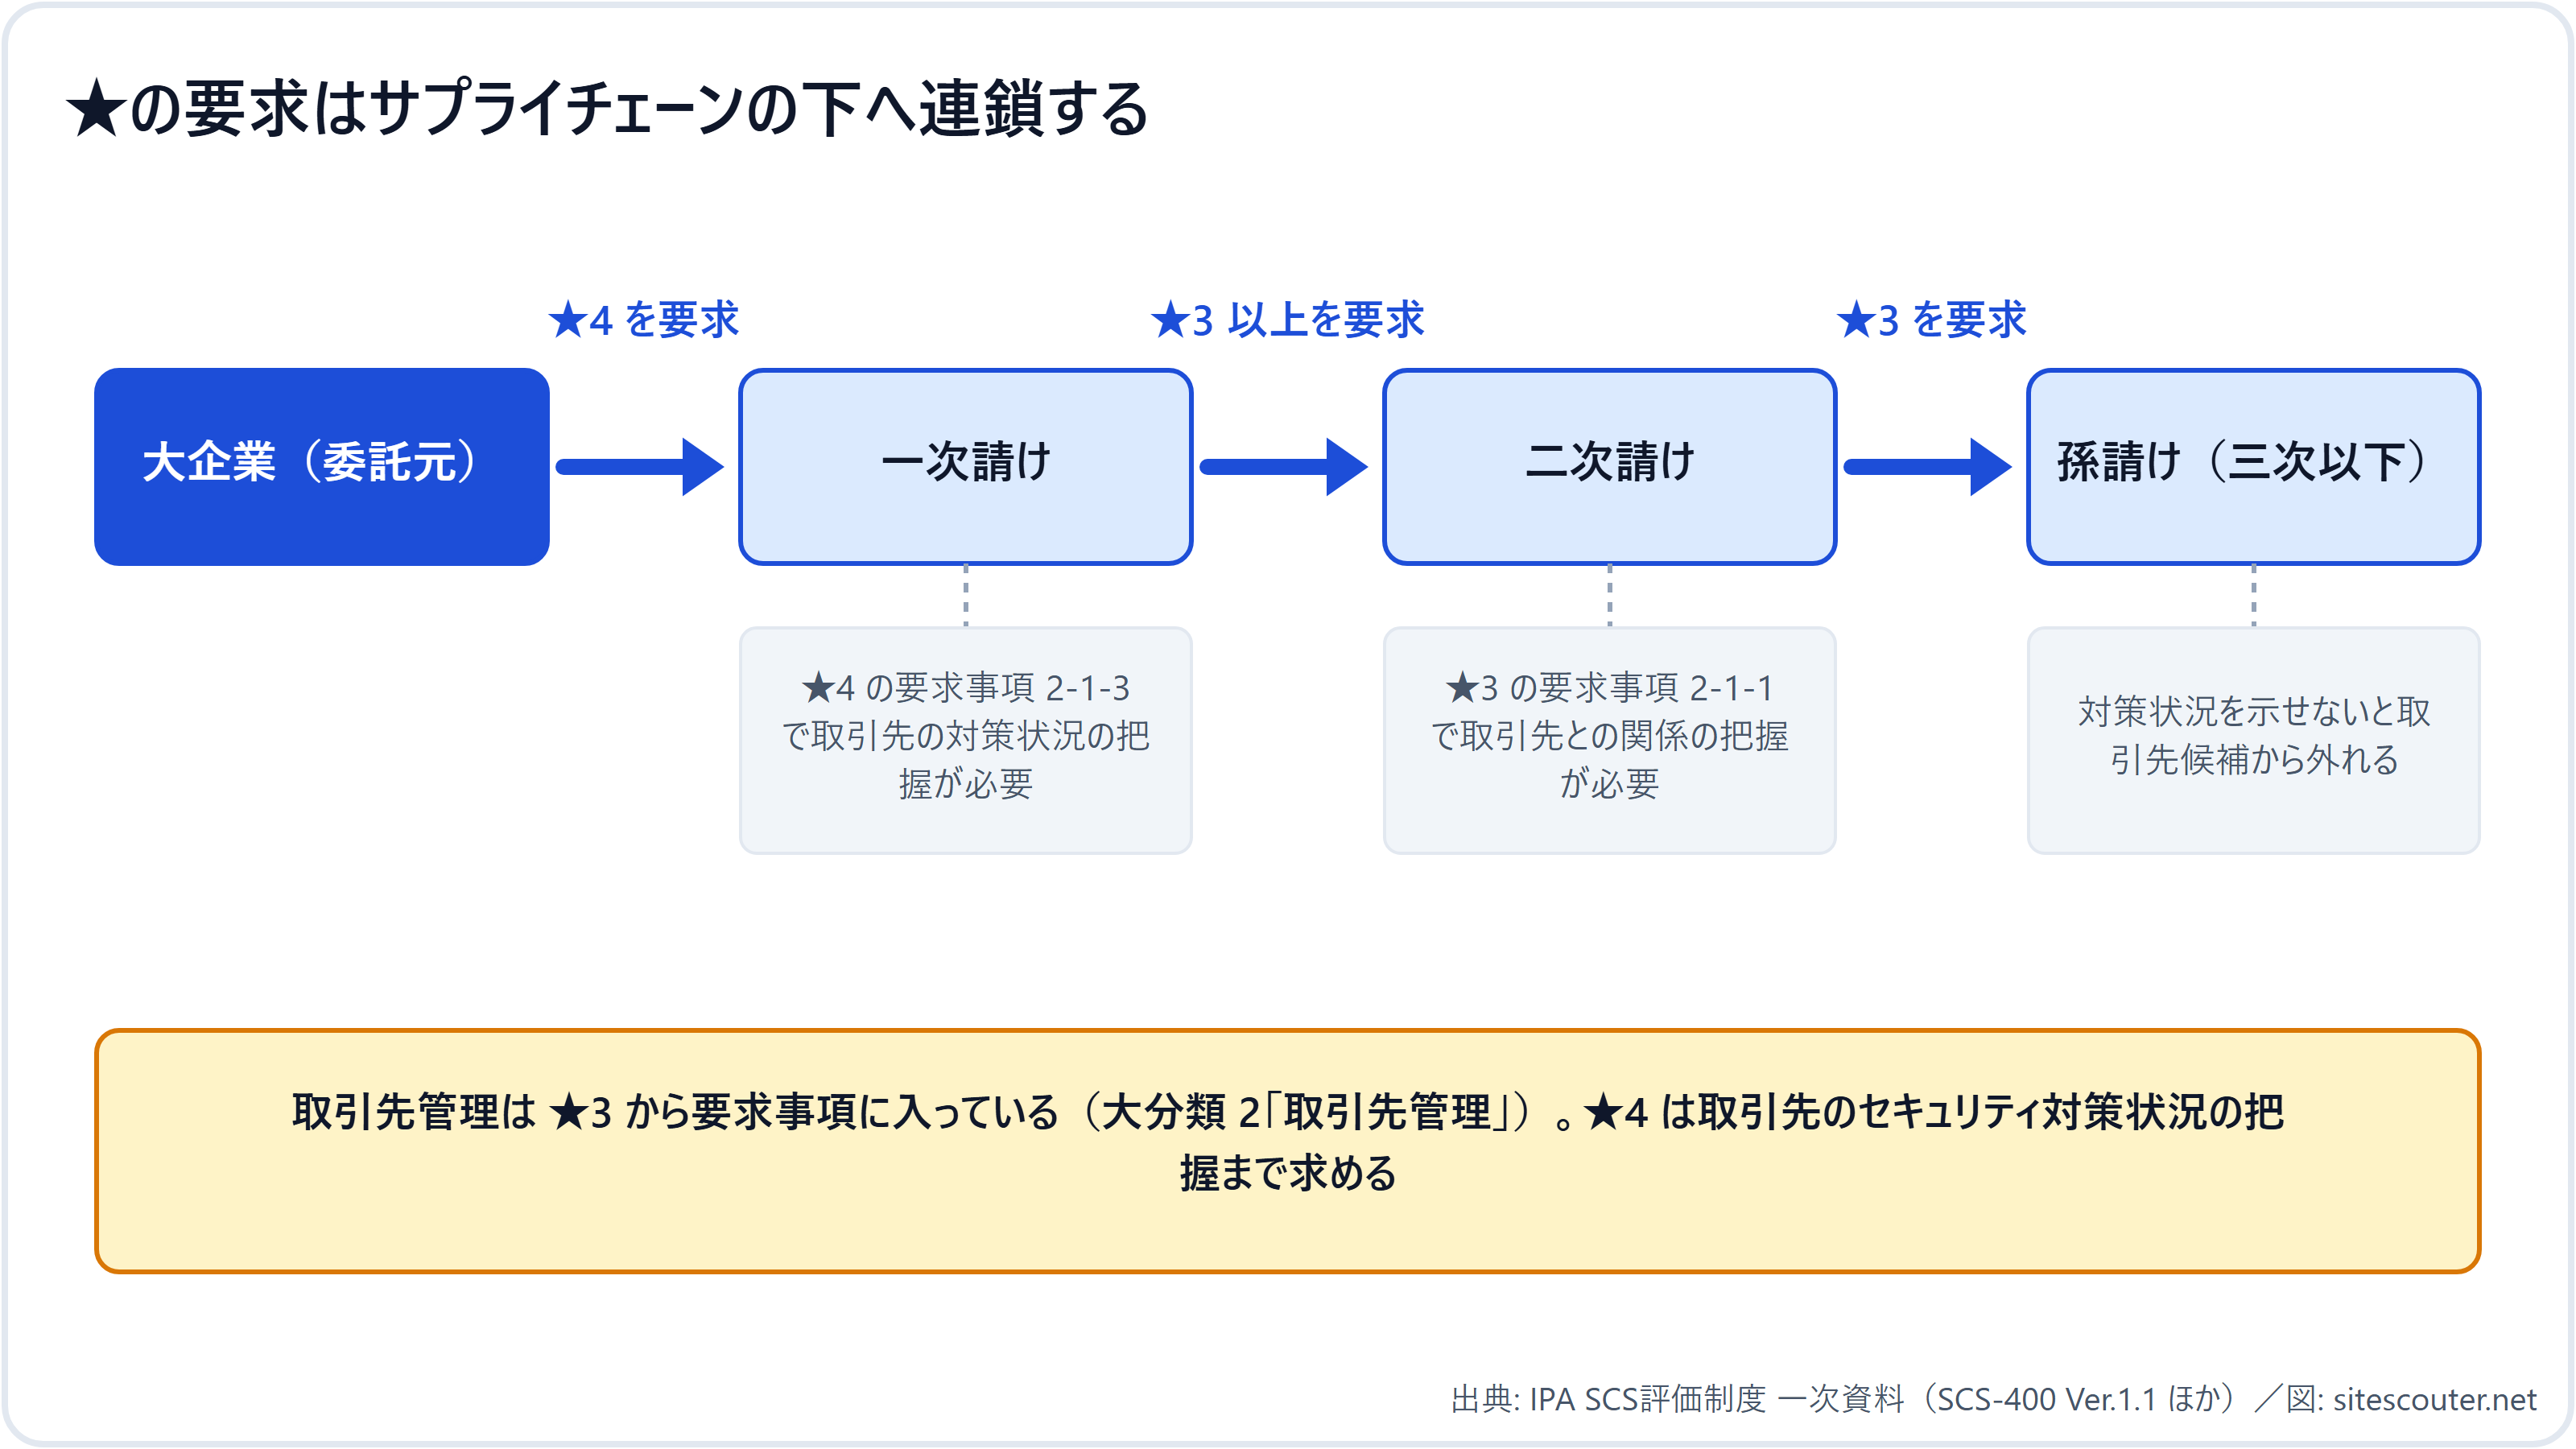
大事なのは、このものさしが大企業と直接取引する会社だけでなく、その先の二次請け・孫請けまで届くことです。★4 を取る会社は、自分の取引先のセキュリティ対策状況を把握することが義務になります(要求事項 2-1-3)。把握するいちばん簡単な方法は「取引先にも星を取ってもらう」ことなので、星の要求はチェーンの下へ下へと流れていきます。
星は「どこまで守れているか」の段階
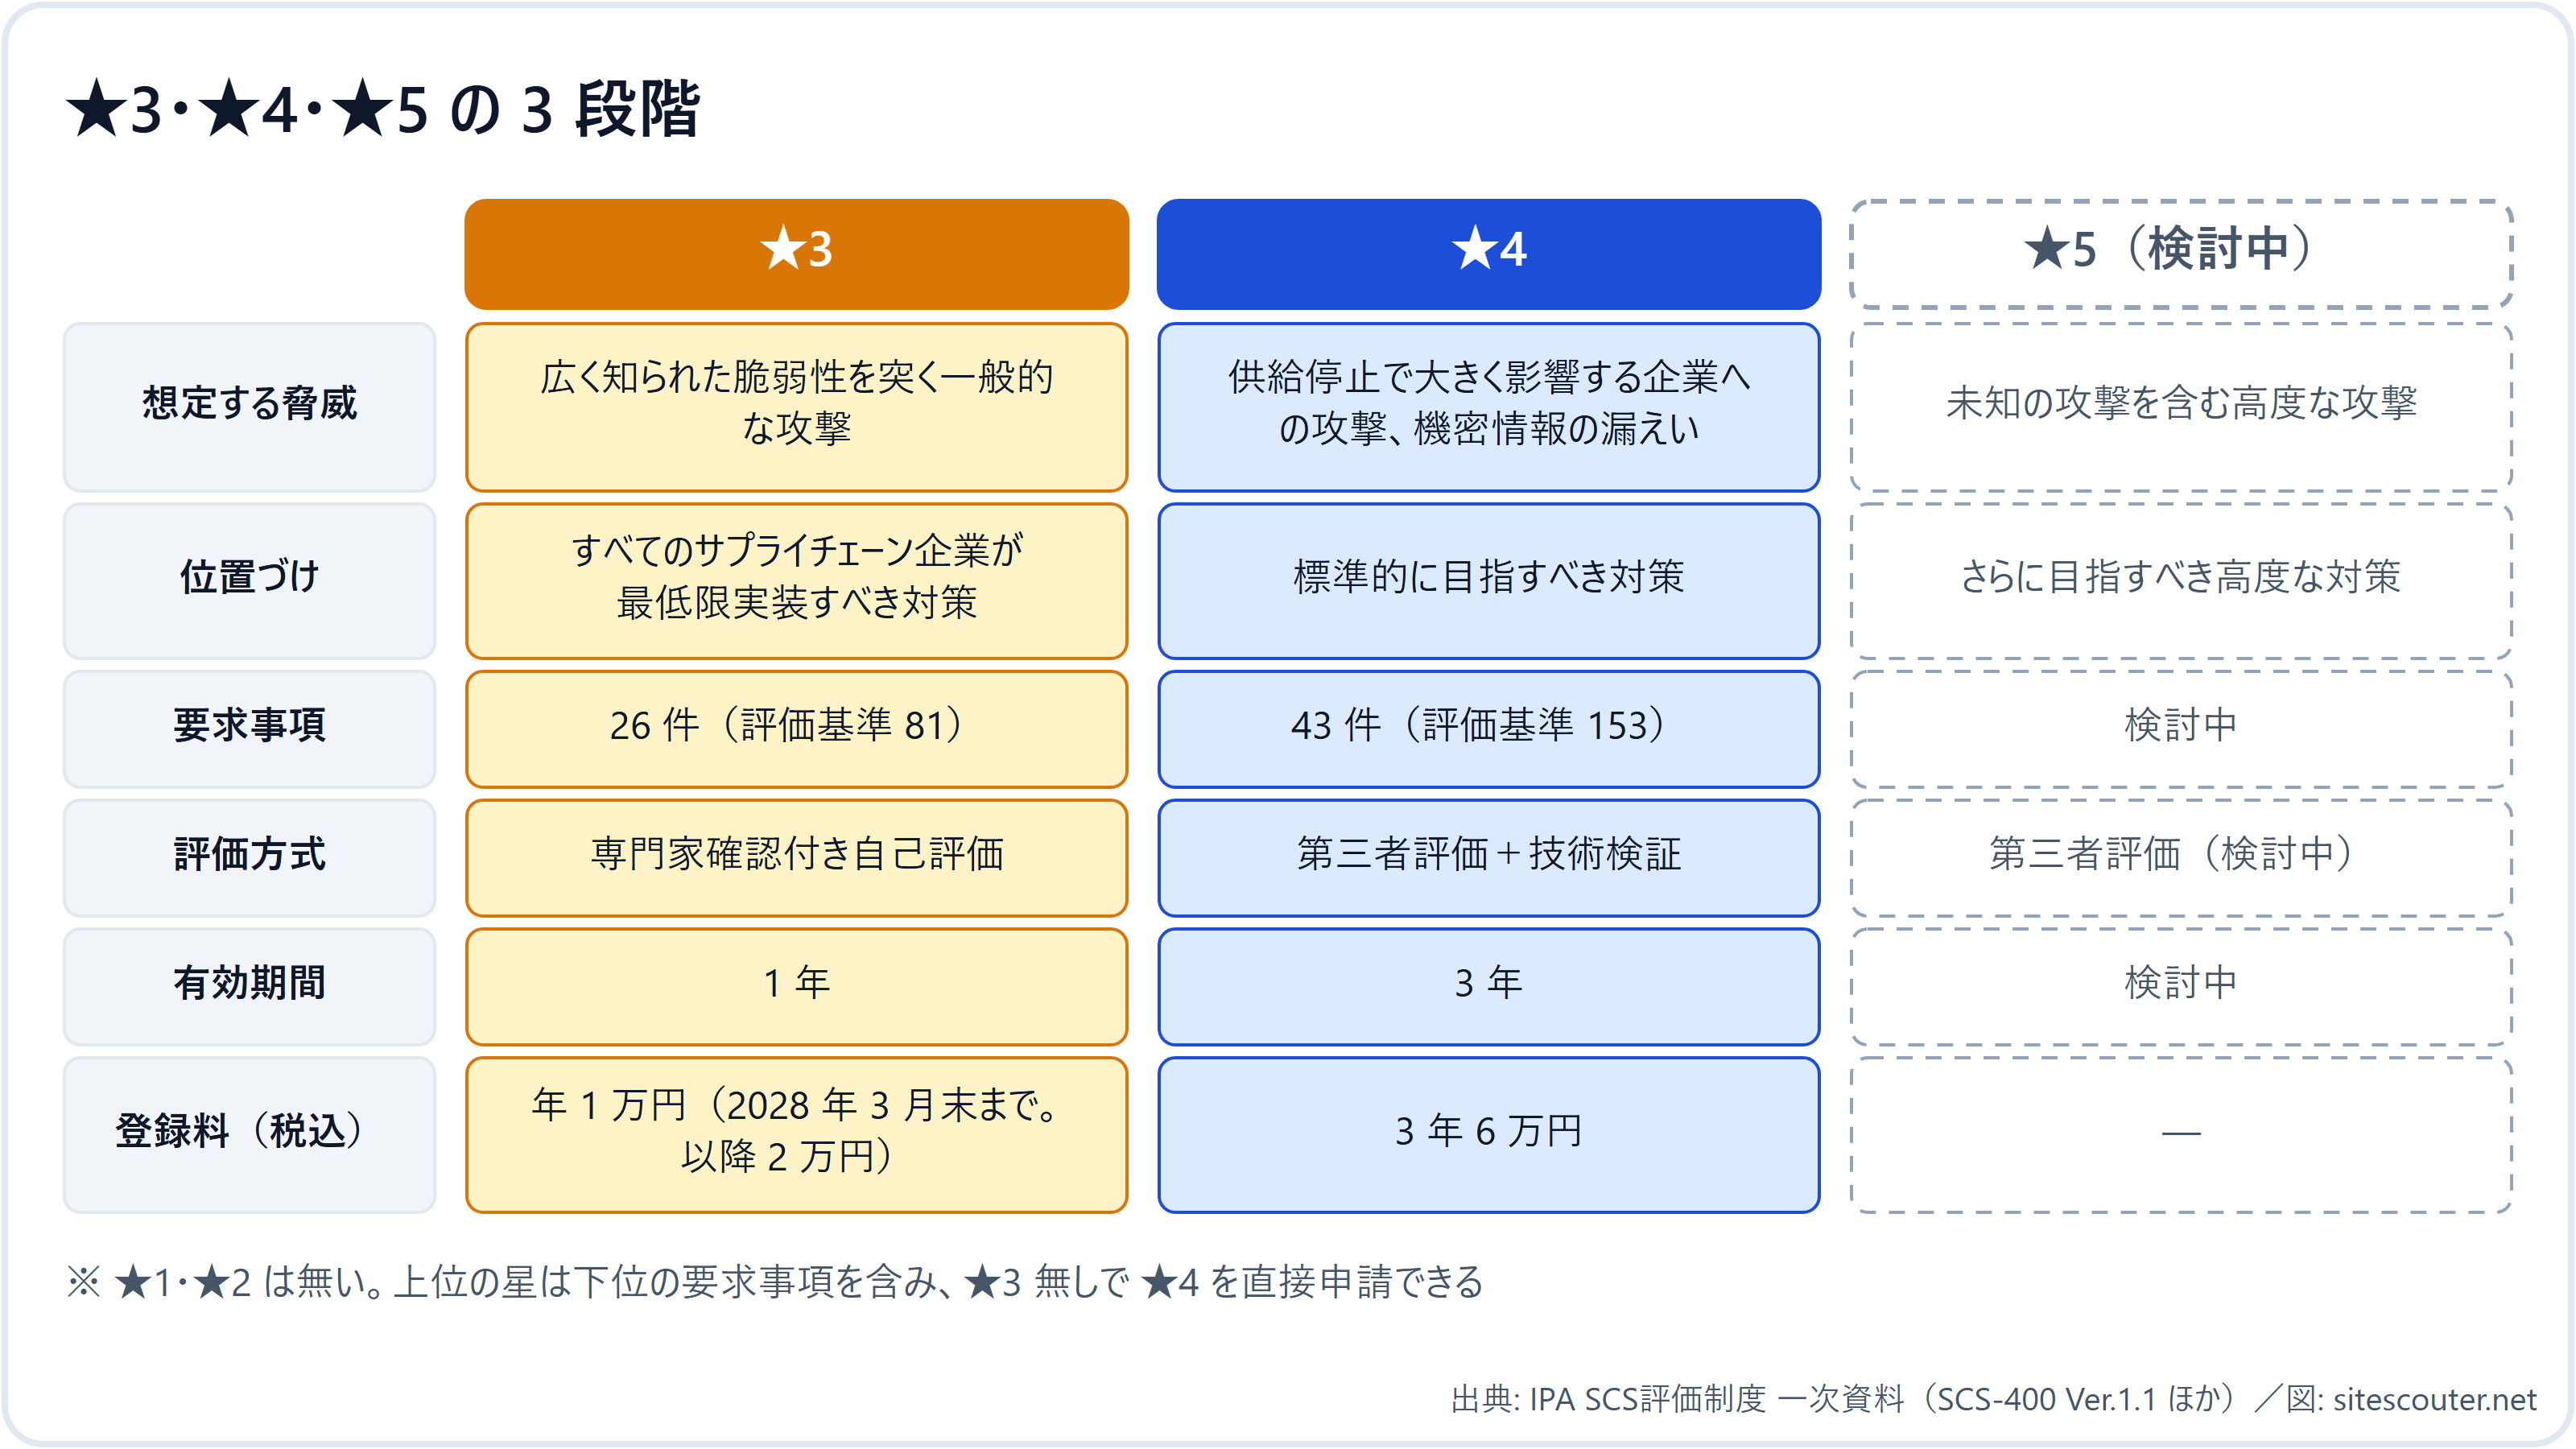
星は ★3・★4・★5 の 3 段階です。★1 と ★2 はありません(IPA の別の制度「SECURITY ACTION」の一つ星・二つ星が土台に当たります)。★5 はまだ検討中で、当面は ★3 と ★4 が実際に運用されます。
| ★3 | ★4 | |
|---|---|---|
| どんな攻撃を想定するか | 広く知られた弱点を突く、ありふれた攻撃 | 止まるとサプライチェーン全体に響く会社への攻撃、機密情報の漏えい |
| 誰向けか | 取引に関わるすべての会社が最低限やるべき対策 | 標準的に目指す対策 |
| やることの数 | 26 項目 | 43 項目(★3 の 26 項目を含む) |
| どう証明するか | 自分で点検し、国に登録された専門家に確認してもらう | 評価機関の審査を受け、外から弱点が無いか実際に検査される |
| 有効期間 | 1 年 | 3 年 |
| IPA に払う登録料 | 年 1 万円(2028 年 3 月末まで。以降 2 万円) | 3 年で 6 万円 |
26 項目・43 項目は、大きく 7 つの分野に分かれます。「責任者を決める」「取引先との関係を把握する」「持っているパソコンやサーバーを把握する」「攻撃を防ぐ」「攻撃に気づく」「起きたときに対応する」「業務を復旧する」。専門的に聞こえますが、★3 の多くはルールを決めて社内に知らせ、年に 1 回点検していることを書類で示す内容です。
★3 で実際に求められることの例
専門家向けの文書から、一般の経営者にも関係が深いものを拾います。
- 責任者を決める。セキュリティを統括する役員と担当部署を決め、連絡先リストを作る
- パソコンやサーバーの台帳を持つ。何台あり、どの OS かを把握する
- パスワードのルール。初期パスワードは必ず変える、推測されやすい言葉は禁止、使い回し禁止。8 文字以上(ロック機能や二段階認証が無ければ 10 文字以上)
- 重要な情報を扱うクラウドサービスは二段階認証(多要素認証)を必ず使う
- 更新プログラムは出てから 14 日以内に当てる(重大なものについて)。サポートが終わった古いソフトは使わないか、ネットから切り離す
- ウイルス対策ソフトを全部のパソコンとサーバーに入れる
- バックアップを取り、大事な情報は離れた場所にも置き、戻し方の手順書を作る
- ルーターやファイアウォールの管理パスワードを変え、外から勝手に入れないようにする
- 事故が起きたときの手順と連絡先(取引先、警察や所管官庁を含む)を決めておく
特定のセキュリティ製品を買うことは求められていません。「この製品を入れないと取れない」という営業トークは制度の内容と合いません。
星を取る流れ
★3 の場合
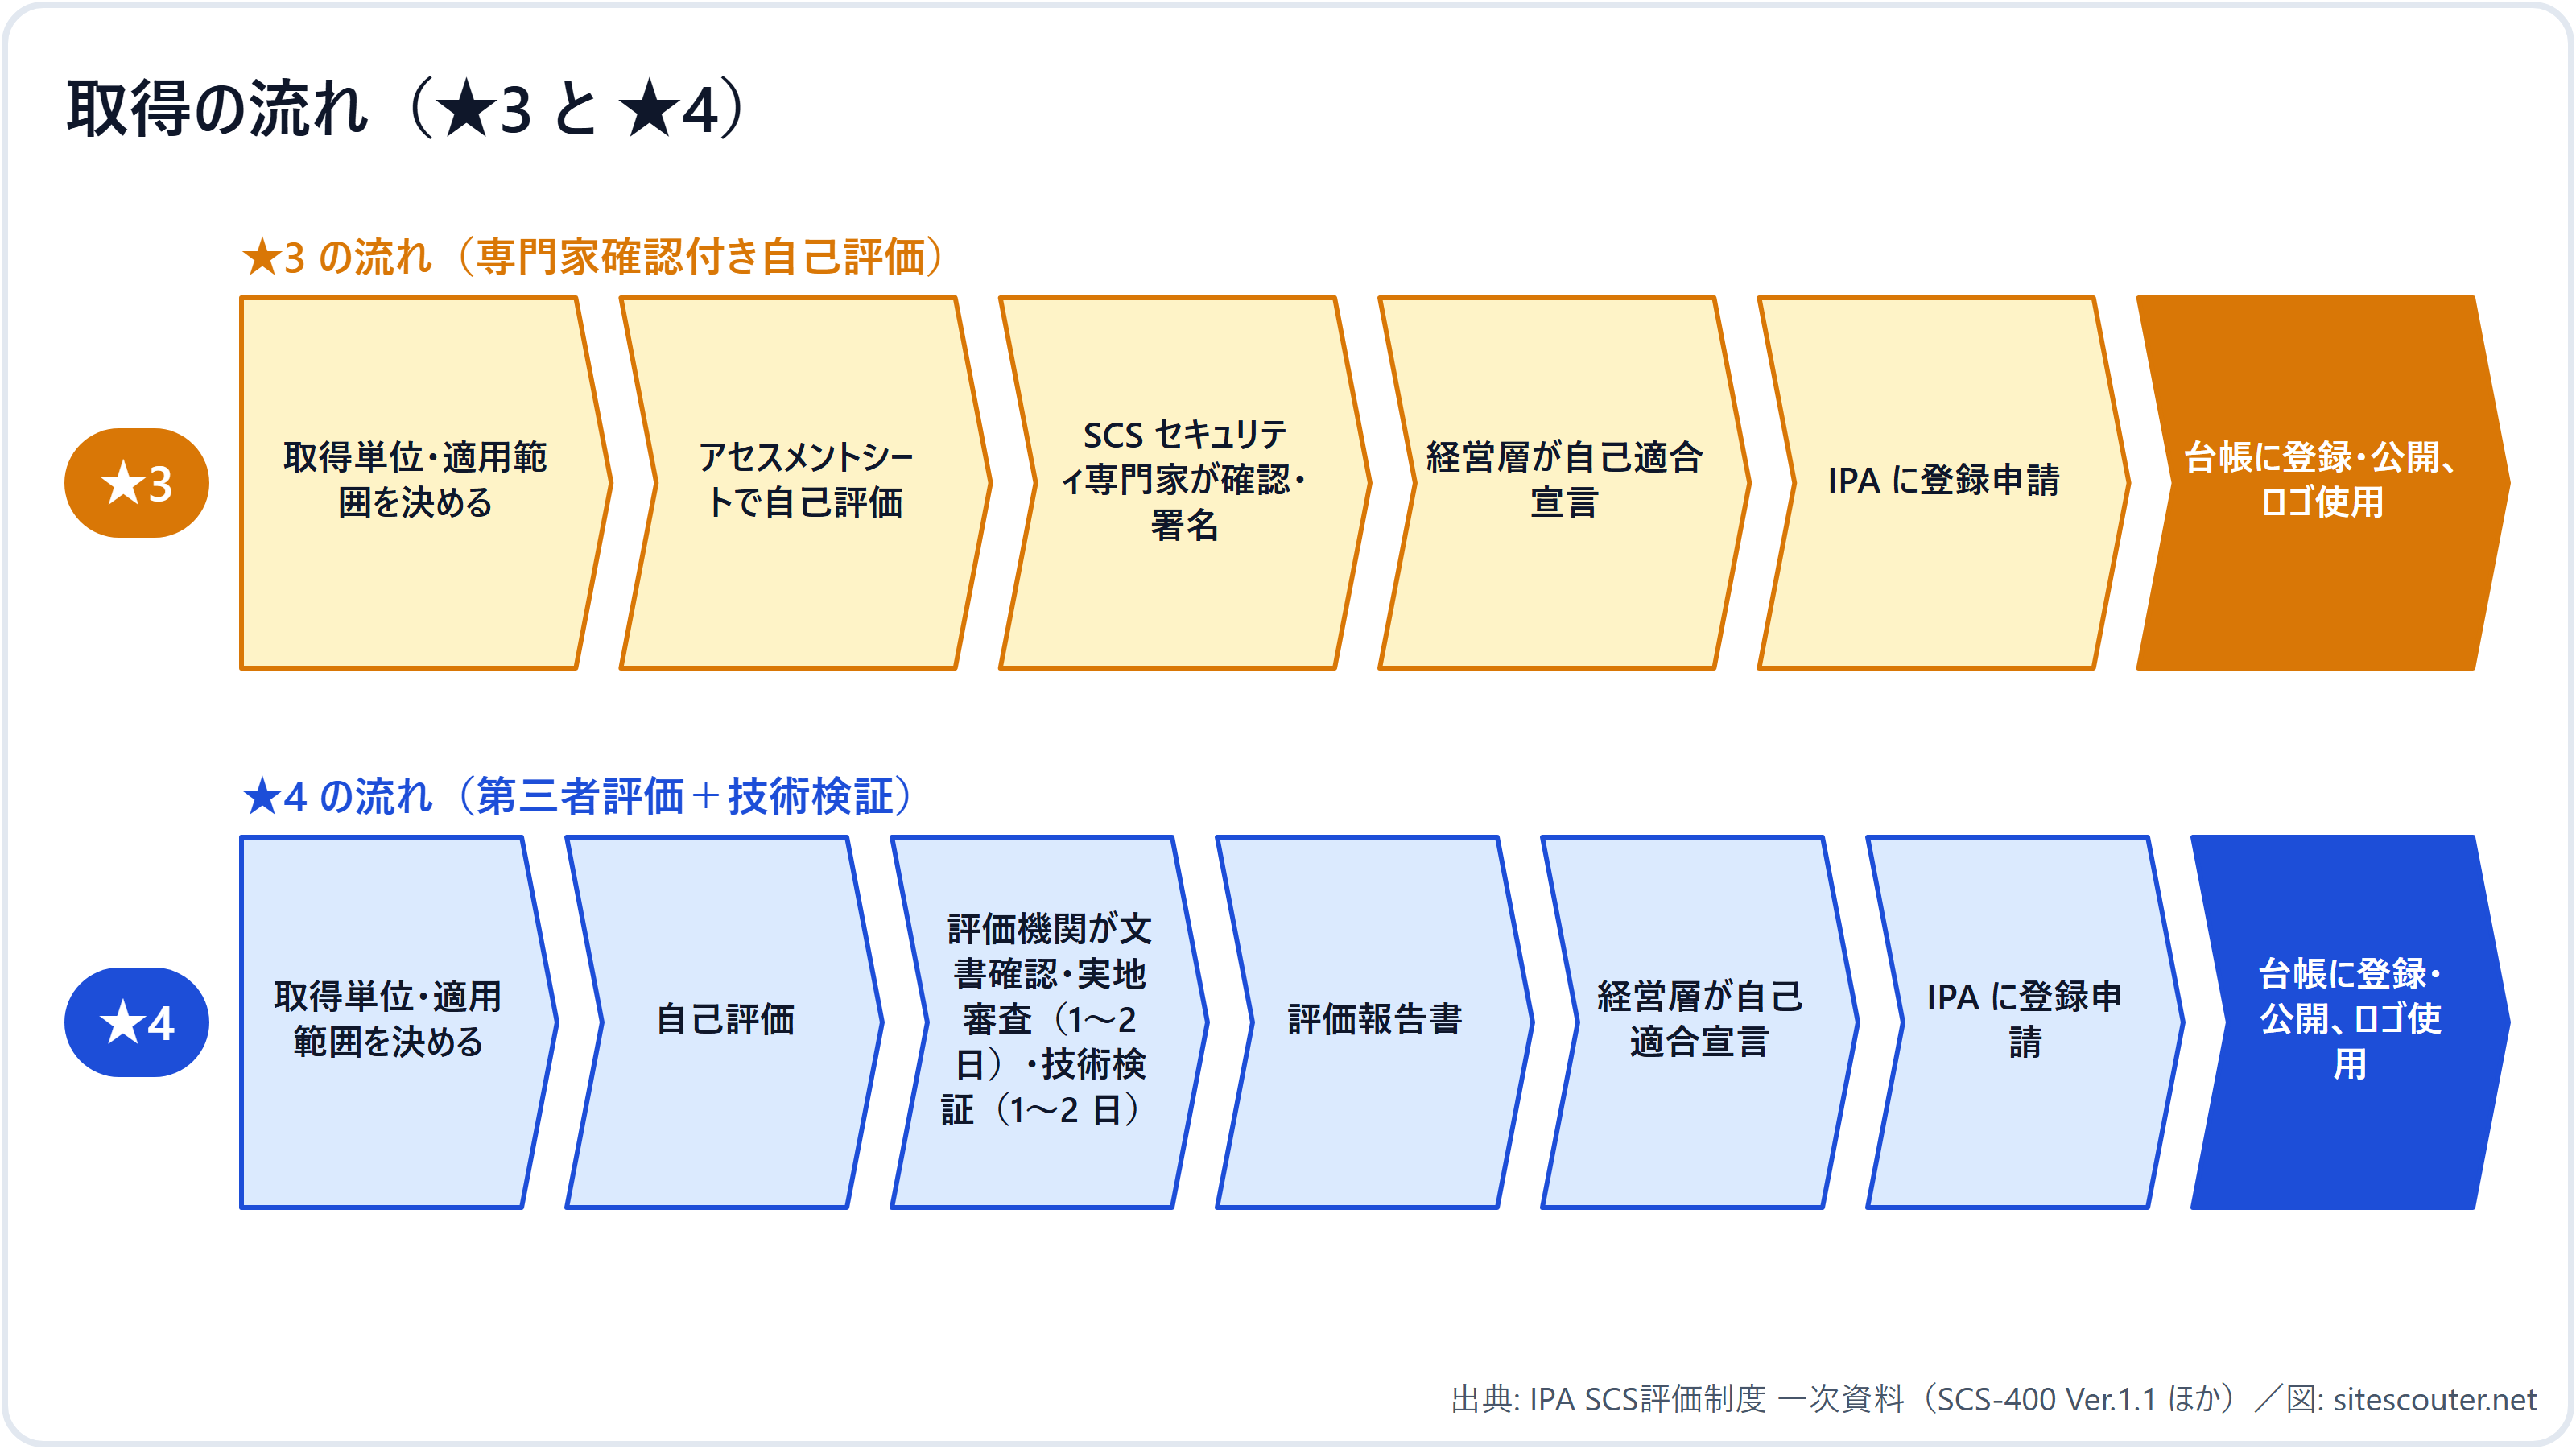
- 会社全体で取るか、ある事業部だけで取るか、グループで取るかを決める
- IPA が配っているアセスメントシート(Excel)に、26 項目について自分で点検した結果を書く
- IPA に登録された SCS セキュリティ専門家に確認してもらい、署名を受ける
- 社長など経営層が「要求事項を満たしています」と自己適合宣言をする
- IPA に登録申請する。審査後、取得企業として IPA のサイトに公開され、ロゴマークが使える
★4 の場合
2 のあと、専門家の確認ではなく評価機関に依頼します。評価機関は書類を確認し、会社に来て 1〜2 日の実地審査をし、さらに外からインターネット経由で接続できる機器(VPN 装置やルーターなど)に弱点が無いかを 1〜2 日かけて検査します。重大な弱点が見つかったら 14 日以内に直して再検査。評価報告書をもらってから、自己適合宣言と登録申請に進みます。
いくらかかるか
IPA に払う登録料は上の表のとおりで、★3 なら年 1 万円です。ただし、専門家や評価機関に払う費用は別で、制度の料金表には載っていません。市場価格になります。
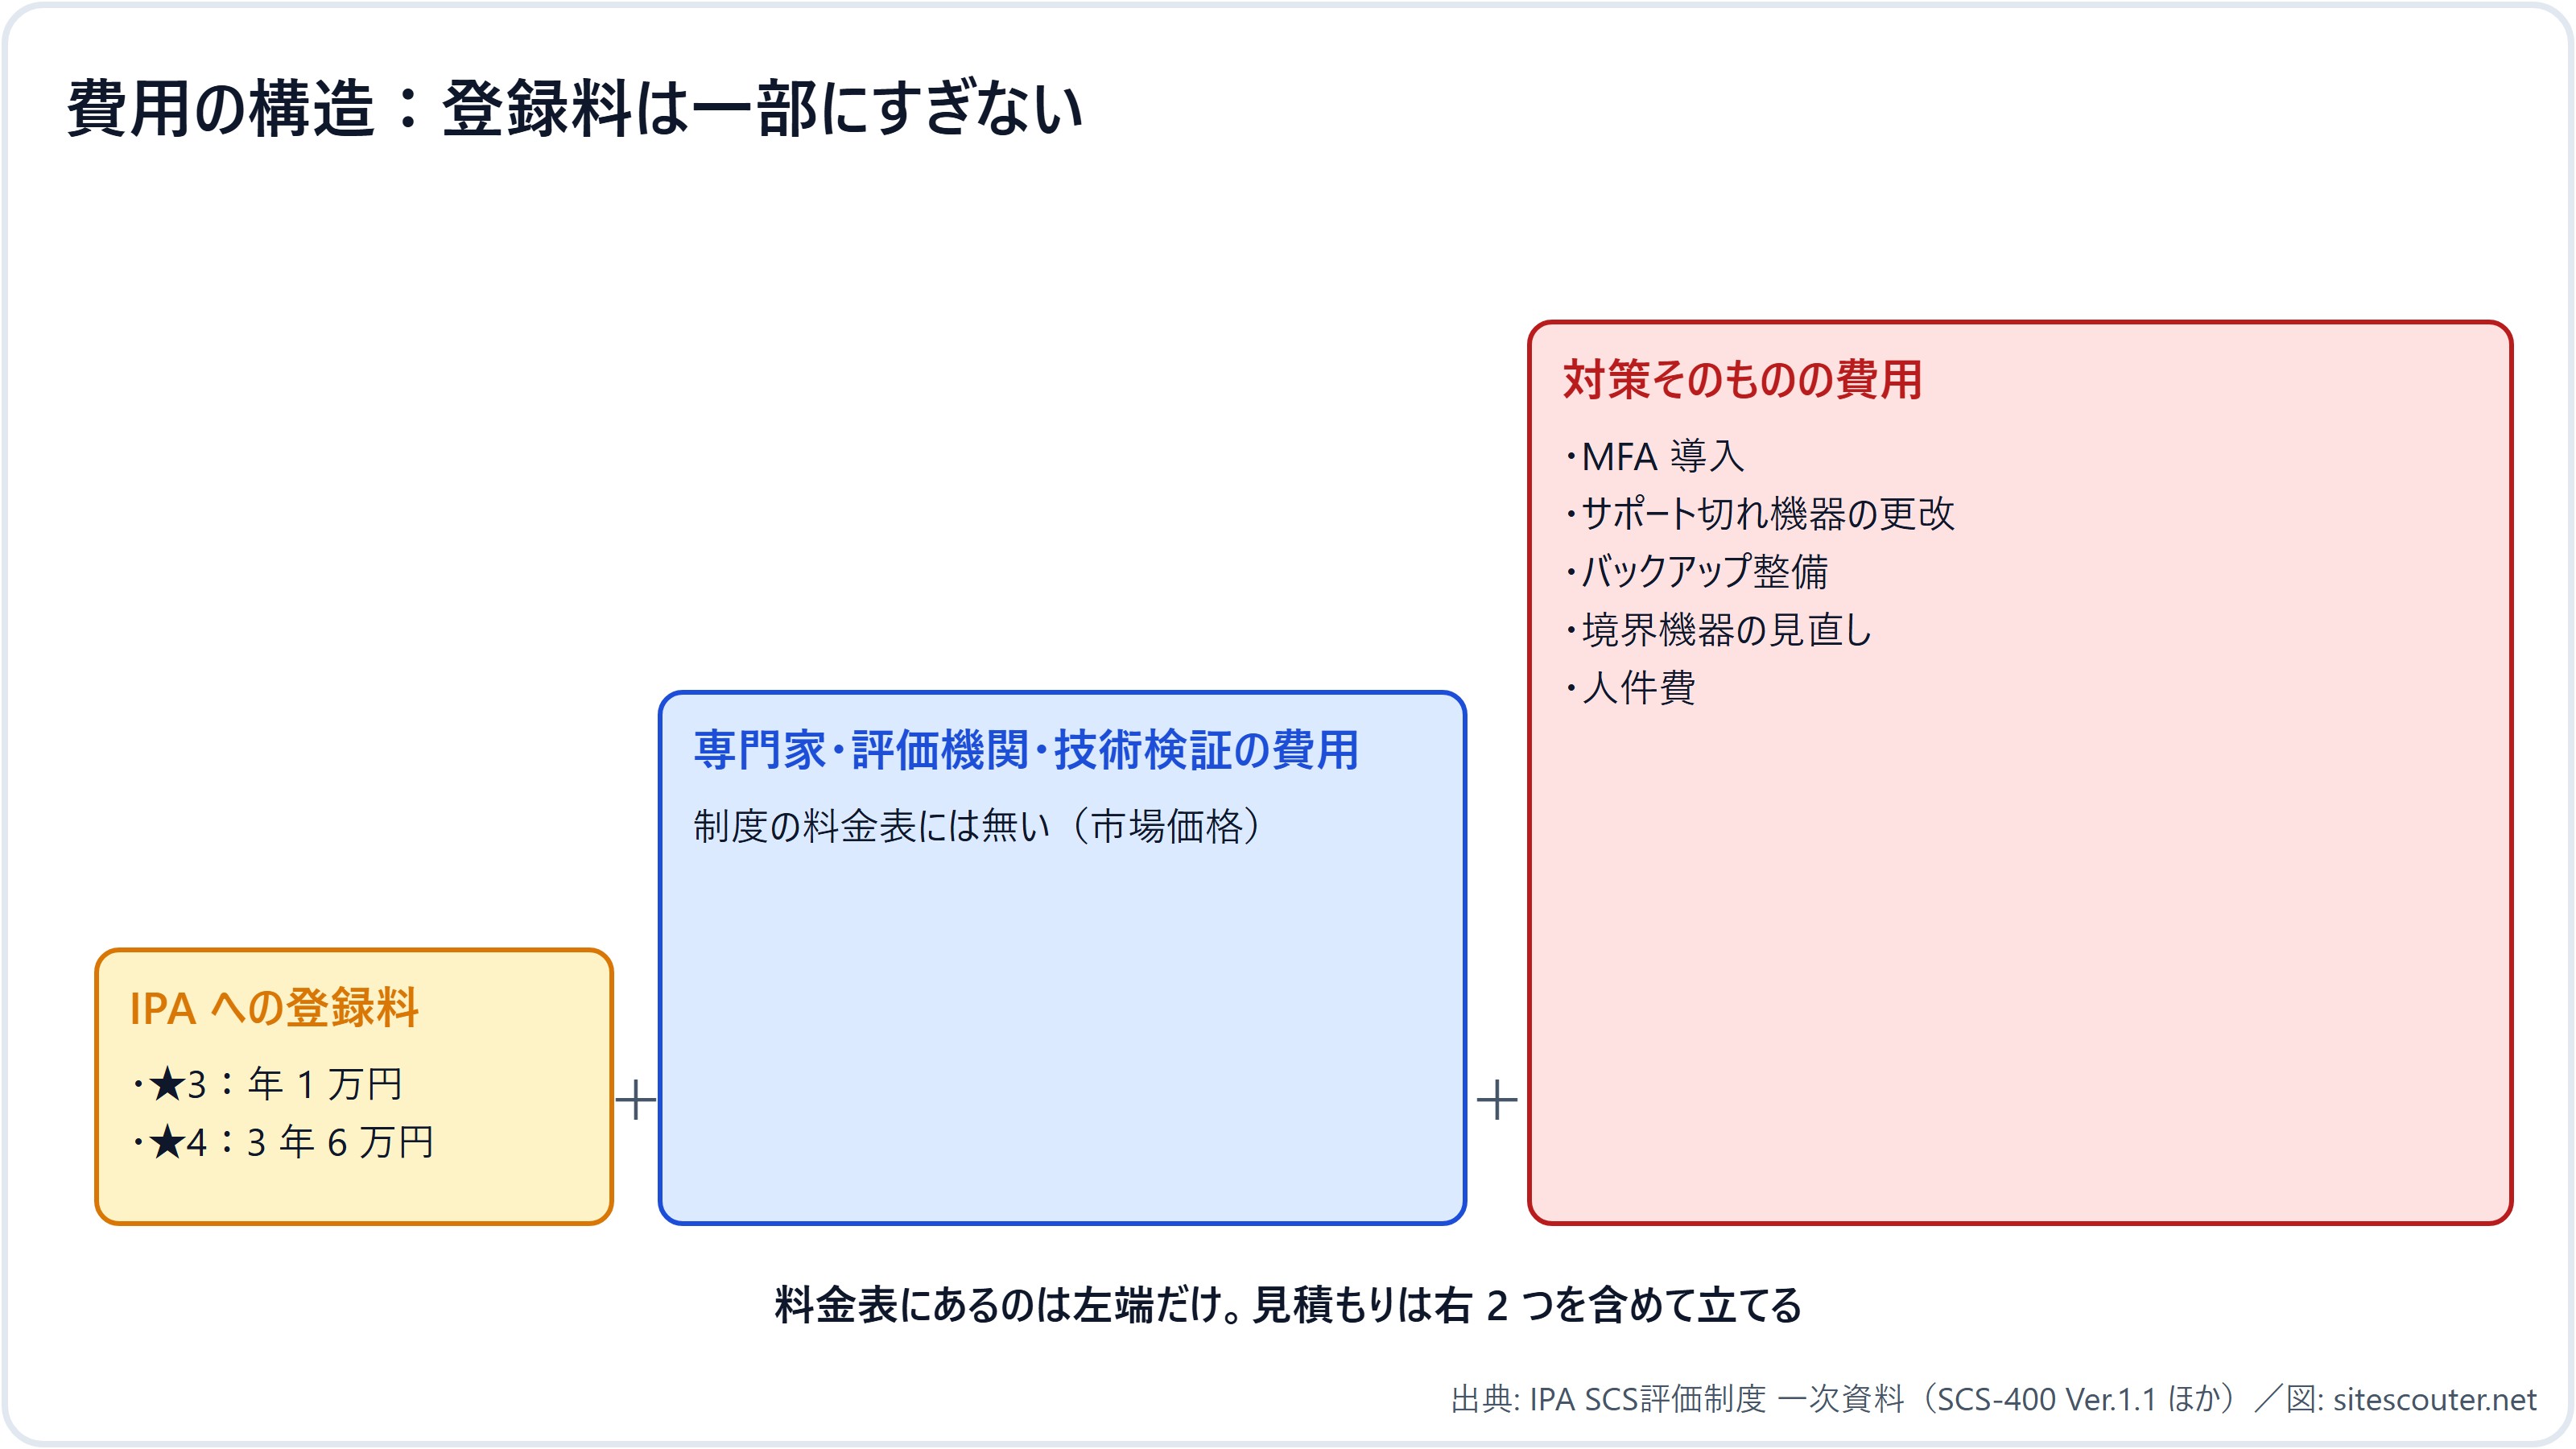
もう一つ見落とされがちなのが、対策そのものにかかる費用と時間です。二段階認証の導入、古いパソコンやソフトの入れ替え、バックアップの整備などは、会社の規模によっては数か月かかります。業界では「技術的な対策に 2〜3 か月、書類と証拠の整備に 1〜2 か月」という目安が語られています。
中小企業向けには、IPA の「サイバーセキュリティお助け隊サービス(新類型)」が ★3・★4 の取得支援を目的に準備されています(2026 年 10 月時点で実証段階)。
いつから始まるか
| 時期 | できごと |
|---|---|
| 2026 年 4 月 | 制度の公表、要求事項の初版 |
| 2026 年 9 月 | 料金の公表 |
| 2026 年 10 月 28 日 | 評価のガイドと解説書、アセスメントシートを公開(今ここ) |
| 2026 年 11 月末頃 | 登録申請の手引、ロゴマーク |
| 2026 年 12 月下旬 | 評価機関・技術検証事業者の一覧 |
| 2027 年 1 月以降 | 専門家の一覧 |
| 2027 年 3 月 | ★3・★4 の申請受付開始(予定) |
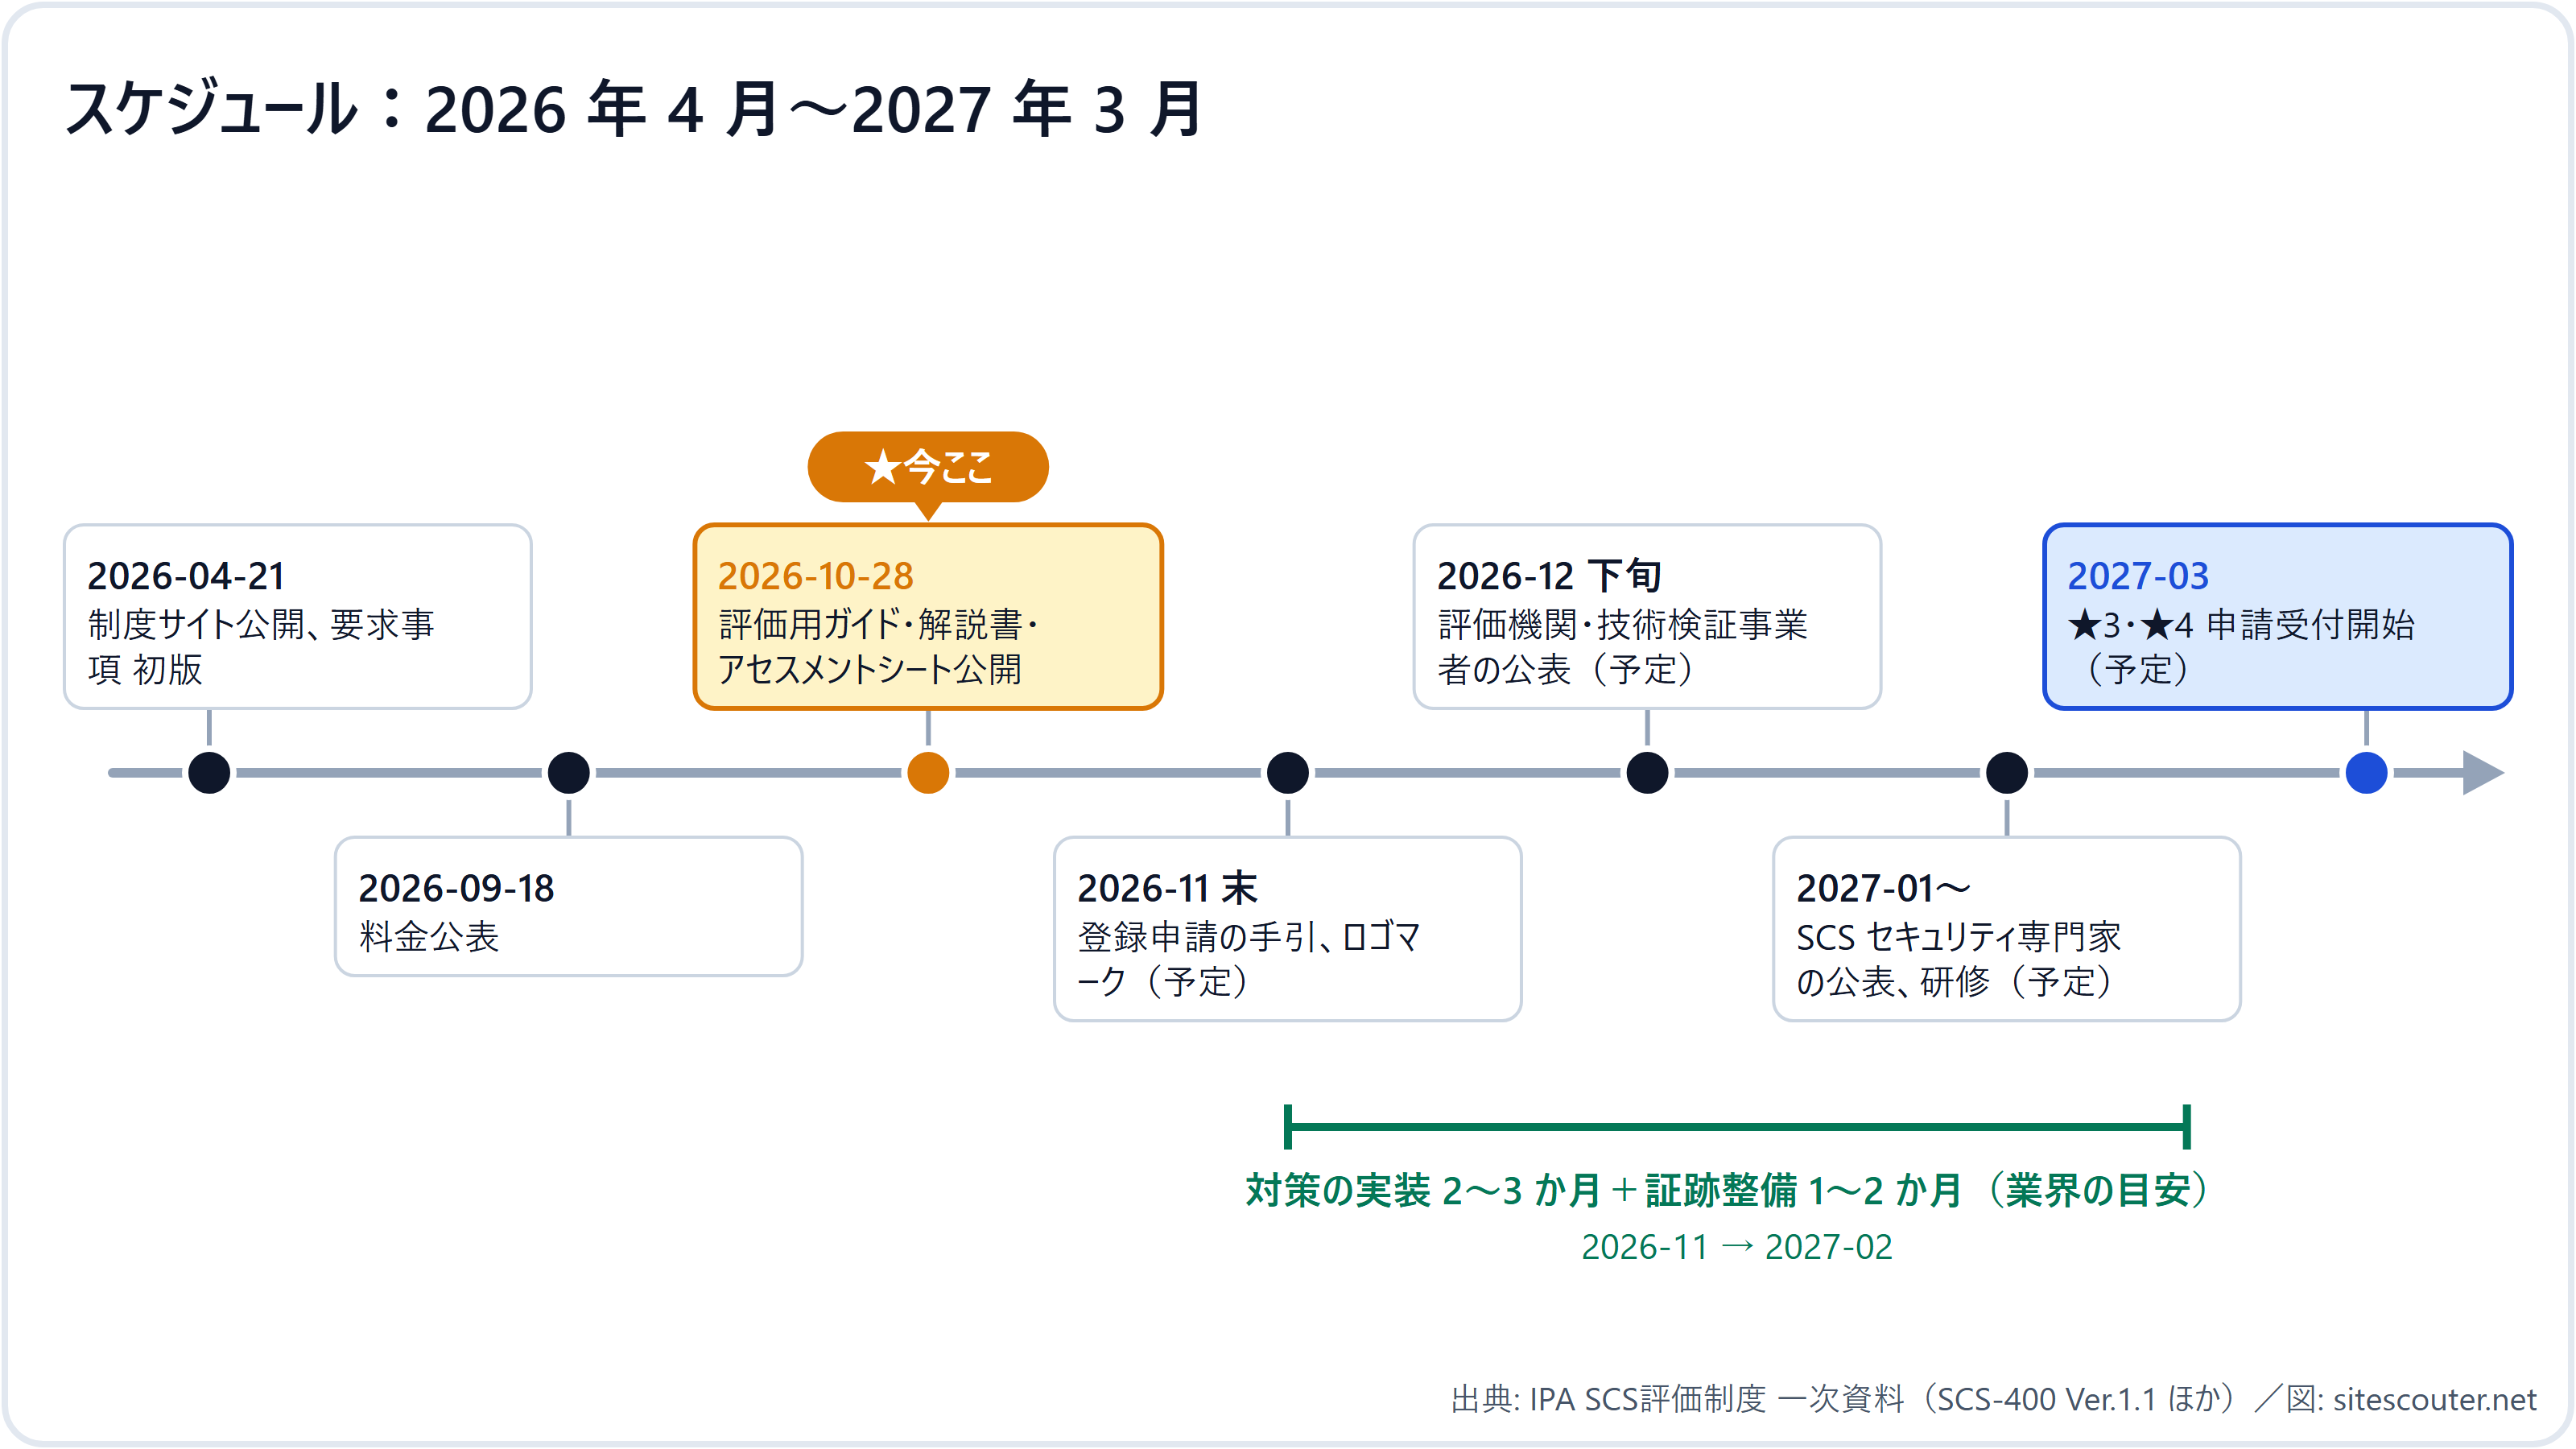
受付開始まで 5 か月ほどありますが、対策に数か月かかることを考えると、取引先から求められそうな会社は今から現状の点検を始めてちょうど間に合う時期です。アセスメントシートはすでにダウンロードできます。
取らないとどうなるか
取引先の調達基準に「★3 以上」と書かれた時点で、持っていない会社は取引先として選ばれなくなります。大企業は自社の調達基準を満たさない会社と契約できません。担当者に裁量はなく、基準に合わない相手と契約すればコンプライアンス違反になるからです。新規の取引では最初から条件になり、既存の取引では契約更新のときに条件に加わります。そして §1 で見たとおり、この要求は一次請けで止まらず、二次請け・孫請けまで降りてきます。
法律上は、制度は任意です。IPA の FAQ も「★の取得は任意」「全要求事項を満たしていなくても直ちに取引停止になるわけではない」と書いています。公共入札の要件になるかは各調達機関の判断です。ただし「法律上は任意、商流上は実質必須」と考えて準備するのが現実的です。取引先から求められてから慌てるより、要求事項を見て「自社はどこまでできているか」を今のうちに把握しておくほうが、交渉も準備も楽になります。
気をつけたい営業・勧誘
経済産業省と内閣官房は 2026 年 4 月、「取得しないと取引ができなくなる」「当社は認定支援機関です」といった説明で営業する不適切な勧誘への注意喚起を出しました。制度に「認定支援機関」という立場は存在しません。制度に関わる正式な立場は、IPA が指定・登録する評価機関、技術検証事業者、研修事業者、SCS セキュリティ専門家の 4 つだけで、一覧は 2026 年 12 月以降に IPA のサイトで公開されます。
名乗りや肩書きが本物かどうかは、IPA のサイトの一覧で確かめられます。公開前の今の時点で「認定済み」を名乗る業者はいません。
まず自社の「外から見える状態」を確かめる
制度の要求事項には、更新プログラムを 14 日以内に当てること、サポートが切れたソフトを使わないことが含まれます。自社のウェブサイトやサーバーが、外から見て古いバージョンを名乗っていないかは、サイトスカウターのサーバー情報調査に URL を入れるだけで登録なしで確認できます。星の準備を始める前の、最初の 1 分でできる点検としてお使いください。
自社のウェブサイトやサーバーが、外から見て古いバージョンを名乗っていないかは、URLを入れるだけで登録なしで確認できます。星の準備を始める前の最初の点検にどうぞ。
サーバー情報調査を使うよくある質問
小さな会社でも対象ですか?
業種や規模を問いません。IPA は、対策のための人や予算が限られる中小企業で効果が大きいと想定しています。
大企業と直接取引していない孫請けにも関係しますか?
あります。★4 を取る会社は取引先の対策状況を把握する義務を負うため、上の会社が星を取るほど、下の会社にも星が求められます。何次請けまでという制限はありません。
★3 を取っていなくても ★4 を申請できますか?
できます。上の星は下の星の要求事項をすべて含むため、★4 を直接申請できます。
ISMS やプライバシーマークを持っていれば不要ですか?
不要にはなりません。IPA の FAQ では ISMS と相互補完の関係と説明されています。
取得した会社は公開されますか?
されます。登録された組織は IPA のウェブサイトで公開され、ロゴマークを使えます。
問い合わせ先は?
IPA セキュリティセンターのセキュリティ制度グループがメールで受け付けています。電話での問い合わせは受け付けていません。
出典・参考資料
最終確認日:2026-10-30。制度・仕様は変更されることがあるため、実施前に各一次情報をご確認ください。
- IPA: サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
- IPA: 段階別評価の概要
- IPA: 要求事項・評価基準と評価用ガイド
- IPA: よくある質問
- IPA: 料金設定のお知らせ(2026-09-18、PDF)
- IPA: プレス発表 評価用ガイド等を公開(2026-10-28)
- 経済産業省: SCS評価制度 特設サイト
- IPA: SECURITY ACTION