
ความปลอดภัยของบริษัทคุณได้รับการจัดระดับเป็น "ดาว": อธิบายระบบจัดระดับ SCS ของญี่ปุ่นแบบเข้าใจง่าย (สิ่งที่ควรรู้ก่อนลูกค้าจะถามถึง)
"บริษัทของคุณขอรับ ★3 ได้ด้วยไหม?" ตั้งแต่ฤดูใบไม้ผลิปี 2027 เป็นต้นไป บริษัทในญี่ปุ่นจำนวนมากขึ้นเรื่อย ๆ จะได้ยินคำถามนี้จากลูกค้า ดาวดังกล่าวมาจาก ระบบจัดระดับ SCS ซึ่งรัฐบาลญี่ปุ่น (กระทรวงเศรษฐกิจ การค้า และอุตสาหกรรม และสำนักเลขาธิการคณะรัฐมนตรี) เป็นผู้จัดทำ และมี IPA (สำนักงานส่งเสริมเทคโนโลยีสารสนเทศแห่งญี่ปุ่น) เป็นผู้ดำเนินการ ชื่ออย่างเป็นทางการคือ "ระบบการจัดระดับความปลอดภัยเพื่อเสริมความแข็งแกร่งของห่วงโซ่อุปทาน" เมื่อวันที่ 28 ตุลาคม 2026 คู่มือการประเมินและคู่มืออธิบายระบบได้รับการเผยแพร่ ทำให้ขณะนี้รายละเอียดของระบบเกือบครบถ้วนแล้ว
บทความนี้อธิบายโดยใช้ศัพท์ไอทีให้น้อยที่สุดเท่าที่ทำได้ ว่าทำไมจึงมีระบบนี้ ดาวหมายถึงอะไร เมื่อได้ดาวแล้วจะเกิดอะไรขึ้น มีค่าใช้จ่ายเท่าไร และเริ่มเมื่อใด รายละเอียดทางเทคนิค (ต้องตั้งค่าอะไรบ้าง) อยู่ในคู่มือสำหรับวิศวกร ส่วนผลกระทบต่อธุรกิจและการตัดสินใจของฝ่ายบริหารอยู่ในคู่มือสำหรับผู้บริหาร นอกจากนี้ยังมีฉบับมังงะที่อ่านร่วมกับบุตรหลานได้ด้วย
บทความนี้เผยแพร่เป็นภาษาอังกฤษที่ sitescouter.net และ nkzw.jp และเป็นภาษาญี่ปุ่นที่ sitescouter.net ด้วย หน้านี้คือฉบับภาษาไทยบน Site Scouter ซึ่งแปลจากฉบับภาษาอังกฤษ
ทำไมต้องเป็น "ห่วงโซ่อุปทาน"?
ในช่วงไม่กี่ปีที่ผ่านมา เกิดเหตุการณ์ซ้ำแล้วซ้ำเล่าที่ ผู้ถูกโจมตีไม่ใช่บริษัทใหญ่เอง แต่เป็นซัพพลายเออร์หรือบริษัทในเครือรายหนึ่ง แล้วทำให้โรงงานหรือระบบโลจิสติกส์ของบริษัทใหญ่ต้องหยุดชะงัก หากบริษัทเพียงแห่งเดียวในห่วงโซ่ถูกเจาะระบบ ไม่ว่าจะเป็นผู้ส่งชิ้นส่วน ผู้ดูแลระบบ หรือผู้ถือข้อมูล ความเสียหายก็จะลุกลามไปยังทุกบริษัทที่เชื่อมโยงกับบริษัทนั้น นี่คือ "การโจมตีห่วงโซ่อุปทาน"
ที่ผ่านมา บริษัทใหญ่ตรวจสอบซัพพลายเออร์ด้วยการส่งแบบตรวจสอบ (เช็กลิสต์) ของตนเองไปให้ตอบ สำหรับบริษัทขนาดกลางและขนาดย่อมที่เป็นฝ่ายรับ หมายความว่าต้องตอบคำถามคล้าย ๆ กันซ้ำแล้วซ้ำเล่าในรูปแบบที่ต่างกันไปตามลูกค้าแต่ละราย ซึ่งเป็นภาระหนัก ส่วนฝ่ายผู้ส่งเองก็ไม่แน่ใจว่าแบบตรวจสอบของตนเพียงพอหรือไม่ เป้าหมายของระบบนี้คือ แก้ปัญหาทั้งสองด้านด้วยมาตรวัดกลางที่รัฐบาลกำหนด
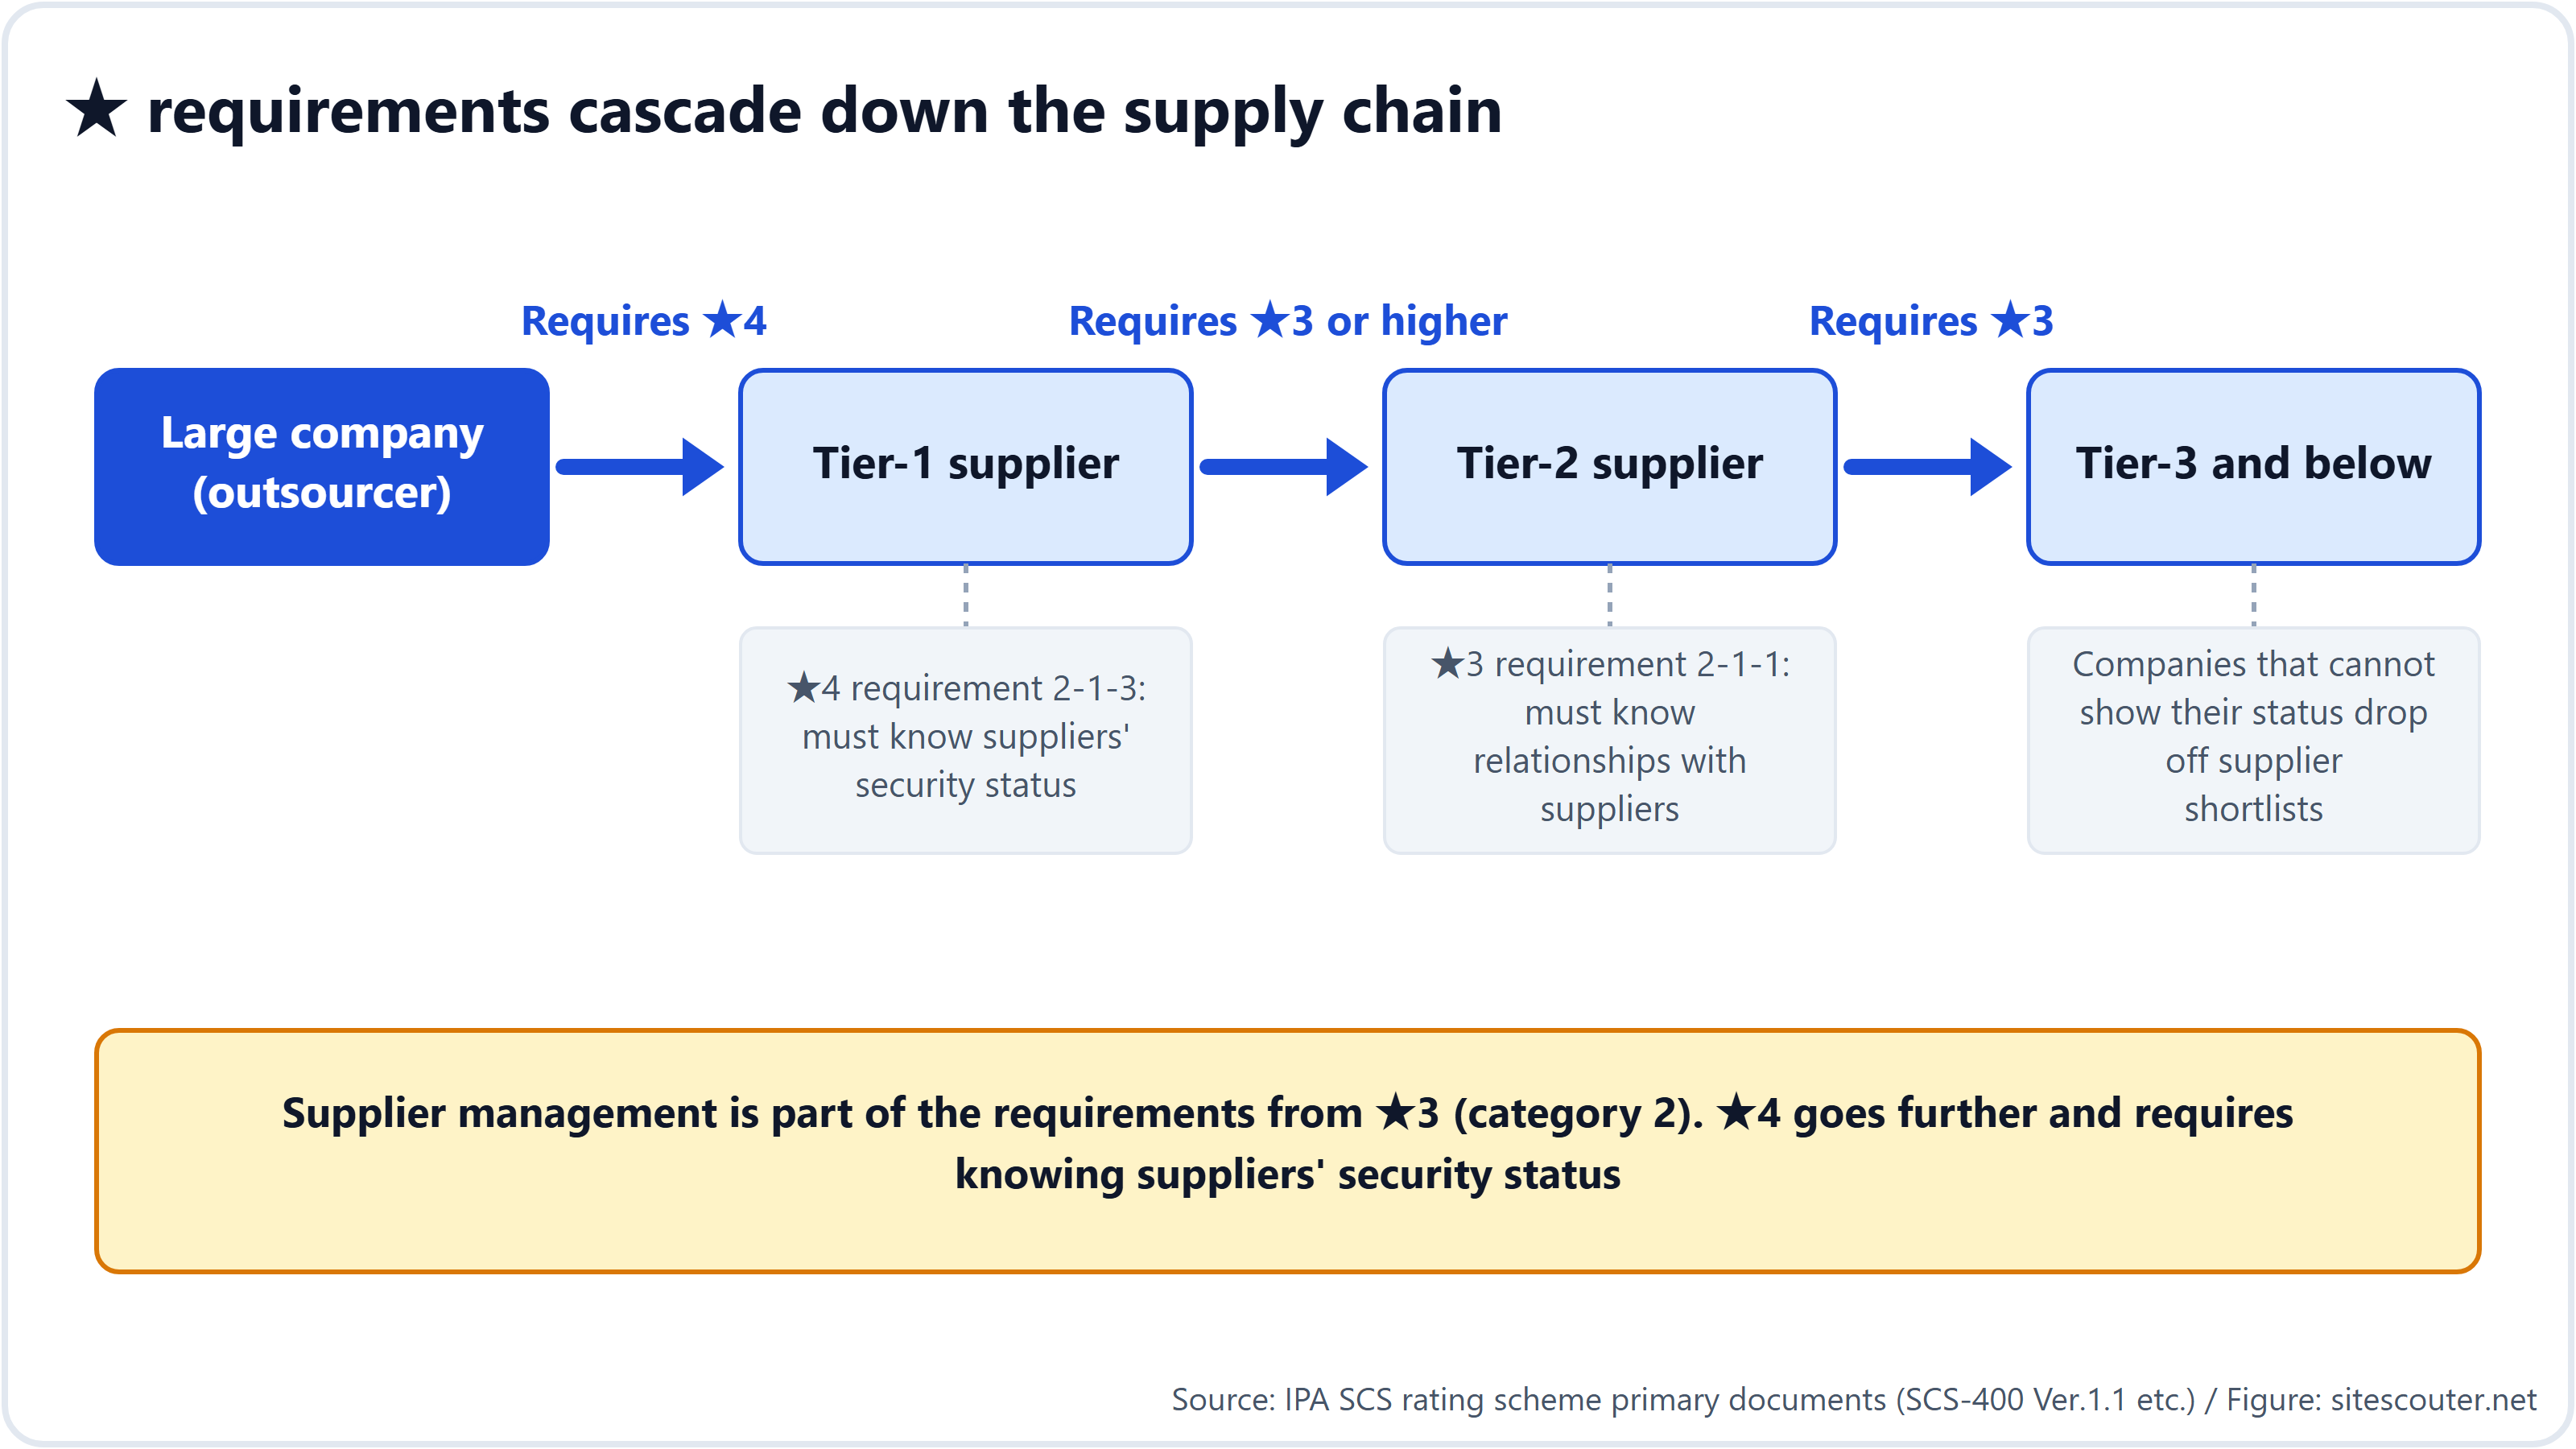
ประเด็นสำคัญคือ มาตรวัดนี้ ไม่ได้ไปถึงเพียงบริษัทที่ทำธุรกิจกับบริษัทใหญ่โดยตรงเท่านั้น แต่ยังลงไปถึงซัพพลายเออร์ลำดับที่ 2 และลำดับที่ 3 ที่อยู่ถัดลงไปด้วย บริษัทที่ได้ ★4 มีหน้าที่ต้องทราบสถานะด้านความปลอดภัยของซัพพลายเออร์ของตนเอง (ข้อกำหนด 2-1-3) วิธีที่ง่ายที่สุดในการทราบก็คือ "ขอให้ซัพพลายเออร์ได้ดาวด้วย" ความต้องการดาวจึงไหลลงไปตามห่วงโซ่เรื่อย ๆ
ดาวบอกว่า "ป้องกันตัวเองได้ดีแค่ไหน"
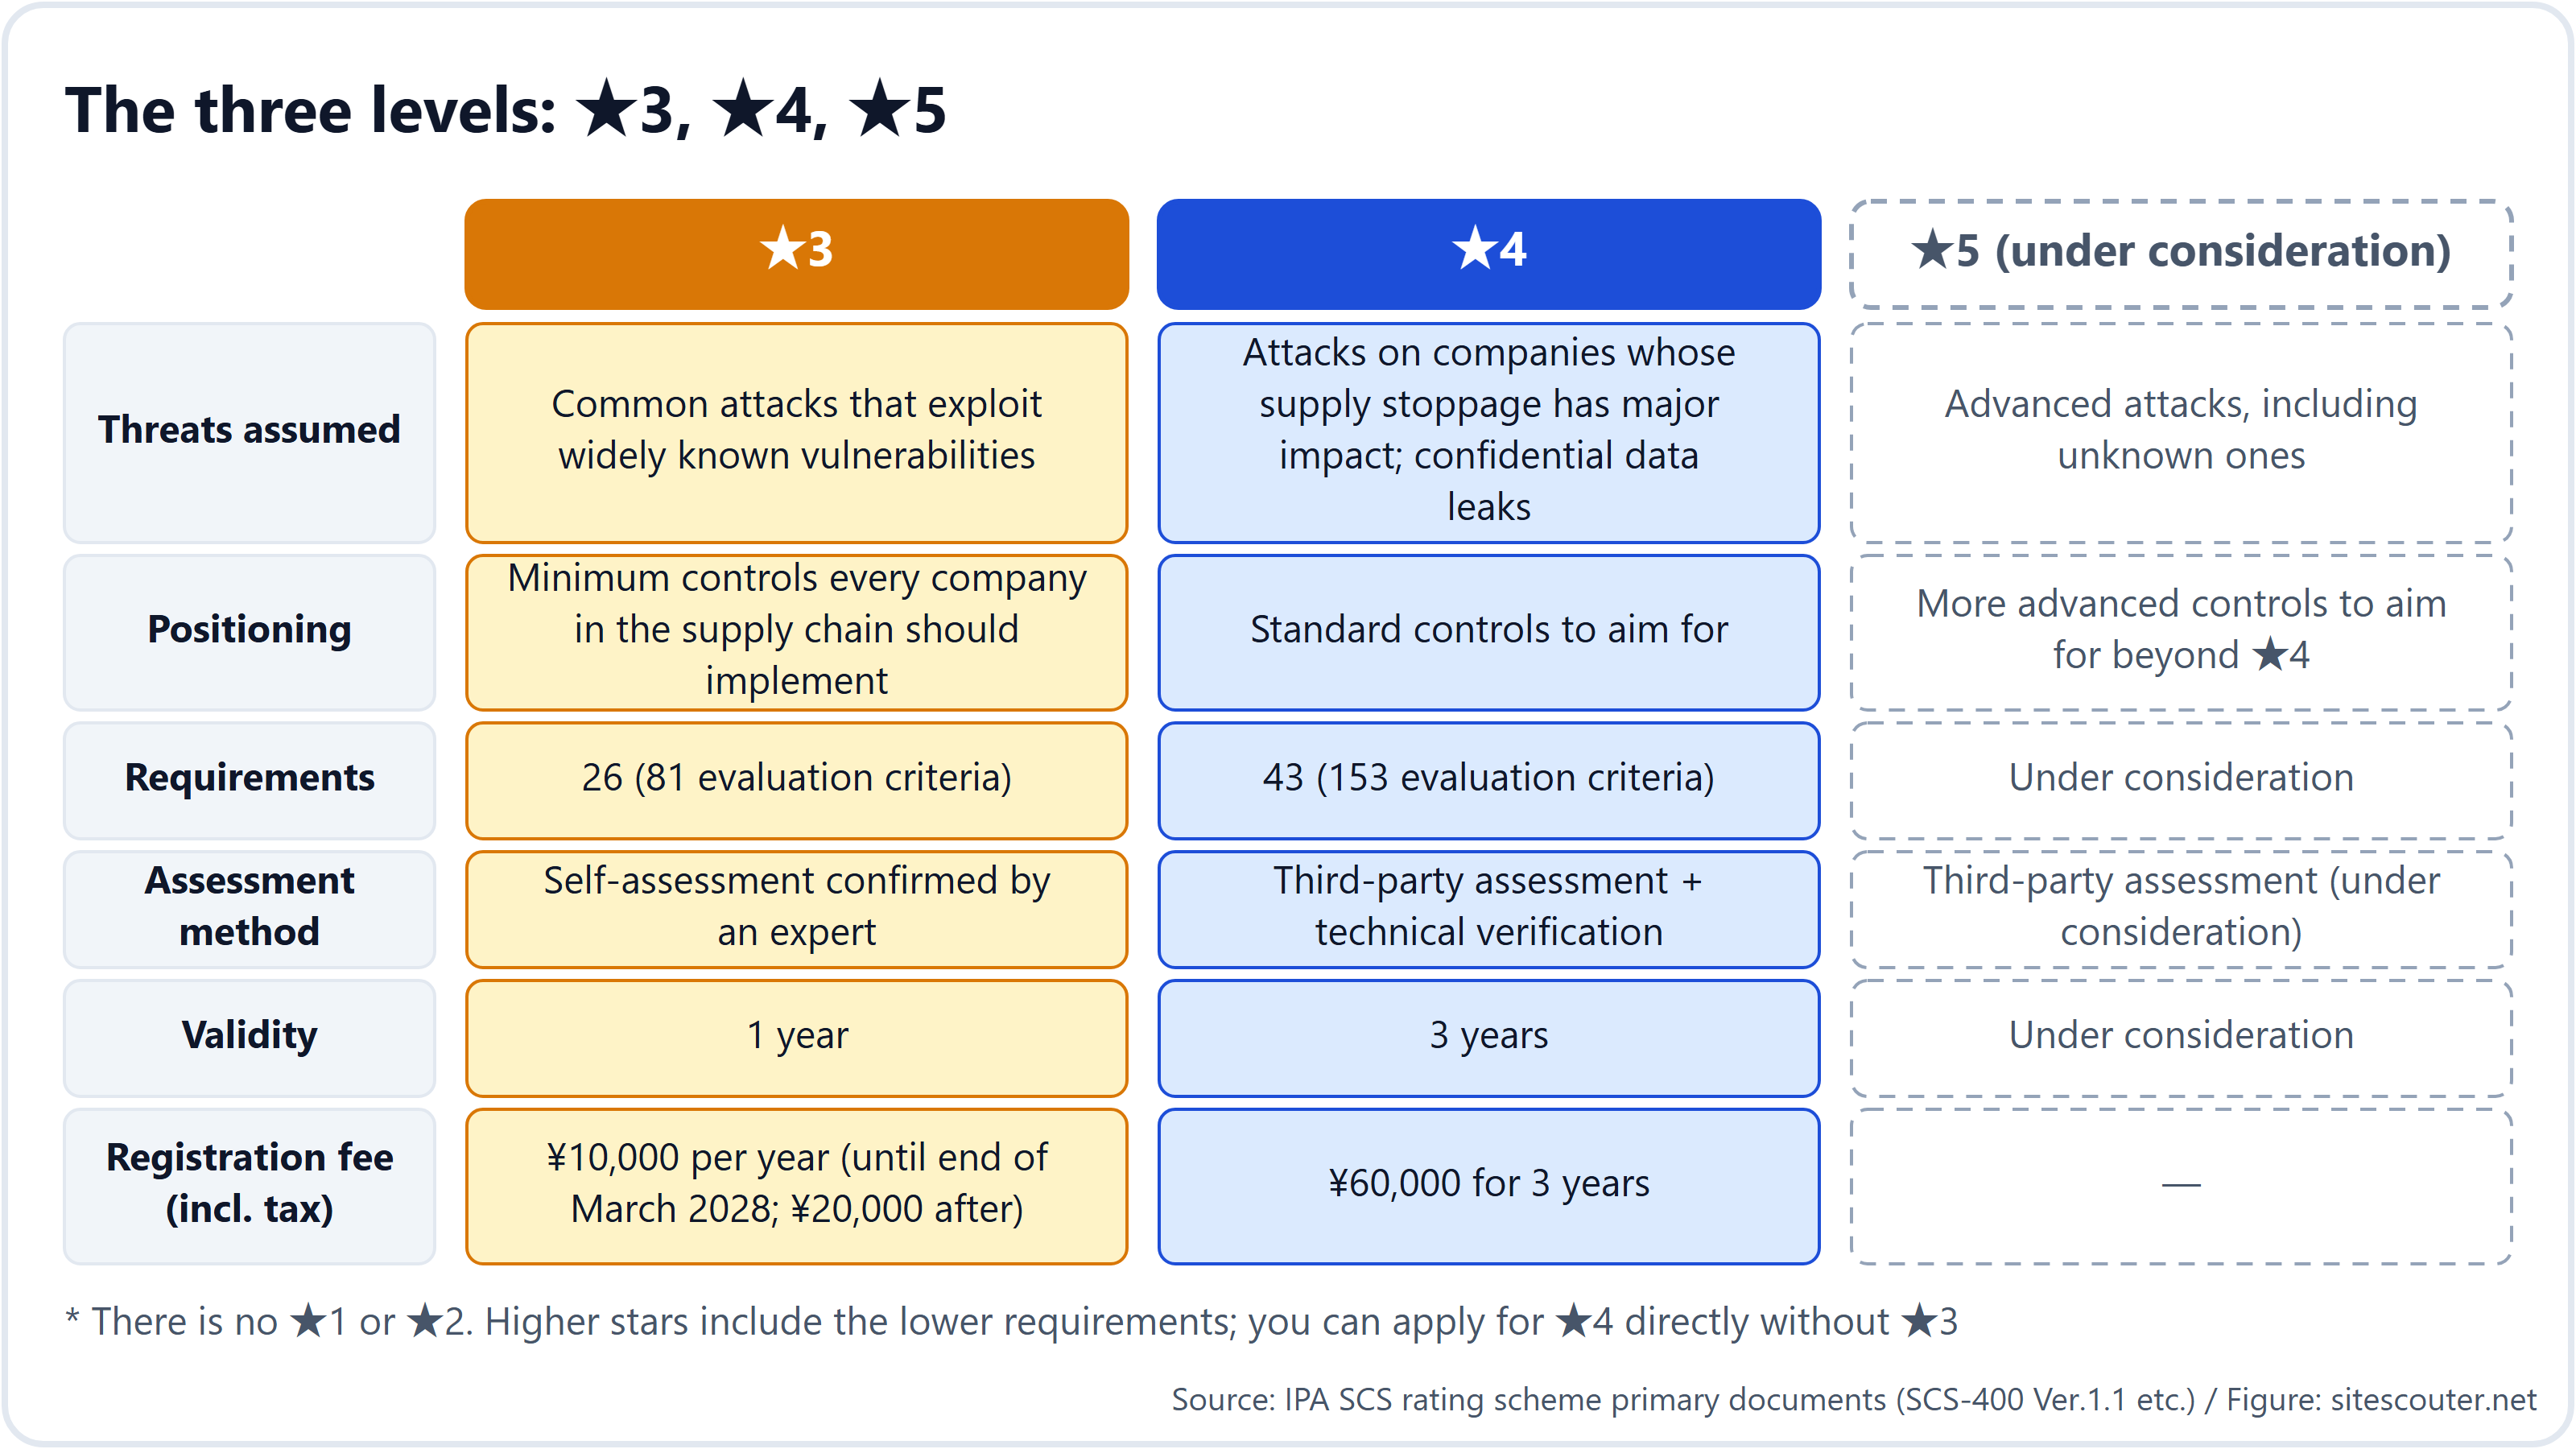
มีสามระดับ คือ ★3, ★4 และ ★5 ไม่มี ★1 หรือ ★2 (คำประกาศระดับหนึ่งดาวและสองดาวของโครงการแยกต่างหากของ IPA ที่ชื่อ "SECURITY ACTION" ทำหน้าที่เป็นฐานราก) ★5 ยังอยู่ระหว่างการศึกษา ดังนั้นในตอนนี้ ★3 และ ★4 จึงเป็นระดับที่ใช้งานจริง
| ★3 | ★4 | |
|---|---|---|
| สมมติการโจมตีแบบใด | การโจมตีในชีวิตประจำวันที่อาศัยจุดอ่อนซึ่งเป็นที่รู้กันแพร่หลาย | การโจมตีบริษัทที่หากหยุดชะงักจะกระทบทั้งห่วงโซ่อุปทาน และการรั่วไหลของข้อมูลลับ |
| สำหรับใคร | ขั้นต่ำที่ทุกบริษัทที่มีความสัมพันธ์ทางธุรกิจควรทำ | ระดับมาตรฐานที่ควรตั้งเป้า |
| จำนวนข้อ | 26 | 43 (รวม 26 ข้อของ ★3) |
| วิธีพิสูจน์ | ตรวจสอบด้วยตนเอง แล้วให้ผู้เชี่ยวชาญที่ขึ้นทะเบียนกับรัฐบาลยืนยัน | รับการตรวจประเมินจากหน่วยประเมิน และให้ทดสอบระบบจริงจากภายนอกเพื่อหาจุดอ่อน |
| อายุการรับรอง | 1 ปี | 3 ปี |
| ค่าธรรมเนียมการขึ้นทะเบียนที่จ่ายให้ IPA | ¥10,000 ต่อปี (ถึงสิ้นเดือนมีนาคม 2028 หลังจากนั้น ¥20,000) | ¥60,000 ต่อ 3 ปี |
ข้อกำหนด 26 ข้อและ 43 ข้อแบ่งออกเป็น 7 หมวดใหญ่ ได้แก่ "แต่งตั้งผู้รับผิดชอบ" "รู้ความสัมพันธ์กับซัพพลายเออร์" "รู้ว่ามีคอมพิวเตอร์และเซิร์ฟเวอร์อะไรบ้าง" "ป้องกันการโจมตี" "ตรวจพบการโจมตี" "รับมือเมื่อเกิดเหตุ" และ "ฟื้นฟูธุรกิจ" ฟังดูอาจเป็นเรื่องเทคนิค แต่ส่วนใหญ่ของ ★3 คือ การแสดงเป็นเอกสารว่าคุณได้กำหนดกฎ แจ้งให้พนักงานทราบ และทบทวนกฎเหล่านั้นปีละครั้ง
ตัวอย่างสิ่งที่ ★3 กำหนดจริง
จากเอกสารที่เขียนขึ้นสำหรับผู้เชี่ยวชาญ ต่อไปนี้คือข้อที่เกี่ยวข้องกับเจ้าของธุรกิจทั่วไปมากที่สุด:
- แต่งตั้งผู้รับผิดชอบ ระบุผู้บริหารที่ดูแลด้านความปลอดภัยและหน่วยงานที่รับผิดชอบ และจัดทำรายชื่อผู้ติดต่อ
- จัดทำทะเบียนคอมพิวเตอร์และเซิร์ฟเวอร์: มีจำนวนเท่าไร และแต่ละเครื่องใช้ระบบปฏิบัติการอะไร
- กฎเกี่ยวกับรหัสผ่าน เปลี่ยนรหัสผ่านเริ่มต้นเสมอ ห้ามใช้คำที่เดาง่าย ห้ามใช้รหัสผ่านซ้ำ ความยาวอย่างน้อย 8 ตัวอักษร (อย่างน้อย 10 ตัวอักษรหากไม่มีการล็อกบัญชีหรือการยืนยันตัวตนสองขั้นตอน)
- ใช้การยืนยันตัวตนสองขั้นตอน (หลายปัจจัย) เสมอกับบริการคลาวด์ที่จัดการข้อมูลสำคัญ
- ติดตั้งอัปเดตภายใน 14 วันนับจากวันที่เผยแพร่ (สำหรับอัปเดตที่ร้ายแรง) เลิกใช้ซอฟต์แวร์เก่าที่หมดระยะการสนับสนุนแล้ว หรือตัดการเชื่อมต่อจากอินเทอร์เน็ต
- ติดตั้ง ซอฟต์แวร์ป้องกันไวรัส ในคอมพิวเตอร์และเซิร์ฟเวอร์ทุกเครื่อง
- สำรองข้อมูล เก็บข้อมูลสำคัญไว้ในอีกสถานที่หนึ่งด้วย และจดวิธีการกู้คืนไว้
- เปลี่ยนรหัสผ่านสำหรับการจัดการของเราเตอร์และไฟร์วอลล์ เพื่อไม่ให้ใครเข้ามาจากภายนอกได้
- กำหนดไว้ล่วงหน้าว่า จะทำอะไรและติดต่อใครเมื่อเกิดเหตุ (รวมถึงลูกค้า ตำรวจ และกระทรวงที่กำกับดูแล)
ระบบไม่ได้บังคับให้ซื้อผลิตภัณฑ์ด้านความปลอดภัยใดเป็นการเฉพาะ คำเสนอขายที่ว่า "ถ้าไม่มีผลิตภัณฑ์นี้จะไม่ได้ดาว" ไม่ตรงกับสิ่งที่ระบบกำหนดไว้
วิธีขอรับดาว
สำหรับ ★3
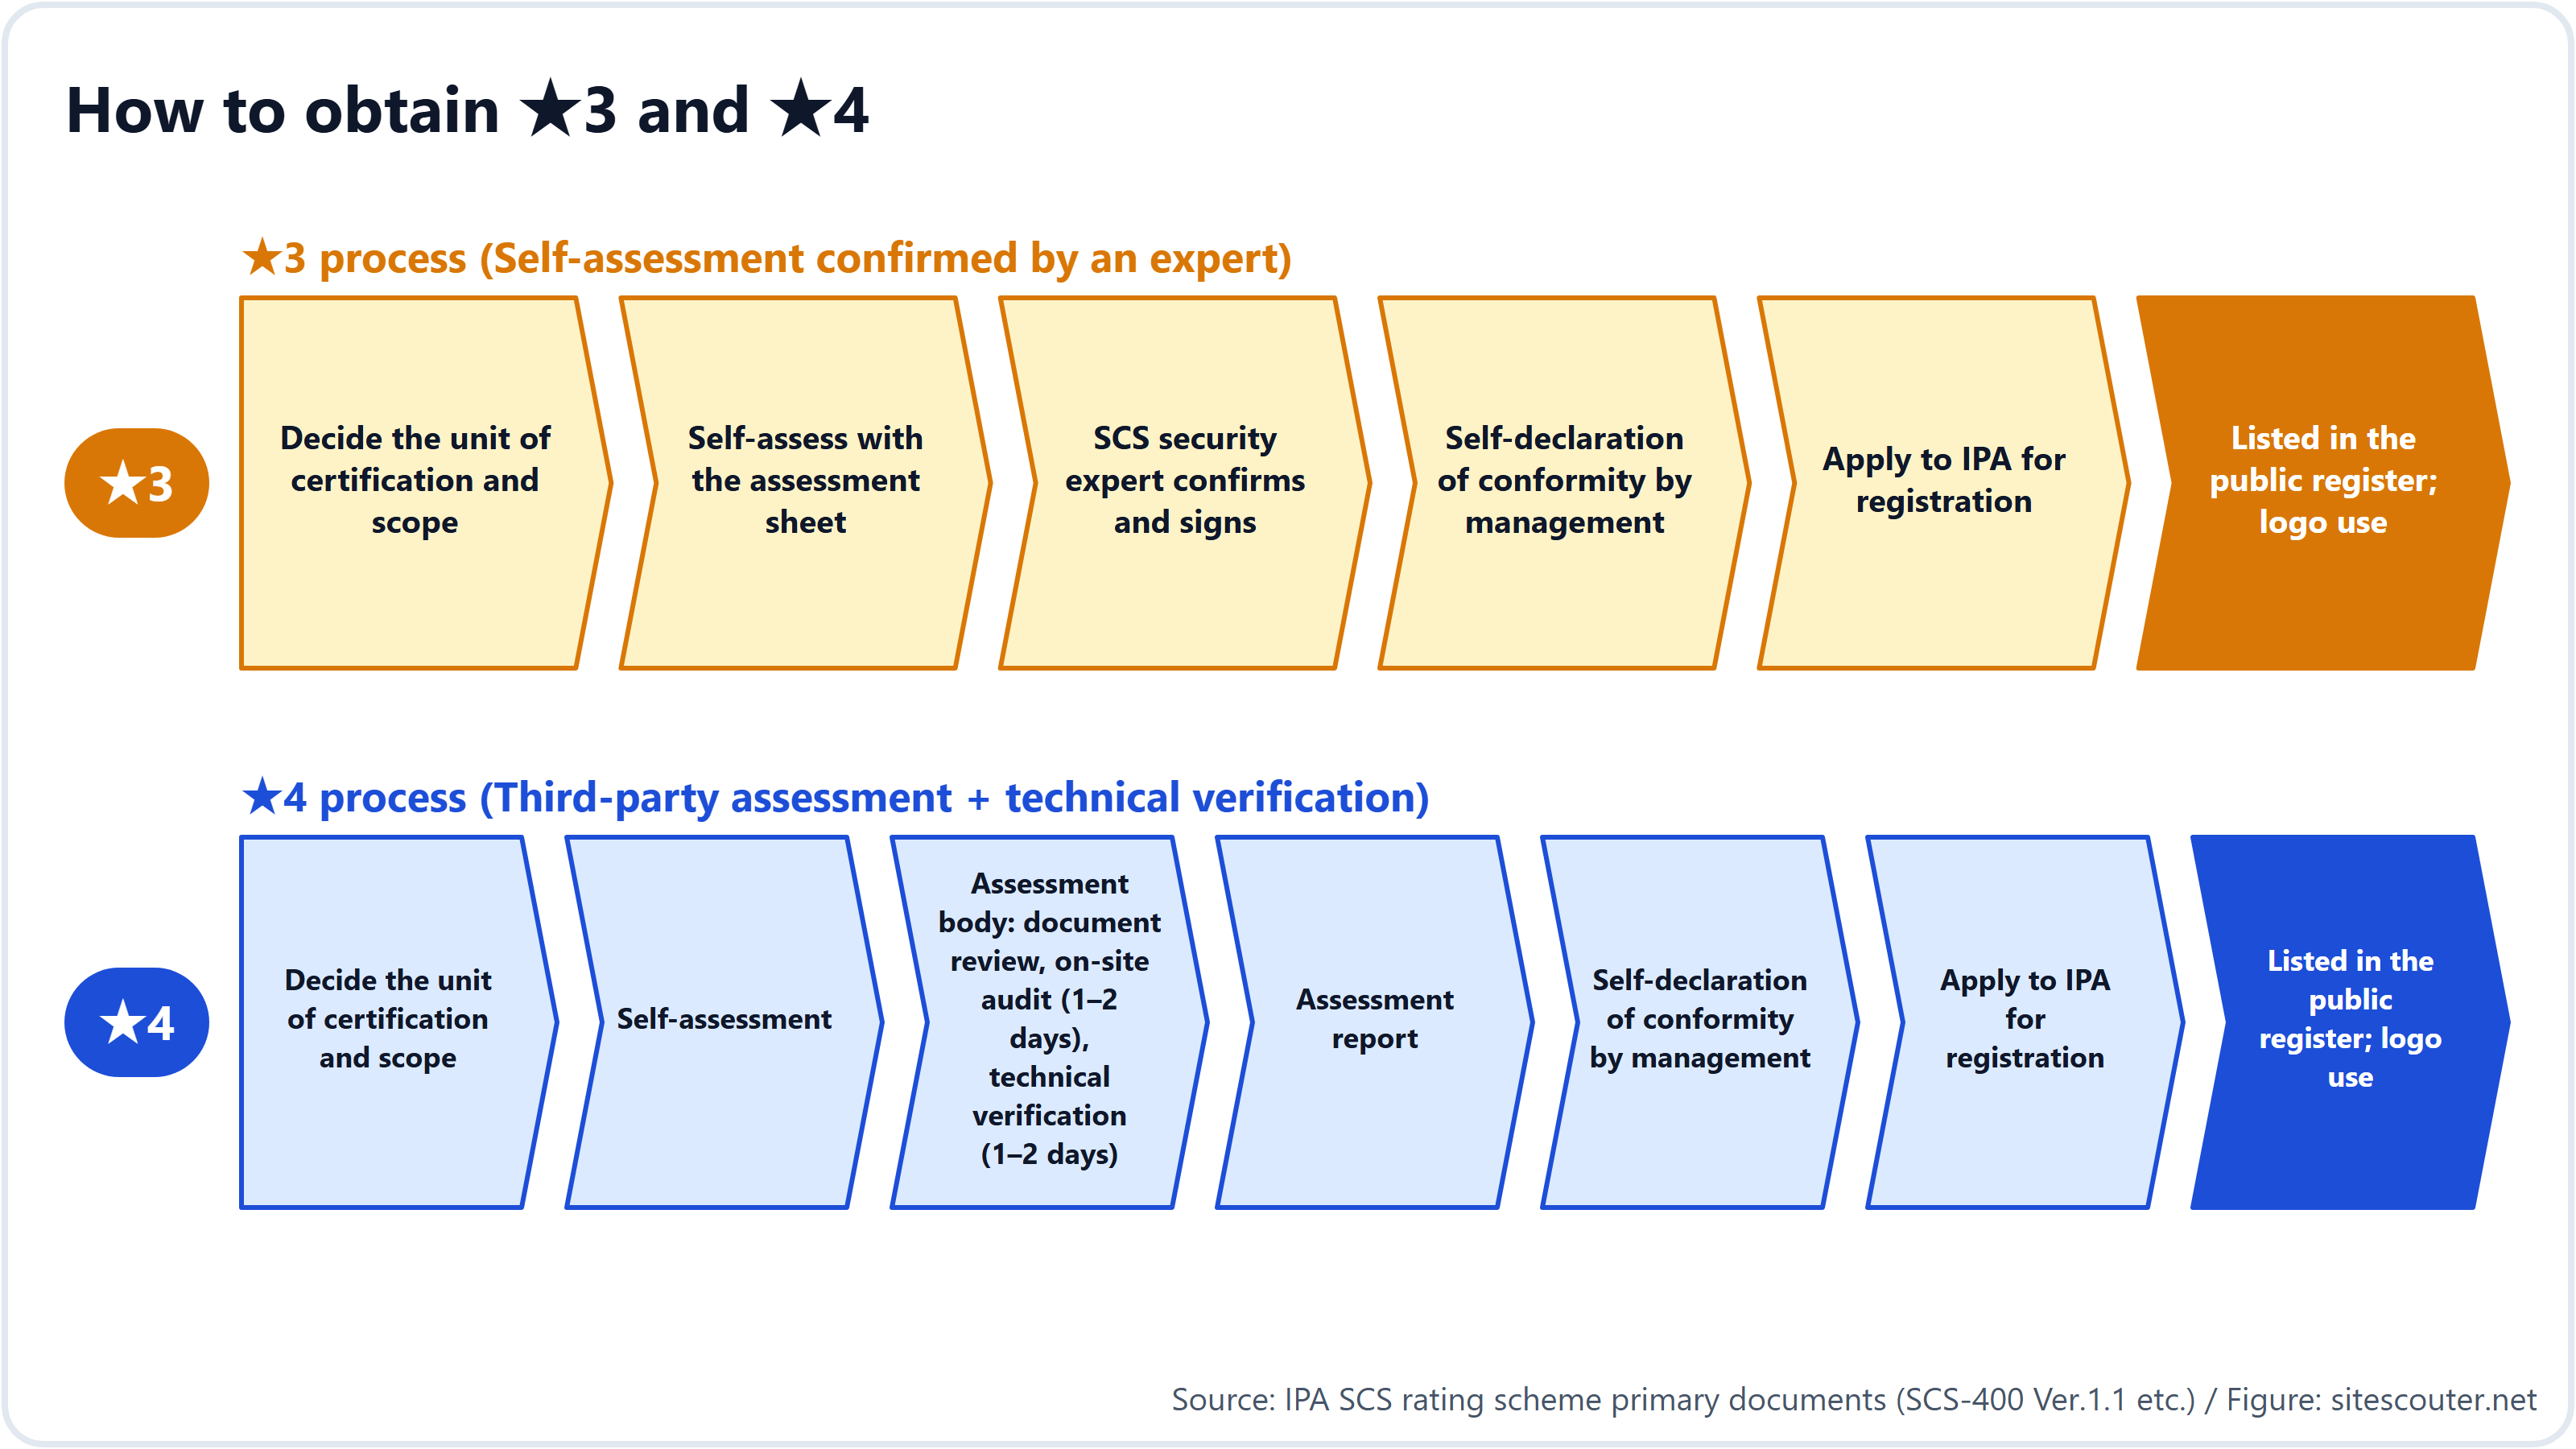
- ตัดสินใจว่าจะยื่นขอสำหรับทั้งบริษัท สำหรับหน่วยธุรกิจหนึ่ง หรือสำหรับทั้งกลุ่มบริษัท
- กรอกผลการตรวจสอบด้วยตนเองของทั้ง 26 ข้อลงใน แบบประเมิน (ไฟล์ Excel) ที่ IPA จัดเตรียมไว้
- ให้ ผู้เชี่ยวชาญด้านความปลอดภัย SCS ที่ขึ้นทะเบียนกับ IPA ยืนยันและลงนาม
- ประธานบริษัทหรือผู้บริหารคนอื่นจัดทำ คำประกาศรับรองตนเองว่าเป็นไปตามข้อกำหนด ว่า "เราปฏิบัติตามข้อกำหนดแล้ว"
- ยื่นขอขึ้นทะเบียนกับ IPA เมื่อผ่านการพิจารณาแล้ว ชื่อบริษัทของคุณจะปรากฏบนเว็บไซต์ของ IPA และสามารถใช้เครื่องหมายโลโก้ได้
สำหรับ ★4
หลังขั้นตอนที่ 2 แทนที่จะให้ผู้เชี่ยวชาญยืนยัน คุณต้องว่าจ้าง หน่วยประเมิน หน่วยประเมินจะตรวจทานเอกสาร เข้ามาตรวจประเมิน ณ สถานที่จริง 1 ถึง 2 วัน จากนั้นใช้เวลาอีก 1 ถึง 2 วัน ทดสอบหาจุดอ่อนของอุปกรณ์ที่เข้าถึงได้จากภายนอกผ่านอินเทอร์เน็ต (อุปกรณ์ VPN เราเตอร์ ฯลฯ) หากพบจุดอ่อนร้ายแรง ต้องแก้ไขภายใน 14 วันและรับการทดสอบซ้ำ เมื่อได้รับรายงานผลการประเมินแล้ว จึงดำเนินการจัดทำคำประกาศรับรองตนเองและยื่นขอขึ้นทะเบียนต่อไป
มีค่าใช้จ่ายเท่าไร?
ค่าธรรมเนียมการขึ้นทะเบียนที่จ่ายให้ IPA แสดงไว้ในตารางข้างต้น: ★3 อยู่ที่ ¥10,000 ต่อปี อย่างไรก็ตาม ค่าตอบแทนที่จ่ายให้ผู้เชี่ยวชาญและหน่วยประเมินเป็นค่าใช้จ่ายแยกต่างหาก ซึ่งไม่อยู่ในตารางค่าธรรมเนียมของระบบ และกำหนดโดยกลไกตลาด
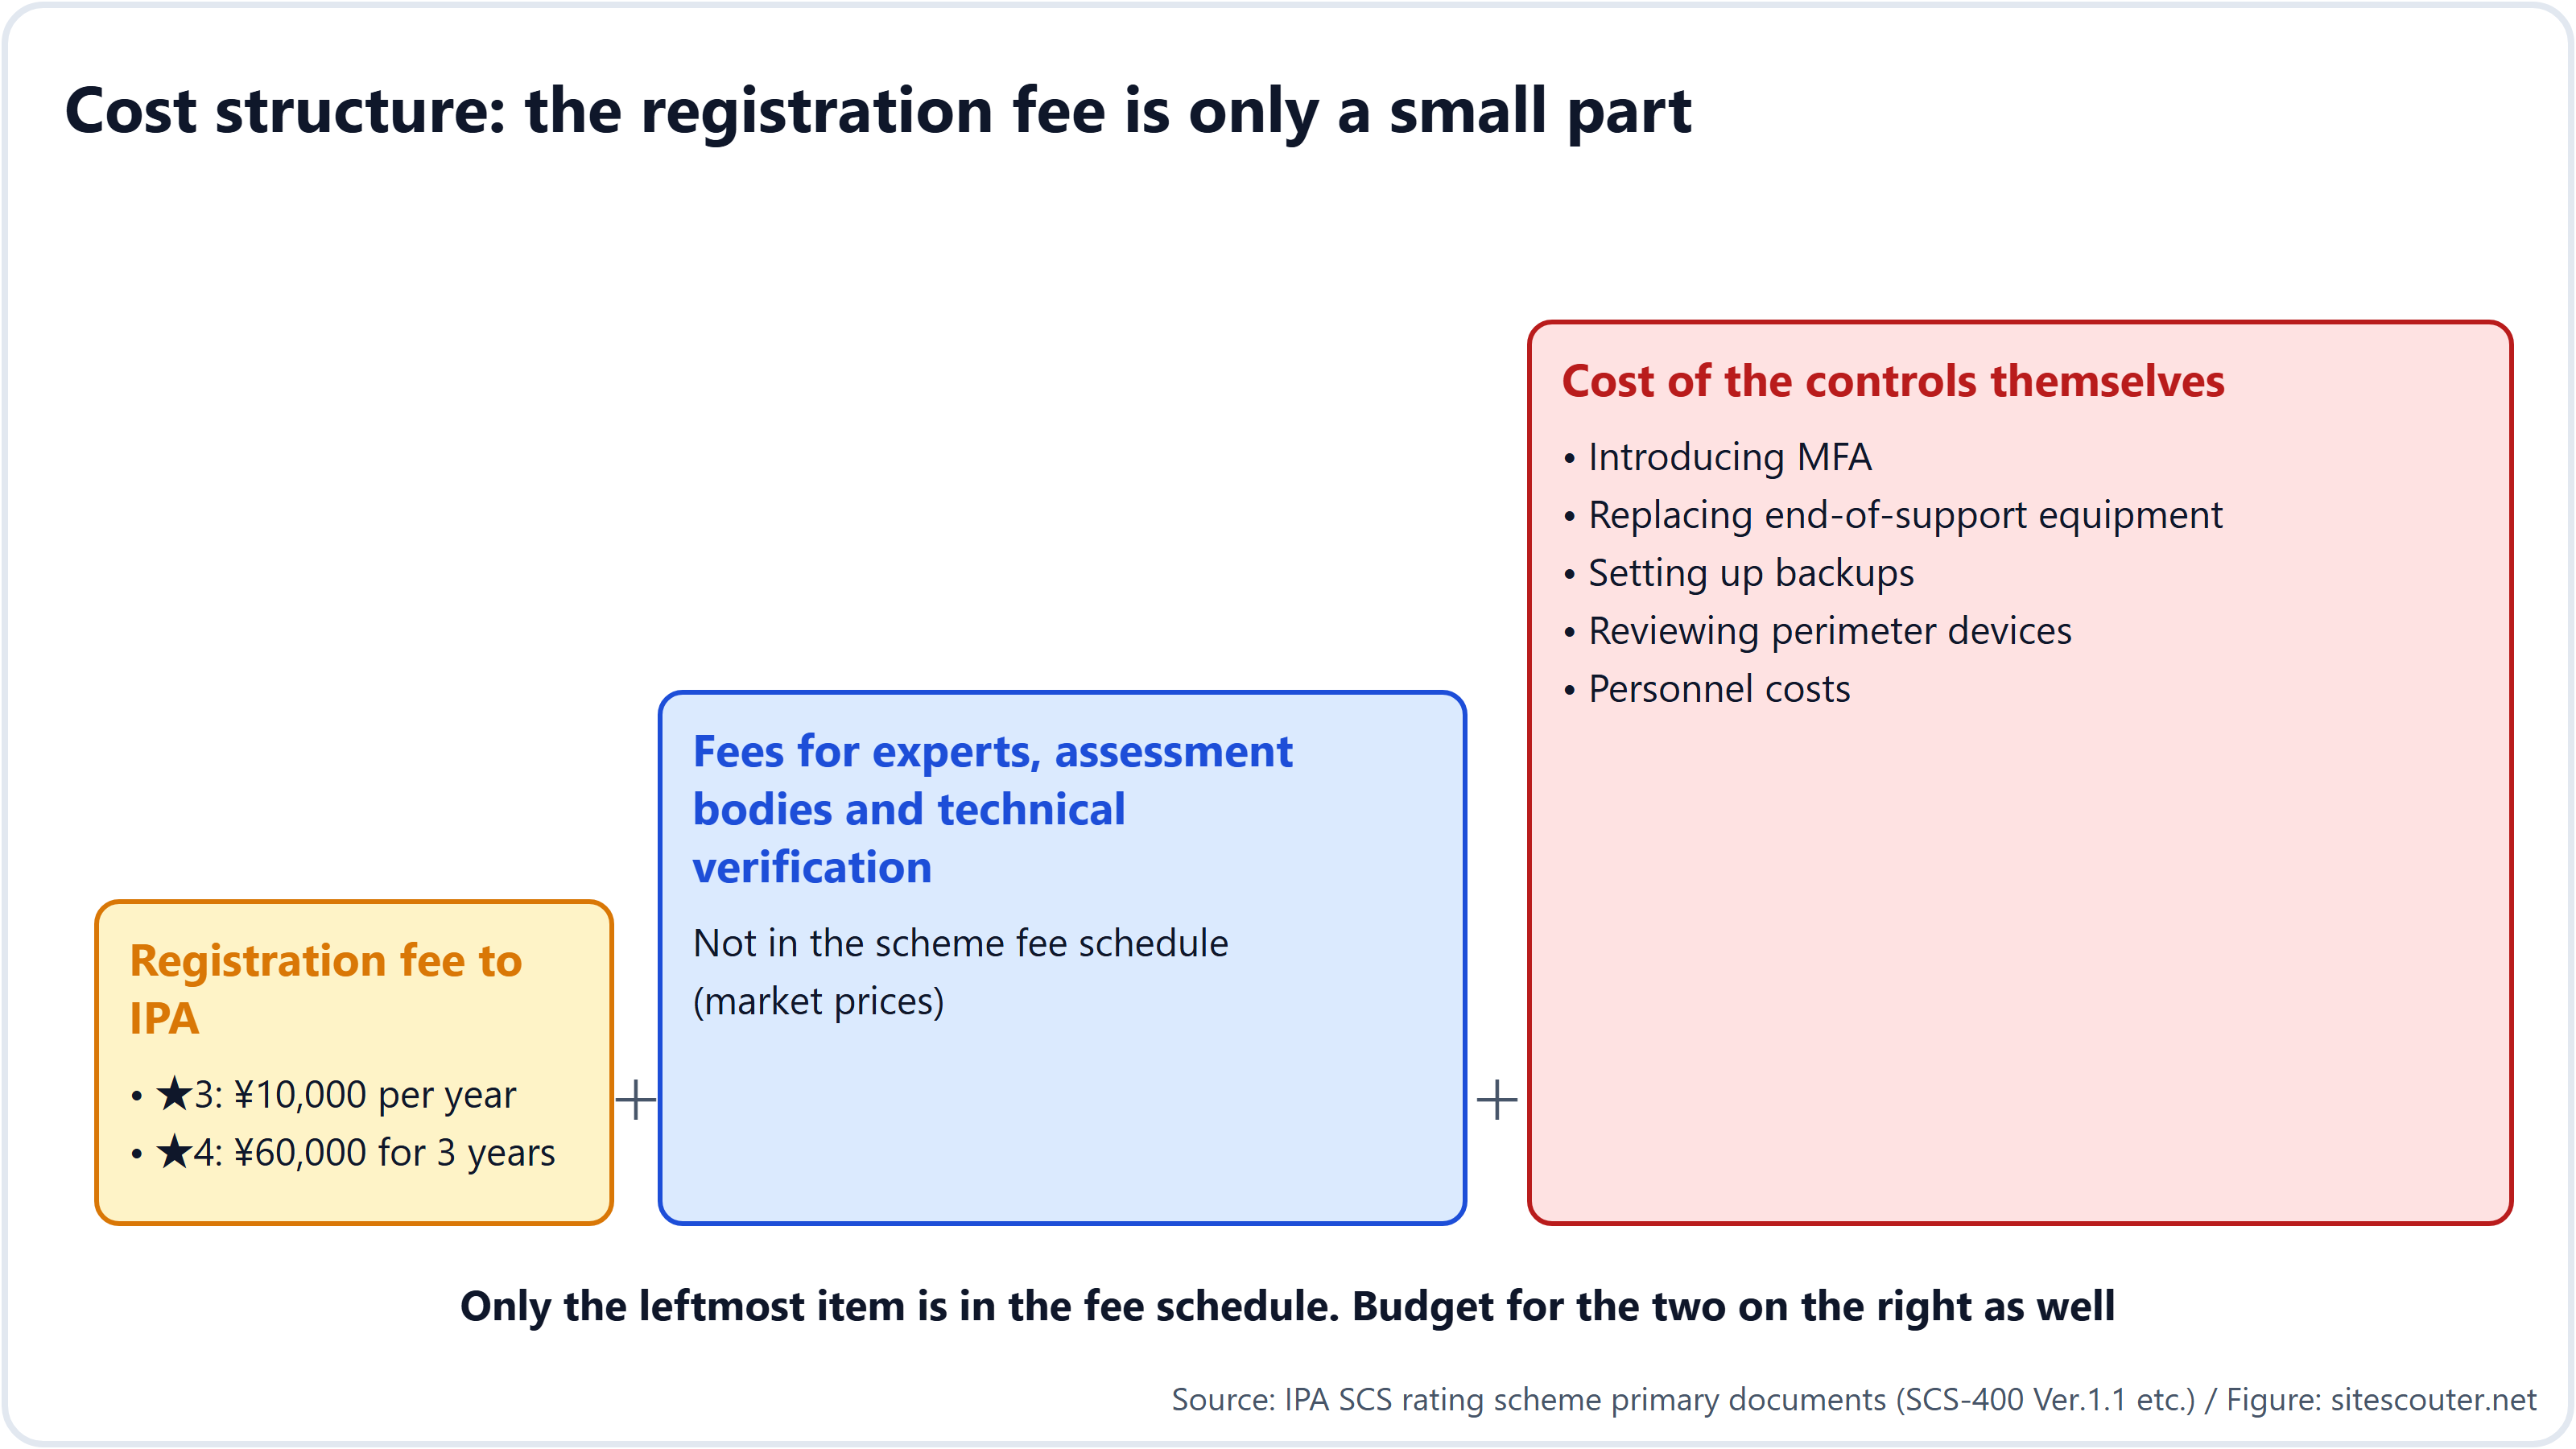
อีกเรื่องที่มักถูกมองข้ามคือ ค่าใช้จ่ายและเวลาของมาตรการด้านความปลอดภัยเอง การนำการยืนยันตัวตนสองขั้นตอนมาใช้ การเปลี่ยนคอมพิวเตอร์และซอฟต์แวร์เก่า และการจัดระบบสำรองข้อมูล อาจใช้เวลาหลายเดือนขึ้นอยู่กับขนาดของบริษัท ในวงการมักพูดถึงหลักคร่าว ๆ ว่า "มาตรการทางเทคนิค 2 ถึง 3 เดือน เอกสารและหลักฐาน 1 ถึง 2 เดือน"
สำหรับบริษัทขนาดกลางและขนาดย่อม IPA กำลังเตรียม "บริการ Cyber Security Otasuketai (แบบใหม่)" ซึ่งเป็นบริการสนับสนุนที่มุ่งช่วยให้ได้รับ ★3 และ ★4 (ยังอยู่ในขั้นนำร่อง ณ เดือนตุลาคม 2026)
เริ่มเมื่อใด?
| เมื่อใด | เกิดอะไรขึ้น |
|---|---|
| เมษายน 2026 | ประกาศระบบ ข้อกำหนดฉบับแรก |
| กันยายน 2026 | ประกาศค่าธรรมเนียม |
| 28 ตุลาคม 2026 | เผยแพร่คู่มือการประเมิน คู่มืออธิบายระบบ และแบบประเมิน (เราอยู่ตรงนี้) |
| ราวปลายเดือนพฤศจิกายน 2026 | คู่มือการยื่นขอขึ้นทะเบียน เครื่องหมายโลโก้ |
| ปลายเดือนธันวาคม 2026 | รายชื่อหน่วยประเมินและผู้ให้บริการตรวจสอบทางเทคนิค |
| ตั้งแต่มกราคม 2027 เป็นต้นไป | รายชื่อผู้เชี่ยวชาญ |
| มีนาคม 2027 | เปิดรับใบสมัคร ★3 และ ★4 (ตามกำหนดการ) |
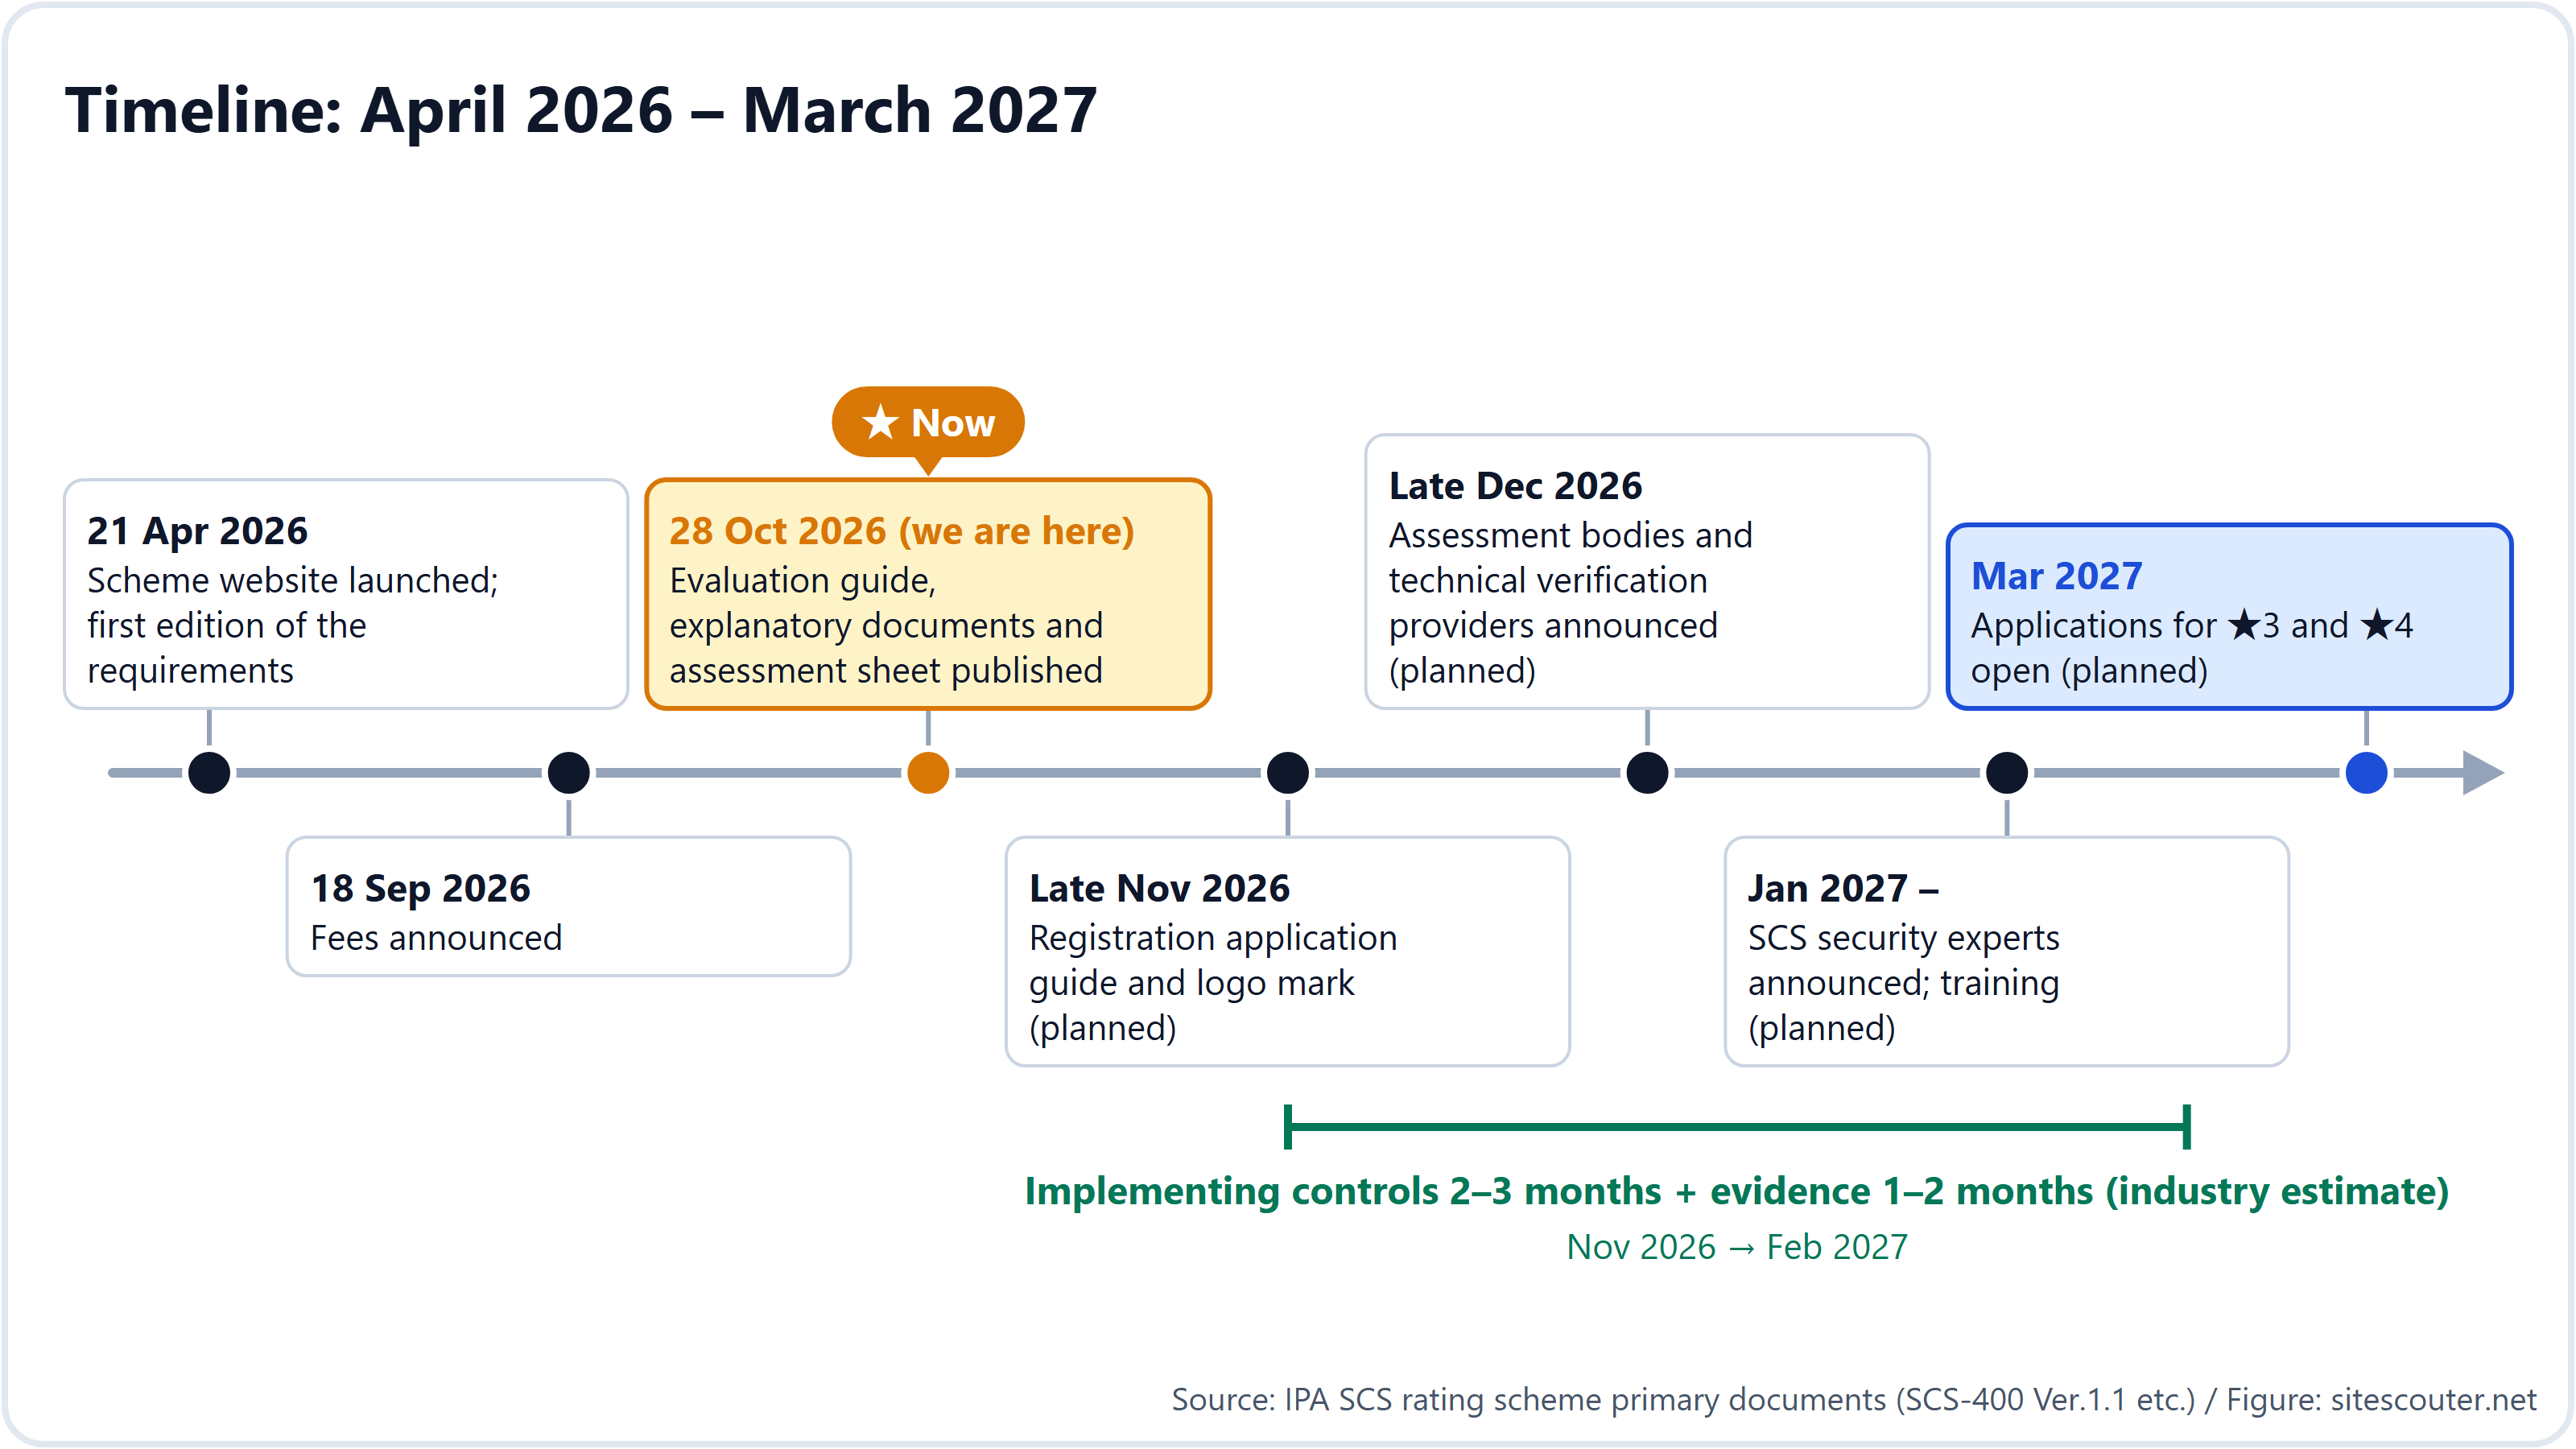
เหลือเวลาประมาณ 5 เดือนก่อนเปิดรับสมัคร แต่เนื่องจากมาตรการต่าง ๆ ใช้เวลาหลายเดือน บริษัทที่ลูกค้ามีแนวโน้มจะถามถึง ควรเริ่มตรวจสอบสถานะปัจจุบันตั้งแต่ตอนนี้ จึงจะทันเวลาพอดี ขณะนี้สามารถดาวน์โหลดแบบประเมินได้แล้ว
ถ้าไม่ได้ดาวจะเกิดอะไรขึ้น?
เมื่อเกณฑ์การจัดซื้อจัดจ้างของลูกค้าระบุว่า "★3 ขึ้นไป" บริษัทที่ไม่มีดาวจะไม่ถูกเลือกเป็นซัพพลายเออร์อีกต่อไป บริษัทใหญ่ไม่สามารถทำสัญญากับบริษัทที่ไม่ผ่านเกณฑ์การจัดซื้อจัดจ้างของตนเองได้ ผู้รับผิดชอบไม่มีอำนาจใช้ดุลยพินิจ เพราะการทำสัญญากับบริษัทที่ไม่ผ่านเกณฑ์ถือเป็นการละเมิดหลักการปฏิบัติตามกฎระเบียบ สำหรับธุรกิจใหม่ ดาวจะเป็นเงื่อนไขตั้งแต่เริ่มต้น สำหรับธุรกิจที่มีอยู่เดิม จะถูกเพิ่มเข้ามาเมื่อต่อสัญญา และอย่างที่เห็นในหัวข้อที่ 1 ข้อกำหนดนี้ไม่ได้หยุดอยู่ที่ซัพพลายเออร์ลำดับที่ 1 แต่ลงไปถึงซัพพลายเออร์ลำดับที่ 2 และลำดับที่ 3
ในทางกฎหมาย ระบบนี้เป็นแบบสมัครใจ FAQ ของ IPA ระบุว่า "การขอรับดาวเป็นไปโดยสมัครใจ" และ "การไม่ผ่านข้อกำหนดทุกข้อไม่ได้หมายความว่าจะถูกระงับการทำธุรกิจทันที" ส่วนจะกลายเป็นข้อกำหนดในการประกวดราคาภาครัฐหรือไม่ ขึ้นอยู่กับหน่วยงานผู้จัดซื้อแต่ละแห่ง ถึงกระนั้น แนวทางที่สมจริงคือเตรียมตัวโดยถือว่า "ตามกฎหมายเป็นความสมัครใจ แต่ในทางธุรกิจแทบจะเป็นภาคบังคับ" การรู้ตั้งแต่ตอนนี้ว่าบริษัทของคุณผ่านข้อกำหนดไปแล้วมากน้อยเพียงใด จะทำให้ทั้งการเจรจาและการเตรียมตัวง่ายกว่าการรีบเร่งหลังจากลูกค้าถามมาแล้ว
ระวังการเสนอขายแบบเร่งเร้า
ในเดือนเมษายน 2026 กระทรวงเศรษฐกิจ การค้า และอุตสาหกรรม และสำนักเลขาธิการคณะรัฐมนตรีได้ออก คำเตือนเกี่ยวกับการเสนอขายที่ไม่เหมาะสม ซึ่งอ้างว่า "ถ้าไม่มีดาวจะทำธุรกิจไม่ได้" หรือ "เราเป็นองค์กรสนับสนุนที่ได้รับการรับรอง" ในระบบนี้ไม่มีบทบาทที่เรียกว่า "องค์กรสนับสนุนที่ได้รับการรับรอง" บทบาทที่เป็นทางการมีเพียงสี่ประเภทที่ IPA แต่งตั้งหรือขึ้นทะเบียน ได้แก่ หน่วยประเมิน ผู้ให้บริการตรวจสอบทางเทคนิค ผู้ให้บริการฝึกอบรม และผู้เชี่ยวชาญด้านความปลอดภัย SCS รายชื่อจะเผยแพร่บนเว็บไซต์ของ IPA ตั้งแต่เดือนธันวาคม 2026
คุณสามารถตรวจสอบว่าชื่อหรือตำแหน่งเป็นของจริงหรือไม่ได้จากรายชื่อบนเว็บไซต์ของ IPA ณ ขณะนี้ซึ่งยังไม่มีการเผยแพร่รายชื่อ ไม่มีบริษัทใดที่จะอ้างได้อย่างชอบธรรมว่า "ได้รับการรับรอง"
ก่อนอื่น ตรวจดูว่าบริษัทของคุณมองจากภายนอกเป็นอย่างไร
ข้อกำหนดรวมถึงการติดตั้งอัปเดตภายใน 14 วันและการไม่ใช้ซอฟต์แวร์ที่หมดระยะการสนับสนุน เว็บไซต์หรือเซิร์ฟเวอร์ของคุณประกาศเวอร์ชันเก่าให้โลกภายนอกเห็นหรือไม่นั้น ตรวจสอบได้โดยไม่ต้องลงทะเบียน เพียงป้อน URL ในการตรวจสอบข้อมูลเซิร์ฟเวอร์ของ Site Scouter ใช้เป็นการตรวจสอบเบื้องต้นหนึ่งนาทีก่อนเริ่มเตรียมตัวขอรับดาว
หมายเหตุด้านวิธีการและข้อจำกัด
บทความนี้อ้างอิงเว็บไซต์ของระบบ FAQ ข้อกำหนดและเกณฑ์การประเมิน (SCS-400 Ver.1.1) คู่มืออธิบายระบบ (SCS-620) คู่มือการตรวจสอบทางเทคนิค (SCS-430) ประกาศค่าธรรมเนียม และข่าวประชาสัมพันธ์วันที่ 28 ตุลาคม 2026 ของ IPA ตามที่เผยแพร่ ณ วันที่ 30 ตุลาคม 2026 คู่มือการยื่นขอขึ้นทะเบียนยังไม่ได้เผยแพร่ รายละเอียดขั้นตอนจึงอาจเปลี่ยนแปลงได้ ผู้เขียนทำธุรกิจด้านโดเมน โฮสติ้ง และความปลอดภัย และไม่ได้เป็นทั้งหน่วยประเมินหรือผู้เชี่ยวชาญภายใต้ระบบนี้
ตรวจสอบว่าเว็บไซต์หรือเซิร์ฟเวอร์ของคุณประกาศเวอร์ชันเก่าให้โลกภายนอกเห็นหรือไม่ เพียงป้อน URL เป็นการตรวจสอบแบบไม่รุกล้ำและไม่ต้องลงทะเบียน เหมาะเป็นการตรวจสอบเบื้องต้นก่อนเริ่มเตรียมตัวขอรับดาว
ใช้งาน: ตรวจสอบข้อมูลเซิร์ฟเวอร์คำถามที่พบบ่อย
ระบบนี้ใช้กับบริษัทขนาดเล็กด้วยหรือไม่?
ใช้ โดยไม่จำกัดอุตสาหกรรมหรือขนาด IPA คาดว่าบริษัทขนาดกลางและขนาดย่อมที่มีบุคลากรและงบประมาณด้านความปลอดภัยจำกัดจะได้ประโยชน์มากที่สุด
ซัพพลายเออร์ลำดับที่ 3 ที่ไม่ได้ทำธุรกิจกับบริษัทใหญ่โดยตรงเกี่ยวข้องด้วยหรือไม่?
เกี่ยวข้อง บริษัทที่ได้ ★4 มีหน้าที่ต้องทราบสถานะด้านความปลอดภัยของซัพพลายเออร์ ดังนั้นยิ่งบริษัทในลำดับบนได้ดาวมากเท่าไร บริษัทในลำดับล่างก็จะยิ่งถูกขอให้มีดาวมากขึ้นเท่านั้น และไม่มีข้อจำกัดว่าจะลงไปกี่ลำดับ
ขอ ★4 โดยไม่มี ★3 ได้หรือไม่?
ได้ ดาวระดับที่สูงกว่าครอบคลุมข้อกำหนดทั้งหมดของระดับที่ต่ำกว่า จึงยื่นขอ ★4 ได้โดยตรง
ถ้ามี ISMS หรือ PrivacyMark อยู่แล้ว ยังจำเป็นต้องขออีกหรือไม่?
จำเป็น FAQ ของ IPA อธิบายว่า ISMS กับระบบนี้เป็นสิ่งที่เสริมซึ่งกันและกัน
บริษัทที่ได้รับการรับรองจะถูกเปิดเผยต่อสาธารณะหรือไม่?
ใช่ องค์กรที่ขึ้นทะเบียนแล้วจะมีรายชื่อบนเว็บไซต์ของ IPA และสามารถใช้เครื่องหมายโลโก้ได้
สอบถามได้ที่ไหน?
กลุ่มรับรองความปลอดภัย (Security Certification Group) ของศูนย์ความปลอดภัย (Security Center) ของ IPA รับคำถามทางอีเมล ไม่รับการสอบถามทางโทรศัพท์
แหล่งอ้างอิง
ตรวจสอบล่าสุด: 2026-10-30 ข้อกำหนดและนโยบายอาจเปลี่ยนแปลงได้ โปรดตรวจสอบแหล่งข้อมูลต้นทางก่อนดำเนินการ
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (บล็อกส่วนตัว nkzw.jp)
ติดต่อ: เว็บไซต์ทางการ / YouTube / Instagram / LinkedIn / X / Telegram