
आपकी कंपनी की सुरक्षा को मिलेगी "स्टार" रेटिंग: जापान की SCS रेटिंग योजना आसान भाषा में (ग्राहकों के पूछने से पहले क्या जानना चाहिए)
"क्या आपकी कंपनी भी ★3 ले सकती है?" 2027 के वसंत से जापान में ज़्यादा से ज़्यादा कंपनियाँ अपने ग्राहकों से यह सवाल सुनेंगी। यह स्टार SCS रेटिंग योजना से आता है, जिसे जापान सरकार (अर्थव्यवस्था, व्यापार और उद्योग मंत्रालय तथा कैबिनेट सचिवालय) ने बनाया है और जिसे IPA (Information-technology Promotion Agency, Japan — जापान की सूचना प्रौद्योगिकी संवर्धन एजेंसी) चलाती है। इसका आधिकारिक नाम है "सप्लाई चेन को मज़बूत करने के लिए सुरक्षा रेटिंग योजना"। 28 अक्टूबर 2026 को मूल्यांकन गाइड और व्याख्यात्मक हैंडबुक प्रकाशित हुईं, और अब यह योजना लगभग पूरी तरह तय हो चुकी है।
यह लेख, जितना हो सके कम IT शब्दजाल के साथ, बताता है कि यह योजना क्यों है, स्टार का मतलब क्या है, स्टार मिलने पर क्या होता है, इसमें कितना खर्च आता है और यह कब शुरू होगी। तकनीकी विवरण (ठीक-ठीक क्या कॉन्फ़िगर करना है) इंजीनियरों के लिए गाइड में हैं, और कारोबार पर असर तथा प्रबंधन के फ़ैसले अधिकारियों के लिए गाइड में। एक मंगा संस्करण भी है, जिसे आप अपने बच्चों के साथ पढ़ सकते हैं।
यह लेख अंग्रेज़ी में sitescouter.net और nkzw.jp पर, तथा जापानी में sitescouter.net पर भी प्रकाशित है। यह Site Scouter का हिन्दी संस्करण है, जिसका अनुवाद अंग्रेज़ी संस्करण से किया गया है।
"सप्लाई चेन" ही क्यों?
पिछले कुछ वर्षों में बार-बार ऐसी घटनाएँ हुई हैं जिनमें हमला बड़ी कंपनी पर नहीं, बल्कि उसके किसी आपूर्तिकर्ता या सहायक कंपनी पर हुआ, और बड़ी कंपनी के कारख़ाने या लॉजिस्टिक्स ठप हो गए। अगर शृंखला में सिर्फ़ एक कंपनी में सेंध लगती है, चाहे वह पुर्ज़े देती हो, सिस्टम सँभालती हो या डेटा रखती हो, तो नुकसान उससे जुड़ी हर कंपनी तक फैल जाता है। इसी को "सप्लाई चेन अटैक" कहते हैं।
अब तक बड़ी कंपनियाँ अपने आपूर्तिकर्ताओं को अपनी-अपनी चेकलिस्ट भेजकर उनकी जाँच करती रही हैं। जिन छोटी और मझोली कंपनियों के पास ये चेकलिस्ट पहुँचती हैं, उनके लिए इसका मतलब है हर ग्राहक के लिए अलग प्रारूप में मिलते-जुलते सवालों के जवाब बार-बार देना, जो बहुत भारी बोझ है। भेजने वाली कंपनियाँ भी पक्का नहीं जानतीं कि उनकी चेकलिस्ट पर्याप्त है या नहीं। इस योजना का उद्देश्य है सरकार द्वारा तय किए गए एक साझा पैमाने से दोनों समस्याओं को हल करना।
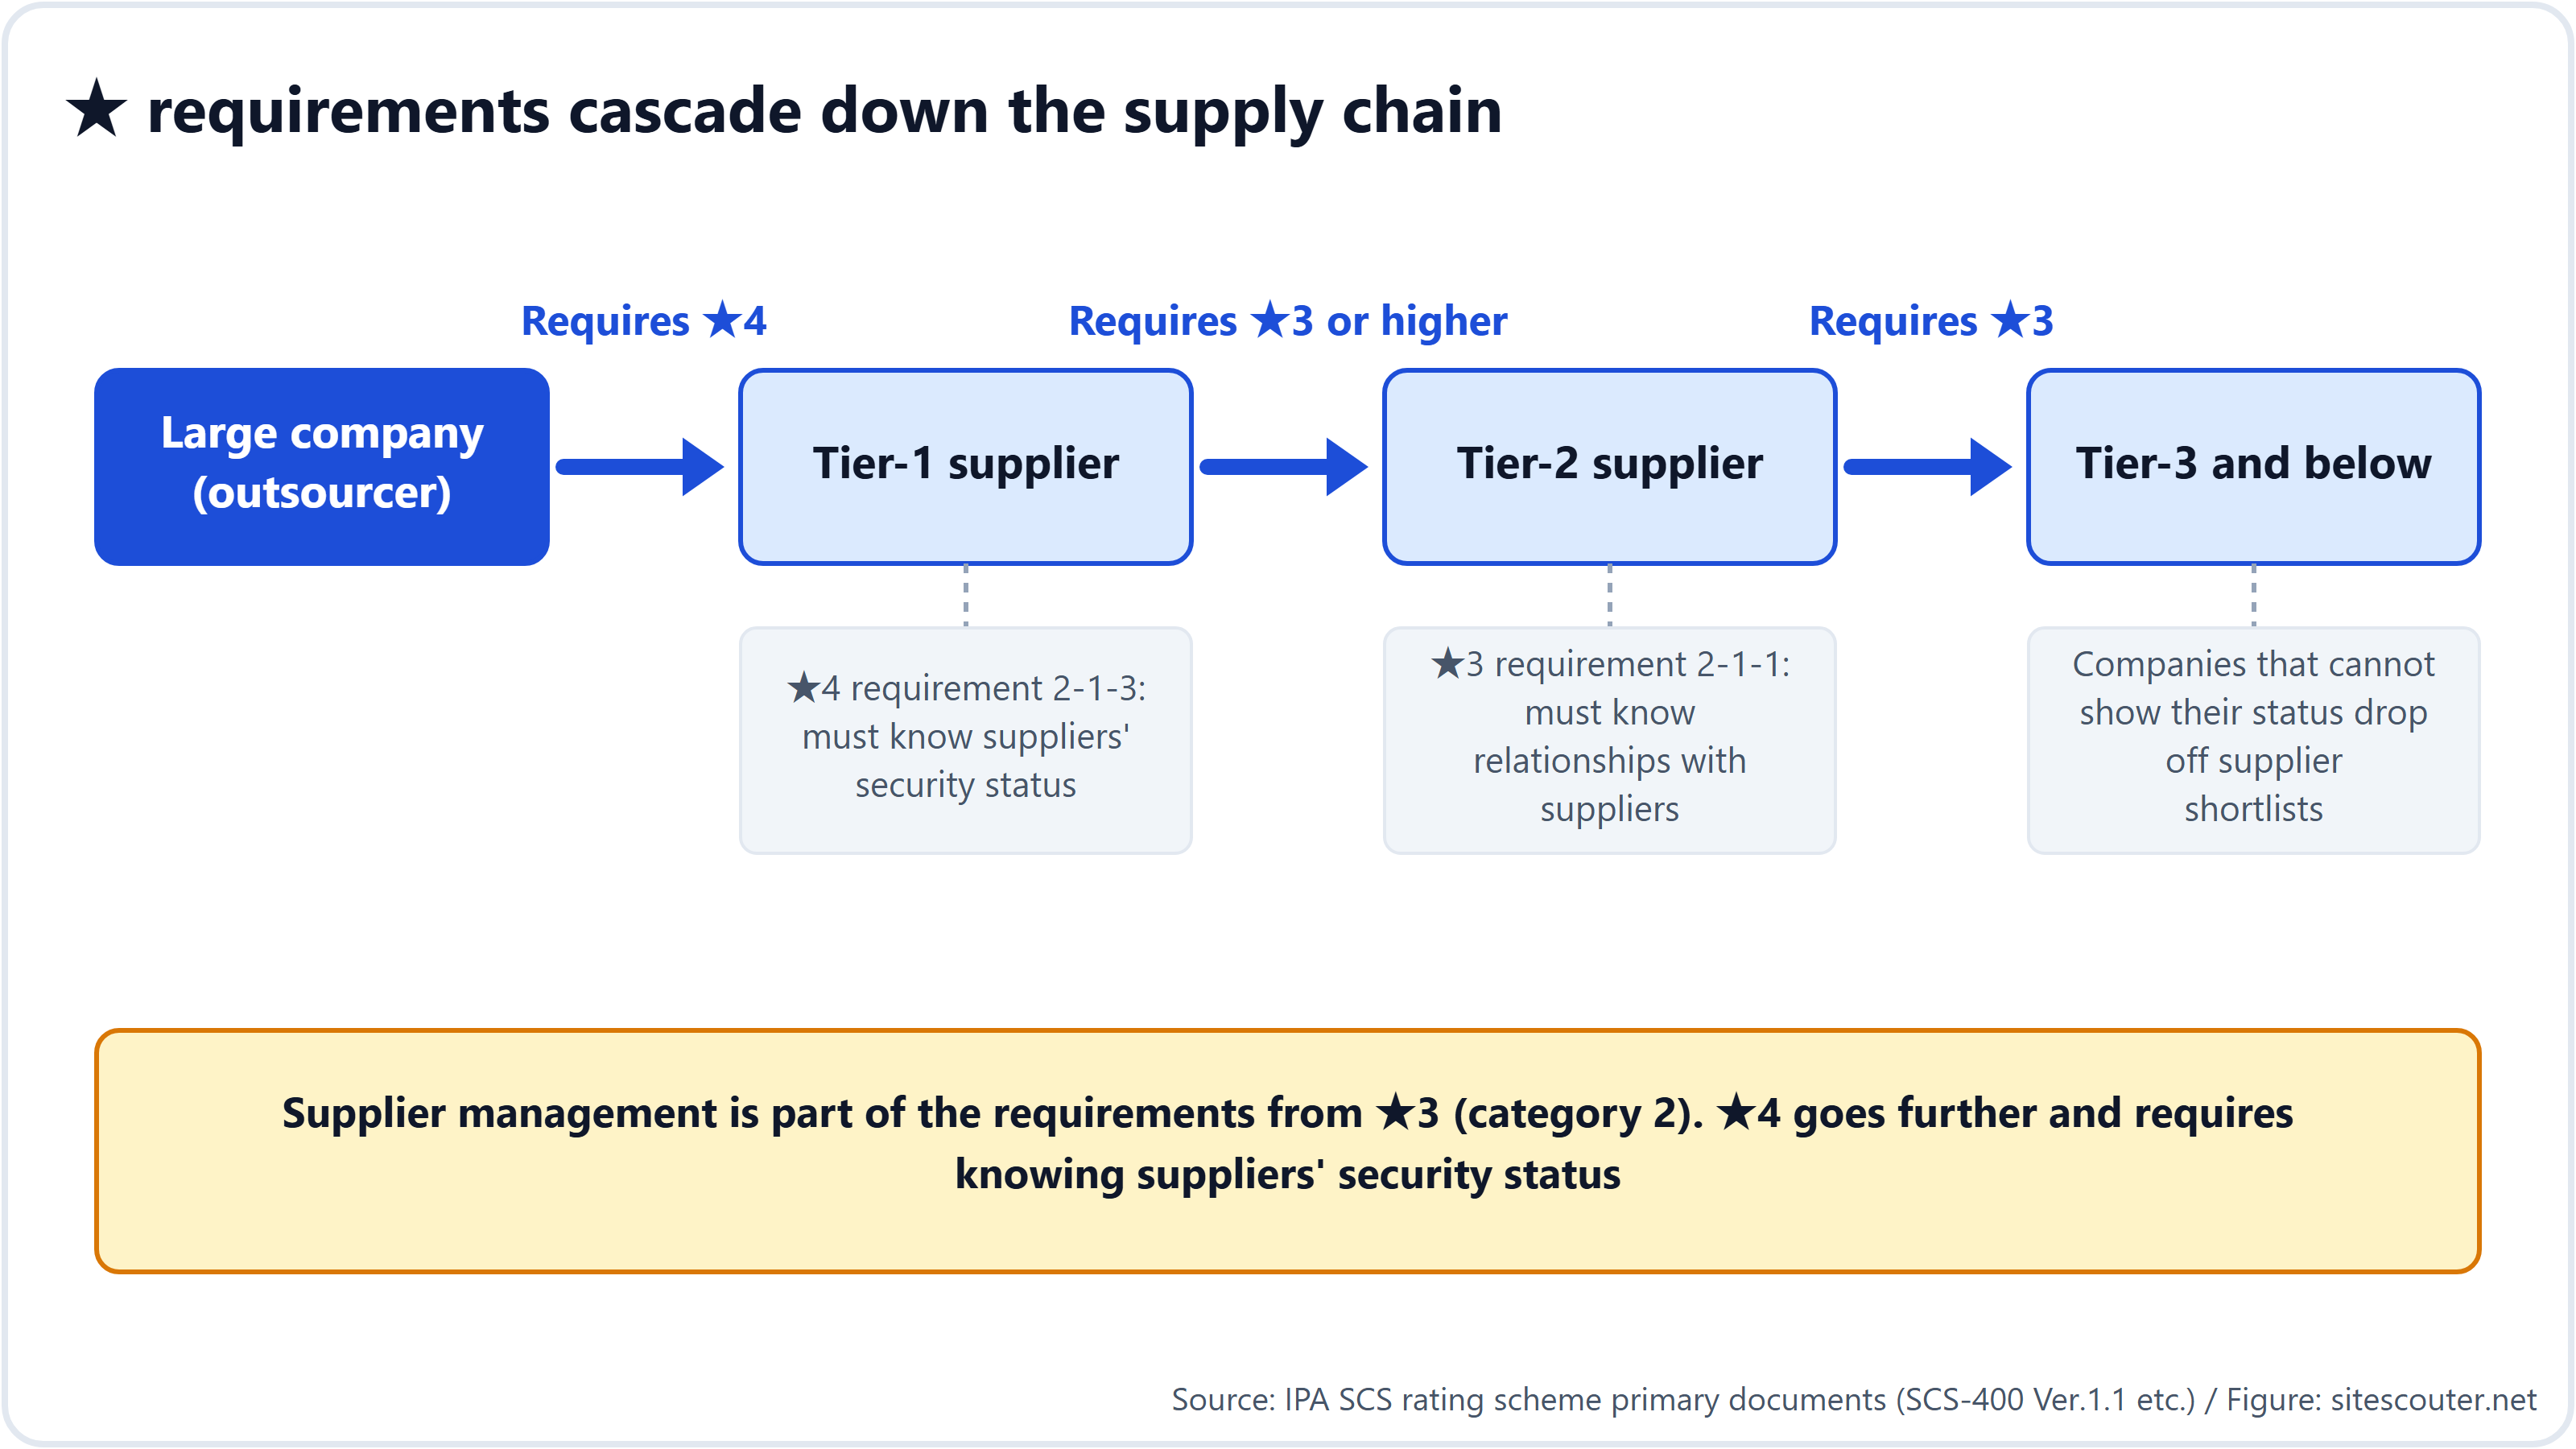
अहम बात यह है कि यह पैमाना सिर्फ़ उन कंपनियों तक नहीं रुकता जो बड़ी कंपनियों से सीधे कारोबार करती हैं, बल्कि नीचे के टियर-2 और टियर-3 आपूर्तिकर्ताओं तक भी पहुँचता है। जो कंपनी ★4 पाती है, उसके लिए अपने आपूर्तिकर्ताओं की सुरक्षा स्थिति जानना अनिवार्य हो जाता है (आवश्यकता 2-1-3)। इसे जानने का सबसे आसान तरीका है "आपूर्तिकर्ताओं से भी स्टार लेने को कहना", इसलिए स्टार की माँग शृंखला में नीचे और नीचे बहती जाती है।
स्टार दिखाते हैं कि "आप कितने सुरक्षित हैं"
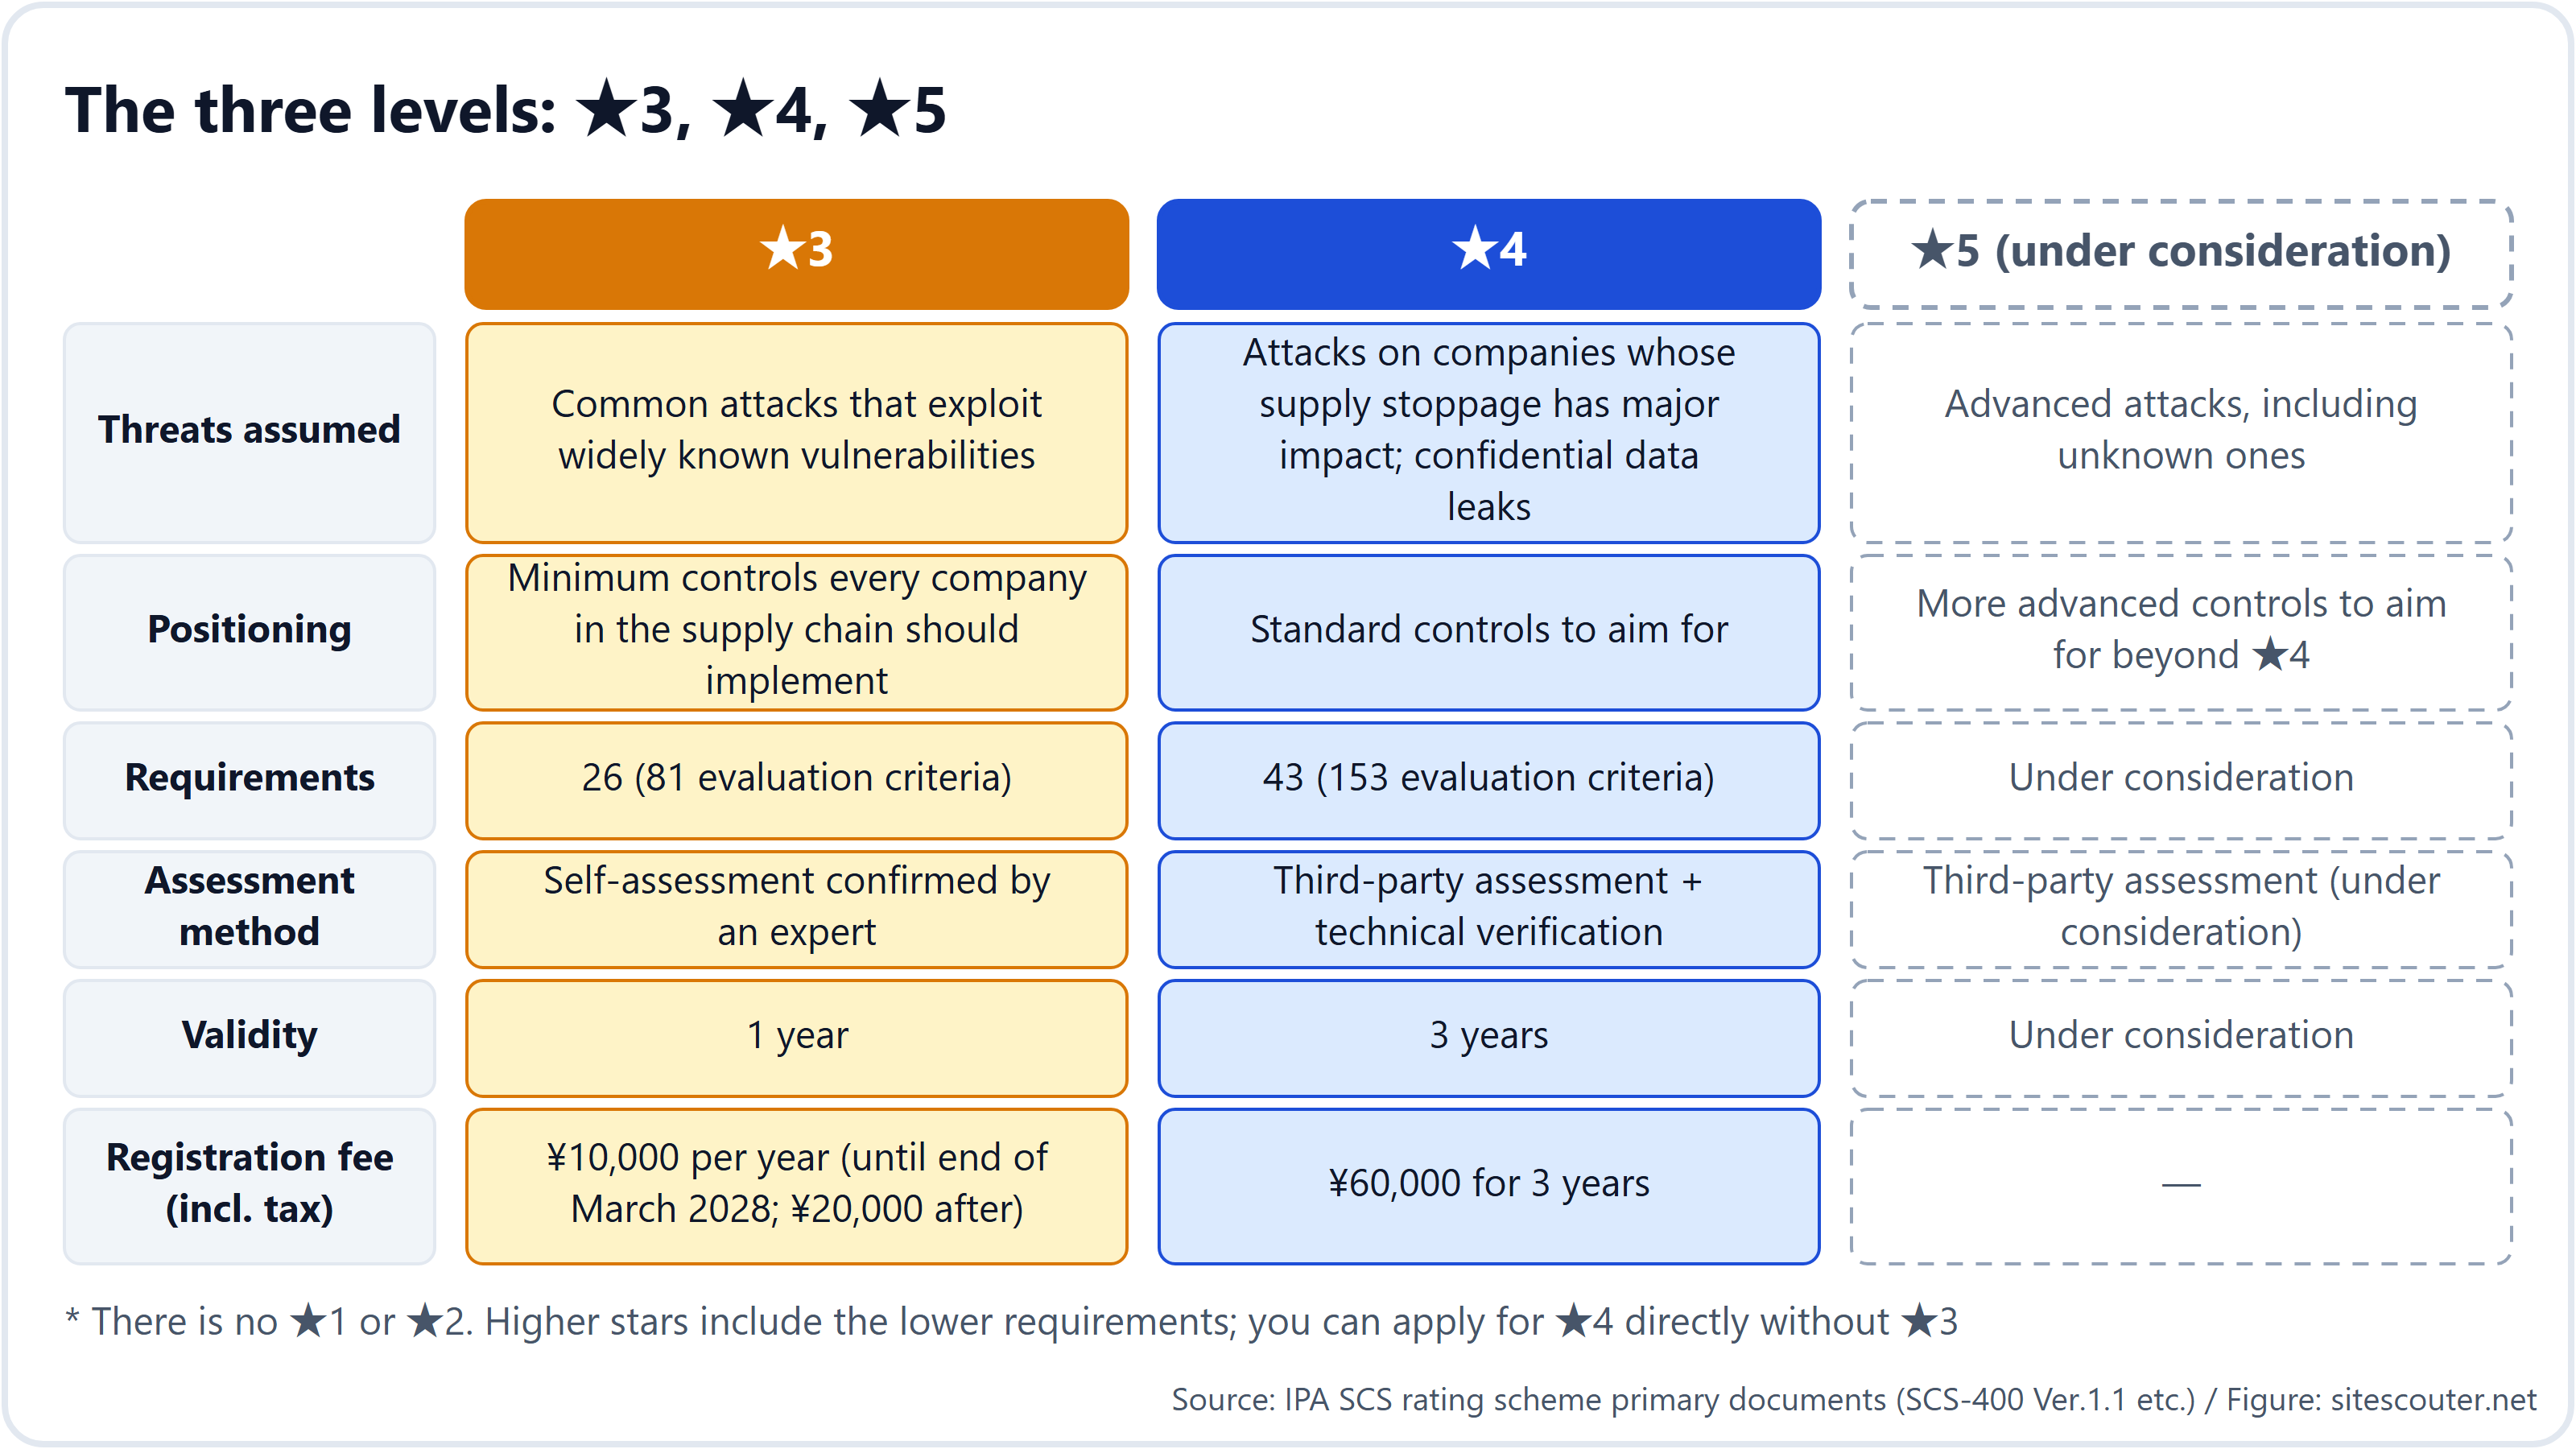
तीन स्तर हैं: ★3, ★4 और ★5। कोई ★1 या ★2 नहीं है (IPA के एक अलग कार्यक्रम "SECURITY ACTION" की एक-स्टार और दो-स्टार प्रतिबद्धताएँ इसकी नींव का काम करती हैं)। ★5 पर अभी विचार चल रहा है, इसलिए फ़िलहाल असल में ★3 और ★4 ही इस्तेमाल में हैं।
| ★3 | ★4 | |
|---|---|---|
| यह किस तरह के हमले को मानकर चलता है | रोज़मर्रा के हमले जो व्यापक रूप से ज्ञात कमज़ोरियों का फ़ायदा उठाते हैं | ऐसी कंपनियों पर हमले जिनके ठप होने से पूरी सप्लाई चेन प्रभावित होगी; गोपनीय जानकारी का लीक होना |
| यह किसके लिए है | कारोबारी रिश्ते में शामिल हर कंपनी को कम से कम इतना करना चाहिए | लक्ष्य रखने लायक मानक स्तर |
| मदों की संख्या | 26 | 43 (★3 की 26 सहित) |
| इसे कैसे साबित करें | ख़ुद जाँचें, फिर सरकार के पास पंजीकृत किसी विशेषज्ञ से इसकी पुष्टि कराएँ | किसी मूल्यांकन संस्था से ऑडिट कराएँ और अपने सिस्टम का बाहर से कमज़ोरियों के लिए असल में परीक्षण कराएँ |
| वैधता | 1 वर्ष | 3 वर्ष |
| IPA को दिया जाने वाला पंजीकरण शुल्क | ¥10,000 प्रति वर्ष (मार्च 2028 के अंत तक; उसके बाद ¥20,000) | 3 वर्ष के लिए ¥60,000 |
26 और 43 मदें 7 व्यापक क्षेत्रों में बँटी हैं: "ज़िम्मेदार लोगों को नियुक्त करना", "आपूर्तिकर्ताओं के साथ अपने रिश्तों को जानना", "जानना कि आपके पास कौन-से कंप्यूटर और सर्वर हैं", "हमलों को रोकना", "हमलों को पहचानना", "कुछ होने पर प्रतिक्रिया देना" और "कारोबार को बहाल करना"। सुनने में यह तकनीकी लग सकता है, लेकिन ★3 का बड़ा हिस्सा दस्तावेज़ों में यह दिखाने के बारे में है कि आपने नियम बनाए हैं, अपने कर्मचारियों को उनकी जानकारी दी है और साल में एक बार उनकी समीक्षा करते हैं।
★3 असल में क्या माँगता है, इसके उदाहरण
विशेषज्ञों के लिए लिखे गए दस्तावेज़ों में से, आम कारोबारियों के लिए सबसे काम की मदें ये हैं:
- ज़िम्मेदार लोगों को नियुक्त करें। सुरक्षा के प्रभारी अधिकारी और ज़िम्मेदार विभाग का नाम तय करें, और संपर्क सूची रखें
- कंप्यूटरों और सर्वरों का रजिस्टर रखें: कितने हैं और हर एक पर कौन-सा ऑपरेटिंग सिस्टम चलता है
- पासवर्ड के नियम। शुरुआती पासवर्ड हमेशा बदलें, आसानी से अंदाज़ा लगाए जा सकने वाले शब्दों पर रोक लगाएँ, पासवर्ड कभी दोबारा इस्तेमाल न करें। कम से कम 8 अक्षर (अगर लॉकआउट या दो-चरणीय सत्यापन नहीं है तो कम से कम 10)
- महत्वपूर्ण जानकारी सँभालने वाली क्लाउड सेवाओं के लिए हमेशा दो-चरणीय (मल्टी-फ़ैक्टर) प्रमाणीकरण का इस्तेमाल करें
- अपडेट जारी होने के 14 दिनों के भीतर इंस्टॉल करें (गंभीर अपडेट के लिए)। जिस पुराने सॉफ़्टवेयर का सपोर्ट ख़त्म हो चुका है, उसका इस्तेमाल बंद करें या उसे इंटरनेट से काट दें
- हर कंप्यूटर और सर्वर पर एंटीवायरस सॉफ़्टवेयर इंस्टॉल करें
- अपने डेटा का बैकअप लें, महत्वपूर्ण जानकारी किसी अलग जगह पर भी रखें, और उसे बहाल करने का तरीका लिखकर रखें
- राउटर और फ़ायरवॉल के प्रबंधन पासवर्ड बदलें ताकि बाहर से कोई अंदर न घुस सके
- पहले से तय करें कि कोई घटना होने पर क्या करना है और किससे संपर्क करना है (ग्राहकों, पुलिस और निगरानी करने वाले मंत्रालय सहित)
आपको कोई ख़ास सुरक्षा उत्पाद ख़रीदना ज़रूरी नहीं है। "इस उत्पाद के बिना आपको स्टार नहीं मिल सकता" जैसी बिक्री की बात योजना में कही गई बातों से मेल नहीं खाती।
स्टार कैसे पाएँ
★3 के लिए
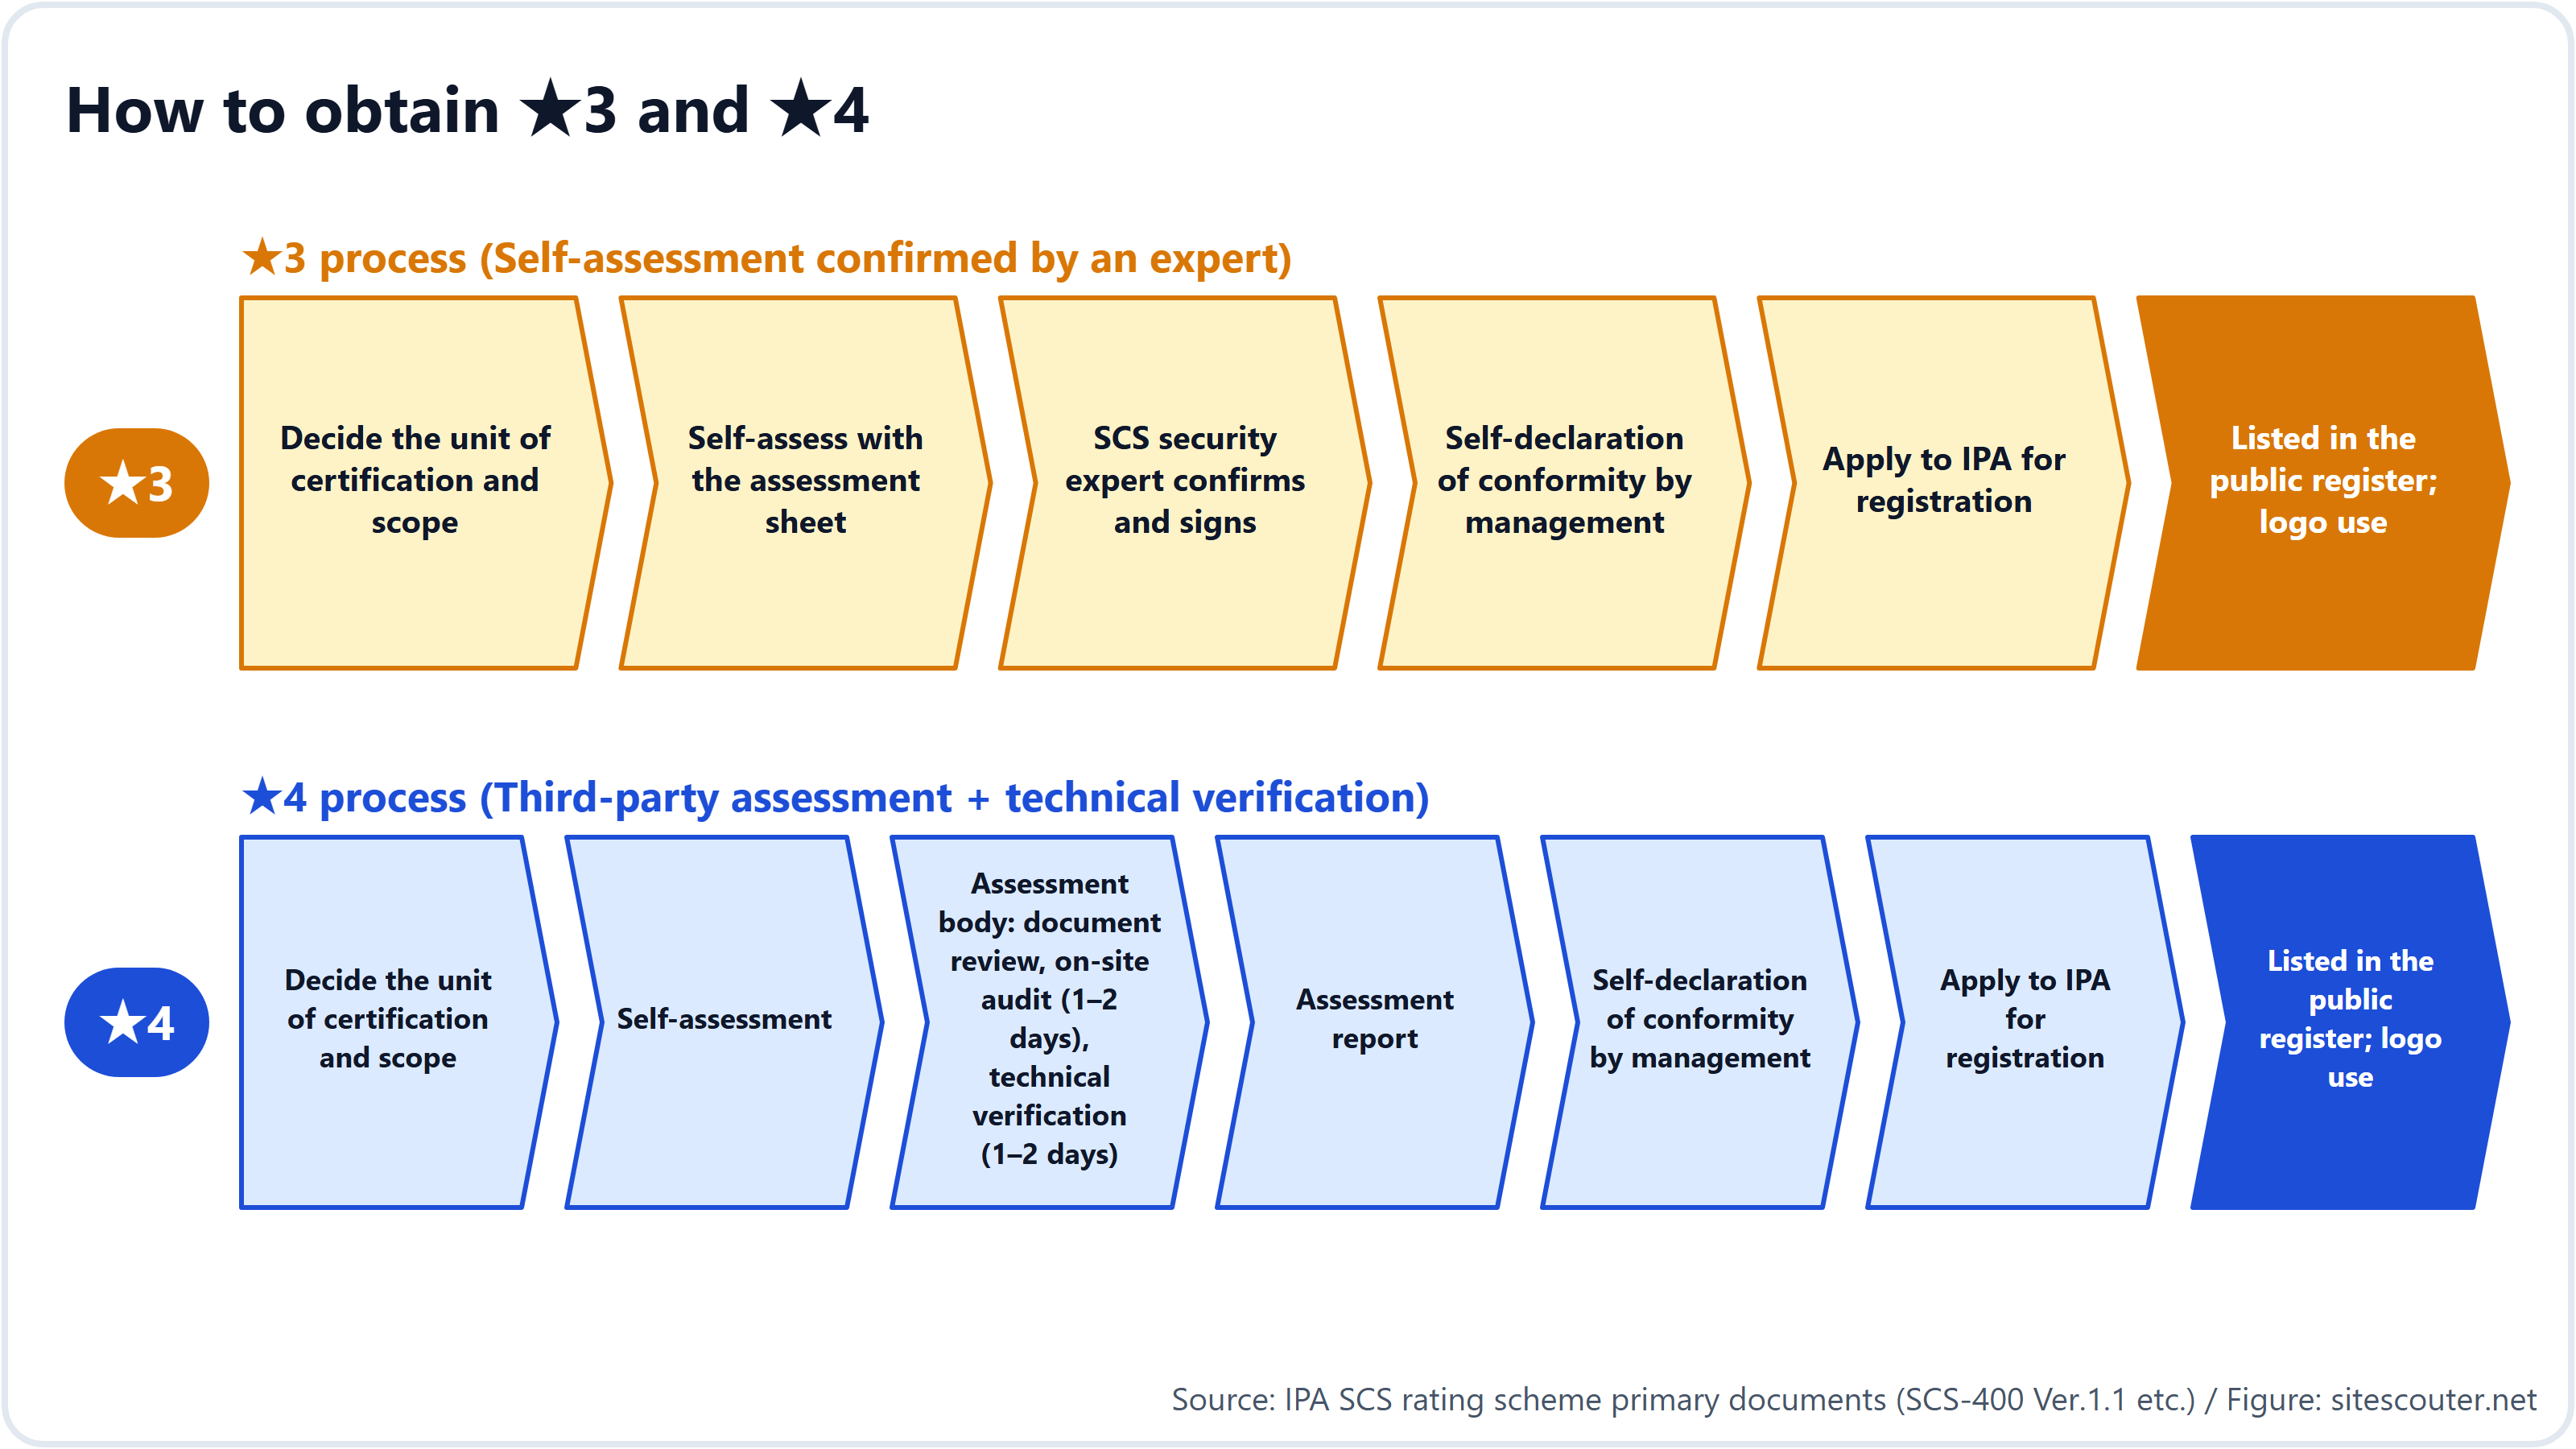
- तय करें कि पूरी कंपनी के लिए, किसी एक कारोबारी डिवीज़न के लिए या पूरे समूह के लिए आवेदन करना है
- IPA द्वारा दी गई मूल्यांकन शीट (एक Excel फ़ाइल) में 26 मदों की अपनी जाँच के नतीजे भरें
- IPA के पास पंजीकृत किसी SCS सुरक्षा विशेषज्ञ से इसकी पुष्टि कराएँ और हस्ताक्षर कराएँ
- अध्यक्ष या अन्य शीर्ष प्रबंधन यह अनुरूपता की स्व-घोषणा करता है कि "हम आवश्यकताओं को पूरा करते हैं"
- IPA में पंजीकरण के लिए आवेदन करें। समीक्षा के बाद आपकी कंपनी IPA की वेबसाइट पर सूचीबद्ध होती है और लोगो मार्क का इस्तेमाल कर सकती है
★4 के लिए
चरण 2 के बाद, विशेषज्ञ की पुष्टि के बजाय आप किसी मूल्यांकन संस्था की सेवा लेते हैं। मूल्यांकन संस्था आपके दस्तावेज़ों की समीक्षा करती है, 1 से 2 दिन के ऑन-साइट ऑडिट के लिए आती है, और फिर 1 से 2 दिन उन उपकरणों का कमज़ोरियों के लिए परीक्षण करने में लगाती है जिन तक इंटरनेट पर बाहर से पहुँचा जा सकता है (VPN उपकरण, राउटर आदि)। अगर कोई गंभीर कमज़ोरी मिलती है, तो आप उसे 14 दिनों के भीतर ठीक करते हैं और दोबारा परीक्षण कराते हैं। मूल्यांकन रिपोर्ट मिलने के बाद आप स्व-घोषणा और पंजीकरण आवेदन की ओर बढ़ते हैं।
इसमें कितना खर्च आता है?
IPA को दिया जाने वाला पंजीकरण शुल्क ऊपर की तालिका में दिखाया गया है: ★3 के लिए ¥10,000 प्रति वर्ष। लेकिन विशेषज्ञों और मूल्यांकन संस्थाओं को दी जाने वाली फ़ीस अलग है। ये योजना की शुल्क तालिका में नहीं हैं और बाज़ार तय करता है।
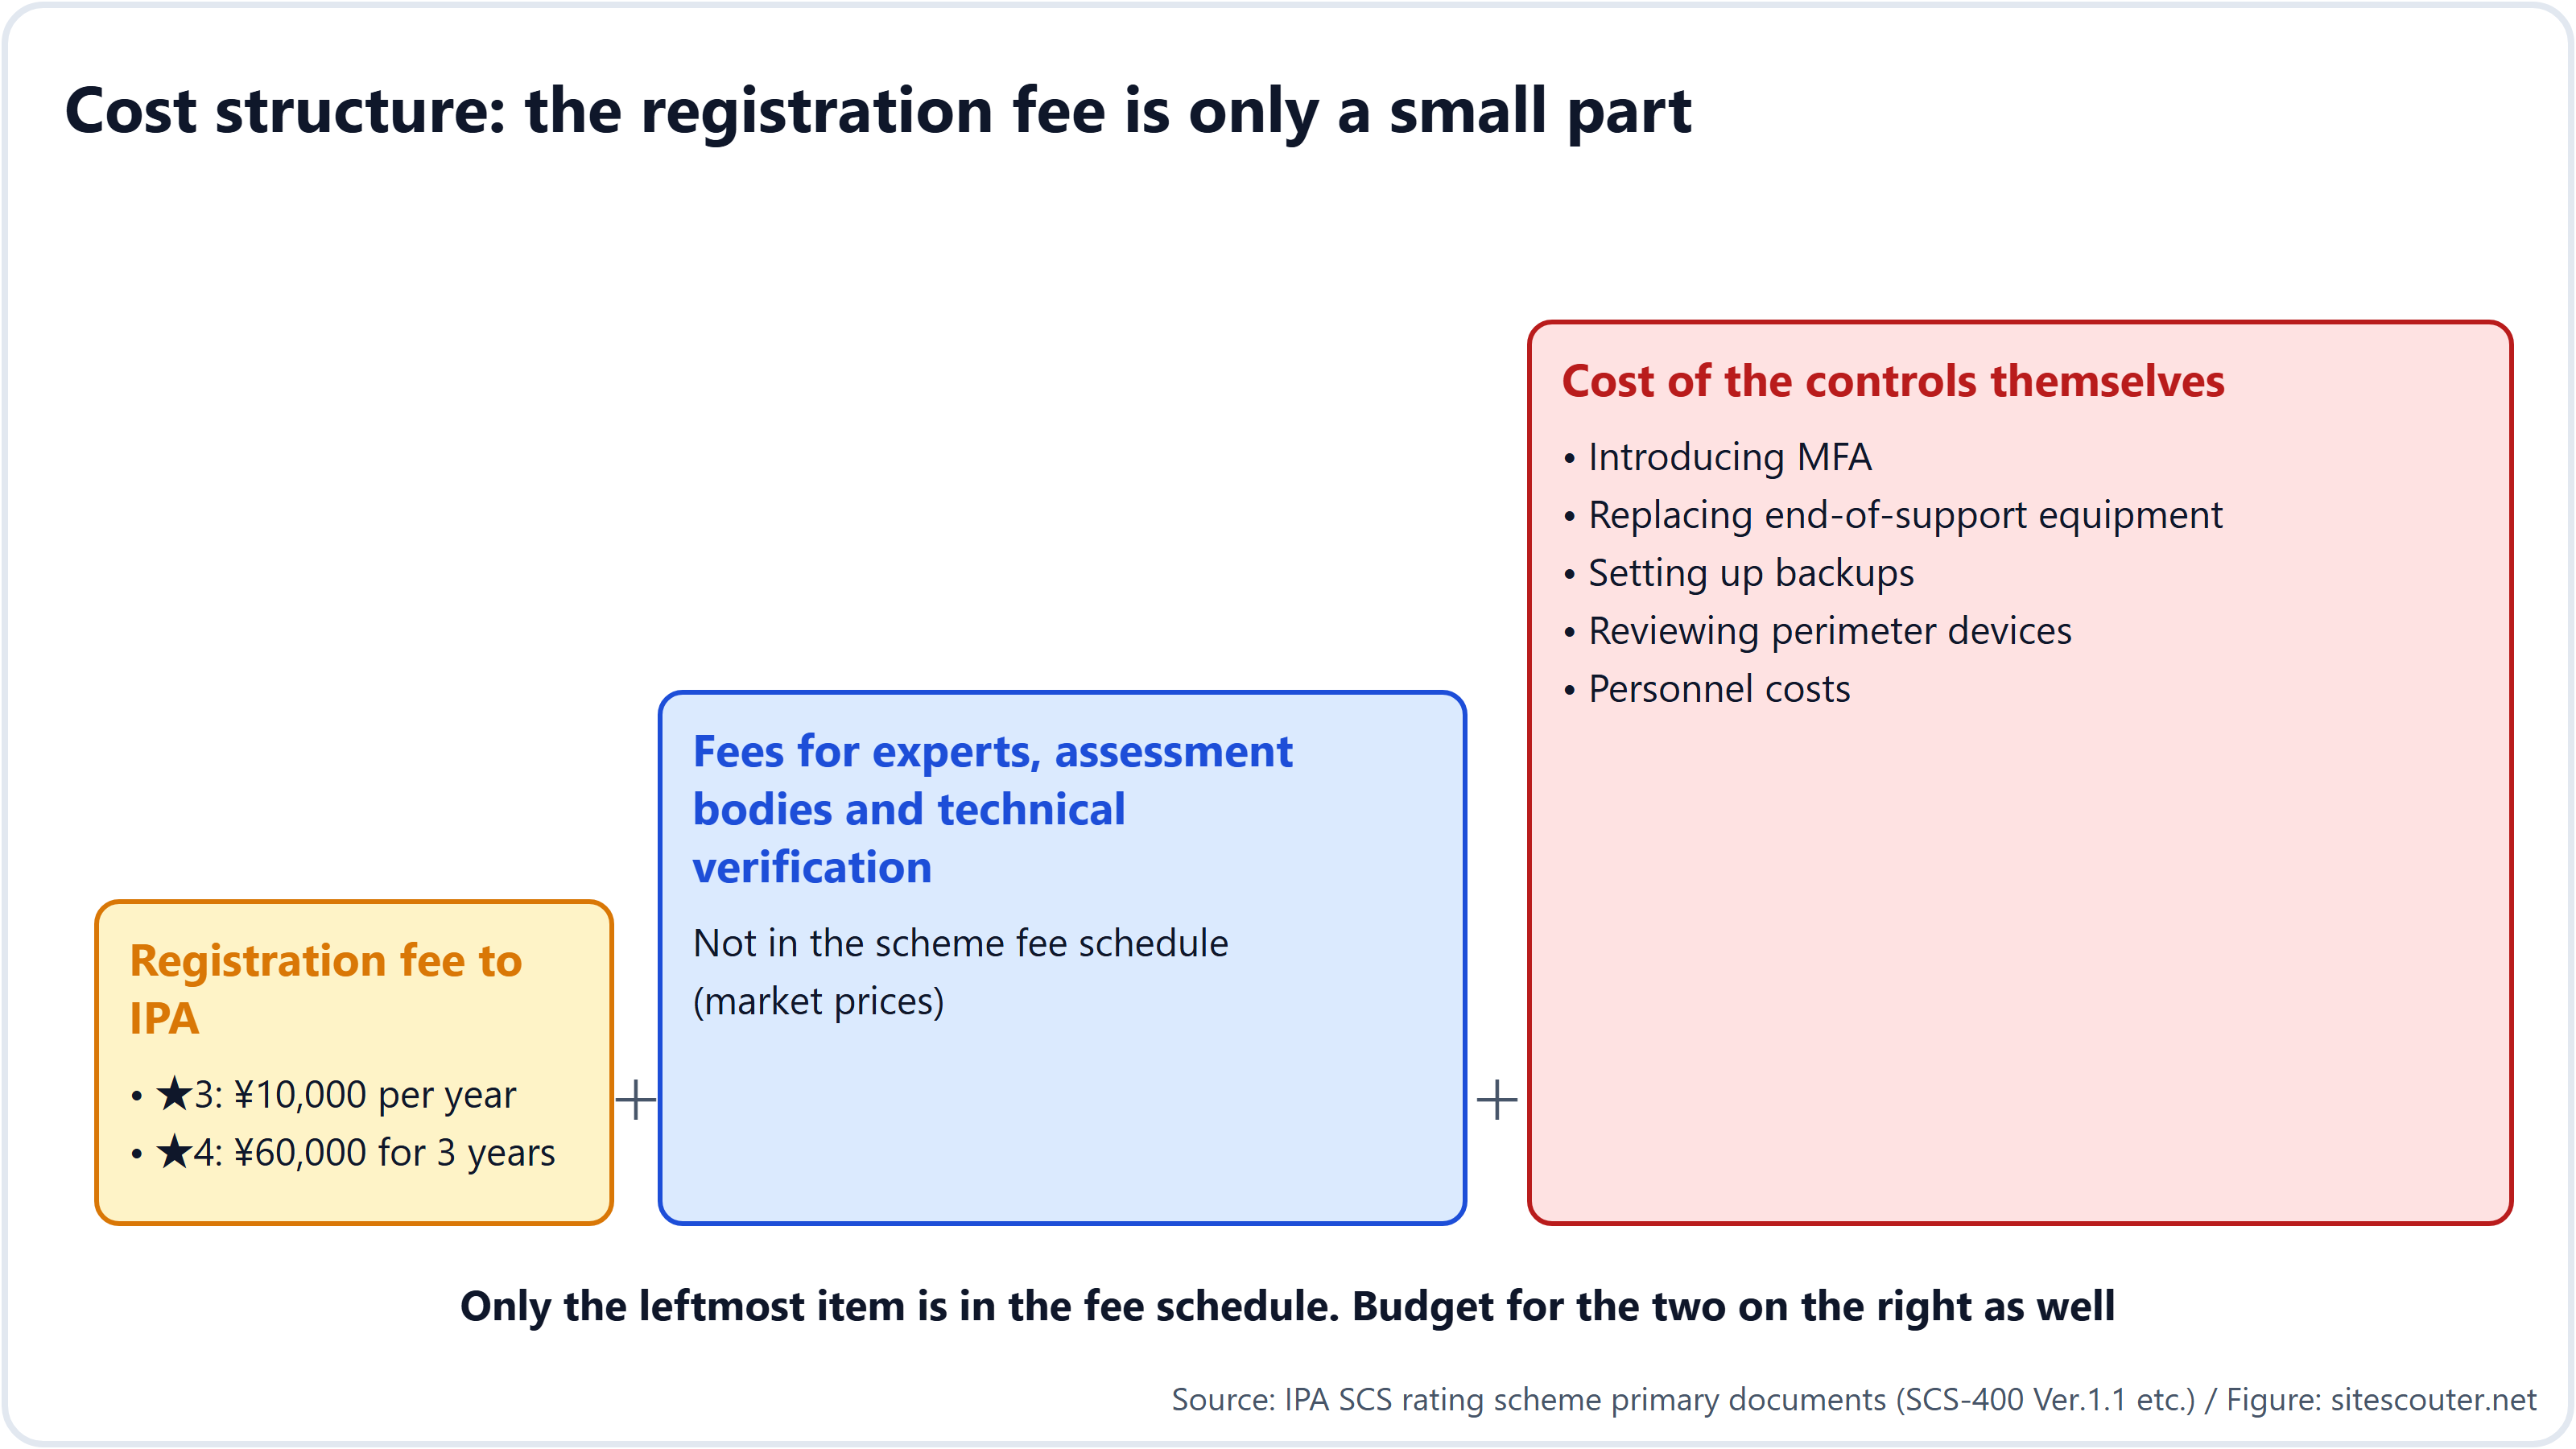
एक और बात जिसे अक्सर नज़रअंदाज़ कर दिया जाता है, वह है ख़ुद सुरक्षा उपायों का खर्च और समय। दो-चरणीय सत्यापन लागू करने, पुराने कंप्यूटर और सॉफ़्टवेयर बदलने और बैकअप की व्यवस्था करने में कंपनी के आकार के हिसाब से कई महीने लग सकते हैं। उद्योग में अक्सर एक मोटा अनुमान बताया जाता है: "तकनीकी उपायों के लिए 2 से 3 महीने, दस्तावेज़ों और सबूतों के लिए 1 से 2 महीने"।
छोटी और मझोली कंपनियों के लिए IPA "Cyber Security Otasuketai Service (नया प्रकार)" तैयार कर रही है, जो एक सहायता सेवा है जिसका लक्ष्य उन्हें ★3 और ★4 पाने में मदद करना है (अक्टूबर 2026 तक अभी पायलट चरण में)।
यह कब शुरू होगी?
| कब | क्या होगा |
|---|---|
| अप्रैल 2026 | योजना की घोषणा, आवश्यकताओं का पहला संस्करण |
| सितंबर 2026 | शुल्क की घोषणा |
| 28 अक्टूबर 2026 | मूल्यांकन गाइड, हैंडबुक और मूल्यांकन शीट प्रकाशित (हम यहाँ हैं) |
| लगभग नवंबर 2026 के अंत में | पंजीकरण आवेदन गाइड, लोगो मार्क |
| दिसंबर 2026 के उत्तरार्ध में | मूल्यांकन संस्थाओं और तकनीकी सत्यापन प्रदाताओं की सूची |
| जनवरी 2027 से आगे | विशेषज्ञों की सूची |
| मार्च 2027 | ★3 और ★4 के लिए आवेदन शुरू (निर्धारित) |
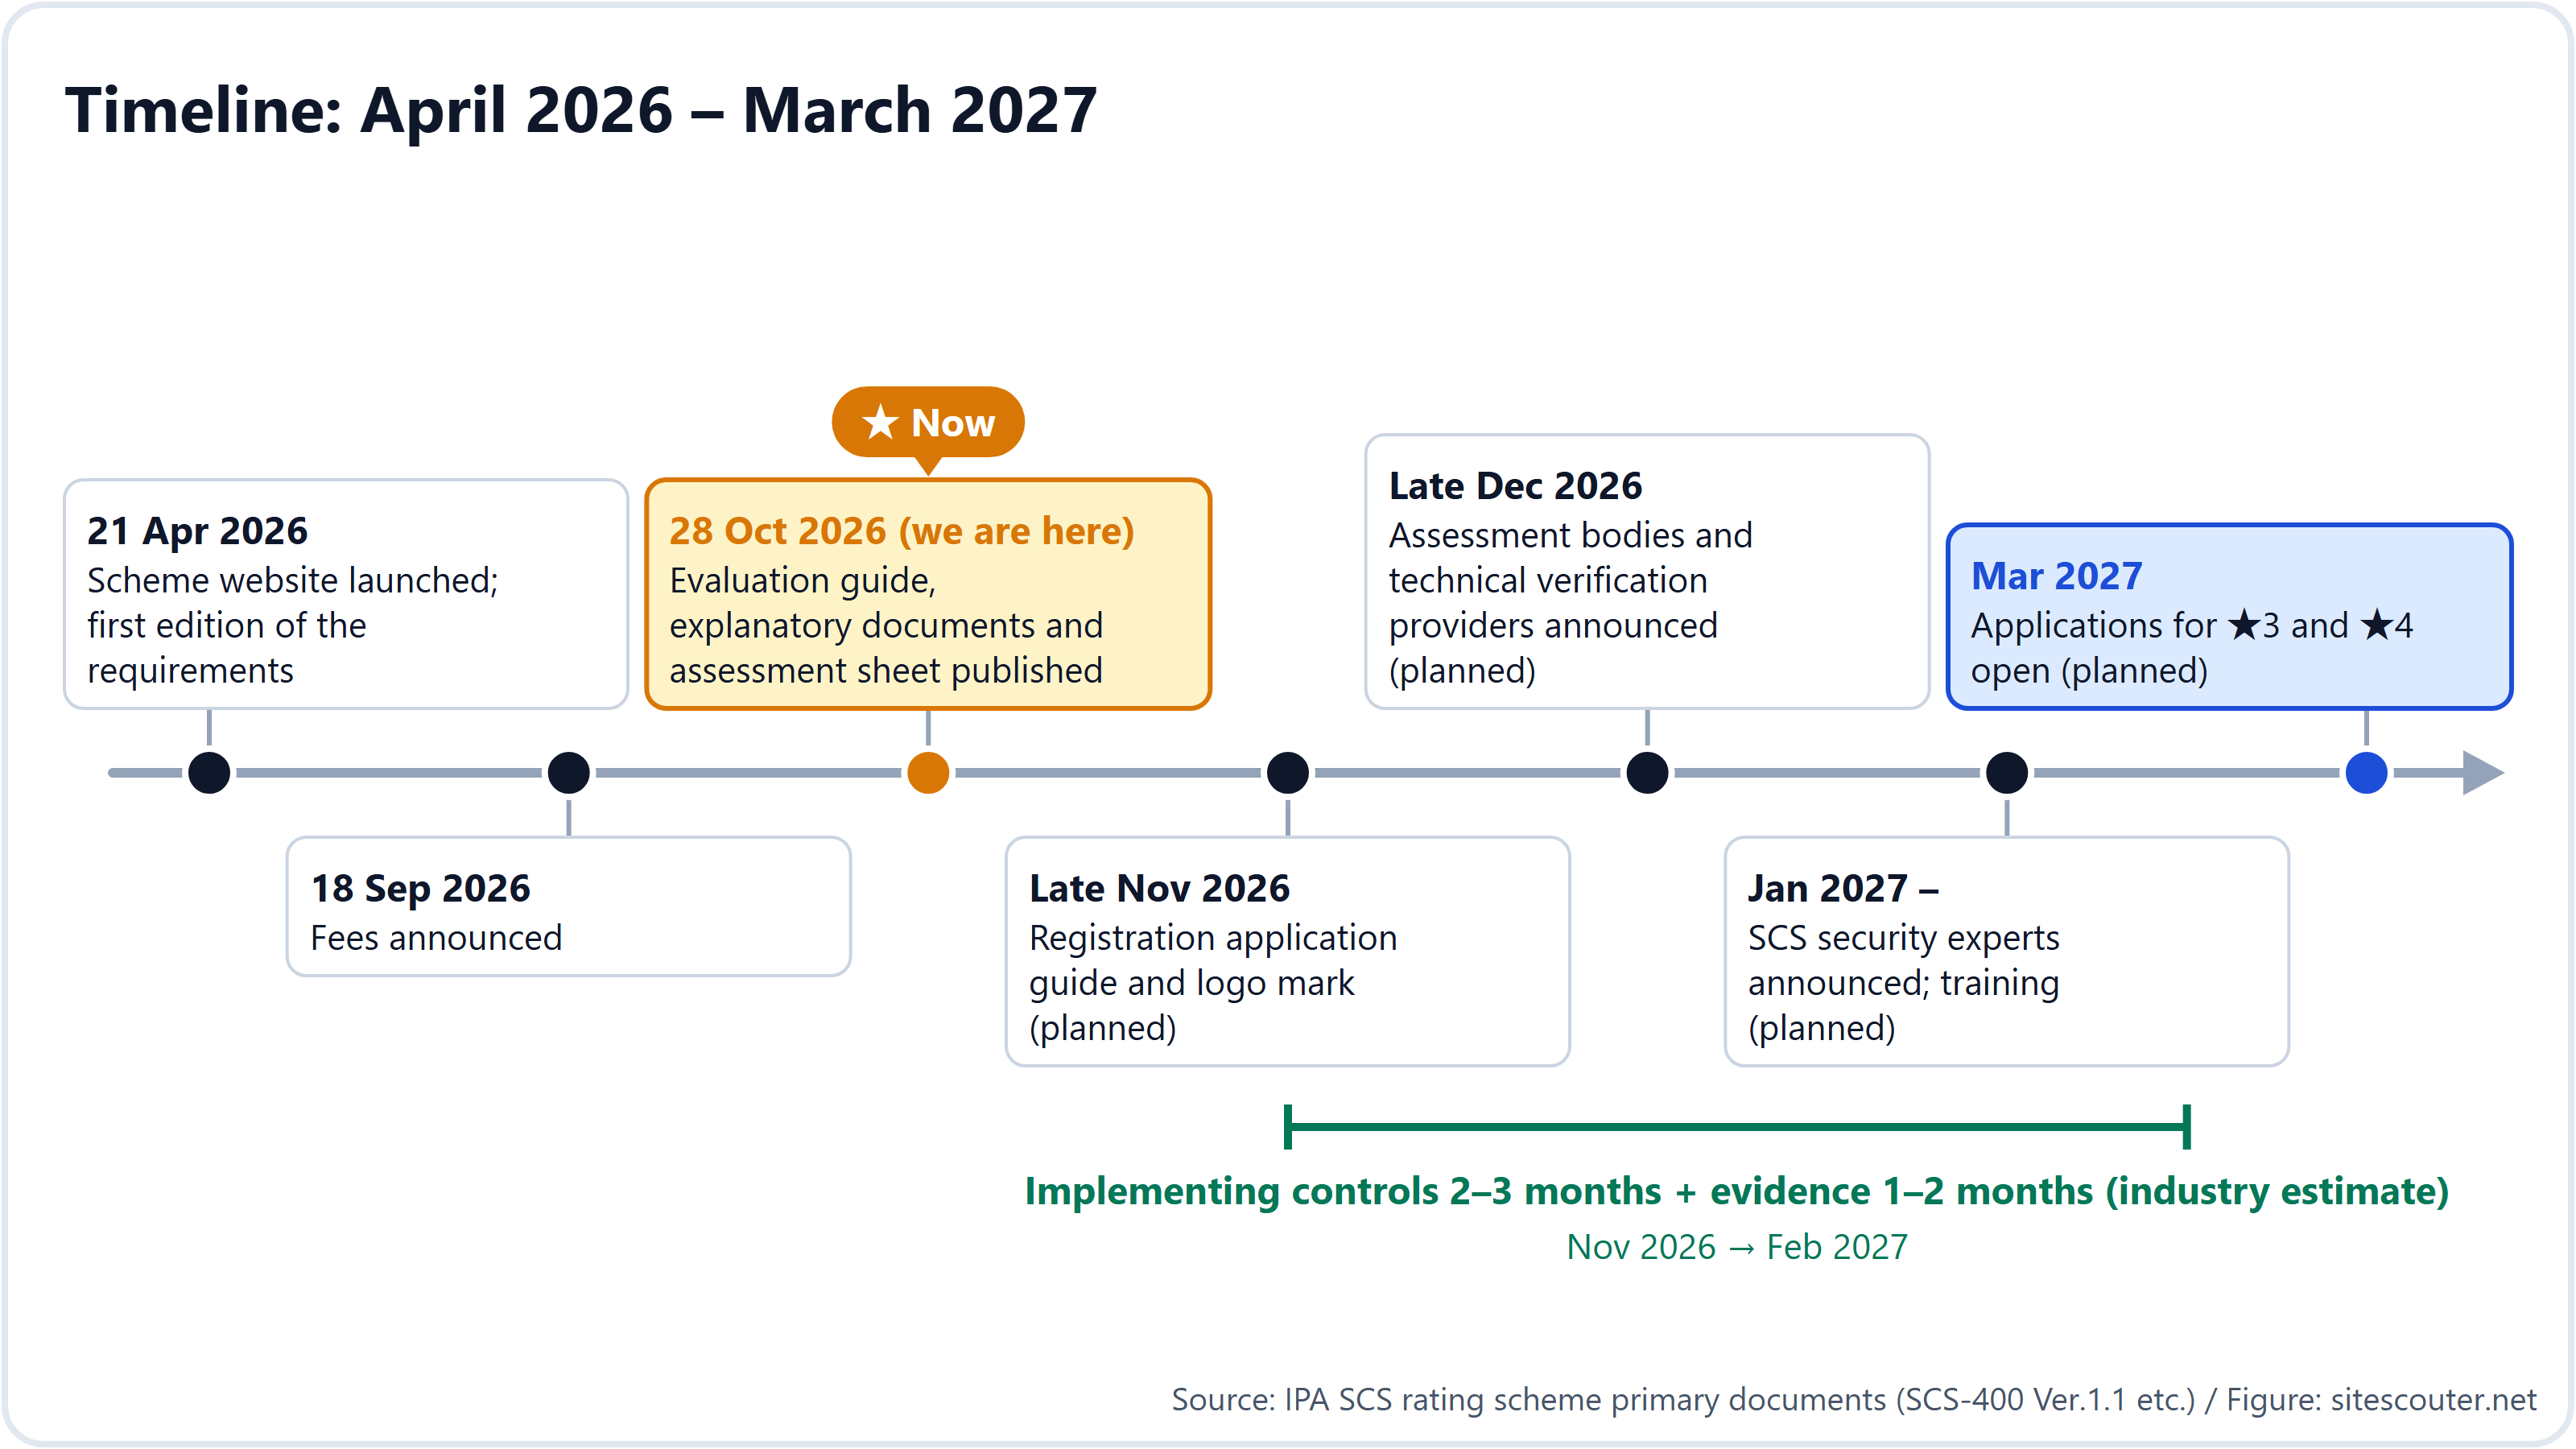
आवेदन शुरू होने में लगभग 5 महीने बचे हैं, लेकिन चूँकि उपायों में कई महीने लगते हैं, इसलिए जिन कंपनियों से ग्राहकों के पूछने की संभावना है, उन्हें समय पर तैयार होने के लिए अभी से अपनी मौजूदा स्थिति जाँचना शुरू कर देना चाहिए। मूल्यांकन शीट अभी से डाउनलोड की जा सकती है।
स्टार न लेने पर क्या होगा?
जैसे ही किसी ग्राहक के ख़रीद मानकों में "★3 या उससे ऊपर" लिखा जाता है, जिन कंपनियों के पास यह नहीं होगा, उन्हें आपूर्तिकर्ता के रूप में चुना नहीं जाएगा। बड़ी कंपनियाँ ऐसी कंपनियों से अनुबंध नहीं कर सकतीं जो उनके अपने ख़रीद मानकों पर खरी नहीं उतरतीं। प्रभारी व्यक्ति के पास कोई विवेकाधिकार नहीं होता, क्योंकि मानक पूरा न करने वाली कंपनी से अनुबंध करना अनुपालन का उल्लंघन होगा। नए कारोबार के लिए यह शुरू से ही एक शर्त होती है; मौजूदा कारोबार के लिए अनुबंध के नवीनीकरण पर जोड़ी जाती है। और जैसा हमने खंड 1 में देखा, यह आवश्यकता टियर-1 आपूर्तिकर्ता पर नहीं रुकती, बल्कि टियर-2 और टियर-3 आपूर्तिकर्ताओं तक नीचे आती है।
क़ानूनी तौर पर यह योजना स्वैच्छिक है। IPA के FAQ में कहा गया है कि "स्टार प्राप्त करना स्वैच्छिक है" और "हर आवश्यकता पूरी न करने का मतलब यह नहीं कि कारोबार तुरंत रोक दिया जाएगा"। सरकारी निविदाओं में यह आवश्यकता बनेगी या नहीं, यह हर ख़रीद करने वाली संस्था पर निर्भर है। फिर भी, व्यावहारिक तरीका यह है कि यह मानकर तैयारी करें कि यह "क़ानून के हिसाब से स्वैच्छिक, कारोबार में व्यावहारिक रूप से अनिवार्य" है। अभी से यह जान लेना कि आपकी कंपनी पहले से कितनी आवश्यकताएँ पूरी करती है, किसी ग्राहक के पूछने के बाद हड़बड़ी में भागने की तुलना में बातचीत और तैयारी दोनों को आसान बनाता है।
दबाव डालकर बेचने वालों से सावधान रहें
अप्रैल 2026 में, अर्थव्यवस्था, व्यापार और उद्योग मंत्रालय तथा कैबिनेट सचिवालय ने उन अनुचित बिक्री तरीकों के बारे में चेतावनी जारी की जो दावा करते हैं कि "स्टार के बिना आप कारोबार नहीं कर पाएँगे" या "हम मान्यता प्राप्त सहायता संगठन हैं"। योजना में "मान्यता प्राप्त सहायता संगठन" जैसी कोई भूमिका नहीं है। आधिकारिक भूमिकाएँ केवल चार हैं, जिन्हें IPA नामित या पंजीकृत करती है: मूल्यांकन संस्थाएँ, तकनीकी सत्यापन प्रदाता, प्रशिक्षण प्रदाता और SCS सुरक्षा विशेषज्ञ। इनकी सूचियाँ दिसंबर 2026 से IPA की वेबसाइट पर प्रकाशित होंगी।
कोई नाम या पदवी असली है या नहीं, यह आप IPA की वेबसाइट पर दी गई सूचियों से मिलाकर जाँच सकते हैं। इस समय, सूचियाँ प्रकाशित होने से पहले, कोई भी कंपनी जायज़ तौर पर "मान्यता प्राप्त" होने का दावा नहीं कर सकती।
पहले, देखें कि आपकी कंपनी बाहर से कैसी दिखती है
आवश्यकताओं में 14 दिनों के भीतर अपडेट इंस्टॉल करना और सपोर्ट ख़त्म हो चुके सॉफ़्टवेयर का इस्तेमाल न करना शामिल है। आपकी वेबसाइट या सर्वर बाहर की दुनिया को कोई पुराना संस्करण तो नहीं बता रहा, यह बिना पंजीकरण के, बस Site Scouter की सर्वर जानकारी जाँच में एक URL डालकर जाँचा जा सकता है। स्टार की तैयारी शुरू करने से पहले इसे एक मिनट की पहली जाँच के रूप में इस्तेमाल करें।
पद्धति संबंधी टिप्पणियाँ और सीमाएँ
यह लेख IPA की योजना वेबसाइट, FAQ, आवश्यकताओं और मूल्यांकन मानदंडों (SCS-400 Ver.1.1), हैंडबुक (SCS-620), तकनीकी सत्यापन गाइड (SCS-430), शुल्क सूचना और 28 अक्टूबर 2026 की प्रेस विज्ञप्ति पर आधारित है, जैसी वे 30 अक्टूबर 2026 को प्रकाशित थीं। पंजीकरण आवेदन गाइड अभी प्रकाशित नहीं हुई है, इसलिए प्रक्रिया के विवरण बदल सकते हैं। लेखक डोमेन, होस्टिंग और सुरक्षा के कारोबार में काम करता है और इस योजना के तहत न तो मूल्यांकन संस्था है और न ही विशेषज्ञ।
URL डालकर जाँचें कि आपकी वेबसाइट या सर्वर बाहर की दुनिया को कोई पुराना संस्करण तो नहीं बता रहा। यह गैर-हस्तक्षेपी जाँच है, पंजीकरण की आवश्यकता नहीं। स्टार की तैयारी शुरू करने से पहले एक अच्छी पहली जाँच।
उपयोग करें: सर्वर जानकारी जांचअक्सर पूछे जाने वाले प्रश्न
क्या यह छोटी कंपनियों पर भी लागू होती है?
यह उद्योग या आकार की परवाह किए बिना लागू होती है। IPA को सबसे बड़ा फ़ायदा उन छोटी और मझोली कंपनियों के लिए दिखता है जिनके पास सुरक्षा के लिए सीमित लोग और बजट हैं।
क्या यह उन टियर-3 आपूर्तिकर्ताओं के लिए भी मायने रखती है जो बड़ी कंपनियों से सीधे कारोबार नहीं करते?
हाँ। ★4 पाने वाली कंपनी के लिए अपने आपूर्तिकर्ताओं की सुरक्षा स्थिति जानना अनिवार्य है, इसलिए ऊपर की जितनी ज़्यादा कंपनियाँ स्टार लेंगी, नीचे की उतनी ही ज़्यादा कंपनियों से स्टार माँगा जाएगा। यह कितने टियर नीचे तक जाएगा, इसकी कोई सीमा नहीं है।
क्या मैं ★3 के बिना ★4 के लिए आवेदन कर सकता हूँ?
हाँ। ऊँचे स्टार में निचले स्टार की सभी आवश्यकताएँ शामिल होती हैं, इसलिए आप सीधे ★4 के लिए आवेदन कर सकते हैं।
अगर मेरे पास ISMS या PrivacyMark है, तो क्या फिर भी इसकी ज़रूरत है?
हाँ। IPA का FAQ ISMS और इस योजना को एक-दूसरे का पूरक बताता है।
क्या प्रमाणित कंपनियों के नाम सार्वजनिक किए जाते हैं?
हाँ। पंजीकृत संगठन IPA की वेबसाइट पर सूचीबद्ध होते हैं और लोगो मार्क का इस्तेमाल कर सकते हैं।
मैं सवाल कहाँ पूछ सकता हूँ?
IPA के Security Center का Security Certification Group ईमेल से सवाल स्वीकार करता है। टेलीफ़ोन पर पूछताछ स्वीकार नहीं की जाती।
संदर्भ
अंतिम जांच: 2026-10-30। विनिर्देश और नीतियां बदल सकती हैं; कोई कदम उठाने से पहले मूल स्रोतों की जांच करें।
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (व्यक्तिगत ब्लॉग nkzw.jp)
संपर्क: आधिकारिक साइट / YouTube / Instagram / LinkedIn / X / Telegram