
Keamanan Perusahaan Anda Mendapat Peringkat "Bintang": Skema Peringkat SCS Jepang Dijelaskan dengan Sederhana (Yang Perlu Diketahui Sebelum Pelanggan Anda Bertanya)
"Bisakah perusahaan Anda juga mendapatkan ★3?" Mulai musim semi 2027, makin banyak perusahaan di Jepang akan mendengar pertanyaan ini dari pelanggannya. Bintang itu berasal dari skema peringkat SCS, yang dibuat oleh pemerintah Jepang (Kementerian Ekonomi, Perdagangan, dan Industri serta Sekretariat Kabinet) dan dijalankan oleh IPA (the Information-technology Promotion Agency, Japan, badan promosi teknologi informasi Jepang). Nama resminya adalah "Skema Peringkat Keamanan untuk Memperkuat Rantai Pasok" (Security Rating Scheme for Strengthening Supply Chains). Pada 28 Oktober 2026, panduan penilaian dan buku pegangan penjelasannya diterbitkan, sehingga skema ini kini hampir sepenuhnya terdefinisi.
Artikel ini menjelaskan, dengan istilah IT sesedikit mungkin, mengapa skema ini ada, apa arti bintangnya, apa yang terjadi bila Anda memperolehnya, berapa biayanya, dan kapan dimulai. Rincian teknis (apa persisnya yang harus dikonfigurasi) ada di panduan untuk engineer, sedangkan dampak bisnis dan keputusan manajemen ada di panduan untuk eksekutif. Ada juga edisi manga yang bisa Anda baca bersama anak-anak.
Artikel ini juga diterbitkan dalam bahasa Inggris di sitescouter.net dan nkzw.jp, serta dalam bahasa Jepang di sitescouter.net. Ini adalah edisi bahasa Indonesia di Site Scouter, diterjemahkan dari versi bahasa Inggris.
Mengapa "rantai pasok"?
Dalam beberapa tahun terakhir berulang kali terjadi insiden ketika yang diserang bukan perusahaan besar itu sendiri, melainkan salah satu pemasok atau anak perusahaannya, lalu pabrik atau logistik perusahaan besar itu terhenti. Jika satu saja perusahaan dalam rantai dibobol, entah yang memasok suku cadang, memelihara sistem, atau menyimpan data, kerusakannya menyebar ke setiap perusahaan yang terhubung dengannya. Inilah yang disebut "serangan rantai pasok".
Selama ini, perusahaan besar memeriksa pemasoknya dengan mengirimkan daftar periksa buatan mereka sendiri. Bagi perusahaan kecil dan menengah yang menerimanya, itu berarti harus menjawab pertanyaan serupa berulang kali dalam format berbeda untuk setiap pelanggan, dan itu beban yang berat. Di sisi lain, pihak pengirim pun tidak yakin daftar periksanya sudah memadai. Tujuan skema ini adalah menyelesaikan kedua masalah itu dengan satu tolok ukur bersama yang ditetapkan pemerintah.
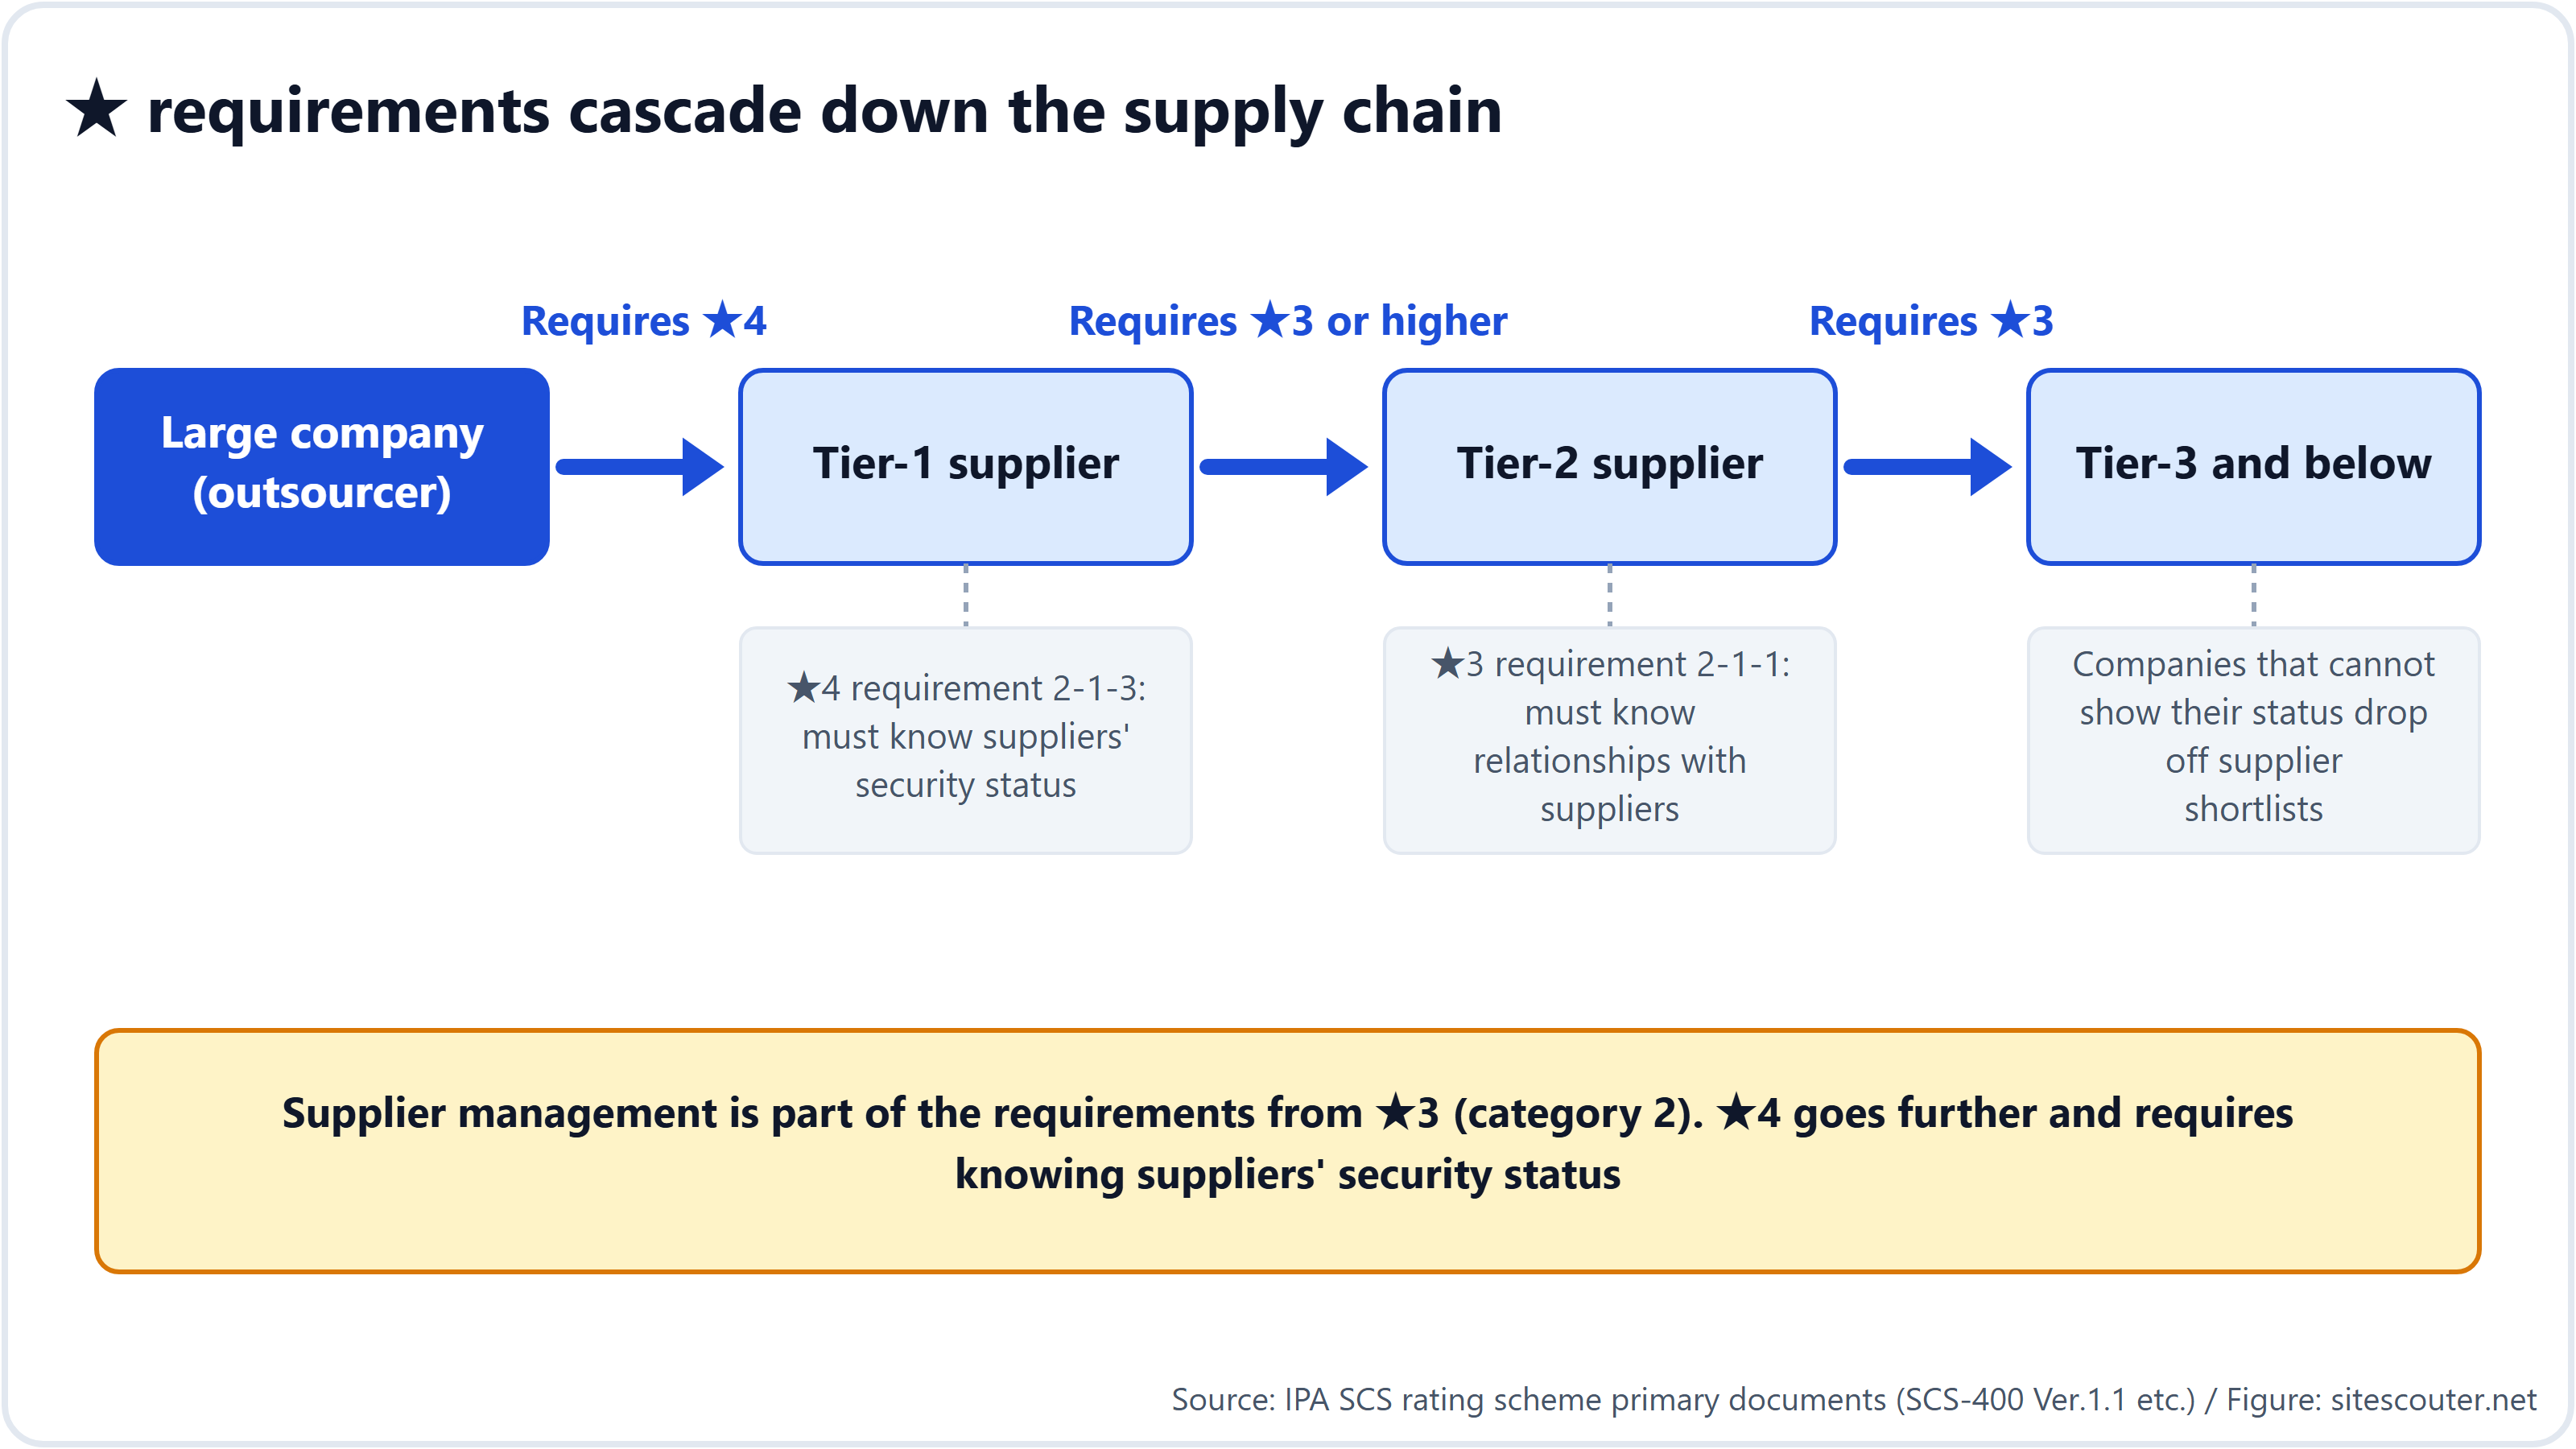
Hal yang penting: tolok ukur ini tidak hanya menjangkau perusahaan yang berhubungan langsung dengan perusahaan besar, tetapi juga pemasok lapis ke-2 dan lapis ke-3 di bawahnya. Perusahaan yang memperoleh ★4 diwajibkan mengetahui kondisi keamanan pemasoknya sendiri (persyaratan 2-1-3). Cara termudah untuk mengetahuinya adalah "meminta pemasok juga mendapatkan bintang", sehingga permintaan bintang mengalir makin jauh ke bawah rantai.
Bintang menunjukkan "seberapa baik Anda terlindungi"
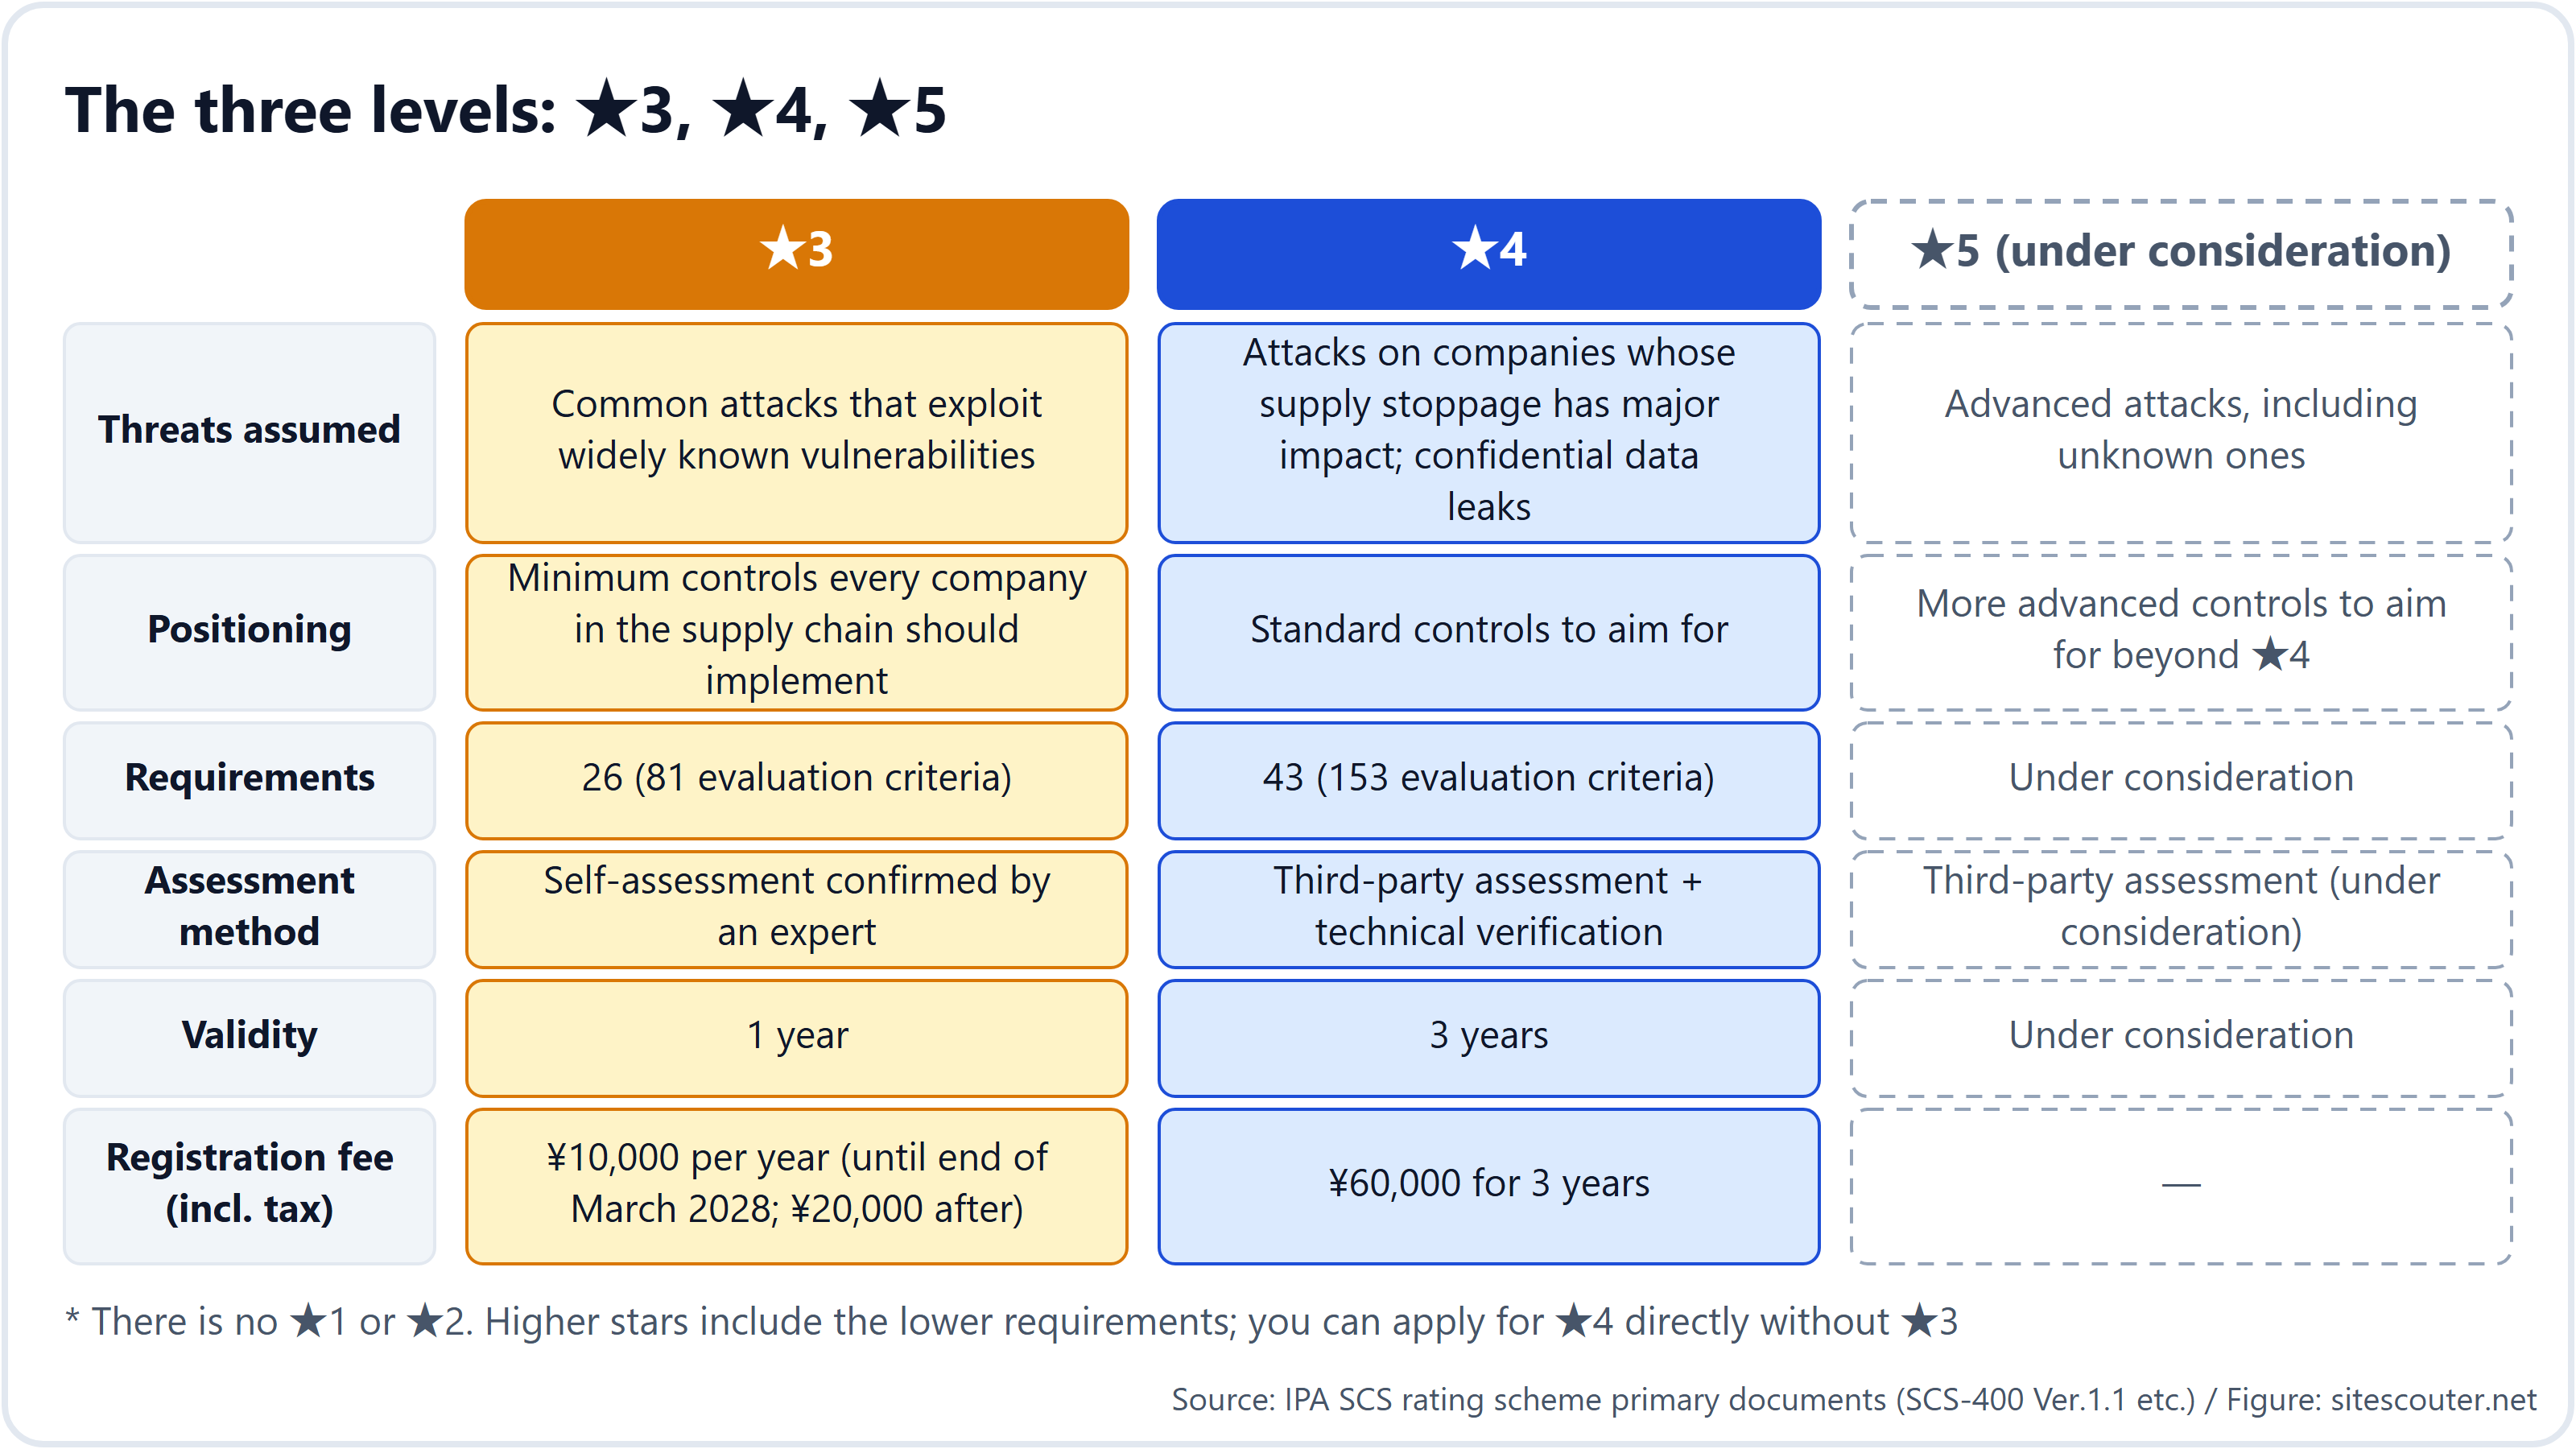
Ada tiga tingkat: ★3, ★4, dan ★5. Tidak ada ★1 atau ★2 (komitmen satu bintang dan dua bintang dari program IPA yang terpisah, "SECURITY ACTION", menjadi fondasinya). ★5 masih dalam kajian, jadi untuk saat ini yang benar-benar digunakan adalah ★3 dan ★4.
| ★3 | ★4 | |
|---|---|---|
| Jenis serangan yang diasumsikan | Serangan sehari-hari yang memanfaatkan kelemahan yang sudah dikenal luas | Serangan terhadap perusahaan yang jika lumpuh akan memengaruhi seluruh rantai pasok; kebocoran informasi rahasia |
| Untuk siapa | Batas minimum yang harus dilakukan setiap perusahaan yang menjalin hubungan bisnis | Tingkat standar yang perlu dituju |
| Jumlah butir | 26 | 43 (termasuk 26 butir ★3) |
| Cara membuktikannya | Periksa sendiri, lalu minta pakar yang terdaftar di pemerintah mengonfirmasinya | Diaudit oleh lembaga penilai dan sistem Anda benar-benar diuji dari luar untuk mencari kelemahan |
| Masa berlaku | 1 tahun | 3 tahun |
| Biaya registrasi yang dibayarkan kepada IPA | ¥10,000 per tahun (hingga akhir Maret 2028; ¥20,000 setelahnya) | ¥60,000 untuk 3 tahun |
Ke-26 dan 43 butir itu terbagi ke dalam 7 bidang besar: "menunjuk penanggung jawab", "memahami hubungan dengan pemasok", "mengetahui komputer dan server apa saja yang Anda miliki", "mencegah serangan", "menyadari adanya serangan", "menanggapi bila terjadi sesuatu", dan "memulihkan bisnis". Kedengarannya teknis, tetapi sebagian besar ★3 sebenarnya tentang menunjukkan secara tertulis bahwa Anda sudah menetapkan aturan, menyampaikannya kepada karyawan, dan meninjaunya setahun sekali.
Contoh hal yang benar-benar diminta oleh ★3
Dari dokumen yang ditulis untuk para spesialis, berikut butir-butir yang paling relevan bagi pemilik usaha pada umumnya:
- Menunjuk penanggung jawab. Tetapkan eksekutif yang bertanggung jawab atas keamanan dan departemen yang bertanggung jawab, serta simpan daftar kontak
- Menyimpan daftar inventaris komputer dan server: berapa jumlahnya dan sistem operasi apa yang dijalankan masing-masing
- Aturan kata sandi. Selalu ganti kata sandi awal, larang kata yang mudah ditebak, jangan pernah memakai ulang kata sandi. Minimal 8 karakter (minimal 10 jika tidak ada penguncian akun atau verifikasi dua langkah)
- Selalu gunakan autentikasi dua langkah (multifaktor) untuk layanan cloud yang menangani informasi penting
- Pasang pembaruan dalam 14 hari sejak dirilis (untuk pembaruan yang serius). Hentikan penggunaan perangkat lunak lama yang sudah tidak didukung, atau putuskan dari internet
- Pasang perangkat lunak antivirus di setiap komputer dan server
- Cadangkan data Anda, simpan juga informasi penting di lokasi terpisah, dan catat cara memulihkannya
- Ganti kata sandi pengelolaan router dan firewall agar tidak ada yang bisa masuk dari luar
- Tentukan sejak awal apa yang harus dilakukan dan siapa yang harus dihubungi bila terjadi insiden (termasuk pelanggan, polisi, dan kementerian pembina)
Anda tidak diwajibkan membeli produk keamanan tertentu. Penawaran penjualan yang mengatakan "Anda tidak bisa mendapatkan bintang tanpa produk ini" tidak sesuai dengan isi skema.
Cara mendapatkan bintang
Untuk ★3
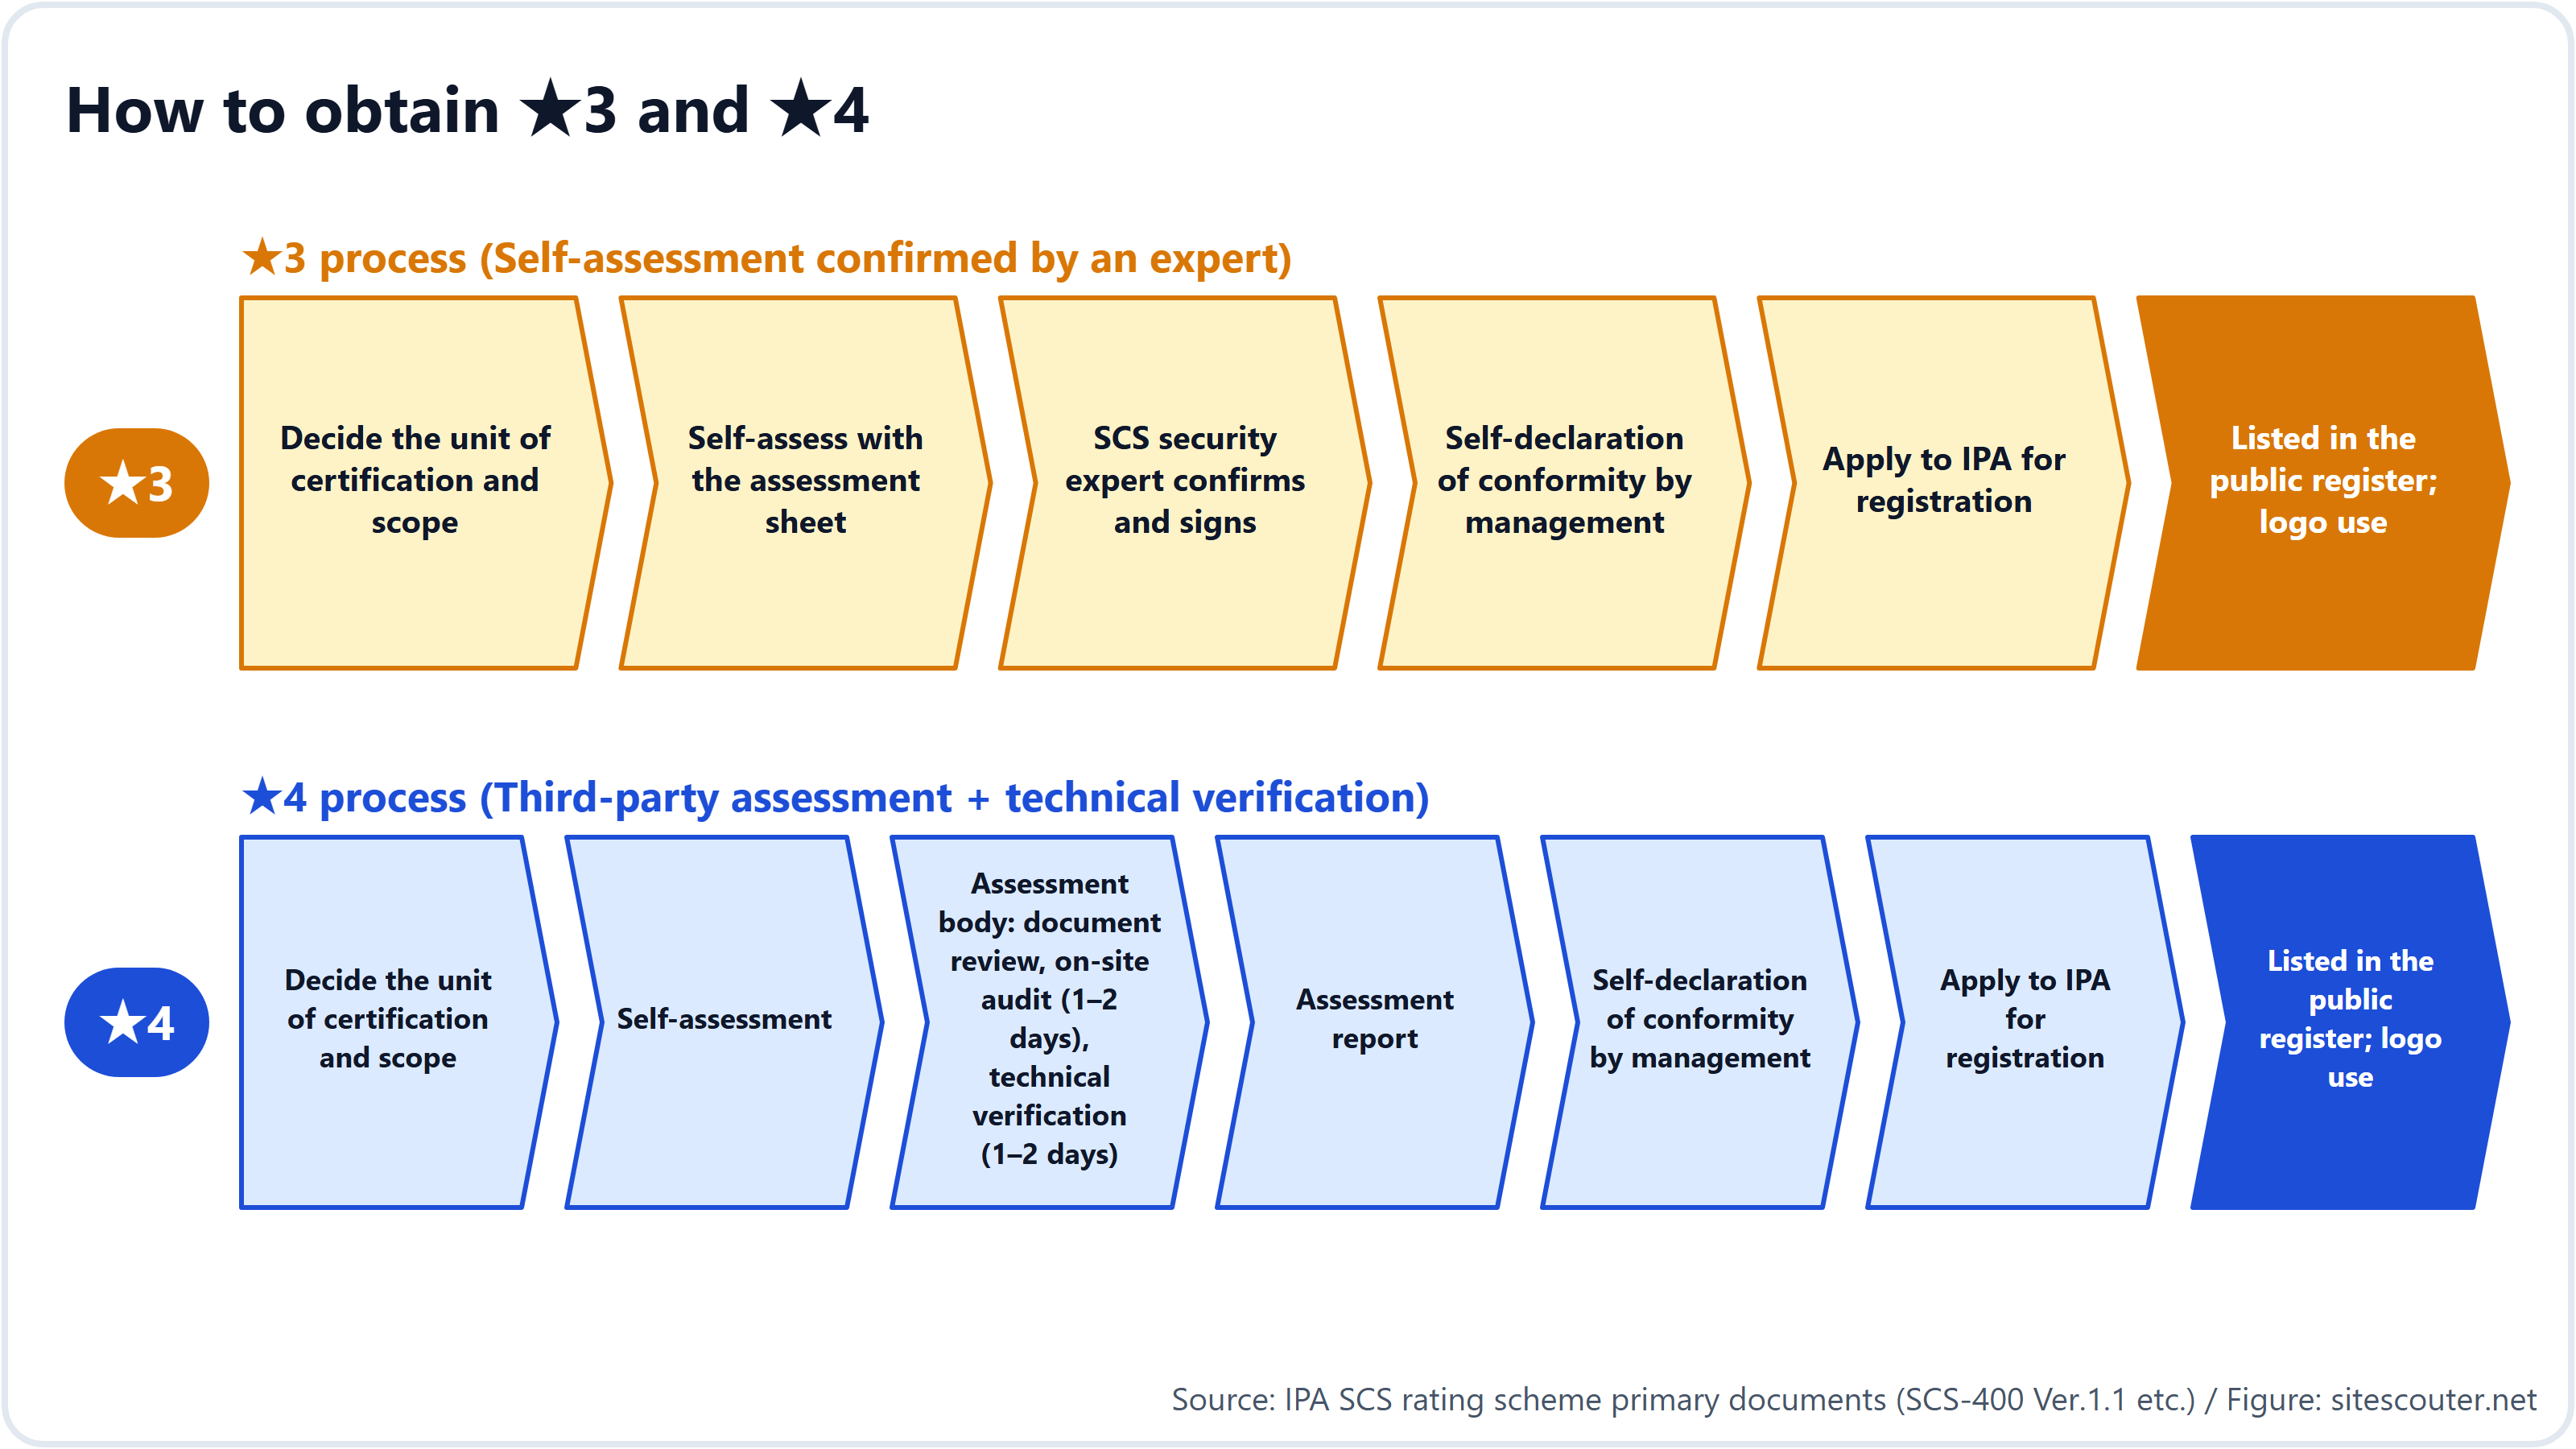
- Tentukan apakah Anda mengajukan untuk seluruh perusahaan, untuk satu divisi bisnis, atau untuk grup
- Isi hasil pemeriksaan mandiri atas 26 butir ke dalam lembar penilaian (file Excel) yang disediakan IPA
- Minta pakar keamanan SCS yang terdaftar di IPA mengonfirmasi dan menandatanganinya
- Presiden direktur atau jajaran manajemen lainnya membuat pernyataan kesesuaian mandiri bahwa "kami memenuhi persyaratan"
- Ajukan registrasi kepada IPA. Setelah ditinjau, perusahaan Anda dicantumkan di situs web IPA dan boleh menggunakan logo resminya
Untuk ★4
Setelah langkah 2, alih-alih konfirmasi dari pakar, Anda menunjuk lembaga penilai. Lembaga penilai meninjau dokumen Anda, datang untuk audit di lokasi selama 1 hingga 2 hari, lalu menghabiskan 1 hingga 2 hari menguji perangkat yang dapat dijangkau dari luar melalui internet (perangkat VPN, router, dan sebagainya) untuk mencari kelemahan. Jika ditemukan kelemahan serius, Anda memperbaikinya dalam 14 hari dan memintanya diuji ulang. Setelah menerima laporan penilaian, Anda lanjut ke pernyataan mandiri dan pengajuan registrasi.
Berapa biayanya?
Biaya registrasi yang dibayarkan kepada IPA tercantum dalam tabel di atas: ¥10,000 per tahun untuk ★3. Namun, biaya untuk pakar dan lembaga penilai terpisah. Biaya itu tidak ada dalam tabel tarif skema dan ditentukan oleh pasar.
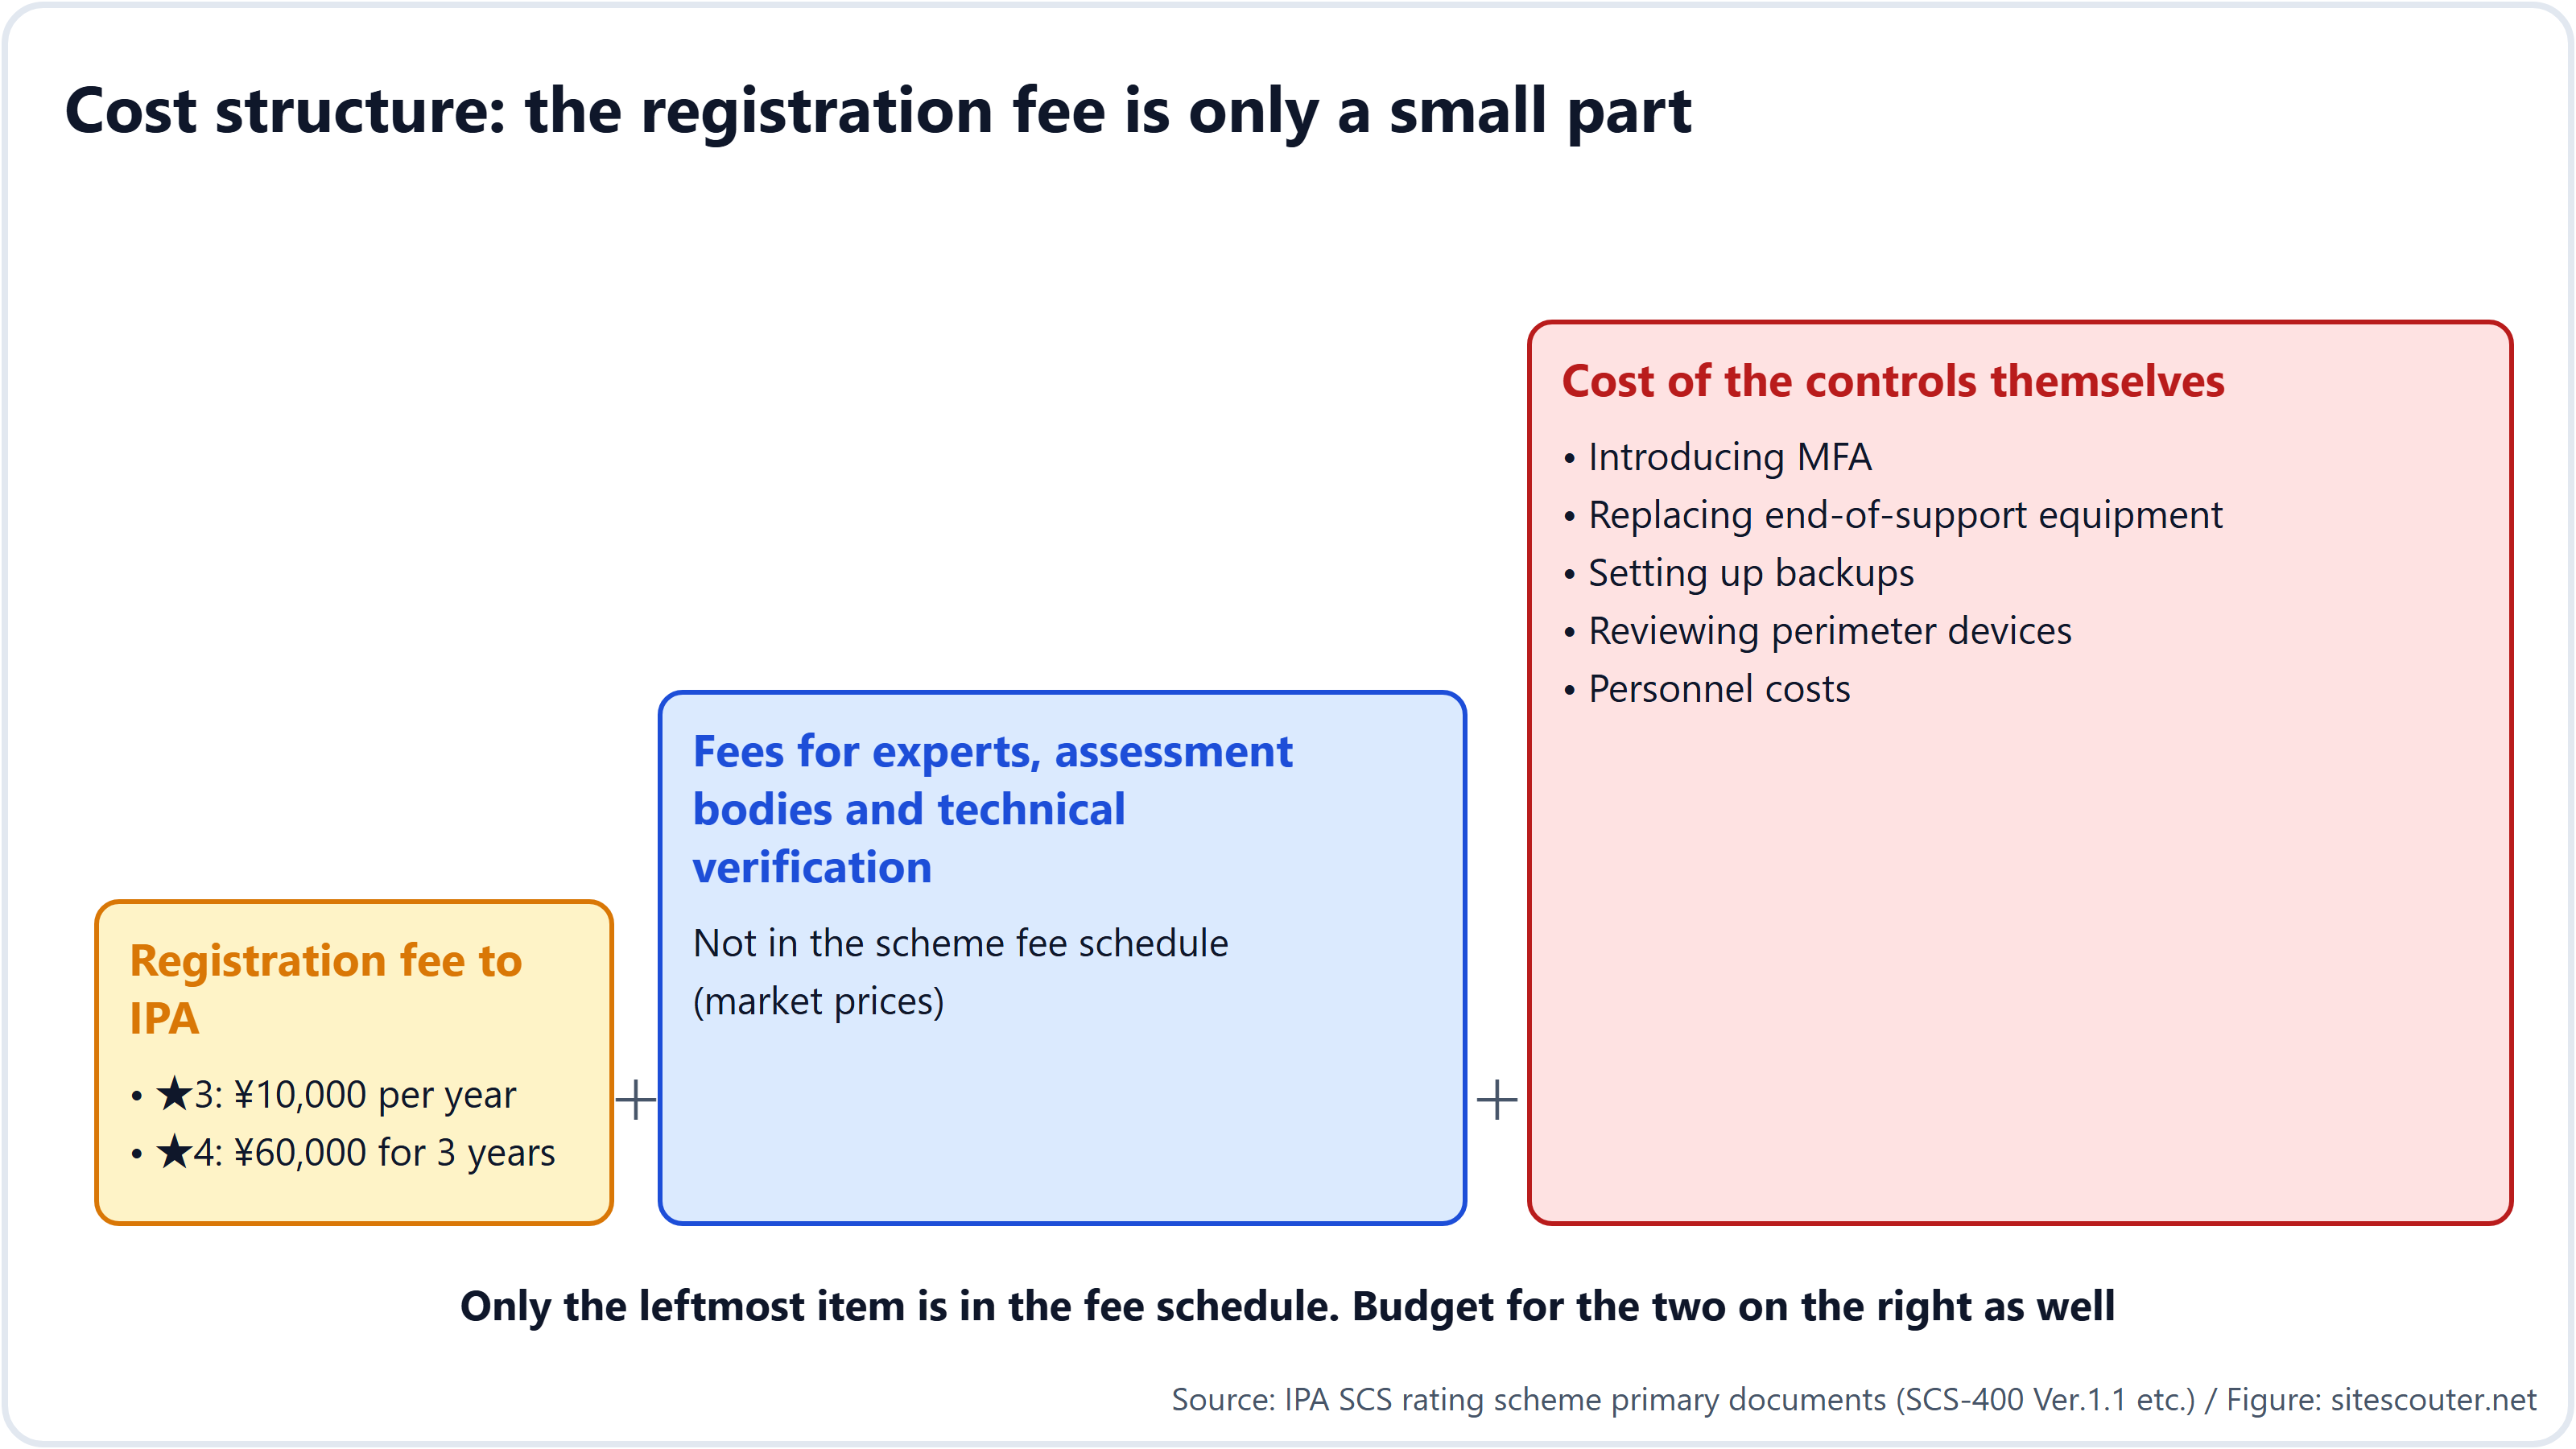
Hal lain yang sering terlewat adalah biaya dan waktu untuk langkah-langkah keamanan itu sendiri. Menerapkan verifikasi dua langkah, mengganti komputer dan perangkat lunak lama, serta menyiapkan pencadangan bisa memakan waktu beberapa bulan, tergantung ukuran perusahaan. Di kalangan industri, sering disebut patokan kasar "2 hingga 3 bulan untuk langkah teknis, 1 hingga 2 bulan untuk dokumen dan bukti".
Bagi perusahaan kecil dan menengah, IPA sedang menyiapkan "Cyber Security Otasuketai Service (jenis baru)", layanan pendampingan untuk membantu mereka memperoleh ★3 dan ★4 (masih dalam tahap uji coba per Oktober 2026).
Kapan dimulai?
| Kapan | Apa yang terjadi |
|---|---|
| April 2026 | Skema diumumkan, versi pertama persyaratan |
| September 2026 | Biaya diumumkan |
| 28 Oktober 2026 | Panduan penilaian, buku pegangan, dan lembar penilaian diterbitkan (kita berada di sini) |
| Sekitar akhir November 2026 | Panduan pengajuan registrasi, logo resmi |
| Akhir Desember 2026 | Daftar lembaga penilai dan penyedia verifikasi teknis |
| Januari 2027 dan seterusnya | Daftar pakar |
| Maret 2027 | Pendaftaran ★3 dan ★4 dibuka (dijadwalkan) |
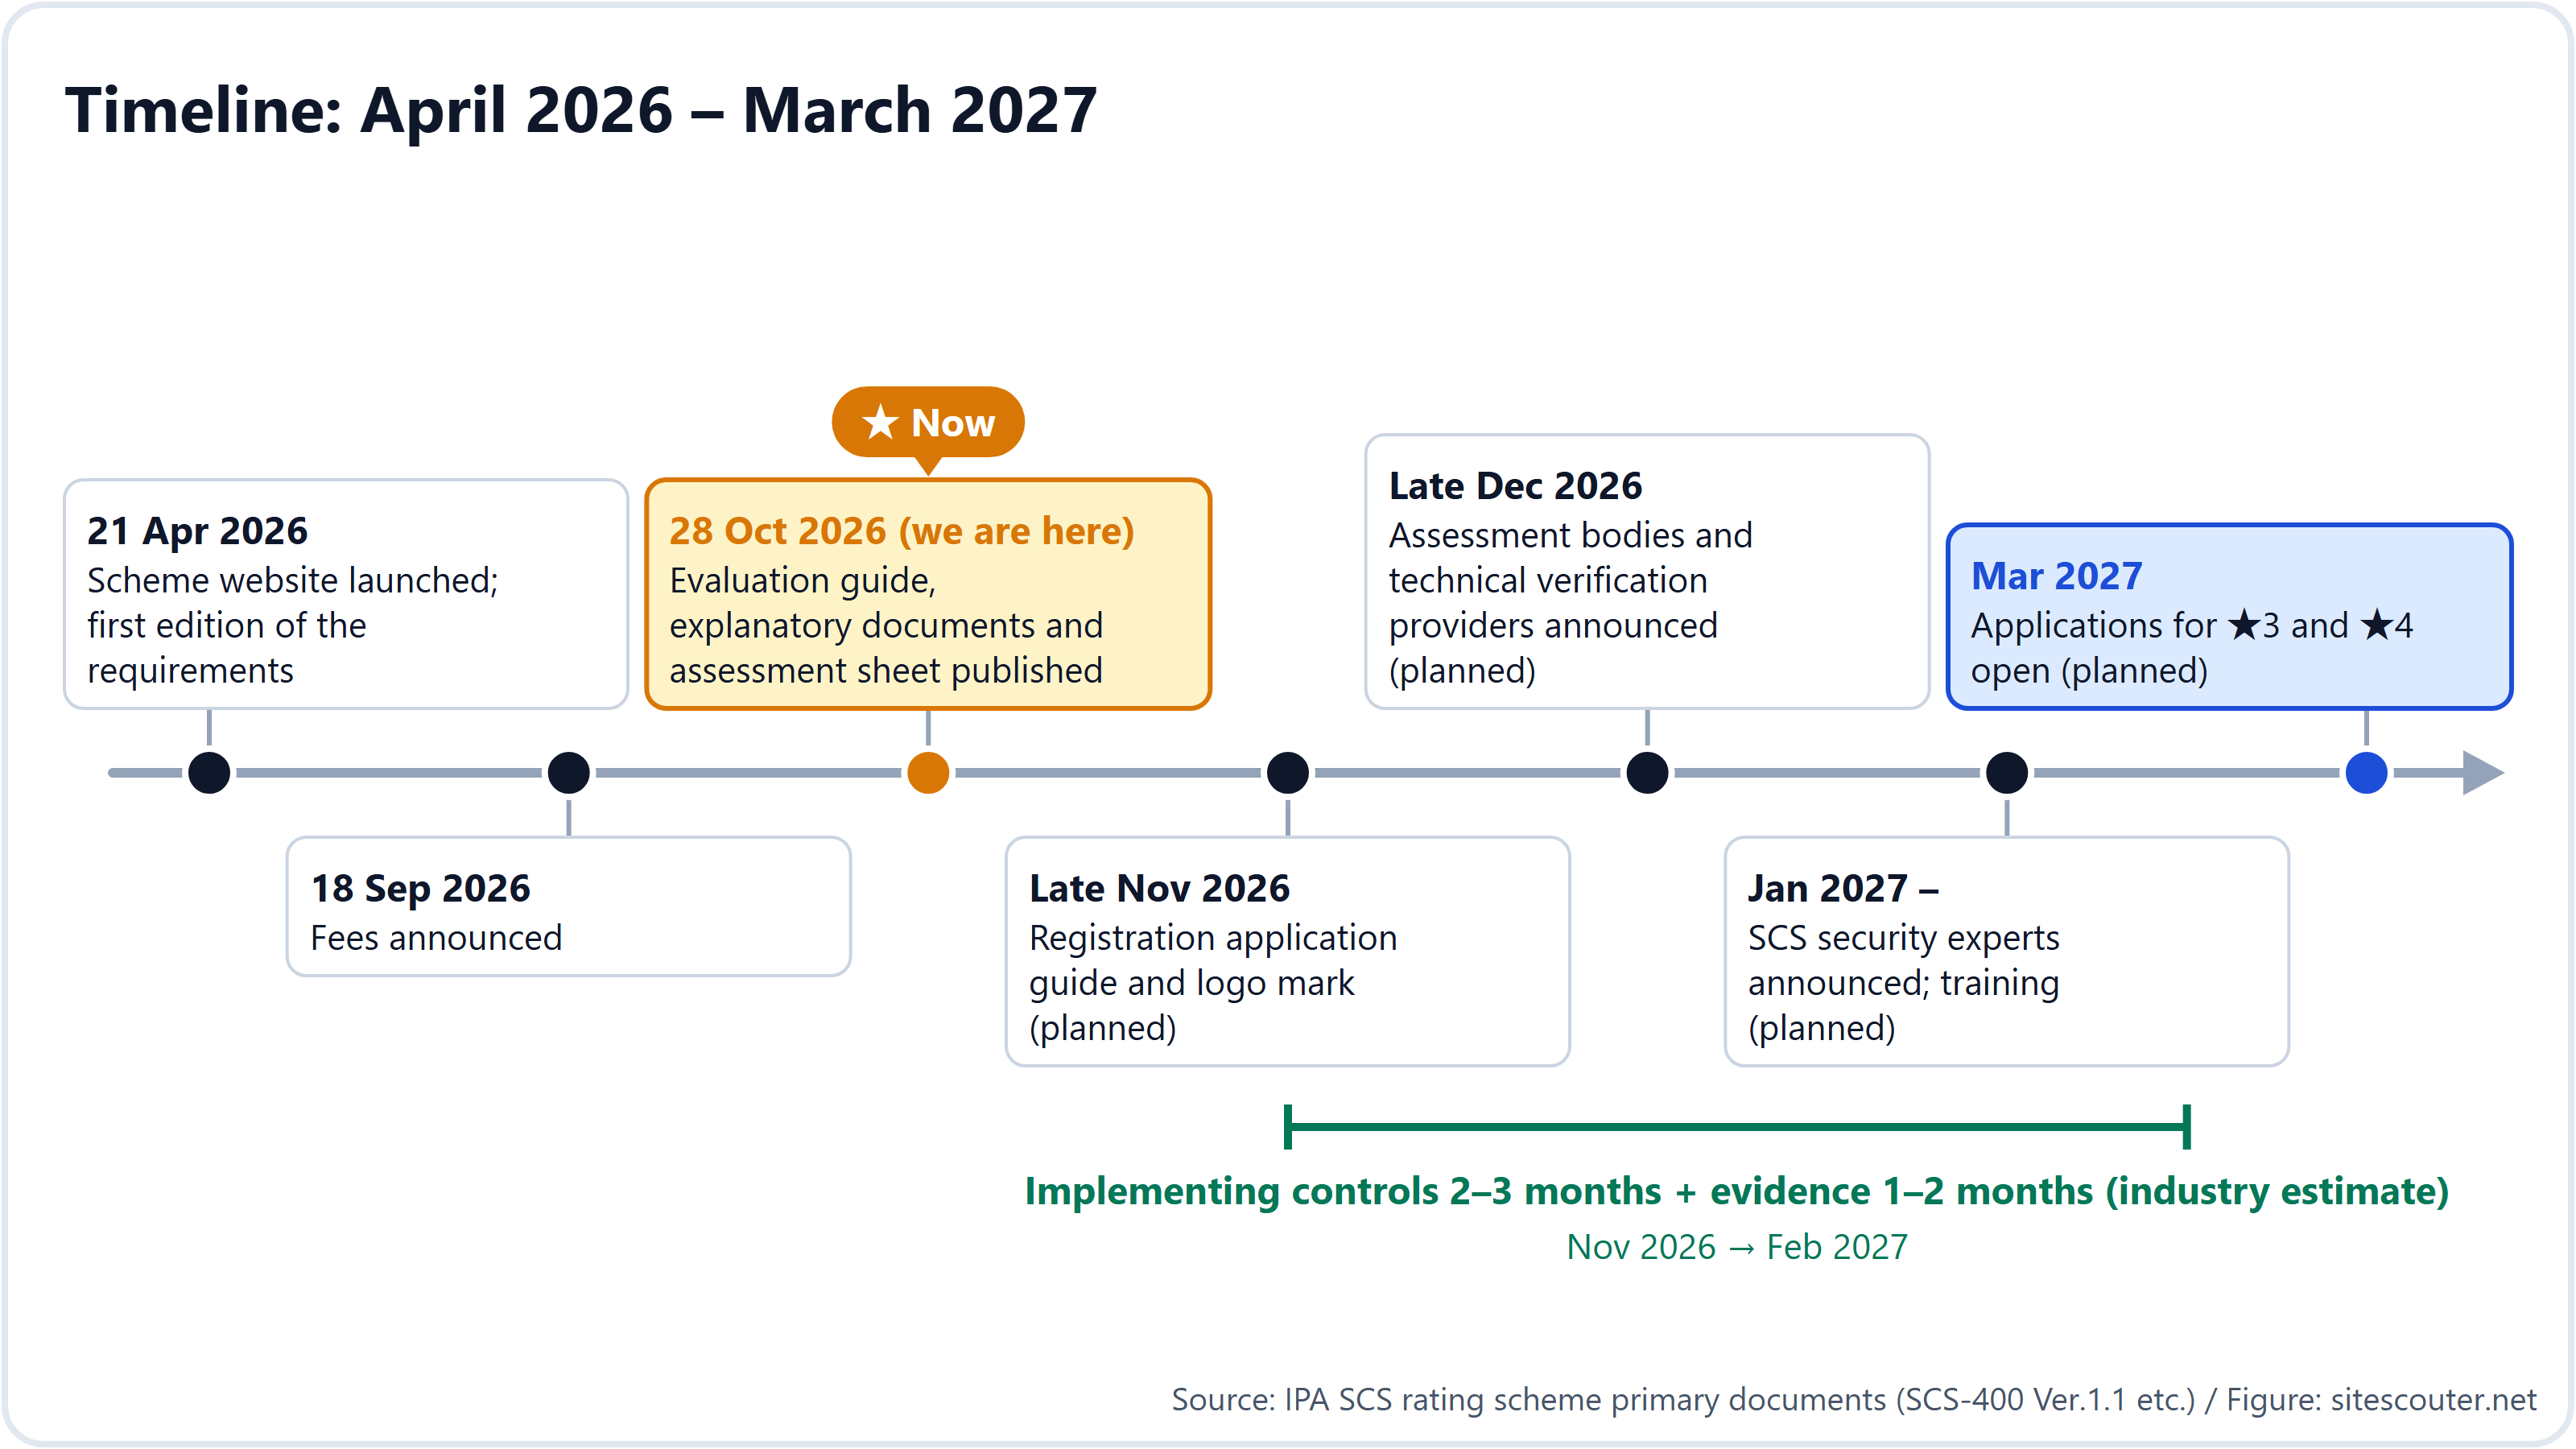
Masih ada sekitar 5 bulan sampai pendaftaran dibuka, tetapi karena langkah-langkahnya memakan waktu beberapa bulan, perusahaan yang kemungkinan besar akan ditanya oleh pelanggannya sebaiknya mulai memeriksa kondisi saat ini sekarang agar tepat waktu. Lembar penilaian sudah bisa diunduh.
Apa yang terjadi jika tidak mendapatkannya?
Begitu standar pengadaan pelanggan mencantumkan "★3 atau lebih tinggi", perusahaan yang tidak memilikinya tidak akan lagi dipilih sebagai pemasok. Perusahaan besar tidak dapat menandatangani kontrak dengan perusahaan yang tidak memenuhi standar pengadaannya sendiri. Petugas yang bertanggung jawab tidak punya keleluasaan, karena mengontrak perusahaan yang tidak memenuhi standar akan menjadi pelanggaran kepatuhan. Untuk bisnis baru, ini menjadi syarat sejak awal; untuk bisnis yang sudah berjalan, syarat ini ditambahkan saat kontrak diperpanjang. Dan seperti yang kita lihat di bagian 1, persyaratan ini tidak berhenti di pemasok lapis ke-1, tetapi turun terus hingga pemasok lapis ke-2 dan lapis ke-3.
Secara hukum, skema ini bersifat sukarela. FAQ IPA menyatakan bahwa "memperoleh bintang bersifat sukarela" dan bahwa "tidak memenuhi setiap persyaratan tidak berarti bisnis langsung dihentikan". Apakah skema ini menjadi syarat dalam tender pemerintah diserahkan kepada masing-masing instansi pengadaan. Meski begitu, pendekatan yang realistis adalah bersiap dengan anggapan bahwa skema ini "sukarela menurut hukum, tetapi praktis wajib dalam bisnis". Mengetahui sejak sekarang sejauh mana perusahaan Anda sudah memenuhi persyaratan membuat negosiasi maupun persiapan lebih mudah daripada terburu-buru setelah pelanggan bertanya.
Waspadai penawaran penjualan yang memaksa
Pada April 2026, Kementerian Ekonomi, Perdagangan, dan Industri serta Sekretariat Kabinet mengeluarkan peringatan tentang penawaran penjualan yang tidak patut yang mengklaim "Anda tidak akan bisa berbisnis tanpa bintang" atau "kami adalah organisasi pendamping yang terakreditasi". Tidak ada peran "organisasi pendamping yang terakreditasi" dalam skema ini. Peran resmi hanya empat yang ditunjuk atau didaftarkan oleh IPA: lembaga penilai, penyedia verifikasi teknis, penyelenggara pelatihan, dan pakar keamanan SCS. Daftarnya akan diterbitkan di situs web IPA mulai Desember 2026.
Anda dapat memeriksa keaslian suatu nama atau gelar dengan mencocokkannya pada daftar di situs web IPA. Saat ini, sebelum daftar itu diterbitkan, tidak ada perusahaan yang dapat secara sah mengaku "terakreditasi".
Pertama, periksa bagaimana perusahaan Anda terlihat dari luar
Persyaratannya mencakup memasang pembaruan dalam 14 hari dan tidak menggunakan perangkat lunak yang sudah tidak didukung. Apakah situs web atau server Anda menampilkan versi lama ke dunia luar dapat diperiksa tanpa registrasi, cukup dengan memasukkan URL di pemeriksaan informasi server Site Scouter. Gunakan sebagai pemeriksaan awal satu menit sebelum Anda mulai bersiap mendapatkan bintang.
Catatan metode dan keterbatasan
Artikel ini disusun berdasarkan situs web skema IPA, FAQ, persyaratan dan kriteria evaluasi (SCS-400 Ver.1.1), buku pegangan (SCS-620), panduan verifikasi teknis (SCS-430), pemberitahuan biaya, dan siaran pers 28 Oktober 2026, sebagaimana diterbitkan per 30 Oktober 2026. Panduan pengajuan registrasi belum diterbitkan, sehingga rincian prosedur dapat berubah. Penulis bekerja di bisnis domain, hosting, dan keamanan, serta bukan lembaga penilai maupun pakar dalam skema ini.
Periksa apakah situs web atau server Anda menampilkan versi perangkat lunak lama ke dunia luar cukup dengan memasukkan URL. Pemeriksaan non-intrusif, tanpa perlu registrasi. Langkah awal yang baik sebelum Anda mulai bersiap mendapatkan bintang.
Gunakan: Pemeriksaan informasi serverTanya jawab
Apakah skema ini juga berlaku untuk perusahaan kecil?
Skema ini berlaku tanpa memandang industri atau ukuran. IPA memperkirakan manfaat terbesar justru dirasakan perusahaan kecil dan menengah yang memiliki sumber daya manusia dan anggaran keamanan terbatas.
Apakah ini penting bagi pemasok lapis ke-3 yang tidak berhubungan langsung dengan perusahaan besar?
Ya. Perusahaan yang memperoleh ★4 diwajibkan mengetahui kondisi keamanan pemasoknya, sehingga makin banyak perusahaan di lapis atas yang mendapat bintang, makin banyak pula perusahaan di lapis bawah yang dimintai bintang. Tidak ada batas berapa lapis ke bawah hal ini berlaku.
Bisakah saya mengajukan ★4 tanpa ★3?
Bisa. Bintang yang lebih tinggi mencakup semua persyaratan bintang di bawahnya, sehingga Anda dapat langsung mengajukan ★4.
Jika saya sudah memiliki ISMS atau PrivacyMark, apakah masih perlu?
Ya. FAQ IPA menggambarkan ISMS dan skema ini sebagai saling melengkapi.
Apakah perusahaan yang tersertifikasi diumumkan kepada publik?
Ya. Organisasi yang terdaftar dicantumkan di situs web IPA dan boleh menggunakan logo resminya.
Ke mana saya bisa bertanya?
Security Certification Group di Security Center IPA menerima pertanyaan melalui email. Pertanyaan melalui telepon tidak dilayani.
Referensi
Terakhir diperiksa: 2026-10-30. Spesifikasi dan kebijakan dapat berubah; periksa sumber primer sebelum mengambil tindakan.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (blog pribadi nkzw.jp)
Kontak: Situs resmi / YouTube / Instagram / LinkedIn / X / Telegram