
Gwiazdka za bezpieczeństwo Twojej firmy: japoński system oceny SCS wyjaśniony prosto (co warto wiedzieć, zanim zapytają klienci)
„Czy Wasza firma też mogłaby zdobyć ★3?” Od wiosny 2027 roku coraz więcej firm w Japonii będzie słyszeć to pytanie od swoich klientów. Gwiazdka pochodzi z systemu oceny SCS, stworzonego przez japoński rząd (Ministerstwo Gospodarki, Handlu i Przemysłu oraz Sekretariat Gabinetu) i prowadzonego przez IPA (Information-technology Promotion Agency, Japan – japońską agencję ds. promocji technologii informacyjnych). Jego oficjalna nazwa to „System oceny bezpieczeństwa na rzecz wzmocnienia łańcuchów dostaw” (Security Rating Scheme for Strengthening Supply Chains). 28 października 2026 roku opublikowano przewodniki oceny i podręcznik objaśniający, więc system jest już niemal w pełni określony.
Ten artykuł wyjaśnia, możliwie bez żargonu IT, po co powstał system, co oznaczają gwiazdki, co się dzieje, gdy firma ją zdobędzie, ile to kosztuje i kiedy się zaczyna. Szczegóły techniczne (co dokładnie skonfigurować) znajdziesz w przewodniku dla inżynierów, a wpływ na biznes i decyzje zarządu w przewodniku dla kadry zarządzającej. Jest też wersja w formie mangi, którą możesz przeczytać razem z dziećmi.
Ten artykuł jest również opublikowany po angielsku na sitescouter.net i nkzw.jp oraz po japońsku na sitescouter.net. To polskie wydanie w serwisie Site Scouter, przetłumaczone z wersji angielskiej.
Dlaczego „łańcuch dostaw”?
W ostatnich latach wielokrotnie dochodziło do incydentów, w których zaatakowana została nie sama duża firma, lecz jeden z jej dostawców lub spółek zależnych, a mimo to stanęły fabryki lub logistyka dużej firmy. Wystarczy włamanie do jednej firmy w łańcuchu – takiej, która dostarcza części, utrzymuje systemy albo przechowuje dane – a szkody rozlewają się na wszystkie firmy z nią powiązane. To właśnie „atak na łańcuch dostaw”.
Dotąd duże firmy sprawdzały dostawców, wysyłając im własne listy kontrolne. Dla małych i średnich firm po drugiej stronie oznaczało to odpowiadanie wciąż na podobne pytania, za każdym razem w innym formacie dla każdego klienta – a to spore obciążenie. Z kolei nadawcy nie mieli pewności, czy ich listy kontrolne są wystarczające. Celem systemu jest rozwiązanie obu problemów za pomocą wspólnej miary ustalonej przez państwo.
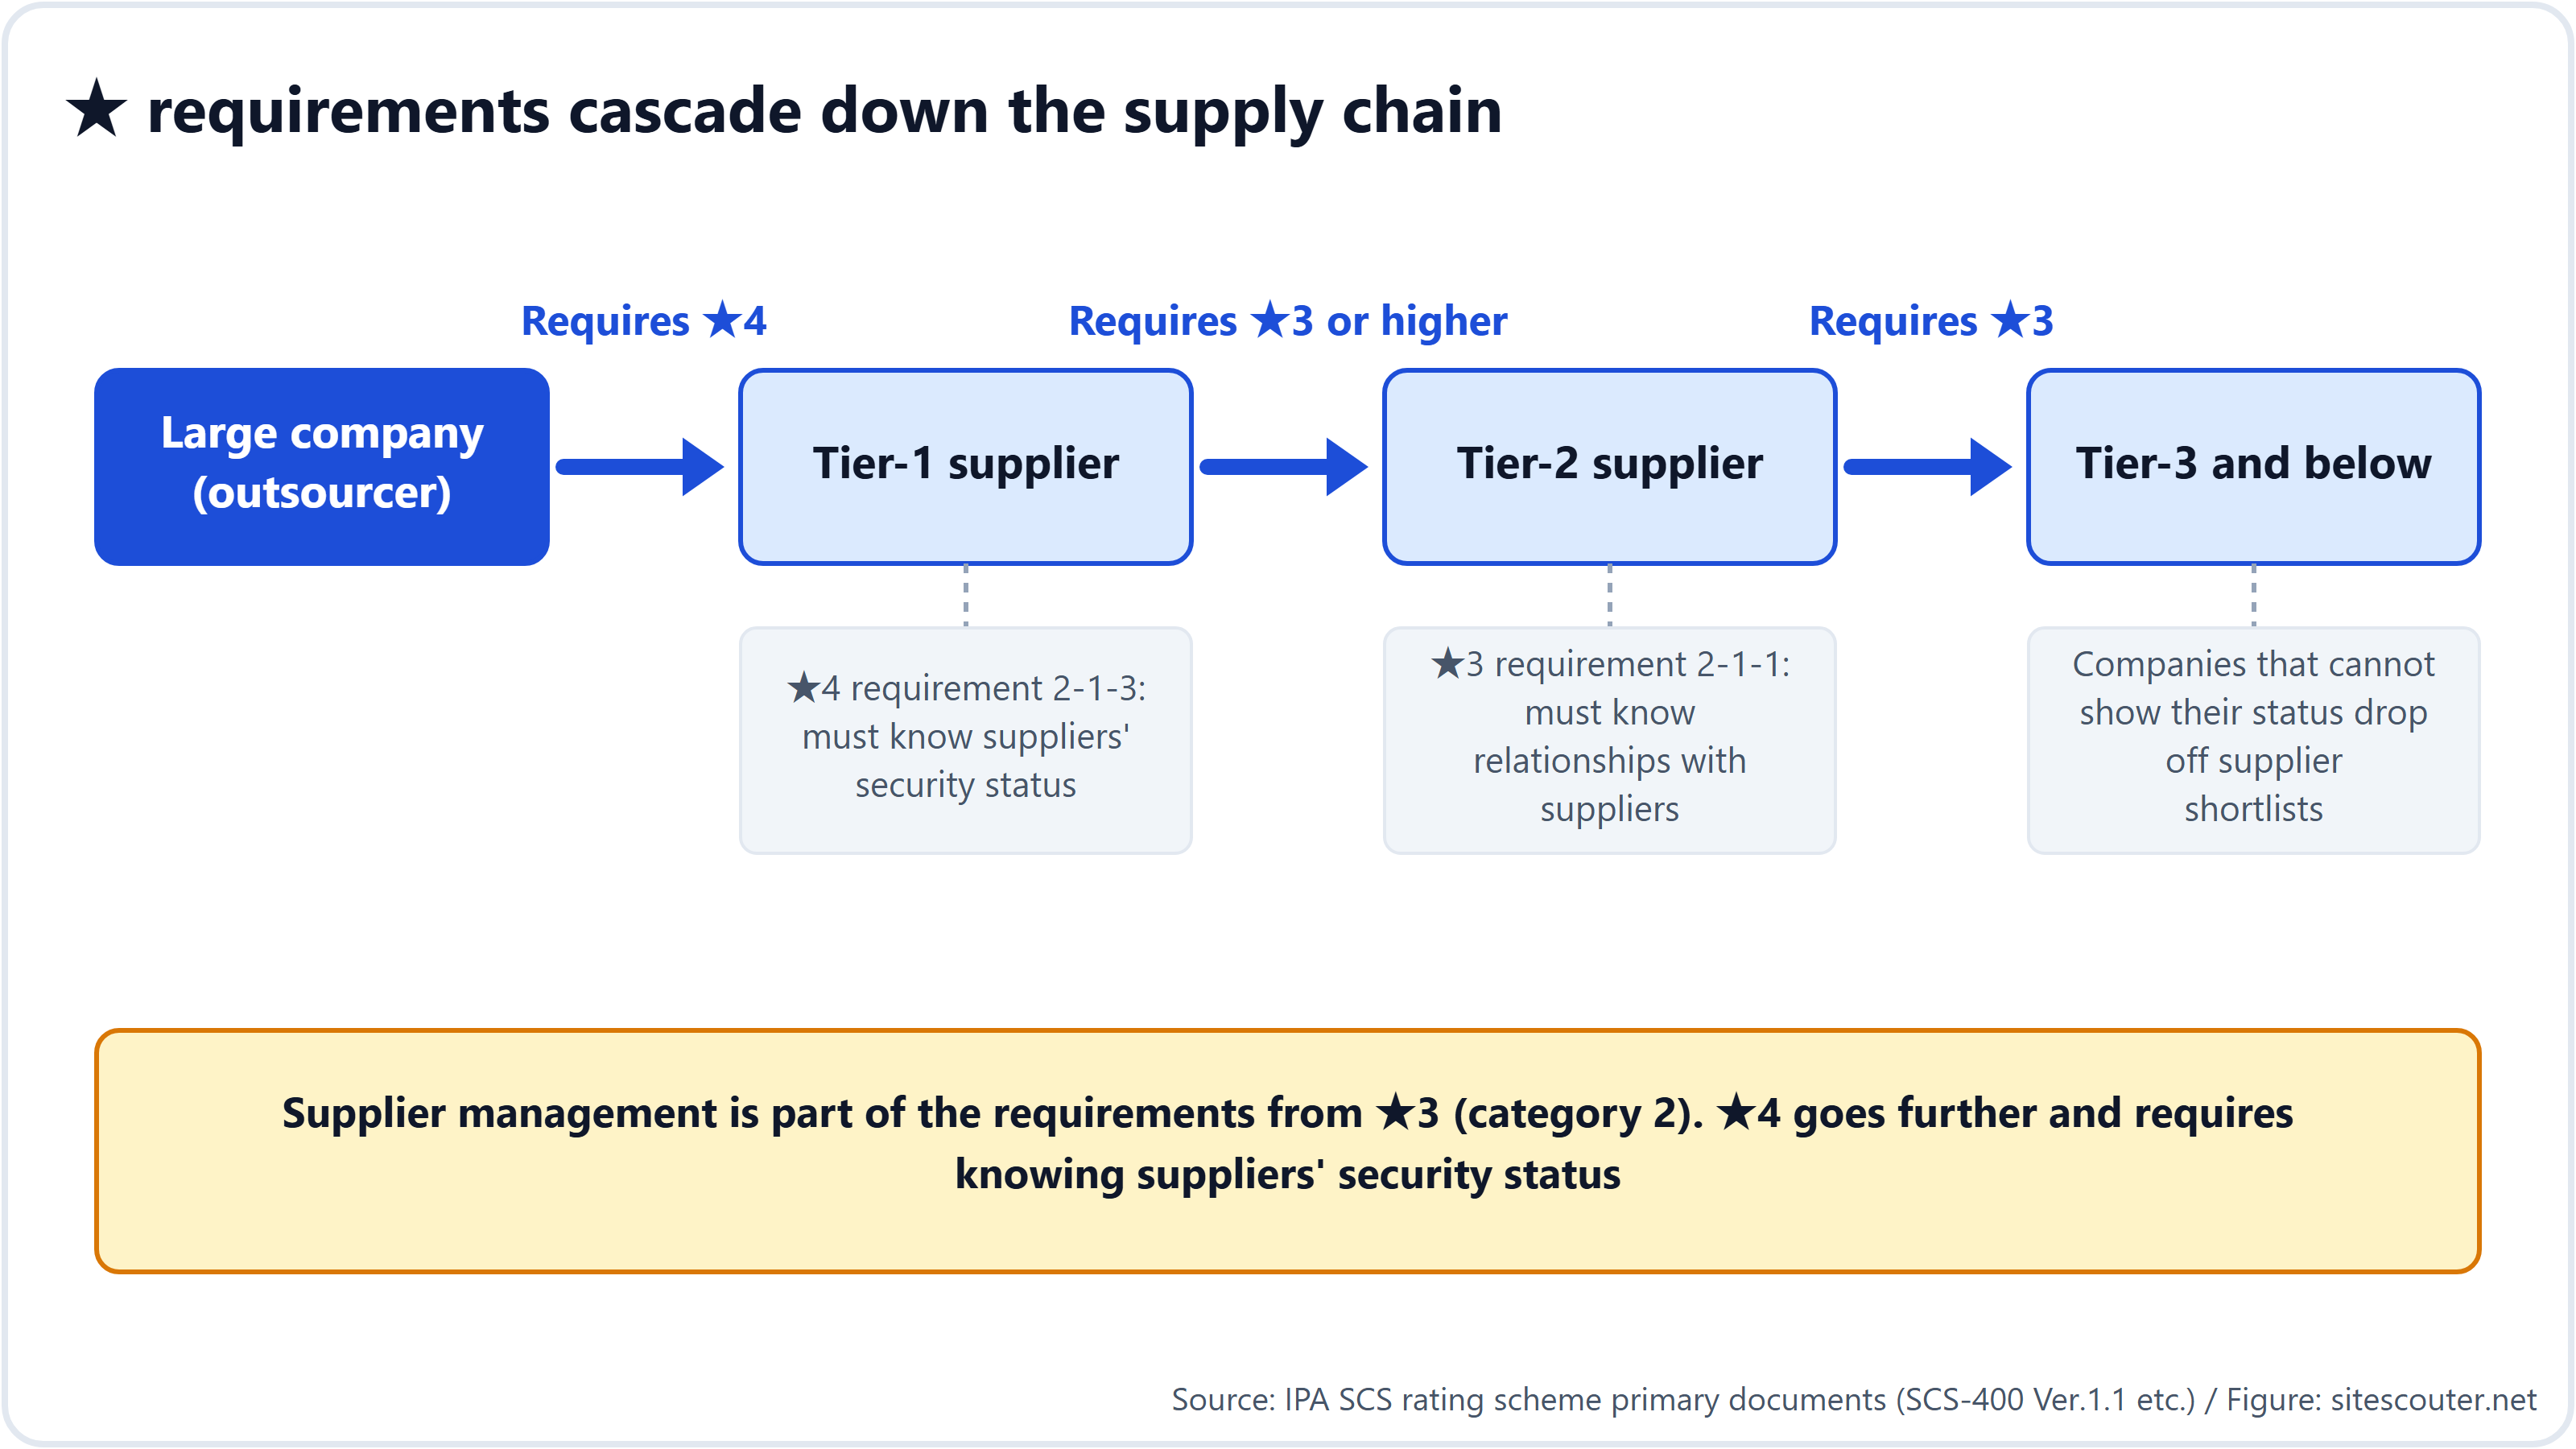
Ważne jest to, że ta miara obejmuje nie tylko firmy współpracujące bezpośrednio z dużymi firmami, ale też dostawców 2. i 3. rzędu niżej w łańcuchu. Firma, która zdobędzie ★4, ma obowiązek znać stan bezpieczeństwa swoich dostawców (wymaganie 2-1-3). Najprostszym sposobem jest „poprosić dostawców, żeby też zdobyli gwiazdkę”, więc zapotrzebowanie na gwiazdki schodzi coraz niżej w łańcuchu.
Gwiazdki pokazują, „jak dobrze jesteś chroniony”
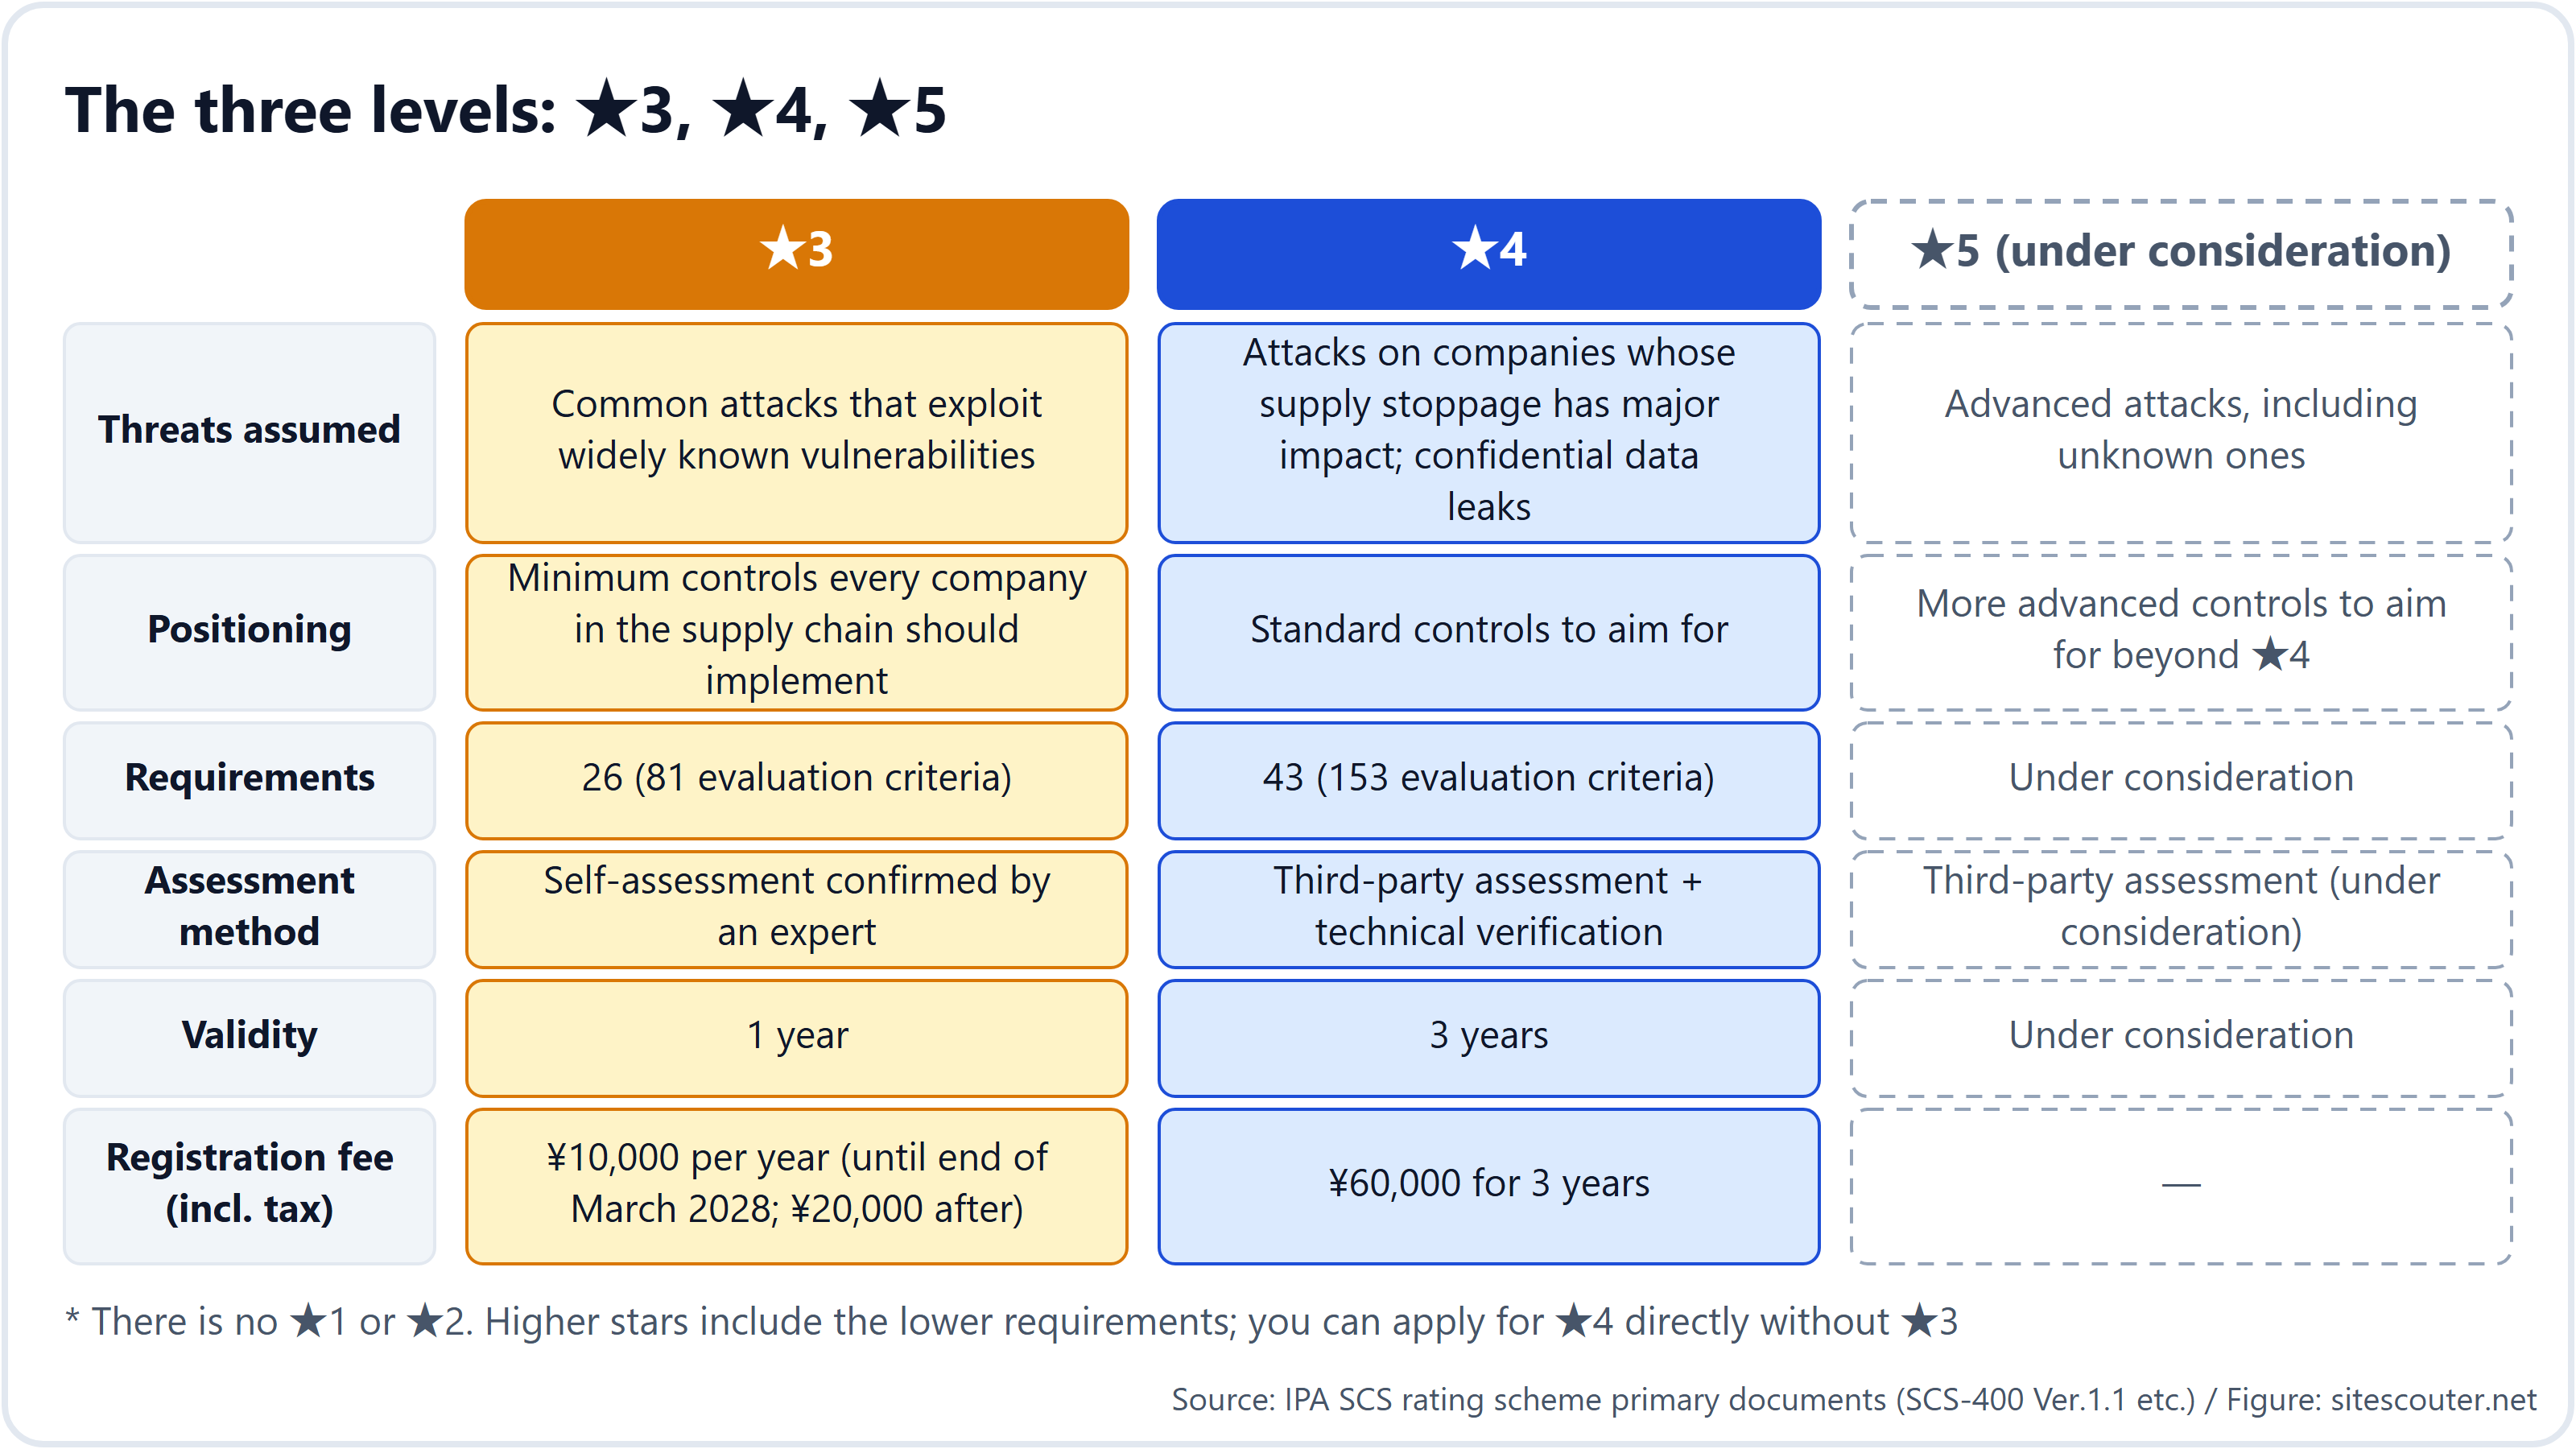
Są trzy poziomy: ★3, ★4 i ★5. Nie ma ★1 ani ★2 (ich podstawą są deklaracje jednej i dwóch gwiazdek w osobnym programie IPA „SECURITY ACTION”). ★5 jest wciąż w fazie analiz, więc na razie w praktyce stosuje się ★3 i ★4.
| ★3 | ★4 | |
|---|---|---|
| Jakich ataków dotyczy | Codzienne ataki wykorzystujące powszechnie znane słabości | Ataki na firmy, których przestój dotknąłby cały łańcuch dostaw; wycieki informacji poufnych |
| Dla kogo | Minimum, które powinna spełnić każda firma pozostająca w relacjach biznesowych | Standardowy poziom, do którego warto dążyć |
| Liczba pozycji | 26 | 43 (w tym 26 z ★3) |
| Jak to udowodnić | Samodzielna kontrola, potwierdzona następnie przez eksperta zarejestrowanego przez państwo | Audyt jednostki oceniającej oraz rzeczywiste testy systemów z zewnątrz pod kątem słabości |
| Ważność | 1 rok | 3 lata |
| Opłata rejestracyjna dla IPA | ¥10,000 rocznie (do końca marca 2028 roku; potem ¥20,000) | ¥60,000 za 3 lata |
26 i 43 pozycje dzielą się na 7 szerokich obszarów: „wyznacz osoby odpowiedzialne”, „poznaj relacje z dostawcami”, „wiedz, jakie masz komputery i serwery”, „zapobiegaj atakom”, „zauważaj ataki”, „reaguj, gdy coś się stanie” i „przywróć działalność”. Brzmi to technicznie, ale duża część ★3 sprowadza się do wykazania w dokumentach, że ustalono zasady, poinformowano o nich pracowników i przegląda się je raz w roku.
Przykłady tego, czego naprawdę wymaga ★3
Z dokumentów pisanych dla specjalistów wybraliśmy pozycje najważniejsze dla zwykłych właścicieli firm:
- Wyznacz osoby odpowiedzialne. Wskaż członka zarządu odpowiedzialnego za bezpieczeństwo i odpowiedzialny dział oraz prowadź listę kontaktów
- Prowadź rejestr komputerów i serwerów: ile ich jest i jaki system operacyjny działa na każdym z nich
- Zasady dotyczące haseł. Zawsze zmieniaj hasła początkowe, zakaż łatwych do odgadnięcia słów, nigdy nie używaj haseł ponownie. Co najmniej 8 znaków (co najmniej 10, jeśli nie ma blokady konta ani weryfikacji dwuetapowej)
- Zawsze używaj weryfikacji dwuetapowej (wieloskładnikowej) w usługach chmurowych przetwarzających ważne informacje
- Instaluj aktualizacje w ciągu 14 dni od ich wydania (w przypadku poważnych). Przestań używać starego oprogramowania bez wsparcia albo odłącz je od internetu
- Zainstaluj oprogramowanie antywirusowe na każdym komputerze i serwerze
- Rób kopie zapasowe danych, przechowuj ważne informacje także w innej lokalizacji i zapisz, jak je odtworzyć
- Zmień hasła administracyjne routerów i zapór sieciowych, aby nikt nie mógł dostać się do nich z zewnątrz
- Ustal z wyprzedzeniem, co robić i z kim się kontaktować w razie incydentu (w tym z klientami, policją i nadzorującym ministerstwem)
Nie ma obowiązku kupowania żadnego konkretnego produktu bezpieczeństwa. Oferta sprzedażowa w stylu „bez tego produktu nie dostaniesz gwiazdki” jest niezgodna z tym, co mówi system.
Jak zdobyć gwiazdkę
W przypadku ★3
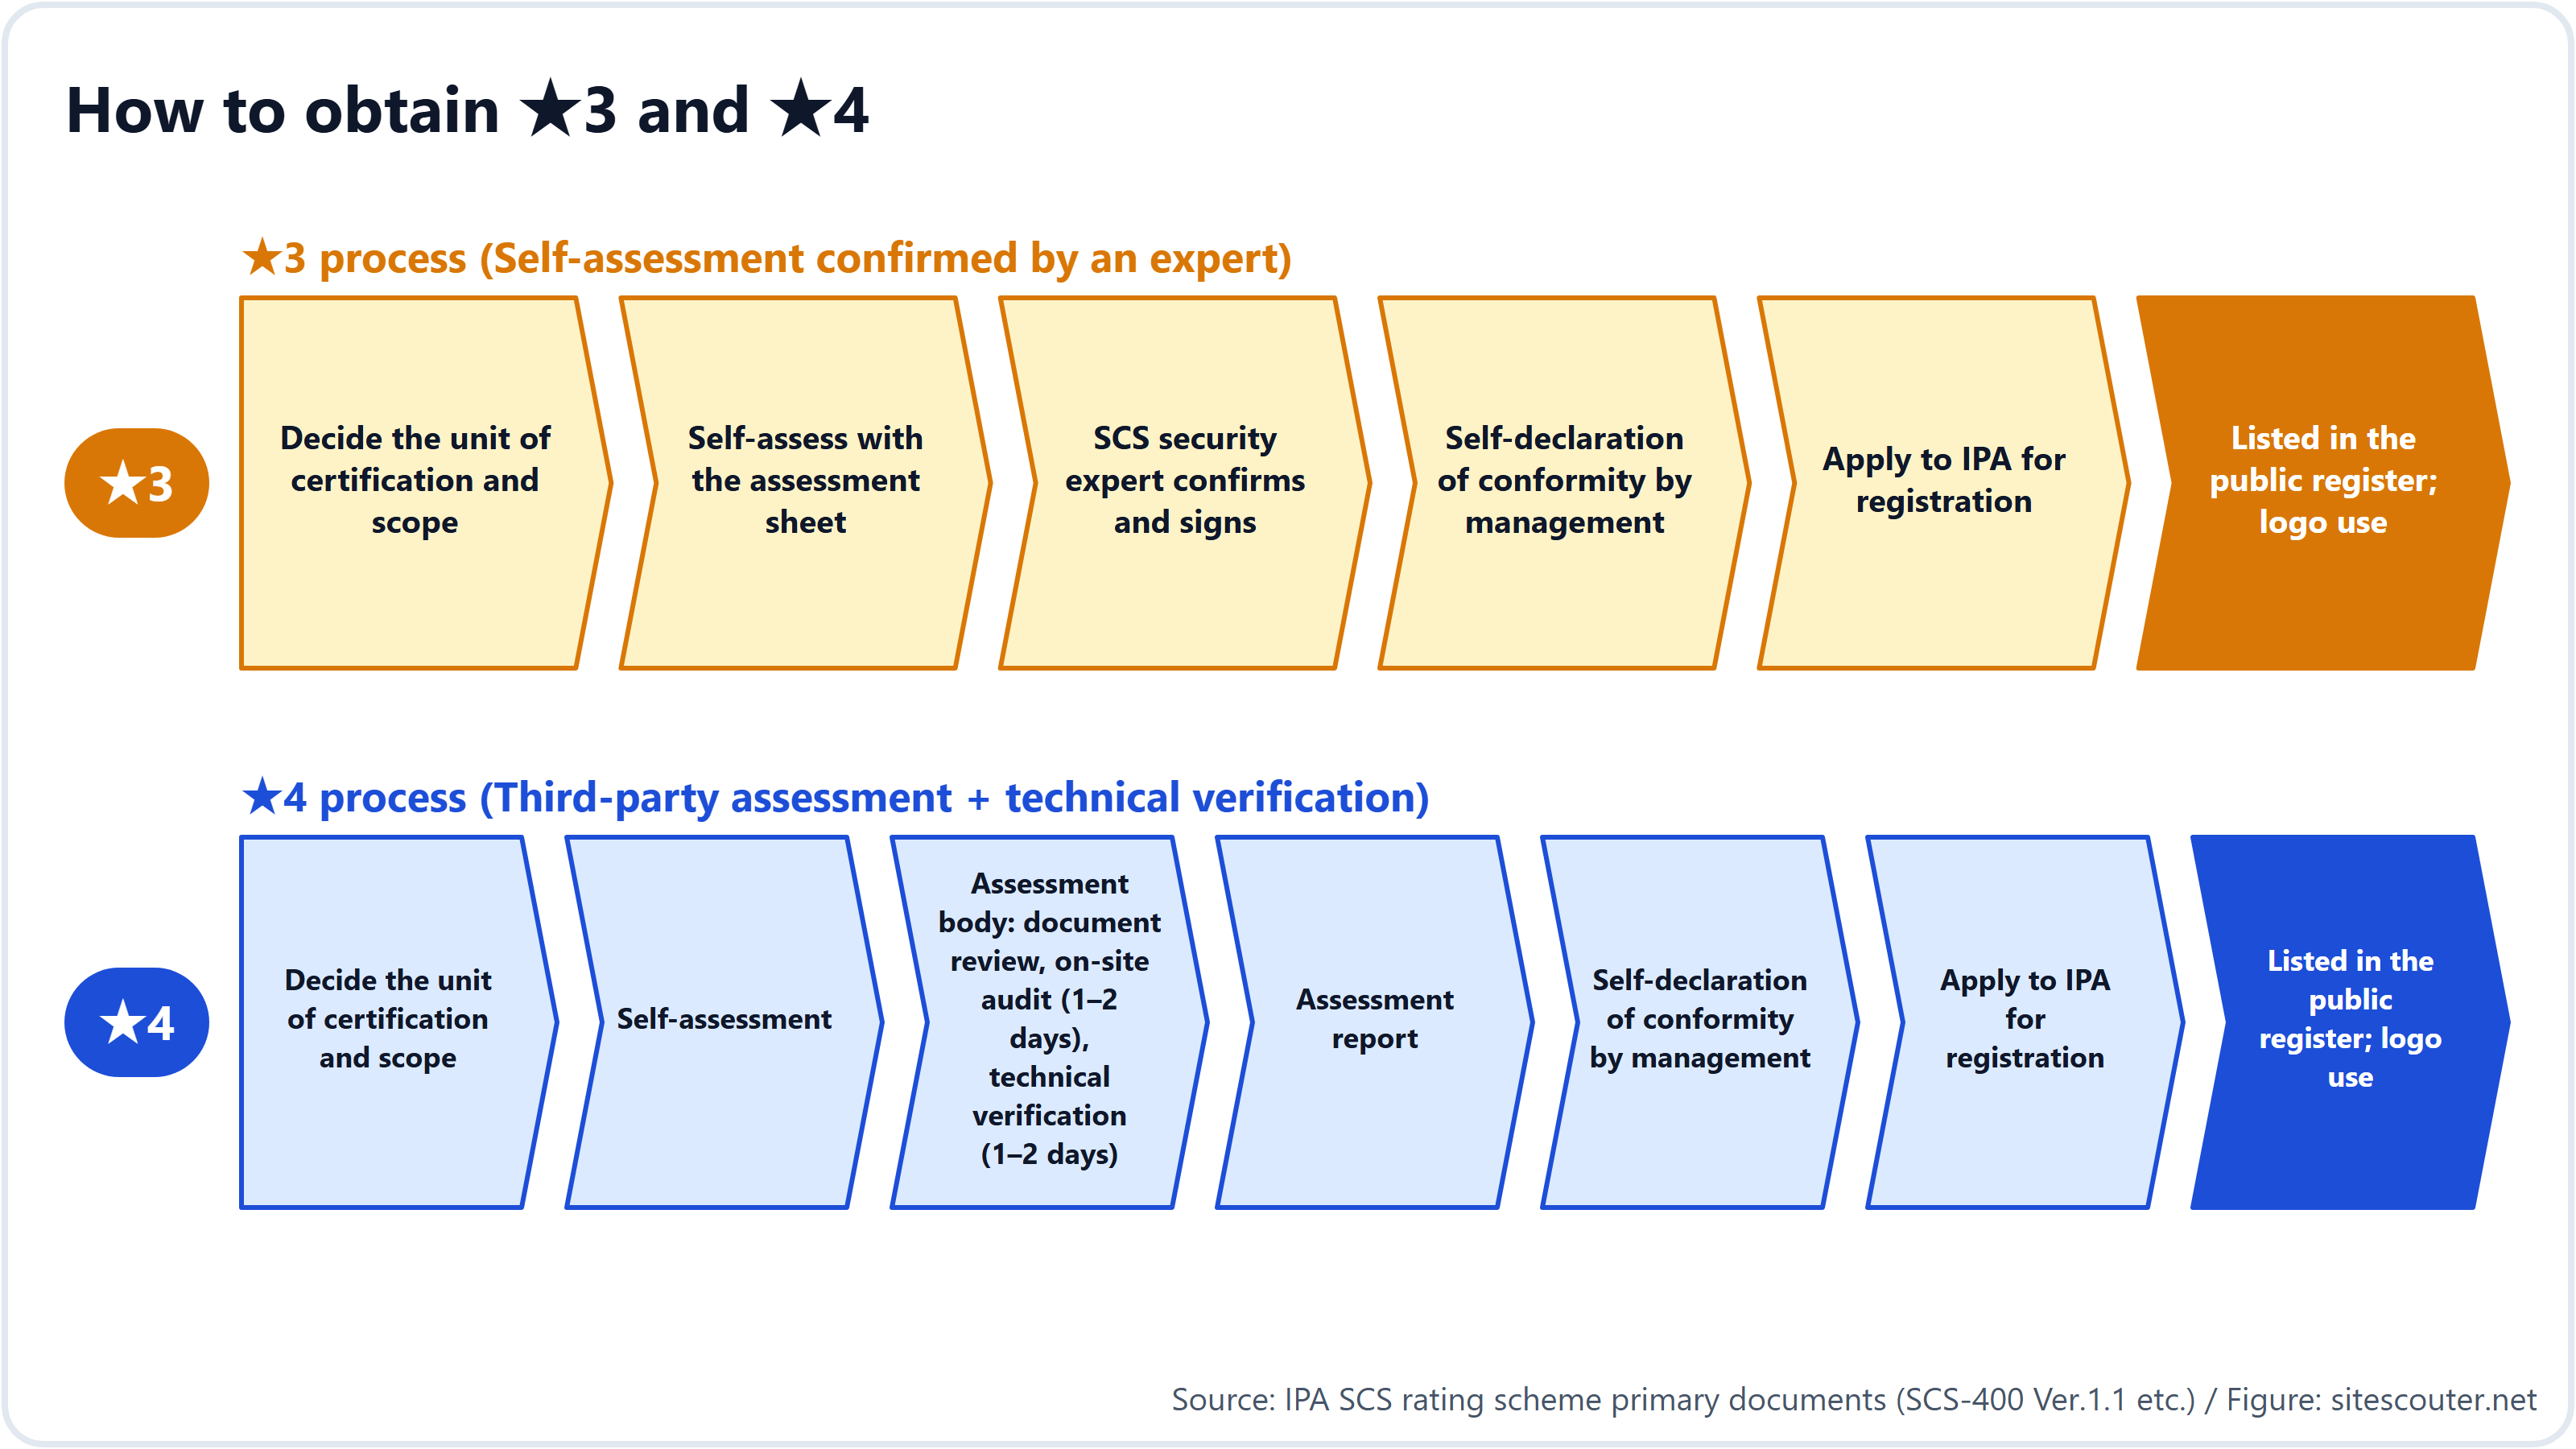
- Zdecyduj, czy wniosek obejmie całą firmę, jeden dział biznesowy czy całą grupę
- Wpisz wyniki własnej kontroli 26 pozycji do arkusza oceny (pliku Excel) udostępnionego przez IPA
- Poproś eksperta ds. bezpieczeństwa SCS zarejestrowanego w IPA o potwierdzenie i podpis
- Prezes lub inny członek zarządu składa deklarację zgodności („spełniamy wymagania”)
- Złóż w IPA wniosek o rejestrację. Po weryfikacji Twoja firma trafia na listę na stronie IPA i może używać znaku graficznego (logo)
W przypadku ★4
Po kroku 2 zamiast potwierdzenia przez eksperta zlecasz ocenę jednostce oceniającej. Jednostka oceniająca przegląda dokumenty, przeprowadza audyt na miejscu trwający od 1 do 2 dni, a następnie przez 1 do 2 dni testuje pod kątem słabości urządzenia dostępne z zewnątrz przez internet (urządzenia VPN, routery itp.). Jeśli wykryje poważną słabość, usuwasz ją w ciągu 14 dni i poddajesz się ponownemu testowi. Po otrzymaniu raportu z oceny przechodzisz do deklaracji zgodności i wniosku o rejestrację.
Ile to kosztuje?
Opłata rejestracyjna dla IPA jest podana w tabeli powyżej: ¥10,000 rocznie za ★3. Jednak wynagrodzenia ekspertów i jednostek oceniających to osobna sprawa. Nie ma ich w cenniku systemu, ustala je rynek.
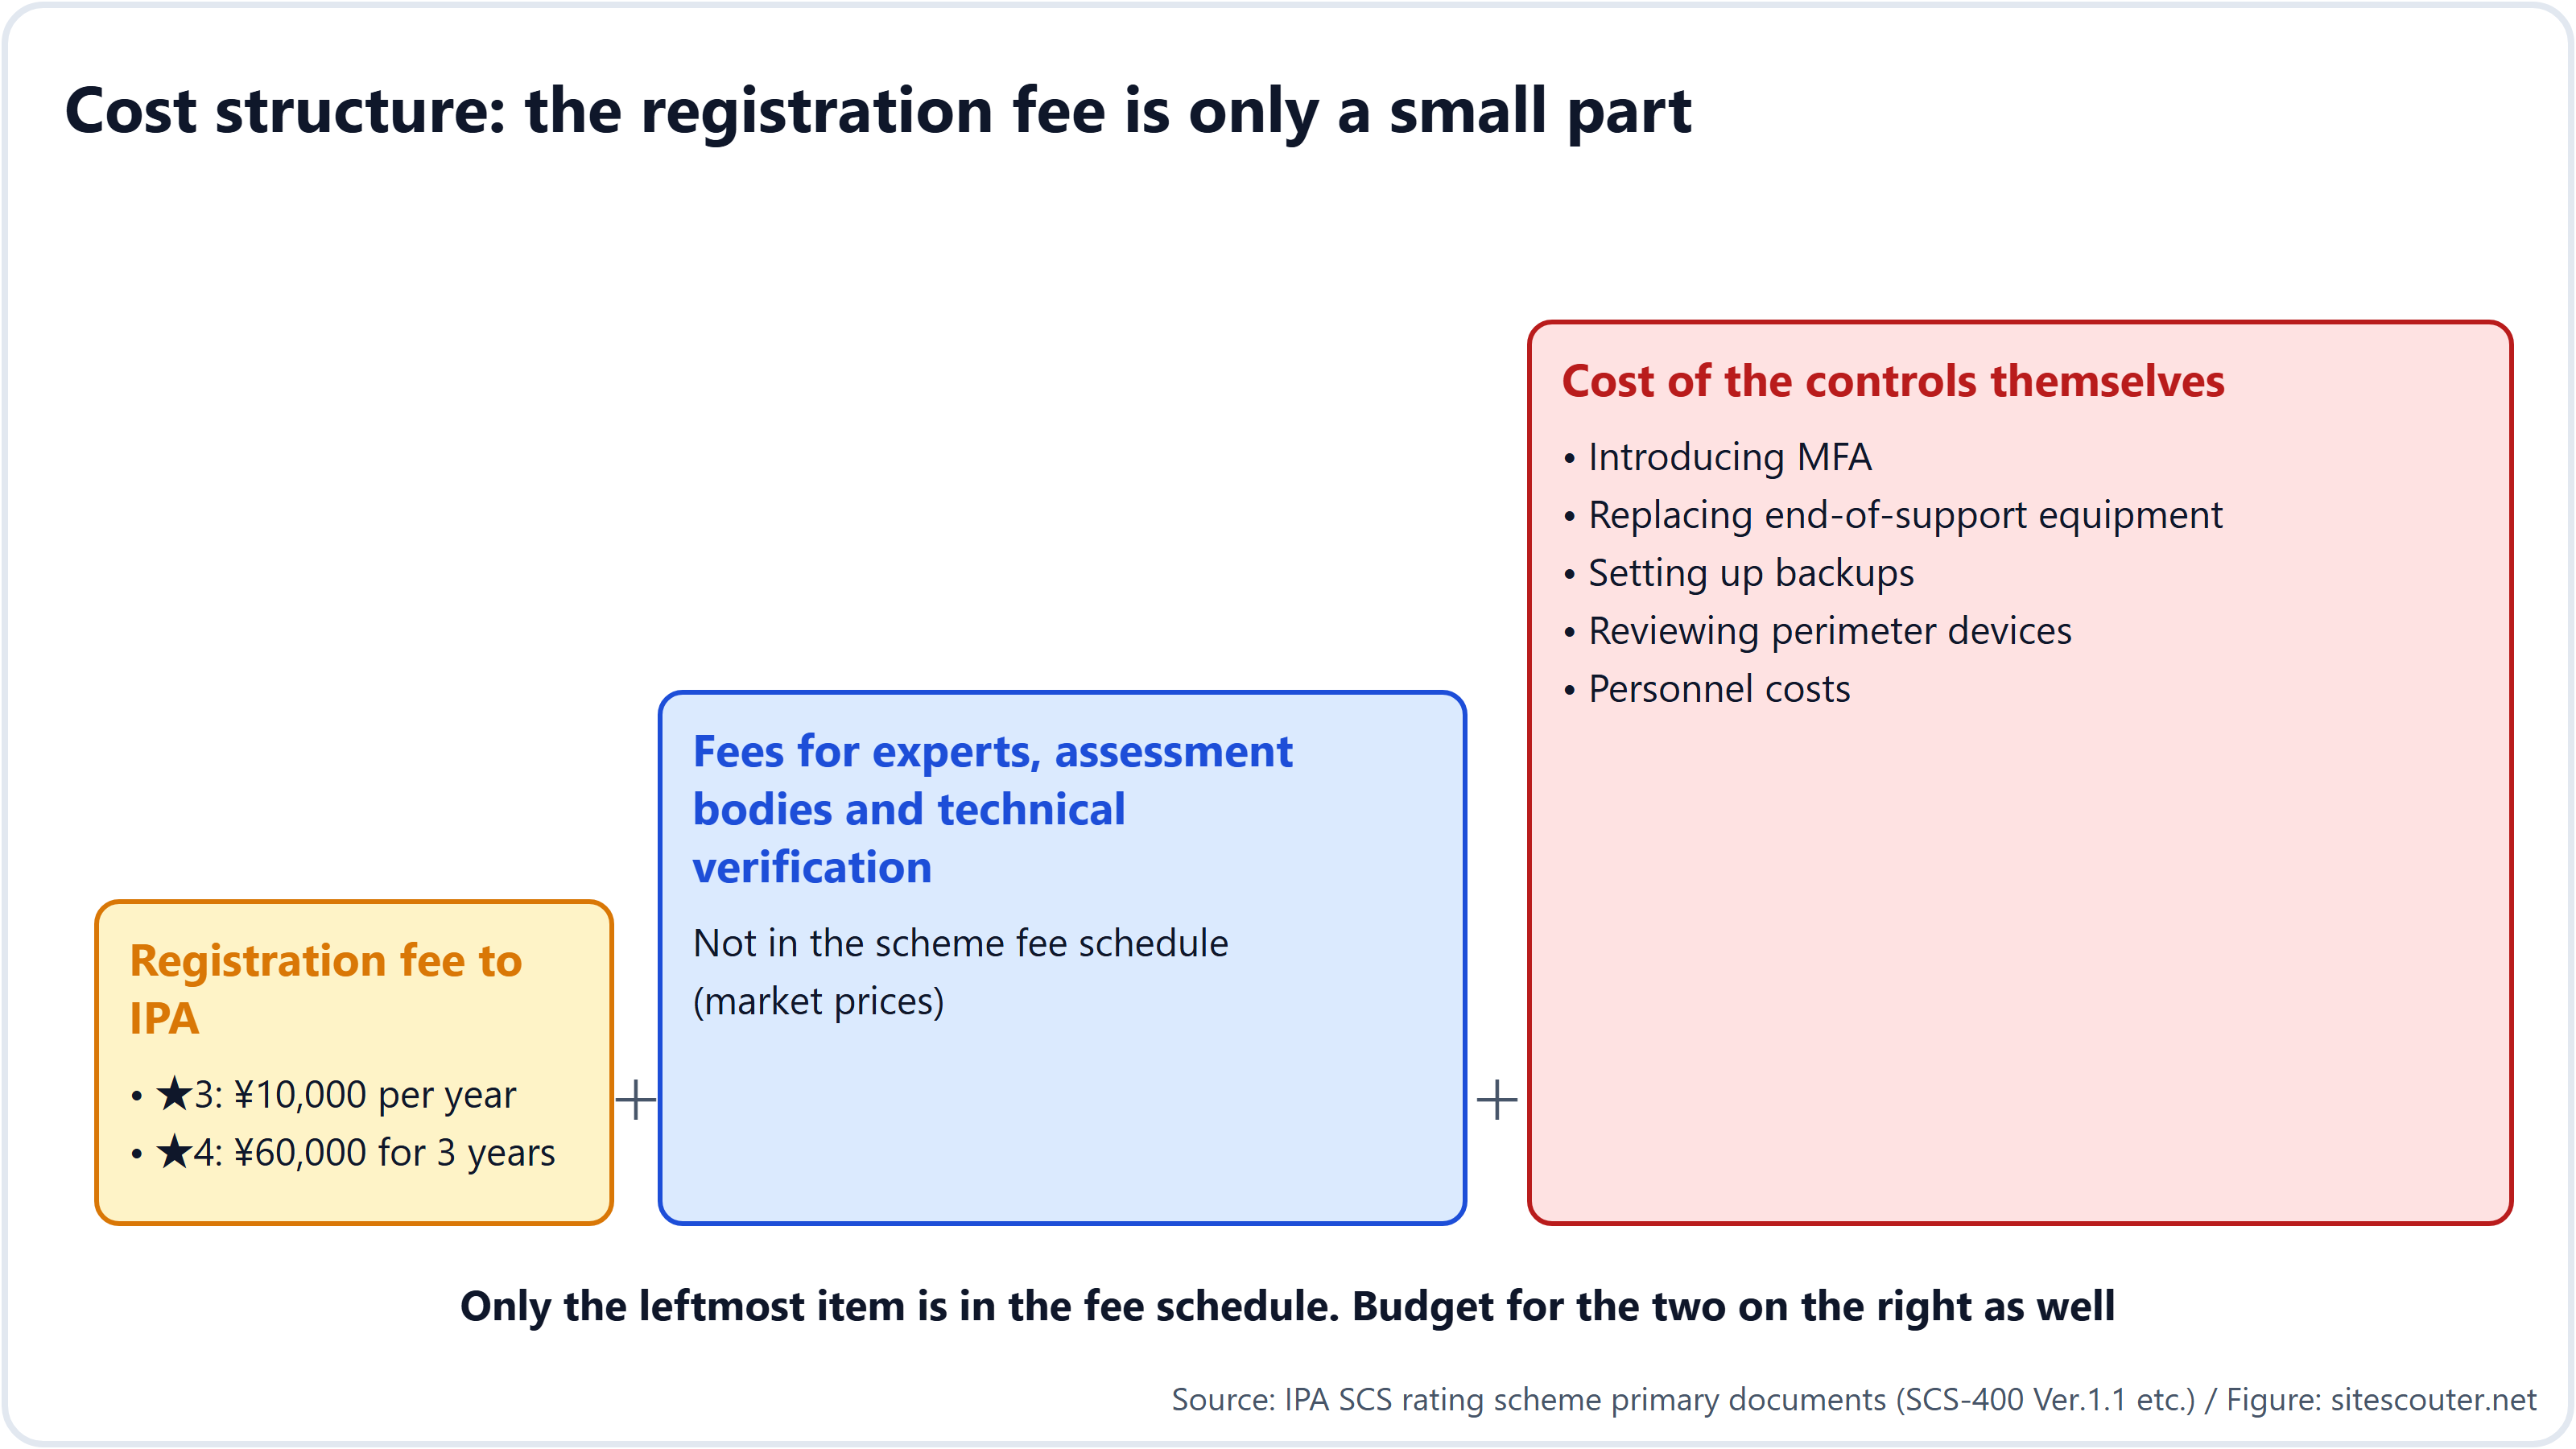
Często pomijany jest też koszt i czas samych zabezpieczeń. Wdrożenie weryfikacji dwuetapowej, wymiana starych komputerów i oprogramowania czy uruchomienie kopii zapasowych mogą, zależnie od wielkości firmy, zająć kilka miesięcy. W branży często przywołuje się regułę: „2 do 3 miesięcy na zabezpieczenia techniczne, 1 do 2 miesięcy na dokumenty i dowody”.
Dla małych i średnich firm IPA przygotowuje „Cyber Security Otasuketai Service (nowy typ)” – usługę wsparcia, która ma pomóc w uzyskaniu ★3 i ★4 (według stanu na październik 2026 roku wciąż w fazie pilotażowej).
Kiedy to się zaczyna?
| Kiedy | Co się dzieje |
|---|---|
| Kwiecień 2026 | Ogłoszenie systemu, pierwsza wersja wymagań |
| Wrzesień 2026 | Ogłoszenie opłat |
| 28 października 2026 | Publikacja przewodników oceny, podręcznika i arkusza oceny (jesteśmy tutaj) |
| Około końca listopada 2026 | Przewodnik po wniosku o rejestrację, znak graficzny (logo) |
| Koniec grudnia 2026 | Lista jednostek oceniających i dostawców weryfikacji technicznej |
| Od stycznia 2027 | Lista ekspertów |
| Marzec 2027 | Otwarcie wniosków o ★3 i ★4 (planowane) |
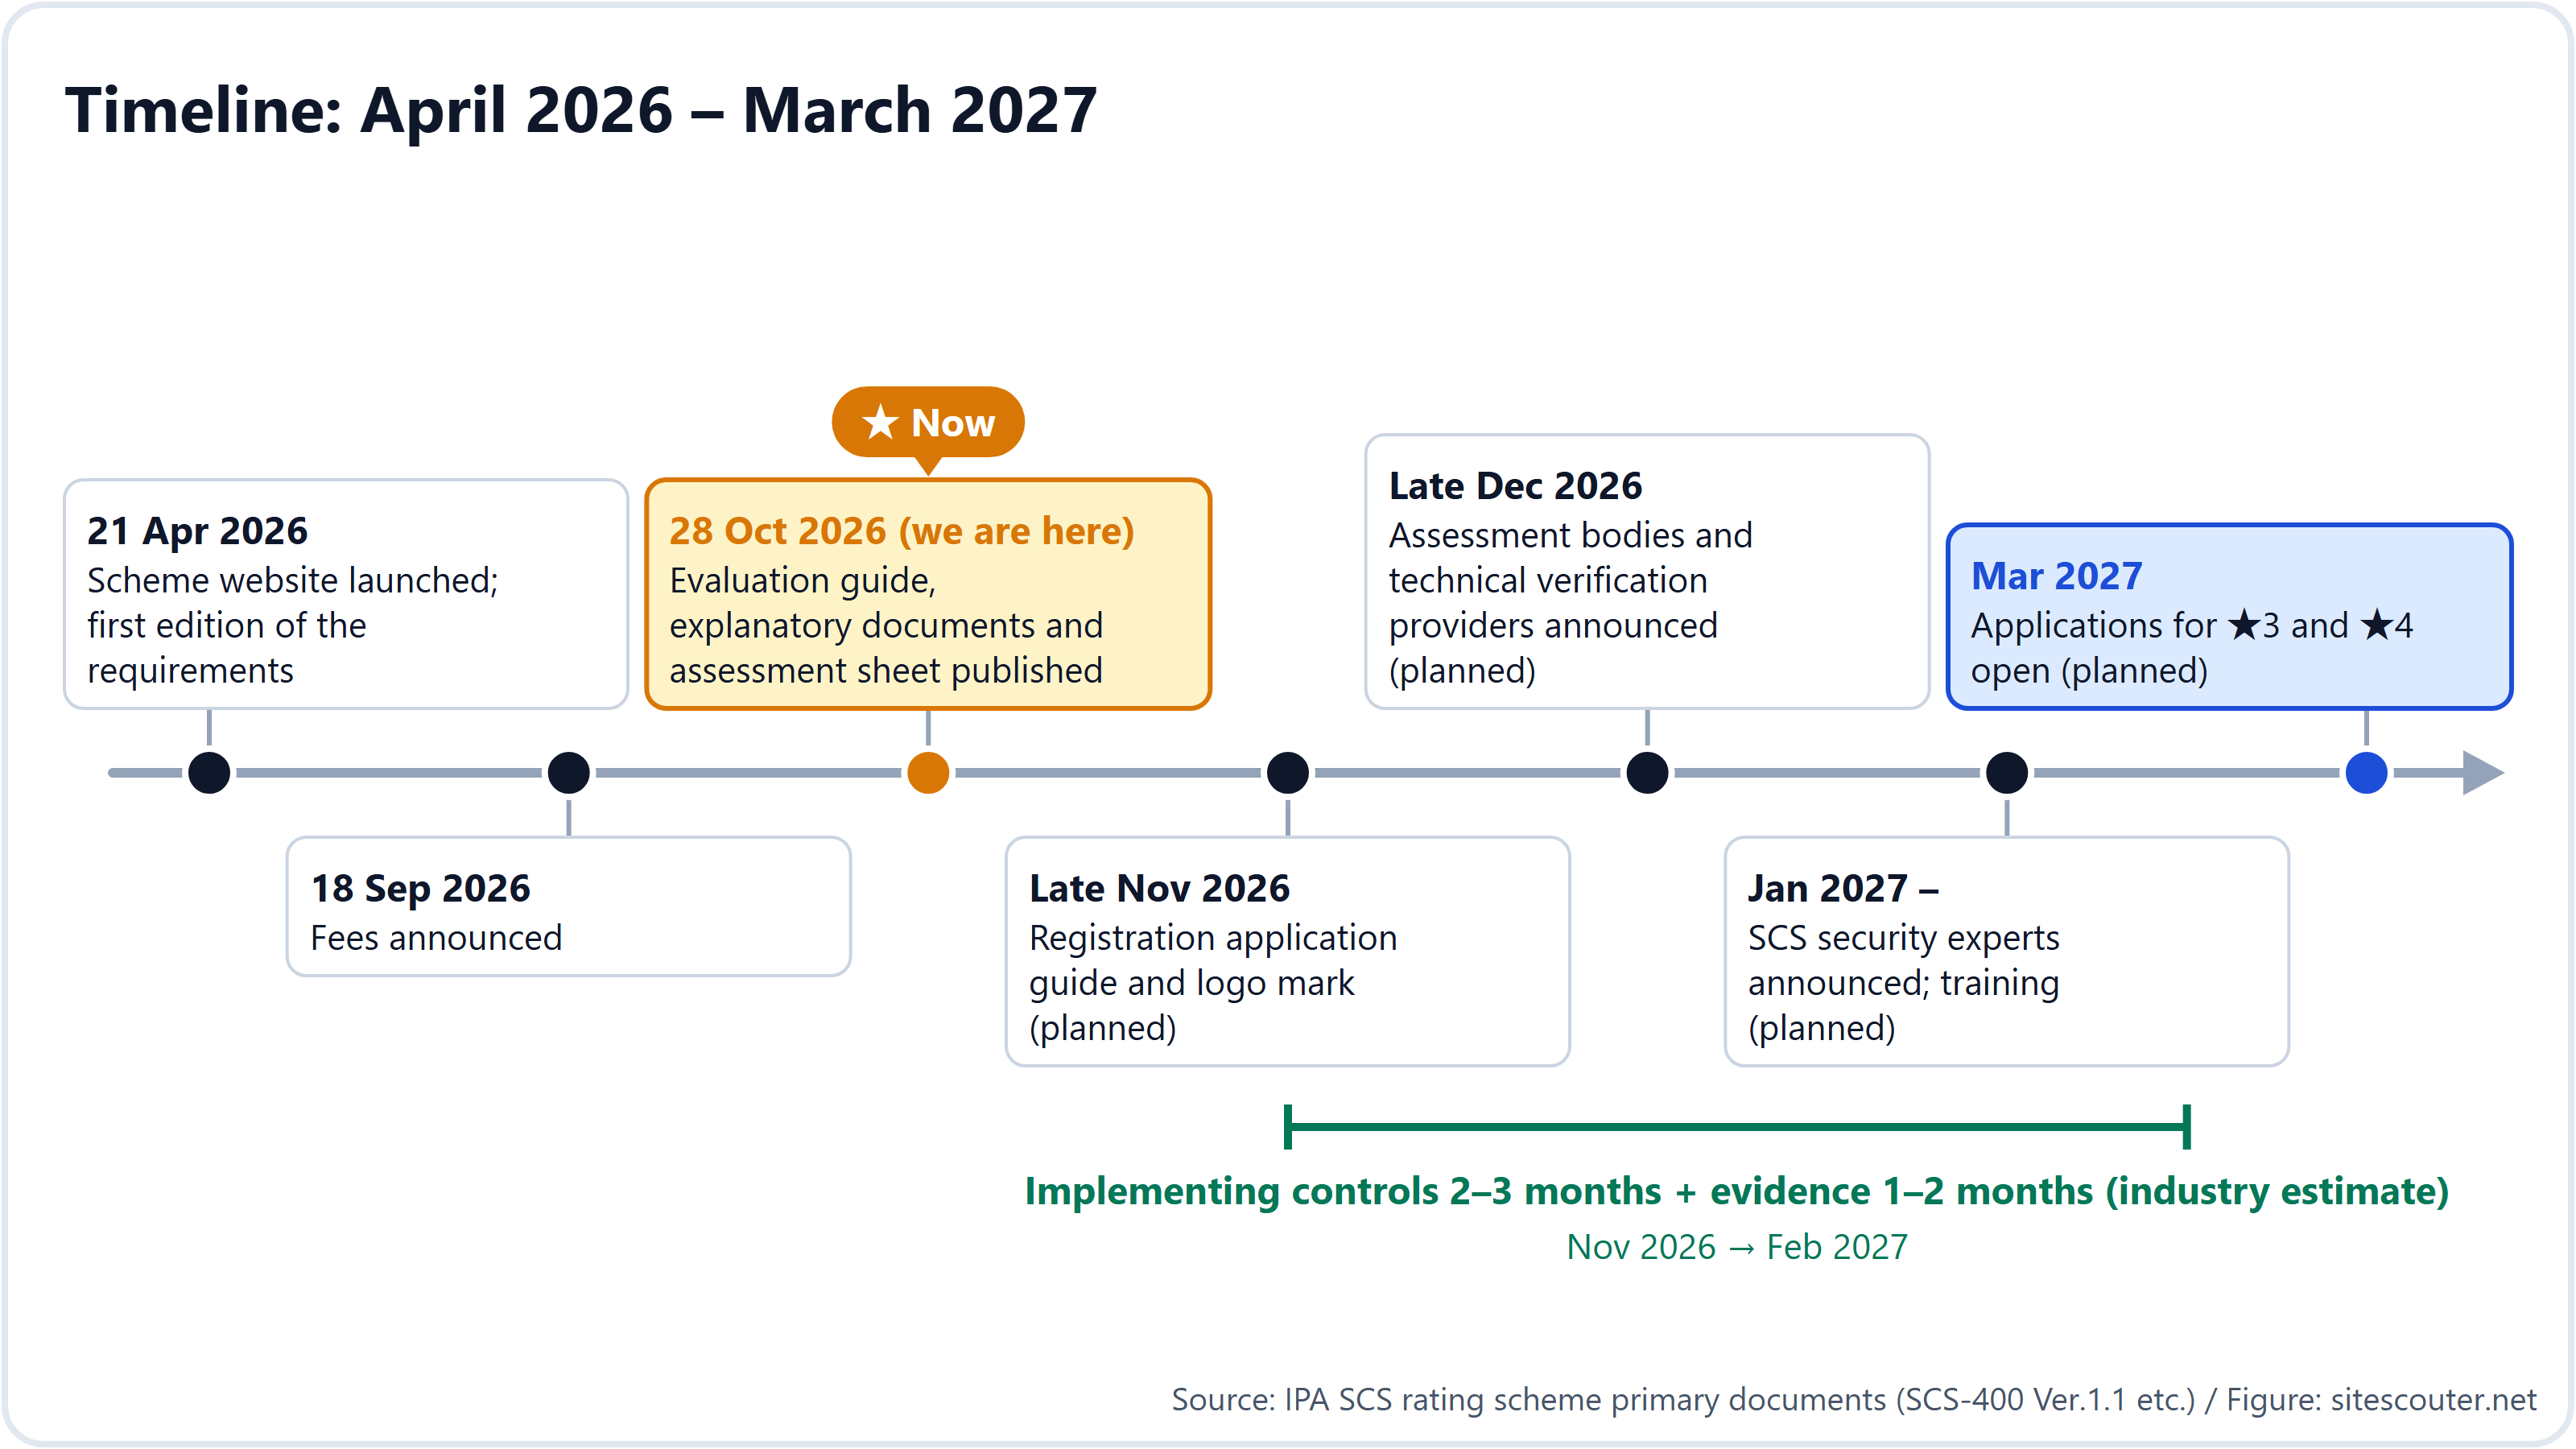
Do otwarcia wniosków zostało około 5 miesięcy, ale ponieważ wdrożenie zabezpieczeń trwa kilka miesięcy, firmy, których klienci prawdopodobnie zapytają o gwiazdkę, powinny zacząć sprawdzać swój obecny stan już teraz, żeby zdążyć na czas. Arkusz oceny można już pobrać.
Co się stanie, jeśli nie zdobędziesz gwiazdki?
Gdy w standardach zakupowych klienta pojawi się zapis „★3 lub wyżej”, firmy bez gwiazdki przestaną być wybierane na dostawców. Duże firmy nie mogą podpisywać umów z firmami, które nie spełniają ich własnych standardów zakupowych. Osoba odpowiedzialna nie ma tu swobody decyzji, bo umowa z firmą niespełniającą standardu byłaby naruszeniem zasad zgodności (compliance). W nowych relacjach biznesowych to warunek od samego początku; w istniejących zostaje dodany przy odnowieniu umowy. A jak widzieliśmy w sekcji 1, wymaganie nie zatrzymuje się na dostawcy 1. rzędu, lecz schodzi aż do dostawców 2. i 3. rzędu.
Z prawnego punktu widzenia system jest dobrowolny. FAQ IPA mówi, że „zdobycie gwiazdki jest dobrowolne” i że „niespełnienie wszystkich wymagań nie oznacza natychmiastowego wstrzymania współpracy”. To, czy stanie się wymogiem w przetargach publicznych, zależy od każdego zamawiającego. Mimo to realistycznie warto przygotowywać się przy założeniu, że jest „dobrowolny w świetle prawa, a w praktyce biznesowej obowiązkowy”. Jeśli już teraz wiesz, w jakim stopniu Twoja firma spełnia wymagania, łatwiej będzie Ci zarówno negocjować, jak i się przygotować, niż w pośpiechu po pytaniu klienta.
Uważaj na nachalne oferty sprzedażowe
W kwietniu 2026 roku Ministerstwo Gospodarki, Handlu i Przemysłu oraz Sekretariat Gabinetu wydały ostrzeżenie przed nieuczciwymi ofertami sprzedażowymi, które twierdzą, że „bez gwiazdki nie będziesz mógł prowadzić interesów” albo „jesteśmy akredytowaną organizacją wsparcia”. W systemie nie istnieje rola „akredytowanej organizacji wsparcia”. Jedyne oficjalne role to cztery wyznaczane lub rejestrowane przez IPA: jednostki oceniające, dostawcy weryfikacji technicznej, dostawcy szkoleń oraz eksperci ds. bezpieczeństwa SCS. Ich listy będą publikowane na stronie IPA od grudnia 2026 roku.
To, czy dana nazwa lub tytuł są prawdziwe, możesz sprawdzić na listach na stronie IPA. Na tym etapie, przed publikacją list, żadna firma nie może zgodnie z prawdą twierdzić, że jest „akredytowana”.
Najpierw sprawdź, jak Twoja firma wygląda z zewnątrz
Wymagania obejmują instalowanie aktualizacji w ciągu 14 dni i niekorzystanie z oprogramowania bez wsparcia. To, czy Twoja strona internetowa lub serwer ujawnia światu starą wersję, możesz sprawdzić bez rejestracji, po prostu wpisując adres URL w narzędziu Site Scouter do sprawdzania informacji o serwerze. Potraktuj to jako jednominutowy pierwszy test, zanim zaczniesz przygotowania do gwiazdki.
Uwagi metodologiczne i ograniczenia
Artykuł opiera się na stronie systemu IPA, FAQ, wymaganiach i kryteriach oceny (SCS-400 Ver.1.1), podręczniku (SCS-620), przewodniku weryfikacji technicznej (SCS-430), komunikacie o opłatach oraz komunikacie prasowym z 28 października 2026 roku, w wersjach opublikowanych na dzień 30 października 2026 roku. Przewodnik po wniosku o rejestrację nie został jeszcze opublikowany, więc szczegóły procedury mogą się zmienić. Autor działa w branży domen, hostingu i bezpieczeństwa i nie jest ani jednostką oceniającą, ani ekspertem w ramach systemu.
Sprawdź w sposób nieinwazyjny i bez rejestracji, czy Twoja strona lub serwer ujawnia na zewnątrz starą wersję oprogramowania: wystarczy wpisać adres URL. To dobry pierwszy test, zanim zaczniesz przygotowania do gwiazdki.
Użyj: Informacje o serwerzeFAQ
Czy dotyczy to także małych firm?
Dotyczy niezależnie od branży i wielkości. IPA spodziewa się, że największe korzyści odniosą małe i średnie firmy z ograniczonymi zasobami ludzkimi i budżetem na bezpieczeństwo.
Czy ma to znaczenie dla dostawców 3. rzędu, którzy nie współpracują bezpośrednio z dużymi firmami?
Tak. Firma, która zdobędzie ★4, ma obowiązek znać stan bezpieczeństwa swoich dostawców, więc im więcej firm wyżej w łańcuchu zdobywa gwiazdki, tym więcej firm niżej jest o nie proszonych. Nie ma limitu, jak nisko to sięga.
Czy mogę ubiegać się o ★4 bez ★3?
Tak. Wyższa gwiazdka obejmuje wszystkie wymagania niższych, więc można od razu złożyć wniosek o ★4.
Jeśli mam ISMS lub PrivacyMark, czy nadal tego potrzebuję?
Tak. FAQ IPA opisuje ISMS i ten system jako wzajemnie się uzupełniające.
Czy certyfikowane firmy są podawane do publicznej wiadomości?
Tak. Zarejestrowane organizacje są wymienione na stronie IPA i mogą używać znaku graficznego (logo).
Gdzie mogę zadawać pytania?
Grupa ds. Certyfikacji Bezpieczeństwa w Security Center IPA przyjmuje pytania e-mailem. Zapytania telefoniczne nie są przyjmowane.
Źródła
Ostatnio sprawdzono: 2026-10-30. Specyfikacje i zasady mogą się zmieniać; przed podjęciem działań sprawdź źródła pierwotne.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (blog osobisty nkzw.jp)
Kontakt: Oficjalna strona / YouTube / Instagram / LinkedIn / X / Telegram