
La sicurezza della tua azienda valutata in "stelle": il sistema di valutazione SCS giapponese spiegato in modo semplice (cosa sapere prima che te lo chiedano i clienti)
"Anche la vostra azienda potrebbe ottenere ★3?" Dalla primavera del 2027, sempre più aziende in Giappone si sentiranno rivolgere questa domanda dai propri clienti. La stella viene dal sistema di valutazione SCS, creato dal governo giapponese (il Ministero dell'Economia, del Commercio e dell'Industria e il Segretariato di Gabinetto) e gestito dall'IPA (the Information-technology Promotion Agency, Japan, l'agenzia giapponese per la promozione delle tecnologie dell'informazione). Il nome ufficiale è "Sistema di valutazione della sicurezza per il rafforzamento delle catene di fornitura" (Security Rating Scheme for Strengthening Supply Chains). Il 28 ottobre 2026 sono state pubblicate le guide alla valutazione e il manuale esplicativo, e ora il sistema è definito quasi in ogni sua parte.
Questo articolo spiega, con il minimo indispensabile di gergo informatico, perché esiste il sistema, cosa significano le stelle, cosa succede quando se ne ottiene una, quanto costa e quando parte. I dettagli tecnici (cosa configurare esattamente) sono nella guida per i tecnici, mentre l'impatto sul business e le decisioni della direzione sono nella guida per i dirigenti. C'è anche un'edizione a fumetti (manga) da leggere insieme ai bambini.
Questo articolo è pubblicato anche in inglese su sitescouter.net e nkzw.jp, e in giapponese su sitescouter.net. Questa è l'edizione italiana su Site Scouter, tradotta dalla versione inglese.
Perché proprio la "catena di fornitura"?
Negli ultimi anni si sono ripetuti casi in cui ad essere attaccata non è stata la grande azienda in sé, ma uno dei suoi fornitori o una sua controllata, e gli stabilimenti o la logistica della grande azienda si sono fermati. Basta che venga violata una sola azienda della catena, che fornisca componenti, gestisca sistemi o custodisca dati, perché il danno si propaghi a tutte le aziende collegate. È il cosiddetto "attacco alla catena di fornitura" (supply chain attack).
Finora le grandi aziende hanno controllato i propri fornitori inviando loro questionari preparati in proprio. Per le piccole e medie imprese che li ricevono, questo significa rispondere più e più volte a domande simili, in un formato diverso per ogni cliente: un onere pesante. Chi invia i questionari, dal canto suo, non è sicuro che siano adeguati. L'obiettivo del sistema è risolvere entrambi i problemi con un metro di giudizio comune stabilito dal governo.
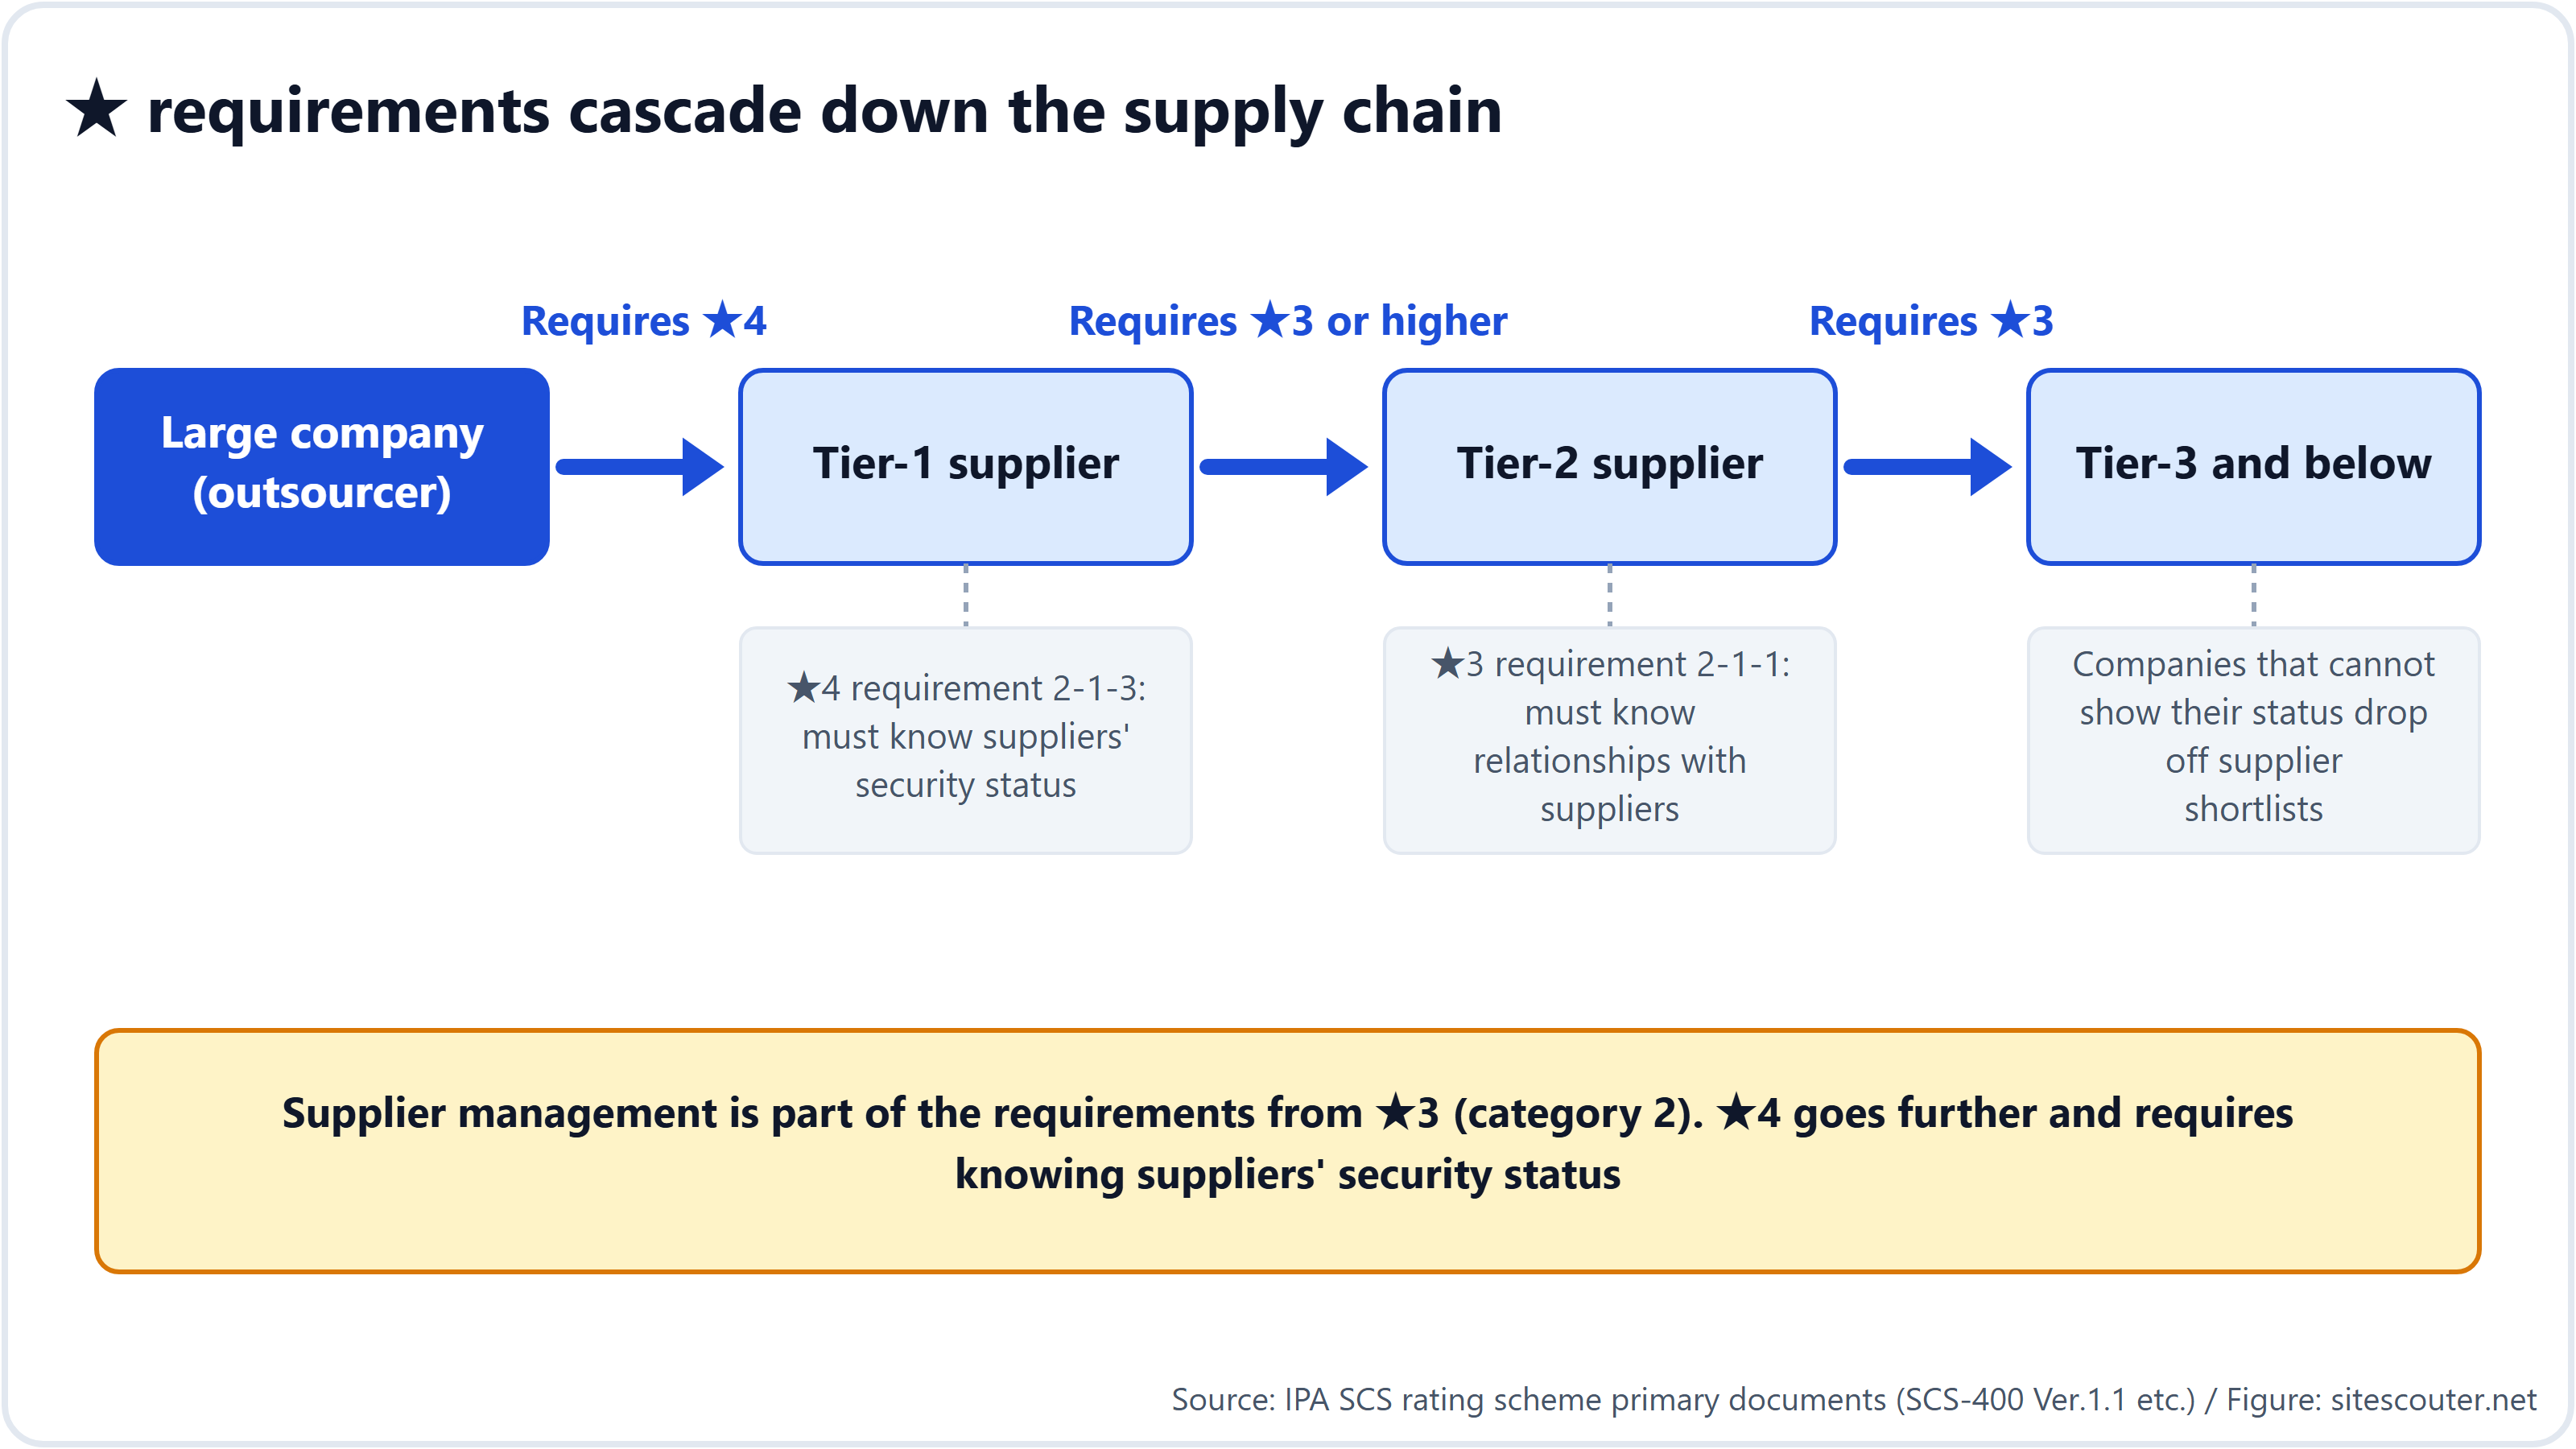
Il punto importante è che questo metro non riguarda solo le aziende che lavorano direttamente con le grandi imprese, ma arriva anche ai subfornitori di 2° e 3° livello più a valle. Un'azienda che ottiene ★4 è tenuta a conoscere lo stato di sicurezza dei propri fornitori (requisito 2-1-3). Il modo più semplice per conoscerlo è "chiedere anche ai fornitori di ottenere una stella", e così la richiesta di stelle scende sempre più giù lungo la catena.
Le stelle indicano "quanto sei protetto"
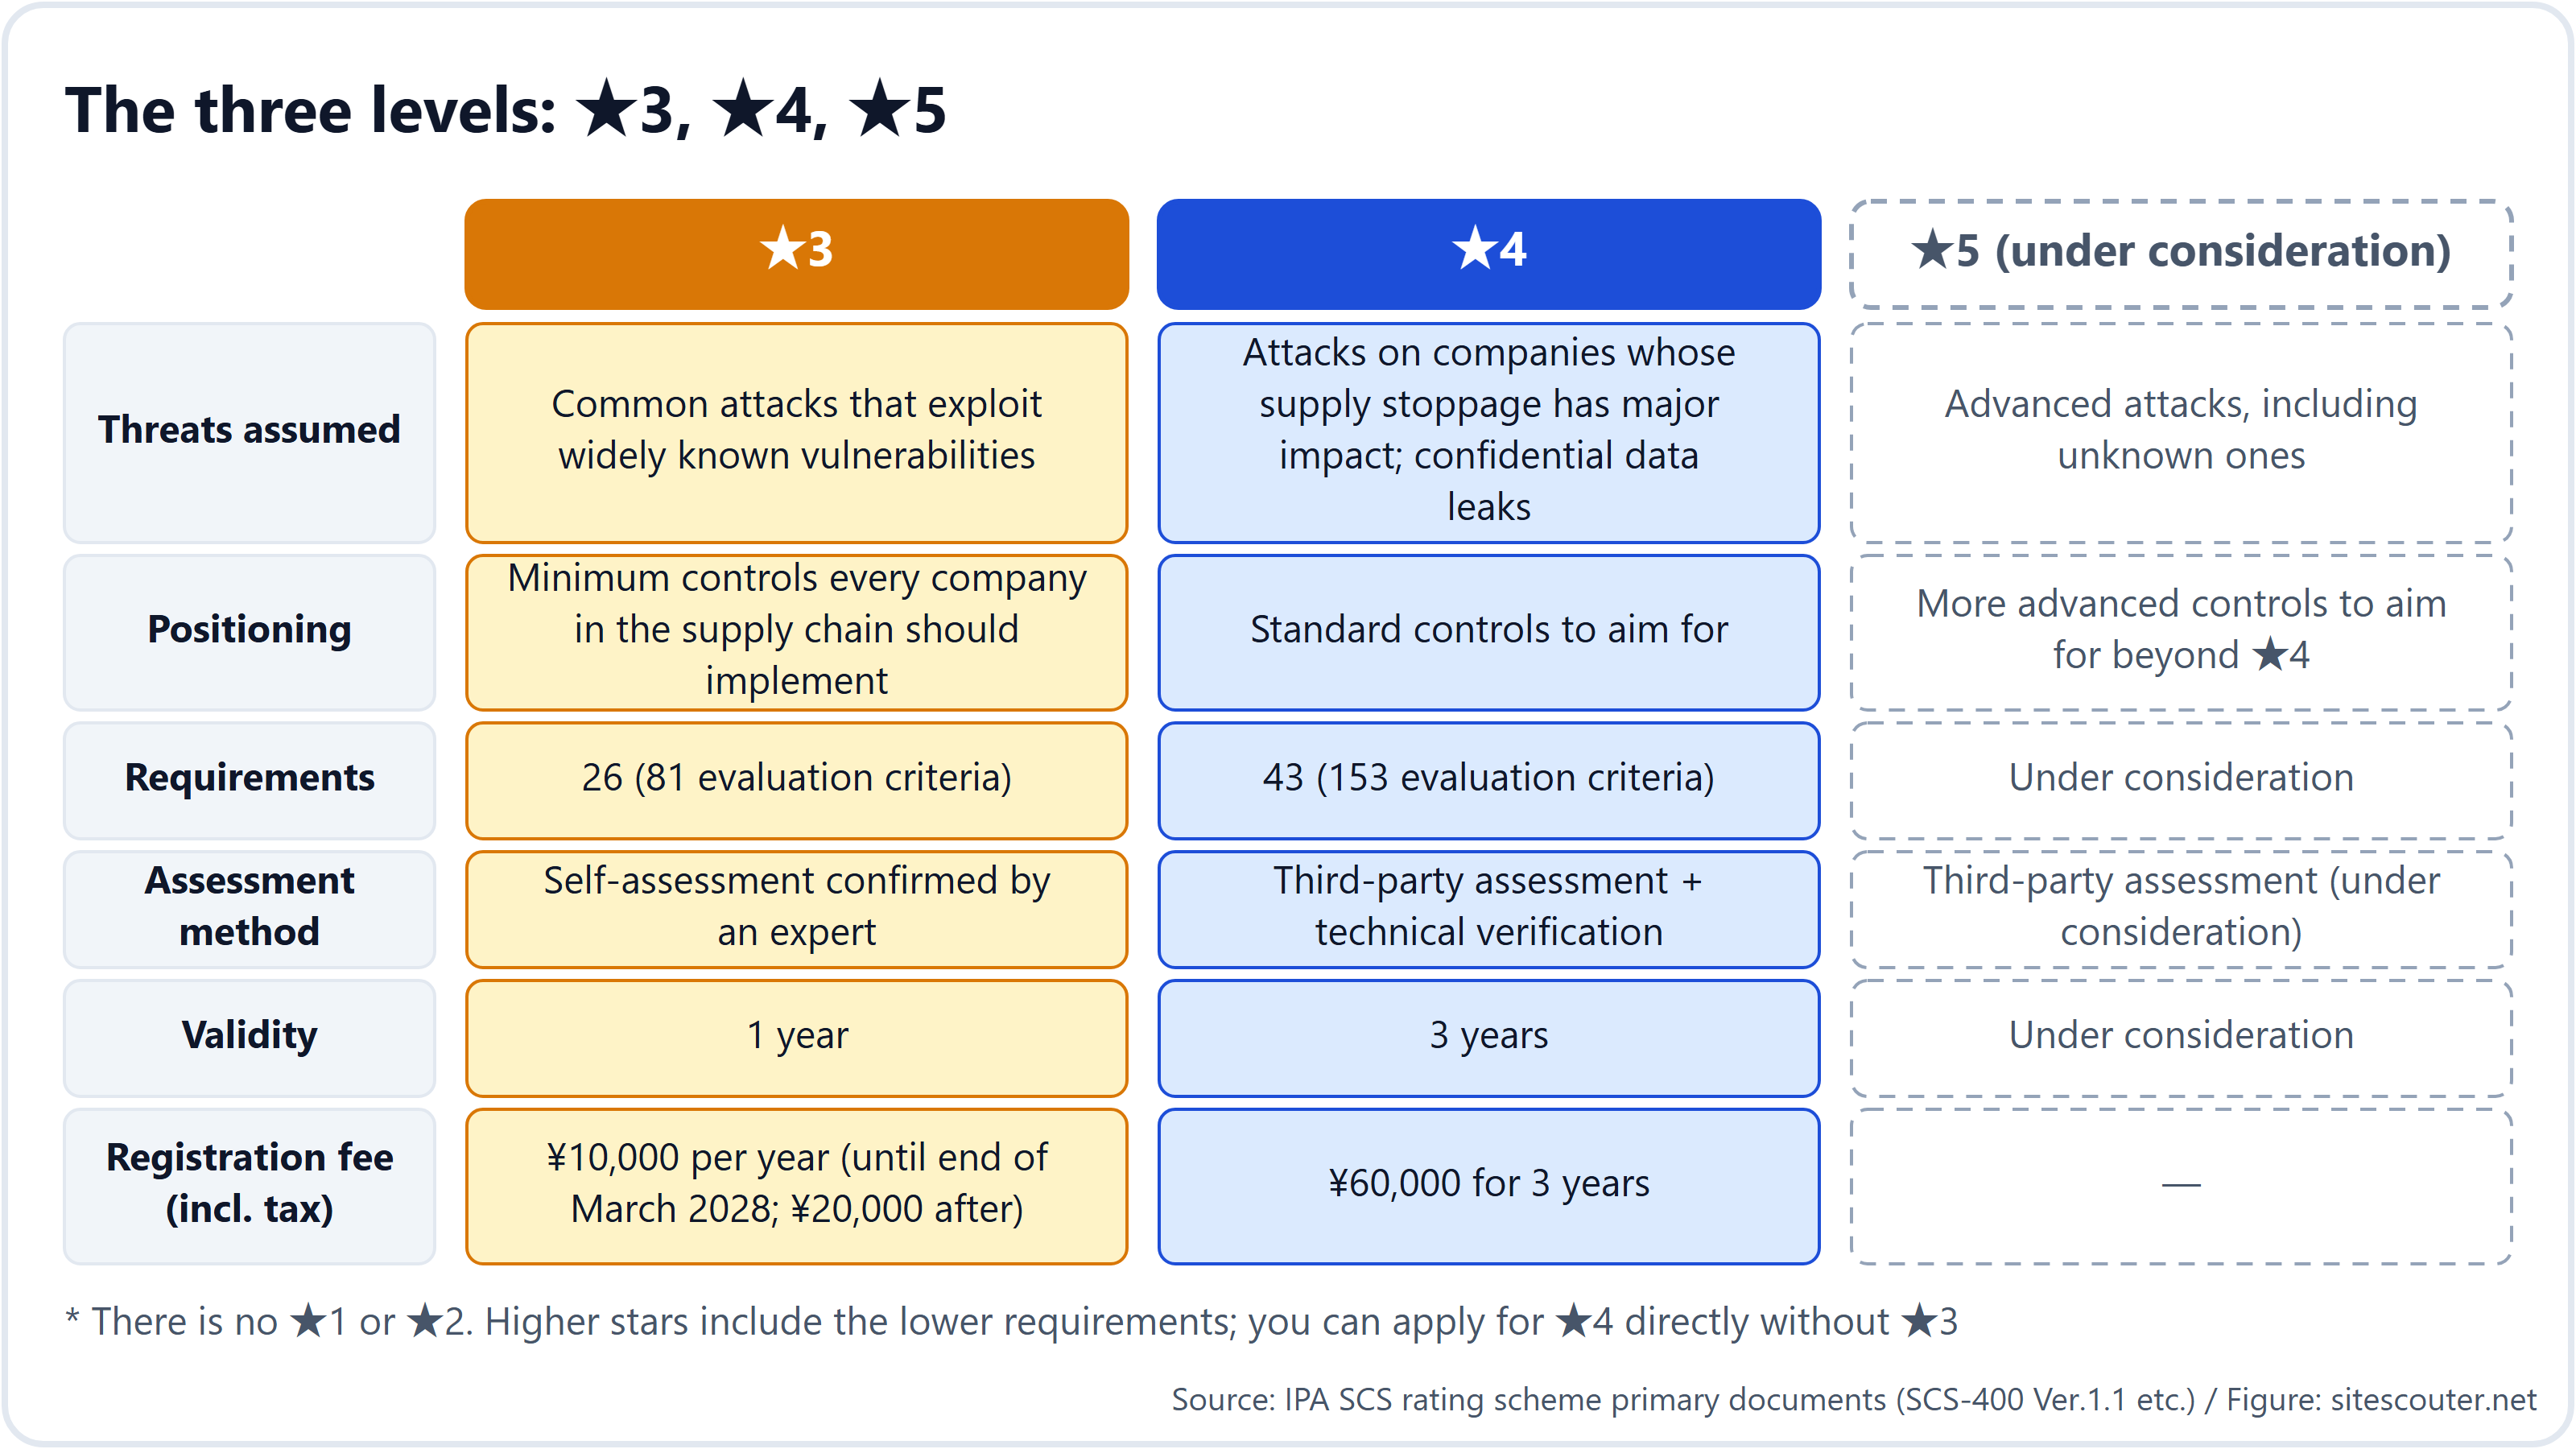
I livelli sono tre: ★3, ★4 e ★5. Non esistono ★1 e ★2 (le dichiarazioni a una e due stelle di un altro programma dell'IPA, "SECURITY ACTION", fanno da base). ★5 è ancora in fase di studio, quindi per ora i livelli effettivamente in uso sono ★3 e ★4.
| ★3 | ★4 | |
|---|---|---|
| Che tipo di attacco presuppone | Attacchi quotidiani che sfruttano punti deboli ampiamente noti | Attacchi ad aziende il cui blocco colpirebbe l'intera catena di fornitura; fughe di informazioni riservate |
| A chi è rivolto | Il minimo che ogni azienda con rapporti commerciali dovrebbe fare | Il livello standard a cui puntare |
| Numero di voci | 26 | 43 (comprese le 26 di ★3) |
| Come lo si dimostra | Autoverifica, poi conferma da parte di un esperto registrato presso il governo | Audit da parte di un ente di valutazione e test effettivi dall'esterno sui sistemi alla ricerca di punti deboli |
| Validità | 1 anno | 3 anni |
| Tassa di registrazione versata all'IPA | ¥10,000 l'anno (fino a fine marzo 2028; ¥20,000 in seguito) | ¥60,000 per 3 anni |
Le 26 e le 43 voci si suddividono in 7 grandi ambiti: "nominare i responsabili", "conoscere i rapporti con i fornitori", "sapere quali computer e server si hanno", "prevenire gli attacchi", "accorgersi degli attacchi", "reagire quando succede qualcosa" e "ripristinare l'attività". Può sembrare tecnico, ma gran parte di ★3 consiste nel dimostrare con documenti di aver stabilito delle regole, di averle comunicate al personale e di rivederle una volta l'anno.
Esempi di ciò che ★3 chiede concretamente
Dai documenti scritti per gli specialisti, ecco le voci più rilevanti per un normale imprenditore:
- Nominare i responsabili. Indicare il dirigente responsabile della sicurezza e il reparto competente, e tenere un elenco dei contatti
- Tenere un registro di computer e server: quanti sono e quale sistema operativo usa ciascuno
- Regole per le password. Cambiare sempre le password iniziali, vietare parole facili da indovinare, non riutilizzare mai le password. Almeno 8 caratteri (almeno 10 se non c'è il blocco dopo tentativi errati né la verifica in due passaggi)
- Usare sempre l'autenticazione in due passaggi (a più fattori) per i servizi cloud che trattano informazioni importanti
- Installare gli aggiornamenti entro 14 giorni dal rilascio (per quelli gravi). Smettere di usare software vecchio non più supportato, oppure scollegarlo da internet
- Installare un antivirus su ogni computer e server
- Fare il backup dei dati, conservare le informazioni importanti anche in un luogo separato e mettere per iscritto come ripristinarle
- Cambiare le password di amministrazione di router e firewall in modo che nessuno possa entrare dall'esterno
- Decidere in anticipo cosa fare e chi contattare in caso di incidente (compresi clienti, polizia e ministero di vigilanza)
Non è obbligatorio acquistare alcun prodotto di sicurezza specifico. Un'offerta commerciale che sostiene "senza questo prodotto non potete ottenere la stella" non corrisponde a quanto previsto dal sistema.
Come ottenere una stella
Per ★3
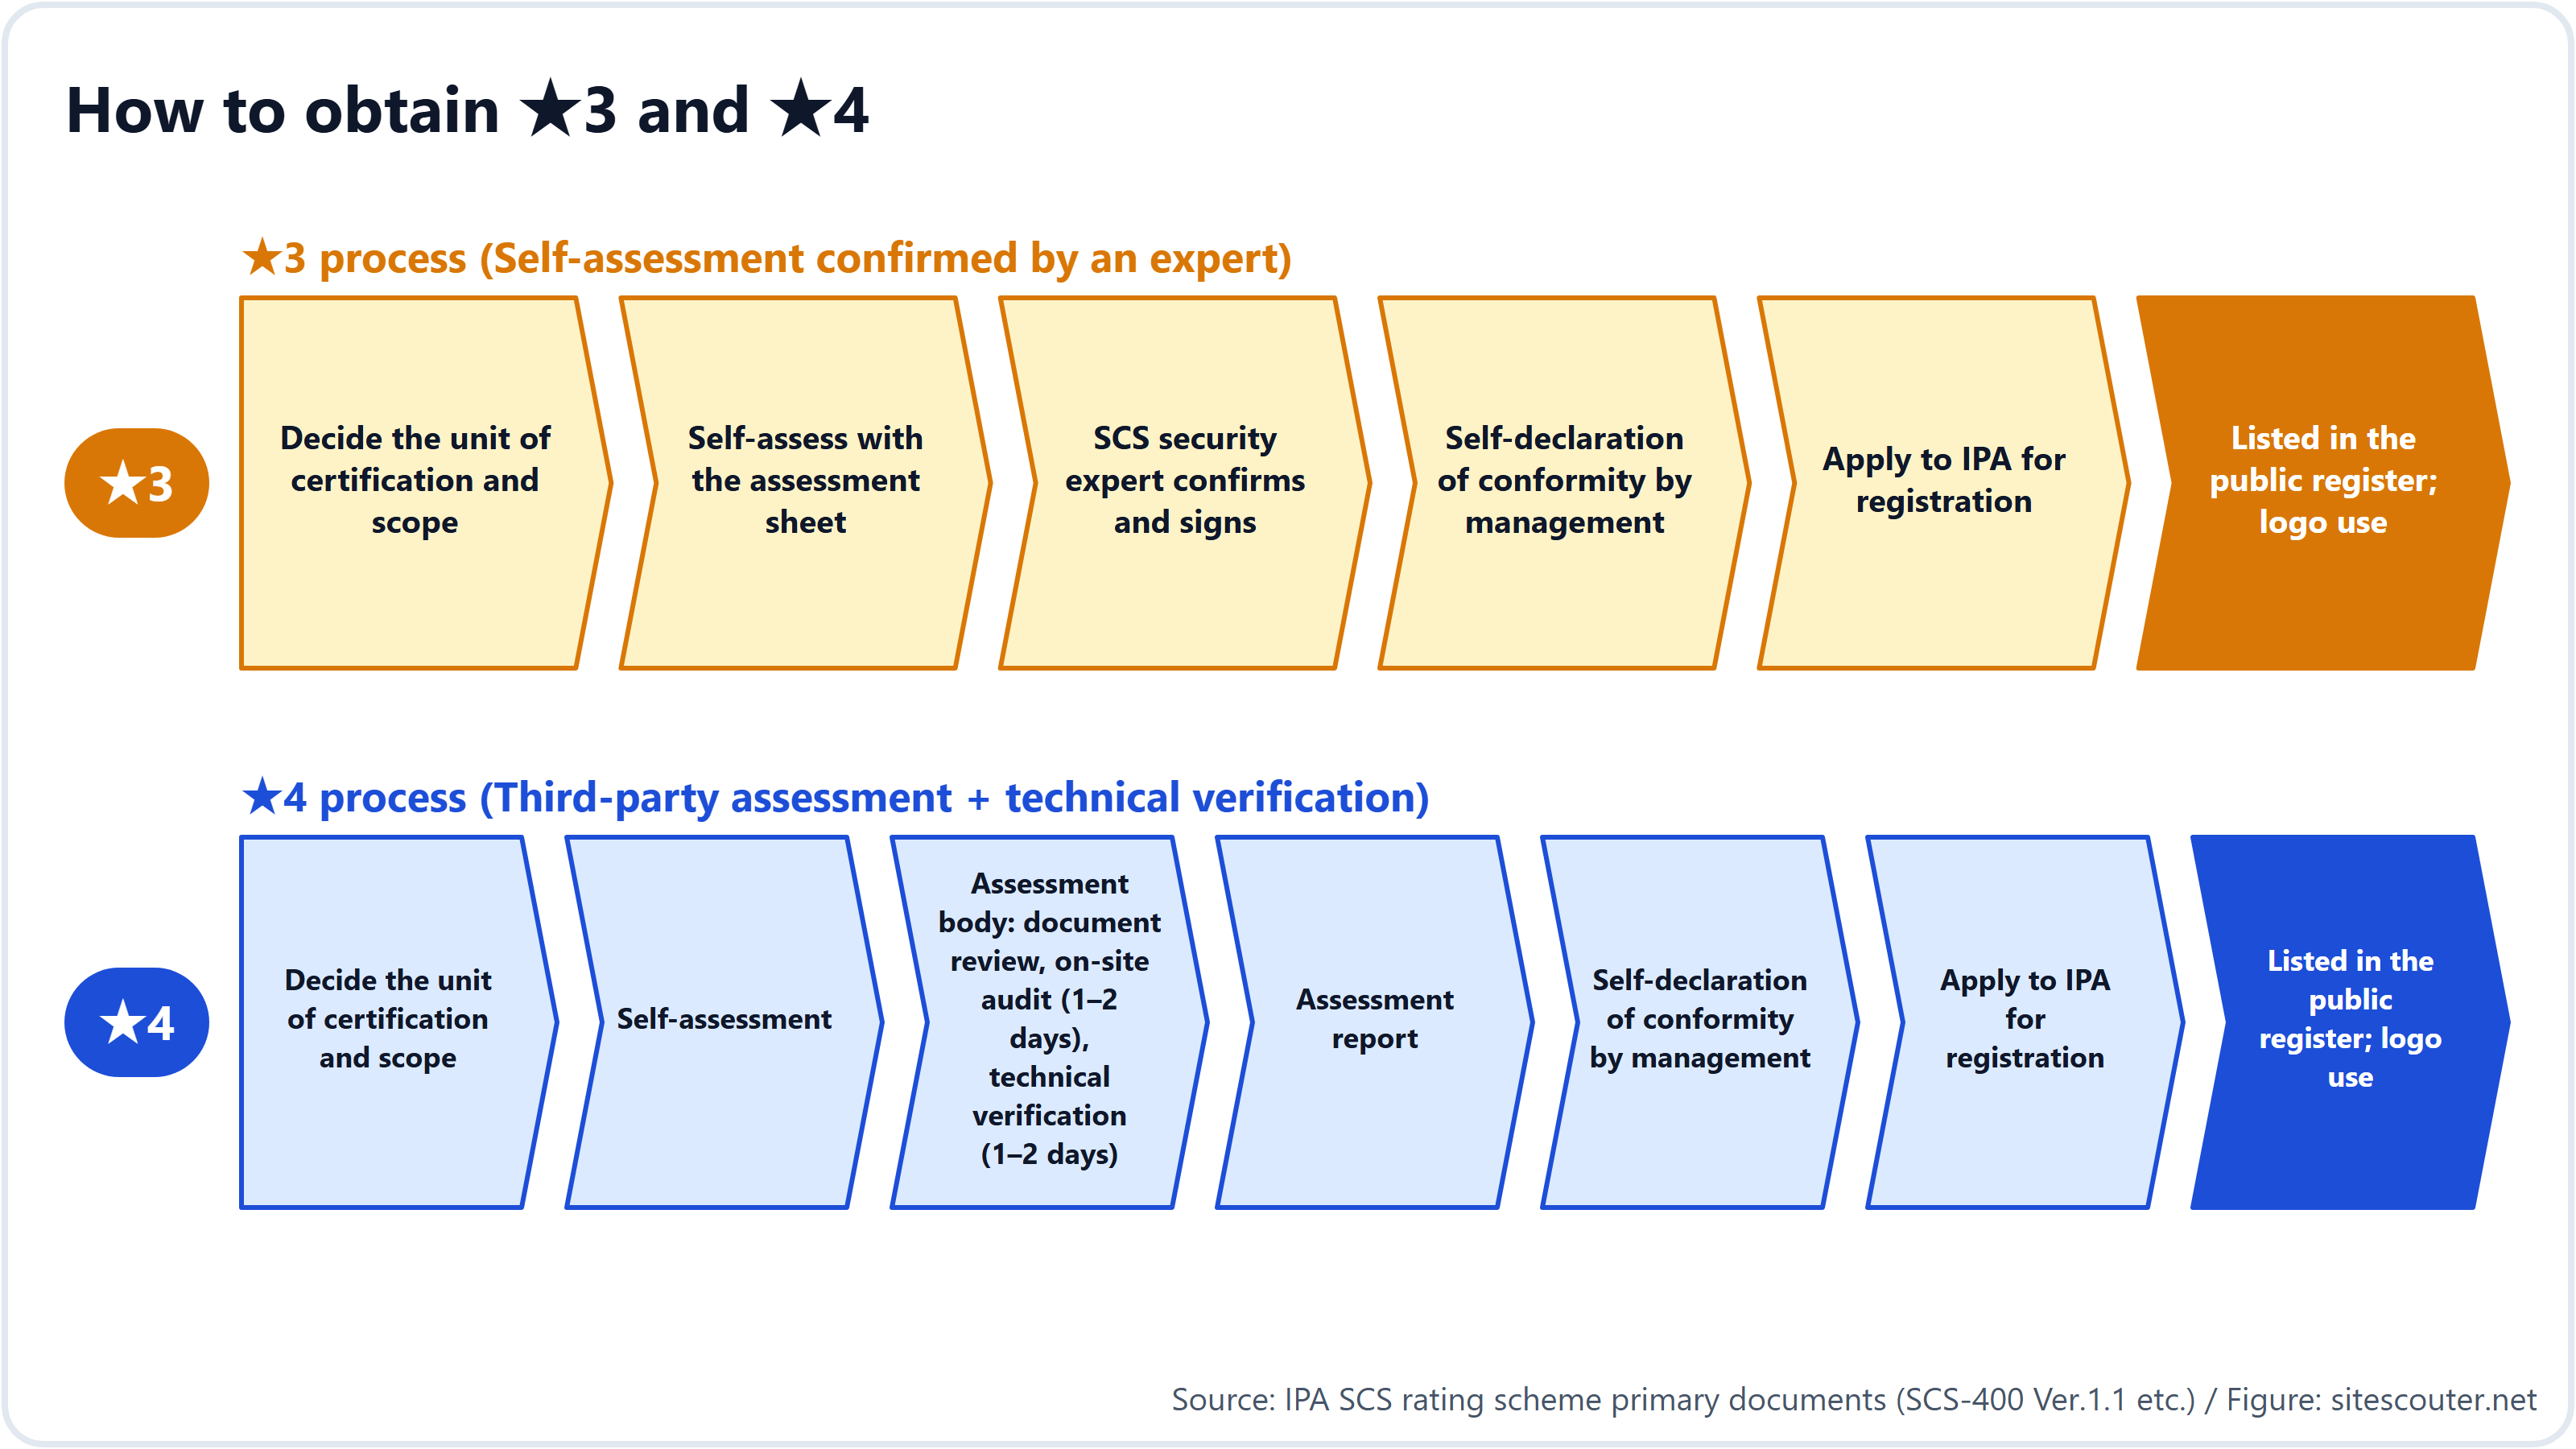
- Decidere se presentare domanda per l'intera azienda, per una divisione o per il gruppo
- Compilare il foglio di valutazione (un file Excel) fornito dall'IPA con i risultati della propria verifica delle 26 voci
- Farlo confermare e firmare da un esperto di sicurezza SCS registrato presso l'IPA
- Il presidente o un altro membro della direzione rilascia un'autodichiarazione di conformità ("soddisfiamo i requisiti")
- Presentare domanda di registrazione all'IPA. Dopo l'esame, l'azienda viene elencata sul sito dell'IPA e può usare il marchio con il logo
Per ★4
Dopo il passo 2, invece della conferma di un esperto, ci si rivolge a un ente di valutazione. L'ente esamina i documenti, svolge un audit in sede di 1-2 giorni e poi dedica altri 1-2 giorni a testare alla ricerca di punti deboli i dispositivi raggiungibili dall'esterno via internet (apparati VPN, router e così via). Se emerge un punto debole grave, lo si corregge entro 14 giorni e si ripete il test. Una volta ricevuto il rapporto di valutazione, si passa all'autodichiarazione e alla domanda di registrazione.
Quanto costa?
La tassa di registrazione versata all'IPA è indicata nella tabella precedente: ¥10,000 l'anno per ★3. Tuttavia, i compensi per esperti ed enti di valutazione sono a parte. Non compaiono nel tariffario del sistema e li stabilisce il mercato.
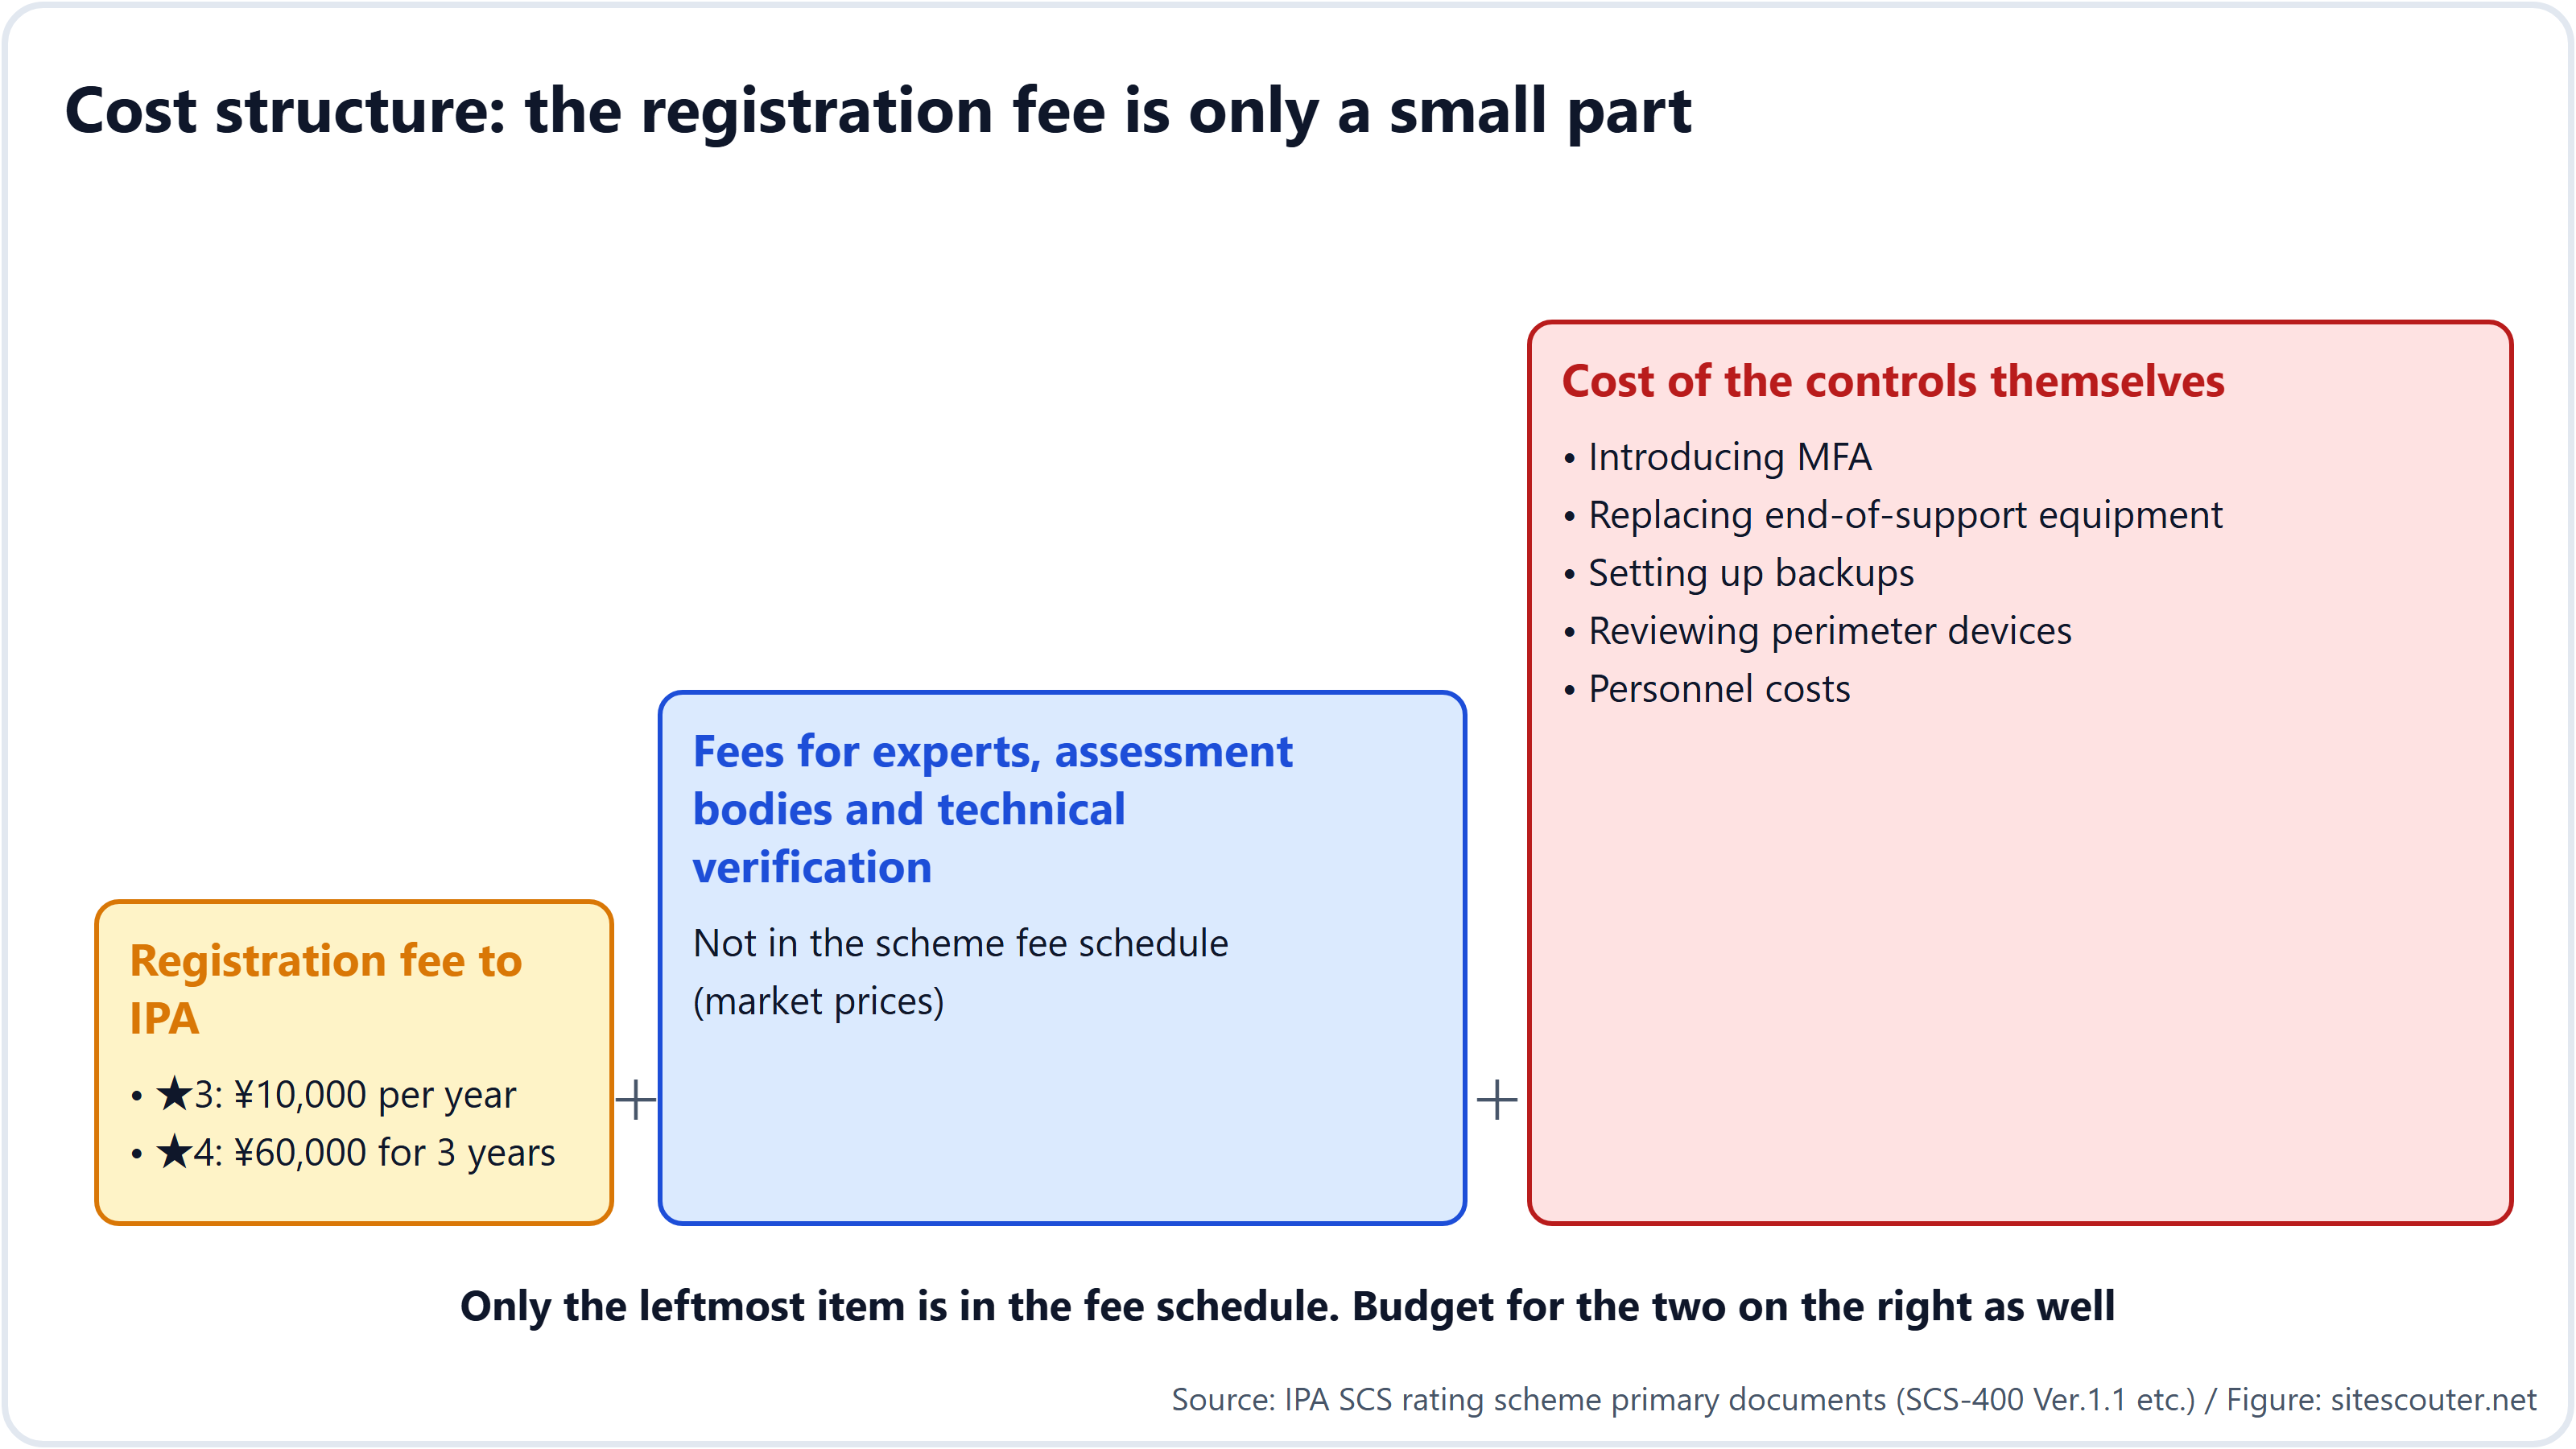
Un altro aspetto spesso trascurato è il costo e il tempo delle misure di sicurezza in sé. Introdurre la verifica in due passaggi, sostituire computer e software vecchi e organizzare i backup può richiedere diversi mesi, a seconda delle dimensioni dell'azienda. Nel settore si cita spesso una regola empirica: "2-3 mesi per le misure tecniche, 1-2 mesi per documenti e prove".
Per le piccole e medie imprese, l'IPA sta preparando il "Cyber Security Otasuketai Service (nuovo tipo)", un servizio di supporto pensato per aiutarle a ottenere ★3 e ★4 (ancora in fase pilota a ottobre 2026).
Quando parte?
| Quando | Cosa succede |
|---|---|
| Aprile 2026 | Annuncio del sistema, prima versione dei requisiti |
| Settembre 2026 | Annuncio delle tariffe |
| 28 ottobre 2026 | Pubblicazione di guide alla valutazione, manuale e foglio di valutazione (siamo qui) |
| Verso fine novembre 2026 | Guida alla domanda di registrazione, marchio con il logo |
| Fine dicembre 2026 | Elenco degli enti di valutazione e dei fornitori di verifiche tecniche |
| Da gennaio 2027 | Elenco degli esperti |
| Marzo 2027 | Apertura delle domande per ★3 e ★4 (prevista) |
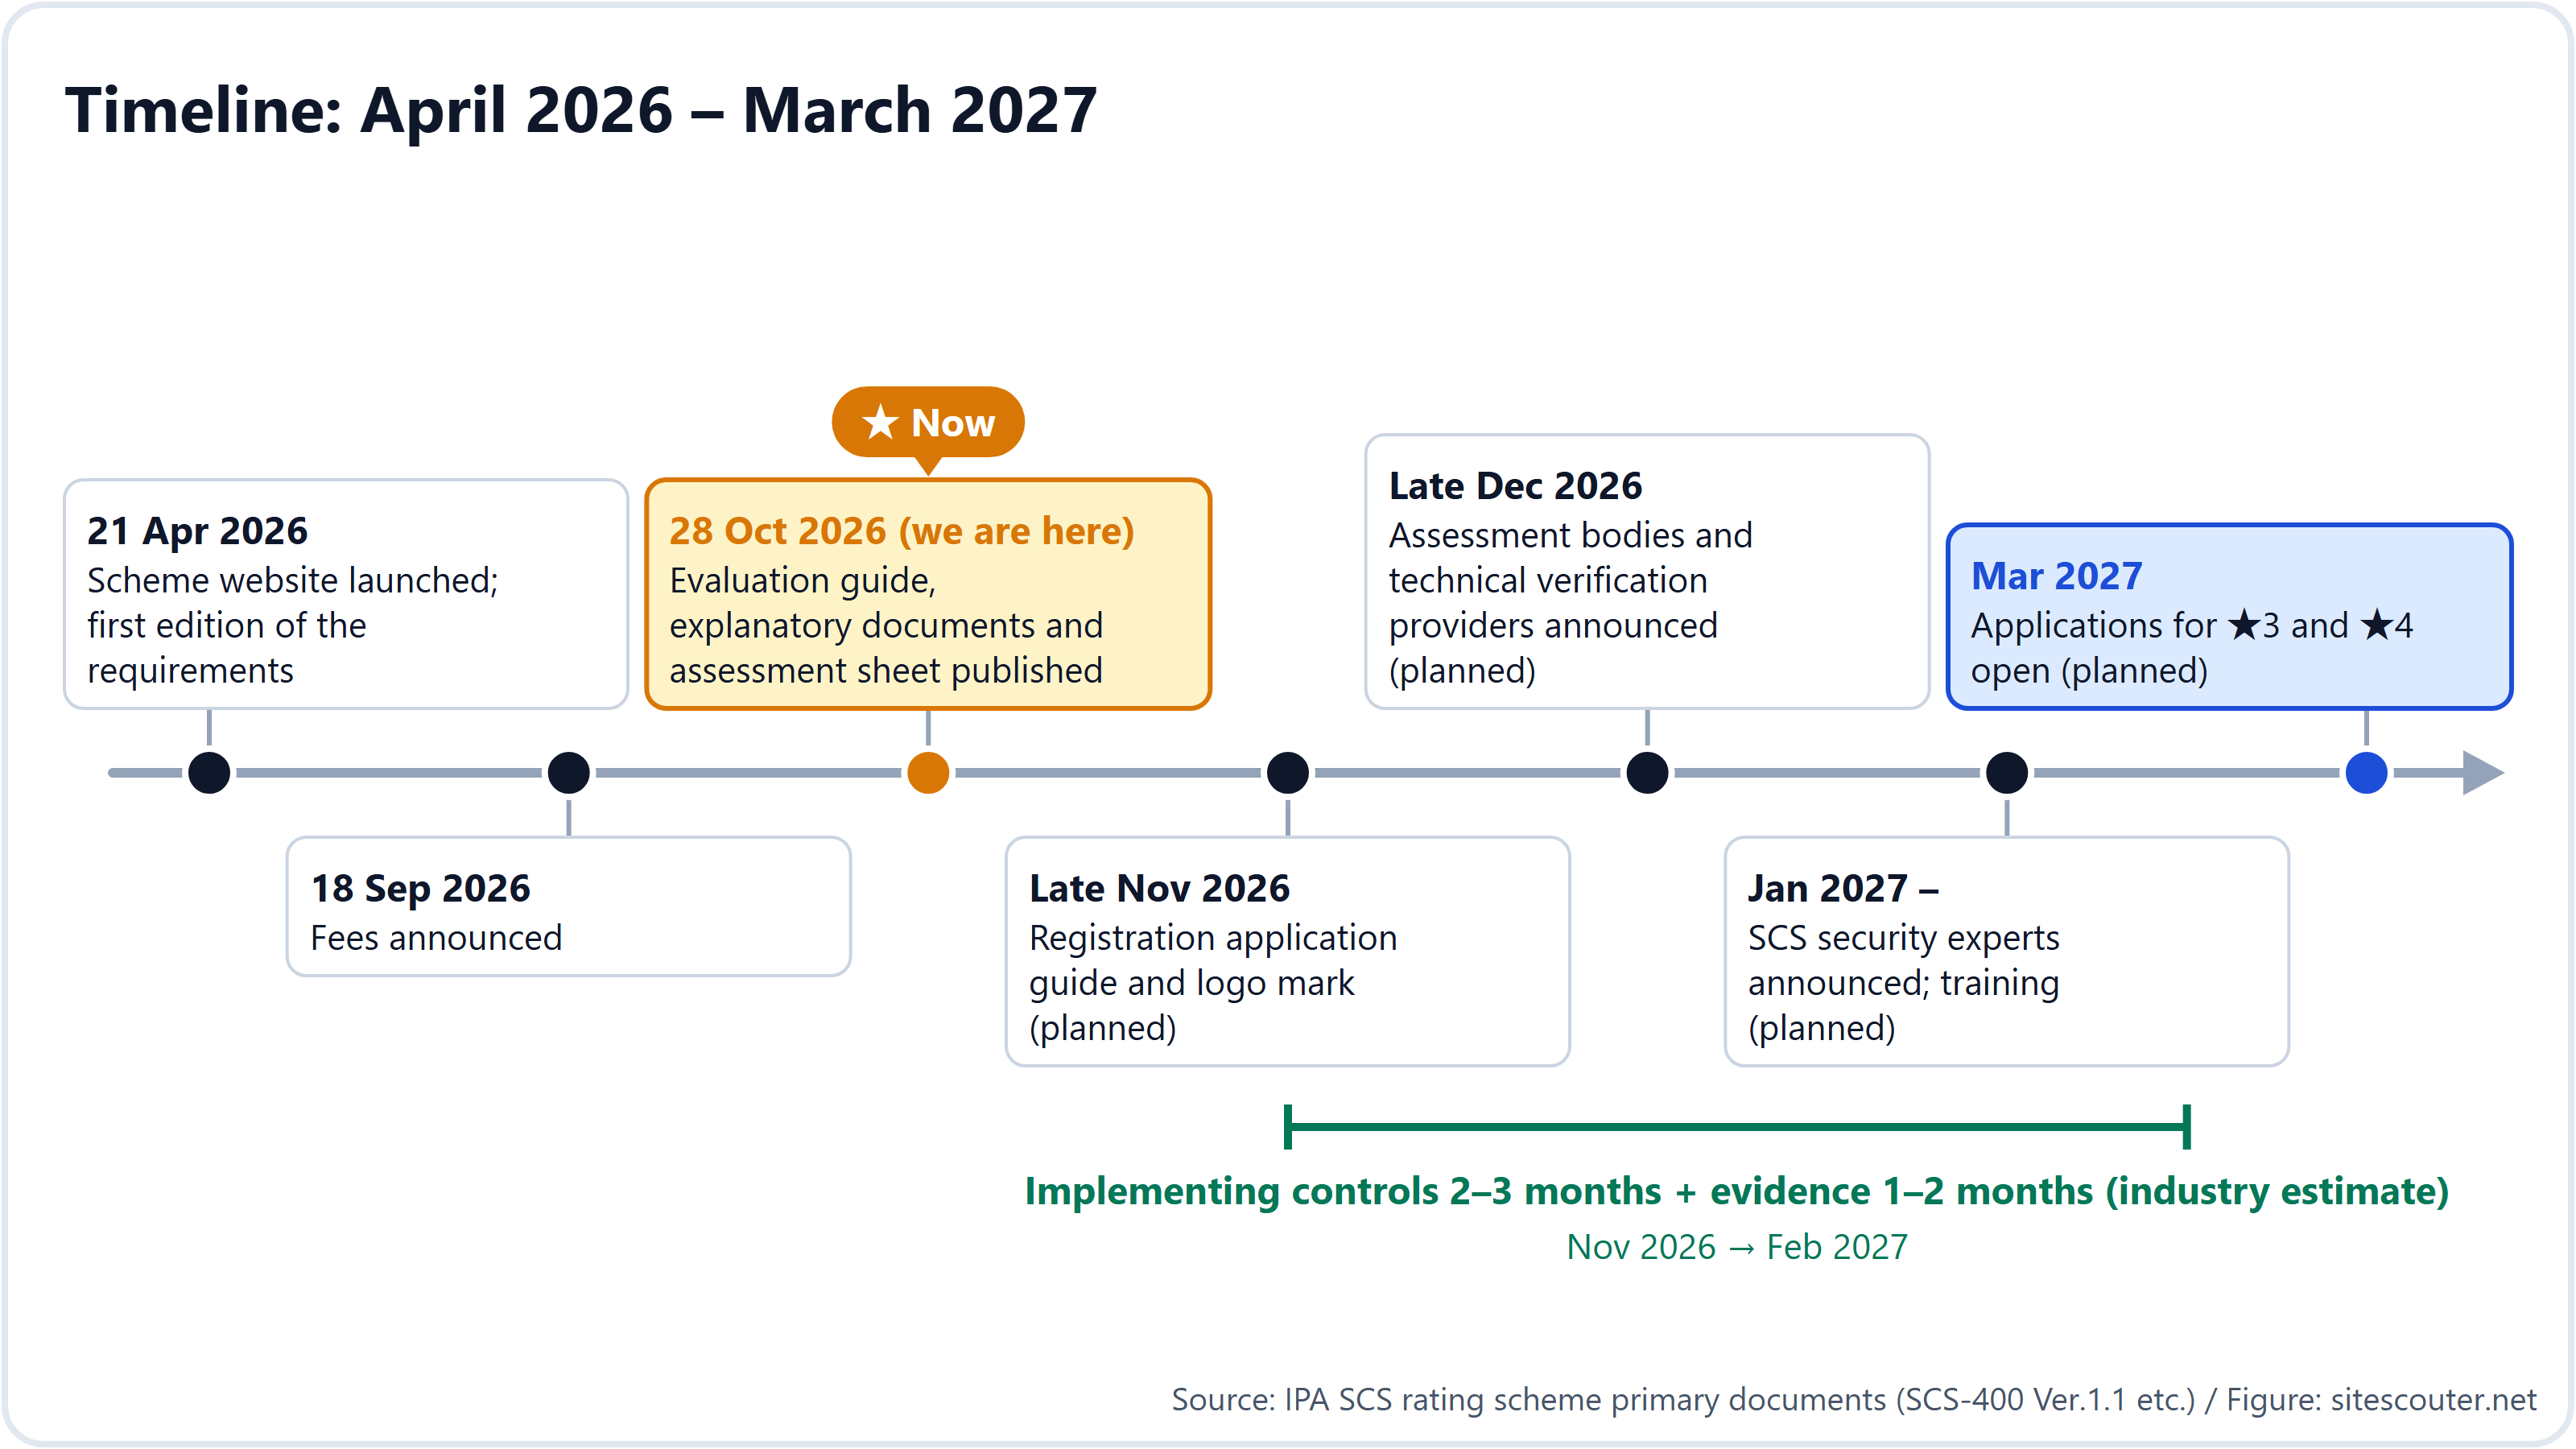
Mancano circa 5 mesi all'apertura delle domande, ma poiché le misure richiedono diversi mesi, le aziende a cui i clienti probabilmente lo chiederanno dovrebbero iniziare subito a verificare la propria situazione per arrivare appena in tempo. Il foglio di valutazione si può già scaricare.
Cosa succede se non la si ottiene?
Quando i criteri di approvvigionamento di un cliente indicano "★3 o superiore", le aziende che non ce l'hanno non vengono più scelte come fornitori. Le grandi aziende non possono firmare contratti con imprese che non rispettano i propri criteri di approvvigionamento. Il referente non ha margine di discrezionalità, perché stipulare un contratto con un'azienda che non rispetta il criterio sarebbe una violazione della conformità. Per i nuovi affari è una condizione fin dall'inizio; per quelli esistenti viene aggiunta al rinnovo del contratto. E, come abbiamo visto nella sezione 1, il requisito non si ferma al fornitore di 1° livello, ma scende fino ai subfornitori di 2° e 3° livello.
Dal punto di vista legale il sistema è volontario. Le FAQ dell'IPA affermano che "ottenere una stella è volontario" e che "non soddisfare tutti i requisiti non significa che l'attività venga bloccata immediatamente". Se diventerà un requisito nelle gare pubbliche dipende da ciascun ente appaltante. Ciò nonostante, l'approccio realistico è prepararsi partendo dal presupposto che sia "volontario per legge, di fatto obbligatorio negli affari". Sapere fin da ora fino a che punto la propria azienda soddisfa già i requisiti rende più facili sia la trattativa sia la preparazione, invece di affannarsi dopo la richiesta di un cliente.
Attenzione alle offerte commerciali aggressive
Ad aprile 2026 il Ministero dell'Economia, del Commercio e dell'Industria e il Segretariato di Gabinetto hanno emesso un avvertimento contro le offerte commerciali scorrette che sostengono "senza una stella non potrete più lavorare" oppure "siamo un'organizzazione di supporto accreditata". Nel sistema non esiste alcun ruolo di "organizzazione di supporto accreditata". Gli unici ruoli ufficiali sono i quattro designati o registrati dall'IPA: enti di valutazione, fornitori di verifiche tecniche, enti di formazione ed esperti di sicurezza SCS. Gli elenchi saranno pubblicati sul sito dell'IPA a partire da dicembre 2026.
Si può verificare se un nome o un titolo è autentico confrontandolo con gli elenchi sul sito dell'IPA. A questo punto, prima della pubblicazione degli elenchi, nessuna azienda può legittimamente dichiararsi "accreditata".
Per prima cosa, controlla come appare la tua azienda dall'esterno
Tra i requisiti ci sono l'installazione degli aggiornamenti entro 14 giorni e il divieto di usare software non più supportato. Se il tuo sito web o il tuo server mostra all'esterno una versione obsoleta lo puoi verificare, senza registrazione, semplicemente inserendo un URL nel controllo delle informazioni del server di Site Scouter. Usalo come primo controllo di un minuto prima di iniziare a prepararti per la stella.
Note sul metodo e limiti
Questo articolo si basa sul sito del sistema dell'IPA, sulle FAQ, sui requisiti e criteri di valutazione (SCS-400 Ver.1.1), sul manuale (SCS-620), sulla guida alla verifica tecnica (SCS-430), sul tariffario e sul comunicato stampa del 28 ottobre 2026, nella versione pubblicata al 30 ottobre 2026. La guida alla domanda di registrazione non è ancora stata pubblicata, quindi i dettagli procedurali potrebbero cambiare. L'autore lavora nel settore dei domini, dell'hosting e della sicurezza e non è né un ente di valutazione né un esperto nell'ambito del sistema.
Verifica se il sito web o il server della tua azienda mostra all'esterno una versione obsoleta, inserendo semplicemente un URL. Controllo non invasivo, senza registrazione: un buon primo passo prima di prepararti alla stella.
Usa: Analisi serverDomande frequenti
Si applica anche alle piccole aziende?
Si applica indipendentemente dal settore o dalle dimensioni. L'IPA prevede che il vantaggio maggiore vada alle piccole e medie imprese con poche persone e poco budget da dedicare alla sicurezza.
Riguarda anche i subfornitori di 3° livello che non lavorano direttamente con le grandi aziende?
Sì. Un'azienda che ottiene ★4 è tenuta a conoscere lo stato di sicurezza dei propri fornitori, quindi più aziende a monte ottengono le stelle, più aziende a valle se le vedono chiedere. Non c'è un limite al numero di livelli a cui arriva.
Posso presentare domanda per ★4 senza avere ★3?
Sì. Una stella superiore comprende tutti i requisiti di quelle inferiori, quindi si può chiedere direttamente ★4.
Se ho la certificazione ISMS o il PrivacyMark, mi serve comunque?
Sì. Le FAQ dell'IPA descrivono ISMS e il sistema come complementari.
Le aziende certificate vengono rese pubbliche?
Sì. Le organizzazioni registrate sono elencate sul sito dell'IPA e possono usare il marchio con il logo.
A chi posso rivolgere domande?
Il Security Certification Group del Security Center dell'IPA accetta domande via email. Non si accettano richieste telefoniche.
Fonti
Ultima verifica: 2026-10-30. Specifiche e policy possono cambiare; consulta le fonti primarie prima di agire.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (blog personale nkzw.jp)
Contatti: Sito ufficiale / YouTube / Instagram / LinkedIn / X / Telegram