
La seguridad de su empresa recibe una «estrella»: el sistema de calificación SCS de Japón explicado de forma sencilla (lo que conviene saber antes de que se lo pidan sus clientes)
«¿Podría su empresa obtener también ★3?». A partir de la primavera de 2027, cada vez más empresas en Japón oirán esta pregunta de sus clientes. La estrella procede del sistema de calificación SCS, creado por el Gobierno japonés (el Ministerio de Economía, Comercio e Industria y la Secretaría del Gabinete) y gestionado por IPA (la Agencia de Promoción de las Tecnologías de la Información de Japón). Su nombre oficial es «Sistema de calificación de seguridad para reforzar las cadenas de suministro». El 28 de octubre de 2026 se publicaron las guías de evaluación y el manual explicativo, y el sistema ya está casi completamente definido.
Este artículo explica, con la menor jerga informática posible, por qué existe el sistema, qué significan las estrellas, qué ocurre cuando se obtiene una, cuánto cuesta y cuándo empieza. Los detalles técnicos (qué hay que configurar exactamente) están en la guía para ingenieros, y el impacto en el negocio y las decisiones de gestión, en la guía para directivos. También hay una edición en manga que puede leer con sus hijos.
Este artículo también se publica en inglés en sitescouter.net y nkzw.jp, y en japonés en sitescouter.net. Esta es la edición en español de Site Scouter, traducida de la versión inglesa.
¿Por qué la «cadena de suministro»?
En los últimos años se han repetido incidentes en los que no se atacó a la gran empresa en sí, sino a uno de sus proveedores o filiales, y se detuvieron las fábricas o la logística de la gran empresa. Basta con que se vulnere a una sola empresa de la cadena, ya sea porque suministra piezas, mantiene sistemas o guarda datos, para que el daño se extienda a todas las empresas conectadas con ella. Esto es un «ataque a la cadena de suministro».
Hasta ahora, las grandes empresas comprobaban a sus proveedores enviándoles sus propias listas de verificación. Para las pequeñas y medianas empresas que las reciben, eso supone responder una y otra vez a preguntas parecidas en un formato distinto para cada cliente, lo que es una carga pesada. Quienes las envían, por su parte, no están seguros de que sus listas sean adecuadas. El objetivo del sistema es resolver ambos problemas con una vara de medir común fijada por el Gobierno.
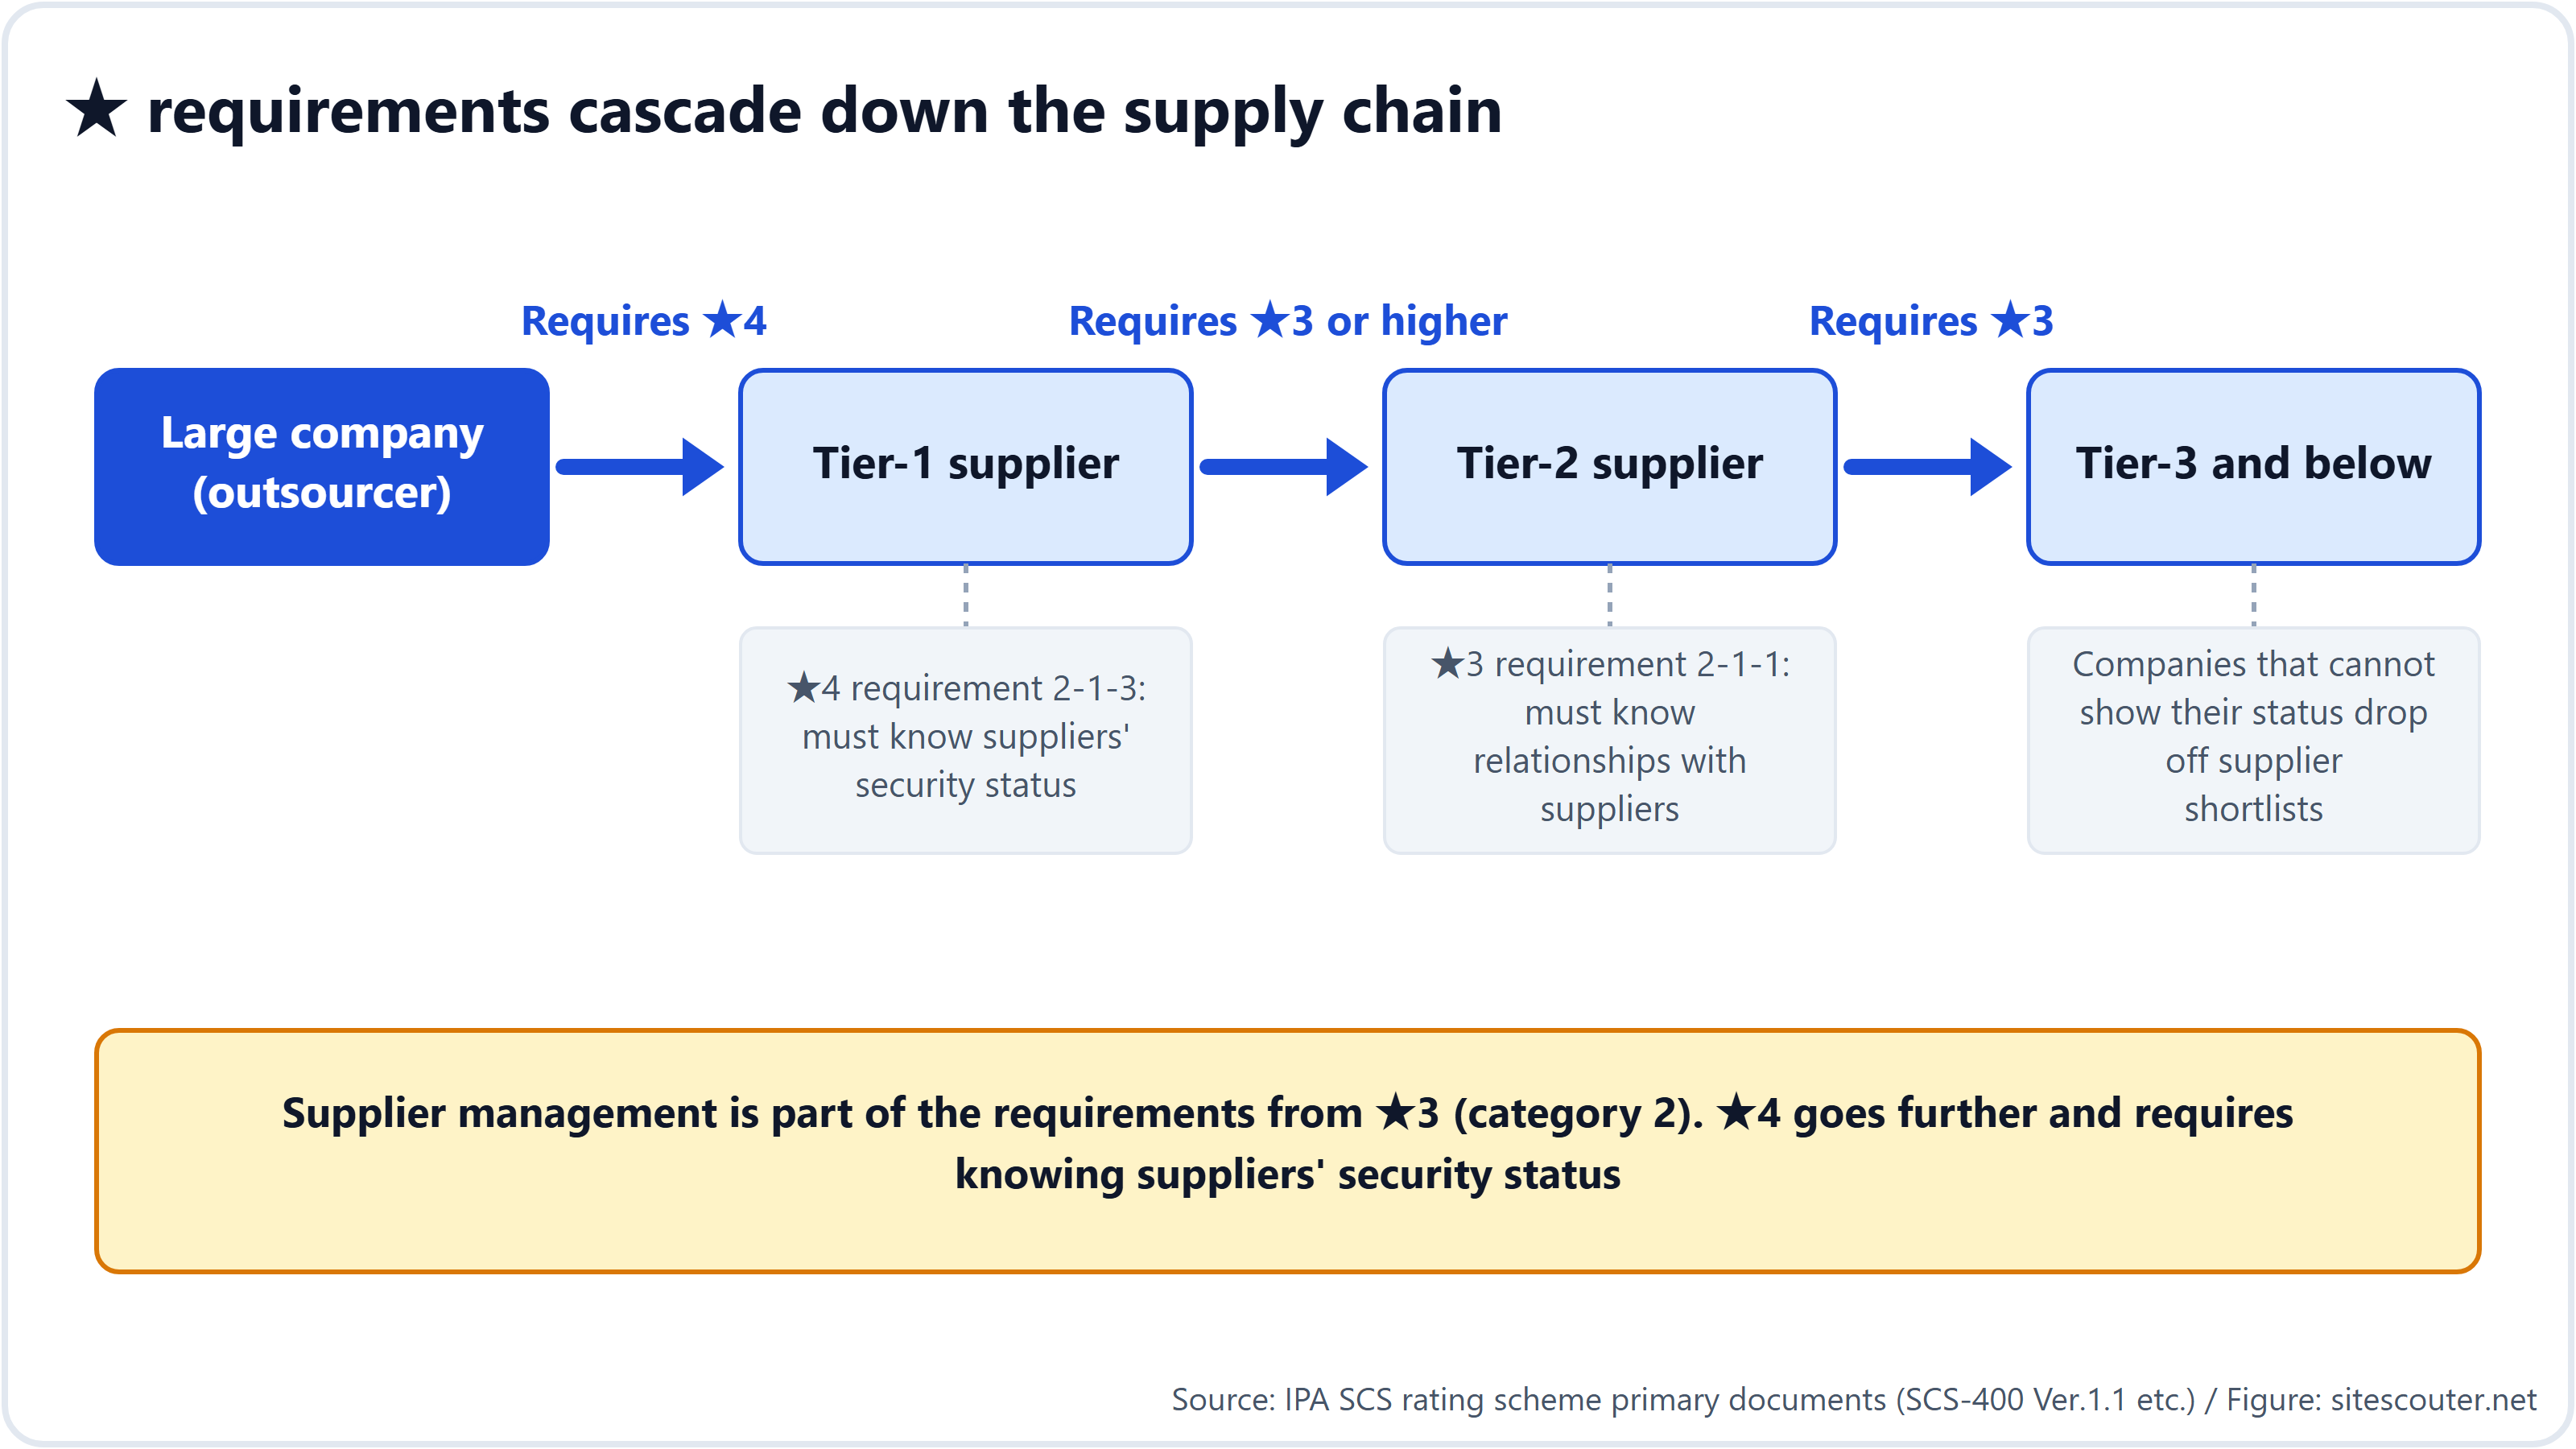
Lo importante es que esta vara de medir alcanza no solo a las empresas que tratan directamente con las grandes empresas, sino también a sus proveedores de nivel 2 y nivel 3, más abajo en la cadena. Una empresa que obtiene ★4 queda obligada a conocer la situación de seguridad de sus propios proveedores (requisito 2-1-3). La forma más sencilla de conocerla es «pedir a los proveedores que también obtengan una estrella», de modo que la demanda de estrellas fluye cada vez más abajo en la cadena.
Las estrellas muestran «lo bien protegido que está»
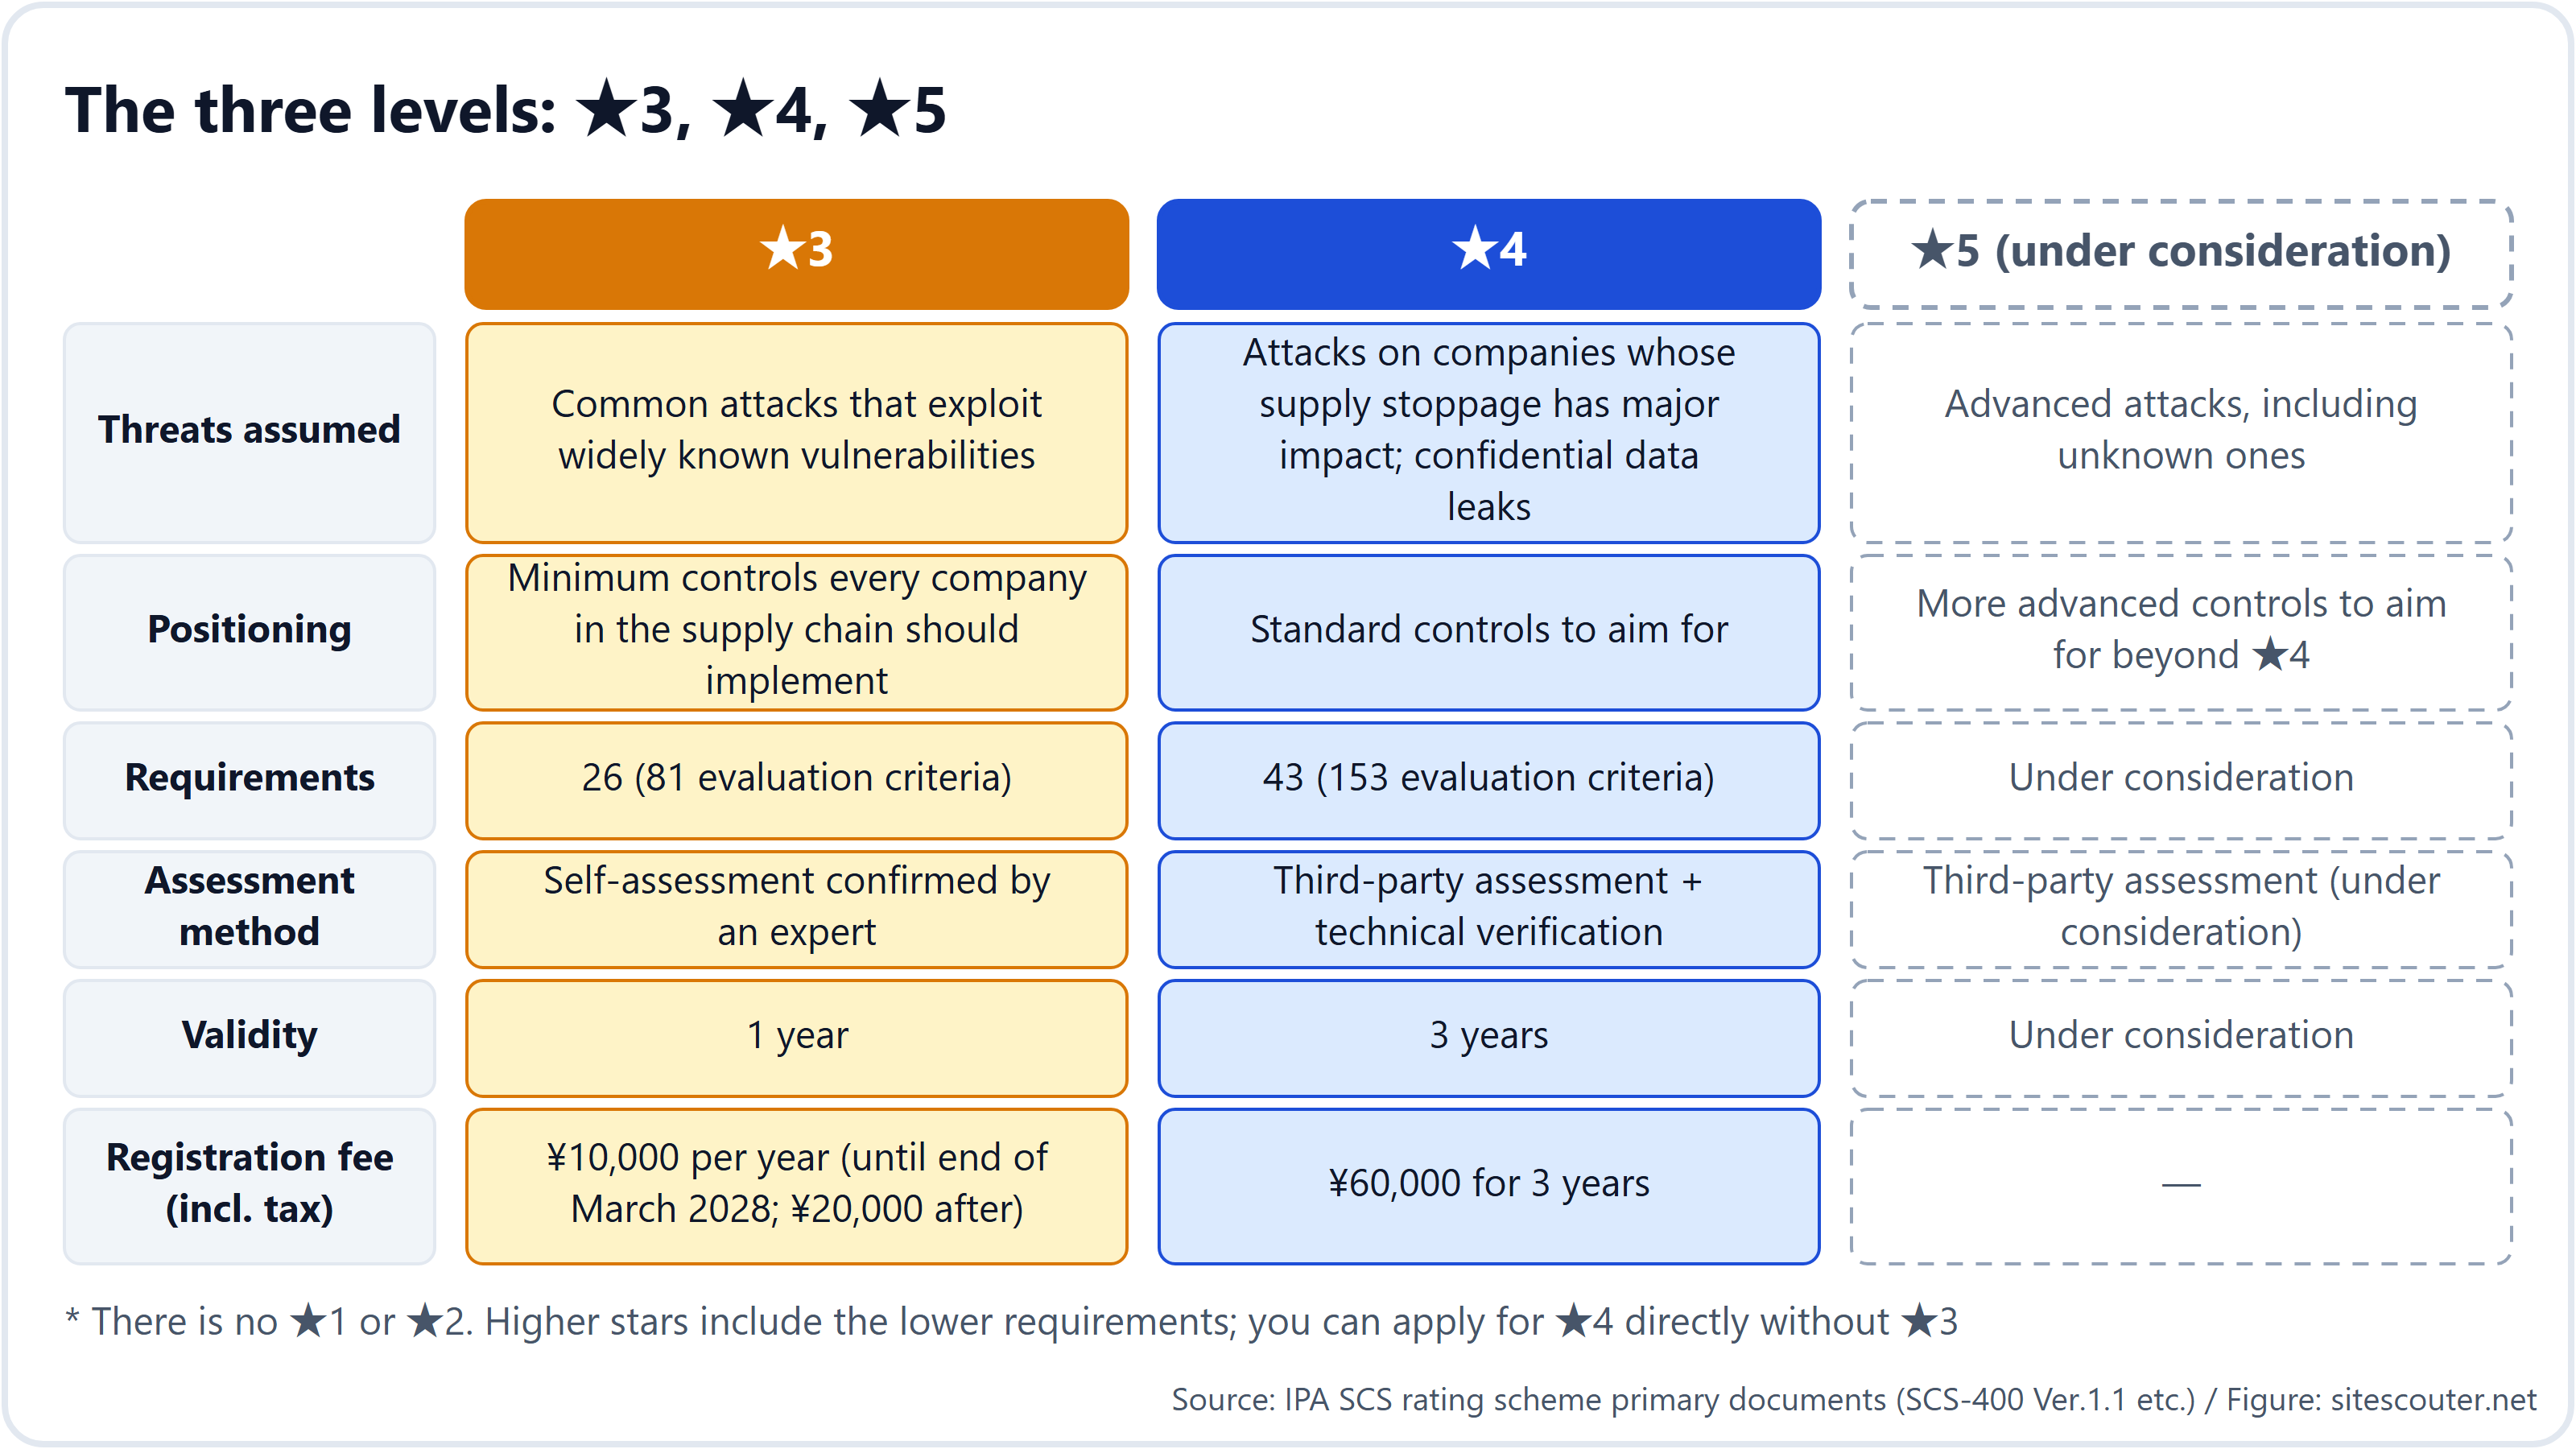
Hay tres niveles: ★3, ★4 y ★5. No existen ★1 ni ★2 (los compromisos de una y dos estrellas de otro programa de IPA, «SECURITY ACTION», sirven de base). ★5 sigue en estudio, así que por ahora ★3 y ★4 son los que se usan en la práctica.
| ★3 | ★4 | |
|---|---|---|
| Qué tipo de ataque presupone | Ataques cotidianos que aprovechan debilidades ampliamente conocidas | Ataques contra empresas cuya paralización afectaría a toda la cadena de suministro; fugas de información confidencial |
| Para quién es | El mínimo que toda empresa con relaciones comerciales debería cumplir | El nivel estándar al que aspirar |
| Número de requisitos | 26 | 43 (incluidos los 26 de ★3) |
| Cómo se demuestra | Autoevaluación, que después confirma un experto registrado ante el Gobierno | Auditoría de un organismo de evaluación y pruebas reales desde el exterior para buscar debilidades en sus sistemas |
| Validez | 1 año | 3 años |
| Tasa de registro que se paga a IPA | ¥10,000 al año (hasta finales de marzo de 2028; ¥20,000 a partir de entonces) | ¥60,000 por 3 años |
Los 26 y 43 requisitos se agrupan en 7 grandes áreas: «designar a los responsables», «conocer las relaciones con los proveedores», «saber qué computadoras y servidores se tienen», «prevenir ataques», «detectar ataques», «responder cuando algo ocurre» y «restablecer la actividad». Puede sonar técnico, pero buena parte de ★3 consiste en demostrar por escrito que se han fijado normas, que se han comunicado al personal y que se revisan una vez al año.
Ejemplos de lo que ★3 pide en la práctica
De los documentos redactados para especialistas, estos son los requisitos más relevantes para un empresario corriente:
- Designar a los responsables. Nombrar al directivo a cargo de la seguridad y al departamento responsable, y mantener una lista de contactos
- Llevar un registro de computadoras y servidores: cuántos hay y qué sistema operativo usa cada uno
- Normas de contraseñas. Cambiar siempre las contraseñas iniciales, prohibir palabras fáciles de adivinar y no reutilizar nunca las contraseñas. Al menos 8 caracteres (al menos 10 si no hay bloqueo de cuenta ni verificación en dos pasos)
- Usar siempre la autenticación en dos pasos (multifactor) en los servicios en la nube que manejan información importante
- Instalar las actualizaciones en un plazo de 14 días desde su publicación (las graves). Dejar de usar el software antiguo que ya no tiene soporte, o desconectarlo de internet
- Instalar software antivirus en todas las computadoras y todos los servidores
- Hacer copias de seguridad de los datos, guardar también la información importante en otro lugar y dejar por escrito cómo restaurarla
- Cambiar las contraseñas de administración de routers y cortafuegos para que nadie pueda entrar desde fuera
- Decidir de antemano qué hacer y a quién avisar cuando se produce un incidente (incluidos los clientes, la policía y el ministerio supervisor)
No se exige comprar ningún producto de seguridad concreto. Un argumento de venta del tipo «sin este producto no podrá obtener la estrella» no se corresponde con lo que dice el sistema.
Cómo obtener una estrella
Para ★3
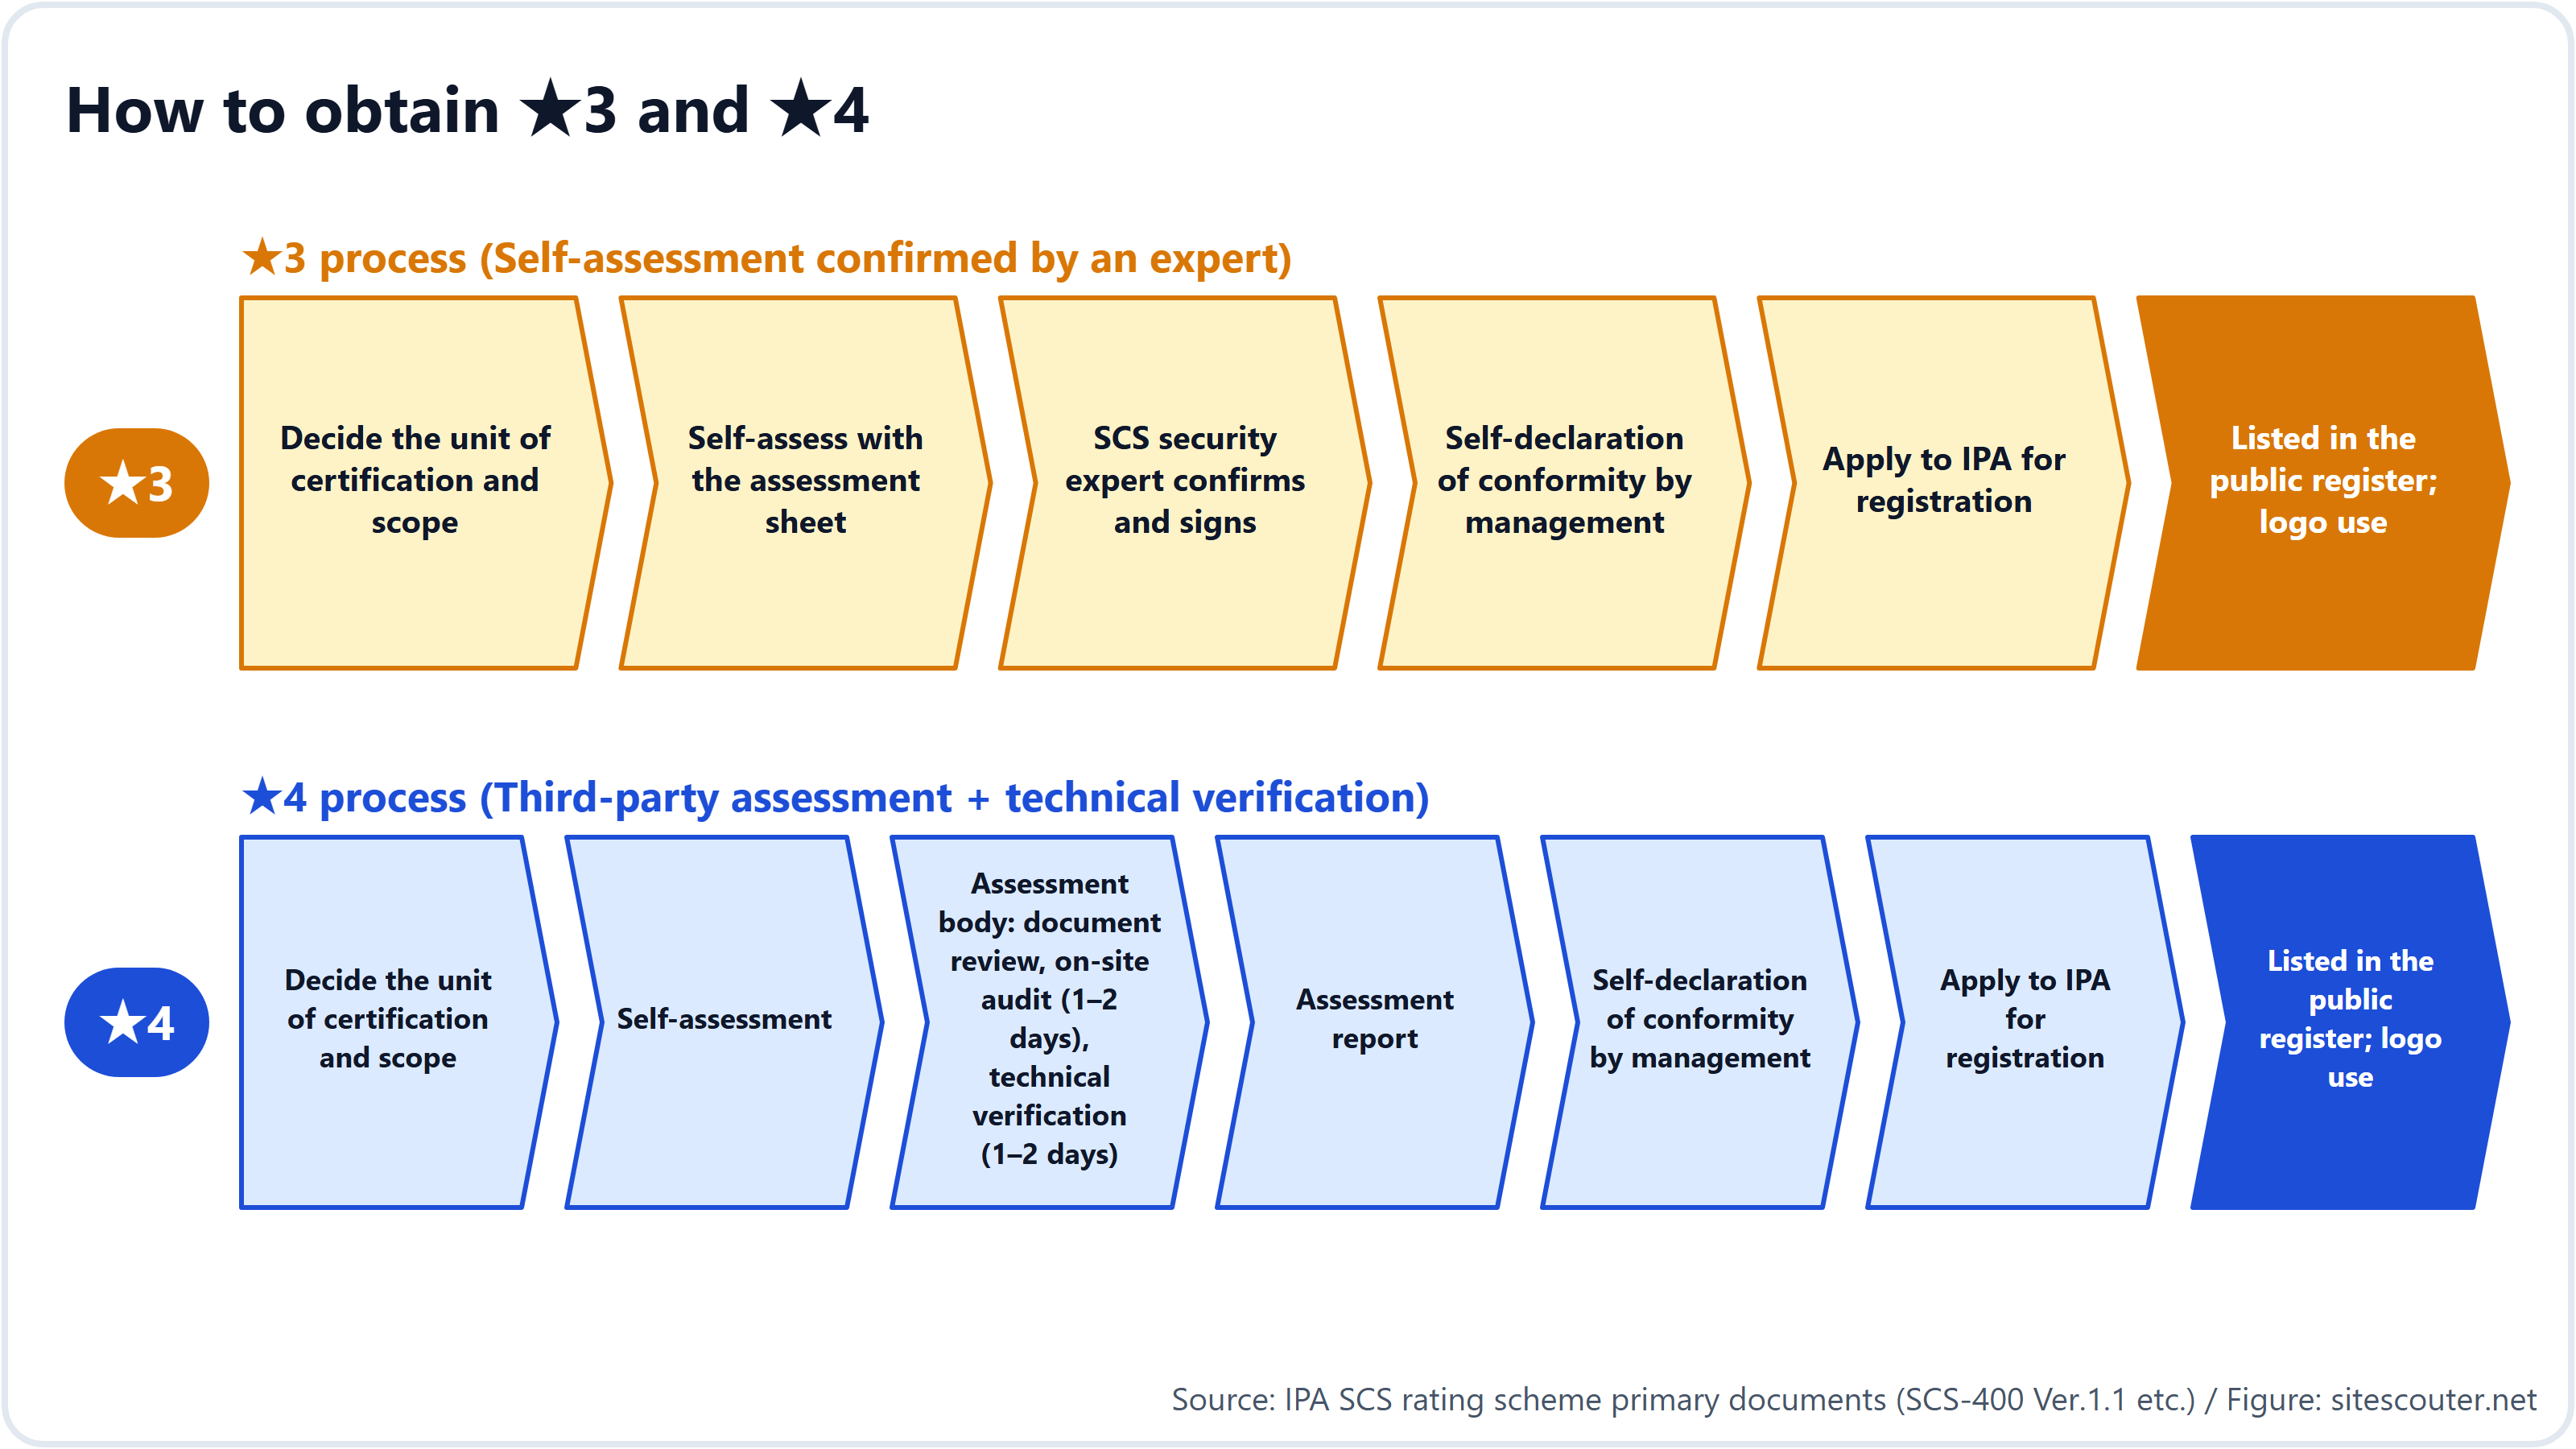
- Decidir si se solicita para toda la empresa, para una división de negocio o para el grupo
- Rellenar con los resultados de la propia comprobación de los 26 requisitos la hoja de evaluación (un archivo de Excel) que facilita IPA
- Pedir a un experto en seguridad SCS registrado ante IPA que la confirme y la firme
- El presidente u otro miembro de la dirección realiza una autodeclaración de conformidad de que «cumplimos los requisitos»
- Solicitar el registro a IPA. Tras la revisión, la empresa aparece en el sitio web de IPA y puede usar el logotipo
Para ★4
Después del paso 2, en lugar de la confirmación de un experto, se contrata a un organismo de evaluación. Este revisa la documentación, realiza una auditoría presencial de 1 a 2 días y, a continuación, dedica 1 a 2 días a probar los dispositivos accesibles desde el exterior a través de internet (equipos VPN, routers, etc.) en busca de debilidades. Si se encuentra una debilidad grave, hay que corregirla en un plazo de 14 días y volver a someterla a prueba. Una vez recibido el informe de evaluación, se pasa a la autodeclaración y a la solicitud de registro.
¿Cuánto cuesta?
La tasa de registro que se paga a IPA figura en la tabla anterior: ¥10,000 al año para ★3. Sin embargo, los honorarios de los expertos y de los organismos de evaluación van aparte. No figuran en el cuadro de tarifas del sistema y los fija el mercado.
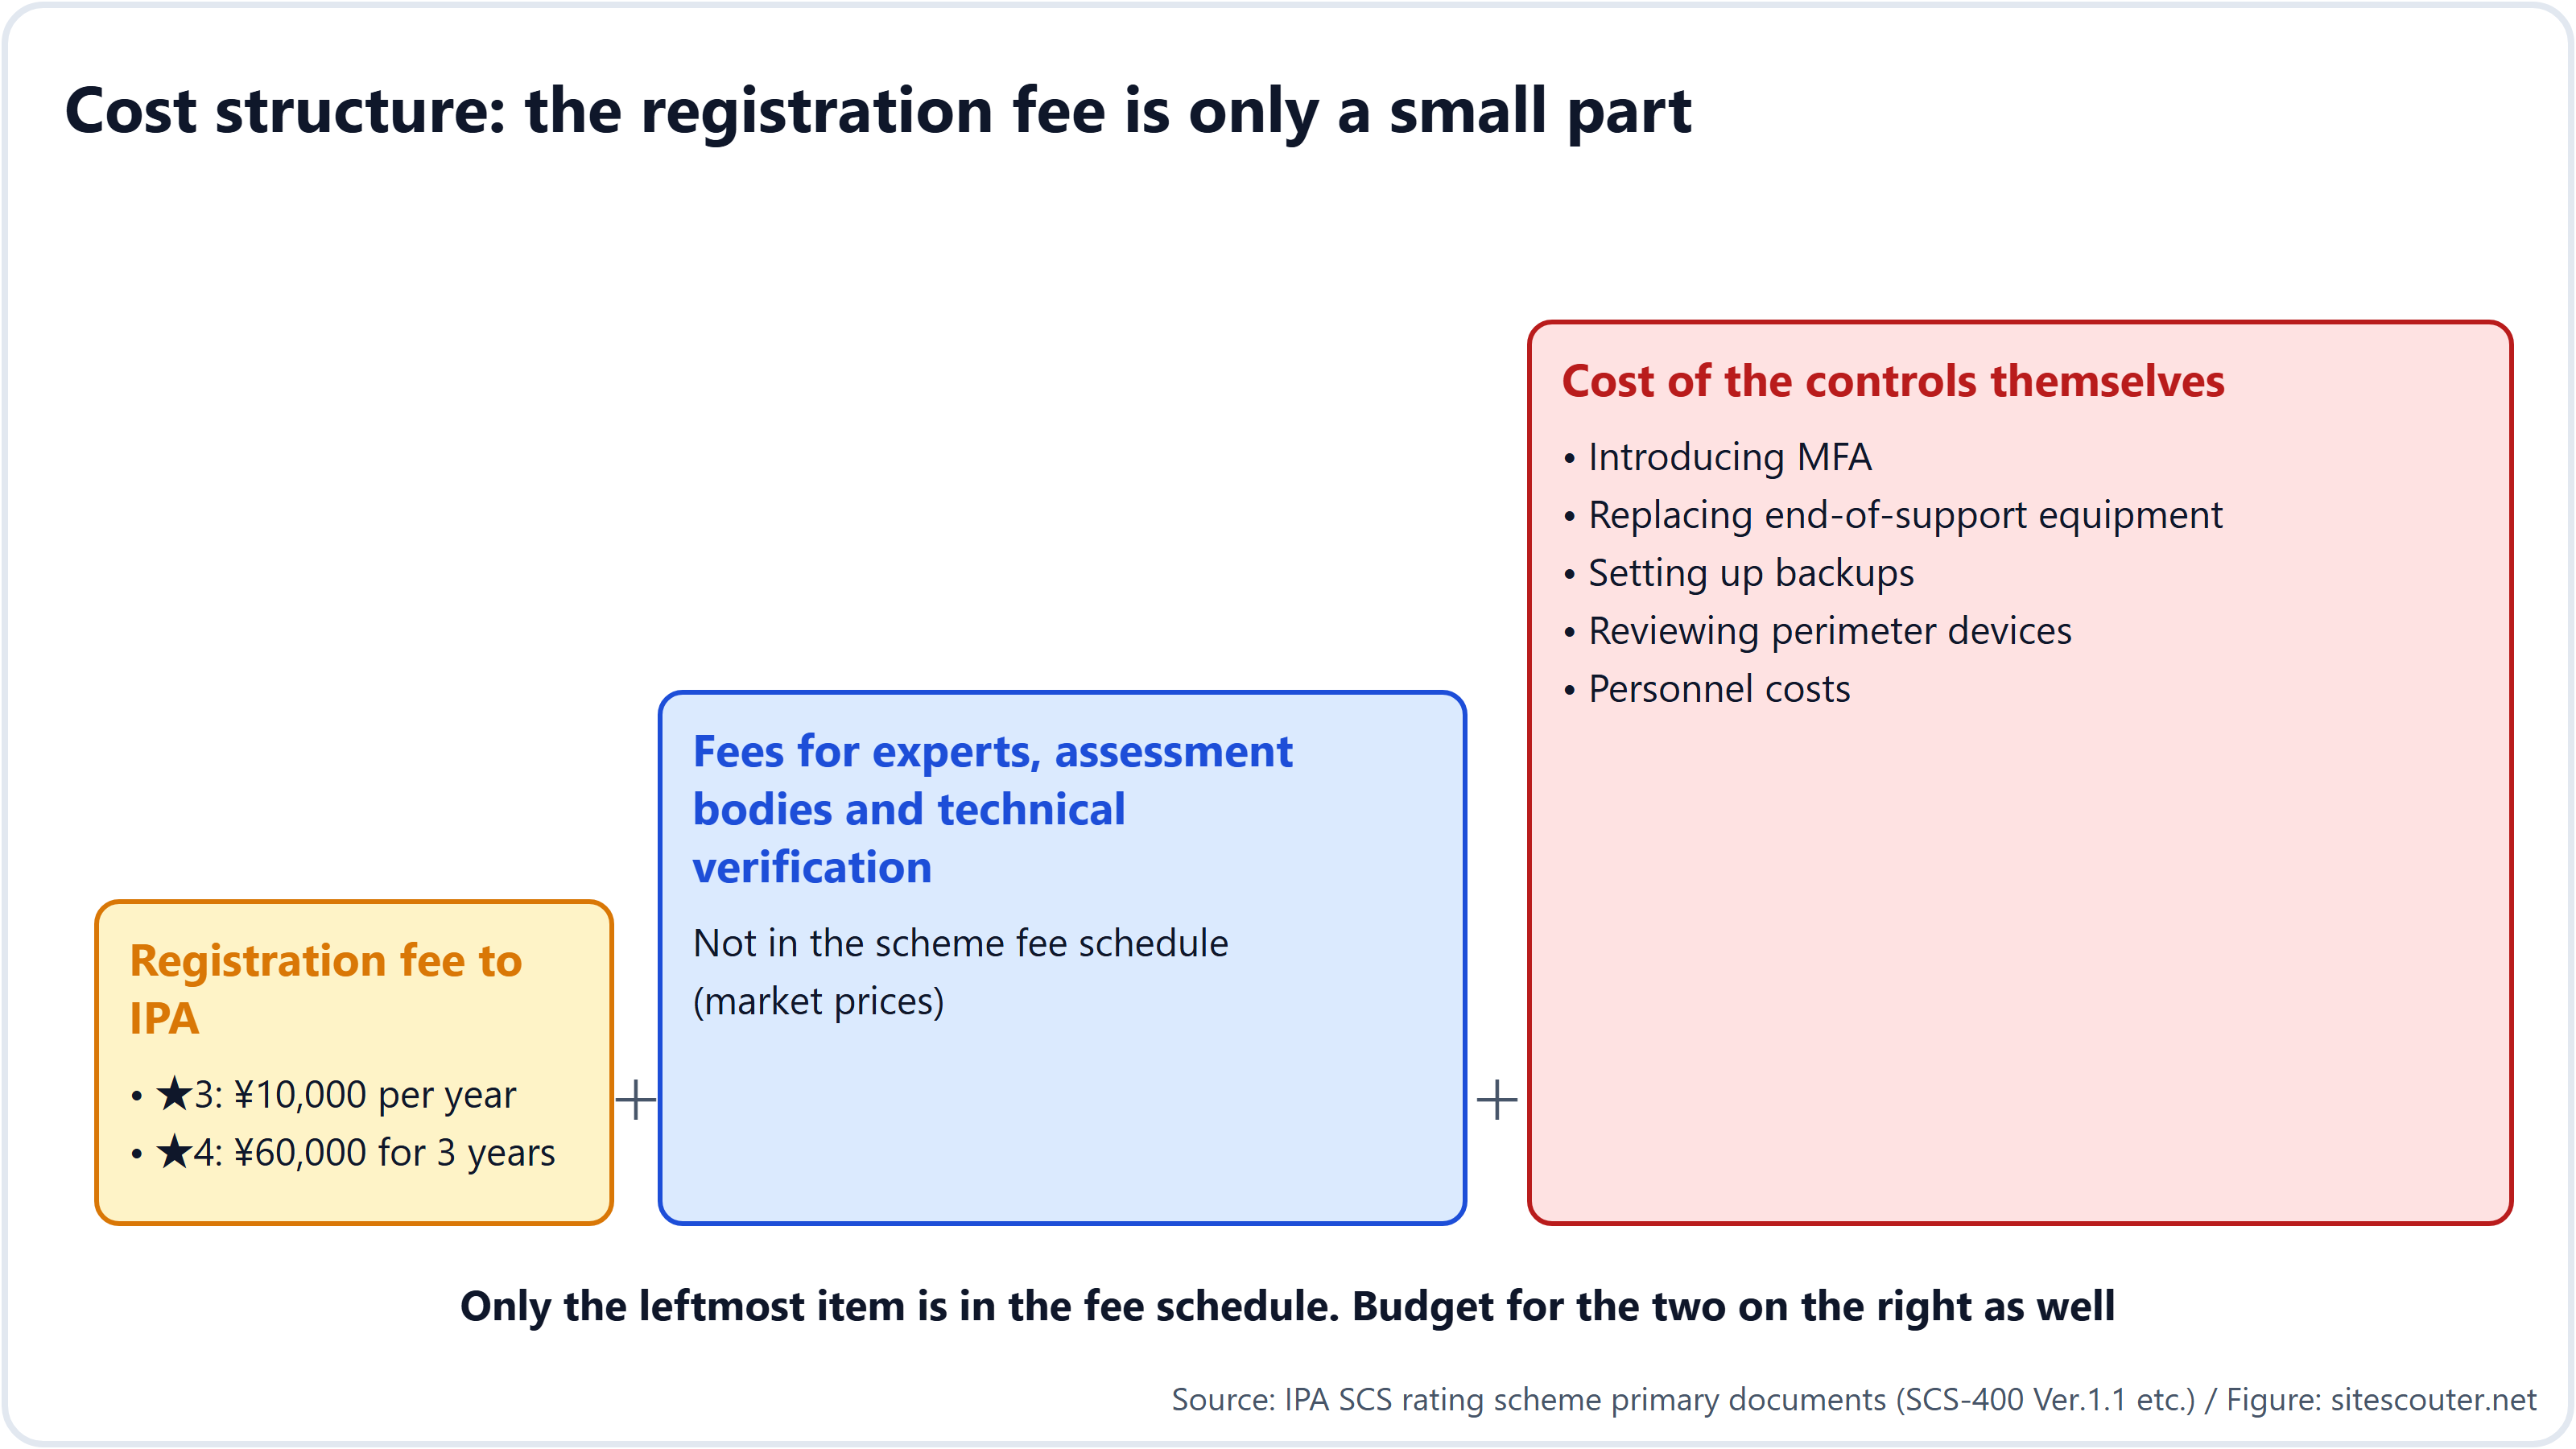
Otro aspecto que a menudo se pasa por alto es el costo y el tiempo de las propias medidas de seguridad. Implantar la verificación en dos pasos, sustituir computadoras y software antiguos y organizar las copias de seguridad puede llevar varios meses según el tamaño de la empresa. En el sector se menciona a menudo una regla práctica de «2 a 3 meses para las medidas técnicas y 1 a 2 meses para la documentación y las evidencias».
Para las pequeñas y medianas empresas, IPA prepara el «Cyber Security Otasuketai Service (nuevo tipo)», un servicio de apoyo pensado para ayudarlas a obtener ★3 y ★4 (todavía en fase piloto en octubre de 2026).
¿Cuándo empieza?
| Cuándo | Qué ocurre |
|---|---|
| Abril de 2026 | Anuncio del sistema, primera versión de los requisitos |
| Septiembre de 2026 | Anuncio de las tasas |
| 28 de octubre de 2026 | Publicación de las guías de evaluación, el manual y la hoja de evaluación (estamos aquí) |
| Hacia finales de noviembre de 2026 | Guía de solicitud de registro, logotipo |
| Finales de diciembre de 2026 | Lista de organismos de evaluación y de proveedores de verificación técnica |
| A partir de enero de 2027 | Lista de expertos |
| Marzo de 2027 | Apertura de solicitudes para ★3 y ★4 (prevista) |
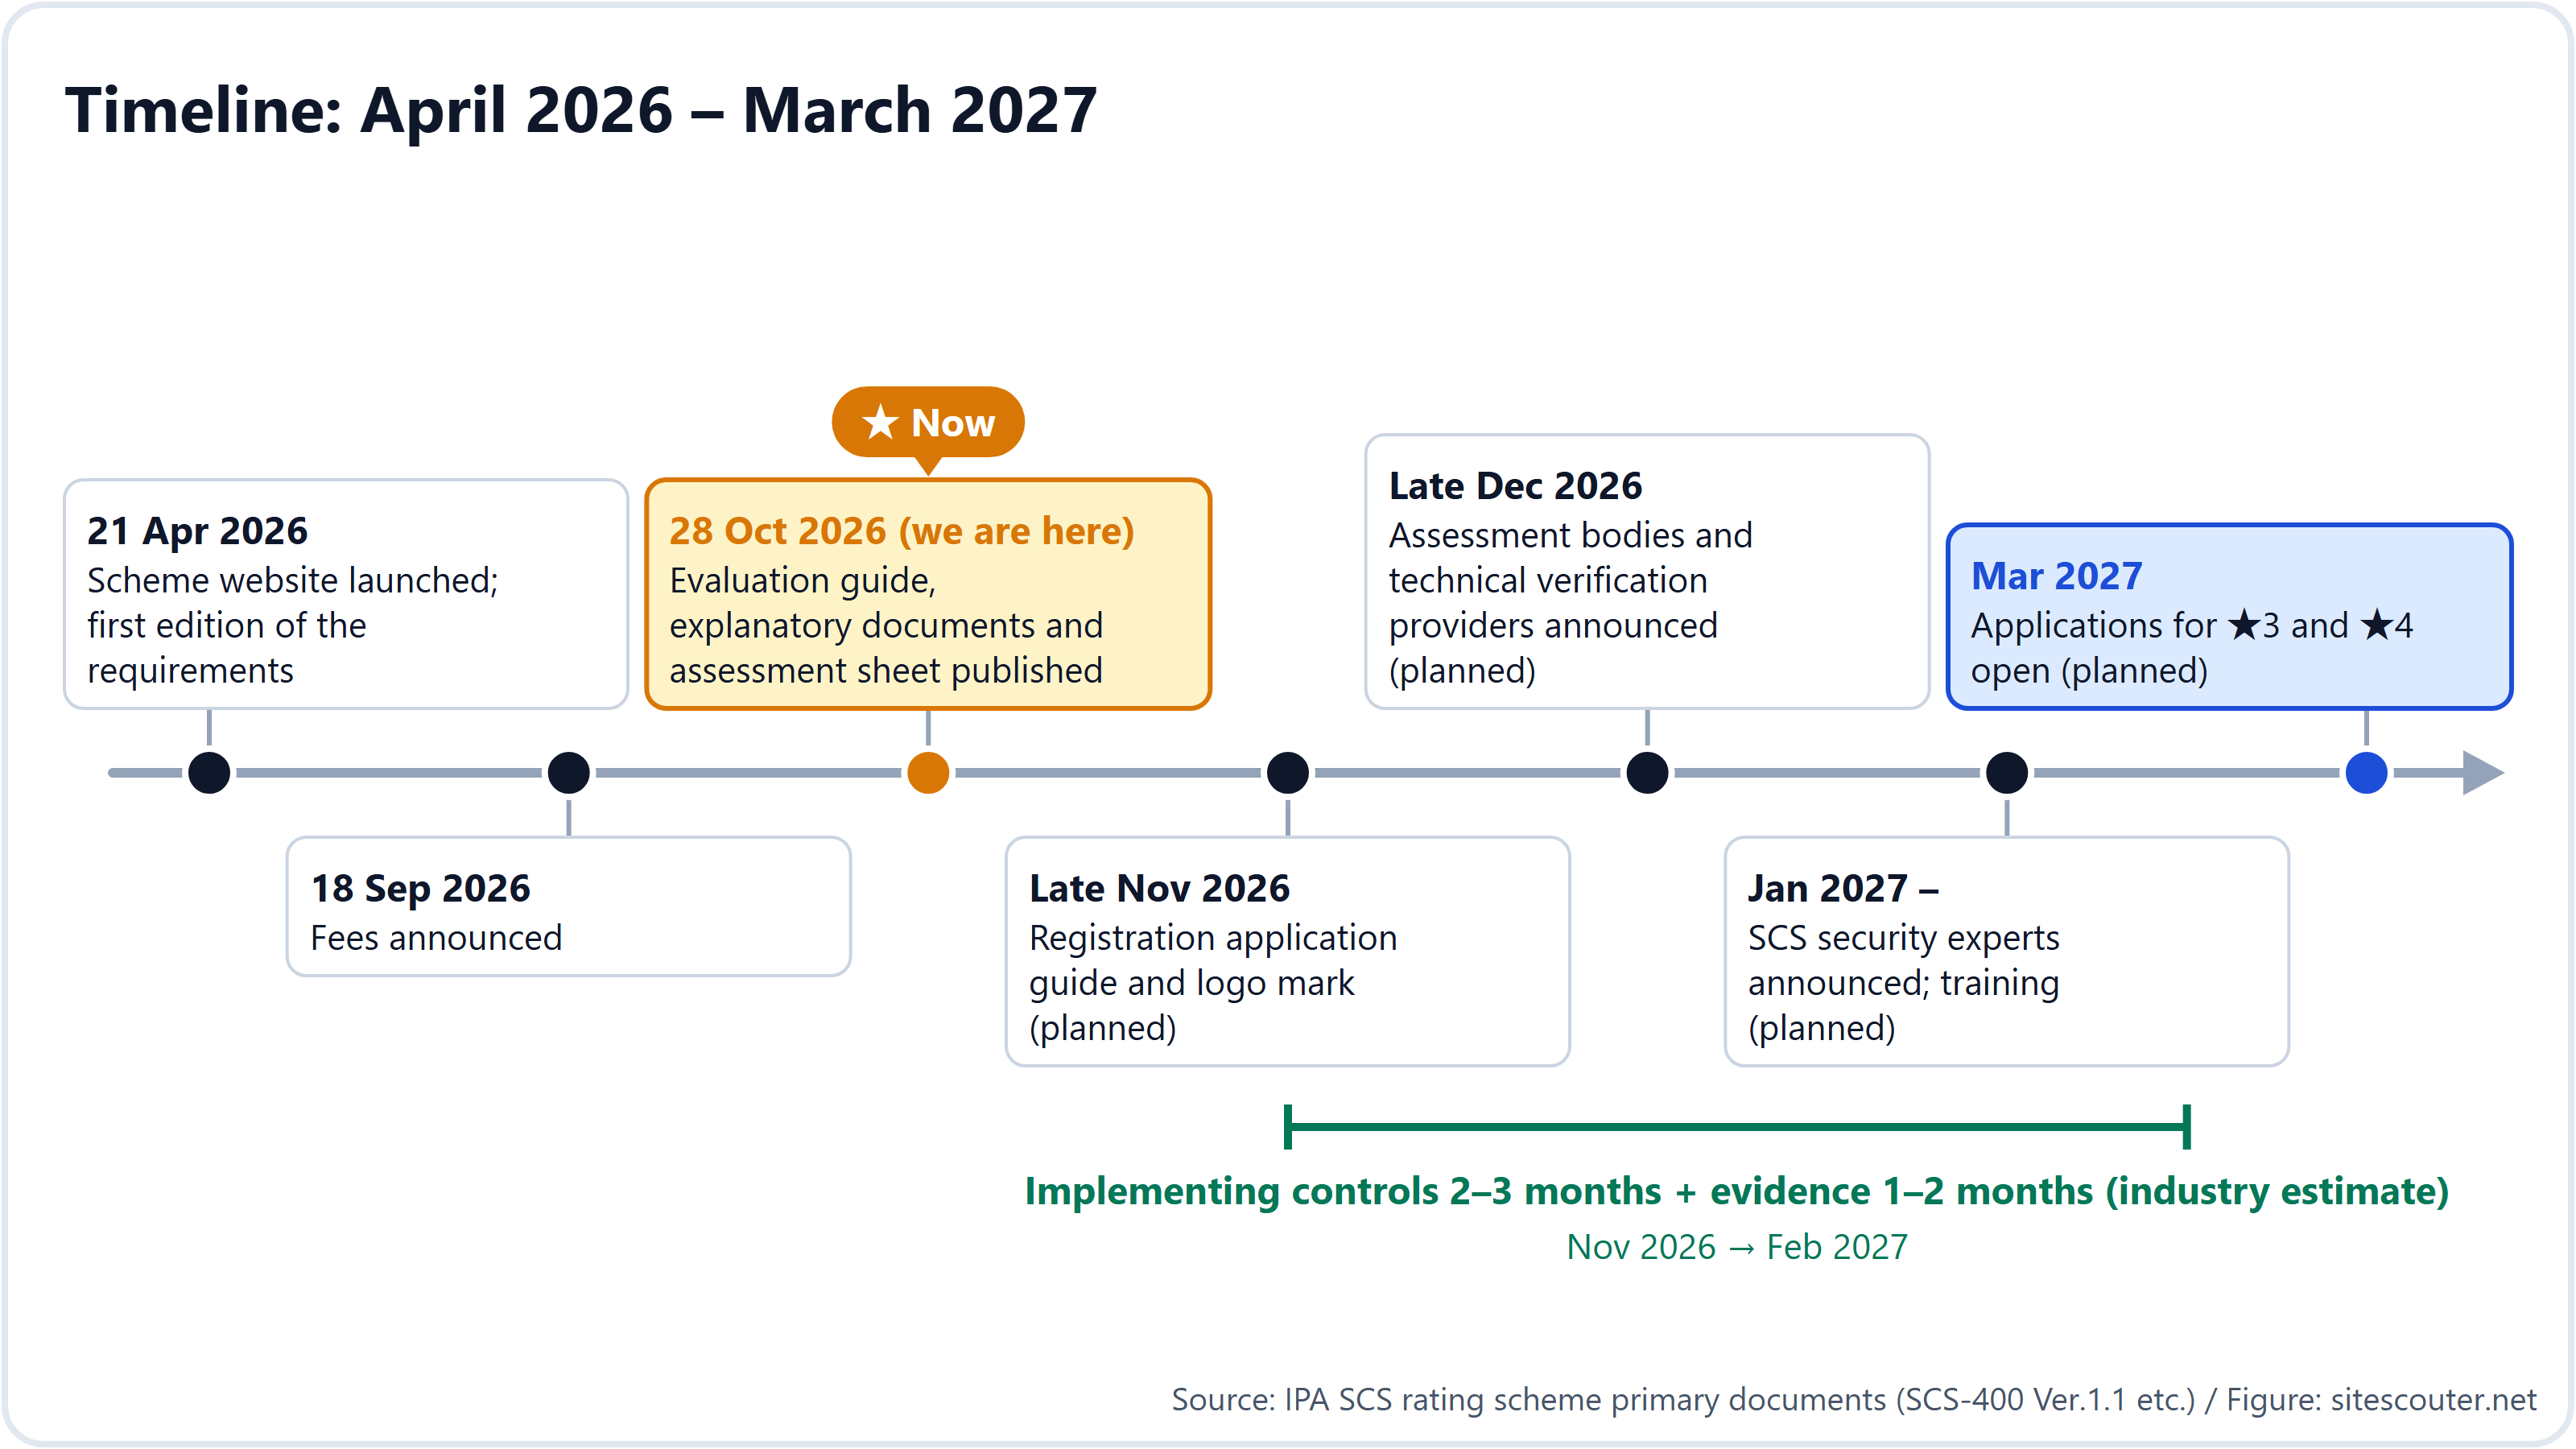
Quedan unos 5 meses hasta que se abran las solicitudes, pero como las medidas llevan varios meses, las empresas a las que probablemente se lo pidan sus clientes deberían empezar ya a revisar su situación actual para llegar a tiempo. La hoja de evaluación ya se puede descargar.
¿Qué pasa si no se obtiene?
En cuanto las normas de compras de un cliente digan «★3 o superior», las empresas que no la tengan dejarán de ser elegidas como proveedores. Las grandes empresas no pueden firmar contratos con empresas que no cumplen sus propias normas de compras. El responsable no tiene margen de decisión, porque contratar con una empresa que no cumple la norma sería un incumplimiento normativo. En los negocios nuevos es una condición desde el principio; en los ya existentes, se añade al renovar el contrato. Y, como vimos en la sección 1, el requisito no se detiene en el proveedor de nivel 1, sino que llega hasta los proveedores de nivel 2 y nivel 3.
Desde el punto de vista legal, el sistema es voluntario. Las preguntas frecuentes de IPA dicen que «obtener una estrella es voluntario» y que «no cumplir todos los requisitos no significa que la actividad se detenga de inmediato». Si se convierte o no en requisito en las licitaciones públicas depende de cada organismo contratante. Aun así, lo realista es prepararse partiendo de que es «voluntario por ley, obligatorio en la práctica comercial». Saber ya hasta qué punto su empresa cumple los requisitos facilita tanto la negociación como la preparación, en lugar de tener que correr cuando un cliente lo pida.
Cuidado con las ventas agresivas
En abril de 2026, el Ministerio de Economía, Comercio e Industria y la Secretaría del Gabinete emitieron una advertencia sobre argumentos de venta inapropiados que afirman que «sin estrella no podrá hacer negocios» o que «somos una organización de apoyo acreditada». En el sistema no existe la figura de «organización de apoyo acreditada». Las únicas funciones oficiales son las cuatro designadas o registradas por IPA: organismos de evaluación, proveedores de verificación técnica, proveedores de formación y expertos en seguridad SCS. Las listas se publicarán en el sitio web de IPA a partir de diciembre de 2026.
Puede comprobar si un nombre o un título es auténtico consultando las listas del sitio web de IPA. En este momento, antes de que se publiquen las listas, ninguna empresa puede afirmar legítimamente que está «acreditada».
Primero, compruebe cómo se ve su empresa desde fuera
Entre los requisitos figuran instalar las actualizaciones en un plazo de 14 días y no usar software sin soporte. Si su sitio web o su servidor muestra al exterior una versión antigua se puede comprobar, sin registro, simplemente introduciendo una URL en la comprobación de información del servidor de Site Scouter. Úsela como una primera revisión de un minuto antes de empezar a preparar la estrella.
Notas metodológicas y limitaciones
Este artículo se basa en el sitio web del sistema de IPA, sus preguntas frecuentes, los requisitos y criterios de evaluación (SCS-400 Ver.1.1), el manual (SCS-620), la guía de verificación técnica (SCS-430), el aviso de tasas y el comunicado de prensa del 28 de octubre de 2026, tal como estaban publicados el 30 de octubre de 2026. La guía de solicitud de registro aún no se ha publicado, por lo que los detalles del procedimiento pueden cambiar. El autor trabaja en el sector de dominios, alojamiento web y seguridad, y no es organismo de evaluación ni experto del sistema.
Compruebe si el sitio web o el servidor de su empresa muestra una versión antigua al exterior con solo introducir una URL, de forma no intrusiva y sin registro. Una buena primera revisión antes de empezar a preparar la estrella.
Usar: Información del servidorPreguntas frecuentes
¿Se aplica también a las empresas pequeñas?
Se aplica con independencia del sector o el tamaño. IPA prevé que el mayor beneficio sea para las pequeñas y medianas empresas con pocas personas y poco presupuesto para seguridad.
¿Afecta a los proveedores de nivel 3 que no tratan directamente con grandes empresas?
Sí. Una empresa que obtiene ★4 está obligada a conocer la situación de seguridad de sus proveedores, así que cuantas más empresas de los niveles superiores obtengan estrellas, a más empresas de los niveles inferiores se les pedirán. No hay límite en cuántos niveles hacia abajo llega.
¿Puedo solicitar ★4 sin tener ★3?
Sí. Una estrella superior incluye todos los requisitos de las inferiores, así que se puede solicitar ★4 directamente.
Si tengo ISMS o la PrivacyMark, ¿la sigo necesitando?
Sí. Las preguntas frecuentes de IPA describen ISMS y el sistema como complementarios.
¿Se hacen públicas las empresas certificadas?
Sí. Las organizaciones registradas aparecen en el sitio web de IPA y pueden usar el logotipo.
¿Dónde puedo hacer preguntas?
El Grupo de Certificación de Seguridad del Centro de Seguridad de IPA atiende consultas por correo electrónico. No se atienden consultas telefónicas.
Referencias
Última revisión: 2026-10-30. Las especificaciones y políticas pueden cambiar; consulte las fuentes primarias antes de actuar.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (blog personal nkzw.jp)
Contacto: Sitio oficial / YouTube / Instagram / LinkedIn / X / Telegram