
A segurança da sua empresa ganha "estrelas": o sistema de classificação SCS do Japão explicado de forma simples (o que saber antes que seus clientes perguntem)
"A sua empresa também poderia obter o ★3?" A partir da primavera de 2027, cada vez mais empresas no Japão vão ouvir essa pergunta de seus clientes. A estrela vem do sistema de classificação SCS, criado pelo governo japonês (o Ministério da Economia, Comércio e Indústria e a Secretaria do Gabinete) e operado pelo IPA (a Information-technology Promotion Agency, Japan). Seu nome oficial é "Sistema de Classificação de Segurança para o Fortalecimento das Cadeias de Suprimentos". Em 28 de outubro de 2026 foram publicados os guias de avaliação e o manual explicativo, e o sistema agora está quase totalmente definido.
Este artigo explica, com o mínimo possível de jargão de TI, por que o sistema existe, o que as estrelas significam, o que acontece quando você obtém uma, quanto custa e quando começa. Os detalhes técnicos (o que exatamente configurar) estão no guia para engenheiros, e o impacto nos negócios e as decisões da diretoria estão no guia para executivos. Há também uma edição em mangá para ler com seus filhos.
Este artigo também é publicado em inglês em sitescouter.net e nkzw.jp, e em japonês em sitescouter.net. Esta é a edição em português do Site Scouter, traduzida da versão em inglês.
Por que a "cadeia de suprimentos"?
Nos últimos anos, têm se repetido incidentes em que não foi a grande empresa em si, mas um de seus fornecedores ou subsidiárias que sofreu o ataque, e as fábricas ou a logística da grande empresa pararam. Basta que uma única empresa da cadeia seja invadida, seja ela fornecedora de peças, responsável pela manutenção de sistemas ou detentora de dados, para que o dano se espalhe para todas as empresas ligadas a ela. É o chamado "ataque à cadeia de suprimentos".
Até agora, as grandes empresas verificavam seus fornecedores enviando-lhes seus próprios questionários. Para as pequenas e médias empresas que os recebem, isso significa responder a perguntas parecidas várias vezes, em um formato diferente para cada cliente, o que é um fardo pesado. Quem envia, por sua vez, não tem certeza de que seus questionários são adequados. O objetivo do sistema é resolver os dois problemas com uma régua comum definida pelo governo.
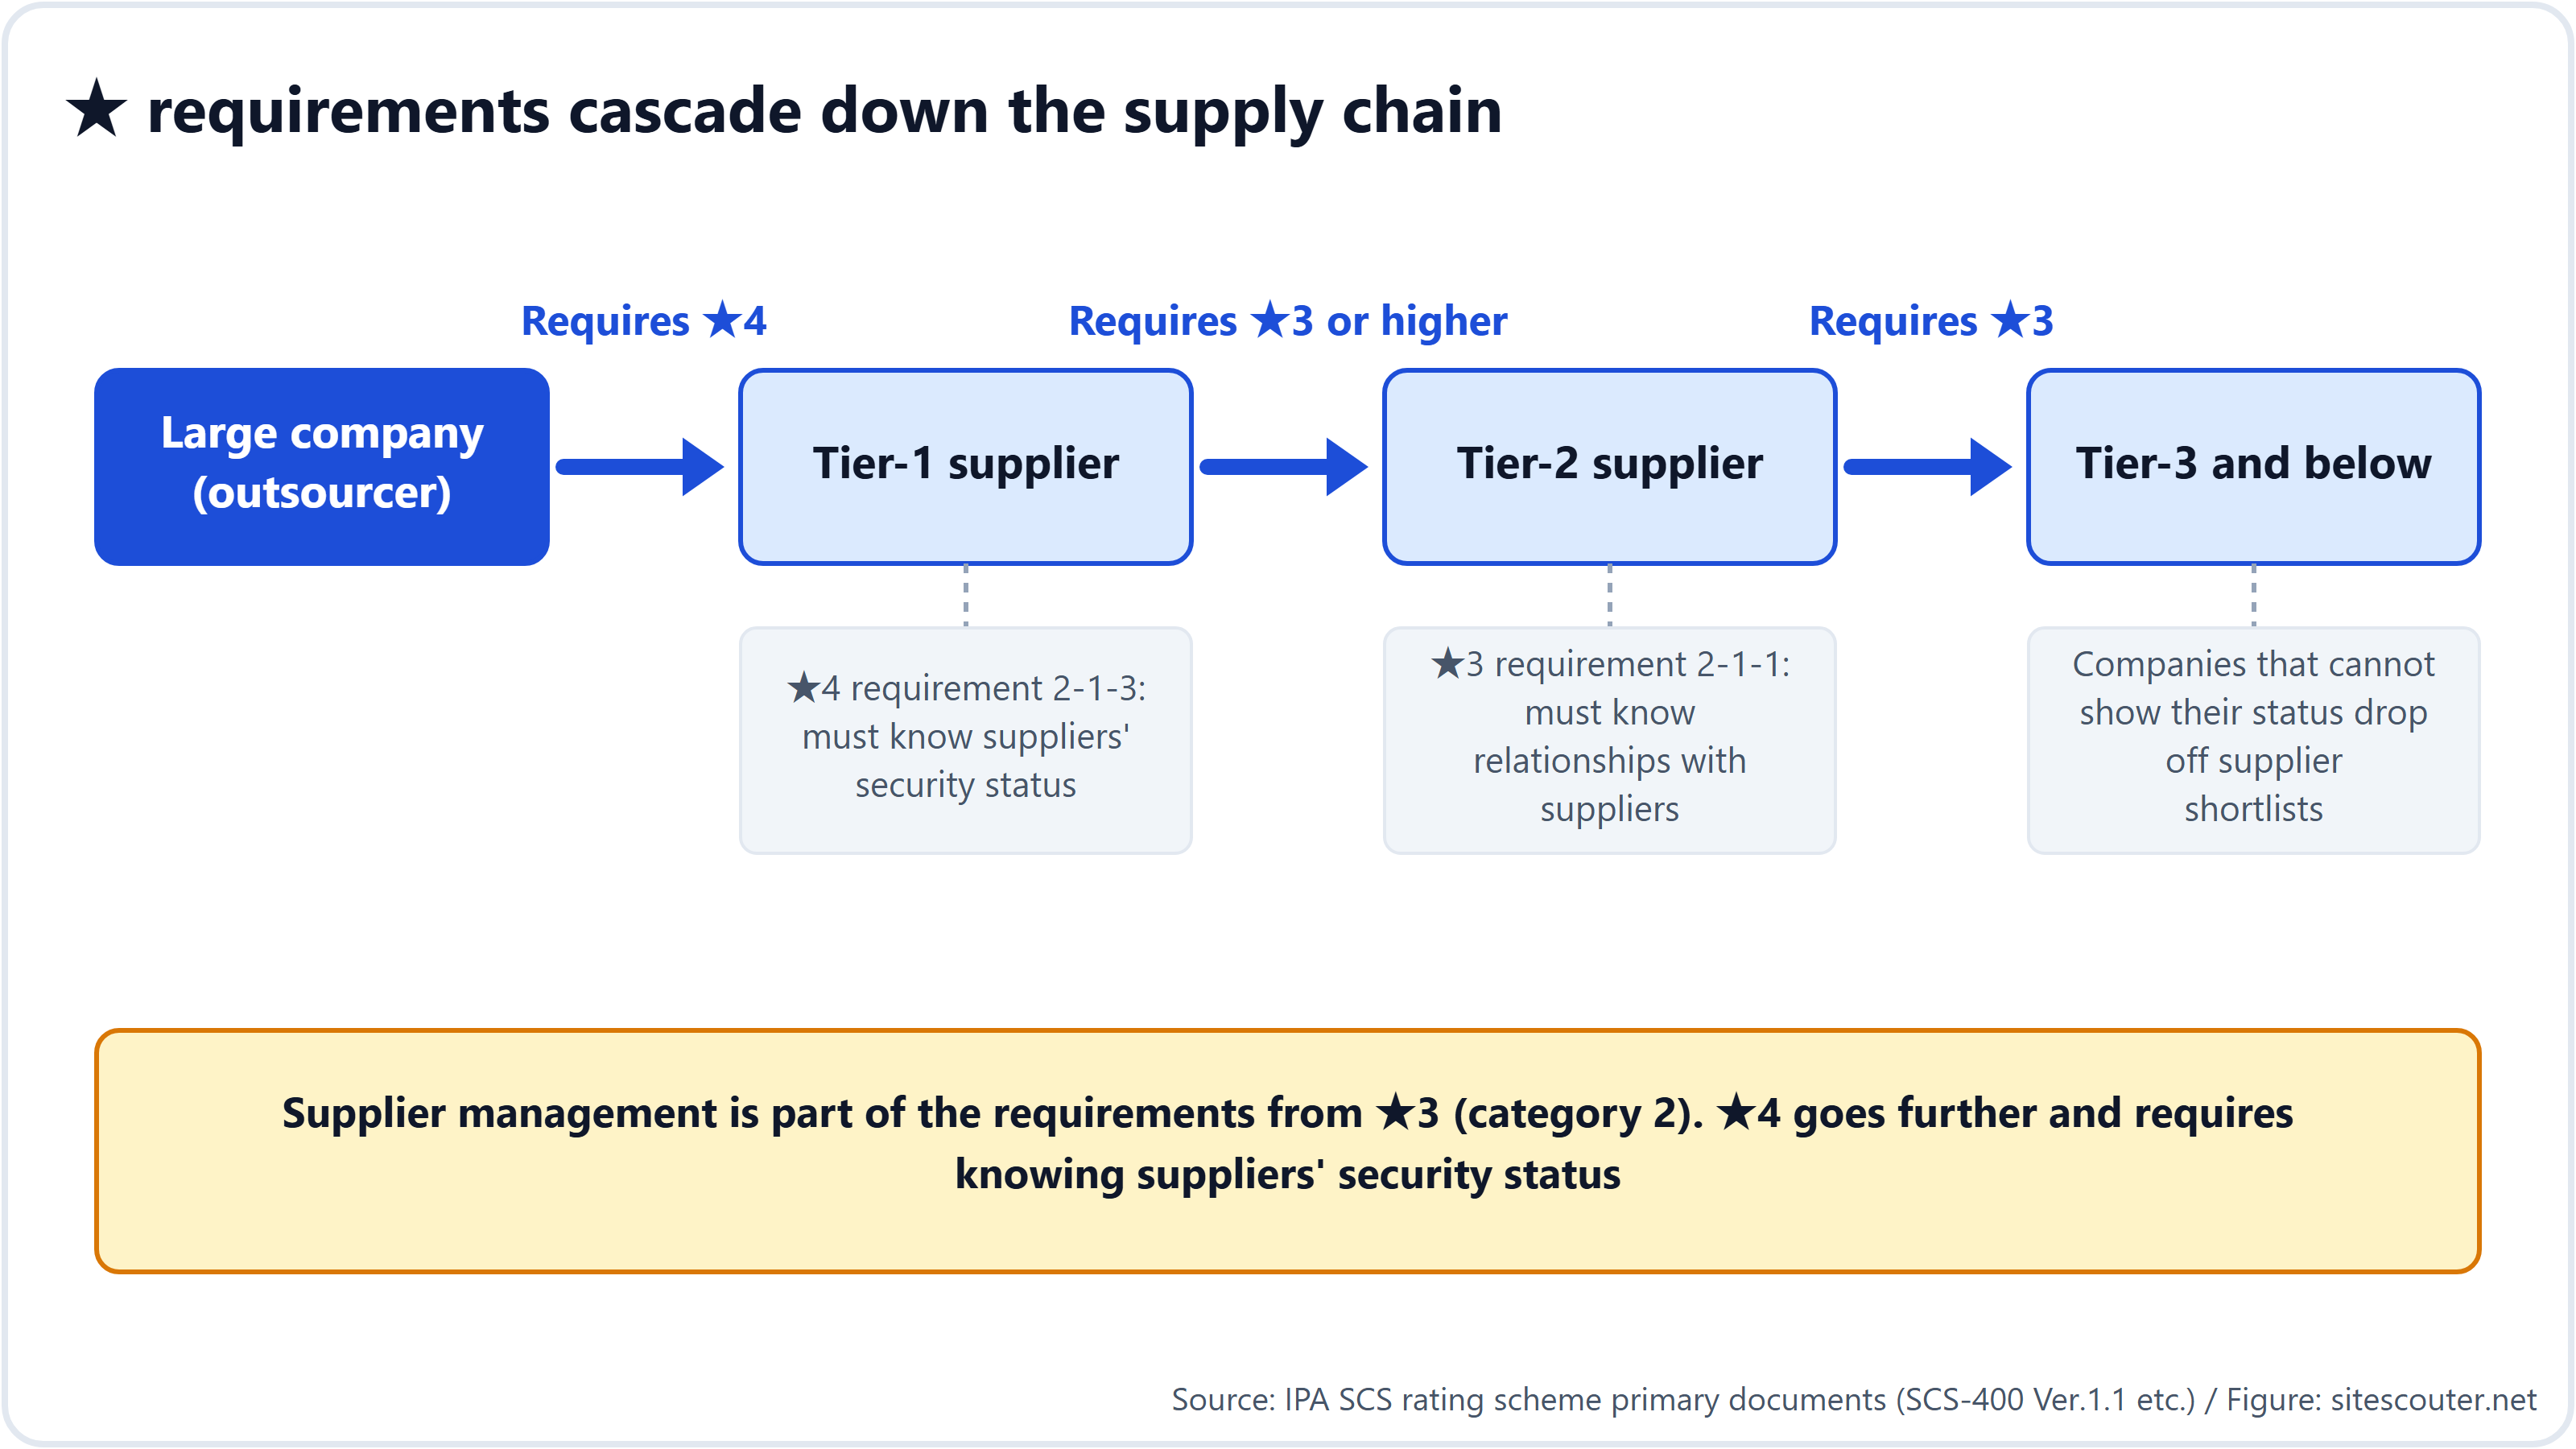
O ponto importante é que essa régua alcança não apenas as empresas que negociam diretamente com as grandes empresas, mas também os fornecedores de nível 2 e nível 3 mais abaixo. Uma empresa que obtém o ★4 passa a ser obrigada a conhecer a situação de segurança de seus próprios fornecedores (requisito 2-1-3). A forma mais fácil de conhecê-la é "pedir que os fornecedores também obtenham uma estrela", e assim a demanda por estrelas desce cada vez mais pela cadeia.
As estrelas mostram "o quanto você está protegido"
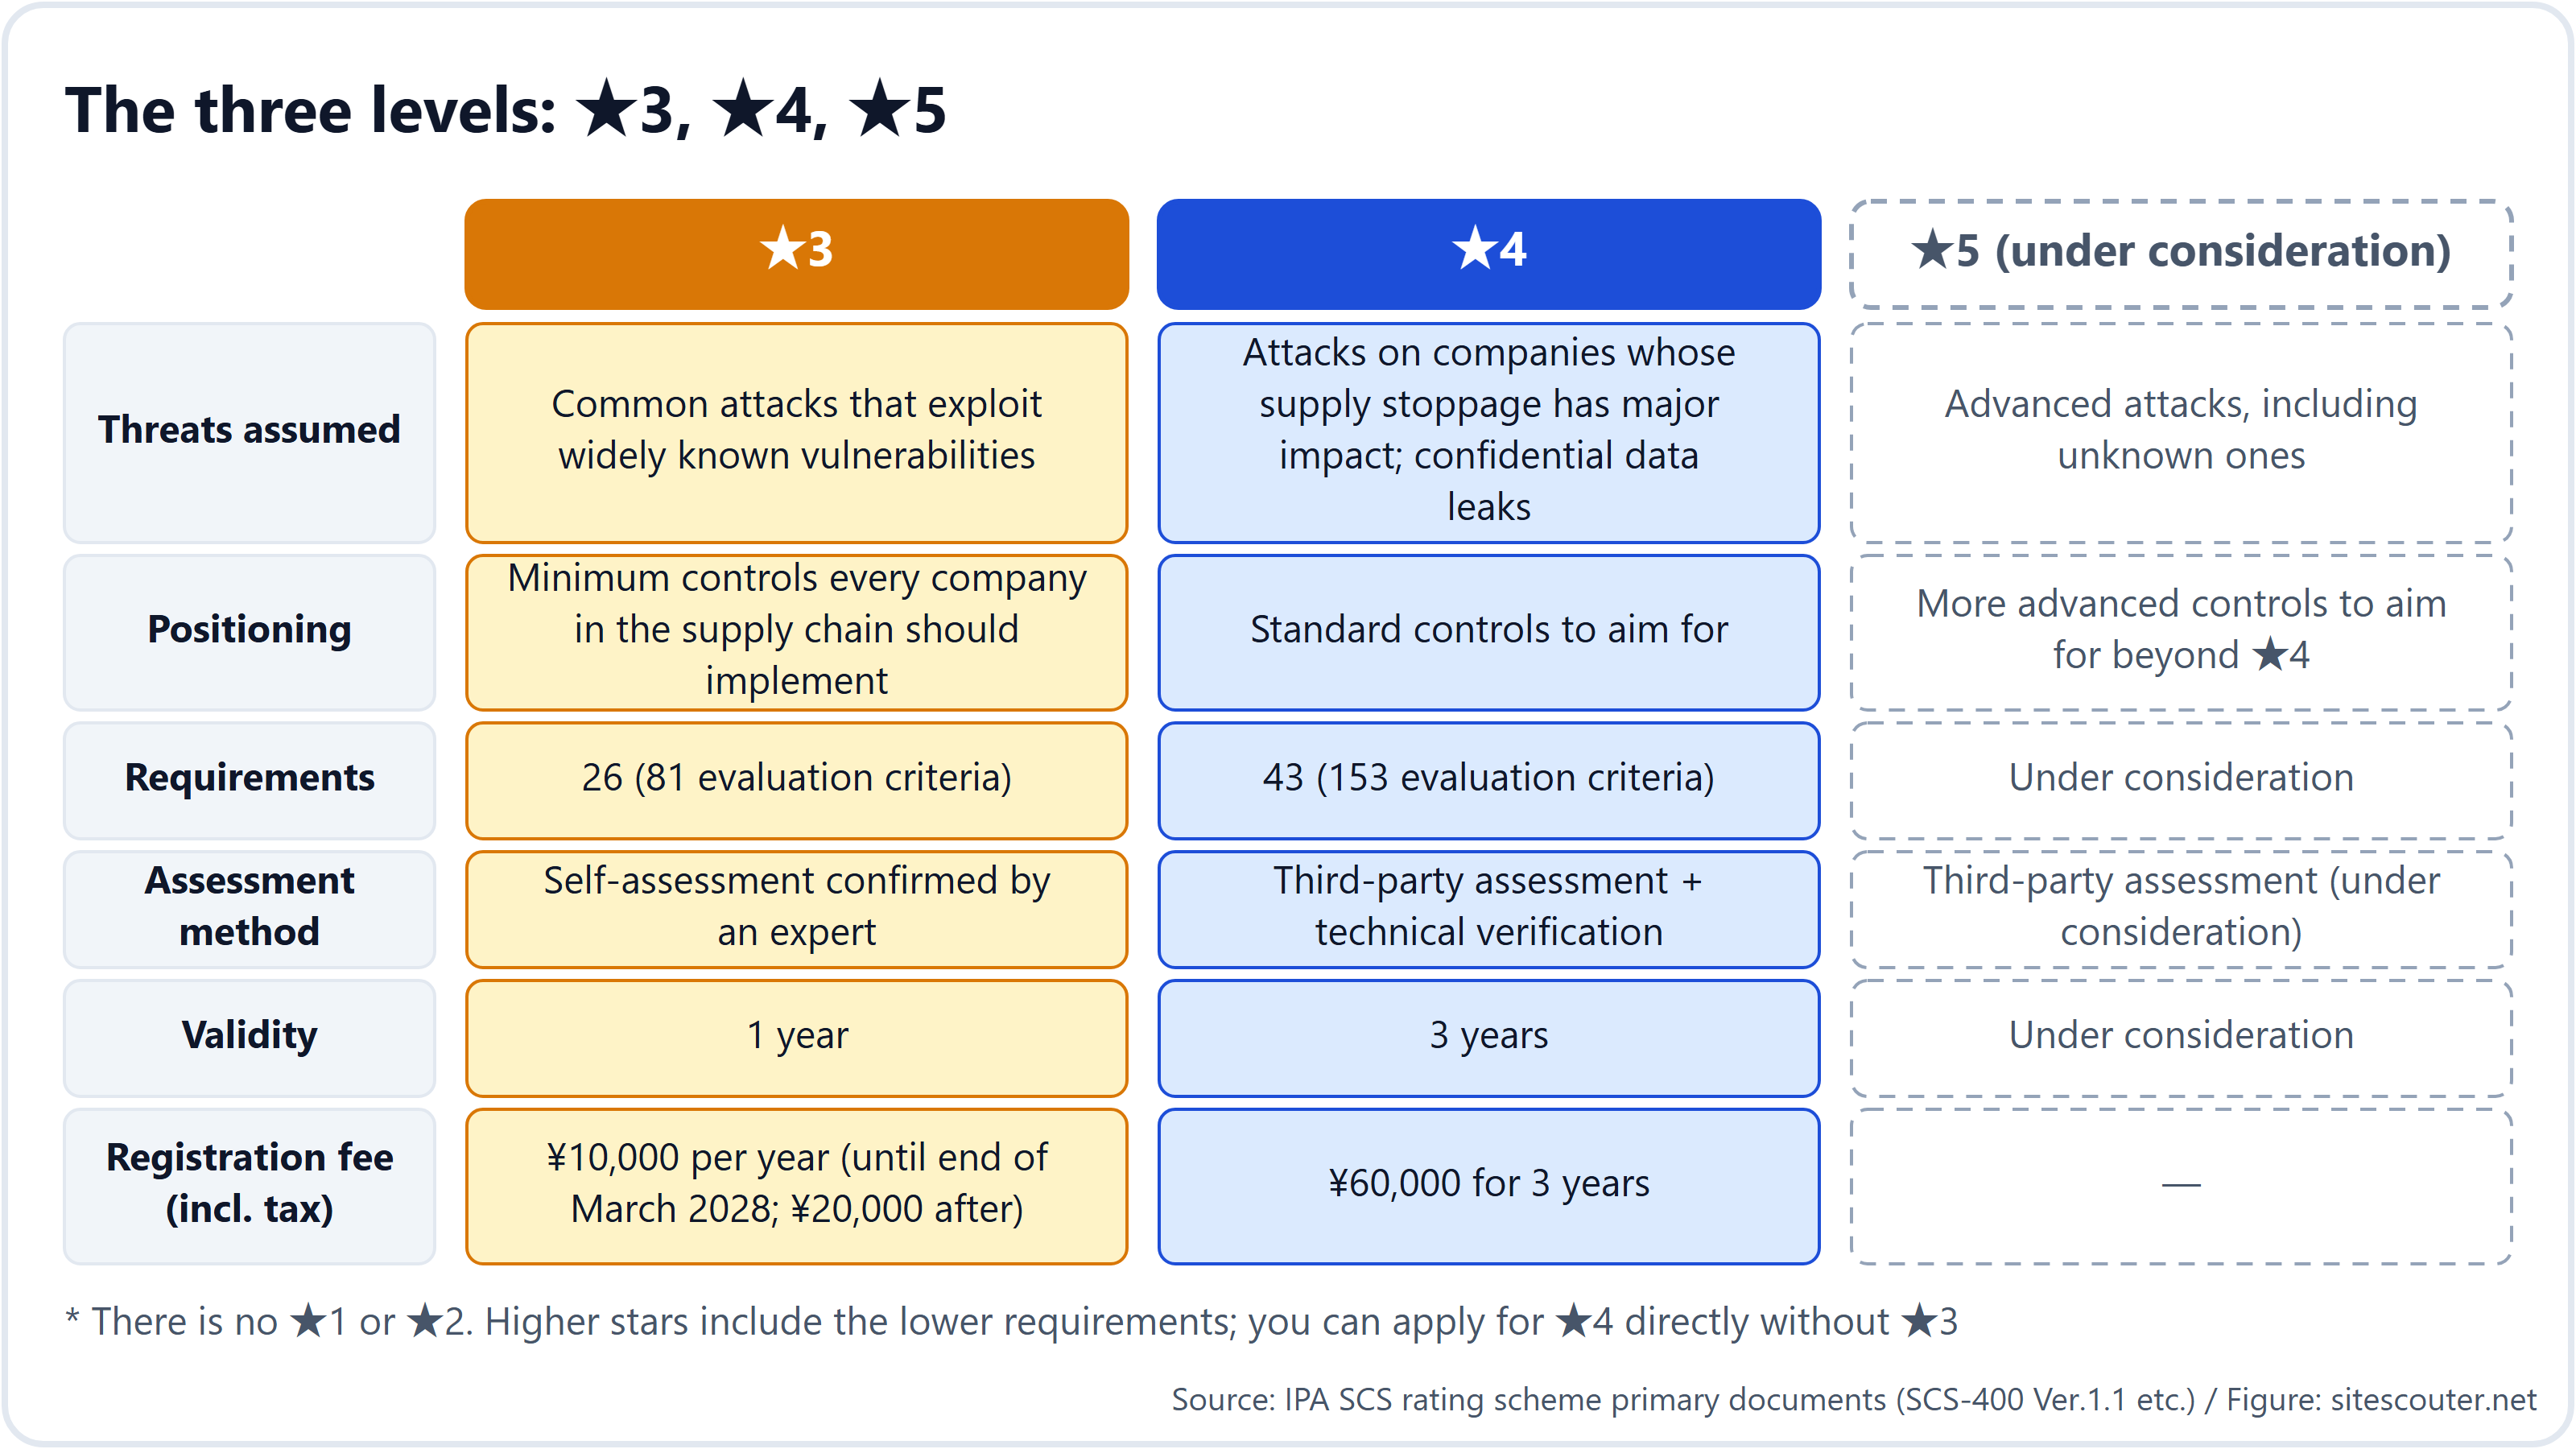
Há três níveis: ★3, ★4 e ★5. Não existem ★1 nem ★2 (os compromissos de uma e duas estrelas do programa separado do IPA, o "SECURITY ACTION", servem como base). O ★5 ainda está em estudo, então, por enquanto, ★3 e ★4 são os que estão de fato em uso.
| ★3 | ★4 | |
|---|---|---|
| Que tipo de ataque pressupõe | Ataques do dia a dia que exploram fragilidades amplamente conhecidas | Ataques a empresas cuja paralisação afetaria toda a cadeia de suprimentos; vazamentos de informações confidenciais |
| Para quem é | O mínimo que toda empresa com relações comerciais deve fazer | O nível padrão a ser buscado |
| Número de itens | 26 | 43 (incluindo os 26 do ★3) |
| Como comprovar | Faça a autoverificação e peça a um especialista registrado no governo que a confirme | Passe por auditoria de um órgão de avaliação e tenha seus sistemas efetivamente testados de fora em busca de fragilidades |
| Validade | 1 ano | 3 anos |
| Taxa de registro paga ao IPA | ¥10,000 por ano (até o fim de março de 2028; ¥20,000 depois disso) | ¥60,000 por 3 anos |
Os 26 e os 43 itens se dividem em 7 grandes áreas: "designar os responsáveis", "conhecer suas relações com fornecedores", "saber quais computadores e servidores você tem", "prevenir ataques", "perceber ataques", "reagir quando algo acontece" e "restabelecer o negócio". Pode parecer técnico, mas boa parte do ★3 consiste em mostrar em documentos que você definiu regras, informou seus funcionários sobre elas e as revisa uma vez por ano.
Exemplos do que o ★3 realmente pede
Dos documentos escritos para especialistas, estes são os itens mais relevantes para donos de empresas comuns:
- Designar os responsáveis. Nomeie o executivo encarregado da segurança e o departamento responsável, e mantenha uma lista de contatos
- Manter um cadastro de computadores e servidores: quantos existem e qual sistema operacional cada um usa
- Regras de senha. Sempre troque as senhas iniciais, proíba palavras fáceis de adivinhar, nunca reutilize senhas. No mínimo 8 caracteres (no mínimo 10 se não houver bloqueio por tentativas ou verificação em duas etapas)
- Usar sempre autenticação em duas etapas (multifator) nos serviços em nuvem que lidam com informações importantes
- Instalar as atualizações em até 14 dias após o lançamento (no caso das graves). Deixe de usar softwares antigos sem suporte ou desconecte-os da internet
- Instalar antivírus em todos os computadores e servidores
- Fazer backup dos dados, guardar as informações importantes também em outro local e anotar como restaurá-las
- Trocar as senhas de administração de roteadores e firewalls para que ninguém consiga entrar de fora
- Decidir com antecedência o que fazer e quem contatar quando ocorrer um incidente (incluindo clientes, a polícia e o ministério supervisor)
Você não é obrigado a comprar nenhum produto de segurança específico. Uma abordagem de venda dizendo que "sem este produto você não consegue a estrela" não corresponde ao que o sistema diz.
Como obter uma estrela
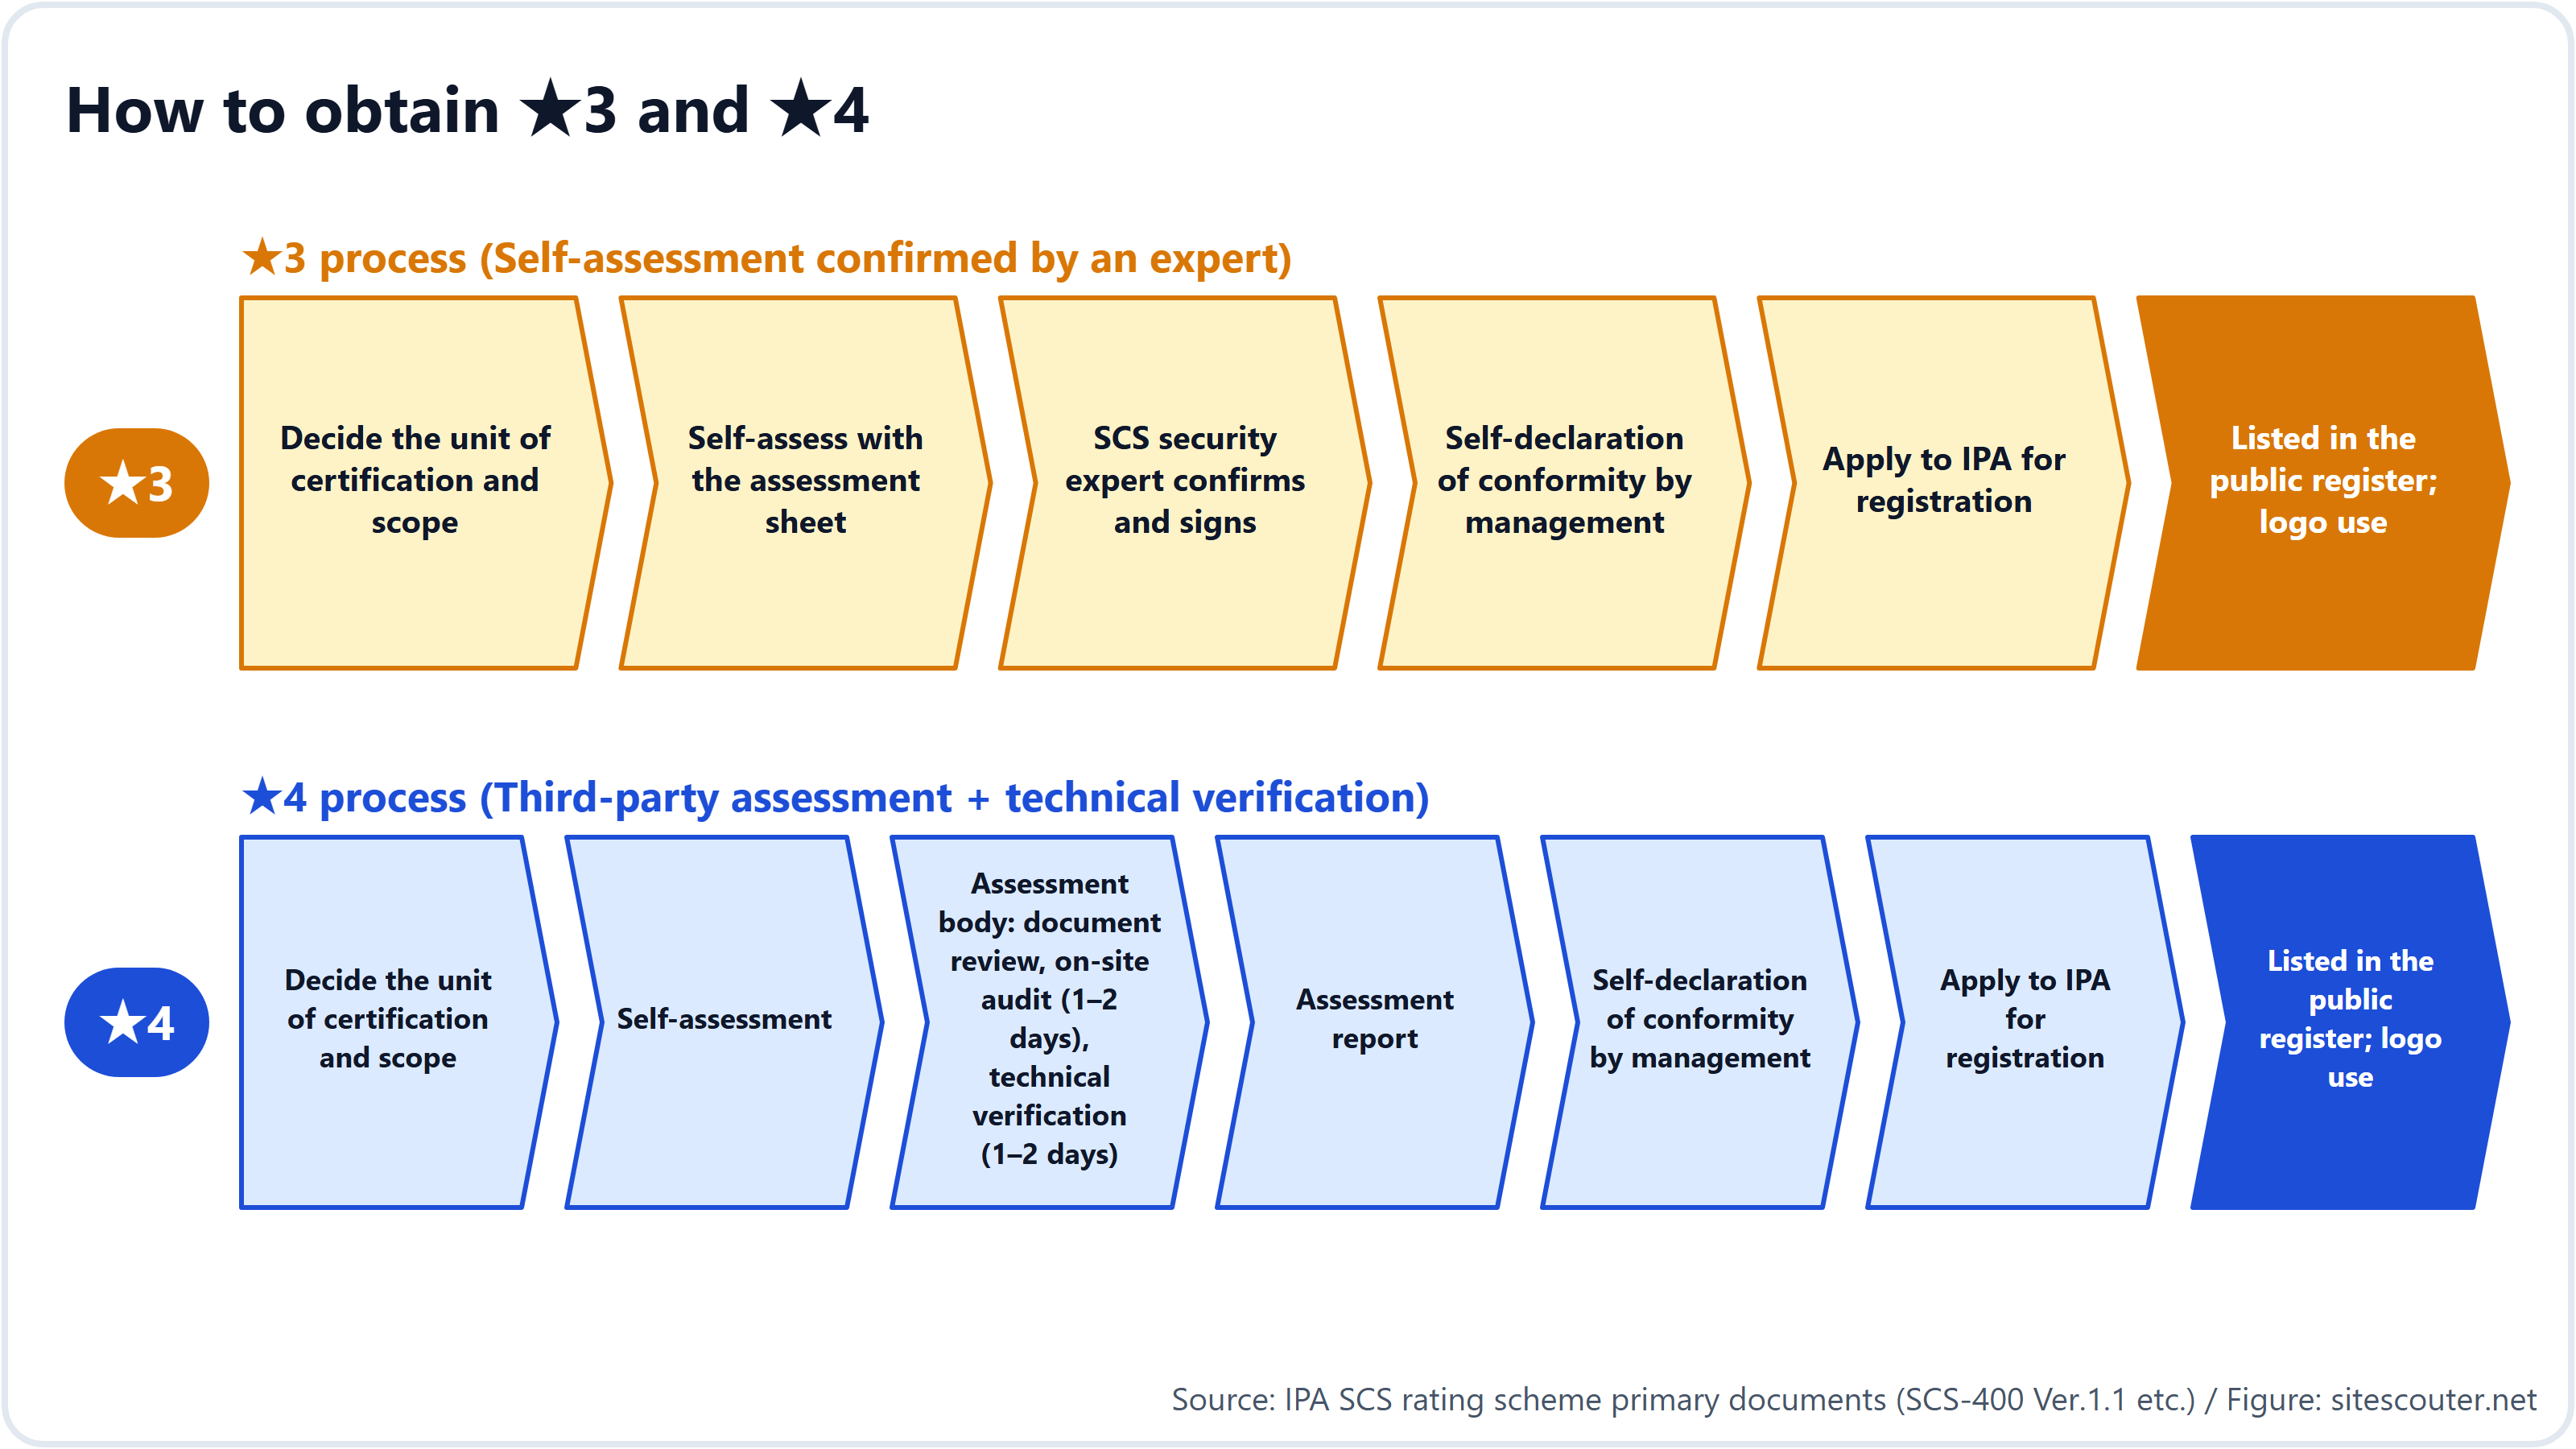
Para o ★3
- Decida se vai se candidatar com a empresa inteira, com uma divisão de negócios ou com o grupo
- Preencha os resultados da sua própria verificação dos 26 itens na planilha de avaliação (um arquivo Excel) fornecida pelo IPA
- Peça a um especialista em segurança SCS registrado no IPA que a confirme e assine
- O presidente ou outro membro da diretoria faz uma autodeclaração de conformidade de que "atendemos aos requisitos"
- Solicite o registro ao IPA. Após a análise, sua empresa passa a constar no site do IPA e pode usar o logotipo
Para o ★4
Depois da etapa 2, em vez da confirmação de um especialista, você contrata um órgão de avaliação. O órgão de avaliação analisa seus documentos, faz uma visita de auditoria presencial de 1 a 2 dias e, em seguida, dedica 1 a 2 dias a testar em busca de fragilidades os equipamentos que podem ser acessados de fora pela internet (equipamentos de VPN, roteadores etc.). Se for encontrada uma fragilidade grave, você a corrige em até 14 dias e passa por um novo teste. Depois de receber o relatório de avaliação, você segue para a autodeclaração e o pedido de registro.
Quanto custa?
A taxa de registro paga ao IPA aparece na tabela acima: ¥10,000 por ano para o ★3. No entanto, os honorários pagos a especialistas e órgãos de avaliação são à parte. Eles não constam da tabela de taxas do sistema e são definidos pelo mercado.
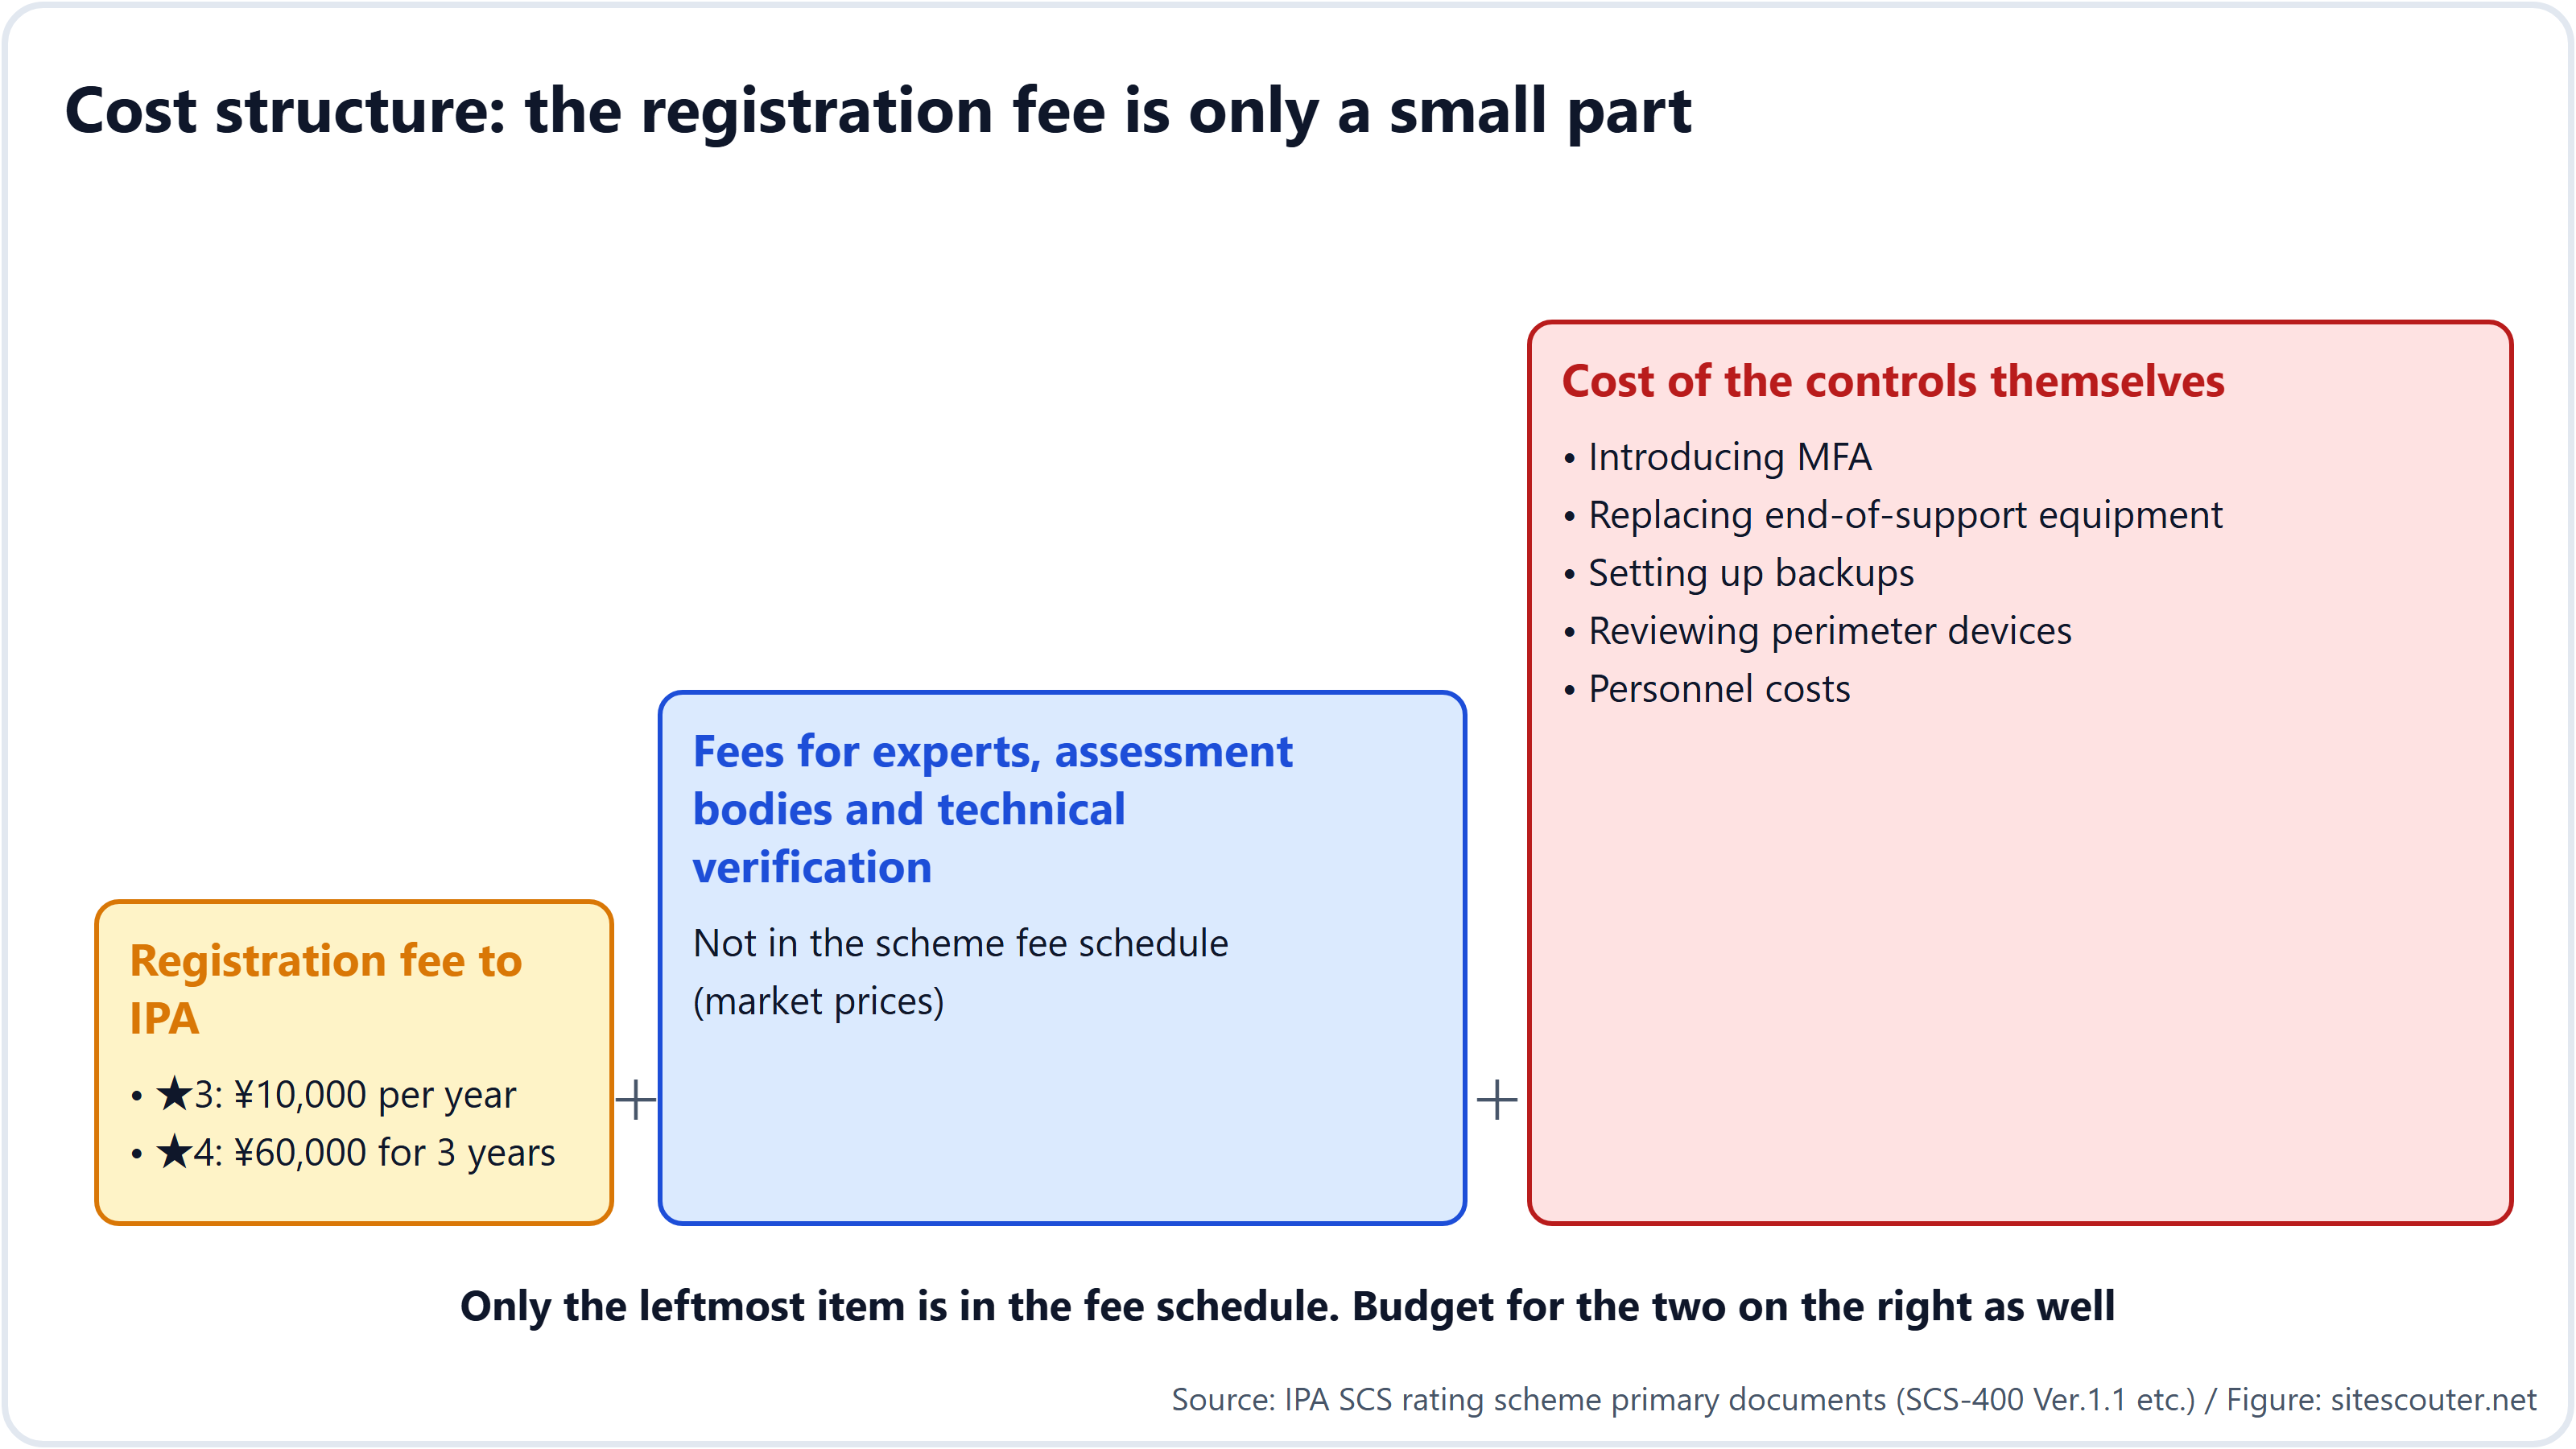
Outro ponto muitas vezes esquecido é o custo e o tempo das próprias medidas de segurança. Implantar a verificação em duas etapas, substituir computadores e softwares antigos e organizar backups pode levar vários meses, dependendo do porte da empresa. No setor, costuma-se citar a regra prática de "2 a 3 meses para as medidas técnicas, 1 a 2 meses para os documentos e as evidências".
Para as pequenas e médias empresas, o IPA está preparando o "Cyber Security Otasuketai Service (novo tipo)", um serviço de apoio voltado a ajudá-las a obter o ★3 e o ★4 (ainda em fase piloto em outubro de 2026).
Quando começa?
| Quando | O que acontece |
|---|---|
| Abril de 2026 | Anúncio do sistema, primeira versão dos requisitos |
| Setembro de 2026 | Anúncio das taxas |
| 28 de outubro de 2026 | Publicação dos guias de avaliação, do manual e da planilha de avaliação (estamos aqui) |
| Por volta do fim de novembro de 2026 | Guia do pedido de registro, logotipo |
| Fim de dezembro de 2026 | Lista de órgãos de avaliação e de prestadores de verificação técnica |
| A partir de janeiro de 2027 | Lista de especialistas |
| Março de 2027 | Abertura das inscrições para ★3 e ★4 (prevista) |
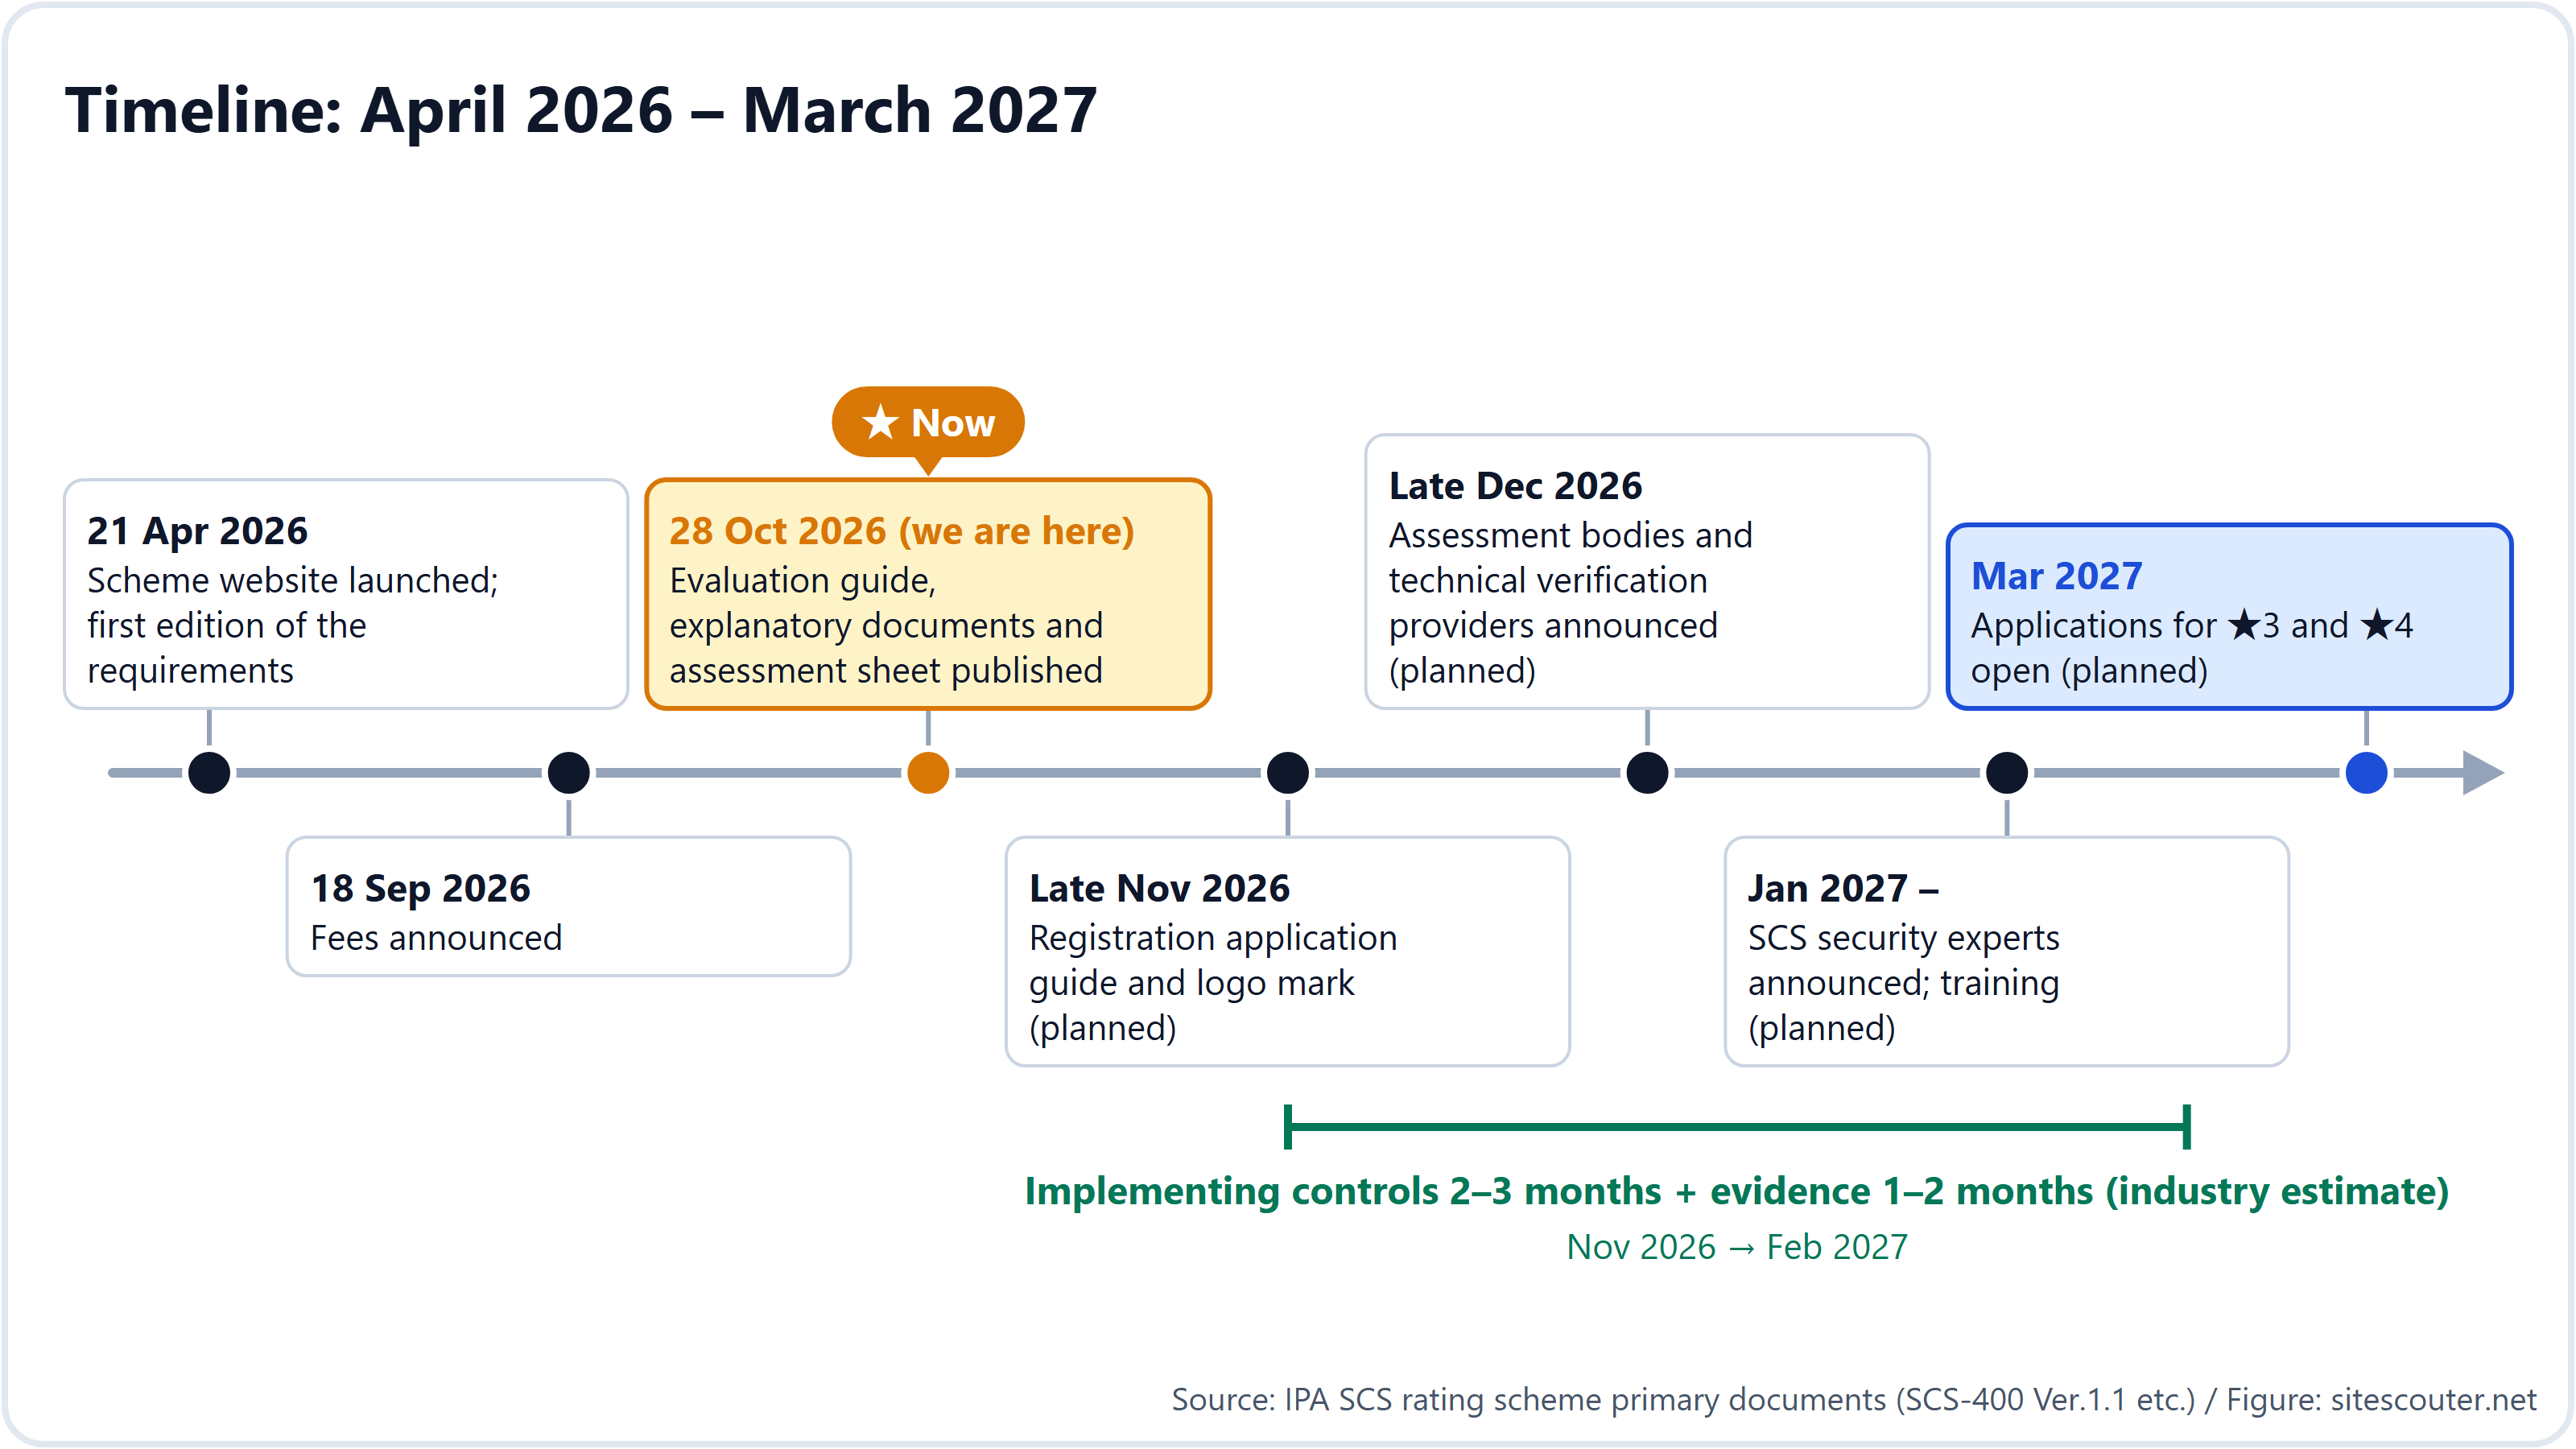
Faltam cerca de 5 meses para a abertura das inscrições, mas, como as medidas levam vários meses, as empresas cujos clientes provavelmente vão perguntar devem começar agora a verificar sua situação atual para chegar a tempo. A planilha de avaliação já pode ser baixada.
O que acontece se você não obtiver uma?
Quando os critérios de compras de um cliente disserem "★3 ou superior", as empresas sem a estrela deixarão de ser escolhidas como fornecedoras. Grandes empresas não podem assinar contratos com empresas que não atendem a seus próprios critérios de compras. O responsável não tem margem de decisão, porque contratar uma empresa que não atende ao critério seria uma violação de compliance. Em novos negócios, é uma condição desde o início; nos negócios existentes, é acrescentada na renovação do contrato. E, como vimos na seção 1, a exigência não para no fornecedor de nível 1, mas desce até os fornecedores de nível 2 e nível 3.
Do ponto de vista legal, o sistema é voluntário. O FAQ do IPA diz que "obter uma estrela é voluntário" e que "não cumprir todos os requisitos não significa que os negócios sejam interrompidos imediatamente". Se ele se tornará exigência em licitações públicas cabe a cada órgão contratante decidir. Ainda assim, a abordagem realista é se preparar partindo do princípio de que é "voluntário por lei, obrigatório na prática nos negócios". Saber desde já até que ponto sua empresa já atende aos requisitos facilita tanto a negociação quanto a preparação, em vez de correr atrás depois que um cliente perguntar.
Cuidado com abordagens de venda agressivas
Em abril de 2026, o Ministério da Economia, Comércio e Indústria e a Secretaria do Gabinete emitiram um alerta sobre abordagens de venda inadequadas que afirmam que "sem uma estrela você não poderá fazer negócios" ou que "somos uma organização de apoio credenciada". Não existe no sistema o papel de "organização de apoio credenciada". Os únicos papéis oficiais são os quatro designados ou registrados pelo IPA: órgãos de avaliação, prestadores de verificação técnica, prestadores de treinamento e especialistas em segurança SCS. As listas serão publicadas no site do IPA a partir de dezembro de 2026.
Você pode verificar se um nome ou título é legítimo comparando-o com as listas no site do IPA. Neste momento, antes da publicação das listas, nenhuma empresa pode legitimamente se dizer "credenciada".
Primeiro, veja como sua empresa aparece de fora
Entre os requisitos estão instalar as atualizações em até 14 dias e não usar softwares sem suporte. Se o seu site ou servidor anuncia uma versão antiga para o mundo exterior pode ser verificado, sem cadastro, simplesmente digitando uma URL na verificação de informações do servidor do Site Scouter. Use-a como uma primeira verificação de um minuto antes de começar a se preparar para a estrela.
Notas de método e limitações
Este artigo se baseia no site do sistema do IPA, no FAQ, nos requisitos e critérios de avaliação (SCS-400 Ver.1.1), no manual (SCS-620), no guia de verificação técnica (SCS-430), no aviso de taxas e no comunicado à imprensa de 28 de outubro de 2026, conforme publicados em 30 de outubro de 2026. O guia do pedido de registro ainda não foi publicado, portanto os detalhes do procedimento podem mudar. O autor atua no setor de domínios, hospedagem e segurança e não é órgão de avaliação nem especialista no âmbito do sistema.
Verifique se o site ou o servidor da sua empresa anuncia uma versão antiga para o mundo exterior, apenas digitando uma URL. Verificação não intrusiva, sem cadastro. Um bom primeiro passo antes de começar a se preparar para a estrela.
Usar: Consulta de informações do servidorPerguntas frequentes
Vale também para empresas pequenas?
Vale independentemente do setor ou do porte. O IPA espera o maior benefício para as pequenas e médias empresas com poucas pessoas e pouco orçamento para segurança.
Importa para fornecedores de nível 3 que não negociam diretamente com grandes empresas?
Sim. Uma empresa que obtém o ★4 é obrigada a conhecer a situação de segurança de seus fornecedores; assim, quanto mais empresas acima obtêm estrelas, mais empresas abaixo são solicitadas a obtê-las. Não há limite de quantos níveis isso desce.
Posso me candidatar ao ★4 sem o ★3?
Sim. Uma estrela mais alta contém todos os requisitos das mais baixas, então você pode se candidatar diretamente ao ★4.
Se eu tiver ISMS ou a PrivacyMark, ainda preciso dela?
Sim. O FAQ do IPA descreve o ISMS e o sistema como complementares.
As empresas certificadas são divulgadas?
Sim. As organizações registradas constam no site do IPA e podem usar o logotipo.
Onde posso tirar dúvidas?
O Grupo de Certificação de Segurança do Centro de Segurança do IPA recebe perguntas por e-mail. Não são aceitas consultas por telefone.
Referências
Última verificação: 2026-10-30. Especificações e políticas podem mudar; consulte as fontes primárias antes de agir.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (blog pessoal nkzw.jp)
Contato: Site oficial / YouTube / Instagram / LinkedIn / X / Telegram