SEO・サーバー設定・セキュリティ診断・詐欺サイトの見分け方・ダークパターン・偽情報対策まで。 サイトスカウターの診断項目にもとづいて、公的機関や公式ドキュメントで裏付けを取りながら解説します。
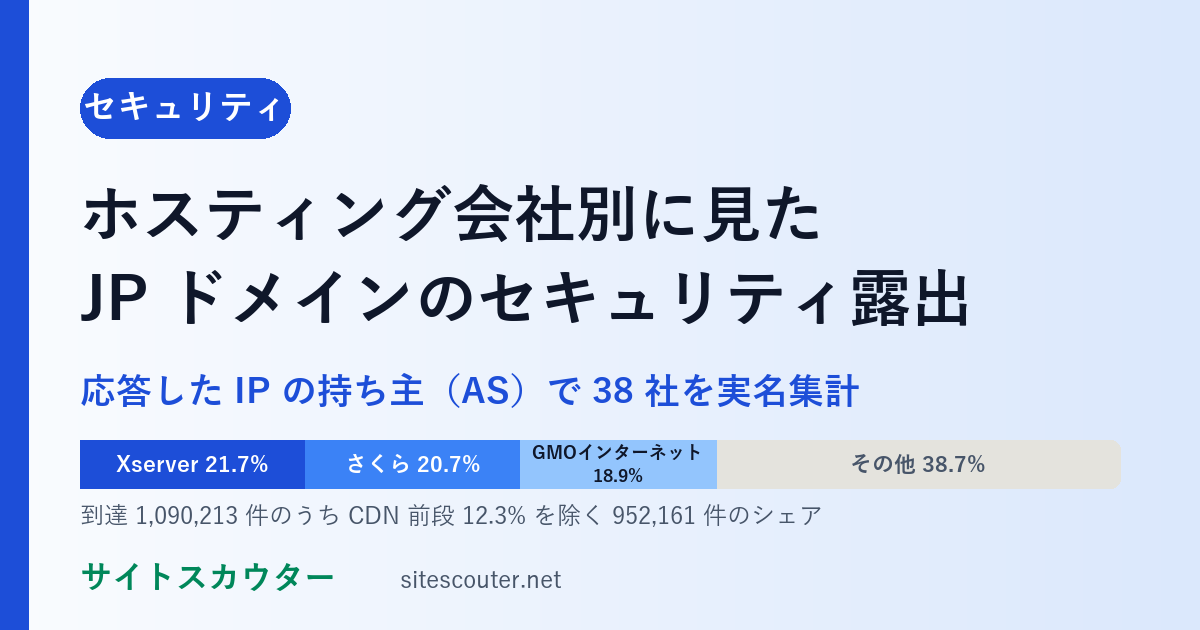
.jpドメインの台帳とgTLDの日本語サイトに同じ非侵襲の観測を行い、ウェブが応答したIPアドレスのホスティング会社(公開の経路表によるAS)別に、CDN前段の比率、シェア、HTTPS・HSTS・CSP・TLS 1.3・版の非表示、PHPのサポート終了率、CVE露出(上限値)、IPの登録国、NS事業者との対応を実名で示します。事業者の評価ではなく、載っているサイトの状態の記述です。
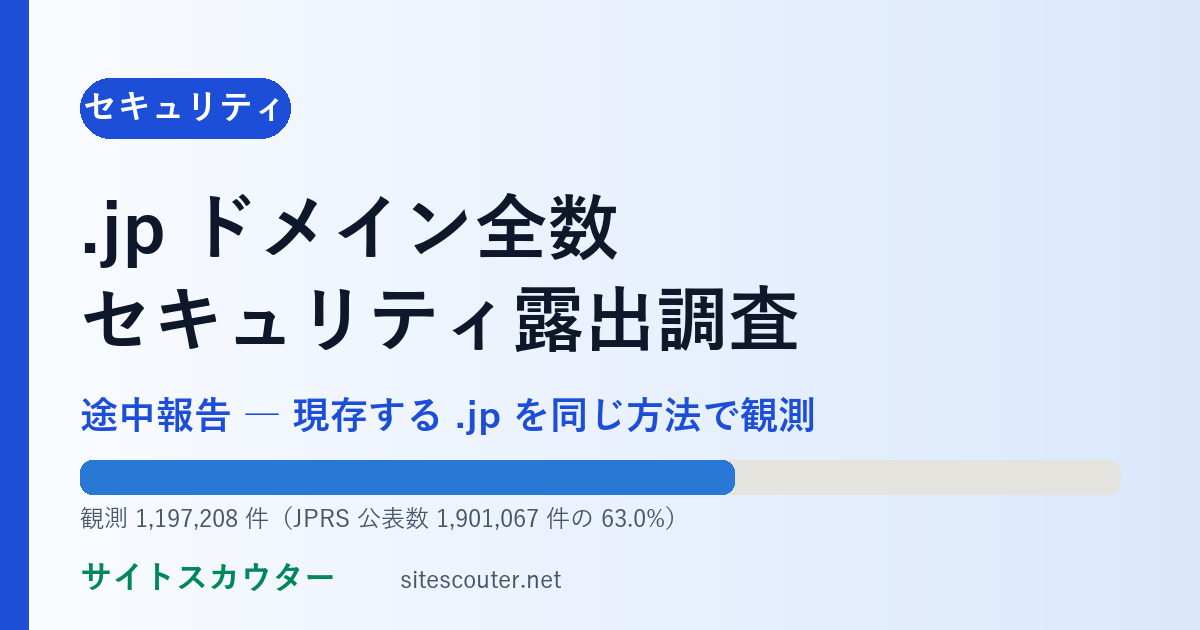
委任されている.jpドメインを網羅的に集めた台帳(JPRS公表数の約6割)を母集団に、全件へ同じ非侵襲の観測を行った途中報告。到達率(www補完を含む)、HTTPS・HSTS・CSP、種別とNS事業者別の対策状況、TLS・証明書、PHPのサポート状況と2026年の重大脆弱性、CVE露出(上限値)、WordPressプラグイン、SPF・DMARC、gTLDの日本語サイトとの比較を示します。
ミオのおじいちゃんの工場に「★3を取ってください」という手紙が届いた。星ってなに? 小学生のミオとソウタ、ハルカ先輩が、サプライチェーン、★3の26のやくそく、だれが星をくれるのか、お金と時間、気をつけたい勧誘までを全6話・18コマのまんがで学びます。おうちの人・先生向けの補足つき。
2027年3月から申請が始まるIPAの「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を、専門用語を使わずに解説。なぜ取引先から★3を求められるのか、★3と★4の違い、求められることの例、取る流れ、登録料(★3は年1万円)と対策にかかる時間、不適切な勧誘への注意点までをまとめます。
2027年3月に申請受付が始まるIPAのSCS評価制度は、一次請けだけでなく二次請け・孫請けまで連鎖する設計です。★4の要求事項2-1-3が取引先の対策状況の把握を求めるため、大企業が調達基準に★を書き込めば満たさない会社は取引先に選ばれません。制度の中身、連鎖の理由、満たさない場合に起きること、経営者が判断すべき5つのこと、費用と期間、求める側の論点を一次資料からまとめます。
2026年10月28日に評価用ガイドが公開されたIPAの「サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)」を、一次資料(SCS-400 Ver.1.1、SCS-430、SCS-620)から技術者向けに整理。★3(26件)と★4(43件)の違い、CVSS 7.0以上は14日以内に適用、MFA・パスワード・FWの数値基準、★4の技術検証で診断される機器、2027年3月の申請受付までの進め方をまとめます。
世界のウェブサイト500万件を同じ非侵襲の方法で観測した最終報告。Tranco上位100万とCommon Crawlドメインランク395万件について、到達率・HTTPS・HSTS・CSP・WAF/CDN・TLS・証明書・サーバー製品・WordPress・PHPのサポート状況・CVE露出(上限値)を母集団別と合算で示し、途中報告からの変化と順位帯・TLD別の傾向をまとめます。
GMO 不正アクセス事案で攻撃者を名乗る者が使っていたサイトのドメイン 2 件は、WHOIS の記録では 10/28 03:35 JST にレジストラの保留(clientHold)が設定されていた。登録情報から分かること、clientHold の意味、なぜレジストラが止めたと言えるか、そしてドメイン事業に携わる筆者の見解を、出典付きでまとめます。
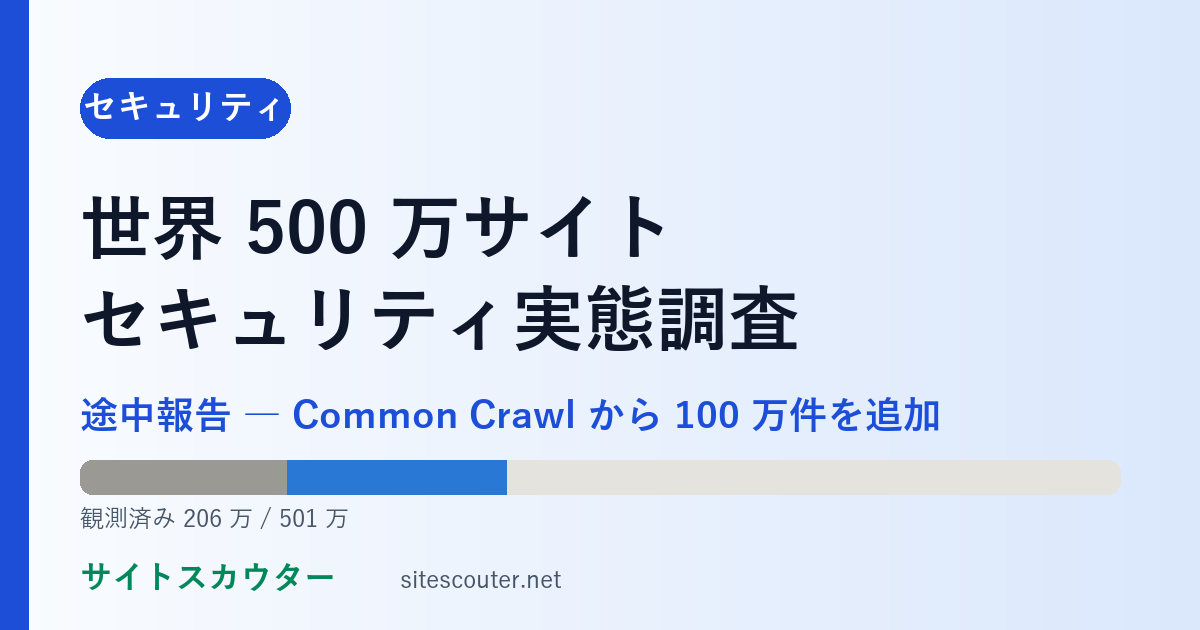
世界のウェブサイト500万件を同じ非侵襲の方法で観測する計画の途中報告。Tranco上位100万に続き、Common Crawlのドメインランクから100万件を追加した時点で、到達率・HTTPS・HSTS・CSP・WAF/CDN・TLS・証明書・PHPのサポート状況・CVE露出(上限値)がどう変わったかを、2つの母集団を分けて示します。
現在のPHPバージョンの確認方法、サポート期限と2026年の重大脆弱性(CVSS 9.8)の修正版番号、レンタルサーバーでの切替手順、切替後の動作確認、expose_php・ServerTokens・server_tokensによるバージョン非表示までを順に説明します。
スマホ決済や銀行のサイトには、みんなが見る「入口」と、ログインするときに使う「奥のドア」があります。343 の入口と 1,010 の奥のドアをノックして、どっちがしっかりしているか、しっかりしていないと何が起きるのかを、まんがでやさしく紹介します。
決済・銀行ブランド 341 ドメインについて、誰もが見る入口(フロント)と、ログインや API を担う「ログイン系ホスト」のセキュリティ設定を同じ物差しで観測し、同じブランドの中で両者がそろっているかを比べました。入口は良いのにログイン系が劣るドメインが、その逆より多いと言えるのは HSTS の欠落で 5.1 倍でした。TLS の版の指標では、差があるとは言えませんでした(ブランドごとに 1 件を無作為に選んだ場合)。
48地域・20言語の検索サジェスト1,344万件に現れた決済・銀行・小売・生活サービス920サイトを、通常のアクセス1回で観測。同定を確認した680サイトのうち決済・銀行の26.4%にHSTS欠落か版露出があり、PHPのサポート終了版は0件。良好例20件と問題例92件を実名で示します。
FX自動売買のVPSが止まり、利用者は「PCの電源を切ってほしい」と呼びかけられた。不正アクセス事案の経過を公開情報だけで記録し、検索サジェストと株価の動きを追いながら、セキュリティ投資を後回しにしたときにどの事業者にも起こり得ることを一般論として整理します(速報版・営業日ごとに更新)。
日本・G7・ベトナム・マレーシアなど26.8万サイトに通常のアクセス1回だけで調べ、PHPのサポート終了版、2026年の重大脆弱性、HSTS・CSPの導入率を国別に比較した統計調査です。日本は対策8指標すべてで最下位でした。
WAF(Webアプリケーションファイアウォール)とは何か、通常のFWとの違い、仕組み、防げる攻撃と防げない攻撃、クラウド型・ホスト型の種類、無料で始める選択肢、検知モードから始める導入手順と導入後の確認方法まで解説します。
副業詐欺の見分け方を、典型的な手口(初期費用・サポート費・借金の指示)、危険サインのチェックポイント、特商法表記とドメイン取得日・証明書の調べ方、被害時の相談先(188・#9110)まで、公的機関の情報で解説します。
サーチコンソールの使い方を初めての人向けに解説。登録と所有権確認、最初に見る5つのレポート、インデックスされない時・クリック率が低い時の見方、被リンクの確認方法まで、Google公式の情報で整理します。
GEO(生成エンジン最適化)の定義と、SEO・AIO対策との違いを整理。ChatGPT・Perplexity等のクローラー名とrobots.txtの書き方、実務の優先順位、効果測定の限界を公式文書で解説します。
被リンクを増やす王道は、紹介したくなる情報づくりと周知です。Search Consoleでの確認方法、無料ツールと/rating/の見方、Googleのスパムポリシーで禁止されたリンク購入などのNG施策、否認の前に確認したい対処手順まで整理します。
AI による概要の非表示(引用を防ぐ)設定を Google 公式に沿って解説。nosnippet・max-snippet・data-nosnippet の違い、noindex や Google-Extended との混同ポイント、curl や Search Console での確認手順まで整理します。
AIO対策の具体策を解説。AI Overview(AI による概要)に引用されやすいページの書き方を、見出し直下の結論文の Before/After、質問形見出し、著者・更新日の明示、JSON-LD の例、技術面とNG行為まで整理。
Google「AI による概要」の仕組みと日本での提供状況を整理。公式見解(特別な最適化は不要)、引用される条件の確かな点と推測、クリック数への影響、やるべきこと・やらなくてよいことを一次情報で解説します。
脆弱性診断とペネトレーションテストの違い、OWASP Top 10:2025の分類、診断の種類、自分でできる点検5項目、サーバー情報調査で見られる範囲と見られない範囲、診断サービスの選び方、無断診断の注意点を解説します。
中古ドメインとは、失効した過去のドメインを再取得したものです。仕組み、メリットとリスク、Wayback Machineや被リンク、site:検索、ブラックリストの履歴を購入前に調べる手順、Googleのスパム方針をまとめて解説します。
構造化データの基本と JSON-LD の書き方を、Article・FAQPage・BreadcrumbList・Organization の実例で解説。FAQ リッチリザルト終了の現状、テスト方法、OGP との違いも整理します。
ステマ(ステルスマーケティング)とは、広告であることを隠した宣伝のこと。2023年10月1日施行のステマ規制(景品表示法の告示)の対象、広告主・アフィリエイターの対応、ステマや偽レビューの見分け方、相談窓口を消費者庁の一次情報で解説します。
SEO内部対策とは何かを、title・description・見出し・alt・内部リンク・canonical・noindex・モバイル・速度・HTTPS・構造化データの順に良い例と悪い例で解説。無料のSEO診断で見る項目と優先順位も紹介します。
robots.txt の書き方・置き場所と、Disallow と noindex の違いを公式情報で解説。全体ブロックなどの事故、sitemap.xml の上限と送信方法、インデックスされない時の確認手順まで整理します。
Chromeの「この接続ではプライバシーが保護されません」の原因をエラーコード別に整理。閲覧者が確認すべきことと、サイト運営者が行う証明書の更新・修正・certbot自動更新を分けて、確認コマンドの例つきで丁寧に解説します。
ワンクリック詐欺・架空請求の仕組みと典型的な画面、やってはいけない対応、してしまった場合の手順(188・#9110・IPA)、スミッシングの見分け方、請求サイトのドメイン・証明書・DNSの調べ方までを、公的機関の情報をもとに解説します。
偽情報・誤情報・悪意ある情報の違いを総務省とUNESCOの資料で整理。ネットの情報を確かめる5つの手順、サイトの客観指標の見方とその限界、生成AIやディープフェイクの注意点、ファクトチェック機関や相談先までわかりやすく解説します。
メタディスクリプションの役割と、Googleが書き換える条件、文字数の考え方を公式情報で確認。業種別の良い例・悪い例、重複の見つけ方、OGPのdescriptionとの違い、WordPressとHTMLでの設定方法まで解説します。
マルウェアチェックの方法を、閲覧者向け(サイトの安全確認・警告の意味)と運営者向け(改ざんの兆候・find/grepの確認コマンド・初動・Googleへの再審査・予防策)に分けて、公的機関の情報をもとに具体的に解説します。
HSTSとは何か、max-age・includeSubDomains・preloadの意味、段階的な導入手順、Apache/Nginxの設定例、HTTPS化後の301リダイレクト、証明書期限切れ対策、TLSバージョンの確認方法を解説します。
偽サイト・詐欺サイトの見分け方を、URL・ドメイン、運営者情報(特商法表記)、支払い方法、WHOIS・証明書などのツール確認の順に解説します。被害に遭った場合の相談先(188・#9110)も紹介します。
ドメインパワーとはGoogleの公式指標ではなく、DR・TF・被リンク数などツール各社の独自指標の総称です。指標ごとの違い、数値の見方と限界、現実的な上げ方、やってはいけない行為までを一次情報に基づいて解説します。無料診断も紹介。
DMARC・SPF・DKIMの役割の違いから、DNSへの書き方、none→quarantine→rejectの段階導入、Gmail・Yahooの送信者要件、SPFの10回制限などの失敗例まで、一次情報をもとに解説します。
ダークパターンとは、利用者を誤認させ望まない選択へ誘導するUIの手口です。OECDの定義と7つの類型、特商法・景表法など日本の規制と2026年の動き、見分け方チェックリスト、事業者の注意点、相談窓口を整理します(2026年10月確認)。
クリックジャッキングの仕組みと、X-Frame-Options・CSP frame-ancestorsによる防ぎ方、主要セキュリティヘッダーの役割、Apache/Nginxの設定例、CSPの段階導入、サーバー情報調査の診断項目を解説します。
リンク切れの原因と、404・410・ソフト404の違いを公式情報で解説。SEOへの影響、Search Consoleでの見つけ方、検査ツールの仕組み、301リダイレクトの設定例、カスタム404ページ、予防の定期チェックまで整理します。
「ブラックリスト」にはメール系のDNSBL、Googleセーフブラウジングの警告、フィッシング等のドメインリストの3種類があります。確認方法(約345件を一括照会できるDNSBLチェッカー)から解除・再発防止までを解説します。
当サイトでは、サービスの提供・改善のためにCookieを使用しています。詳しくはプライバシーポリシーをご覧ください。