
IPAのSCS評価制度をエンジニア向けに解説|★3・★4の要求事項、パッチ14日ルール、技術検証の中身
2026 年 10 月 28 日、IPA(情報処理推進機構)は「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)の評価用ガイドと解説書を公開しました。制度そのものは 4 月に公表されていましたが、今回の公開で「何を、どの水準まで、どう証明するか」が文書として揃い、2027 年 3 月の申請受付開始に向けて実務に着手できる状態になりました。
この記事は、取引先から「★3 を取ってほしい」と言われたときに手を動かすことになる情シス・インフラ・ウェブ担当者向けに、要求事項の中で技術的な作業を伴う部分と、数値で決まっている基準を一次資料(SCS-400 Ver.1.1、SCS-430、SCS-620)から抜き出して整理したものです。制度の全体像を先に知りたい方は、一般向けの解説を、取引への影響と経営判断は経営者向けの解説を先にどうぞ。
この記事は 筆者ブログ nkzw.jp 版 にも掲載しています。
制度の要点を 1 分で
- 正式名称はサプライチェーン強化に向けたセキュリティ対策評価制度、略称は SCS評価制度。経済産業省と内閣官房国家サイバー統括室の監督のもと、IPA が制度運営機関(スキームオーナー)を務める
- 任意の制度で、法律上の義務ではない。委託元が委託先に「必要な段階(★)」を提示し、取引契約の中で使われることを想定している
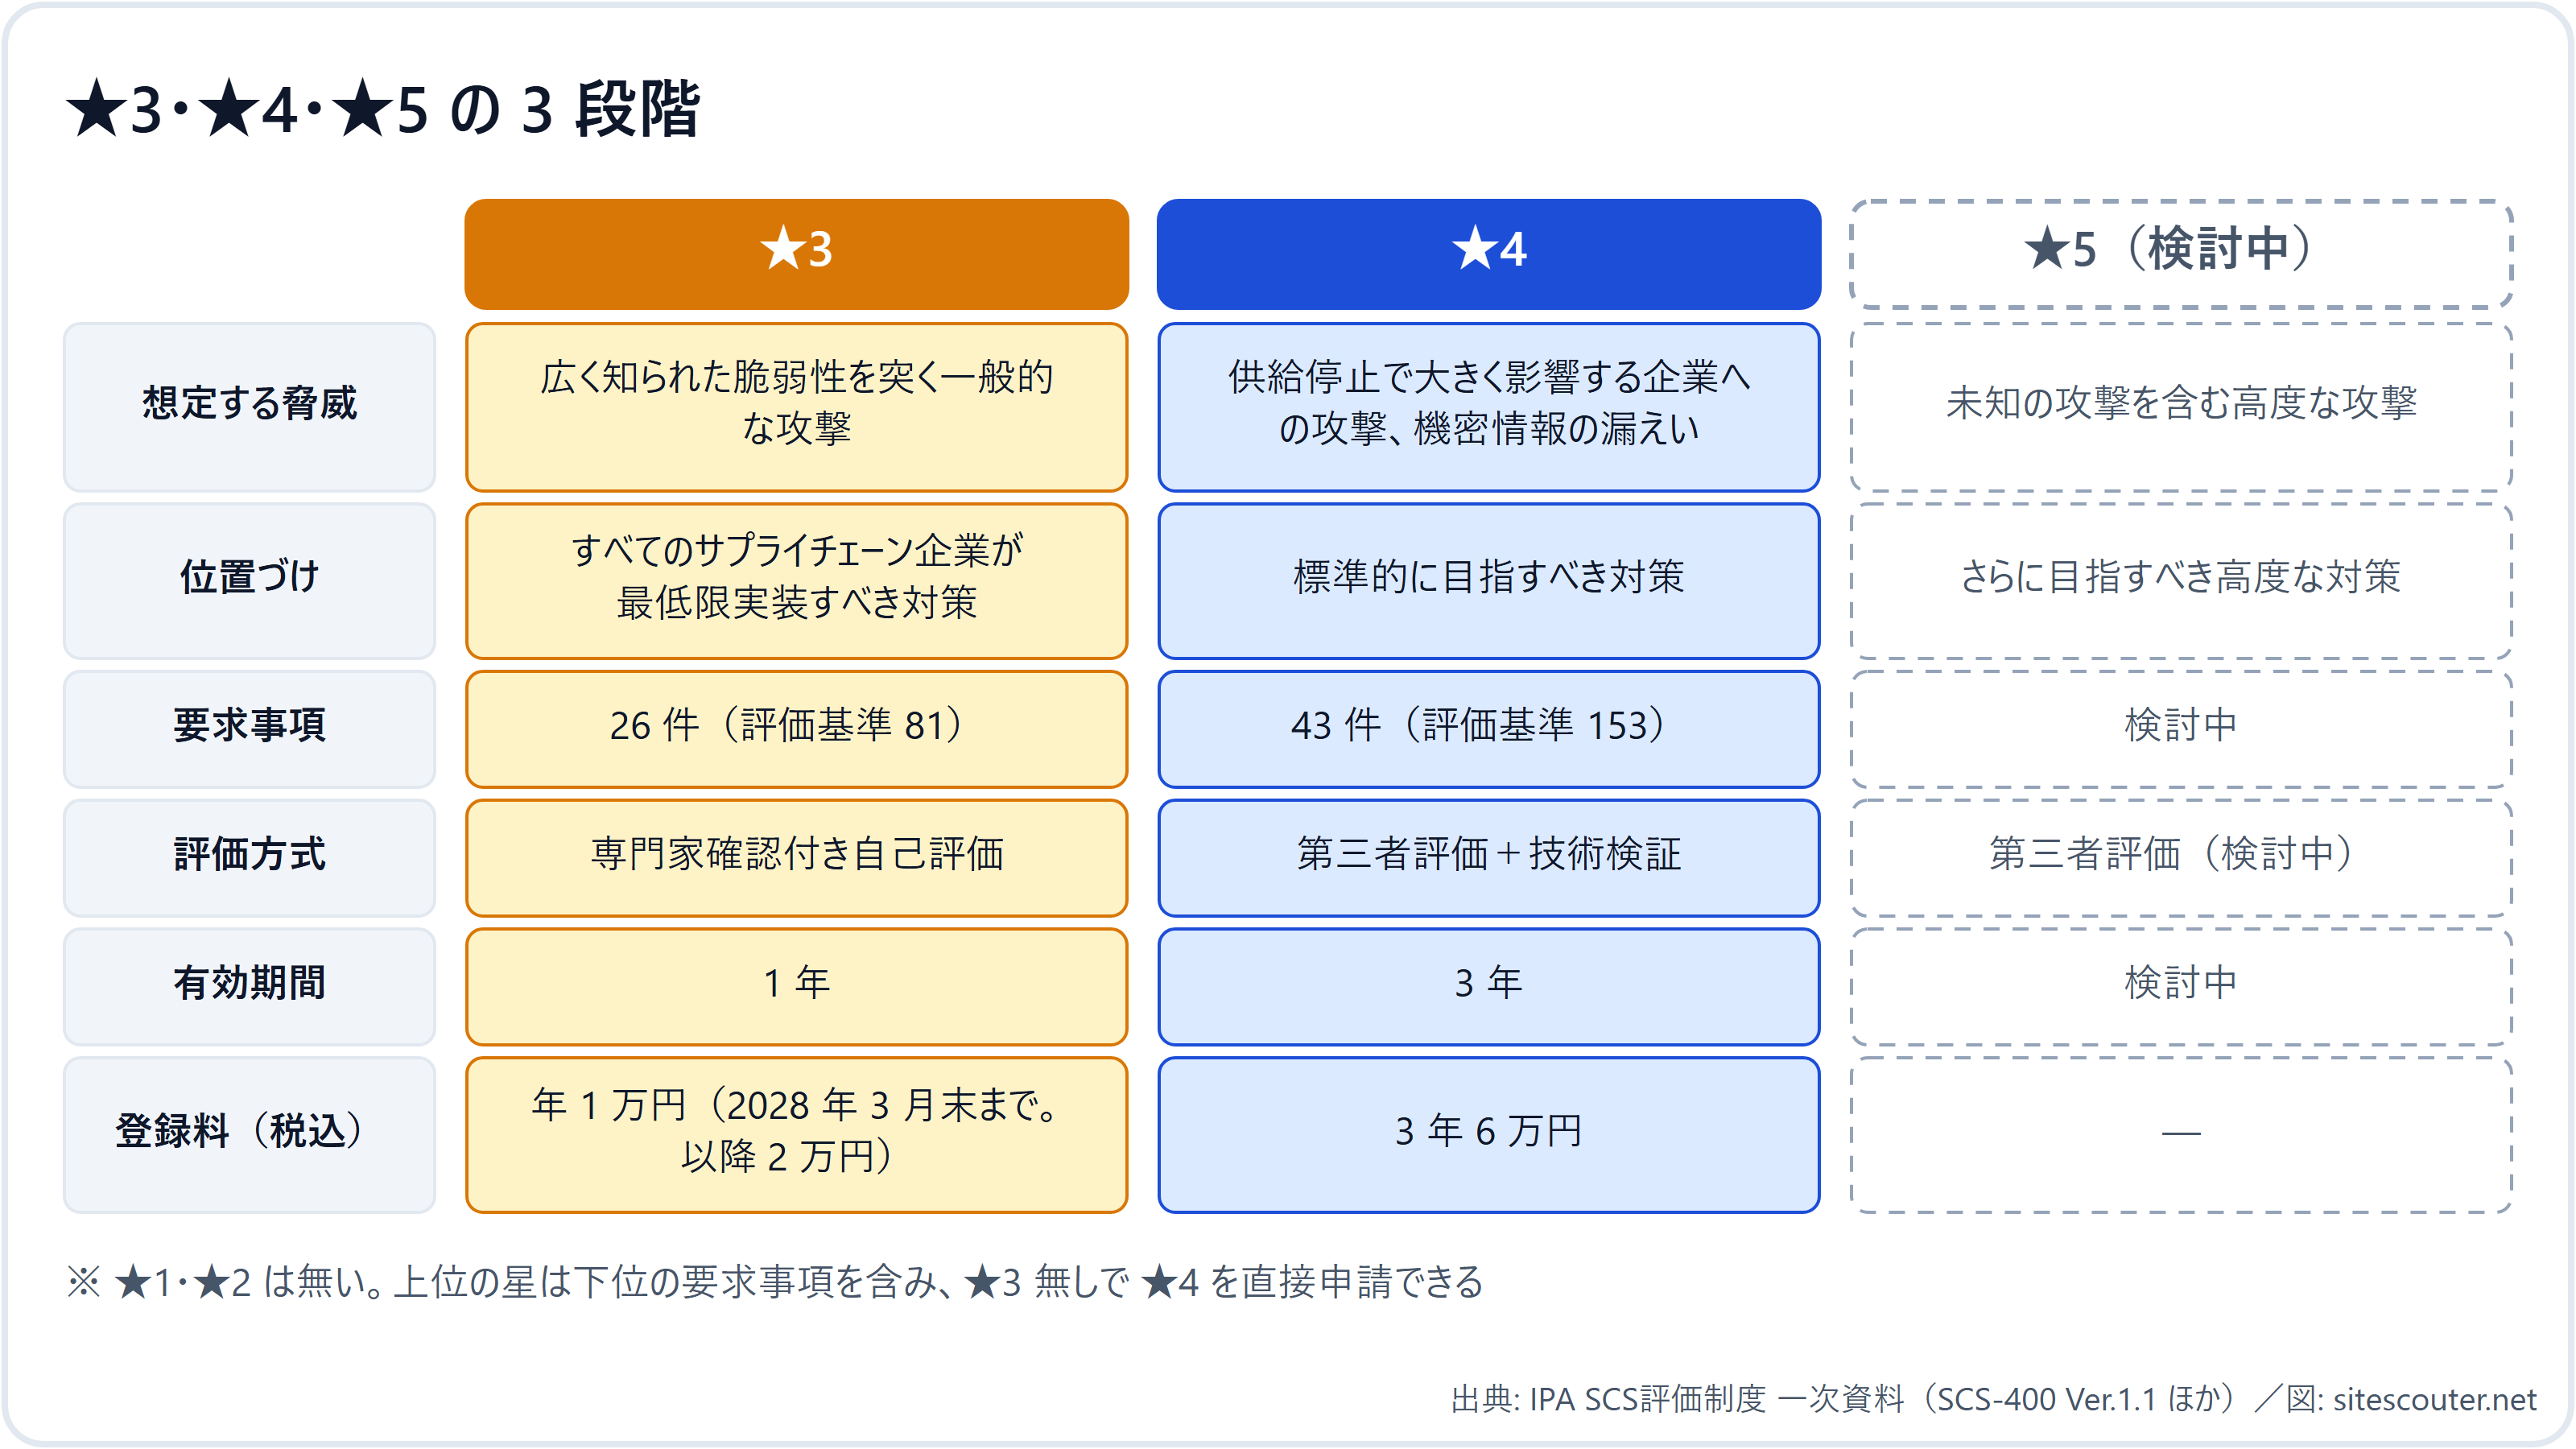
- 段階は ★3・★4・★5 の 3 つ。★1・★2 は存在せず、IPA の既存制度 SECURITY ACTION(一つ星・二つ星の自己宣言)が基礎に当たる。★5 は検討中
- ★3 は 26 件の要求事項(評価基準 81)を「専門家確認付き自己評価」で、★4 は 43 件(評価基準 153)を「第三者評価+技術検証」で証明する。有効期間は ★3 が 1 年、★4 が 3 年
- 登録料は ★3 が年 1 万円(2028 年 3 月末まで。以降 2 万円)、★4 が 3 年 6 万円。評価機関や専門家に払う費用は別
- 申請受付は 2027 年 3 月開始予定。それまでに登録申請の手引(11 月末)、評価機関一覧(12 月下旬)、専門家一覧(2027 年 1 月以降)が順に出る
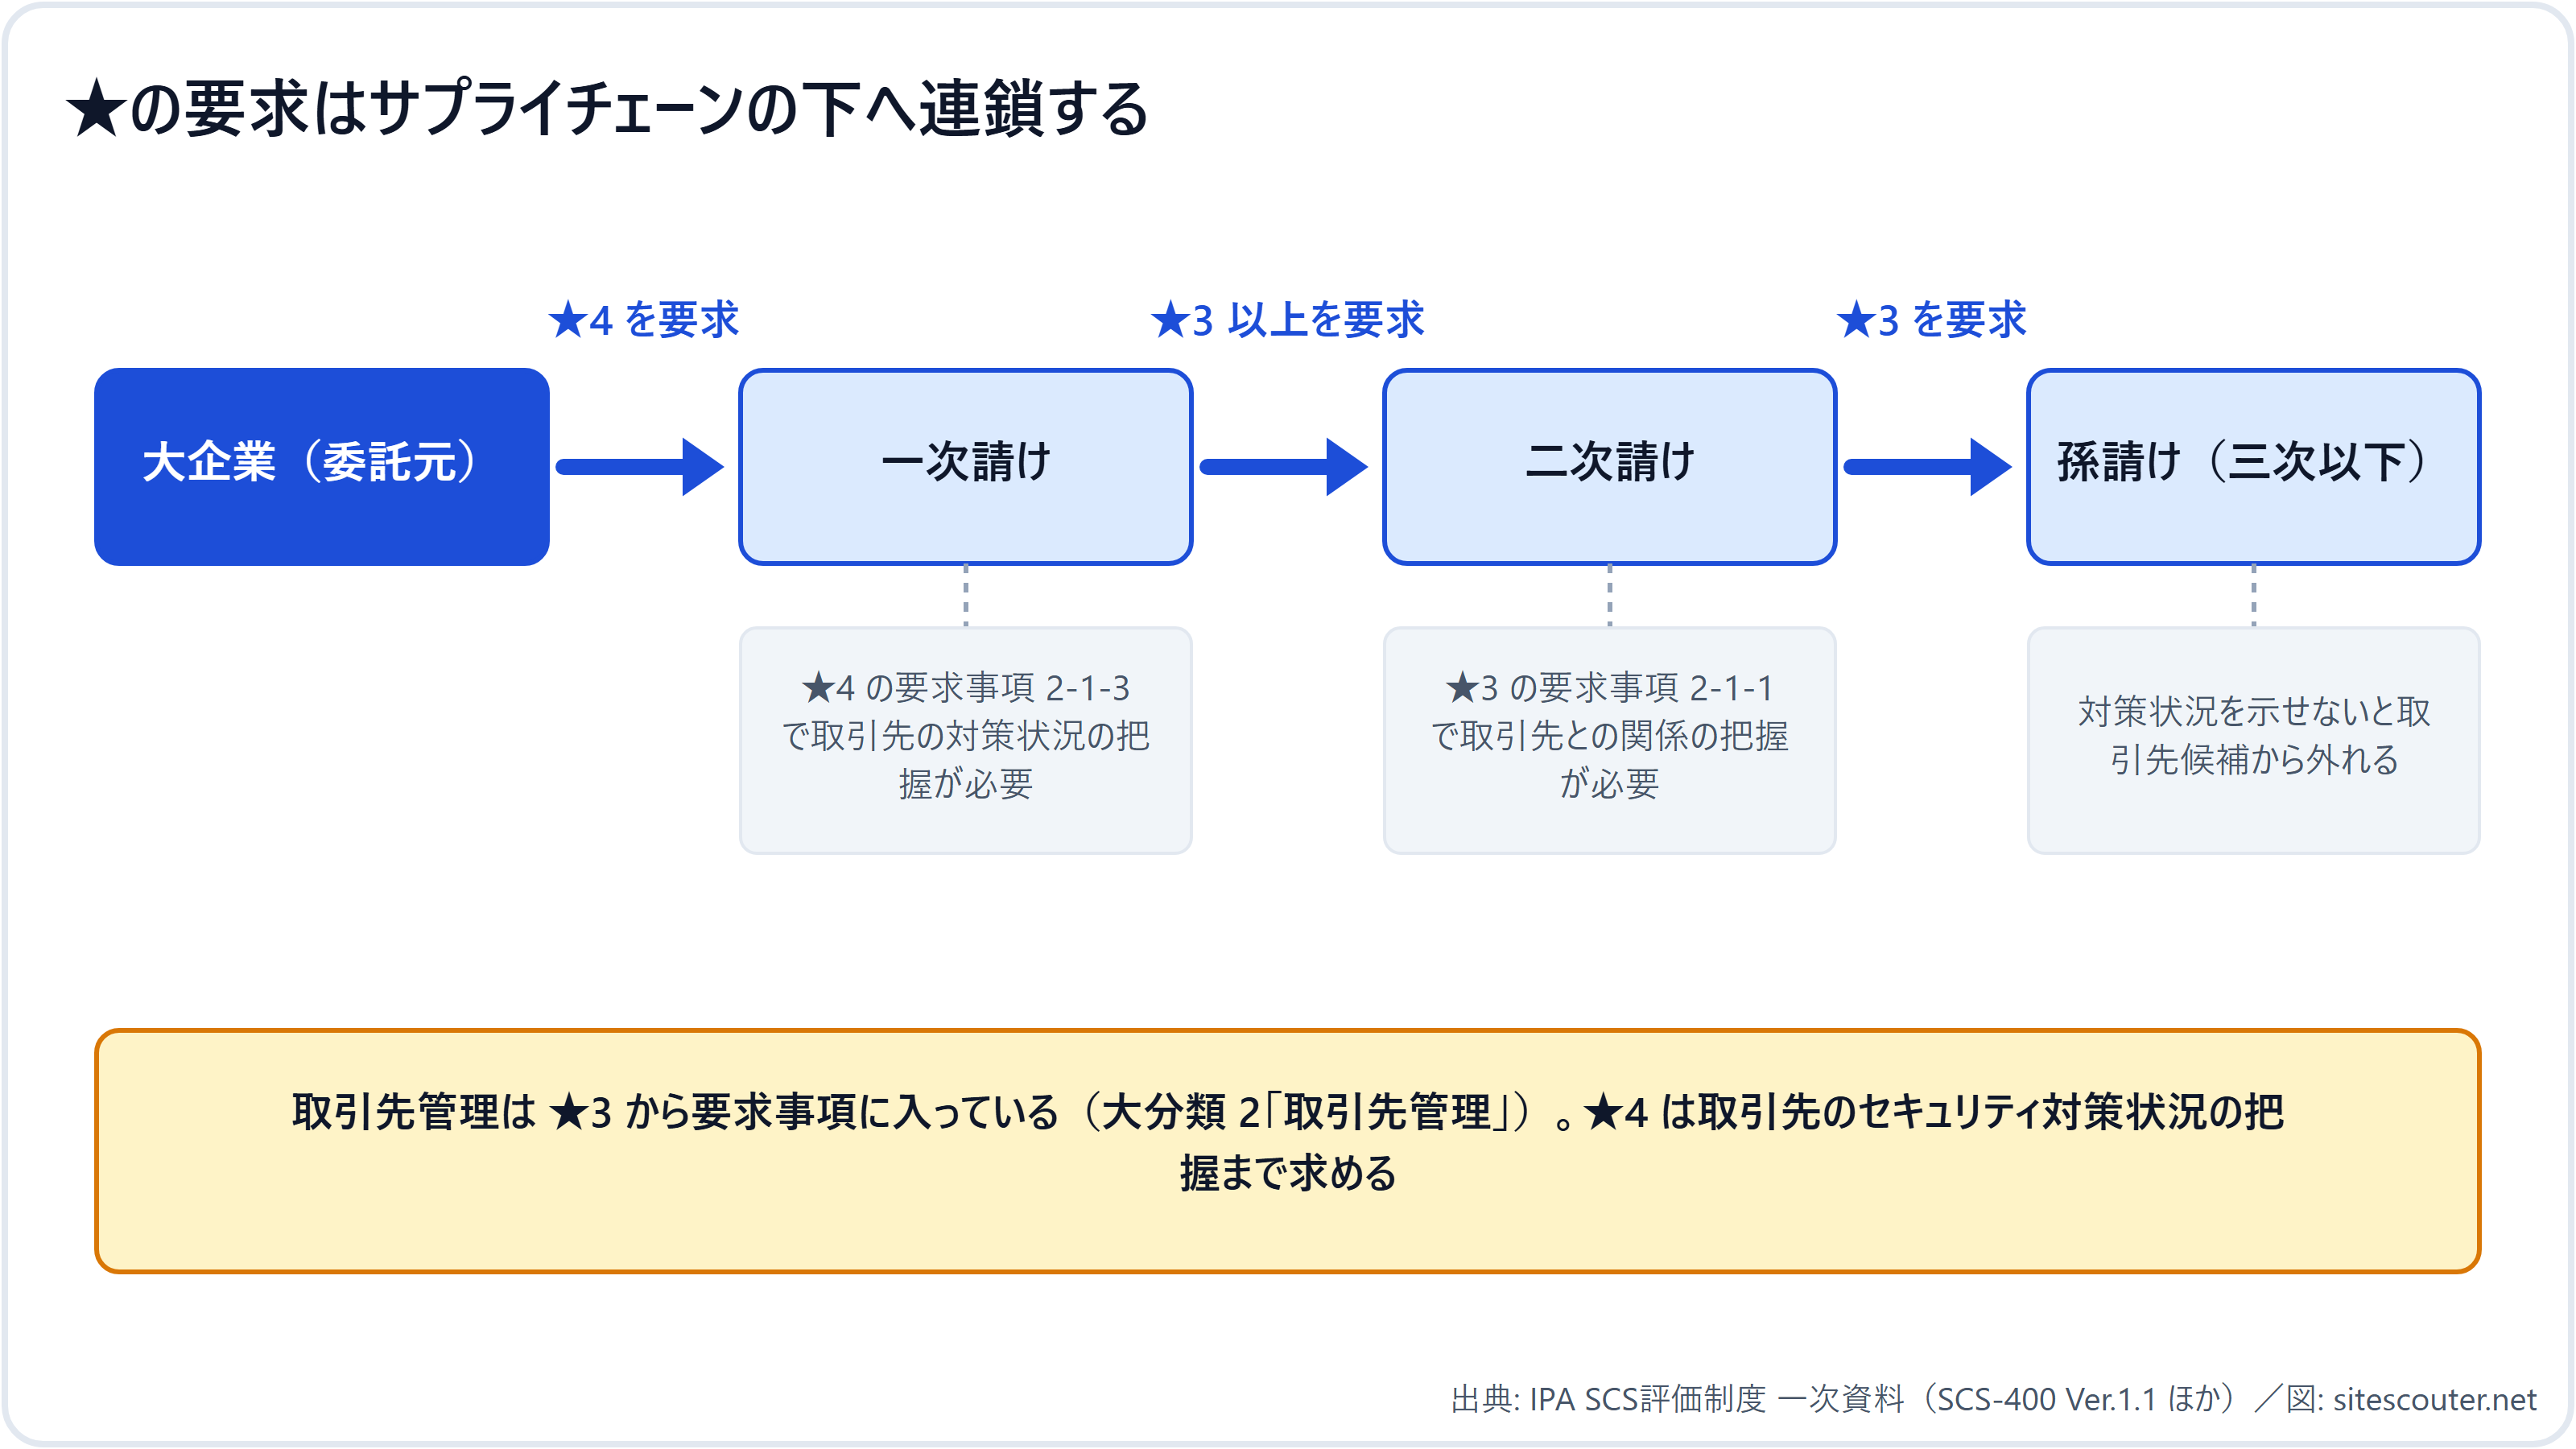
- 要求は孫請けまで連鎖する。大分類 2「取引先管理」が ★3 から要求事項に入り、★4 では取引先の対策状況の把握(2-1-3)まで求められる。大企業が調達基準に ★ を書き込めば、満たさない会社は取引先に選ばれない。「任意」は法律上の位置づけで、商流上は実質必須になる
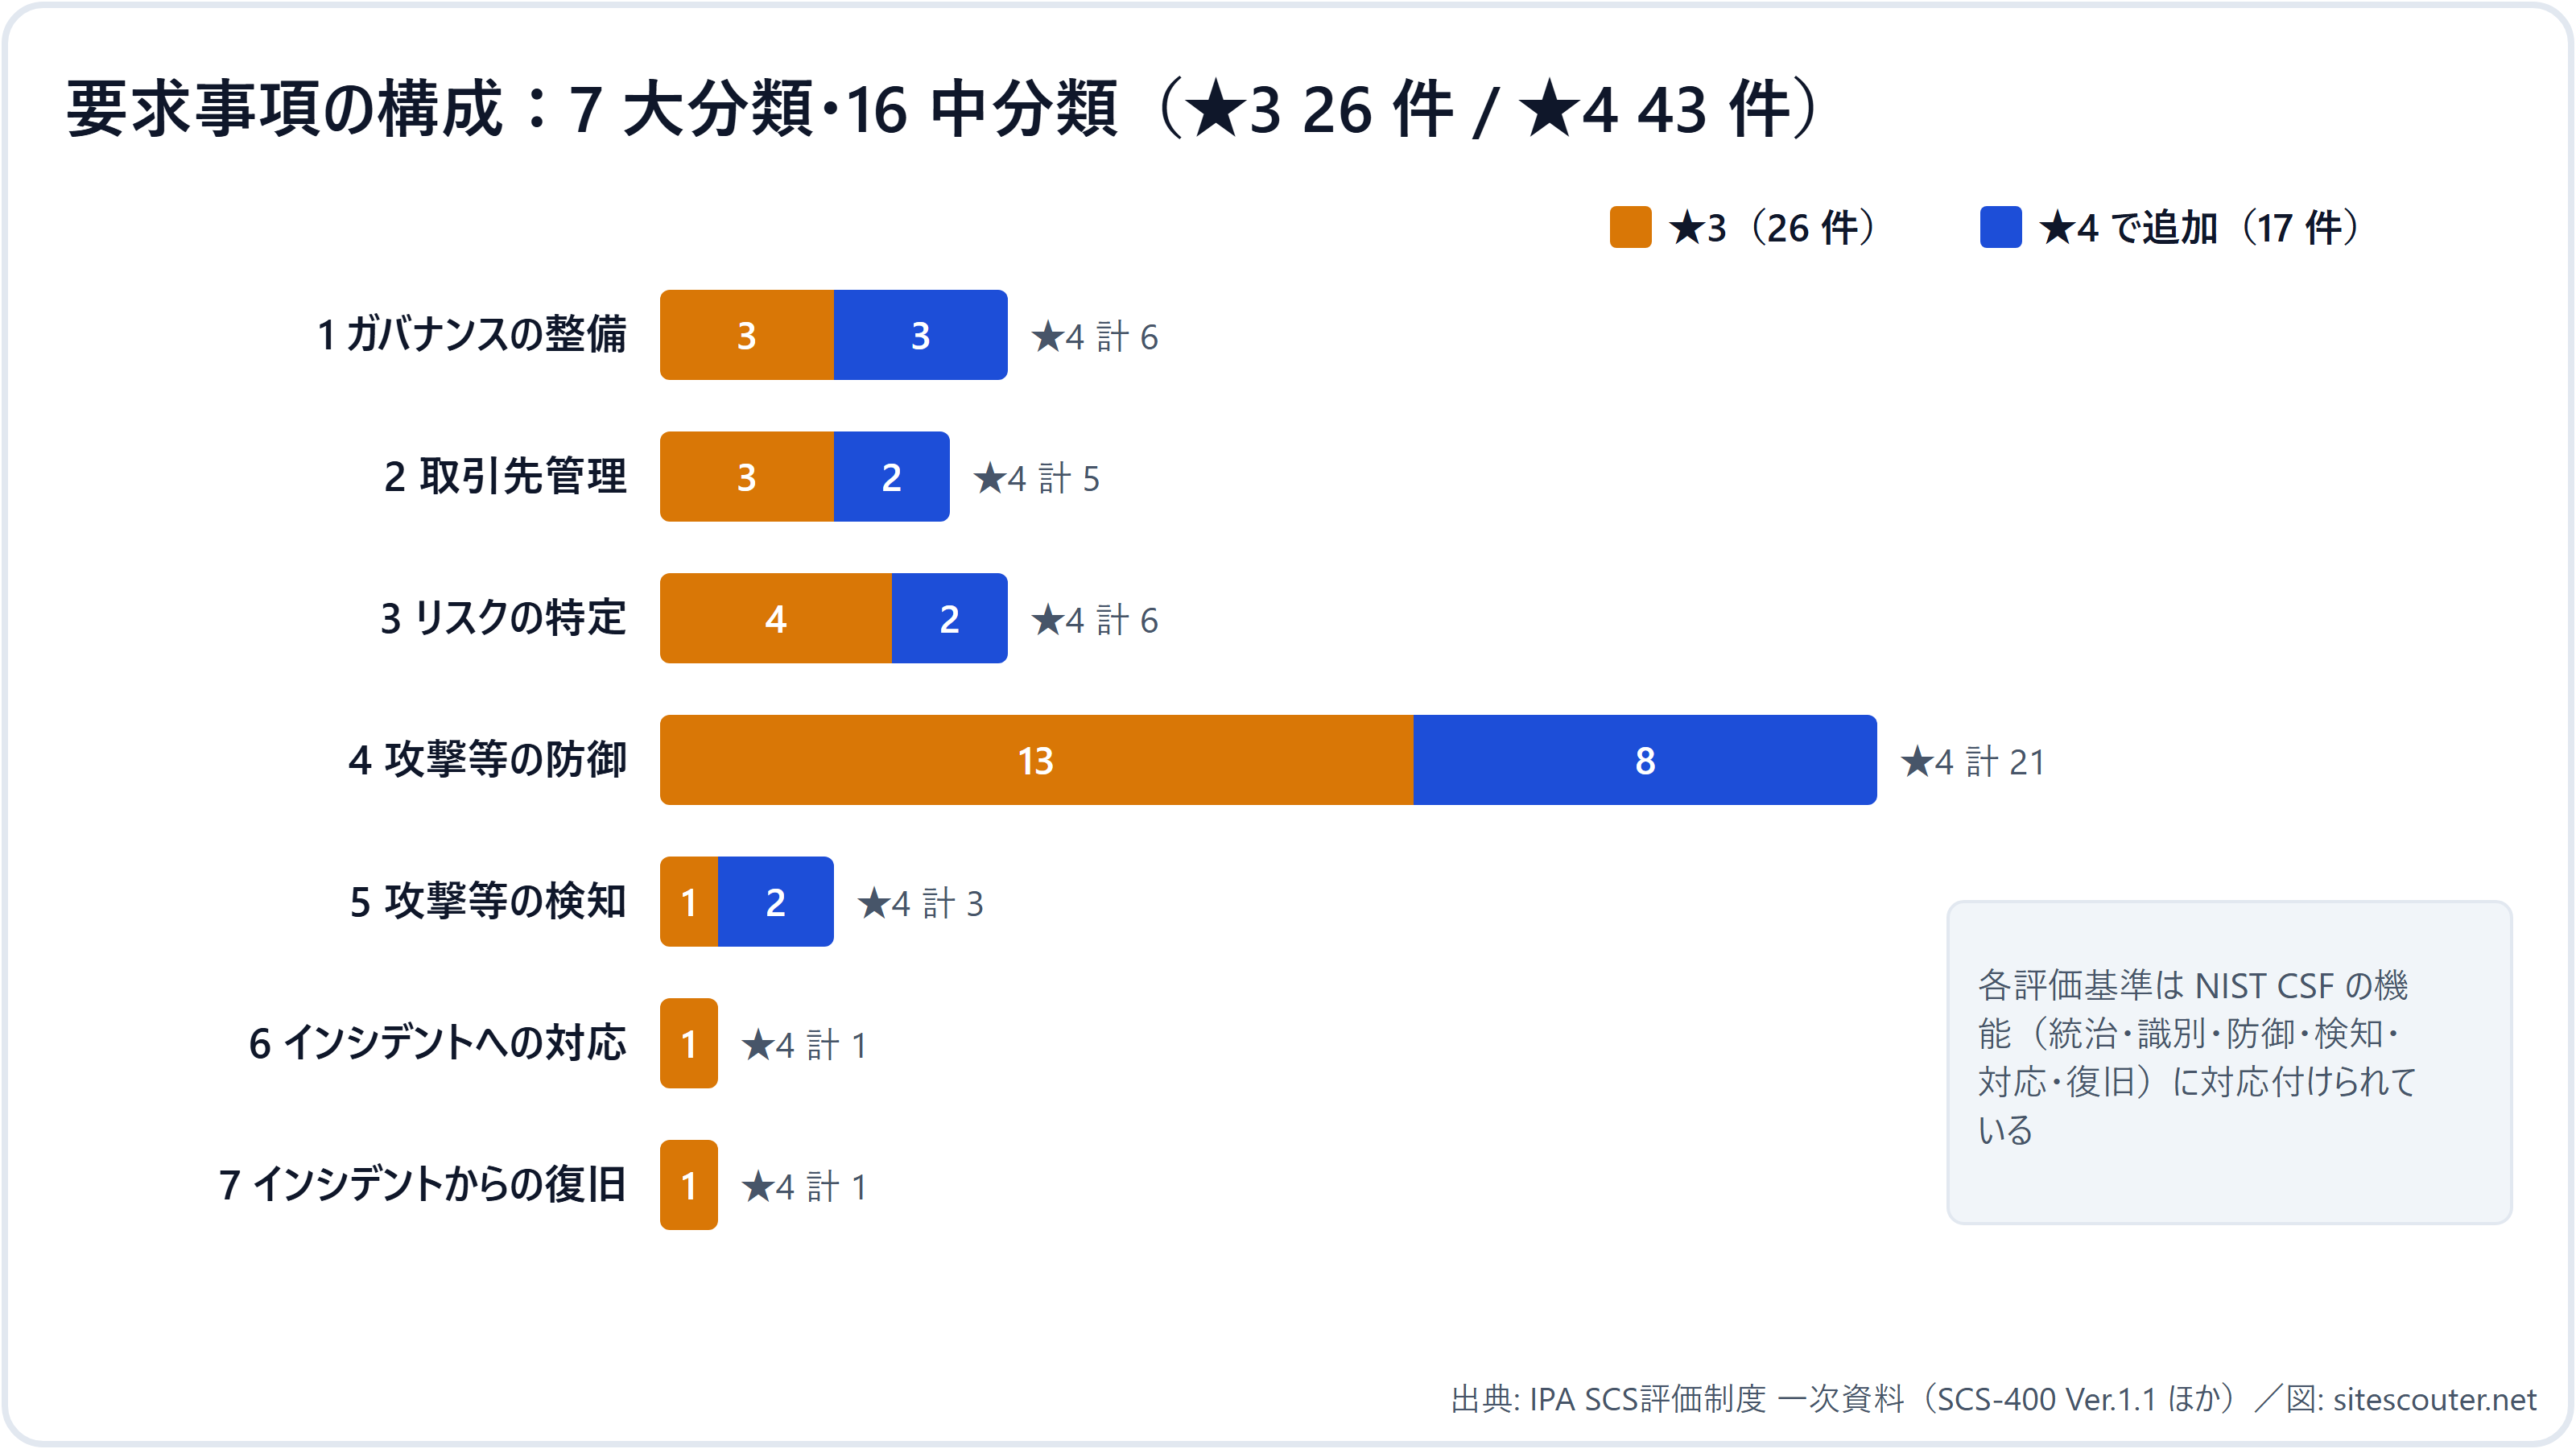
要求事項は 7 つの大分類(ガバナンス、取引先管理、リスクの特定、攻撃等の防御、攻撃等の検知、インシデント対応、復旧)と 16 の中分類で構成され、各評価基準には NIST CSF 2.0 の機能(GV/ID/PR/DE/RS/RC)が対応付けられています。
★3 と ★4 の違いは「深さ」と「証明の仕方」
| ★3 | ★4 | |
|---|---|---|
| 想定する脅威 | 広く知られた脆弱性を突く一般的な攻撃 | 供給停止でサプライチェーンに大きく影響する企業への攻撃、機密情報の漏えい |
| 位置づけ | すべてのサプライチェーン企業が最低限実装すべき対策 | 標準的に目指すべき対策 |
| 要求事項 | 26 件 | 43 件(★3 の 26 件を包含) |
| 証明方法 | アセスメントシートで自己評価 → SCS セキュリティ専門家が確認・署名 → 経営層が自己適合宣言 | 自己評価 → 評価機関が文書確認・実地審査(1〜2 日)・技術検証(1〜2 日)→ 評価報告書 → 経営層が自己適合宣言 |
| 合格基準 | 原則すべての評価基準に適合。不適合は是正して専門家の了承を得れば可 | 同左。是正報告を一定期間内(例: 指摘から 1 か月)に提出して了承を得れば可 |
| 有効期間 | 1 年 | 3 年(毎年自己評価を提出) |
★3 を持っていなくても ★4 を直接申請できます。上位段階は下位の要求事項をすべて含むためです。
技術担当者の目線で言うと、★3 は「ルールを決めて周知し、年 1 回点検している」ことを文書で示す項目が大半で、★4 で初めて「外部から脆弱性診断を受けて CVSS 7.0 以上が無いこと」を実機で証明する段階になります。
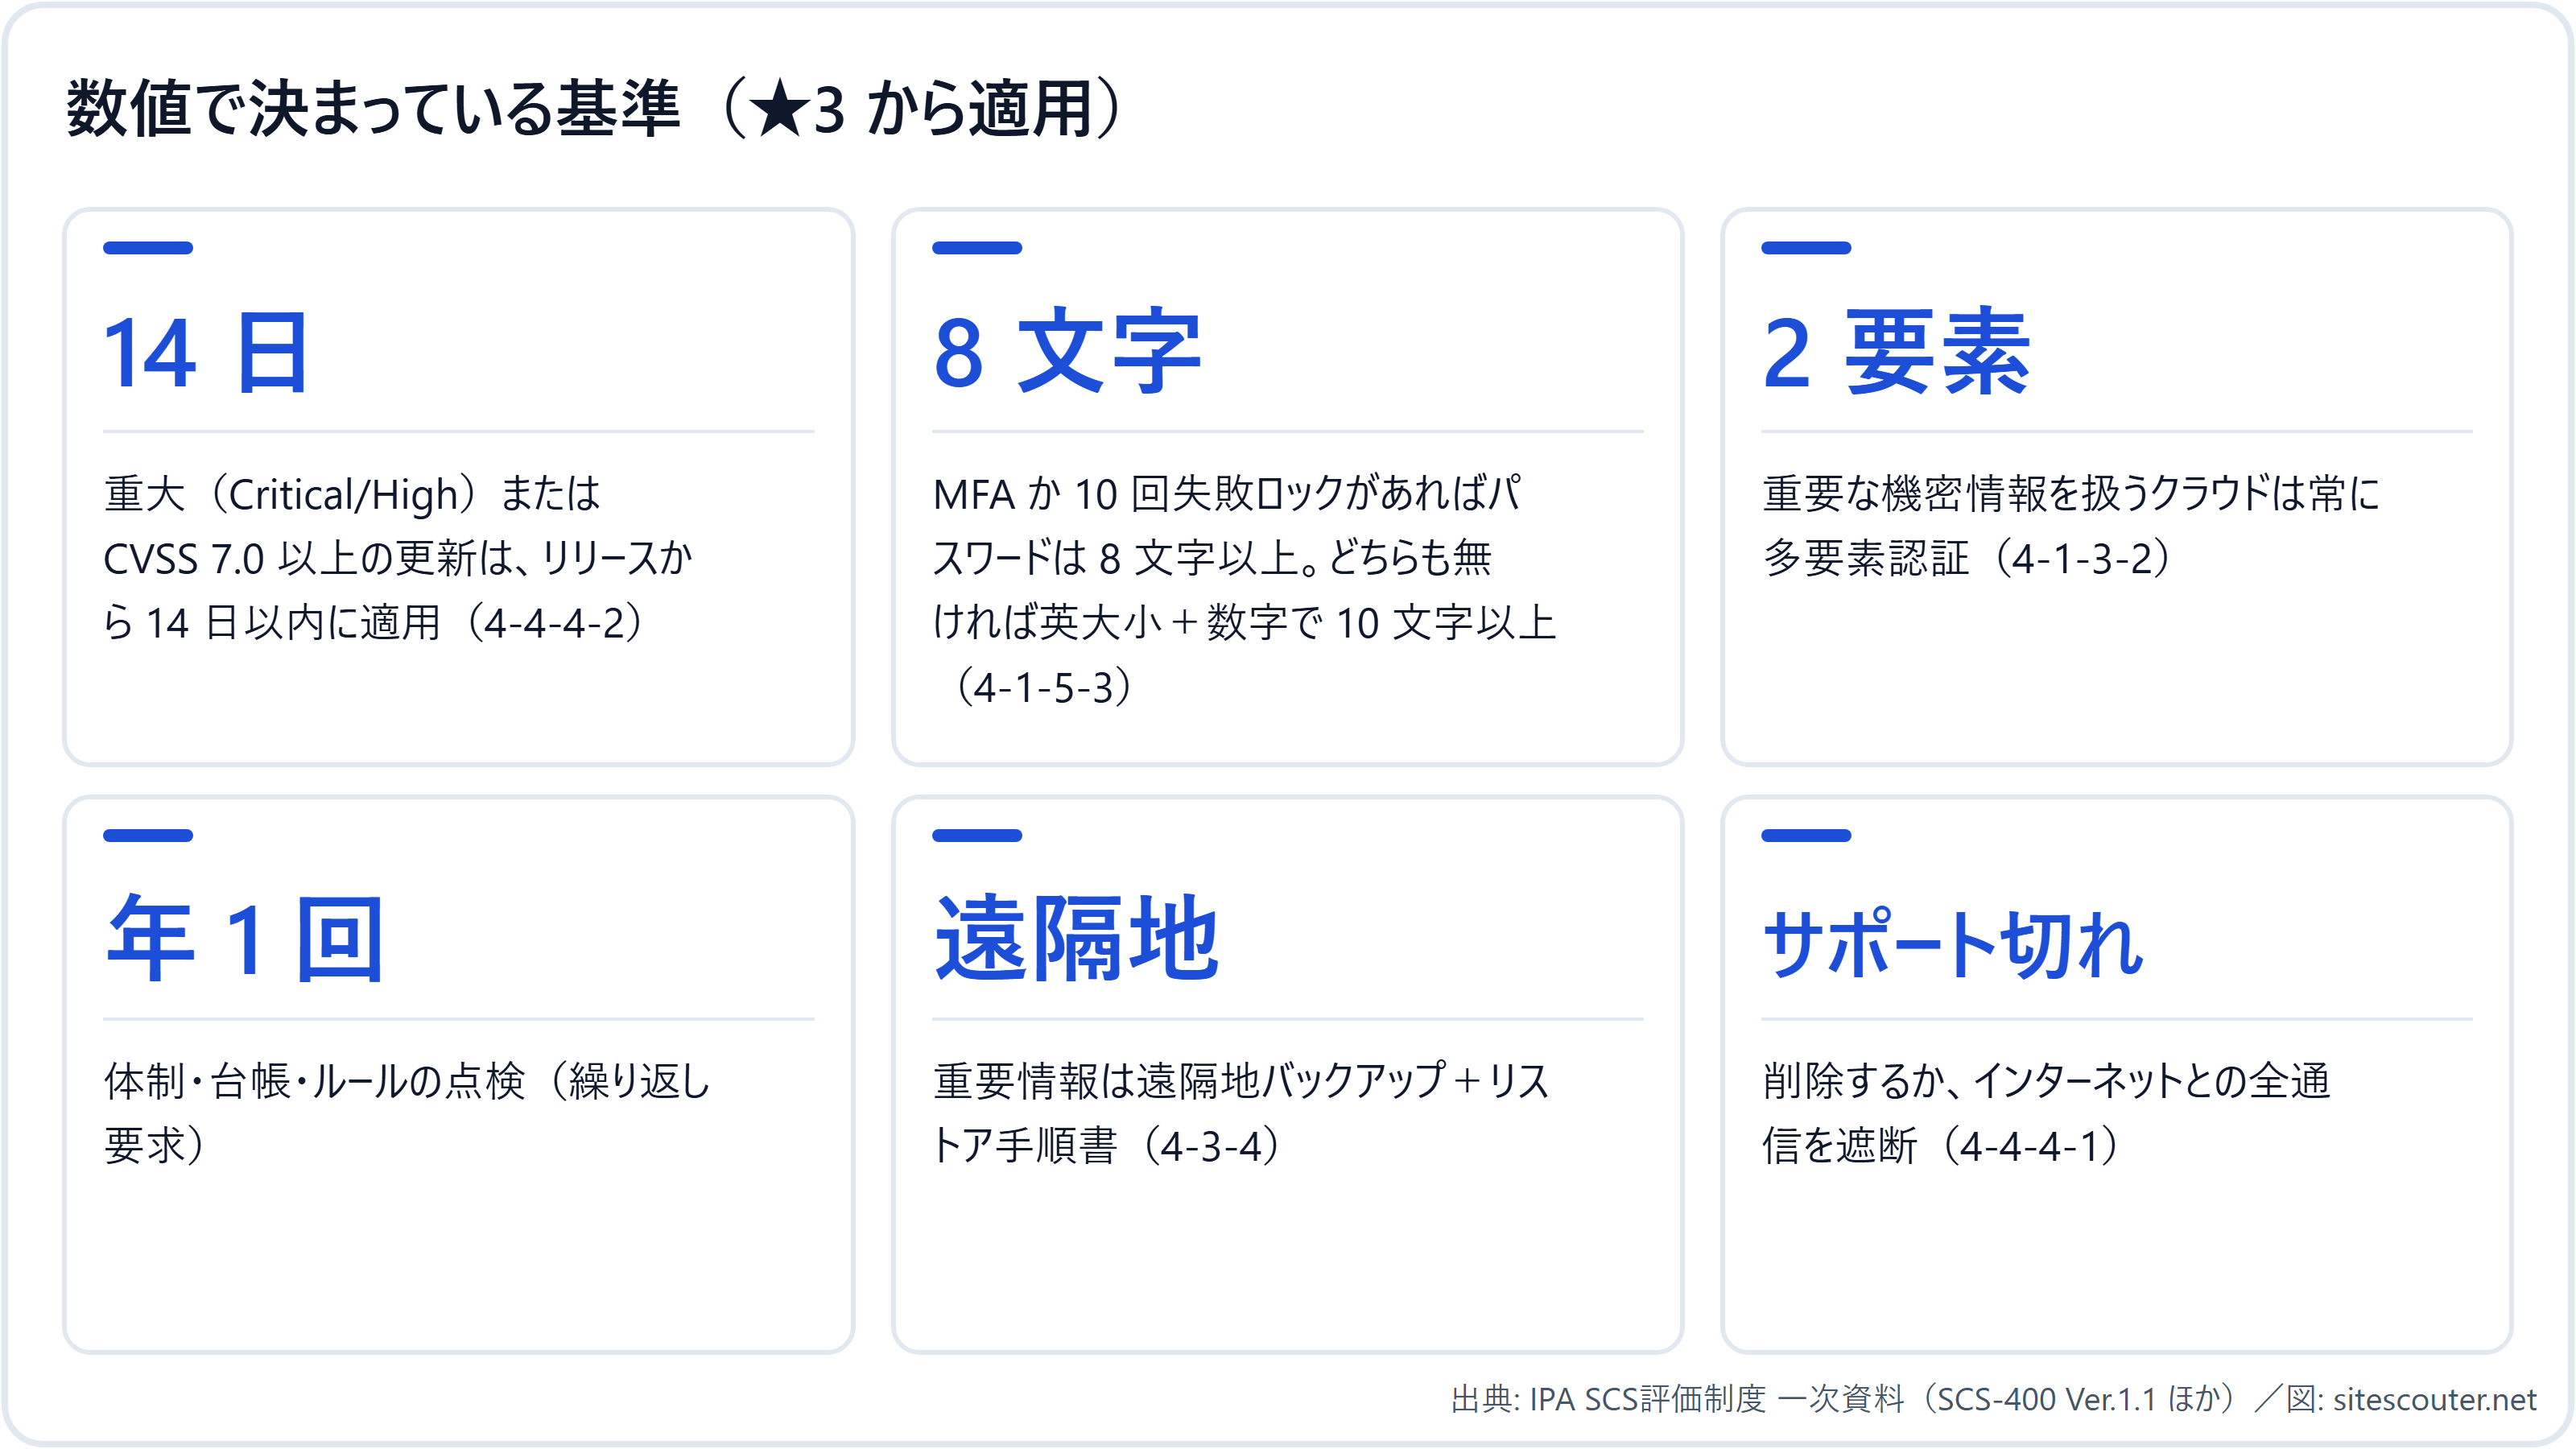
数値で決まっている基準(ここを外すと不適合)
SCS-400 の評価基準のうち、期限や閾値が数字で書かれているものを抜き出します。番号は評価基準 No. です。
3.1 パッチ適用は「リリースから 14 日以内」(4-4-4-2、★3)
次のいずれかに当たる更新プログラムは、リリースから 14 日以内に適用することが ★3 の要求です。
- ベンダーが「重大(Critical)」または「高リスク(High Risk)」と説明する脆弱性を修正するもの
- CVSS 基本値 7.0 以上の脆弱性を修正するもの
- 脆弱性のレベルがベンダーから示されていないもの
対象として明記されているのは、会社支給 PC の OS・ブラウザ・Office、サーバの OS とミドルウェア、会社支給スマートデバイスの OS・アプリ、インターネット境界のネットワーク機器の OS・ファームウェアです。動作検証に時間がかかって間に合わない場合は、適用までの間にリスク低減策を講じることが求められます。
ウェブサーバーの PHP や nginx、Apache は「サーバのミドルウェア」に該当します。2026 年の PHP の重大脆弱性(CVSS 9.8)について、筆者の観測では日本のサイトのうち PHP のバージョンを開示しているものの 59.5% が未修正版を表示していました(セキュリティ露出統計調査 2026)。14 日ルールをそのまま当てはめると、この大半が不適合になります。
3.2 サポート切れは「消すか、ネットから切り離す」(4-4-4-1、★3)
情報機器・OS・ソフトウェアは「ライセンスが付与され、サポートされている」状態であることが求められ、サポートが終了したものは削除するか、インターネットとの全トラフィックを遮断して適用範囲から外すのが原則です。やむを得ず使う場合はリスク低減策を実施し、可能であれば自動アップデートを有効にします。
★4 ではさらに「サポート期限の切れた OS 及びソフトウェアの利用停止及び更改」が独立した要求事項(4-4-2)になります。
3.3 境界機器に CVSS 7.0 以上が無いこと(4-4-4-3、★4)
★4 では、インターネット境界のネットワーク機器の OS・ファームウェアに CVSS 基本値 7.0 以上の脆弱性を有していないことが要求され、これを後述の技術検証で外部から診断されます。
3.4 多要素認証(4-1-3、★3 から必須)
- 重要な機密情報を扱うクラウドサービスへのアクセスは、ユーザーも管理者も常に多要素認証(4-1-3-2)
- 認証要素は知識情報(ID・パスワード)、所有情報(ワンタイムパスワード・証明書)、生体情報、その他(IP アドレス等)から 2 種類以上。メールや SMS へのワンタイムパスワード送信、スマートフォンへの認証要求も所有情報として認められる(4-1-3-3)
- MFA の知識情報に使うパスワードは 8 文字以上(4-1-3-4)
- ★4 では、インターネット経由の社内環境接続、管理者のインターネット経由アクセス、重要機密情報を扱うシステムへのユーザーアクセスにも MFA が必須(4-1-3-5)
3.5 パスワード(4-1-5、★3)
- デフォルトパスワードの変更、推測されやすい語の禁止、機器・サービス間の使い回し禁止を社内ルールにする
- MFA か、10 回失敗でアカウントロックのどちらかがあれば 8 文字以上。どちらも実装できない場合は英大文字・小文字・数字を含む 10 文字以上(4-1-5-3)
3.6 ファイアウォール・ルータ(4-5-1、★3)
- 管理パスワードを強固で一意のものに変更するか、リモートアクセスを完全に無効化
- 認証されていないインバウンド通信を遮断し、インバウンドのルールを文書化。不要になったルールは速やかに削除・無効化
- ルール変更をインターネット経由で行う場合は MFA か、信頼できる IP アドレスへの制限(4-5-1-7)
- ★4 では全 PC・サーバのソフトウェアファイアウォール有効化(4-5-1-8)と、公開サーバ・重要情報サーバの専用セグメント化(4-5-1-9)が加わる
3.7 バックアップ(4-3-4、★3)
取得対象・頻度・保管期間を定めること、重要な機密情報は遠隔地バックアップも行うこと、対象ごとにリストア手順書を整備すること。★4 では目標復旧時間内に実際に復元できることの確認(7-1-1-2)まで求められます。
3.8 マルウェア対策と監視(4-4-5・5-1-1、★3)
- ネットワーク接続する全 PC・サーバにマルウェア対策ソフトを導入し、スキャン範囲・頻度を定め、パターンファイルをベンダー推奨どおり更新
- 社内外の境界または端末で、インターネットから社内への通信と、社内から不正なサーバへの通信の双方をリアルタイムに検知・遮断する仕組み(5-1-1-1)。アラートが速やかに発報され、速報レポートが作られること
- ★4 では Web ゲートウェイでの不正サイト制限、メールゲートウェイでのマルウェアチェック、端末・ソフトの挙動監視、ログの取得と定期レビューが追加
3.9 「年 1 回以上」の点検
体制、台帳、ルール遵守状況、インシデント対応体制などに「年 1 回以上の頻度で点検すること」が繰り返し出てきます。★3 の有効期間が 1 年なのはこの周期と対応しています。点検の記録を残す運用を最初から組み込んでおくと、更新のたびに証跡を集め直さずに済みます。
★4 の技術検証で何をされるか(SCS-430)
★4 の技術検証は、評価機関または技術検証事業者による外部からの脆弱性診断です。ガイドの要点は次のとおりです。
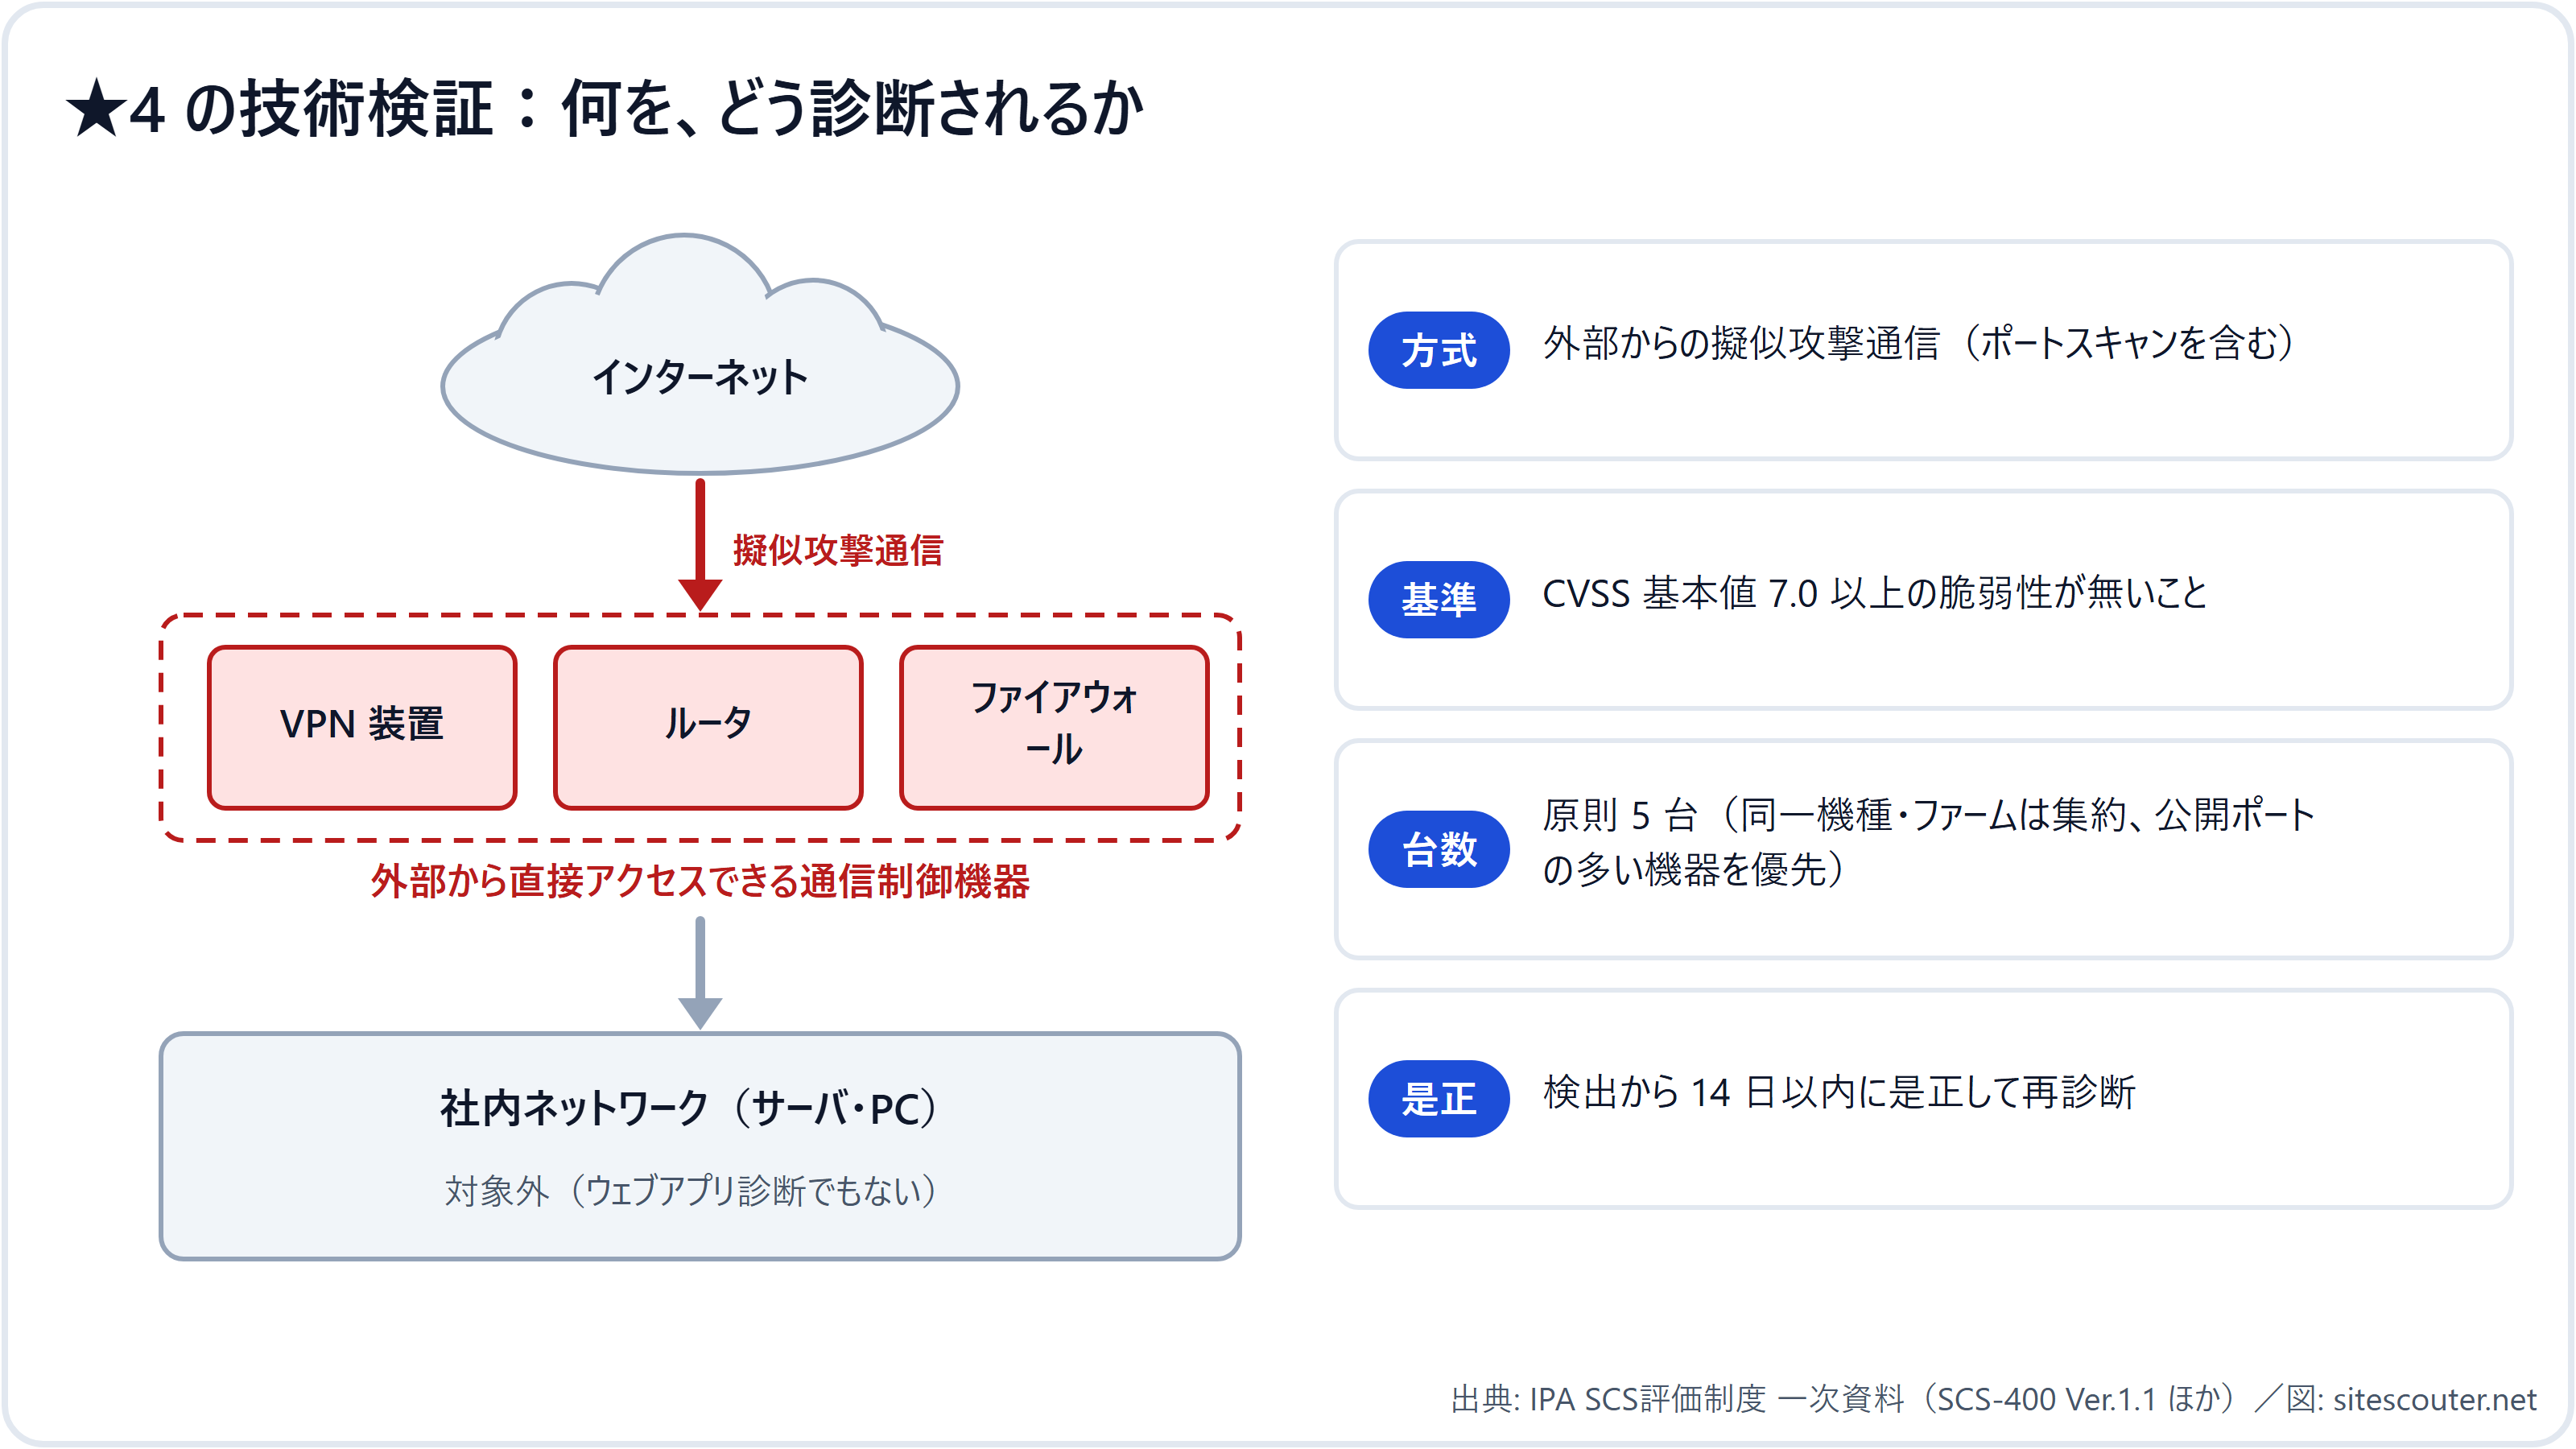
- 対象機器: 適用範囲内で外部から直接アクセス可能な VPN 装置、ルータ、ファイアウォール、およびこれらに類する通信制御機器。ウェブアプリケーション診断ではない
- 方式: 外部からポートスキャンを含む擬似攻撃通信を行い、CVSS 基本値 7.0 以上の脆弱性の有無を確認する。使用ツールは任意だが、SSS(情報セキュリティサービス基準審査登録制度)のプラットフォーム診断ツールを参考に技術検証事業者が選ぶ
- 台数: 原則 5 台を候補として選定。同一機種・同一ファームウェアは集約して代表機を選び、公開ポート数の多い機器を優先する。希望すれば 6 台以上や全台も可
- 事前調整: 診断期間の決定、経営層または情報セキュリティ責任者の承認、CSIRT/SOC への周知、診断元 IP アドレスの通知、クラウド事業者のポリシー確認(クラウド機器が含まれる場合)
- 是正: 検出された場合、診断結果の受領日から 14 日以内に是正し、再診断を受ける
- 免除・代替: 全機器が ISP 等の管理下で診断許可が得られない場合は証跡審査で代替。同等以上の範囲で直近の診断実績があり、実施事業者が技術検証事業者の要件を満たす場合は免除申請できる
実務上は、自社が管理していると思っていない機器(拠点のルータ、レンタルの VPN 装置、クラウド上の仮想アプライアンス)が範囲に入るかどうかの整理が先です。解説書(SCS-620)第 3 章に、少数拠点の企業と多数の子会社を持つグループの設定事例、クラウド事業者に確認すべき事項の例が載っています。
取得単位と適用範囲
取得単位は法人全体、事業部などの一部、企業グループのいずれかをアセスメントシートで選びます。適用範囲は評価対象とする IT 基盤の範囲で、境界部分には保護施策が必要です。
解説書が想定するアタックサーフェスは「運用中の IT 基盤への論理アクセス」「運用中の IT 基盤への物理アクセス」「廃棄時の IT 基盤構成要素への物理アクセス」の 3 つで、開発・調達時のソフトウェアサプライチェーンは必ずしも対象ではありません。SBOM やビルドパイプラインの管理を求める制度ではない、という点は押さえておくとよいでしょう。
2027 年 3 月に間に合わせるための進め方
申請受付開始は 2027 年 3 月の予定です。アセスメントシート(Excel、共通・★3・★4 の 3 シート)は既に公開されているので、今から埋め始められます。
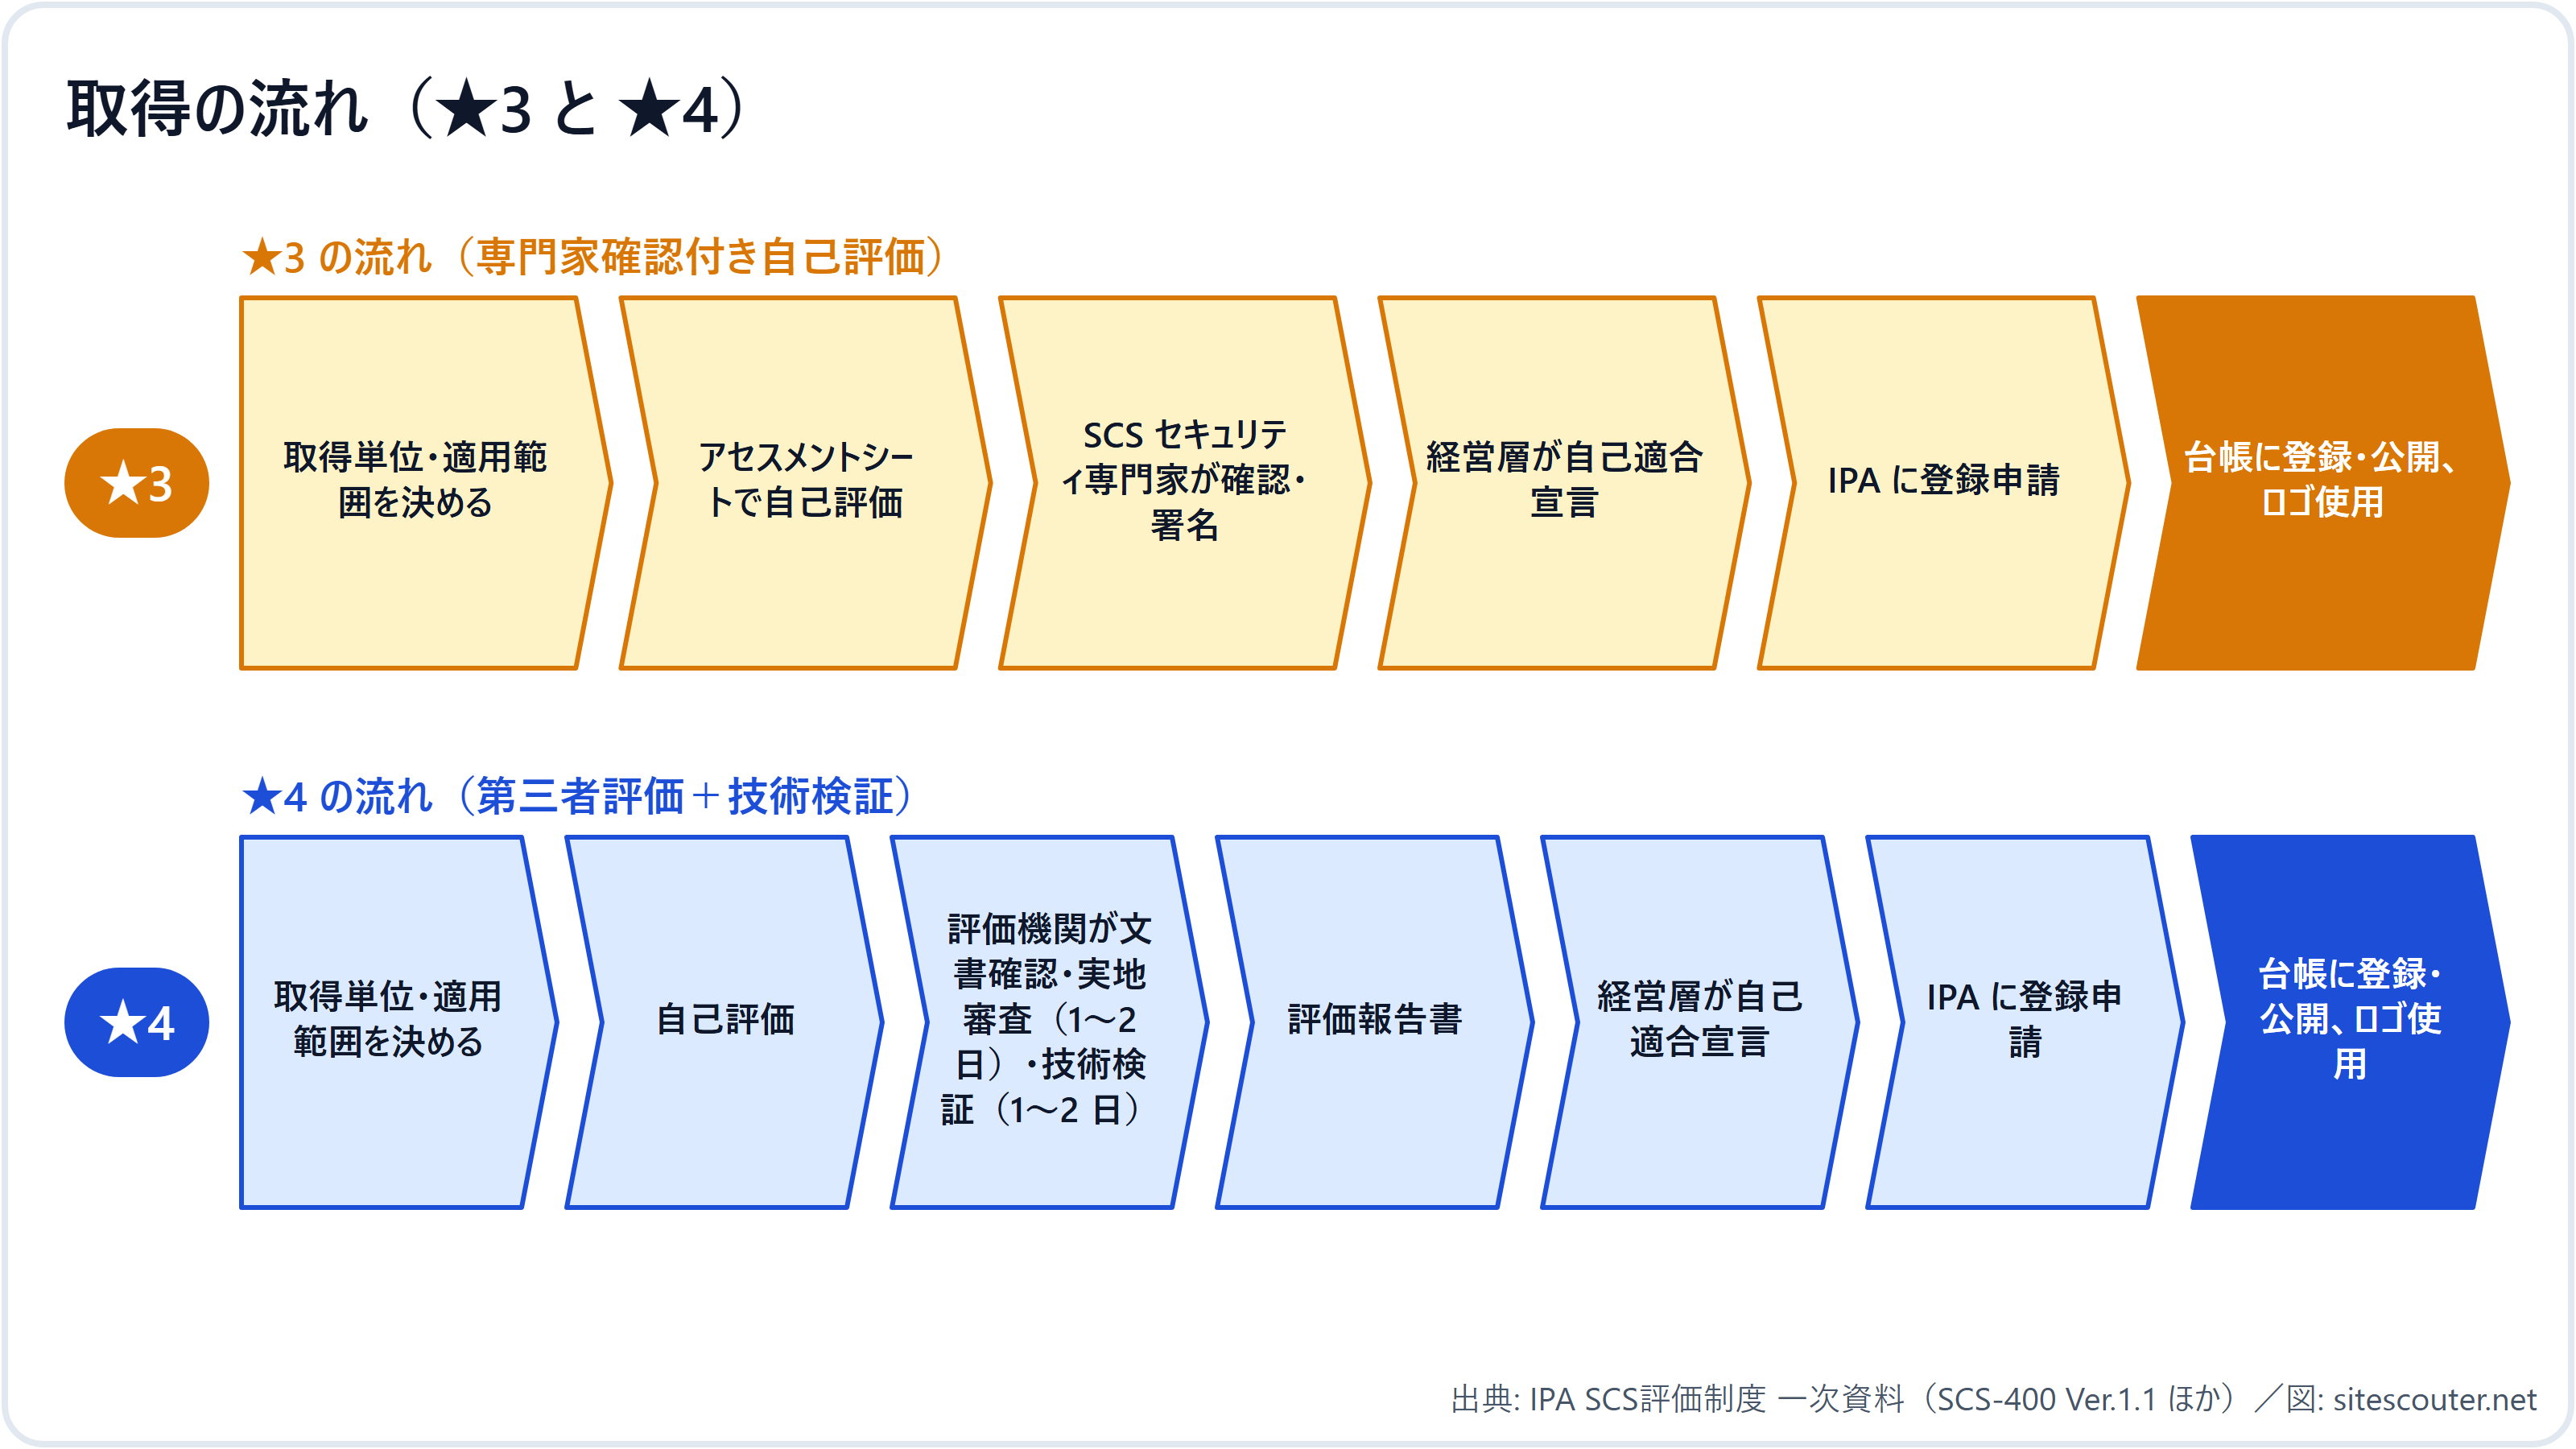
- 取得単位と適用範囲を決める(1〜2 週間)。拠点、子会社、クラウドサービス、リモートワーク端末を含めるかどうかを先に決めないと、以降の作業範囲が決まらない
- 26 件の要求事項に対して現状を自己評価する。評価基準 81 件のうち「ルールを定める」「周知する」「年 1 回点検する」型のものは文書を作れば済む。技術実装が要るのは §3 の項目
- 技術実装(2〜3 か月の実感値が業界で語られている)。MFA の全面適用、サポート切れ製品の更改、パッチ適用 14 日ルールの運用化、境界機器の設定見直し、遠隔地バックアップとリストア手順書
- 証跡を揃える(1〜2 か月)。台帳、ルール文書、点検記録、周知の記録、アラートの設定画面など
- SCS セキュリティ専門家の確認(★3)または評価機関への依頼(★4)。専門家一覧は 2027 年 1 月以降、評価機関一覧は 2026 年 12 月下旬の公表予定
- 経営層の自己適合宣言と登録申請。手続きの詳細は 2026 年 11 月末公表予定の「登録申請の手引」で確定する
★4 を目指す場合は、技術検証事業者の診断枠を早めに押さえる必要があります。受付開始直後は評価機関に依頼が集中すると見込まれます。
この制度が「求めていないこと」
誤解されやすい点を FAQ と解説書から拾っておきます。
- 特定製品の導入は要求していない。EDR などの製品名は要求事項に出てこない
- 法律上の取得義務は無い。IPA は「取得は任意」「全要求事項を満たしていなくても直ちに取引停止ではない」としている。ただし取引先が調達基準に ★ を書き込めば、満たさない会社は契約できない。取引条件にするかは契約当事者間、公共入札の要件にするかは調達機関の判断
- 他の法制度に優先しない。重要インフラ分野の安全基準などの充足を保証するものではない。ISMS とは相互補完の関係
- 「認定支援機関」は存在しない。経産省と内閣官房は 2026 年 4 月に、取得しないと取引が制限されるといった説明で営業する不適切な勧誘への注意喚起を出している
ウェブサーバー担当者が今日できること
SCS 評価制度の技術検証は境界機器が対象ですが、§3.1 の 14 日ルールと §3.2 のサポート切れの要求は、ウェブサーバー上の OS・PHP・ミドルウェアにそのまま当てはまります。
まず、外部から見えている自社サーバーのバージョン表示とサポート状況を確認してください。サイトスカウターのサーバー情報調査に URL を入れると、Server ヘッダーや X-Powered-By に出ているバージョン、TLS のバージョン、証明書、セキュリティヘッダーを登録なしで確認できます。レンタルサーバーでの PHP の切替手順は PHP バージョンアップの実務手順 にまとめています。
要求事項の「サポート切れを使わない」「重大な更新は14日以内」は、ウェブサーバーのOS・PHP・ミドルウェアにもそのまま当てはまります。外から見えている自社サーバーのバージョンとヘッダーは、URLを入れるだけで確認できます(登録不要)。
サーバー情報調査を使うよくある質問
★3 を取らずに ★4 を申請できますか?
できます。上位の段階は下位の要求事項をすべて含むため、解説書は「★3 を取得していなくても ★4 の登録申請を行うことができる」と明記しています。
技術検証ではウェブアプリケーションも診断されますか?
されません。技術検証ガイド(SCS-430)の対象は、外部から直接アクセス可能な VPN 装置・ルータ・ファイアウォール等の通信制御機器で、CVSS 基本値 7.0 以上の有無を外部診断で確認します。
パッチの 14 日以内適用は ★3 でも必要ですか?
必要です。評価基準 4-4-4-2 は ★3 の要求事項「セキュリティパッチ・アップデートの手続」に含まれ、Critical/High または CVSS 7.0 以上の更新を 14 日以内に適用することを求めています。
費用はいくらですか?
IPA への登録料は ★3 が年 1 万円(2028 年 3 月 31 日まで。以降 2 万円)、★4 が 3 年で 6 万円です。SCS セキュリティ専門家や評価機関・技術検証事業者に支払う費用は制度の料金表には含まれず、市場価格になります。
ISMS を持っていれば ★4 は免除されますか?
免除の規定はありません。FAQ では ISMS と相互補完的な関係と位置づけられています。
出典・参考資料
最終確認日:2026-10-30。制度・仕様は変更されることがあるため、実施前に各一次情報をご確認ください。
- IPA: サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
- IPA: 段階別評価の概要(SCS評価制度の詳細情報)
- IPA: 要求事項・評価基準(SCS-400 Ver.1.1、SCS-410/420/430、SCS-620)
- IPA: よくある質問
- IPA: 料金設定のお知らせ(2026-09-18、PDF)
- IPA: プレス発表 評価用ガイド等を公開(2026-10-28)
- 経済産業省: SCS評価制度 特設サイト
- NIST: Cybersecurity Framework 2.0