
面向工程师详解日本新的供应链安全评级(SCS):★3 与 ★4 要求、14 天补丁规则,以及技术验证检测什么
2026年10月28日,IPA(日本信息处理推进机构)公布了其“面向供应链强化的安全对策评级制度”(SCS 评级制度)的评估指南和解说手册。制度本身已于 4 月宣布,而随着这些文件的公布,“要做什么、做到什么程度、如何证明”已经明确,因此可以赶在 2027年3月首批受理申请之前着手实际准备。
本文面向在客户提出“请取得 ★3”时实际动手的 IT、基础设施和 Web 负责人。我们从一手文件(SCS-400 Ver.1.1、SCS-430 和 SCS-620)中摘出涉及技术工作的要求,以及以数值确定的门槛。想了解整体情况,请先阅读概要解说;关于对业务的影响和管理层需要做出的决定,请阅读面向经营者的解说。
本文另有英文版(sitescouter.net、nkzw.jp)和日文版(sitescouter.net)。本页为 Site Scouter 简体中文版,由英文版翻译而成。
一分钟看懂本制度
- 正式名称:面向供应链强化的安全对策评级制度,简称 SCS 评级制度。由 IPA 作为制度所有者运营,接受经济产业省(METI)和内阁官房国家网络安全统括室的监督
- 属于自愿性制度,并非法律义务。制度设计的前提是:发包方向供应商告知所需的等级(★),并在商业合同中加以使用
- 等级分为 ★3、★4 和 ★5 三档。不设 ★1 和 ★2,以 IPA 现有的 SECURITY ACTION 项目(自我宣言式的一星、二星承诺)为基础。★5 仍在研究中
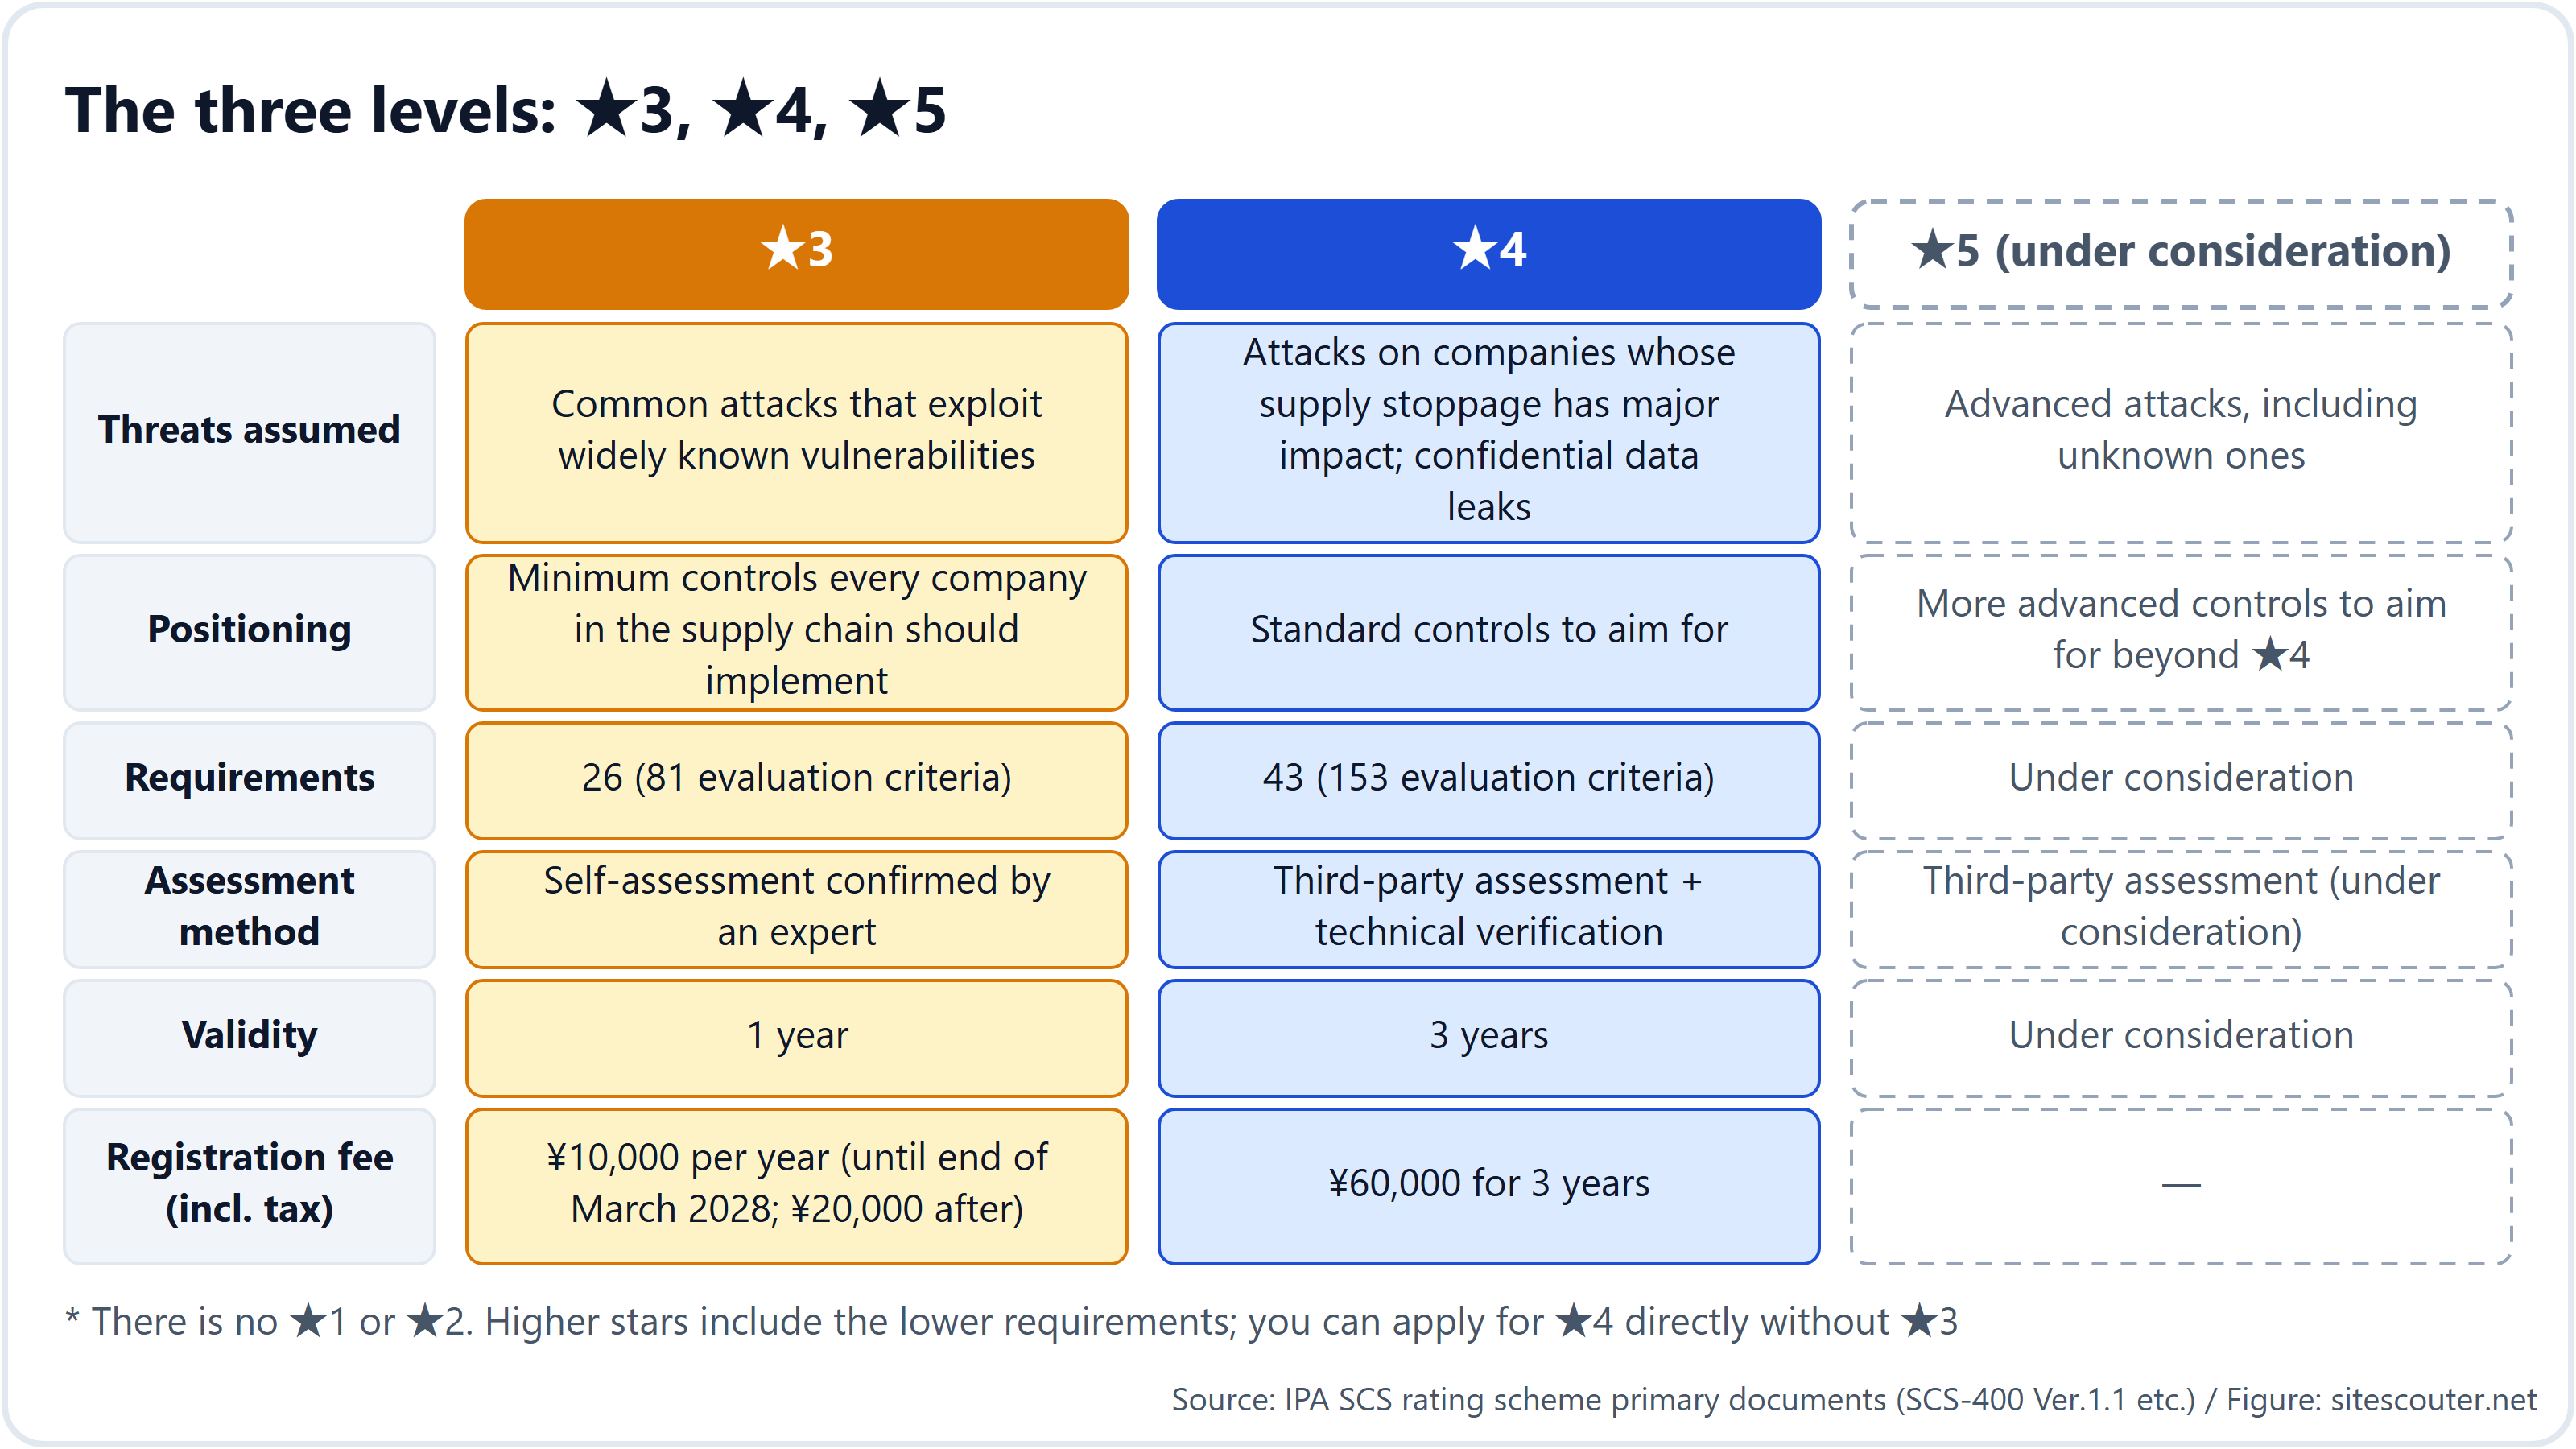
- ★3 通过“经专家确认的自我评估”证明满足 26 项要求(81 项评估标准);★4 通过“第三方评估加技术验证”证明满足 43 项要求(153 项评估标准)。★3 有效期 1 年,★4 为 3 年
- 注册费:★3 每年 ¥10,000(至 2028年3月底;此后为 ¥20,000),★4 为 3 年 ¥60,000。支付给评估机构和专家的费用另计
- 预计 2027年3月开始受理申请。在此之前,将依次公布注册申请指南(11月底)、评估机构名单(12月下旬)和专家名单(2027年1月起)
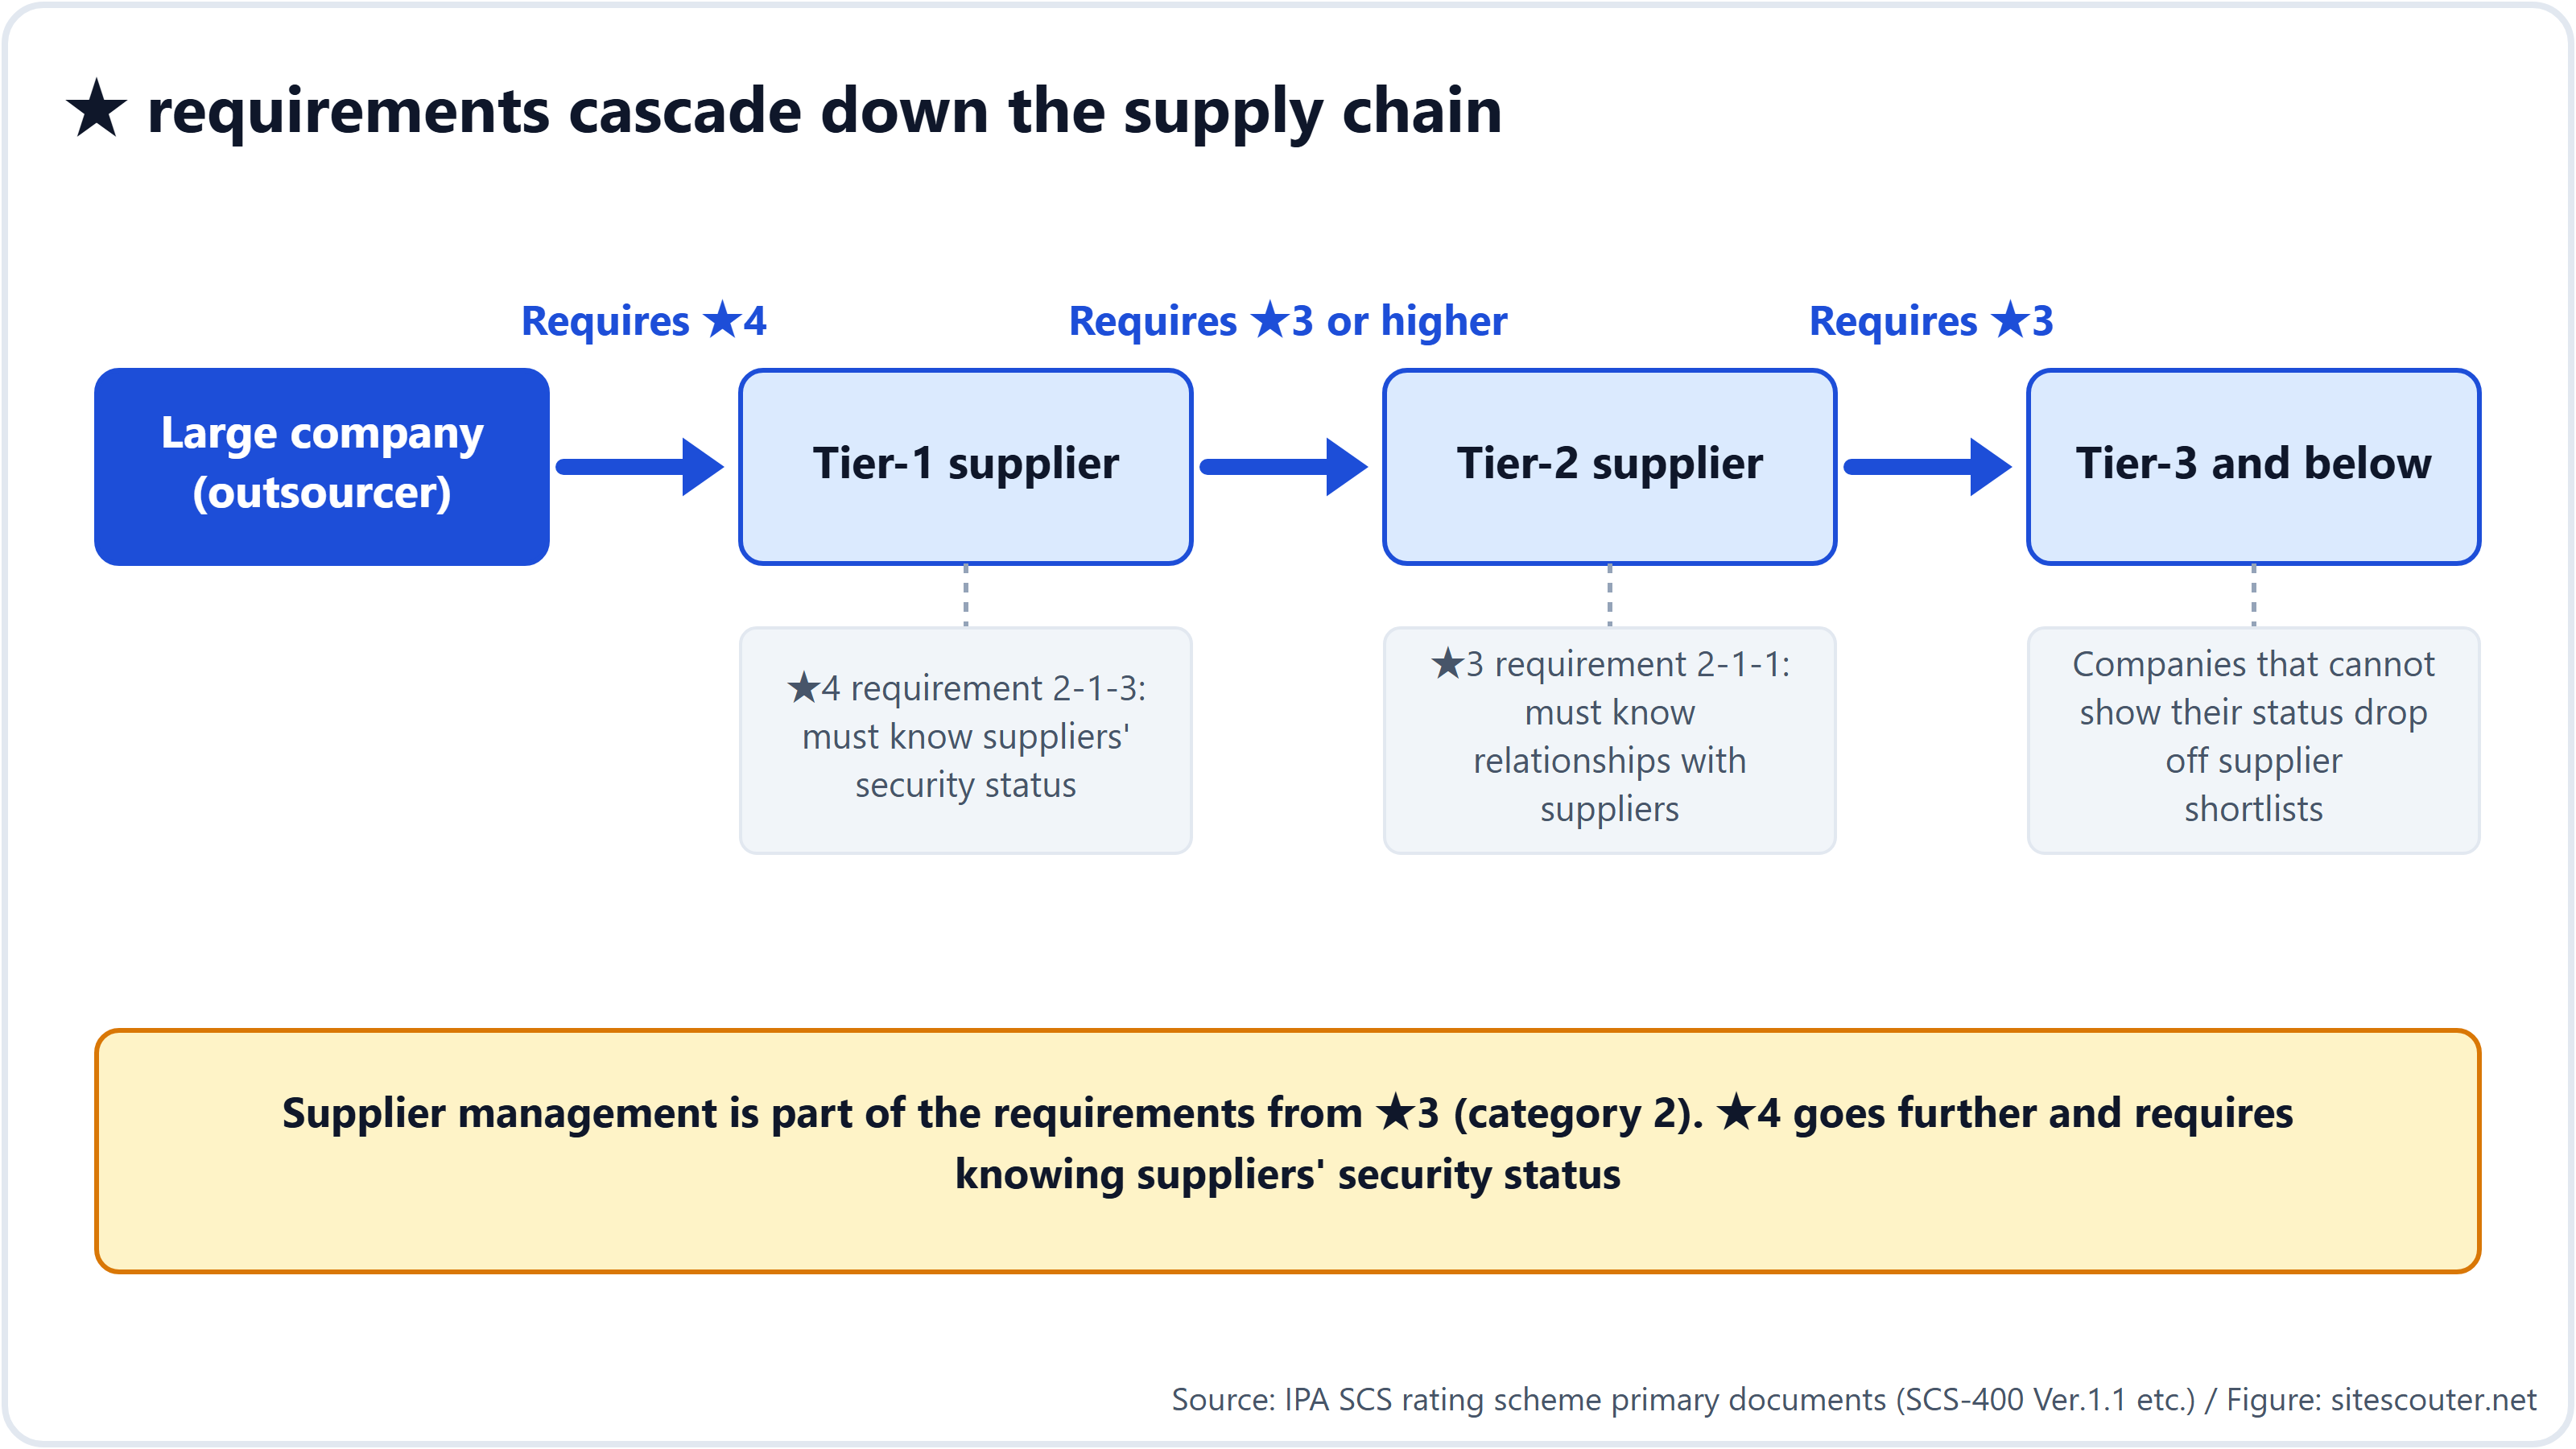
- 要求会一直传导到3级及以下供应商。第2类“供应商管理”从 ★3 起就是要求的一部分,★4 更是要求掌握供应商的安全状况(2-1-3)。一旦大企业把 ★ 写进采购标准,不满足的企业就不会被选为供应商。“自愿”说的是法律上的定位;在供应链中,它实际上成了强制要求
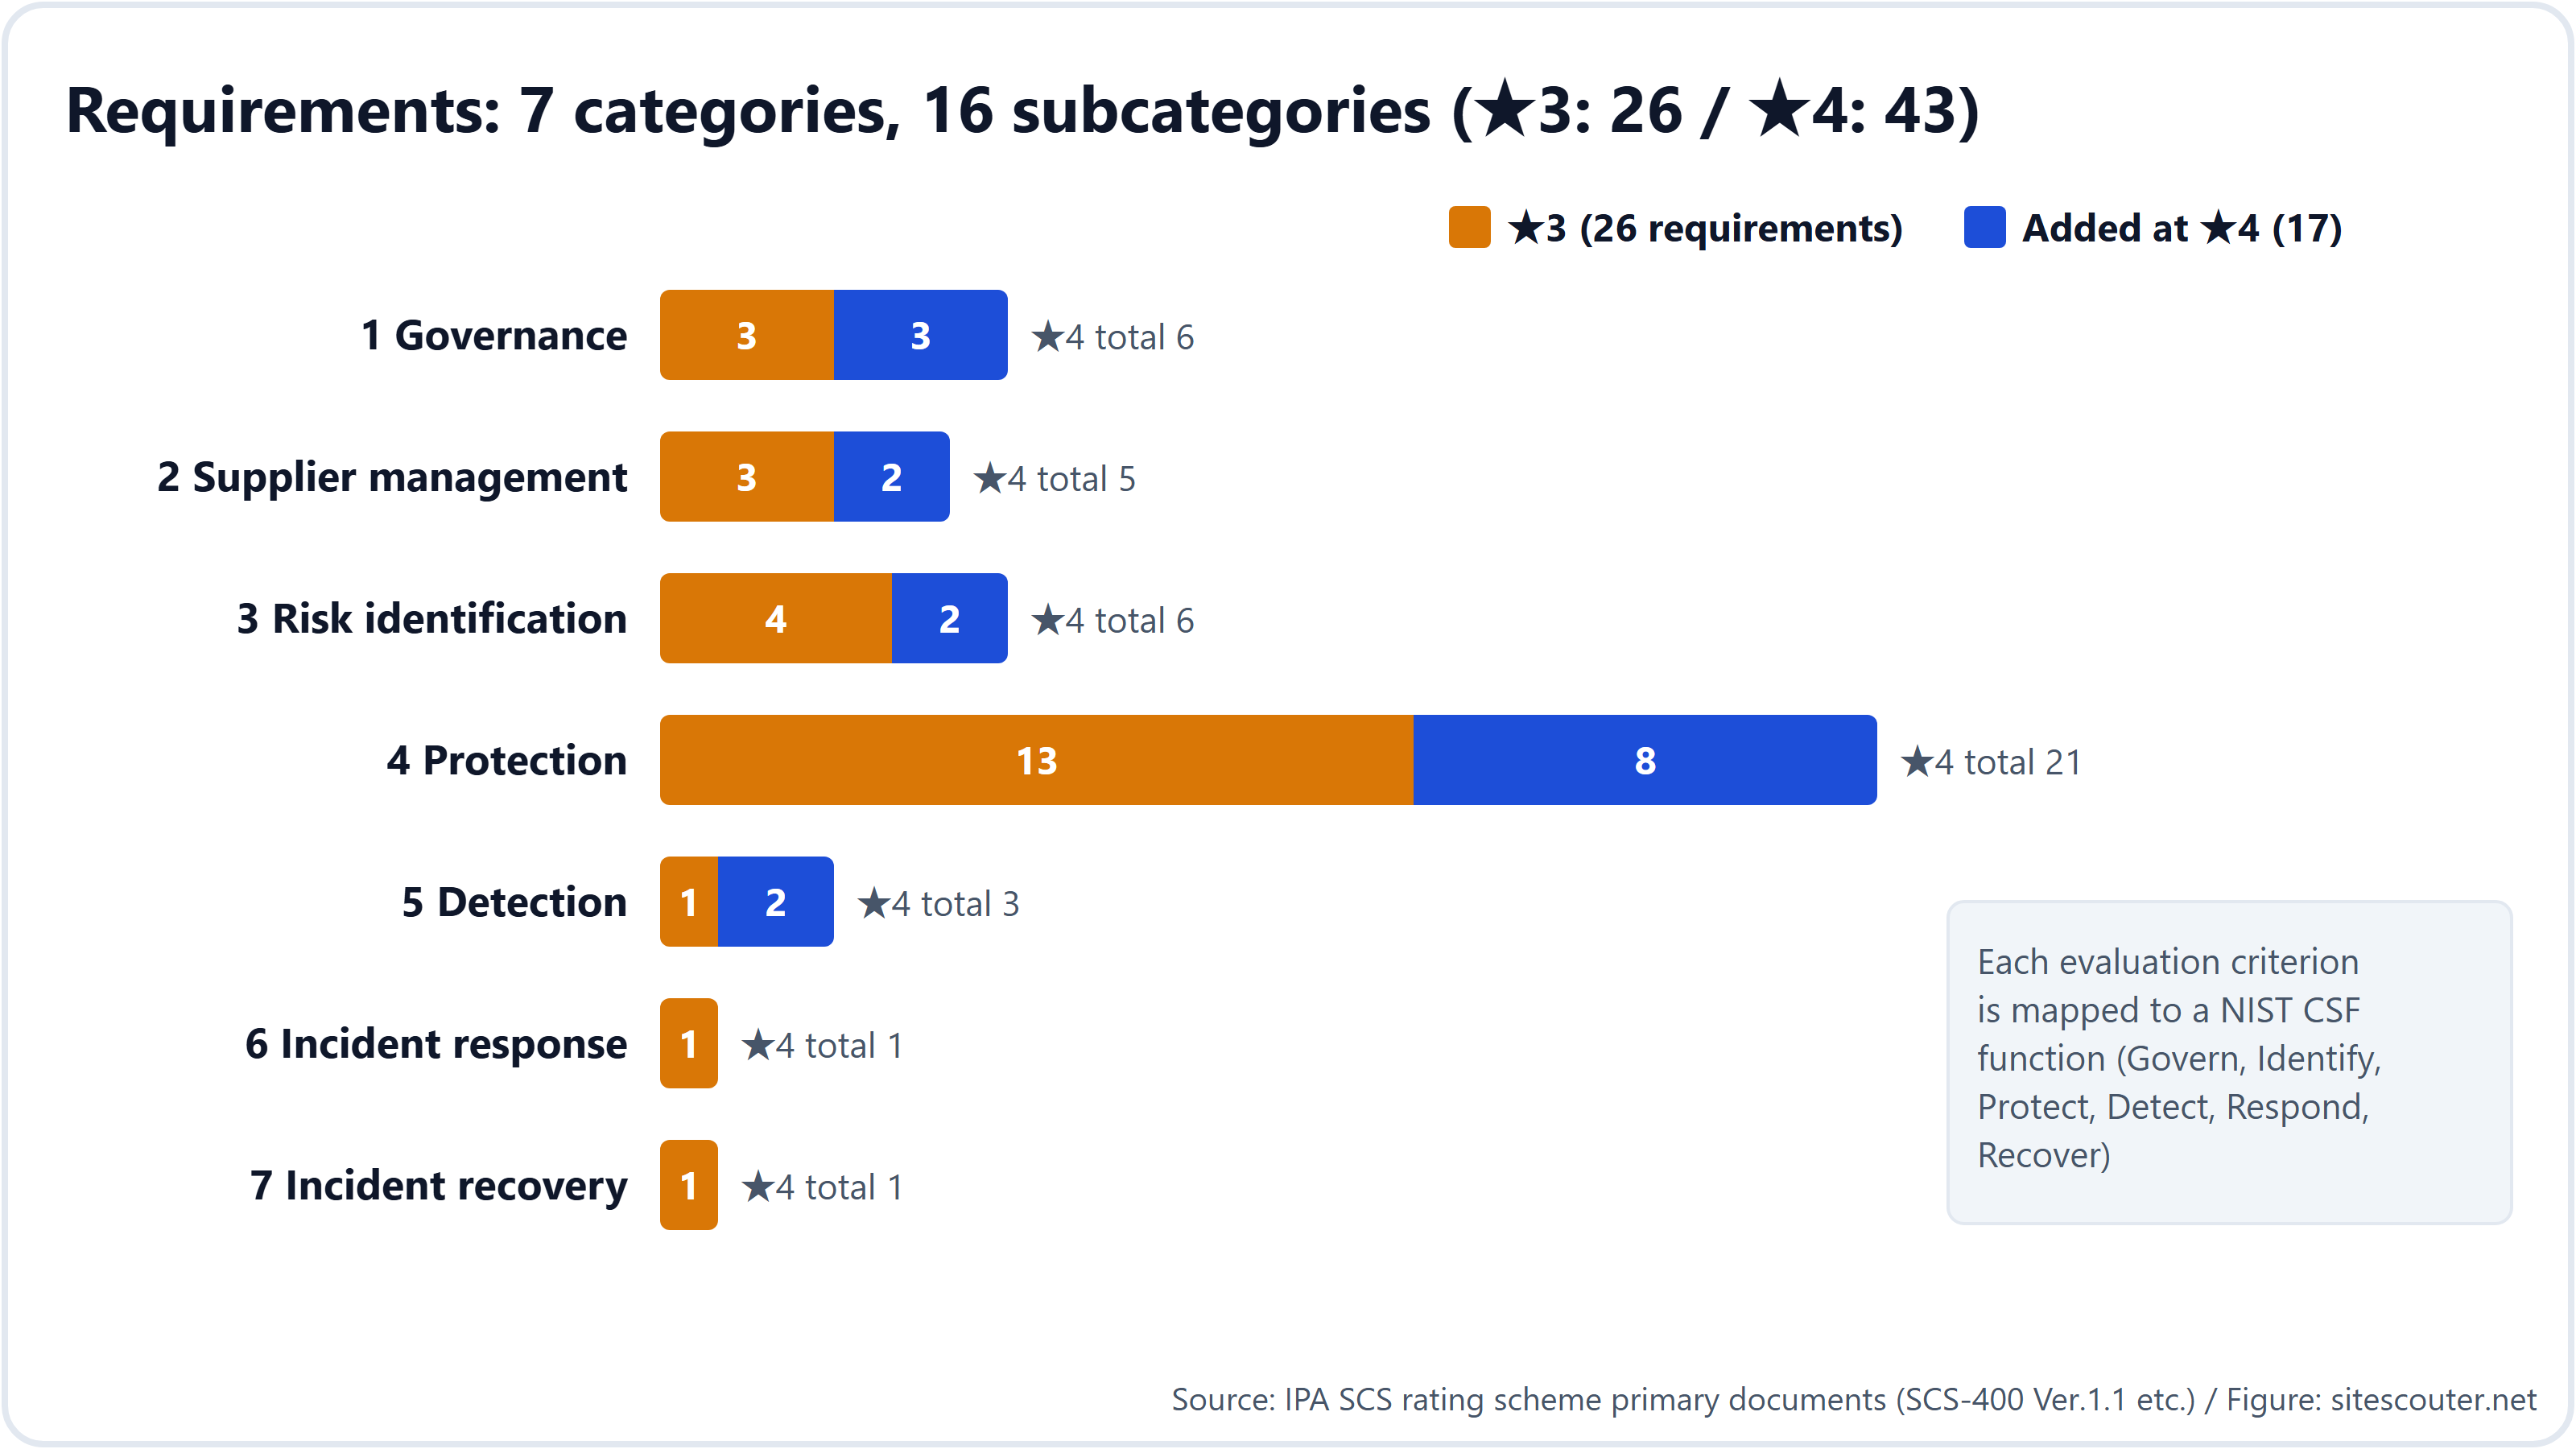
要求分为 7 大类(治理、供应商管理、风险识别、防护、检测、事件响应、恢复)和 16 个子类,每项评估标准都对应到 NIST CSF 2.0 的某个功能(GV/ID/PR/DE/RS/RC)。
★3 与 ★4:深度不同,证明方式也不同
| ★3 | ★4 | |
|---|---|---|
| 设想的威胁 | 利用广为人知的漏洞的常见攻击 | 针对“一旦停摆就会严重冲击供应链”的企业的攻击;机密信息泄露 |
| 定位 | 所有供应链企业都应落实的最低限度 | 应当争取达到的标准水平 |
| 要求数 | 26 | 43(含 ★3 的 26 项) |
| 证明方式 | 在评估表中自我评估 → SCS 安全专家确认并签名 → 管理层声明符合 | 自我评估 → 评估机构进行文件审查、现场审核(1至2天)并实施技术验证(1至2天)→ 评估报告 → 管理层声明符合 |
| 合格标准 | 原则上须满足全部评估标准。未满足之处可整改后由专家认可 | 同上。须在规定期限内(例如自指出之日起 1 个月)提交整改报告并获认可 |
| 有效期 | 1 年 | 3 年(每年提交自我评估) |
不持有 ★3 也可以直接申请 ★4,因为每个更高等级都包含较低等级的全部要求。
从技术角度看,★3 的大部分项目是用文件证明“已制定规则、已传达、每年复核一次”。到了 ★4,才第一次需要在实际设备上、通过外部漏洞扫描证明不存在 CVSS 7.0 以上的漏洞。
以数值确定的门槛(达不到就不合格)
以下是 SCS-400 中期限或门槛以数值写明的评估标准。括号中的编号为评估标准 ID。
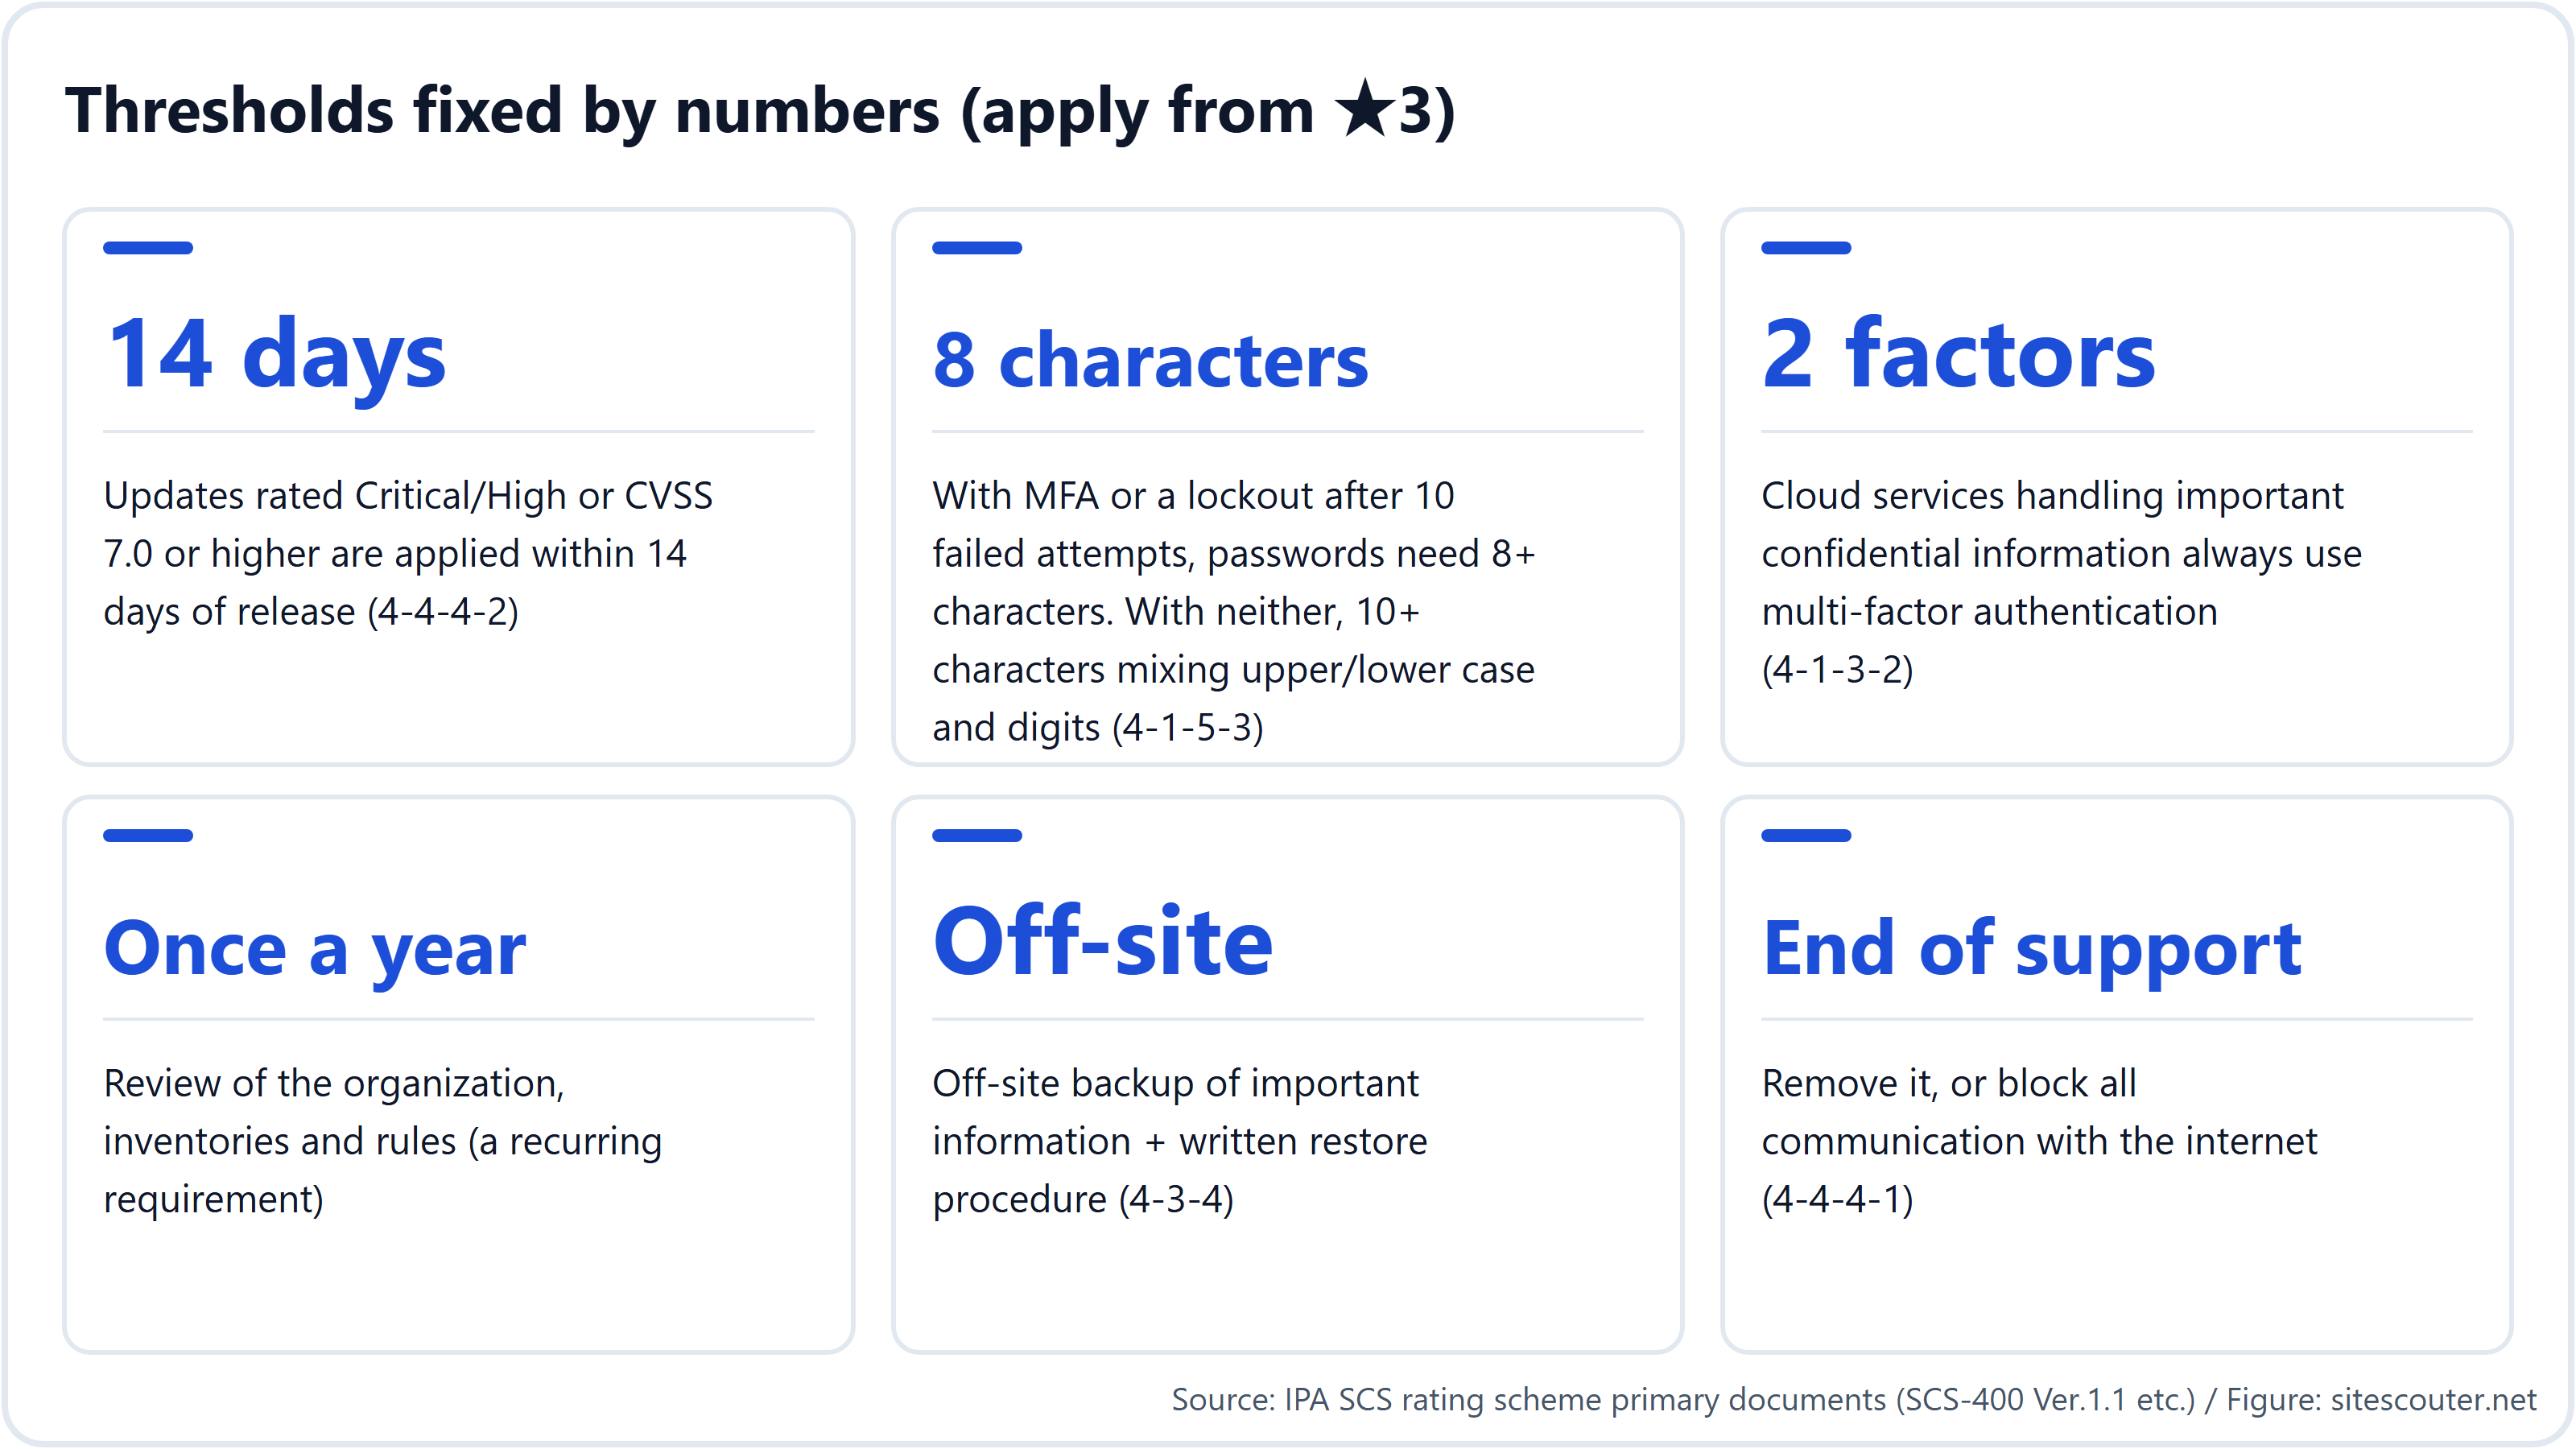
3.1 发布后 14 天内打补丁(4-4-4-2,★3)
在 ★3 中,满足以下任一条件的更新,必须在发布后 14 天内应用:
- 修复了厂商评定为“严重(Critical)”或“高风险(High Risk)”的漏洞
- 修复了 CVSS 基本分 7.0 或以上 的漏洞
- 厂商未提供漏洞严重程度的信息
适用范围写得很明确:公司配发 PC 的 OS、浏览器和 Office 软件,服务器的 OS 和中间件,公司配发智能设备的 OS 和应用,以及位于互联网边界的网络设备的 OS 和固件。如果测试耗时导致赶不上期限,在应用更新之前须采取降低风险的措施。
Web 服务器上的 PHP、nginx 和 Apache 都属于“服务器中间件”。针对 2026 年的严重 PHP 漏洞(CVSS 9.8),笔者自己的观测发现,在公开 PHP 版本的日本网站中,有 59.5% 显示的是未修补的版本(2026 年安全暴露统计)。若严格套用 14 天规则,其中大多数都将不合规。
3.2 已终止支持的产品:移除或与互联网隔断(4-4-4-1,★3)
设备、OS 和软件必须“获得合法许可并处于支持期内”。已终止支持的,原则上须移除,或阻断其与互联网之间的全部通信,使其脱离适用范围。若不得不继续使用,须采取降低风险的措施,并尽可能启用自动更新。
在 ★4 中,“停止使用并更换已终止支持的 OS 和软件”成为一项独立的要求(4-4-2)。
3.3 边界设备不得存在 CVSS 7.0 以上的漏洞(4-4-4-3,★4)
在 ★4 中,位于互联网边界的网络设备的 OS 和固件不得存在任何 CVSS 基本分 7.0 或以上的漏洞,并通过下文所述的技术验证从外部进行检测。
3.4 多因素认证(4-1-3,★3 起必需)
- 访问处理重要机密信息的云服务时,无论用户还是管理员,一律使用多因素认证(4-1-3-2)
- 从知识(ID 和密码)、持有(一次性密码或证书)、生物特征以及其他信息(如 IP 地址)中组合两种或以上因素。通过邮件或短信发送的一次性密码,以及智能手机上的推送批准,都算作持有因素(4-1-3-3)
- 作为 MFA 知识因素使用的密码须至少 8 个字符(4-1-3-4)
- 在 ★4 中,经由互联网连接内部网络、经由互联网进行管理员访问,以及用户访问处理重要机密信息的系统时,同样须使用 MFA(4-1-3-5)
3.5 密码(4-1-5,★3)
- 内部规则须要求修改默认密码、禁止使用易被猜到的词语,并禁止在不同设备和服务之间重复使用密码
- 若采用 MFA 或“连续失败 10 次后锁定账户”二者之一,密码须至少 8 个字符。若两者都无法实现,则须至少 10 个字符,并包含大写字母、小写字母和数字(4-1-5-3)
3.6 防火墙和路由器(4-5-1,★3)
- 将管理密码改为强度高且唯一的密码,或彻底禁用远程访问
- 阻断未经认证的入站通信,并将入站规则形成文档。不再需要的规则须及时删除或禁用
- 若经由互联网修改规则,须使用 MFA 或将访问限制为受信任的 IP 地址(4-5-1-7)
- ★4 另外要求在每台 PC 和服务器上部署软件防火墙(4-5-1-8),并为公开服务器和存放重要信息的服务器划分专用网段(4-5-1-9)
3.7 备份(4-3-4,★3)
确定备份的对象、频率和保存期限;对重要机密信息保留一份异地备份;并为每个备份对象编写恢复步骤。★4 更进一步,要求确认能在恢复时间目标内实际完成恢复(7-1-1-2)。
3.8 反恶意软件与监控(4-4-5 和 5-1-1,★3)
- 在每台联网的 PC 和服务器上安装反恶意软件,确定扫描范围和频率,并按厂商建议更新特征码
- 在网络边界或终端上部署一种机制,实时检测并阻断来自互联网的入站通信和发往恶意服务器的出站通信这两者(5-1-1-1)。须及时发出告警并形成初步报告
- ★4 还增加了:在 Web 网关阻断恶意网站、在邮件网关检查恶意软件、监控设备和软件的行为,以及收集并定期审查日志
3.9 “每年至少一次”的复核
“每年至少复核一次”反复出现:组织体制、资产台账、规则遵守情况、事件响应体制等都在其列。★3 的 1 年有效期正与这一周期吻合。如果从一开始就把这些复核的记录工作纳入日常运营,每次续期时就不必重新收集证据。
★4 技术验证做什么(SCS-430)
★4 的技术验证是由评估机构或技术验证服务商实施的外部漏洞扫描。指南的要点如下:
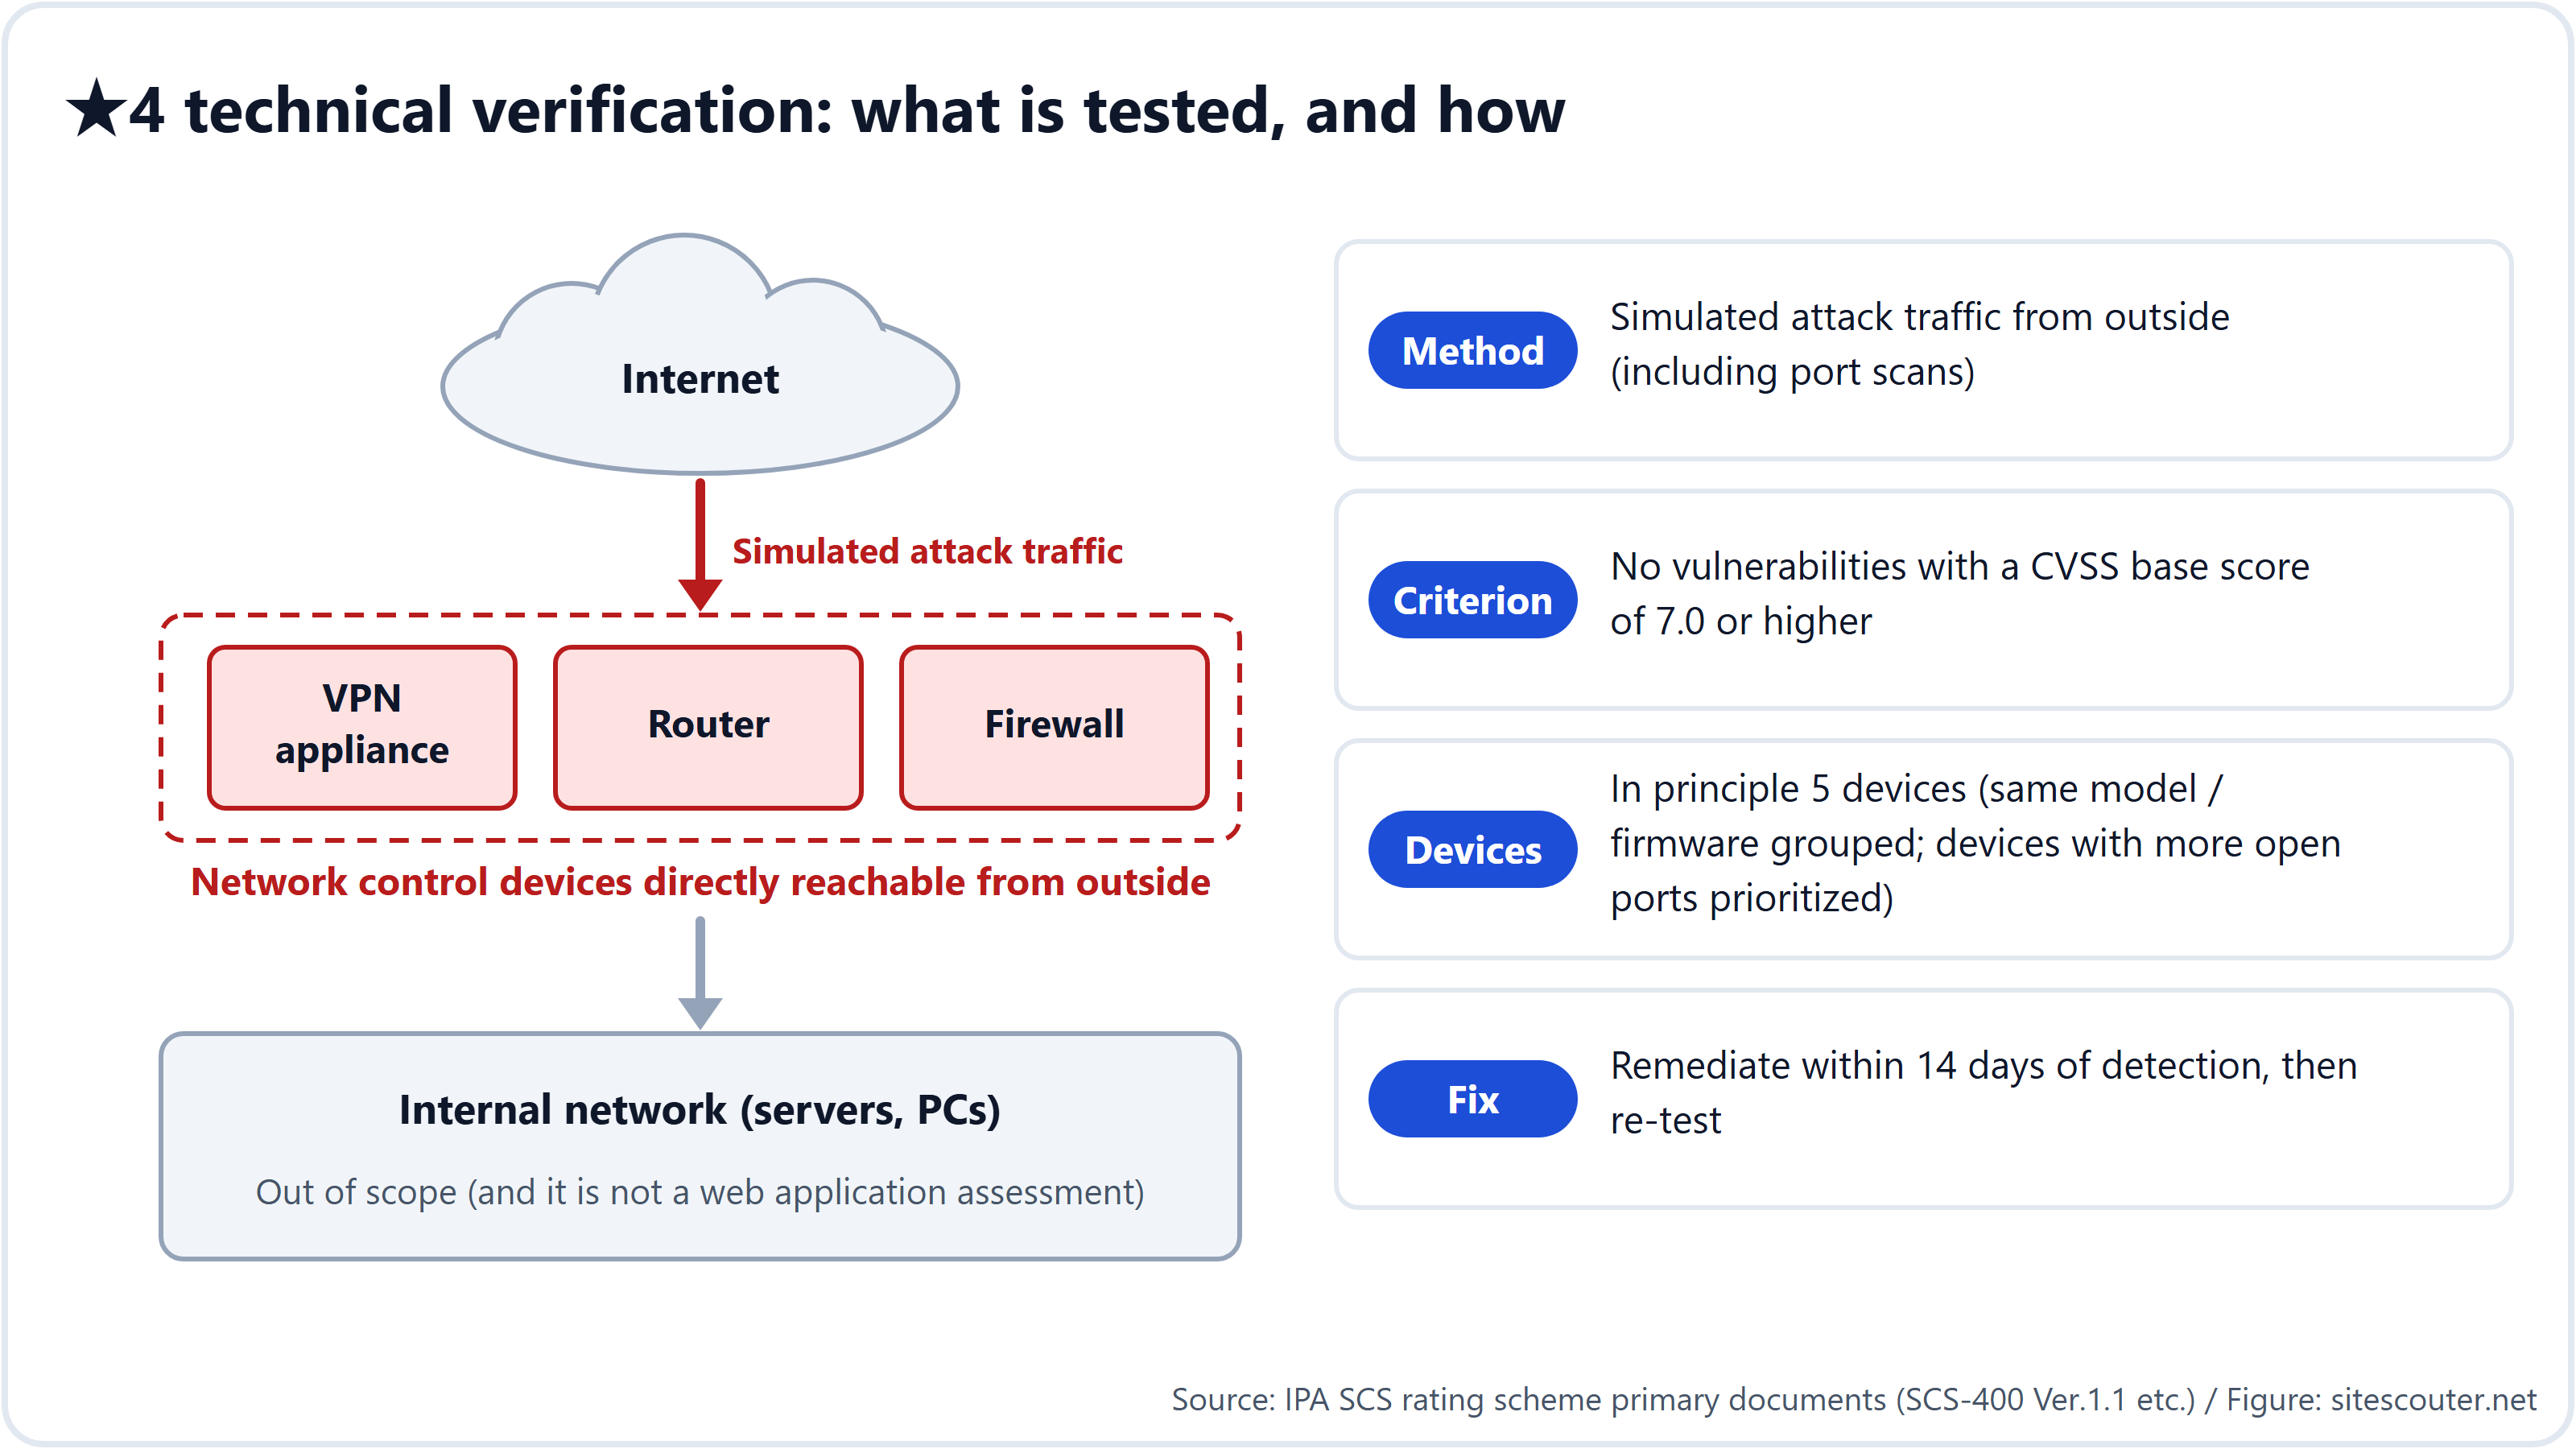
- 对象设备:适用范围内可从外部直接访问的 VPN 设备、路由器、防火墙等通信控制设备。这并不是 Web 应用评估
- 方法:从外部发送包括端口扫描在内的模拟攻击流量,检查是否存在 CVSS 基本分 7.0 或以上 的漏洞。工具不限;由服务商参考 SSS(日本的信息安全服务基准审查登录制度)的平台检测工具自行选择
- 设备数量:原则上为 5 台候选设备。同一型号、同一固件的设备归为一组并选出代表,优先选择开放端口较多的设备。也可以要求检测 6 台或以上,或者全部设备
- 准备工作:商定检测时间窗口,取得管理层或信息安全负责人的批准,通知 CSIRT/SOC,获取扫描器的源 IP 地址;如包含云上设备,还须确认云服务商的政策
- 整改:如发现问题,须在收到扫描结果后 14 天内修复,并接受再次扫描
- 豁免与替代:如果所有设备都由 ISP 等管理、无法获得扫描许可,则以证据审查代替扫描。如果近期已有范围相同或更广的扫描,且实施该扫描的企业符合技术验证服务商的条件,可以申请豁免
实际操作中,首要工作是弄清楚您并不认为属于自己的设备(分支机构的路由器、租用的 VPN 设备、云上的虚拟设备)是否在适用范围内。手册(SCS-620)第3章给出了“拥有少数几个据点的企业”和“拥有众多子公司的集团”的具体示例,以及一份向云服务商询问的问题清单。
认证单位与适用范围
在评估表中选择认证单位:整个法人、事业部等法人的一部分,或企业集团。适用范围是接受评估的 IT 基础设施,需要在其边界上采取防护措施。
手册设想了三种攻击面:“对运行中 IT 基础设施的逻辑访问”“对运行中 IT 基础设施的物理访问”以及“对处置阶段 IT 组件的物理访问”。开发和采购阶段的软件供应链未必在适用范围内。值得注意的是,本制度并不要求管理 SBOM 或构建流水线。
如何为 2027年3月做好准备
预计 2027年3月开始受理申请。评估表(一个 Excel 文件,包含“通用”“★3”“★4”三个工作表)已经公布,现在就可以开始填写。
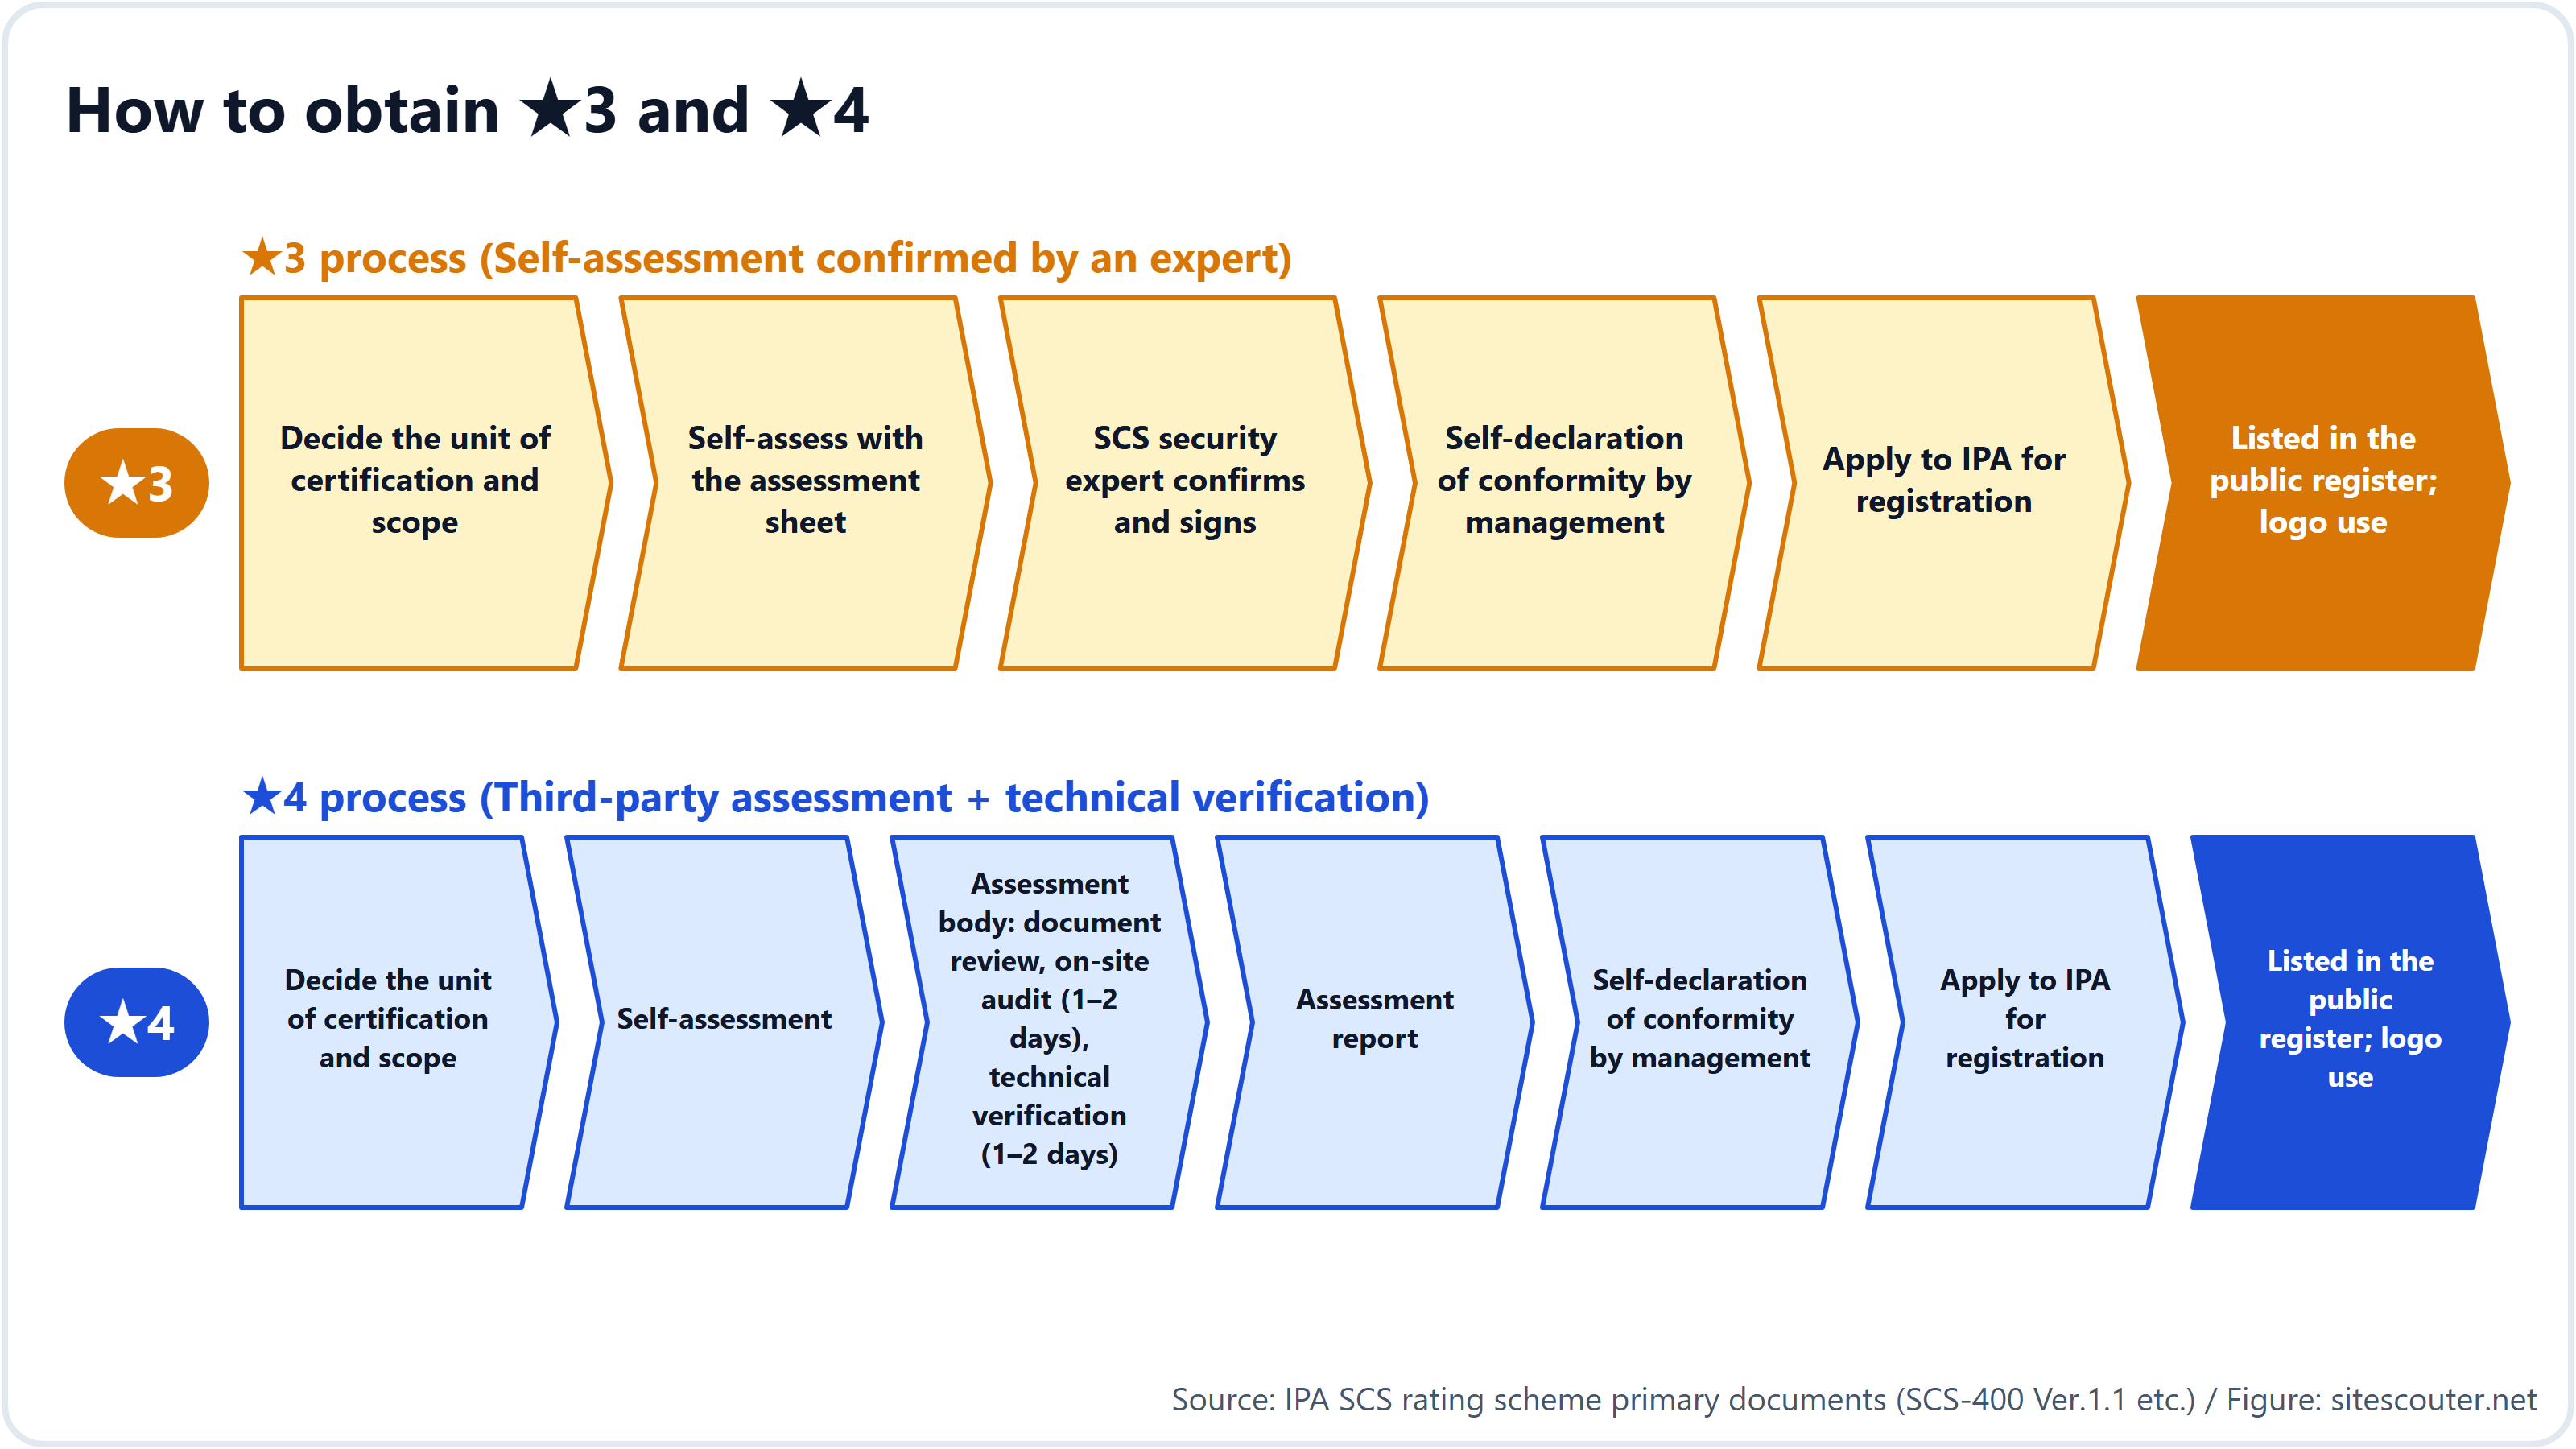
- 确定认证单位和适用范围(1至2周)。在决定分支机构、子公司、云服务和远程办公设备是否纳入之前,后续工作量无从估算
- 对照 26 项要求自我评估现状。81 项评估标准中,“制定规则”“传达规则”“每年复核一次”这类只需准备文件。需要技术工作的是第3节中的项目
- 技术实施(业内流传的说法是2至3个月)。全面推行 MFA、更换已终止支持的产品、让 14 天补丁规则真正运转起来、复查边界设备设置、异地备份和恢复步骤
- 收集证据(1至2个月)。资产台账、规则文件、复核记录、传达记录、告警设置的截图等
- SCS 安全专家确认(★3)或委托评估机构(★4)。专家名单预计 2027年1月起公布,评估机构名单预计 2026年12月下旬公布
- 管理层的符合性自我声明与注册申请。程序细节将在预计 2026年11月底公布的《注册申请指南》中确定
如果目标是 ★4,请尽早预约技术验证服务商。预计受理一开始,委托就会集中涌向评估机构。
本制度不要求什么
以下几点容易误读,摘自 FAQ 和手册:
- 不要求任何特定产品。EDR 等产品类别并未出现在要求中
- 取得评级不是法律义务。IPA 表示“是否取得评级属于自愿”,并且“未满足全部要求并不意味着业务会被立即停止”。但一旦客户把 ★ 写进采购标准,不满足的企业就无法签约。是否将其作为交易条件由合同双方决定;是否作为公共招标的条件由采购机构决定
- 不凌驾于其他法律框架之上。例如,它并不保证符合关键基础设施领域的安全标准。它与 ISMS 互为补充
- 不存在所谓“认定支援机构”。2026年4月,经济产业省和内阁官房曾提醒警惕那些声称“没有评级业务就会受限”的不当推销
Web 服务器管理员今天就能做的事
SCS 评级制度的技术验证针对的是边界设备,但第3.1节的 14 天规则和第3.2节的终止支持要求,直接适用于您 Web 服务器上的 OS、PHP 和中间件。
首先,检查您的服务器对外显示的版本,以及这些版本是否仍在支持期内。在 Site Scouter 的服务器信息查询中输入 URL,无需注册即可查看 Server 和 X-Powered-By 响应头中的版本、TLS 版本、证书以及安全响应头。如何在共享主机上切换 PHP 版本,请参阅PHP 版本升级实践指南。
方法说明与局限
本文依据截至 2026年10月30日 IPA 公布的一手文件(SCS-400 Ver.1.1、SCS-410、SCS-430、SCS-620、费用公告、FAQ 以及 2026年10月28日的新闻稿)撰写。评估标准 ID 及措辞取自 SCS-400 Ver.1.1。注册申请指南尚未公布,程序细节可能会有变化。笔者从事域名、主机和安全业务,既非评估机构,也非技术验证服务商。
停用已终止支持的软件、在 14 天内应用严重更新——这些要求直接适用于您 Web 服务器上的 OS、PHP 和中间件。只需输入 URL,即可以非侵入方式查看您的服务器对外显示的版本和响应头。无需注册。
使用:服务器信息查询常见问题
没有 ★3 可以申请 ★4 吗?
可以。由于每个更高等级都包含较低等级的全部要求,手册写明,即使不持有 ★3 也可以申请 ★4 注册。
技术验证会检测 Web 应用吗?
不会。技术验证指南(SCS-430)针对的是可从外部直接访问的通信控制设备,如 VPN 设备、路由器和防火墙,并从外部检查其是否存在 CVSS 基本分 7.0 或以上的漏洞。
★3 也要求 14 天补丁规则吗?
是的。评估标准 4-4-4-2 属于 ★3 的要求“安全补丁和更新的程序”,要求在 14 天内应用被评为 Critical/High 或 CVSS 7.0 以上的更新。
费用是多少?
支付给 IPA 的注册费为:★3 每年 ¥10,000(至 2028年3月31日;此后为 ¥20,000),★4 为 3 年 ¥60,000。支付给 SCS 安全专家、评估机构和技术验证服务商的费用不在制度的收费表中,由市场决定。
持有 ISMS 可以免于 ★4 吗?
没有豁免规定。FAQ 将 ISMS 与本制度描述为互为补充。
参考资料
最后确认日期:2026-10-30。规范和政策可能会发生变化,采取行动前请查阅一手资料。
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0