
Nowy japoński rating bezpieczeństwa łańcucha dostaw (SCS) wyjaśniony dla inżynierów: wymagania ★3 i ★4, reguła poprawek w 14 dni i co sprawdza weryfikacja techniczna
28 października 2026 r. IPA (Information-technology Promotion Agency, Japan) opublikowała przewodniki oceny i podręcznik objaśniający do swojego „systemu ratingowego bezpieczeństwa na rzecz wzmocnienia łańcuchów dostaw” (systemu ratingowego SCS). Sam system ogłoszono w kwietniu, ale dopiero z tymi dokumentami wiadomo, co trzeba zrobić, w jakim zakresie i jak to udowodnić. Praktyczne przygotowania mogą więc ruszyć jeszcze przed otwarciem pierwszych wniosków w marcu 2027 r.
Ten artykuł jest dla pracowników IT, infrastruktury i działów webowych, którzy wykonają pracę, gdy klient powie „prosimy o ★3”. Wybiera z dokumentów źródłowych (SCS-400 Ver.1.1, SCS-430 i SCS-620) wymagania wymagające pracy technicznej oraz progi określone liczbowo. Ogólny obraz znajdziesz najpierw w przewodniku ogólnym, a wpływ na biznes i decyzje, które musi podjąć zarząd, w przewodniku dla kadry zarządzającej.
Ten artykuł jest również opublikowany po angielsku na sitescouter.net i nkzw.jp oraz po japońsku na sitescouter.net. To polskie wydanie w serwisie Site Scouter, przetłumaczone z wersji angielskiej.
System w minutę
- Oficjalna nazwa: system ratingowy bezpieczeństwa na rzecz wzmocnienia łańcuchów dostaw, w skrócie system ratingowy SCS. Prowadzi go IPA jako właściciel systemu, pod nadzorem Ministerstwa Gospodarki, Handlu i Przemysłu (METI) oraz Krajowego Biura Cyberbezpieczeństwa przy Sekretariacie Gabinetu
- Jest dobrowolny i nie stanowi obowiązku prawnego. Założenie jest takie, że zleceniodawca wskazuje dostawcy wymagany poziom (★), a poziom ten jest wykorzystywany w umowie handlowej
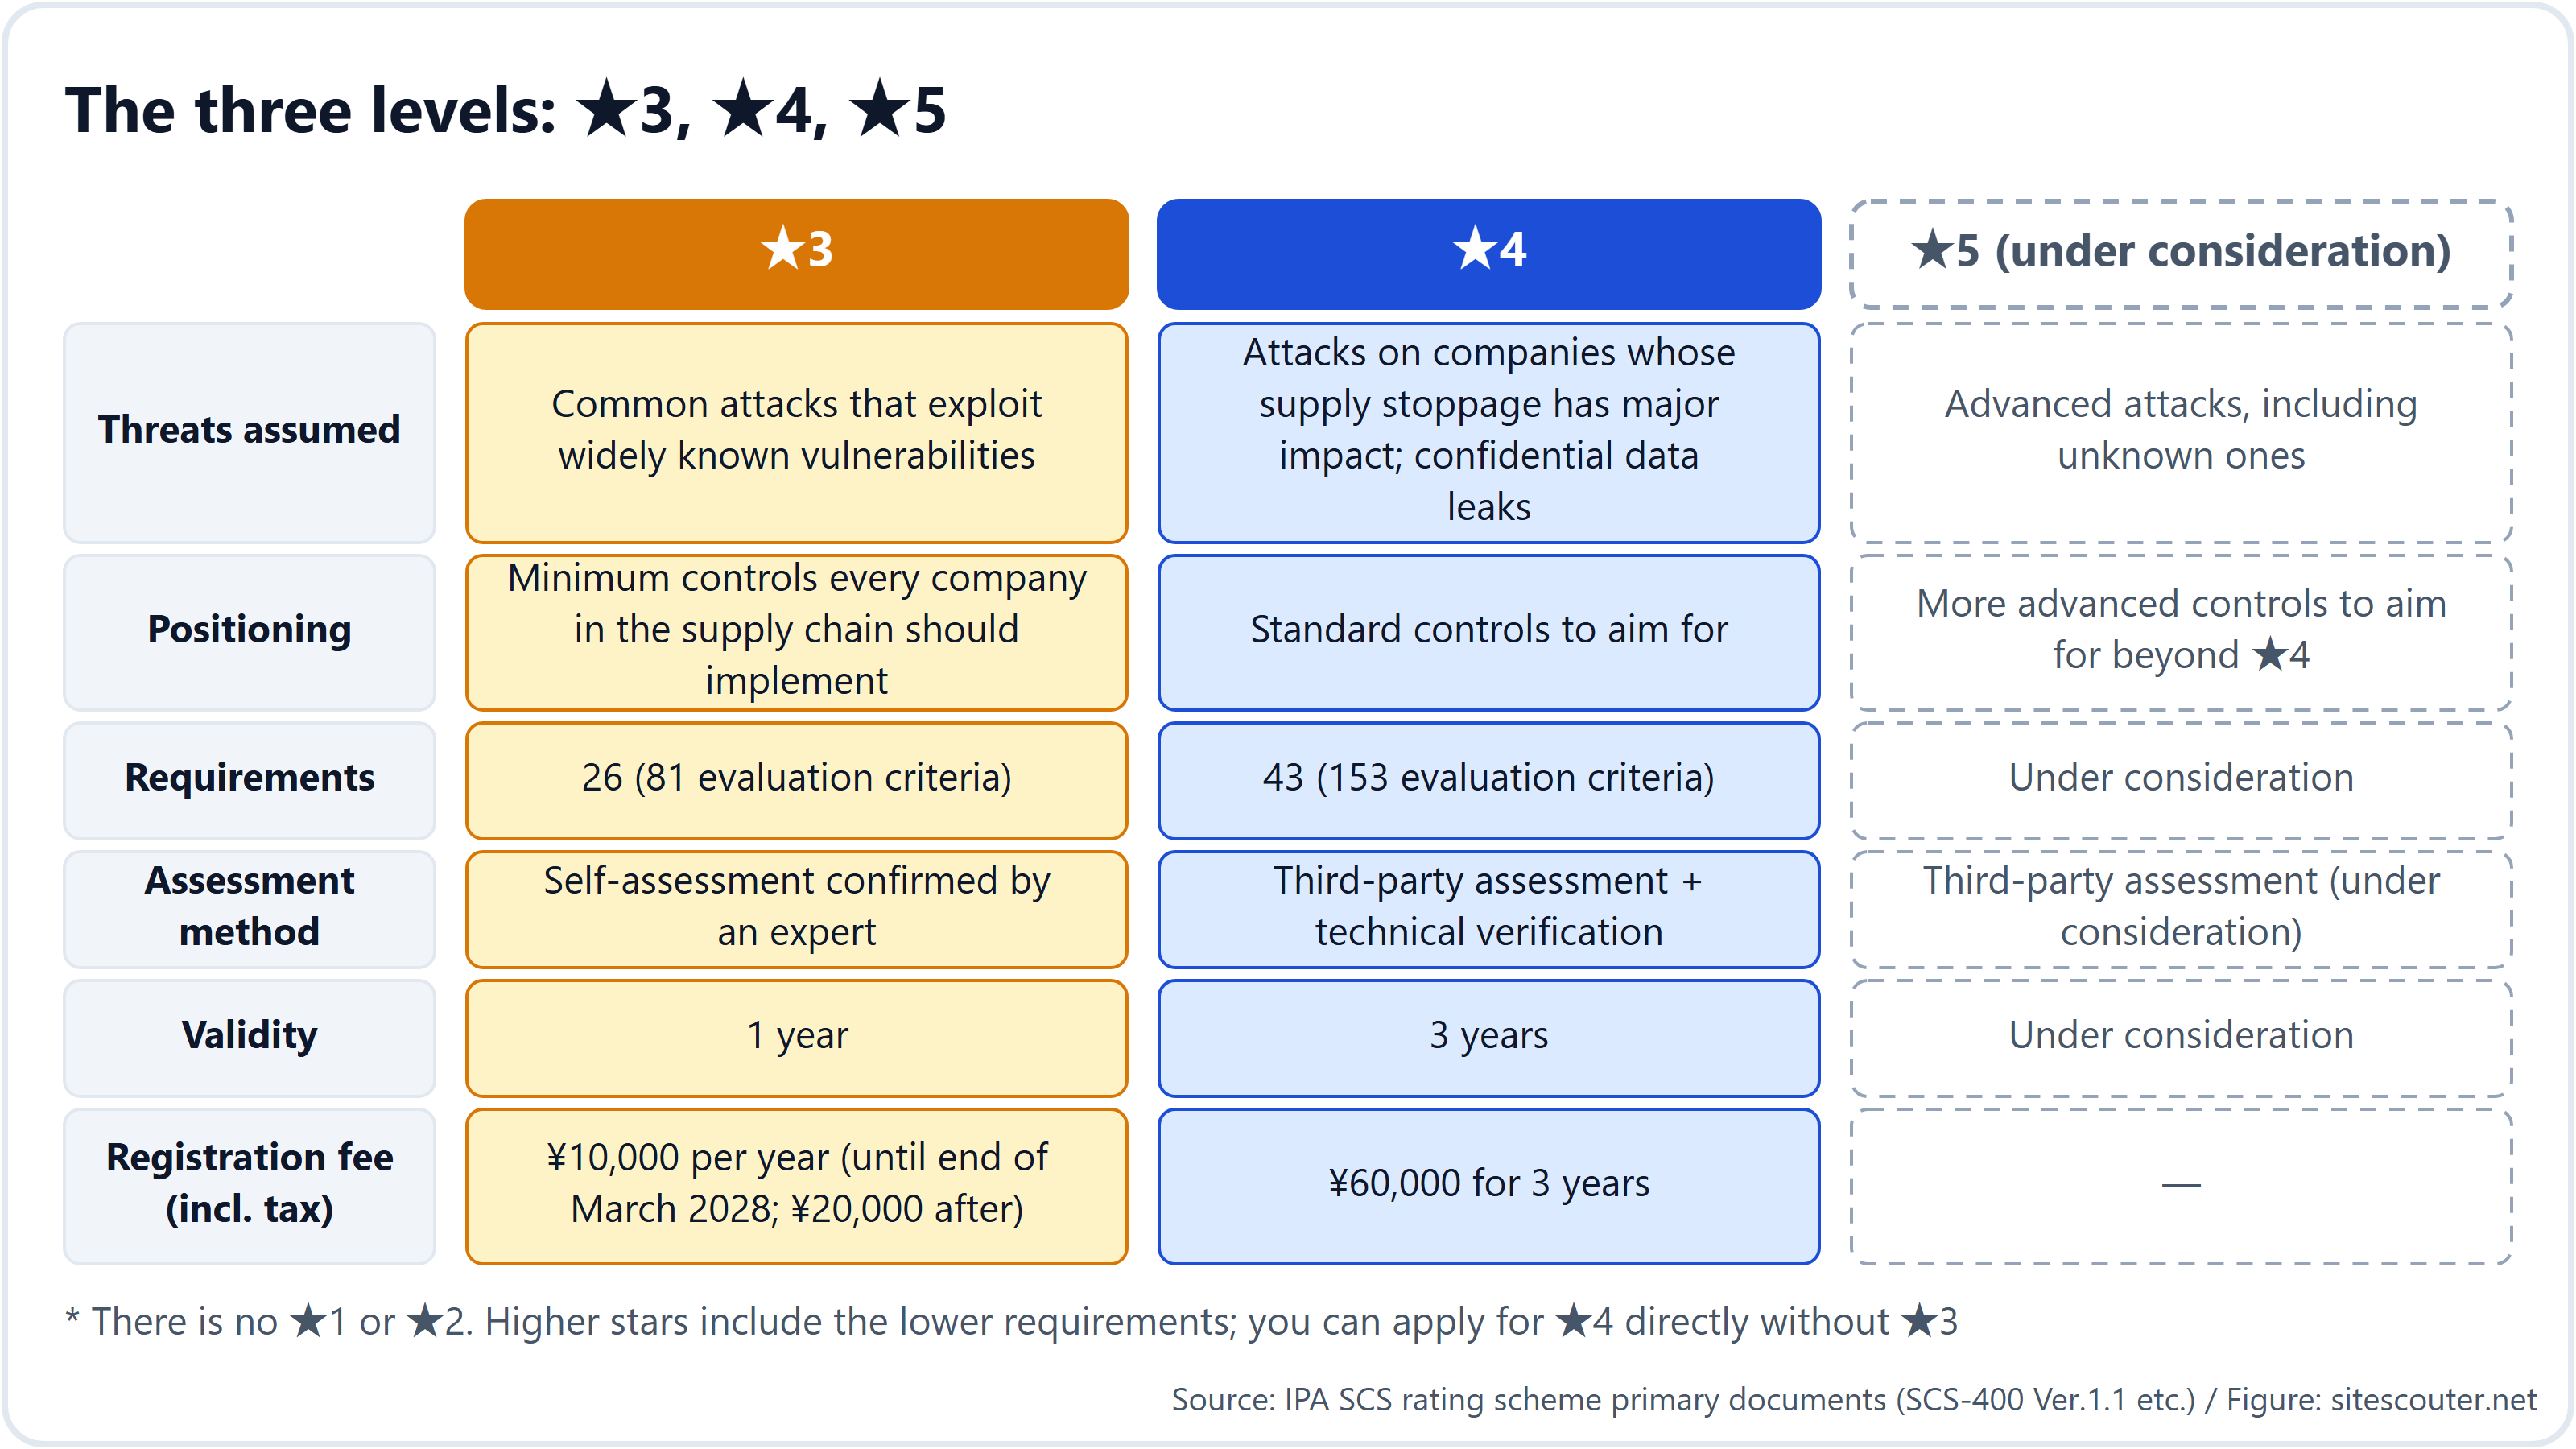
- Są trzy poziomy: ★3, ★4 i ★5. Nie ma ★1 ani ★2; podstawą jest istniejący program IPA SECURITY ACTION (samodzielnie deklarowane zobowiązania na jedną i dwie gwiazdki). ★5 jest wciąż w fazie analiz
- ★3 potwierdza 26 wymagań (81 kryteriów oceny) samooceną zatwierdzoną przez eksperta; ★4 potwierdza 43 wymagania (153 kryteria oceny) oceną strony trzeciej oraz weryfikacją techniczną. ★3 jest ważna 1 rok, ★4 przez 3 lata
- Opłata rejestracyjna wynosi ¥10,000 rocznie za ★3 (do końca marca 2028 r.; potem ¥20,000) oraz ¥60,000 za 3 lata za ★4. Opłaty dla jednostek oceniających i ekspertów są osobne
- Przyjmowanie wniosków ma ruszyć w marcu 2027 r. Wcześniej zostaną opublikowane kolejno: przewodnik po wniosku rejestracyjnym (koniec listopada), lista jednostek oceniających (koniec grudnia) i lista ekspertów (od stycznia 2027 r.)
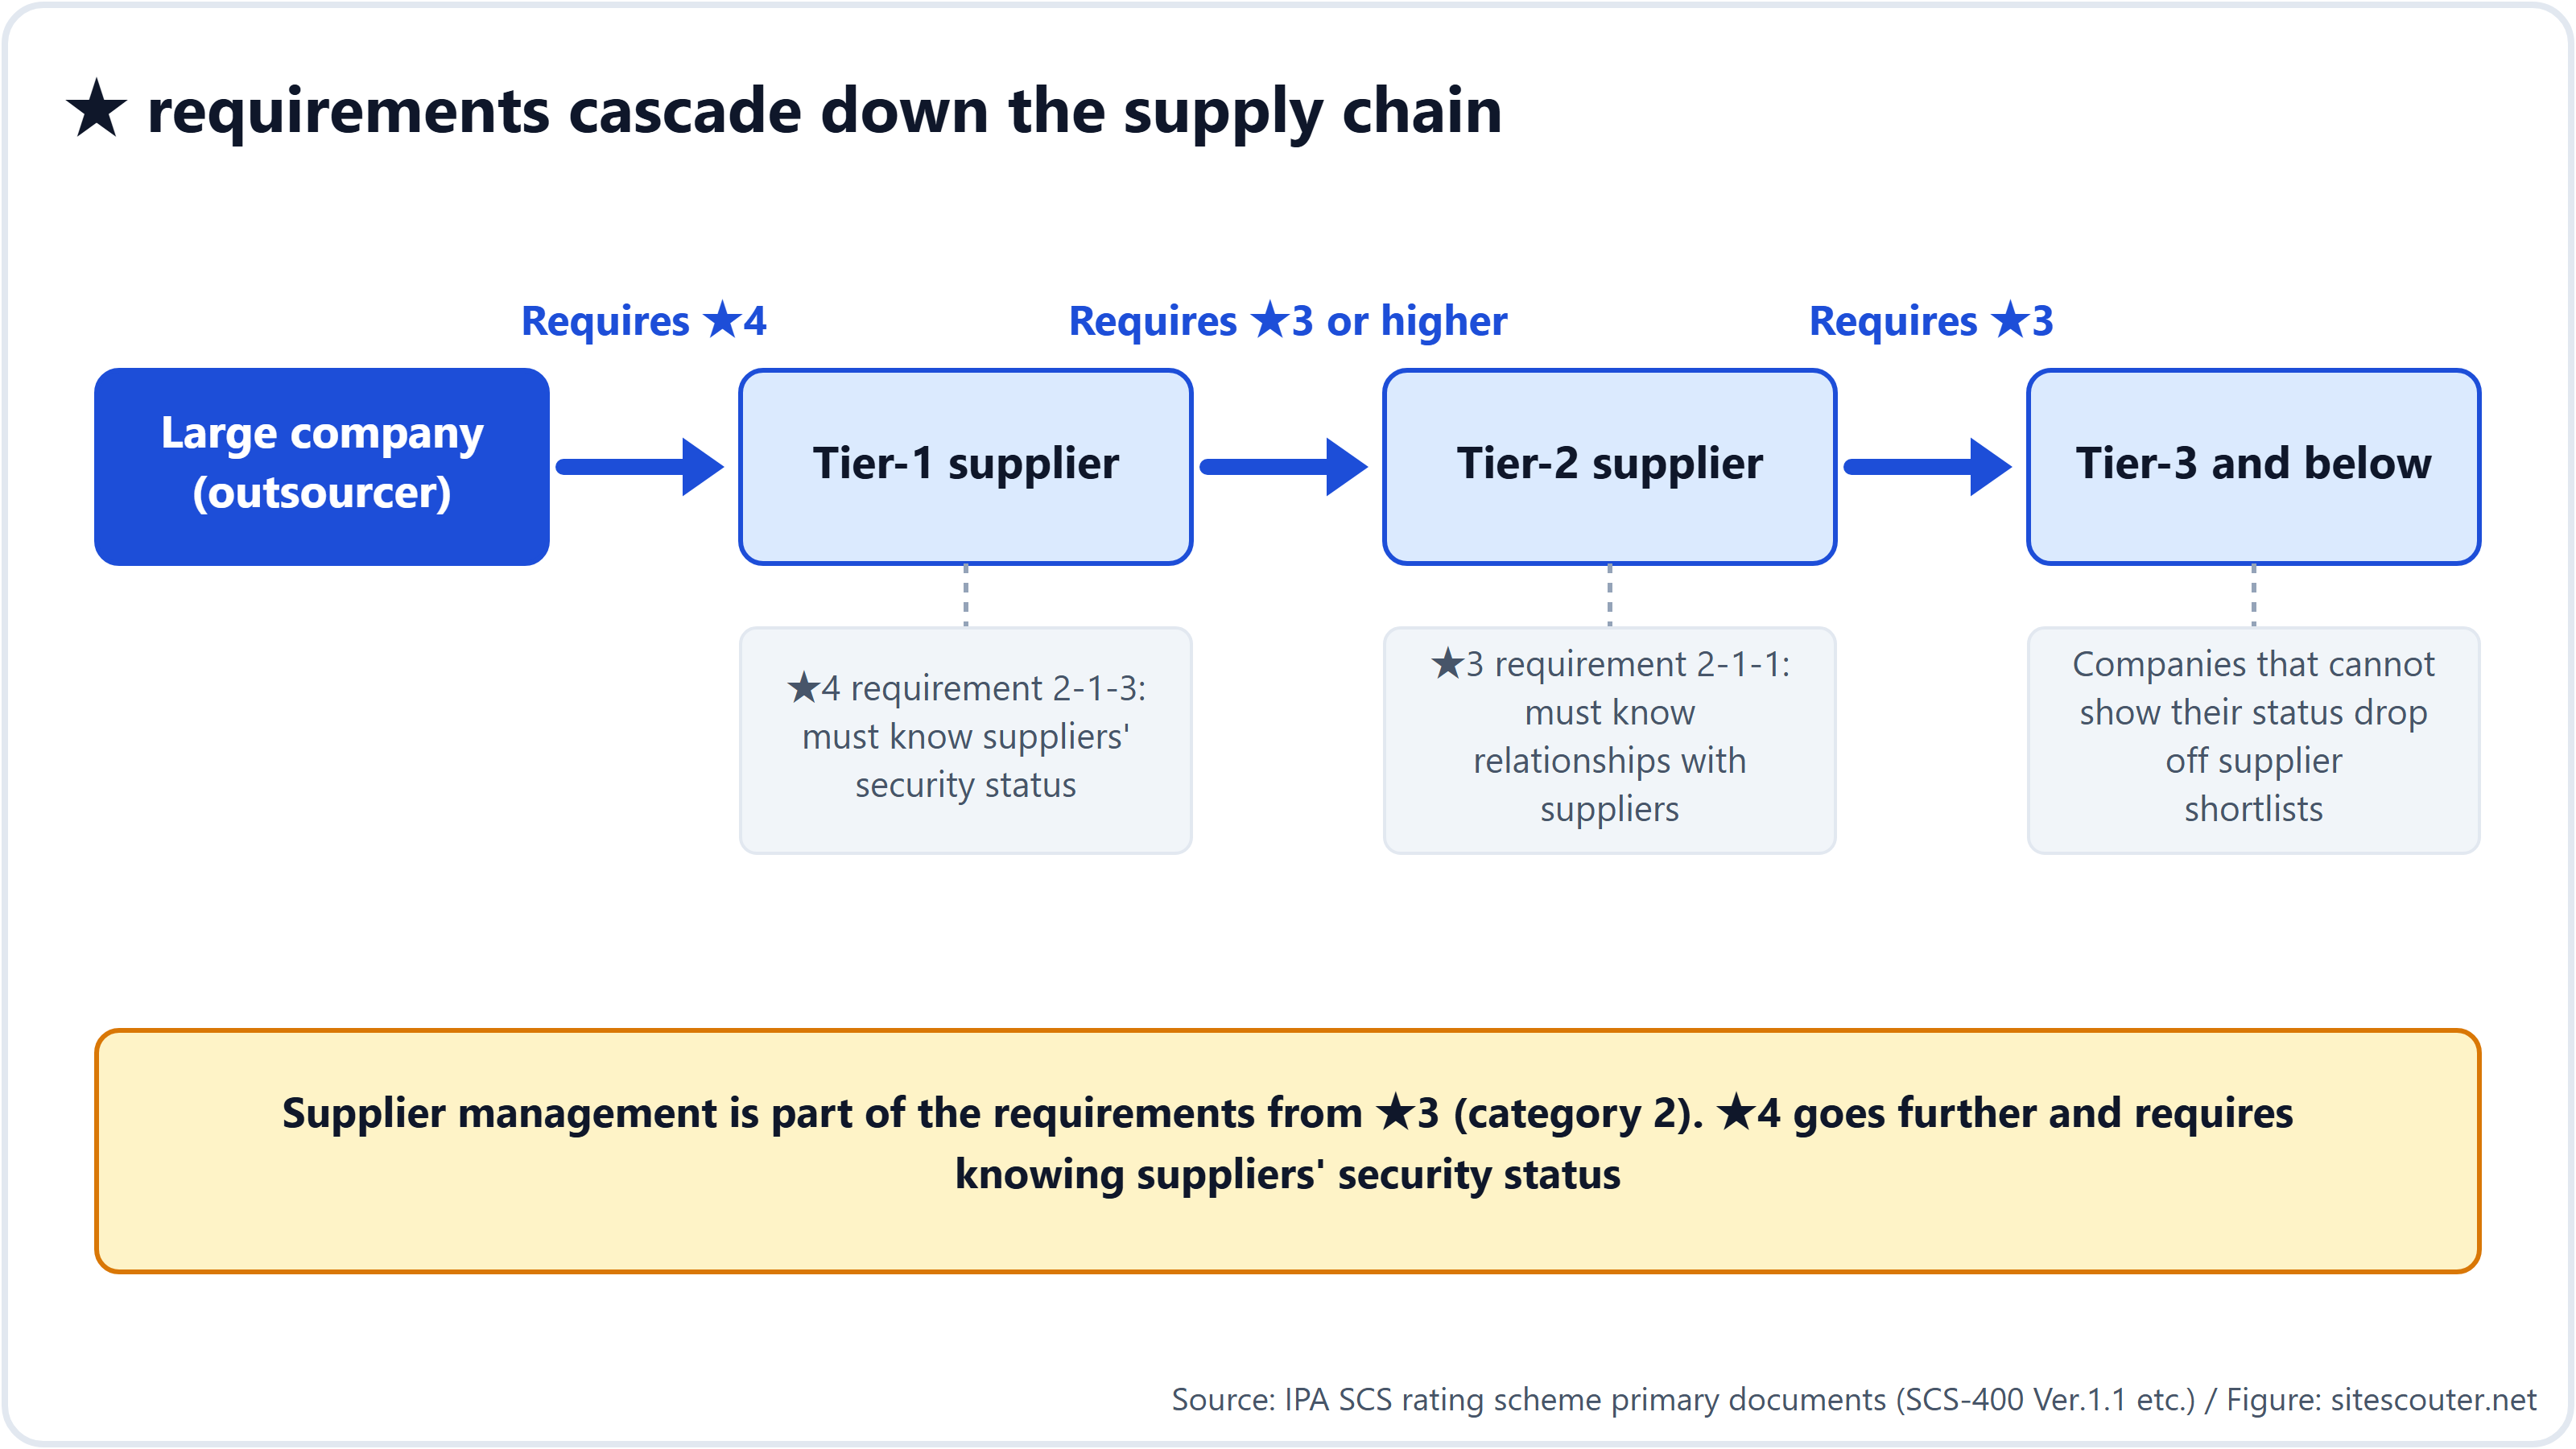
- Wymóg schodzi w dół do dostawców 3. rzędu (tier 3) i dalej. Kategoria 2, „zarządzanie dostawcami”, należy do wymagań już od ★3, a ★4 sięga aż do znajomości stanu bezpieczeństwa własnych dostawców (2-1-3). Gdy duża firma wpisze ★ do swoich standardów zakupowych, firmy, które go nie spełniają, nie są wybierane na dostawców. „Dobrowolność” opisuje sytuację prawną; w łańcuchu dostaw system staje się de facto obowiązkowy
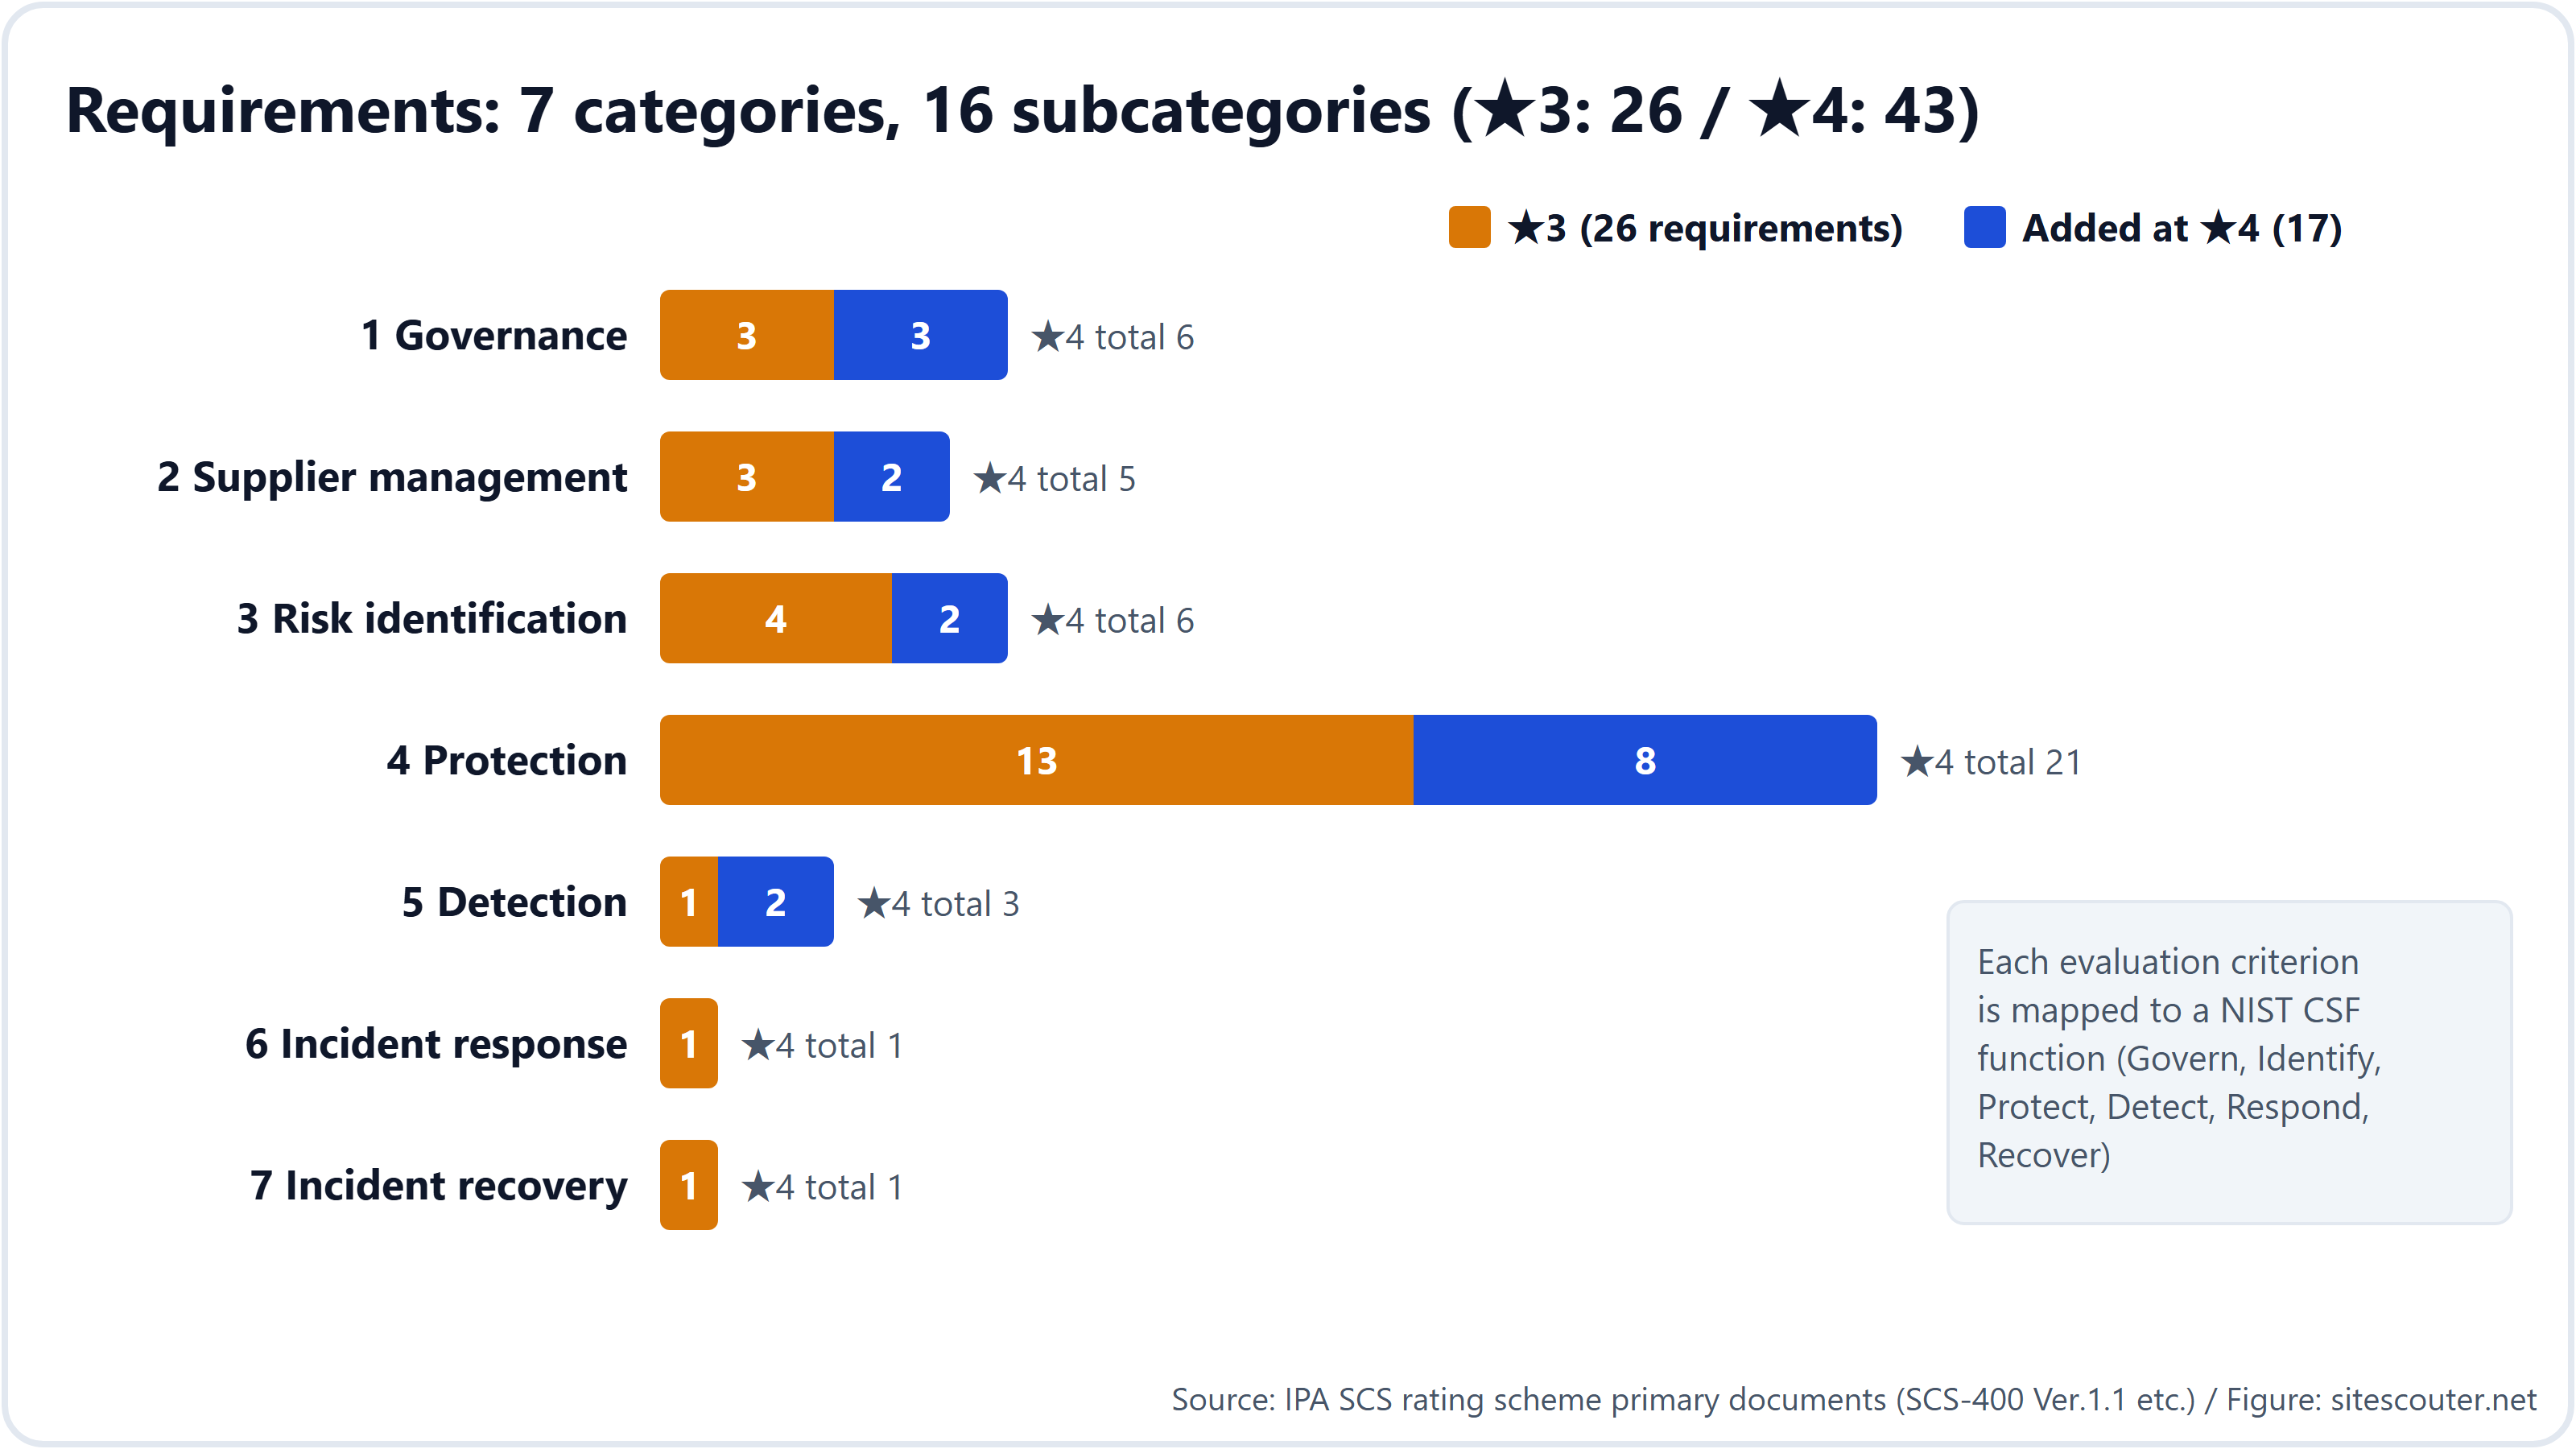
Wymagania podzielono na 7 kategorii (ład organizacyjny, zarządzanie dostawcami, identyfikacja ryzyka, ochrona, wykrywanie, reagowanie na incydenty, odtwarzanie) i 16 podkategorii, a każde kryterium oceny jest przypisane do funkcji NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
★3 a ★4: głębokość i sposób dowodzenia
| ★3 | ★4 | |
|---|---|---|
| Zakładane zagrożenie | Typowe ataki wykorzystujące powszechnie znane podatności | Ataki na firmy, których przestój mocno uderzyłby w łańcuch dostaw; wycieki informacji poufnych |
| Pozycjonowanie | Minimum, które powinna wdrożyć każda firma w łańcuchu dostaw | Standardowy poziom, do którego warto dążyć |
| Wymagania | 26 | 43 (w tym 26 z ★3) |
| Sposób dowodzenia | Samoocena w arkuszu oceny → ekspert ds. bezpieczeństwa SCS potwierdza i podpisuje → zarząd deklaruje zgodność | Samoocena → jednostka oceniająca przegląda dokumenty, przeprowadza audyt na miejscu (od 1 do 2 dni) i weryfikację techniczną (od 1 do 2 dni) → raport z oceny → zarząd deklaruje zgodność |
| Kryteria zaliczenia | Co do zasady wszystkie kryteria oceny muszą być spełnione. Braki można uzupełnić i uzyskać akceptację eksperta | Tak samo. Raport z działań naprawczych trzeba złożyć w wyznaczonym terminie (na przykład 1 miesiąc od stwierdzenia) i uzyskać jego akceptację |
| Ważność | 1 rok | 3 lata (z samooceną składaną co roku) |
O ★4 można wnioskować bezpośrednio, bez posiadania ★3, ponieważ każdy wyższy poziom zawiera wszystkie wymagania niższych.
Z technicznego punktu widzenia większość punktów ★3 sprowadza się do wykazania w dokumentach, że ustalono zasady, zakomunikowano je i raz w roku się je przegląda. ★4 to pierwszy poziom, na którym na rzeczywistym sprzęcie, przez zewnętrzne skanowanie podatności, udowadniasz, że nie ma niczego z oceną CVSS 7.0 lub wyższą.
Progi określone liczbowo (nie spełnisz ich, nie zaliczysz)
Oto kryteria oceny z SCS-400, których terminy lub progi zapisano liczbami. Liczby w nawiasach to identyfikatory kryteriów oceny.
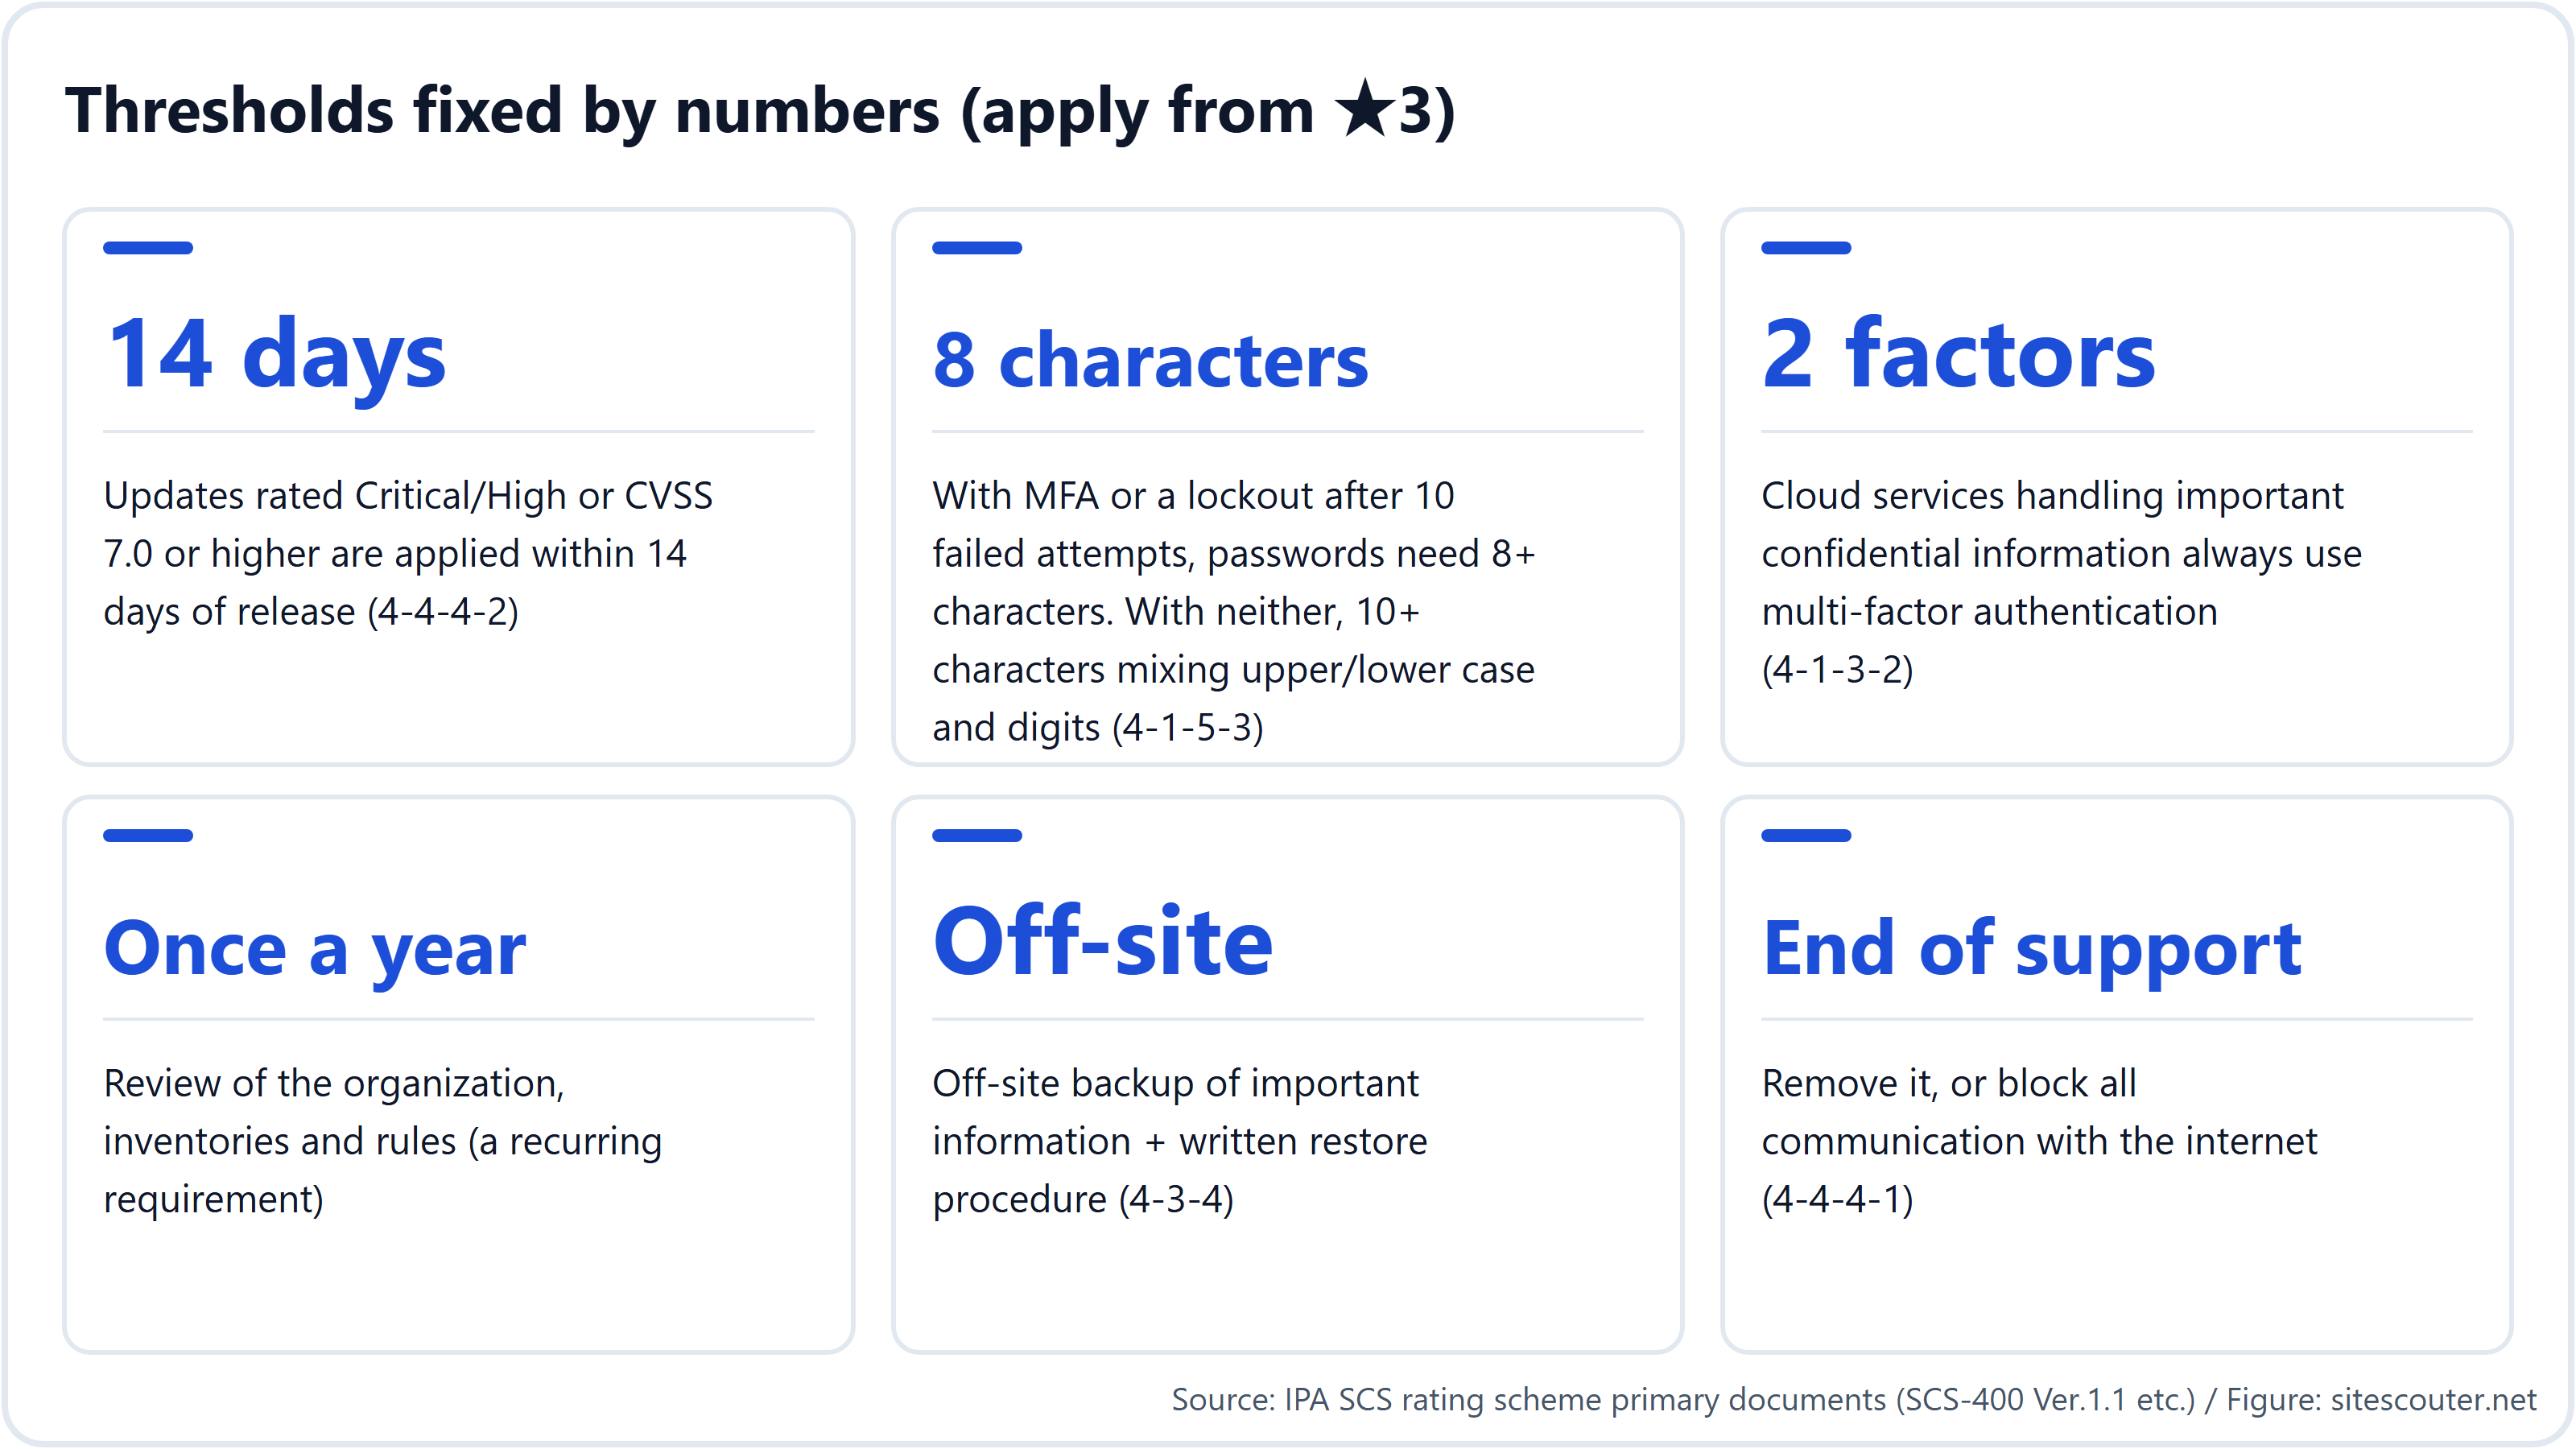
3.1 Poprawki w ciągu 14 dni od wydania (4-4-4-2, ★3)
Przy ★3 aktualizację trzeba zainstalować w ciągu 14 dni od jej wydania, jeśli spełniony jest którykolwiek z warunków:
- usuwa podatność, którą producent określa jako „Critical” lub „High Risk”
- usuwa podatność z oceną bazową CVSS 7.0 lub wyższą
- producent nie podaje żadnych informacji o wadze podatności
Zakres jest wymieniony wprost: system operacyjny, przeglądarka i pakiet biurowy na służbowych komputerach, system operacyjny i oprogramowanie pośredniczące serwerów, system operacyjny i aplikacje na służbowych urządzeniach mobilnych oraz system operacyjny i firmware urządzeń sieciowych na styku z internetem. Jeśli testy trwają zbyt długo, by zmieścić się w terminie, do czasu instalacji aktualizacji wymagane są działania ograniczające ryzyko.
PHP, nginx i Apache na serwerze WWW zaliczają się do „oprogramowania pośredniczącego serwerów”. W przypadku krytycznych podatności PHP z 2026 r. (CVSS 9.8) własna obserwacja autora wykazała, że 59.5% japońskich witryn ujawniających wersję PHP pokazywało wersję bez poprawek (Statystyki ekspozycji bezpieczeństwa 2026). Przy dosłownym stosowaniu reguły 14 dni większość z nich nie spełniałaby wymagań.
3.2 Produkty bez wsparcia: usuń je albo odetnij od internetu (4-4-4-1, ★3)
Urządzenia, systemy operacyjne i oprogramowanie muszą być „licencjonowane i wspierane”. Wszystko, co straciło wsparcie, trzeba co do zasady usunąć albo zablokować cały ruch do i z internetu, tak aby wypadło z zakresu. Jeśli musi pozostać w użyciu, wymagane są działania ograniczające ryzyko, a tam, gdzie to możliwe, należy włączyć automatyczne aktualizacje.
Przy ★4 „zaprzestanie używania i wymiana systemów operacyjnych i oprogramowania, których wsparcie się skończyło” staje się osobnym wymaganiem (4-4-2).
3.3 Żadnego CVSS 7.0+ na urządzeniach brzegowych (4-4-4-3, ★4)
Przy ★4 system operacyjny i firmware urządzeń sieciowych na styku z internetem nie mogą mieć żadnej podatności z oceną bazową CVSS 7.0 lub wyższą, co jest testowane z zewnątrz w ramach opisanej niżej weryfikacji technicznej.
3.4 Uwierzytelnianie wieloskładnikowe (4-1-3, wymagane od ★3)
- Dostęp do usług chmurowych przetwarzających ważne informacje poufne musi zawsze odbywać się z uwierzytelnianiem wieloskładnikowym, zarówno dla użytkowników, jak i administratorów (4-1-3-2)
- Dwa lub więcej rodzajów składników spośród: wiedzy (identyfikator i hasło), posiadania (hasło jednorazowe lub certyfikat), biometrii i innych informacji (np. adresu IP). Hasła jednorazowe wysyłane e-mailem lub SMS-em oraz zatwierdzanie powiadomieniem push na smartfonie liczą się jako składniki posiadania (4-1-3-3)
- Hasła używane jako składnik wiedzy w MFA muszą mieć co najmniej 8 znaków (4-1-3-4)
- Przy ★4 MFA jest wymagane także przy połączeniach z siecią wewnętrzną przez internet, przy dostępie administracyjnym przez internet i przy dostępie użytkowników do systemów przetwarzających ważne informacje poufne (4-1-3-5)
3.5 Hasła (4-1-5, ★3)
- Wewnętrzne zasady muszą nakazywać zmianę haseł domyślnych, zakazywać łatwych do odgadnięcia słów i zakazywać używania tego samego hasła na różnych urządzeniach i w różnych usługach
- Przy MFA albo blokadzie konta po 10 nieudanych próbach hasła muszą mieć co najmniej 8 znaków. Jeśli żadne z tych rozwiązań nie jest możliwe, muszą mieć co najmniej 10 znaków, w tym wielkie litery, małe litery i cyfry (4-1-5-3)
3.6 Zapory sieciowe i routery (4-5-1, ★3)
- Zmień hasło administracyjne na silne i unikalne albo całkowicie wyłącz zdalny dostęp
- Blokuj nieuwierzytelniony ruch przychodzący i dokumentuj reguły dla ruchu przychodzącego. Niepotrzebne już reguły usuwaj lub wyłączaj bez zwłoki
- Jeśli reguły są zmieniane przez internet, używaj MFA albo ogranicz dostęp do zaufanych adresów IP (4-5-1-7)
- ★4 dodaje programową zaporę na każdym komputerze i serwerze (4-5-1-8) oraz wydzielone segmenty sieci dla serwerów publicznych i serwerów przechowujących ważne informacje (4-5-1-9)
3.7 Kopie zapasowe (4-3-4, ★3)
Określ, co jest kopiowane, jak często i jak długo przechowywane; przechowuj kopię zapasową ważnych informacji poufnych poza siedzibą; i spisz procedurę odtwarzania dla każdego objętego kopią zasobu. ★4 idzie dalej i wymaga potwierdzenia, że odtworzenie rzeczywiście działa w docelowym czasie odtworzenia (7-1-1-2).
3.8 Ochrona przed złośliwym oprogramowaniem i monitorowanie (4-4-5 i 5-1-1, ★3)
- Zainstaluj oprogramowanie antywirusowe na każdym komputerze i serwerze podłączonym do sieci, określ zakres i częstotliwość skanowania i aktualizuj sygnatury zgodnie z zaleceniami producenta
- Na styku sieci lub na punktach końcowych potrzebny jest mechanizm, który w czasie rzeczywistym wykrywa i blokuje zarówno ruch przychodzący z internetu, jak i ruch wychodzący do złośliwych serwerów (5-1-1-1). Alerty muszą być zgłaszane niezwłocznie i trzeba przygotować wstępny raport
- ★4 dodaje blokowanie złośliwych witryn na bramie webowej, kontrolę pod kątem złośliwego oprogramowania na bramie pocztowej, monitorowanie zachowania urządzeń i oprogramowania oraz zbieranie i regularny przegląd logów
3.9 Przeglądy „co najmniej raz w roku”
„Przegląd co najmniej raz w roku” pojawia się raz za razem: dla organizacji, rejestrów zasobów, przestrzegania zasad, organizacji reagowania na incydenty i innych obszarów. Ważność ★3 wynosząca 1 rok odpowiada temu cyklowi. Jeśli od początku wbudujesz w codzienną pracę dokumentowanie tych przeglądów, nie będziesz musiał zbierać dowodów od nowa przy każdym odnowieniu.
Co robi weryfikacja techniczna przy ★4 (SCS-430)
Weryfikacja techniczna przy ★4 to zewnętrzne skanowanie podatności przeprowadzane przez jednostkę oceniającą lub dostawcę weryfikacji technicznej. Kluczowe punkty przewodnika:
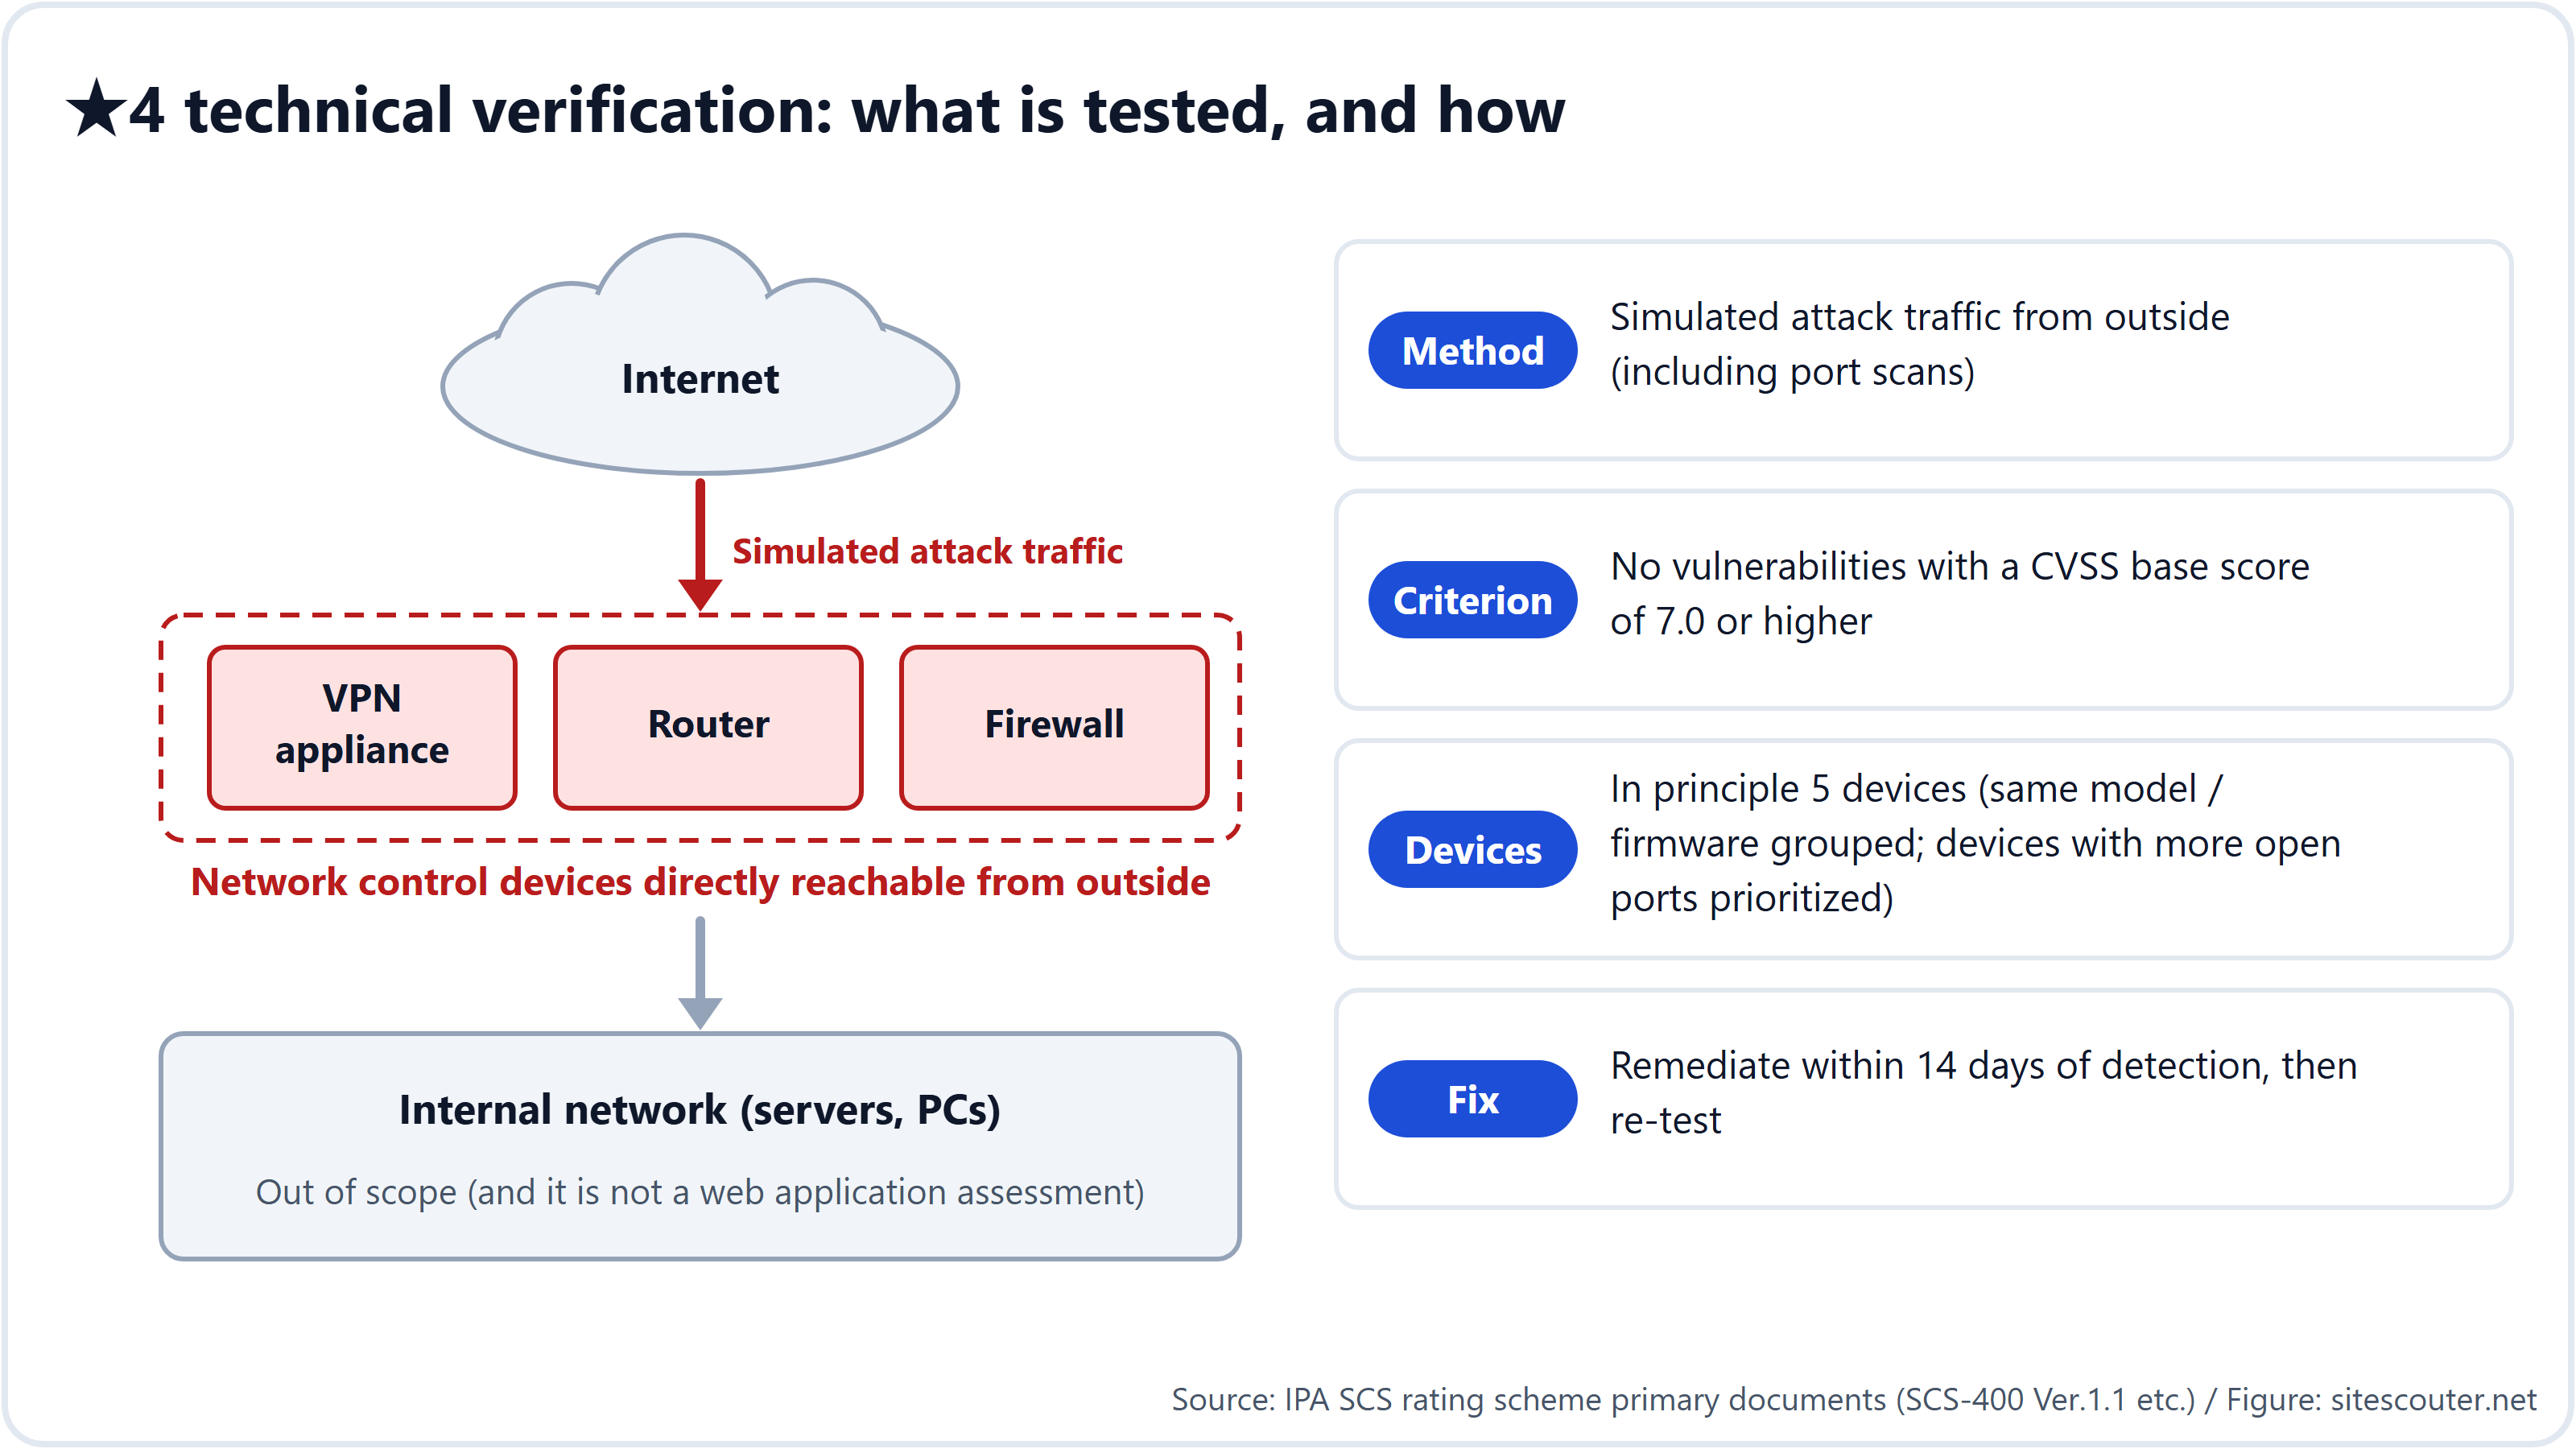
- Urządzenia objęte zakresem: urządzenia VPN, routery, zapory sieciowe i podobne urządzenia sterujące ruchem w zakresie oceny, osiągalne bezpośrednio z zewnątrz. To nie jest ocena aplikacji webowych
- Metoda: symulowany ruch atakujący z zewnątrz, w tym skanowanie portów, w celu sprawdzenia podatności z oceną bazową CVSS 7.0 lub wyższą. Można użyć dowolnego narzędzia; dostawca wybiera je, kierując się narzędziami do skanowania platform z SSS (japońskiego systemu rejestracji Information Security Service Standard)
- Liczba urządzeń: co do zasady 5 urządzeń-kandydatów. Urządzenia tego samego modelu i z tym samym firmware są grupowane i wybiera się reprezentanta, z pierwszeństwem dla urządzeń wystawiających więcej portów. Możesz poprosić o 6 lub więcej albo o wszystkie
- Przygotowanie: uzgodnij okno testowe, uzyskaj zgodę zarządu lub osoby odpowiedzialnej za bezpieczeństwo informacji, poinformuj CSIRT/SOC, odbierz źródłowe adresy IP skanera i sprawdź politykę dostawcy chmury, jeśli objęte są urządzenia w chmurze
- Naprawa: jeśli coś zostanie wykryte, napraw to w ciągu 14 dni od otrzymania wyników skanowania i poddaj ponownemu skanowaniu
- Zwolnienie i zastąpienie: jeśli wszystkimi urządzeniami zarządza ISP lub podobny podmiot i nie da się uzyskać zgody na skanowanie, skanowanie zastępuje przegląd dowodów. Jeśli istnieje niedawne skanowanie o równym lub szerszym zakresie, a firma, która je przeprowadziła, spełnia wymagania stawiane dostawcom weryfikacji technicznej, można wnioskować o zwolnienie
W praktyce pierwszym zadaniem jest ustalenie, czy w zakresie znajdują się urządzenia, których nie uważasz za swoje (routery w oddziałach, dzierżawione urządzenia VPN, wirtualne urządzenia w chmurze). Rozdział 3 podręcznika (SCS-620) zawiera przykłady dla firmy z kilkoma lokalizacjami i dla grupy z wieloma spółkami zależnymi oraz listę pytań do zadania dostawcom chmury.
Jednostka certyfikacji i zakres
W arkuszu oceny wybierasz jednostkę certyfikacji: całą osobę prawną, jej część, np. pion biznesowy, albo grupę kapitałową. Zakres to infrastruktura IT podlegająca ocenie, a na jej granicy potrzebne są środki ochrony.
Podręcznik zakłada trzy powierzchnie ataku: „logiczny dostęp do działającej infrastruktury IT”, „fizyczny dostęp do działającej infrastruktury IT” i „fizyczny dostęp do komponentów IT przy ich utylizacji”. Łańcuch dostaw oprogramowania na etapie tworzenia i zakupu niekoniecznie jest objęty zakresem. Warto zauważyć, że system nie wymaga zarządzania SBOM ani potokami budowania.
Jak być gotowym na marzec 2027 r.
Przyjmowanie wniosków ma ruszyć w marcu 2027 r. Arkusz oceny (plik Excel z trzema arkuszami: wspólnym, ★3 i ★4) jest już opublikowany, więc możesz zacząć go wypełniać już teraz.
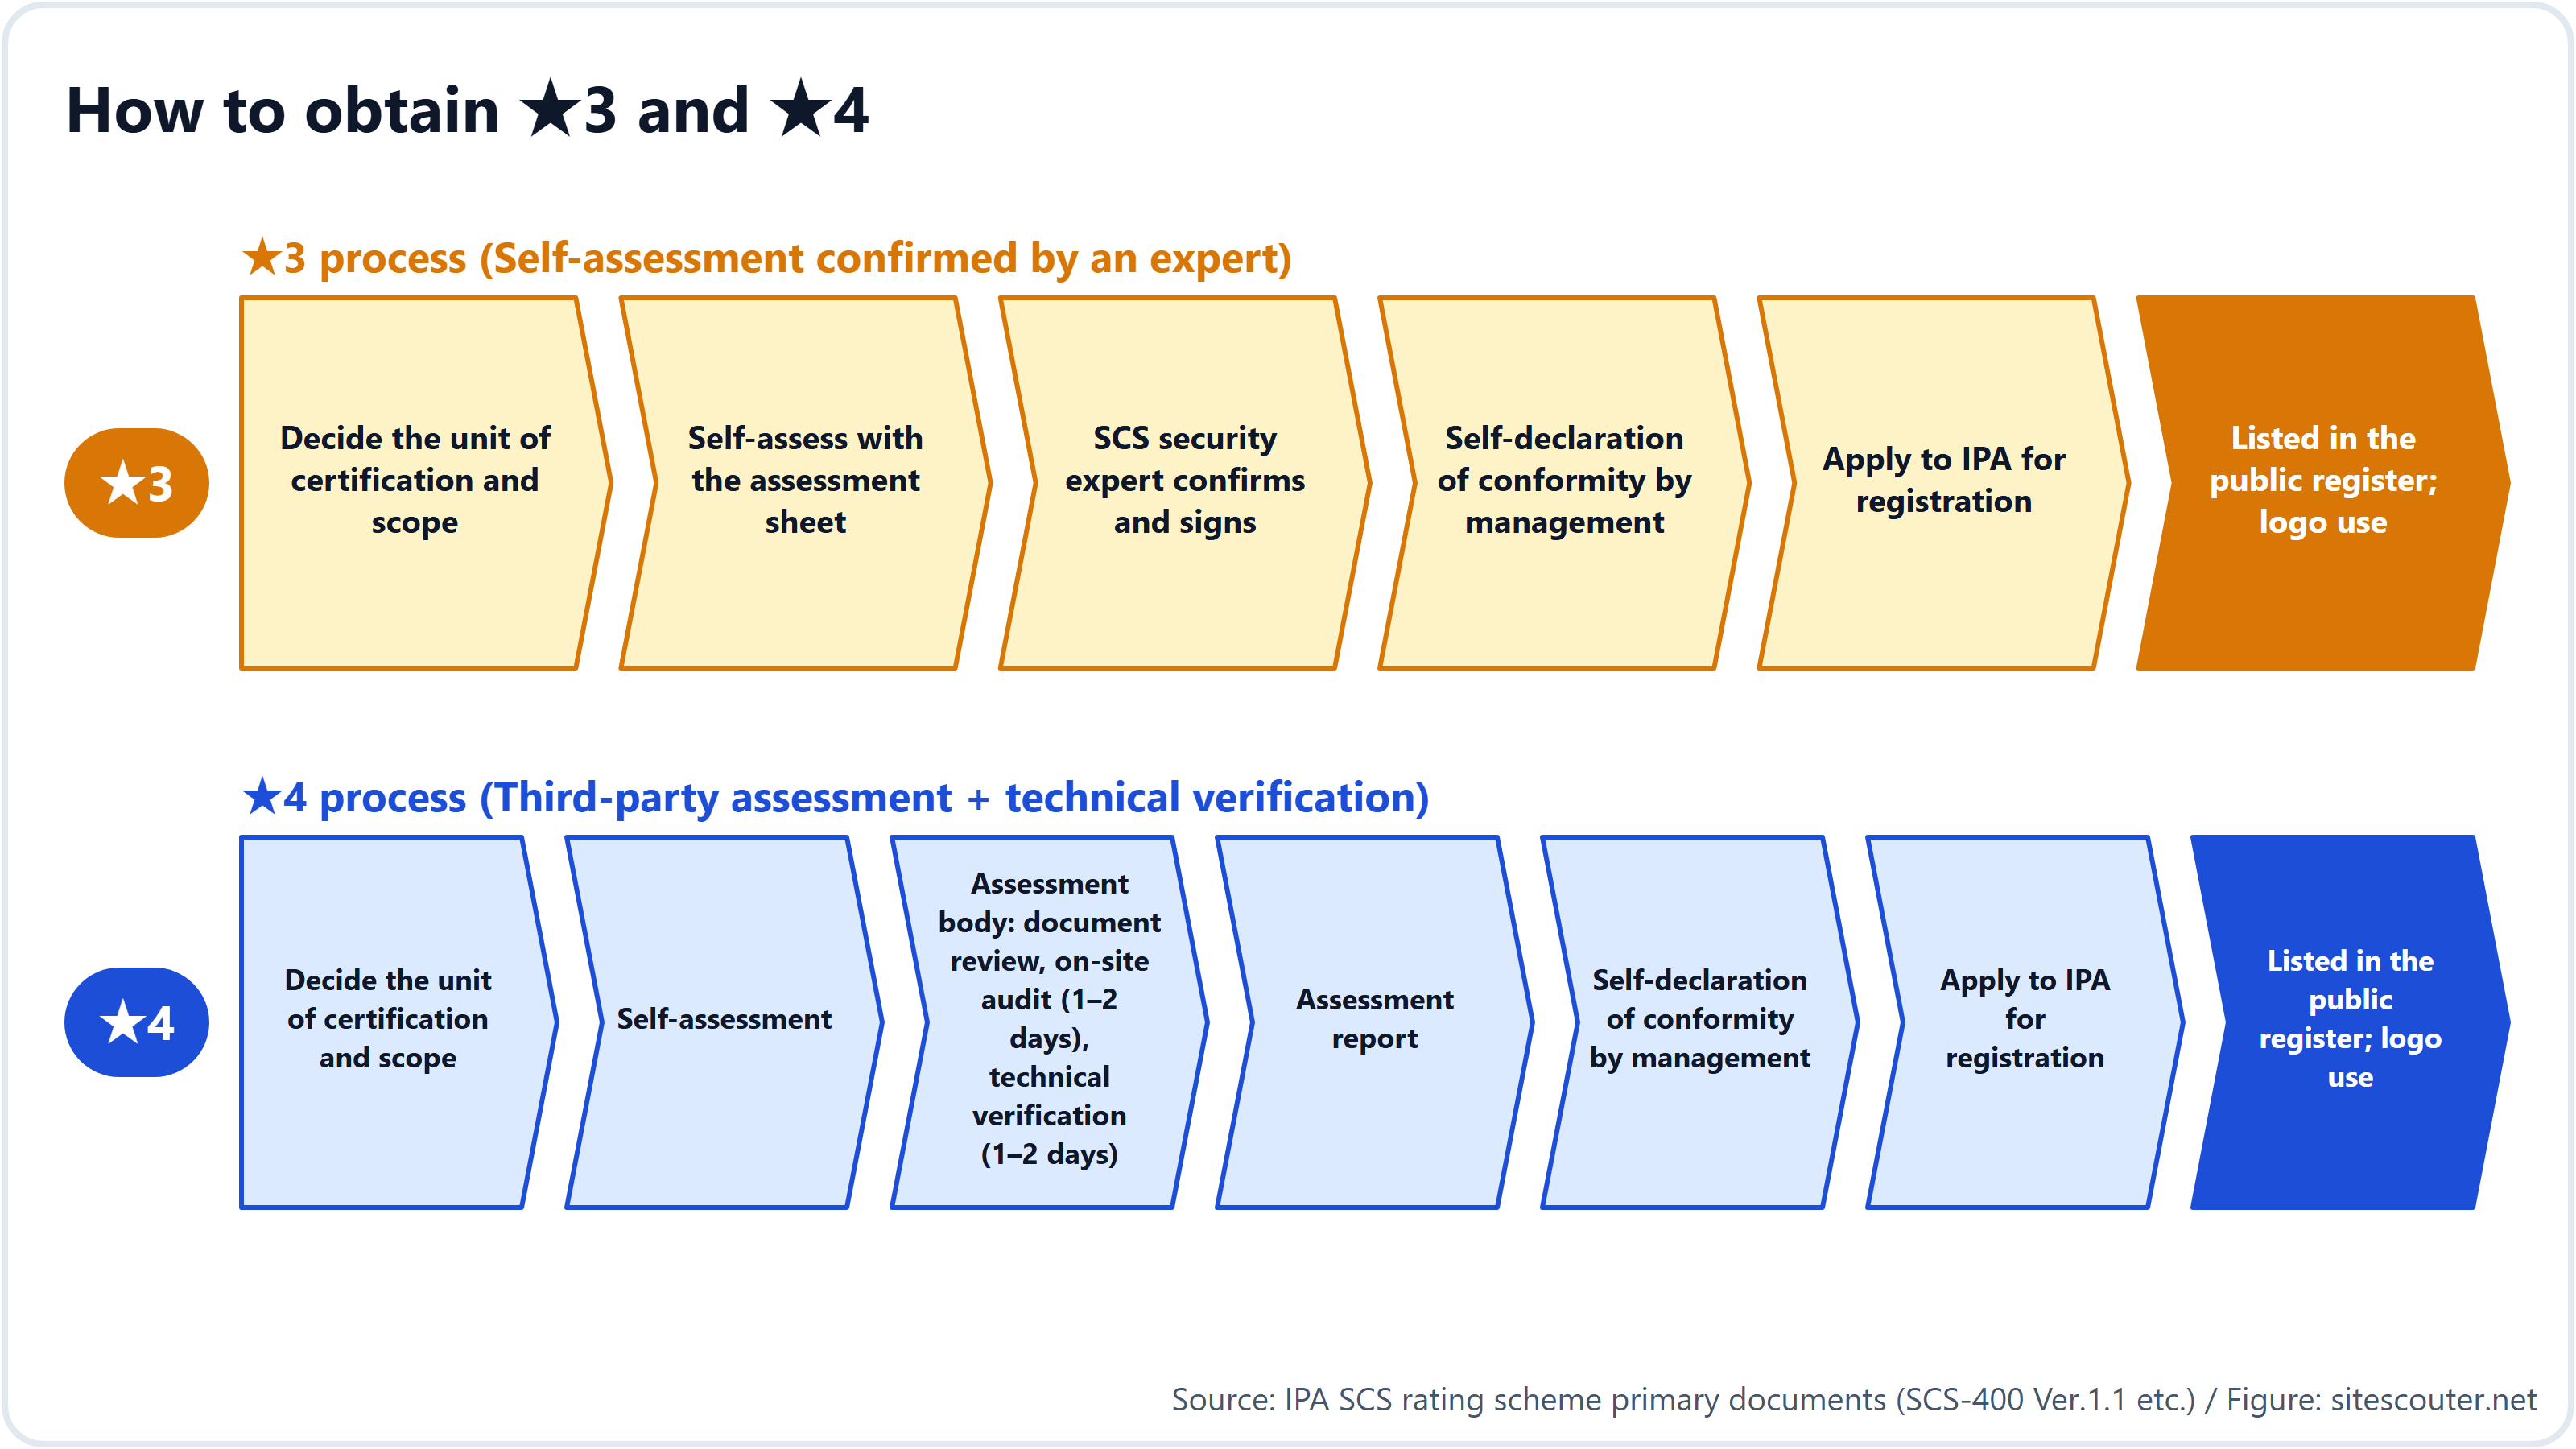
- Ustal jednostkę certyfikacji i zakres (od 1 do 2 tygodni). Dopóki nie zdecydujesz, czy obejmuje on oddziały, spółki zależne, usługi chmurowe i urządzenia do pracy zdalnej, nie da się oszacować reszty prac
- Oceń obecny stan względem 26 wymagań. Spośród 81 kryteriów oceny te typu „ustal zasadę”, „zakomunikuj ją” i „przeglądaj raz w roku” wymagają jedynie dokumentów. Pracy technicznej wymagają punkty z sekcji 3
- Wdrożenie techniczne (w branży mówi się o 2 do 3 miesiącach). Pełne wdrożenie MFA, wymiana produktów bez wsparcia, działająca w praktyce reguła poprawek w 14 dni, przegląd konfiguracji urządzeń brzegowych, kopie zapasowe poza siedzibą i procedury odtwarzania
- Zbierz dowody (od 1 do 2 miesięcy). Rejestry zasobów, dokumenty z zasadami, zapisy przeglądów, zapisy komunikacji, zrzuty ekranu ustawień alertów itd.
- Potwierdzenie przez eksperta ds. bezpieczeństwa SCS (★3) lub zlecenie jednostce oceniającej (★4). Lista ekspertów ma się ukazać od stycznia 2027 r., lista jednostek oceniających pod koniec grudnia 2026 r.
- Deklaracja zgodności złożona przez zarząd i wniosek rejestracyjny. Szczegóły procedury określi „przewodnik po wniosku rejestracyjnym”, zapowiedziany na koniec listopada 2026 r.
Jeśli celujesz w ★4, zarezerwuj dostawcę weryfikacji technicznej z wyprzedzeniem. Po otwarciu naboru wniosków jednostki oceniające najpewniej zostaną zasypane zleceniami.
Czego system nie wymaga
Kilka kwestii, które łatwo źle zrozumieć, na podstawie FAQ i podręcznika:
- Żaden konkretny produkt nie jest wymagany. Kategorie produktów, takie jak EDR, nie pojawiają się w wymaganiach
- Nie ma prawnego obowiązku uzyskania ratingu. IPA podaje, że „uzyskanie ratingu jest dobrowolne” i że „niespełnienie wszystkich wymagań nie oznacza natychmiastowego wstrzymania współpracy”. Jednak gdy klient wpisze ★ do swoich standardów zakupowych, firmy, które ich nie spełniają, nie mogą dostać zlecenia. To, czy uczynić z tego warunek współpracy, zależy od stron umowy; to, czy wpisać to jako wymóg w przetargach publicznych, zależy od zamawiającego
- Nie ma pierwszeństwa przed innymi ramami prawnymi. Nie gwarantuje na przykład zgodności ze standardami bezpieczeństwa sektorów infrastruktury krytycznej. Uzupełnia ISMS
- Nie istnieje coś takiego jak „akredytowana organizacja wsparcia”. W kwietniu 2026 r. METI i Sekretariat Gabinetu ostrzegły przed niewłaściwymi praktykami sprzedażowymi, w których twierdzi się, że bez ratingu współpraca biznesowa zostanie ograniczona
Co administratorzy serwerów WWW mogą zrobić już dziś
Weryfikacja techniczna w systemie ratingowym SCS obejmuje urządzenia brzegowe, ale reguła 14 dni z sekcji 3.1 i wymóg dotyczący produktów bez wsparcia z sekcji 3.2 odnoszą się bezpośrednio do systemu operacyjnego, PHP i oprogramowania pośredniczącego na Twoich serwerach WWW.
Zacznij od sprawdzenia, jakie wersje Twoje serwery pokazują na zewnątrz i czy są one wciąż wspierane. Wpisz adres URL w sprawdzaniu informacji o serwerze w Site Scouter, aby bez rejestracji zobaczyć wersje w nagłówkach Server i X-Powered-By, wersję TLS, certyfikat i nagłówki bezpieczeństwa. Jak przełączyć wersję PHP na hostingu współdzielonym, opisuje praktyczny przewodnik po aktualizacji PHP.
Uwagi metodologiczne i ograniczenia
Artykuł opiera się na dokumentach źródłowych opublikowanych przez IPA według stanu na 30 października 2026 r. (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, informacja o opłatach, FAQ i komunikat prasowy z 28 października 2026 r.). Identyfikatory kryteriów i ich brzmienie pochodzą z SCS-400 Ver.1.1. Przewodnik po wniosku rejestracyjnym nie został jeszcze opublikowany, więc szczegóły procedury mogą się zmienić. Autor działa w branży domen, hostingu i bezpieczeństwa i nie jest ani jednostką oceniającą, ani dostawcą weryfikacji technicznej.
Wymóg wycofania oprogramowania bez wsparcia i instalowania poważnych aktualizacji w ciągu 14 dni dotyczy bezpośrednio systemu operacyjnego, PHP i oprogramowania pośredniczącego na Twoich serwerach WWW. Wpisz adres URL i sprawdź w nieinwazyjny sposób, jakie wersje i nagłówki Twój serwer pokazuje światu. Bez rejestracji.
Użyj: Informacje o serwerzeFAQ
Czy mogę wnioskować o ★4 bez ★3?
Tak. Ponieważ każdy wyższy poziom zawiera wszystkie wymagania niższych, podręcznik stwierdza, że o rejestrację ★4 można wnioskować nawet bez posiadania ★3.
Czy weryfikacja techniczna testuje aplikacje webowe?
Nie. Przewodnik po weryfikacji technicznej (SCS-430) obejmuje urządzenia sterujące ruchem osiągalne bezpośrednio z zewnątrz, takie jak urządzenia VPN, routery i zapory sieciowe, i sprawdza je z zewnątrz pod kątem podatności z oceną bazową CVSS 7.0 lub wyższą.
Czy reguła poprawek w 14 dni obowiązuje też przy ★3?
Tak. Kryterium oceny 4-4-4-2 należy do wymagania ★3 „procedury dotyczące poprawek bezpieczeństwa i aktualizacji” i nakazuje instalowanie w ciągu 14 dni aktualizacji ocenionych jako Critical/High lub z CVSS 7.0 lub wyższym.
Ile to kosztuje?
Opłata rejestracyjna wnoszona do IPA wynosi ¥10,000 rocznie za ★3 (do 31 marca 2028 r.; potem ¥20,000) oraz ¥60,000 za 3 lata za ★4. Opłat dla ekspertów ds. bezpieczeństwa SCS, jednostek oceniających i dostawców weryfikacji technicznej nie ma w tabeli opłat systemu; ustala je rynek.
Czy posiadanie ISMS zwalnia mnie z ★4?
Nie ma przepisu o zwolnieniu. FAQ opisuje ISMS i system jako wzajemnie się uzupełniające.
Źródła
Ostatnio sprawdzono: 2026-10-30. Specyfikacje i zasady mogą się zmieniać; przed podjęciem działań sprawdź źródła pierwotne.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (blog osobisty nkzw.jp)
Kontakt: Oficjalna strona / YouTube / Instagram / LinkedIn / X / Telegram