セキュリティ露出統計調査2026|日本・G7・アジア26万サイトのPHP更新と対策実施率
- 日本・G7・ベトナム・マレーシア・グローバル上位の計 268,485 サイトに、通常の Web 閲覧と同じ 1 回のアクセスを行い、121,903 サイトから応答を得た。サーバーが応答に書き込んでいる情報だけを集計した。
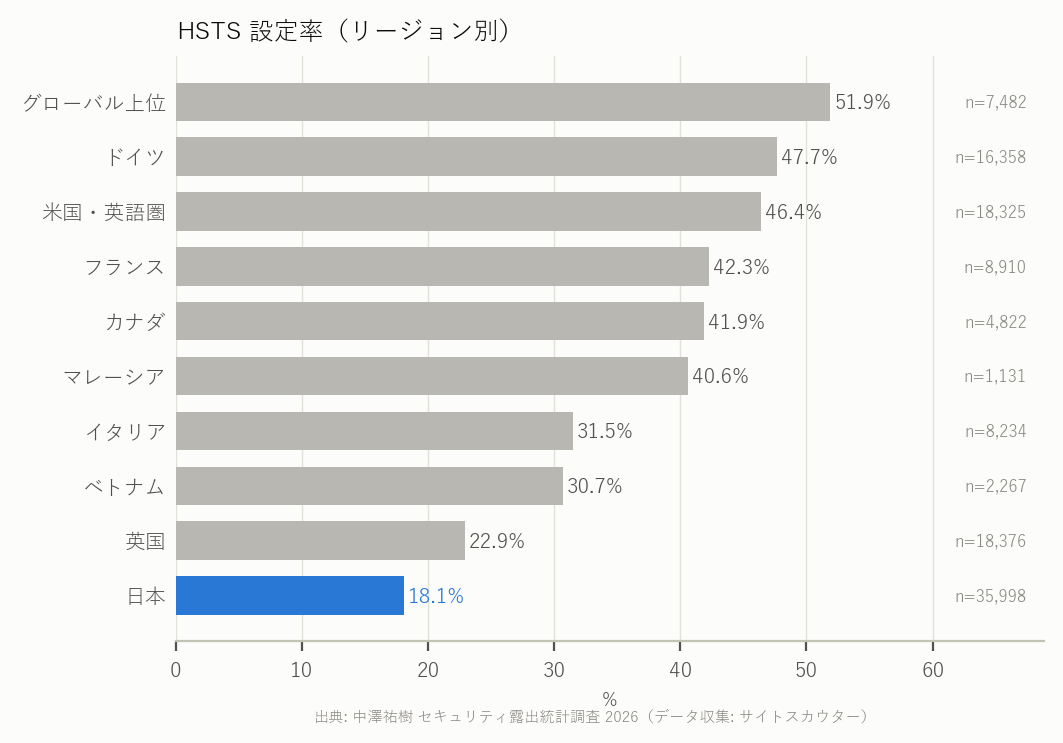
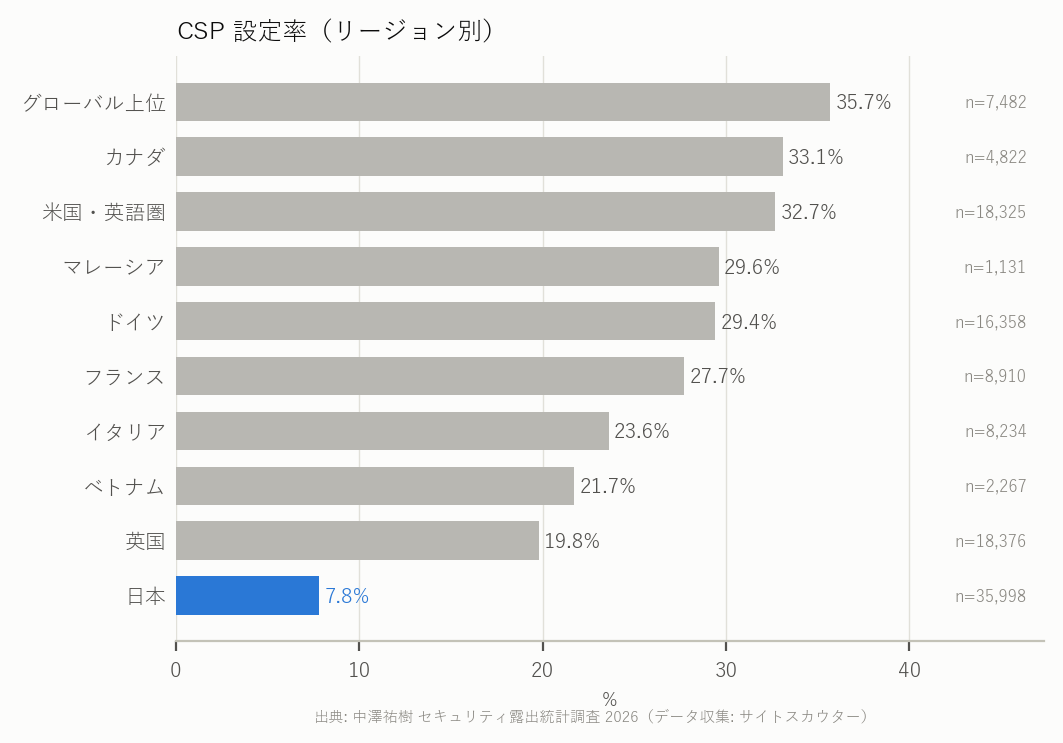
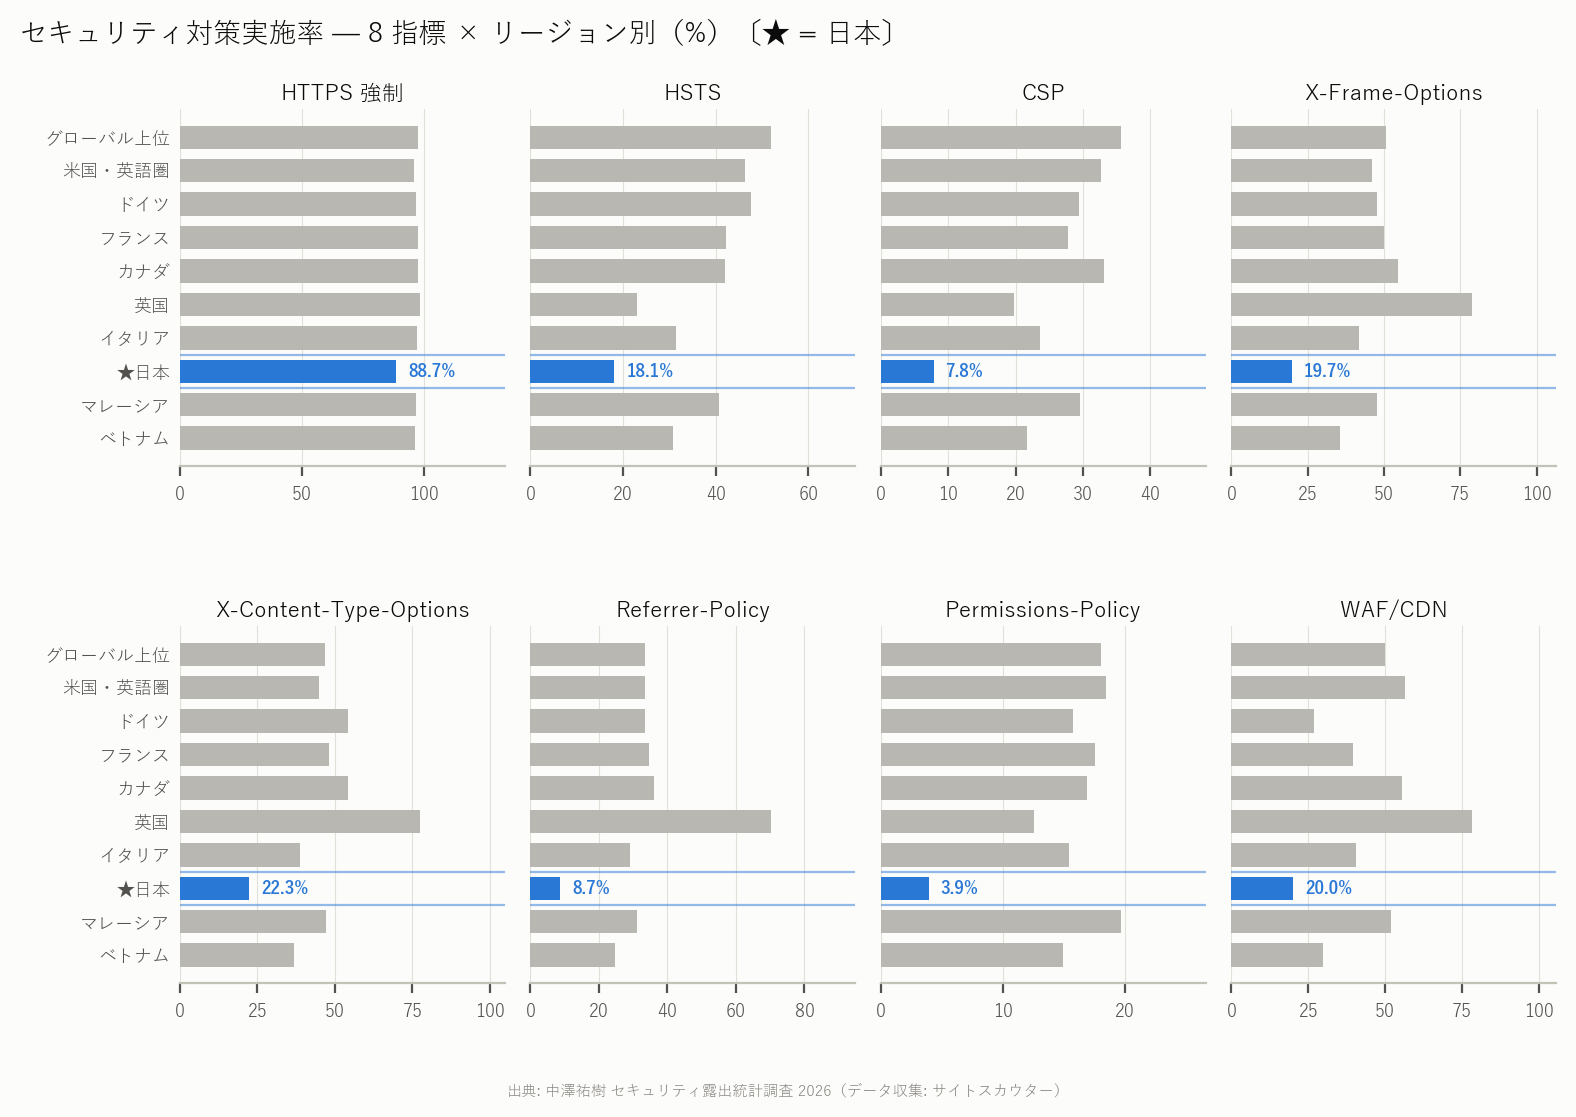
- 日本は、HTTPS 強制・HSTS・CSP など 対策 8 指標すべてで 10 リージョン中最下位だった。CSP 導入率 7.8%、HSTS 18.1%、HTTPS を強制していないサイトが 11.3%。
- 日本で PHP のバージョンを応答に書いているサイトのうち 52.3% がサポート終了版で、PHP 5.x が 743 サイトに残っている。
- 2026 年に公開された PHP の重大脆弱性(CVSS 9.8)について、修正されていないバージョンを掲げたままのサイトが、PHP バージョンを公開しているサイトの 59.5%。有名サイト層に限っても 64.1%。
- 乗っ取りや権限奪取につながる種類の公開 CVE の影響範囲にあるバージョンを掲げているサイトは、日本で RCE 系(Windows 限定の CVE を除く)3.5%、メモリ破壊系 8.1%。RCE 系は英国・米国・ドイツの約 2 倍(1.5%・1.7%・1.8%)。メモリ破壊系は英国の約 2.6 倍だが、ドイツ(7.6%)・フランス(8.2%)とは同水準で、イタリア(10.1%)・ベトナム(16.2%)は日本より高い。
調査の概要
| 項目 | 内容 |
|---|---|
| 調査期間 | 2026-10-22 〜 2026-10-24 |
| 対象 | 日本 160,390 件、米国・英語圏 23,736、英国 19,904、ドイツ 19,827、イタリア 14,616、フランス 10,496、グローバル上位 9,799、カナダ 5,461、ベトナム 2,751、マレーシア 1,505(計 268,485) |
| 到達(分母) | 121,903 サイト(日本 35,998) |
| 取得方法 | DNS 照会、TLS ハンドシェイク 1 回、HTTP GET 1 回のみ。ポートスキャン・脆弱性探索・認証試行・攻撃コードの送信は一切行っていない。通常のブラウザ閲覧と同じ接触 |
| 見た情報 | Server / X-Powered-By ヘッダ、CMS の generator、TLS バージョン、証明書、セキュリティヘッダー、Cookie 属性、DNSBL 掲載、WAF/CDN の有無 |
| CVE 照合 | 米 NIST の NVD から PHP・Apache httpd・nginx・WordPress・Drupal・Joomla・OpenSSL・IIS の公開 CVE をミラーし、サーバーが自ら開示したバージョン文字列がその製品の CVE の影響範囲に入るかを照合 |
| データの扱い | 収集結果は追記専用のテーブルに保存し、集計は読み取りのみ。個別の値の修正・除外は行っていない |
日本の母集団の内訳は 3 種類に分かれる。Tranco 1M 由来の上位層 16,547 件(到達 10,973)、Majestic Million 由来 13,430 件(到達 9,743)、そして サイトスカウターの検索履歴に残っていた 130,070 件(到達 15,282)だ。検索履歴由来は SEO に関心のある利用者が入力した任意のドメインで、消滅ドメインやパーキングを多く含むため到達率が 11.7% と低い。本稿では国際比較は上位層(Tranco)を軸に行い、履歴層は別に示す。
本稿で言う「露出」について
本調査の「露出」は、サーバーが応答に開示したバージョン文字列が公開 CVE の影響範囲に含まれることを意味します。ディストリビューションのバックポート修正(バージョン表記を変えずに修正を適用する運用)や WAF 等の前段対策により、実際には修正済みの場合があります。したがって露出率は上限値です。本調査は攻撃の成否を検証していません。
一方で、バージョンを隠しているサイト(日本の到達サイトの 74.3%)の実態は本手法では分かりません。隠すこと自体は推奨される衛生習慣ですが、隠している=更新している、ではないことも強調しておきます。
対策の実施状況 ― 日本は 8 指標すべてで最下位
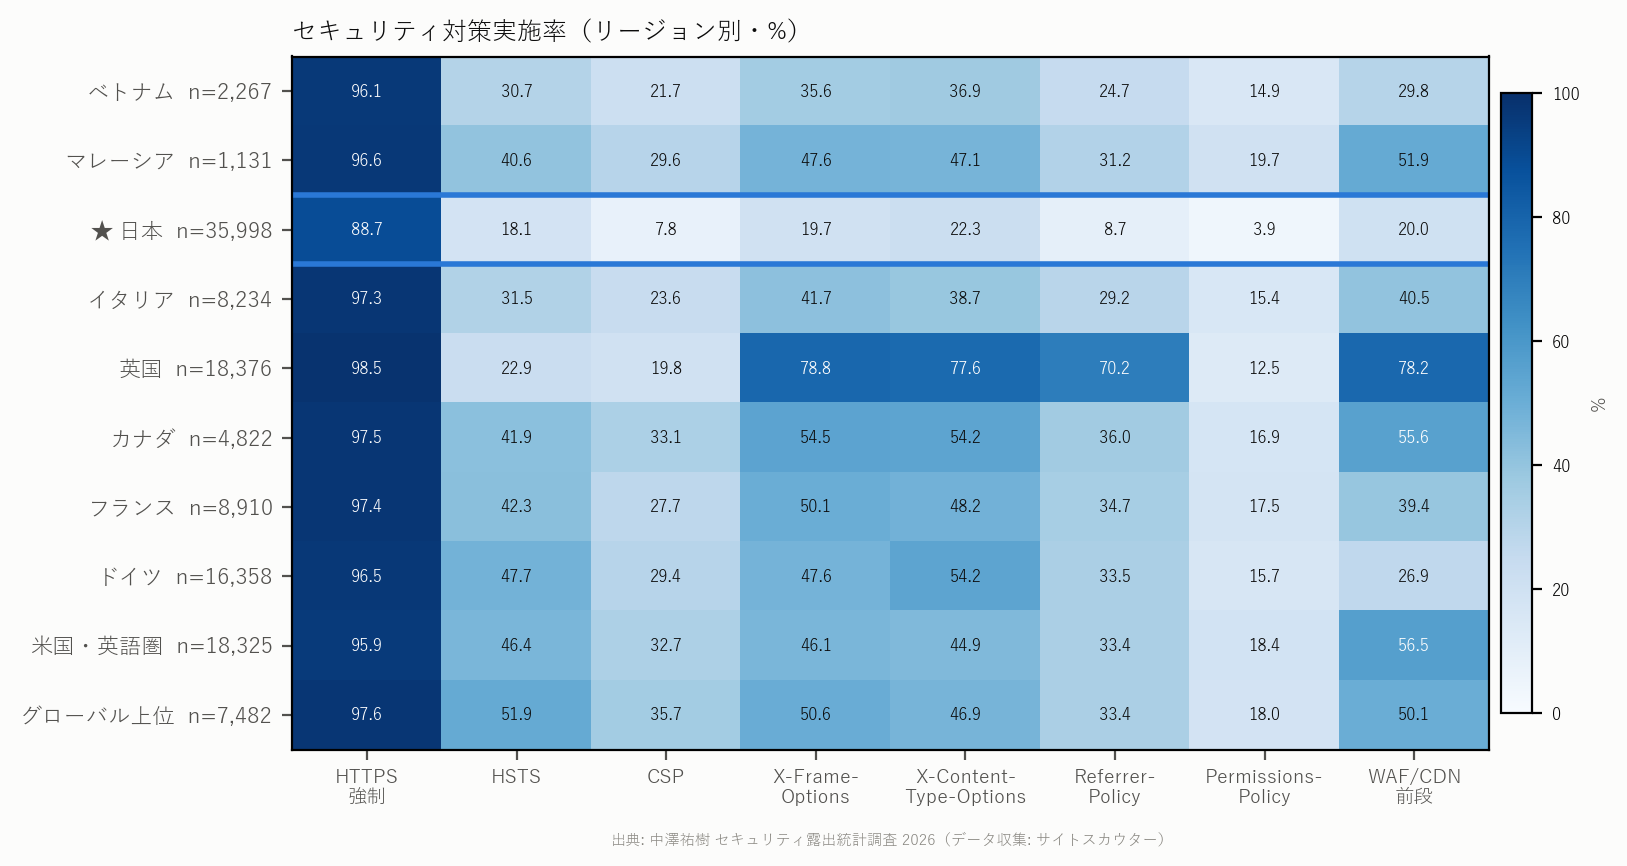
| リージョン | n | HTTPS 強制 | HSTS | CSP | X-Frame-Options | X-Content-Type-Options | Referrer-Policy | Permissions-Policy | WAF/CDN 前段 |
|---|---|---|---|---|---|---|---|---|---|
| 日本 | 35,998 | 88.7 | 18.1 | 7.8 | 19.7 | 22.3 | 8.7 | 3.9 | 20.0 |
| 英国 | 18,376 | 98.5 | 22.9 | 19.8 | 78.8 | 77.6 | 70.2 | 12.5 | 78.2 |
| 米国・英語圏 | 18,325 | 95.9 | 46.4 | 32.7 | 46.1 | 44.9 | 33.4 | 18.4 | 56.5 |
| ドイツ | 16,358 | 96.5 | 47.7 | 29.4 | 47.6 | 54.2 | 33.5 | 15.7 | 26.9 |
| フランス | 8,910 | 97.4 | 42.3 | 27.7 | 50.1 | 48.2 | 34.7 | 17.5 | 39.4 |
| イタリア | 8,234 | 97.3 | 31.5 | 23.6 | 41.7 | 38.7 | 29.2 | 15.4 | 40.5 |
| グローバル上位 | 7,482 | 97.6 | 51.9 | 35.7 | 50.6 | 46.9 | 33.4 | 18.0 | 50.1 |
| カナダ | 4,822 | 97.5 | 41.9 | 33.1 | 54.5 | 54.2 | 36.0 | 16.9 | 55.6 |
| ベトナム | 2,267 | 96.1 | 30.7 | 21.7 | 35.6 | 36.9 | 24.7 | 14.9 | 29.8 |
| マレーシア | 1,131 | 96.6 | 40.6 | 29.6 | 47.6 | 47.1 | 31.2 | 19.7 | 51.9 |
(単位 %。到達サイト比)
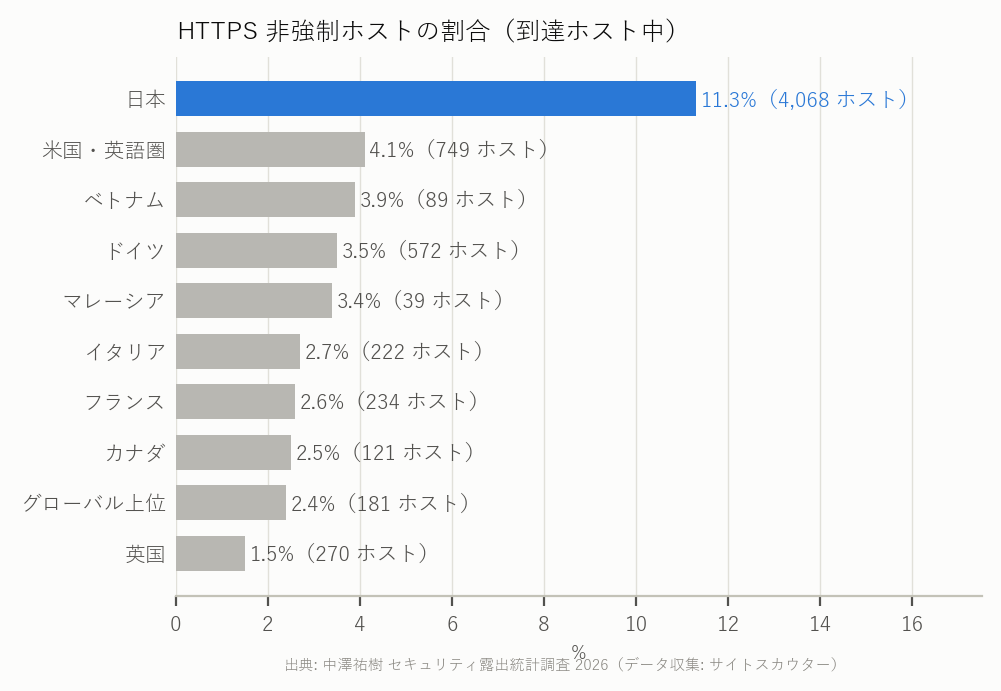
日本は 8 指標すべてで最下位である。差が最も大きいのは HTTPS を強制していないサイトで、日本 11.3%(4,068 サイト)に対し他リージョンは 1.5〜4.1%。HTTP でも開けるページは、通信路上で内容を書き換えられたり、ログイン情報を抜かれたりする余地を残す。
有名サイト層に限っても差は残る。 日本の Tranco 上位層(n=10,973)は HSTS 27.5%、CSP 10.9%。HSTS は英国(22.9%)を上回るが、他の 8 リージョン(30.7〜51.9%)よりは低い。CSP は全リージョン(19.8〜35.7%)より低い。
| 日本・出典別 | n | HTTPS 強制 | HSTS | CSP | X-Frame-Options | X-Content-Type-Options |
|---|---|---|---|---|---|---|
| Tranco 上位(有名サイト層) | 10,973 | 94.3 | 27.5 | 10.9 | 32.9 | 34.4 |
| Majestic Million | 9,743 | 92.7 | 20.2 | 8.4 | 23.4 | 25.5 |
| 検索履歴(ロングテール) | 15,282 | 82.1 | 9.9 | 5.1 | 7.8 | 11.7 |
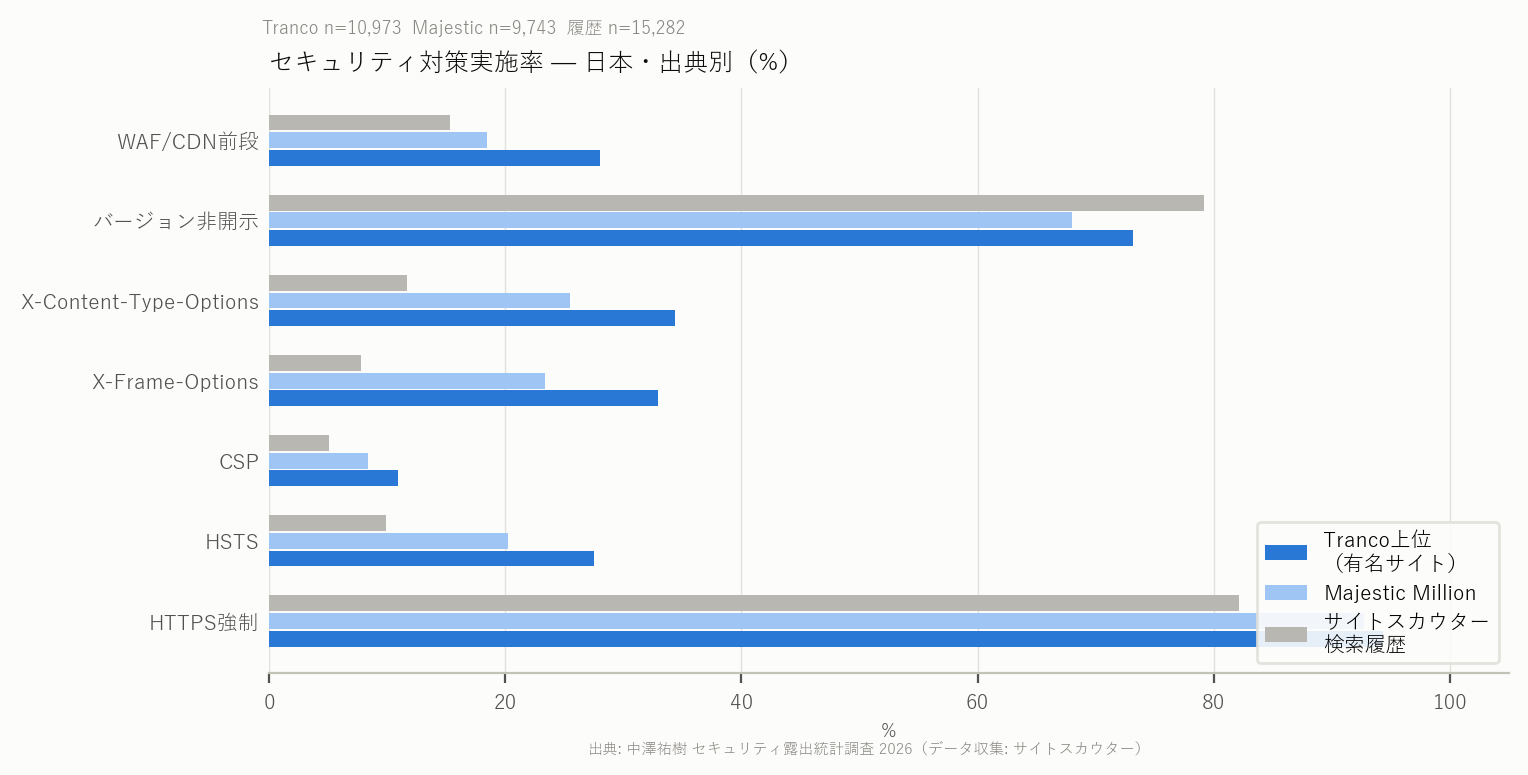
注記として、英国の X-Frame-Options や Referrer-Policy の高さは、Cloudflare 前段率 78.2% に強く依存している(Cloudflare が既定で付与する)。サイト運営者自身の設定の差とは分けて読む必要がある。日本の WAF/CDN 前段率は 20.0% と最も低く、「前段で守られている」サイトが少ないことも、他の指標の低さに連動している。
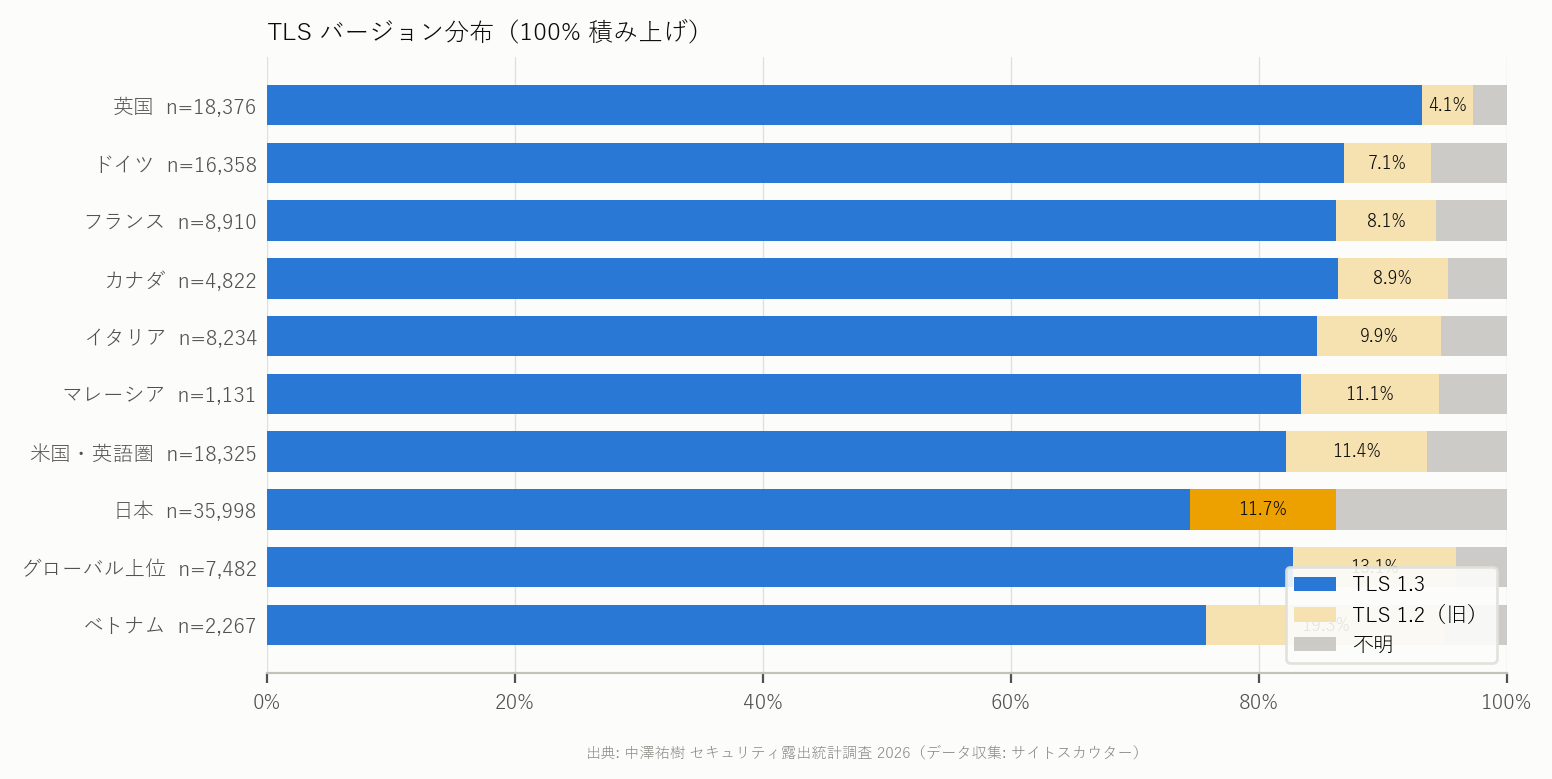
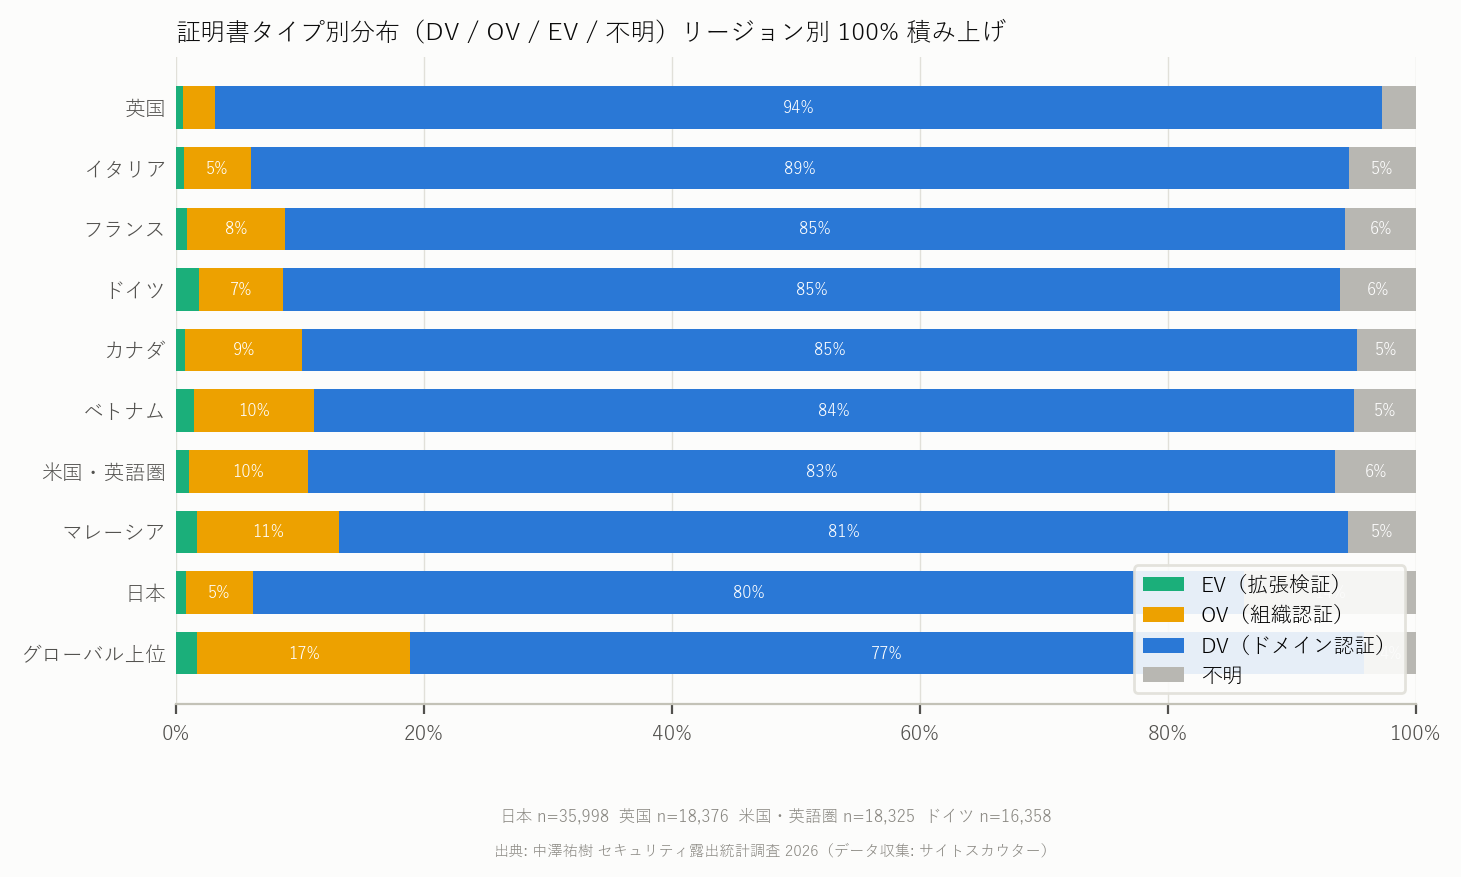
TLS については TLS 1.0/1.1 は検出されず、TLS 1.2 止まり(1.3 非対応)が日本 13.6%、英国 4.2%、ベトナム 20.3% だった。証明書は各国とも DV が 8 割前後で、EV は 1% 程度。
バージョン開示の実態
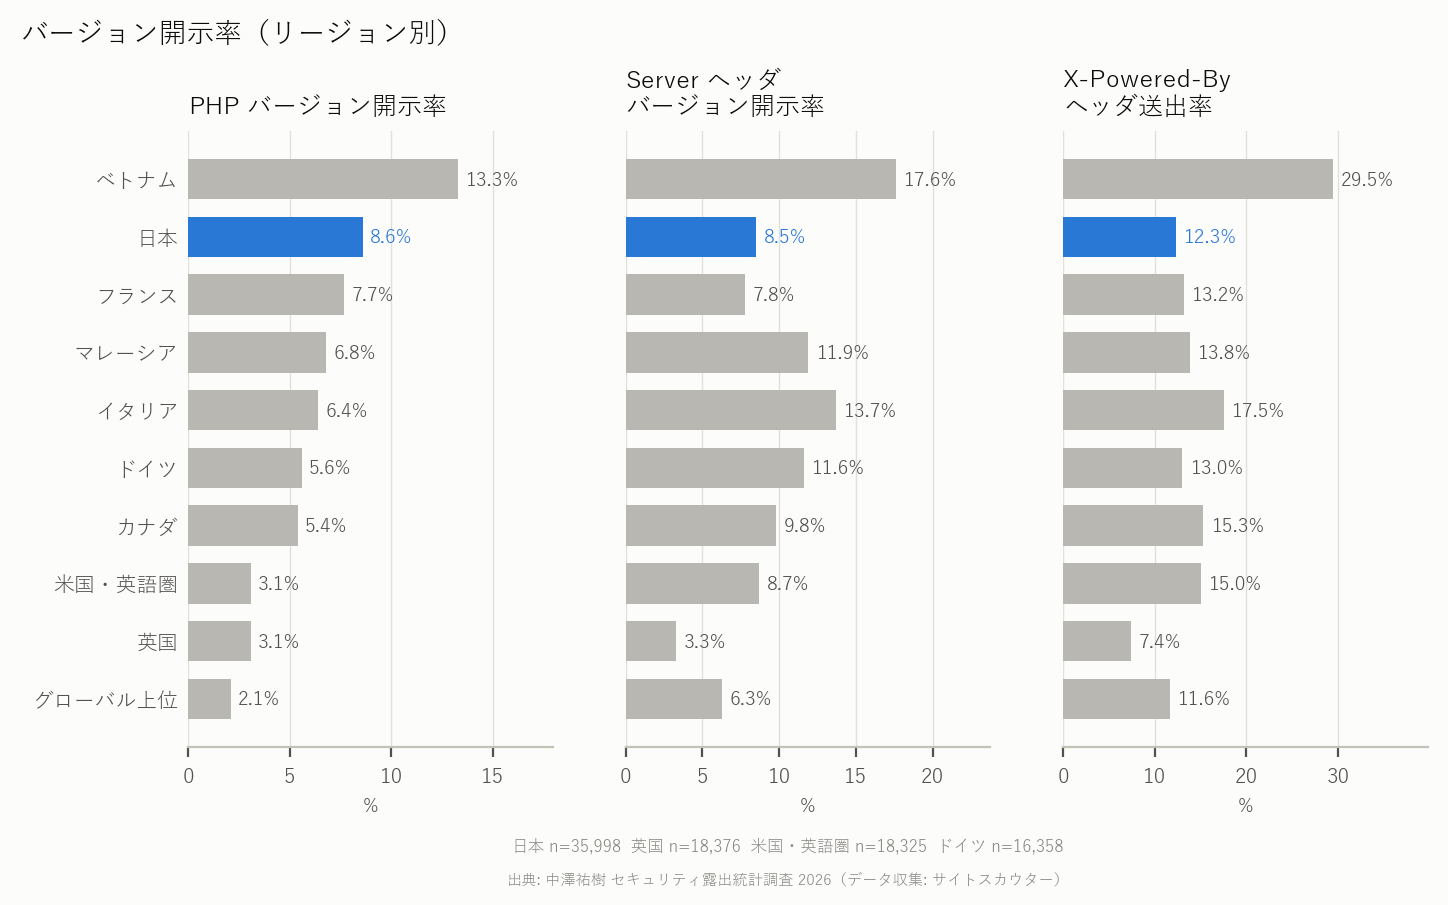
| リージョン | Server にバージョン | X-Powered-By あり | PHP バージョン開示 | CMS 検出 → バージョン開示 |
|---|---|---|---|---|
| 日本 | 8.5% | 12.3% | 3,099(8.6%) | 12,410 → 3,832 |
| 英国 | 3.3% | 7.4% | 562(3.1%) | 1,791 → 942 |
| 米国・英語圏 | 8.7% | 15.0% | 571(3.1%) | 2,951 → 1,184 |
| ドイツ | 11.6% | 13.0% | 913(5.6%) | 2,569 → 1,386 |
| フランス | 7.8% | 13.2% | 683(7.7%) | 2,181 → 1,096 |
| イタリア | 13.7% | 17.5% | 525(6.4%) | 2,185 → 1,278 |
| ベトナム | 17.6% | 29.5% | 302(13.3%) | 425 → 217 |
日本で PHP のバージョンを応答ヘッダに書いているサイトは 3,099(到達サイトの 8.6%)。英国の 3.1% より高く、日本は「PHP を使っていることとその版を名乗っているサイト」が相対的に多い。
バージョン文字列を出すこと自体は、攻撃者に狙いを付けやすくする。ただし本稿の立場は「隠せ」ではなく「更新せよ、そのうえで隠せ」である。隠蔽だけでは何も直らない。
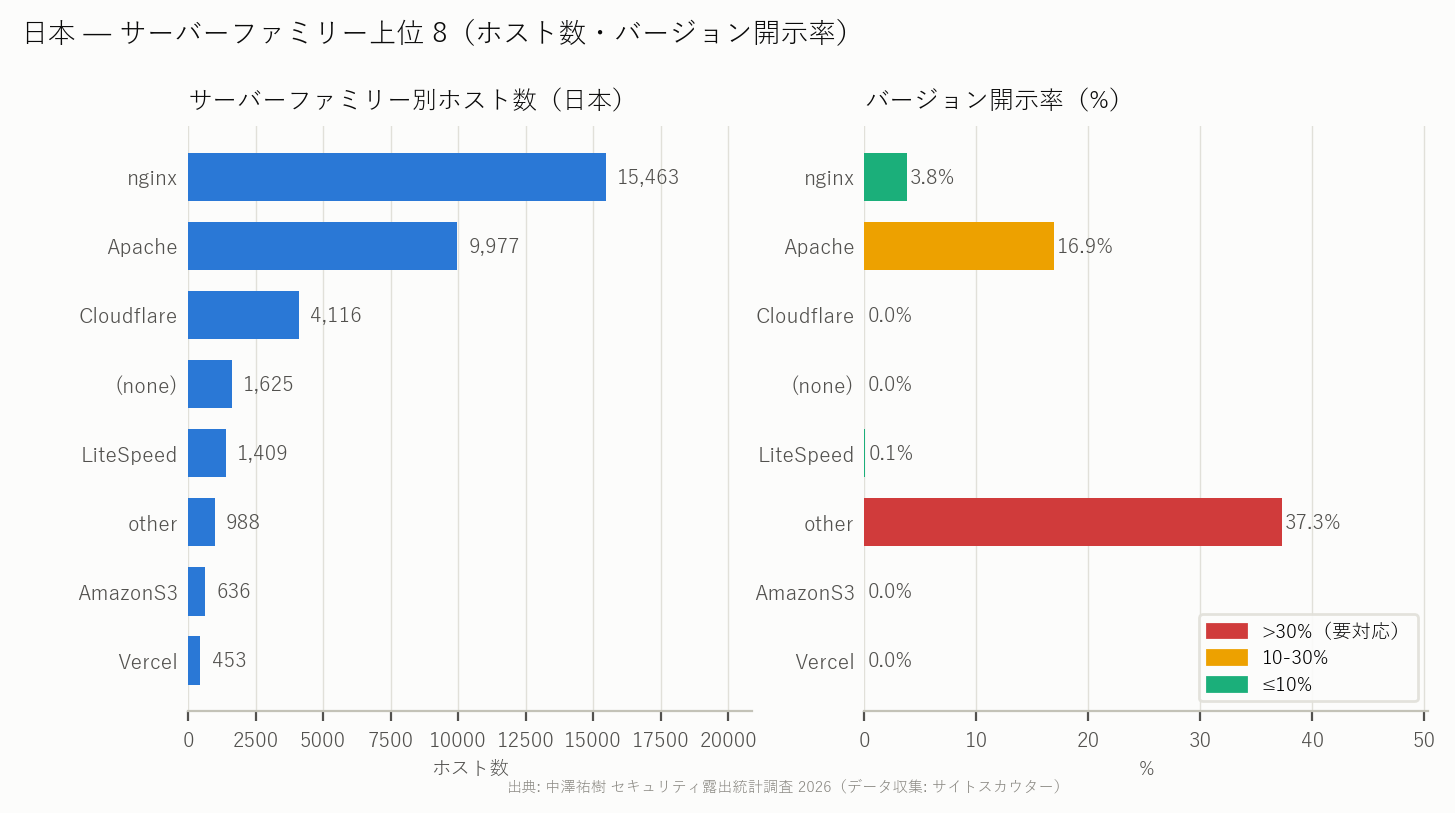
PHP ― サポート終了版が半数
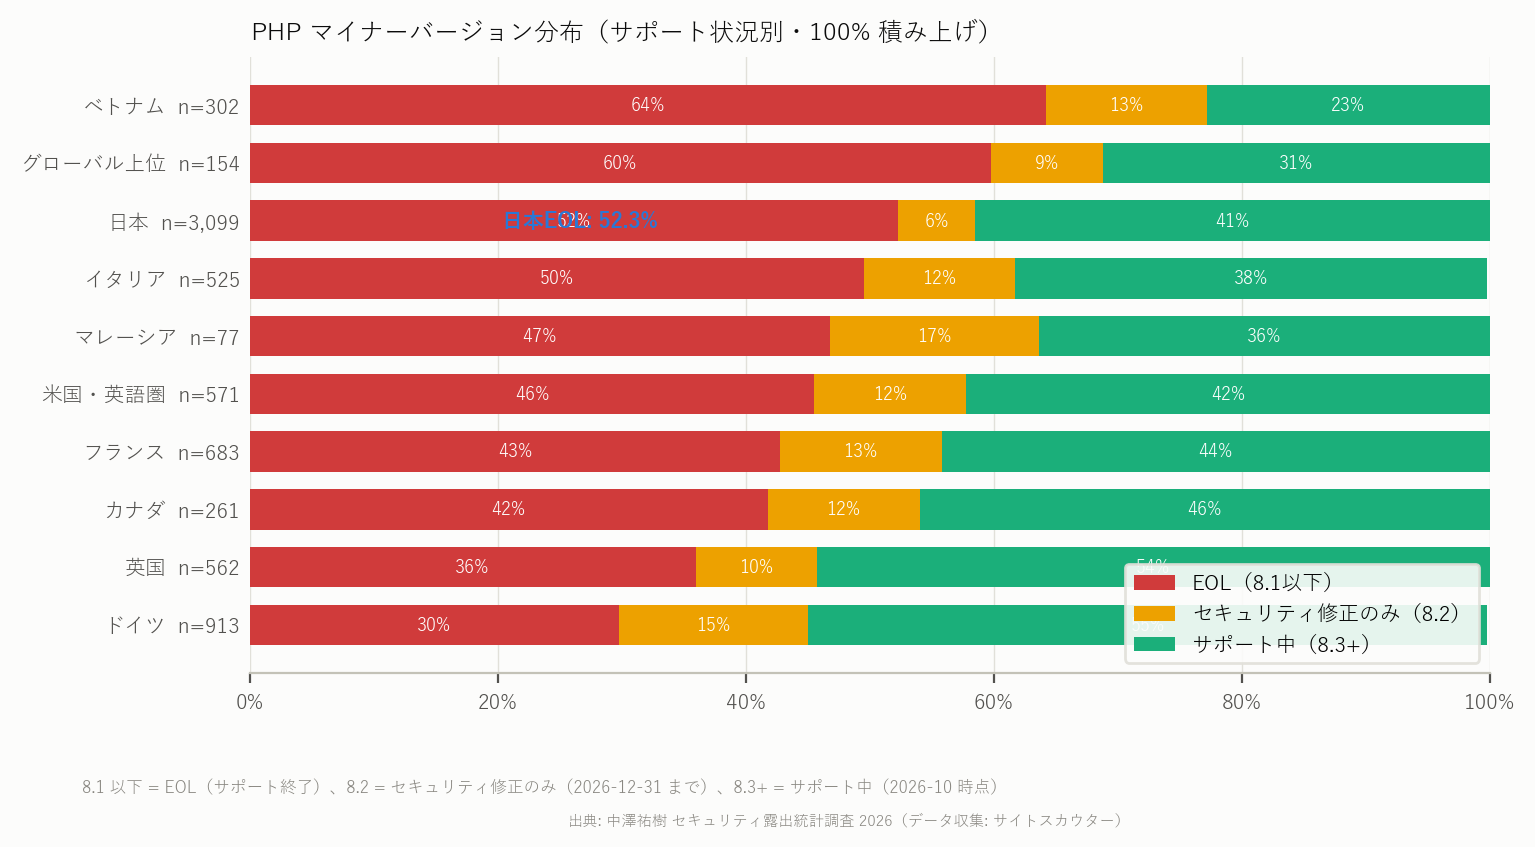
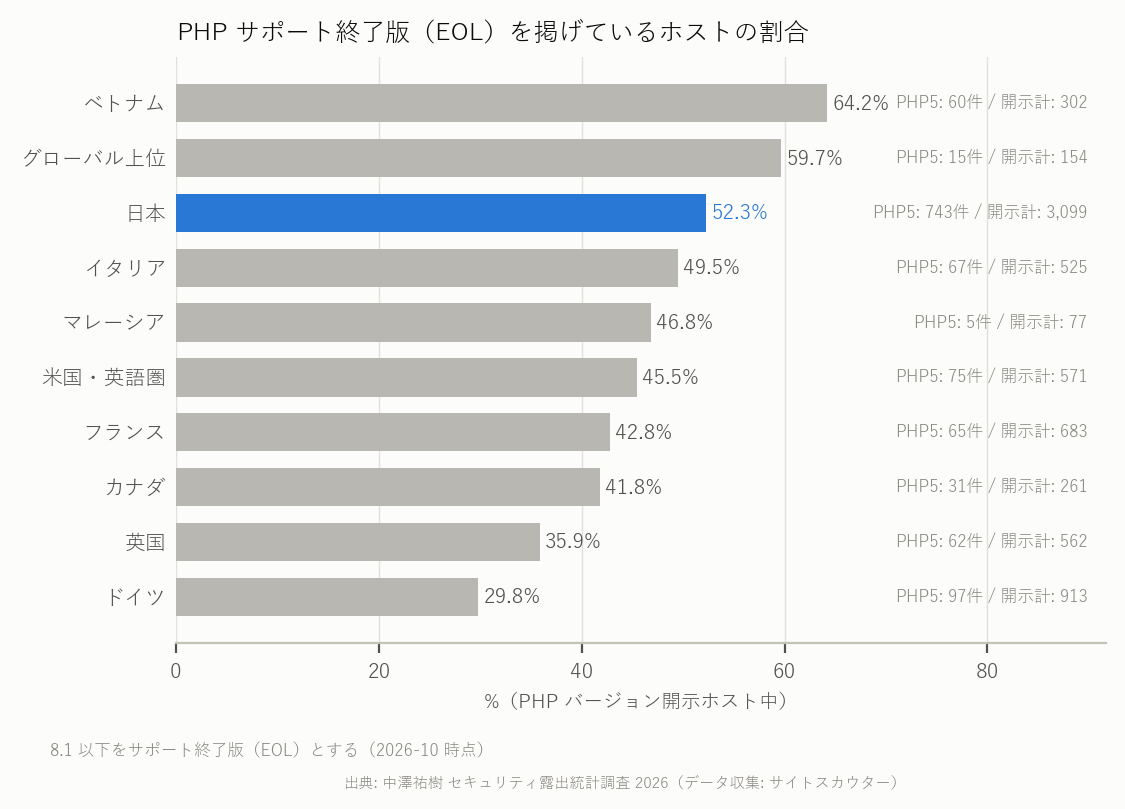
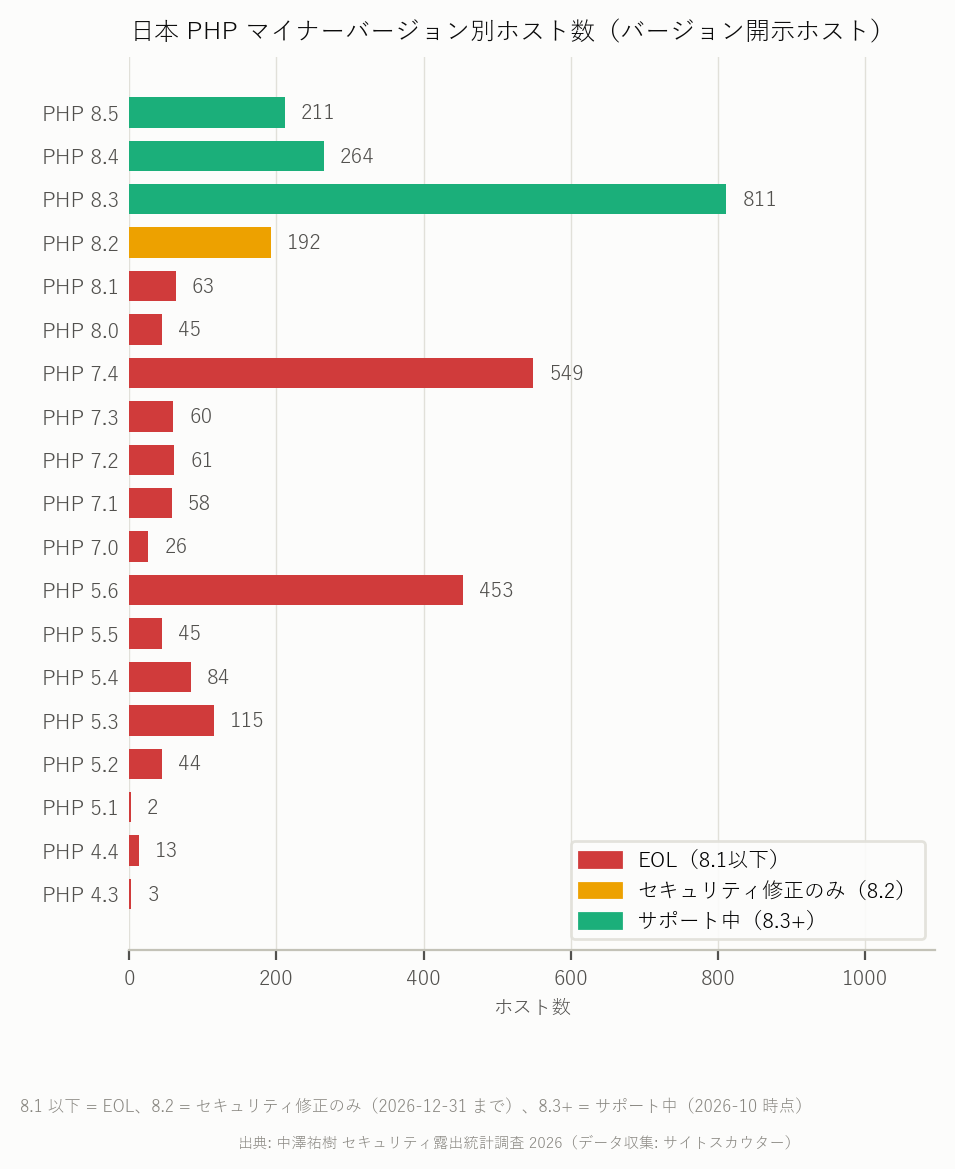
PHP の公式サポート状況(2026 年 10 月時点)は、8.1 以下がサポート終了(修正が提供されない)、8.2 は 2026 年 12 月 31 日までセキュリティ修正のみ、8.3〜8.5 がサポート中である。
| リージョン | PHP 開示 | サポート終了版 | 割合 | PHP 5.x | PHP 7.x | 8.2 | 8.3 以上 |
|---|---|---|---|---|---|---|---|
| 日本 | 3,099 | 1,621 | 52.3% | 743 | 754 | 192 | 1,286 |
| ドイツ | 913 | 272 | 29.8% | 97 | 122 | 139 | 500 |
| フランス | 683 | 292 | 42.8% | 65 | 178 | 89 | 302 |
| 米国・英語圏 | 571 | 260 | 45.5% | 75 | 132 | 70 | 241 |
| 英国 | 562 | 202 | 35.9% | 62 | 93 | 55 | 305 |
| イタリア | 525 | 260 | 49.5% | 67 | 135 | 64 | 201 |
| ベトナム | 302 | 194 | 64.2% | 60 | 110 | 39 | 69 |
| カナダ | 261 | 109 | 41.8% | 31 | 49 | 32 | 120 |
日本で最も多い開示バージョンは 8.3 系(811)だが、2 位が 7.4(549)、3 位が 5.6(453)。PHP 5.3 が 115、5.2 が 44、4.x も 16 サイト残っている。PHP 5.6 の最終版 5.6.40 が公開されたのは 2019 年 1 月である。それ以降に見つかった PHP の欠陥は、これらのサイトでは一つも修正されていない。
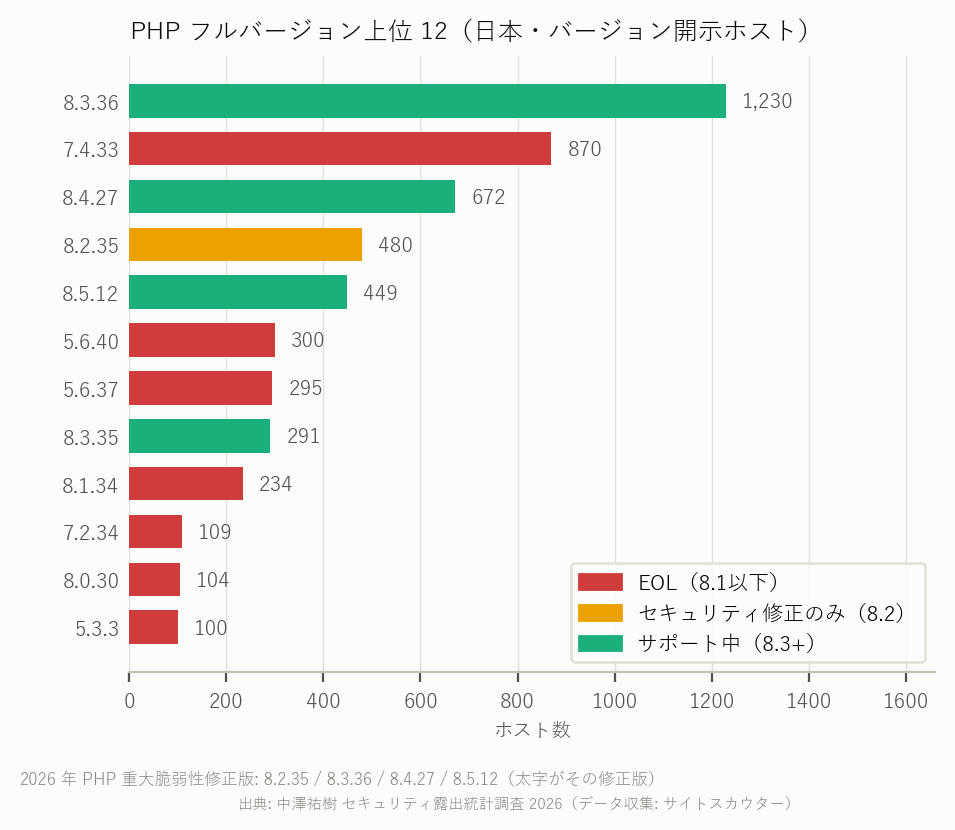
全体で見ても、個別バージョンの上位は 8.3.36(1,230)に次いで 7.4.33 が 870、5.6.40 が 300、5.6.37 が 295 と、サポート終了版が上位に並ぶ。
2026 年の PHP 重大脆弱性への対応状況
2026 年、PHP に CVE-2026-109618 / CVE-2026-109619(CVSS 9.8、CRITICAL)が公開された。メモリ不足時の longjmp() 処理に起因する Use-After-Free で、リクエスト間でメモリの内容が混入する。別の利用者のデータや権限が漏れる、あるいは乗っ取りに利用されうる種類の欠陥である。修正版は 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12。
PHP のバージョンを開示しているサイトのうち、修正版より前のバージョンを掲げたままのサイトの割合:
| リージョン | PHP 開示 | 未修正版を表示 | 割合 |
|---|---|---|---|
| 日本 | 3,099 | 1,843 | 59.5% |
| 英国 | 562 | 348 | 61.9% |
| 米国・英語圏 | 571 | 341 | 59.7% |
| ドイツ | 913 | 313 | 34.3% |
| フランス | 683 | 381 | 55.8% |
| イタリア | 525 | 365 | 69.5% |
| カナダ | 261 | 157 | 60.2% |
| ベトナム | 302 | 242 | 80.1% |
| マレーシア | 77 | 51 | 66.2% |
| グローバル上位 | 150 | 106 | 70.7% |
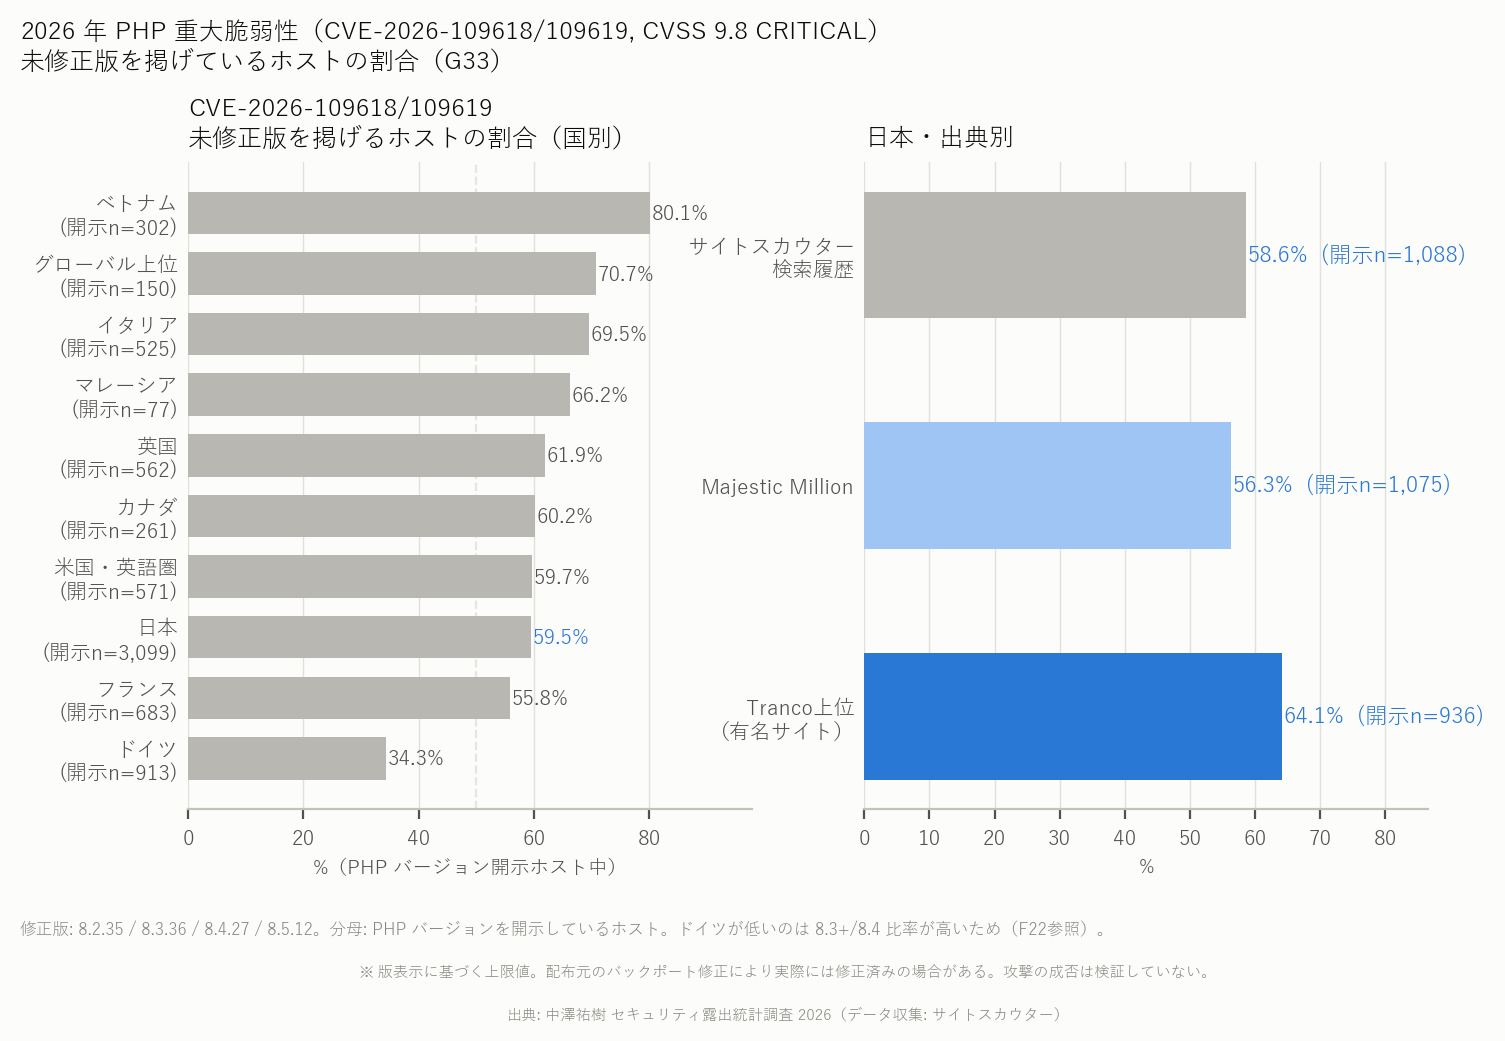
日本の出典別では、Tranco 上位の有名サイト層で 64.1%(600 / 936)、Majestic 56.3%、検索履歴層 58.6%。有名サイトだから更新が速い、という傾向は見られない。
ドイツの 34.3% が低いのは、8.3 以上の比率が高く(500 / 913)、かつ修正版への更新が進んでいるためである。日本との差は「新しい系列を使っているか」と「出たパッチをすぐ当てているか」の両方から来ている。
繰り返すが、この数字は「未修正版を表示しているサイト」の割合であり、配布元のバックポート修正が入っている場合は実際には修正済みである。読者が自サイトを確認する際は、表示バージョンだけでなく、利用しているホスティングやディストリビューションのセキュリティ告知も併せて確認してほしい。
公開 CVE との照合結果
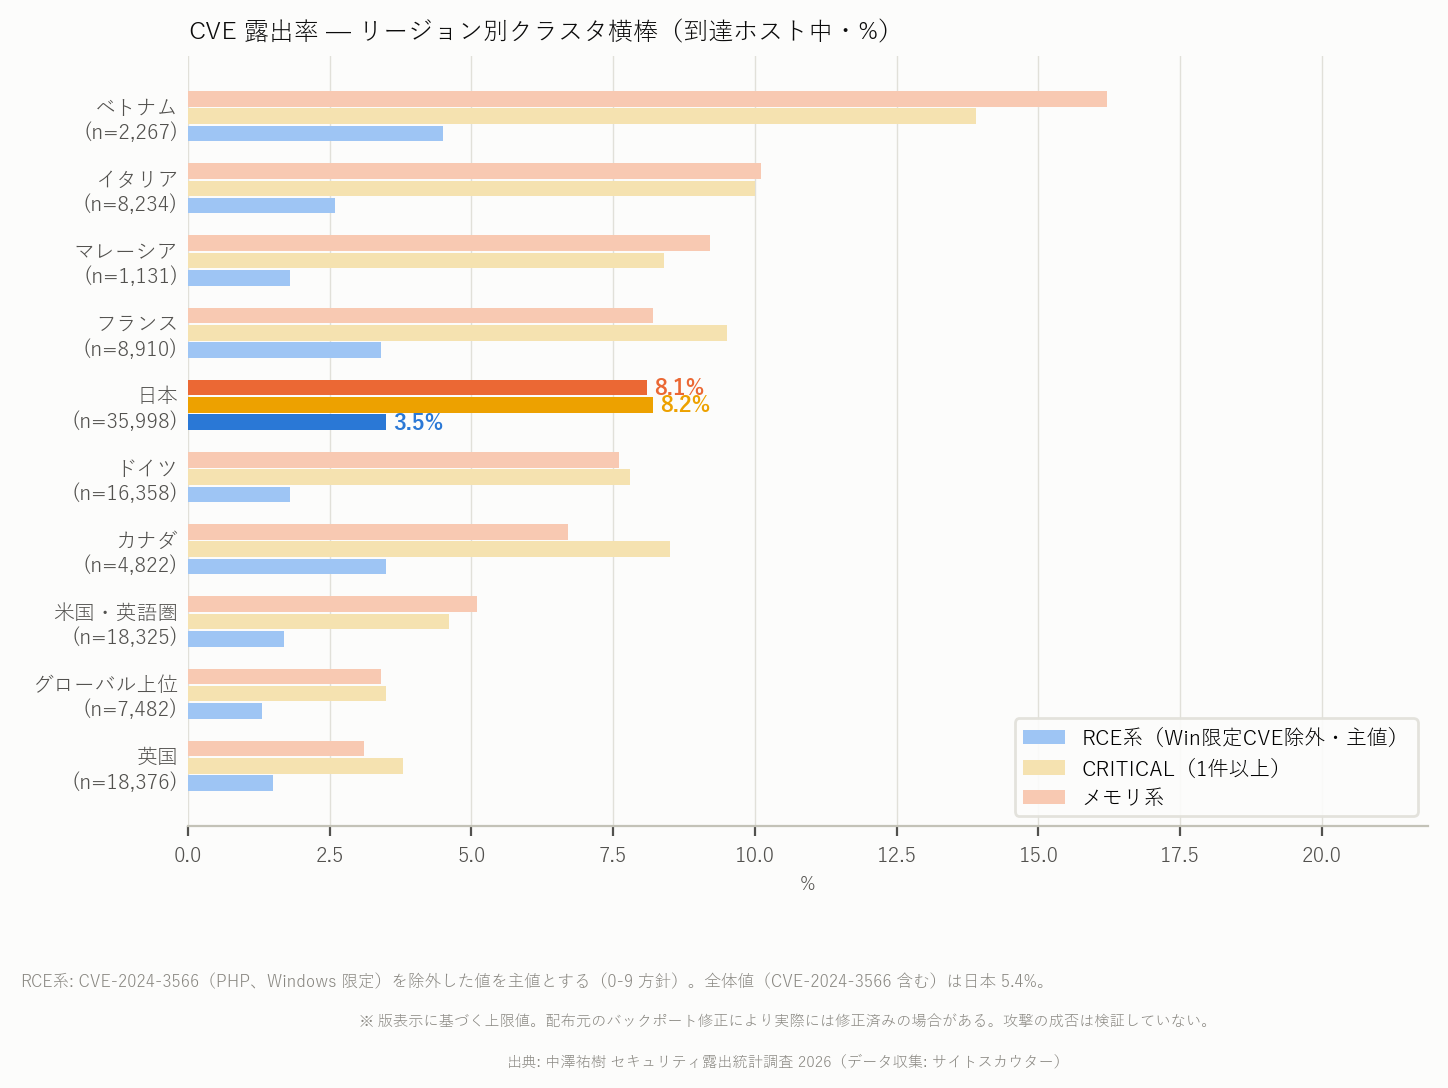
| リージョン | n | CVE 1 件以上 | RCE 系(Windows 限定 CVE 除外) | RCE 系(全体) | メモリ破壊系 | CRITICAL 1 件以上 |
|---|---|---|---|---|---|---|
| 日本 | 35,998 | 10.2% | 3.5%(1,273) | 5.4% | 8.1%(2,902) | 8.2% |
| 英国 | 18,376 | 4.7% | 1.5% | 2.0% | 3.1% | 3.8% |
| 米国・英語圏 | 18,325 | 7.9% | 1.7% | 2.5% | 5.1% | 4.6% |
| ドイツ | 16,358 | 10.1% | 1.8% | 2.5% | 7.6% | 7.8% |
| フランス | 8,910 | 12.4% | 3.4% | 5.4% | 8.2% | 9.5% |
| イタリア | 8,234 | 15.1% | 2.6% | 4.2% | 10.1% | 10.0% |
| グローバル上位 | 7,482 | 5.5% | 1.3% | 2.2% | 3.4% | 3.5% |
| カナダ | 4,822 | 10.8% | 3.5% | 4.6% | 6.7% | 8.5% |
| ベトナム | 2,267 | 21.0% | 4.5% | 9.0% | 16.2% | 13.9% |
| マレーシア | 1,131 | 13.8% | 1.8% | 3.7% | 9.2% | 8.4% |
ここで言う RCE 系は、外部から送った命令を実行させられる種類の欠陥(CWE-77/78/94/502/434 など)で、Web シェル(いわゆる PHP2Shell)の設置や権限奪取につながる。メモリ破壊系(CWE-119/125/787/416 など)は、プログラムの記憶領域を壊して乗っ取りに使われうる欠陥である。
RCE 系で最も多かった CVE-2024-3566(PHP、CVSS 9.8)は Windows 環境限定の欠陥で、Linux サーバーでは成立しない。本稿では、これを除外した値を主値とした。除外後でも日本は 3.5% で、英国 1.5%・米国 1.7%・ドイツ 1.8% の約 2 倍、フランス 3.4%・カナダ 3.5% とはほぼ同水準である。メモリ系(8.1%)は英国(3.1%)の約 2.6 倍、米国(5.1%)の約 1.6 倍だが、ドイツ(7.6%)・フランス(8.2%)とはほぼ同水準で、イタリア(10.1%)・ベトナム(16.2%)は日本を上回る。「日本が世界最悪」ではないが、英国・米国との差は明確だ。
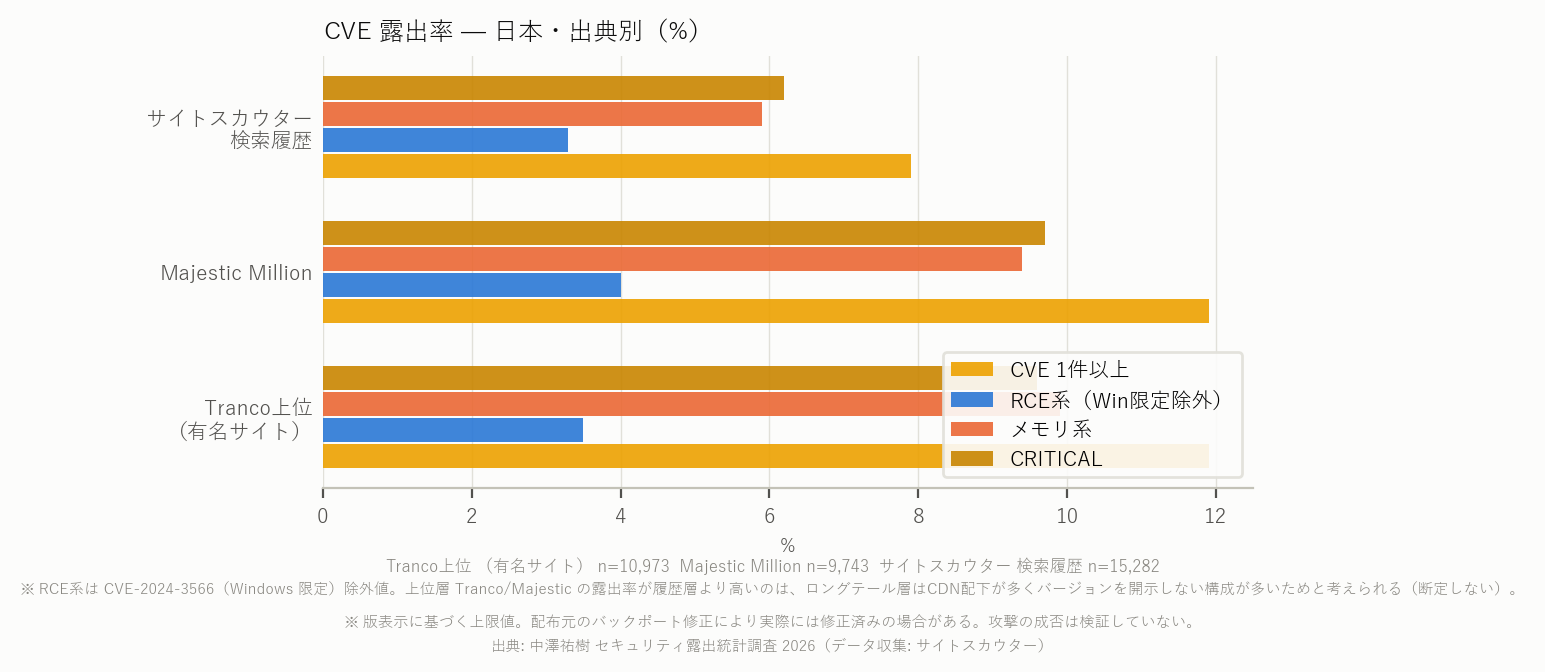
日本の出典別では、CVE 1 件以上のサイトは Tranco 上位 11.9%、Majestic 11.9%、検索履歴層 7.9% と、有名サイト層のほうが高い。ロングテール層は共有ホスティングや CDN 配下で版を出さない構成が多いためと考えられる(断定はしない)。
製品別に見ると
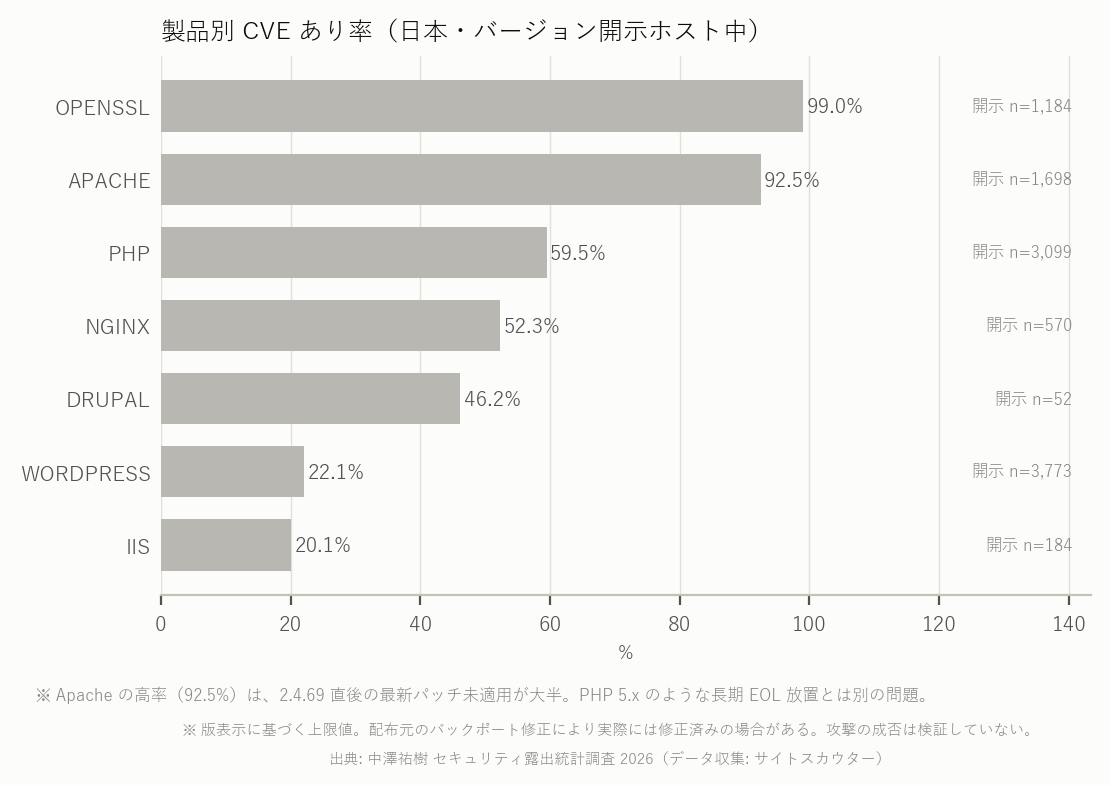
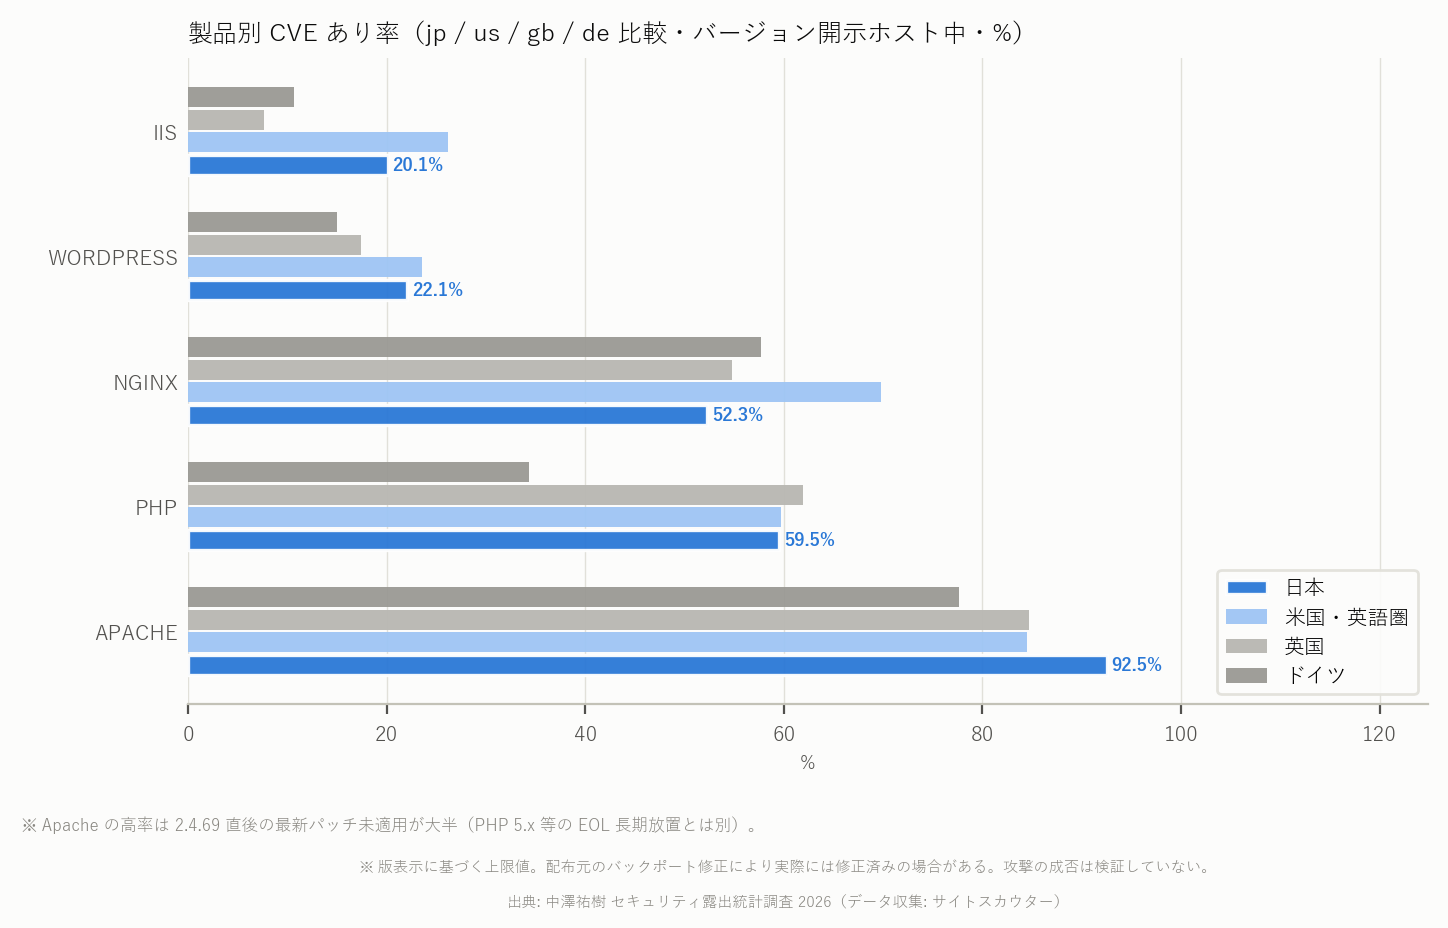
| 製品 | 日本: 開示 → CVE あり | 米国・英語圏 | 英国 | ドイツ |
|---|---|---|---|---|
| PHP | 3,099 → 1,843(59.5%) | 571 → 341(59.7%) | 562 → 348(61.9%) | 913 → 313(34.3%) |
| Apache httpd ※ | 1,698 → 1,570(92.5%) | 349 → 295(84.5%) | 209 → 177(84.7%) | 1,113 → 864(77.6%) |
| nginx | 570 → 298(52.3%) | 699 → 488(69.8%) | 177 → 97(54.8%) | 532 → 307(57.7%) |
| WordPress 本体 | 3,773 → 835(22.1%) | 897 → 212(23.6%) | 603 → 105(17.4%) | 1,130 → 169(15.0%) |
| IIS | 184 → 37(20.1%) | 309 → 81(26.2%) | 168 → 13(7.7%) | 122 → 13(10.7%) |
※ Apache httpd の高い該当率は、収集時点の最新版 2.4.69 の直前版 2.4.68 以前にメモリ系の HIGH/CRITICAL CVE(CVE-2026-93546、CVE-2026-56449、CVE-2026-57941 など)が公開されたことによる。これは「最新パッチが未適用」であって、PHP 5.x のような長期放置とは性質が異なる。数か月後に再調査すれば大きく動く数字である。
WordPress 本体は最新の 7.1.3 が 5,441 サイトと更新が行き届いており、CVE 該当は 6.x 以前の旧版に集中している。自動更新の効果が見える部分だ。
上位 CVE
| CVE | 製品 | CVSS | 区分 | 該当サイト | うち日本 | 備考 |
|---|---|---|---|---|---|---|
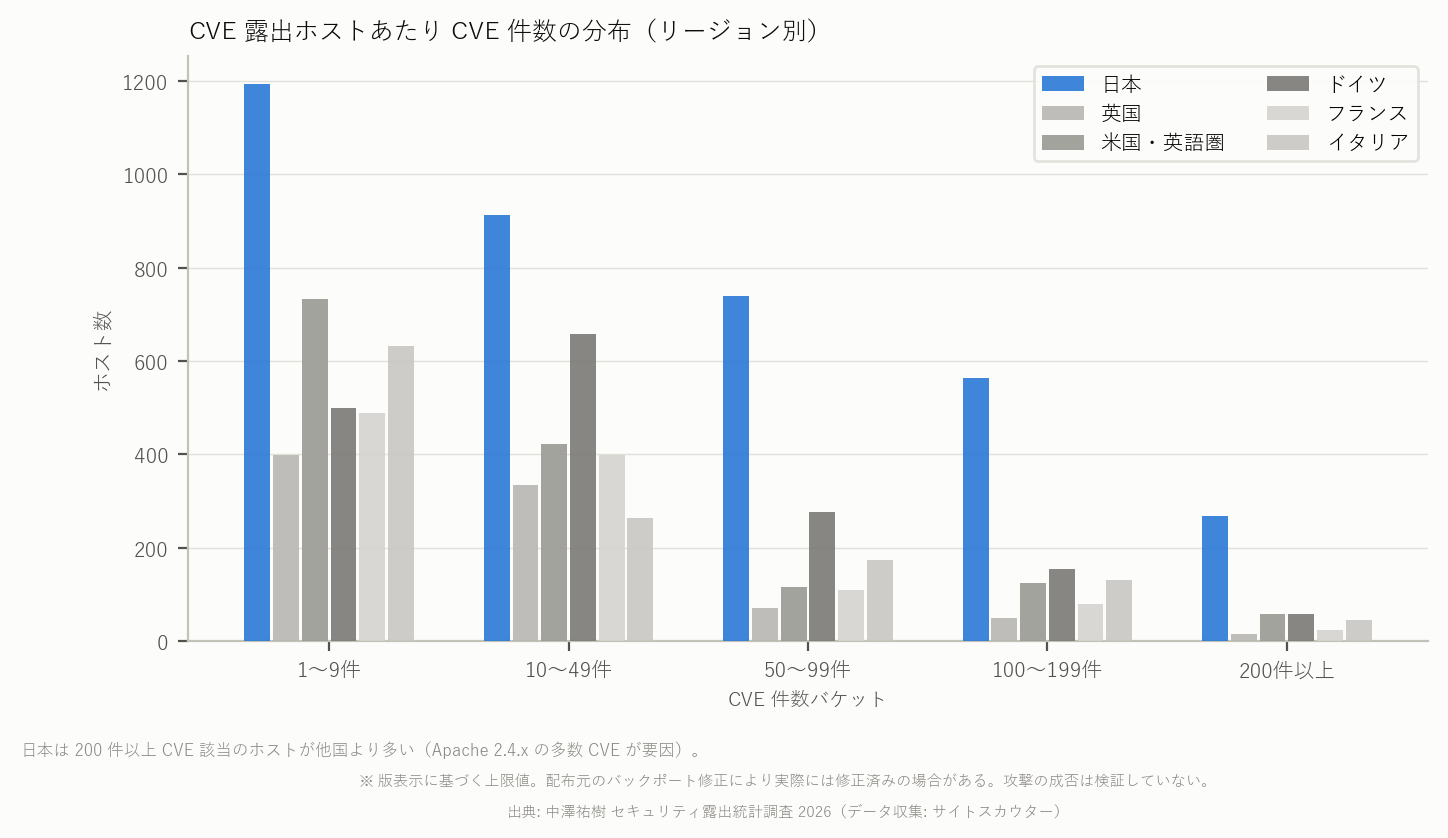
| CVE-2026-109618 / 109619 | PHP | 9.8 | メモリ系 | 4,147 | 1,843 | 2026 年、§5 |
| CVE-2026-93546 | Apache | 8.8 | メモリ系 | 3,948 | 1,570 | ≤2.4.68 |
| CVE-2026-56449 / 57941 ほか | Apache | 7.5〜9.8 | メモリ系 | 3,444 | 1,389 | 2.4.69 で修正 |
| CVE-2024-3566 | PHP | 9.8 | RCE 系 | 3,101 | 1,576 | Windows 限定 |
| CVE-2018-19396 | PHP | 7.5 | RCE 系 | 1,330 | 794 | unserialize、PHP ≤7.2 |
| CVE-2018-19520 | PHP | 8.8 | RCE 系 | 917 | 621 | PHP 5.x |
| CVE-2024-55636〜55638 | Drupal | 9.8 | RCE 系 | 819 | 19 | 2024 年 11 月公開 |
| CVE-2017-11143 / CVE-2016-7124 | PHP | 7.5 / 9.8 | RCE 系 | 610 / 596 | 326 / 314 | PHP 5.x unserialize |
日本の RCE 系露出は、2018 年以前に公開された PHP 5.x〜7.2 系の欠陥が中心である。8 年前の欠陥がそのまま掲げられている。
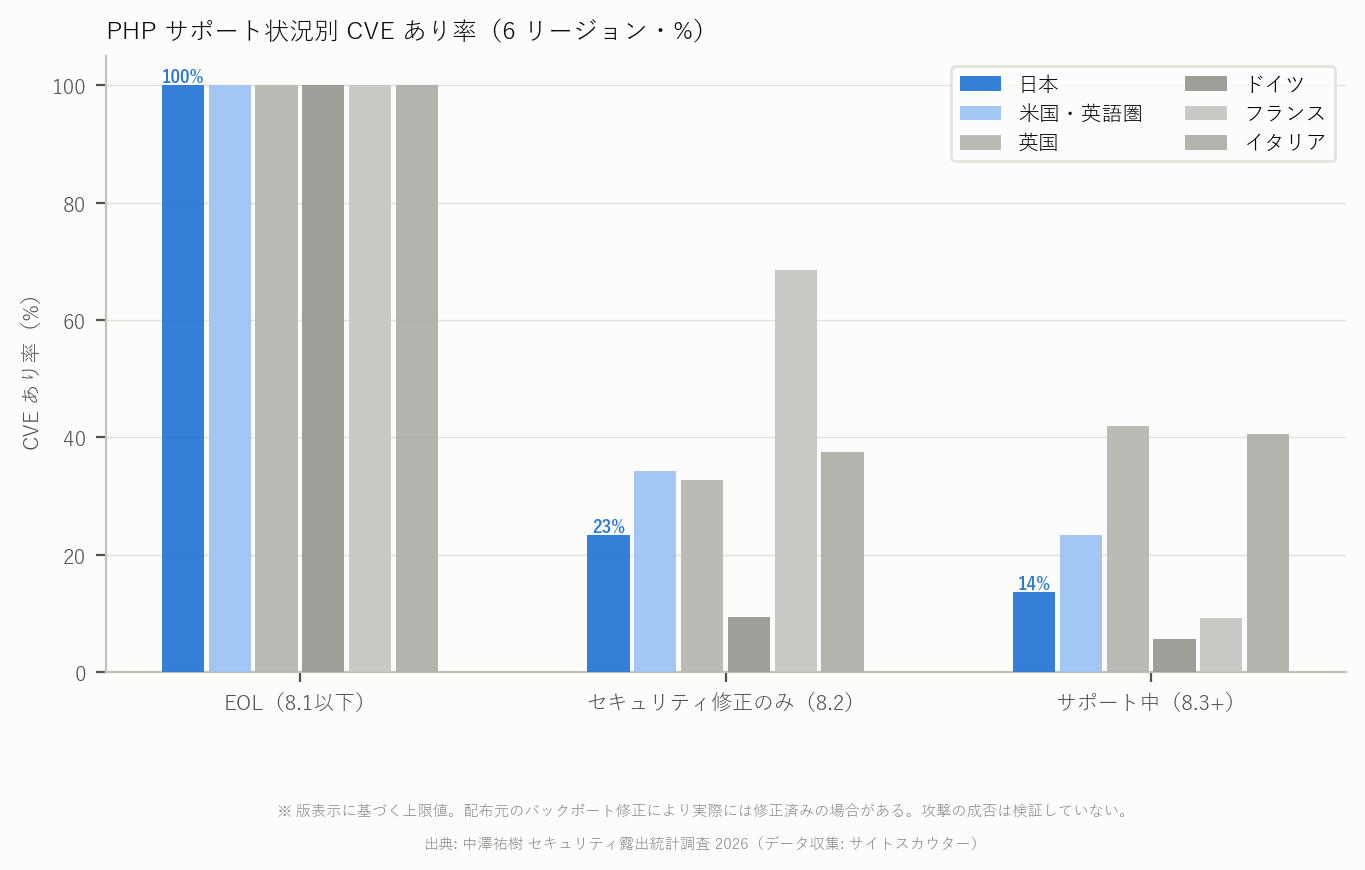
サポート終了と CVE 露出の関係 ― 更新していれば消える露出
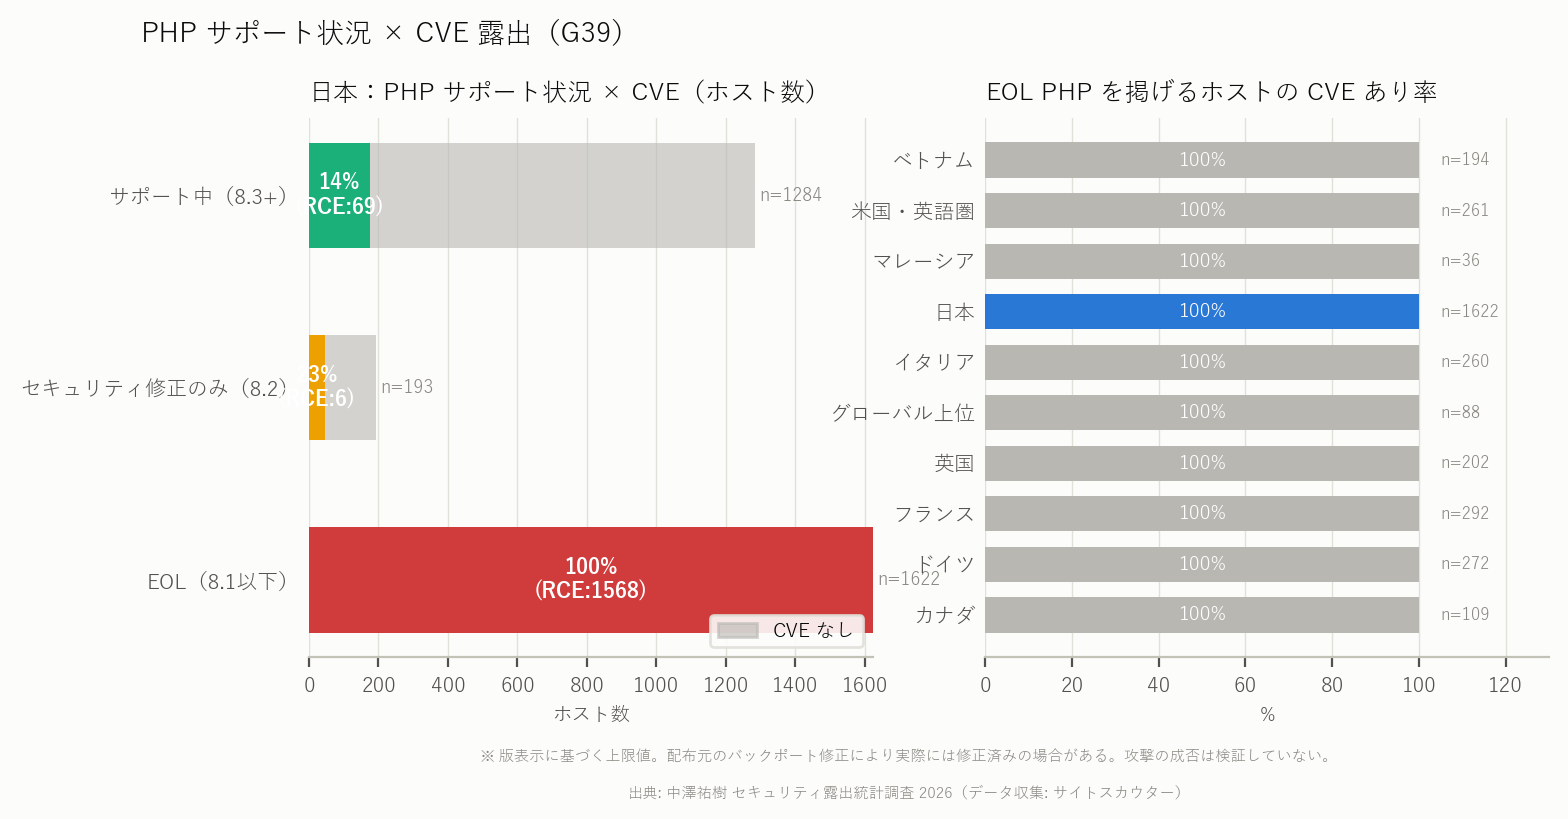
| 日本・PHP のサポート状況 | サイト数 | PHP 由来 CVE あり | うち RCE 系 |
|---|---|---|---|
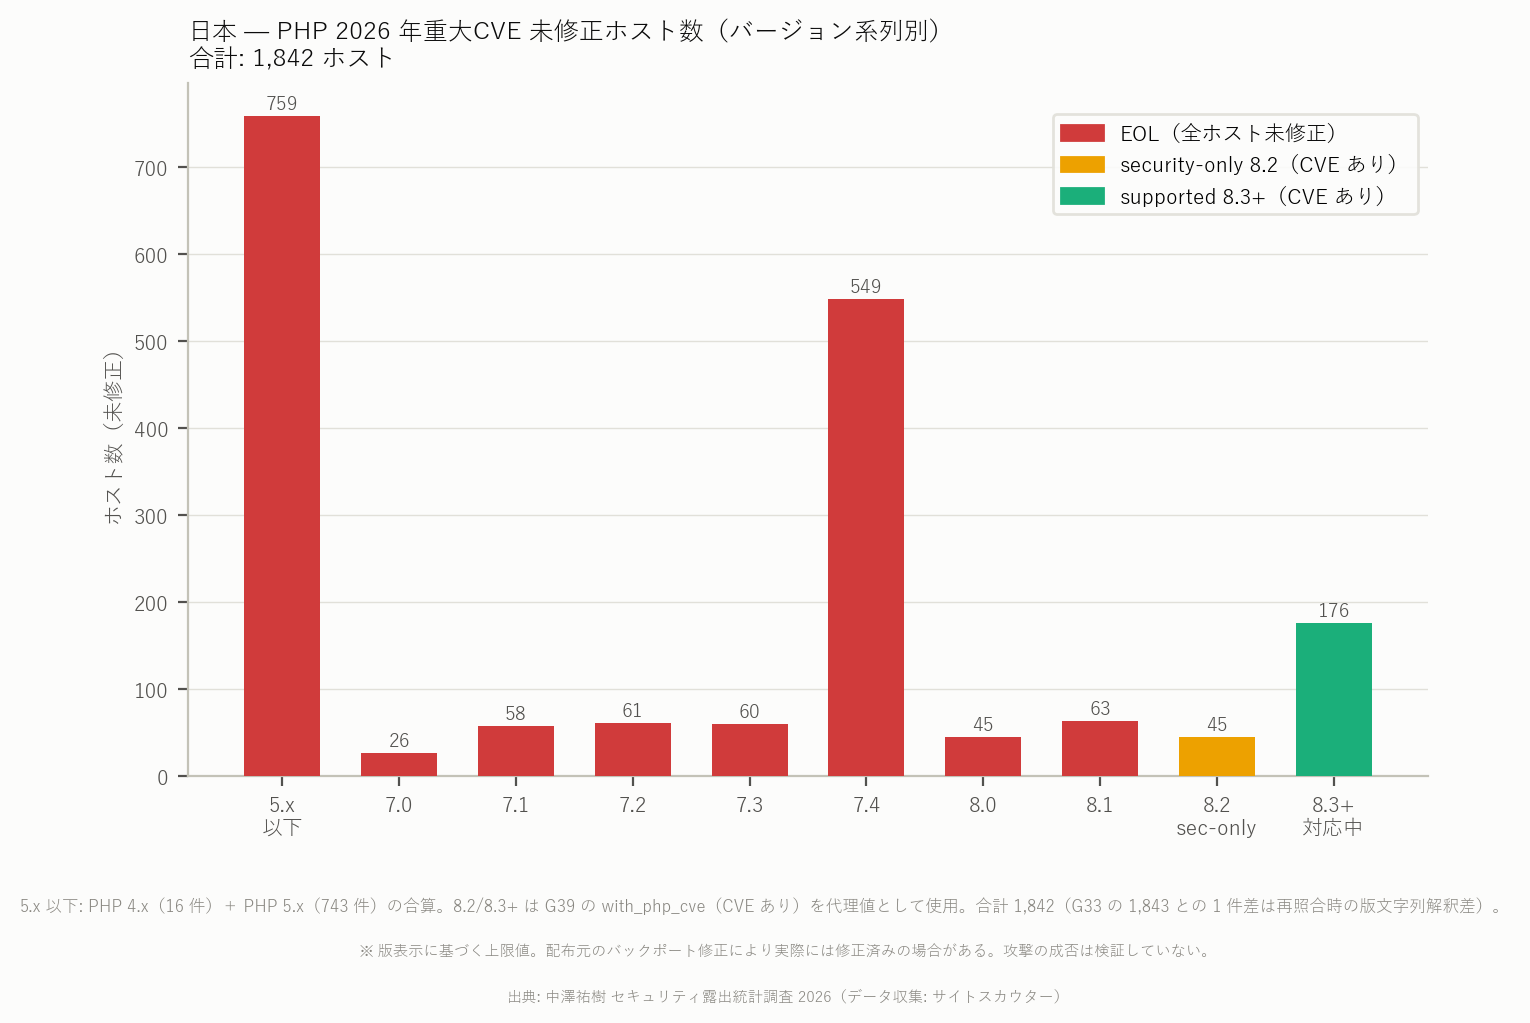
| サポート終了(8.1 以下) | 1,622 | 1,622(100%) | 1,568(96.7%) |
| セキュリティ修正のみ(8.2) | 193 | 45(23.3%) | 6 |
| サポート中(8.3 以上) | 1,284 | 176(13.7%) | 69 |
サポート終了版を掲げるサイトは例外なく公開 CVE の影響範囲にあり、97% が RCE 系を含む(§4 の 1,621 との 1 件差は、再照合時の版文字列の解釈差による)。一方、サポート中の系列でも 13.7% に該当があるが、その大半は 8.3.35 以前、つまり §5 の 2026 年修正が未適用のものである。
言い換えると、日本の PHP 由来の露出の大半は「サポート中の系列に移し、出たパッチを当てる」だけで消える。
属性型ドメイン別 ― 官公庁・大学・企業・団体
日本の到達サイト 35,998 件を、ドメインの属性(co.jp=企業、go.jp=政府機関、ac.jp=大学等、or.jp=法人・団体、ne.jp=ネットワークサービス、gr.jp=任意団体、汎用 .jp)で分けた。個別のドメインは出さない。母数の小さい区分(ed.jp、ad.jp、.com 系 679 件)は特定につながるため省いた。
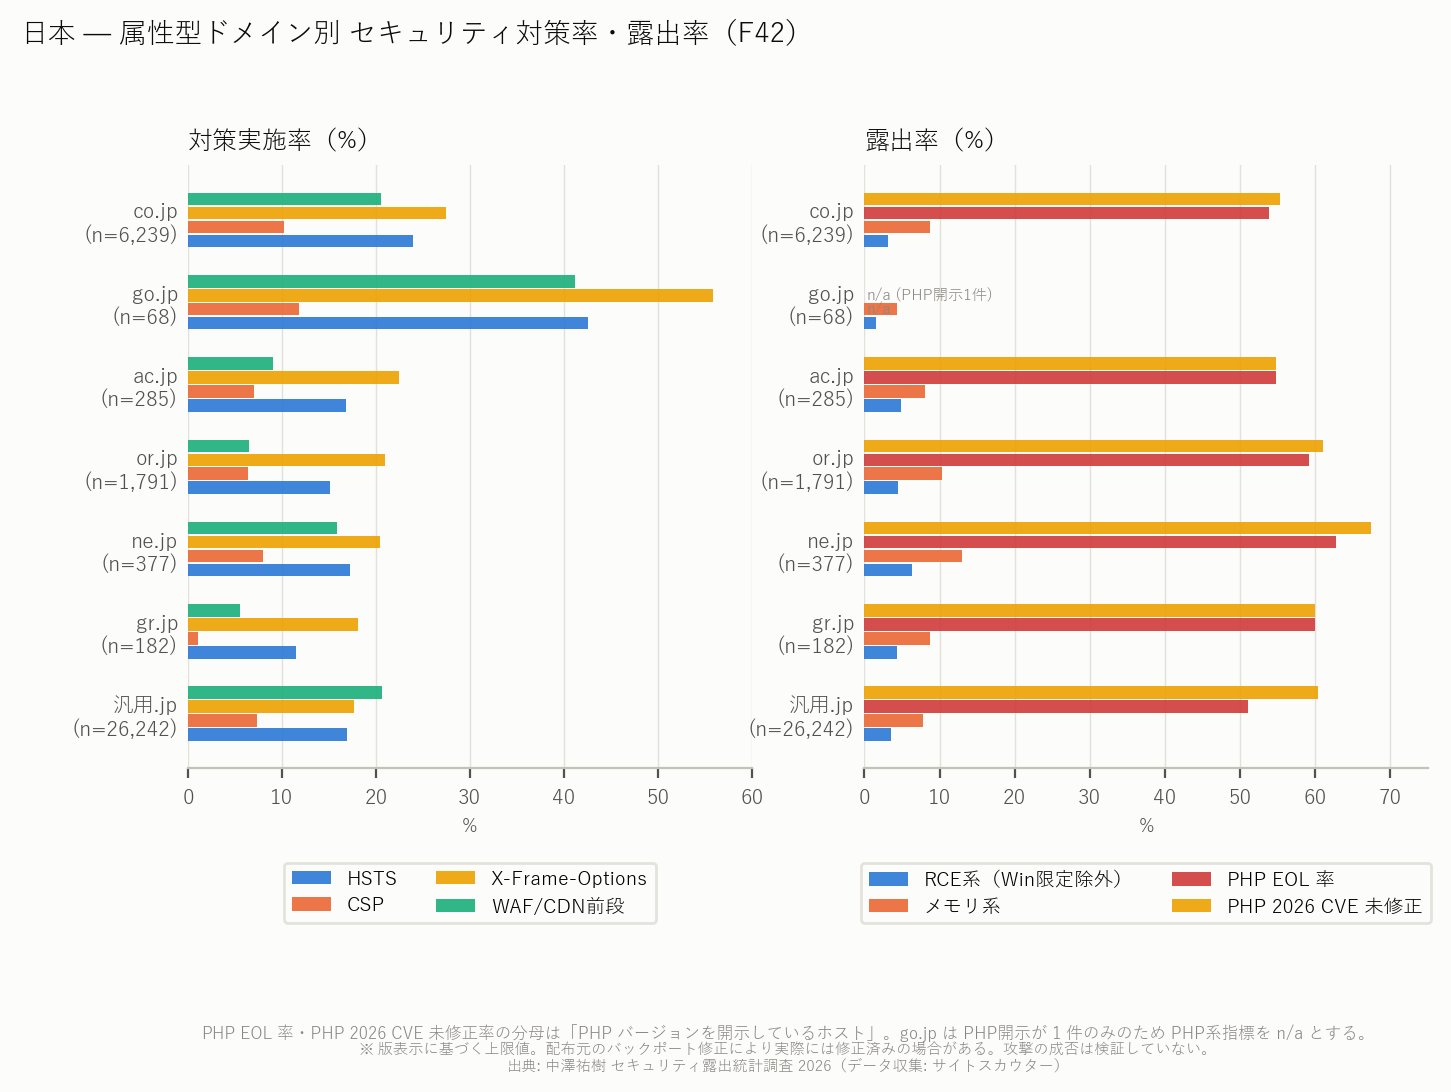
| 区分 | n | HTTPS 強制 | HSTS | CSP | X-Frame-Options | WAF/CDN 前段 | PHP 開示 | うちサポート終了版 | うち 2026 年 CVE 未修正版表示 | メモリ系 CVE 露出 | RCE 系(除外値) |
|---|---|---|---|---|---|---|---|---|---|---|---|
| co.jp(企業) | 6,239 | 94.0 | 23.9 | 10.2 | 27.5 | 20.5 | 604(9.7%) | 53.8% | 55.3% | 8.8% | 3.2% |
| go.jp(政府機関) | 68 | 97.1 | 42.6 | 11.8 | 55.9 | 41.2 | 1 | — | — | 4.4% | 1.5% |
| ac.jp(大学等) | 285 | 92.3 | 16.8 | 7.0 | 22.5 | 9.1 | 31(10.9%) | 54.8% | 54.8% | 8.1% | 4.9% |
| or.jp(法人・団体) | 1,791 | 92.7 | 15.1 | 6.4 | 21.0 | 6.5 | 218(12.2%) | 59.2% | 61.0% | 10.3% | 4.5% |
| ne.jp | 377 | 83.0 | 17.2 | 8.0 | 20.4 | 15.9 | 43(11.4%) | 62.8% | 67.4% | 13.0% | 6.4% |
| gr.jp(任意団体) | 182 | 91.8 | 11.5 | 1.1 | 18.1 | 5.5 | 20(11.0%) | 60.0% | 60.0% | 8.8% | 4.4% |
| 汎用 .jp | 26,242 | 87.2 | 16.9 | 7.3 | 17.7 | 20.6 | 2,147(8.2%) | 51.0% | 60.4% | 7.8% | 3.6% |
(単位 %。PHP の各率は PHP 開示サイトを分母とする。go.jp は PHP 開示が 1 件のため率を出さない)
- 政府機関(go.jp)は相対的に良い。HSTS 42.6%、X-Frame-Options 55.9% は他の区分の 2 倍前後で、CVE 露出も低い。ただし 68 サイトと母数は小さい。
- 企業(co.jp)は数が最も多く、問題もそのまま多い。6,239 サイトのうち HSTS は 4 分の 1、CSP は 1 割。PHP を開示している 604 サイトの 53.8% がサポート終了版で、メモリ系 CVE 露出 8.8% は日本全体(8.1%)とほぼ同じ。日本の弱さは企業サイトの弱さである。
- 団体・法人(or.jp)と大学(ac.jp)は、企業よりさらに対策率が低い。or.jp の CSP 6.4%、WAF/CDN 前段 6.5%。PHP サポート終了率は or.jp 59.2%、ac.jp 54.8%。前段で守られておらず、古い PHP が残っている。
- ne.jp は最も悪い。HTTPS 強制 83.0%、PHP サポート終了率 62.8%、メモリ系 CVE 露出 13.0%。
衛生スコアで見る全体像
HTTPS 強制・HSTS・CSP・X-Frame-Options・X-Content-Type-Options・バージョン非開示・証明書有効の 7 項目を各 1 点として 0〜7 点で採点した。
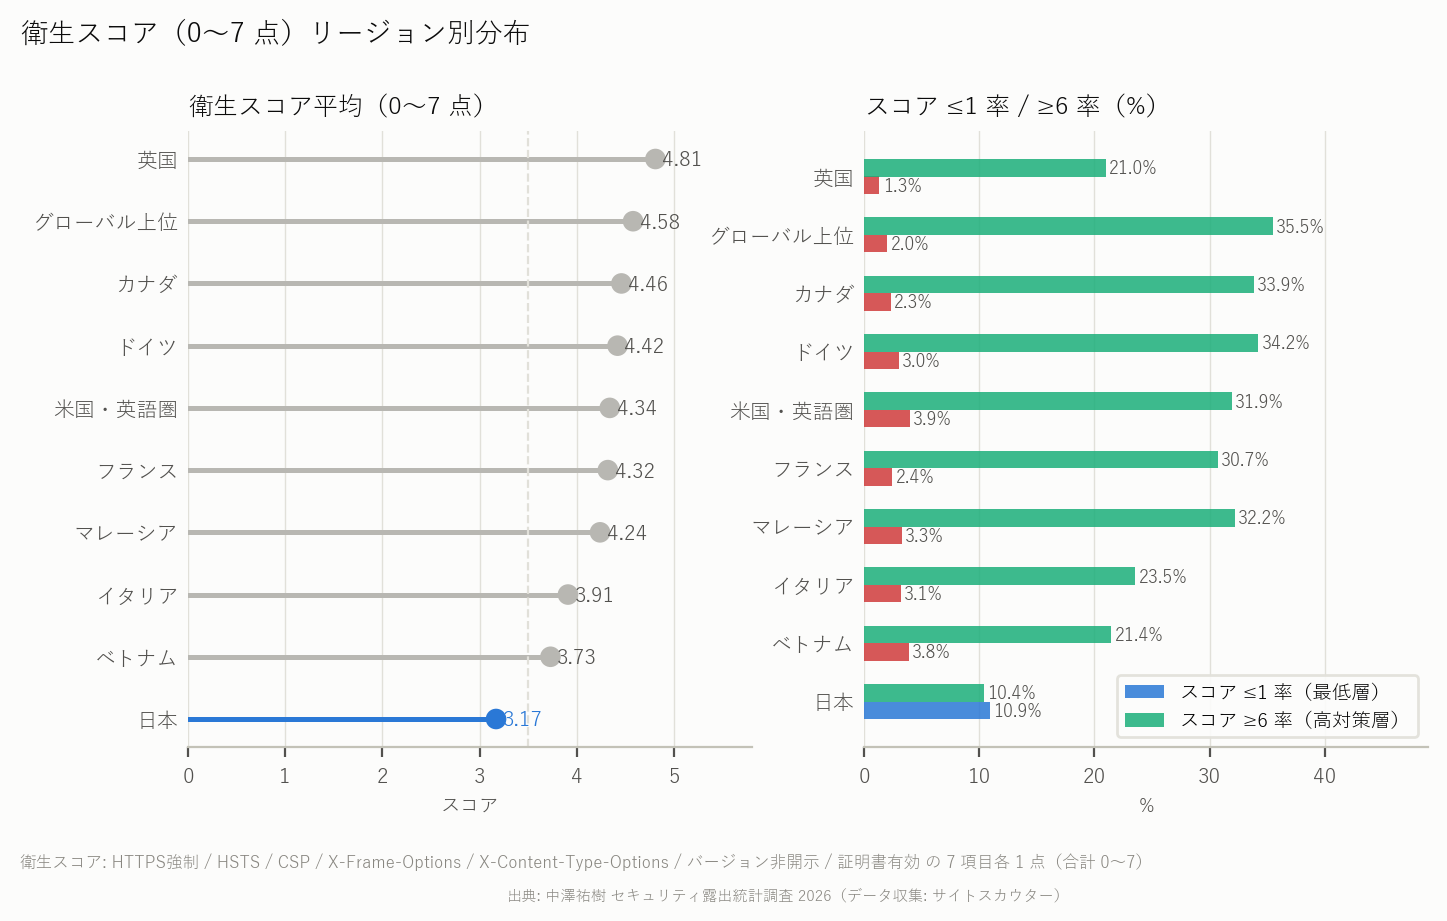
| リージョン | 平均点 | 1 点以下 | 6 点以上 |
|---|---|---|---|
| 日本 | 3.17 | 10.9%(3,928) | 10.4%(3,747) |
| 英国 | 4.81 | 1.3% | 21.0% |
| ドイツ | 4.42 | 3.0% | 34.2% |
| 米国・英語圏 | 4.34 | 3.9% | 31.9% |
| フランス | 4.32 | 2.4% | 30.7% |
| イタリア | 3.91 | 3.1% | 23.5% |
| グローバル上位 | 4.58 | 2.0% | 35.5% |
日本は平均点が最も低いだけでなく、1 点以下のサイトが 1 割を占める。英国の 1.3% とは桁が違う。「ほぼ何もしていない」層が厚いことが、日本の特徴である。
日本の位置づけ
本調査で日本が明確に劣っていたのは次の 3 点である。
- 対策の実施率。8 指標すべてで最下位。有名サイト層でも他国の全体値を下回る。
- PHP サポート終了版の残存。PHP 開示サイトの 52.3%。PHP 5.x が 743 サイト。
- 乗っ取り・権限奪取につながる CVE 影響版の表示率。RCE 系(Windows 限定 CVE を除く)3.5% は英国・米国・ドイツの約 2 倍。メモリ系 8.1% は英国の約 2.6 倍だが、ドイツ・フランスとは同水準。
一方で、日本が劣っていない点もある。バージョン非開示率は 74.3% と米国・ドイツと同水準で、TLS 1.0/1.1 は検出されず、証明書の有効率は 97.2%。WordPress 本体の更新は行き届いている。
問題は「何もしていない層の厚さ」と「古い PHP を動かし続けている層」に集中している。
運営者が確認すべきこと(優先順)
- PHP・ミドルウェアを更新する。サポート中の系列(8.3 以上)に移し、2026 年の修正版(8.2.35 / 8.3.36 / 8.4.27 / 8.5.12)以降にする。切替の手順は、利用中のレンタルサーバーやホスティングの管理画面にある「PHP バージョン切替」の案内で確認し、切替の前にバックアップと、WordPress 本体・テーマ・プラグインの互換性確認を済ませてください。
- バージョンを隠す(
expose_php = Off、ServerTokens Prod、server_tokens off)。更新の後に。 - HTTPS を強制し、HSTS を有効化する。日本の 11.3% が未強制。
- X-Content-Type-Options / X-Frame-Options / Referrer-Policy / CSP を順に入れる。CDN や WAF の前段を使うなら既定で付くものも多い。
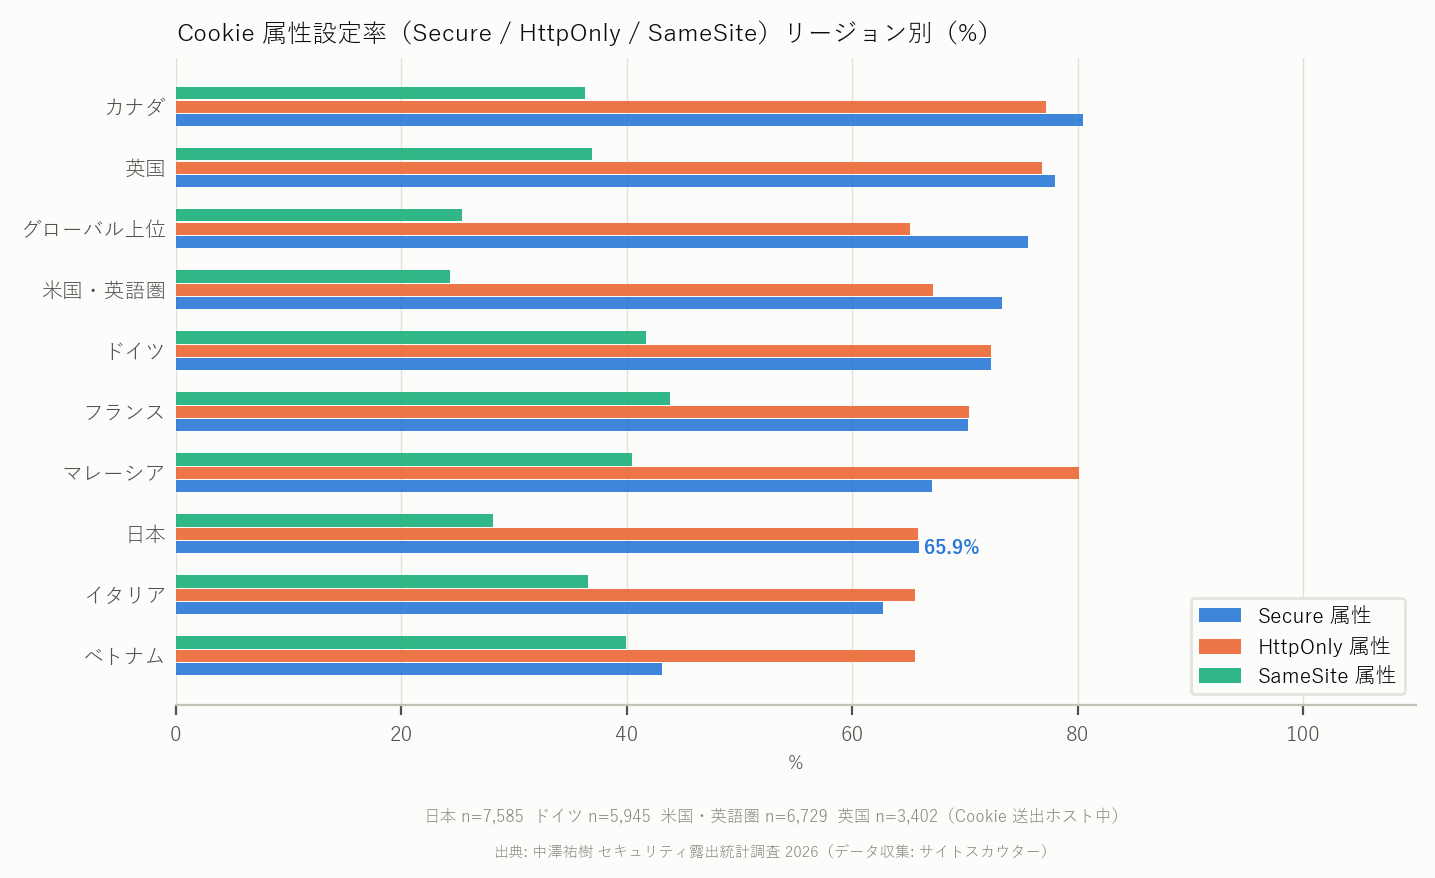
- 証明書の自動更新と Cookie 属性(Secure / HttpOnly / SameSite)を確認する。
自分のサイトを確認する
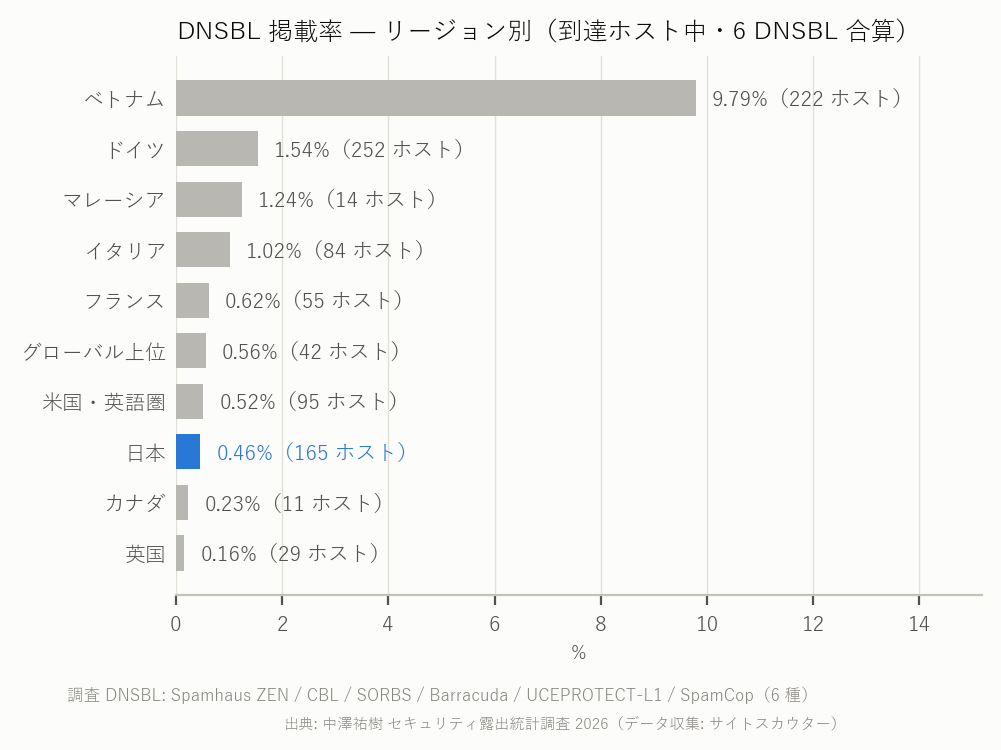
サイトスカウターの サーバー情報調査(/server/) に URL を入れると、本調査と同じ非侵襲の方法で、あなたのサーバーが外に向けて何を名乗っているか(Server / X-Powered-By ヘッダ、TLS バージョン、証明書、セキュリティヘッダー、Cookie 属性、DNSBL 掲載)を 10 秒ほどで確認できます。登録不要です。
関連ツール: ドメインパワー査定(/rating/)、オンページ SEO 診断(/seo/)
筆者のブログ記事
この調査を始めた動機と、経営者向けに「明日やること」を書いた一人称の記事は、筆者のブログにあります(中澤祐樹ブログ)。本ページはデータ中心、ブログは問題提起と対処に重点を置いた別内容の記事です。
この調査と同じ非侵襲の方法で、あなたのサーバーが外に向けて名乗っている PHP・サーバーのバージョン、TLS、セキュリティヘッダーを、URL を入れるだけで確認できます(登録不要)。
サーバー情報調査を使うよくある質問
これは攻撃ではないのか。
いいえ。各サイトに対して行ったのは、DNS 照会、TLS ハンドシェイク 1 回、HTTP GET 1 回で、ブラウザでそのサイトを 1 回開くのと同じです。ポートスキャン、脆弱性の探索、認証の試行、攻撃コードの送信は行っていません。公開されている HTTP 応答と DNS 情報のみを扱っています。
「露出」と「脆弱性がある」は同じか。
同じではありません。露出は「その製品の公開 CVE の影響範囲にあるバージョン文字列を表示している」ことです。Debian/Ubuntu/RHEL 系はバージョン番号を変えずに修正を適用(バックポート)するため、表示が古くても修正済みの場合があります。本稿の露出率は上限値です。
個別のサイト名は公開しないのか。
しません。本調査は統計を目的としており、ドメイン名・社名は一切公表しません。区分(官公庁・大学・企業など)別の集計は本稿の「属性型ドメイン別」で示していますが、1 件に絞り込めるほど細かい区分は出していません。
到達できなかったサイトは。
名前解決できない、応答がない、プライベートアドレスを指しているなどのサイトは分母から除いています。日本の未到達 12 万件の大半は、検索履歴由来の消滅ドメインと推定されます。
データは改ざんされていないか。
収集結果は追記専用のテーブルに保存し、集計は読み取りのみで行いました。個別の値の修正・除外は行っていません。なお、集計の過程で CVE 照合ロジックの誤検知(対象製品以外の CPE を比較していた)を発見し、保存済みのバージョン文字列から再照合した値を本稿では使っています。修正前の値は公表していません。
掲載内容への問い合わせや訂正の依頼はどこへ。
本ページ末尾の筆者連絡先(X・Telegram)までご連絡ください。
出典・参考資料
最終確認日:2026-10-24。制度・仕様は変更されることがあるため、実施前に各一次情報をご確認ください。
- PHP: Supported Versions(php.net)
- NVD - National Vulnerability Database(NIST)
- Tranco: A Research-Oriented Top Sites Ranking
- The Majestic Million
- MDN: Strict-Transport-Security
- MDN: Content-Security-Policy