
Il nuovo sistema giapponese di valutazione della sicurezza della supply chain (SCS) spiegato ai tecnici: requisiti di ★3 e ★4, la regola delle patch entro 14 giorni e cosa controlla la verifica tecnica
Il 28 ottobre 2026 l'IPA (la Information-technology Promotion Agency, Japan) ha pubblicato le guide di valutazione e il manuale esplicativo del suo "Sistema di valutazione della sicurezza per il rafforzamento delle supply chain" (il sistema di valutazione SCS). Il sistema era stato annunciato ad aprile, ma con questi documenti è ormai chiaro che cosa va fatto, fino a che livello e come va dimostrato: la preparazione pratica può quindi iniziare in vista delle prime domande, a marzo 2027.
Questo articolo è rivolto al personale IT, infrastrutturale e web che dovrà fare il lavoro quando un cliente dirà "per favore, ottenete la ★3". Estrae dai documenti primari (SCS-400 Ver.1.1, SCS-430 e SCS-620) i requisiti che comportano lavoro tecnico e le soglie fissate da numeri. Per il quadro generale leggete prima la guida generale; per l'impatto sul business e le decisioni che spettano alla direzione, la guida per i dirigenti.
Questo articolo è pubblicato anche in inglese su sitescouter.net e nkzw.jp, e in giapponese su sitescouter.net. Questa è l'edizione italiana su Site Scouter, tradotta dalla versione inglese.
Il sistema in un minuto
- Nome ufficiale: Sistema di valutazione della sicurezza per il rafforzamento delle supply chain, abbreviato in sistema di valutazione SCS. Lo gestisce l'IPA in qualità di titolare del sistema, sotto la supervisione del Ministero dell'Economia, del Commercio e dell'Industria (METI) e del National Cybersecurity Office del Cabinet Secretariat
- È volontario e non costituisce un obbligo di legge. Il disegno presuppone che il committente indichi al fornitore il livello (★) richiesto e che tale livello venga usato nel contratto commerciale
- I livelli sono tre: ★3, ★4 e ★5. Non esistono ★1 né ★2: la base è il programma SECURITY ACTION già esistente dell'IPA (impegni autodichiarati a una e a due stelle). ★5 è ancora allo studio
- ★3 dimostra 26 requisiti (81 criteri di valutazione) con un'autovalutazione confermata da un esperto; ★4 dimostra 43 requisiti (153 criteri di valutazione) con una valutazione di terza parte più una verifica tecnica. ★3 è valida 1 anno, ★4 3 anni
- La quota di registrazione è di ¥10,000 l'anno per ★3 (fino alla fine di marzo 2028; ¥20,000 in seguito) e di ¥60,000 per 3 anni per ★4. I compensi per gli organismi di valutazione e gli esperti sono a parte
- L'apertura delle domande è prevista per marzo 2027. Prima verranno pubblicati, in quest'ordine, la guida alla domanda di registrazione (fine novembre), l'elenco degli organismi di valutazione (fine dicembre) e l'elenco degli esperti (da gennaio 2027)
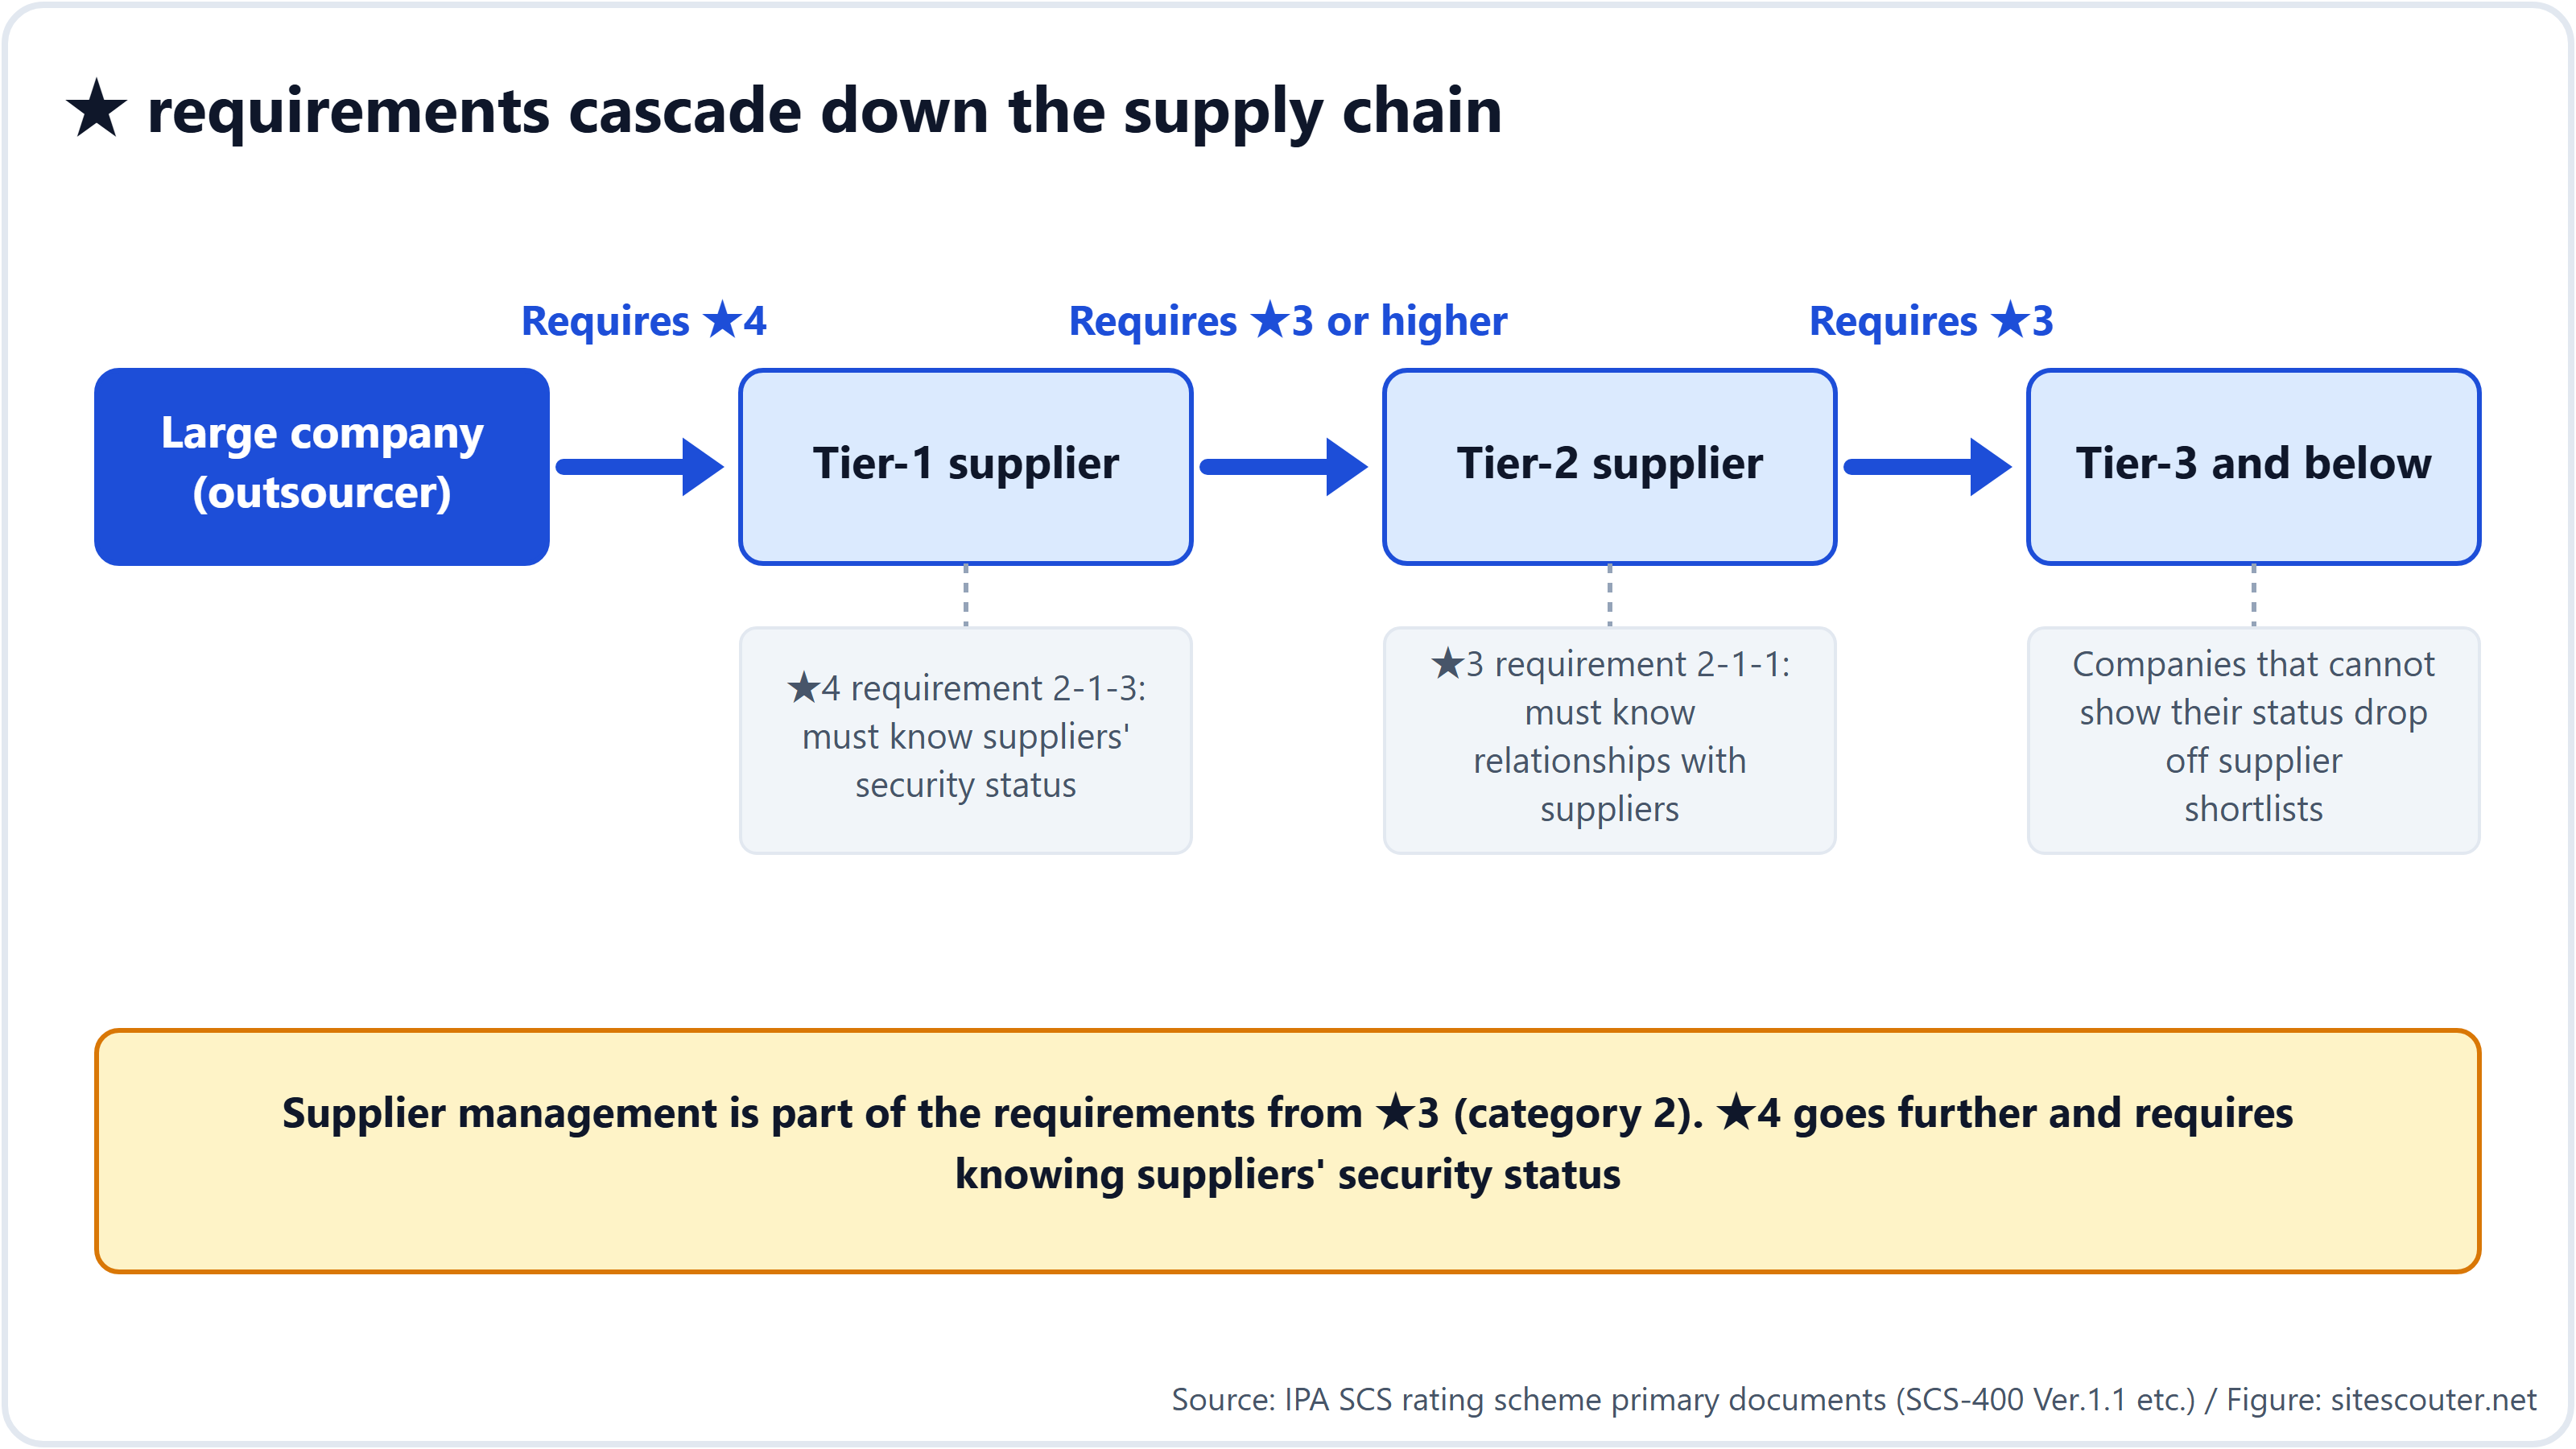
- Il requisito scende a cascata fino ai subfornitori di livello 3 e oltre. La categoria 2, "gestione dei fornitori", fa parte dei requisiti già dalla ★3, e la ★4 arriva a chiedere di conoscere lo stato di sicurezza dei propri fornitori (2-1-3). Una volta che una grande azienda inserisce la ★ nei propri standard di approvvigionamento, le aziende che non la soddisfano non vengono scelte come fornitori. "Volontario" descrive la posizione giuridica; nella supply chain diventa di fatto obbligatorio
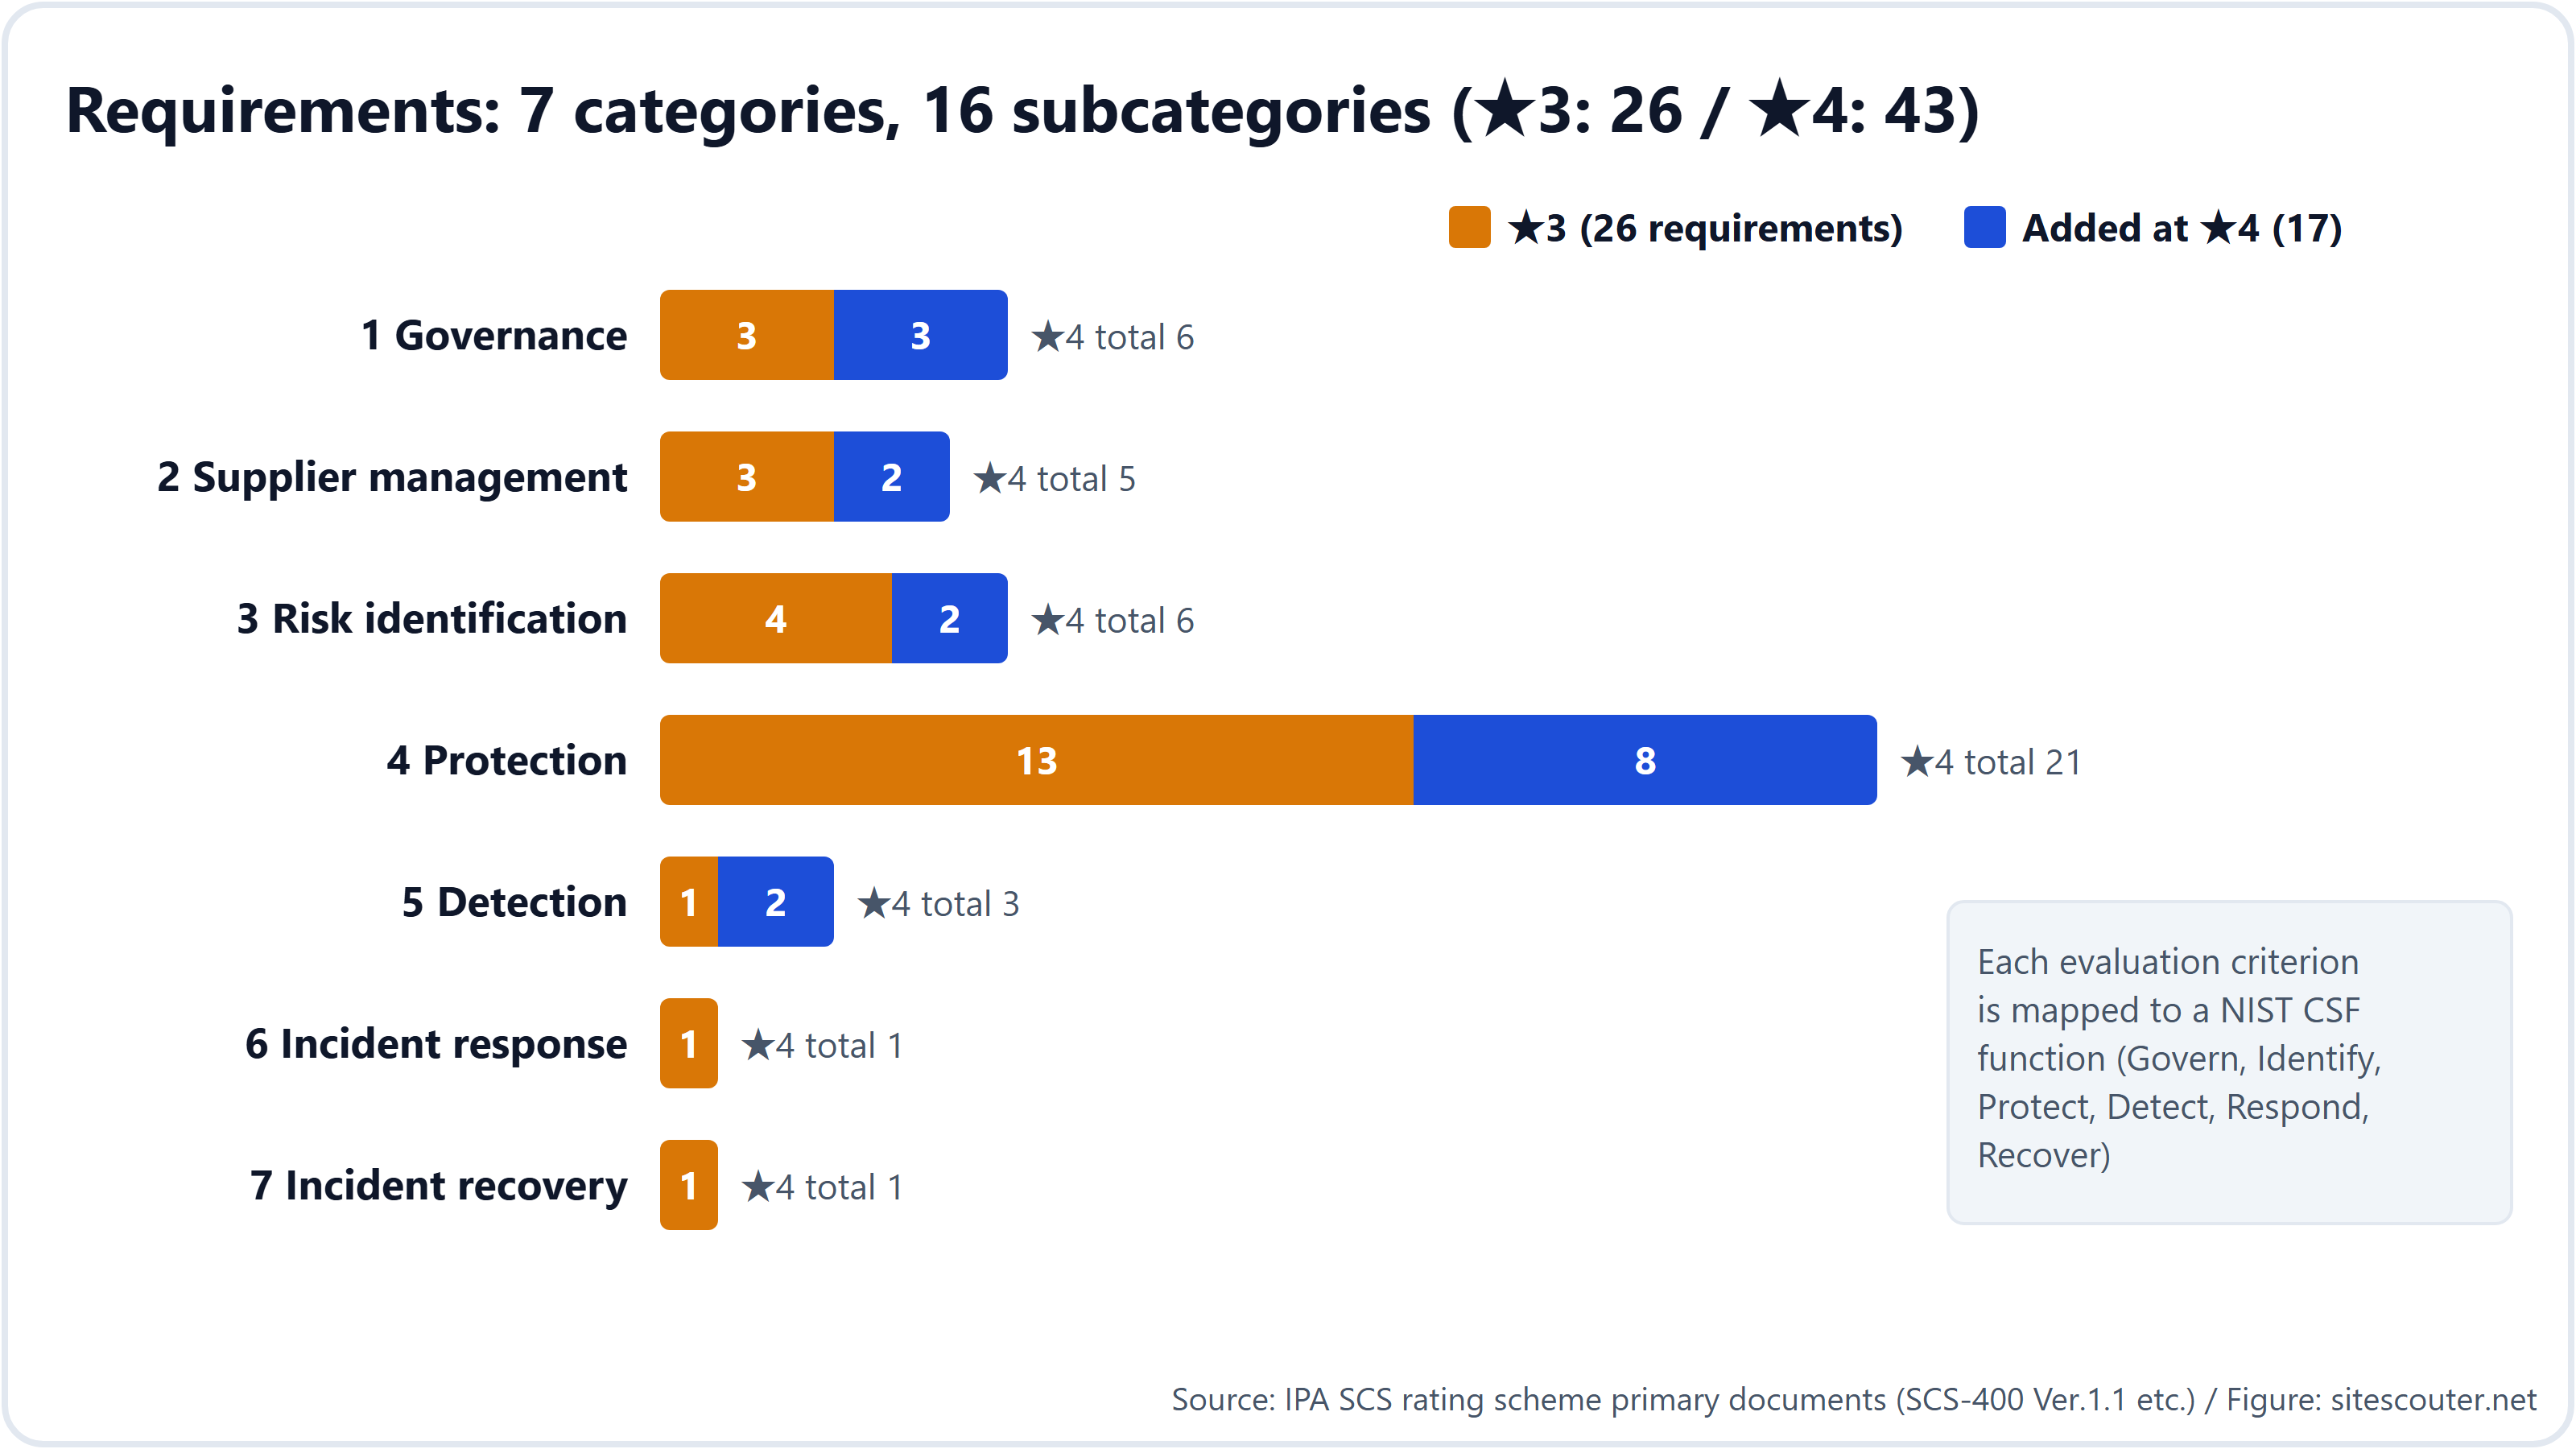
I requisiti sono organizzati in 7 categorie (governance, gestione dei fornitori, identificazione dei rischi, protezione, rilevamento, risposta agli incidenti, ripristino) e 16 sottocategorie, e ogni criterio di valutazione è associato a una funzione del NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
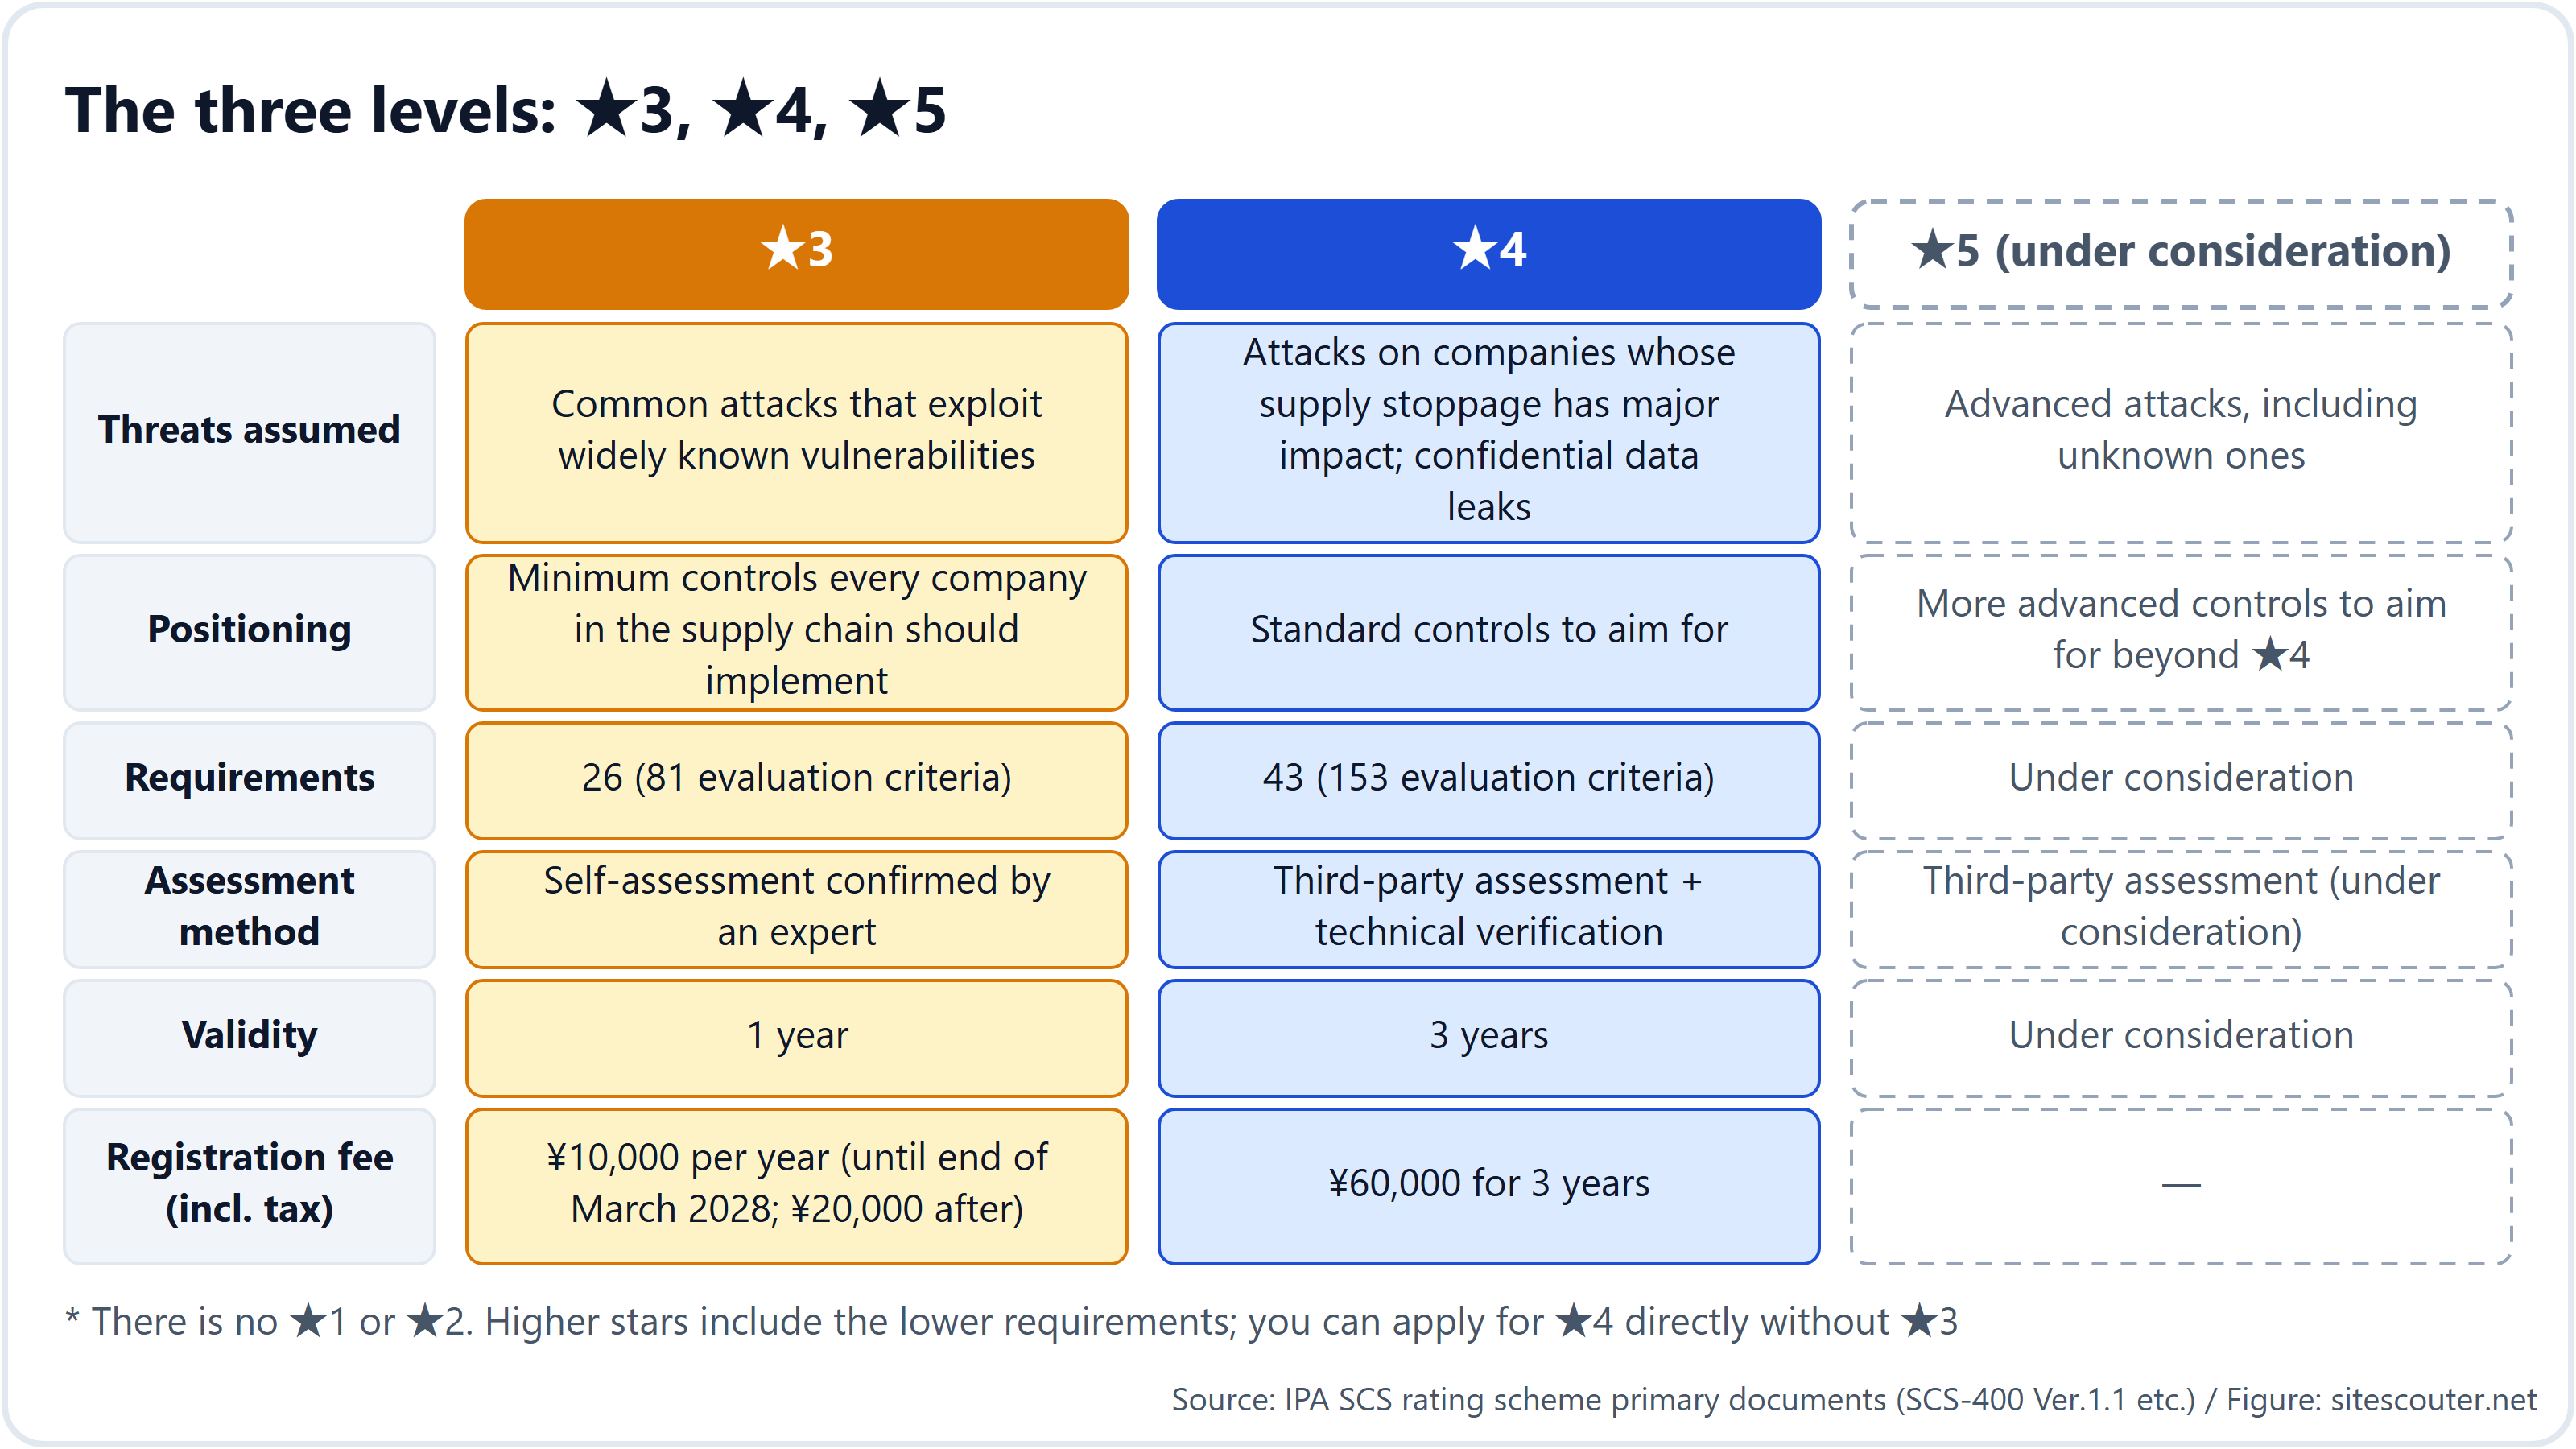
★3 e ★4 a confronto: profondità e modalità di dimostrazione
| ★3 | ★4 | |
|---|---|---|
| Minaccia ipotizzata | Attacchi comuni che sfruttano vulnerabilità ampiamente note | Attacchi ad aziende il cui fermo colpirebbe duramente la supply chain; fughe di informazioni riservate |
| Posizionamento | Il minimo che ogni azienda della supply chain dovrebbe attuare | Il livello standard a cui puntare |
| Requisiti | 26 | 43 (compresi i 26 della ★3) |
| Come si dimostra | Autovalutazione nel foglio di valutazione → un esperto di sicurezza SCS la conferma e la firma → la direzione dichiara la conformità | Autovalutazione → un organismo di valutazione esamina i documenti, svolge un audit in loco (da 1 a 2 giorni) ed esegue la verifica tecnica (da 1 a 2 giorni) → rapporto di valutazione → la direzione dichiara la conformità |
| Criteri di superamento | In linea di principio vanno soddisfatti tutti i criteri di valutazione. Le lacune possono essere corrette e accettate dall'esperto | Idem. Entro un termine stabilito (per esempio 1 mese dal rilievo) va presentato un rapporto correttivo, che deve essere accettato |
| Validità | 1 anno | 3 anni (con un'autovalutazione da presentare ogni anno) |
Si può chiedere direttamente la ★4 senza possedere la ★3, perché ogni livello superiore contiene tutti i requisiti di quelli inferiori.
Dal punto di vista tecnico, la maggior parte delle voci della ★3 consiste nel dimostrare con documenti di aver stabilito delle regole, di averle comunicate e di riesaminarle una volta l'anno. La ★4 è il primo livello in cui si dimostra sugli apparati reali, tramite una scansione esterna delle vulnerabilità, che non c'è nulla con CVSS pari o superiore a 7.0.
Soglie fissate da numeri (se le mancate, non passate)
Questi sono i criteri di valutazione dello SCS-400 le cui scadenze o soglie sono espresse in numeri. I numeri tra parentesi sono gli ID dei criteri di valutazione.
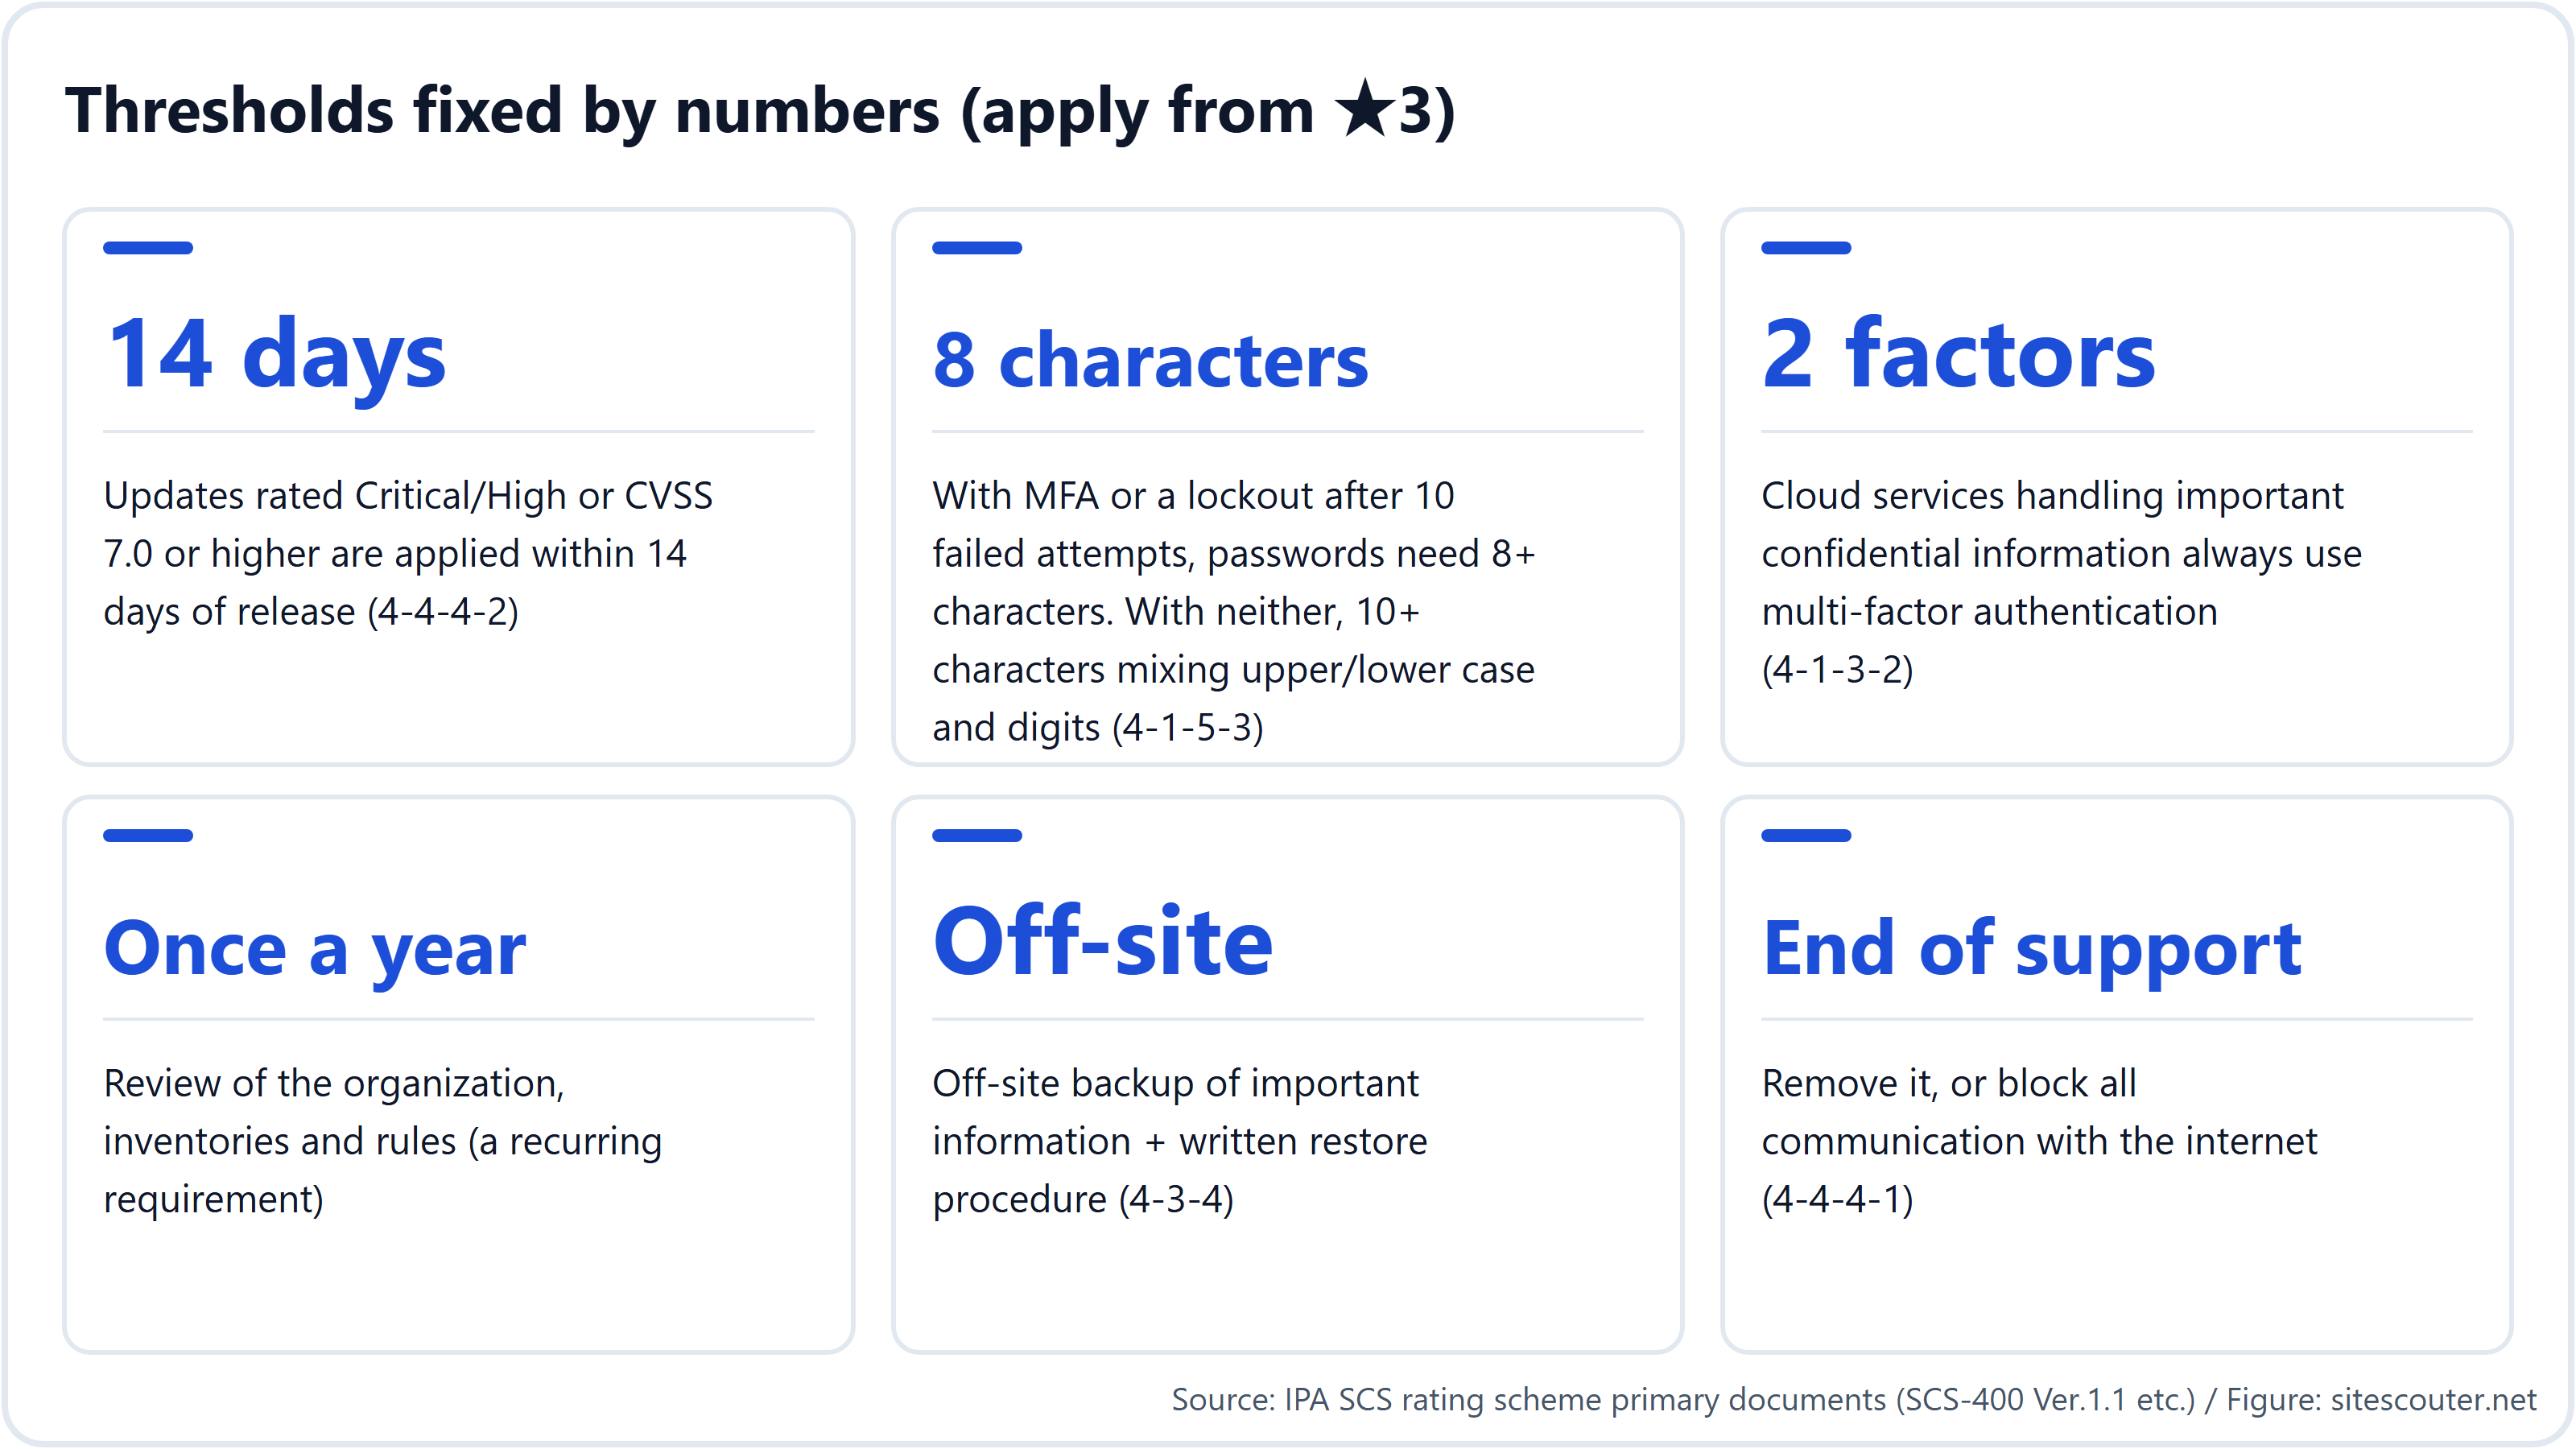
3.1 Patch entro 14 giorni dal rilascio (4-4-4-2, ★3)
Con la ★3 un aggiornamento va applicato entro 14 giorni dal suo rilascio se vale una qualsiasi delle condizioni seguenti:
- corregge una vulnerabilità che il produttore classifica come "Critical" o "High Risk"
- corregge una vulnerabilità con un punteggio base CVSS pari o superiore a 7.0
- il produttore non fornisce informazioni sulla gravità della vulnerabilità
L'ambito è definito con precisione: il sistema operativo, il browser e il software Office dei PC aziendali, il sistema operativo e il middleware dei server, il sistema operativo e le app degli smart device aziendali e il sistema operativo e il firmware degli apparati di rete al confine con Internet. Se i test richiedono troppo tempo per rispettare la scadenza, servono misure di riduzione del rischio finché l'aggiornamento non è applicato.
PHP, nginx e Apache su un server web rientrano nel "middleware dei server". Per le vulnerabilità critiche di PHP del 2026 (CVSS 9.8), l'osservazione condotta dall'autore ha rilevato che il 59.5% dei siti giapponesi che rendono nota la propria versione di PHP mostrava una versione non aggiornata (Security Exposure Statistics 2026). Applicata alla lettera, la regola dei 14 giorni metterebbe la maggior parte di essi fuori conformità.
3.2 Prodotti fuori supporto: eliminarli o isolarli da Internet (4-4-4-1, ★3)
Dispositivi, sistemi operativi e software devono essere "con licenza e supportati". Tutto ciò che è fuori supporto deve, in linea di principio, essere eliminato, oppure avere bloccato tutto il traffico da e verso Internet in modo da uscire dall'ambito. Se deve restare in uso, servono misure di riduzione del rischio e, dove possibile, vanno attivati gli aggiornamenti automatici.
Con la ★4, "interrompere l'uso dei sistemi operativi e del software il cui supporto è terminato e sostituirli" diventa un requisito a sé (4-4-2).
3.3 Nessun CVSS 7.0+ sugli apparati di confine (4-4-4-3, ★4)
Con la ★4, il sistema operativo e il firmware degli apparati di rete al confine con Internet non devono presentare alcuna vulnerabilità con punteggio base CVSS pari o superiore a 7.0, e ciò viene verificato dall'esterno nella verifica tecnica descritta più avanti.
3.4 Autenticazione a più fattori (4-1-3, richiesta dalla ★3)
- L'accesso ai servizi cloud che trattano informazioni riservate importanti deve usare sempre l'autenticazione a più fattori, sia per gli utenti sia per gli amministratori (4-1-3-2)
- Due o più tipi di fattore tra conoscenza (ID e password), possesso (password monouso o certificato), biometria e altre informazioni (come l'indirizzo IP). Le password monouso inviate via e-mail o SMS e l'approvazione push su smartphone valgono come fattori di possesso (4-1-3-3)
- Le password usate come fattore di conoscenza nella MFA devono essere lunghe almeno 8 caratteri (4-1-3-4)
- Con la ★4 la MFA è richiesta anche per le connessioni alla rete interna via Internet, per l'accesso amministrativo via Internet e per l'accesso degli utenti ai sistemi che trattano informazioni riservate importanti (4-1-3-5)
3.5 Password (4-1-5, ★3)
- Le regole interne devono imporre la modifica delle password predefinite, vietare parole facili da indovinare e vietare il riuso delle password tra dispositivi e servizi
- Con la MFA oppure il blocco dell'account dopo 10 tentativi falliti, le password devono essere lunghe almeno 8 caratteri. Se nessuna delle due è possibile, devono essere lunghe almeno 10 caratteri, con lettere maiuscole, lettere minuscole e cifre (4-1-5-3)
3.6 Firewall e router (4-5-1, ★3)
- Cambiare la password di gestione con una robusta e univoca, oppure disattivare del tutto l'accesso remoto
- Bloccare il traffico in ingresso non autenticato e documentare le regole in ingresso. Rimuovere o disattivare senza indugio le regole non più necessarie
- Se le regole vengono modificate via Internet, usare la MFA o limitare l'accesso a indirizzi IP attendibili (4-5-1-7)
- La ★4 aggiunge un firewall software su ogni PC e server (4-5-1-8) e segmenti di rete dedicati per i server pubblici e per i server che contengono informazioni importanti (4-5-1-9)
3.7 Backup (4-3-4, ★3)
Definire che cosa si salva, con quale frequenza e per quanto tempo; conservare un backup fuori sede delle informazioni riservate importanti; e scrivere una procedura di ripristino per ogni oggetto di backup. La ★4 va oltre e chiede di verificare che il ripristino funzioni davvero entro l'obiettivo di tempo di ripristino (7-1-1-2).
3.8 Anti-malware e monitoraggio (4-4-5 e 5-1-1, ★3)
- Installare un software anti-malware su ogni PC e server collegato in rete, definire ambito e frequenza delle scansioni e aggiornare le firme secondo le indicazioni del produttore
- Al confine di rete o sugli endpoint, un meccanismo che rilevi e blocchi in tempo reale sia il traffico in ingresso da Internet sia il traffico in uscita verso server malevoli (5-1-1-1). Gli allarmi vanno generati tempestivamente e va prodotto un rapporto preliminare
- La ★4 aggiunge il blocco dei siti malevoli su un web gateway, i controlli anti-malware su un mail gateway, il monitoraggio del comportamento di dispositivi e software e la raccolta e il riesame periodico dei log
3.9 Riesami "almeno una volta l'anno"
"Riesaminare almeno una volta l'anno" ricorre di continuo: per l'organizzazione, gli inventari degli asset, il rispetto delle regole, l'assetto di risposta agli incidenti e altro ancora. La validità di 1 anno della ★3 corrisponde a questo ciclo. Se integrate fin dall'inizio nelle attività operative la registrazione di questi riesami, non dovrete raccogliere di nuovo le evidenze a ogni rinnovo.
Che cosa fa la verifica tecnica della ★4 (SCS-430)
La verifica tecnica della ★4 è una scansione esterna delle vulnerabilità eseguita dall'organismo di valutazione o da un fornitore di verifica tecnica. I punti chiave della guida sono:
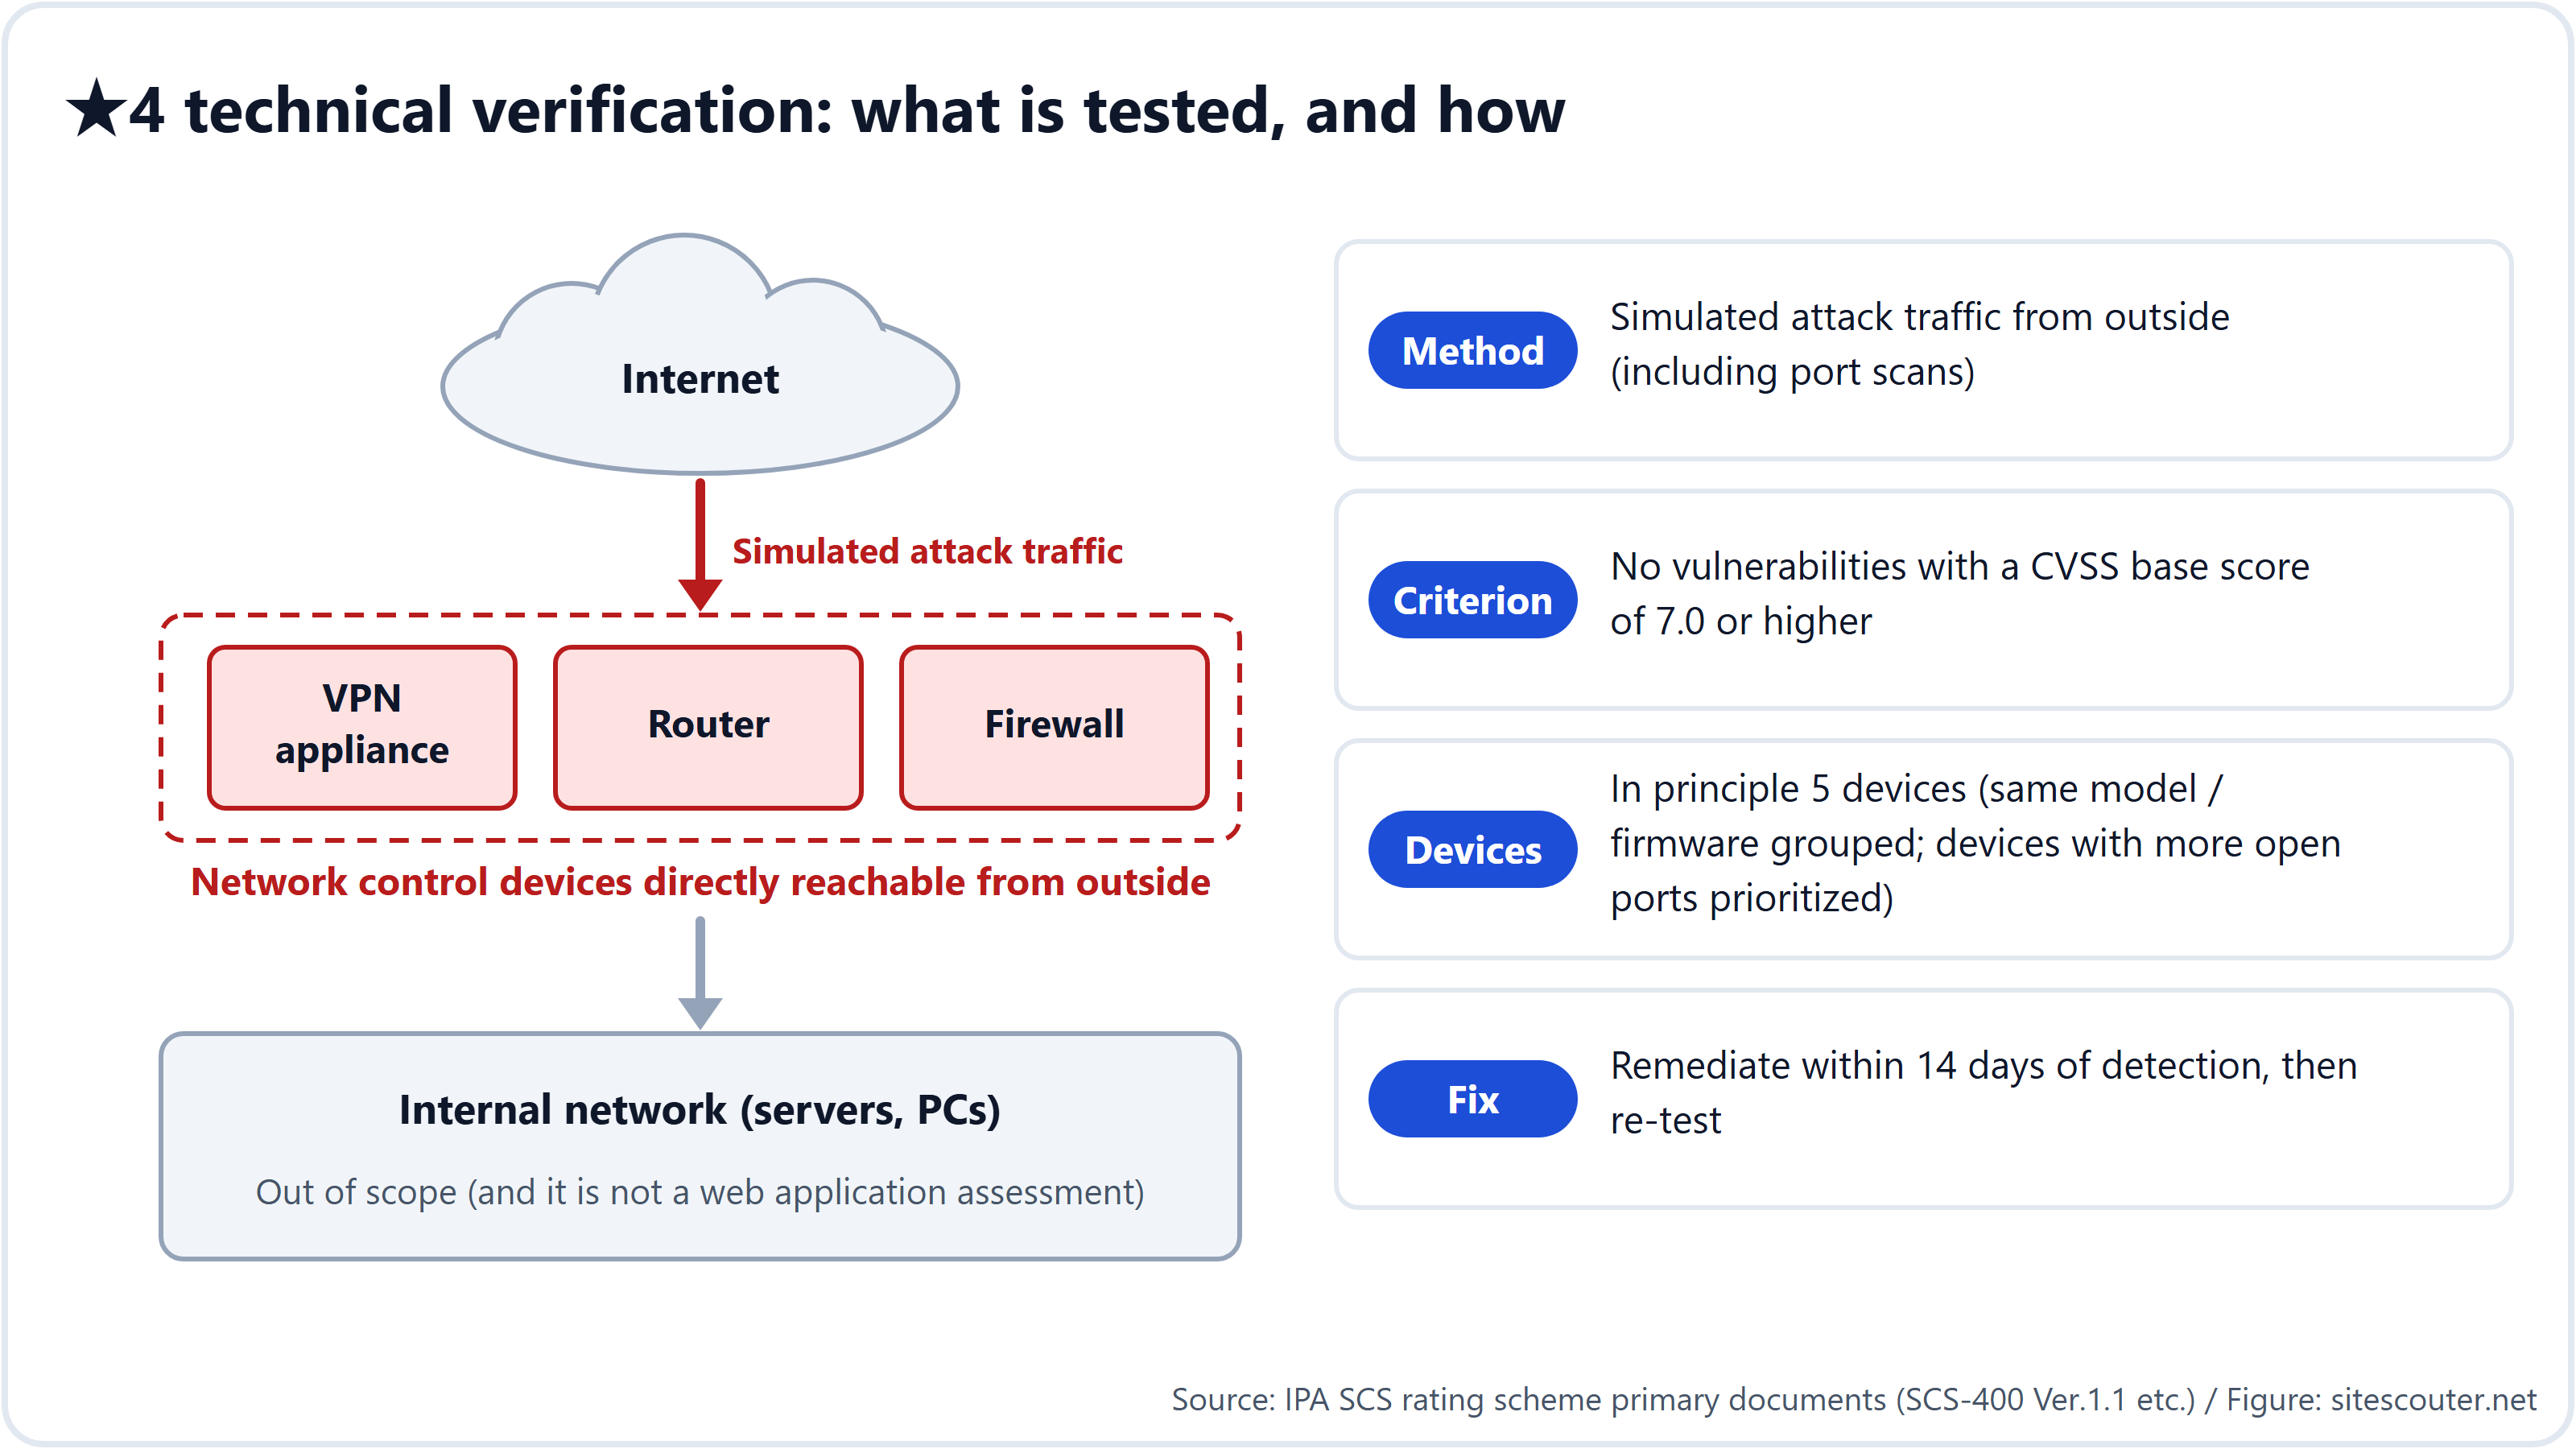
- Apparati nell'ambito: appliance VPN, router, firewall e simili apparati di controllo del traffico compresi nell'ambito e raggiungibili direttamente dall'esterno. Non è una valutazione delle applicazioni web
- Metodo: traffico di attacco simulato dall'esterno, comprese scansioni delle porte, per verificare la presenza di vulnerabilità con punteggio base CVSS pari o superiore a 7.0. Si può usare qualsiasi strumento; il fornitore lo sceglie facendo riferimento agli strumenti di scansione delle piattaforme dell'SSS (il sistema giapponese di registrazione Information Security Service Standard)
- Numero di apparati: in linea di principio 5 apparati candidati. Gli apparati dello stesso modello e firmware vengono raggruppati e se ne sceglie uno rappresentativo, dando priorità a quelli che espongono più porte. Si può chiedere di testarne 6 o più, oppure tutti
- Preparazione: concordare la finestra di test, ottenere l'approvazione della direzione o del responsabile della sicurezza delle informazioni, informare il CSIRT/SOC, ricevere gli indirizzi IP di origine dello scanner e verificare la policy del provider cloud se sono inclusi apparati in cloud
- Rimedio: se viene trovato qualcosa, va corretto entro 14 giorni dalla ricezione dei risultati della scansione e va ripetuta la scansione
- Esenzione e sostituzione: se tutti gli apparati sono gestiti da un ISP o simili e non si riesce a ottenere l'autorizzazione alla scansione, la scansione è sostituita da un esame delle evidenze. Se esiste una scansione recente di ambito pari o più ampio e l'azienda che l'ha eseguita soddisfa i requisiti dei fornitori di verifica tecnica, si può chiedere un'esenzione
In pratica, il primo compito è capire se apparati che non considerate vostri (router nelle filiali, appliance VPN a noleggio, appliance virtuali nel cloud) rientrino nell'ambito. Il capitolo 3 del manuale (SCS-620) contiene esempi svolti per un'azienda con poche sedi e per un gruppo con molte controllate, oltre a un elenco di domande da porre ai provider cloud.
Unità di certificazione e ambito
Nel foglio di valutazione si sceglie l'unità di certificazione: l'intera persona giuridica, una sua parte come una divisione, oppure un gruppo societario. L'ambito è l'infrastruttura IT da valutare, e al suo confine servono misure di protezione.
Il manuale ipotizza tre superfici di attacco: "accesso logico all'infrastruttura IT in esercizio", "accesso fisico all'infrastruttura IT in esercizio" e "accesso fisico ai componenti IT in fase di dismissione". La supply chain del software nelle fasi di sviluppo e approvvigionamento non rientra necessariamente nell'ambito. Vale la pena notare che il sistema non chiede di gestire SBOM né pipeline di build.
Come essere pronti per marzo 2027
L'apertura delle domande è prevista per marzo 2027. Il foglio di valutazione (un file Excel con tre fogli: comune, ★3 e ★4) è già pubblicato, quindi potete iniziare a compilarlo da subito.
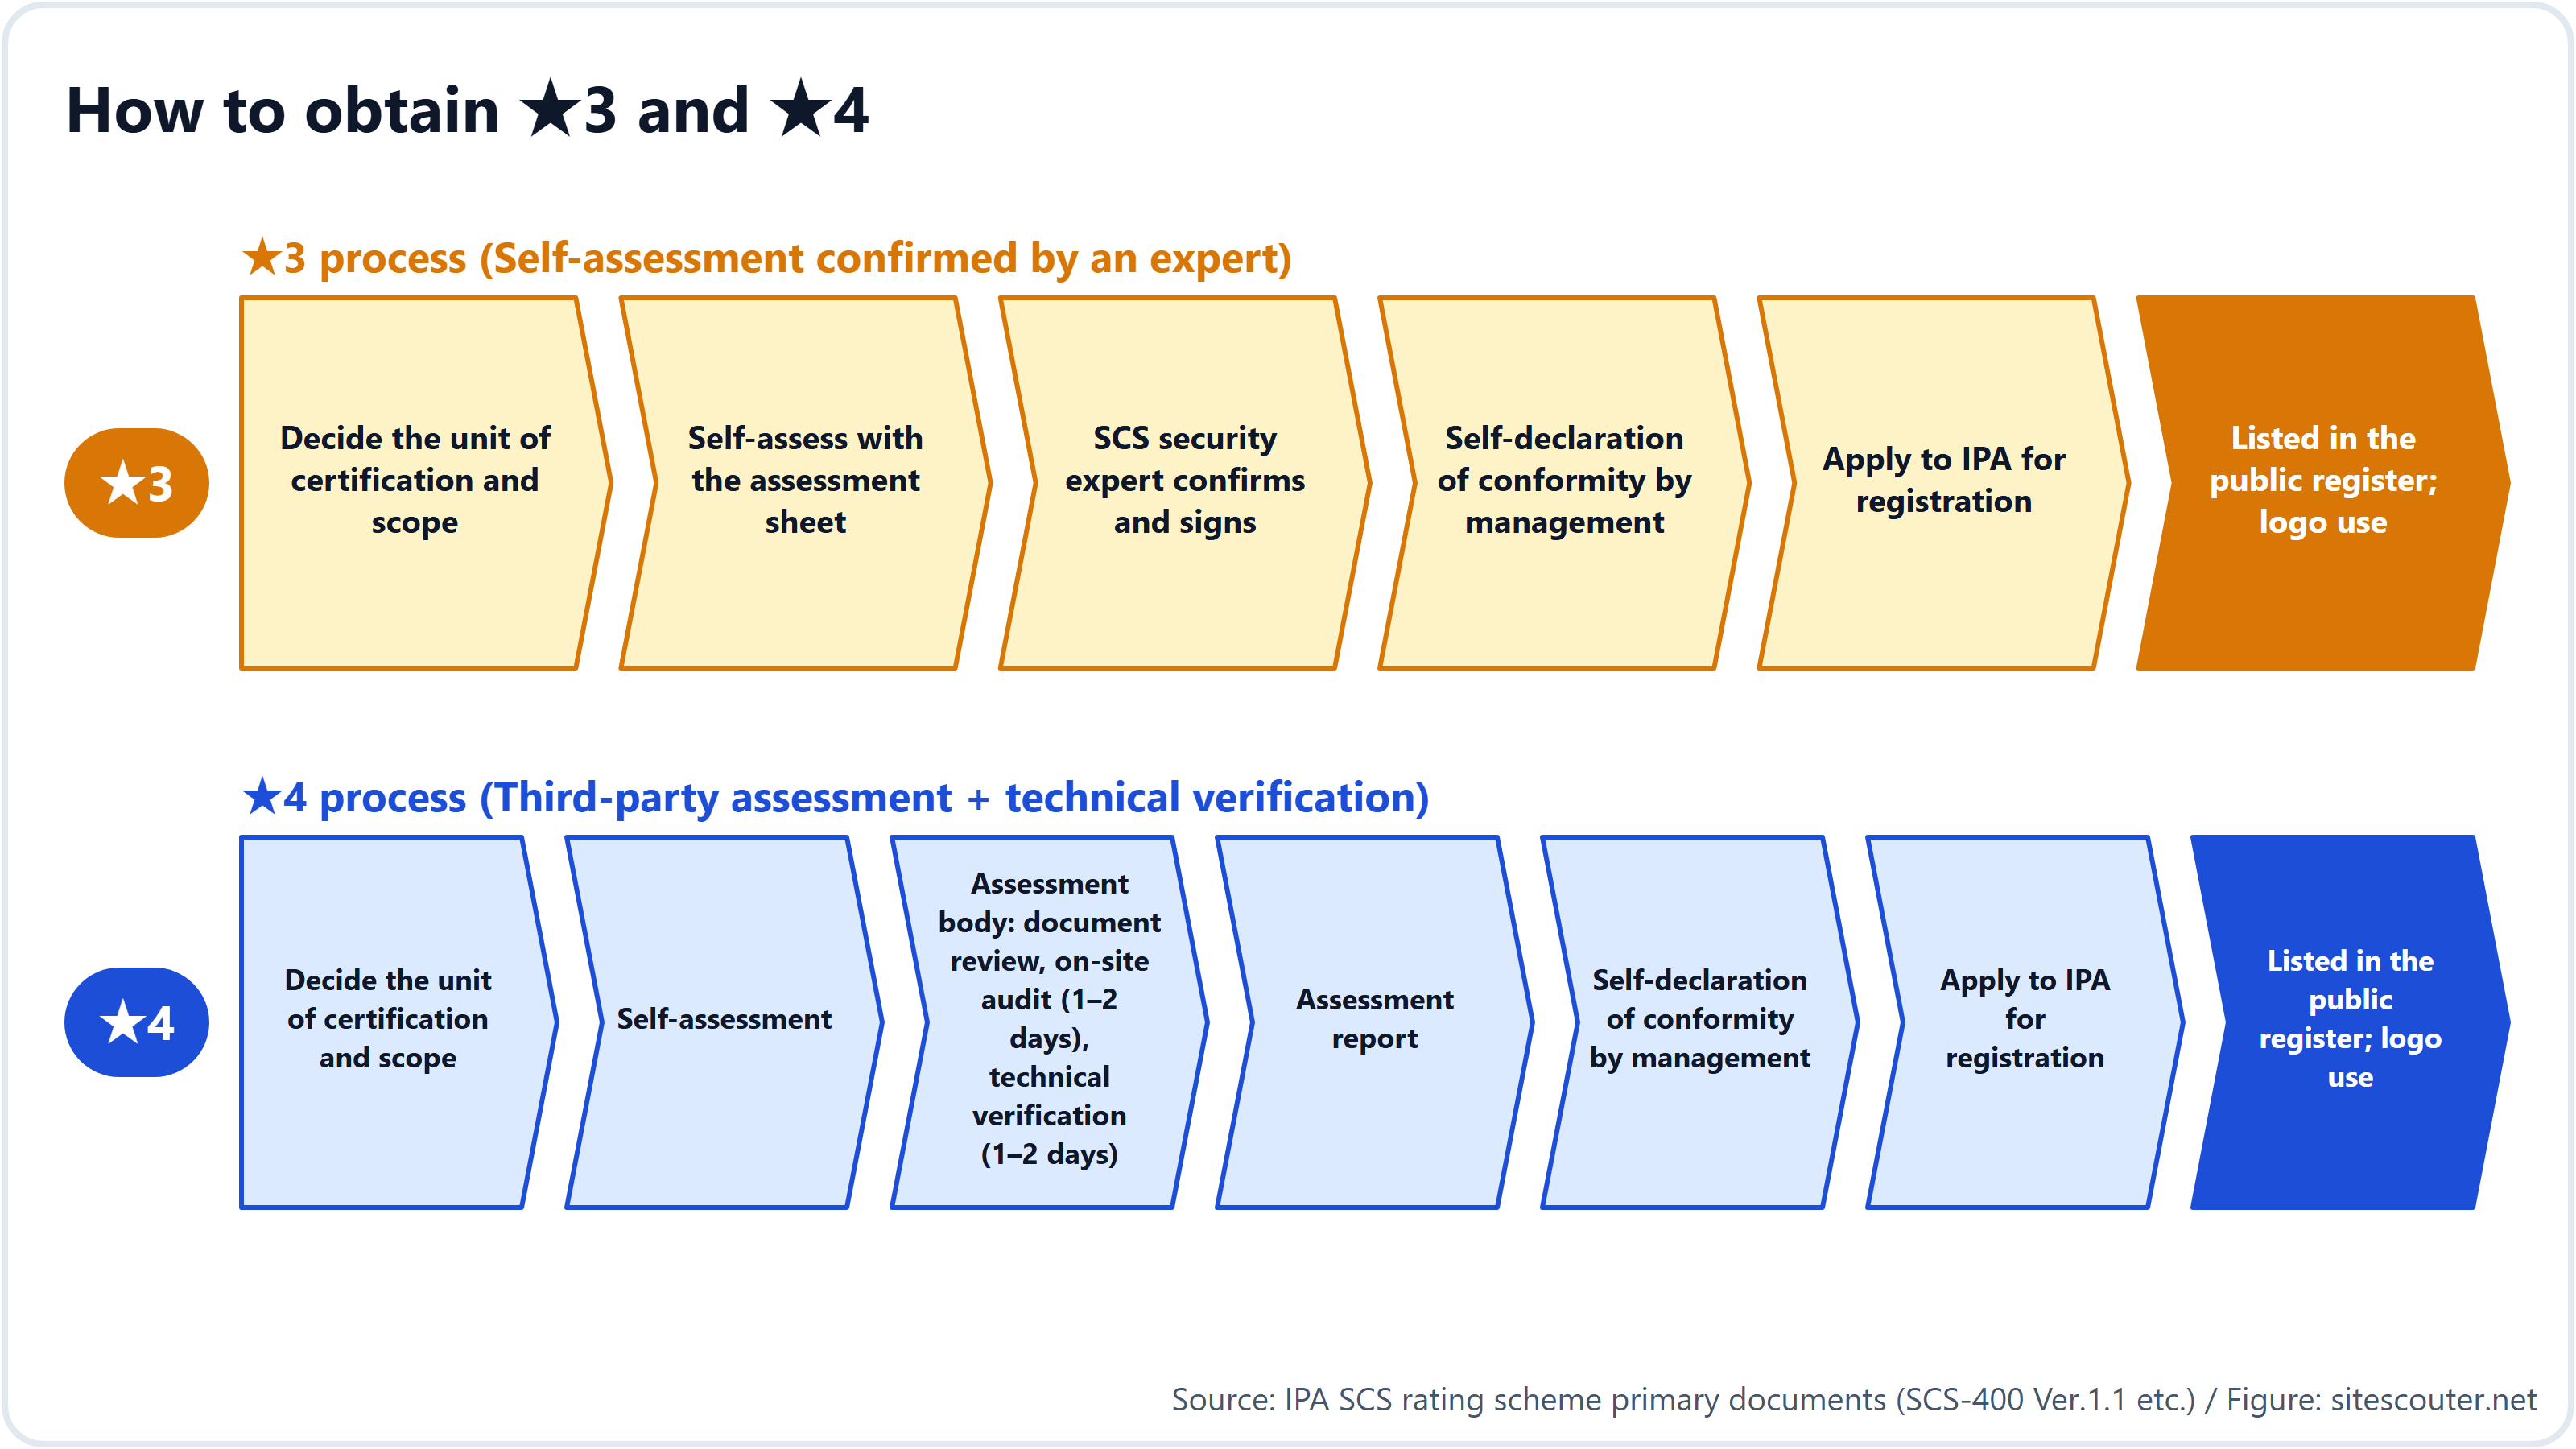
- Decidere l'unità di certificazione e l'ambito (da 1 a 2 settimane). Finché non decidete se filiali, controllate, servizi cloud e dispositivi per il lavoro da remoto sono inclusi, il resto del lavoro non si può dimensionare
- Autovalutare lo stato attuale rispetto ai 26 requisiti. Degli 81 criteri di valutazione, quelli del tipo "stabilire una regola", "comunicarla" e "riesaminarla una volta l'anno" richiedono solo documenti. Le voci che richiedono lavoro tecnico sono quelle della sezione 3
- Implementazione tecnica (da 2 a 3 mesi è la stima che circola nel settore). Diffusione completa della MFA, sostituzione dei prodotti fuori supporto, una regola delle patch entro 14 giorni realmente operativa, revisione delle impostazioni degli apparati di confine, backup fuori sede e procedure di ripristino
- Raccogliere le evidenze (da 1 a 2 mesi). Inventari degli asset, documenti con le regole, registrazioni dei riesami, registrazioni delle comunicazioni, schermate delle impostazioni degli allarmi e così via
- Conferma da parte di un esperto di sicurezza SCS (★3) oppure incarico a un organismo di valutazione (★4). L'elenco degli esperti è atteso da gennaio 2027, quello degli organismi di valutazione per fine dicembre 2026
- Autodichiarazione di conformità da parte della direzione e domanda di registrazione. I dettagli della procedura saranno fissati nella "guida alla domanda di registrazione", attesa per fine novembre 2026
Se puntate alla ★4, prenotate per tempo un fornitore di verifica tecnica. Ci si aspetta che le richieste si accumulino presso gli organismi di valutazione non appena si apriranno le domande.
Che cosa il sistema non chiede
Alcuni punti facili da fraintendere, tratti dalle FAQ e dal manuale:
- Non è richiesto alcun prodotto specifico. Categorie di prodotto come gli EDR non compaiono nei requisiti
- Non esiste alcun obbligo di legge di ottenere una valutazione. L'IPA afferma che "ottenere una valutazione è volontario" e che "non soddisfare tutti i requisiti non significa che l'attività venga fermata immediatamente". Tuttavia, una volta che un cliente inserisce la ★ nei propri standard di approvvigionamento, le aziende che non la soddisfano non possono ottenere contratti. Se farne una condizione commerciale spetta alle parti contraenti; se farne un requisito nelle gare pubbliche spetta all'ente appaltante
- Non prevale su altri quadri normativi. Non garantisce, per esempio, la conformità agli standard di sicurezza dei settori delle infrastrutture critiche. È complementare all'ISMS
- Non esiste alcuna "organizzazione di supporto accreditata". Nell'aprile 2026 il METI e il Cabinet Secretariat hanno messo in guardia da proposte commerciali scorrette che sostengono che senza una valutazione l'attività verrà limitata
Che cosa possono fare oggi gli amministratori di server web
La verifica tecnica del sistema di valutazione SCS riguarda gli apparati di confine, ma la regola dei 14 giorni della sezione 3.1 e il requisito sui prodotti fuori supporto della sezione 3.2 si applicano direttamente al sistema operativo, a PHP e al middleware dei vostri server web.
Iniziate controllando le versioni che i vostri server mostrano all'esterno e se sono ancora supportate. Inserite un URL nel controllo delle informazioni del server di Site Scouter per vedere, senza registrazione, le versioni negli header Server e X-Powered-By, la versione di TLS, il certificato e gli header di sicurezza. Come cambiare versione di PHP su un hosting condiviso è spiegato in La guida pratica all'aggiornamento di PHP.
Note sul metodo e limiti
Questo articolo si basa sui documenti primari pubblicati dall'IPA al 30 ottobre 2026 (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, l'avviso sulle quote, le FAQ e il comunicato stampa del 28 ottobre 2026). Gli ID dei criteri e la loro formulazione sono tratti dallo SCS-400 Ver.1.1. La guida alla domanda di registrazione non è ancora stata pubblicata, quindi i dettagli procedurali potrebbero cambiare. L'autore lavora nel settore dei domini, dell'hosting e della sicurezza e non è né un organismo di valutazione né un fornitore di verifica tecnica.
I requisiti di dismettere il software fuori supporto e di applicare entro 14 giorni gli aggiornamenti gravi valgono direttamente per il sistema operativo, PHP e il middleware dei vostri server web. Inserite un URL per controllare le versioni e gli header che il vostro server mostra all'esterno, in modo non invasivo. Nessuna registrazione richiesta.
Usa: Analisi serverDomande frequenti
Posso chiedere la ★4 senza la ★3?
Sì. Poiché ogni livello superiore contiene tutti i requisiti di quelli inferiori, il manuale afferma che si può chiedere la registrazione alla ★4 anche senza possedere la ★3.
La verifica tecnica testa le applicazioni web?
No. La guida alla verifica tecnica (SCS-430) riguarda gli apparati di controllo del traffico raggiungibili direttamente dall'esterno, come appliance VPN, router e firewall, e li controlla dall'esterno alla ricerca di vulnerabilità con punteggio base CVSS pari o superiore a 7.0.
La regola delle patch entro 14 giorni è richiesta anche per la ★3?
Sì. Il criterio di valutazione 4-4-4-2 appartiene al requisito della ★3 "procedure per patch di sicurezza e aggiornamenti" e richiede che gli aggiornamenti classificati Critical/High o con CVSS pari o superiore a 7.0 siano applicati entro 14 giorni.
Quanto costa?
La quota di registrazione versata all'IPA è di ¥10,000 l'anno per ★3 (fino al 31 marzo 2028; ¥20,000 in seguito) e di ¥60,000 per 3 anni per ★4. I compensi per gli esperti di sicurezza SCS, gli organismi di valutazione e i fornitori di verifica tecnica non figurano nella tabella delle quote del sistema e sono fissati dal mercato.
Avere l'ISMS mi esonera dalla ★4?
Non esiste alcuna regola di esenzione. Le FAQ descrivono l'ISMS e il sistema come complementari.
Fonti
Ultima verifica: 2026-10-30. Specifiche e policy possono cambiare; consulta le fonti primarie prima di agire.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (blog personale nkzw.jp)
Contatti: Sito ufficiale / YouTube / Instagram / LinkedIn / X / Telegram