
給工程師的日本供應鏈資安評級(SCS)解說:★3與★4的要件、14天修補規則,以及技術驗證檢查什麼
2026年10月28日,日本IPA(the Information-technology Promotion Agency, Japan,資訊處理推進機構)公布了「強化供應鏈之資安對策評級制度」(SCS評級制度)的評鑑指南與說明手冊。制度本身已在4月公布,但有了這些文件,「要做什麼、做到什麼程度、如何證明」終於明確,實務準備可以在2027年3月首次受理申請前展開。
本文寫給在客戶提出「請取得★3」時實際動手的IT、基礎架構與網站人員。我們從一手文件(SCS-400 Ver.1.1、SCS-430、SCS-620)中挑出涉及技術工作的要件,以及以數字訂死的門檻。想先掌握全貌,請先閱讀一般讀者指南;想了解對業務的影響與經營層必須做的決策,請閱讀經營者指南。
本文另有英文版(sitescouter.net、nkzw.jp)與日文版(sitescouter.net)。本頁為 Site Scouter 繁體中文版,由英文版翻譯而成。
一分鐘看懂制度
- 正式名稱:強化供應鏈之資安對策評級制度,簡稱SCS評級制度。由IPA擔任制度營運者,在經濟產業省(METI)與內閣官房國家網路安全統括室的監督下運作
- 屬自願性質,並非法律義務。制度的設計前提是:委託方告知供應商所需的等級(★),並將該等級用於商業合約中
- 等級共三種:★3、★4與★5。沒有★1或★2;IPA既有的SECURITY ACTION計畫(自我宣告的一星與二星承諾)是其基礎。★5仍在研議中
- ★3以「經專家確認的自我評估」證明26項要件(81項評估基準);★4以「第三方評鑑加上技術驗證」證明43項要件(153項評估基準)。★3有效期1年,★4為3年
- 登錄費:★3為每年¥10,000(至2028年3月底;之後為¥20,000),★4為3年¥60,000。支付給評鑑機構與專家的費用另計
- 預定2027年3月開始受理申請。在此之前,將依序公布登錄申請指南(11月底)、評鑑機構名單(12月下旬)與專家名單(2027年1月起)
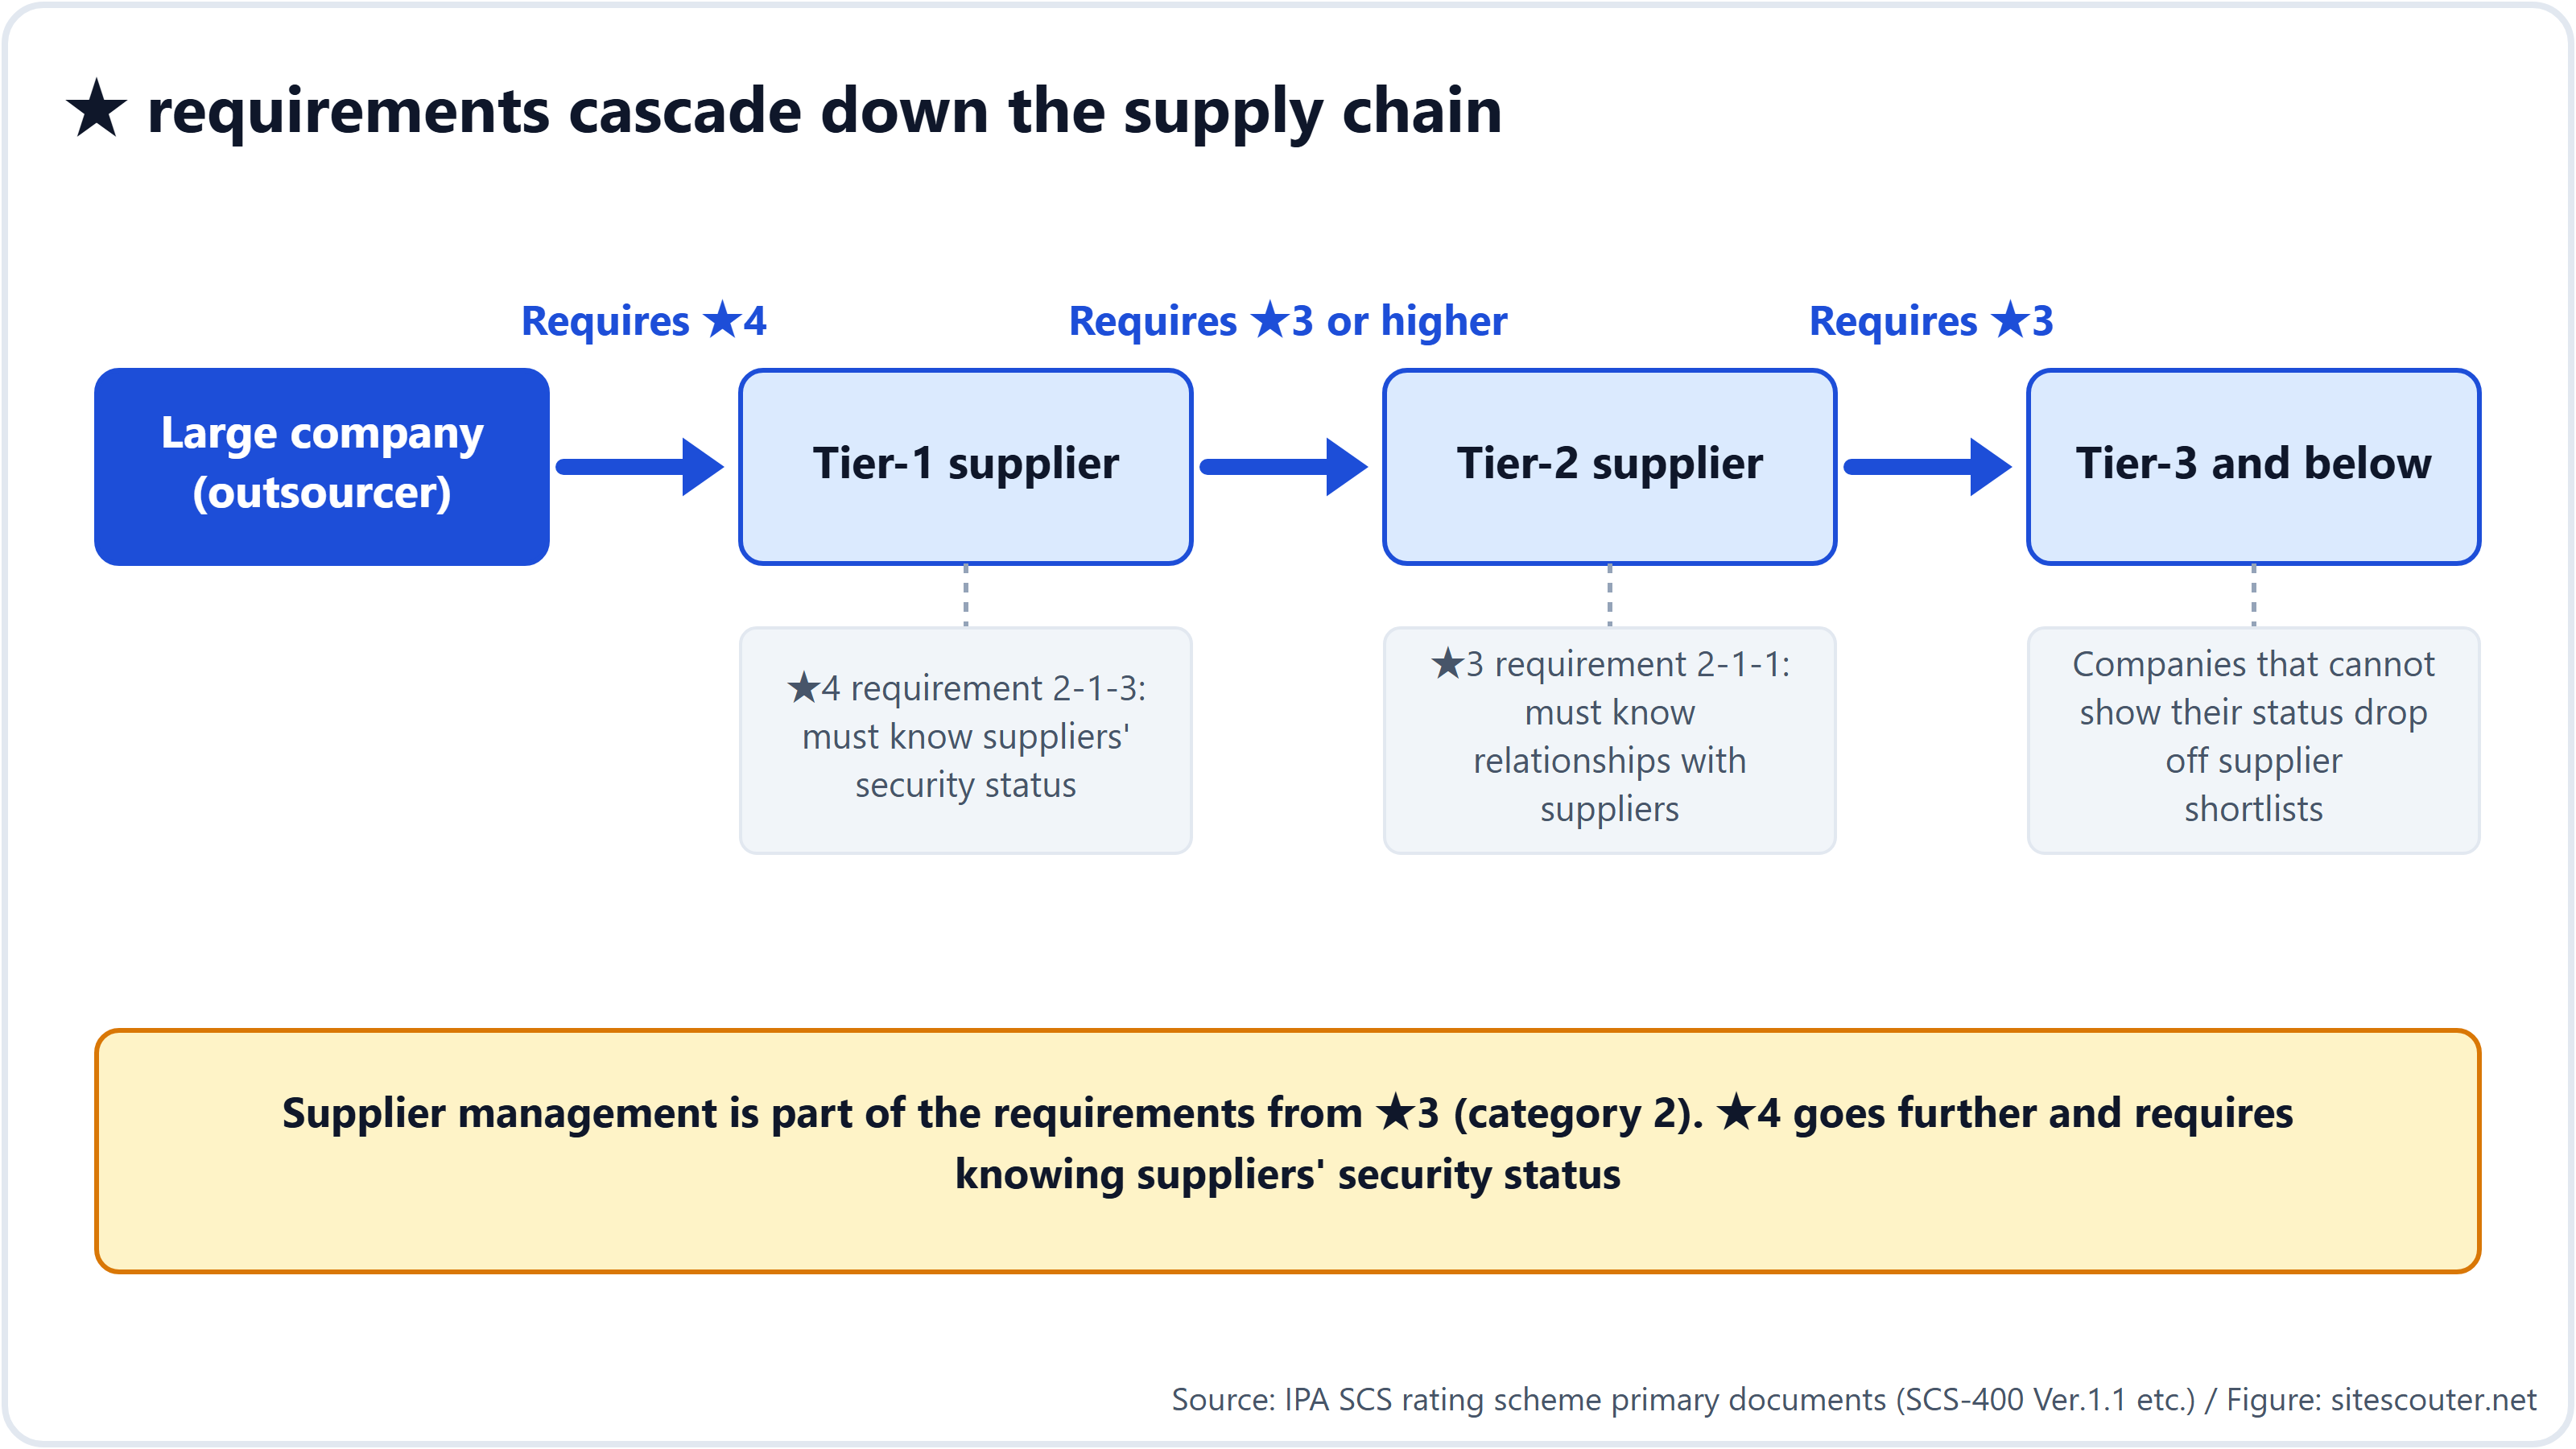
- 要求會一路傳遞到3階以下的供應商。第2大類「供應商管理」從★3起就列入要件,★4更要求掌握供應商的資安狀況(2-1-3)。一旦大企業把★寫進採購標準,不符合的企業就不會被選為供應商。「自願」描述的是法律地位;在供應鏈中,它實質上就成了強制
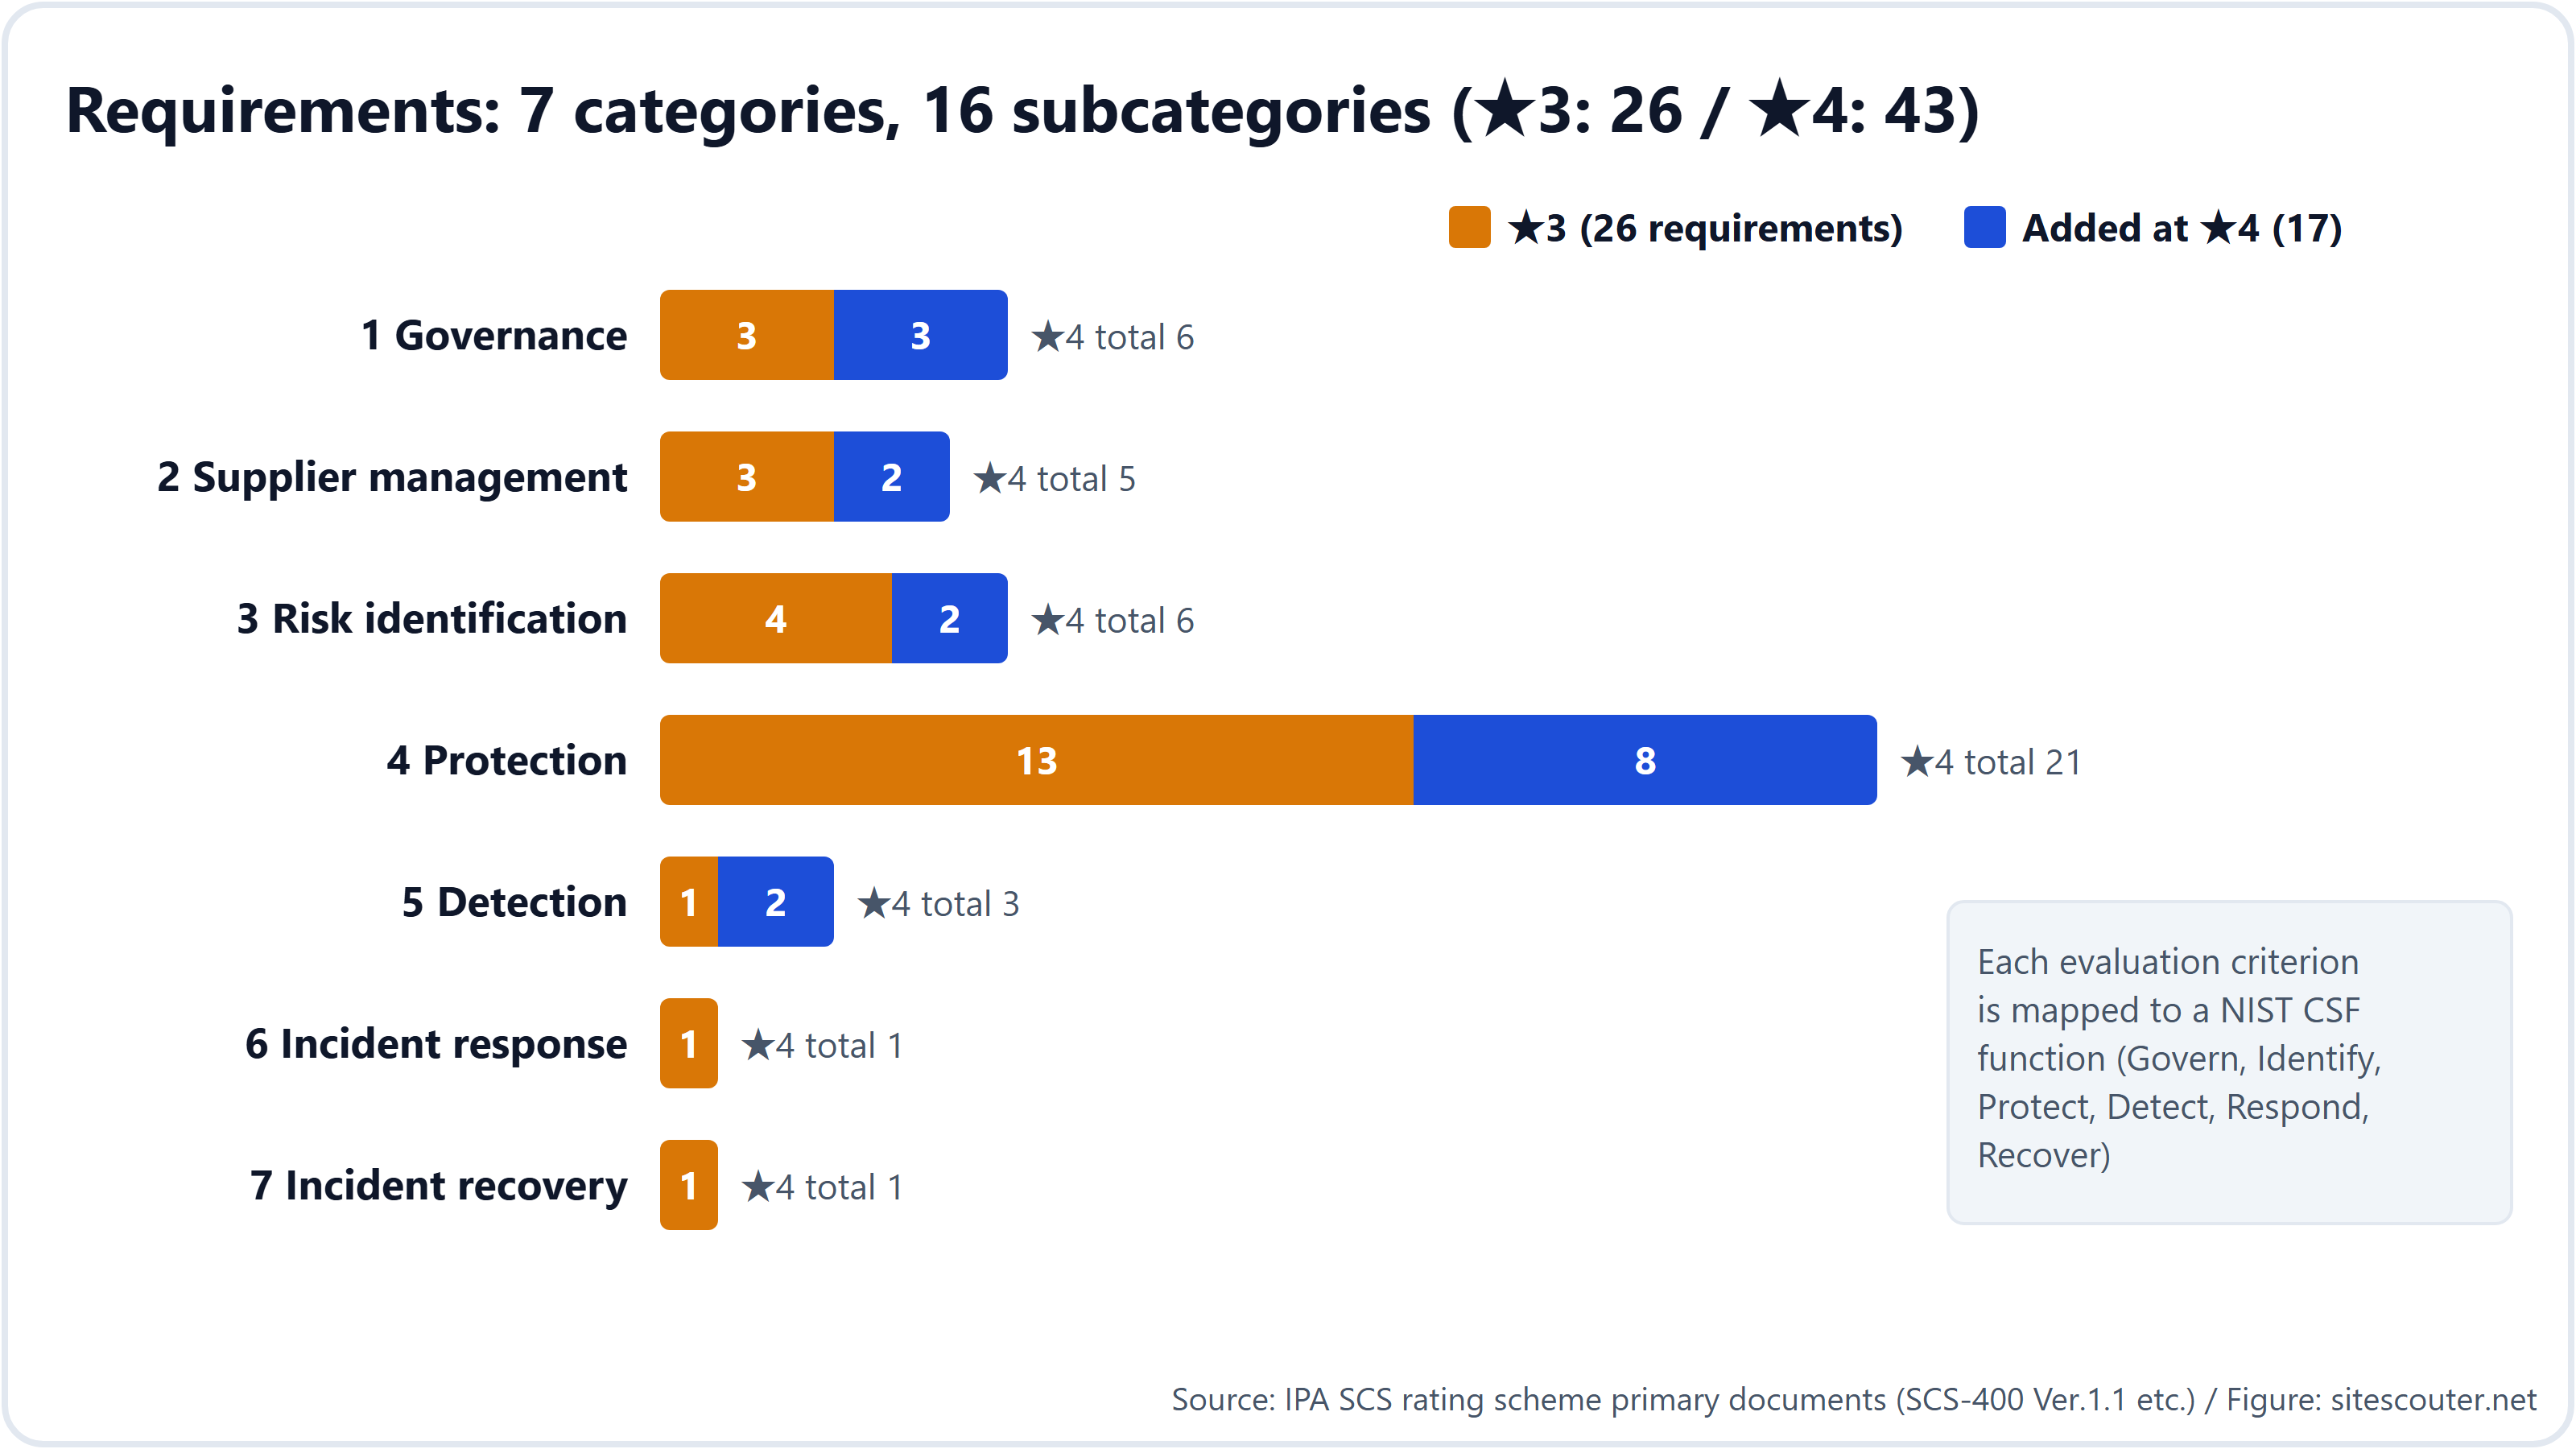
要件分為7大類(治理、供應商管理、風險識別、防護、偵測、事件應變、復原)與16個子類,每一項評估基準都對應到NIST CSF 2.0的一項功能(GV/ID/PR/DE/RS/RC)。
★3與★4:深度與證明方式的差異
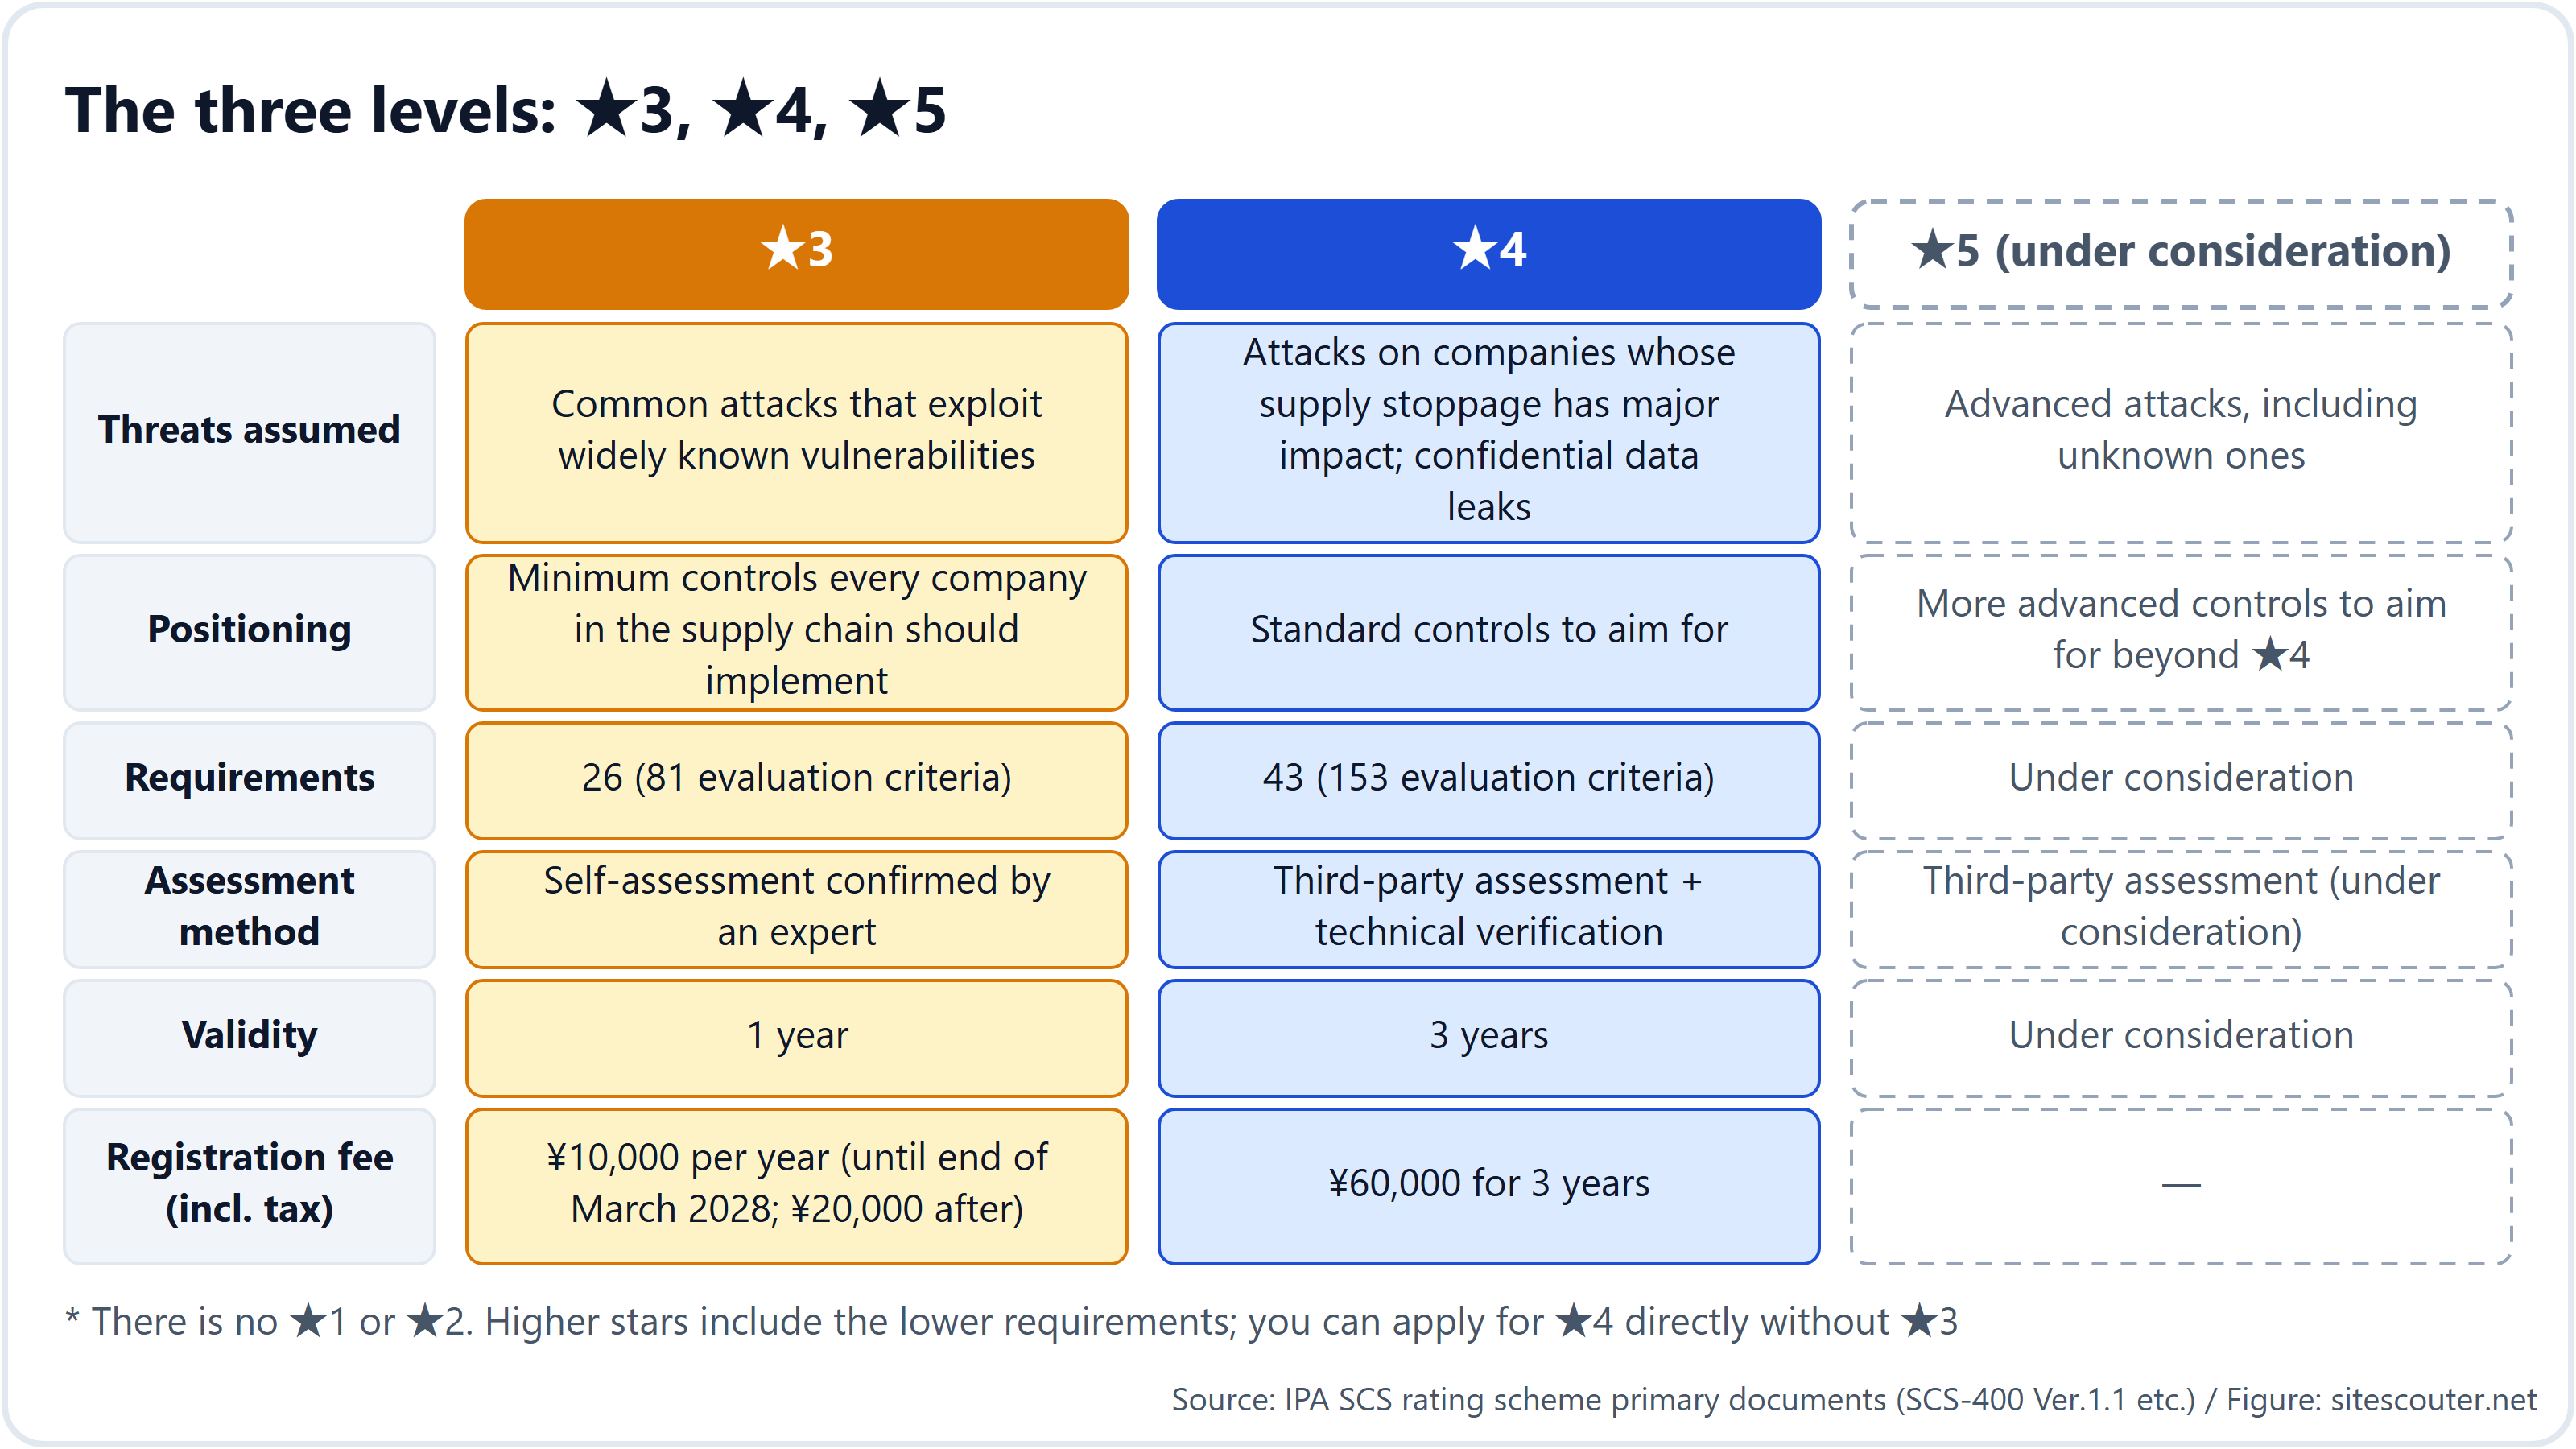
| ★3 | ★4 | |
|---|---|---|
| 假設的威脅 | 利用廣為人知漏洞的常見攻擊 | 針對一旦停擺就會重創供應鏈之企業的攻擊;機密資訊外洩 |
| 定位 | 所有供應鏈企業都應實施的最低限度 | 應追求的標準等級 |
| 要件數 | 26 | 43(含★3的26項) |
| 證明方式 | 在評估表中自我評估 → SCS資安專家確認並簽署 → 經營層宣告符合 | 自我評估 → 評鑑機構審查文件、實地稽核(1至2天)並執行技術驗證(1至2天)→ 評鑑報告 → 經營層宣告符合 |
| 合格標準 | 原則上必須符合所有評估基準。缺漏可在修正後由專家接受 | 同左。須在規定期限內(例如自指出問題起1個月)提交改善報告並獲接受 |
| 有效期 | 1年 | 3年(每年須提交自我評估) |
即使未持有★3,也可以直接申請★4,因為較高等級包含較低等級的全部要件。
從技術角度來看,★3的大多數項目,是以文件證明你已訂定規則、已傳達、並每年檢討一次。★4則是第一個要在實機上、透過外部弱點掃描證明不存在CVSS 7.0以上問題的等級。
以數字訂死的門檻(未達即不合格)
以下是SCS-400中,期限或門檻以數字寫明的評估基準。括號內的編號為評估基準ID。
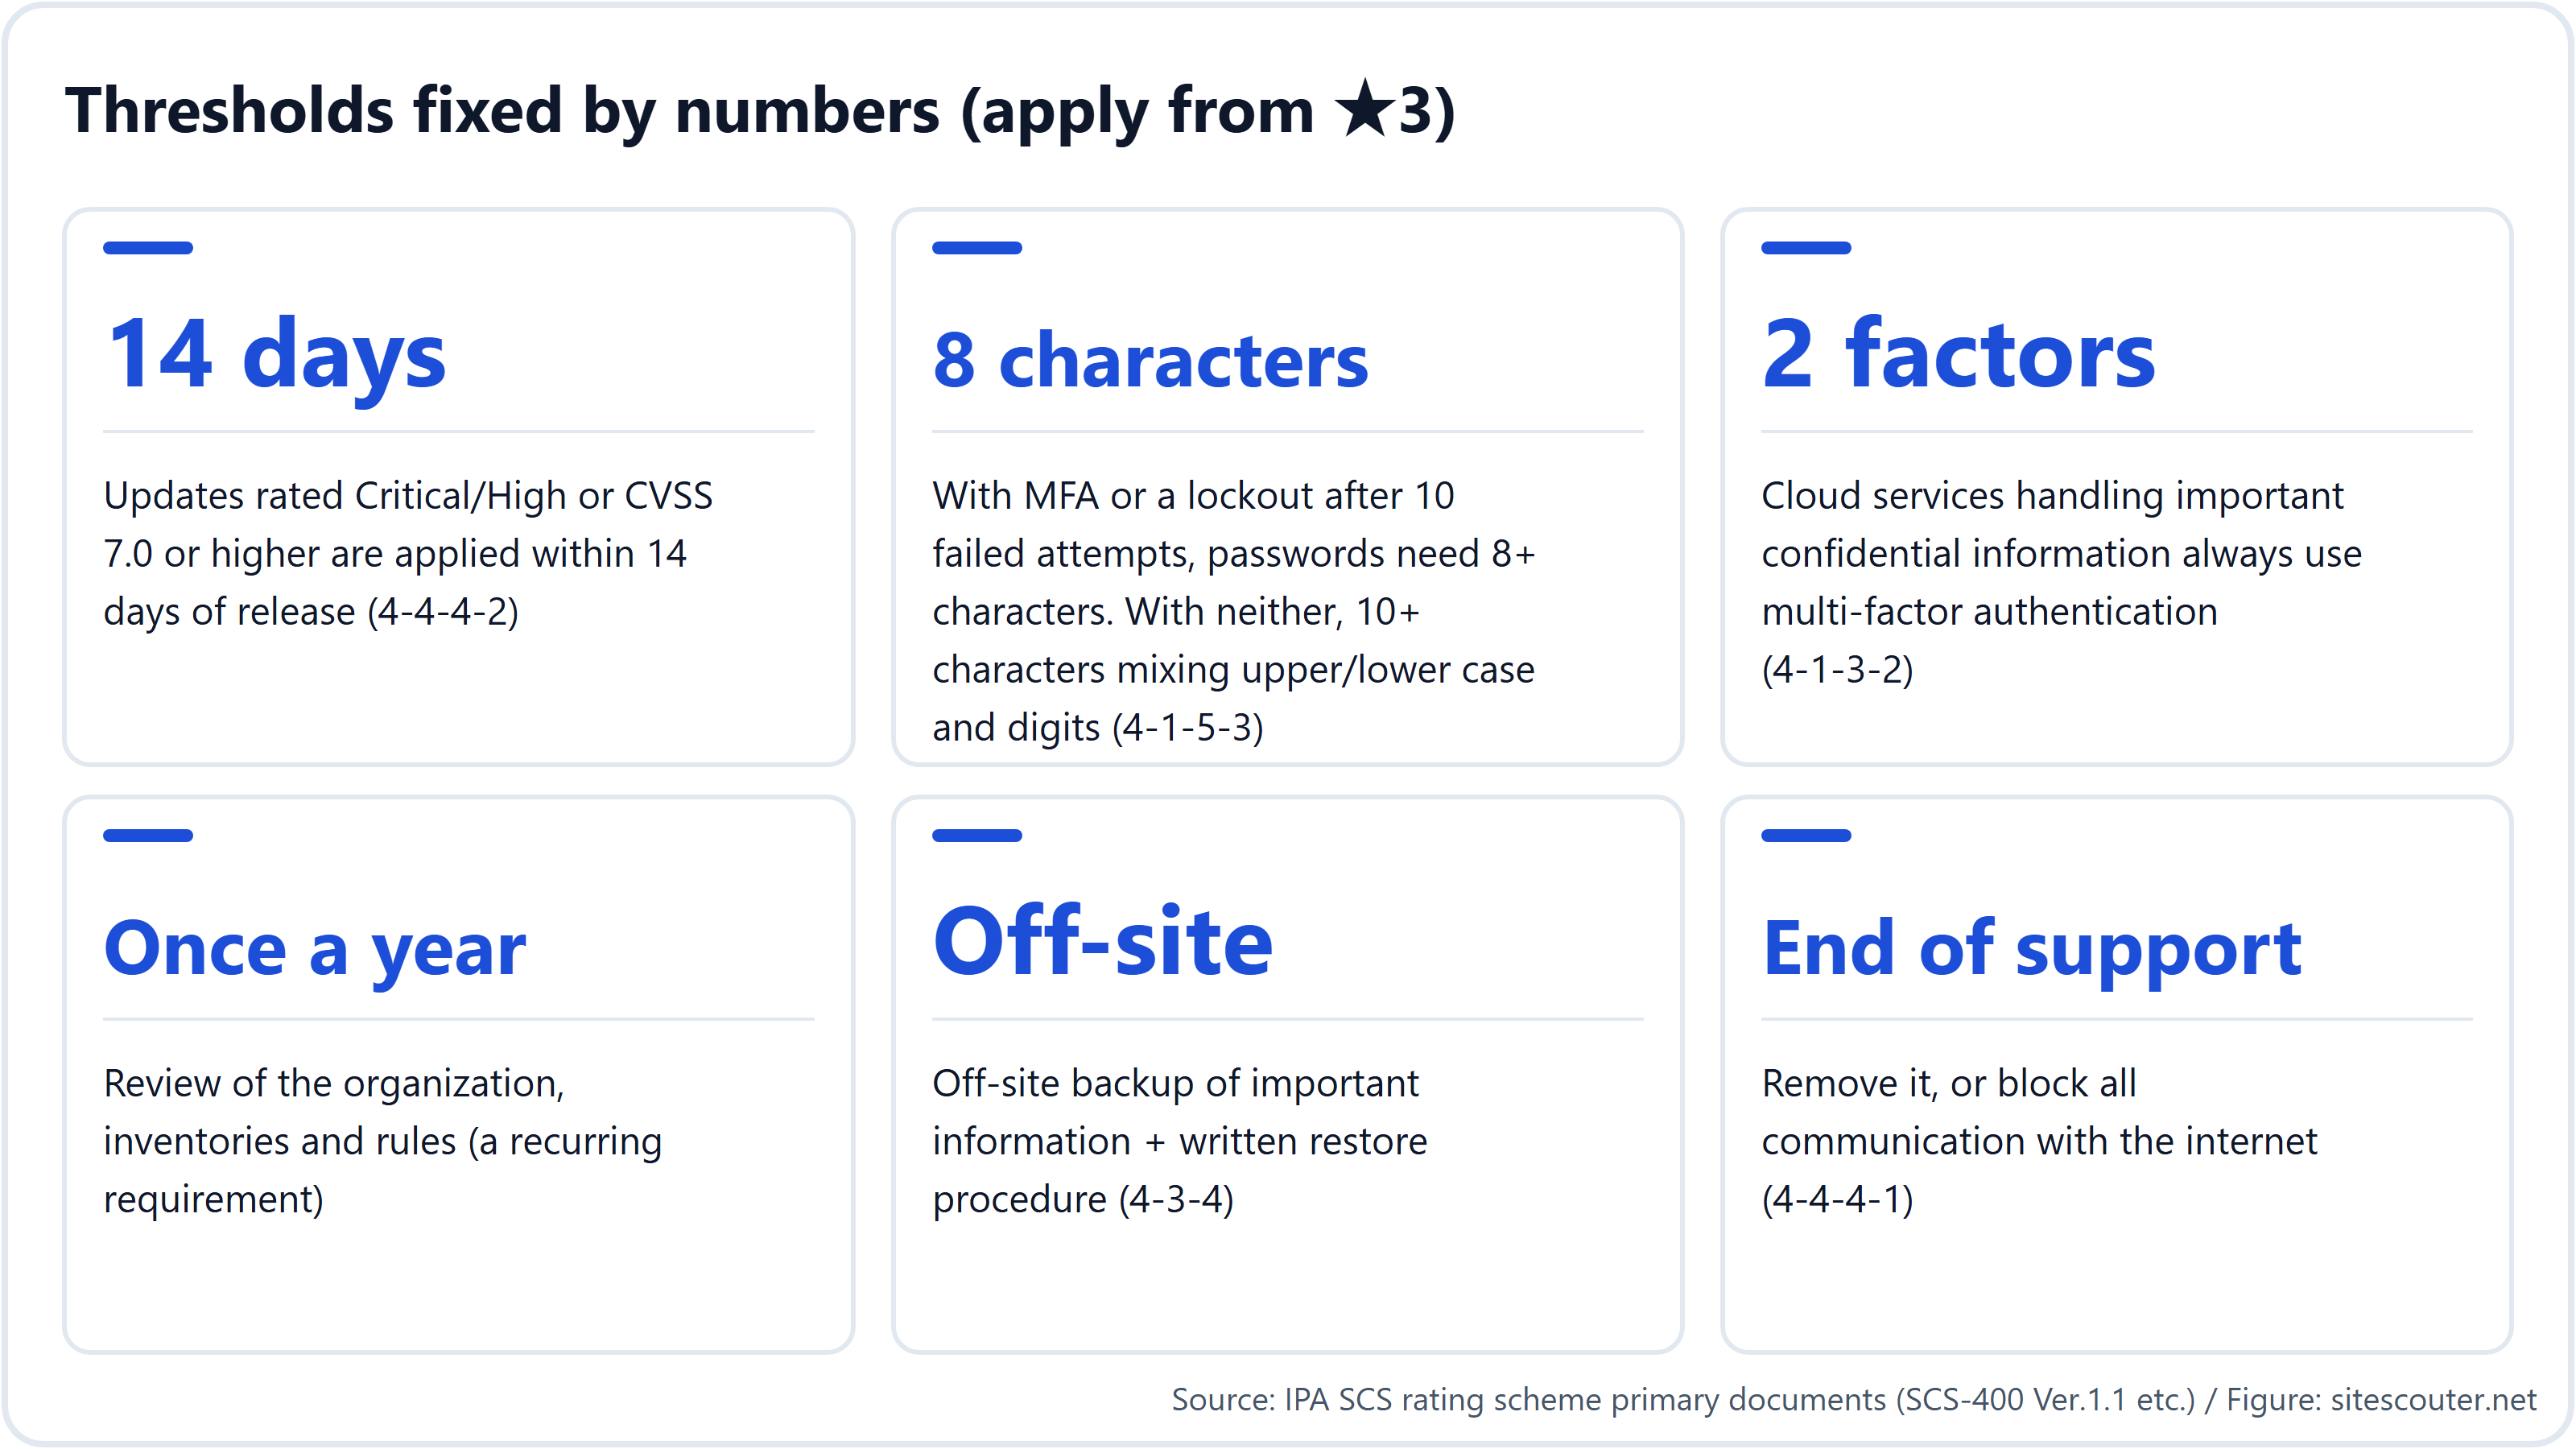
3.1 發布後14天內套用修補(4-4-4-2,★3)
在★3,只要符合下列任一條件,更新就必須在發布後14天內套用:
- 修正廠商標示為「Critical」或「High Risk」的漏洞
- 修正CVSS基本分數7.0以上的漏洞
- 廠商未提供漏洞嚴重程度的資訊
適用範圍寫得很具體:公司配發電腦的作業系統、瀏覽器與Office軟體,伺服器的作業系統與中介軟體,公司配發智慧型裝置的作業系統與App,以及位於網際網路邊界之網路設備的作業系統與韌體。若測試耗時而趕不上期限,在套用更新前必須採取降低風險的措施。
網站伺服器上的PHP、nginx與Apache都屬於「伺服器中介軟體」。針對2026年的PHP重大漏洞(CVSS 9.8),筆者自身的觀測發現,在揭露PHP版本的日本網站中,有59.5%顯示的是未修補版本(2026資安曝險統計)。若照字面套用14天規則,其中大多數都會不符合要求。
3.2 支援終止的產品:移除,或切斷與網際網路的連線(4-4-4-1,★3)
設備、作業系統與軟體必須「有授權且仍受支援」。任何已終止支援的項目,原則上都必須移除,或封鎖其與網際網路之間的所有流量,使其脫離適用範圍。若必須繼續使用,就需要採取降低風險的措施,並盡可能啟用自動更新。
到了★4,「停止使用並汰換已終止支援的作業系統與軟體」成為一項獨立要件(4-4-2)。
3.3 邊界設備不得有CVSS 7.0以上的漏洞(4-4-4-3,★4)
在★4,位於網際網路邊界之網路設備的作業系統與韌體,不得存在任何CVSS基本分數7.0以上的漏洞,並會在下文所述的技術驗證中從外部進行檢測。
3.4 多因素驗證(4-1-3,★3起必要)
- 存取處理重要機密資訊的雲端服務時,無論使用者或管理者,一律必須使用多因素驗證(4-1-3-2)
- 從知識(ID與密碼)、持有(一次性密碼或憑證)、生物特徵,以及其他資訊(例如IP位址)中使用兩種以上的因素。以電子郵件或簡訊寄送的一次性密碼,以及智慧型手機上的推播核准,都算作持有因素(4-1-3-3)
- 在MFA中作為知識因素的密碼,必須至少8個字元(4-1-3-4)
- 在★4,經由網際網路連線至內部網路、經由網際網路進行管理者存取,以及使用者存取處理重要機密資訊的系統時,也都必須使用MFA(4-1-3-5)
3.5 密碼(4-1-5,★3)
- 內部規則必須要求變更預設密碼、禁止使用容易猜到的字詞,並禁止在不同設備與服務間重複使用密碼
- 搭配MFA或「連續失敗10次即鎖定帳號」其中之一時,密碼必須至少8個字元。若兩者都無法做到,則必須至少10個字元,並包含大寫字母、小寫字母與數字(4-1-5-3)
3.6 防火牆與路由器(4-5-1,★3)
- 將管理密碼改為強度高且獨一無二的密碼,或完全停用遠端存取
- 封鎖未經驗證的內傳流量,並將內傳規則文件化。不再需要的規則應立即刪除或停用
- 若經由網際網路變更規則,須使用MFA或限制僅能從受信任的IP位址存取(4-5-1-7)
- ★4另外要求每台電腦與伺服器都安裝軟體防火牆(4-5-1-8),並為公開伺服器與存放重要資訊的伺服器設置專用網段(4-5-1-9)
3.7 備份(4-3-4,★3)
定義備份的對象、頻率與保存期間;將重要機密資訊的備份保存在異地;並為每個備份對象撰寫還原程序。★4更進一步,要求確認還原確實能在復原時間目標內完成(7-1-1-2)。
3.8 防惡意程式與監控(4-4-5與5-1-1,★3)
- 在每一台連網的電腦與伺服器上安裝防惡意程式軟體,定義掃描範圍與頻率,並依廠商建議更新特徵碼
- 在網路邊界或端點上,設置能即時偵測並封鎖來自網際網路的內傳流量以及連往惡意伺服器的外傳流量的機制(5-1-1-1)。必須迅速發出警示並提出初步報告
- ★4另外要求在網頁閘道封鎖惡意網站、在郵件閘道檢查惡意程式、監控設備與軟體的行為,以及收集並定期檢視日誌
3.9 「至少每年一次」的檢討
「至少每年檢討一次」一再出現:組織、資產清冊、規則遵循狀況、事件應變體制等等。★3的1年有效期正好與這個週期吻合。若從一開始就把這些檢討的紀錄保存納入日常營運,每次更新時就不必重新蒐集證據。
★4技術驗證做些什麼(SCS-430)
★4的技術驗證,是由評鑑機構或技術驗證業者執行的外部弱點掃描。指南的重點如下:
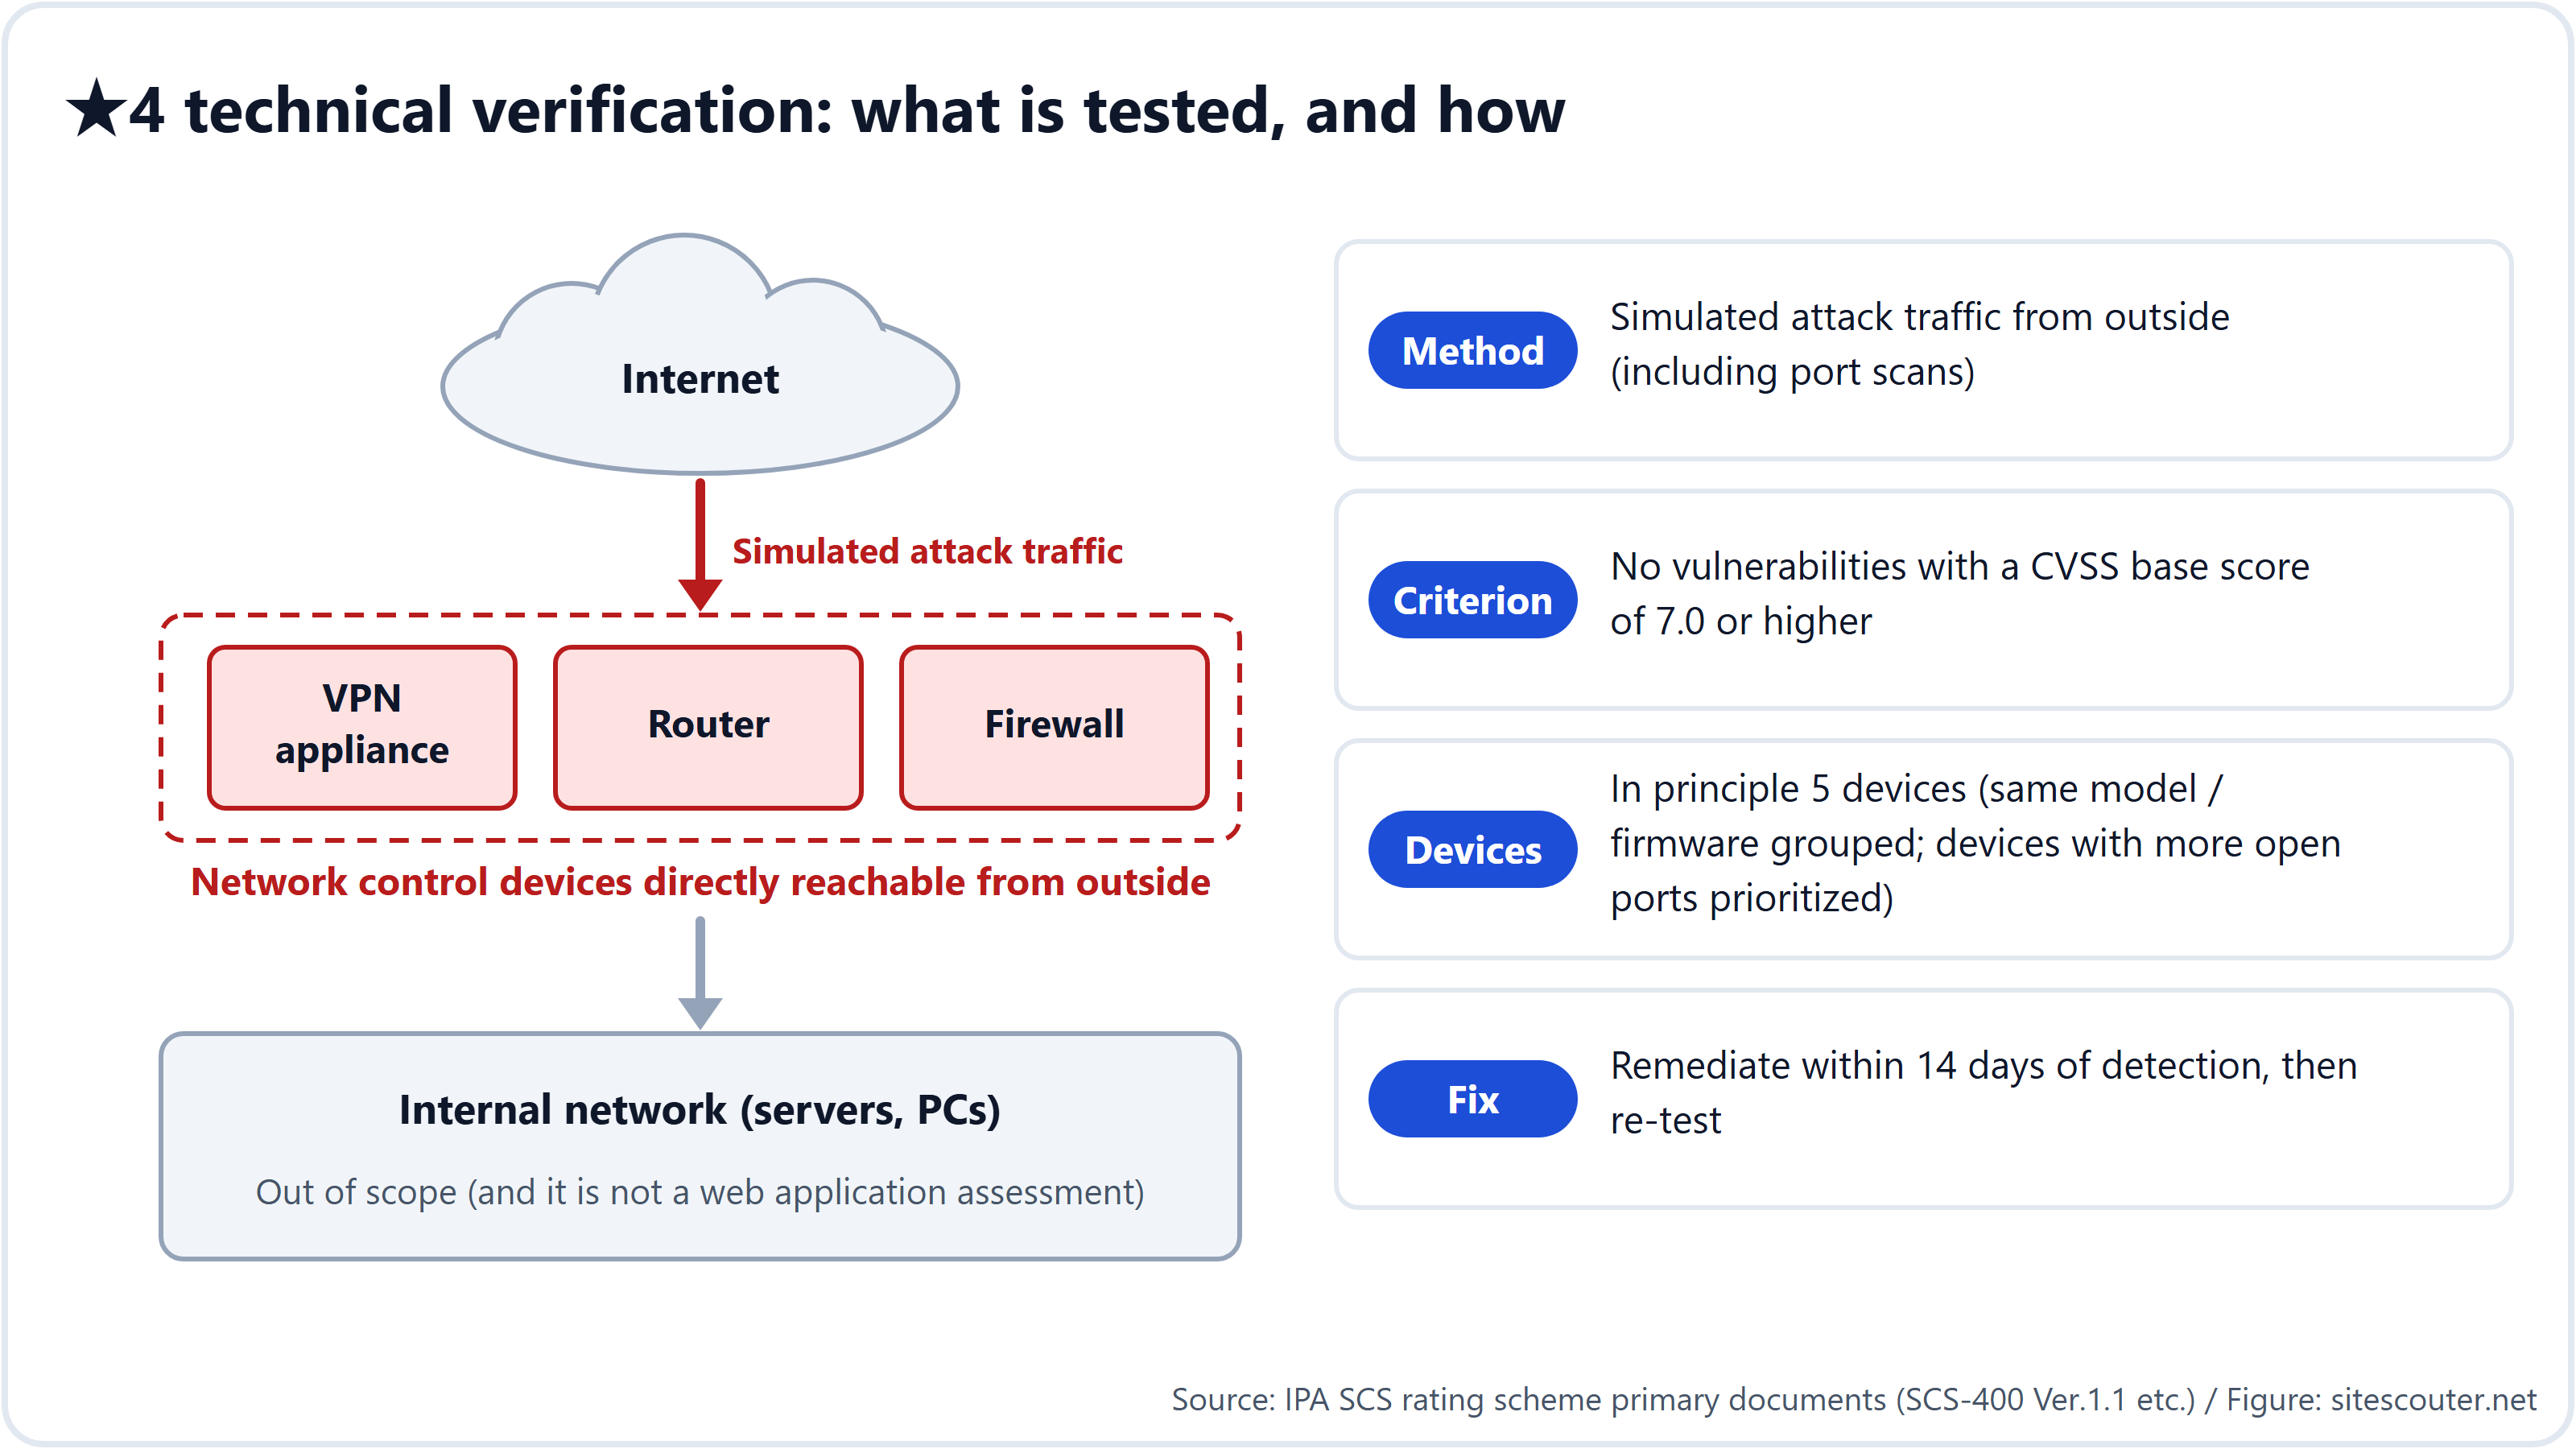
- 適用設備:範圍內可從外部直接連線的VPN設備、路由器、防火牆等流量控制設備。這不是網站應用程式的檢測
- 方法:從外部發送模擬攻擊流量(包括通訊埠掃描),檢查是否存在CVSS基本分數7.0以上的漏洞。可使用任何工具;由業者參考SSS(日本資訊安全服務基準登錄制度)的平台檢測工具自行選擇
- 設備數量:原則上為5台候選設備。相同型號與韌體的設備會歸為一組並選出代表,優先選擇開放較多通訊埠的設備。也可以要求檢測6台以上或全部設備
- 事前準備:議定檢測時段、取得經營層或資訊安全負責人的核准、通知CSIRT/SOC、取得掃描器的來源IP位址;若包含雲端設備,還須確認雲端業者的政策
- 改善:若發現問題,須在收到掃描結果後14天內修正,並接受重新掃描
- 豁免與替代:若所有設備都由ISP等業者管理且無法取得掃描許可,則以證據審查取代掃描。若近期已有同等或更大範圍的掃描,且執行該掃描的公司符合技術驗證業者的要件,可以申請豁免
實務上,第一項工作是釐清你不認為屬於自己的設備(分公司的路由器、租用的VPN設備、雲端上的虛擬設備)是否落在範圍內。說明手冊(SCS-620)第3章提供了擁有少數據點之企業與擁有多家子公司之集團的實例,以及一份應向雲端業者詢問的問題清單。
認證單位與範圍
在評估表中,你要選擇認證單位:整個法人、其中一部分(例如事業部),或企業集團。範圍是指受評估的IT基礎架構,其邊界上需要有防護措施。
說明手冊假設三種攻擊面:「對運作中IT基礎架構的邏輯存取」、「對運作中IT基礎架構的實體存取」,以及「對報廢中IT元件的實體存取」。開發與採購階段的軟體供應鏈不一定在範圍內。值得注意的是,本制度並未要求你管理SBOM或建置流程(build pipeline)。
如何在2027年3月前準備就緒
預定2027年3月開始受理申請。評估表(一個含有共通、★3與★4三張工作表的Excel檔)已經公布,現在就可以開始填寫。
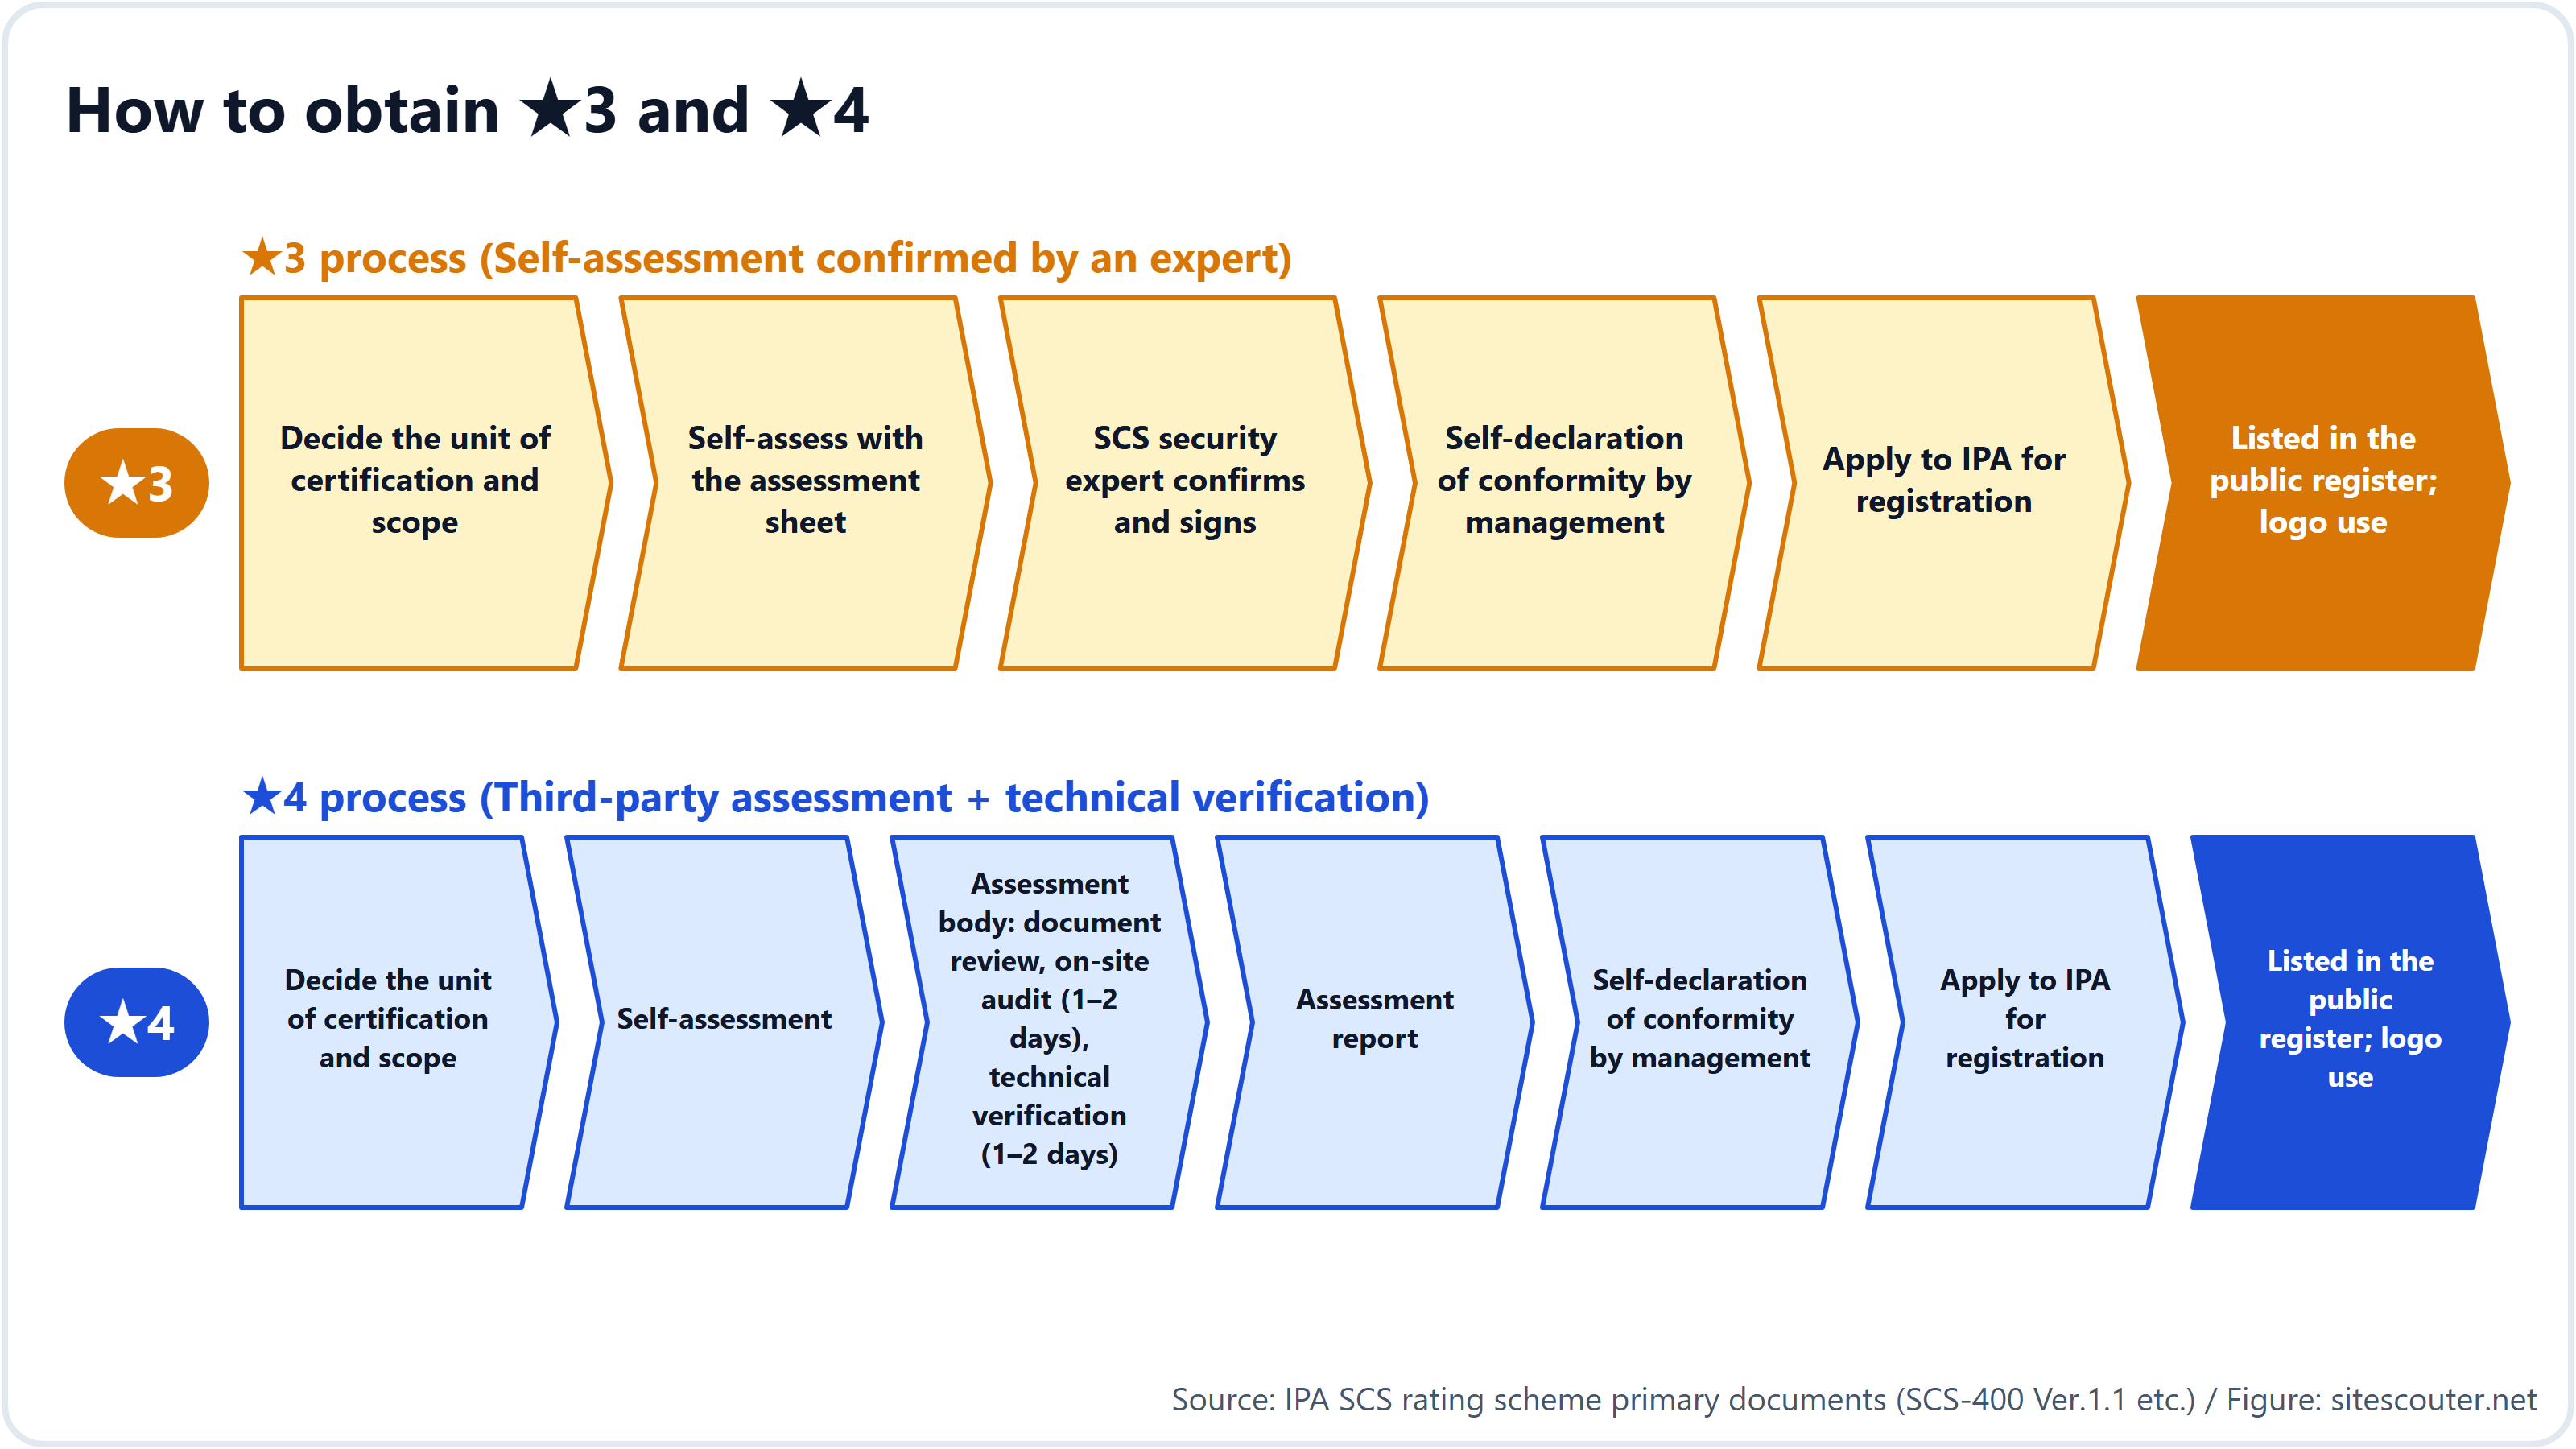
- 決定認證單位與範圍(1至2週)。在決定分公司、子公司、雲端服務與遠距工作設備是否納入之前,其餘工作的規模都無法估算
- 對照26項要件自我評估現況。81項評估基準中,「訂定規則」、「傳達規則」與「每年檢討一次」這類項目只需要文件。需要技術工作的項目就是第3節所列的那些
- 技術實作(業界常聽到的數字是2至3個月)。全面導入MFA、汰換支援終止的產品、讓14天修補規則實際運作、檢視邊界設備設定、異地備份與還原程序
- 蒐集證據(1至2個月)。資產清冊、規則文件、檢討紀錄、傳達紀錄、警示設定的螢幕截圖等
- 由SCS資安專家確認(★3),或委託評鑑機構(★4)。專家名單預定自2027年1月起公布,評鑑機構名單預定於2026年12月下旬公布
- 經營層的符合性自我宣告與登錄申請。程序細節將在預定2026年11月底公布的「登錄申請指南」中確定
若目標是★4,請及早預約技術驗證業者。一旦開始受理申請,預料委託會集中湧向評鑑機構。
制度沒有要求的事
以下是從FAQ與說明手冊中整理、容易誤解的幾點:
- 不要求特定產品。EDR之類的產品類別並未出現在要件中
- 沒有取得評級的法律義務。IPA表示「取得評級屬自願」,且「未符合全部要件並不代表會立即停止交易」。然而,一旦客戶把★寫進採購標準,不符合的企業就無法簽約。是否將其列為交易條件由締約雙方決定;是否列為公共標案的要件則由採購機關決定
- 不凌駕其他法律架構。例如,它不保證符合關鍵基礎設施領域的安全基準。它與ISMS互補
- 不存在所謂的「認定支援機構」。2026年4月,METI與內閣官房已提醒注意不當推銷,例如宣稱沒有評級就會被限制交易
網站伺服器管理者今天就能做的事
SCS評級制度的技術驗證涵蓋的是邊界設備,但第3.1節的14天規則與第3.2節的支援終止要件,會直接適用於你網站伺服器上的作業系統、PHP與中介軟體。
先從檢查伺服器對外顯示的版本、以及這些版本是否仍受支援開始。在Site Scouter的伺服器資訊查詢輸入URL,免註冊就能看到Server與X-Powered-By標頭中的版本、TLS版本、憑證與安全標頭。共享主機上如何切換PHP版本,請參閱PHP升級實務指南。
方法說明與限制
本文依據IPA截至2026年10月30日公布的一手文件撰寫(SCS-400 Ver.1.1、SCS-410、SCS-430、SCS-620、收費公告、FAQ,以及2026年10月28日的新聞稿)。基準ID與文字取自SCS-400 Ver.1.1。登錄申請指南尚未公布,程序細節可能變動。筆者從事網域、主機與資安業務,既非評鑑機構,也非技術驗證業者。
停用支援終止的軟體、14天內套用重大更新的要求,會直接適用於您網站伺服器上的作業系統、PHP與中介軟體。只要輸入URL,就能以非侵入式方式查看您的伺服器對外顯示的版本與標頭。免註冊即可使用。
使用:伺服器資訊查詢常見問題
沒有★3可以申請★4嗎?
可以。由於較高等級包含較低等級的全部要件,說明手冊明載即使未持有★3,也可以申請★4登錄。
技術驗證會檢測網站應用程式嗎?
不會。技術驗證指南(SCS-430)涵蓋的是VPN設備、路由器、防火牆等可從外部直接連線的流量控制設備,並從外部檢查是否存在CVSS基本分數7.0以上的漏洞。
★3也需要遵守14天修補規則嗎?
需要。評估基準4-4-4-2屬於★3的要件「資安修補程式與更新的程序」,要求評為Critical/High或CVSS 7.0以上的更新須在14天內套用。
費用是多少?
支付給IPA的登錄費:★3為每年¥10,000(至2028年3月31日;之後為¥20,000),★4為3年¥60,000。支付給SCS資安專家、評鑑機構與技術驗證業者的費用不在制度的收費表中,由市場決定。
持有ISMS可以免除★4嗎?
沒有豁免規定。FAQ將ISMS與本制度描述為互補關係。
參考資料
最後確認日期:2026-10-30。規格與政策可能變更,採取行動前請查閱原始資料。
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0