
엔지니어를 위한 일본 공급망 보안 평가(SCS) 해설: ★3·★4 요구사항, 14일 패치 규칙, 기술 검증에서 확인하는 것
2026년 10월 28일, IPA(일본 정보처리추진기구, Information-technology Promotion Agency, Japan)가 "공급망 강화를 위한 보안 대책 평가 제도"(SCS 평가 제도)의 평가 가이드와 해설서를 공개했습니다. 제도 자체는 4월에 발표되었지만, 이번 문서로 무엇을, 어느 수준까지, 어떻게 증명해야 하는지가 분명해졌습니다. 2027년 3월 첫 신청 접수를 앞두고 실무 준비를 시작할 수 있는 단계가 된 것입니다.
이 글은 고객사에서 "★3을 취득해 주세요"라는 말을 들었을 때 실제 작업을 맡게 될 IT·인프라·웹 담당자를 위한 것입니다. 1차 자료(SCS-400 Ver.1.1, SCS-430, SCS-620)에서 기술적 작업이 필요한 요구사항과 수치로 정해진 기준만 골라 정리했습니다. 전체 그림은 일반인을 위한 해설을, 사업에 미치는 영향과 경영진이 내려야 할 결정은 경영자를 위한 해설을 먼저 읽어 보시기 바랍니다.
이 글은 영어판(sitescouter.net, nkzw.jp)과 일본어판(sitescouter.net)으로도 게재되어 있습니다. 이 페이지는 영어판을 번역한 Site Scouter 한국어판입니다.
1분 만에 보는 제도 개요
- 정식 명칭: 공급망 강화를 위한 보안 대책 평가 제도, 약칭 SCS 평가 제도. 경제산업성(METI)과 내각관방 국가사이버통괄실의 감독 아래 IPA가 제도 소유자로서 운영합니다
- 자율적인 제도이며 법적 의무가 아닙니다. 위탁사가 협력사에 필요한 수준(★)을 제시하고, 그 수준을 거래 계약에 활용하는 것을 전제로 설계되었습니다
- 수준은 ★3, ★4, ★5 세 단계입니다. ★1이나 ★2는 없으며, IPA의 기존 SECURITY ACTION 제도(별 하나·별 둘을 스스로 선언하는 제도)가 그 토대입니다. ★5는 아직 검토 중입니다
- ★3은 요구사항 26개(평가 기준 81개)를 전문가가 확인하는 자기 평가로 증명하고, ★4는 요구사항 43개(평가 기준 153개)를 제3자 평가와 기술 검증으로 증명합니다. 유효 기간은 ★3이 1년, ★4가 3년입니다
- 등록 수수료는 ★3이 연간 ¥10,000(2028년 3월 말까지, 이후 ¥20,000), ★4가 3년에 ¥60,000입니다. 평가 기관과 전문가에게 지불하는 비용은 별도입니다
- 신청 접수는 2027년 3월 시작 예정입니다. 그 전에 등록 신청 안내(11월 말), 평가 기관 목록(12월 하순), 전문가 목록(2027년 1월 이후)이 차례로 공개됩니다
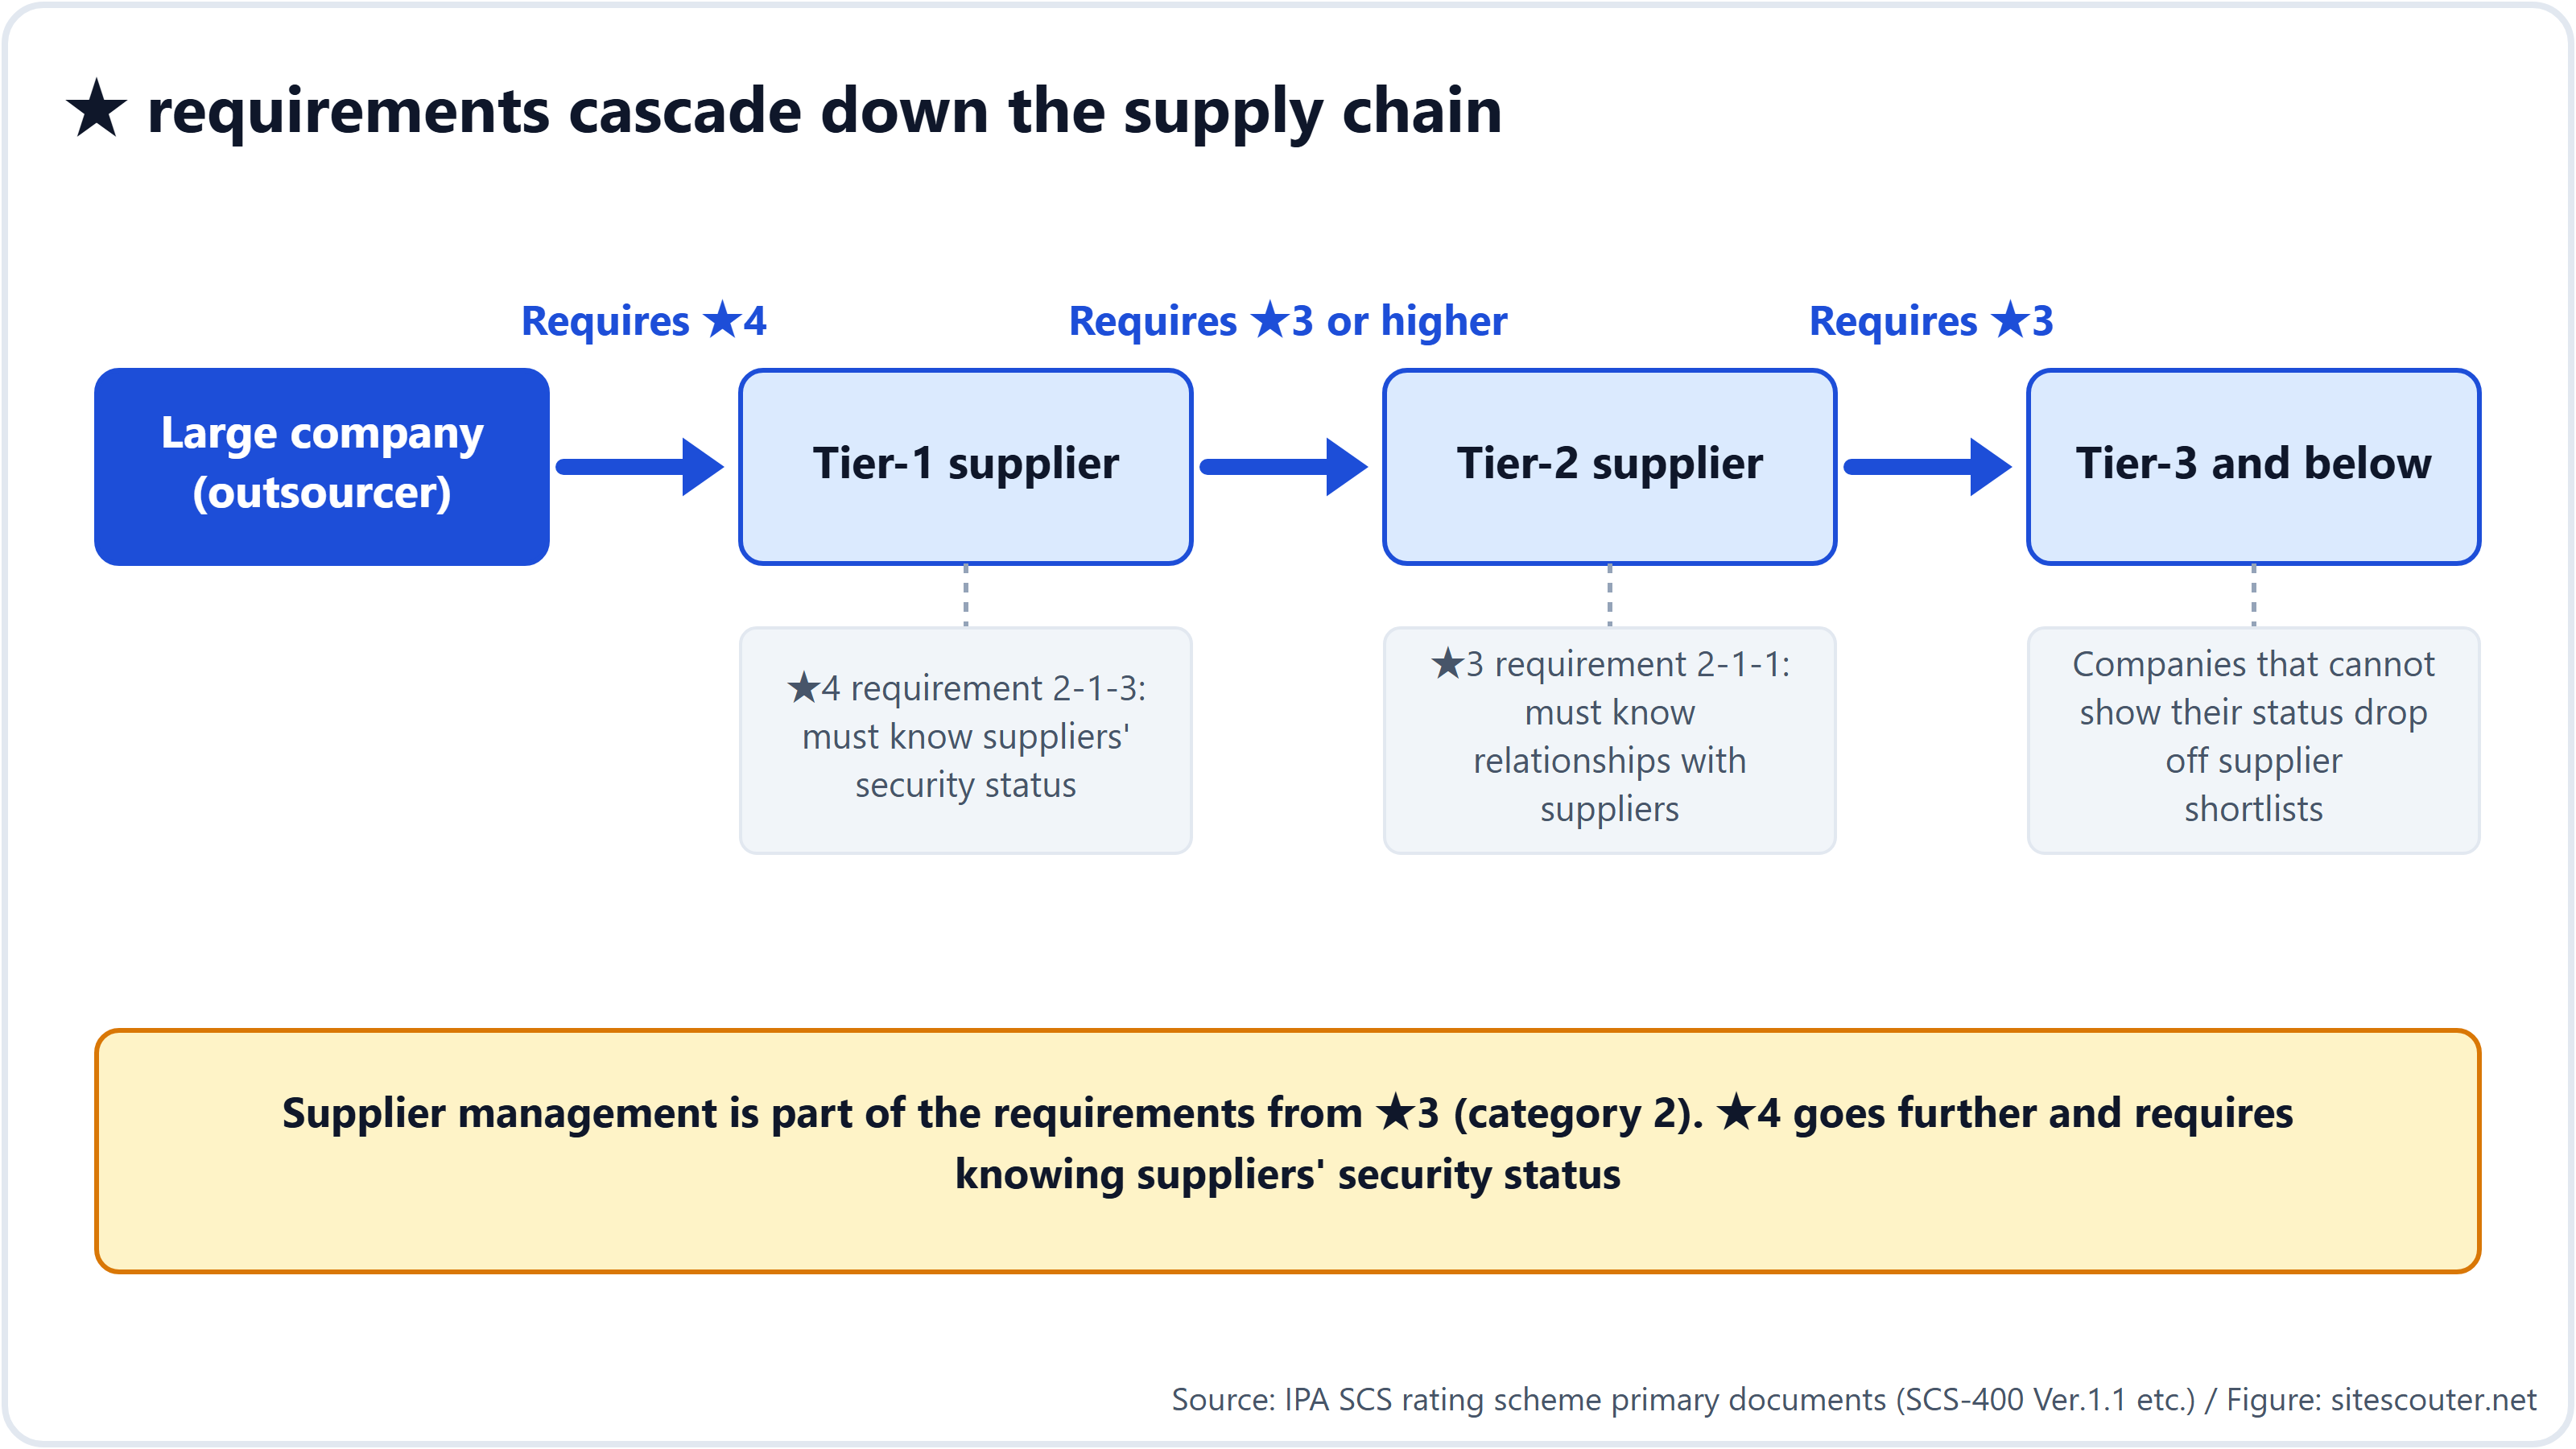
- 요구는 3차 협력사 이하까지 연쇄적으로 내려갑니다. 요구사항의 카테고리 2 "협력사 관리"는 ★3부터 포함되며, ★4에서는 협력사의 보안 상황 파악(2-1-3)까지 요구됩니다. 대기업이 조달 기준에 ★를 명시하는 순간, 이를 충족하지 못한 기업은 협력사로 선정되지 않습니다. "자율"은 법적 지위를 설명하는 말일 뿐, 공급망 안에서는 사실상 의무가 됩니다
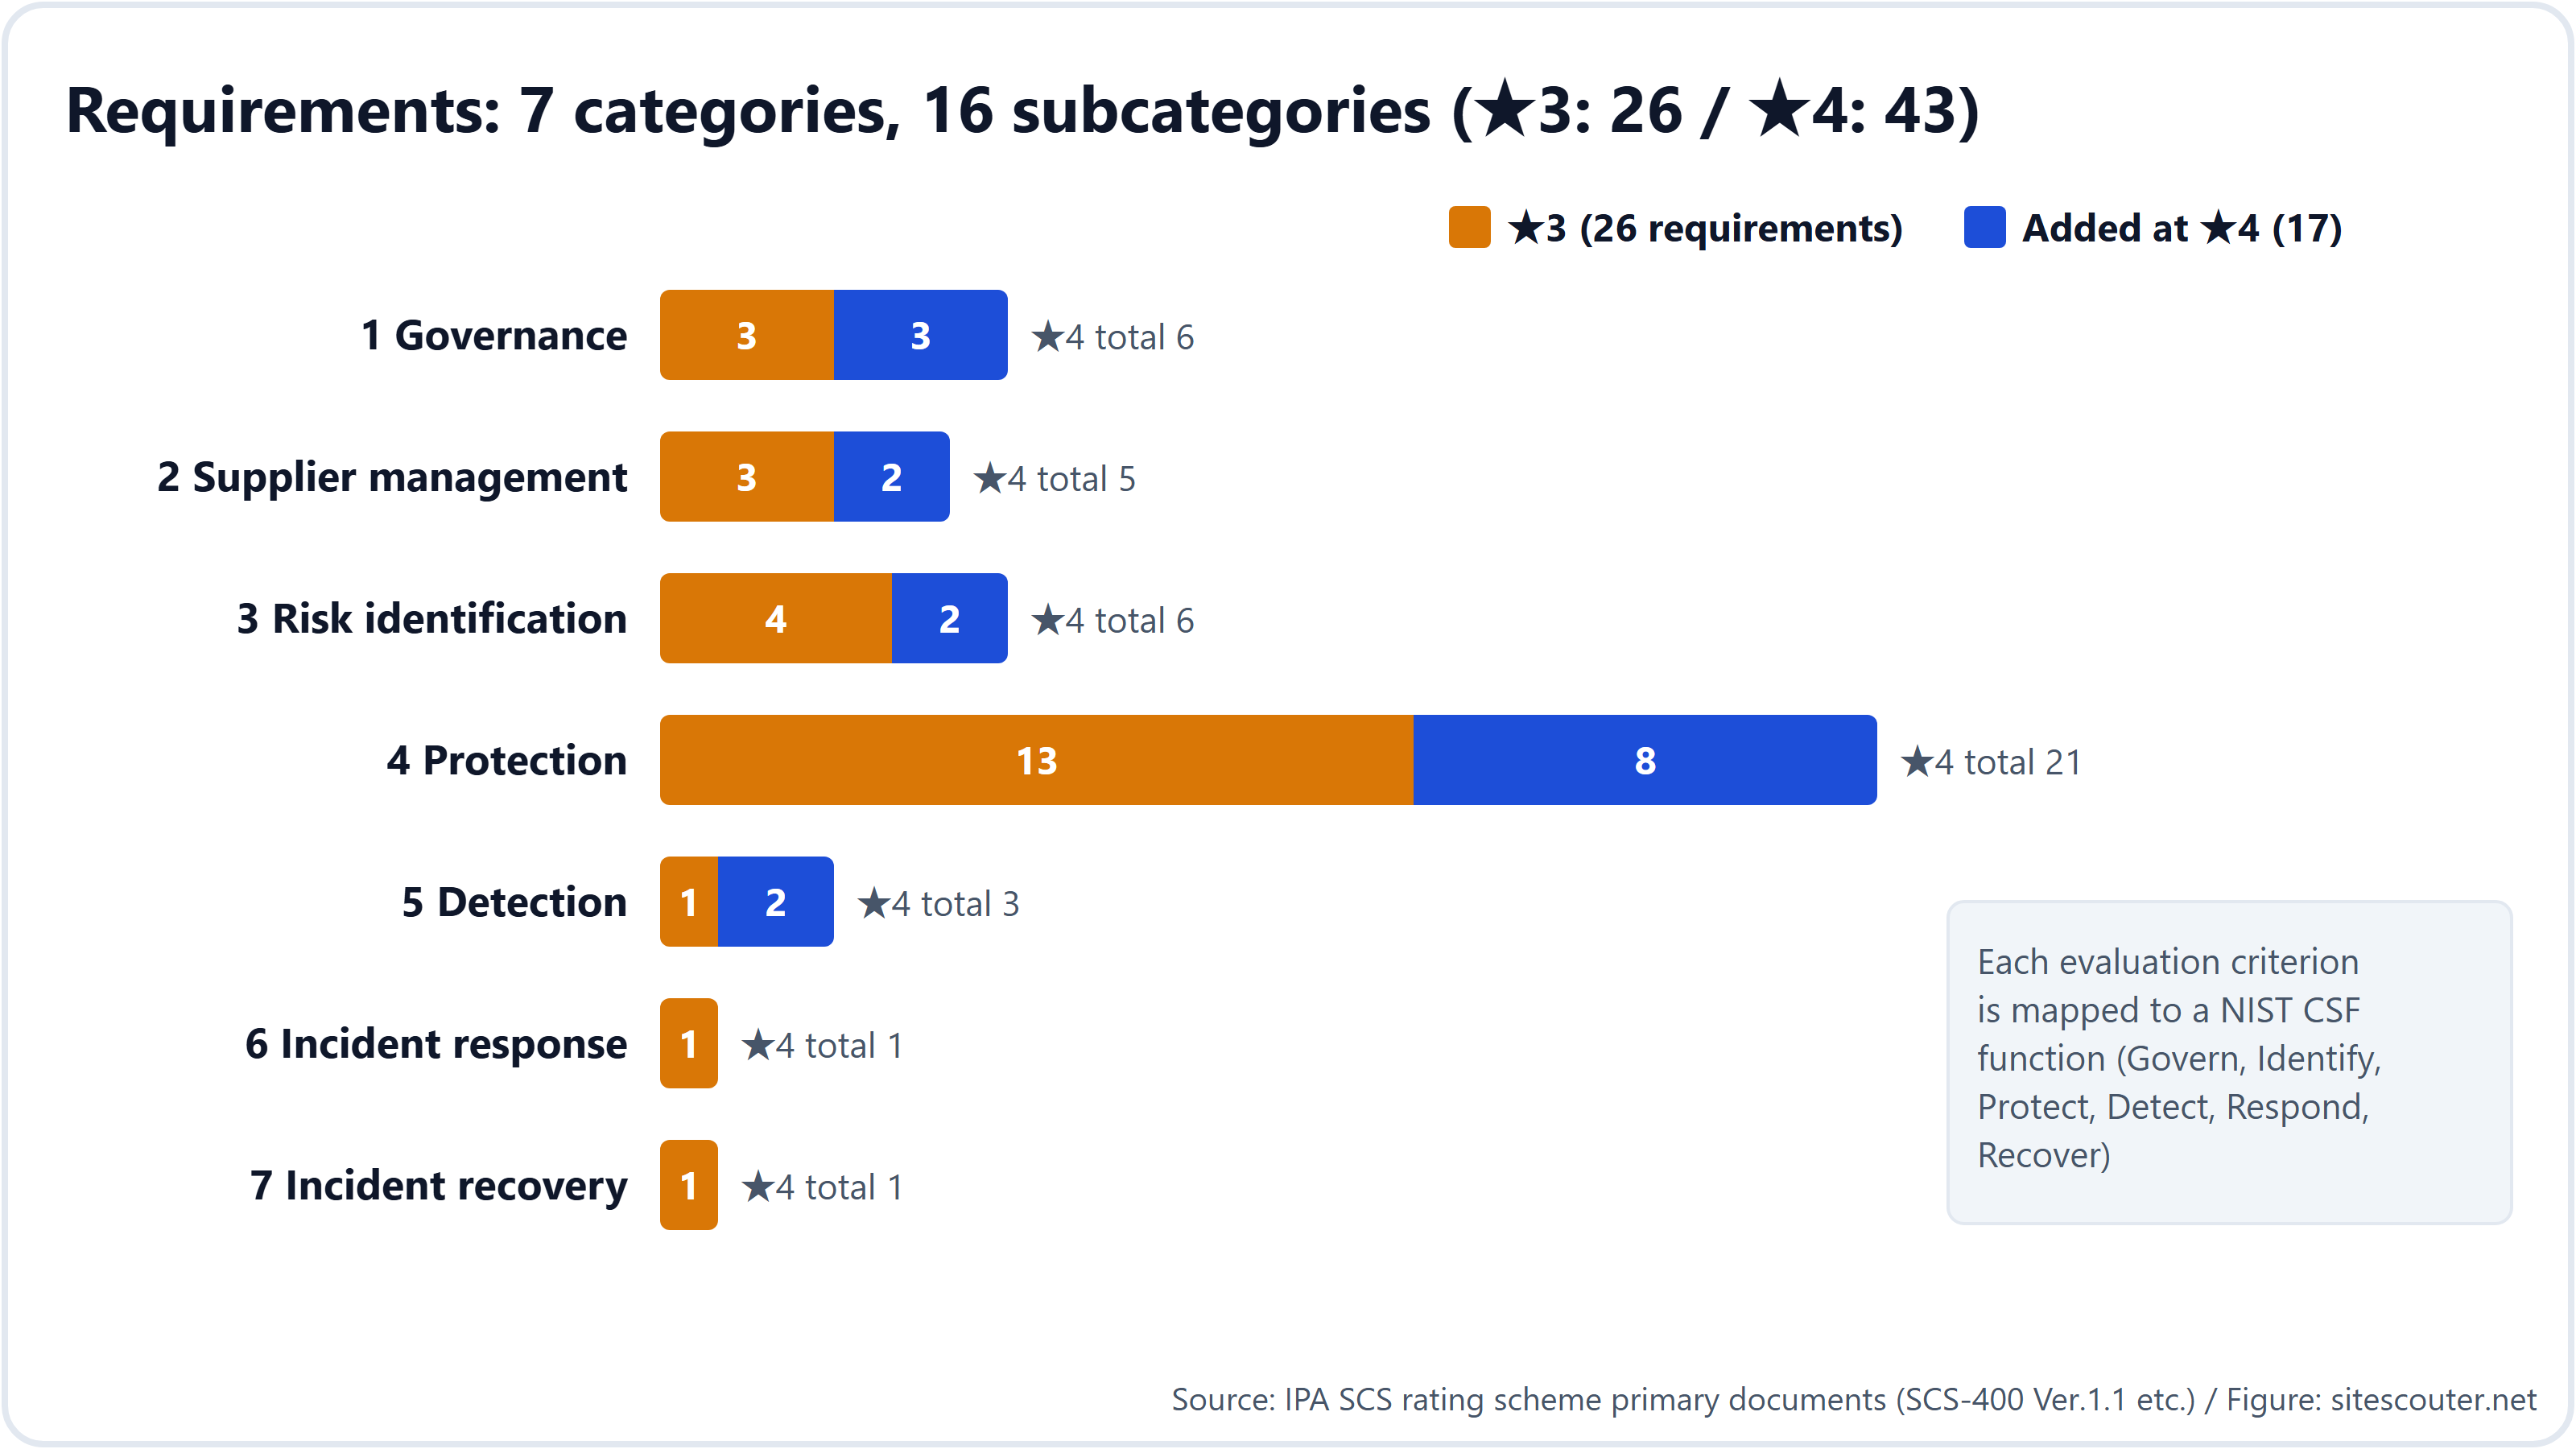
요구사항은 7개 카테고리(거버넌스, 협력사 관리, 리스크 식별, 보호, 탐지, 사고 대응, 복구)와 16개 서브카테고리로 구성되며, 모든 평가 기준이 NIST CSF 2.0의 기능(GV/ID/PR/DE/RS/RC)에 대응됩니다.
★3과 ★4: 깊이와 증명 방법
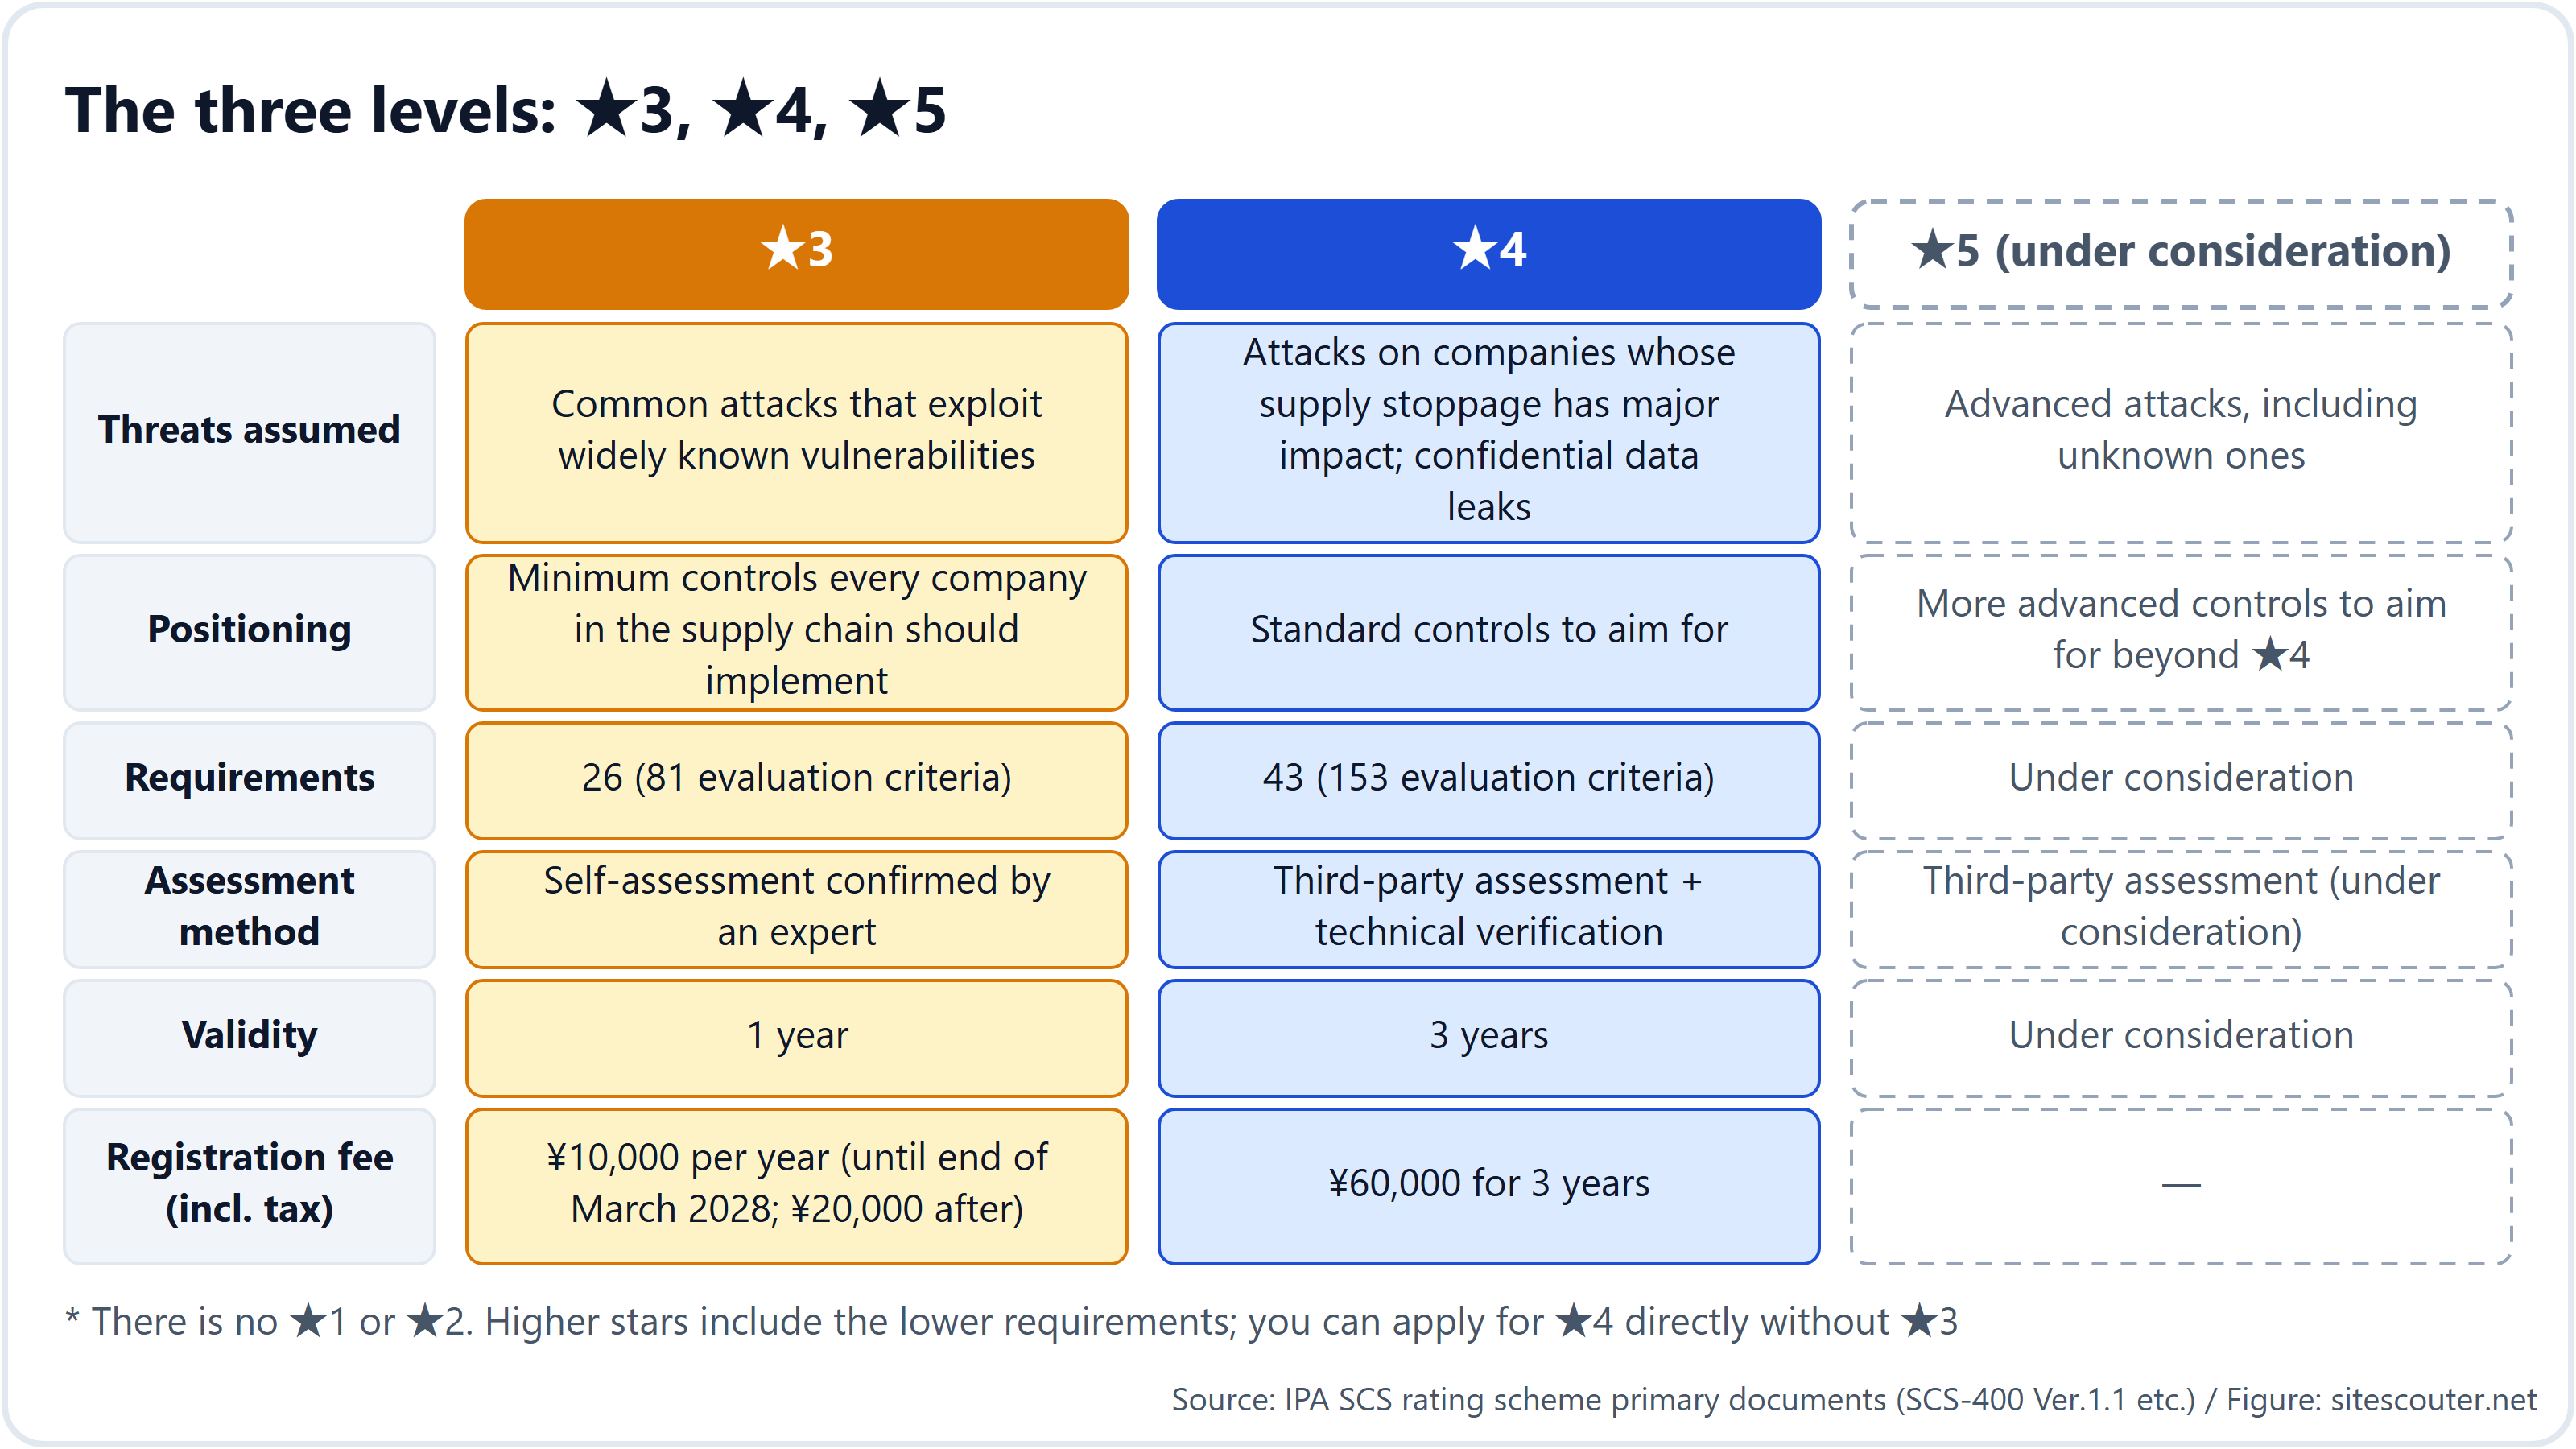
| ★3 | ★4 | |
|---|---|---|
| 상정하는 위협 | 널리 알려진 취약점을 악용하는 일반적인 공격 | 중단되면 공급망에 큰 타격을 주는 기업에 대한 공격, 기밀 정보 유출 |
| 위치 | 공급망에 속한 모든 기업이 갖춰야 할 최소한의 수준 | 목표로 삼아야 할 표준 수준 |
| 요구사항 | 26개 | 43개(★3의 26개 포함) |
| 증명 방법 | 평가 시트로 자기 평가 → SCS 보안 전문가가 확인·서명 → 경영진이 적합을 선언 | 자기 평가 → 평가 기관이 서류 심사, 현장 감사(1~2일), 기술 검증(1~2일) 실시 → 평가 보고서 → 경영진이 적합을 선언 |
| 합격 기준 | 원칙적으로 모든 평가 기준을 충족해야 함. 미비 사항은 시정 후 전문가가 인정할 수 있음 | 동일. 정해진 기간(예: 지적일로부터 1개월) 안에 시정 보고서를 제출해 인정받아야 함 |
| 유효 기간 | 1년 | 3년(매년 자기 평가 제출) |
상위 수준은 하위 수준의 요구사항을 모두 포함하므로, ★3을 보유하지 않아도 ★4를 바로 신청할 수 있습니다.
기술적인 관점에서 보면, ★3 항목의 대부분은 규칙을 정하고, 알리고, 해마다 한 번 점검하고 있음을 문서로 보여 주는 것입니다. ★4에 이르러 처음으로, 외부 취약점 진단을 통해 실제 장비에 CVSS 7.0 이상의 취약점이 없음을 증명하게 됩니다.
수치로 정해진 기준(놓치면 불합격)
SCS-400의 평가 기준 가운데 기한이나 기준값이 수치로 적혀 있는 것들입니다. 괄호 안의 숫자는 평가 기준 ID입니다.
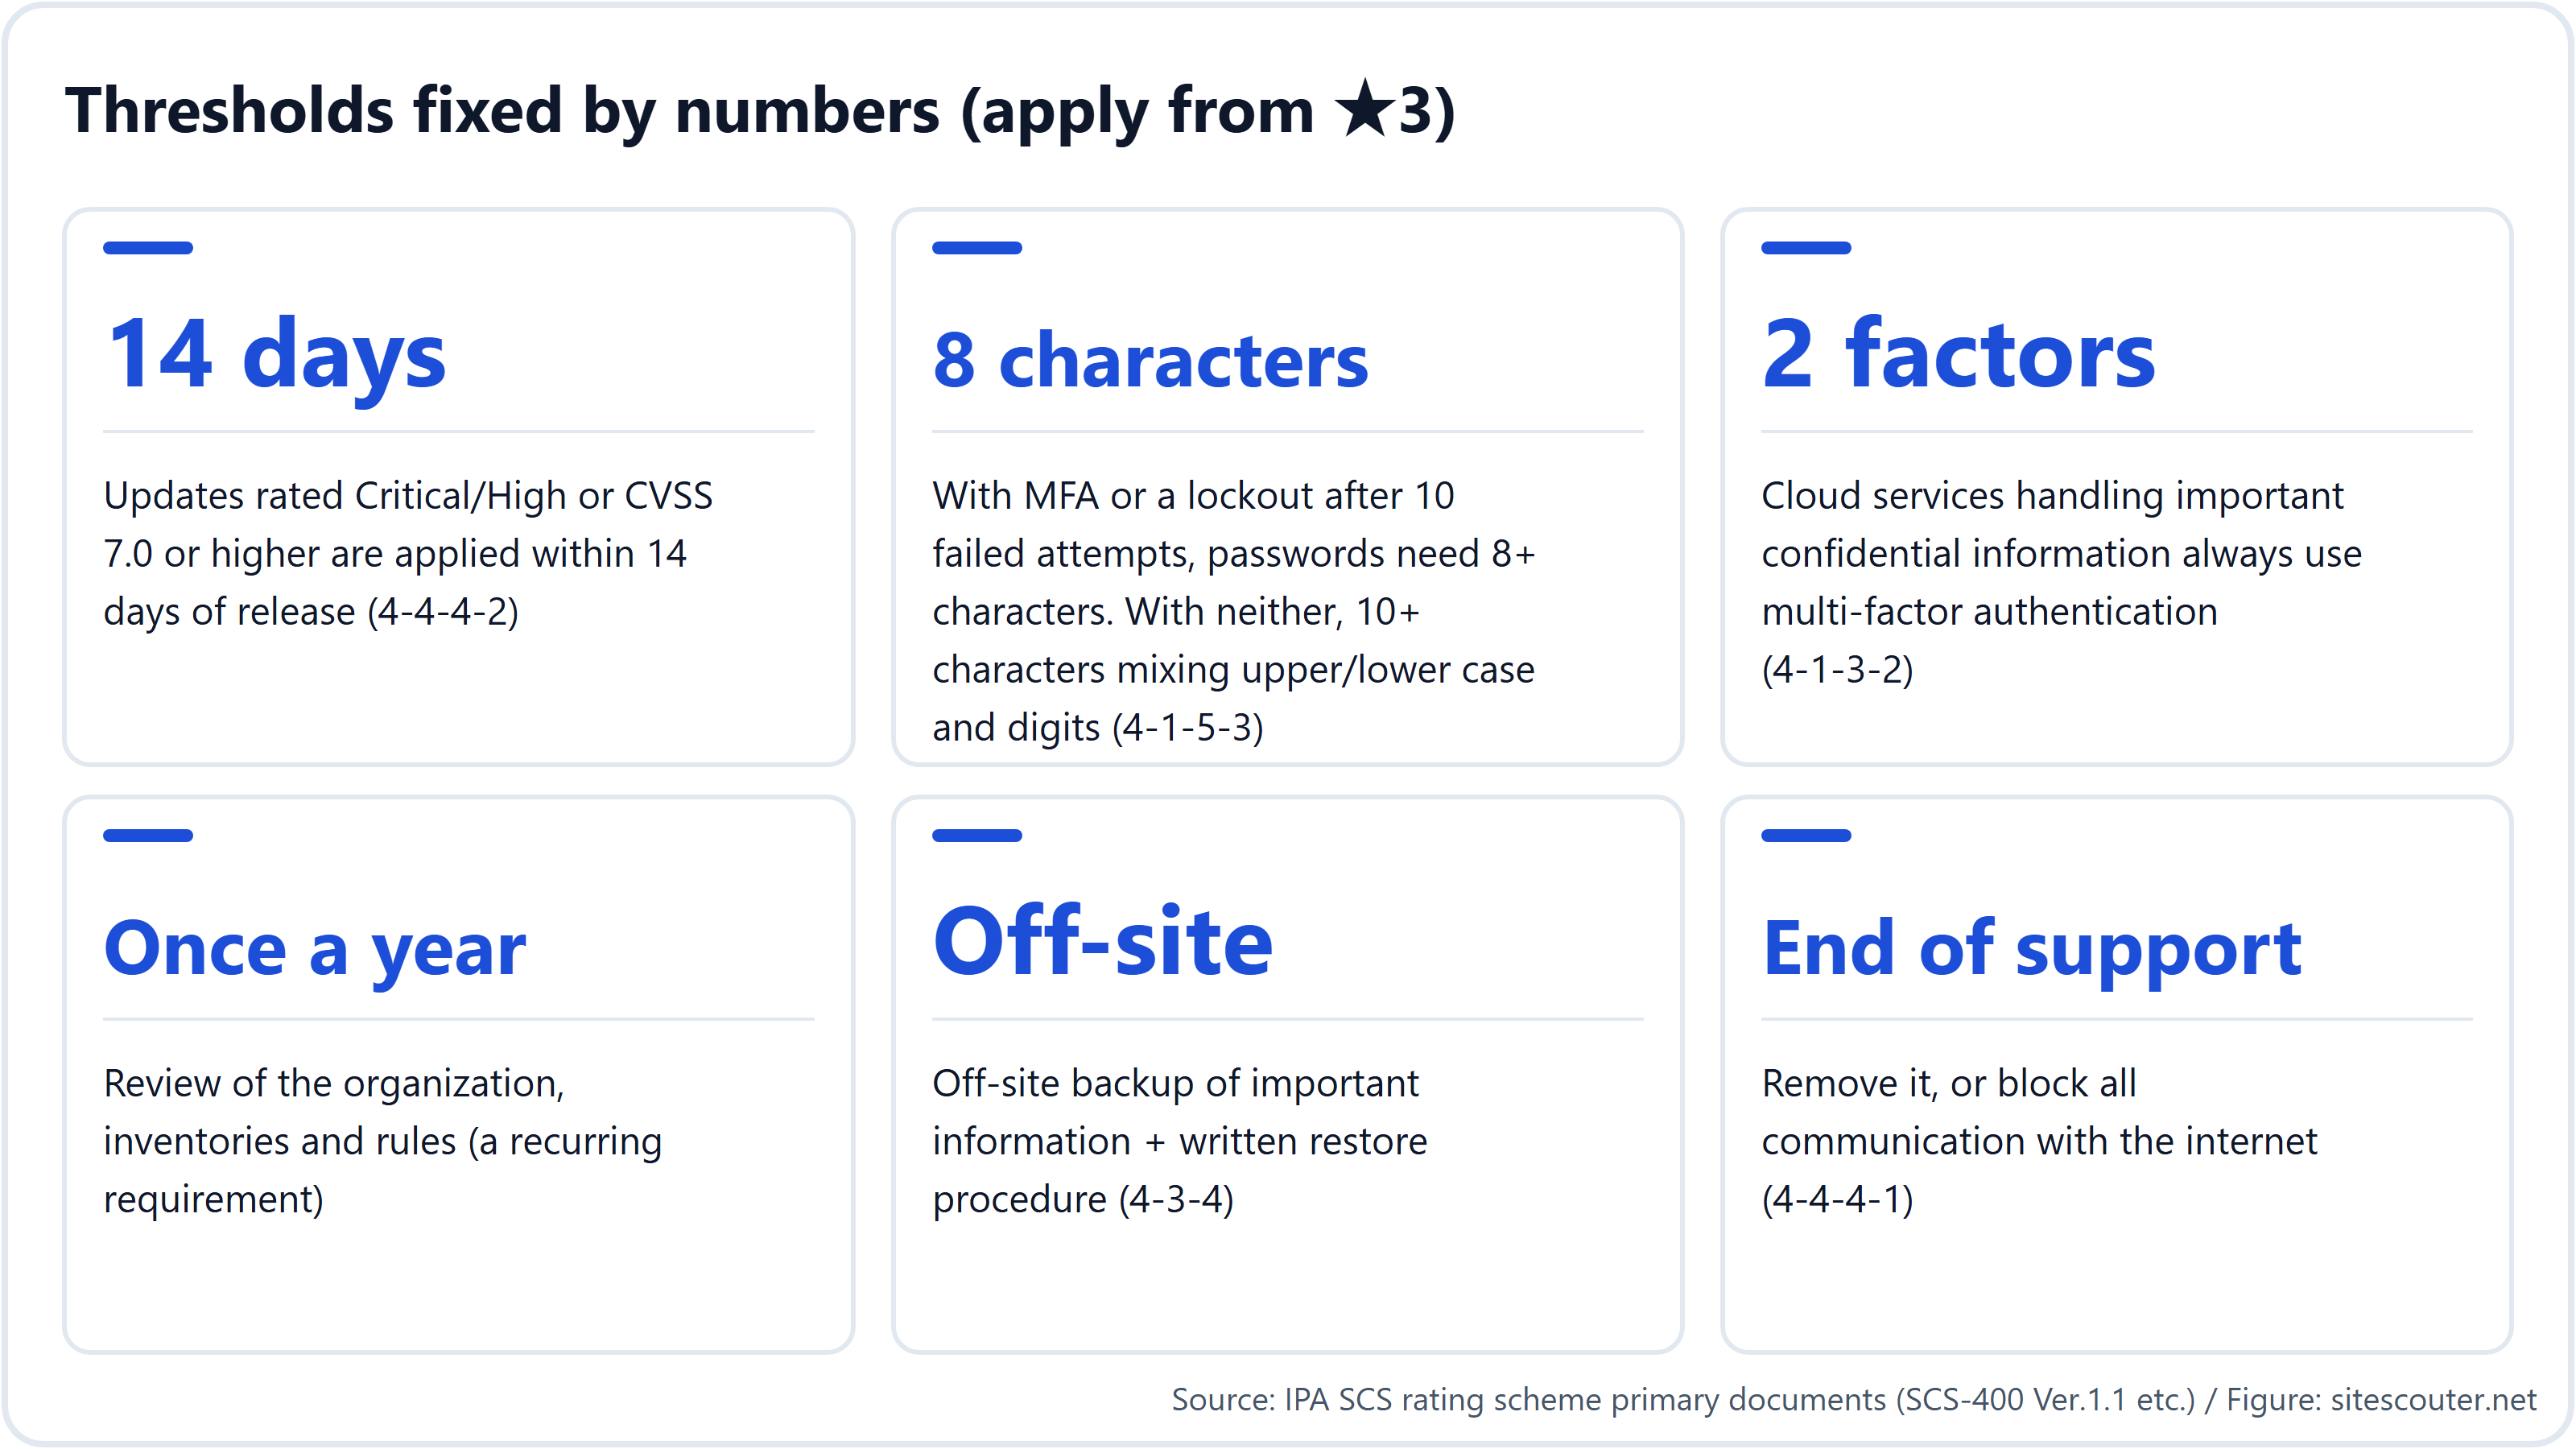
3.1 공개 후 14일 이내 패치 적용(4-4-4-2, ★3)
★3에서는 다음 중 하나에 해당하는 업데이트를 공개 후 14일 이내에 적용해야 합니다.
- 벤더가 "Critical" 또는 "High Risk"로 분류한 취약점을 수정하는 업데이트
- CVSS 기본 점수 7.0 이상의 취약점을 수정하는 업데이트
- 벤더가 취약점의 심각도에 관한 정보를 제공하지 않는 업데이트
대상 범위도 명시되어 있습니다. 회사 지급 PC의 OS·브라우저·Office 소프트웨어, 서버의 OS와 미들웨어, 회사 지급 스마트 기기의 OS와 앱, 인터넷 경계에 있는 네트워크 장비의 OS와 펌웨어입니다. 검증에 시간이 걸려 기한을 지킬 수 없다면, 업데이트를 적용할 때까지 위험 완화 조치가 필요합니다.
웹 서버의 PHP, nginx, Apache는 "서버 미들웨어"에 해당합니다. 2026년에 발표된 PHP의 치명적 취약점(CVSS 9.8)에 대해, 필자가 직접 관측한 결과 PHP 버전을 공개하고 있는 일본 사이트의 59.5%가 패치되지 않은 버전을 표시하고 있었습니다(보안 노출 통계 2026). 14일 규칙을 문자 그대로 적용하면 이들 대부분이 기준에 미달하게 됩니다.
3.2 지원 종료 제품: 제거하거나 인터넷에서 차단(4-4-4-1, ★3)
기기, OS, 소프트웨어는 "라이선스가 있고 지원을 받는" 상태여야 합니다. 지원이 끝난 것은 원칙적으로 제거하거나, 인터넷과 주고받는 모든 통신을 차단해 범위에서 제외해야 합니다. 계속 사용해야 한다면 위험 완화 조치가 필요하며, 가능한 경우 자동 업데이트를 활성화해야 합니다.
★4에서는 "지원이 끝난 OS와 소프트웨어의 사용 중지 및 교체"가 독립된 요구사항(4-4-2)이 됩니다.
3.3 경계 장비에 CVSS 7.0 이상 금지(4-4-4-3, ★4)
★4에서는 인터넷 경계에 있는 네트워크 장비의 OS와 펌웨어에 CVSS 기본 점수 7.0 이상의 취약점이 하나도 있어서는 안 되며, 이는 뒤에서 설명할 기술 검증에서 외부로부터 시험합니다.
3.4 다요소 인증(4-1-3, ★3부터 필수)
- 중요한 기밀 정보를 다루는 클라우드 서비스에 접근할 때는 사용자와 관리자 모두 항상 다요소 인증을 사용해야 합니다(4-1-3-2)
- 지식(ID와 비밀번호), 소지(일회용 비밀번호나 인증서), 생체, 기타 정보(IP 주소 등) 가운데 두 종류 이상의 요소를 사용합니다. 이메일이나 SMS로 받는 일회용 비밀번호와 스마트폰의 푸시 승인은 소지 요소로 인정됩니다(4-1-3-3)
- MFA의 지식 요소로 쓰는 비밀번호는 8자 이상이어야 합니다(4-1-3-4)
- ★4에서는 인터넷을 통한 내부 네트워크 접속, 인터넷을 통한 관리자 접근, 중요한 기밀 정보를 다루는 시스템에 대한 사용자 접근에도 MFA가 요구됩니다(4-1-3-5)
3.5 비밀번호(4-1-5, ★3)
- 내부 규칙으로 초기 비밀번호 변경, 쉽게 추측할 수 있는 단어 사용 금지, 기기·서비스 간 비밀번호 재사용 금지를 정해야 합니다
- MFA 또는 10회 실패 시 계정 잠금 중 하나를 적용한 경우 비밀번호는 8자 이상이어야 합니다. 둘 다 불가능하다면 대문자, 소문자, 숫자를 포함한 10자 이상이어야 합니다(4-1-5-3)
3.6 방화벽과 라우터(4-5-1, ★3)
- 관리용 비밀번호를 강력하고 고유한 것으로 바꾸거나, 원격 접근 자체를 비활성화합니다
- 인증되지 않은 인바운드 통신을 차단하고 인바운드 규칙을 문서화합니다. 더 이상 필요 없는 규칙은 지체 없이 삭제하거나 비활성화합니다
- 인터넷을 통해 규칙을 변경한다면 MFA를 사용하거나 신뢰할 수 있는 IP 주소로 접근을 제한합니다(4-5-1-7)
- ★4에서는 모든 PC와 서버의 소프트웨어 방화벽(4-5-1-8), 공개 서버와 중요 정보를 보관하는 서버를 위한 전용 네트워크 구획(4-5-1-9)이 추가됩니다
3.7 백업(4-3-4, ★3)
백업 대상, 주기, 보관 기간을 정하고, 중요한 기밀 정보는 외부 장소에 백업을 보관하며, 백업 대상마다 복구 절차를 작성해야 합니다. ★4에서는 한 걸음 더 나아가 복구 목표 시간 안에 실제로 복구가 되는지 확인하도록 요구합니다(7-1-1-2).
3.8 악성코드 대책과 모니터링(4-4-5 및 5-1-1, ★3)
- 네트워크에 연결된 모든 PC와 서버에 악성코드 방지 소프트웨어를 설치하고, 검사 범위와 주기를 정하며, 벤더 권장에 따라 시그니처를 업데이트합니다
- 네트워크 경계나 엔드포인트에서 인터넷으로부터의 인바운드 통신과 악성 서버로 향하는 아웃바운드 통신을 모두 실시간으로 탐지·차단하는 장치가 필요합니다(5-1-1-1). 경보를 신속하게 발생시키고 1차 보고를 작성해야 합니다
- ★4에서는 웹 게이트웨이에서의 악성 사이트 차단, 메일 게이트웨이에서의 악성코드 검사, 기기와 소프트웨어의 동작 감시, 로그 수집과 정기 점검이 추가됩니다
3.9 "적어도 해마다 한 번" 점검
"적어도 해마다 한 번 점검"이라는 표현이 조직, 자산 대장, 규칙 준수 상황, 사고 대응 체계 등에 대해 반복해서 등장합니다. ★3의 유효 기간 1년은 이 주기와 맞물려 있습니다. 처음부터 이러한 점검의 기록을 남기는 절차를 운영에 넣어 두면, 갱신할 때마다 증거를 다시 모을 필요가 없습니다.
★4 기술 검증에서 하는 일(SCS-430)
★4의 기술 검증은 평가 기관이나 기술 검증 사업자가 수행하는 외부 취약점 진단입니다. 가이드의 핵심은 다음과 같습니다.
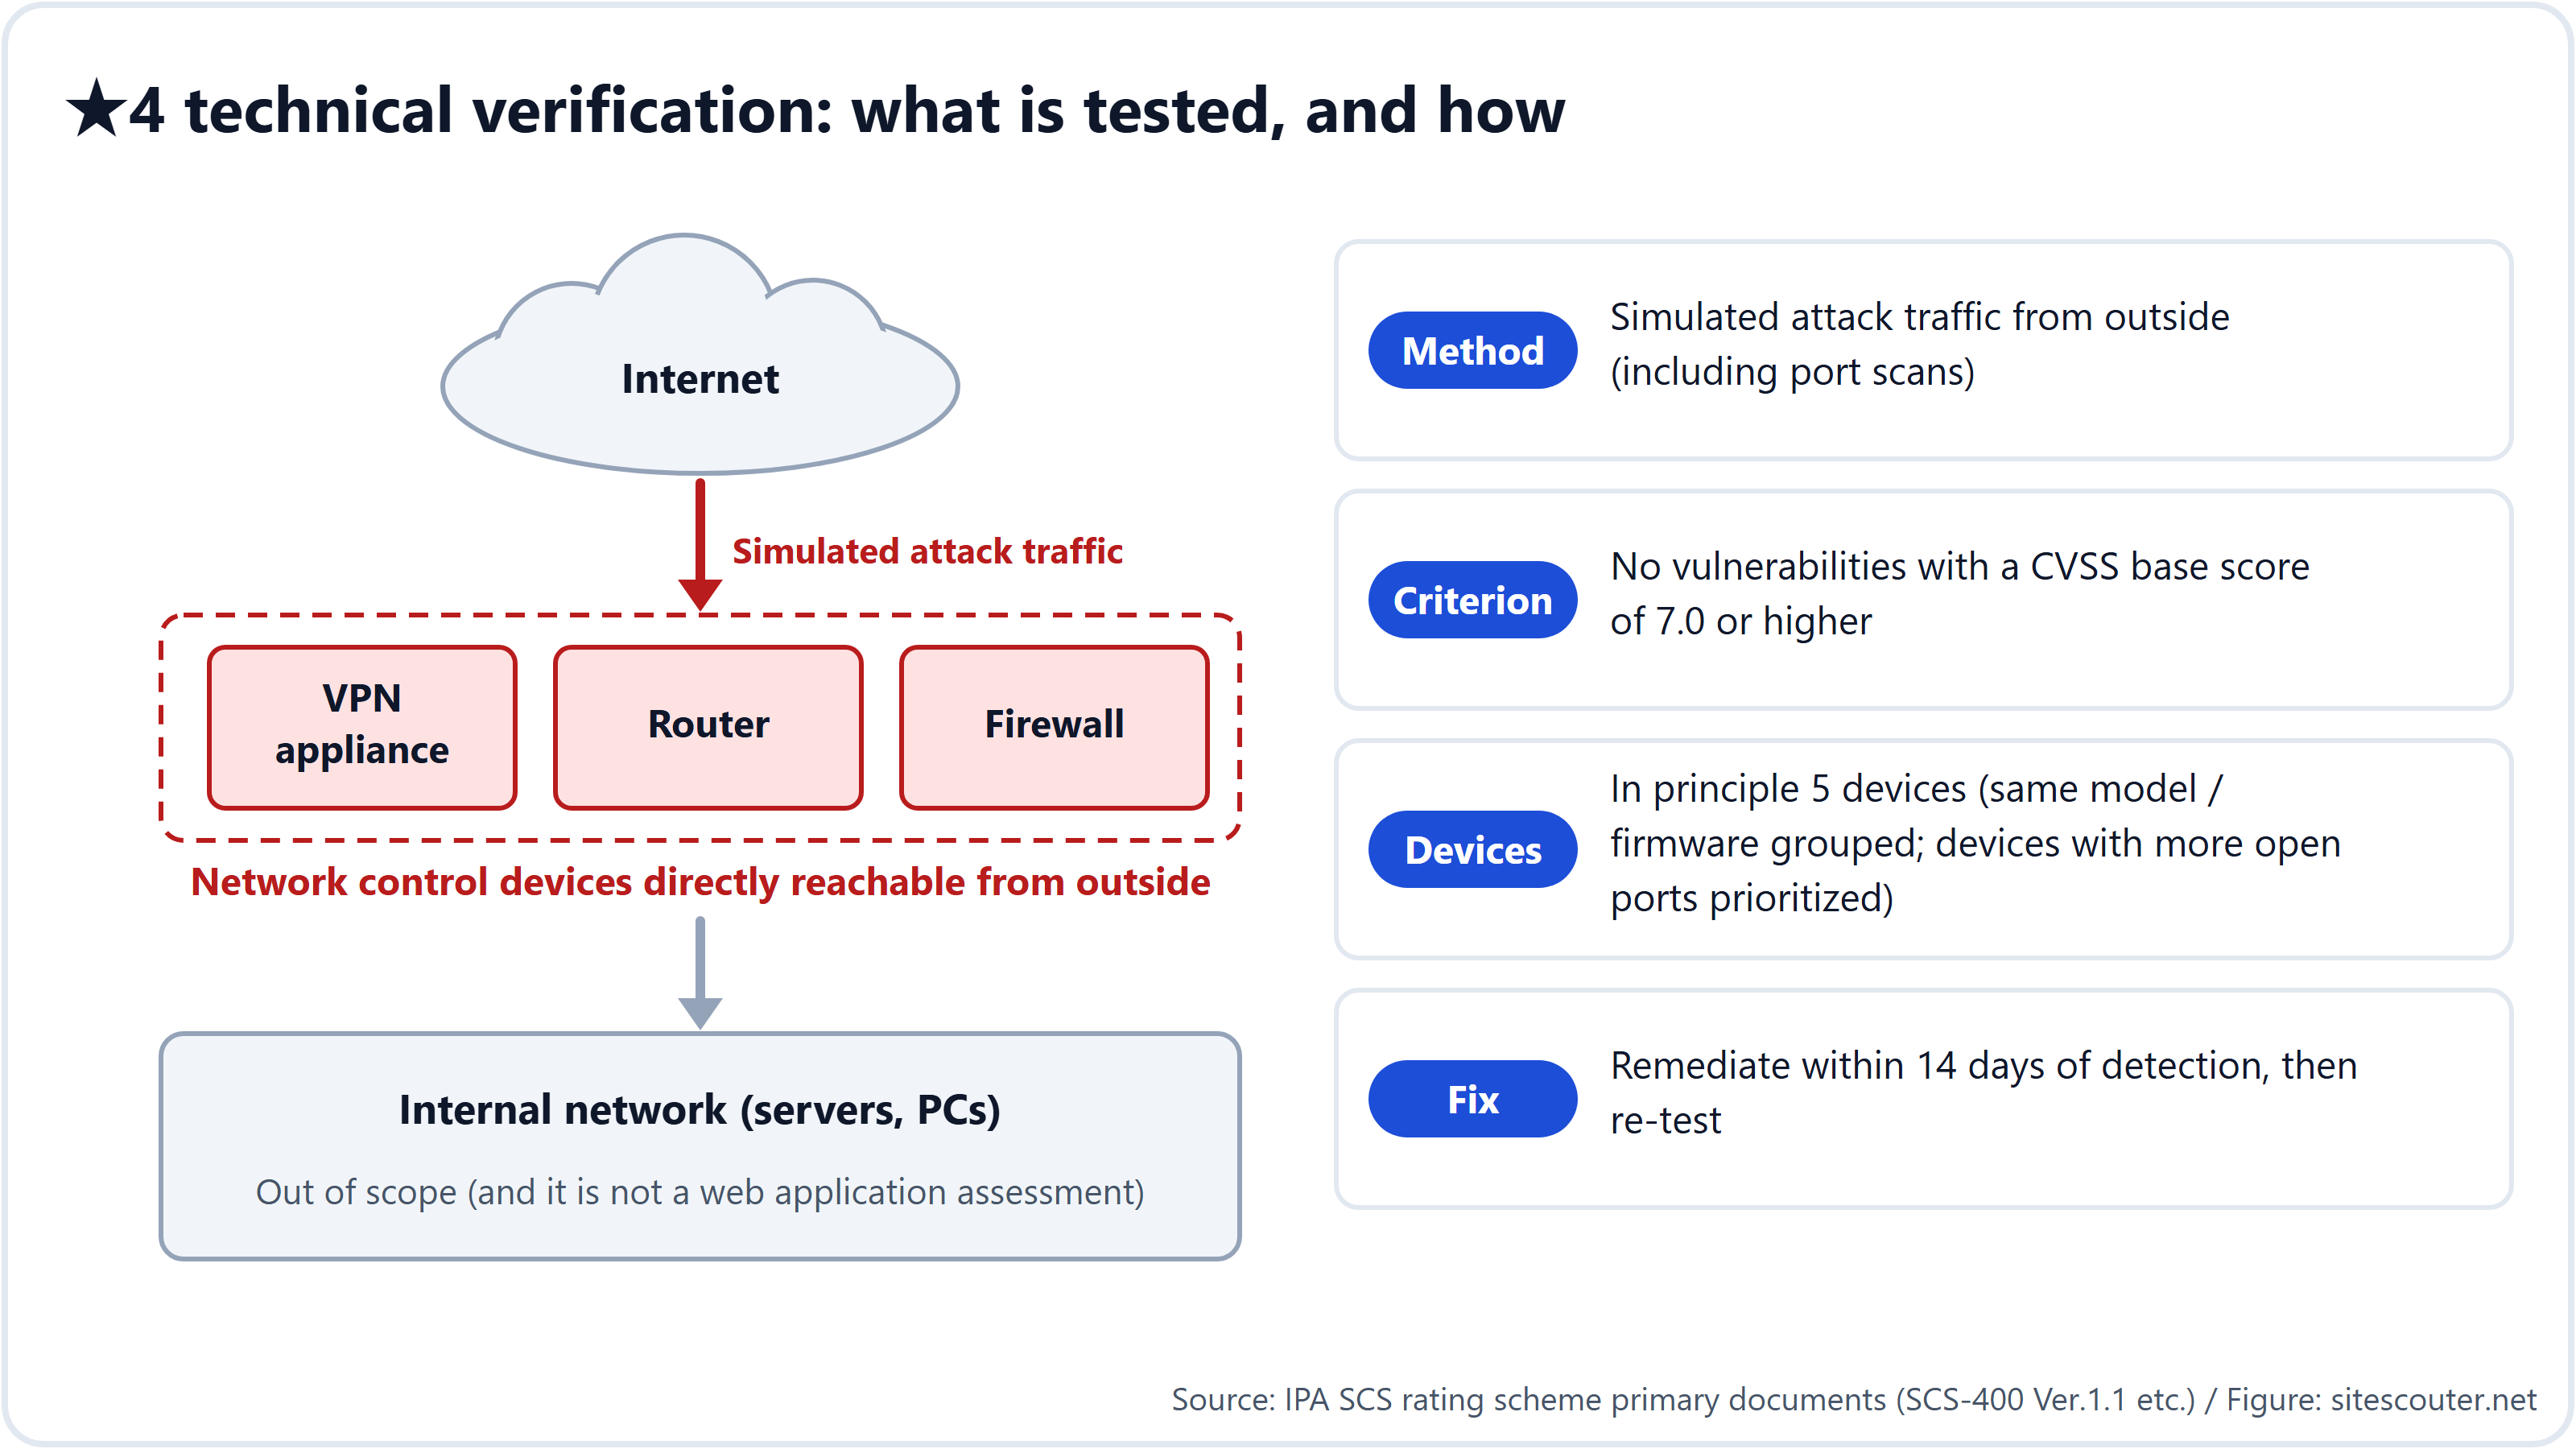
- 대상 기기: 범위 안에 있으면서 외부에서 직접 접근할 수 있는 VPN 장비, 라우터, 방화벽 등 통신 제어 기기입니다. 웹 애플리케이션 진단이 아닙니다
- 방법: 포트 스캔을 포함해 외부에서 모의 공격 통신을 보내 CVSS 기본 점수 7.0 이상의 취약점이 있는지 확인합니다. 도구는 제한이 없으며, 사업자가 SSS(일본의 정보 보안 서비스 기준 등록 제도)의 플랫폼 진단 도구를 참고해 선택합니다
- 기기 수: 원칙적으로 후보 기기 5대입니다. 같은 모델·같은 펌웨어의 기기는 묶어서 대표 기기를 고르며, 공개 포트가 많은 기기를 우선합니다. 6대 이상이나 전체 진단을 요청할 수도 있습니다
- 준비: 진단 일정 합의, 경영진 또는 정보 보안 책임자의 승인, CSIRT/SOC에 대한 사전 통보, 진단 장비의 발신 IP 주소 확인, 클라우드 기기가 포함된 경우 클라우드 사업자의 정책 확인이 필요합니다
- 시정: 문제가 발견되면 진단 결과를 받은 날로부터 14일 이내에 수정하고 재진단을 받습니다
- 면제와 대체: 모든 기기를 ISP 등이 관리하고 있어 진단 허가를 받을 수 없다면 증거 서류 심사로 진단을 대신합니다. 같은 범위 이상을 대상으로 한 최근 진단 결과가 있고, 그 진단을 수행한 회사가 기술 검증 사업자의 요건을 충족한다면 면제를 신청할 수 있습니다
실무에서 가장 먼저 할 일은 자사 것이라고 생각하지 않았던 기기(지사의 라우터, 임대한 VPN 장비, 클라우드의 가상 어플라이언스)가 범위에 들어가는지 파악하는 것입니다. 해설서(SCS-620) 3장에는 거점이 몇 곳인 기업과 자회사가 많은 그룹의 사례, 그리고 클라우드 사업자에게 확인할 질문 목록이 실려 있습니다.
인증 단위와 범위
평가 시트에서 인증 단위를 선택합니다. 법인 전체, 사업부 등 법인의 일부, 기업 그룹 가운데 하나입니다. 범위는 평가 대상이 되는 IT 인프라이며, 그 경계에서 보호 조치가 필요합니다.
해설서는 세 가지 공격면을 상정합니다. "운용 중인 IT 인프라에 대한 논리적 접근", "운용 중인 IT 인프라에 대한 물리적 접근", "폐기 시 IT 구성 요소에 대한 물리적 접근"입니다. 개발·조달 단계의 소프트웨어 공급망은 반드시 범위에 포함되는 것은 아닙니다. 이 제도가 SBOM이나 빌드 파이프라인의 관리를 요구하지 않는다는 점은 짚어 둘 만합니다.
2027년 3월에 대비하는 방법
신청 접수는 2027년 3월 시작 예정입니다. 평가 시트(공통, ★3, ★4 세 개의 시트로 된 Excel 파일)는 이미 공개되어 있으므로 지금 바로 작성을 시작할 수 있습니다.
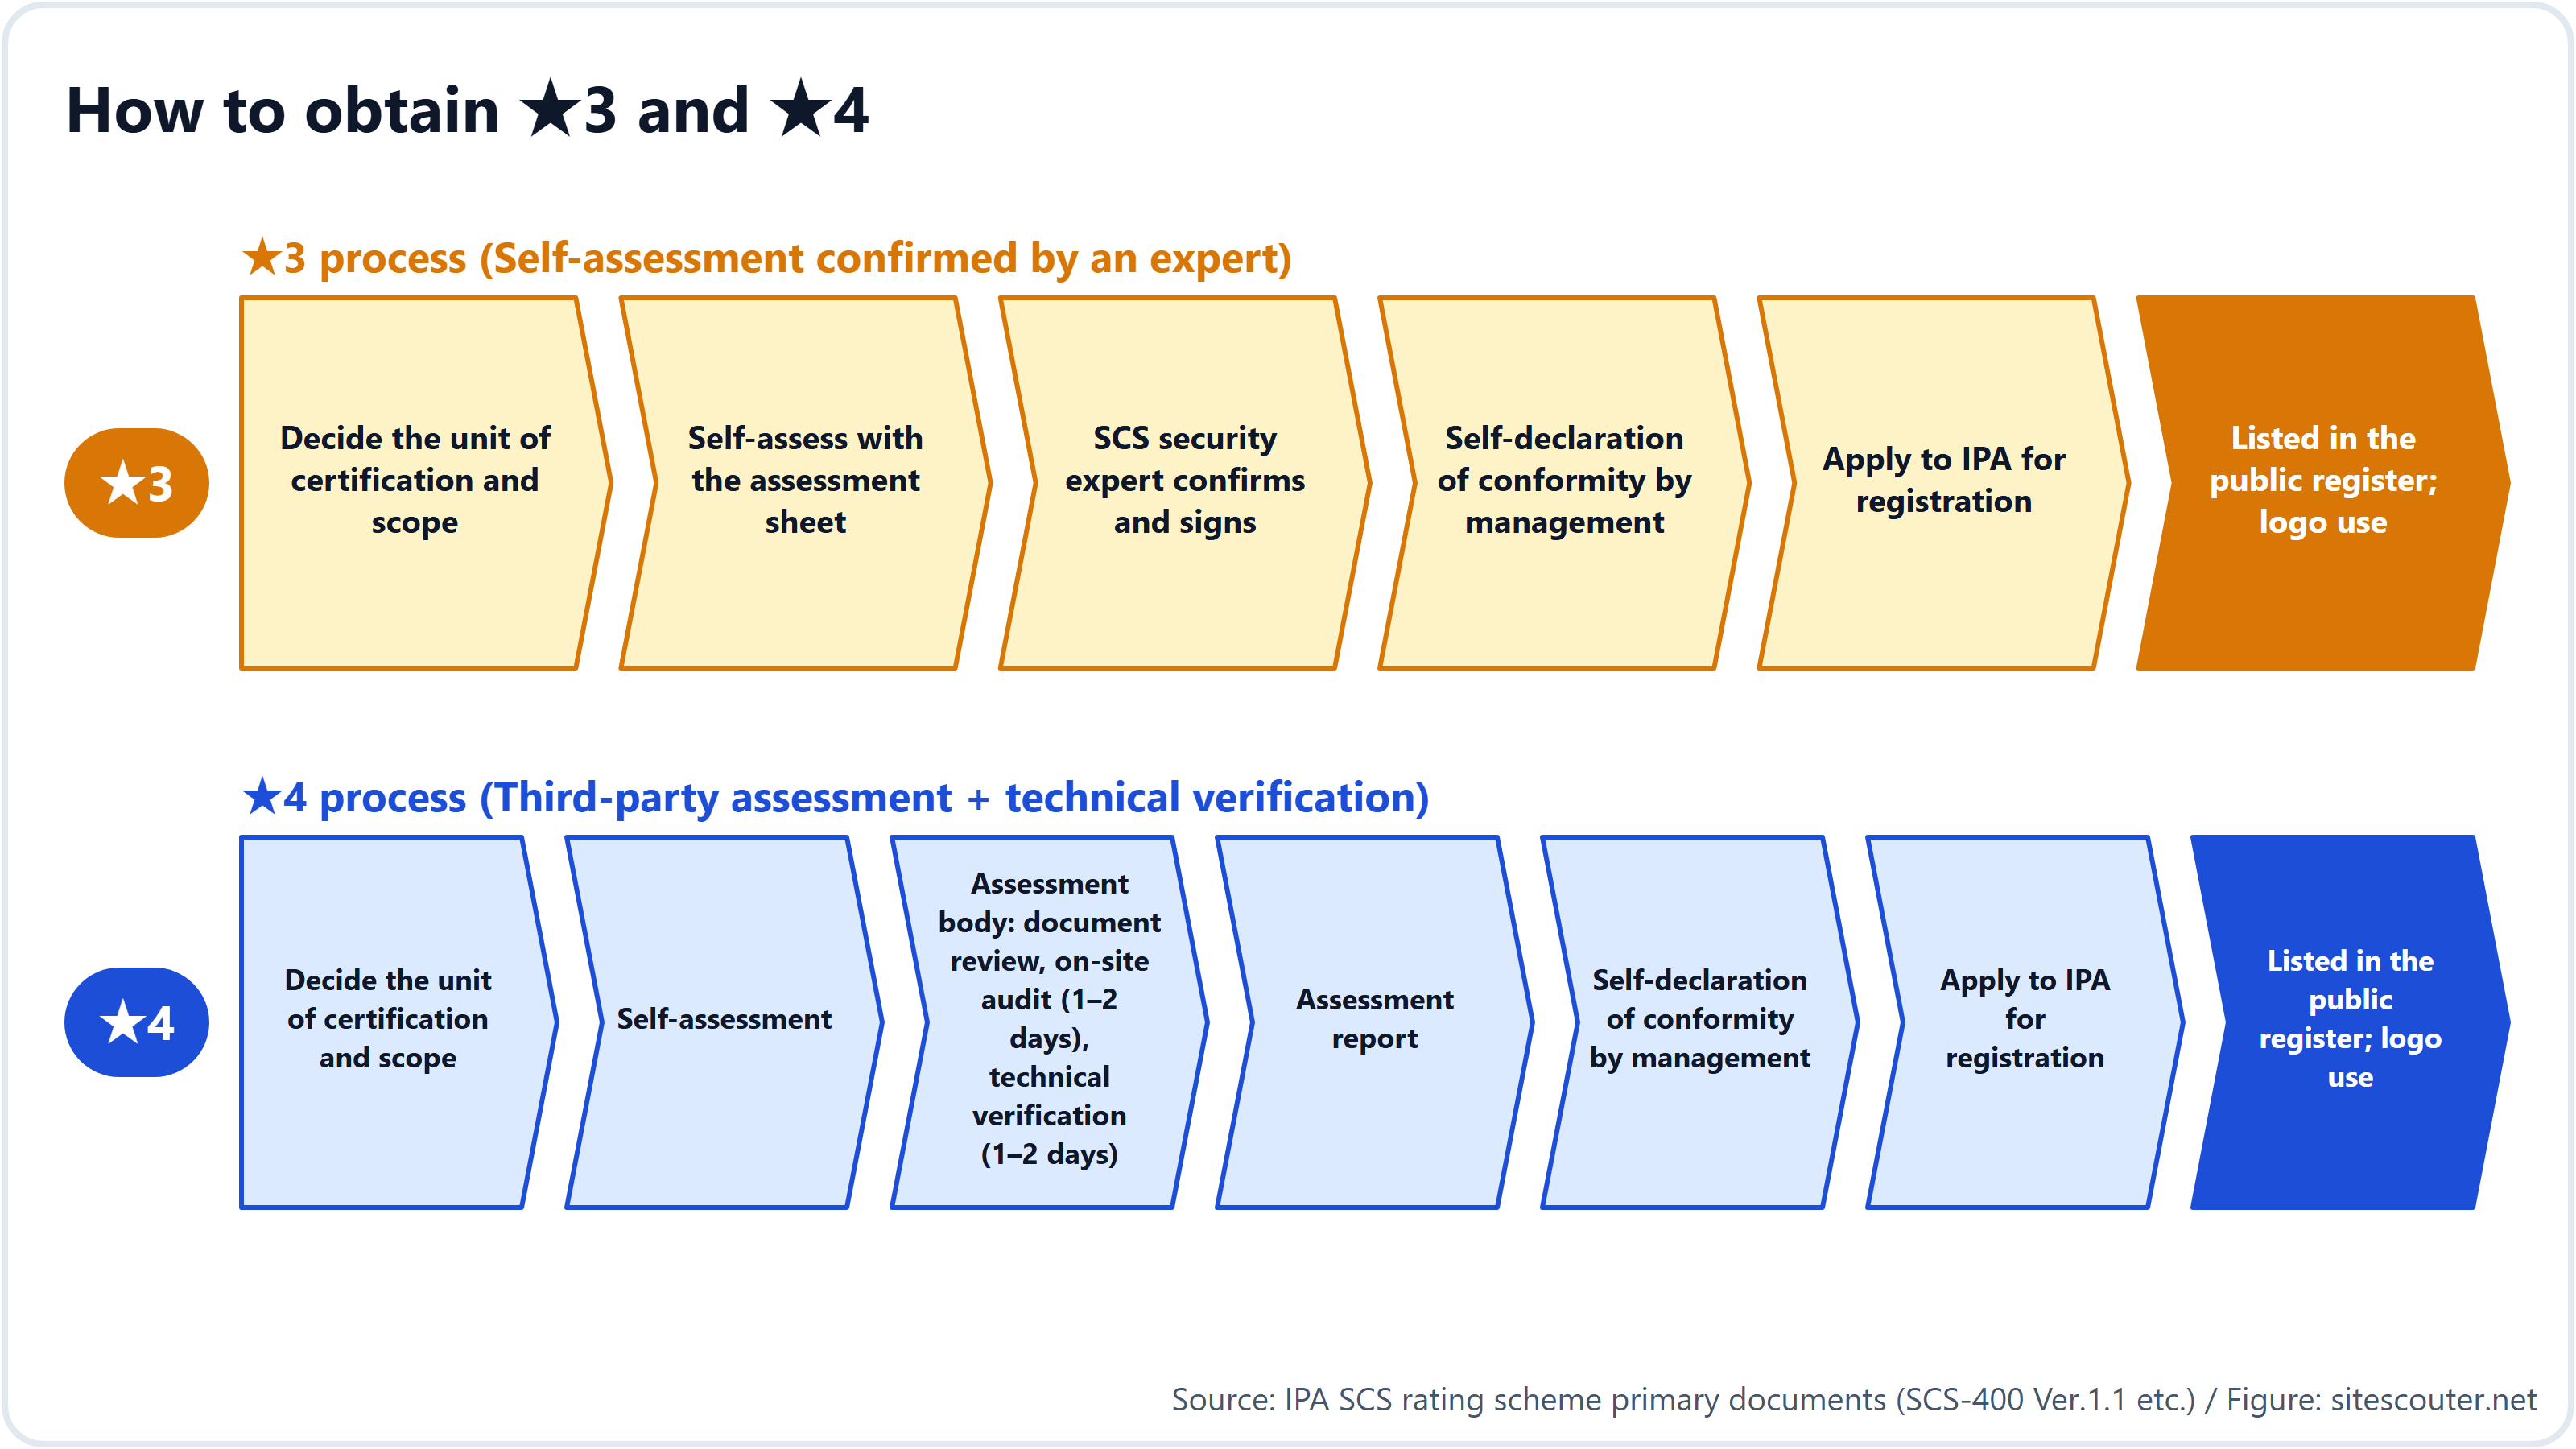
- 인증 단위와 범위 결정(1~2주). 지사, 자회사, 클라우드 서비스, 재택근무 기기를 포함할지 정하기 전에는 나머지 작업의 규모를 가늠할 수 없습니다
- 요구사항 26개에 비추어 현재 상태를 자기 평가. 평가 기준 81개 가운데 "규칙을 정한다", "알린다", "해마다 한 번 점검한다" 유형은 문서만 있으면 됩니다. 기술적 작업이 필요한 항목은 3장에서 다룬 것들입니다
- 기술적 구현(업계에서 흔히 듣는 기간은 2~3개월). MFA 전면 도입, 지원 종료 제품 교체, 14일 패치 규칙의 운영 정착, 경계 기기 설정 재점검, 외부 장소 백업과 복구 절차
- 증거 수집(1~2개월). 자산 대장, 규칙 문서, 점검 기록, 공지 기록, 경보 설정 화면의 스크린샷 등
- SCS 보안 전문가의 확인(★3) 또는 평가 기관과의 계약(★4). 전문가 목록은 2027년 1월부터, 평가 기관 목록은 2026년 12월 하순에 공개될 예정입니다
- 경영진의 적합 자기 선언과 등록 신청. 절차의 세부 사항은 2026년 11월 말 공개 예정인 "등록 신청 안내"에서 확정됩니다
★4를 목표로 한다면 기술 검증 사업자를 일찍 예약해 두십시오. 접수가 시작되자마자 평가 기관에 의뢰가 몰릴 것으로 예상됩니다.
제도가 요구하지 않는 것
FAQ와 해설서에서 뽑은, 오해하기 쉬운 몇 가지 사항입니다.
- 특정 제품을 요구하지 않습니다. EDR 같은 제품 분류는 요구사항에 등장하지 않습니다
- 평가 취득에 법적 의무는 없습니다. IPA는 "평가 취득은 자율"이며 "모든 요구사항을 충족하지 못한다고 해서 곧바로 거래가 중단되는 것은 아니다"라고 설명합니다. 다만 고객사가 조달 기준에 ★를 명시하면, 이를 충족하지 못한 기업은 계약할 수 없습니다. 거래 조건으로 삼을지는 계약 당사자가, 공공 입찰의 요건으로 삼을지는 조달 기관이 정합니다
- 다른 법 제도에 우선하지 않습니다. 예를 들어 중요 인프라 분야의 안전 기준 준수를 보장하지 않습니다. ISMS를 보완하는 관계입니다
- "공인 지원 기관"이라는 것은 존재하지 않습니다. 2026년 4월, 경제산업성과 내각관방은 평가가 없으면 거래가 제한된다고 주장하는 부적절한 영업에 주의하라고 경고했습니다
웹 서버 관리자가 지금 할 수 있는 일
SCS 평가 제도의 기술 검증은 경계 기기를 대상으로 하지만, 3.1의 14일 규칙과 3.2의 지원 종료 요구사항은 웹 서버의 OS, PHP, 미들웨어에 그대로 적용됩니다.
먼저 서버가 외부에 표시하는 버전과 그 버전이 아직 지원되는지부터 확인하십시오. Site Scouter의 서버 정보 조사에 URL을 입력하면 회원가입 없이 Server와 X-Powered-By 헤더에 나타난 버전, TLS 버전, 인증서, 보안 헤더를 볼 수 있습니다. 공유 호스팅에서 PHP 버전을 바꾸는 방법은 PHP 업그레이드 실전 가이드에서 다룹니다.
방법에 관한 주석과 한계
이 글은 2026년 10월 30일 기준으로 IPA가 공개한 1차 자료(SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, 수수료 안내, FAQ, 2026년 10월 28일 보도자료)를 바탕으로 합니다. 평가 기준 ID와 문구는 SCS-400 Ver.1.1에서 가져왔습니다. 등록 신청 안내는 아직 공개되지 않았으므로 절차의 세부 사항은 바뀔 수 있습니다. 필자는 도메인·호스팅·보안 사업에 종사하고 있으며, 평가 기관도 기술 검증 사업자도 아닙니다.
지원이 끝난 소프트웨어를 없애고 중요한 업데이트를 14일 이내에 적용하라는 요구사항은 웹 서버의 OS, PHP, 미들웨어에 그대로 적용됩니다. URL만 입력하면 서버가 외부에 드러내는 버전과 헤더를 비침투적인 방식으로 확인할 수 있습니다. 회원가입은 필요 없습니다.
사용하기: 서버 정보 조사자주 묻는 질문
★3 없이 ★4를 신청할 수 있습니까?
네. 상위 수준은 하위 수준의 요구사항을 모두 포함하므로, ★3을 보유하지 않아도 ★4 등록을 신청할 수 있다고 해설서에 명시되어 있습니다.
기술 검증에서 웹 애플리케이션도 시험합니까?
아니요. 기술 검증 가이드(SCS-430)는 VPN 장비, 라우터, 방화벽처럼 외부에서 직접 접근할 수 있는 통신 제어 기기를 대상으로 하며, CVSS 기본 점수 7.0 이상의 취약점이 있는지를 외부에서 확인합니다.
14일 패치 규칙은 ★3에서도 필수입니까?
네. 평가 기준 4-4-4-2는 ★3 요구사항 "보안 패치와 업데이트 절차"에 속하며, Critical/High 등급 또는 CVSS 7.0 이상의 업데이트를 14일 이내에 적용하도록 요구합니다.
비용은 얼마나 듭니까?
IPA에 내는 등록 수수료는 ★3이 연간 ¥10,000(2028년 3월 31일까지, 이후 ¥20,000), ★4가 3년에 ¥60,000입니다. SCS 보안 전문가, 평가 기관, 기술 검증 사업자에게 지불하는 비용은 제도의 수수료표에 없으며 시장에서 정해집니다.
ISMS를 보유하면 ★4가 면제됩니까?
면제 규정은 없습니다. FAQ는 ISMS와 이 제도를 상호 보완 관계로 설명합니다.
참고 자료
최종 확인일: 2026-10-30. 사양과 정책은 변경될 수 있으므로 조치하기 전에 원본 자료를 확인하십시오.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0