
公司的資安也要打「星」了:白話解說日本SCS評等制度(在客戶開口之前該知道的事)
「貴公司能不能也取得★3?」從2027年春季起,日本會有越來越多企業從客戶那裡聽到這句話。這顆星來自日本政府(經濟產業省與內閣官房)制定、由IPA(日本資訊處理推進機構,Information-technology Promotion Agency, Japan)營運的SCS評等制度,正式名稱為「供應鏈強化資安評等制度」。2026年10月28日,評鑑指南與解說手冊已經公布,制度內容幾乎全部確定。
本文盡量少用IT術語,說明這個制度為什麼存在、星星代表什麼、取得後會怎樣、要花多少錢、何時開始。技術細節(具體要設定什麼)請見工程師版指南,對經營的影響與管理層的決策請見經營者版指南。另外也有可以和孩子一起閱讀的漫畫版。
本文另有英文版(sitescouter.net、nkzw.jp)與日文版(sitescouter.net)。本頁為 Site Scouter 繁體中文版,由英文版翻譯而成。
為什麼是「供應鏈」?
近年來一再發生這樣的事件:遭到攻擊的不是大企業本身,而是它的供應商或子公司,結果大企業的工廠或物流因此停擺。供應零件、維護系統、保管資料,鏈條中只要有一家公司被入侵,損害就會擴散到所有相連的企業。這就是「供應鏈攻擊」。
過去,大企業都是寄出自家的檢核表來確認供應商的狀況。對收到檢核表的中小企業來說,每個客戶的格式都不一樣,類似的問題得一答再答,負擔很重。寄出的一方,也不確定自家的檢核表是否足夠。這個制度的目的,就是用政府訂定的共同標準,一次解決這兩個問題。
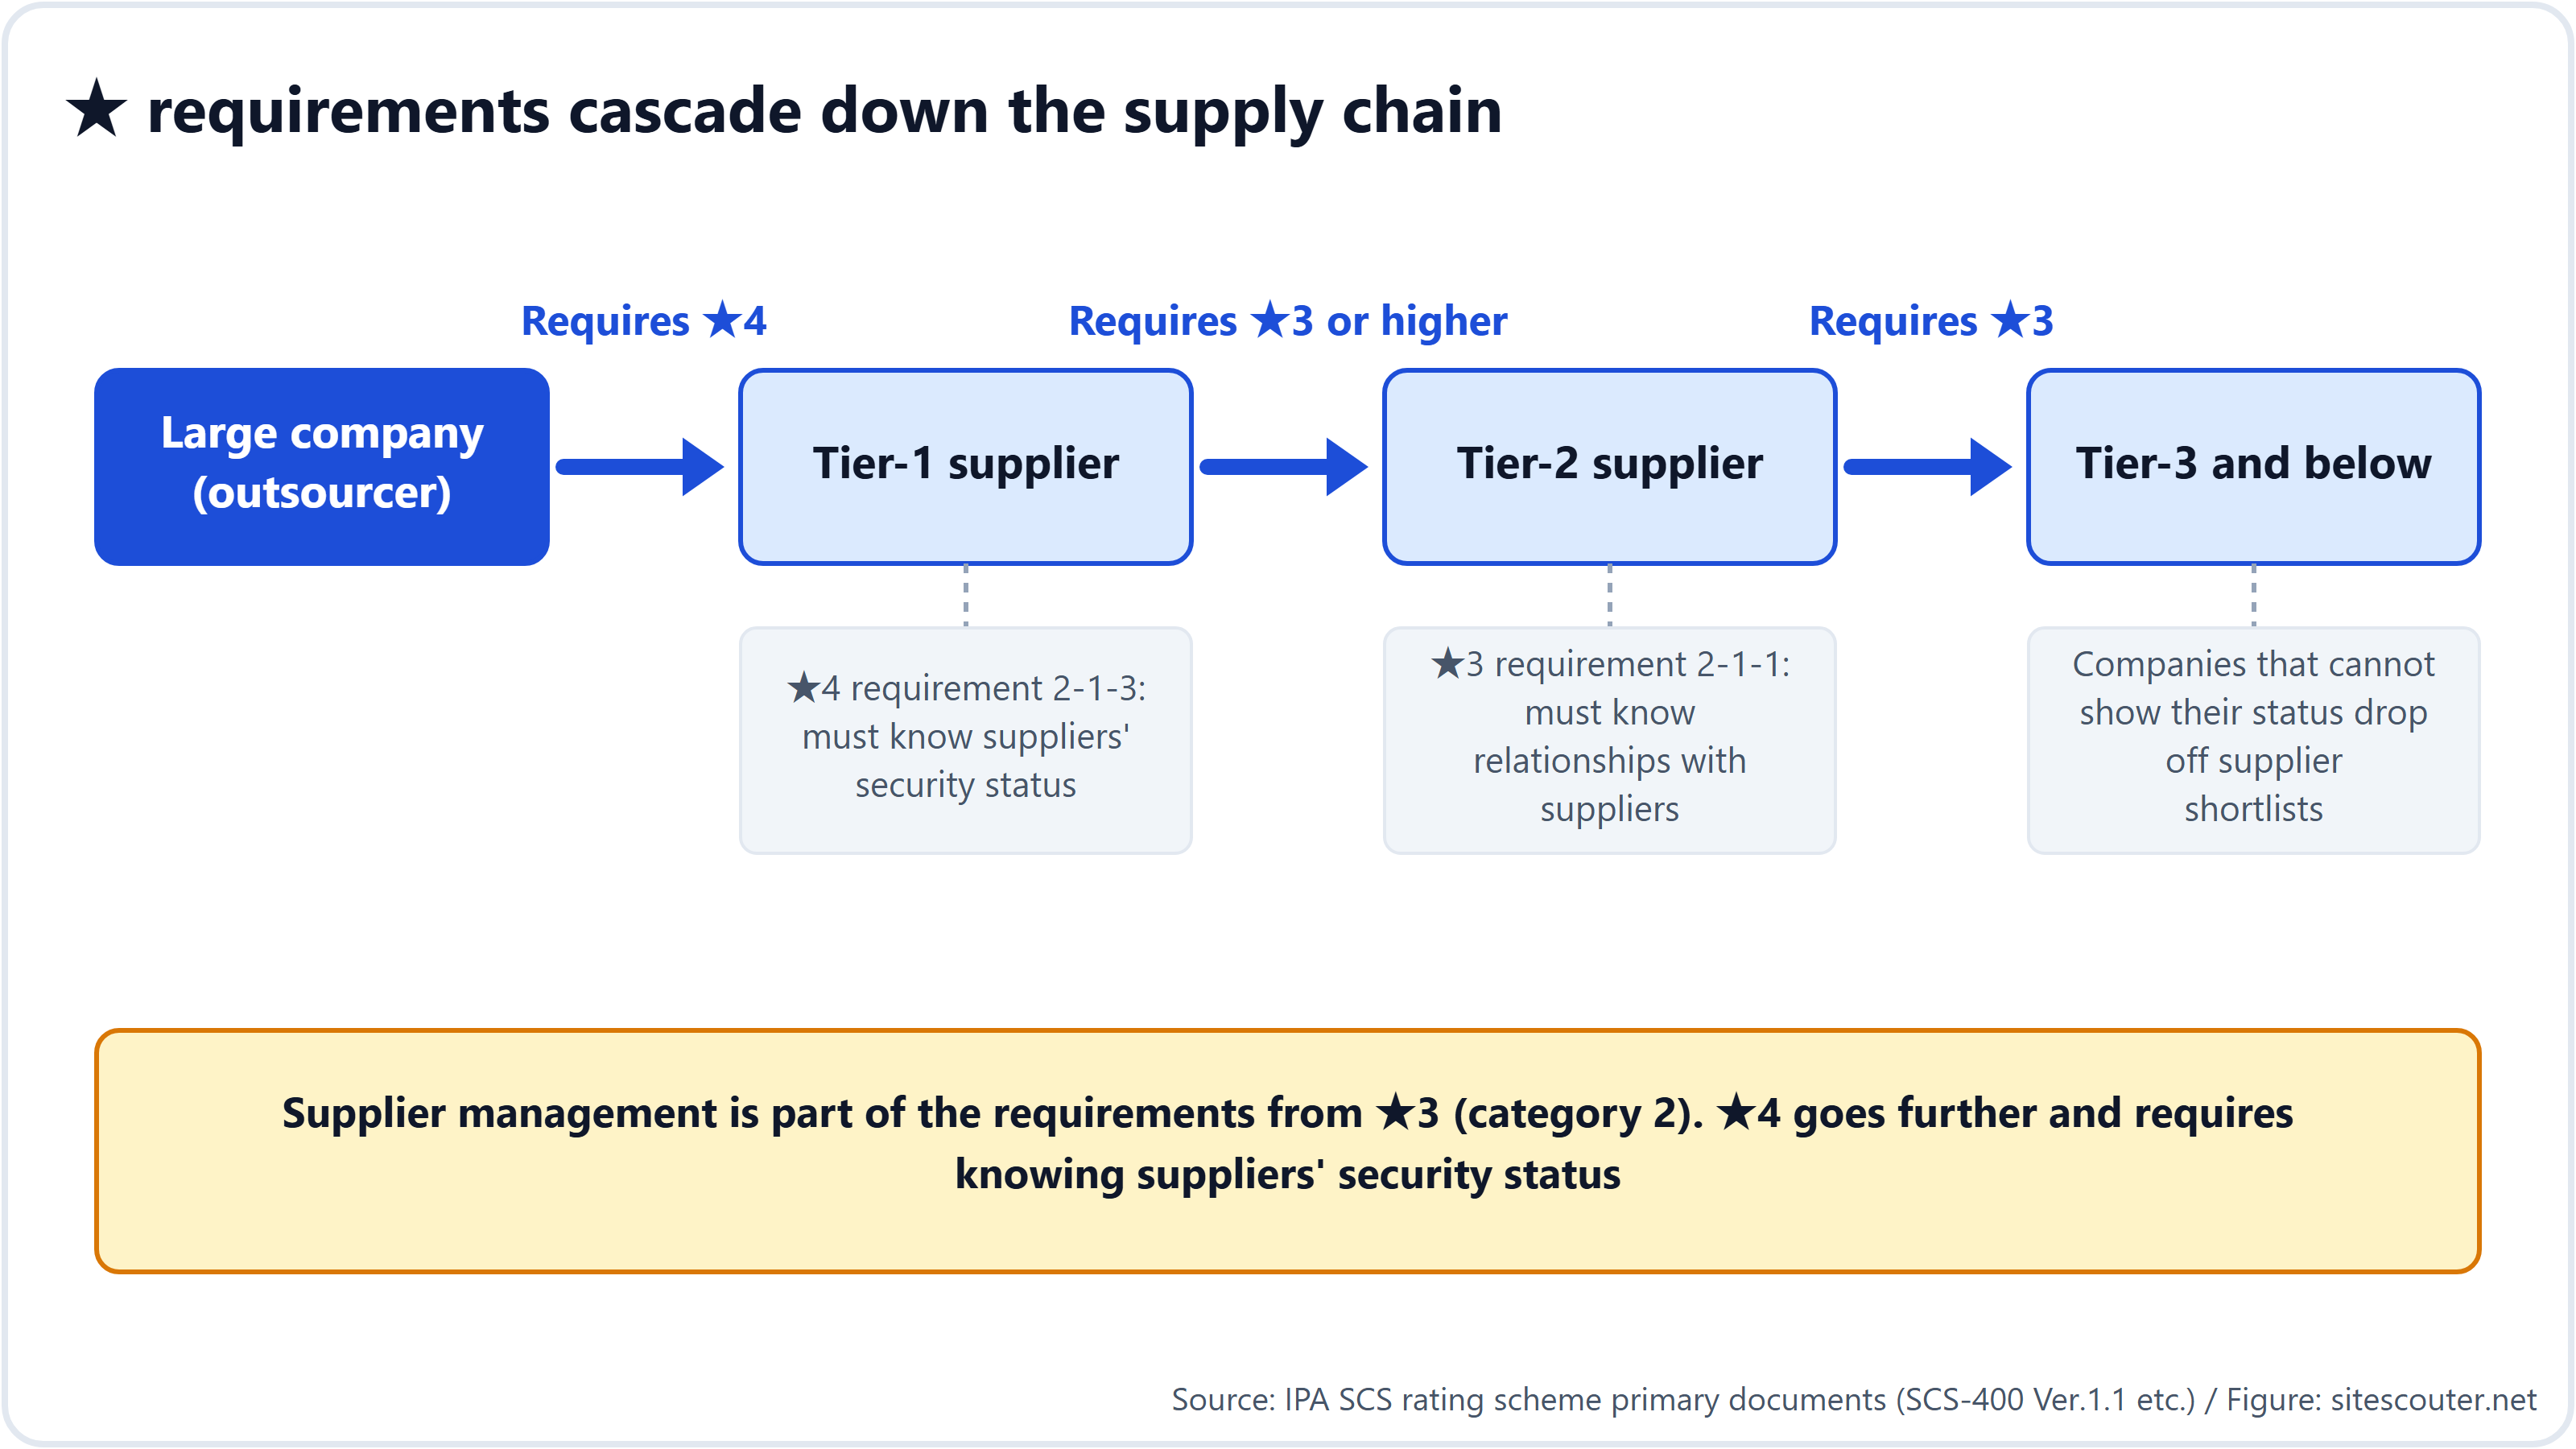
重點在於,這把尺不只適用於直接和大企業往來的公司,也會延伸到更下游的第2層、第3層供應商。取得★4的公司,有義務掌握自家供應商的資安狀況(要求事項2-1-3)。最簡單的掌握方式就是「請供應商也去取得星級」,於是對星級的要求會沿著供應鏈一路往下傳。
星星代表「防護做得多好」
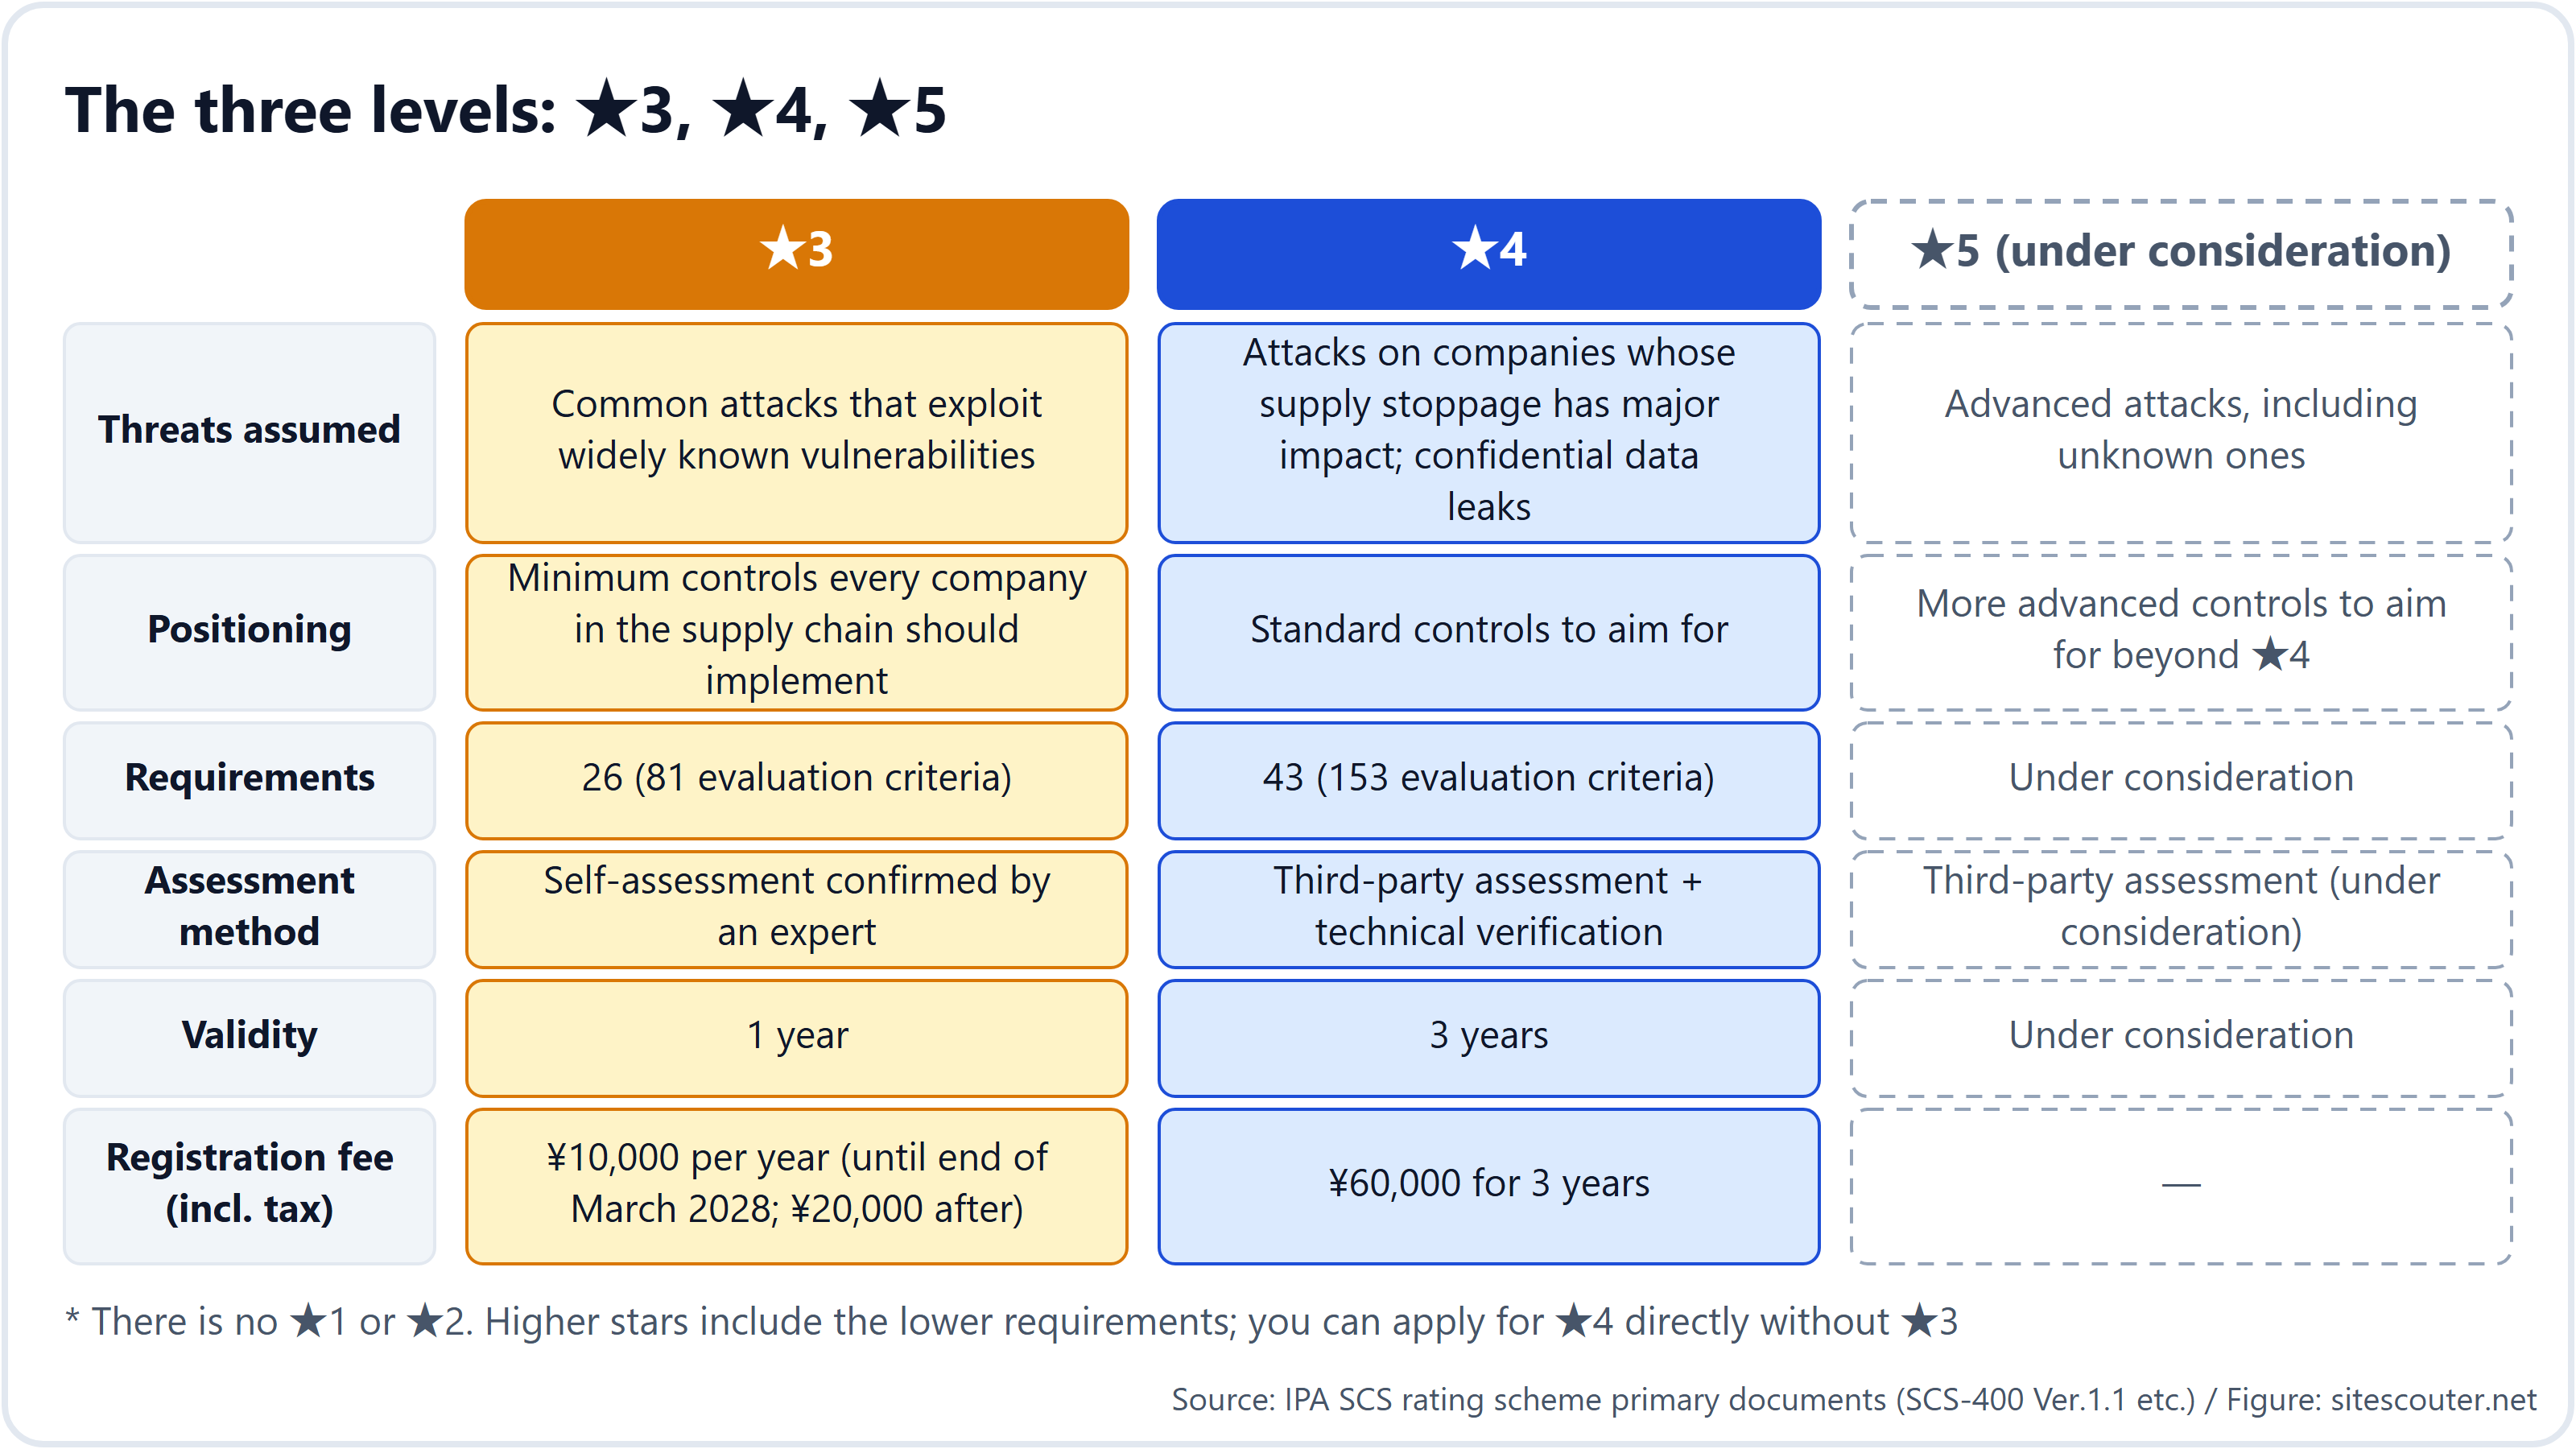
等級共有三種:★3、★4、★5。沒有★1或★2(IPA另一個計畫「SECURITY ACTION」的一星、二星宣言就是基礎)。★5仍在研議中,因此目前實際使用的是★3和★4。
| ★3 | ★4 | |
|---|---|---|
| 假設的攻擊類型 | 利用廣為人知弱點的日常攻擊 | 針對一旦停擺就會波及整條供應鏈的企業的攻擊;機密資訊外洩 |
| 適用對象 | 所有有業務往來的企業都該做到的最低限度 | 應該努力達到的標準水準 |
| 項目數 | 26 | 43(包含★3的26項) |
| 證明方式 | 先自我檢查,再請向政府登錄的專家確認 | 接受評鑑機構稽核,並由外部實際檢測系統是否有弱點 |
| 有效期間 | 1年 | 3年 |
| 支付給IPA的登錄費 | 每年¥10,000(至2028年3月底;之後為¥20,000) | 3年¥60,000 |
26項與43項大致分為7個領域:「指定負責人」、「掌握與供應商的關係」、「掌握自家有哪些電腦和伺服器」、「防範攻擊」、「察覺攻擊」、「出事時的應變」以及「恢復業務」。聽起來很技術,但★3有很大一部分是用文件證明你已經訂好規則、告知員工,並且每年檢討一次。
★3實際要求的例子
從寫給專業人士的文件中,挑出和一般企業主最相關的項目:
- 指定負責人。明定負責資安的高階主管與負責部門,並備妥聯絡名單
- 建立電腦與伺服器清冊:有幾台、各自使用哪一種作業系統
- 密碼規則。初始密碼一定要改、禁止容易被猜到的字詞、不重複使用密碼。至少8個字元(若沒有帳號鎖定或兩步驟驗證,則至少10個字元)
- 處理重要資訊的雲端服務,一律使用兩步驟(多因素)驗證
- 更新在發布後14天內安裝(針對嚴重的更新)。停止使用已結束支援的舊軟體,或將其與網際網路隔離
- 所有電腦與伺服器都安裝防毒軟體
- 備份資料,重要資訊也要另外存放在其他地點,並寫下還原方法
- 變更路由器與防火牆的管理密碼,讓外部無法入侵
- 事先決定發生事故時該做什麼、要聯絡誰(包括客戶、警察與主管機關)
制度並沒有要求你購買特定的資安產品。「沒有這個產品就拿不到星級」這種推銷說法,與制度內容不符。
如何取得星級
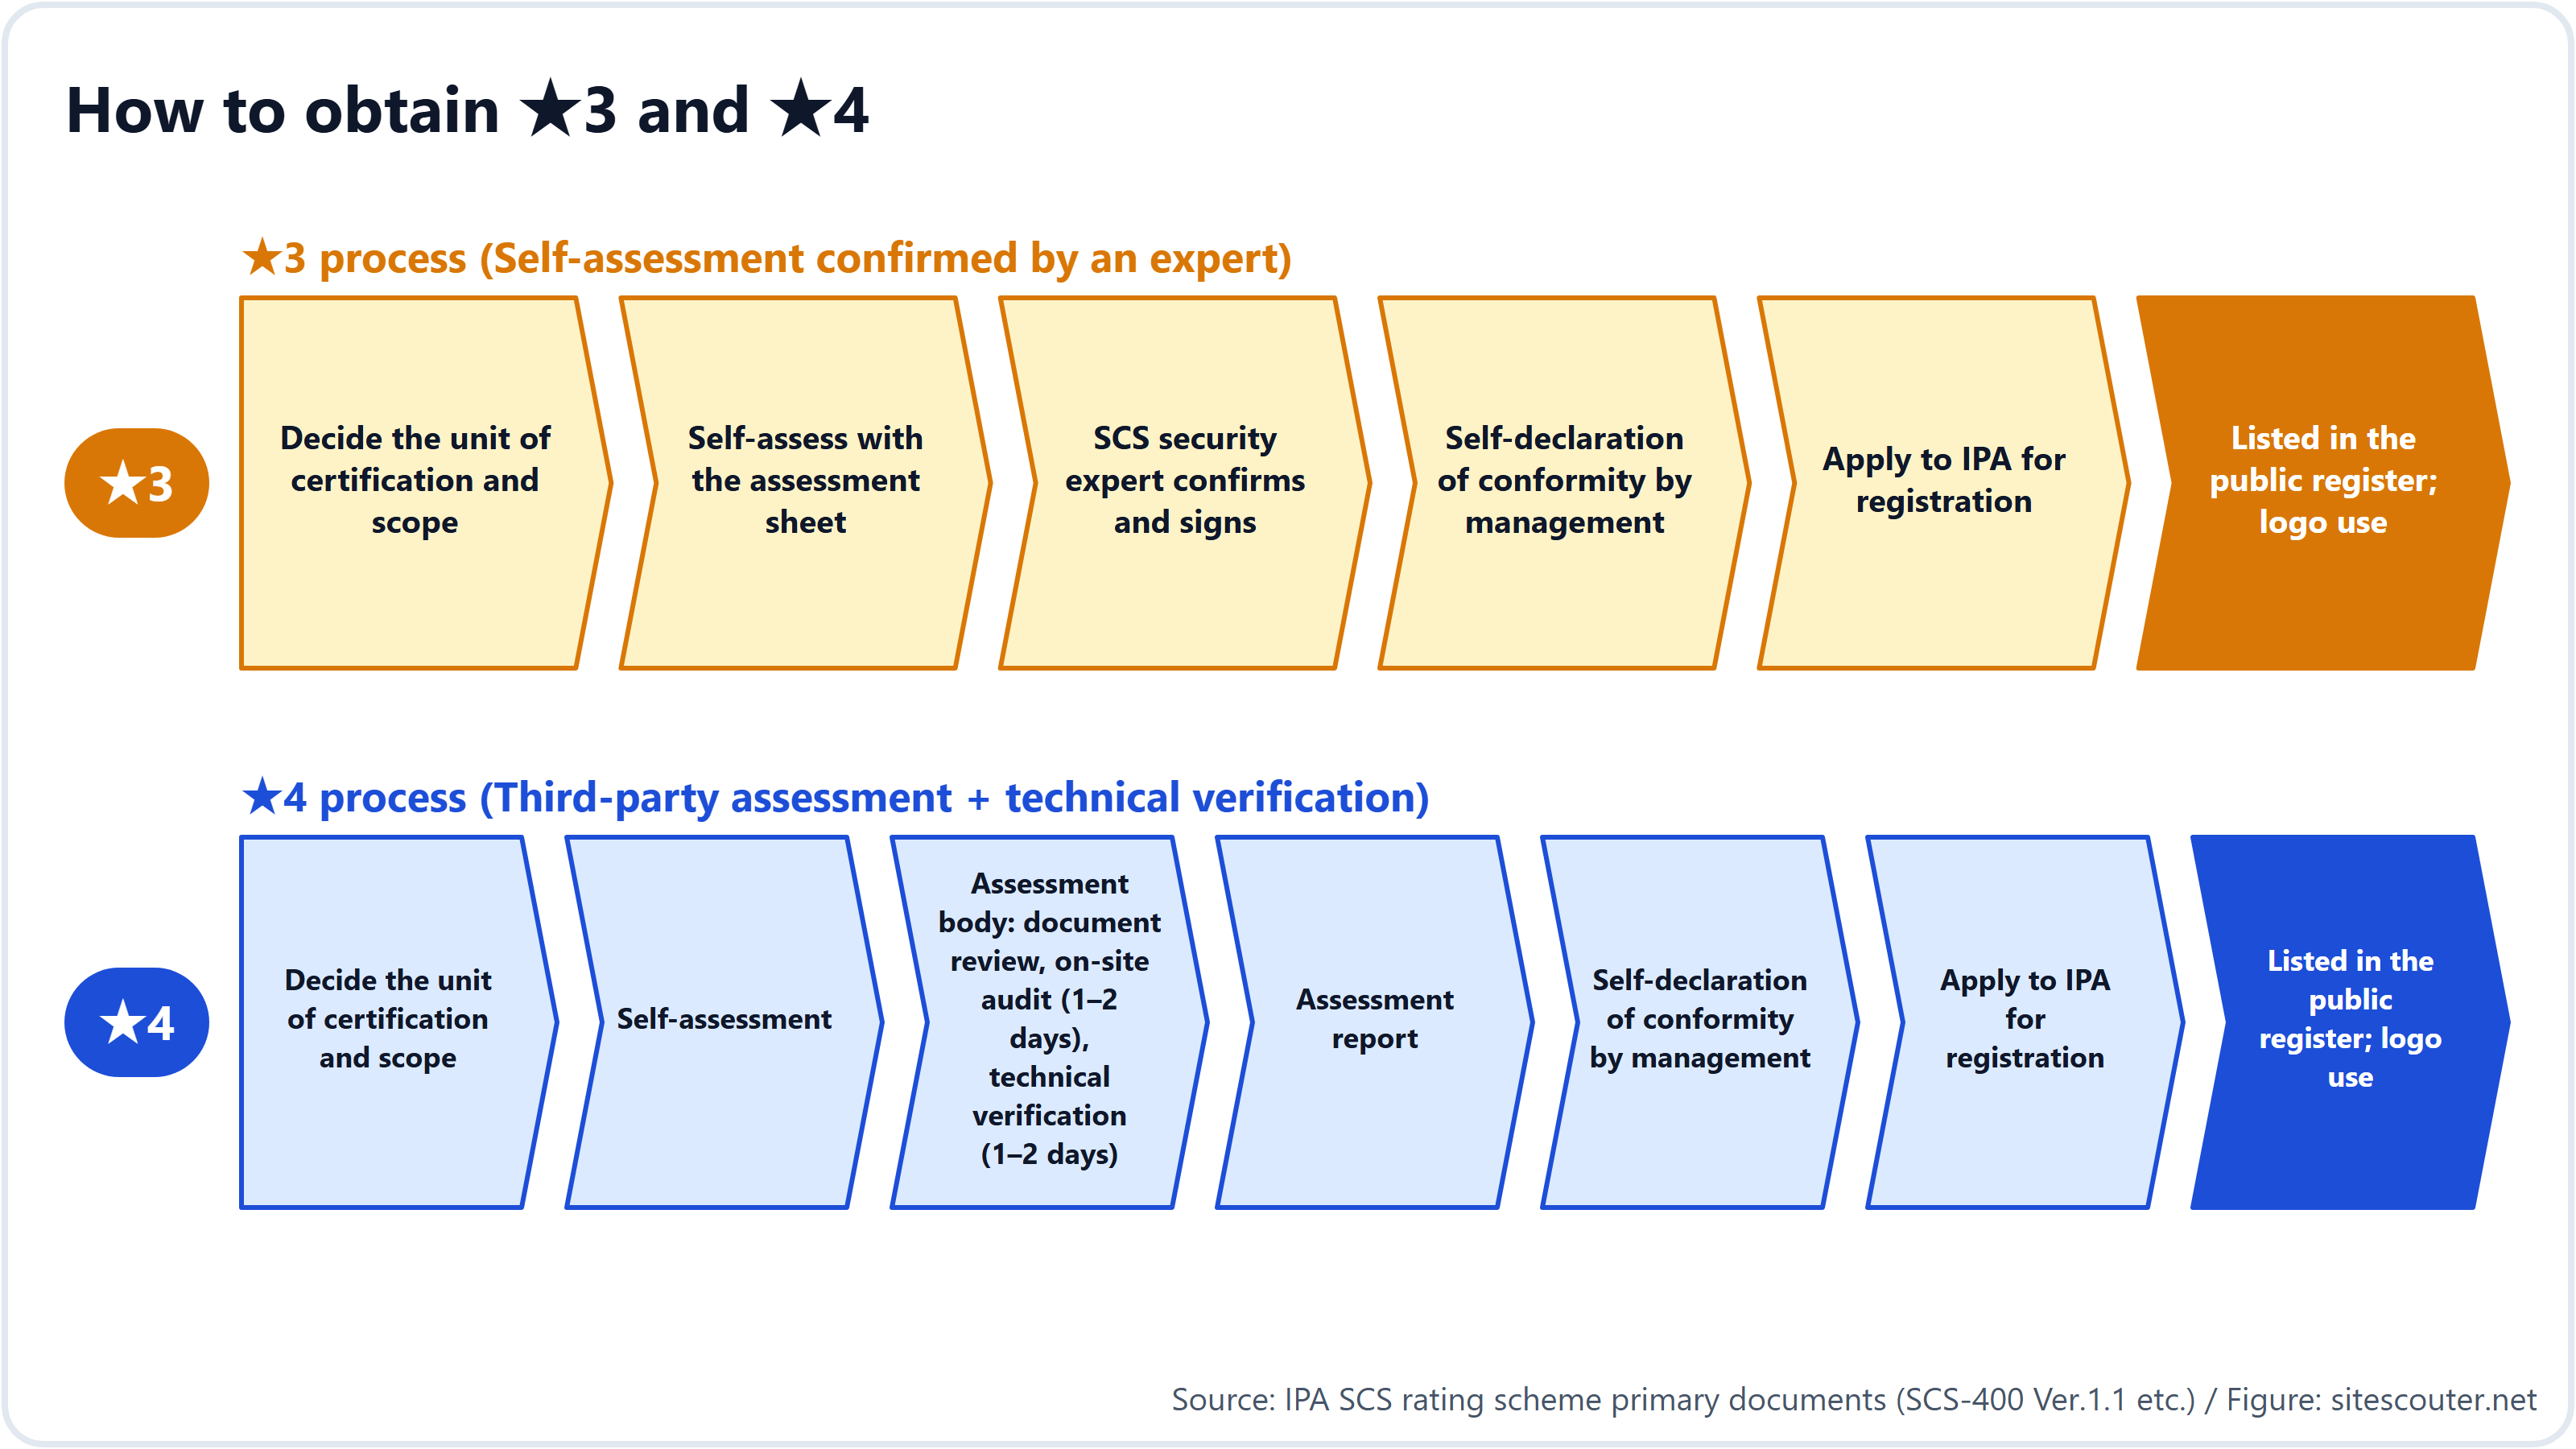
★3的情況
- 決定要以全公司、單一事業部門,還是集團為單位申請
- 在IPA提供的評鑑表(Excel檔)中,填入自己檢查26個項目的結果
- 請向IPA登錄的SCS資安專家確認並簽名
- 由董事長等經營階層做出「我們符合要求」的符合性自我宣告
- 向IPA申請登錄。審查通過後,公司會刊登在IPA網站上,並可使用標章
★4的情況
完成步驟2之後,不是請專家確認,而是委託評鑑機構。評鑑機構會審閱文件、進行1到2天的現場稽核,接著再花1到2天,檢測可從外部經由網際網路連線的設備(VPN設備、路由器等)是否有弱點。若發現嚴重弱點,須在14天內修正並重新檢測。拿到評鑑報告後,再進行自我宣告與登錄申請。
要花多少錢?
支付給IPA的登錄費如上表所示:★3每年¥10,000。不過,支付給專家與評鑑機構的費用另計。這些費用不在制度的收費表中,而是由市場決定。
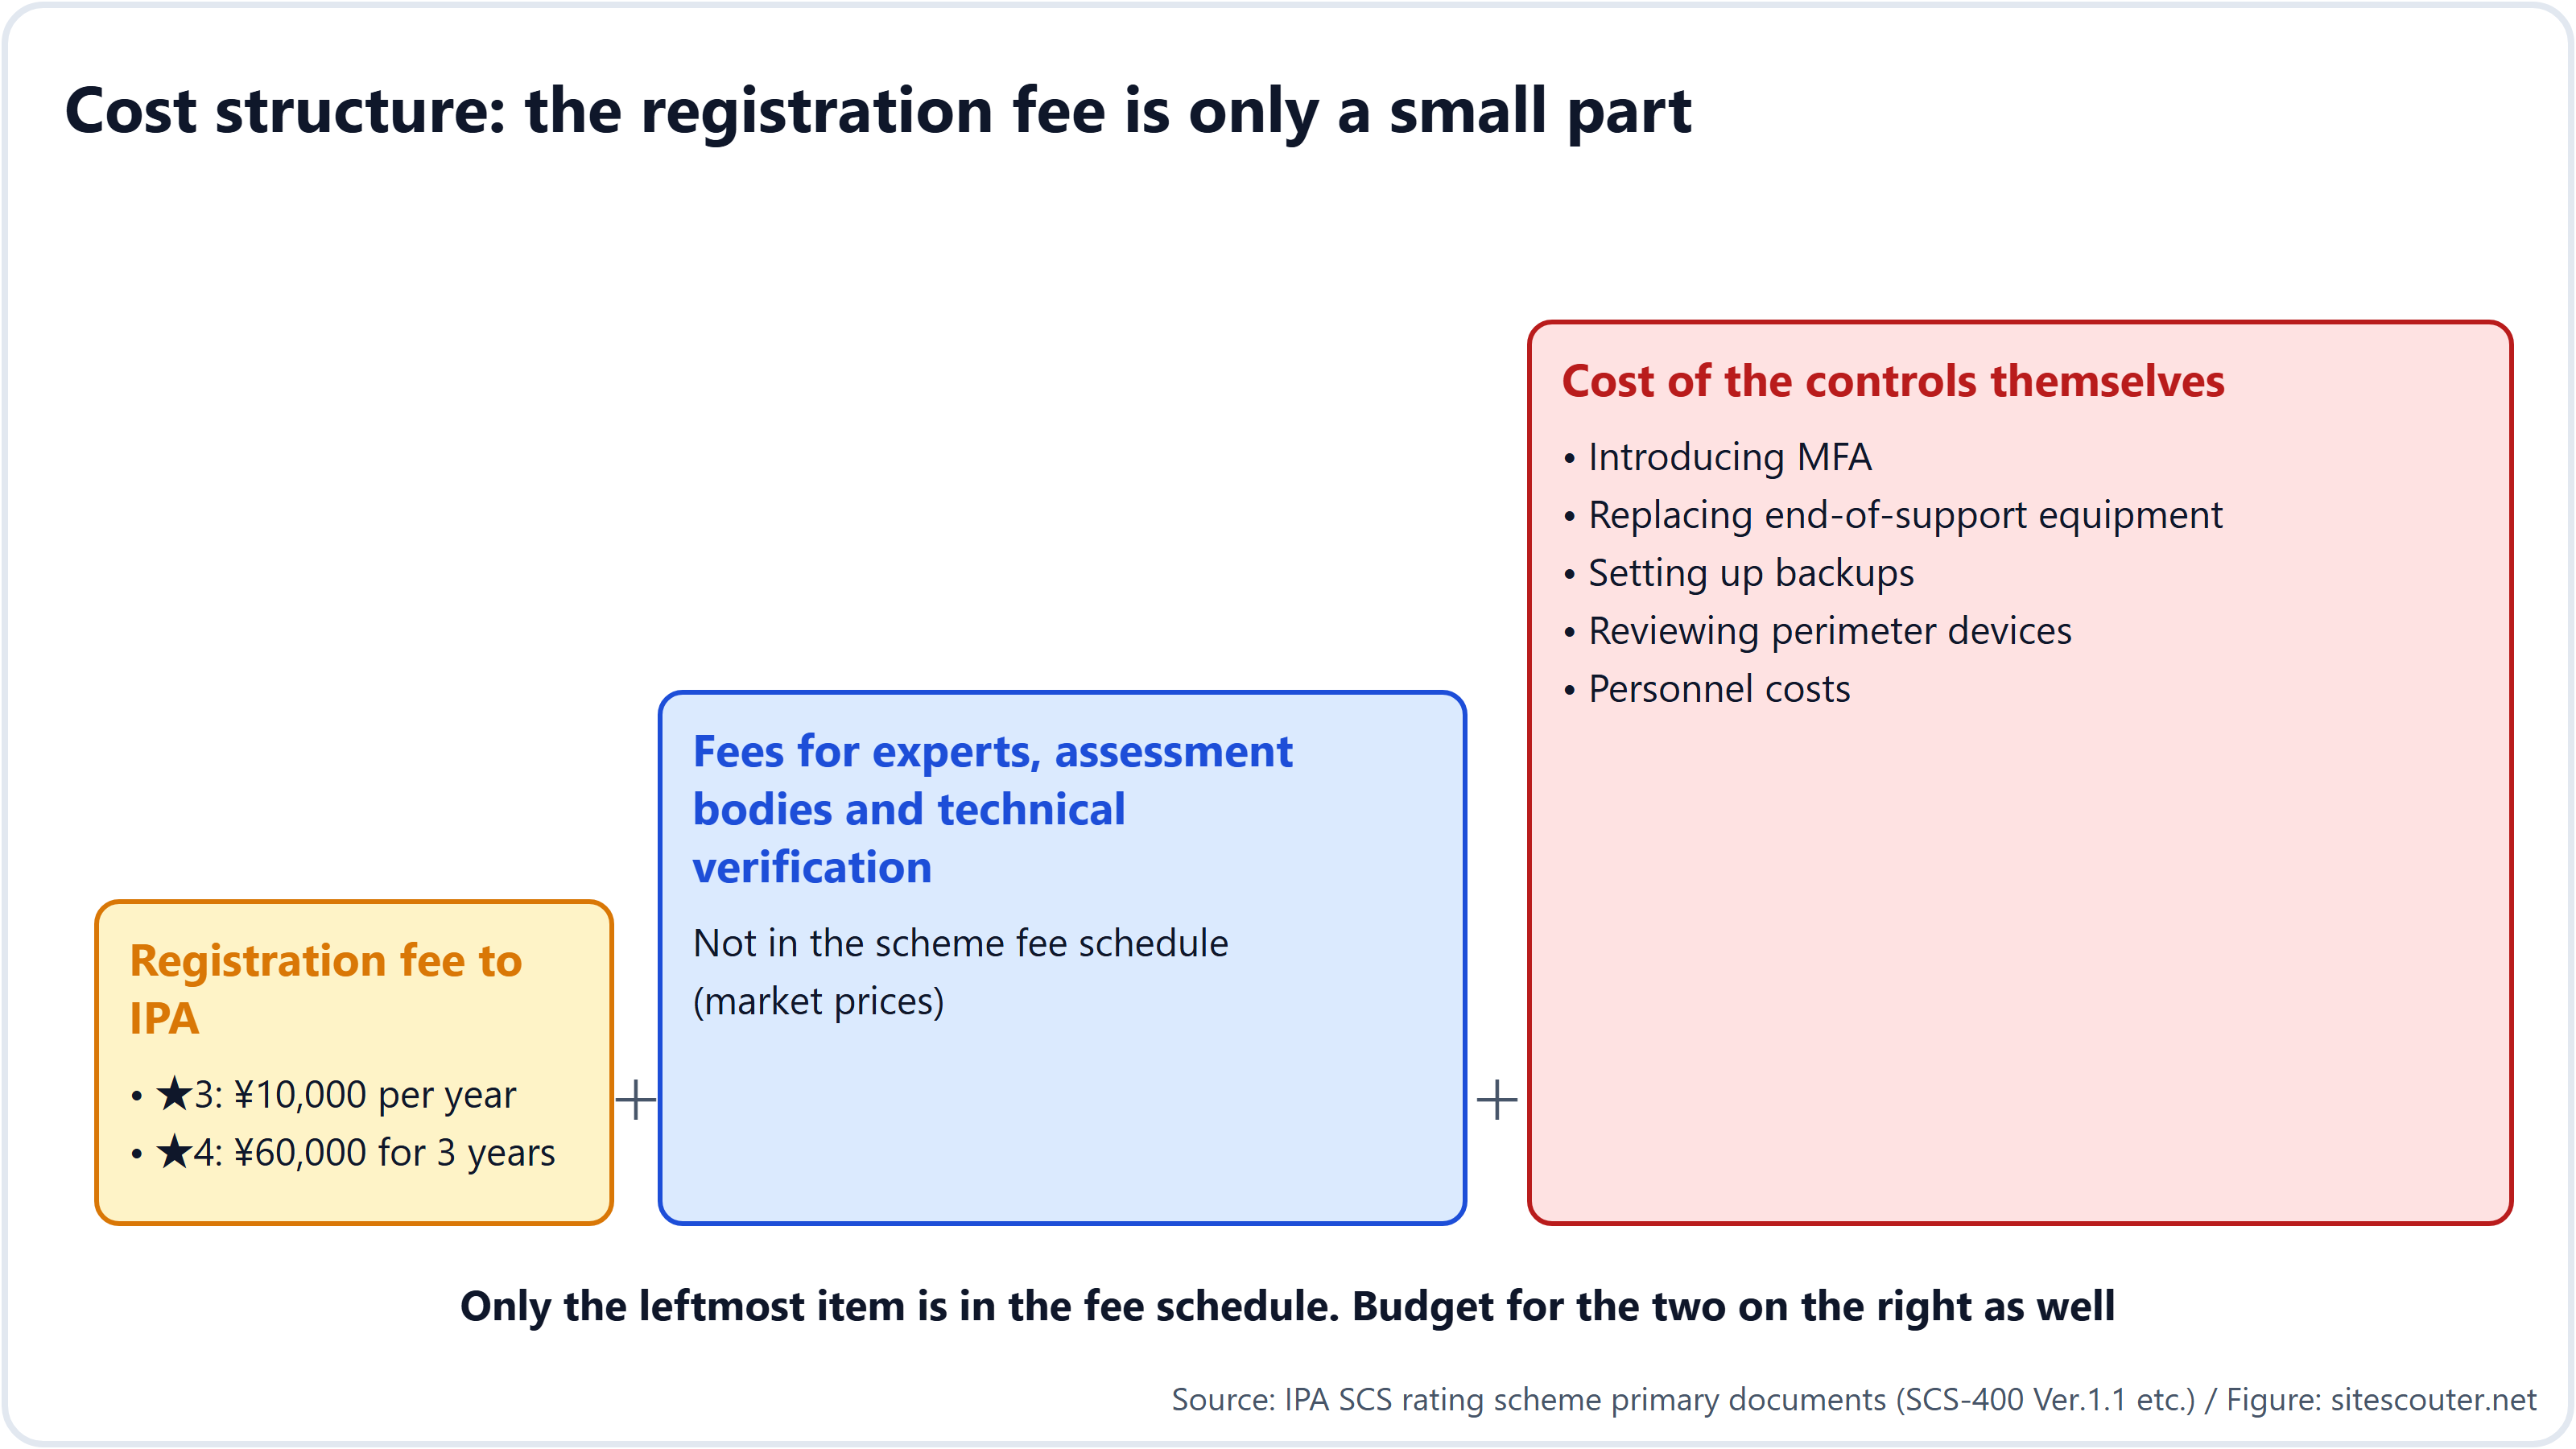
另一個常被忽略的是資安措施本身的成本與時間。導入兩步驟驗證、汰換舊電腦和舊軟體、建置備份,視公司規模可能需要好幾個月。業界常提到的經驗法則是「技術措施2到3個月,文件與佐證資料1到2個月」。
針對中小企業,IPA正在籌備協助取得★3與★4的支援服務「Cyber Security Otasuketai Service(新型)」(截至2026年10月仍在試辦階段)。
什麼時候開始?
| 時間 | 內容 |
|---|---|
| 2026年4月 | 公布制度,發表第一版要求事項 |
| 2026年9月 | 公布費用 |
| 2026年10月28日 | 公布評鑑指南、手冊與評鑑表(目前在這裡) |
| 2026年11月底前後 | 登錄申請指南、標章 |
| 2026年12月下旬 | 評鑑機構與技術驗證業者名單 |
| 2027年1月以後 | 專家名單 |
| 2027年3月 | 開放★3與★4申請(預定) |
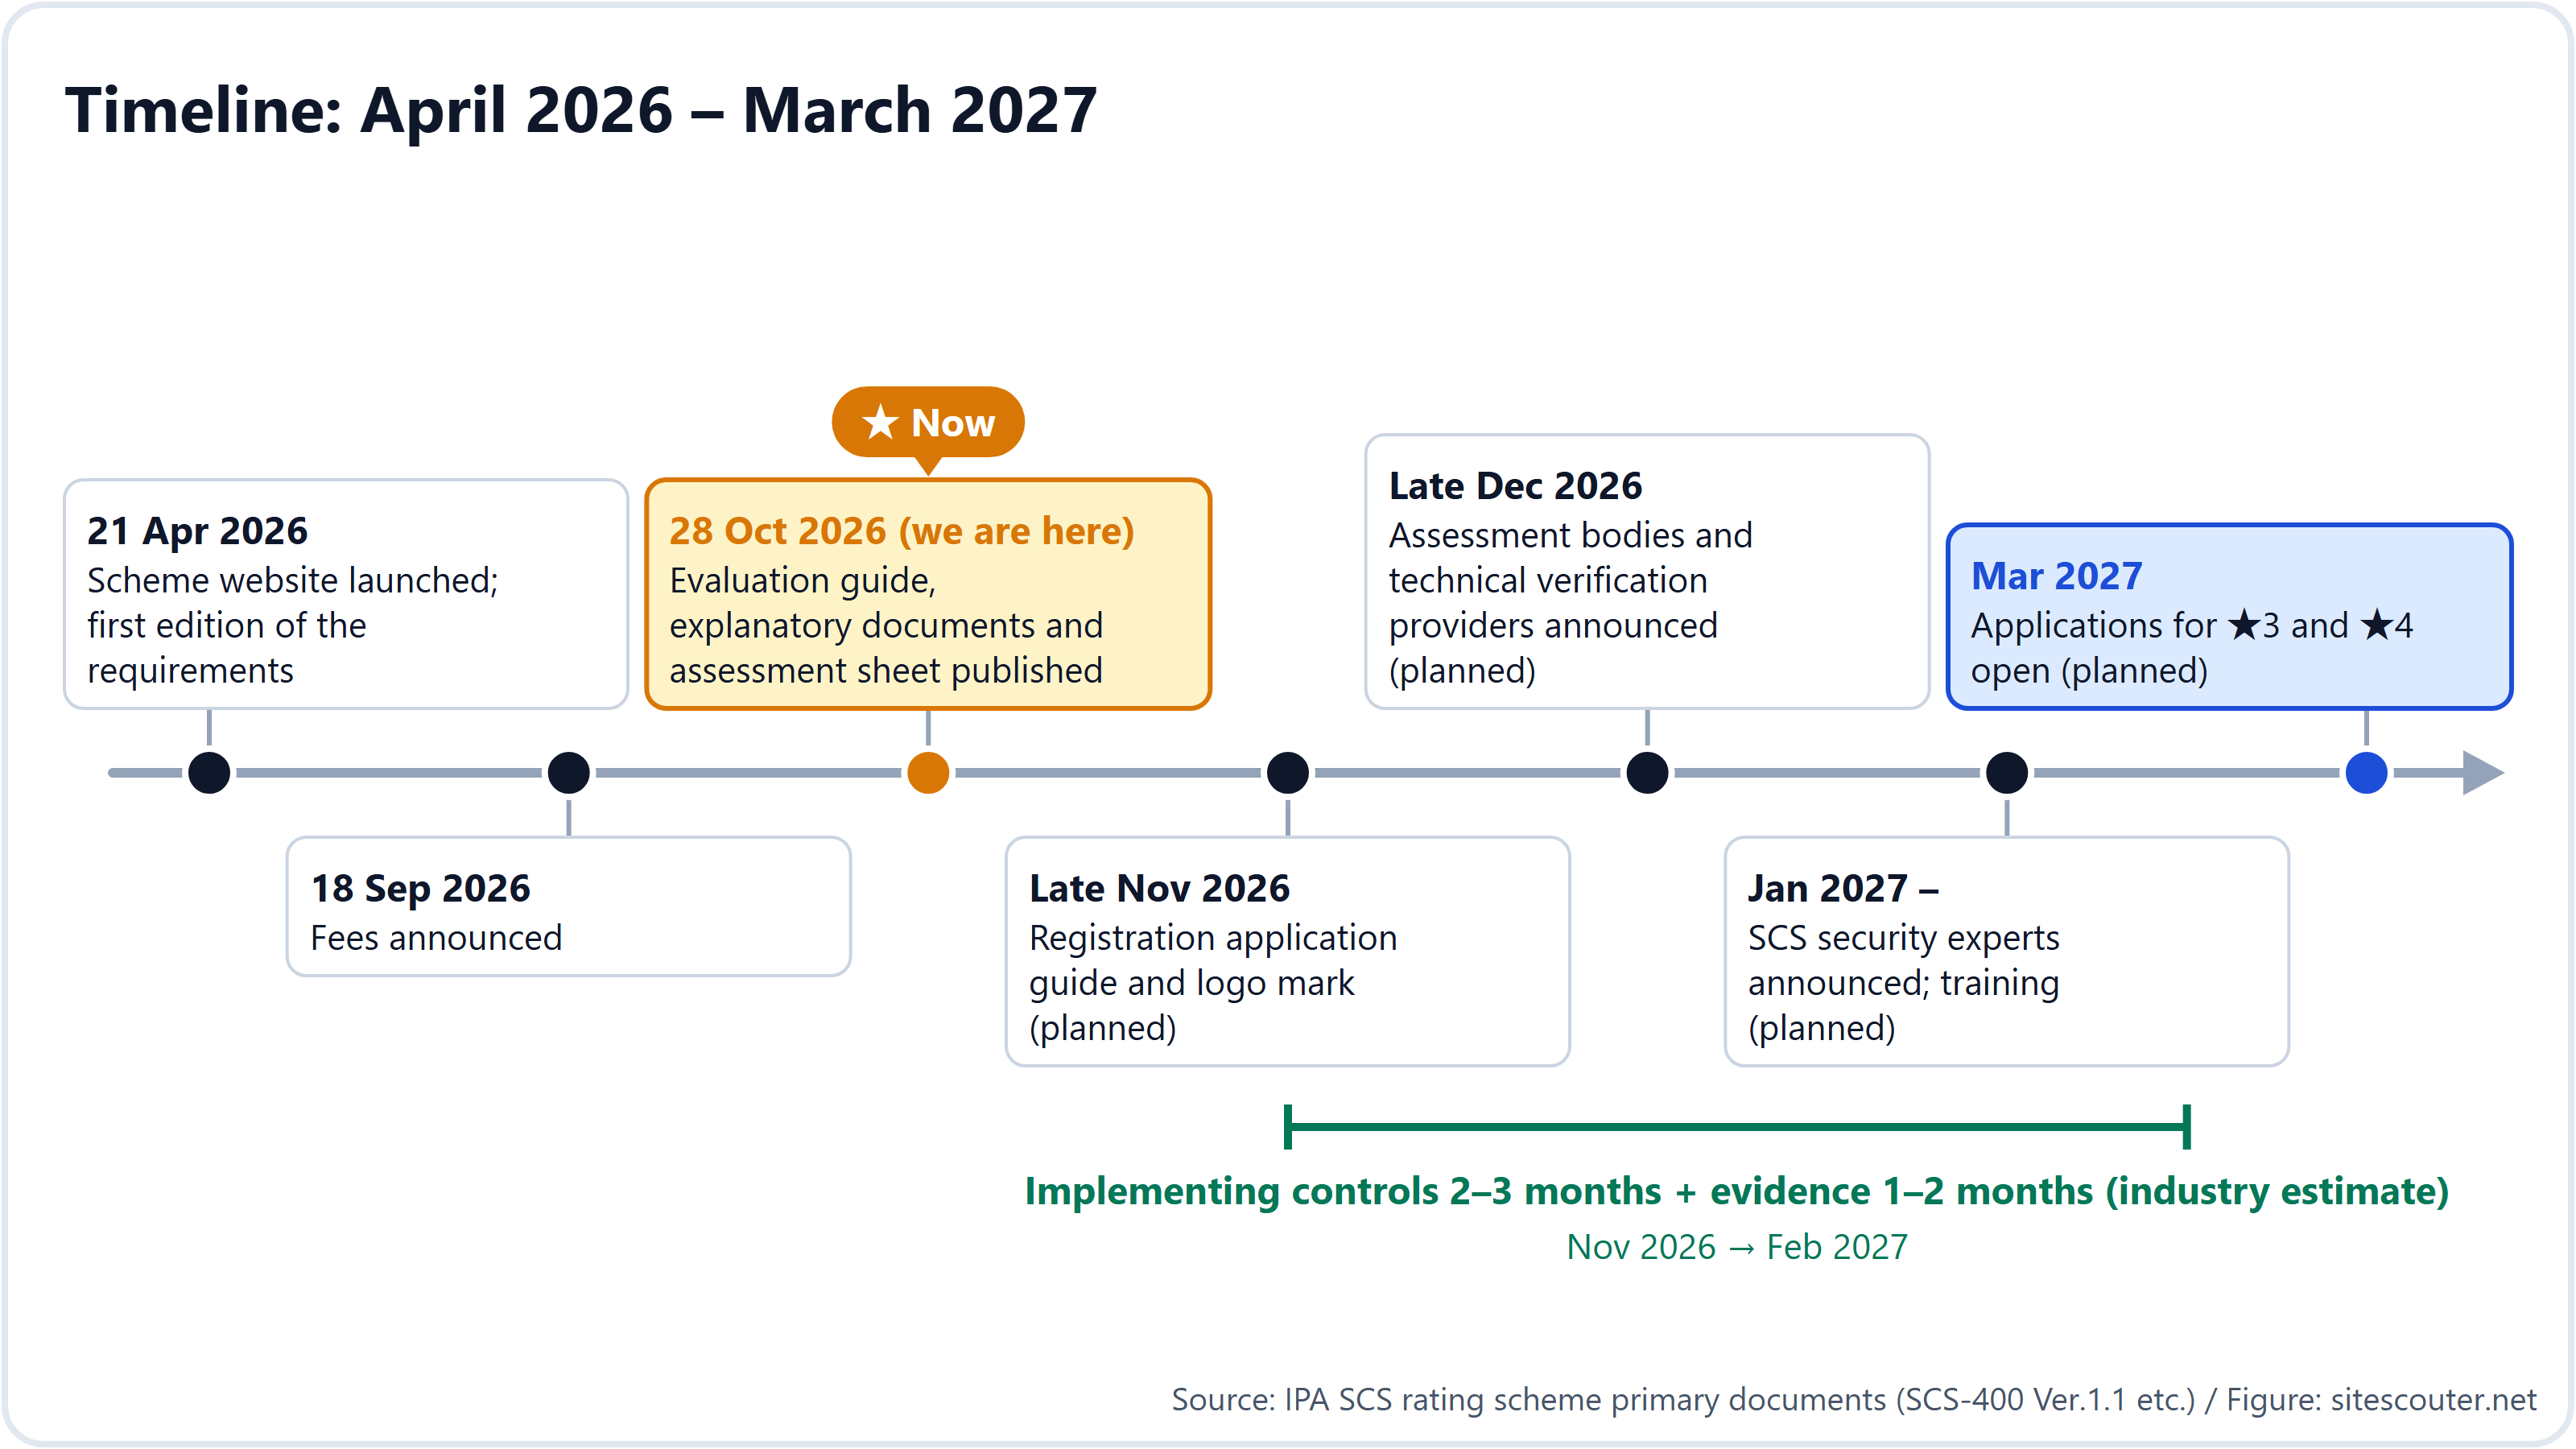
距離開放申請大約還有5個月,但措施本身就要花上好幾個月,因此客戶很可能會提出要求的公司,現在就開始確認現況才來得及。評鑑表現在已經可以下載。
不取得會怎樣?
一旦客戶的採購標準寫明「★3以上」,沒有星級的公司就不會再被選為供應商。大企業不能與不符合自家採購標準的公司簽約。承辦人員沒有裁量空間,因為和不符合標準的公司簽約就是違反法令遵循。新的交易一開始就是條件;既有的交易則會在續約時加上這項條件。而且正如第1節所說,這項要求不會停在第1層供應商,而是一路傳到第2層、第3層供應商。
在法律上,這個制度是自願性的。IPA的常見問答寫道「是否取得星級屬於自願」,以及「未符合所有要求事項,並不代表交易會立即停止」。是否把它列為公共標案的條件,則由各採購機關決定。儘管如此,務實的做法是以「法律上自願,商業上實質強制」為前提來準備。現在就先了解自家公司已經符合多少要求,比起等客戶開口後才手忙腳亂,無論是談判還是準備都會輕鬆許多。
小心強迫推銷
2026年4月,日本經濟產業省與內閣官房針對宣稱「沒有星級就做不成生意」或「我們是認證支援機構」的不當推銷發出警告。制度中根本沒有「認證支援機構」這種角色。正式角色只有IPA指定或登錄的四種:評鑑機構、技術驗證業者、培訓機構,以及SCS資安專家。相關名單將從2026年12月起在IPA網站上公布。
名稱或頭銜是否屬實,可以對照IPA網站上的名單確認。在名單公布前的現在,沒有任何公司能正當地宣稱自己「已獲認證」。
先確認自家公司從外部看起來如何
要求事項中包括在14天內安裝更新,以及不使用已結束支援的軟體。您的網站或伺服器是否對外顯示舊版本,只要在Site Scouter的伺服器資訊檢查輸入網址就能確認,免註冊。在開始準備取得星級之前,不妨先用它做一次1分鐘的初步檢查。
方法說明與限制
本文依據截至2026年10月30日公開的IPA制度網站、常見問答、要求事項與評估標準(SCS-400 Ver.1.1)、手冊(SCS-620)、技術驗證指南(SCS-430)、費用公告,以及2026年10月28日的新聞稿撰寫。登錄申請指南尚未公布,程序細節可能變動。作者從事網域、主機與資安相關業務,並非本制度下的評鑑機構或專家。
常見問題
小公司也適用嗎?
不論產業或規模都適用。IPA認為,資安人力與預算有限的中小企業受益最大。
不直接和大企業往來的第3層供應商也有關係嗎?
有。取得★4的公司有義務掌握供應商的資安狀況,因此上游取得星級的公司越多,下游被要求取得星級的公司也越多。往下延伸幾層並沒有限制。
沒有★3可以直接申請★4嗎?
可以。較高的星級包含較低星級的所有要求,因此可以直接申請★4。
已經有ISMS或PrivacyMark(隱私標章),還需要嗎?
需要。IPA的常見問答將ISMS與本制度定位為互補關係。
取得認證的公司會公開嗎?
會。已登錄的組織會刊登在IPA網站上,並可使用標章。
有問題可以問哪裡?
IPA資安中心的資安認證組接受電子郵件詢問,不受理電話詢問。
參考資料
最後確認日期:2026-10-30。規格與政策可能變更,採取行動前請查閱原始資料。
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION