
Безопасность вашей компании получает «звёзды»: японская система рейтинга SCS простыми словами (что нужно знать до того, как спросят заказчики)
«Может ли ваша компания тоже получить ★3?» С весны 2027 года всё больше компаний в Японии будут слышать этот вопрос от своих заказчиков. Звезда — это оценка по системе рейтинга SCS, которую создало правительство Японии (Министерство экономики, торговли и промышленности и Секретариат кабинета министров) и которой управляет IPA (the Information-technology Promotion Agency, Japan — японское Агентство содействия информационным технологиям). Официальное название — «Система рейтинга безопасности для укрепления цепочек поставок». 28 октября 2026 года были опубликованы руководства по оценке и пояснительный справочник, и теперь система определена почти полностью.
В этой статье, по возможности без ИТ-жаргона, объясняется, зачем нужна система, что означают звёзды, что происходит после их получения, сколько это стоит и когда всё начинается. Технические подробности (что именно нужно настроить) — в руководстве для инженеров, а влияние на бизнес и управленческие решения — в руководстве для руководителей. Есть и версия в формате манги, которую можно почитать вместе с детьми.
Эта статья также опубликована на английском языке на sitescouter.net и nkzw.jp и на японском языке на sitescouter.net. Это русская версия на Site Scouter, переведённая с английской.
При чём здесь «цепочка поставок»?
В последние годы не раз случались инциденты, когда атаке подвергалась не сама крупная компания, а один из её поставщиков или дочерних предприятий, и у крупной компании останавливались заводы или логистика. Если взломана хотя бы одна компания в цепочке — поставщик деталей, подрядчик по обслуживанию систем или хранитель данных, — ущерб распространяется на все связанные с ней компании. Это и есть «атака на цепочку поставок».
До сих пор крупные компании проверяли поставщиков, рассылая им собственные анкеты. Для малых и средних компаний на другой стороне это означало снова и снова отвечать на похожие вопросы в новом формате для каждого заказчика — тяжёлая нагрузка. А отправители, в свою очередь, не уверены, что их анкеты достаточны. Цель системы — решить обе проблемы с помощью общей мерки, установленной государством.
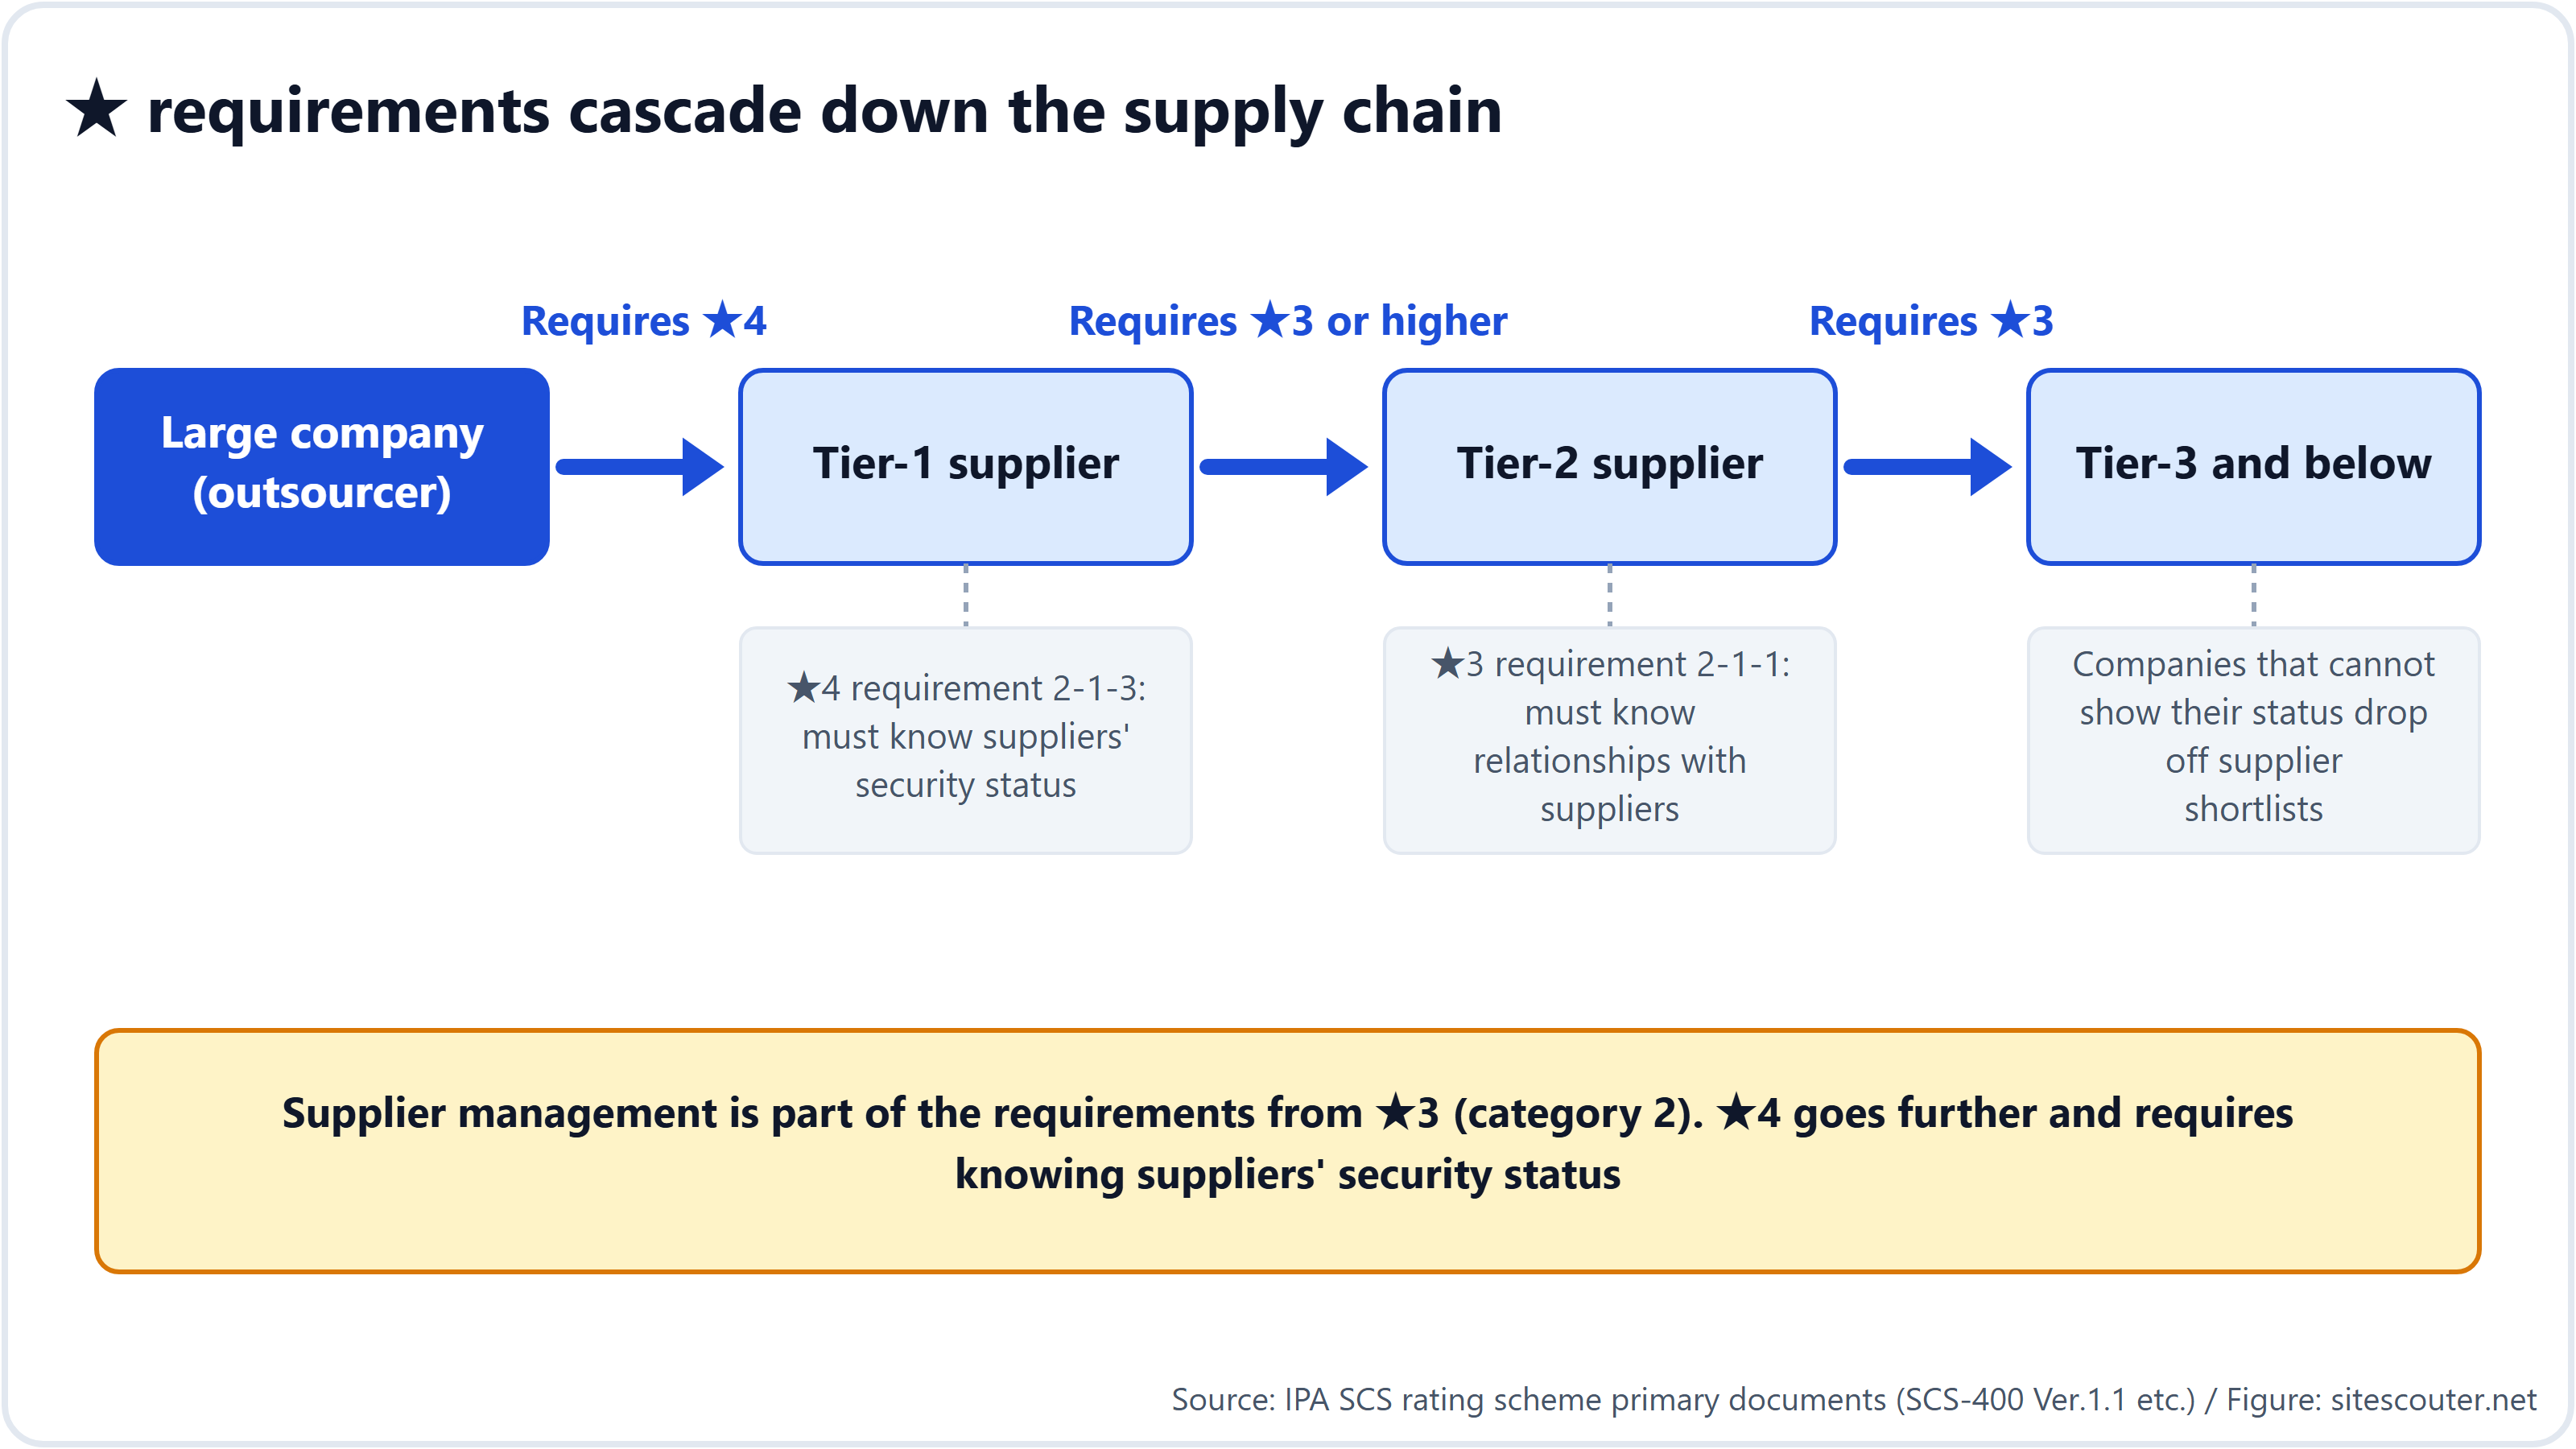
Важно, что эта мерка доходит не только до компаний, напрямую работающих с крупными компаниями, но и до поставщиков 2-го и 3-го уровня ниже по цепочке. Компания, получившая ★4, обязана знать состояние безопасности своих собственных поставщиков (требование 2-1-3). Проще всего узнать его, «попросив поставщиков тоже получить звезду», — и спрос на звёзды спускается всё ниже и ниже по цепочке.
Звёзды показывают, «насколько хорошо вы защищены»
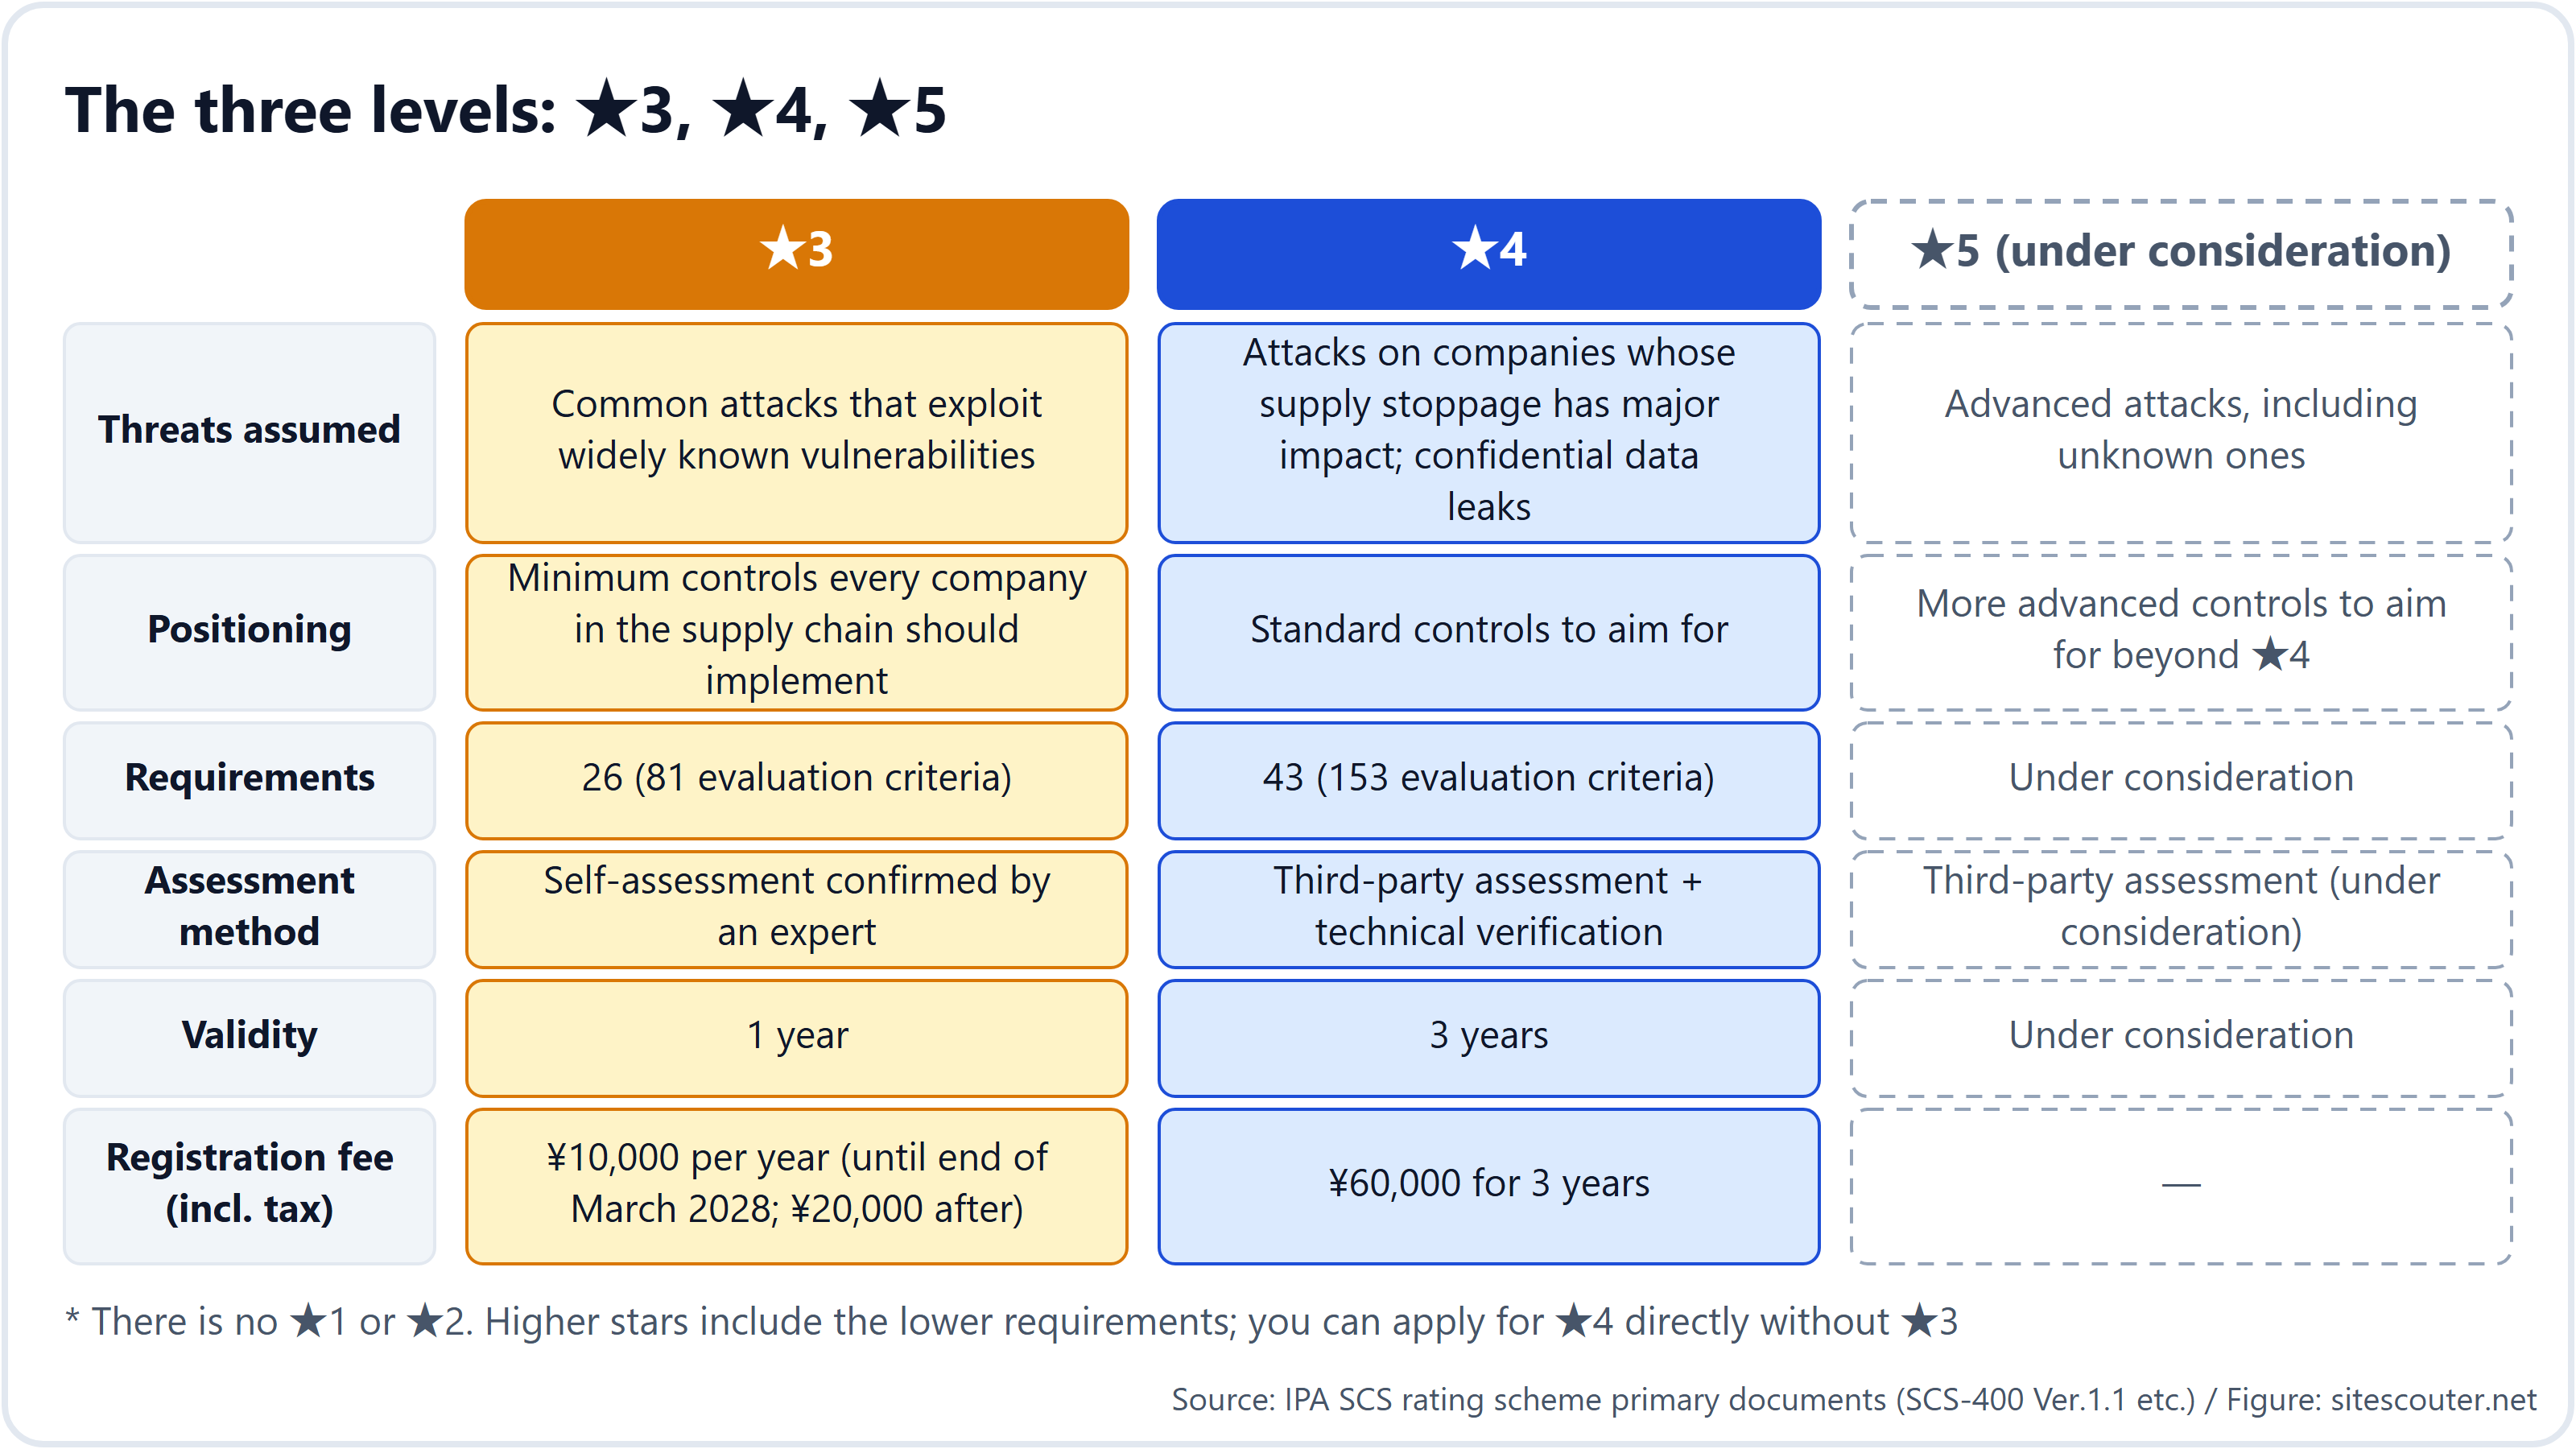
Уровней три: ★3, ★4 и ★5. Уровней ★1 и ★2 нет (их основой служат обязательства «одна звезда» и «две звезды» отдельной программы IPA «SECURITY ACTION»). ★5 ещё прорабатывается, поэтому пока на практике используются ★3 и ★4.
| ★3 | ★4 | |
|---|---|---|
| Какие атаки предполагаются | Повседневные атаки, использующие широко известные слабые места | Атаки на компании, простой которых затронет всю цепочку поставок; утечки конфиденциальной информации |
| Для кого | Минимум, который должна выполнить каждая компания, участвующая в деловых отношениях | Стандартный уровень, к которому стоит стремиться |
| Число пунктов | 26 | 43 (включая 26 пунктов ★3) |
| Как подтверждается | Самопроверка, затем подтверждение экспертом, зарегистрированным государством | Аудит органом по оценке и реальная внешняя проверка ваших систем на слабые места |
| Срок действия | 1 год | 3 года |
| Регистрационный сбор IPA | ¥10,000 в год (до конца марта 2028 года; затем ¥20,000) | ¥60,000 за 3 года |
26 и 43 пункта делятся на 7 больших областей: «назначить ответственных», «знать свои отношения с поставщиками», «знать, какие у вас есть компьютеры и серверы», «предотвращать атаки», «замечать атаки», «реагировать, когда что-то случилось» и «восстанавливать работу». Звучит технически, но значительная часть ★3 сводится к тому, чтобы показать в документах, что вы установили правила, донесли их до сотрудников и пересматриваете их раз в год.
Примеры того, что на деле требует ★3
Из документов, написанных для специалистов, — пункты, наиболее важные для обычных владельцев бизнеса:
- Назначить ответственных. Указать руководителя, отвечающего за безопасность, и ответственный отдел, вести список контактов
- Вести реестр компьютеров и серверов: сколько их и какая операционная система на каждом
- Правила для паролей. Всегда менять начальные пароли, запрещать легко угадываемые слова, никогда не использовать пароли повторно. Не менее 8 символов (не менее 10, если нет блокировки или двухэтапной проверки)
- Всегда использовать двухэтапную (многофакторную) аутентификацию для облачных сервисов, работающих с важной информацией
- Устанавливать обновления в течение 14 дней после выхода (для серьёзных). Прекратить использовать старое ПО без поддержки или отключить его от интернета
- Установить антивирус на каждый компьютер и сервер
- Делать резервные копии данных, хранить важную информацию ещё и в отдельном месте и записать, как её восстановить
- Сменить пароли управления маршрутизаторов и межсетевых экранов, чтобы никто не мог войти извне
- Заранее решить, что делать и с кем связываться при инциденте (в том числе с заказчиками, полицией и курирующим министерством)
Покупать какой-либо конкретный продукт для безопасности не требуется. Рекламное предложение «без этого продукта звезду не получить» не соответствует тому, что говорится в системе.
Как получить звезду
Для ★3
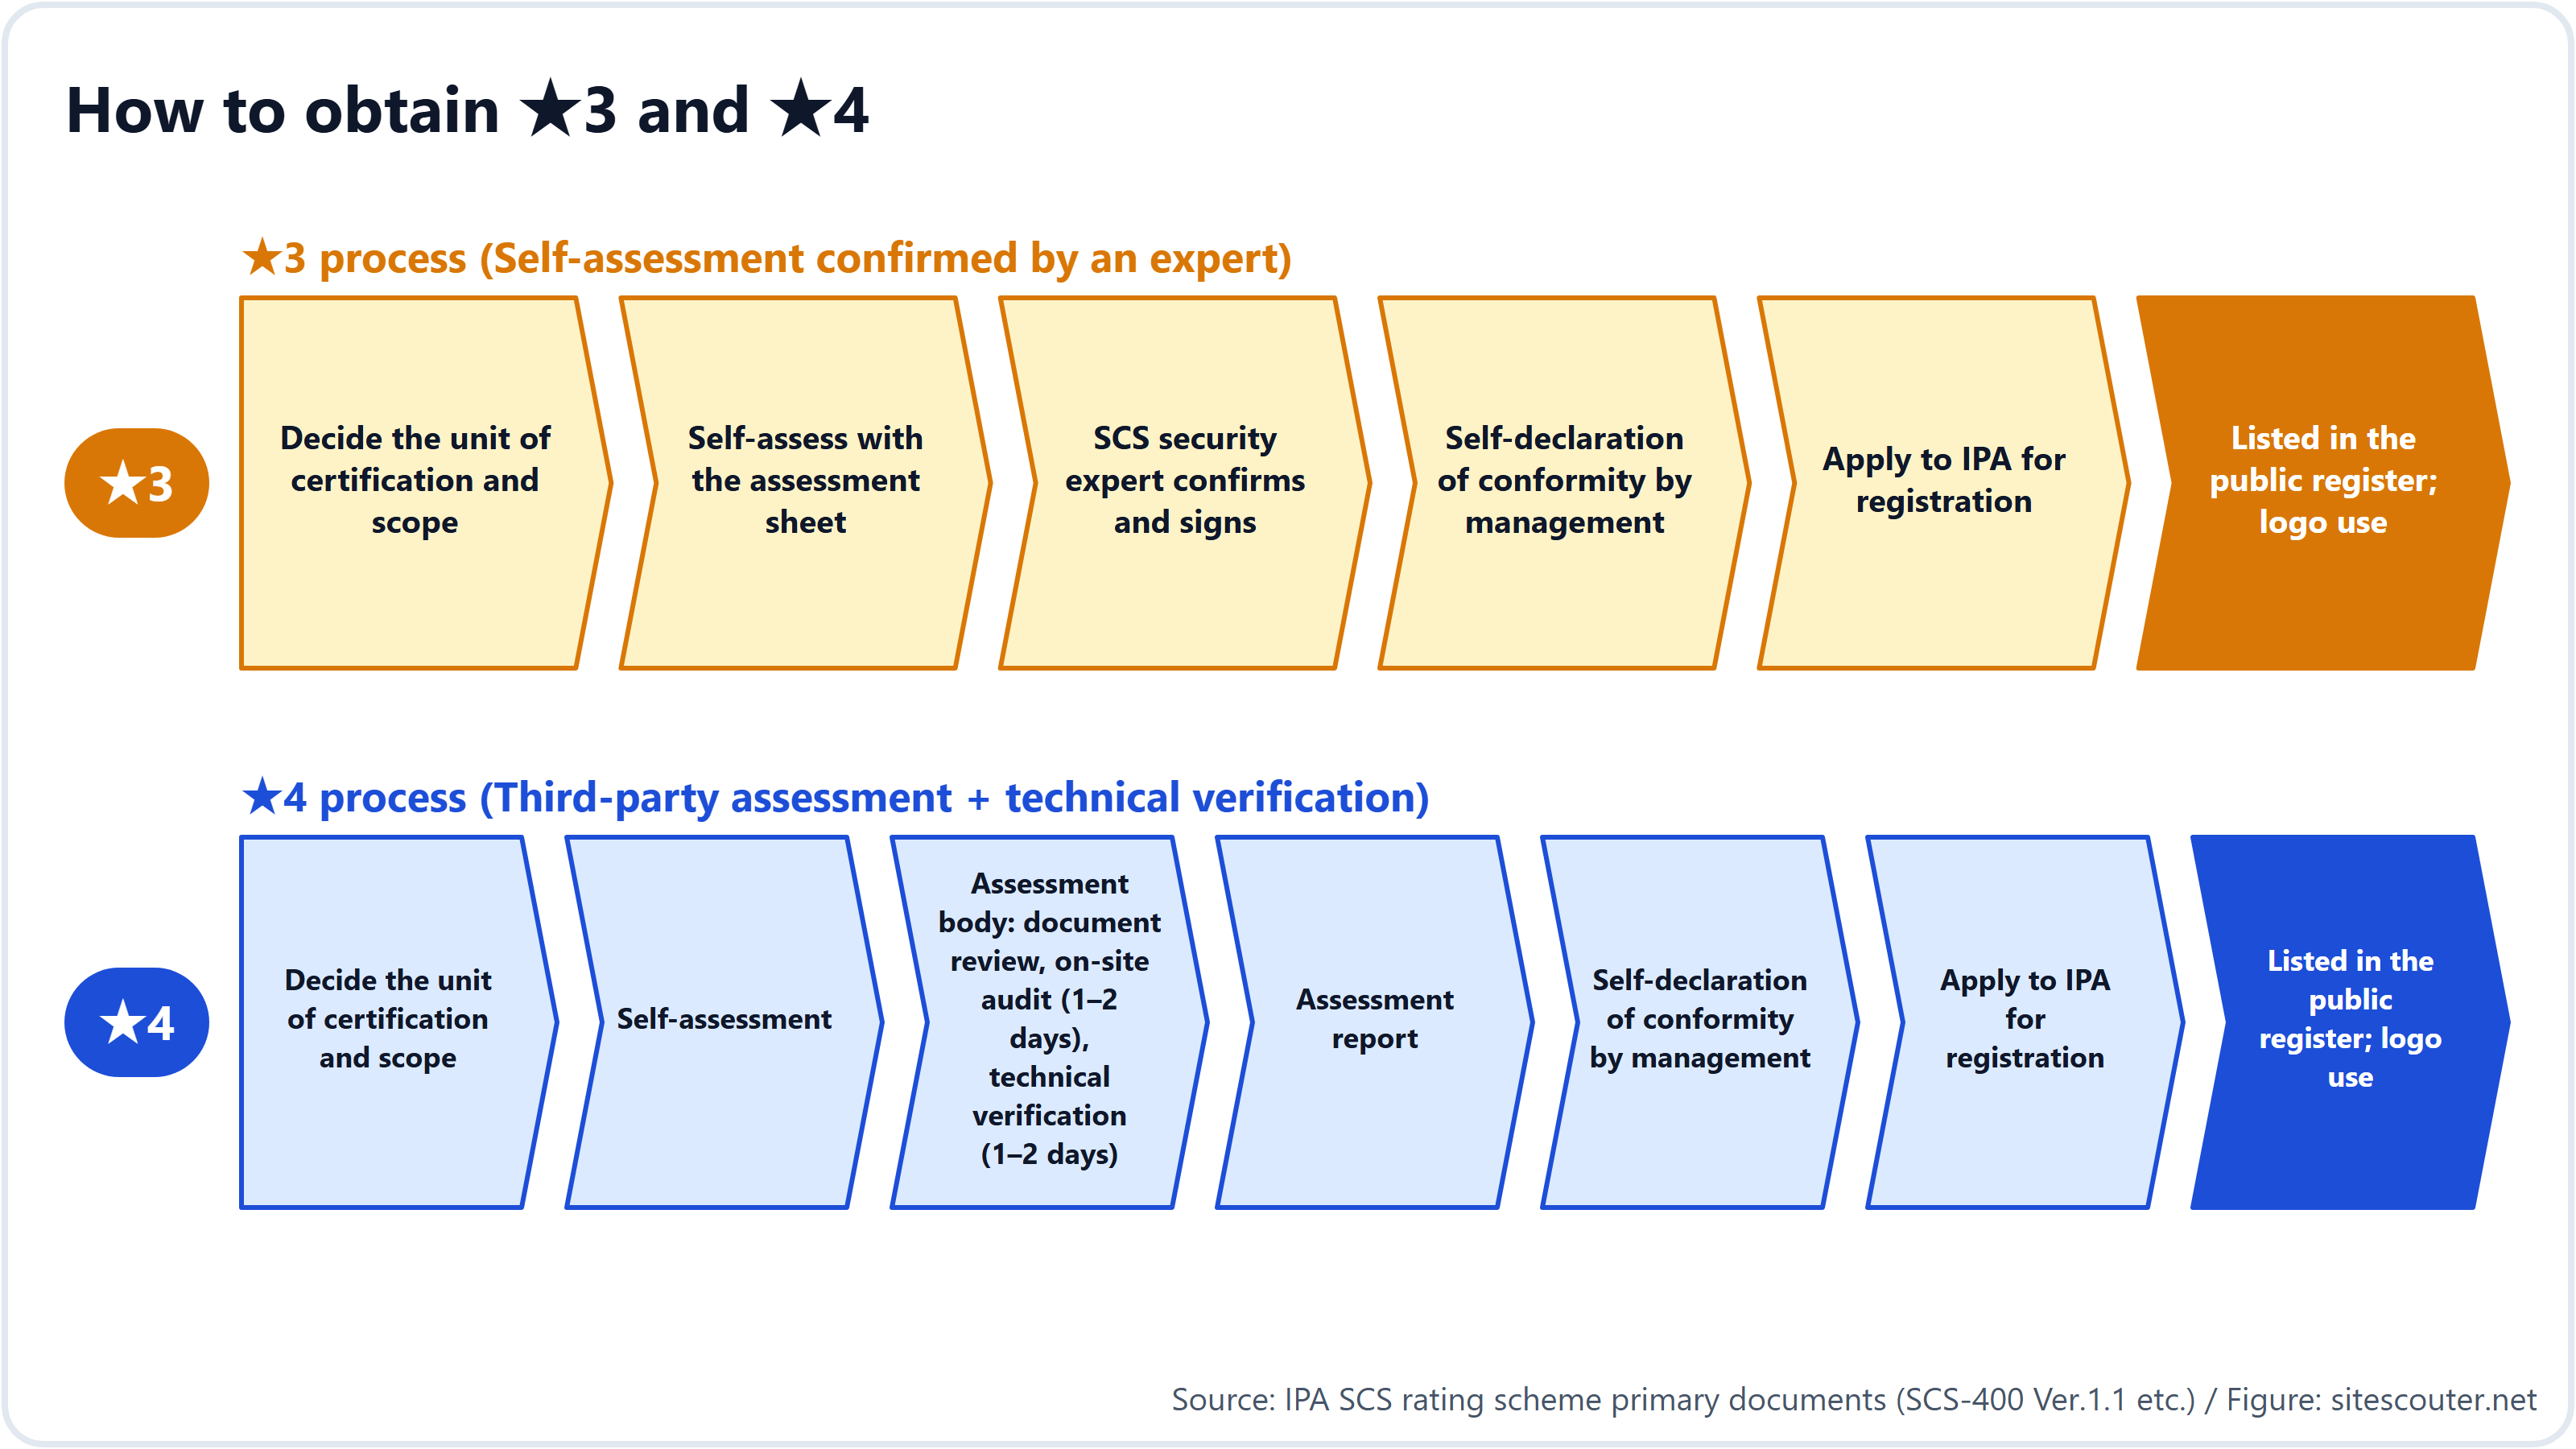
- Решить, подавать заявку на всю компанию, на одно подразделение или на группу компаний
- Внести результаты самопроверки по 26 пунктам в оценочный лист (файл Excel), предоставляемый IPA
- Получить подтверждение и подпись эксперта по безопасности SCS, зарегистрированного в IPA
- Президент или другое руководство делает самодекларацию о соответствии: «мы выполняем требования»
- Подать в IPA заявку на регистрацию. После проверки ваша компания вносится в список на сайте IPA и может использовать логотип
Для ★4
После шага 2 вместо подтверждения эксперта вы привлекаете орган по оценке. Он проверяет ваши документы, проводит выездной аудит продолжительностью 1–2 дня, а затем ещё 1–2 дня проверяет на слабые места устройства, доступные извне через интернет (VPN-устройства, маршрутизаторы и т. п.). Если найдено серьёзное слабое место, вы устраняете его в течение 14 дней и проходите повторную проверку. Получив отчёт об оценке, вы переходите к самодекларации и заявке на регистрацию.
Сколько это стоит?
Регистрационный сбор IPA указан в таблице выше: ¥10,000 в год за ★3. Однако оплата услуг экспертов и органов по оценке — отдельно. Её нет в таблице сборов системы, она определяется рынком.
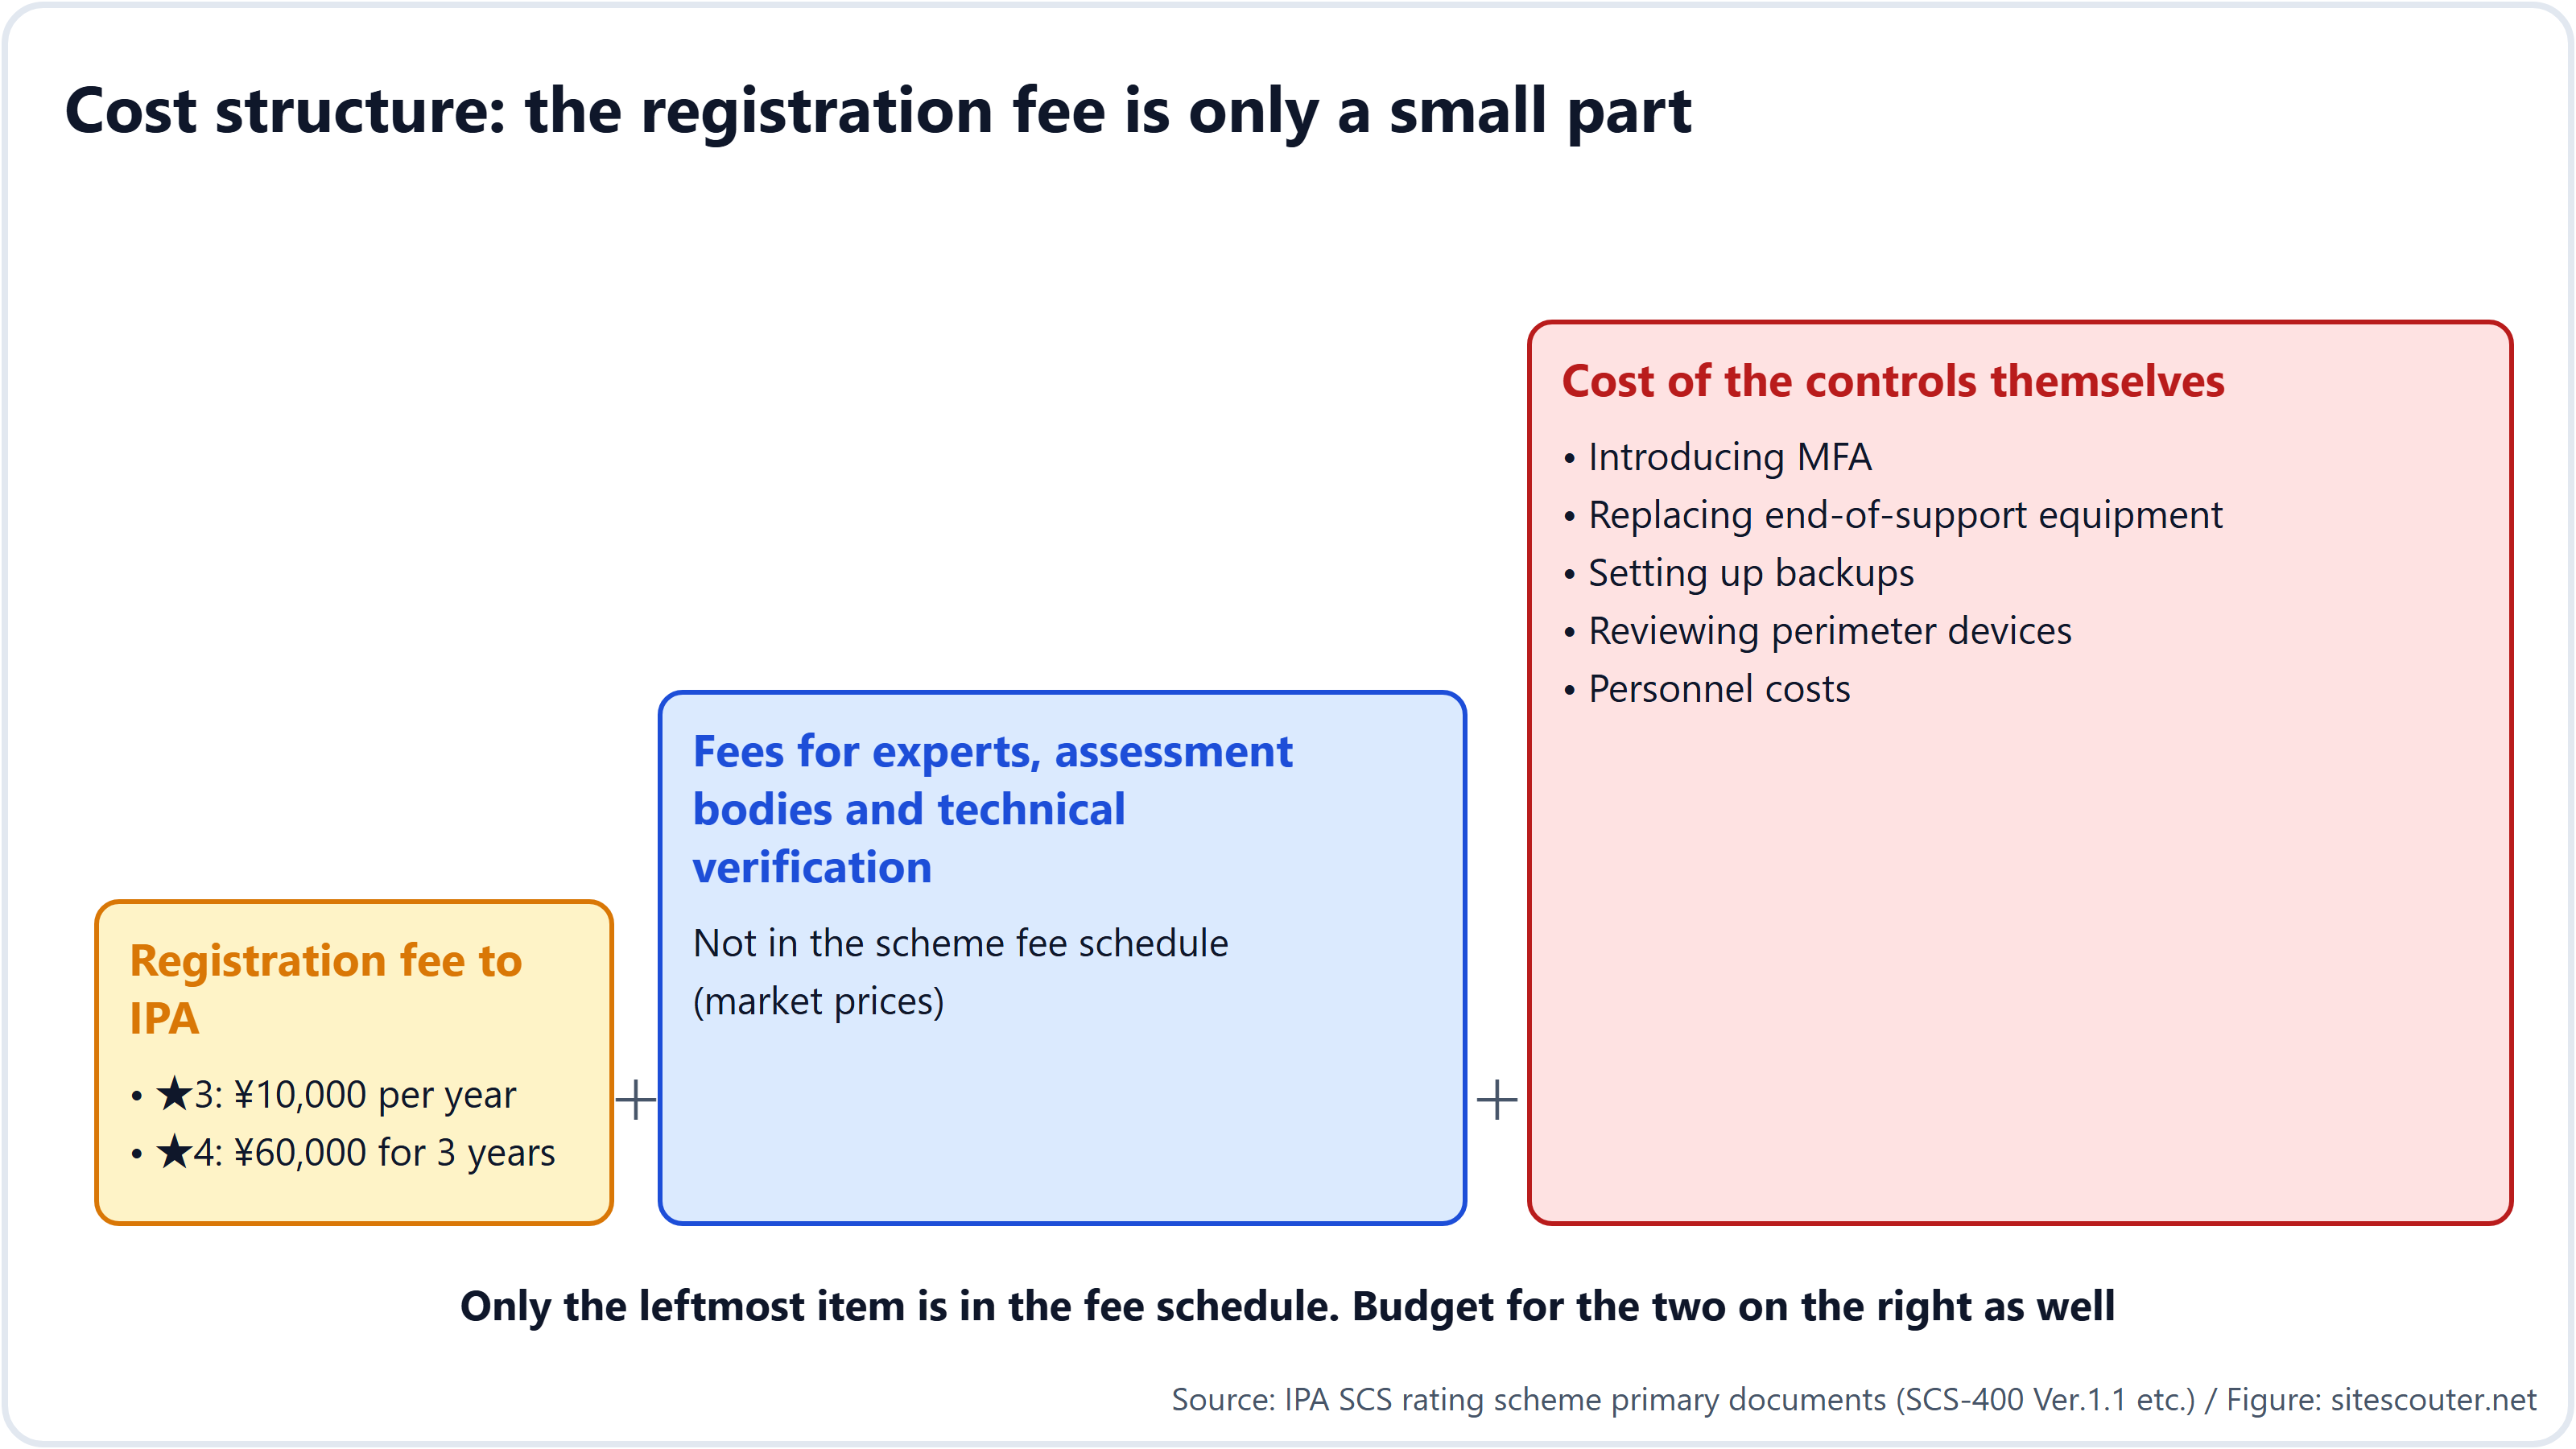
Ещё одна статья, которую часто упускают из виду, — затраты и время на сами меры безопасности. Внедрение двухэтапной проверки, замена старых компьютеров и ПО, настройка резервного копирования могут занять несколько месяцев в зависимости от размера компании. В отрасли часто называют ориентир: «2–3 месяца на технические меры, 1–2 месяца на документы и подтверждения».
Для малых и средних компаний IPA готовит «Cyber Security Otasuketai Service (новый тип)» — службу поддержки, которая должна помочь им получить ★3 и ★4 (по состоянию на октябрь 2026 года — на пилотной стадии).
Когда всё начинается?
| Когда | Что происходит |
|---|---|
| Апрель 2026 | Объявление о системе, первая версия требований |
| Сентябрь 2026 | Объявлены сборы |
| 28 октября 2026 | Опубликованы руководства по оценке, справочник и оценочный лист (мы здесь) |
| Около конца ноября 2026 | Руководство по подаче заявки на регистрацию, логотип |
| Конец декабря 2026 | Список органов по оценке и поставщиков технической проверки |
| С января 2027 | Список экспертов |
| Март 2027 | Открытие приёма заявок на ★3 и ★4 (по плану) |
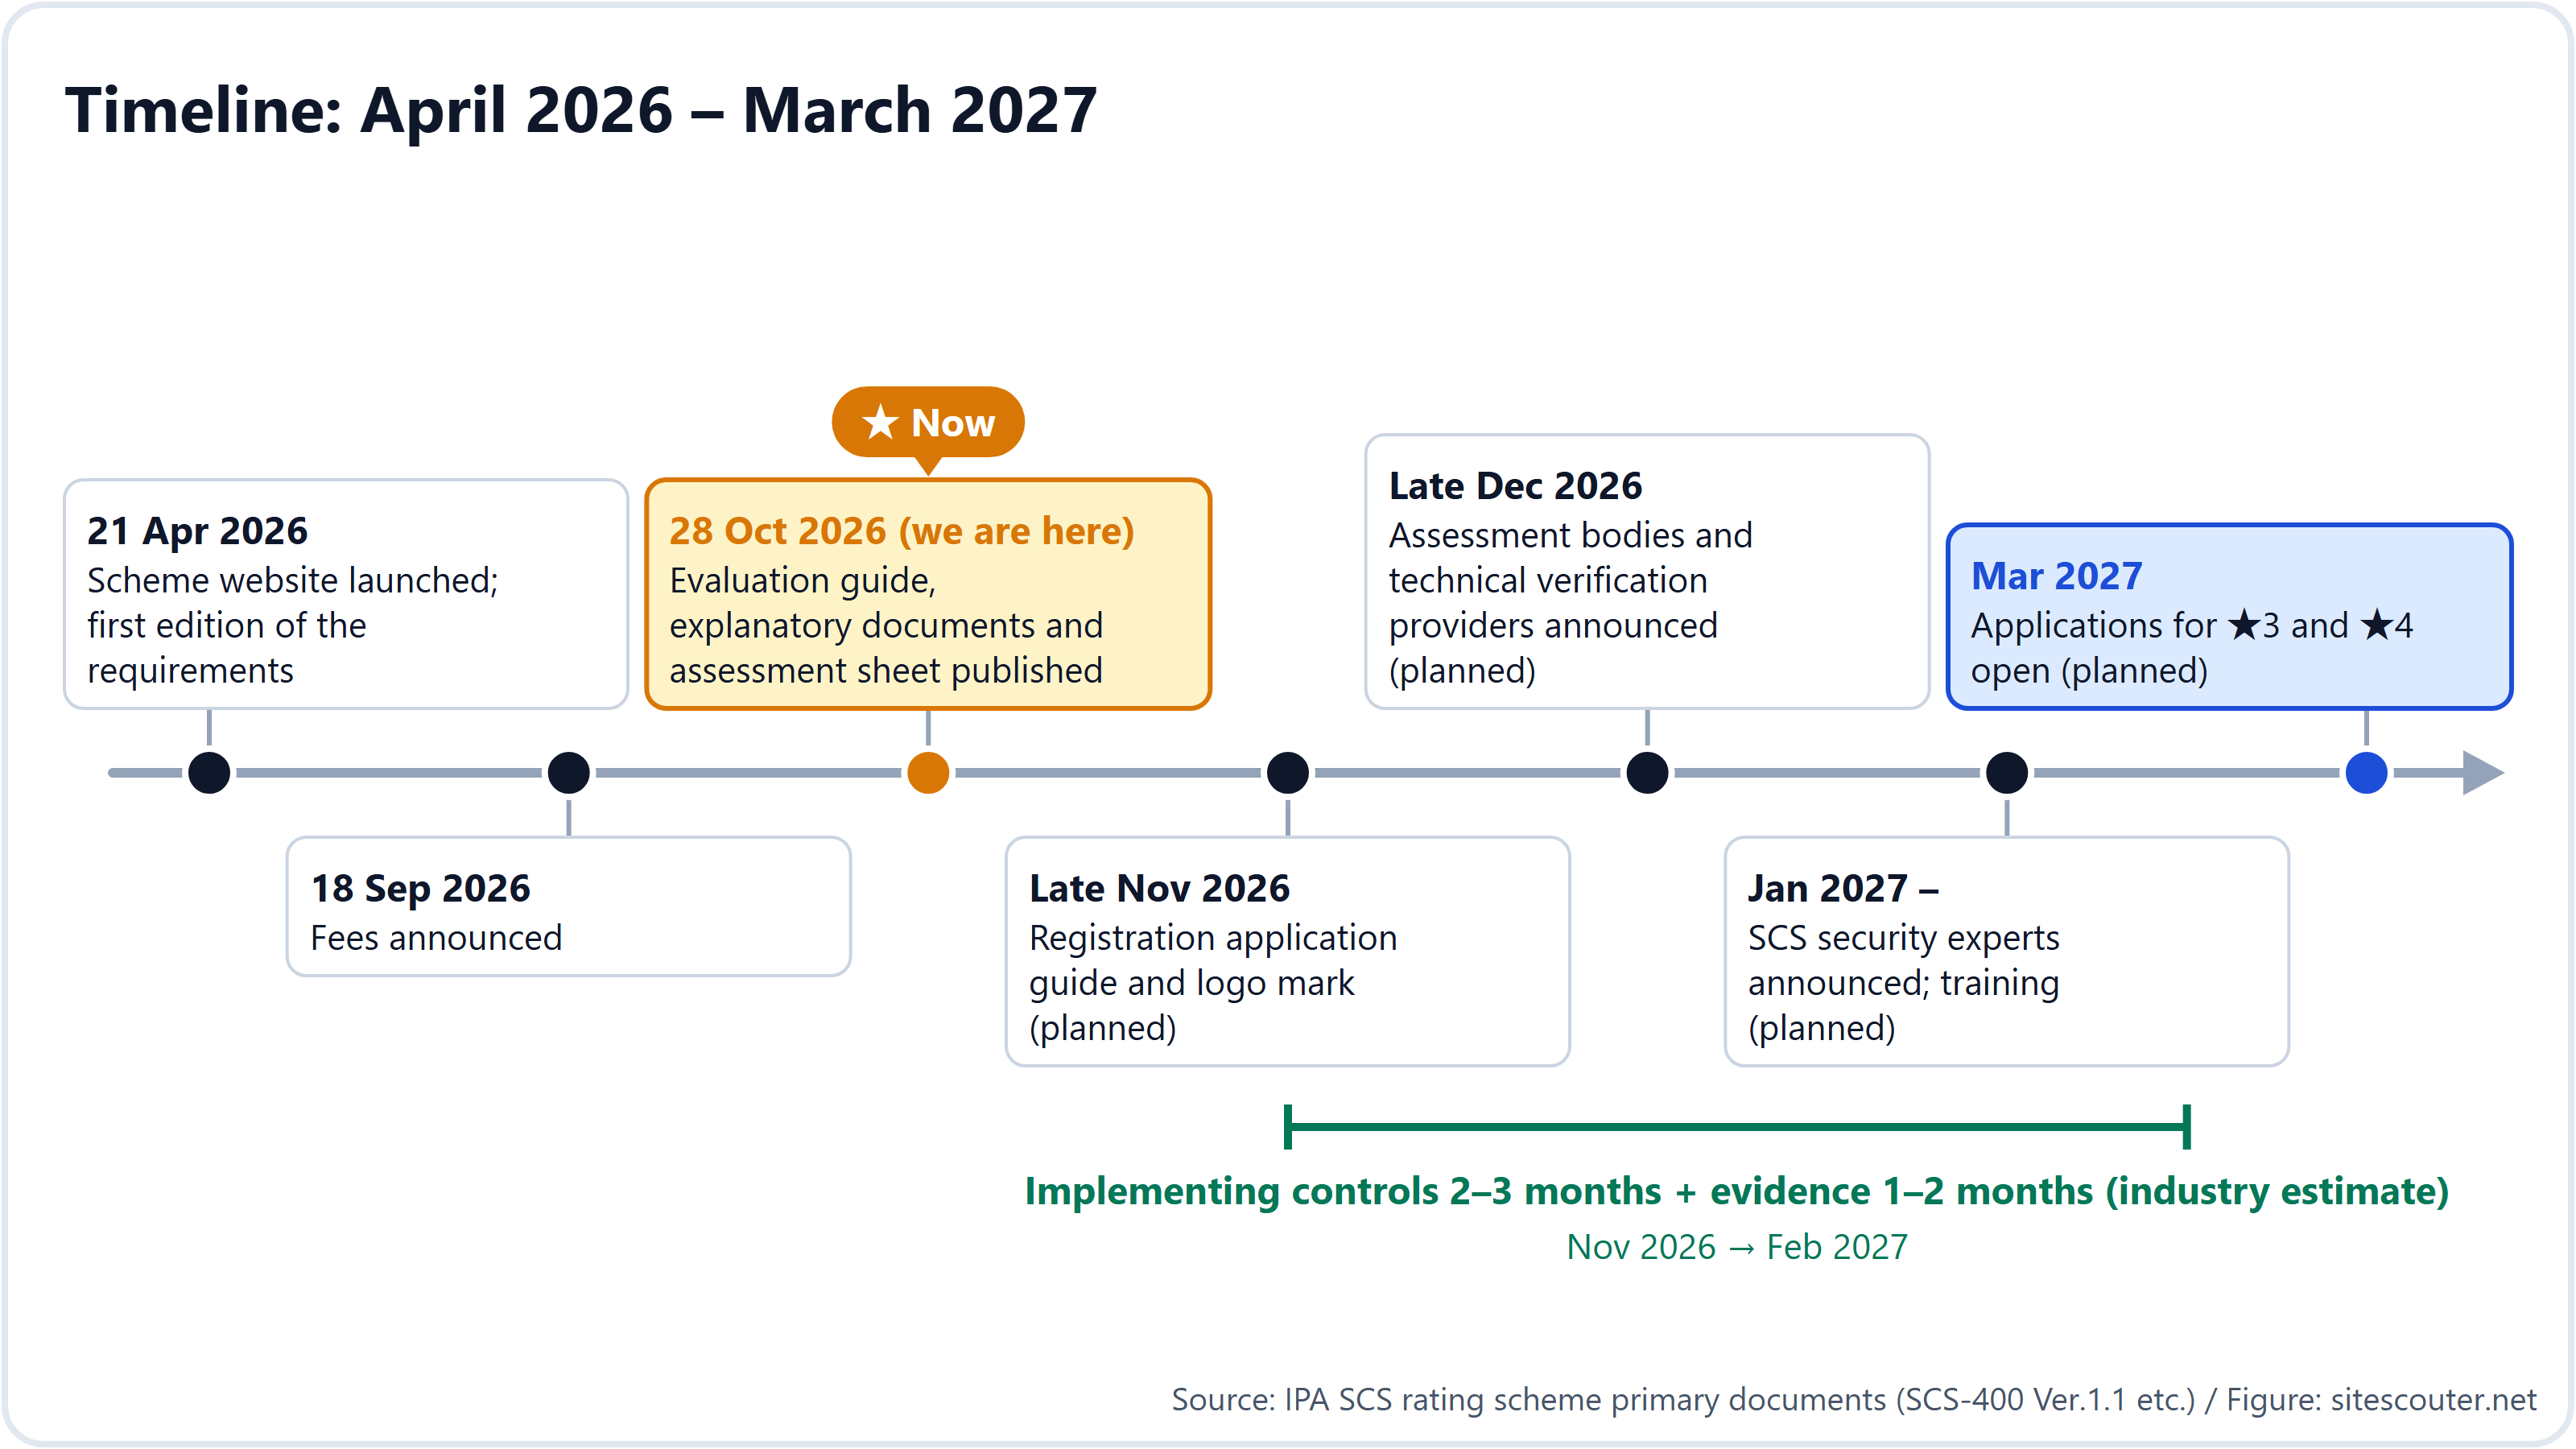
До открытия приёма заявок остаётся около 5 месяцев, но поскольку меры занимают несколько месяцев, компаниям, у которых заказчики, скорее всего, спросят о звезде, стоит начать проверку текущего состояния уже сейчас, чтобы успеть вовремя. Оценочный лист уже можно скачать.
Что будет, если звезду не получить?
Как только в закупочных стандартах заказчика появится «★3 или выше», компании без звезды перестанут выбирать в качестве поставщиков. Крупные компании не могут заключать договоры с компаниями, которые не соответствуют их собственным закупочным стандартам. У ответственного сотрудника нет свободы выбора: договор с компанией, не отвечающей стандарту, был бы нарушением комплаенса. Для нового бизнеса это условие с самого начала; для существующего оно добавляется при продлении договора. И, как мы видели в разделе 1, требование не останавливается на поставщике 1-го уровня, а доходит до поставщиков 2-го и 3-го уровня.
С юридической точки зрения система добровольная. В FAQ IPA сказано, что «получение звезды является добровольным» и что «невыполнение всех требований не означает немедленного прекращения деловых отношений». Станет ли звезда требованием в государственных закупках, решает каждый заказчик. И всё же реалистичный подход — готовиться, исходя из того, что она «добровольна по закону, но фактически обязательна в бизнесе». Если уже сейчас знать, насколько ваша компания соответствует требованиям, и переговоры, и подготовка пойдут легче, чем в спешке после вопроса заказчика.
Осторожно: навязчивые продажи
В апреле 2026 года Министерство экономики, торговли и промышленности и Секретариат кабинета министров выпустили предупреждение о недобросовестных рекламных предложениях, утверждающих, что «без звезды вы не сможете вести бизнес» или что «мы аккредитованная организация поддержки». Роли «аккредитованной организации поддержки» в системе нет. Официальных ролей всего четыре, и все они назначаются или регистрируются IPA: органы по оценке, поставщики технической проверки, организаторы обучения и эксперты по безопасности SCS. Списки будут публиковаться на сайте IPA начиная с декабря 2026 года.
Подлинность названия или статуса можно проверить по спискам на сайте IPA. Сейчас, до публикации списков, ни одна компания не может законно называть себя «аккредитованной».
Для начала посмотрите, как ваша компания выглядит снаружи
Среди требований — установка обновлений в течение 14 дней и отказ от ПО без поддержки. Сообщает ли ваш сайт или сервер внешнему миру устаревшую версию, можно проверить без регистрации, просто введя URL в проверку информации о сервере Site Scouter. Используйте её как минутную первую проверку, прежде чем начинать подготовку к звезде.
Методические примечания и ограничения
Статья основана на материалах IPA по состоянию на 30 октября 2026 года: сайте системы, FAQ, требованиях и критериях оценки (SCS-400 Ver.1.1), справочнике (SCS-620), руководстве по технической проверке (SCS-430), уведомлении о сборах и пресс-релизе от 28 октября 2026 года. Руководство по подаче заявки на регистрацию ещё не опубликовано, поэтому детали процедуры могут измениться. Автор работает в сфере доменов, хостинга и безопасности и не является ни органом по оценке, ни экспертом в рамках системы.
Проверьте, не сообщает ли ваш сайт или сервер внешнему миру устаревшую версию ПО: достаточно ввести URL. Проверка ненавязчивая, регистрация не нужна. Хороший первый шаг перед подготовкой к получению звезды.
Открыть: Информация о сервереЧастые вопросы
Касается ли это и небольших компаний?
Система применяется независимо от отрасли и размера. IPA ожидает наибольшей пользы для малых и средних компаний с ограниченными кадрами и бюджетом на безопасность.
Важно ли это для поставщиков 3-го уровня, которые не работают напрямую с крупными компаниями?
Да. Компания, получившая ★4, обязана знать состояние безопасности своих поставщиков, поэтому чем больше компаний наверху получают звёзды, тем больше компаний ниже просят о том же. Ограничения на то, сколько уровней вниз это доходит, нет.
Можно ли подать заявку на ★4 без ★3?
Да. Более высокая звезда включает все требования более низких, поэтому можно сразу подать заявку на ★4.
Если у меня есть ISMS или PrivacyMark, нужна ли звезда?
Да. В FAQ IPA ISMS и система описаны как взаимодополняющие.
Публикуются ли сертифицированные компании?
Да. Зарегистрированные организации вносятся в список на сайте IPA и могут использовать логотип.
Куда обращаться с вопросами?
Группа сертификации безопасности Центра безопасности IPA принимает вопросы по электронной почте. Телефонные обращения не принимаются.
Источники
Последняя проверка: 2026-10-30. Спецификации и правила могут меняться; прежде чем действовать, сверьтесь с первоисточниками.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (личный блог nkzw.jp)
Контакты: Официальный сайт / YouTube / Instagram / LinkedIn / X / Telegram