
Een "ster" voor de beveiliging van uw bedrijf: het Japanse SCS-beoordelingssysteem eenvoudig uitgelegd (wat u moet weten voordat uw klanten erom vragen)
"Kan uw bedrijf ook ★3 behalen?" Vanaf het voorjaar van 2027 zullen steeds meer bedrijven in Japan deze vraag van hun klanten krijgen. De ster komt uit het SCS-beoordelingssysteem, opgezet door de Japanse overheid (het ministerie van Economie, Handel en Industrie en het Kabinetssecretariaat) en uitgevoerd door IPA (the Information-technology Promotion Agency, Japan). De officiële naam is het "beveiligingsbeoordelingssysteem voor het versterken van toeleveringsketens" (Security Rating Scheme for Strengthening Supply Chains). Op 28 oktober 2026 zijn de beoordelingsrichtlijnen en het toelichtende handboek gepubliceerd, en daarmee ligt het systeem nu vrijwel volledig vast.
Dit artikel legt met zo min mogelijk IT-jargon uit waarom het systeem bestaat, wat de sterren betekenen, wat er gebeurt als u er een behaalt, wat het kost en wanneer het begint. De technische details (wat u precies moet instellen) staan in de gids voor technici, en de gevolgen voor het bedrijf en de beslissingen voor het management in de gids voor bestuurders. Er is ook een mangaversie die u samen met uw kinderen kunt lezen.
Dit artikel is ook in het Engels gepubliceerd op sitescouter.net en nkzw.jp, en in het Japans op sitescouter.net. Dit is de Nederlandse editie op Site Scouter, vertaald uit de Engelse versie.
Waarom de "toeleveringsketen"?
De afgelopen jaren waren er herhaaldelijk incidenten waarbij niet het grote bedrijf zelf, maar een van zijn leveranciers of dochterondernemingen werd aangevallen, waarna de fabrieken of de logistiek van het grote bedrijf stil kwamen te liggen. Als er maar één bedrijf in de keten wordt binnengedrongen, of het nu onderdelen levert, systemen beheert of gegevens bewaart, dan verspreidt de schade zich naar elk bedrijf dat ermee verbonden is. Dat is een "supply chain-aanval".
Tot nu toe controleerden grote bedrijven hun leveranciers door hun eigen vragenlijsten te sturen. Voor de kleine en middelgrote bedrijven aan de ontvangende kant betekent dat steeds weer vergelijkbare vragen beantwoorden, voor elke klant in een ander formaat, en dat is een zware last. De afzenders weten op hun beurt niet zeker of hun vragenlijsten wel volstaan. Het doel van het systeem is beide problemen op te lossen met een gemeenschappelijke maatstaf die door de overheid is vastgesteld.
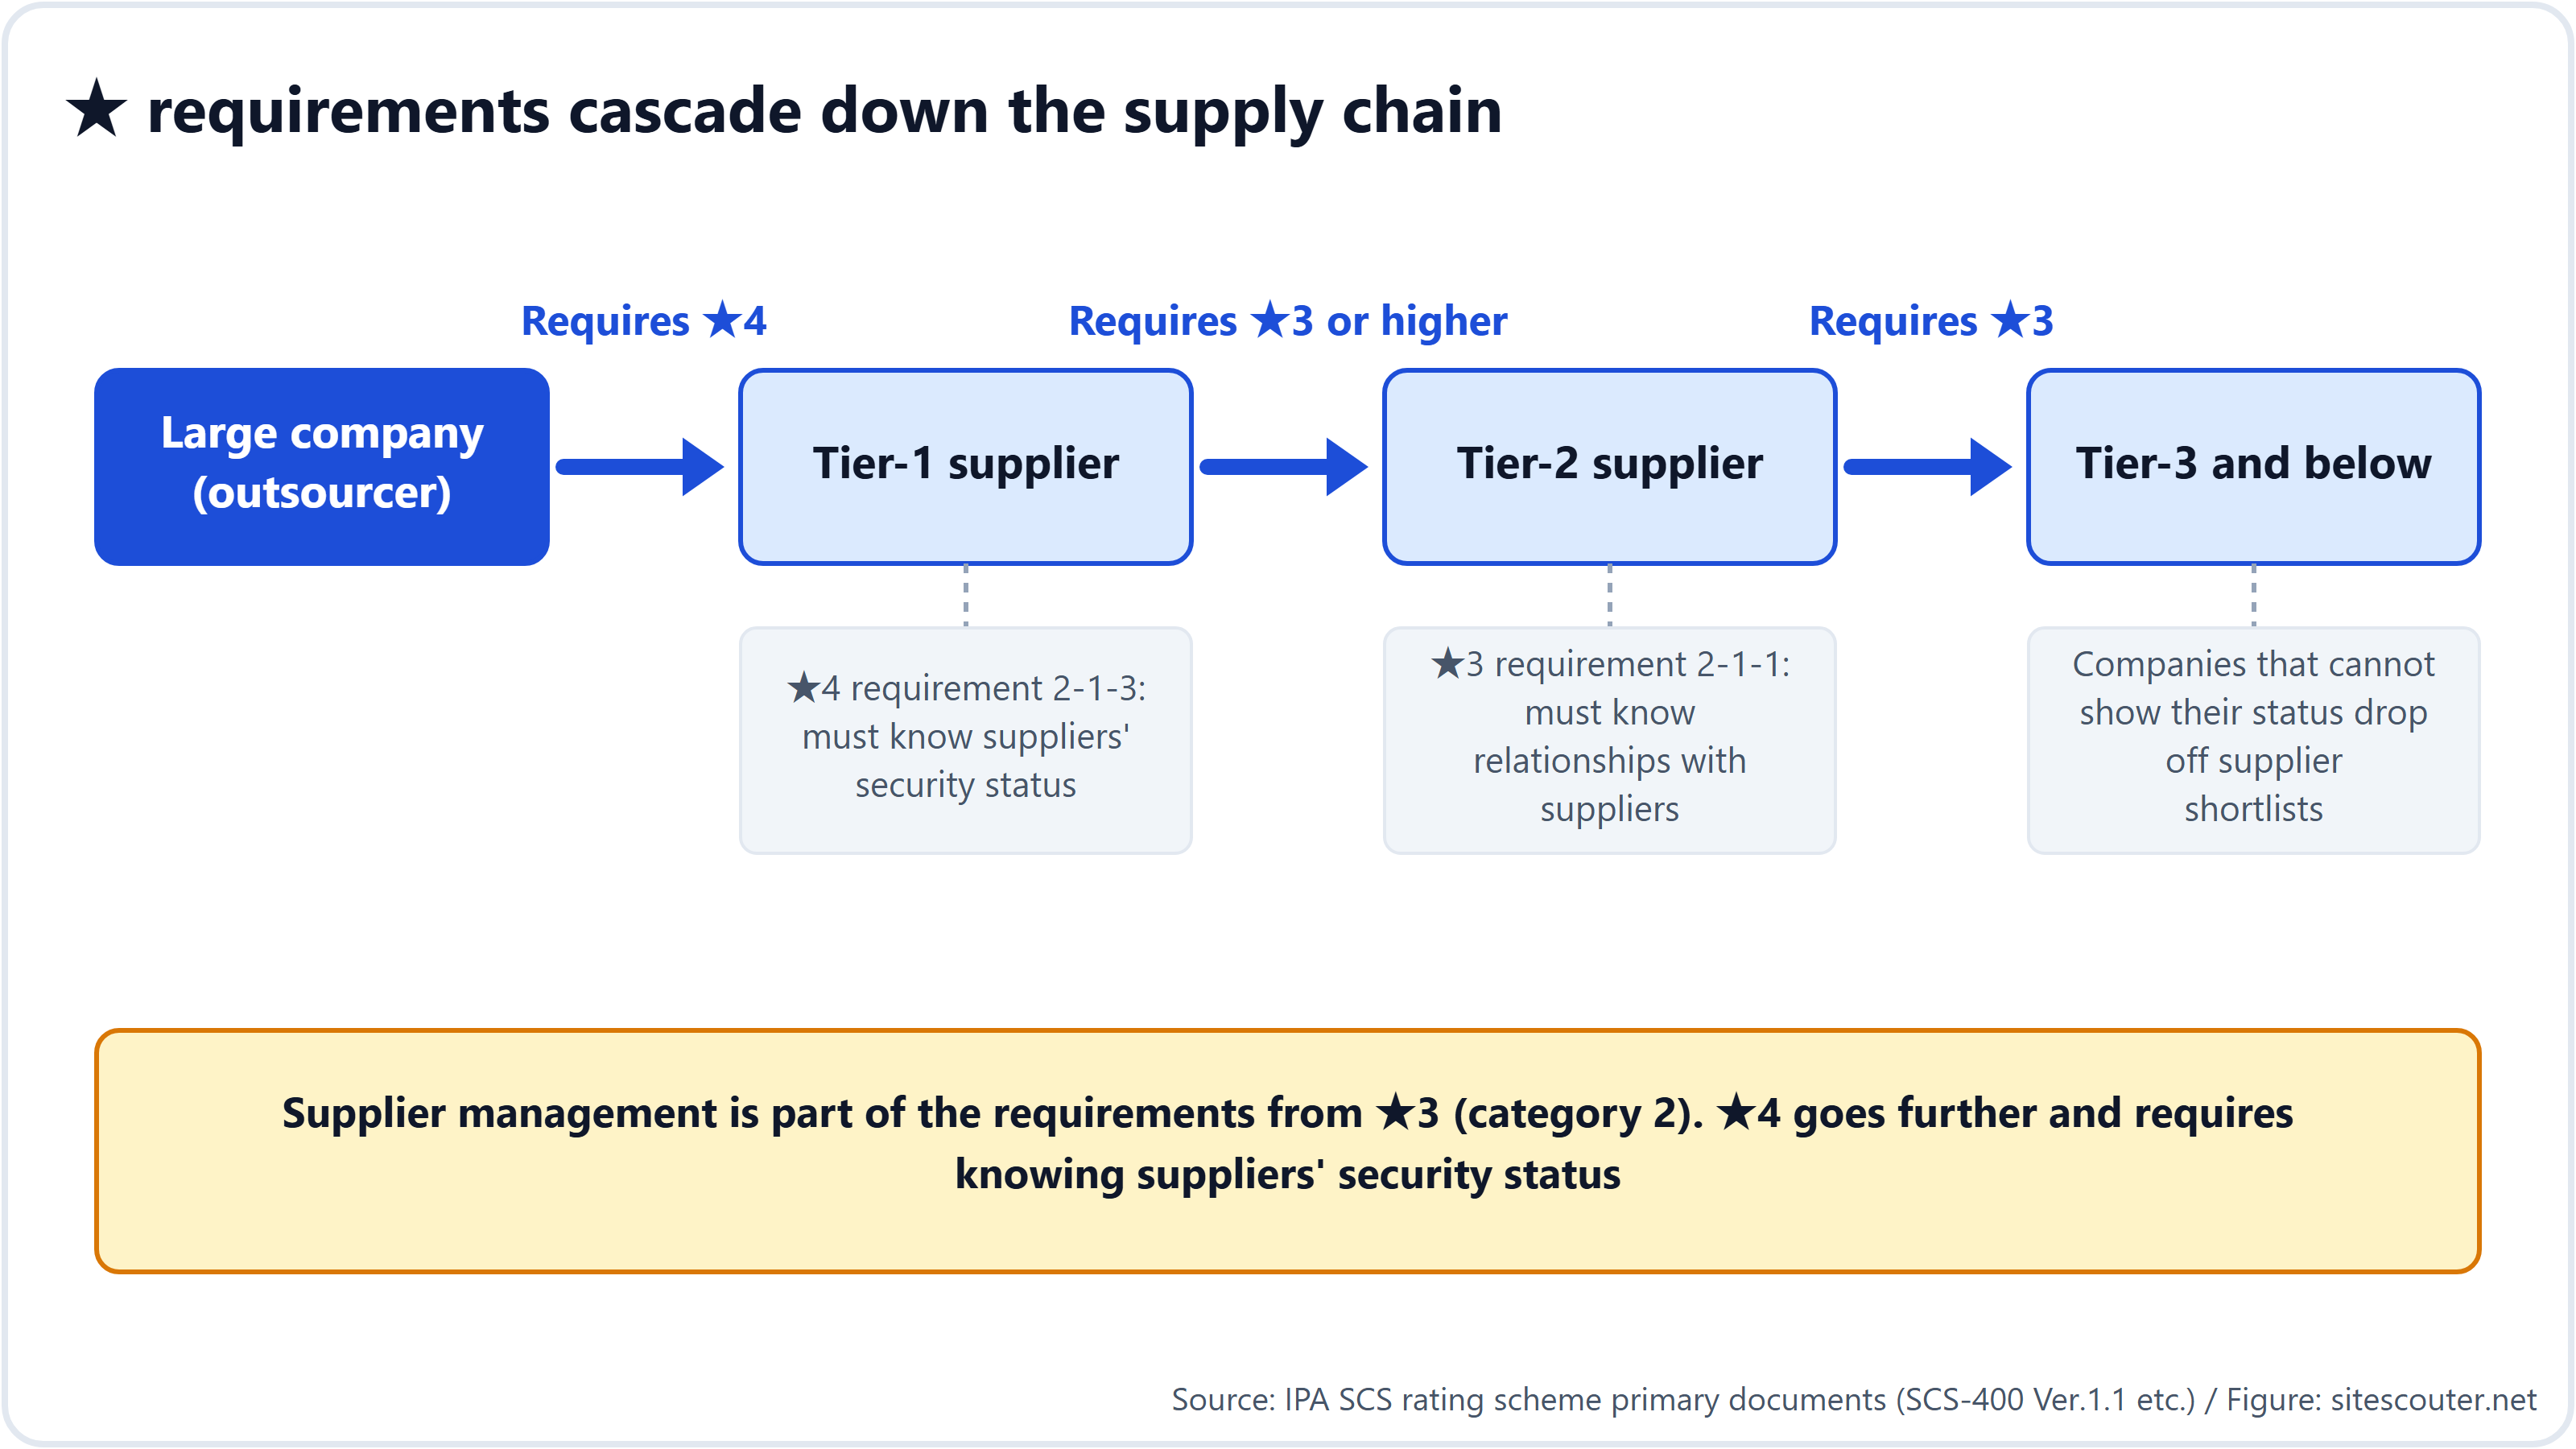
Het belangrijke punt is dat deze maatstaf niet alleen de bedrijven bereikt die rechtstreeks met grote bedrijven zakendoen, maar ook hun tier 2- en tier 3-leveranciers verderop in de keten. Een bedrijf dat ★4 behaalt, wordt verplicht de beveiligingsstatus van zijn eigen leveranciers te kennen (eis 2-1-3). De makkelijkste manier om die te kennen is "leveranciers vragen ook een ster te halen", waardoor de vraag naar sterren steeds verder de keten in doorstroomt.
De sterren laten zien "hoe goed u beschermd bent"
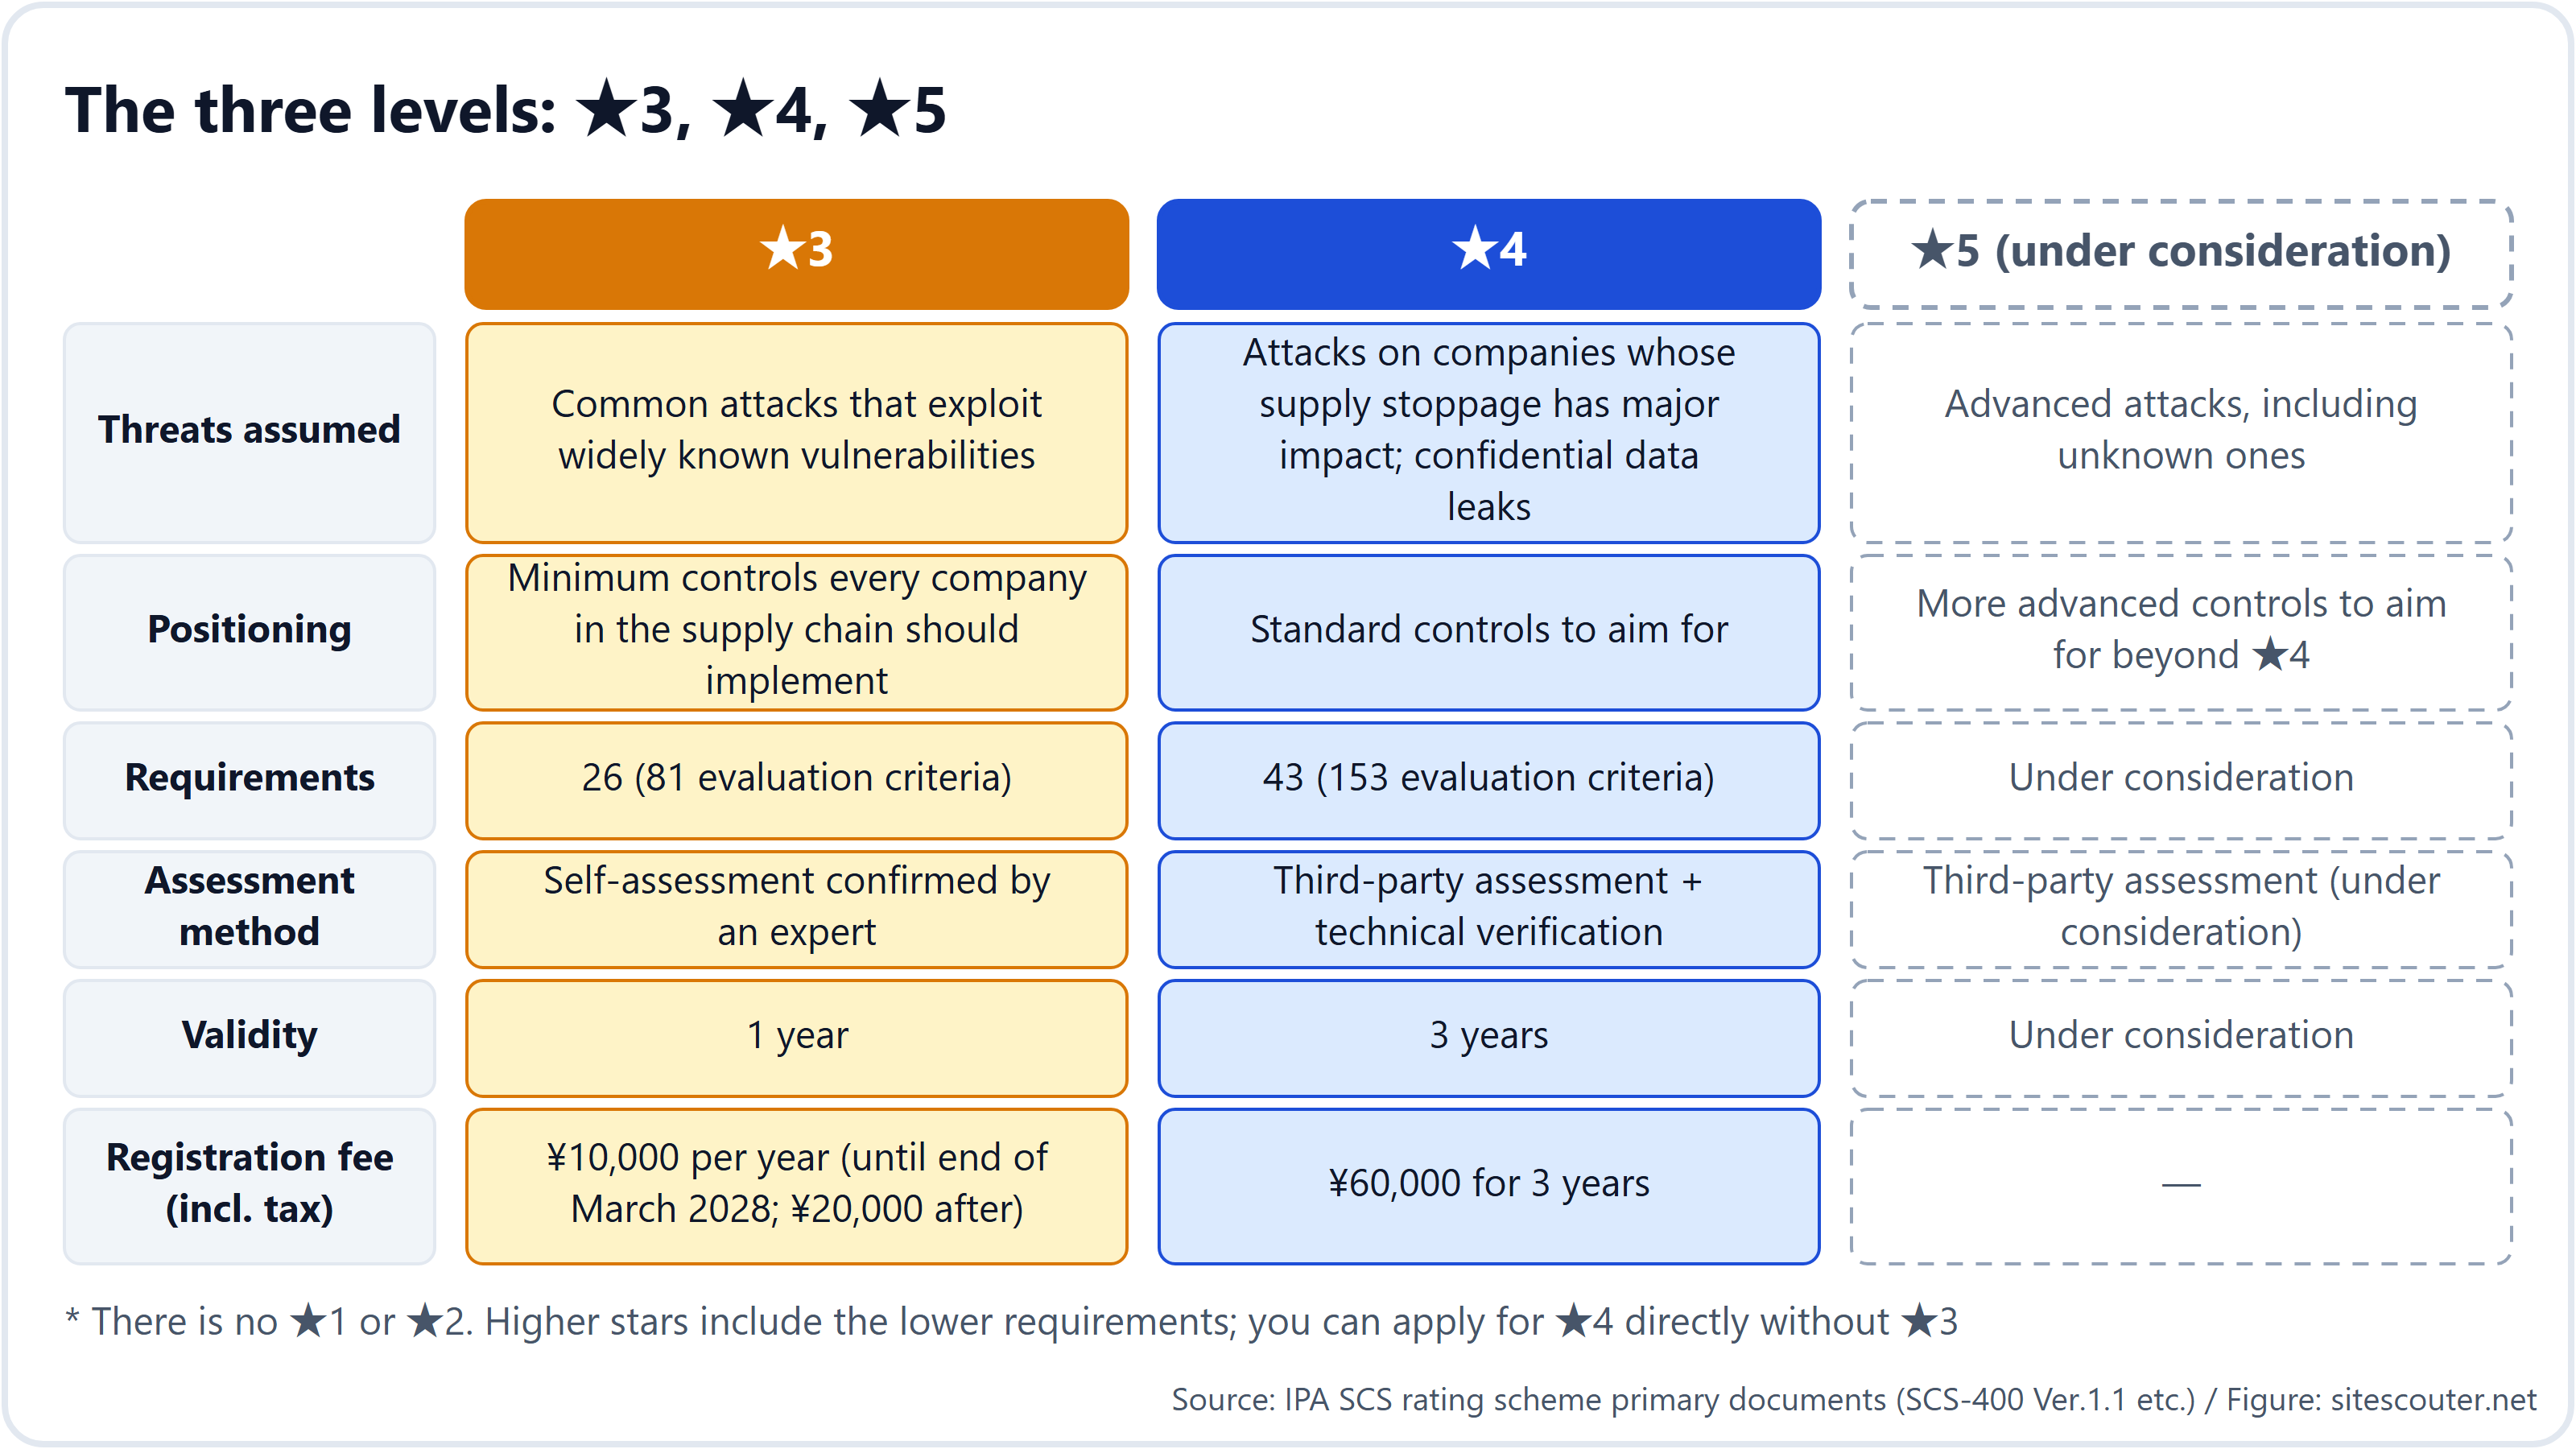
Er zijn drie niveaus: ★3, ★4 en ★5. Een ★1 of ★2 bestaat niet (de toezeggingen met één en twee sterren uit het afzonderlijke programma van IPA, "SECURITY ACTION", dienen als fundament). ★5 wordt nog bestudeerd, dus voorlopig zijn ★3 en ★4 de niveaus die echt worden gebruikt.
| ★3 | ★4 | |
|---|---|---|
| Van welk soort aanval wordt uitgegaan | Alledaagse aanvallen die algemeen bekende zwakke plekken misbruiken | Aanvallen op bedrijven waarvan uitval de hele toeleveringsketen raakt; lekken van vertrouwelijke informatie |
| Voor wie het bedoeld is | Het minimum dat elk bedrijf in een zakelijke relatie zou moeten doen | Het standaardniveau om naar te streven |
| Aantal punten | 26 | 43 (inclusief de 26 van ★3) |
| Hoe u het aantoont | Zelf controleren en het daarna laten bevestigen door een bij de overheid geregistreerde deskundige | Een audit door een beoordelingsinstantie en uw systemen daadwerkelijk van buitenaf laten testen op zwakke plekken |
| Geldigheid | 1 jaar | 3 jaar |
| Registratiekosten aan IPA | ¥10,000 per jaar (tot eind maart 2028; daarna ¥20,000) | ¥60,000 voor 3 jaar |
De 26 en 43 punten vallen in 7 brede gebieden: "verantwoordelijken aanwijzen", "uw relaties met leveranciers kennen", "weten welke computers en servers u hebt", "aanvallen voorkomen", "aanvallen opmerken", "reageren als er iets gebeurt" en "het bedrijf herstellen". Dat klinkt misschien technisch, maar een groot deel van ★3 gaat over met documenten aantonen dat u regels hebt vastgesteld, uw medewerkers daarover hebt geïnformeerd en ze eens per jaar herziet.
Voorbeelden van wat ★3 concreet vraagt
Uit de documenten die voor specialisten zijn geschreven, volgen hier de punten die het meest relevant zijn voor gewone ondernemers:
- Verantwoordelijken aanwijzen. Benoem de bestuurder die verantwoordelijk is voor beveiliging en de verantwoordelijke afdeling, en houd een contactlijst bij
- Een register bijhouden van computers en servers: hoeveel er zijn en welk besturingssysteem elk ervan draait
- Regels voor wachtwoorden. Wijzig standaardwachtwoorden altijd, verbied makkelijk te raden woorden en gebruik wachtwoorden nooit opnieuw. Minstens 8 tekens (minstens 10 als er geen blokkering na mislukte pogingen of verificatie in twee stappen is)
- Gebruik altijd verificatie in twee stappen (meervoudige authenticatie) voor clouddiensten die belangrijke informatie verwerken
- Installeer updates binnen 14 dagen na hun verschijnen (voor ernstige). Stop met oude software die niet meer wordt ondersteund, of koppel die los van het internet
- Installeer antivirussoftware op elke computer en server
- Maak back-ups van uw gegevens, bewaar belangrijke informatie ook op een aparte locatie en leg vast hoe u die terugzet
- Wijzig de beheerwachtwoorden van routers en firewalls, zodat niemand van buitenaf binnen kan komen
- Bepaal vooraf wat u doet en wie u waarschuwt als er een incident plaatsvindt (inclusief klanten, de politie en het toezichthoudende ministerie)
U bent niet verplicht een bepaald beveiligingsproduct te kopen. Een verkooppraatje als "zonder dit product krijgt u de ster niet" klopt niet met wat het systeem zegt.
Hoe behaalt u een ster?
Voor ★3
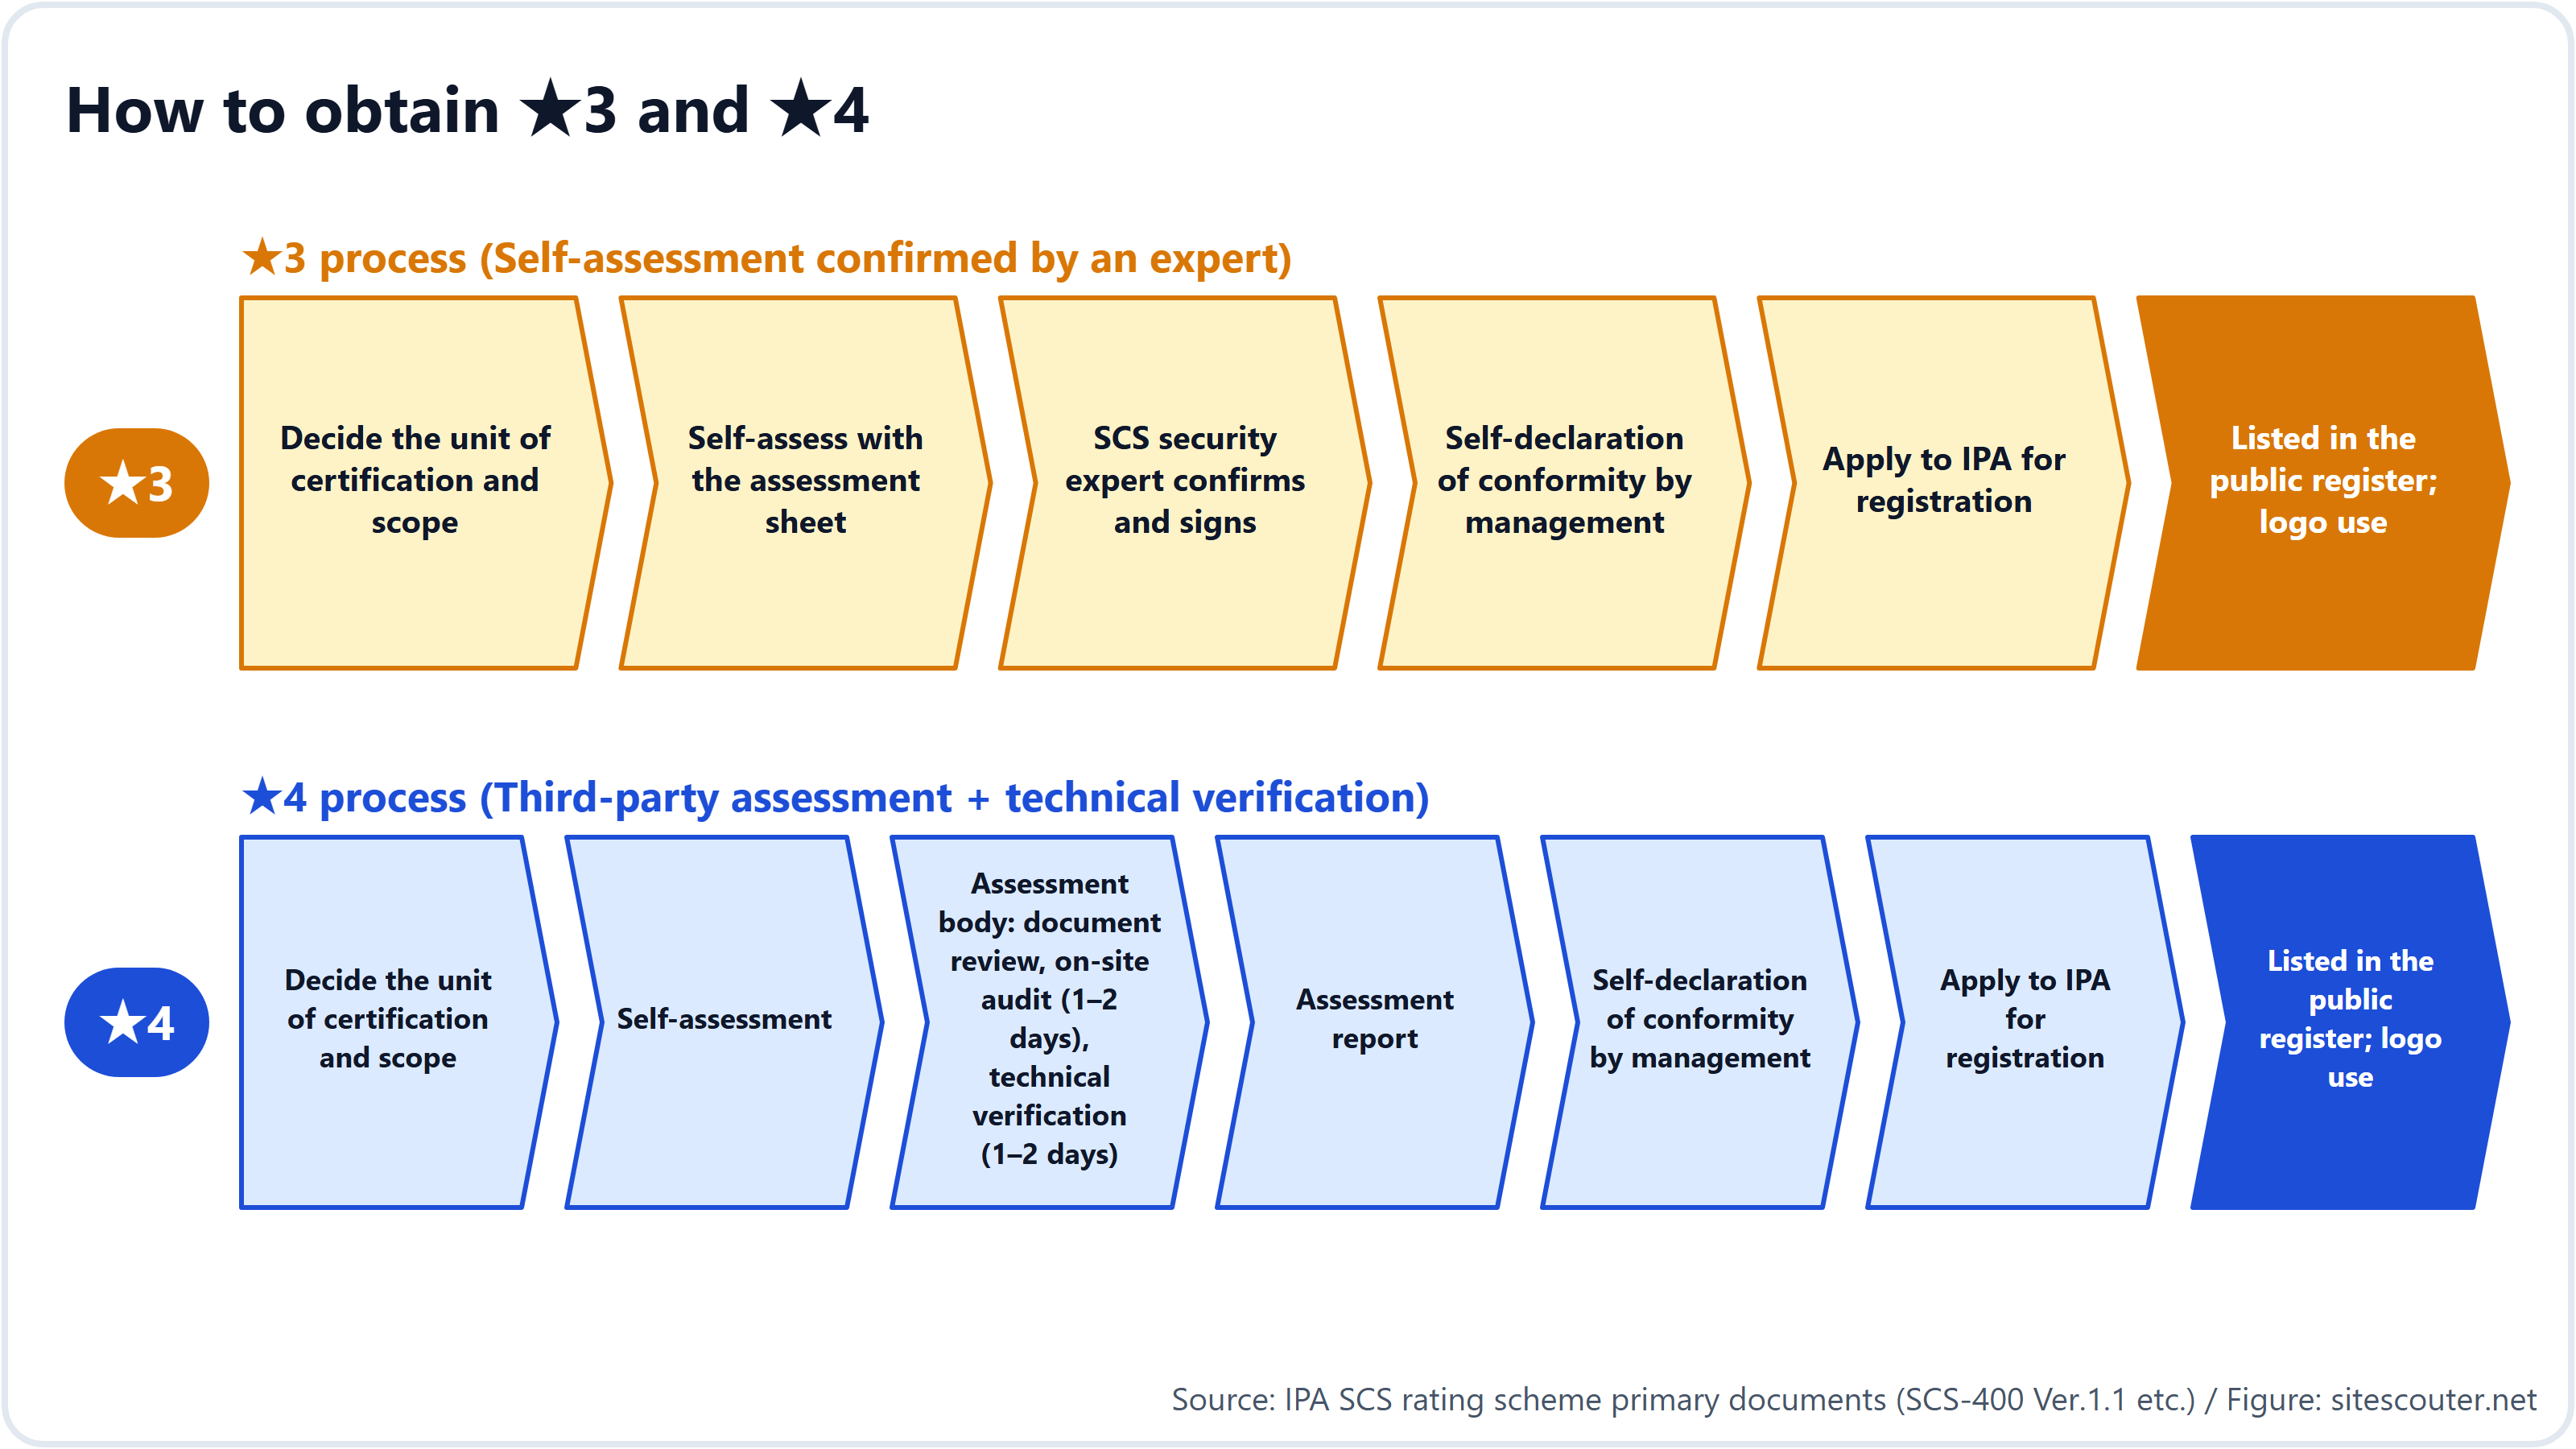
- Bepaal of u aanvraagt voor het hele bedrijf, voor één bedrijfsonderdeel of voor de groep
- Vul de resultaten van uw eigen controle van de 26 punten in op het beoordelingsformulier (een Excel-bestand) dat IPA beschikbaar stelt
- Laat het bevestigen en ondertekenen door een bij IPA geregistreerde SCS-beveiligingsdeskundige
- De directeur of een ander lid van het management legt een eigen verklaring van conformiteit af dat "wij aan de eisen voldoen"
- Vraag registratie aan bij IPA. Na beoordeling wordt uw bedrijf vermeld op de website van IPA en mag u het logo gebruiken
Voor ★4
Na stap 2 schakelt u in plaats van de bevestiging door een deskundige een beoordelingsinstantie in. De beoordelingsinstantie bekijkt uw documenten, komt 1 tot 2 dagen langs voor een audit ter plaatse en besteedt daarna 1 tot 2 dagen aan het testen van de apparaten die via het internet van buitenaf bereikbaar zijn (VPN-apparaten, routers enzovoort) op zwakke plekken. Wordt er een ernstige zwakke plek gevonden, dan herstelt u die binnen 14 dagen en laat u opnieuw testen. Zodra u het beoordelingsrapport hebt ontvangen, gaat u verder met de eigen verklaring en de registratieaanvraag.
Wat kost het?
De registratiekosten die u aan IPA betaalt, staan in de tabel hierboven: ¥10,000 per jaar voor ★3. De vergoedingen voor deskundigen en beoordelingsinstanties komen daar echter nog bij. Die staan niet in de tarieventabel van het systeem en worden door de markt bepaald.
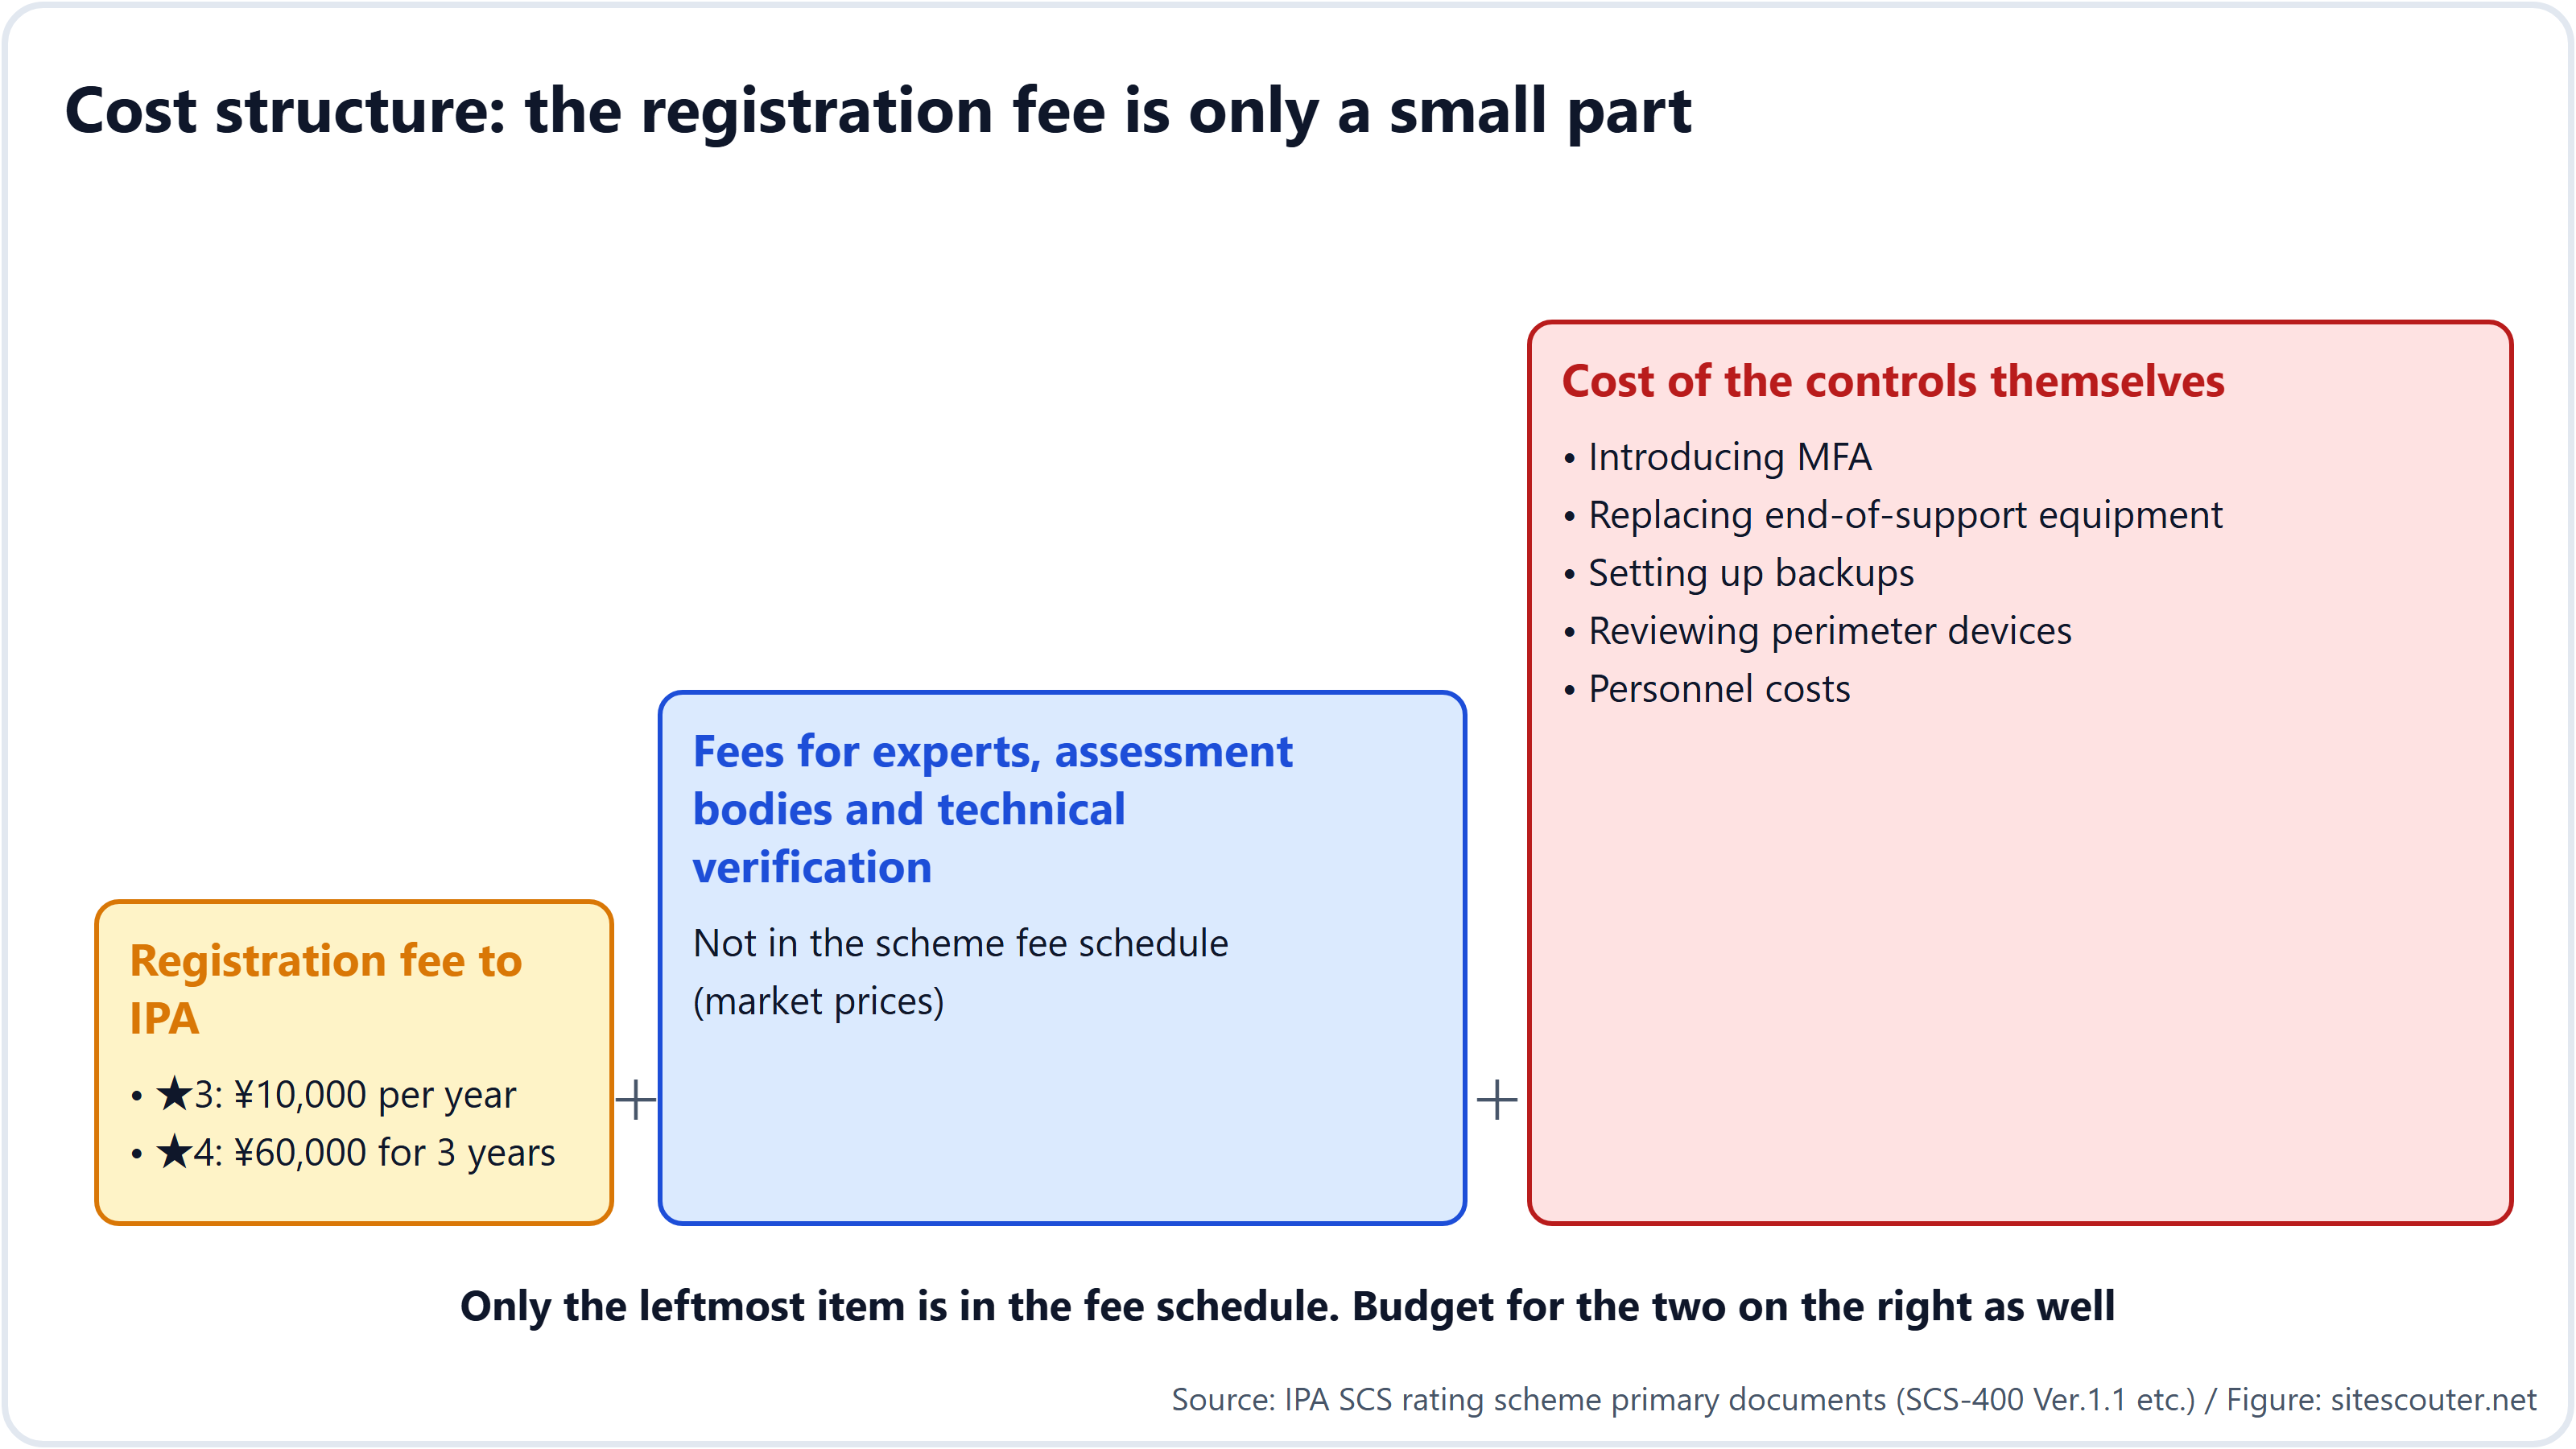
Wat ook vaak over het hoofd wordt gezien, zijn de kosten en de tijd van de beveiligingsmaatregelen zelf. Verificatie in twee stappen invoeren, oude computers en software vervangen en back-ups inrichten kan, afhankelijk van de grootte van het bedrijf, enkele maanden duren. In de branche wordt vaak de vuistregel "2 tot 3 maanden voor de technische maatregelen, 1 tot 2 maanden voor de documenten en bewijsstukken" genoemd.
Voor kleine en middelgrote bedrijven bereidt IPA de "Cyber Security Otasuketai Service (new type)" voor, een ondersteuningsdienst die hen moet helpen ★3 en ★4 te behalen (in oktober 2026 nog in de proeffase).
Wanneer begint het?
| Wanneer | Wat er gebeurt |
|---|---|
| April 2026 | Systeem aangekondigd, eerste versie van de eisen |
| September 2026 | Tarieven bekendgemaakt |
| 28 oktober 2026 | Beoordelingsrichtlijnen, handboek en beoordelingsformulier gepubliceerd (hier staan we nu) |
| Rond eind november 2026 | Handleiding voor de registratieaanvraag, logo |
| Eind december 2026 | Lijst van beoordelingsinstanties en aanbieders van technische verificatie |
| Vanaf januari 2027 | Lijst van deskundigen |
| Maart 2027 | Aanvragen voor ★3 en ★4 mogelijk (gepland) |
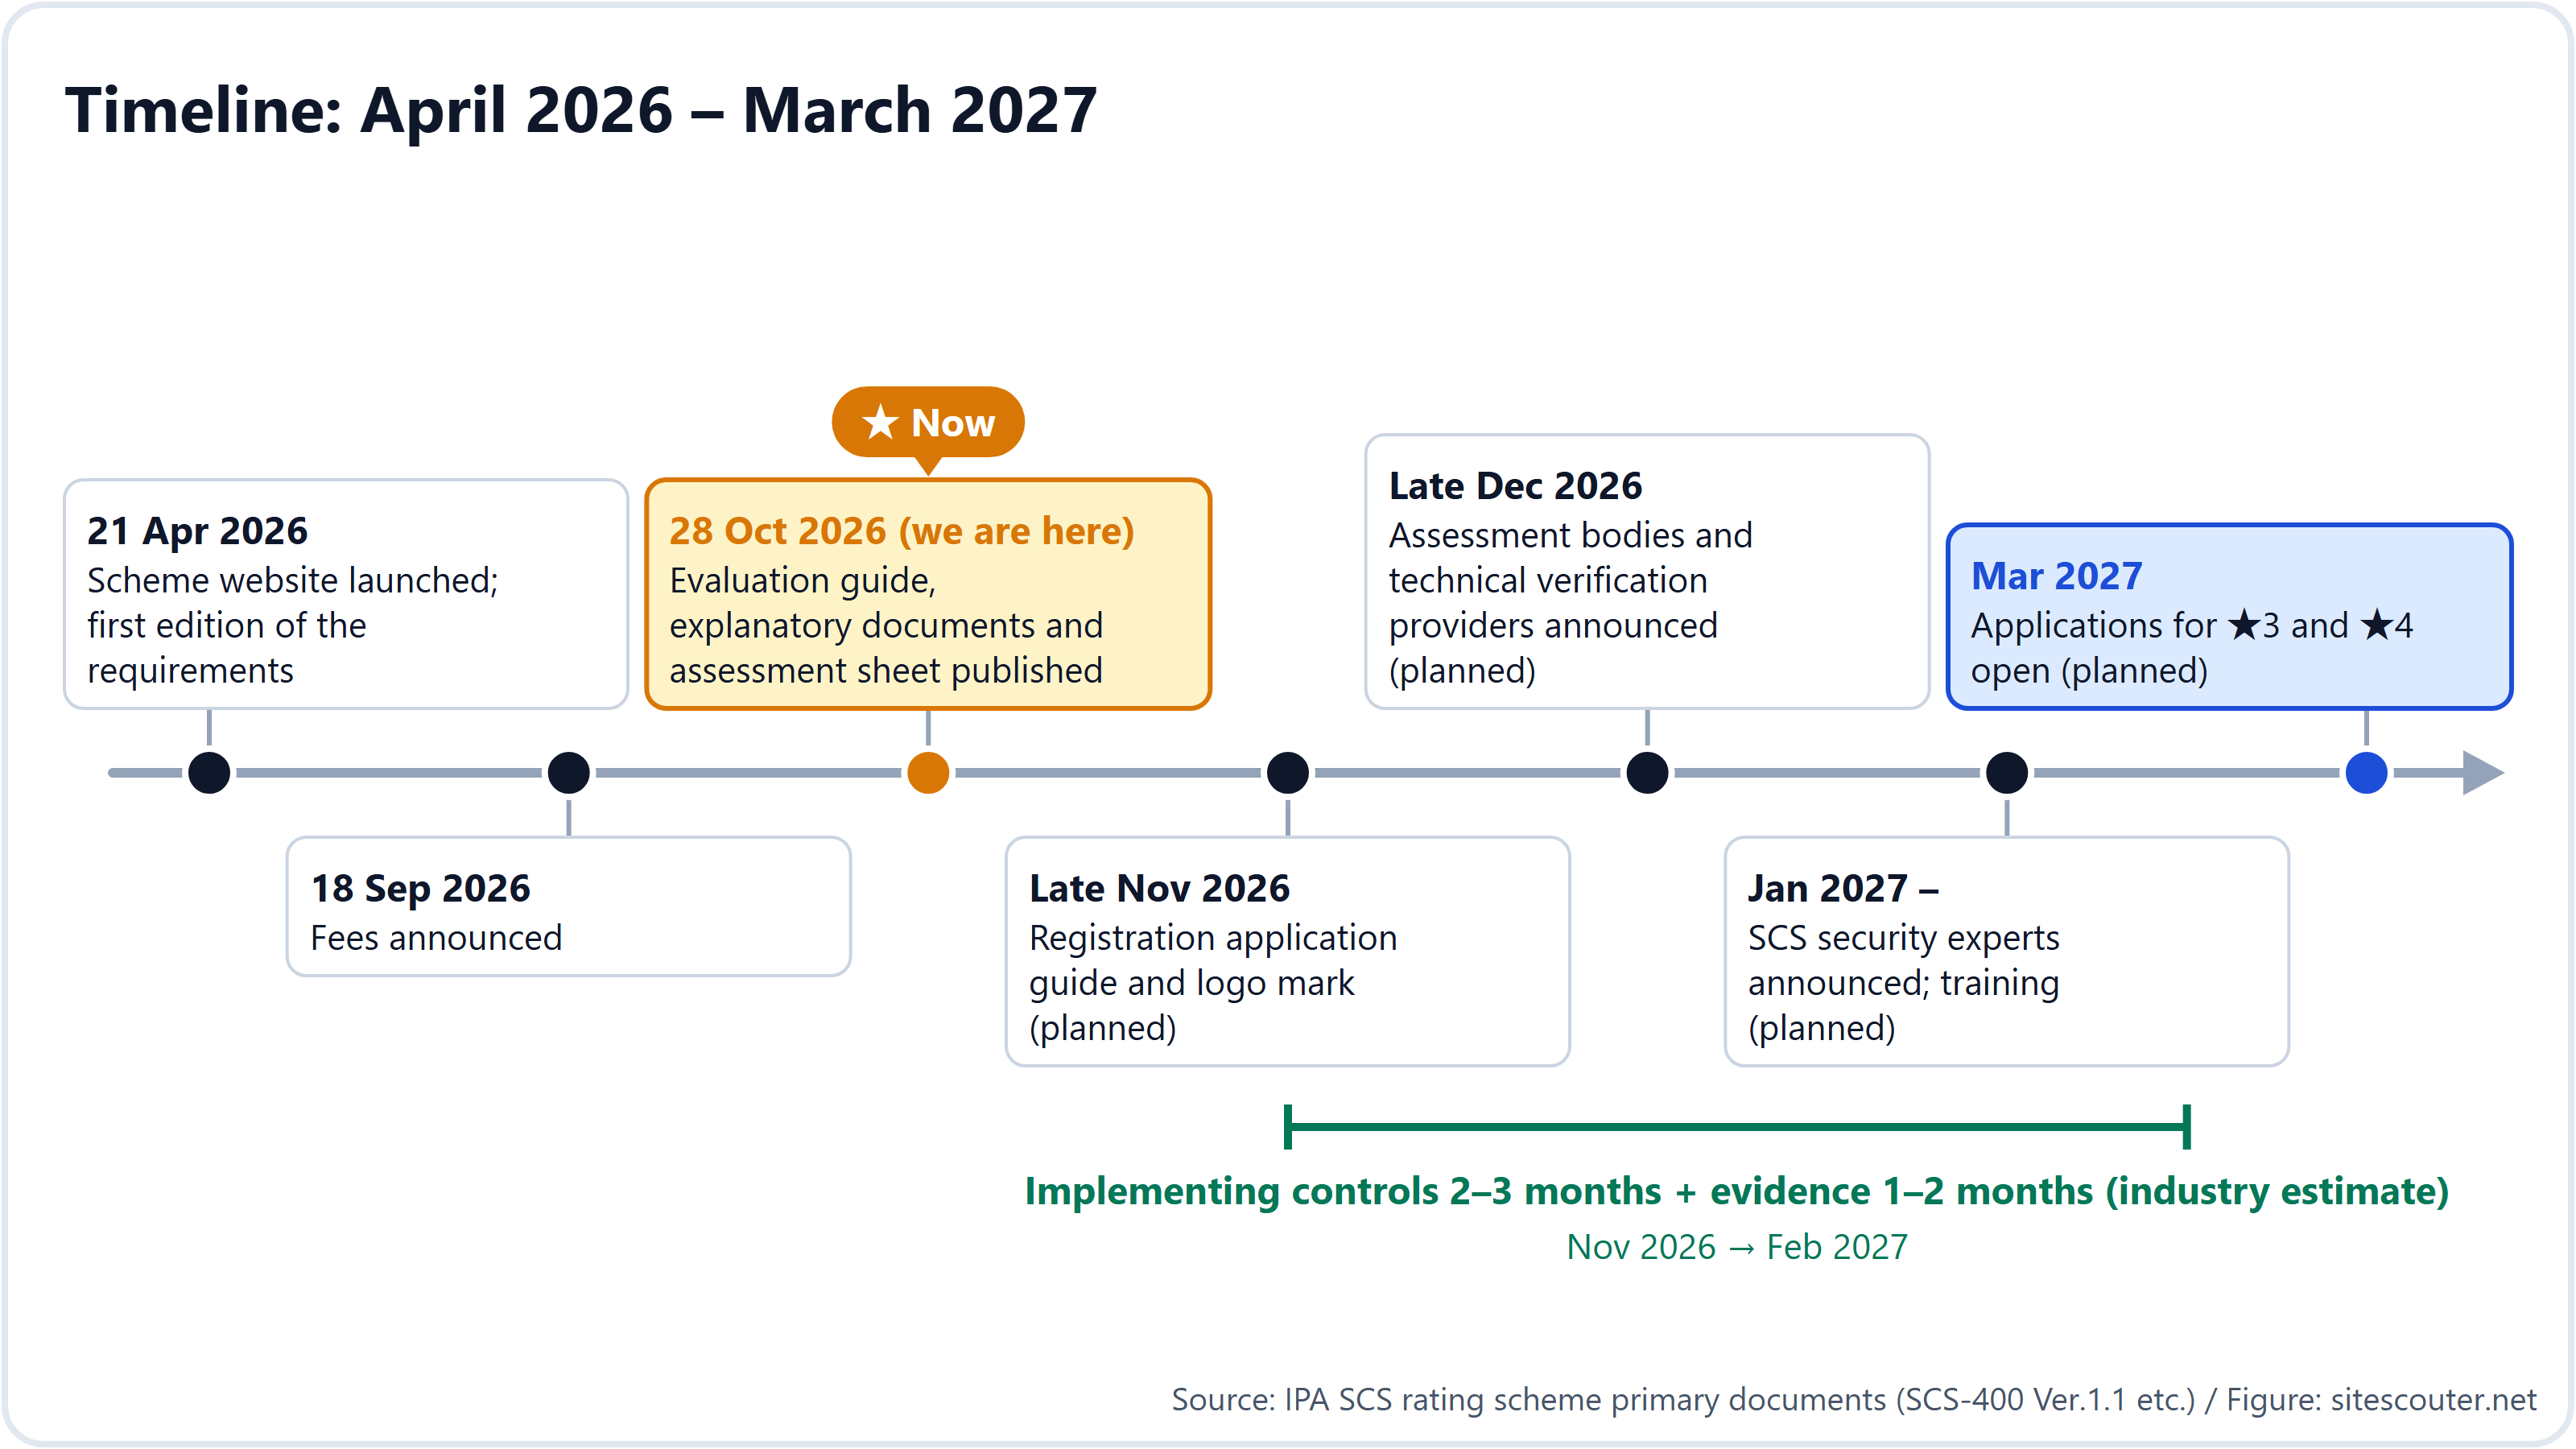
Er zijn nog ongeveer 5 maanden tot de aanvragen openen, maar omdat de maatregelen enkele maanden kosten, doen bedrijven waarvan de klanten er waarschijnlijk om zullen vragen er goed aan nu al hun huidige situatie te controleren om net op tijd klaar te zijn. Het beoordelingsformulier kan al worden gedownload.
Wat gebeurt er als u er geen haalt?
Zodra in de inkoopnormen van een klant "★3 of hoger" staat, worden bedrijven zonder ster niet langer als leverancier gekozen. Grote bedrijven kunnen geen contracten sluiten met bedrijven die niet aan hun eigen inkoopnormen voldoen. De verantwoordelijke medewerker heeft daarin geen vrijheid, want een contract met een bedrijf dat niet aan de norm voldoet, zou een overtreding van de compliance-regels zijn. Bij nieuwe opdrachten is het vanaf het begin een voorwaarde; bij bestaande opdrachten wordt het toegevoegd wanneer het contract wordt verlengd. En zoals we in paragraaf 1 zagen, stopt de eis niet bij de tier 1-leverancier, maar komt hij helemaal door tot de tier 2- en tier 3-leveranciers.
Juridisch is het systeem vrijwillig. In de FAQ van IPA staat dat "het behalen van een ster vrijwillig is" en dat "niet aan alle eisen voldoen niet betekent dat de zakelijke relatie direct wordt beëindigd". Of het een eis wordt bij overheidsaanbestedingen, bepaalt elke aanbestedende instantie zelf. Toch is de realistische aanpak u voor te bereiden vanuit het idee dat het "wettelijk vrijwillig, in de praktijk van het zakenleven verplicht" is. Als u nu al weet in hoeverre uw bedrijf aan de eisen voldoet, worden zowel de onderhandelingen als de voorbereiding makkelijker dan wanneer u pas in actie komt nadat een klant erom vraagt.
Pas op voor opdringerige verkooppraatjes
In april 2026 gaven het ministerie van Economie, Handel en Industrie en het Kabinetssecretariaat een waarschuwing uit voor ongepaste verkooppraatjes die beweren dat "u zonder ster geen zaken meer kunt doen" of "wij zijn een erkende ondersteuningsorganisatie". Een rol als "erkende ondersteuningsorganisatie" bestaat in het systeem niet. De enige officiële rollen zijn de vier die door IPA zijn aangewezen of geregistreerd: beoordelingsinstanties, aanbieders van technische verificatie, opleidingsaanbieders en SCS-beveiligingsdeskundigen. De lijsten worden vanaf december 2026 op de website van IPA gepubliceerd.
U kunt nagaan of een naam of titel echt is aan de hand van de lijsten op de website van IPA. Op dit moment, voordat de lijsten zijn gepubliceerd, kan geen enkel bedrijf zich terecht "erkend" noemen.
Kijk eerst hoe uw bedrijf er van buitenaf uitziet
Tot de eisen horen het installeren van updates binnen 14 dagen en het niet gebruiken van software die niet meer wordt ondersteund. Of uw website of server naar buiten toe een oude versie bekendmaakt, kunt u zonder registratie controleren door simpelweg een URL in te voeren in de serverinformatiecontrole van Site Scouter. Gebruik die als eerste controle van één minuut voordat u zich op de ster gaat voorbereiden.
Toelichting op de methode en beperkingen
Dit artikel is gebaseerd op de website van het systeem van IPA, de FAQ, de eisen en beoordelingscriteria (SCS-400 Ver.1.1), het handboek (SCS-620), de richtlijn voor technische verificatie (SCS-430), de tarievenmededeling en het persbericht van 28 oktober 2026, zoals gepubliceerd op 30 oktober 2026. De handleiding voor de registratieaanvraag is nog niet gepubliceerd, dus procedurele details kunnen nog veranderen. De auteur werkt in de domein-, hosting- en beveiligingsbranche en is binnen het systeem geen beoordelingsinstantie en geen deskundige.
Controleer op een niet-ingrijpende manier of uw website of server naar buiten toe een oude versie laat zien: voer gewoon een URL in, registratie is niet nodig. Een goede eerste controle voordat u zich op de ster gaat voorbereiden.
Gebruik: Serverinformatie opzoekenVeelgestelde vragen
Geldt het ook voor kleine bedrijven?
Het geldt ongeacht branche of omvang. IPA verwacht het grootste voordeel voor kleine en middelgrote bedrijven met weinig mensen en budget voor beveiliging.
Doet het ertoe voor tier 3-leveranciers die niet rechtstreeks met grote bedrijven zakendoen?
Ja. Een bedrijf dat ★4 behaalt, is verplicht de beveiligingsstatus van zijn leveranciers te kennen. Hoe meer bedrijven hogerop een ster halen, hoe meer bedrijven verderop erom gevraagd worden. Er is geen grens aan hoeveel lagen diep dat doorgaat.
Kan ik ★4 aanvragen zonder ★3?
Ja. Een hogere ster omvat alle eisen van de lagere, dus u kunt rechtstreeks ★4 aanvragen.
Heb ik het nog nodig als ik ISMS of het PrivacyMark heb?
Ja. In de FAQ van IPA worden ISMS en het systeem als complementair beschreven.
Worden gecertificeerde bedrijven openbaar gemaakt?
Ja. Geregistreerde organisaties worden vermeld op de website van IPA en mogen het logo gebruiken.
Waar kan ik met vragen terecht?
De Security Certification Group van het Security Center van IPA neemt vragen per e-mail aan. Telefonische vragen worden niet in behandeling genomen.
Bronnen
Laatst gecontroleerd: 2026-10-30. Specificaties en beleid kunnen veranderen; raadpleeg de primaire bronnen voordat u actie onderneemt.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (persoonlijke blog nkzw.jp)
Contact: Officiële website / YouTube / Instagram / LinkedIn / X / Telegram