
Japans SCS-rating gaat leveranciers schiften: wat bestuurders moeten weten over een ★-eis die doorwerkt tot tier-3-leveranciers, en wat er gebeurt met bedrijven die er niet aan voldoen
In maart 2027 gaan de aanvragen open voor het SCS-ratingstelsel (het beveiligingsratingstelsel ter versterking van toeleveringsketens) van IPA, the Information-technology Promotion Agency, Japan. Op 28 oktober 2026 zijn de beoordelingsrichtlijnen en het toelichtende handboek gepubliceerd, en daarmee ligt de inhoud van het stelsel vast.
Voor bestuurders telt één punt het zwaarst: het stelsel is zo ontworpen dat het niet alleen doorwerkt naar de tier-1-leveranciers die rechtstreeks zaken doen met grote bedrijven, maar ook naar tier-2- en tier-3-leveranciers. Zodra een groot bedrijf "★3 of hoger" in zijn inkoopvoorwaarden opneemt, kunnen bedrijven die daar niet aan voldoen niet langer als leverancier worden gekozen. En omdat een tier-1-leverancier die ★4 wil volgens de eisen de beveiligingsstatus van zijn eigen leveranciers (tier-2) moet kennen, blijft de eis door de keten naar beneden stromen.
Dit artikel is bedoeld voor bestuurders aan beide kanten: wie als zakelijke voorwaarde om een ★ wordt gevraagd, en wie erom gaat vragen. Op basis van de primaire documenten (de stelseldocumenten van IPA) behandelt het hoe het stelsel werkt, waarom het doorwerkt, wat er gebeurt met bedrijven die er niet aan voldoen, welke beslissingen genomen moeten worden en welke kosten en tijd ermee gemoeid zijn. De technische details staan in de gids voor technici en een introductie op het stelsel in de algemene gids.
Dit artikel is ook in het Engels gepubliceerd op sitescouter.net en nkzw.jp, en in het Japans op sitescouter.net. Dit is de Nederlandse editie op Site Scouter, vertaald uit de Engelse versie.
Wat er is besloten
- IPA beheert het stelsel onder toezicht van het ministerie van Economie, Handel en Industrie en het National Cybersecurity Office van het kabinetssecretariaat. De basis is het "ontwerpbeleid van het stelsel" van maart 2026
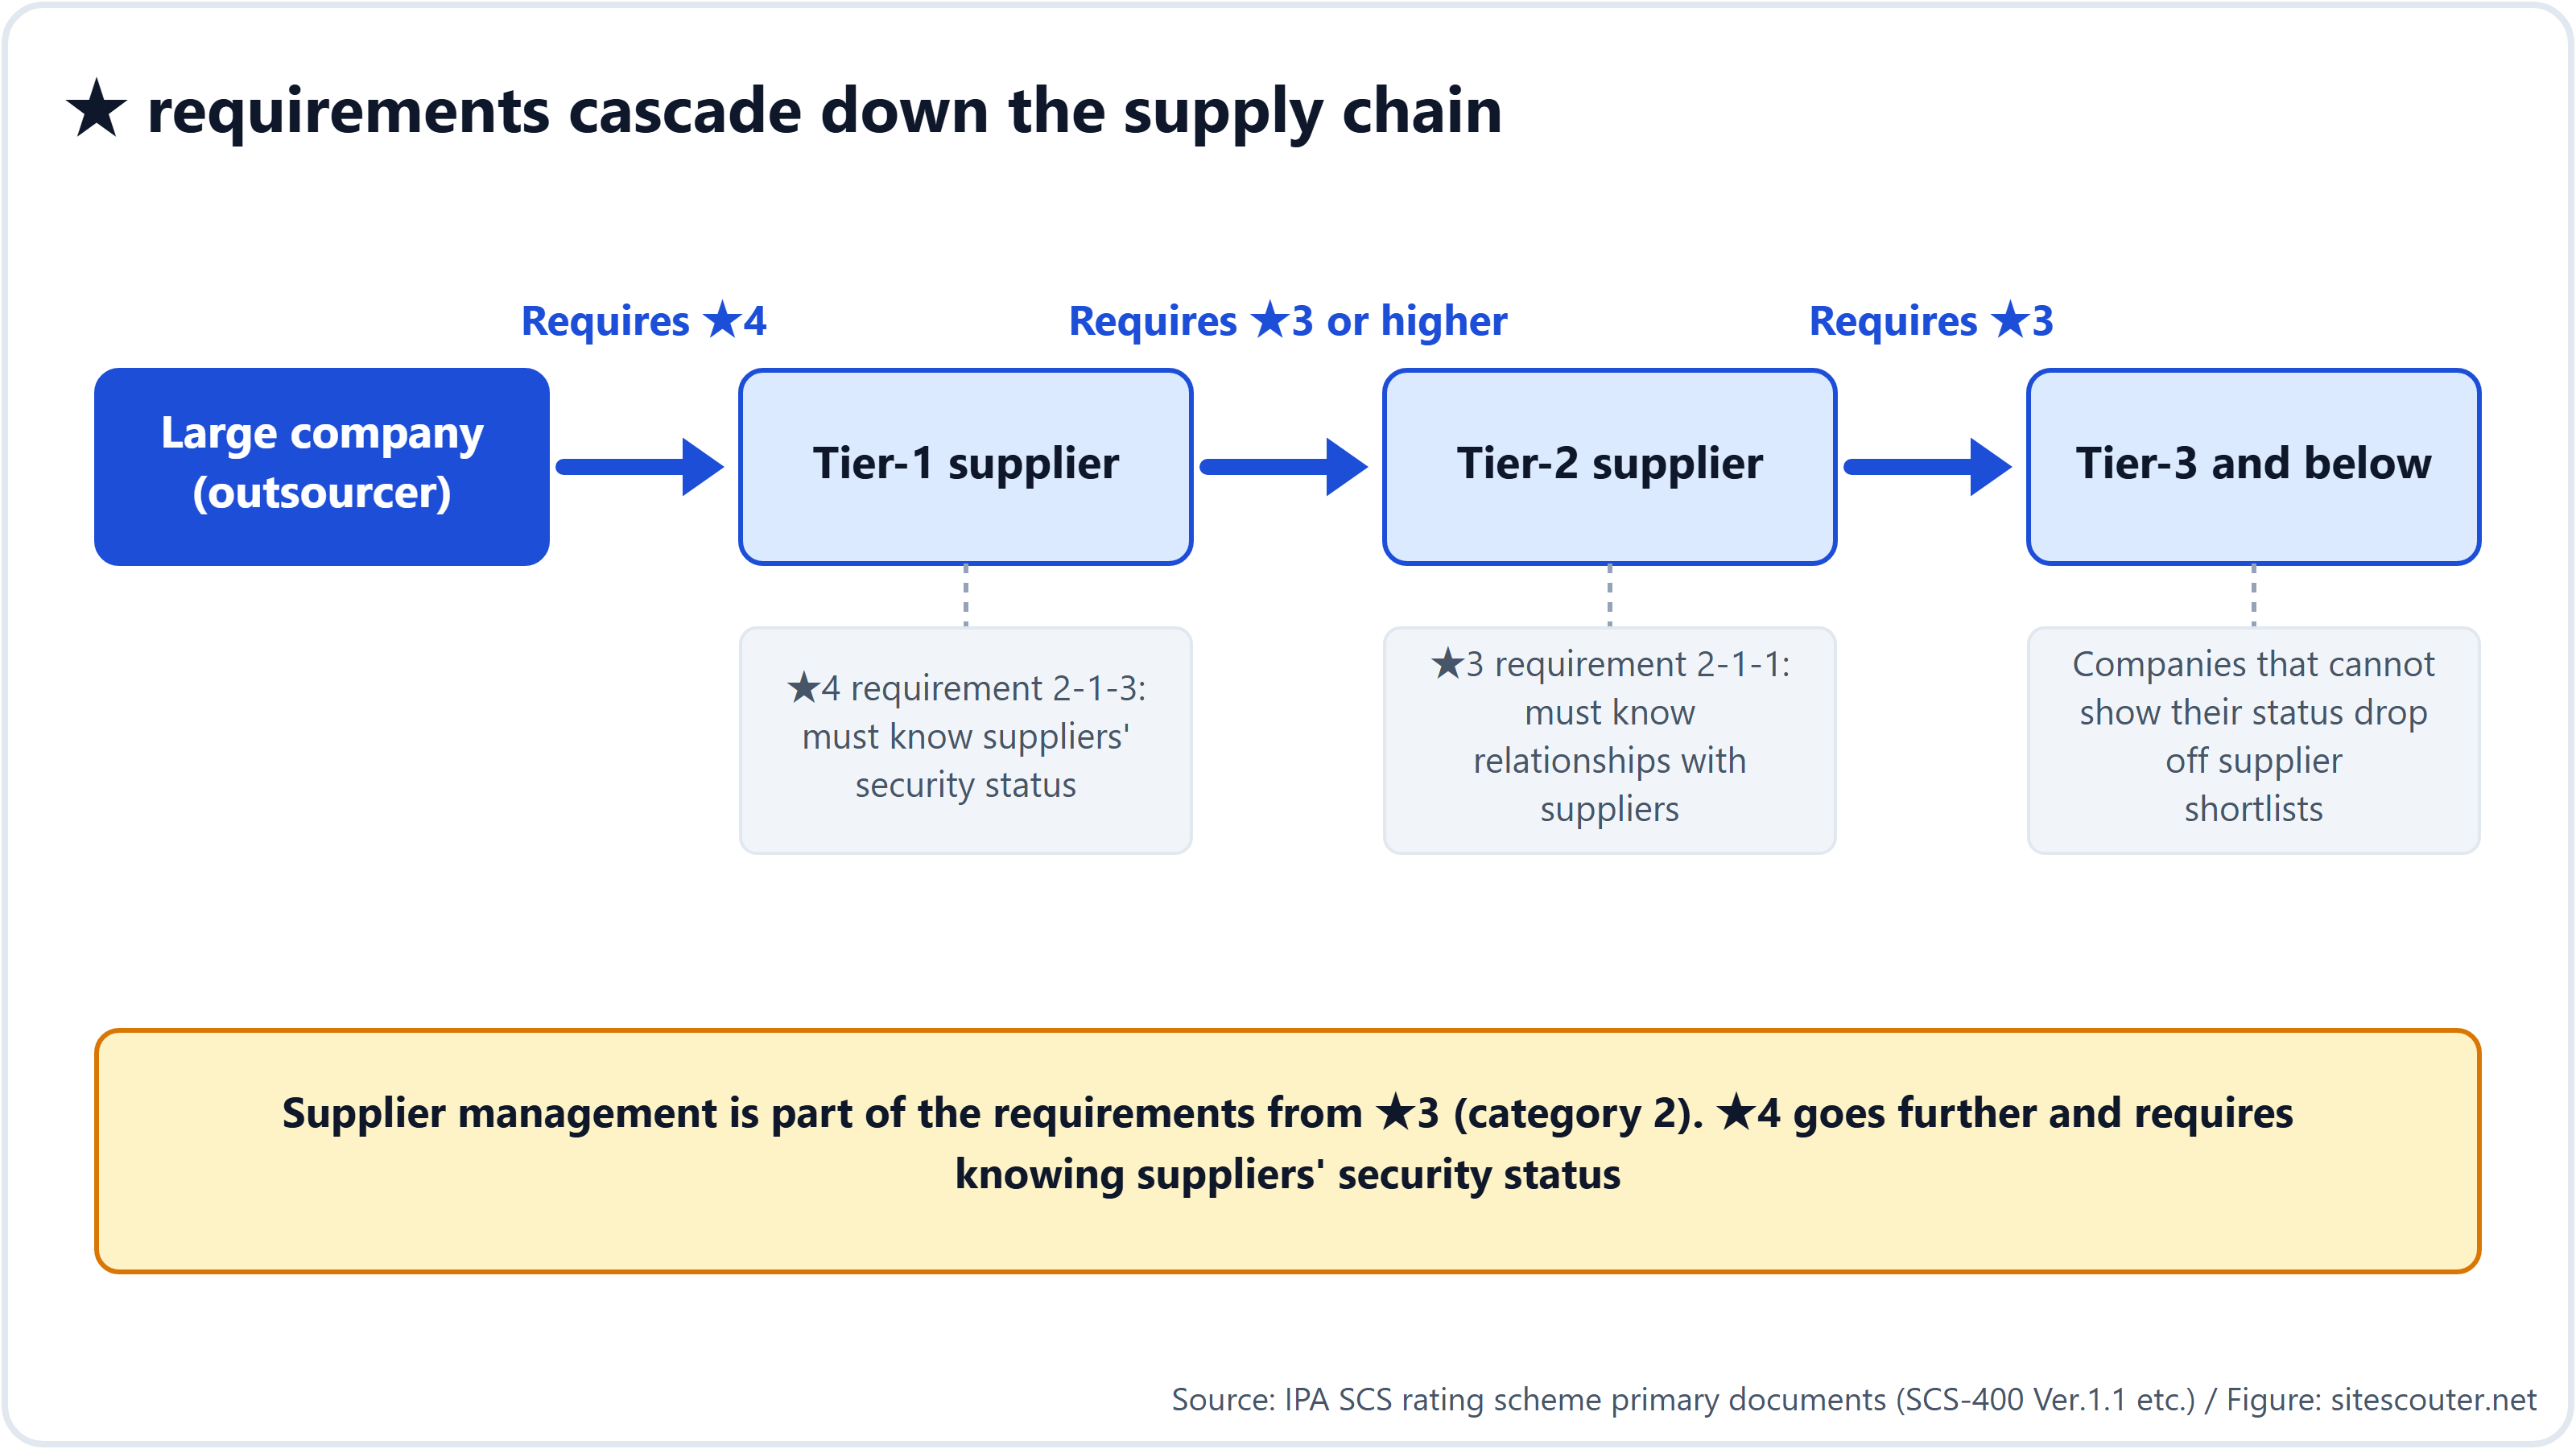
- Er zijn drie niveaus: ★3, ★4 en ★5. ★3 toont 26 eisen aan met een zelfbeoordeling die door een deskundige wordt bevestigd; ★4 toont 43 eisen aan met een beoordeling door een derde partij plus technische verificatie. ★5 wordt nog bestudeerd
- ★3 is 1 jaar geldig en ★4 3 jaar. De registratievergoeding aan IPA bedraagt ¥10,000 per jaar voor ★3 (tot eind maart 2028; daarna ¥20,000) en ¥60,000 voor 3 jaar voor ★4
- Gecertificeerde organisaties worden op de website van IPA vermeld en mogen het logo gebruiken
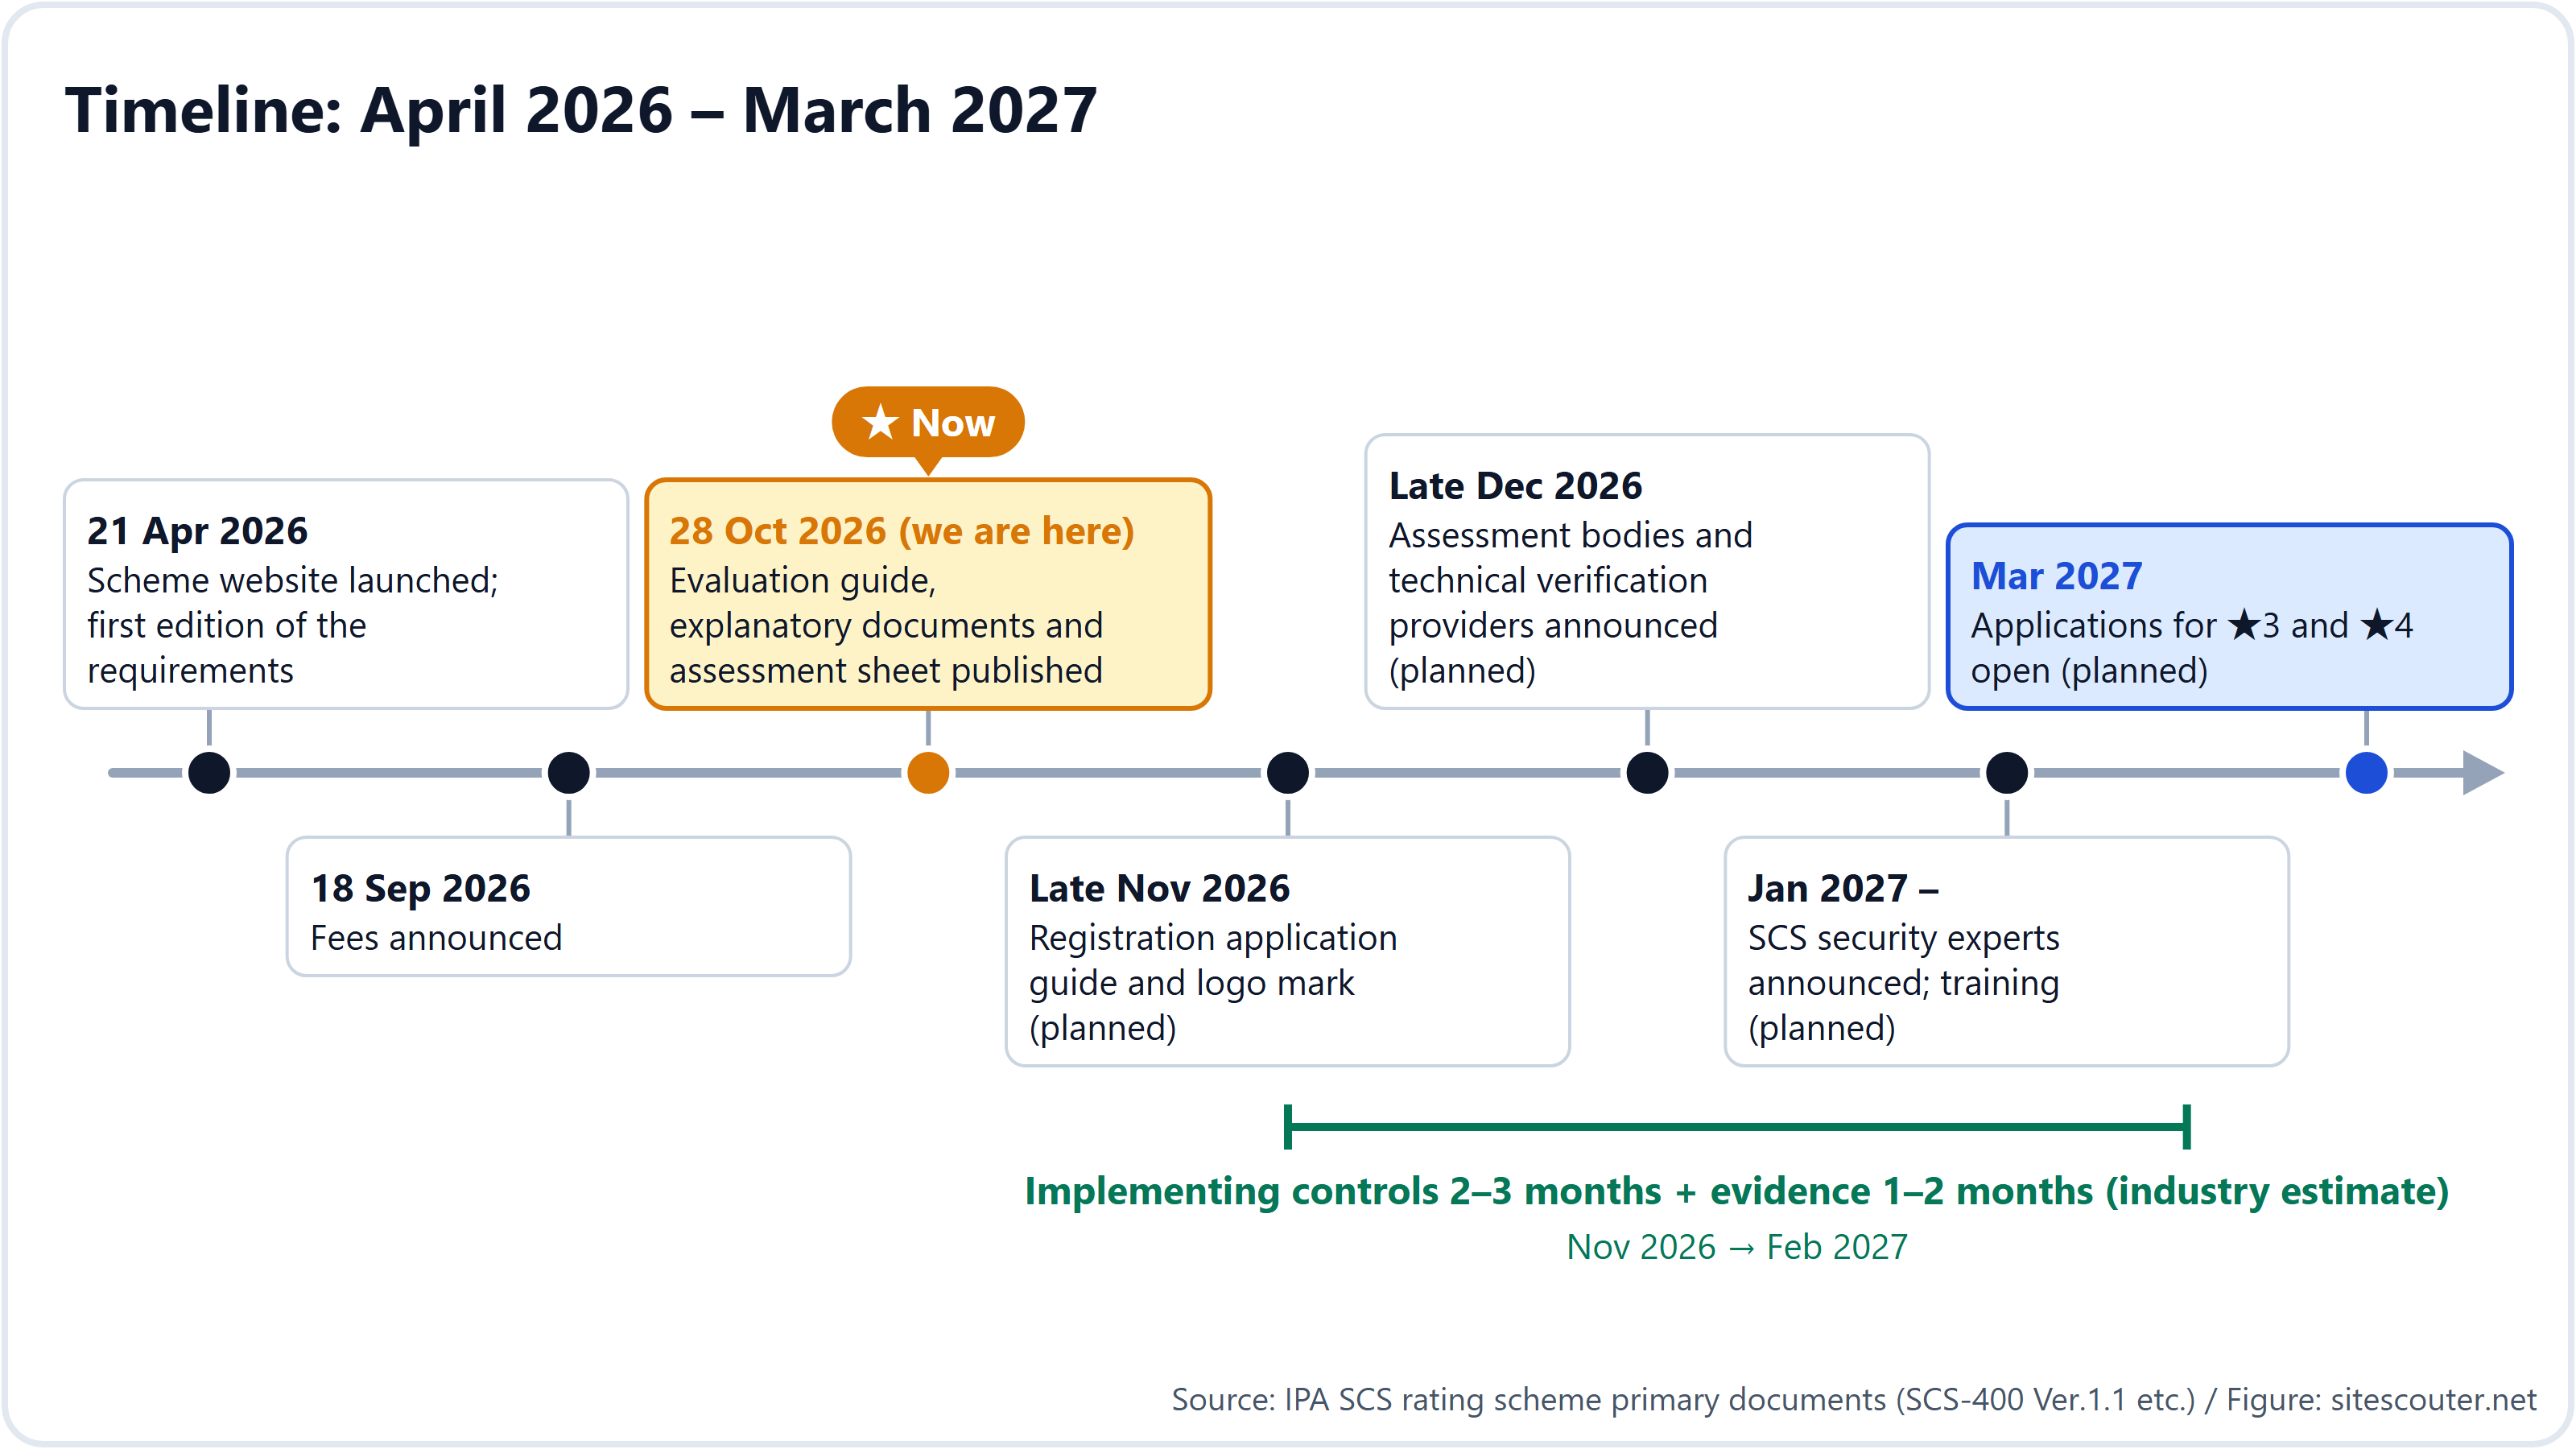
- De aanvragen gaan naar verwachting open in maart 2027. De handleiding voor de registratieaanvraag wordt eind november 2026 verwacht, de lijst van beoordelingsinstanties eind december en de lijst van deskundigen vanaf januari 2027
Waarom het tot tier-3-leveranciers reikt
In de beschrijving van het stelsel staat dat "de opdrachtgever de leverancier een passend niveau (★) voorlegt, hem aanmoedigt de maatregelen te treffen en de uitvoering ervan controleert". Dat klinkt als een zaak tussen twee bedrijven, maar wie de eisen leest, ziet dat het stelsel op doorwerking is ontworpen.
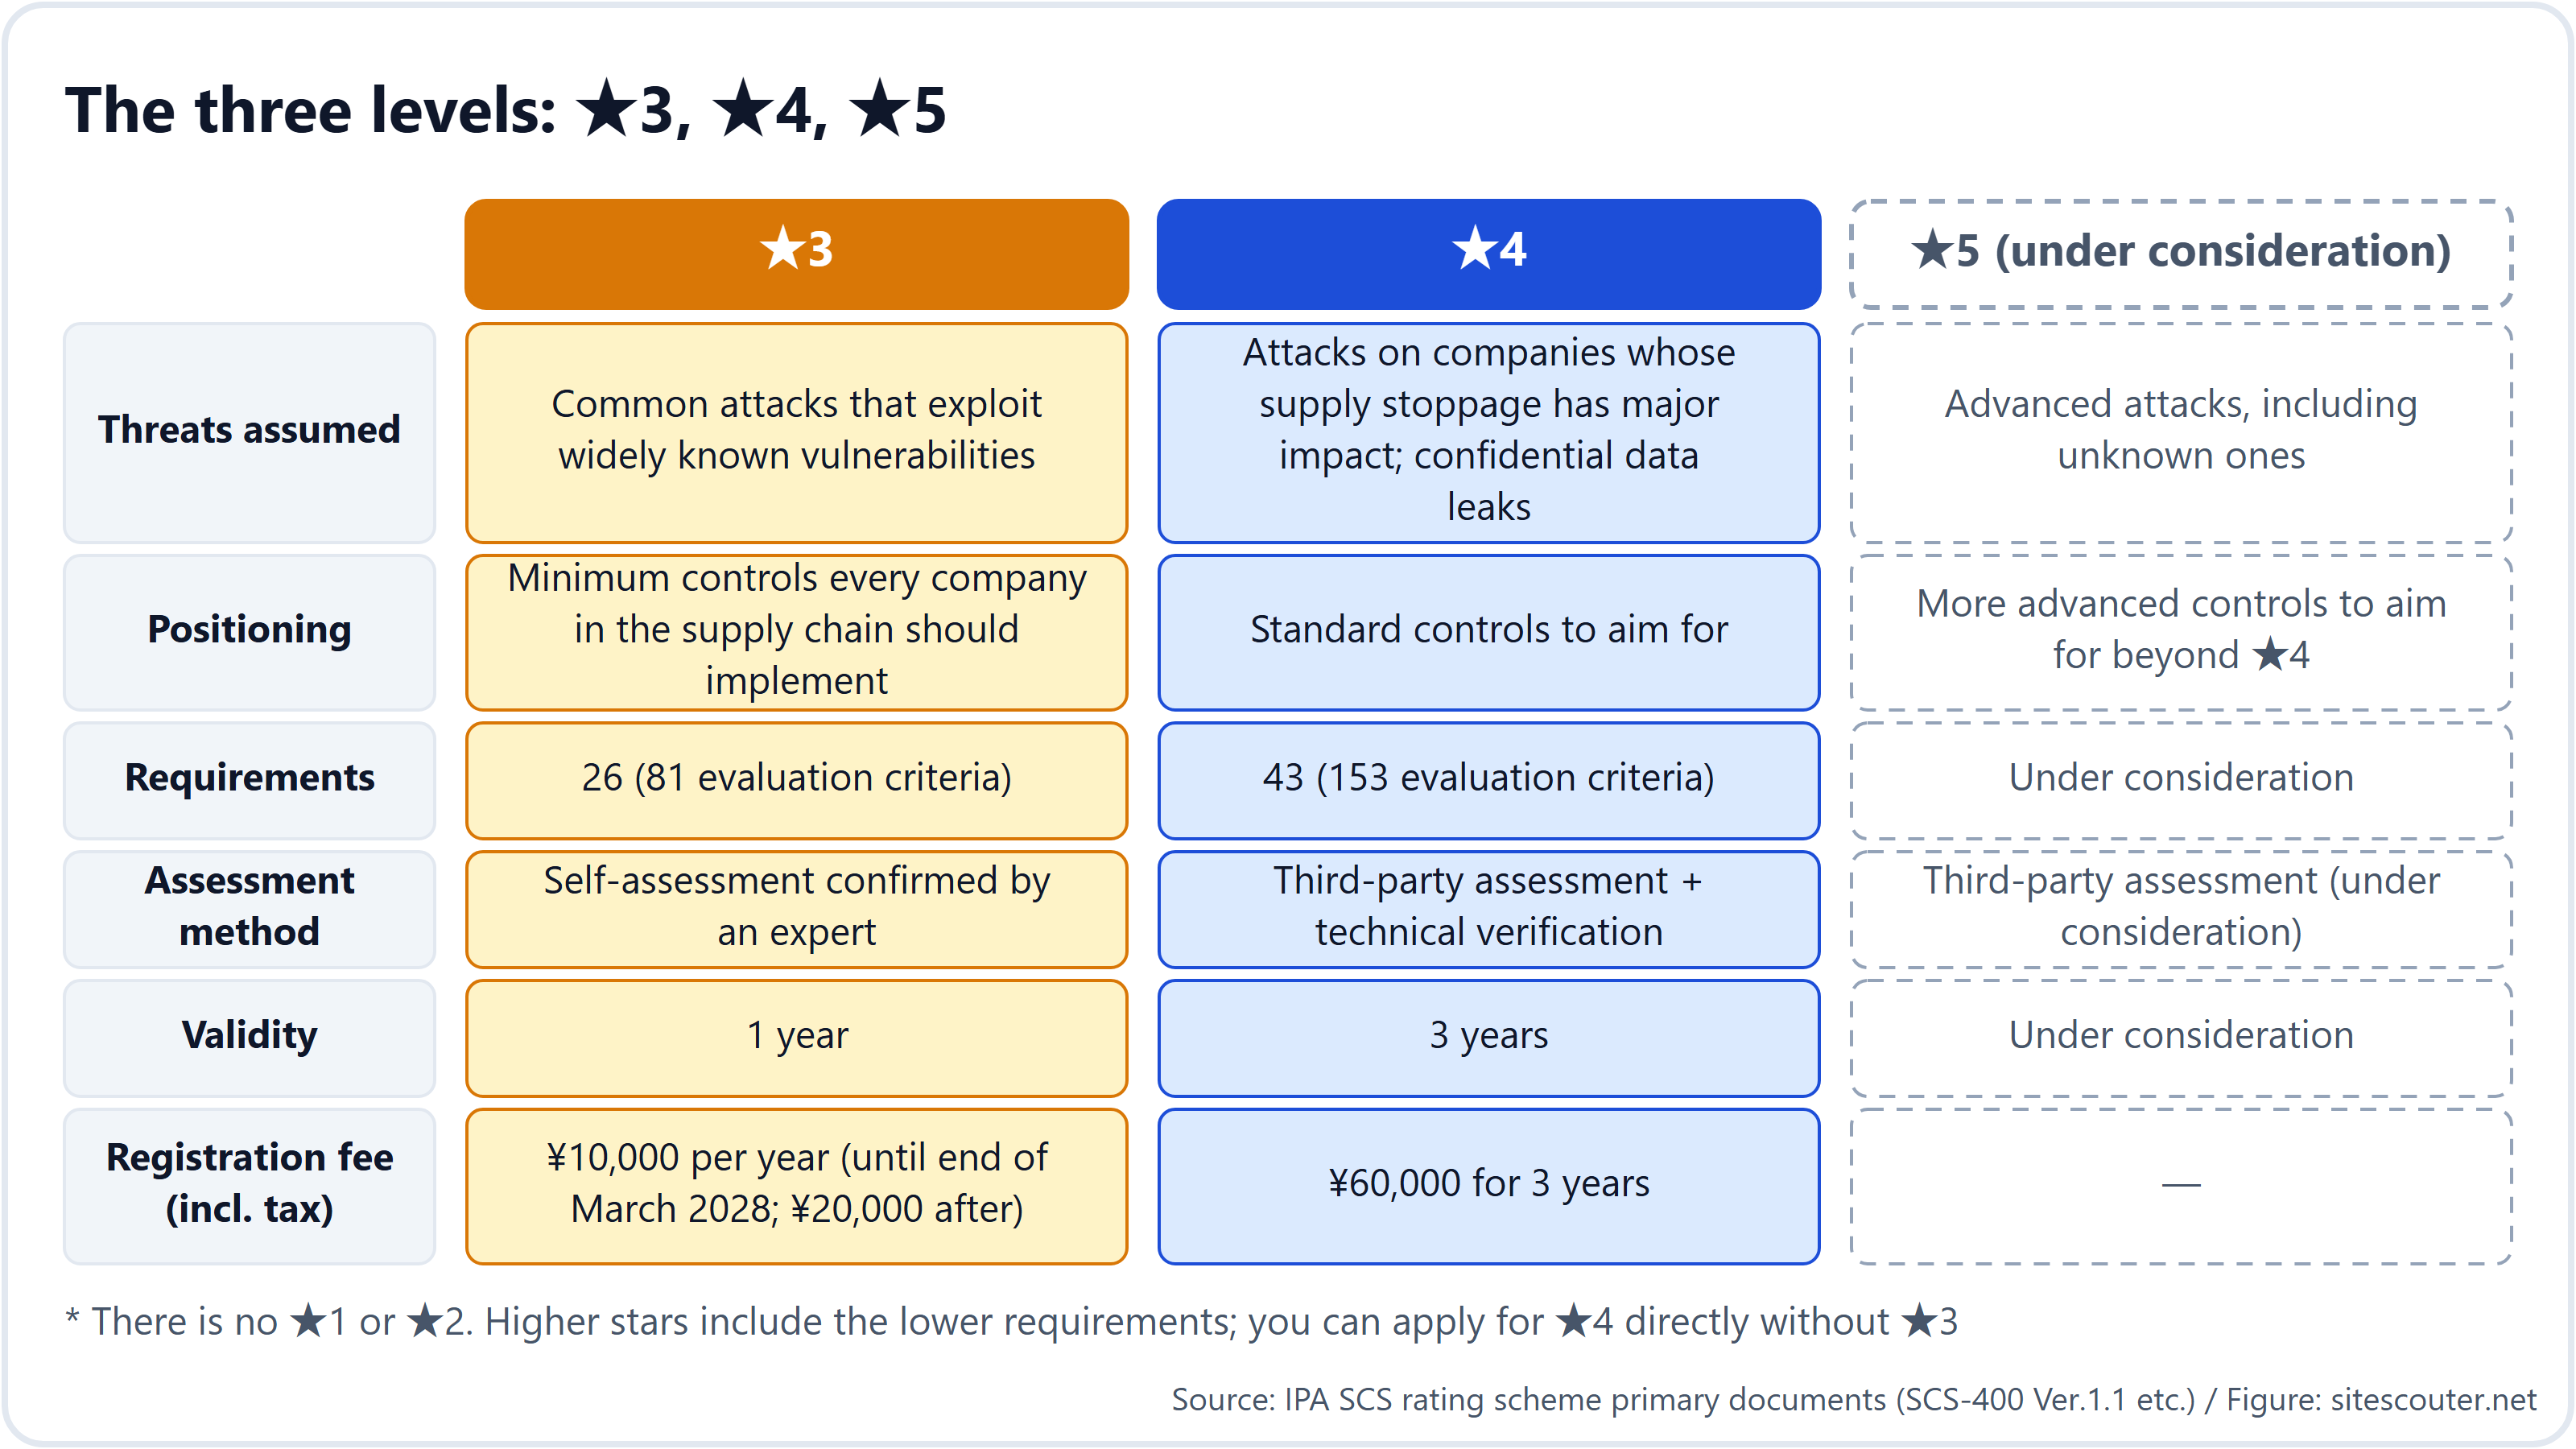
- ★3-eis 2-1-1: richt een mechanisme in om de relaties te kennen tussen uw eigen bedrijfsmiddelen en systemen die door andere organisaties worden beheerd (leveranciers, inclusief klanten, dochterondernemingen, gelieerde ondernemingen en cloudaanbieders)
- ★3-eis 2-1-4: leg met leveranciers die vertrouwelijke informatie delen de rollen en verantwoordelijkheden vast voor wanneer zich een incident voordoet
- ★4-eis 2-1-3: ken vanuit het oogpunt van bedrijfscontinuïteitsrisico en informatiebeheerrisico de beveiligingsstatus van leveranciers die uw bedrijf kunnen raken
- ★4-eis 2-1-5: haal bij het einde van een contract vertrouwelijke informatie en toegangsrechten terug bij de leverancier, of laat ze vernietigen
Met andere woorden: een tier-1-leverancier die van een groot bedrijf ★4 moet hebben, moet de beveiligingsstatus van zijn tier-2-leveranciers kennen om ★4 te behouden, en de eenvoudigste manier om die te kennen is "de tier-2-leveranciers ook een ★ laten halen". Zodra een tier-2-leverancier ★3 behaalt, verplicht zijn eis 2-1-1 hem de relaties met tier-3-leveranciers te kennen. Omdat categorie 2 van de eisen "leveranciersbeheer" is, zit het stelsel zo in elkaar dat de sterren tot het einde van de keten doorreizen.
Wat er gebeurt als u er niet aan voldoet
In de FAQ van IPA staat dat "het behalen van een ★ vrijwillig is" en dat "niet aan alle eisen voldoen niet betekent dat de zaken onmiddellijk worden stopgezet". Dat is een correcte beschrijving van de juridische status van het stelsel.
De zakelijke werkelijkheid is anders. Grote bedrijven kunnen geen zaken doen met bedrijven die niet aan hun inkoopvoorwaarden voldoen. Zodra in die voorwaarden staat dat "leveranciers ★3 of hoger onder het SCS-ratingstelsel moeten hebben", vallen bedrijven zonder die rating van de shortlist met leveranciers. De verantwoordelijke medewerker heeft geen speelruimte: een contract sluiten met een leverancier die niet aan de voorwaarden voldoet, zou die medewerker en het bedrijf blootstellen aan een complianceschending.
Het ontwerp van het stelsel versterkt dit. Een bedrijf met ★4 is verplicht de beveiligingsstatus van zijn leveranciers te kennen, en kan dus geen leveranciers houden van wie het die status niet kan kennen. Bij nieuwe opdrachten is het vanaf het begin een voorwaarde; bij bestaande opdrachten wordt het bij de contractverlenging toegevoegd. Over overheidsaanbestedingen zegt IPA dat "of het een aanbestedingseis wordt, aan de aanbestedende instantie is", maar omdat dit een overheidsstelsel is, ligt het voor de hand dat de publieke sector als eerste in beweging komt.
Kortom: het is wettelijk vrijwillig en zakelijk in de praktijk verplicht. Het verschil tussen bedrijven die zich voorbereiden voordat hun klanten erom vragen en bedrijven die zich daarna moeten haasten, wordt nog groter zodra de aanvragen opengaan en beoordelingsinstanties en deskundigen volgeboekt zijn.
Vijf beslissingen voor bestuurders
Medewerkers kunnen de meeste eisen zelf oppakken, maar de volgende vijf punten komen pas in beweging als de directie erover beslist.
- Welke ster u nastreeft. Dat hangt af van wat uw belangrijkste klanten zullen vragen. Als vuistregel voor nu: ★4 als u rechtstreeks met grote bedrijven zakendoet, ★3 als u tier-2-leverancier of lager bent. U kunt ook rechtstreeks ★4 aanvragen zonder ★3
- Welke eenheid u laat certificeren. In het beoordelingsformulier kiest u de hele rechtspersoon, een deel ervan zoals een bedrijfsonderdeel, of het concern. Hoe ruimer de reikwijdte, hoe hoger de kosten van de maatregelen; hoe smaller, hoe vaker u klanten moet uitleggen dat "dit onderdeel buiten de reikwijdte valt"
- Wie verantwoordelijk is. ★3-eis 1-2-1 vraagt u de bestuurder die verantwoordelijk is voor beveiliging (zoals een CISO) en de verantwoordelijke afdeling aan te wijzen, en verantwoordelijkheden en bevoegdheden toe te kennen. ★4 eist daarnaast een orgaan dat bestuurlijke beslissingen kan nemen, zoals een informatiebeveiligingscommissie met deelname van de directie (1-2-1-4)
- Wie de zelfverklaring van conformiteit aflegt. Bij zowel ★3 als ★4 verklaart uiteindelijk de directie dat "wij aan de eisen voldoen". Deskundigen of beoordelingsinstanties controleren, maar de verantwoordelijkheid voor de verklaring ligt bij de directie
- Tegen wanneer. De aanvragen gaan open in maart 2027. De vuistregel in de branche is 2 tot 3 maanden om de maatregelen in te voeren en 1 tot 2 maanden om het bewijs voor te bereiden. Reken terug vanaf de contractverlengingsdata van uw klanten om een startdatum te bepalen
De werkelijke kosten en doorlooptijd
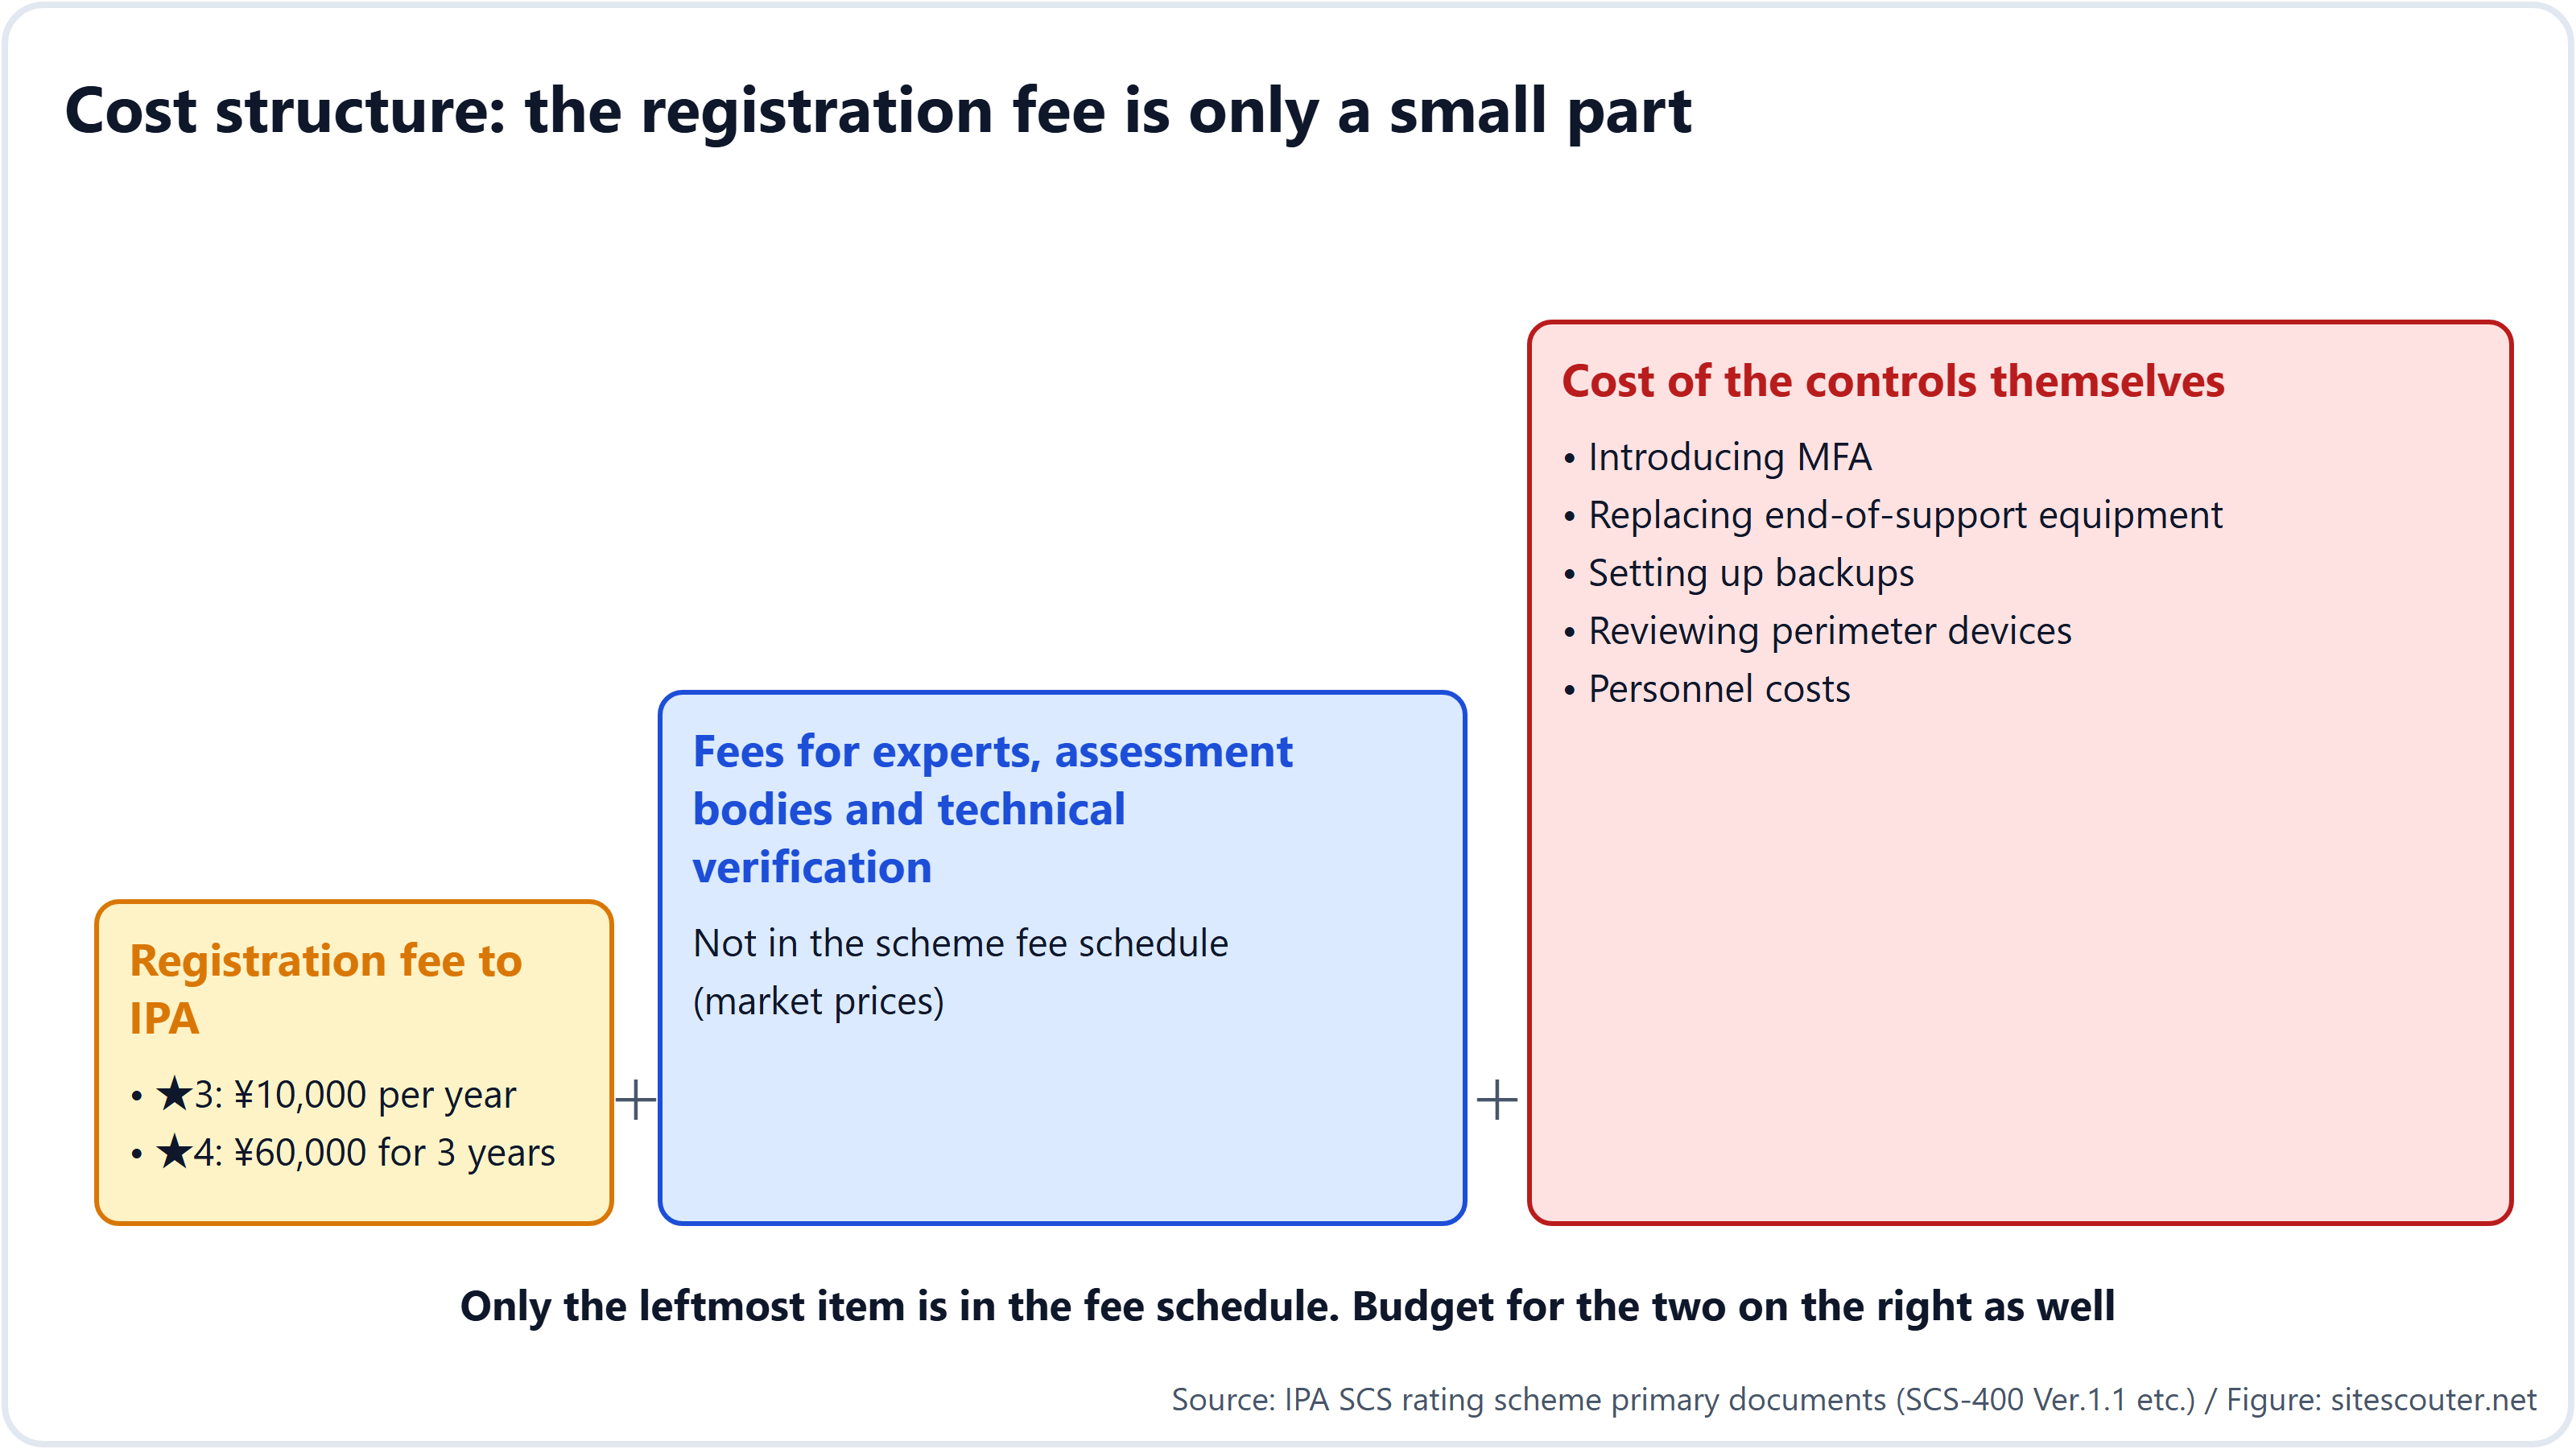
De registratievergoeding aan IPA lijkt met ¥10,000 per jaar voor ★3 goedkoop, maar is maar een deel van de kosten.
| Post | ★3 | ★4 | Toelichting |
|---|---|---|---|
| Registratievergoeding aan IPA | ¥10,000 per jaar (tot eind maart 2028; daarna ¥20,000) | ¥60,000 voor 3 jaar | In de tarieventabel |
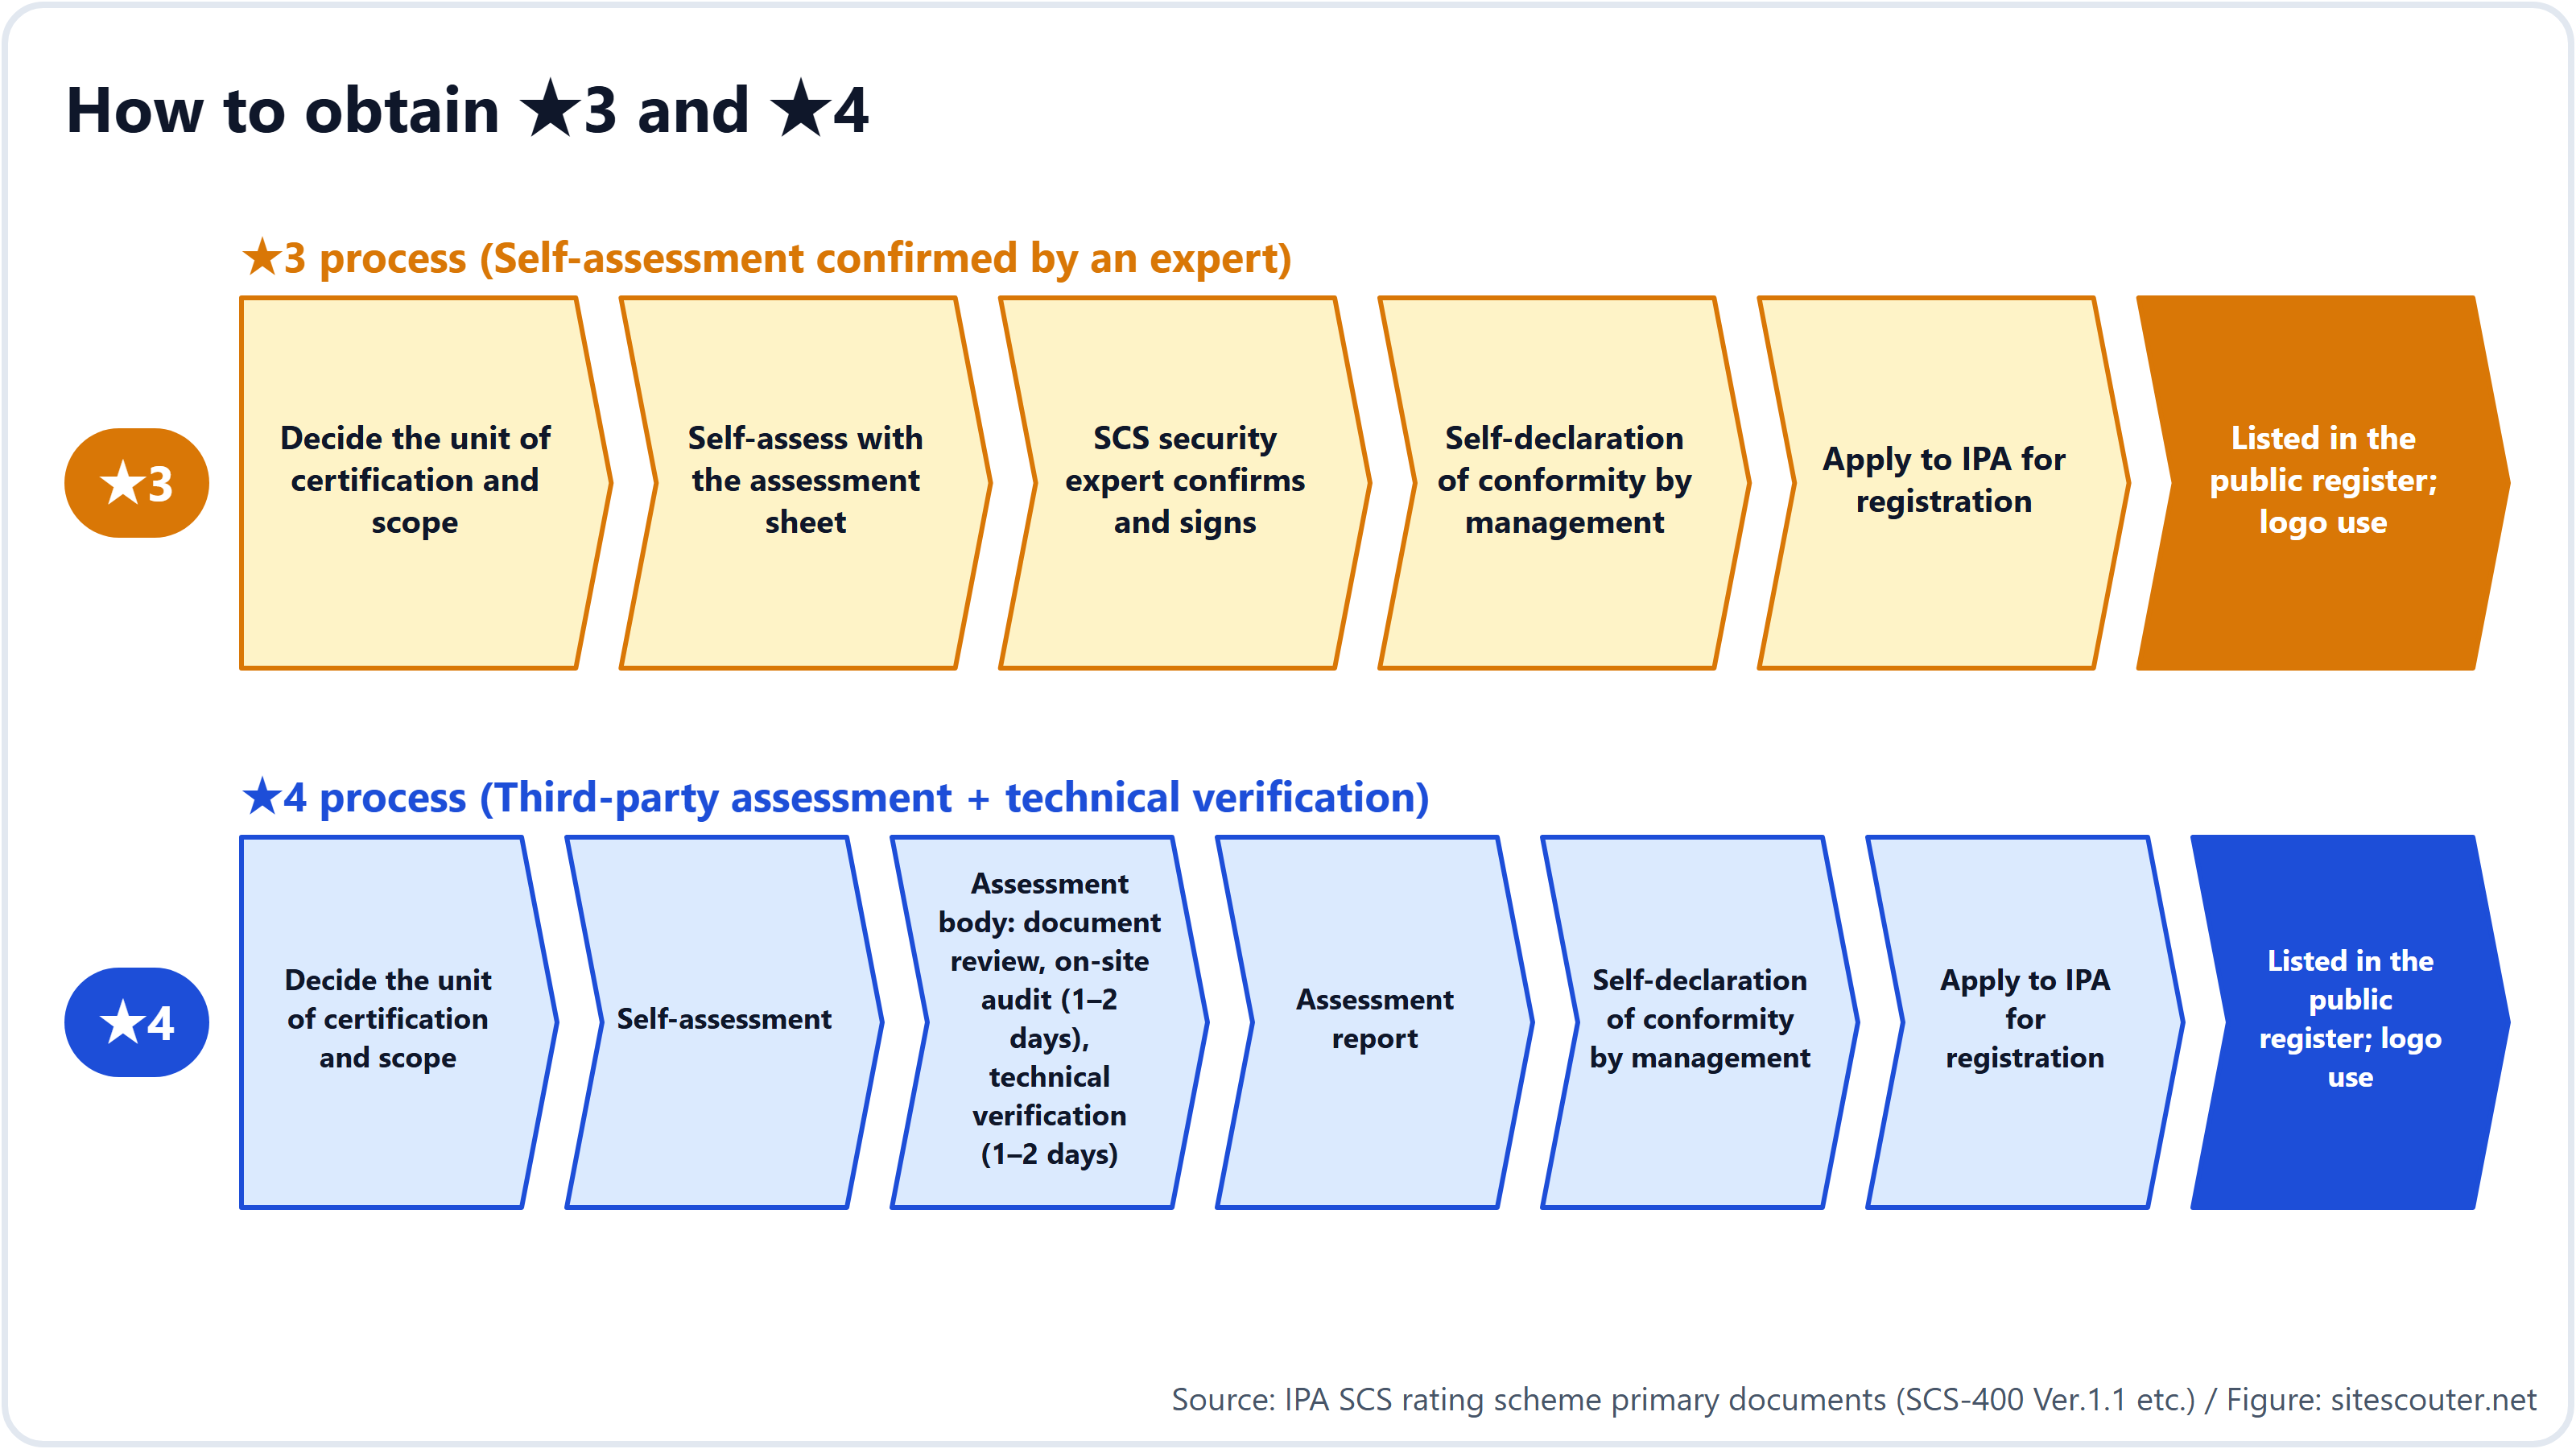
| Deskundigen, beoordelingsinstanties en technische verificatie | Bevestiging door een SCS-beveiligingsdeskundige | Documentbeoordeling, audit ter plaatse (1 tot 2 dagen) en technische verificatie (1 tot 2 dagen) door een beoordelingsinstantie | Niet in de tarieventabel; door de markt bepaald |
| De maatregelen zelf | MFA, vervanging van apparaten zonder ondersteuning, back-up- en herstelprocedures, instellingen van grensapparatuur, regels en training | Alles links, plus logverzameling, gatewaymaatregelen, netwerksegmentatie en leveranciersbeheer | Meestal de grootste post, afhankelijk van uw huidige situatie |
Wat de timing betreft: het beoordelingsformulier (het sjabloon voor de zelfbeoordeling) is al gepubliceerd, dus u kunt nu al beginnen met het in kaart brengen van uw huidige situatie.
Voor het mkb bereidt IPA de "Cyber Security Otasuketai Service (nieuw type)" voor, een ondersteuningsdienst die bedrijven moet helpen ★3 en ★4 te behalen (in oktober 2026 nog in de pilotfase).
Wat u deze maand kunt doen
Er is geen reden om te wachten tot de aanvragen opengaan. Met deze vier dingen kunt u deze maand al beginnen.
- Vraag uw belangrijkste klanten naar hun plannen. Vraag via uw verkoopteam: "welk niveau van het SCS-ratingstelsel bent u van plan van leveranciers te eisen?" Hun inkoopafdelingen bereiden zich ook voor, en hoe eerder u het vraagt, hoe meer ruimte u hebt om over voorwaarden te onderhandelen
- Wijs de verantwoordelijke aan. Richt de organisatie in die eis 1-2-1 voorschrijft en geef het beoordelingsformulier door
- Beoordeel uw huidige situatie zelf. Alleen al de 26 punten als voldaan of niet voldaan aanvinken laat zien waar het geld naartoe gaat. De punten waarop de meeste bedrijven struikelen, zijn besturingssystemen en software zonder ondersteuning, ontbrekende meervoudige authenticatie, late updates en het ontbreken van herstelprocedures
- Controleer hoe uw bedrijf er van buitenaf uitziet. Of uw website of server een oude versie prijsgeeft, kunt u zonder registratie controleren door alleen een URL in te voeren bij de serverinformatiecheck van Site Scouter. Deze "blik van buitenaf" is ook het eerste waar de inkoopafdeling van een klant naar kijkt
Voor bestuurders die leveranciers om een ster gaan vragen
Is uw bedrijf de hoofdaannemer en gaat u leveranciers om een ★ vragen, dan moet u het volgende beslissen:
- Welk niveau u van welke leverancier vraagt. Het stelsel gaat ervan uit dat de vereiste maatregelen "worden voorgelegd naargelang de positie van de leverancier in de toeleveringsketen". U hoeft niet hetzelfde niveau te vragen van een leverancier die uw vertrouwelijke informatie beheert en van een leverancier van standaardonderdelen
- Contracttekst en overgangstermijnen. De aanvragen gaan open in maart 2027, dus vóór die tijd kunt u "al gecertificeerd" niet als voorwaarde stellen. Een voorwaarde met een termijn, zoals "behaal ★3 in boekjaar 2027", is realistisch
- De koppeling met uw eigen ★4. ★4-eis 2-1-3 verlangt dat u de beveiligingsstatus van uw leveranciers kent. Leveranciers om een ★ vragen, wordt zo ook bewijs voor uw eigen ★4
- Wat u met uw eigen checklists doet. Een van de doelen van het stelsel is een einde te maken aan de last voor leveranciers van uiteenlopende checklists van elke opdrachtgever. Door de delen van uw checklist die de ★ kan afdekken te vervangen, krijgt u makkelijker de medewerking van leveranciers
Pas op voor opdringerige verkooppraatjes
In april 2026 waarschuwden het ministerie van Economie, Handel en Industrie en het kabinetssecretariaat voor ongepaste verkooppraatjes die beweren dat "u zonder rating geen zaken meer kunt doen" of dat "wij een erkende ondersteuningsorganisatie zijn". Een rol als "erkende ondersteuningsorganisatie" bestaat in het stelsel niet. De officiële rollen zijn de vier die door IPA worden aangewezen of geregistreerd: beoordelingsinstanties, aanbieders van technische verificatie, opleidingsaanbieders en SCS-beveiligingsdeskundigen, en de lijsten worden vanaf december 2026 op de website van IPA gepubliceerd. De eisen vragen u ook niet om een bepaald beveiligingsproduct te installeren. Een voorstel als "met dit product haalt u de ★" strookt niet met het stelsel.
Het verschil tussen wat hoofdstuk 3 van dit artikel "zakelijk in de praktijk verplicht" noemt en zulke verkooppraatjes zit in het moment en de partij. Zolang een klant het niet in zijn inkoopvoorwaarden opneemt, kan niemand het afdwingen, en op dit moment, voordat de aanvragen opengaan, is er geen enkele grond om te zeggen "teken vandaag of u bent te laat".
Methode en beperkingen
Dit artikel is gebaseerd op de website van het stelsel van IPA, de FAQ, de eisen en beoordelingscriteria (SCS-400 Ver.1.1), het handboek (SCS-620), de tarievenmededeling en het persbericht van 28 oktober 2026, zoals gepubliceerd op 30 oktober 2026. De ID's en inhoud van de eisen zijn overgenomen uit SCS-400 Ver.1.1. De stelling in hoofdstuk 3 dat het "zakelijk in de praktijk verplicht" wordt, is de mening van de auteur, afgeleid uit de opbouw van de eisen en de inkooppraktijk van grote bedrijven; lees haar als iets anders dan het officiële standpunt van IPA (het behalen van een rating is vrijwillig). De handleiding voor de registratieaanvraag is nog niet gepubliceerd, dus details van de procedure kunnen veranderen. De auteur werkt in de domein-, hosting- en beveiligingsbranche en is binnen het stelsel geen beoordelingsinstantie of deskundige.
De inkoopafdeling van een klant kijkt eerst hoe uw bedrijf er van buitenaf uitziet. Controleer niet-intrusief, door alleen een URL in te voeren, of uw website of server een verouderde versie prijsgeeft. Registratie is niet nodig.
Gebruik: Serverinformatie opzoekenVeelgestelde vragen
Hebben tier-3-leveranciers echt een ★ nodig?
Het stelsel werkt doordat een opdrachtgever zijn leverancier een niveau voorlegt, zonder grens aan het aantal lagen naar beneden. Omdat ★4-eis 2-1-3 verlangt dat u de beveiligingsstatus van leveranciers kent, wordt de prikkel om bedrijven lager in de keten om een ★ te vragen sterker naarmate meer bedrijven hogerop ★4 behalen.
Verliezen we opdrachten als we er geen halen?
IPA zegt dat "het behalen van een rating vrijwillig is" en dat "de zaken niet onmiddellijk worden stopgezet". Aan de andere kant kan een klant, zodra hij ★ in zijn inkoopvoorwaarden opneemt, geen contract sluiten met bedrijven die daar niet aan voldoen. Wij raden aan u voor te bereiden vanuit de gedachte dat het wettelijk vrijwillig en zakelijk in de praktijk verplicht is.
Wie legt de zelfverklaring van conformiteit af?
De directie. Na de bevestiging door de deskundige bij ★3, of het rapport van de beoordelingsinstantie bij ★4, verklaart de directie dat aan de eisen wordt voldaan en vraagt zij de registratie aan.
Hebben we het nog nodig als we ISMS hebben?
Ja. De FAQ van IPA beschrijft ISMS en het stelsel als elkaar aanvullend. De rating garandeert evenmin naleving van andere wettelijke kaders of branchenormen.
Wat zijn de totale kosten?
Afgezien van de registratievergoeding van IPA (¥10,000 per jaar voor ★3, ¥60,000 voor 3 jaar voor ★4) staat niets in de tarieventabel van het stelsel: deskundigen en beoordelingsinstanties rekenen marktprijzen, en de kosten van de maatregelen hangen af van uw huidige situatie. Door de zelfbeoordeling als voldaan of niet voldaan in te vullen, krijgt u een ruwe indruk van de kosten van de maatregelen.
Bronnen
Laatst gecontroleerd: 2026-10-30. Specificaties en beleid kunnen veranderen; raadpleeg de primaire bronnen voordat u actie onderneemt.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (persoonlijke blog nkzw.jp)
Contact: Officiële website / YouTube / Instagram / LinkedIn / X / Telegram