
La valutazione SCS giapponese farà selezione tra i fornitori: cosa devono sapere i dirigenti su un requisito ★ che scende a cascata fino ai fornitori di livello 3, e che cosa succede alle aziende che non lo soddisfano
A marzo 2027 si aprono le domande per il sistema di valutazione SCS (Security Rating Scheme for Strengthening Supply Chains, il sistema di valutazione della sicurezza per il rafforzamento delle supply chain) gestito dall'IPA, la Information-technology Promotion Agency, Japan. Il 28 ottobre 2026 sono state pubblicate le guide di valutazione e il manuale esplicativo, e i contenuti del sistema sono ormai definiti.
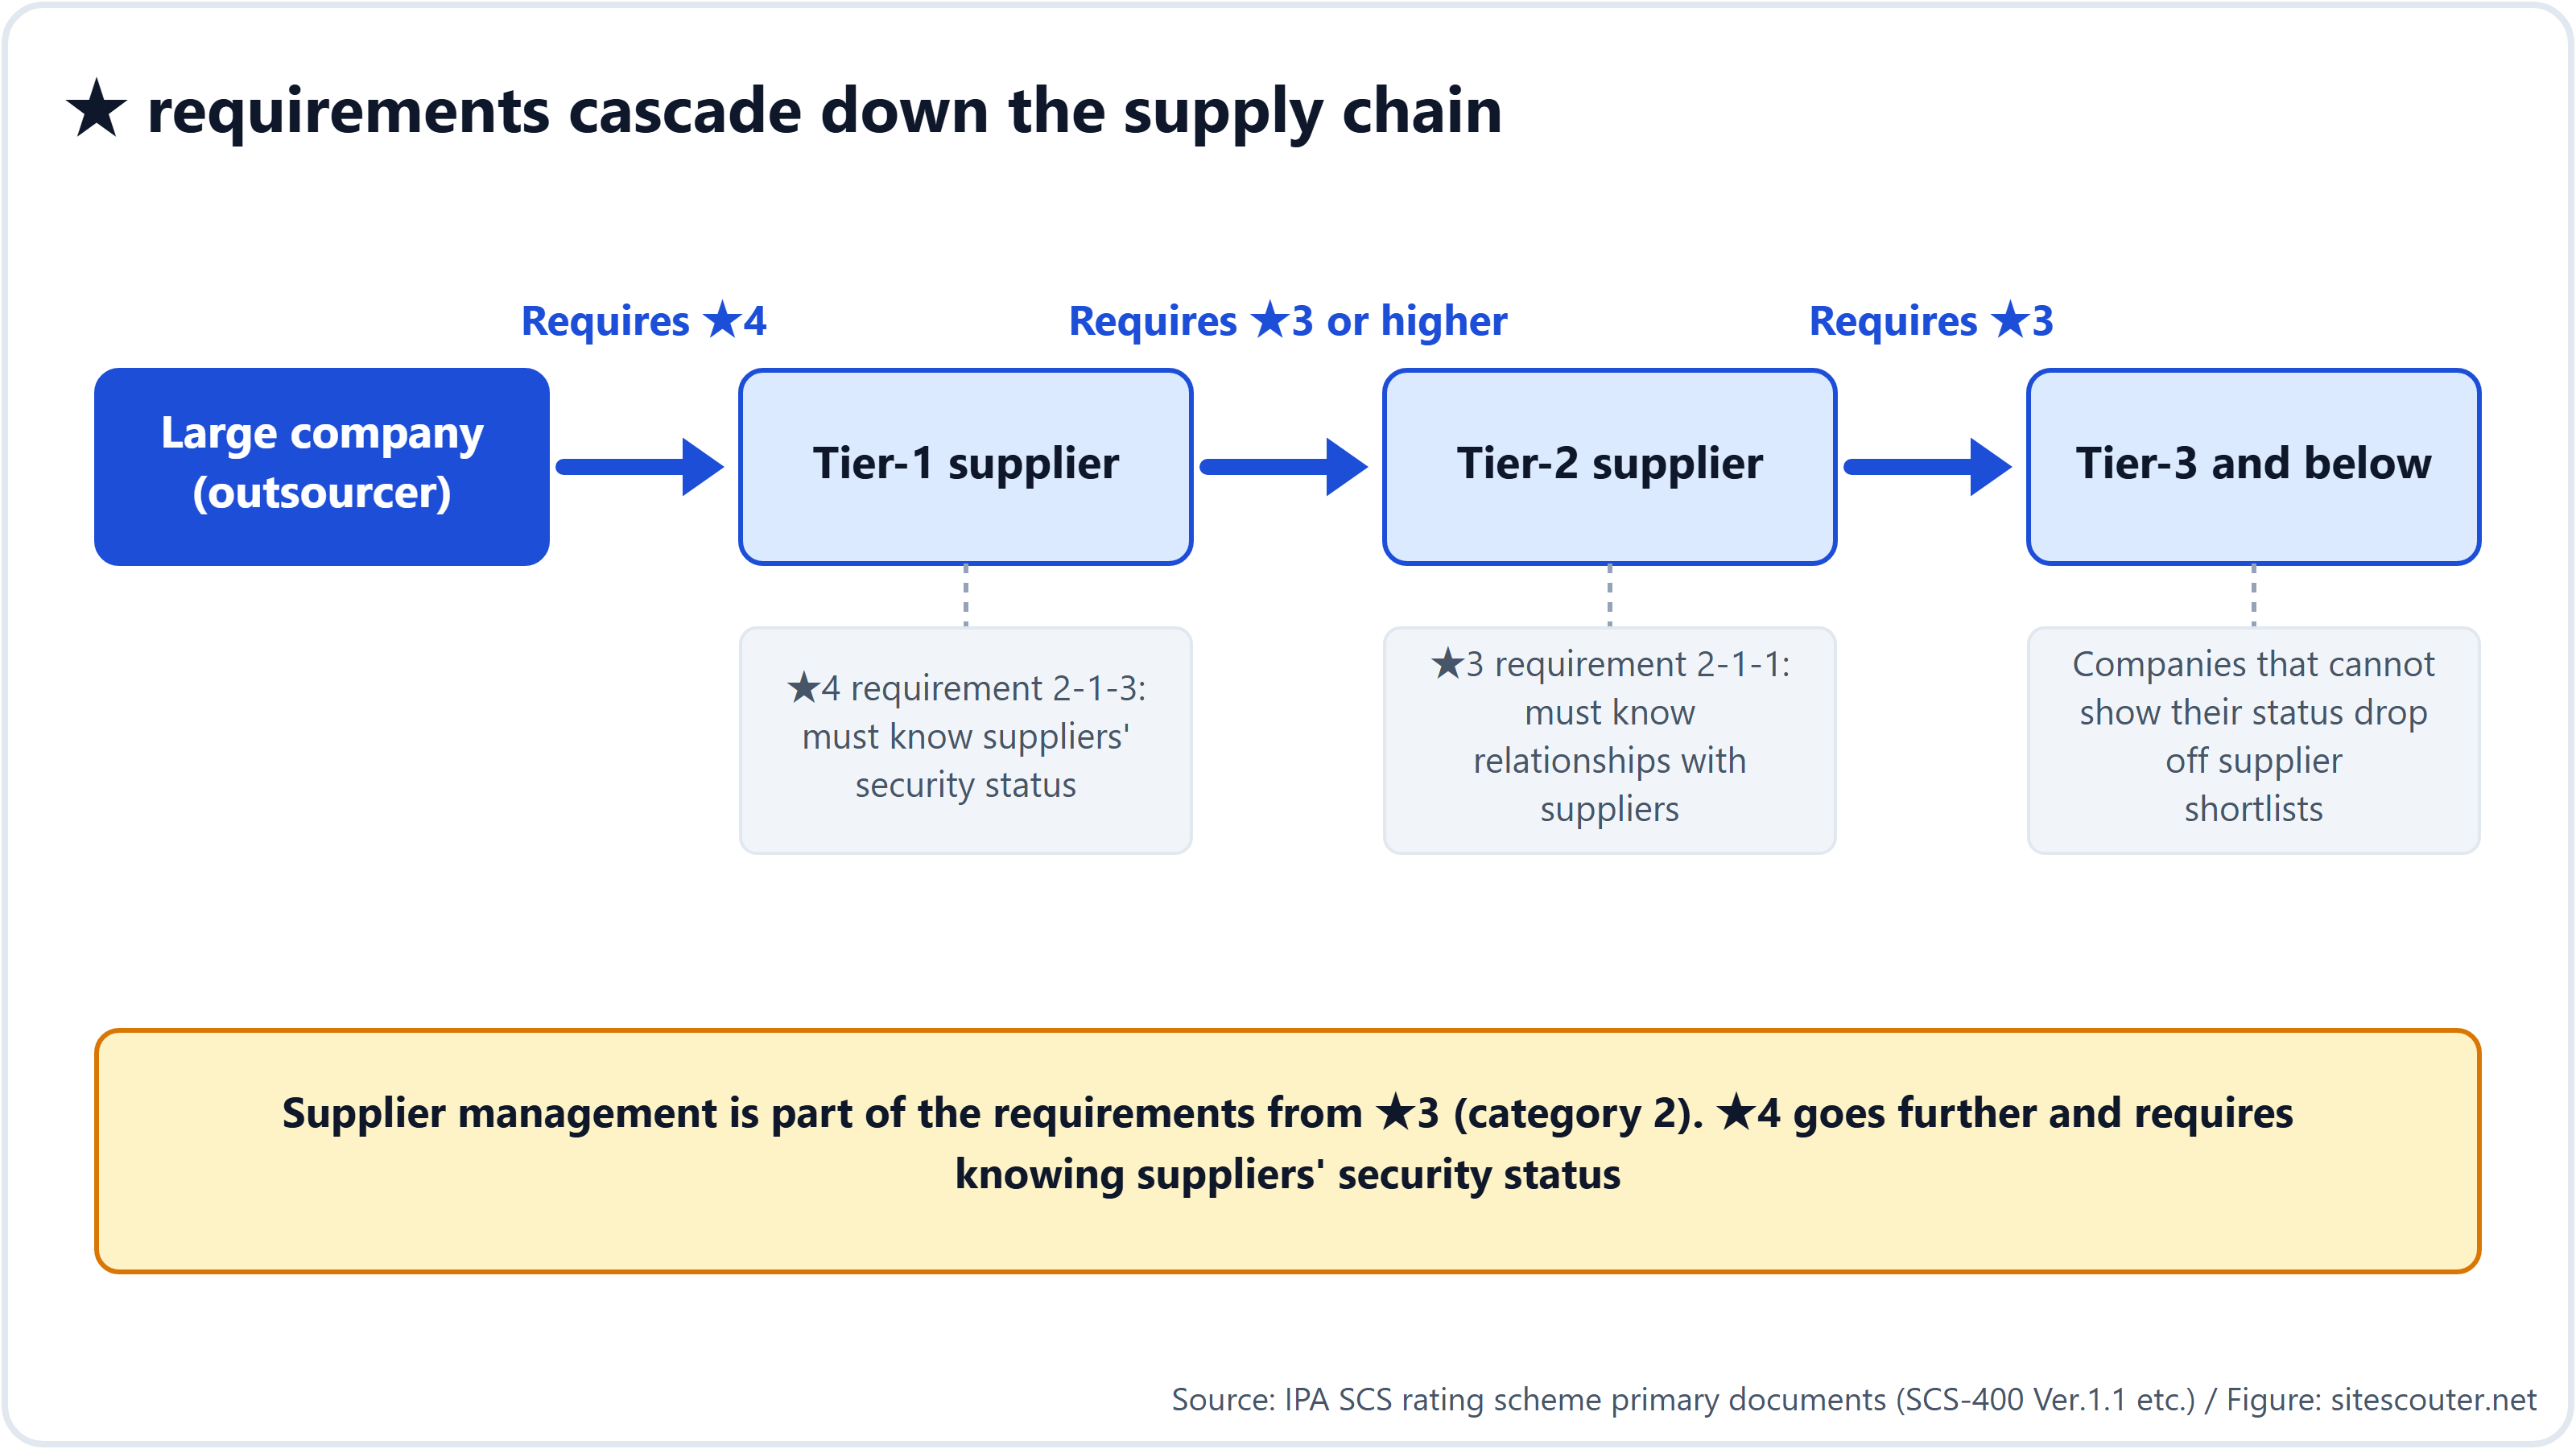
Per i dirigenti conta soprattutto un punto: il sistema è pensato per scendere a cascata non solo sui fornitori di livello 1 che trattano direttamente con le grandi aziende, ma anche sui fornitori di livello 2 e di livello 3. Una volta che una grande azienda scrive "★3 o superiore" nei propri standard di approvvigionamento, le aziende che non soddisfano lo standard non possono più essere scelte come fornitori. E poiché un fornitore di livello 1 che vuole la ★4 deve, in base ai requisiti, conoscere lo stato di sicurezza dei propri fornitori (di livello 2), il requisito continua a scendere lungo la catena.
Questo articolo si rivolge ai dirigenti di entrambi i lati: chi si vedrà chiedere una ★ come condizione commerciale e chi la chiederà. Sulla base dei documenti primari (i documenti del sistema dell'IPA), spiega come funziona il sistema, perché scende a cascata, che cosa succede alle aziende che non lo soddisfano, le decisioni da prendere e i costi e i tempi in gioco. I dettagli tecnici sono nella guida per i tecnici e un'introduzione al sistema è nella guida generale.
Questo articolo è pubblicato anche in inglese su sitescouter.net e nkzw.jp, e in giapponese su sitescouter.net. Questa è l'edizione italiana su Site Scouter, tradotta dalla versione inglese.
Che cosa è stato deciso
- L'IPA gestisce il sistema sotto la supervisione del Ministero dell'Economia, del Commercio e dell'Industria e del National Cybersecurity Office del Cabinet Secretariat. La sua base è la "politica di progettazione del sistema" di marzo 2026
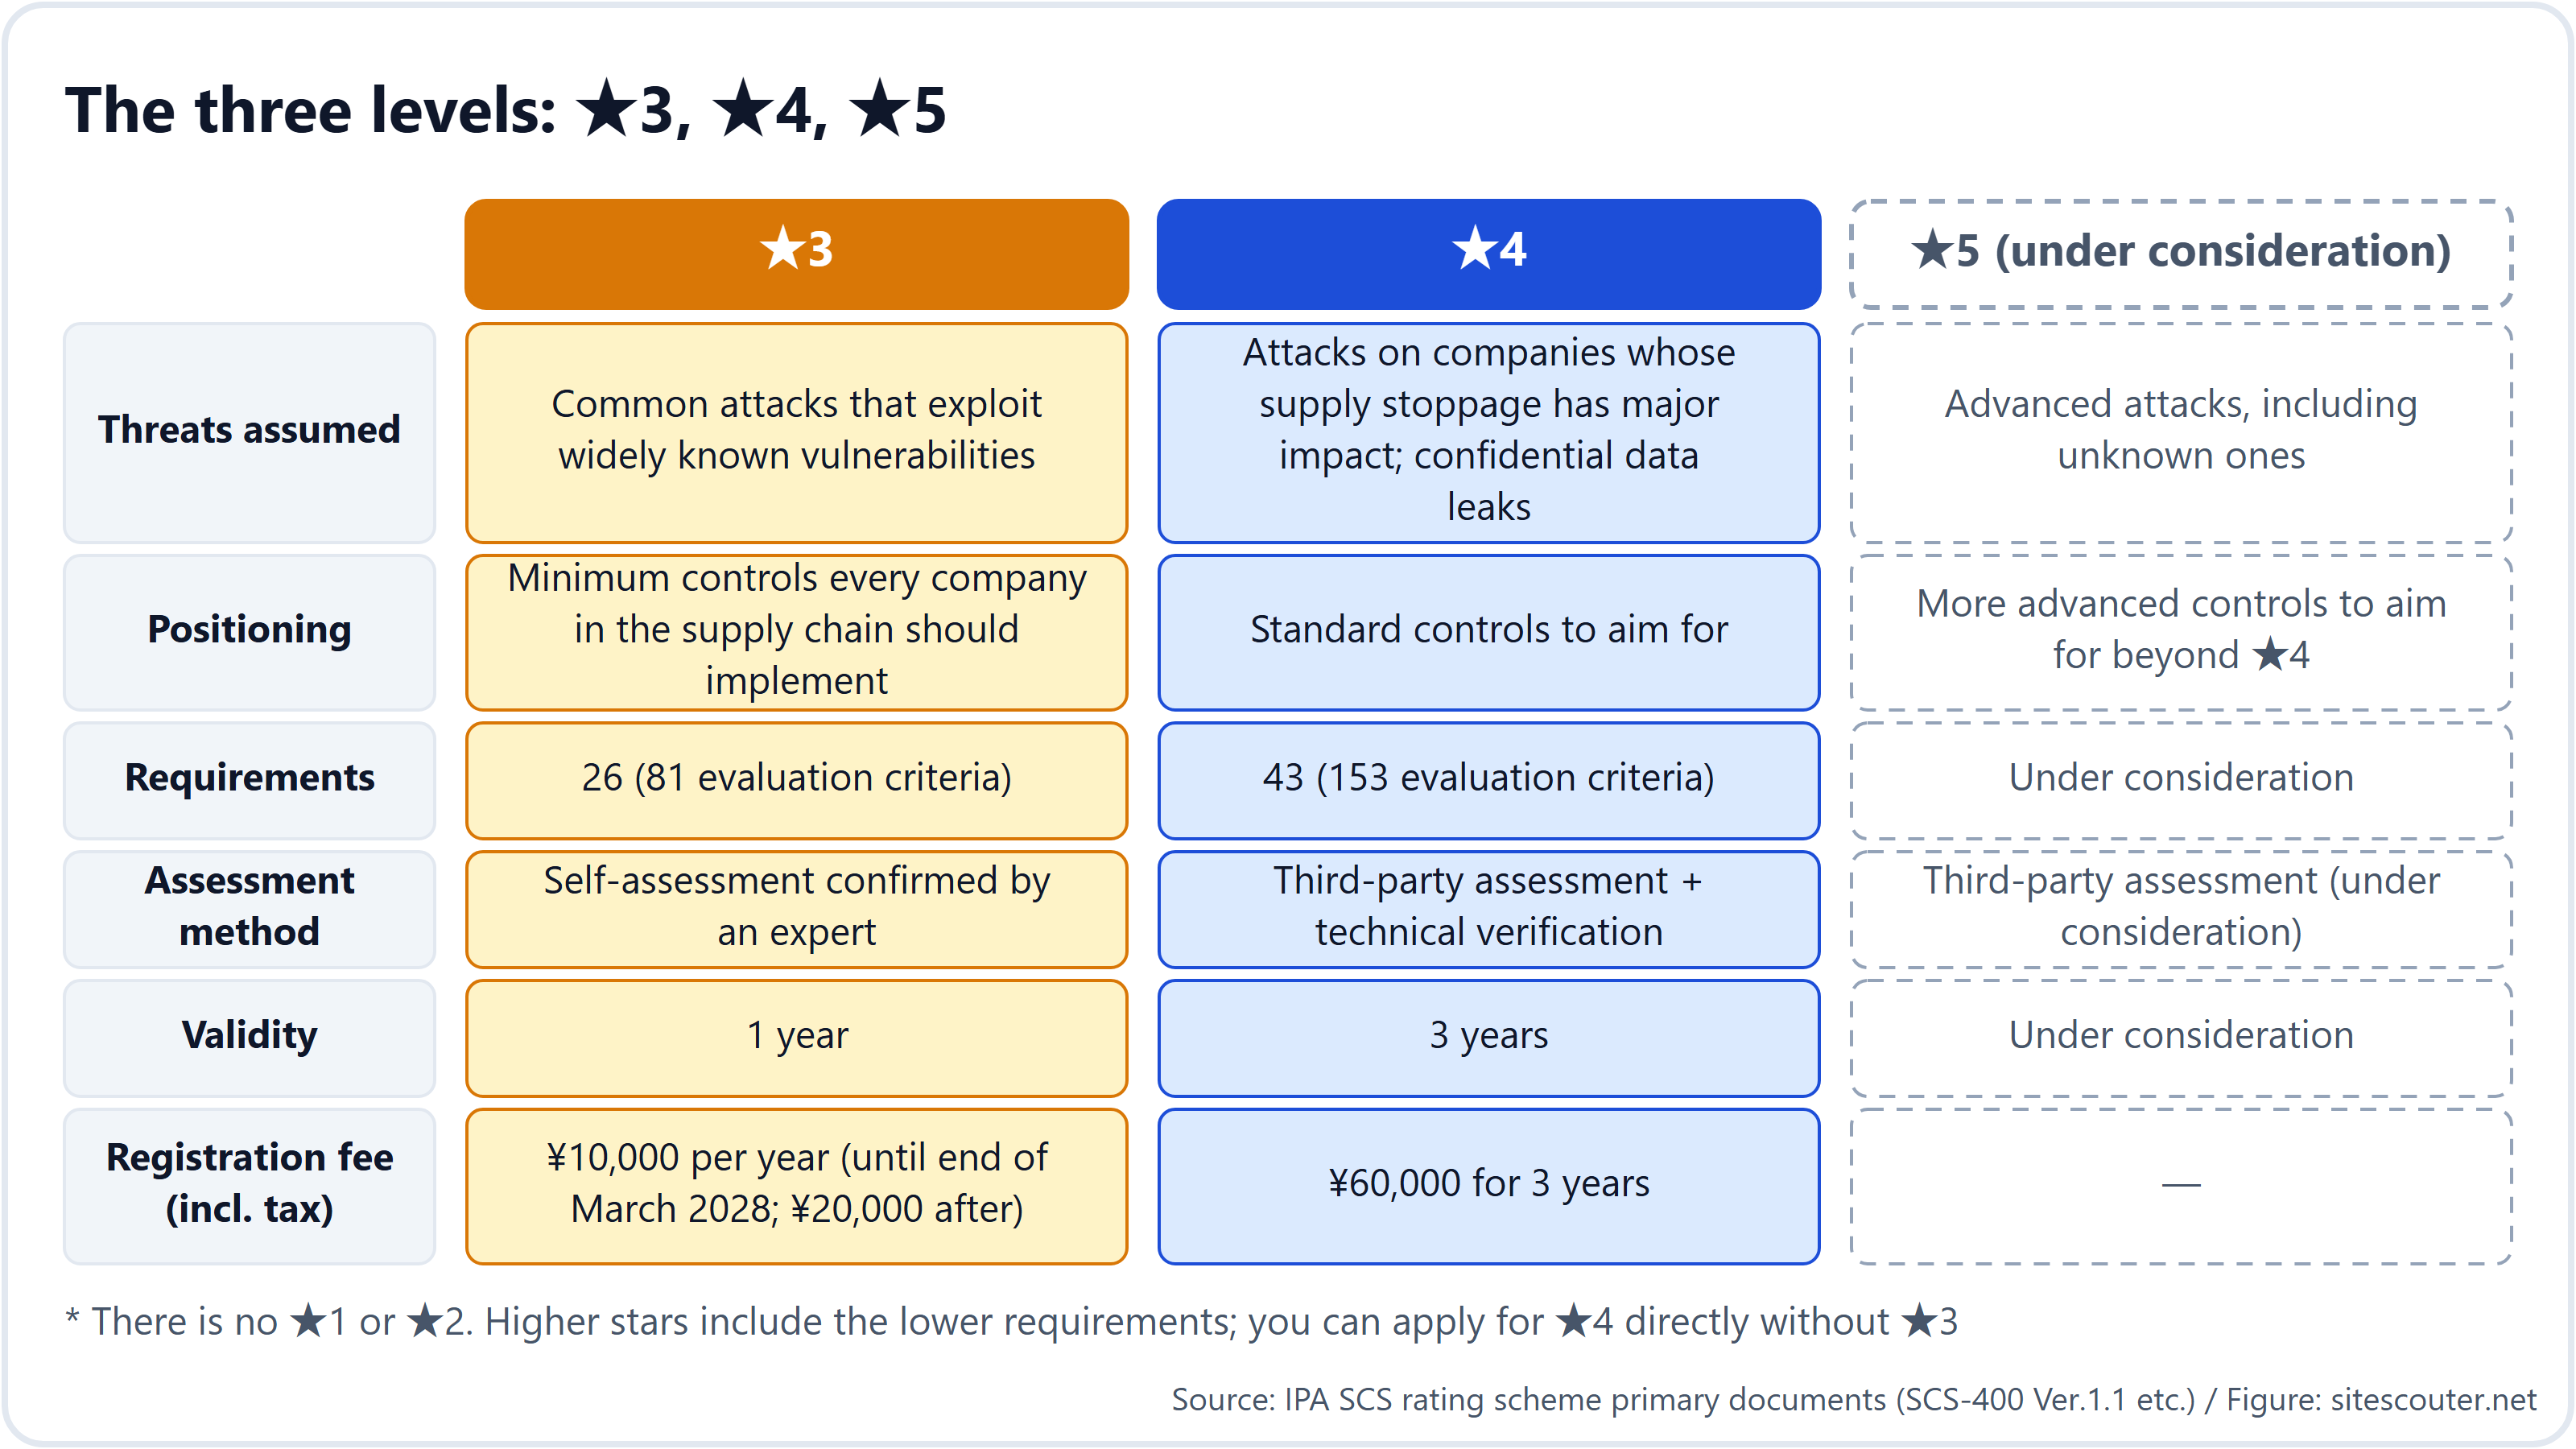
- I livelli sono tre: ★3, ★4 e ★5. La ★3 dimostra 26 requisiti con un'autovalutazione confermata da un esperto; la ★4 dimostra 43 requisiti con una valutazione di terza parte più una verifica tecnica. La ★5 è ancora allo studio
- La ★3 è valida 1 anno e la ★4 3 anni. La quota di registrazione versata all'IPA è di ¥10,000 l'anno per la ★3 (fino alla fine di marzo 2028; ¥20,000 in seguito) e di ¥60,000 per 3 anni per la ★4
- Le organizzazioni certificate vengono elencate sul sito web dell'IPA e possono usare il marchio con il logo
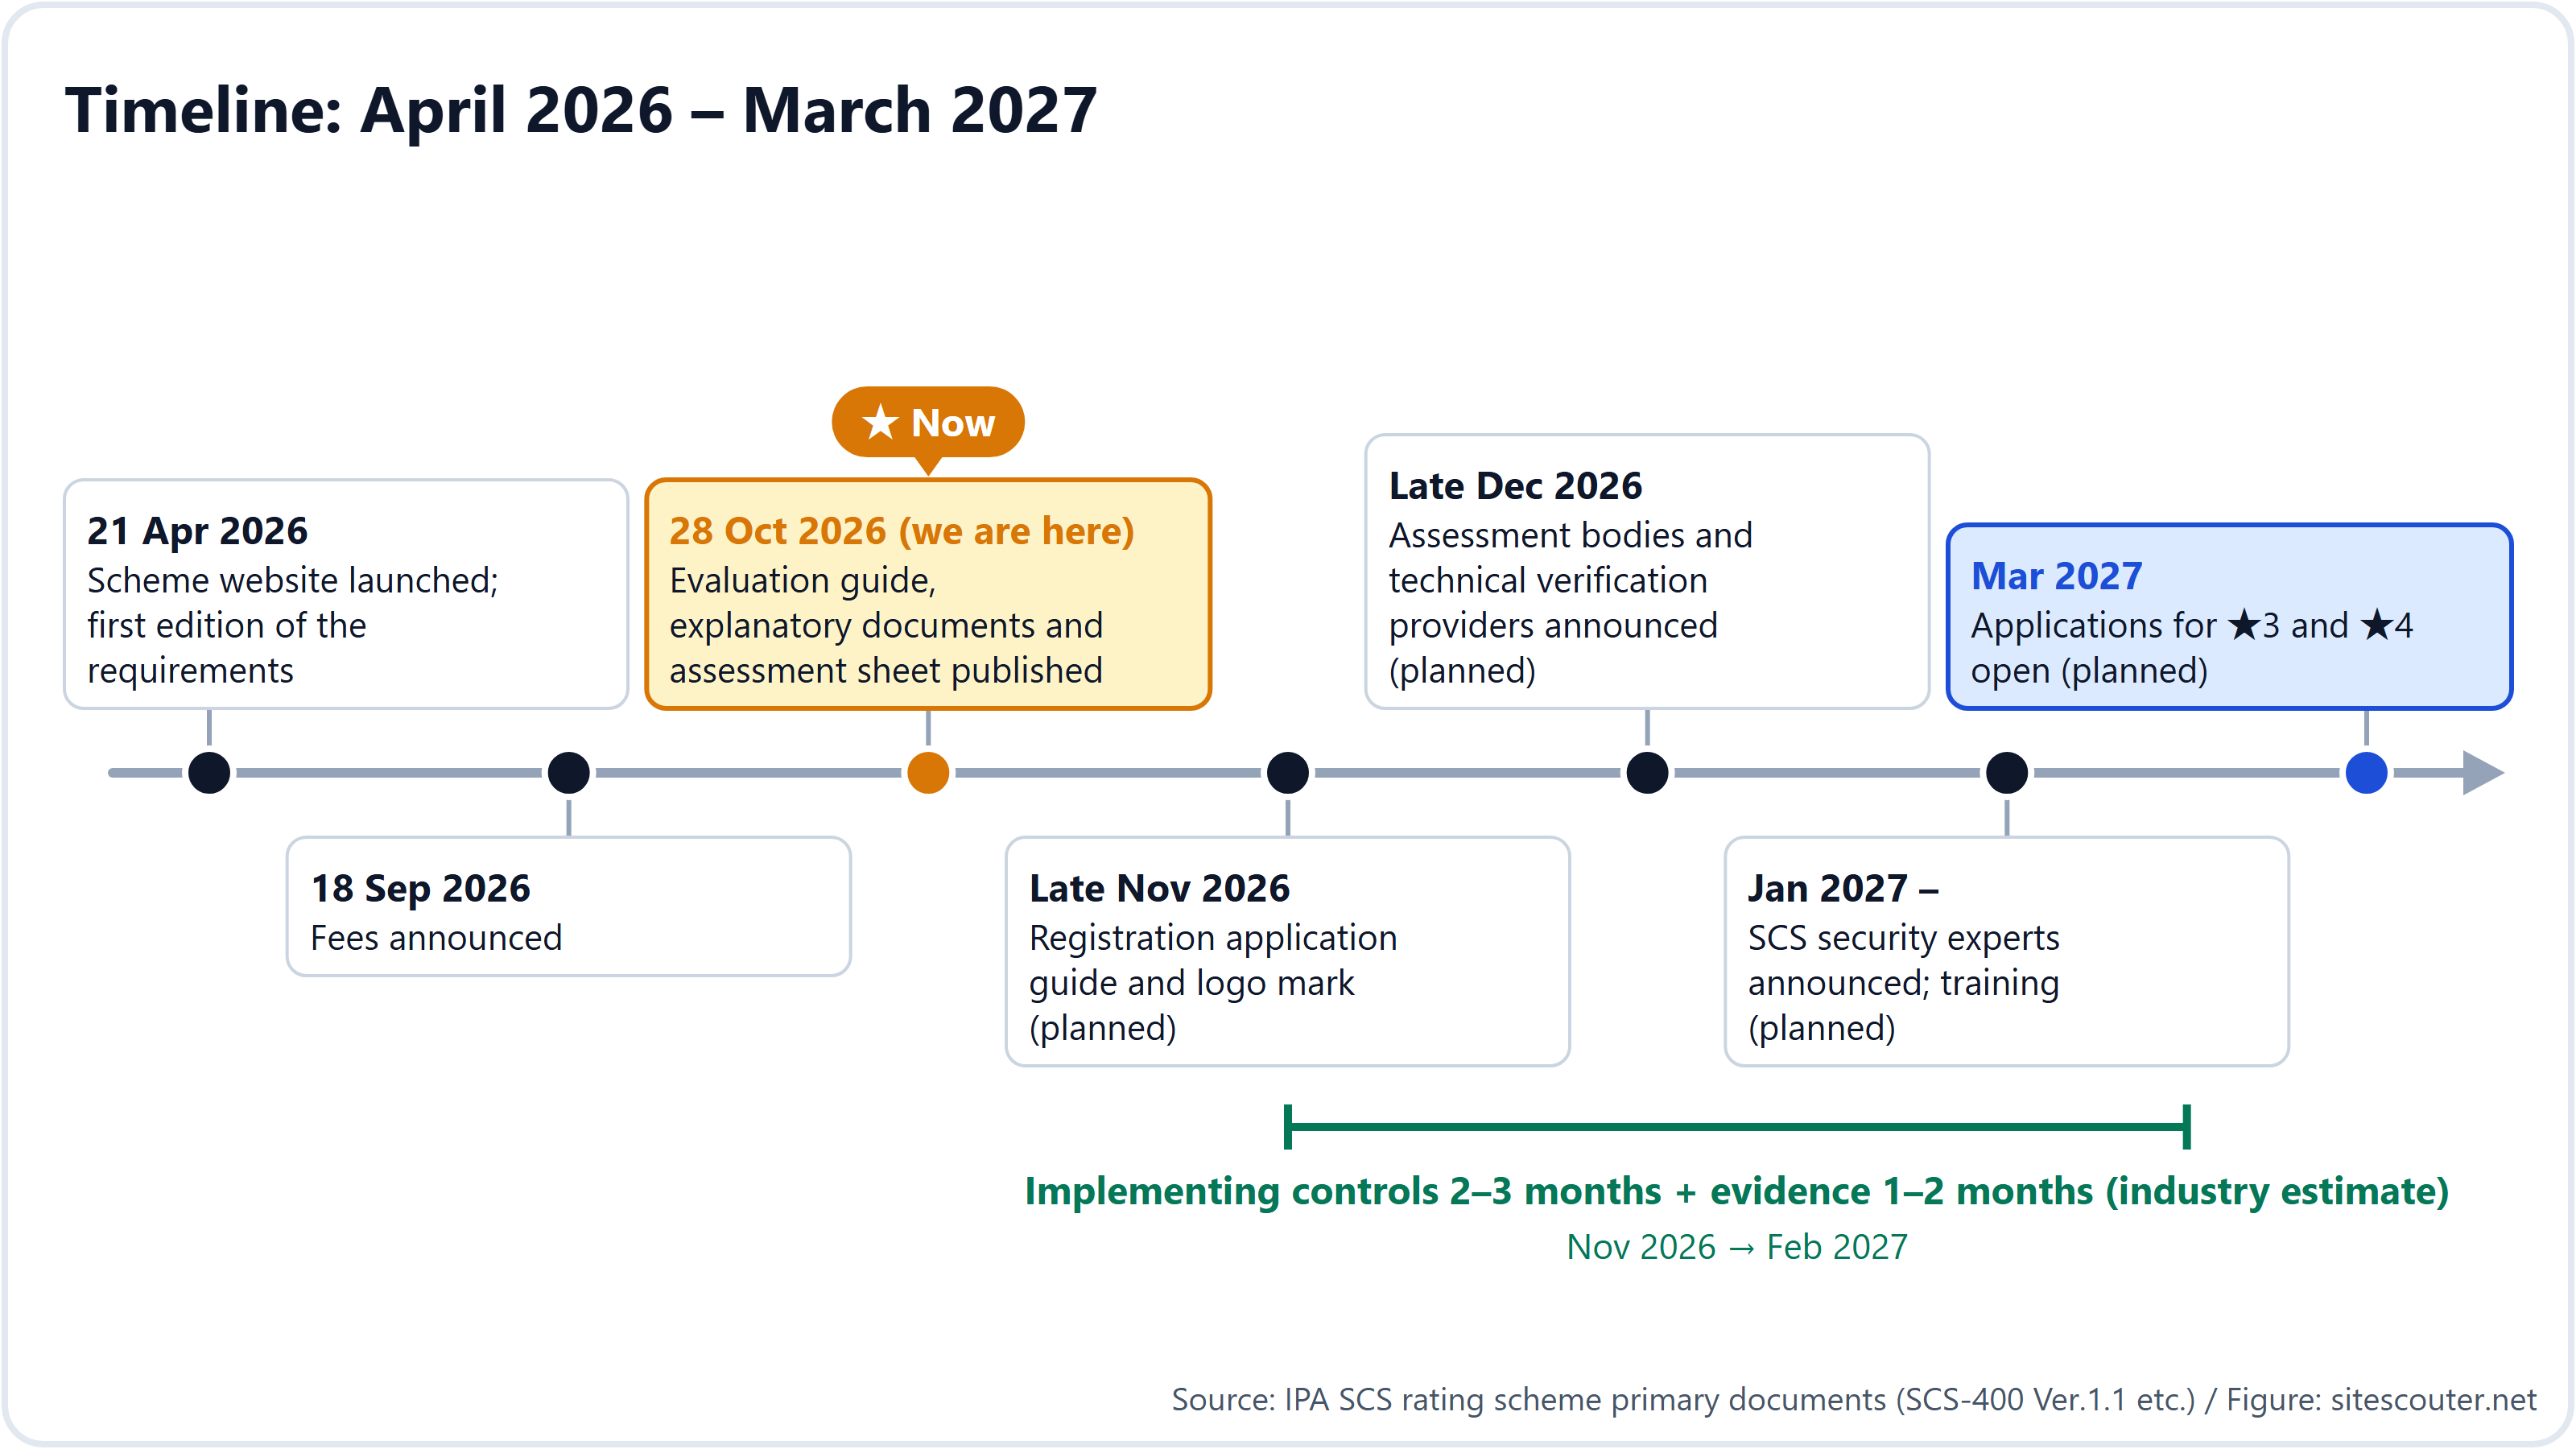
- L'apertura delle domande è prevista per marzo 2027. La guida alla domanda di registrazione è attesa per fine novembre 2026, l'elenco degli organismi di valutazione per fine dicembre e l'elenco degli esperti da gennaio 2027
Perché arriva fino ai fornitori di livello 3
La descrizione del sistema afferma che "il committente presenta al fornitore un livello (★) adeguato, lo incoraggia ad attuare le misure e ne verifica l'attuazione". Sembra una questione tra due aziende, ma leggendo i requisiti si vede che il sistema è pensato per scendere a cascata.
- Requisito 2-1-1 della ★3: predisporre un meccanismo per conoscere le relazioni tra i propri asset e i sistemi gestiti da altre organizzazioni (fornitori, compresi clienti, controllate, collegate e provider cloud)
- Requisito 2-1-4 della ★3: con i fornitori con cui si condividono informazioni riservate, definire ruoli e responsabilità in caso di incidente
- Requisito 2-1-3 della ★4: dal punto di vista del rischio per la continuità operativa e del rischio di gestione delle informazioni, conoscere lo stato di sicurezza dei fornitori che potrebbero avere un impatto sulla propria azienda
- Requisito 2-1-5 della ★4: alla fine di un contratto, recuperare dal fornitore le informazioni riservate e i diritti di accesso, oppure farli distruggere
In altre parole, un fornitore di livello 1 a cui una grande azienda chiede la ★4 deve conoscere lo stato di sicurezza dei propri fornitori di livello 2 per mantenere la ★4, e il modo più semplice per conoscerlo è "far ottenere una ★ anche ai fornitori di livello 2". Quando un fornitore di livello 2 ottiene la ★3, il suo requisito 2-1-1 lo obbliga a conoscere le relazioni con i fornitori di livello 3. Poiché la categoria 2 dei requisiti è la "gestione dei fornitori", la struttura del sistema fa sì che le stelle viaggino fino all'ultimo anello della catena.
Che cosa succede se non lo si soddisfa
Le FAQ dell'IPA affermano che "ottenere una ★ è volontario" e che "non soddisfare tutti i requisiti non significa che l'attività venga fermata immediatamente". È una descrizione corretta dello status giuridico del sistema.
La realtà commerciale è diversa. Le grandi aziende non possono fare affari con aziende che non soddisfano i loro standard di approvvigionamento. Non appena gli standard dicono "i fornitori devono possedere la ★3 o superiore nel sistema di valutazione SCS", le aziende che non ce l'hanno escono dalla rosa dei fornitori. Il responsabile non ha margine di discrezionalità: stipulare un contratto con un fornitore che non soddisfa lo standard esporrebbe lui stesso e l'azienda a una violazione della compliance.
Il disegno del sistema rafforza questo effetto. Un'azienda che possiede la ★4 è obbligata a conoscere lo stato di sicurezza dei propri fornitori, quindi non può tenersi fornitori di cui non riesce a conoscere lo stato. Per i nuovi affari è una condizione fin dall'inizio; per quelli esistenti viene aggiunta al rinnovo del contratto. Sugli appalti pubblici l'IPA afferma che "se diventerà un requisito di gara dipende dall'ente appaltante", ma trattandosi di un sistema governativo è ragionevole attendersi che gli appalti del settore pubblico si muovano per primi.
In sintesi, è volontario per legge e di fatto obbligatorio negli affari. Il divario tra le aziende che si preparano prima che i clienti lo chiedano e quelle che si affannano dopo si allargherà ulteriormente quando si apriranno le domande e gli organismi di valutazione e gli esperti saranno al completo.
Cinque decisioni per i dirigenti
Il personale può portare avanti la maggior parte dei requisiti, ma i cinque punti seguenti non si sbloccano finché non decide la direzione.
- A quale stella puntare. Dipende da che cosa chiederanno i vostri clienti principali. Come regola empirica, per ora: ★4 se trattate direttamente con grandi aziende, ★3 se siete un fornitore di livello 2 o inferiore. Si può anche chiedere direttamente la ★4 senza la ★3
- Quale unità certificare. Nel foglio di valutazione si sceglie l'intera persona giuridica, una sua parte come una divisione, oppure il gruppo societario. Più l'ambito è ampio, più alto è il costo delle misure; più è ristretto, più spesso dovrete spiegare ai clienti che "questa divisione è fuori ambito"
- Chi è responsabile. Il requisito 1-2-1 della ★3 chiede di nominare il dirigente responsabile della sicurezza (per esempio un CISO) e la funzione responsabile, e di assegnare responsabilità e poteri. La ★4 richiede inoltre un organo in grado di prendere decisioni di gestione, come un comitato per la sicurezza delle informazioni con la partecipazione della direzione (1-2-1-4)
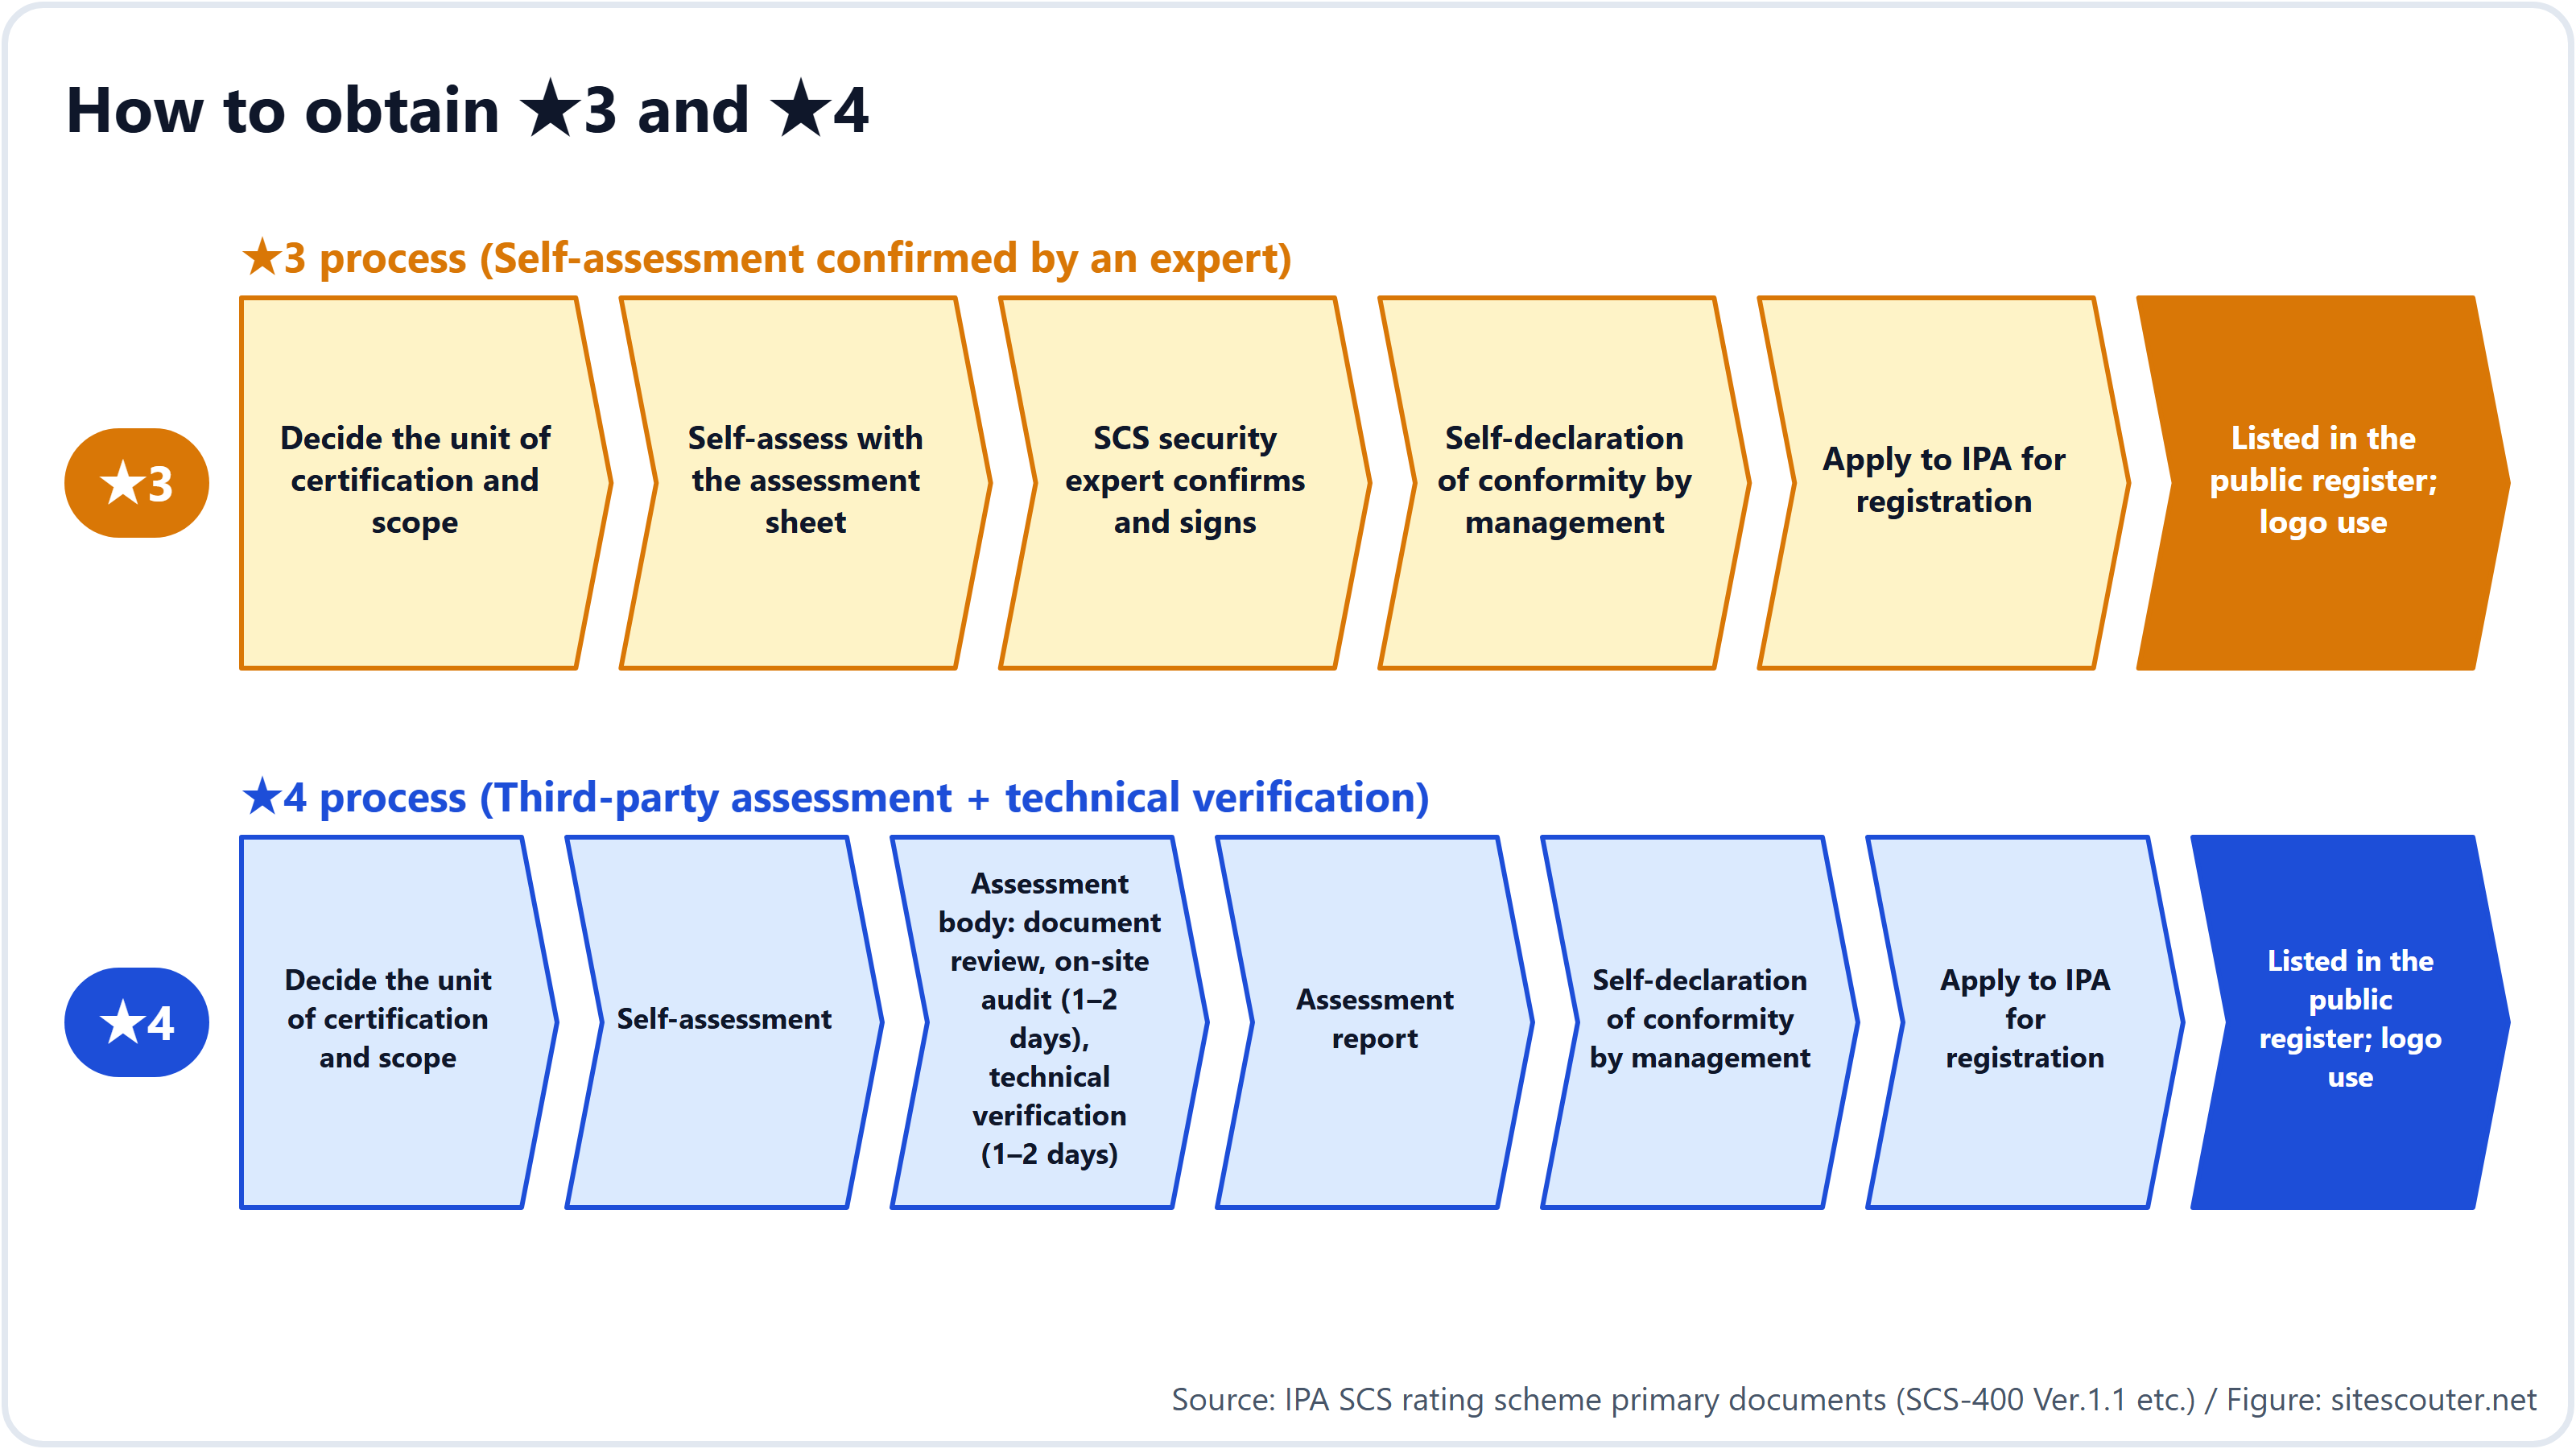
- Chi fa l'autodichiarazione di conformità. Sia per la ★3 sia per la ★4, è la direzione a dichiarare infine "siamo conformi ai requisiti". Esperti od organismi di valutazione verificano, ma la responsabilità della dichiarazione spetta alla direzione
- Entro quando. Le domande si aprono a marzo 2027. La regola empirica del settore è da 2 a 3 mesi per attuare le misure e da 1 a 2 mesi per preparare le evidenze. Partite dalle date di rinnovo dei contratti dei vostri clienti e procedete a ritroso per fissare una data di inizio
Costi e tempi reali
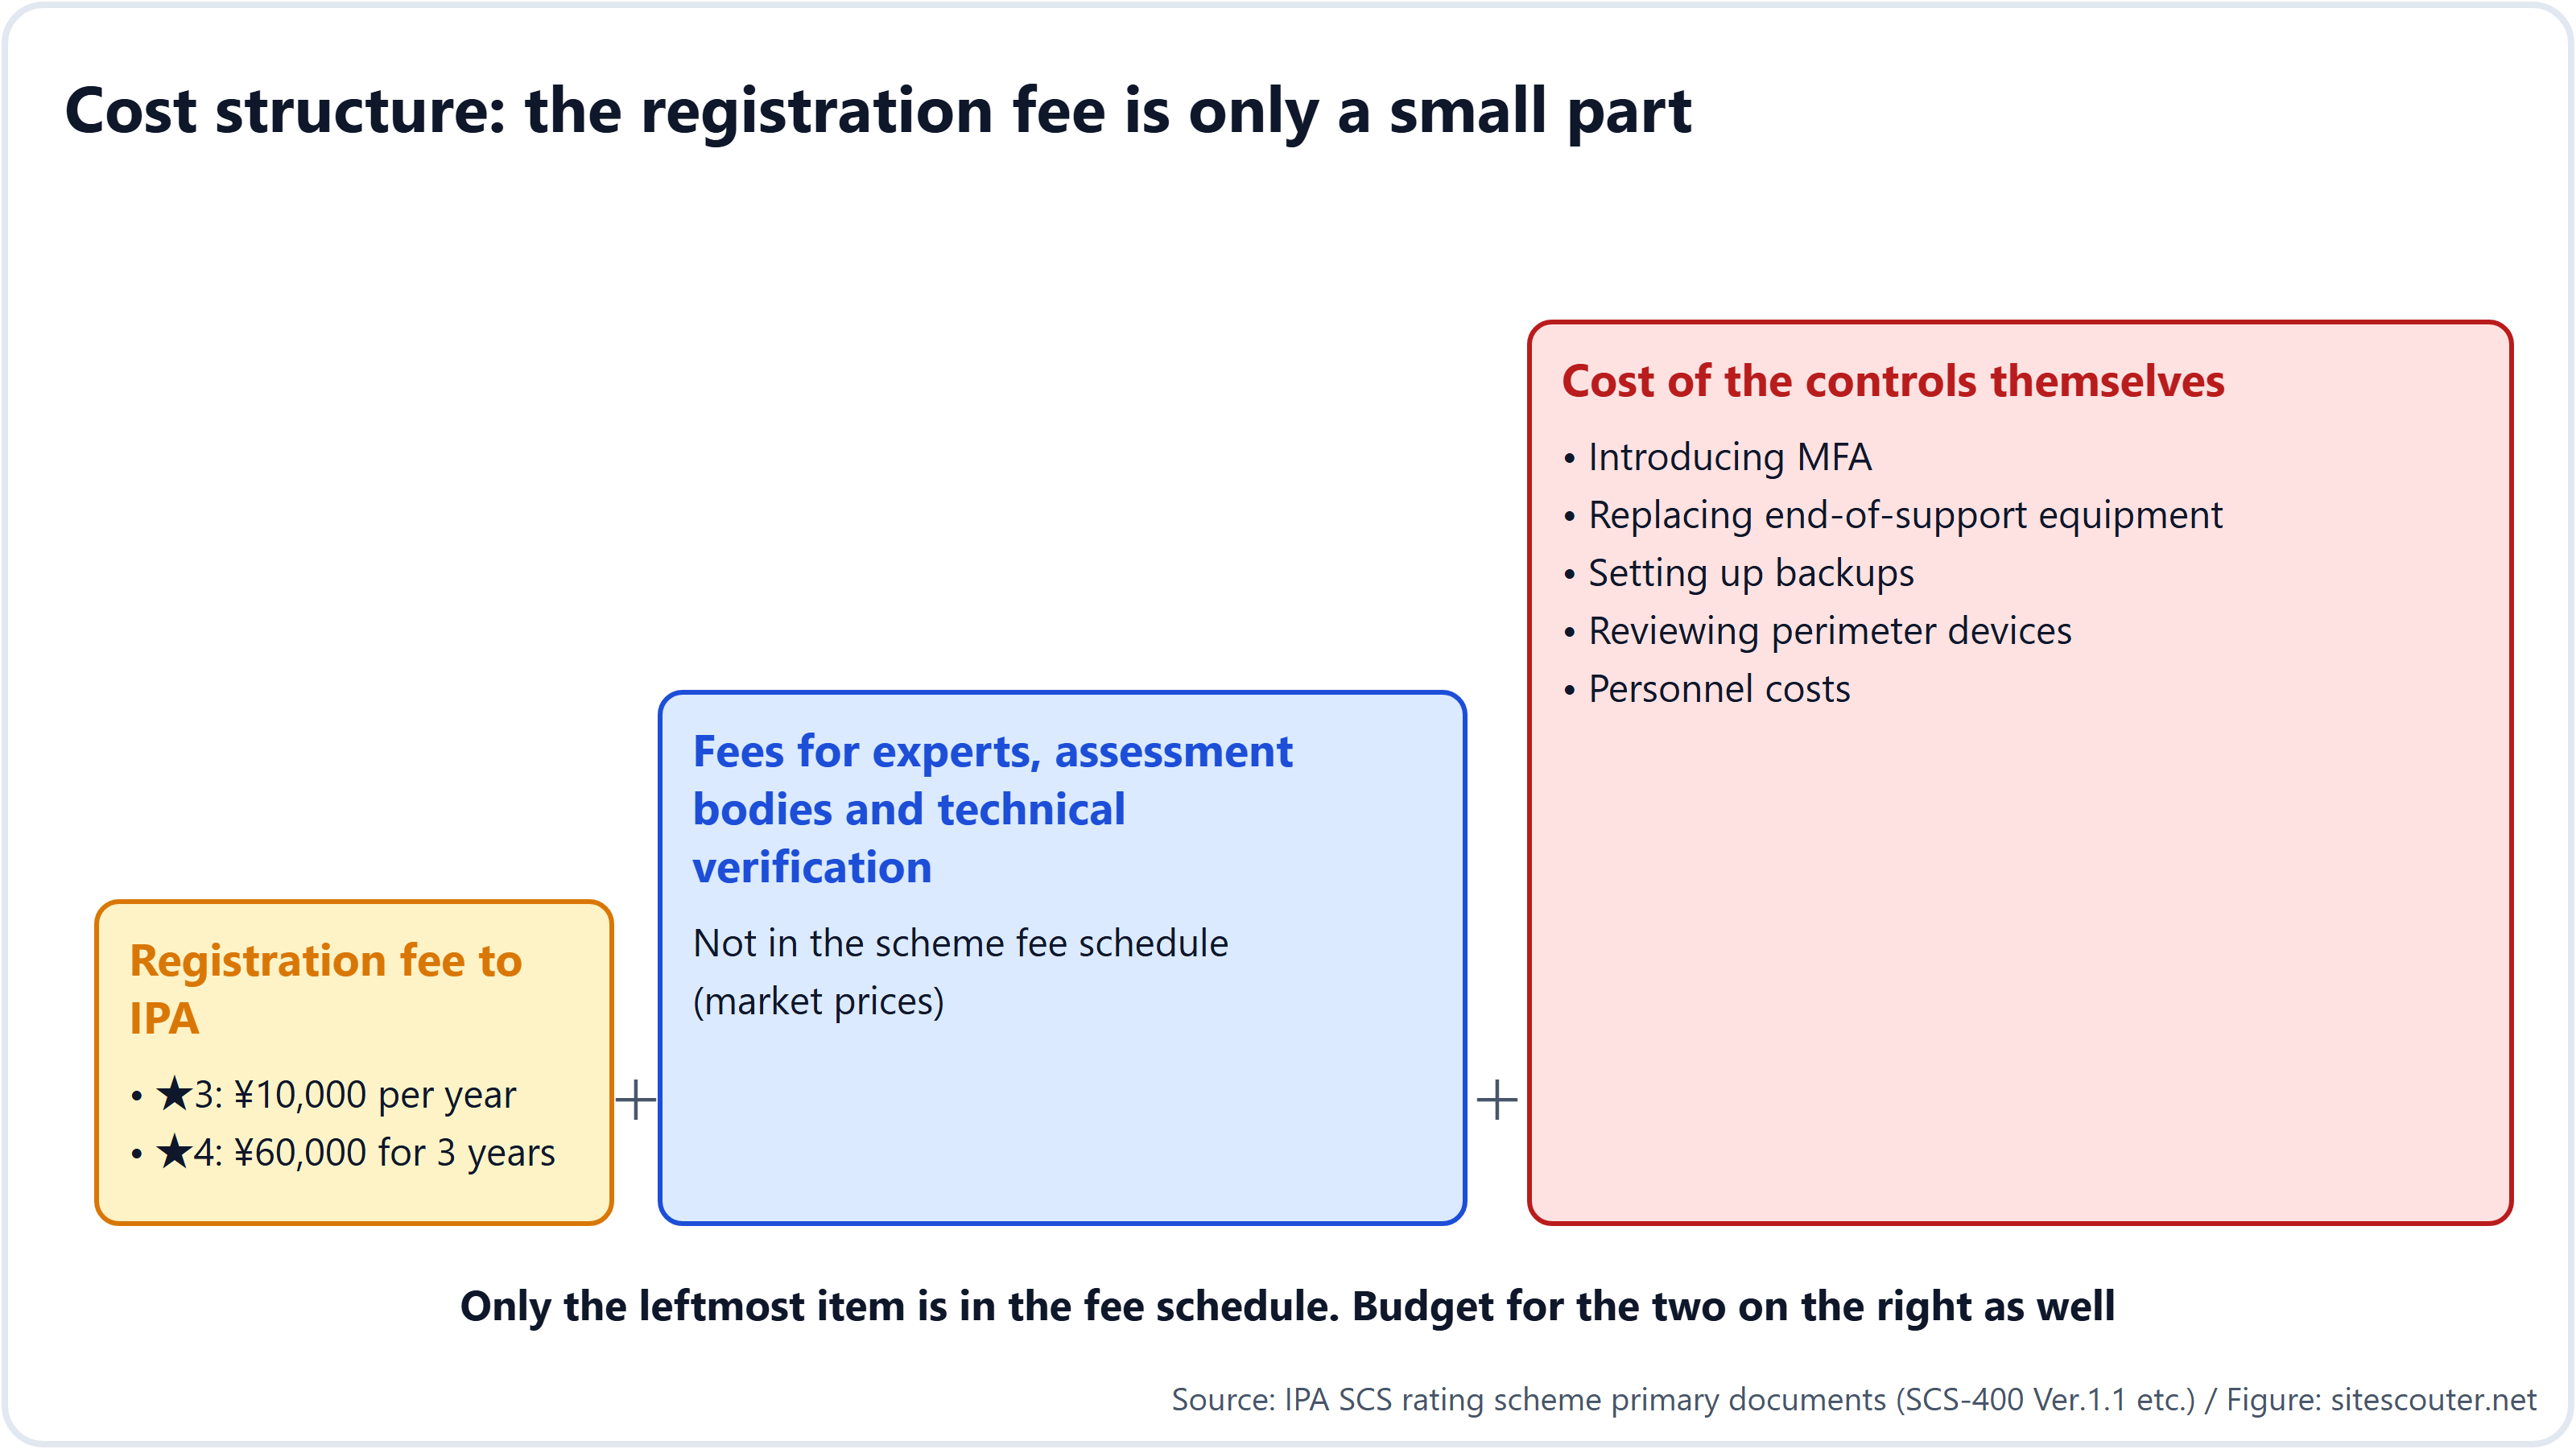
La quota di registrazione versata all'IPA sembra economica, ¥10,000 l'anno per la ★3, ma è solo una parte del costo.
| Voce | ★3 | ★4 | Note |
|---|---|---|---|
| Quota di registrazione versata all'IPA | ¥10,000 l'anno (fino alla fine di marzo 2028; ¥20,000 in seguito) | ¥60,000 per 3 anni | Nella tabella delle quote |
| Esperti, organismi di valutazione e verifica tecnica | Conferma da parte di un esperto di sicurezza SCS | Esame dei documenti, audit in loco (da 1 a 2 giorni) e verifica tecnica (da 1 a 2 giorni) da parte di un organismo di valutazione | Non nella tabella delle quote; fissati dal mercato |
| Le misure in sé | MFA, sostituzione dei dispositivi fuori supporto, backup e procedure di ripristino, impostazioni degli apparati di confine, regole e formazione | Tutto quanto a sinistra, più raccolta dei log, misure sui gateway, segmentazione della rete e gestione dei fornitori | Di solito la voce maggiore, a seconda della situazione attuale |
Quanto ai tempi, il foglio di valutazione (il modello di autovalutazione) è già pubblicato, quindi potete iniziare subito a valutare la vostra situazione attuale.
Per le piccole e medie imprese l'IPA sta preparando il "Cyber Security Otasuketai Service (nuovo tipo)", un servizio di supporto pensato per aiutare le aziende a ottenere la ★3 e la ★4 (ancora in fase pilota a ottobre 2026).
Che cosa fare questo mese
Non c'è bisogno di aspettare l'apertura delle domande. Potete iniziare questo mese da queste quattro cose.
- Chiedete ai vostri clienti principali quali sono i loro piani. Tramite il vostro team commerciale, chiedete "quale livello del sistema di valutazione SCS intendete richiedere ai fornitori?" Anche i loro uffici acquisti si stanno preparando, e prima chiedete, più margine avrete per negoziare le condizioni
- Nominate il responsabile. Predisponete l'organizzazione richiesta dal requisito 1-2-1 e consegnate il foglio di valutazione
- Autovalutate la vostra situazione attuale. Basta segnare i 26 punti come soddisfatti o non soddisfatti per capire dove andranno i soldi. I punti su cui inciampa la maggior parte delle aziende sono i sistemi operativi e il software fuori supporto, la mancanza dell'autenticazione a più fattori, gli aggiornamenti in ritardo e l'assenza di procedure di ripristino
- Verificate come appare la vostra azienda dall'esterno. Se il vostro sito web o il vostro server dichiara una versione obsoleta si può verificare, senza registrazione, semplicemente inserendo un URL nel controllo delle informazioni del server di Site Scouter. Questa "vista dall'esterno" è anche la prima cosa che guarda l'ufficio acquisti di un cliente
Per i dirigenti che chiederanno una stella ai fornitori
Se la vostra azienda è il committente principale e chiederà una ★ ai fornitori, dovete decidere quanto segue:
- Quale livello chiedere a quale fornitore. Il sistema presuppone che le misure richieste siano "presentate in base alla posizione del fornitore nella supply chain". Non è necessario chiedere lo stesso livello a un fornitore che detiene le vostre informazioni riservate e a un fornitore di componenti generici
- Formulazione dei contratti e periodi di transizione. Le domande si aprono a marzo 2027, quindi prima di allora non potete porre come condizione l'"essere già certificati". Una condizione con una scadenza, come "ottenere la ★3 nel corso dell'esercizio 2027", è realistica
- Il collegamento con la vostra ★4. Il requisito 2-1-3 della ★4 vi impone di conoscere lo stato di sicurezza dei vostri fornitori. Chiedere una ★ ai fornitori diventa anche un'evidenza per la vostra ★4
- Che cosa fare delle vostre checklist. Uno degli obiettivi del sistema è eliminare per i fornitori l'onere di checklist diverse per ogni committente. Sostituire le parti della vostra checklist che la ★ può coprire rende più facile ottenere la collaborazione dei fornitori
Attenzione alle proposte commerciali aggressive
Nell'aprile 2026 il Ministero dell'Economia, del Commercio e dell'Industria e il Cabinet Secretariat hanno messo in guardia da proposte commerciali scorrette che sostengono "senza una valutazione non potrete fare affari" o "siamo un'organizzazione di supporto accreditata". Nel sistema non esiste alcun ruolo di "organizzazione di supporto accreditata". I ruoli ufficiali sono i quattro designati o registrati dall'IPA: organismi di valutazione, fornitori di verifica tecnica, fornitori di formazione ed esperti di sicurezza SCS, e gli elenchi saranno pubblicati sul sito web dell'IPA da dicembre 2026. Inoltre i requisiti non chiedono di installare alcun prodotto di sicurezza particolare. Una proposta del tipo "installando questo prodotto ottenete la ★" non corrisponde al sistema.
La differenza tra ciò che la sezione 3 di questo articolo chiama "di fatto obbligatorio negli affari" e proposte commerciali di questo tipo sta nei tempi e nel soggetto. Finché un cliente non lo scrive nei propri standard di approvvigionamento nessuno può imporlo, e oggi, prima dell'apertura delle domande, non c'è alcuna base per dire "firmate oggi o sarà troppo tardi".
Note sul metodo e limiti
Questo articolo si basa sul sito web del sistema dell'IPA, sulle FAQ, sui requisiti e criteri di valutazione (SCS-400 Ver.1.1), sul manuale (SCS-620), sull'avviso sulle quote e sul comunicato stampa del 28 ottobre 2026, così come pubblicati al 30 ottobre 2026. Gli ID e i contenuti dei requisiti sono tratti dallo SCS-400 Ver.1.1. L'affermazione della sezione 3 secondo cui diventa "di fatto obbligatorio negli affari" è un'opinione dell'autore, ricavata dalla struttura dei requisiti e dalla prassi di approvvigionamento delle grandi aziende; va letta come distinta dalla posizione ufficiale dell'IPA (ottenere una valutazione è volontario). La guida alla domanda di registrazione non è ancora stata pubblicata, quindi i dettagli procedurali potrebbero cambiare. L'autore lavora nel settore dei domini, dell'hosting e della sicurezza e non è né un organismo di valutazione né un esperto del sistema.
L'ufficio acquisti di un cliente guarda prima di tutto a come la vostra azienda appare dall'esterno. Inserite un URL per verificare, in modo non invasivo, se il vostro sito web o il vostro server dichiara una versione obsoleta. Nessuna registrazione richiesta.
Usa: Analisi serverDomande frequenti
I fornitori di livello 3 avranno davvero bisogno di una ★?
Il sistema funziona con un committente che presenta un livello al proprio fornitore, senza alcun limite al numero di livelli verso il basso. Poiché il requisito 2-1-3 della ★4 impone di conoscere lo stato di sicurezza dei fornitori, più aziende ai livelli superiori ottengono la ★4, più forte diventa l'incentivo a chiedere una ★ alle aziende più in basso.
Perderemo affari se non la otteniamo?
L'IPA afferma che "ottenere una valutazione è volontario" e che "l'attività non viene fermata immediatamente". D'altra parte, una volta che un cliente inserisce la ★ nei propri standard di approvvigionamento, quel cliente non può stipulare contratti con aziende che non li soddisfano. Consigliamo di prepararsi partendo dal presupposto che sia volontario per legge e di fatto obbligatorio negli affari.
Chi fa l'autodichiarazione di conformità?
La direzione. Dopo la conferma dell'esperto per la ★3, o il rapporto dell'organismo di valutazione per la ★4, la direzione dichiara la conformità ai requisiti e presenta la domanda di registrazione.
Se abbiamo l'ISMS, ne abbiamo comunque bisogno?
Sì. Le FAQ dell'IPA descrivono l'ISMS e il sistema come complementari. Inoltre la valutazione non garantisce la conformità ad altri quadri normativi o standard di settore.
Qual è il costo totale?
A parte la quota di registrazione dell'IPA (¥10,000 l'anno per la ★3, ¥60,000 per 3 anni per la ★4), nulla figura nella tabella delle quote del sistema: esperti e organismi di valutazione applicano prezzi di mercato, e il costo delle misure dipende dalla vostra situazione attuale. Segnare l'autovalutazione come soddisfatta o non soddisfatta vi dà un'idea approssimativa del costo delle misure.
Fonti
Ultima verifica: 2026-10-30. Specifiche e policy possono cambiare; consulta le fonti primarie prima di agire.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (blog personale nkzw.jp)
Contatti: Sito ufficiale / YouTube / Instagram / LinkedIn / X / Telegram