
Ein „Stern“ für die Sicherheit Ihres Unternehmens: Japans SCS-Bewertungssystem einfach erklärt (Was Sie wissen sollten, bevor Ihre Kunden danach fragen)
„Könnte Ihr Unternehmen auch ★3 erreichen?“ Ab dem Frühjahr 2027 werden immer mehr Unternehmen in Japan diese Frage von ihren Kunden hören. Der Stern stammt aus dem SCS-Bewertungssystem, das die japanische Regierung (das Ministerium für Wirtschaft, Handel und Industrie und das Kabinettssekretariat) geschaffen hat und das von IPA (der Information-technology Promotion Agency, Japan) betrieben wird. Der offizielle Name lautet „Sicherheitsbewertungssystem zur Stärkung von Lieferketten“ (Security Rating Scheme for Strengthening Supply Chains). Am 28. Oktober 2026 wurden die Bewertungsleitfäden und das erläuternde Handbuch veröffentlicht; damit ist das System nun nahezu vollständig festgelegt.
Dieser Artikel erklärt mit so wenig IT-Fachjargon wie möglich, warum es das System gibt, was die Sterne bedeuten, was passiert, wenn Sie einen erhalten, was es kostet und wann es losgeht. Die technischen Details (was genau zu konfigurieren ist) finden Sie im Leitfaden für Techniker, die Auswirkungen auf das Geschäft und die Entscheidungen der Unternehmensleitung im Leitfaden für Führungskräfte. Außerdem gibt es eine Manga-Ausgabe, die Sie zusammen mit Ihren Kindern lesen können.
Dieser Artikel erscheint auch auf Englisch unter sitescouter.net und nkzw.jp sowie auf Japanisch unter sitescouter.net. Dies ist die deutsche Ausgabe auf Site Scouter, übersetzt aus der englischen Fassung.
Warum die „Lieferkette“?
In den letzten Jahren gab es immer wieder Vorfälle, bei denen nicht das große Unternehmen selbst, sondern einer seiner Zulieferer oder eine Tochtergesellschaft angegriffen wurde – und beim großen Unternehmen standen danach Fabriken oder Logistik still. Wird auch nur ein einziges Unternehmen in der Kette kompromittiert, sei es, dass es Teile liefert, Systeme wartet oder Daten verwahrt, breitet sich der Schaden auf alle damit verbundenen Unternehmen aus. Das nennt man einen „Lieferkettenangriff“.
Bisher haben große Unternehmen ihre Zulieferer überprüft, indem sie ihnen eigene Checklisten schickten. Für die kleinen und mittleren Unternehmen auf der Empfängerseite heißt das, immer wieder ähnliche Fragen in einem anderen Format für jeden Kunden zu beantworten – eine erhebliche Belastung. Die Absender wiederum sind sich nicht sicher, ob ihre Checklisten ausreichen. Ziel des Systems ist es, beide Probleme mit einem gemeinsamen, staatlich festgelegten Maßstab zu lösen.
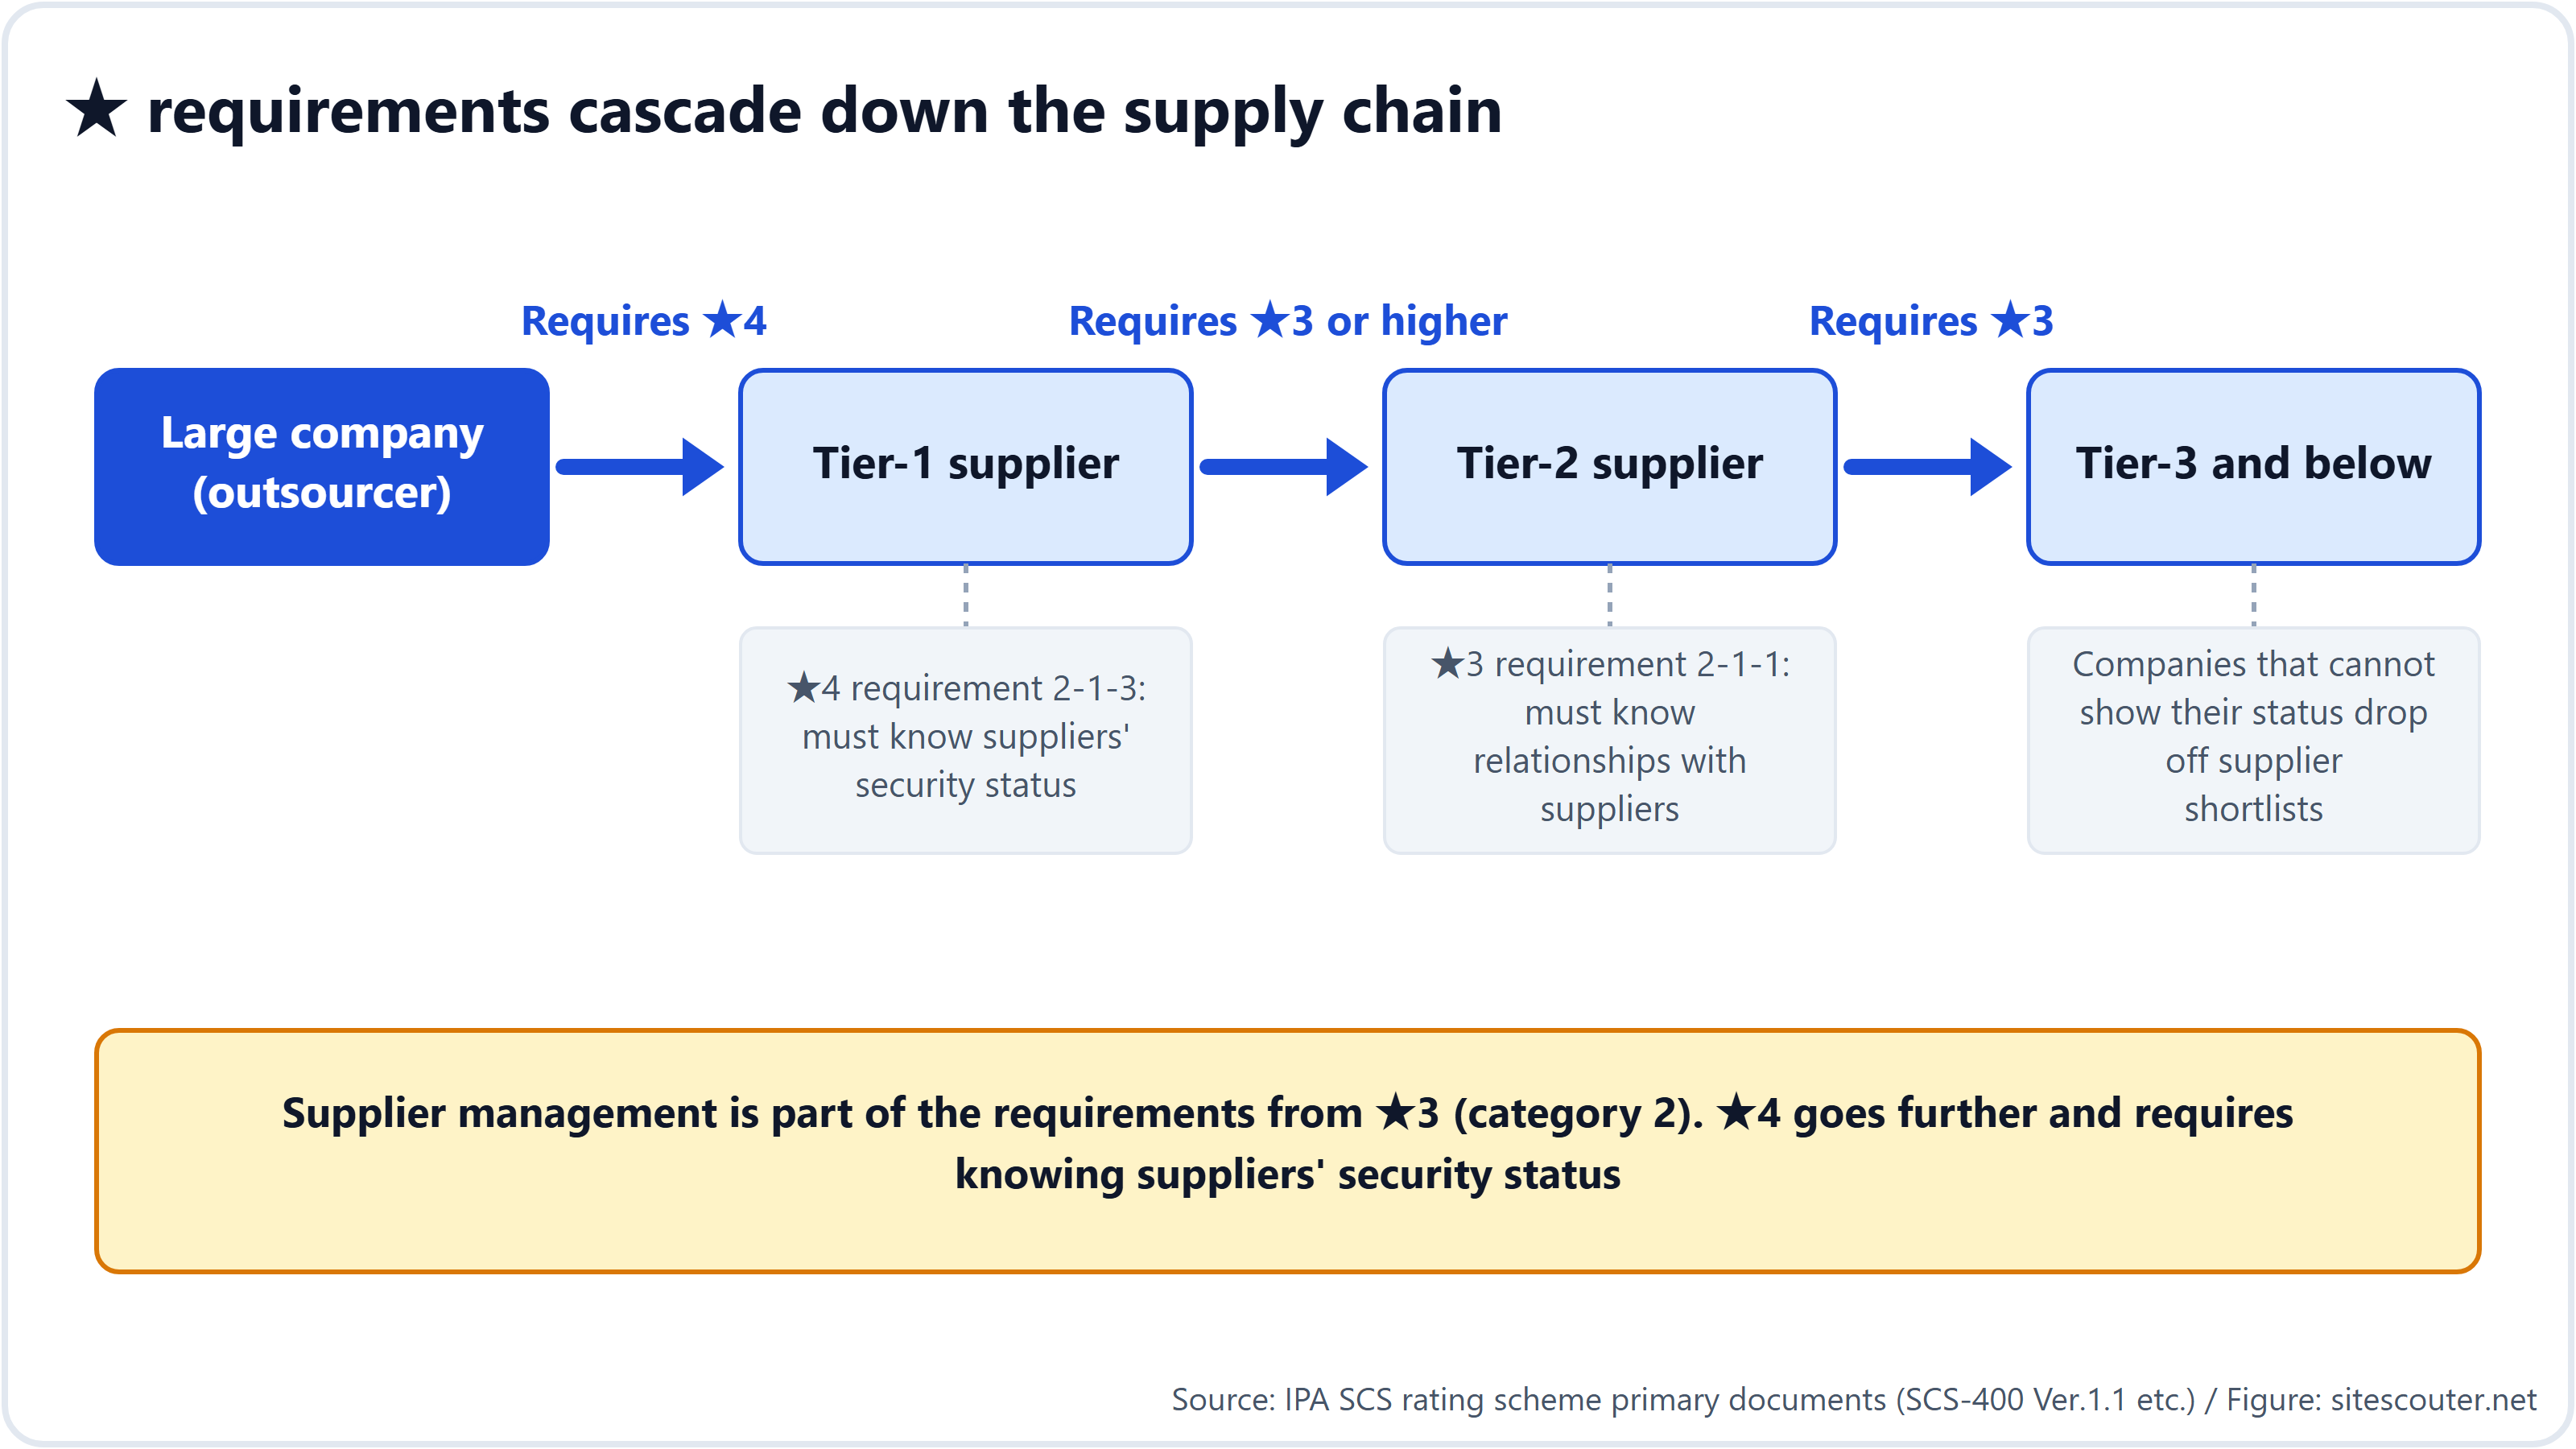
Entscheidend ist: Dieser Maßstab erreicht nicht nur die Unternehmen, die direkt mit großen Unternehmen Geschäfte machen, sondern auch deren Tier-2- und Tier-3-Lieferanten weiter unten in der Kette. Ein Unternehmen, das ★4 erhält, ist verpflichtet, den Sicherheitsstand seiner eigenen Zulieferer zu kennen (Anforderung 2-1-3). Der einfachste Weg dazu lautet „Zulieferer bitten, ebenfalls einen Stern zu erwerben“ – und so wandert die Nachfrage nach Sternen immer weiter die Kette hinunter.
Die Sterne zeigen, „wie gut Sie geschützt sind“
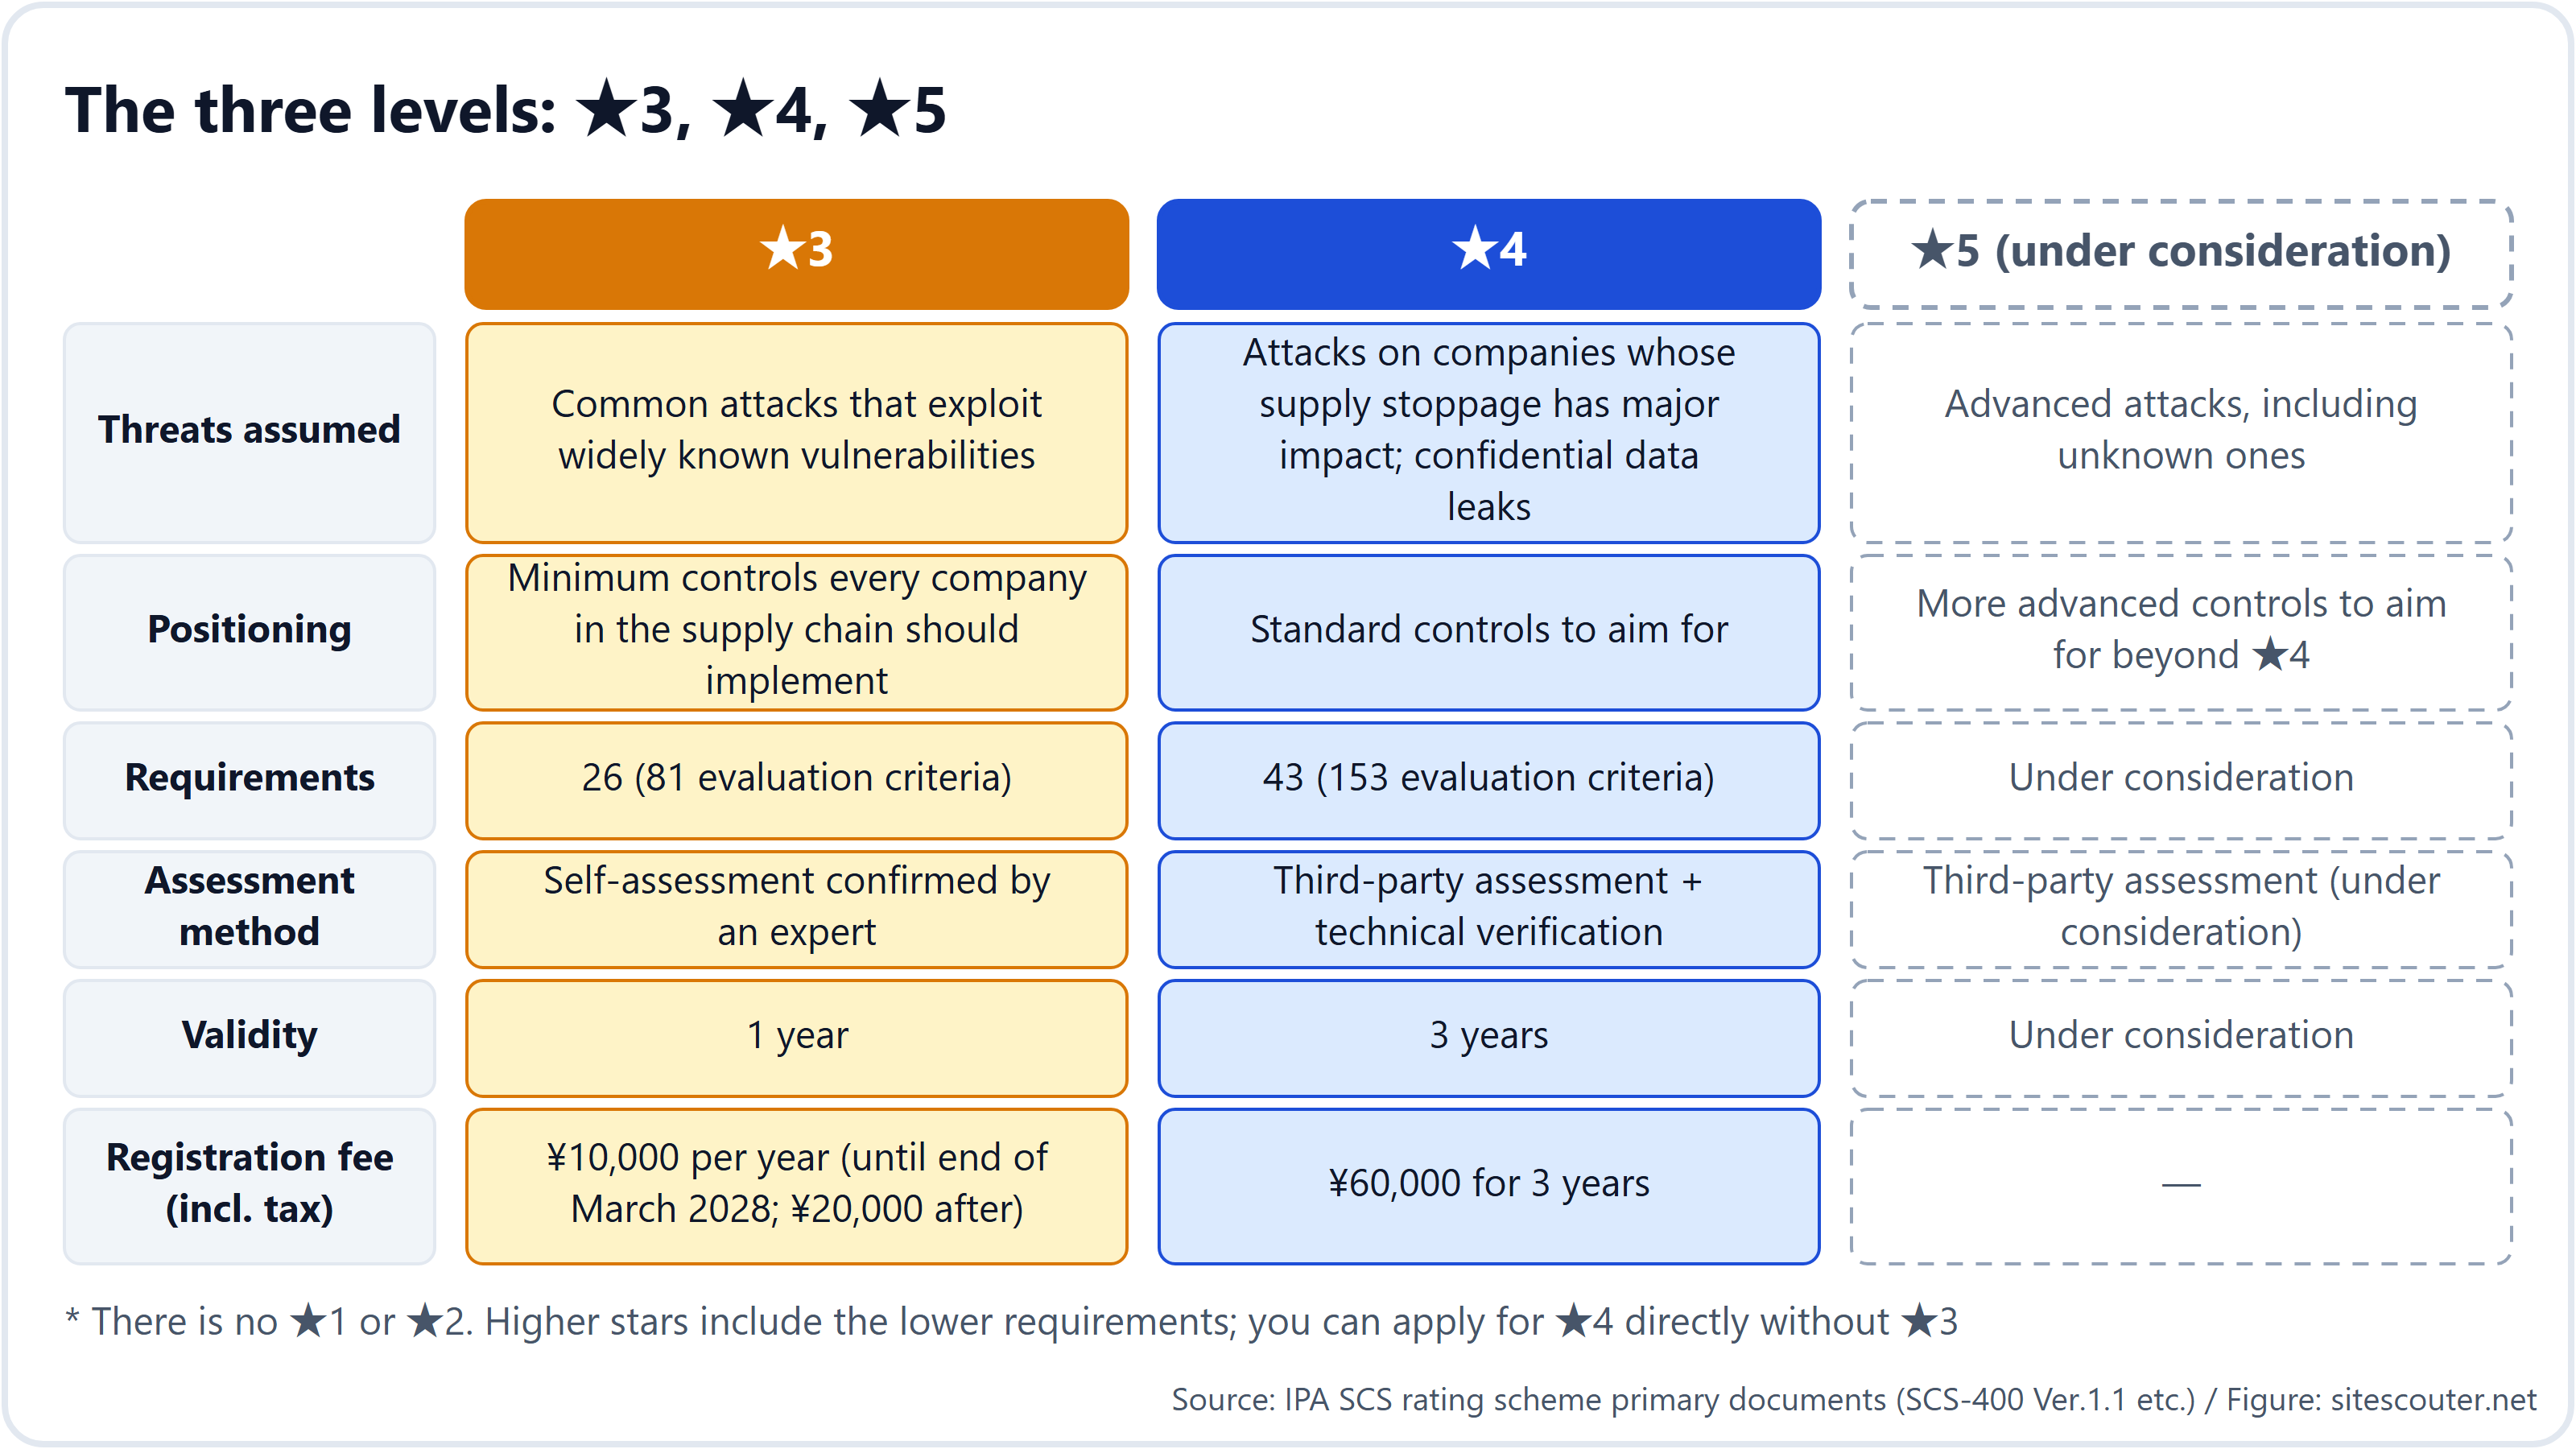
Es gibt drei Stufen: ★3, ★4 und ★5. Ein ★1 oder ★2 gibt es nicht (die Ein-Stern- und Zwei-Sterne-Selbstverpflichtungen aus dem separaten IPA-Programm „SECURITY ACTION“ dienen als Grundlage). ★5 wird noch geprüft, daher sind derzeit ★3 und ★4 die tatsächlich genutzten Stufen.
| ★3 | ★4 | |
|---|---|---|
| Welche Angriffe angenommen werden | Alltägliche Angriffe, die allgemein bekannte Schwächen ausnutzen | Angriffe auf Unternehmen, deren Ausfall die gesamte Lieferkette träfe; Abfluss vertraulicher Informationen |
| Für wen | Das Minimum, das jedes Unternehmen in einer Geschäftsbeziehung leisten sollte | Das anzustrebende Standardniveau |
| Anzahl der Punkte | 26 | 43 (einschließlich der 26 von ★3) |
| Wie Sie es nachweisen | Selbst prüfen und dann von einem staatlich registrierten Experten bestätigen lassen | Audit durch eine Bewertungsstelle und tatsächliche Prüfung Ihrer Systeme von außen auf Schwachstellen |
| Gültigkeit | 1 Jahr | 3 Jahre |
| Registrierungsgebühr an IPA | ¥10,000 pro Jahr (bis Ende März 2028; danach ¥20,000) | ¥60,000 für 3 Jahre |
Die 26 bzw. 43 Punkte verteilen sich auf 7 große Bereiche: „Verantwortliche benennen“, „Beziehungen zu Zulieferern kennen“, „wissen, welche Computer und Server man hat“, „Angriffe verhindern“, „Angriffe bemerken“, „im Ernstfall reagieren“ und „den Geschäftsbetrieb wiederherstellen“. Das mag technisch klingen, doch bei ★3 geht es zu einem großen Teil darum, in Dokumenten nachzuweisen, dass Sie Regeln festgelegt, Ihre Mitarbeitenden darüber informiert haben und sie einmal im Jahr überprüfen.
Beispiele dafür, was ★3 konkret verlangt
Aus den für Fachleute geschriebenen Dokumenten hier die Punkte, die für gewöhnliche Unternehmensinhaber am wichtigsten sind:
- Verantwortliche benennen. Die für Sicherheit zuständige Führungskraft und die verantwortliche Abteilung benennen und eine Kontaktliste führen
- Ein Verzeichnis der Computer und Server führen: wie viele es gibt und welches Betriebssystem auf jedem läuft
- Passwortregeln. Anfangspasswörter immer ändern, leicht zu erratende Wörter verbieten, Passwörter nie wiederverwenden. Mindestens 8 Zeichen (mindestens 10, wenn es keine Kontosperre und keine Zwei-Schritt-Verifizierung gibt)
- Für Cloud-Dienste, die wichtige Informationen verarbeiten, immer die Zwei-Schritt-Authentifizierung (Mehr-Faktor-Authentifizierung) nutzen
- Updates innerhalb von 14 Tagen nach Veröffentlichung installieren (bei schwerwiegenden). Alte Software ohne Support nicht mehr verwenden oder vom Internet trennen
- Virenschutzsoftware auf jedem Computer und Server installieren
- Daten sichern, wichtige Informationen zusätzlich an einem anderen Ort aufbewahren und aufschreiben, wie sie wiederhergestellt werden
- Die Verwaltungspasswörter von Routern und Firewalls ändern, damit niemand von außen hineinkommt
- Vorab festlegen, was bei einem Vorfall zu tun ist und wen man kontaktiert (einschließlich Kunden, Polizei und zuständigem Ministerium)
Sie müssen kein bestimmtes Sicherheitsprodukt kaufen. Ein Verkaufsargument wie „Ohne dieses Produkt bekommen Sie den Stern nicht“ entspricht nicht dem, was das System vorsieht.
So erhalten Sie einen Stern
Für ★3
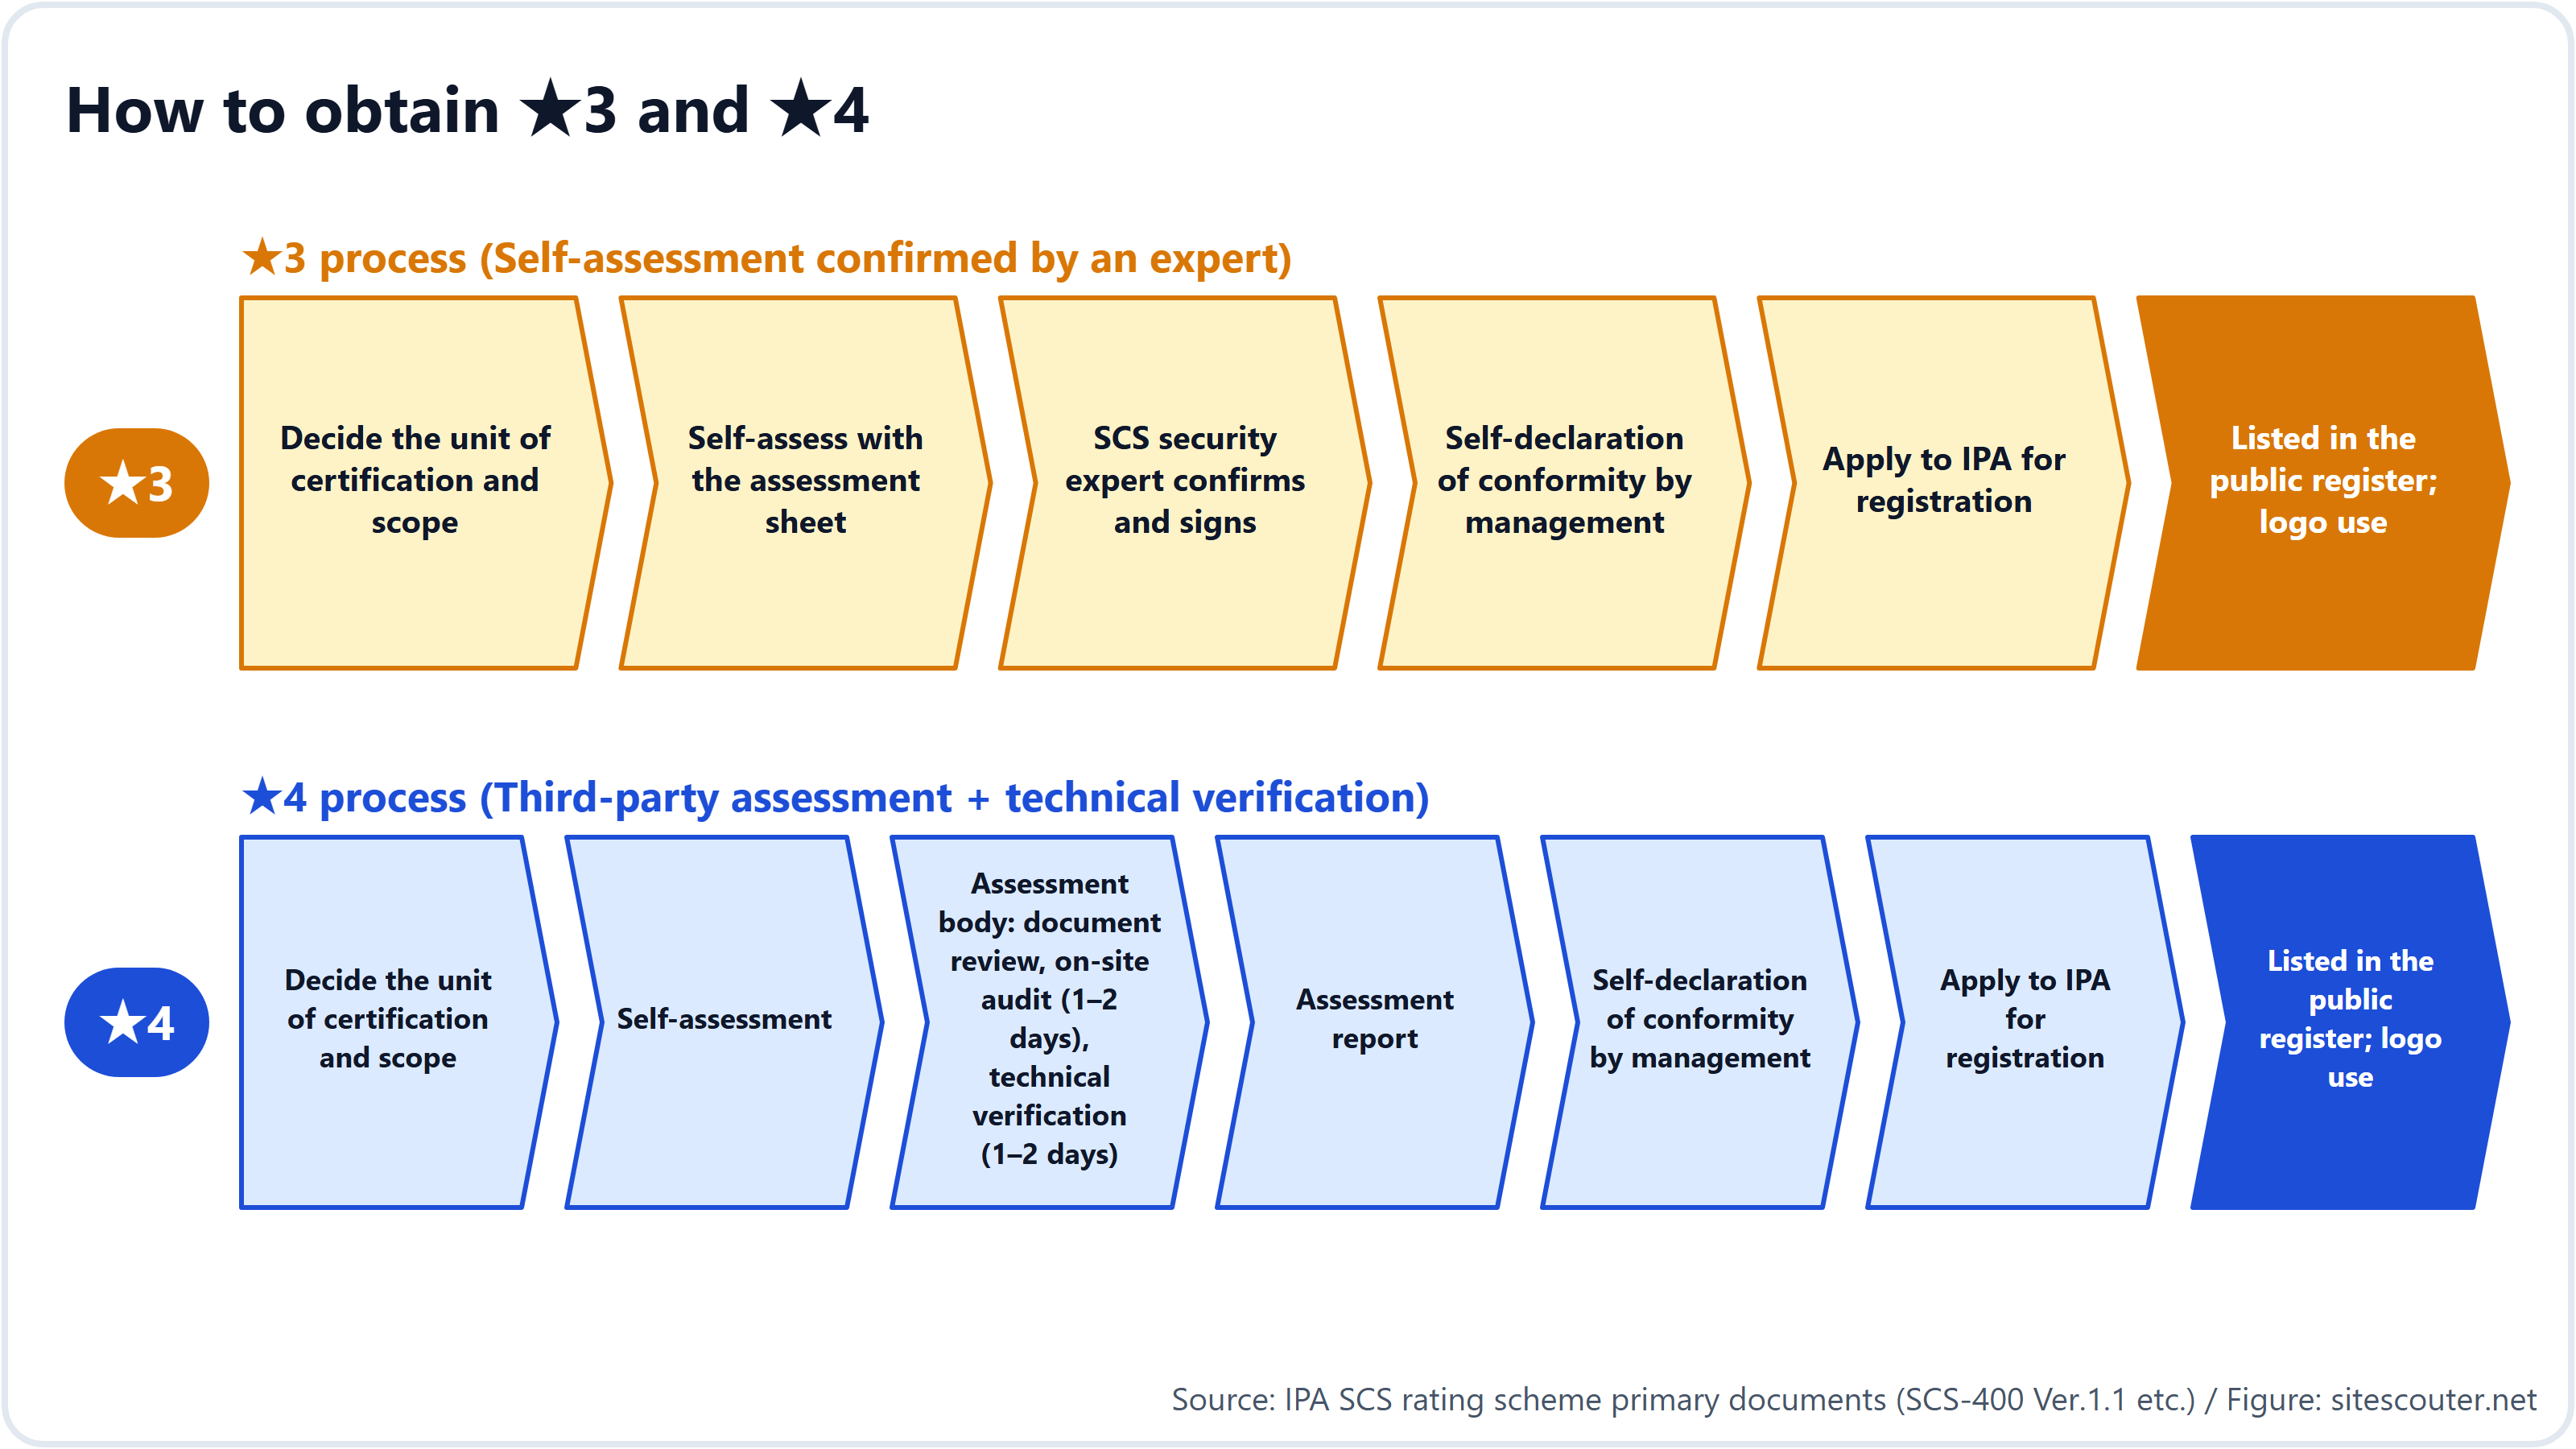
- Entscheiden, ob Sie für das ganze Unternehmen, für einen Geschäftsbereich oder für die Gruppe beantragen
- Die Ergebnisse Ihrer eigenen Prüfung der 26 Punkte in das von IPA bereitgestellte Bewertungsblatt (eine Excel-Datei) eintragen
- Einen bei IPA registrierten SCS-Sicherheitsexperten die Angaben bestätigen und unterschreiben lassen
- Die Geschäftsführung (etwa der Präsident) gibt eine Selbsterklärung der Konformität ab: „Wir erfüllen die Anforderungen“
- Die Registrierung bei IPA beantragen. Nach der Prüfung wird Ihr Unternehmen auf der Website von IPA aufgeführt und darf das Logo verwenden
Für ★4
Nach Schritt 2 beauftragen Sie anstelle der Bestätigung durch einen Experten eine Bewertungsstelle. Die Bewertungsstelle prüft Ihre Dokumente, kommt für ein Vor-Ort-Audit von 1 bis 2 Tagen und prüft anschließend 1 bis 2 Tage lang die Geräte, die von außen über das Internet erreichbar sind (VPN-Appliances, Router usw.), auf Schwachstellen. Wird eine schwerwiegende Schwachstelle gefunden, beheben Sie sie innerhalb von 14 Tagen und lassen erneut prüfen. Sobald Sie den Bewertungsbericht erhalten haben, folgen die Selbsterklärung und der Registrierungsantrag.
Was kostet das?
Die an IPA zu zahlende Registrierungsgebühr steht in der Tabelle oben: ¥10,000 pro Jahr für ★3. Allerdings kommen die Honorare für Experten und Bewertungsstellen noch hinzu. Sie stehen nicht in der Gebührentabelle des Systems und werden vom Markt bestimmt.
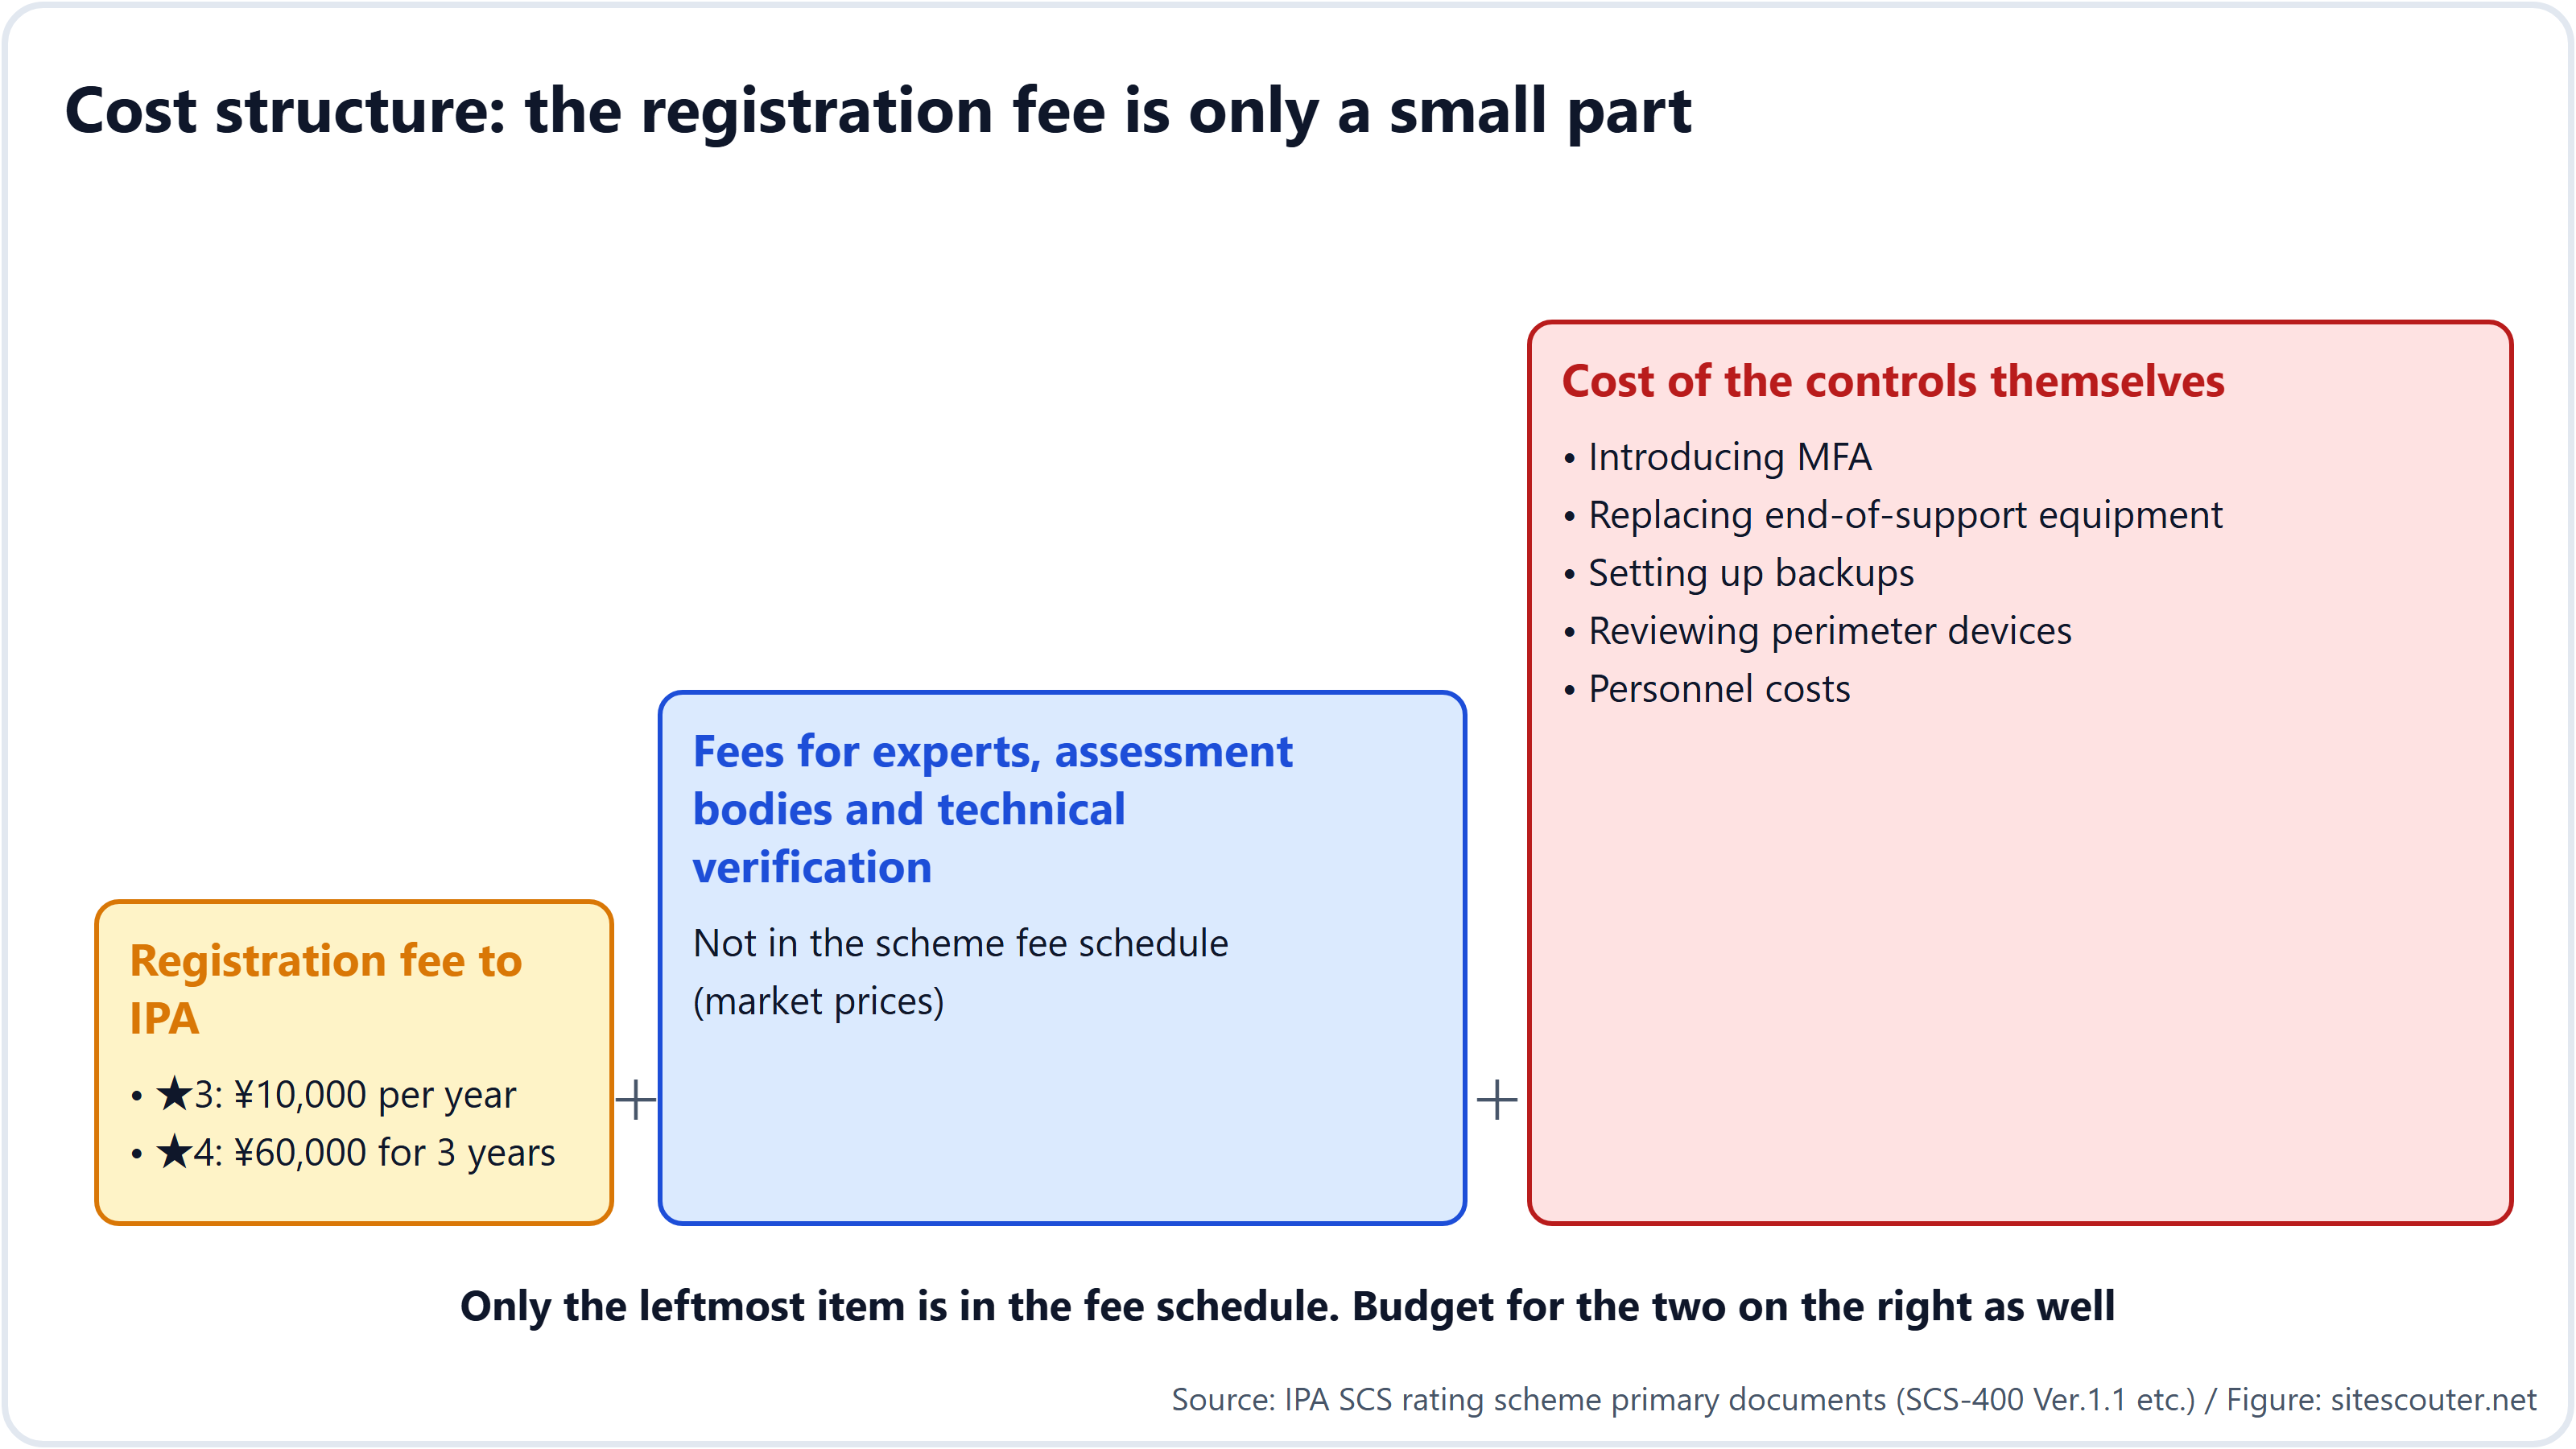
Was ebenfalls oft übersehen wird, sind die Kosten und der Zeitaufwand für die Sicherheitsmaßnahmen selbst. Die Einführung der Zwei-Schritt-Verifizierung, der Austausch alter Computer und Software und die Einrichtung von Datensicherungen können je nach Unternehmensgröße mehrere Monate dauern. In der Branche wird oft die Faustregel genannt: „2 bis 3 Monate für die technischen Maßnahmen, 1 bis 2 Monate für Dokumente und Nachweise“.
Für kleine und mittlere Unternehmen bereitet IPA den „Cyber Security Otasuketai Service (neuer Typ)“ vor, einen Unterstützungsdienst, der ihnen helfen soll, ★3 und ★4 zu erlangen (Stand Oktober 2026 noch in der Pilotphase).
Wann geht es los?
| Wann | Was passiert |
|---|---|
| April 2026 | Ankündigung des Systems, erste Fassung der Anforderungen |
| September 2026 | Bekanntgabe der Gebühren |
| 28. Oktober 2026 | Veröffentlichung der Bewertungsleitfäden, des Handbuchs und des Bewertungsblatts (hier stehen wir) |
| Etwa Ende November 2026 | Leitfaden für den Registrierungsantrag, Logo |
| Ende Dezember 2026 | Liste der Bewertungsstellen und der Anbieter technischer Prüfungen |
| Ab Januar 2027 | Liste der Experten |
| März 2027 | Antragsstart für ★3 und ★4 (geplant) |
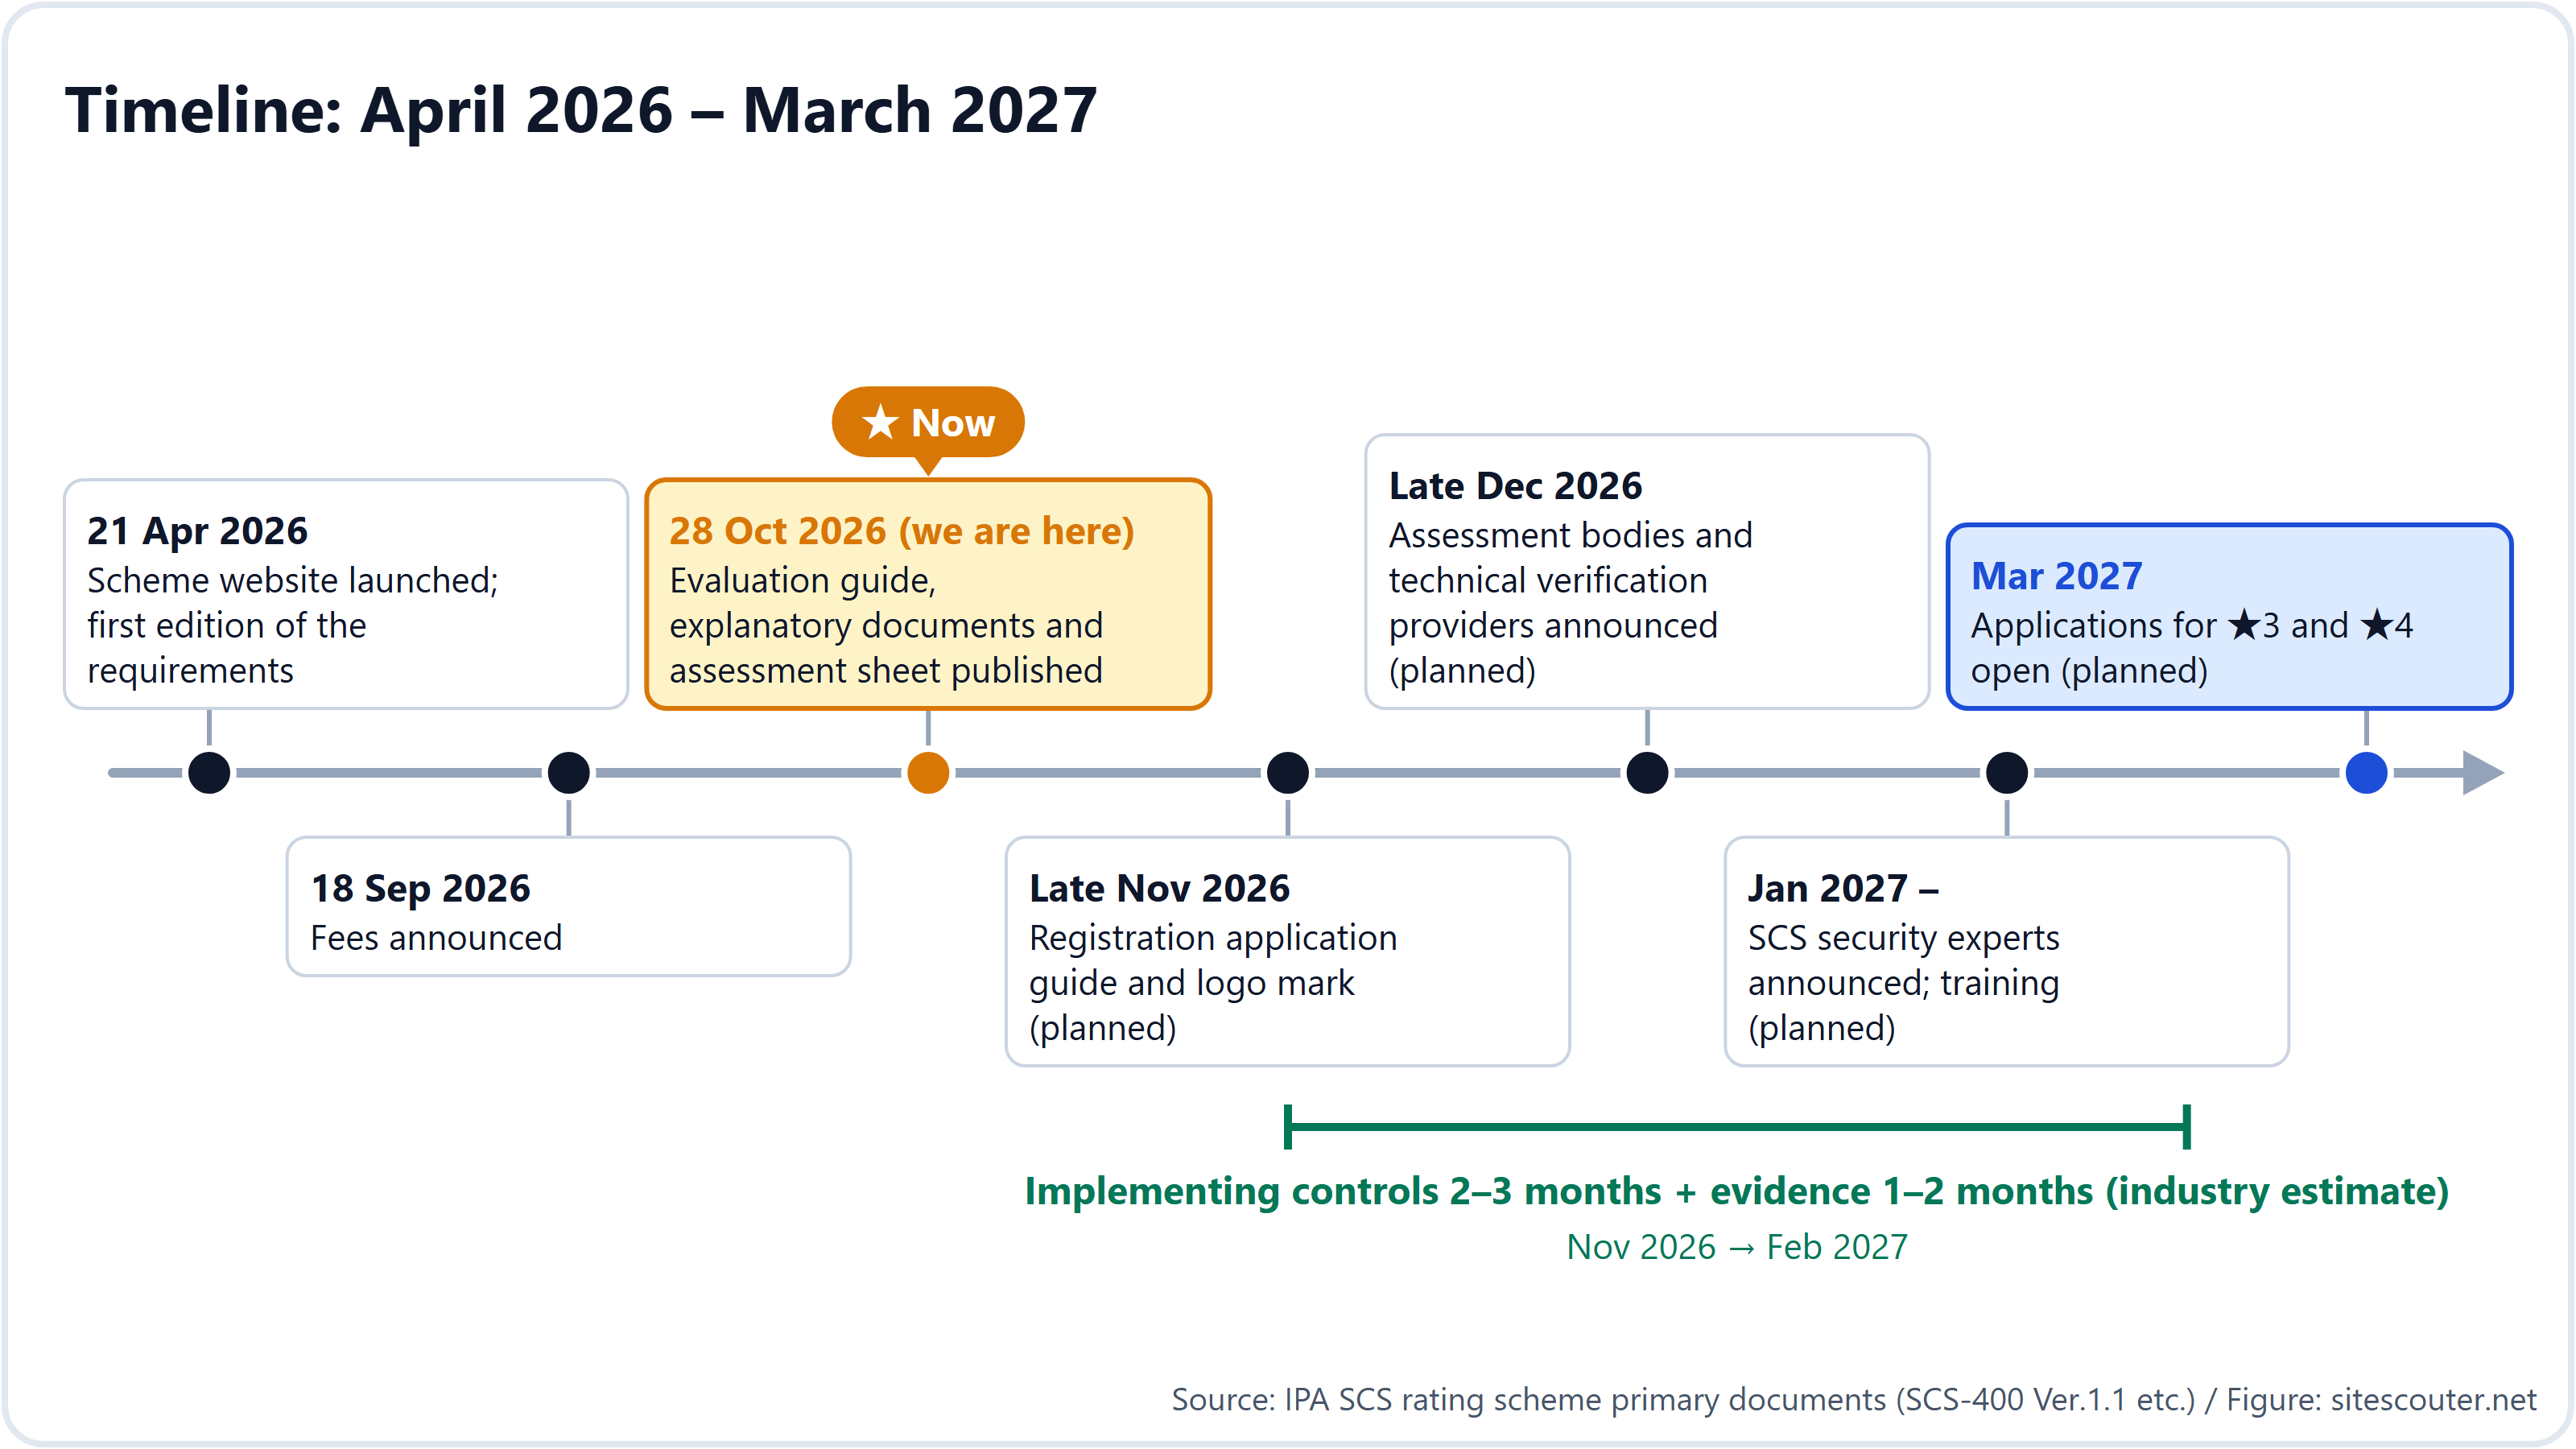
Bis zum Antragsstart sind es noch etwa 5 Monate. Da die Maßnahmen jedoch mehrere Monate dauern, sollten Unternehmen, deren Kunden voraussichtlich danach fragen, jetzt mit der Bestandsaufnahme beginnen, um gerade noch rechtzeitig fertig zu werden. Das Bewertungsblatt kann bereits heruntergeladen werden.
Was passiert, wenn Sie keinen Stern haben?
Sobald in den Beschaffungsrichtlinien eines Kunden „★3 oder höher“ steht, werden Unternehmen ohne Stern nicht mehr als Zulieferer ausgewählt. Große Unternehmen können keine Verträge mit Unternehmen schließen, die ihre eigenen Beschaffungsrichtlinien nicht erfüllen. Die zuständige Person hat keinen Ermessensspielraum, denn ein Vertrag mit einem Unternehmen, das den Standard nicht erfüllt, wäre ein Compliance-Verstoß. Bei Neugeschäft ist es von Anfang an eine Bedingung, bei bestehenden Geschäften kommt es bei der Vertragsverlängerung hinzu. Und wie in Abschnitt 1 gesehen, macht die Anforderung nicht beim Tier-1-Lieferanten halt, sondern reicht bis zu den Tier-2- und Tier-3-Lieferanten hinunter.
Rechtlich ist das System freiwillig. In den FAQ von IPA heißt es, dass „der Erwerb eines Sterns freiwillig ist“ und dass „die Nichterfüllung einzelner Anforderungen nicht bedeutet, dass die Geschäftsbeziehung sofort beendet wird“. Ob es bei öffentlichen Ausschreibungen zur Voraussetzung wird, entscheidet jede Vergabestelle selbst. Realistisch ist es dennoch, sich darauf einzustellen, dass es „rechtlich freiwillig, geschäftlich faktisch Pflicht“ ist. Wenn Sie schon jetzt wissen, wie weit Ihr Unternehmen die Anforderungen bereits erfüllt, fallen Verhandlungen und Vorbereitung leichter, als wenn Sie erst hektisch reagieren, nachdem ein Kunde gefragt hat.
Vorsicht vor aufdringlichen Verkaufsangeboten
Im April 2026 haben das Ministerium für Wirtschaft, Handel und Industrie und das Kabinettssekretariat eine Warnung vor unseriösen Verkaufsmethoden veröffentlicht, die behaupten, „ohne Stern werden Sie keine Geschäfte mehr machen können“ oder „wir sind eine anerkannte Unterstützungsorganisation“. Eine Rolle wie „anerkannte Unterstützungsorganisation“ gibt es in dem System nicht. Die einzigen offiziellen Rollen sind die vier von IPA benannten oder registrierten: Bewertungsstellen, Anbieter technischer Prüfungen, Schulungsanbieter und SCS-Sicherheitsexperten. Die Listen werden ab Dezember 2026 auf der Website von IPA veröffentlicht.
Ob ein Name oder Titel echt ist, können Sie anhand der Listen auf der Website von IPA prüfen. Derzeit, vor Veröffentlichung der Listen, kann sich kein Unternehmen zu Recht als „anerkannt“ bezeichnen.
Prüfen Sie zuerst, wie Ihr Unternehmen von außen aussieht
Zu den Anforderungen gehört, Updates innerhalb von 14 Tagen zu installieren und keine Software ohne Support zu verwenden. Ob Ihre Website oder Ihr Server nach außen eine alte Version preisgibt, können Sie ohne Registrierung prüfen, indem Sie einfach eine URL in den Serverinformations-Check von Site Scouter eingeben. Nutzen Sie ihn als einminütigen ersten Check, bevor Sie mit der Vorbereitung auf den Stern beginnen.
Hinweise zur Methode und Grenzen
Dieser Artikel stützt sich auf die Website des Systems bei IPA, die FAQ, die Anforderungen und Bewertungskriterien (SCS-400 Ver.1.1), das Handbuch (SCS-620), den Leitfaden zur technischen Prüfung (SCS-430), die Gebührenmitteilung und die Pressemitteilung vom 28. Oktober 2026, jeweils im Stand vom 30. Oktober 2026. Der Leitfaden für den Registrierungsantrag ist noch nicht veröffentlicht, daher können sich Verfahrensdetails ändern. Der Autor ist im Domain-, Hosting- und Sicherheitsgeschäft tätig und weder Bewertungsstelle noch Experte im Rahmen des Systems.
Prüfen Sie nicht-invasiv und ohne Registrierung, ob Ihre Website oder Ihr Server nach außen eine alte Version preisgibt: Einfach die URL eingeben. Ein guter erster Check, bevor Sie mit der Vorbereitung auf den Stern beginnen.
Jetzt nutzen: Server-CheckFAQ
Gilt es auch für kleine Unternehmen?
Es gilt unabhängig von Branche und Größe. IPA erwartet den größten Nutzen für kleine und mittlere Unternehmen mit begrenztem Personal und Budget für Sicherheit.
Betrifft es auch Tier-3-Lieferanten, die nicht direkt mit großen Unternehmen Geschäfte machen?
Ja. Ein Unternehmen, das ★4 erhält, ist verpflichtet, den Sicherheitsstand seiner Zulieferer zu kennen. Je mehr Unternehmen weiter oben Sterne erwerben, desto mehr Unternehmen weiter unten werden danach gefragt. Wie viele Ebenen hinunter das reicht, ist nicht begrenzt.
Kann ich ★4 ohne ★3 beantragen?
Ja. Ein höherer Stern enthält alle Anforderungen der niedrigeren, daher können Sie ★4 direkt beantragen.
Brauche ich es auch, wenn ich ISMS oder das PrivacyMark habe?
Ja. In den FAQ von IPA werden ISMS und das System als einander ergänzend beschrieben.
Werden zertifizierte Unternehmen veröffentlicht?
Ja. Registrierte Organisationen werden auf der Website von IPA aufgeführt und dürfen das Logo verwenden.
Wo kann ich Fragen stellen?
Die Security Certification Group des Security Center von IPA nimmt Fragen per E-Mail entgegen. Telefonische Anfragen werden nicht angenommen.
Quellen
Zuletzt geprüft: 2026-10-30. Spezifikationen und Richtlinien können sich ändern; prüfen Sie vor dem Handeln die Primärquellen.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (persönlicher Blog nkzw.jp)
Kontakt: Offizielle Website / YouTube / Instagram / LinkedIn / X / Telegram