
Japans SCS-Rating wird über Lieferanten entscheiden: Was Führungskräfte über eine ★-Anforderung wissen müssen, die bis zu Tier-3-Zulieferern reicht, und was mit Unternehmen geschieht, die sie nicht erfüllen
Im März 2027 beginnt die Antragsphase für das SCS-Ratingsystem (das Sicherheitsrating-System zur Stärkung von Lieferketten) der IPA, der Information-technology Promotion Agency, Japan. Am 28. Oktober 2026 wurden die Prüfleitfäden und das erläuternde Handbuch veröffentlicht; die Inhalte des Systems stehen damit fest.
Für Führungskräfte zählt vor allem ein Punkt: Das System ist darauf angelegt, sich nicht nur auf die Tier-1-Zulieferer auszuwirken, die direkt mit Großunternehmen zusammenarbeiten, sondern auch auf Tier-2- und Tier-3-Zulieferer. Sobald ein Großunternehmen „★3 oder höher“ in seine Beschaffungsrichtlinien schreibt, können Unternehmen, die diesen Standard nicht erfüllen, nicht mehr als Lieferanten ausgewählt werden. Und weil ein Tier-1-Zulieferer, der ★4 anstrebt, laut den Anforderungen den Sicherheitsstatus seiner eigenen Lieferanten (Tier-2) kennen muss, wandert die Anforderung immer weiter die Kette hinunter.
Dieser Artikel richtet sich an Führungskräfte auf beiden Seiten: an diejenigen, von denen ein ★ als Geschäftsbedingung verlangt wird, und an diejenigen, die eines verlangen werden. Auf Grundlage der Primärdokumente (der Systemdokumente der IPA) erklärt er, wie das System funktioniert, warum es sich fortsetzt, was mit Unternehmen geschieht, die es nicht erfüllen, welche Entscheidungen zu treffen sind und welche Kosten und welcher Zeitaufwand anfallen. Die technischen Details stehen im Leitfaden für Techniker, eine Einführung in das System im allgemeinen Leitfaden.
Dieser Artikel erscheint auch auf Englisch unter sitescouter.net und nkzw.jp sowie auf Japanisch unter sitescouter.net. Dies ist die deutsche Ausgabe auf Site Scouter, übersetzt aus der englischen Fassung.
Was entschieden ist
- Die IPA betreibt das System unter der Aufsicht des Ministeriums für Wirtschaft, Handel und Industrie und des Nationalen Cybersicherheitsamts im Kabinettssekretariat. Grundlage ist die „Richtlinie zur Systemgestaltung“ vom März 2026
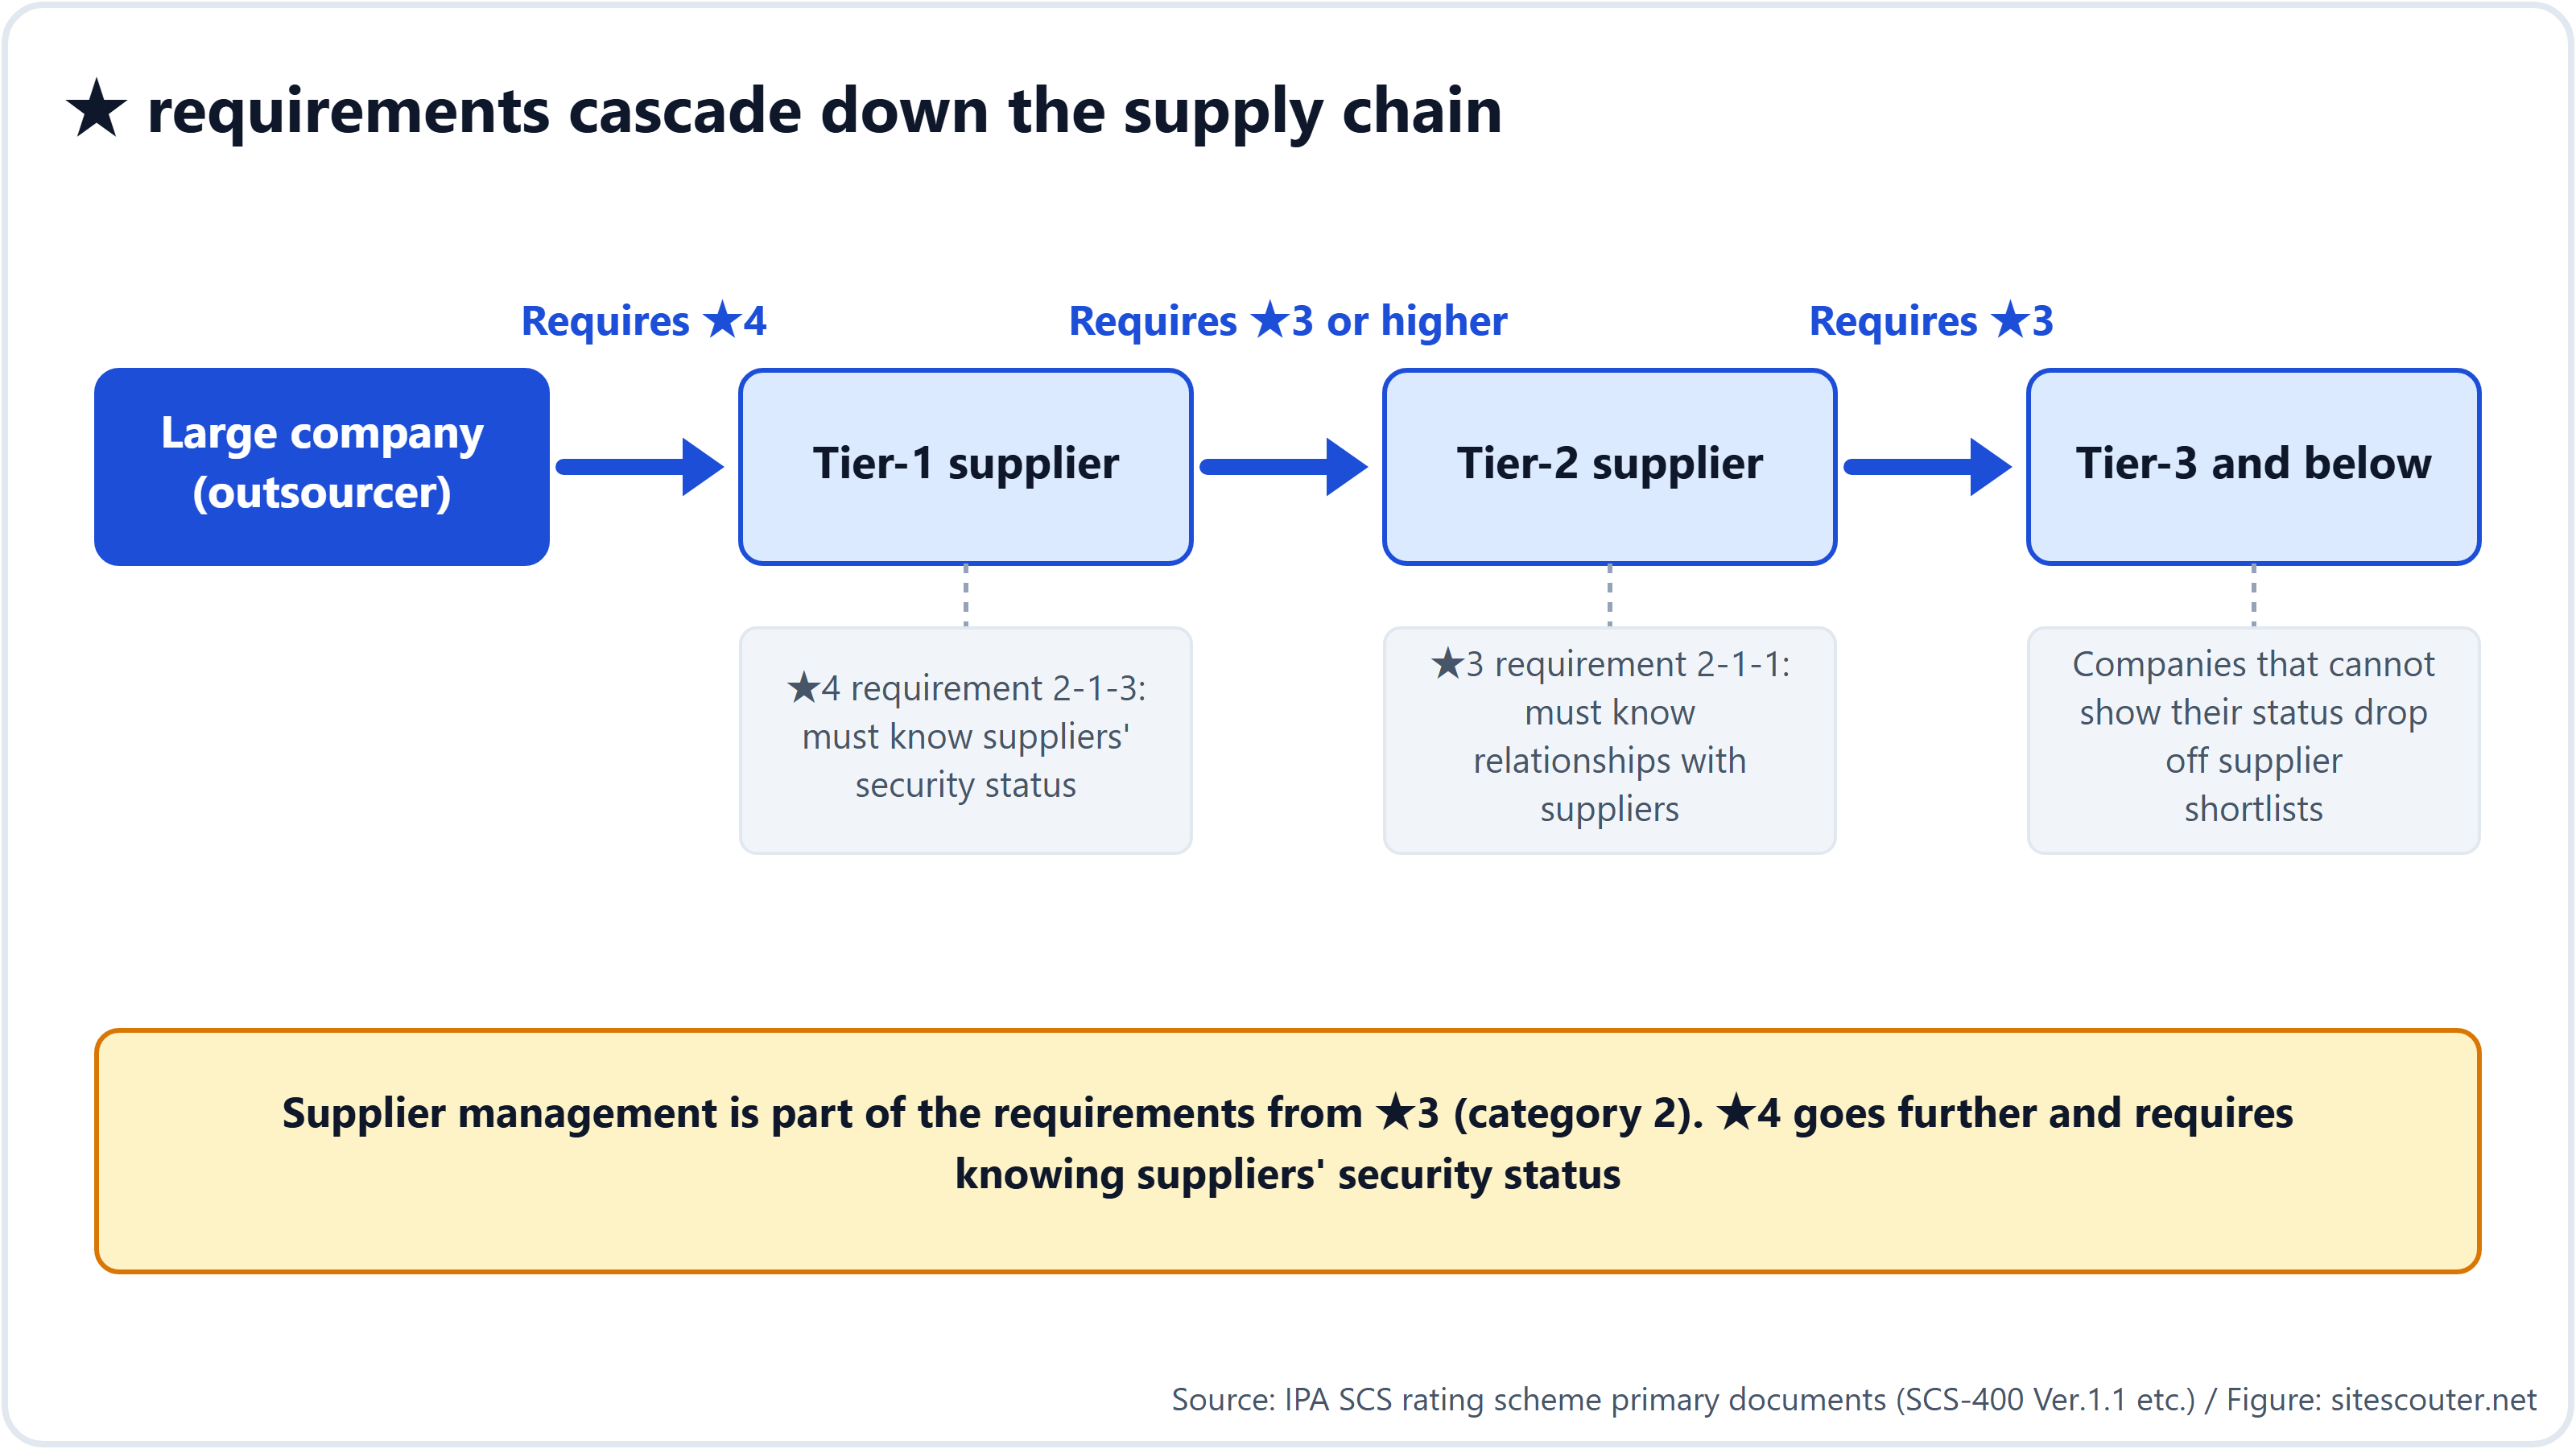
- Es gibt drei Stufen: ★3, ★4 und ★5. ★3 weist 26 Anforderungen durch eine von einem Experten bestätigte Selbstbewertung nach; ★4 weist 43 Anforderungen durch eine Drittprüfung plus technische Verifikation nach. ★5 ist noch in Prüfung
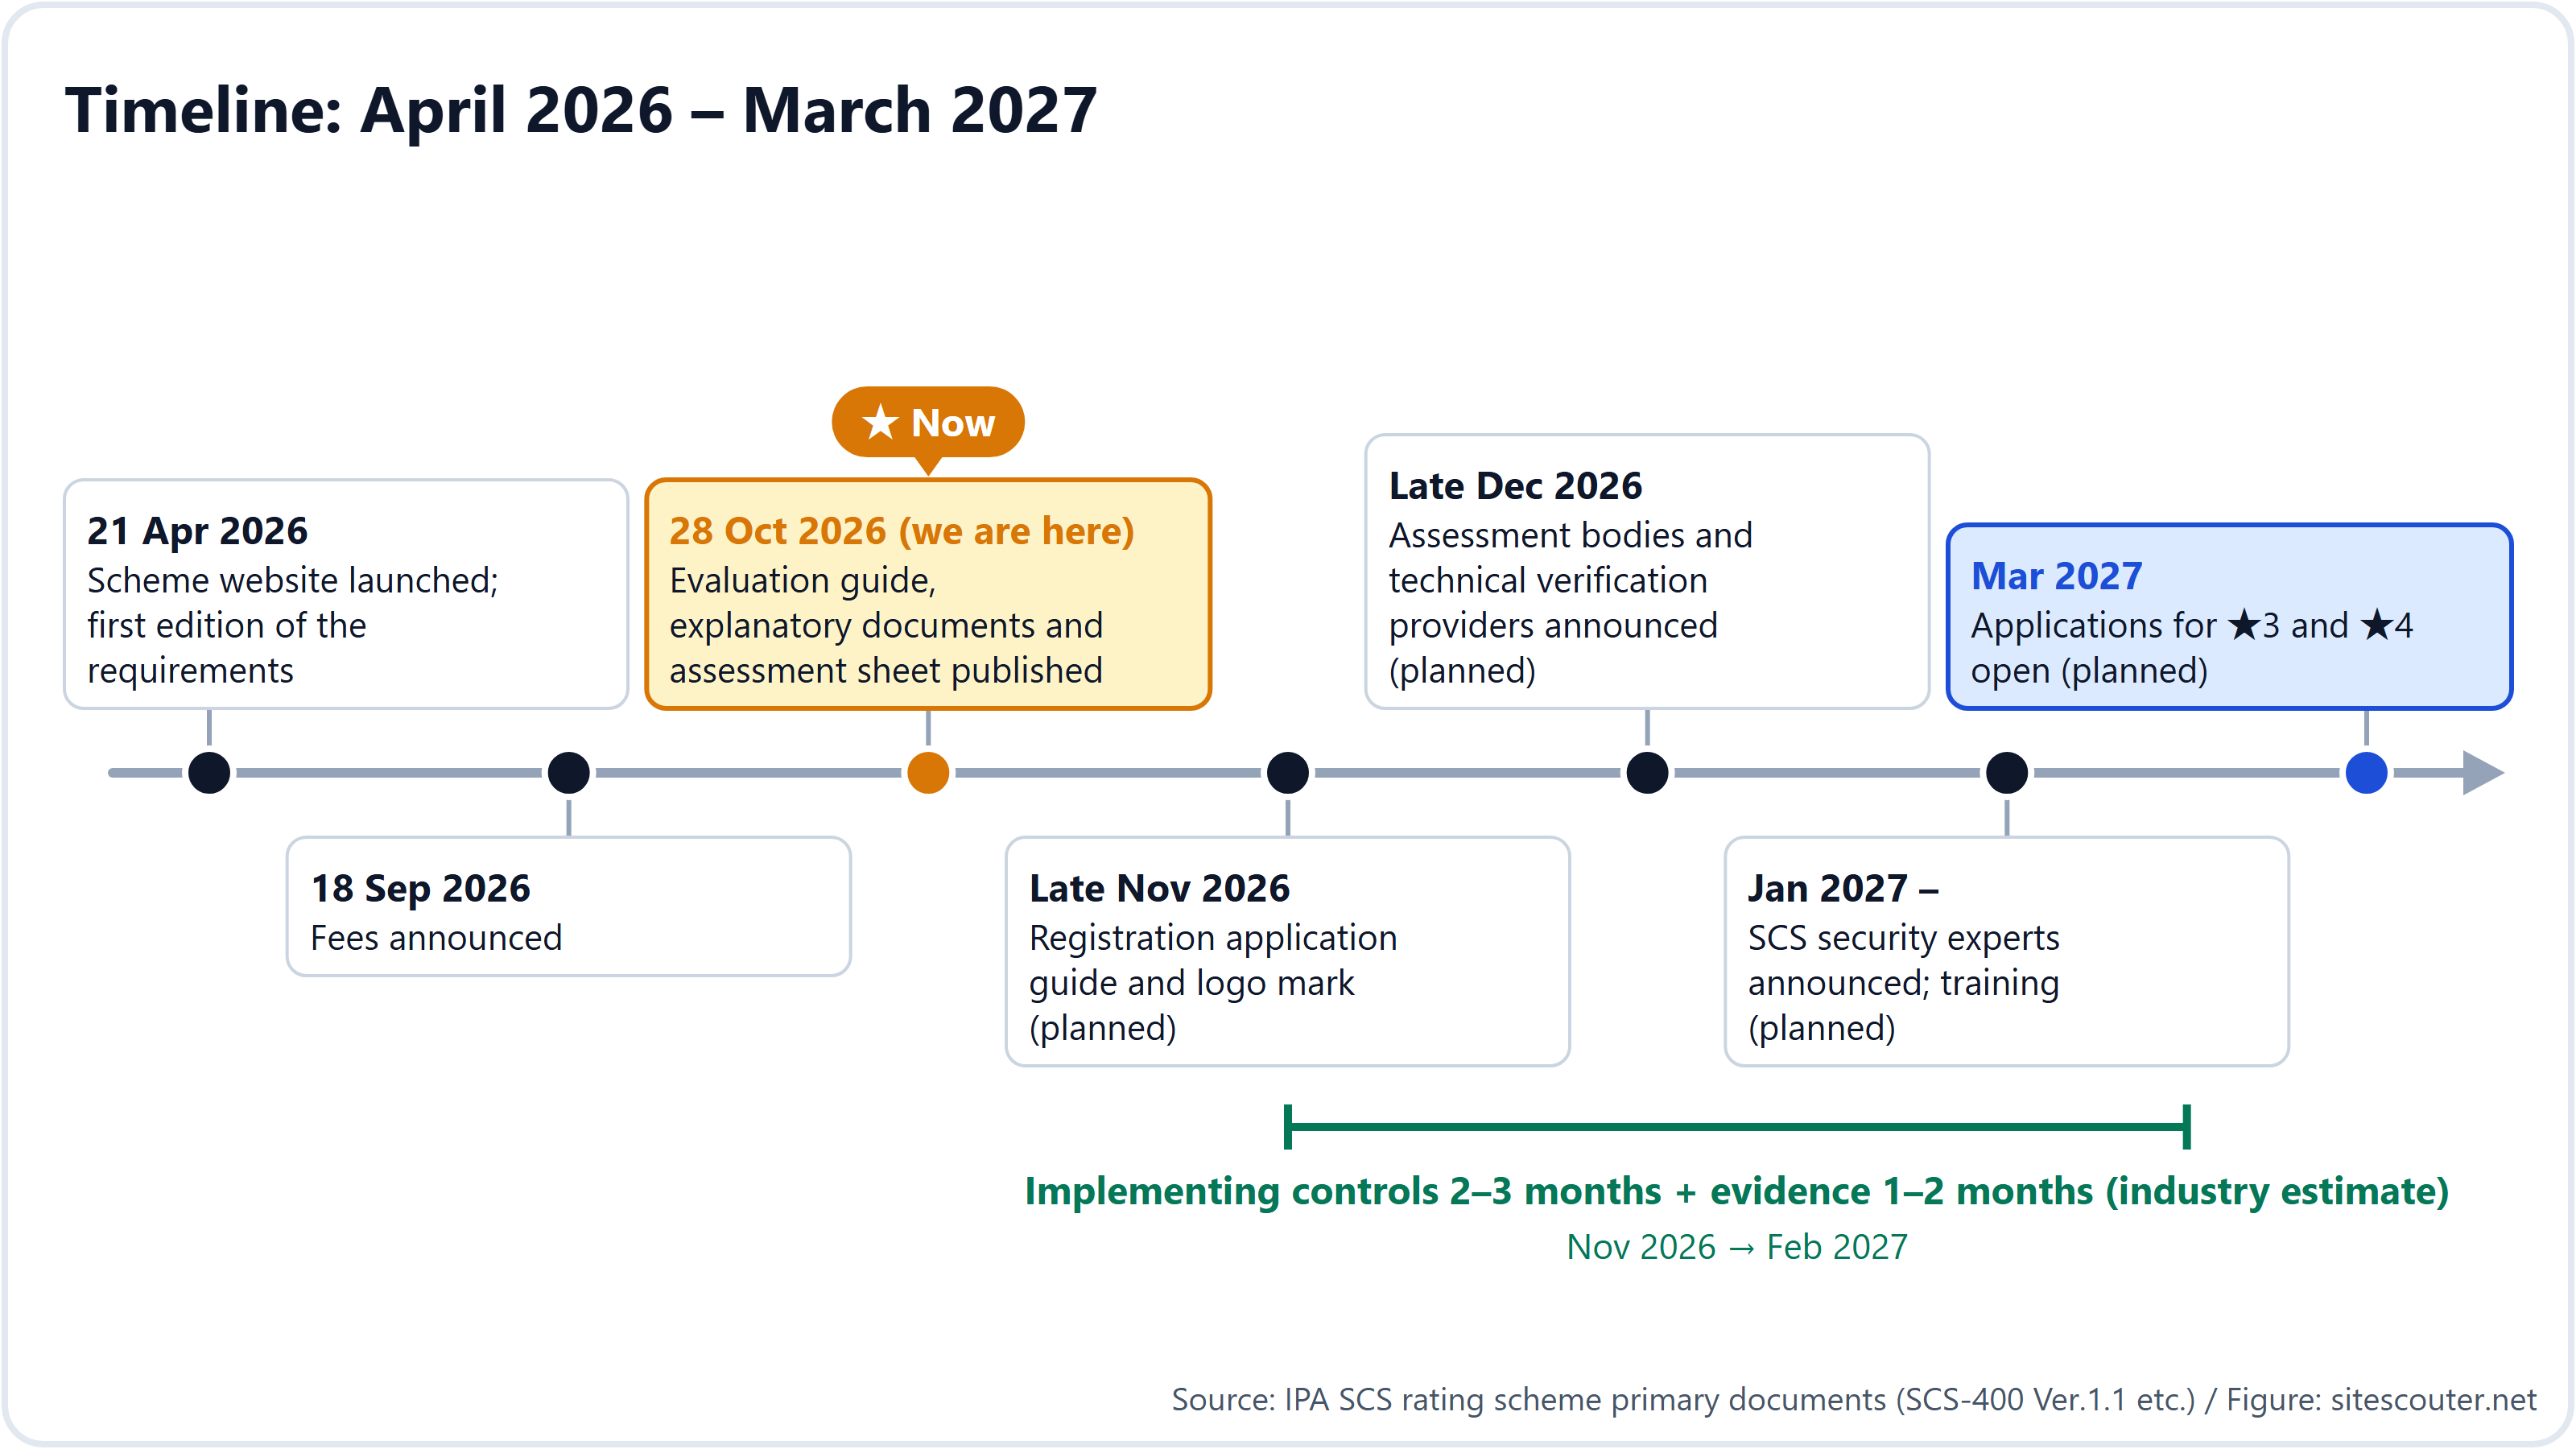
- ★3 gilt 1 Jahr, ★4 3 Jahre. Die an die IPA zu zahlende Registrierungsgebühr beträgt bei ★3 ¥10,000 pro Jahr (bis Ende März 2028; danach ¥20,000) und bei ★4 ¥60,000 für 3 Jahre
- Zertifizierte Organisationen werden auf der Website der IPA gelistet und dürfen das Logo verwenden
- Anträge sollen ab März 2027 möglich sein. Der Leitfaden zur Registrierung soll Ende November 2026 erscheinen, die Liste der Prüfstellen Ende Dezember und die Liste der Experten ab Januar 2027
Warum es bis zu Tier-3-Zulieferern reicht
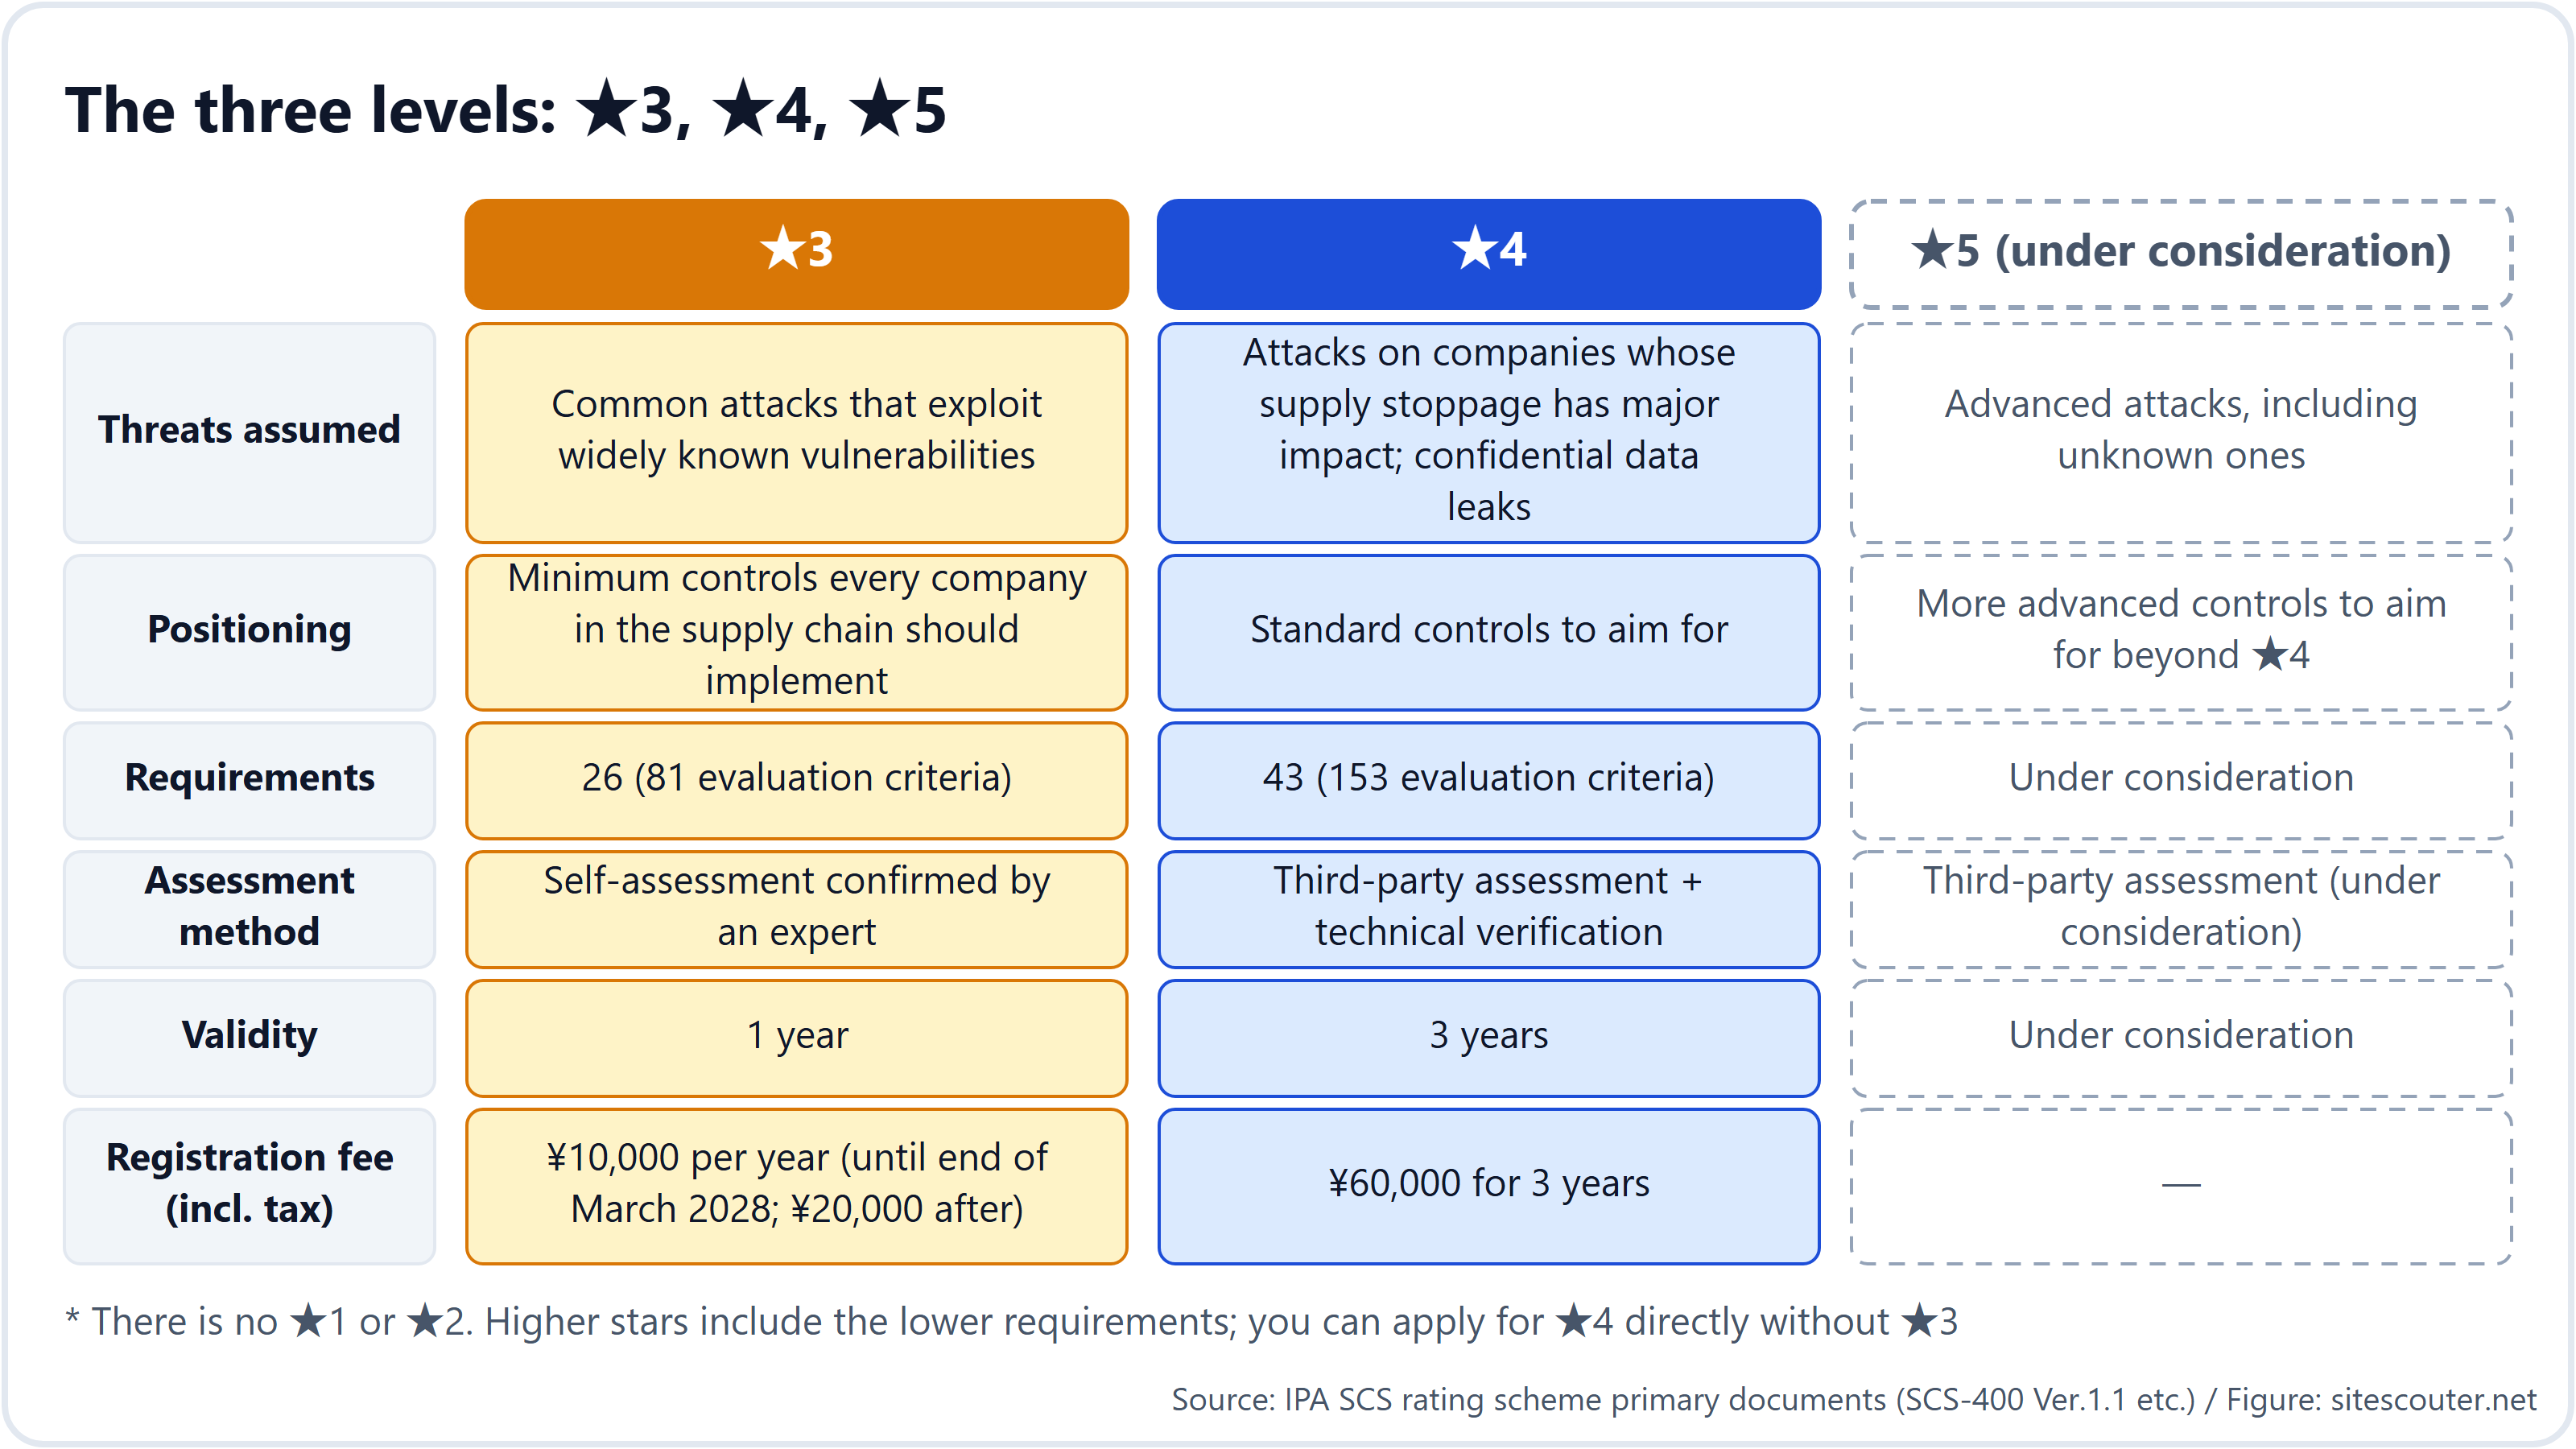
In der Beschreibung des Systems heißt es, dass „der Auftraggeber dem Lieferanten eine angemessene Stufe (★) vorgibt, ihn zur Umsetzung der Maßnahmen anhält und deren Umsetzung überprüft“. Das klingt nach einer Angelegenheit zwischen zwei Unternehmen, doch die Anforderungen zeigen, dass das System auf Fortsetzung angelegt ist.
- ★3-Anforderung 2-1-1: einen Mechanismus einrichten, um die Beziehungen zwischen den eigenen Assets und den von anderen Organisationen verwalteten Systemen zu kennen (Lieferanten, einschließlich Kunden, Tochtergesellschaften, verbundener Unternehmen und Cloud-Anbieter)
- ★3-Anforderung 2-1-4: mit Lieferanten, mit denen vertrauliche Informationen geteilt werden, Rollen und Verantwortlichkeiten für den Fall eines Vorfalls festlegen
- ★4-Anforderung 2-1-3: unter dem Gesichtspunkt von Betriebskontinuitäts- und Informationsmanagementrisiken den Sicherheitsstatus von Lieferanten kennen, die sich auf das eigene Unternehmen auswirken könnten
- ★4-Anforderung 2-1-5: bei Vertragsende vertrauliche Informationen und Zugriffsrechte vom Lieferanten zurückholen oder vernichten lassen
Mit anderen Worten: Ein Tier-1-Zulieferer, von dem ein Großunternehmen ★4 verlangt, muss den Sicherheitsstatus seiner Tier-2-Zulieferer kennen, um ★4 zu behalten, und der einfachste Weg dorthin lautet, „die Tier-2-Zulieferer ebenfalls ein ★ erwerben zu lassen“. Sobald ein Tier-2-Zulieferer ★3 erhält, verpflichtet ihn seine Anforderung 2-1-1, seine Beziehungen zu Tier-3-Zulieferern zu kennen. Weil Kategorie 2 der Anforderungen das „Lieferantenmanagement“ ist, ist das System so aufgebaut, dass die Sterne bis ans Ende der Kette wandern.
Was passiert, wenn Sie es nicht erfüllen
In den FAQ der IPA heißt es, dass „der Erwerb eines ★ freiwillig ist“ und dass „die Nichterfüllung einzelner Anforderungen nicht bedeutet, dass die Geschäftstätigkeit sofort eingestellt wird“. Das beschreibt den rechtlichen Status des Systems zutreffend.
Die geschäftliche Realität sieht anders aus. Großunternehmen können keine Geschäfte mit Unternehmen machen, die ihre Beschaffungsrichtlinien nicht erfüllen. Sobald in den Richtlinien steht „Lieferanten müssen im SCS-Ratingsystem ★3 oder höher besitzen“, fallen Unternehmen ohne dieses Rating von der Lieferantenliste. Die zuständige Person hat keinen Ermessensspielraum: Ein Vertrag mit einem Lieferanten, der den Standard nicht erfüllt, würde sie und das Unternehmen einem Compliance-Verstoß aussetzen.
Die Gestaltung des Systems verstärkt das. Ein Unternehmen mit ★4 ist verpflichtet, den Sicherheitsstatus seiner Lieferanten zu kennen, und kann daher keine Lieferanten behalten, deren Status es nicht kennen kann. Bei Neugeschäft ist es von Anfang an eine Bedingung; bei bestehenden Geschäften kommt es bei der Vertragsverlängerung hinzu. Zur öffentlichen Beschaffung sagt die IPA, dass „die beschaffende Stelle entscheidet, ob es eine Ausschreibungsanforderung wird“; da es sich aber um ein staatliches System handelt, ist zu erwarten, dass die öffentliche Beschaffung vorangeht.
Kurz gesagt: Es ist rechtlich freiwillig und geschäftlich faktisch Pflicht. Der Abstand zwischen Unternehmen, die sich vorbereiten, bevor ihre Kunden fragen, und Unternehmen, die erst danach hektisch reagieren, wird weiter wachsen, sobald die Antragsphase beginnt und Prüfstellen und Experten ausgebucht sind.
Fünf Entscheidungen für Führungskräfte
Die meisten Anforderungen können Mitarbeitende voranbringen, doch die folgenden fünf Punkte bewegen sich erst, wenn die Geschäftsleitung sie entscheidet.
- Welcher Stern angestrebt wird. Das hängt davon ab, was Ihre Hauptkunden verlangen werden. Als Faustregel gilt derzeit: ★4, wenn Sie direkt mit Großunternehmen arbeiten, ★3, wenn Sie Tier-2-Zulieferer oder darunter sind. Sie können ★4 auch direkt beantragen, ohne ★3
- Welche Einheit zertifiziert wird. Im Bewertungsbogen wählen Sie die gesamte juristische Person, einen Teil davon wie einen Geschäftsbereich oder den Konzern. Je größer der Geltungsbereich, desto höher die Kosten der Maßnahmen; je enger er ist, desto öfter müssen Sie Kunden erklären, dass „dieser Bereich nicht dazugehört“
- Wer verantwortlich ist. Die ★3-Anforderung 1-2-1 verlangt, die für Sicherheit zuständige Führungskraft (etwa einen CISO) und die verantwortliche Abteilung zu benennen und Zuständigkeiten und Befugnisse zuzuweisen. ★4 verlangt zusätzlich ein Gremium, das Managemententscheidungen treffen kann, etwa einen Informationssicherheitsausschuss unter Beteiligung der Geschäftsleitung (1-2-1-4)
- Wer die Konformitätserklärung abgibt. Sowohl bei ★3 als auch bei ★4 erklärt am Ende die Geschäftsleitung, dass „wir die Anforderungen erfüllen“. Experten oder Prüfstellen prüfen, doch die Verantwortung für die Erklärung liegt bei der Geschäftsleitung
- Bis wann. Anträge sind ab März 2027 möglich. Die Faustregel der Branche lautet 2 bis 3 Monate für die Umsetzung der Maßnahmen und 1 bis 2 Monate für die Vorbereitung der Nachweise. Rechnen Sie von den Vertragsverlängerungsterminen Ihrer Kunden zurück, um einen Starttermin festzulegen
Die tatsächlichen Kosten und der Zeitbedarf
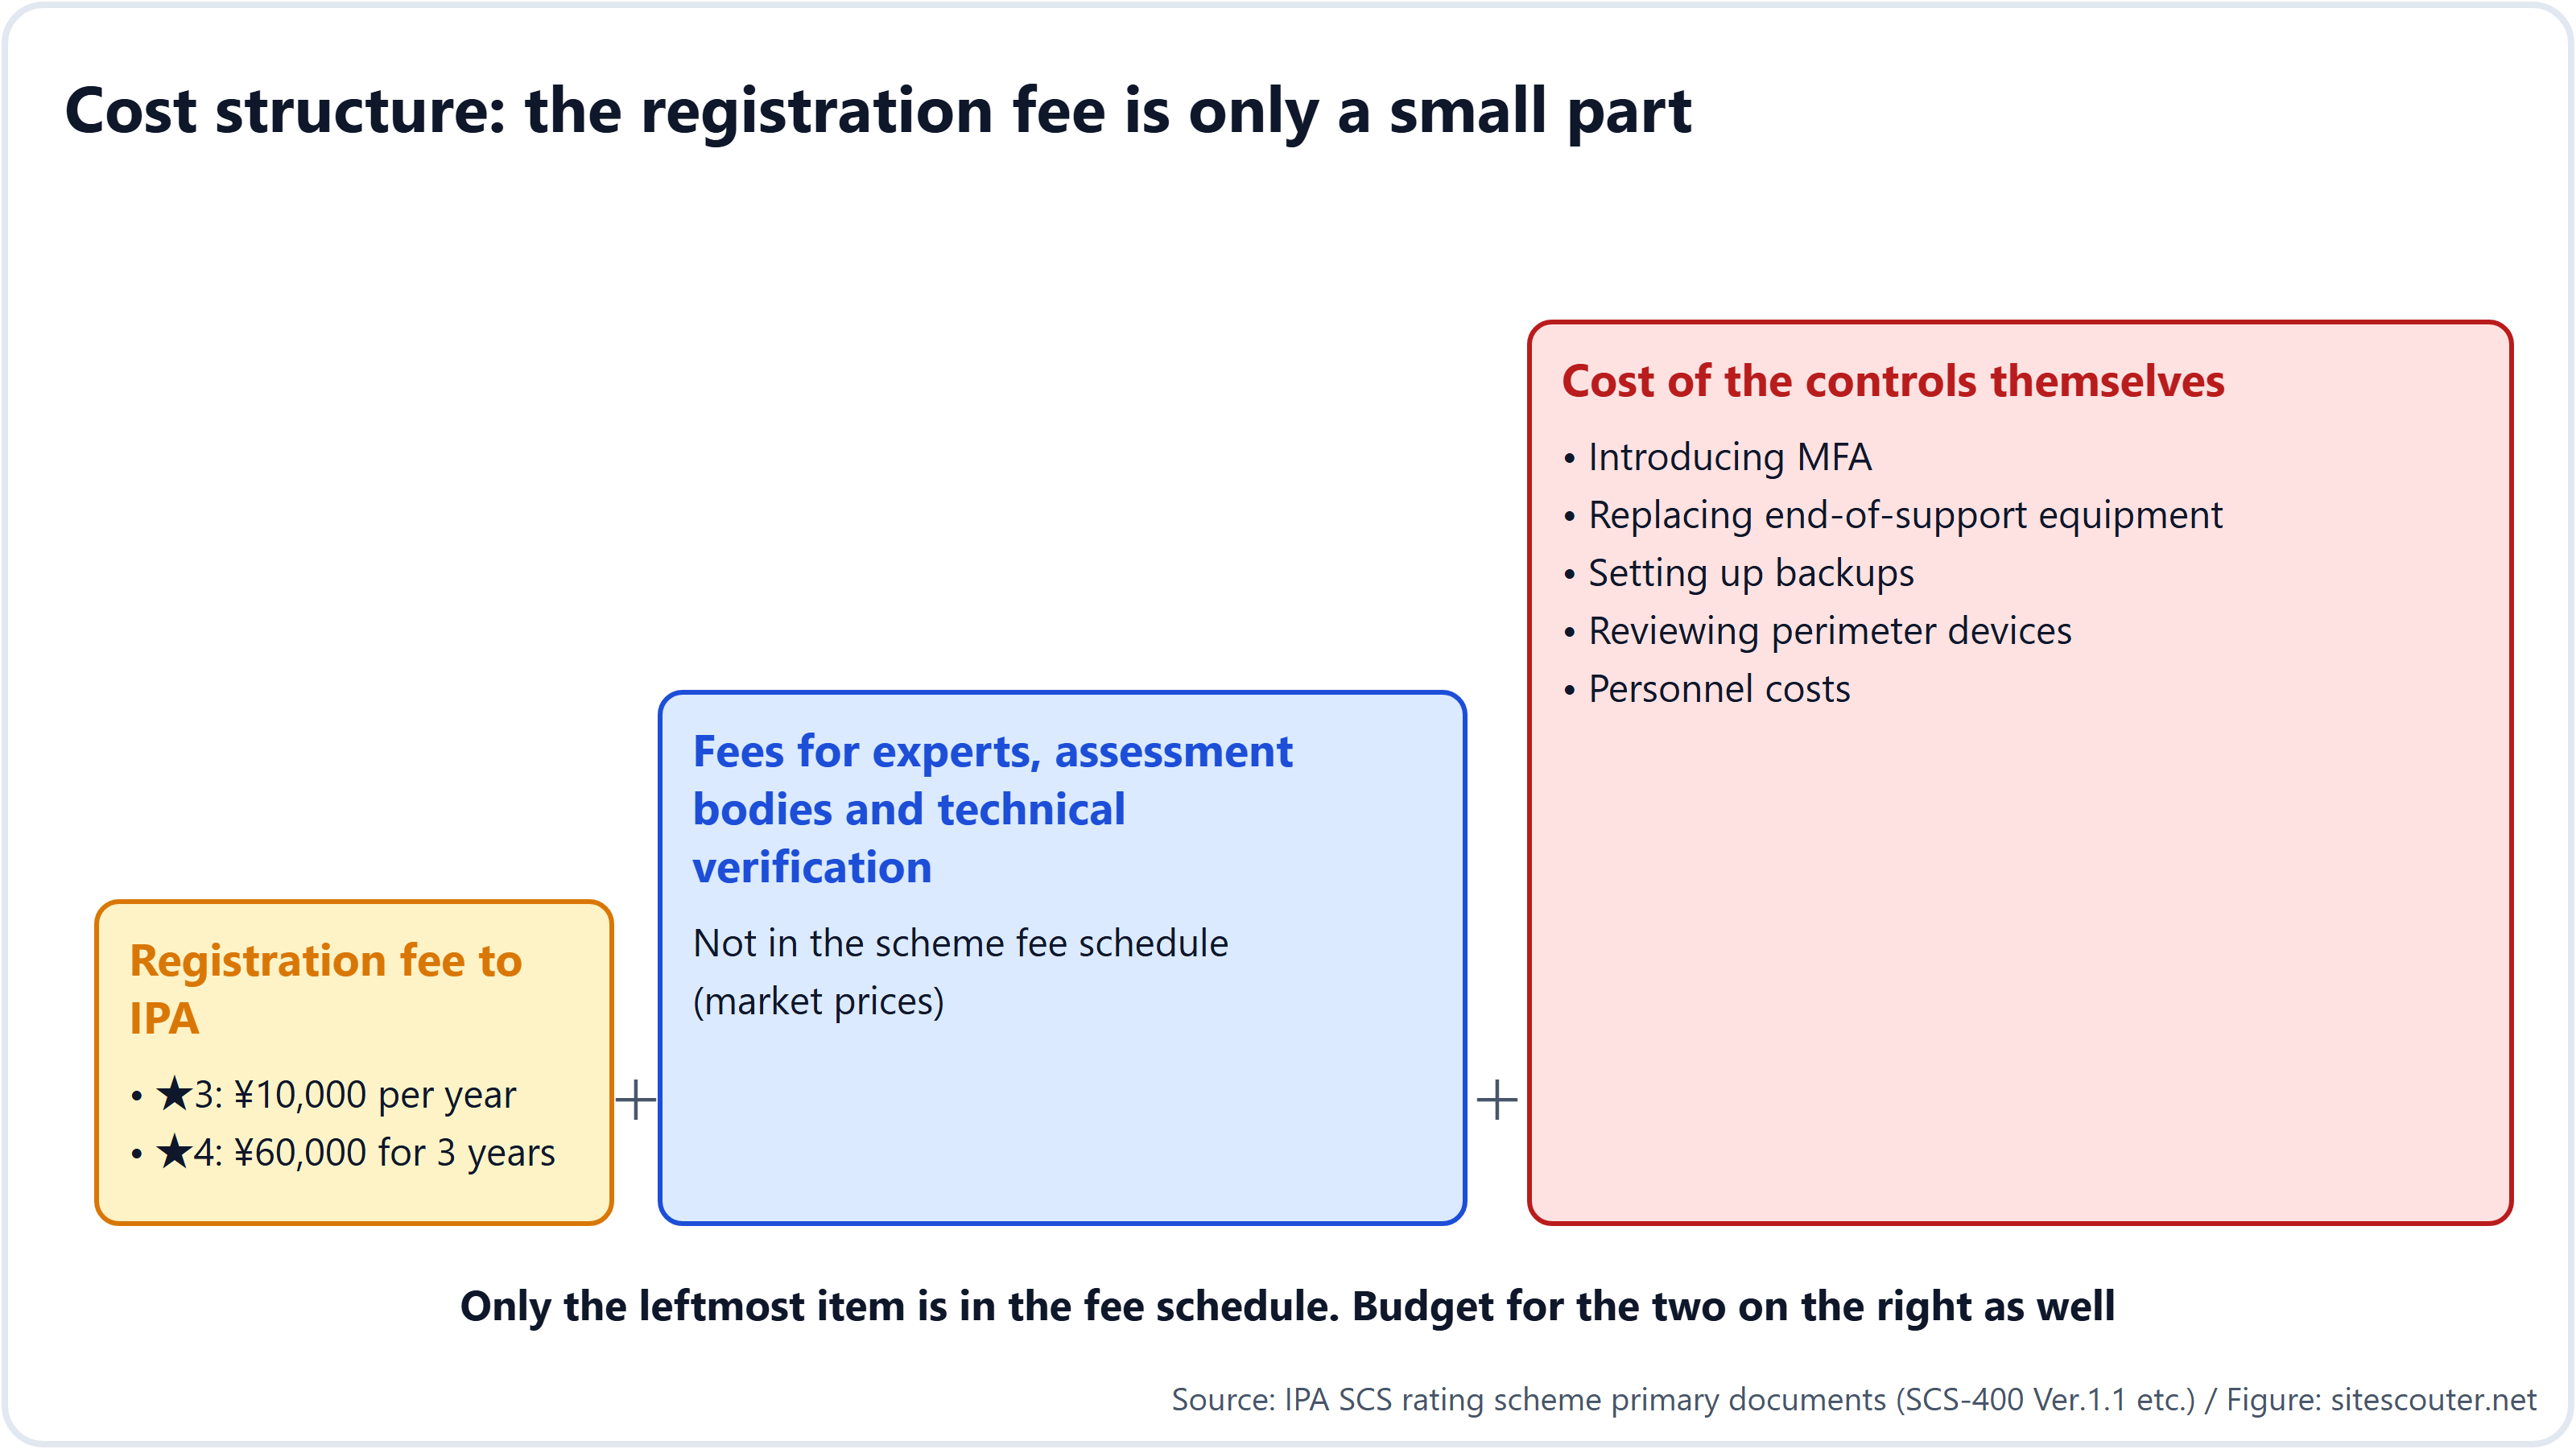
Die an die IPA zu zahlende Registrierungsgebühr wirkt mit ¥10,000 pro Jahr für ★3 günstig, ist aber nur ein Teil der Kosten.
| Posten | ★3 | ★4 | Anmerkungen |
|---|---|---|---|
| Registrierungsgebühr an die IPA | ¥10,000 pro Jahr (bis Ende März 2028; danach ¥20,000) | ¥60,000 für 3 Jahre | In der Gebührentabelle |
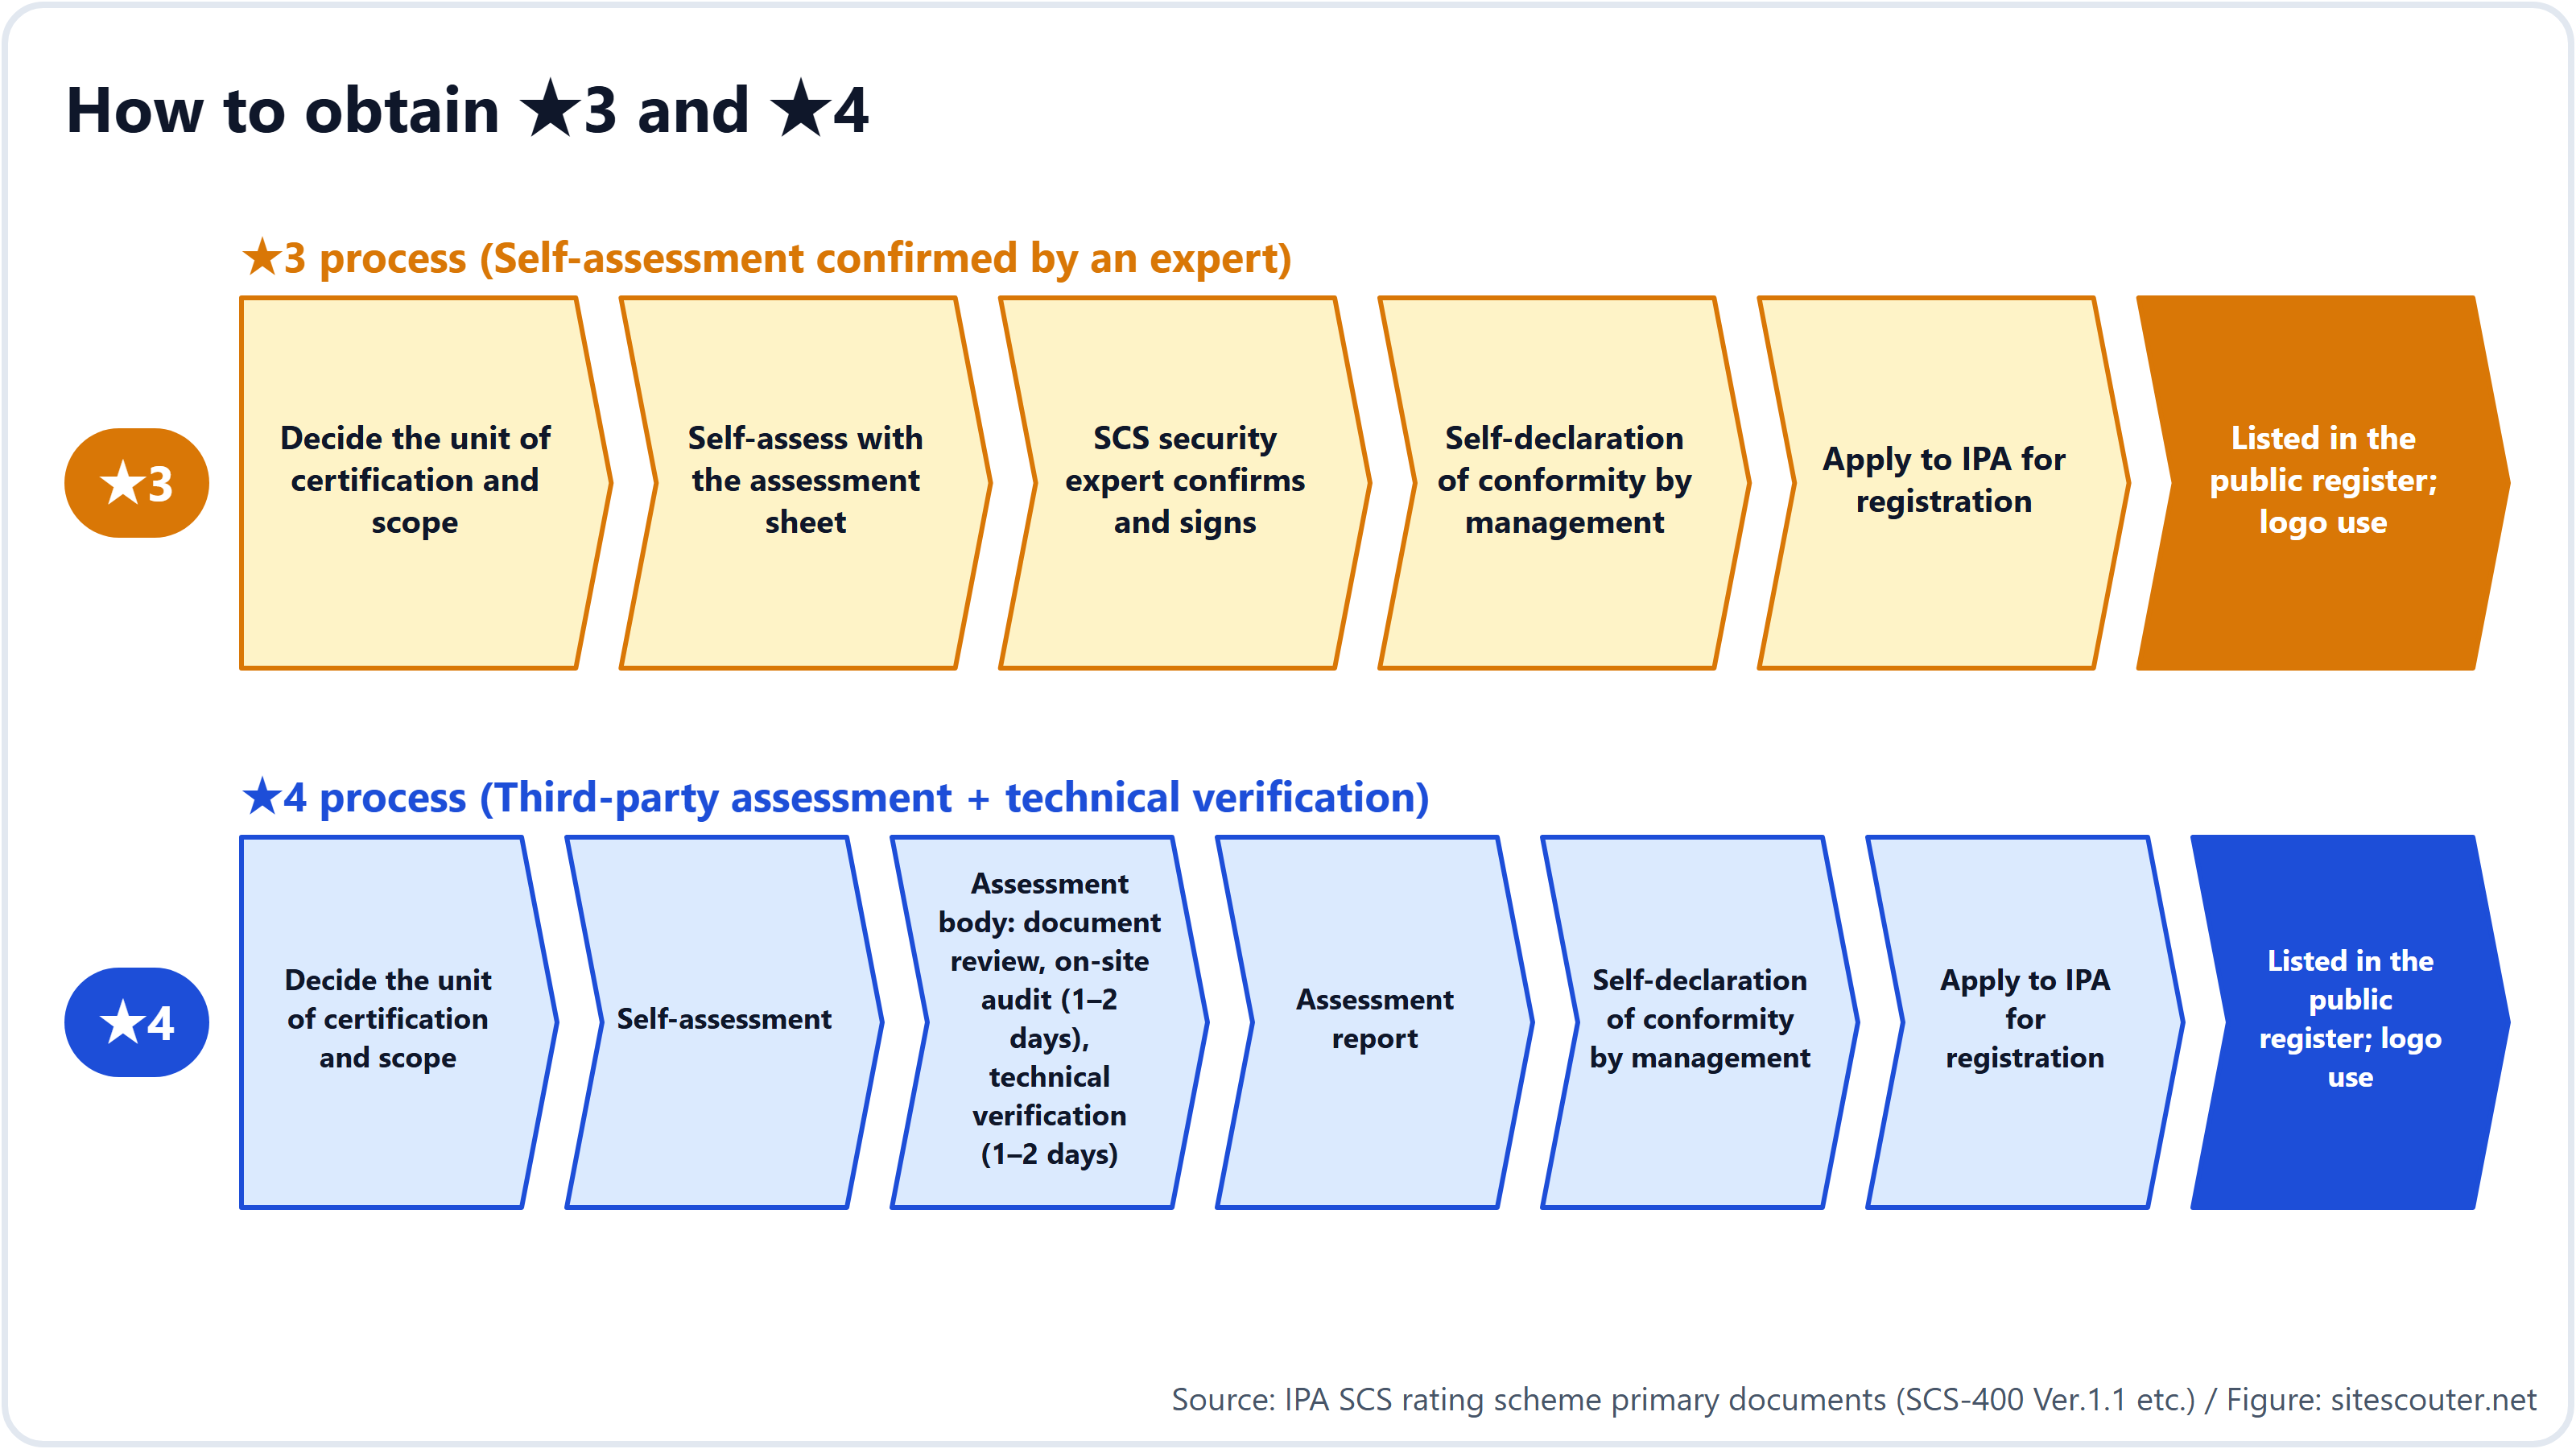
| Experten, Prüfstellen und technische Verifikation | Bestätigung durch einen SCS-Sicherheitsexperten | Dokumentenprüfung, Vor-Ort-Audit (1 bis 2 Tage) und technische Verifikation (1 bis 2 Tage) durch eine Prüfstelle | Nicht in der Gebührentabelle; vom Markt bestimmt |
| Die Maßnahmen selbst | MFA, Ersatz von Geräten ohne Support, Verfahren für Datensicherung und Wiederherstellung, Einstellungen der Grenzgeräte, Regeln und Schulungen | Alles aus der linken Spalte, dazu Log-Erfassung, Gateway-Maßnahmen, Netzwerksegmentierung und Lieferantenmanagement | Meist der größte Posten, abhängig vom Ist-Zustand |
Was den Zeitplan betrifft: Der Bewertungsbogen (die Vorlage für die Selbstbewertung) ist bereits veröffentlicht, Sie können also jetzt mit der Bewertung Ihres Ist-Zustands beginnen.
Für kleine und mittlere Unternehmen bereitet die IPA den „Cyber Security Otasuketai Service (neuer Typ)“ vor, ein Unterstützungsangebot, das Unternehmen helfen soll, ★3 und ★4 zu erhalten (Stand Oktober 2026 noch in der Pilotphase).
Was Sie diesen Monat tun sollten
Es gibt keinen Grund, auf den Beginn der Antragsphase zu warten. Mit diesen vier Dingen können Sie noch diesen Monat anfangen.
- Fragen Sie Ihre Hauptkunden nach ihren Plänen. Fragen Sie über Ihren Vertrieb: „Welche Stufe des SCS-Ratingsystems wollen Sie von Lieferanten verlangen?“ Auch deren Beschaffungsabteilungen bereiten sich vor, und je früher Sie fragen, desto mehr Spielraum haben Sie, Bedingungen auszuhandeln
- Benennen Sie die verantwortliche Person. Bauen Sie die nach Anforderung 1-2-1 erforderliche Organisation auf und übergeben Sie den Bewertungsbogen
- Bewerten Sie Ihren Ist-Zustand selbst. Schon wenn Sie die 26 Punkte als erfüllt oder nicht erfüllt markieren, sehen Sie, wohin das Geld fließen wird. Die häufigsten Stolpersteine sind Betriebssysteme und Software ohne Support, fehlende Multi-Faktor-Authentifizierung, verspätete Updates und fehlende Wiederherstellungsverfahren
- Prüfen Sie, wie Ihr Unternehmen von außen wirkt. Ob Ihre Website oder Ihr Server eine veraltete Version preisgibt, lässt sich ohne Registrierung einfach durch Eingabe einer URL im Serverinformations-Check von Site Scouter prüfen. Diese „Außensicht“ ist auch das Erste, worauf die Beschaffungsabteilung eines Kunden schaut
Für Führungskräfte, die von Lieferanten einen Stern verlangen werden
Wenn Ihr Unternehmen der Hauptauftragnehmer ist und von Lieferanten ein ★ verlangen wird, müssen Sie Folgendes entscheiden:
- Welche Stufe von welchem Lieferanten verlangt wird. Das System geht davon aus, dass die erforderlichen Maßnahmen „entsprechend der Position des Lieferanten in der Lieferkette vorgegeben werden“. Von einem Lieferanten, der Ihre vertraulichen Informationen verwahrt, und von einem Lieferanten von Standardteilen müssen Sie nicht dieselbe Stufe verlangen
- Vertragsformulierungen und Übergangsfristen. Anträge sind erst ab März 2027 möglich, daher können Sie „bereits zertifiziert“ vorher nicht zur Bedingung machen. Realistisch ist eine Bedingung mit Frist, etwa „★3 im Geschäftsjahr 2027 erwerben“
- Der Zusammenhang mit Ihrem eigenen ★4. Die ★4-Anforderung 2-1-3 verlangt, den Sicherheitsstatus Ihrer Lieferanten zu kennen. Von Lieferanten ein ★ zu verlangen, wird damit auch zum Nachweis für Ihr eigenes ★4
- Was mit Ihren eigenen Checklisten geschieht. Ein Ziel des Systems ist es, die Belastung der Lieferanten durch unterschiedliche Checklisten jedes Auftraggebers zu beenden. Wenn Sie die Teile Ihrer Checkliste ersetzen, die das ★ abdecken kann, gewinnen Sie die Mitwirkung der Lieferanten leichter
Vorsicht vor aufdringlichen Verkaufsmaschen
Im April 2026 warnten das Ministerium für Wirtschaft, Handel und Industrie und das Kabinettssekretariat vor unseriösen Verkaufsmaschen, die behaupten, „ohne Rating können Sie keine Geschäfte mehr machen“ oder „wir sind eine akkreditierte Unterstützungsorganisation“. Eine Rolle als „akkreditierte Unterstützungsorganisation“ gibt es im System nicht. Die offiziellen Rollen sind die vier von der IPA benannten oder registrierten: Prüfstellen, Anbieter technischer Verifikation, Schulungsanbieter und SCS-Sicherheitsexperten; die Listen werden ab Dezember 2026 auf der Website der IPA veröffentlicht. Die Anforderungen verlangen auch nicht, ein bestimmtes Sicherheitsprodukt einzusetzen. Ein Angebot nach dem Muster „mit diesem Produkt bekommen Sie das ★“ entspricht nicht dem System.
Der Unterschied zwischen dem, was Abschnitt 3 dieses Artikels „geschäftlich faktisch Pflicht“ nennt, und solchen Verkaufsmaschen liegt im Zeitpunkt und in der Partei. Solange ein Kunde es nicht in seine Beschaffungsrichtlinien schreibt, kann niemand es durchsetzen, und gerade jetzt, vor Beginn der Antragsphase, gibt es keine Grundlage für Aussagen wie „unterschreiben Sie heute, sonst ist es zu spät“.
Hinweise zur Methode und Grenzen
Dieser Artikel stützt sich auf die Website der IPA zum System, die FAQ, die Anforderungen und Bewertungskriterien (SCS-400 Ver.1.1), das Handbuch (SCS-620), die Gebührenmitteilung und die Pressemitteilung vom 28. Oktober 2026 in dem am 30. Oktober 2026 veröffentlichten Stand. IDs und Inhalte der Anforderungen stammen aus SCS-400 Ver.1.1. Die Aussage in Abschnitt 3, es werde „geschäftlich faktisch Pflicht“, ist die Einschätzung des Autors, abgeleitet aus dem Aufbau der Anforderungen und der Beschaffungspraxis großer Unternehmen; bitte lesen Sie sie getrennt von der offiziellen Position der IPA (der Erwerb eines Ratings ist freiwillig). Der Leitfaden zur Registrierung ist noch nicht veröffentlicht, Details des Verfahrens können sich daher ändern. Der Autor ist im Domain-, Hosting- und Sicherheitsgeschäft tätig und ist weder Prüfstelle noch Experte im Rahmen des Systems.
Die Beschaffungsabteilung eines Kunden schaut zuerst darauf, wie Ihr Unternehmen von außen wirkt. Prüfen Sie per URL-Eingabe nicht-invasiv, ob Ihre Website oder Ihr Server eine veraltete Version preisgibt. Ohne Registrierung.
Jetzt nutzen: Server-CheckFAQ
Brauchen Tier-3-Zulieferer wirklich ein ★?
Das System funktioniert so, dass ein Auftraggeber seinem Lieferanten eine Stufe vorgibt, ohne Begrenzung, wie viele Ebenen weit das reicht. Weil die ★4-Anforderung 2-1-3 verlangt, den Sicherheitsstatus der Lieferanten zu kennen, wächst der Anreiz, von Unternehmen weiter unten ein ★ zu verlangen, je mehr Unternehmen weiter oben ★4 erwerben.
Verlieren wir Aufträge, wenn wir keines erwerben?
Die IPA erklärt, dass „der Erwerb eines Ratings freiwillig ist“ und dass „die Geschäftstätigkeit nicht sofort eingestellt wird“. Andererseits kann ein Kunde, sobald er ★ in seine Beschaffungsrichtlinien schreibt, keine Verträge mehr mit Unternehmen schließen, die diese nicht erfüllen. Wir empfehlen, sich darauf einzustellen, dass es rechtlich freiwillig und geschäftlich faktisch Pflicht ist.
Wer gibt die Konformitätserklärung ab?
Die Geschäftsleitung. Nach der Bestätigung durch den Experten bei ★3 oder dem Bericht der Prüfstelle bei ★4 erklärt die Geschäftsleitung die Konformität mit den Anforderungen und beantragt die Registrierung.
Brauchen wir es auch, wenn wir ISMS haben?
Ja. Die FAQ der IPA beschreiben ISMS und das System als einander ergänzend. Das Rating garantiert zudem nicht die Einhaltung anderer Rechtsrahmen oder Branchenstandards.
Was kostet es insgesamt?
Abgesehen von der Registrierungsgebühr der IPA (¥10,000 pro Jahr für ★3, ¥60,000 für 3 Jahre für ★4) steht nichts in der Gebührentabelle des Systems: Experten und Prüfstellen berechnen Marktpreise, und die Kosten der Maßnahmen hängen von Ihrem Ist-Zustand ab. Wenn Sie in der Selbstbewertung erfüllt oder nicht erfüllt markieren, erhalten Sie eine grobe Vorstellung von den Kosten der Maßnahmen.
Quellen
Zuletzt geprüft: 2026-10-30. Spezifikationen und Richtlinien können sich ändern; prüfen Sie vor dem Handeln die Primärquellen.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (persönlicher Blog nkzw.jp)
Kontakt: Offizielle Website / YouTube / Instagram / LinkedIn / X / Telegram