
Безпека вашої компанії отримує «зірки»: японська система рейтингу SCS простими словами (що варто знати, перш ніж запитають замовники)
«Чи може ваша компанія теж отримати ★3?» З весни 2027 року все більше компаній у Японії чутимуть це запитання від своїх замовників. Зірка — це оцінка за системою рейтингу SCS, яку створив уряд Японії (Міністерство економіки, торгівлі та промисловості й Секретаріат кабінету міністрів) і якою керує IPA (the Information-technology Promotion Agency, Japan — японське Агентство сприяння інформаційним технологіям). Офіційна назва — «Система рейтингу безпеки для зміцнення ланцюгів постачання». 28 жовтня 2026 року було опубліковано посібники з оцінювання та пояснювальний довідник, і тепер систему визначено майже повністю.
У цій статті якомога менше ІТ-жаргону: пояснюємо, навіщо існує система, що означають зірки, що відбувається, коли ви її отримуєте, скільки це коштує і коли все починається. Технічні подробиці (що саме налаштувати) — у посібнику для інженерів, а вплив на бізнес і управлінські рішення — у посібнику для керівників. Є також версія у форматі манги, яку можна читати разом із дітьми.
Ця стаття також опублікована англійською на sitescouter.net і nkzw.jp та японською на sitescouter.net. Це українська версія на Site Scouter, перекладена з англійської.
Чому саме «ланцюг постачання»?
Останніми роками неодноразово траплялися інциденти, коли атакували не саму велику компанію, а одного з її постачальників чи дочірніх підприємств, і в результаті зупинялися заводи або логістика великої компанії. Досить зламати одну компанію в ланцюзі — ту, що постачає деталі, обслуговує системи чи зберігає дані, — і шкода поширюється на всі пов'язані з нею компанії. Це і є «атака на ланцюг постачання».
Досі великі компанії перевіряли своїх постачальників, надсилаючи їм власні анкети. Для малих і середніх компаній, які їх отримують, це означає знову й знову відповідати на схожі запитання в іншому форматі для кожного замовника, а це важкий тягар. Ті, хто надсилає анкети, своєю чергою, не впевнені, що їхні анкети достатні. Мета системи — розв'язати обидві проблеми за допомогою спільного мірила, встановленого державою.
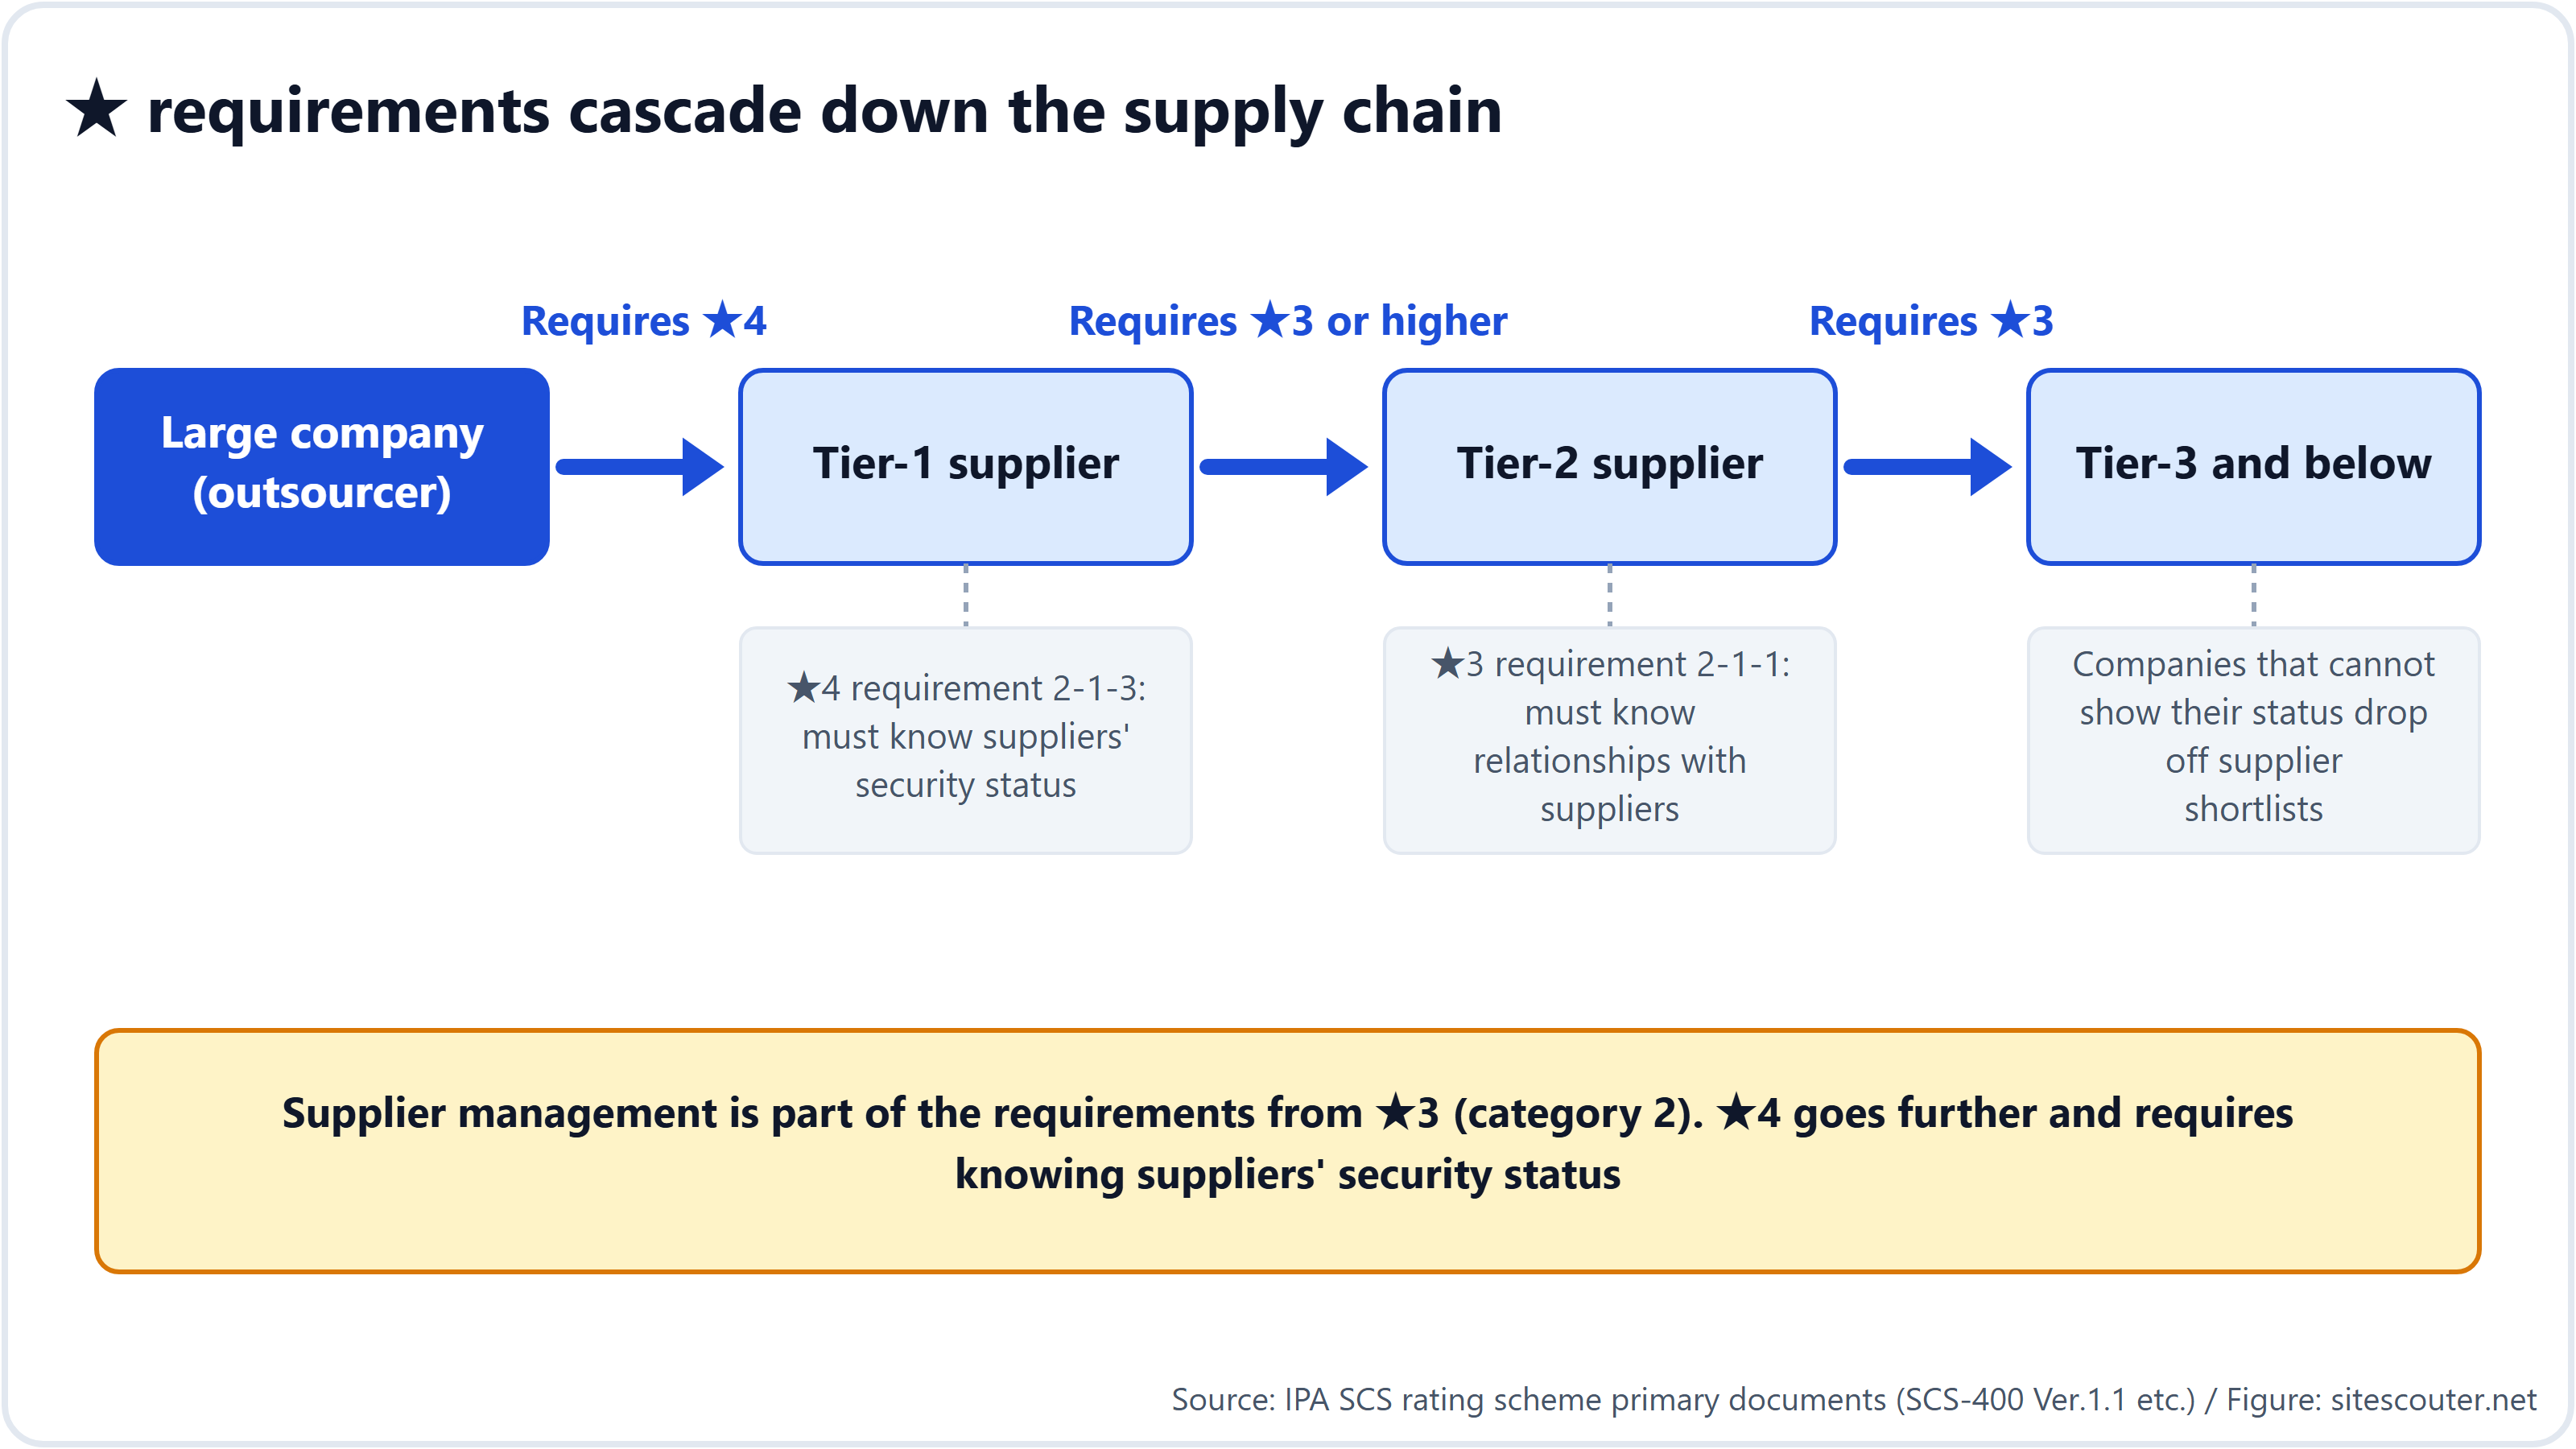
Важливо, що це мірило поширюється не лише на компанії, які працюють безпосередньо з великими компаніями, а й на постачальників 2-го і 3-го рівня далі за ланцюгом. Компанія, що отримала ★4, зобов'язана знати стан безпеки власних постачальників (вимога 2-1-3). Найпростіший спосіб це дізнатися — «попросити постачальників теж отримати зірку», тож попит на зірки йде дедалі нижче ланцюгом.
Зірки показують, «наскільки добре ви захищені»
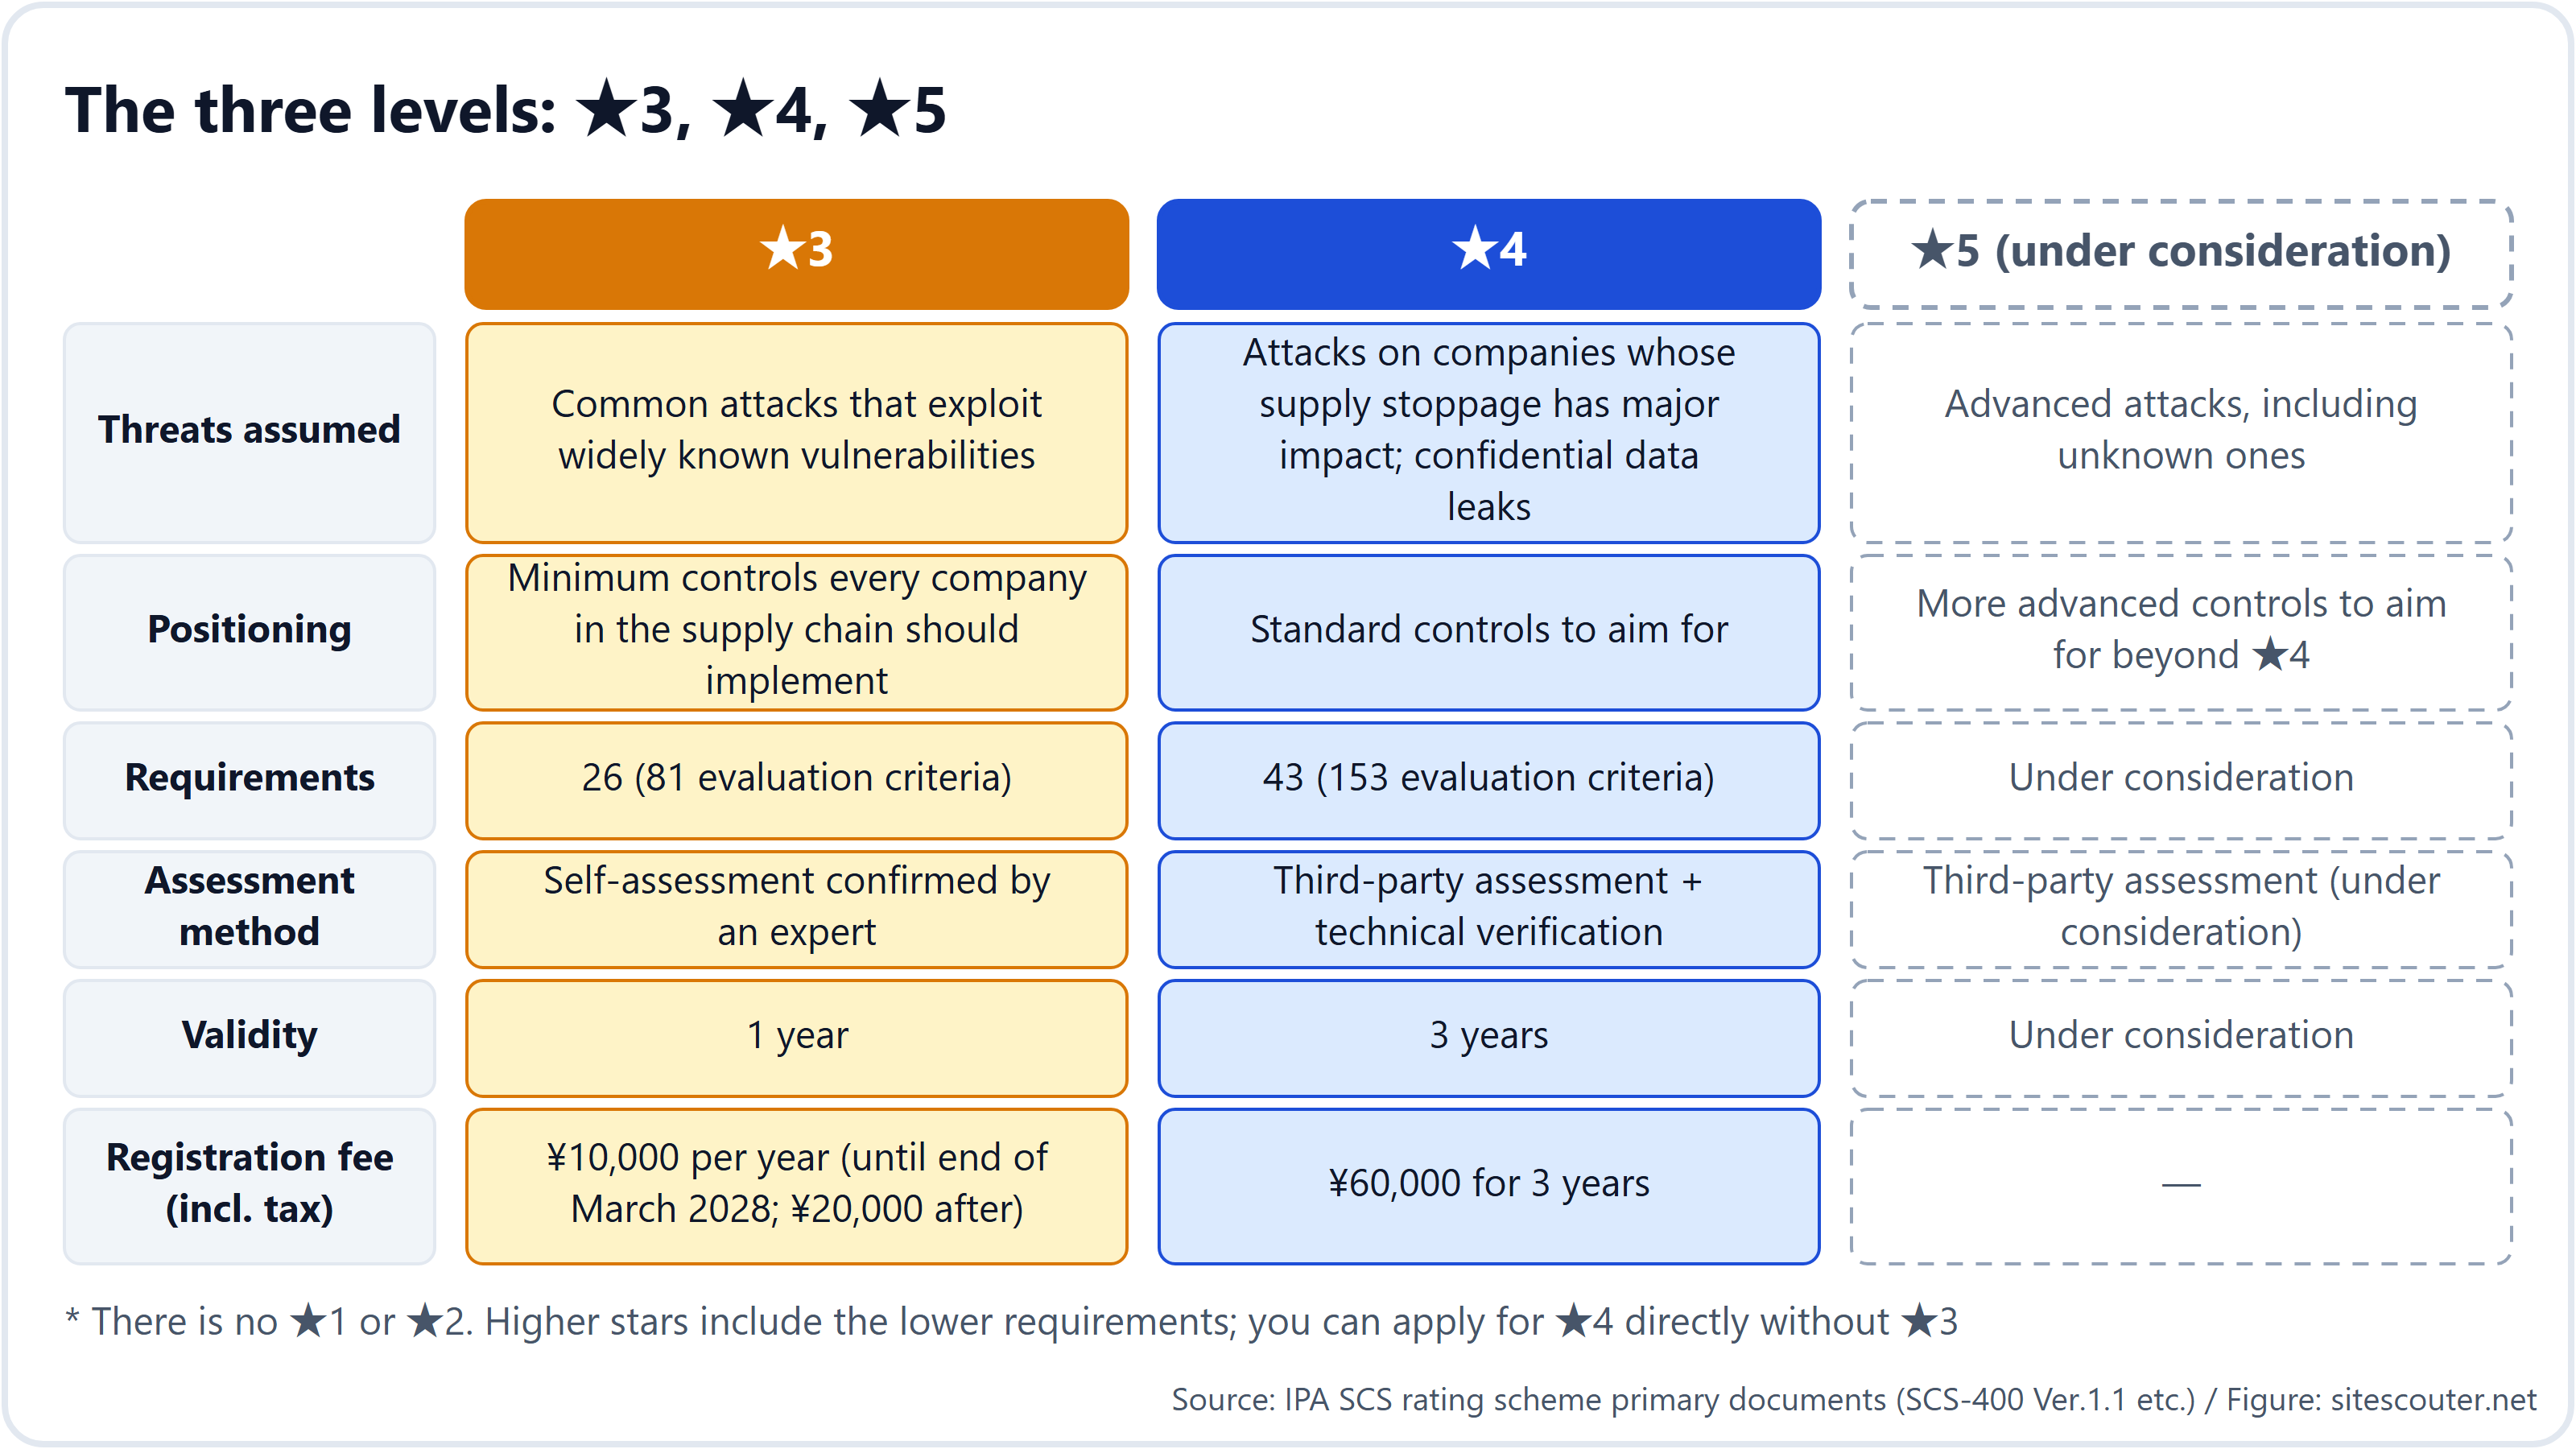
Є три рівні: ★3, ★4 і ★5. ★1 чи ★2 немає (основою слугують зобов'язання «одна зірка» і «дві зірки» окремої програми IPA «SECURITY ACTION»). ★5 ще опрацьовується, тож наразі фактично використовуються ★3 і ★4.
| ★3 | ★4 | |
|---|---|---|
| Від яких атак захищає | Повсякденні атаки, що використовують широко відомі слабкі місця | Атаки на компанії, простій яких зачепив би весь ланцюг постачання; витоки конфіденційної інформації |
| Для кого | Мінімум, який має виконувати кожна компанія, що має ділові відносини | Стандартний рівень, до якого варто прагнути |
| Кількість пунктів | 26 | 43 (включно з 26 пунктами ★3) |
| Як підтвердити | Перевірити себе самостійно, а потім отримати підтвердження від експерта, зареєстрованого державою | Пройти аудит в органі з оцінювання та реальну перевірку систем ззовні на слабкі місця |
| Строк дії | 1 рік | 3 роки |
| Реєстраційний внесок до IPA | ¥10,000 на рік (до кінця березня 2028 року; потім ¥20,000) | ¥60,000 за 3 роки |
26 і 43 пункти поділено на 7 широких напрямів: «призначити відповідальних», «знати свої зв'язки з постачальниками», «знати, які комп'ютери й сервери у вас є», «запобігати атакам», «помічати атаки», «реагувати, коли щось сталося» і «відновлювати роботу». Звучить технічно, але значна частина ★3 зводиться до того, щоб показати в документах, що ви встановили правила, ознайомили з ними працівників і переглядаєте їх раз на рік.
Приклади того, чого насправді вимагає ★3
З документів, написаних для фахівців, ось пункти, найважливіші для звичайних власників бізнесу:
- Призначте відповідальних. Визначте керівника, який відповідає за безпеку, і відповідальний підрозділ, ведіть список контактів
- Ведіть реєстр комп'ютерів і серверів: скільки їх і яка операційна система на кожному
- Правила для паролів. Завжди змінюйте початкові паролі, забороніть слова, які легко вгадати, ніколи не використовуйте паролі повторно. Щонайменше 8 символів (щонайменше 10, якщо немає блокування після невдалих спроб або двоетапної перевірки)
- Завжди використовуйте двоетапну (багатофакторну) автентифікацію для хмарних сервісів, що працюють із важливою інформацією
- Встановлюйте оновлення протягом 14 днів після їх виходу (для серйозних). Припиніть користуватися застарілим ПЗ без підтримки або відключіть його від інтернету
- Встановіть антивірус на кожен комп'ютер і сервер
- Робіть резервні копії даних, зберігайте важливу інформацію також в іншому місці й запишіть, як її відновити
- Змініть адміністративні паролі маршрутизаторів і міжмережевих екранів, щоб ніхто не зміг проникнути ззовні
- Заздалегідь визначте, що робити і з ким зв'язуватися, коли стається інцидент (зокрема із замовниками, поліцією та профільним міністерством)
Купувати якийсь конкретний продукт безпеки не потрібно. Рекламне твердження «без цього продукту зірку не отримати» не відповідає тому, що сказано в системі.
Як отримати зірку
Для ★3
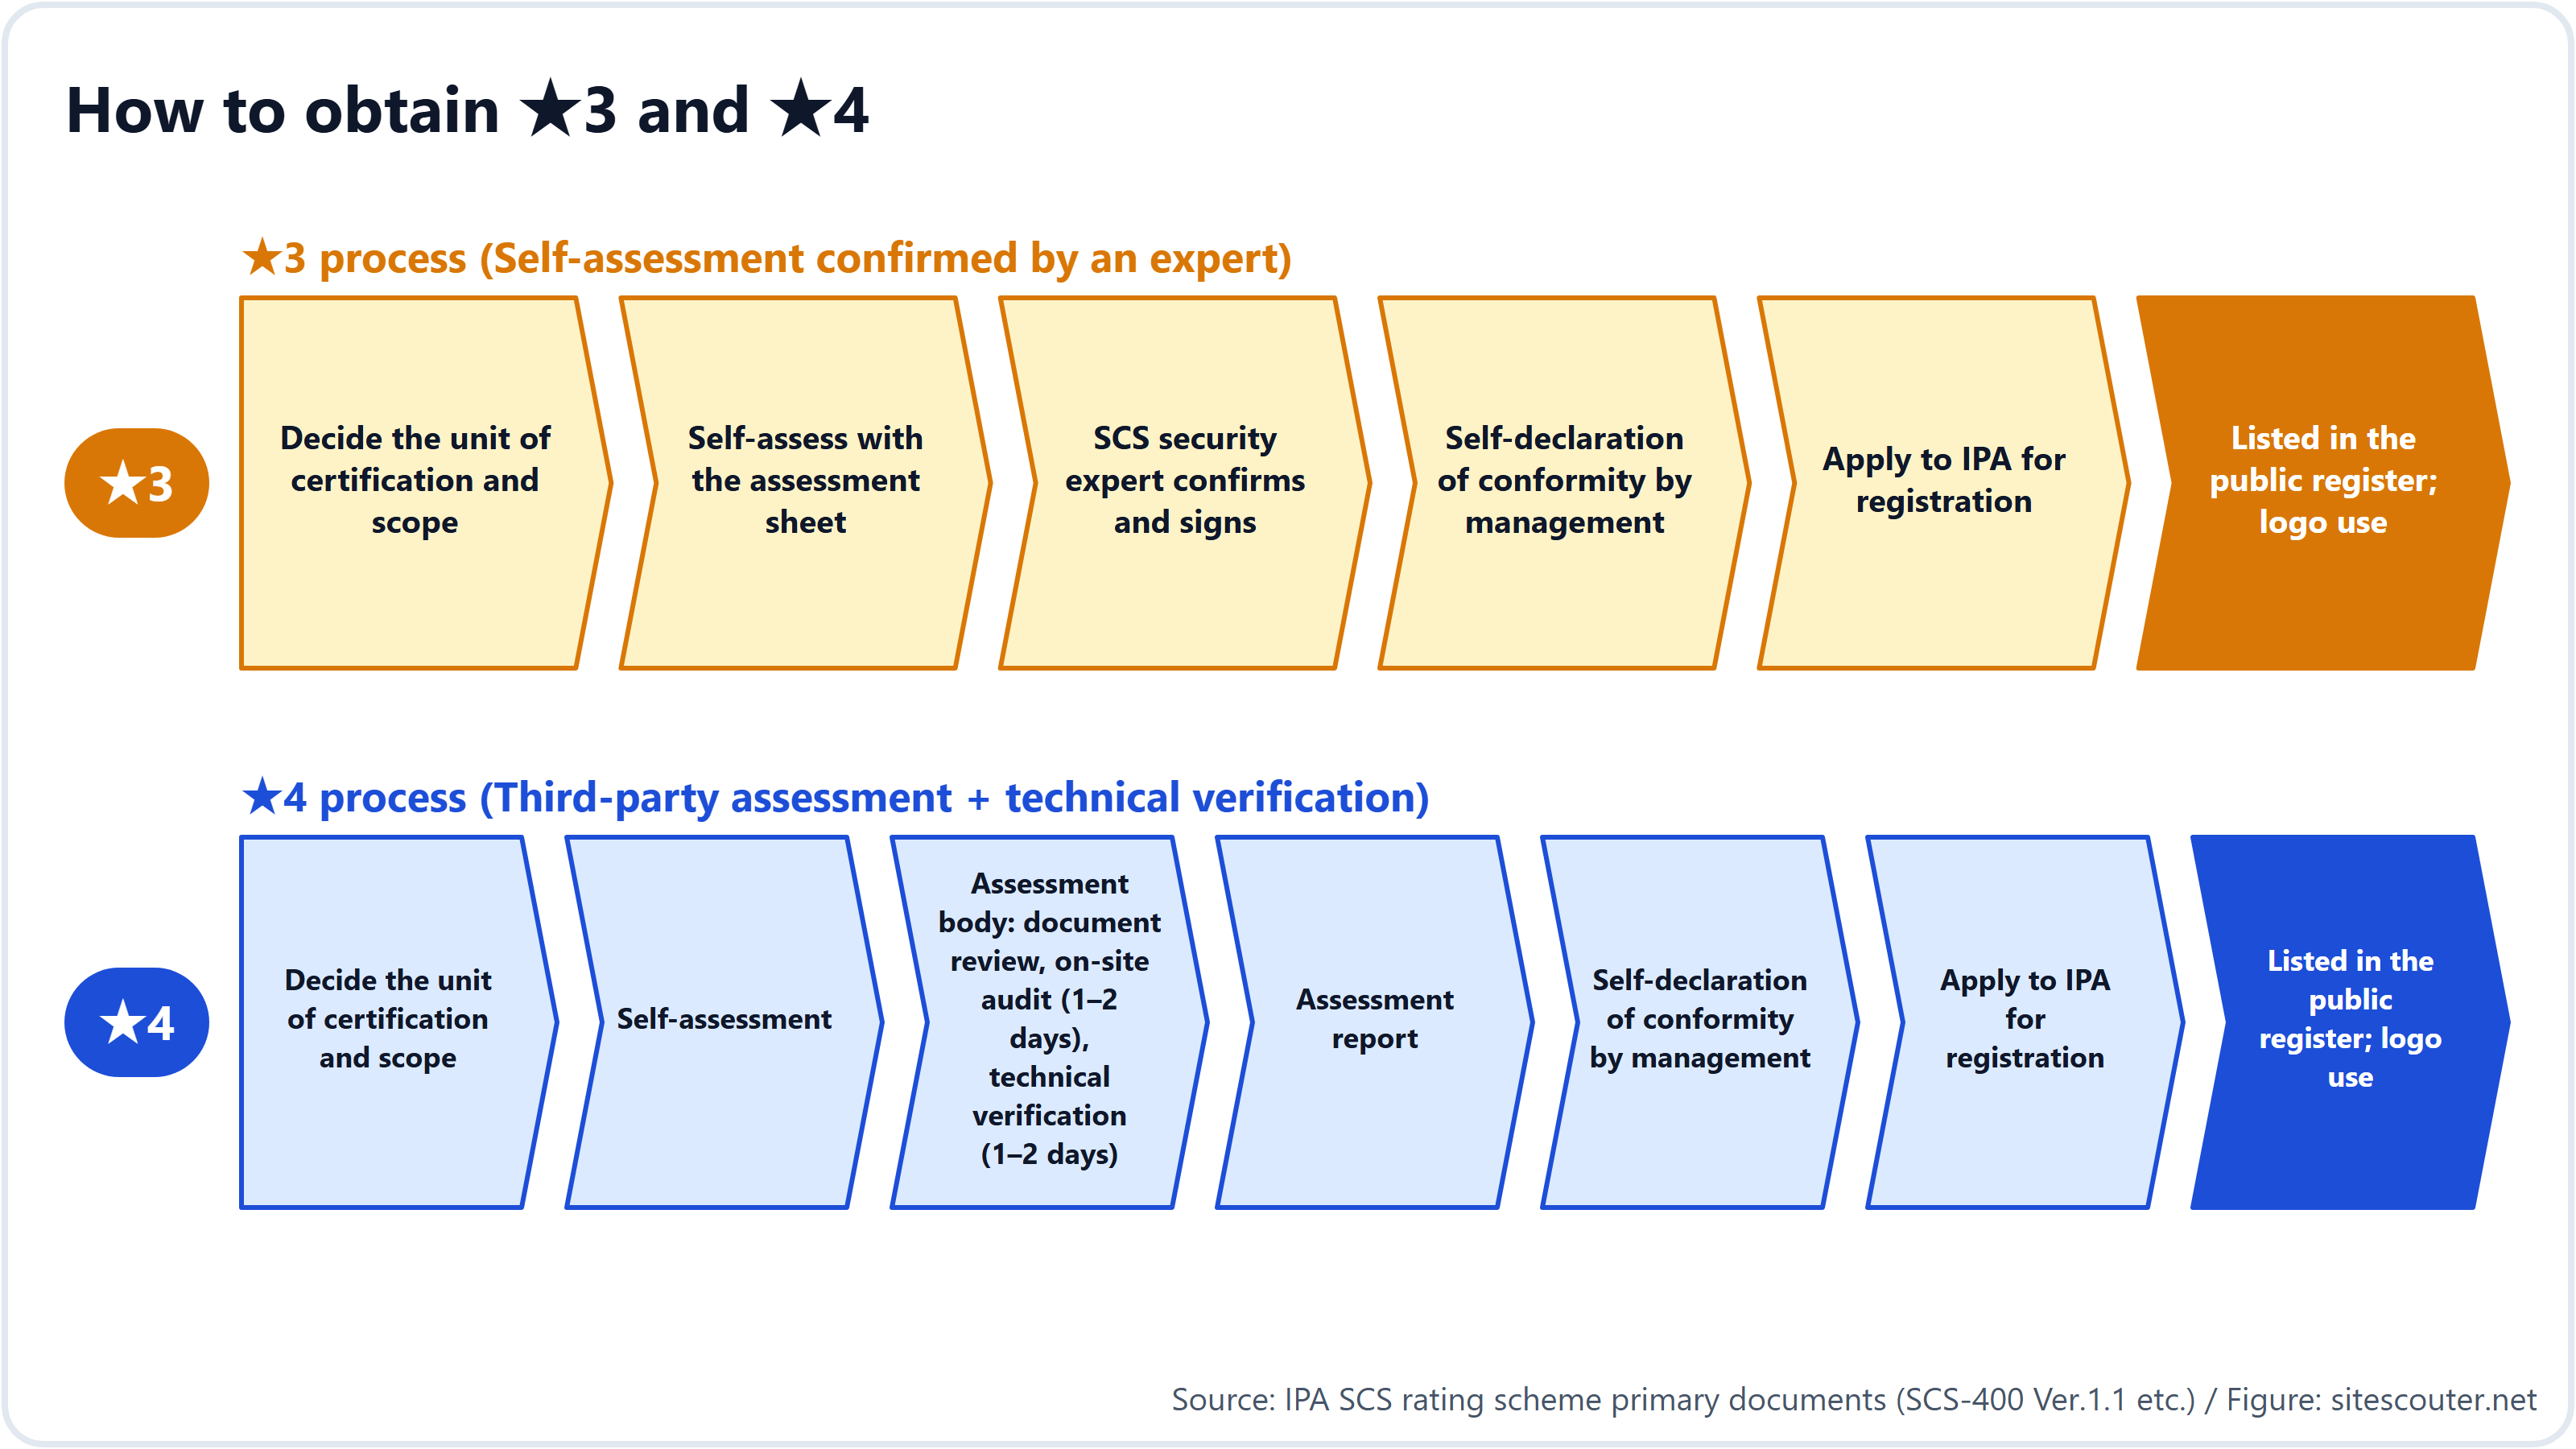
- Вирішіть, подавати заявку на всю компанію, на один підрозділ чи на групу
- Внесіть результати власної перевірки 26 пунктів в оцінювальний аркуш (файл Excel), який надає IPA
- Отримайте підтвердження й підпис експерта з безпеки SCS, зареєстрованого в IPA
- Президент або інше керівництво робить самодекларацію відповідності: «ми відповідаємо вимогам»
- Подайте заявку на реєстрацію до IPA. Після розгляду вашу компанію внесуть до списку на сайті IPA, і ви зможете використовувати логотип
Для ★4
Після кроку 2 замість підтвердження експерта ви залучаєте орган з оцінювання. Орган з оцінювання перевіряє ваші документи, проводить аудит на місці протягом 1–2 днів, а потім ще 1–2 дні перевіряє на слабкі місця пристрої, доступні ззовні через інтернет (VPN-пристрої, маршрутизатори тощо). Якщо виявлено серйозне слабке місце, ви усуваєте його протягом 14 днів і проходите повторну перевірку. Отримавши звіт про оцінювання, ви переходите до самодекларації та заявки на реєстрацію.
Скільки це коштує?
Реєстраційний внесок до IPA наведено в таблиці вище: ¥10,000 на рік за ★3. Однак оплата послуг експертів і органів з оцінювання — окремо. Її немає в таблиці тарифів системи, вона визначається ринком.
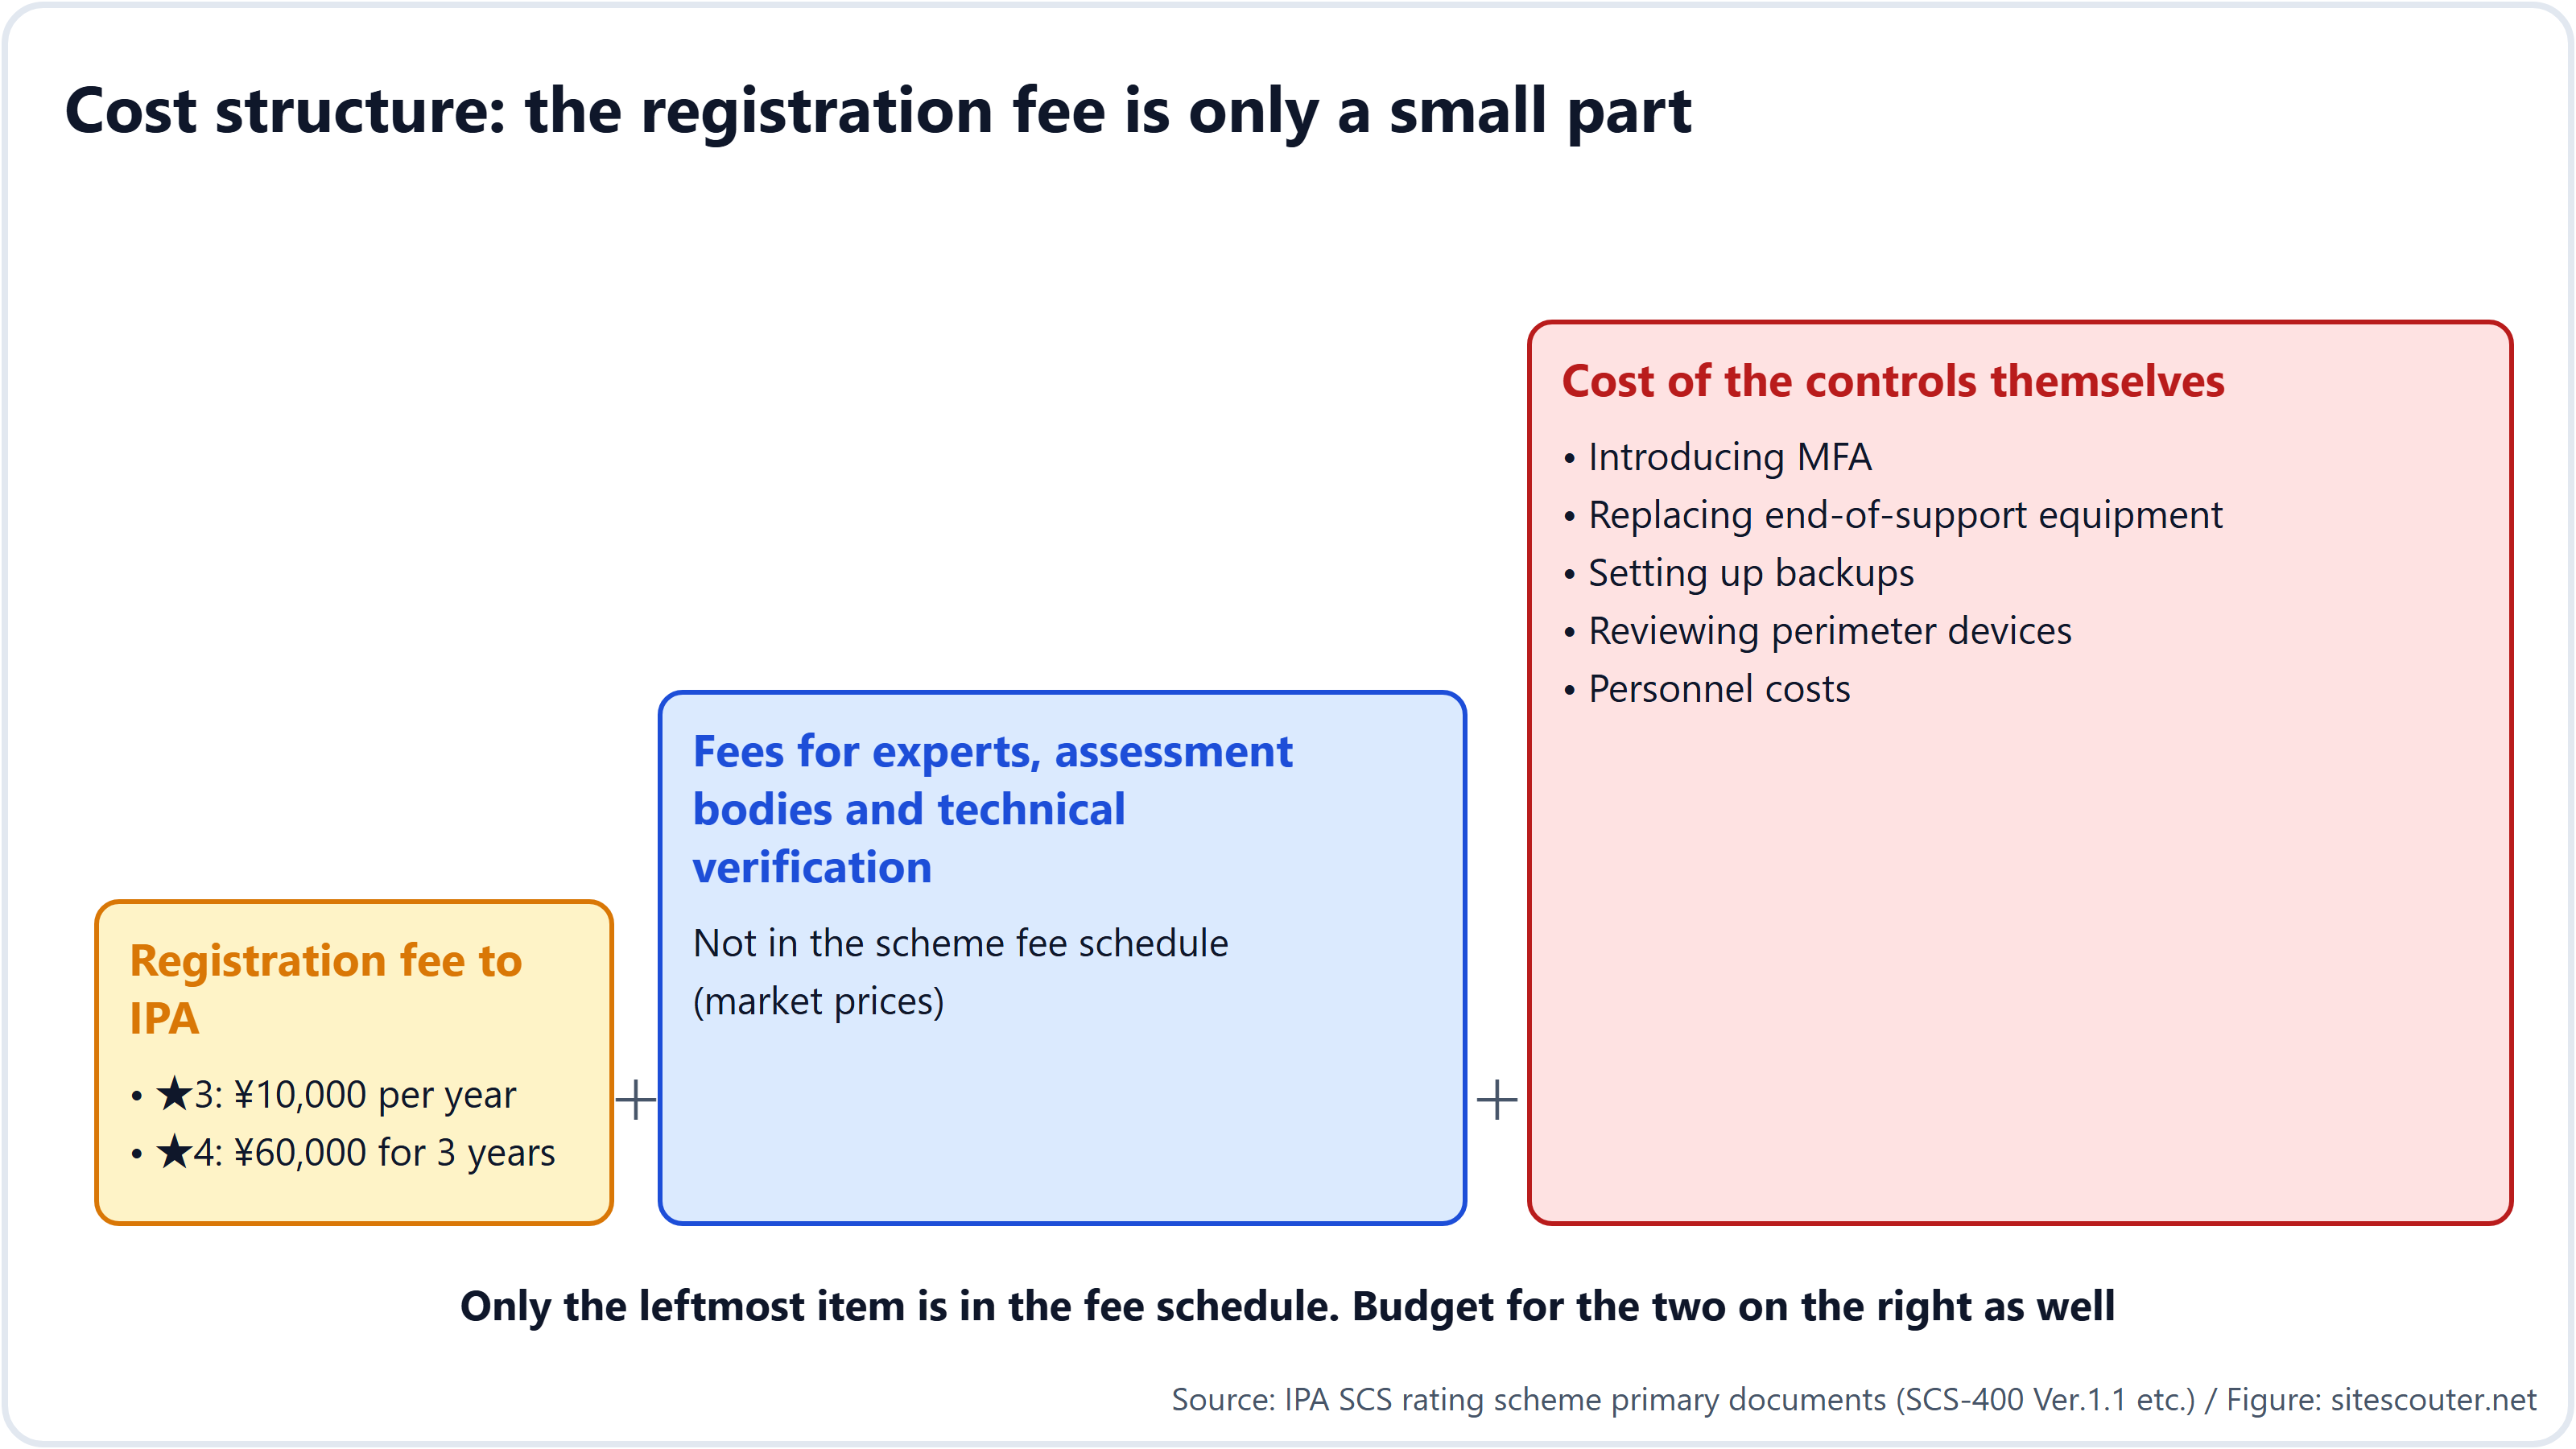
Ще одна річ, яку часто не враховують, — вартість і час самих заходів безпеки. Запровадження двоетапної перевірки, заміна старих комп'ютерів і ПЗ, налаштування резервного копіювання можуть зайняти кілька місяців залежно від розміру компанії. У галузі часто згадують орієнтир: «2–3 місяці на технічні заходи, 1–2 місяці на документи й докази».
Для малих і середніх компаній IPA готує «Cyber Security Otasuketai Service (new type)» — сервіс підтримки, який має допомогти їм отримати ★3 і ★4 (станом на жовтень 2026 року — ще на пілотному етапі).
Коли це починається?
| Коли | Що відбувається |
|---|---|
| Квітень 2026 | Оголошення системи, перша версія вимог |
| Вересень 2026 | Оголошення тарифів |
| 28 жовтня 2026 | Опубліковано посібники з оцінювання, довідник і оцінювальний аркуш (ми тут) |
| Близько кінця листопада 2026 | Посібник із подання заявки на реєстрацію, логотип |
| Кінець грудня 2026 | Список органів з оцінювання та постачальників технічної перевірки |
| Із січня 2027 | Список експертів |
| Березень 2027 | Відкриття прийому заявок на ★3 і ★4 (за планом) |
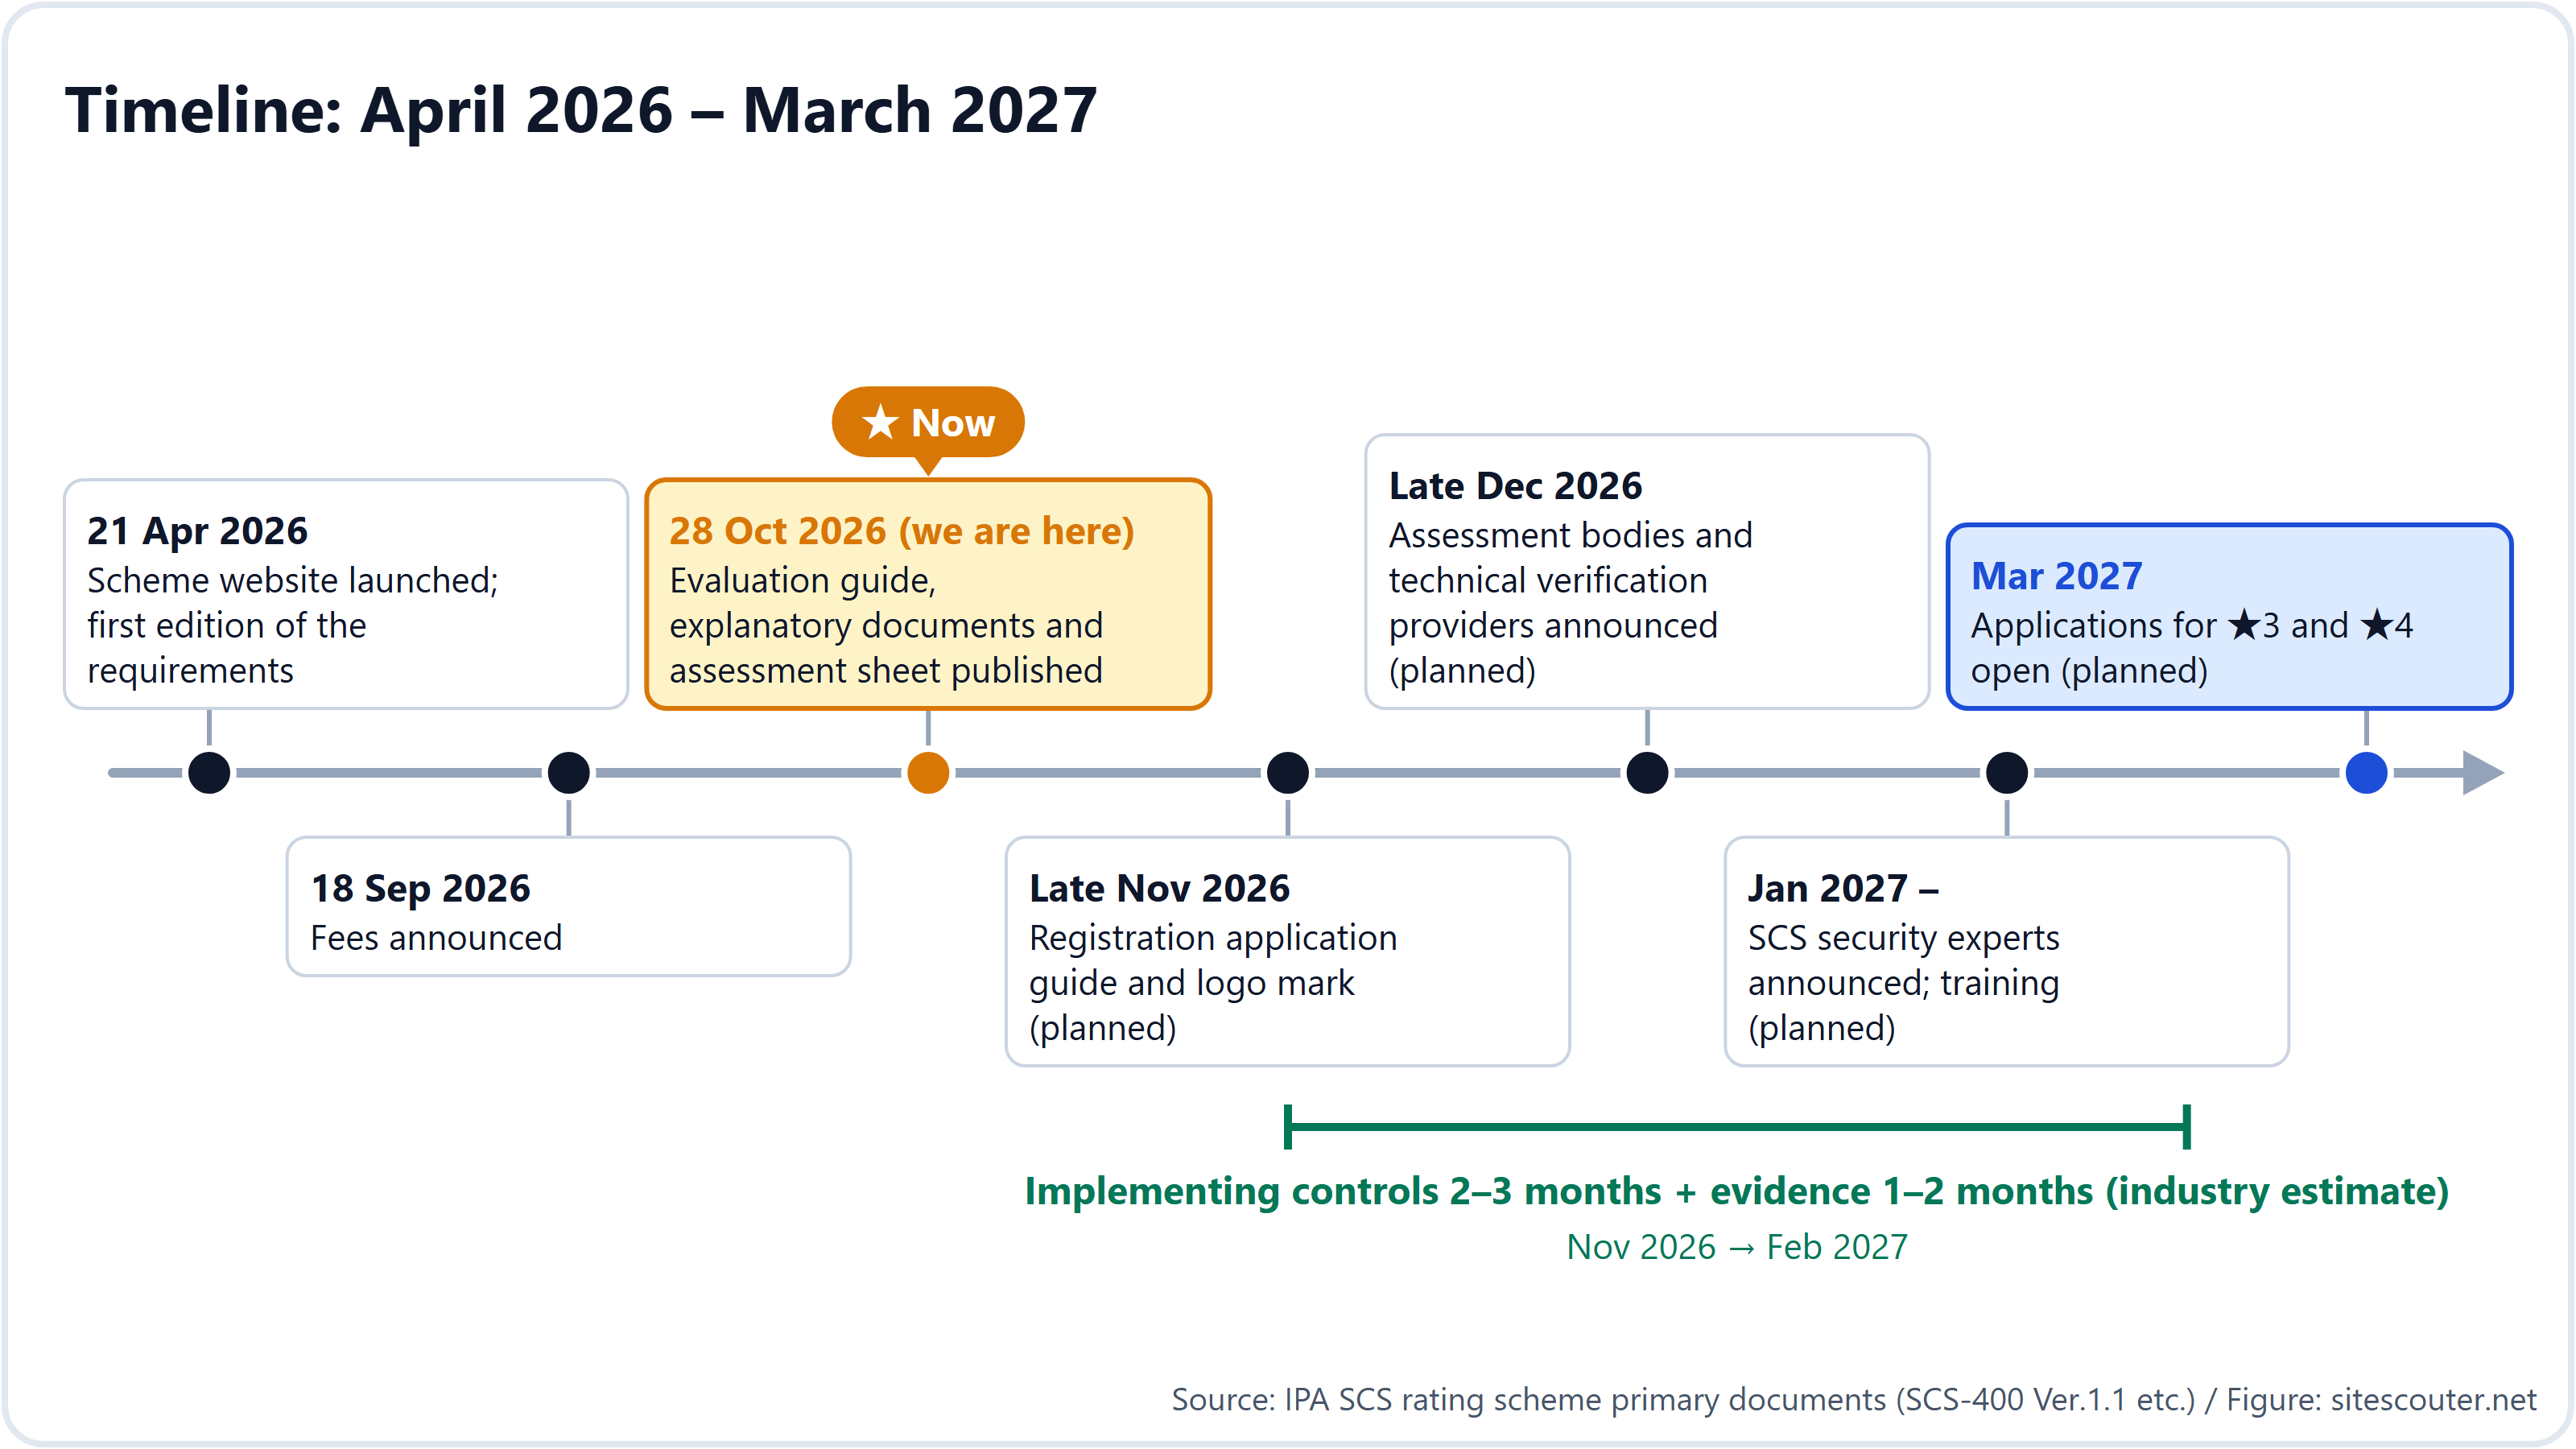
До відкриття прийому заявок лишилося близько 5 місяців, але оскільки заходи займають кілька місяців, компаніям, у яких замовники, найімовірніше, запитають про зірку, варто почати перевіряти поточний стан уже зараз, щоб якраз устигнути. Оцінювальний аркуш уже можна завантажити.
Що буде, якщо не отримати зірку?
Щойно в стандартах закупівель замовника з'явиться вимога «★3 або вище», компанії без зірки більше не обиратимуть постачальниками. Великі компанії не можуть укладати договори з компаніями, які не відповідають їхнім власним стандартам закупівель. Відповідальна особа не має тут свободи розсуду, бо договір із компанією, що не відповідає стандарту, був би порушенням комплаєнсу. Для нового бізнесу це умова від самого початку; для наявного її додають під час поновлення договору. І, як ми бачили в розділі 1, вимога не зупиняється на постачальнику 1-го рівня, а доходить аж до постачальників 2-го і 3-го рівня.
Юридично система добровільна. У FAQ IPA сказано, що «отримання зірки є добровільним» і що «невідповідність усім вимогам не означає негайного припинення бізнесу». Чи стане вона вимогою в державних тендерах, вирішує кожен замовник. Проте реалістичний підхід — готуватися, виходячи з того, що це «добровільно за законом, але фактично обов'язково в бізнесі». Якщо вже зараз знати, наскільки ваша компанія відповідає вимогам, і переговори, і підготовка будуть легшими, ніж поспіх після запиту замовника.
Остерігайтеся нав'язливих продажів
У квітні 2026 року Міністерство економіки, торгівлі та промисловості й Секретаріат кабінету міністрів оприлюднили попередження про недобросовісні продажі, у яких стверджують, що «без зірки ви не зможете вести бізнес» або «ми — акредитована організація підтримки». У системі немає такої ролі, як «акредитована організація підтримки». Офіційних ролей лише чотири, їх призначає або реєструє IPA: органи з оцінювання, постачальники технічної перевірки, навчальні організації та експерти з безпеки SCS. Списки публікуватимуться на сайті IPA з грудня 2026 року.
Чи справжні назва або статус, можна перевірити за списками на сайті IPA. Наразі, до публікації списків, жодна компанія не може правомірно називати себе «акредитованою».
Спершу перевірте, як ваша компанія виглядає ззовні
Серед вимог — встановлювати оновлення протягом 14 днів і не використовувати ПЗ без підтримки. Чи не повідомляє ваш сайт або сервер зовнішньому світу стару версію, можна перевірити без реєстрації, просто ввівши URL у перевірці інформації про сервер Site Scouter. Використайте її як хвилинну першу перевірку, перш ніж почати готуватися до зірки.
Примітки щодо методу та обмеження
Стаття ґрунтується на сайті системи IPA, FAQ, вимогах і критеріях оцінювання (SCS-400 Ver.1.1), довіднику (SCS-620), посібнику з технічної перевірки (SCS-430), повідомленні про тарифи та пресрелізі від 28 жовтня 2026 року в тому вигляді, в якому їх було опубліковано на 30 жовтня 2026 року. Посібник із подання заявки на реєстрацію ще не опубліковано, тож процедурні подробиці можуть змінитися. Автор працює в галузі доменів, хостингу та безпеки і не є ні органом з оцінювання, ні експертом у межах системи.
Перевірте, чи не повідомляє ваш сайт або сервер зовнішньому світу застарілу версію ПЗ: досить ввести URL. Перевірка неінвазивна, реєстрація не потрібна. Добрий перший крок перед підготовкою до отримання зірки.
Відкрити: Інформація про серверПоширені запитання
Чи стосується це й малих компаній?
Так, незалежно від галузі чи розміру. IPA очікує, що найбільшу користь отримають малі й середні компанії з обмеженими людськими ресурсами та бюджетом на безпеку.
Чи важливо це для постачальників 3-го рівня, які не працюють безпосередньо з великими компаніями?
Так. Компанія, що отримала ★4, зобов'язана знати стан безпеки своїх постачальників, тож що більше компаній вище за ланцюгом отримують зірки, то більше компаній нижче отримують запити на них. Обмеження на кількість рівнів немає.
Чи можна подати заявку на ★4 без ★3?
Так. Вища зірка містить усі вимоги нижчих, тому можна одразу подавати заявку на ★4.
Якщо в мене є ISMS або PrivacyMark, чи потрібна мені ще й зірка?
Так. У FAQ IPA ISMS і систему описано як такі, що доповнюють одна одну.
Чи оприлюднюють сертифіковані компанії?
Так. Зареєстровані організації вносять до списку на сайті IPA, і вони можуть використовувати логотип.
Куди звертатися із запитаннями?
Група сертифікації безпеки Центру безпеки IPA приймає запитання електронною поштою. Телефонні звернення не приймаються.
Джерела
Остання перевірка: 2026-10-30. Специфікації та правила можуть змінюватися; перш ніж діяти, звіртеся з першоджерелами.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (особистий блог nkzw.jp)
Контакти: Офіційний сайт / YouTube / Instagram / LinkedIn / X / Telegram