
Şirketinizin Güvenliğine "Yıldız" Veriliyor: Japonya'nın SCS Derecelendirme Sistemi Sade Bir Dille (Müşterileriniz Sormadan Önce Bilmeniz Gerekenler)
"Sizin şirketiniz de ★3 alabilir mi?" 2027 baharından itibaren Japonya'da giderek daha fazla şirket bu soruyu müşterilerinden duyacak. Bu yıldız, Japon hükümeti (Ekonomi, Ticaret ve Sanayi Bakanlığı ile Kabine Sekreterliği) tarafından oluşturulan ve IPA (the Information-technology Promotion Agency, Japan; Japonya Bilgi Teknolojileri Teşvik Ajansı) tarafından yürütülen SCS derecelendirme sisteminden geliyor. Resmî adı "Tedarik Zincirlerini Güçlendirmeye Yönelik Güvenlik Derecelendirme Sistemi"dir (Security Rating Scheme for Strengthening Supply Chains). 28 Ekim 2026 tarihinde değerlendirme kılavuzları ve açıklayıcı el kitabı yayımlandı; sistem artık neredeyse tamamen belirlenmiş durumda.
Bu makale, mümkün olduğunca az BT jargonu kullanarak sistemin neden var olduğunu, yıldızların ne anlama geldiğini, bir yıldız aldığınızda ne olduğunu, maliyetini ve ne zaman başladığını açıklıyor. Teknik ayrıntılar (tam olarak neyin yapılandırılacağı) mühendisler için rehberde, iş üzerindeki etkisi ve yönetim kararları ise yöneticiler için rehberde yer alıyor. Çocuklarınızla birlikte okuyabileceğiniz bir manga sürümü de var.
Bu makale İngilizce olarak sitescouter.net ve nkzw.jp adreslerinde, Japonca olarak sitescouter.net adresinde de yayımlanmıştır. Bu, İngilizce sürümden çevrilen Site Scouter Türkçe sürümüdür.
Neden "tedarik zinciri"?
Son yıllarda, saldırıya uğrayanın büyük şirketin kendisi değil, tedarikçilerinden veya iştiraklerinden biri olduğu ve buna rağmen büyük şirketin fabrikalarının ya da lojistiğinin durduğu olaylar tekrar tekrar yaşandı. Zincirdeki tek bir şirket, ister parça tedarik etsin, ister sistemlerin bakımını yapsın, ister veri saklasın, ihlale uğradığında hasar ona bağlı tüm şirketlere yayılır. Buna "tedarik zinciri saldırısı" denir.
Şimdiye kadar büyük şirketler tedarikçilerini kendi kontrol listelerini göndererek denetliyordu. Bu listeleri alan küçük ve orta ölçekli şirketler için bu, her müşteri için farklı bir formatta benzer soruları tekrar tekrar yanıtlamak anlamına geliyor ve ağır bir yük oluşturuyor. Listeleri gönderenler ise kendi kontrol listelerinin yeterli olup olmadığından emin değil. Sistemin amacı, her iki sorunu da hükümetin belirlediği ortak bir ölçütle çözmek.
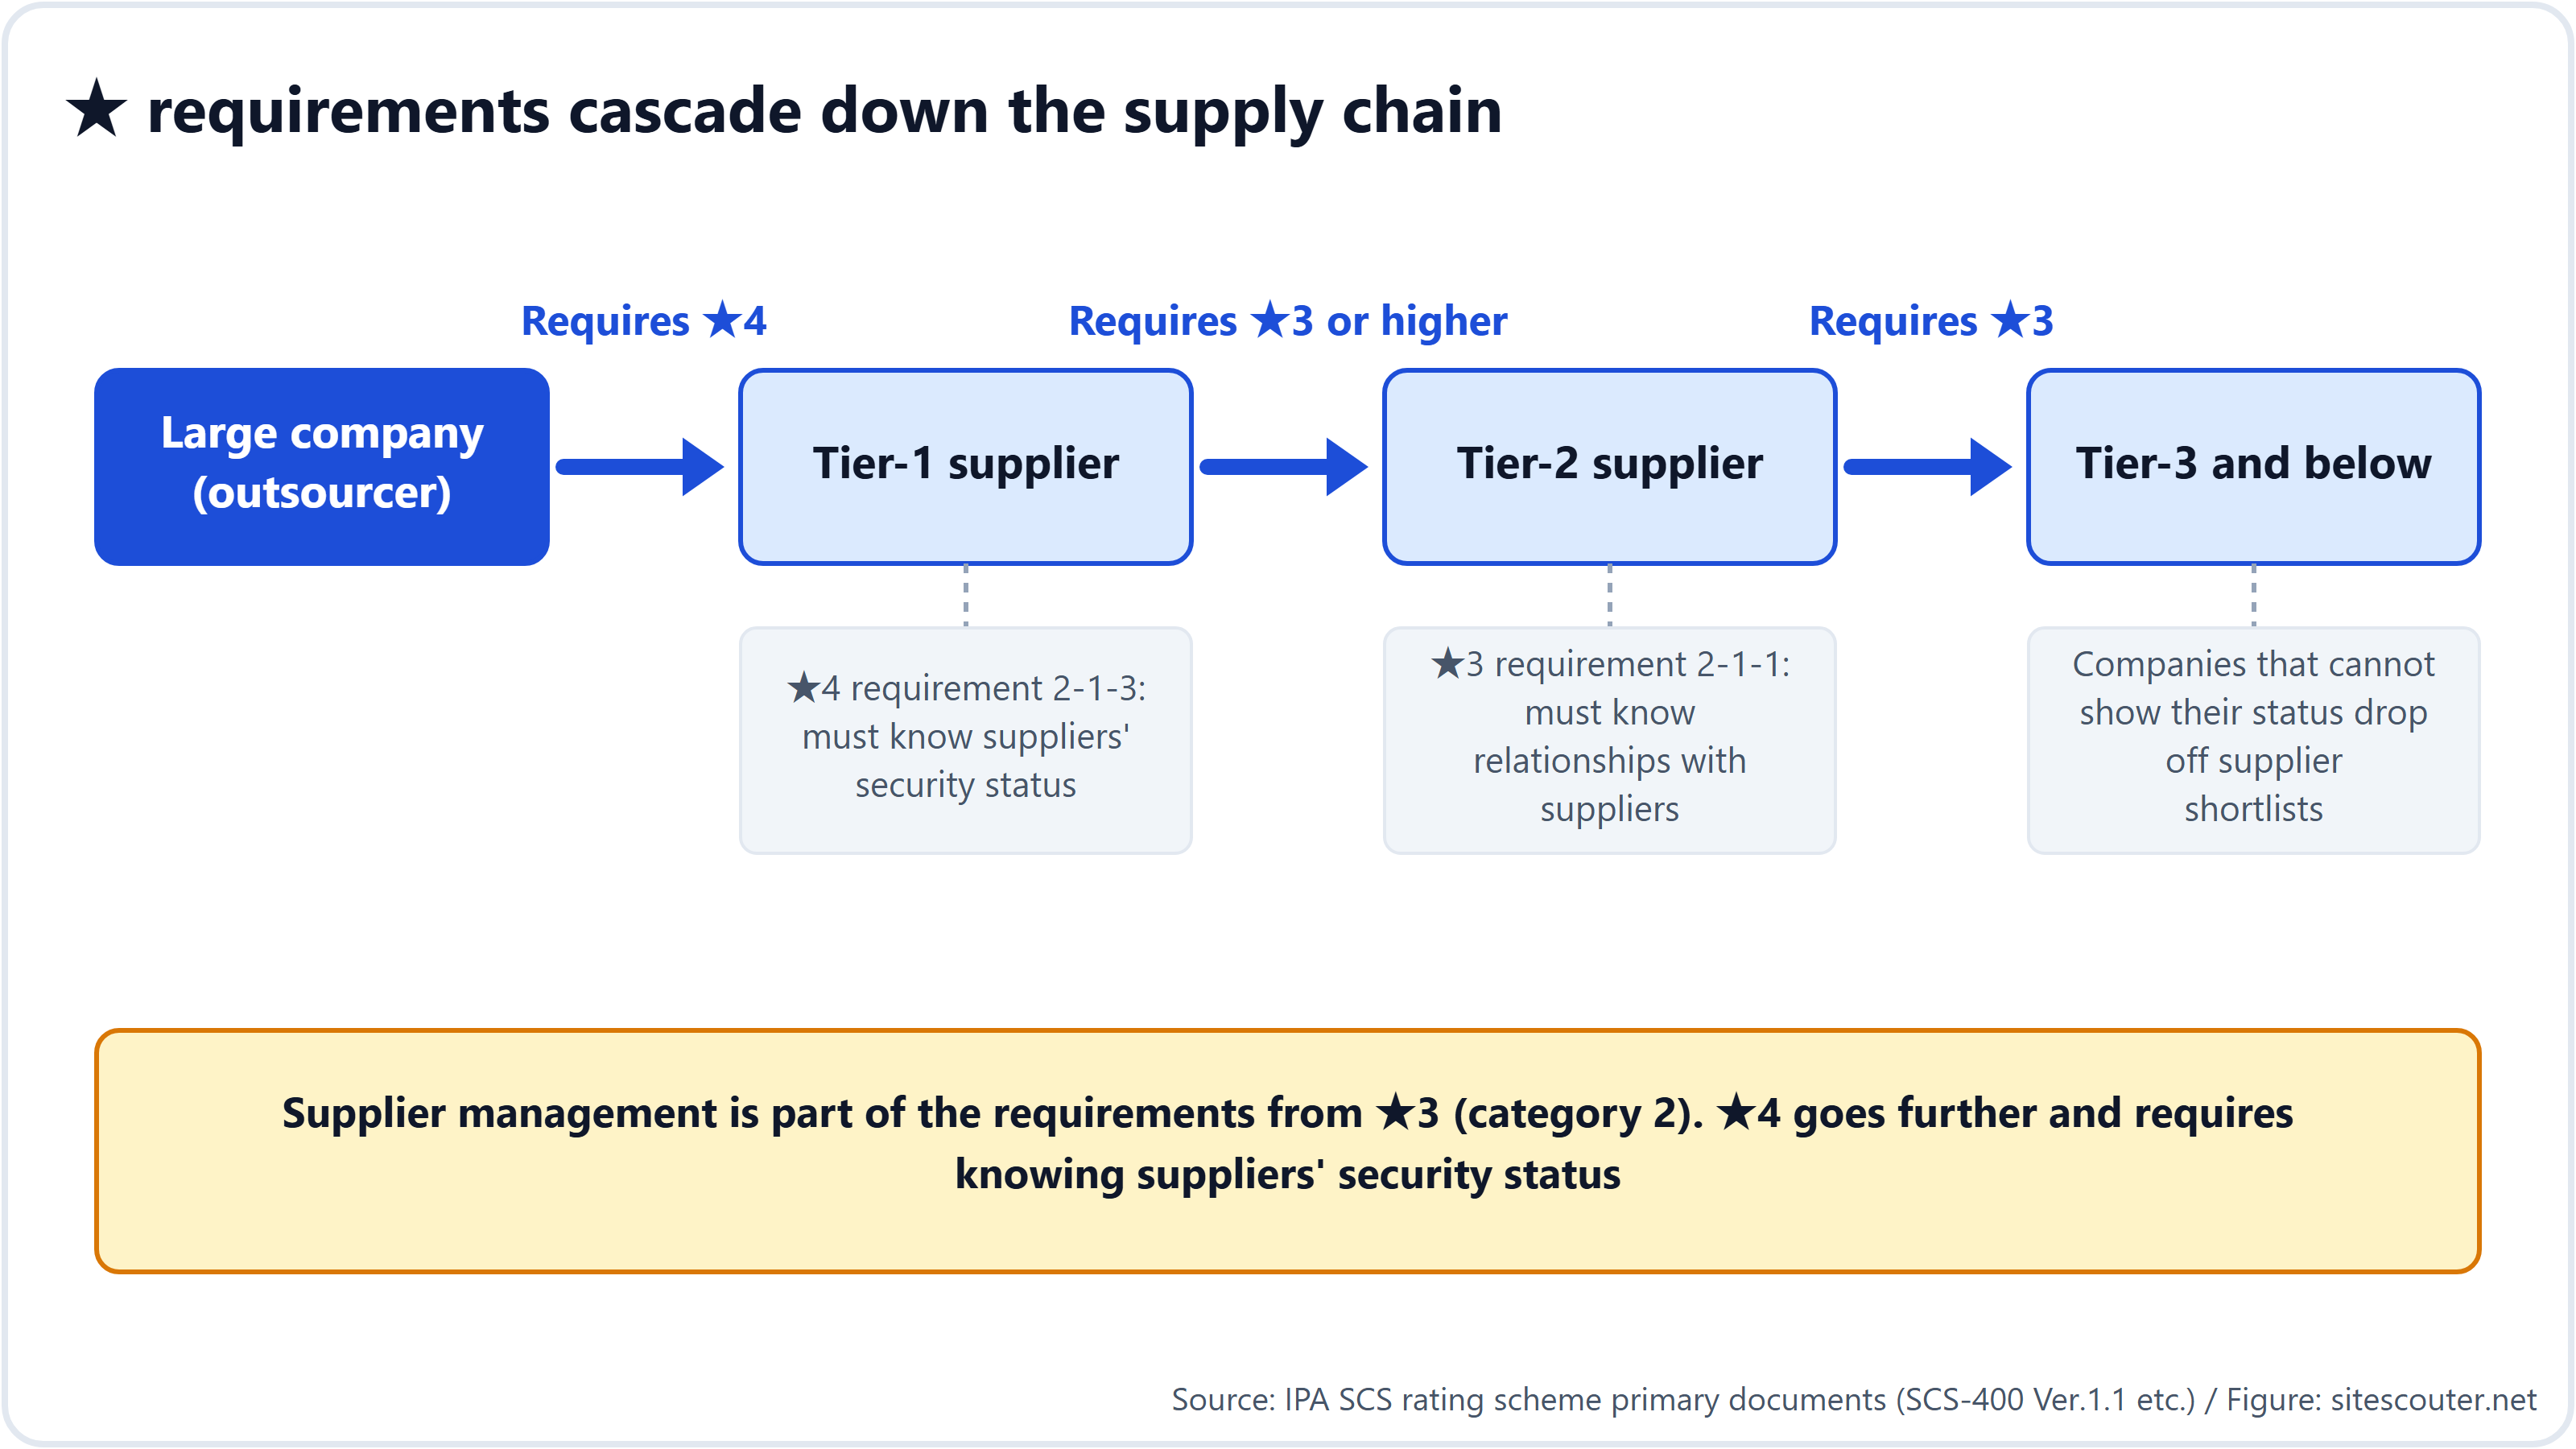
Önemli nokta şu: Bu ölçüt yalnızca büyük şirketlerle doğrudan iş yapan şirketlere değil, zincirin daha aşağısındaki 2. ve 3. kademe tedarikçilere de ulaşıyor. ★4 alan bir şirket, kendi tedarikçilerinin güvenlik durumunu bilmekle yükümlü hâle gelir (gereklilik 2-1-3). Bunu bilmenin en kolay yolu "tedarikçilerden de yıldız almalarını istemek" olduğundan, yıldız talebi zincirde giderek daha aşağıya iner.
Yıldızlar "ne kadar iyi korunduğunuzu" gösterir
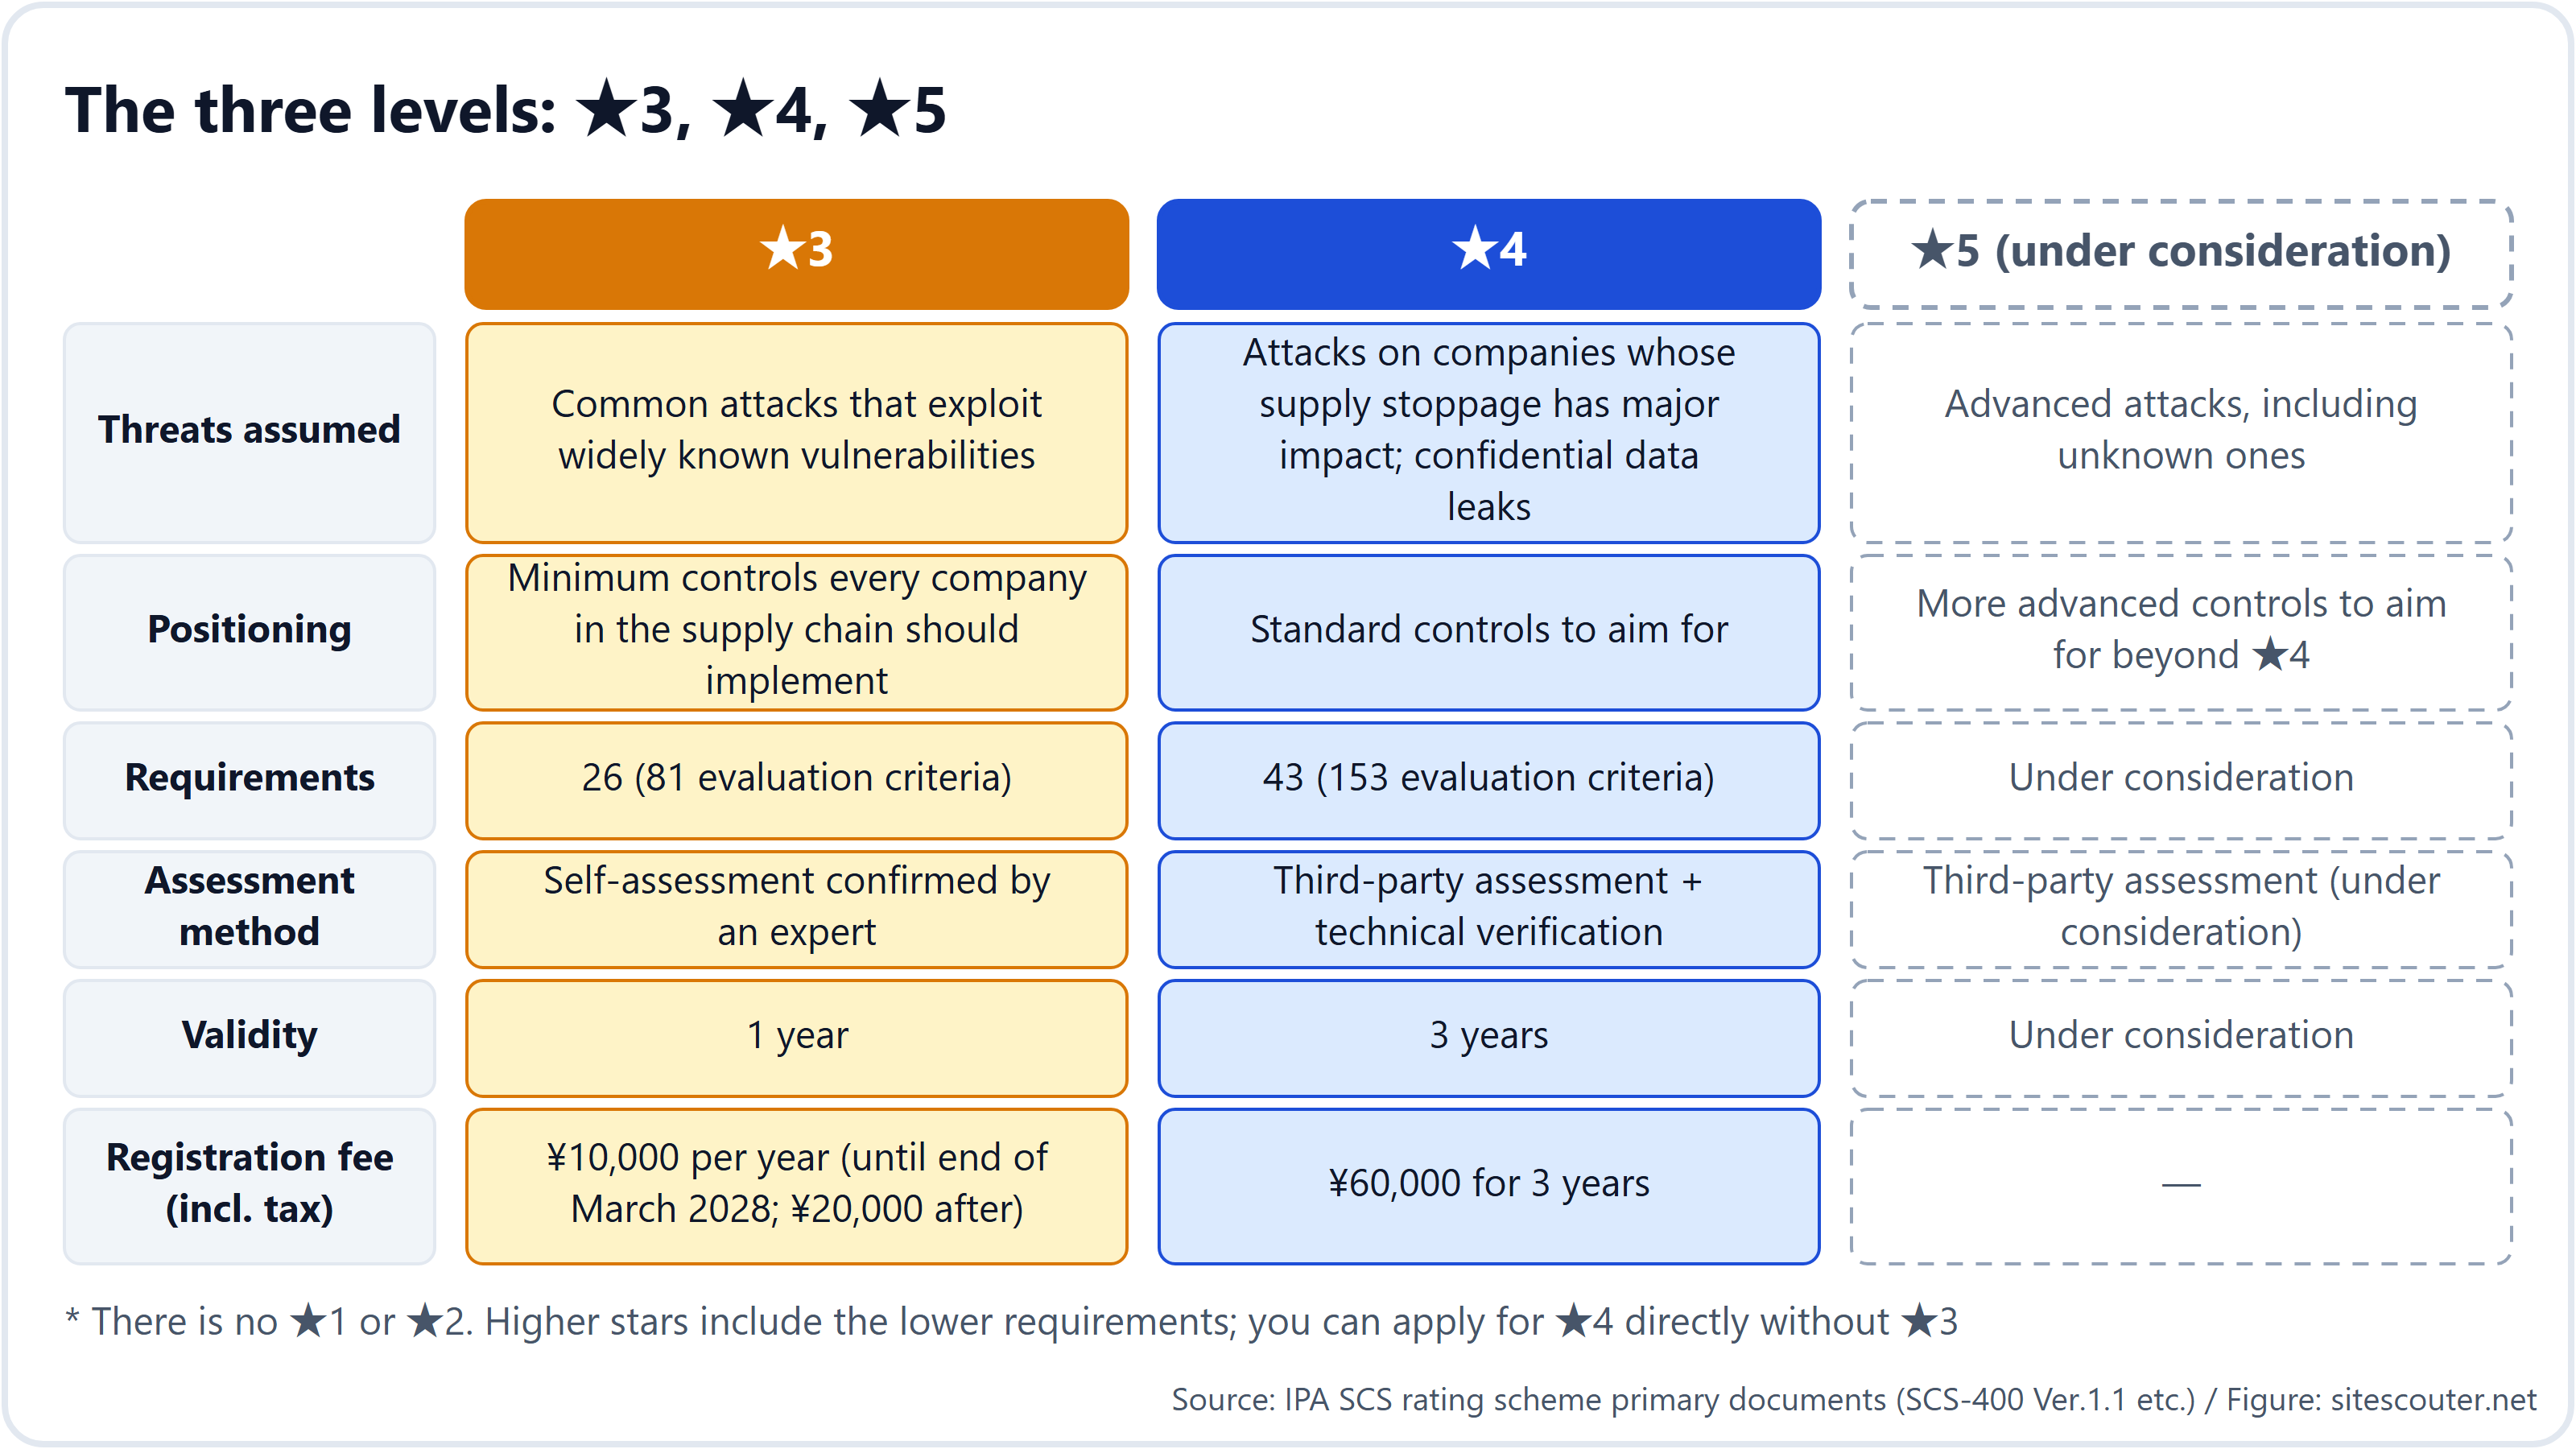
Üç seviye vardır: ★3, ★4 ve ★5. ★1 veya ★2 yoktur (IPA'nın ayrı programı "SECURITY ACTION" kapsamındaki bir yıldızlı ve iki yıldızlı taahhütler temel işlevi görür). ★5 hâlâ inceleniyor; bu nedenle şimdilik fiilen kullanılanlar ★3 ve ★4'tür.
| ★3 | ★4 | |
|---|---|---|
| Hangi tür saldırıyı varsayar | Yaygın olarak bilinen zayıflıkları istismar eden günlük saldırılar | Durması tüm tedarik zincirini etkileyecek şirketlere yönelik saldırılar; gizli bilgilerin sızması |
| Kimin için | İş ilişkisi içindeki her şirketin yapması gereken asgari düzey | Hedeflenmesi gereken standart seviye |
| Madde sayısı | 26 | 43 (★3'ün 26 maddesi dâhil) |
| Nasıl kanıtlanır | Kendiniz kontrol edersiniz, ardından hükümete kayıtlı bir uzmana onaylatırsınız | Bir değerlendirme kuruluşu tarafından denetlenirsiniz ve sistemleriniz zayıflıklara karşı dışarıdan fiilen test edilir |
| Geçerlilik süresi | 1 yıl | 3 yıl |
| IPA'ya ödenen kayıt ücreti | Yılda ¥10,000 (Mart 2028 sonuna kadar; sonrasında ¥20,000) | 3 yıl için ¥60,000 |
26 ve 43 madde, 7 geniş alana ayrılır: "sorumlu kişileri atamak", "tedarikçilerle ilişkilerinizi bilmek", "hangi bilgisayarlara ve sunuculara sahip olduğunuzu bilmek", "saldırıları önlemek", "saldırıları fark etmek", "bir şey olduğunda müdahale etmek" ve "işi yeniden ayağa kaldırmak". Kulağa teknik gelebilir, ancak ★3'ün büyük kısmı kurallar koyduğunuzu, bunları çalışanlarınıza anlattığınızı ve yılda bir kez gözden geçirdiğinizi belgelerle göstermekle ilgilidir.
★3'ün fiilen istediklerine örnekler
Uzmanlar için yazılmış belgelerden, sıradan işletme sahiplerini en çok ilgilendiren maddeler şunlardır:
- Sorumlu kişileri atayın. Güvenlikten sorumlu yöneticiyi ve sorumlu birimi belirleyin, bir iletişim listesi tutun
- Bilgisayarların ve sunucuların bir envanterini tutun: kaç tane olduklarını ve her birinin hangi işletim sistemiyle çalıştığını
- Parola kuralları. İlk parolaları mutlaka değiştirin, kolay tahmin edilen kelimeleri yasaklayın, parolaları asla yeniden kullanmayın. En az 8 karakter (hesap kilitleme veya iki adımlı doğrulama yoksa en az 10)
- Önemli bilgileri işleyen bulut hizmetlerinde her zaman iki adımlı (çok faktörlü) kimlik doğrulama kullanın
- Güncellemeleri yayımlanmalarından itibaren 14 gün içinde yükleyin (ciddi olanlar için). Desteği sona ermiş eski yazılımları kullanmayı bırakın veya internetten ayırın
- Her bilgisayara ve sunucuya antivirüs yazılımı kurun
- Verilerinizin yedeğini alın, önemli bilgileri ayrı bir yerde de saklayın ve nasıl geri yükleneceğini yazılı hâle getirin
- Dışarıdan kimsenin giremeyeceği şekilde yönlendiricilerin ve güvenlik duvarlarının yönetim parolalarını değiştirin
- Bir olay yaşandığında ne yapılacağına ve kiminle iletişime geçileceğine önceden karar verin (müşteriler, polis ve denetleyici bakanlık dâhil)
Belirli bir güvenlik ürünü satın almanız gerekmez. "Bu ürün olmadan yıldız alamazsınız" diyen bir satış teklifi, sistemin söyledikleriyle örtüşmez.
Yıldız nasıl alınır
★3 için
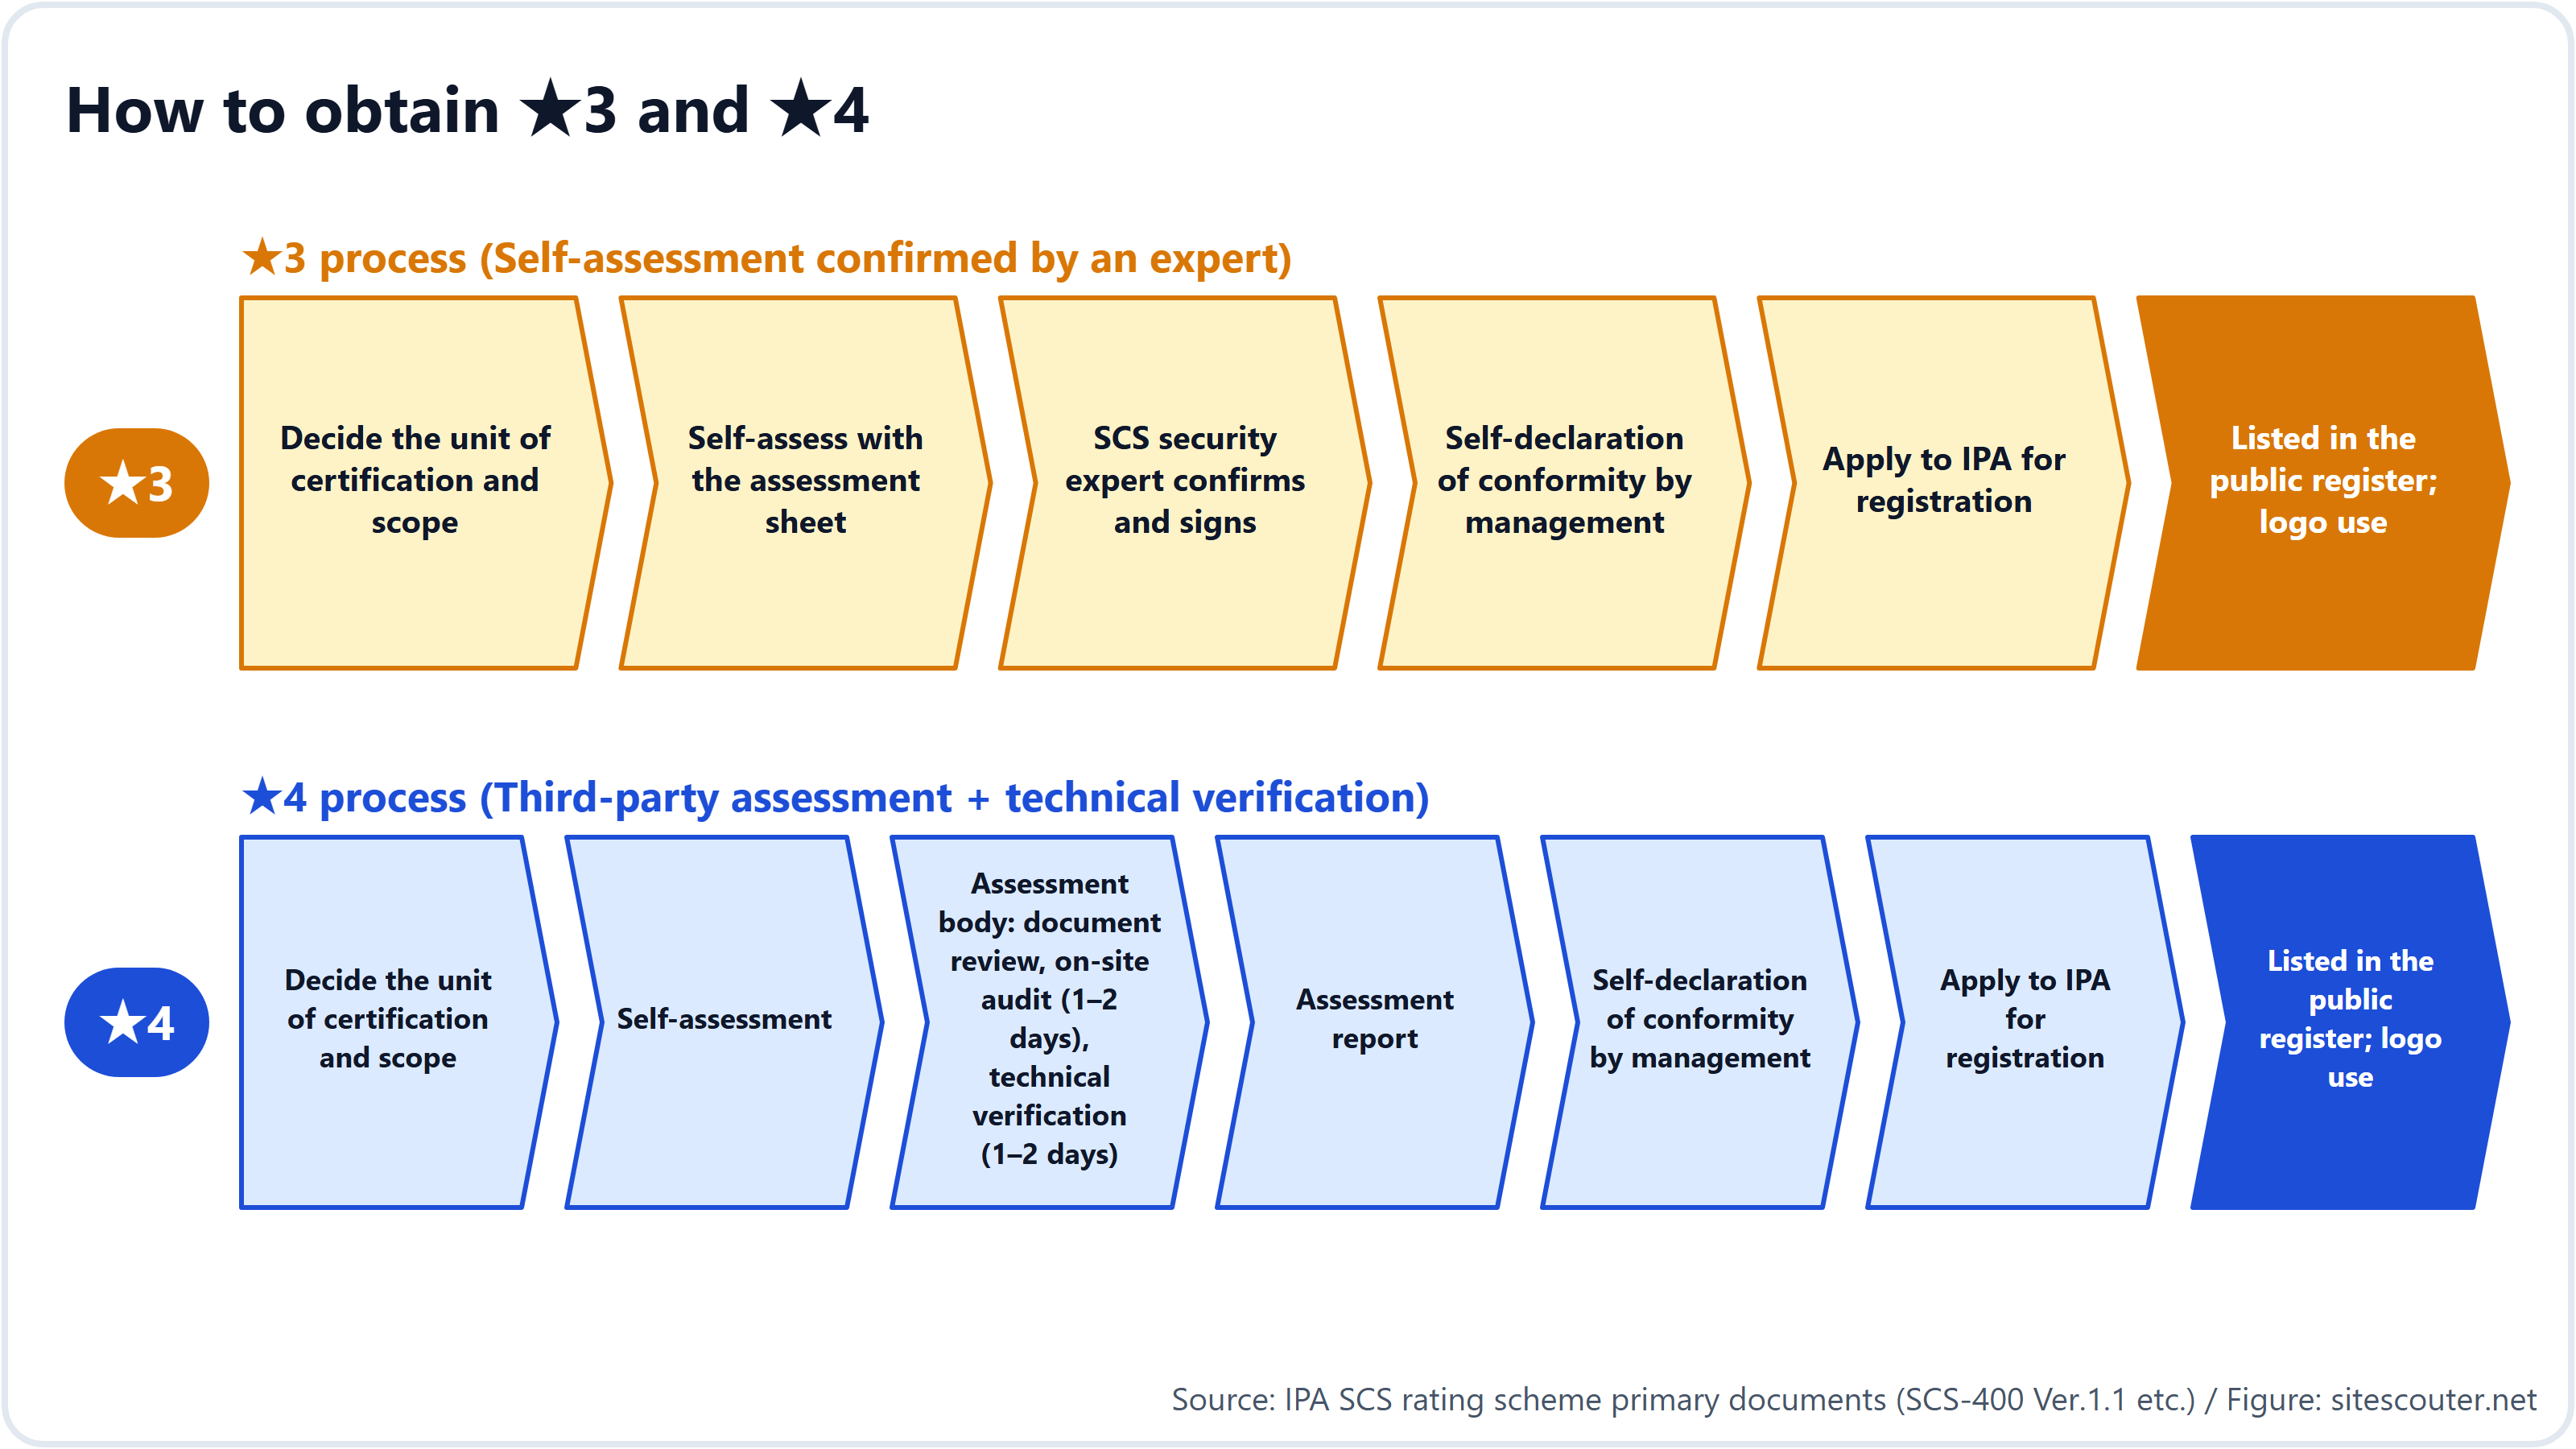
- Başvurunun tüm şirket için mi, tek bir iş birimi için mi yoksa grup için mi yapılacağına karar verin
- 26 maddeyi kendiniz kontrol ettiğiniz sonuçları IPA'nın sağladığı değerlendirme formuna (bir Excel dosyası) girin
- IPA'ya kayıtlı bir SCS güvenlik uzmanına bunu onaylatıp imzalatın
- Şirket başkanı veya diğer üst yönetim, "gereklilikleri karşılıyoruz" şeklinde bir öz uygunluk beyanında bulunur
- Kayıt için IPA'ya başvurun. İncelemenin ardından şirketiniz IPA'nın web sitesinde listelenir ve logoyu kullanabilir
★4 için
- adımdan sonra uzman onayı yerine bir değerlendirme kuruluşuyla çalışırsınız. Değerlendirme kuruluşu belgelerinizi inceler, 1 ila 2 günlük bir yerinde denetim için gelir ve ardından 1 ila 2 gün boyunca internet üzerinden dışarıdan erişilebilen cihazları (VPN cihazları, yönlendiriciler vb.) zayıflıklara karşı test eder. Ciddi bir zayıflık bulunursa bunu 14 gün içinde giderir ve yeniden test ettirirsiniz. Değerlendirme raporunu aldıktan sonra öz beyana ve kayıt başvurusuna geçersiniz.
Maliyeti ne kadar?
IPA'ya ödenen kayıt ücreti yukarıdaki tabloda gösterilmiştir: ★3 için yılda ¥10,000. Ancak uzmanlara ve değerlendirme kuruluşlarına ödenen ücretler ayrıdır. Bunlar sistemin ücret tablosunda yer almaz ve piyasa tarafından belirlenir.
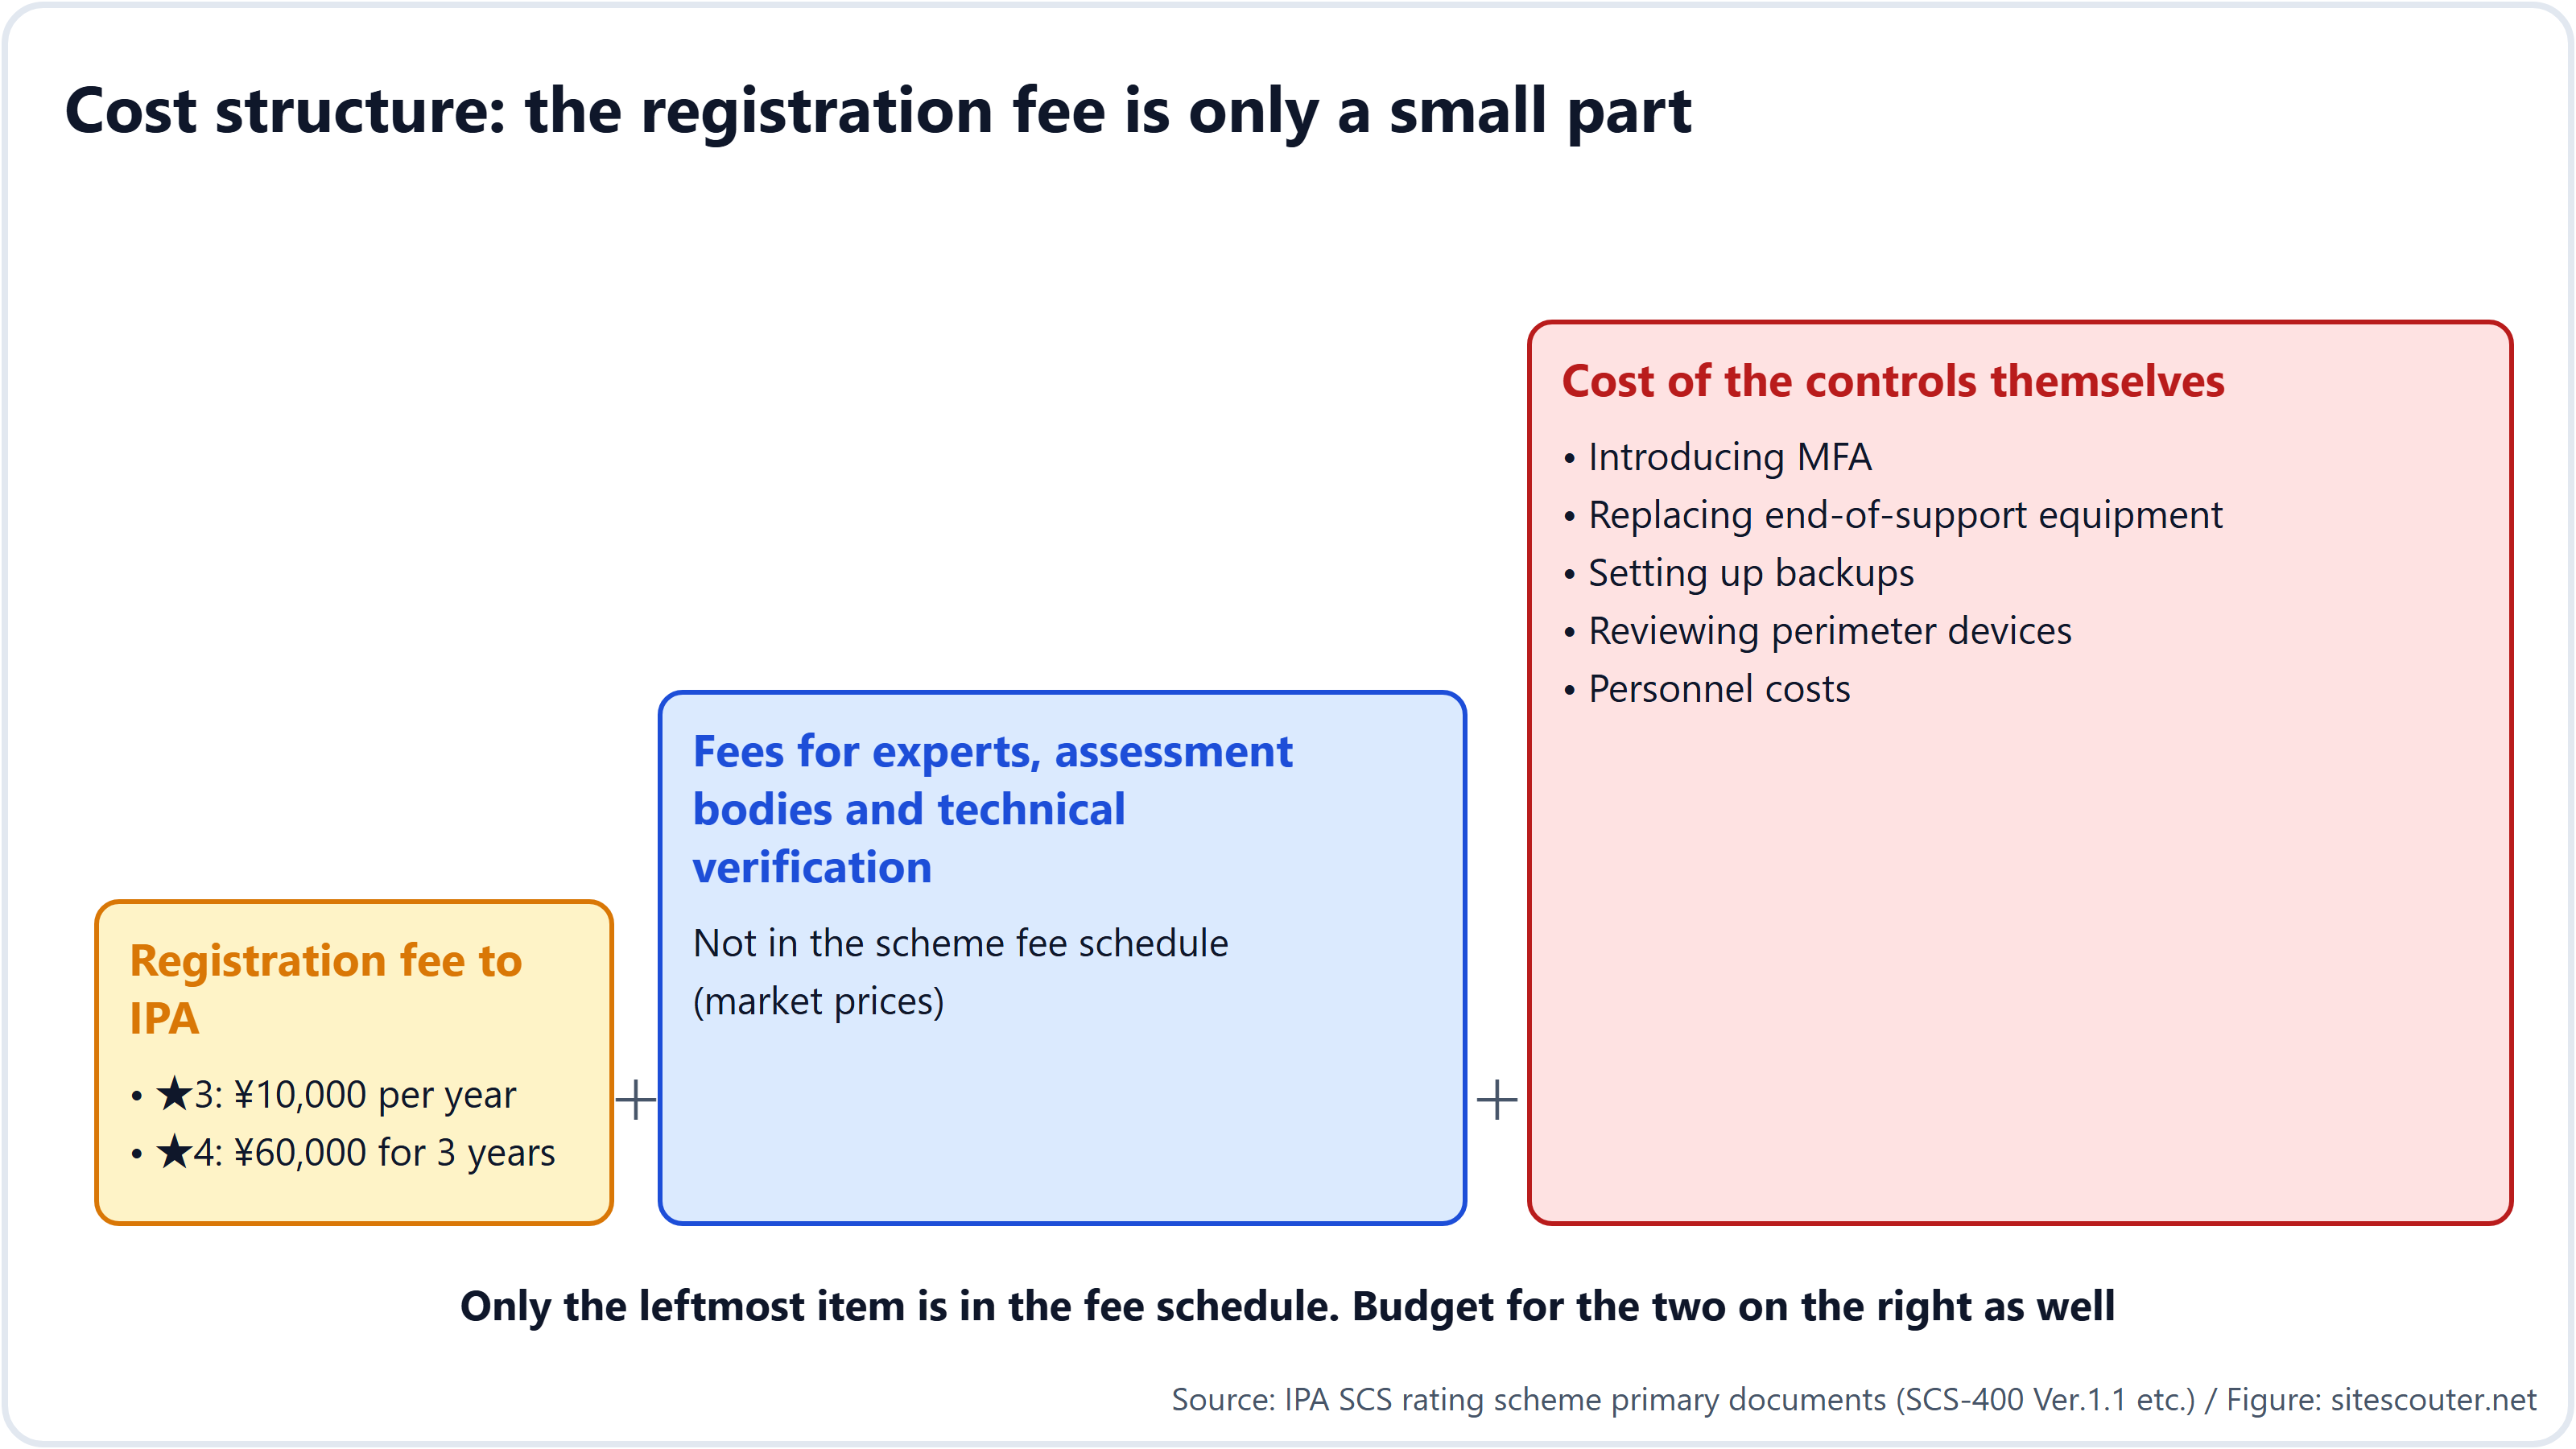
Sıklıkla gözden kaçan bir diğer husus da güvenlik önlemlerinin kendisinin maliyeti ve süresidir. İki adımlı doğrulamayı devreye almak, eski bilgisayarları ve yazılımları değiştirmek ve yedekleme kurmak, şirketin büyüklüğüne bağlı olarak birkaç ay sürebilir. Sektörde sıklıkla "teknik önlemler için 2 ila 3 ay, belgeler ve kanıtlar için 1 ila 2 ay" şeklinde bir pratik kural dile getirilir.
IPA, küçük ve orta ölçekli şirketler için ★3 ve ★4 almalarına yardımcı olmayı amaçlayan bir destek hizmeti olan "Cyber Security Otasuketai Service (yeni tip)" hizmetini hazırlıyor (Ekim 2026 itibarıyla hâlâ pilot aşamasında).
Ne zaman başlıyor?
| Ne zaman | Ne oluyor |
|---|---|
| Nisan 2026 | Sistemin duyurulması, gerekliliklerin ilk sürümü |
| Eylül 2026 | Ücretlerin duyurulması |
| 28 Ekim 2026 | Değerlendirme kılavuzları, el kitabı ve değerlendirme formu yayımlandı (şu an buradayız) |
| Kasım 2026 sonu civarı | Kayıt başvurusu kılavuzu, logo |
| Aralık 2026 sonları | Değerlendirme kuruluşları ve teknik doğrulama sağlayıcılarının listesi |
| Ocak 2027 ve sonrası | Uzmanların listesi |
| Mart 2027 | ★3 ve ★4 için başvuruların açılması (planlanan) |
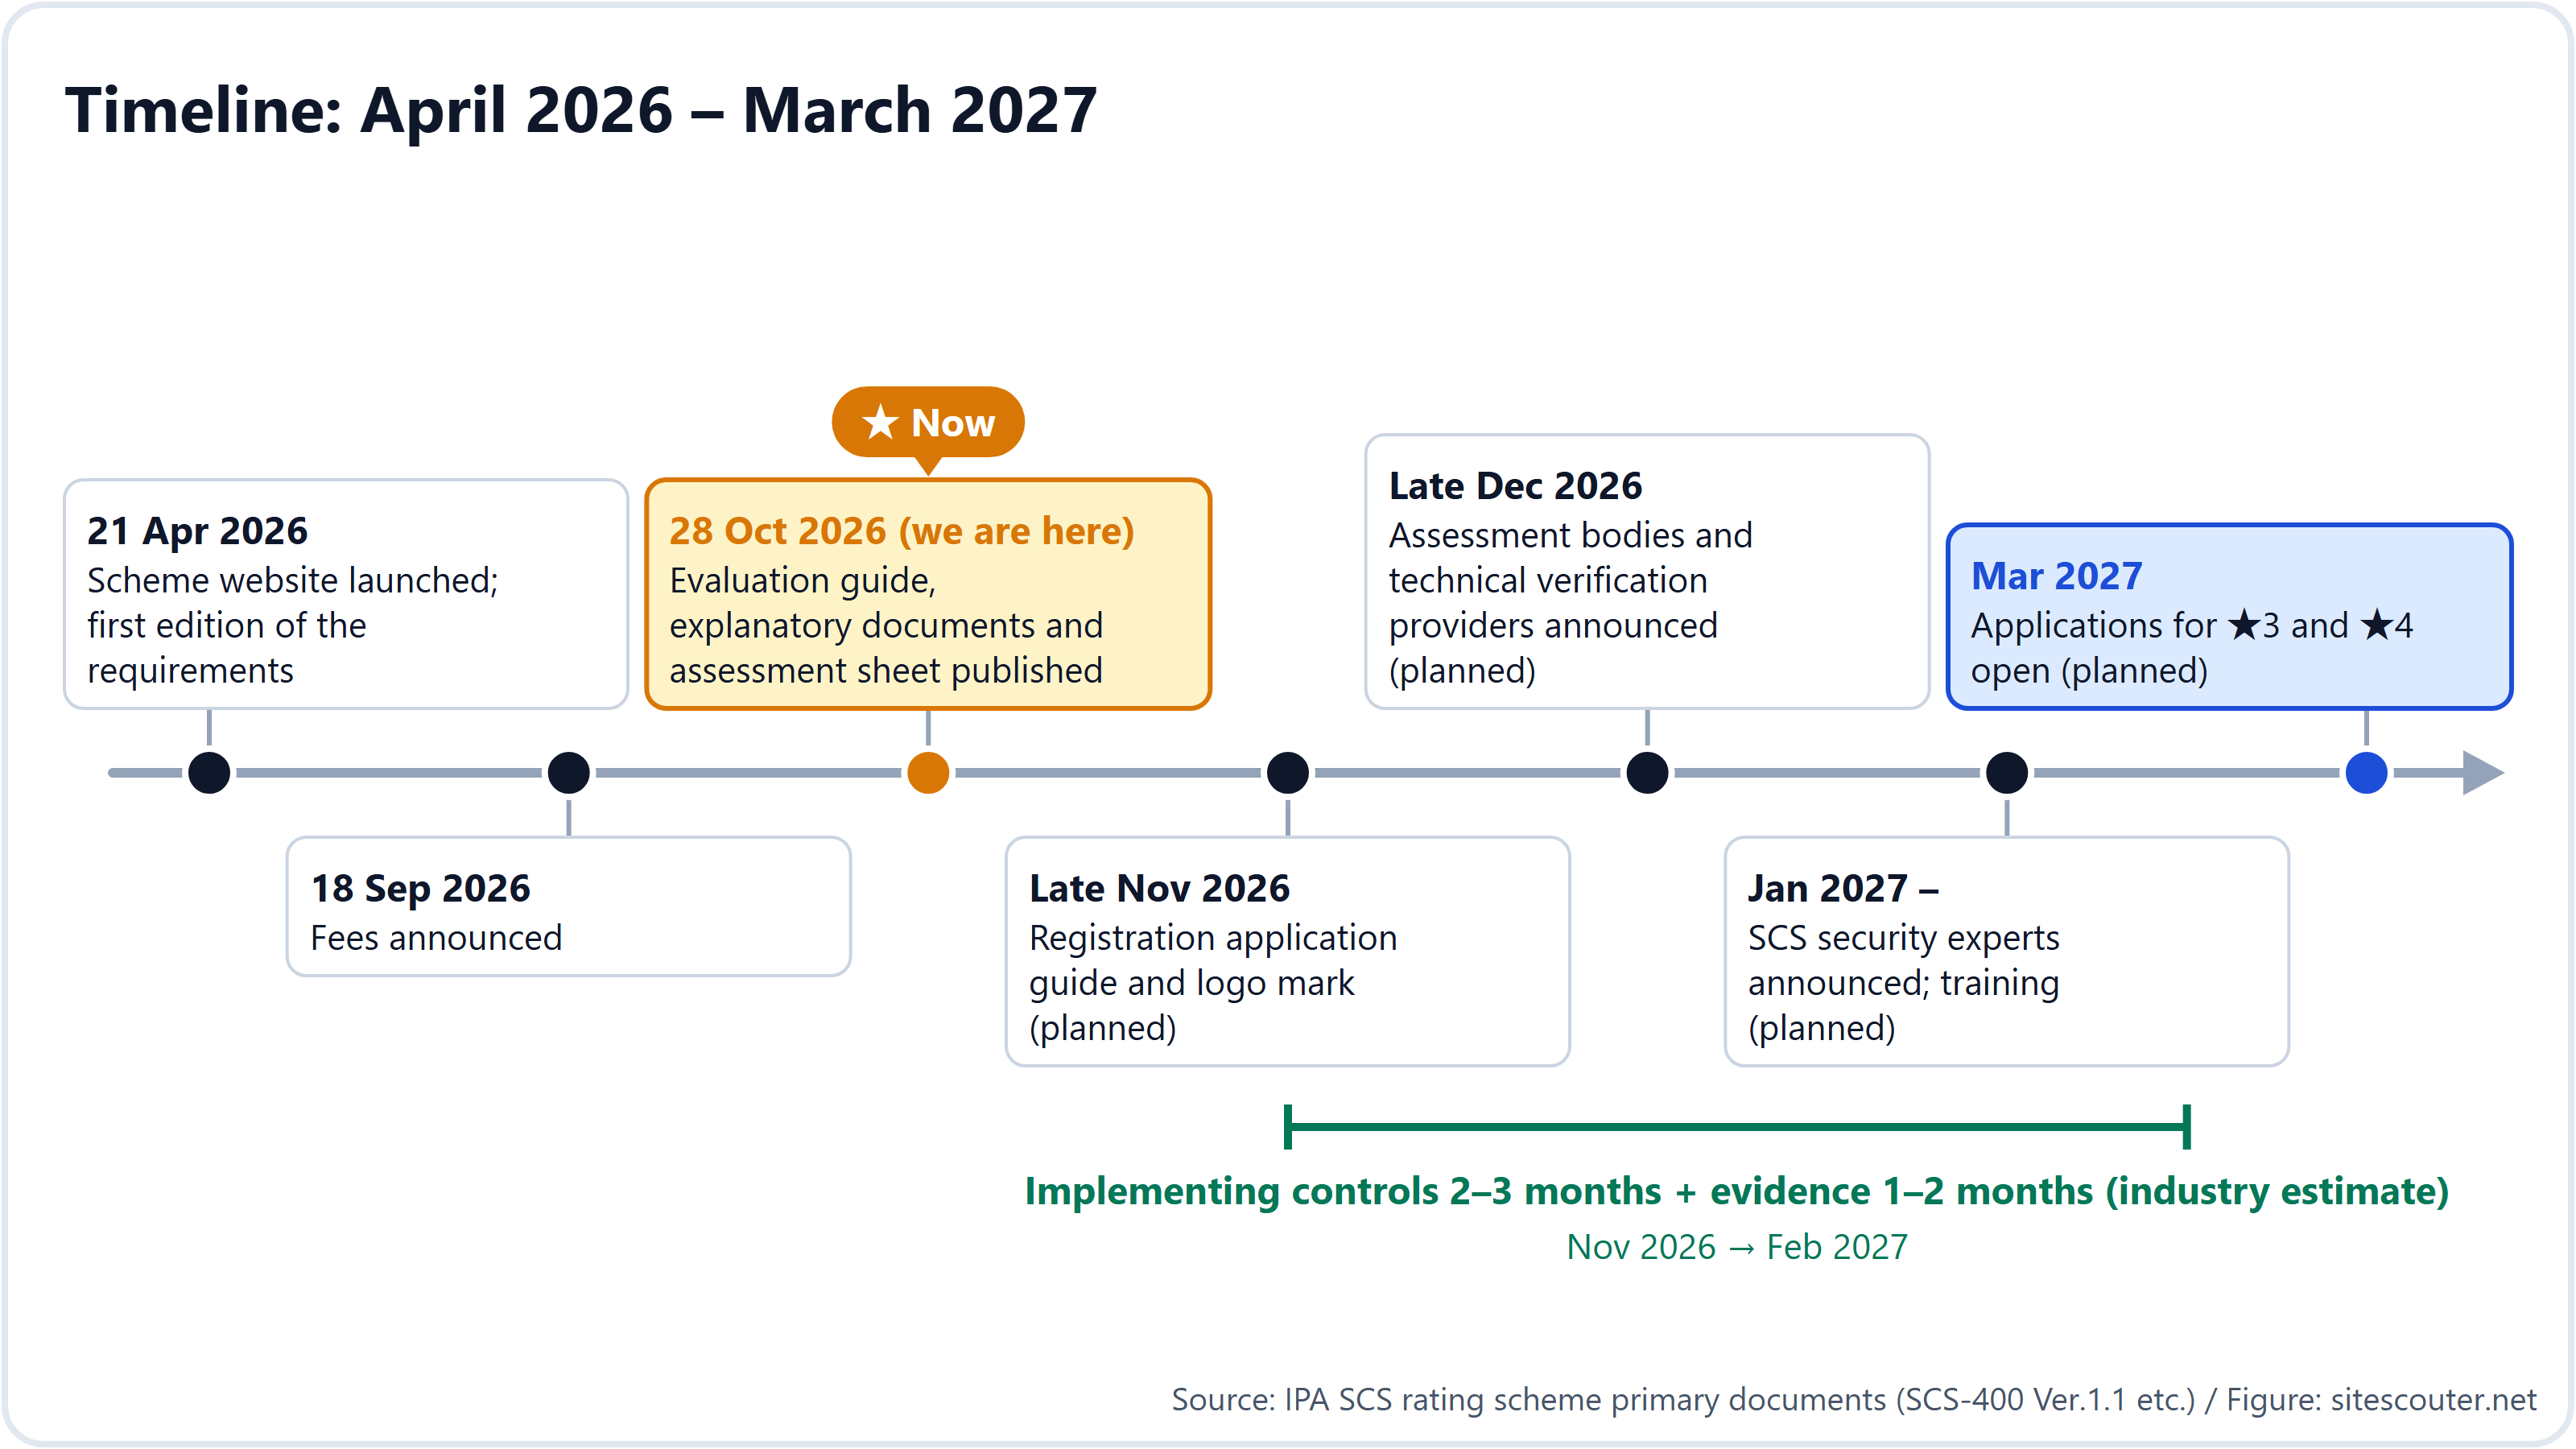
Başvuruların açılmasına yaklaşık 5 ay var; ancak önlemler birkaç ay sürdüğü için, müşterilerinin sorması muhtemel şirketlerin tam zamanında yetişmek için mevcut durumlarını şimdiden kontrol etmeye başlamaları gerekir. Değerlendirme formu şimdiden indirilebilir.
Yıldız almazsanız ne olur?
Bir müşterinin satın alma standartlarında "★3 veya üzeri" yazdığı anda, yıldızı olmayan şirketler artık tedarikçi olarak seçilmez. Büyük şirketler, kendi satın alma standartlarını karşılamayan şirketlerle sözleşme imzalayamaz. Sorumlu kişinin takdir yetkisi yoktur, çünkü standardı karşılamayan bir şirketle sözleşme yapmak bir uyum (compliance) ihlali olur. Yeni işlerde bu baştan bir koşuldur; mevcut işlerde ise sözleşme yenilendiğinde eklenir. Ve 1. bölümde gördüğümüz gibi gereklilik 1. kademe tedarikçide durmaz, 2. ve 3. kademe tedarikçilere kadar iner.
Hukuken sistem gönüllüdür. IPA'nın SSS sayfası, "yıldız almanın gönüllü olduğunu" ve "her gerekliliği karşılamamanın işin hemen durdurulacağı anlamına gelmediğini" belirtiyor. Kamu ihalelerinde bir şart hâline gelip gelmeyeceği her satın alma kurumunun kararına bağlıdır. Yine de gerçekçi yaklaşım, sistemin "hukuken gönüllü, iş hayatında fiilen zorunlu" olduğu varsayımıyla hazırlanmaktır. Şirketinizin gereklilikleri şimdiden ne ölçüde karşıladığını bilmek, bir müşteri sorduktan sonra telaşla koşturmaya kıyasla hem pazarlığı hem de hazırlığı kolaylaştırır.
Israrcı satış tekliflerine dikkat edin
Nisan 2026'da Ekonomi, Ticaret ve Sanayi Bakanlığı ile Kabine Sekreterliği, "yıldız olmadan iş yapamayacaksınız" veya "biz akredite bir destek kuruluşuyuz" iddiasında bulunan uygunsuz satış teklifleri hakkında bir uyarı yayımladı. Sistemde "akredite destek kuruluşu" diye bir rol yoktur. Resmî roller yalnızca IPA tarafından belirlenen veya kaydedilen dört roldür: değerlendirme kuruluşları, teknik doğrulama sağlayıcıları, eğitim sağlayıcıları ve SCS güvenlik uzmanları. Listeler Aralık 2026'dan itibaren IPA'nın web sitesinde yayımlanacak.
Bir adın veya unvanın gerçek olup olmadığını IPA'nın web sitesindeki listelerle karşılaştırarak kontrol edebilirsiniz. Listeler yayımlanmadan önceki şu aşamada hiçbir şirket meşru olarak "akredite" olduğunu iddia edemez.
Önce şirketinizin dışarıdan nasıl göründüğünü kontrol edin
Gereklilikler arasında güncellemeleri 14 gün içinde yüklemek ve desteği sona ermiş yazılımları kullanmamak da var. Web sitenizin veya sunucunuzun dış dünyaya eski bir sürüm bildirip bildirmediğini, kayıt olmadan, Site Scouter'ın sunucu bilgisi kontrolüne yalnızca bir URL girerek kontrol edebilirsiniz. Yıldıza hazırlanmaya başlamadan önce bunu bir dakikalık ilk kontrol olarak kullanın.
Yöntem notları ve sınırlar
Bu makale, IPA'nın 30 Ekim 2026 itibarıyla yayımlanmış olan sistem web sitesine, SSS sayfasına, gereklilikler ve değerlendirme kriterlerine (SCS-400 Ver.1.1), el kitabına (SCS-620), teknik doğrulama kılavuzuna (SCS-430), ücret duyurusuna ve 28 Ekim 2026 tarihli basın bültenine dayanmaktadır. Kayıt başvurusu kılavuzu henüz yayımlanmadığından usule ilişkin ayrıntılar değişebilir. Yazar alan adı, barındırma ve güvenlik sektöründe çalışmaktadır ve bu sistem kapsamında ne bir değerlendirme kuruluşu ne de bir uzmandır.
Web sitenizin veya sunucunuzun dış dünyaya eski bir sürüm bildirip bildirmediğini yalnızca bir URL girerek kontrol edin. Kayıt gerekmez, müdahalesiz bir kontroldür. Yıldıza hazırlanmaya başlamadan önce iyi bir ilk kontrol.
Kullan: Sunucu bilgisi sorgulamaSSS
Küçük şirketler için de geçerli mi?
Sektör veya büyüklük fark etmeksizin geçerlidir. IPA, en büyük faydayı güvenlik için sınırlı personeli ve bütçesi olan küçük ve orta ölçekli şirketlerin göreceğini öngörüyor.
Büyük şirketlerle doğrudan iş yapmayan 3. kademe tedarikçiler için önemli mi?
Evet. ★4 alan bir şirket, tedarikçilerinin güvenlik durumunu bilmekle yükümlüdür; bu nedenle zincirin üst kısmında ne kadar çok şirket yıldız alırsa, aşağıdaki o kadar çok şirketten yıldız istenir. Kaç kademe aşağıya ineceğinin bir sınırı yoktur.
★3 olmadan ★4'e başvurabilir miyim?
Evet. Daha yüksek bir yıldız, daha düşük olanların tüm gerekliliklerini içerdiğinden doğrudan ★4'e başvurabilirsiniz.
ISMS'im veya PrivacyMark'ım varsa yine de gerekli mi?
Evet. IPA'nın SSS sayfası ISMS'i ve bu sistemi birbirini tamamlayan yapılar olarak tanımlıyor.
Sertifika alan şirketler kamuya açıklanıyor mu?
Evet. Kayıtlı kuruluşlar IPA'nın web sitesinde listelenir ve logoyu kullanabilir.
Sorularımı nereye iletebilirim?
IPA Güvenlik Merkezi'nin Güvenlik Sertifikasyonu Grubu soruları e-posta ile kabul ediyor. Telefonla yapılan başvurular kabul edilmiyor.
Kaynaklar
Son kontrol: 2026-10-30. Teknik özellikler ve politikalar değişebilir; harekete geçmeden önce birincil kaynakları kontrol edin.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (kişisel blog nkzw.jp)
İletişim: Resmi site / YouTube / Instagram / LinkedIn / X / Telegram