
A nova classificação de segurança da cadeia de suprimentos do Japão (SCS) explicada para engenheiros: requisitos de ★3 e ★4, a regra de patch em 14 dias e o que a verificação técnica testa
Em 28 de outubro de 2026, a IPA (Information-technology Promotion Agency, a agência japonesa de promoção da tecnologia da informação) publicou os guias de avaliação e o manual explicativo do seu "Regime de Classificação de Segurança para o Fortalecimento das Cadeias de Suprimentos" (o regime de classificação SCS). O regime em si foi anunciado em abril, mas com esses documentos ficou claro o que precisa ser feito, em que nível e como deve ser comprovado, de modo que a preparação prática já pode começar antes das primeiras solicitações, em março de 2027.
Este artigo é para a equipe de TI, infraestrutura e web que vai pôr a mão na massa quando um cliente disser "por favor, obtenham o ★3". Ele reúne, a partir dos documentos primários (SCS-400 Ver.1.1, SCS-430 e SCS-620), os requisitos que envolvem trabalho técnico e os limites fixados em números. Para a visão geral, leia primeiro o guia geral; para o impacto nos negócios e as decisões que cabem à direção, leia o guia para executivos.
Este artigo também é publicado em inglês em sitescouter.net e nkzw.jp, e em japonês em sitescouter.net. Esta é a edição em português do Site Scouter, traduzida da versão em inglês.
O regime em um minuto
- Nome oficial: Regime de Classificação de Segurança para o Fortalecimento das Cadeias de Suprimentos, abreviado como regime de classificação SCS. A IPA o administra como responsável pelo regime, sob a supervisão do Ministério da Economia, Comércio e Indústria (METI) e do Escritório Nacional de Cibersegurança da Secretaria do Gabinete
- É voluntário e não é uma obrigação legal. O desenho parte do princípio de que a empresa contratante informa ao fornecedor o nível (★) de que precisa e de que esse nível é usado no contrato comercial
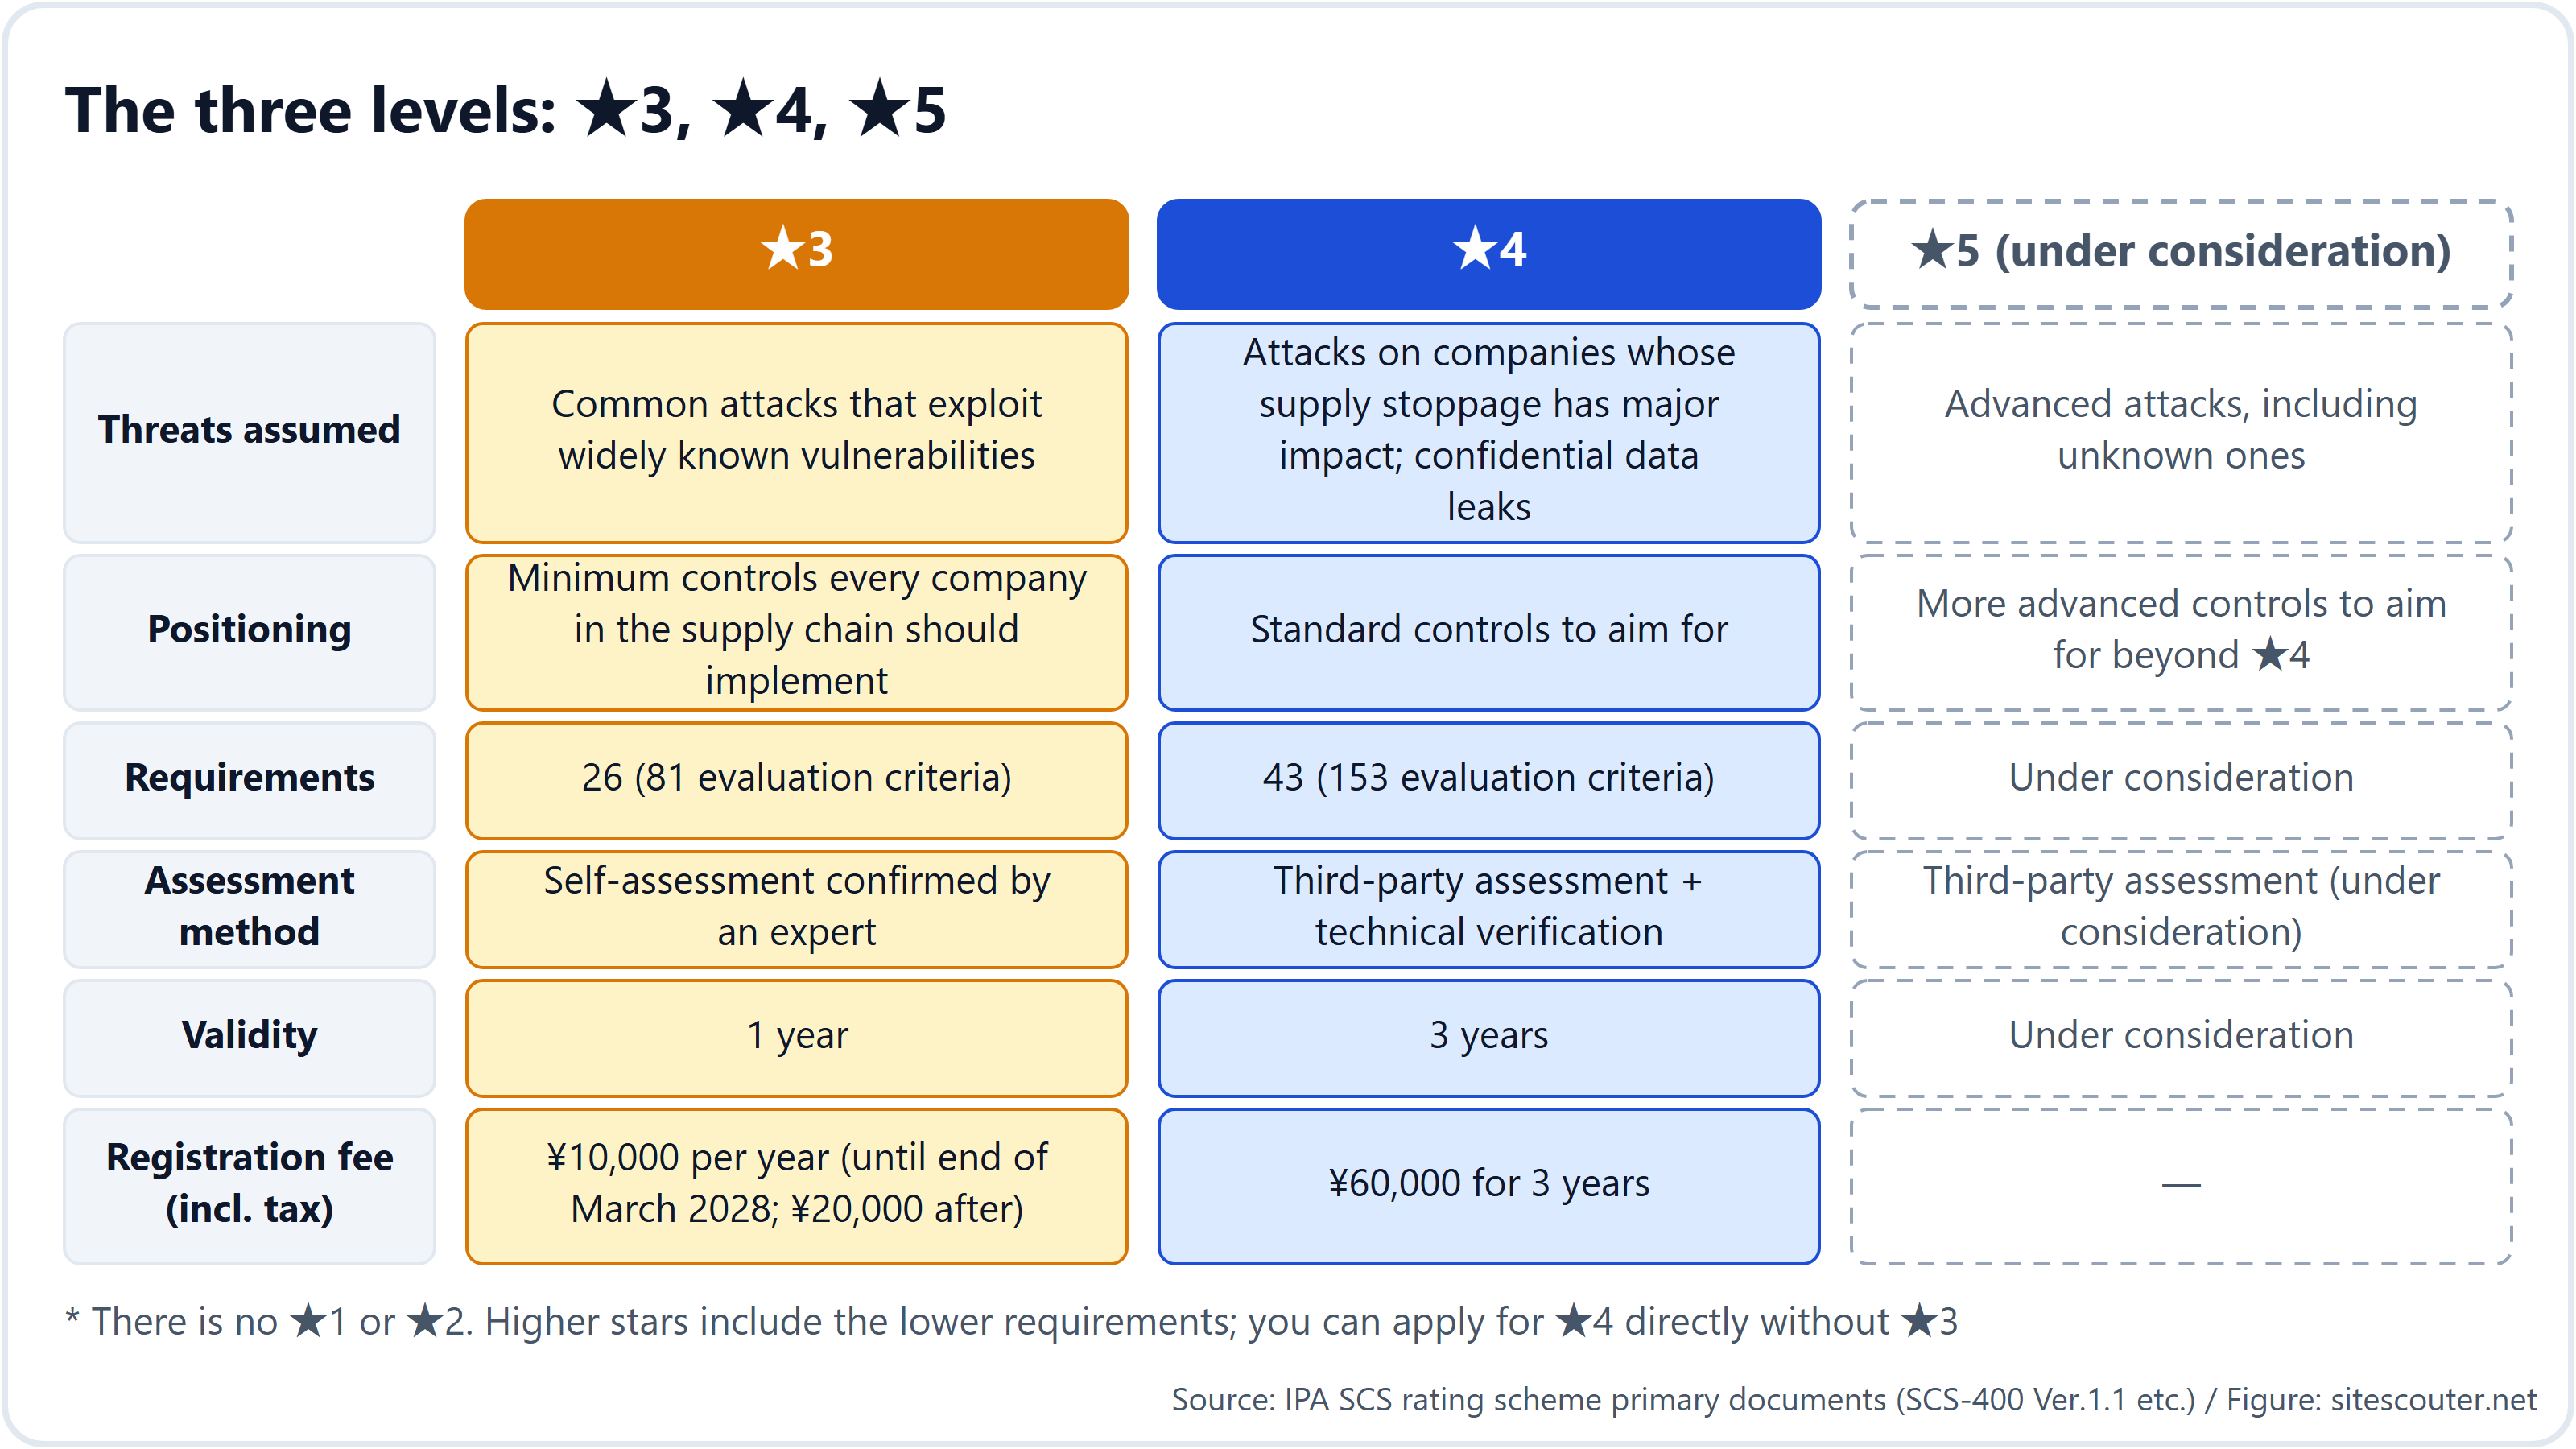
- Há três níveis: ★3, ★4 e ★5. Não existem ★1 nem ★2; a base é o programa SECURITY ACTION, já existente na IPA (compromissos autodeclarados de uma e de duas estrelas). O ★5 ainda está em estudo
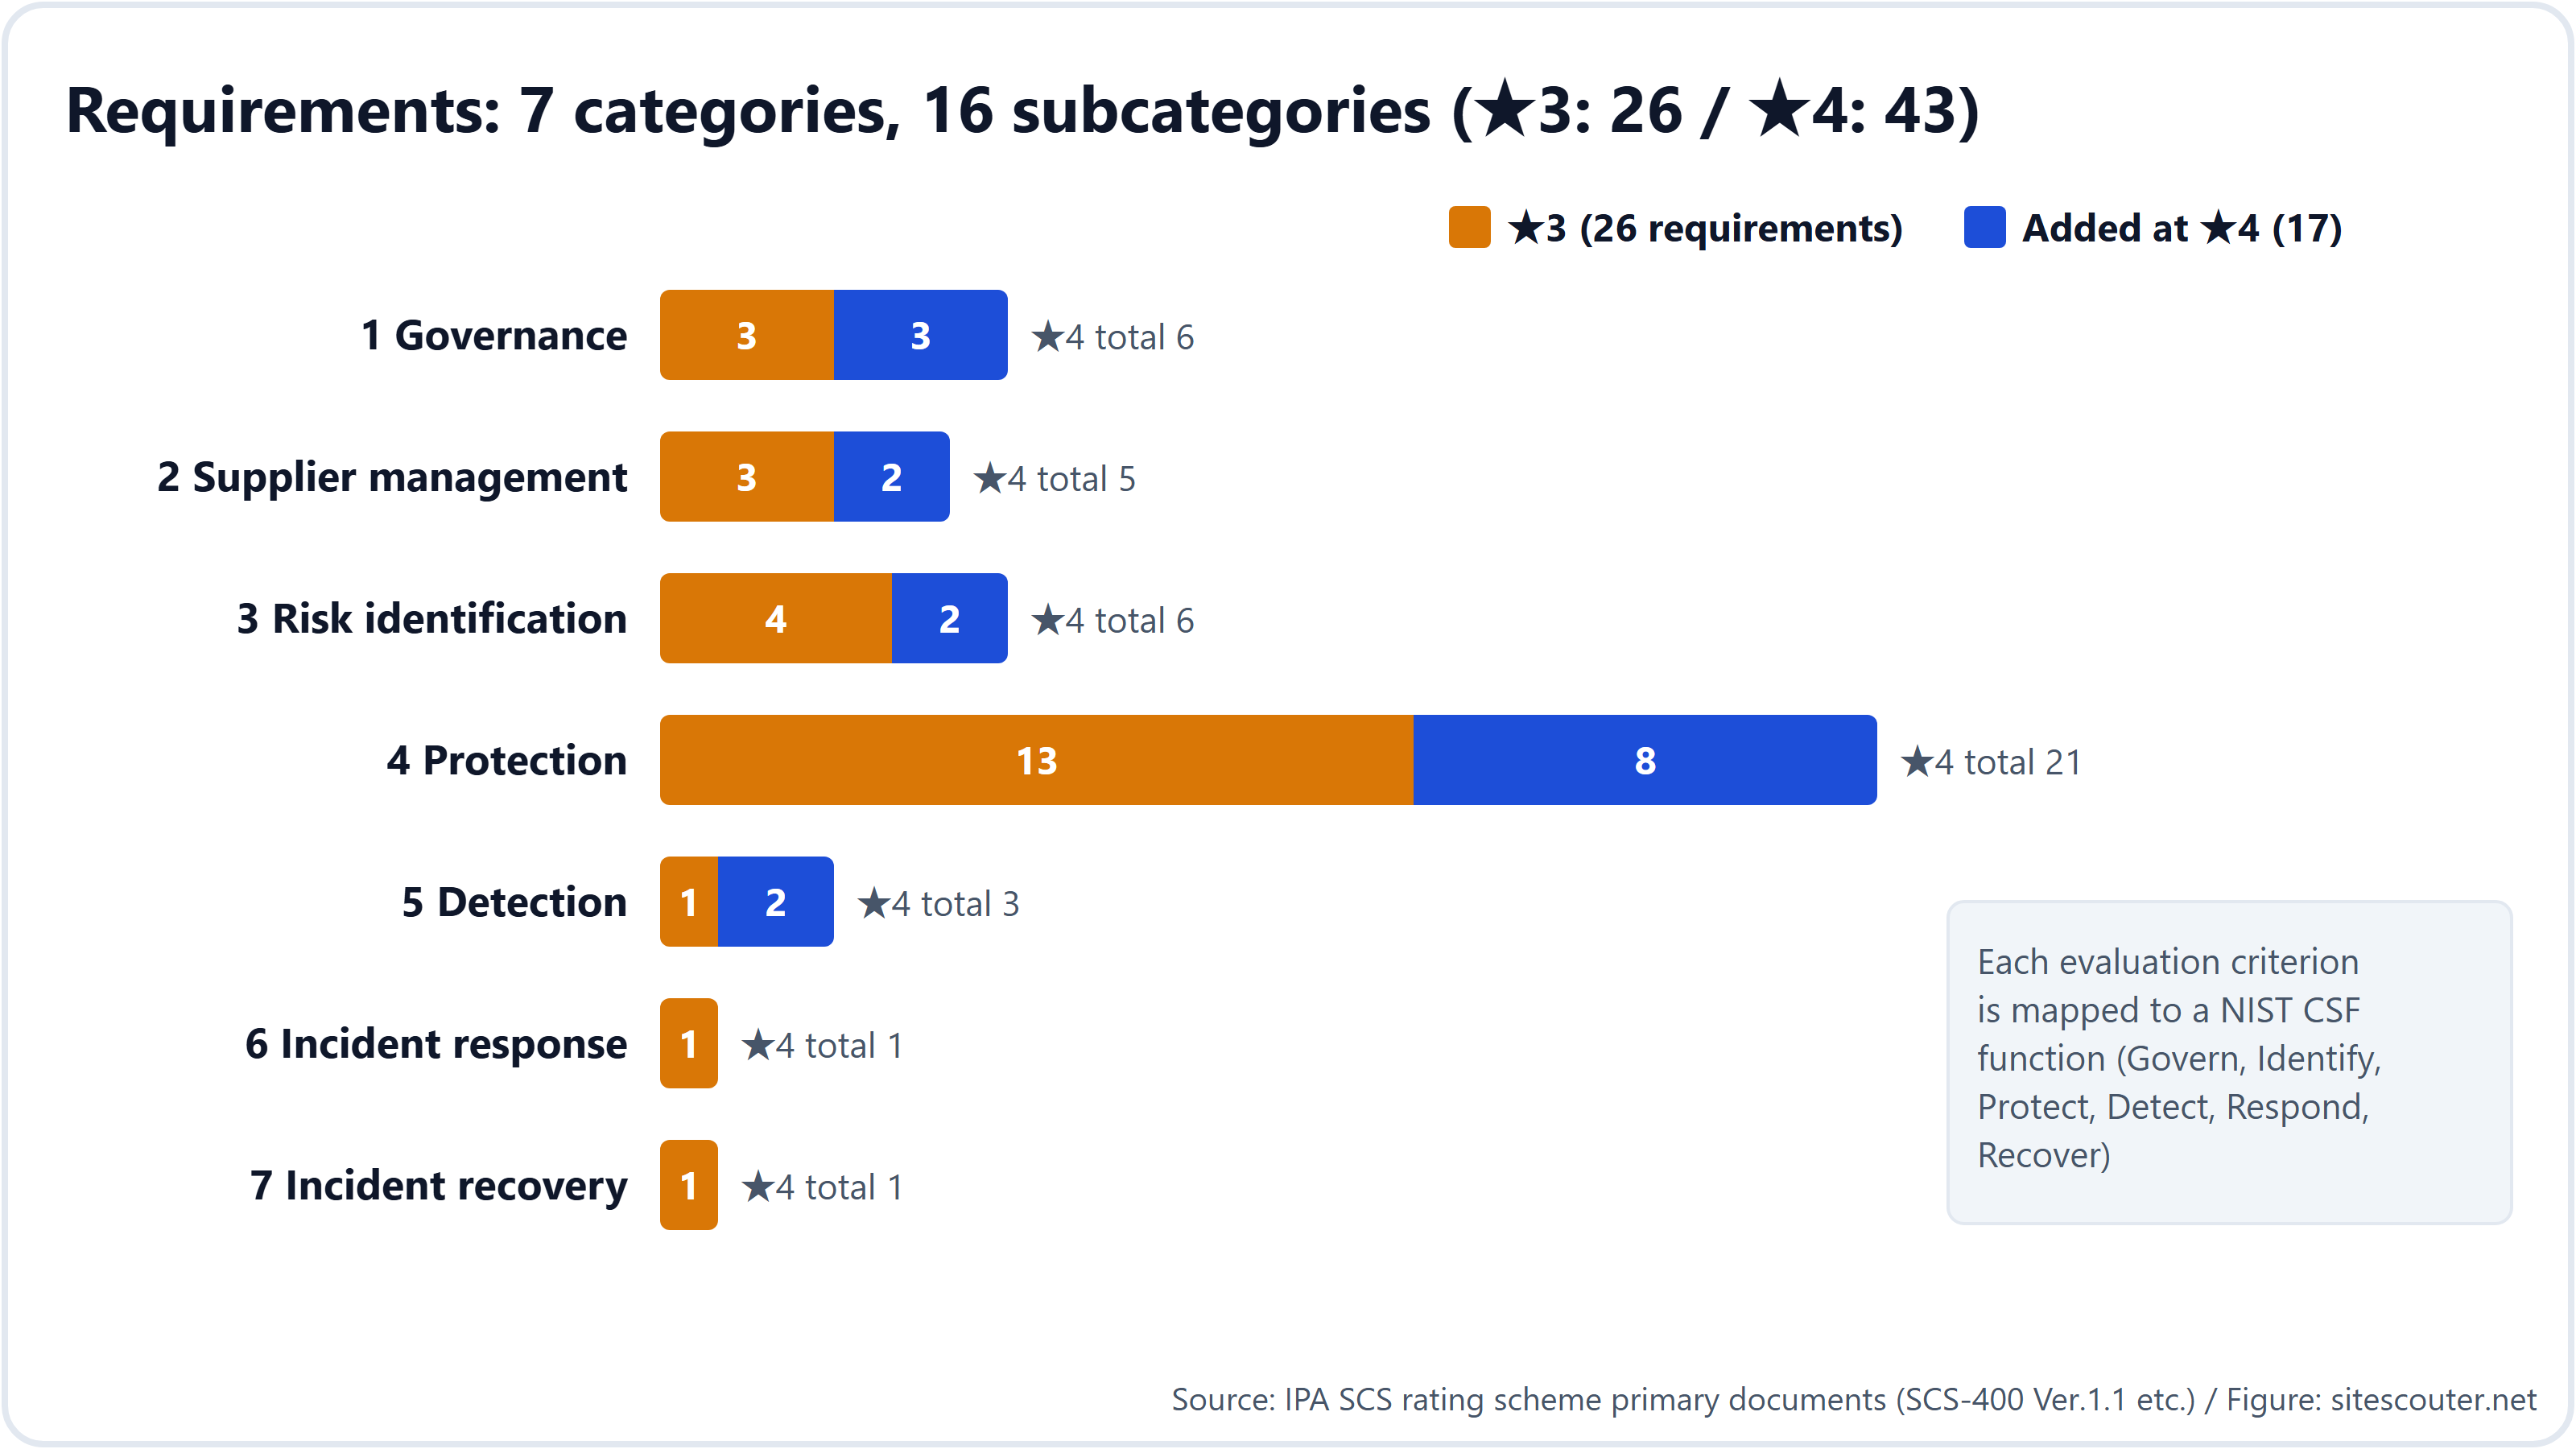
- O ★3 comprova 26 requisitos (81 critérios de avaliação) por meio de uma autoavaliação confirmada por um especialista; o ★4 comprova 43 requisitos (153 critérios de avaliação) por meio de uma avaliação de terceiros mais uma verificação técnica. O ★3 vale por 1 ano; o ★4, por 3 anos
- A taxa de registro é de ¥10,000 por ano para o ★3 (até o fim de março de 2028; ¥20,000 depois disso) e de ¥60,000 por 3 anos para o ★4. Os honorários pagos aos organismos de avaliação e aos especialistas são à parte
- As solicitações estão previstas para começar em março de 2027. Antes disso serão publicados, nesta ordem, o guia de solicitação de registro (fim de novembro), a lista de organismos de avaliação (fim de dezembro) e a lista de especialistas (a partir de janeiro de 2027)
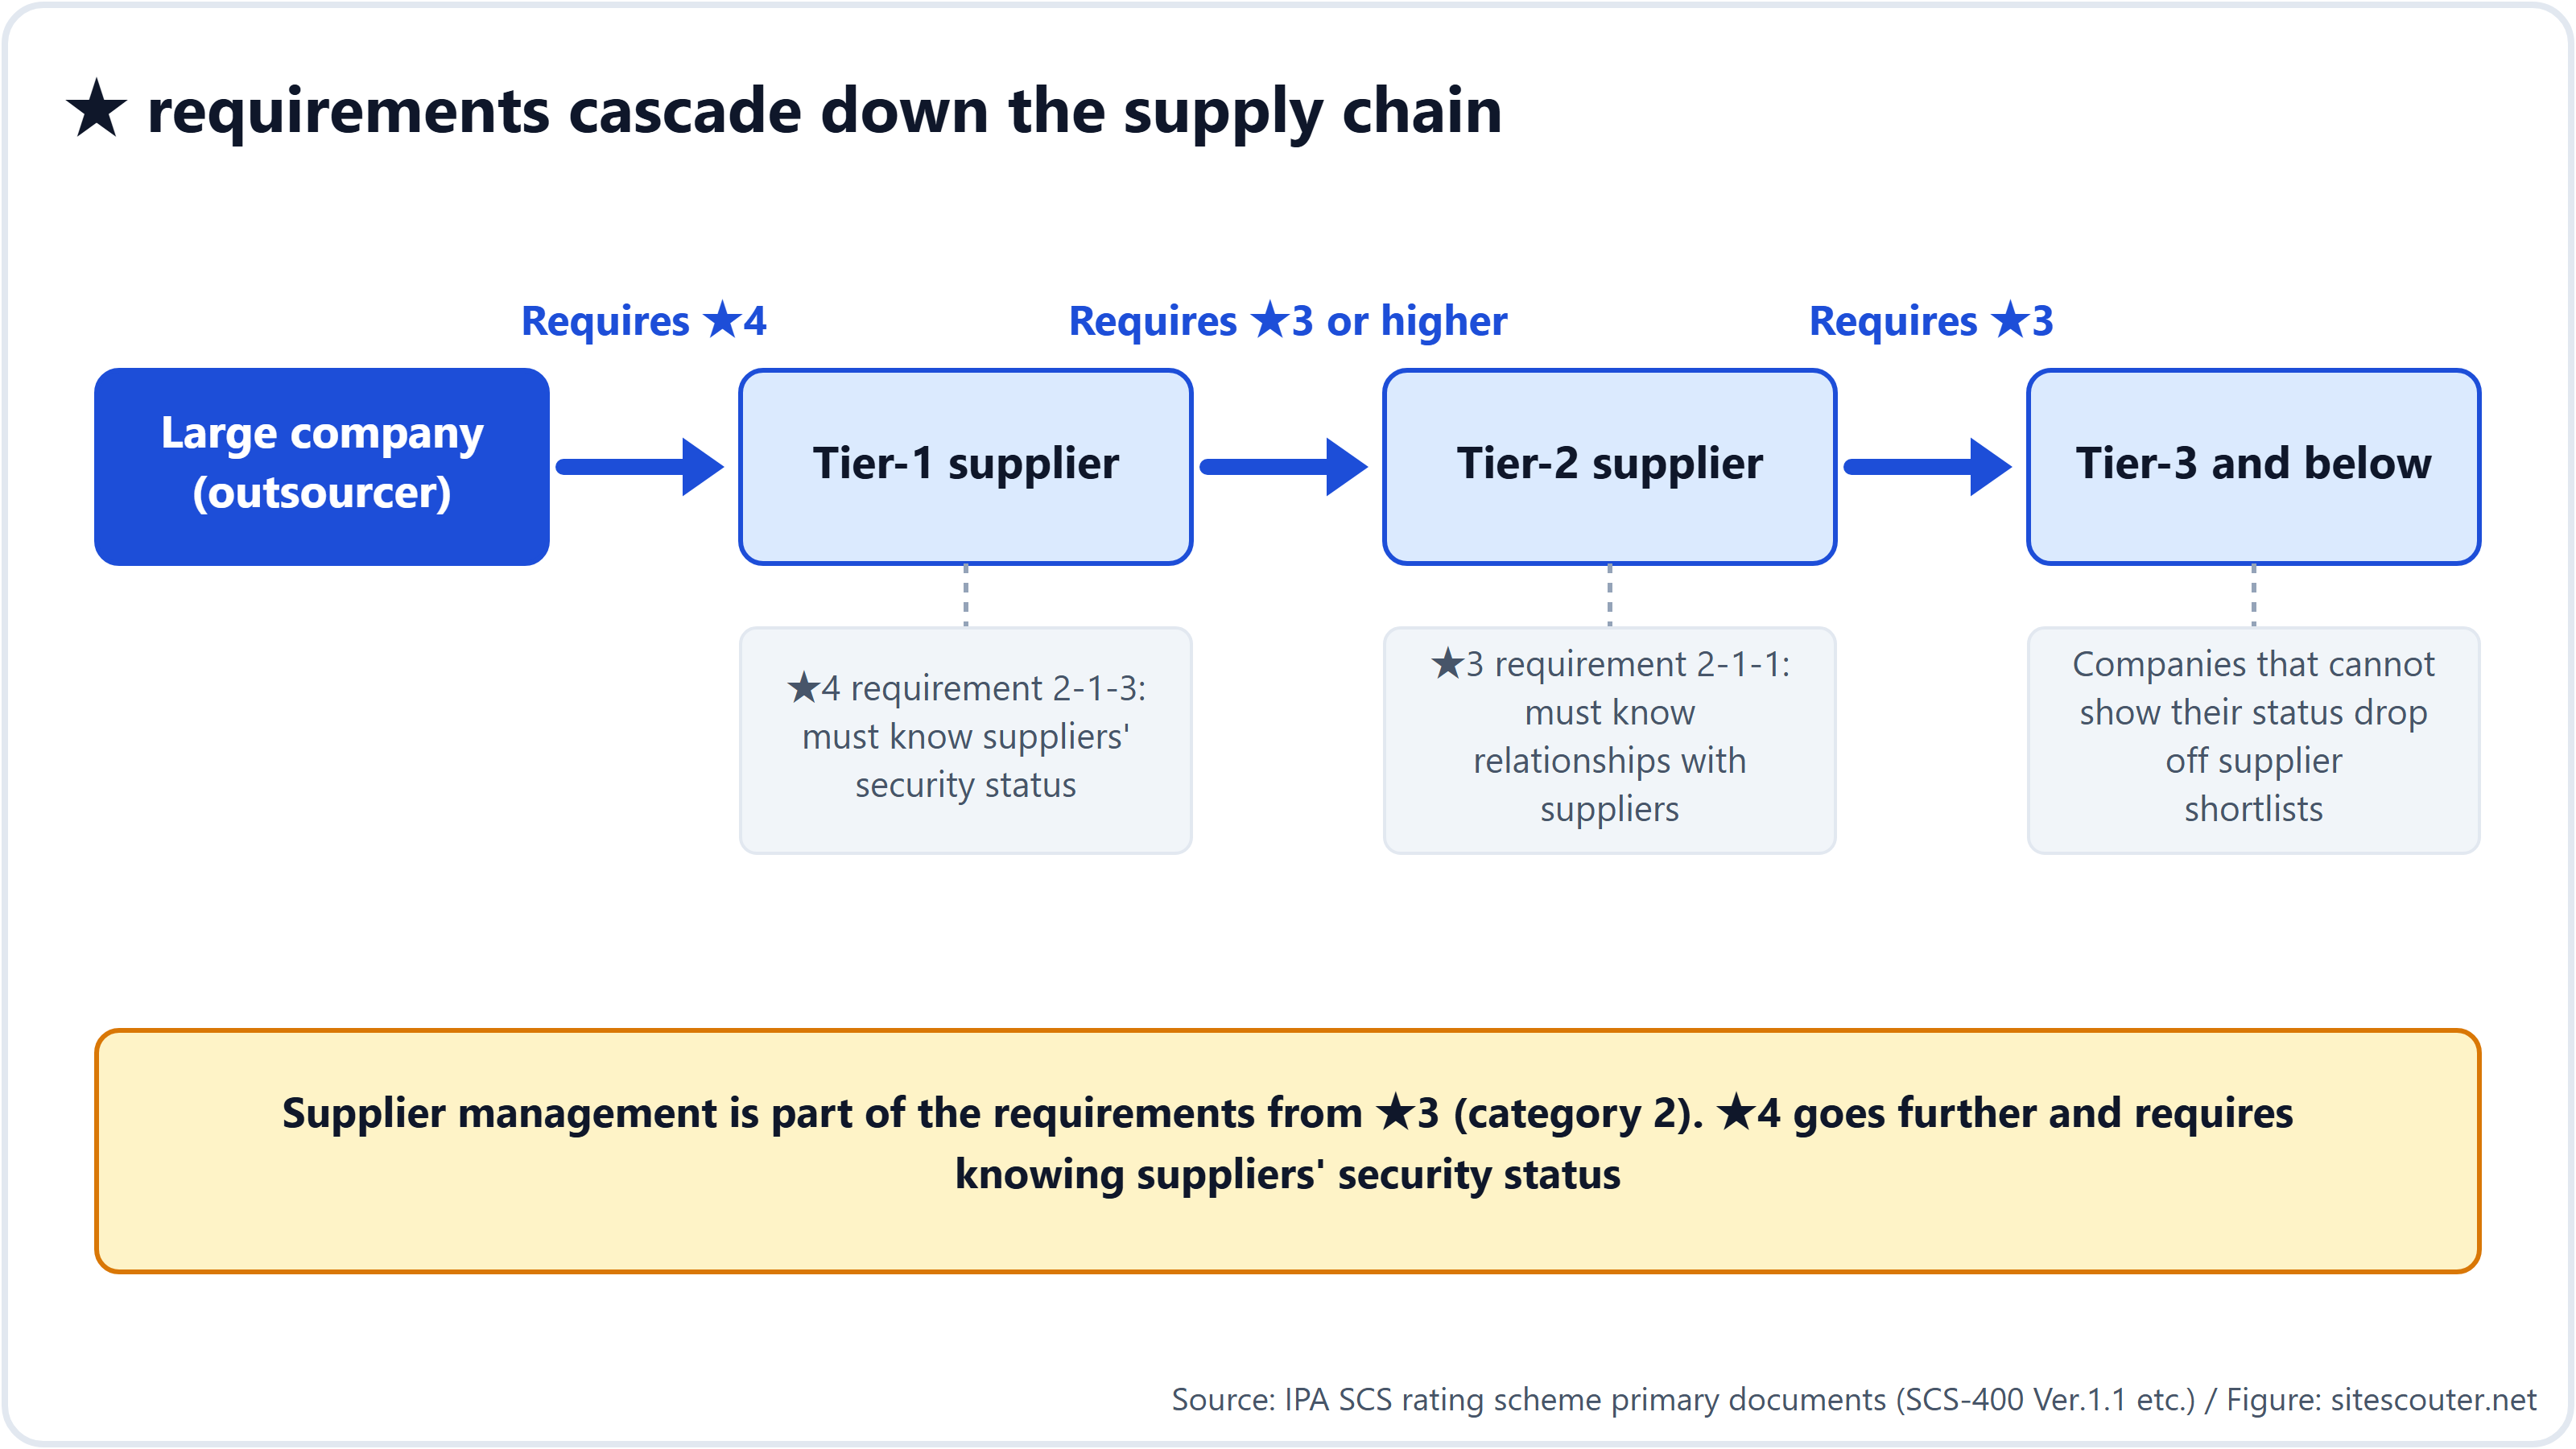
- A exigência desce em cascata até os fornecedores de nível 3 e abaixo. A categoria 2, "gestão de fornecedores", faz parte dos requisitos desde o ★3, e o ★4 chega a exigir que você conheça a situação de segurança dos seus fornecedores (2-1-3). Quando uma grande empresa inclui o ★ nos seus critérios de compras, as empresas que não o atendem deixam de ser escolhidas como fornecedoras. "Voluntário" descreve a posição legal; na cadeia de suprimentos, ele se torna obrigatório na prática
Os requisitos estão organizados em 7 categorias (governança, gestão de fornecedores, identificação de riscos, proteção, detecção, resposta a incidentes, recuperação) e 16 subcategorias, e cada critério de avaliação está associado a uma função do NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
★3 versus ★4: profundidade e forma de comprovação
| ★3 | ★4 | |
|---|---|---|
| Ameaça considerada | Ataques comuns que exploram vulnerabilidades amplamente conhecidas | Ataques a empresas cuja paralisação afetaria gravemente a cadeia de suprimentos; vazamento de informações confidenciais |
| Posicionamento | O mínimo que toda empresa da cadeia de suprimentos deve implementar | O nível padrão a ser buscado |
| Requisitos | 26 | 43 (incluindo os 26 do ★3) |
| Forma de comprovação | Autoavaliação na planilha de avaliação → um especialista em segurança SCS confirma e assina → a direção declara a conformidade | Autoavaliação → um organismo de avaliação revisa documentos, faz auditoria presencial (1 a 2 dias) e executa a verificação técnica (1 a 2 dias) → relatório de avaliação → a direção declara a conformidade |
| Critérios de aprovação | Em princípio, todos os critérios de avaliação devem ser atendidos. As lacunas podem ser corrigidas e aceitas pelo especialista | Iguais. Um relatório de correção deve ser apresentado dentro de um prazo definido (por exemplo, 1 mês a partir da constatação) e aceito |
| Validade | 1 ano | 3 anos (com uma autoavaliação enviada todos os anos) |
É possível solicitar o ★4 diretamente sem ter o ★3, porque cada nível superior contém todos os requisitos dos inferiores.
Do ponto de vista técnico, a maioria dos itens do ★3 consiste em mostrar em documentos que você definiu regras, as comunicou e as revisa uma vez por ano. O ★4 é o primeiro nível em que você comprova em equipamentos reais, por meio de uma varredura externa de vulnerabilidades, que não há nada com CVSS 7.0 ou mais.
Limites fixados em números (se não cumprir, reprova)
Estes são os critérios de avaliação do SCS-400 cujos prazos ou limites estão escritos em números. Os números entre parênteses são os IDs dos critérios de avaliação.
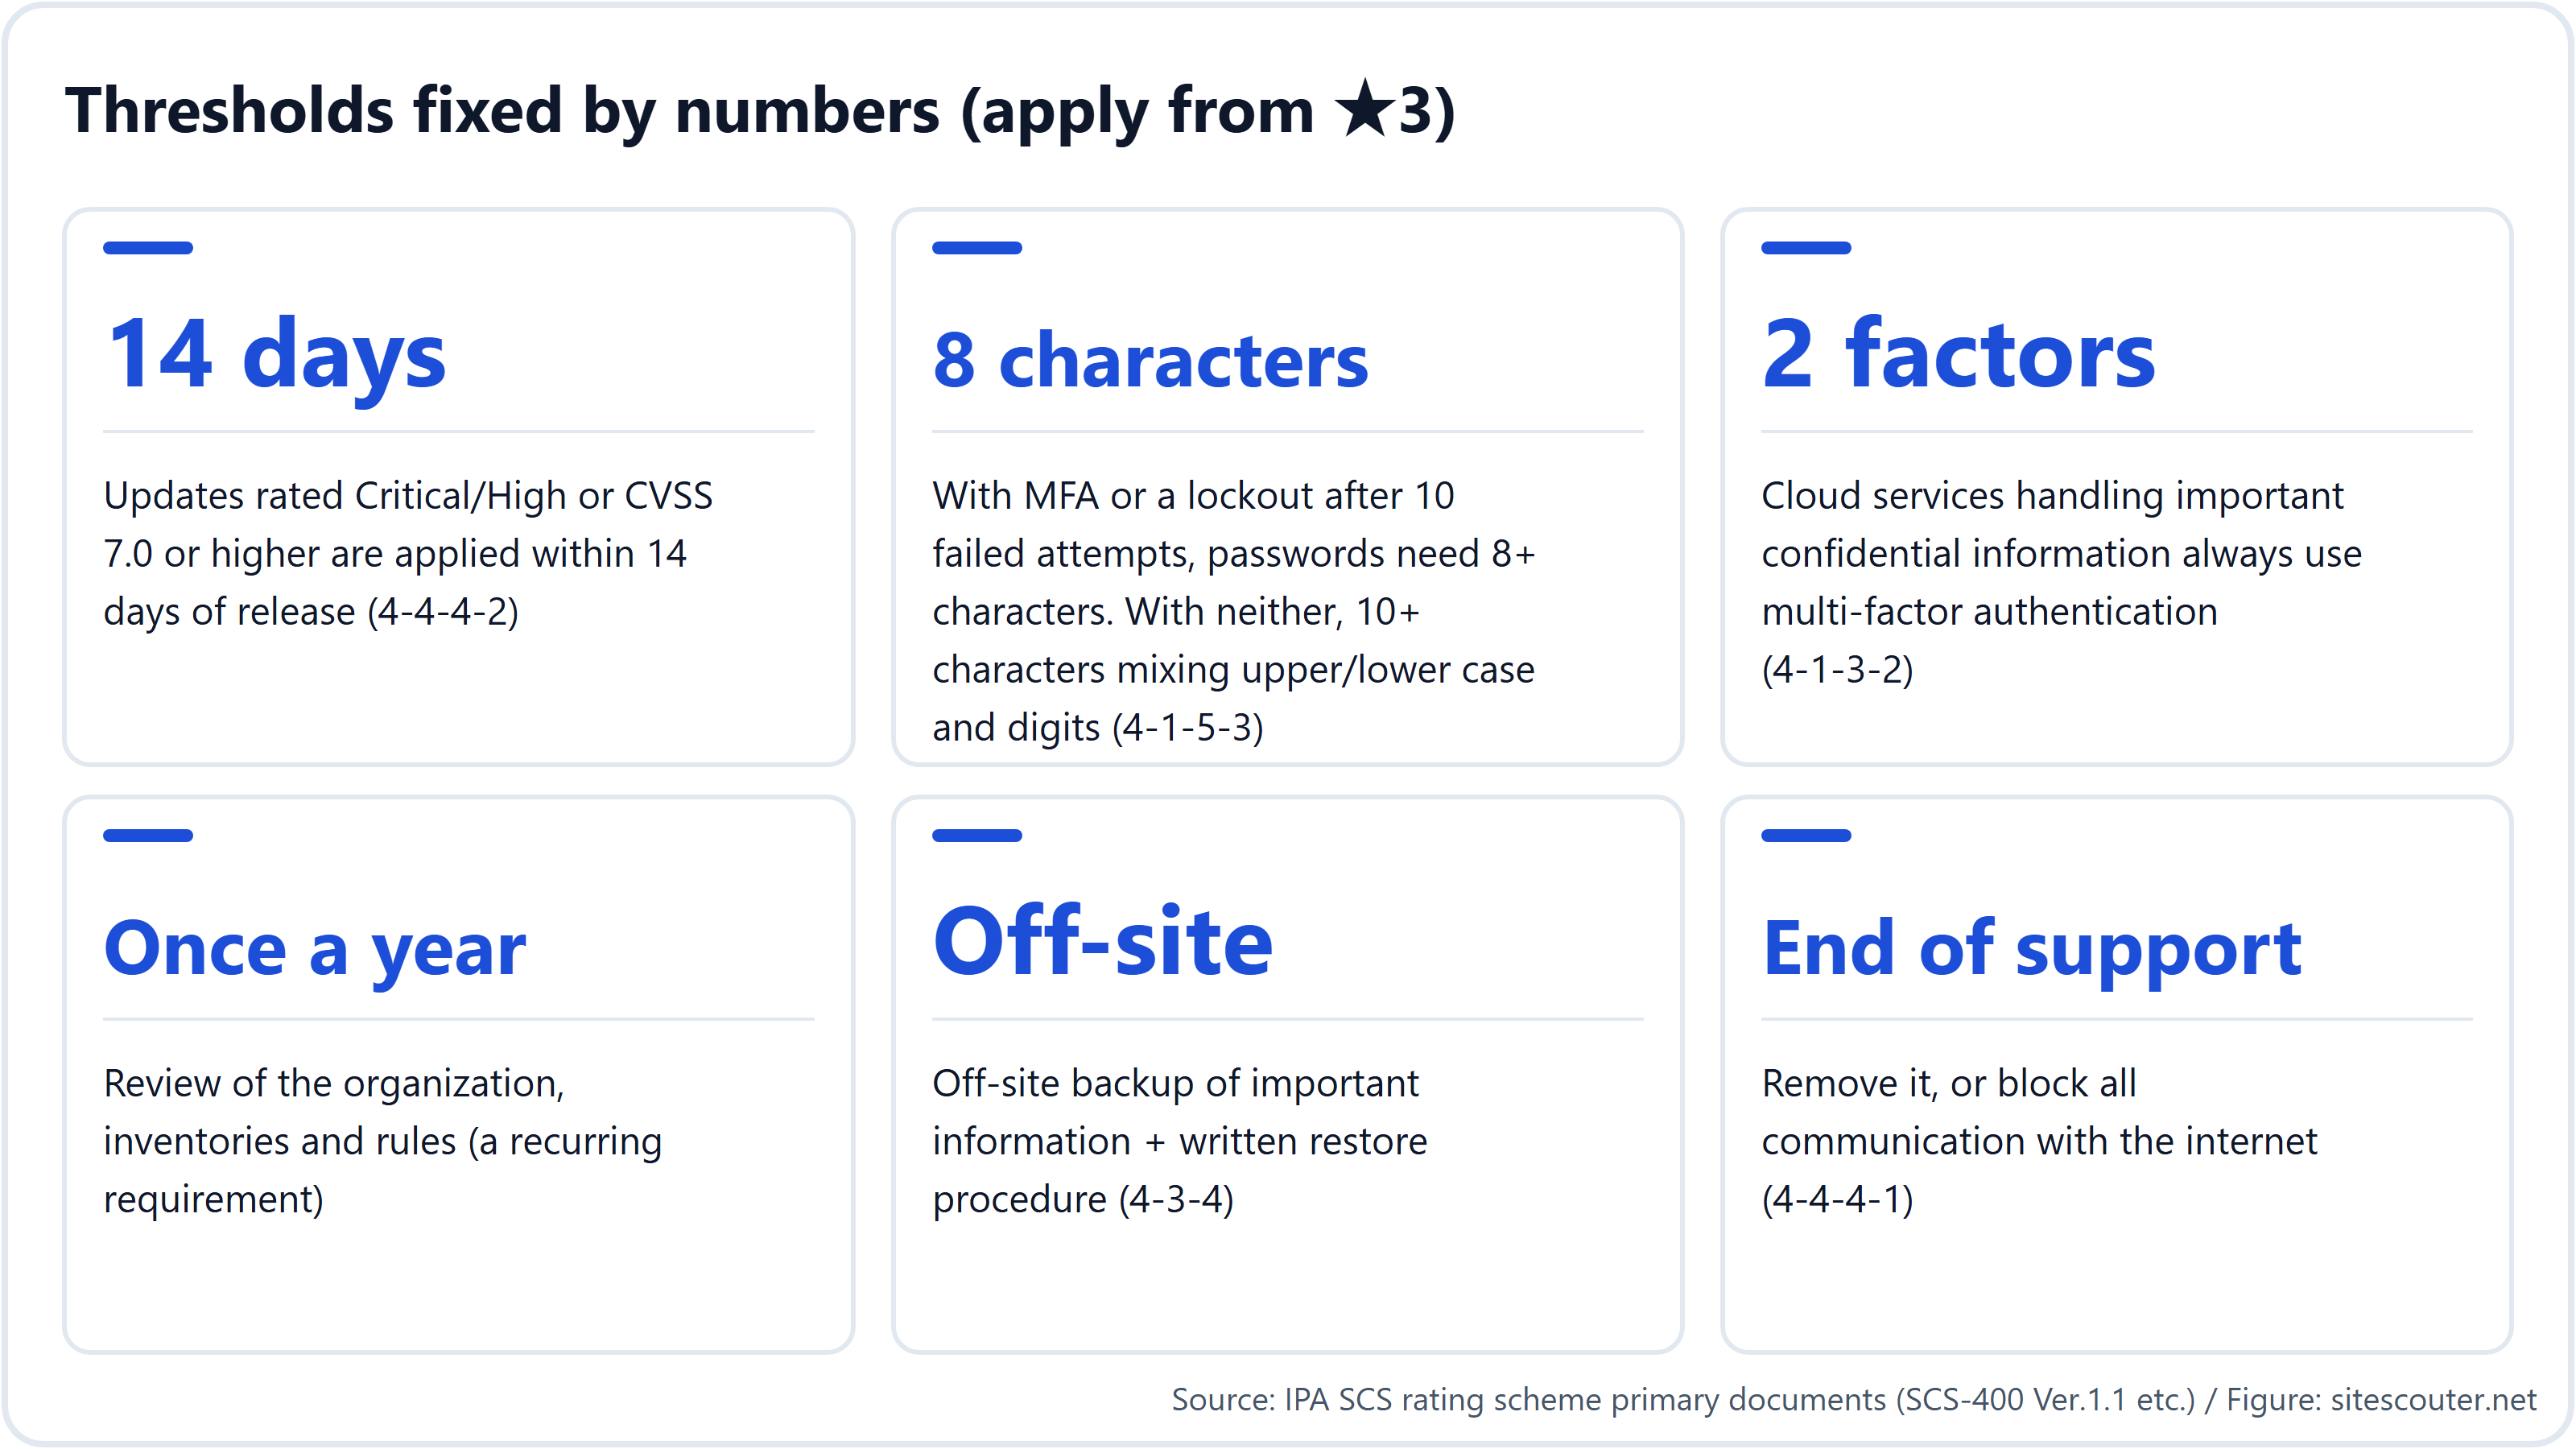
3.1 Patches em até 14 dias após o lançamento (4-4-4-2, ★3)
No ★3, uma atualização deve ser aplicada em até 14 dias após o seu lançamento se qualquer uma das condições abaixo for verdadeira:
- ela corrige uma vulnerabilidade que o fabricante classifica como "Crítica" ou de "Alto Risco"
- ela corrige uma vulnerabilidade com pontuação base CVSS de 7.0 ou mais
- o fabricante não informa a gravidade da vulnerabilidade
O escopo está detalhado: o sistema operacional, o navegador e o pacote Office dos PCs fornecidos pela empresa, o sistema operacional e o middleware dos servidores, o sistema operacional e os aplicativos dos dispositivos móveis fornecidos pela empresa e o sistema operacional e o firmware dos dispositivos de rede na fronteira com a internet. Se os testes demorarem demais para cumprir o prazo, são exigidas medidas de redução de risco até a aplicação da atualização.
PHP, nginx e Apache em um servidor web contam como "middleware de servidor". Para as vulnerabilidades críticas do PHP de 2026 (CVSS 9.8), a observação do próprio autor constatou que 59.5% dos sites japoneses que divulgam a versão do PHP exibiam uma versão sem a correção (Estatísticas de exposição de segurança 2026). Aplicada ao pé da letra, a regra dos 14 dias deixaria a maioria deles fora de conformidade.
3.2 Produtos sem suporte: remova-os ou isole-os da internet (4-4-4-1, ★3)
Dispositivos, sistemas operacionais e softwares devem ser "licenciados e com suporte". Tudo o que estiver sem suporte deve, em princípio, ser removido, ou ter todo o tráfego de e para a internet bloqueado, de modo que saia do escopo. Se precisar continuar em uso, são exigidas medidas de redução de risco, e as atualizações automáticas devem ser ativadas sempre que possível.
No ★4, "deixar de usar e substituir sistemas operacionais e softwares cujo suporte terminou" passa a ser um requisito próprio (4-4-2).
3.3 Nada com CVSS 7.0+ nos dispositivos de borda (4-4-4-3, ★4)
No ★4, o sistema operacional e o firmware dos dispositivos de rede na fronteira com a internet não podem ter nenhuma vulnerabilidade com pontuação base CVSS de 7.0 ou mais, e isso é testado de fora na verificação técnica descrita mais adiante.
3.4 Autenticação multifator (4-1-3, obrigatória desde o ★3)
- O acesso a serviços em nuvem que tratam informações confidenciais importantes deve sempre usar autenticação multifator, tanto para usuários quanto para administradores (4-1-3-2)
- Dois ou mais tipos de fator entre conhecimento (ID e senha), posse (senha de uso único ou certificado), biometria e outras informações (como o endereço IP). Senhas de uso único enviadas por e-mail ou SMS e a aprovação por notificação no smartphone contam como fatores de posse (4-1-3-3)
- As senhas usadas como fator de conhecimento na MFA devem ter pelo menos 8 caracteres (4-1-3-4)
- No ★4, a MFA também é exigida para conexões à rede interna pela internet, para acesso administrativo pela internet e para o acesso de usuários a sistemas que tratam informações confidenciais importantes (4-1-3-5)
3.5 Senhas (4-1-5, ★3)
- As regras internas devem exigir a troca das senhas padrão, proibir palavras fáceis de adivinhar e proibir a reutilização de senhas entre dispositivos e serviços
- Com MFA ou bloqueio da conta após 10 tentativas malsucedidas, as senhas devem ter pelo menos 8 caracteres. Se nenhuma das duas opções for possível, elas devem ter pelo menos 10 caracteres, incluindo letras maiúsculas, letras minúsculas e dígitos (4-1-5-3)
3.6 Firewalls e roteadores (4-5-1, ★3)
- Troque a senha de gerenciamento por uma forte e exclusiva, ou desative totalmente o acesso remoto
- Bloqueie o tráfego de entrada não autenticado e documente as regras de entrada. Remova ou desative sem demora as regras que não forem mais necessárias
- Se as regras forem alteradas pela internet, use MFA ou restrinja o acesso a endereços IP confiáveis (4-5-1-7)
- O ★4 acrescenta um firewall de software em cada PC e servidor (4-5-1-8) e segmentos de rede dedicados para servidores públicos e servidores que guardam informações importantes (4-5-1-9)
3.7 Backup (4-3-4, ★3)
Defina o que é copiado, com que frequência e por quanto tempo; mantenha um backup externo (fora das instalações) das informações confidenciais importantes; e escreva um procedimento de restauração para cada alvo de backup. O ★4 vai além e exige confirmar que a restauração realmente funciona dentro do objetivo de tempo de recuperação (7-1-1-2).
3.8 Antimalware e monitoramento (4-4-5 e 5-1-1, ★3)
- Instale software antimalware em todos os PCs e servidores conectados à rede, defina o escopo e a frequência das varreduras e atualize as assinaturas conforme a recomendação do fabricante
- Na fronteira da rede ou nos endpoints, um mecanismo que detecte e bloqueie em tempo real tanto o tráfego de entrada vindo da internet quanto o tráfego de saída para servidores maliciosos (5-1-1-1). Os alertas devem ser emitidos prontamente e um relatório preliminar deve ser produzido
- O ★4 acrescenta o bloqueio de sites maliciosos em um gateway web, a verificação de malware em um gateway de e-mail, o monitoramento do comportamento de dispositivos e softwares e a coleta e revisão periódica de logs
3.9 Revisões "pelo menos uma vez por ano"
"Revisar pelo menos uma vez por ano" aparece repetidas vezes: para a organização, os inventários de ativos, o cumprimento das regras, a estrutura de resposta a incidentes e muito mais. A validade de 1 ano do ★3 coincide com esse ciclo. Se você incorporar desde o início o registro dessas revisões à operação, não precisará reunir as evidências de novo a cada renovação.
O que faz a verificação técnica do ★4 (SCS-430)
A verificação técnica do ★4 é uma varredura externa de vulnerabilidades realizada pelo organismo de avaliação ou por um prestador de verificação técnica. Os pontos principais do guia são:
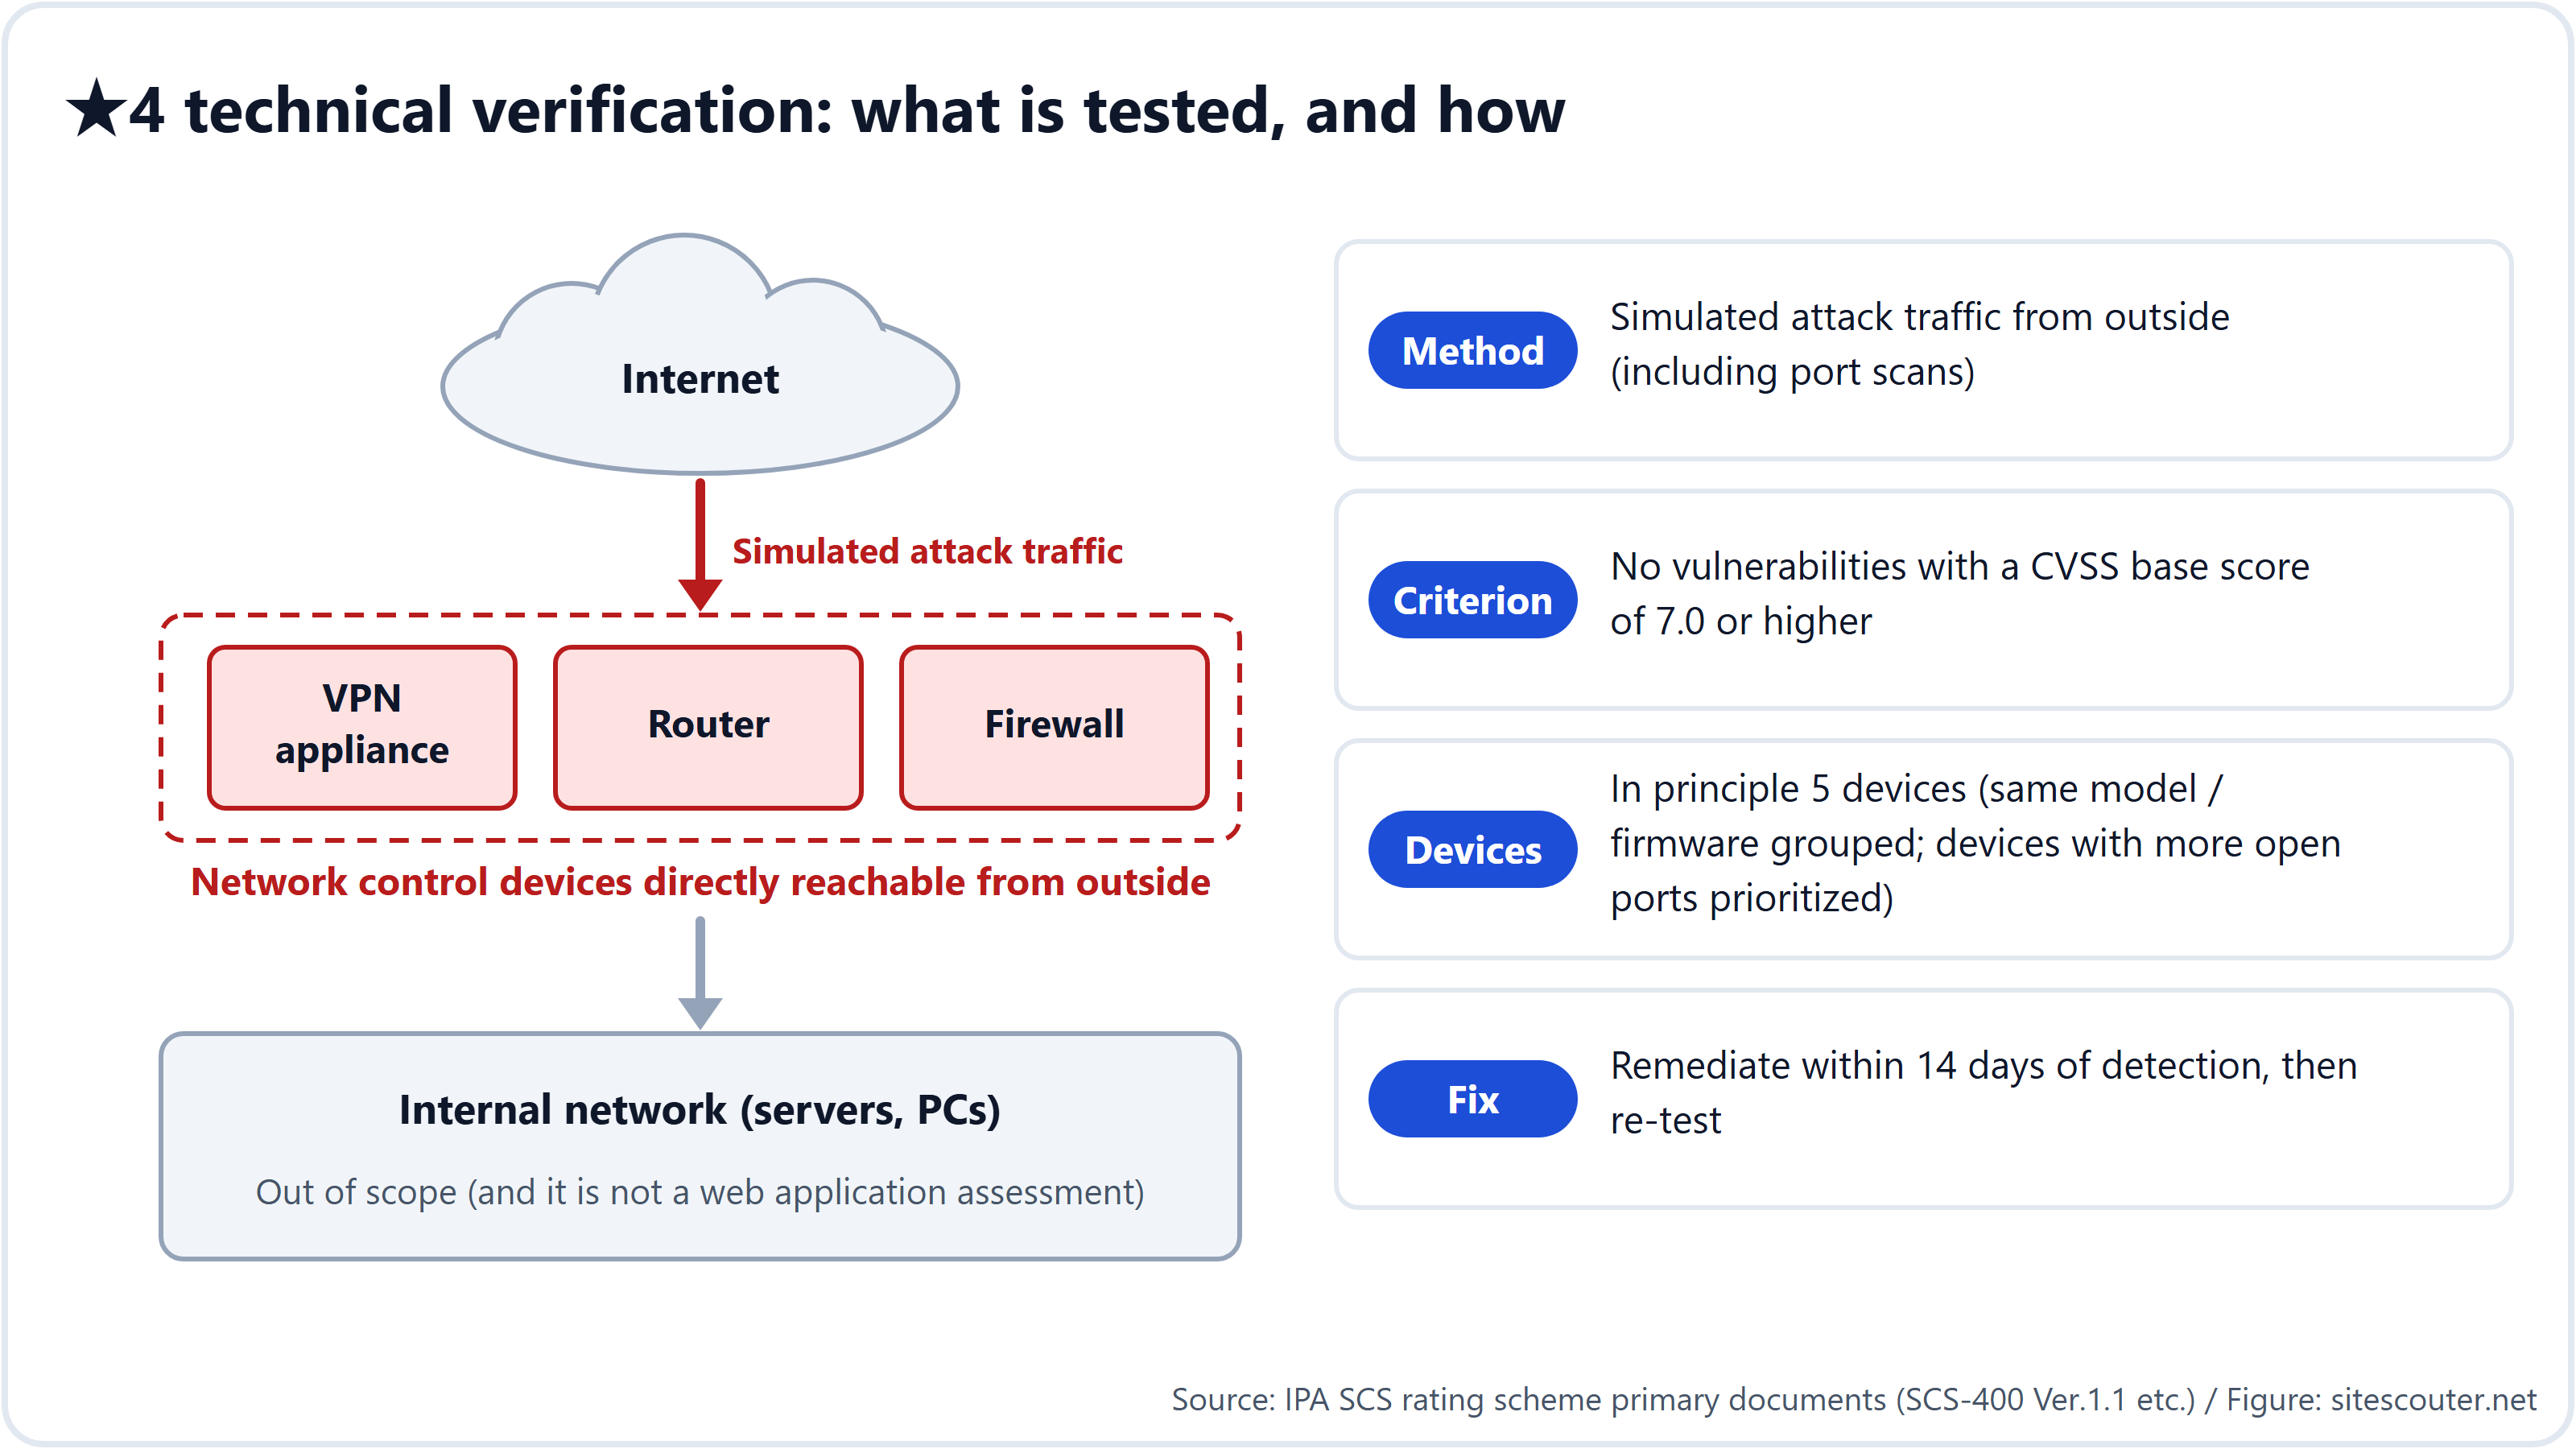
- Dispositivos no escopo: appliances de VPN, roteadores, firewalls e dispositivos semelhantes de controle de tráfego dentro do escopo que possam ser alcançados diretamente de fora. Não é uma avaliação de aplicações web
- Método: tráfego de ataque simulado vindo de fora, incluindo varreduras de portas, para verificar vulnerabilidades com pontuação base CVSS de 7.0 ou mais. Qualquer ferramenta pode ser usada; o prestador a escolhe tomando como referência as ferramentas de varredura de plataforma do SSS (o regime japonês de registro de padrões de serviços de segurança da informação)
- Número de dispositivos: em princípio, 5 dispositivos candidatos. Dispositivos do mesmo modelo e firmware são agrupados e um representante é escolhido, com prioridade para os que expõem mais portas. Você pode pedir 6 ou mais, ou todos
- Preparação: combinar a janela de testes, obter a aprovação da direção ou do responsável pela segurança da informação, avisar o CSIRT/SOC, receber os endereços IP de origem do scanner e verificar a política do provedor de nuvem se houver dispositivos em nuvem incluídos
- Correção: se algo for encontrado, corrija em até 14 dias após receber os resultados da varredura e faça uma nova varredura
- Isenção e substituição: se todos os dispositivos forem gerenciados por um ISP ou similar e não for possível obter permissão para a varredura, uma revisão de evidências substitui a varredura. Se existir uma varredura recente de escopo igual ou maior e a empresa que a executou atender aos requisitos para prestadores de verificação técnica, você pode solicitar uma isenção
Na prática, o primeiro trabalho é descobrir se dispositivos que você não considera seus (roteadores em filiais, appliances de VPN alugados, appliances virtuais na nuvem) entram no escopo. O capítulo 3 do manual (SCS-620) traz exemplos práticos para uma empresa com poucas unidades e para um grupo com muitas subsidiárias, além de uma lista de perguntas a fazer aos provedores de nuvem.
Unidade de certificação e escopo
Na planilha de avaliação, você escolhe a unidade de certificação: a pessoa jurídica inteira, parte dela, como uma divisão de negócios, ou um grupo empresarial. O escopo é a infraestrutura de TI a ser avaliada, e são necessárias medidas de proteção na sua fronteira.
O manual considera três superfícies de ataque: "acesso lógico à infraestrutura de TI em operação", "acesso físico à infraestrutura de TI em operação" e "acesso físico a componentes de TI no descarte". A cadeia de suprimentos de software na fase de desenvolvimento e aquisição não está necessariamente no escopo. Vale notar que o regime não pede que você gerencie SBOMs nem pipelines de build.
Como estar pronto para março de 2027
As solicitações estão previstas para começar em março de 2027. A planilha de avaliação (um arquivo Excel com três abas: comum, ★3 e ★4) já foi publicada, então você pode começar a preenchê-la agora.
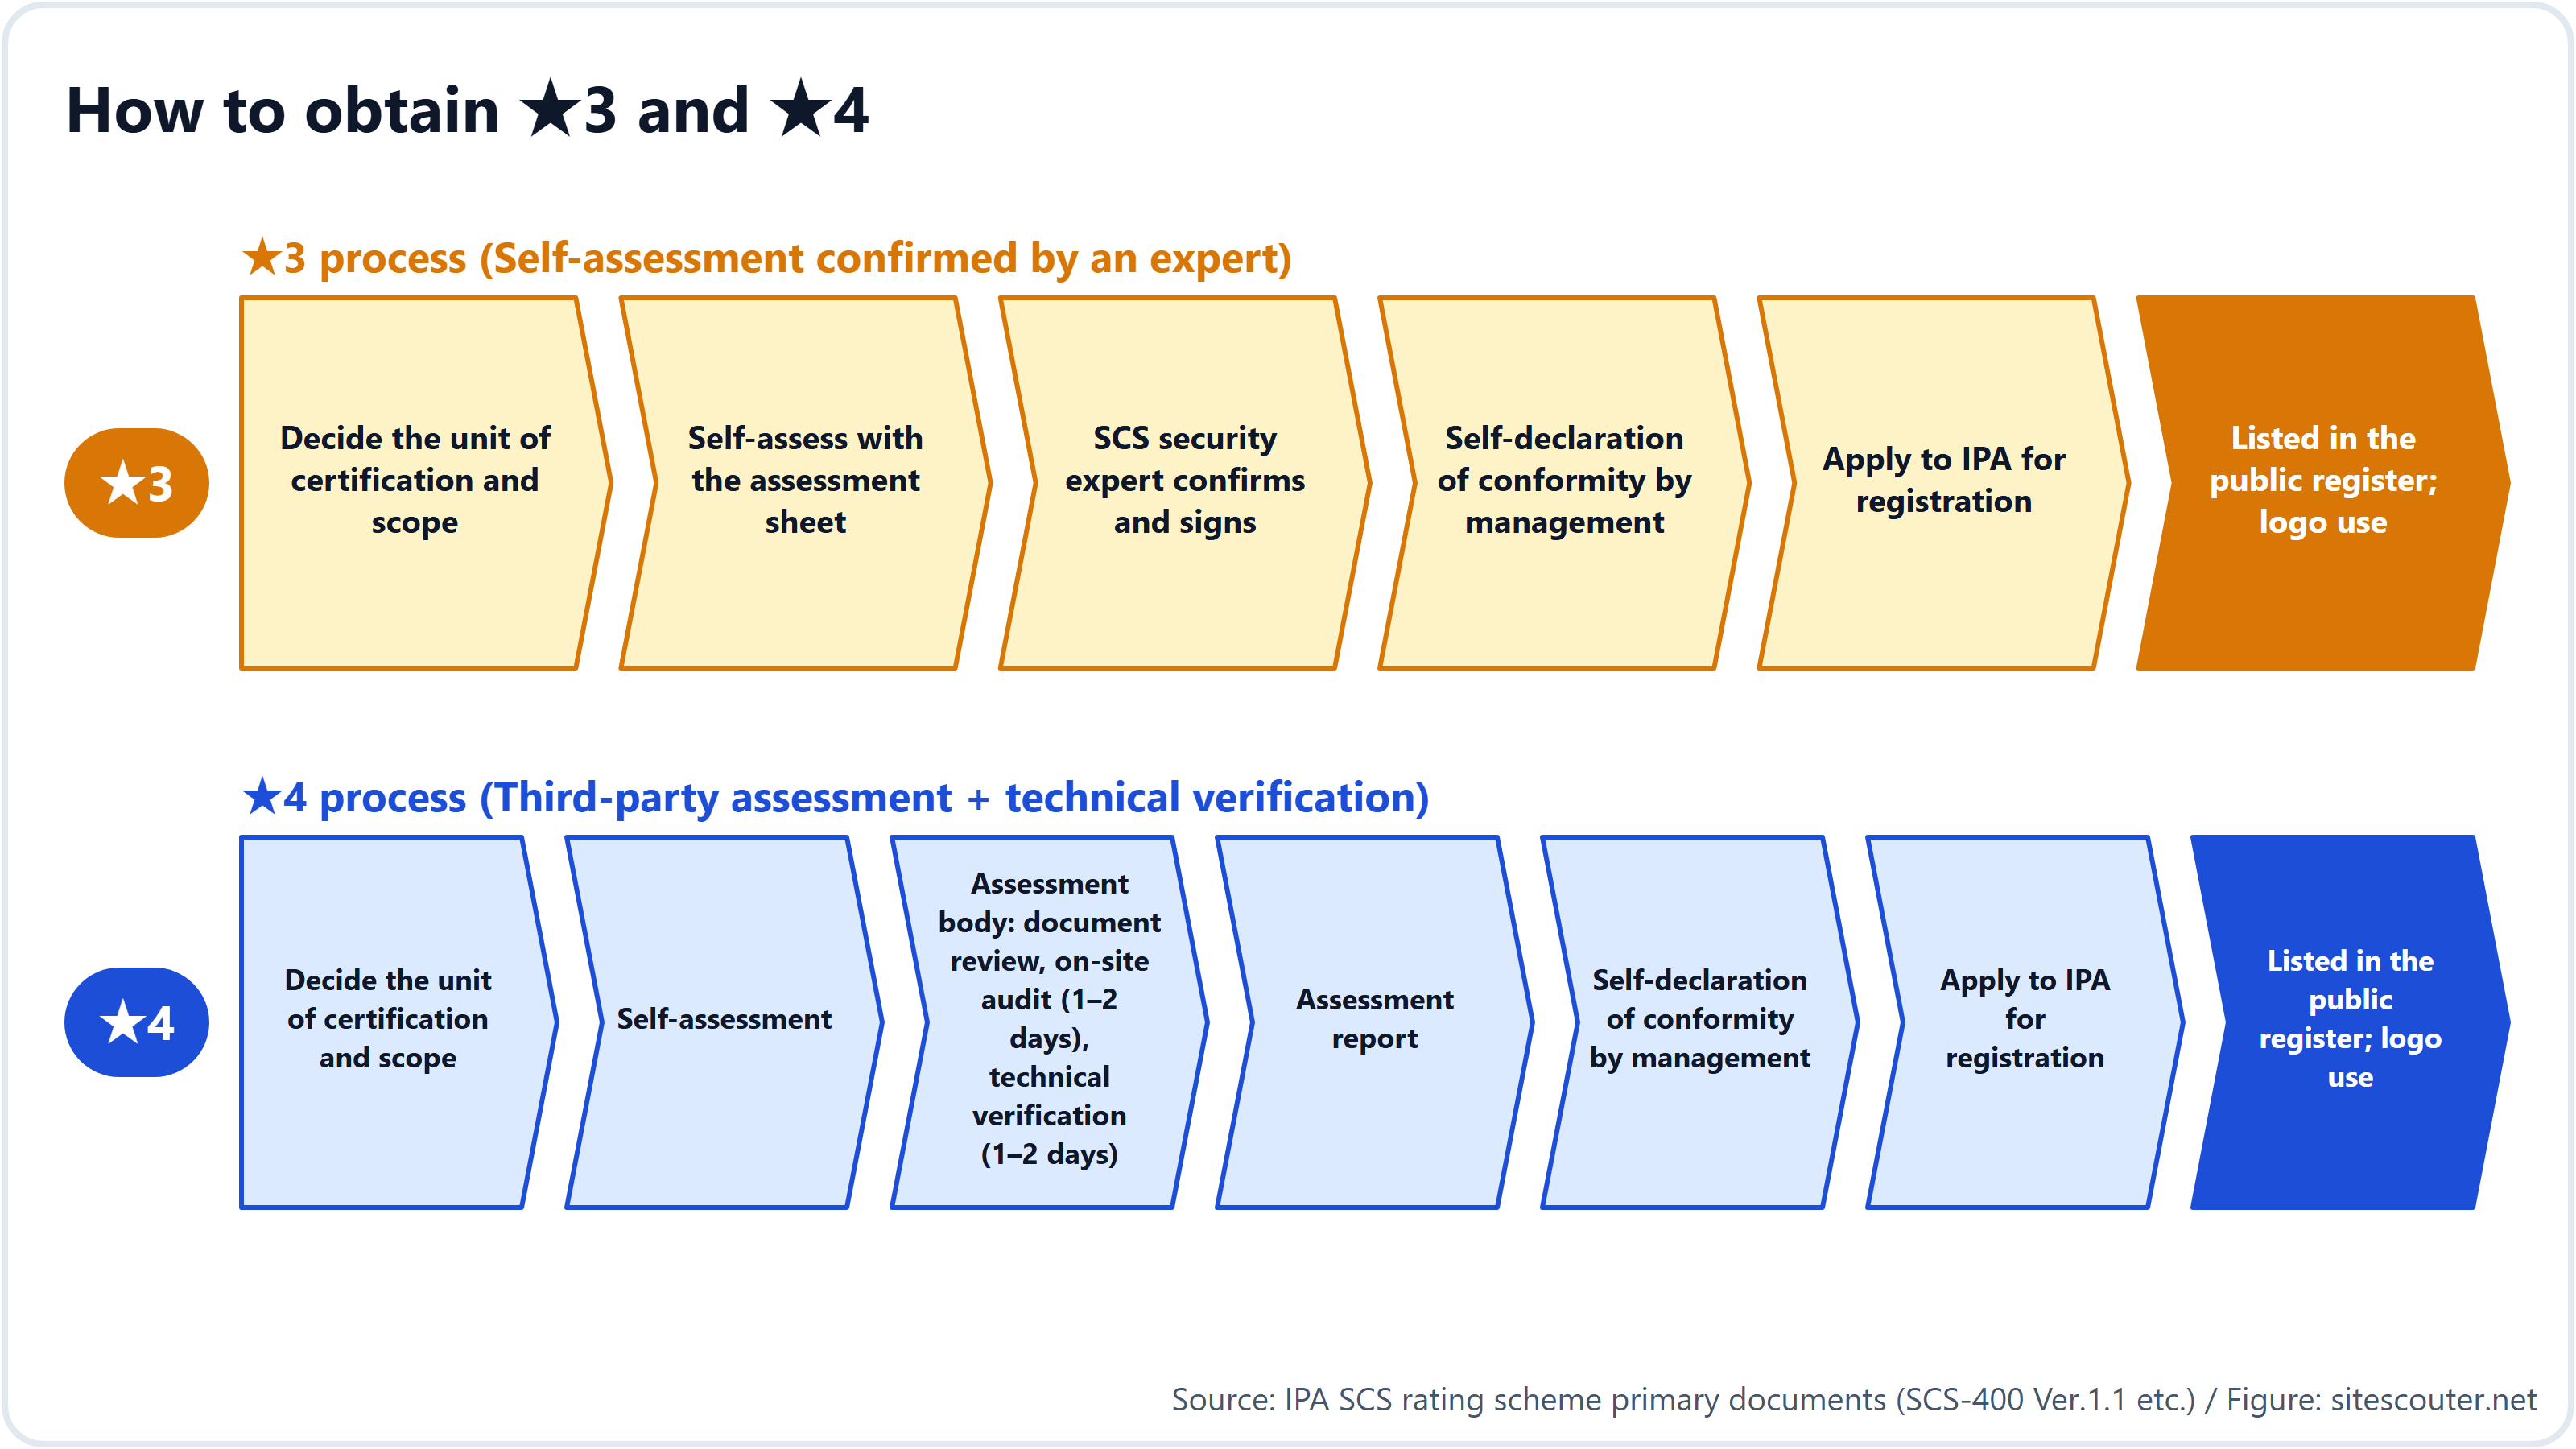
- Defina a unidade de certificação e o escopo (1 a 2 semanas). Enquanto você não decidir se filiais, subsidiárias, serviços em nuvem e dispositivos de trabalho remoto estão incluídos, o restante do trabalho não pode ser dimensionado
- Faça a autoavaliação da situação atual com base nos 26 requisitos. Dos 81 critérios de avaliação, os do tipo "definir uma regra", "comunicá-la" e "revisá-la uma vez por ano" exigem apenas documentos. Os itens que exigem trabalho técnico são os da seção 3
- Implementação técnica (2 a 3 meses é o número que se ouve no setor). Implantação completa da MFA, substituição de produtos sem suporte, uma regra de patch em 14 dias funcionando na prática, revisão das configurações dos dispositivos de borda, backup externo e procedimentos de restauração
- Reúna as evidências (1 a 2 meses). Inventários de ativos, documentos de regras, registros de revisão, registros de comunicação, capturas de tela das configurações de alertas e assim por diante
- Confirmação por um especialista em segurança SCS (★3) ou contratação de um organismo de avaliação (★4). A lista de especialistas sai a partir de janeiro de 2027; a de organismos de avaliação, no fim de dezembro de 2026
- Autodeclaração de conformidade da direção e solicitação de registro. Os detalhes do procedimento serão definidos no "guia de solicitação de registro", previsto para o fim de novembro de 2026
Se a meta for o ★4, reserve cedo um prestador de verificação técnica. A expectativa é que os pedidos se acumulem nos organismos de avaliação assim que as solicitações forem abertas.
O que o regime não exige
Alguns pontos fáceis de interpretar mal, tirados das perguntas frequentes e do manual:
- Nenhum produto específico é exigido. Categorias de produtos como EDR não aparecem nos requisitos
- Não há obrigação legal de obter uma classificação. A IPA afirma que "obter uma classificação é voluntário" e que "não atender a todos os requisitos não significa que os negócios serão interrompidos de imediato". No entanto, quando um cliente inclui o ★ nos seus critérios de compras, as empresas que não o atendem não podem ser contratadas. Se isso vira condição comercial cabe às partes contratantes decidir; se vira requisito em licitações públicas cabe ao órgão comprador
- Não se sobrepõe a outros marcos legais. Não garante a conformidade com, por exemplo, as normas de segurança dos setores de infraestrutura crítica. É complementar à ISMS
- Não existe nenhuma "organização de apoio credenciada". Em abril de 2026, o METI e a Secretaria do Gabinete alertaram contra abordagens de venda inadequadas que afirmam que os negócios serão restringidos sem uma classificação
O que os administradores de servidores web podem fazer hoje
A verificação técnica do regime de classificação SCS abrange os dispositivos de borda, mas a regra dos 14 dias da seção 3.1 e o requisito sobre produtos sem suporte da seção 3.2 se aplicam diretamente ao sistema operacional, ao PHP e ao middleware dos seus servidores web.
Comece verificando as versões que os seus servidores mostram ao mundo exterior e se elas ainda têm suporte. Digite uma URL na verificação de informações do servidor do Site Scouter para ver, sem cadastro, as versões nos cabeçalhos Server e X-Powered-By, a versão do TLS, o certificado e os cabeçalhos de segurança. Como trocar a versão do PHP em hospedagem compartilhada é explicado em O guia prático para atualizar o PHP.
Notas de método e limitações
Este artigo se baseia nos documentos primários publicados pela IPA até 30 de outubro de 2026 (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, o aviso de taxas, as perguntas frequentes e o comunicado à imprensa de 28 de outubro de 2026). Os IDs dos critérios e a redação foram extraídos do SCS-400 Ver.1.1. O guia de solicitação de registro ainda não foi publicado, então os detalhes do procedimento podem mudar. O autor atua no setor de domínios, hospedagem e segurança e não é organismo de avaliação nem prestador de verificação técnica.
Os requisitos de abandonar softwares sem suporte e aplicar atualizações graves em até 14 dias valem diretamente para o sistema operacional, o PHP e o middleware dos seus servidores web. Digite uma URL e confira, de forma não intrusiva, as versões e os cabeçalhos que o seu servidor mostra ao mundo exterior. Não é preciso cadastro.
Usar: Consulta de informações do servidorPerguntas frequentes
Posso solicitar o ★4 sem ter o ★3?
Sim. Como cada nível superior contém todos os requisitos dos inferiores, o manual afirma que é possível solicitar o registro no ★4 mesmo sem ter o ★3.
A verificação técnica testa aplicações web?
Não. O guia de verificação técnica (SCS-430) abrange dispositivos de controle de tráfego que podem ser alcançados diretamente de fora, como appliances de VPN, roteadores e firewalls, e os verifica de fora em busca de vulnerabilidades com pontuação base CVSS de 7.0 ou mais.
A regra de patch em 14 dias também é exigida no ★3?
Sim. O critério de avaliação 4-4-4-2 pertence ao requisito do ★3 "procedimentos para patches e atualizações de segurança" e exige que as atualizações classificadas como Crítica/Alta ou com CVSS 7.0 ou mais sejam aplicadas em até 14 dias.
Quanto custa?
A taxa de registro paga à IPA é de ¥10,000 por ano para o ★3 (até 31 de março de 2028; ¥20,000 depois disso) e de ¥60,000 por 3 anos para o ★4. Os honorários pagos aos especialistas em segurança SCS, aos organismos de avaliação e aos prestadores de verificação técnica não constam da tabela de taxas do regime e são definidos pelo mercado.
Ter ISMS me isenta do ★4?
Não há regra de isenção. As perguntas frequentes descrevem a ISMS e o regime como complementares.
Referências
Última verificação: 2026-10-30. Especificações e políticas podem mudar; consulte as fontes primárias antes de agir.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (blog pessoal nkzw.jp)
Contato: Site oficial / YouTube / Instagram / LinkedIn / X / Telegram