
Japoński rating SCS posortuje dostawców: co zarząd musi wiedzieć o wymaganiu ★, które schodzi aż do dostawców 3. rzędu, i co czeka firmy, które go nie spełnią
W marcu 2027 r. ruszy przyjmowanie wniosków w systemie ratingowym SCS (systemie ratingowym bezpieczeństwa na rzecz wzmocnienia łańcuchów dostaw), prowadzonym przez IPA, czyli Information-technology Promotion Agency, Japan. 28 października 2026 r. opublikowano przewodniki oceny i podręcznik objaśniający, więc treść systemu jest już przesądzona.
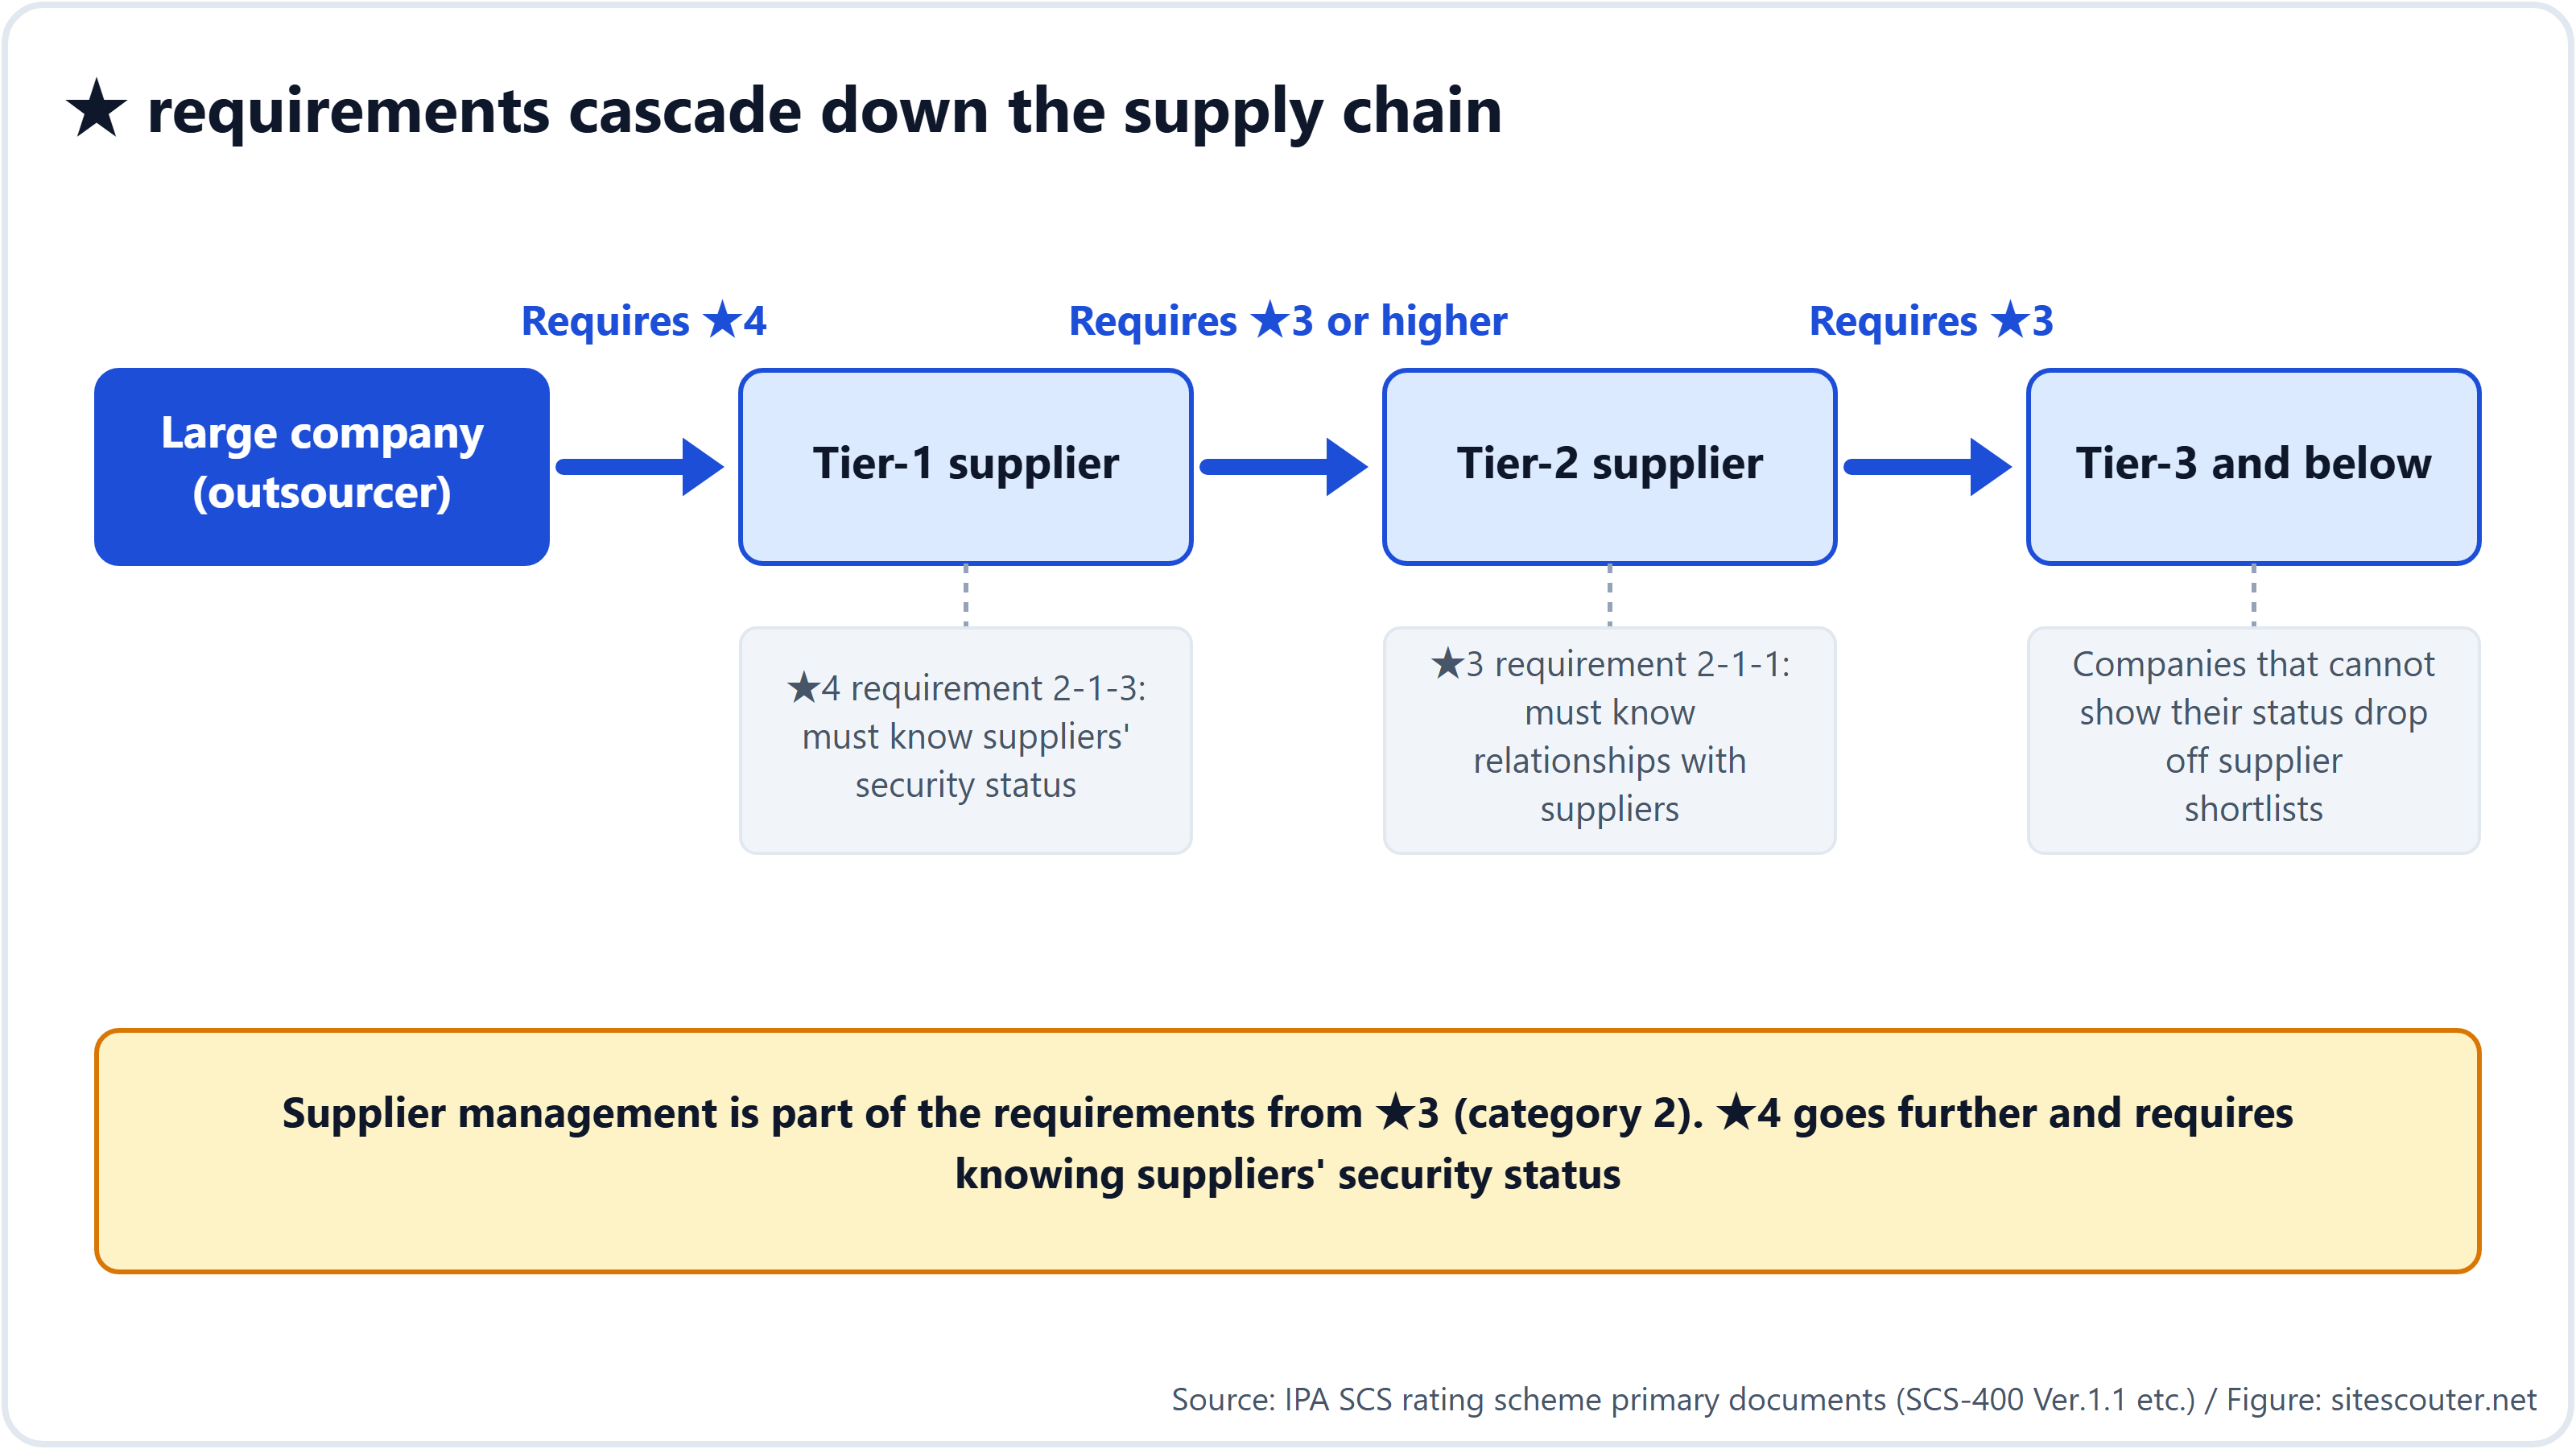
Dla kadry zarządzającej najważniejsze jest jedno: system zaprojektowano tak, by obejmował nie tylko dostawców 1. rzędu, którzy współpracują bezpośrednio z dużymi firmami, ale schodził też do dostawców 2. i 3. rzędu. Gdy duża firma wpisze do swoich standardów zakupowych „★3 lub wyżej”, firm niespełniających tego standardu nie będzie można już wybrać na dostawców. A ponieważ dostawca 1. rzędu, który chce uzyskać ★4, musi zgodnie z wymaganiami znać stan bezpieczeństwa własnych dostawców (2. rzędu), wymóg płynie dalej w dół łańcucha.
Ten artykuł jest dla kadry zarządzającej po obu stronach: tej, od której ★ będzie się wymagać jako warunku współpracy, i tej, która będzie go wymagać. Na podstawie dokumentów źródłowych (dokumentów systemu IPA) omawia, jak działa system, dlaczego się kaskaduje, co czeka firmy, które go nie spełnią, jakie decyzje trzeba podjąć oraz jakie są koszty i czas. Szczegóły techniczne zawiera przewodnik dla inżynierów, a wprowadzenie do systemu przewodnik ogólny.
Ten artykuł jest również opublikowany po angielsku na sitescouter.net i nkzw.jp oraz po japońsku na sitescouter.net. To polskie wydanie w serwisie Site Scouter, przetłumaczone z wersji angielskiej.
Co zostało już postanowione
- IPA prowadzi system pod nadzorem Ministerstwa Gospodarki, Handlu i Przemysłu oraz Krajowego Biura Cyberbezpieczeństwa przy Sekretariacie Gabinetu. Jego podstawą jest „polityka projektowania systemu” z marca 2026 r.
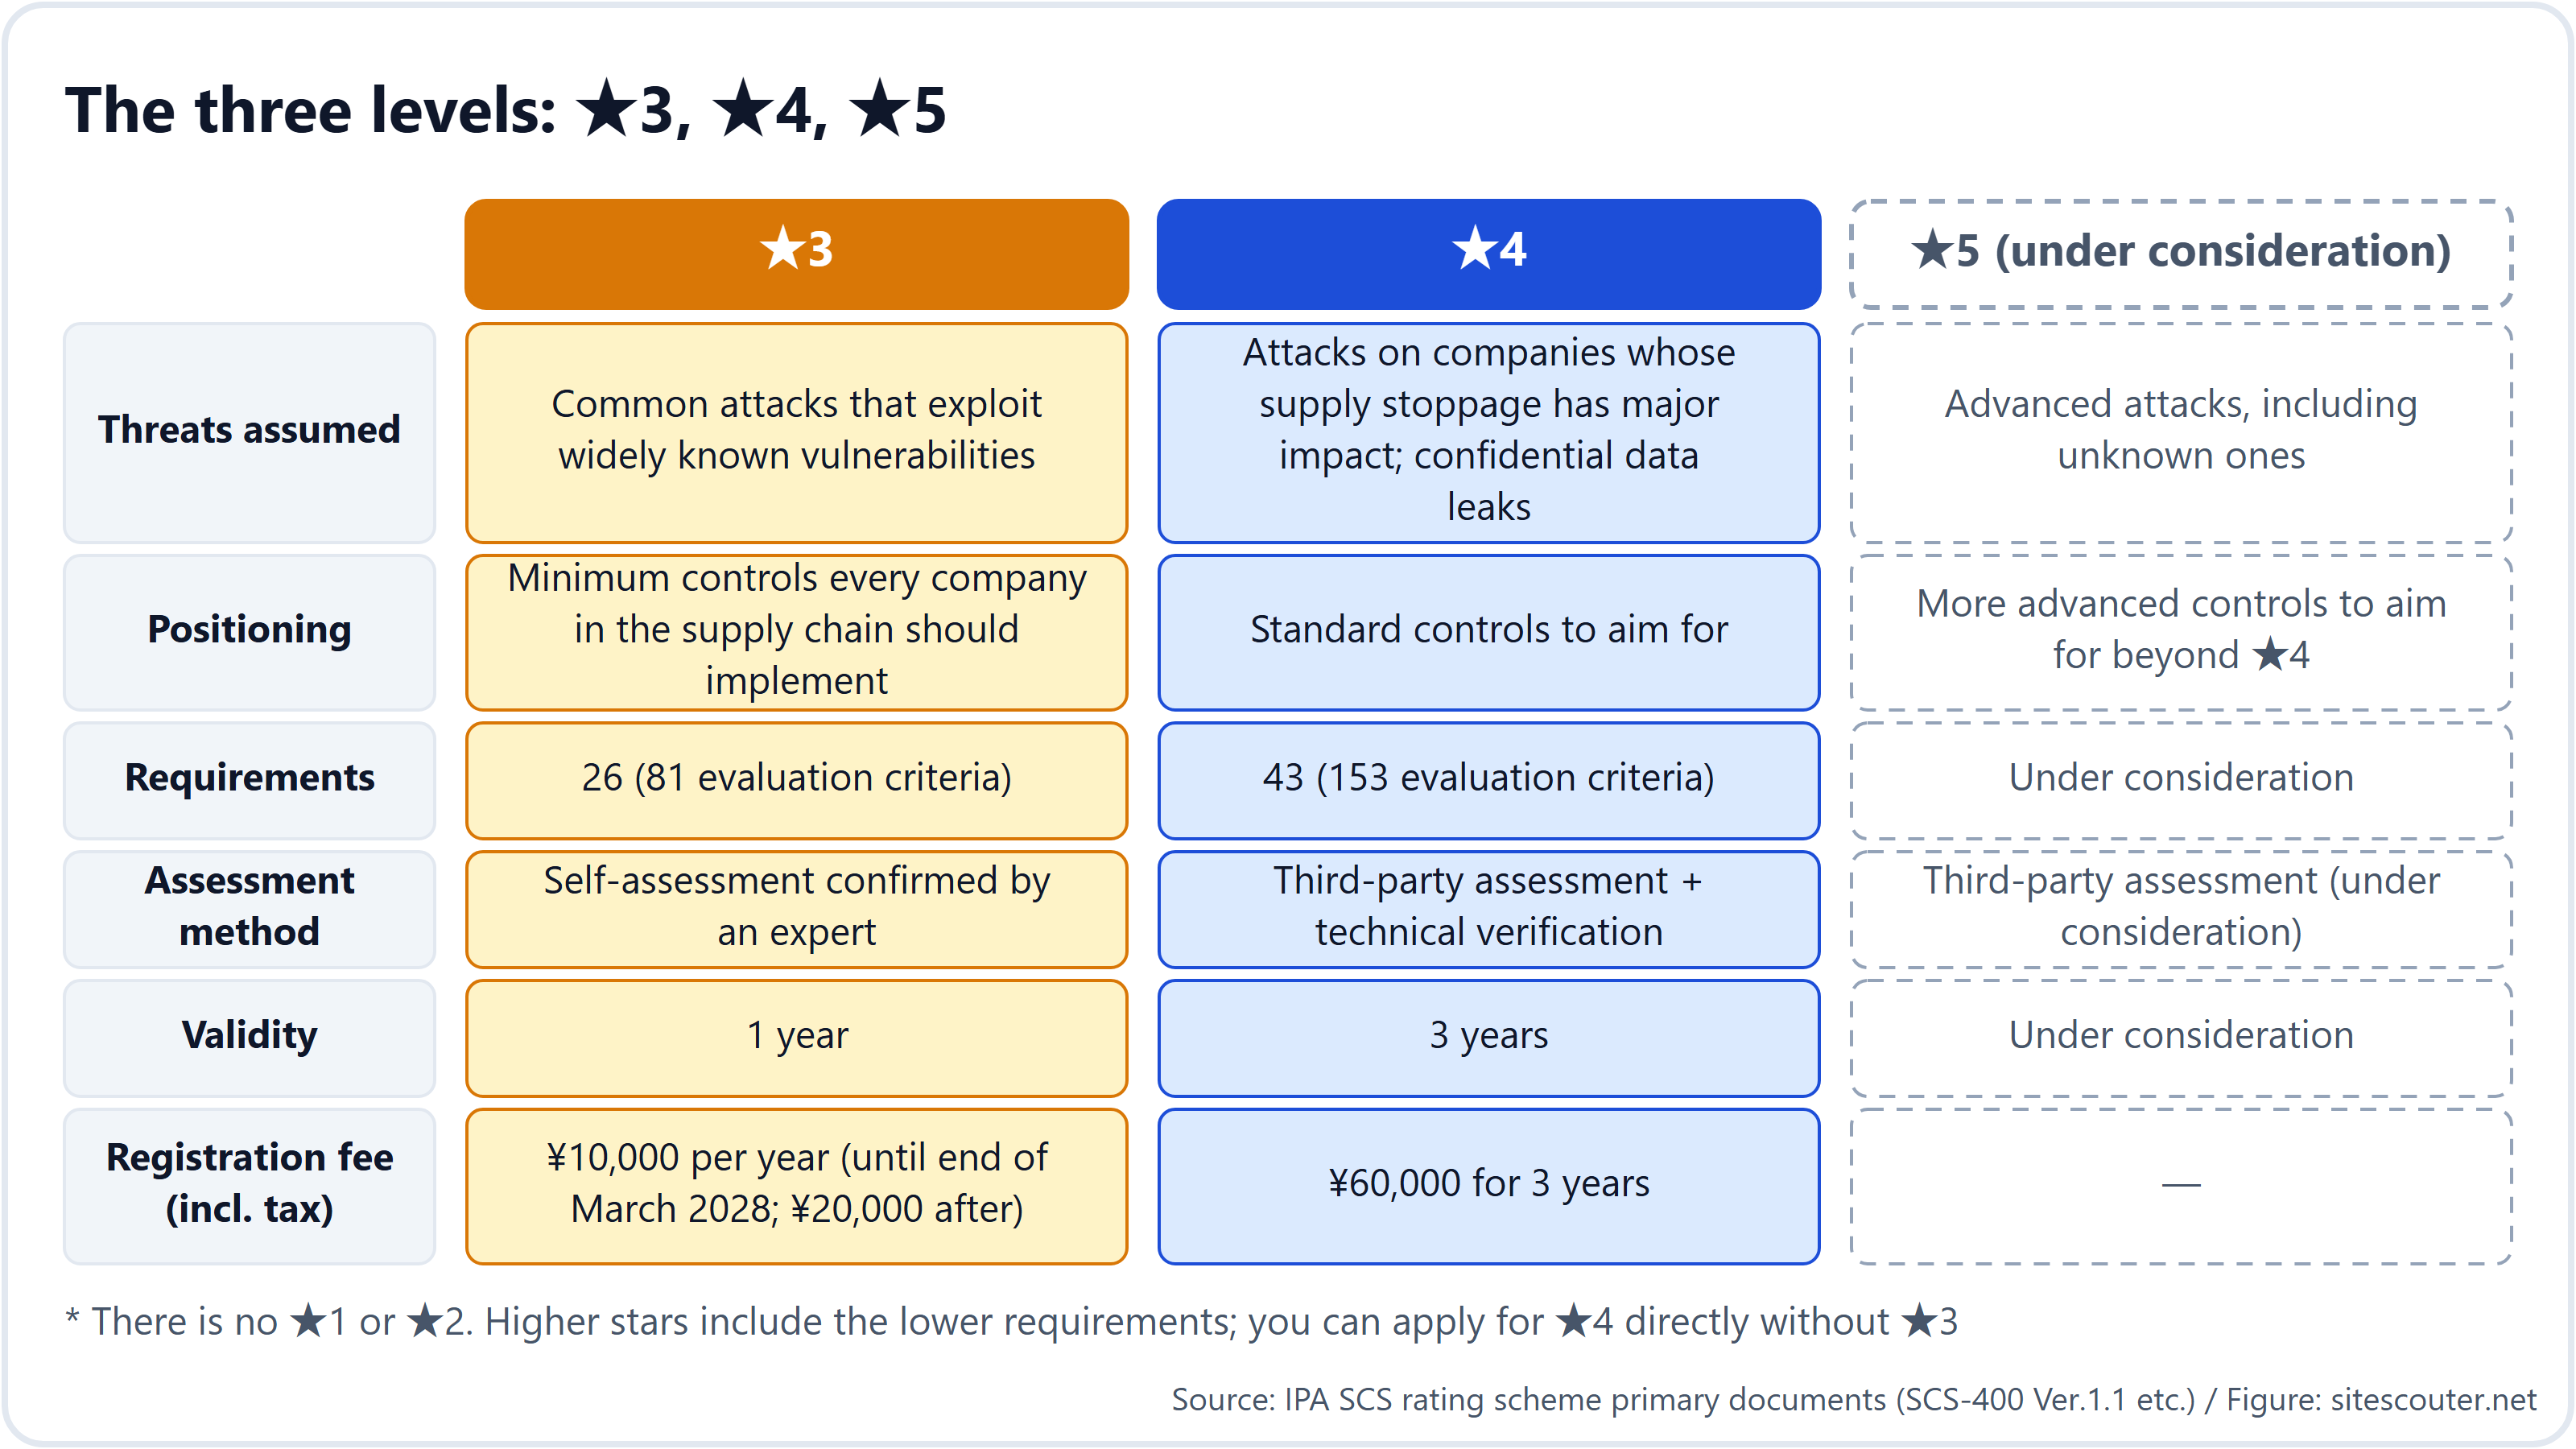
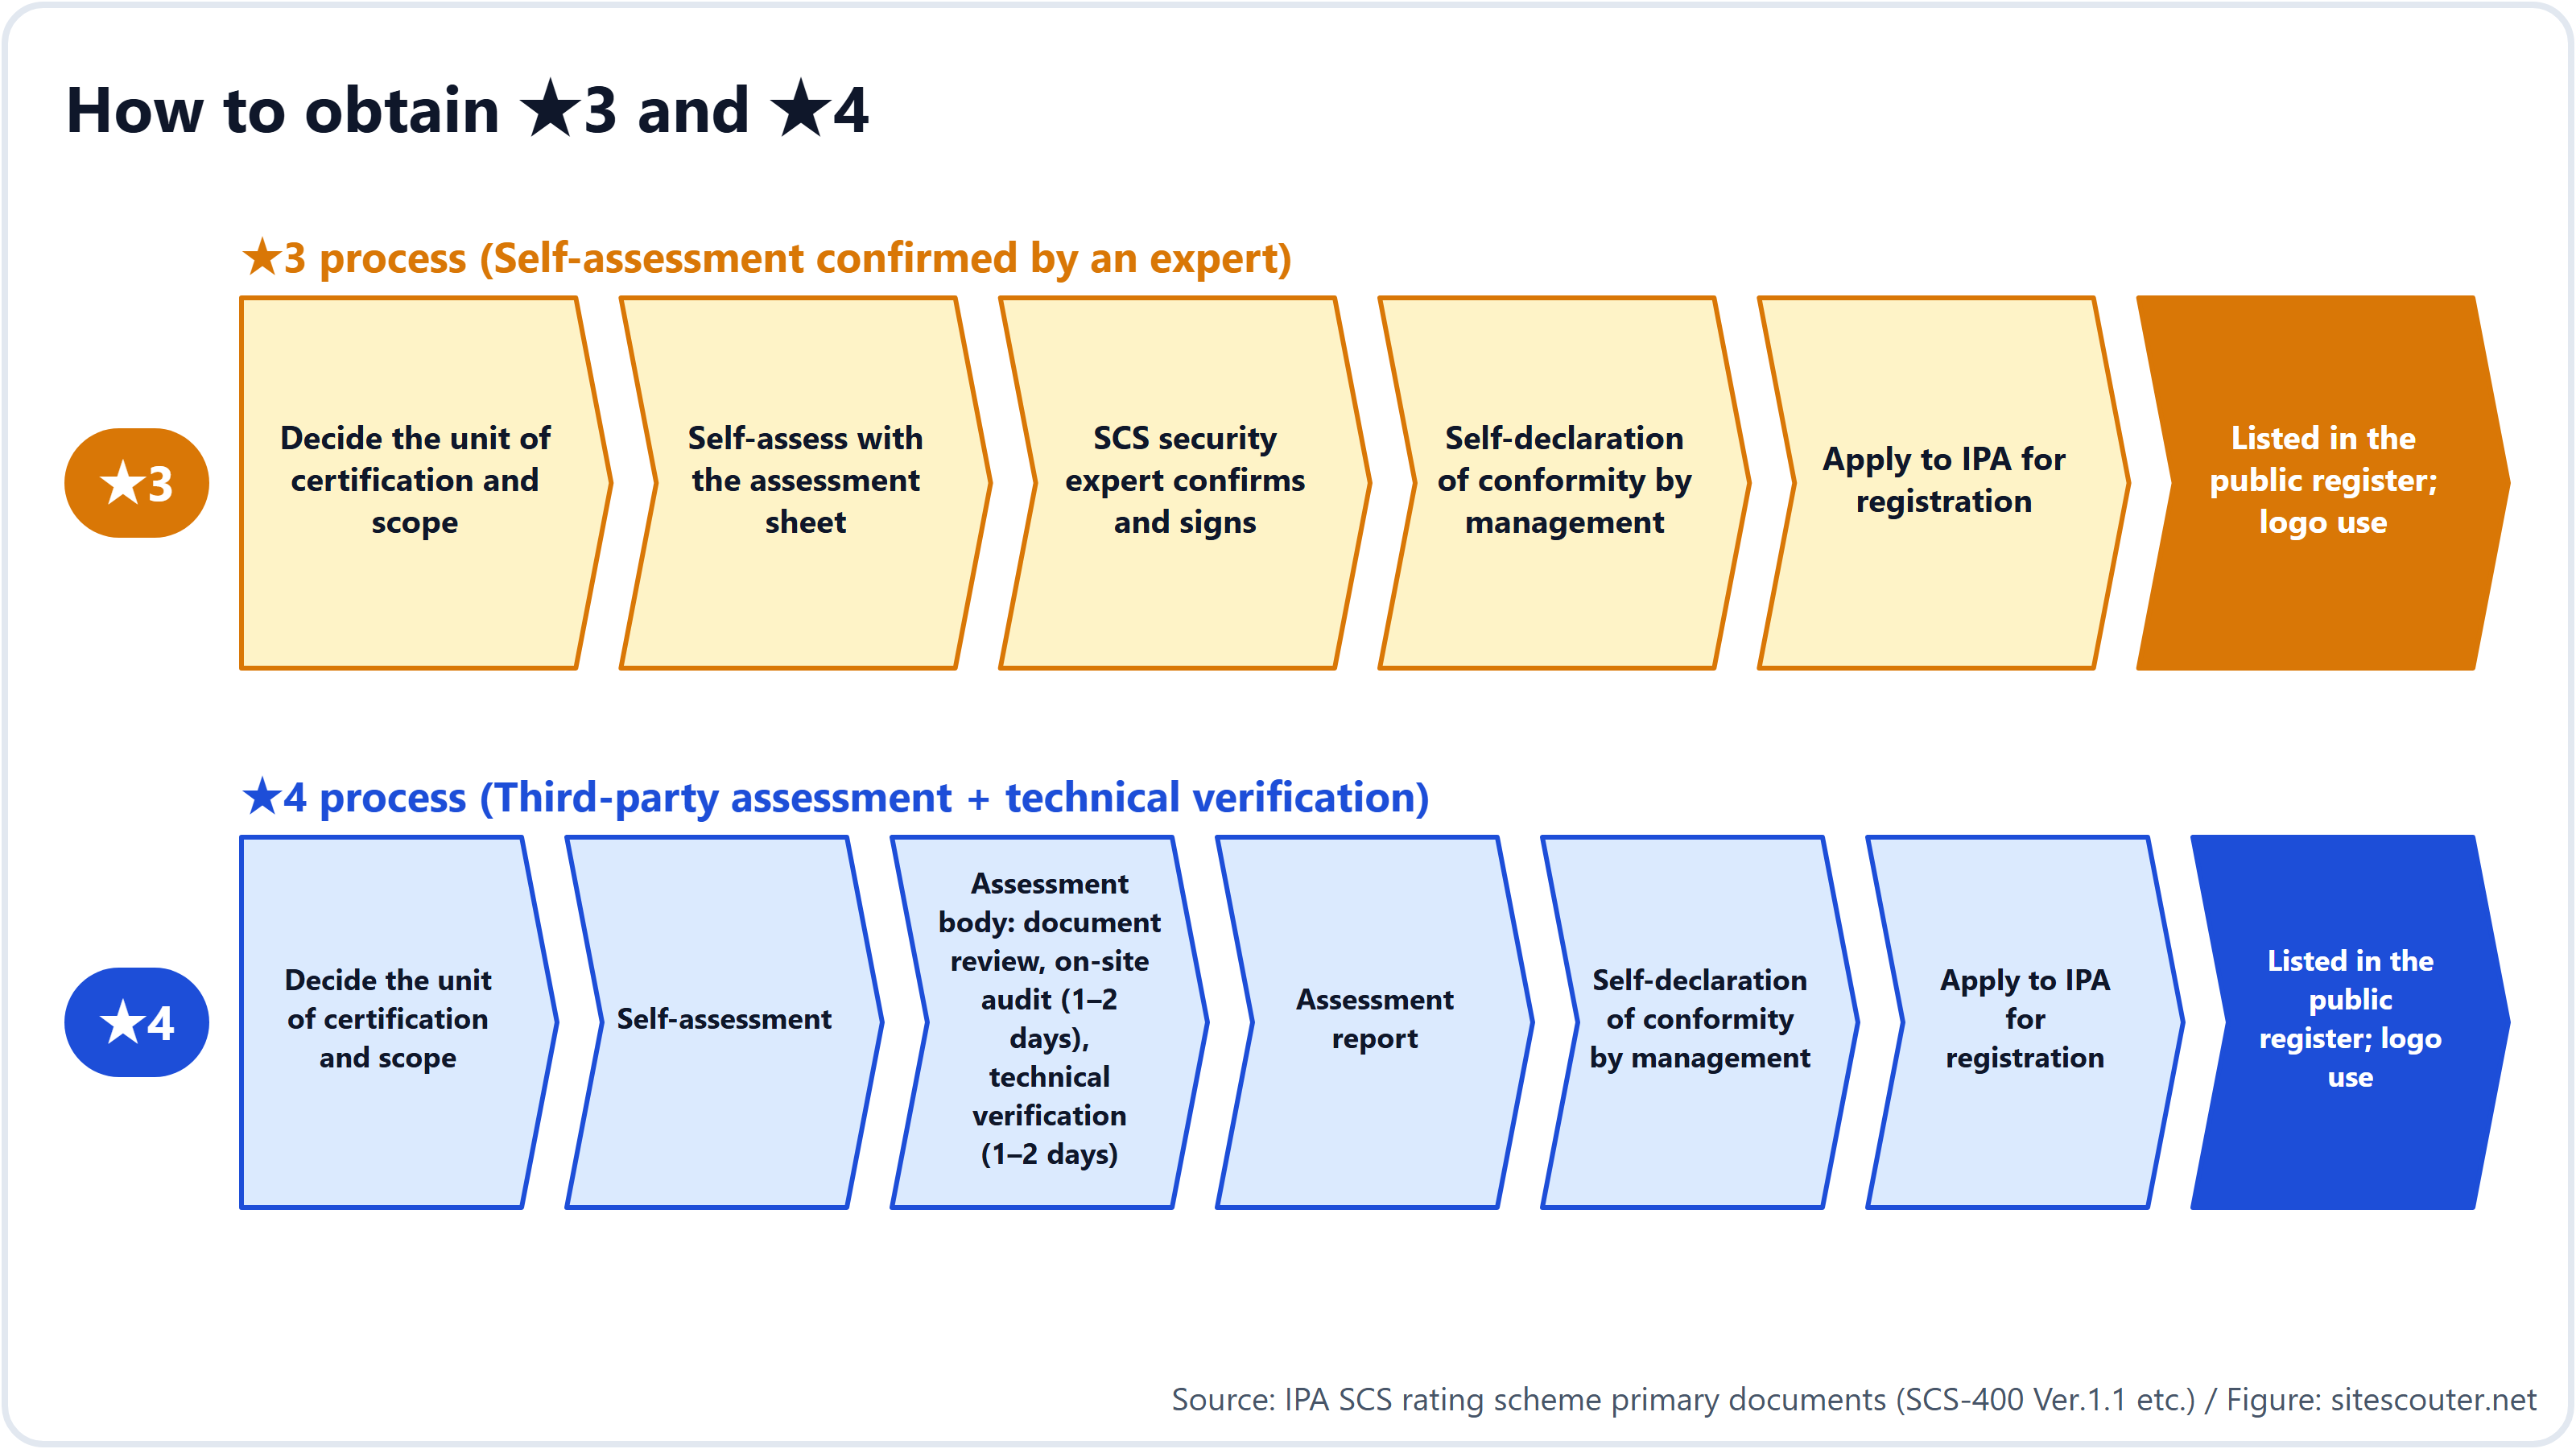
- Są trzy poziomy: ★3, ★4 i ★5. ★3 potwierdza 26 wymagań samooceną zatwierdzoną przez eksperta; ★4 potwierdza 43 wymagania oceną strony trzeciej oraz weryfikacją techniczną. ★5 jest wciąż w fazie analiz
- ★3 jest ważna 1 rok, a ★4 przez 3 lata. Opłata rejestracyjna wnoszona do IPA wynosi ¥10,000 rocznie za ★3 (do końca marca 2028 r.; potem ¥20,000) oraz ¥60,000 za 3 lata za ★4
- Certyfikowane organizacje są wymieniane na stronie IPA i mogą używać znaku logo
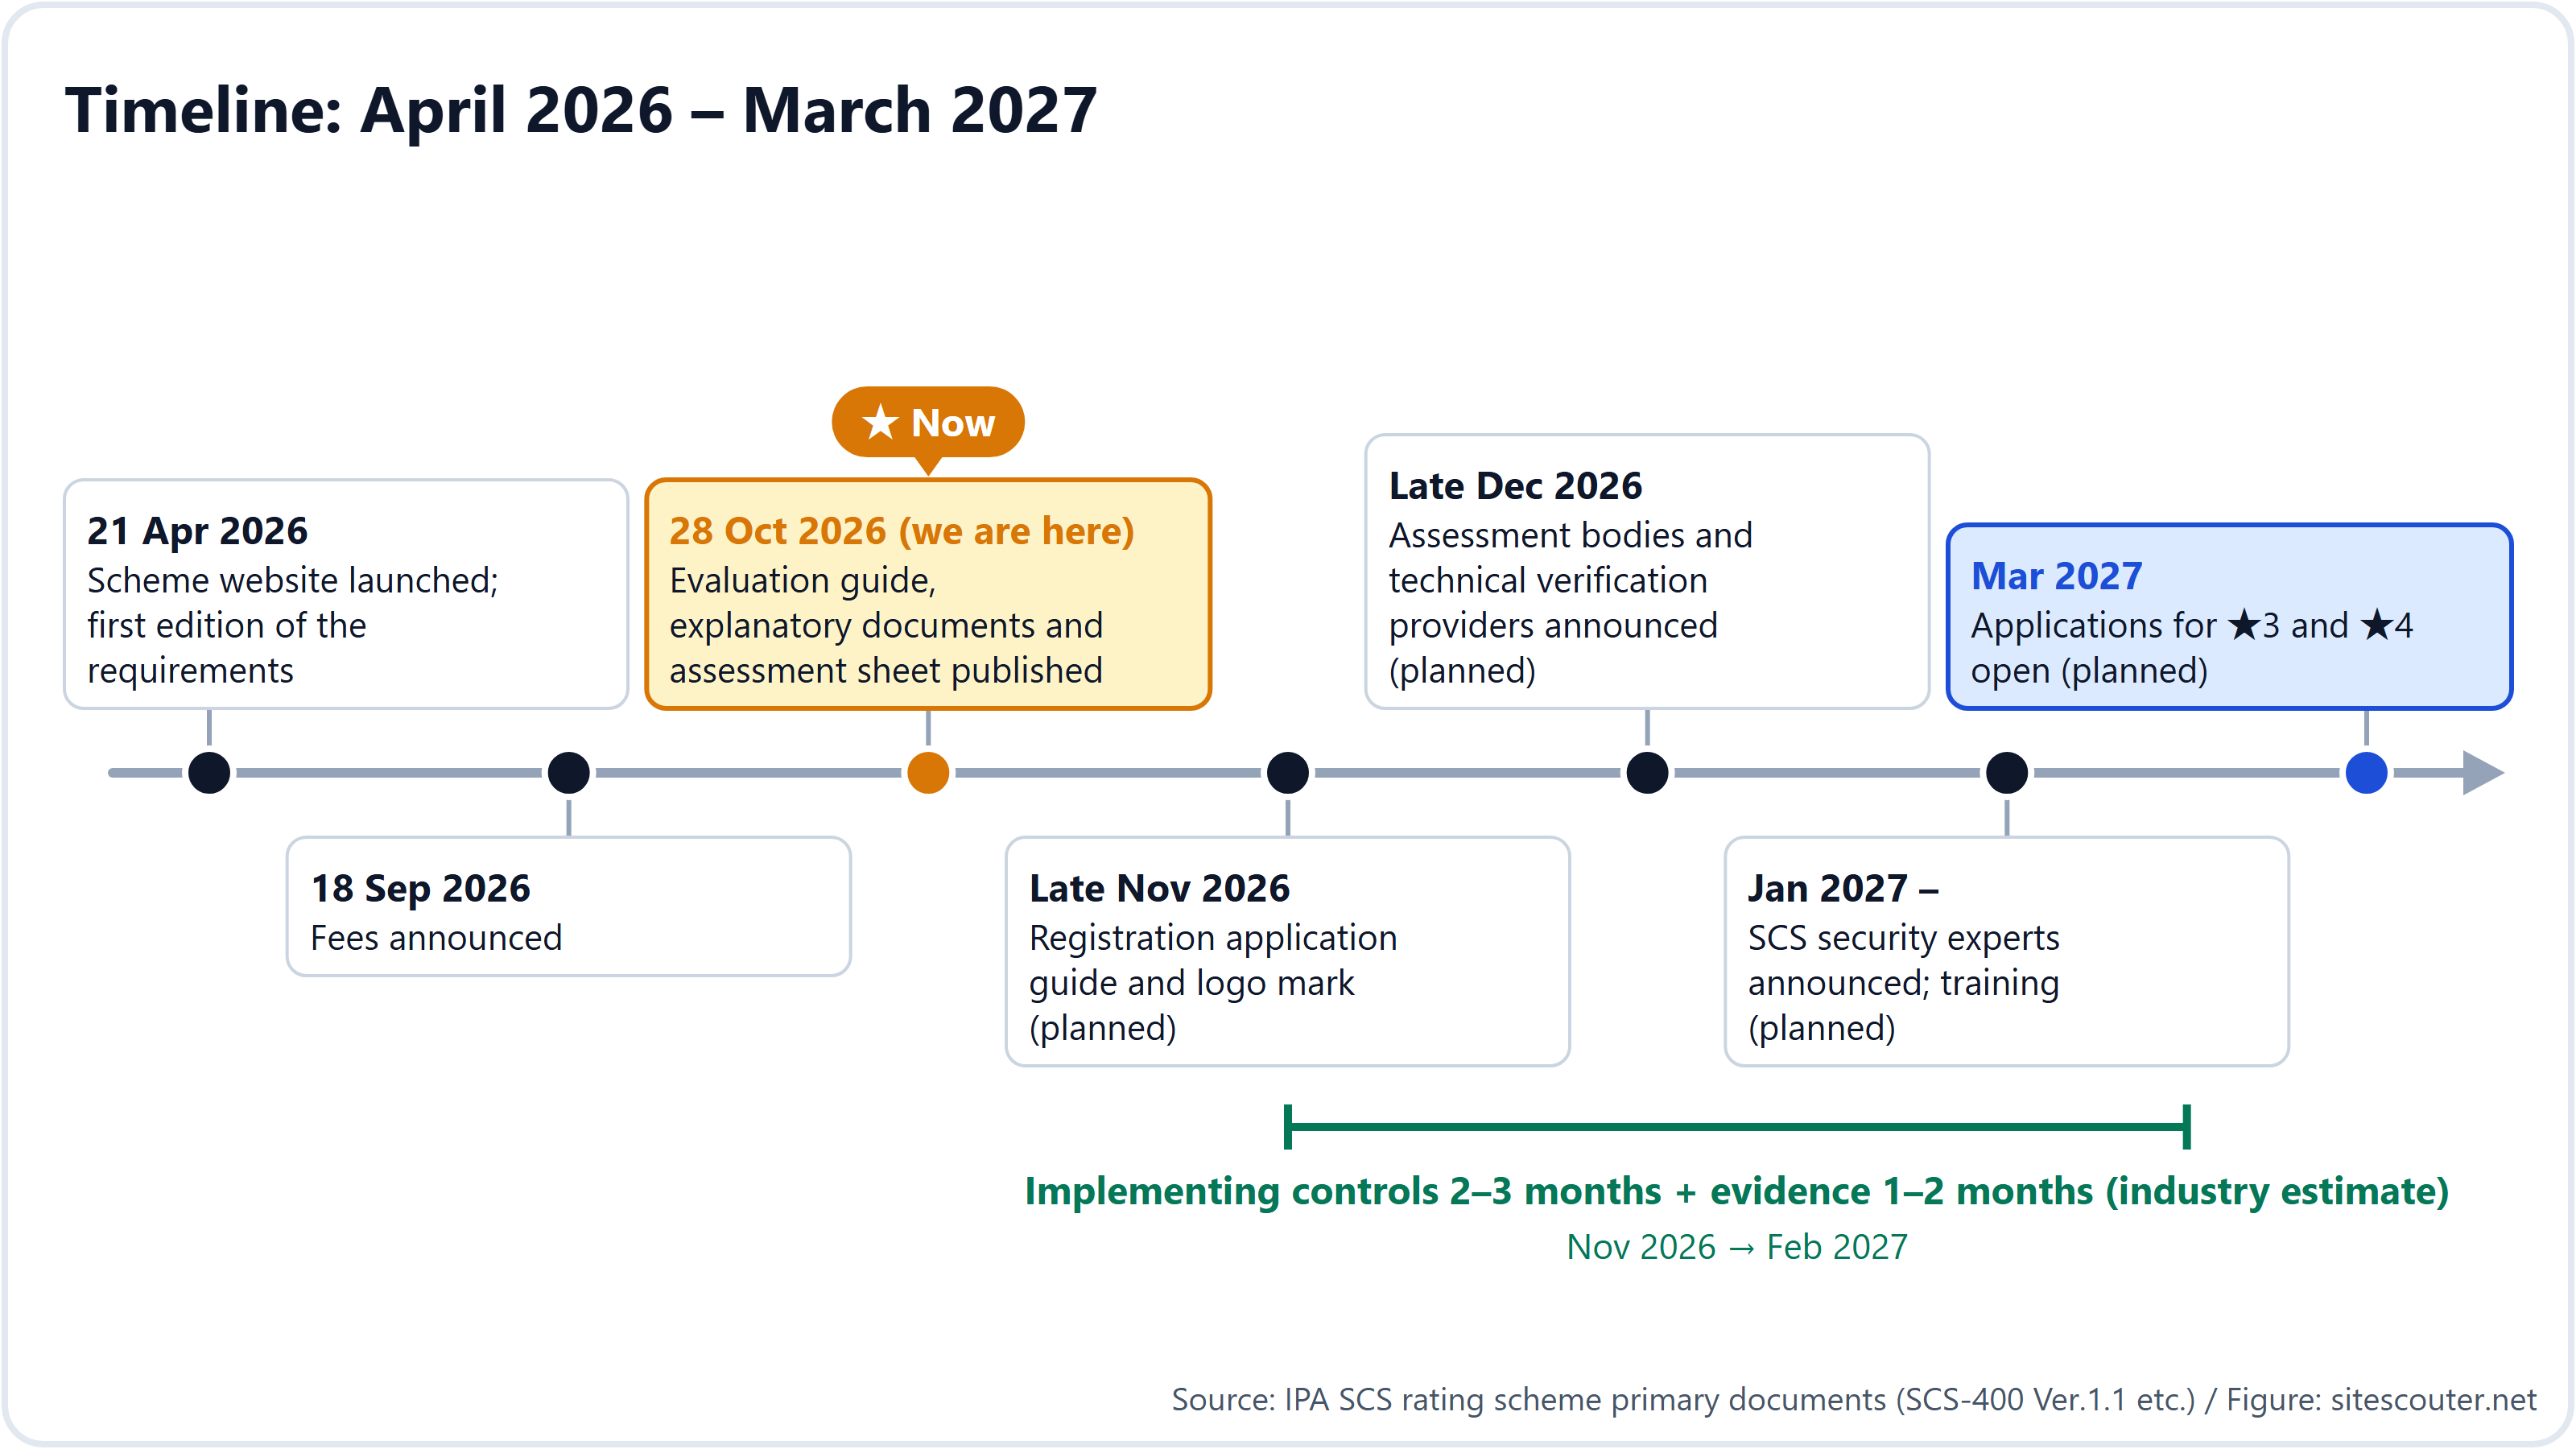
- Przyjmowanie wniosków ma ruszyć w marcu 2027 r. Przewodnik po wniosku rejestracyjnym ma się ukazać pod koniec listopada 2026 r., lista jednostek oceniających pod koniec grudnia, a lista ekspertów od stycznia 2027 r.
Dlaczego sięga do dostawców 3. rzędu
Opis systemu mówi, że „zleceniodawca przedstawia dostawcy odpowiedni poziom (★), zachęca go do wdrożenia środków i sprawdza ich wdrożenie”. Brzmi to jak sprawa między dwiema firmami, ale lektura wymagań pokazuje, że system zaprojektowano tak, by się kaskadował.
- Wymaganie ★3 2-1-1: stwórz mechanizm pozwalający poznać powiązania między własnymi zasobami a systemami zarządzanymi przez inne organizacje (dostawców, w tym klientów, spółki zależne, spółki stowarzyszone i dostawców chmury)
- Wymaganie ★3 2-1-4: z dostawcami, z którymi dzielisz się informacjami poufnymi, określ role i odpowiedzialność na wypadek incydentu
- Wymaganie ★4 2-1-3: z punktu widzenia ryzyka dla ciągłości działania i ryzyka w zarządzaniu informacją znaj stan bezpieczeństwa dostawców, którzy mogą mieć wpływ na Twoją firmę
- Wymaganie ★4 2-1-5: po zakończeniu umowy odzyskaj od dostawcy informacje poufne i uprawnienia dostępu albo doprowadź do ich zniszczenia
Innymi słowy, dostawca 1. rzędu, od którego duża firma wymaga ★4, musi znać stan bezpieczeństwa swoich dostawców 2. rzędu, żeby utrzymać ★4, a najprostszy sposób, by go poznać, to „poprosić dostawców 2. rzędu, by też uzyskali ★”. Gdy dostawca 2. rzędu uzyska ★3, jego wymaganie 2-1-1 zobowiązuje go do poznania powiązań z dostawcami 3. rzędu. Ponieważ kategoria 2 wymagań to „zarządzanie dostawcami”, struktura systemu sprawia, że gwiazdki wędrują aż do samego końca łańcucha.
Co się stanie, jeśli go nie spełnisz
FAQ IPA mówi, że „uzyskanie ★ jest dobrowolne” i że „niespełnienie wszystkich wymagań nie oznacza natychmiastowego wstrzymania współpracy”. To poprawny opis statusu prawnego systemu.
Rzeczywistość biznesowa wygląda inaczej. Duże firmy nie mogą współpracować z firmami, które nie spełniają ich standardów zakupowych. Gdy tylko w standardach pojawi się zapis „dostawcy muszą posiadać ★3 lub wyżej w systemie ratingowym SCS”, firmy bez niego wypadają z listy dostawców. Osoba odpowiedzialna nie ma tu swobody: zawarcie umowy z dostawcą niespełniającym standardu naraziłoby ją i firmę na naruszenie zasad zgodności.
Konstrukcja systemu to wzmacnia. Firma z ★4 ma obowiązek znać stan bezpieczeństwa swoich dostawców, więc nie może utrzymywać dostawców, których stanu nie jest w stanie poznać. W nowych relacjach biznesowych to warunek od samego początku; w istniejących zostaje dodany przy odnowieniu umowy. W sprawie zamówień publicznych IPA podaje, że „to, czy stanie się wymogiem przetargowym, zależy od zamawiającego”, ale ponieważ jest to system rządowy, rozsądnie jest oczekiwać, że sektor publiczny ruszy pierwszy.
Krótko mówiąc: dobrowolny z mocy prawa, de facto obowiązkowy w biznesie. Przepaść między firmami, które przygotują się, zanim zapytają klienci, a firmami, które rzucą się do działania potem, jeszcze się pogłębi, gdy ruszy nabór wniosków, a terminy jednostek oceniających i ekspertów się zapełnią.
Pięć decyzji dla zarządu
Większość wymagań mogą popchnąć do przodu pracownicy, ale poniższe pięć punktów nie ruszy, dopóki nie zdecyduje zarząd.
- Do której gwiazdki dążyć. To zależy od tego, czego zażądają Twoi główni klienci. Na razie jako praktyczna wskazówka: ★4, jeśli współpracujesz bezpośrednio z dużymi firmami, ★3, jeśli jesteś dostawcą 2. rzędu lub dalszym. O ★4 można też wnioskować bezpośrednio, bez ★3
- Którą jednostkę certyfikować. W arkuszu oceny wybierasz całą osobę prawną, jej część, np. pion biznesowy, albo grupę kapitałową. Im szerszy zakres, tym wyższy koszt środków; im węższy, tym częściej trzeba będzie tłumaczyć klientom, że „ten pion jest poza zakresem”
- Kto odpowiada. Wymaganie ★3 1-2-1 nakazuje wyznaczyć członka kierownictwa odpowiedzialnego za bezpieczeństwo (np. CISO) i odpowiedzialny dział oraz przypisać obowiązki i uprawnienia. ★4 wymaga dodatkowo organu zdolnego do podejmowania decyzji zarządczych, takiego jak komitet bezpieczeństwa informacji z udziałem zarządu (1-2-1-4)
- Kto składa deklarację zgodności. Zarówno przy ★3, jak i przy ★4 to zarząd ostatecznie deklaruje, że „spełniamy wymagania”. Eksperci lub jednostki oceniające sprawdzają, ale odpowiedzialność za deklarację spoczywa na zarządzie
- Do kiedy. Nabór wniosków rusza w marcu 2027 r. Branżowa reguła mówi o 2 do 3 miesiącach na wdrożenie środków i od 1 do 2 miesięcy na przygotowanie dowodów. Licz wstecz od terminów odnowienia umów z klientami, żeby ustalić datę startu
Rzeczywisty koszt i czas
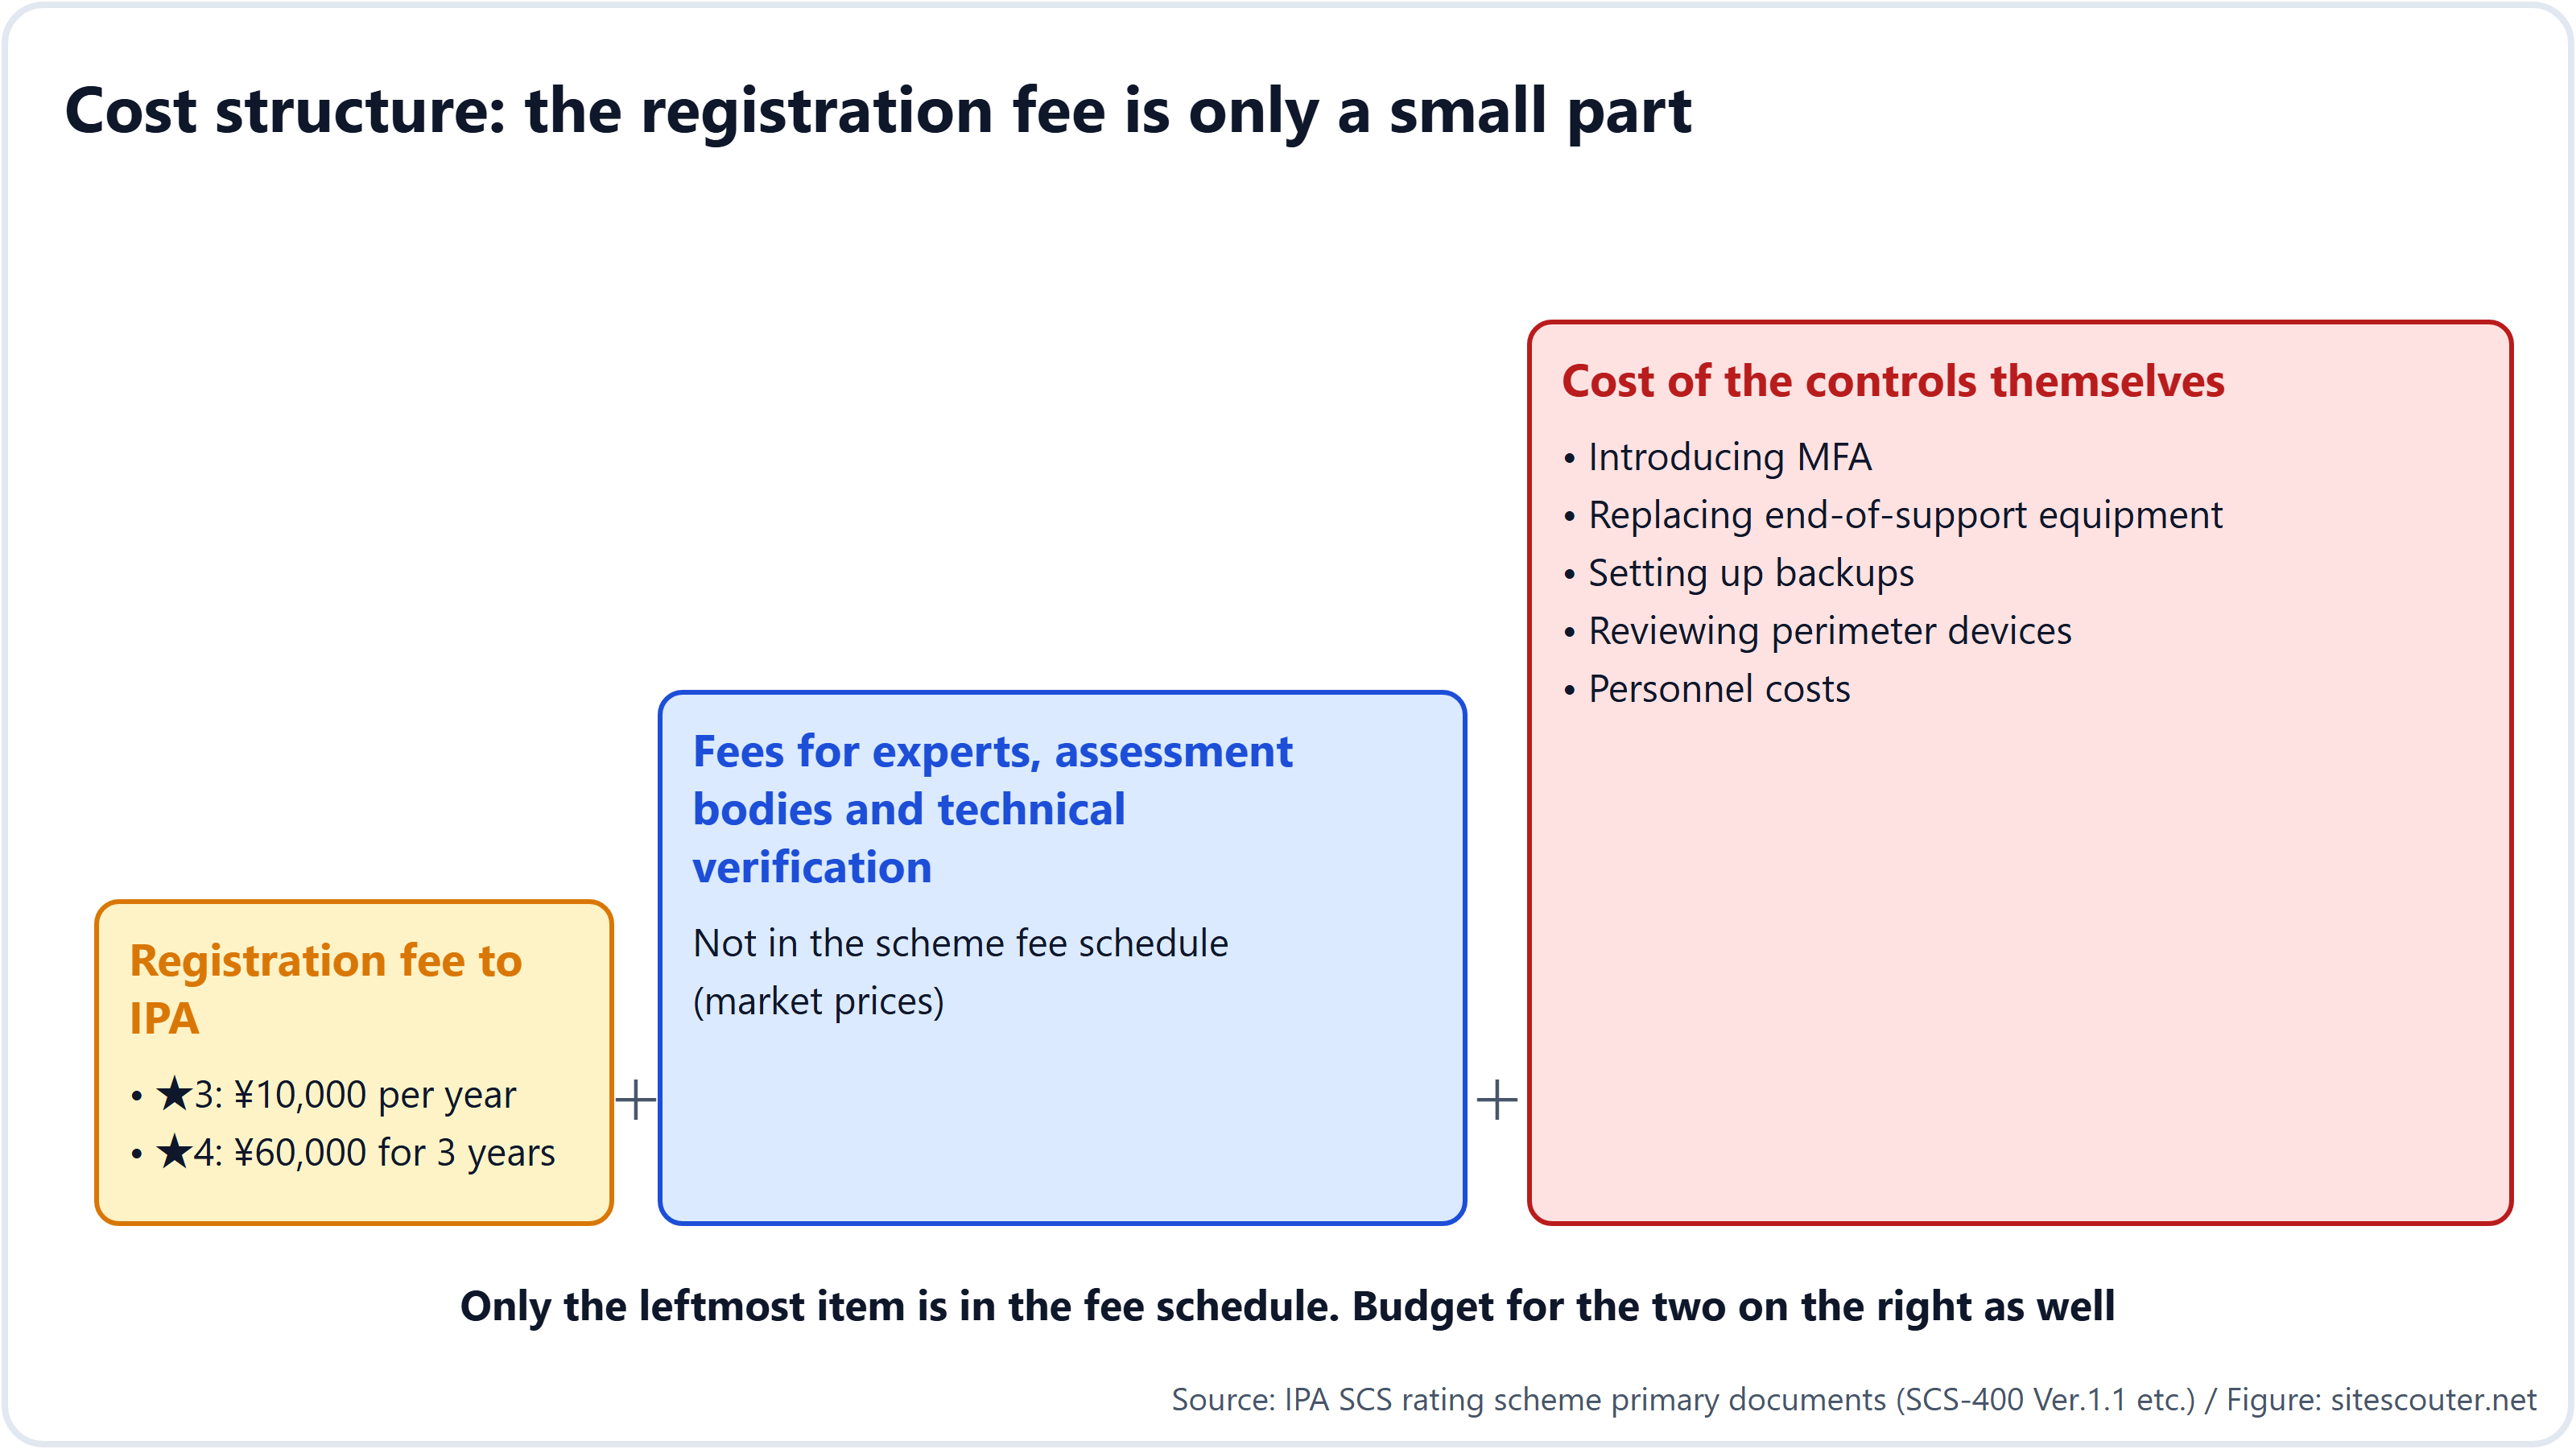
Opłata rejestracyjna wnoszona do IPA wygląda na niską, ¥10,000 rocznie za ★3, ale to tylko część kosztów.
| Pozycja | ★3 | ★4 | Uwagi |
|---|---|---|---|
| Opłata rejestracyjna dla IPA | ¥10,000 rocznie (do końca marca 2028 r.; potem ¥20,000) | ¥60,000 za 3 lata | W tabeli opłat |
| Eksperci, jednostki oceniające i weryfikacja techniczna | Potwierdzenie przez eksperta ds. bezpieczeństwa SCS | Przegląd dokumentów, audyt na miejscu (od 1 do 2 dni) i weryfikacja techniczna (od 1 do 2 dni) przez jednostkę oceniającą | Poza tabelą opłat; ustala je rynek |
| Same środki | MFA, wymiana urządzeń bez wsparcia, procedury kopii zapasowych i odtwarzania, konfiguracja urządzeń brzegowych, zasady i szkolenia | Wszystko z lewej kolumny oraz zbieranie logów, zabezpieczenia na bramach, segmentacja sieci i zarządzanie dostawcami | Zwykle największa pozycja, zależna od obecnego stanu |
Jeśli chodzi o terminy, arkusz oceny (szablon samooceny) jest już opublikowany, więc ocenę obecnego stanu możesz zacząć już teraz.
Dla małych i średnich firm IPA przygotowuje „Cyber Security Otasuketai Service (nowy typ)”, usługę wsparcia, która ma pomóc firmom w uzyskaniu ★3 i ★4 (według stanu na październik 2026 r. wciąż w fazie pilotażu).
Co zrobić jeszcze w tym miesiącu
Nie trzeba czekać na otwarcie naboru wniosków. Te cztery rzeczy możesz zacząć jeszcze w tym miesiącu.
- Zapytaj głównych klientów o ich plany. Przez dział sprzedaży zapytaj: „którego poziomu systemu ratingowego SCS zamierzacie wymagać od dostawców?”. Ich działy zakupów też się przygotowują, a im wcześniej zapytasz, tym więcej masz pola do negocjowania warunków
- Wyznacz osobę odpowiedzialną. Stwórz strukturę organizacyjną wymaganą przez wymaganie 1-2-1 i przekaż jej arkusz oceny
- Oceń obecny stan. Samo oznaczenie 26 punktów jako spełnione lub niespełnione pokazuje, gdzie pójdą pieniądze. Najczęściej firmy potykają się o systemy operacyjne i oprogramowanie bez wsparcia, brak uwierzytelniania wieloskładnikowego, spóźnione aktualizacje i brak procedur odtwarzania
- Sprawdź, jak Twoja firma wygląda z zewnątrz. To, czy Twoja witryna lub serwer ujawnia starą wersję, sprawdzisz bez rejestracji, wpisując adres URL w sprawdzaniu informacji o serwerze w Site Scouter. Ten „widok z zewnątrz” to także pierwsze, na co patrzy dział zakupów klienta
Dla zarządów, które będą wymagać gwiazdki od dostawców
Jeśli Twoja firma jest głównym wykonawcą i będzie wymagać ★ od dostawców, musisz zdecydować o następujących kwestiach:
- Jakiego poziomu wymagać od którego dostawcy. System zakłada, że wymagane środki są „przedstawiane stosownie do pozycji dostawcy w łańcuchu dostaw”. Nie trzeba wymagać tego samego poziomu od dostawcy, który przechowuje Twoje informacje poufne, i od dostawcy standardowych części
- Zapisy umowne i okresy przejściowe. Nabór wniosków rusza w marcu 2027 r., więc przed tym terminem nie można stawiać warunku „już certyfikowany”. Realistyczny jest warunek z terminem, np. „uzyskanie ★3 w roku obrotowym 2027”
- Powiązanie z własnym ★4. Wymaganie ★4 2-1-3 nakazuje znać stan bezpieczeństwa dostawców. Wymaganie ★ od dostawców staje się więc także dowodem na potrzeby własnego ★4
- Co zrobić z własnymi listami kontrolnymi. Jednym z celów systemu jest zdjęcie z dostawców ciężaru wypełniania innej listy kontrolnej dla każdego zleceniodawcy. Zastąpienie tych części listy, które może pokryć ★, ułatwia pozyskanie współpracy dostawców
Uwaga na natarczywe oferty sprzedażowe
W kwietniu 2026 r. Ministerstwo Gospodarki, Handlu i Przemysłu oraz Sekretariat Gabinetu ostrzegły przed niewłaściwymi praktykami sprzedażowymi, w których twierdzi się, że „bez ratingu nie będziecie mogli prowadzić interesów” albo „jesteśmy akredytowaną organizacją wsparcia”. W systemie nie ma takiej roli jak „akredytowana organizacja wsparcia”. Oficjalne role to cztery role wyznaczane lub rejestrowane przez IPA: jednostki oceniające, dostawcy weryfikacji technicznej, organizatorzy szkoleń i eksperci ds. bezpieczeństwa SCS, a ich listy będą publikowane na stronie IPA od grudnia 2026 r. Wymagania nie nakazują też instalowania żadnego konkretnego produktu bezpieczeństwa. Oferta typu „zainstalujcie ten produkt, a dostaniecie ★” nie jest zgodna z systemem.
Różnica między tym, co sekcja 3 tego artykułu nazywa „de facto obowiązkowym w biznesie”, a takimi ofertami sprzedażowymi to moment i podmiot. Dopóki klient nie wpisze tego do swoich standardów zakupowych, nikt nie może tego wyegzekwować, a teraz, przed otwarciem naboru wniosków, nie ma podstaw, by mówić „podpiszcie dziś, bo będzie za późno”.
Uwagi metodologiczne i ograniczenia
Artykuł opiera się na stronie systemu IPA, FAQ, wymaganiach i kryteriach oceny (SCS-400 Ver.1.1), podręczniku (SCS-620), informacji o opłatach i komunikacie prasowym z 28 października 2026 r., według stanu publikacji na 30 października 2026 r. Identyfikatory i treść wymagań pochodzą z SCS-400 Ver.1.1. Stwierdzenie z sekcji 3, że system staje się „de facto obowiązkowy w biznesie”, to opinia autora wynikająca ze struktury wymagań i praktyki zakupowej dużych firm; prosimy odróżniać ją od oficjalnego stanowiska IPA (uzyskanie ratingu jest dobrowolne). Przewodnik po wniosku rejestracyjnym nie został jeszcze opublikowany, więc szczegóły procedury mogą się zmienić. Autor działa w branży domen, hostingu i bezpieczeństwa i nie jest ani jednostką oceniającą, ani ekspertem w ramach systemu.
Dział zakupów klienta najpierw patrzy na to, jak Twoja firma wygląda z zewnątrz. Wpisz adres URL i sprawdź w nieinwazyjny sposób, czy Twoja witryna lub serwer nie ujawnia starej wersji. Bez rejestracji.
Użyj: Informacje o serwerzeFAQ
Czy dostawcy 3. rzędu naprawdę będą potrzebować ★?
System działa w ten sposób, że zleceniodawca przedstawia poziom swojemu dostawcy, bez ograniczenia, jak wiele szczebli w dół to sięga. Ponieważ wymaganie ★4 2-1-3 nakazuje znać stan bezpieczeństwa dostawców, im więcej firm wyżej w łańcuchu uzyska ★4, tym silniejsza zachęta, by wymagać ★ od firm niżej.
Czy stracimy zlecenia, jeśli go nie uzyskamy?
IPA podaje, że „uzyskanie ratingu jest dobrowolne” i że „współpraca nie zostaje natychmiast wstrzymana”. Z drugiej strony, gdy klient wpisze ★ do swoich standardów zakupowych, nie może zawierać umów z firmami, które ich nie spełniają. Zalecamy przygotowania przy założeniu, że system jest dobrowolny z mocy prawa i de facto obowiązkowy w biznesie.
Kto składa deklarację zgodności?
Zarząd. Po potwierdzeniu przez eksperta przy ★3 lub po raporcie jednostki oceniającej przy ★4 zarząd deklaruje zgodność z wymaganiami i składa wniosek o rejestrację.
Czy mając ISMS, nadal tego potrzebujemy?
Tak. FAQ IPA opisuje ISMS i system jako wzajemnie się uzupełniające. Rating nie gwarantuje też zgodności z innymi ramami prawnymi ani standardami branżowymi.
Jaki jest łączny koszt?
Poza opłatą rejestracyjną IPA (¥10,000 rocznie za ★3, ¥60,000 za 3 lata za ★4) nic nie znajduje się w tabeli opłat systemu: eksperci i jednostki oceniające pobierają opłaty według cen rynkowych, a koszt środków zależy od obecnego stanu. Oznaczenie w samoocenie punktów jako spełnione lub niespełnione daje przybliżone wyobrażenie o koszcie środków.
Źródła
Ostatnio sprawdzono: 2026-10-30. Specyfikacje i zasady mogą się zmieniać; przed podjęciem działań sprawdź źródła pierwotne.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (blog osobisty nkzw.jp)
Kontakt: Oficjalna strona / YouTube / Instagram / LinkedIn / X / Telegram