
La sécurité de votre entreprise notée en « étoiles » : le dispositif de notation SCS japonais expliqué simplement (ce qu'il faut savoir avant que vos clients ne le demandent)
« Votre entreprise pourrait-elle elle aussi obtenir ★3 ? » À partir du printemps 2027, de plus en plus d'entreprises au Japon entendront cette question de la part de leurs clients. L'étoile provient du dispositif de notation SCS, créé par le gouvernement japonais (le ministère de l'Économie, du Commerce et de l'Industrie et le Secrétariat du Cabinet) et géré par l'IPA (the Information-technology Promotion Agency, Japan, l'agence japonaise de promotion des technologies de l'information). Son nom officiel est « Dispositif de notation de la sécurité pour le renforcement des chaînes d'approvisionnement » (Security Rating Scheme for Strengthening Supply Chains). Le 28 octobre 2026, les guides d'évaluation et le manuel explicatif ont été publiés : le dispositif est désormais presque entièrement défini.
Cet article explique, avec le moins de jargon informatique possible, pourquoi ce dispositif existe, ce que signifient les étoiles, ce qui se passe quand vous en obtenez une, combien cela coûte et quand cela commence. Les détails techniques (ce qu'il faut précisément configurer) se trouvent dans le guide pour les ingénieurs, et l'impact sur l'activité ainsi que les décisions de direction dans le guide pour les dirigeants. Il existe aussi une édition manga à lire avec vos enfants.
Cet article est également publié en anglais sur sitescouter.net et nkzw.jp, et en japonais sur sitescouter.net. Ceci est l'édition française de Site Scouter, traduite de la version anglaise.
Pourquoi la « chaîne d'approvisionnement » ?
Ces dernières années, les incidents se sont multipliés dans lesquels ce n'est pas la grande entreprise elle-même mais l'un de ses fournisseurs ou l'une de ses filiales qui a été attaqué, et ce sont les usines ou la logistique de la grande entreprise qui se sont arrêtées. Il suffit qu'une seule entreprise de la chaîne soit compromise, qu'elle fournisse des pièces, assure la maintenance des systèmes ou détienne des données, pour que les dégâts se propagent à toutes les entreprises qui lui sont liées. C'est ce qu'on appelle une « attaque de la chaîne d'approvisionnement ».
Jusqu'à présent, les grandes entreprises contrôlaient leurs fournisseurs en leur envoyant leurs propres questionnaires. Pour les petites et moyennes entreprises qui les reçoivent, cela signifie répondre encore et encore à des questions semblables, dans un format différent pour chaque client, ce qui représente une lourde charge. De leur côté, les expéditeurs ne sont pas sûrs que leurs questionnaires soient adaptés. L'objectif du dispositif est de résoudre ces deux problèmes grâce à un référentiel commun fixé par l'État.
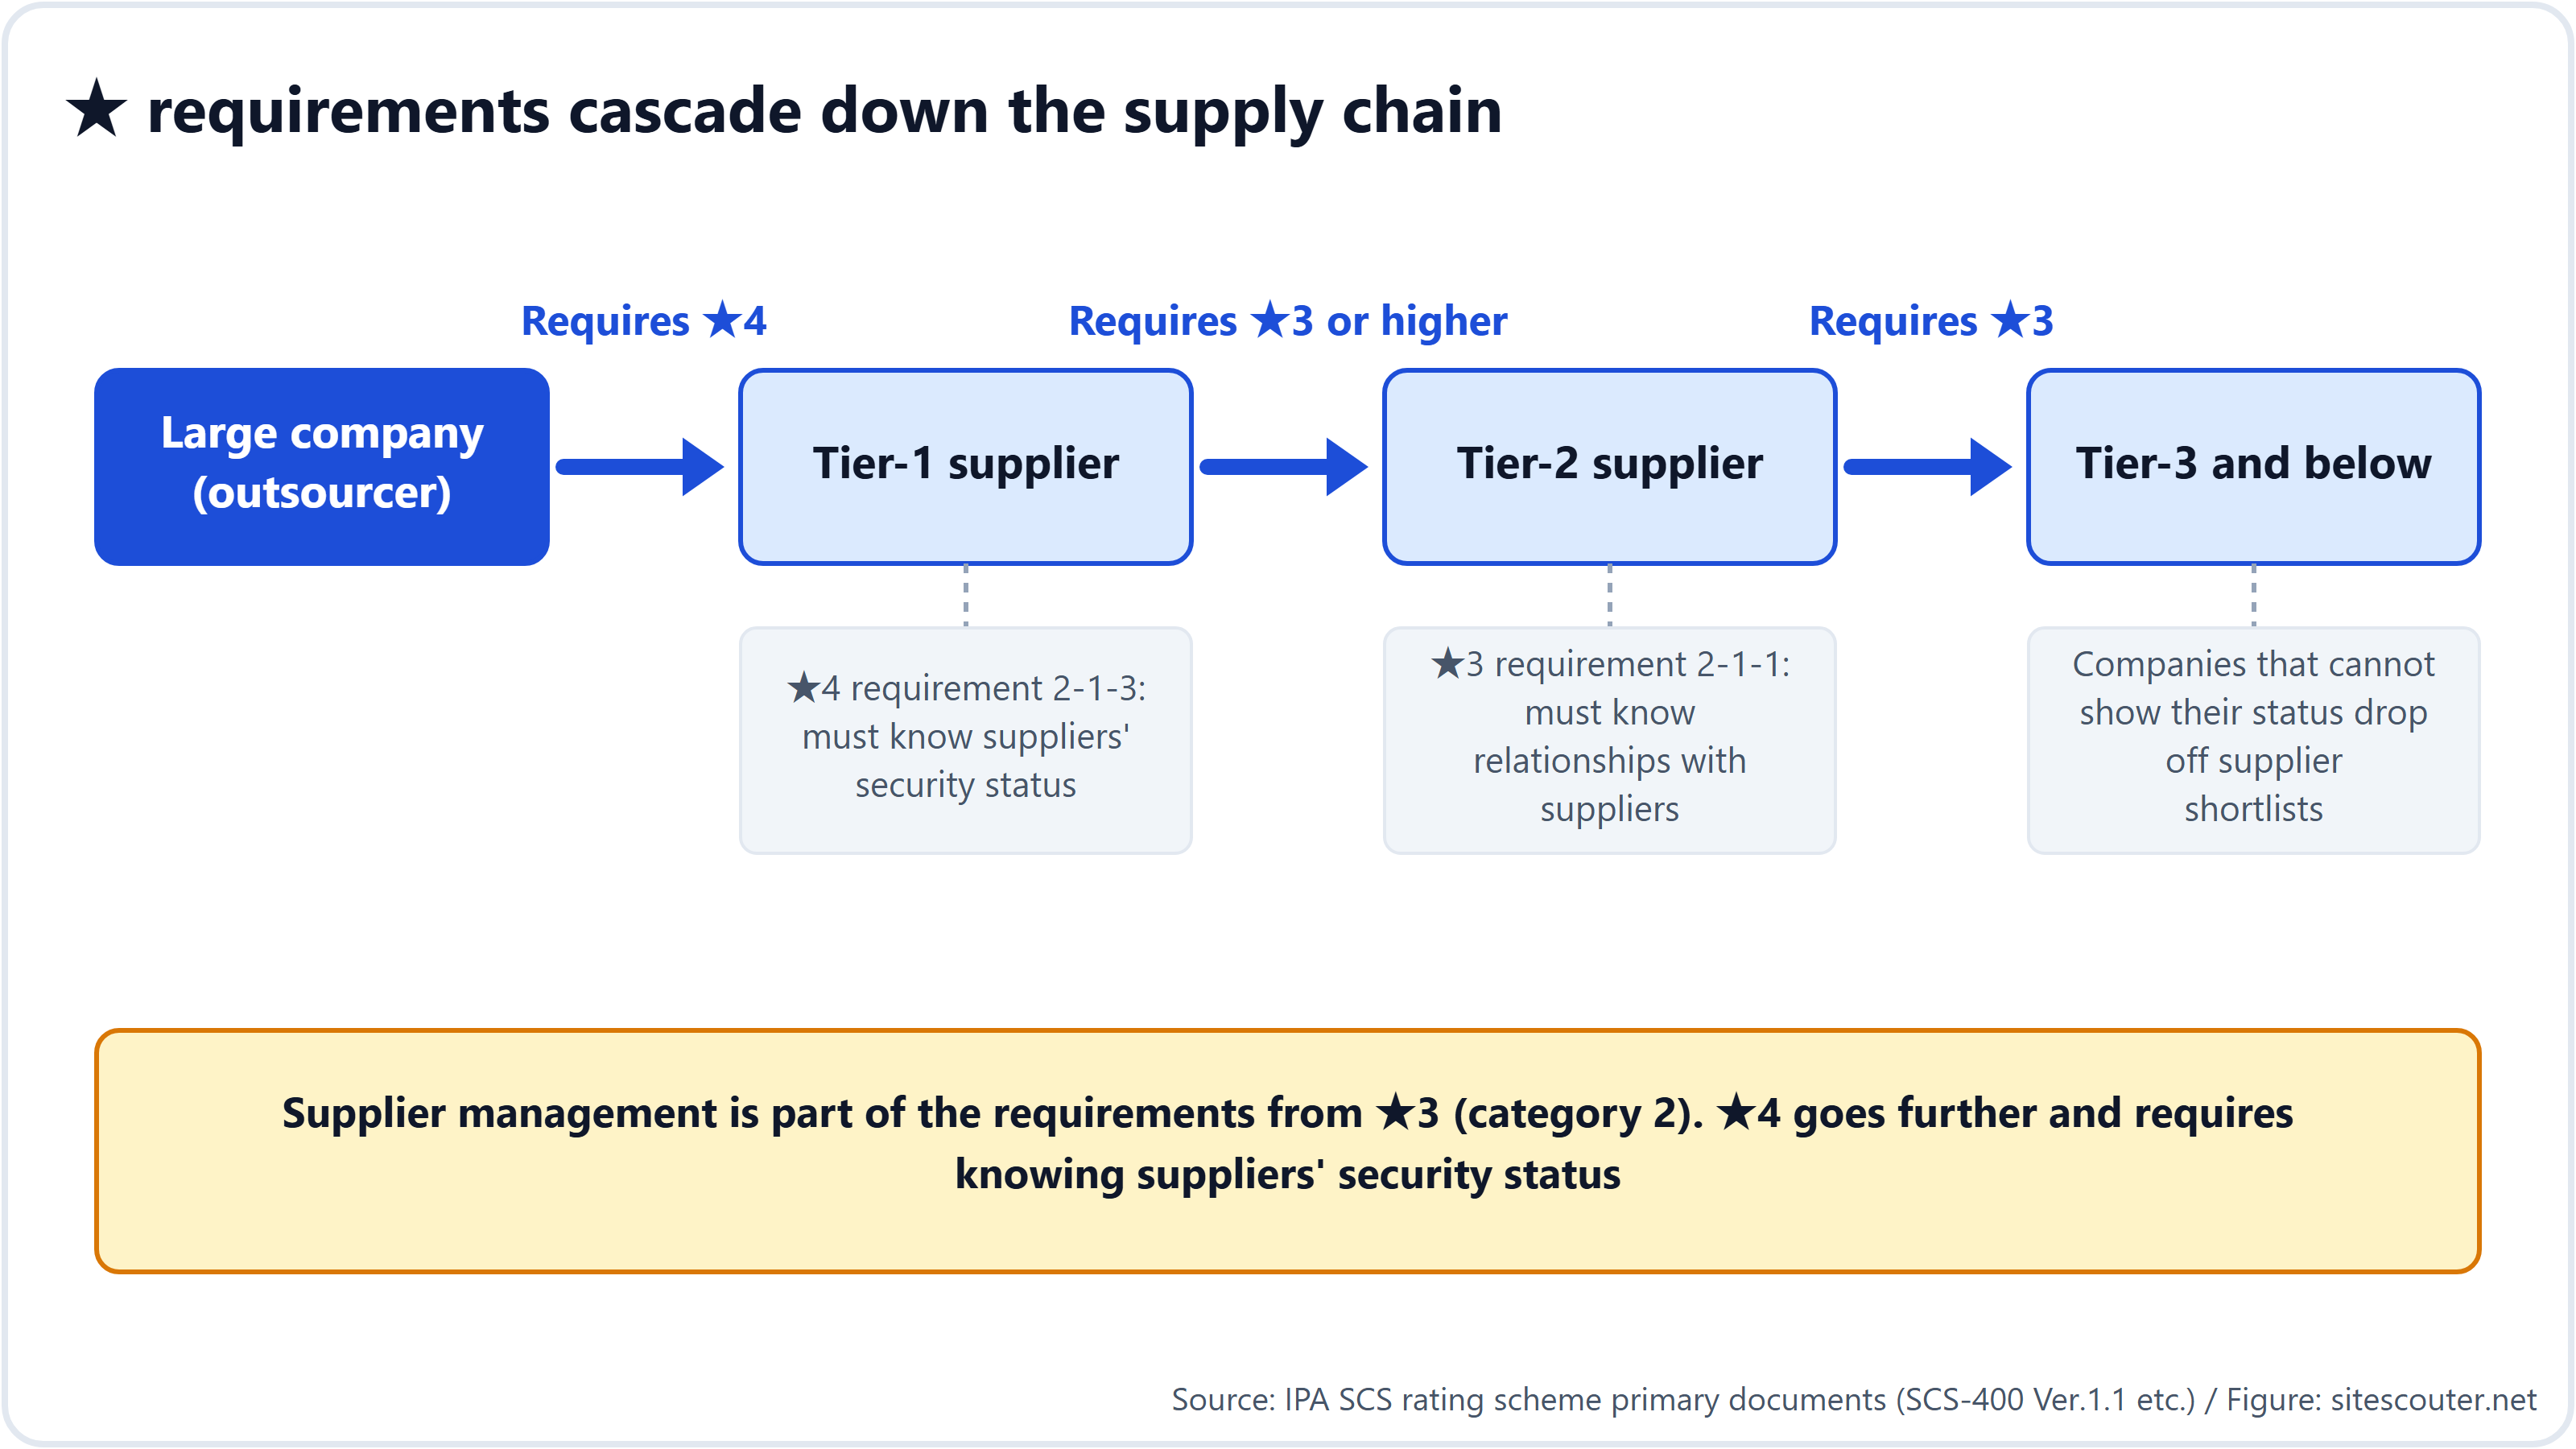
Le point important est que ce référentiel ne concerne pas seulement les entreprises qui traitent directement avec les grandes entreprises, mais aussi leurs sous-traitants de rang 2 et de rang 3 plus en aval. Une entreprise qui obtient ★4 est tenue de connaître l'état de sécurité de ses propres fournisseurs (exigence 2-1-3). Le moyen le plus simple de le connaître est de « demander aux fournisseurs d'obtenir eux aussi une étoile », si bien que la demande d'étoiles descend de plus en plus bas dans la chaîne.
Les étoiles indiquent « à quel point vous êtes protégé »
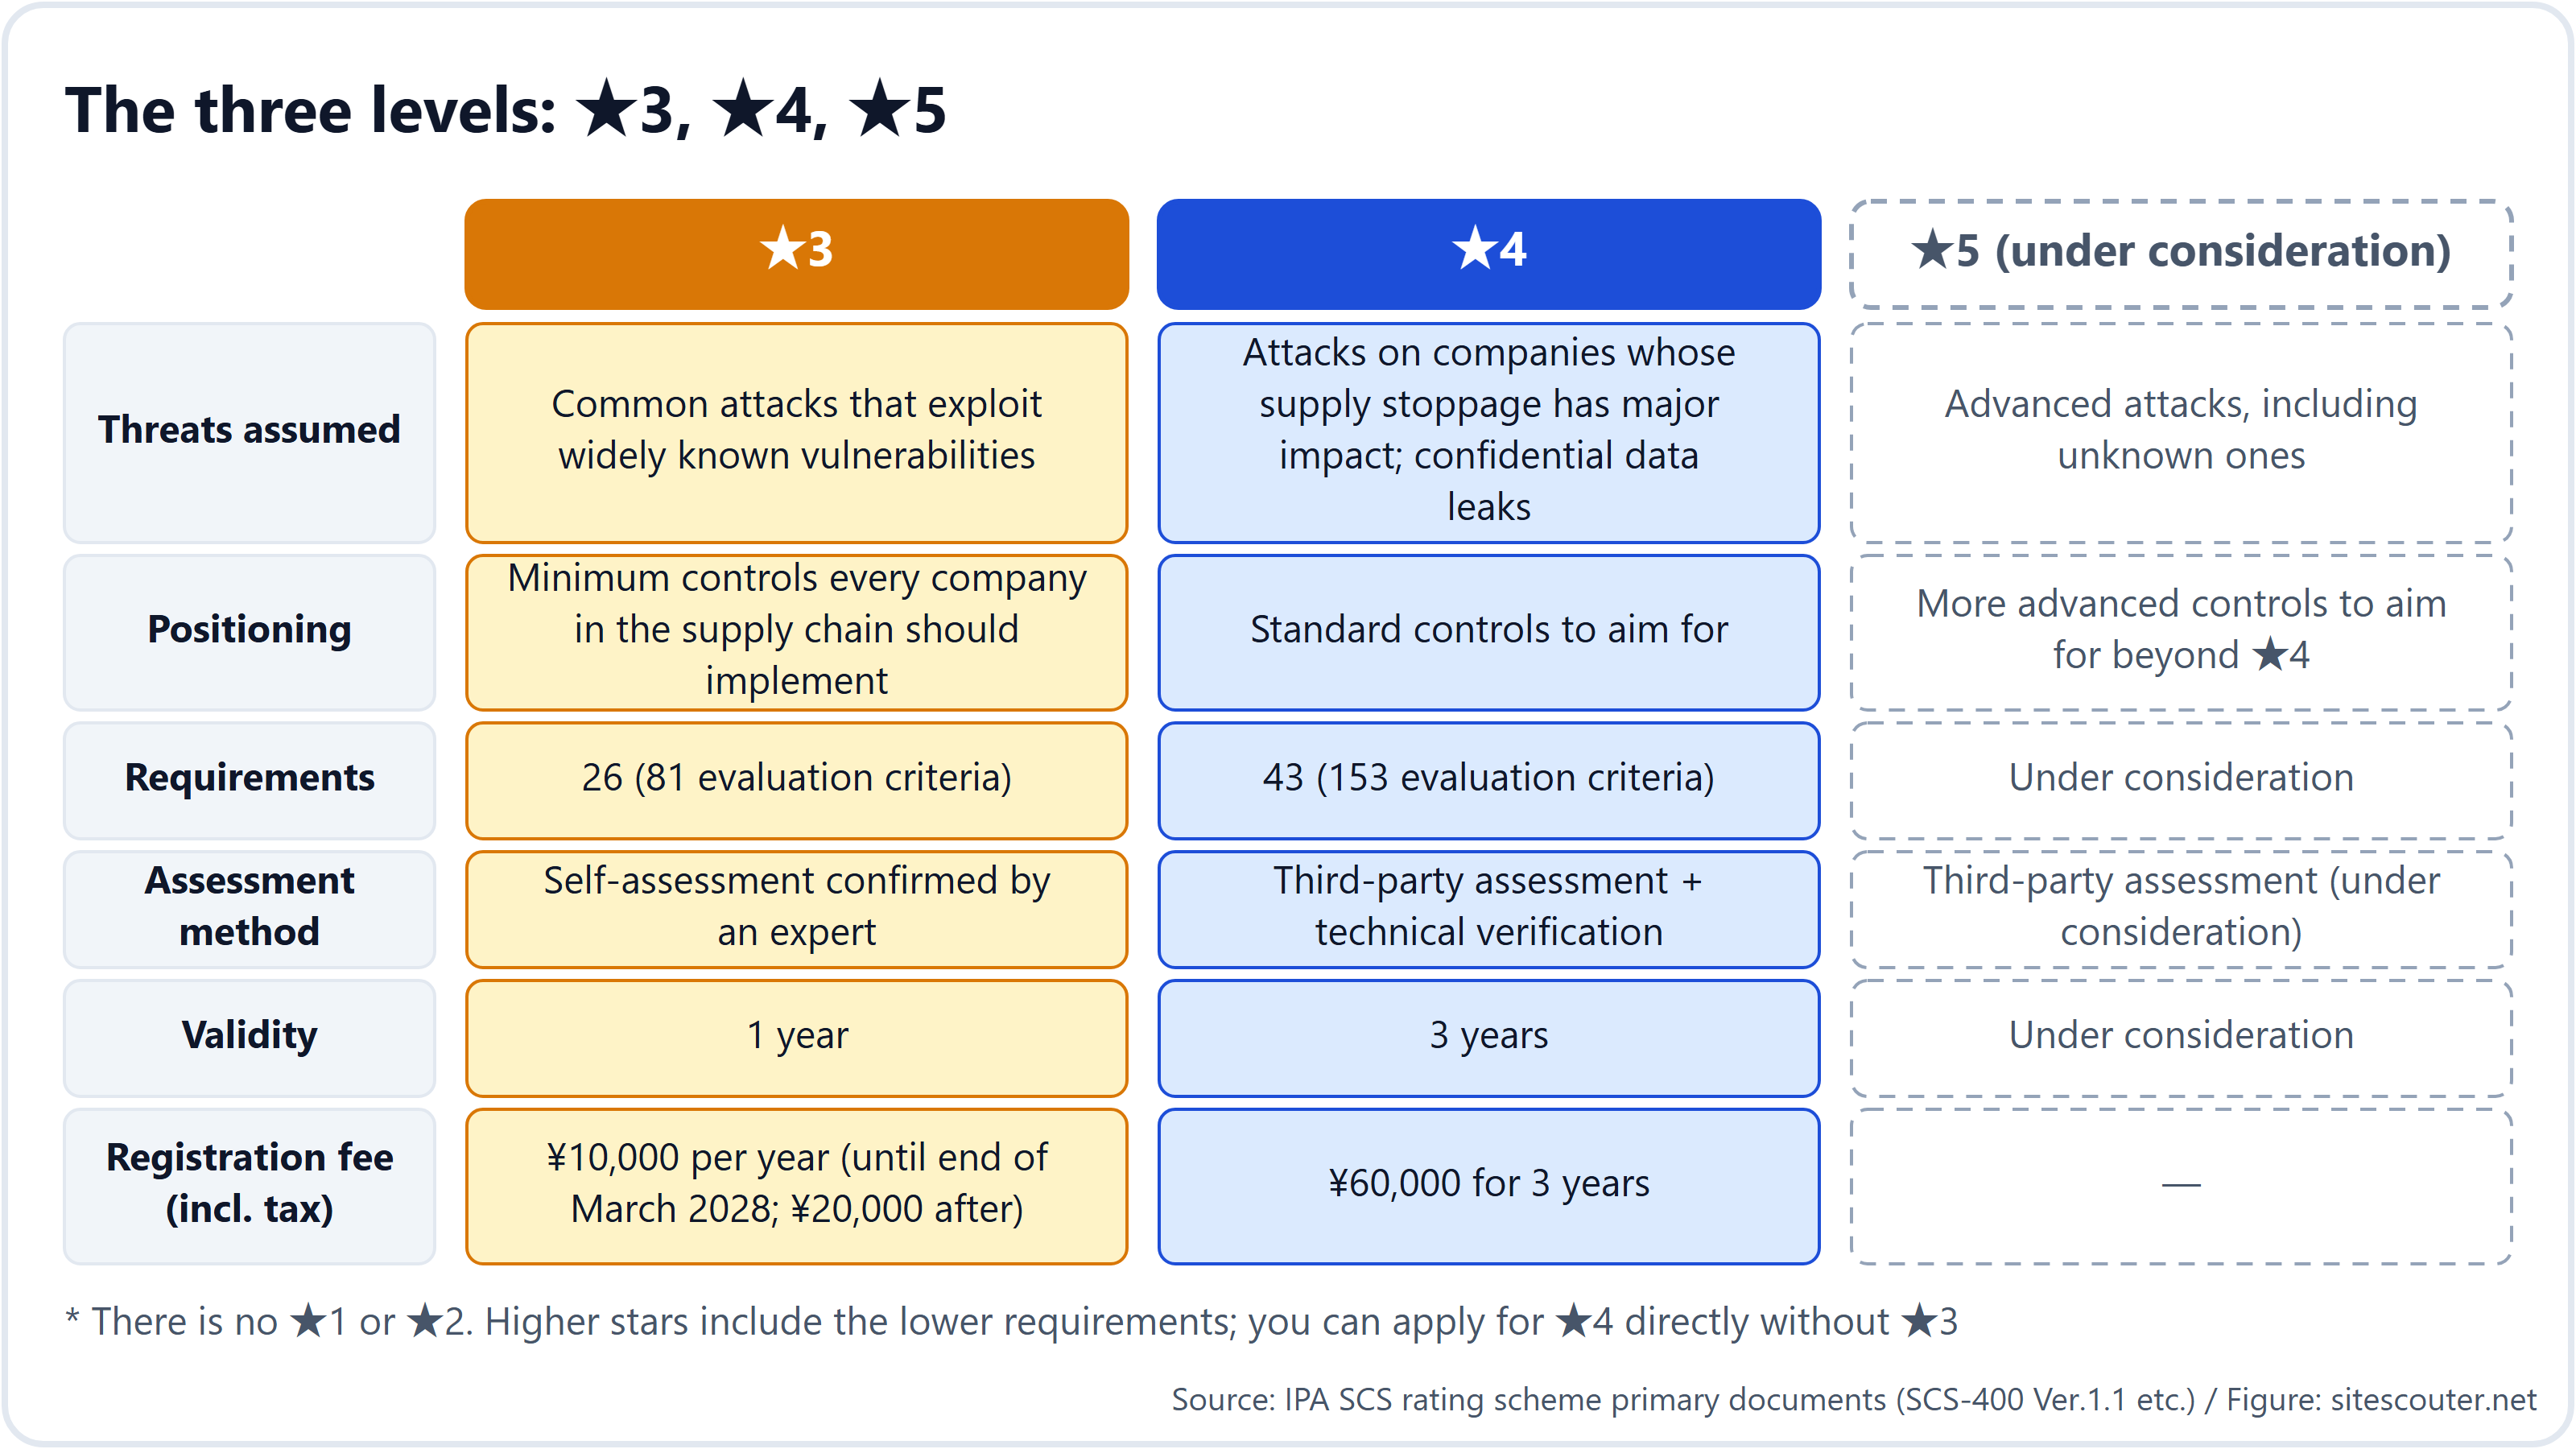
Il existe trois niveaux : ★3, ★4 et ★5. Il n'y a ni ★1 ni ★2 (les engagements à une et deux étoiles d'un autre programme de l'IPA, « SECURITY ACTION », servent de socle). ★5 est encore à l'étude : pour l'instant, ce sont ★3 et ★4 qui sont réellement utilisés.
| ★3 | ★4 | |
|---|---|---|
| Type d'attaque envisagé | Attaques courantes exploitant des faiblesses largement connues | Attaques visant des entreprises dont l'arrêt toucherait toute la chaîne d'approvisionnement ; fuites d'informations confidentielles |
| Pour qui | Le minimum que toute entreprise engagée dans une relation commerciale devrait faire | Le niveau standard à viser |
| Nombre d'items | 26 | 43 (dont les 26 de ★3) |
| Comment le prouver | Auto-évaluation, puis confirmation par un expert enregistré auprès de l'État | Audit par un organisme d'évaluation et test réel de vos systèmes depuis l'extérieur pour détecter des faiblesses |
| Validité | 1 an | 3 ans |
| Frais d'enregistrement versés à l'IPA | ¥10,000 par an (jusqu'à fin mars 2028 ; ¥20,000 ensuite) | ¥60,000 pour 3 ans |
Les 26 et 43 items se répartissent en 7 grands domaines : « désigner les responsables », « connaître ses relations avec les fournisseurs », « savoir quels ordinateurs et serveurs on possède », « prévenir les attaques », « détecter les attaques », « réagir en cas d'incident » et « rétablir l'activité ». Cela peut sembler technique, mais une grande partie de ★3 consiste à montrer par des documents que vous avez fixé des règles, que vous les avez communiquées à votre personnel et que vous les révisez une fois par an.
Exemples de ce que ★3 exige concrètement
Parmi les documents rédigés pour les spécialistes, voici les items les plus pertinents pour les chefs d'entreprise ordinaires :
- Désigner les responsables. Nommer le dirigeant chargé de la sécurité et le service responsable, et tenir une liste de contacts
- Tenir un registre des ordinateurs et des serveurs : combien il y en a et quel système d'exploitation chacun utilise
- Règles pour les mots de passe. Toujours changer les mots de passe initiaux, interdire les mots faciles à deviner, ne jamais réutiliser un mot de passe. Au moins 8 caractères (au moins 10 en l'absence de verrouillage ou de vérification en deux étapes)
- Toujours utiliser l'authentification en deux étapes (multifacteur) pour les services cloud qui traitent des informations importantes
- Installer les mises à jour dans les 14 jours suivant leur publication (pour les plus graves). Cesser d'utiliser les anciens logiciels qui ne sont plus pris en charge, ou les couper d'internet
- Installer un antivirus sur chaque ordinateur et chaque serveur
- Sauvegarder vos données, conserver aussi les informations importantes dans un autre lieu, et consigner par écrit la façon de les restaurer
- Changer les mots de passe d'administration des routeurs et des pare-feu pour que personne ne puisse entrer depuis l'extérieur
- Décider à l'avance quoi faire et qui contacter en cas d'incident (y compris les clients, la police et le ministère de tutelle)
Vous n'êtes tenu d'acheter aucun produit de sécurité en particulier. Un argumentaire commercial affirmant « sans ce produit, vous n'obtiendrez pas l'étoile » ne correspond pas à ce que dit le dispositif.
Comment obtenir une étoile
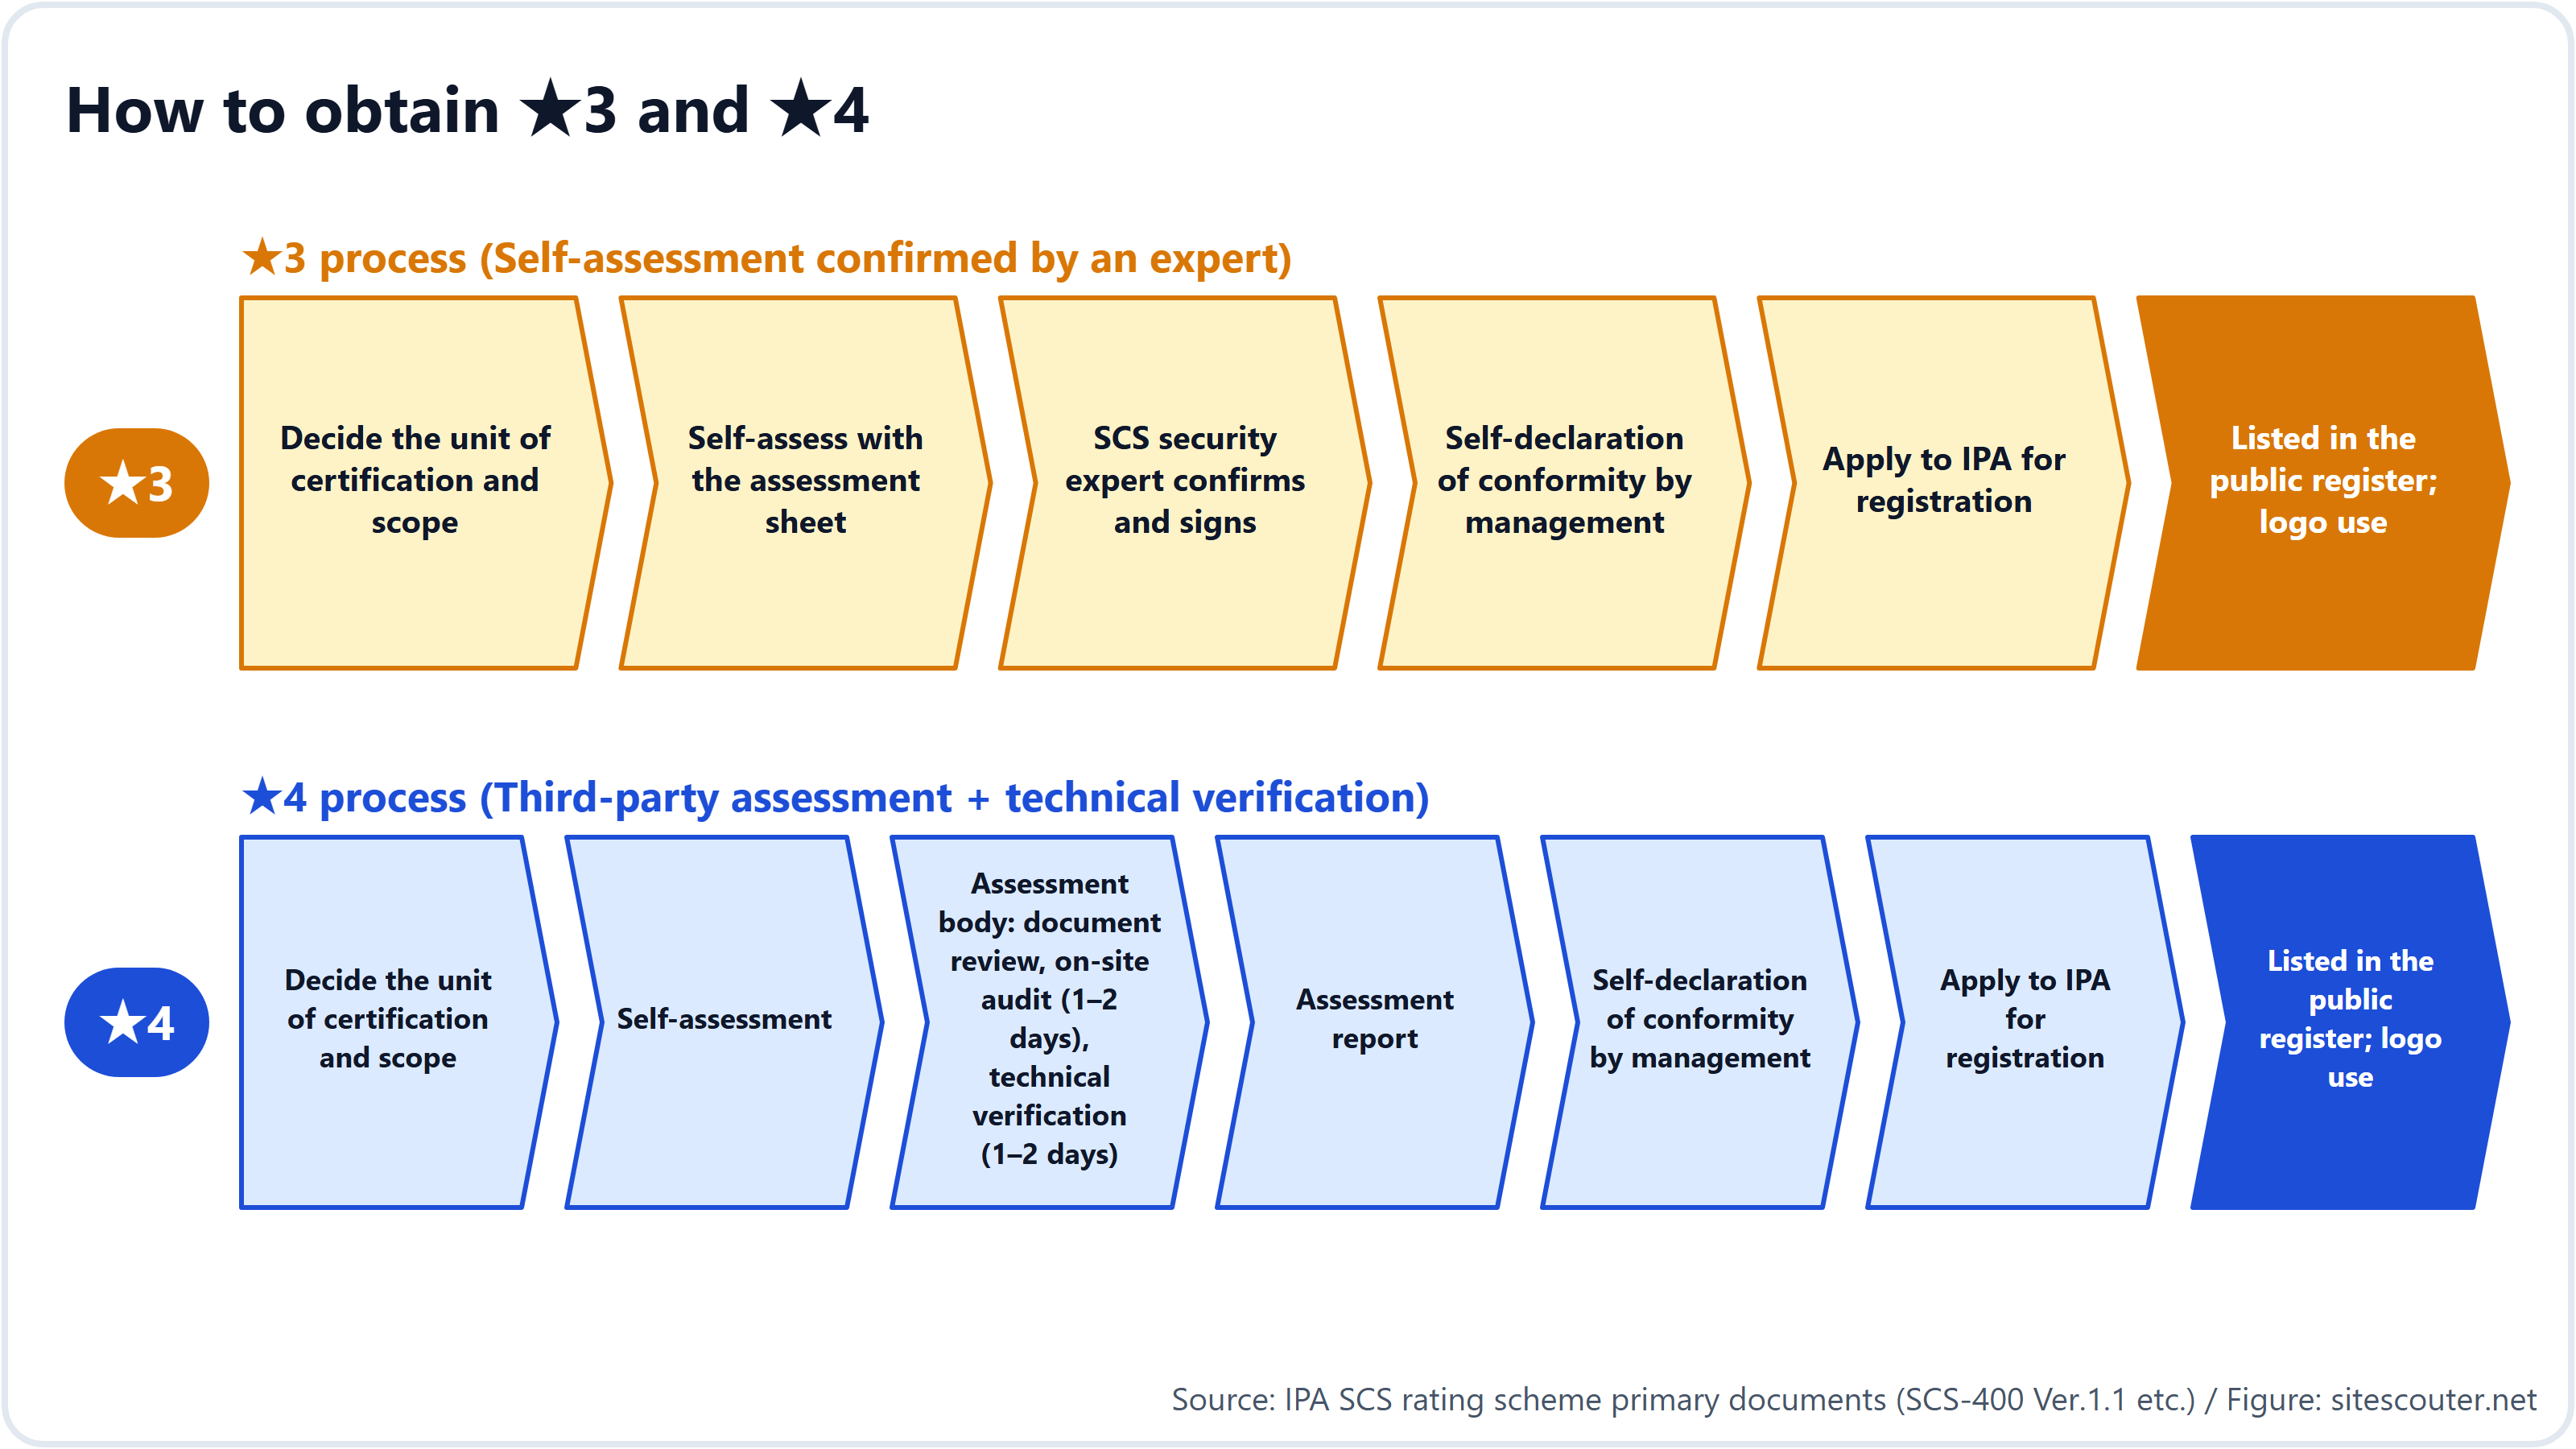
Pour ★3
- Décider si vous candidatez pour toute l'entreprise, pour une seule division ou pour le groupe
- Reporter les résultats de votre propre contrôle des 26 items dans la feuille d'évaluation (un fichier Excel) fournie par l'IPA
- La faire confirmer et signer par un expert en sécurité SCS enregistré auprès de l'IPA
- Le président ou un autre membre de la direction fait une auto-déclaration de conformité attestant que « nous satisfaisons aux exigences »
- Demander l'enregistrement auprès de l'IPA. Après examen, votre entreprise figure sur le site web de l'IPA et peut utiliser le logo
Pour ★4
Après l'étape 2, au lieu de la confirmation par un expert, vous faites appel à un organisme d'évaluation. Celui-ci examine vos documents, effectue un audit sur site de 1 à 2 jours, puis consacre 1 à 2 jours à tester les équipements accessibles depuis l'extérieur via internet (boîtiers VPN, routeurs, etc.) pour y rechercher des faiblesses. Si une faiblesse grave est découverte, vous la corrigez dans les 14 jours et la faites tester de nouveau. Une fois le rapport d'évaluation reçu, vous passez à l'auto-déclaration et à la demande d'enregistrement.
Combien cela coûte-t-il ?
Les frais d'enregistrement versés à l'IPA figurent dans le tableau ci-dessus : ¥10,000 par an pour ★3. En revanche, les honoraires versés aux experts et aux organismes d'évaluation sont distincts. Ils ne figurent pas dans la grille tarifaire du dispositif et sont fixés par le marché.
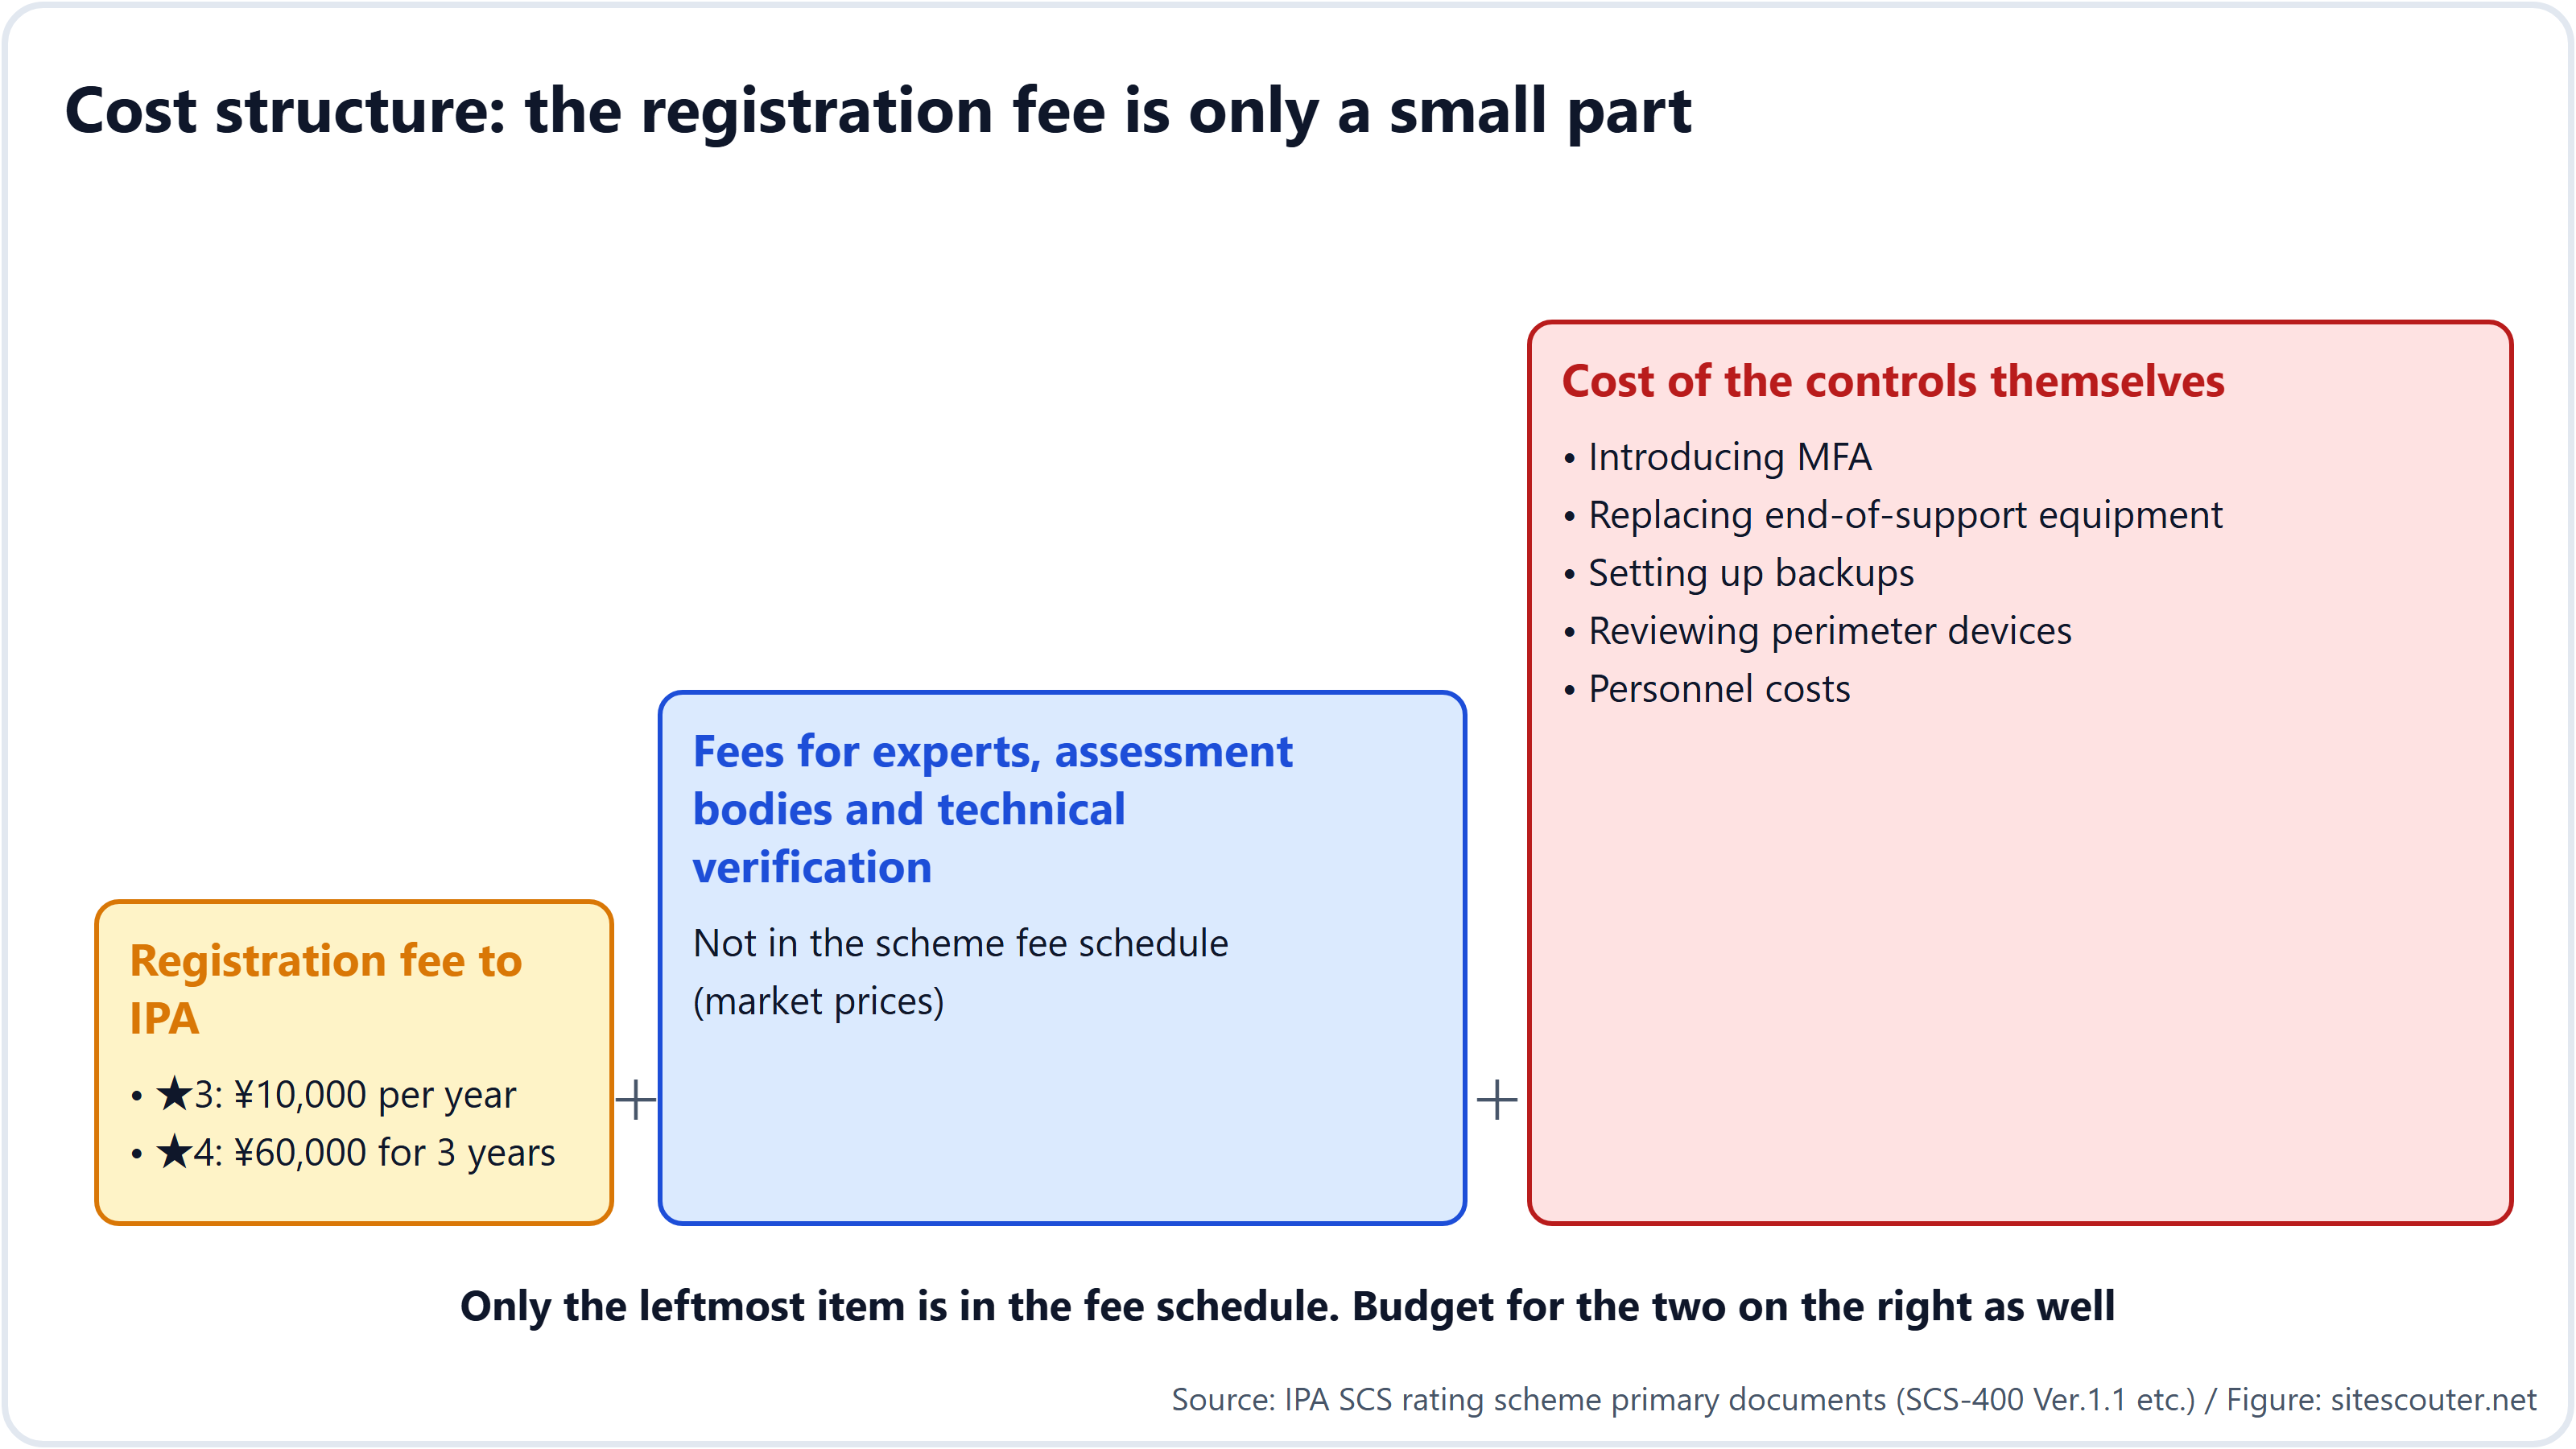
Un autre élément souvent négligé est le coût et le temps des mesures de sécurité elles-mêmes. Mettre en place la vérification en deux étapes, remplacer d'anciens ordinateurs et logiciels et organiser les sauvegardes peut prendre plusieurs mois selon la taille de l'entreprise. Dans le secteur, on cite souvent une règle empirique de « 2 à 3 mois pour les mesures techniques, 1 à 2 mois pour les documents et les preuves ».
Pour les petites et moyennes entreprises, l'IPA prépare le « Cyber Security Otasuketai Service (nouveau type) », un service d'accompagnement destiné à les aider à obtenir ★3 et ★4 (encore en phase pilote en octobre 2026).
Quand cela commence-t-il ?
| Quand | Ce qui se passe |
|---|---|
| Avril 2026 | Annonce du dispositif, première version des exigences |
| Septembre 2026 | Annonce des frais |
| 28 octobre 2026 | Publication des guides d'évaluation, du manuel et de la feuille d'évaluation (nous en sommes là) |
| Vers fin novembre 2026 | Guide de la demande d'enregistrement, logo |
| Fin décembre 2026 | Liste des organismes d'évaluation et des prestataires de vérification technique |
| À partir de janvier 2027 | Liste des experts |
| Mars 2027 | Ouverture des candidatures pour ★3 et ★4 (prévue) |
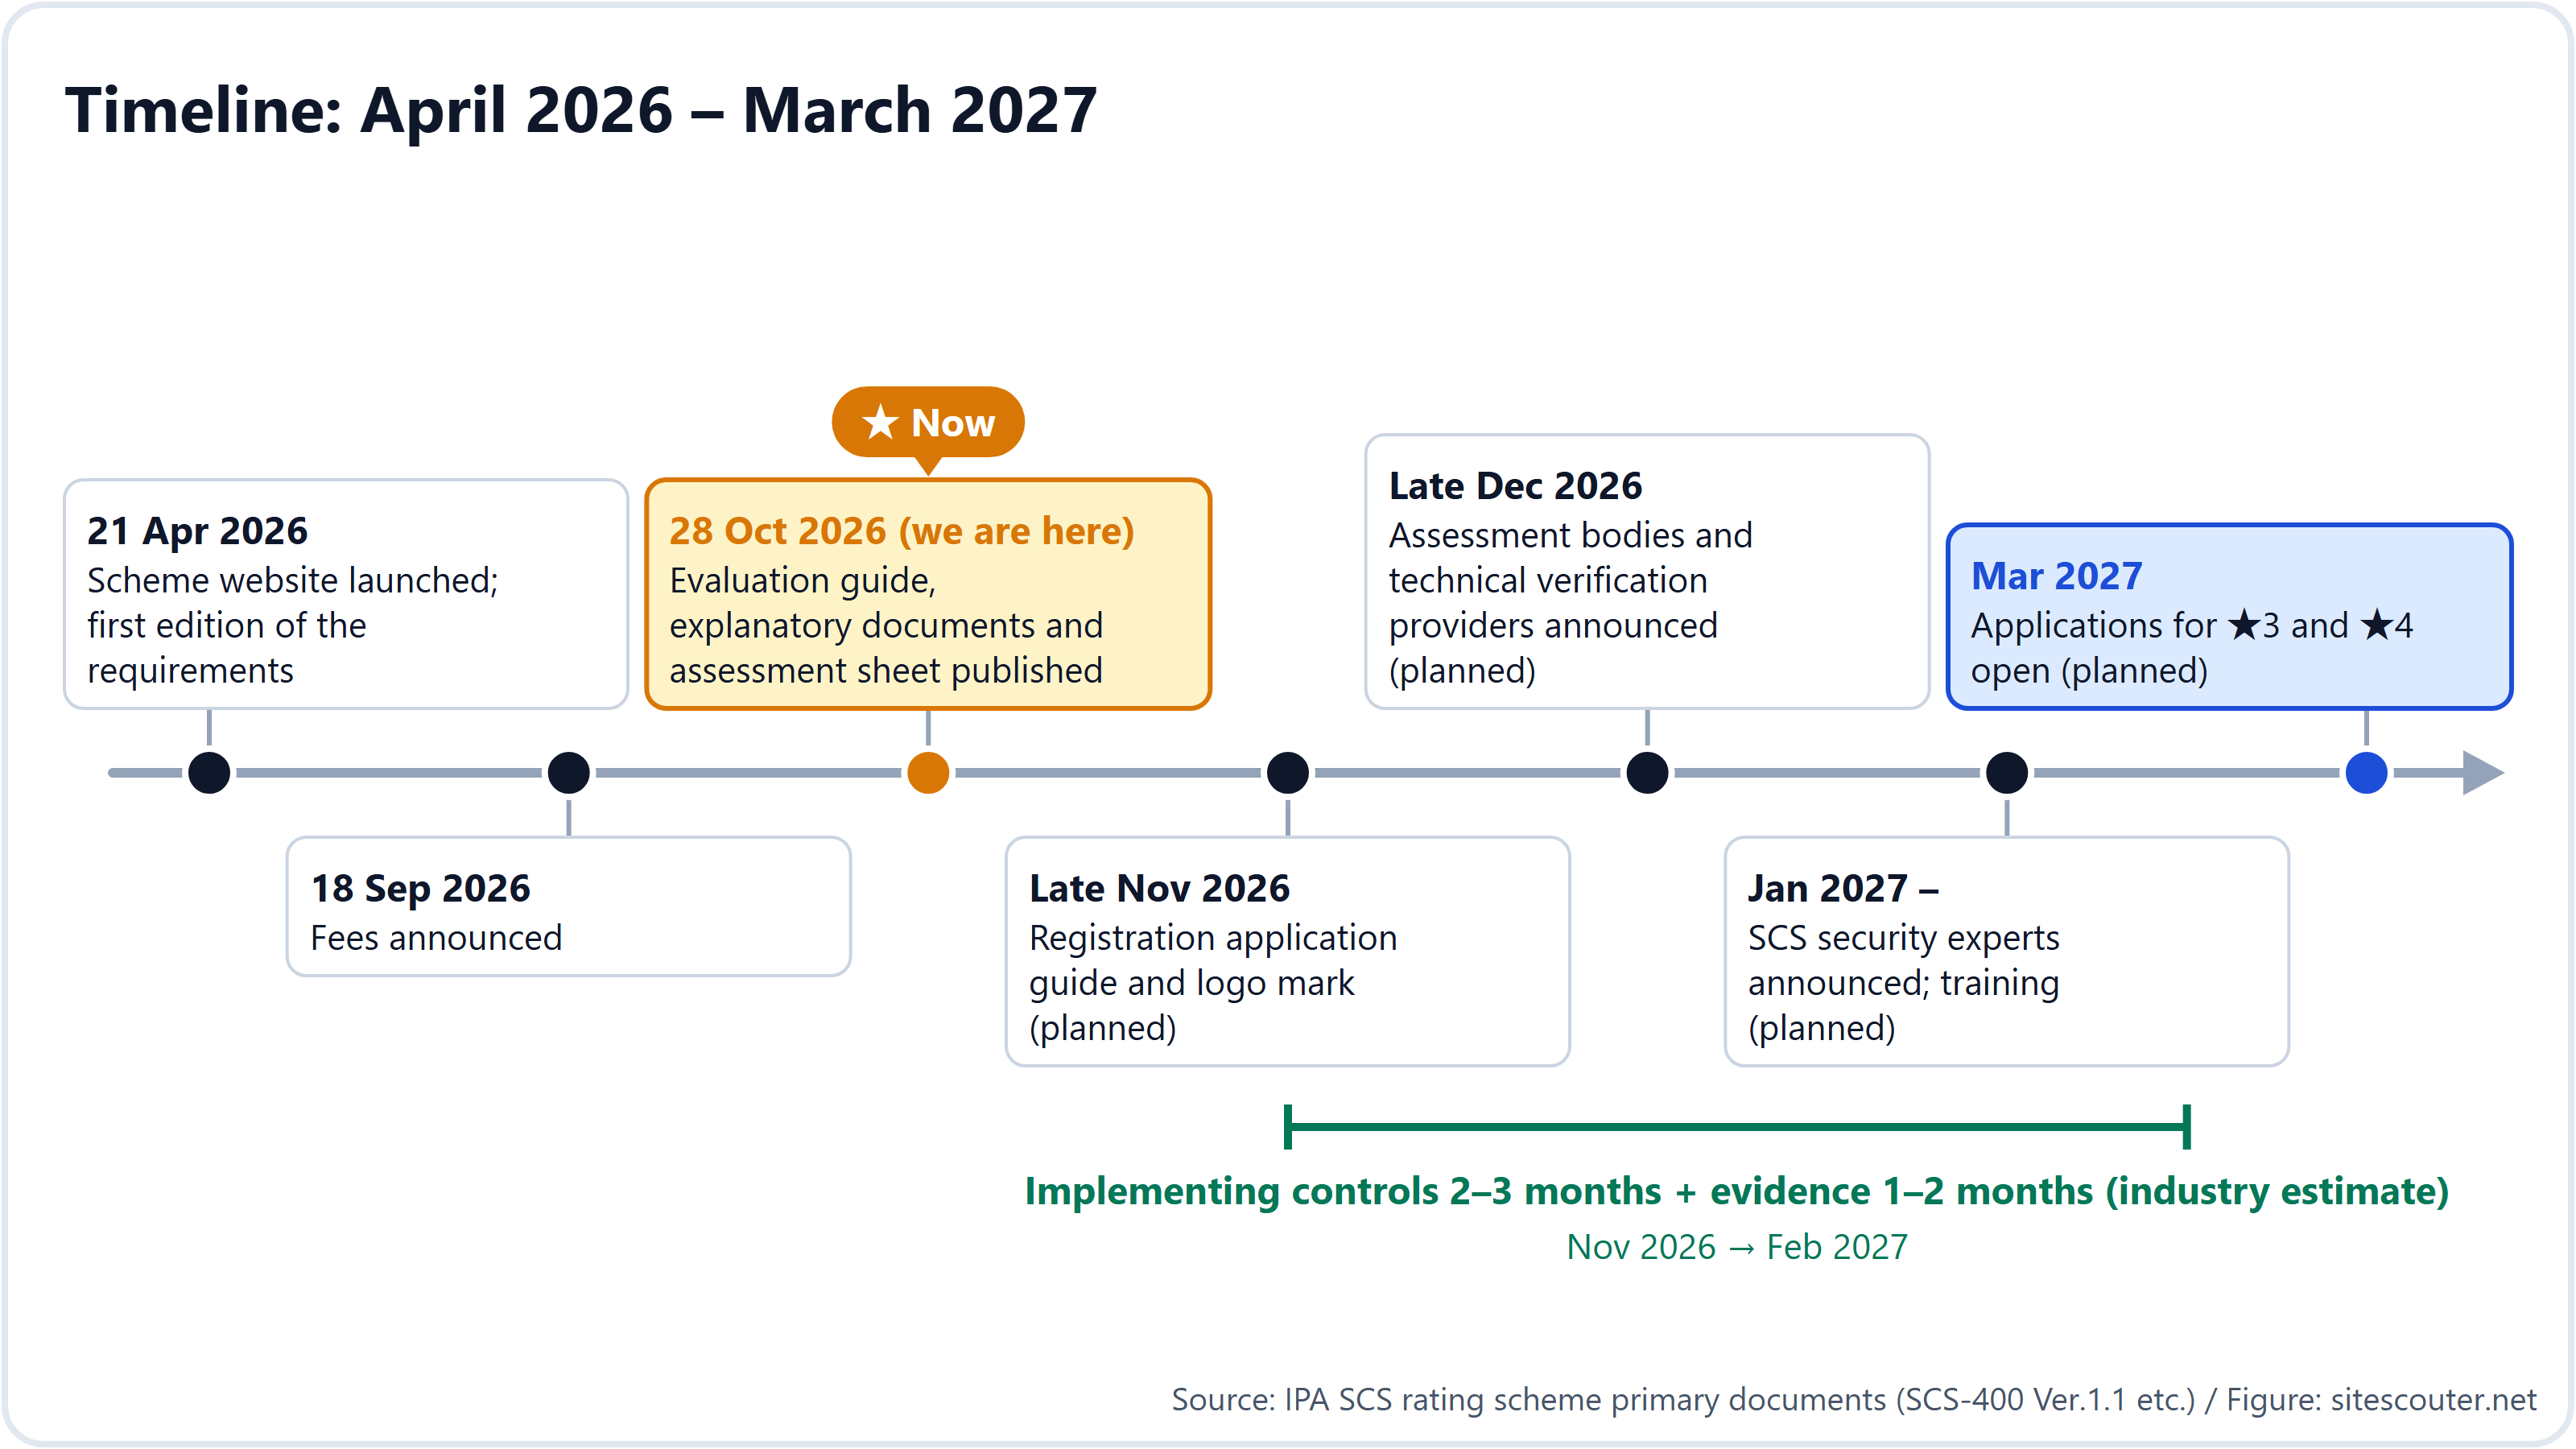
Il reste environ 5 mois avant l'ouverture des candidatures, mais comme les mesures prennent plusieurs mois, les entreprises dont les clients sont susceptibles de le demander devraient commencer dès maintenant à faire le point sur leur situation pour être juste à temps. La feuille d'évaluation peut déjà être téléchargée.
Que se passe-t-il si vous n'en obtenez pas ?
Dès que les critères d'achat d'un client indiquent « ★3 ou plus », les entreprises qui ne l'ont pas ne seront plus retenues comme fournisseurs. Les grandes entreprises ne peuvent pas signer de contrats avec des entreprises qui ne satisfont pas à leurs propres critères d'achat. L'interlocuteur n'a aucune marge de manœuvre, car contracter avec une entreprise qui ne satisfait pas au critère constituerait un manquement à la conformité. Pour les nouvelles affaires, c'est une condition dès le départ ; pour les affaires existantes, elle est ajoutée au renouvellement du contrat. Et comme nous l'avons vu à la section 1, l'exigence ne s'arrête pas au fournisseur de rang 1 : elle descend jusqu'aux sous-traitants de rang 2 et de rang 3.
Juridiquement, le dispositif est facultatif. La FAQ de l'IPA indique qu'« obtenir une étoile est facultatif » et que « ne pas satisfaire à toutes les exigences ne signifie pas que les affaires s'arrêtent immédiatement ». C'est à chaque acheteur public de décider s'il en fait une exigence dans ses appels d'offres. Il reste que l'approche réaliste consiste à se préparer en partant du principe que c'est « facultatif selon la loi, obligatoire dans les faits pour faire des affaires ». Savoir dès maintenant dans quelle mesure votre entreprise satisfait déjà aux exigences facilite à la fois la négociation et la préparation, bien plus que de se précipiter une fois qu'un client l'a demandé.
Méfiez-vous des démarchages commerciaux agressifs
En avril 2026, le ministère de l'Économie, du Commerce et de l'Industrie et le Secrétariat du Cabinet ont publié une mise en garde contre les démarchages commerciaux inappropriés qui affirment « sans étoile, vous ne pourrez plus faire d'affaires » ou « nous sommes un organisme d'accompagnement agréé ». Le rôle d'« organisme d'accompagnement agréé » n'existe pas dans le dispositif. Les seuls rôles officiels sont les quatre désignés ou enregistrés par l'IPA : organismes d'évaluation, prestataires de vérification technique, organismes de formation et experts en sécurité SCS. Les listes seront publiées sur le site web de l'IPA à partir de décembre 2026.
Vous pouvez vérifier si un nom ou un titre est authentique en le comparant aux listes du site web de l'IPA. À ce stade, avant la publication des listes, aucune entreprise ne peut légitimement se dire « agréée ».
Commencez par vérifier comment votre entreprise apparaît vue de l'extérieur
Les exigences incluent l'installation des mises à jour dans les 14 jours et l'abandon des logiciels qui ne sont plus pris en charge. Pour savoir si votre site web ou votre serveur annonce une ancienne version au monde extérieur, il suffit de saisir une URL, sans inscription, dans la vérification des informations serveur de Site Scouter. Utilisez-la comme premier contrôle d'une minute avant de commencer à vous préparer à l'étoile.
Notes méthodologiques et limites
Cet article s'appuie sur le site web du dispositif de l'IPA, sa FAQ, les exigences et critères d'évaluation (SCS-400 Ver.1.1), le manuel (SCS-620), le guide de vérification technique (SCS-430), l'avis sur les frais et le communiqué de presse du 28 octobre 2026, tels que publiés au 30 octobre 2026. Le guide de la demande d'enregistrement n'a pas encore été publié : les détails de procédure peuvent donc changer. L'auteur travaille dans les secteurs des noms de domaine, de l'hébergement et de la sécurité, et n'est ni un organisme d'évaluation ni un expert au titre du dispositif.
Vérifiez si votre site web ou votre serveur annonce une ancienne version au monde extérieur en saisissant simplement une URL. Sans inscription et de manière non intrusive. Un bon premier contrôle avant de vous préparer à l'étoile.
Utiliser : Analyse serveurFAQ
Cela s'applique-t-il aussi aux petites entreprises ?
Le dispositif s'applique quels que soient le secteur et la taille. L'IPA en attend le plus grand bénéfice pour les petites et moyennes entreprises disposant de peu de personnel et de budget pour la sécurité.
Cela concerne-t-il les sous-traitants de rang 3 qui ne traitent pas directement avec les grandes entreprises ?
Oui. Une entreprise qui obtient ★4 est tenue de connaître l'état de sécurité de ses fournisseurs : plus les entreprises situées en amont obtiennent des étoiles, plus les entreprises en aval se voient demander d'en obtenir. Il n'y a pas de limite au nombre de rangs concernés.
Puis-je candidater à ★4 sans avoir ★3 ?
Oui. Une étoile supérieure contient toutes les exigences des niveaux inférieurs : vous pouvez donc candidater directement à ★4.
Si j'ai l'ISMS ou le PrivacyMark, en ai-je encore besoin ?
Oui. La FAQ de l'IPA présente l'ISMS et le dispositif comme complémentaires.
Les entreprises certifiées sont-elles rendues publiques ?
Oui. Les organisations enregistrées figurent sur le site web de l'IPA et peuvent utiliser le logo.
Où puis-je poser mes questions ?
Le Security Certification Group du Security Center de l'IPA reçoit les questions par e-mail. Les demandes par téléphone ne sont pas acceptées.
Références
Dernière vérification : 2026-10-30. Les spécifications et les politiques peuvent évoluer ; consultez les sources primaires avant d'agir.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements, evaluation criteria and assessment guides
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- IPA: SECURITY ACTION
Yuki Nakazawa (blog personnel nkzw.jp)
Contact : Site officiel / YouTube / Instagram / LinkedIn / X / Telegram