
SCS評価制度で取引先の選別が始まる|経営者が知るべき、孫請けまで連鎖する★の要求と満たさない会社に起きること
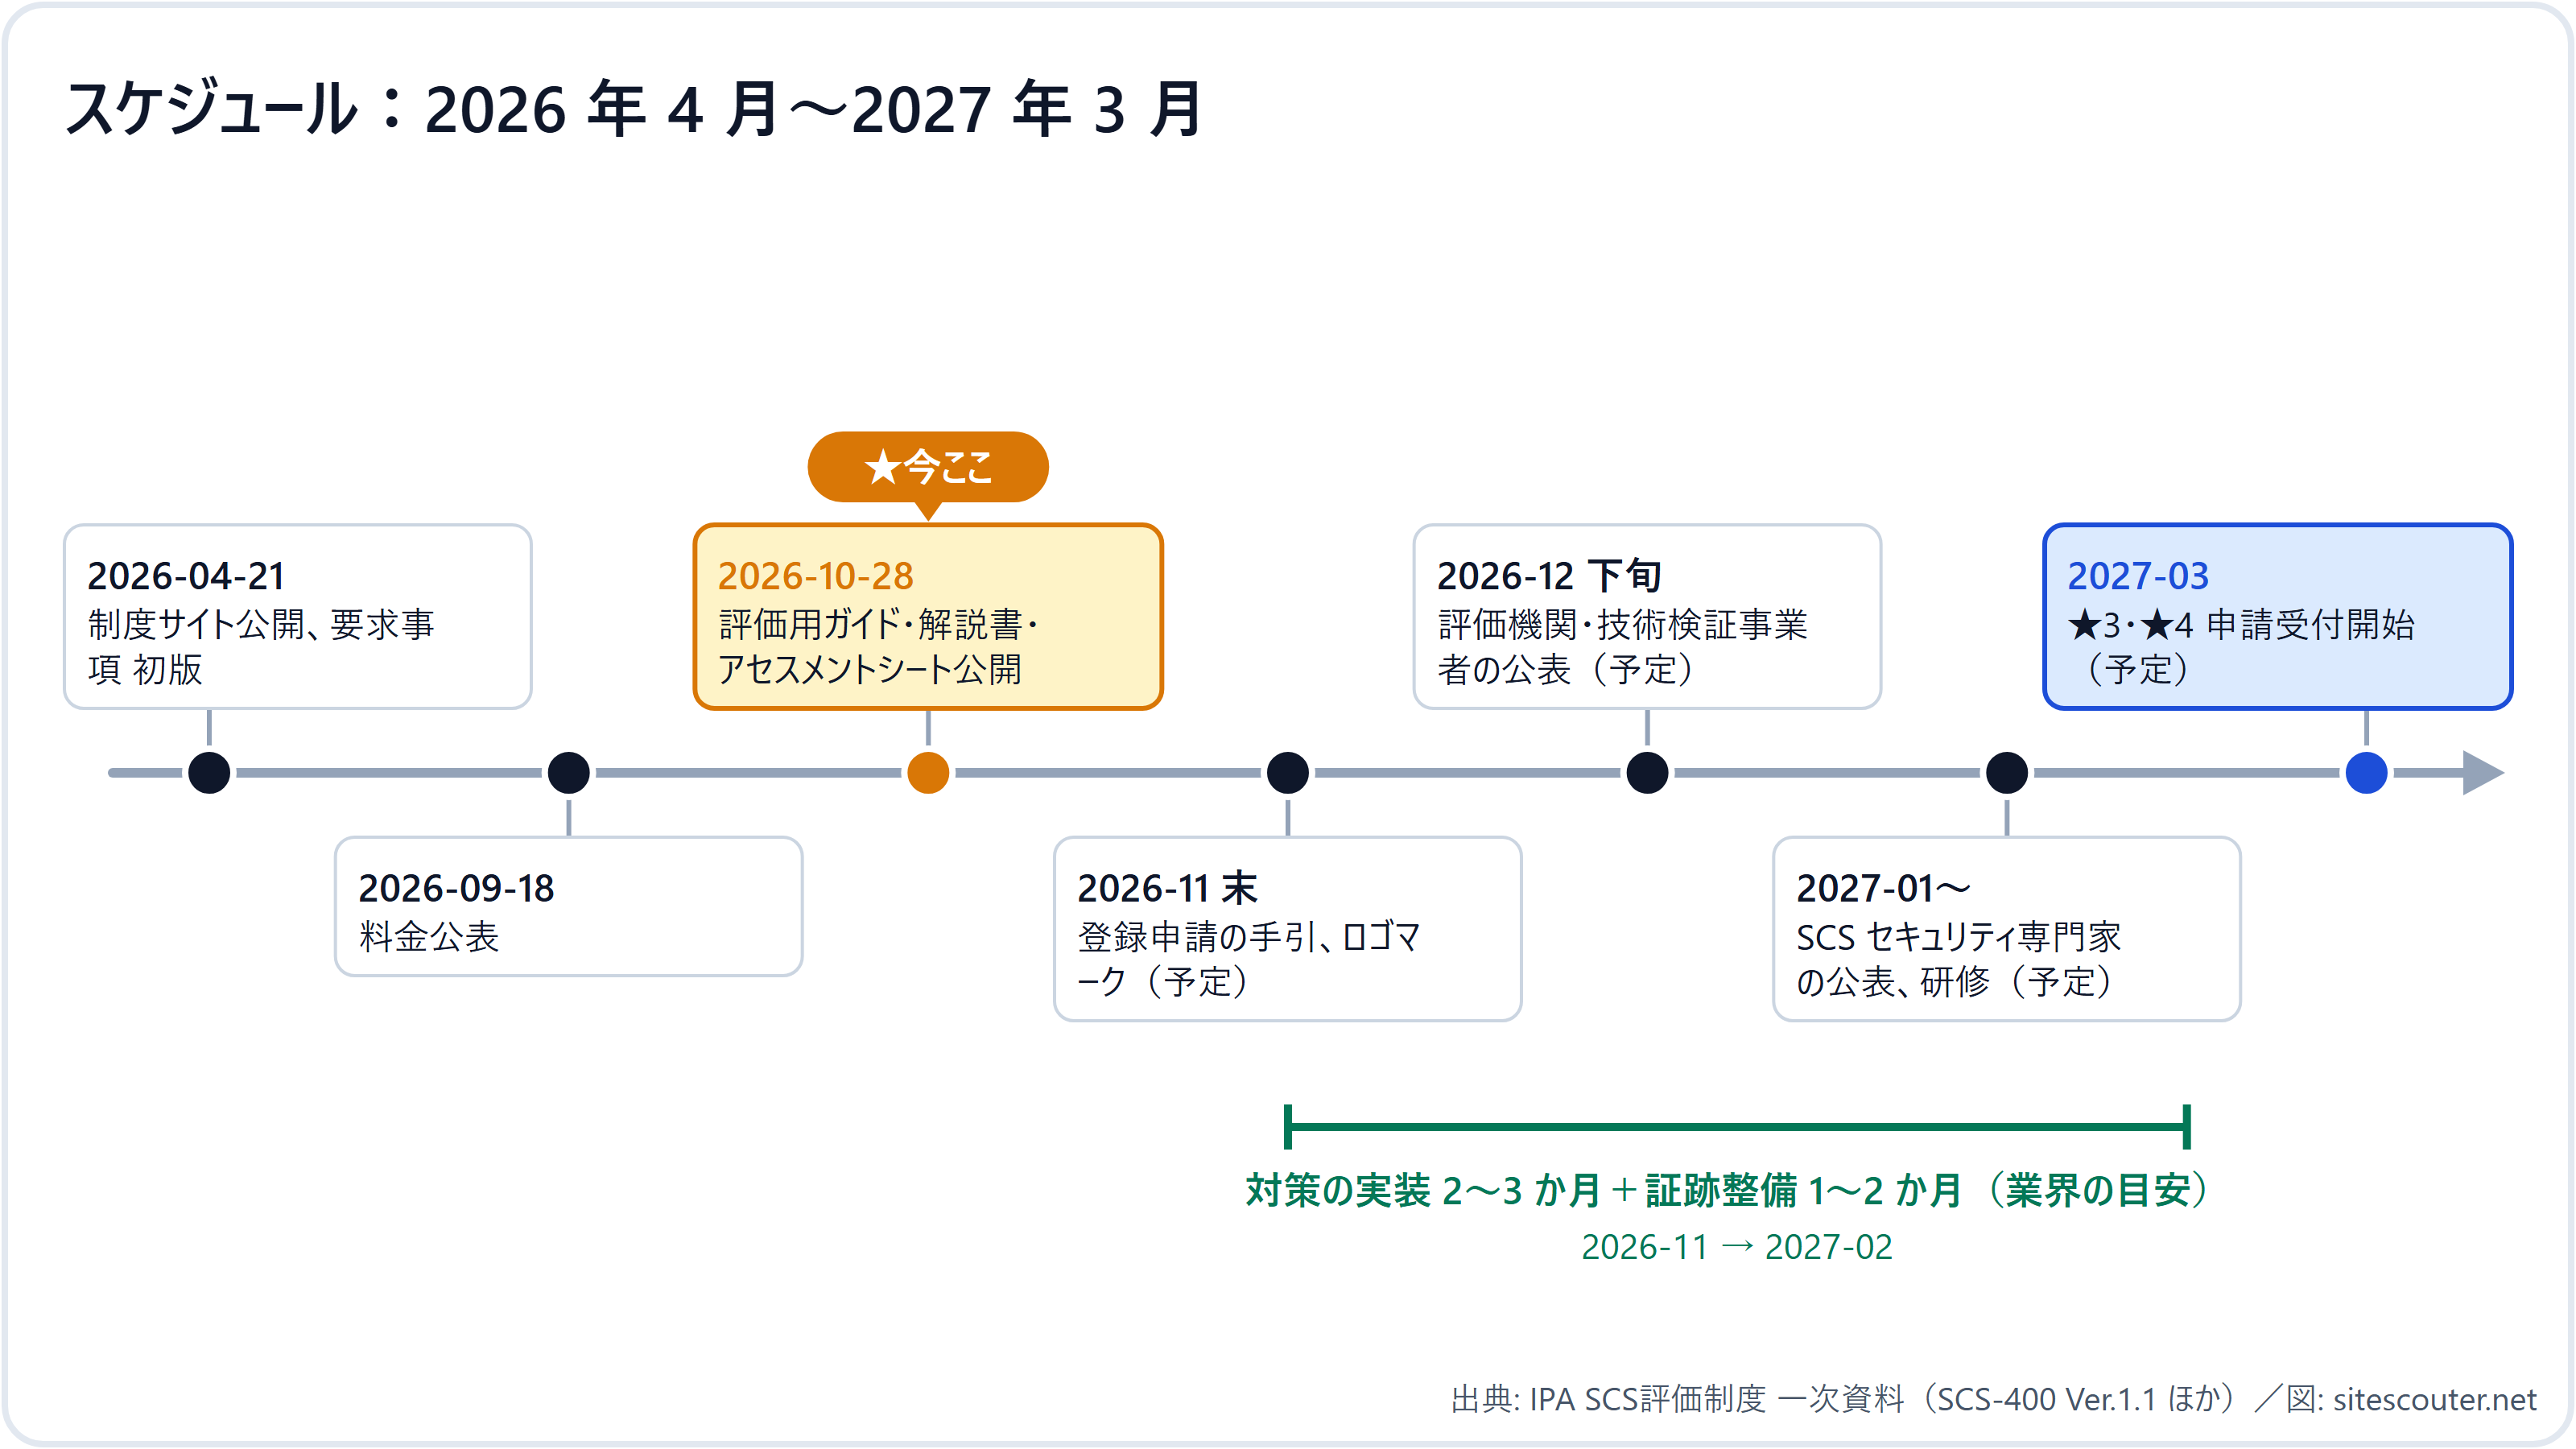
2027 年 3 月から、IPA(情報処理推進機構)が運営する SCS評価制度(サプライチェーン強化に向けたセキュリティ対策評価制度)の申請受付が始まります。2026 年 10 月 28 日に評価用ガイドと解説書が公開され、制度の中身は出揃いました。
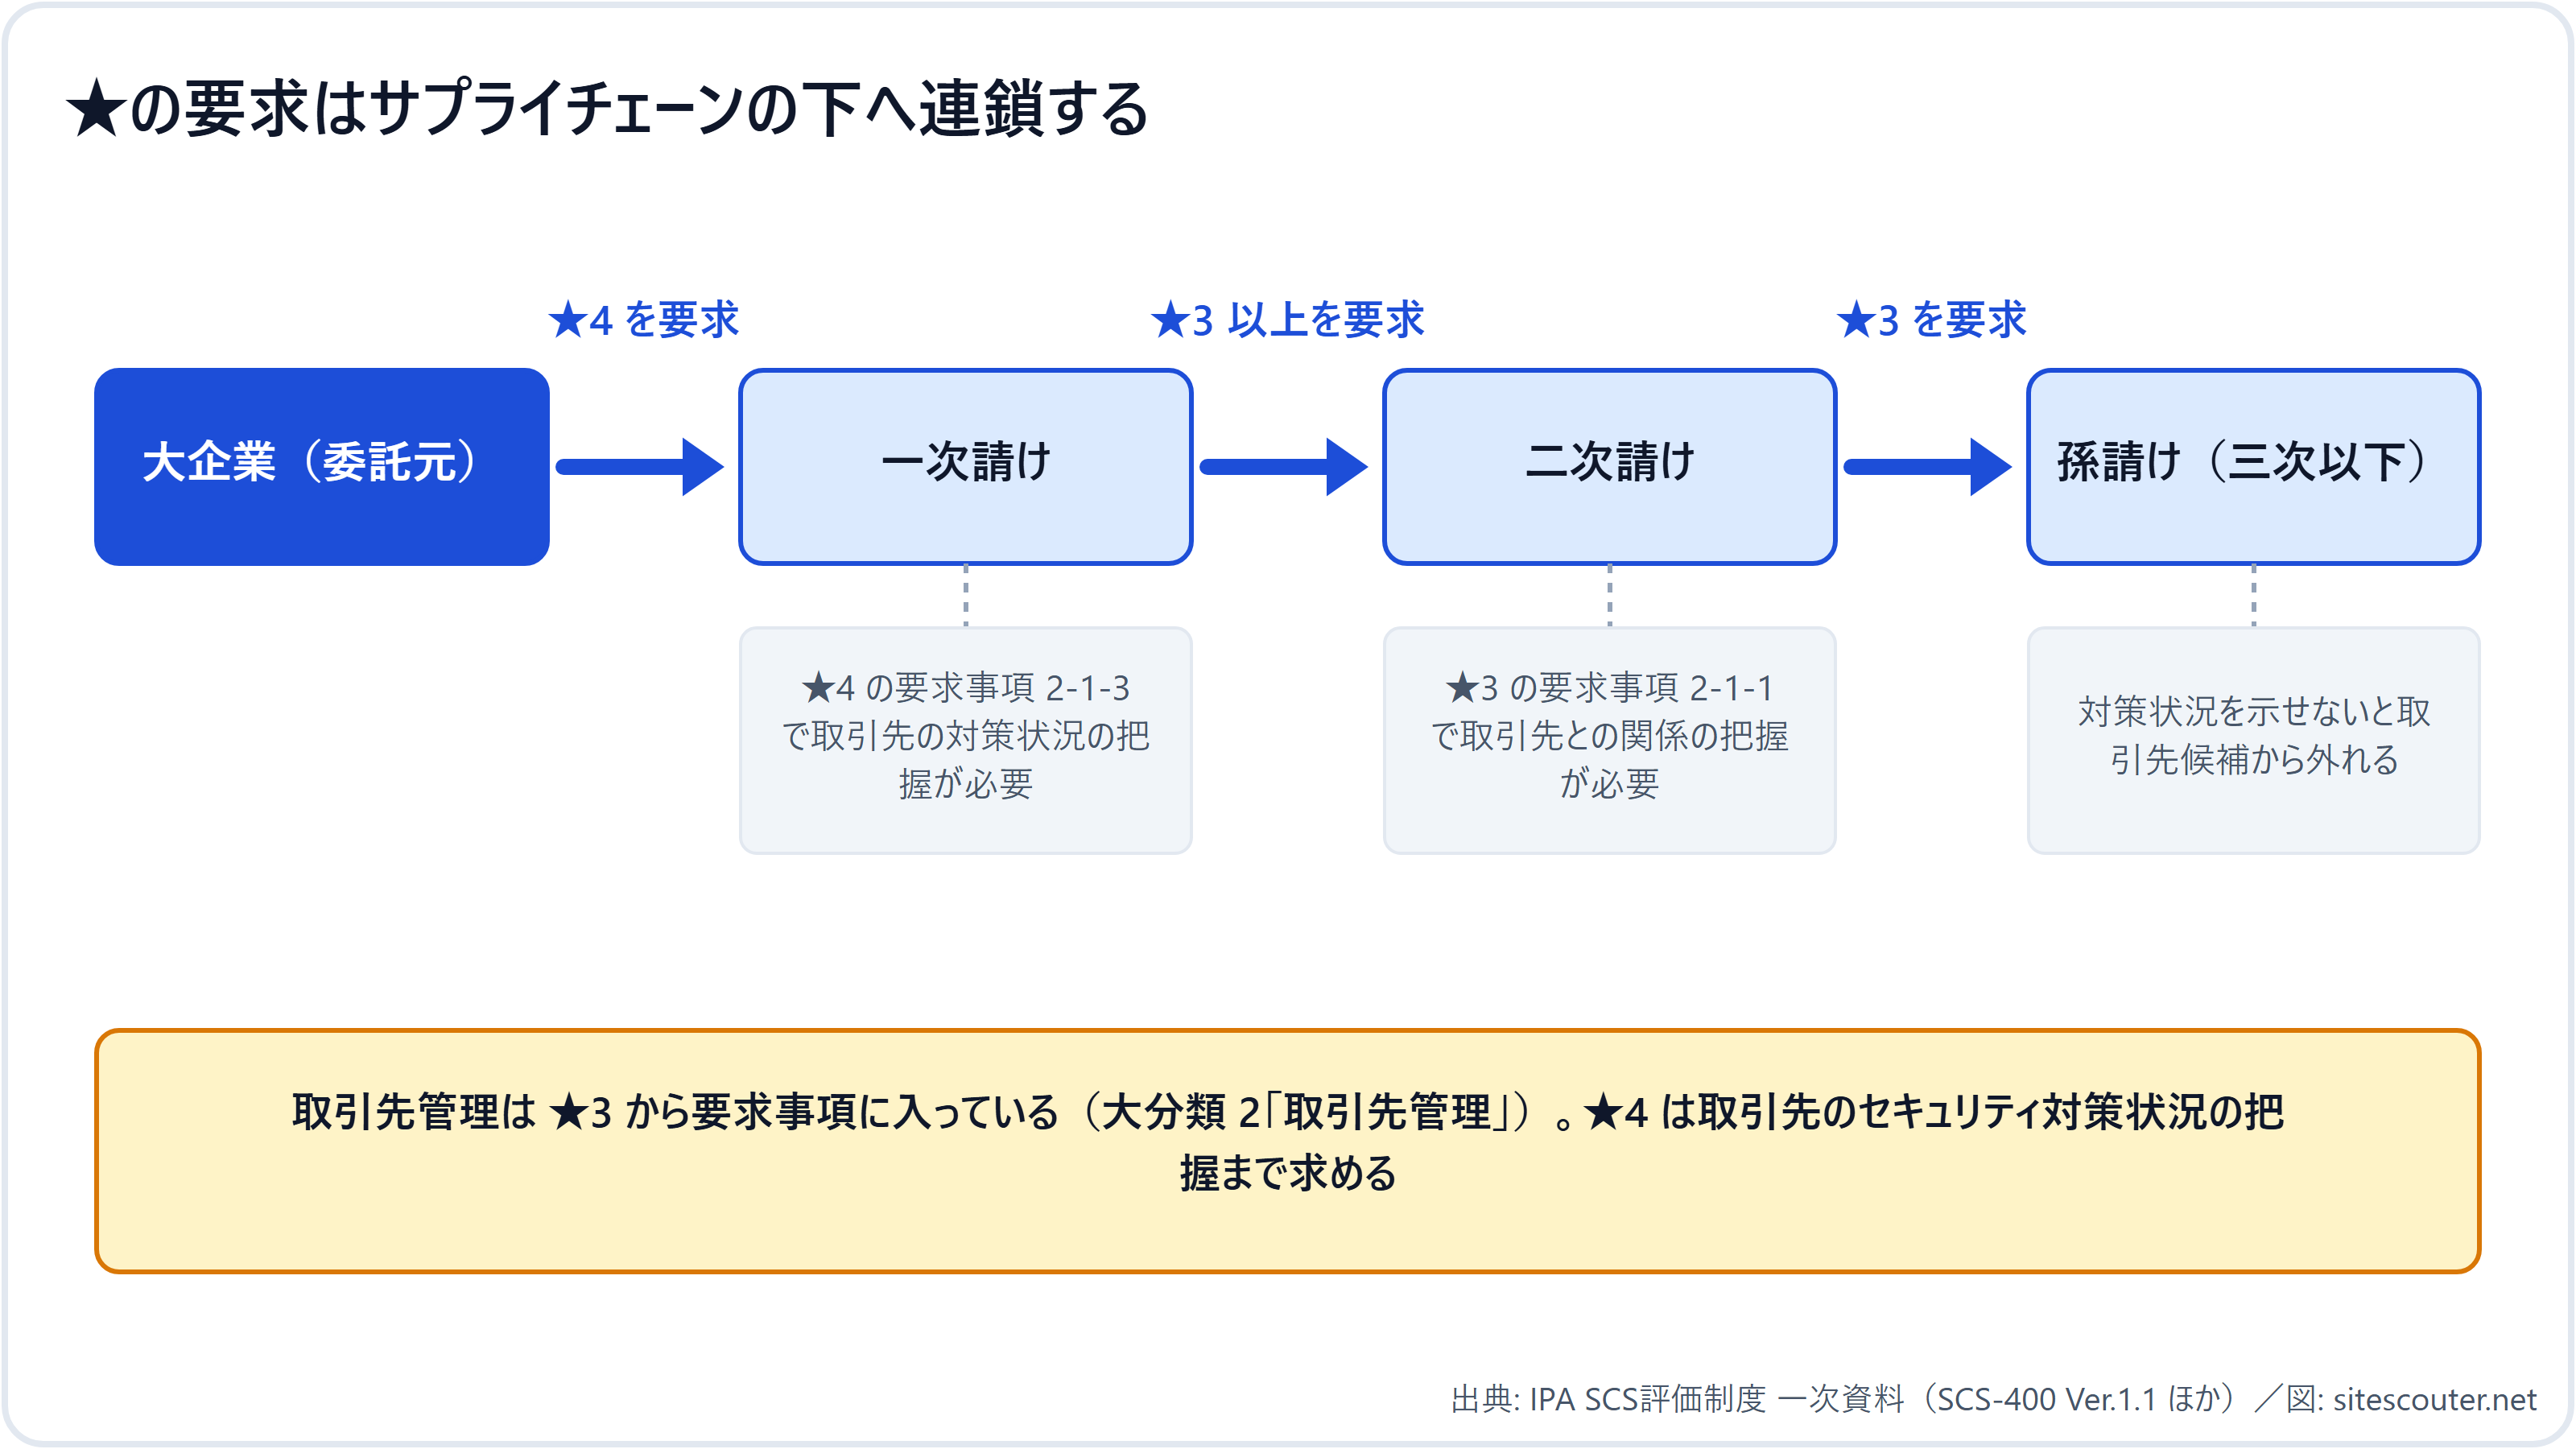
経営者として押さえるべき点は一つです。この制度は、大企業と直接取引する一次請けだけでなく、二次請け・孫請けまで連鎖して適用される設計になっていることです。大企業が調達基準に「★3 以上」を書き込めば、基準を満たさない会社は取引先として選べなくなります。一次請けが ★4 を取るには、自社の取引先(二次請け)のセキュリティ対策状況を把握することが要求事項に入っているため、要求は下へ下へと流れます。
この記事は、取引の条件として ★ を求められる側、そして求める側の経営者に向けて、制度の仕組み、連鎖の理由、満たさない場合に起きること、判断すべき事項、費用と期間を一次資料(IPA の制度文書)に基づいてまとめたものです。技術的な設定の中身はエンジニア向けの解説に、制度の入門は一般向けの解説に分けています。
この記事は 筆者ブログ nkzw.jp 版 にも掲載しています。
何が決まったか
- 制度は経済産業省と内閣官房国家サイバー統括室の監督のもと、IPA が運営する。根拠は 2026 年 3 月の「制度構築方針」
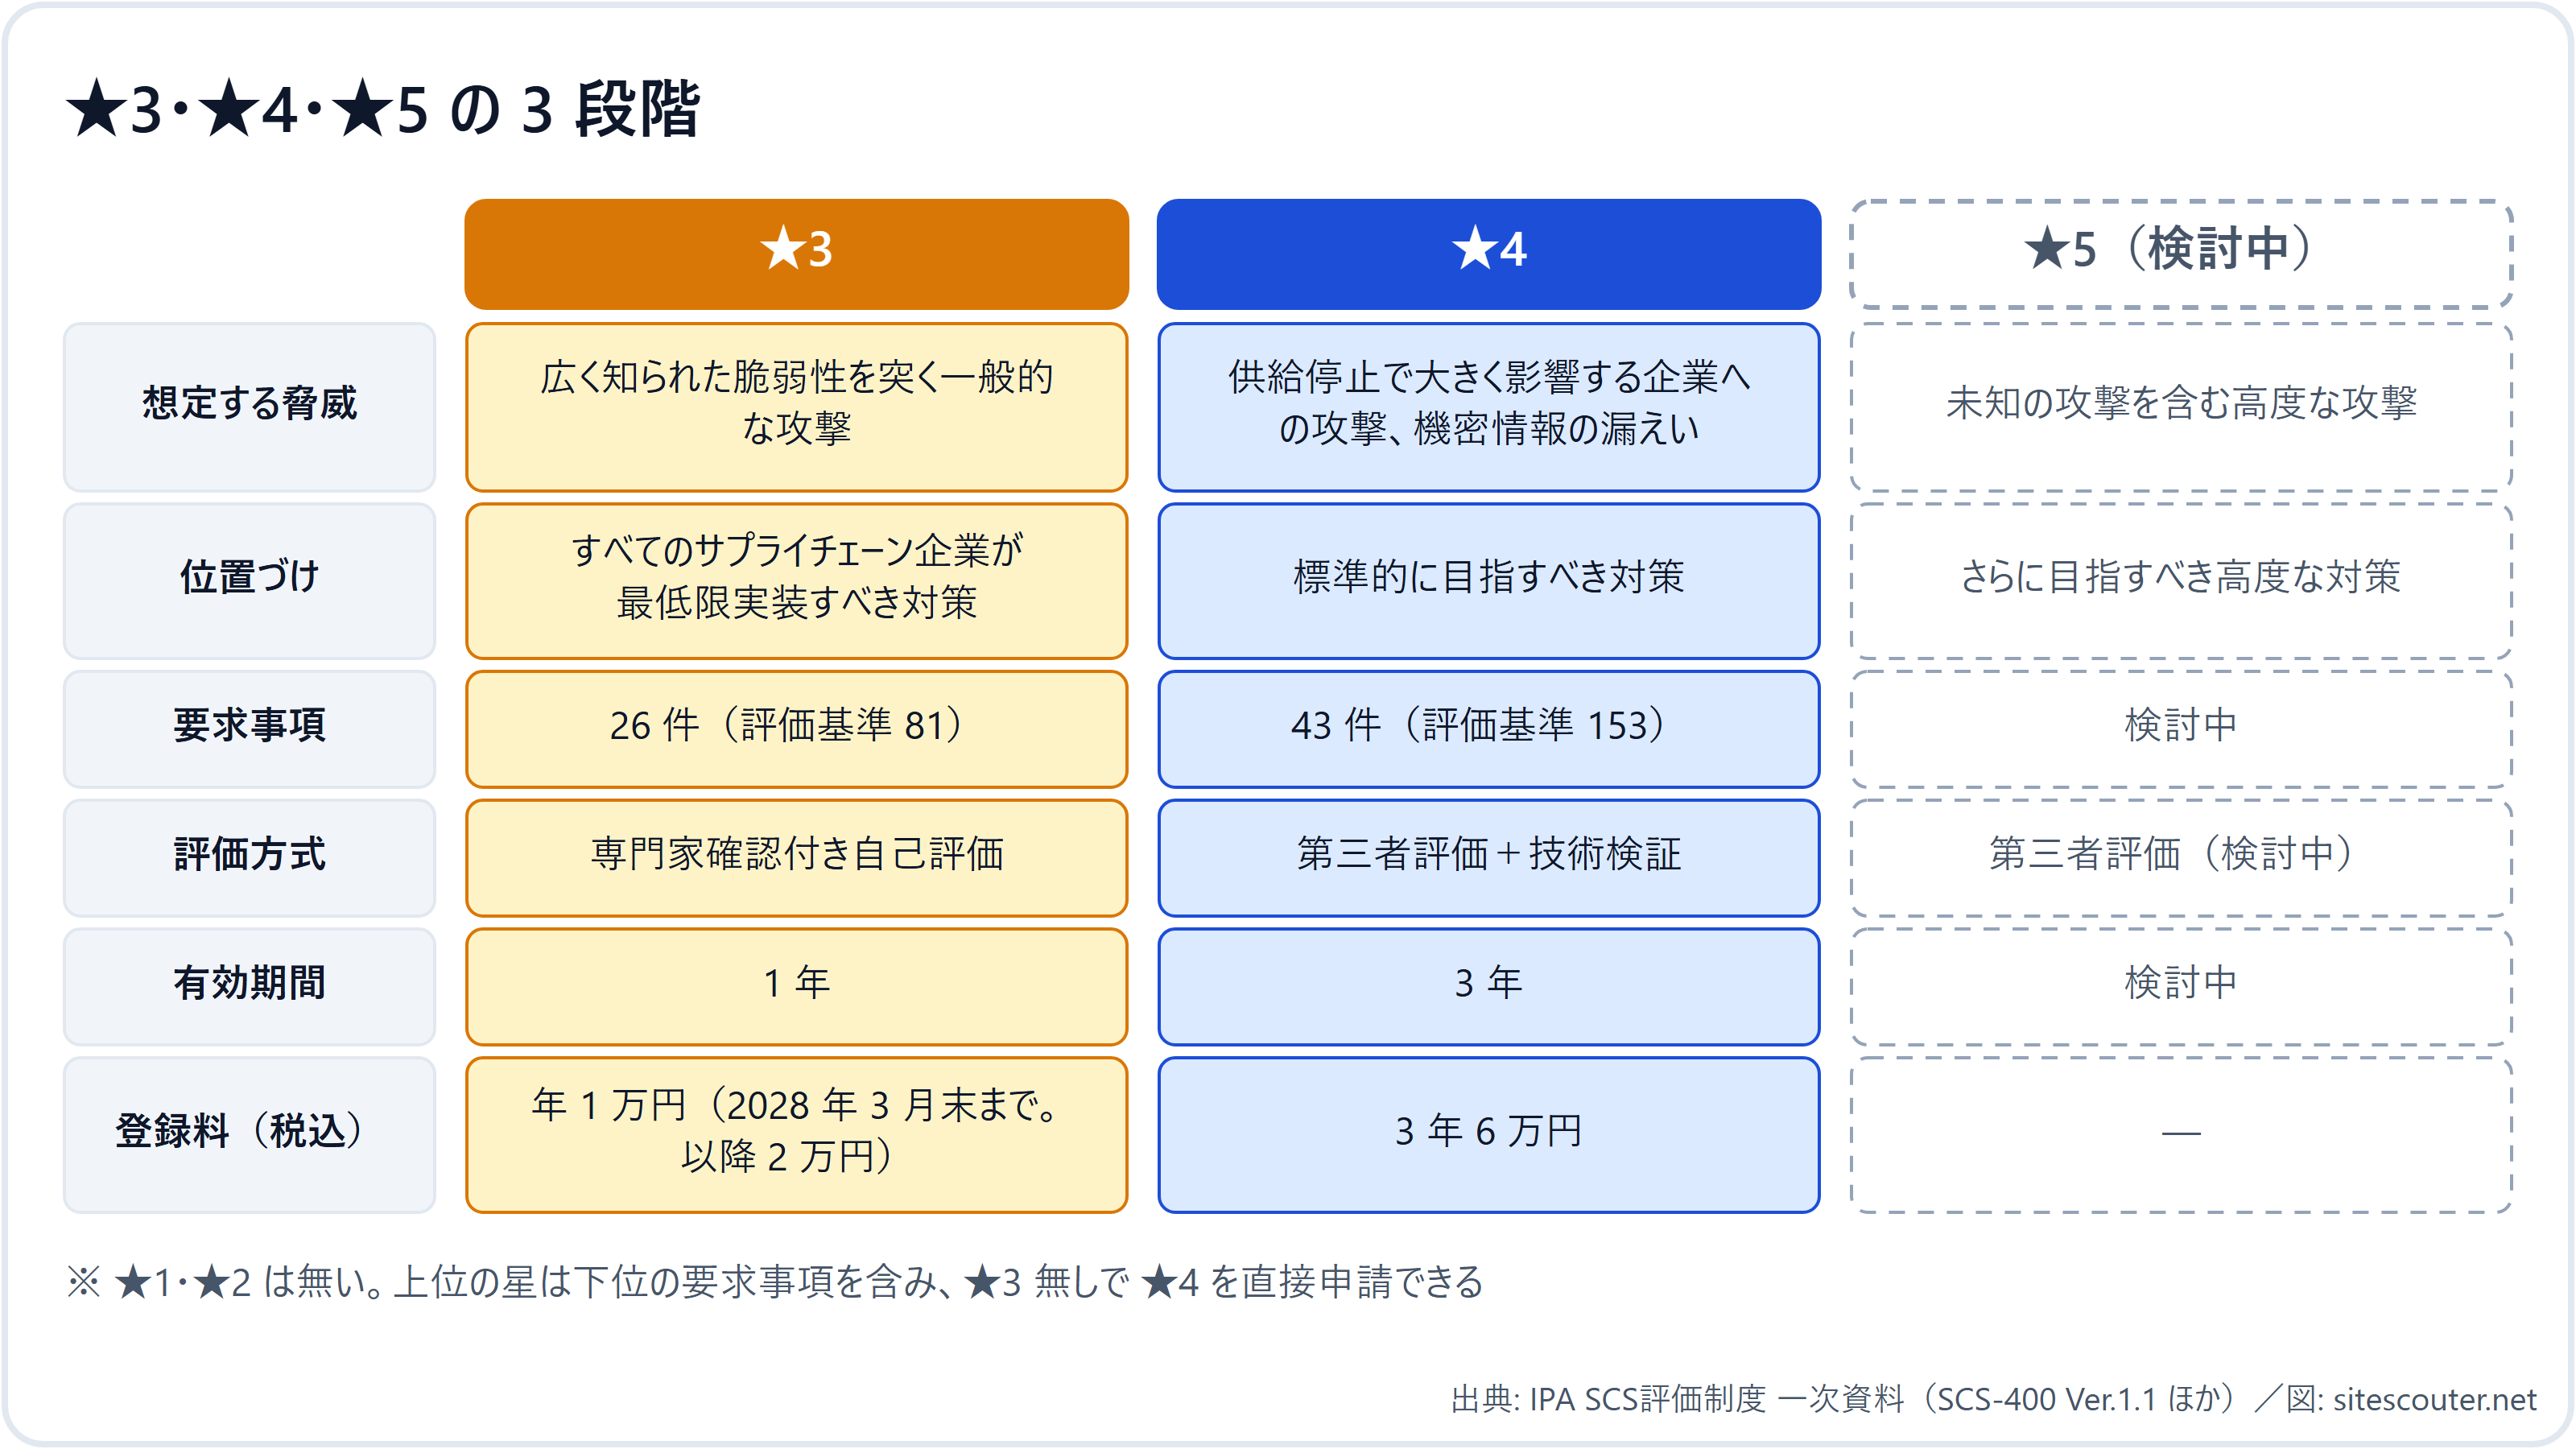
- 段階は ★3・★4・★5。★3 は 26 件の要求事項を「専門家確認付き自己評価」で、★4 は 43 件を「第三者評価+技術検証」で証明する。★5 は検討中
- 有効期間は ★3 が 1 年、★4 が 3 年。IPA への登録料は ★3 が年 1 万円(2028 年 3 月末まで。以降 2 万円)、★4 が 3 年 6 万円
- 取得した組織は IPA のサイトで公開され、ロゴマークを使える
- 申請受付は 2027 年 3 月開始予定。登録申請の手引は 2026 年 11 月末、評価機関の一覧は 12 月下旬、専門家の一覧は 2027 年 1 月以降に公表される
なぜ孫請けまで届くのか
制度の説明には「委託元が委託先に適切な段階(★)を提示し、対策の実施を促すとともに実施状況を確認する」と書かれています。これは 2 社間の契約の話に見えますが、要求事項の中身を読むと、連鎖するように設計されていることが分かります。
- ★3 の要求事項 2-1-1: 自社以外の組織(顧客・子会社・関係会社・クラウド事業者を含む取引先)が管理するシステムと自社の資産との関係を把握する仕組みを整備すること
- ★3 の要求事項 2-1-4: 機密情報を共有する取引先との間で、インシデント発生時の役割と責任を定めること
- ★4 の要求事項 2-1-3: 事業継続リスクと情報管理リスクの観点から、自社に影響を及ぼす可能性のある取引先のセキュリティ対策状況を把握すること
- ★4 の要求事項 2-1-5: 契約終了時に取引先から機密情報とアクセス権を回収または破棄させること
つまり、大企業から ★4 を求められた一次請けは、★4 を維持するために二次請けの対策状況を把握しなければならず、最も簡単な把握の方法は「二次請けにも ★ を取ってもらう」ことになります。二次請けが ★3 を取れば、その要求事項 2-1-1 により三次請けとの関係を把握する義務が生じます。要求事項の大分類 2 が「取引先管理」である以上、星はチェーンの末端まで降りていくのがこの制度の構造です。
満たさないと何が起きるか
IPA の FAQ には「★ の取得は任意」「全要求事項を満たしていなくても直ちに取引停止になるわけではない」と書かれています。これは制度の法的な位置づけとして正しい説明です。
しかし、商流の実態は別です。大企業は、自社の調達基準を満たさない会社と取引できません。調達基準に「取引先は SCS評価制度の ★3 以上を取得していること」と書かれた時点で、未取得の会社は取引先候補のリストから外れます。担当者に裁量はありません。基準を満たさない取引先と契約すれば、その担当者と会社がコンプライアンス違反を問われるからです。
制度の設計がこれを後押しします。★4 を取った会社は取引先の対策状況を把握する義務を負うので、「把握できない会社」は取引先として残せません。新規の取引では最初から条件に入り、既存の取引では契約更新のタイミングで条件に加わります。公共調達については、IPA は「入札要件になるかは調達機関の判断」としていますが、国が作った制度である以上、官公庁の調達が先行する可能性は高いと見るべきです。
要するに、法律上は任意、商流上は実質必須になります。取引先から求められる前に準備を始めた会社と、求められてから慌てる会社の差は、受付開始後の評価機関と専門家の混雑でさらに広がります。
経営者が判断すべき 5 つのこと
要求事項の多くは実務担当者が進められますが、次の 5 点は経営者が決めないと進みません。
- どの星を目指すか。主要な取引先がどの段階を求めてくるかで決まる。大企業と直接取引しているなら ★4、二次請け以下なら ★3 が当面の目安。★3 を取らずに ★4 を直接申請することもできる
- どの単位で取るか。法人全体、事業部などの一部、企業グループのいずれかをアセスメントシートで選ぶ。範囲が広いほど対策費がかかり、狭いほど「この事業部は対象外」と取引先に説明する手間が増える
- 誰を責任者にするか。★3 の要求事項 1-2-1 は、セキュリティを統括する役員(CISO など)と担当部署を決めて責任と権限を割り当てることを求めている。★4 ではさらに、経営層が参加する情報セキュリティ委員会など、経営判断ができる体制が必要(1-2-1-4)
- 自己適合宣言を誰が行うか。★3 も ★4 も、最後は経営層が「要求事項に適合している」と宣言する。専門家や評価機関の確認はあるが、宣言の責任は経営者にある
- いつまでに取るか。受付開始は 2027 年 3 月。対策の実装に 2〜3 か月、証跡の整備に 1〜2 か月という目安が業界で語られている。取引先の契約更新時期から逆算して着手日を決める
費用と期間の実態
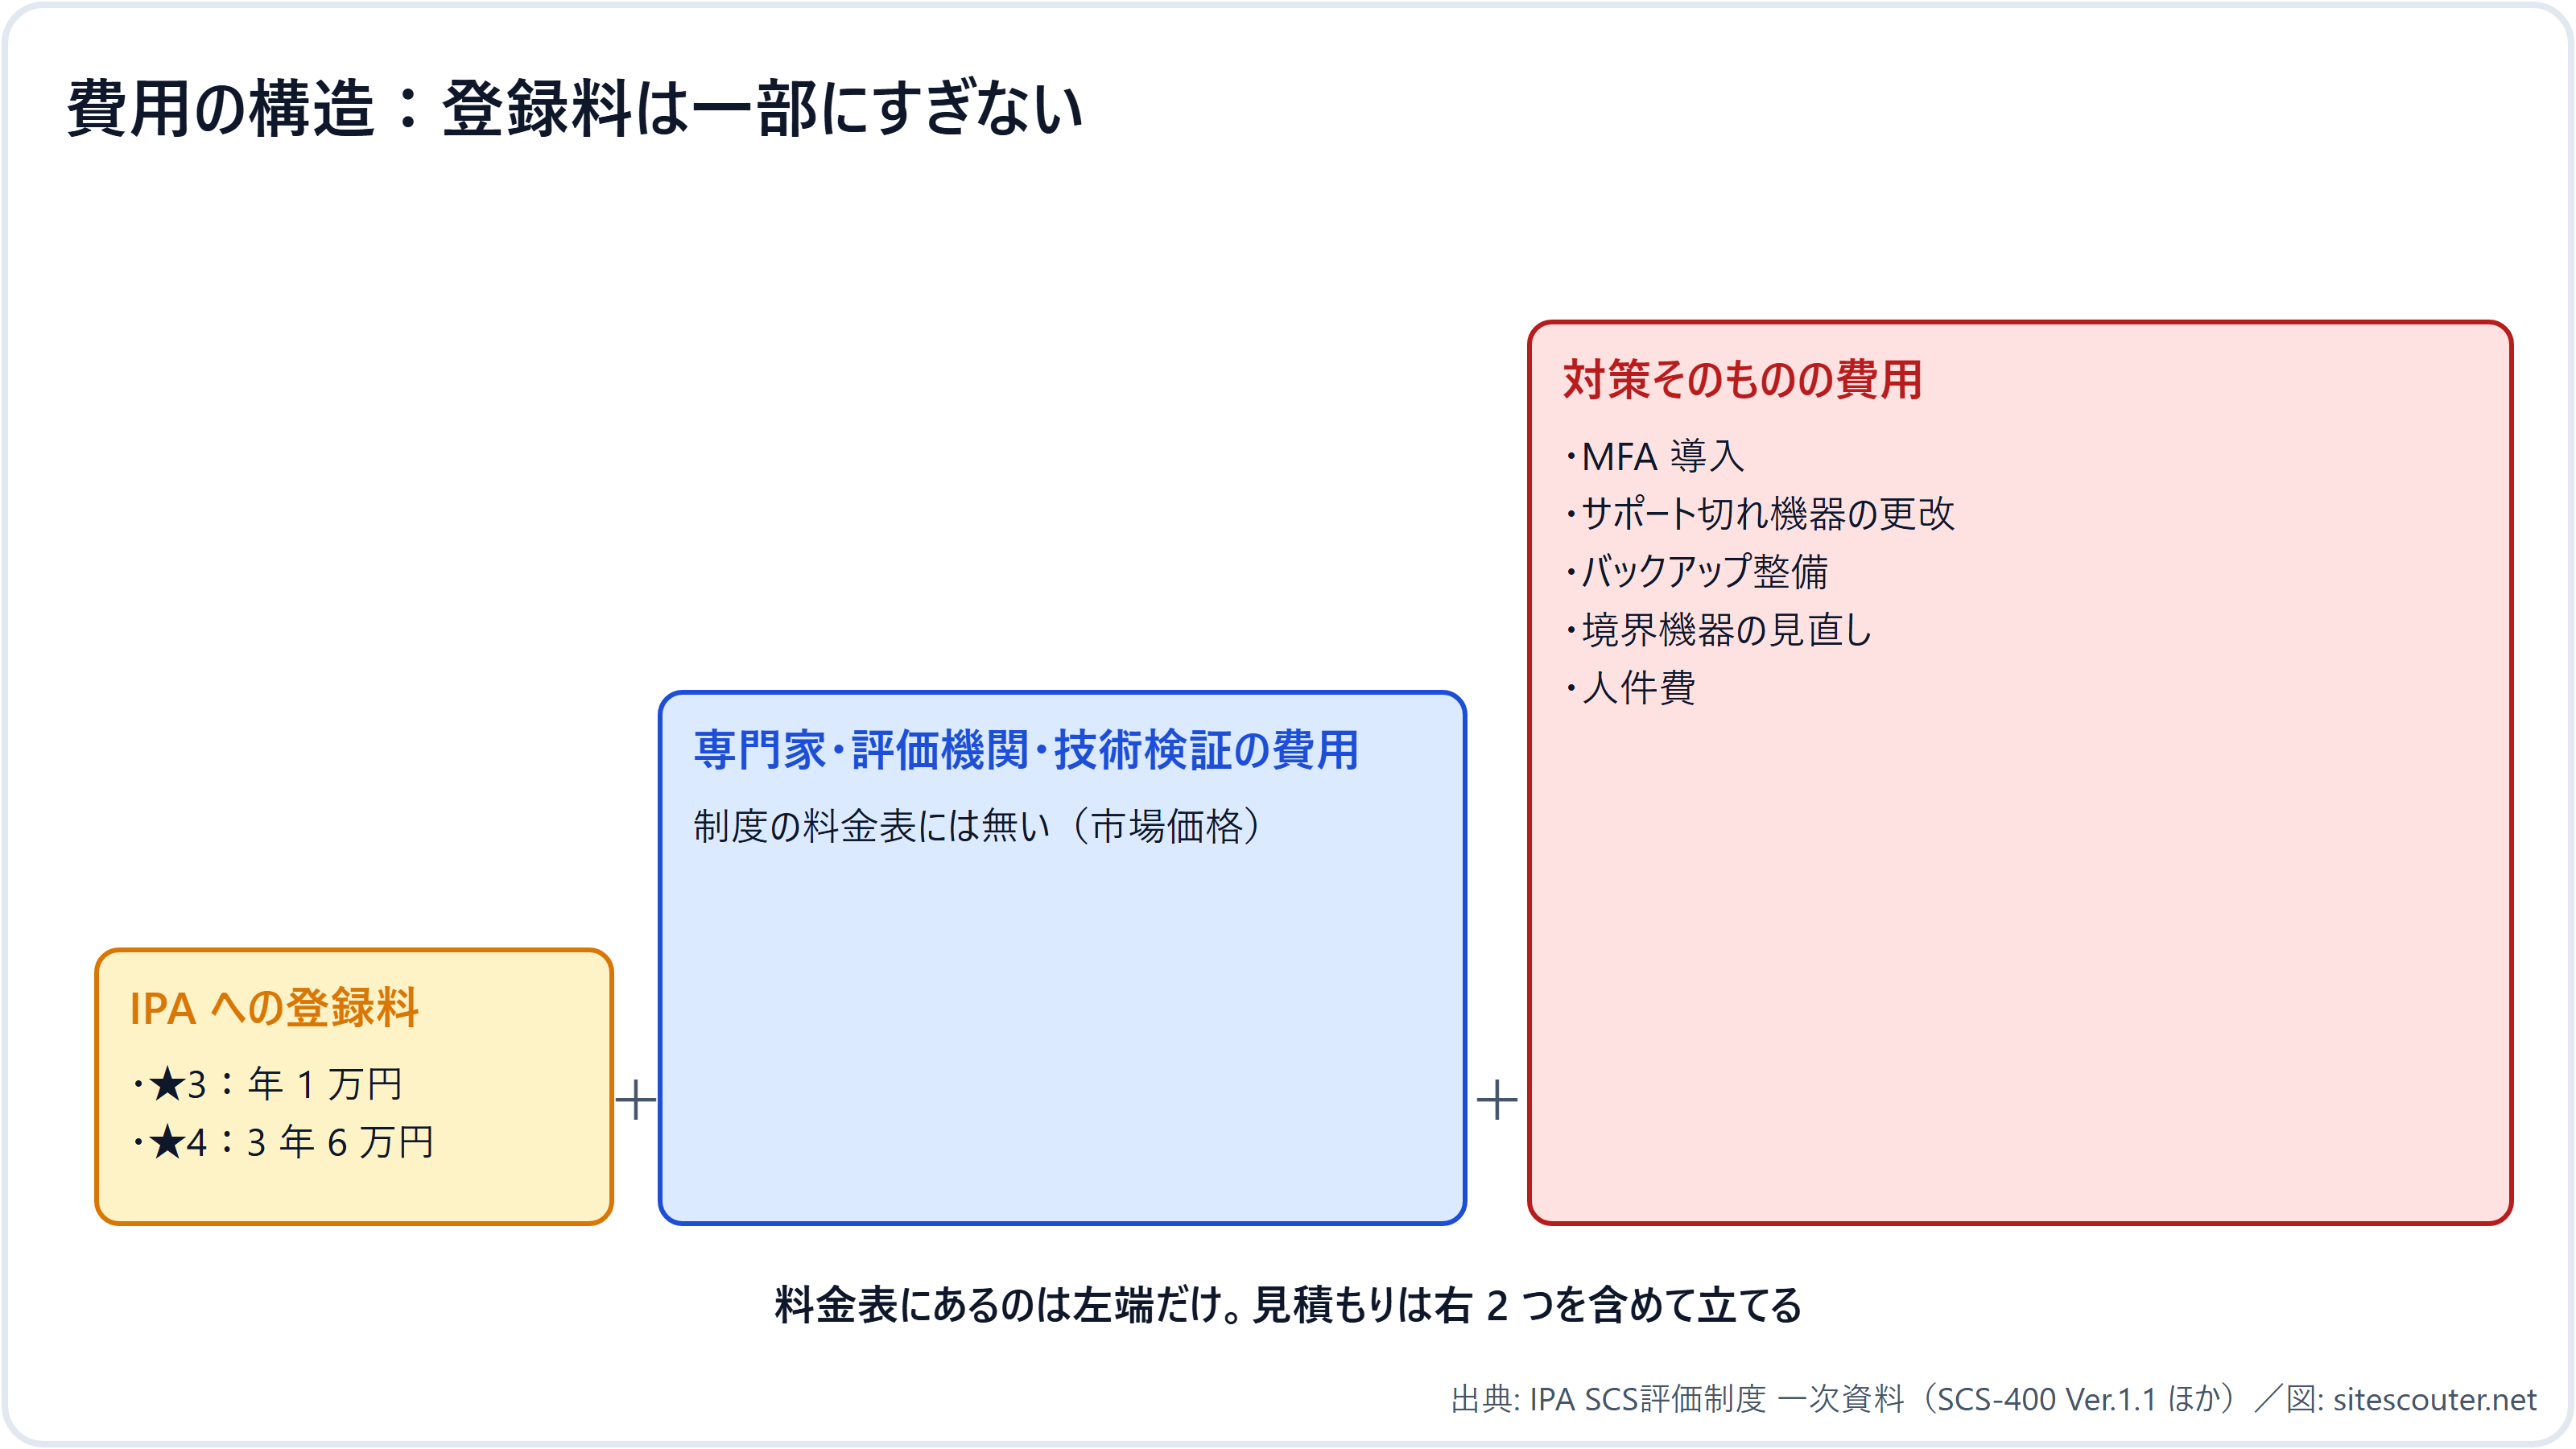
IPA に払う登録料は ★3 で年 1 万円と安く見えますが、これは費用の一部にすぎません。
| 費目 | ★3 | ★4 | 備考 |
|---|---|---|---|
| IPA への登録料 | 年 1 万円(2028 年 3 月末まで。以降 2 万円) | 3 年 6 万円 | 料金表に記載 |
| 専門家・評価機関・技術検証の費用 | SCS セキュリティ専門家の確認 | 評価機関の文書確認・実地審査(1〜2 日)・技術検証(1〜2 日) | 料金表に無い。市場価格 |
| 対策そのものの費用 | 多要素認証の導入、サポート切れ機器の更改、バックアップと復旧手順、境界機器の設定、ルール整備と教育 | 左に加え、ログ取得、ゲートウェイでの対策、セグメント分離、取引先管理 | 会社の現状次第で最も大きい |
期間については、アセスメントシート(自己評価の様式)が既に公開されているので、今から現状把握を始められます。
中小企業向けには、IPA の「サイバーセキュリティお助け隊サービス(新類型)」が ★3・★4 の取得支援を目的に準備されています(2026 年 10 月時点で実証段階)。
今月やること
受付開始を待つ必要はありません。次の 4 つは今月中に着手できます。
- 主要取引先に方針を聞く。「御社は SCS評価制度のどの段階を取引先に求める予定か」を営業経由で確認する。相手の調達部門も準備中なので、早く聞いた会社ほど条件交渉の余地がある
- 責任者を任命する。要求事項 1-2-1 の体制を決め、アセスメントシートを渡す
- 現状を自己評価する。26 項目に○×をつけるだけで、どこに対策費がかかるかが見える。多くの会社で引っかかるのは、サポート切れの OS・ソフト、多要素認証の未導入、更新プログラムの適用遅れ、リストア手順書の不在
- 外から見える自社の状態を確認する。自社のウェブサイトやサーバーが古いバージョンを名乗っていないかは、サイトスカウターのサーバー情報調査に URL を入れるだけで登録なしで確認できる。取引先の調達部門が最初に見るのもこの「外から見える状態」です
取引先に求める側の経営者へ
自社が元請けで、取引先に ★ を求める立場なら、次の点を決めておく必要があります。
- どの取引先にどの段階を求めるか。制度は「サプライチェーン上の立ち位置に応じて必要な対策を提示する」ことを想定している。機密情報を預ける取引先と、汎用部品の仕入先で同じ段階を求める必要はない
- 契約書への書き方と猶予期間。受付開始が 2027 年 3 月なので、それより前に「取得済み」を条件にはできない。「2027 年度中に ★3 を取得すること」のような期限付きの条件が現実的
- 自社の ★4 取得との関係。★4 の要求事項 2-1-3 で取引先の対策状況の把握が必要になる。取引先に ★ を求めることが、自社の ★4 の証跡にもなる
- これまでの独自チェックリストをどうするか。制度の狙いの一つは、委託元ごとに異なるチェックリストが委託先の負担になっている現状の解消。自社のチェックリストを ★ に置き換えられる部分は置き換えたほうが、取引先の協力を得やすい
気をつけたい営業・勧誘
経済産業省と内閣官房は 2026 年 4 月、「取得しないと取引ができなくなる」「当社は認定支援機関です」といった説明で営業する不適切な勧誘への注意喚起を出しています。制度に「認定支援機関」という立場は存在しません。正式な立場は IPA が指定・登録する評価機関、技術検証事業者、研修事業者、SCS セキュリティ専門家の 4 つで、一覧は 2026 年 12 月以降に IPA のサイトで公開されます。また、要求事項は特定のセキュリティ製品の導入を求めていません。「この製品を入れれば ★ が取れる」という提案は制度の内容と合いません。
この記事の §3 で「商流上は実質必須になる」と書いたことと、こうした勧誘の違いは、期限と相手です。取引先が調達基準に書き込むまでは誰にも強制力はなく、受付開始前の今、「今すぐ契約しないと間に合わない」と言う根拠はありません。
取引先の調達部門が最初に見るのは、外から見える自社の状態です。自社のウェブサイトやサーバーが古いバージョンを名乗っていないかは、URLを入れるだけで登録なしで確認できます。
サーバー情報調査を使うよくある質問
孫請けにも本当に ★ が必要になりますか?
制度は委託元が委託先に段階を提示する形で、何次請けまでという制限はありません。★4 の要求事項 2-1-3 が取引先の対策状況の把握を求めるため、上位の会社が ★4 を取るほど、下位の会社に ★ を求める動機が強まります。
取らないと取引できなくなりますか?
IPA は「取得は任意」「直ちに取引停止ではない」としています。一方で、取引先が調達基準に ★ を書き込めば、その会社は基準を満たさない相手と契約できません。法律上は任意、商流上は実質必須と考えて準備することを勧めます。
自己適合宣言は誰が行いますか?
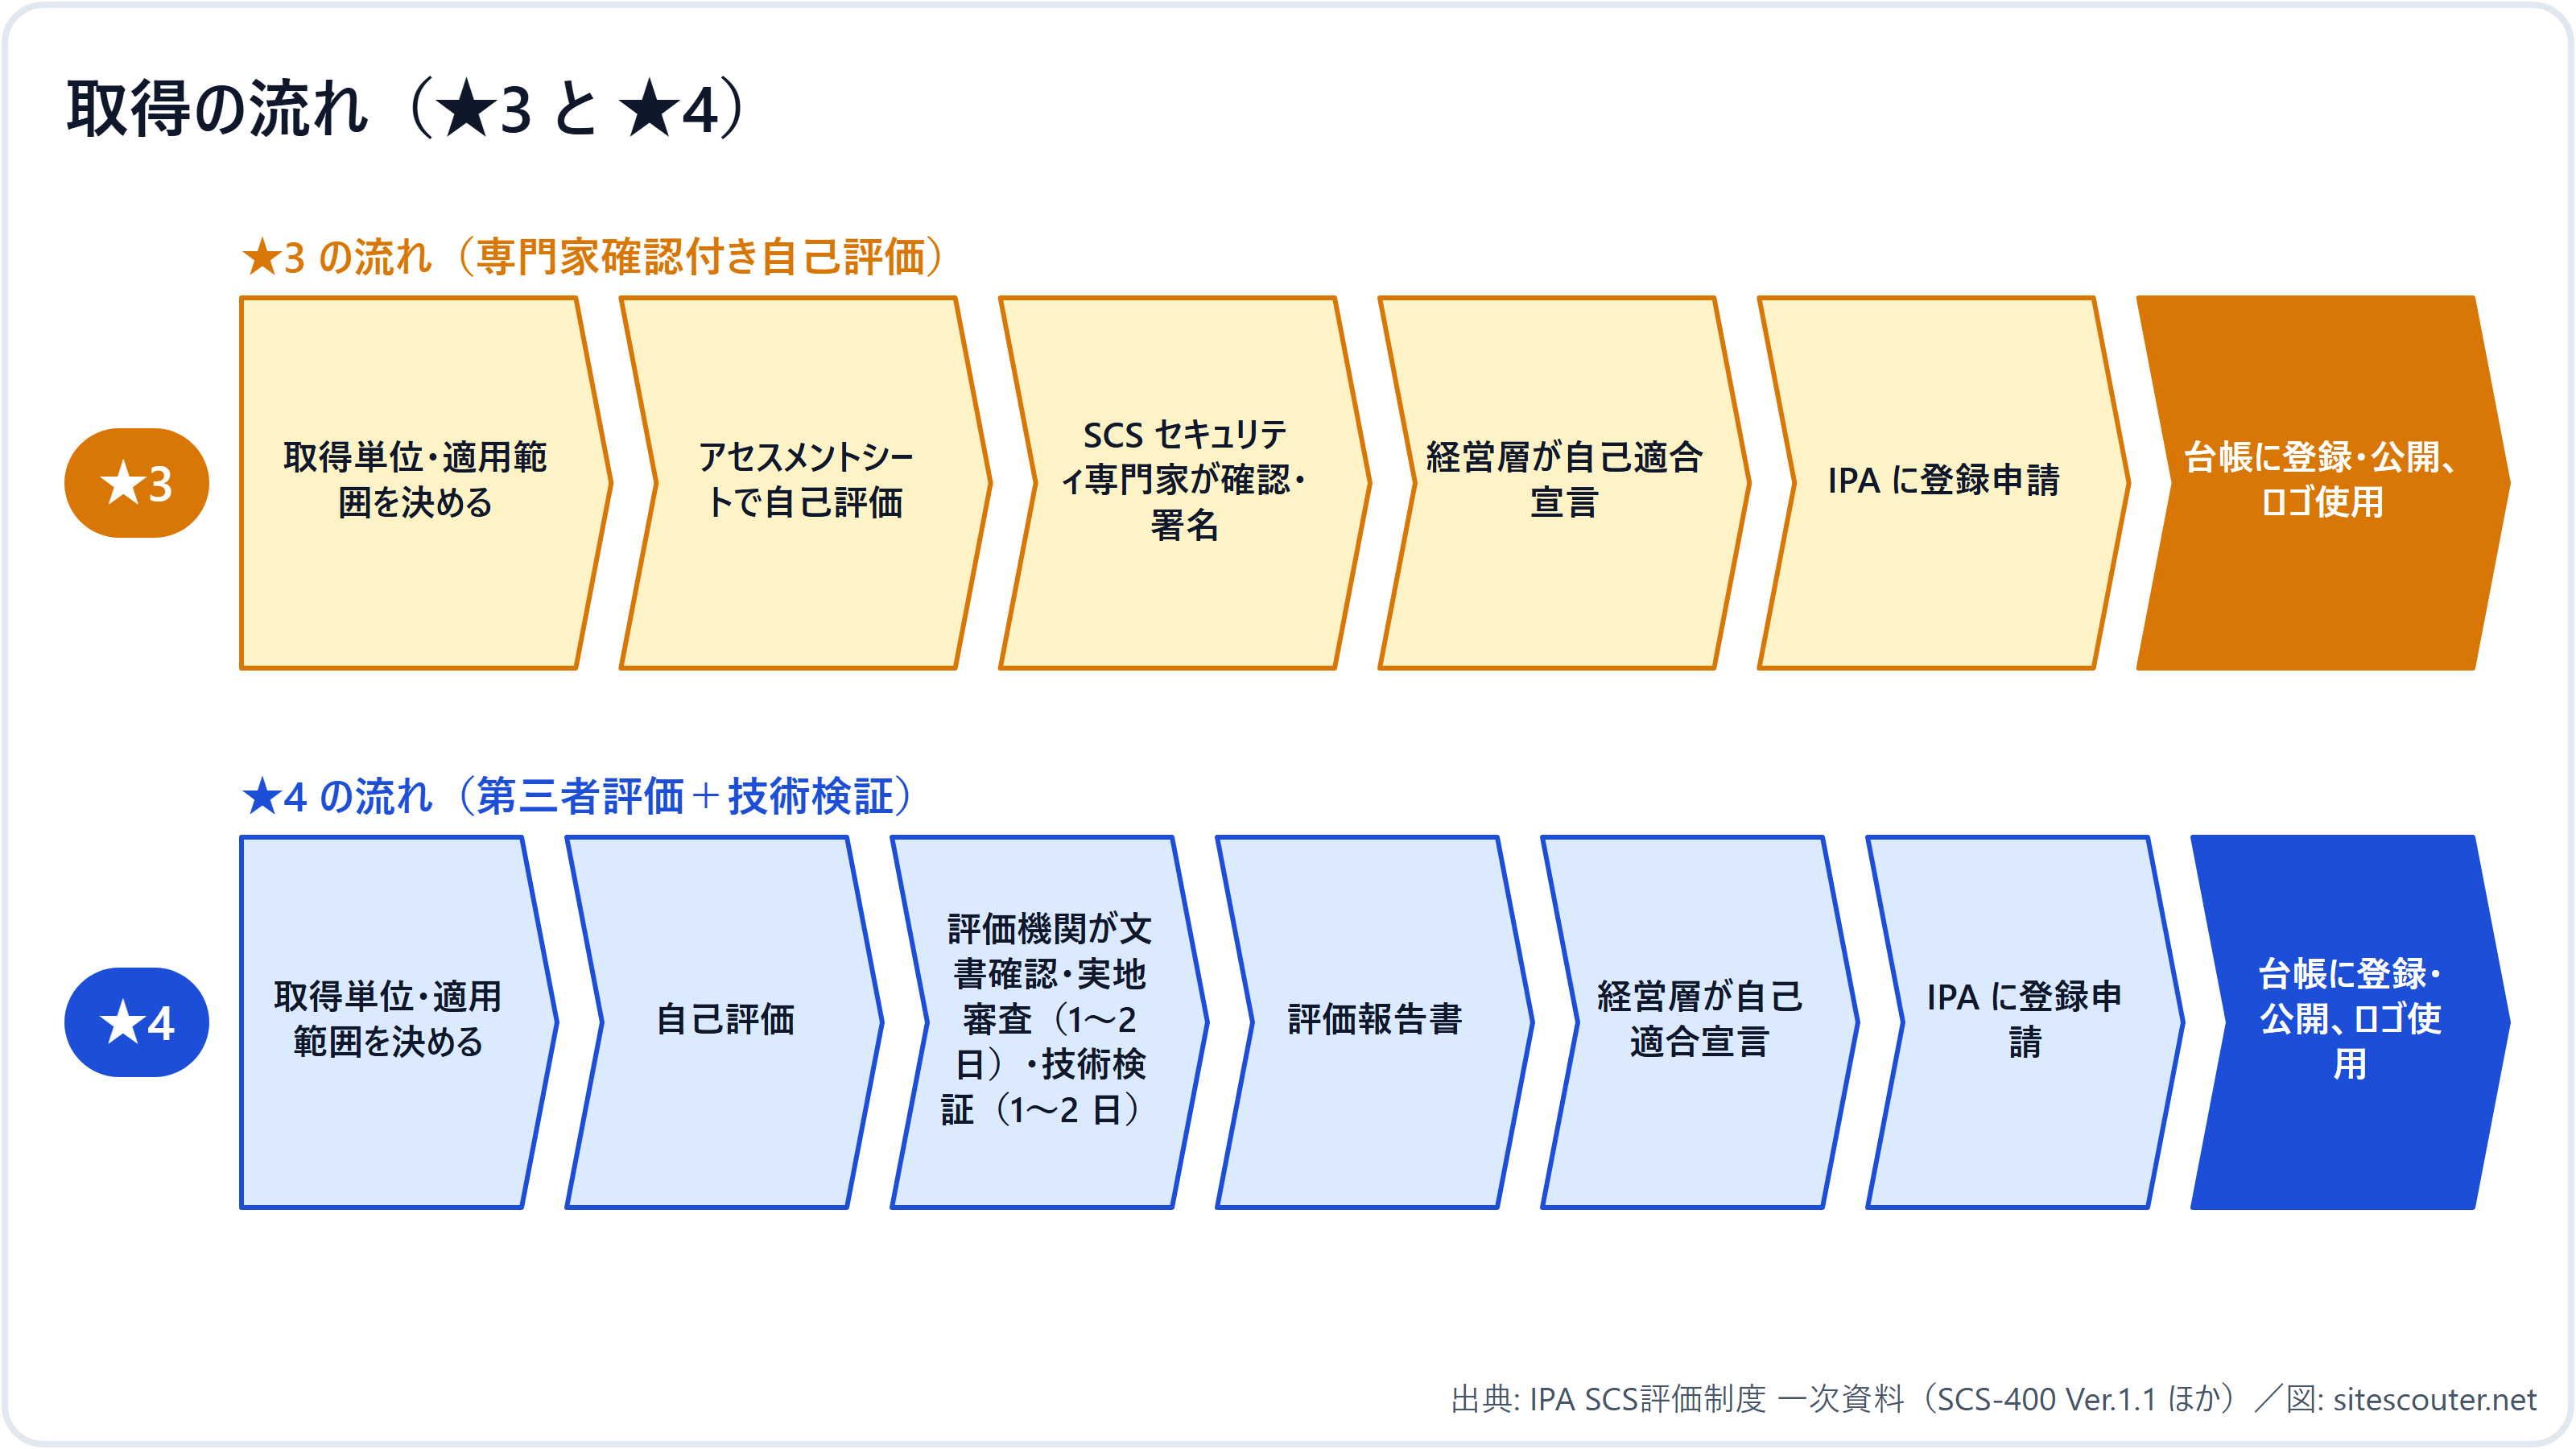
経営層です。★3 は専門家の確認、★4 は評価機関の評価報告書を経たうえで、経営層が要求事項への適合を宣言して登録申請します。
ISMS を取っていれば不要ですか?
不要にはなりません。IPA の FAQ では ISMS と相互補完の関係と説明されています。他の法制度や業界基準の充足を保証するものでもありません。
費用の総額はいくらですか?
IPA の登録料(★3 年 1 万円、★4 3 年 6 万円)以外は制度の料金表に無く、専門家・評価機関の費用は市場価格、対策費は会社の現状次第です。自己評価で○×をつけると対策費の見当がつきます。
出典・参考資料
最終確認日:2026-10-30。制度・仕様は変更されることがあるため、実施前に各一次情報をご確認ください。
- IPA: サプライチェーン強化に向けたセキュリティ対策評価制度(SCS評価制度)
- IPA: 段階別評価の概要
- IPA: 要求事項・評価基準(SCS-400 Ver.1.1)と評価用ガイド・解説書
- IPA: よくある質問
- IPA: 料金設定のお知らせ(2026-09-18、PDF)
- IPA: プレス発表 評価用ガイド等を公開(2026-10-28)
- 経済産業省: SCS評価制度 特設サイト(制度構築方針)