
อธิบายระบบจัดระดับความมั่นคงปลอดภัยของซัพพลายเชน (SCS) ใหม่ของญี่ปุ่นสำหรับวิศวกร: ข้อกำหนดของ ★3 และ ★4 กฎแพตช์ภายใน 14 วัน และสิ่งที่การตรวจสอบทางเทคนิคทดสอบ
เมื่อวันที่ 28 ตุลาคม 2026 IPA (Information-technology Promotion Agency, Japan หรือสำนักงานส่งเสริมเทคโนโลยีสารสนเทศของญี่ปุ่น) ได้เผยแพร่คู่มือการประเมินและคู่มืออธิบายของ "ระบบจัดระดับความมั่นคงปลอดภัยเพื่อเสริมความแข็งแกร่งของซัพพลายเชน" (ระบบจัดระดับ SCS) ตัวระบบประกาศไปแล้วตั้งแต่เดือนเมษายน แต่เมื่อมีเอกสารชุดนี้ ก็ชัดเจนแล้วว่าต้องทำอะไร ทำถึงระดับไหน และต้องพิสูจน์อย่างไร จึงเริ่มเตรียมการในทางปฏิบัติได้ก่อนการเปิดรับใบสมัครครั้งแรกในเดือนมีนาคม 2027
บทความนี้เขียนสำหรับเจ้าหน้าที่ฝ่ายไอที โครงสร้างพื้นฐาน และเว็บ ซึ่งจะเป็นผู้ลงมือทำงานจริงเมื่อลูกค้าบอกว่า "ช่วยไปขอ ★3 มาด้วย" บทความจะดึงข้อกำหนดที่ต้องใช้งานด้านเทคนิค และเกณฑ์ที่กำหนดไว้เป็นตัวเลข ออกมาจากเอกสารต้นฉบับ (SCS-400 Ver.1.1, SCS-430 และ SCS-620) หากต้องการภาพรวม โปรดอ่านคู่มือฉบับทั่วไปก่อน ส่วนผลกระทบต่อธุรกิจและการตัดสินใจที่ฝ่ายบริหารต้องทำ โปรดอ่านคู่มือสำหรับผู้บริหาร
บทความนี้เผยแพร่เป็นภาษาอังกฤษที่ sitescouter.net และ nkzw.jp และเป็นภาษาญี่ปุ่นที่ sitescouter.net ด้วย หน้านี้คือฉบับภาษาไทยบน Site Scouter ซึ่งแปลจากฉบับภาษาอังกฤษ
ระบบนี้ในหนึ่งนาที
- ชื่ออย่างเป็นทางการ: ระบบจัดระดับความมั่นคงปลอดภัยเพื่อเสริมความแข็งแกร่งของซัพพลายเชน เรียกโดยย่อว่าระบบจัดระดับ SCS โดย IPA เป็นผู้ดำเนินการในฐานะเจ้าของระบบ ภายใต้การกำกับของกระทรวงเศรษฐกิจ การค้า และอุตสาหกรรม (METI) และสำนักงานความมั่นคงปลอดภัยไซเบอร์แห่งชาติ สังกัดสำนักเลขาธิการคณะรัฐมนตรี
- เป็นระบบแบบสมัครใจ ไม่ใช่ข้อบังคับตามกฎหมาย การออกแบบตั้งอยู่บนสมมติฐานว่าผู้ว่าจ้างจะแจ้งซัพพลายเออร์ของตนว่าต้องการระดับ (★) ใด และระดับนั้นจะถูกนำไปใช้ในสัญญาทางธุรกิจ
- มีสามระดับ ได้แก่ ★3, ★4 และ ★5 ไม่มี ★1 หรือ ★2 โดยมีโครงการ SECURITY ACTION ที่มีอยู่เดิมของ IPA (การประกาศเจตนารมณ์ด้วยตนเองระดับหนึ่งดาวและสองดาว) เป็นรากฐาน ส่วน ★5 ยังอยู่ระหว่างการศึกษา
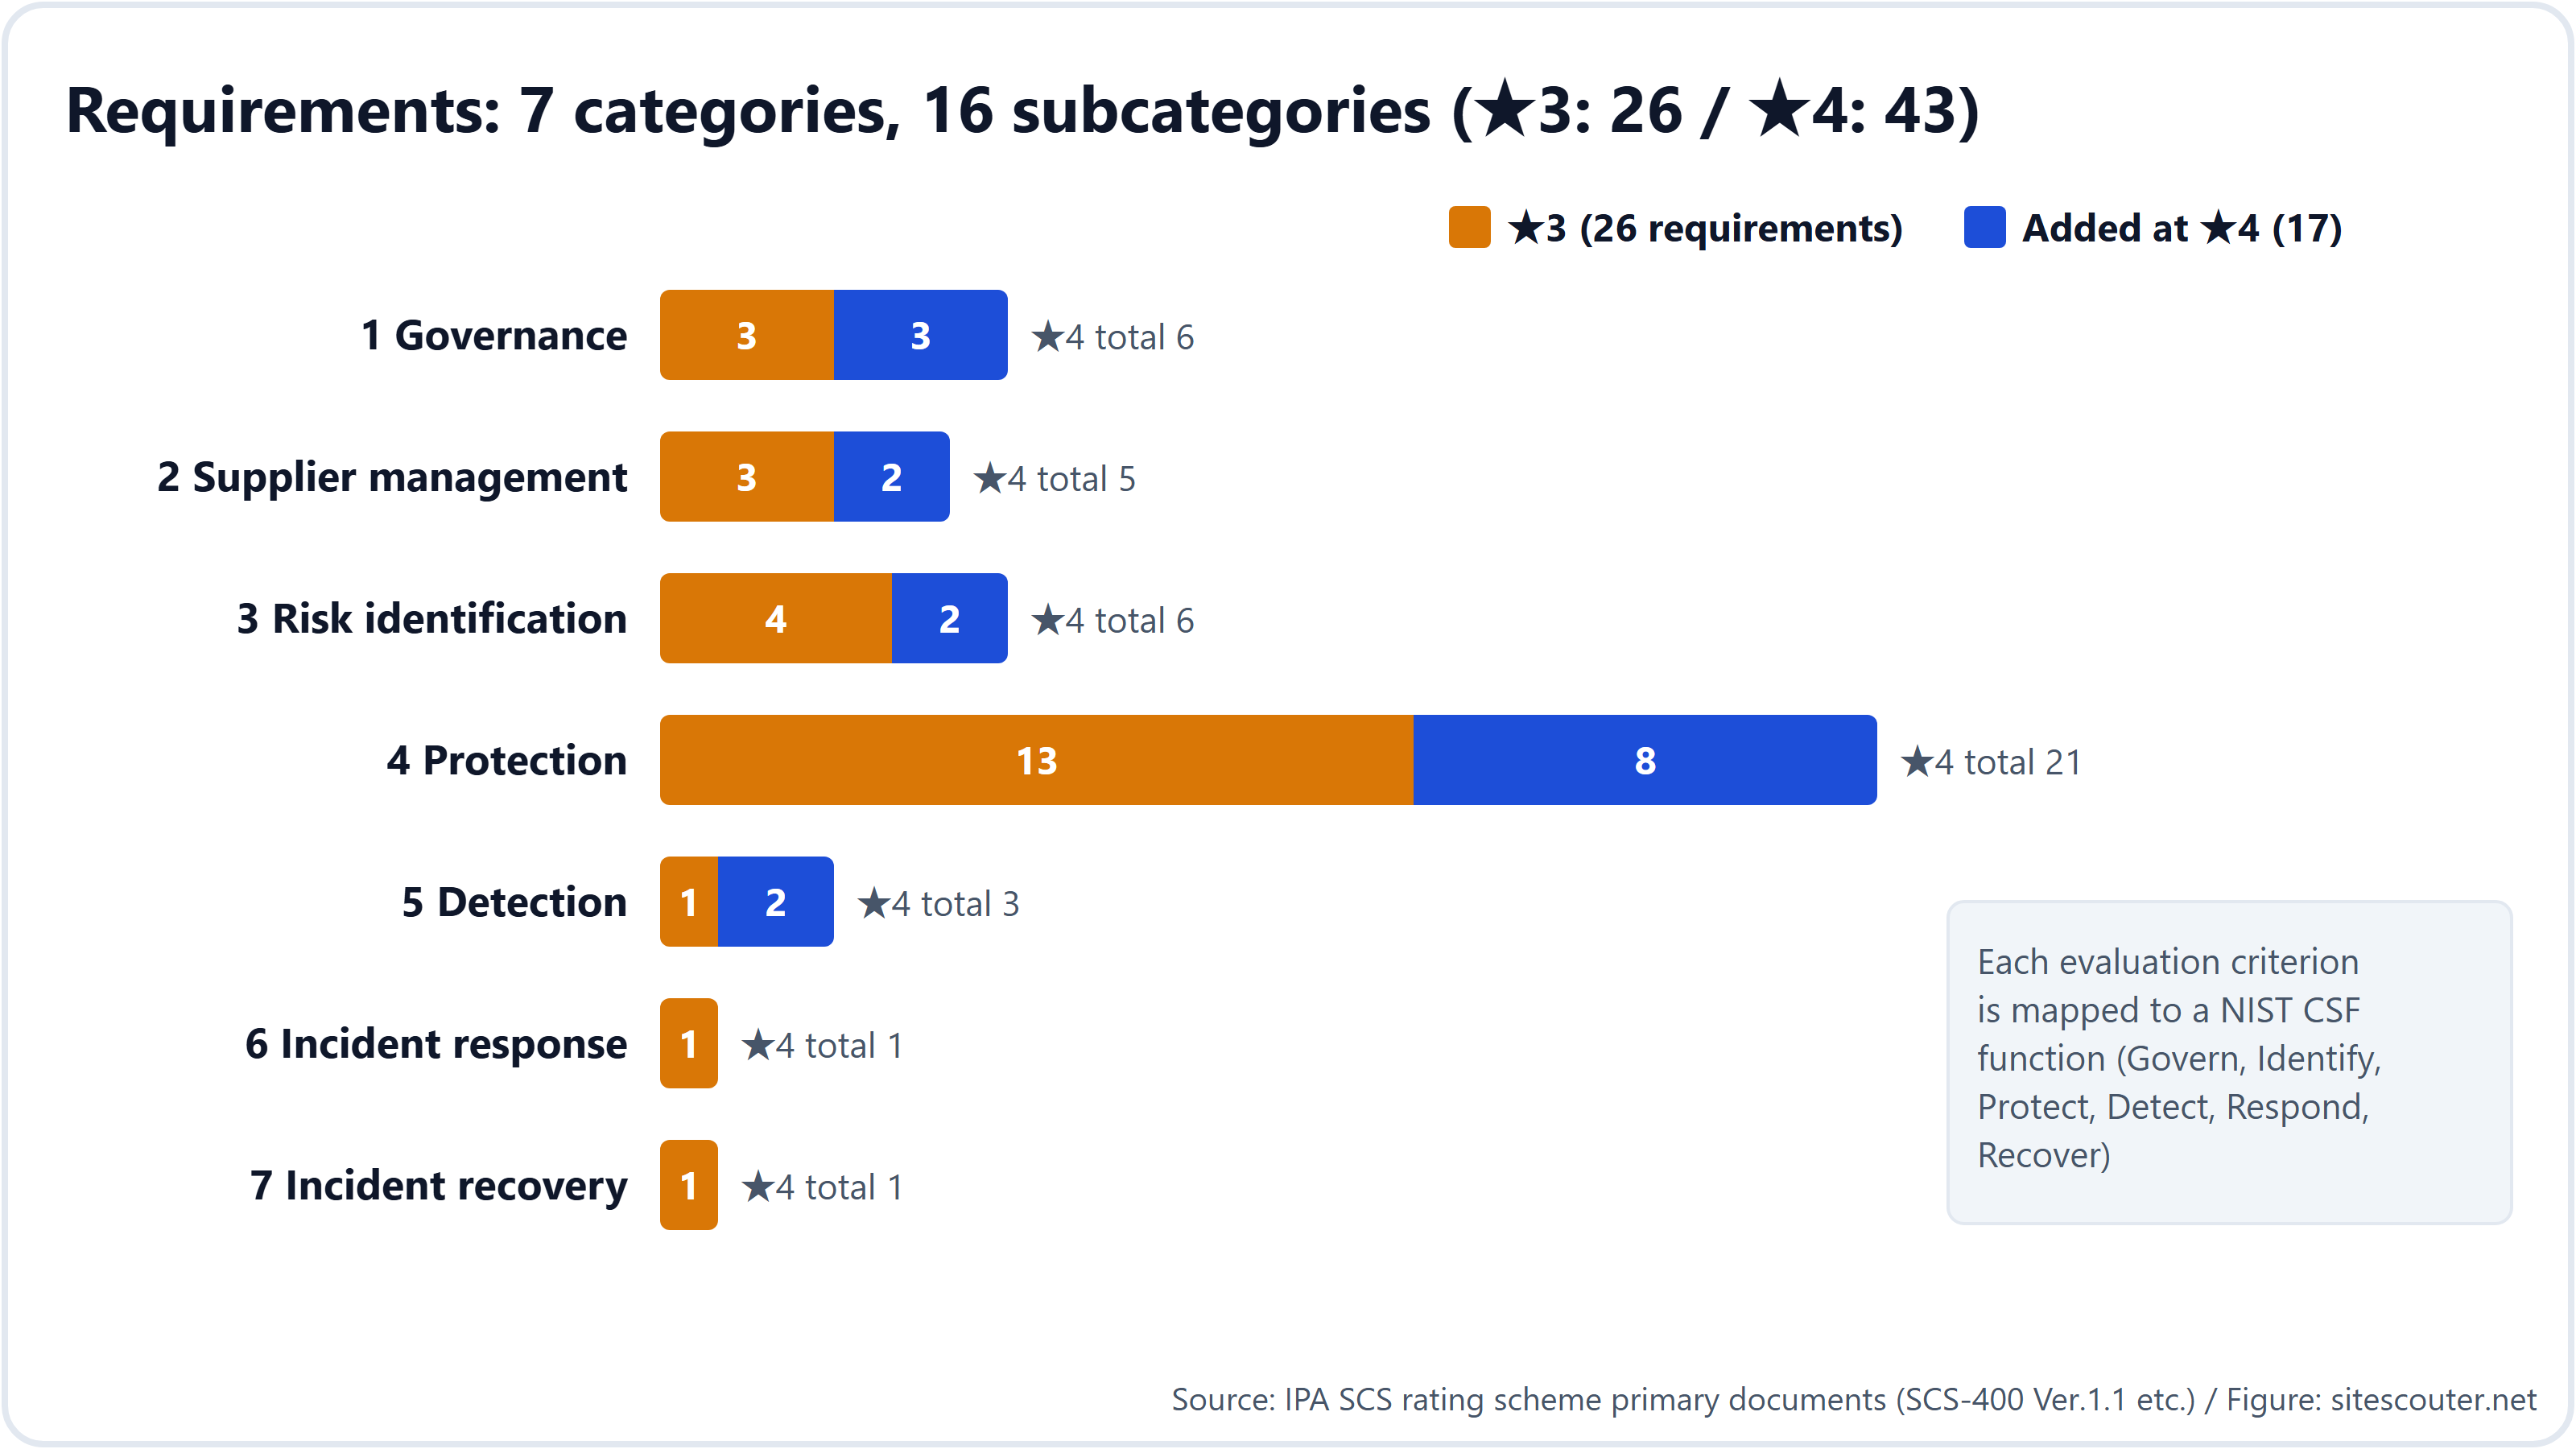
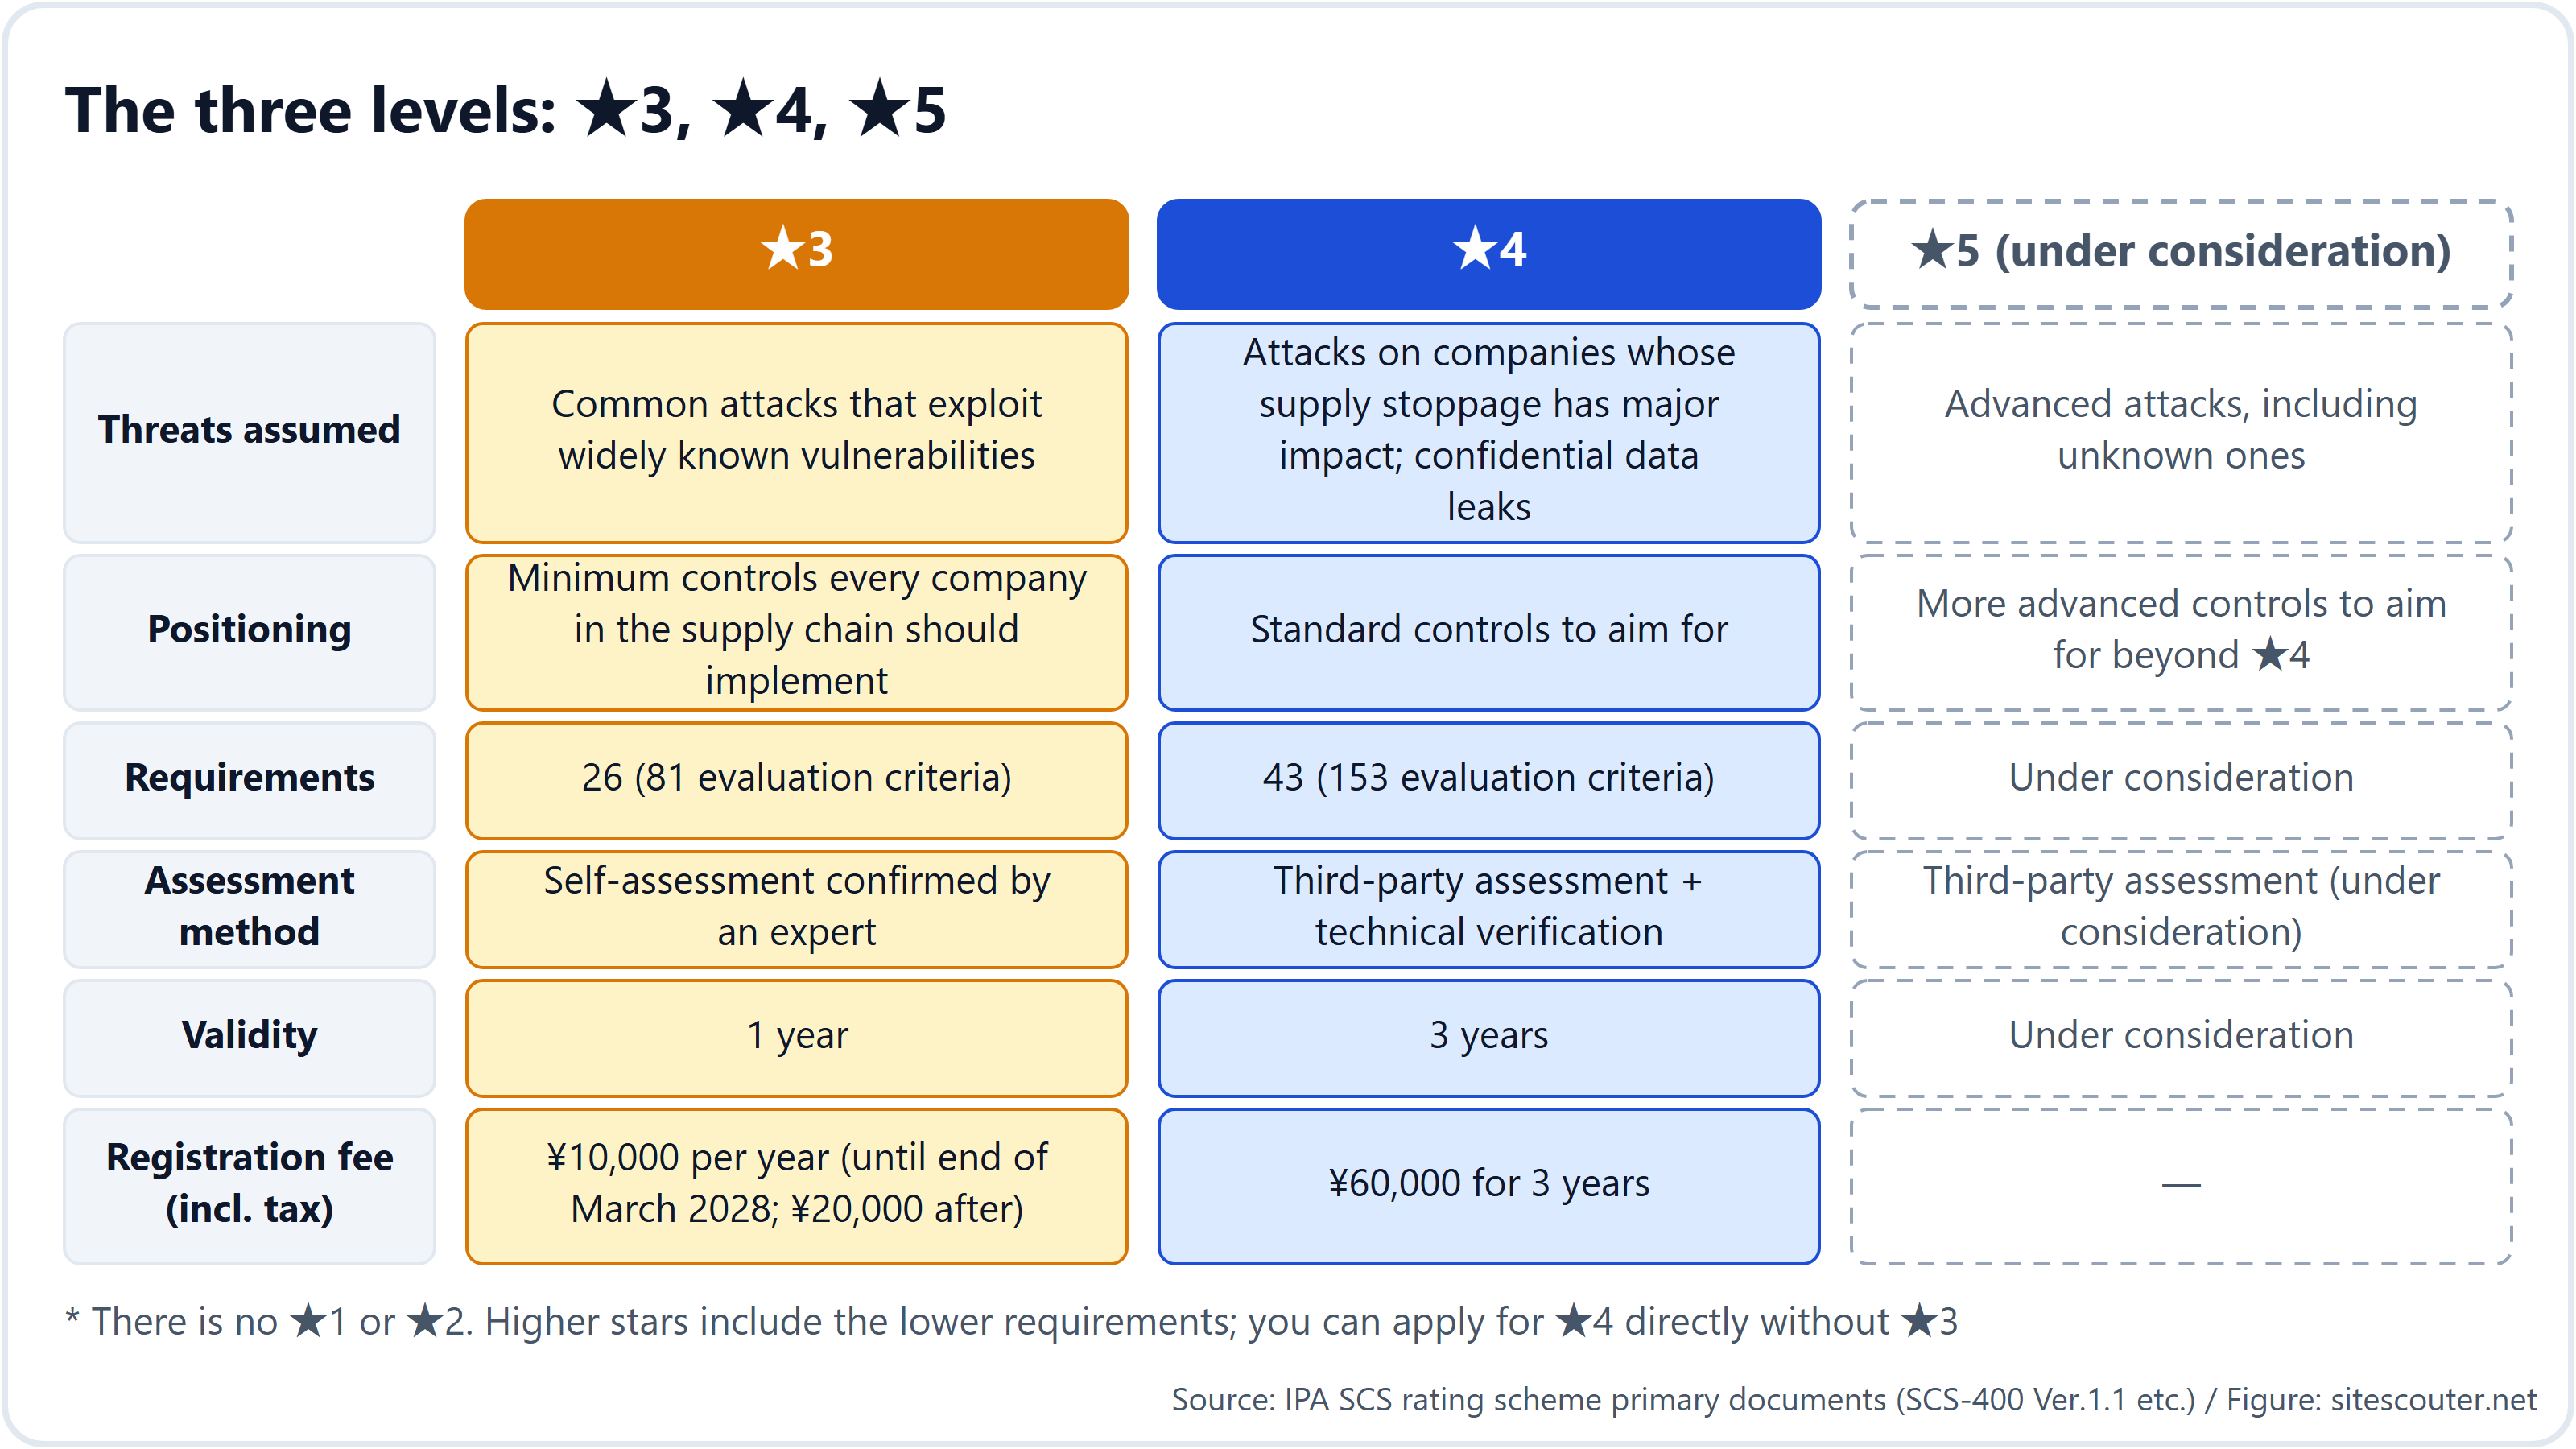
- ★3 พิสูจน์ข้อกำหนด 26 ข้อ (เกณฑ์การประเมิน 81 ข้อ) ด้วยการประเมินตนเองที่ได้รับการยืนยันจากผู้เชี่ยวชาญ ส่วน ★4 พิสูจน์ข้อกำหนด 43 ข้อ (เกณฑ์การประเมิน 153 ข้อ) ด้วยการประเมินโดยบุคคลที่สามร่วมกับการตรวจสอบทางเทคนิค ★3 มีอายุ 1 ปี และ ★4 มีอายุ 3 ปี
- ค่าธรรมเนียมการขึ้นทะเบียนของ ★3 คือ ¥10,000 ต่อปี (จนถึงสิ้นเดือนมีนาคม 2028 หลังจากนั้นเป็น ¥20,000) และของ ★4 คือ ¥60,000 ต่อ 3 ปี ค่าบริการที่จ่ายให้หน่วยงานประเมินและผู้เชี่ยวชาญแยกต่างหาก
- มีกำหนดเปิดรับใบสมัครในเดือนมีนาคม 2027 ก่อนหน้านั้นจะมีการเผยแพร่คู่มือการยื่นขอขึ้นทะเบียน (สิ้นเดือนพฤศจิกายน) รายชื่อหน่วยงานประเมิน (ปลายเดือนธันวาคม) และรายชื่อผู้เชี่ยวชาญ (ตั้งแต่เดือนมกราคม 2027 เป็นต้นไป) ตามลำดับ
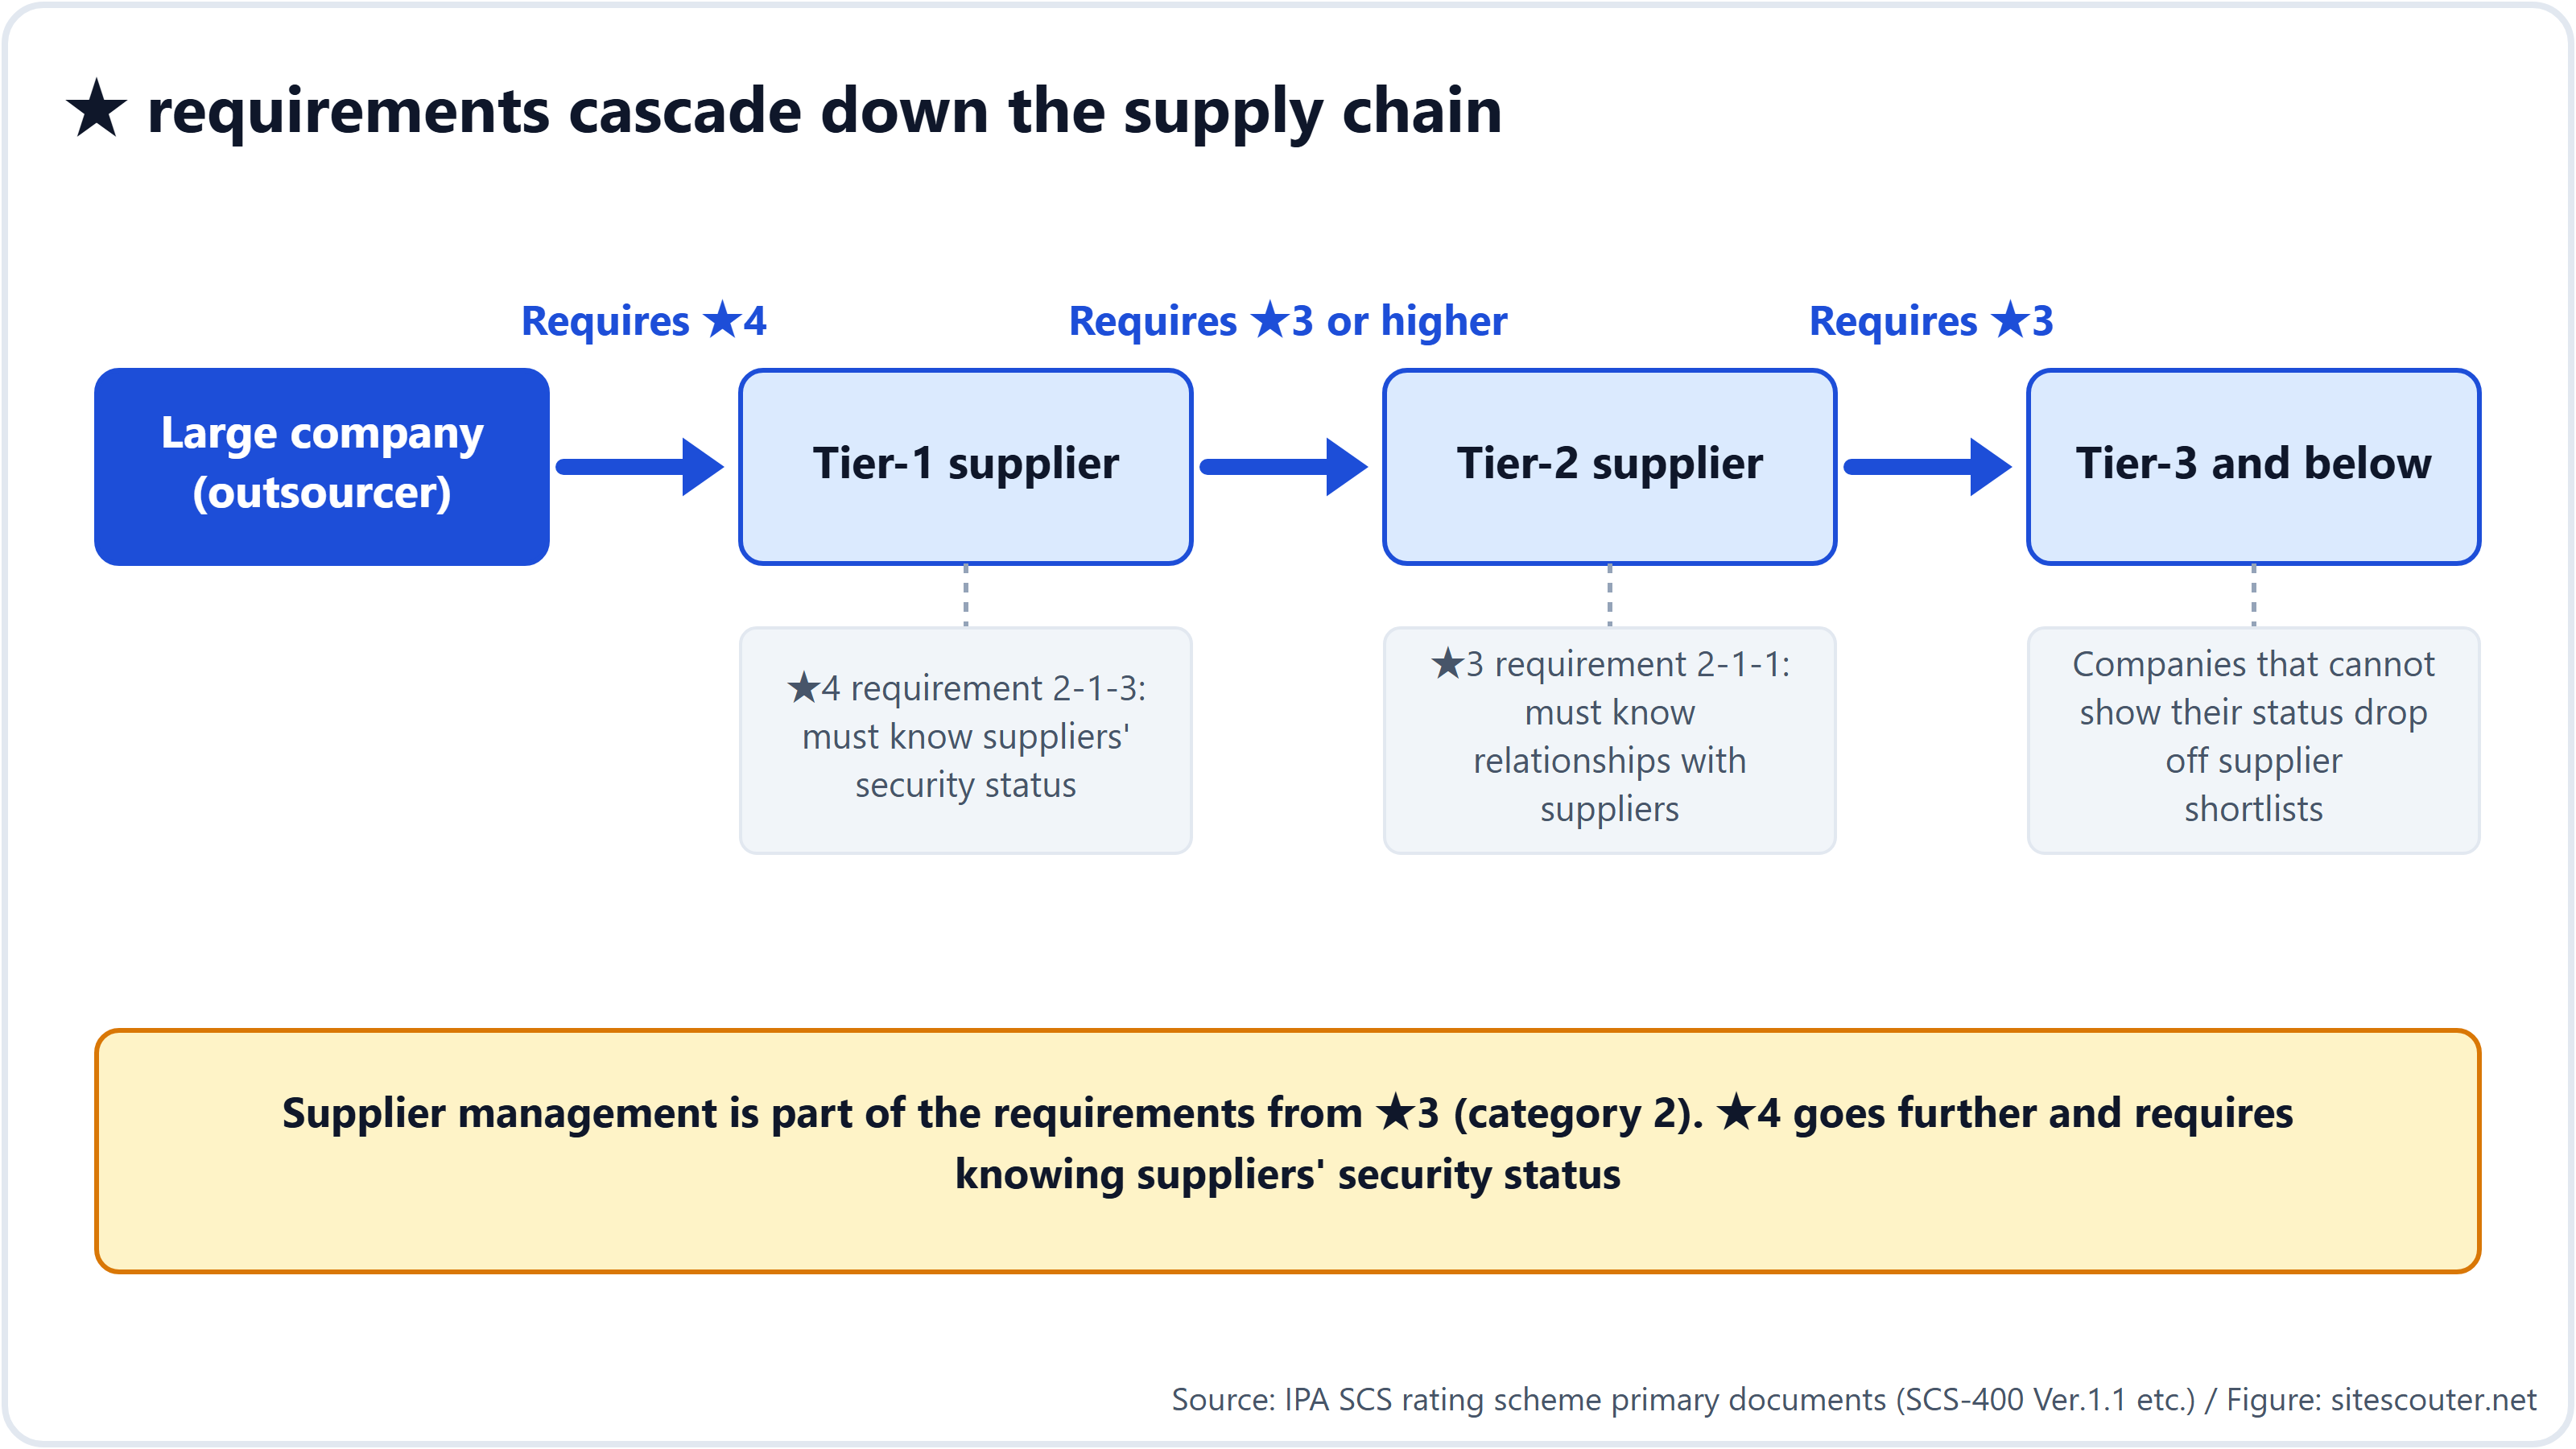
- ข้อกำหนดถูกส่งต่อลงไปถึงซัพพลายเออร์ลำดับที่ 3 และลึกกว่านั้น หมวดที่ 2 "การบริหารจัดการซัพพลายเออร์" เป็นส่วนหนึ่งของข้อกำหนดตั้งแต่ ★3 และ ★4 กำหนดไปถึงขั้นต้องรู้สถานะความมั่นคงปลอดภัยของซัพพลายเออร์ของตน (2-1-3) เมื่อบริษัทขนาดใหญ่เขียน ★ ลงในมาตรฐานการจัดซื้อแล้ว บริษัทที่ไม่ผ่านเกณฑ์ก็จะไม่ได้รับเลือกเป็นซัพพลายเออร์ คำว่า "สมัครใจ" อธิบายสถานะทางกฎหมาย แต่ในซัพพลายเชน มันกลายเป็นข้อบังคับโดยพฤตินัย
ข้อกำหนดถูกจัดเป็น 7 หมวด (ธรรมาภิบาล การบริหารจัดการซัพพลายเออร์ การระบุความเสี่ยง การป้องกัน การตรวจจับ การรับมือเหตุการณ์ การฟื้นฟู) และ 16 หมวดย่อย โดยเกณฑ์การประเมินทุกข้อจะจับคู่กับฟังก์ชันหนึ่งของ NIST CSF 2.0 (GV/ID/PR/DE/RS/RC)
★3 เทียบกับ ★4: ความลึก และวิธีพิสูจน์
| ★3 | ★4 | |
|---|---|---|
| ภัยคุกคามที่สมมติไว้ | การโจมตีทั่วไปที่อาศัยช่องโหว่ที่เป็นที่รู้จักกันแพร่หลาย | การโจมตีบริษัทที่หากหยุดทำงานจะกระทบซัพพลายเชนอย่างหนัก และการรั่วไหลของข้อมูลลับ |
| สถานะของระดับ | มาตรการขั้นต่ำที่ทุกบริษัทในซัพพลายเชนควรดำเนินการ | ระดับมาตรฐานที่ควรตั้งเป้าหมาย |
| จำนวนข้อกำหนด | 26 | 43 (รวม 26 ข้อของ ★3) |
| วิธีพิสูจน์ | ประเมินตนเองในแบบประเมิน → ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัย SCS ตรวจยืนยันและลงนาม → ฝ่ายบริหารประกาศความสอดคล้อง | ประเมินตนเอง → หน่วยงานประเมินตรวจเอกสาร ตรวจประเมิน ณ สถานที่ (1 ถึง 2 วัน) และดำเนินการตรวจสอบทางเทคนิค (1 ถึง 2 วัน) → รายงานผลการประเมิน → ฝ่ายบริหารประกาศความสอดคล้อง |
| เกณฑ์การผ่าน | โดยหลักการ ต้องผ่านเกณฑ์การประเมินทุกข้อ ข้อที่ยังไม่ผ่านแก้ไขได้และให้ผู้เชี่ยวชาญรับรอง | เช่นเดียวกัน ต้องยื่นรายงานการแก้ไขภายในระยะเวลาที่กำหนด (เช่น 1 เดือนนับจากวันที่พบ) และได้รับการยอมรับ |
| อายุ | 1 ปี | 3 ปี (ยื่นผลการประเมินตนเองทุกปี) |
คุณสามารถยื่นขอ ★4 ได้โดยตรงโดยไม่ต้องมี ★3 ก่อน เพราะแต่ละระดับที่สูงกว่าครอบคลุมข้อกำหนดทั้งหมดของระดับที่ต่ำกว่า
ในมุมมองเชิงเทคนิค รายการส่วนใหญ่ของ ★3 เป็นเรื่องของการแสดงด้วยเอกสารว่าคุณได้ตั้งกฎ สื่อสารกฎ และทบทวนกฎปีละครั้ง ส่วน ★4 เป็นระดับแรกที่คุณต้องพิสูจน์บนอุปกรณ์จริง ผ่านการสแกนช่องโหว่จากภายนอก ว่าไม่มีช่องโหว่ระดับ CVSS 7.0 ขึ้นไป
เกณฑ์ที่กำหนดเป็นตัวเลข (พลาดแล้วไม่ผ่าน)
ต่อไปนี้คือเกณฑ์การประเมินใน SCS-400 ที่เขียนกำหนดเวลาหรือเกณฑ์ไว้เป็นตัวเลข ตัวเลขในวงเล็บคือรหัสของเกณฑ์การประเมิน
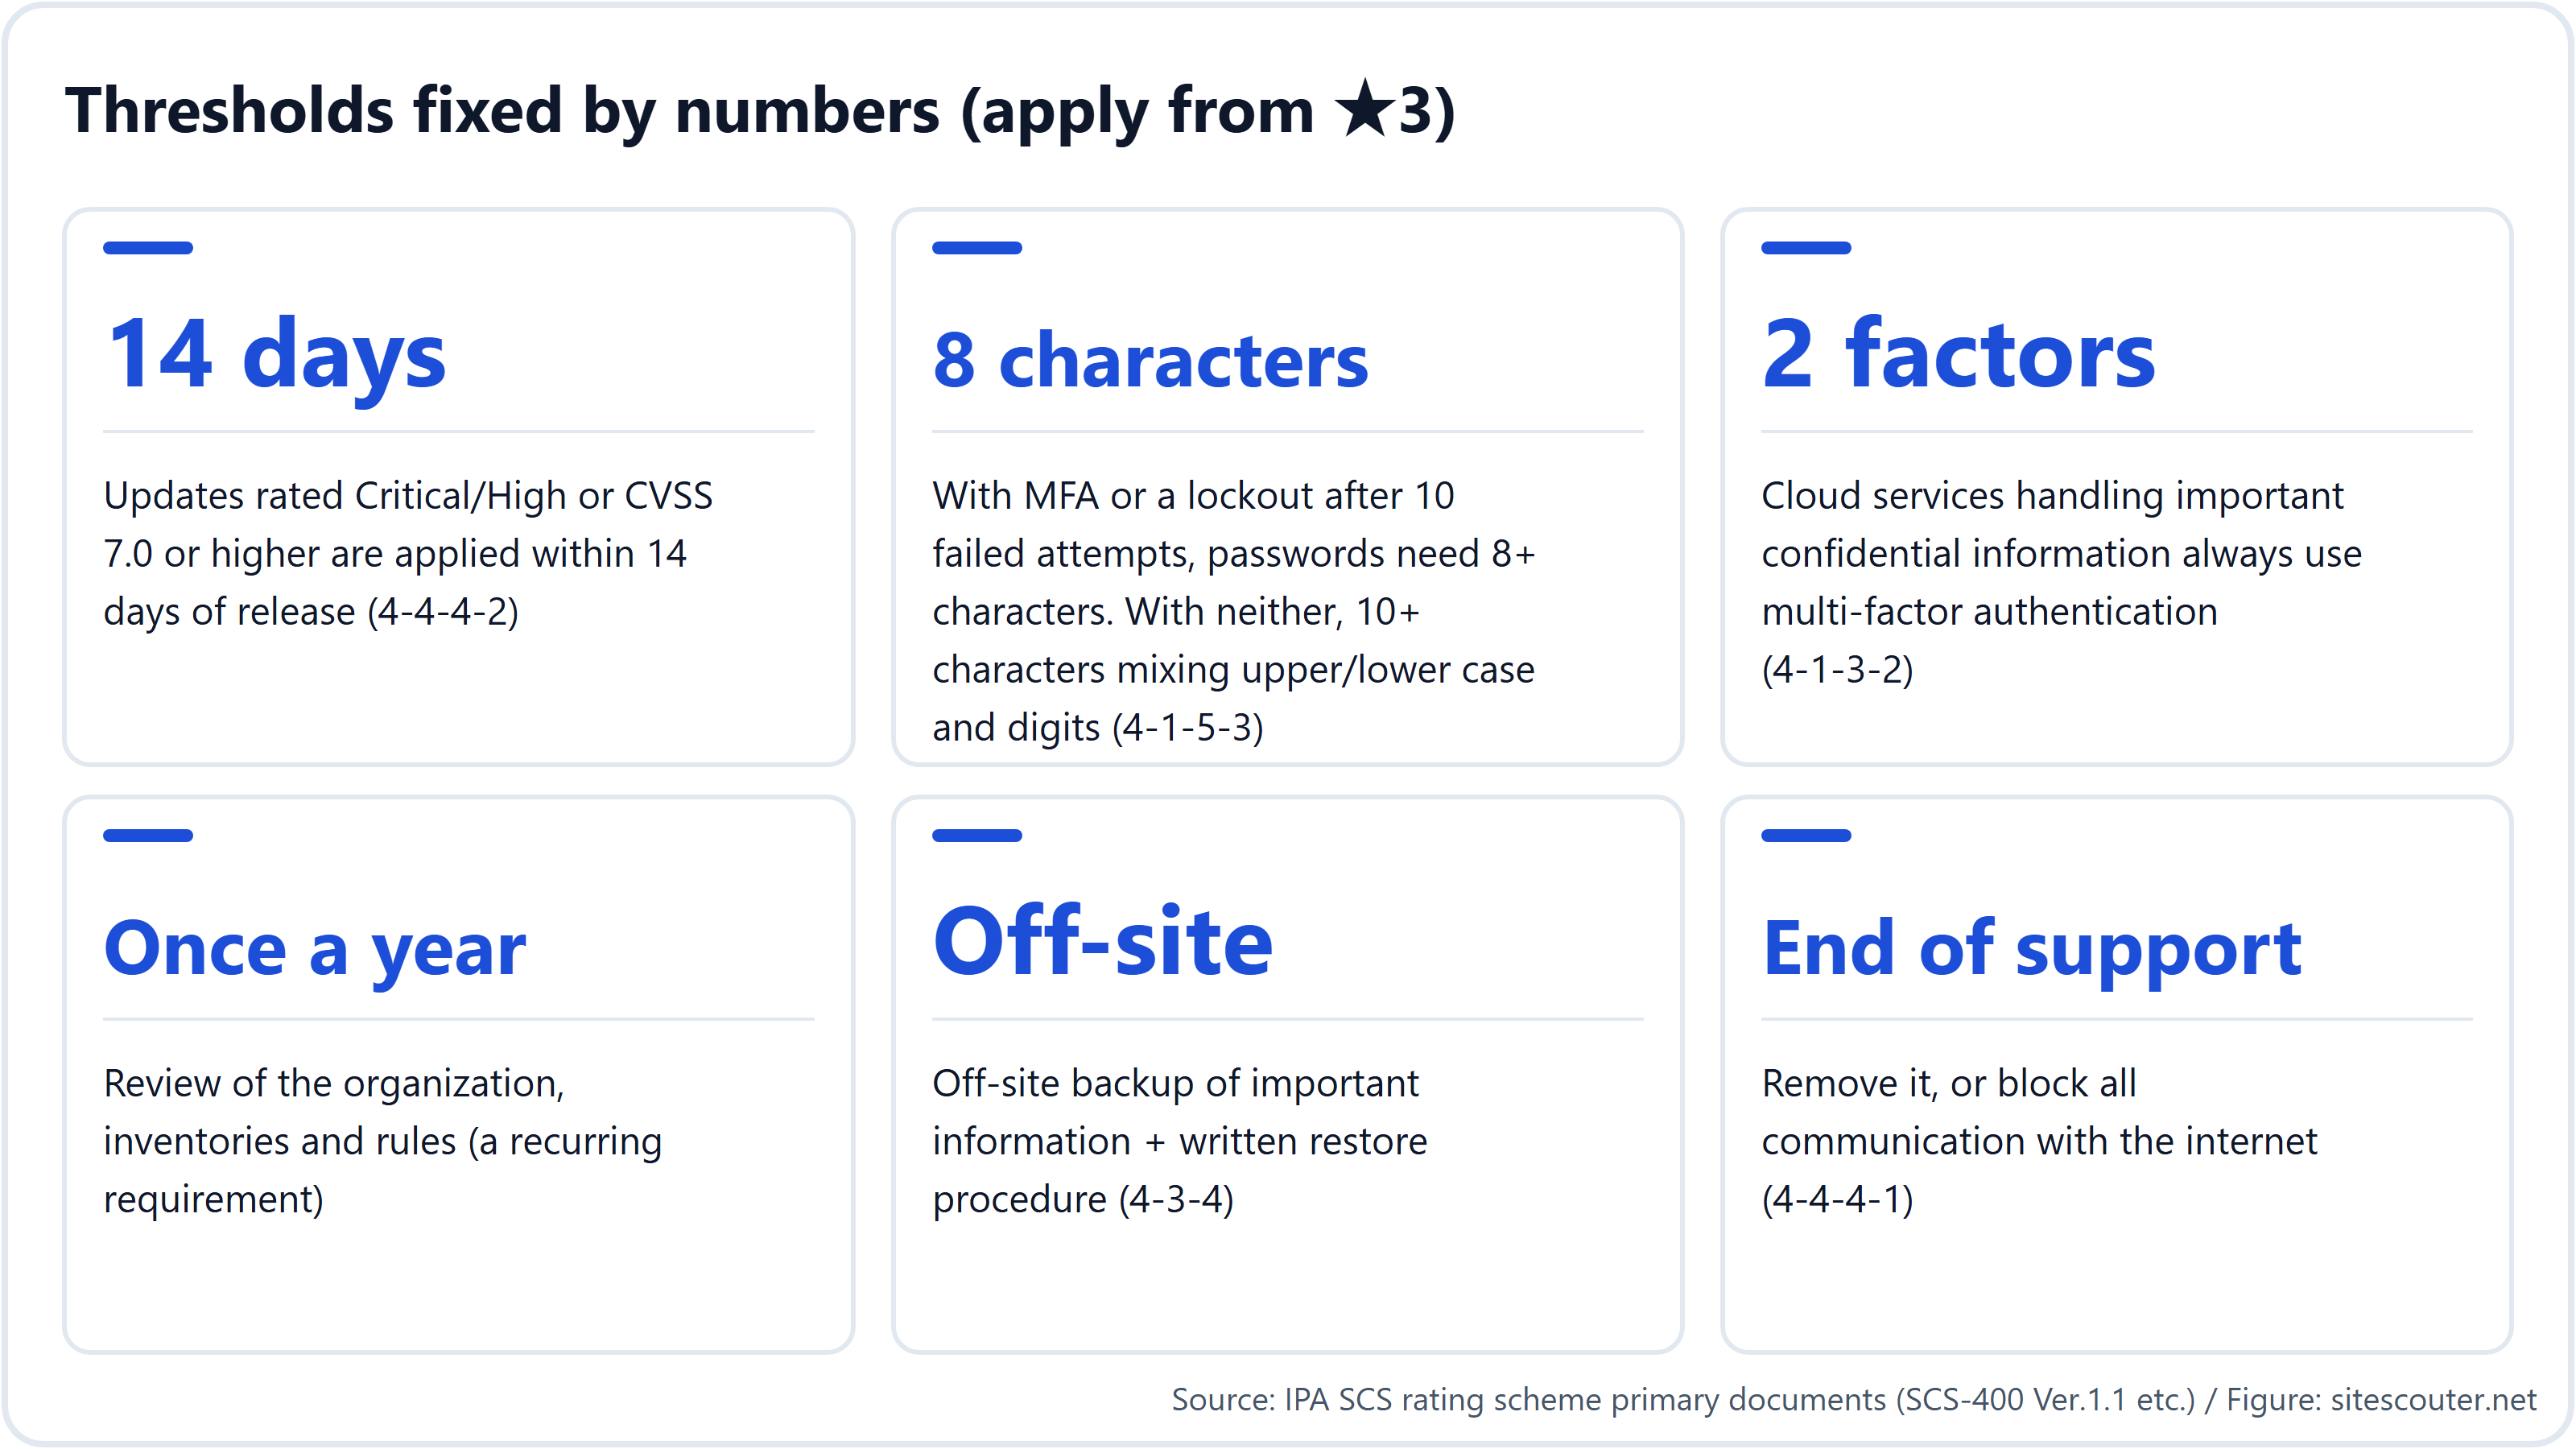
3.1 แพตช์ภายใน 14 วันนับจากวันที่เผยแพร่ (4-4-4-2, ★3)
ที่ระดับ ★3 อัปเดตต้องถูกติดตั้งภายใน 14 วันนับจากวันที่เผยแพร่ หากเข้าข่ายข้อใดข้อหนึ่งต่อไปนี้
- แก้ไขช่องโหว่ที่ผู้ผลิตระบุว่าเป็น "Critical" หรือ "High Risk"
- แก้ไขช่องโหว่ที่มี CVSS base score ตั้งแต่ 7.0 ขึ้นไป
- ผู้ผลิตไม่ได้ให้ข้อมูลเกี่ยวกับความรุนแรงของช่องโหว่
ขอบเขตระบุไว้ชัดเจน ได้แก่ ระบบปฏิบัติการ เบราว์เซอร์ และซอฟต์แวร์ Office ของพีซีที่บริษัทจัดให้ ระบบปฏิบัติการและมิดเดิลแวร์ของเซิร์ฟเวอร์ ระบบปฏิบัติการและแอปของอุปกรณ์อัจฉริยะที่บริษัทจัดให้ และระบบปฏิบัติการและเฟิร์มแวร์ของอุปกรณ์เครือข่ายที่อยู่ตรงขอบเขตกับอินเทอร์เน็ต หากการทดสอบใช้เวลานานจนไม่ทันกำหนด ต้องมีมาตรการลดความเสี่ยงจนกว่าจะติดตั้งอัปเดต
PHP, nginx และ Apache บนเว็บเซิร์ฟเวอร์ถือเป็น "มิดเดิลแวร์ของเซิร์ฟเวอร์" สำหรับช่องโหว่ร้ายแรงของ PHP ในปี 2026 (CVSS 9.8) การสังเกตการณ์ของผู้เขียนเองพบว่า 59.5% ของเว็บไซต์ญี่ปุ่นที่เปิดเผยเวอร์ชัน PHP แสดงเวอร์ชันที่ยังไม่ได้แพตช์ (สถิติการเปิดเผยข้อมูลด้านความปลอดภัย 2026) หากใช้กฎ 14 วันตามตัวอักษร เว็บไซต์ส่วนใหญ่เหล่านี้จะไม่เป็นไปตามข้อกำหนด
3.2 ผลิตภัณฑ์ที่หมดระยะการสนับสนุน: ถอดออก หรือตัดขาดจากอินเทอร์เน็ต (4-4-4-1, ★3)
อุปกรณ์ ระบบปฏิบัติการ และซอฟต์แวร์ต้อง "มีใบอนุญาตและได้รับการสนับสนุน" สิ่งใดที่หมดระยะการสนับสนุนแล้ว โดยหลักการต้องถูกถอดออก หรือปิดกั้นการรับส่งข้อมูลทั้งหมดกับอินเทอร์เน็ตเพื่อให้หลุดออกจากขอบเขต หากจำเป็นต้องใช้งานต่อ ต้องมีมาตรการลดความเสี่ยง และควรเปิดการอัปเดตอัตโนมัติเท่าที่ทำได้
ที่ระดับ ★4 "การเลิกใช้และเปลี่ยนทดแทนระบบปฏิบัติการและซอฟต์แวร์ที่หมดระยะการสนับสนุน" กลายเป็นข้อกำหนดเฉพาะของตัวเอง (4-4-2)
3.3 ไม่มี CVSS 7.0+ บนอุปกรณ์ที่ขอบเขตเครือข่าย (4-4-4-3, ★4)
ที่ระดับ ★4 ระบบปฏิบัติการและเฟิร์มแวร์ของอุปกรณ์เครือข่ายที่อยู่ตรงขอบเขตกับอินเทอร์เน็ตต้องไม่มีช่องโหว่ใดที่มี CVSS base score ตั้งแต่ 7.0 ขึ้นไป และจะถูกทดสอบจากภายนอกในการตรวจสอบทางเทคนิคที่อธิบายไว้ด้านล่าง
3.4 การยืนยันตัวตนแบบหลายปัจจัย (4-1-3, บังคับตั้งแต่ ★3)
- การเข้าถึงบริการคลาวด์ที่จัดการข้อมูลลับที่สำคัญต้องใช้การยืนยันตัวตนแบบหลายปัจจัยเสมอ ทั้งผู้ใช้และผู้ดูแลระบบ (4-1-3-2)
- ใช้ปัจจัยตั้งแต่สองประเภทขึ้นไปจาก สิ่งที่รู้ (ID และรหัสผ่าน) สิ่งที่มี (รหัสผ่านใช้ครั้งเดียวหรือใบรับรอง) ชีวมิติ และข้อมูลอื่น ๆ (เช่น IP address) รหัสผ่านใช้ครั้งเดียวที่ส่งทางอีเมลหรือ SMS และการกดอนุมัติแบบพุชบนสมาร์ตโฟนนับเป็นปัจจัยประเภทสิ่งที่มี (4-1-3-3)
- รหัสผ่านที่ใช้เป็นปัจจัยประเภทสิ่งที่รู้ใน MFA ต้องยาวอย่างน้อย 8 ตัวอักษร (4-1-3-4)
- ที่ระดับ ★4 ต้องใช้ MFA สำหรับการเชื่อมต่อเข้าเครือข่ายภายในผ่านอินเทอร์เน็ต การเข้าถึงในฐานะผู้ดูแลระบบผ่านอินเทอร์เน็ต และการเข้าถึงของผู้ใช้ต่อระบบที่จัดการข้อมูลลับที่สำคัญด้วย (4-1-3-5)
3.5 รหัสผ่าน (4-1-5, ★3)
- กฎภายในต้องกำหนดให้เปลี่ยนรหัสผ่านเริ่มต้น ห้ามใช้คำที่เดาได้ง่าย และห้ามใช้รหัสผ่านซ้ำข้ามอุปกรณ์และบริการ
- หากมี MFA หรือการล็อกบัญชีหลังพยายามผิด 10 ครั้ง อย่างใดอย่างหนึ่ง รหัสผ่านต้องยาวอย่างน้อย 8 ตัวอักษร หากทำไม่ได้ทั้งสองอย่าง ต้องยาวอย่างน้อย 10 ตัวอักษร โดยมีทั้งตัวพิมพ์ใหญ่ ตัวพิมพ์เล็ก และตัวเลข (4-1-5-3)
3.6 ไฟร์วอลล์และเราเตอร์ (4-5-1, ★3)
- เปลี่ยนรหัสผ่านสำหรับการจัดการเป็นรหัสที่แข็งแรงและไม่ซ้ำกับที่อื่น หรือปิดการเข้าถึงระยะไกลทั้งหมด
- ปิดกั้นการรับส่งข้อมูลขาเข้าที่ไม่ได้ยืนยันตัวตน และจัดทำเอกสารกฎขาเข้า ลบหรือปิดใช้งานกฎที่ไม่จำเป็นแล้วโดยไม่ชักช้า
- หากเปลี่ยนกฎผ่านอินเทอร์เน็ต ให้ใช้ MFA หรือจำกัดการเข้าถึงเฉพาะ IP address ที่เชื่อถือได้ (4-5-1-7)
- ★4 เพิ่มไฟร์วอลล์แบบซอฟต์แวร์บนพีซีและเซิร์ฟเวอร์ทุกเครื่อง (4-5-1-8) และเซกเมนต์เครือข่ายเฉพาะสำหรับเซิร์ฟเวอร์สาธารณะและเซิร์ฟเวอร์ที่เก็บข้อมูลสำคัญ (4-5-1-9)
3.7 การสำรองข้อมูล (4-3-4, ★3)
กำหนดว่าจะสำรองอะไร บ่อยเพียงใด และเก็บไว้นานเท่าใด เก็บสำเนาสำรองของข้อมูลลับที่สำคัญไว้นอกสถานที่ และเขียนขั้นตอนการกู้คืนสำหรับเป้าหมายการสำรองแต่ละรายการ ★4 ไปไกลกว่านั้น โดยกำหนดให้ยืนยันว่าการกู้คืนทำได้จริงภายในเวลาเป้าหมายในการกู้คืน (7-1-1-2)
3.8 การป้องกันมัลแวร์และการเฝ้าระวัง (4-4-5 และ 5-1-1, ★3)
- ติดตั้งซอฟต์แวร์ป้องกันมัลแวร์บนพีซีและเซิร์ฟเวอร์ทุกเครื่องที่เชื่อมต่อเครือข่าย กำหนดขอบเขตและความถี่ในการสแกน และอัปเดตซิกเนเจอร์ตามที่ผู้ผลิตแนะนำ
- ที่ขอบเขตเครือข่ายหรือบนอุปกรณ์ปลายทาง ต้องมีกลไกที่ตรวจจับและปิดกั้นแบบเรียลไทม์ทั้งการรับส่งข้อมูลขาเข้าจากอินเทอร์เน็ตและการรับส่งข้อมูลขาออกไปยังเซิร์ฟเวอร์ที่เป็นอันตราย (5-1-1-1) ต้องแจ้งเตือนโดยเร็วและจัดทำรายงานเบื้องต้น
- ★4 เพิ่มการปิดกั้นเว็บไซต์อันตรายที่เว็บเกตเวย์ การตรวจมัลแวร์ที่เมลเกตเวย์ การเฝ้าระวังพฤติกรรมของอุปกรณ์และซอฟต์แวร์ และการเก็บรวบรวมพร้อมทบทวนล็อกอย่างสม่ำเสมอ
3.9 การทบทวน "อย่างน้อยปีละครั้ง"
"ทบทวนอย่างน้อยปีละครั้ง" ปรากฏซ้ำแล้วซ้ำเล่า ทั้งสำหรับโครงสร้างองค์กร ทะเบียนทรัพย์สิน การปฏิบัติตามกฎ ระบบรับมือเหตุการณ์ และอื่น ๆ อายุ 1 ปีของ ★3 สอดคล้องกับรอบนี้ หากคุณสร้างการเก็บบันทึกการทบทวนเหล่านี้ไว้ในงานประจำตั้งแต่แรก ก็ไม่ต้องรวบรวมหลักฐานใหม่ทุกครั้งที่ต่ออายุ
การตรวจสอบทางเทคนิคของ ★4 ทำอะไร (SCS-430)
การตรวจสอบทางเทคนิคของ ★4 คือการสแกนช่องโหว่จากภายนอก ที่ดำเนินการโดยหน่วยงานประเมินหรือผู้ให้บริการตรวจสอบทางเทคนิค ประเด็นสำคัญของคู่มือมีดังนี้
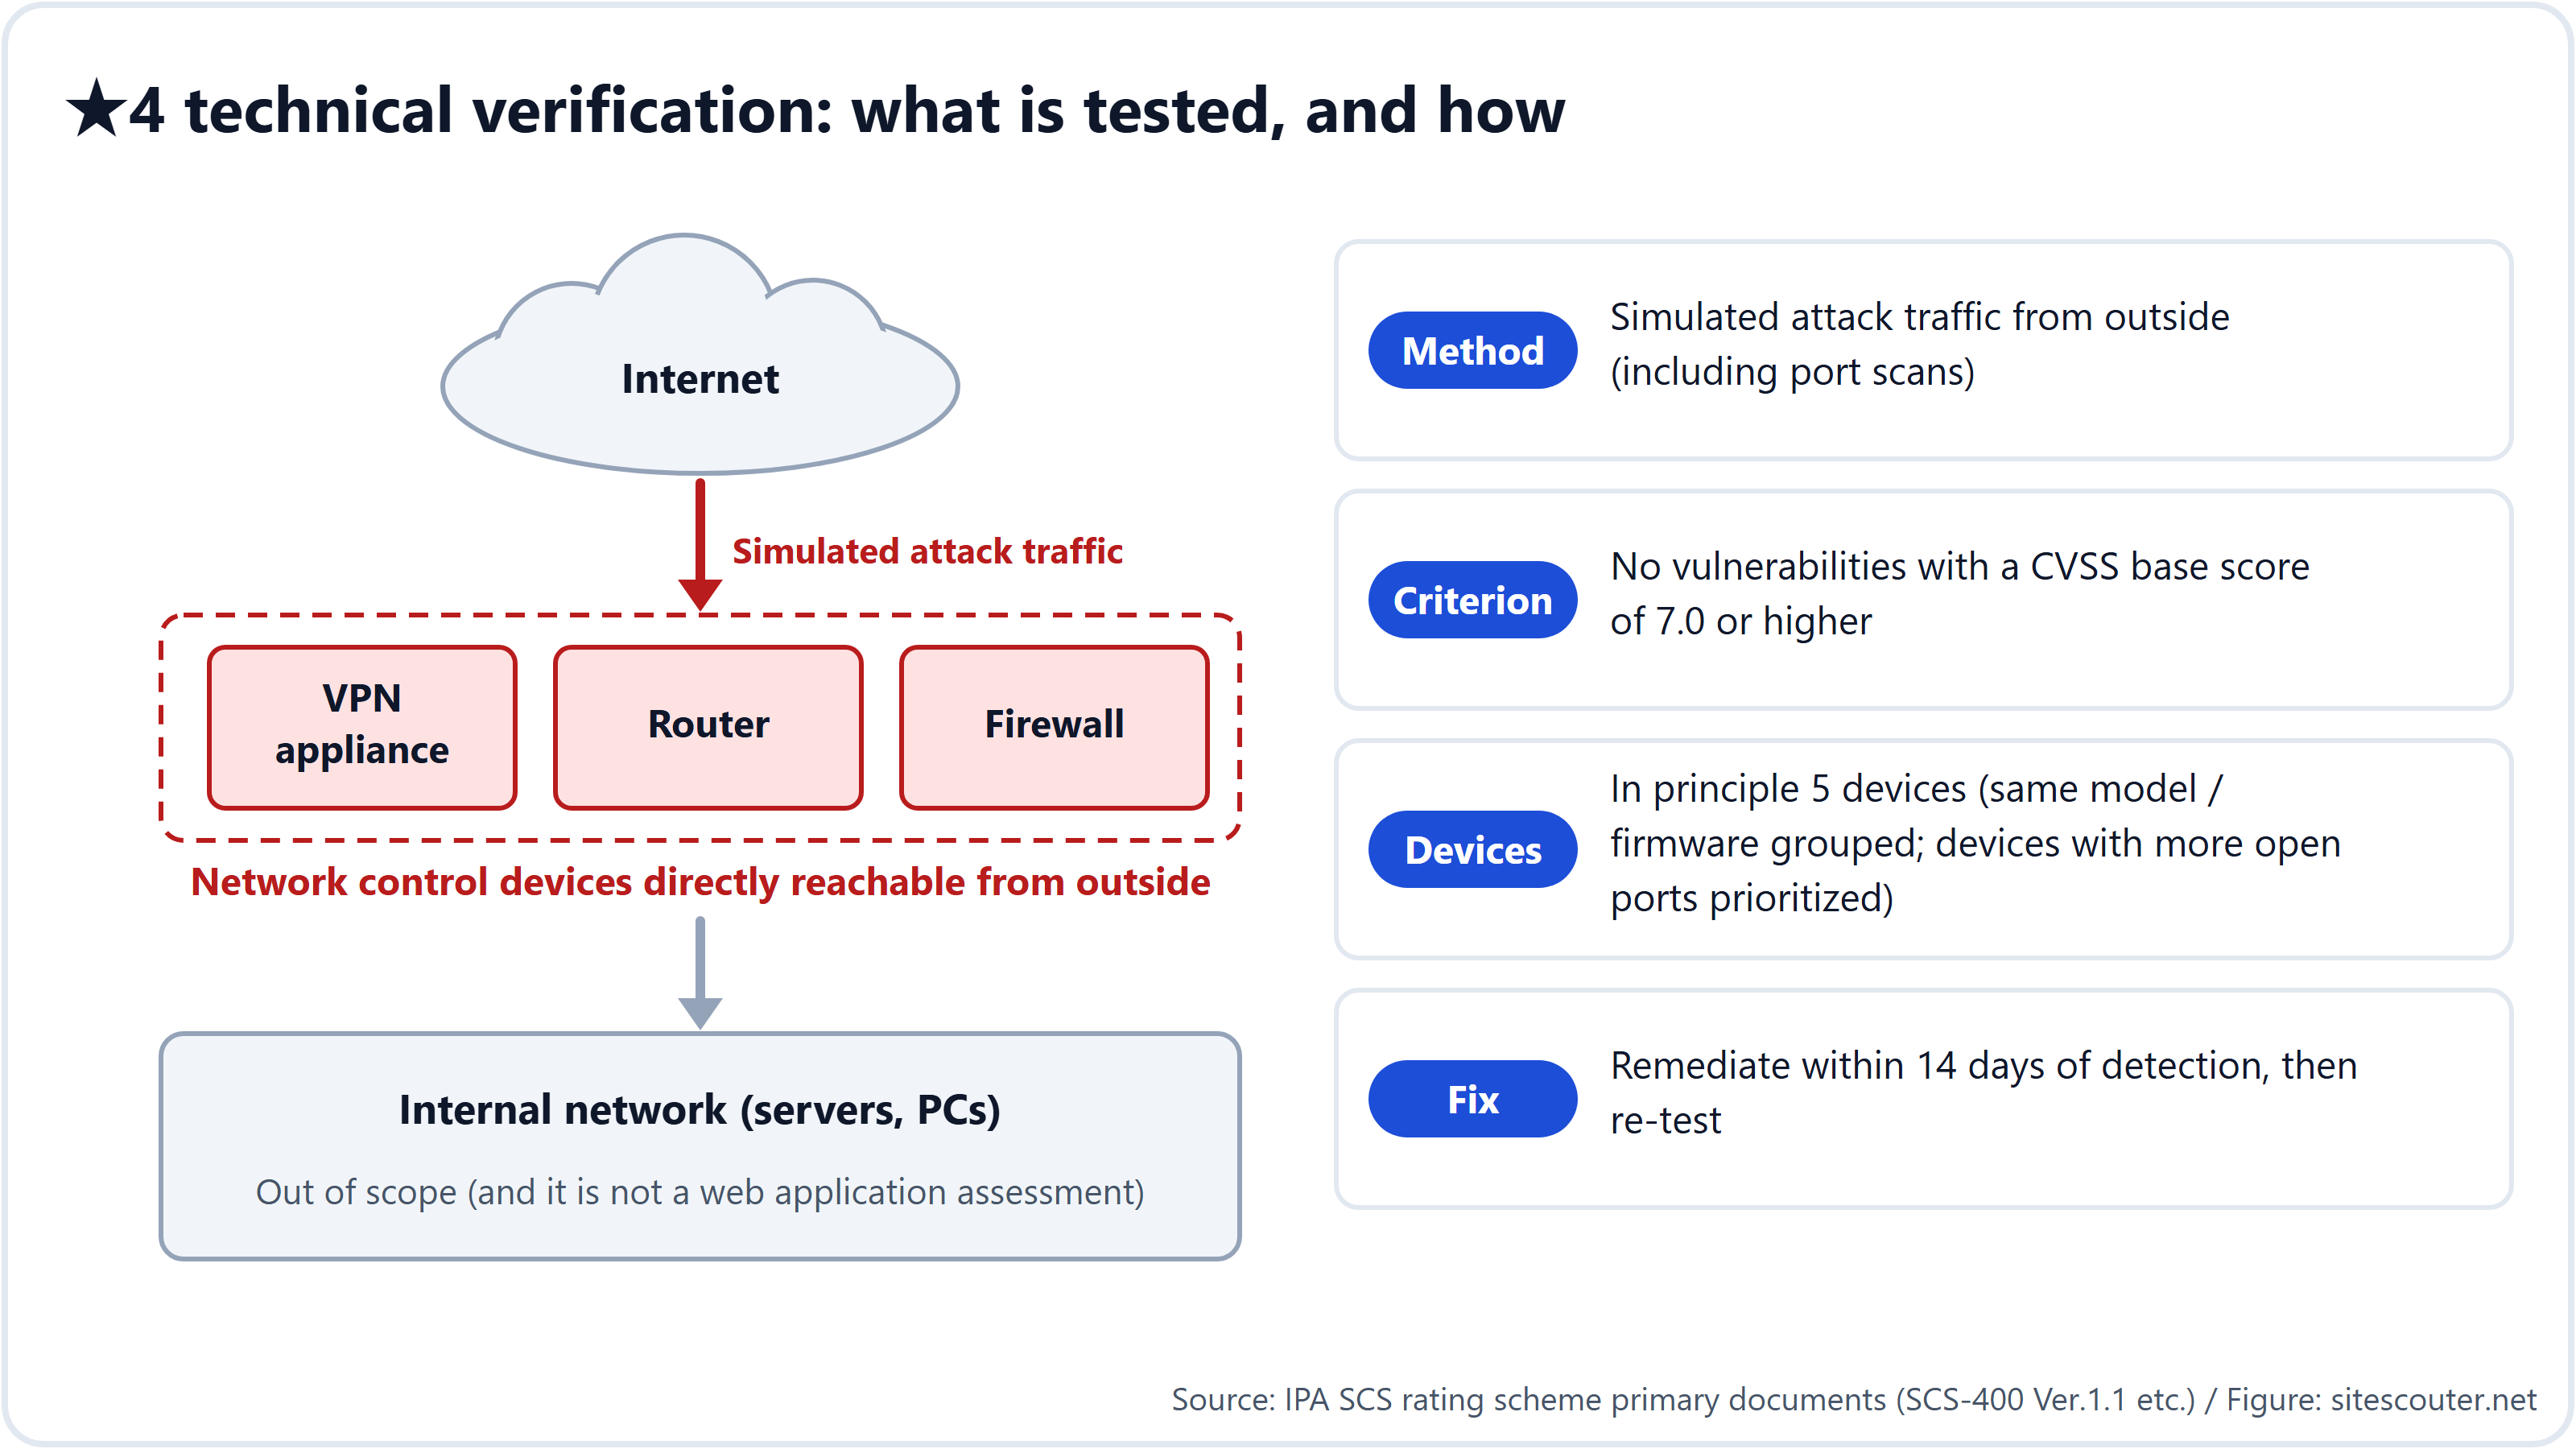
- อุปกรณ์ที่อยู่ในขอบเขต: อุปกรณ์ VPN เราเตอร์ ไฟร์วอลล์ และอุปกรณ์ควบคุมการรับส่งข้อมูลในลักษณะเดียวกันภายในขอบเขต ที่เข้าถึงได้โดยตรงจากภายนอก ไม่ใช่การประเมินเว็บแอปพลิเคชัน
- วิธีการ: ส่งทราฟฟิกจำลองการโจมตีจากภายนอก รวมถึงการสแกนพอร์ต เพื่อตรวจหาช่องโหว่ที่มี CVSS base score ตั้งแต่ 7.0 ขึ้นไป ใช้เครื่องมือใดก็ได้ ผู้ให้บริการเป็นผู้เลือกโดยอ้างอิงเครื่องมือสแกนแพลตฟอร์มของ SSS (ระบบขึ้นทะเบียนตามมาตรฐานบริการด้านความมั่นคงปลอดภัยสารสนเทศของญี่ปุ่น)
- จำนวนอุปกรณ์: โดยหลักการคืออุปกรณ์ที่เป็นผู้สมัคร 5 เครื่อง อุปกรณ์รุ่นเดียวกันและเฟิร์มแวร์เดียวกันจะถูกจัดกลุ่มและเลือกตัวแทน โดยให้ความสำคัญกับอุปกรณ์ที่เปิดพอร์ตมากกว่า คุณสามารถขอให้ตรวจ 6 เครื่องขึ้นไป หรือทั้งหมดได้
- การเตรียมการ: ตกลงช่วงเวลาทดสอบ ขออนุมัติจากฝ่ายบริหารหรือเจ้าหน้าที่ด้านความมั่นคงปลอดภัยสารสนเทศ แจ้ง CSIRT/SOC รับ IP address ต้นทางของเครื่องสแกน และตรวจสอบนโยบายของผู้ให้บริการคลาวด์หากมีอุปกรณ์บนคลาวด์รวมอยู่ด้วย
- การแก้ไข: หากพบปัญหา ให้แก้ไขภายใน 14 วันนับจากวันที่ได้รับผลการสแกนและให้สแกนซ้ำ
- การยกเว้นและการทดแทน: หากอุปกรณ์ทุกเครื่องอยู่ภายใต้การจัดการของ ISP หรือผู้ให้บริการในลักษณะเดียวกัน และไม่สามารถขออนุญาตให้สแกนได้ จะใช้การตรวจทานหลักฐานแทนการสแกน หากมีผลการสแกนเมื่อไม่นานมานี้ที่มีขอบเขตเท่ากันหรือกว้างกว่า และบริษัทที่ดำเนินการสแกนนั้นมีคุณสมบัติตามข้อกำหนดของผู้ให้บริการตรวจสอบทางเทคนิค คุณสามารถยื่นขอยกเว้นได้
ในทางปฏิบัติ งานแรกคือการหาว่าอุปกรณ์ที่คุณไม่คิดว่าเป็นของคุณ (เราเตอร์ที่สำนักงานสาขา อุปกรณ์ VPN ที่เช่ามา อุปกรณ์เสมือนบนคลาวด์) อยู่ในขอบเขตหรือไม่ บทที่ 3 ของคู่มืออธิบาย (SCS-620) มีตัวอย่างประกอบสำหรับบริษัทที่มีไม่กี่สาขาและสำหรับกลุ่มบริษัทที่มีบริษัทย่อยจำนวนมาก รวมถึงรายการคำถามที่ควรถามผู้ให้บริการคลาวด์
หน่วยของการรับรองและขอบเขต
ในแบบประเมิน คุณเลือกหน่วยของการรับรองได้ว่าเป็นทั้งนิติบุคคล บางส่วนของนิติบุคคล เช่น หน่วยธุรกิจ หรือกลุ่มบริษัท ขอบเขตคือโครงสร้างพื้นฐานไอทีที่จะถูกประเมิน และต้องมีมาตรการป้องกันที่ขอบเขตนั้น
คู่มืออธิบายสมมติพื้นผิวการโจมตีไว้สามแบบ ได้แก่ "การเข้าถึงเชิงตรรกะต่อโครงสร้างพื้นฐานไอทีที่ใช้งานอยู่" "การเข้าถึงทางกายภาพต่อโครงสร้างพื้นฐานไอทีที่ใช้งานอยู่" และ "การเข้าถึงทางกายภาพต่อองค์ประกอบไอทีเมื่อถูกจำหน่ายทิ้ง" ซัพพลายเชนของซอฟต์แวร์ในช่วงพัฒนาและจัดหาไม่จำเป็นต้องอยู่ในขอบเขต ควรสังเกตว่าระบบนี้ไม่ได้ขอให้คุณบริหารจัดการ SBOM หรือไปป์ไลน์การบิลด์
วิธีเตรียมให้พร้อมสำหรับเดือนมีนาคม 2027
มีกำหนดเปิดรับใบสมัครในเดือนมีนาคม 2027 แบบประเมิน (ไฟล์ Excel ที่มีสามชีต ได้แก่ ส่วนร่วม ★3 และ ★4) เผยแพร่แล้ว คุณจึงเริ่มกรอกได้ตั้งแต่ตอนนี้
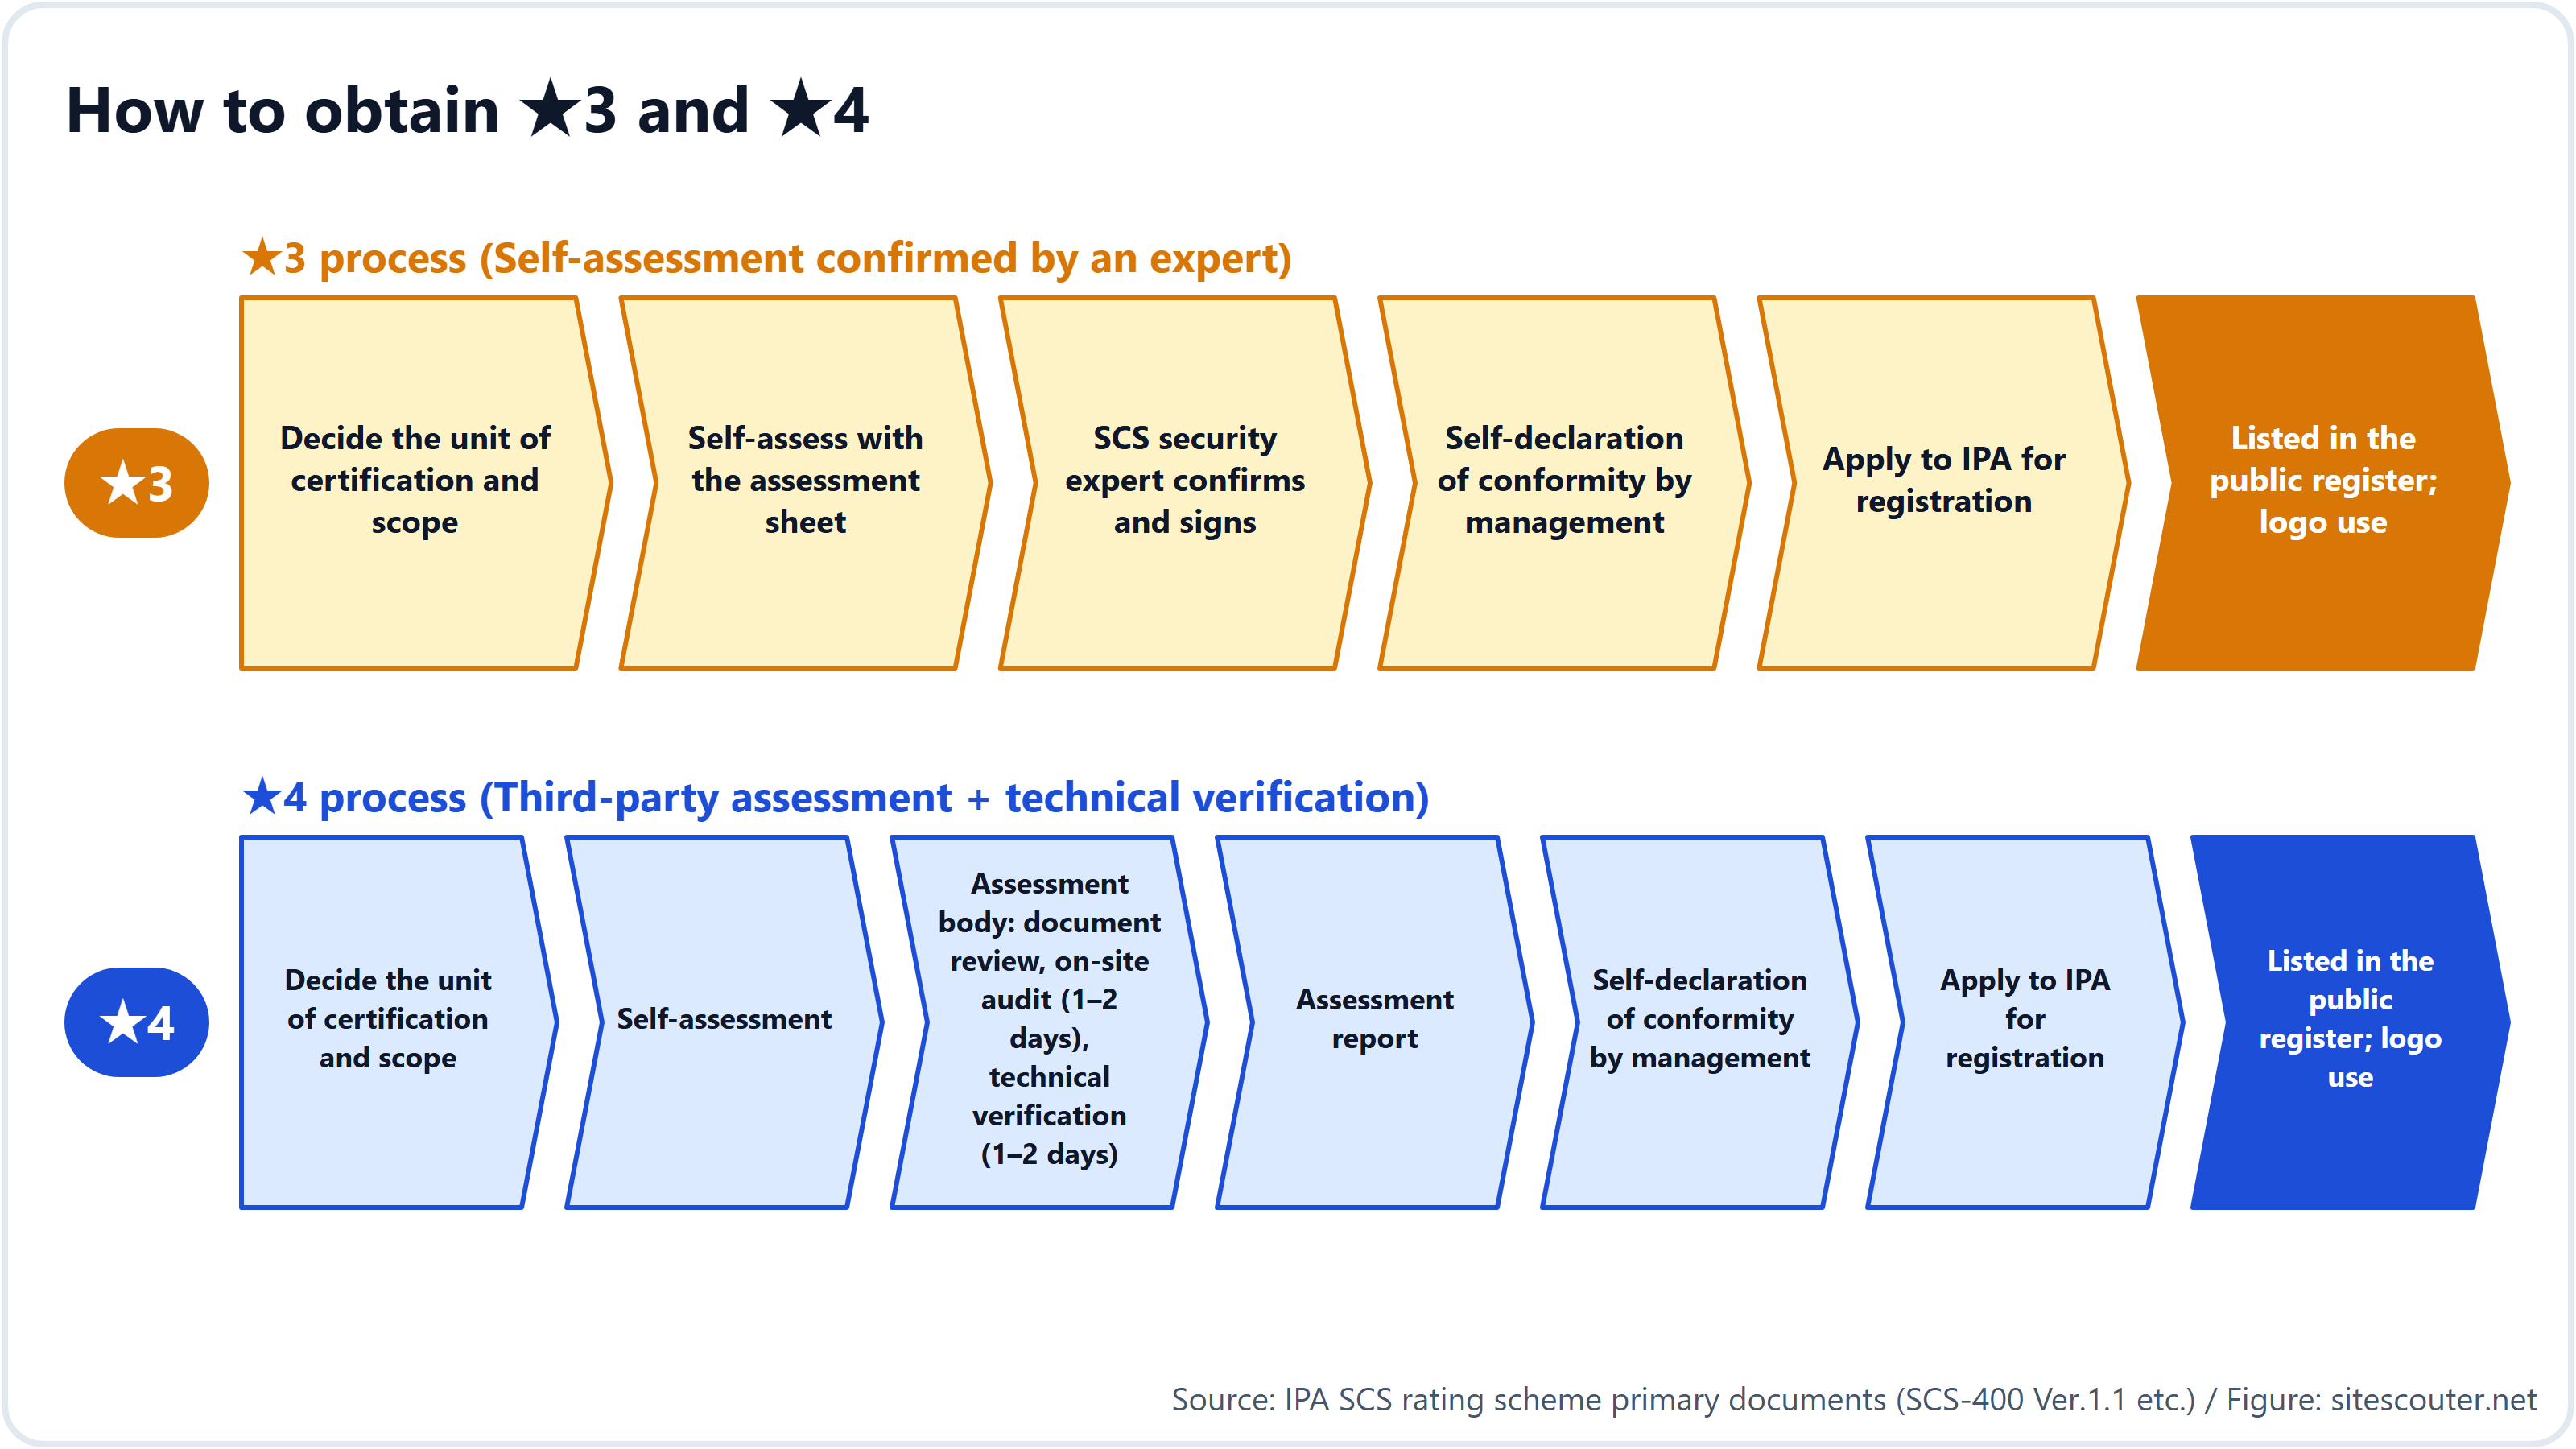
- กำหนดหน่วยของการรับรองและขอบเขต (1 ถึง 2 สัปดาห์) ตราบใดที่ยังไม่ตัดสินใจว่าจะรวมสำนักงานสาขา บริษัทย่อย บริการคลาวด์ และอุปกรณ์สำหรับการทำงานระยะไกลหรือไม่ ก็ไม่สามารถประเมินปริมาณงานส่วนที่เหลือได้
- ประเมินสถานะปัจจุบันของตนเองเทียบกับข้อกำหนด 26 ข้อ จากเกณฑ์การประเมิน 81 ข้อ เกณฑ์ประเภท "ตั้งกฎ" "สื่อสารกฎ" และ "ทบทวนปีละครั้ง" ต้องการเพียงเอกสาร รายการที่ต้องใช้งานด้านเทคนิคคือรายการในหัวข้อที่ 3
- การดำเนินการด้านเทคนิค (2 ถึง 3 เดือน เป็นตัวเลขที่ได้ยินกันในวงการ) การใช้ MFA อย่างเต็มรูปแบบ การเปลี่ยนผลิตภัณฑ์ที่หมดระยะการสนับสนุน การทำให้กฎแพตช์ 14 วันใช้งานได้จริง การทบทวนการตั้งค่าอุปกรณ์ที่ขอบเขตเครือข่าย การสำรองข้อมูลนอกสถานที่และขั้นตอนการกู้คืน
- รวบรวมหลักฐาน (1 ถึง 2 เดือน) ทะเบียนทรัพย์สิน เอกสารกฎ บันทึกการทบทวน บันทึกการสื่อสาร ภาพหน้าจอการตั้งค่าการแจ้งเตือน และอื่น ๆ
- การตรวจยืนยันโดยผู้เชี่ยวชาญด้านความมั่นคงปลอดภัย SCS (★3) หรือการว่าจ้างหน่วยงานประเมิน (★4) รายชื่อผู้เชี่ยวชาญมีกำหนดเผยแพร่ตั้งแต่เดือนมกราคม 2027 และรายชื่อหน่วยงานประเมินในปลายเดือนธันวาคม 2026
- การประกาศความสอดคล้องด้วยตนเองโดยฝ่ายบริหารและการยื่นขอขึ้นทะเบียน รายละเอียดของขั้นตอนจะกำหนดไว้ใน "คู่มือการยื่นขอขึ้นทะเบียน" ซึ่งมีกำหนดเผยแพร่สิ้นเดือนพฤศจิกายน 2026
หากตั้งเป้า ★4 ให้จองผู้ให้บริการตรวจสอบทางเทคนิคแต่เนิ่น ๆ คาดว่าคำขอจะล้นหลามที่หน่วยงานประเมินทันทีที่เปิดรับใบสมัคร
สิ่งที่ระบบนี้ไม่ได้กำหนด
ประเด็นที่มักเข้าใจผิดได้ง่าย จาก FAQ และคู่มืออธิบาย
- ไม่ได้กำหนดให้ใช้ผลิตภัณฑ์ใดเป็นการเฉพาะ ประเภทผลิตภัณฑ์ เช่น EDR ไม่ปรากฏในข้อกำหนด
- ไม่มีข้อบังคับทางกฎหมายให้ต้องขอรับการจัดระดับ IPA ระบุว่า "การขอรับการจัดระดับเป็นความสมัครใจ" และ "การไม่ผ่านข้อกำหนดทุกข้อไม่ได้หมายความว่าธุรกิจจะถูกระงับทันที" อย่างไรก็ตาม เมื่อลูกค้าเขียน ★ ลงในมาตรฐานการจัดซื้อแล้ว บริษัทที่ไม่ผ่านเกณฑ์จะไม่สามารถทำสัญญาได้ การจะใช้เป็นเงื่อนไขทางธุรกิจหรือไม่ขึ้นอยู่กับคู่สัญญา ส่วนการจะใช้เป็นข้อกำหนดในการประกวดราคาภาครัฐหรือไม่ขึ้นอยู่กับหน่วยงานผู้จัดซื้อ
- ไม่ได้มีผลเหนือกรอบกฎหมายอื่น ไม่ได้รับประกันการปฏิบัติตาม เช่น มาตรฐานความปลอดภัยของภาคโครงสร้างพื้นฐานสำคัญ และเป็นส่วนเสริมของ ISMS
- ไม่มีสิ่งที่เรียกว่า "องค์กรสนับสนุนที่ได้รับการรับรอง" ในเดือนเมษายน 2026 METI และสำนักเลขาธิการคณะรัฐมนตรีได้เตือนให้ระวังการขายที่ไม่เหมาะสม ซึ่งอ้างว่าธุรกิจจะถูกจำกัดหากไม่มีการจัดระดับ
สิ่งที่ผู้ดูแลเว็บเซิร์ฟเวอร์ทำได้ตั้งแต่วันนี้
การตรวจสอบทางเทคนิคของระบบจัดระดับ SCS ครอบคลุมอุปกรณ์ที่ขอบเขตเครือข่าย แต่กฎ 14 วันในหัวข้อ 3.1 และข้อกำหนดเรื่องการหมดระยะการสนับสนุนในหัวข้อ 3.2 มีผลโดยตรงกับระบบปฏิบัติการ PHP และมิดเดิลแวร์บนเว็บเซิร์ฟเวอร์ของคุณ
เริ่มจากตรวจสอบเวอร์ชันที่เซิร์ฟเวอร์ของคุณแสดงต่อโลกภายนอก และดูว่ายังได้รับการสนับสนุนอยู่หรือไม่ กรอก URL ในการตรวจสอบข้อมูลเซิร์ฟเวอร์ของ Site Scouter เพื่อดูเวอร์ชันในเฮดเดอร์ Server และ X-Powered-By เวอร์ชัน TLS ใบรับรอง และเฮดเดอร์ด้านความปลอดภัย โดยไม่ต้องลงทะเบียน วิธีเปลี่ยนเวอร์ชัน PHP บนโฮสติ้งแบบแชร์อธิบายไว้ในคู่มือปฏิบัติการอัปเกรด PHP
หมายเหตุด้านวิธีการและข้อจำกัด
บทความนี้อ้างอิงจากเอกสารต้นฉบับที่ IPA เผยแพร่ ณ วันที่ 30 ตุลาคม 2026 (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620 ประกาศค่าธรรมเนียม FAQ และข่าวประชาสัมพันธ์วันที่ 28 ตุลาคม 2026) รหัสเกณฑ์และถ้อยคำนำมาจาก SCS-400 Ver.1.1 คู่มือการยื่นขอขึ้นทะเบียนยังไม่ได้เผยแพร่ รายละเอียดของขั้นตอนจึงอาจเปลี่ยนแปลงได้ ผู้เขียนทำธุรกิจด้านโดเมน โฮสติ้ง และความมั่นคงปลอดภัย และไม่ได้เป็นหน่วยงานประเมินหรือผู้ให้บริการตรวจสอบทางเทคนิค
ข้อกำหนดให้เลิกใช้ซอฟต์แวร์ที่หมดระยะการสนับสนุนและติดตั้งอัปเดตที่ร้ายแรงภายใน 14 วัน มีผลโดยตรงกับระบบปฏิบัติการ PHP และมิดเดิลแวร์บนเว็บเซิร์ฟเวอร์ของคุณ ตรวจสอบเวอร์ชันและเฮดเดอร์ที่เซิร์ฟเวอร์ของคุณแสดงต่อโลกภายนอกได้เพียงกรอก URL โดยไม่ต้องลงทะเบียน
ใช้งาน: ตรวจสอบข้อมูลเซิร์ฟเวอร์คำถามที่พบบ่อย
ยื่นขอ ★4 โดยไม่มี ★3 ได้หรือไม่?
ได้ เนื่องจากแต่ละระดับที่สูงกว่าครอบคลุมข้อกำหนดทั้งหมดของระดับที่ต่ำกว่า คู่มืออธิบายจึงระบุว่าคุณยื่นขอขึ้นทะเบียน ★4 ได้แม้จะไม่มี ★3
การตรวจสอบทางเทคนิคทดสอบเว็บแอปพลิเคชันหรือไม่?
ไม่ คู่มือการตรวจสอบทางเทคนิค (SCS-430) ครอบคลุมอุปกรณ์ควบคุมการรับส่งข้อมูลที่เข้าถึงได้โดยตรงจากภายนอก เช่น อุปกรณ์ VPN เราเตอร์ และไฟร์วอลล์ และตรวจจากภายนอกว่ามีช่องโหว่ที่มี CVSS base score ตั้งแต่ 7.0 ขึ้นไปหรือไม่
กฎแพตช์ 14 วันบังคับใช้ที่ ★3 ด้วยหรือไม่?
ใช่ เกณฑ์การประเมิน 4-4-4-2 อยู่ในข้อกำหนดของ ★3 เรื่อง "ขั้นตอนสำหรับแพตช์ความปลอดภัยและอัปเดต" และกำหนดให้ติดตั้งอัปเดตที่จัดเป็น Critical/High หรือ CVSS 7.0 ขึ้นไปภายใน 14 วัน
มีค่าใช้จ่ายเท่าใด?
ค่าธรรมเนียมการขึ้นทะเบียนที่จ่ายให้ IPA ของ ★3 คือ ¥10,000 ต่อปี (จนถึงวันที่ 31 มีนาคม 2028 หลังจากนั้นเป็น ¥20,000) และของ ★4 คือ ¥60,000 ต่อ 3 ปี ค่าบริการที่จ่ายให้ผู้เชี่ยวชาญด้านความมั่นคงปลอดภัย SCS หน่วยงานประเมิน และผู้ให้บริการตรวจสอบทางเทคนิคไม่อยู่ในตารางค่าธรรมเนียมของระบบ และกำหนดโดยกลไกตลาด
หากมี ISMS แล้ว ได้รับการยกเว้นจาก ★4 หรือไม่?
ไม่มีกฎการยกเว้น FAQ อธิบายว่า ISMS และระบบนี้เป็นส่วนเสริมซึ่งกันและกัน
แหล่งอ้างอิง
ตรวจสอบล่าสุด: 2026-10-30 ข้อกำหนดและนโยบายอาจเปลี่ยนแปลงได้ โปรดตรวจสอบแหล่งข้อมูลต้นทางก่อนดำเนินการ
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (บล็อกส่วนตัว nkzw.jp)
ติดต่อ: เว็บไซต์ทางการ / YouTube / Instagram / LinkedIn / X / Telegram