
A classificação SCS do Japão vai separar os fornecedores: o que os executivos precisam saber sobre uma exigência de ★ que desce em cascata até os fornecedores de nível 3 e o que acontece com as empresas que não a atendem
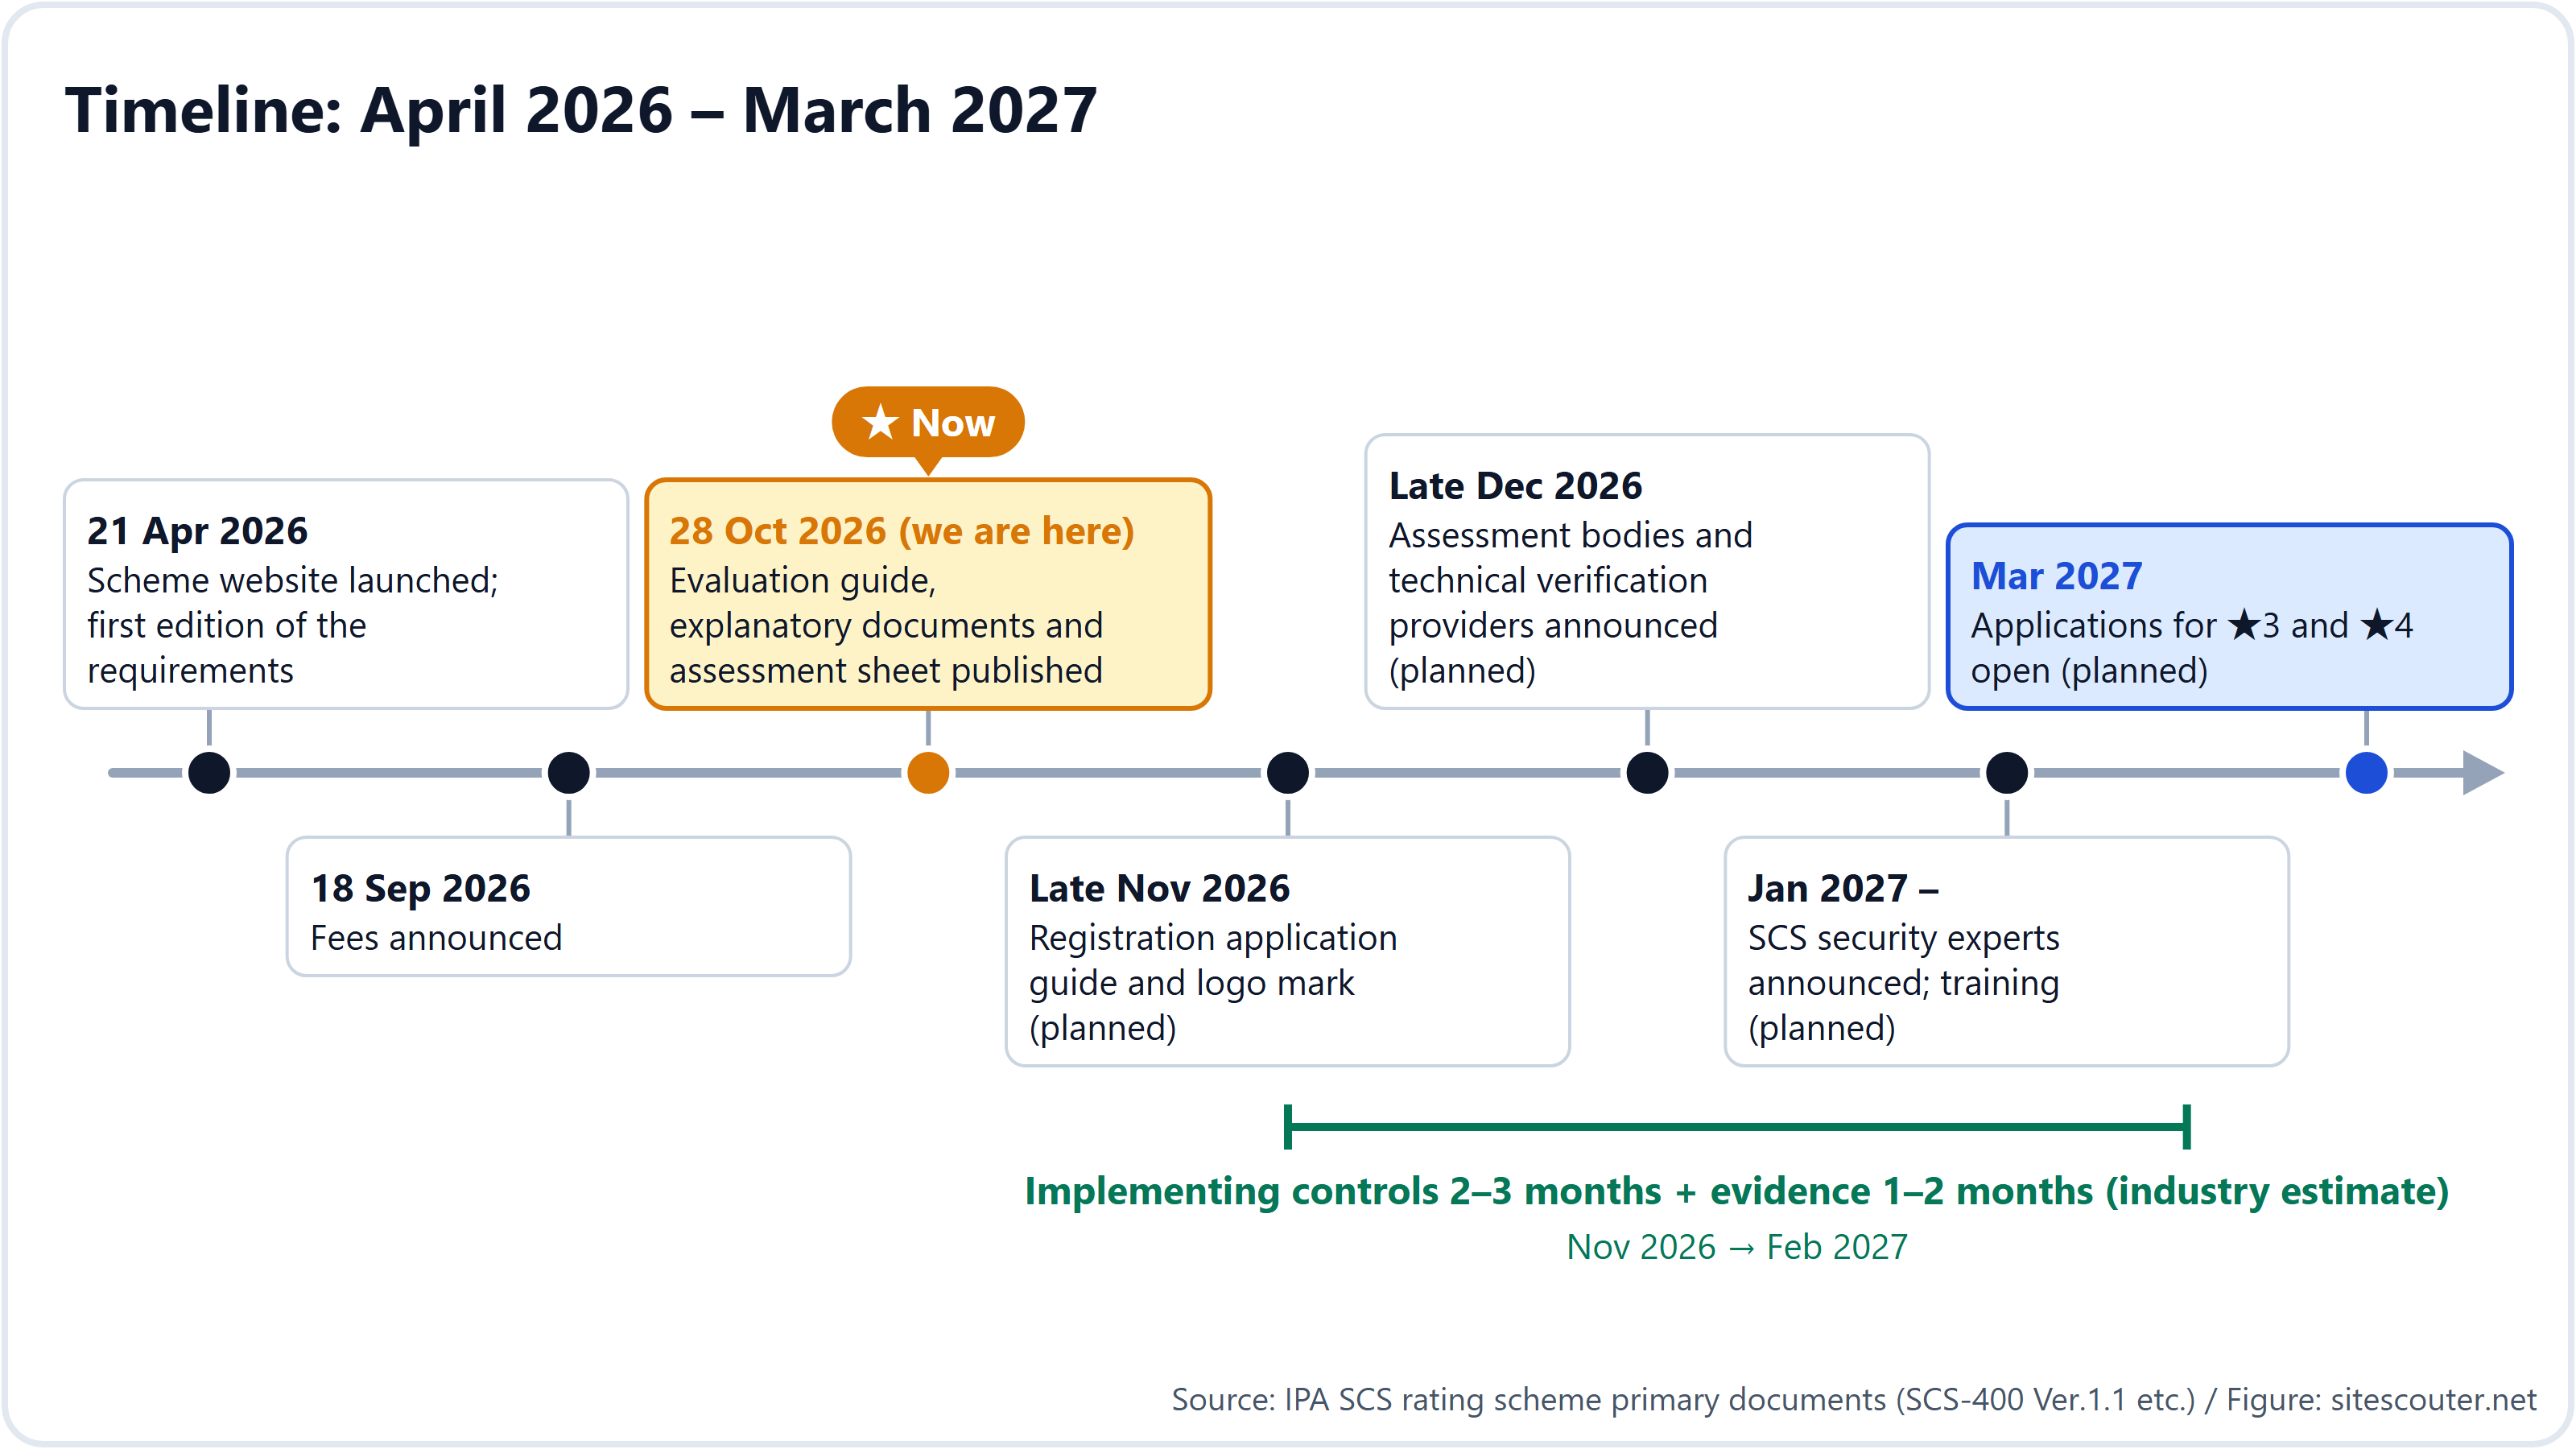
Em março de 2027 começam as solicitações para o regime de classificação SCS (o Regime de Classificação de Segurança para o Fortalecimento das Cadeias de Suprimentos), administrado pela IPA, a Information-technology Promotion Agency, a agência japonesa de promoção da tecnologia da informação. Em 28 de outubro de 2026 foram publicados os guias de avaliação e o manual explicativo, e o conteúdo do regime agora está definido.
Para os executivos, um ponto importa mais do que todos: o regime foi desenhado para descer em cascata não só até os fornecedores de nível 1, que negociam diretamente com as grandes empresas, mas também até os fornecedores de nível 2 e de nível 3. Quando uma grande empresa inclui "★3 ou superior" nos seus critérios de compras, as empresas que não atendem ao critério não podem mais ser escolhidas como fornecedoras. E como um fornecedor de nível 1 que queira o ★4 precisa, pelos requisitos, conhecer a situação de segurança dos seus próprios fornecedores (nível 2), a exigência continua descendo pela cadeia.
Este artigo é para os executivos dos dois lados: os que terão um ★ exigido como condição comercial e os que vão exigi-lo. Com base nos documentos primários (os documentos do regime publicados pela IPA), ele explica como o regime funciona, por que ele desce em cascata, o que acontece com as empresas que não o atendem, as decisões a tomar e o custo e o tempo envolvidos. Os detalhes técnicos estão no guia para engenheiros, e uma introdução ao regime está no guia geral.
Este artigo também é publicado em inglês em sitescouter.net e nkzw.jp, e em japonês em sitescouter.net. Esta é a edição em português do Site Scouter, traduzida da versão em inglês.
O que já foi decidido
- A IPA administra o regime sob a supervisão do Ministério da Economia, Comércio e Indústria e do Escritório Nacional de Cibersegurança da Secretaria do Gabinete. Sua base é a "política de desenho do regime" de março de 2026
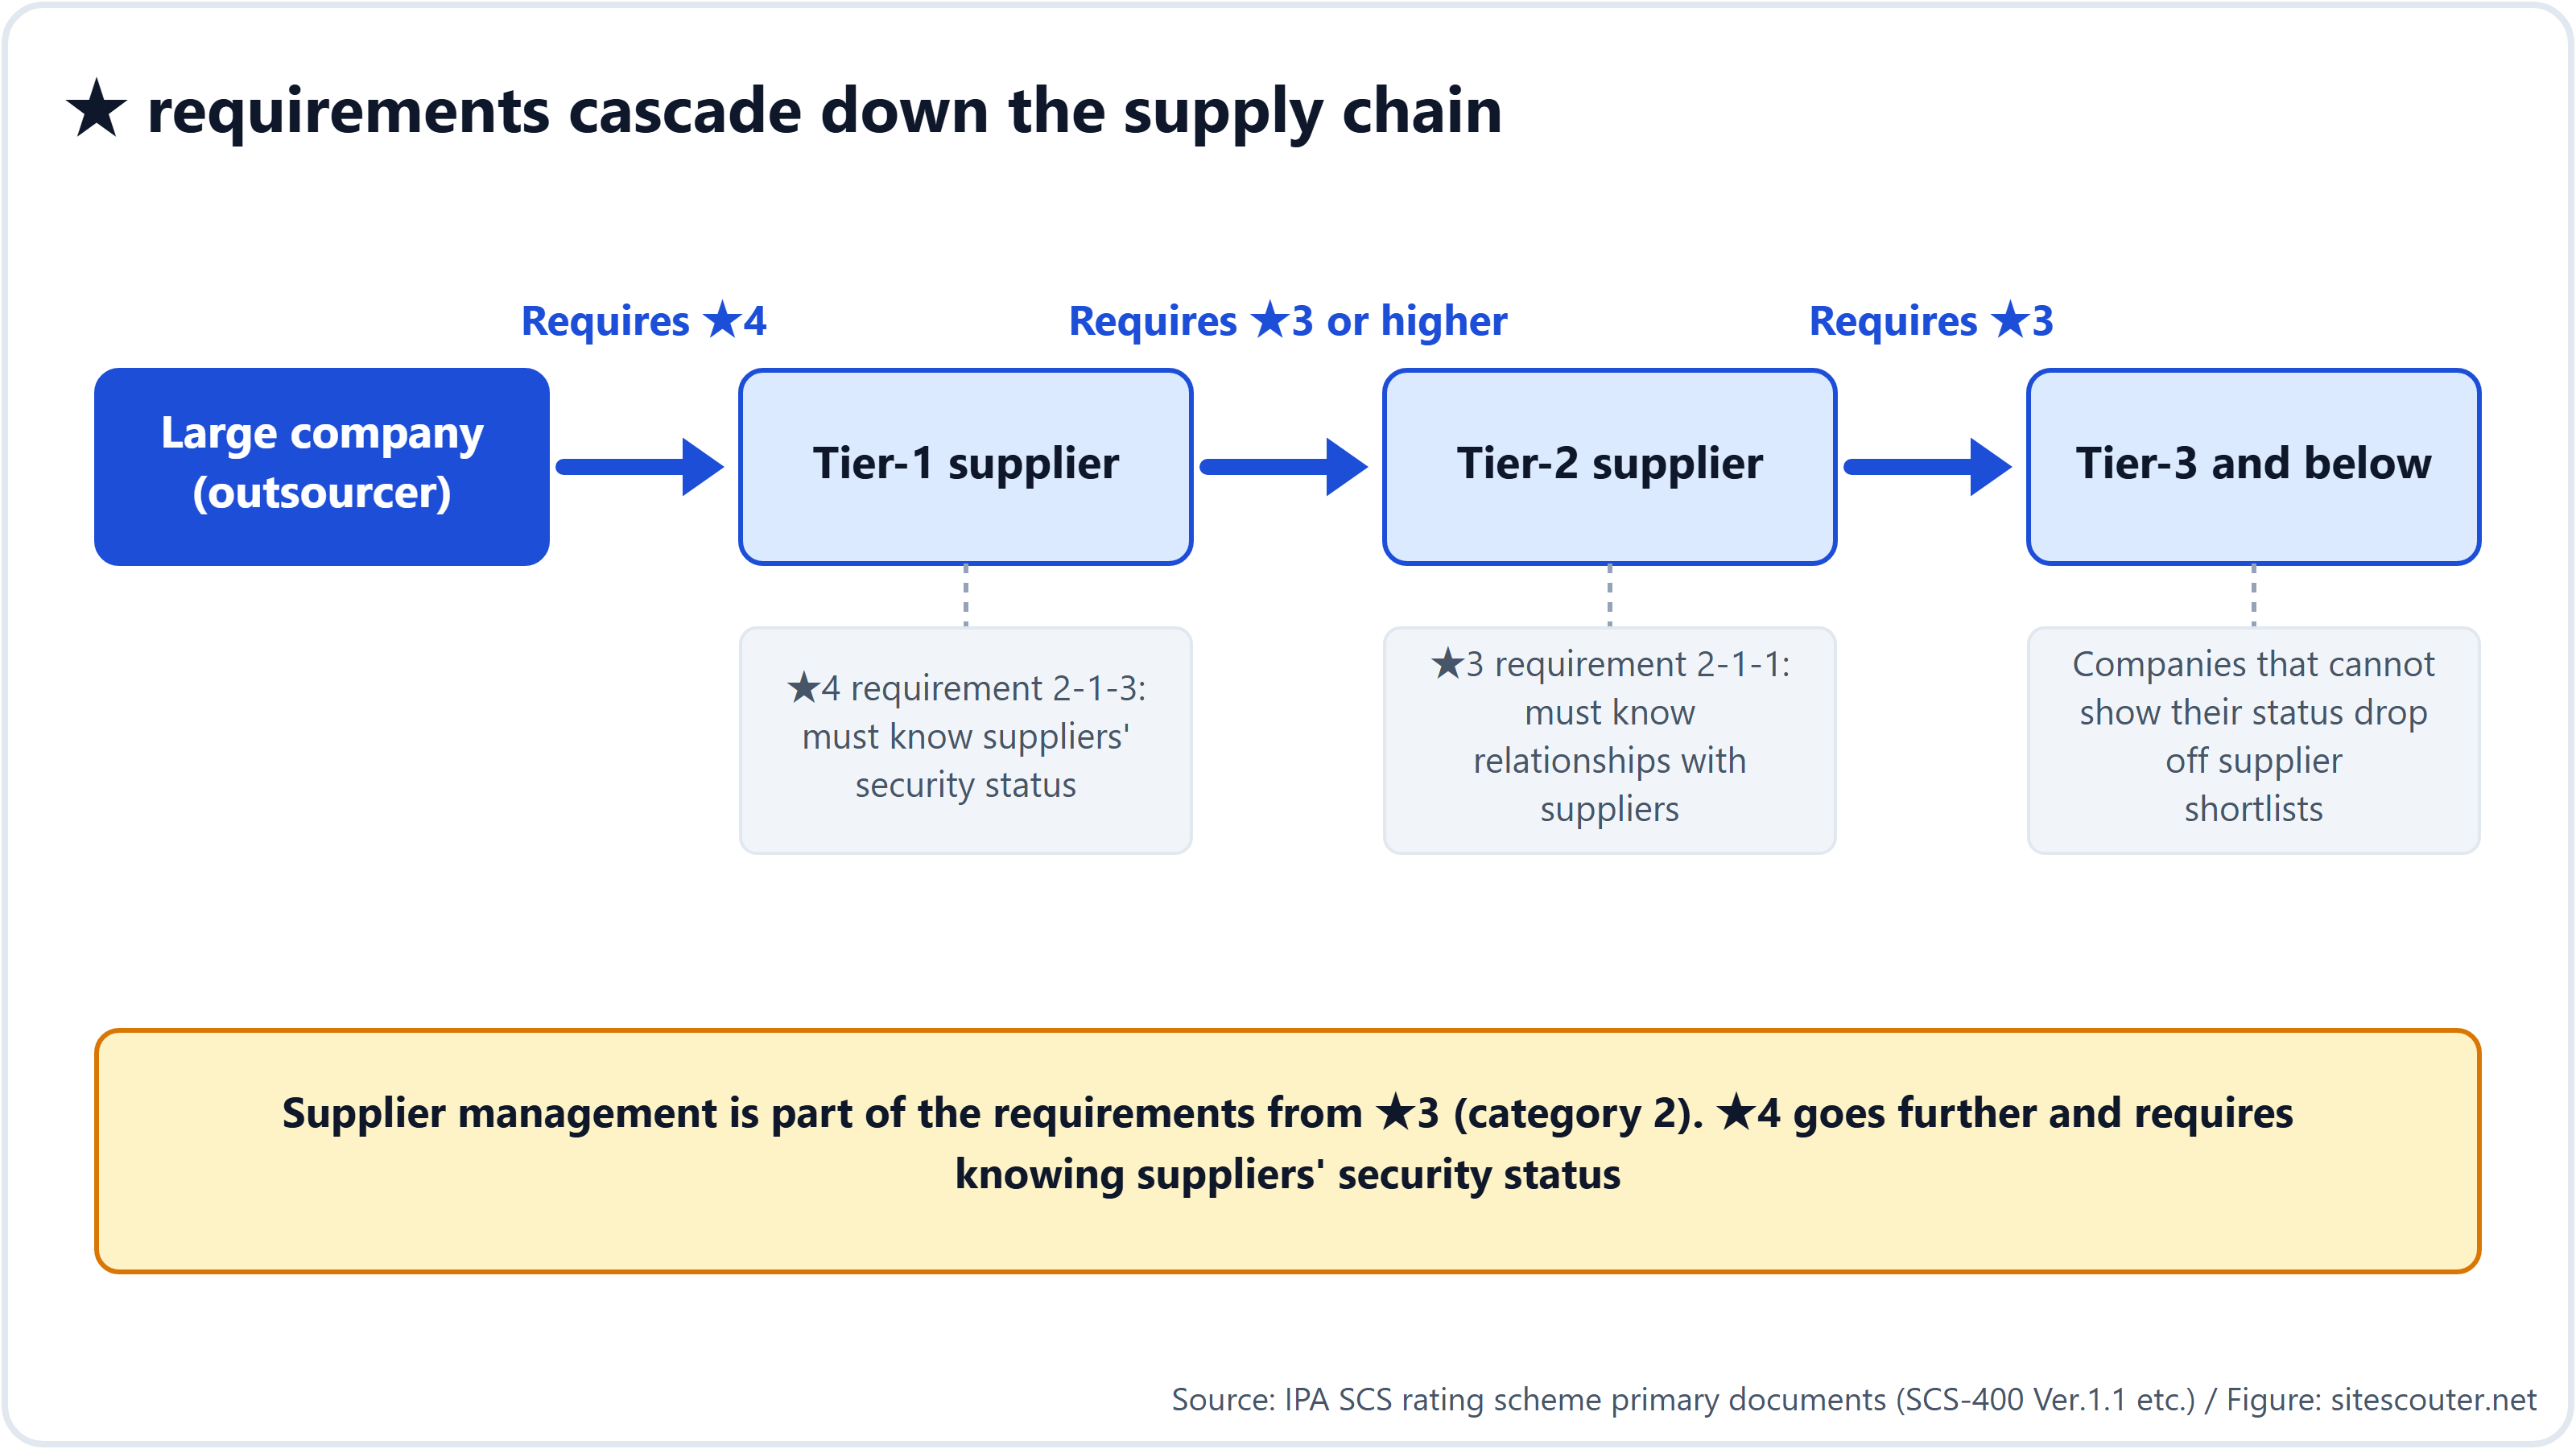
- Há três níveis: ★3, ★4 e ★5. O ★3 comprova 26 requisitos por meio de uma autoavaliação confirmada por um especialista; o ★4 comprova 43 requisitos por meio de uma avaliação de terceiros mais uma verificação técnica. O ★5 ainda está em estudo
- O ★3 vale por 1 ano e o ★4, por 3 anos. A taxa de registro paga à IPA é de ¥10,000 por ano para o ★3 (até o fim de março de 2028; ¥20,000 depois disso) e de ¥60,000 por 3 anos para o ★4
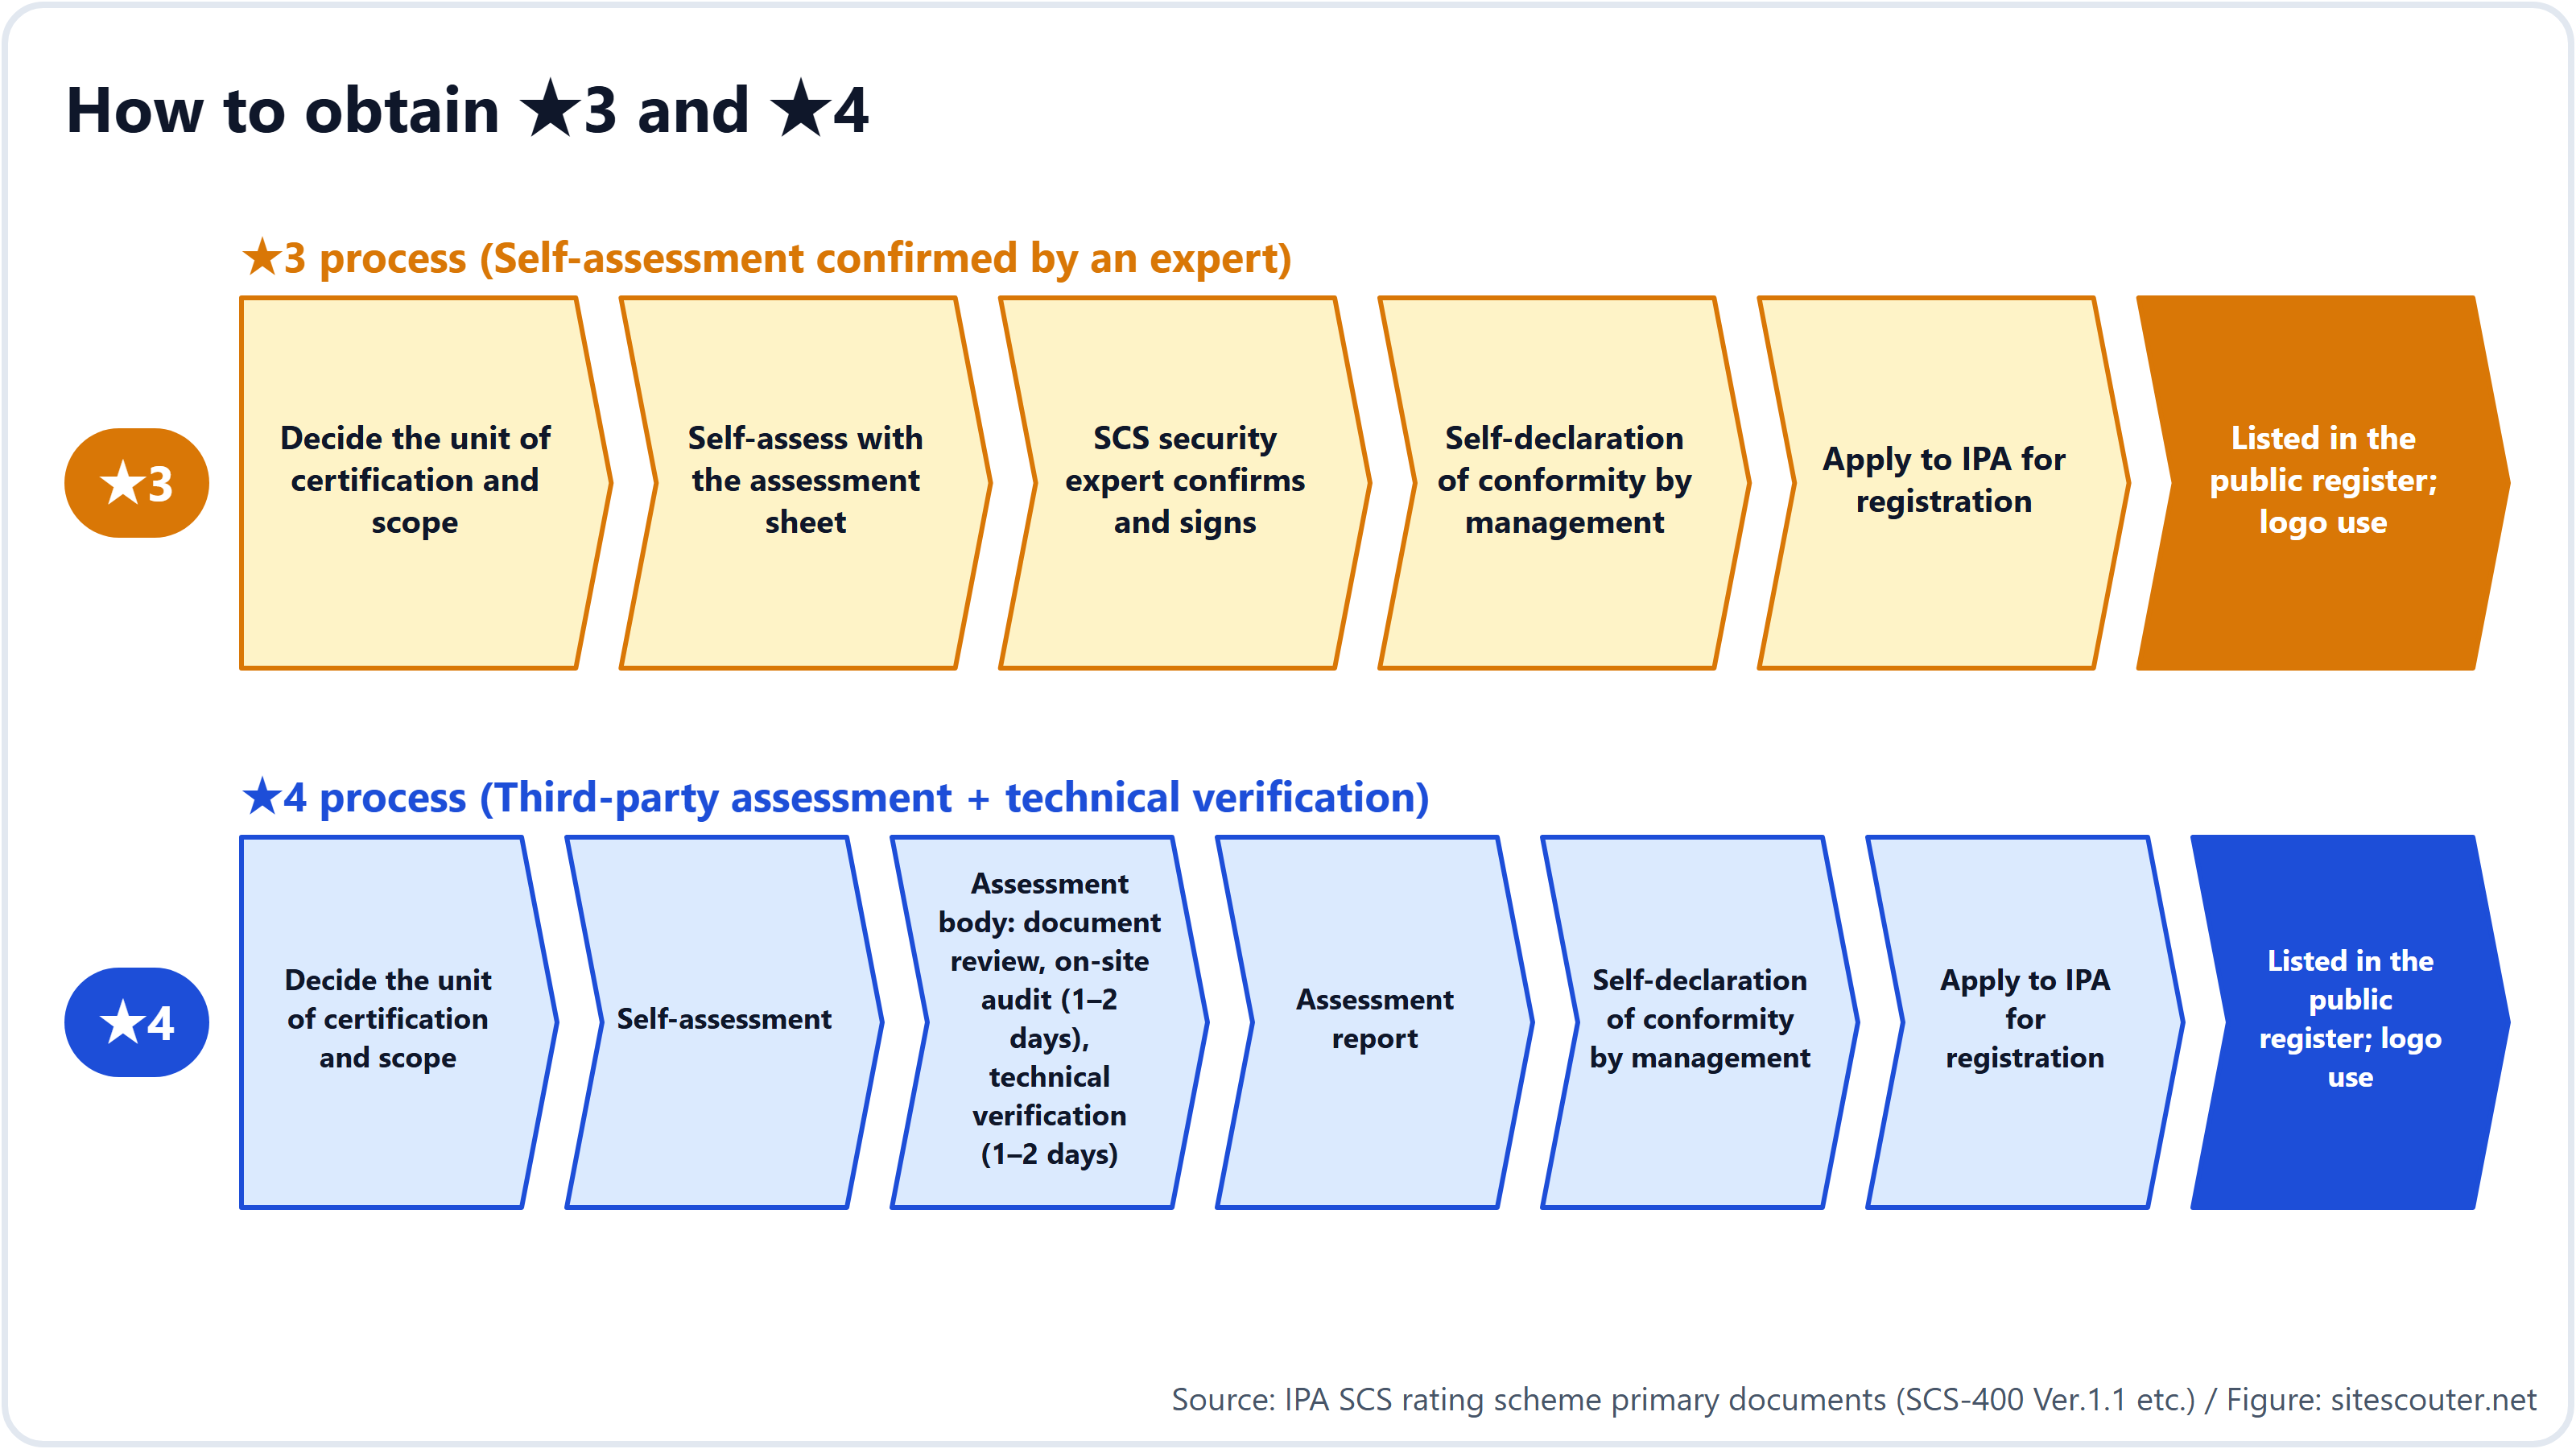
- As organizações certificadas são listadas no site da IPA e podem usar o selo (logotipo)
- As solicitações estão previstas para começar em março de 2027. O guia de solicitação de registro está previsto para o fim de novembro de 2026, a lista de organismos de avaliação para o fim de dezembro e a lista de especialistas para a partir de janeiro de 2027
Por que chega aos fornecedores de nível 3
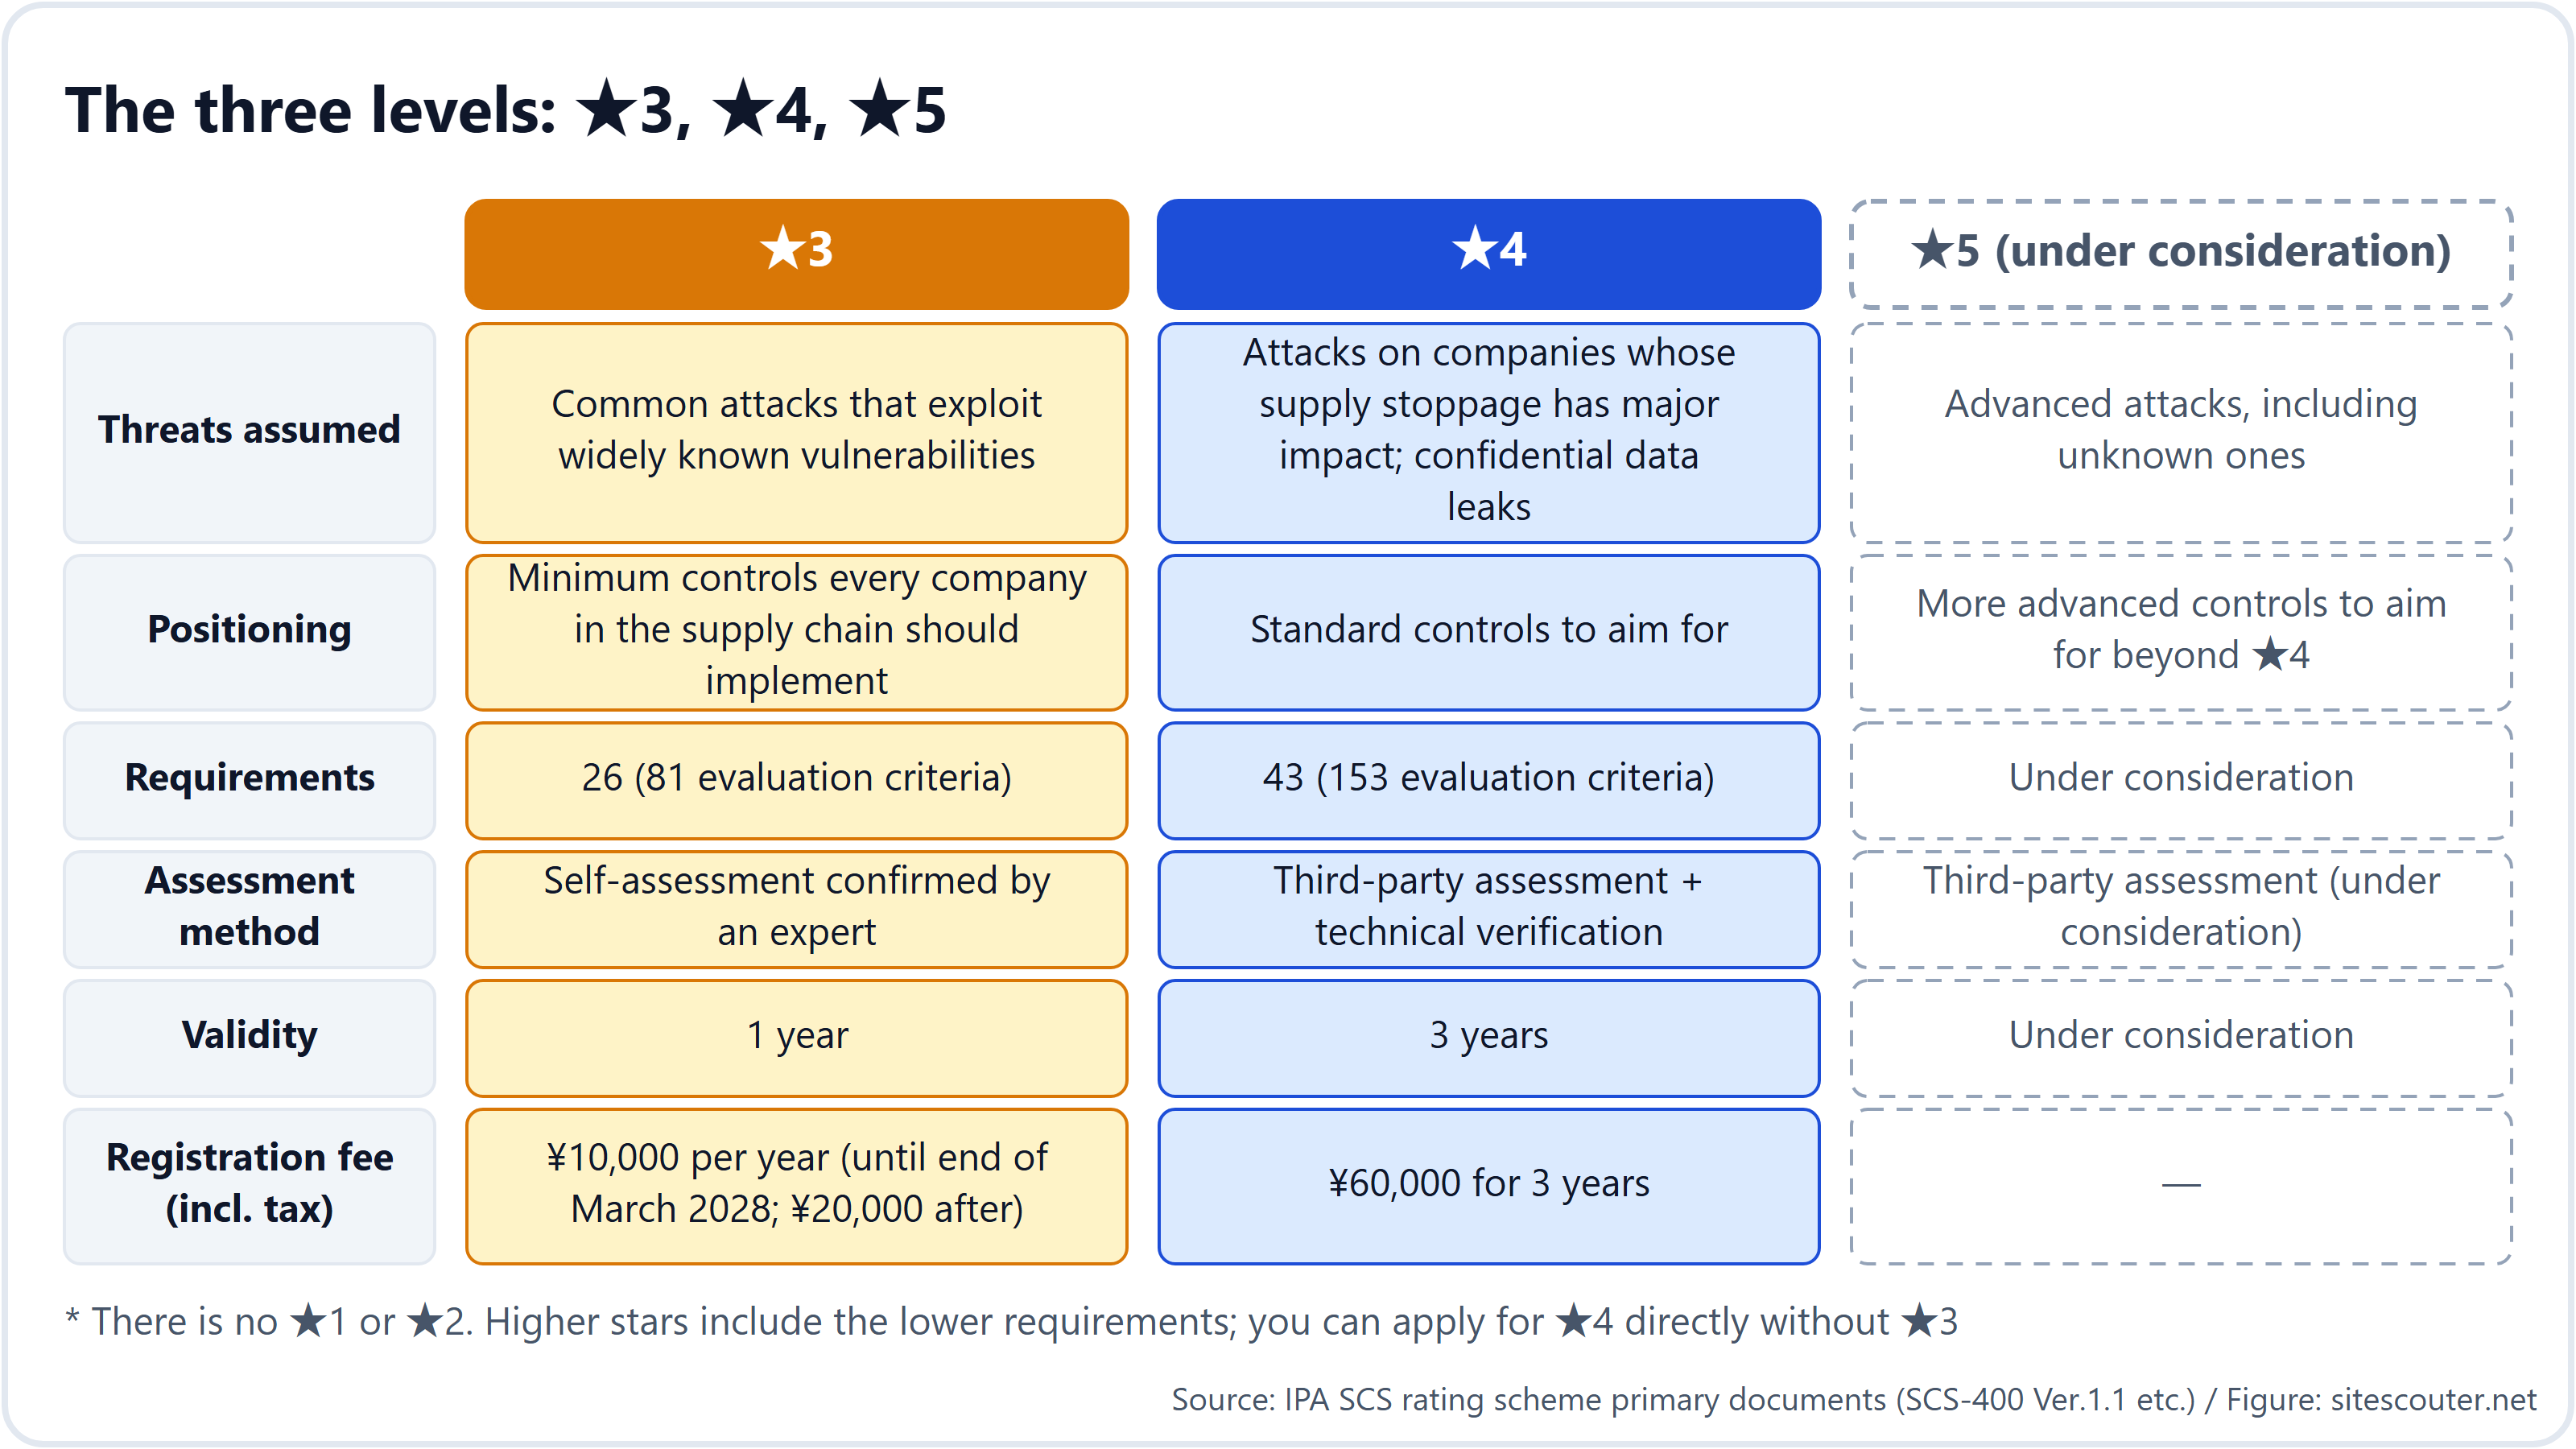
A descrição do regime diz que "a empresa contratante apresenta ao fornecedor um nível (★) adequado, incentiva-o a implementar as medidas e verifica sua implementação". Parece um assunto entre duas empresas, mas a leitura dos requisitos mostra que o regime foi desenhado para descer em cascata.
- Requisito 2-1-1 do ★3: criar um mecanismo para conhecer as relações entre os seus próprios ativos e os sistemas gerenciados por outras organizações (fornecedores, incluindo clientes, subsidiárias, coligadas e provedores de nuvem)
- Requisito 2-1-4 do ★3: com os fornecedores que compartilham informações confidenciais, definir os papéis e as responsabilidades em caso de incidente
- Requisito 2-1-3 do ★4: do ponto de vista do risco à continuidade dos negócios e do risco na gestão da informação, conhecer a situação de segurança dos fornecedores que possam afetar a sua empresa
- Requisito 2-1-5 do ★4: ao término de um contrato, recuperar do fornecedor as informações confidenciais e os direitos de acesso, ou fazer com que sejam destruídos
Em outras palavras, um fornecedor de nível 1 a quem uma grande empresa exige o ★4 precisa conhecer a situação de segurança dos seus fornecedores de nível 2 para manter o ★4, e a forma mais simples de conhecê-la é "fazer com que os fornecedores de nível 2 também obtenham um ★". Quando um fornecedor de nível 2 obtém o ★3, o seu requisito 2-1-1 o obriga a conhecer as relações com os fornecedores de nível 3. Como a categoria 2 dos requisitos é a "gestão de fornecedores", a estrutura do regime faz com que as estrelas percorram a cadeia até o fim.
O que acontece se você não o atender
As perguntas frequentes da IPA dizem que "obter um ★ é voluntário" e que "não atender a todos os requisitos não significa que os negócios serão interrompidos de imediato". É uma descrição correta da situação legal do regime.
A realidade dos negócios é outra. As grandes empresas não podem fazer negócios com empresas que não atendem aos seus critérios de compras. Assim que os critérios disserem "os fornecedores devem ter ★3 ou superior no regime de classificação SCS", as empresas que não o têm saem da lista de fornecedores. O responsável não tem margem de escolha: contratar um fornecedor que não atende ao critério exporia essa pessoa e a empresa a uma violação de compliance.
O desenho do regime reforça isso. Uma empresa com ★4 é obrigada a conhecer a situação de segurança dos seus fornecedores, portanto não pode manter fornecedores cuja situação não consegue conhecer. Para novos negócios, é uma condição desde o início; para os negócios existentes, ela é acrescentada na renovação do contrato. Quanto às compras públicas, a IPA diz que "se isso se tornará um requisito de licitação cabe ao órgão comprador", mas, como se trata de um regime do governo, é razoável esperar que as compras do setor público se movam primeiro.
Em resumo, é voluntário por lei e obrigatório na prática dos negócios. A distância entre as empresas que se preparam antes de os clientes pedirem e as que correm atrás depois vai aumentar ainda mais quando as solicitações começarem e os organismos de avaliação e os especialistas estiverem com a agenda cheia.
Cinco decisões para os executivos
A equipe pode fazer avançar a maior parte dos requisitos, mas os cinco pontos a seguir não andam enquanto a direção não decidir.
- Qual estrela buscar. Depende do que os seus principais clientes vão pedir. Como regra prática por enquanto: ★4 se você negocia diretamente com grandes empresas, ★3 se você é fornecedor de nível 2 ou abaixo. Também é possível solicitar o ★4 diretamente, sem o ★3
- Qual unidade certificar. Na planilha de avaliação, você escolhe a pessoa jurídica inteira, parte dela, como uma divisão de negócios, ou o grupo empresarial. Quanto mais amplo o escopo, maior o custo das medidas; quanto mais estreito, mais vezes você terá de explicar aos clientes que "esta divisão está fora do escopo"
- Quem é o responsável. O requisito 1-2-1 do ★3 pede que você nomeie o executivo responsável pela segurança (como um CISO) e o departamento responsável, e que atribua responsabilidades e autoridade. O ★4 exige ainda um órgão capaz de tomar decisões de gestão, como um comitê de segurança da informação com participação da direção (1-2-1-4)
- Quem faz a autodeclaração de conformidade. Tanto no ★3 quanto no ★4, é a direção que, no fim, declara "atendemos aos requisitos". Os especialistas ou os organismos de avaliação verificam, mas a responsabilidade pela declaração é da direção
- Até quando. As solicitações começam em março de 2027. A regra prática do setor é de 2 a 3 meses para implementar as medidas e de 1 a 2 meses para preparar as evidências. Calcule de trás para frente, a partir das datas de renovação dos contratos com os seus clientes, para definir uma data de início
O custo e o tempo reais
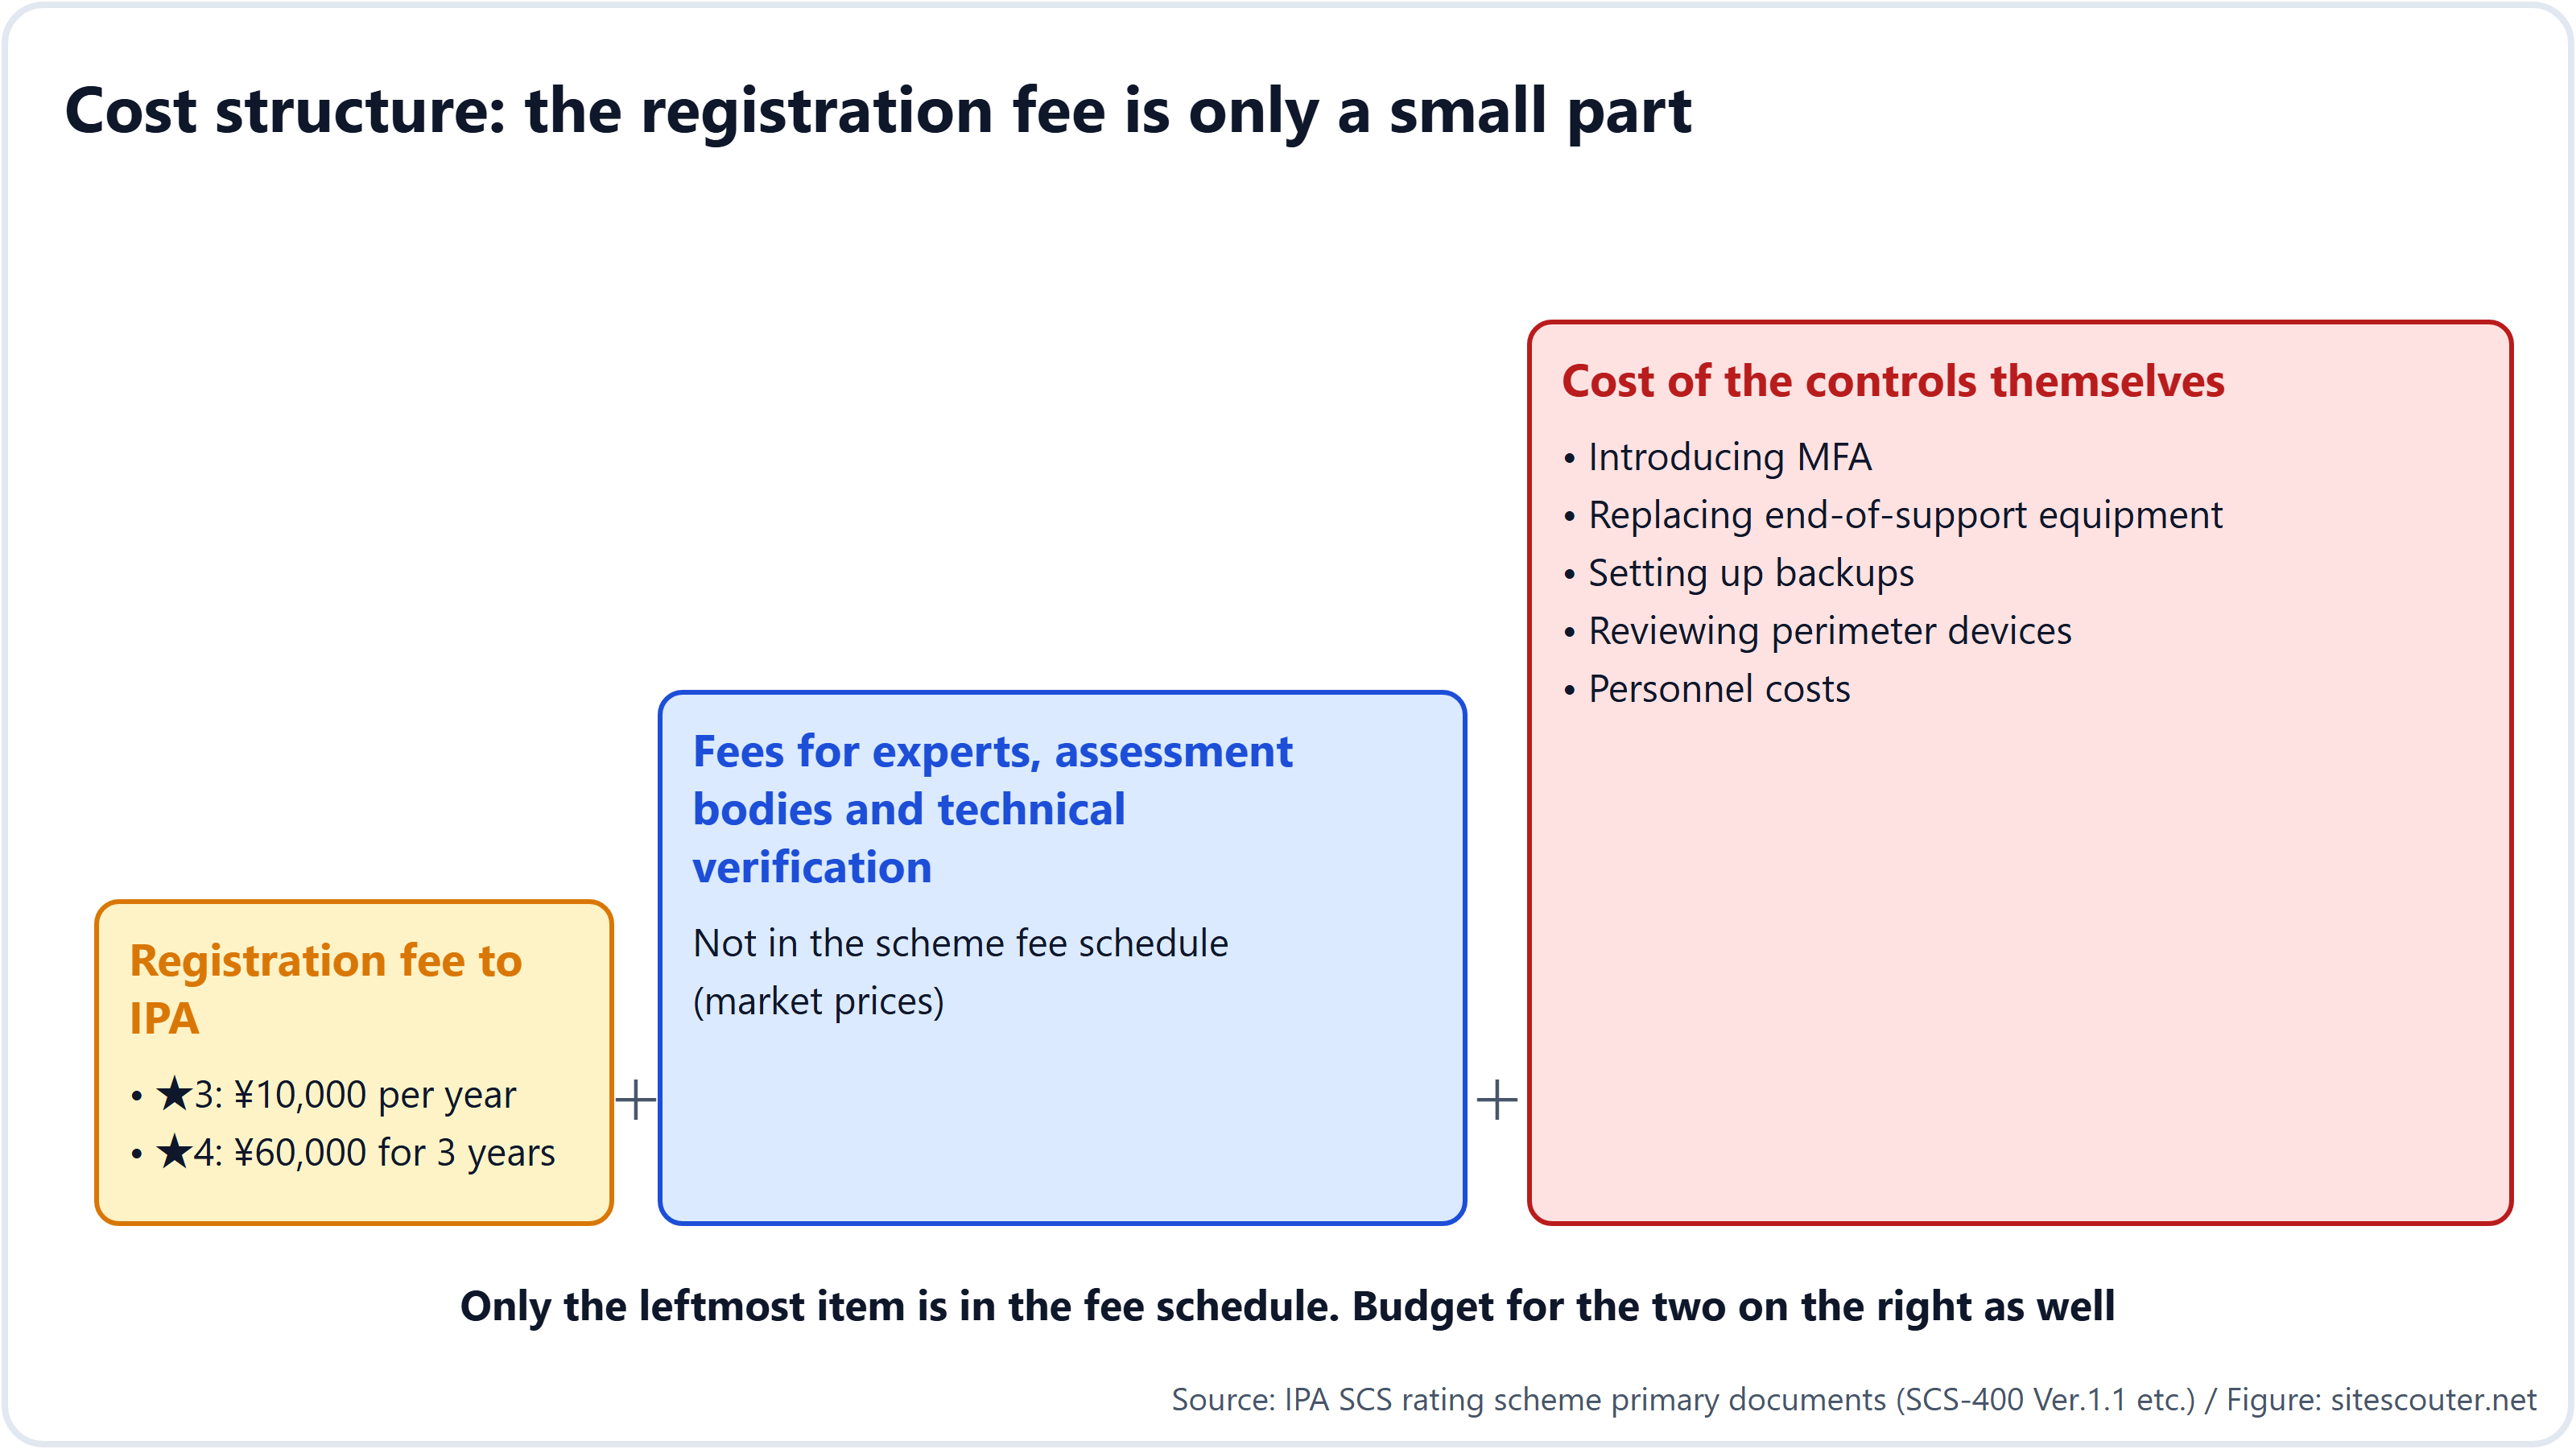
A taxa de registro paga à IPA parece barata, de ¥10,000 por ano para o ★3, mas é apenas uma parte do custo.
| Item | ★3 | ★4 | Observações |
|---|---|---|---|
| Taxa de registro paga à IPA | ¥10,000 por ano (até o fim de março de 2028; ¥20,000 depois disso) | ¥60,000 por 3 anos | Na tabela de taxas |
| Especialistas, organismos de avaliação e verificação técnica | Confirmação por um especialista em segurança SCS | Revisão de documentos, auditoria presencial (1 a 2 dias) e verificação técnica (1 a 2 dias) por um organismo de avaliação | Fora da tabela de taxas; definido pelo mercado |
| As medidas em si | MFA, substituição de dispositivos sem suporte, procedimentos de backup e recuperação, configuração dos dispositivos de borda, regras e treinamento | Tudo o que está à esquerda, mais coleta de logs, medidas nos gateways, segmentação de rede e gestão de fornecedores | Em geral, o maior item, conforme a sua situação atual |
Quanto ao prazo, a planilha de avaliação (o modelo de autoavaliação) já foi publicada, então você pode começar a avaliar a sua situação atual agora mesmo.
Para as pequenas e médias empresas, a IPA está preparando o "Cyber Security Otasuketai Service (novo tipo)", um serviço de apoio voltado a ajudar as empresas a obter o ★3 e o ★4 (ainda em fase piloto em outubro de 2026).
O que fazer este mês
Não é preciso esperar a abertura das solicitações. Você pode começar estas quatro ações ainda este mês.
- Pergunte aos seus principais clientes quais são os planos deles. Por meio da sua equipe comercial, pergunte "que nível do regime de classificação SCS vocês pretendem exigir dos fornecedores?". Os departamentos de compras deles também estão se preparando, e quanto antes você perguntar, mais espaço terá para negociar as condições
- Nomeie o responsável. Monte a estrutura exigida pelo requisito 1-2-1 e entregue a planilha de avaliação
- Faça a autoavaliação da situação atual. Basta marcar os 26 itens como atendidos ou não atendidos para ver onde o dinheiro será gasto. Os itens em que a maioria das empresas tropeça são sistemas operacionais e softwares sem suporte, falta de autenticação multifator, atualizações atrasadas e ausência de procedimentos de restauração
- Verifique como a sua empresa é vista de fora. Se o seu site ou servidor anuncia uma versão antiga pode ser verificado, sem cadastro, bastando digitar uma URL na verificação de informações do servidor do Site Scouter. Essa "visão de fora" também é a primeira coisa que o departamento de compras de um cliente observa
Para os executivos que vão exigir uma estrela dos fornecedores
Se a sua empresa é a contratante principal e vai exigir um ★ dos fornecedores, você precisa decidir o seguinte:
- Que nível exigir de qual fornecedor. O regime parte do princípio de que as medidas exigidas são "apresentadas de acordo com a posição do fornecedor na cadeia de suprimentos". Você não precisa exigir o mesmo nível de um fornecedor que guarda as suas informações confidenciais e de um fornecedor de peças genéricas
- Redação do contrato e prazos de carência. As solicitações começam em março de 2027, então antes disso não é possível exigir "já certificado" como condição. Uma condição com prazo, como "obter o ★3 durante o ano fiscal de 2027", é realista
- A ligação com o seu próprio ★4. O requisito 2-1-3 do ★4 exige que você conheça a situação de segurança dos seus fornecedores. Exigir um ★ dos fornecedores também se torna evidência para o seu próprio ★4
- O que fazer com os seus próprios questionários. Um dos objetivos do regime é acabar com o fardo que os fornecedores carregam ao responder a questionários diferentes de cada contratante. Substituir as partes do seu questionário que o ★ consegue cobrir facilita obter a cooperação dos fornecedores
Cuidado com abordagens de venda insistentes
Em abril de 2026, o Ministério da Economia, Comércio e Indústria e a Secretaria do Gabinete alertaram contra abordagens de venda inadequadas que afirmam "vocês não poderão fazer negócios sem uma classificação" ou "somos uma organização de apoio credenciada". Não existe no regime nenhum papel de "organização de apoio credenciada". Os papéis oficiais são os quatro designados ou registrados pela IPA: organismos de avaliação, prestadores de verificação técnica, prestadores de treinamento e especialistas em segurança SCS, e as listas serão publicadas no site da IPA a partir de dezembro de 2026. Os requisitos também não pedem que você instale nenhum produto de segurança em particular. Uma proposta do tipo "instalando este produto você obtém o ★" não corresponde ao regime.
A diferença entre o que a seção 3 deste artigo chama de "obrigatório na prática dos negócios" e essas abordagens de venda está no momento e em quem exige. Enquanto um cliente não incluir o ★ nos seus critérios de compras, ninguém pode impô-lo, e agora, antes da abertura das solicitações, não há base para dizer "assine hoje ou será tarde demais".
Notas de método e limitações
Este artigo se baseia no site do regime da IPA, nas perguntas frequentes, nos requisitos e critérios de avaliação (SCS-400 Ver.1.1), no manual (SCS-620), no aviso de taxas e no comunicado à imprensa de 28 de outubro de 2026, conforme publicados em 30 de outubro de 2026. Os IDs e o conteúdo dos requisitos foram extraídos do SCS-400 Ver.1.1. A afirmação da seção 3 de que ele se torna "obrigatório na prática dos negócios" é uma opinião do autor, derivada da estrutura dos requisitos e da prática de compras das grandes empresas; leia-a como distinta da posição oficial da IPA (obter uma classificação é voluntário). O guia de solicitação de registro ainda não foi publicado, então os detalhes do procedimento podem mudar. O autor atua no setor de domínios, hospedagem e segurança e não é organismo de avaliação nem especialista do regime.
O departamento de compras de um cliente olha primeiro para a forma como a sua empresa aparece vista de fora. Digite uma URL e verifique, de forma não intrusiva, se o seu site ou servidor anuncia uma versão antiga. Não é preciso cadastro.
Usar: Consulta de informações do servidorPerguntas frequentes
Os fornecedores de nível 3 vão mesmo precisar de um ★?
O regime funciona com a empresa contratante apresentando um nível ao seu fornecedor, sem limite de quantos níveis abaixo isso pode chegar. Como o requisito 2-1-3 do ★4 exige conhecer a situação de segurança dos fornecedores, quanto mais empresas no topo obtiverem o ★4, maior será o incentivo para exigir um ★ das empresas mais abaixo.
Vamos perder negócios se não obtivermos um?
A IPA diz que "obter uma classificação é voluntário" e que "os negócios não são interrompidos de imediato". Por outro lado, quando um cliente inclui o ★ nos seus critérios de compras, esse cliente não pode contratar empresas que não os atendem. Recomendamos se preparar partindo do princípio de que é voluntário por lei e obrigatório na prática dos negócios.
Quem faz a autodeclaração de conformidade?
A direção. Após a confirmação do especialista, no ★3, ou o relatório do organismo de avaliação, no ★4, a direção declara a conformidade com os requisitos e solicita o registro.
Se já temos ISMS, ainda precisamos da classificação?
Sim. As perguntas frequentes da IPA descrevem a ISMS e o regime como complementares. A classificação também não garante a conformidade com outros marcos legais ou normas setoriais.
Qual é o custo total?
Além da taxa de registro da IPA (¥10,000 por ano para o ★3, ¥60,000 por 3 anos para o ★4), nada consta da tabela de taxas do regime: especialistas e organismos de avaliação cobram preços de mercado, e o custo das medidas depende da sua situação atual. Marcar a autoavaliação como atendida ou não atendida dá uma ideia aproximada do custo das medidas.
Referências
Última verificação: 2026-10-30. Especificações e políticas podem mudar; consulte as fontes primárias antes de agir.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (blog pessoal nkzw.jp)
Contato: Site oficial / YouTube / Instagram / LinkedIn / X / Telegram