
Badanie ekspozycji bezpieczeństwa 2026: PHP, HSTS i ekspozycja na CVE w 268,000 witryn w Japonii, krajach G7, Wietnamie i Malezji
- Wysłaliśmy żądania do 268,485 witryn w 10 regionach (Japonia, USA i domeny generyczne, Wielka Brytania, Niemcy, Francja, Włochy, Kanada, Wietnam, Malezja oraz globalna lista najpopularniejszych witryn), po jednym zwykłym wczytaniu strony na witrynę; odpowiedziało 121,903. Zapisywaliśmy wyłącznie to, co każdy serwer sam mówi o sobie w odpowiedzi.
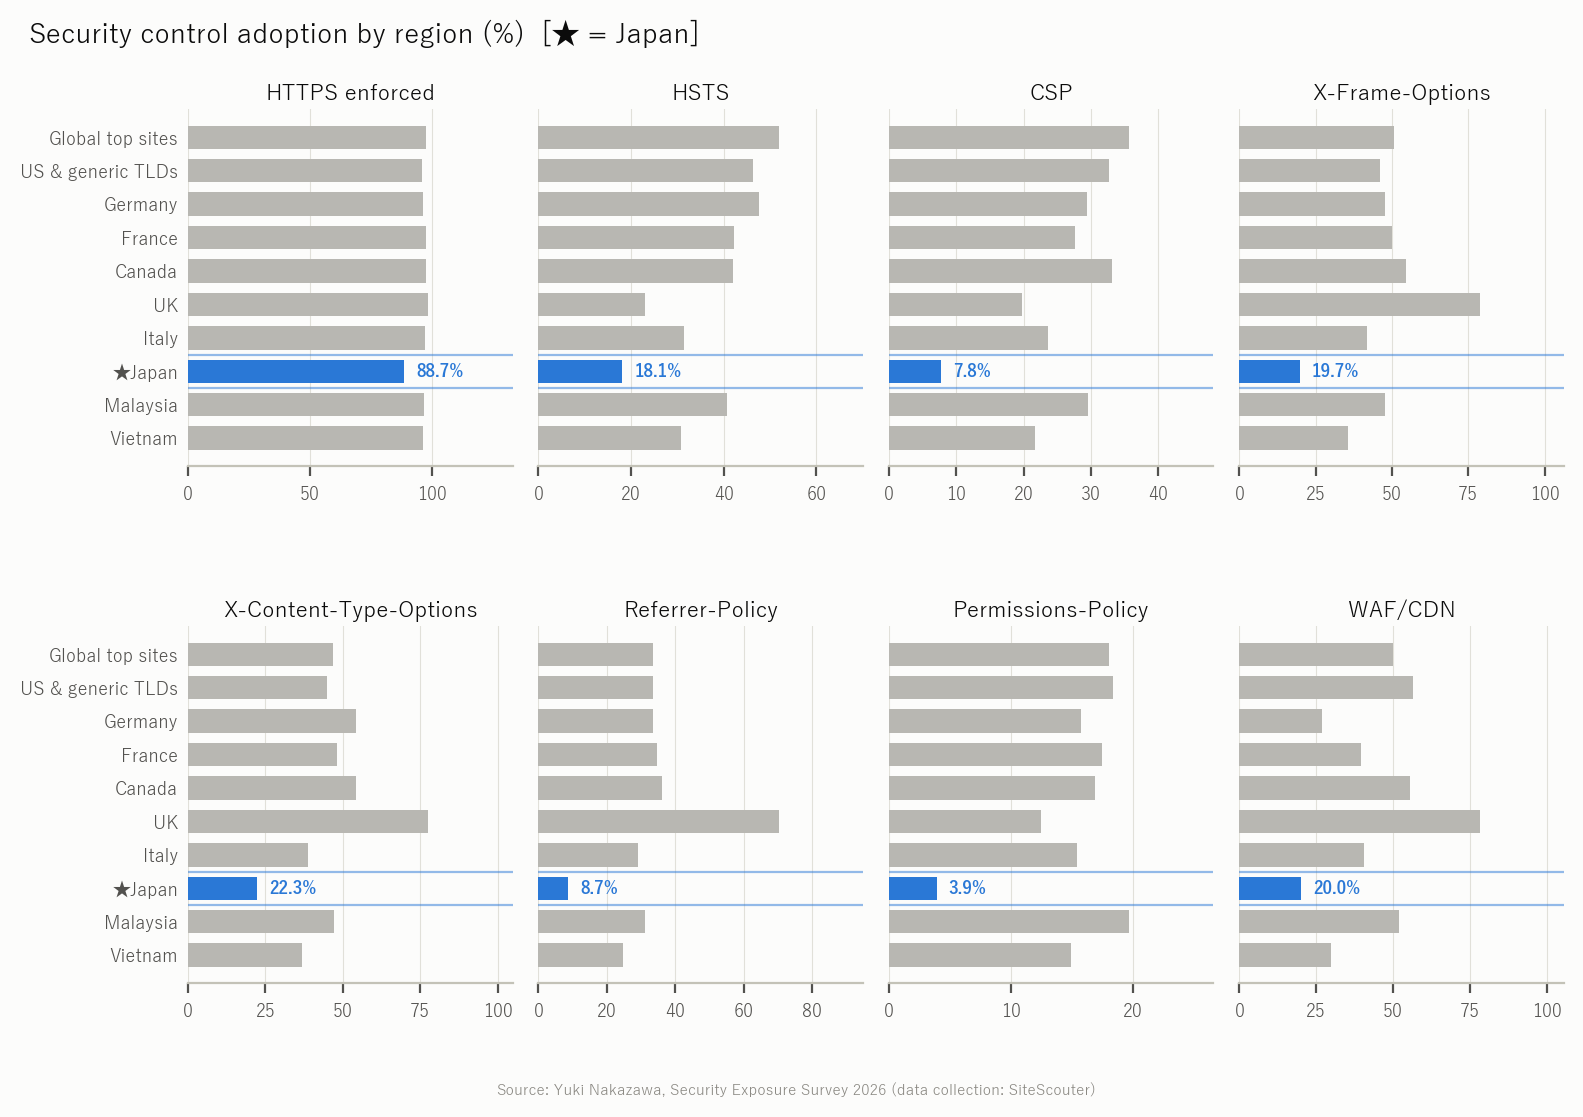
- Japonia ma najniższy poziom wdrożenia wszystkich 8 zmierzonych zabezpieczeń (wymuszanie HTTPS, HSTS, CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, WAF/CDN przed serwerem). CSP wynosi 7.8%, a HSTS 18.1%; 11.3% japońskich witryn nie wymusza HTTPS, wobec 1.5–4.1% w pozostałych regionach.
- Przestarzałe PHP jest powszechne wszędzie. Wśród witryn ujawniających wersję PHP odsetek tych na wersji, która nie dostaje już poprawek bezpieczeństwa, wynosi od 29.8% (Niemcy) do 64.2% (Wietnam). Japonia ma 52.3%, a 24.0% jej witryn ujawniających PHP wciąż pokazuje PHP 5.x, najwięcej ze wszystkich regionów.
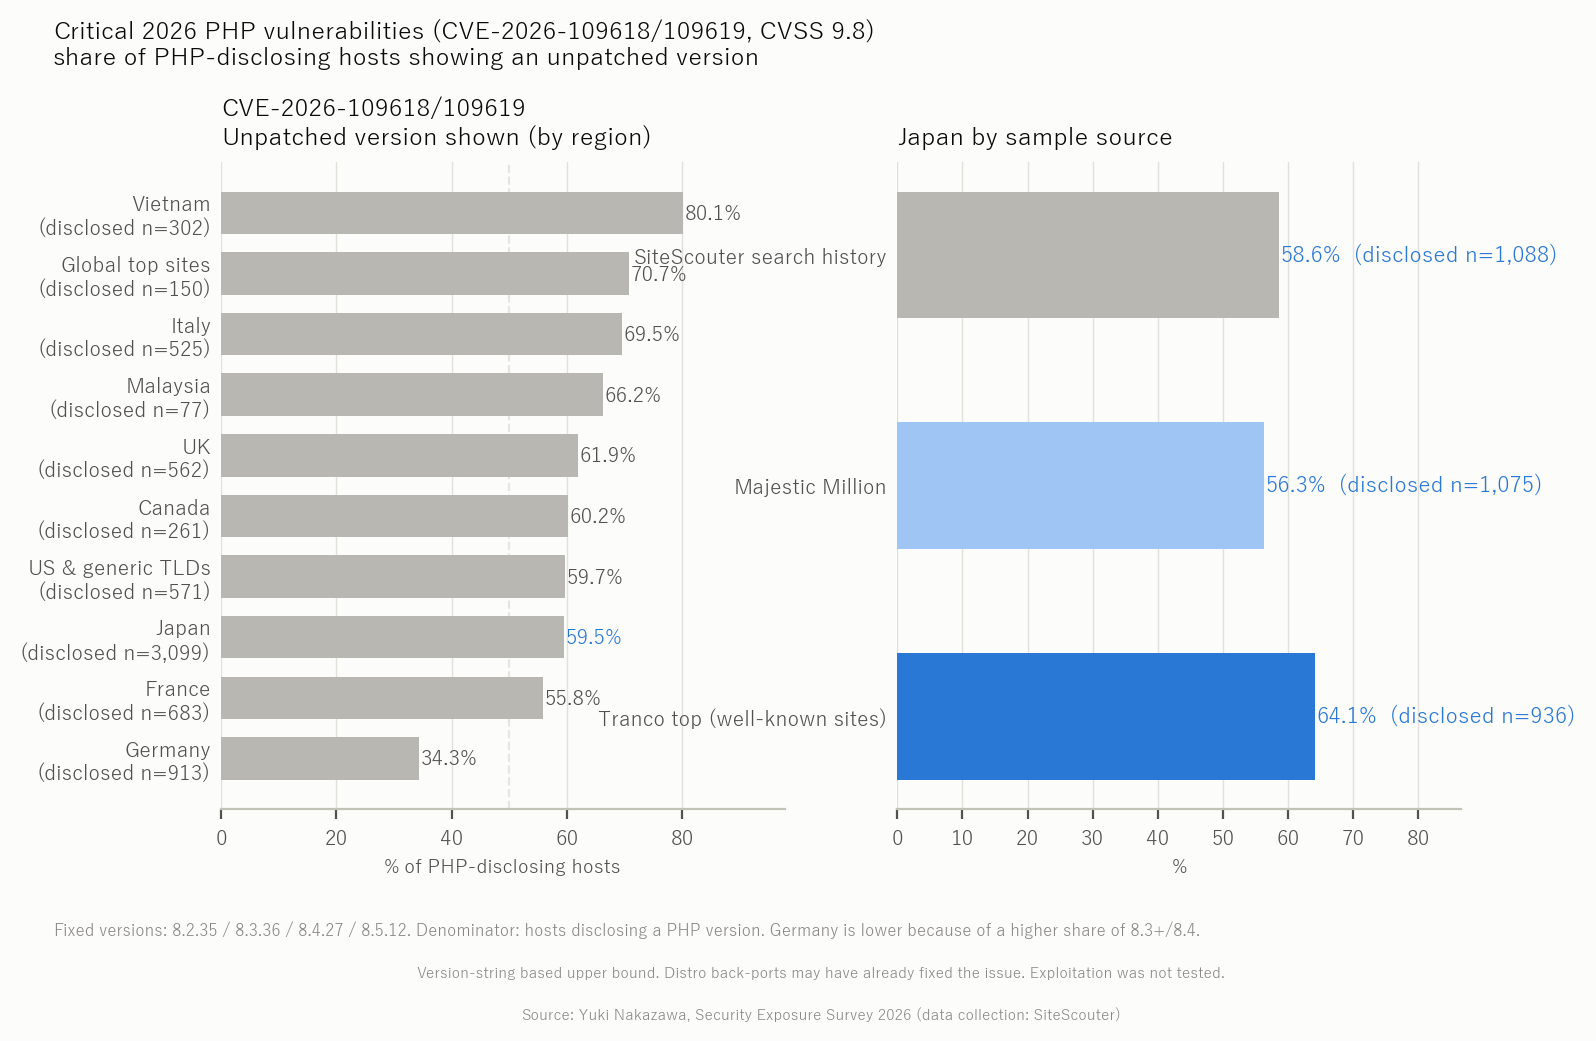
- W większości regionów około sześciu na dziesięć witryn ujawniających PHP wciąż pokazuje wersję starszą niż wydania z poprawkami krytycznych podatności PHP z 2026 roku (CVSS 9.8). Wyjątkiem są Niemcy (34.3%). Japonia ma 59.5%, a wśród najwyżej notowanych japońskich witryn 64.1%.
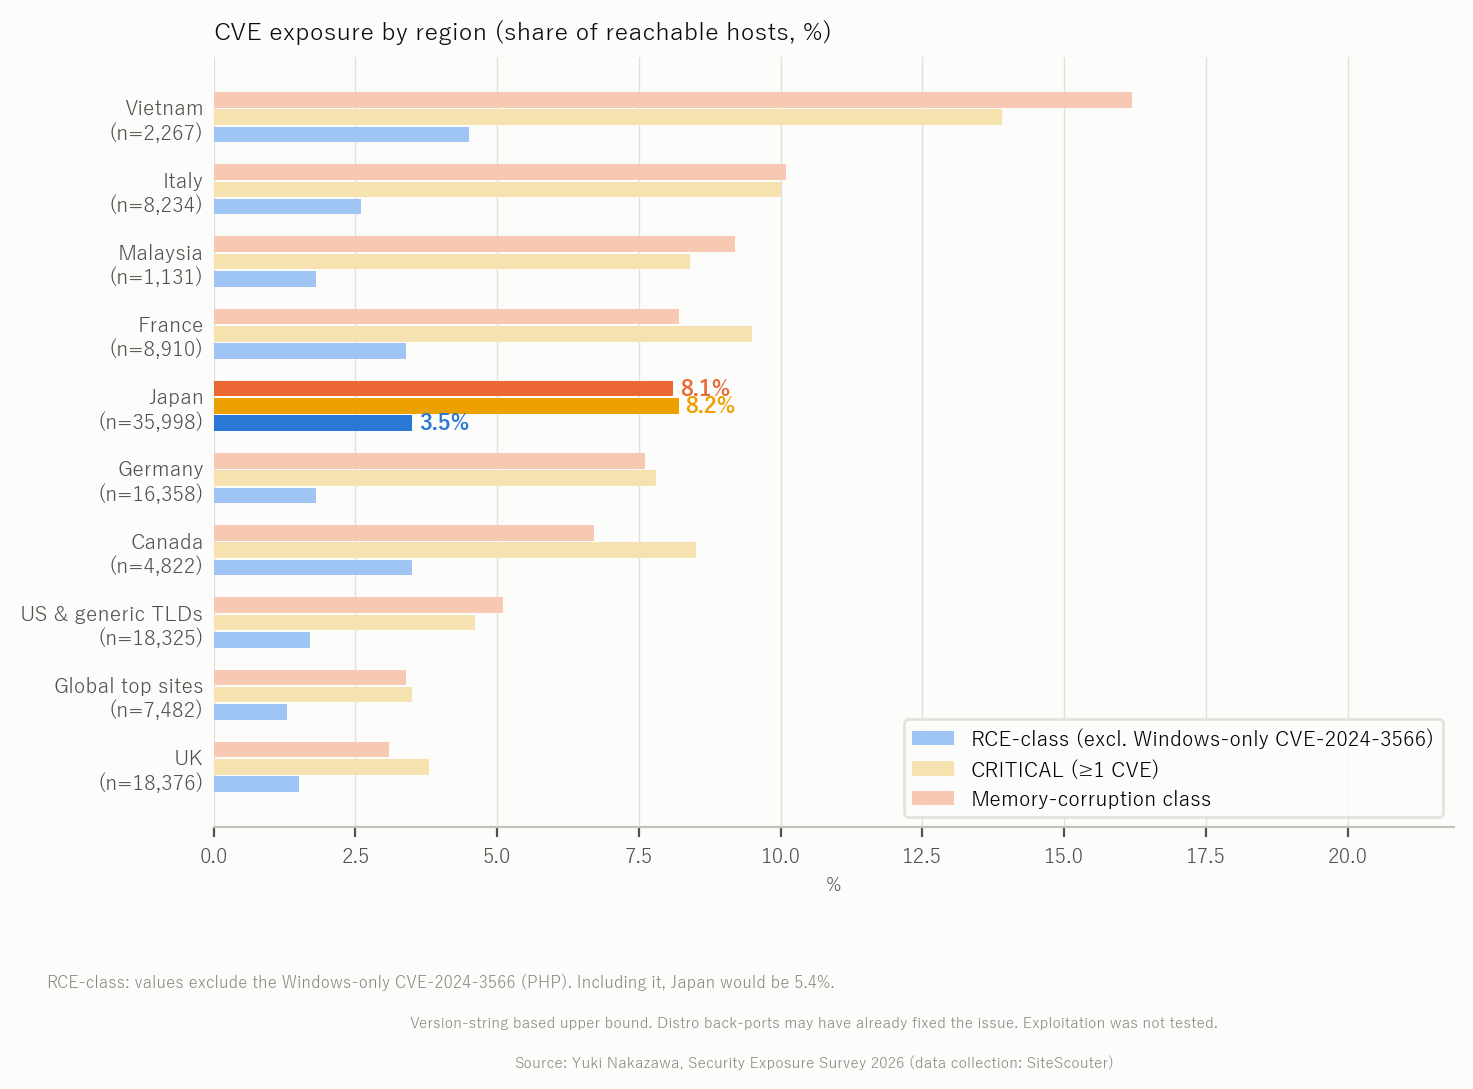
- W klasach podatności, które mogą prowadzić do zdalnego wykonania kodu (RCE) lub exploitów opartych na uszkodzeniu pamięci, ekspozycja Japonii na CVE klasy RCE jest mniej więcej dwukrotnie wyższa niż w Wielkiej Brytanii, USA i Niemczech (3.5% wobec 1.5%, 1.7%, 1.8%). W przypadku CVE związanych z uszkodzeniem pamięci Japonia (8.1%) wyraźnie przewyższa Wielką Brytanię (3.1%), ale jest na poziomie Niemiec (7.6%) i Francji (8.2%); Włochy (10.1%) i Wietnam (16.2%) wypadają gorzej.
Ten artykuł jest również opublikowany po angielsku na sitescouter.net oraz po japońsku na sitescouter.net. To polskie wydanie w serwisie Site Scouter, przetłumaczone z wersji angielskiej.
Zakres i metoda
| Pozycja | Szczegóły |
|---|---|
| Okres | 22–24 października 2026 |
| Regiony | Japonia, USA i domeny generyczne, Wielka Brytania, Niemcy, Francja, Włochy, Kanada, Wietnam, Malezja, globalna lista najpopularniejszych witryn |
| Witryny: żądania / odpowiedzi | 268,485 / 121,903 (Japonia: 160,390 / 35,998) |
| Co zrobiono | Jedno zapytanie DNS, jeden handshake TLS i jedno żądanie HTTP GET na witrynę. Bez skanowania portów, bez sondowania podatności, bez prób logowania, bez ruchu z exploitami. To taki sam kontakt jak jednorazowe otwarcie witryny w przeglądarce. |
| Co zapisano | Nagłówki Server i X-Powered-By, znaczniki generatora CMS, wersja TLS, certyfikat, nagłówki bezpieczeństwa, atrybuty cookie, obecność na listach DNSBL, obecność WAF/CDN |
| Dopasowanie CVE | Publiczne CVE z amerykańskiej bazy NIST National Vulnerability Database dla PHP, Apache httpd, nginx, WordPress, Drupal, Joomla, OpenSSL i IIS dopasowano do ciągu wersji ujawnionego przez sam serwer, z użyciem zakresów CPE właściwych dla każdego produktu |
| Obsługa danych | Wyniki są zapisywane wyłącznie przez dopisywanie i agregowane w trybie tylko do odczytu. Żadnej wartości nie edytowano ani nie usunięto. Podczas agregacji wykryto błąd w pierwszym przebiegu dopasowania CVE (porównywał CPE innych produktów); wszystkie liczby dotyczące CVE w tym raporcie pochodzą z poprawionego, ponownego dopasowania zapisanych ciągów wersji. |
Skład próby. Regiony poza Japonią pobrano z listy najpopularniejszych witryn Tranco według krajowej domeny najwyższego poziomu (Wielka Brytania: .uk/.co.uk; Niemcy: .de; Francja: .fr; Włochy: .it; Kanada: .ca; Wietnam: .vn; Malezja: .my). „USA i domeny generyczne” to .us/.com/.net/.org z wyłączeniem ccTLD innych krajów, jest to więc przybliżenie anglojęzycznego internetu, a nie lista witryn hostowanych w USA. „Globalna lista najpopularniejszych witryn” to czołówka listy Tranco. Próbę japońską pobrano z trzech źródeł: Tranco (.jp), Majestic Million (.jp) oraz 130,070 domen z historii wyszukiwań samego SiteScouter, czyli domen wpisywanych przez użytkowników w japońskim narzędziu SEO, wśród których jest wiele wygasłych lub zaparkowanych (odpowiedziało tylko 11.7%, wobec 66.3% dla Tranco i 72.5% dla Majestic). Poniższe porównania między regionami wykorzystują pełne próby; tam, gdzie japońskie źródła istotnie się różnią, pokazujemy je osobno.
Co oznacza tu „ekspozycja”
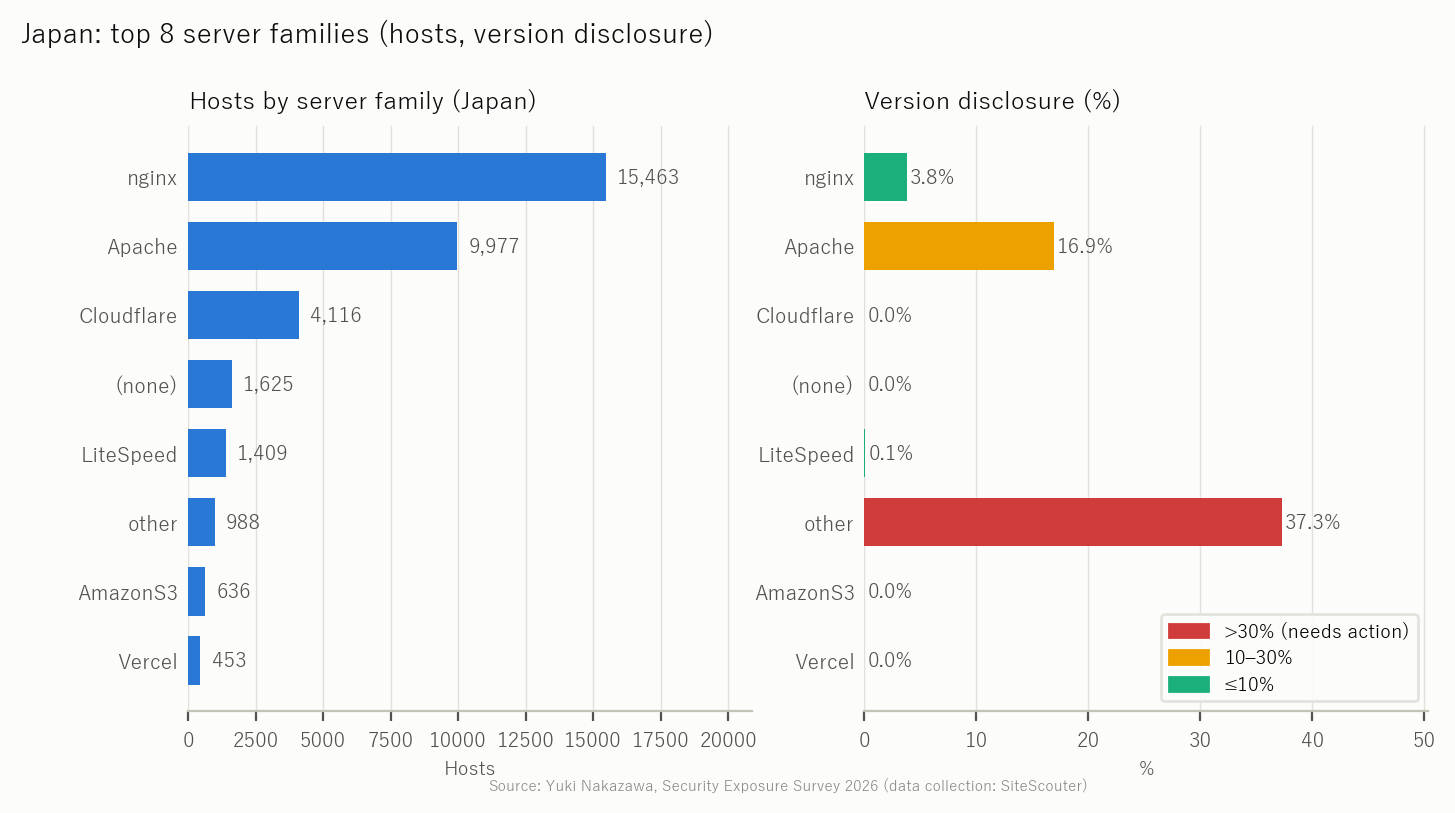
„Ekspozycja” oznacza w tym raporcie, że ciąg wersji ujawniony przez serwer mieści się w zakresie podatnych wersji publicznego CVE. Dystrybucje Linuksa często przenoszą poprawki wstecz (backport) bez zmiany ciągu wersji, a WAF lub CDN może blokować ścieżkę ataku, więc oznaczona witryna może już być bezpieczna. Podane odsetki to górne granice. Nie testowaliśmy, czy którąkolwiek witrynę da się zaatakować. Działa to też w drugą stronę: witryny ukrywające wersję (74.3% japońskich witryn, które odpowiedziały) są dla tej metody niewidoczne, a ukrywanie wersji to dobra praktyka, ale nie oznacza, że oprogramowanie jest aktualne.
Zabezpieczenia: Japonia ostatnia we wszystkich ośmiu
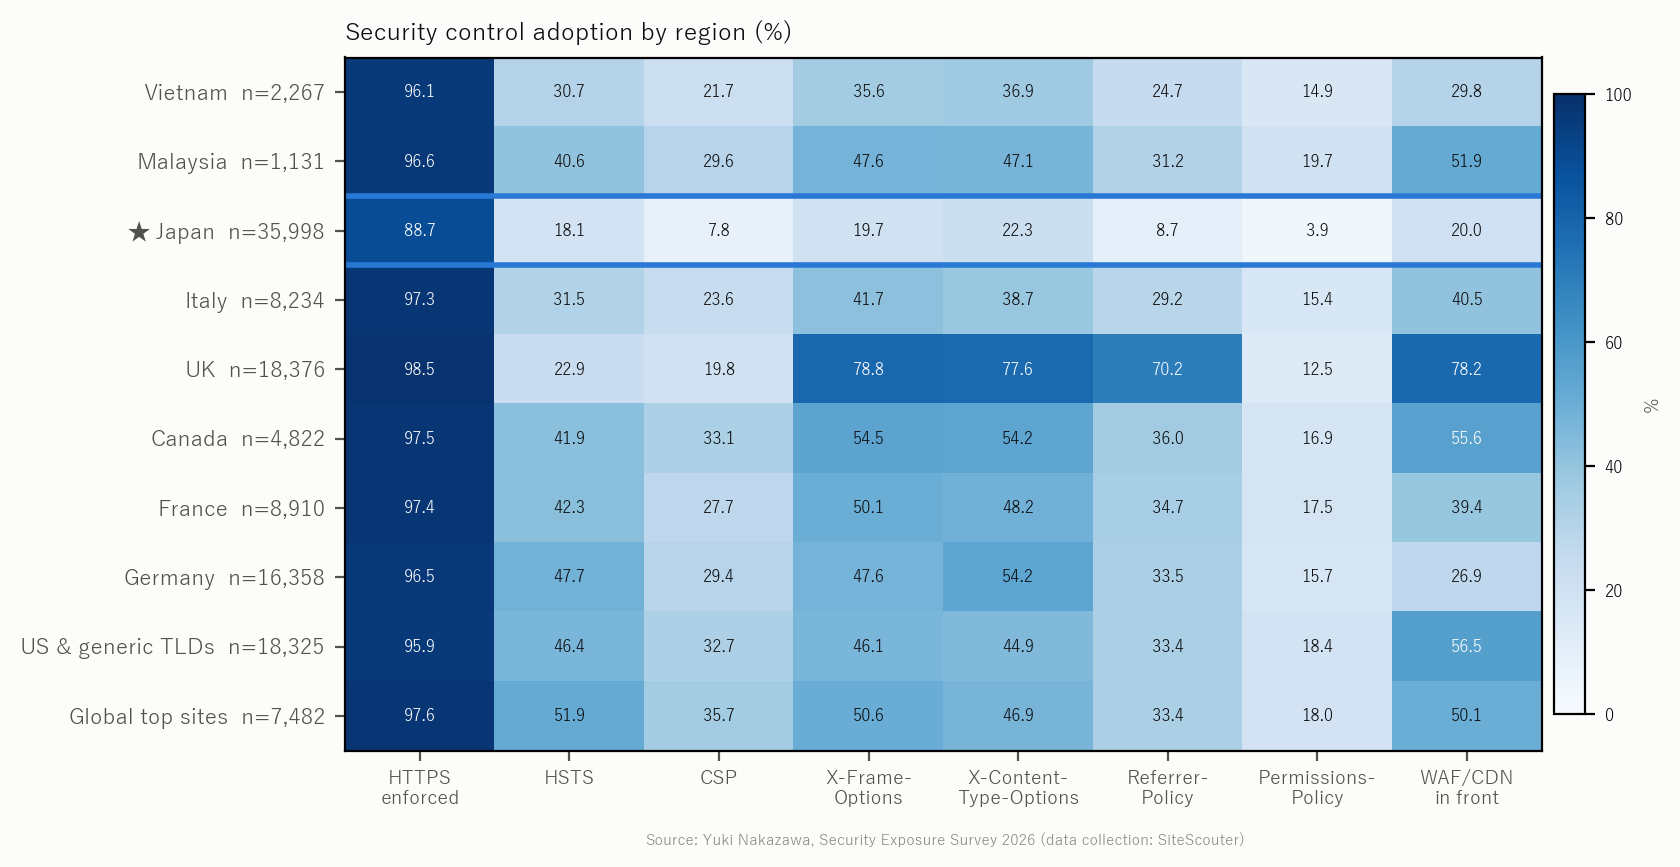
| Region | n | Wymuszanie HTTPS | HSTS | CSP | X-Frame-Options | X-Content-Type-Options | Referrer-Policy | Permissions-Policy | WAF/CDN przed serwerem |
|---|---|---|---|---|---|---|---|---|---|
| Japonia | 35,998 | 88.7 | 18.1 | 7.8 | 19.7 | 22.3 | 8.7 | 3.9 | 20.0 |
| Wielka Brytania | 18,376 | 98.5 | 22.9 | 19.8 | 78.8 | 77.6 | 70.2 | 12.5 | 78.2 |
| USA i domeny generyczne | 18,325 | 95.9 | 46.4 | 32.7 | 46.1 | 44.9 | 33.4 | 18.4 | 56.5 |
| Niemcy | 16,358 | 96.5 | 47.7 | 29.4 | 47.6 | 54.2 | 33.5 | 15.7 | 26.9 |
| Francja | 8,910 | 97.4 | 42.3 | 27.7 | 50.1 | 48.2 | 34.7 | 17.5 | 39.4 |
| Włochy | 8,234 | 97.3 | 31.5 | 23.6 | 41.7 | 38.7 | 29.2 | 15.4 | 40.5 |
| Globalna lista najpopularniejszych witryn | 7,482 | 97.6 | 51.9 | 35.7 | 50.6 | 46.9 | 33.4 | 18.0 | 50.1 |
| Kanada | 4,822 | 97.5 | 41.9 | 33.1 | 54.5 | 54.2 | 36.0 | 16.9 | 55.6 |
| Wietnam | 2,267 | 96.1 | 30.7 | 21.7 | 35.6 | 36.9 | 24.7 | 14.9 | 29.8 |
| Malezja | 1,131 | 96.6 | 40.6 | 29.6 | 47.6 | 47.1 | 31.2 | 19.7 | 51.9 |
(% witryn, które odpowiedziały.)
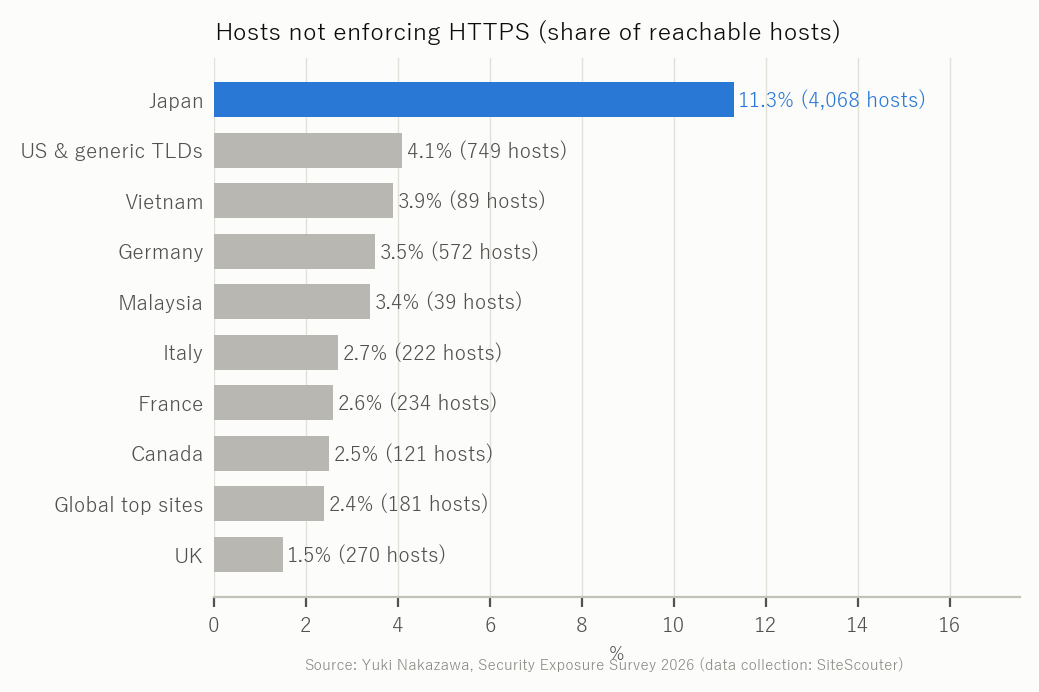
Największa różnica dotyczy HTTPS: 11.3% japońskich witryn (4,068) nie wymusza HTTPS, wobec 1.5–4.1% w pozostałych regionach. Strona, która wciąż wczytuje się przez zwykły HTTP, może zostać zmieniona w trakcie przesyłania, a dane logowania mogą zostać przechwycone.
Dla rzetelnej interpretacji ważne są dwa zastrzeżenia:
- Wysokie wyniki Wielkiej Brytanii w nagłówkach zależą od Cloudflare. 78.2% brytyjskich witryn działa za WAF/CDN, a Cloudflare domyślnie dodaje X-Frame-Options, X-Content-Type-Options i Referrer-Policy. Te liczby odzwierciedlają ustawienie domyślne dostawcy w takim samym stopniu jak decyzje właścicieli witryn. Japonia ma najniższy udział WAF/CDN (20.0%).
- Różnica nie jest efektem „długiego ogona” w japońskiej próbie. Same najwyżej notowane japońskie witryny (Tranco) mają HSTS na poziomie 27.5% i CSP 10.9%. To więcej niż Wielka Brytania w HSTS (22.9%), ale mniej niż każdy inny region w HSTS (30.7–51.9%) i mniej niż wszystkie regiony w CSP (19.8–35.7%).
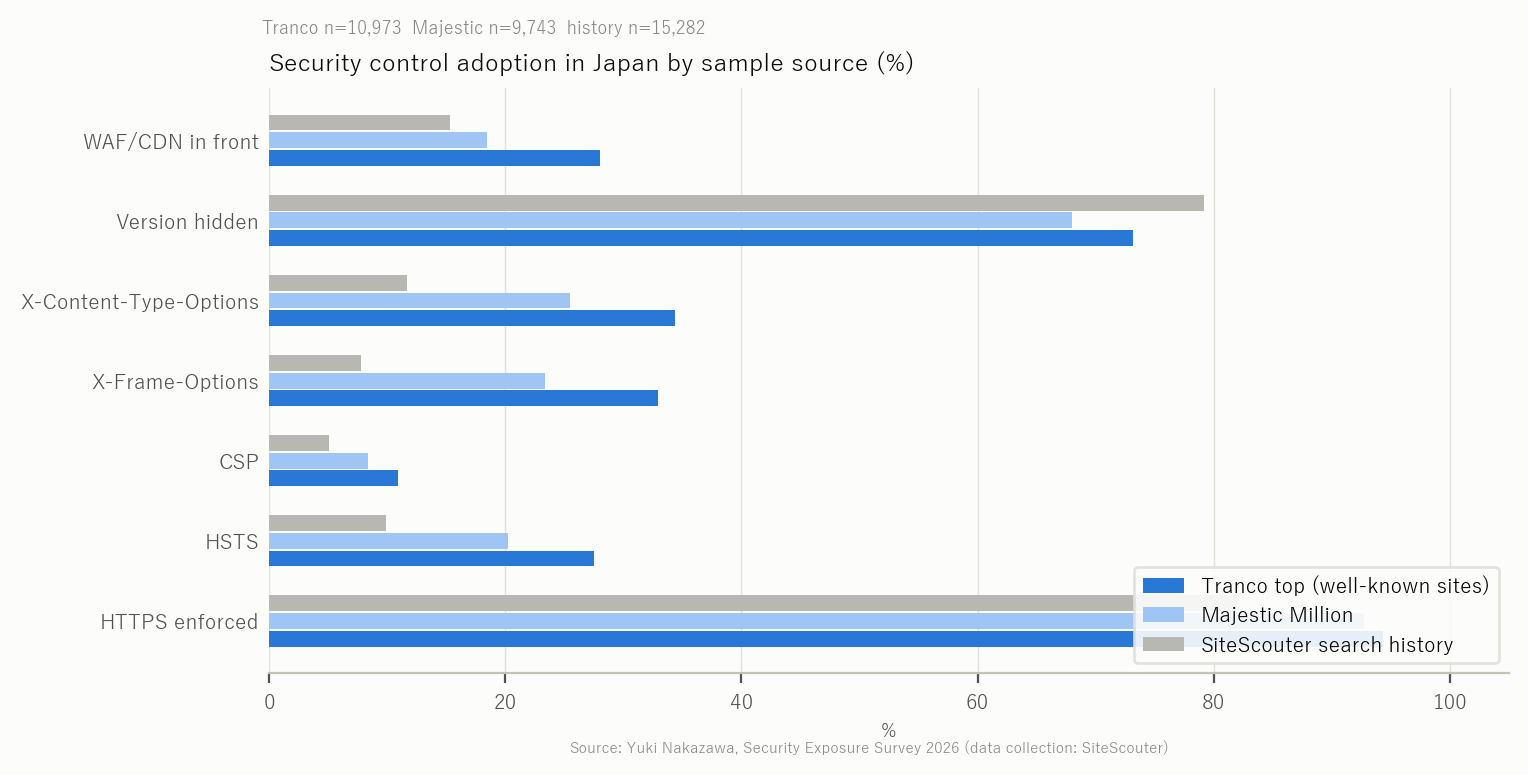
| Japonia, według źródła próby | n | Wymuszanie HTTPS | HSTS | CSP | X-Frame-Options | X-Content-Type-Options |
|---|---|---|---|---|---|---|
| Lista Tranco | 10,973 | 94.3 | 27.5 | 10.9 | 32.9 | 34.4 |
| Majestic Million | 9,743 | 92.7 | 20.2 | 8.4 | 23.4 | 25.5 |
| Historia wyszukiwań SiteScouter | 15,282 | 82.1 | 9.9 | 5.1 | 7.8 | 11.7 |
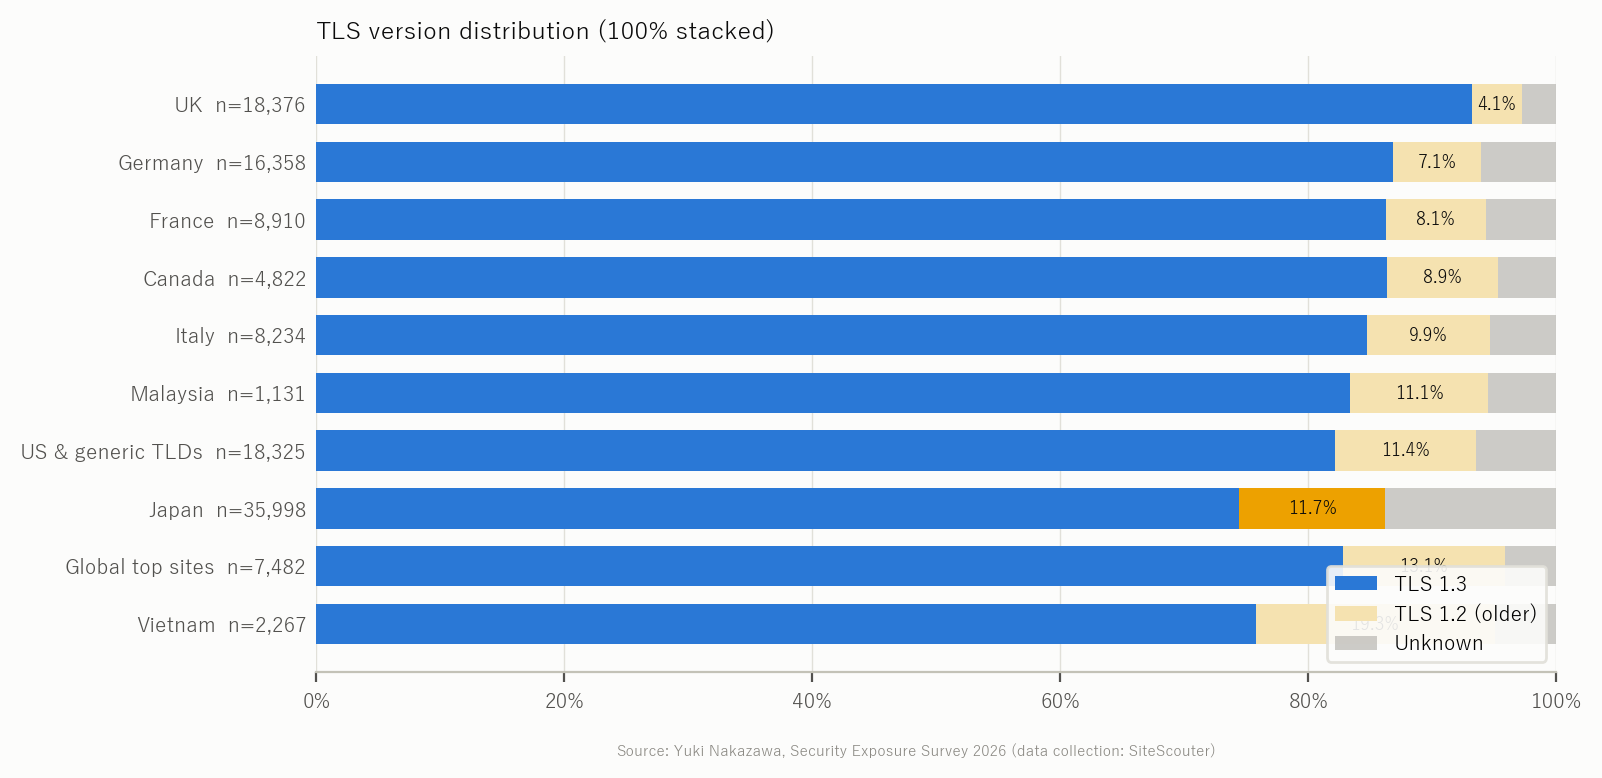
Nigdzie nie zaobserwowano TLS 1.0 ani 1.1. Odsetek witryn, które kończą się na TLS 1.2 (bez TLS 1.3), wynosi 13.6% w Japonii, 12.1% dla USA i domen generycznych, 4.2% w Wielkiej Brytanii i 20.3% w Wietnamie.
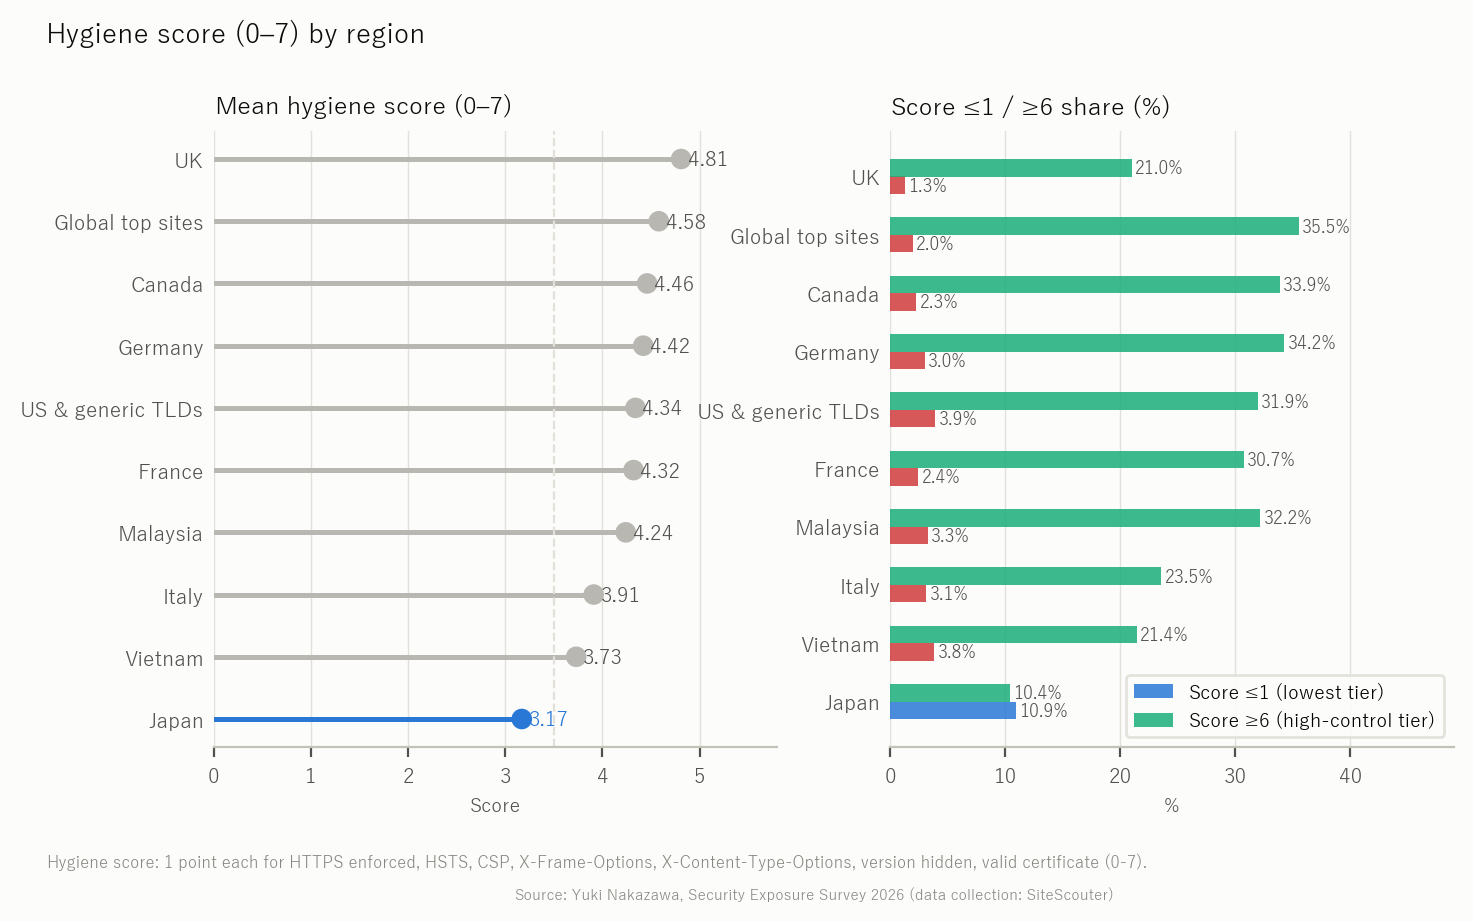
Prosty wskaźnik higieny (po jednym punkcie za wymuszanie HTTPS, HSTS, CSP, X-Frame-Options, X-Content-Type-Options, ukrytą wersję i ważny certyfikat) wynosi średnio 3.17 w Japonii wobec 4.81 w Wielkiej Brytanii, 4.42 w Niemczech i 4.34 dla USA i domen generycznych. 10.9% japońskich witryn uzyskuje 1 punkt lub mniej; w Wielkiej Brytanii jest to 1.3%.
Ujawnianie wersji
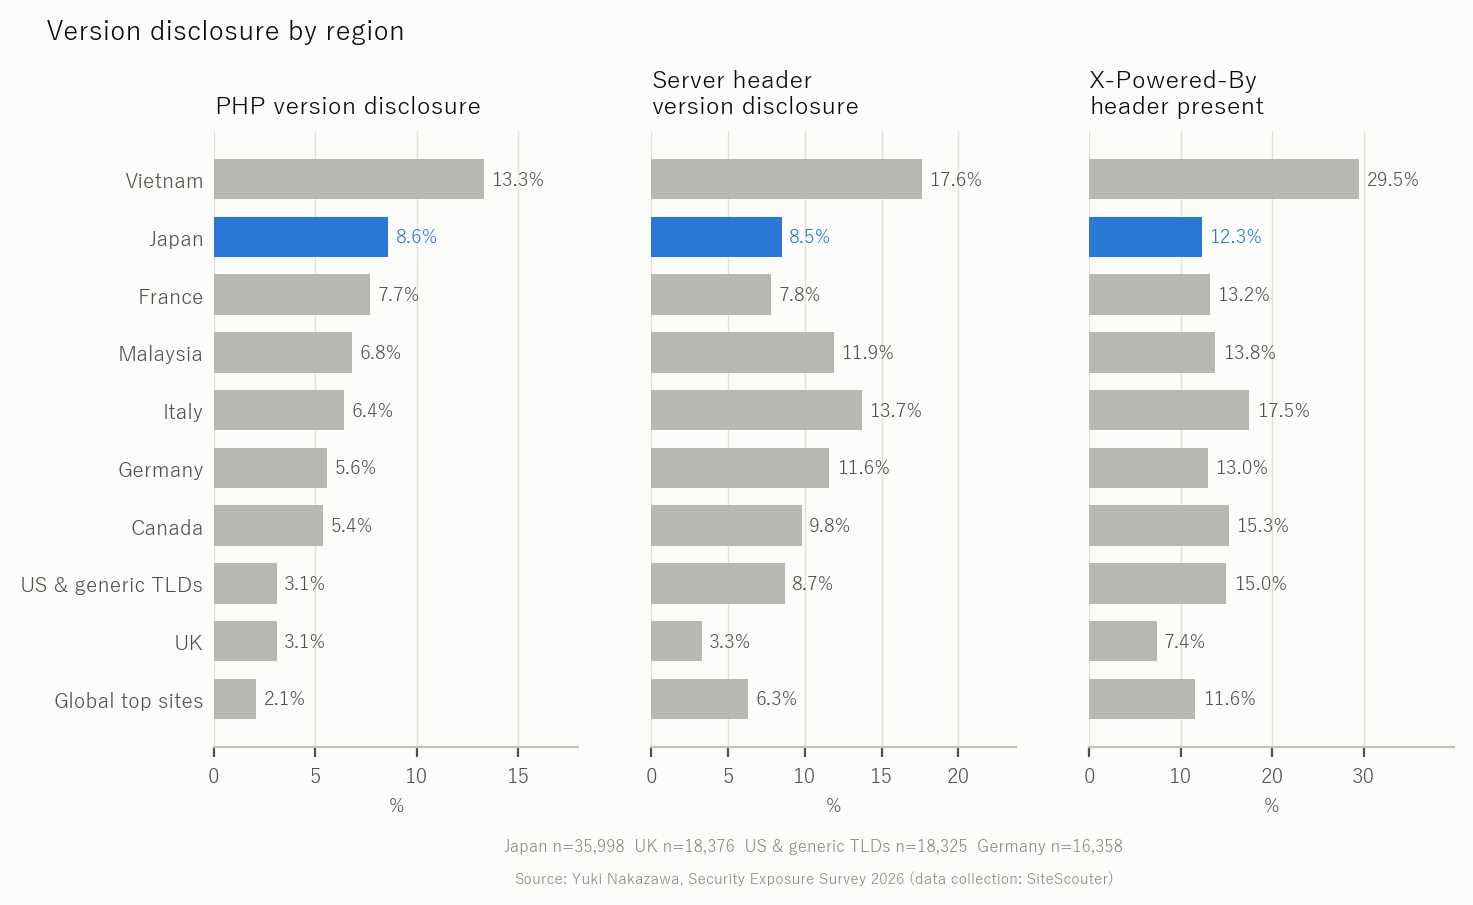
| Region | Wersja w nagłówku Server |
Obecny X-Powered-By |
Ujawniona wersja PHP | Wykryty CMS → ujawniona wersja |
|---|---|---|---|---|
| Japonia | 8.5% | 12.3% | 3,099 (8.6%) | 12,410 → 3,832 |
| Wielka Brytania | 3.3% | 7.4% | 562 (3.1%) | 1,791 → 942 |
| USA i domeny generyczne | 8.7% | 15.0% | 571 (3.1%) | 2,951 → 1,184 |
| Niemcy | 11.6% | 13.0% | 913 (5.6%) | 2,569 → 1,386 |
| Francja | 7.8% | 13.2% | 683 (7.7%) | 2,181 → 1,096 |
| Włochy | 13.7% | 17.5% | 525 (6.4%) | 2,185 → 1,278 |
| Kanada | 9.8% | 15.3% | 261 (5.4%) | 1,147 → 624 |
| Wietnam | 17.6% | 29.5% | 302 (13.3%) | 425 → 217 |
| Malezja | 11.9% | 13.8% | 77 (6.8%) | 281 → 172 |
| Globalna lista najpopularniejszych witryn | 6.3% | 11.6% | 154 (2.1%) | 896 → 389 |
Podanie dokładnej wersji ułatwia wybór celu. Nasze stanowisko nie brzmi jednak „ukryj ją”, lecz „najpierw zaktualizuj, potem ukryj”. Ukrycie wersji niczego nie naprawia.
PHP: przestarzałe wersje są powszechne w każdym regionie
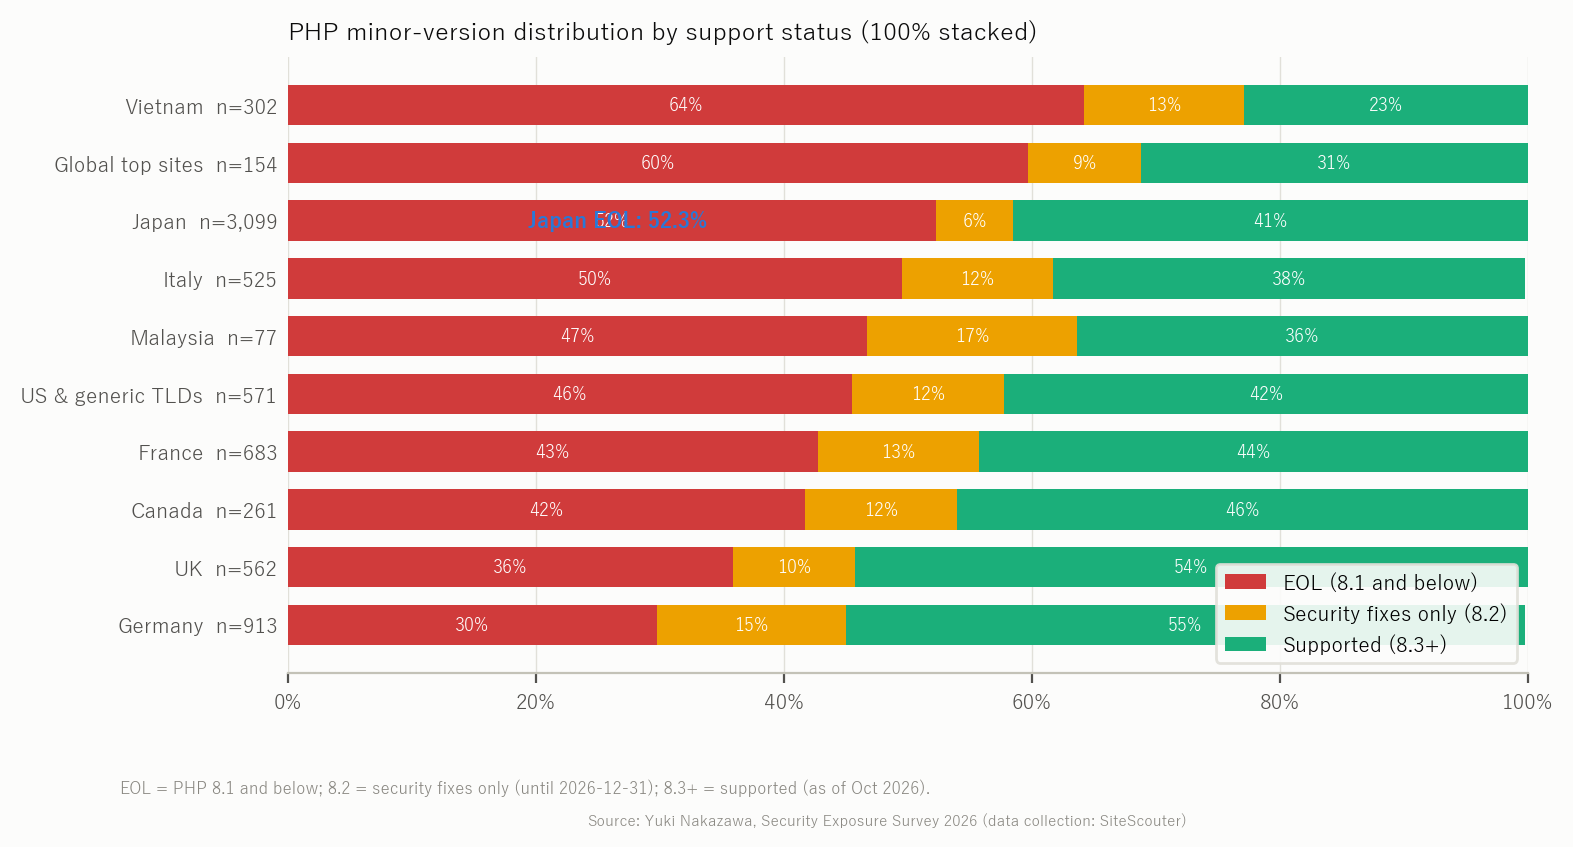
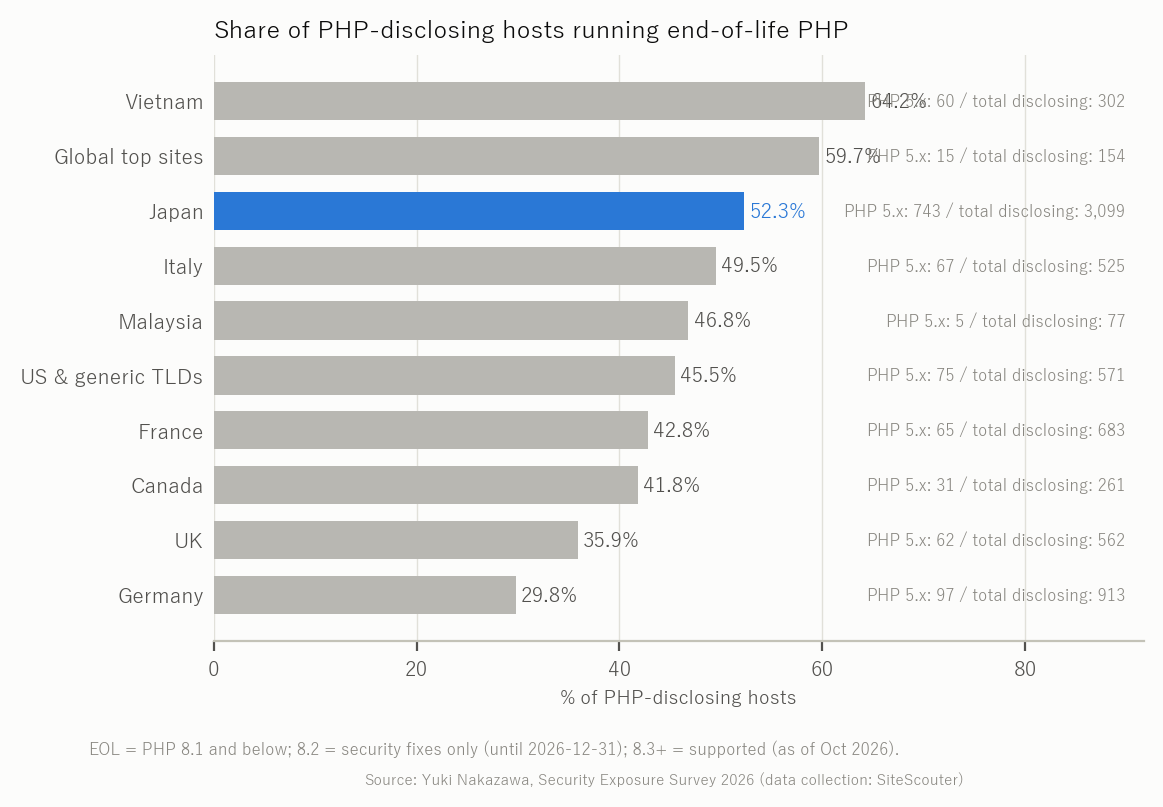
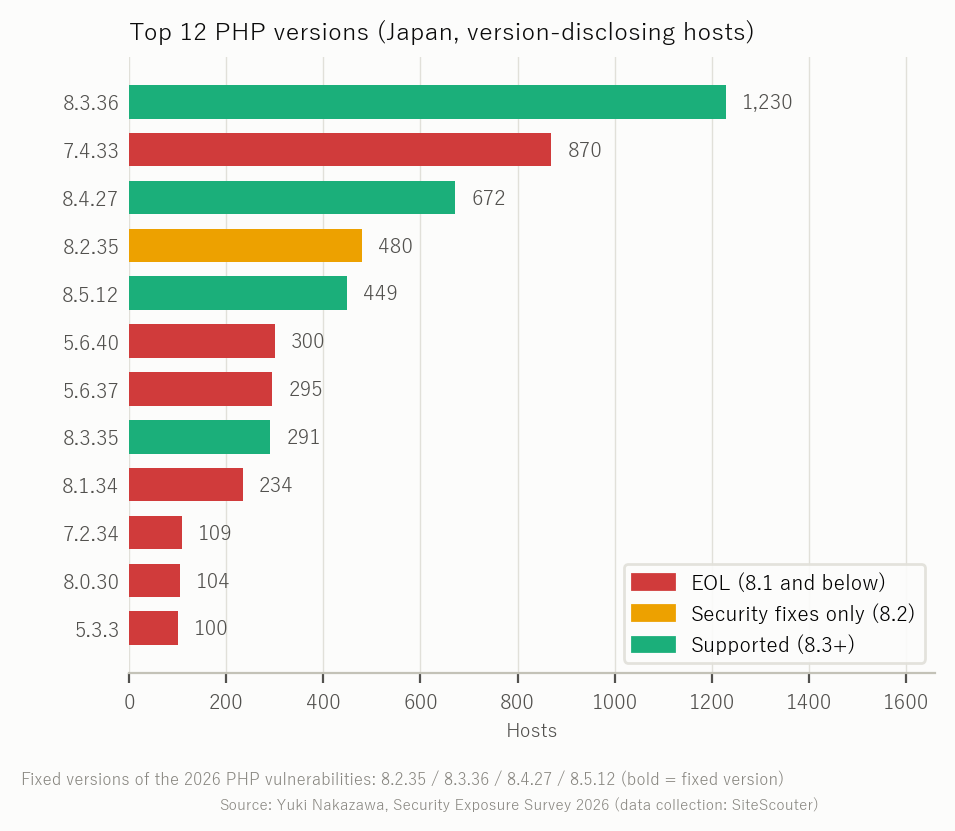
Status wsparcia na październik 2026: PHP 8.1 i starsze nie dostają już poprawek bezpieczeństwa (koniec wsparcia); 8.2 dostaje wyłącznie poprawki bezpieczeństwa do 31 grudnia 2026; 8.3 i nowsze mają pełne wsparcie.
| Region | Witryny ujawniające PHP | Koniec wsparcia | Udział | PHP 5.x | Udział PHP 5.x |
|---|---|---|---|---|---|
| Wietnam | 302 | 194 | 64.2% | 60 | 19.9% |
| Globalna lista najpopularniejszych witryn | 154 | 92 | 59.7% | 15 | 9.7% |
| Japonia | 3,099 | 1,621 | 52.3% | 743 | 24.0% |
| Włochy | 525 | 260 | 49.5% | 67 | 12.8% |
| Malezja | 77 | 36 | 46.8% | 5 | 6.5% |
| USA i domeny generyczne | 571 | 260 | 45.5% | 75 | 13.1% |
| Francja | 683 | 292 | 42.8% | 65 | 9.5% |
| Kanada | 261 | 109 | 41.8% | 31 | 11.9% |
| Wielka Brytania | 562 | 202 | 35.9% | 62 | 11.0% |
| Niemcy | 913 | 272 | 29.8% | 97 | 10.6% |
(Udział PHP 5.x = witryny z PHP 5.x ÷ witryny ujawniające PHP, obliczony z pokazanych liczb.)
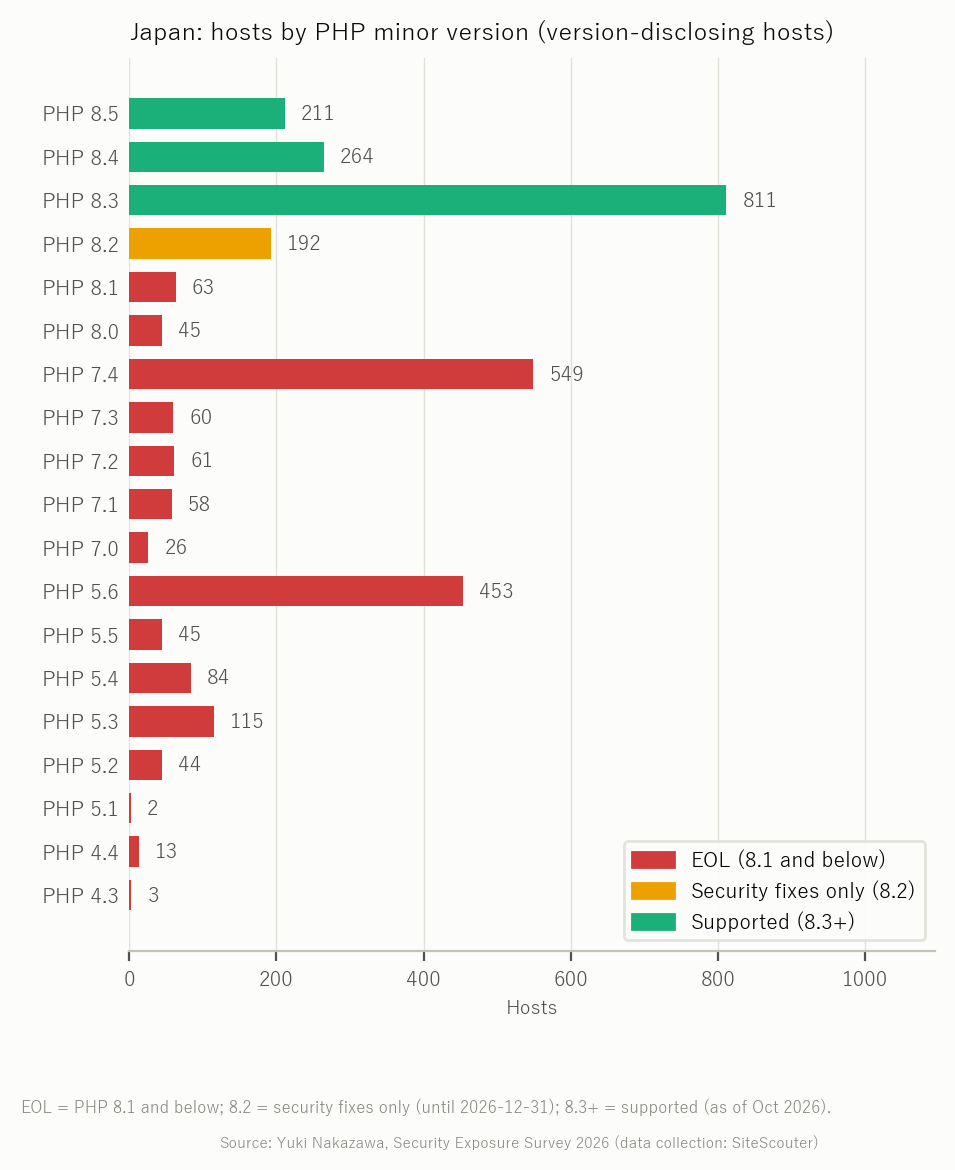
Japonia nie odstaje pod względem ogólnego odsetka przestarzałych wersji (Wietnam i lista globalna mają wyższy), ale odstaje pod względem długiego ogona bardzo starych wersji: 24.0% jej witryn ujawniających PHP pokazuje PHP 5.x, najwięcej ze wszystkich regionów. PHP 5.6, którego ostatnie wydanie (5.6.40) ukazało się w styczniu 2019, jest trzecią najczęstszą wersją pomocniczą w Japonii (453 witryny).
Krytyczne podatności PHP z 2026 roku: ile witryn wciąż pokazuje niezałataną wersję
W 2026 roku dla PHP opublikowano CVE-2026-109618 i CVE-2026-109619 (CVSS 9.8, CRITICAL). To błędy typu use-after-free wywoływane obsługą longjmp() przy wyczerpaniu pamięci, które mogą mieszać zawartość pamięci między żądaniami. Może to ujawnić dane lub sesję innego użytkownika i zostać wykorzystane do przejęcia. Wydania z poprawkami to 8.2.35, 8.3.36, 8.4.27 i 8.5.12.
| Region | Witryny ujawniające PHP | Pokazujące niezałataną wersję | Udział |
|---|---|---|---|
| Wietnam | 302 | 242 | 80.1% |
| Globalna lista najpopularniejszych witryn | 150 | 106 | 70.7% |
| Włochy | 525 | 365 | 69.5% |
| Malezja | 77 | 51 | 66.2% |
| Wielka Brytania | 562 | 348 | 61.9% |
| Kanada | 261 | 157 | 60.2% |
| USA i domeny generyczne | 571 | 341 | 59.7% |
| Japonia | 3,099 | 1,843 | 59.5% |
| Francja | 683 | 381 | 55.8% |
| Niemcy | 913 | 313 | 34.3% |
Japonia według źródła próby: lista Tranco 64.1% (600 z 936), Majestic Million 56.3% (605 z 1,075), historia wyszukiwań 58.6% (638 z 1,088). Znana witryna to nie to samo co załatana witryna.
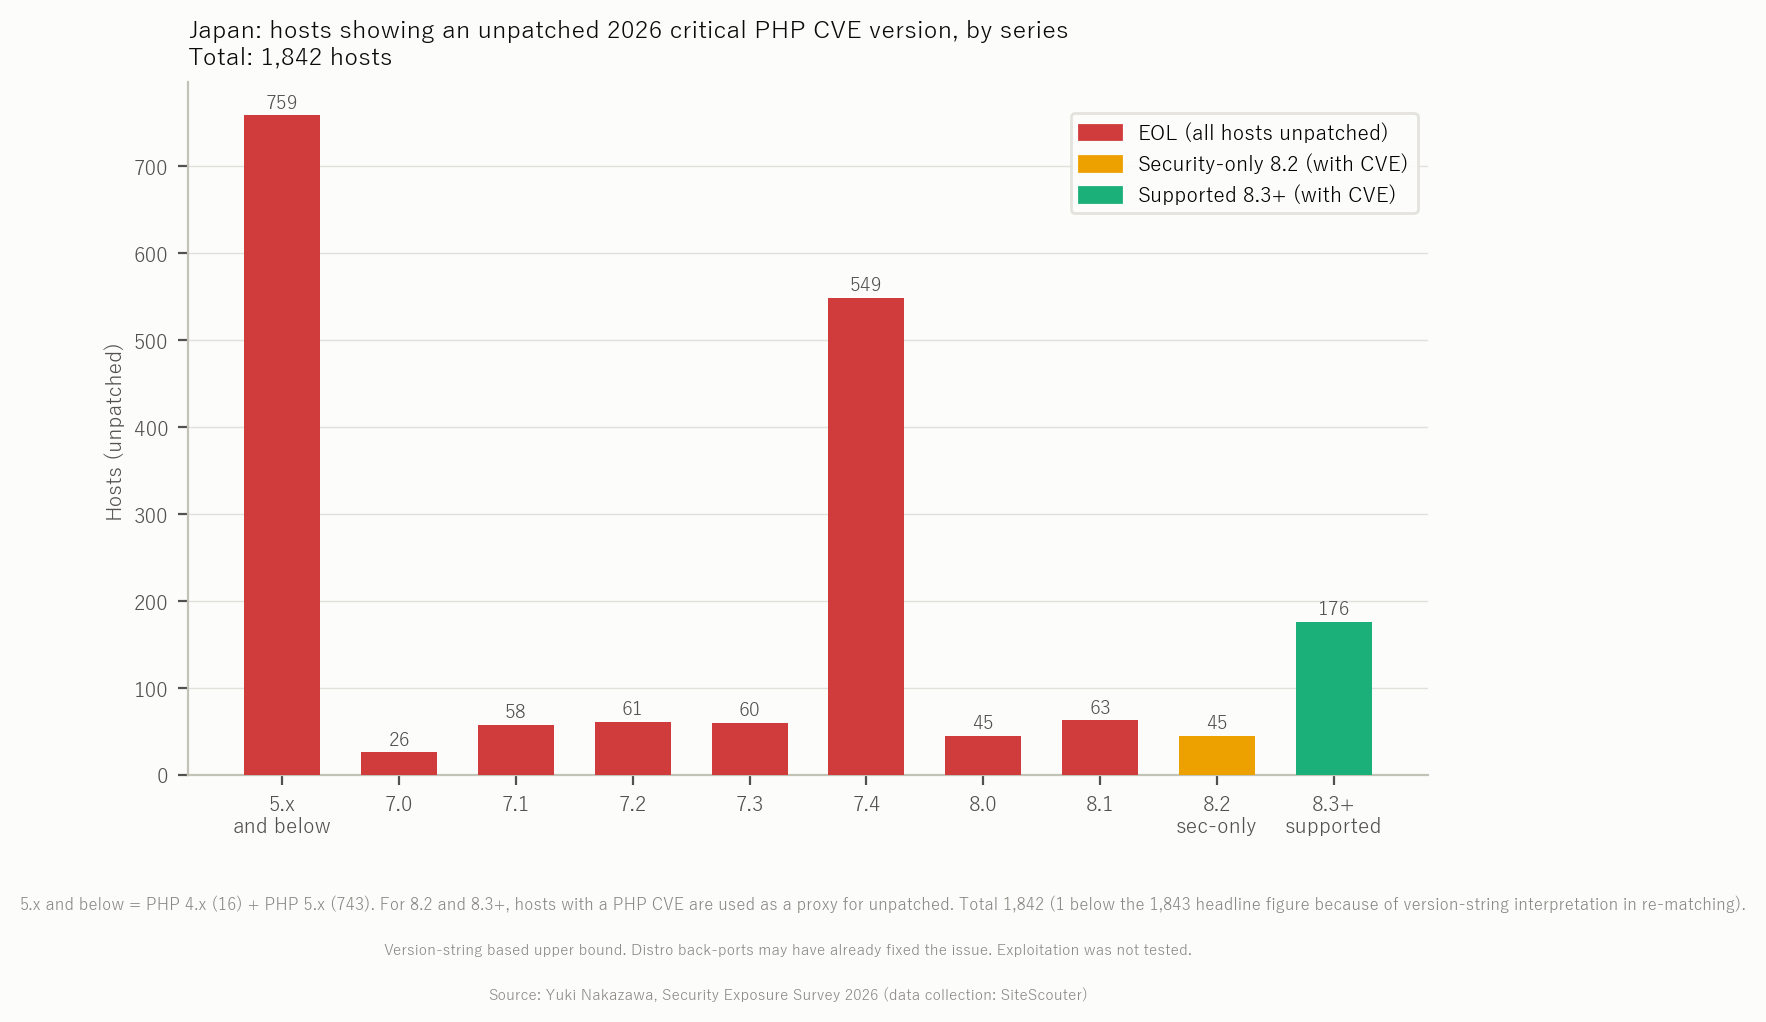
Niski wynik Niemiec wynika zarówno z młodszego zestawu wersji (500 z 913 niemieckich witryn ujawniających PHP działa na 8.3 lub nowszym), jak i z szybszego łatania. Spośród 1,842 oznaczonych japońskich witryn, które udało się przypisać do serii wersji (o 1 mniej niż w głównej liczbie ze względu na sposób interpretacji ciągów wersji przy ponownym dopasowaniu), 759 jest na 5.x lub starszej, a 549 na 7.4, więc większość wymagałaby przejścia na wspieraną serię, a nie tylko drobnej aktualizacji.
Dopasowanie publicznych CVE
| Region | n | ≥1 CVE | Klasa RCE (bez CVE tylko dla Windows) | Klasa RCE (wszystkie) | Uszkodzenie pamięci | CRITICAL (≥1) |
|---|---|---|---|---|---|---|
| Japonia | 35,998 | 10.2% | 3.5% | 5.4% | 8.1% | 8.2% |
| Wielka Brytania | 18,376 | 4.7% | 1.5% | 2.0% | 3.1% | 3.8% |
| USA i domeny generyczne | 18,325 | 7.9% | 1.7% | 2.5% | 5.1% | 4.6% |
| Niemcy | 16,358 | 10.1% | 1.8% | 2.5% | 7.6% | 7.8% |
| Francja | 8,910 | 12.4% | 3.4% | 5.4% | 8.2% | 9.5% |
| Włochy | 8,234 | 15.1% | 2.6% | 4.2% | 10.1% | 10.0% |
| Globalna lista najpopularniejszych witryn | 7,482 | 5.5% | 1.3% | 2.2% | 3.4% | 3.5% |
| Kanada | 4,822 | 10.8% | 3.5% | 4.6% | 6.7% | 8.5% |
| Wietnam | 2,267 | 21.0% | 4.5% | 9.0% | 16.2% | 13.9% |
| Malezja | 1,131 | 13.8% | 1.8% | 3.7% | 9.2% | 8.4% |
„Klasa RCE” obejmuje CVE, których typy słabości pozwalają na zdalne wykonanie poleceń lub kodu (np. CWE-77/78/94/502/434), czyli rodzaj błędu stojący za instalacją web shelli. „Uszkodzenie pamięci” obejmuje CWE-119/125/787/416 i podobne. Najczęstsze CVE klasy RCE, CVE-2024-3566 (PHP, CVSS 9.8), dotyczy wyłącznie Windows, dlatego główna kolumna RCE je pomija; po jego uwzględnieniu Japonia ma 5.4%.
Mówiąc wprost: ekspozycja Japonii w klasie RCE (3.5%) jest mniej więcej dwukrotnie wyższa niż w Wielkiej Brytanii, USA i Niemczech, podobna do Francji (3.4%) i Kanady (3.5%) oraz niższa niż w Wietnamie (4.5%). W CVE związanych z uszkodzeniem pamięci Japonia (8.1%) ma około 2.6 raza więcej niż Wielka Brytania, ale mniej więcej tyle samo co Niemcy (7.6%) i Francja (8.2%), a mniej niż Włochy (10.1%) i Wietnam (16.2%). Japonia nie jest w tej tabeli najgorsza, ale w obu kategoriach wypada wyraźnie gorzej niż Wielka Brytania i USA.
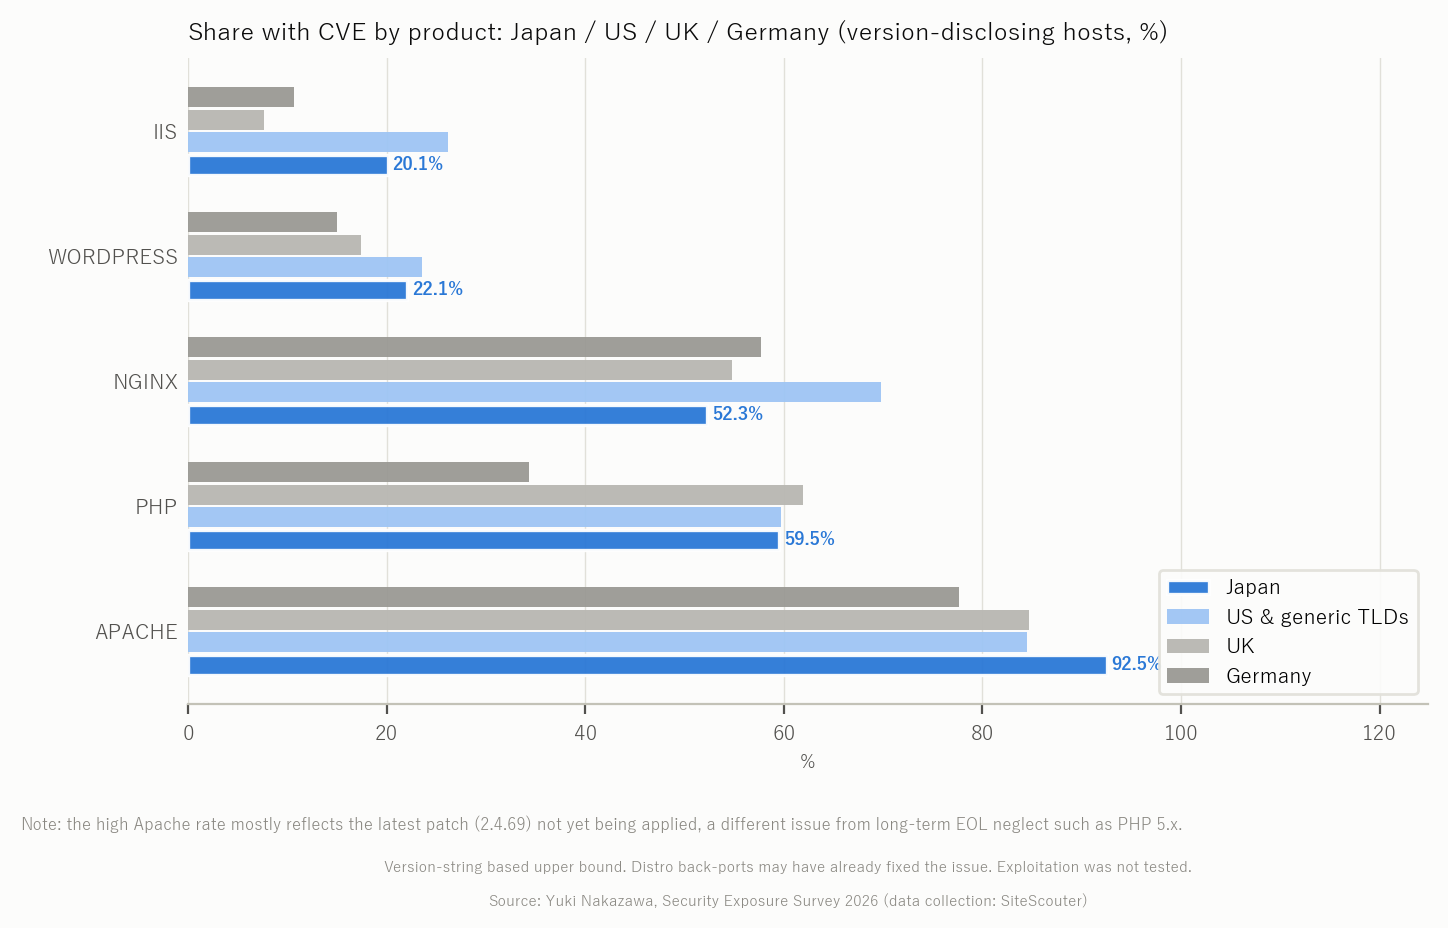
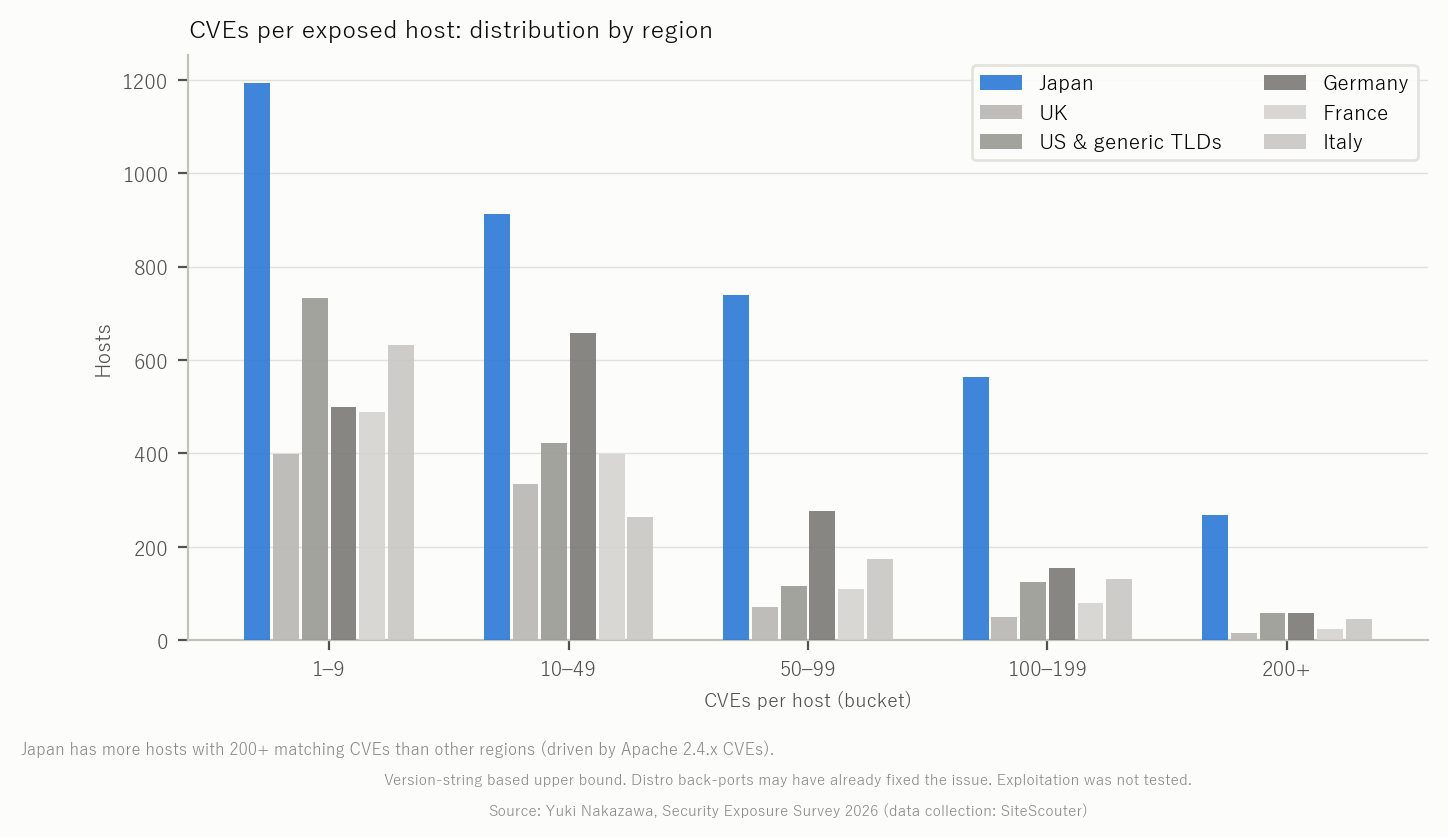
Wśród serwerów WWW Apache httpd ma bardzo wysokie odsetki CVE we wszystkich regionach (Japonia 92.5%, USA 84.5%, Wielka Brytania 84.7%, Niemcy 77.6% witryn ujawniających wersję). Wynika to głównie z tego, że najnowsze wydanie poprawkowe (2.4.69) nie zostało jeszcze wdrożone po serii CVE związanych z uszkodzeniem pamięci, dotyczących wersji 2.4.68 i starszych, co jest innym problemem niż pozostawione na lata PHP 5.x. Przy ponownym badaniu ten wynik powinien szybko się zmienić. Rdzeń WordPress jest w znacznie lepszym stanie (Japonia: 22.1% witryn ujawniających wersję pasuje do CVE); w całym badaniu bieżące wydanie jest zdecydowanie najczęstszą wersją, a dopasowania koncentrują się na starszych wydaniach 6.x.
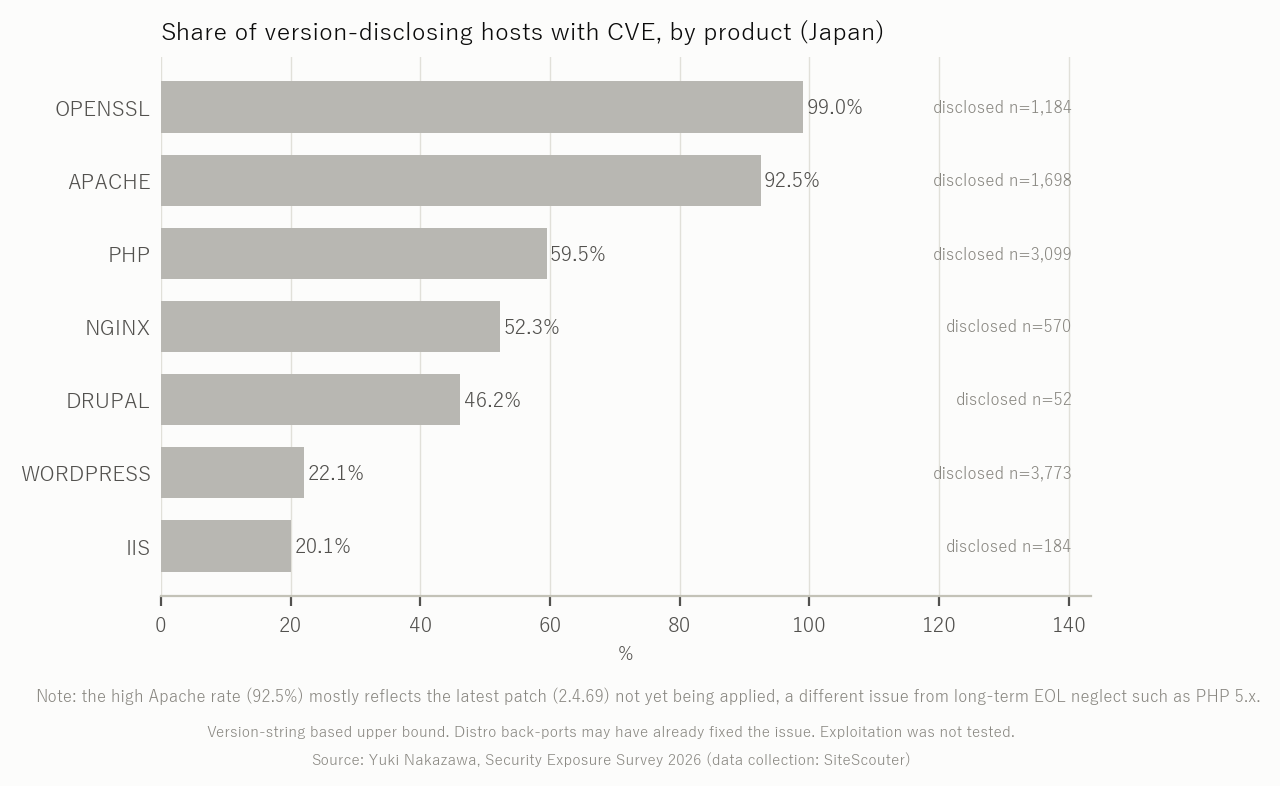
| Najczęstsze CVE według liczby witryn | Produkt | CVSS | Klasa | Witryny | w tym Japonia |
|---|---|---|---|---|---|
| CVE-2026-109618 / 109619 | PHP | 9.8 | pamięć | 4,147 | 1,843 |
| CVE-2026-93546 | Apache httpd | 8.8 | pamięć | 3,948 | 1,570 |
| CVE-2026-56449 / 57941 i inne | Apache httpd | 7.5–9.8 | pamięć | 3,444 | 1,389 |
| CVE-2024-3566 (tylko Windows) | PHP | 9.8 | RCE | 3,101 | 1,576 |
| CVE-2018-19396 | PHP | 7.5 | RCE | 1,330 | 794 |
| CVE-2018-19520 | PHP | 8.8 | RCE | 917 | 621 |
| CVE-2024-55636 do 55638 | Drupal | 9.8 | RCE | 819 | 19 |
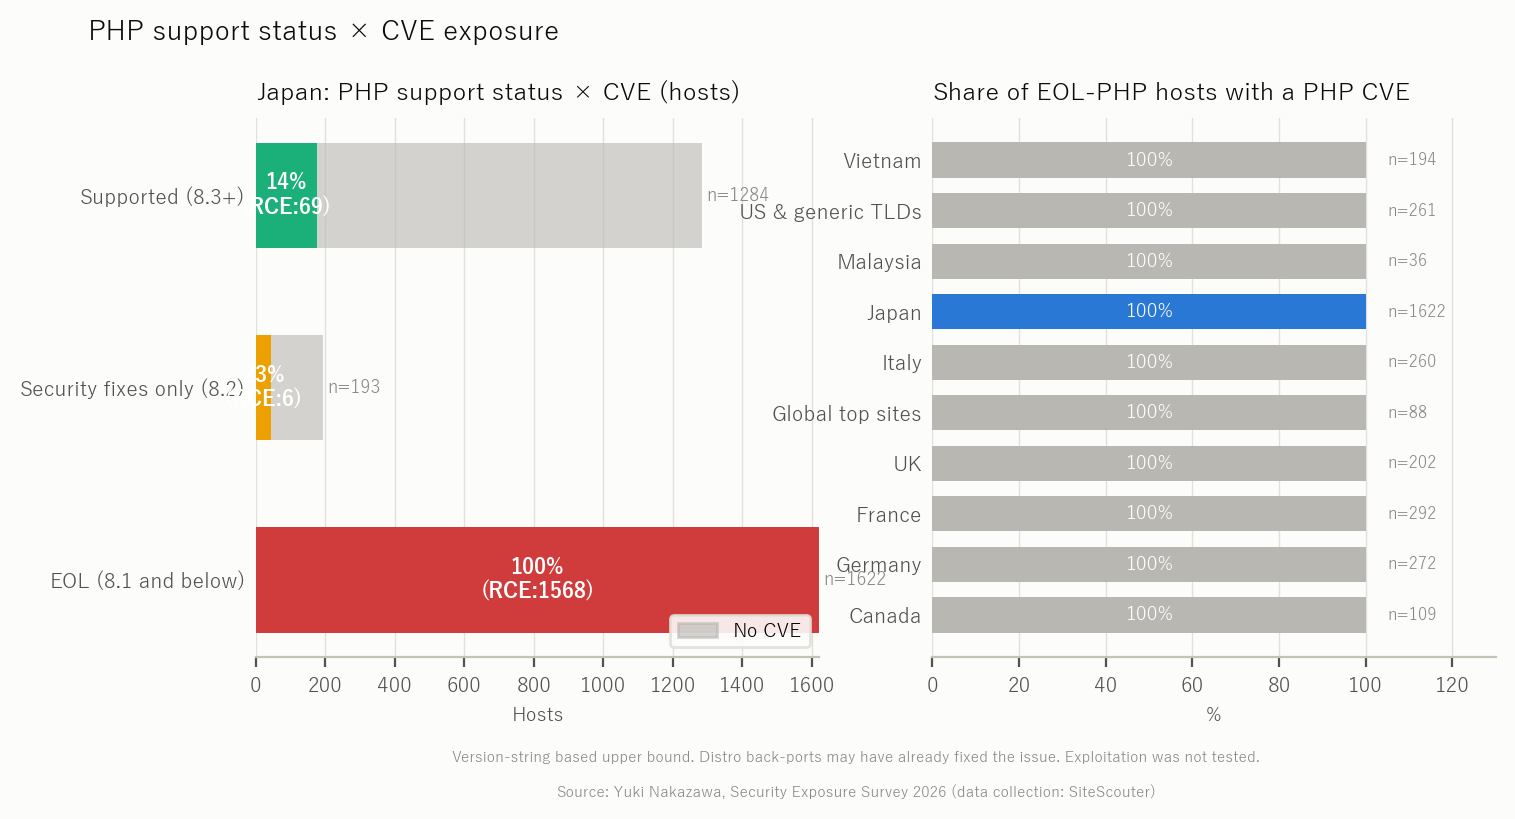
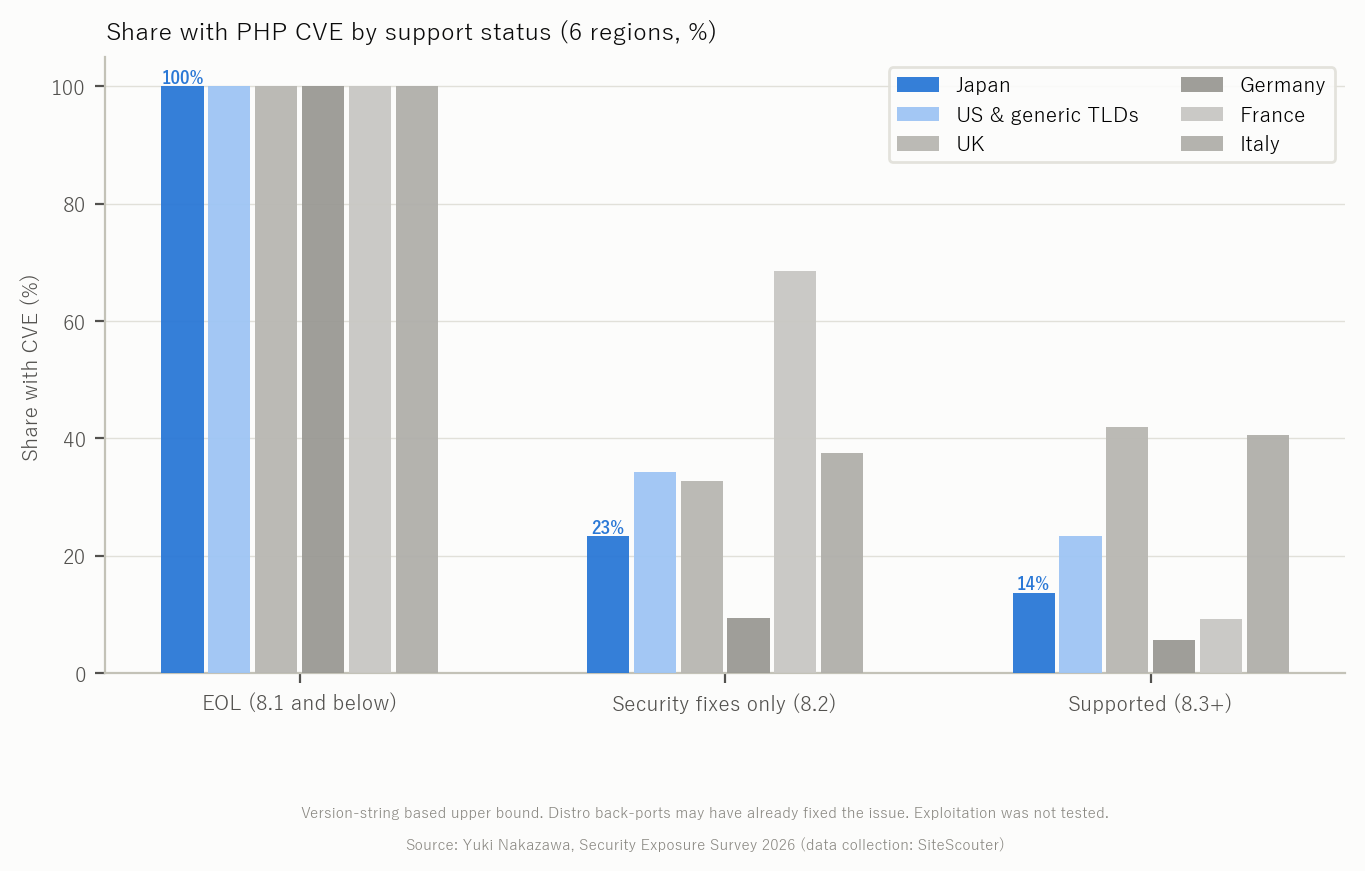
Spośród 1,622 japońskich witryn ujawniających PHP na wersji bez wsparcia wszystkie 1,622 mieszczą się w zakresie co najmniej jednego publicznego CVE PHP, w tym 1,568 w zakresie CVE klasy RCE. Wśród witryn na wspieranych seriach odsetki wynoszą 23.3% (8.2) i 13.7% (8.3+), i są to głównie witryny poniżej 8.3.36, które nie wdrożyły poprawek z 2026 roku. Ten sam wzorzec, 100% na wersjach bez wsparcia i znacznie mniej na wspieranych, występuje we wszystkich sześciu porównywanych regionach.
Japonia z bliska: według typu domeny
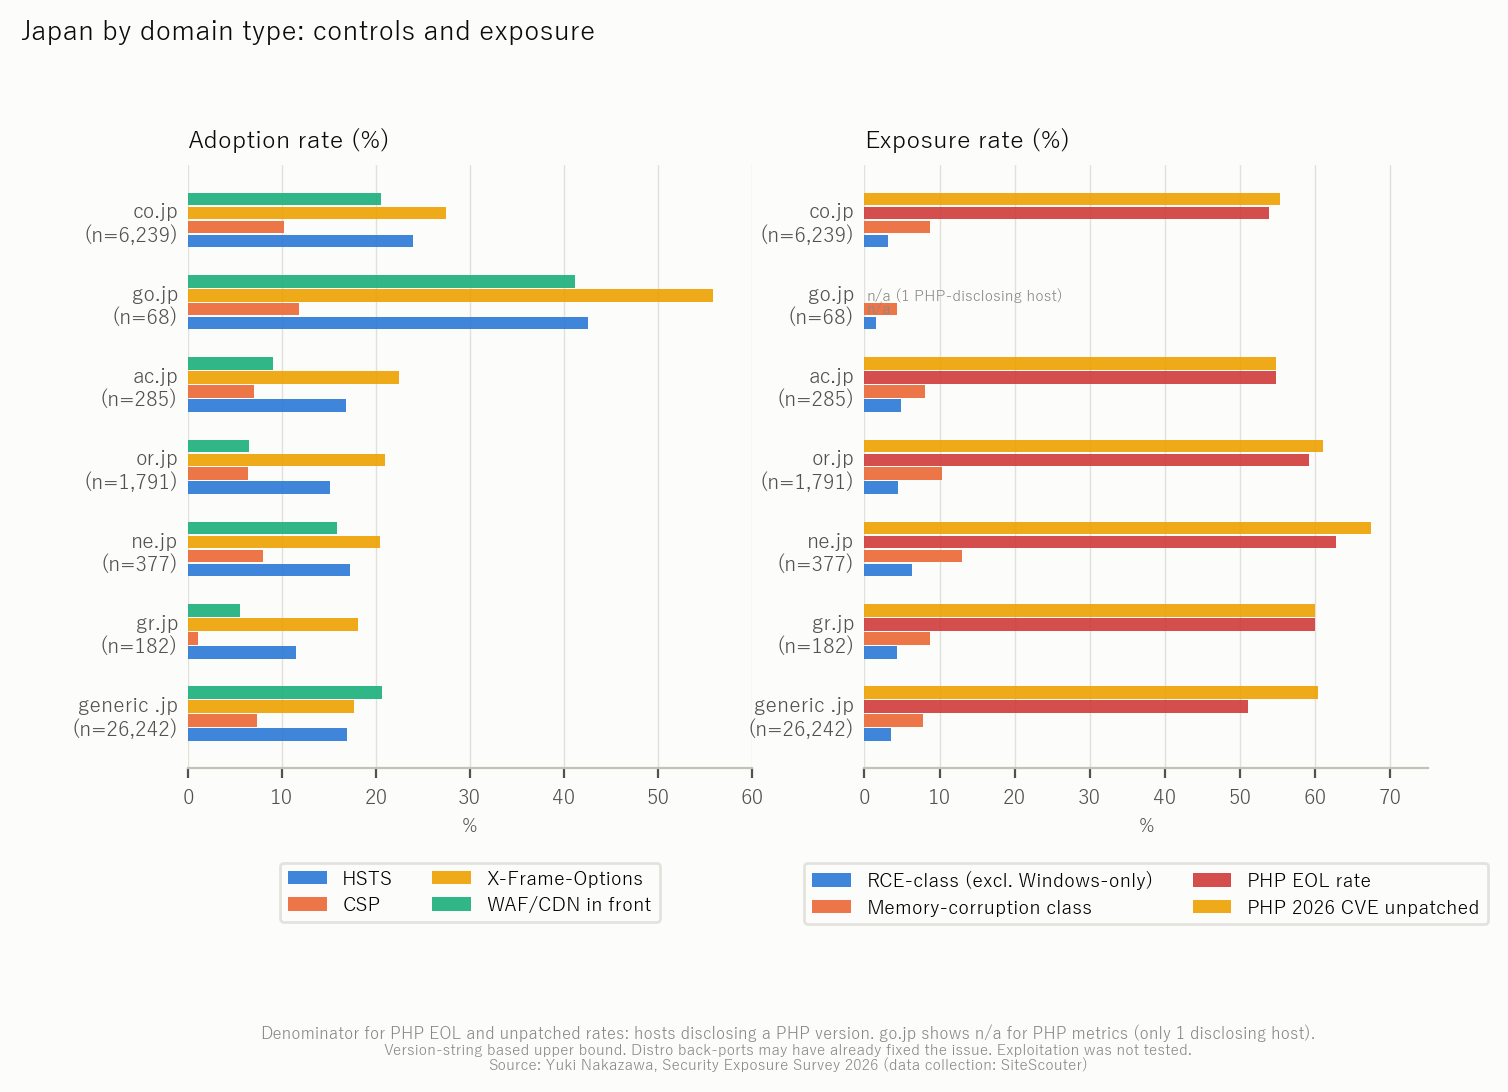
| Typ japońskiej domeny | n | HSTS | CSP | WAF/CDN | Udział PHP bez wsparcia | CVE klasy pamięć | Klasa RCE (bez Windows) |
|---|---|---|---|---|---|---|---|
| co.jp (firmy) | 6,239 | 23.9% | 10.2% | 20.5% | 53.8% | 8.8% | 3.2% |
| go.jp (administracja rządowa) | 68 | 42.6% | 11.8% | 41.2% | n/d | 4.4% | 1.5% |
| ac.jp (uczelnie) | 285 | 16.8% | 7.0% | 9.1% | 54.8% | 8.1% | 4.9% |
| or.jp (organizacje) | 1,791 | 15.1% | 6.4% | 6.5% | 59.2% | 10.3% | 4.5% |
| ne.jp | 377 | 17.2% | 8.0% | 15.9% | 62.8% | 13.0% | 6.4% |
| gr.jp (grupy) | 182 | 11.5% | 1.1% | 5.5% | 60.0% | 8.8% | 4.4% |
| ogólna .jp | 26,242 | 16.9% | 7.3% | 20.6% | 51.0% | 7.8% | 3.6% |
(Udział PHP bez wsparcia liczony względem witryn ujawniających PHP. Kategorie z liczbą witryn zbyt małą, by uniknąć identyfikacji pojedynczych witryn, pominięto.)
Witryny rządowe wypadają stosunkowo dobrze w nagłówkach (HSTS 42.6%), ale próba liczy tylko 68 witryn. Firmy stanowią największą grupę, a ich wyniki odpowiadają średniej krajowej. Organizacje i uczelnie wypadają gorzej i mają bardzo słabą ochronę WAF/CDN (6.5% dla or.jp).
Co powinni zrobić właściciele witryn
- Zaktualizuj PHP i oprogramowanie serwera do wspieranej serii, co najmniej do 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12. Najpierw zrób kopię zapasową i sprawdź, czy CMS, motyw i wtyczki obsługują nową wersję.
- Następnie ukryj ciągi wersji (
expose_php = Off,ServerTokens Prod,server_tokens off). - Wymuś HTTPS i włącz HSTS. Zacznij od krótkiego
max-agei stopniowo go zwiększaj. - Dodawaj stopniowo X-Content-Type-Options, X-Frame-Options, Referrer-Policy i CSP. CDN lub WAF przed serwerem często domyślnie dostarcza kilka z nich.
- Sprawdź automatyczne odnawianie certyfikatu i atrybuty cookie (
Secure,HttpOnly,SameSite).
Sprawdź własną witrynę
Sprawdzenie informacji o serwerze w SiteScouter korzysta z tej samej nieinwazyjnej metody co to badanie i pokazuje, co ogłasza Twój serwer: nagłówki Server i X-Powered-By, wersję TLS, certyfikat, nagłówki bezpieczeństwa, atrybuty cookie i obecność na listach DNSBL. Rejestracja nie jest potrzebna.
Uwagi metodologiczne i ograniczenia
Próba. Regiony poza Japonią pochodzą z listy Tranco według krajowej domeny najwyższego poziomu; Japonia łączy Tranco, Majestic Million i historię wyszukiwań SiteScouter. Jak czytać liczby. Każdy wskaźnik ekspozycji to górna granica oparta na ujawnionych ciągach wersji. Szczegóły w poniższym FAQ.
Sprawdź tą samą nieinwazyjną metodą co w tym badaniu, co ogłasza Twój serwer: wersje PHP i serwera, TLS, nagłówki bezpieczeństwa. Bez rejestracji.
Użyj: Informacje o serwerzeFAQ
Czy to atak?
Nie. Każda witryna otrzymała jedno zapytanie DNS, jeden handshake TLS i jedno żądanie HTTP GET, tak samo jak przy jednorazowym otwarciu w przeglądarce. Nie skanowaliśmy portów, nie sondowaliśmy podatności, nie próbowaliśmy się logować ani nie wysyłaliśmy ruchu z exploitami. Wykorzystano wyłącznie publiczne odpowiedzi HTTP i publiczne dane DNS.
Czy „ekspozycja” oznacza, że witryna jest podatna?
Nie. Oznacza, że ujawniony ciąg wersji mieści się w zakresie podatnych wersji publicznego CVE. Backporty w dystrybucjach, WAF i CDN mogą sprawić, że oznaczona witryna jest bezpieczna, więc każdy wskaźnik ekspozycji to górna granica. Nie testowaliśmy możliwości wykorzystania.
Czy podawane są nazwy konkretnych witryn?
Nie. W żadnym miejscu tego raportu nie publikujemy nazw domen ani nazw firm i nie udostępniamy danych na poziomie hostów.
Co z witrynami, które nie odpowiedziały?
Domeny, które się nie rozwiązały, nie odpowiedziały lub wskazywały na adresy prywatne, wyłączono z mianowników. Większość ze 120,000 japońskich domen bez odpowiedzi to najprawdopodobniej wygasłe domeny z próby z historii wyszukiwań.
Czy dane są niezmienione?
Wyniki są zapisywane wyłącznie przez dopisywanie i agregowane w trybie tylko do odczytu; żadnej wartości nie edytowano ani nie usunięto. Podczas agregacji stwierdziliśmy, że pierwszy przebieg dopasowania CVE porównywał CPE innych produktów, i ponownie dopasowaliśmy wszystkie zapisane ciągi wersji według poprawionej reguły. Liczby z pierwszego przebiegu nie są nigdzie w tym raporcie używane.
Jak zgłosić błąd lub poprosić o korektę?
Skontaktuj się z autorem, korzystając z poniższych danych.
Źródła
Ostatnio sprawdzono: 2026-10-24. Specyfikacje i zasady mogą się zmieniać; przed podjęciem działań sprawdź źródła pierwotne.
- PHP: Supported Versions (php.net)
- NVD - National Vulnerability Database (NIST)
- Tranco: A Research-Oriented Top Sites Ranking
- The Majestic Million
Yuki Nakazawa (blog osobisty nkzw.jp)
Kontakt: Oficjalna strona / YouTube / Instagram / LinkedIn / X / Telegram