
Japans nieuwe beveiligingsrating voor de toeleveringsketen (SCS) uitgelegd voor technici: de eisen voor ★3 en ★4, 14-dagenregel voor patches en wat de technische verificatie test
Op 28 oktober 2026 publiceerde IPA (the Information-technology Promotion Agency, Japan) de beoordelingsrichtlijnen en het toelichtende handboek bij zijn "beveiligingsratingstelsel ter versterking van toeleveringsketens" (het SCS-ratingstelsel). Het stelsel zelf werd in april aangekondigd, maar met deze documenten is nu duidelijk wat er moet gebeuren, tot welk niveau en hoe het moet worden aangetoond. De praktische voorbereiding kan dus beginnen, ruim voordat in maart 2027 de eerste aanvragen worden ingediend.
Dit artikel is bedoeld voor de IT-, infrastructuur- en webmedewerkers die het werk doen wanneer een klant zegt: "zorg dat jullie ★3 halen". Het licht uit de primaire documenten (SCS-400 Ver.1.1, SCS-430 en SCS-620) de eisen die technisch werk vragen en de drempels die met getallen zijn vastgelegd. Lees voor het grote geheel eerst de algemene gids; voor de gevolgen voor het bedrijf en de beslissingen die de directie moet nemen de gids voor bestuurders.
Dit artikel is ook in het Engels gepubliceerd op sitescouter.net en nkzw.jp, en in het Japans op sitescouter.net. Dit is de Nederlandse editie op Site Scouter, vertaald uit de Engelse versie.
Het stelsel in één minuut
- Officiële naam: beveiligingsratingstelsel ter versterking van toeleveringsketens, afgekort het SCS-ratingstelsel. IPA beheert het als eigenaar van het stelsel, onder toezicht van het ministerie van Economie, Handel en Industrie (METI) en het National Cybersecurity Office van het kabinetssecretariaat
- Het is vrijwillig en geen wettelijke verplichting. Het ontwerp gaat ervan uit dat een opdrachtgever zijn leverancier laat weten welk niveau (★) hij nodig heeft, en dat dat niveau in het zakelijke contract wordt gebruikt
- Er zijn drie niveaus: ★3, ★4 en ★5. Een ★1 of ★2 bestaat niet; het bestaande SECURITY ACTION-programma van IPA (zelfverklaarde toezeggingen met één en twee sterren) vormt de basis. ★5 wordt nog bestudeerd
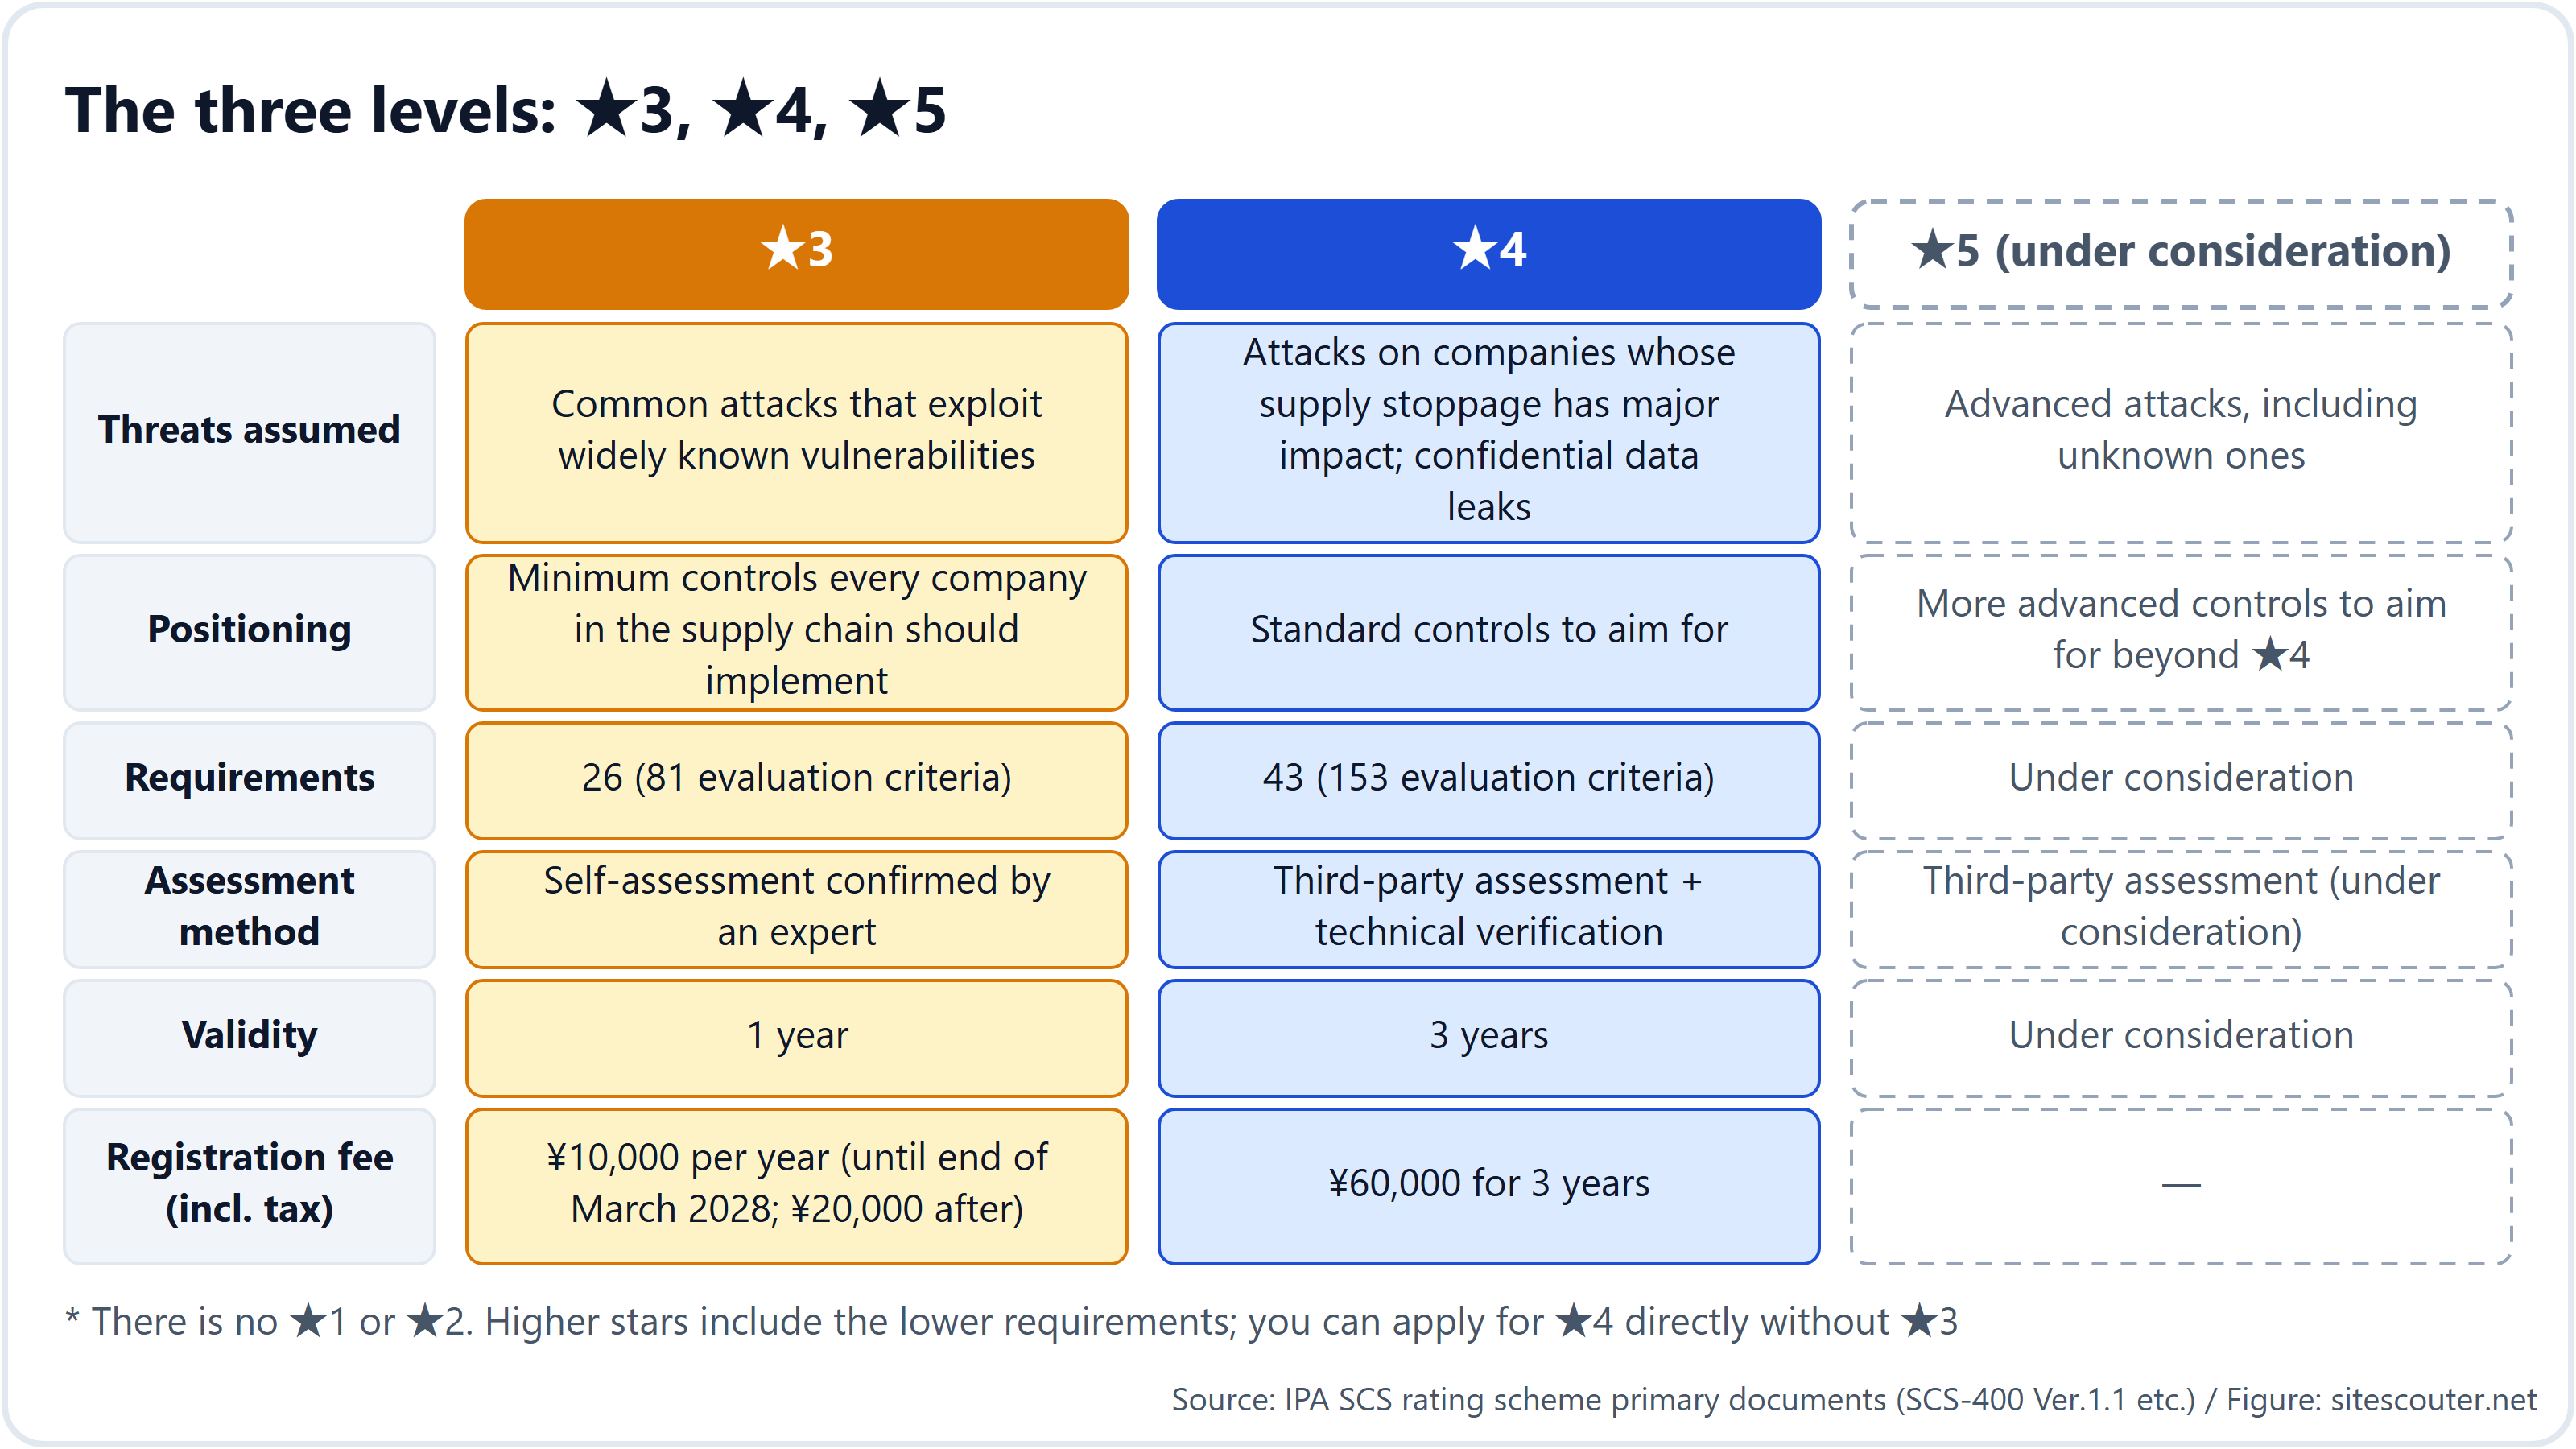
- ★3 toont 26 eisen (81 beoordelingscriteria) aan met een zelfbeoordeling die door een deskundige wordt bevestigd; ★4 toont 43 eisen (153 beoordelingscriteria) aan met een beoordeling door een derde partij plus technische verificatie. ★3 is 1 jaar geldig, ★4 3 jaar
- De registratievergoeding bedraagt ¥10,000 per jaar voor ★3 (tot eind maart 2028; daarna ¥20,000) en ¥60,000 voor 3 jaar voor ★4. Vergoedingen voor beoordelingsinstanties en deskundigen komen daar los bij
- De aanvragen gaan naar verwachting open in maart 2027. Daarvoor verschijnen in deze volgorde de handleiding voor de registratieaanvraag (eind november), de lijst van beoordelingsinstanties (eind december) en de lijst van deskundigen (vanaf januari 2027)
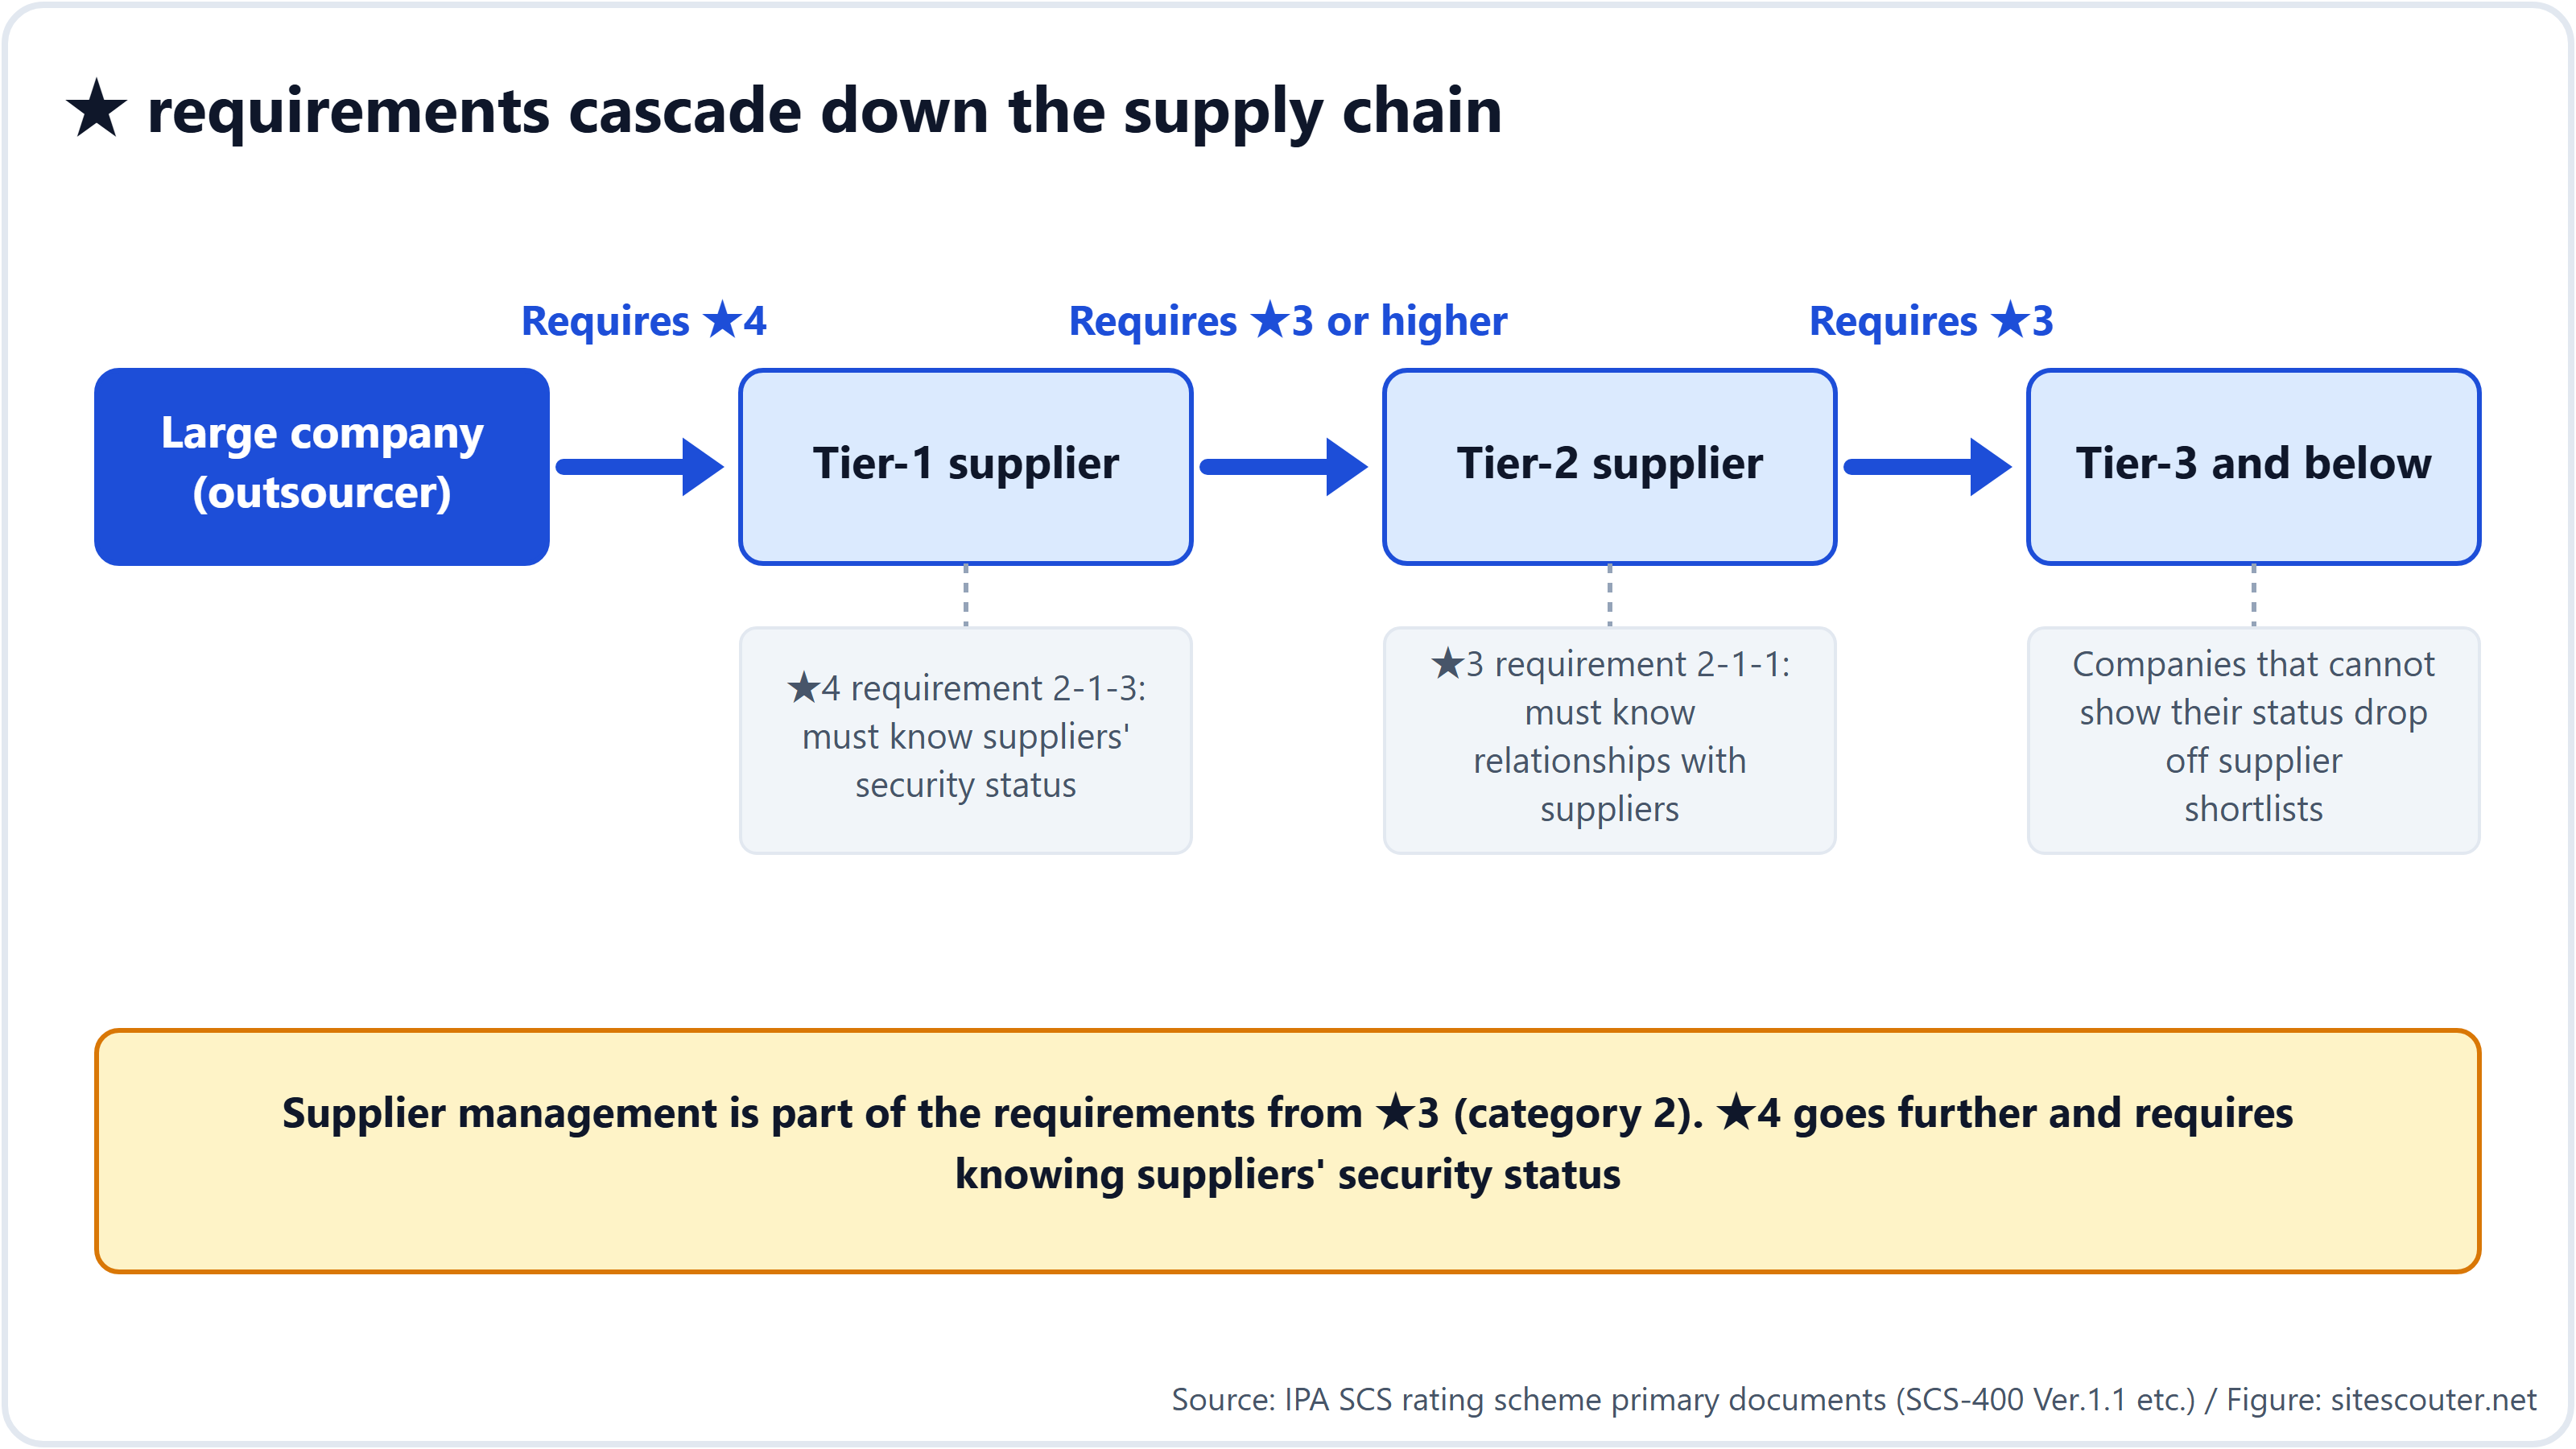
- De eis werkt door tot tier-3-leveranciers en verder. Categorie 2, "leveranciersbeheer", hoort al vanaf ★3 bij de eisen, en ★4 gaat zo ver dat u de beveiligingsstatus van uw leveranciers moet kennen (2-1-3). Zodra een groot bedrijf ★ in zijn inkoopvoorwaarden opneemt, worden bedrijven die daar niet aan voldoen niet meer als leverancier gekozen. "Vrijwillig" beschrijft de juridische positie; in de toeleveringsketen wordt het in de praktijk verplicht
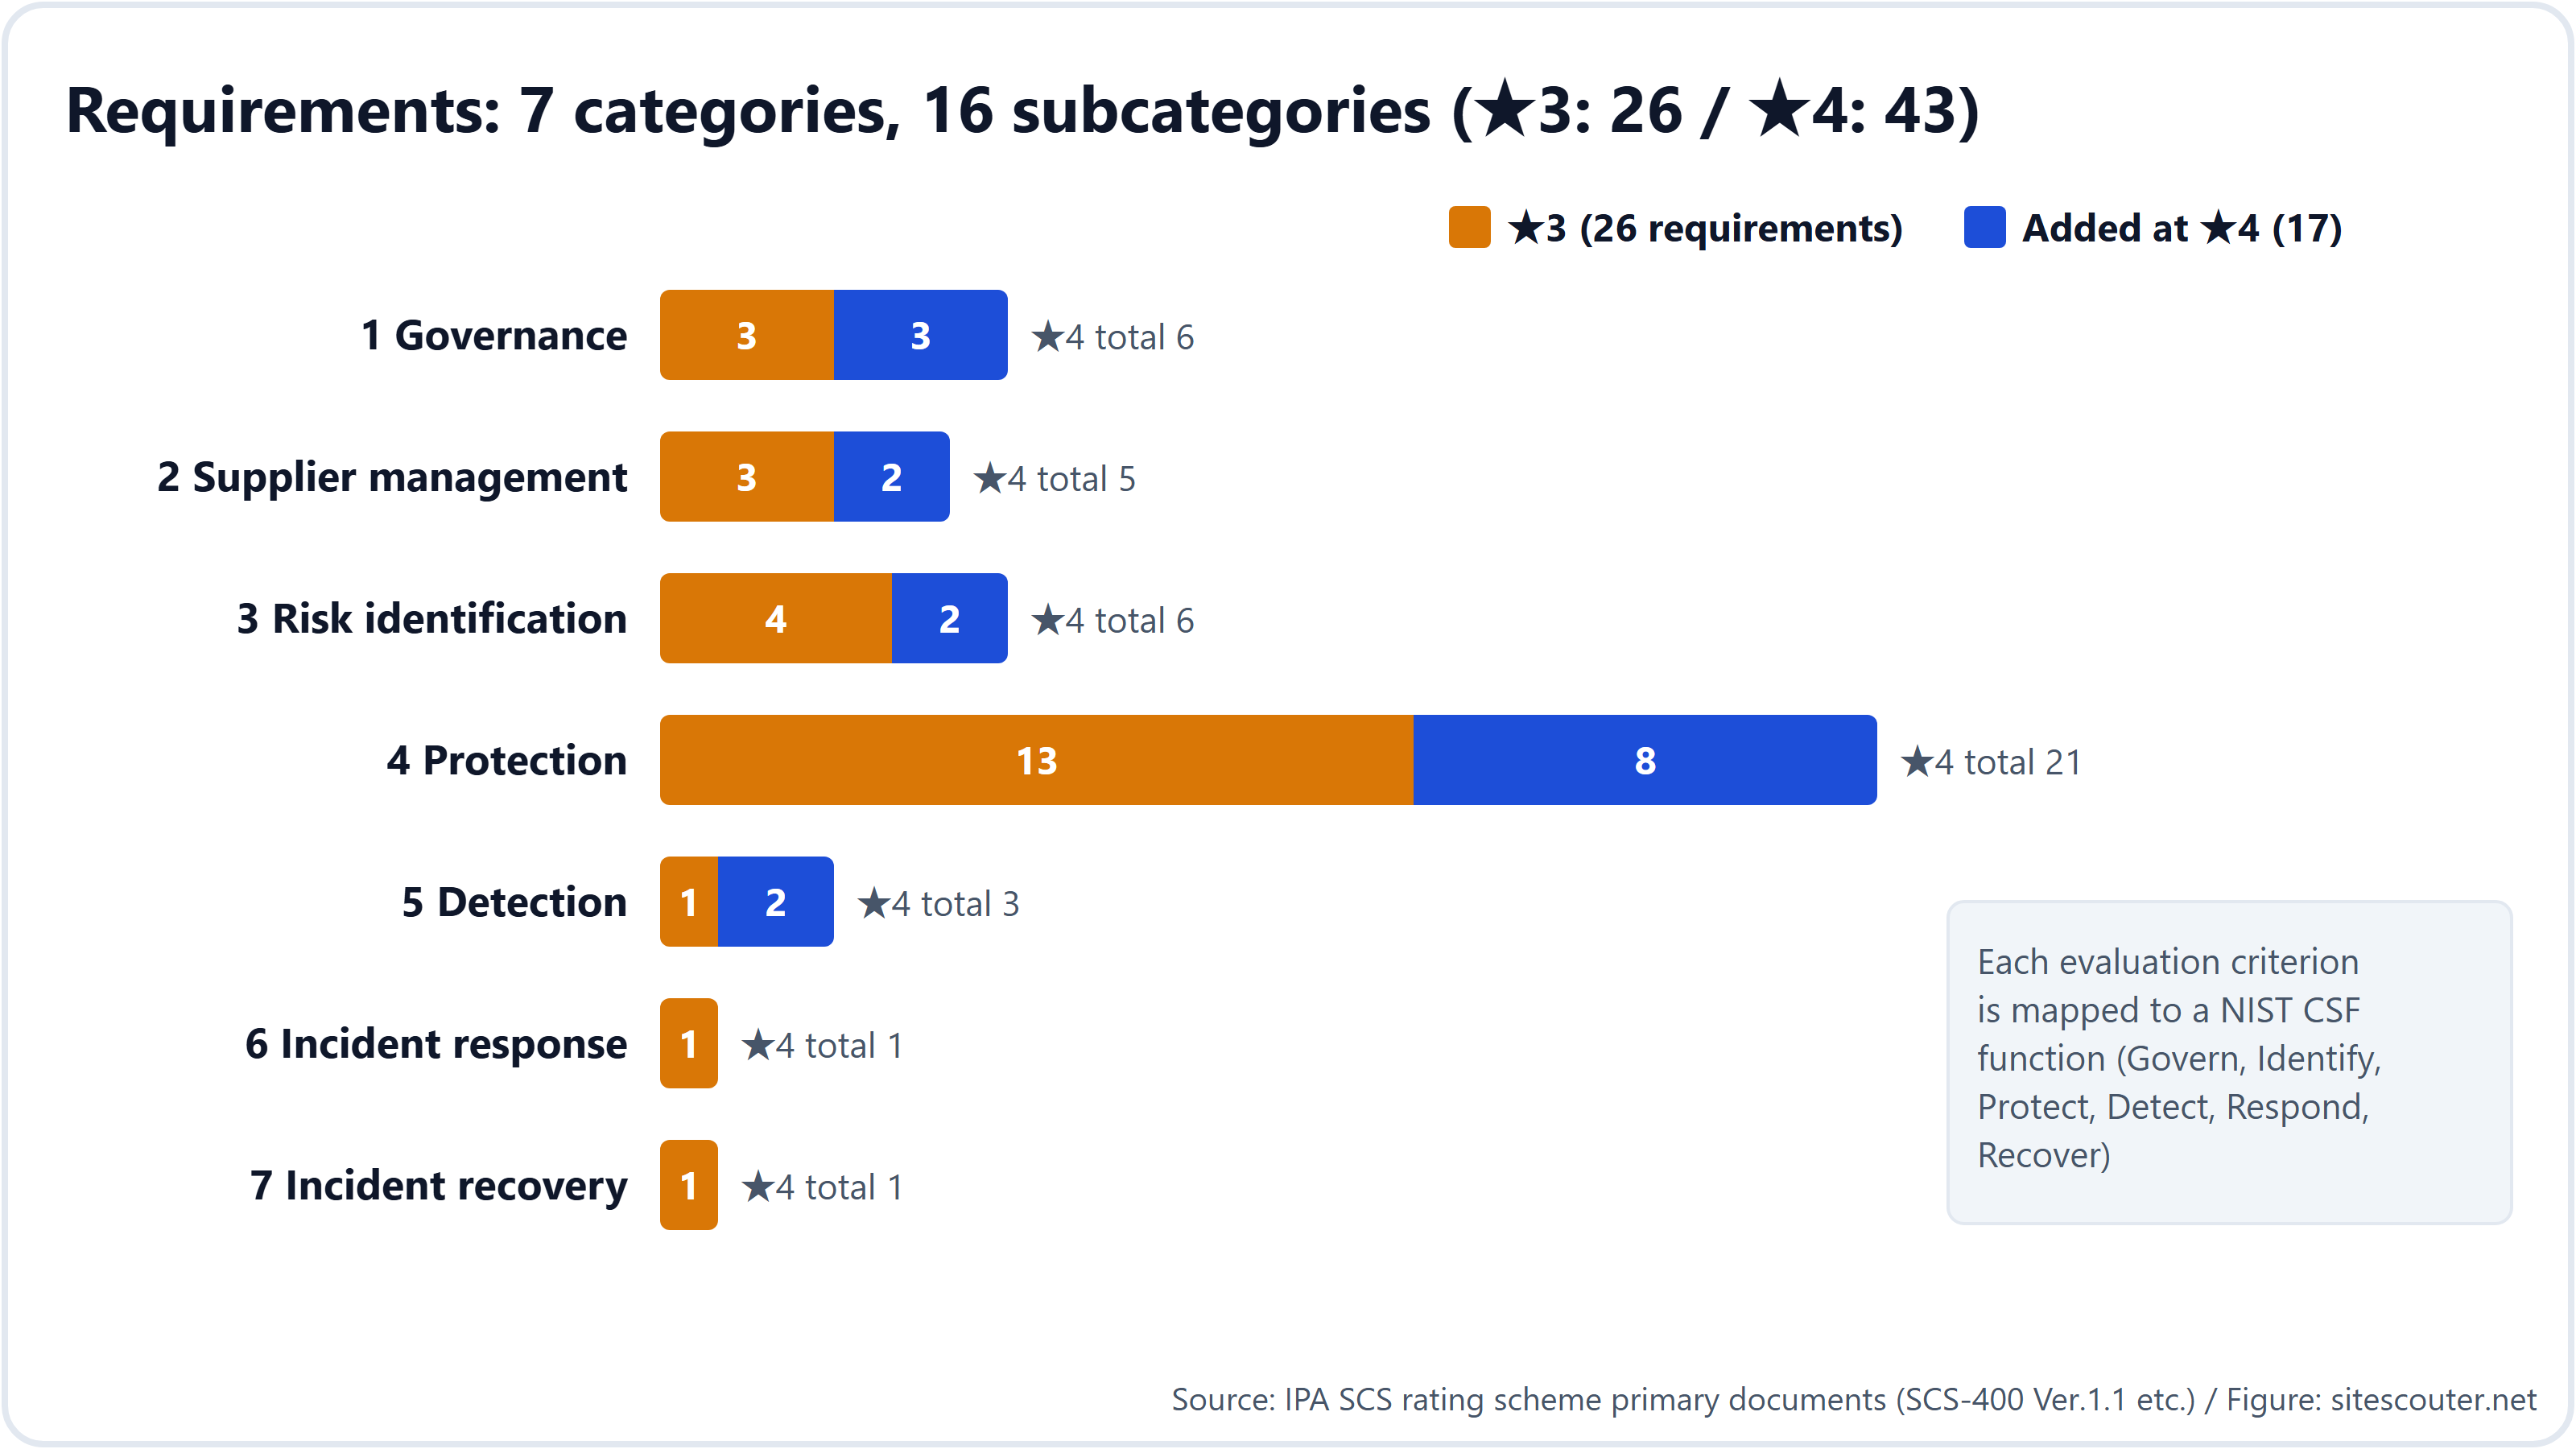
De eisen zijn ingedeeld in 7 categorieën (governance, leveranciersbeheer, risico-identificatie, bescherming, detectie, incidentrespons, herstel) en 16 subcategorieën, en elk beoordelingscriterium is gekoppeld aan een functie van NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
★3 tegenover ★4: de diepgang, en hoe u het aantoont
| ★3 | ★4 | |
|---|---|---|
| Veronderstelde dreiging | Gangbare aanvallen die algemeen bekende kwetsbaarheden misbruiken | Aanvallen op bedrijven waarvan uitval de toeleveringsketen hard zou raken; lekken van vertrouwelijke informatie |
| Positionering | Het minimum dat elk bedrijf in de toeleveringsketen zou moeten invoeren | Het standaardniveau om naar te streven |
| Eisen | 26 | 43 (inclusief de 26 van ★3) |
| Hoe het wordt aangetoond | Zelfbeoordeling in het beoordelingsformulier → een SCS-beveiligingsdeskundige bevestigt en ondertekent → de directie verklaart de conformiteit | Zelfbeoordeling → een beoordelingsinstantie toetst documenten, voert een audit ter plaatse uit (1 tot 2 dagen) en doet de technische verificatie (1 tot 2 dagen) → beoordelingsrapport → de directie verklaart de conformiteit |
| Slaagcriteria | In principe moet aan elk beoordelingscriterium worden voldaan. Tekortkomingen kunnen worden hersteld en door de deskundige worden aanvaard | Idem. Binnen een vastgestelde termijn (bijvoorbeeld 1 maand na de bevinding) moet een herstelrapport worden ingediend en aanvaard |
| Geldigheid | 1 jaar | 3 jaar (met elk jaar een ingediende zelfbeoordeling) |
U kunt rechtstreeks ★4 aanvragen zonder ★3 te hebben, omdat elk hoger niveau alle eisen van de lagere niveaus bevat.
Technisch gezien gaan de meeste ★3-onderdelen erover dat u met documenten laat zien dat u regels hebt opgesteld, ze hebt gecommuniceerd en ze eenmaal per jaar herziet. ★4 is het eerste niveau waarop u op echte apparatuur, via een externe kwetsbaarheidsscan, aantoont dat er niets van CVSS 7.0 of hoger aanwezig is.
Drempels die met getallen zijn vastgelegd (wie ze mist, zakt)
Dit zijn de beoordelingscriteria van SCS-400 waarvan de termijnen of drempels als getallen zijn vastgelegd. De nummers tussen haakjes zijn de ID's van de beoordelingscriteria.
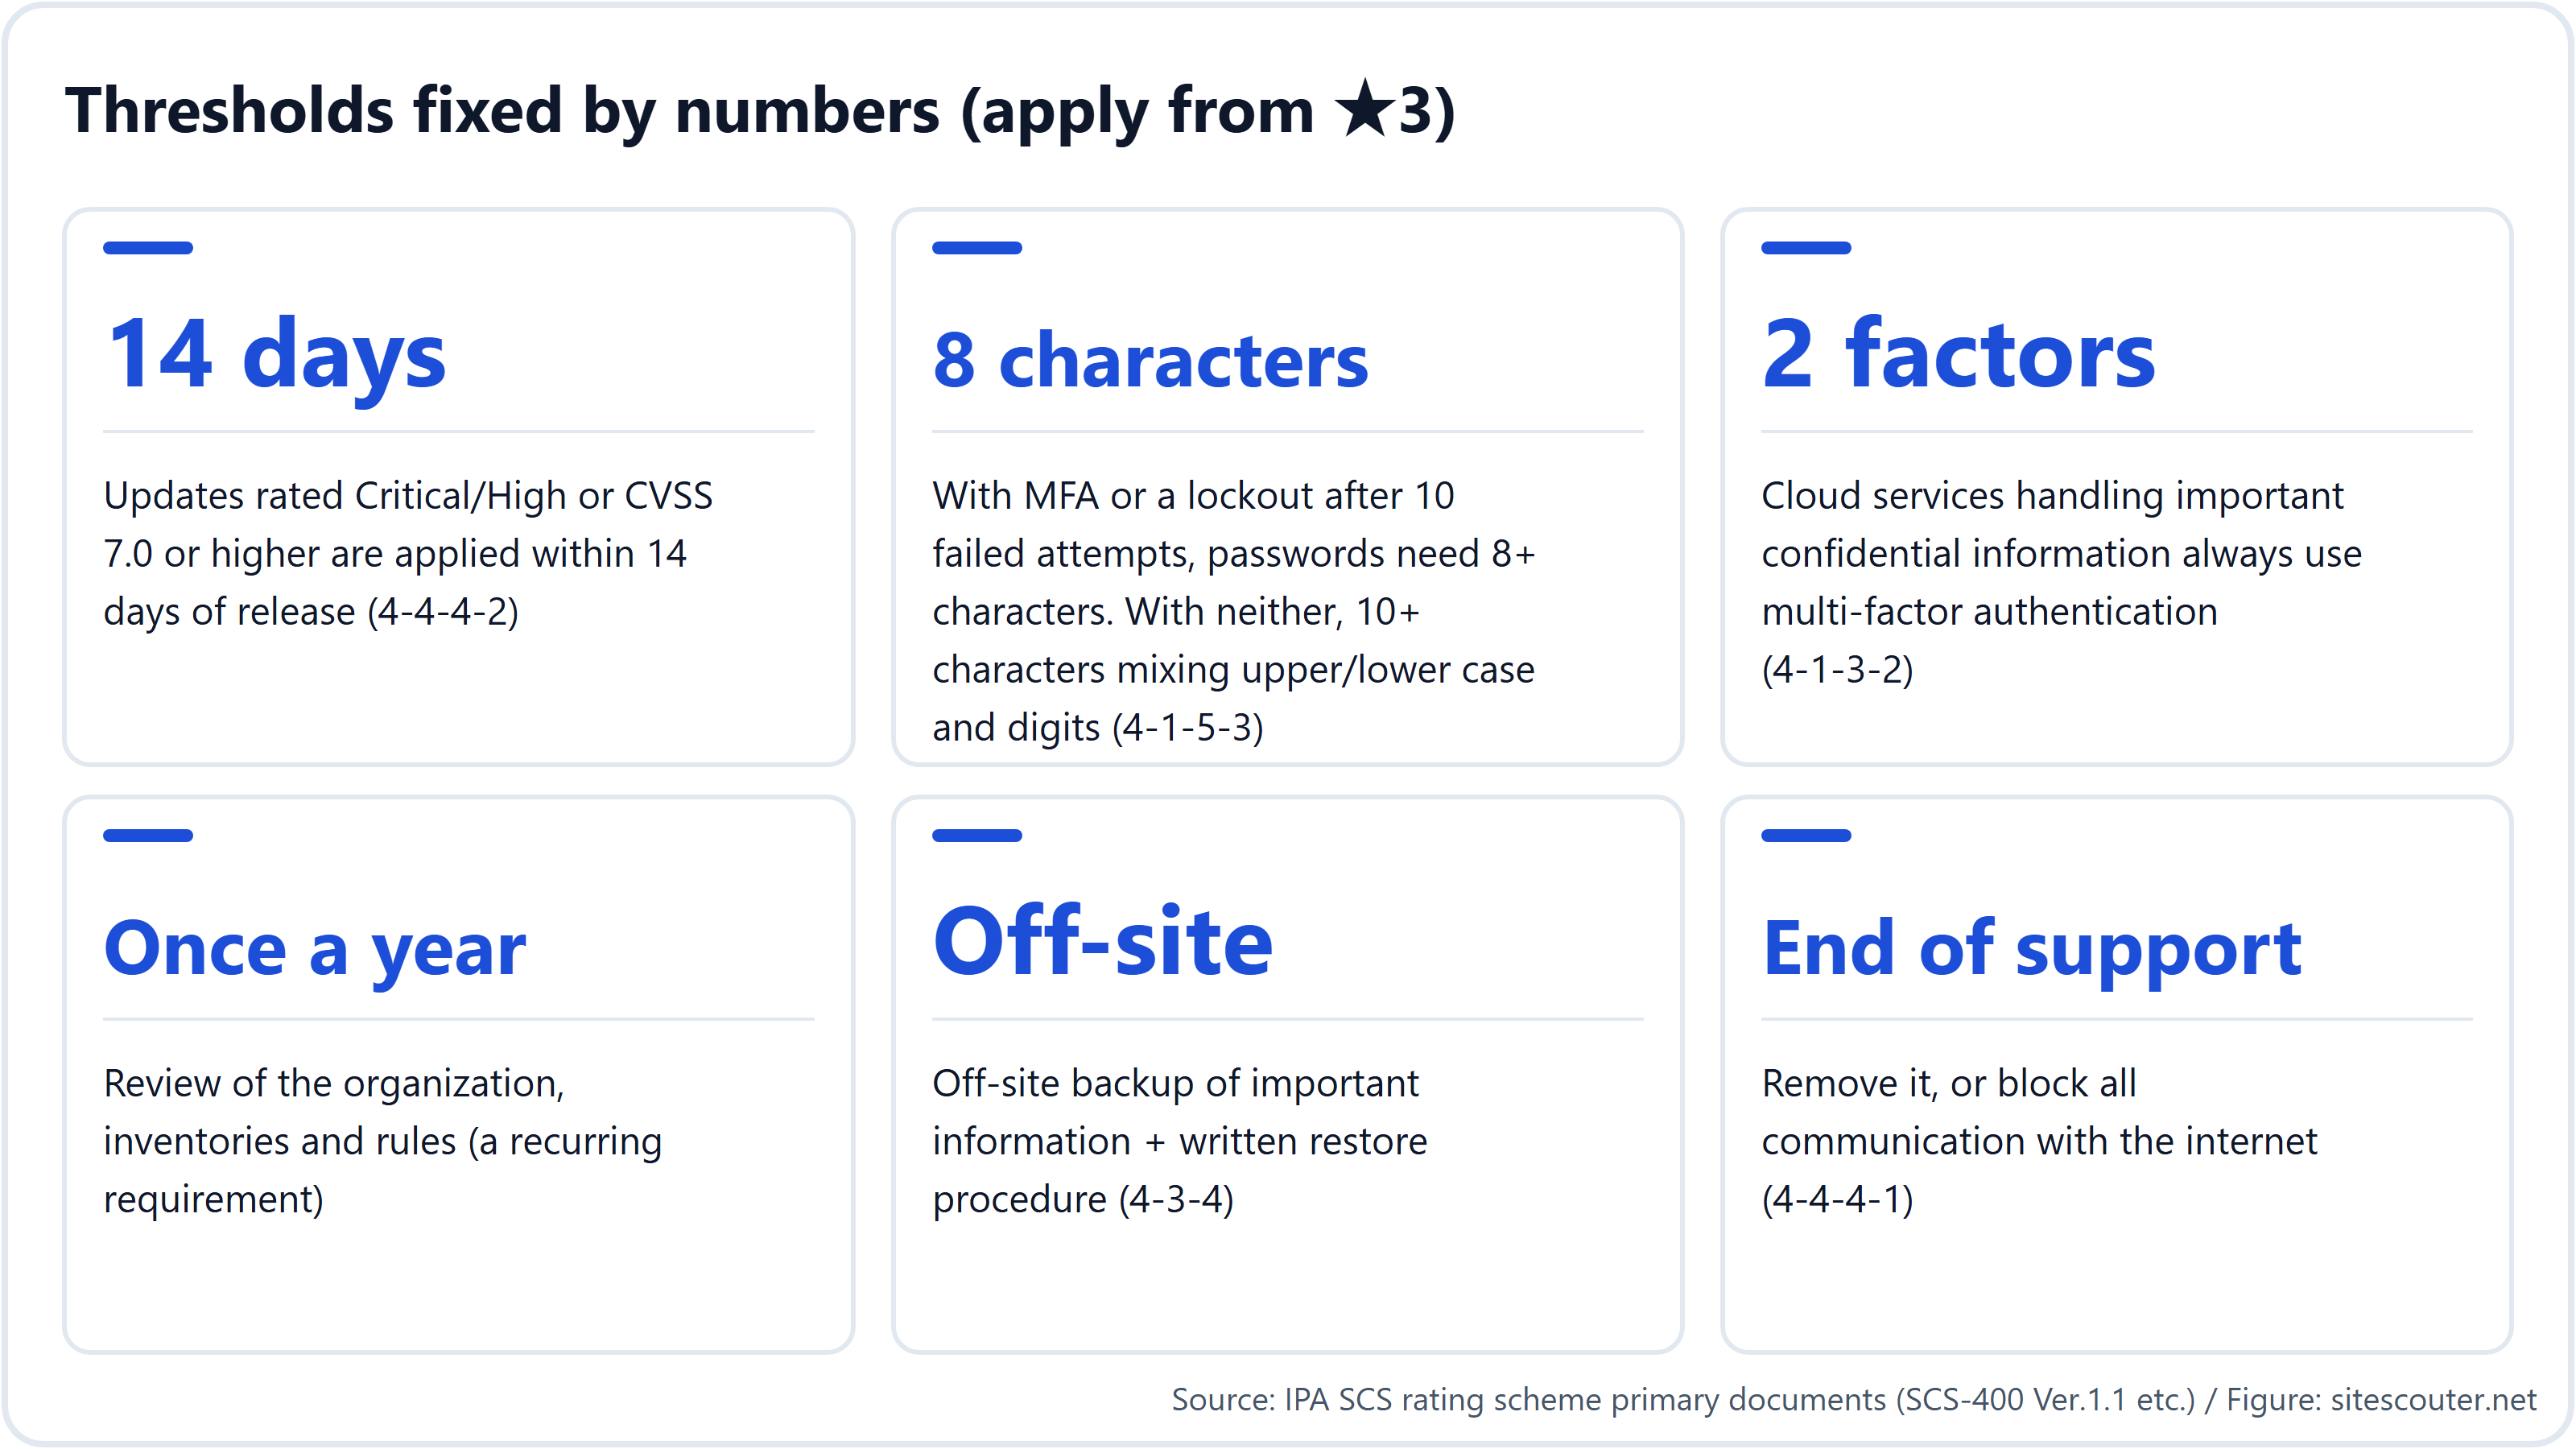
3.1 Patches binnen 14 dagen na publicatie (4-4-4-2, ★3)
Bij ★3 moet een update binnen 14 dagen na publicatie worden geïnstalleerd als een van de volgende punten geldt:
- de update verhelpt een kwetsbaarheid die de leverancier als "Critical" of "High Risk" omschrijft
- de update verhelpt een kwetsbaarheid met een CVSS-basisscore van 7.0 of hoger
- de leverancier geeft geen informatie over de ernst van de kwetsbaarheid
De reikwijdte is precies omschreven: het besturingssysteem, de browser en de Office-software van door het bedrijf verstrekte pc's, het besturingssysteem en de middleware van servers, het besturingssysteem en de apps van door het bedrijf verstrekte smart devices, en het besturingssysteem en de firmware van netwerkapparatuur op de grens met het internet. Duurt het testen te lang om de termijn te halen, dan zijn risicobeperkende maatregelen vereist totdat de update is geïnstalleerd.
PHP, nginx en Apache op een webserver gelden als "servermiddleware". Bij de kritieke PHP-kwetsbaarheden van 2026 (CVSS 9.8) stelde de auteur in eigen waarnemingen vast dat 59.5% van de Japanse sites die hun PHP-versie prijsgeven een ongepatchte versie toonde (Security Exposure Statistics 2026). Letterlijk toegepast zou de 14-dagenregel de meeste daarvan niet-conform maken.
3.2 Producten zonder ondersteuning: verwijderen of van het internet afsluiten (4-4-4-1, ★3)
Apparaten, besturingssystemen en software moeten "gelicentieerd en ondersteund" zijn. Alles wat geen ondersteuning meer heeft, moet in principe worden verwijderd, of al het verkeer van en naar het internet moet worden geblokkeerd zodat het buiten de reikwijdte valt. Moet het in gebruik blijven, dan zijn risicobeperkende maatregelen vereist en moeten automatische updates waar mogelijk worden ingeschakeld.
Bij ★4 wordt "het gebruik stoppen van, en vervangen van, besturingssystemen en software waarvan de ondersteuning is beëindigd" een afzonderlijke eis (4-4-2).
3.3 Geen CVSS 7.0+ op grensapparatuur (4-4-4-3, ★4)
Bij ★4 mag het besturingssysteem en de firmware van netwerkapparatuur op de grens met het internet geen enkele kwetsbaarheid met een CVSS-basisscore van 7.0 of hoger bevatten, en dit wordt van buitenaf getest in de hieronder beschreven technische verificatie.
3.4 Meervoudige authenticatie (4-1-3, vereist vanaf ★3)
- Toegang tot clouddiensten die belangrijke vertrouwelijke informatie verwerken moet altijd meervoudige authenticatie gebruiken, voor gebruikers en beheerders gelijk (4-1-3-2)
- Twee of meer soorten factoren uit kennis (ID en wachtwoord), bezit (eenmalig wachtwoord of certificaat), biometrie en overige informatie (zoals het IP-adres). Eenmalige wachtwoorden per e-mail of sms en pushgoedkeuring op een smartphone gelden als bezitsfactoren (4-1-3-3)
- Wachtwoorden die als kennisfactor in MFA worden gebruikt, moeten minstens 8 tekens lang zijn (4-1-3-4)
- Bij ★4 is MFA ook vereist voor verbindingen met het interne netwerk via het internet, voor beheerderstoegang via het internet en voor gebruikerstoegang tot systemen die belangrijke vertrouwelijke informatie verwerken (4-1-3-5)
3.5 Wachtwoorden (4-1-5, ★3)
- Interne regels moeten voorschrijven dat standaardwachtwoorden worden gewijzigd, makkelijk te raden woorden verbieden en het hergebruik van wachtwoorden over apparaten en diensten heen verbieden
- Met MFA of een accountblokkering na 10 mislukte pogingen moeten wachtwoorden minstens 8 tekens lang zijn. Is geen van beide mogelijk, dan moeten ze minstens 10 tekens lang zijn, met hoofdletters, kleine letters en cijfers (4-1-5-3)
3.6 Firewalls en routers (4-5-1, ★3)
- Wijzig het beheerwachtwoord in een sterk, uniek wachtwoord, of schakel toegang op afstand volledig uit
- Blokkeer niet-geauthenticeerd inkomend verkeer en documenteer de inkomende regels. Verwijder of deactiveer regels die niet meer nodig zijn zonder uitstel
- Worden regels via het internet gewijzigd, gebruik dan MFA of beperk de toegang tot vertrouwde IP-adressen (4-5-1-7)
- ★4 voegt een softwarefirewall op elke pc en server toe (4-5-1-8), en aparte netwerksegmenten voor publieke servers en servers met belangrijke informatie (4-5-1-9)
3.7 Back-up (4-3-4, ★3)
Leg vast wat er wordt geback-upt, hoe vaak en hoe lang; bewaar een externe back-up van belangrijke vertrouwelijke informatie; en schrijf voor elk back-updoel een herstelprocedure. ★4 gaat verder en eist dat wordt bevestigd dat een herstel daadwerkelijk werkt binnen de beoogde hersteltijd (7-1-1-2).
3.8 Anti-malware en monitoring (4-4-5 en 5-1-1, ★3)
- Installeer anti-malwaresoftware op elke pc en server in het netwerk, leg de reikwijdte en frequentie van scans vast en werk de signaturen bij zoals de leverancier aanbeveelt
- Op de netwerkgrens of op de endpoints een mechanisme dat in realtime zowel inkomend verkeer vanaf het internet als uitgaand verkeer naar kwaadaardige servers detecteert en blokkeert (5-1-1-1). Waarschuwingen moeten snel worden gegeven en er moet een eerste rapport worden opgesteld
- ★4 voegt toe: het blokkeren van kwaadaardige sites op een webgateway, malwarecontroles op een mailgateway, het monitoren van het gedrag van apparaten en software, en het verzamelen en regelmatig nalopen van logs
3.9 Herzieningen "minstens eenmaal per jaar"
"Minstens eenmaal per jaar herzien" komt steeds terug: voor de organisatie, de registers van bedrijfsmiddelen, de naleving van de regels, de inrichting van de incidentrespons en meer. De geldigheid van 1 jaar van ★3 sluit aan bij deze cyclus. Wie de vastlegging van deze herzieningen vanaf het begin in de dagelijkse gang van zaken inbouwt, hoeft bij elke verlenging niet opnieuw bewijs te verzamelen.
Wat de technische verificatie van ★4 doet (SCS-430)
De technische verificatie van ★4 is een externe kwetsbaarheidsscan die wordt uitgevoerd door de beoordelingsinstantie of door een aanbieder van technische verificatie. De kernpunten van de richtlijn zijn:
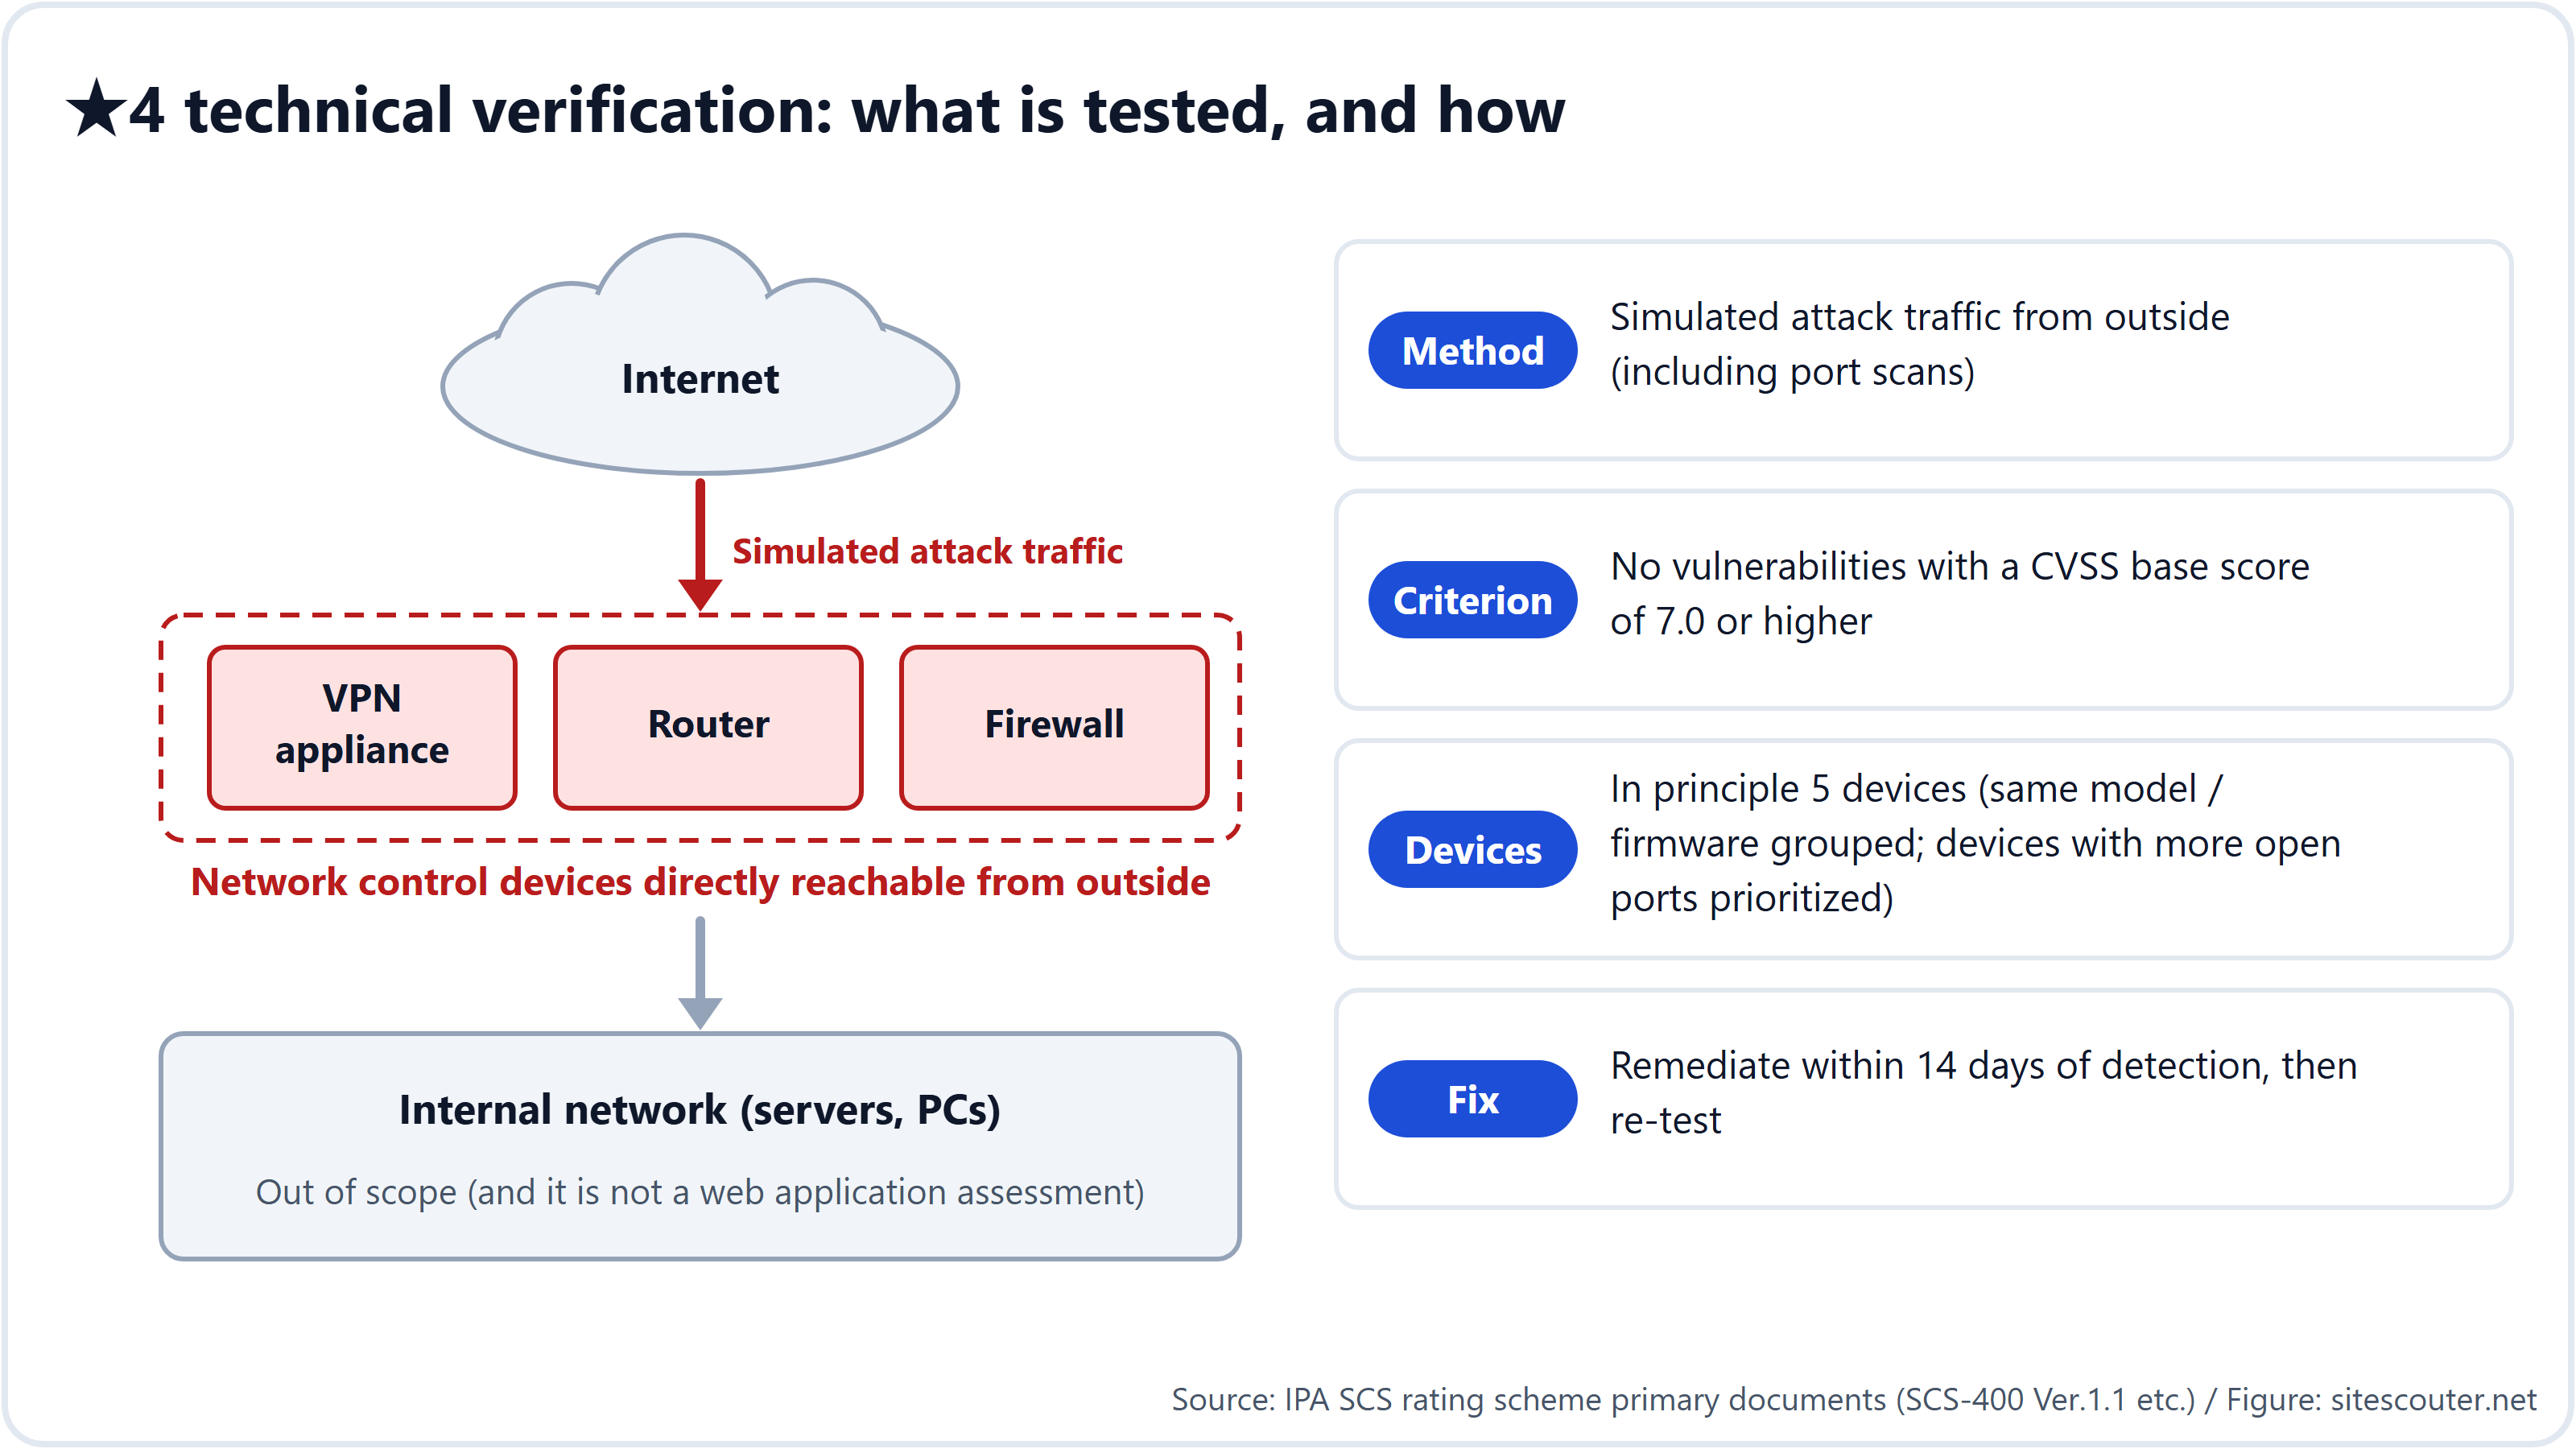
- Apparaten binnen de reikwijdte: VPN-appliances, routers, firewalls en vergelijkbare apparaten voor verkeersbeheer binnen de reikwijdte die rechtstreeks van buitenaf bereikbaar zijn. Het is geen beoordeling van webapplicaties
- Methode: gesimuleerd aanvalsverkeer van buitenaf, inclusief poortscans, om te controleren op kwetsbaarheden met een CVSS-basisscore van 7.0 of hoger. Elke tool mag worden gebruikt; de aanbieder kiest die aan de hand van de platformscantools van SSS (het Japanse registratiestelsel Information Security Service Standard)
- Aantal apparaten: in principe 5 kandidaat-apparaten. Apparaten van hetzelfde model en met dezelfde firmware worden gegroepeerd en er wordt een representatief exemplaar gekozen, met voorrang voor apparaten die meer poorten openstellen. U kunt om 6 of meer, of om alle apparaten vragen
- Voorbereiding: spreek het testvenster af, vraag goedkeuring van de directie of de verantwoordelijke voor informatiebeveiliging, informeer de CSIRT/SOC, ontvang de bron-IP-adressen van de scanner en controleer het beleid van de cloudaanbieder als er cloudapparaten bij zijn
- Herstel: wordt er iets gevonden, los het dan op binnen 14 dagen na ontvangst van de scanresultaten en laat opnieuw scannen
- Vrijstelling en vervanging: worden alle apparaten beheerd door een ISP of vergelijkbare partij en is geen toestemming voor een scan te krijgen, dan vervangt een beoordeling van bewijsstukken de scan. Bestaat er een recente scan met een gelijke of ruimere reikwijdte en voldoet het bedrijf dat die uitvoerde aan de eisen voor aanbieders van technische verificatie, dan kunt u vrijstelling aanvragen
In de praktijk is de eerste klus uitzoeken of apparaten die u niet als de uwe beschouwt (routers op vestigingen, gehuurde VPN-appliances, virtuele appliances in de cloud) binnen de reikwijdte vallen. Hoofdstuk 3 van het handboek (SCS-620) bevat uitgewerkte voorbeelden voor een bedrijf met een paar vestigingen en voor een groep met veel dochterondernemingen, plus een lijst met vragen voor cloudaanbieders.
Certificeringseenheid en reikwijdte
In het beoordelingsformulier kiest u de certificeringseenheid: de hele rechtspersoon, een deel ervan zoals een bedrijfsonderdeel, of een concern. De reikwijdte is de IT-infrastructuur die wordt beoordeeld, en aan de grens daarvan zijn beschermende maatregelen nodig.
Het handboek gaat uit van drie aanvalsoppervlakken: "logische toegang tot de IT-infrastructuur in gebruik", "fysieke toegang tot de IT-infrastructuur in gebruik" en "fysieke toegang tot IT-componenten bij afvoer". De softwaretoeleveringsketen tijdens ontwikkeling en inkoop valt niet noodzakelijk binnen de reikwijdte. Het is goed om te weten dat het stelsel niet vraagt om SBOMs of build-pipelines te beheren.
Zo bent u klaar voor maart 2027
De aanvragen gaan naar verwachting open in maart 2027. Het beoordelingsformulier (een Excel-bestand met drie tabbladen: algemeen, ★3 en ★4) is al gepubliceerd, dus u kunt het nu al gaan invullen.
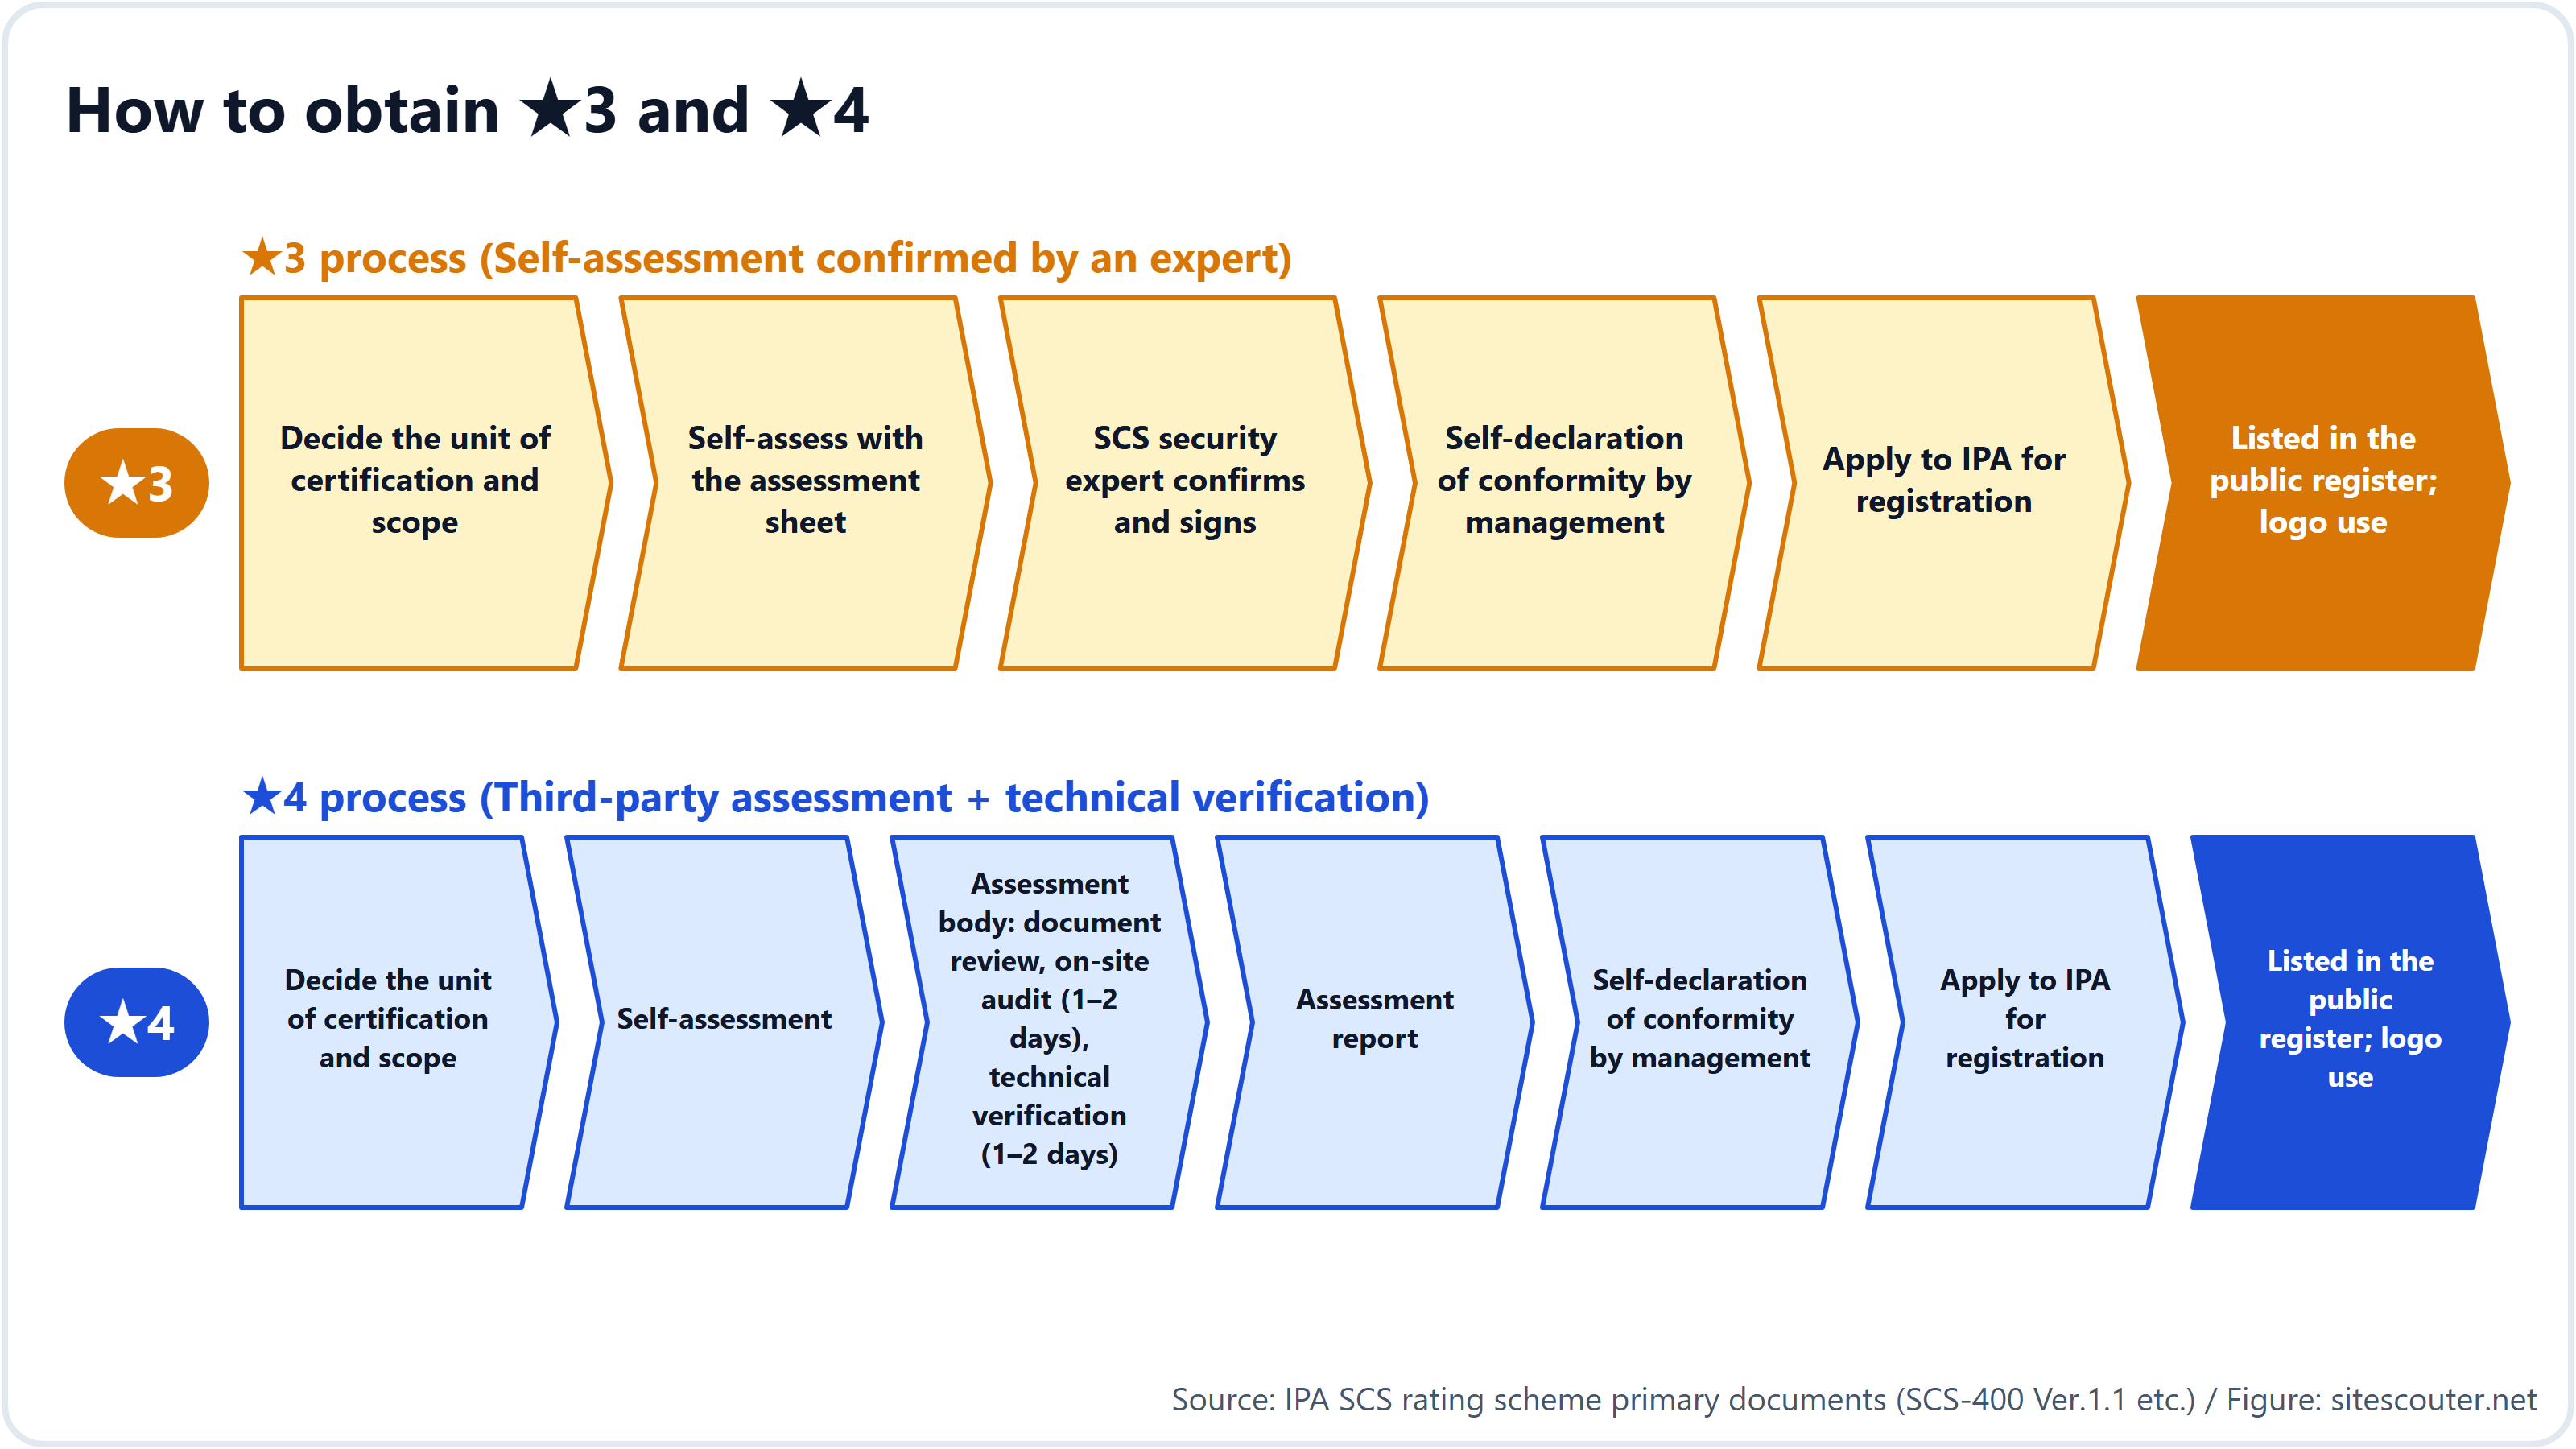
- Bepaal de certificeringseenheid en de reikwijdte (1 tot 2 weken). Zolang niet is besloten of vestigingen, dochterondernemingen, clouddiensten en apparaten voor thuiswerk erbij horen, valt de omvang van de rest van het werk niet in te schatten
- Beoordeel de huidige situatie zelf aan de hand van de 26 eisen. Van de 81 beoordelingscriteria hebben die van het type "stel een regel op", "communiceer die" en "herzie die eenmaal per jaar" alleen documenten nodig. De onderdelen die technisch werk vragen, staan in hoofdstuk 3
- Technische implementatie (2 tot 3 maanden is het getal dat in de branche wordt genoemd). Volledige uitrol van MFA, vervanging van producten zonder ondersteuning, een werkende 14-dagenregel voor patches, een herziening van de instellingen van grensapparatuur, externe back-up en herstelprocedures
- Verzamel het bewijs (1 tot 2 maanden). Registers van bedrijfsmiddelen, regeldocumenten, verslagen van herzieningen, vastleggingen van communicatie, schermafbeeldingen van waarschuwingsinstellingen enzovoort
- Bevestiging door een SCS-beveiligingsdeskundige (★3) of een opdracht aan een beoordelingsinstantie (★4). De lijst van deskundigen wordt vanaf januari 2027 verwacht, de lijst van beoordelingsinstanties eind december 2026
- De zelfverklaring van conformiteit door de directie en de registratieaanvraag. De details van de procedure worden vastgelegd in de "handleiding voor de registratieaanvraag", die eind november 2026 wordt verwacht
Mikt u op ★4, boek dan tijdig een aanbieder van technische verificatie. Naar verwachting stapelen de aanvragen zich bij de beoordelingsinstanties op zodra de aanmelding opengaat.
Wat het stelsel niet vraagt
Een paar punten die makkelijk verkeerd worden gelezen, uit de FAQ en het handboek:
- Er wordt geen specifiek product vereist. Productcategorieën zoals EDR komen in de eisen niet voor
- Er is geen wettelijke verplichting om een rating te behalen. IPA zegt dat "het behalen van een rating vrijwillig is" en dat "niet aan alle eisen voldoen niet betekent dat de zaken onmiddellijk worden stopgezet". Zodra een klant ★ echter in zijn inkoopvoorwaarden opneemt, kunnen bedrijven die daar niet aan voldoen geen contract krijgen. Of het een zakelijke voorwaarde wordt, beslissen de contractpartijen; of het een eis wordt bij overheidsaanbestedingen, beslist de aanbestedende instantie
- Het gaat niet boven andere wettelijke kaders. Het garandeert bijvoorbeeld geen naleving van de veiligheidsnormen van sectoren met vitale infrastructuur. Het vult ISMS aan
- Een "erkende ondersteuningsorganisatie" bestaat niet. In april 2026 waarschuwden METI en het kabinetssecretariaat voor ongepaste verkooppraatjes die beweren dat de zaken zonder rating worden beperkt
Wat beheerders van webservers vandaag al kunnen doen
De technische verificatie van het SCS-ratingstelsel betreft grensapparatuur, maar de 14-dagenregel uit paragraaf 3.1 en de eis rond ondersteuning uit paragraaf 3.2 gelden rechtstreeks voor het besturingssysteem, PHP en de middleware op uw webservers.
Begin met controleren welke versies uw servers naar buiten tonen en of die nog worden ondersteund. Voer een URL in bij de serverinformatiecheck van Site Scouter om zonder registratie de versies in de headers Server en X-Powered-By, de TLS-versie, het certificaat en de beveiligingsheaders te zien. Hoe u bij gedeelde hosting van PHP-versie wisselt, staat in De praktische gids voor het upgraden van PHP.
Methode en beperkingen
Dit artikel is gebaseerd op de primaire documenten die IPA per 30 oktober 2026 had gepubliceerd (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, de tarievenmededeling, de FAQ en het persbericht van 28 oktober 2026). De ID's en formuleringen van de criteria zijn overgenomen uit SCS-400 Ver.1.1. De handleiding voor de registratieaanvraag is nog niet gepubliceerd, dus details van de procedure kunnen veranderen. De auteur werkt in de domein-, hosting- en beveiligingsbranche en is geen beoordelingsinstantie of aanbieder van technische verificatie.
De eisen om software zonder ondersteuning uit te faseren en ernstige updates binnen 14 dagen te installeren, gelden rechtstreeks voor het besturingssysteem, PHP en de middleware van uw webservers. Controleer niet-intrusief, door alleen een URL in te voeren, welke versies en headers uw server naar buiten toont. Registratie is niet nodig.
Gebruik: Serverinformatie opzoekenVeelgestelde vragen
Kan ik ★4 aanvragen zonder ★3?
Ja. Omdat elk hoger niveau alle eisen van de lagere niveaus bevat, stelt het handboek dat u registratie voor ★4 kunt aanvragen, ook als u geen ★3 hebt.
Test de technische verificatie webapplicaties?
Nee. De richtlijn voor technische verificatie (SCS-430) betreft apparaten voor verkeersbeheer die rechtstreeks van buitenaf bereikbaar zijn, zoals VPN-appliances, routers en firewalls, en controleert die van buitenaf op kwetsbaarheden met een CVSS-basisscore van 7.0 of hoger.
Geldt de 14-dagenregel voor patches ook bij ★3?
Ja. Beoordelingscriterium 4-4-4-2 hoort bij de ★3-eis "procedures voor beveiligingspatches en updates" en verlangt dat updates met de classificatie Critical/High of CVSS 7.0 of hoger binnen 14 dagen worden geïnstalleerd.
Wat kost het?
De registratievergoeding aan IPA bedraagt ¥10,000 per jaar voor ★3 (tot 31 maart 2028; daarna ¥20,000) en ¥60,000 voor 3 jaar voor ★4. Vergoedingen voor SCS-beveiligingsdeskundigen, beoordelingsinstanties en aanbieders van technische verificatie staan niet in de tarieventabel van het stelsel en worden door de markt bepaald.
Ben ik met ISMS vrijgesteld van ★4?
Er bestaat geen vrijstellingsregel. De FAQ beschrijft ISMS en het stelsel als elkaar aanvullend.
Bronnen
Laatst gecontroleerd: 2026-10-30. Specificaties en beleid kunnen veranderen; raadpleeg de primaire bronnen voordat u actie onderneemt.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (persoonlijke blog nkzw.jp)
Contact: Officiële website / YouTube / Instagram / LinkedIn / X / Telegram