
Penjelasan Pemeringkatan Keamanan Rantai Pasok (SCS) Baru Jepang untuk Engineer: Persyaratan ★3 dan ★4, Aturan Patch 14 Hari, dan Apa yang Diuji dalam Verifikasi Teknis
Pada 28 Oktober 2026, IPA (the Information-technology Promotion Agency, Japan) menerbitkan panduan penilaian dan buku panduan penjelasan untuk "Skema Pemeringkatan Keamanan untuk Memperkuat Rantai Pasok" (skema pemeringkatan SCS). Skemanya sendiri sudah diumumkan pada bulan April, tetapi dengan dokumen-dokumen ini kini jelas apa yang harus dilakukan, sampai tingkat apa, dan bagaimana membuktikannya, sehingga persiapan praktis dapat dimulai menjelang pengajuan pertama pada Maret 2027.
Artikel ini ditujukan bagi staf TI, infrastruktur, dan web yang akan mengerjakan semuanya ketika pelanggan berkata "tolong dapatkan ★3". Artikel ini mengambil persyaratan yang melibatkan pekerjaan teknis, serta ambang batas yang ditetapkan dengan angka, dari dokumen primer (SCS-400 Ver.1.1, SCS-430, dan SCS-620). Untuk gambaran besarnya, bacalah panduan umum terlebih dahulu; untuk dampak bisnis dan keputusan yang harus diambil manajemen, bacalah panduan untuk eksekutif.
Artikel ini juga diterbitkan dalam bahasa Inggris di sitescouter.net dan nkzw.jp, serta dalam bahasa Jepang di sitescouter.net. Ini adalah edisi bahasa Indonesia di Site Scouter, diterjemahkan dari versi bahasa Inggris.
Skema ini dalam satu menit
- Nama resmi: Skema Pemeringkatan Keamanan untuk Memperkuat Rantai Pasok, disingkat skema pemeringkatan SCS. IPA menjalankannya sebagai pemilik skema, di bawah pengawasan Kementerian Ekonomi, Perdagangan, dan Industri (METI) serta National Cybersecurity Office di Sekretariat Kabinet
- Skema ini bersifat sukarela dan bukan kewajiban hukum. Rancangannya mengasumsikan bahwa pihak pemberi kerja (outsourcer) memberi tahu pemasoknya tingkat (★) yang dibutuhkan, dan tingkat itu dipakai dalam kontrak bisnis
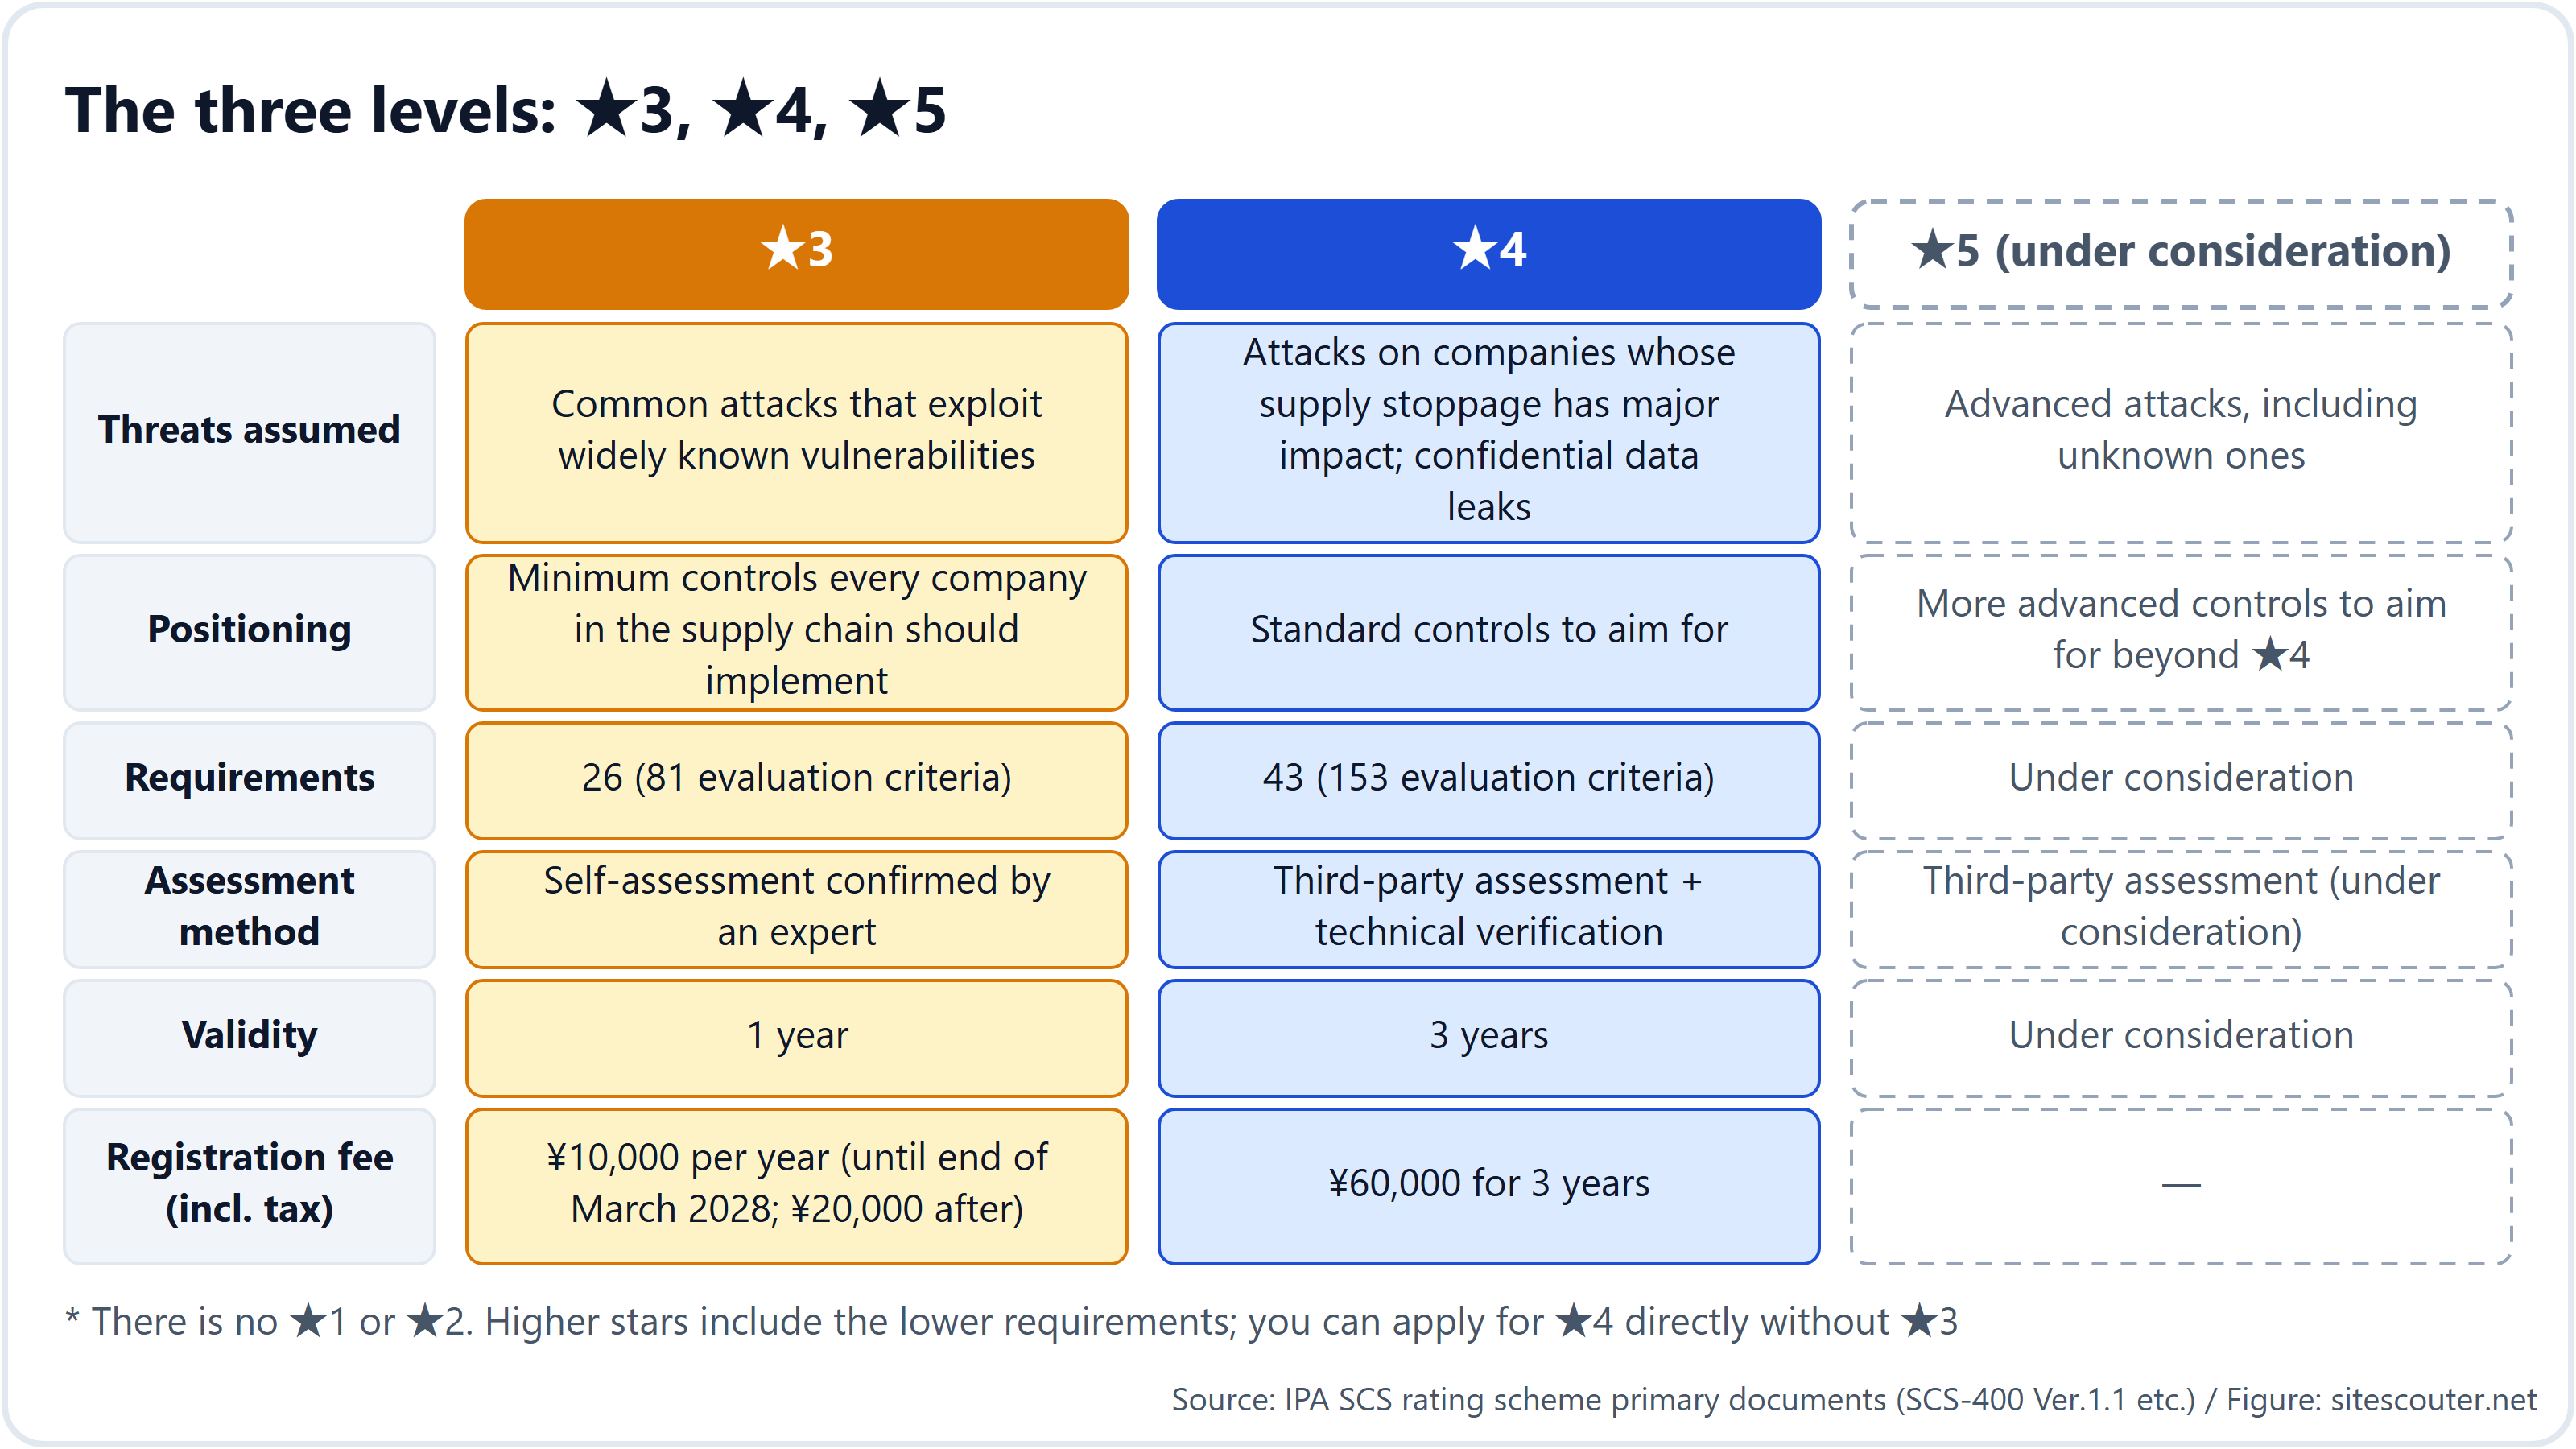
- Ada tiga tingkat: ★3, ★4, dan ★5. Tidak ada ★1 atau ★2; program SECURITY ACTION milik IPA yang sudah ada (komitmen satu bintang dan dua bintang yang dideklarasikan sendiri) menjadi fondasinya. ★5 masih dalam kajian
- ★3 membuktikan 26 persyaratan (81 kriteria evaluasi) melalui penilaian mandiri yang dikonfirmasi oleh seorang pakar; ★4 membuktikan 43 persyaratan (153 kriteria evaluasi) melalui penilaian pihak ketiga ditambah verifikasi teknis. ★3 berlaku 1 tahun, ★4 berlaku 3 tahun
- Biaya registrasi adalah ¥10,000 per tahun untuk ★3 (hingga akhir Maret 2028; ¥20,000 setelahnya) dan ¥60,000 untuk 3 tahun untuk ★4. Biaya yang dibayarkan kepada lembaga penilai dan pakar terpisah
- Pengajuan dijadwalkan dibuka pada Maret 2027. Sebelum itu, panduan pengajuan registrasi (akhir November), daftar lembaga penilai (akhir Desember), dan daftar pakar (Januari 2027 dan seterusnya) akan diterbitkan secara berurutan
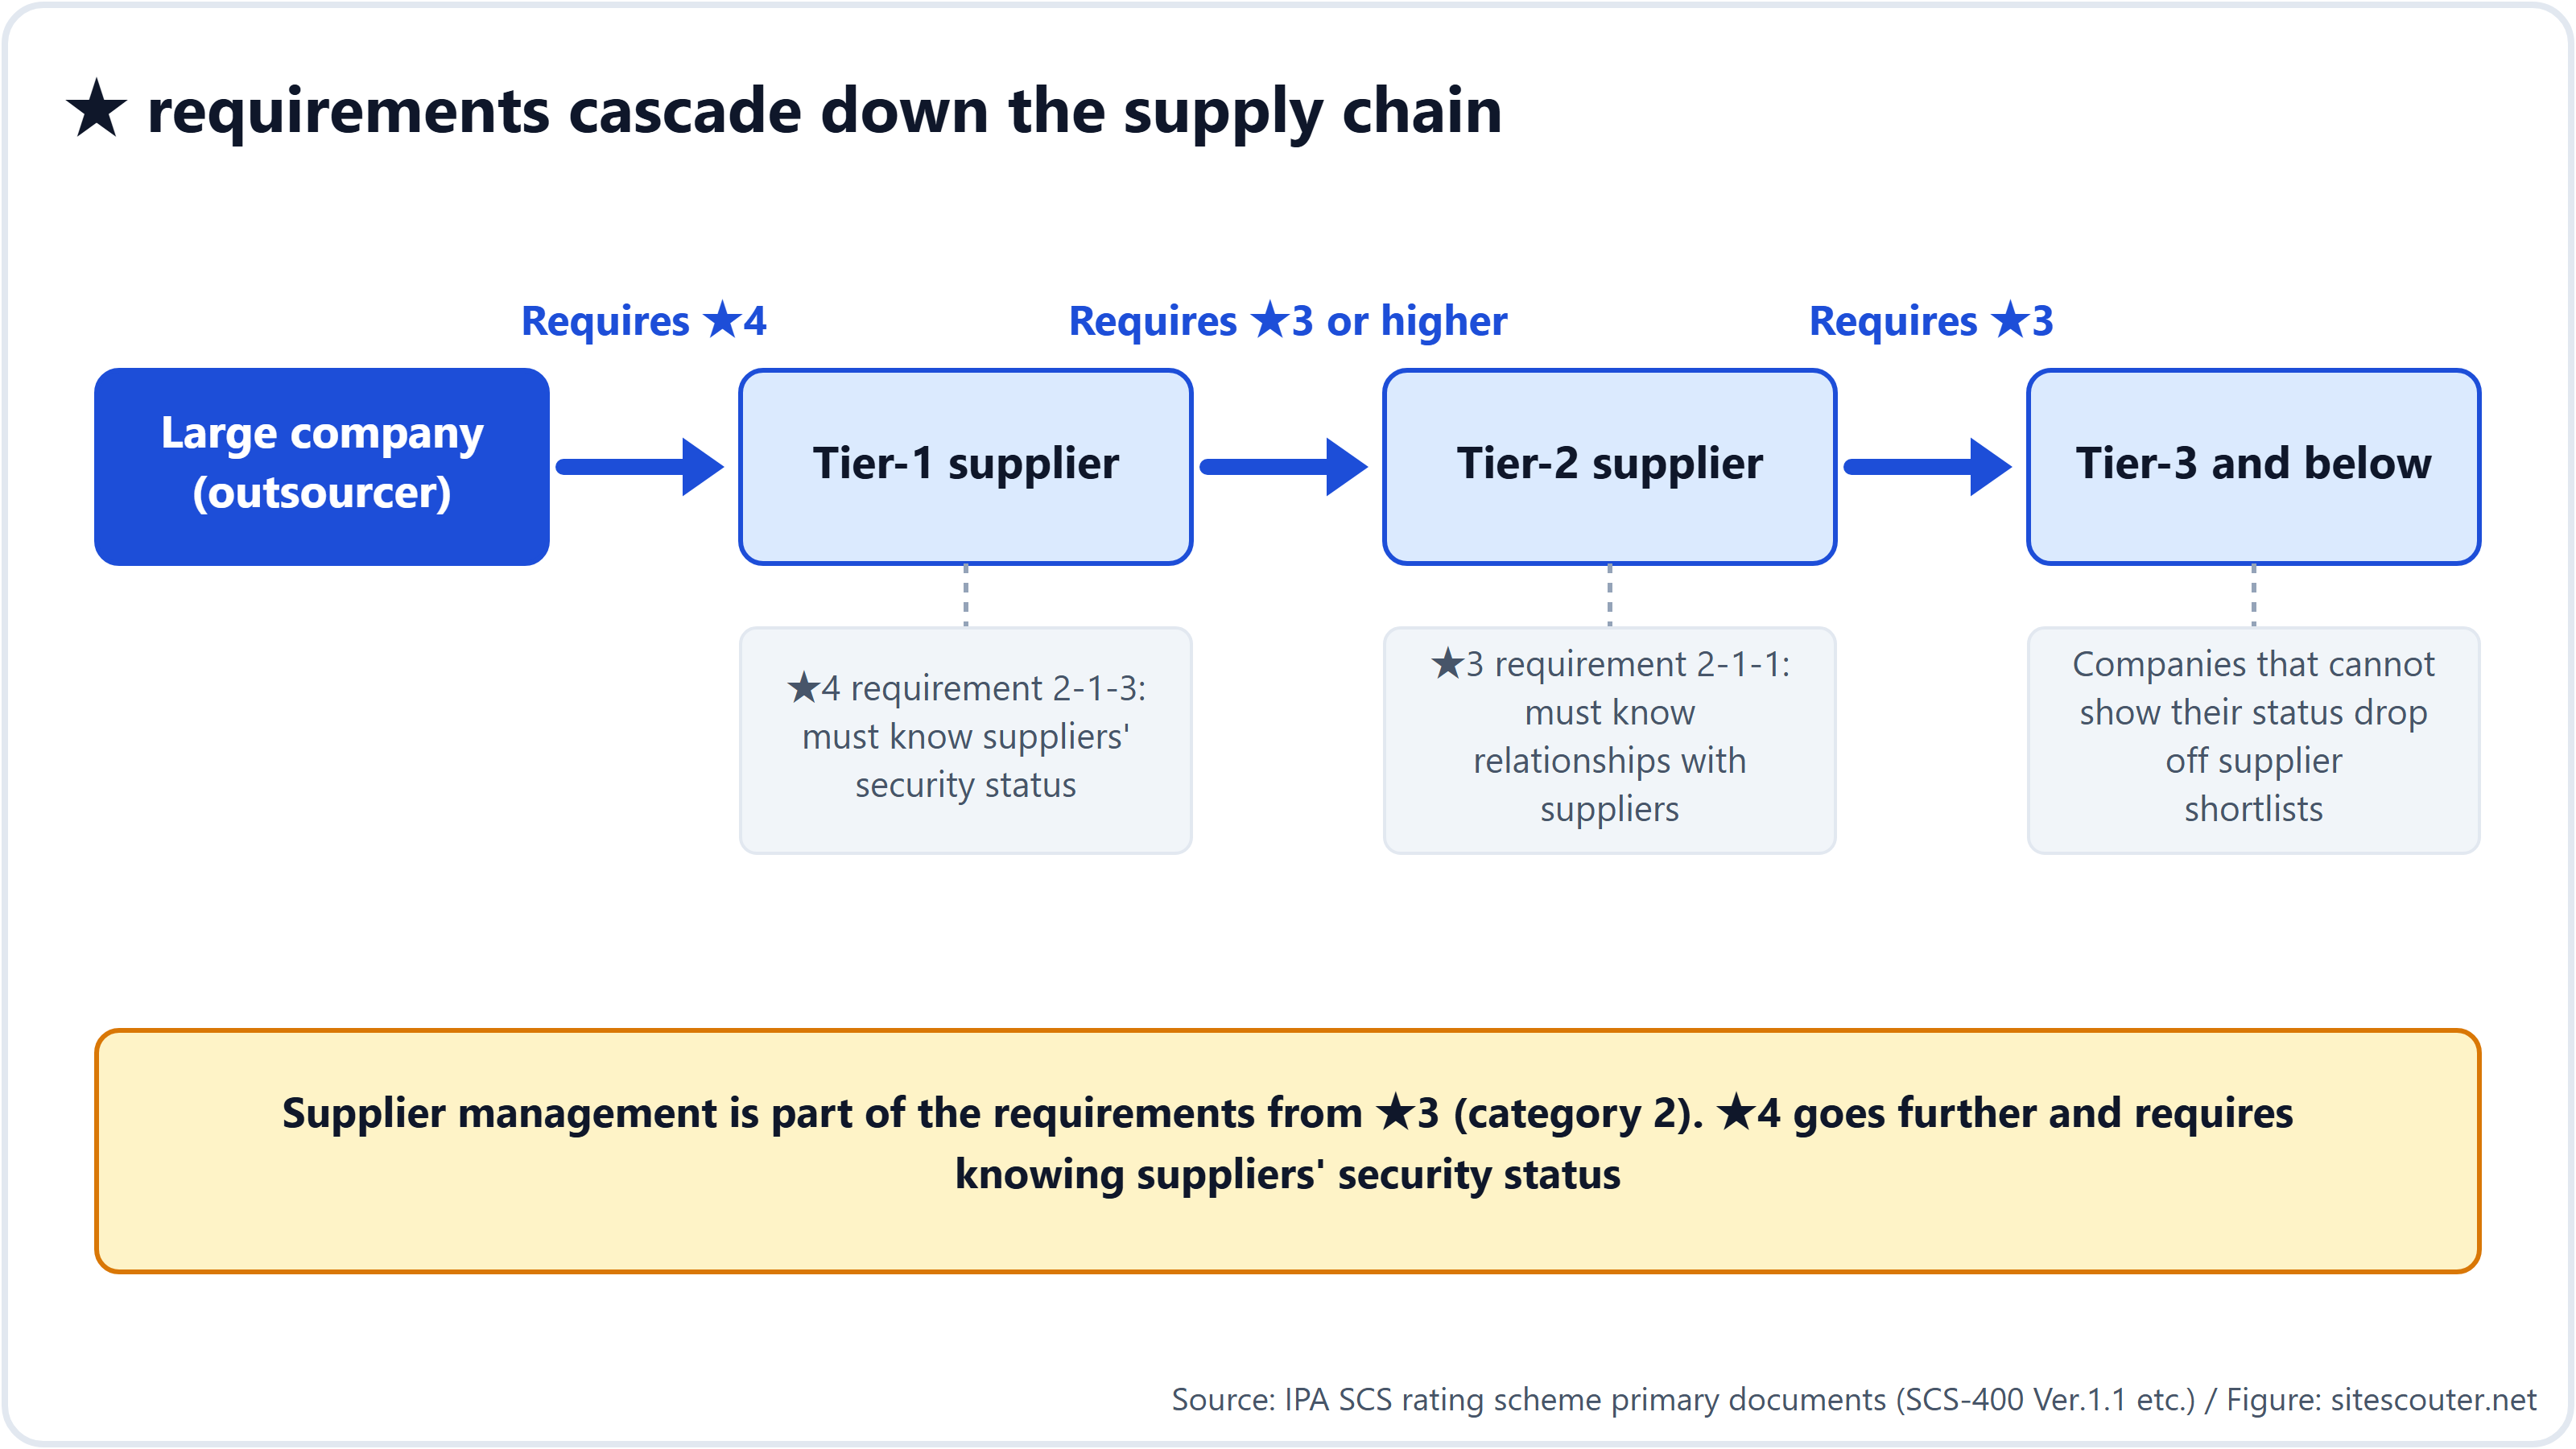
- Persyaratan ini mengalir turun hingga pemasok tier-3 dan di bawahnya. Kategori 2, "manajemen pemasok", sudah termasuk dalam persyaratan sejak ★3, dan ★4 bahkan menuntut Anda mengetahui status keamanan pemasok Anda (2-1-3). Begitu sebuah perusahaan besar mencantumkan ★ dalam standar pengadaannya, perusahaan yang tidak memenuhinya tidak akan dipilih sebagai pemasok. "Sukarela" menggambarkan posisi hukumnya; di dalam rantai pasok, skema ini menjadi wajib secara de facto
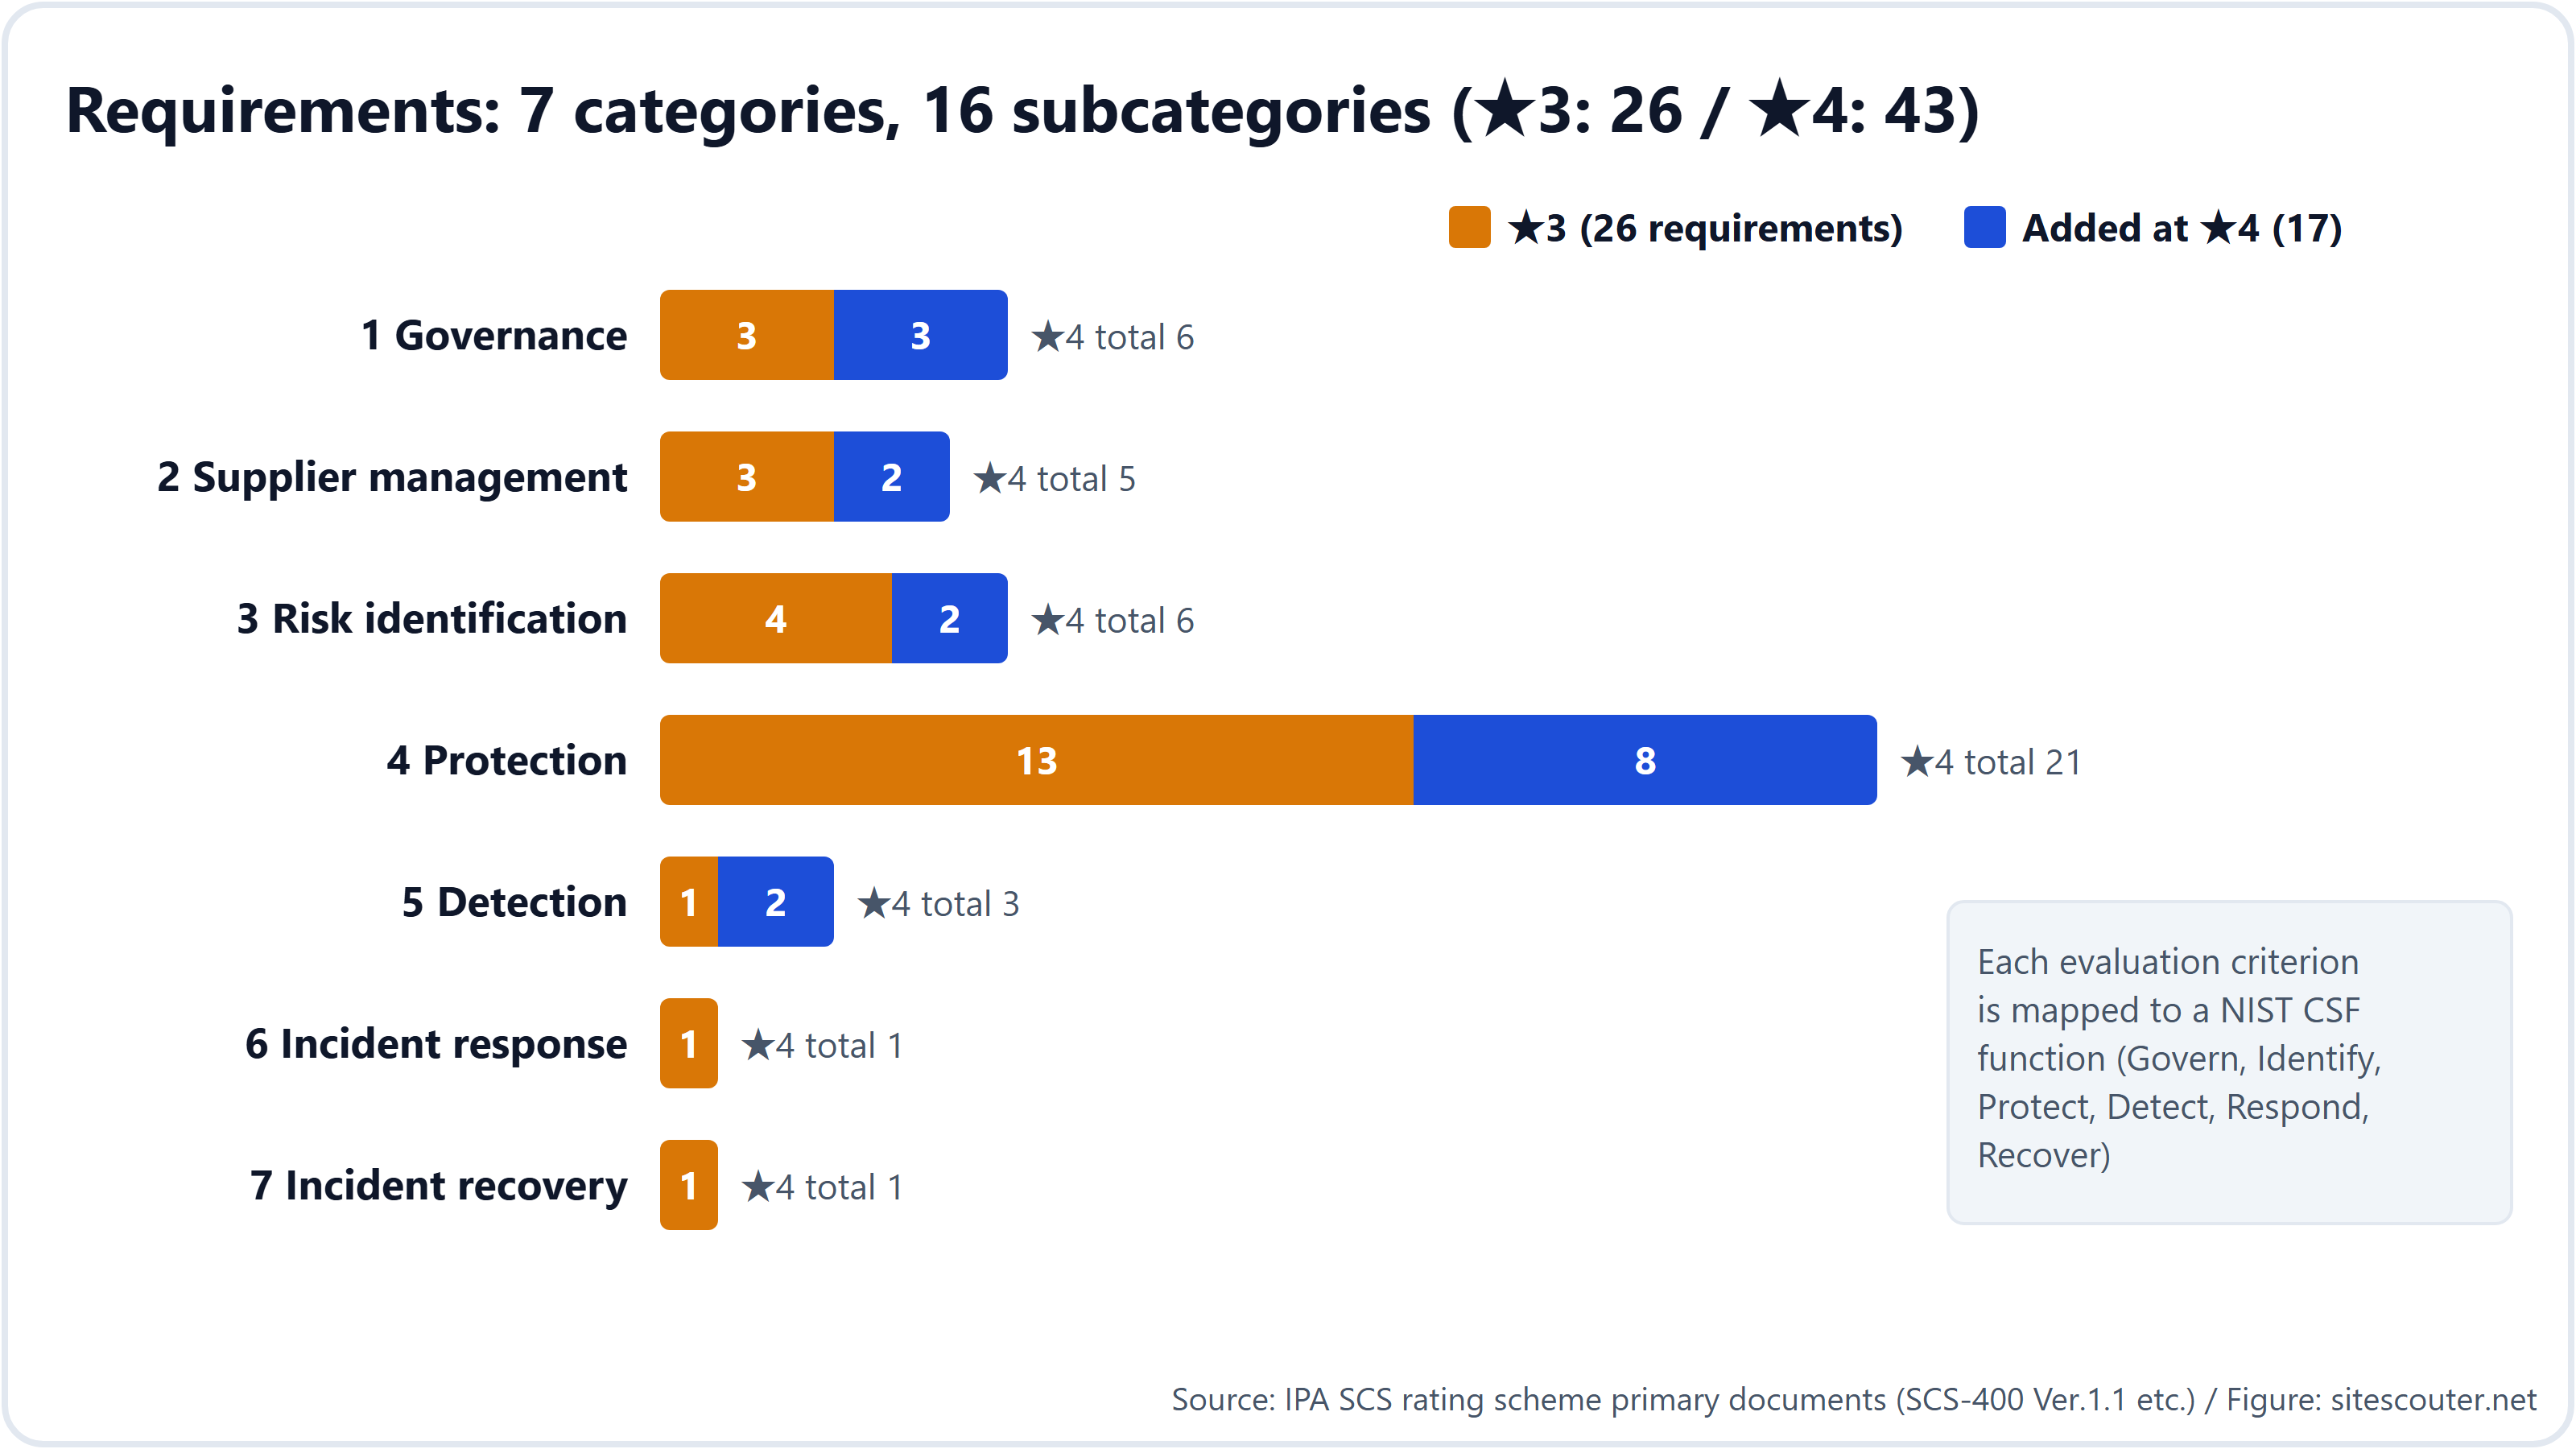
Persyaratan disusun dalam 7 kategori (tata kelola, manajemen pemasok, identifikasi risiko, perlindungan, deteksi, respons insiden, pemulihan) dan 16 subkategori, dan setiap kriteria evaluasi dipetakan ke salah satu fungsi NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
★3 dibandingkan ★4: kedalaman, dan cara membuktikannya
| ★3 | ★4 | |
|---|---|---|
| Ancaman yang diasumsikan | Serangan umum yang mengeksploitasi kerentanan yang sudah dikenal luas | Serangan terhadap perusahaan yang gangguannya akan memukul rantai pasok dengan keras; kebocoran informasi rahasia |
| Posisi | Tingkat minimum yang harus diterapkan oleh setiap perusahaan dalam rantai pasok | Tingkat standar yang perlu dituju |
| Persyaratan | 26 | 43 (termasuk 26 persyaratan ★3) |
| Cara pembuktian | Penilaian mandiri di lembar penilaian → pakar keamanan SCS mengonfirmasi dan menandatangani → manajemen mendeklarasikan kesesuaian | Penilaian mandiri → lembaga penilai meninjau dokumen, melakukan audit di lokasi (1 sampai 2 hari), dan menjalankan verifikasi teknis (1 sampai 2 hari) → laporan penilaian → manajemen mendeklarasikan kesesuaian |
| Kriteria lulus | Pada prinsipnya, setiap kriteria evaluasi harus terpenuhi. Kekurangan dapat diperbaiki lalu diterima oleh pakar | Sama. Laporan perbaikan harus diserahkan dalam jangka waktu tertentu (misalnya 1 bulan sejak temuan) dan diterima |
| Masa berlaku | 1 tahun | 3 tahun (dengan penilaian mandiri yang diserahkan setiap tahun) |
Anda dapat langsung mengajukan ★4 tanpa memiliki ★3, karena setiap tingkat yang lebih tinggi mencakup semua persyaratan tingkat di bawahnya.
Dari sudut pandang teknis, sebagian besar butir ★3 adalah tentang menunjukkan lewat dokumen bahwa Anda telah menetapkan aturan, mengomunikasikannya, dan meninjaunya setahun sekali. ★4 adalah tingkat pertama di mana Anda membuktikan pada perangkat nyata, melalui pemindaian kerentanan eksternal, bahwa tidak ada apa pun dengan CVSS 7.0 ke atas.
Ambang batas yang ditetapkan dengan angka (meleset berarti gagal)
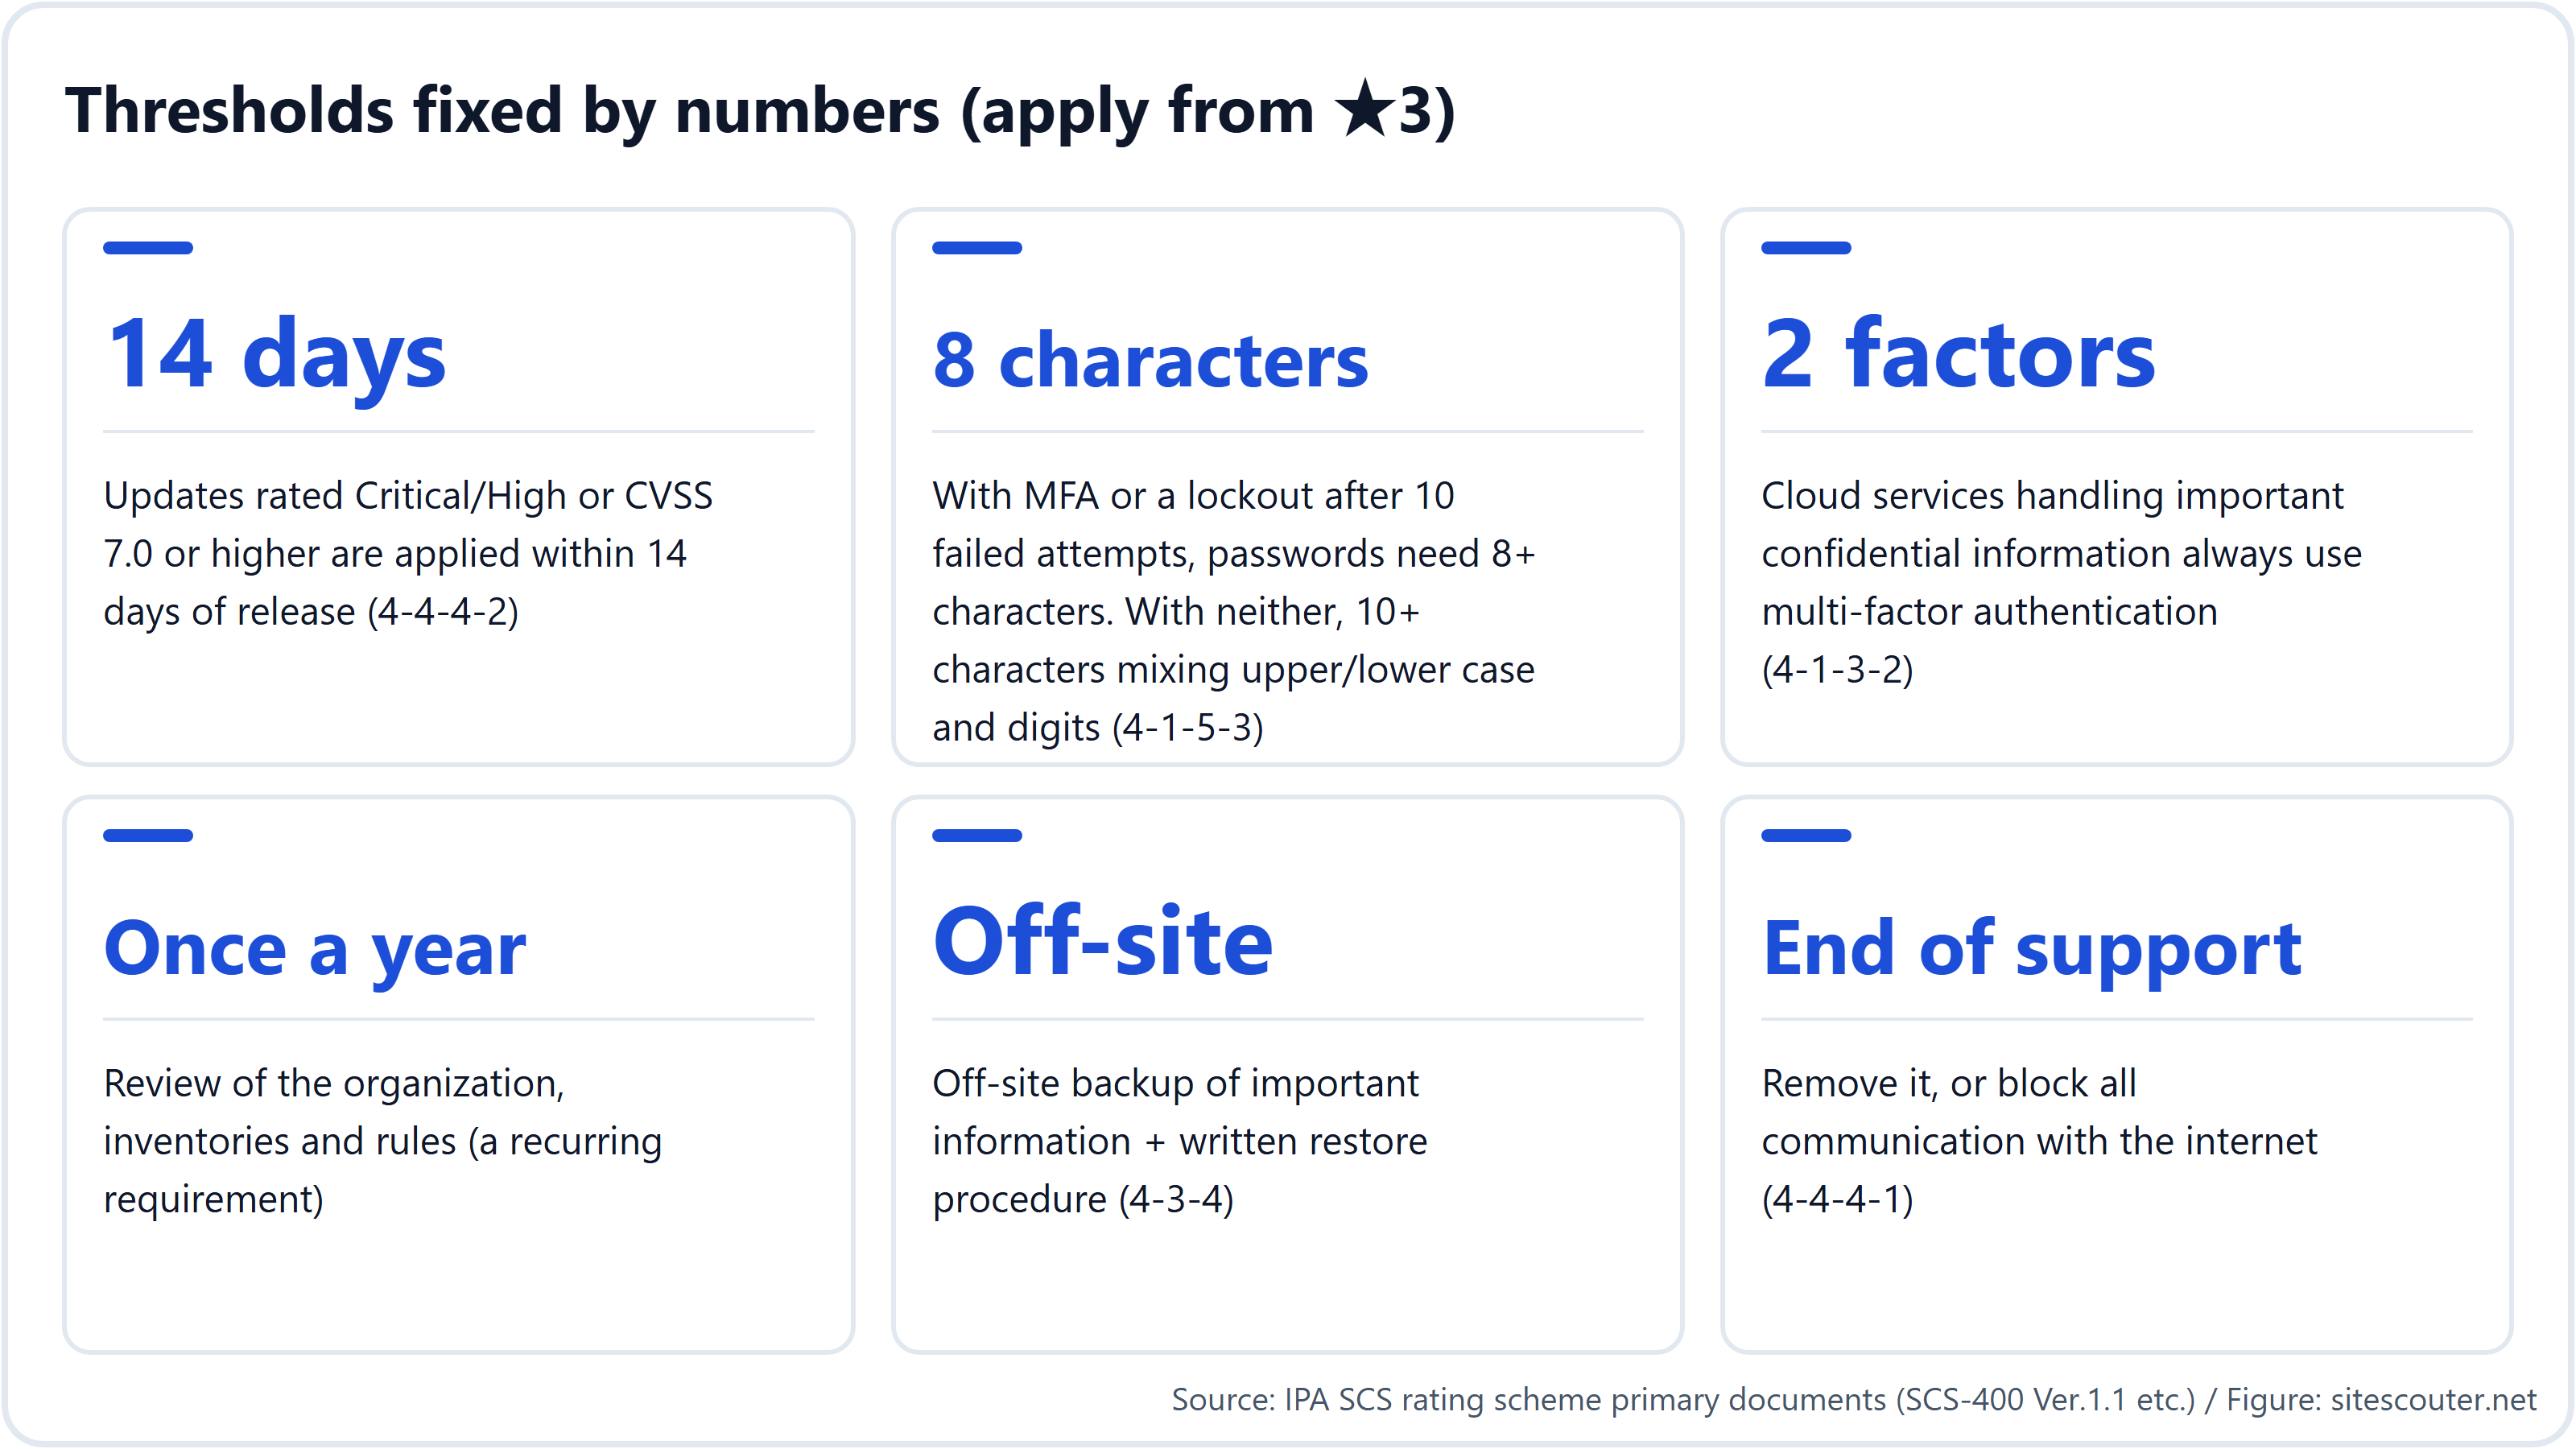
Berikut adalah kriteria evaluasi SCS-400 yang tenggat atau ambang batasnya ditulis dalam angka. Angka di dalam kurung adalah ID kriteria evaluasi.
3.1 Patch dalam 14 hari sejak dirilis (4-4-4-2, ★3)
Pada ★3, sebuah pembaruan harus diterapkan dalam 14 hari sejak dirilis jika salah satu kondisi berikut terpenuhi:
- pembaruan itu memperbaiki kerentanan yang oleh vendor digolongkan "Critical" atau "High Risk"
- pembaruan itu memperbaiki kerentanan dengan skor dasar CVSS 7.0 atau lebih tinggi
- vendor tidak memberikan informasi apa pun tentang tingkat keparahan kerentanan tersebut
Cakupannya dirinci dengan jelas: OS, peramban, dan perangkat lunak Office pada PC milik perusahaan, OS dan middleware server, OS dan aplikasi perangkat pintar milik perusahaan, serta OS dan firmware perangkat jaringan di batas internet. Jika pengujian memakan waktu terlalu lama sehingga tenggat tidak terkejar, langkah pengurangan risiko wajib diterapkan sampai pembaruan dipasang.
PHP, nginx, dan Apache di server web termasuk "middleware server". Untuk kerentanan PHP kritis tahun 2026 (CVSS 9.8), pengamatan penulis sendiri menemukan bahwa 59.5% situs Jepang yang mengungkapkan versi PHP-nya menampilkan versi yang belum ditambal (Statistik Paparan Keamanan 2026). Jika diterapkan secara harfiah, aturan 14 hari akan membuat sebagian besar situs tersebut tidak patuh.
3.2 Produk yang dukungannya telah berakhir: singkirkan atau putuskan dari internet (4-4-4-1, ★3)
Perangkat, sistem operasi, dan perangkat lunak harus "berlisensi dan masih didukung". Apa pun yang sudah tidak didukung, pada prinsipnya, harus disingkirkan, atau seluruh lalu lintas dari dan ke internet diblokir sehingga keluar dari cakupan. Jika tetap harus dipakai, langkah pengurangan risiko wajib diterapkan, dan pembaruan otomatis sebaiknya diaktifkan bila memungkinkan.
Pada ★4, "menghentikan penggunaan, dan mengganti, sistem operasi serta perangkat lunak yang dukungannya telah berakhir" menjadi persyaratan tersendiri (4-4-2).
3.3 Tidak ada CVSS 7.0+ pada perangkat batas (4-4-4-3, ★4)
Pada ★4, OS dan firmware perangkat jaringan di batas internet tidak boleh memiliki kerentanan apa pun dengan skor dasar CVSS 7.0 atau lebih tinggi, dan hal ini diuji dari luar dalam verifikasi teknis yang dijelaskan di bawah.
3.4 Autentikasi multifaktor (4-1-3, wajib sejak ★3)
- Akses ke layanan cloud yang menangani informasi rahasia penting harus selalu menggunakan autentikasi multifaktor, baik untuk pengguna maupun administrator (4-1-3-2)
- Dua jenis atau lebih faktor dari pengetahuan (ID dan kata sandi), kepemilikan (kata sandi sekali pakai atau sertifikat), biometrik, dan informasi lain (seperti alamat IP). Kata sandi sekali pakai yang dikirim lewat email atau SMS dan persetujuan push di ponsel pintar dihitung sebagai faktor kepemilikan (4-1-3-3)
- Kata sandi yang dipakai sebagai faktor pengetahuan dalam MFA harus minimal 8 karakter (4-1-3-4)
- Pada ★4, MFA juga diwajibkan untuk koneksi ke jaringan internal melalui internet, untuk akses administrator melalui internet, dan untuk akses pengguna ke sistem yang menangani informasi rahasia penting (4-1-3-5)
3.5 Kata sandi (4-1-5, ★3)
- Aturan internal harus mewajibkan penggantian kata sandi bawaan, melarang kata yang mudah ditebak, dan melarang penggunaan ulang kata sandi di berbagai perangkat dan layanan
- Dengan MFA atau penguncian akun setelah 10 kali percobaan gagal, kata sandi harus minimal 8 karakter. Jika keduanya tidak memungkinkan, kata sandi harus minimal 10 karakter, mencakup huruf besar, huruf kecil, dan angka (4-1-5-3)
3.6 Firewall dan router (4-5-1, ★3)
- Ganti kata sandi manajemen dengan kata sandi yang kuat dan unik, atau nonaktifkan akses jarak jauh sepenuhnya
- Blokir lalu lintas masuk yang tidak terautentikasi dan dokumentasikan aturan masuknya. Hapus atau nonaktifkan aturan yang sudah tidak diperlukan tanpa menunda
- Jika aturan diubah melalui internet, gunakan MFA atau batasi akses ke alamat IP tepercaya (4-5-1-7)
- ★4 menambahkan firewall perangkat lunak di setiap PC dan server (4-5-1-8), serta segmen jaringan khusus untuk server publik dan server yang menyimpan informasi penting (4-5-1-9)
3.7 Cadangan (4-3-4, ★3)
Tetapkan apa yang dicadangkan, seberapa sering, dan berapa lama disimpan; simpan cadangan informasi rahasia penting di luar lokasi (off-site); dan tulis prosedur pemulihan untuk setiap target cadangan. ★4 melangkah lebih jauh dan mewajibkan konfirmasi bahwa pemulihan benar-benar berhasil dalam target waktu pemulihan (7-1-1-2).
3.8 Anti-malware dan pemantauan (4-4-5 dan 5-1-1, ★3)
- Pasang perangkat lunak anti-malware di setiap PC dan server yang terhubung ke jaringan, tetapkan cakupan dan frekuensi pemindaian, serta perbarui signature sesuai rekomendasi vendor
- Di batas jaringan atau di endpoint, sebuah mekanisme yang mendeteksi dan memblokir secara real time baik lalu lintas masuk dari internet maupun lalu lintas keluar ke server berbahaya (5-1-1-1). Peringatan harus dimunculkan dengan cepat dan laporan awal harus dibuat
- ★4 menambahkan pemblokiran situs berbahaya di web gateway, pemeriksaan malware di mail gateway, pemantauan perilaku perangkat dan perangkat lunak, serta pengumpulan dan peninjauan log secara berkala
3.9 Peninjauan "setidaknya setahun sekali"
"Tinjau setidaknya setahun sekali" muncul berulang kali: untuk organisasi, daftar aset, kepatuhan terhadap aturan, kesiapan respons insiden, dan lainnya. Masa berlaku ★3 selama 1 tahun selaras dengan siklus ini. Jika Anda membangun pencatatan untuk peninjauan ini ke dalam operasional sejak awal, Anda tidak perlu mengumpulkan bukti lagi setiap kali perpanjangan.
Apa yang dilakukan verifikasi teknis ★4 (SCS-430)
Verifikasi teknis ★4 adalah pemindaian kerentanan eksternal yang dilakukan oleh lembaga penilai atau oleh penyedia verifikasi teknis. Poin-poin utama panduannya adalah:
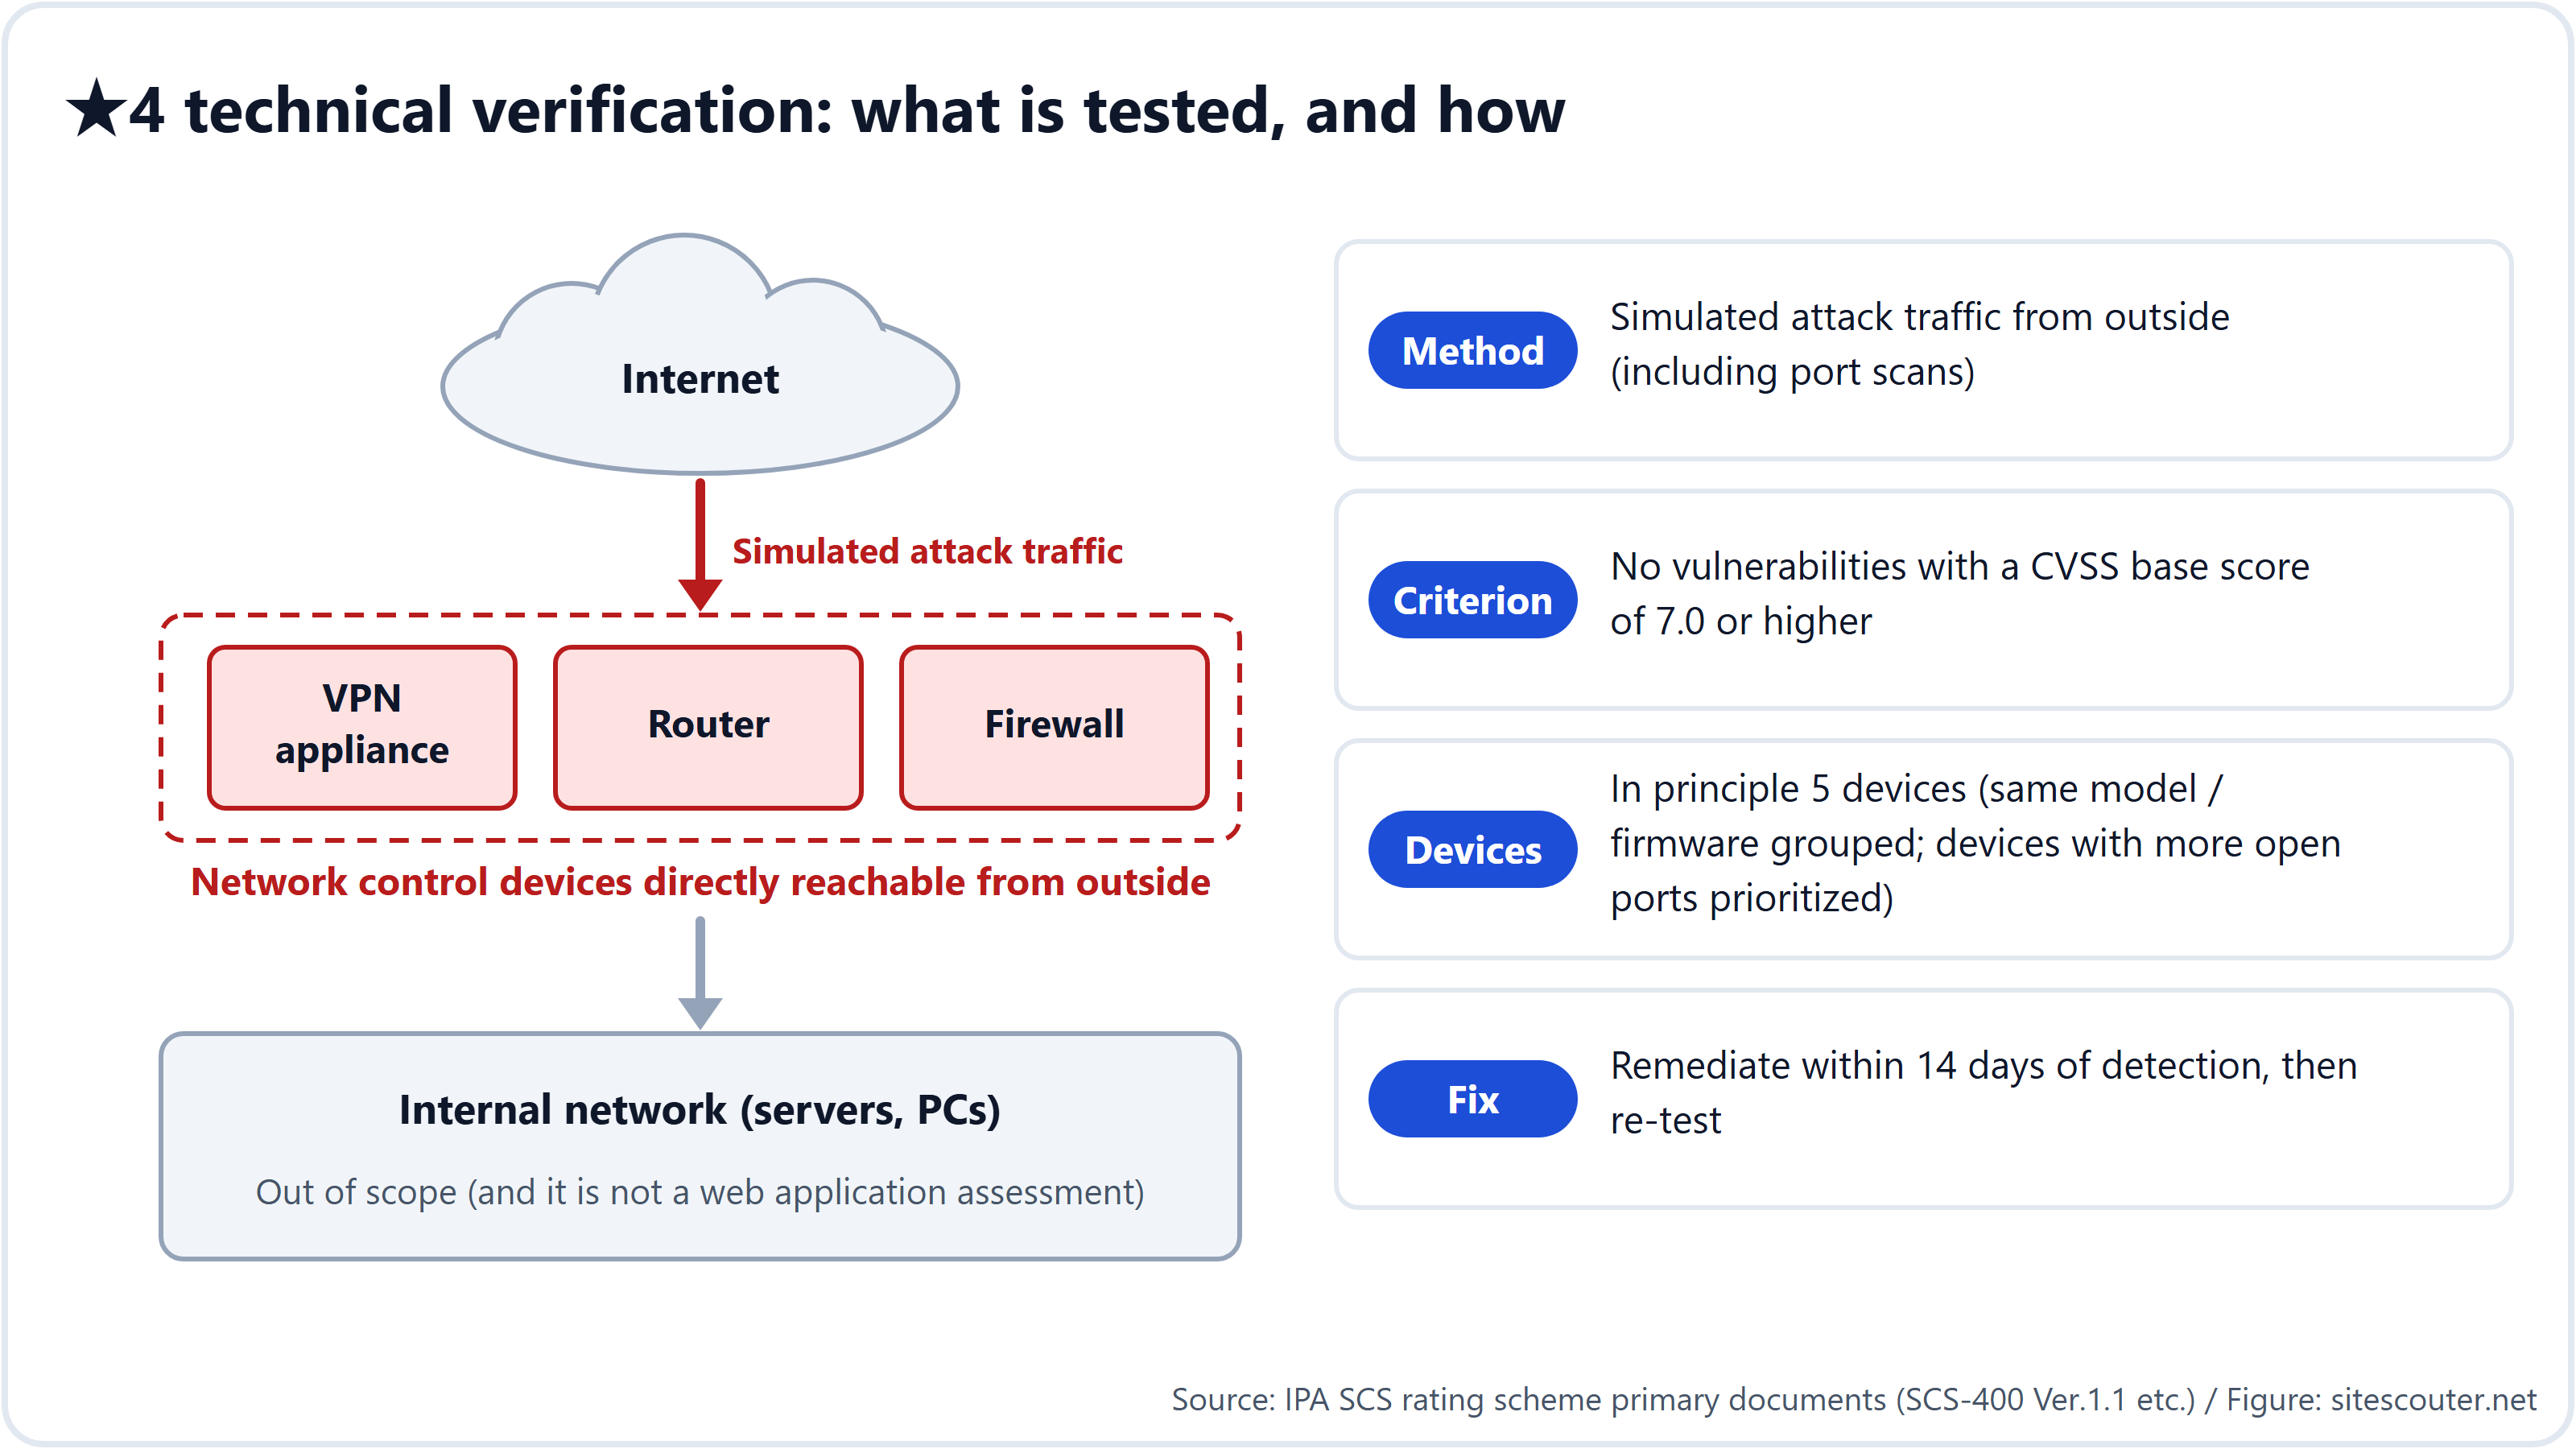
- Perangkat dalam cakupan: perangkat VPN, router, firewall, dan perangkat pengendali lalu lintas serupa di dalam cakupan yang dapat dijangkau langsung dari luar. Ini bukan penilaian aplikasi web
- Metode: lalu lintas serangan simulasi dari luar, termasuk pemindaian port, untuk memeriksa kerentanan dengan skor dasar CVSS 7.0 atau lebih tinggi. Alat apa pun boleh dipakai; penyedia memilihnya dengan mengacu pada alat pemindaian platform dari SSS (skema registrasi Information Security Service Standard Jepang)
- Jumlah perangkat: pada prinsipnya 5 perangkat kandidat. Perangkat dengan model dan firmware yang sama dikelompokkan dan dipilih satu perwakilan, dengan prioritas pada perangkat yang membuka lebih banyak port. Anda boleh meminta 6 perangkat atau lebih, atau semuanya
- Persiapan: sepakati jendela waktu pengujian, dapatkan persetujuan dari manajemen atau pejabat keamanan informasi, beri tahu CSIRT/SOC, terima alamat IP sumber pemindai, dan periksa kebijakan penyedia cloud jika perangkat cloud termasuk di dalamnya
- Perbaikan: jika ada temuan, perbaiki dalam 14 hari sejak menerima hasil pemindaian lalu minta pemindaian ulang
- Pengecualian dan pengganti: jika semua perangkat dikelola oleh ISP atau pihak serupa dan izin pemindaian tidak bisa diperoleh, tinjauan bukti menggantikan pemindaian. Jika ada pemindaian baru-baru ini dengan cakupan yang sama atau lebih luas dan perusahaan yang menjalankannya memenuhi persyaratan penyedia verifikasi teknis, Anda dapat mengajukan pengecualian
Dalam praktiknya, pekerjaan pertama adalah memastikan apakah perangkat yang tidak Anda anggap milik Anda (router di kantor cabang, perangkat VPN sewaan, perangkat virtual di cloud) termasuk dalam cakupan. Bab 3 buku panduan (SCS-620) memuat contoh kasus untuk perusahaan dengan beberapa lokasi dan untuk grup dengan banyak anak perusahaan, serta daftar pertanyaan yang perlu diajukan kepada penyedia cloud.
Unit sertifikasi dan cakupan
Di lembar penilaian, Anda memilih unit sertifikasi: seluruh badan hukum, sebagian darinya seperti divisi bisnis, atau grup perusahaan. Cakupannya adalah infrastruktur TI yang akan dinilai, dan langkah perlindungan diperlukan di batasnya.
Buku panduan mengasumsikan tiga permukaan serangan: "akses logis ke infrastruktur TI yang sedang beroperasi", "akses fisik ke infrastruktur TI yang sedang beroperasi", dan "akses fisik ke komponen TI saat pembuangan". Rantai pasok perangkat lunak pada tahap pengembangan dan pengadaan belum tentu termasuk dalam cakupan. Perlu dicatat bahwa skema ini tidak meminta Anda mengelola SBOM atau pipeline build.
Cara bersiap untuk Maret 2027
Pengajuan dijadwalkan dibuka pada Maret 2027. Lembar penilaian (file Excel dengan tiga sheet: umum, ★3, dan ★4) sudah diterbitkan, sehingga Anda bisa mulai mengisinya sekarang.
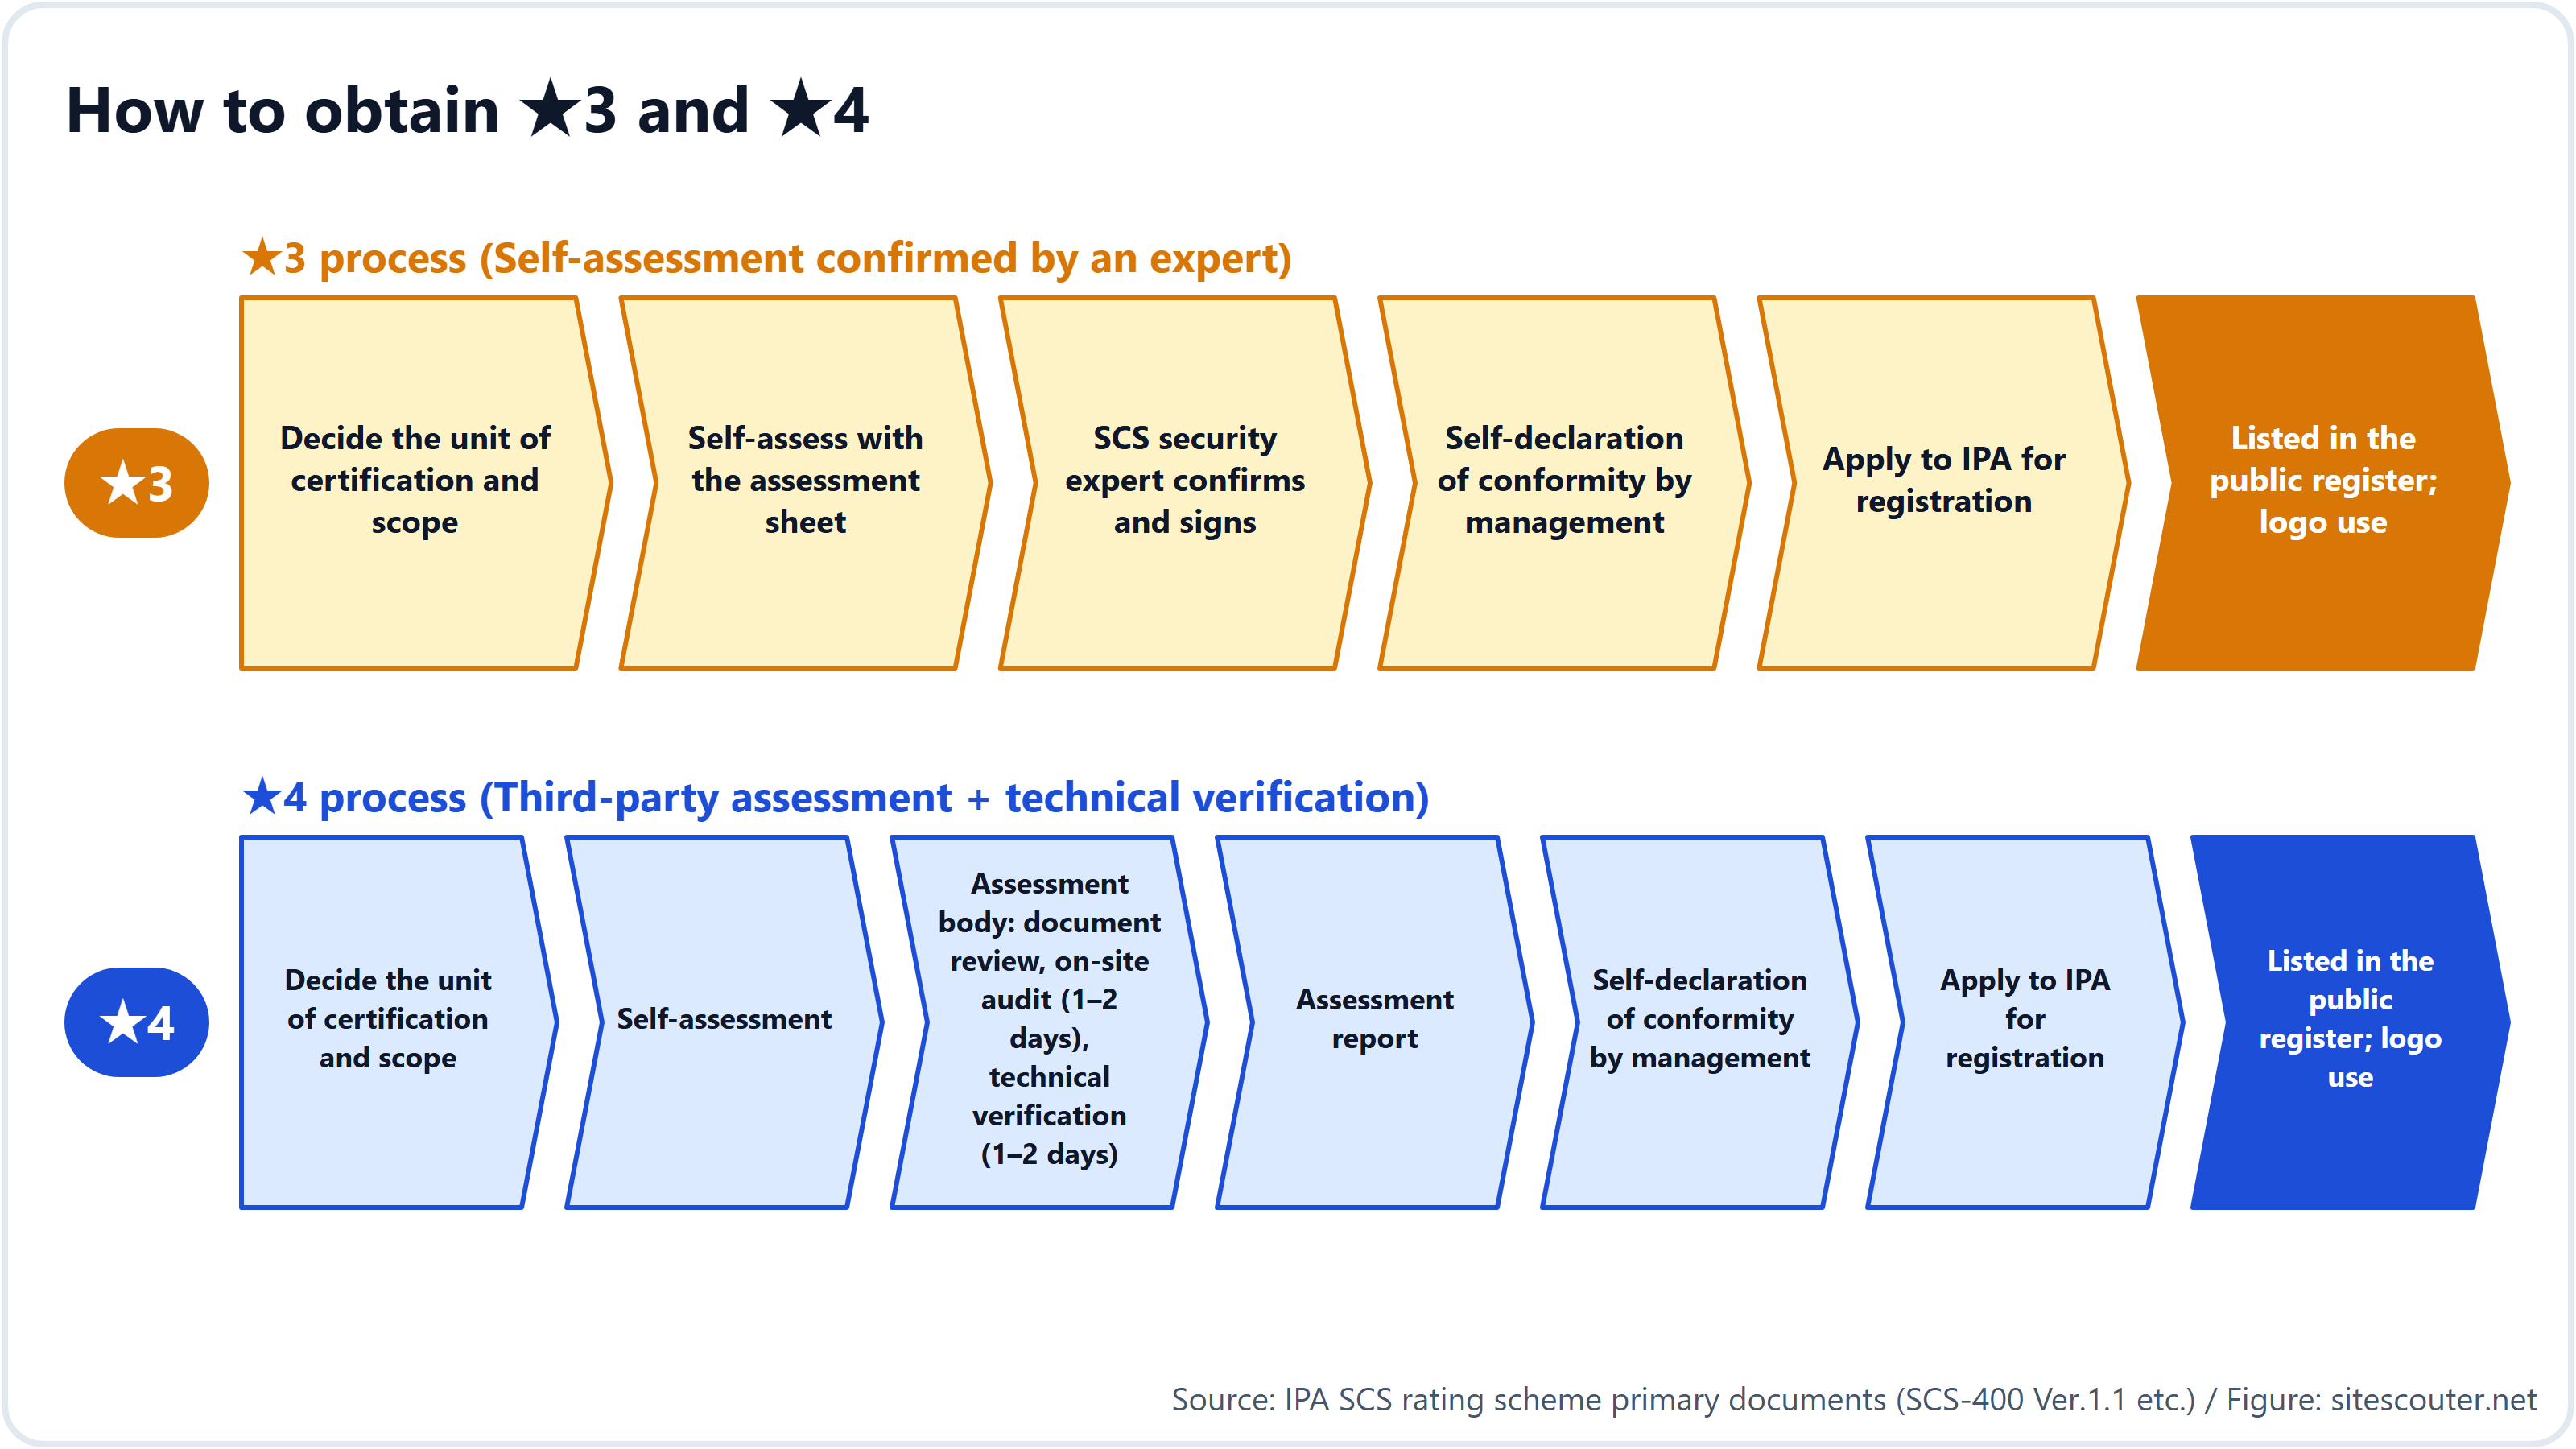
- Tentukan unit sertifikasi dan cakupan (1 sampai 2 minggu). Selama belum diputuskan apakah kantor cabang, anak perusahaan, layanan cloud, dan perangkat kerja jarak jauh termasuk di dalamnya, besarnya pekerjaan lain tidak dapat diperkirakan
- Nilai sendiri kondisi saat ini terhadap 26 persyaratan. Dari 81 kriteria evaluasi, kriteria bertipe "tetapkan aturan", "komunikasikan aturan", dan "tinjau setahun sekali" hanya memerlukan dokumen. Butir yang memerlukan pekerjaan teknis adalah yang ada di bagian 3
- Implementasi teknis (2 sampai 3 bulan adalah angka yang terdengar di industri). Penerapan MFA secara menyeluruh, penggantian produk yang dukungannya telah berakhir, aturan patch 14 hari yang benar-benar berjalan, peninjauan pengaturan perangkat batas, cadangan off-site dan prosedur pemulihan
- Kumpulkan bukti (1 sampai 2 bulan). Daftar aset, dokumen aturan, catatan peninjauan, catatan komunikasi, tangkapan layar pengaturan peringatan, dan sebagainya
- Konfirmasi oleh pakar keamanan SCS (★3) atau kontrak dengan lembaga penilai (★4). Daftar pakar dijadwalkan terbit mulai Januari 2027, daftar lembaga penilai pada akhir Desember 2026
- Deklarasi kesesuaian mandiri oleh manajemen dan pengajuan registrasi. Rincian prosedurnya akan ditetapkan dalam "panduan pengajuan registrasi" yang dijadwalkan terbit pada akhir November 2026
Jika Anda menargetkan ★4, pesanlah penyedia verifikasi teknis sejak awal. Permintaan diperkirakan akan menumpuk di lembaga penilai begitu pengajuan dibuka.
Apa yang tidak diminta oleh skema ini
Beberapa poin yang mudah disalahpahami, diambil dari FAQ dan buku panduan:
- Tidak ada produk tertentu yang diwajibkan. Kategori produk seperti EDR tidak muncul dalam persyaratan
- Tidak ada kewajiban hukum untuk memperoleh peringkat. IPA menyatakan bahwa "memperoleh peringkat bersifat sukarela" dan bahwa "tidak memenuhi semua persyaratan tidak berarti bisnis langsung dihentikan". Namun, begitu pelanggan mencantumkan ★ dalam standar pengadaannya, perusahaan yang tidak memenuhinya tidak dapat dikontrak. Apakah akan dijadikan syarat bisnis diserahkan kepada para pihak yang berkontrak; apakah akan dijadikan syarat dalam tender publik diserahkan kepada instansi pengadaan
- Skema ini tidak mengesampingkan kerangka hukum lain. Skema ini tidak menjamin kepatuhan terhadap, misalnya, standar keselamatan sektor infrastruktur kritis. Skema ini melengkapi ISMS
- Tidak ada yang namanya "organisasi pendukung terakreditasi". Pada April 2026, METI dan Sekretariat Kabinet memperingatkan terhadap tawaran penjualan yang tidak pantas yang mengklaim bahwa bisnis akan dibatasi tanpa peringkat
Apa yang dapat dilakukan administrator server web hari ini
Verifikasi teknis skema pemeringkatan SCS mencakup perangkat batas, tetapi aturan 14 hari di bagian 3.1 dan persyaratan produk yang dukungannya telah berakhir di bagian 3.2 berlaku langsung untuk OS, PHP, dan middleware di server web Anda.
Mulailah dengan memeriksa versi yang ditampilkan server Anda ke dunia luar dan apakah versi itu masih didukung. Masukkan URL di pemeriksaan informasi server Site Scouter untuk melihat, tanpa registrasi, versi di header Server dan X-Powered-By, versi TLS, sertifikat, dan header keamanan. Cara mengganti versi PHP di shared hosting dibahas dalam Panduan praktis meng-upgrade PHP.
Catatan metode dan keterbatasan
Artikel ini disusun berdasarkan dokumen primer yang diterbitkan IPA per 30 Oktober 2026 (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, pemberitahuan biaya, FAQ, dan siaran pers tanggal 28 Oktober 2026). ID kriteria dan redaksinya diambil dari SCS-400 Ver.1.1. Panduan pengajuan registrasi belum diterbitkan, sehingga rincian prosedur dapat berubah. Penulis bekerja di bisnis domain, hosting, dan keamanan, dan bukan lembaga penilai maupun penyedia verifikasi teknis.
Kewajiban menghentikan perangkat lunak yang sudah habis masa dukungannya dan menerapkan pembaruan serius dalam 14 hari berlaku langsung untuk OS, PHP, dan middleware di server web Anda. Periksa versi dan header yang ditampilkan server Anda ke luar cukup dengan memasukkan URL, secara non-intrusif dan tanpa perlu registrasi.
Gunakan: Pemeriksaan informasi serverTanya jawab
Bisakah saya mengajukan ★4 tanpa ★3?
Bisa. Karena setiap tingkat yang lebih tinggi mencakup semua persyaratan tingkat di bawahnya, buku panduan menyatakan bahwa Anda dapat mengajukan registrasi ★4 meskipun tidak memiliki ★3.
Apakah verifikasi teknis menguji aplikasi web?
Tidak. Panduan verifikasi teknis (SCS-430) mencakup perangkat pengendali lalu lintas yang dapat dijangkau langsung dari luar, seperti perangkat VPN, router, dan firewall, dan memeriksanya dari luar untuk kerentanan dengan skor dasar CVSS 7.0 atau lebih tinggi.
Apakah aturan patch 14 hari juga wajib pada ★3?
Ya. Kriteria evaluasi 4-4-4-2 termasuk dalam persyaratan ★3 "prosedur untuk patch keamanan dan pembaruan", dan mewajibkan pembaruan dengan peringkat Critical/High atau CVSS 7.0 ke atas diterapkan dalam 14 hari.
Berapa biayanya?
Biaya registrasi yang dibayarkan kepada IPA adalah ¥10,000 per tahun untuk ★3 (hingga 31 Maret 2028; ¥20,000 setelahnya) dan ¥60,000 untuk 3 tahun untuk ★4. Biaya yang dibayarkan kepada pakar keamanan SCS, lembaga penilai, dan penyedia verifikasi teknis tidak tercantum dalam tabel biaya skema dan ditentukan oleh pasar.
Apakah memiliki ISMS membebaskan saya dari ★4?
Tidak ada aturan pengecualian. FAQ menggambarkan ISMS dan skema ini sebagai saling melengkapi.
Referensi
Terakhir diperiksa: 2026-10-30. Spesifikasi dan kebijakan dapat berubah; periksa sumber primer sebelum mengambil tindakan.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (blog pribadi nkzw.jp)
Kontak: Situs resmi / YouTube / Instagram / LinkedIn / X / Telegram