
इंजीनियरों के लिए जापान की नई सप्लाई चेन सुरक्षा रेटिंग (SCS): ★3 और ★4 की आवश्यकताएँ, 14 दिन का पैच नियम, और तकनीकी सत्यापन में क्या जाँचा जाता है
28 अक्टूबर 2026 को IPA (सूचना-प्रौद्योगिकी संवर्धन एजेंसी, जापान) ने अपनी "सप्लाई चेन को मज़बूत करने के लिए सुरक्षा रेटिंग योजना" (SCS रेटिंग योजना) के मूल्यांकन गाइड और व्याख्यात्मक हैंडबुक प्रकाशित कीं। योजना की घोषणा अप्रैल में ही हो चुकी थी, लेकिन इन दस्तावेज़ों के आने से अब स्पष्ट है कि क्या करना है, किस स्तर तक करना है और उसे कैसे साबित करना है। इसलिए मार्च 2027 में पहले आवेदनों से पहले व्यावहारिक तैयारी शुरू की जा सकती है।
यह लेख उन IT, इन्फ्रास्ट्रक्चर और वेब कर्मचारियों के लिए है, जिन्हें काम करना होगा जब कोई ग्राहक कहेगा "कृपया ★3 हासिल करें"। यह प्राथमिक दस्तावेज़ों (SCS-400 Ver.1.1, SCS-430 और SCS-620) से उन आवश्यकताओं को अलग करके बताता है जिनमें तकनीकी काम शामिल है, और उन सीमाओं को भी जो संख्याओं से तय हैं। पूरी तस्वीर के लिए पहले सामान्य गाइड पढ़ें; कारोबार पर असर और प्रबंधन को जो निर्णय लेने हैं, उनके लिए अधिकारियों के लिए गाइड पढ़ें।
यह लेख अंग्रेज़ी में sitescouter.net और nkzw.jp पर, तथा जापानी में sitescouter.net पर भी प्रकाशित है। यह Site Scouter का हिन्दी संस्करण है, जिसका अनुवाद अंग्रेज़ी संस्करण से किया गया है।
एक मिनट में योजना
- आधिकारिक नाम: सप्लाई चेन को मज़बूत करने के लिए सुरक्षा रेटिंग योजना, संक्षेप में SCS रेटिंग योजना। IPA इसे योजना-स्वामी के रूप में चलाती है, अर्थव्यवस्था, व्यापार और उद्योग मंत्रालय (METI) तथा कैबिनेट सचिवालय के राष्ट्रीय साइबर सुरक्षा कार्यालय की देखरेख में
- यह स्वैच्छिक है, कोई क़ानूनी दायित्व नहीं। इसकी संरचना यह मानकर बनी है कि आउटसोर्स करने वाली कंपनी अपने आपूर्तिकर्ता को बताती है कि उसे कौन-सा स्तर (★) चाहिए, और वह स्तर व्यावसायिक अनुबंध में इस्तेमाल होता है
- तीन स्तर हैं: ★3, ★4 और ★5। ★1 या ★2 नहीं है; IPA का मौजूदा SECURITY ACTION कार्यक्रम (स्व-घोषित एक-सितारा और दो-सितारा प्रतिबद्धताएँ) इसकी नींव है। ★5 पर अभी विचार चल रहा है
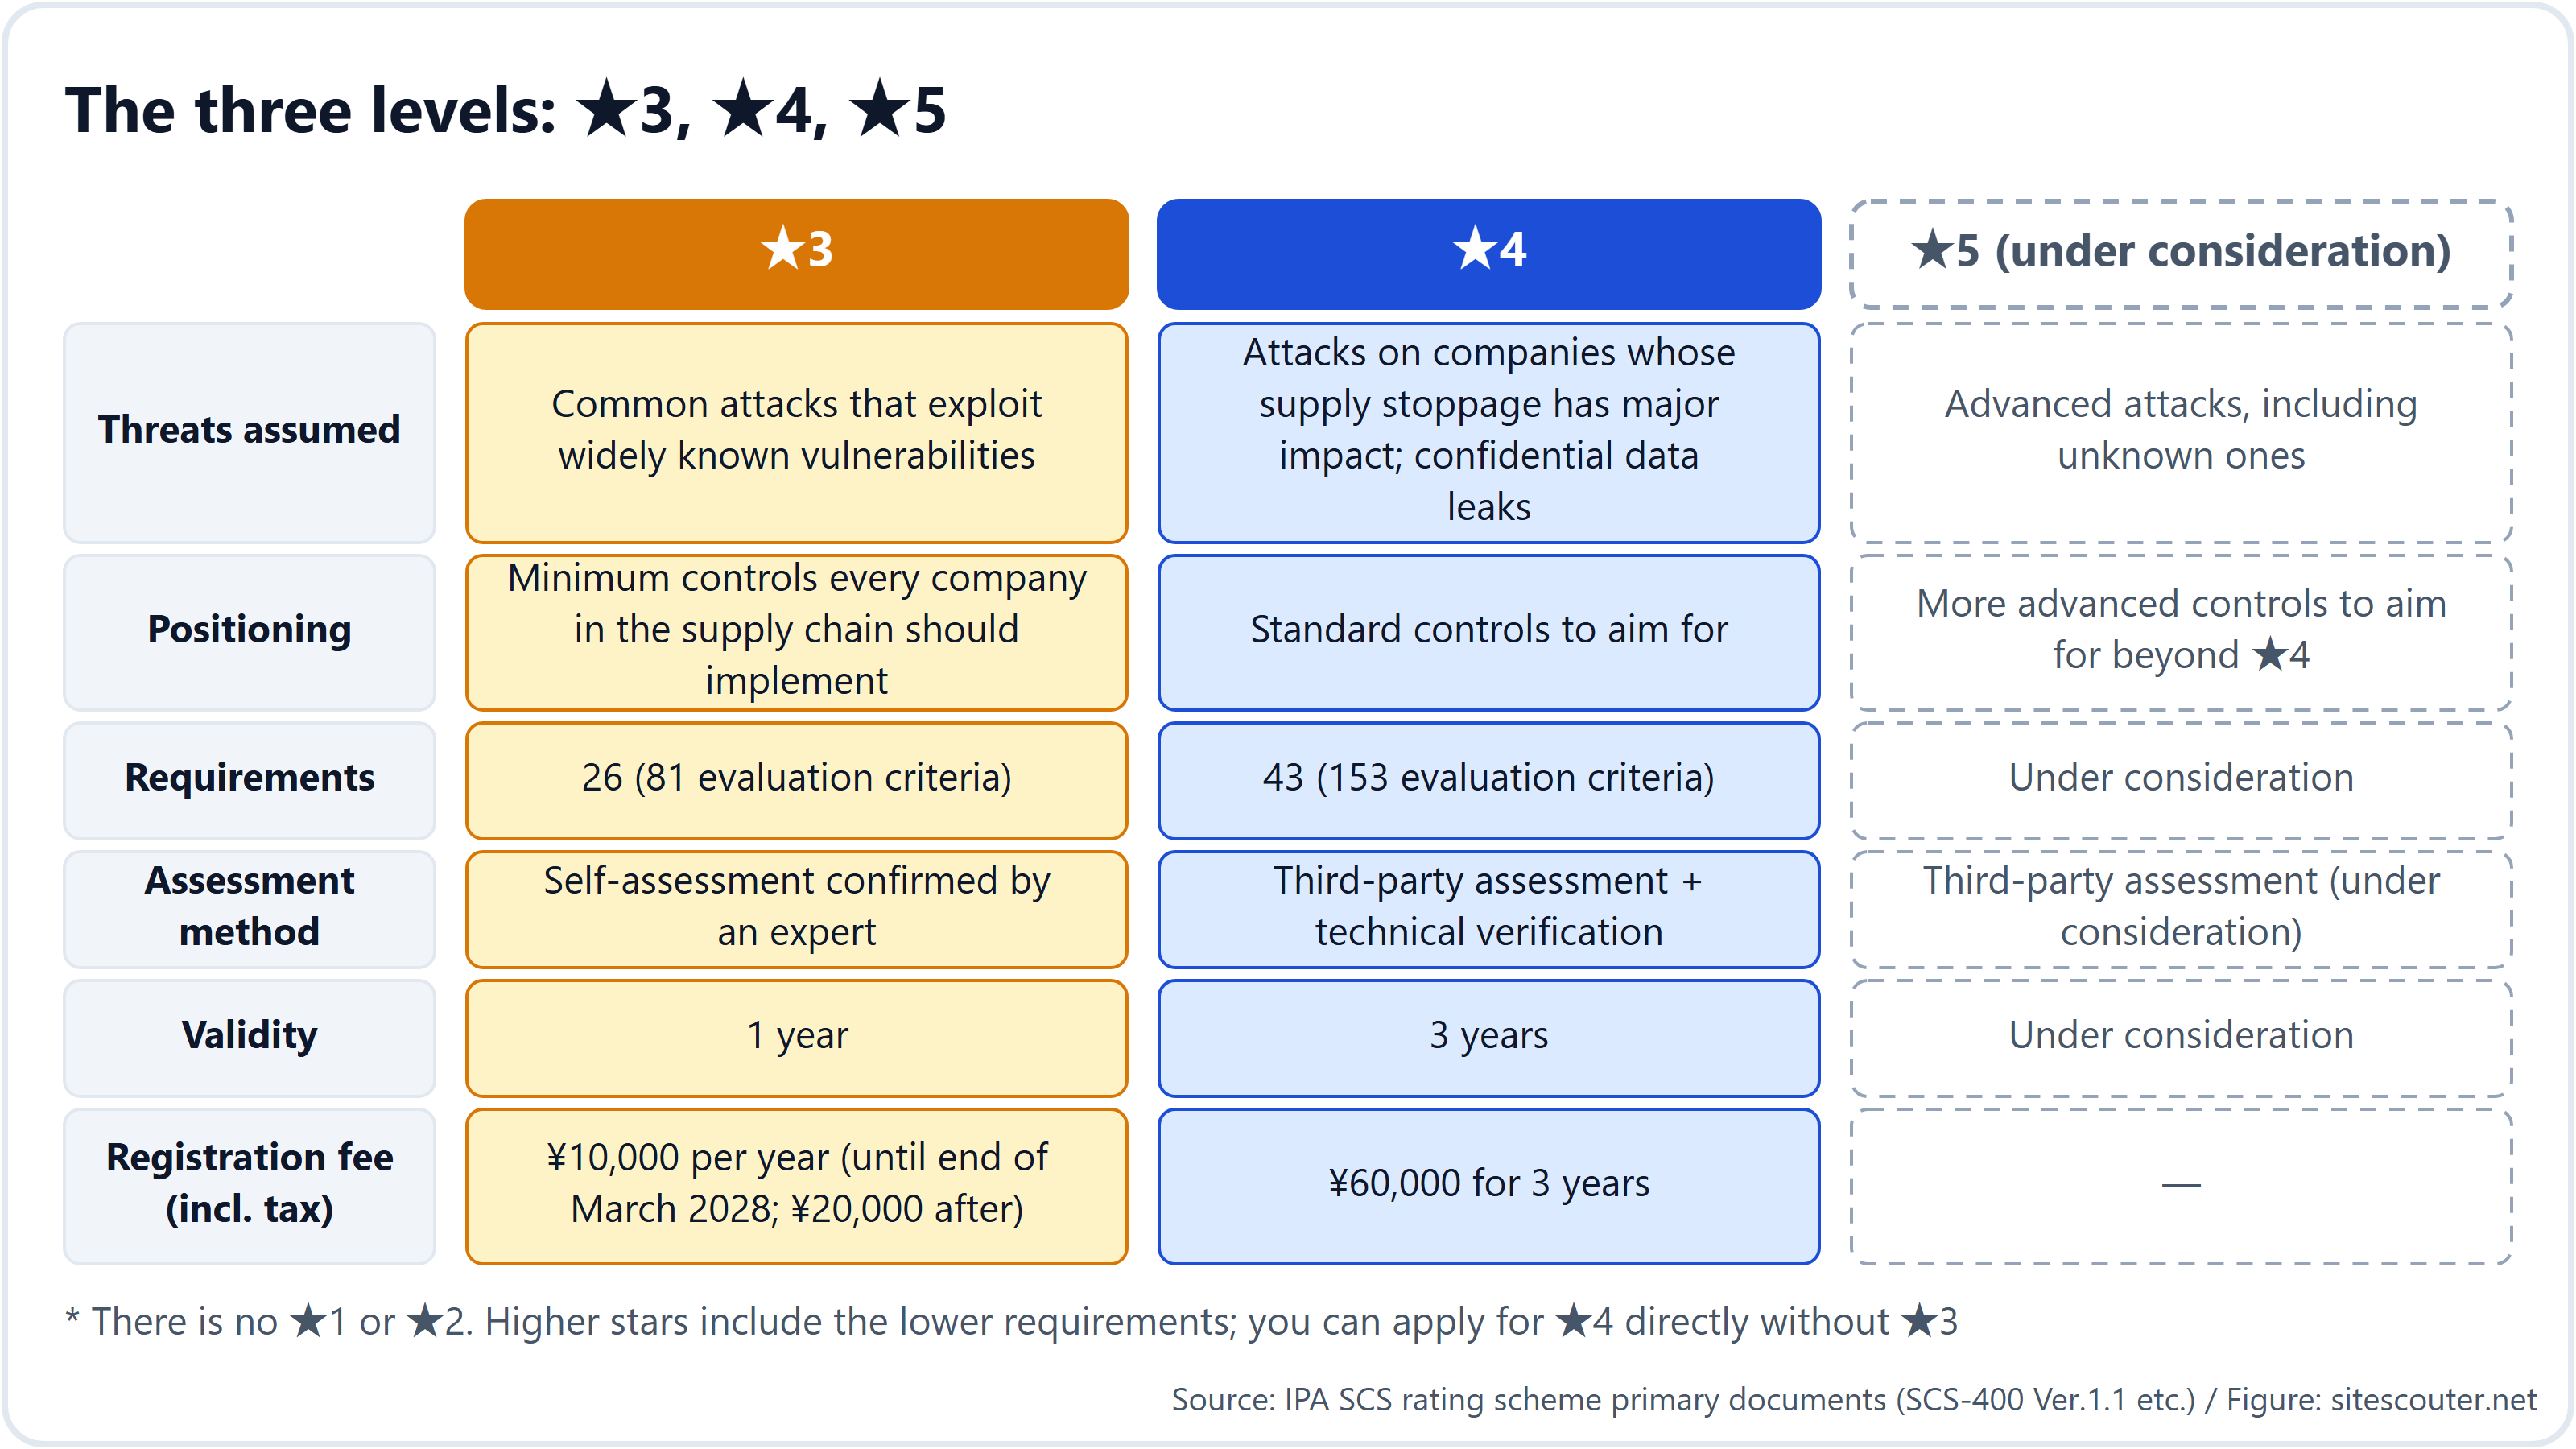
- ★3 में 26 आवश्यकताएँ (81 मूल्यांकन मानदंड) एक विशेषज्ञ द्वारा पुष्ट स्व-मूल्यांकन से साबित की जाती हैं; ★4 में 43 आवश्यकताएँ (153 मूल्यांकन मानदंड) तीसरे पक्ष के मूल्यांकन और तकनीकी सत्यापन से साबित की जाती हैं। ★3 की वैधता 1 वर्ष है, ★4 की 3 वर्ष
- पंजीकरण शुल्क ★3 के लिए ¥10,000 प्रति वर्ष है (मार्च 2028 के अंत तक; उसके बाद ¥20,000) और ★4 के लिए 3 वर्ष का ¥60,000। मूल्यांकन संस्थाओं और विशेषज्ञों को दिया जाने वाला शुल्क अलग है
- आवेदन मार्च 2027 में खुलने वाले हैं। उससे पहले इसी क्रम में प्रकाशित होंगे: पंजीकरण आवेदन गाइड (नवंबर के अंत में), मूल्यांकन संस्थाओं की सूची (दिसंबर के उत्तरार्ध में) और विशेषज्ञों की सूची (जनवरी 2027 से)
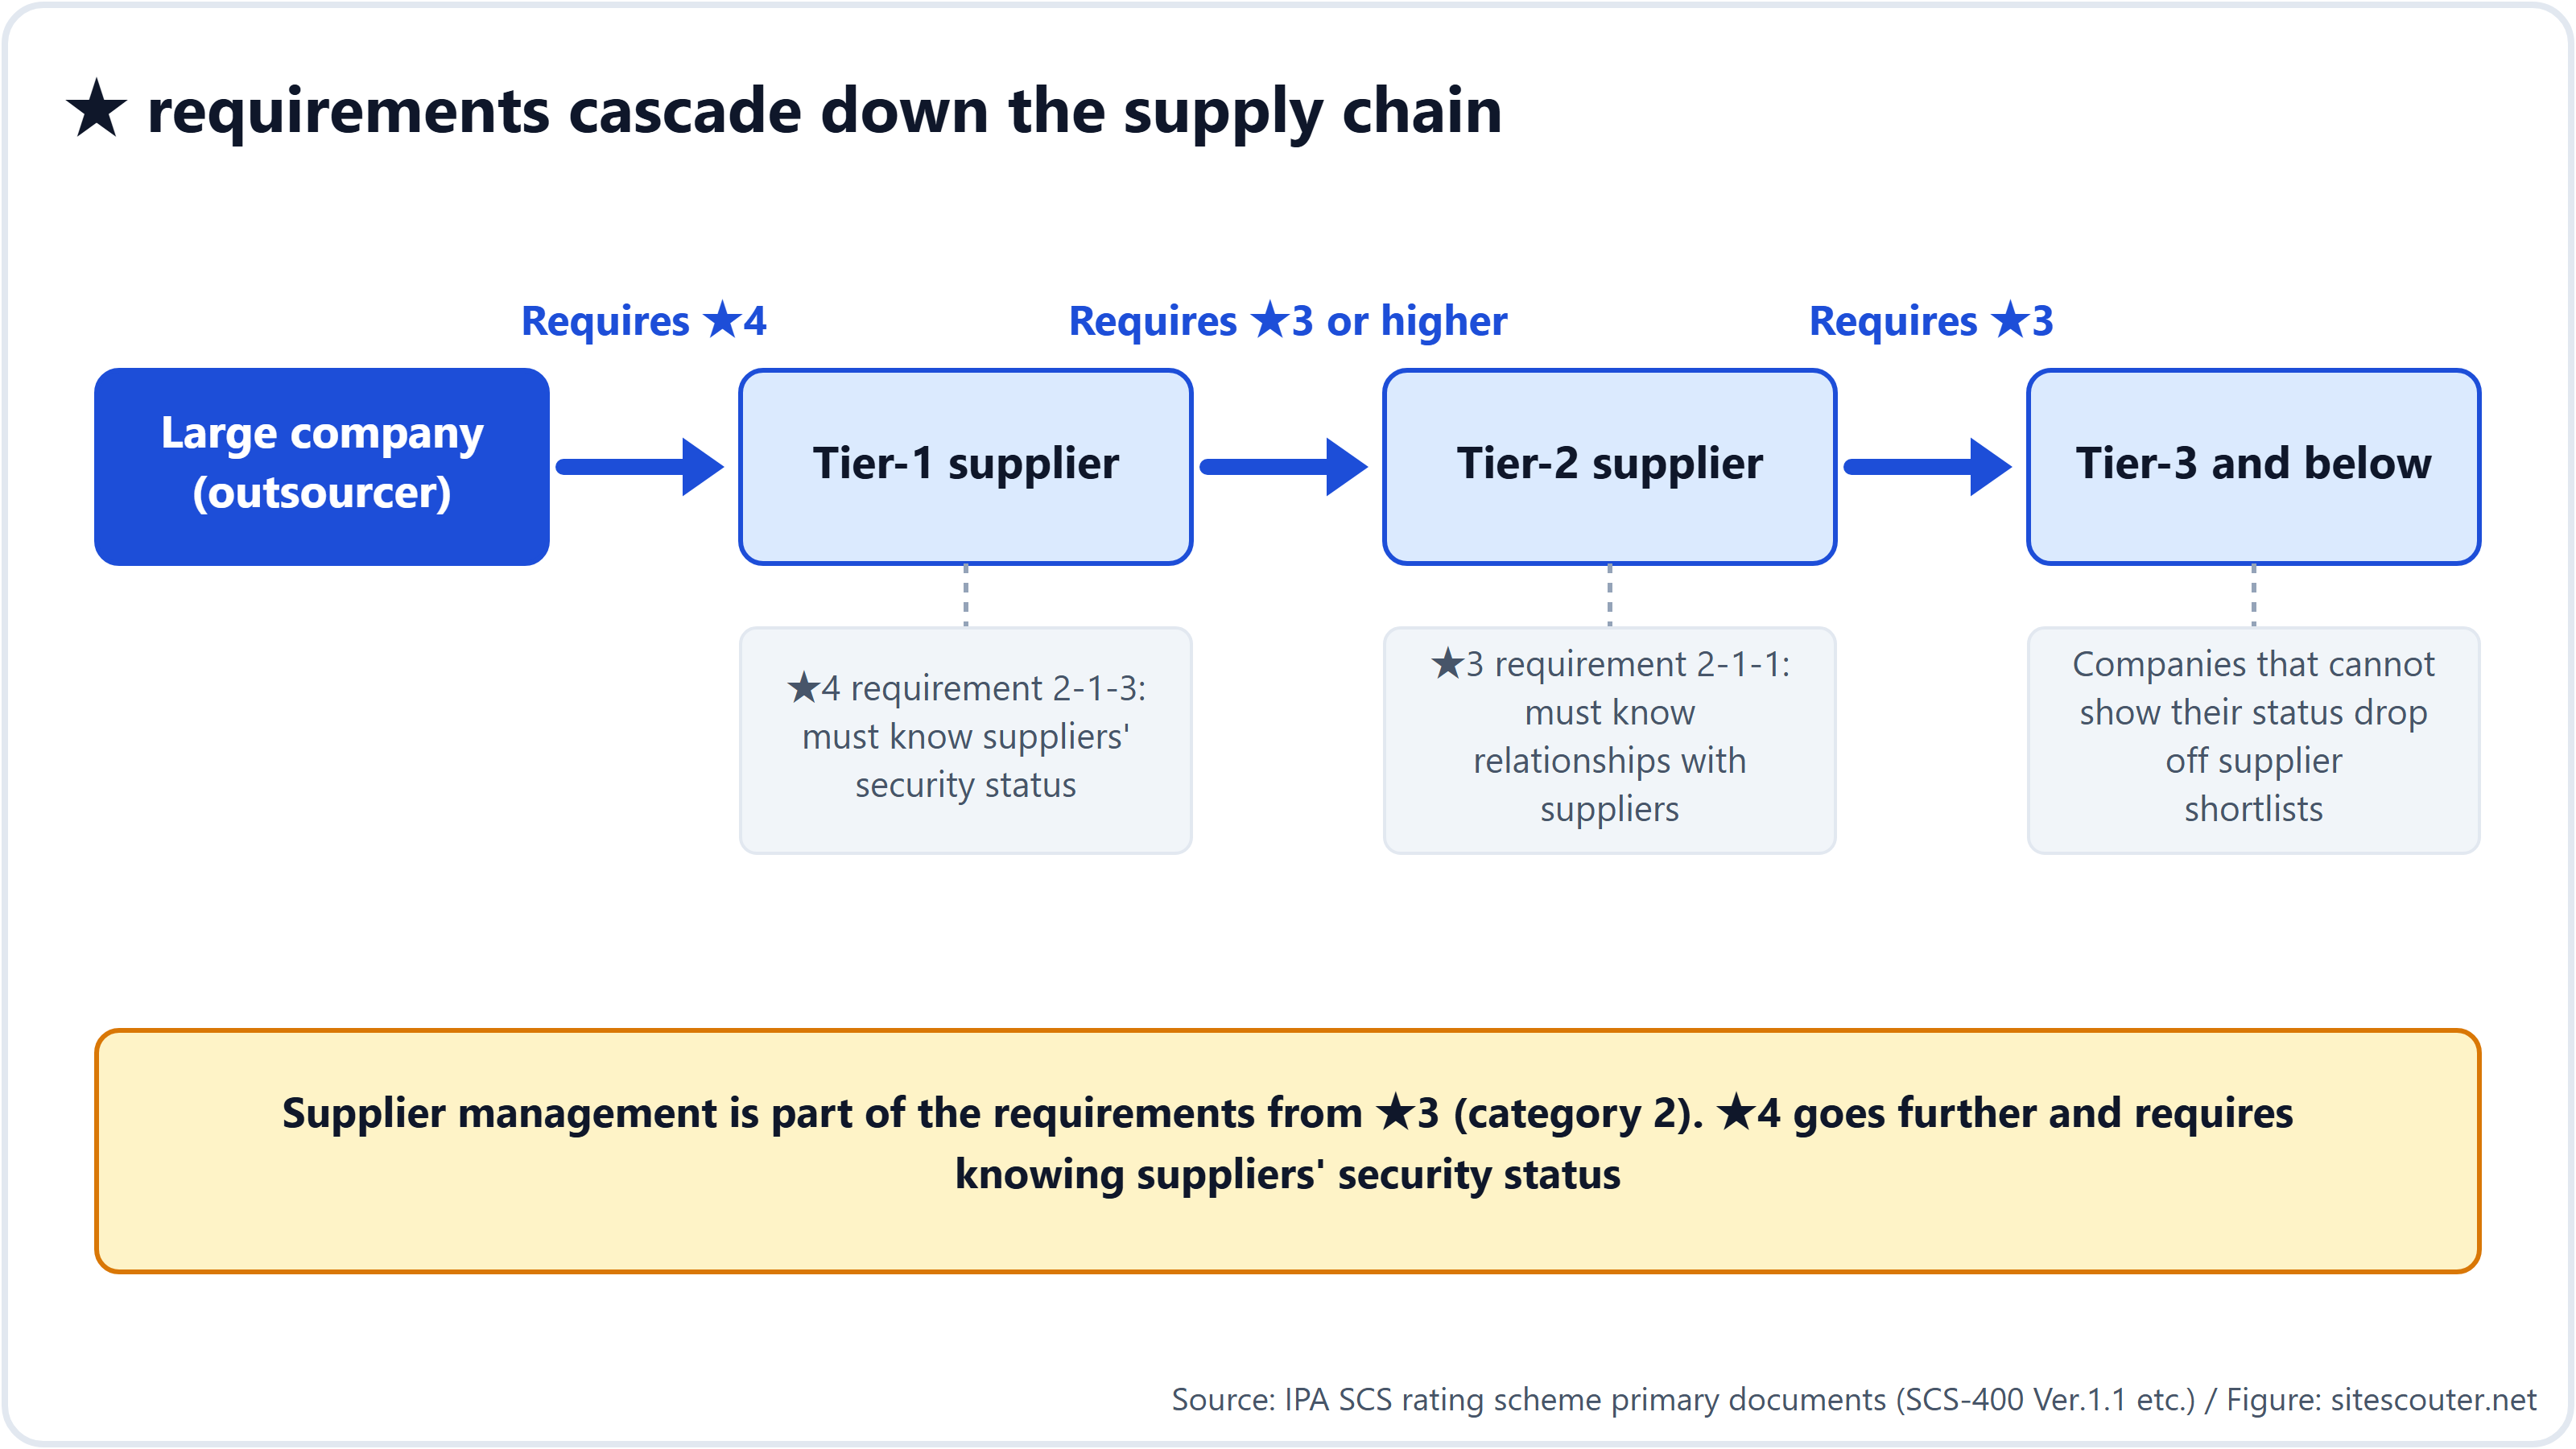
- यह आवश्यकता टियर-3 आपूर्तिकर्ताओं और उनसे भी नीचे तक पहुँचती है। श्रेणी 2, "आपूर्तिकर्ता प्रबंधन", ★3 से ही आवश्यकताओं का हिस्सा है, और ★4 तो अपने आपूर्तिकर्ताओं की सुरक्षा स्थिति जानने (2-1-3) तक जाता है। जैसे ही कोई बड़ी कंपनी अपने ख़रीद मानकों में ★ लिख देती है, जो कंपनियाँ उसे पूरा नहीं करतीं, वे आपूर्तिकर्ता के रूप में नहीं चुनी जातीं। "स्वैच्छिक" केवल क़ानूनी स्थिति का वर्णन है; सप्लाई चेन में यह व्यवहार में अनिवार्य बन जाता है
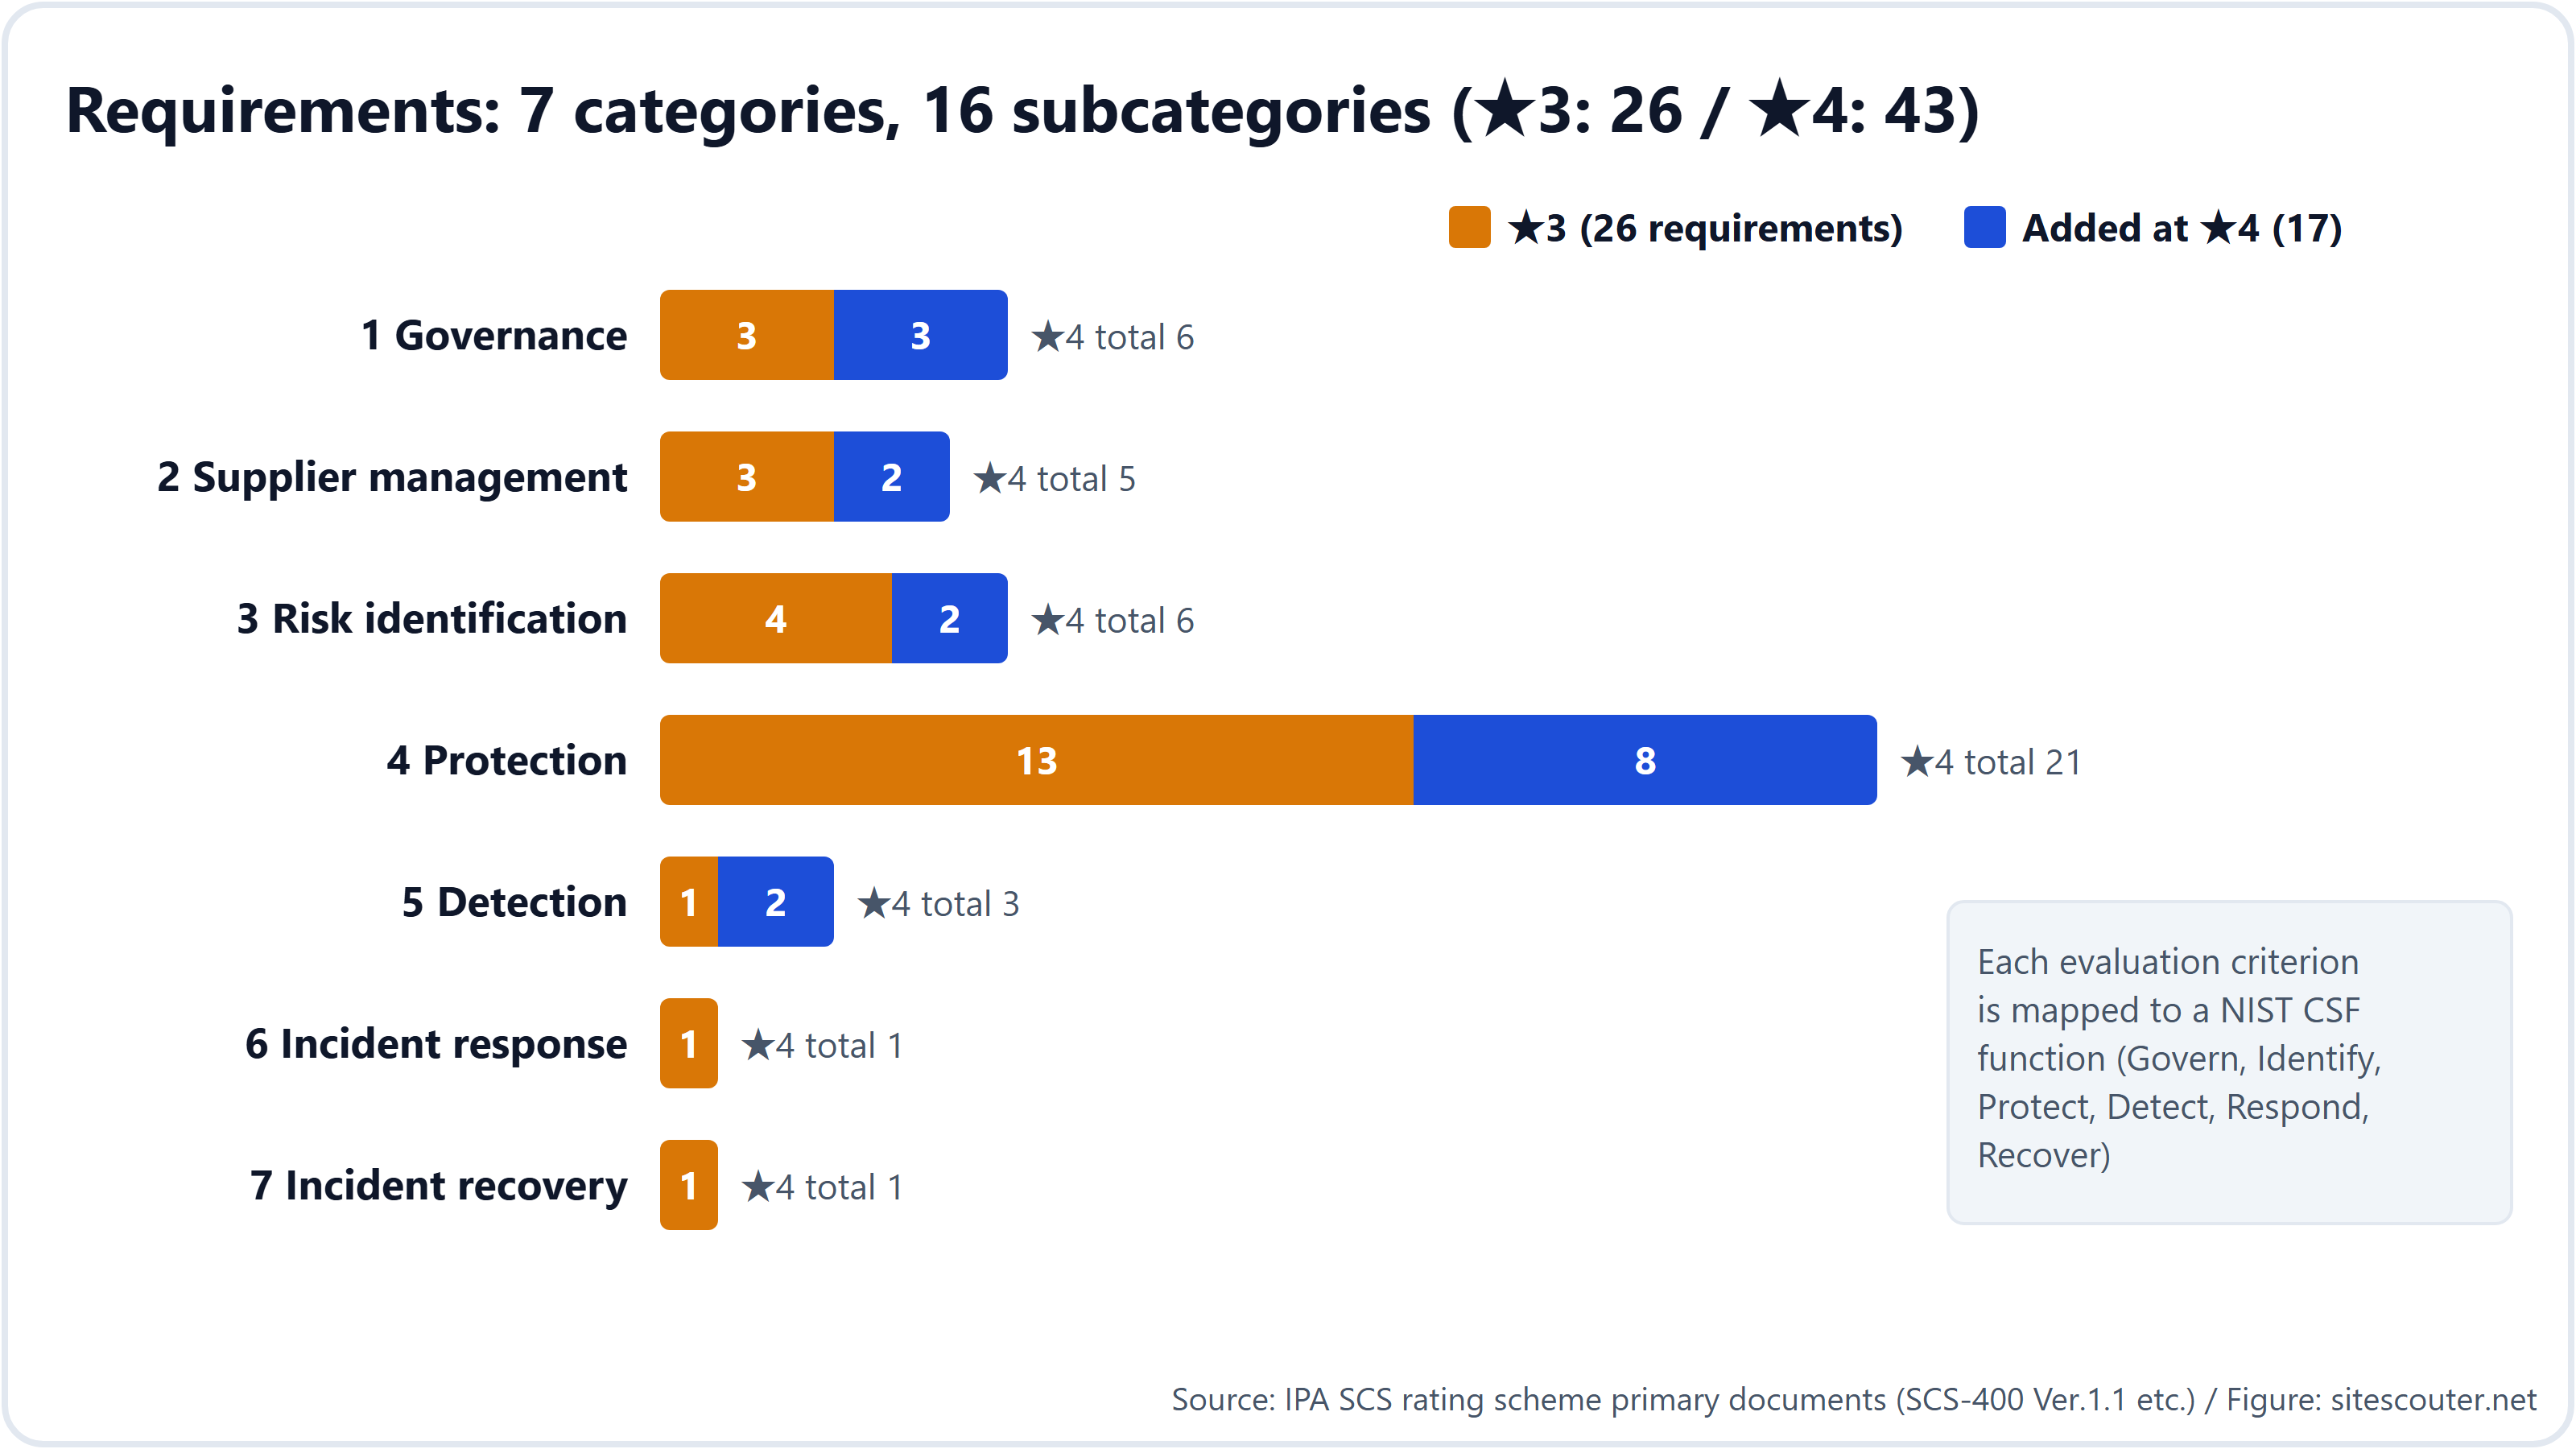
आवश्यकताएँ 7 श्रेणियों (गवर्नेंस, आपूर्तिकर्ता प्रबंधन, जोखिम की पहचान, संरक्षण, पता लगाना, घटना प्रतिक्रिया, पुनर्प्राप्ति) और 16 उपश्रेणियों में व्यवस्थित हैं, और हर मूल्यांकन मानदंड NIST CSF 2.0 के किसी फ़ंक्शन (GV/ID/PR/DE/RS/RC) से जुड़ा है।
★3 बनाम ★4: गहराई, और आप इसे कैसे साबित करते हैं
| ★3 | ★4 | |
|---|---|---|
| अनुमानित ख़तरा | आम हमले, जो व्यापक रूप से ज्ञात भेद्यताओं का फ़ायदा उठाते हैं | ऐसी कंपनियों पर हमले जिनके ठप होने से सप्लाई चेन पर गहरा असर पड़े; गोपनीय जानकारी का लीक होना |
| स्थान | वह न्यूनतम स्तर जिसे सप्लाई चेन की हर कंपनी को लागू करना चाहिए | लक्ष्य रखने योग्य मानक स्तर |
| आवश्यकताएँ | 26 | 43 (★3 की 26 सहित) |
| साबित करने का तरीका | मूल्यांकन शीट में स्व-मूल्यांकन → SCS सुरक्षा विशेषज्ञ पुष्टि करके हस्ताक्षर करता है → प्रबंधन अनुरूपता की घोषणा करता है | स्व-मूल्यांकन → मूल्यांकन संस्था दस्तावेज़ों की समीक्षा, स्थल पर ऑडिट (1 से 2 दिन) और तकनीकी सत्यापन (1 से 2 दिन) करती है → मूल्यांकन रिपोर्ट → प्रबंधन अनुरूपता की घोषणा करता है |
| उत्तीर्ण होने की कसौटी | सिद्धांततः हर मूल्यांकन मानदंड पूरा होना चाहिए। कमियाँ ठीक की जा सकती हैं और विशेषज्ञ उन्हें स्वीकार कर सकता है | वही। तय अवधि (उदाहरण के लिए, कमी मिलने से 1 महीना) के भीतर सुधार रिपोर्ट जमा करनी होती है और उसे स्वीकार होना चाहिए |
| वैधता | 1 वर्ष | 3 वर्ष (हर साल स्व-मूल्यांकन जमा करना होता है) |
आप ★3 के बिना सीधे ★4 के लिए आवेदन कर सकते हैं, क्योंकि हर ऊँचे स्तर में निचले स्तरों की सभी आवश्यकताएँ शामिल हैं।
तकनीकी दृष्टि से, ★3 के अधिकांश बिंदु दस्तावेज़ों के ज़रिये यह दिखाने के बारे में हैं कि आपने नियम तय किए, उन्हें सबको बताया और साल में एक बार उनकी समीक्षा करते हैं। ★4 पहला स्तर है जहाँ आप असली उपकरणों पर, बाहरी भेद्यता स्कैन के ज़रिये, साबित करते हैं कि CVSS 7.0 या उससे ऊपर का कुछ भी मौजूद नहीं है।
संख्याओं से तय सीमाएँ (इनसे चूके तो आप असफल)
ये SCS-400 के वे मूल्यांकन मानदंड हैं जिनकी समय-सीमाएँ या सीमाएँ संख्याओं में लिखी गई हैं। कोष्ठक में दी गई संख्याएँ मूल्यांकन मानदंड की ID हैं।
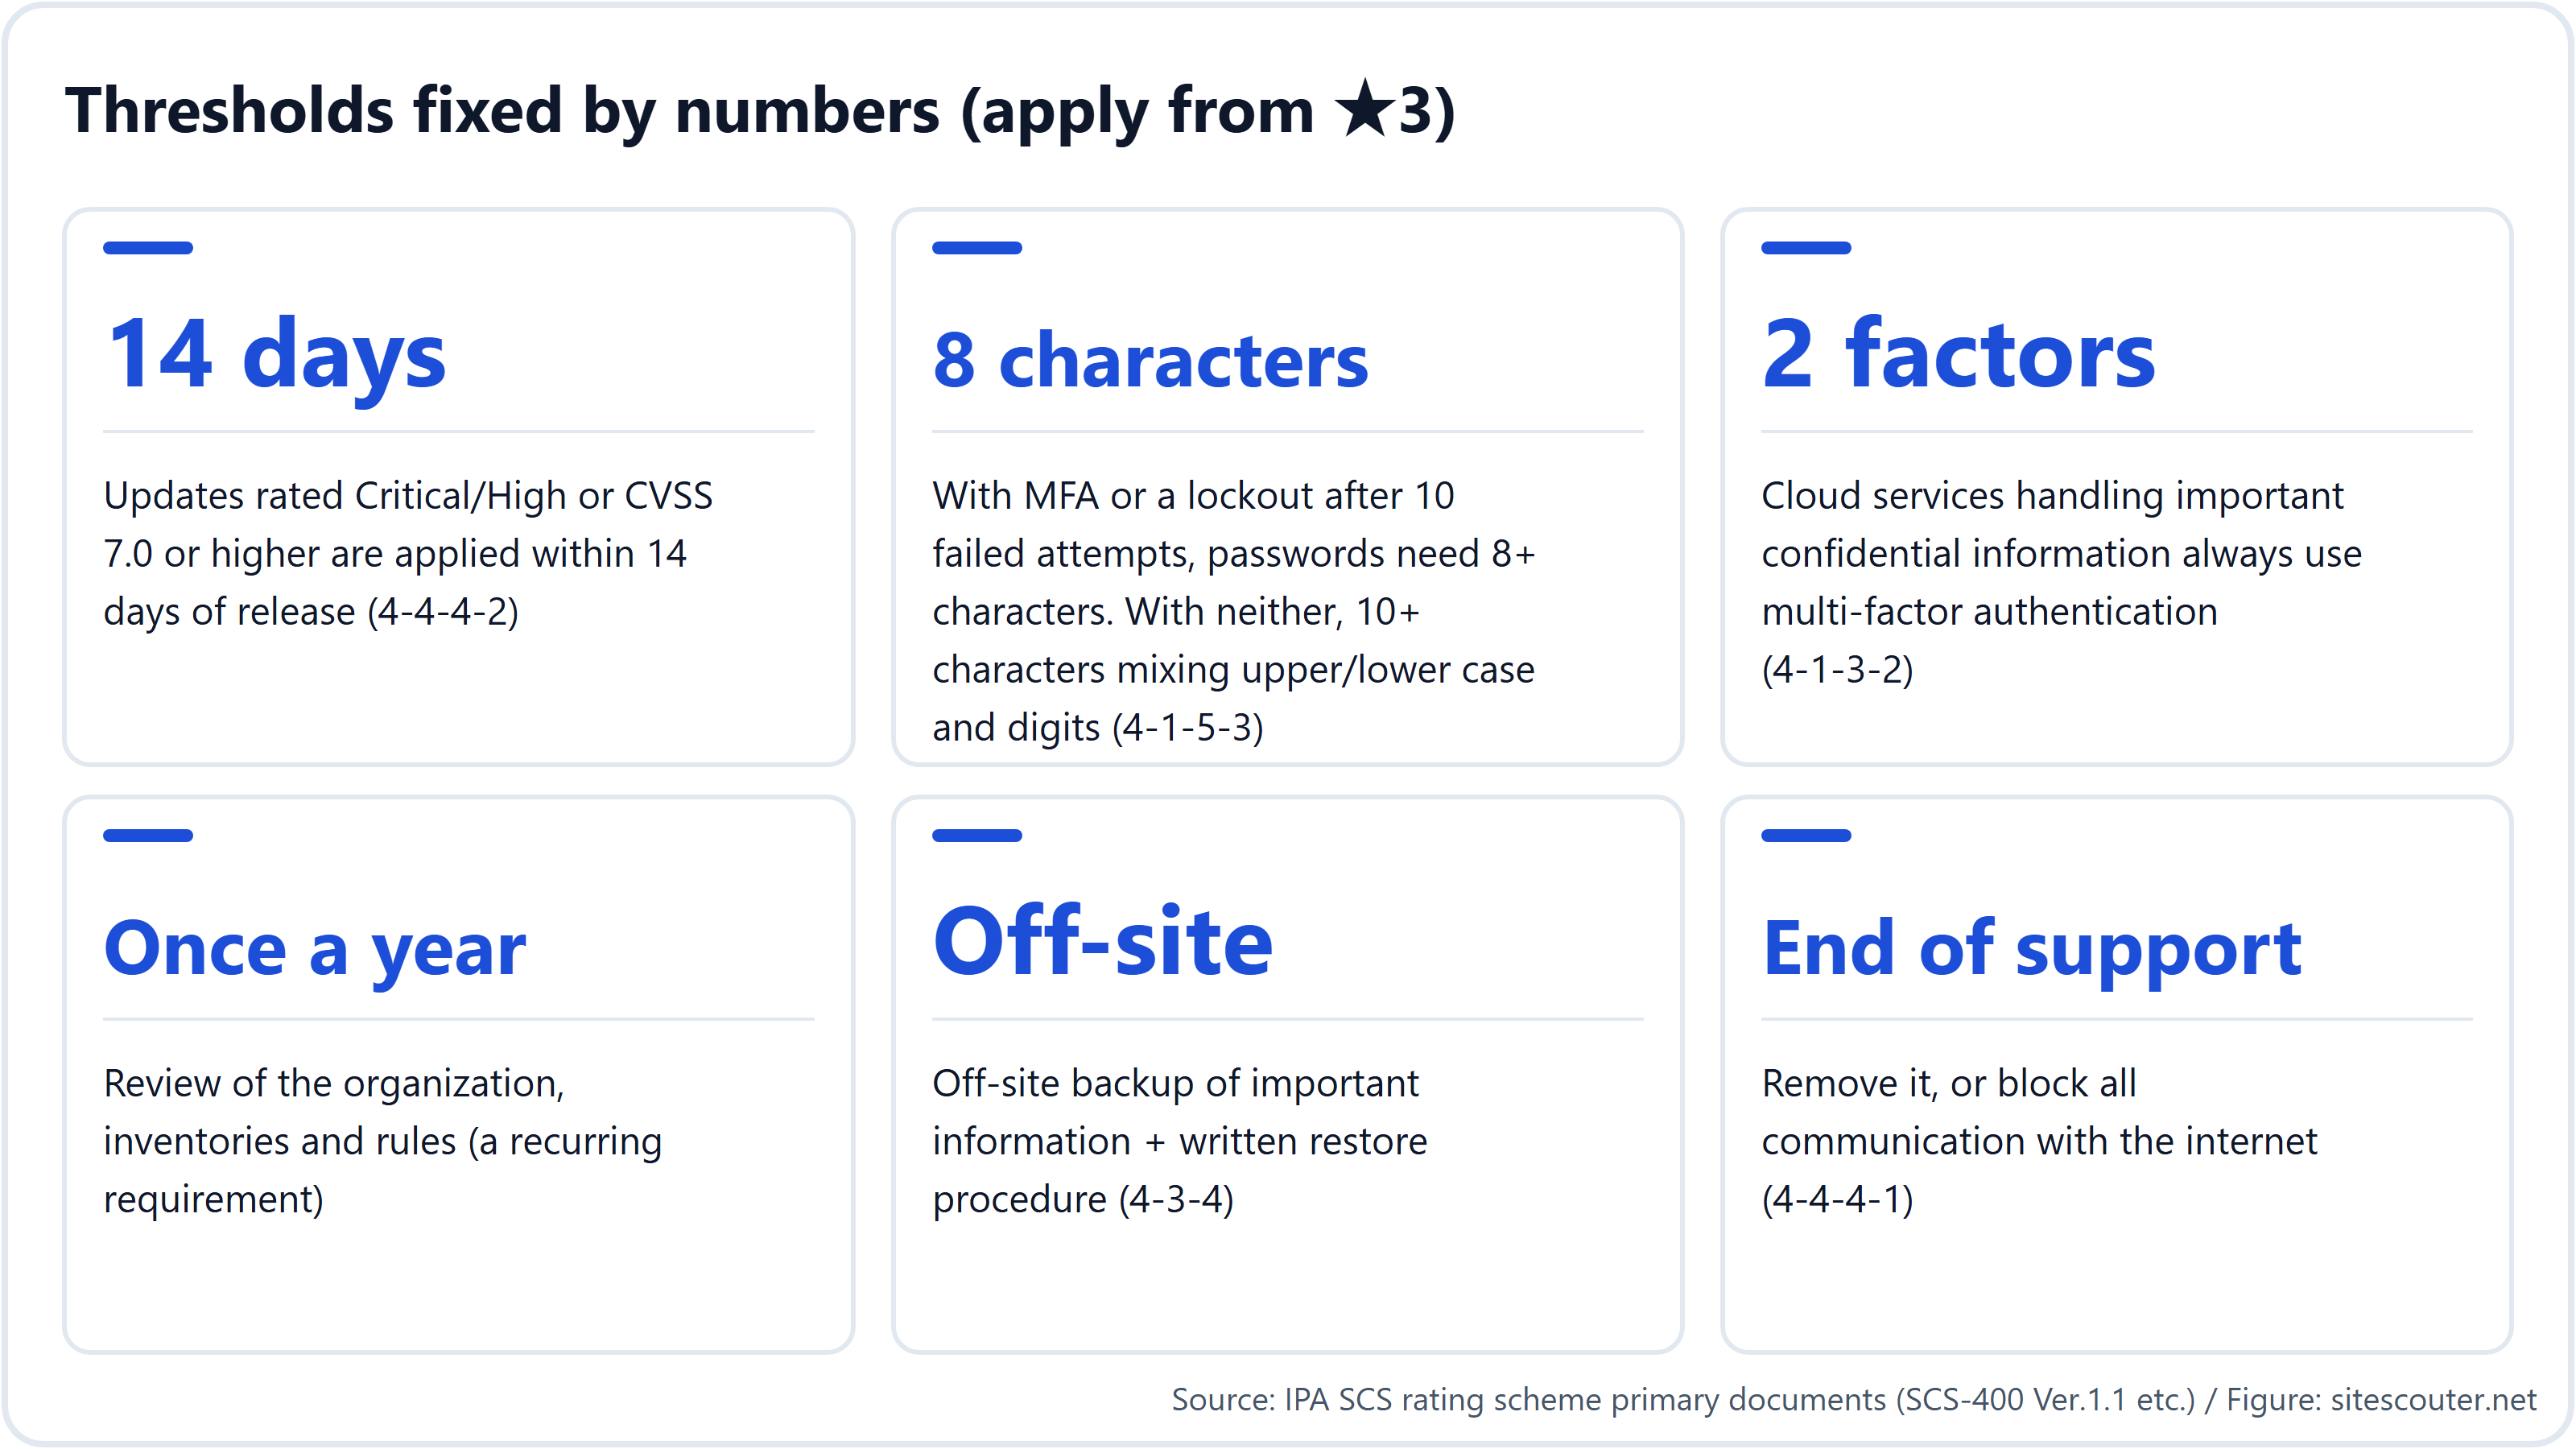
3.1 जारी होने के 14 दिनों के भीतर पैच (4-4-4-2, ★3)
★3 पर, कोई अपडेट जारी होने के 14 दिनों के भीतर लागू करना होगा, यदि इनमें से कोई भी बात सही हो:
- वह किसी ऐसी भेद्यता को ठीक करता है जिसे वेंडर "Critical" (गंभीर) या "High Risk" (उच्च जोखिम) बताता है
- वह CVSS बेस स्कोर 7.0 या उससे अधिक वाली भेद्यता को ठीक करता है
- वेंडर भेद्यता की गंभीरता के बारे में कोई जानकारी नहीं देता
दायरा साफ़ लिखा गया है: कंपनी द्वारा दिए गए PC का OS, ब्राउज़र और Office सॉफ़्टवेयर, सर्वरों का OS और मिडलवेयर, कंपनी द्वारा दिए गए स्मार्ट उपकरणों का OS और ऐप, और इंटरनेट की सीमा पर लगे नेटवर्क उपकरणों का OS और फ़र्मवेयर। यदि परीक्षण में इतना समय लगे कि समय-सीमा पूरी न हो सके, तो अपडेट लागू होने तक जोखिम घटाने के उपाय ज़रूरी हैं।
वेब सर्वर पर PHP, nginx और Apache "सर्वर मिडलवेयर" में गिने जाते हैं। 2026 की गंभीर PHP भेद्यताओं (CVSS 9.8) के मामले में, लेखक के अपने अवलोकन में पाया गया कि अपना PHP संस्करण उजागर करने वाली जापानी साइटों में से 59.5% बिना पैच वाला संस्करण दिखा रही थीं (सुरक्षा एक्सपोज़र आँकड़े 2026)। 14 दिन का नियम अक्षरशः लागू किया जाए तो इनमें से अधिकांश अनुपालन से बाहर हो जाएँगी।
3.2 समर्थन-समाप्त उत्पाद: उन्हें हटाएँ या इंटरनेट से काट दें (4-4-4-1, ★3)
उपकरण, ऑपरेटिंग सिस्टम और सॉफ़्टवेयर "लाइसेंसशुदा और समर्थित" होने चाहिए। जिसका समर्थन समाप्त हो चुका है, उसे सिद्धांततः हटाना होगा, या इंटरनेट से आने-जाने वाले सारे ट्रैफ़िक को रोकना होगा ताकि वह दायरे से बाहर हो जाए। यदि उसका उपयोग जारी रखना ही है, तो जोखिम घटाने के उपाय ज़रूरी हैं, और जहाँ संभव हो स्वचालित अपडेट चालू करने चाहिए।
★4 पर, "समर्थन समाप्त हो चुके ऑपरेटिंग सिस्टम और सॉफ़्टवेयर का उपयोग बंद करना और उन्हें बदलना" अपने आप में एक अलग आवश्यकता बन जाती है (4-4-2)।
3.3 सीमा उपकरणों पर CVSS 7.0+ नहीं (4-4-4-3, ★4)
★4 पर, इंटरनेट की सीमा पर लगे नेटवर्क उपकरणों के OS और फ़र्मवेयर में CVSS बेस स्कोर 7.0 या उससे अधिक की कोई भेद्यता नहीं होनी चाहिए, और इसकी जाँच नीचे बताए गए तकनीकी सत्यापन में बाहर से की जाती है।
3.4 बहु-कारक प्रमाणीकरण (4-1-3, ★3 से अनिवार्य)
- महत्वपूर्ण गोपनीय जानकारी संभालने वाली क्लाउड सेवाओं तक पहुँच में हमेशा बहु-कारक प्रमाणीकरण इस्तेमाल होना चाहिए, उपयोगकर्ताओं और प्रशासकों दोनों के लिए (4-1-3-2)
- ज्ञान (ID और पासवर्ड), स्वामित्व (वन-टाइम पासवर्ड या प्रमाणपत्र), बायोमेट्रिक्स और अन्य जानकारी (जैसे IP पता) में से दो या अधिक प्रकार के कारक। ईमेल या SMS से भेजे गए वन-टाइम पासवर्ड और स्मार्टफ़ोन पर पुश अनुमोदन स्वामित्व कारक माने जाते हैं (4-1-3-3)
- MFA में ज्ञान कारक के रूप में इस्तेमाल होने वाले पासवर्ड कम से कम 8 अक्षरों के होने चाहिए (4-1-3-4)
- ★4 पर, इंटरनेट के ज़रिये आंतरिक नेटवर्क से कनेक्शन, इंटरनेट के ज़रिये प्रशासक पहुँच, और महत्वपूर्ण गोपनीय जानकारी संभालने वाले सिस्टम तक उपयोगकर्ता पहुँच के लिए भी MFA ज़रूरी है (4-1-3-5)
3.5 पासवर्ड (4-1-5, ★3)
- आंतरिक नियमों में डिफ़ॉल्ट पासवर्ड बदलना अनिवार्य होना चाहिए, आसानी से अनुमान लगाए जा सकने वाले शब्द वर्जित होने चाहिए, और अलग-अलग उपकरणों व सेवाओं में एक ही पासवर्ड दोबारा इस्तेमाल करना वर्जित होना चाहिए
- MFA या 10 असफल प्रयासों के बाद खाता लॉकआउट, इनमें से किसी एक के साथ, पासवर्ड कम से कम 8 अक्षरों के होने चाहिए। यदि दोनों में से कोई भी संभव न हो, तो वे कम से कम 10 अक्षरों के, बड़े अक्षर, छोटे अक्षर और अंक सहित होने चाहिए (4-1-5-3)
3.6 फ़ायरवॉल और राउटर (4-5-1, ★3)
- प्रबंधन पासवर्ड को एक मज़बूत, अद्वितीय पासवर्ड में बदलें, या रिमोट पहुँच पूरी तरह बंद कर दें
- बिना प्रमाणीकरण वाले आने वाले (इनबाउंड) ट्रैफ़िक को रोकें और इनबाउंड नियमों को दस्तावेज़ में दर्ज करें। जिन नियमों की अब ज़रूरत नहीं, उन्हें बिना देर किए हटाएँ या निष्क्रिय करें
- यदि नियम इंटरनेट के ज़रिये बदले जाते हैं, तो MFA का उपयोग करें या पहुँच को भरोसेमंद IP पतों तक सीमित करें (4-5-1-7)
- ★4 में हर PC और सर्वर पर सॉफ़्टवेयर फ़ायरवॉल (4-5-1-8), और सार्वजनिक सर्वरों तथा महत्वपूर्ण जानकारी रखने वाले सर्वरों के लिए अलग नेटवर्क सेगमेंट (4-5-1-9) जुड़ जाते हैं
3.7 बैकअप (4-3-4, ★3)
तय करें कि किसका बैकअप लेना है, कितनी बार लेना है और कितने समय तक रखना है; महत्वपूर्ण गोपनीय जानकारी का ऑफ़-साइट बैकअप रखें; और हर बैकअप लक्ष्य के लिए रिस्टोर प्रक्रिया लिखें। ★4 इससे आगे जाकर यह पुष्टि माँगता है कि रिस्टोर वास्तव में रिकवरी टाइम ऑब्जेक्टिव के भीतर काम करता है (7-1-1-2)।
3.8 एंटी-मैलवेयर और निगरानी (4-4-5 और 5-1-1, ★3)
- नेटवर्क से जुड़े हर PC और सर्वर पर एंटी-मैलवेयर सॉफ़्टवेयर इंस्टॉल करें, स्कैन का दायरा और आवृत्ति तय करें, और वेंडर की सिफ़ारिश के अनुसार सिग्नेचर अपडेट करें
- नेटवर्क सीमा पर या एंडपॉइंट पर, एक ऐसी व्यवस्था जो इंटरनेट से आने वाले ट्रैफ़िक और दुर्भावनापूर्ण सर्वरों की ओर जाने वाले ट्रैफ़िक, दोनों को रियल टाइम में पहचान कर रोके (5-1-1-1)। अलर्ट तुरंत उठने चाहिए और एक प्रारंभिक रिपोर्ट तैयार होनी चाहिए
- ★4 में वेब गेटवे पर दुर्भावनापूर्ण साइटों को रोकना, मेल गेटवे पर मैलवेयर जाँच, उपकरणों और सॉफ़्टवेयर के व्यवहार की निगरानी, और लॉग का संग्रह व नियमित समीक्षा जुड़ जाते हैं
3.9 "साल में कम से कम एक बार" समीक्षा
"साल में कम से कम एक बार समीक्षा करें" बार-बार आता है: संगठन, एसेट रजिस्टर, नियमों के अनुपालन, घटना प्रतिक्रिया की व्यवस्था और कई अन्य चीज़ों के लिए। ★3 की 1 वर्ष की वैधता इसी चक्र से मेल खाती है। यदि आप शुरुआत से ही इन समीक्षाओं का रिकॉर्ड रखना अपने रोज़मर्रा के संचालन में शामिल कर लें, तो हर नवीनीकरण पर सबूत दोबारा इकट्ठा नहीं करने पड़ेंगे।
★4 का तकनीकी सत्यापन क्या करता है (SCS-430)
★4 का तकनीकी सत्यापन एक बाहरी भेद्यता स्कैन है, जिसे मूल्यांकन संस्था या तकनीकी सत्यापन प्रदाता करता है। गाइड के मुख्य बिंदु ये हैं:
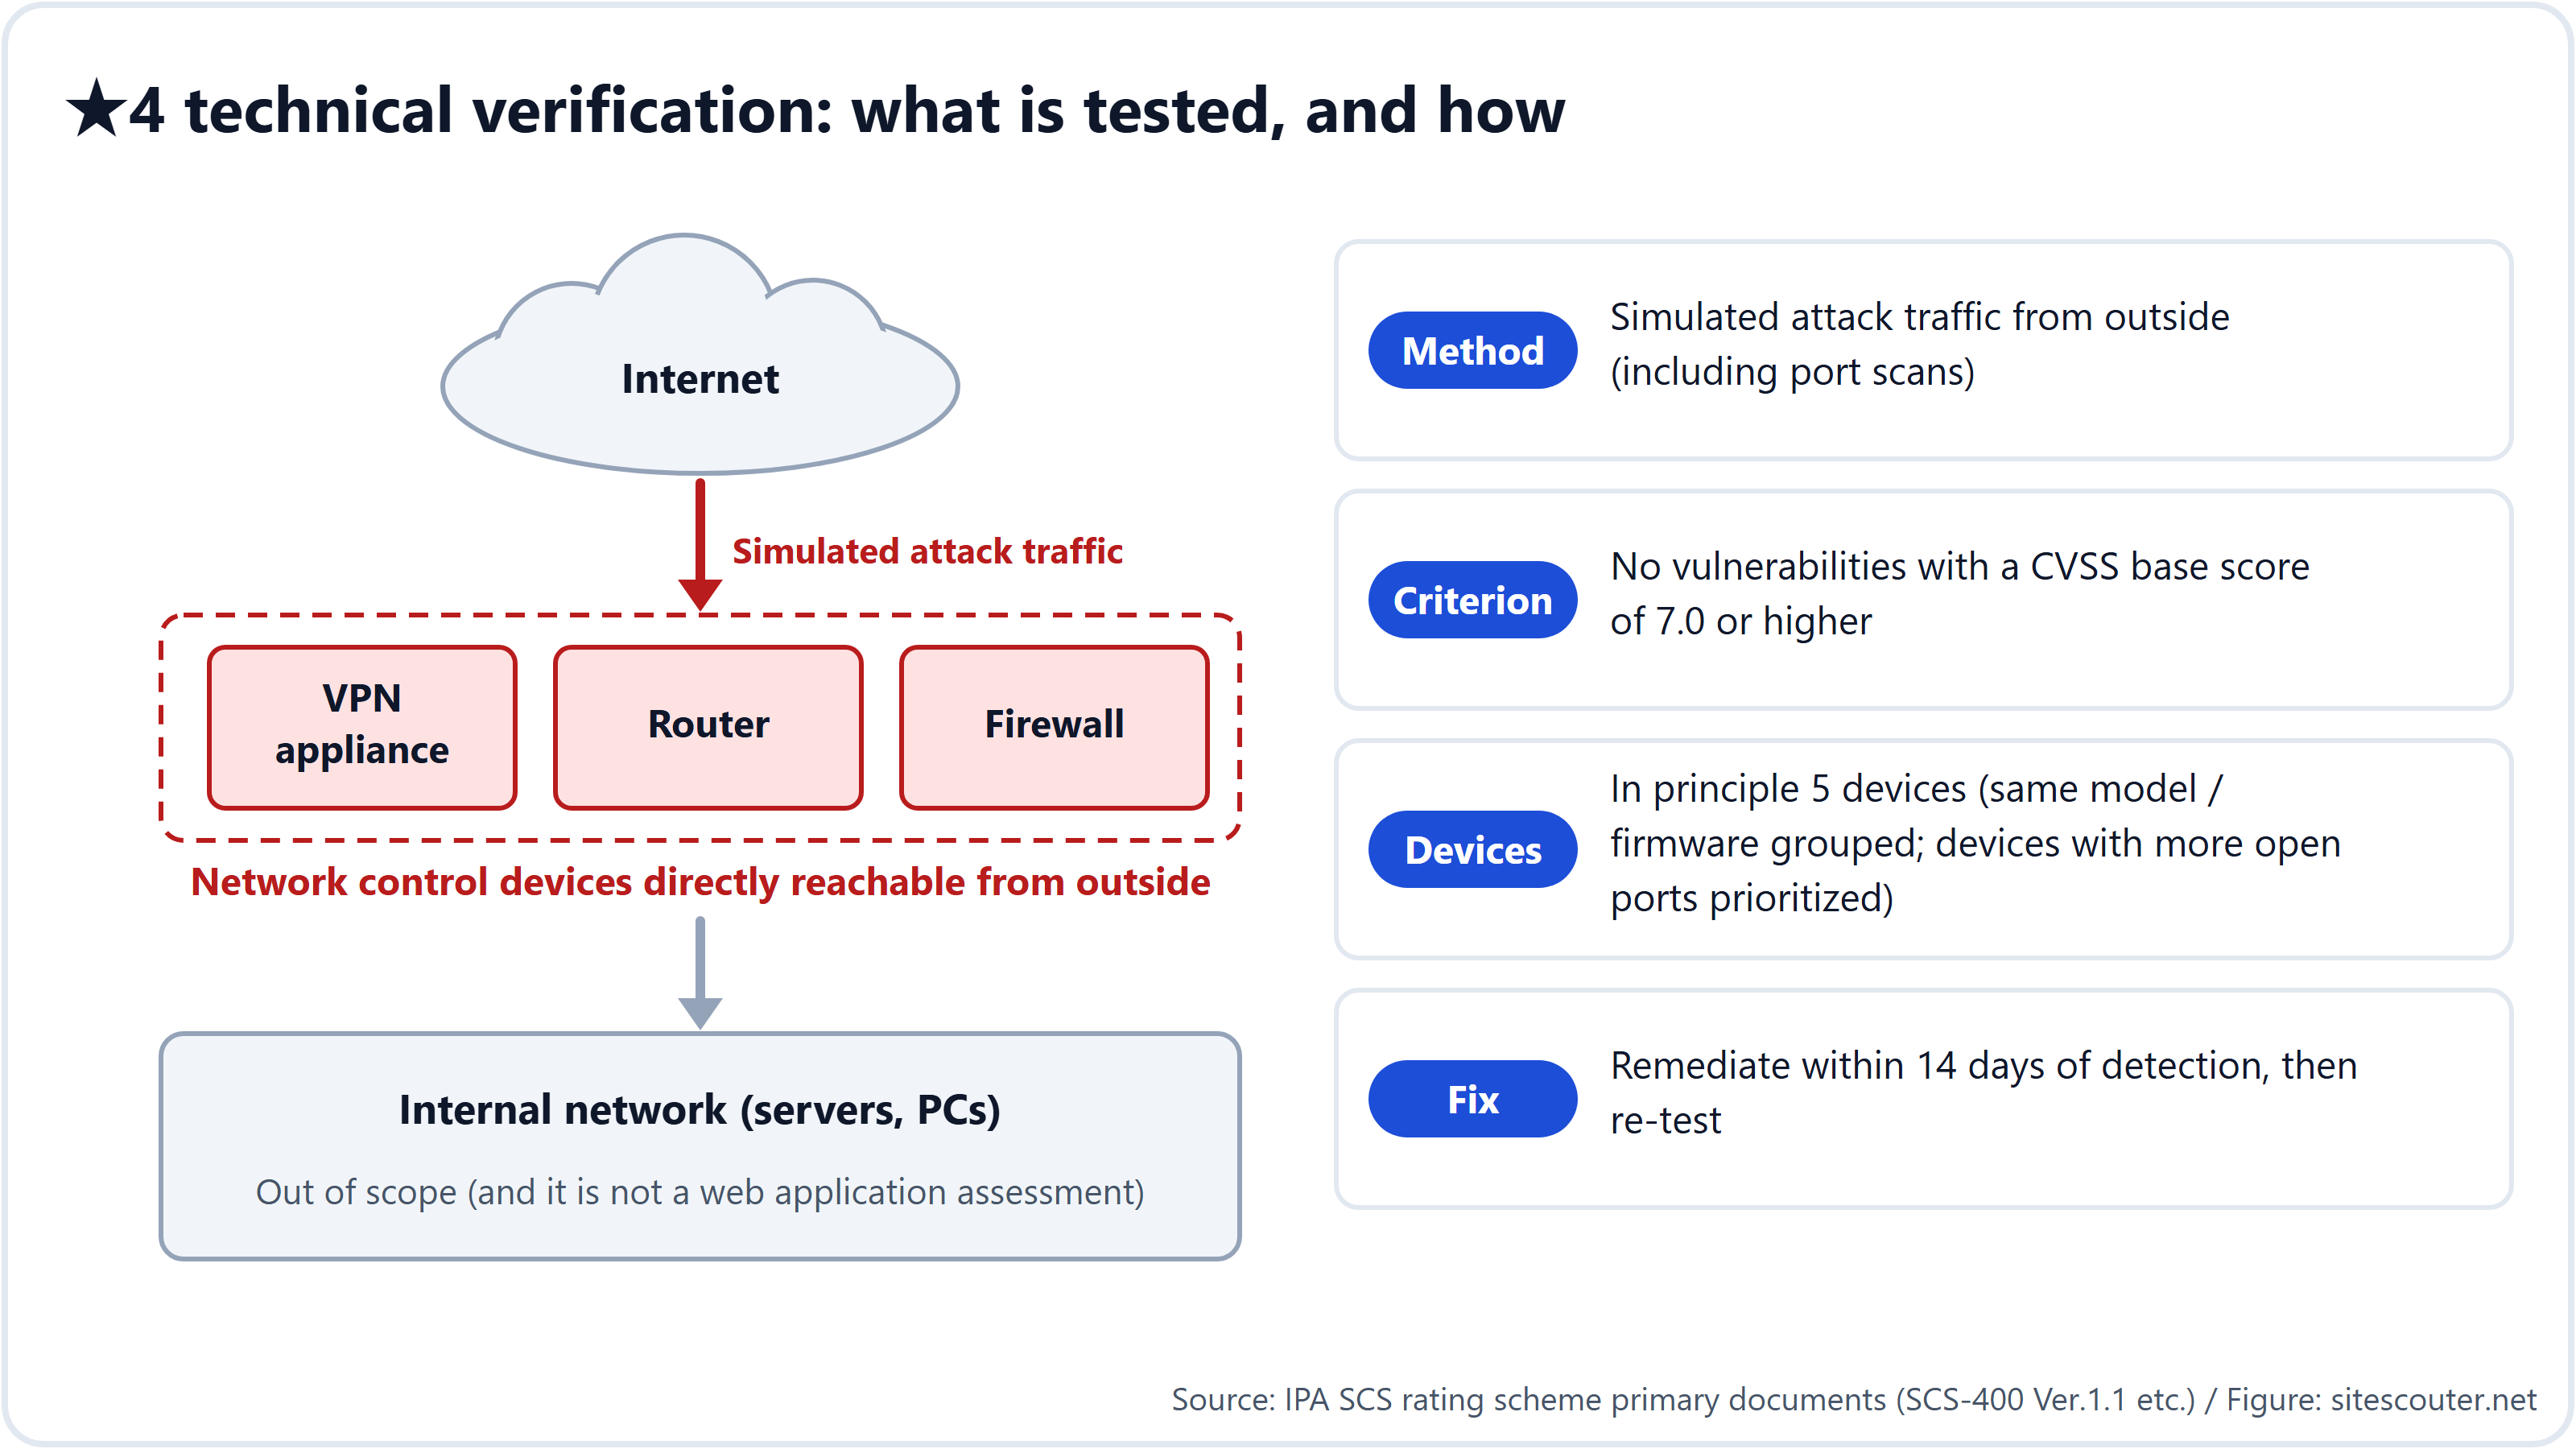
- दायरे के उपकरण: दायरे के भीतर के VPN उपकरण, राउटर, फ़ायरवॉल और इसी तरह के ट्रैफ़िक-नियंत्रण उपकरण, जिन तक बाहर से सीधे पहुँचा जा सकता है। यह वेब एप्लिकेशन का मूल्यांकन नहीं है
- तरीका: बाहर से नकली हमले का ट्रैफ़िक, जिसमें पोर्ट स्कैन भी शामिल हैं, ताकि CVSS बेस स्कोर 7.0 या उससे अधिक वाली भेद्यताओं की जाँच हो सके। कोई भी टूल इस्तेमाल किया जा सकता है; प्रदाता इसे SSS (जापान की सूचना सुरक्षा सेवा मानक पंजीकरण योजना) के प्लेटफ़ॉर्म स्कैनिंग टूल को संदर्भ मानकर चुनता है
- उपकरणों की संख्या: सिद्धांततः 5 उम्मीदवार उपकरण। एक ही मॉडल और फ़र्मवेयर वाले उपकरणों को समूह में रखकर एक प्रतिनिधि चुना जाता है, और ज़्यादा पोर्ट खोलने वाले उपकरणों को प्राथमिकता मिलती है। आप 6 या अधिक, या सभी उपकरणों की जाँच का अनुरोध कर सकते हैं
- तैयारी: परीक्षण की समय-खिड़की पर सहमति, प्रबंधन या सूचना सुरक्षा अधिकारी की स्वीकृति, CSIRT/SOC को सूचना, स्कैनर के स्रोत IP पते प्राप्त करना, और यदि क्लाउड उपकरण शामिल हैं तो क्लाउड प्रदाता की नीति की जाँच
- सुधार: यदि कुछ मिलता है, तो उसे स्कैन परिणाम मिलने के 14 दिनों के भीतर ठीक करें और दोबारा स्कैन करवाएँ
- छूट और विकल्प: यदि सभी उपकरण किसी ISP या ऐसे ही प्रदाता द्वारा प्रबंधित हैं और स्कैन की अनुमति नहीं मिल सकती, तो स्कैन की जगह सबूतों की समीक्षा होती है। यदि बराबर या उससे व्यापक दायरे का कोई हालिया स्कैन मौजूद है और उसे करने वाली कंपनी तकनीकी सत्यापन प्रदाताओं की शर्तें पूरी करती है, तो आप छूट के लिए आवेदन कर सकते हैं
व्यवहार में पहला काम यह पता लगाना है कि क्या वे उपकरण, जिन्हें आप अपना नहीं मानते (शाखा कार्यालयों के राउटर, किराए के VPN उपकरण, क्लाउड में वर्चुअल उपकरण), दायरे में आते हैं। हैंडबुक (SCS-620) के अध्याय 3 में कुछ ही स्थानों वाली कंपनी और कई सहायक कंपनियों वाले समूह के लिए हल किए गए उदाहरण हैं, साथ ही क्लाउड प्रदाताओं से पूछे जाने वाले प्रश्नों की सूची भी है।
प्रमाणन की इकाई और दायरा
मूल्यांकन शीट में आप प्रमाणन की इकाई चुनते हैं: पूरी क़ानूनी इकाई, उसका कोई हिस्सा जैसे व्यावसायिक प्रभाग, या कॉर्पोरेट समूह। दायरा वह IT इन्फ्रास्ट्रक्चर है जिसका मूल्यांकन होना है, और उसकी सीमा पर सुरक्षा उपाय ज़रूरी हैं।
हैंडबुक तीन हमले की सतहें मानती है: "संचालन में चल रहे IT इन्फ्रास्ट्रक्चर तक तार्किक पहुँच", "संचालन में चल रहे IT इन्फ्रास्ट्रक्चर तक भौतिक पहुँच" और "निपटान के समय IT घटकों तक भौतिक पहुँच"। विकास और ख़रीद के समय की सॉफ़्टवेयर सप्लाई चेन ज़रूरी नहीं कि दायरे में हो। ध्यान देने लायक बात है कि योजना आपसे SBOM या बिल्ड पाइपलाइन का प्रबंधन नहीं माँगती।
मार्च 2027 के लिए कैसे तैयार हों
आवेदन मार्च 2027 में खुलने वाले हैं। मूल्यांकन शीट (तीन शीटों वाली Excel फ़ाइल: सामान्य, ★3 और ★4) पहले से प्रकाशित है, इसलिए आप अभी से इसे भरना शुरू कर सकते हैं।
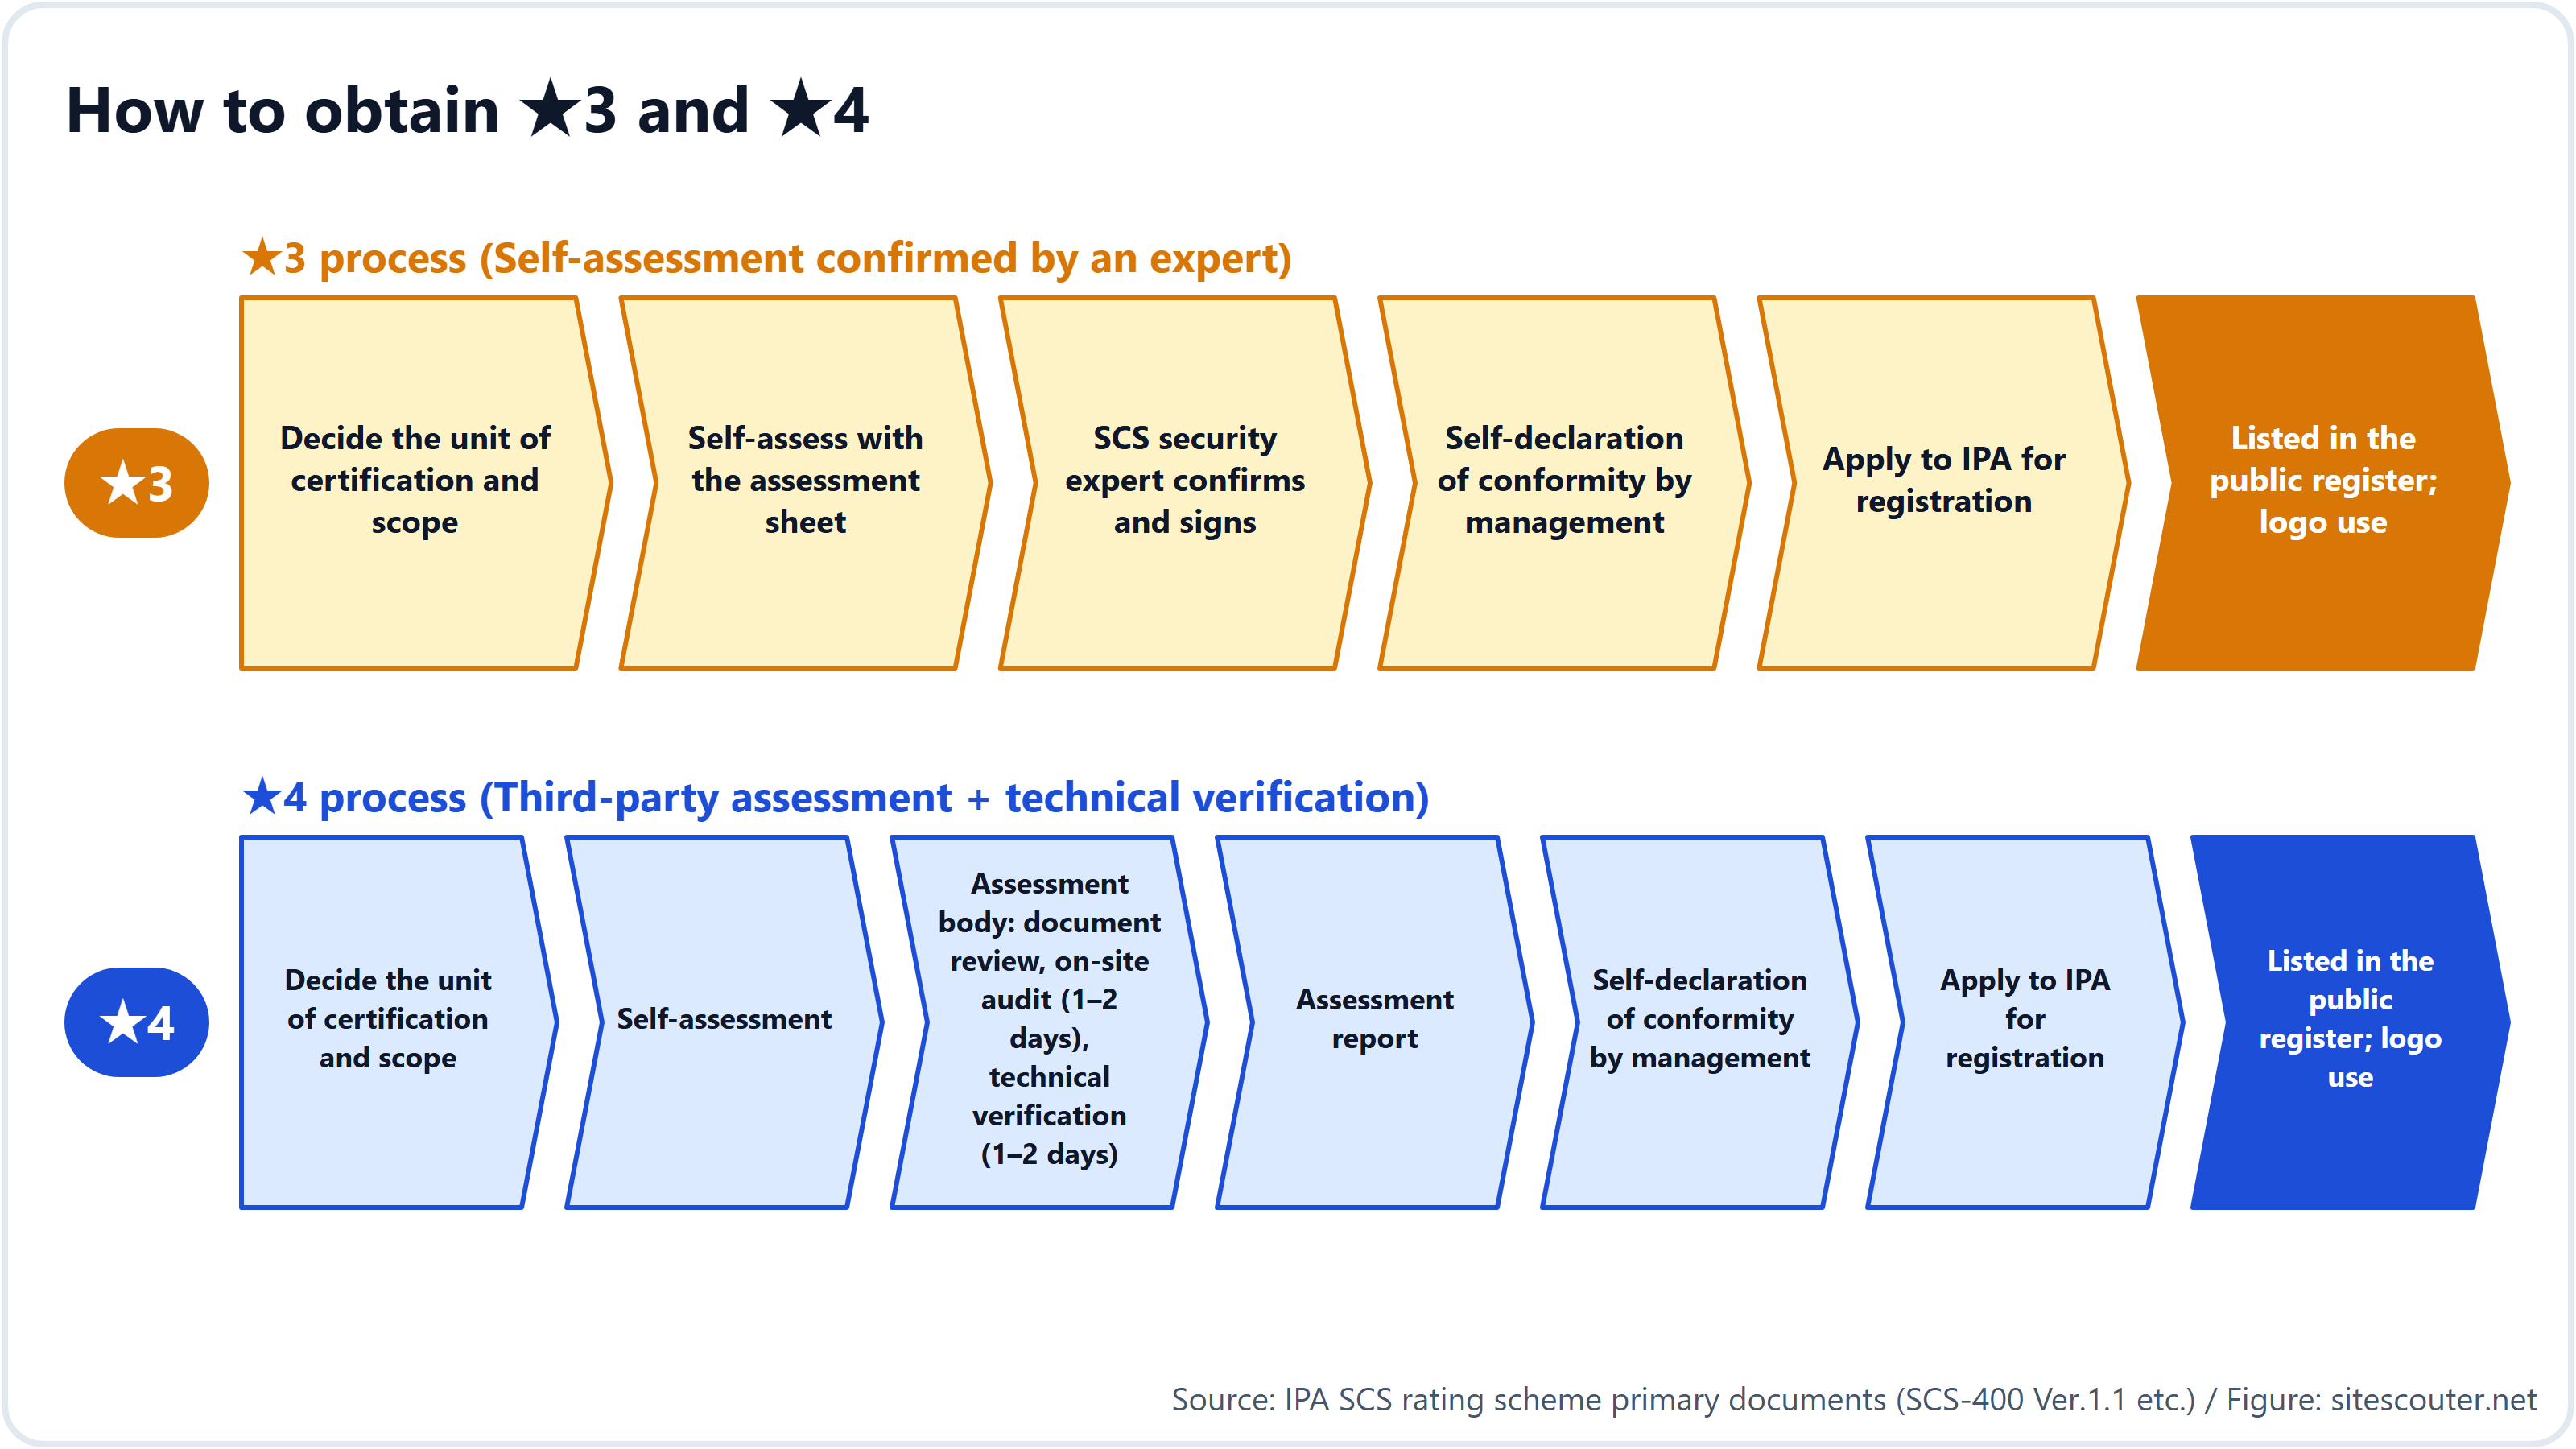
- प्रमाणन की इकाई और दायरा तय करें (1 से 2 सप्ताह)। जब तक आप यह तय नहीं करते कि शाखा कार्यालय, सहायक कंपनियाँ, क्लाउड सेवाएँ और रिमोट-वर्क उपकरण शामिल हैं या नहीं, बाकी काम का आकार नहीं आँका जा सकता
- 26 आवश्यकताओं के सामने मौजूदा स्थिति का स्व-मूल्यांकन करें। 81 मूल्यांकन मानदंडों में से "नियम तय करें", "उसे बताएँ" और "साल में एक बार समीक्षा करें" प्रकार वालों के लिए केवल दस्तावेज़ चाहिए। जिन बिंदुओं पर तकनीकी काम चाहिए, वे खंड 3 वाले हैं
- तकनीकी कार्यान्वयन (उद्योग में 2 से 3 महीने का आँकड़ा सुनने को मिलता है)। MFA का पूरा रोलआउट, समर्थन-समाप्त उत्पादों को बदलना, 14 दिन के पैच नियम को व्यवहार में लाना, सीमा उपकरणों की सेटिंग की समीक्षा, ऑफ़-साइट बैकअप और रिस्टोर प्रक्रियाएँ
- सबूत इकट्ठा करें (1 से 2 महीने)। एसेट रजिस्टर, नियमों के दस्तावेज़, समीक्षा रिकॉर्ड, सूचना देने के रिकॉर्ड, अलर्ट सेटिंग के स्क्रीनशॉट आदि
- SCS सुरक्षा विशेषज्ञ द्वारा पुष्टि (★3) या मूल्यांकन संस्था को अनुबंधित करना (★4)। विशेषज्ञों की सूची जनवरी 2027 से और मूल्यांकन संस्थाओं की सूची दिसंबर 2026 के उत्तरार्ध में आने वाली है
- प्रबंधन द्वारा अनुरूपता की स्व-घोषणा और पंजीकरण आवेदन। प्रक्रिया का विवरण "पंजीकरण आवेदन गाइड" में तय होगा, जो नवंबर 2026 के अंत में आने वाली है
यदि आपका लक्ष्य ★4 है, तो तकनीकी सत्यापन प्रदाता जल्दी बुक करें। उम्मीद है कि आवेदन खुलते ही मूल्यांकन संस्थाओं के पास अनुरोधों का ढेर लग जाएगा।
योजना क्या नहीं माँगती
FAQ और हैंडबुक से कुछ ऐसे बिंदु, जिन्हें ग़लत समझना आसान है:
- कोई विशेष उत्पाद ज़रूरी नहीं है। EDR जैसी उत्पाद श्रेणियाँ आवश्यकताओं में दिखाई ही नहीं देतीं
- रेटिंग हासिल करने का कोई क़ानूनी दायित्व नहीं है। IPA कहती है कि "रेटिंग प्राप्त करना स्वैच्छिक है" और "हर आवश्यकता पूरी न करने का अर्थ यह नहीं कि कारोबार तुरंत रोक दिया जाएगा"। हालाँकि, जैसे ही कोई ग्राहक अपने ख़रीद मानकों में ★ लिख देता है, जो कंपनियाँ उसे पूरा नहीं करतीं उनसे अनुबंध नहीं किया जा सकता। इसे व्यावसायिक शर्त बनाना है या नहीं, यह अनुबंध करने वाले पक्ष तय करते हैं; सार्वजनिक निविदाओं में इसे शर्त बनाना है या नहीं, यह ख़रीद करने वाली संस्था तय करती है
- यह अन्य क़ानूनी ढाँचों की जगह नहीं लेती। उदाहरण के लिए, यह महत्वपूर्ण बुनियादी ढाँचा क्षेत्रों के सुरक्षा मानकों के अनुपालन की गारंटी नहीं देती। यह ISMS की पूरक है
- "मान्यता प्राप्त सहायता संगठन" जैसी कोई चीज़ नहीं है। अप्रैल 2026 में METI और कैबिनेट सचिवालय ने उन अनुचित बिक्री प्रस्तावों के ख़िलाफ़ चेतावनी दी, जो दावा करते हैं कि रेटिंग के बिना कारोबार पर पाबंदी लग जाएगी
वेब सर्वर प्रशासक आज क्या कर सकते हैं
SCS रेटिंग योजना का तकनीकी सत्यापन सीमा उपकरणों को कवर करता है, लेकिन खंड 3.1 का 14 दिन वाला नियम और खंड 3.2 की समर्थन-समाप्ति वाली आवश्यकता सीधे आपके वेब सर्वरों के OS, PHP और मिडलवेयर पर लागू होती हैं।
शुरुआत यह जाँचकर करें कि आपके सर्वर बाहरी दुनिया को कौन-से संस्करण दिखाते हैं और क्या वे अब भी समर्थित हैं। Site Scouter की सर्वर जानकारी जाँच में URL डालकर, बिना पंजीकरण के, Server और X-Powered-By हेडर में दिखने वाले संस्करण, TLS संस्करण, प्रमाणपत्र और सुरक्षा हेडर देखें। शेयर्ड होस्टिंग पर PHP संस्करण बदलने का तरीका PHP अपग्रेड करने की व्यावहारिक गाइड में बताया गया है।
पद्धति संबंधी टिप्पणियाँ और सीमाएँ
यह लेख 30 अक्टूबर 2026 तक IPA द्वारा प्रकाशित प्राथमिक दस्तावेज़ों (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, शुल्क सूचना, FAQ और 28 अक्टूबर 2026 की प्रेस विज्ञप्ति) पर आधारित है। मानदंडों की ID और शब्दावली SCS-400 Ver.1.1 से ली गई है। पंजीकरण आवेदन गाइड अभी प्रकाशित नहीं हुई है, इसलिए प्रक्रिया के विवरण बदल सकते हैं। लेखक डोमेन, होस्टिंग और सुरक्षा व्यवसाय में काम करता है और न तो मूल्यांकन संस्था है, न ही तकनीकी सत्यापन प्रदाता।
समर्थन समाप्त हो चुके सॉफ़्टवेयर को हटाने और गंभीर अपडेट 14 दिनों के भीतर लागू करने की आवश्यकताएँ सीधे आपके वेब सर्वर के OS, PHP और मिडलवेयर पर लागू होती हैं। बस URL डालें और एक सामान्य, बिना दखल वाली जाँच से देखें कि आपका सर्वर बाहरी दुनिया को कौन-से संस्करण और हेडर दिखाता है। पंजीकरण की आवश्यकता नहीं।
उपयोग करें: सर्वर जानकारी जांचअक्सर पूछे जाने वाले प्रश्न
क्या मैं ★3 के बिना ★4 के लिए आवेदन कर सकता हूँ?
हाँ। चूँकि हर ऊँचे स्तर में निचले स्तरों की सभी आवश्यकताएँ शामिल हैं, हैंडबुक में कहा गया है कि ★3 न होने पर भी आप ★4 पंजीकरण के लिए आवेदन कर सकते हैं।
क्या तकनीकी सत्यापन वेब एप्लिकेशन की जाँच करता है?
नहीं। तकनीकी सत्यापन गाइड (SCS-430) उन ट्रैफ़िक-नियंत्रण उपकरणों को कवर करती है जिन तक बाहर से सीधे पहुँचा जा सकता है, जैसे VPN उपकरण, राउटर और फ़ायरवॉल, और उनमें CVSS बेस स्कोर 7.0 या उससे अधिक की भेद्यताओं की जाँच बाहर से करती है।
क्या 14 दिन का पैच नियम ★3 पर भी लागू है?
हाँ। मूल्यांकन मानदंड 4-4-4-2 ★3 की आवश्यकता "सुरक्षा पैच और अपडेट की प्रक्रियाएँ" के अंतर्गत आता है, और Critical/High या CVSS 7.0 या उससे अधिक रेटिंग वाले अपडेट 14 दिनों के भीतर लागू करना अनिवार्य करता है।
इसकी लागत कितनी है?
IPA को दिया जाने वाला पंजीकरण शुल्क ★3 के लिए ¥10,000 प्रति वर्ष (31 मार्च 2028 तक; उसके बाद ¥20,000) और ★4 के लिए 3 वर्ष का ¥60,000 है। SCS सुरक्षा विशेषज्ञों, मूल्यांकन संस्थाओं और तकनीकी सत्यापन प्रदाताओं को दिया जाने वाला शुल्क योजना की शुल्क तालिका में नहीं है और बाज़ार से तय होता है।
क्या ISMS होने पर मुझे ★4 से छूट मिलती है?
छूट का कोई नियम नहीं है। FAQ में ISMS और इस योजना को एक-दूसरे का पूरक बताया गया है।
संदर्भ
अंतिम जांच: 2026-10-30। विनिर्देश और नीतियां बदल सकती हैं; कोई कदम उठाने से पहले मूल स्रोतों की जांच करें।
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (व्यक्तिगत ब्लॉग nkzw.jp)
संपर्क: आधिकारिक साइट / YouTube / Instagram / LinkedIn / X / Telegram