
El nuevo sistema japonés de calificación de seguridad de la cadena de suministro (SCS) explicado para ingenieros: requisitos de ★3 y ★4, la regla de parches en 14 días y qué comprueba la verificación técnica
El 28 de octubre de 2026, IPA (la Information-technology Promotion Agency, Japan) publicó las guías de evaluación y el manual explicativo de su "Sistema de calificación de seguridad para el fortalecimiento de las cadenas de suministro" (el sistema de calificación SCS). El sistema en sí se anunció en abril, pero con estos documentos ya está claro qué hay que hacer, hasta qué nivel y cómo hay que demostrarlo, de modo que la preparación práctica puede empezar antes de las primeras solicitudes, en marzo de 2027.
Este artículo está dirigido al personal de TI, infraestructura y web que hará el trabajo cuando un cliente diga "obtengan el ★3, por favor". Extrae de los documentos primarios (SCS-400 Ver.1.1, SCS-430 y SCS-620) los requisitos que implican trabajo técnico y los umbrales fijados por números. Para la visión de conjunto, lea primero la guía general; para el impacto en el negocio y las decisiones que debe tomar la dirección, lea la guía para directivos.
Este artículo también se publica en inglés en sitescouter.net y nkzw.jp, y en japonés en sitescouter.net. Esta es la edición en español de Site Scouter, traducida de la versión inglesa.
El sistema en un minuto
- Nombre oficial: Sistema de calificación de seguridad para el fortalecimiento de las cadenas de suministro, abreviado como sistema de calificación SCS. IPA lo gestiona como titular del sistema, bajo la supervisión del Ministerio de Economía, Comercio e Industria (METI) y de la Oficina Nacional de Ciberseguridad de la Secretaría del Gabinete
- Es voluntario y no constituye una obligación legal. El diseño parte de que la empresa contratante indica a su proveedor qué nivel (★) necesita, y de que ese nivel se usa en el contrato comercial
- Hay tres niveles: ★3, ★4 y ★5. No existen ★1 ni ★2; la base es el programa SECURITY ACTION ya existente de IPA (compromisos autodeclarados de una y dos estrellas). El ★5 sigue en estudio
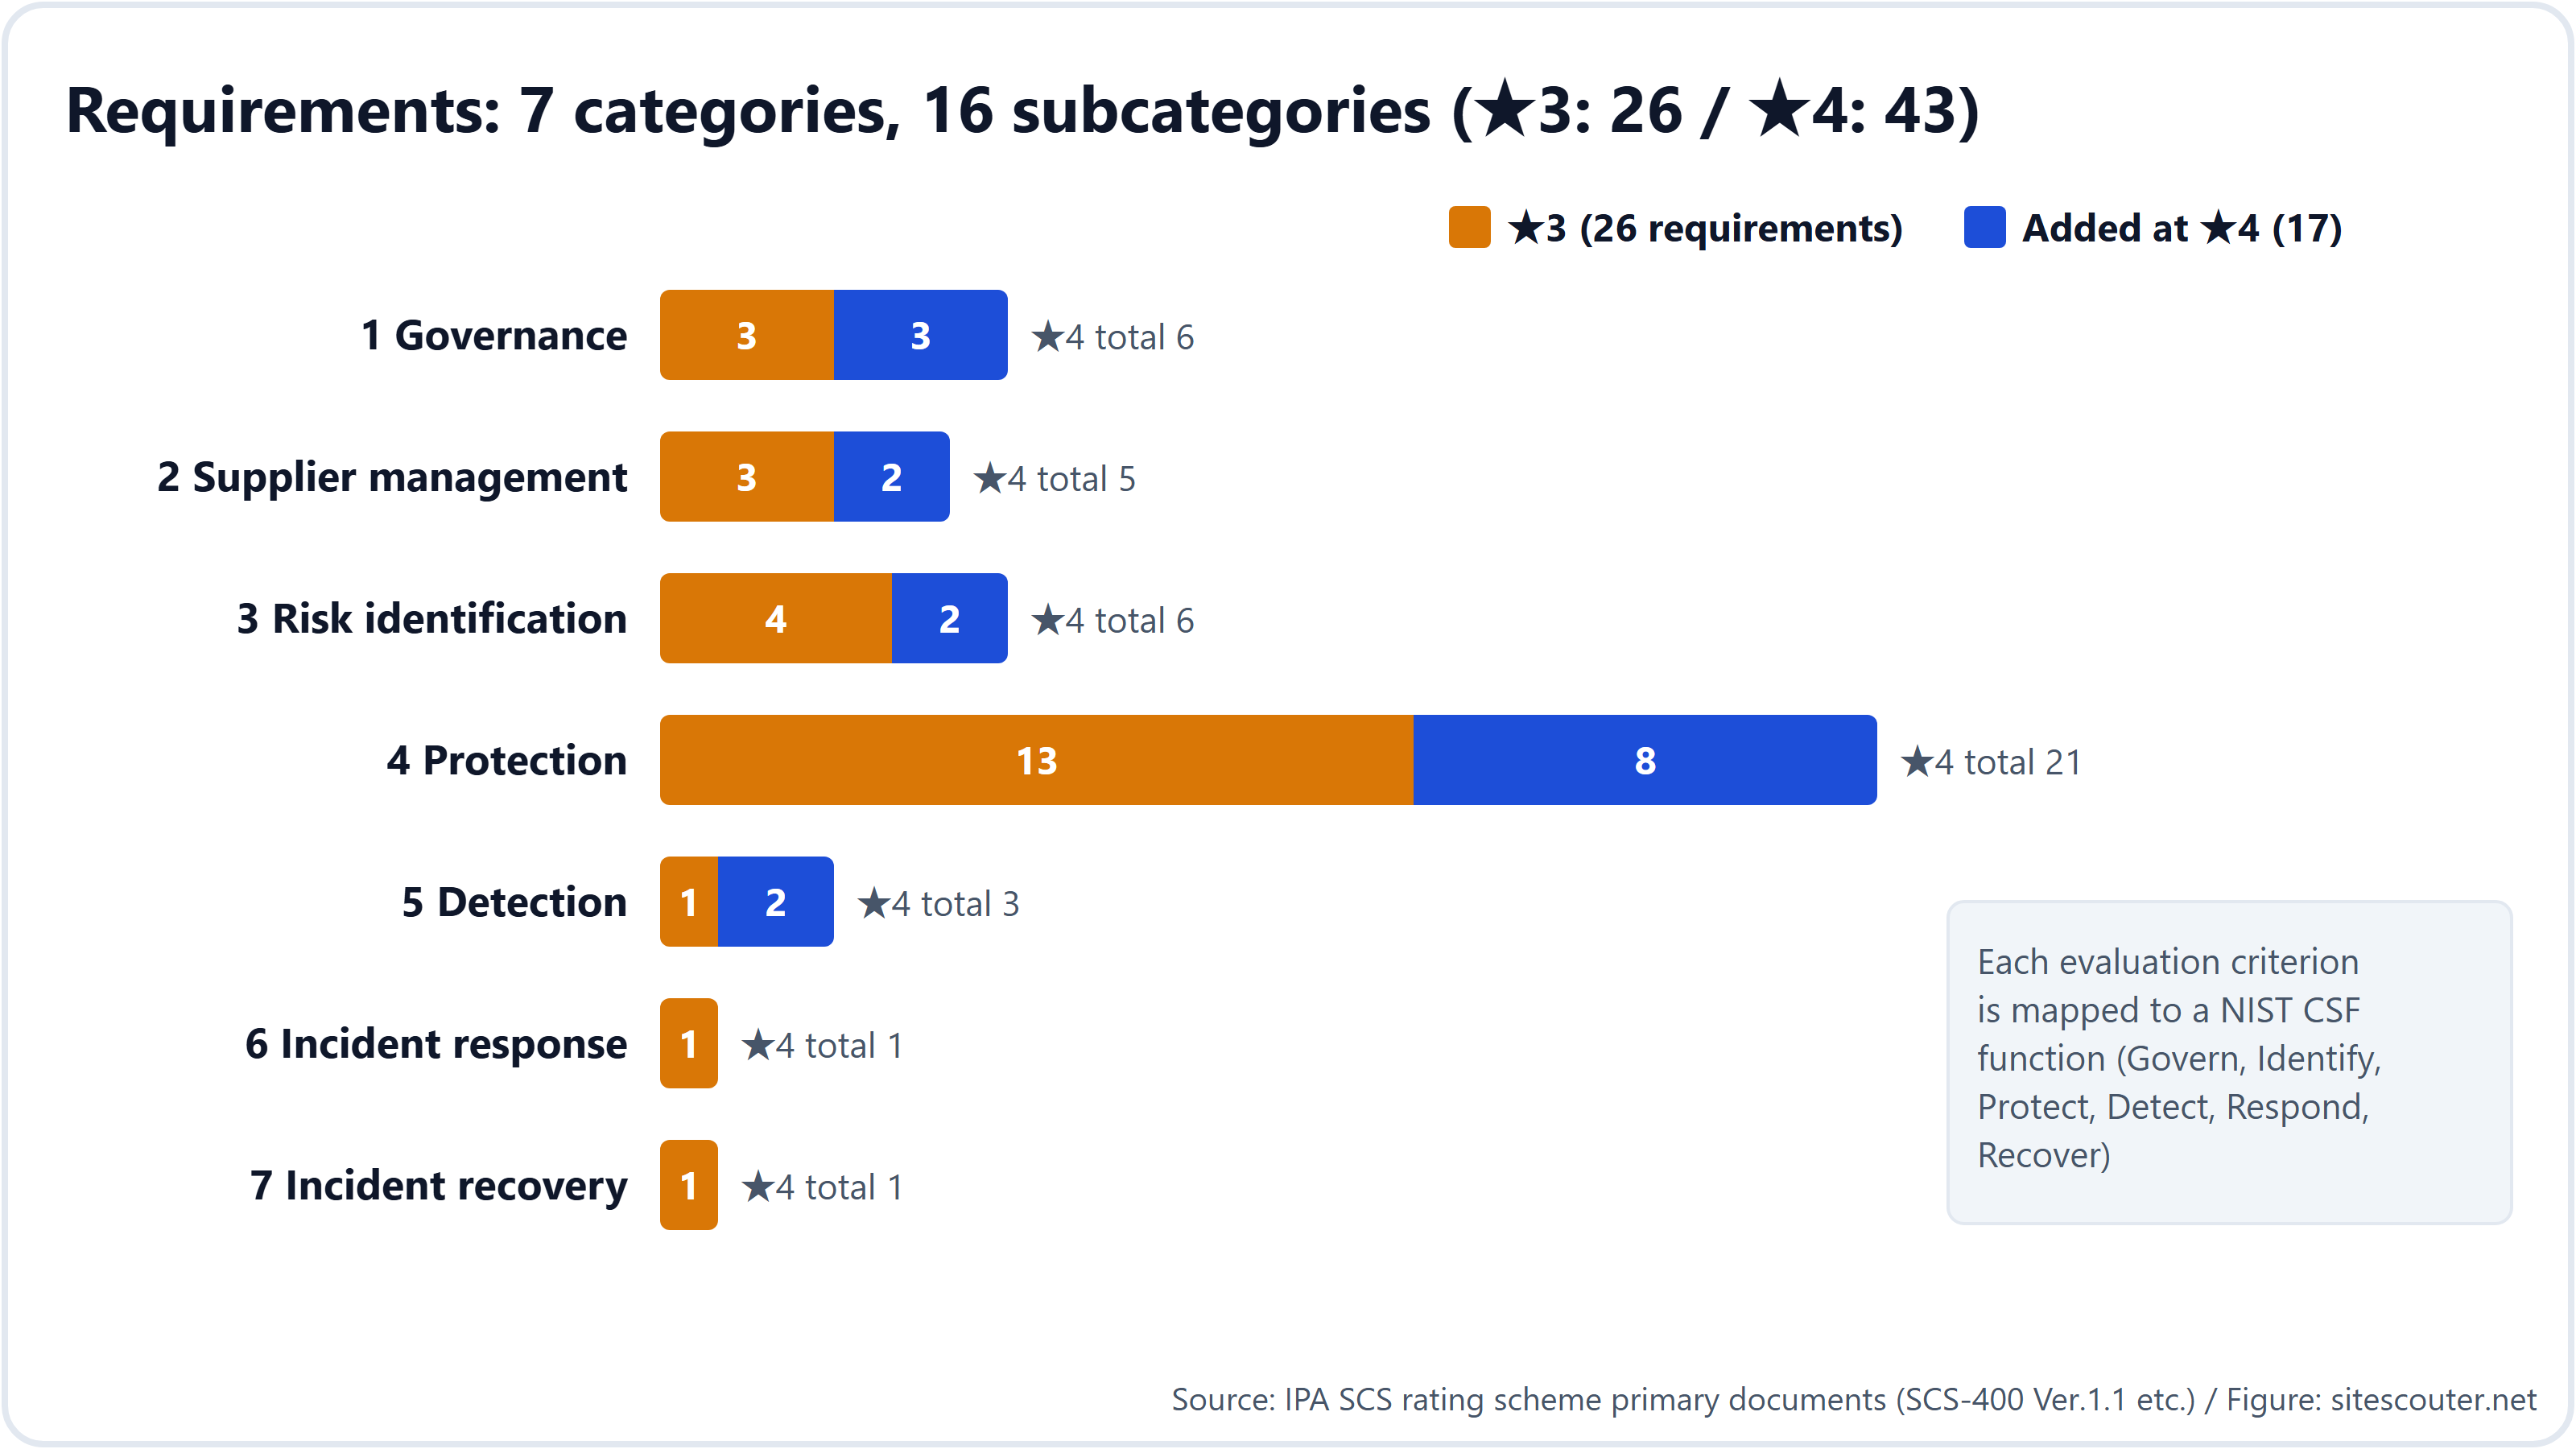
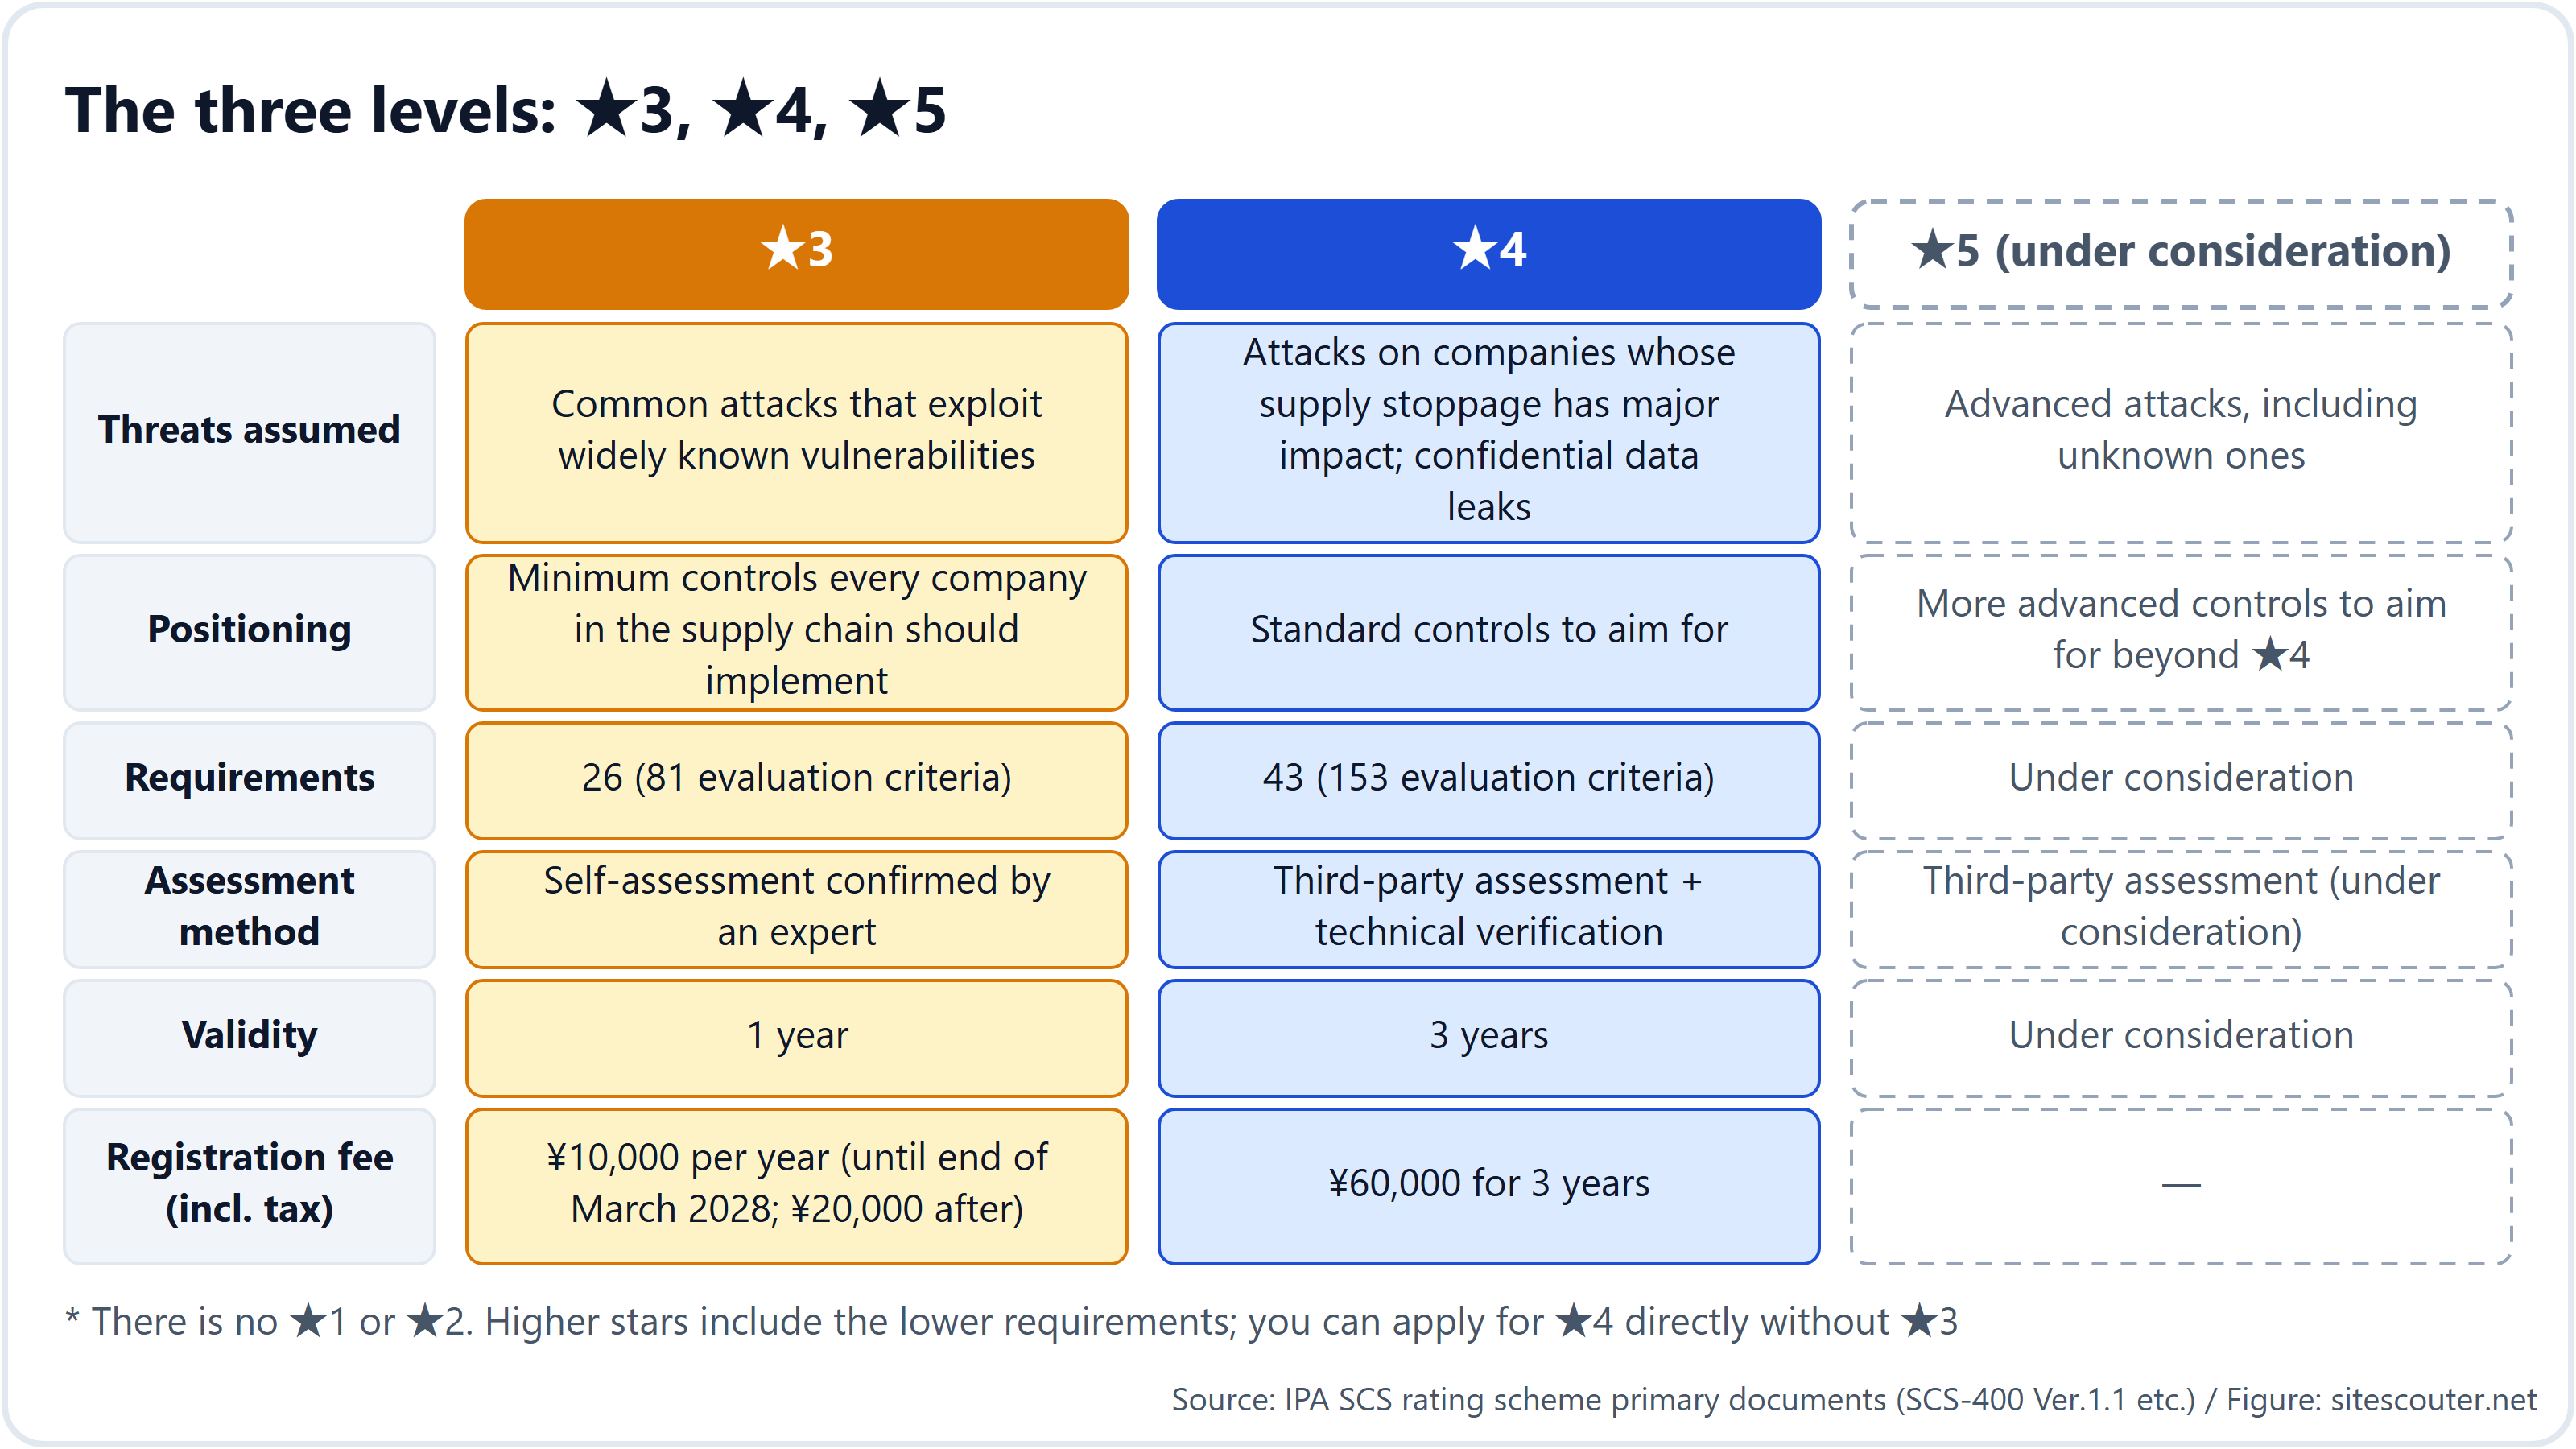
- El ★3 acredita 26 requisitos (81 criterios de evaluación) mediante una autoevaluación confirmada por un experto; el ★4 acredita 43 requisitos (153 criterios de evaluación) mediante una evaluación de un tercero más una verificación técnica. El ★3 tiene una validez de 1 año y el ★4, de 3 años
- La tasa de registro es de ¥10,000 al año para el ★3 (hasta finales de marzo de 2028; ¥20,000 a partir de entonces) y de ¥60,000 por 3 años para el ★4. Los honorarios de los organismos de evaluación y de los expertos van aparte
- Está previsto que las solicitudes se abran en marzo de 2027. Antes se publicarán, por este orden, la guía de solicitud de registro (finales de noviembre), la lista de organismos de evaluación (finales de diciembre) y la lista de expertos (a partir de enero de 2027)
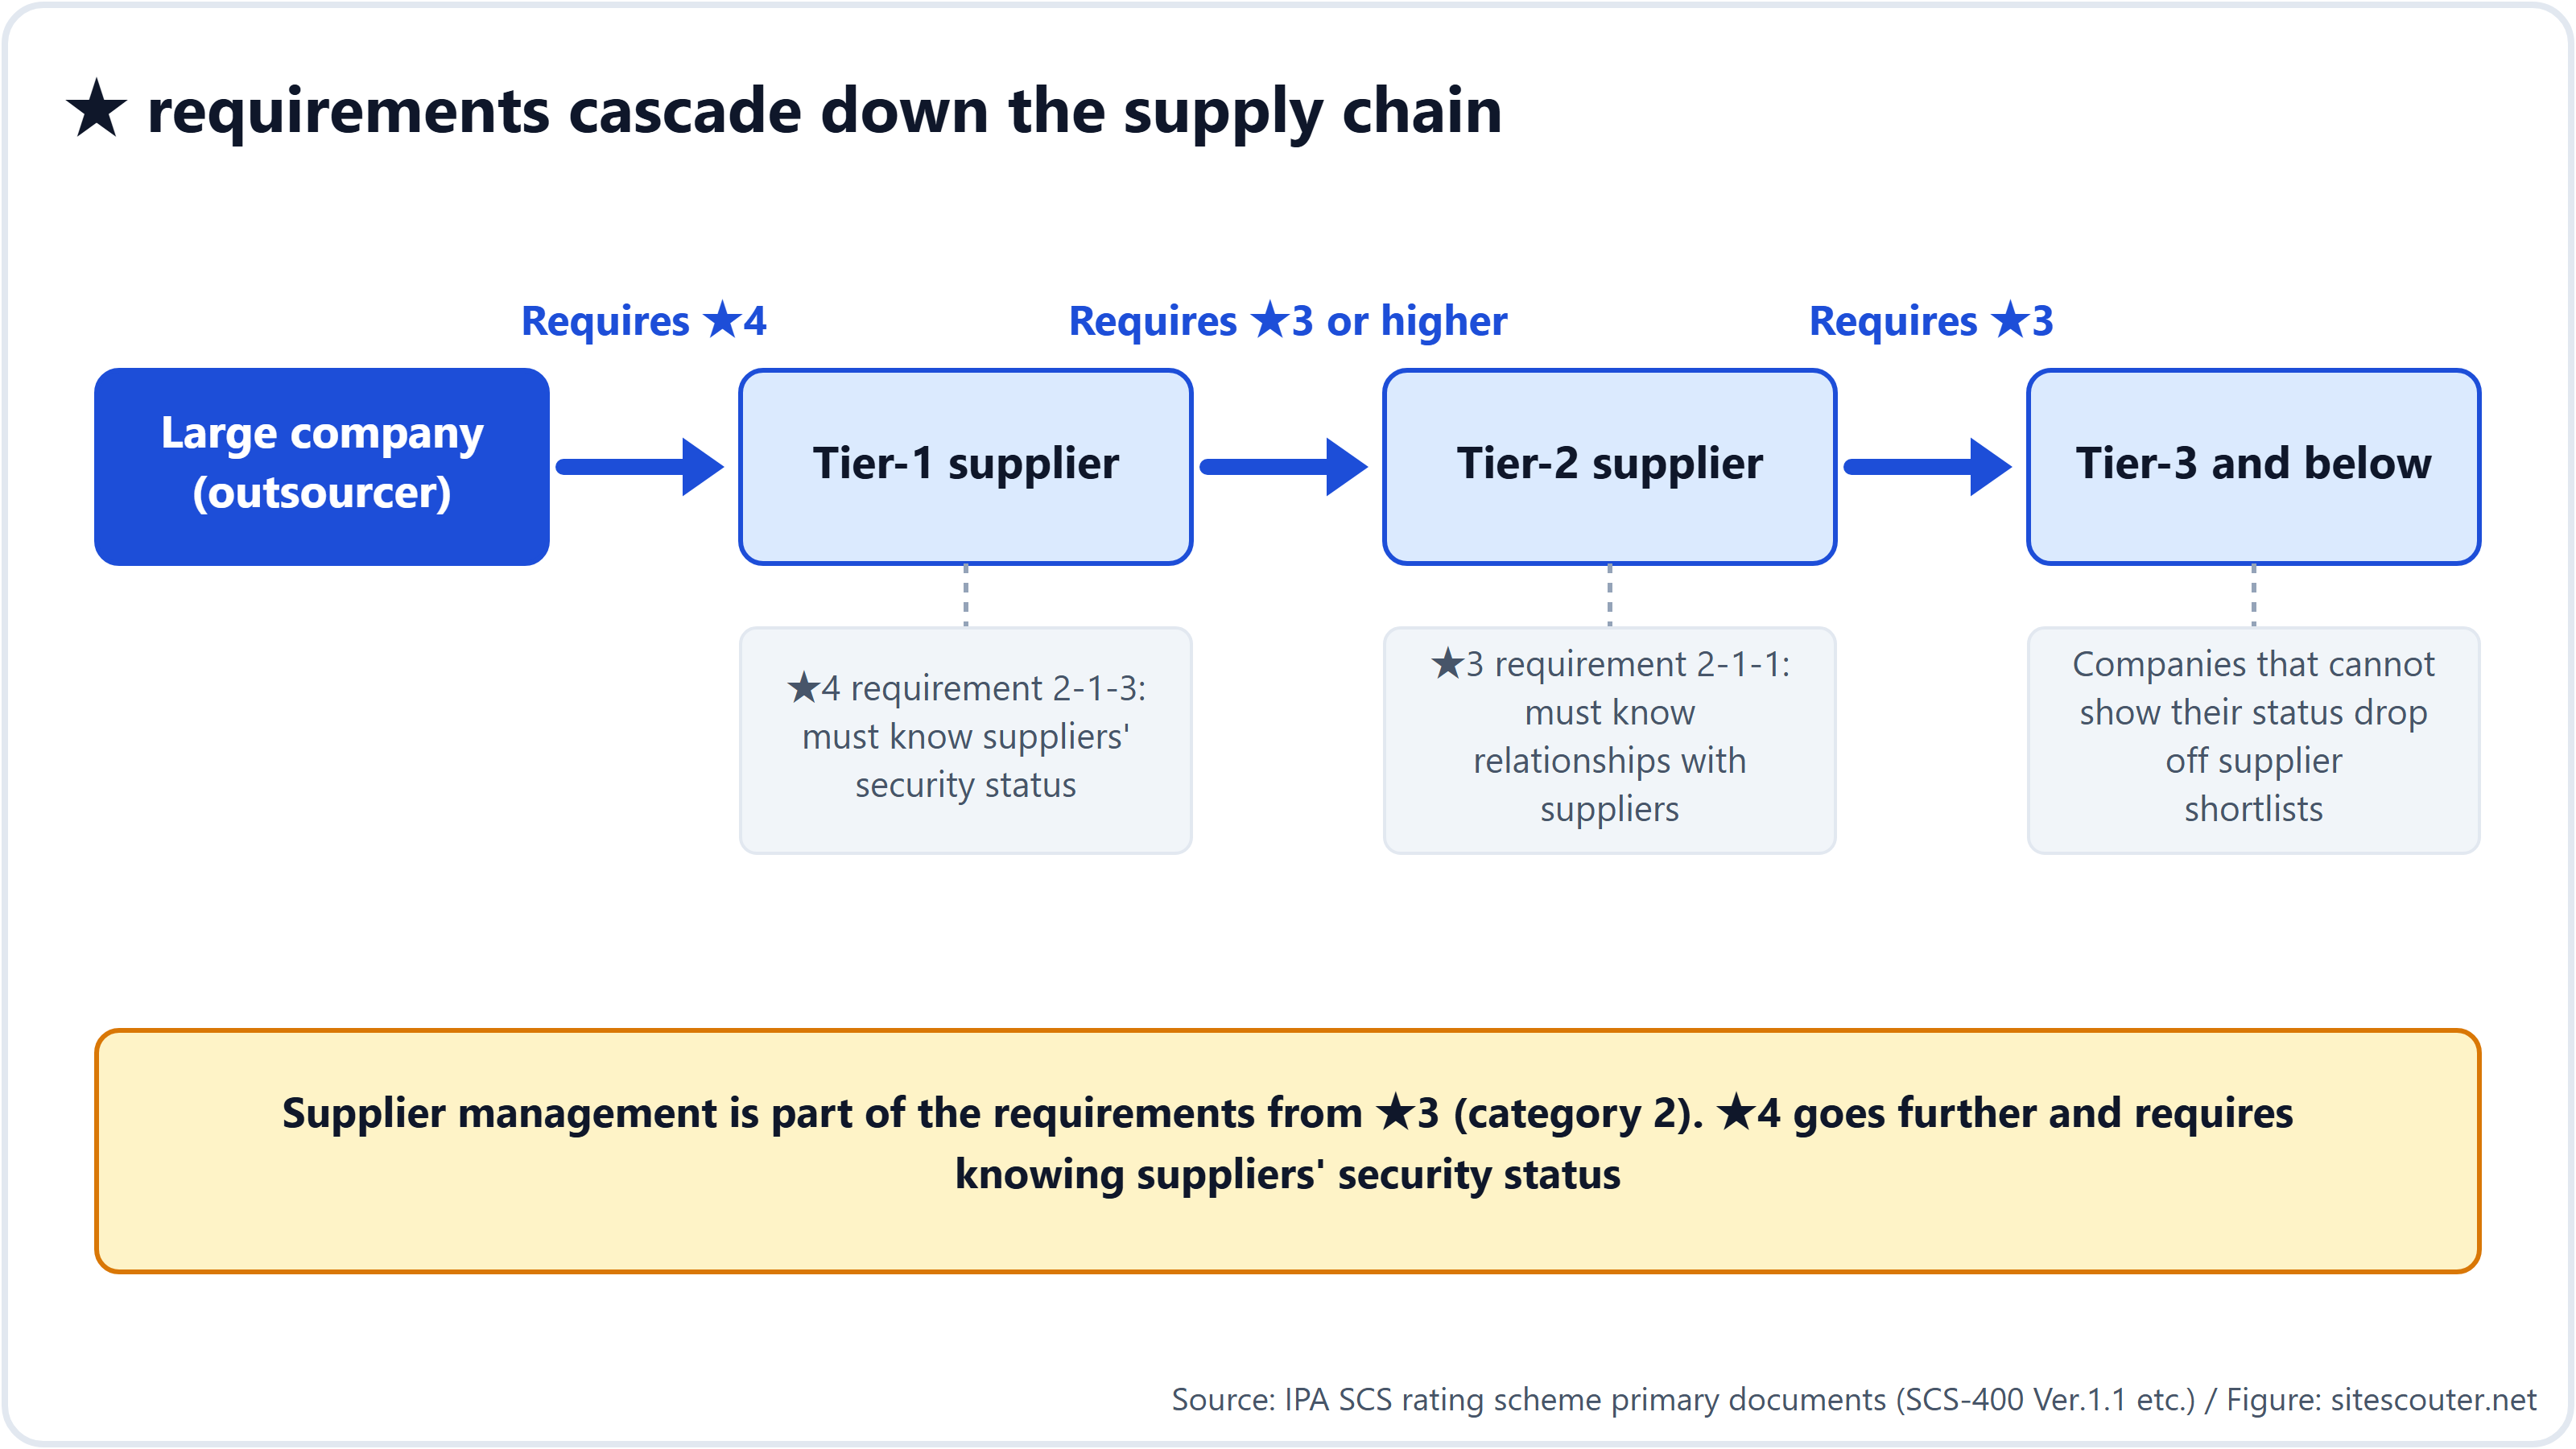
- La exigencia se transmite en cascada hasta los proveedores de nivel 3 y más abajo. La categoría 2, "gestión de proveedores", forma parte de los requisitos desde el ★3, y el ★4 llega a exigir conocer el estado de seguridad de los propios proveedores (2-1-3). En cuanto una gran empresa incluye el ★ en sus normas de compras, las empresas que no lo cumplen dejan de ser elegidas como proveedores. "Voluntario" describe la situación jurídica; en la cadena de suministro se vuelve obligatorio en la práctica
Los requisitos se organizan en 7 categorías (gobernanza, gestión de proveedores, identificación de riesgos, protección, detección, respuesta a incidentes, recuperación) y 16 subcategorías, y cada criterio de evaluación se corresponde con una función del NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
★3 frente a ★4: profundidad y forma de acreditarlo
| ★3 | ★4 | |
|---|---|---|
| Amenaza supuesta | Ataques comunes que explotan vulnerabilidades ampliamente conocidas | Ataques a empresas cuya paralización golpearía con fuerza la cadena de suministro; fugas de información confidencial |
| Posicionamiento | El mínimo que toda empresa de la cadena de suministro debería implantar | El nivel estándar al que aspirar |
| Requisitos | 26 | 43 (incluidos los 26 del ★3) |
| Forma de acreditarlo | Autoevaluación en la hoja de evaluación → un experto en seguridad SCS la confirma y firma → la dirección declara la conformidad | Autoevaluación → un organismo de evaluación revisa la documentación, audita in situ (de 1 a 2 días) y realiza la verificación técnica (de 1 a 2 días) → informe de evaluación → la dirección declara la conformidad |
| Criterios de aprobación | En principio, deben cumplirse todos los criterios de evaluación. Las carencias pueden corregirse y el experto puede aceptarlas | Igual. Debe presentarse un informe de corrección en un plazo fijado (por ejemplo, 1 mes desde la constatación) y este debe ser aceptado |
| Validez | 1 año | 3 años (con una autoevaluación presentada cada año) |
Se puede solicitar directamente el ★4 sin tener el ★3, porque cada nivel superior incluye todos los requisitos de los inferiores.
Desde el punto de vista técnico, la mayoría de los puntos del ★3 consisten en demostrar documentalmente que se han fijado normas, que se han comunicado y que se revisan una vez al año. El ★4 es el primer nivel en el que se demuestra sobre equipos reales, mediante un escaneo externo de vulnerabilidades, que no hay nada con CVSS 7.0 o superior.
Umbrales fijados por números (si no se cumplen, se suspende)
Estos son los criterios de evaluación de SCS-400 cuyos plazos o umbrales están escritos en cifras. Los números entre paréntesis son los ID de los criterios de evaluación.
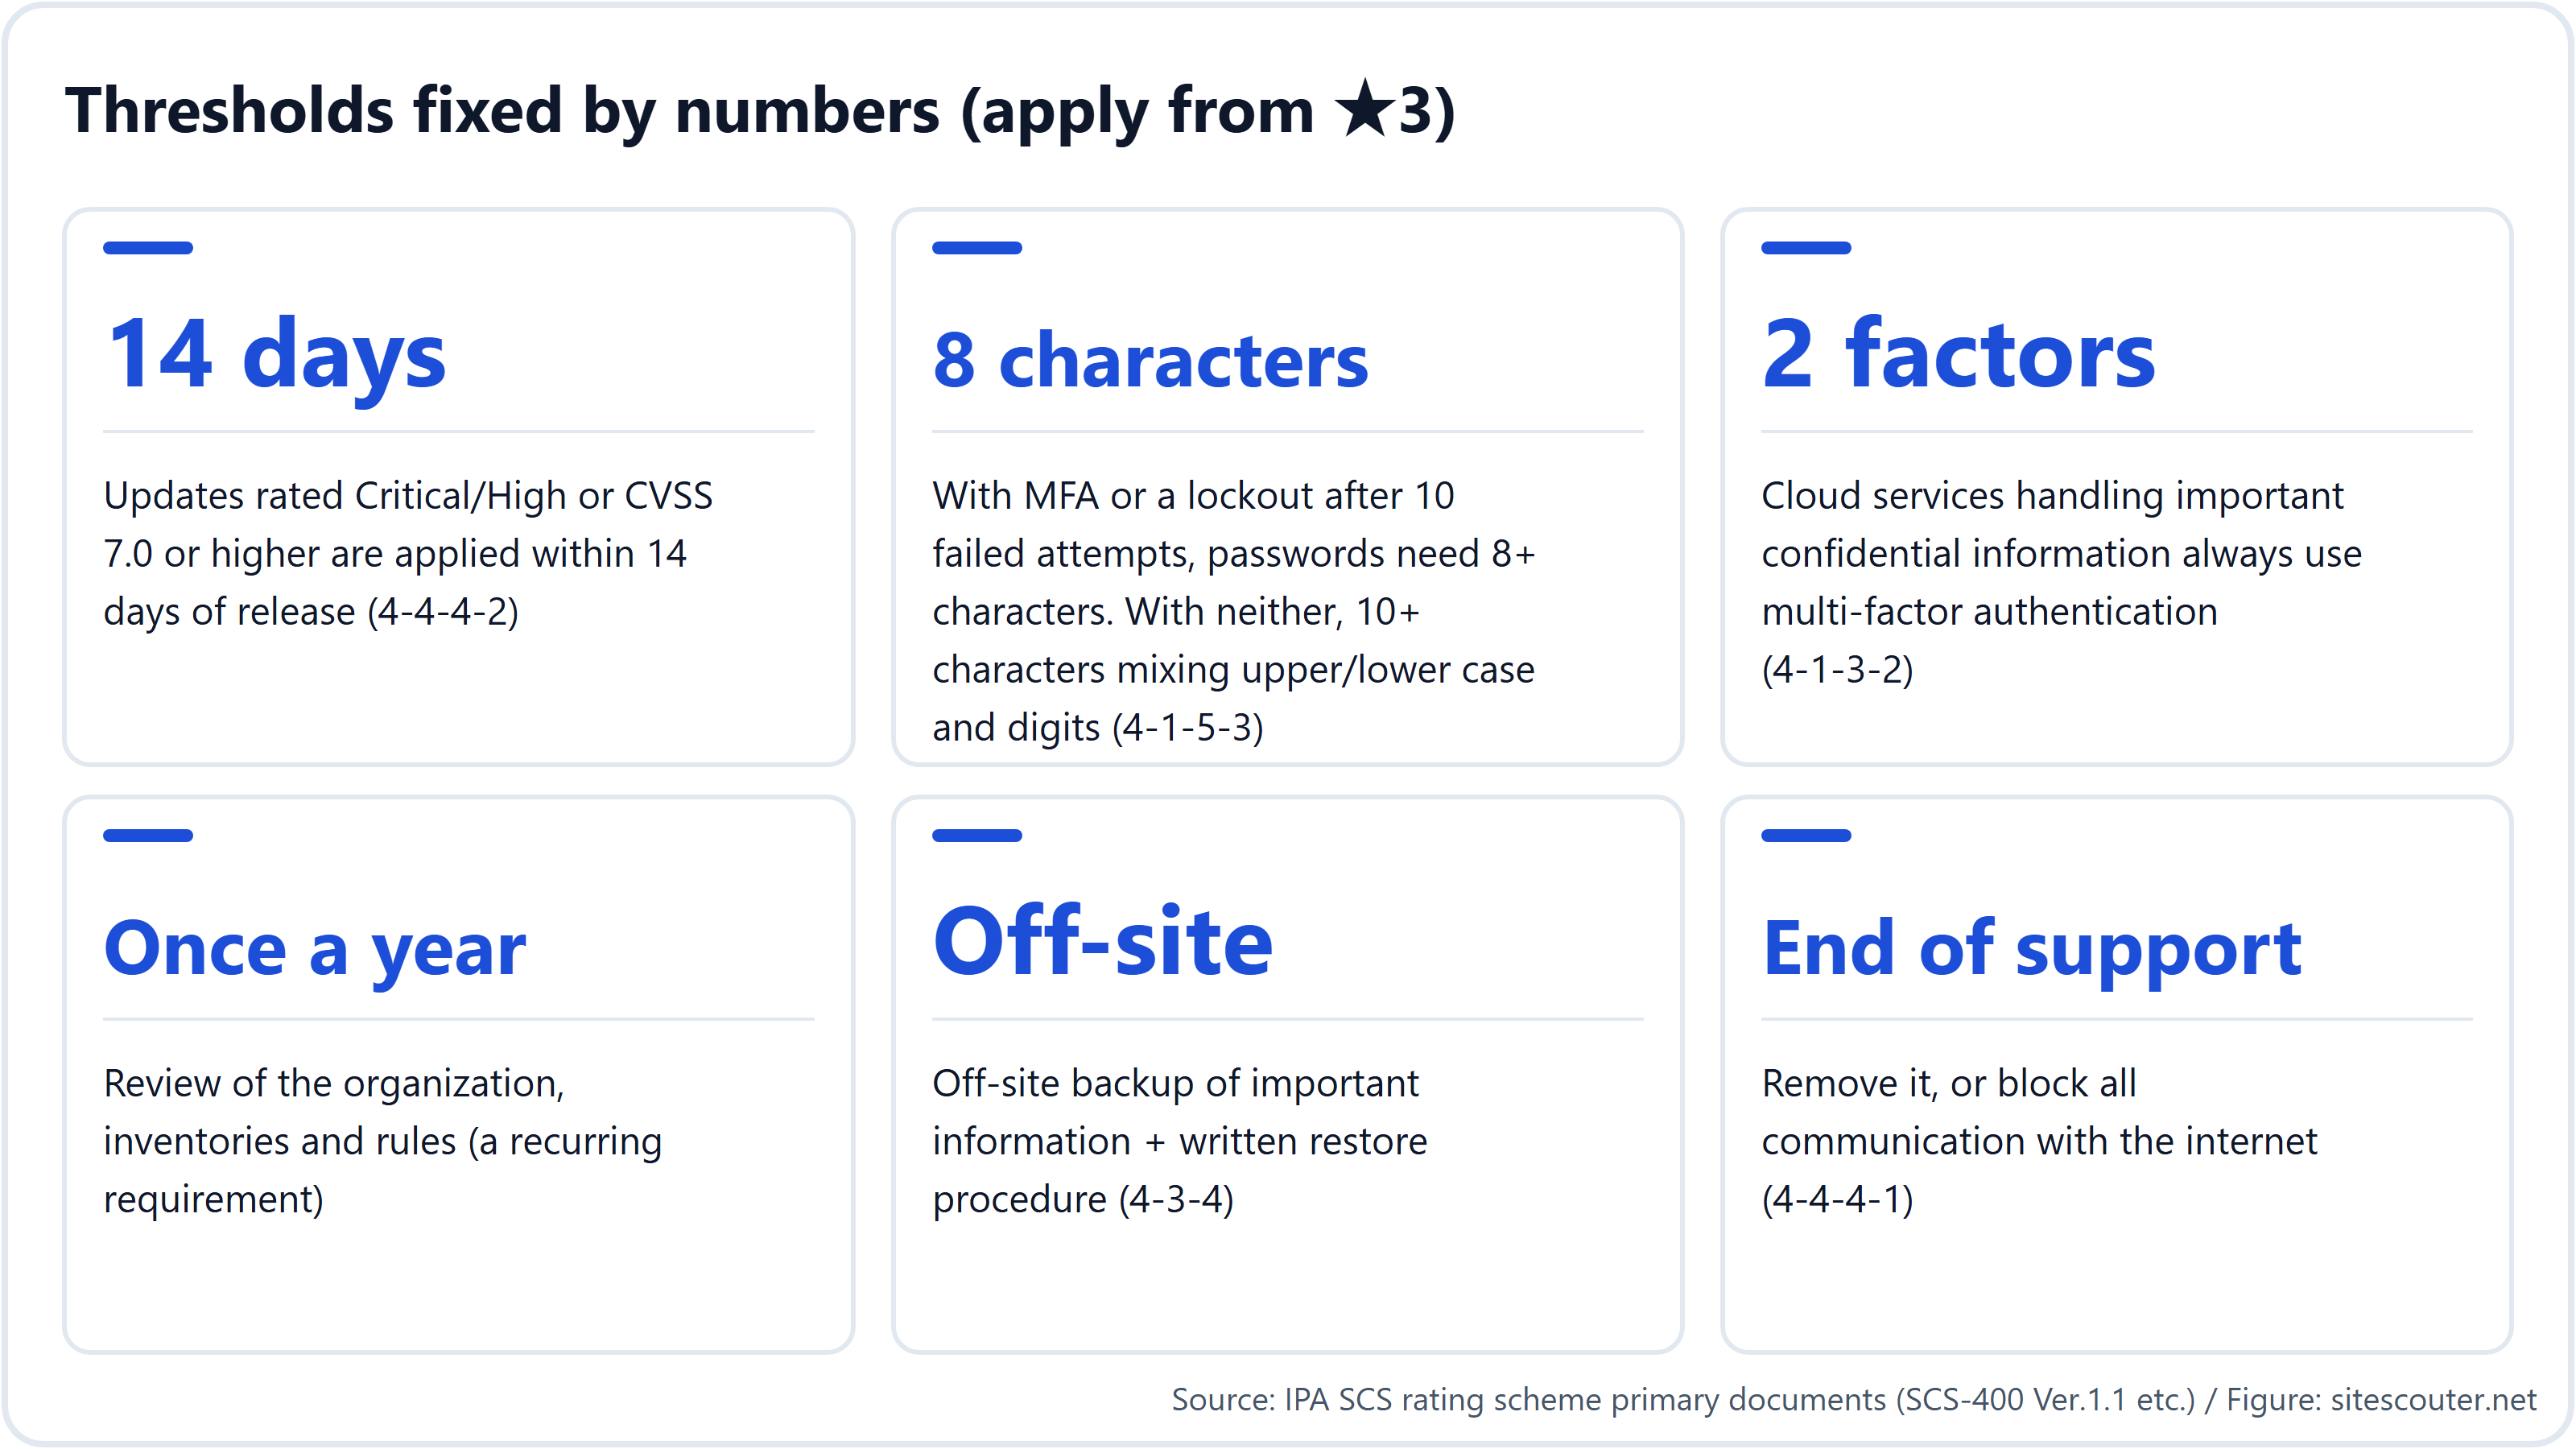
3.1 Parches en un plazo de 14 días desde su publicación (4-4-4-2, ★3)
En el ★3, una actualización debe aplicarse en un plazo de 14 días desde su publicación si se da alguna de estas condiciones:
- corrige una vulnerabilidad que el fabricante califica de "crítica" o de "alto riesgo"
- corrige una vulnerabilidad con una puntuación base CVSS de 7.0 o superior
- el fabricante no ofrece información sobre la gravedad de la vulnerabilidad
El alcance está detallado: el sistema operativo, el navegador y el software de ofimática de los PC de la empresa, el sistema operativo y el middleware de los servidores, el sistema operativo y las aplicaciones de los dispositivos inteligentes de la empresa, y el sistema operativo y el firmware de los dispositivos de red situados en el perímetro con Internet. Si las pruebas impiden cumplir el plazo, se exigen medidas de reducción del riesgo hasta que se aplique la actualización.
PHP, nginx y Apache en un servidor web cuentan como "middleware de servidor". En cuanto a las vulnerabilidades críticas de PHP de 2026 (CVSS 9.8), la observación propia del autor constató que el 59.5% de los sitios japoneses que revelan su versión de PHP mostraban una versión sin parchear (Estadísticas de exposición de seguridad 2026). Aplicada al pie de la letra, la regla de los 14 días dejaría a la mayoría de ellos fuera de cumplimiento.
3.2 Productos sin soporte: retirarlos o aislarlos de Internet (4-4-4-1, ★3)
Los dispositivos, sistemas operativos y programas deben estar "con licencia y con soporte". Todo lo que esté fuera de soporte debe, en principio, retirarse, o bloquearse todo su tráfico hacia y desde Internet para que quede fuera del alcance. Si tiene que seguir en uso, se exigen medidas de reducción del riesgo y, cuando sea posible, deben activarse las actualizaciones automáticas.
En el ★4, "dejar de usar y sustituir los sistemas operativos y el software cuyo soporte haya finalizado" se convierte en un requisito propio (4-4-2).
3.3 Nada con CVSS 7.0+ en los dispositivos perimetrales (4-4-4-3, ★4)
En el ★4, el sistema operativo y el firmware de los dispositivos de red situados en el perímetro con Internet no deben tener ninguna vulnerabilidad con una puntuación base CVSS de 7.0 o superior, y esto se comprueba desde el exterior en la verificación técnica que se describe más abajo.
3.4 Autenticación multifactor (4-1-3, obligatoria desde el ★3)
- El acceso a servicios en la nube que manejan información confidencial importante debe usar siempre autenticación multifactor, tanto para usuarios como para administradores (4-1-3-2)
- Dos o más tipos de factor entre conocimiento (ID y contraseña), posesión (contraseña de un solo uso o certificado), biometría y otra información (como la dirección IP). Las contraseñas de un solo uso enviadas por correo electrónico o SMS y la aprobación push en un smartphone cuentan como factores de posesión (4-1-3-3)
- Las contraseñas usadas como factor de conocimiento en la MFA deben tener al menos 8 caracteres (4-1-3-4)
- En el ★4, la MFA también se exige para las conexiones a la red interna a través de Internet, para el acceso de administradores a través de Internet y para el acceso de los usuarios a sistemas que manejan información confidencial importante (4-1-3-5)
3.5 Contraseñas (4-1-5, ★3)
- Las normas internas deben exigir cambiar las contraseñas predeterminadas, prohibir palabras fáciles de adivinar y prohibir reutilizar contraseñas entre dispositivos y servicios
- Con MFA o bloqueo de la cuenta tras 10 intentos fallidos, las contraseñas deben tener al menos 8 caracteres. Si ninguna de las dos cosas es posible, deben tener al menos 10 caracteres, con mayúsculas, minúsculas y dígitos (4-1-5-3)
3.6 Cortafuegos y routers (4-5-1, ★3)
- Cambiar la contraseña de administración por una robusta y única, o desactivar por completo el acceso remoto
- Bloquear el tráfico entrante no autenticado y documentar las reglas de entrada. Eliminar o desactivar sin demora las reglas que ya no sean necesarias
- Si las reglas se modifican a través de Internet, usar MFA o restringir el acceso a direcciones IP de confianza (4-5-1-7)
- El ★4 añade un cortafuegos por software en cada PC y servidor (4-5-1-8), y segmentos de red dedicados para los servidores públicos y los servidores que guardan información importante (4-5-1-9)
3.7 Copias de seguridad (4-3-4, ★3)
Definir qué se copia, con qué frecuencia y durante cuánto tiempo; conservar una copia de seguridad externa de la información confidencial importante; y redactar un procedimiento de restauración para cada objetivo de copia. El ★4 va más allá y exige comprobar que una restauración funciona realmente dentro del objetivo de tiempo de recuperación (7-1-1-2).
3.8 Antimalware y monitorización (4-4-5 y 5-1-1, ★3)
- Instalar software antimalware en cada PC y servidor conectado a la red, definir el alcance y la frecuencia de los análisis y actualizar las firmas según recomiende el fabricante
- En el perímetro de la red o en los equipos finales, un mecanismo que detecte y bloquee en tiempo real tanto el tráfico entrante desde Internet como el tráfico saliente hacia servidores maliciosos (5-1-1-1). Las alertas deben generarse con prontitud y debe elaborarse un informe preliminar
- El ★4 añade el bloqueo de sitios maliciosos en una pasarela web, la comprobación de malware en una pasarela de correo, la monitorización del comportamiento de dispositivos y software, y la recogida y revisión periódica de registros
3.9 Revisiones "al menos una vez al año"
"Revisar al menos una vez al año" aparece una y otra vez: para la organización, los inventarios de activos, el cumplimiento de las normas, el dispositivo de respuesta a incidentes y más. La validez de 1 año del ★3 coincide con este ciclo. Si integra desde el principio en la operación el registro de estas revisiones, no tendrá que volver a reunir las evidencias en cada renovación.
Qué hace la verificación técnica del ★4 (SCS-430)
La verificación técnica del ★4 es un escaneo externo de vulnerabilidades que realiza el organismo de evaluación o un proveedor de verificación técnica. Los puntos clave de la guía son:
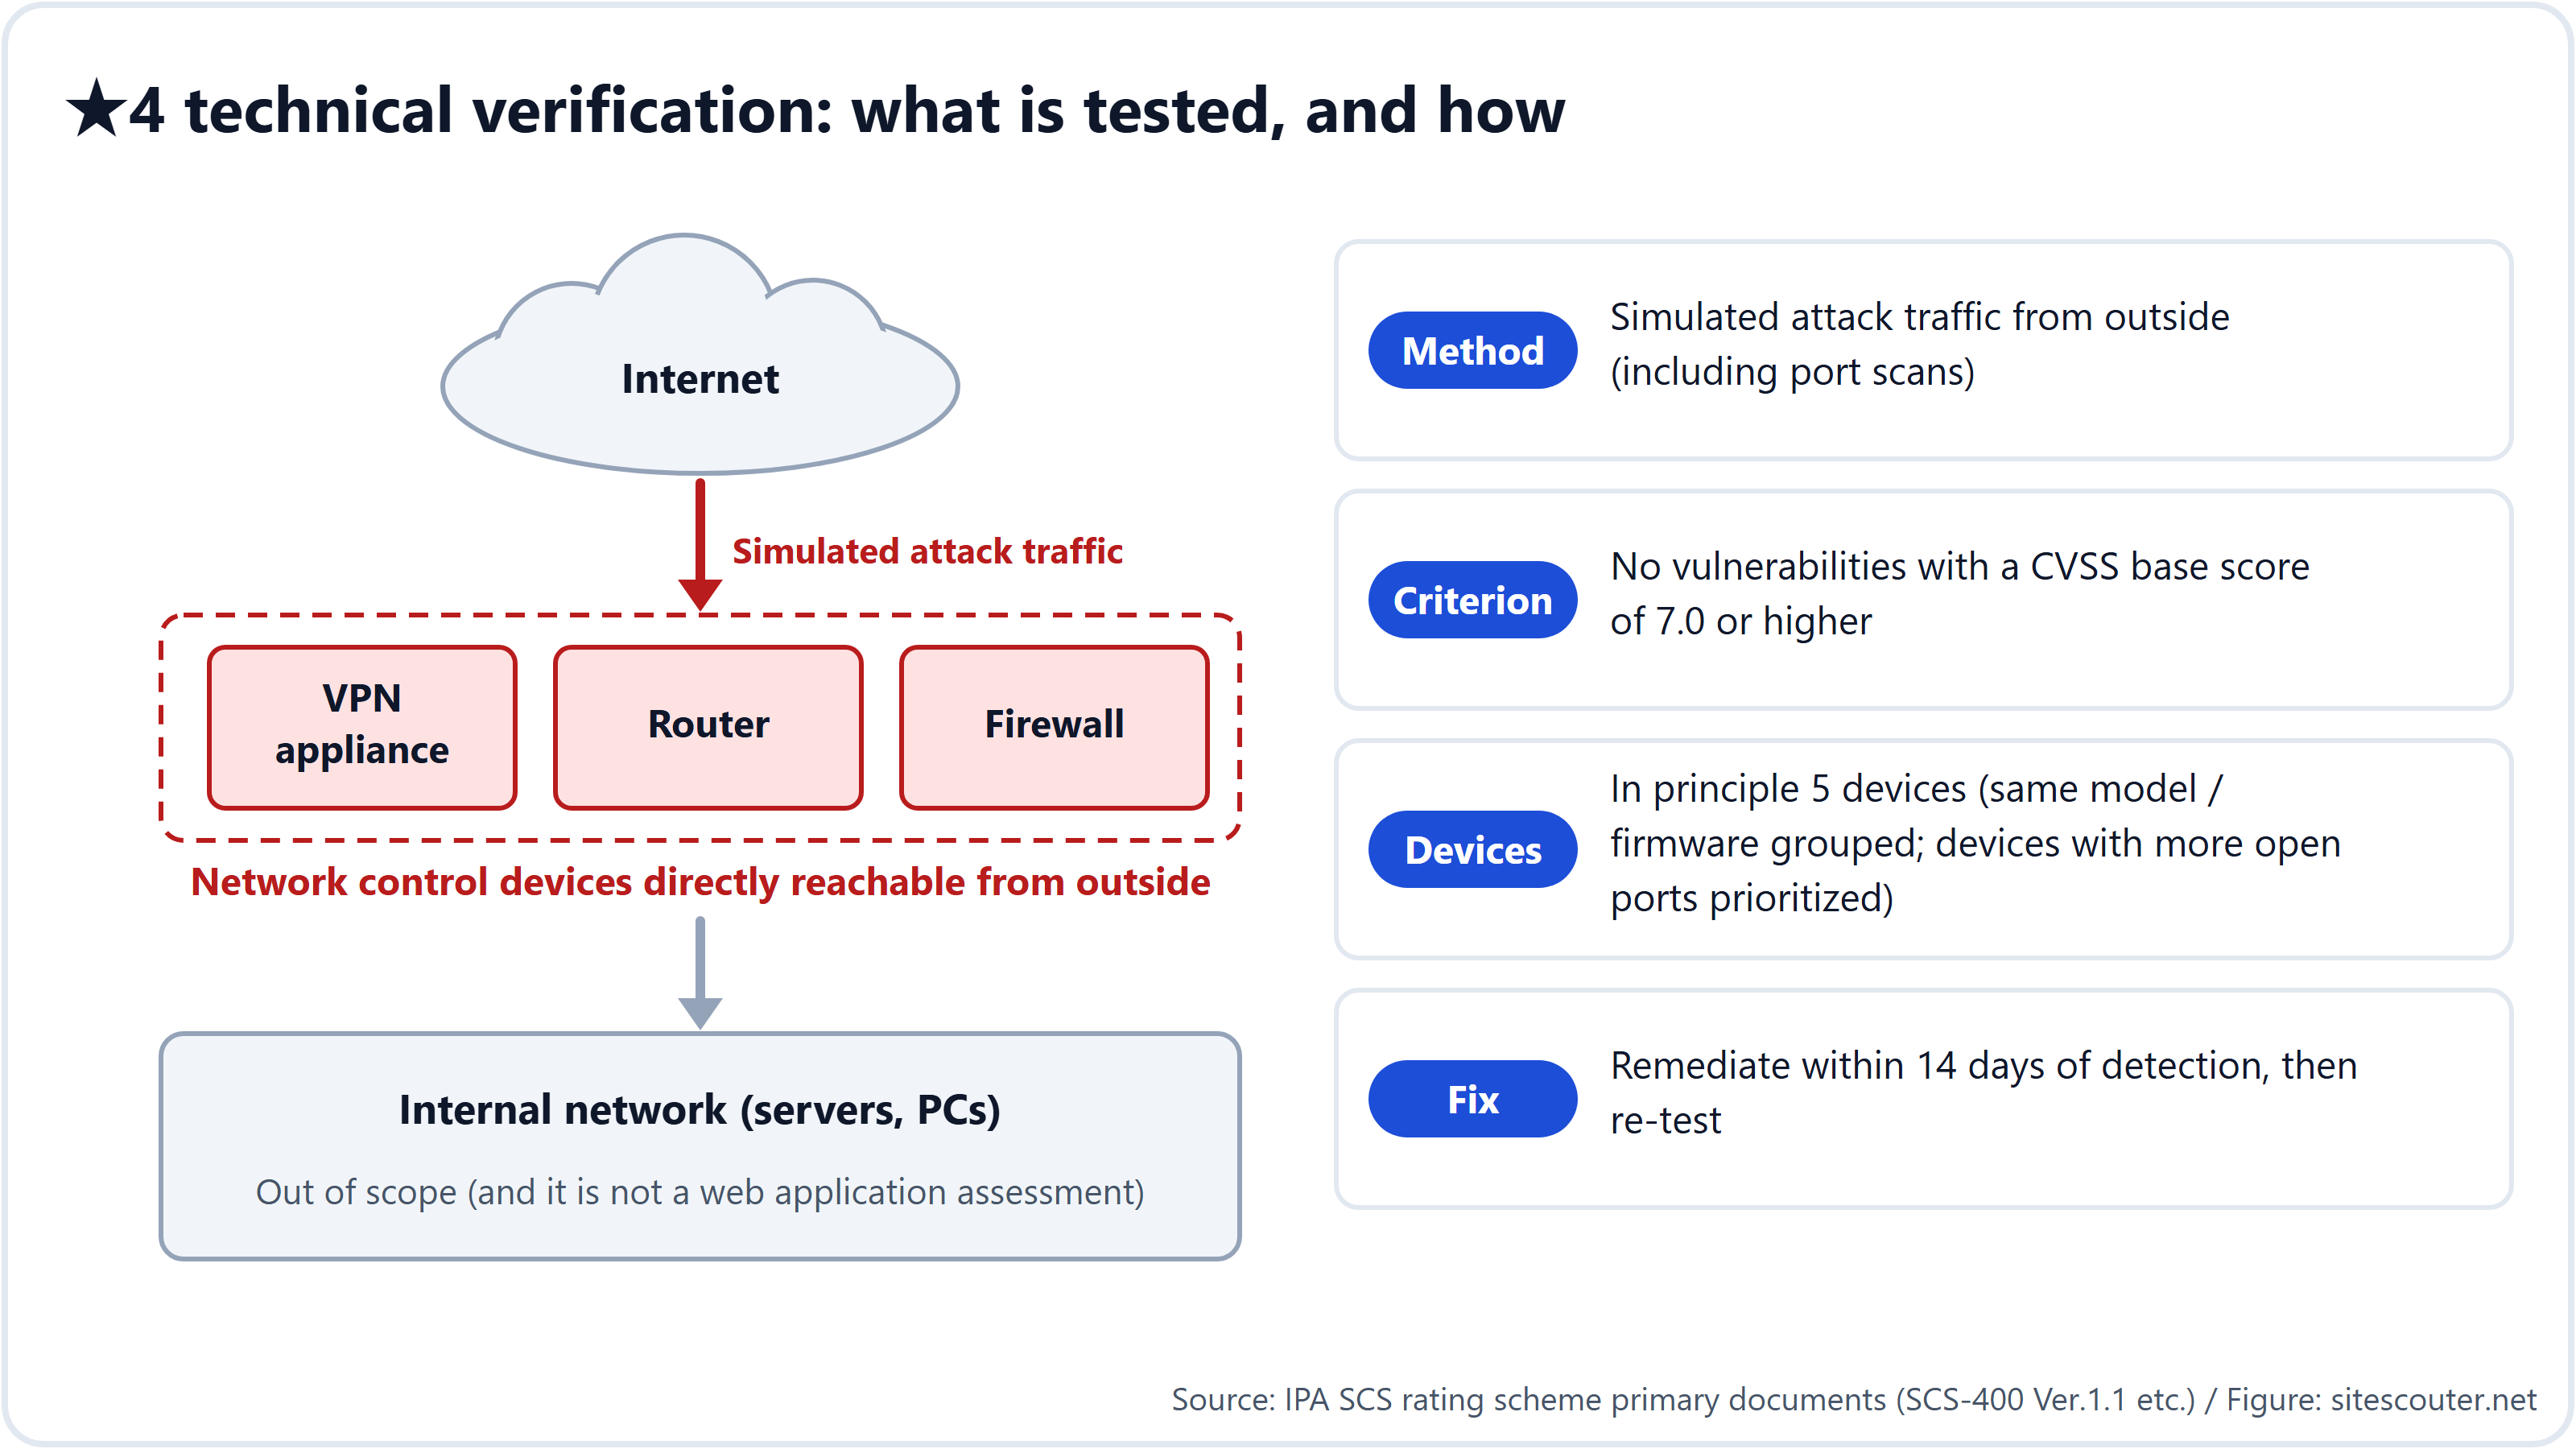
- Dispositivos incluidos: appliances VPN, routers, cortafuegos y dispositivos similares de control de tráfico dentro del alcance que sean accesibles directamente desde el exterior. No es una evaluación de aplicaciones web
- Método: tráfico de ataque simulado desde el exterior, incluidos escaneos de puertos, para buscar vulnerabilidades con una puntuación base CVSS de 7.0 o superior. Puede usarse cualquier herramienta; el proveedor la elige tomando como referencia las herramientas de escaneo de plataforma del SSS (el sistema japonés de registro de normas de servicios de seguridad de la información)
- Número de dispositivos: en principio, 5 dispositivos candidatos. Los dispositivos del mismo modelo y firmware se agrupan y se elige uno representativo, con prioridad para los que exponen más puertos. Se pueden pedir 6 o más, o todos
- Preparación: acordar la ventana de pruebas, obtener la aprobación de la dirección o del responsable de seguridad de la información, informar al CSIRT/SOC, recibir las direcciones IP de origen del escáner y revisar la política del proveedor de nube si se incluyen dispositivos en la nube
- Corrección: si se encuentra algo, hay que corregirlo en un plazo de 14 días desde la recepción de los resultados del escaneo y someterlo a un nuevo escaneo
- Exención y sustitución: si todos los dispositivos los gestiona un ISP o similar y no se puede obtener permiso para escanearlos, una revisión de evidencias sustituye al escaneo. Si existe un escaneo reciente de alcance igual o mayor y la empresa que lo realizó cumple los requisitos de los proveedores de verificación técnica, se puede solicitar una exención
En la práctica, la primera tarea es averiguar si dispositivos que usted no considera suyos (routers de las sucursales, appliances VPN alquilados, appliances virtuales en la nube) entran en el alcance. El capítulo 3 del manual (SCS-620) incluye ejemplos prácticos para una empresa con unas pocas sedes y para un grupo con muchas filiales, así como una lista de preguntas para los proveedores de nube.
Unidad de certificación y alcance
En la hoja de evaluación se elige la unidad de certificación: toda la persona jurídica, una parte de ella como una división de negocio, o un grupo empresarial. El alcance es la infraestructura de TI que se evalúa, y en su perímetro se necesitan medidas de protección.
El manual contempla tres superficies de ataque: "acceso lógico a la infraestructura de TI en operación", "acceso físico a la infraestructura de TI en operación" y "acceso físico a componentes de TI en su eliminación". La cadena de suministro de software en las fases de desarrollo y adquisición no está necesariamente incluida en el alcance. Conviene señalar que el sistema no pide gestionar SBOM ni pipelines de compilación.
Cómo estar preparado para marzo de 2027
Está previsto que las solicitudes se abran en marzo de 2027. La hoja de evaluación (un archivo de Excel con tres hojas: común, ★3 y ★4) ya está publicada, así que puede empezar a rellenarla ya.
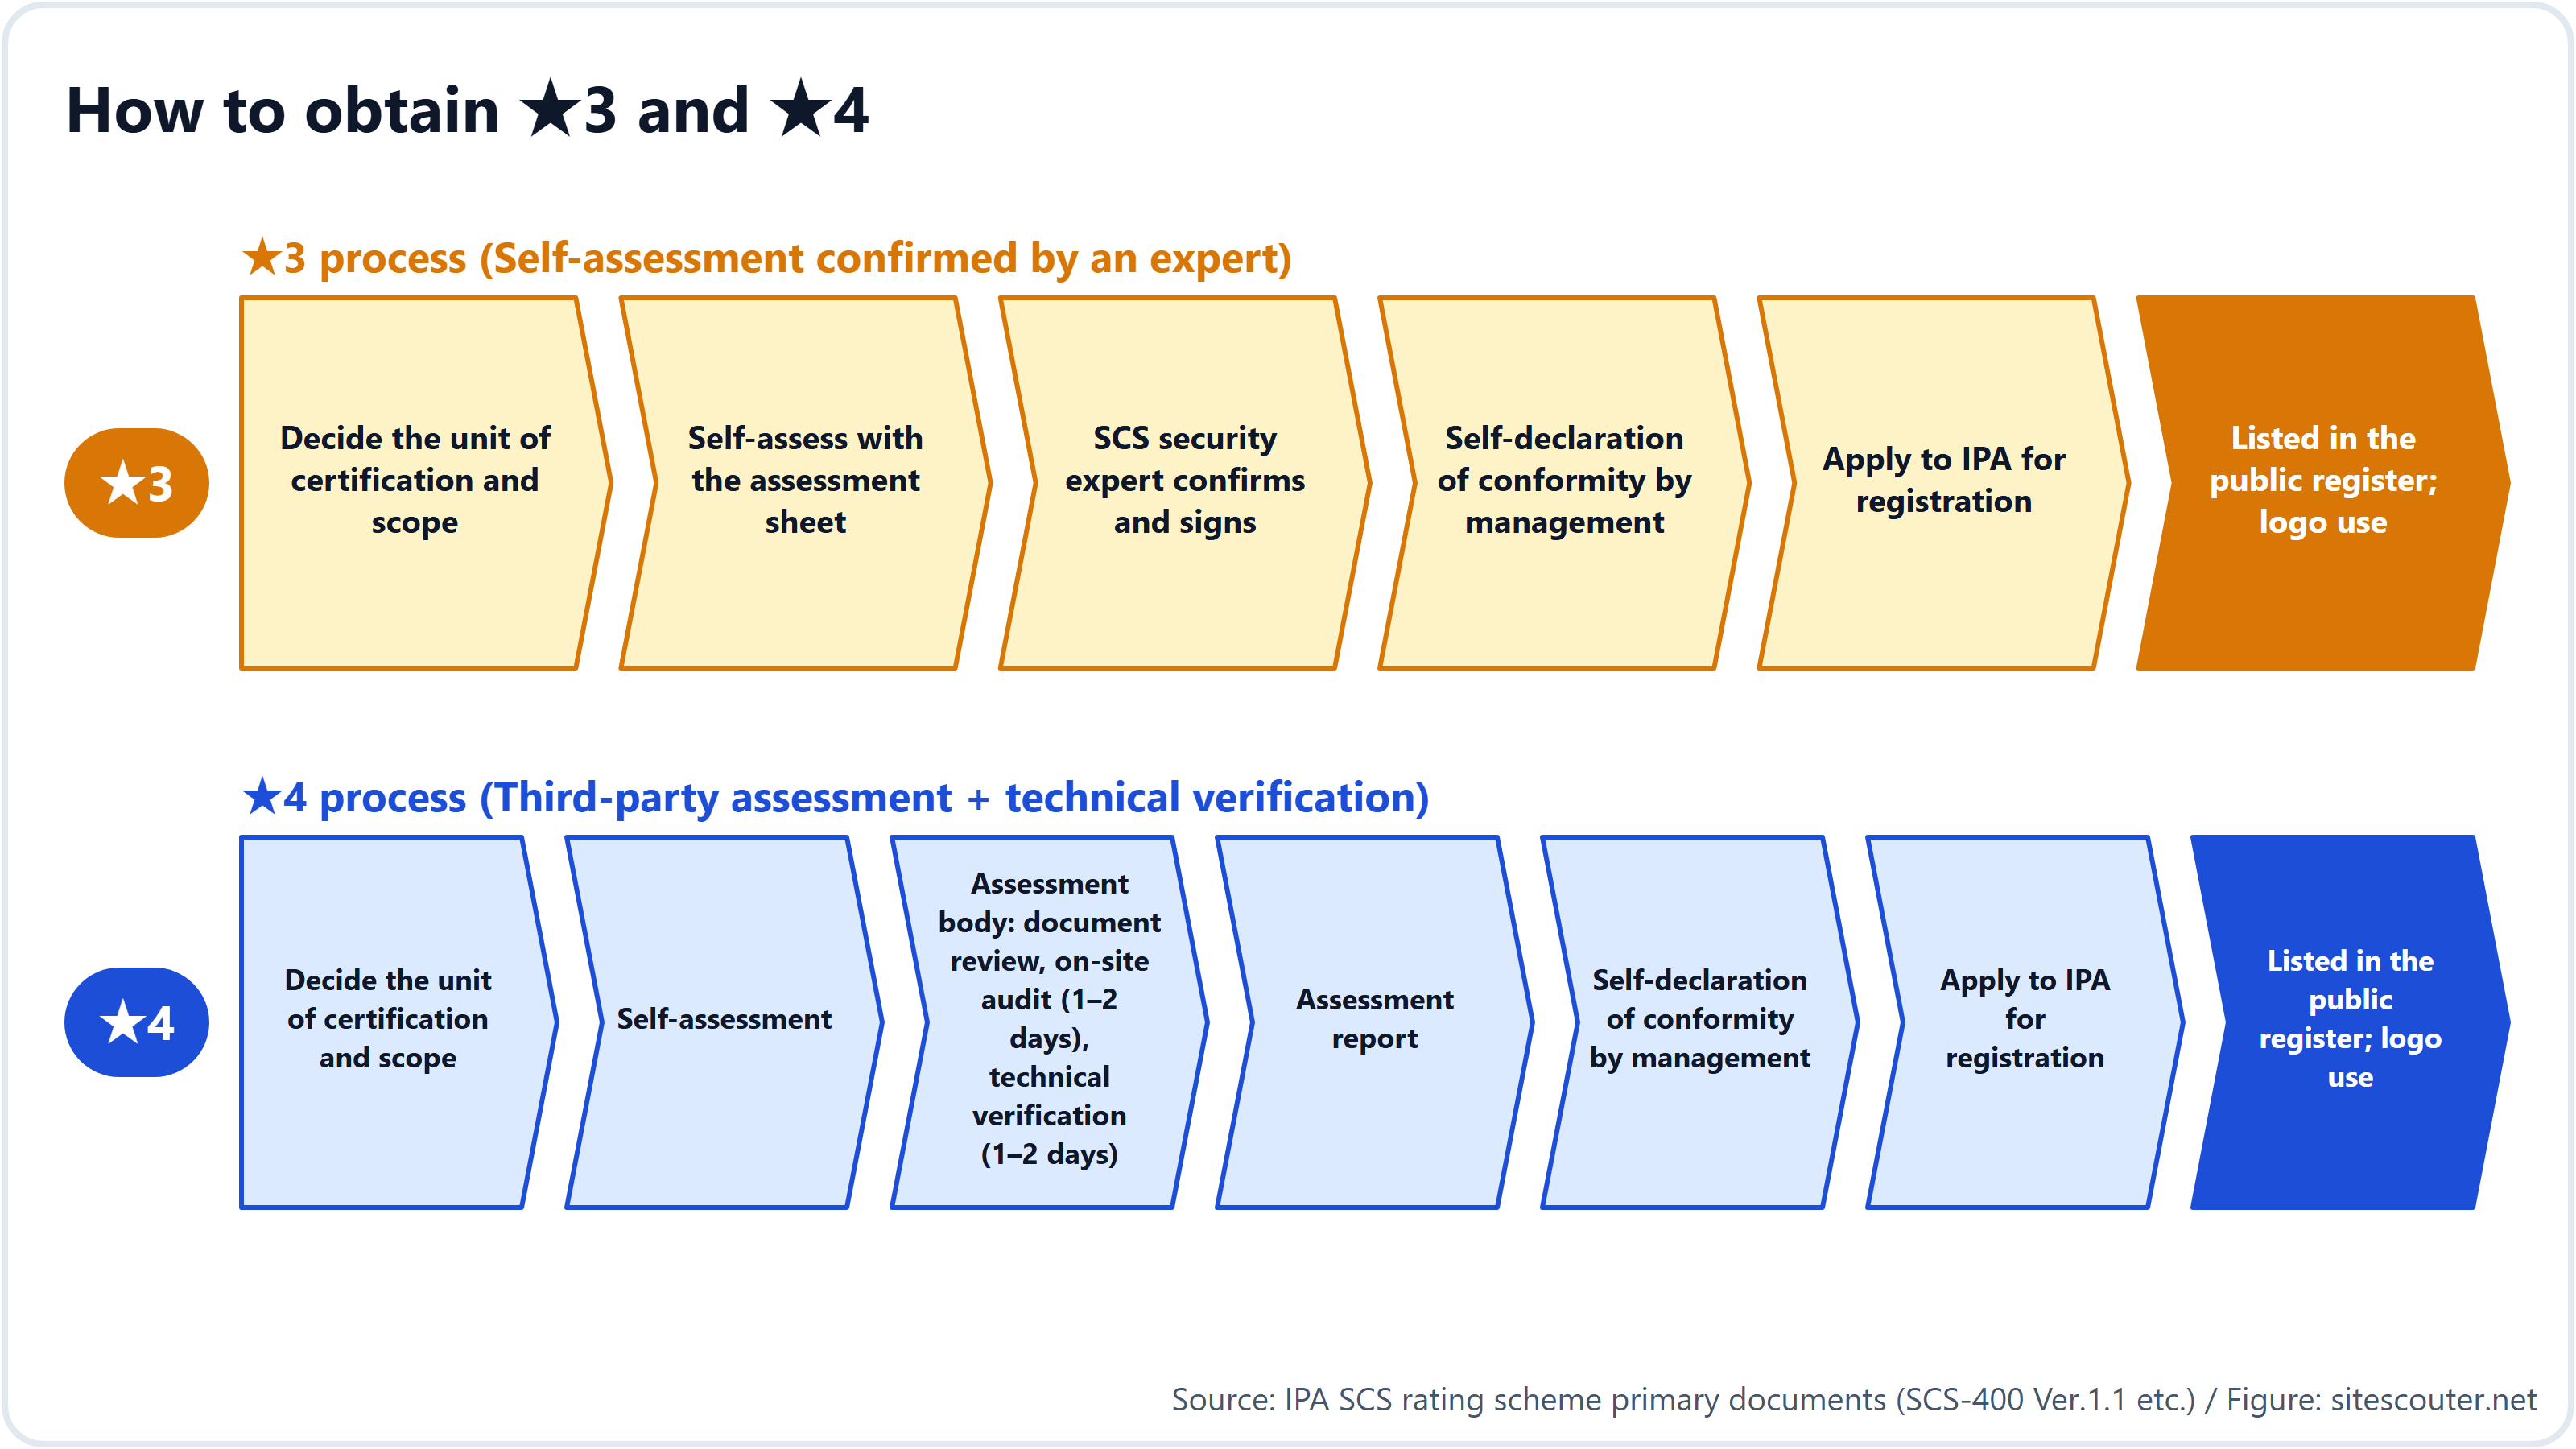
- Decidir la unidad de certificación y el alcance (de 1 a 2 semanas). Hasta que no se decida si se incluyen las sucursales, las filiales, los servicios en la nube y los dispositivos de teletrabajo, no se puede dimensionar el resto del trabajo
- Autoevaluar la situación actual frente a los 26 requisitos. De los 81 criterios de evaluación, los del tipo "fijar una norma", "comunicarla" y "revisarla una vez al año" solo requieren documentos. Los puntos que exigen trabajo técnico son los de la sección 3
- Implantación técnica (de 2 a 3 meses es la cifra que se oye en el sector). Despliegue completo de la MFA, sustitución de los productos sin soporte, una regla de parches en 14 días que funcione en la práctica, revisión de la configuración de los dispositivos perimetrales, copia de seguridad externa y procedimientos de restauración
- Reunir las evidencias (de 1 a 2 meses). Inventarios de activos, documentos de normas, registros de revisión, registros de comunicación, capturas de pantalla de la configuración de alertas, etc.
- Confirmación por un experto en seguridad SCS (★3) o contratación de un organismo de evaluación (★4). La lista de expertos está prevista a partir de enero de 2027, y la de organismos de evaluación, para finales de diciembre de 2026
- Autodeclaración de conformidad por la dirección y solicitud de registro. Los detalles del procedimiento se fijarán en la "guía de solicitud de registro", prevista para finales de noviembre de 2026
Si aspira al ★4, reserve pronto un proveedor de verificación técnica. Se espera que las peticiones se acumulen en los organismos de evaluación en cuanto se abran las solicitudes.
Lo que el sistema no pide
Algunos puntos que es fácil malinterpretar, tomados de las preguntas frecuentes y del manual:
- No se exige ningún producto concreto. Categorías de producto como EDR no aparecen en los requisitos
- No hay obligación legal de obtener una calificación. IPA afirma que "obtener una calificación es voluntario" y que "no cumplir todos los requisitos no significa que el negocio se detenga de inmediato". Sin embargo, en cuanto un cliente incluye el ★ en sus normas de compras, las empresas que no lo cumplen no pueden ser contratadas. Si se convierte en condición comercial lo deciden las partes contratantes; si se convierte en requisito en las licitaciones públicas lo decide el organismo contratante
- No prevalece sobre otros marcos legales. No garantiza el cumplimiento, por ejemplo, de las normas de seguridad de los sectores de infraestructuras críticas. Es complementario de ISMS
- No existe la figura de "organización de apoyo acreditada". En abril de 2026, METI y la Secretaría del Gabinete advirtieron contra argumentos de venta inapropiados que afirman que el negocio quedará restringido sin una calificación
Lo que los administradores de servidores web pueden hacer hoy
La verificación técnica del sistema de calificación SCS abarca los dispositivos perimetrales, pero la regla de los 14 días de la sección 3.1 y el requisito sobre productos sin soporte de la sección 3.2 se aplican directamente al sistema operativo, a PHP y al middleware de sus servidores web.
Empiece por comprobar las versiones que sus servidores muestran al exterior y si siguen teniendo soporte. Introduzca una URL en la comprobación de información del servidor de Site Scouter para ver, sin registro, las versiones de las cabeceras Server y X-Powered-By, la versión de TLS, el certificado y las cabeceras de seguridad. Cómo cambiar de versión de PHP en un hosting compartido se explica en La guía práctica para actualizar PHP.
Notas de método y límites
Este artículo se basa en los documentos primarios publicados por IPA a fecha de 30 de octubre de 2026 (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, el aviso de tasas, las preguntas frecuentes y la nota de prensa del 28 de octubre de 2026). Los ID de los criterios y su redacción proceden de SCS-400 Ver.1.1. La guía de solicitud de registro aún no se ha publicado, por lo que los detalles del procedimiento pueden cambiar. El autor trabaja en el sector de dominios, hosting y seguridad, y no es ni organismo de evaluación ni proveedor de verificación técnica.
Los requisitos de retirar el software sin soporte y de aplicar las actualizaciones graves en un plazo de 14 días se aplican directamente al sistema operativo, a PHP y al middleware de sus servidores web. Compruebe las versiones y cabeceras que su servidor muestra al exterior introduciendo una URL. Sin necesidad de registro.
Usar: Información del servidorPreguntas frecuentes
¿Puedo solicitar el ★4 sin tener el ★3?
Sí. Como cada nivel superior incluye todos los requisitos de los inferiores, el manual indica que se puede solicitar el registro del ★4 aunque no se tenga el ★3.
¿La verificación técnica evalúa aplicaciones web?
No. La guía de verificación técnica (SCS-430) abarca los dispositivos de control de tráfico accesibles directamente desde el exterior, como appliances VPN, routers y cortafuegos, y los comprueba desde fuera en busca de vulnerabilidades con una puntuación base CVSS de 7.0 o superior.
¿La regla de parches en 14 días también se exige en el ★3?
Sí. El criterio de evaluación 4-4-4-2 pertenece al requisito del ★3 "procedimientos para parches de seguridad y actualizaciones", y exige que las actualizaciones calificadas como críticas/altas o con CVSS 7.0 o superior se apliquen en un plazo de 14 días.
¿Cuánto cuesta?
La tasa de registro que se paga a IPA es de ¥10,000 al año para el ★3 (hasta el 31 de marzo de 2028; ¥20,000 a partir de entonces) y de ¥60,000 por 3 años para el ★4. Los honorarios de los expertos en seguridad SCS, de los organismos de evaluación y de los proveedores de verificación técnica no figuran en la tabla de tasas del sistema y los fija el mercado.
¿Tener ISMS me exime del ★4?
No existe ninguna norma de exención. Las preguntas frecuentes describen ISMS y el sistema como complementarios.
Referencias
Última revisión: 2026-10-30. Las especificaciones y políticas pueden cambiar; consulte las fuentes primarias antes de actuar.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (blog personal nkzw.jp)
Contacto: Sitio oficial / YouTube / Instagram / LinkedIn / X / Telegram