
Japans neues Sicherheitsrating für die Lieferkette (SCS) für Techniker erklärt: Anforderungen an ★3 und ★4, die 14-Tage-Patchregel und was die technische Verifikation prüft
Am 28. Oktober 2026 hat die IPA (Information-technology Promotion Agency, Japan) die Prüfleitfäden und das erläuternde Handbuch zu ihrem „Sicherheitsrating-System zur Stärkung von Lieferketten“ (dem SCS-Ratingsystem) veröffentlicht. Das System selbst wurde bereits im April angekündigt, doch erst mit diesen Dokumenten ist klar, was in welchem Umfang umgesetzt und wie es nachgewiesen werden muss. Die praktische Vorbereitung kann also beginnen, bevor im März 2027 die ersten Anträge möglich sind.
Dieser Artikel richtet sich an die IT-, Infrastruktur- und Web-Verantwortlichen, die die Arbeit erledigen, wenn ein Kunde sagt: „Bitte erwerben Sie ★3“. Er stellt aus den Primärdokumenten (SCS-400 Ver.1.1, SCS-430 und SCS-620) die Anforderungen zusammen, die technische Arbeit erfordern, sowie die Schwellenwerte, die in Zahlen festgelegt sind. Für den Gesamtüberblick lesen Sie zuerst den allgemeinen Leitfaden; für die geschäftlichen Auswirkungen und die Entscheidungen, die die Geschäftsleitung treffen muss, den Leitfaden für Führungskräfte.
Dieser Artikel erscheint auch auf Englisch unter sitescouter.net und nkzw.jp sowie auf Japanisch unter sitescouter.net. Dies ist die deutsche Ausgabe auf Site Scouter, übersetzt aus der englischen Fassung.
Das System in einer Minute
- Offizieller Name: Sicherheitsrating-System zur Stärkung von Lieferketten, abgekürzt SCS-Ratingsystem. Die IPA betreibt es als Systemträgerin unter der Aufsicht des Ministeriums für Wirtschaft, Handel und Industrie (METI) und des Nationalen Cybersicherheitsamts im Kabinettssekretariat
- Es ist freiwillig und keine gesetzliche Pflicht. Die Konzeption geht davon aus, dass ein Auftraggeber seinem Lieferanten mitteilt, welche Stufe (★) er benötigt, und dass diese Stufe im Geschäftsvertrag verwendet wird
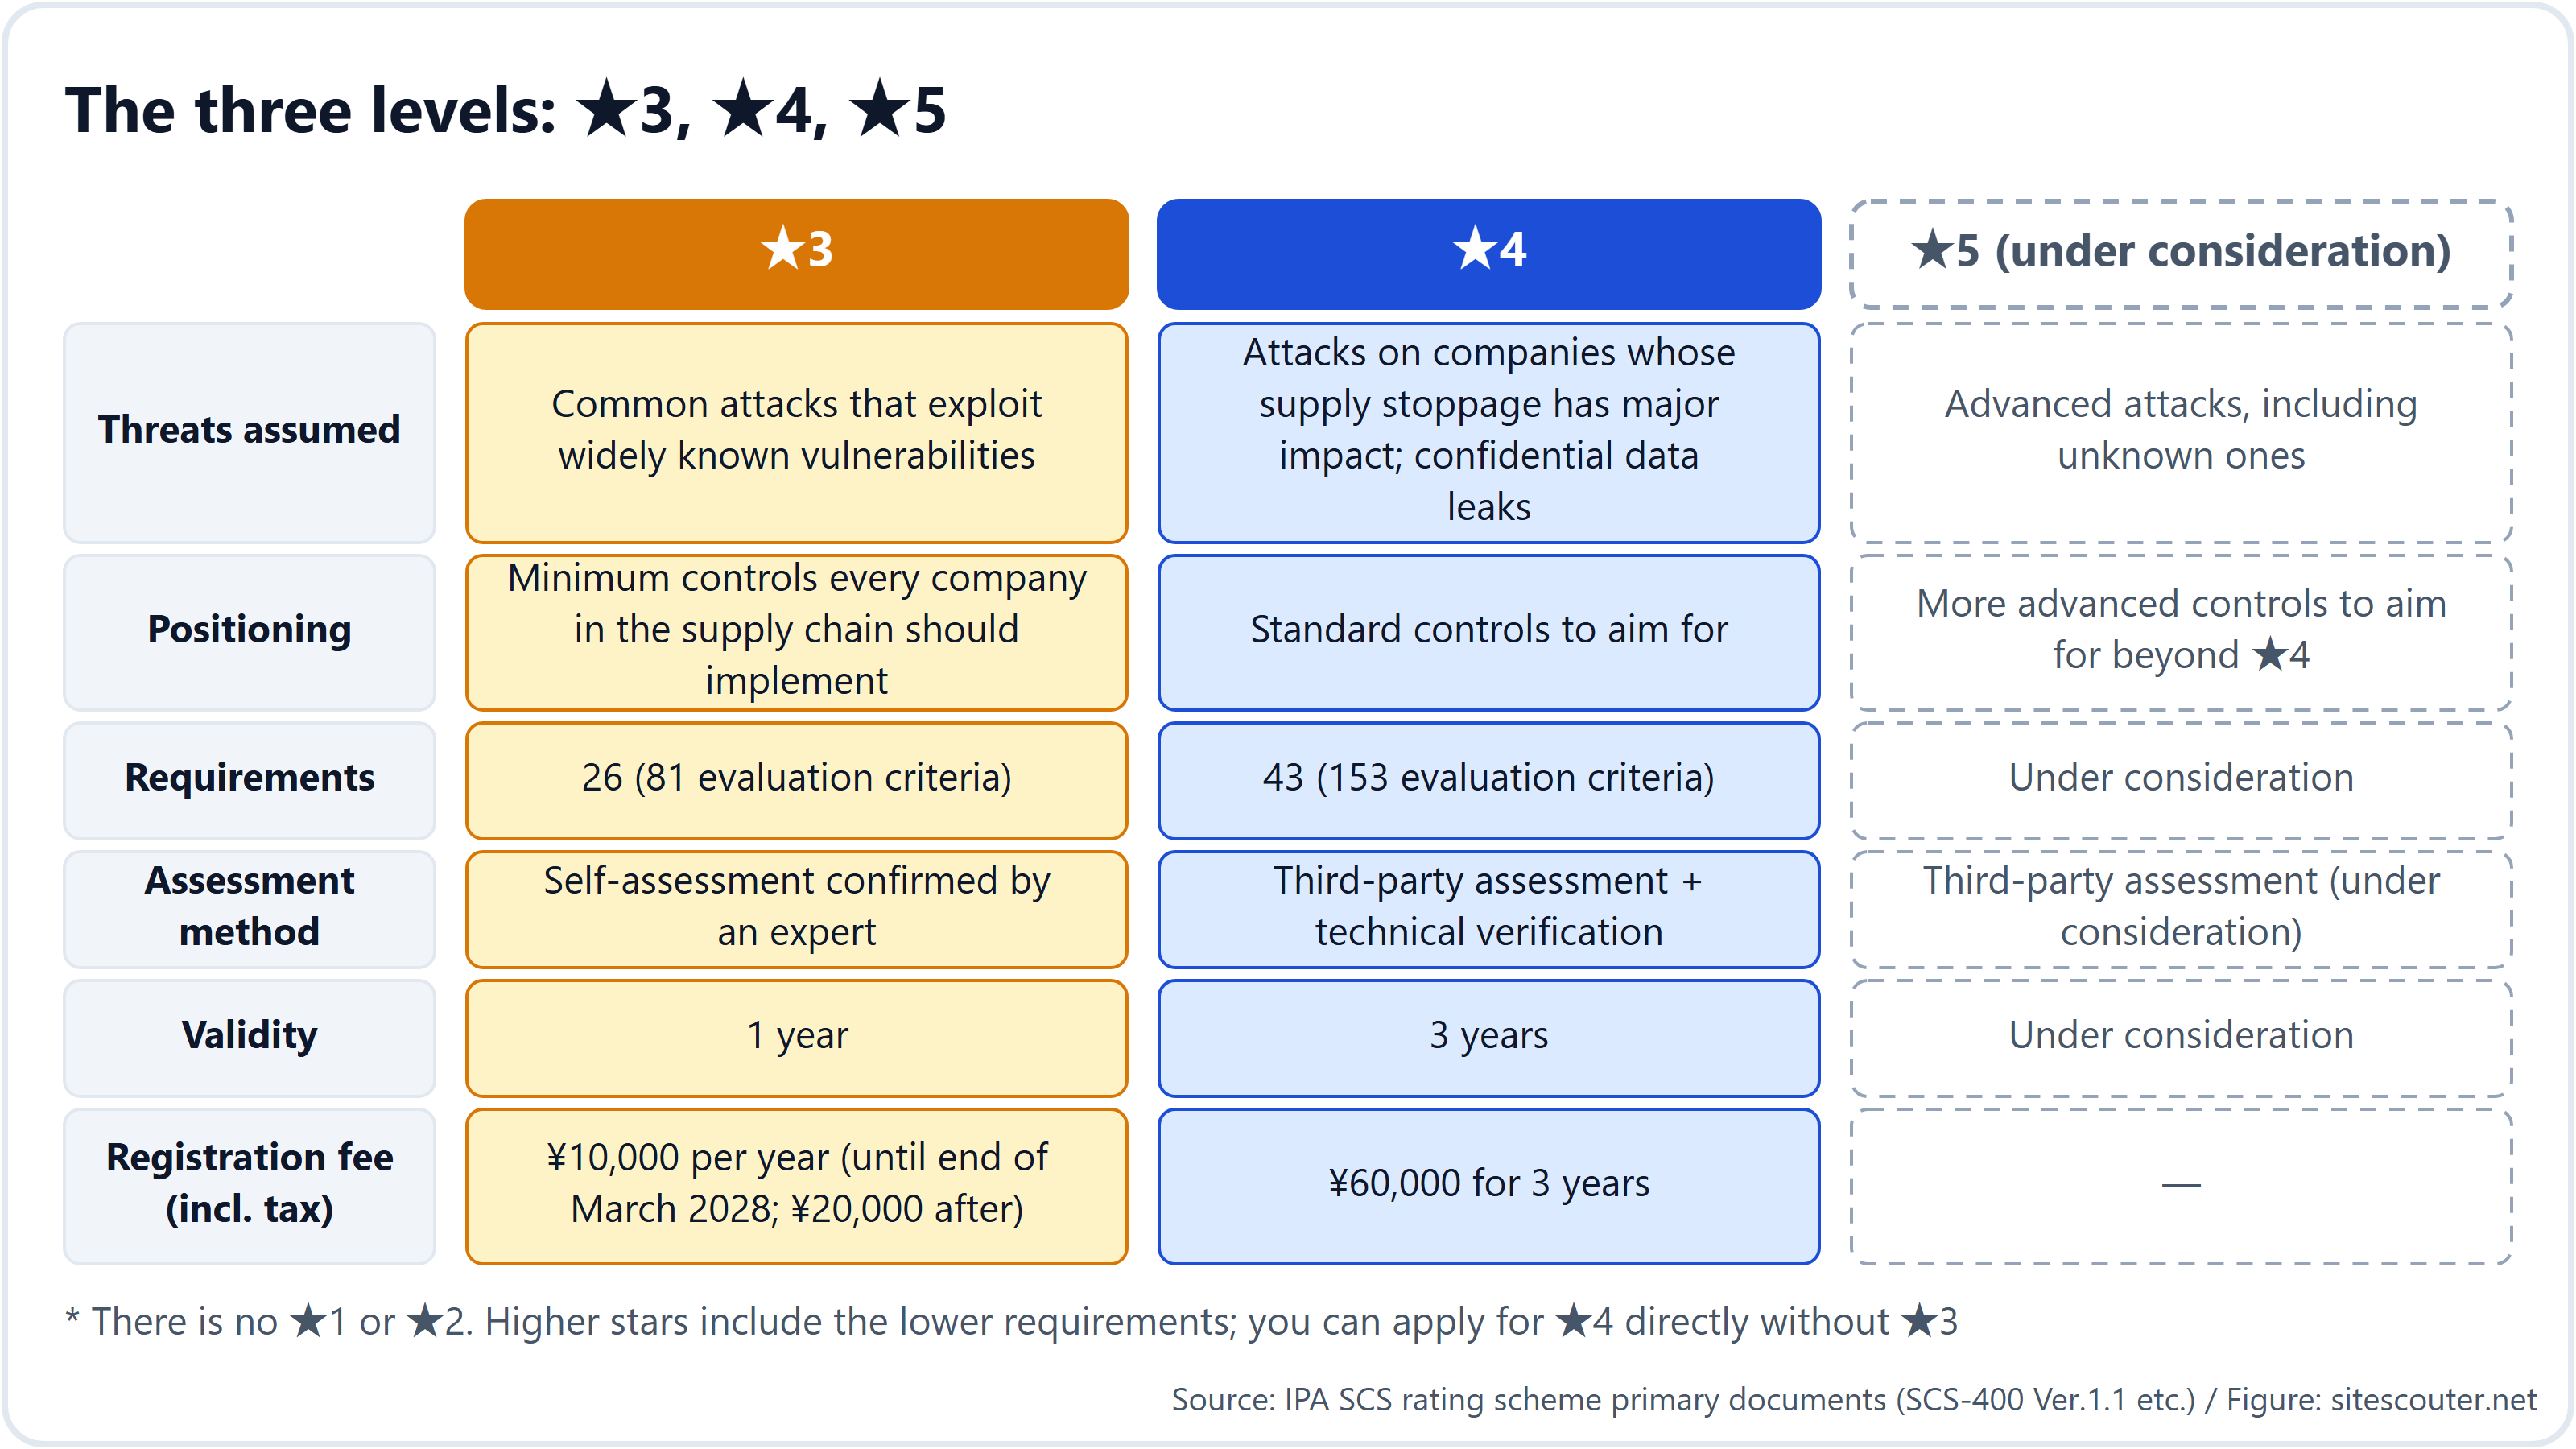
- Es gibt drei Stufen: ★3, ★4 und ★5. Es gibt kein ★1 oder ★2; das bestehende IPA-Programm SECURITY ACTION (selbst erklärte Ein-Stern- und Zwei-Stern-Verpflichtungen) bildet die Grundlage. ★5 ist noch in Prüfung
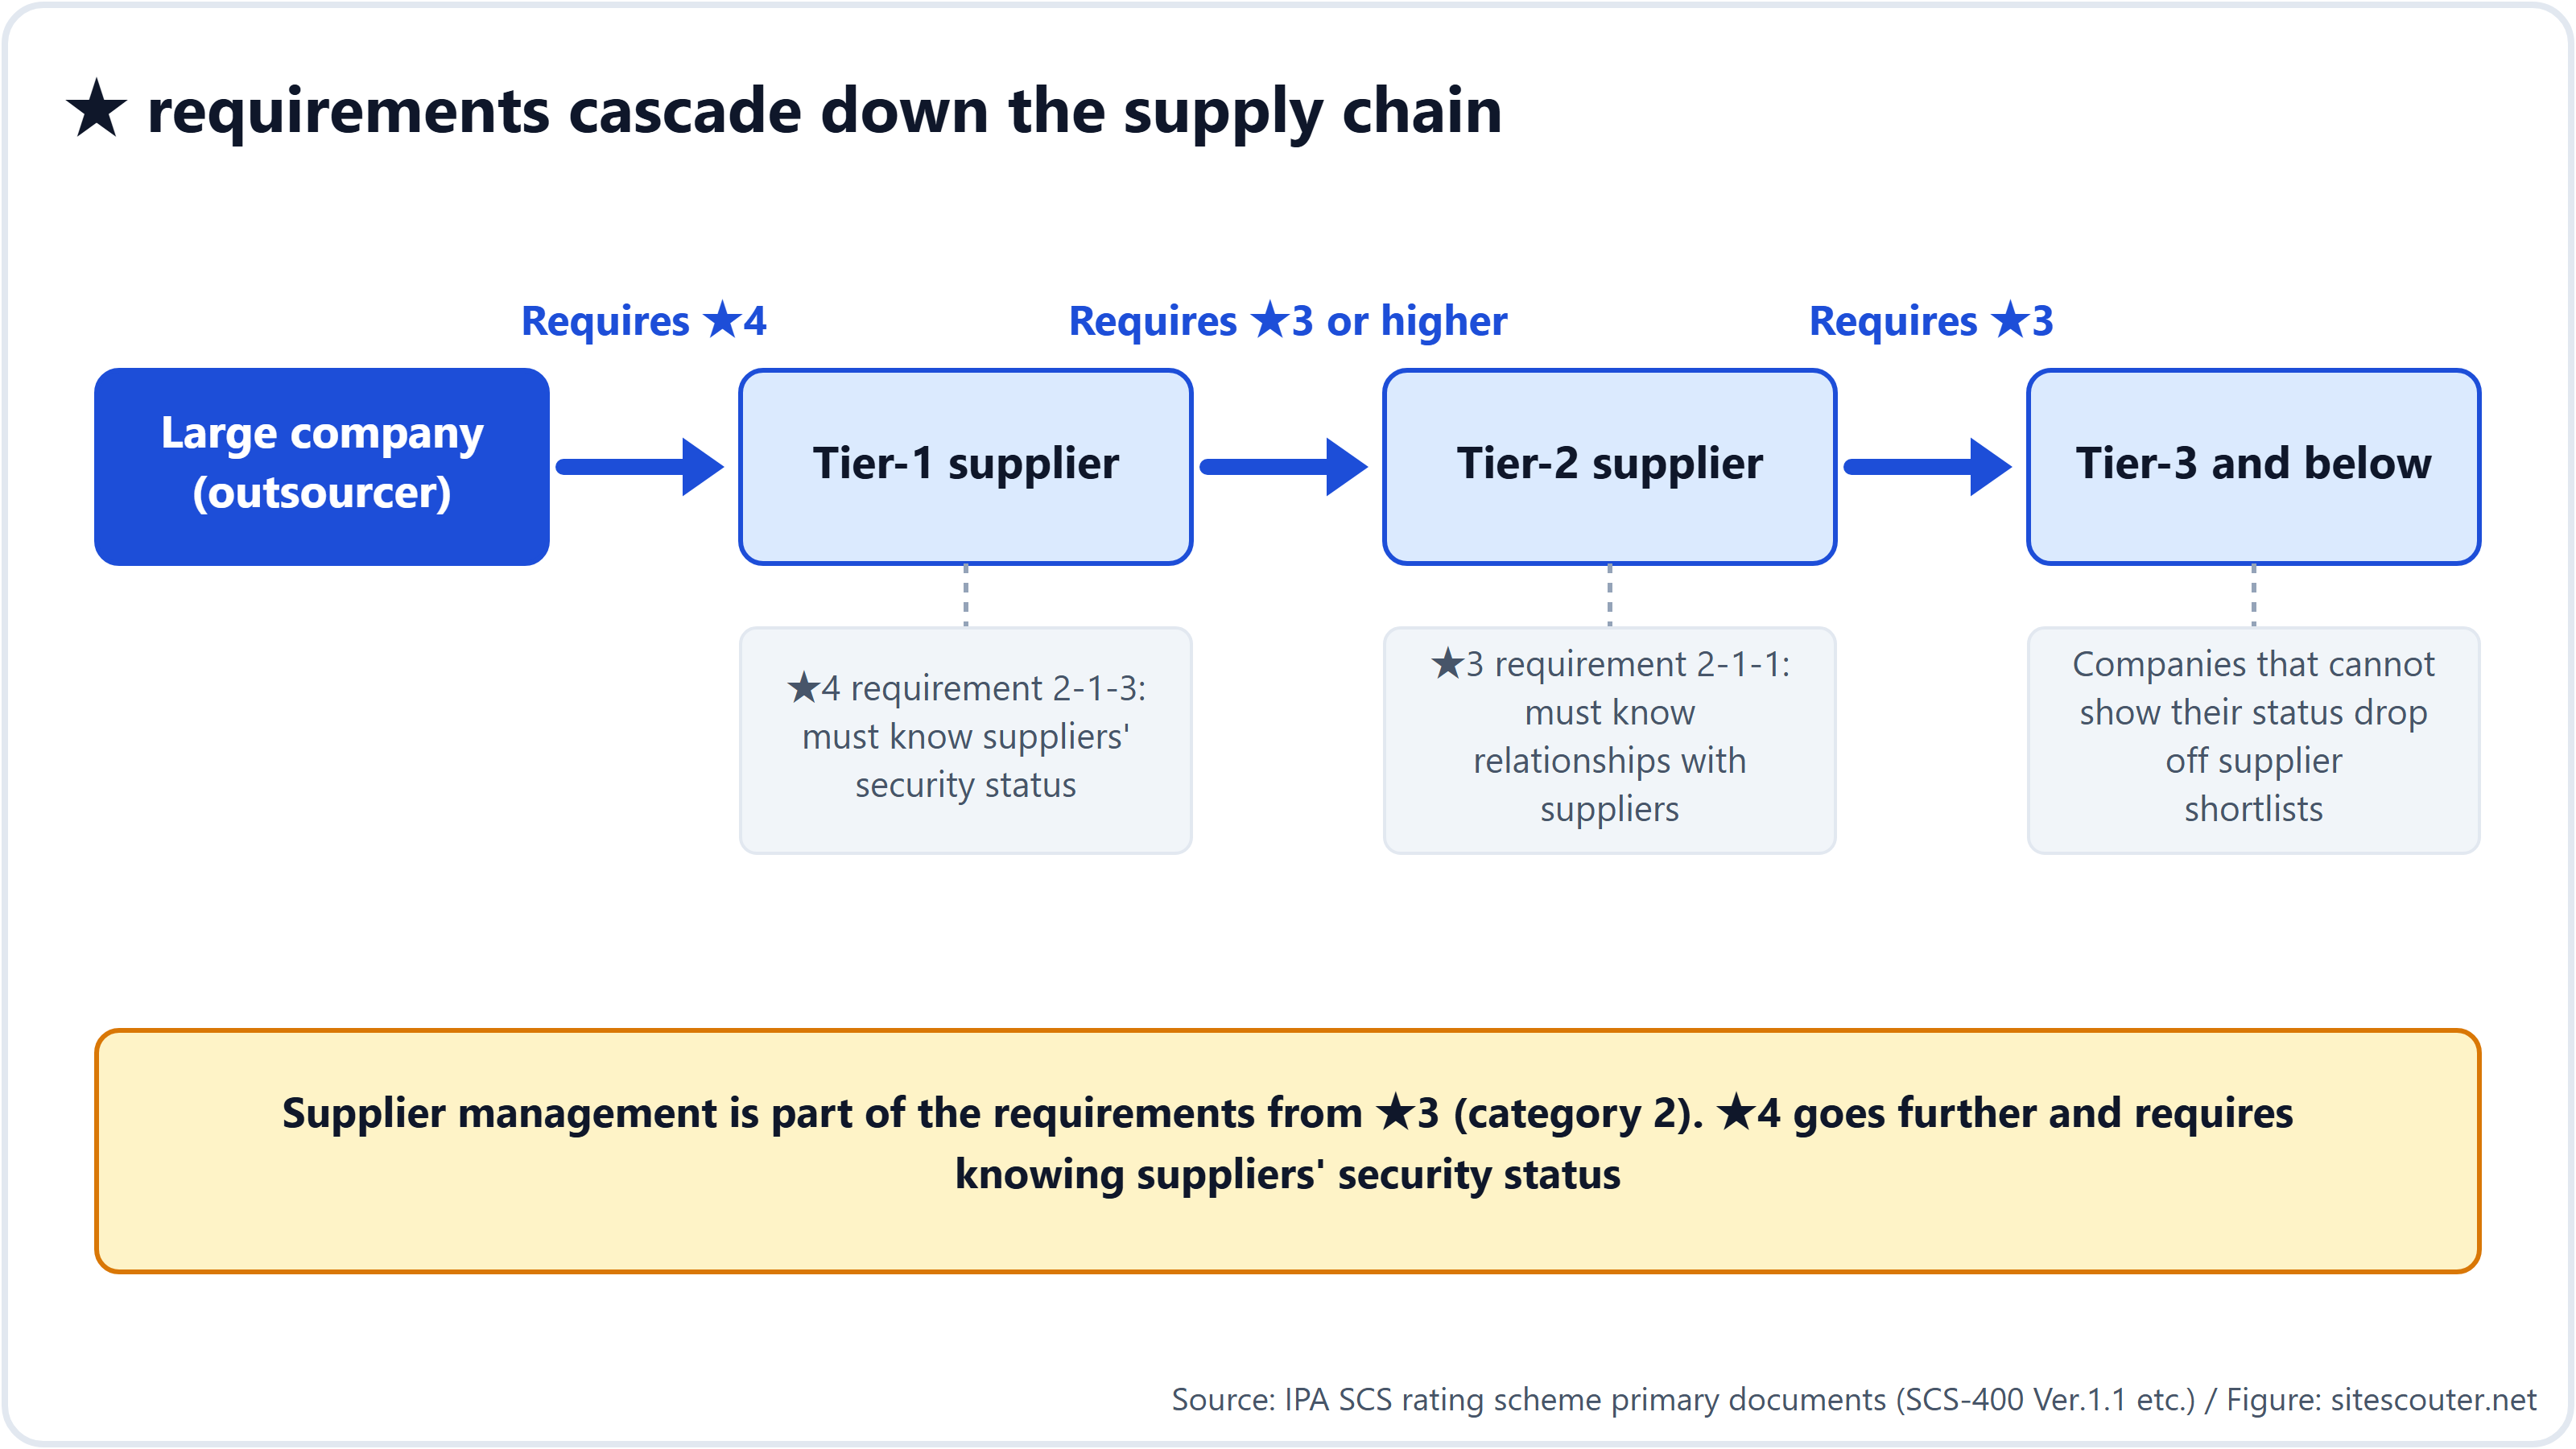
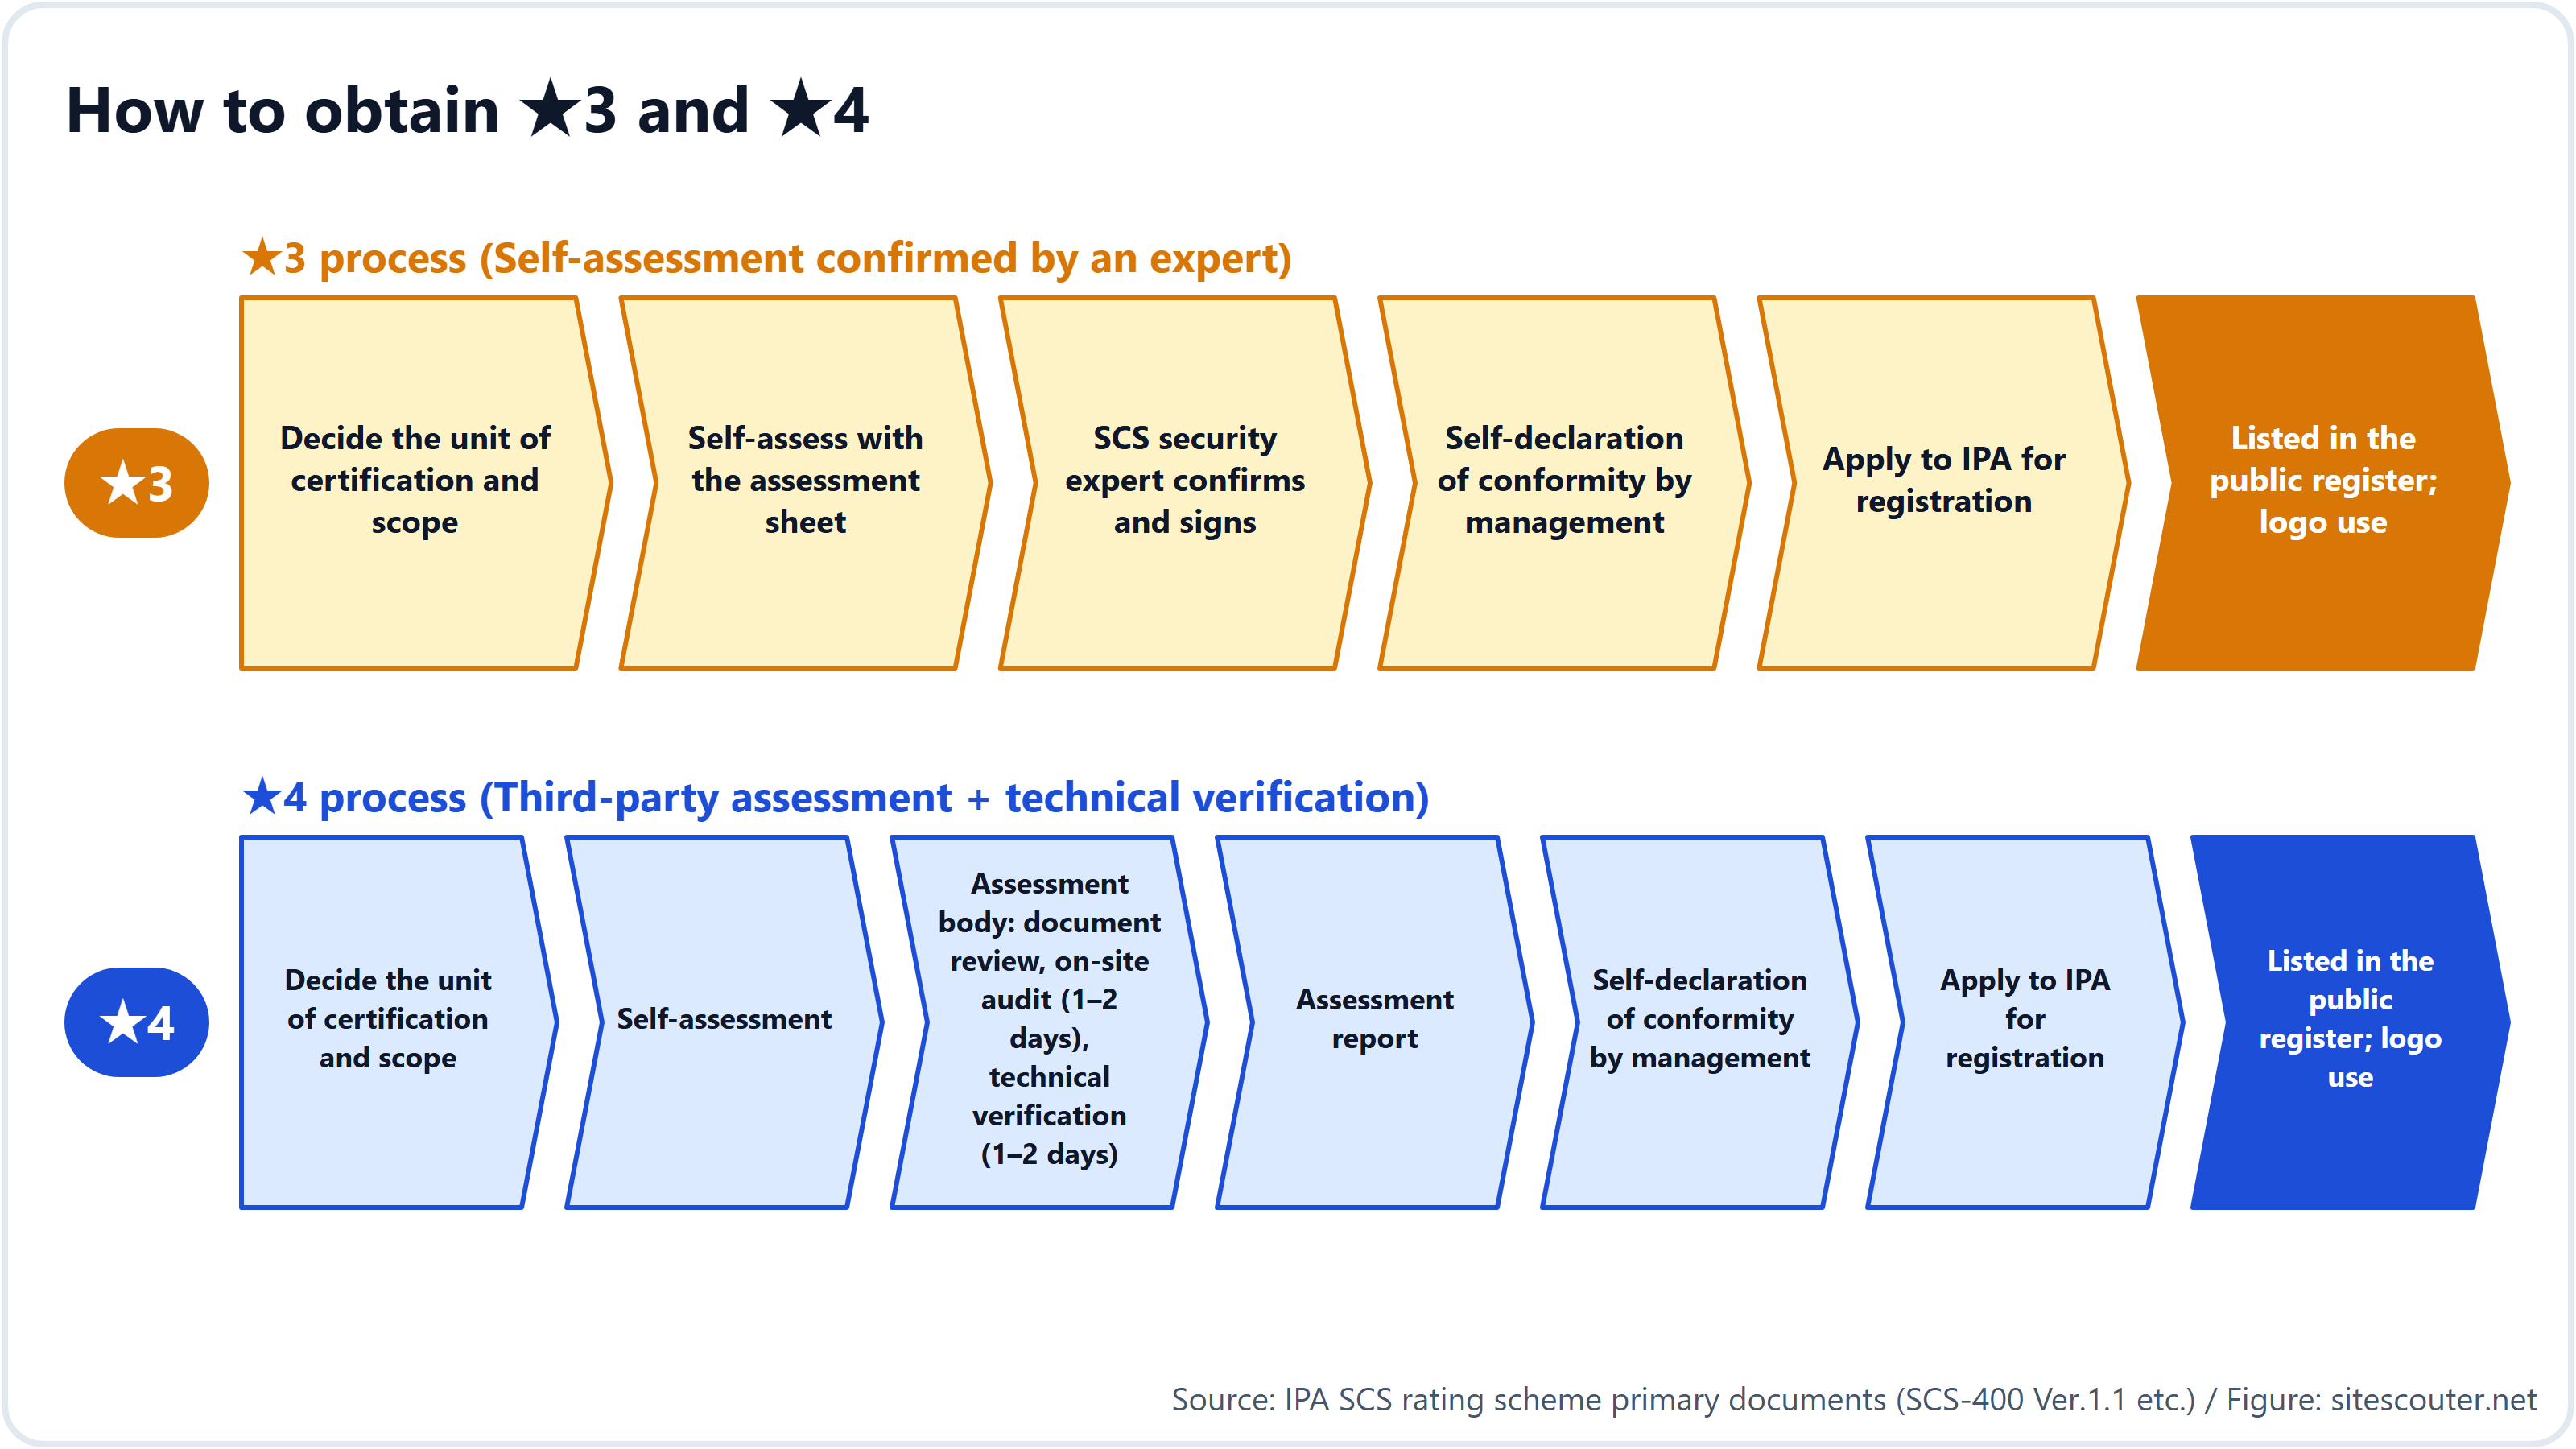
- ★3 weist 26 Anforderungen (81 Bewertungskriterien) durch eine von einem Experten bestätigte Selbstbewertung nach; ★4 weist 43 Anforderungen (153 Bewertungskriterien) durch eine Drittprüfung plus technische Verifikation nach. ★3 gilt 1 Jahr, ★4 3 Jahre
- Die Registrierungsgebühr beträgt bei ★3 ¥10,000 pro Jahr (bis Ende März 2028; danach ¥20,000) und bei ★4 ¥60,000 für 3 Jahre. Die Honorare von Prüfstellen und Experten kommen hinzu
- Anträge sollen ab März 2027 möglich sein. Vorher werden nacheinander der Leitfaden zur Registrierung (Ende November), die Liste der Prüfstellen (Ende Dezember) und die Liste der Experten (ab Januar 2027) veröffentlicht
- Die Anforderung setzt sich bis zu Tier-3-Zulieferern und darunter fort. Kategorie 2, „Lieferantenmanagement“, gehört ab ★3 zu den Anforderungen, und ★4 verlangt sogar, den Sicherheitsstatus der eigenen Lieferanten zu kennen (2-1-3). Sobald ein Großunternehmen ★ in seine Beschaffungsrichtlinien schreibt, werden Unternehmen, die das nicht erfüllen, nicht mehr als Lieferanten ausgewählt. „Freiwillig“ beschreibt die Rechtslage; in der Lieferkette wird es faktisch zur Pflicht
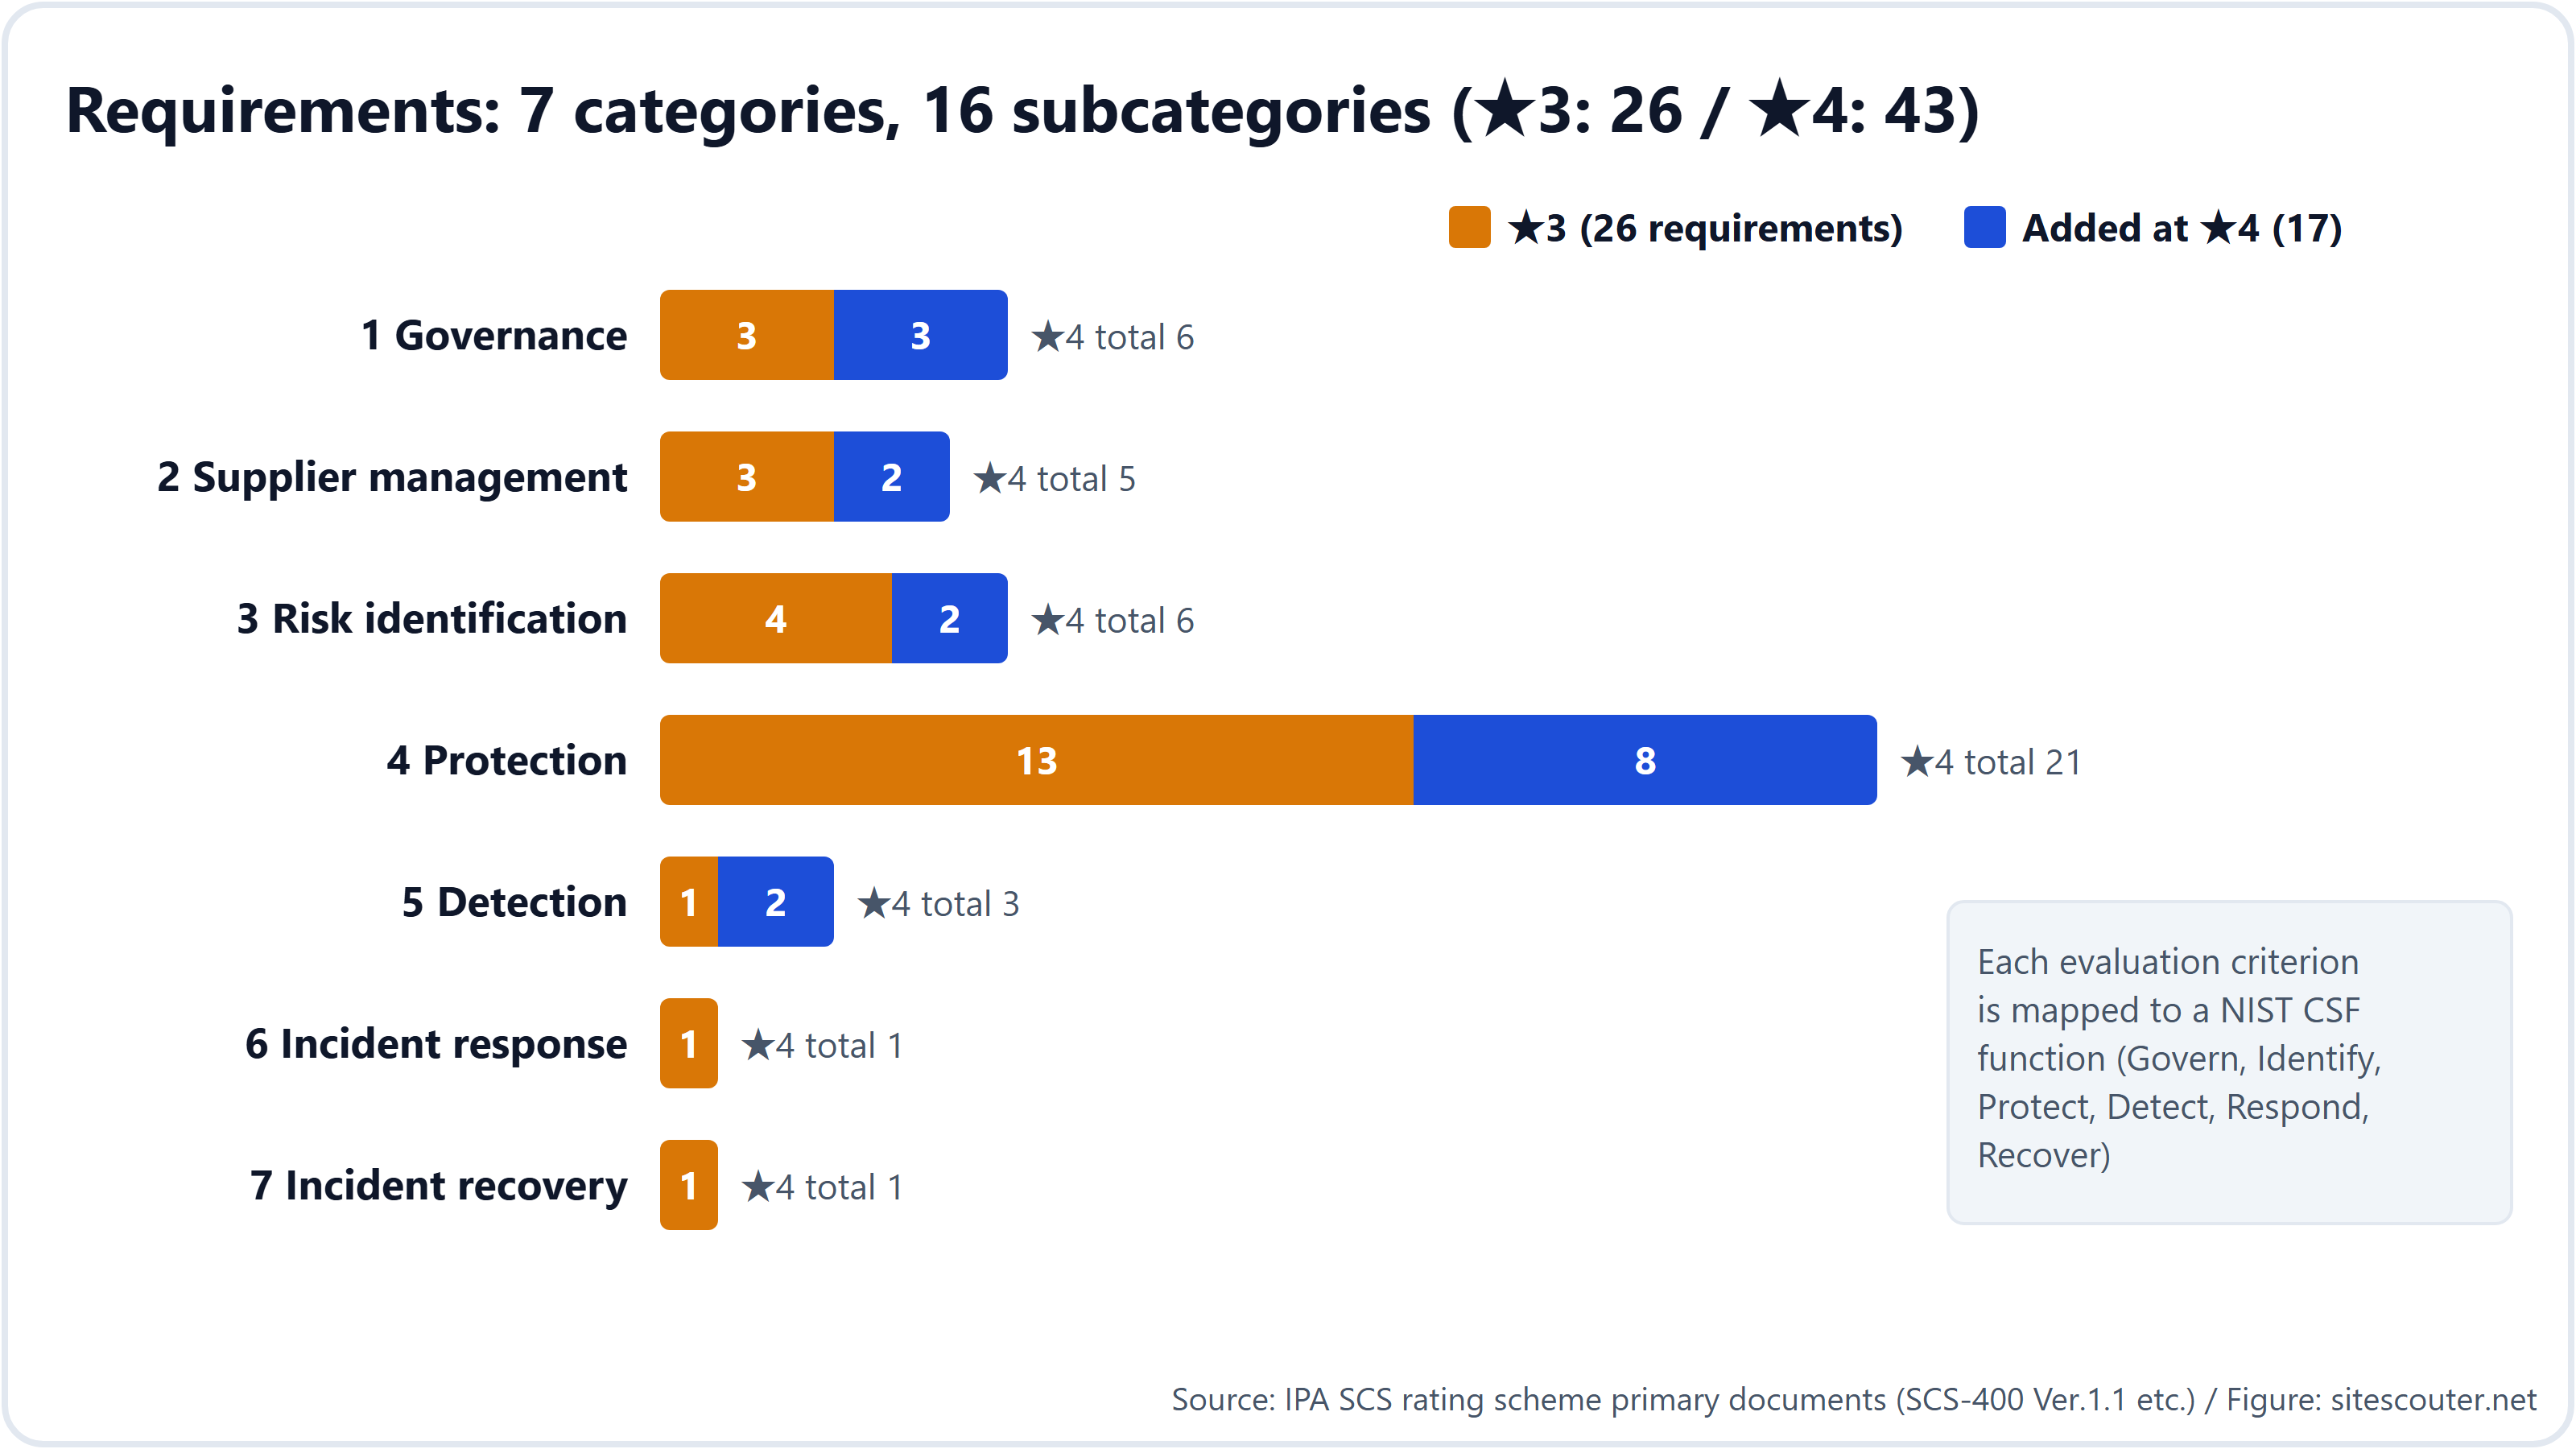
Die Anforderungen sind in 7 Kategorien (Governance, Lieferantenmanagement, Risikoidentifikation, Schutz, Erkennung, Reaktion auf Vorfälle, Wiederherstellung) und 16 Unterkategorien gegliedert, und jedes Bewertungskriterium ist einer Funktion des NIST CSF 2.0 (GV/ID/PR/DE/RS/RC) zugeordnet.
★3 im Vergleich zu ★4: Tiefe und Art des Nachweises
| ★3 | ★4 | |
|---|---|---|
| Angenommene Bedrohung | Verbreitete Angriffe, die allgemein bekannte Schwachstellen ausnutzen | Angriffe auf Unternehmen, deren Ausfall die Lieferkette hart treffen würde; Abfluss vertraulicher Informationen |
| Einordnung | Das Minimum, das jedes Unternehmen in der Lieferkette umsetzen sollte | Die anzustrebende Standardstufe |
| Anforderungen | 26 | 43 (einschließlich der 26 von ★3) |
| Art des Nachweises | Selbstbewertung im Bewertungsbogen → ein SCS-Sicherheitsexperte bestätigt und unterzeichnet → die Geschäftsleitung erklärt die Konformität | Selbstbewertung → eine Prüfstelle prüft Dokumente, auditiert vor Ort (1 bis 2 Tage) und führt die technische Verifikation durch (1 bis 2 Tage) → Prüfbericht → die Geschäftsleitung erklärt die Konformität |
| Bestehenskriterien | Grundsätzlich muss jedes Bewertungskriterium erfüllt sein. Lücken können behoben und vom Experten abgenommen werden | Ebenso. Ein Korrekturbericht muss innerhalb einer festgelegten Frist (zum Beispiel 1 Monat nach der Feststellung) eingereicht und angenommen werden |
| Gültigkeit | 1 Jahr | 3 Jahre (mit jährlich einzureichender Selbstbewertung) |
Sie können ★4 direkt beantragen, ohne ★3 zu besitzen, denn jede höhere Stufe enthält sämtliche Anforderungen der niedrigeren.
Technisch betrachtet geht es bei den meisten ★3-Punkten darum, in Dokumenten zu zeigen, dass Sie Regeln festgelegt, kommuniziert und einmal im Jahr überprüft haben. ★4 ist die erste Stufe, auf der Sie an echten Geräten durch einen externen Schwachstellenscan nachweisen, dass nichts ab CVSS 7.0 vorhanden ist.
In Zahlen festgelegte Schwellenwerte (wer sie verfehlt, fällt durch)
Dies sind die Bewertungskriterien aus SCS-400, deren Fristen oder Schwellenwerte als Zahlen festgeschrieben sind. Die Angaben in Klammern sind die IDs der Bewertungskriterien.
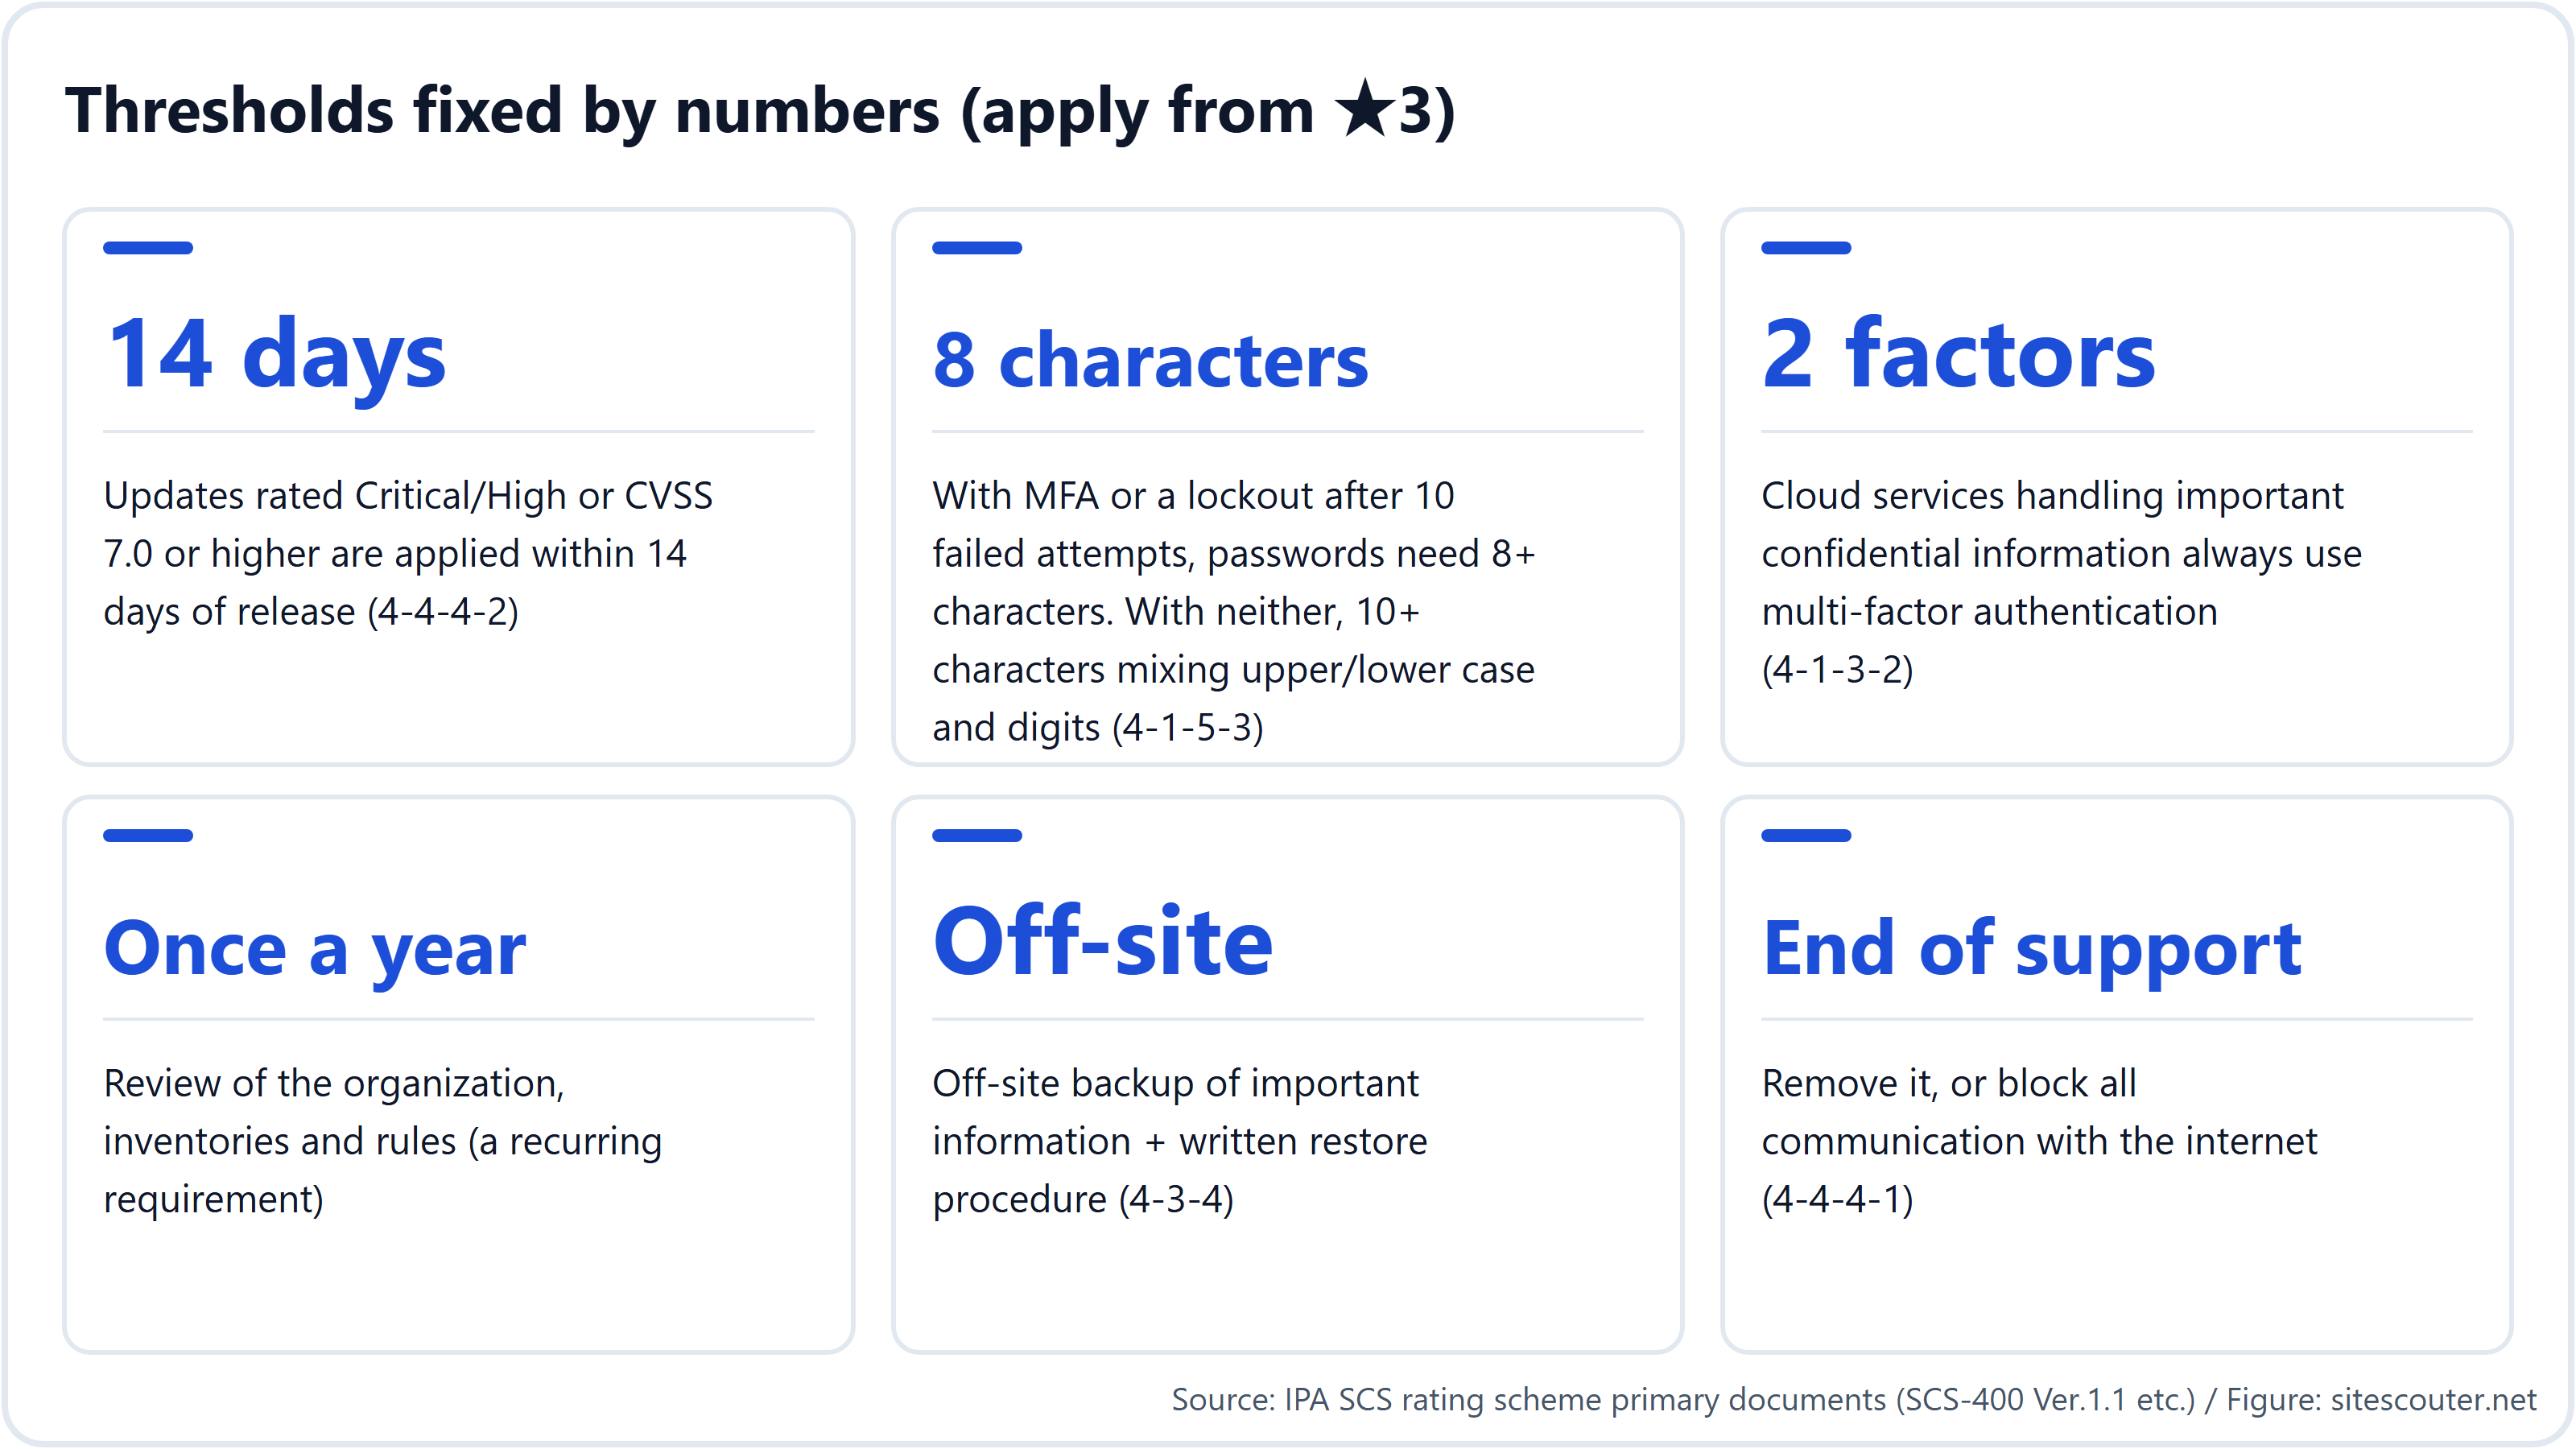
3.1 Patches innerhalb von 14 Tagen nach Veröffentlichung (4-4-4-2, ★3)
Bei ★3 muss ein Update innerhalb von 14 Tagen nach seiner Veröffentlichung eingespielt werden, wenn einer der folgenden Punkte zutrifft:
- es behebt eine Schwachstelle, die der Hersteller als „Critical“ oder „High Risk“ einstuft
- es behebt eine Schwachstelle mit einem CVSS-Basiswert von 7.0 oder höher
- der Hersteller macht keine Angaben zum Schweregrad der Schwachstelle
Der Geltungsbereich ist genau benannt: Betriebssystem, Browser und Office-Software der vom Unternehmen ausgegebenen PCs, Betriebssystem und Middleware der Server, Betriebssystem und Apps der vom Unternehmen ausgegebenen Smart Devices sowie Betriebssystem und Firmware der Netzwerkgeräte an der Internetgrenze. Dauern Tests zu lange, um die Frist einzuhalten, sind bis zum Einspielen des Updates risikomindernde Maßnahmen erforderlich.
PHP, nginx und Apache auf einem Webserver zählen als „Server-Middleware“. Bei den kritischen PHP-Schwachstellen des Jahres 2026 (CVSS 9.8) ergab die eigene Beobachtung des Autors, dass 59.5% der japanischen Websites, die ihre PHP-Version offenlegen, eine ungepatchte Version anzeigten (Security Exposure Statistics 2026). Wörtlich angewandt, würde die 14-Tage-Regel die meisten von ihnen nicht konform machen.
3.2 Produkte ohne Support: entfernen oder vom Internet trennen (4-4-4-1, ★3)
Geräte, Betriebssysteme und Software müssen „lizenziert und unterstützt“ sein. Alles, was keinen Support mehr hat, muss grundsätzlich entfernt werden, oder jeglicher Datenverkehr von und zum Internet muss gesperrt werden, sodass es aus dem Geltungsbereich fällt. Muss es weiter genutzt werden, sind risikomindernde Maßnahmen erforderlich, und automatische Updates sollten nach Möglichkeit aktiviert sein.
Bei ★4 wird „die Nutzung von Betriebssystemen und Software, deren Support ausgelaufen ist, einzustellen und sie zu ersetzen“ zu einer eigenen Anforderung (4-4-2).
3.3 Kein CVSS 7.0+ auf Grenzgeräten (4-4-4-3, ★4)
Bei ★4 dürfen Betriebssystem und Firmware der Netzwerkgeräte an der Internetgrenze keine Schwachstelle mit einem CVSS-Basiswert von 7.0 oder höher aufweisen, und das wird in der unten beschriebenen technischen Verifikation von außen getestet.
3.4 Multi-Faktor-Authentifizierung (4-1-3, ab ★3 erforderlich)
- Der Zugriff auf Cloud-Dienste, die wichtige vertrauliche Informationen verarbeiten, muss immer mit Multi-Faktor-Authentifizierung erfolgen, für Nutzer wie für Administratoren (4-1-3-2)
- Zwei oder mehr Arten von Faktoren aus Wissen (ID und Passwort), Besitz (Einmalpasswort oder Zertifikat), Biometrie und sonstigen Informationen (etwa der IP-Adresse). Per E-Mail oder SMS gesendete Einmalpasswörter und Push-Bestätigungen auf dem Smartphone gelten als Besitzfaktoren (4-1-3-3)
- Passwörter, die als Wissensfaktor in der MFA dienen, müssen mindestens 8 Zeichen lang sein (4-1-3-4)
- Bei ★4 ist MFA zusätzlich erforderlich für Verbindungen ins interne Netz über das Internet, für administrativen Zugriff über das Internet und für den Zugriff von Nutzern auf Systeme, die wichtige vertrauliche Informationen verarbeiten (4-1-3-5)
3.5 Passwörter (4-1-5, ★3)
- Interne Regeln müssen das Ändern von Standardpasswörtern vorschreiben, leicht zu erratende Wörter verbieten und die Wiederverwendung von Passwörtern über Geräte und Dienste hinweg untersagen
- Mit entweder MFA oder einer Kontosperre nach 10 Fehlversuchen müssen Passwörter mindestens 8 Zeichen lang sein. Ist beides nicht möglich, müssen sie mindestens 10 Zeichen lang sein und Großbuchstaben, Kleinbuchstaben und Ziffern enthalten (4-1-5-3)
3.6 Firewalls und Router (4-5-1, ★3)
- Das Verwaltungspasswort in ein starkes, eindeutiges ändern oder den Fernzugriff ganz deaktivieren
- Nicht authentifizierten eingehenden Datenverkehr blockieren und die Regeln für eingehenden Verkehr dokumentieren. Nicht mehr benötigte Regeln unverzüglich entfernen oder deaktivieren
- Werden Regeln über das Internet geändert, MFA verwenden oder den Zugriff auf vertrauenswürdige IP-Adressen beschränken (4-5-1-7)
- ★4 ergänzt eine Software-Firewall auf jedem PC und Server (4-5-1-8) sowie eigene Netzwerksegmente für öffentliche Server und Server mit wichtigen Informationen (4-5-1-9)
3.7 Datensicherung (4-3-4, ★3)
Legen Sie fest, was wie oft und wie lange gesichert wird; bewahren Sie eine externe Sicherung wichtiger vertraulicher Informationen auf; und schreiben Sie für jedes Sicherungsziel ein Wiederherstellungsverfahren. ★4 geht weiter und verlangt die Bestätigung, dass eine Wiederherstellung innerhalb der angestrebten Wiederherstellungszeit tatsächlich funktioniert (7-1-1-2).
3.8 Malware-Schutz und Überwachung (4-4-5 und 5-1-1, ★3)
- Auf jedem vernetzten PC und Server Anti-Malware-Software installieren, Umfang und Häufigkeit der Scans festlegen und Signaturen nach Empfehlung des Herstellers aktualisieren
- An der Netzwerkgrenze oder auf den Endgeräten ein Mechanismus, der in Echtzeit sowohl eingehenden Verkehr aus dem Internet als auch ausgehenden Verkehr zu bösartigen Servern erkennt und blockiert (5-1-1-1). Alarme müssen umgehend ausgelöst und ein erster Bericht erstellt werden
- ★4 ergänzt das Blockieren bösartiger Websites an einem Web-Gateway, Malware-Prüfungen an einem Mail-Gateway, die Überwachung des Verhaltens von Geräten und Software sowie das Sammeln und regelmäßige Auswerten von Logs
3.9 Überprüfungen „mindestens einmal im Jahr“
„Mindestens einmal im Jahr überprüfen“ taucht immer wieder auf: für die Organisation, die Asset-Register, die Einhaltung der Regeln, die Organisation der Vorfallsreaktion und mehr. Die Gültigkeit von 1 Jahr bei ★3 passt zu diesem Zyklus. Wenn Sie die Dokumentation dieser Überprüfungen von Anfang an in Ihre Abläufe einbauen, müssen Sie die Nachweise nicht bei jeder Verlängerung neu zusammentragen.
Was die technische Verifikation bei ★4 tut (SCS-430)
Die technische Verifikation bei ★4 ist ein externer Schwachstellenscan, den die Prüfstelle oder ein Anbieter technischer Verifikation durchführt. Die Kernpunkte des Leitfadens sind:
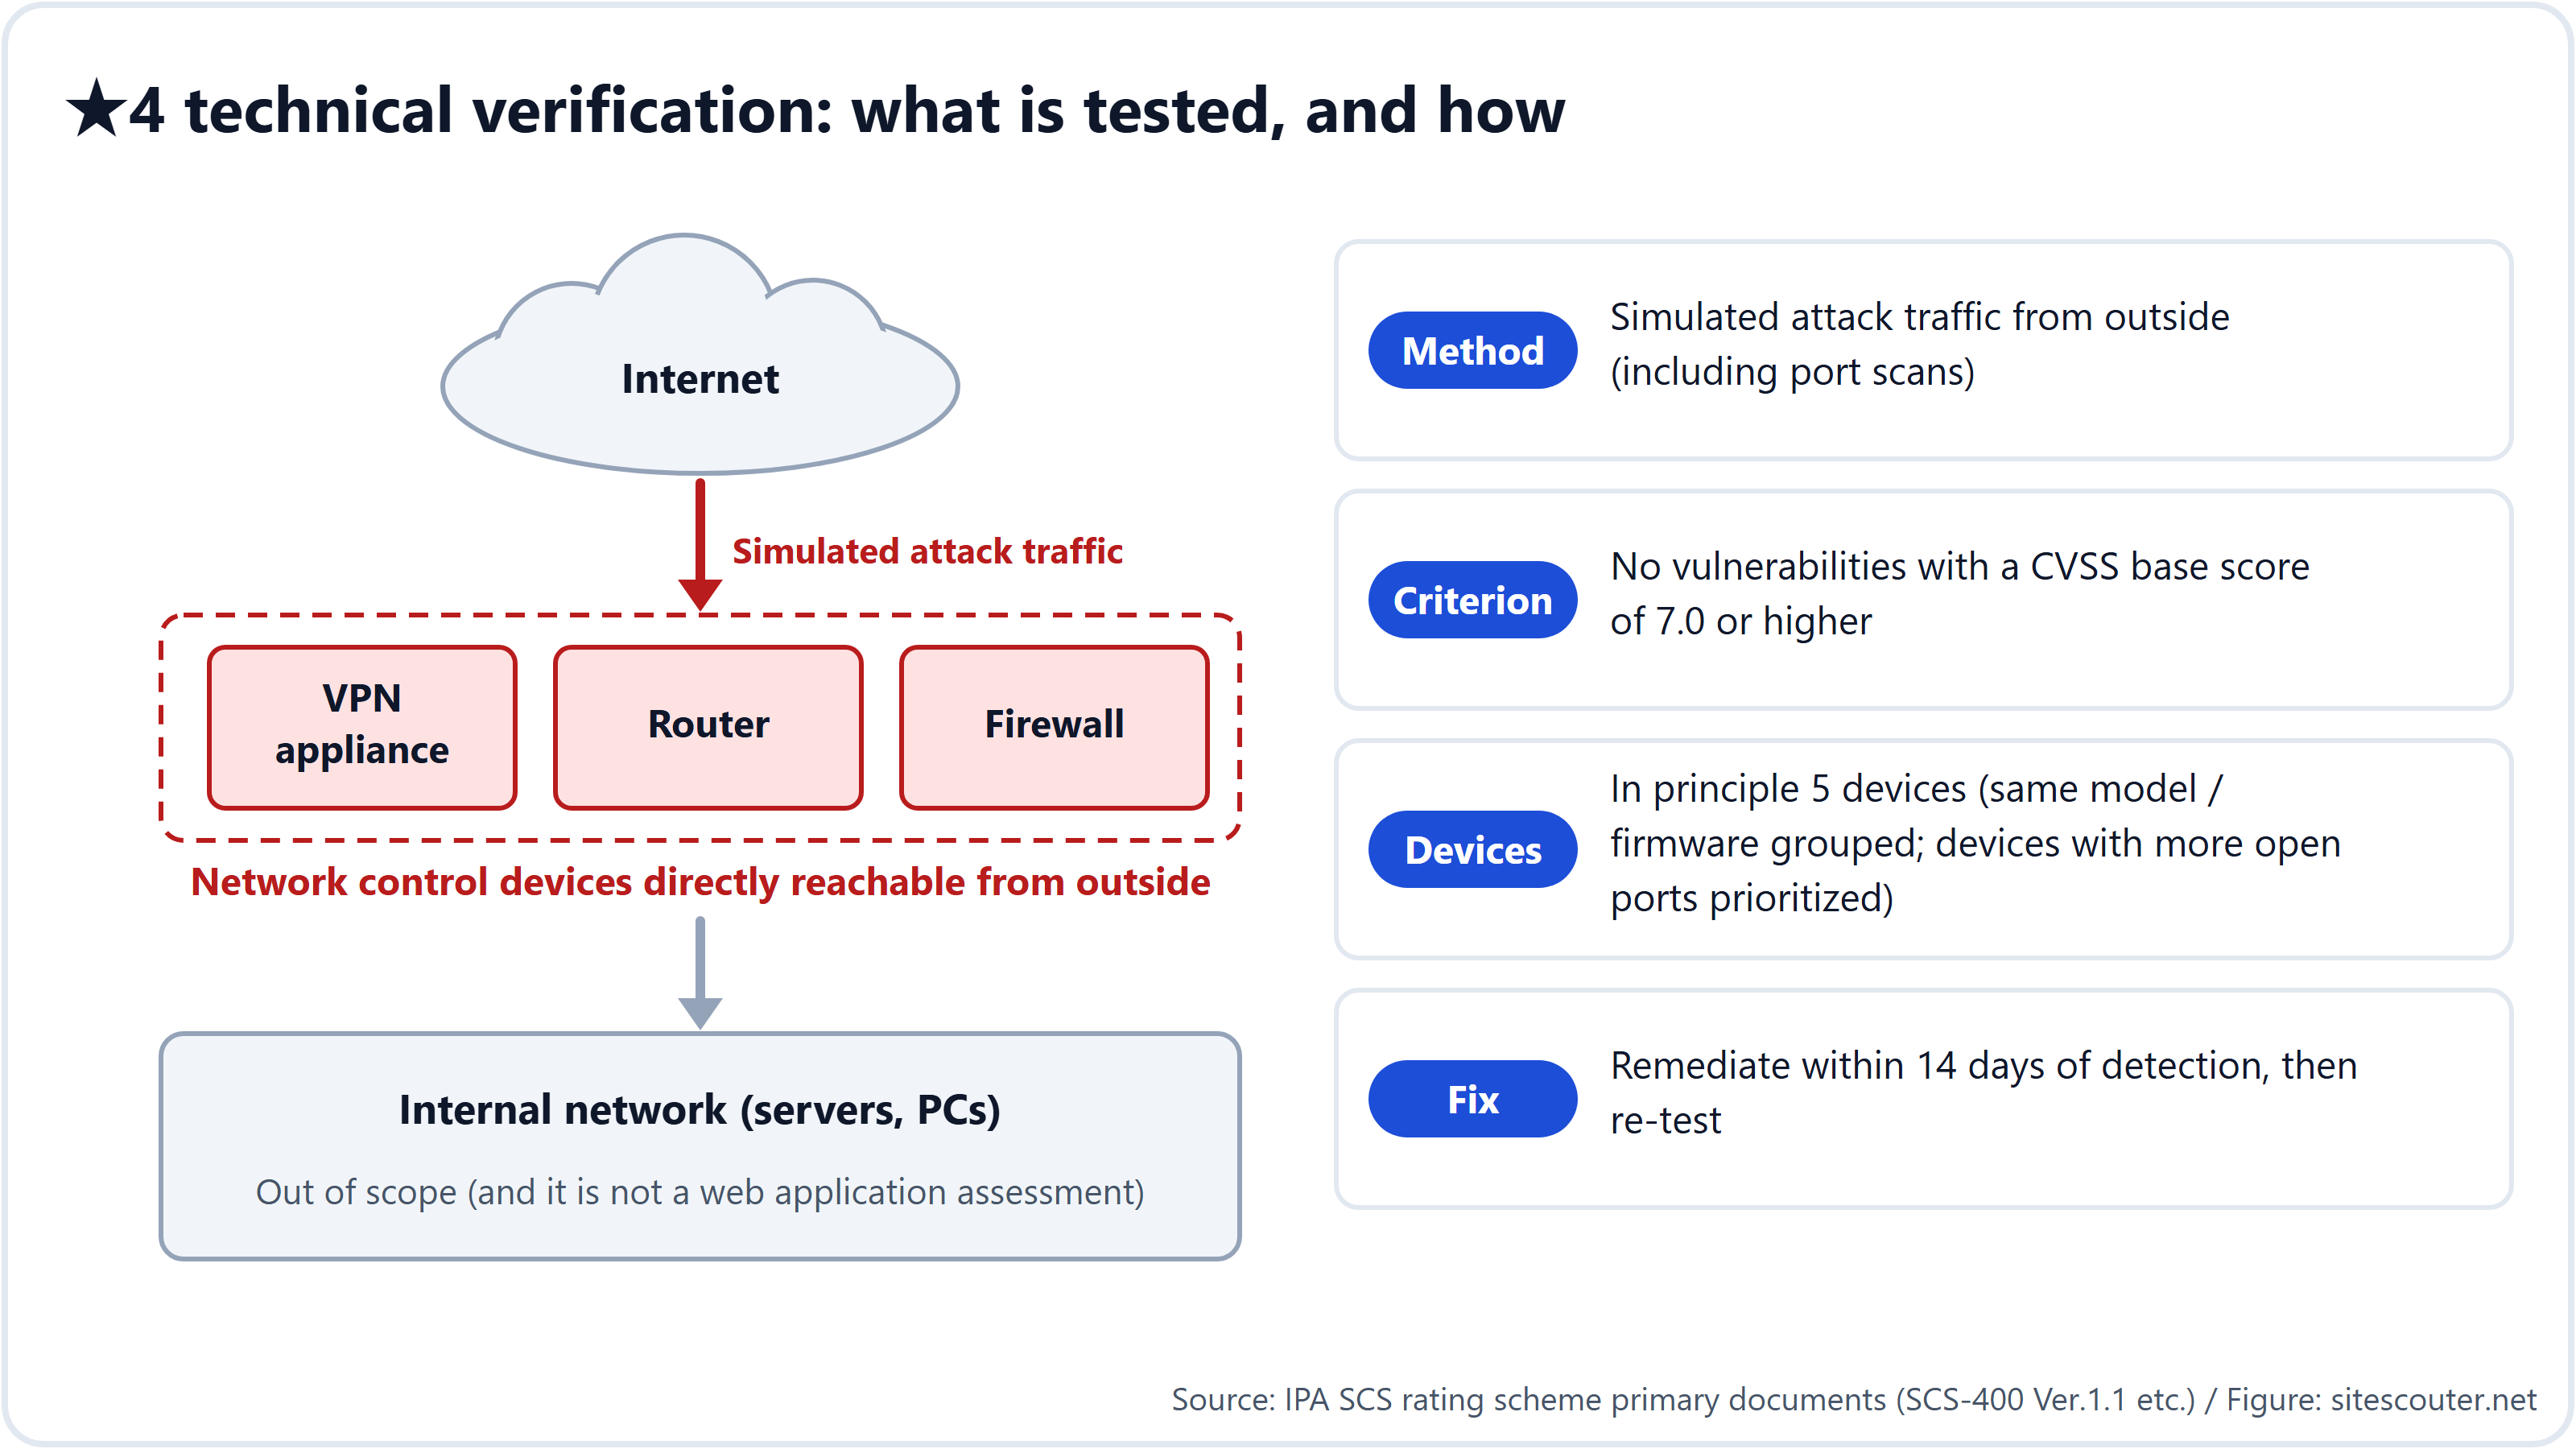
- Erfasste Geräte: VPN-Appliances, Router, Firewalls und ähnliche Geräte zur Verkehrssteuerung im Geltungsbereich, die von außen direkt erreichbar sind. Es ist keine Prüfung von Webanwendungen
- Methode: simulierter Angriffsverkehr von außen, einschließlich Portscans, um nach Schwachstellen mit einem CVSS-Basiswert von 7.0 oder höher zu suchen. Jedes Werkzeug ist zulässig; der Anbieter wählt es in Anlehnung an die Plattform-Scanwerkzeuge des SSS (Japans Registrierungssystem nach dem Information Security Service Standard)
- Anzahl der Geräte: grundsätzlich 5 Kandidatengeräte. Geräte gleichen Modells und gleicher Firmware werden gruppiert und ein Vertreter ausgewählt, wobei Geräte mit mehr offenen Ports Vorrang haben. Sie können 6 oder mehr bzw. alle Geräte prüfen lassen
- Vorbereitung: das Testfenster abstimmen, die Genehmigung der Geschäftsleitung oder des Informationssicherheitsbeauftragten einholen, das CSIRT/SOC informieren, die Quell-IP-Adressen des Scanners erhalten und, falls Cloud-Geräte einbezogen sind, die Richtlinie des Cloud-Anbieters prüfen
- Behebung: Wird etwas gefunden, beheben Sie es innerhalb von 14 Tagen nach Erhalt der Scanergebnisse und lassen erneut scannen
- Befreiung und Ersatz: Werden alle Geräte von einem ISP oder Ähnlichem verwaltet und lässt sich keine Scan-Erlaubnis einholen, tritt eine Prüfung von Nachweisen an die Stelle des Scans. Liegt ein aktueller Scan gleichen oder größeren Umfangs vor und erfüllt das durchführende Unternehmen die Anforderungen an Anbieter technischer Verifikation, können Sie eine Befreiung beantragen
In der Praxis besteht die erste Aufgabe darin herauszufinden, ob Geräte, die Sie nicht als Ihre eigenen betrachten (Router in Niederlassungen, gemietete VPN-Appliances, virtuelle Appliances in der Cloud), in den Geltungsbereich fallen. Kapitel 3 des Handbuchs (SCS-620) enthält durchgerechnete Beispiele für ein Unternehmen mit wenigen Standorten und für einen Konzern mit vielen Tochtergesellschaften sowie eine Liste von Fragen an Cloud-Anbieter.
Zertifizierungseinheit und Geltungsbereich
Im Bewertungsbogen wählen Sie die Zertifizierungseinheit: die gesamte juristische Person, einen Teil davon wie einen Geschäftsbereich oder einen Konzern. Der Geltungsbereich ist die zu bewertende IT-Infrastruktur, und an ihrer Grenze sind Schutzmaßnahmen erforderlich.
Das Handbuch geht von drei Angriffsflächen aus: „logischer Zugriff auf die IT-Infrastruktur im Betrieb“, „physischer Zugriff auf die IT-Infrastruktur im Betrieb“ und „physischer Zugriff auf IT-Komponenten bei der Entsorgung“. Die Software-Lieferkette zum Zeitpunkt von Entwicklung und Beschaffung gehört nicht zwingend zum Geltungsbereich. Bemerkenswert ist, dass das System kein Management von SBOMs oder Build-Pipelines verlangt.
So sind Sie im März 2027 bereit
Anträge sollen ab März 2027 möglich sein. Der Bewertungsbogen (eine Excel-Datei mit drei Blättern: allgemein, ★3 und ★4) ist bereits veröffentlicht, Sie können also jetzt mit dem Ausfüllen beginnen.
- Zertifizierungseinheit und Geltungsbereich festlegen (1 bis 2 Wochen). Solange nicht entschieden ist, ob Niederlassungen, Tochtergesellschaften, Cloud-Dienste und Geräte für die Telearbeit einbezogen werden, lässt sich der übrige Aufwand nicht abschätzen
- Den Ist-Zustand anhand der 26 Anforderungen selbst bewerten. Von den 81 Bewertungskriterien benötigen die vom Typ „Regel festlegen“, „kommunizieren“ und „einmal im Jahr überprüfen“ nur Dokumente. Technische Arbeit erfordern die Punkte aus Abschnitt 3
- Technische Umsetzung (2 bis 3 Monate ist der in der Branche genannte Wert). Flächendeckende Einführung von MFA, Ersatz von Produkten ohne Support, eine gelebte 14-Tage-Patchregel, eine Überprüfung der Einstellungen der Grenzgeräte, externe Datensicherung und Wiederherstellungsverfahren
- Die Nachweise sammeln (1 bis 2 Monate). Asset-Register, Regeldokumente, Überprüfungsprotokolle, Nachweise der Kommunikation, Screenshots der Alarmeinstellungen und so weiter
- Bestätigung durch einen SCS-Sicherheitsexperten (★3) oder Beauftragung einer Prüfstelle (★4). Die Liste der Experten wird ab Januar 2027 erwartet, die Liste der Prüfstellen Ende Dezember 2026
- Konformitätserklärung der Geschäftsleitung und Registrierungsantrag. Die Einzelheiten des Verfahrens werden im „Leitfaden zur Registrierung“ festgelegt, der Ende November 2026 erscheinen soll
Wenn Sie ★4 anstreben, buchen Sie frühzeitig einen Anbieter technischer Verifikation. Es ist zu erwarten, dass sich die Anfragen bei den Prüfstellen stauen, sobald die Antragsphase beginnt.
Was das System nicht verlangt
Einige leicht misszuverstehende Punkte aus den FAQ und dem Handbuch:
- Kein bestimmtes Produkt ist vorgeschrieben. Produktkategorien wie EDR kommen in den Anforderungen nicht vor
- Es gibt keine gesetzliche Pflicht, ein Rating zu erwerben. Die IPA erklärt, dass „der Erwerb eines Ratings freiwillig ist“ und dass „die Nichterfüllung einzelner Anforderungen nicht bedeutet, dass die Geschäftstätigkeit sofort eingestellt wird“. Sobald ein Kunde ★ jedoch in seine Beschaffungsrichtlinien schreibt, können Unternehmen, die das nicht erfüllen, nicht beauftragt werden. Ob es zur Geschäftsbedingung wird, entscheiden die Vertragsparteien; ob es bei öffentlichen Ausschreibungen zur Anforderung wird, entscheidet die beschaffende Stelle
- Es setzt andere Rechtsrahmen nicht außer Kraft. Es garantiert beispielsweise nicht die Einhaltung der Sicherheitsstandards der Sektoren kritischer Infrastrukturen. Es ergänzt ISMS
- Eine „akkreditierte Unterstützungsorganisation“ gibt es nicht. Im April 2026 warnten METI und das Kabinettssekretariat vor unseriösen Verkaufsmaschen, die behaupten, ohne Rating werde die Geschäftstätigkeit eingeschränkt
Was Administratoren von Webservern heute tun können
Die technische Verifikation des SCS-Ratingsystems betrifft Grenzgeräte, doch die 14-Tage-Regel aus Abschnitt 3.1 und die Anforderung zu Produkten ohne Support aus Abschnitt 3.2 gelten direkt für Betriebssystem, PHP und Middleware auf Ihren Webservern.
Prüfen Sie zunächst, welche Versionen Ihre Server nach außen zeigen und ob diese noch unterstützt werden. Geben Sie eine URL in den Serverinformations-Check von Site Scouter ein, um ohne Registrierung die Versionen in den Headern Server und X-Powered-By, die TLS-Version, das Zertifikat und die Sicherheits-Header zu sehen. Wie Sie die PHP-Version bei Shared Hosting umstellen, beschreibt Der Praxisleitfaden zum PHP-Upgrade.
Hinweise zur Methode und Grenzen
Dieser Artikel stützt sich auf die von der IPA bis zum 30. Oktober 2026 veröffentlichten Primärdokumente (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, die Gebührenmitteilung, die FAQ und die Pressemitteilung vom 28. Oktober 2026). Die IDs und Formulierungen der Kriterien stammen aus SCS-400 Ver.1.1. Der Leitfaden zur Registrierung ist noch nicht veröffentlicht, Details des Verfahrens können sich daher ändern. Der Autor ist im Domain-, Hosting- und Sicherheitsgeschäft tätig und ist weder Prüfstelle noch Anbieter technischer Verifikation.
Die Pflicht, nicht mehr unterstützte Software abzulösen und schwerwiegende Updates innerhalb von 14 Tagen einzuspielen, gilt direkt für Betriebssystem, PHP und Middleware Ihrer Webserver. Prüfen Sie per URL-Eingabe nicht-invasiv, welche Versionen und Header Ihr Server nach außen zeigt. Ohne Registrierung.
Jetzt nutzen: Server-CheckFAQ
Kann ich ★4 ohne ★3 beantragen?
Ja. Da jede höhere Stufe sämtliche Anforderungen der niedrigeren enthält, stellt das Handbuch klar, dass Sie die Registrierung für ★4 beantragen können, auch wenn Sie ★3 nicht besitzen.
Prüft die technische Verifikation Webanwendungen?
Nein. Der Leitfaden zur technischen Verifikation (SCS-430) betrifft von außen direkt erreichbare Geräte zur Verkehrssteuerung wie VPN-Appliances, Router und Firewalls und prüft sie von außen auf Schwachstellen mit einem CVSS-Basiswert von 7.0 oder höher.
Gilt die 14-Tage-Patchregel auch bei ★3?
Ja. Das Bewertungskriterium 4-4-4-2 gehört zur ★3-Anforderung „Verfahren für Sicherheitspatches und Updates“ und verlangt, dass Updates der Einstufung Critical/High oder ab CVSS 7.0 innerhalb von 14 Tagen eingespielt werden.
Was kostet es?
Die an die IPA zu zahlende Registrierungsgebühr beträgt bei ★3 ¥10,000 pro Jahr (bis 31. März 2028; danach ¥20,000) und bei ★4 ¥60,000 für 3 Jahre. Die Honorare von SCS-Sicherheitsexperten, Prüfstellen und Anbietern technischer Verifikation stehen nicht in der Gebührentabelle des Systems und werden vom Markt bestimmt.
Befreit mich ein ISMS-Zertifikat von ★4?
Eine Befreiungsregel gibt es nicht. Die FAQ beschreiben ISMS und das System als einander ergänzend.
Quellen
Zuletzt geprüft: 2026-10-30. Spezifikationen und Richtlinien können sich ändern; prüfen Sie vor dem Handeln die Primärquellen.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (persönlicher Blog nkzw.jp)
Kontakt: Offizielle Website / YouTube / Instagram / LinkedIn / X / Telegram