
شرح تصنيف أمن سلسلة التوريد الجديد في اليابان (SCS) للمهندسين: متطلبات ★3 و★4، وقاعدة التصحيح خلال 14 يومًا، وما يختبره التحقق التقني
في 28 أكتوبر 2026 نشرت IPA (وكالة تعزيز تكنولوجيا المعلومات في اليابان) أدلة التقييم والدليل التوضيحي الخاصة بـ«نظام التصنيف الأمني لتعزيز سلاسل التوريد» (نظام تصنيف SCS). كان النظام نفسه قد أُعلن في أبريل، لكن هذه الوثائق أوضحت الآن ما الذي يجب فعله، وإلى أي مستوى، وكيف يجب إثباته، فبات بالإمكان البدء في الاستعداد العملي قبل فتح باب الطلبات الأولى في مارس 2027.
هذا المقال موجّه إلى موظفي تقنية المعلومات والبنية التحتية والويب الذين سيتولون العمل حين يقول العميل «يُرجى الحصول على ★3». ويستخرج من الوثائق الأساسية (SCS-400 Ver.1.1 وSCS-430 وSCS-620) المتطلبات التي تنطوي على عمل تقني، والعتبات المحددة بالأرقام. وللاطلاع على الصورة العامة، اقرأ أولًا الدليل العام؛ وللأثر على الأعمال والقرارات التي يتعين على الإدارة اتخاذها، اقرأ الدليل الموجّه إلى المديرين التنفيذيين.
هذا المقال منشور أيضًا بالإنجليزية على sitescouter.net وnkzw.jp، وباليابانية على sitescouter.net. هذه هي النسخة العربية على Site Scouter، مترجمة عن النسخة الإنجليزية.
النظام في دقيقة واحدة
- الاسم الرسمي: نظام التصنيف الأمني لتعزيز سلاسل التوريد، ويُختصر بـ«نظام تصنيف SCS». تديره IPA بصفتها الجهة المالكة للنظام، تحت إشراف وزارة الاقتصاد والتجارة والصناعة (METI) والمكتب الوطني للأمن السيبراني التابع لأمانة مجلس الوزراء
- النظام طوعي وليس التزامًا قانونيًا. ويفترض تصميمه أن تُبلغ الجهة المُسنِدة مورّدها بالمستوى (★) الذي تحتاجه، وأن يُستخدم هذا المستوى في عقد العمل
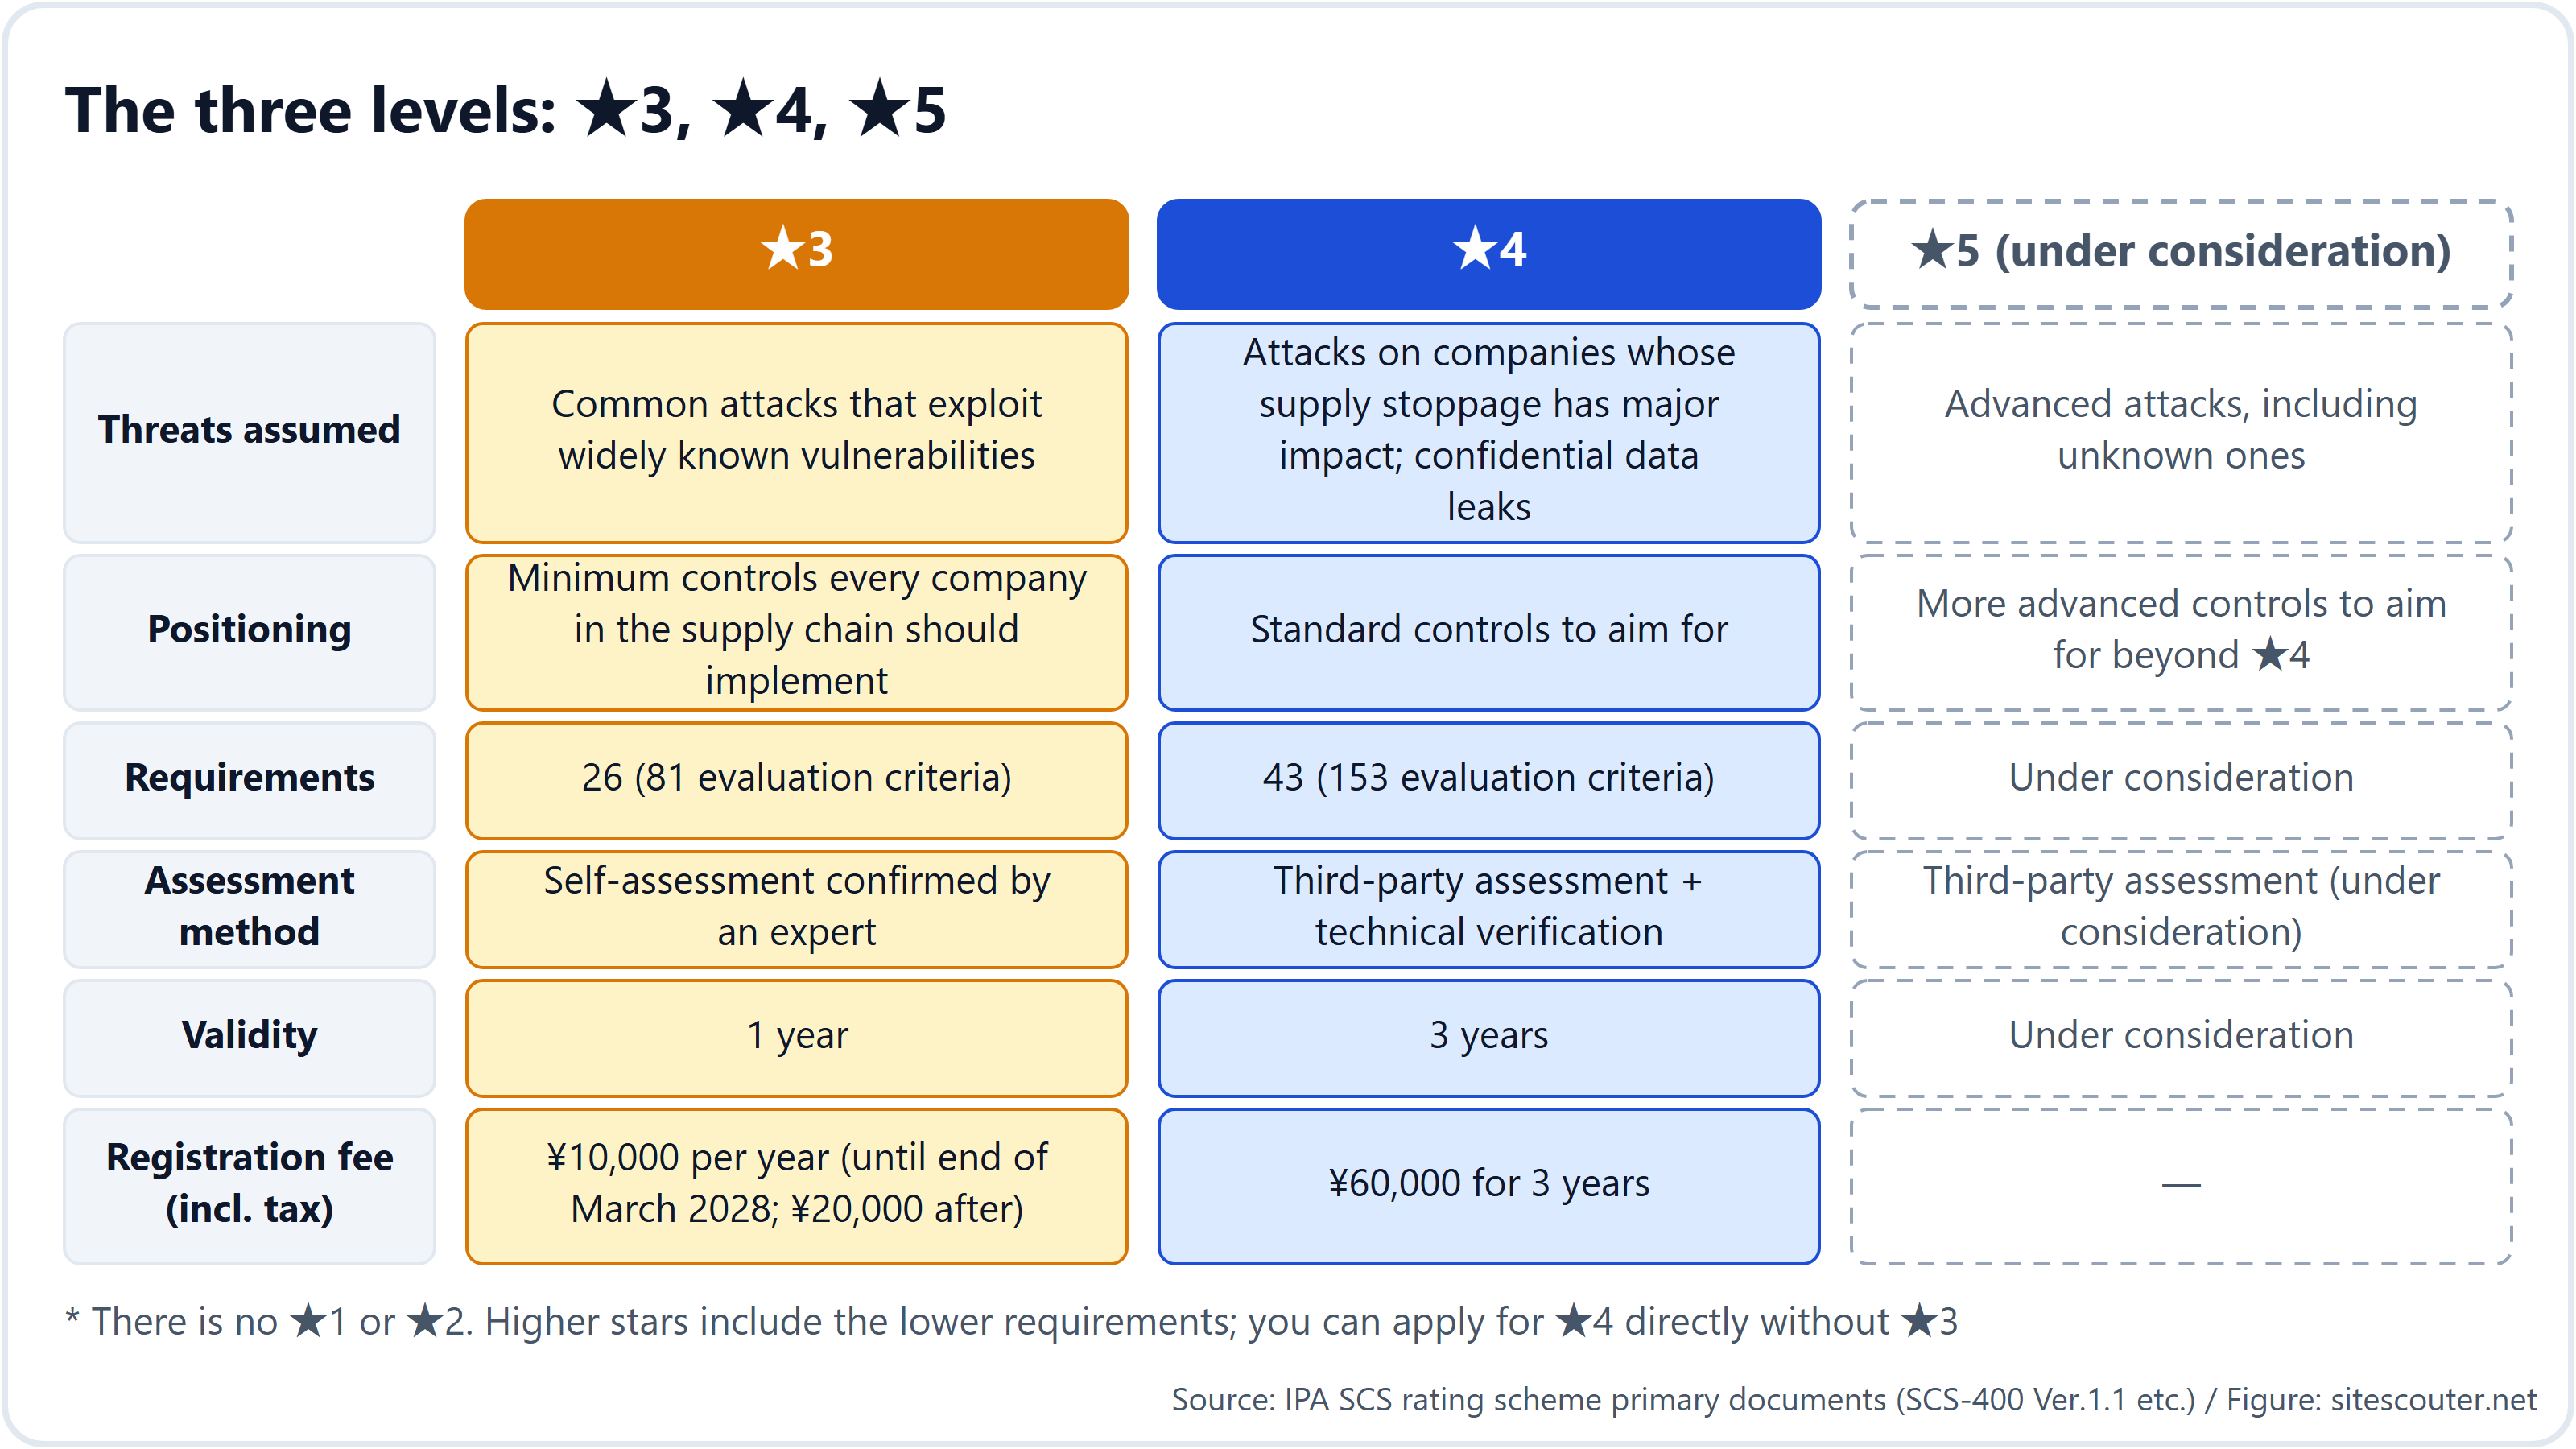
- هناك ثلاثة مستويات: ★3 و★4 و★5. لا يوجد ★1 ولا ★2؛ فبرنامج SECURITY ACTION القائم لدى IPA (تعهدات بنجمة واحدة ونجمتين تُعلنها الشركة ذاتيًا) هو الأساس. ولا يزال ★5 قيد الدراسة
- يُثبَت ★3 بالوفاء بـ 26 متطلبًا (81 معيار تقييم) عبر تقييم ذاتي يؤكده خبير؛ ويُثبَت ★4 بالوفاء بـ 43 متطلبًا (153 معيار تقييم) عبر تقييم من طرف ثالث مع تحقق تقني. مدة صلاحية ★3 هي 1 سنة، و★4 هي 3 سنوات
- رسوم التسجيل هي ¥10,000 سنويًا لـ ★3 (حتى نهاية مارس 2028؛ ثم ¥20,000 بعد ذلك) و¥60,000 لمدة 3 سنوات لـ ★4. أما الأتعاب المدفوعة لجهات التقييم والخبراء فمنفصلة عنها
- من المقرر أن يُفتح باب الطلبات في مارس 2027. وقبل ذلك ستُنشر بهذا الترتيب: دليل طلب التسجيل (نهاية نوفمبر)، وقائمة جهات التقييم (أواخر ديسمبر)، وقائمة الخبراء (من يناير 2027 فصاعدًا)
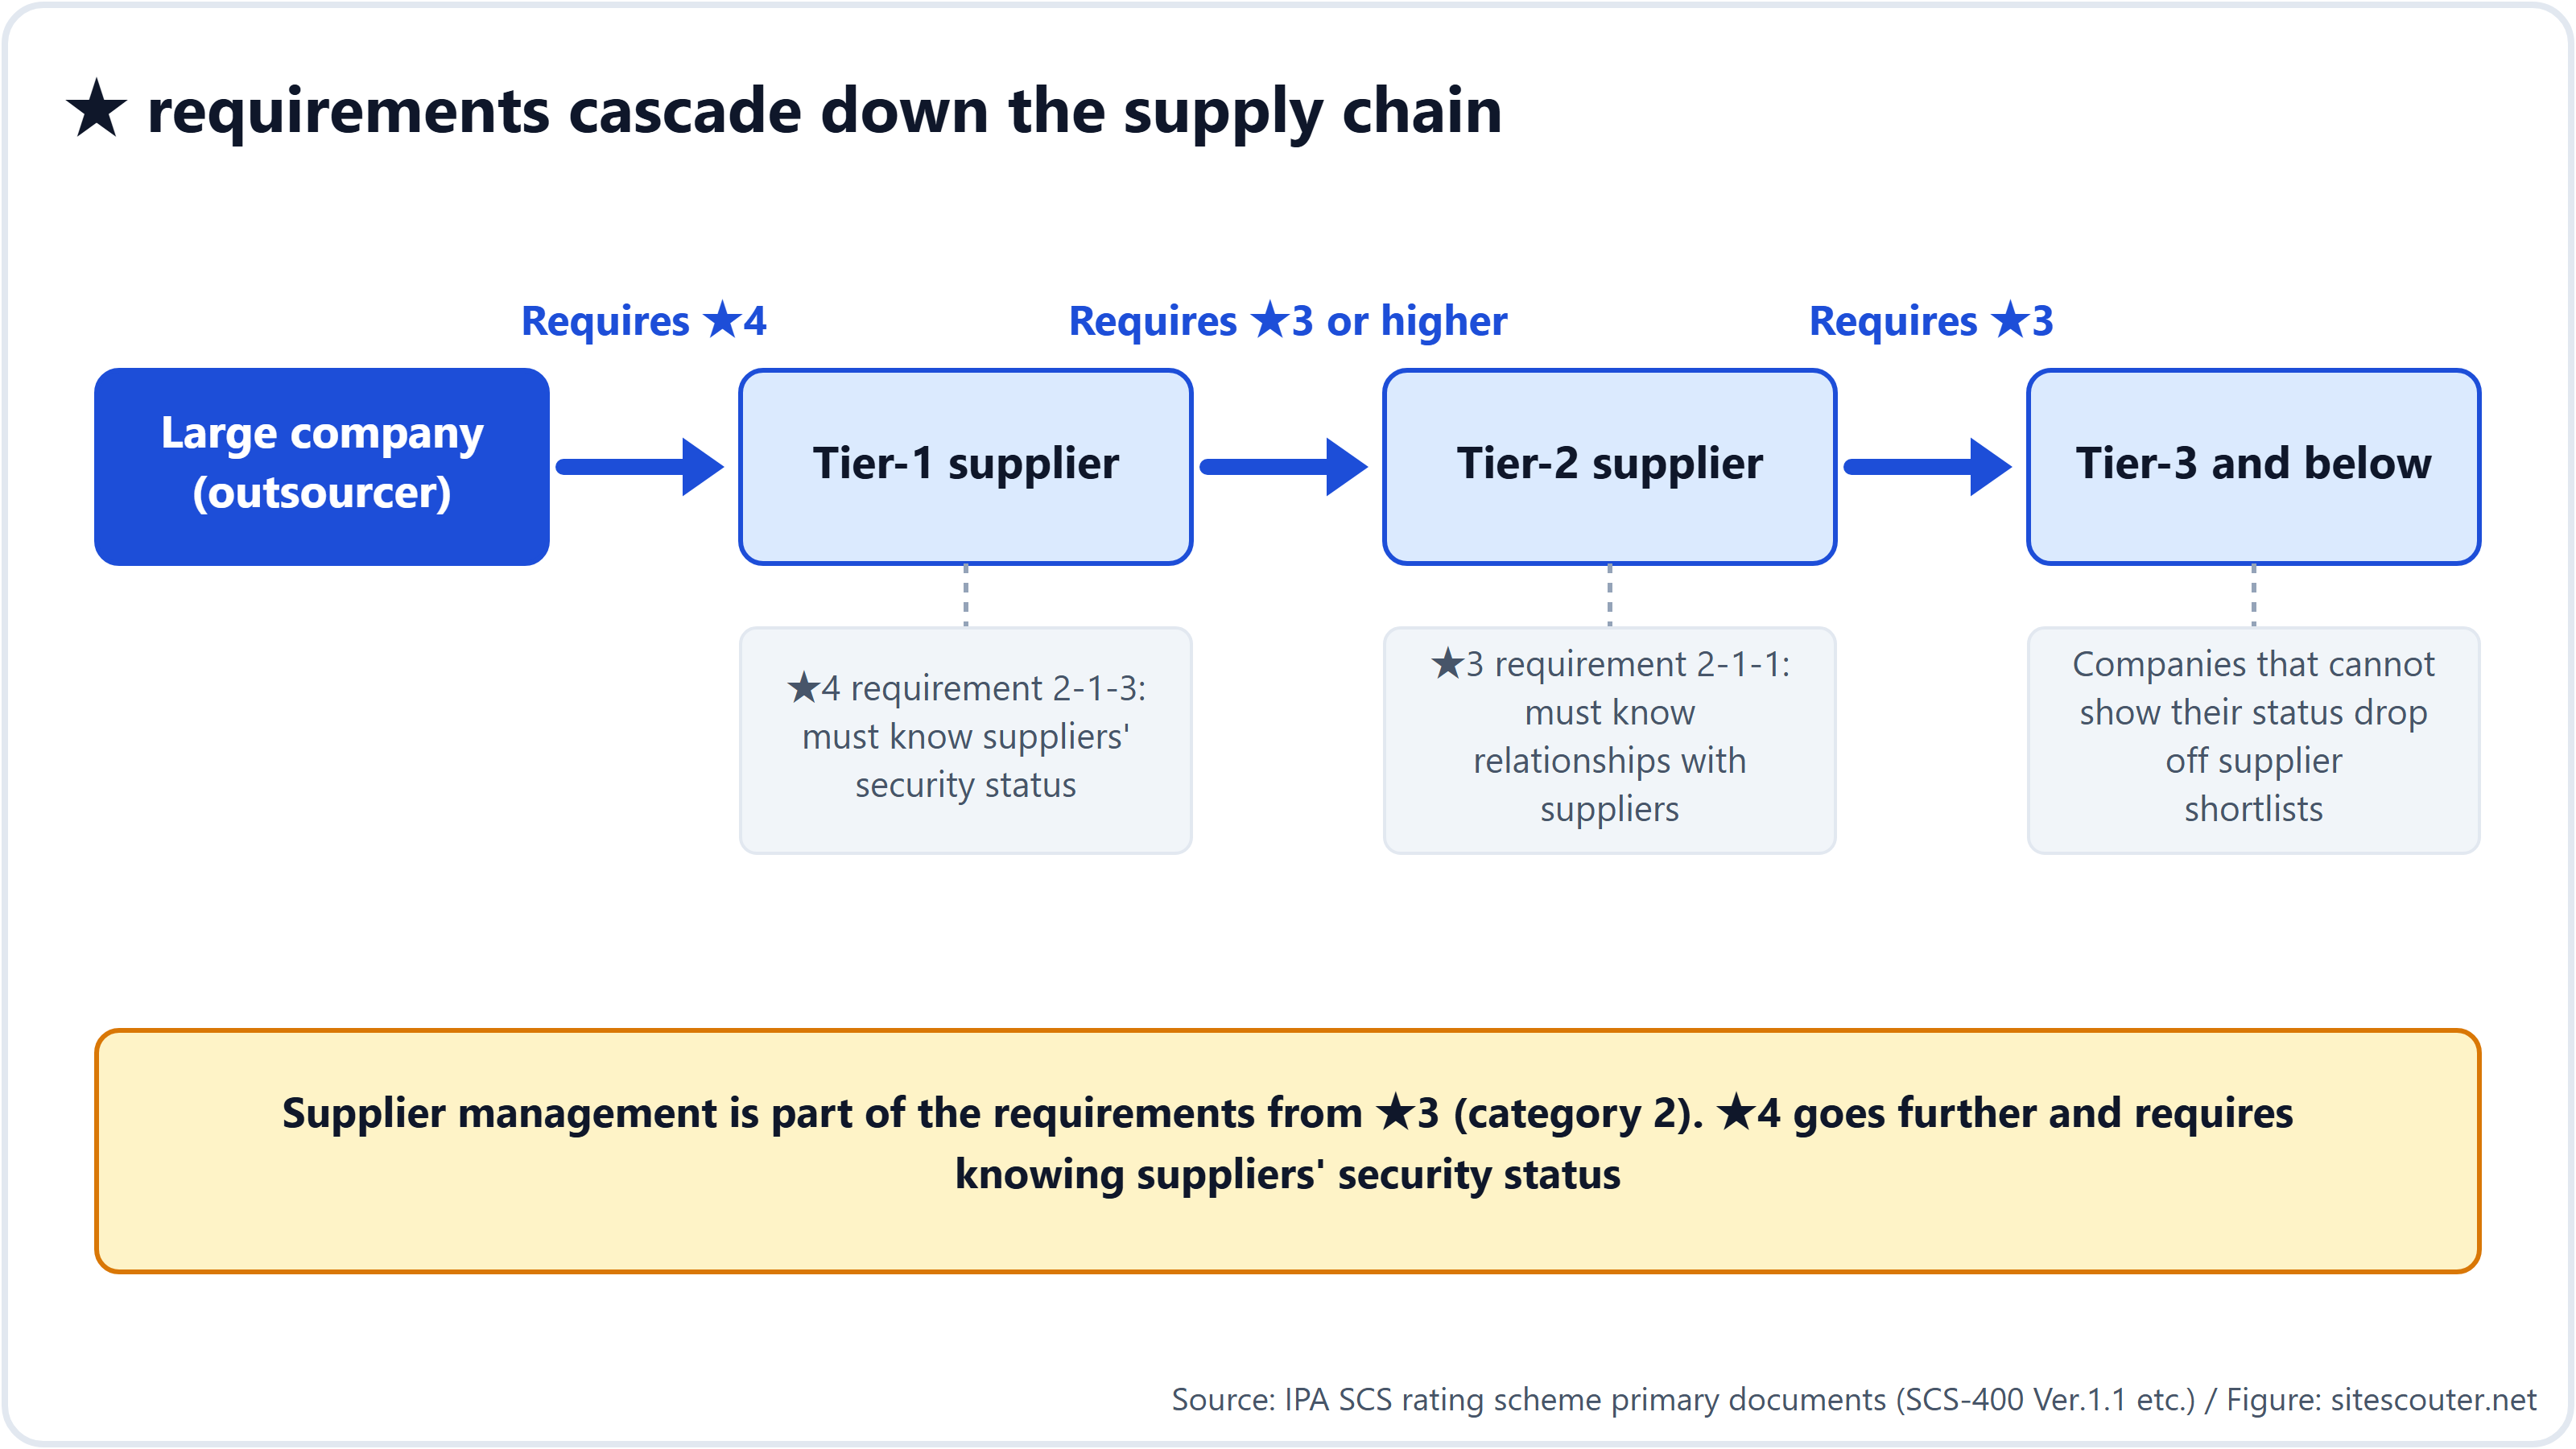
- يمتد المتطلب نزولًا إلى مورّدي المستوى 3 وما دونه. فالفئة 2، «إدارة المورّدين»، جزء من المتطلبات بدءًا من ★3، ويصل ★4 إلى حدّ معرفة الوضع الأمني لمورّديك (2-1-3). وما إن تُدرج شركة كبيرة ★ في معايير المشتريات لديها، حتى تُستبعد الشركات التي لا تستوفيه من الاختيار كمورّدين. فكلمة «طوعي» تصف الوضع القانوني؛ أما في سلسلة التوريد فيصبح النظام إلزاميًا فعليًا
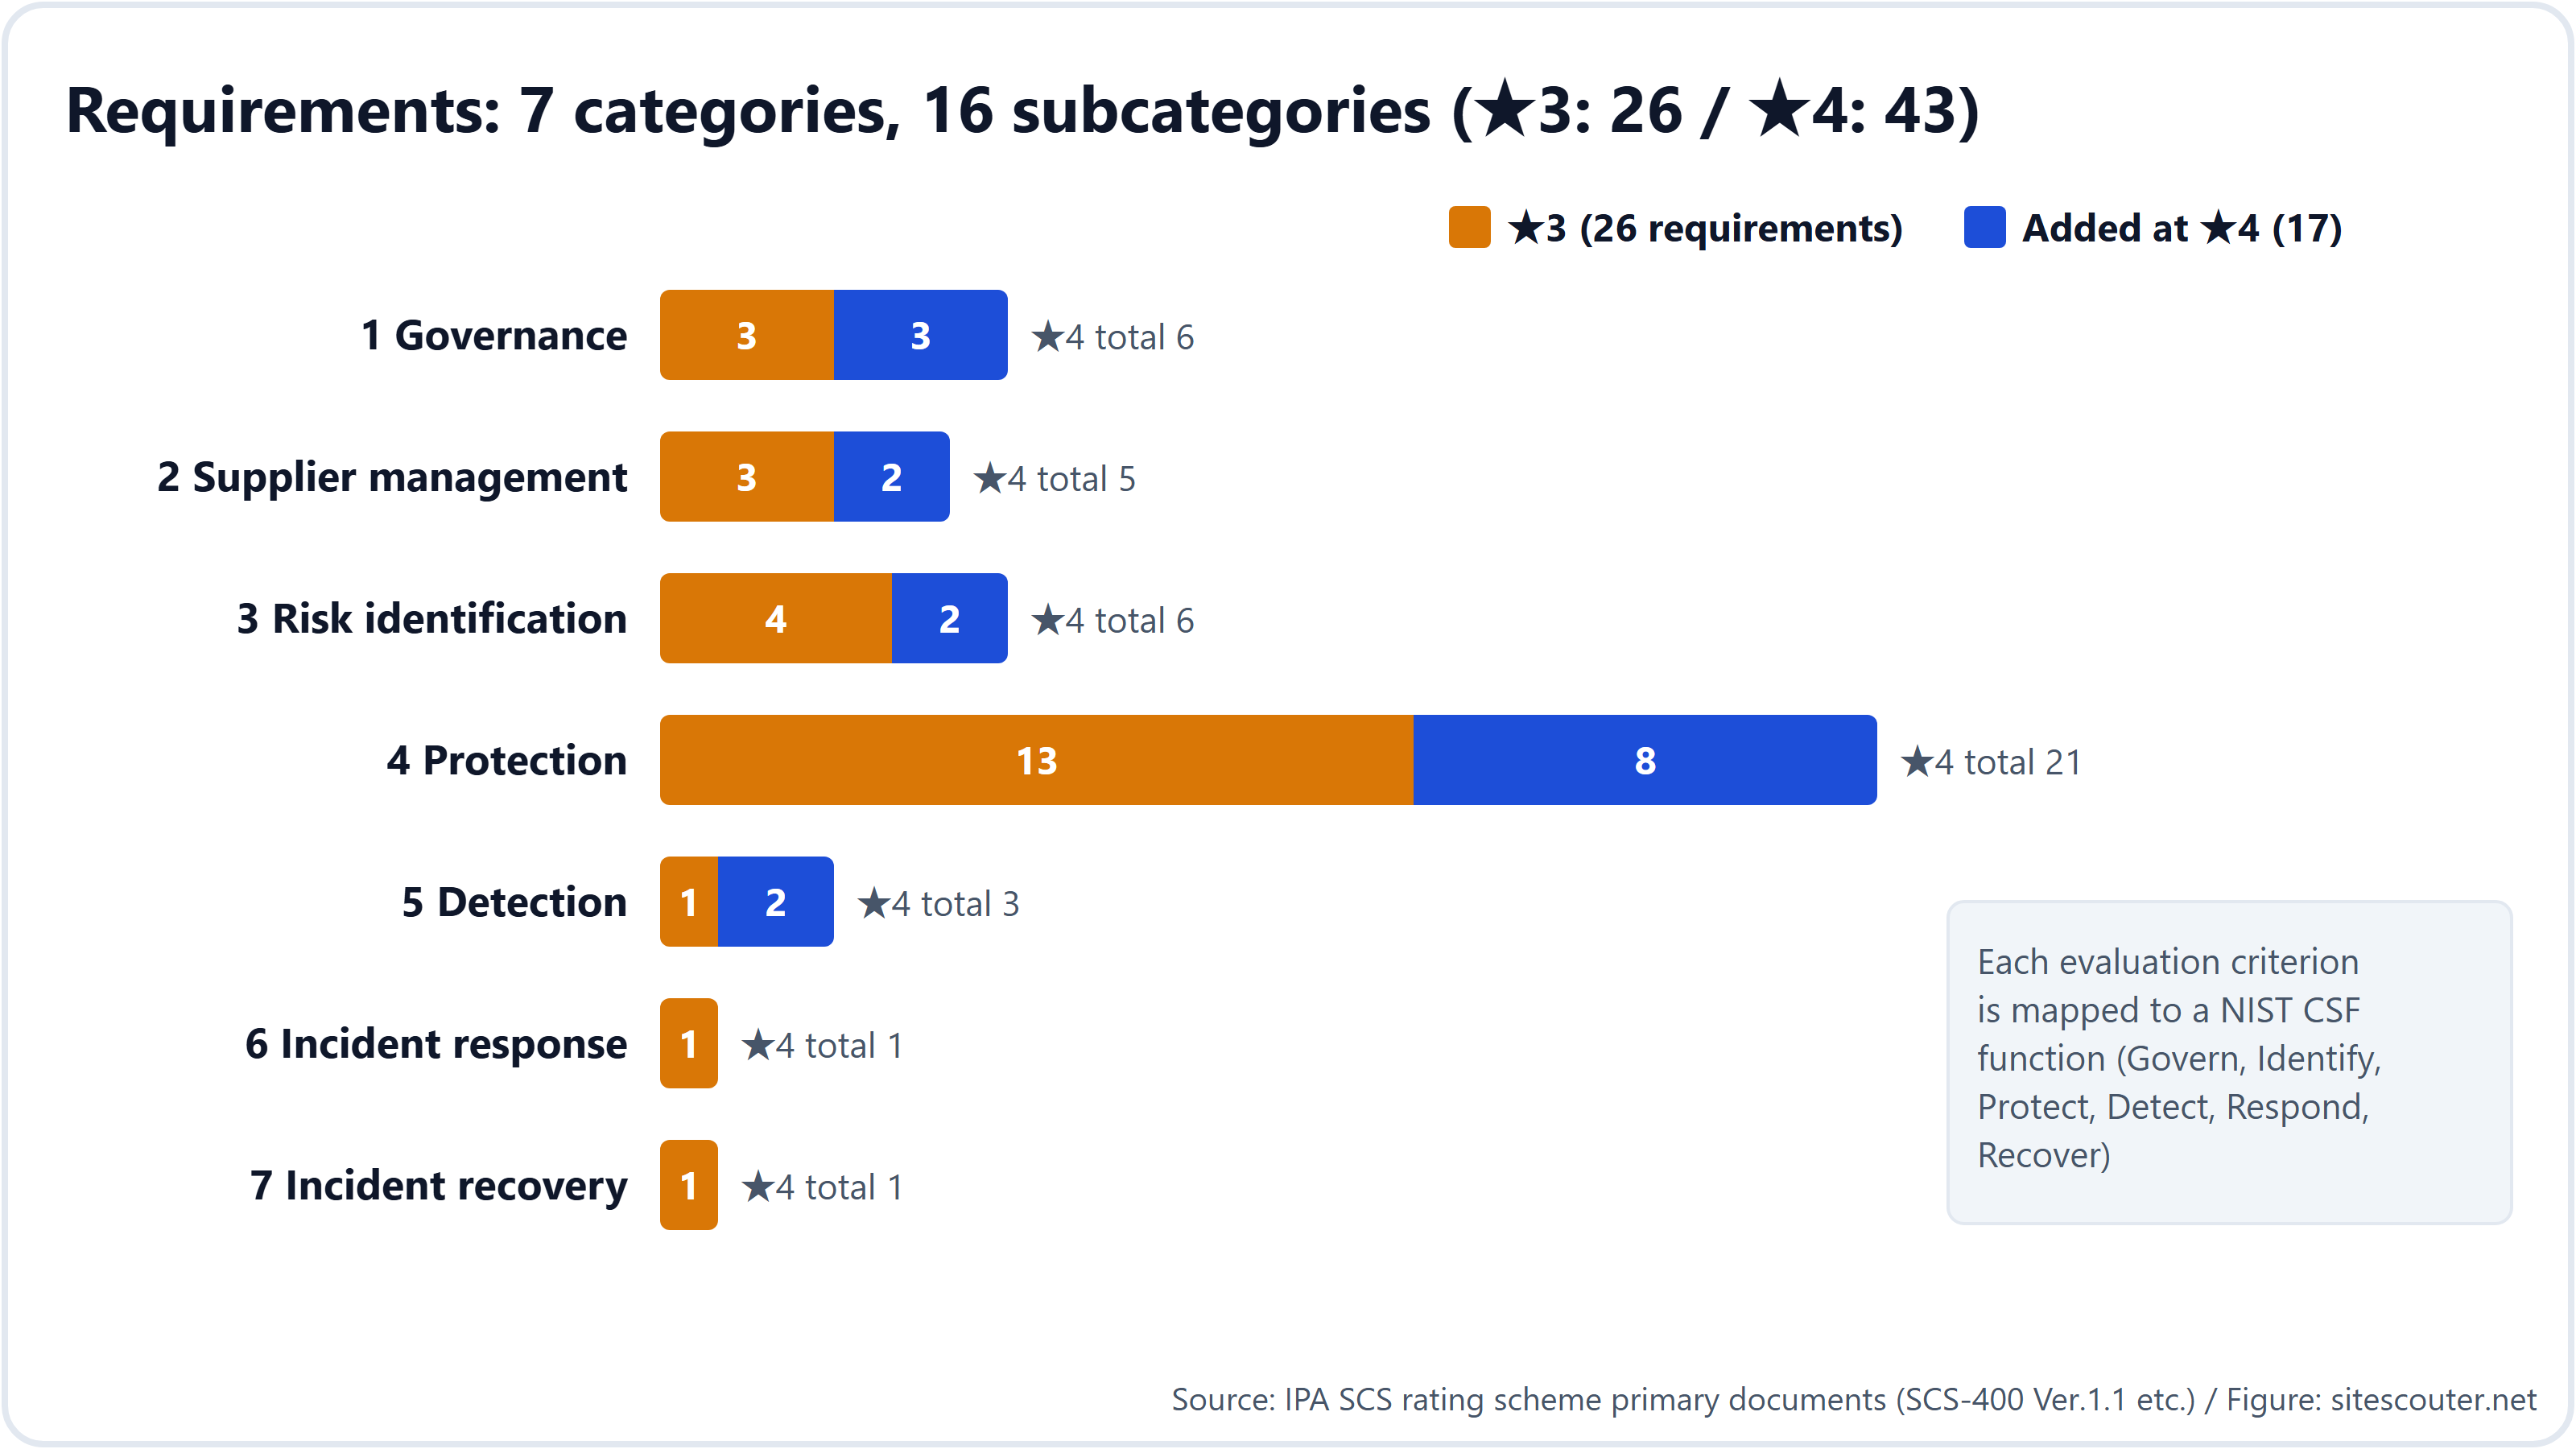
تُنظَّم المتطلبات في 7 فئات (الحوكمة، وإدارة المورّدين، وتحديد المخاطر، والحماية، والكشف، والاستجابة للحوادث، والتعافي) و16 فئة فرعية، ويُربط كل معيار تقييم بوظيفة من وظائف NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
★3 مقابل ★4: العمق وطريقة الإثبات
| ★3 | ★4 | |
|---|---|---|
| التهديد المفترض | الهجمات الشائعة التي تستغل ثغرات معروفة على نطاق واسع | الهجمات على الشركات التي يُلحق توقفها ضررًا بالغًا بسلسلة التوريد؛ وتسريب المعلومات السرية |
| المكانة | الحد الأدنى الذي ينبغي أن تطبقه كل شركة في سلسلة التوريد | المستوى القياسي الذي يُستهدف بلوغه |
| المتطلبات | 26 | 43 (بما فيها متطلبات ★3 البالغة 26) |
| طريقة الإثبات | تقييم ذاتي في ورقة التقييم ← يؤكده خبير أمن SCS ويوقّع عليه ← تعلن الإدارة المطابقة | تقييم ذاتي ← جهة تقييم تراجع الوثائق، وتدقق في الموقع (من 1 إلى 2 يوم)، وتجري التحقق التقني (من 1 إلى 2 يوم) ← تقرير التقييم ← تعلن الإدارة المطابقة |
| معايير النجاح | من حيث المبدأ، يجب استيفاء كل معايير التقييم. ويمكن معالجة أوجه القصور ليقبلها الخبير | الأمر نفسه. ويجب تقديم تقرير تصحيحي خلال مدة محددة (مثلًا خلال 1 شهر من رصد الملاحظة) وأن يُقبل |
| مدة الصلاحية | 1 سنة | 3 سنوات (مع تقديم تقييم ذاتي كل عام) |
يمكنك التقدم إلى ★4 مباشرة دون حيازة ★3، لأن كل مستوى أعلى يتضمن جميع متطلبات المستويات الأدنى.
من الناحية التقنية، تتعلق معظم بنود ★3 بأن تُثبت بالوثائق أنك وضعت القواعد وأبلغتها وتراجعها مرة في السنة. و★4 هو أول مستوى تُثبت فيه على المعدات الفعلية، من خلال فحص خارجي للثغرات، عدم وجود أي شيء بدرجة CVSS 7.0 أو أعلى.
عتبات محددة بالأرقام (إن أخفقت فيها لم تنجح)
هذه هي معايير التقييم في SCS-400 التي كُتبت مواعيدها النهائية أو عتباتها بالأرقام. والأرقام بين الأقواس هي معرّفات معايير التقييم.
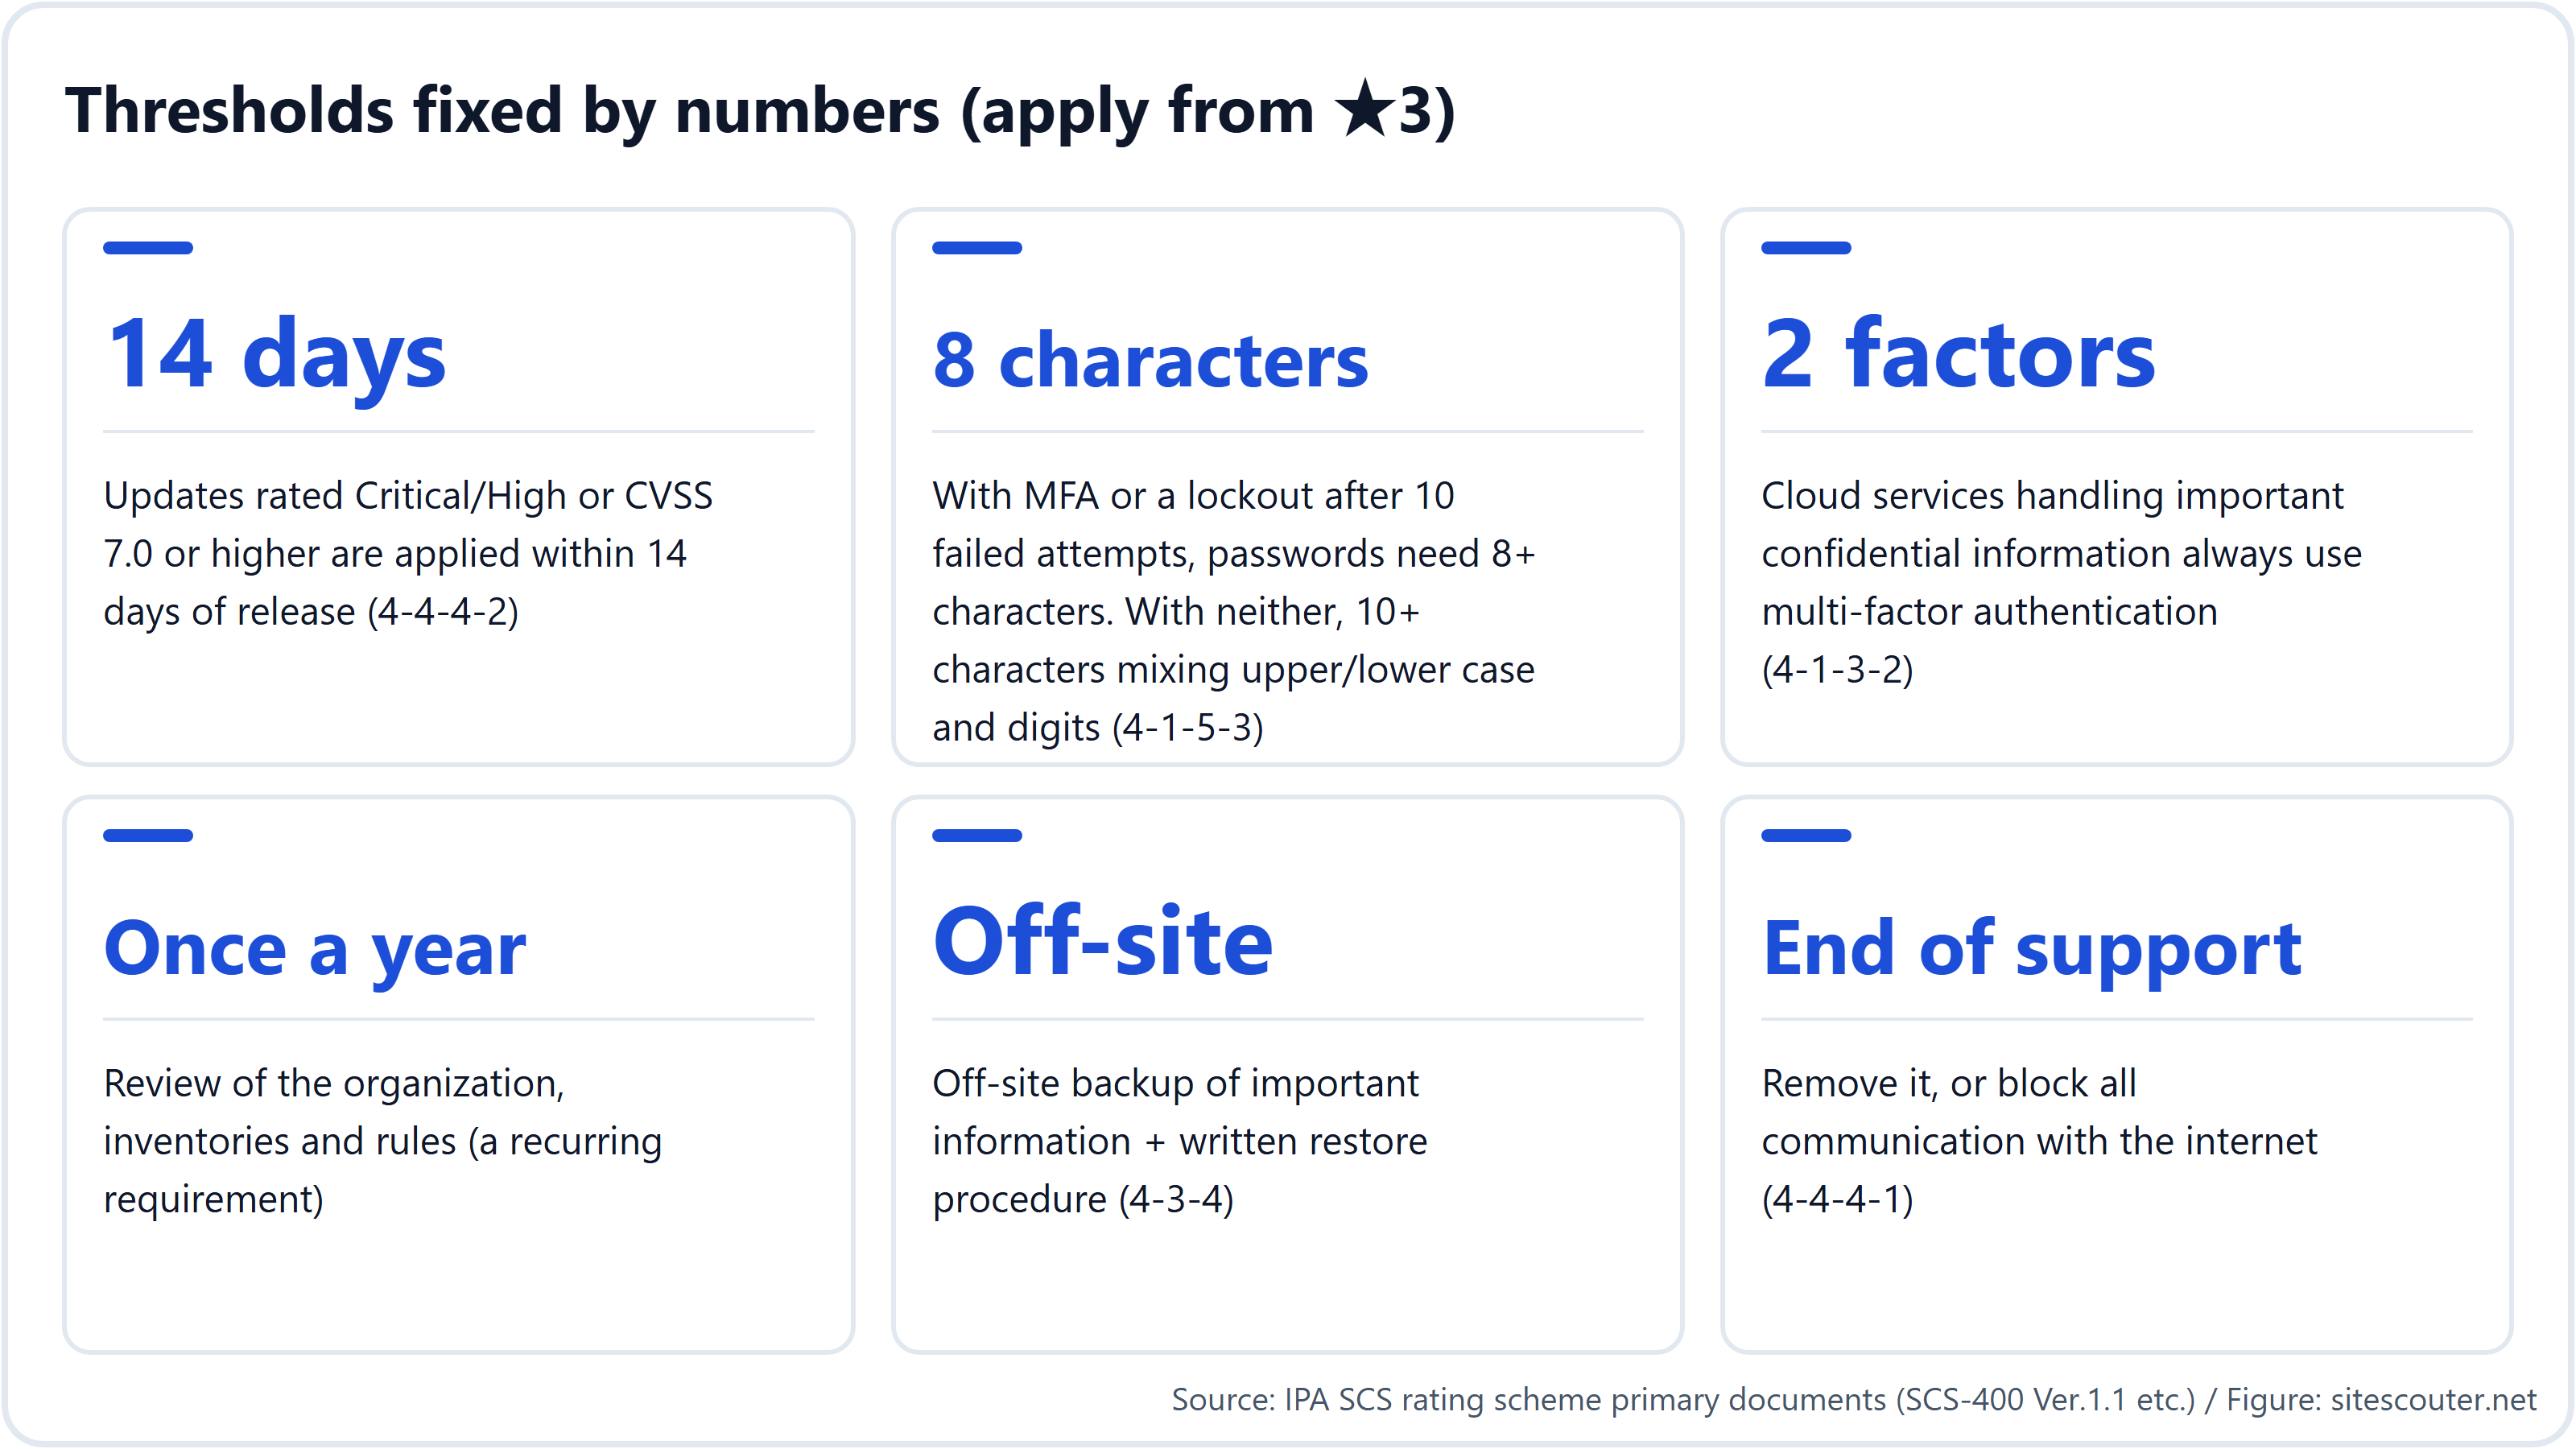
3.1 تطبيق التصحيحات خلال 14 يومًا من صدورها (4-4-4-2، ★3)
في ★3، يجب تطبيق التحديث خلال 14 يومًا من صدوره إذا تحقق أي مما يلي:
- أنه يعالج ثغرة تصفها الجهة المصنّعة بأنها «حرجة» أو «عالية الخطورة»
- أنه يعالج ثغرة درجتها الأساسية في CVSS تبلغ 7.0 أو أعلى
- أن الجهة المصنّعة لا تقدم أي معلومات عن خطورة الثغرة
والنطاق محدد صراحةً: نظام التشغيل والمتصفح وبرامج Office في أجهزة الكمبيوتر التي توفرها الشركة، ونظام التشغيل والبرمجيات الوسيطة في الخوادم، ونظام التشغيل والتطبيقات في الأجهزة الذكية التي توفرها الشركة، ونظام التشغيل والبرامج الثابتة لأجهزة الشبكة الواقعة على حدود الإنترنت. وإذا استغرق الاختبار وقتًا لا يسمح بالوفاء بالموعد، فيلزم اتخاذ تدابير لتقليل المخاطر إلى أن يُطبَّق التحديث.
وتُعدّ PHP وnginx وApache على خادم الويب من «البرمجيات الوسيطة للخوادم». وبالنسبة إلى ثغرات PHP الحرجة لعام 2026 (CVSS 9.8)، وجد رصد أجراه المؤلف بنفسه أن 59.5% من المواقع اليابانية التي تُفصح عن إصدار PHP كانت تعرض إصدارًا غير مُصحَّح (إحصاءات التعرض الأمني 2026). ولو طُبّقت قاعدة الأيام الـ 14 حرفيًا، لكان معظمها غير ممتثل.
3.2 المنتجات المنتهية الدعم: أزِلها أو اعزلها عن الإنترنت (4-4-4-1، ★3)
يجب أن تكون الأجهزة وأنظمة التشغيل والبرمجيات «مرخّصة ومدعومة». وكل ما انتهى دعمه يجب، من حيث المبدأ، إزالته، أو حجب كل حركة البيانات من الإنترنت وإليه بحيث يخرج من النطاق. وإذا تعيّن إبقاؤه قيد الاستخدام، فيلزم اتخاذ تدابير لتقليل المخاطر، وينبغي تفعيل التحديثات التلقائية حيثما أمكن.
وفي ★4، يصبح «إيقاف استخدام أنظمة التشغيل والبرمجيات التي انتهى دعمها واستبدالها» متطلبًا قائمًا بذاته (4-4-2).
3.3 لا شيء بدرجة CVSS 7.0+ على أجهزة الحدود (4-4-4-3، ★4)
في ★4، يجب ألا يكون في نظام التشغيل والبرامج الثابتة لأجهزة الشبكة الواقعة على حدود الإنترنت أي ثغرة تبلغ درجتها الأساسية في CVSS 7.0 أو أعلى، ويُختبر ذلك من الخارج في التحقق التقني الموضح أدناه.
3.4 المصادقة متعددة العوامل (4-1-3، مطلوبة بدءًا من ★3)
- يجب أن يتم الوصول إلى الخدمات السحابية التي تتعامل مع معلومات سرية مهمة باستخدام المصادقة متعددة العوامل دائمًا، للمستخدمين والمسؤولين على حد سواء (4-1-3-2)
- نوعان أو أكثر من العوامل من بين: المعرفة (المعرّف وكلمة المرور)، والحيازة (كلمة مرور لمرة واحدة أو شهادة)، والقياسات الحيوية، ومعلومات أخرى (مثل عنوان IP). وتُعدّ كلمات المرور لمرة واحدة المرسلة بالبريد الإلكتروني أو الرسائل النصية القصيرة، والموافقة عبر الإشعار على الهاتف الذكي، من عوامل الحيازة (4-1-3-3)
- يجب ألا يقل طول كلمات المرور المستخدمة بوصفها عامل المعرفة في MFA عن 8 أحرف (4-1-3-4)
- في ★4، تُشترط MFA أيضًا للاتصال بالشبكة الداخلية عبر الإنترنت، ولوصول المسؤولين عبر الإنترنت، ولوصول المستخدمين إلى الأنظمة التي تتعامل مع معلومات سرية مهمة (4-1-3-5)
3.5 كلمات المرور (4-1-5، ★3)
- يجب أن تشترط القواعد الداخلية تغيير كلمات المرور الافتراضية، وأن تحظر الكلمات السهلة التخمين، وأن تحظر إعادة استخدام كلمات المرور عبر الأجهزة والخدمات
- مع وجود MFA أو قفل الحساب بعد 10 محاولات فاشلة، يجب ألا يقل طول كلمات المرور عن 8 أحرف. وإذا تعذّر الأمران كلاهما، فيجب ألا يقل طولها عن 10 أحرف، تشمل أحرفًا كبيرة وأحرفًا صغيرة وأرقامًا (4-1-5-3)
3.6 الجدران النارية وأجهزة التوجيه (4-5-1، ★3)
- غيّر كلمة مرور الإدارة إلى كلمة قوية وفريدة، أو عطّل الوصول عن بُعد كليًا
- احجب حركة البيانات الواردة غير المصادق عليها ووثّق قواعد الوارد. وأزِل القواعد التي لم تعد لازمة أو عطّلها دون تأخير
- إذا كانت القواعد تُعدَّل عبر الإنترنت، فاستخدم MFA أو اقصر الوصول على عناوين IP موثوقة (4-5-1-7)
- يضيف ★4 جدارًا ناريًا برمجيًا على كل جهاز كمبيوتر وخادم (4-5-1-8)، وقطاعات شبكية مخصصة للخوادم العامة وللخوادم التي تحتفظ بمعلومات مهمة (4-5-1-9)
3.7 النسخ الاحتياطي (4-3-4، ★3)
حدّد ما يُنسخ احتياطيًا، وبأي وتيرة، ولأي مدة؛ واحتفظ بنسخة احتياطية خارج الموقع للمعلومات السرية المهمة؛ واكتب إجراء استعادة لكل هدف من أهداف النسخ الاحتياطي. ويذهب ★4 أبعد من ذلك، فيشترط التأكد من أن الاستعادة تنجح فعلًا ضمن هدف وقت التعافي (7-1-1-2).
3.8 مكافحة البرمجيات الخبيثة والمراقبة (4-4-5 و5-1-1، ★3)
- ثبّت برنامج مكافحة البرمجيات الخبيثة على كل جهاز كمبيوتر وخادم متصل بالشبكة، وحدّد نطاق الفحص ووتيرته، وحدّث التواقيع وفق توصيات الجهة المصنّعة
- آلية عند حدود الشبكة أو على الأجهزة الطرفية تكتشف وتحجب في الوقت الفعلي كلًا من حركة البيانات الواردة من الإنترنت وحركة البيانات الصادرة إلى الخوادم الخبيثة (5-1-1-1). ويجب إطلاق التنبيهات فورًا وإعداد تقرير أولي
- يضيف ★4 حجب المواقع الخبيثة عند بوابة الويب، وفحص البرمجيات الخبيثة عند بوابة البريد، ومراقبة سلوك الأجهزة والبرمجيات، وجمع السجلات ومراجعتها بانتظام
3.9 المراجعات «مرة واحدة على الأقل في السنة»
تتكرر عبارة «المراجعة مرة واحدة على الأقل في السنة» مرارًا: للهيكل التنظيمي، وسجلات الأصول، والامتثال للقواعد، وترتيبات الاستجابة للحوادث، وغيرها. وتتوافق صلاحية ★3 البالغة 1 سنة مع هذه الدورة. وإذا أدرجت توثيق هذه المراجعات في عملياتك منذ البداية، فلن تضطر إلى جمع الأدلة من جديد عند كل تجديد.
ما الذي يفعله التحقق التقني في ★4 (SCS-430)
التحقق التقني في ★4 هو فحص خارجي للثغرات تجريه جهة التقييم أو مزوّد خدمة تحقق تقني. وأبرز نقاط الدليل ما يلي:
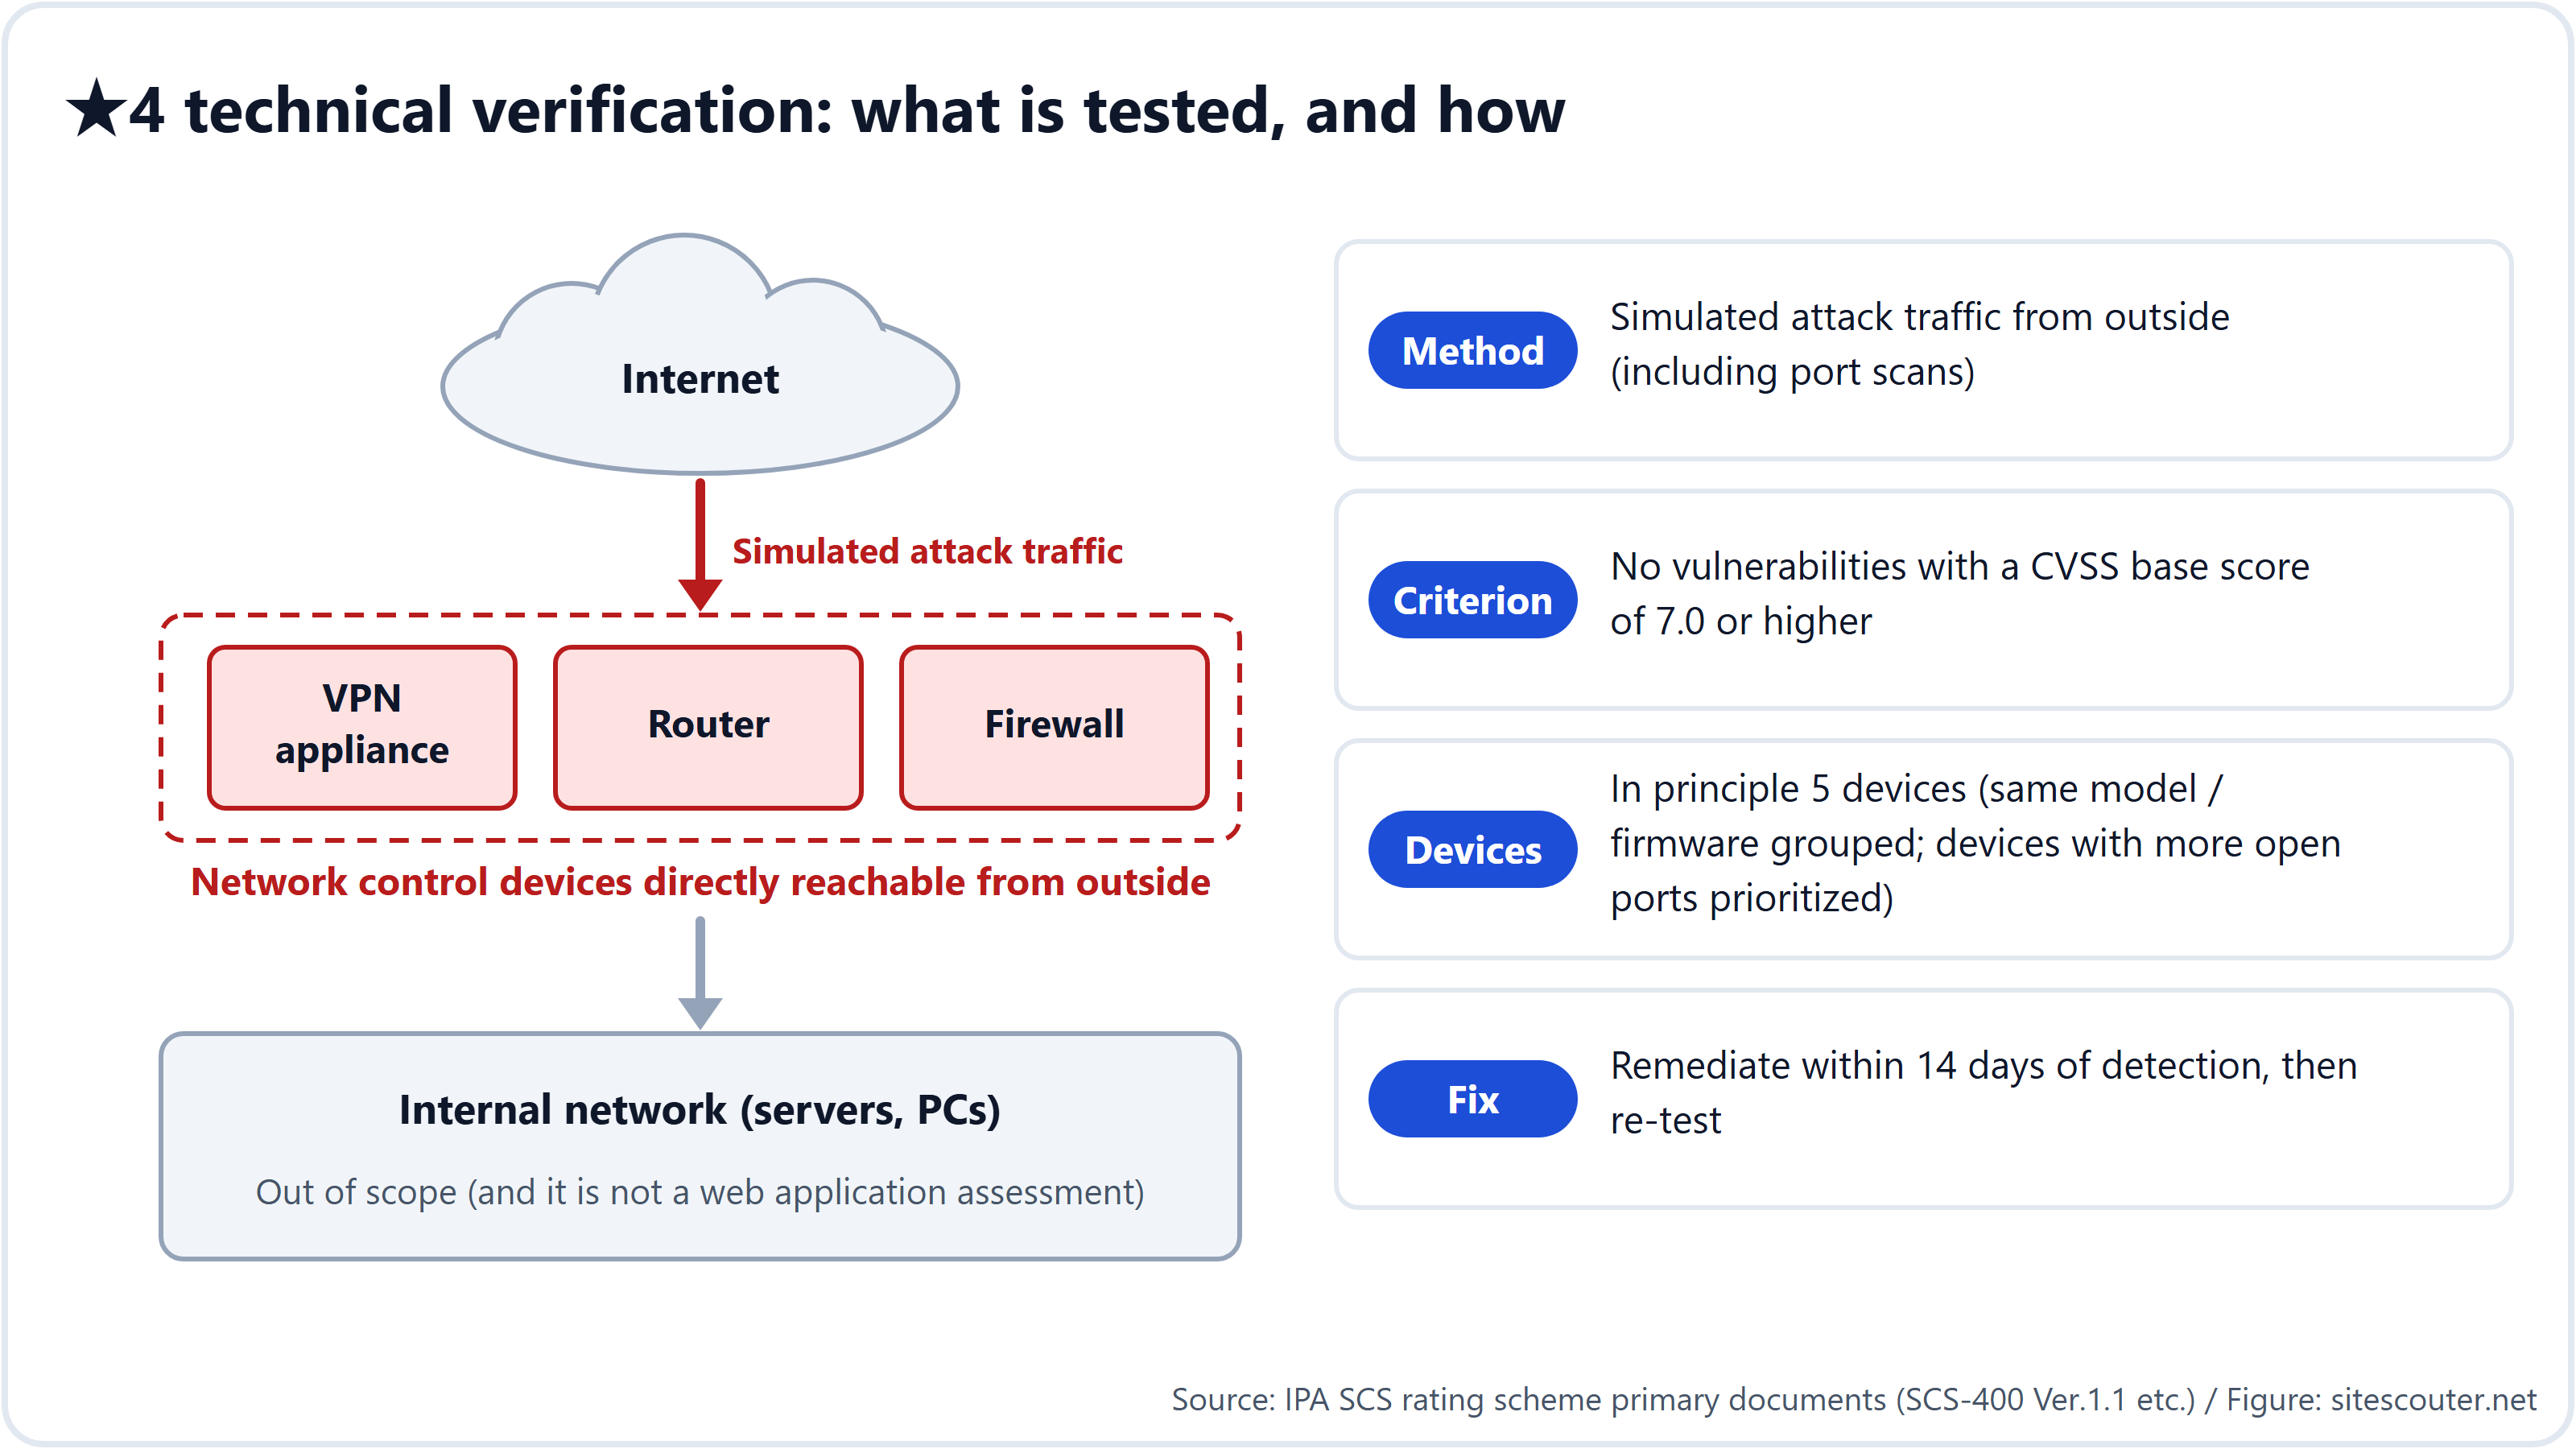
- الأجهزة المشمولة: أجهزة VPN وأجهزة التوجيه والجدران النارية وما يماثلها من أجهزة التحكم في حركة البيانات داخل النطاق، والتي يمكن الوصول إليها مباشرة من الخارج. وهو ليس تقييمًا لتطبيقات الويب
- الطريقة: حركة بيانات هجومية مُحاكاة من الخارج، تشمل فحص المنافذ، للتحقق من وجود ثغرات تبلغ درجتها الأساسية في CVSS 7.0 أو أعلى. ويجوز استخدام أي أداة؛ ويختارها المزوّد بالرجوع إلى أدوات فحص المنصات المدرجة في SSS (نظام تسجيل معايير خدمات أمن المعلومات في اليابان)
- عدد الأجهزة: من حيث المبدأ 5 أجهزة مرشحة. وتُجمَّع الأجهزة ذات الطراز والبرامج الثابتة نفسها ويُختار منها جهاز يمثلها، مع إعطاء الأولوية للأجهزة التي تكشف عددًا أكبر من المنافذ. ويمكنك طلب فحص 6 أجهزة أو أكثر، أو جميعها
- التحضير: الاتفاق على نافذة الاختبار، والحصول على موافقة الإدارة أو مسؤول أمن المعلومات، وإبلاغ فريق CSIRT/SOC، وتلقي عناوين IP المصدر لأداة الفحص، والتحقق من سياسة مزوّد الخدمة السحابية إذا كانت هناك أجهزة سحابية مشمولة
- المعالجة: إذا رُصد أي شيء، فأصلحه خلال 14 يومًا من تلقي نتائج الفحص واطلب إعادة الفحص
- الإعفاء والبديل: إذا كانت جميع الأجهزة يديرها مزوّد خدمة الإنترنت أو جهة مماثلة وتعذّر الحصول على إذن بالفحص، تحل مراجعة الأدلة محل الفحص. وإذا وُجد فحص حديث بنطاق مساوٍ أو أوسع، وكانت الشركة التي أجرته تستوفي متطلبات مزوّدي التحقق التقني، فيمكنك التقدم بطلب إعفاء
عمليًا، تتمثل المهمة الأولى في تحديد ما إذا كانت أجهزة لا تعدّها ملكًا لك (أجهزة التوجيه في الفروع، وأجهزة VPN المستأجرة، والأجهزة الافتراضية في السحابة) تقع ضمن النطاق. ويتضمن الفصل 3 من الدليل التوضيحي (SCS-620) أمثلة تطبيقية لشركة لديها بضعة مواقع ولمجموعة تضم شركات تابعة كثيرة، وقائمة بالأسئلة التي ينبغي طرحها على مزوّدي الخدمات السحابية.
وحدة الاعتماد والنطاق
في ورقة التقييم تختار وحدة الاعتماد: الكيان القانوني بأكمله، أو جزءًا منه كقطاع أعمال، أو مجموعة شركات. والنطاق هو البنية التحتية لتقنية المعلومات الخاضعة للتقييم، ويلزم اتخاذ تدابير حماية عند حدوده.
ويفترض الدليل التوضيحي ثلاثة أسطح هجوم: «الوصول المنطقي إلى البنية التحتية لتقنية المعلومات قيد التشغيل»، و«الوصول المادي إلى البنية التحتية لتقنية المعلومات قيد التشغيل»، و«الوصول المادي إلى مكونات تقنية المعلومات عند التخلص منها». ولا تدخل سلسلة توريد البرمجيات في مرحلتي التطوير والشراء ضمن النطاق بالضرورة. ومن الجدير بالملاحظة أن النظام لا يطلب منك إدارة SBOM أو خطوط البناء.
كيف تستعد لمارس 2027
من المقرر أن يُفتح باب الطلبات في مارس 2027. وقد نُشرت ورقة التقييم بالفعل (ملف Excel من ثلاث أوراق: مشتركة و★3 و★4)، لذا يمكنك البدء في تعبئتها الآن.
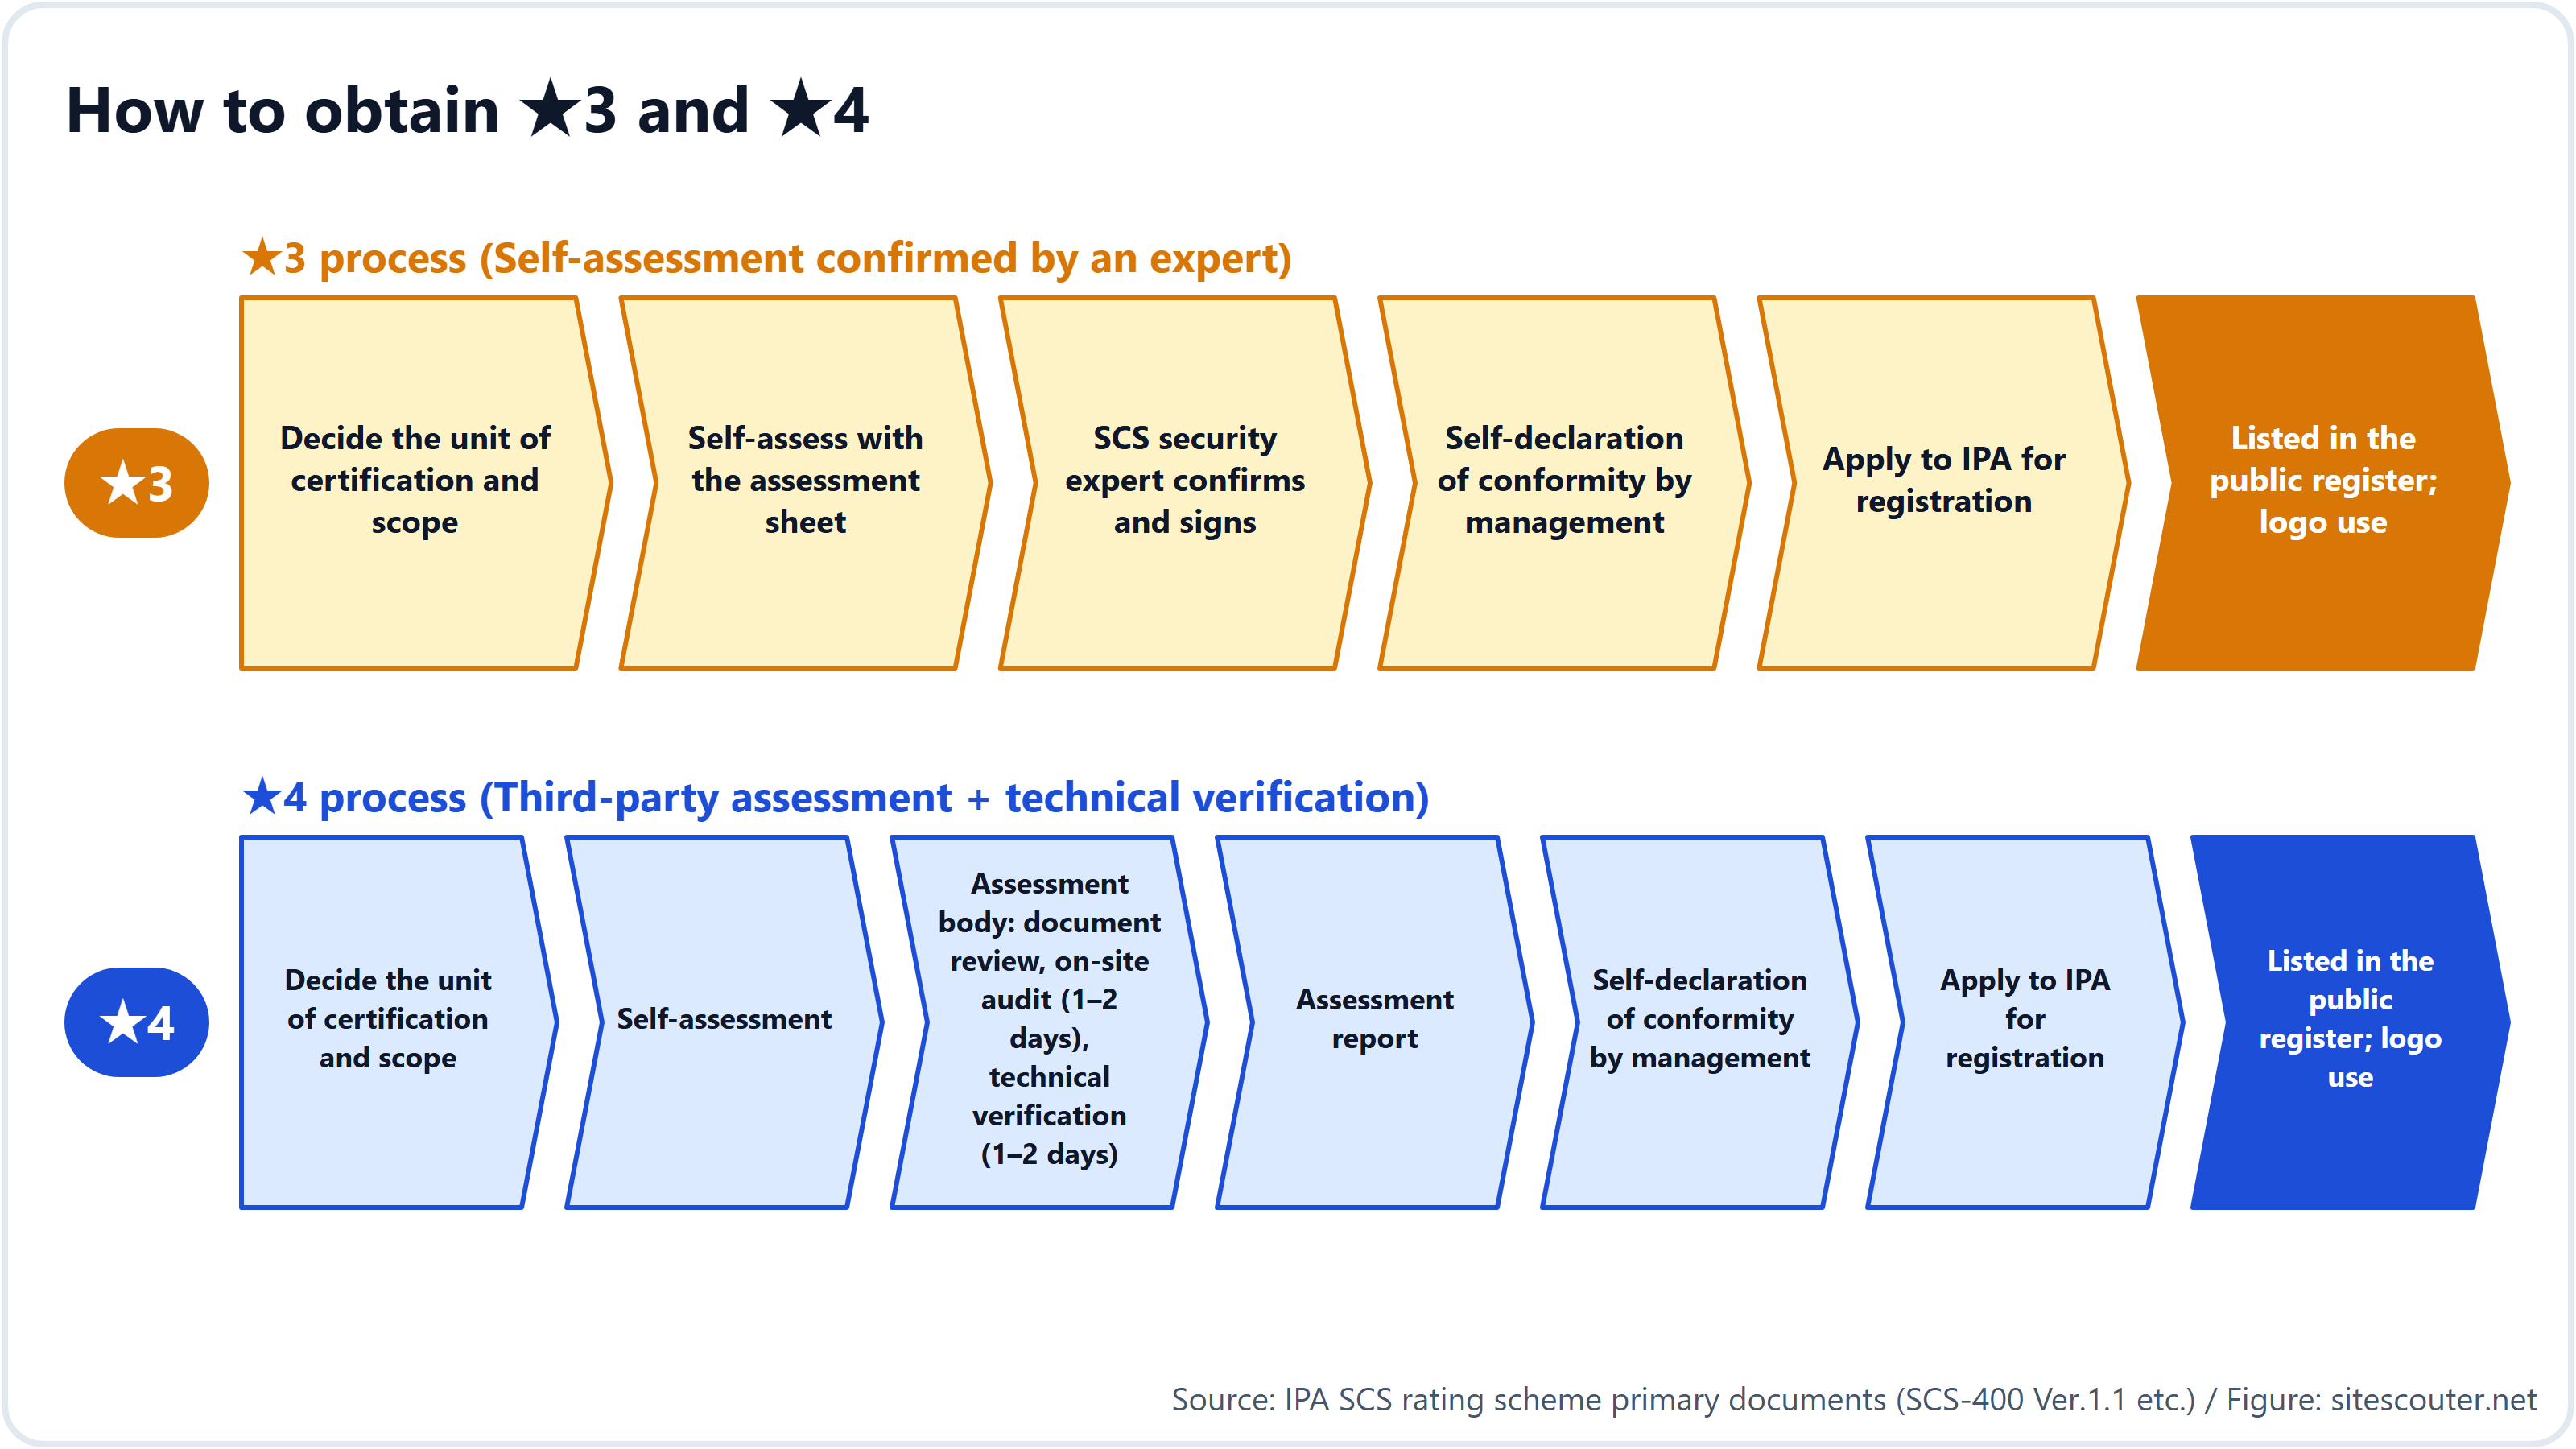
- حدّد وحدة الاعتماد والنطاق (من 1 إلى 2 أسبوع). فإلى أن تقرر ما إذا كانت الفروع والشركات التابعة والخدمات السحابية وأجهزة العمل عن بُعد مشمولة، لا يمكن تقدير حجم بقية العمل
- قيّم الوضع الحالي ذاتيًا مقابل المتطلبات الـ 26. ومن بين معايير التقييم الـ 81، لا تحتاج المعايير من نوع «ضع قاعدة» و«أبلغها» و«راجعها مرة في السنة» إلا إلى وثائق. أما البنود التي تحتاج إلى عمل تقني فهي الواردة في القسم 3
- التنفيذ التقني (من 2 إلى 3 أشهر، وهو الرقم المتداول في القطاع). تعميم MFA بالكامل، واستبدال المنتجات المنتهية الدعم، وتشغيل قاعدة التصحيح خلال 14 يومًا فعليًا، ومراجعة إعدادات أجهزة الحدود، والنسخ الاحتياطي خارج الموقع وإجراءات الاستعادة
- اجمع الأدلة (من 1 إلى 2 شهر). سجلات الأصول، ووثائق القواعد، وسجلات المراجعة، وسجلات الإبلاغ، ولقطات شاشة لإعدادات التنبيه، وما إلى ذلك
- تأكيد من خبير أمن SCS (★3) أو التعاقد مع جهة تقييم (★4). من المقرر نشر قائمة الخبراء بدءًا من يناير 2027، وقائمة جهات التقييم في أواخر ديسمبر 2026
- الإعلان الذاتي للإدارة عن المطابقة وطلب التسجيل. ستُحدَّد تفاصيل الإجراء في «دليل طلب التسجيل» المقرر صدوره في نهاية نوفمبر 2026
إذا كنت تستهدف ★4، فاحجز مزوّد تحقق تقني مبكرًا، إذ يُتوقع أن تتكدس الطلبات لدى جهات التقييم بمجرد فتح باب الطلبات.
ما لا يطلبه النظام
بعض النقاط التي يسهل إساءة فهمها، مأخوذة من الأسئلة الشائعة والدليل التوضيحي:
- لا يُشترط أي منتج بعينه. ولا تظهر فئات منتجات مثل EDR في المتطلبات
- لا يوجد التزام قانوني بالحصول على تصنيف. تقول IPA إن «الحصول على تصنيف أمر طوعي» وإن «عدم استيفاء كل المتطلبات لا يعني إيقاف الأعمال فورًا». ومع ذلك، ما إن يُدرج العميل ★ في معايير المشتريات لديه، حتى يتعذّر التعاقد مع الشركات التي لا تستوفيه. وقرار جعله شرطًا تجاريًا يعود إلى الأطراف المتعاقدة؛ وقرار جعله شرطًا في المناقصات العامة يعود إلى الجهة المشترية
- لا يحل محل الأطر القانونية الأخرى. فهو لا يضمن، على سبيل المثال، الامتثال لمعايير السلامة في قطاعات البنية التحتية الحيوية. وهو مكمّل لـ ISMS
- لا وجود لما يُسمى «جهة دعم معتمدة». ففي أبريل 2026، حذّرت METI وأمانة مجلس الوزراء من أساليب بيع غير لائقة تدّعي أن الأعمال ستُقيَّد دون تصنيف
ما يمكن لمسؤولي خوادم الويب فعله اليوم
يغطي التحقق التقني في نظام تصنيف SCS أجهزة الحدود، لكن قاعدة الأيام الـ 14 في القسم 3.1 ومتطلب انتهاء الدعم في القسم 3.2 ينطبقان مباشرة على نظام التشغيل وPHP والبرمجيات الوسيطة في خوادم الويب لديك.
ابدأ بالتحقق من الإصدارات التي تعرضها خوادمك للعالم الخارجي ومن أنها لا تزال مدعومة. أدخل عنوان URL في فحص معلومات الخادم من Site Scouter لترى، دون تسجيل، الإصدارات الظاهرة في ترويستي Server وX-Powered-By، وإصدار TLS، والشهادة، وترويسات الأمان. أما طريقة تبديل إصدار PHP في الاستضافة المشتركة فيشرحها الدليل العملي لترقية PHP.
ملاحظات منهجية وحدود
يستند هذا المقال إلى الوثائق الأساسية التي نشرتها IPA حتى 30 أكتوبر 2026 (SCS-400 Ver.1.1 وSCS-410 وSCS-430 وSCS-620 وإشعار الرسوم والأسئلة الشائعة والبيان الصحفي الصادر في 28 أكتوبر 2026). ومعرّفات المعايير وصياغتها مأخوذة من SCS-400 Ver.1.1. ولم يُنشر دليل طلب التسجيل بعد، لذا قد تتغير التفاصيل الإجرائية. ويعمل المؤلف في مجال النطاقات والاستضافة والأمن، وليس جهة تقييم ولا مزوّد تحقق تقني.
ينطبق متطلبا التخلي عن البرمجيات المنتهية الدعم وتطبيق التحديثات الخطيرة خلال 14 يومًا مباشرةً على نظام التشغيل وPHP والبرمجيات الوسيطة في خوادم الويب لديك. أدخل عنوان URL لتتحقق، بطريقة غير تدخّلية، من الإصدارات والترويسات التي يعرضها خادمك للعالم الخارجي. لا حاجة إلى التسجيل.
استخدم: فحص معلومات الخادمالأسئلة الشائعة
هل يمكنني التقدم إلى ★4 دون ★3؟
نعم. لأن كل مستوى أعلى يتضمن جميع متطلبات المستويات الأدنى، ينص الدليل التوضيحي على أنه يمكنك التقدم بطلب تسجيل ★4 حتى لو لم تكن حائزًا ★3.
هل يختبر التحقق التقني تطبيقات الويب؟
لا. يغطي دليل التحقق التقني (SCS-430) أجهزة التحكم في حركة البيانات التي يمكن الوصول إليها مباشرة من الخارج، مثل أجهزة VPN وأجهزة التوجيه والجدران النارية، ويفحصها من الخارج بحثًا عن ثغرات تبلغ درجتها الأساسية في CVSS 7.0 أو أعلى.
هل قاعدة التصحيح خلال 14 يومًا مطلوبة في ★3 أيضًا؟
نعم. ينتمي معيار التقييم 4-4-4-2 إلى متطلب ★3 «إجراءات تصحيحات الأمان والتحديثات»، ويشترط تطبيق التحديثات المصنفة حرجة/عالية الخطورة أو ذات درجة CVSS تبلغ 7.0 أو أعلى خلال 14 يومًا.
كم تبلغ التكلفة؟
رسوم التسجيل المدفوعة إلى IPA هي ¥10,000 سنويًا لـ ★3 (حتى 31 مارس 2028؛ ثم ¥20,000 بعد ذلك) و¥60,000 لمدة 3 سنوات لـ ★4. أما الأتعاب المدفوعة لخبراء أمن SCS وجهات التقييم ومزوّدي التحقق التقني فليست واردة في جدول رسوم النظام، ويحددها السوق.
هل تعفيني حيازة ISMS من ★4؟
لا توجد قاعدة إعفاء. وتصف الأسئلة الشائعة ISMS والنظام بأنهما متكاملان.
المراجع
آخر تحقق: 2026-10-30. قد تتغير المواصفات والسياسات؛ يُرجى مراجعة المصادر الأصلية قبل اتخاذ أي إجراء.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (المدونة الشخصية nkzw.jp)
للتواصل: الموقع الرسمي / YouTube / Instagram / LinkedIn / X / Telegram