
日本 SCS 评级将筛选供应商:经营者须知——一直传导到3级供应商的 ★ 要求,以及未达标企业将面临什么
2027年3月,由 IPA(日本信息处理推进机构)运营的 SCS 评级制度(面向供应链强化的安全对策评级制度)将开始受理申请。2026年10月28日,评估指南和解说手册已经公布,制度内容至此基本确定。
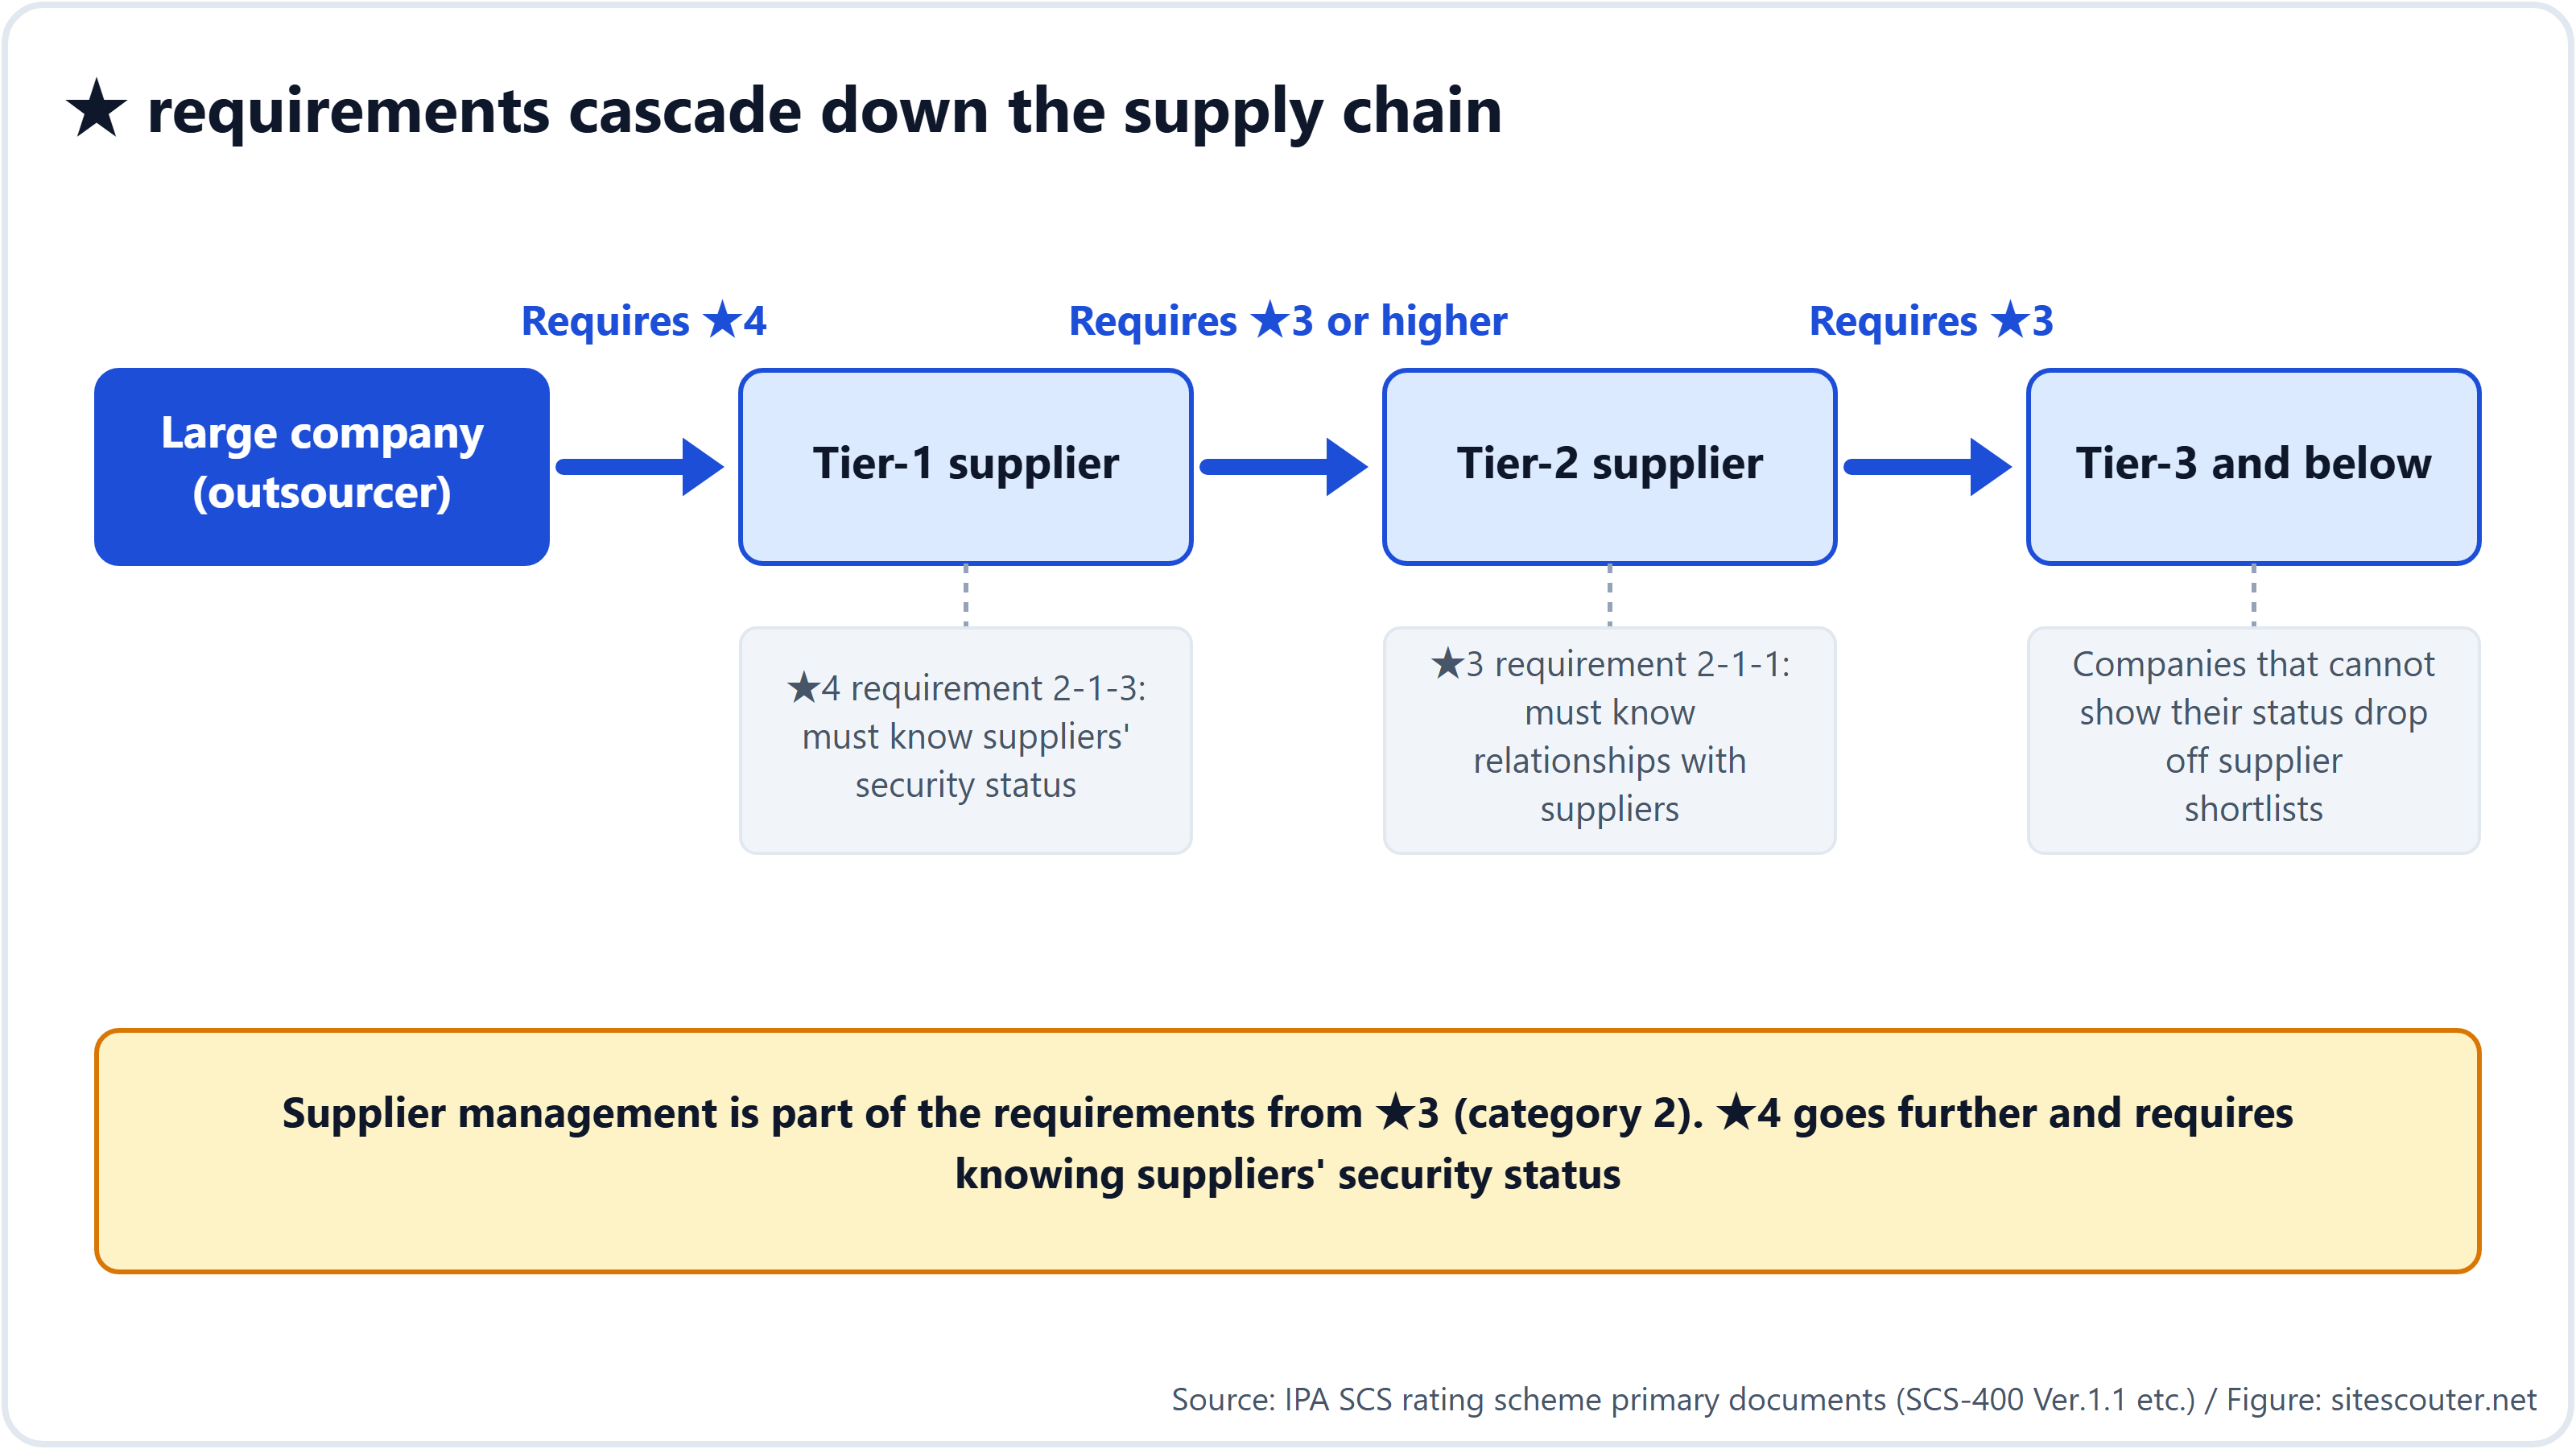
对经营者而言,最重要的只有一点:本制度的设计不仅会传导到直接与大企业交易的1级供应商,还会继续传导到2级、3级供应商。一旦大企业在采购标准中写入“★3 或以上”,达不到标准的企业就无法再被选为供应商。而且,按照要求,希望取得 ★4 的1级供应商必须掌握其自身供应商(2级)的安全状况,因此这项要求会沿着链条不断向下传递。
本文面向两方面的经营者:一方是将被要求以 ★ 作为交易条件的企业,另一方是将提出这一要求的企业。本文依据一手文件(IPA 的制度文件),介绍制度的运作方式、为何会层层传导、未达标企业将面临什么、需要做出的决策,以及所涉及的费用与时间。技术细节见面向工程师的解说,制度入门见概要解说。
本文另有英文版(sitescouter.net、nkzw.jp)和日文版(sitescouter.net)。本页为 Site Scouter 简体中文版,由英文版翻译而成。
已经确定的事项
- IPA 在经济产业省和内阁官房国家网络安全统括室的监督下运营本制度。其依据是 2026年3月的“制度构建方针”
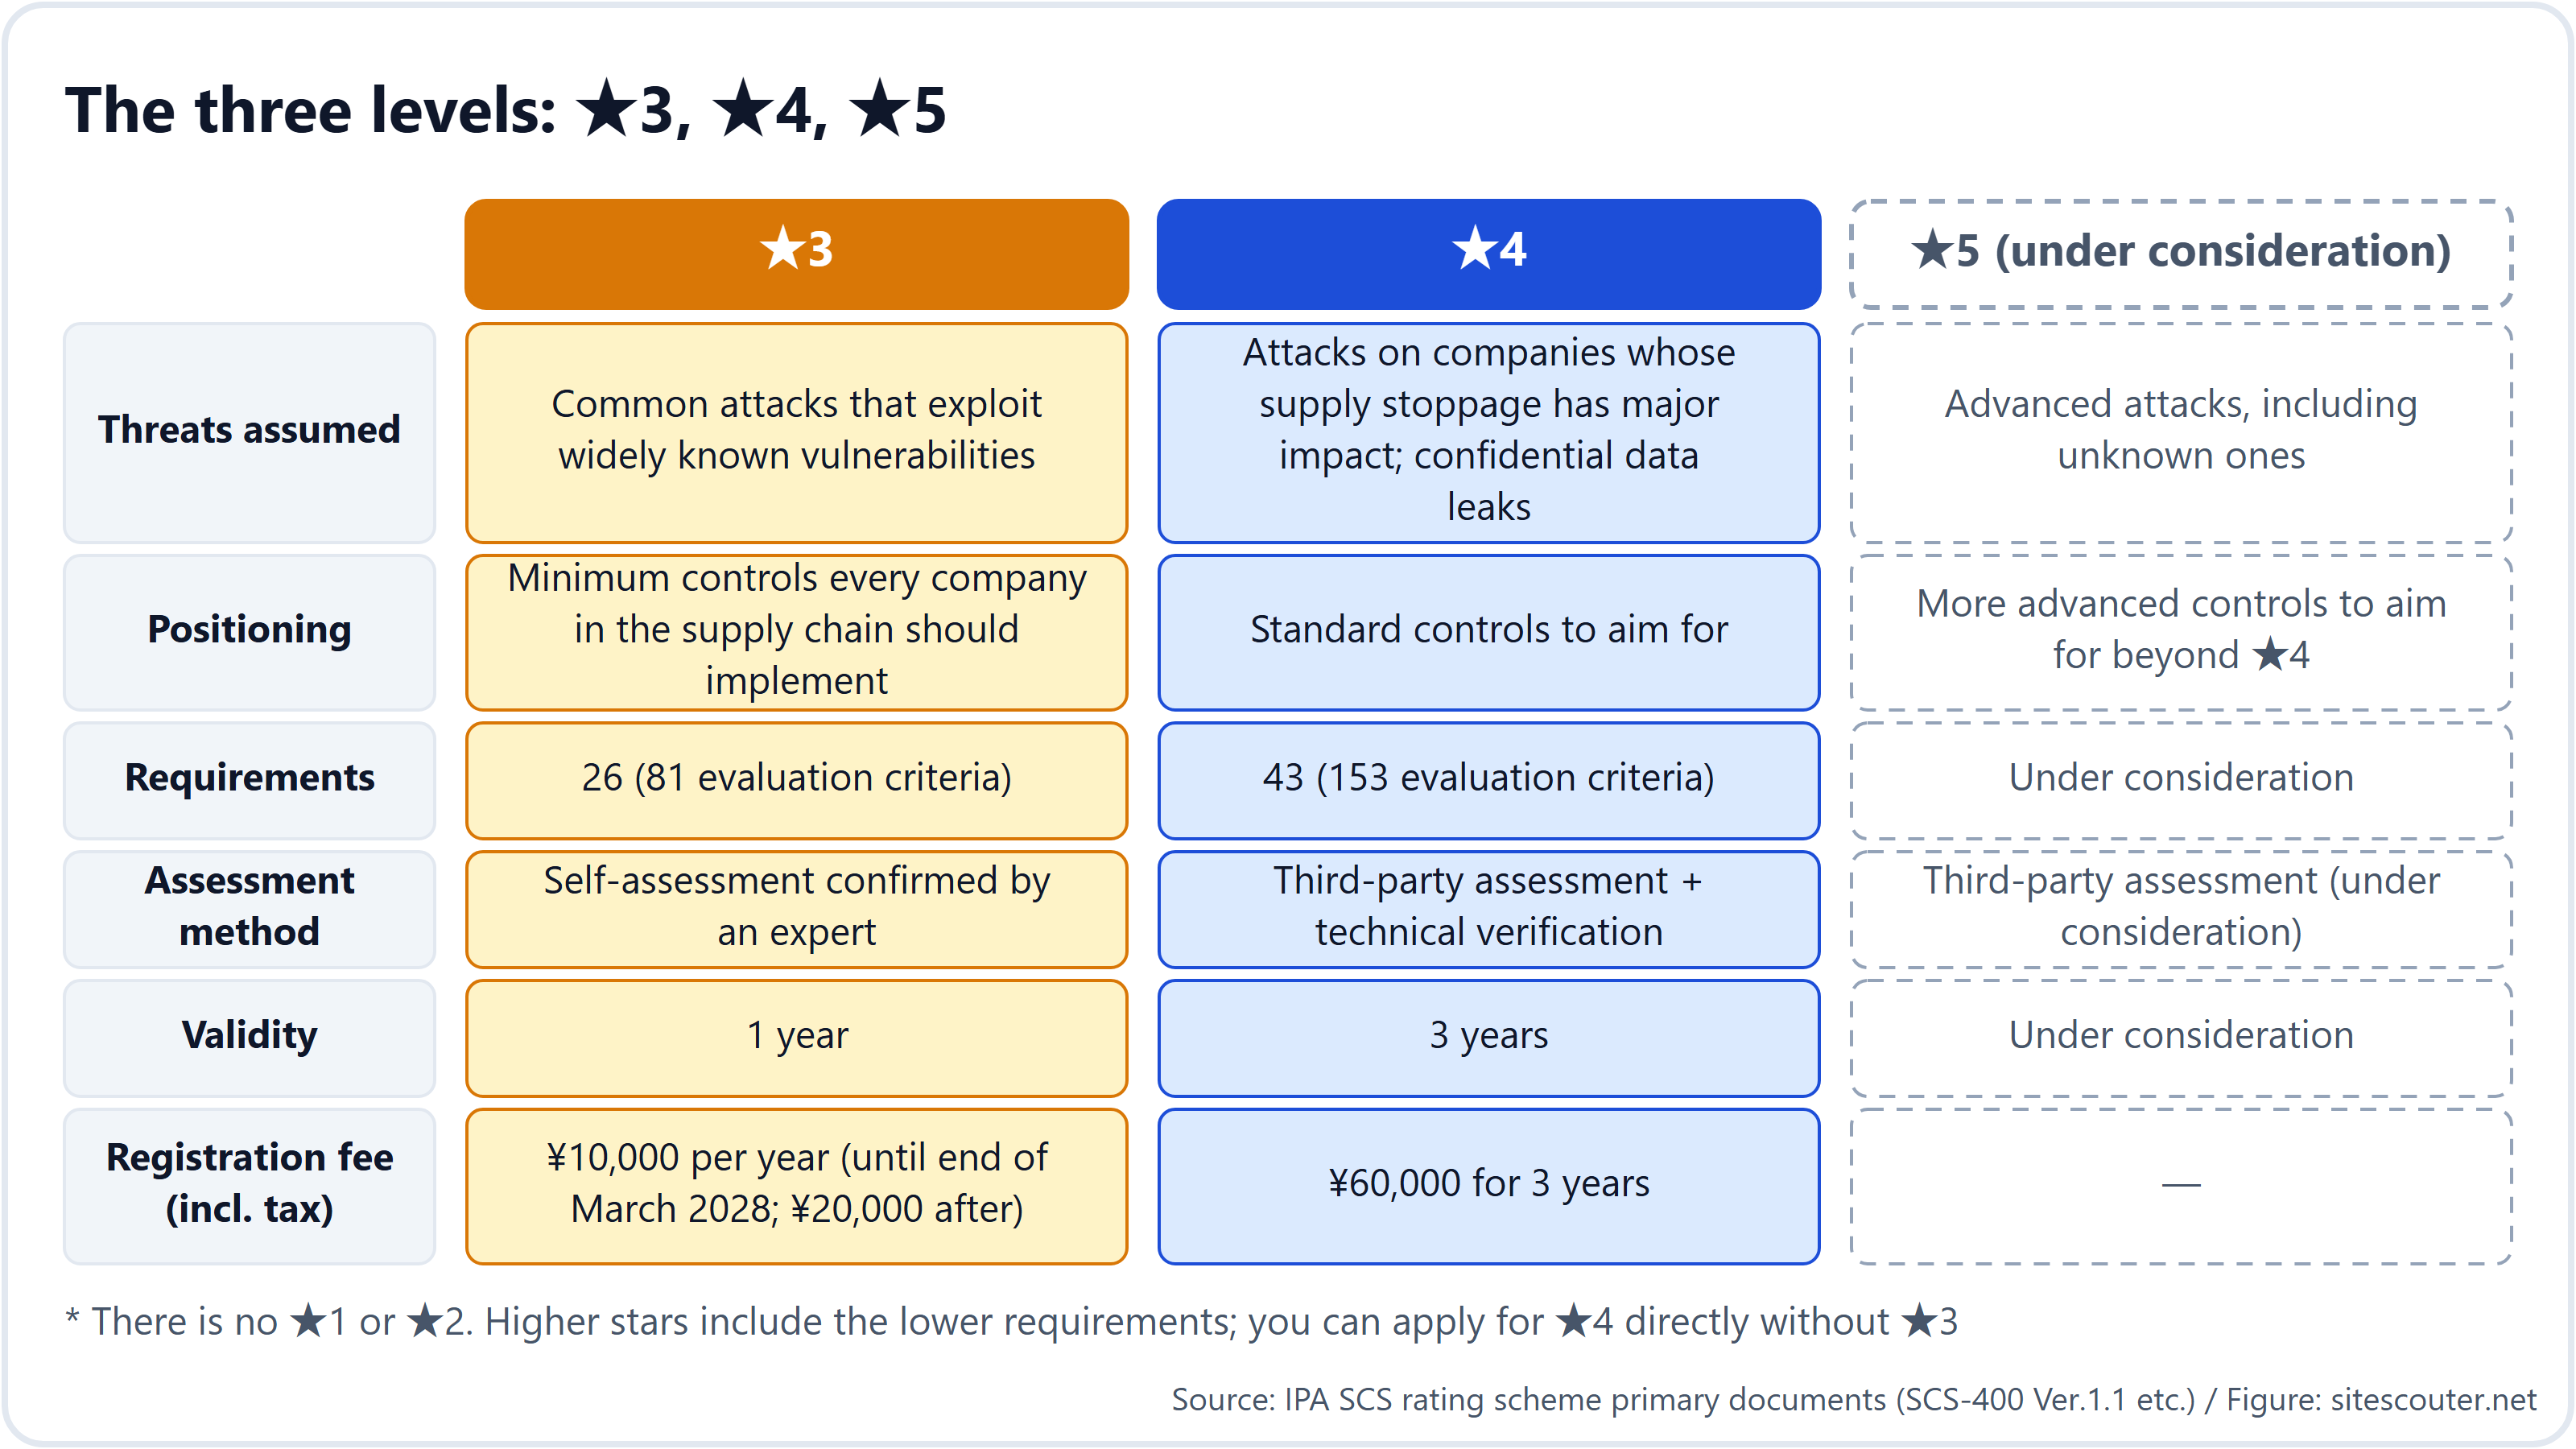
- 等级分为 ★3、★4 和 ★5 三档。★3 通过经专家确认的自我评估证明满足 26 项要求;★4 通过第三方评估加技术验证证明满足 43 项要求。★5 仍在研究中
- ★3 有效期 1 年,★4 为 3 年。支付给 IPA 的注册费为:★3 每年 ¥10,000(至 2028年3月底;此后为 ¥20,000),★4 为 3 年 ¥60,000
- 获得认证的组织会在 IPA 网站上公布,并可使用标识
- 预计于 2027年3月 开始受理申请。注册申请指南预计 2026年11月底公布,评估机构名单预计 12月下旬公布,专家名单预计 2027年1月起公布
为什么会传导到3级供应商
制度说明写道:“发包方向供应商提示适当的等级(★),促其落实对策并确认落实情况”。这听起来像是两家企业之间的事,但读一读要求就会发现,本制度的设计本身就是层层传导的。
- ★3 要求 2-1-1:建立机制,掌握自身资产与其他组织(供应商,包括客户、子公司、关联公司和云服务商)所管理的系统之间的关系
- ★3 要求 2-1-4:与共享机密信息的供应商之间,明确发生事件时的角色与责任
- ★4 要求 2-1-3:从业务连续性风险和信息管理风险的角度,掌握可能影响本公司的供应商的安全状况
- ★4 要求 2-1-5:合同终止时,从供应商处收回机密信息和访问权限,或让其销毁
也就是说,被大企业要求取得 ★4 的1级供应商,为了维持 ★4,必须掌握其2级供应商的安全状况;而最简单的掌握办法,就是“让2级供应商也取得 ★”。2级供应商一旦取得 ★3,其要求 2-1-1 又要求它掌握与3级供应商之间的关系。由于要求的第2类就是“供应商管理”,本制度的结构决定了 ★ 会一路传递到链条的末端。
达不到会怎样
IPA 的 FAQ 写道:“是否取得 ★ 属于自愿”,并且“未满足全部要求并不意味着业务会被立即停止”。这是对本制度法律地位的正确描述。
商业现实则不同。大企业无法与不符合其采购标准的企业做生意。采购标准中一旦写明“供应商须持有 SCS 评级制度 ★3 或以上”,没有的企业就会从供应商候选名单中消失。负责人员没有裁量余地:与不符合标准的供应商签约,会让该负责人和公司都面临违规的风险。
本制度的设计进一步强化了这一点。持有 ★4 的企业有义务掌握其供应商的安全状况,因此无法继续使用无法掌握状况的供应商。对于新业务,这从一开始就是条件;对于现有业务,则会在合同续签时加入。关于公共采购,IPA 表示“是否作为招标条件由采购机构决定”,但既然这是政府主导的制度,可以合理预期公共部门的采购会率先行动。
简而言之,它是法律上自愿、商业上实质强制。在客户提出要求之前就做好准备的企业,与事后手忙脚乱的企业之间的差距,在受理开始、评估机构和专家都被预约满之后,还会进一步拉大。
经营者需要做出的五项决策
大多数要求可以由业务人员推进,但以下五点在管理层做出决定之前无法推进。
- 以哪个星级为目标。这取决于主要客户会提出什么要求。就目前而言,大致的标准是:直接与大企业交易的选 ★4,2级及以下供应商选 ★3。也可以不经 ★3 直接申请 ★4
- 以什么单位取得认证。在评估表中选择整个法人、事业部等法人的一部分,或企业集团。范围越大,对策成本越高;范围越小,就越常需要向客户解释“本部门不在范围内”
- 由谁负责。★3 要求 1-2-1 要求任命负责安全的高管(如 CISO)和主管部门,并明确职责与权限。★4 还要求设立有管理层参与的信息安全委员会等能够做出经营决策的机构(1-2-1-4)
- 由谁做出符合性自我声明。无论 ★3 还是 ★4,最终都由管理层声明“我们符合要求”。专家或评估机构负责确认,但声明的责任在管理层
- 在什么时间之前。2027年3月开始受理申请。业内的经验值是:落实对策需要2至3个月,准备证据需要1至2个月。请从客户的合同续签日期倒推,确定启动日期
真实的费用与时间
支付给 IPA 的注册费看起来很便宜,★3 每年 ¥10,000,但这只是费用的一部分。
| 项目 | ★3 | ★4 | 备注 |
|---|---|---|---|
| 支付给 IPA 的注册费 | 每年 ¥10,000(至 2028年3月底;此后为 ¥20,000) | 3 年 ¥60,000 | 在收费表中 |
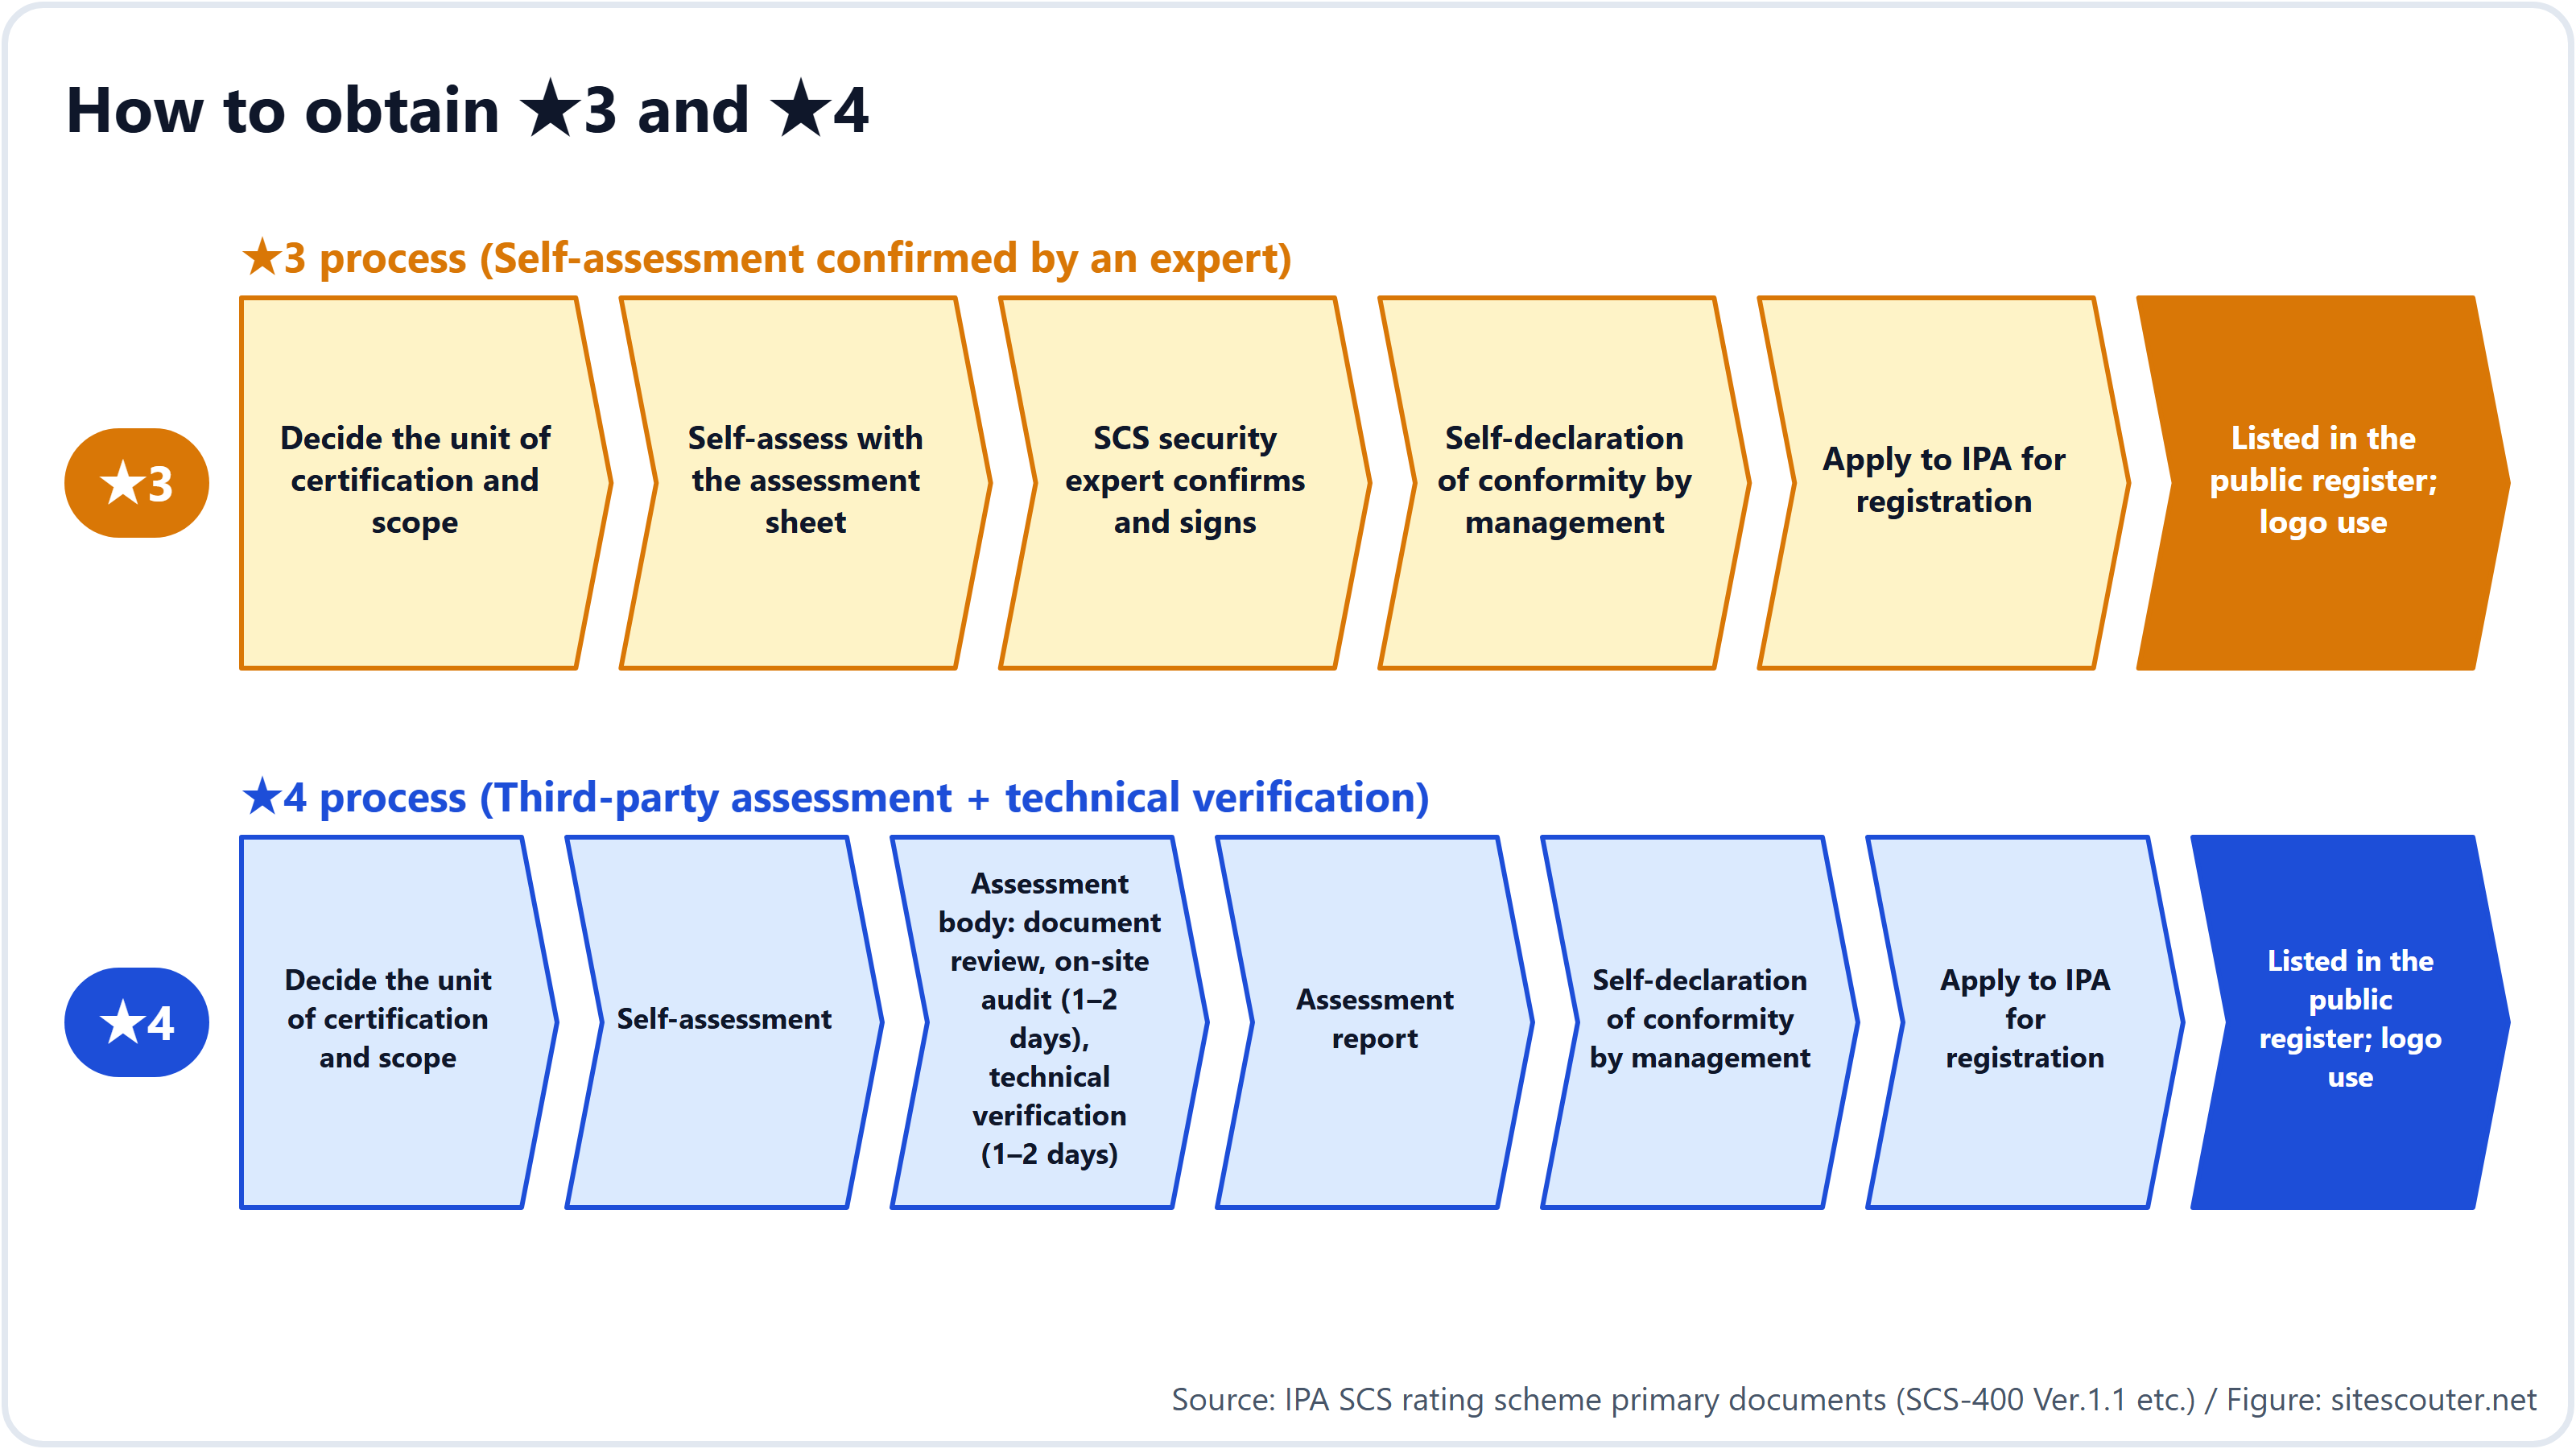
| 专家、评估机构和技术验证 | 由 SCS 安全专家确认 | 评估机构进行文件审查、现场审核(1至2天)和技术验证(1至2天) | 不在收费表中,由市场决定 |
| 对策本身 | MFA、更换已终止支持的设备、备份与恢复步骤、边界设备设置、规则与培训 | 左栏全部内容,再加上日志收集、网关对策、网络分段和供应商管理 | 通常金额最大,取决于现状 |
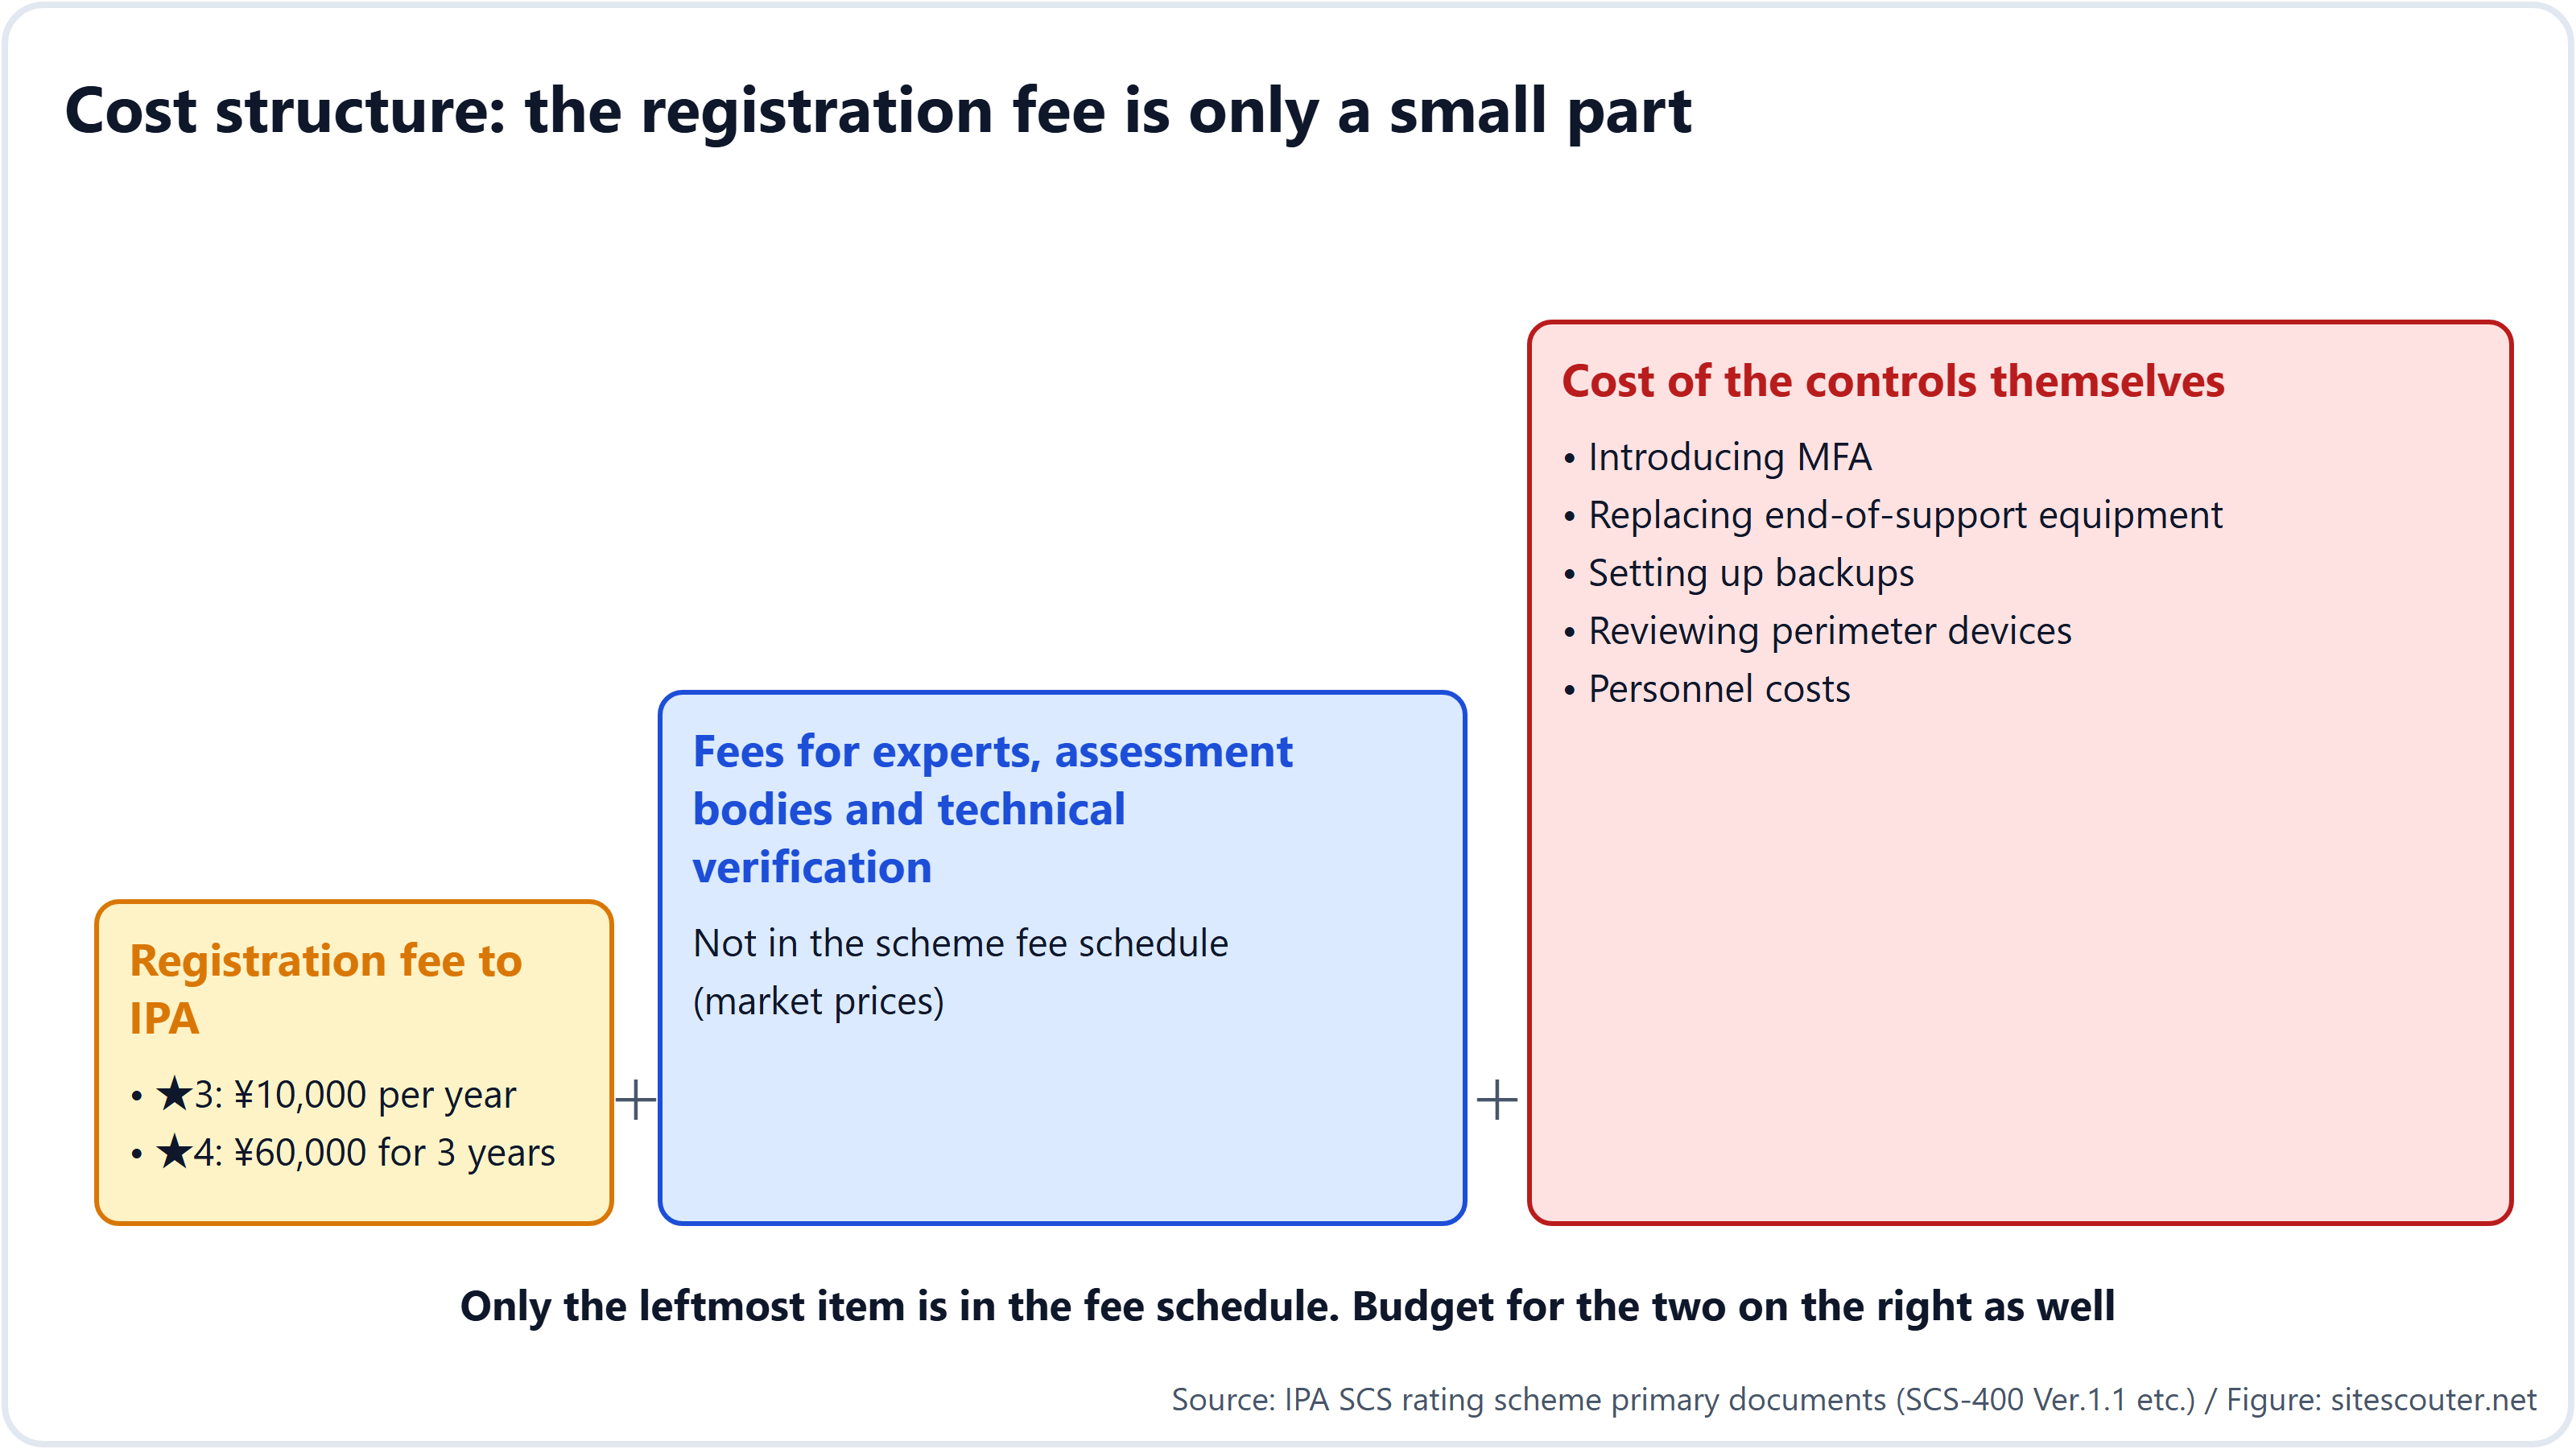
在时间方面,评估表(自我评估模板)已经公布,现在就可以开始评估现状。
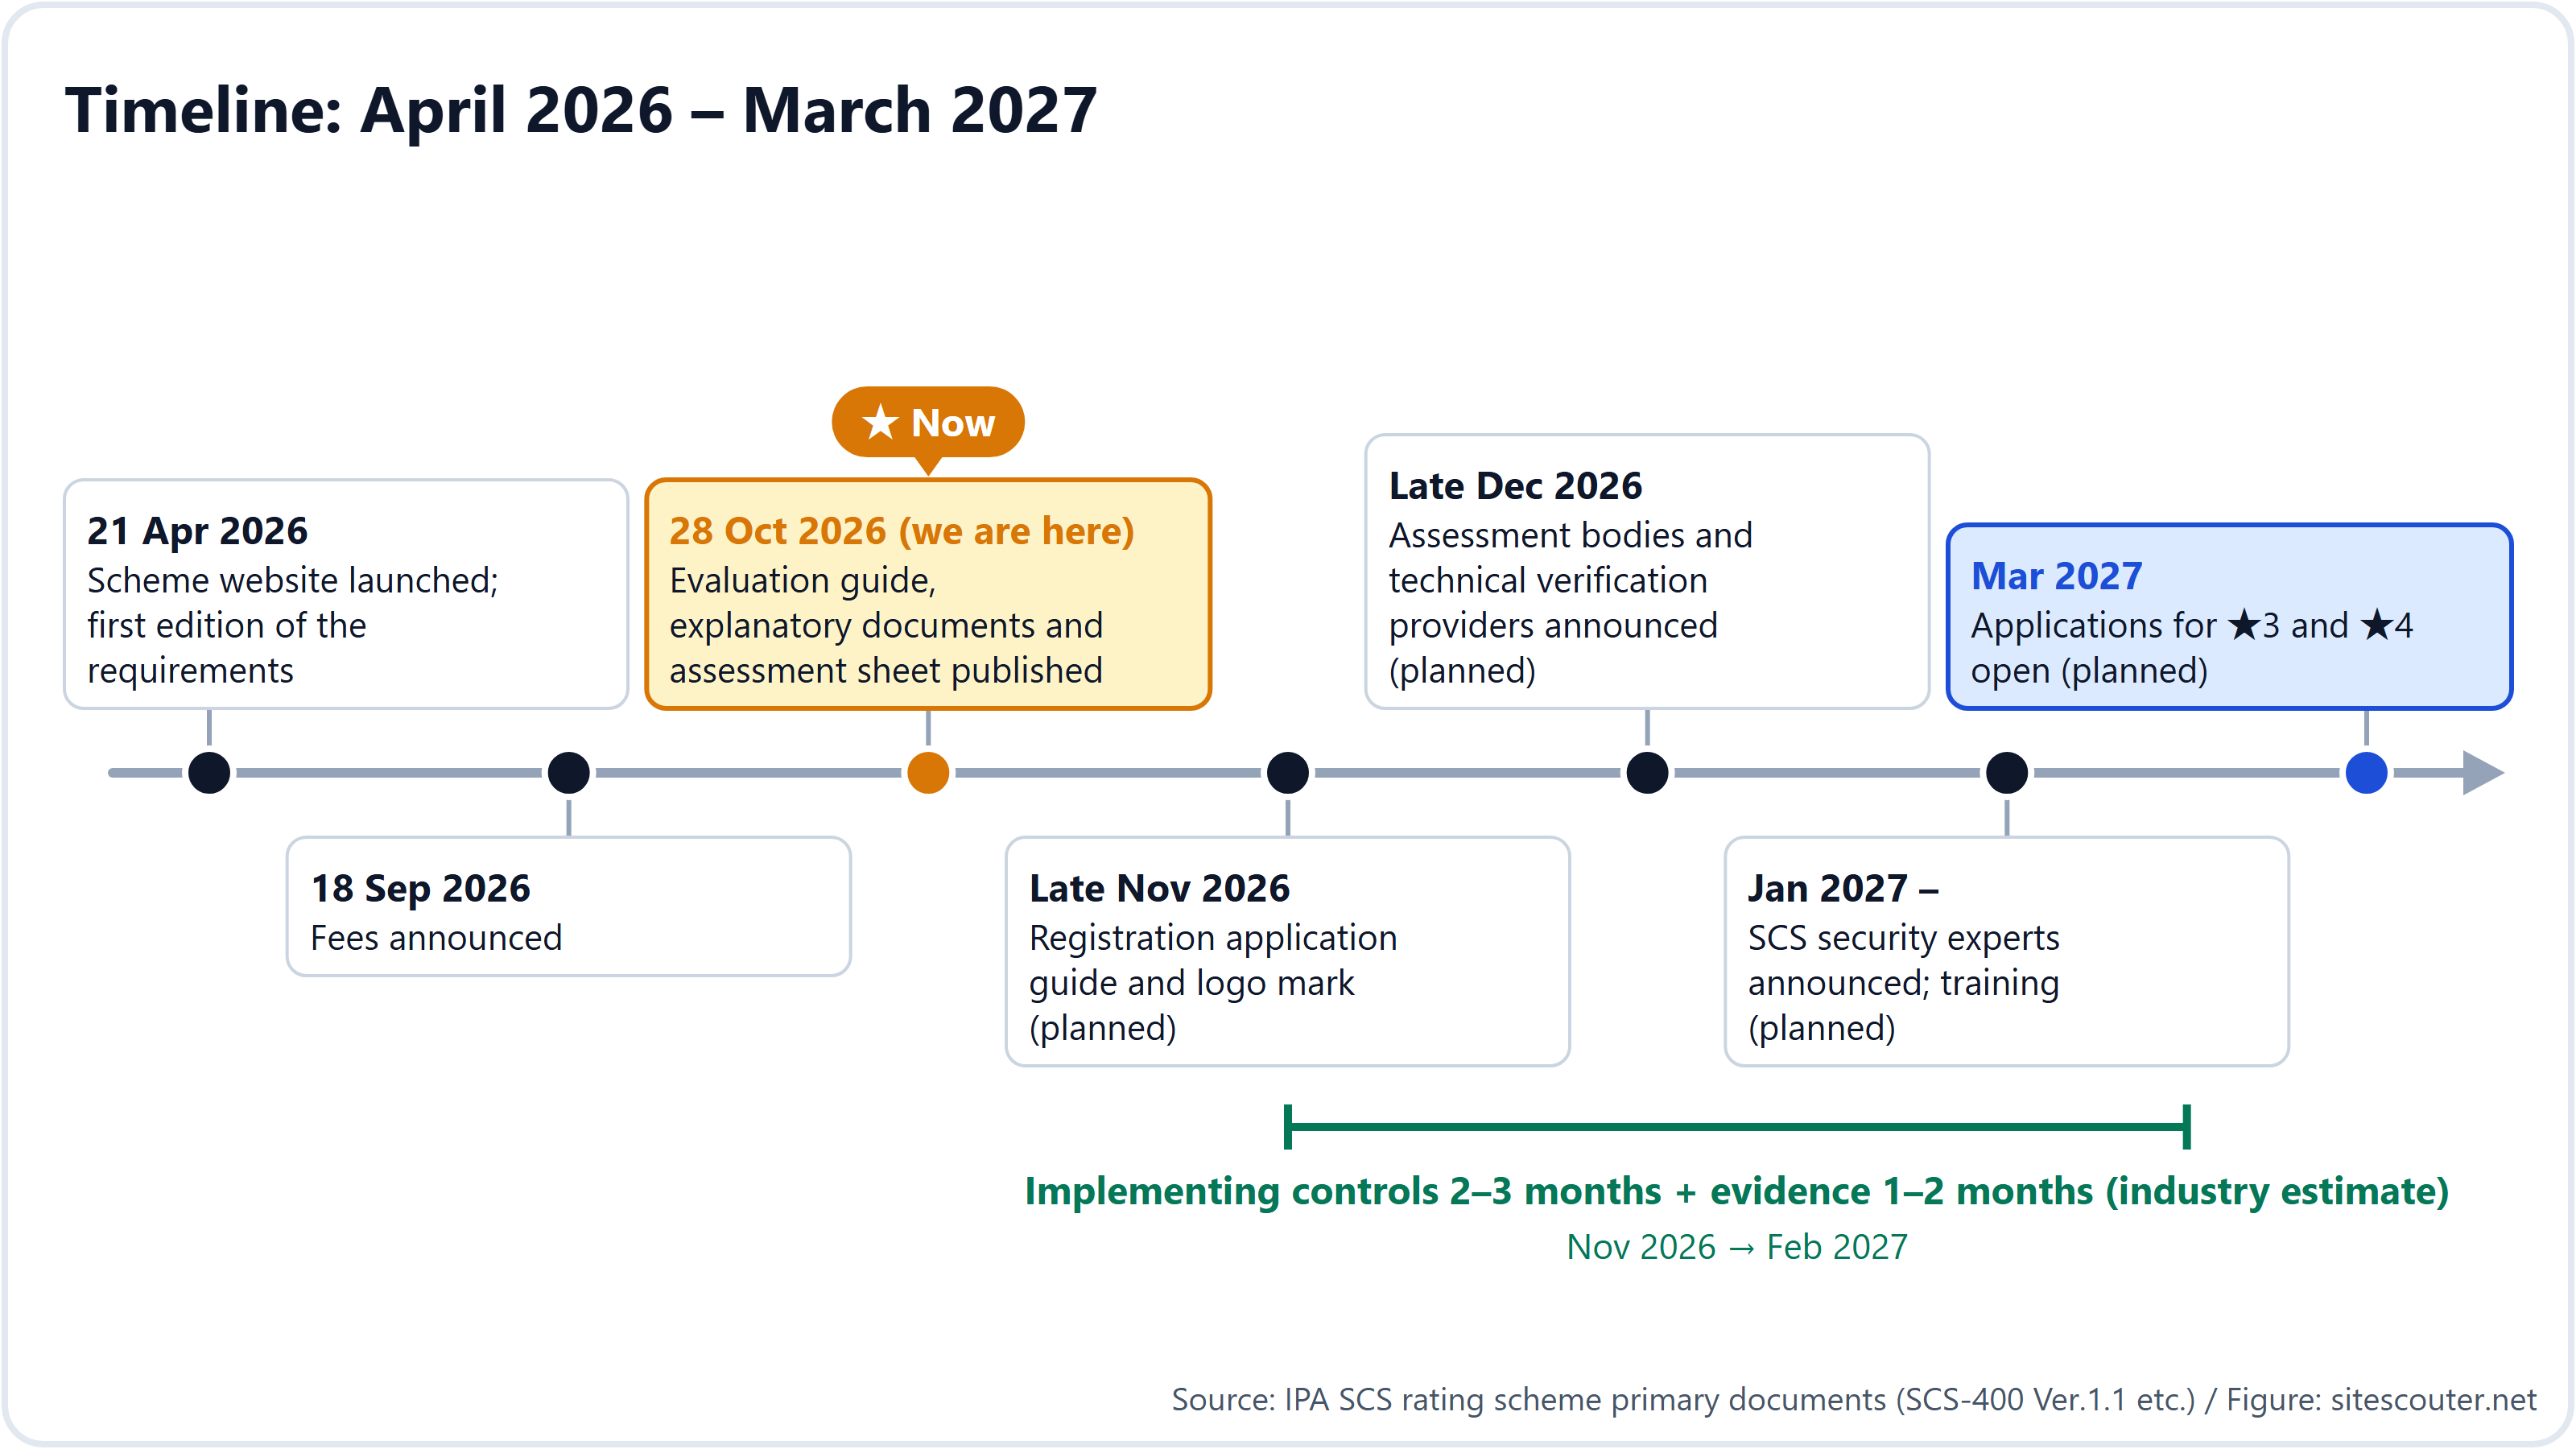
针对中小企业,IPA 正在筹备“Cyber Security Otasuketai 服务(新型)”,这是一项旨在帮助企业取得 ★3 和 ★4 的支援服务(截至 2026年10月仍处于试点阶段)。
本月就该做的事
无需等到开始受理。以下四件事本月就可以着手。
- 询问主要客户的计划。通过销售团队询问:“贵公司计划要求供应商达到 SCS 评级制度的哪个等级?”对方的采购部门也在准备,越早询问,谈判条件的余地就越大
- 任命负责人。建立要求 1-2-1 所规定的体制,并把评估表交给负责人
- 自我评估现状。仅仅把 26 个项目标记为“满足/未满足”,就能看出钱会花在哪里。大多数企业容易卡住的项目是:已终止支持的 OS 和软件、未采用多因素认证、更新滞后,以及没有恢复步骤
- 检查本公司从外部看起来是什么样子。网站或服务器是否对外显示旧版本,只需在 Site Scouter 的服务器信息查询中输入 URL,无需注册即可检查。这种“从外部看”的视角,也正是客户采购部门首先会查看的地方
写给将向供应商提出 ★ 要求的经营者
如果贵公司是总承包方、将向供应商提出 ★ 要求,需要决定以下事项:
- 对哪家供应商要求哪个等级。本制度的前提是“根据供应商在供应链中的位置提示所需对策”。对于持有贵公司机密信息的供应商和通用零部件的供应商,不必要求同一等级
- 合同措辞与宽限期。申请于 2027年3月开始受理,在此之前无法把“已取得认证”作为条件。像“在 2027年度内取得 ★3”这样附期限的条件才是现实的
- 与本公司 ★4 的关联。★4 要求 2-1-3 规定须掌握供应商的安全状况。向供应商提出 ★ 要求,同时也能成为本公司 ★4 的证据
- 如何处理本公司自己的核查清单。本制度的目的之一,是终结各发包方各用一套核查清单给供应商带来的负担。用 ★ 替代核查清单中可以覆盖的部分,更容易获得供应商的配合
警惕强推式的推销
2026年4月,经济产业省和内阁官房曾提醒警惕那些声称“没有评级就无法做生意”或“我们是认定支援机构”的不当推销。本制度中并不存在“认定支援机构”这一角色。正式的角色只有由 IPA 指定或登录的四类:评估机构、技术验证服务商、培训机构和 SCS 安全专家,相关名单将自 2026年12月起在 IPA 网站上公布。要求中也没有要求安装任何特定的安全产品。“安装本产品就能拿到 ★”之类的提案与本制度不符。
本文第3节所说的“商业上实质强制”与这类推销之间的区别,在于时机和主体。在客户把它写进采购标准之前,没有人能强制执行;而在受理开始前的现在,并不存在“今天不签就来不及”的依据。
方法说明与局限
本文依据截至 2026年10月30日已公布的 IPA 制度网站、FAQ、要求事项与评估标准(SCS-400 Ver.1.1)、手册(SCS-620)、费用公告以及 2026年10月28日的新闻稿撰写。要求编号和内容取自 SCS-400 Ver.1.1。第3节中“商业上实质强制”的说法,是笔者根据要求的结构和大企业的采购惯例得出的看法;请将其与 IPA 的官方立场(是否取得评级属于自愿)区分开来阅读。注册申请指南尚未公布,程序细节可能会有变化。笔者从事域名、主机和安全业务,既非本制度下的评估机构,也非专家。
常见问题
3级供应商真的需要 ★ 吗?
本制度的运作方式是由发包方向供应商提示等级,对向下延伸多少层没有限制。由于 ★4 要求 2-1-3 规定须掌握供应商的安全状况,上游取得 ★4 的企业越多,向更下游企业要求 ★ 的动机就越强。
不取得会失去生意吗?
IPA 表示“是否取得评级属于自愿”,并且“业务不会被立即停止”。另一方面,一旦客户把 ★ 写进采购标准,该客户就无法与不符合标准的企业签约。我们建议以“法律上自愿、商业上实质强制”为前提做好准备。
由谁做出符合性自我声明?
管理层。★3 在专家确认之后、★4 在评估机构出具报告之后,由管理层声明符合要求并申请注册。
已经有 ISMS,还需要吗?
需要。IPA 的 FAQ 将 ISMS 与本制度描述为互为补充。评级也不保证符合其他法律框架或行业标准。
总费用是多少?
除了 IPA 的注册费(★3 每年 ¥10,000,★4 为 3 年 ¥60,000)之外,都不在制度的收费表中:专家和评估机构按市场价格收费,对策成本取决于现状。把自我评估标记为“满足/未满足”,就能大致估算出对策成本。
参考资料
最后确认日期:2026-10-30。规范和政策可能会发生变化,采取行动前请查阅一手资料。
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)