
Giải thích cho kỹ sư về chế độ xếp hạng bảo mật chuỗi cung ứng (SCS) mới của Nhật Bản: yêu cầu ★3 và ★4, quy tắc vá lỗi trong 14 ngày và nội dung của bước kiểm chứng kỹ thuật
Ngày 28 tháng 10 năm 2026, IPA (the Information-technology Promotion Agency, Japan – Cơ quan Xúc tiến Công nghệ Thông tin Nhật Bản) đã công bố các hướng dẫn đánh giá và sổ tay giải thích cho "Chế độ xếp hạng bảo mật nhằm tăng cường chuỗi cung ứng" (chế độ xếp hạng SCS). Bản thân chế độ này đã được công bố từ tháng 4, nhưng với các tài liệu này, giờ đây đã rõ cần làm gì, đến mức nào và chứng minh ra sao, nên công tác chuẩn bị thực tế có thể bắt đầu trước đợt nộp đơn đầu tiên vào tháng 3 năm 2027.
Bài viết này dành cho đội ngũ IT, hạ tầng và web – những người sẽ trực tiếp làm việc khi khách hàng nói "hãy lấy ★3". Bài viết trích ra các yêu cầu đòi hỏi công việc kỹ thuật và các ngưỡng được ấn định bằng con số, từ các tài liệu gốc (SCS-400 Ver.1.1, SCS-430 và SCS-620). Để nắm bức tranh tổng thể, hãy đọc hướng dẫn chung trước; về tác động kinh doanh và các quyết định mà ban lãnh đạo phải đưa ra, hãy đọc hướng dẫn dành cho lãnh đạo doanh nghiệp.
Bài viết này cũng được đăng bằng tiếng Anh tại sitescouter.net và nkzw.jp, và bằng tiếng Nhật tại sitescouter.net. Đây là bản tiếng Việt trên Site Scouter, dịch từ bản tiếng Anh.
Chế độ này trong một phút
- Tên chính thức: Chế độ xếp hạng bảo mật nhằm tăng cường chuỗi cung ứng, gọi tắt là chế độ xếp hạng SCS. IPA vận hành với tư cách chủ sở hữu chế độ, dưới sự giám sát của Bộ Kinh tế, Thương mại và Công nghiệp (METI) và Văn phòng An ninh mạng Quốc gia thuộc Ban Thư ký Nội các
- Đây là chế độ tự nguyện, không phải nghĩa vụ pháp lý. Thiết kế giả định rằng bên thuê ngoài sẽ cho nhà cung cấp biết cấp độ (★) mình cần, và cấp độ đó được dùng trong hợp đồng kinh doanh
- Có ba cấp độ: ★3, ★4 và ★5. Không có ★1 hay ★2; nền tảng là chương trình SECURITY ACTION hiện có của IPA (cam kết một sao và hai sao do doanh nghiệp tự tuyên bố). ★5 vẫn đang được nghiên cứu
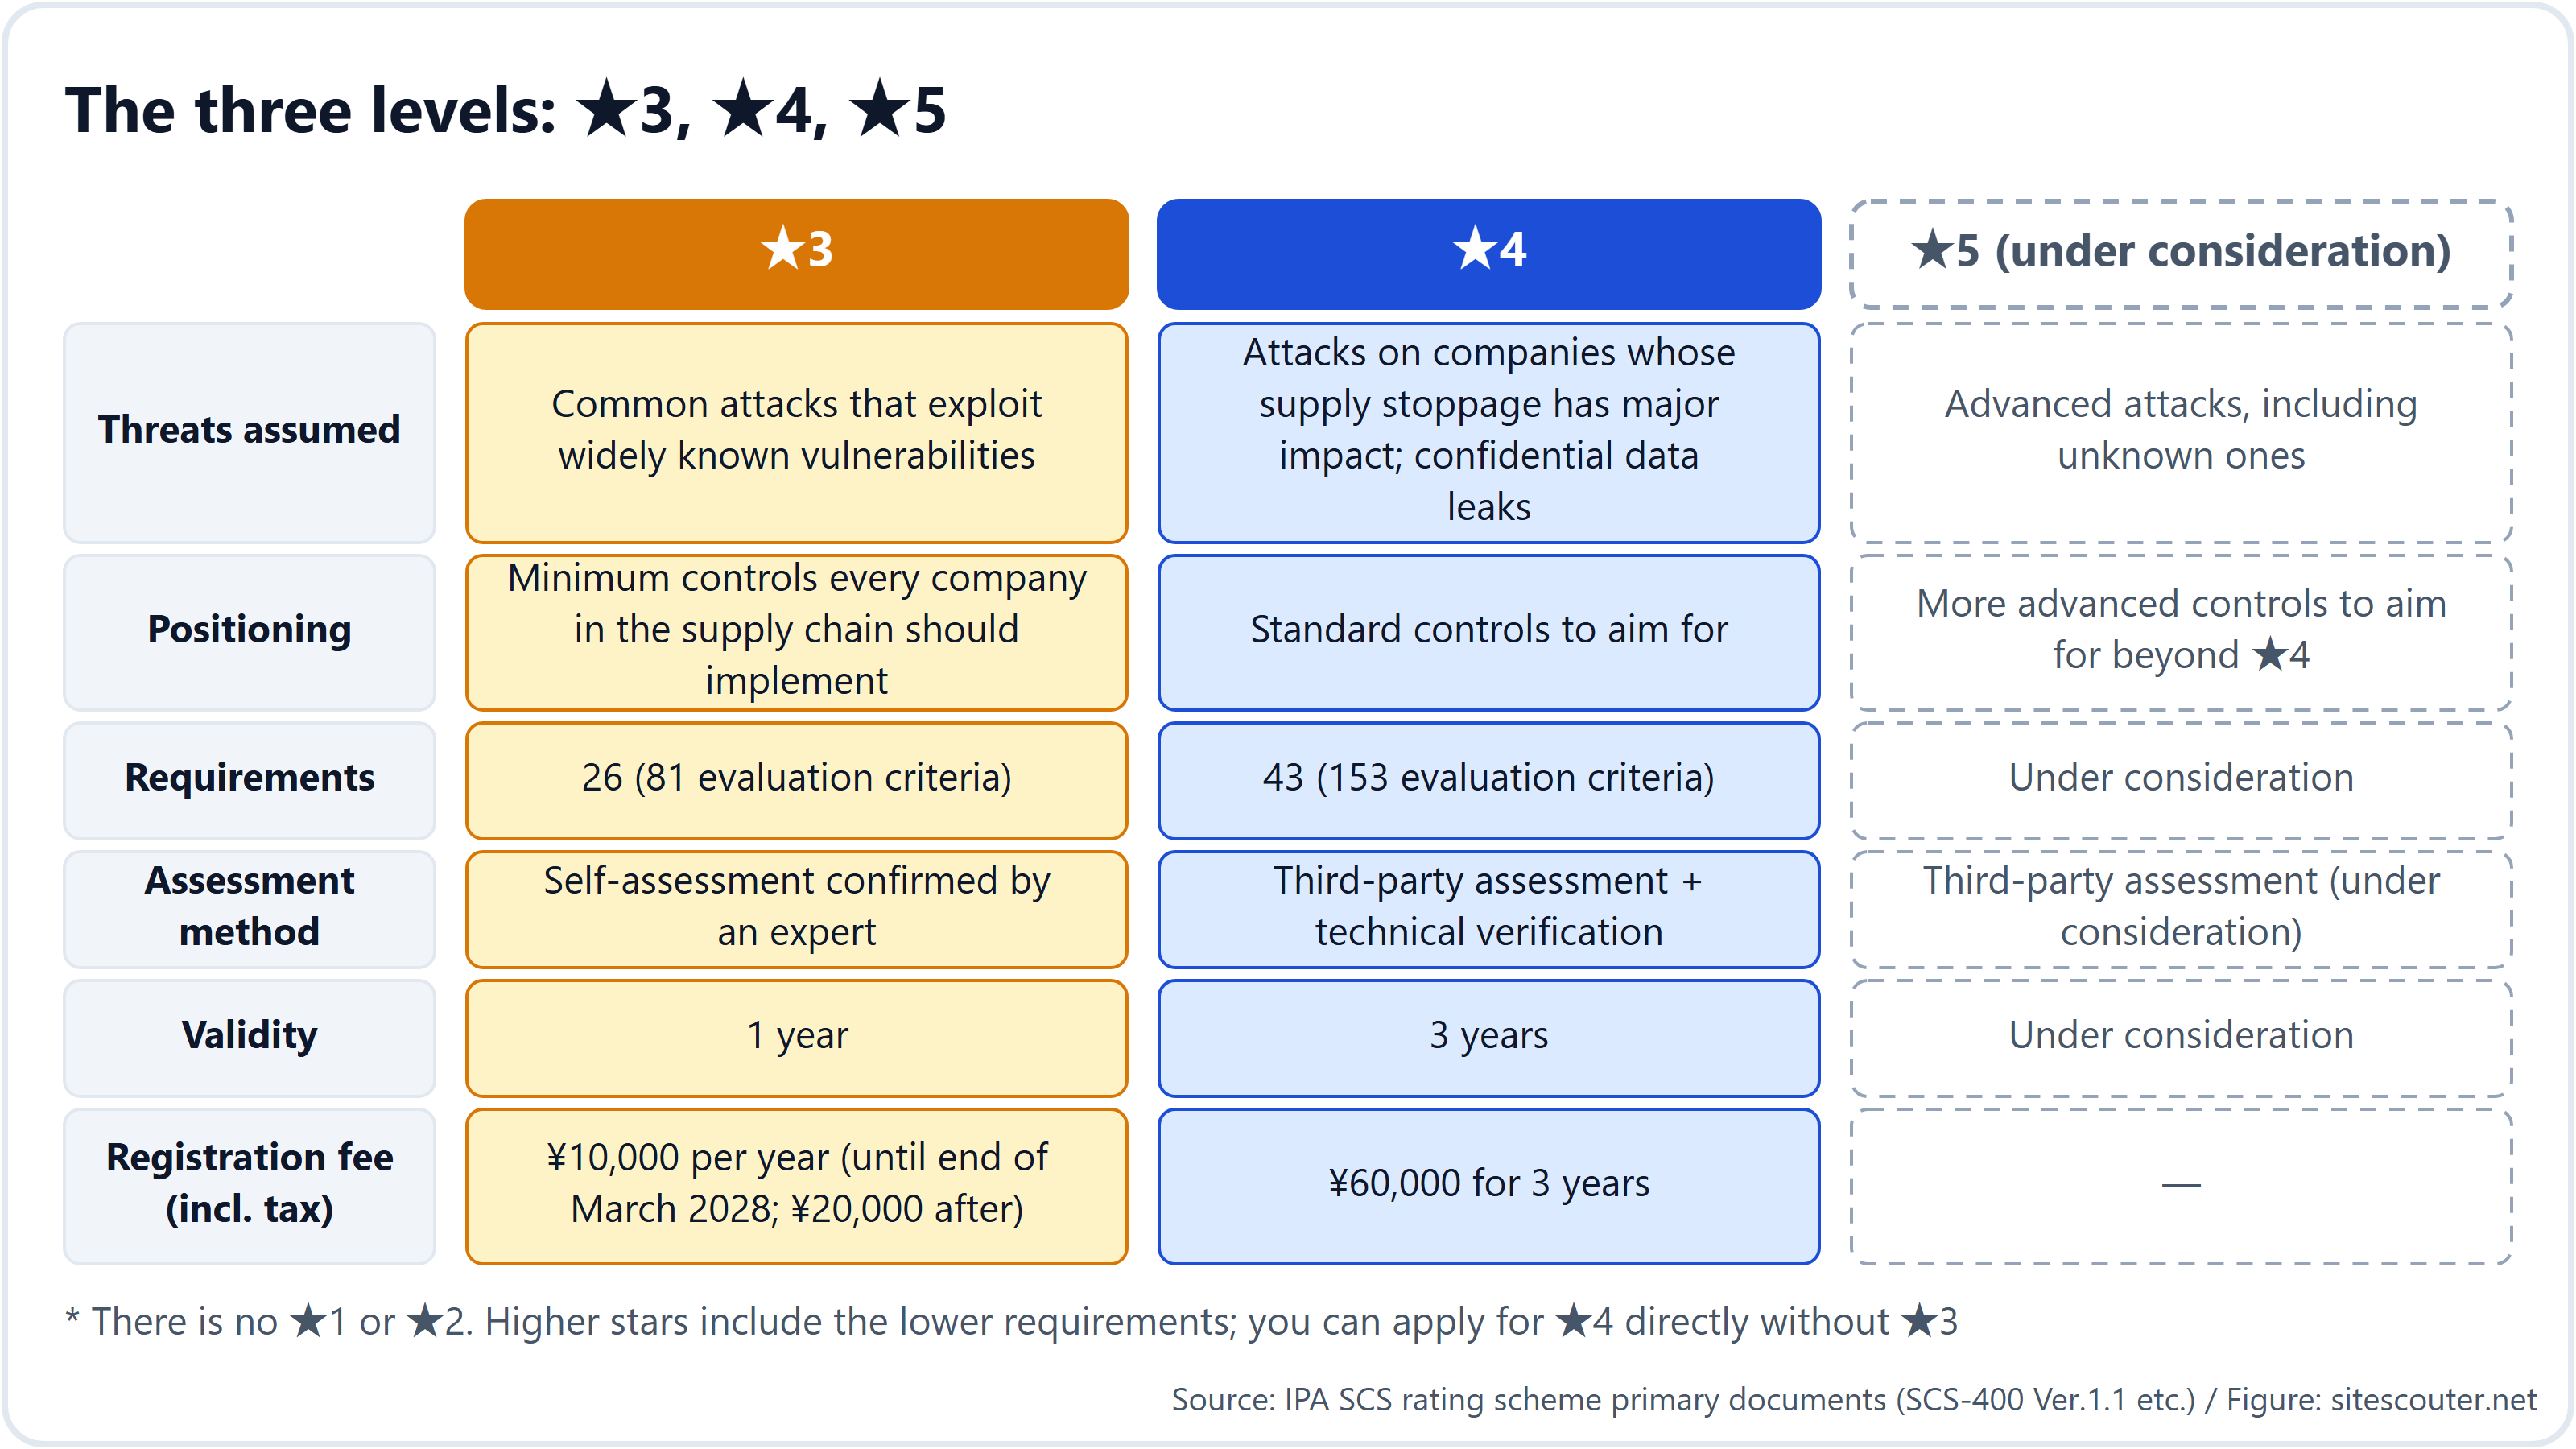
- ★3 chứng minh 26 yêu cầu (81 tiêu chí đánh giá) bằng tự đánh giá có chuyên gia xác nhận; ★4 chứng minh 43 yêu cầu (153 tiêu chí đánh giá) bằng đánh giá của bên thứ ba cộng với kiểm chứng kỹ thuật. ★3 có hiệu lực 1 năm, ★4 có hiệu lực 3 năm
- Phí đăng ký là ¥10,000 mỗi năm cho ★3 (đến hết tháng 3 năm 2028; sau đó là ¥20,000) và ¥60,000 cho 3 năm đối với ★4. Phí trả cho tổ chức đánh giá và chuyên gia được tính riêng
- Việc nhận đơn dự kiến bắt đầu vào tháng 3 năm 2027. Trước đó, hướng dẫn nộp đơn đăng ký (cuối tháng 11), danh sách tổ chức đánh giá (cuối tháng 12) và danh sách chuyên gia (từ tháng 1 năm 2027) sẽ lần lượt được công bố theo thứ tự này
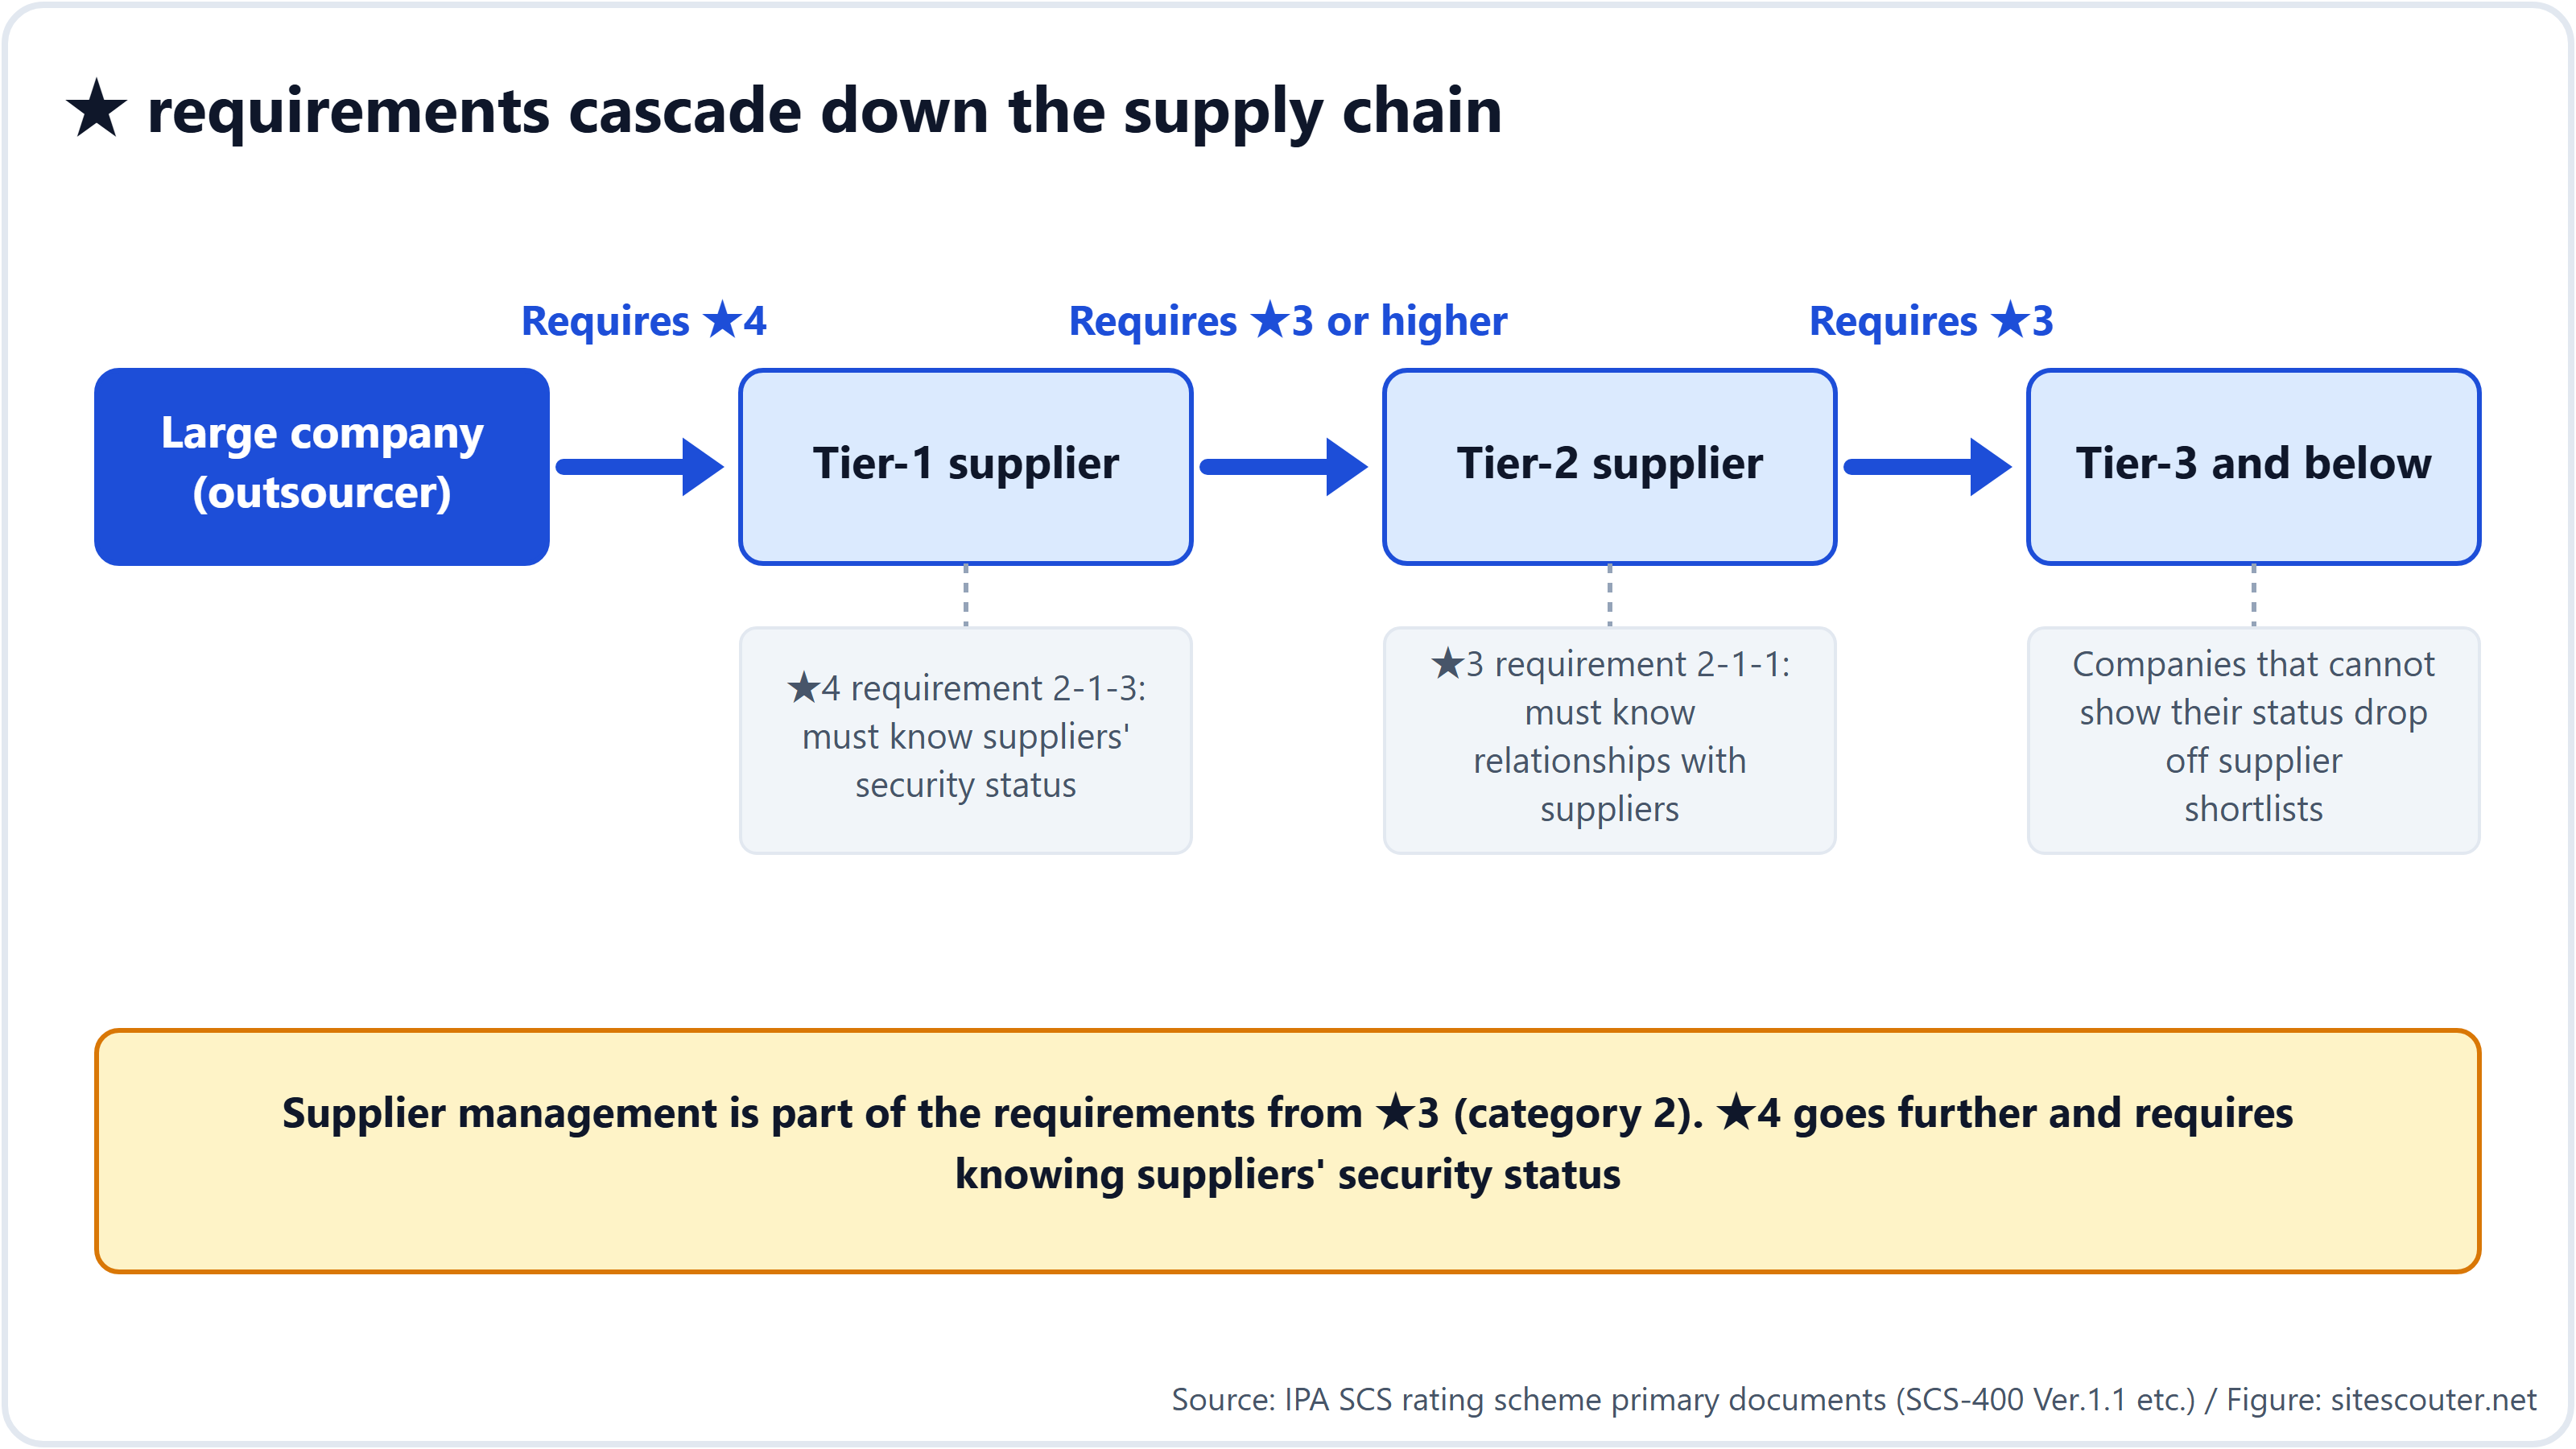
- Yêu cầu lan xuống đến nhà cung cấp cấp 3 và xa hơn. Hạng mục 2, "quản lý nhà cung cấp", nằm trong các yêu cầu ngay từ ★3, và ★4 còn đi xa đến mức phải nắm được tình trạng bảo mật của các nhà cung cấp của mình (2-1-3). Một khi doanh nghiệp lớn đưa ★ vào tiêu chuẩn mua sắm, các công ty không đáp ứng sẽ không được chọn làm nhà cung cấp. "Tự nguyện" là mô tả vị thế pháp lý; trong chuỗi cung ứng, nó trở thành bắt buộc trên thực tế
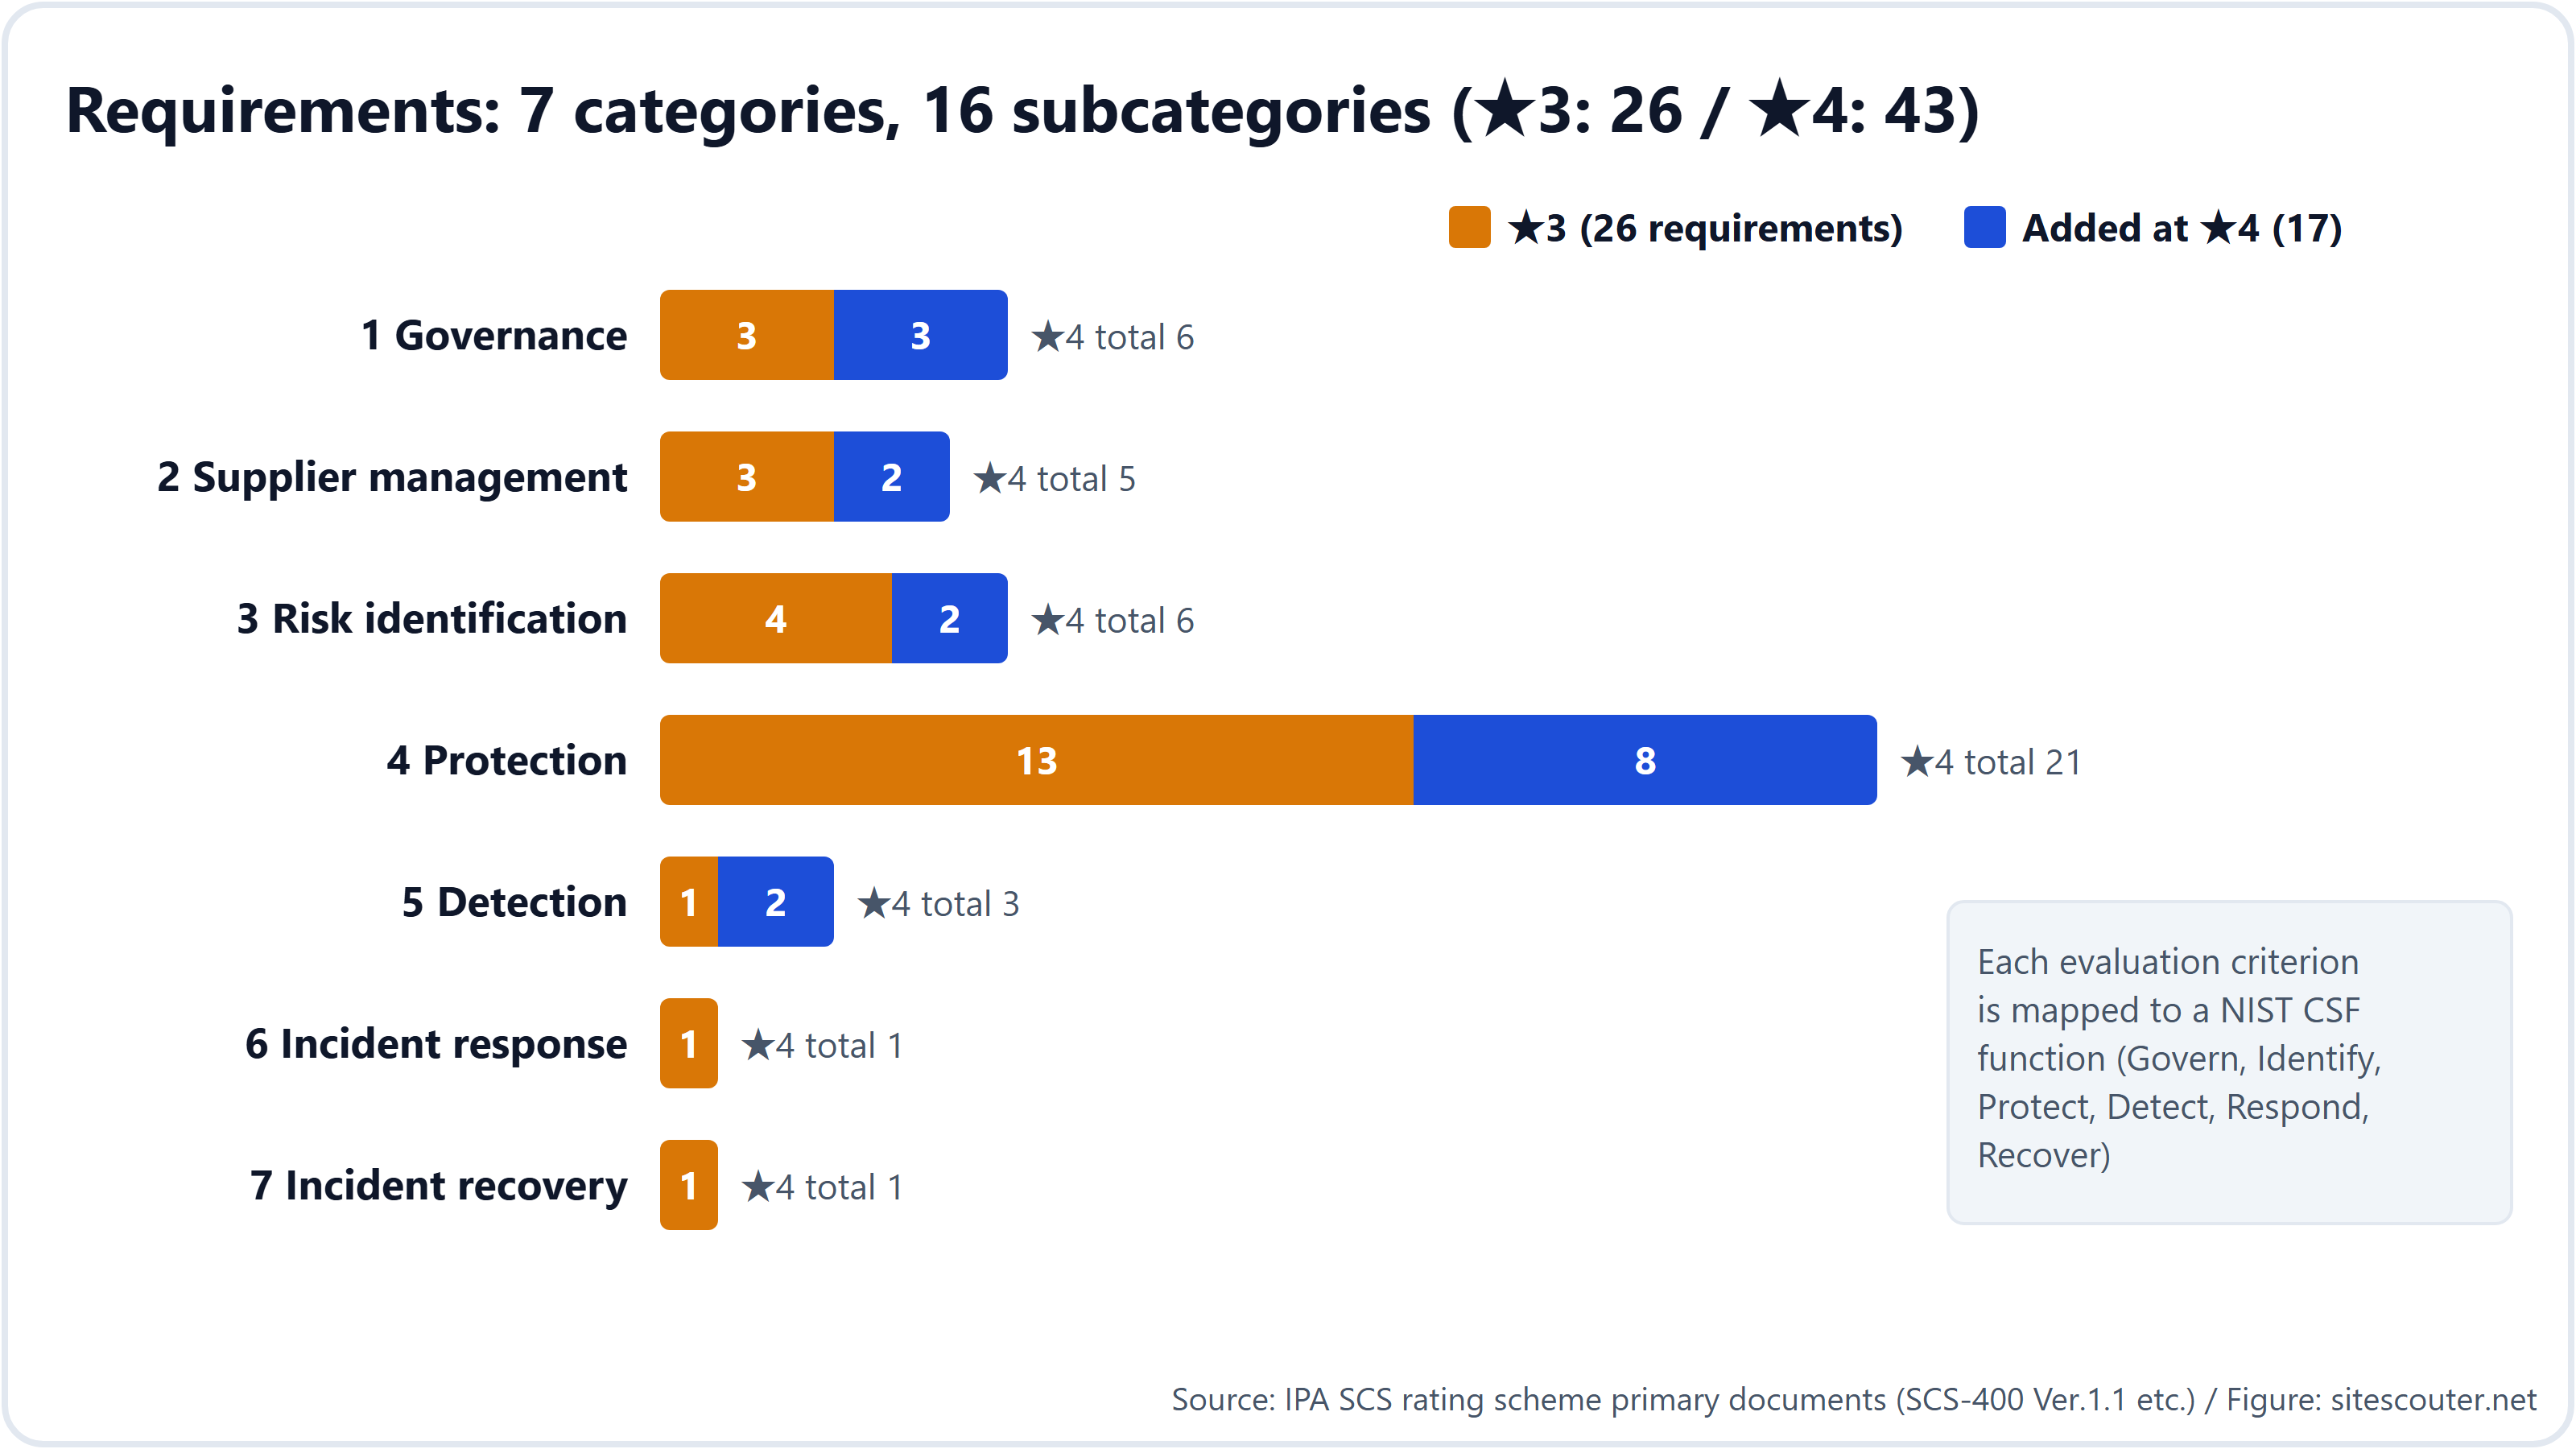
Các yêu cầu được sắp xếp thành 7 hạng mục (quản trị, quản lý nhà cung cấp, nhận diện rủi ro, bảo vệ, phát hiện, ứng phó sự cố, phục hồi) và 16 hạng mục con, và mọi tiêu chí đánh giá đều được ánh xạ tới một chức năng của NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
★3 so với ★4: độ sâu và cách chứng minh
| ★3 | ★4 | |
|---|---|---|
| Mối đe dọa được giả định | Các cuộc tấn công phổ biến khai thác những lỗ hổng đã được biết rộng rãi | Tấn công vào các doanh nghiệp mà nếu ngừng hoạt động sẽ gây ảnh hưởng nặng nề đến chuỗi cung ứng; rò rỉ thông tin mật |
| Định vị | Mức tối thiểu mà mọi doanh nghiệp trong chuỗi cung ứng nên triển khai | Mức tiêu chuẩn cần hướng tới |
| Số yêu cầu | 26 | 43 (bao gồm 26 yêu cầu của ★3) |
| Cách chứng minh | Tự đánh giá trên bảng đánh giá → chuyên gia bảo mật SCS xác nhận và ký → ban lãnh đạo tuyên bố tuân thủ | Tự đánh giá → tổ chức đánh giá xem xét tài liệu, kiểm tra tại chỗ (1 đến 2 ngày) và tiến hành kiểm chứng kỹ thuật (1 đến 2 ngày) → báo cáo đánh giá → ban lãnh đạo tuyên bố tuân thủ |
| Tiêu chí đạt | Về nguyên tắc, mọi tiêu chí đánh giá đều phải được đáp ứng. Các thiếu sót có thể được khắc phục và được chuyên gia chấp nhận | Tương tự. Phải nộp báo cáo khắc phục trong thời hạn quy định (ví dụ 1 tháng kể từ khi phát hiện) và được chấp nhận |
| Hiệu lực | 1 năm | 3 năm (kèm tự đánh giá nộp hằng năm) |
Bạn có thể nộp đơn trực tiếp cho ★4 mà không cần có ★3, vì mỗi cấp độ cao hơn đều bao gồm toàn bộ yêu cầu của các cấp thấp hơn.
Xét từ góc độ kỹ thuật, phần lớn các mục của ★3 là chứng minh bằng tài liệu rằng bạn đã đặt ra quy tắc, đã truyền đạt và rà soát chúng mỗi năm một lần. ★4 là cấp độ đầu tiên mà bạn phải chứng minh trên thiết bị thực tế, thông qua quét lỗ hổng từ bên ngoài, rằng không có gì ở mức CVSS 7.0 trở lên.
Các ngưỡng được ấn định bằng con số (trượt là không đạt)
Đây là các tiêu chí đánh giá của SCS-400 có thời hạn hoặc ngưỡng được ghi bằng con số. Các số trong ngoặc là mã tiêu chí đánh giá.
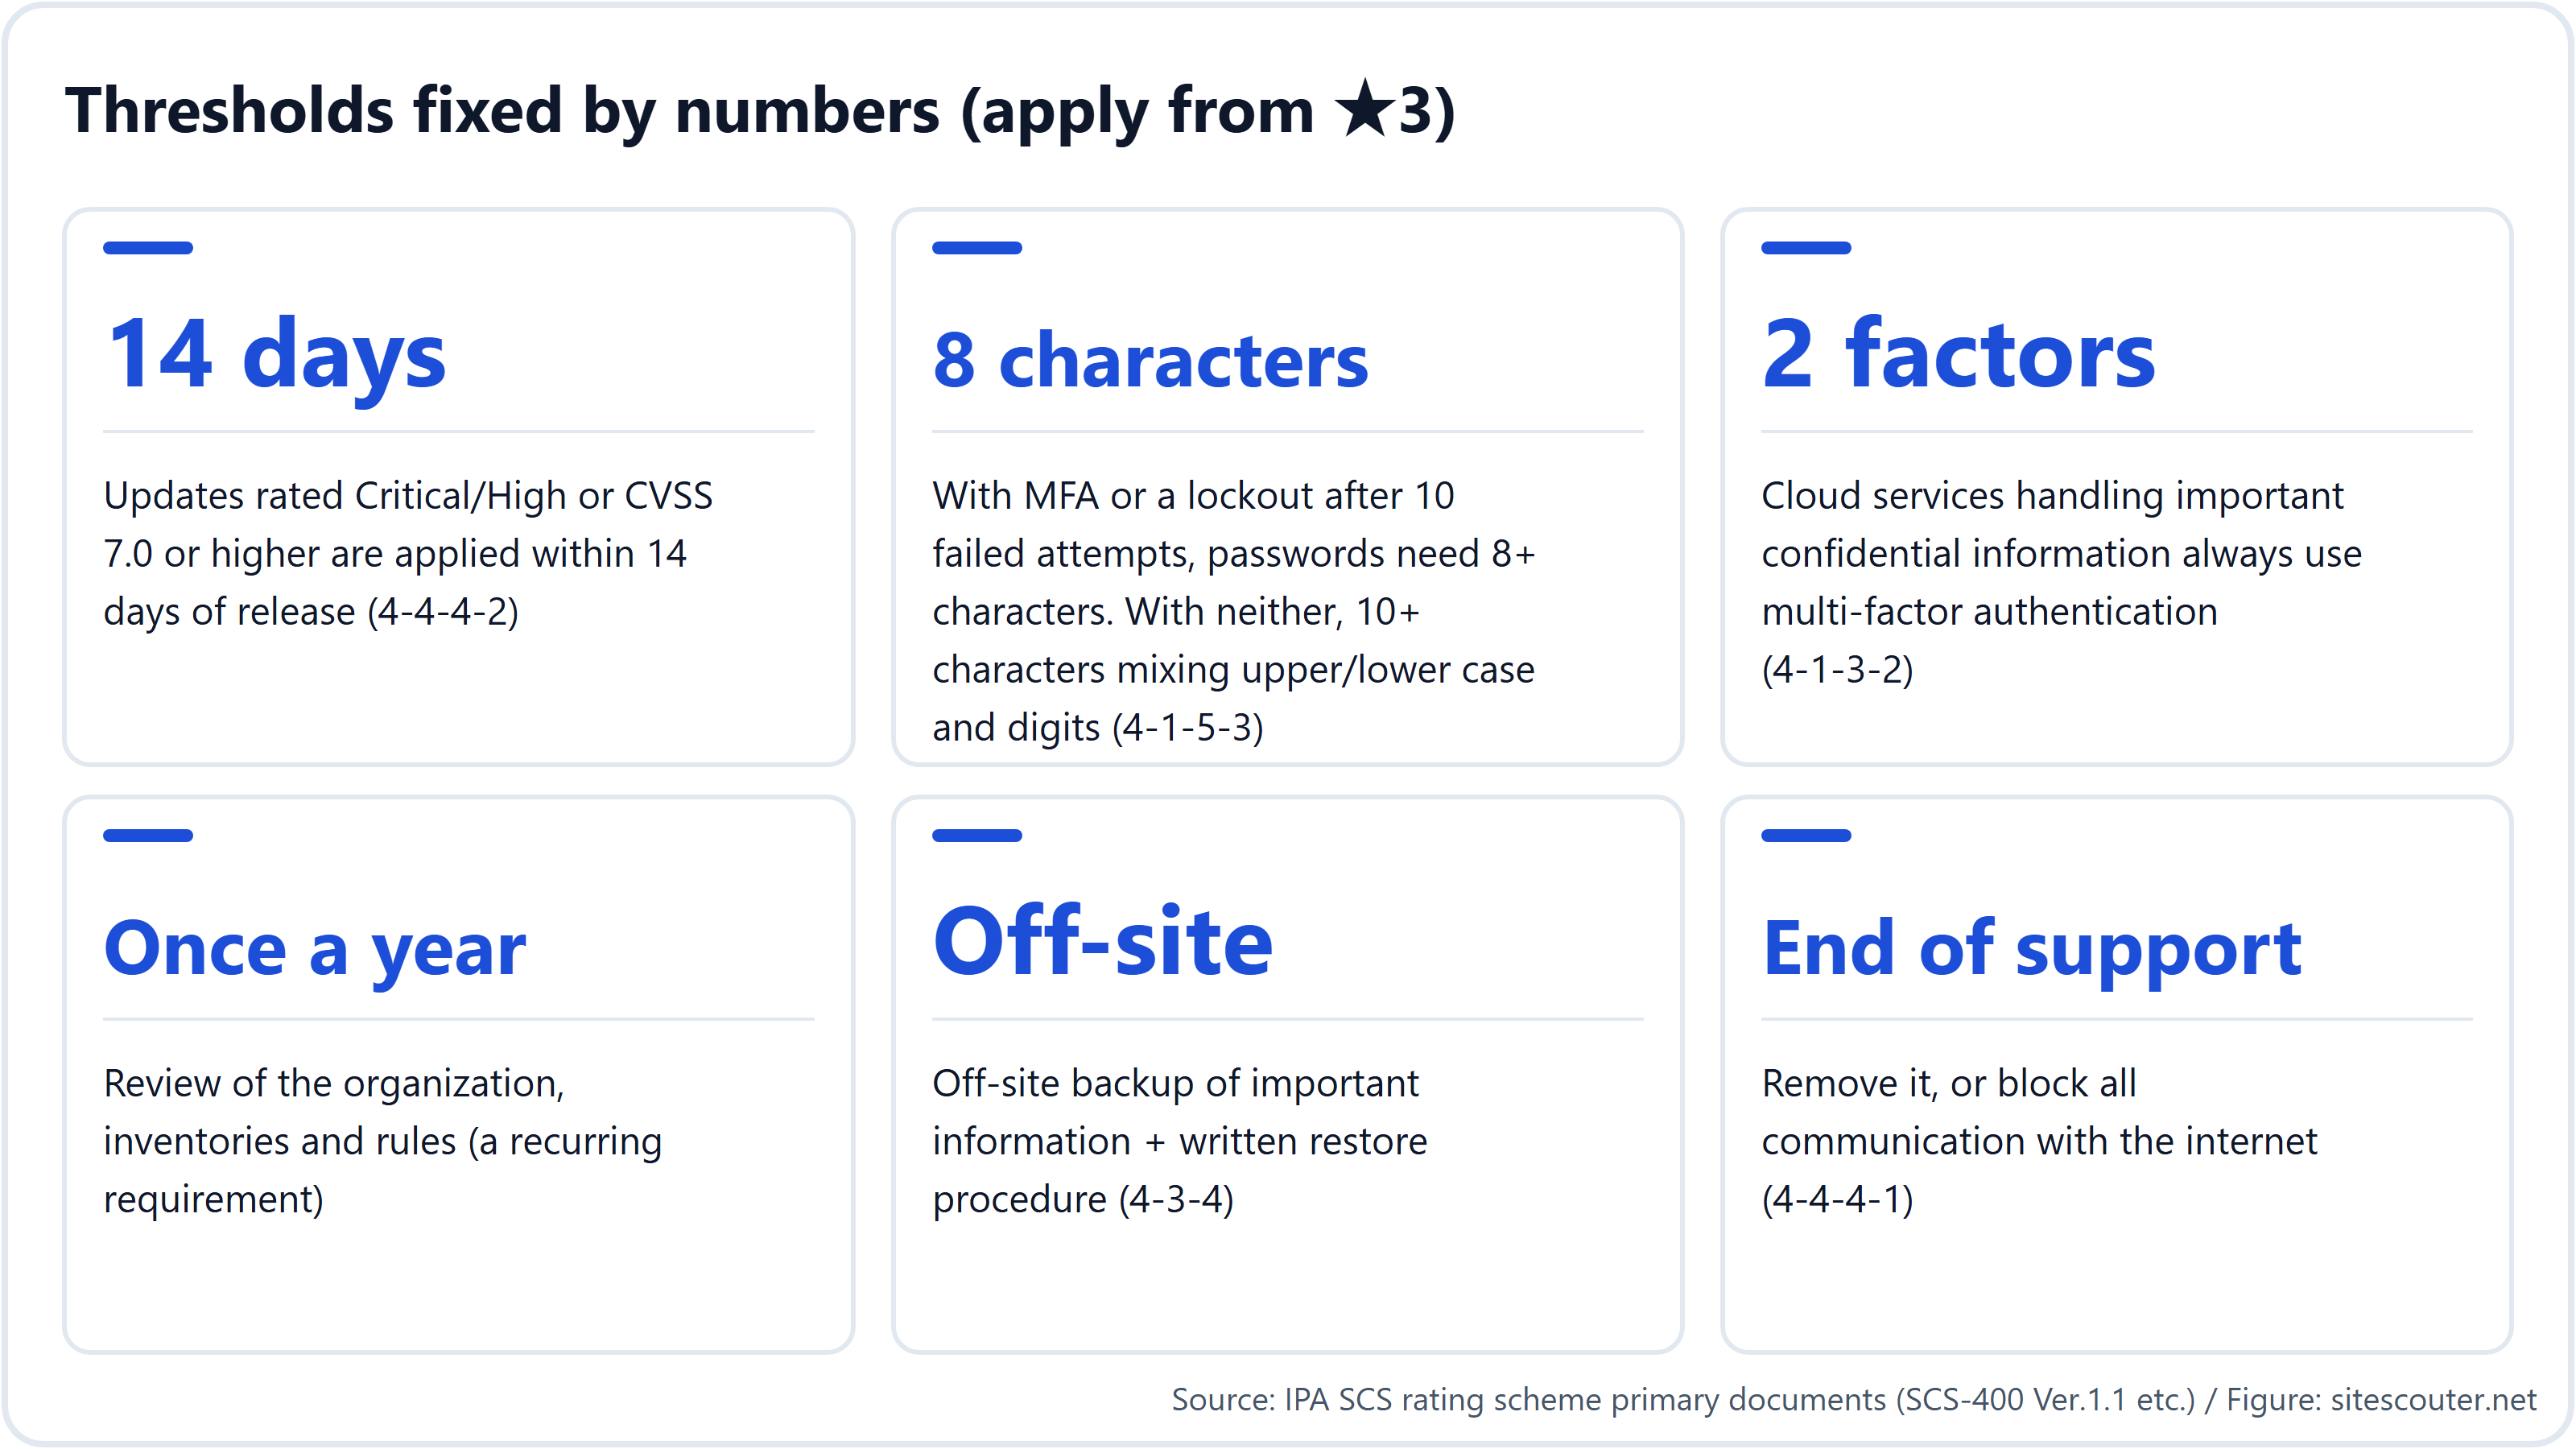
3.1 Áp dụng bản vá trong vòng 14 ngày kể từ khi phát hành (4-4-4-2, ★3)
Ở ★3, một bản cập nhật phải được áp dụng trong vòng 14 ngày kể từ khi phát hành nếu thuộc một trong các trường hợp sau:
- bản cập nhật sửa một lỗ hổng mà nhà cung cấp mô tả là "Critical" hoặc "High Risk"
- bản cập nhật sửa một lỗ hổng có điểm cơ sở CVSS từ 7.0 trở lên
- nhà cung cấp không đưa ra thông tin về mức độ nghiêm trọng của lỗ hổng
Phạm vi được nêu rõ: hệ điều hành, trình duyệt và phần mềm Office trên PC do công ty cấp, hệ điều hành và middleware của máy chủ, hệ điều hành và ứng dụng trên thiết bị thông minh do công ty cấp, và hệ điều hành và firmware của thiết bị mạng tại ranh giới internet. Nếu việc kiểm thử mất quá nhiều thời gian để kịp thời hạn, cần có các biện pháp giảm thiểu rủi ro cho đến khi bản cập nhật được áp dụng.
PHP, nginx và Apache trên máy chủ web được tính là "middleware của máy chủ". Với các lỗ hổng PHP nghiêm trọng năm 2026 (CVSS 9.8), quan sát của chính tác giả cho thấy 59.5% website Nhật Bản có công khai phiên bản PHP đang hiển thị một phiên bản chưa được vá (Thống kê mức độ phơi nhiễm bảo mật 2026). Nếu áp dụng đúng câu chữ, quy tắc 14 ngày sẽ khiến phần lớn trong số đó không tuân thủ.
3.2 Sản phẩm hết hỗ trợ: loại bỏ hoặc cắt khỏi internet (4-4-4-1, ★3)
Thiết bị, hệ điều hành và phần mềm phải "có bản quyền và được hỗ trợ". Về nguyên tắc, bất cứ thứ gì đã hết hỗ trợ đều phải được loại bỏ, hoặc chặn toàn bộ lưu lượng đến và đi từ internet để nó ra khỏi phạm vi. Nếu buộc phải tiếp tục sử dụng, cần có các biện pháp giảm thiểu rủi ro, và nên bật cập nhật tự động khi có thể.
Ở ★4, "ngừng sử dụng và thay thế hệ điều hành và phần mềm đã hết hỗ trợ" trở thành một yêu cầu riêng (4-4-2).
3.3 Không có CVSS 7.0 trở lên trên thiết bị ranh giới (4-4-4-3, ★4)
Ở ★4, hệ điều hành và firmware của thiết bị mạng tại ranh giới internet không được có bất kỳ lỗ hổng nào có điểm cơ sở CVSS từ 7.0 trở lên, và điều này được kiểm tra từ bên ngoài trong bước kiểm chứng kỹ thuật được mô tả dưới đây.
3.4 Xác thực đa yếu tố (4-1-3, bắt buộc từ ★3)
- Truy cập vào các dịch vụ đám mây xử lý thông tin mật quan trọng phải luôn dùng xác thực đa yếu tố, cho cả người dùng lẫn quản trị viên (4-1-3-2)
- Hai loại yếu tố trở lên trong số: kiến thức (ID và mật khẩu), sở hữu (mật khẩu dùng một lần hoặc chứng chỉ), sinh trắc học và thông tin khác (chẳng hạn địa chỉ IP). Mật khẩu dùng một lần gửi qua email hoặc SMS và phê duyệt đẩy (push) trên điện thoại thông minh được tính là yếu tố sở hữu (4-1-3-3)
- Mật khẩu dùng làm yếu tố kiến thức trong MFA phải có ít nhất 8 ký tự (4-1-3-4)
- Ở ★4, MFA còn bắt buộc cho kết nối vào mạng nội bộ qua internet, cho truy cập quản trị qua internet và cho truy cập của người dùng vào các hệ thống xử lý thông tin mật quan trọng (4-1-3-5)
3.5 Mật khẩu (4-1-5, ★3)
- Quy định nội bộ phải yêu cầu đổi mật khẩu mặc định, cấm dùng các từ dễ đoán và cấm dùng lại mật khẩu giữa các thiết bị và dịch vụ
- Khi có MFA hoặc khóa tài khoản sau 10 lần thử thất bại, mật khẩu phải có ít nhất 8 ký tự. Nếu không thể áp dụng cả hai, mật khẩu phải có ít nhất 10 ký tự, gồm chữ hoa, chữ thường và chữ số (4-1-5-3)
3.6 Tường lửa và router (4-5-1, ★3)
- Đổi mật khẩu quản trị thành một mật khẩu mạnh và duy nhất, hoặc tắt hoàn toàn truy cập từ xa
- Chặn lưu lượng đi vào chưa được xác thực và lập tài liệu cho các quy tắc chiều vào. Gỡ bỏ hoặc vô hiệu hóa ngay các quy tắc không còn cần thiết
- Nếu thay đổi quy tắc qua internet, hãy dùng MFA hoặc giới hạn truy cập ở các địa chỉ IP tin cậy (4-5-1-7)
- ★4 bổ sung tường lửa phần mềm trên mọi PC và máy chủ (4-5-1-8), và phân đoạn mạng riêng cho máy chủ công khai và máy chủ lưu giữ thông tin quan trọng (4-5-1-9)
3.7 Sao lưu (4-3-4, ★3)
Xác định sao lưu cái gì, tần suất ra sao và lưu trong bao lâu; giữ một bản sao lưu ngoài cơ sở (off-site) đối với thông tin mật quan trọng; và viết quy trình khôi phục cho từng đối tượng sao lưu. ★4 đi xa hơn và yêu cầu xác nhận rằng việc khôi phục thực sự hoạt động trong mục tiêu thời gian phục hồi (7-1-1-2).
3.8 Chống mã độc và giám sát (4-4-5 và 5-1-1, ★3)
- Cài phần mềm chống mã độc trên mọi PC và máy chủ có kết nối mạng, xác định phạm vi và tần suất quét, và cập nhật chữ ký theo khuyến nghị của nhà cung cấp
- Tại ranh giới mạng hoặc trên thiết bị đầu cuối, cần một cơ chế phát hiện và chặn theo thời gian thực cả lưu lượng đi vào từ internet lẫn lưu lượng đi ra tới máy chủ độc hại (5-1-1-1). Cảnh báo phải được phát ra kịp thời và lập báo cáo sơ bộ
- ★4 bổ sung việc chặn trang độc hại tại web gateway, kiểm tra mã độc tại mail gateway, giám sát hành vi của thiết bị và phần mềm, cũng như thu thập và rà soát nhật ký định kỳ
3.9 Rà soát "ít nhất mỗi năm một lần"
"Rà soát ít nhất mỗi năm một lần" xuất hiện lặp đi lặp lại: cho tổ chức, sổ đăng ký tài sản, việc tuân thủ quy tắc, cơ chế ứng phó sự cố và nhiều thứ khác. Hiệu lực 1 năm của ★3 khớp với chu kỳ này. Nếu bạn đưa việc lưu hồ sơ cho các lần rà soát này vào vận hành ngay từ đầu, bạn sẽ không phải thu thập lại bằng chứng ở mỗi lần gia hạn.
Bước kiểm chứng kỹ thuật của ★4 làm gì (SCS-430)
Kiểm chứng kỹ thuật của ★4 là một đợt quét lỗ hổng từ bên ngoài do tổ chức đánh giá hoặc nhà cung cấp dịch vụ kiểm chứng kỹ thuật thực hiện. Các điểm chính của hướng dẫn là:
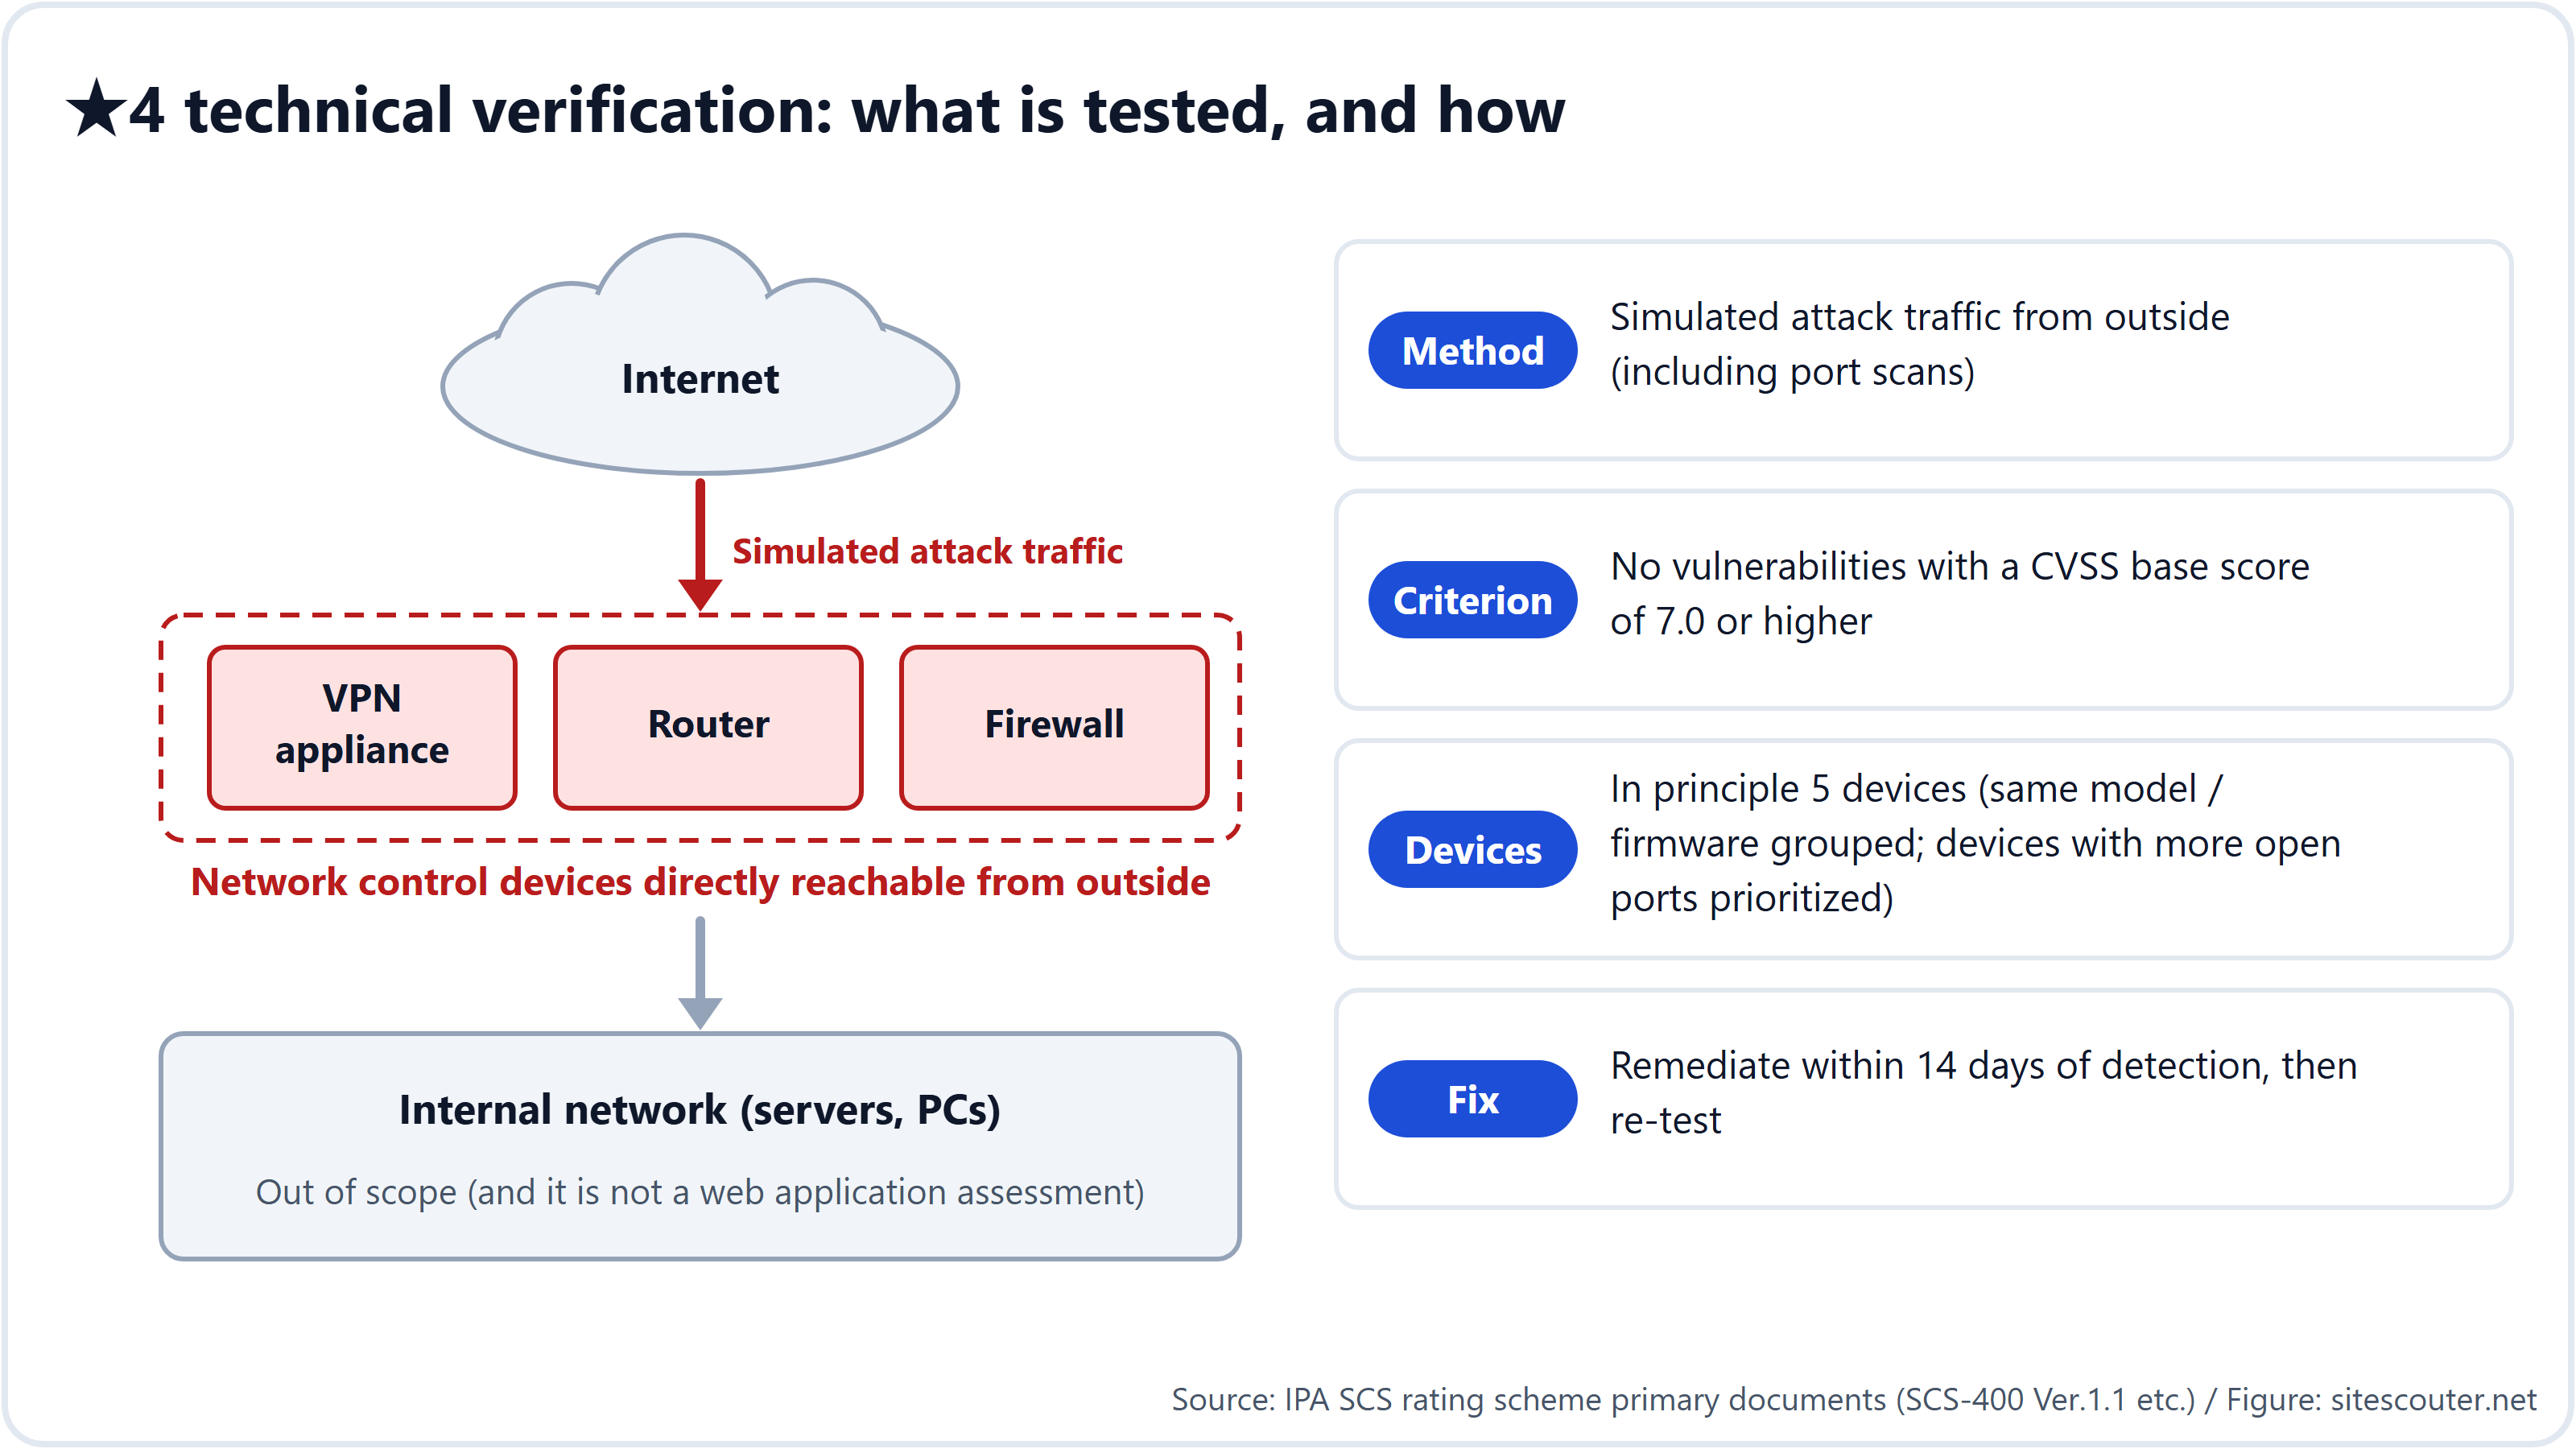
- Thiết bị thuộc phạm vi: thiết bị VPN, router, tường lửa và các thiết bị kiểm soát lưu lượng tương tự nằm trong phạm vi và có thể truy cập trực tiếp từ bên ngoài. Đây không phải là đánh giá ứng dụng web
- Phương pháp: mô phỏng lưu lượng tấn công từ bên ngoài, bao gồm quét cổng, để kiểm tra các lỗ hổng có điểm cơ sở CVSS từ 7.0 trở lên. Có thể dùng bất kỳ công cụ nào; nhà cung cấp tự chọn, có tham khảo các công cụ quét nền tảng của SSS (chế độ đăng ký Tiêu chuẩn Dịch vụ An toàn Thông tin của Nhật Bản)
- Số lượng thiết bị: về nguyên tắc là 5 thiết bị ứng viên. Các thiết bị cùng model và firmware được gộp nhóm và chọn một thiết bị đại diện, ưu tiên thiết bị mở nhiều cổng hơn. Bạn có thể yêu cầu 6 thiết bị trở lên, hoặc toàn bộ
- Chuẩn bị: thống nhất khung thời gian kiểm tra, xin phê duyệt từ ban lãnh đạo hoặc người phụ trách an toàn thông tin, thông báo cho CSIRT/SOC, nhận các địa chỉ IP nguồn của máy quét, và kiểm tra chính sách của nhà cung cấp đám mây nếu có thiết bị trên đám mây
- Khắc phục: nếu phát hiện vấn đề, hãy khắc phục trong vòng 14 ngày kể từ khi nhận kết quả quét và cho quét lại
- Miễn trừ và thay thế: nếu mọi thiết bị đều do ISP hoặc đơn vị tương tự quản lý và không thể xin phép quét, việc xem xét bằng chứng sẽ thay thế cho đợt quét. Nếu đã có một đợt quét gần đây với phạm vi tương đương hoặc rộng hơn, và công ty thực hiện đáp ứng các yêu cầu đối với nhà cung cấp dịch vụ kiểm chứng kỹ thuật, bạn có thể xin miễn trừ
Trên thực tế, việc đầu tiên là xác định xem những thiết bị bạn không nghĩ là của mình (router ở chi nhánh, thiết bị VPN đi thuê, thiết bị ảo trên đám mây) có nằm trong phạm vi hay không. Chương 3 của sổ tay (SCS-620) có các ví dụ minh họa cho một công ty có vài cơ sở và cho một tập đoàn có nhiều công ty con, cùng danh sách câu hỏi cần đặt ra cho nhà cung cấp đám mây.
Đơn vị chứng nhận và phạm vi
Trong bảng đánh giá, bạn chọn đơn vị chứng nhận: toàn bộ pháp nhân, một phần của pháp nhân như một bộ phận kinh doanh, hoặc một tập đoàn doanh nghiệp. Phạm vi là hạ tầng IT được đánh giá, và cần có các biện pháp bảo vệ tại ranh giới của nó.
Sổ tay giả định ba bề mặt tấn công: "truy cập logic vào hạ tầng IT đang vận hành", "truy cập vật lý vào hạ tầng IT đang vận hành" và "truy cập vật lý vào các thành phần IT khi thải bỏ". Chuỗi cung ứng phần mềm ở giai đoạn phát triển và mua sắm không nhất thiết nằm trong phạm vi. Đáng lưu ý là chế độ này không yêu cầu bạn quản lý SBOM hay pipeline build.
Chuẩn bị sẵn sàng cho tháng 3 năm 2027
Việc nhận đơn dự kiến bắt đầu vào tháng 3 năm 2027. Bảng đánh giá (một tệp Excel gồm ba sheet: chung, ★3 và ★4) đã được công bố, nên bạn có thể bắt đầu điền ngay từ bây giờ.
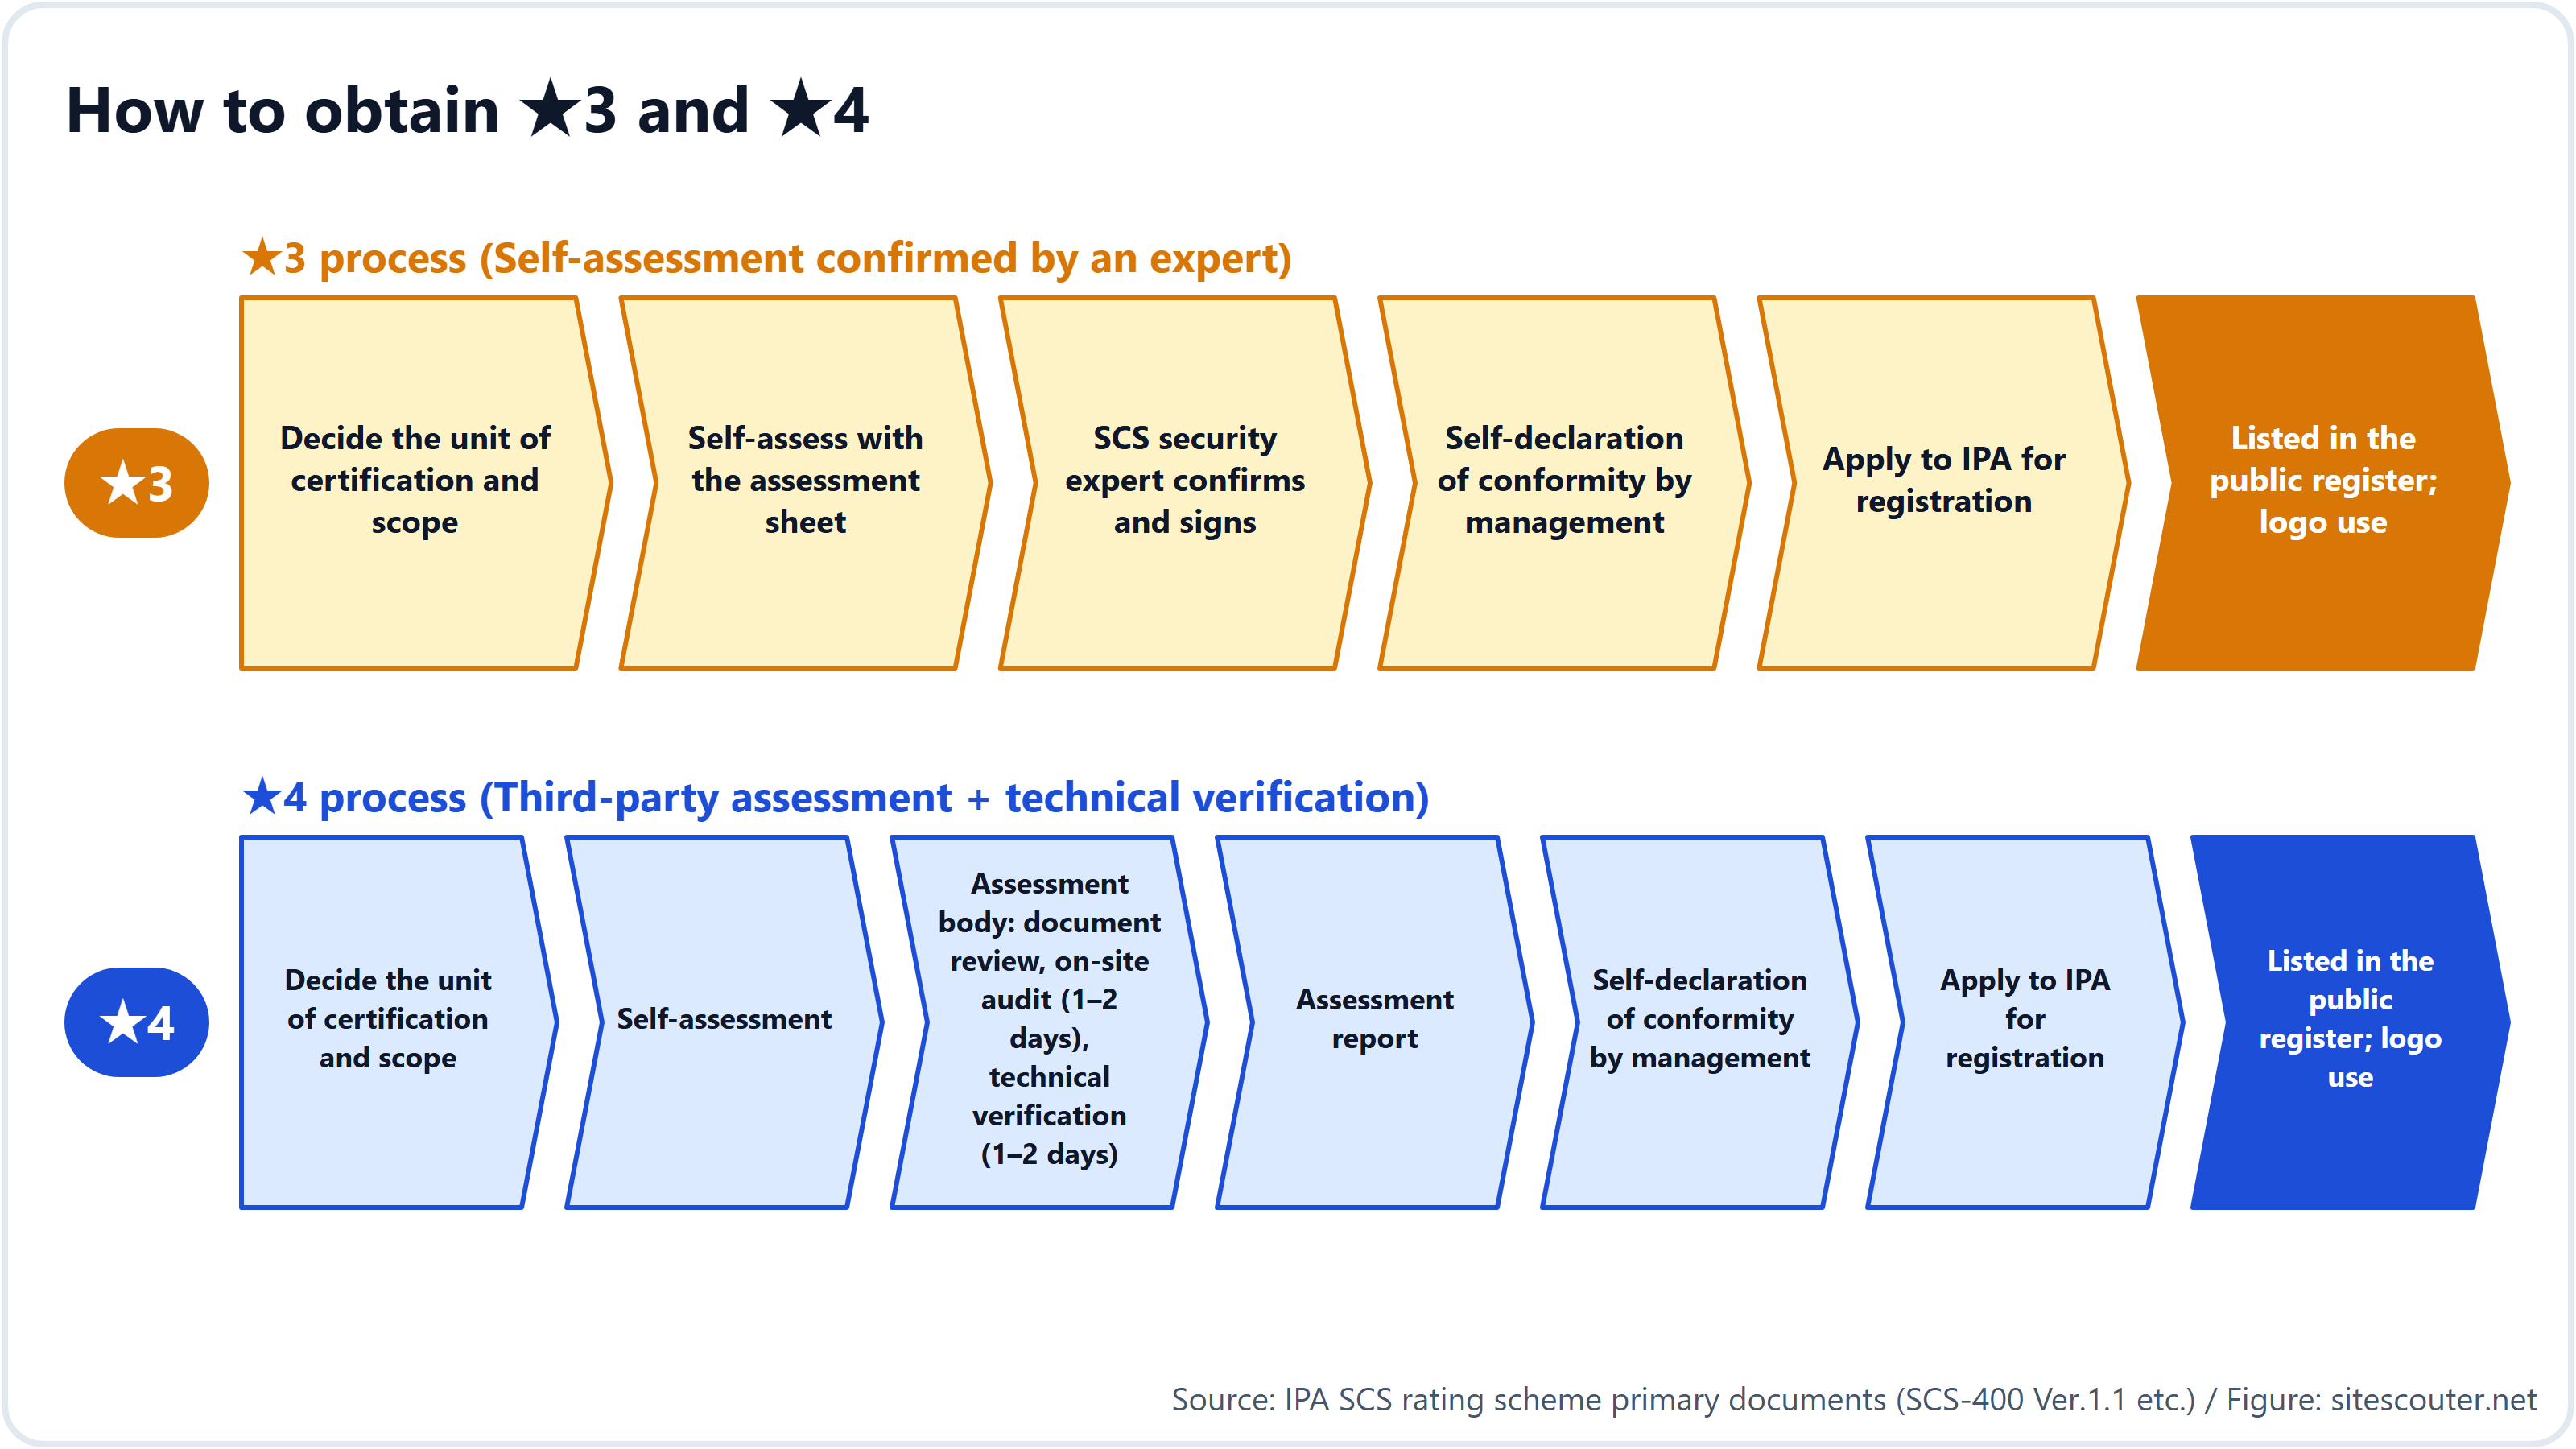
- Quyết định đơn vị chứng nhận và phạm vi (1 đến 2 tuần). Chừng nào chưa quyết định chi nhánh, công ty con, dịch vụ đám mây và thiết bị làm việc từ xa có được đưa vào hay không, thì chưa thể ước lượng khối lượng phần việc còn lại
- Tự đánh giá hiện trạng theo 26 yêu cầu. Trong 81 tiêu chí đánh giá, các tiêu chí thuộc dạng "đặt ra quy tắc", "truyền đạt quy tắc" và "rà soát mỗi năm một lần" chỉ cần tài liệu. Các mục cần công việc kỹ thuật là những mục ở phần 3
- Triển khai kỹ thuật (2 đến 3 tháng là con số được nghe trong ngành). Triển khai MFA toàn diện, thay thế sản phẩm hết hỗ trợ, vận hành quy tắc vá lỗi 14 ngày, rà soát cấu hình thiết bị ranh giới, sao lưu ngoài cơ sở và quy trình khôi phục
- Thu thập bằng chứng (1 đến 2 tháng). Sổ đăng ký tài sản, tài liệu quy tắc, hồ sơ rà soát, hồ sơ truyền đạt, ảnh chụp màn hình cấu hình cảnh báo, v.v.
- Xác nhận của chuyên gia bảo mật SCS (★3) hoặc ký hợp đồng với tổ chức đánh giá (★4). Danh sách chuyên gia dự kiến có từ tháng 1 năm 2027, danh sách tổ chức đánh giá vào cuối tháng 12 năm 2026
- Ban lãnh đạo tự tuyên bố tuân thủ và nộp đơn đăng ký. Chi tiết thủ tục sẽ được ấn định trong "hướng dẫn nộp đơn đăng ký", dự kiến ra vào cuối tháng 11 năm 2026
Nếu nhắm tới ★4, hãy đặt lịch với nhà cung cấp dịch vụ kiểm chứng kỹ thuật sớm. Các yêu cầu được dự đoán sẽ dồn về tổ chức đánh giá ngay khi bắt đầu nhận đơn.
Những điều chế độ này không yêu cầu
Một số điểm dễ hiểu sai, lấy từ FAQ và sổ tay:
- Không bắt buộc sản phẩm cụ thể nào. Các nhóm sản phẩm như EDR không xuất hiện trong các yêu cầu
- Không có nghĩa vụ pháp lý phải đạt xếp hạng. IPA cho biết "việc đạt xếp hạng là tự nguyện" và "không đáp ứng mọi yêu cầu không có nghĩa là hoạt động kinh doanh bị dừng ngay lập tức". Tuy nhiên, một khi khách hàng đưa ★ vào tiêu chuẩn mua sắm, các công ty không đáp ứng sẽ không thể được ký hợp đồng. Có biến nó thành điều kiện kinh doanh hay không là do các bên ký hợp đồng quyết định; có biến nó thành yêu cầu trong đấu thầu công hay không là do cơ quan mua sắm quyết định
- Không thay thế các khuôn khổ pháp lý khác. Chế độ này không bảo đảm việc tuân thủ, chẳng hạn, các tiêu chuẩn an toàn của các lĩnh vực hạ tầng trọng yếu. Nó bổ trợ cho ISMS
- Không tồn tại cái gọi là "tổ chức hỗ trợ được công nhận". Vào tháng 4 năm 2026, METI và Ban Thư ký Nội các đã cảnh báo về các hình thức chào hàng không phù hợp, cho rằng hoạt động kinh doanh sẽ bị hạn chế nếu không có xếp hạng
Quản trị viên máy chủ web có thể làm gì ngay hôm nay
Bước kiểm chứng kỹ thuật của chế độ xếp hạng SCS chỉ bao quát thiết bị ranh giới, nhưng quy tắc 14 ngày ở phần 3.1 và yêu cầu về sản phẩm hết hỗ trợ ở phần 3.2 áp dụng trực tiếp cho hệ điều hành, PHP và middleware trên máy chủ web của bạn.
Hãy bắt đầu bằng việc kiểm tra các phiên bản mà máy chủ của bạn hiển thị ra bên ngoài và xem chúng còn được hỗ trợ hay không. Nhập một URL vào công cụ kiểm tra thông tin máy chủ của Site Scouter để xem, không cần đăng ký, các phiên bản trong header Server và X-Powered-By, phiên bản TLS, chứng chỉ và các header bảo mật. Cách chuyển đổi phiên bản PHP trên shared hosting được trình bày trong Hướng dẫn thực hành nâng cấp PHP.
Ghi chú phương pháp và giới hạn
Bài viết này dựa trên các tài liệu gốc do IPA công bố tính đến ngày 30 tháng 10 năm 2026 (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, thông báo biểu phí, FAQ và thông cáo báo chí ngày 28 tháng 10 năm 2026). Mã và cách diễn đạt của các tiêu chí được lấy từ SCS-400 Ver.1.1. Hướng dẫn nộp đơn đăng ký chưa được công bố, nên chi tiết thủ tục có thể thay đổi. Tác giả làm việc trong lĩnh vực tên miền, hosting và bảo mật, và không phải là tổ chức đánh giá hay nhà cung cấp dịch vụ kiểm chứng kỹ thuật.
Yêu cầu loại bỏ phần mềm hết hỗ trợ và áp dụng các bản cập nhật nghiêm trọng trong 14 ngày áp dụng trực tiếp cho hệ điều hành, PHP và middleware trên máy chủ web của bạn. Hãy kiểm tra, theo cách không xâm nhập, các phiên bản và header mà máy chủ của bạn hiển thị ra bên ngoài chỉ bằng cách nhập URL. Không cần đăng ký.
Sử dụng: Tra cứu thông tin máy chủCâu hỏi thường gặp
Tôi có thể nộp đơn cho ★4 mà không có ★3 không?
Có. Vì mỗi cấp độ cao hơn bao gồm toàn bộ yêu cầu của các cấp thấp hơn, sổ tay nêu rõ rằng bạn có thể nộp đơn đăng ký ★4 ngay cả khi chưa có ★3.
Bước kiểm chứng kỹ thuật có kiểm tra ứng dụng web không?
Không. Hướng dẫn kiểm chứng kỹ thuật (SCS-430) bao quát các thiết bị kiểm soát lưu lượng có thể truy cập trực tiếp từ bên ngoài, như thiết bị VPN, router và tường lửa, và kiểm tra chúng từ bên ngoài để tìm lỗ hổng có điểm cơ sở CVSS từ 7.0 trở lên.
Quy tắc vá lỗi 14 ngày có bắt buộc ở ★3 không?
Có. Tiêu chí đánh giá 4-4-4-2 thuộc yêu cầu ★3 "quy trình cho bản vá bảo mật và cập nhật", và yêu cầu các bản cập nhật được xếp mức Critical/High hoặc CVSS 7.0 trở lên phải được áp dụng trong vòng 14 ngày.
Chi phí là bao nhiêu?
Phí đăng ký trả cho IPA là ¥10,000 mỗi năm cho ★3 (đến ngày 31 tháng 3 năm 2028; sau đó là ¥20,000) và ¥60,000 cho 3 năm đối với ★4. Phí trả cho chuyên gia bảo mật SCS, tổ chức đánh giá và nhà cung cấp dịch vụ kiểm chứng kỹ thuật không có trong biểu phí của chế độ và do thị trường quyết định.
Có ISMS thì có được miễn ★4 không?
Không có quy định miễn trừ nào. FAQ mô tả ISMS và chế độ này là bổ trợ cho nhau.
Tài liệu tham khảo
Kiểm tra lần cuối: 2026-10-30. Thông số kỹ thuật và chính sách có thể thay đổi; hãy kiểm tra nguồn thông tin gốc trước khi hành động.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (blog cá nhân nkzw.jp)
Liên hệ: Trang web chính thức / YouTube / Instagram / LinkedIn / X / Telegram