
Japonya'nın Yeni Tedarik Zinciri Güvenlik Derecelendirmesi (SCS) Mühendisler İçin Açıklandı: ★3 ve ★4 Gereksinimleri, 14 Günlük Yama Kuralı ve Teknik Doğrulamanın Neyi Test Ettiği
28 Ekim 2026'da IPA (Information-technology Promotion Agency, Japan; Japonya Bilgi Teknolojileri Geliştirme Ajansı), "Tedarik Zincirlerini Güçlendirmeye Yönelik Güvenlik Derecelendirme Sistemi" (SCS derecelendirme sistemi) için değerlendirme kılavuzlarını ve açıklayıcı el kitabını yayımladı. Sistemin kendisi Nisan ayında duyurulmuştu; ancak bu belgelerle birlikte neyin, hangi düzeyde yapılması ve nasıl kanıtlanması gerektiği artık netleşti. Böylece Mart 2027'deki ilk başvurulardan önce pratik hazırlıklara başlanabilir.
Bu makale, bir müşteri "lütfen ★3 alın" dediğinde işi fiilen yapacak olan BT, altyapı ve web ekibi içindir. Birincil belgelerden (SCS-400 Ver.1.1, SCS-430 ve SCS-620) teknik çalışma gerektiren gereksinimleri ve sayılarla sabitlenmiş eşikleri derliyor. Genel tablo için önce genel kılavuzu, iş üzerindeki etkiler ve yönetimin alması gereken kararlar için yöneticiler için kılavuzu okuyun.
Bu makale İngilizce olarak sitescouter.net ve nkzw.jp adreslerinde, Japonca olarak sitescouter.net adresinde de yayımlanmıştır. Bu, İngilizce sürümden çevrilen Site Scouter Türkçe sürümüdür.
Bir dakikada sistem
- Resmî adı: Tedarik Zincirlerini Güçlendirmeye Yönelik Güvenlik Derecelendirme Sistemi; kısaltılmış hâliyle SCS derecelendirme sistemi. Sistemi, Ekonomi, Ticaret ve Sanayi Bakanlığı (METI) ile Kabine Sekreterliği Ulusal Siber Güvenlik Ofisi'nin denetiminde, sistem sahibi olarak IPA yürütür
- Gönüllüdür ve yasal bir yükümlülük değildir. Tasarım, işi dışarıya veren firmanın tedarikçisine hangi düzeye (★) ihtiyaç duyduğunu bildireceğini ve bu düzeyin ticari sözleşmede kullanılacağını varsayar
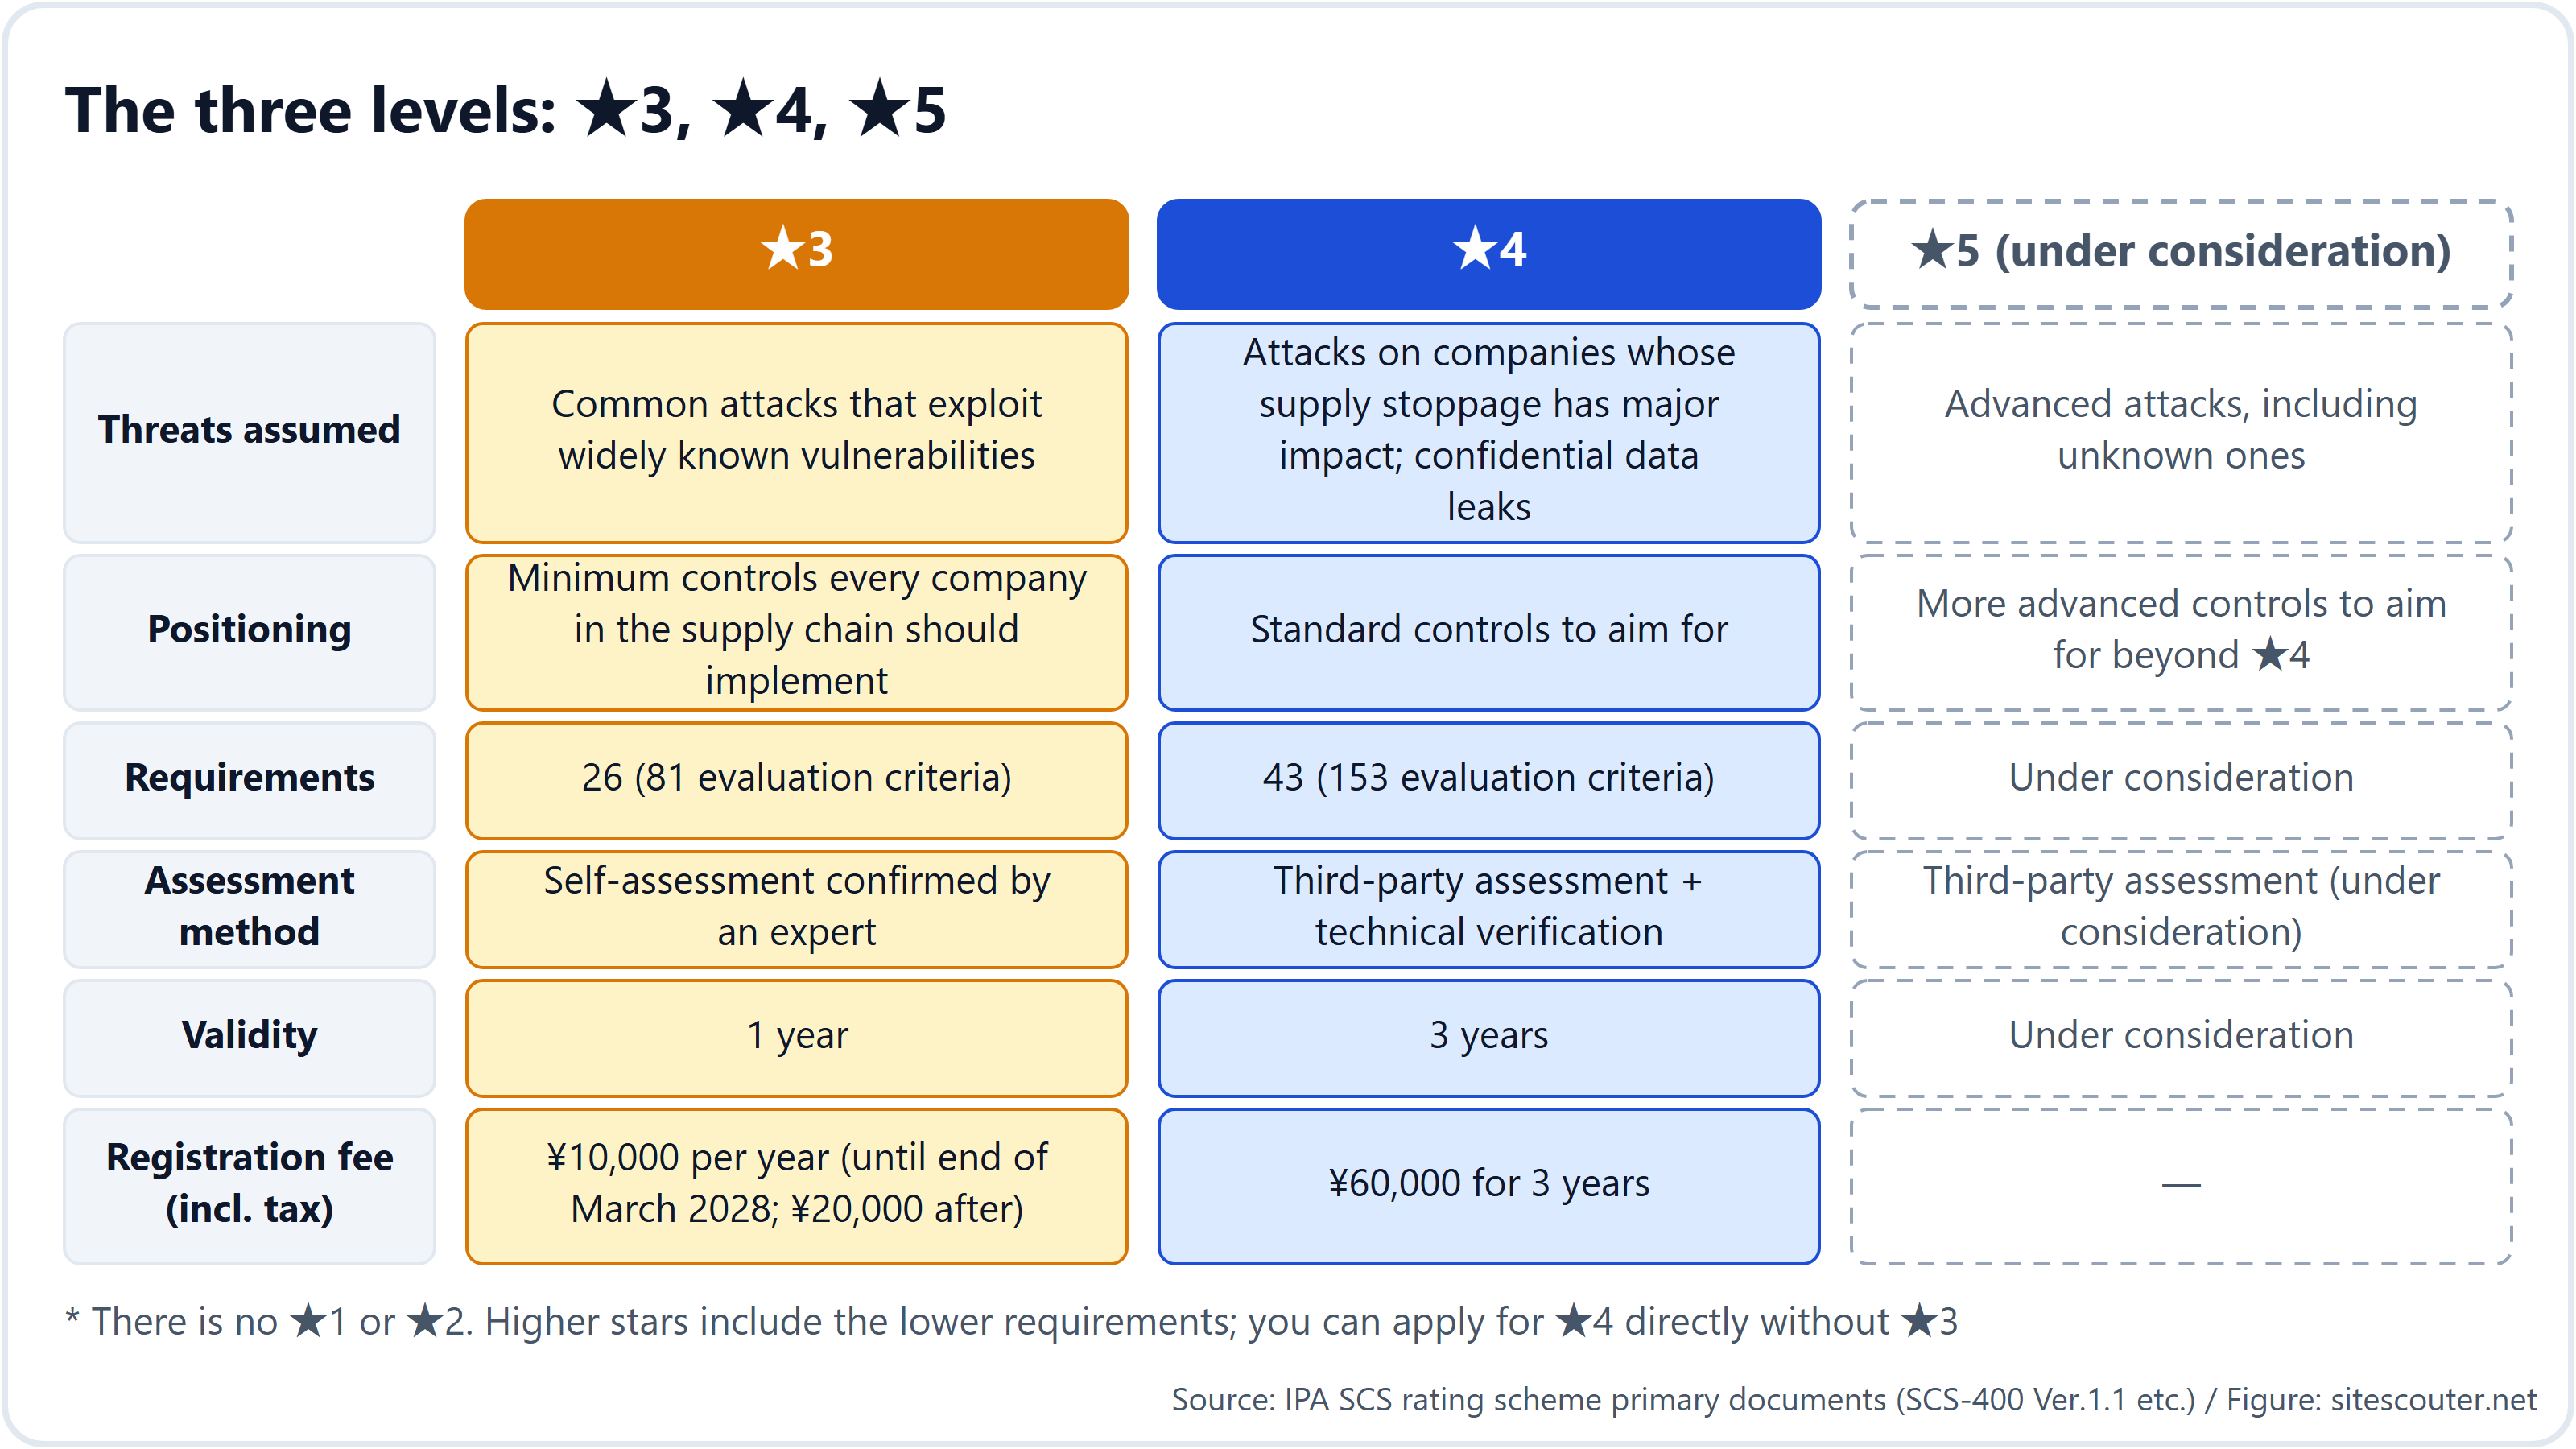
- Üç düzey vardır: ★3, ★4 ve ★5. ★1 veya ★2 yoktur; temel, IPA'nın mevcut SECURITY ACTION programıdır (kendi beyanına dayalı bir yıldız ve iki yıldız taahhütleri). ★5 hâlâ inceleme aşamasındadır
- ★3, 26 gereksinimi (81 değerlendirme kriteri) bir uzman tarafından onaylanan öz değerlendirmeyle kanıtlar; ★4 ise 43 gereksinimi (153 değerlendirme kriteri) üçüncü taraf değerlendirmesi ve teknik doğrulamayla kanıtlar. ★3 1 yıl, ★4 3 yıl geçerlidir
- Kayıt ücreti ★3 için yıllık ¥10,000 (Mart 2028 sonuna kadar; sonrasında ¥20,000), ★4 için 3 yıllık ¥60,000'dir. Değerlendirme kuruluşlarına ve uzmanlara ödenen ücretler buna dahil değildir
- Başvuruların Mart 2027'de açılması planlanıyor. Bundan önce sırasıyla kayıt başvuru kılavuzu (Kasım sonu), değerlendirme kuruluşları listesi (Aralık sonu) ve uzmanlar listesi (Ocak 2027 itibarıyla) yayımlanacak
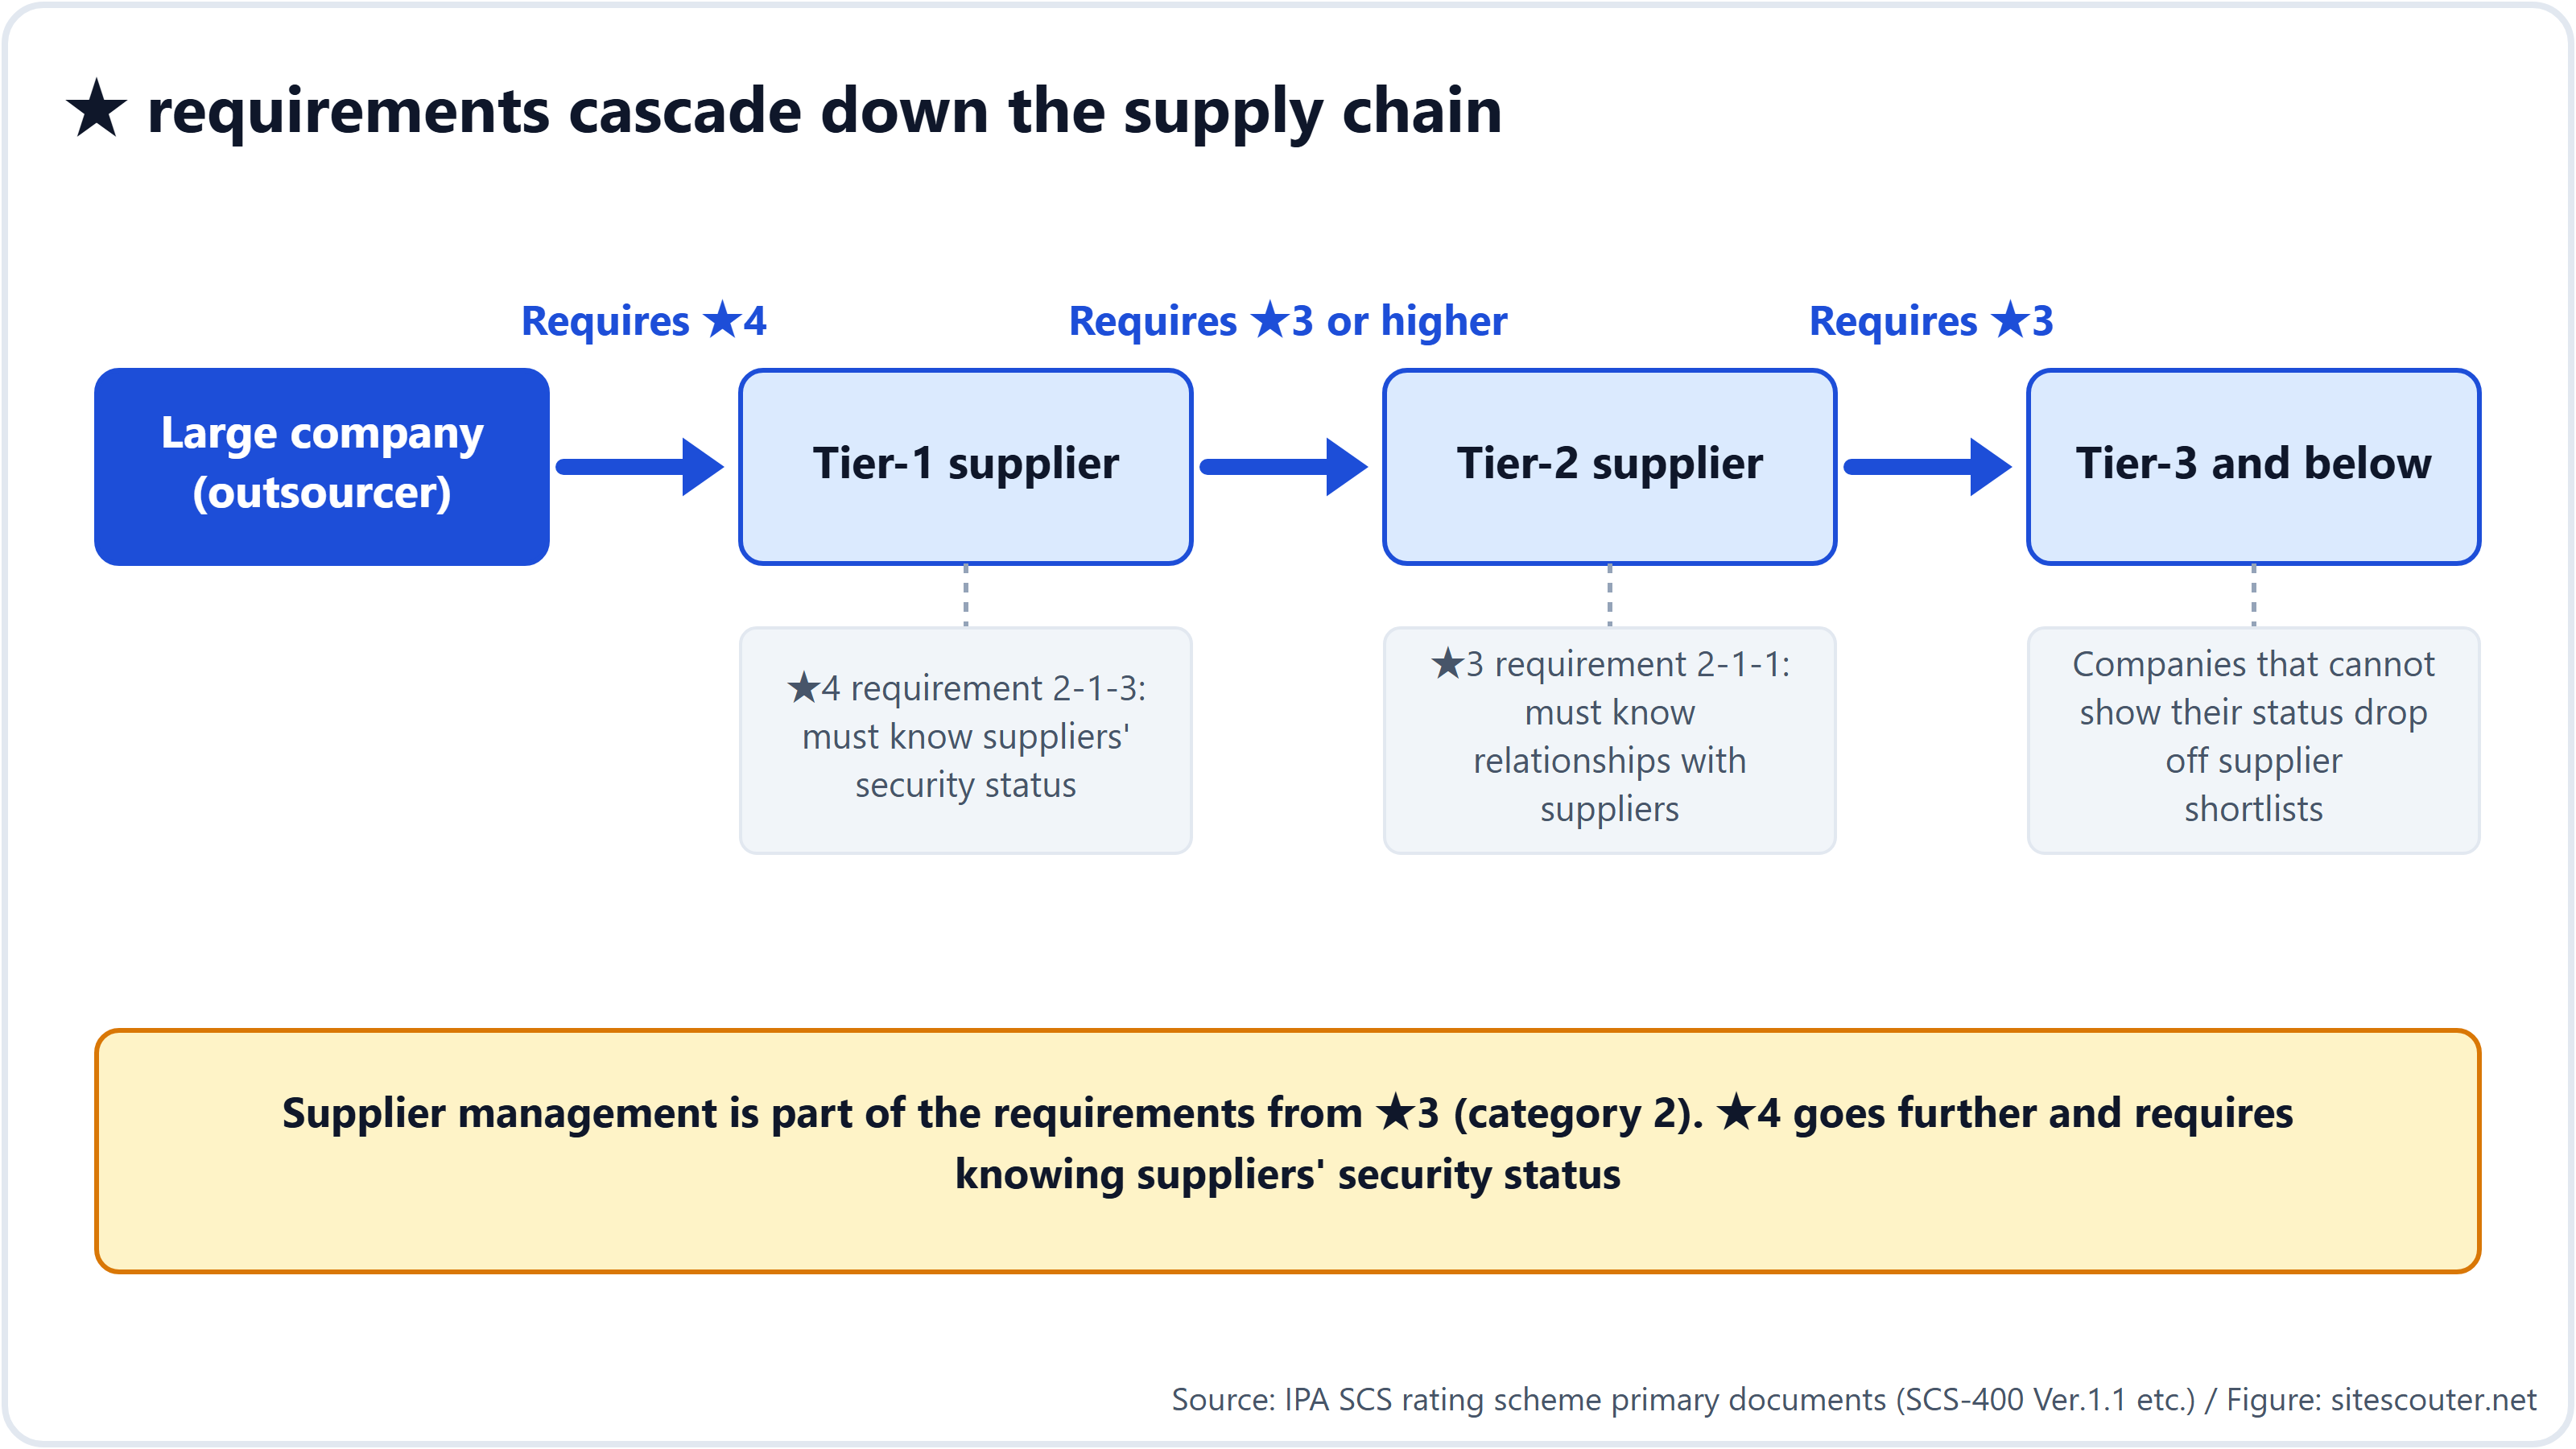
- Gereksinim 3. kademe ve daha alt kademedeki tedarikçilere kadar iner. 2. kategori olan "tedarikçi yönetimi" ★3'ten itibaren gereksinimlerin bir parçasıdır; ★4 ise tedarikçilerinizin güvenlik durumunu bilmeye kadar gider (2-1-3). Büyük bir şirket ★ şartını satın alma standartlarına yazdığında, bu şartı karşılamayan şirketler tedarikçi olarak seçilmez. "Gönüllü" ifadesi yasal durumu tanımlar; tedarik zincirinde ise fiilen zorunlu hâle gelir
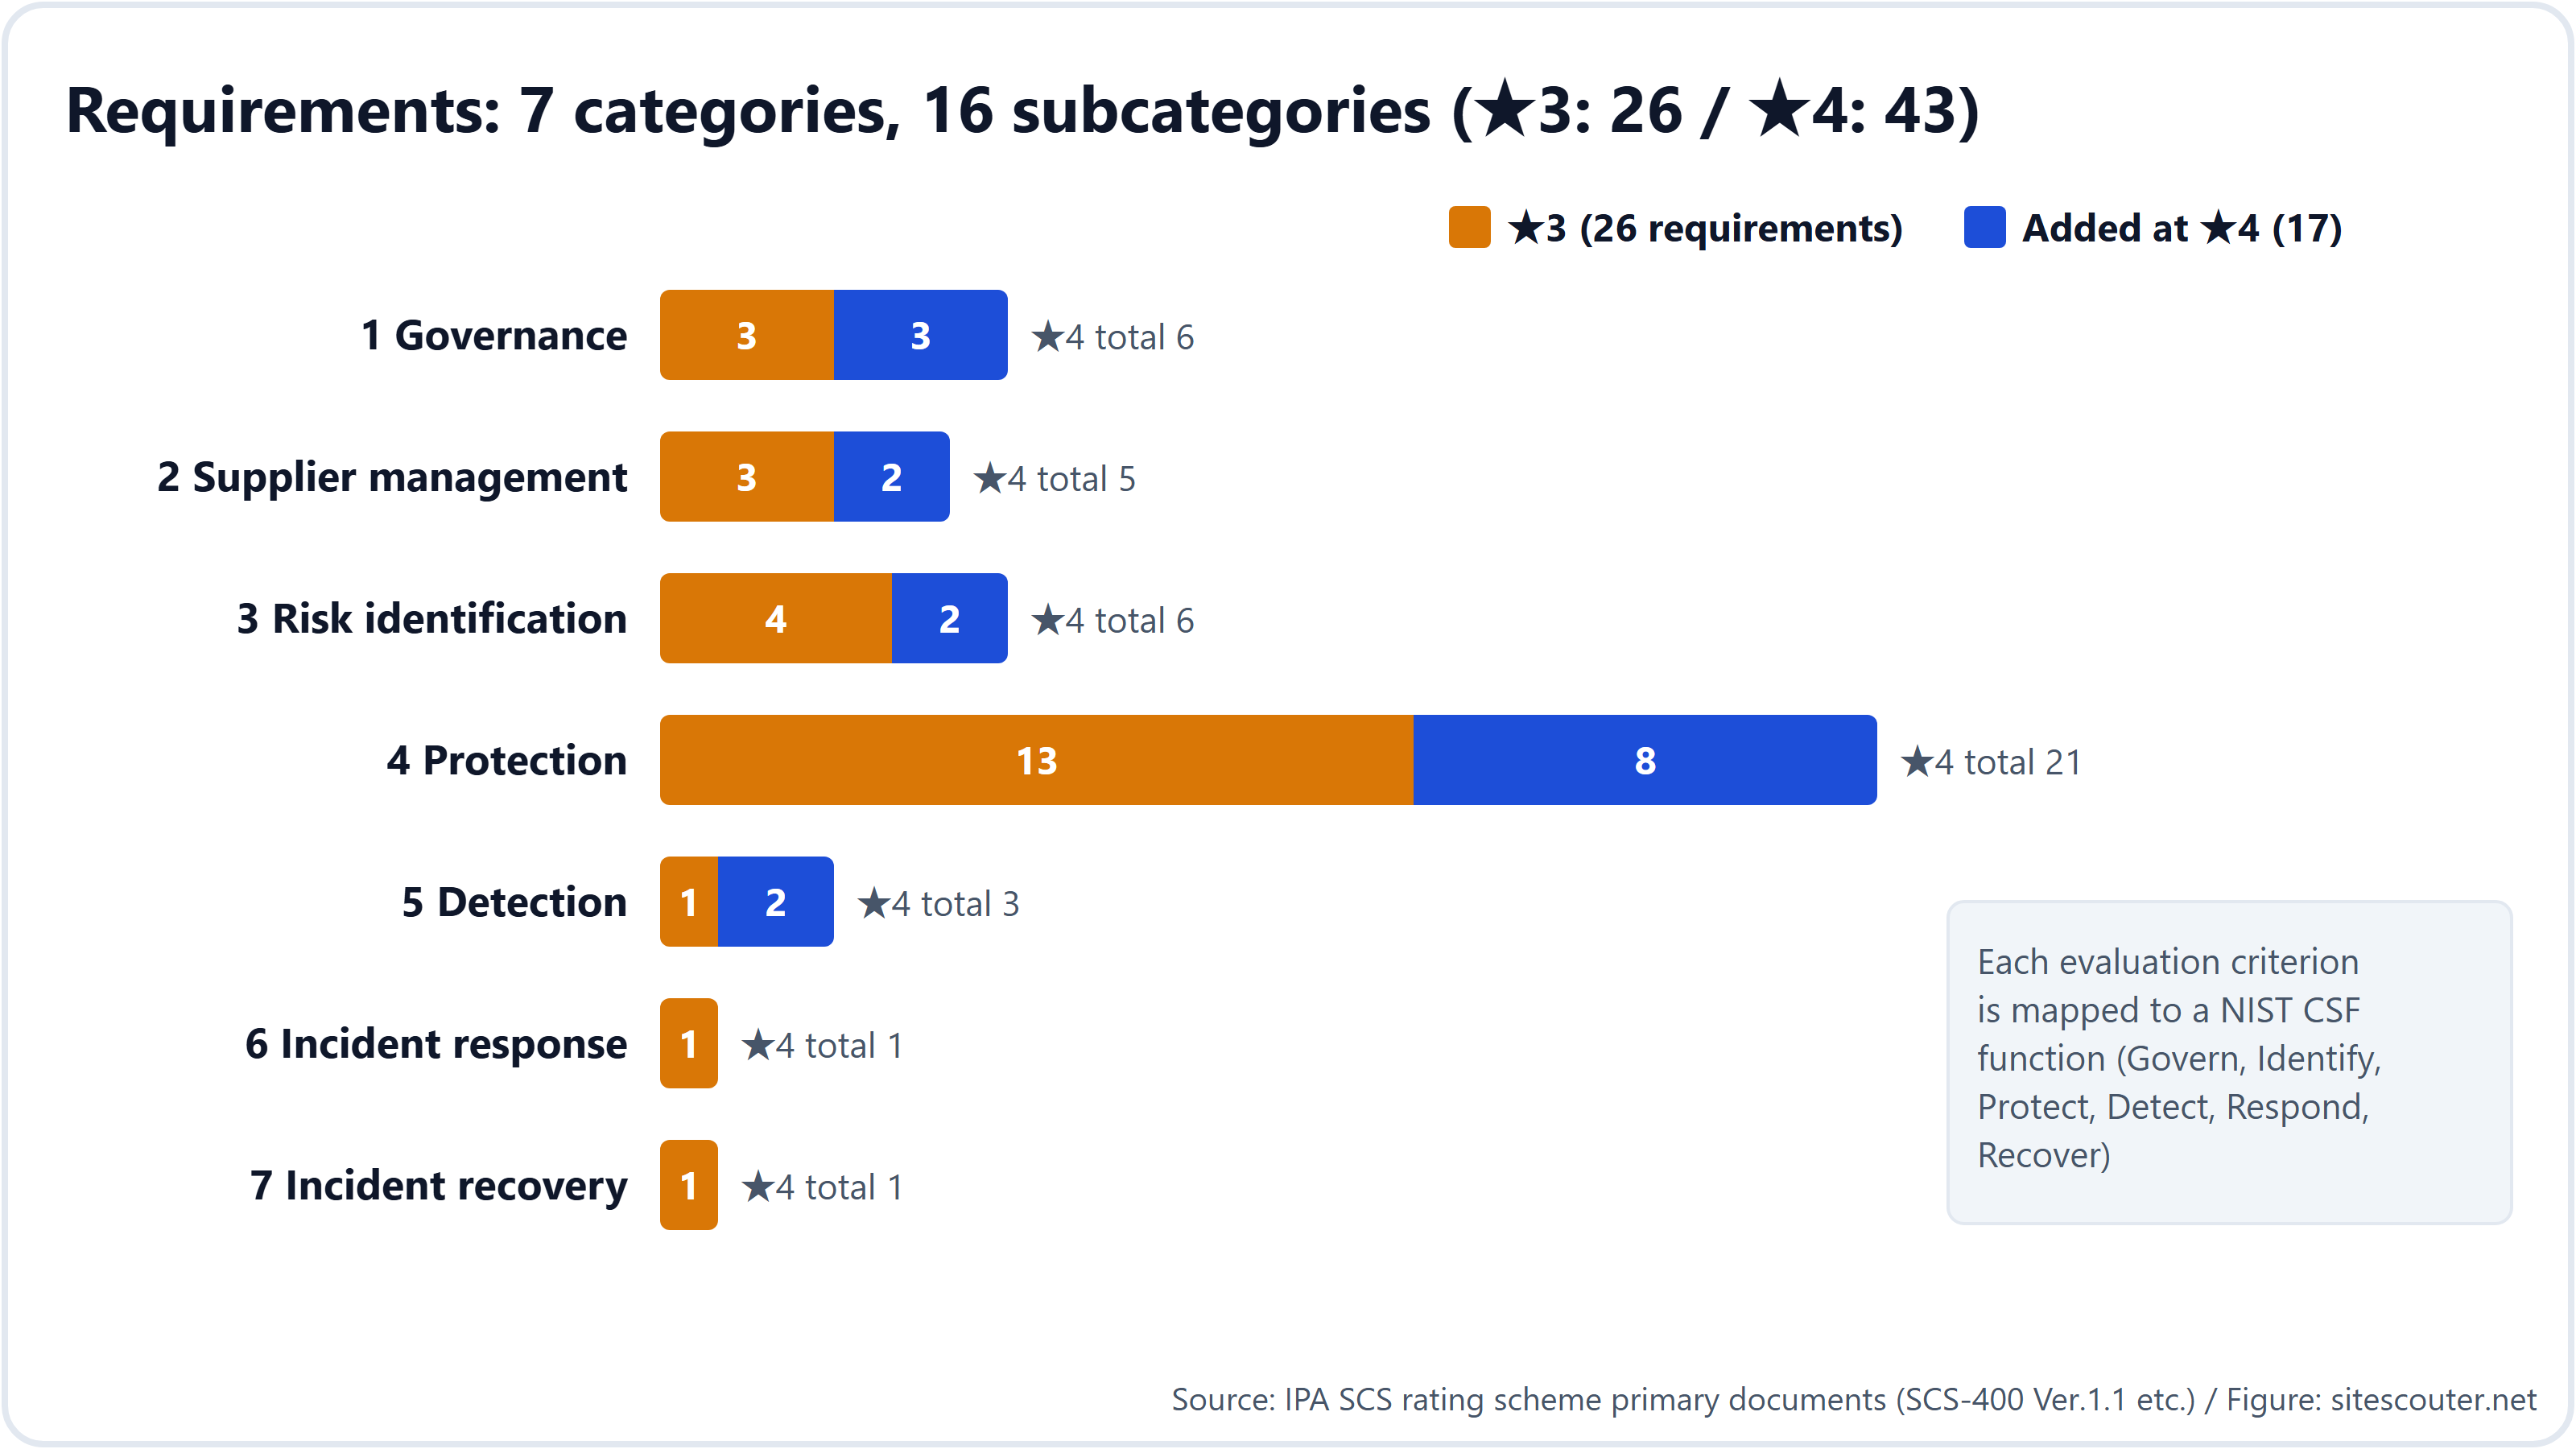
Gereksinimler 7 kategori (yönetişim, tedarikçi yönetimi, risk tanımlama, koruma, tespit, olay müdahalesi, kurtarma) ve 16 alt kategori altında düzenlenmiştir; her değerlendirme kriteri NIST CSF 2.0'ın bir işleviyle (GV/ID/PR/DE/RS/RC) eşleştirilmiştir.
★3 ile ★4: derinlik ve kanıtlama yöntemi
| ★3 | ★4 | |
|---|---|---|
| Varsayılan tehdit | Yaygın olarak bilinen güvenlik açıklarını istismar eden sıradan saldırılar | Kesintiye uğraması tedarik zincirini ağır şekilde etkileyecek şirketlere yönelik saldırılar; gizli bilgilerin sızması |
| Konumu | Tedarik zincirindeki her şirketin uygulaması gereken asgari düzey | Hedeflenmesi gereken standart düzey |
| Gereksinimler | 26 | 43 (★3'ün 26 gereksinimi dahil) |
| Kanıtlama yöntemi | Değerlendirme formunda öz değerlendirme → bir SCS güvenlik uzmanı onaylar ve imzalar → yönetim uygunluk beyanında bulunur | Öz değerlendirme → bir değerlendirme kuruluşu belgeleri inceler, yerinde denetim yapar (1 ila 2 gün) ve teknik doğrulama gerçekleştirir (1 ila 2 gün) → değerlendirme raporu → yönetim uygunluk beyanında bulunur |
| Geçme kriteri | İlke olarak her değerlendirme kriteri karşılanmalıdır. Eksiklikler giderilip uzman tarafından kabul edilebilir | Aynı. Belirli bir süre içinde (örneğin tespitten itibaren 1 ay) düzeltici rapor sunulmalı ve kabul edilmelidir |
| Geçerlilik | 1 yıl | 3 yıl (her yıl öz değerlendirme sunularak) |
★3'e sahip olmadan doğrudan ★4'e başvurabilirsiniz; çünkü her üst düzey, alt düzeylerin tüm gereksinimlerini içerir.
Teknik açıdan bakıldığında, ★3 maddelerinin çoğu kurallar belirlediğinizi, bunları duyurduğunuzu ve yılda bir kez gözden geçirdiğinizi belgelerle göstermekle ilgilidir. ★4 ise gerçek cihazlar üzerinde, dış güvenlik açığı taramasıyla CVSS 7.0 veya üzeri bir açık bulunmadığını kanıtladığınız ilk düzeydir.
Sayılarla sabitlenmiş eşikler (bunları kaçırırsanız başarısız olursunuz)
Aşağıdakiler, SCS-400'de süreleri veya eşikleri sayılarla yazılmış değerlendirme kriterleridir. Parantez içindeki numaralar değerlendirme kriteri kimlikleridir.
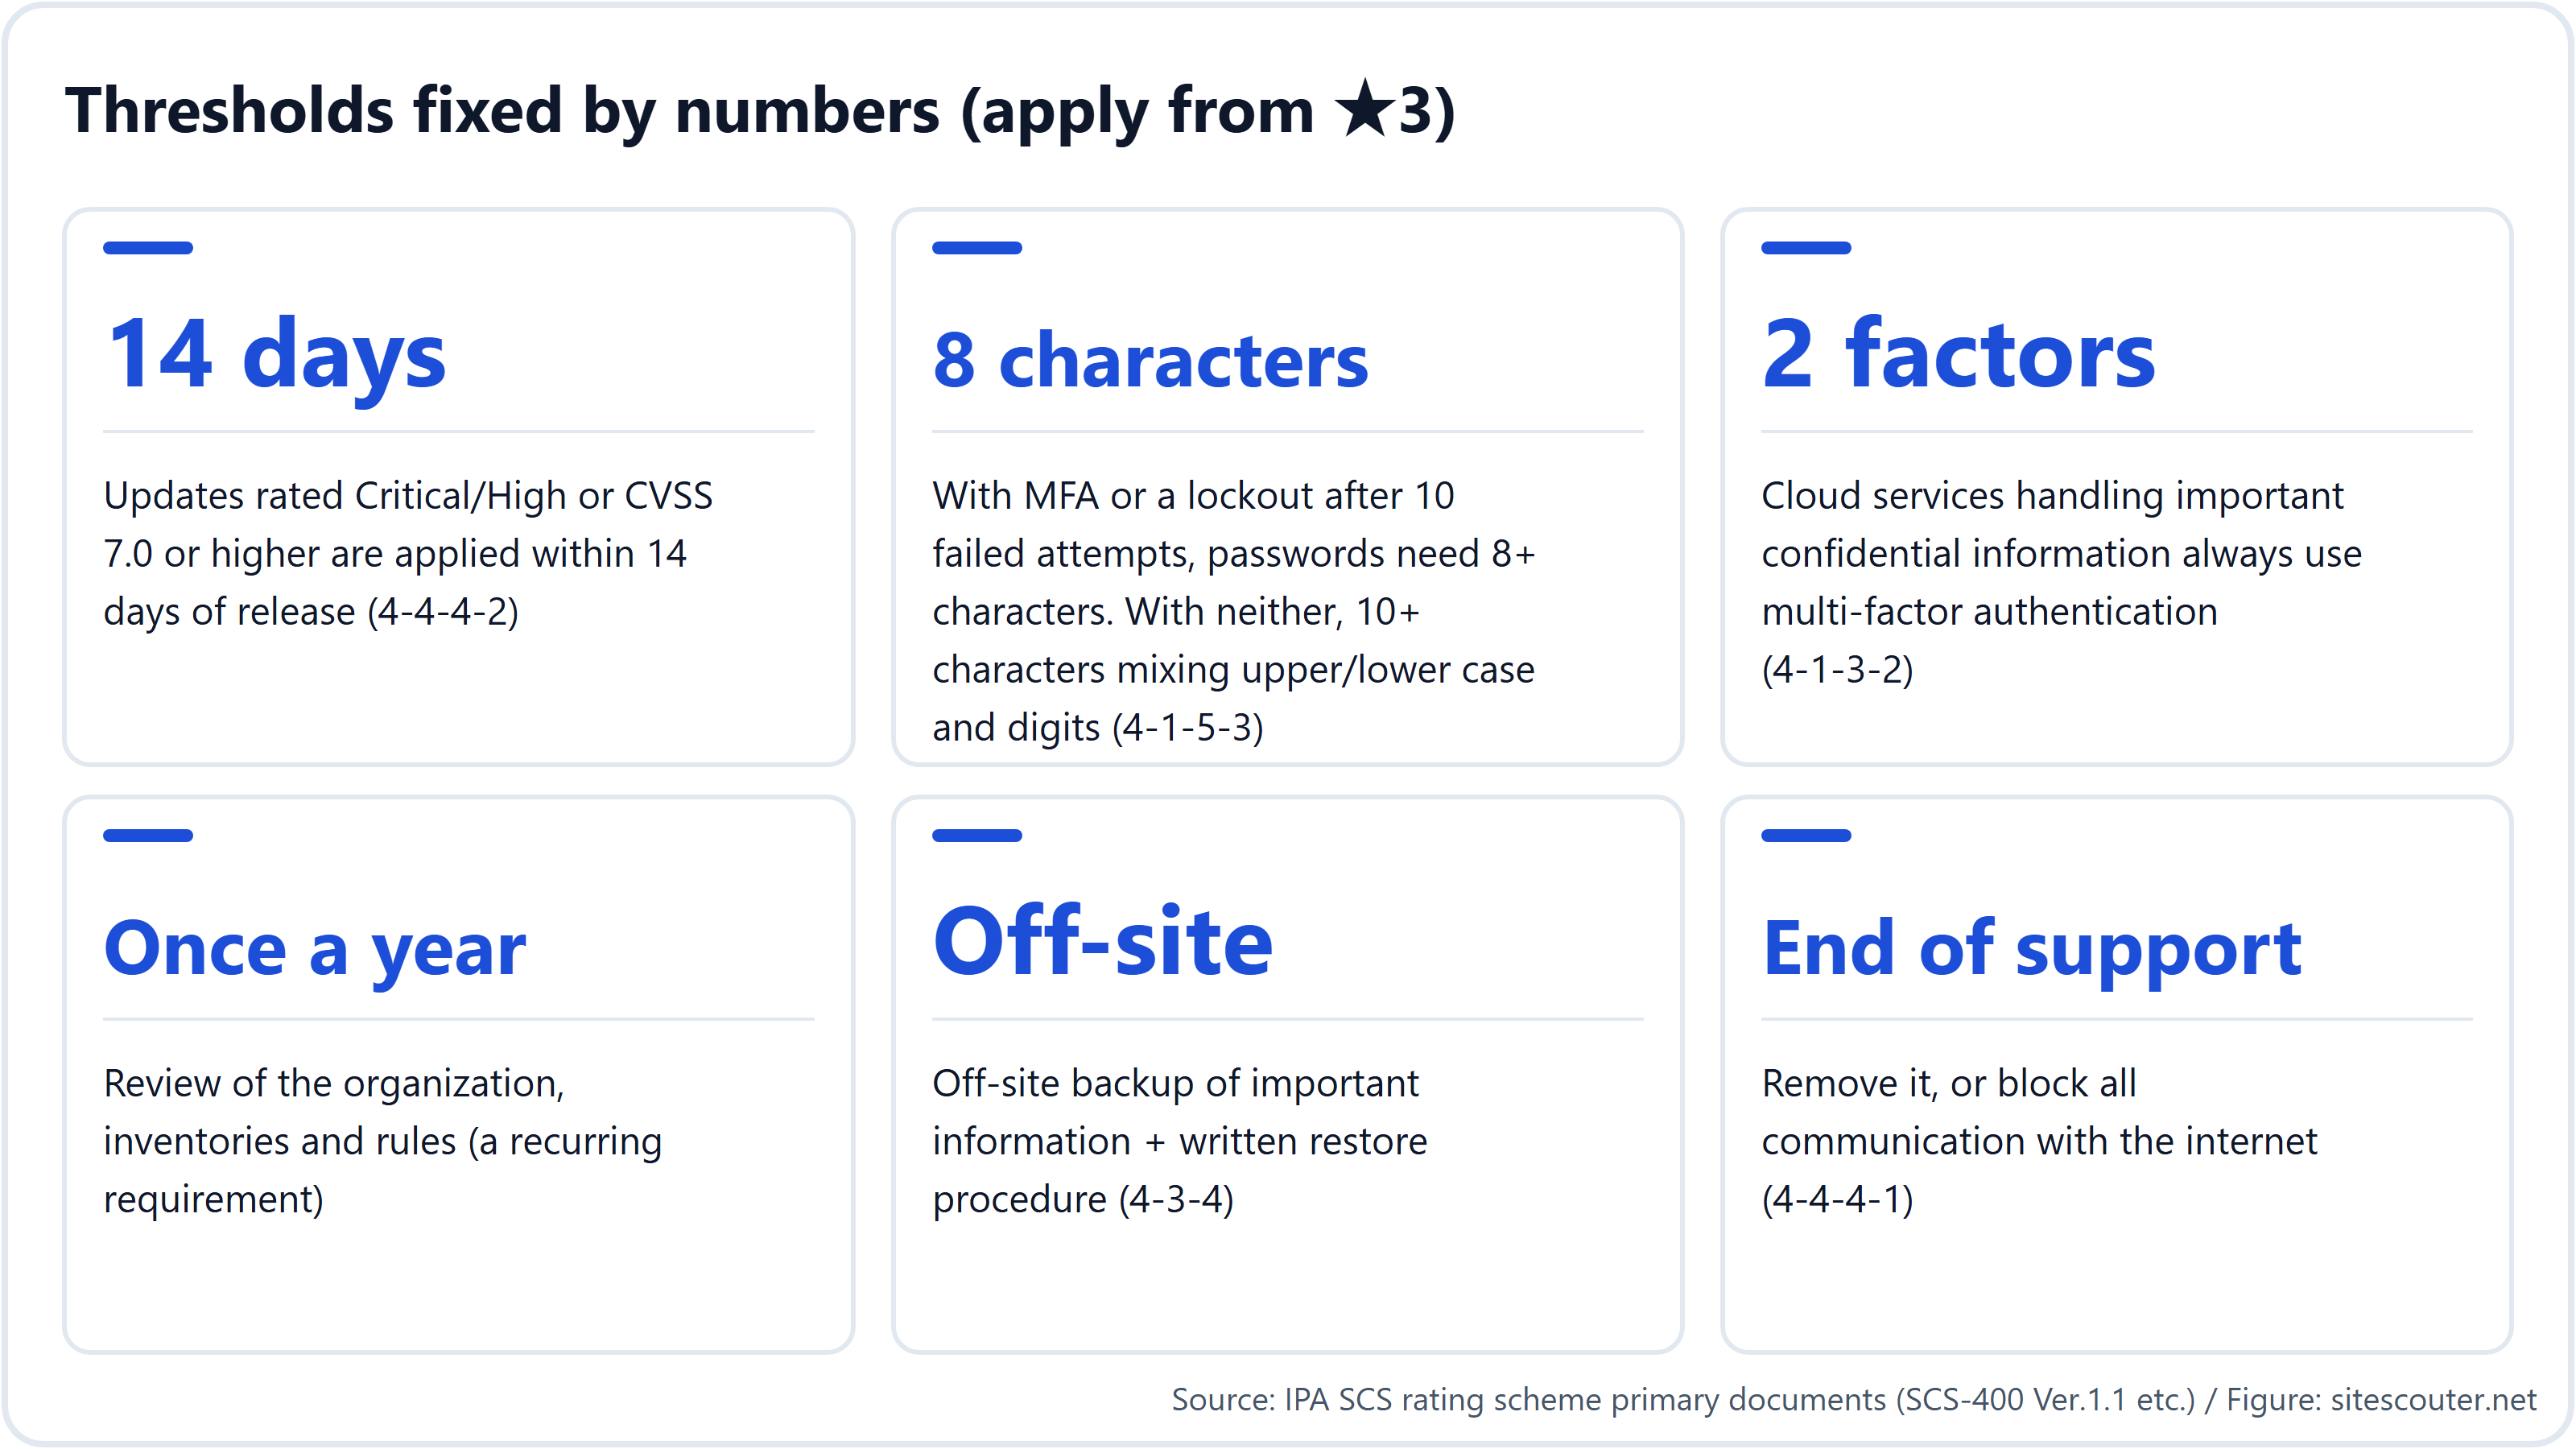
3.1 Yayımlanmasından itibaren 14 gün içinde yamalar (4-4-4-2, ★3)
★3'te, aşağıdakilerden herhangi biri geçerliyse bir güncelleme yayımlanmasından itibaren 14 gün içinde uygulanmalıdır:
- satıcının "Kritik" veya "Yüksek Risk" olarak nitelendirdiği bir güvenlik açığını gideriyorsa
- CVSS temel puanı 7.0 veya üzeri olan bir güvenlik açığını gideriyorsa
- satıcı, güvenlik açığının ciddiyeti hakkında hiçbir bilgi vermiyorsa
Kapsam açıkça belirtilmiştir: şirketin verdiği bilgisayarların işletim sistemi, tarayıcısı ve Office yazılımı, sunucuların işletim sistemi ve ara katman yazılımları, şirketin verdiği akıllı cihazların işletim sistemi ve uygulamaları ve internet sınırındaki ağ cihazlarının işletim sistemi ve donanım yazılımı (firmware). Testler süreyi aşacak kadar uzun sürerse, güncelleme uygulanana kadar risk azaltıcı önlemler gerekir.
Bir web sunucusundaki PHP, nginx ve Apache "sunucu ara katman yazılımı" sayılır. 2026'daki kritik PHP güvenlik açıkları (CVSS 9.8) için yazarın kendi gözlemi, PHP sürümünü açıklayan Japon sitelerinin 59.5% oranında yamasız bir sürüm gösterdiğini ortaya koydu (Security Exposure Statistics 2026). 14 gün kuralı harfiyen uygulanırsa, bu sitelerin çoğu uyumsuz durumda kalırdı.
3.2 Desteği sona ermiş ürünler: kaldırın ya da internetten koparın (4-4-4-1, ★3)
Cihazlar, işletim sistemleri ve yazılımlar "lisanslı ve destekleniyor" olmalıdır. Desteği sona ermiş her şey ilke olarak kaldırılmalı ya da internete giden ve internetten gelen tüm trafiği engellenerek kapsam dışına çıkarılmalıdır. Kullanımda kalması gerekiyorsa risk azaltıcı önlemler gerekir ve mümkün olan yerlerde otomatik güncellemeler etkinleştirilmelidir.
★4'te "desteği sona ermiş işletim sistemlerinin ve yazılımların kullanımının durdurulması ve değiştirilmesi" başlı başına bir gereksinim hâline gelir (4-4-2).
3.3 Sınır cihazlarında CVSS 7.0+ olmamalı (4-4-4-3, ★4)
★4'te internet sınırındaki ağ cihazlarının işletim sistemi ve donanım yazılımında CVSS temel puanı 7.0 veya üzeri olan hiçbir güvenlik açığı bulunmamalıdır; bu, aşağıda açıklanan teknik doğrulamada dışarıdan test edilir.
3.4 Çok faktörlü kimlik doğrulama (4-1-3, ★3'ten itibaren zorunlu)
- Önemli gizli bilgileri işleyen bulut hizmetlerine erişimde, kullanıcılar ve yöneticiler için aynı şekilde, her zaman çok faktörlü kimlik doğrulama kullanılmalıdır (4-1-3-2)
- Bilgi (kullanıcı kimliği ve parola), sahiplik (tek kullanımlık parola veya sertifika), biyometri ve diğer bilgiler (IP adresi gibi) arasından iki veya daha fazla türde faktör. E-posta veya SMS ile gönderilen tek kullanımlık parolalar ve akıllı telefonda anlık bildirim onayı sahiplik faktörü sayılır (4-1-3-3)
- MFA'da bilgi faktörü olarak kullanılan parolalar en az 8 karakter olmalıdır (4-1-3-4)
- ★4'te internet üzerinden iç ağa bağlantılar, internet üzerinden yönetici erişimi ve önemli gizli bilgileri işleyen sistemlere kullanıcı erişimi için de MFA gerekir (4-1-3-5)
3.5 Parolalar (4-1-5, ★3)
- İç kurallar, varsayılan parolaların değiştirilmesini zorunlu kılmalı, kolay tahmin edilebilir kelimeleri yasaklamalı ve aynı parolanın farklı cihaz ve hizmetlerde yeniden kullanılmasını yasaklamalıdır
- MFA veya 10 başarısız denemeden sonra hesap kilitleme varsa parolalar en az 8 karakter olmalıdır. İkisi de mümkün değilse büyük harf, küçük harf ve rakam içeren en az 10 karakter olmalıdır (4-1-5-3)
3.6 Güvenlik duvarları ve yönlendiriciler (4-5-1, ★3)
- Yönetim parolasını güçlü ve benzersiz bir parolayla değiştirin ya da uzaktan erişimi tamamen devre dışı bırakın
- Kimliği doğrulanmamış gelen trafiği engelleyin ve gelen trafik kurallarını belgeleyin. Artık gerekmeyen kuralları gecikmeden kaldırın veya devre dışı bırakın
- Kurallar internet üzerinden değiştiriliyorsa MFA kullanın ya da erişimi güvenilir IP adresleriyle sınırlandırın (4-5-1-7)
- ★4, her bilgisayar ve sunucuda bir yazılım güvenlik duvarı (4-5-1-8) ile herkese açık sunucular ve önemli bilgileri barındıran sunucular için ayrılmış ağ segmentleri (4-5-1-9) ekler
3.7 Yedekleme (4-3-4, ★3)
Neyin, ne sıklıkla ve ne kadar süreyle yedekleneceğini tanımlayın; önemli gizli bilgilerin tesis dışında bir yedeğini tutun ve her yedekleme hedefi için bir geri yükleme prosedürü yazın. ★4 daha da ileri giderek geri yüklemenin kurtarma süresi hedefi içinde gerçekten çalıştığının doğrulanmasını şart koşar (7-1-1-2).
3.8 Kötü amaçlı yazılımdan koruma ve izleme (4-4-5 ve 5-1-1, ★3)
- Ağa bağlı her bilgisayara ve sunucuya kötü amaçlı yazılımdan koruma yazılımı kurun, tarama kapsamını ve sıklığını belirleyin ve imzaları satıcının önerdiği şekilde güncelleyin
- Ağ sınırında veya uç noktalarda, hem internetten gelen trafiği hem de kötü amaçlı sunuculara giden trafiği gerçek zamanlı olarak tespit edip engelleyen bir mekanizma (5-1-1-1). Uyarılar hızla verilmeli ve bir ön rapor hazırlanmalıdır
- ★4; bir web ağ geçidinde kötü amaçlı sitelerin engellenmesini, bir e-posta ağ geçidinde kötü amaçlı yazılım kontrollerini, cihaz ve yazılım davranışının izlenmesini ve günlüklerin toplanıp düzenli olarak gözden geçirilmesini ekler
3.9 "En az yılda bir kez" yapılan gözden geçirmeler
"En az yılda bir kez gözden geçirin" ifadesi tekrar tekrar karşımıza çıkar: organizasyon, varlık envanterleri, kurallara uyum, olay müdahale yapılanması ve daha fazlası için. ★3'ün 1 yıllık geçerlilik süresi bu döngüyle örtüşür. Bu gözden geçirmelerin kayıt altına alınmasını en baştan operasyonlarınıza yerleştirirseniz, her yenilemede kanıtları yeniden toplamak zorunda kalmazsınız.
★4 teknik doğrulaması ne yapar (SCS-430)
★4 teknik doğrulaması, değerlendirme kuruluşu veya bir teknik doğrulama sağlayıcısı tarafından yürütülen bir dış güvenlik açığı taramasıdır. Kılavuzun temel noktaları şunlardır:
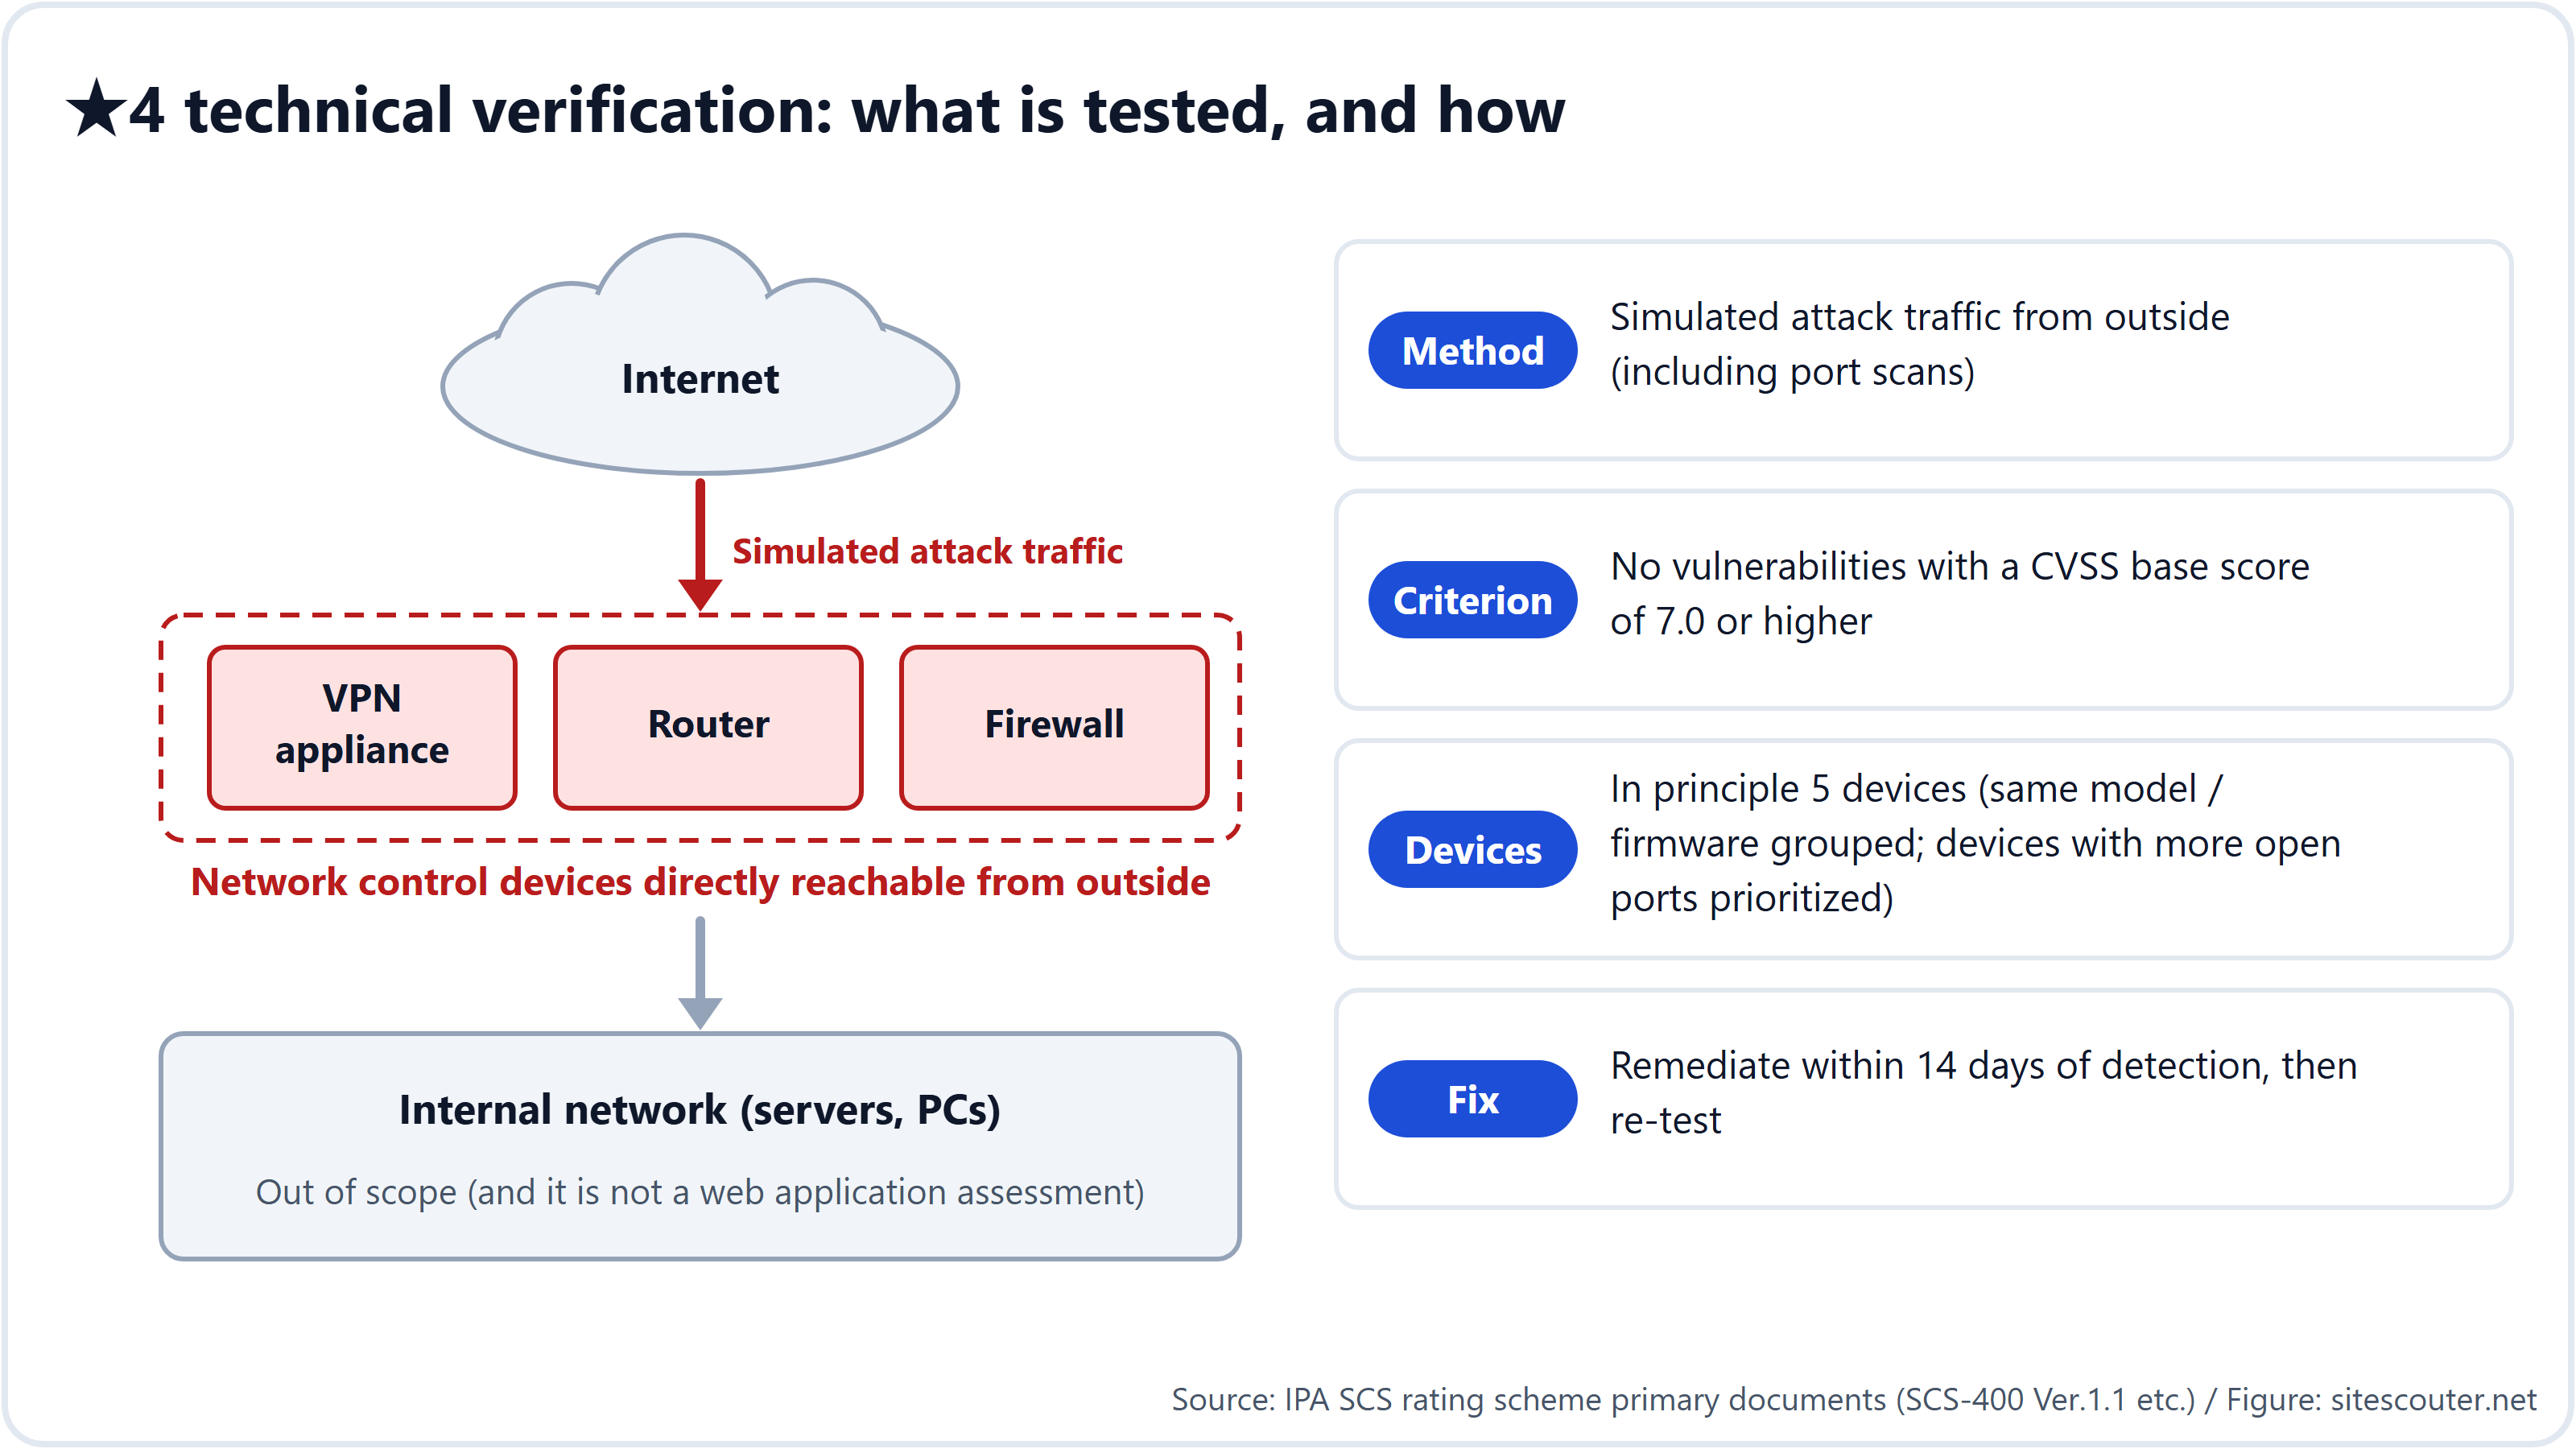
- Kapsamdaki cihazlar: kapsam dahilinde olup dışarıdan doğrudan erişilebilen VPN cihazları, yönlendiriciler, güvenlik duvarları ve benzeri trafik denetim cihazları. Bu bir web uygulaması değerlendirmesi değildir
- Yöntem: güvenlik açıklarını CVSS temel puanı 7.0 veya üzeri açısından kontrol etmek için, port taramaları dahil, dışarıdan simüle edilmiş saldırı trafiği. Herhangi bir araç kullanılabilir; sağlayıcı aracı, SSS'nin (Japonya'nın Bilgi Güvenliği Hizmet Standardı kayıt sistemi) platform tarama araçlarını referans alarak seçer
- Cihaz sayısı: ilke olarak 5 aday cihaz. Aynı model ve donanım yazılımına sahip cihazlar gruplandırılır ve daha fazla port açan cihazlara öncelik verilerek bir temsilci seçilir. 6 veya daha fazla cihazın ya da tümünün taranmasını isteyebilirsiniz
- Hazırlık: test zaman aralığı üzerinde anlaşın, yönetimden veya bilgi güvenliği sorumlusundan onay alın, CSIRT/SOC'yi bilgilendirin, tarayıcının kaynak IP adreslerini alın ve bulut cihazları dahilse bulut sağlayıcının politikasını kontrol edin
- Düzeltme: bir şey bulunursa, bunu tarama sonuçlarını aldıktan sonraki 14 gün içinde düzeltin ve yeniden taratın
- Muafiyet ve ikame: tüm cihazlar bir ISS veya benzeri tarafından yönetiliyorsa ve tarama izni alınamıyorsa, tarama yerine bir kanıt incelemesi yapılır. Eşit veya daha geniş kapsamlı yakın tarihli bir tarama varsa ve bunu yapan şirket teknik doğrulama sağlayıcılarına yönelik şartları karşılıyorsa muafiyet için başvurabilirsiniz
Pratikte ilk iş, kendinize ait olduğunu düşünmediğiniz cihazların (şube ofislerindeki yönlendiriciler, kiralık VPN cihazları, buluttaki sanal cihazlar) kapsama girip girmediğini belirlemektir. El kitabının (SCS-620) 3. bölümü, birkaç lokasyonu olan bir şirket ve çok sayıda bağlı şirketi olan bir grup için çözümlü örnekler ile bulut sağlayıcılarına sorulacak soruların bir listesini içerir.
Sertifikasyon birimi ve kapsam
Değerlendirme formunda sertifikasyon birimini seçersiniz: tüzel kişiliğin tamamı, iş birimi gibi bir kısmı veya bir şirketler grubu. Kapsam, değerlendirilecek BT altyapısıdır ve bunun sınırında koruyucu önlemler gerekir.
El kitabı üç saldırı yüzeyi varsayar: "işletmedeki BT altyapısına mantıksal erişim", "işletmedeki BT altyapısına fiziksel erişim" ve "elden çıkarma aşamasındaki BT bileşenlerine fiziksel erişim". Geliştirme ve satın alma aşamasındaki yazılım tedarik zinciri mutlaka kapsamda değildir. Sistemin sizden SBOM'ları veya derleme hatlarını yönetmenizi istemediğini not etmekte fayda var.
Mart 2027'ye nasıl hazır olunur
Başvuruların Mart 2027'de açılması planlanıyor. Değerlendirme formu (üç sayfalı bir Excel dosyası: ortak, ★3 ve ★4) zaten yayımlandı; dolayısıyla doldurmaya şimdiden başlayabilirsiniz.
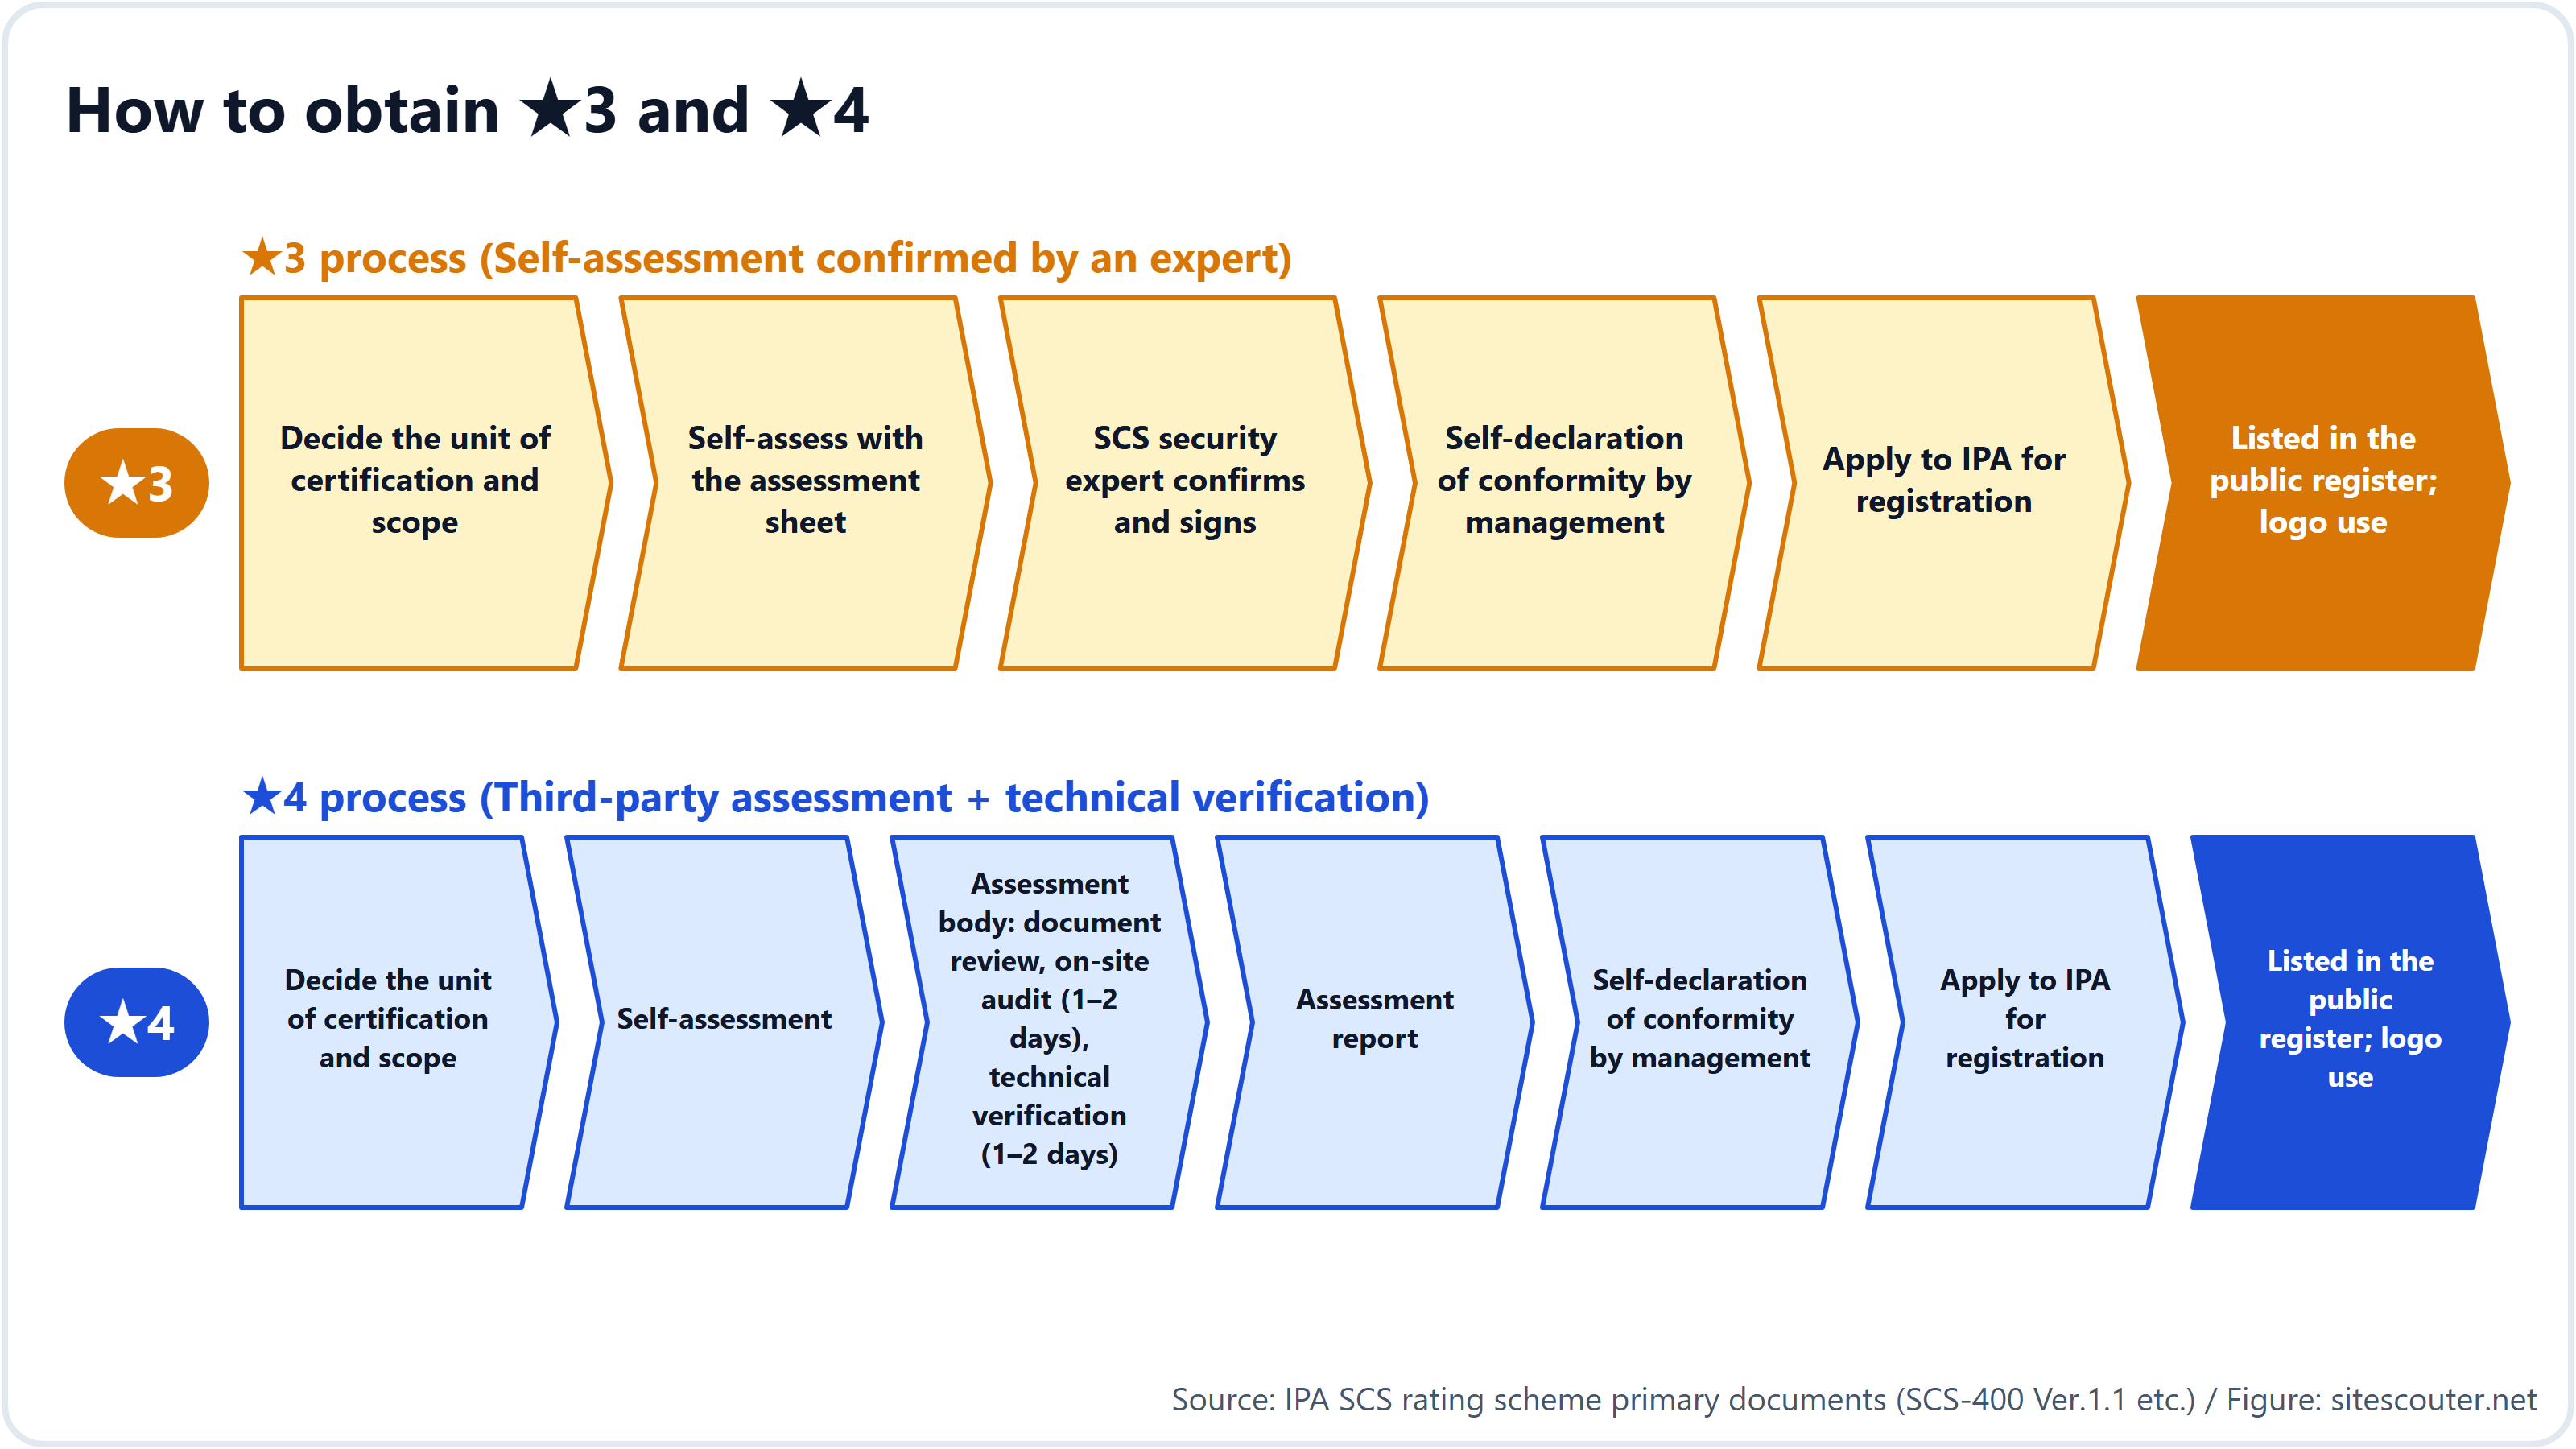
- Sertifikasyon birimine ve kapsama karar verin (1 ila 2 hafta). Şube ofislerinin, bağlı şirketlerin, bulut hizmetlerinin ve uzaktan çalışma cihazlarının dahil olup olmadığına karar verene kadar işin geri kalanının boyutu belirlenemez
- Mevcut durumu 26 gereksinime göre öz değerlendirmeyle inceleyin. 81 değerlendirme kriterinden "kural koy", "duyur" ve "yılda bir kez gözden geçir" türündekiler yalnızca belge gerektirir. Teknik çalışma gerektiren maddeler 3. bölümdekilerdir
- Teknik uygulama (sektörde duyulan rakam 2 ila 3 ay). MFA'nın tam olarak yaygınlaştırılması, desteği sona ermiş ürünlerin değiştirilmesi, işleyen bir 14 günlük yama kuralı, sınır cihazı ayarlarının gözden geçirilmesi, tesis dışı yedekleme ve geri yükleme prosedürleri
- Kanıtları toplayın (1 ila 2 ay). Varlık envanterleri, kural belgeleri, gözden geçirme kayıtları, duyuru kayıtları, uyarı ayarlarının ekran görüntüleri vb.
- Bir SCS güvenlik uzmanının onayı (★3) veya bir değerlendirme kuruluşuyla anlaşma (★4). Uzmanlar listesinin Ocak 2027'den, değerlendirme kuruluşları listesinin Aralık 2026 sonunda yayımlanması bekleniyor
- Yönetimin uygunluk öz beyanı ve kayıt başvurusu. Prosedürün ayrıntıları, Kasım 2026 sonunda yayımlanması beklenen "kayıt başvuru kılavuzu"nda belirlenecek
★4'ü hedefliyorsanız, bir teknik doğrulama sağlayıcısıyla erkenden randevulaşın. Başvurular açılır açılmaz değerlendirme kuruluşlarında taleplerin yığılması bekleniyor.
Sistemin istemedikleri
SSS ve el kitabından alınmış, yanlış anlaşılması kolay birkaç nokta:
- Belirli bir ürün zorunlu değildir. EDR gibi ürün kategorileri gereksinimlerde yer almaz
- Derecelendirme almak için yasal bir yükümlülük yoktur. IPA, "derecelendirme almanın gönüllü olduğunu" ve "tüm gereksinimleri karşılamamanın işlerin hemen durdurulması anlamına gelmediğini" belirtir. Ancak bir müşteri ★ şartını satın alma standartlarına yazdığında, bu şartı karşılamayan şirketlerle sözleşme yapılamaz. Bunun bir ticari koşul hâline getirilip getirilmeyeceği sözleşme taraflarına, kamu ihalelerinde şart koşulup koşulmayacağı ise ihaleyi yapan kuruma bağlıdır
- Diğer yasal çerçevelerin yerine geçmez. Örneğin kritik altyapı sektörlerinin güvenlik standartlarına uyumu garanti etmez. ISMS'i tamamlar
- "Akredite destek kuruluşu" diye bir şey yoktur. Nisan 2026'da METI ve Kabine Sekreterliği, derecelendirme olmadan işlerin kısıtlanacağını iddia eden uygunsuz satış girişimlerine karşı uyarıda bulundu
Web sunucusu yöneticilerinin bugün yapabilecekleri
SCS derecelendirme sisteminin teknik doğrulaması sınır cihazlarını kapsar; ancak 3.1 bölümündeki 14 gün kuralı ve 3.2 bölümündeki destek sonu gereksinimi, web sunucularınızdaki işletim sistemi, PHP ve ara katman yazılımları için doğrudan geçerlidir.
İşe, sunucularınızın dış dünyaya gösterdiği sürümleri ve bunların hâlâ desteklenip desteklenmediğini kontrol ederek başlayın. Server ve X-Powered-By başlıklarındaki sürümleri, TLS sürümünü, sertifikayı ve güvenlik başlıklarını kayıt olmadan görmek için Site Scouter'ın sunucu bilgisi kontrolüne bir URL girin. Paylaşımlı barındırmada PHP sürümünün nasıl değiştirileceği PHP yükseltme için pratik kılavuz makalesinde anlatılıyor.
Yöntem notları ve sınırlar
Bu makale, IPA'nın 30 Ekim 2026 itibarıyla yayımladığı birincil belgelere (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, ücret duyurusu, SSS ve 28 Ekim 2026 tarihli basın bülteni) dayanmaktadır. Kriter kimlikleri ve ifadeler SCS-400 Ver.1.1'den alınmıştır. Kayıt başvuru kılavuzu henüz yayımlanmadığından, prosedürel ayrıntılar değişebilir. Yazar alan adı, barındırma ve güvenlik sektöründe çalışmaktadır; ne bir değerlendirme kuruluşu ne de bir teknik doğrulama sağlayıcısıdır.
Desteği sona ermiş yazılımları kaldırma ve ciddi güncellemeleri 14 gün içinde uygulama gereksinimleri, web sunucularınızdaki işletim sistemi, PHP ve ara katman yazılımları için doğrudan geçerlidir. Sunucunuzun dış dünyaya gösterdiği sürümleri ve başlıkları, yalnızca bir URL girerek, müdahalesiz bir yöntemle kontrol edin. Kayıt gerekmez.
Kullan: Sunucu bilgisi sorgulamaSSS
★3 olmadan ★4'e başvurabilir miyim?
Evet. Her üst düzey alt düzeylerin tüm gereksinimlerini içerdiğinden, el kitabı ★3'e sahip olmasanız bile ★4 kaydı için başvurabileceğinizi belirtir.
Teknik doğrulama web uygulamalarını test ediyor mu?
Hayır. Teknik doğrulama kılavuzu (SCS-430), VPN cihazları, yönlendiriciler ve güvenlik duvarları gibi dışarıdan doğrudan erişilebilen trafik denetim cihazlarını kapsar ve bunları CVSS temel puanı 7.0 veya üzeri güvenlik açıkları açısından dışarıdan kontrol eder.
14 günlük yama kuralı ★3'te de zorunlu mu?
Evet. 4-4-4-2 numaralı değerlendirme kriteri, ★3'ün "güvenlik yamaları ve güncellemelerine ilişkin prosedürler" gereksinimine aittir ve Kritik/Yüksek ya da CVSS 7.0 veya üzeri olarak derecelendirilen güncellemelerin 14 gün içinde uygulanmasını şart koşar.
Maliyeti ne kadar?
IPA'ya ödenen kayıt ücreti ★3 için yıllık ¥10,000 (31 Mart 2028'e kadar; sonrasında ¥20,000), ★4 için 3 yıllık ¥60,000'dir. SCS güvenlik uzmanlarına, değerlendirme kuruluşlarına ve teknik doğrulama sağlayıcılarına ödenen ücretler sistemin ücret tablosunda yer almaz ve piyasa tarafından belirlenir.
ISMS'e sahip olmak beni ★4'ten muaf tutar mı?
Herhangi bir muafiyet kuralı yoktur. SSS, ISMS ile sistemi birbirini tamamlayan yapılar olarak tanımlar.
Kaynaklar
Son kontrol: 2026-10-30. Teknik özellikler ve politikalar değişebilir; harekete geçmeden önce birincil kaynakları kontrol edin.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (kişisel blog nkzw.jp)
İletişim: Resmi site / YouTube / Instagram / LinkedIn / X / Telegram