
ระบบจัดระดับ SCS ของญี่ปุ่นจะคัดแยกซัพพลายเออร์: สิ่งที่ผู้บริหารต้องรู้เกี่ยวกับข้อกำหนด ★ ที่ถูกส่งต่อลงไปถึงซัพพลายเออร์ลำดับที่ 3 และสิ่งที่จะเกิดขึ้นกับบริษัทที่ไม่ผ่านเกณฑ์
ในเดือนมีนาคม 2027 จะเปิดรับใบสมัครของระบบจัดระดับ SCS (ระบบจัดระดับความมั่นคงปลอดภัยเพื่อเสริมความแข็งแกร่งของซัพพลายเชน) ซึ่งดำเนินการโดย IPA หรือ Information-technology Promotion Agency, Japan (สำนักงานส่งเสริมเทคโนโลยีสารสนเทศของญี่ปุ่น) เมื่อวันที่ 28 ตุลาคม 2026 คู่มือการประเมินและคู่มืออธิบายได้รับการเผยแพร่ และเนื้อหาของระบบก็ลงตัวแล้ว
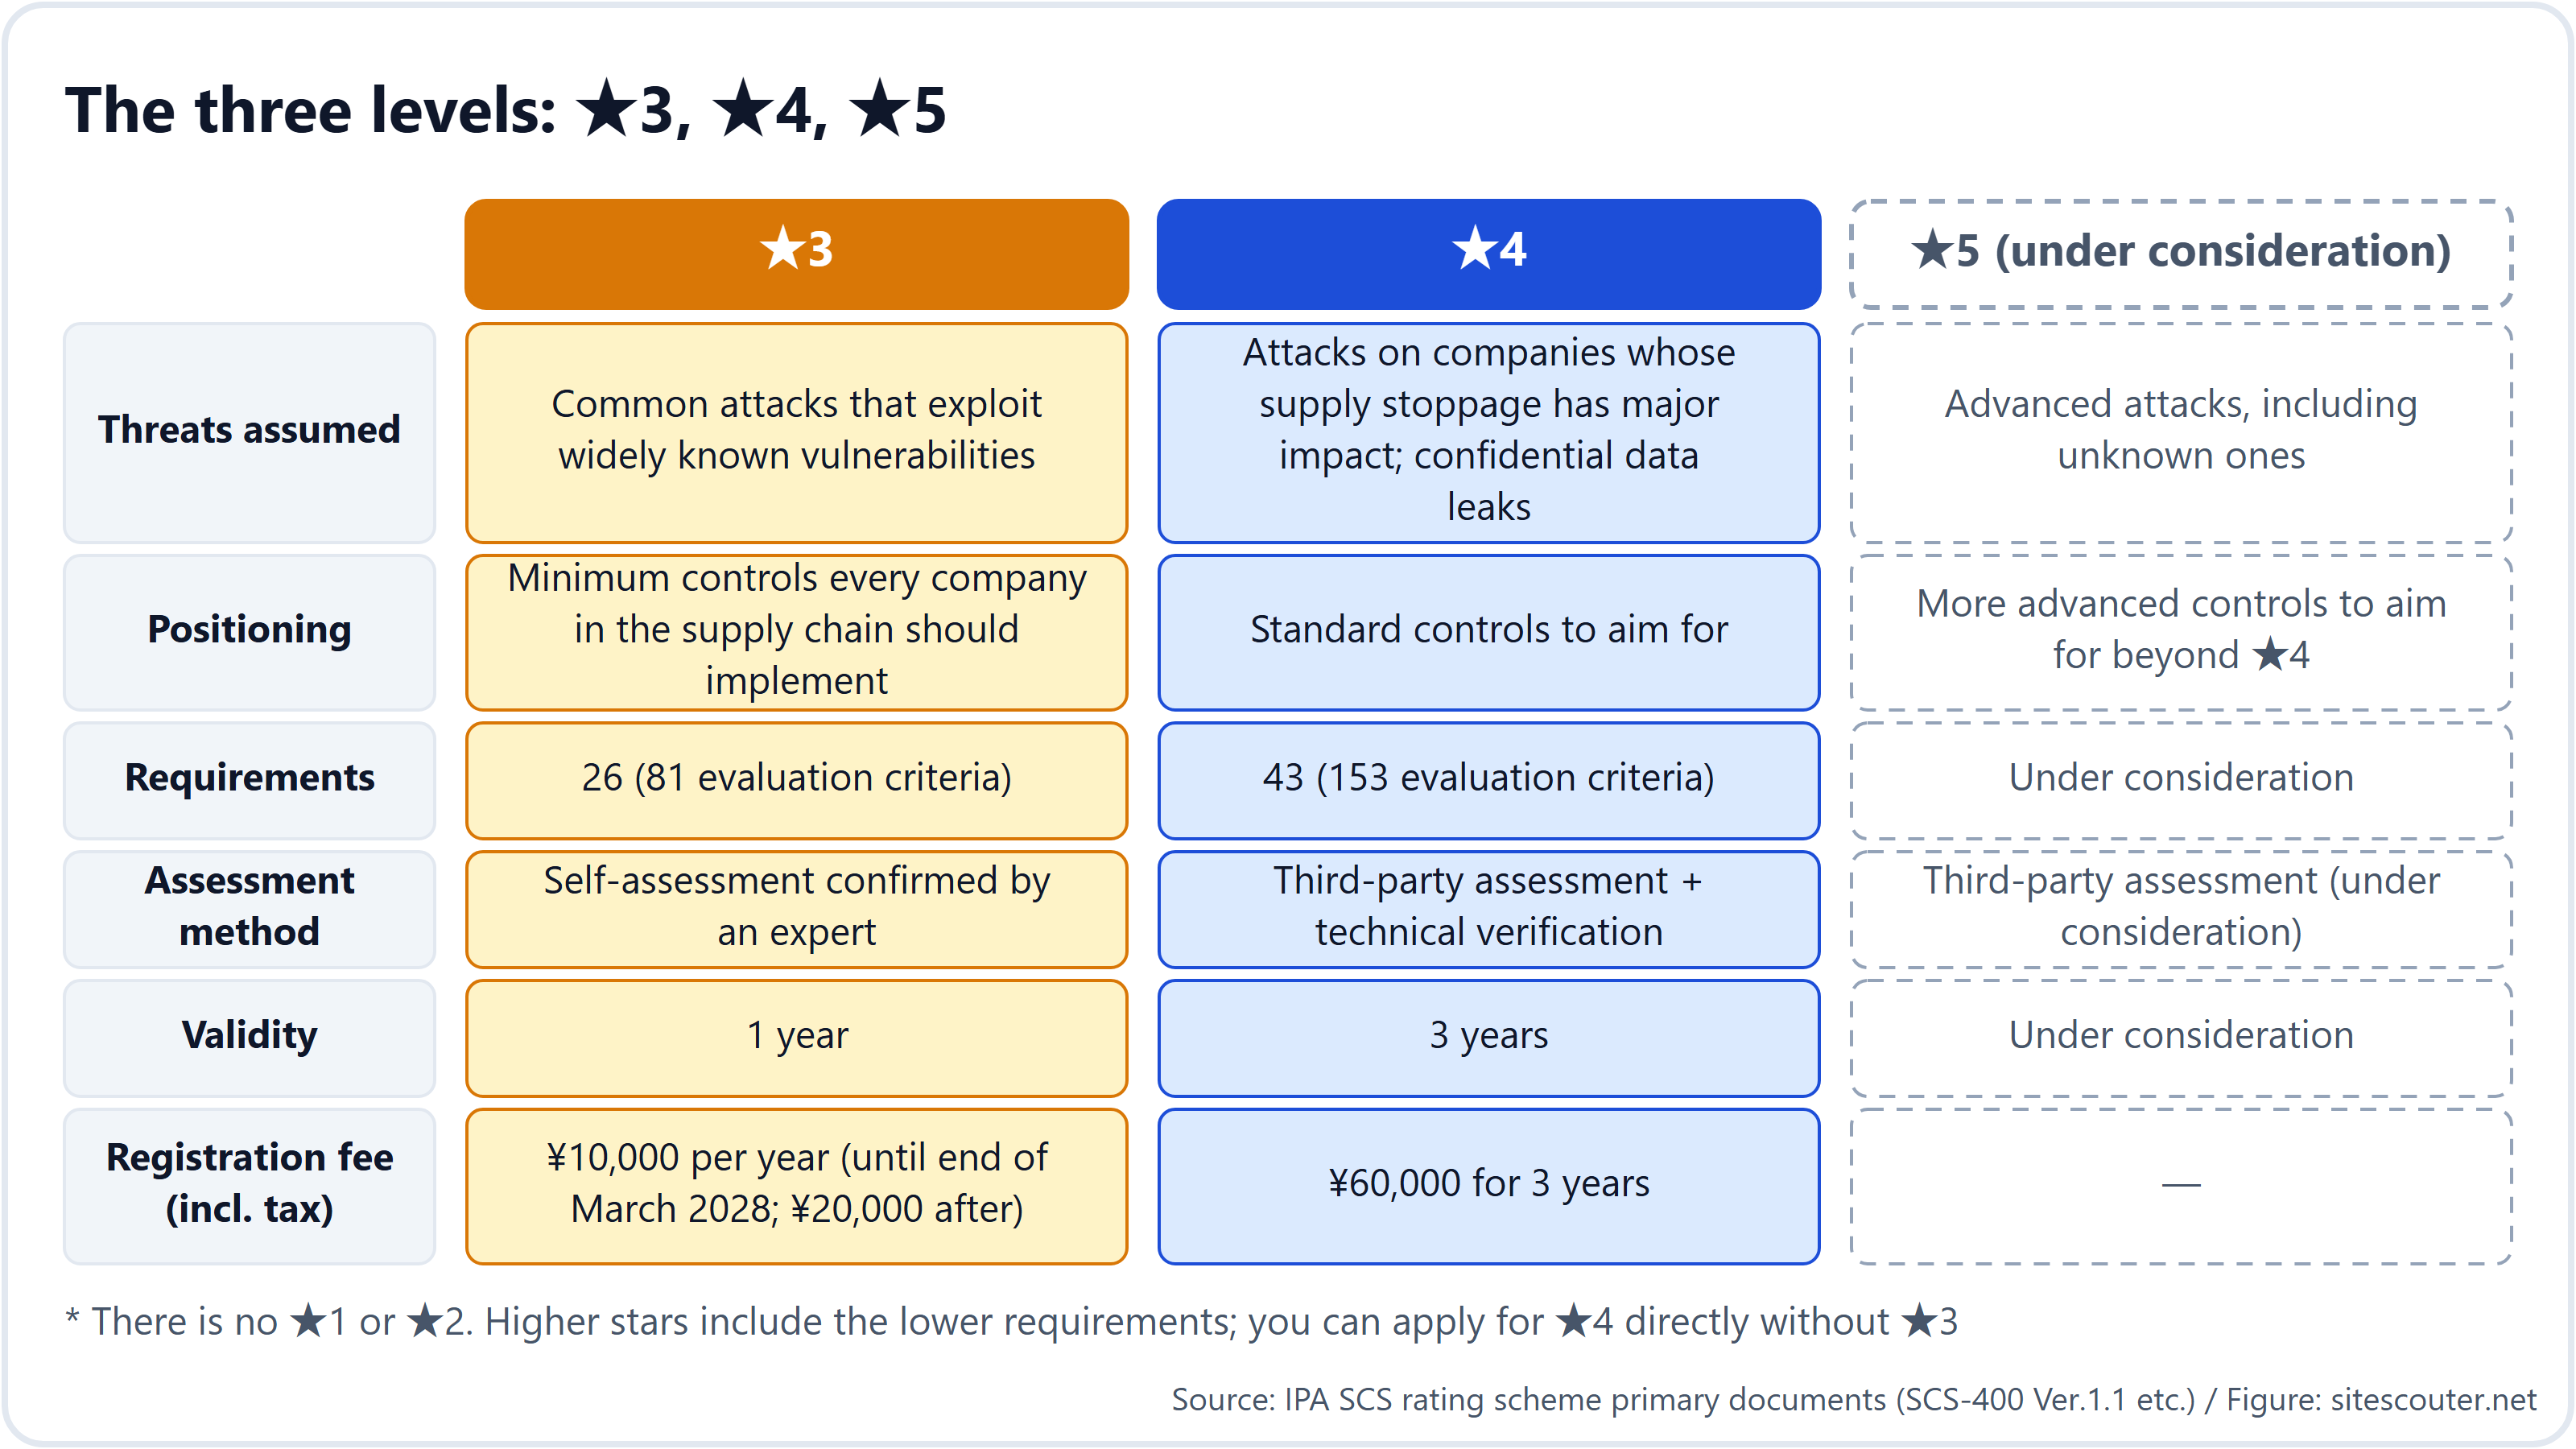
สำหรับผู้บริหาร ประเด็นที่สำคัญที่สุดมีเพียงข้อเดียว: ระบบนี้ออกแบบให้ถูกส่งต่อไม่เฉพาะไปยังซัพพลายเออร์ลำดับที่ 1 ที่ค้าขายกับบริษัทขนาดใหญ่โดยตรง แต่ลงไปถึงซัพพลายเออร์ลำดับที่ 2 และลำดับที่ 3 ด้วย เมื่อบริษัทขนาดใหญ่เขียน "★3 ขึ้นไป" ลงในมาตรฐานการจัดซื้อ บริษัทที่ไม่ผ่านมาตรฐานก็จะไม่ได้รับเลือกเป็นซัพพลายเออร์อีกต่อไป และเนื่องจากซัพพลายเออร์ลำดับที่ 1 ที่ต้องการ ★4 ต้องรู้สถานะความมั่นคงปลอดภัยของซัพพลายเออร์ของตนเอง (ลำดับที่ 2) ตามข้อกำหนด ข้อกำหนดจึงไหลลงไปตามห่วงโซ่อย่างต่อเนื่อง
บทความนี้เขียนสำหรับผู้บริหารทั้งสองฝั่ง ทั้งฝั่งที่จะถูกขอ ★ เป็นเงื่อนไขทางธุรกิจ และฝั่งที่จะเป็นผู้ขอ บทความอ้างอิงเอกสารต้นฉบับ (เอกสารของระบบจาก IPA) และครอบคลุมว่าระบบทำงานอย่างไร เหตุใดจึงถูกส่งต่อลงไป จะเกิดอะไรขึ้นกับบริษัทที่ไม่ผ่านเกณฑ์ การตัดสินใจที่ต้องทำ ตลอดจนต้นทุนและระยะเวลาที่ต้องใช้ รายละเอียดทางเทคนิคอยู่ในคู่มือสำหรับวิศวกร และบทนำเกี่ยวกับระบบอยู่ในคู่มือฉบับทั่วไป
บทความนี้เผยแพร่เป็นภาษาอังกฤษที่ sitescouter.net และ nkzw.jp และเป็นภาษาญี่ปุ่นที่ sitescouter.net ด้วย หน้านี้คือฉบับภาษาไทยบน Site Scouter ซึ่งแปลจากฉบับภาษาอังกฤษ
สิ่งที่ได้ข้อสรุปแล้ว
- IPA ดำเนินการระบบนี้ภายใต้การกำกับของกระทรวงเศรษฐกิจ การค้า และอุตสาหกรรม และสำนักงานความมั่นคงปลอดภัยไซเบอร์แห่งชาติ สังกัดสำนักเลขาธิการคณะรัฐมนตรี โดยมี "นโยบายการออกแบบระบบ" เดือนมีนาคม 2026 เป็นพื้นฐาน
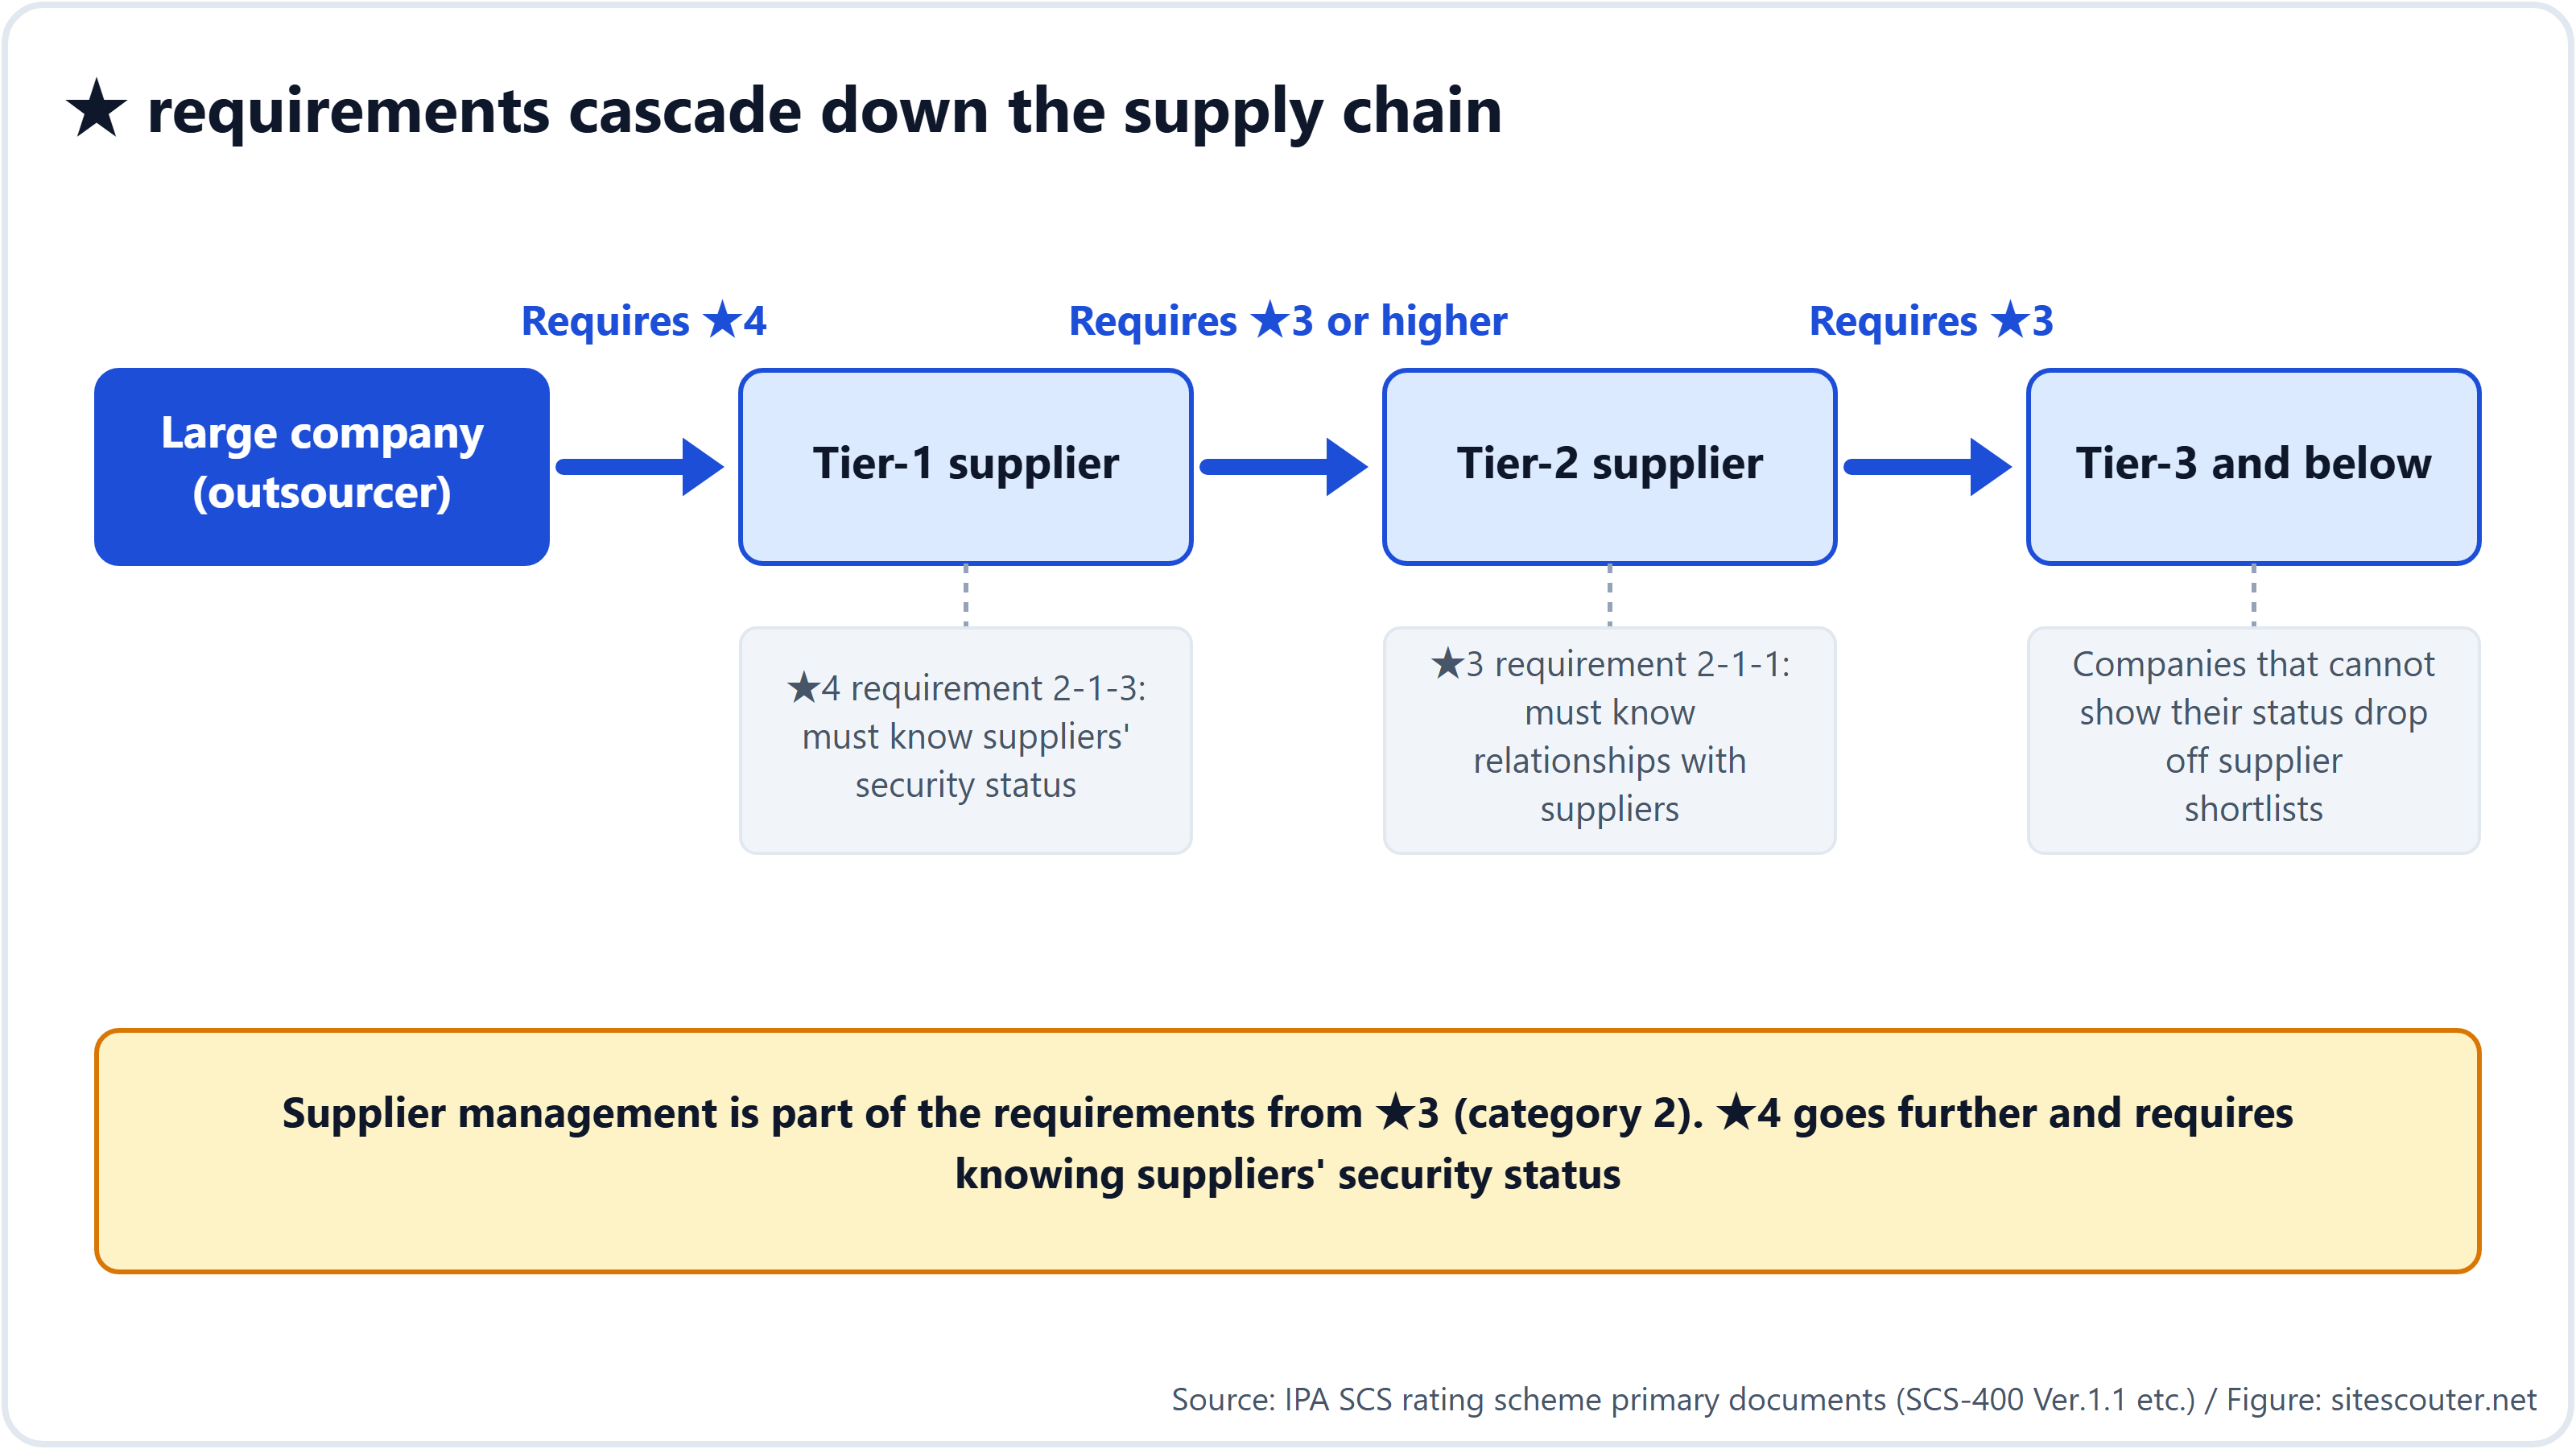
- มีสามระดับ ได้แก่ ★3, ★4 และ ★5 ★3 พิสูจน์ข้อกำหนด 26 ข้อด้วยการประเมินตนเองที่ได้รับการยืนยันจากผู้เชี่ยวชาญ ส่วน ★4 พิสูจน์ข้อกำหนด 43 ข้อด้วยการประเมินโดยบุคคลที่สามร่วมกับการตรวจสอบทางเทคนิค ★5 ยังอยู่ระหว่างการศึกษา
- ★3 มีอายุ 1 ปี และ ★4 มีอายุ 3 ปี ค่าธรรมเนียมการขึ้นทะเบียนที่จ่ายให้ IPA ของ ★3 คือ ¥10,000 ต่อปี (จนถึงสิ้นเดือนมีนาคม 2028 หลังจากนั้นเป็น ¥20,000) และของ ★4 คือ ¥60,000 ต่อ 3 ปี
- องค์กรที่ได้รับการรับรองจะมีรายชื่อบนเว็บไซต์ของ IPA และใช้เครื่องหมายโลโก้ได้
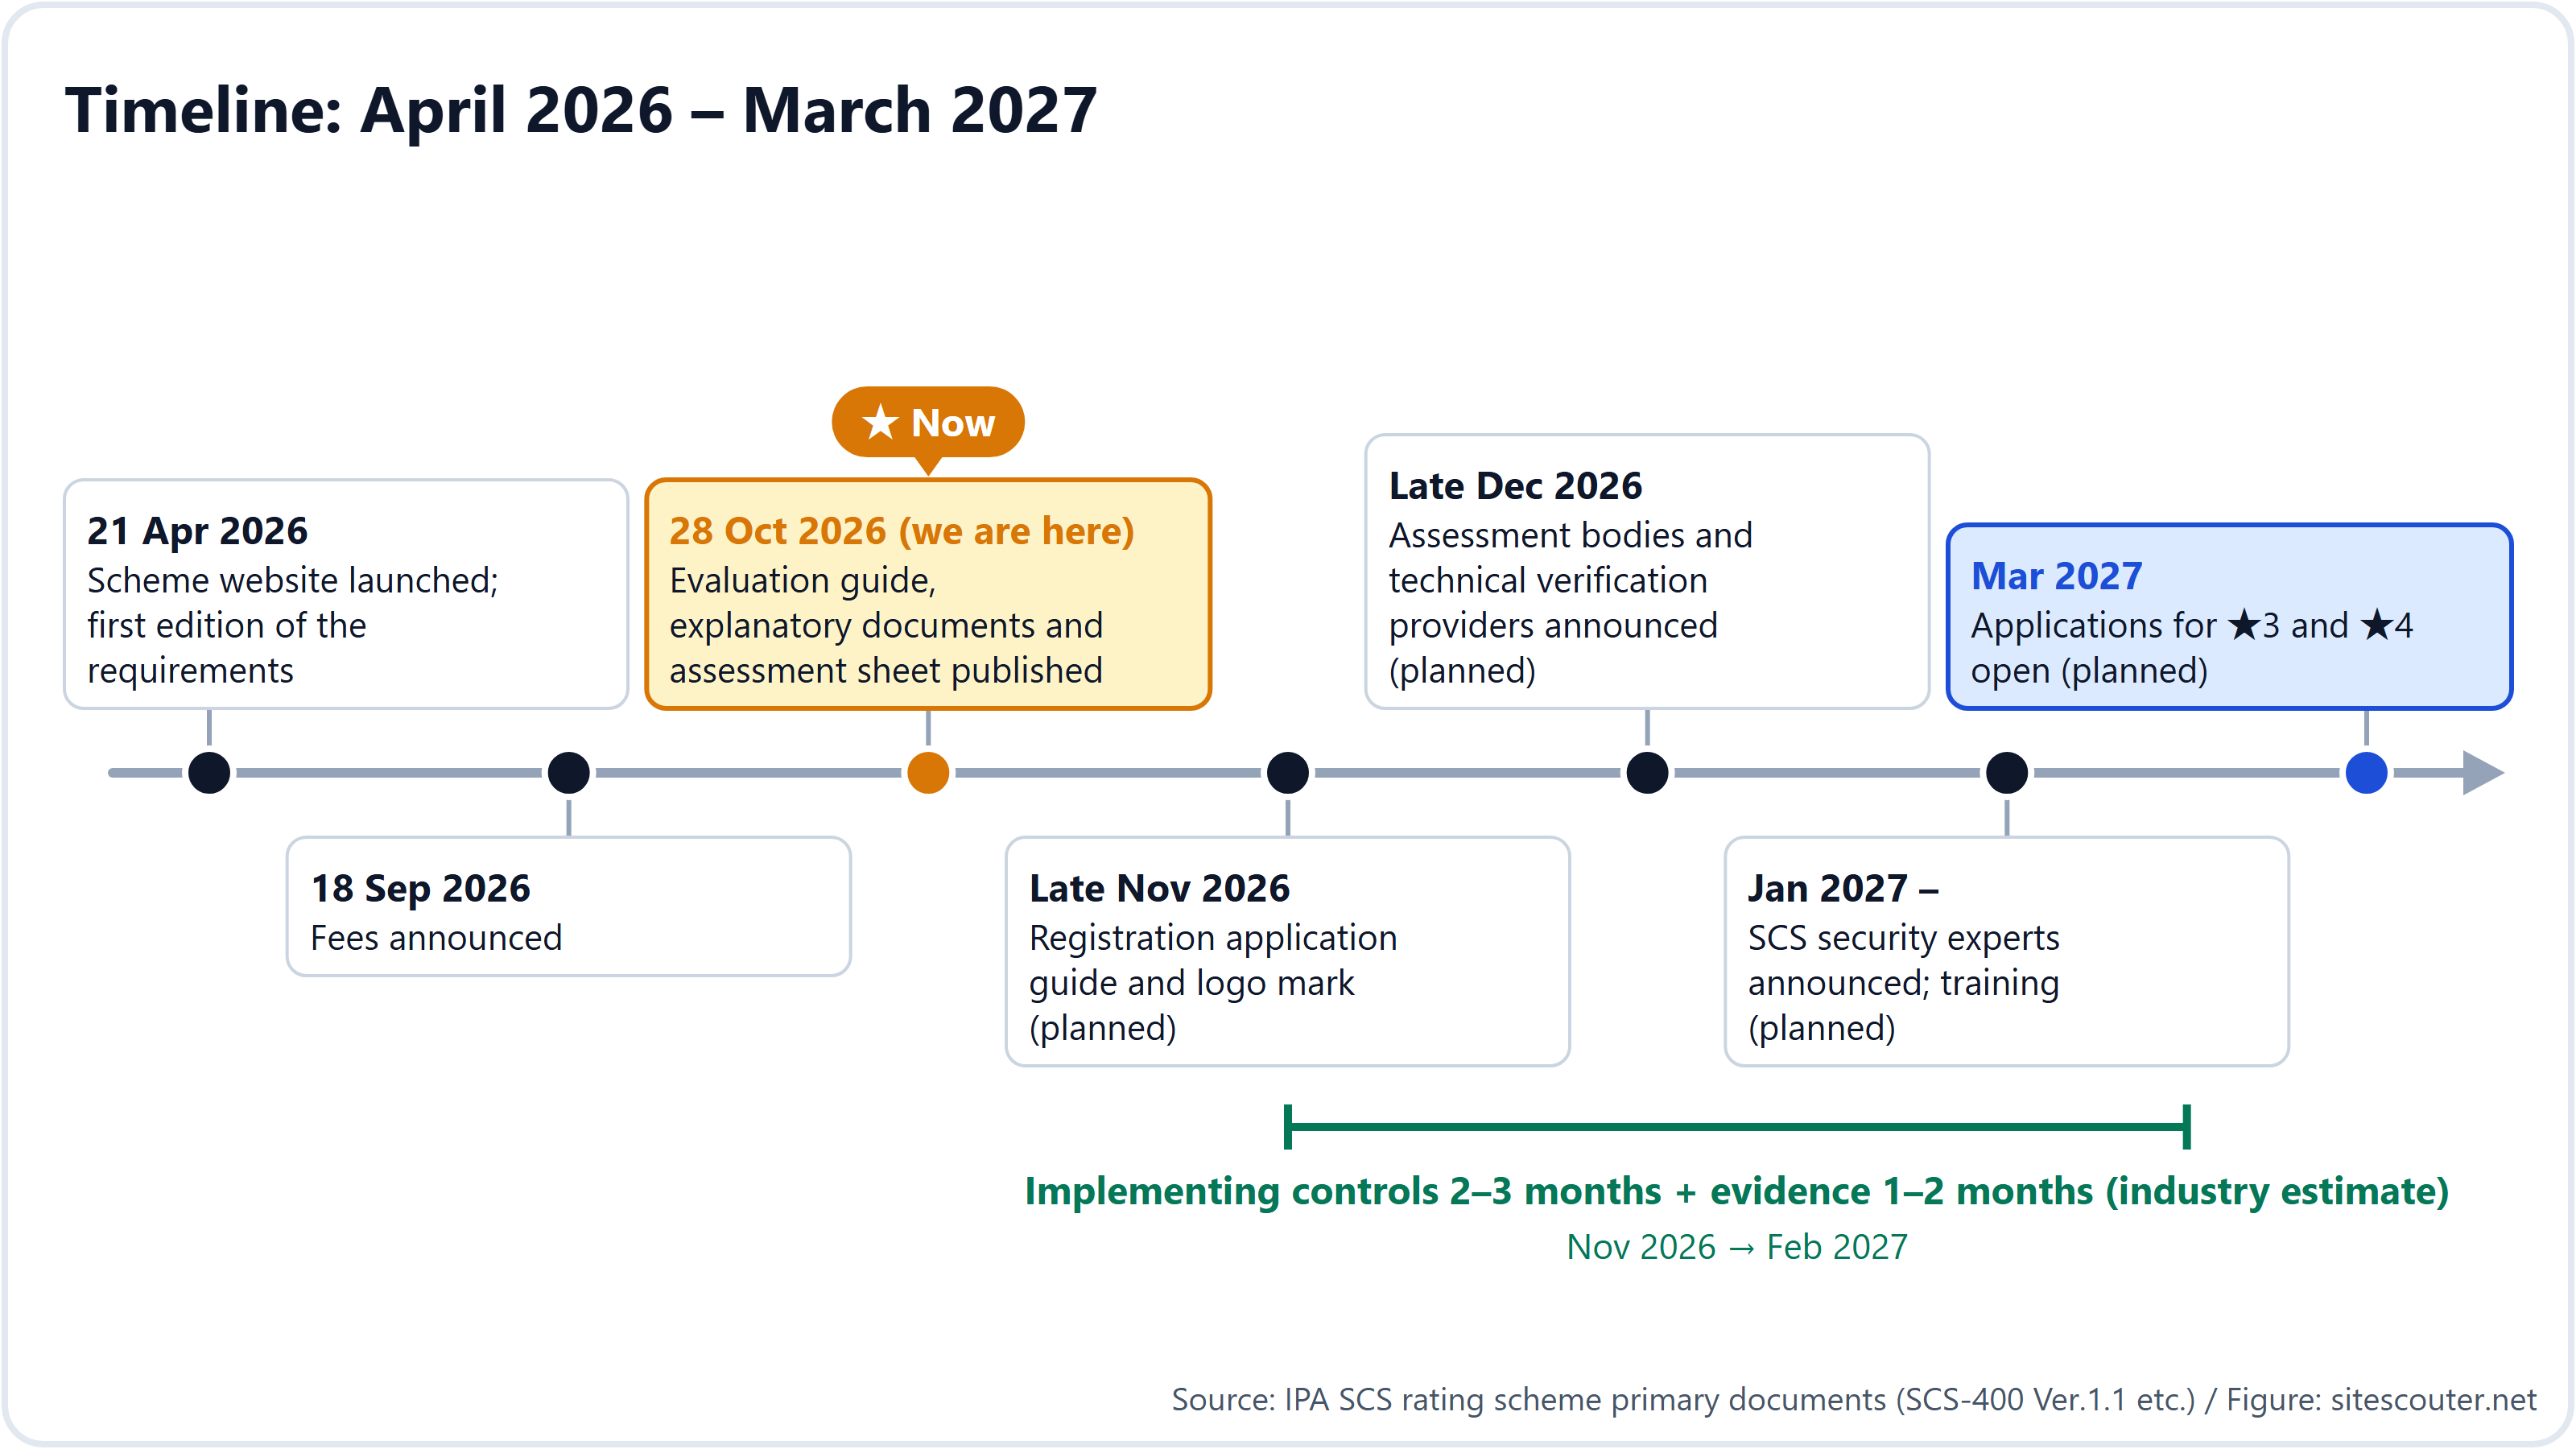
- มีกำหนดเปิดรับใบสมัครในเดือนมีนาคม 2027 คู่มือการยื่นขอขึ้นทะเบียนมีกำหนดเผยแพร่สิ้นเดือนพฤศจิกายน 2026 รายชื่อหน่วยงานประเมินในปลายเดือนธันวาคม และรายชื่อผู้เชี่ยวชาญตั้งแต่เดือนมกราคม 2027
เหตุใดจึงไปถึงซัพพลายเออร์ลำดับที่ 3
คำอธิบายของระบบระบุว่า "ผู้ว่าจ้างนำเสนอระดับ (★) ที่เหมาะสมต่อซัพพลายเออร์ ส่งเสริมให้ดำเนินมาตรการ และตรวจสอบการดำเนินการ" ฟังดูเหมือนเป็นเรื่องระหว่างสองบริษัท แต่เมื่ออ่านข้อกำหนดจะเห็นว่าระบบถูกออกแบบมาให้ส่งต่อเป็นทอด ๆ
- ข้อกำหนด 2-1-1 ของ ★3: จัดให้มีกลไกเพื่อรู้ความสัมพันธ์ระหว่างทรัพย์สินของตนเองกับระบบที่องค์กรอื่นเป็นผู้จัดการ (ซัพพลายเออร์ รวมถึงลูกค้า บริษัทย่อย บริษัทในเครือ และผู้ให้บริการคลาวด์)
- ข้อกำหนด 2-1-4 ของ ★3: กับซัพพลายเออร์ที่ใช้ข้อมูลลับร่วมกัน ให้กำหนดบทบาทและความรับผิดชอบเมื่อเกิดเหตุการณ์
- ข้อกำหนด 2-1-3 ของ ★4: ในมุมมองของความเสี่ยงด้านความต่อเนื่องทางธุรกิจและความเสี่ยงด้านการบริหารจัดการข้อมูล ต้องรู้สถานะความมั่นคงปลอดภัยของซัพพลายเออร์ที่อาจส่งผลกระทบต่อบริษัทของคุณ
- ข้อกำหนด 2-1-5 ของ ★4: เมื่อสัญญาสิ้นสุด ให้เรียกคืนข้อมูลลับและสิทธิ์การเข้าถึงจากซัพพลายเออร์ หรือให้ทำลาย
กล่าวอีกนัยหนึ่ง ซัพพลายเออร์ลำดับที่ 1 ที่ถูกบริษัทขนาดใหญ่ขอ ★4 ต้องรู้สถานะความมั่นคงปลอดภัยของซัพพลายเออร์ลำดับที่ 2 เพื่อรักษา ★4 ไว้ และวิธีที่ง่ายที่สุดที่จะรู้ก็คือ "ให้ซัพพลายเออร์ลำดับที่ 2 ขอรับ ★ ด้วย" เมื่อซัพพลายเออร์ลำดับที่ 2 ได้ ★3 แล้ว ข้อกำหนด 2-1-1 ก็บังคับให้ต้องรู้ความสัมพันธ์กับซัพพลายเออร์ลำดับที่ 3 เนื่องจากหมวดที่ 2 ของข้อกำหนดคือ "การบริหารจัดการซัพพลายเออร์" โครงสร้างของระบบจึงทำให้ดาวเดินทางไปจนสุดปลายห่วงโซ่
จะเกิดอะไรขึ้นหากไม่ผ่านเกณฑ์
FAQ ของ IPA ระบุว่า "การขอรับ ★ เป็นความสมัครใจ" และ "การไม่ผ่านข้อกำหนดทุกข้อไม่ได้หมายความว่าธุรกิจจะถูกระงับทันที" ซึ่งเป็นคำอธิบายที่ถูกต้องเกี่ยวกับสถานะทางกฎหมายของระบบ
ความเป็นจริงทางธุรกิจแตกต่างออกไป บริษัทขนาดใหญ่ไม่สามารถทำธุรกิจกับบริษัทที่ไม่ผ่านมาตรฐานการจัดซื้อของตนได้ ทันทีที่มาตรฐานระบุว่า "ซัพพลายเออร์ต้องได้ ★3 ขึ้นไปตามระบบจัดระดับ SCS" บริษัทที่ไม่มีก็จะหลุดออกจากรายชื่อซัพพลายเออร์ที่พิจารณา ผู้รับผิดชอบไม่มีดุลยพินิจ เพราะการทำสัญญากับซัพพลายเออร์ที่ไม่ผ่านมาตรฐานจะทำให้ทั้งตัวผู้รับผิดชอบและบริษัทเสี่ยงต่อการละเมิดการปฏิบัติตามกฎระเบียบ
การออกแบบของระบบยิ่งตอกย้ำเรื่องนี้ บริษัทที่ได้ ★4 มีหน้าที่ต้องรู้สถานะความมั่นคงปลอดภัยของซัพพลายเออร์ จึงไม่สามารถคงซัพพลายเออร์ที่ตนไม่อาจรู้สถานะไว้ได้ สำหรับธุรกิจใหม่ เรื่องนี้เป็นเงื่อนไขตั้งแต่ต้น สำหรับธุรกิจที่มีอยู่ จะถูกเพิ่มเข้ามาเมื่อต่อสัญญา ส่วนการจัดซื้อจัดจ้างภาครัฐ IPA ระบุว่า "จะเป็นข้อกำหนดในการประกวดราคาหรือไม่ขึ้นอยู่กับหน่วยงานผู้จัดซื้อ" แต่เนื่องจากนี่เป็นระบบของภาครัฐ จึงสมเหตุสมผลที่จะคาดว่าการจัดซื้อของภาครัฐจะขยับก่อน
สรุปคือ ระบบนี้เป็นความสมัครใจตามกฎหมาย แต่แทบเป็นข้อบังคับในทางธุรกิจ ช่องว่างระหว่างบริษัทที่เตรียมตัวก่อนลูกค้าขอ กับบริษัทที่วิ่งวุ่นภายหลัง จะยิ่งถ่างกว้างขึ้นเมื่อเปิดรับใบสมัครแล้วและหน่วยงานประเมินกับผู้เชี่ยวชาญมีคิวเต็ม
การตัดสินใจห้าเรื่องของผู้บริหาร
เจ้าหน้าที่สามารถผลักดันข้อกำหนดส่วนใหญ่ได้เอง แต่ห้าประเด็นต่อไปนี้จะไม่ขยับจนกว่าฝ่ายบริหารจะตัดสินใจ
- ตั้งเป้าดาวระดับใด ขึ้นอยู่กับว่าลูกค้ารายหลักของคุณจะขอระดับใด หลักคร่าว ๆ ในตอนนี้คือ ★4 หากคุณค้าขายกับบริษัทขนาดใหญ่โดยตรง และ ★3 หากคุณเป็นซัพพลายเออร์ลำดับที่ 2 หรือลึกกว่านั้น คุณยังสามารถยื่นขอ ★4 ได้โดยตรงโดยไม่ต้องมี ★3
- รับรองหน่วยใด ในแบบประเมิน คุณเลือกได้ระหว่างทั้งนิติบุคคล บางส่วนของนิติบุคคล เช่น หน่วยธุรกิจ หรือกลุ่มบริษัท ยิ่งขอบเขตกว้าง ต้นทุนของมาตรการก็ยิ่งสูง ยิ่งขอบเขตแคบ คุณก็ยิ่งต้องอธิบายกับลูกค้าบ่อยขึ้นว่า "หน่วยงานนี้อยู่นอกขอบเขต"
- ใครเป็นผู้รับผิดชอบ ข้อกำหนด 1-2-1 ของ ★3 ให้แต่งตั้งผู้บริหารที่รับผิดชอบด้านความมั่นคงปลอดภัย (เช่น CISO) และหน่วยงานที่รับผิดชอบ รวมถึงกำหนดหน้าที่และอำนาจ ★4 กำหนดเพิ่มเติมให้มีองค์กรที่ตัดสินใจระดับบริหารได้ เช่น คณะกรรมการความมั่นคงปลอดภัยสารสนเทศที่ฝ่ายบริหารเข้าร่วม (1-2-1-4)
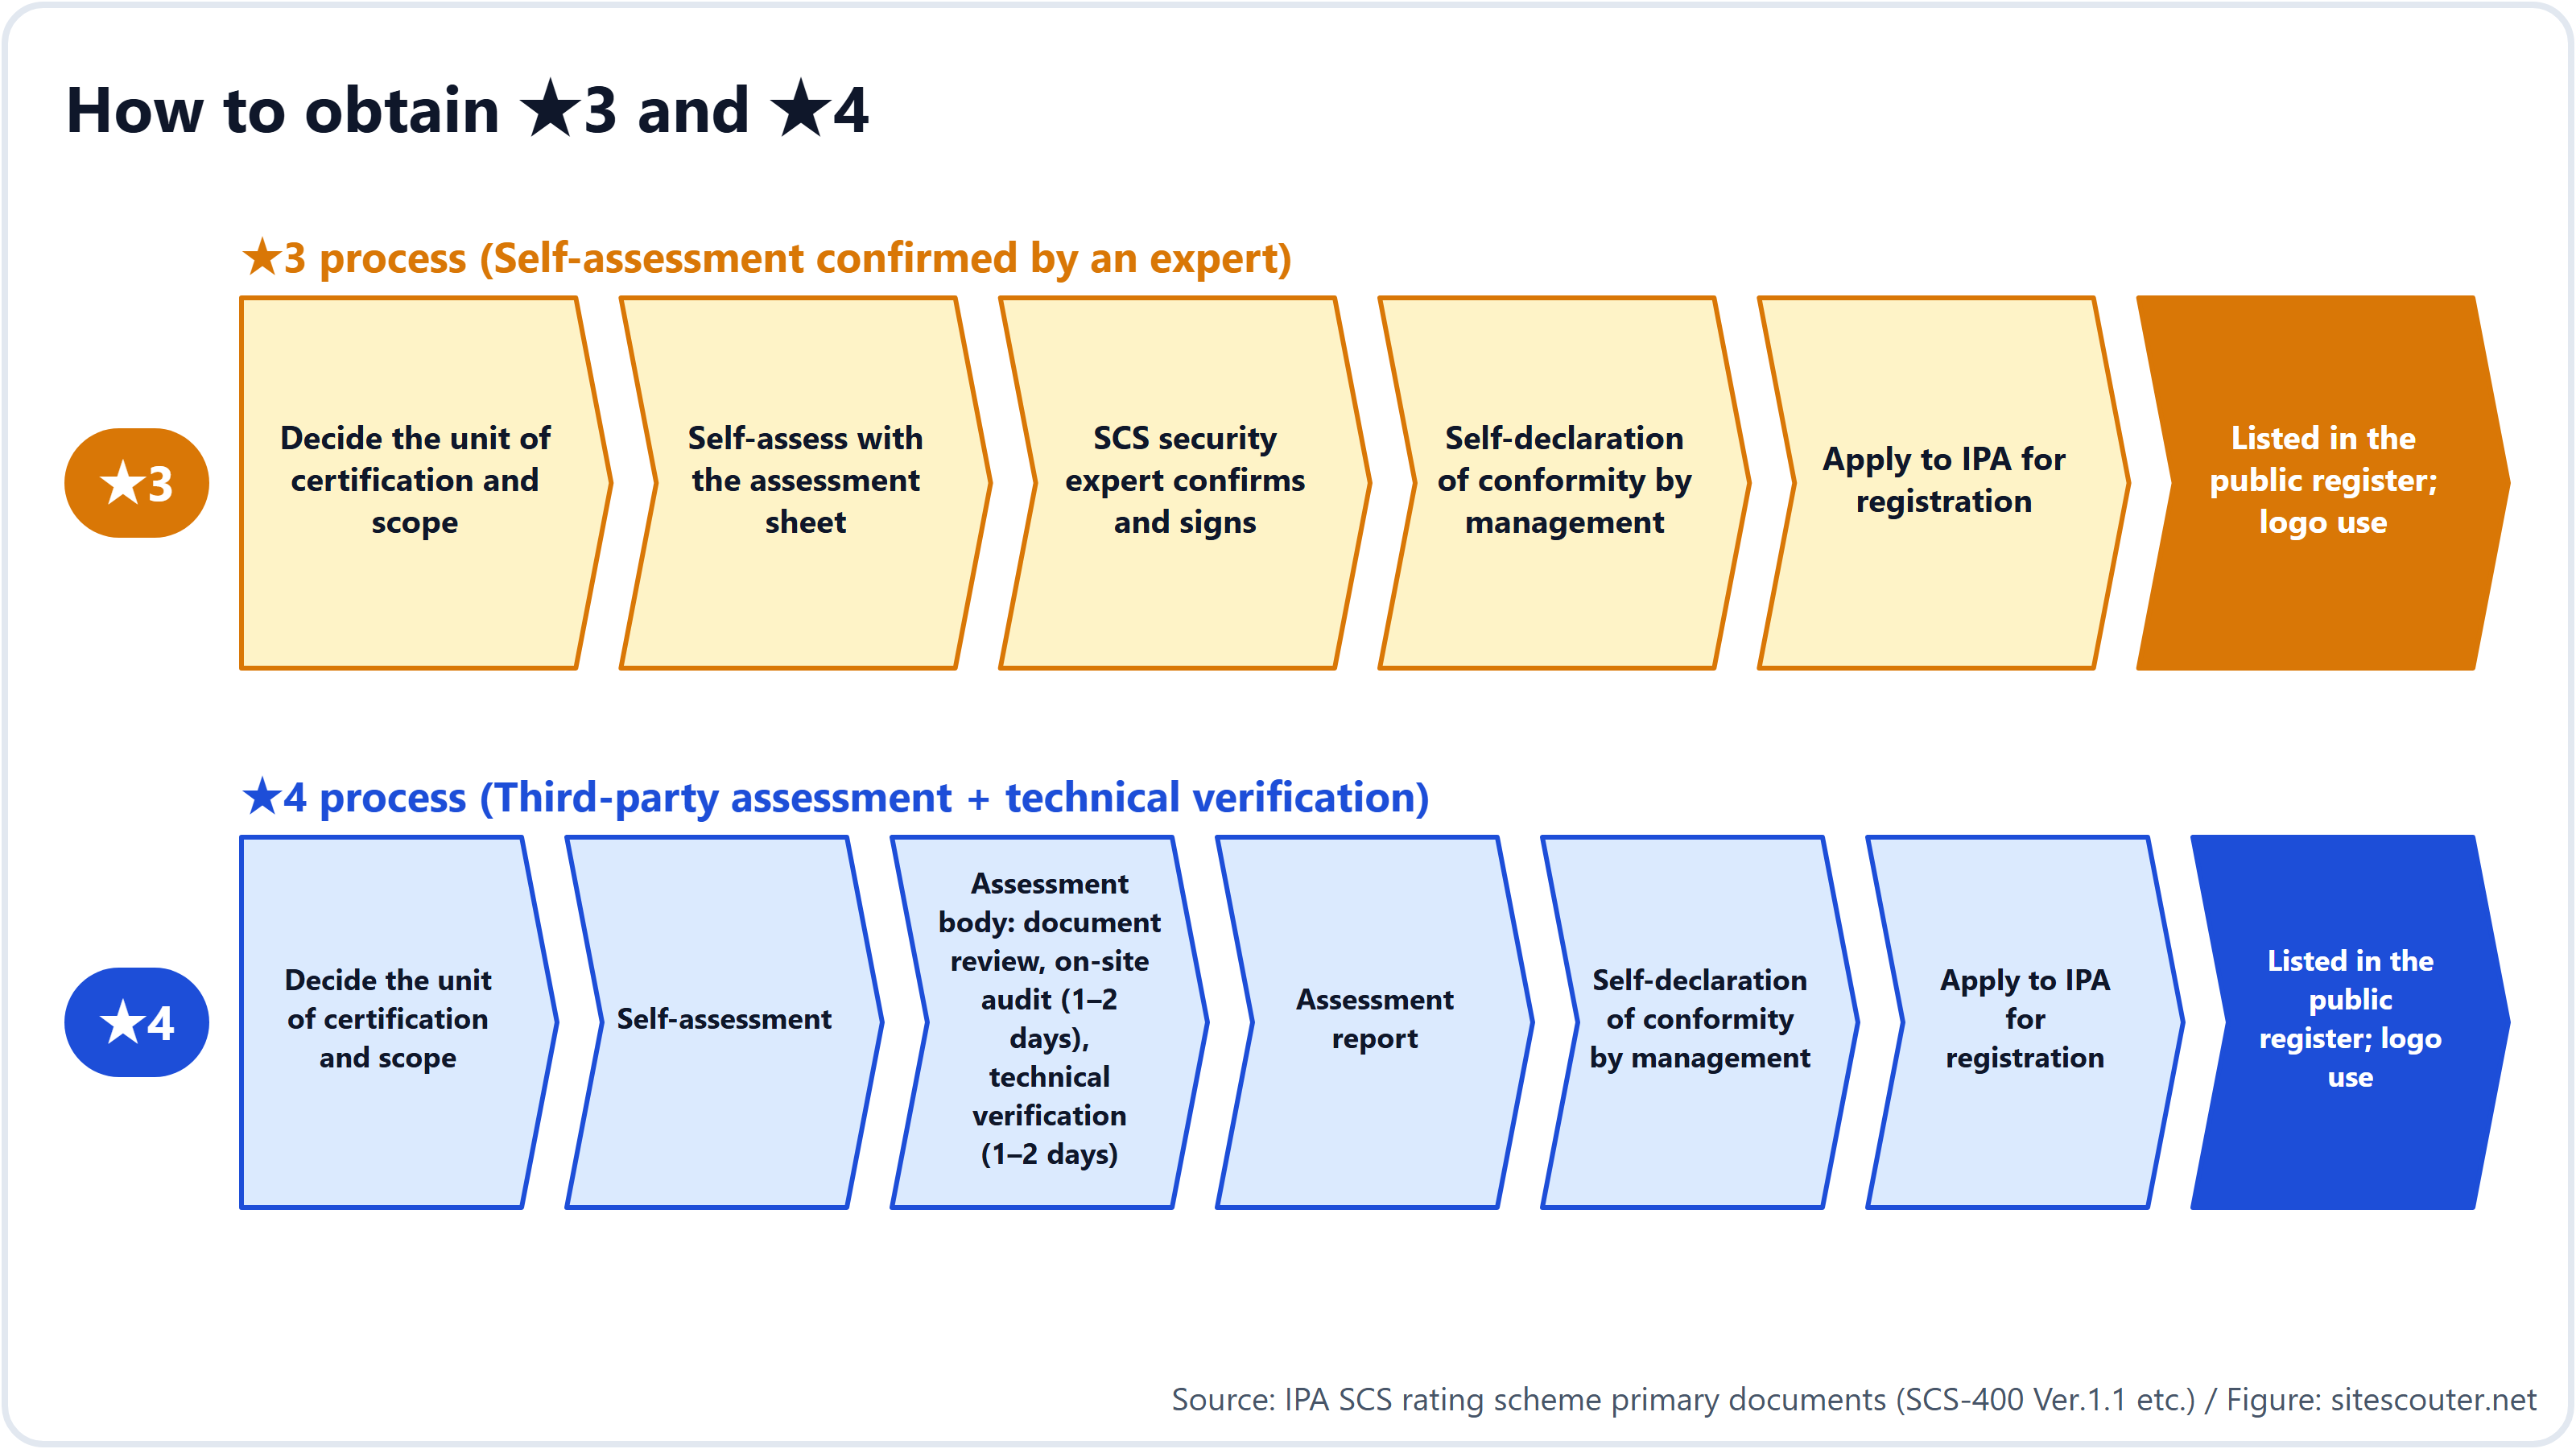
- ใครเป็นผู้ประกาศความสอดคล้องด้วยตนเอง ทั้ง ★3 และ ★4 ฝ่ายบริหารเป็นผู้ประกาศขั้นสุดท้ายว่า "เราเป็นไปตามข้อกำหนด" ผู้เชี่ยวชาญหรือหน่วยงานประเมินเป็นผู้ตรวจสอบ แต่ความรับผิดชอบต่อการประกาศอยู่ที่ฝ่ายบริหาร
- ภายในเมื่อใด เปิดรับใบสมัครในเดือนมีนาคม 2027 หลักคร่าว ๆ ในวงการคือ 2 ถึง 3 เดือนสำหรับการดำเนินมาตรการ และ 1 ถึง 2 เดือนสำหรับการเตรียมหลักฐาน ให้นับย้อนจากวันต่อสัญญาของลูกค้าเพื่อกำหนดวันเริ่มต้น
ต้นทุนและระยะเวลาที่แท้จริง
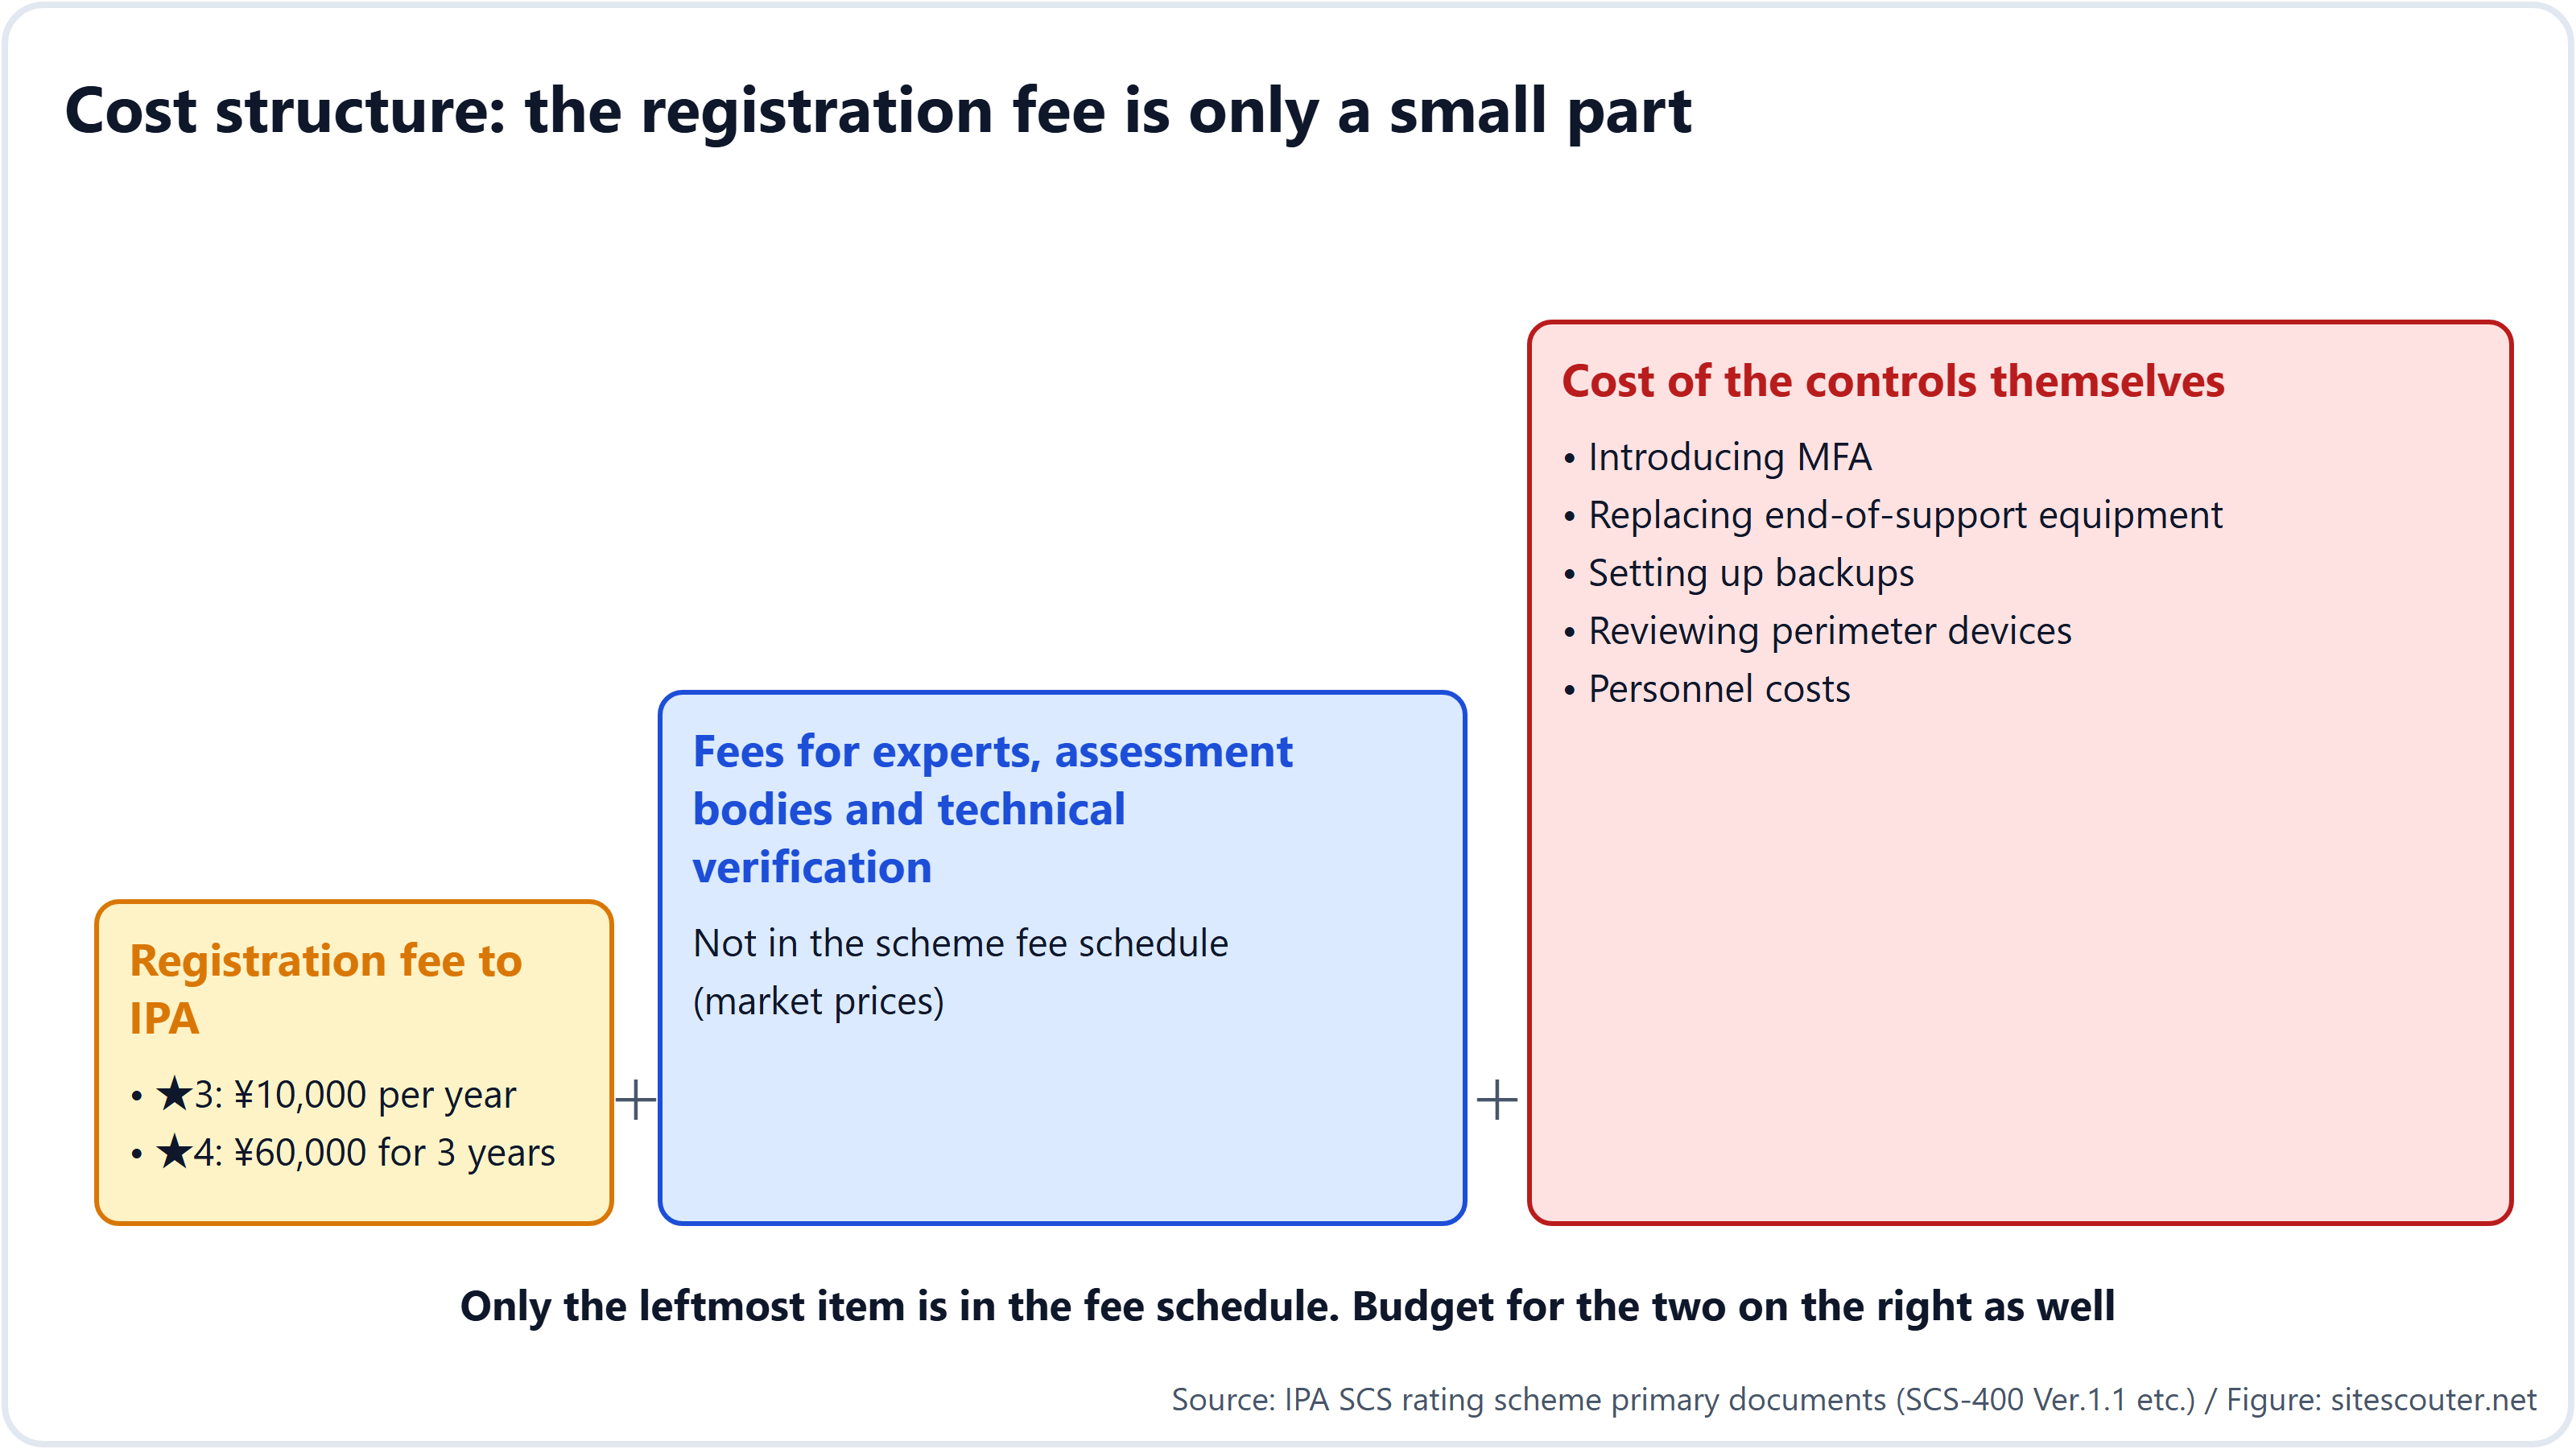
ค่าธรรมเนียมการขึ้นทะเบียนที่จ่ายให้ IPA ดูถูกที่ ¥10,000 ต่อปีสำหรับ ★3 แต่เป็นเพียงส่วนหนึ่งของต้นทุน
| รายการ | ★3 | ★4 | หมายเหตุ |
|---|---|---|---|
| ค่าธรรมเนียมการขึ้นทะเบียนที่จ่ายให้ IPA | ¥10,000 ต่อปี (จนถึงสิ้นเดือนมีนาคม 2028 หลังจากนั้นเป็น ¥20,000) | ¥60,000 ต่อ 3 ปี | อยู่ในตารางค่าธรรมเนียม |
| ผู้เชี่ยวชาญ หน่วยงานประเมิน และการตรวจสอบทางเทคนิค | การตรวจยืนยันโดยผู้เชี่ยวชาญด้านความมั่นคงปลอดภัย SCS | การตรวจเอกสาร การตรวจประเมิน ณ สถานที่ (1 ถึง 2 วัน) และการตรวจสอบทางเทคนิค (1 ถึง 2 วัน) โดยหน่วยงานประเมิน | ไม่อยู่ในตารางค่าธรรมเนียม กำหนดโดยกลไกตลาด |
| ตัวมาตรการเอง | MFA การเปลี่ยนอุปกรณ์ที่หมดระยะการสนับสนุน ขั้นตอนการสำรองและกู้คืนข้อมูล การตั้งค่าอุปกรณ์ที่ขอบเขตเครือข่าย กฎและการฝึกอบรม | ทั้งหมดในช่องซ้าย บวกการเก็บล็อก มาตรการที่เกตเวย์ การแบ่งเซกเมนต์เครือข่าย และการบริหารจัดการซัพพลายเออร์ | มักเป็นส่วนที่ใหญ่ที่สุด ขึ้นอยู่กับสถานะปัจจุบันของคุณ |
ในเรื่องระยะเวลา แบบประเมิน (แม่แบบการประเมินตนเอง) เผยแพร่แล้ว คุณจึงเริ่มประเมินสถานะปัจจุบันได้ตั้งแต่ตอนนี้
สำหรับบริษัทขนาดกลางและขนาดย่อม IPA กำลังเตรียม "Cyber Security Otasuketai Service (แบบใหม่)" ซึ่งเป็นบริการสนับสนุนที่มุ่งช่วยให้บริษัทได้รับ ★3 และ ★4 (ยังอยู่ในขั้นนำร่อง ณ เดือนตุลาคม 2026)
สิ่งที่ควรทำในเดือนนี้
ไม่จำเป็นต้องรอให้เปิดรับใบสมัคร คุณเริ่มทำสี่เรื่องนี้ได้ในเดือนนี้
- สอบถามแผนของลูกค้ารายหลัก ผ่านทีมขาย ให้ถามว่า "ท่านมีแผนจะกำหนดให้ซัพพลายเออร์ได้ระดับใดของระบบจัดระดับ SCS?" ฝ่ายจัดซื้อของลูกค้าก็กำลังเตรียมตัวเช่นกัน ยิ่งถามเร็ว ก็ยิ่งมีช่องให้เจรจาเงื่อนไขมากขึ้น
- แต่งตั้งผู้รับผิดชอบ จัดตั้งโครงสร้างองค์กรตามที่ข้อกำหนด 1-2-1 กำหนด และส่งมอบแบบประเมินให้
- ประเมินสถานะปัจจุบันของตนเอง เพียงทำเครื่องหมายผ่านหรือไม่ผ่านใน 26 รายการ ก็จะเห็นว่าเงินจะต้องไปลงที่ใด รายการที่บริษัทส่วนใหญ่สะดุดคือ ระบบปฏิบัติการและซอฟต์แวร์ที่หมดระยะการสนับสนุน การไม่มีการยืนยันตัวตนแบบหลายปัจจัย การอัปเดตล่าช้า และการไม่มีขั้นตอนการกู้คืน
- ตรวจสอบว่าบริษัทของคุณดูเป็นอย่างไรจากภายนอก เว็บไซต์หรือเซิร์ฟเวอร์ของคุณประกาศเวอร์ชันเก่าออกไปหรือไม่ ตรวจสอบได้โดยไม่ต้องลงทะเบียน เพียงกรอก URL ในการตรวจสอบข้อมูลเซิร์ฟเวอร์ของ Site Scouter "มุมมองจากภายนอก" นี้ยังเป็นสิ่งแรกที่ฝ่ายจัดซื้อของลูกค้าจะดูด้วย
สำหรับผู้บริหารที่จะขอดาวจากซัพพลายเออร์
หากบริษัทของคุณเป็นผู้รับเหมาหลักและจะขอ ★ จากซัพพลายเออร์ คุณต้องตัดสินใจเรื่องต่อไปนี้
- จะขอระดับใดจากซัพพลายเออร์รายใด ระบบตั้งสมมติฐานว่ามาตรการที่กำหนด "นำเสนอตามตำแหน่งของซัพพลายเออร์ในซัพพลายเชน" คุณไม่จำเป็นต้องขอระดับเดียวกันจากซัพพลายเออร์ที่ถือข้อมูลลับของคุณ และจากซัพพลายเออร์ชิ้นส่วนทั่วไป
- ถ้อยคำในสัญญาและระยะผ่อนผัน เปิดรับใบสมัครในเดือนมีนาคม 2027 คุณจึงไม่สามารถกำหนดเงื่อนไข "ได้รับการรับรองแล้ว" ก่อนหน้านั้นได้ เงื่อนไขที่มีกำหนดเวลา เช่น "ได้รับ ★3 ภายในปีงบประมาณ 2027" เป็นเงื่อนไขที่เป็นไปได้จริง
- ความเชื่อมโยงกับ ★4 ของคุณเอง ข้อกำหนด 2-1-3 ของ ★4 กำหนดให้คุณต้องรู้สถานะความมั่นคงปลอดภัยของซัพพลายเออร์ การขอ ★ จากซัพพลายเออร์จึงกลายเป็นหลักฐานสำหรับ ★4 ของคุณเองด้วย
- จะทำอย่างไรกับเช็กลิสต์ของคุณเอง เป้าหมายหนึ่งของระบบคือยุติภาระของซัพพลายเออร์ที่ต้องตอบเช็กลิสต์แตกต่างกันจากผู้ว่าจ้างทุกราย การแทนที่ส่วนของเช็กลิสต์ที่ ★ ครอบคลุมได้ จะทำให้ได้รับความร่วมมือจากซัพพลายเออร์ง่ายขึ้น
ระวังการขายแบบกดดัน
ในเดือนเมษายน 2026 กระทรวงเศรษฐกิจ การค้า และอุตสาหกรรม และสำนักเลขาธิการคณะรัฐมนตรีได้เตือนให้ระวังการขายที่ไม่เหมาะสม ซึ่งอ้างว่า "หากไม่มีการจัดระดับ คุณจะทำธุรกิจไม่ได้" หรือ "เราเป็นองค์กรสนับสนุนที่ได้รับการรับรอง" ในระบบนี้ไม่มีบทบาทที่เรียกว่า "องค์กรสนับสนุนที่ได้รับการรับรอง" บทบาทอย่างเป็นทางการมีสี่บทบาทที่ IPA แต่งตั้งหรือขึ้นทะเบียน ได้แก่ หน่วยงานประเมิน ผู้ให้บริการตรวจสอบทางเทคนิค ผู้ให้บริการฝึกอบรม และผู้เชี่ยวชาญด้านความมั่นคงปลอดภัย SCS และรายชื่อจะเผยแพร่บนเว็บไซต์ของ IPA ตั้งแต่เดือนธันวาคม 2026 ข้อกำหนดยังไม่ได้ขอให้ติดตั้งผลิตภัณฑ์ด้านความปลอดภัยใดเป็นการเฉพาะ ข้อเสนอที่ว่า "ติดตั้งผลิตภัณฑ์นี้แล้วจะได้ ★" จึงไม่ตรงกับระบบ
ความแตกต่างระหว่างสิ่งที่หัวข้อที่ 3 ของบทความนี้เรียกว่า "แทบเป็นข้อบังคับในทางธุรกิจ" กับการขายลักษณะนั้น คือจังหวะเวลาและผู้ที่เป็นฝ่ายกำหนด จนกว่าลูกค้าจะเขียนลงในมาตรฐานการจัดซื้อ ก็ไม่มีใครบังคับได้ และในตอนนี้ซึ่งยังไม่เปิดรับใบสมัคร ก็ไม่มีเหตุผลรองรับคำพูดที่ว่า "เซ็นวันนี้ ไม่อย่างนั้นจะสายเกินไป"
หมายเหตุด้านวิธีการและข้อจำกัด
บทความนี้อ้างอิงจากเว็บไซต์ของระบบ FAQ ข้อกำหนดและเกณฑ์การประเมิน (SCS-400 Ver.1.1) คู่มืออธิบาย (SCS-620) ประกาศค่าธรรมเนียม และข่าวประชาสัมพันธ์วันที่ 28 ตุลาคม 2026 ของ IPA ตามที่เผยแพร่ ณ วันที่ 30 ตุลาคม 2026 รหัสและเนื้อหาของข้อกำหนดนำมาจาก SCS-400 Ver.1.1 ข้อความในหัวข้อที่ 3 ที่ว่าระบบนี้ "แทบเป็นข้อบังคับในทางธุรกิจ" เป็นความเห็นของผู้เขียน ซึ่งได้มาจากโครงสร้างของข้อกำหนดและแนวปฏิบัติด้านการจัดซื้อของบริษัทขนาดใหญ่ โปรดอ่านแยกจากจุดยืนอย่างเป็นทางการของ IPA (การขอรับการจัดระดับเป็นความสมัครใจ) คู่มือการยื่นขอขึ้นทะเบียนยังไม่ได้เผยแพร่ รายละเอียดของขั้นตอนจึงอาจเปลี่ยนแปลงได้ ผู้เขียนทำธุรกิจด้านโดเมน โฮสติ้ง และความมั่นคงปลอดภัย และไม่ได้เป็นหน่วยงานประเมินหรือผู้เชี่ยวชาญภายใต้ระบบนี้
ฝ่ายจัดซื้อของลูกค้าจะดูก่อนเป็นอย่างแรกว่าบริษัทของคุณมีภาพลักษณ์อย่างไรเมื่อมองจากภายนอก ตรวจสอบได้เพียงกรอก URL ว่าเว็บไซต์หรือเซิร์ฟเวอร์ของคุณประกาศเวอร์ชันเก่าออกไปหรือไม่ โดยไม่ต้องลงทะเบียน
ใช้งาน: ตรวจสอบข้อมูลเซิร์ฟเวอร์คำถามที่พบบ่อย
ซัพพลายเออร์ลำดับที่ 3 จะต้องมี ★ จริงหรือ?
ระบบทำงานโดยให้ผู้ว่าจ้างนำเสนอระดับต่อซัพพลายเออร์ของตน โดยไม่มีข้อจำกัดว่าจะลงไปได้กี่ลำดับ เนื่องจากข้อกำหนด 2-1-3 ของ ★4 กำหนดให้ต้องรู้สถานะความมั่นคงปลอดภัยของซัพพลายเออร์ ยิ่งบริษัทในลำดับบนได้ ★4 มากขึ้นเท่าใด แรงจูงใจที่จะขอ ★ จากบริษัทในลำดับล่างก็ยิ่งแรงขึ้นเท่านั้น
หากไม่ได้รับ เราจะเสียธุรกิจหรือไม่?
IPA ระบุว่า "การขอรับการจัดระดับเป็นความสมัครใจ" และ "ธุรกิจจะไม่ถูกระงับทันที" ในอีกด้านหนึ่ง เมื่อลูกค้าเขียน ★ ลงในมาตรฐานการจัดซื้อแล้ว ลูกค้ารายนั้นจะไม่สามารถทำสัญญากับบริษัทที่ไม่ผ่านมาตรฐานได้ เราแนะนำให้เตรียมตัวโดยถือว่าระบบนี้เป็นความสมัครใจตามกฎหมาย แต่แทบเป็นข้อบังคับในทางธุรกิจ
ใครเป็นผู้ประกาศความสอดคล้องด้วยตนเอง?
ฝ่ายบริหาร หลังจากได้รับการตรวจยืนยันจากผู้เชี่ยวชาญสำหรับ ★3 หรือรายงานของหน่วยงานประเมินสำหรับ ★4 ฝ่ายบริหารจะประกาศความสอดคล้องกับข้อกำหนดและยื่นขอขึ้นทะเบียน
หากมี ISMS แล้ว ยังต้องขอรับอีกหรือไม่?
ใช่ FAQ ของ IPA อธิบายว่า ISMS และระบบนี้เป็นส่วนเสริมซึ่งกันและกัน การจัดระดับยังไม่ได้รับประกันการปฏิบัติตามกรอบกฎหมายหรือมาตรฐานอุตสาหกรรมอื่น ๆ ด้วย
ต้นทุนรวมเป็นเท่าใด?
นอกจากค่าธรรมเนียมการขึ้นทะเบียนของ IPA (★3 คือ ¥10,000 ต่อปี และ ★4 คือ ¥60,000 ต่อ 3 ปี) ไม่มีรายการใดอยู่ในตารางค่าธรรมเนียมของระบบ ผู้เชี่ยวชาญและหน่วยงานประเมินคิดค่าบริการตามราคาตลาด และต้นทุนของมาตรการขึ้นอยู่กับสถานะปัจจุบันของคุณ การทำเครื่องหมายผ่านหรือไม่ผ่านในการประเมินตนเองจะช่วยให้เห็นภาพคร่าว ๆ ของต้นทุนมาตรการ
แหล่งอ้างอิง
ตรวจสอบล่าสุด: 2026-10-30 ข้อกำหนดและนโยบายอาจเปลี่ยนแปลงได้ โปรดตรวจสอบแหล่งข้อมูลต้นทางก่อนดำเนินการ
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (บล็อกส่วนตัว nkzw.jp)
ติดต่อ: เว็บไซต์ทางการ / YouTube / Instagram / LinkedIn / X / Telegram