
La nouvelle notation japonaise de sécurité de la chaîne d'approvisionnement (SCS) expliquée aux ingénieurs : exigences ★3 et ★4, règle des correctifs sous 14 jours et contenu de la vérification technique
Le 28 octobre 2026, l'IPA (Information-technology Promotion Agency, Japan, l'agence japonaise de promotion des technologies de l'information) a publié les guides d'évaluation et le manuel explicatif de son « système de notation de la sécurité pour renforcer les chaînes d'approvisionnement » (le système de notation SCS). Le dispositif lui-même avait été annoncé en avril, mais avec ces documents on sait désormais clairement ce qu'il faut faire, à quel niveau et comment le prouver : la préparation concrète peut commencer en vue des premières demandes, en mars 2027.
Cet article s'adresse aux équipes informatiques, infrastructure et web qui feront le travail le jour où un client dira « merci d'obtenir ★3 ». Il extrait des documents primaires (SCS-400 Ver.1.1, SCS-430 et SCS-620) les exigences qui impliquent un travail technique et les seuils fixés par des chiffres. Pour une vue d'ensemble, lisez d'abord le guide général ; pour l'impact sur l'activité et les décisions qui reviennent à la direction, lisez le guide pour les dirigeants.
Cet article est également publié en anglais sur sitescouter.net et nkzw.jp, et en japonais sur sitescouter.net. Ceci est l'édition française de Site Scouter, traduite de la version anglaise.
Le dispositif en une minute
- Nom officiel : système de notation de la sécurité pour renforcer les chaînes d'approvisionnement, abrégé en système de notation SCS. L'IPA le pilote en tant que propriétaire du dispositif, sous la tutelle du ministère de l'Économie, du Commerce et de l'Industrie (METI) et du Bureau national de la cybersécurité du Secrétariat du Cabinet
- Il est volontaire et ne constitue pas une obligation légale. Sa conception part du principe qu'un donneur d'ordre indique à son fournisseur le niveau (★) qu'il attend, et que ce niveau est utilisé dans le contrat commercial
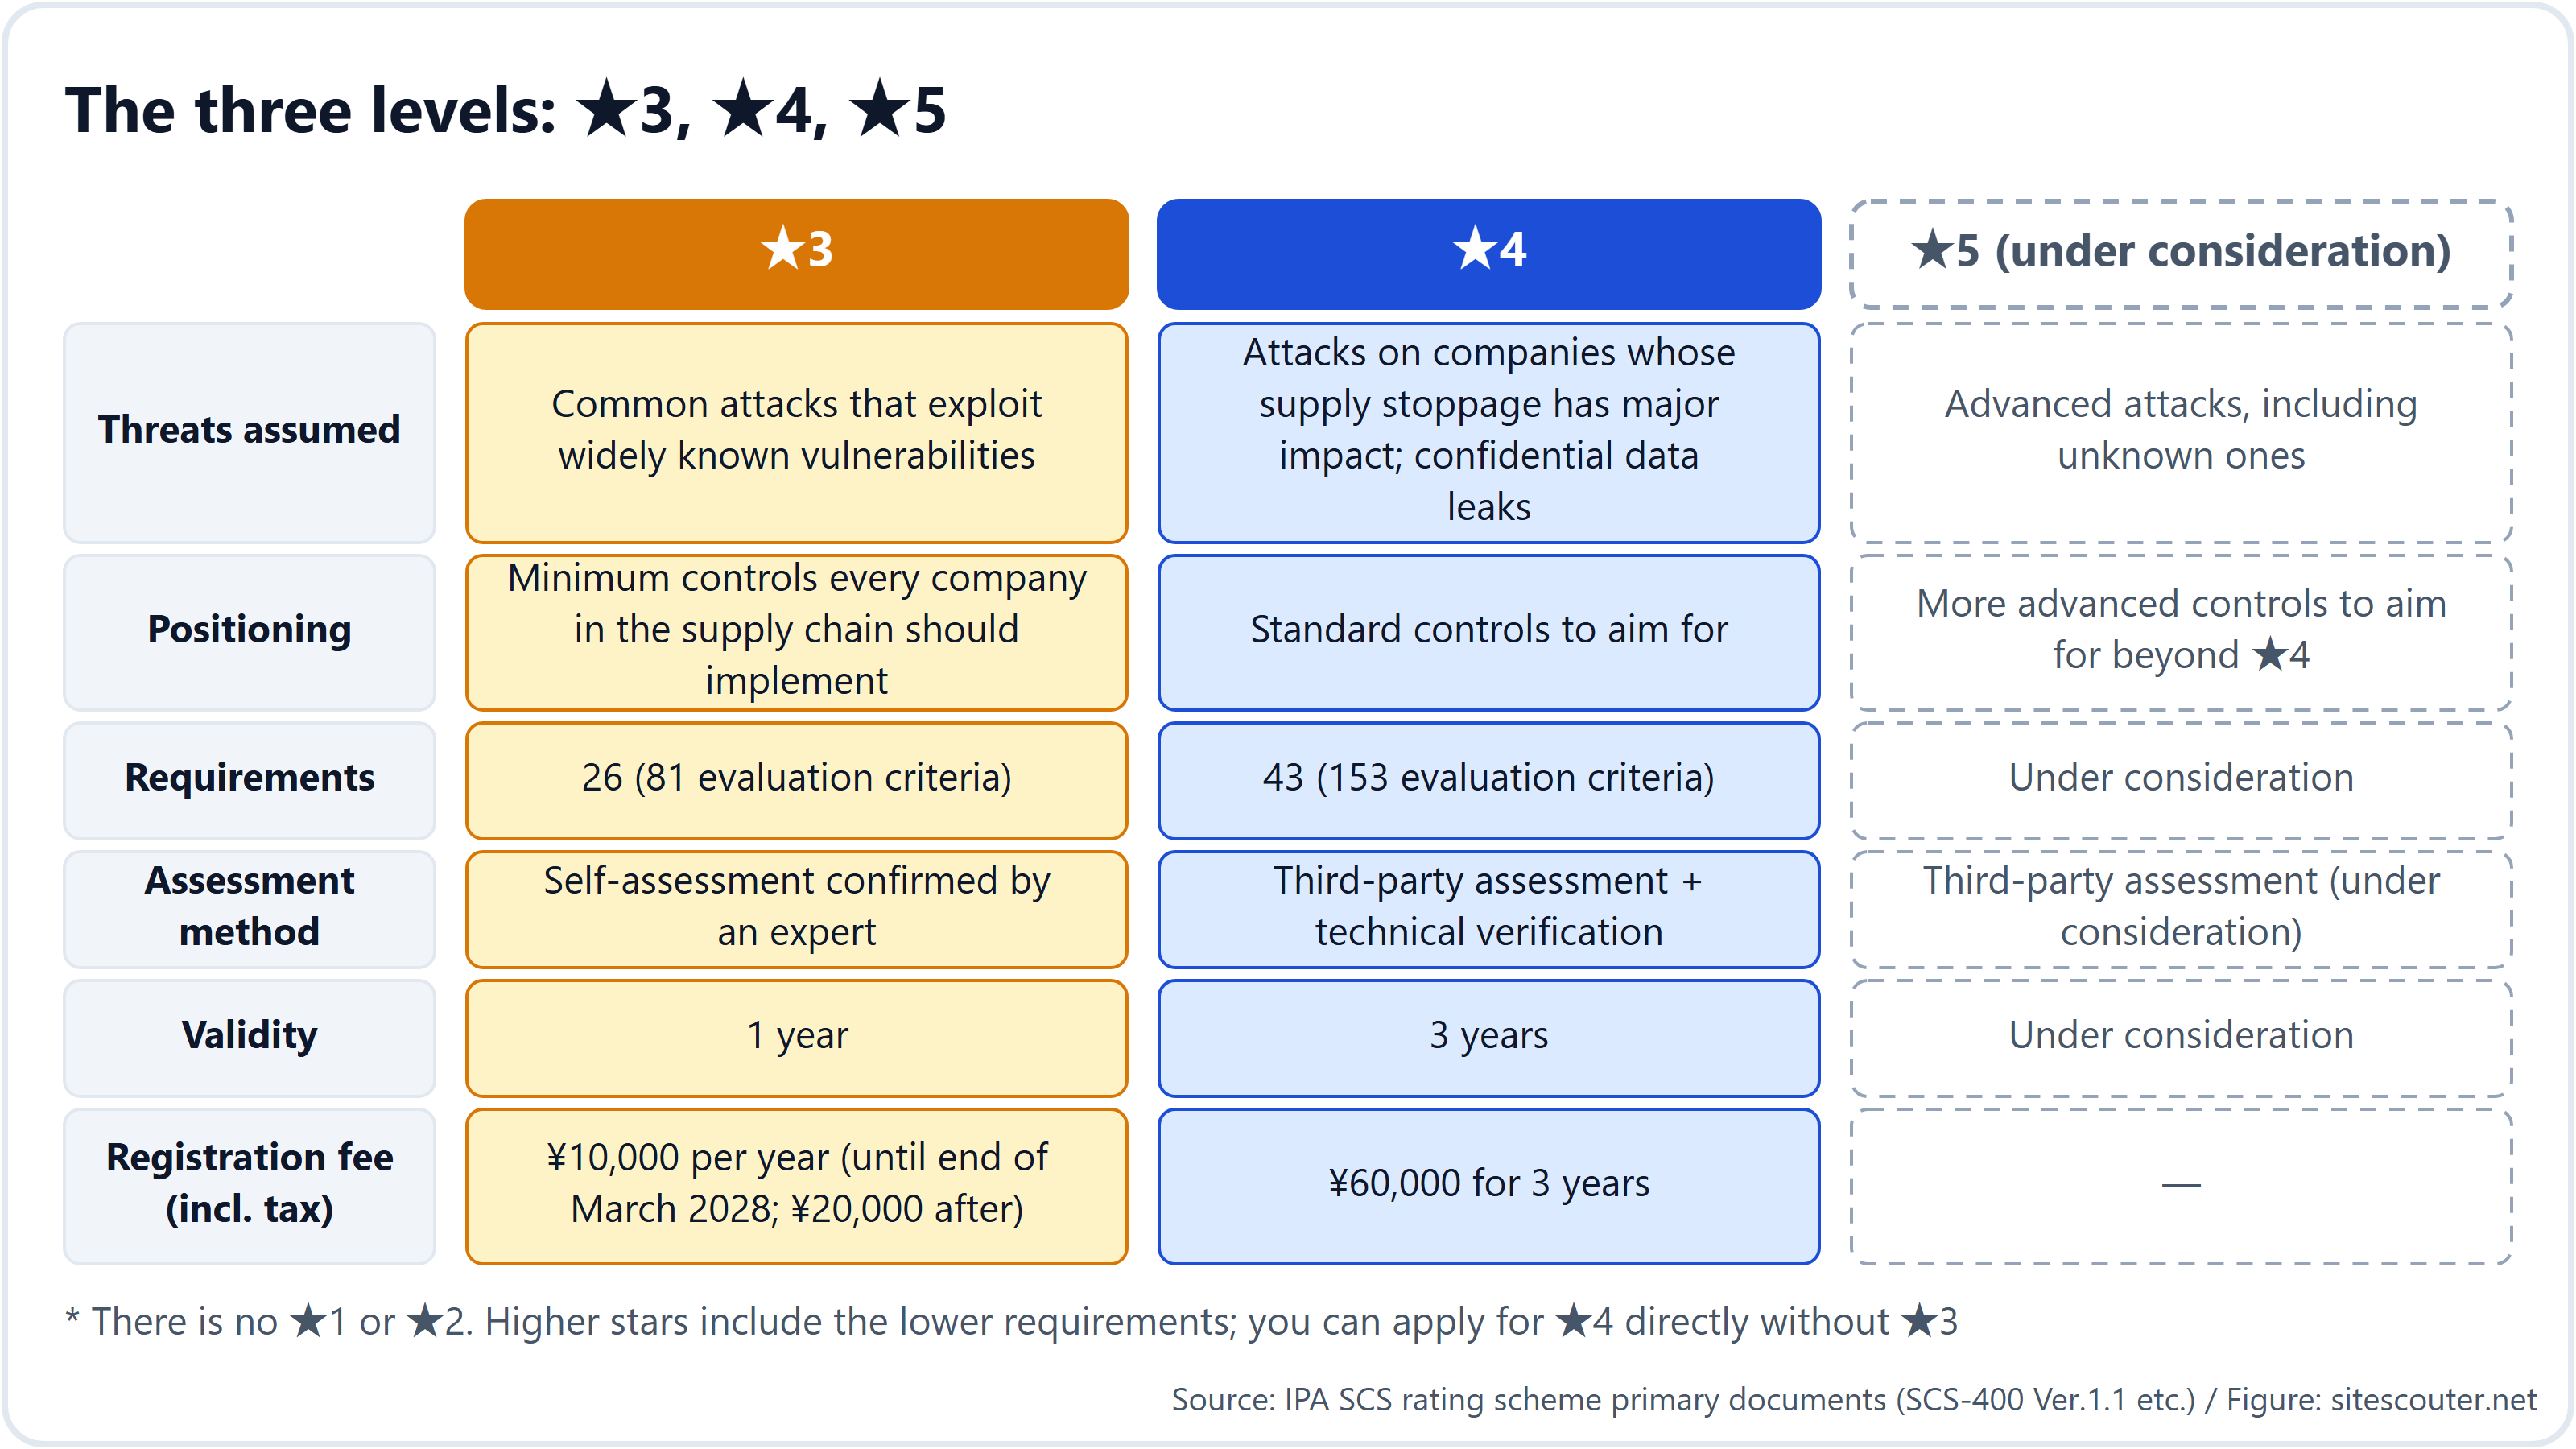
- Il existe trois niveaux : ★3, ★4 et ★5. Il n'y a ni ★1 ni ★2 : le programme existant de l'IPA, SECURITY ACTION (engagements auto-déclarés à une et deux étoiles), en constitue le socle. ★5 est encore à l'étude
- ★3 se prouve sur 26 exigences (81 critères d'évaluation) par une auto-évaluation confirmée par un expert ; ★4 se prouve sur 43 exigences (153 critères d'évaluation) par une évaluation tierce assortie d'une vérification technique. ★3 est valable 1 an, ★4 3 ans
- Les frais d'enregistrement s'élèvent à ¥10,000 par an pour ★3 (jusqu'à fin mars 2028 ; ¥20,000 ensuite) et à ¥60,000 pour 3 ans pour ★4. Les honoraires des organismes d'évaluation et des experts sont en sus
- L'ouverture des demandes est prévue en mars 2027. D'ici là seront publiés, dans cet ordre, le guide de demande d'enregistrement (fin novembre), la liste des organismes d'évaluation (fin décembre) et la liste des experts (à partir de janvier 2027)
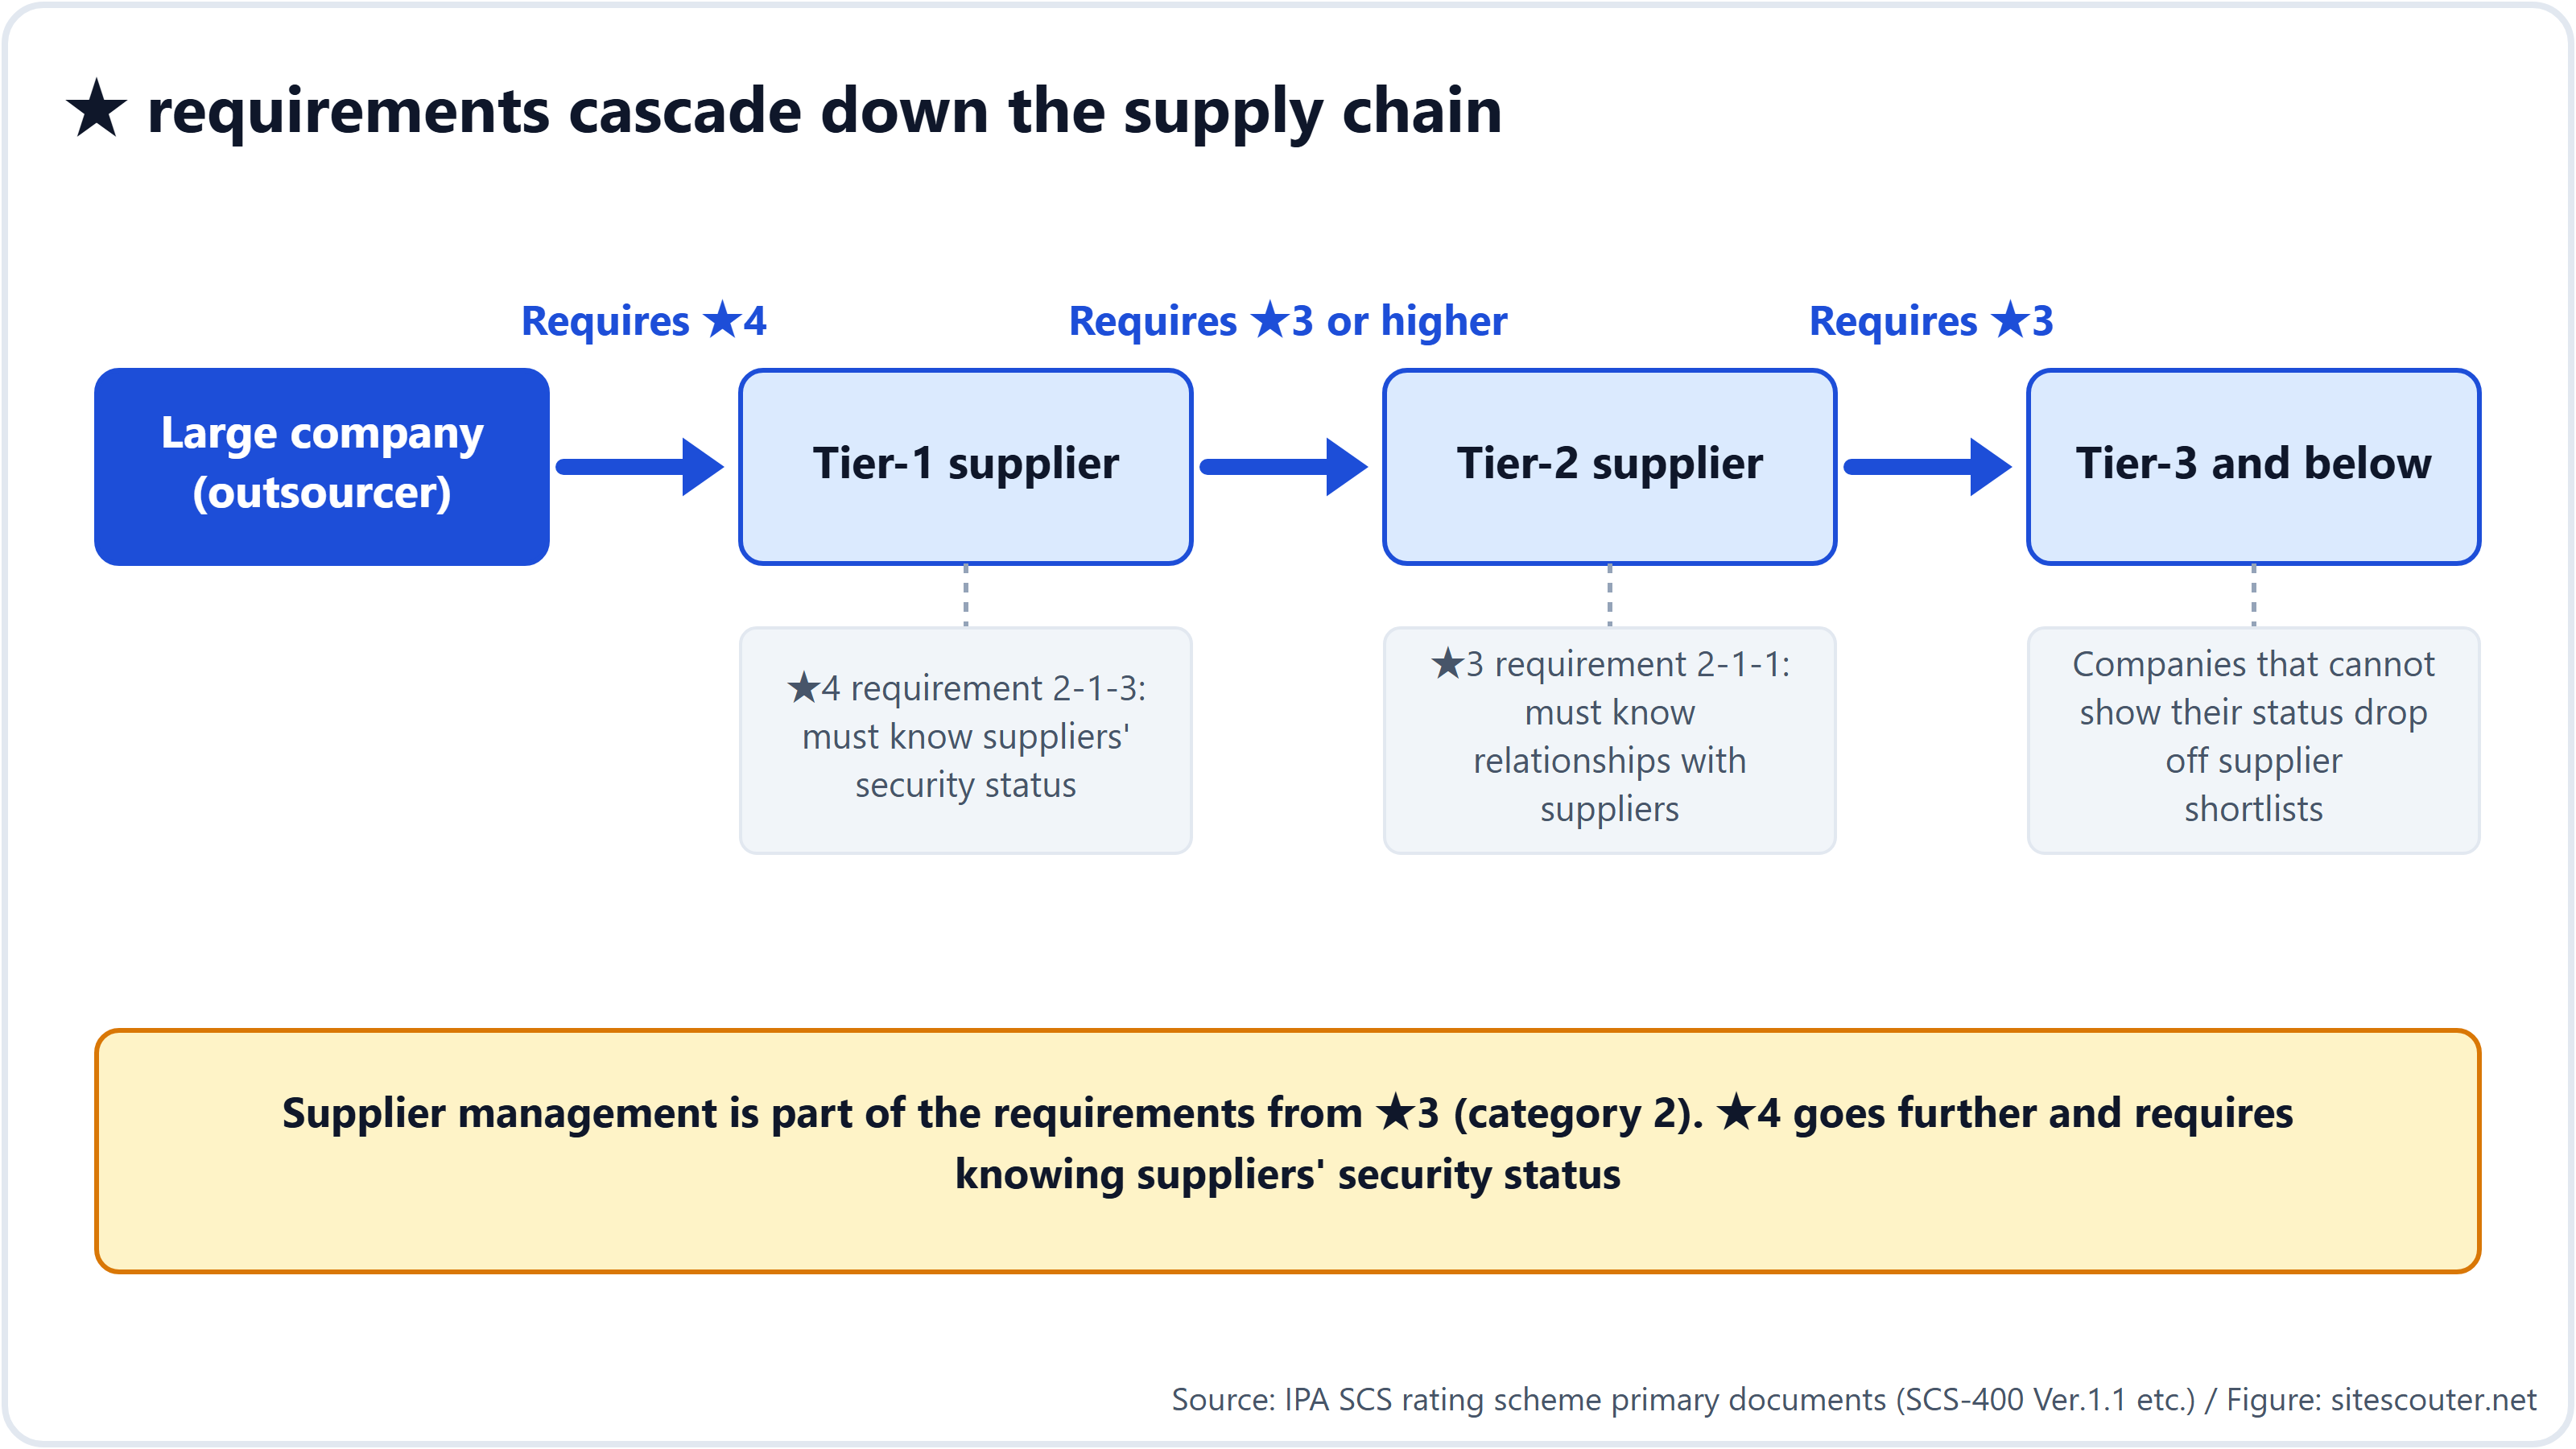
- L'exigence descend jusqu'aux fournisseurs de rang 3 et au-delà. La catégorie 2, « gestion des fournisseurs », fait partie des exigences dès ★3, et ★4 va jusqu'à demander de connaître l'état de sécurité de vos fournisseurs (2-1-3). Dès qu'une grande entreprise inscrit une ★ dans ses normes d'achat, les entreprises qui n'y satisfont pas ne sont plus retenues comme fournisseurs. « Volontaire » décrit la situation juridique ; dans la chaîne d'approvisionnement, cela devient obligatoire de fait
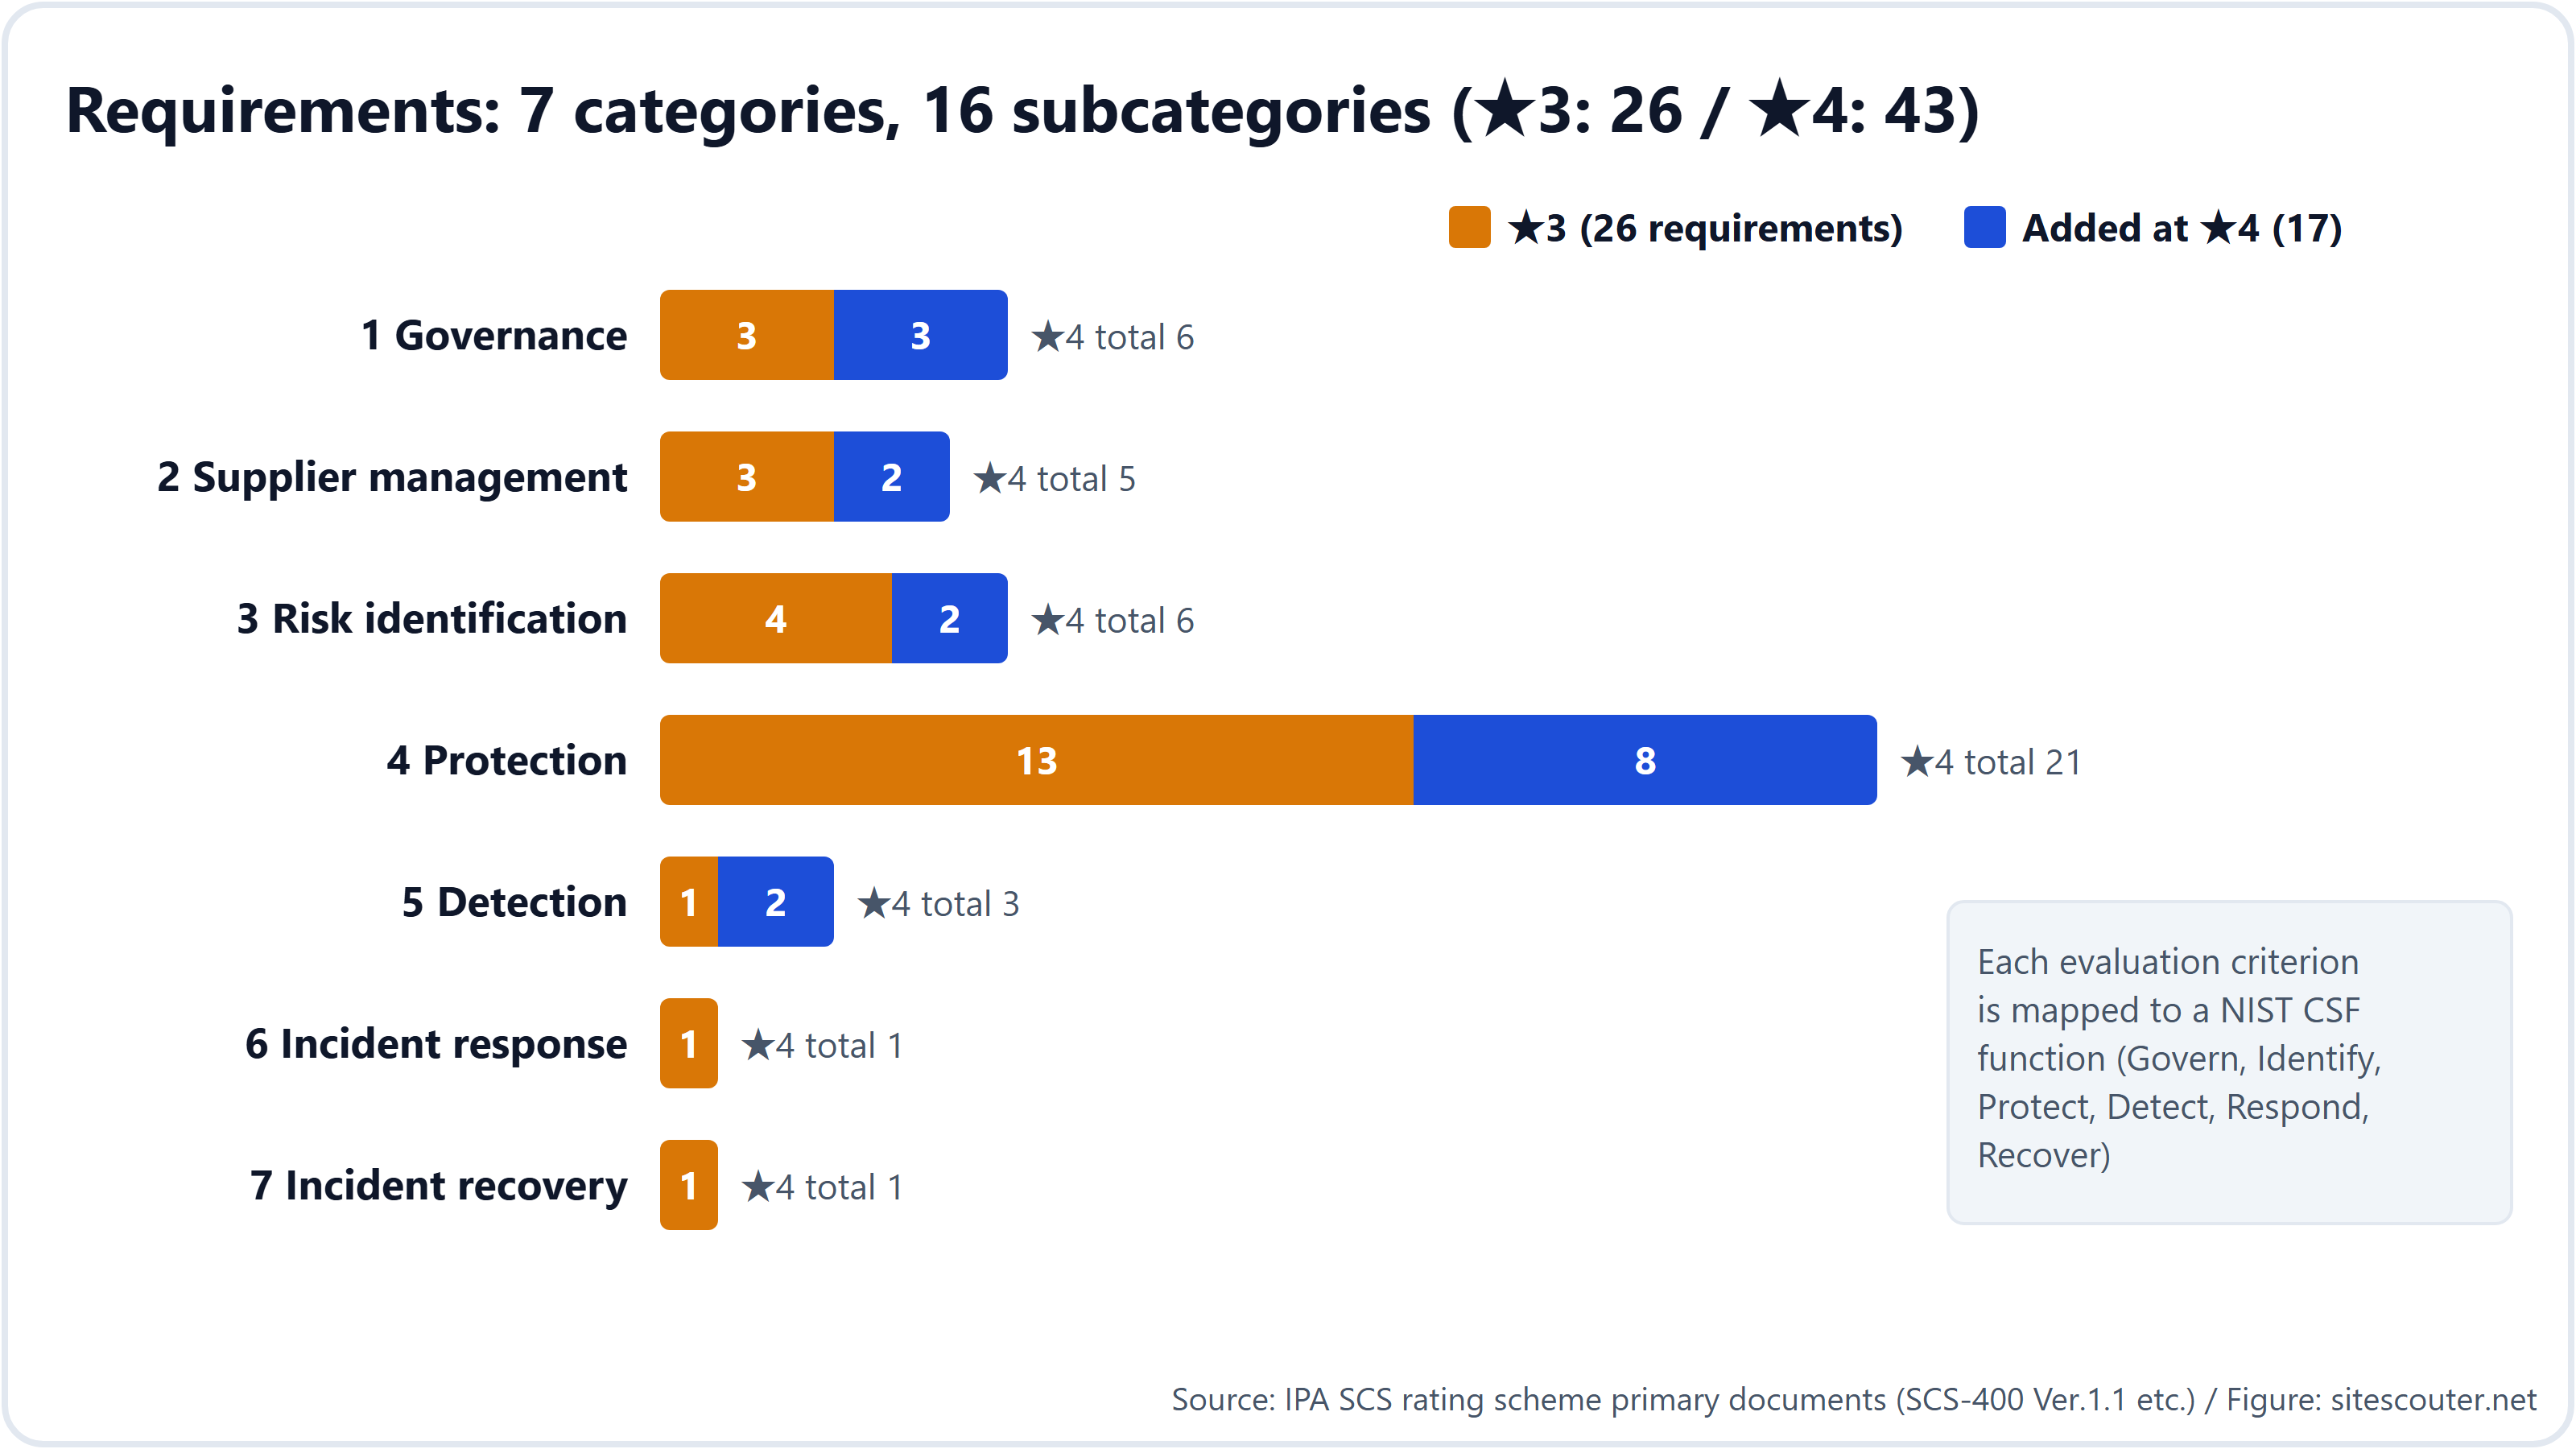
Les exigences sont organisées en 7 catégories (gouvernance, gestion des fournisseurs, identification des risques, protection, détection, réponse aux incidents, rétablissement) et 16 sous-catégories, et chaque critère d'évaluation est rattaché à une fonction du NIST CSF 2.0 (GV/ID/PR/DE/RS/RC).
★3 ou ★4 : profondeur et mode de preuve
| ★3 | ★4 | |
|---|---|---|
| Menace envisagée | Attaques courantes exploitant des vulnérabilités largement connues | Attaques contre des entreprises dont l'arrêt toucherait durement la chaîne d'approvisionnement ; fuites d'informations confidentielles |
| Positionnement | Le minimum que toute entreprise de la chaîne d'approvisionnement devrait mettre en œuvre | Le niveau standard à viser |
| Exigences | 26 | 43 (dont les 26 de ★3) |
| Mode de preuve | Auto-évaluation dans la grille d'évaluation → un expert en sécurité SCS confirme et signe → la direction déclare la conformité | Auto-évaluation → un organisme d'évaluation examine les documents, mène un audit sur site (1 à 2 jours) et réalise la vérification technique (1 à 2 jours) → rapport d'évaluation → la direction déclare la conformité |
| Critères de réussite | En principe, chaque critère d'évaluation doit être satisfait. Les écarts peuvent être corrigés puis acceptés par l'expert | Idem. Un rapport de correction doit être remis dans un délai fixé (par exemple 1 mois à compter du constat) et accepté |
| Validité | 1 an | 3 ans (avec une auto-évaluation remise chaque année) |
Vous pouvez demander directement ★4 sans détenir ★3, car chaque niveau supérieur contient toutes les exigences des niveaux inférieurs.
D'un point de vue technique, la plupart des points de ★3 consistent à montrer, documents à l'appui, que vous avez fixé des règles, que vous les avez communiquées et que vous les révisez une fois par an. ★4 est le premier niveau où vous prouvez sur l'équipement réel, par un scan de vulnérabilités externe, qu'il n'y a rien de CVSS 7.0 ou plus.
Les seuils fixés par des chiffres (les manquer, c'est échouer)
Voici les critères d'évaluation de SCS-400 dont les délais ou les seuils sont exprimés en chiffres. Les numéros entre parenthèses sont les identifiants des critères d'évaluation.
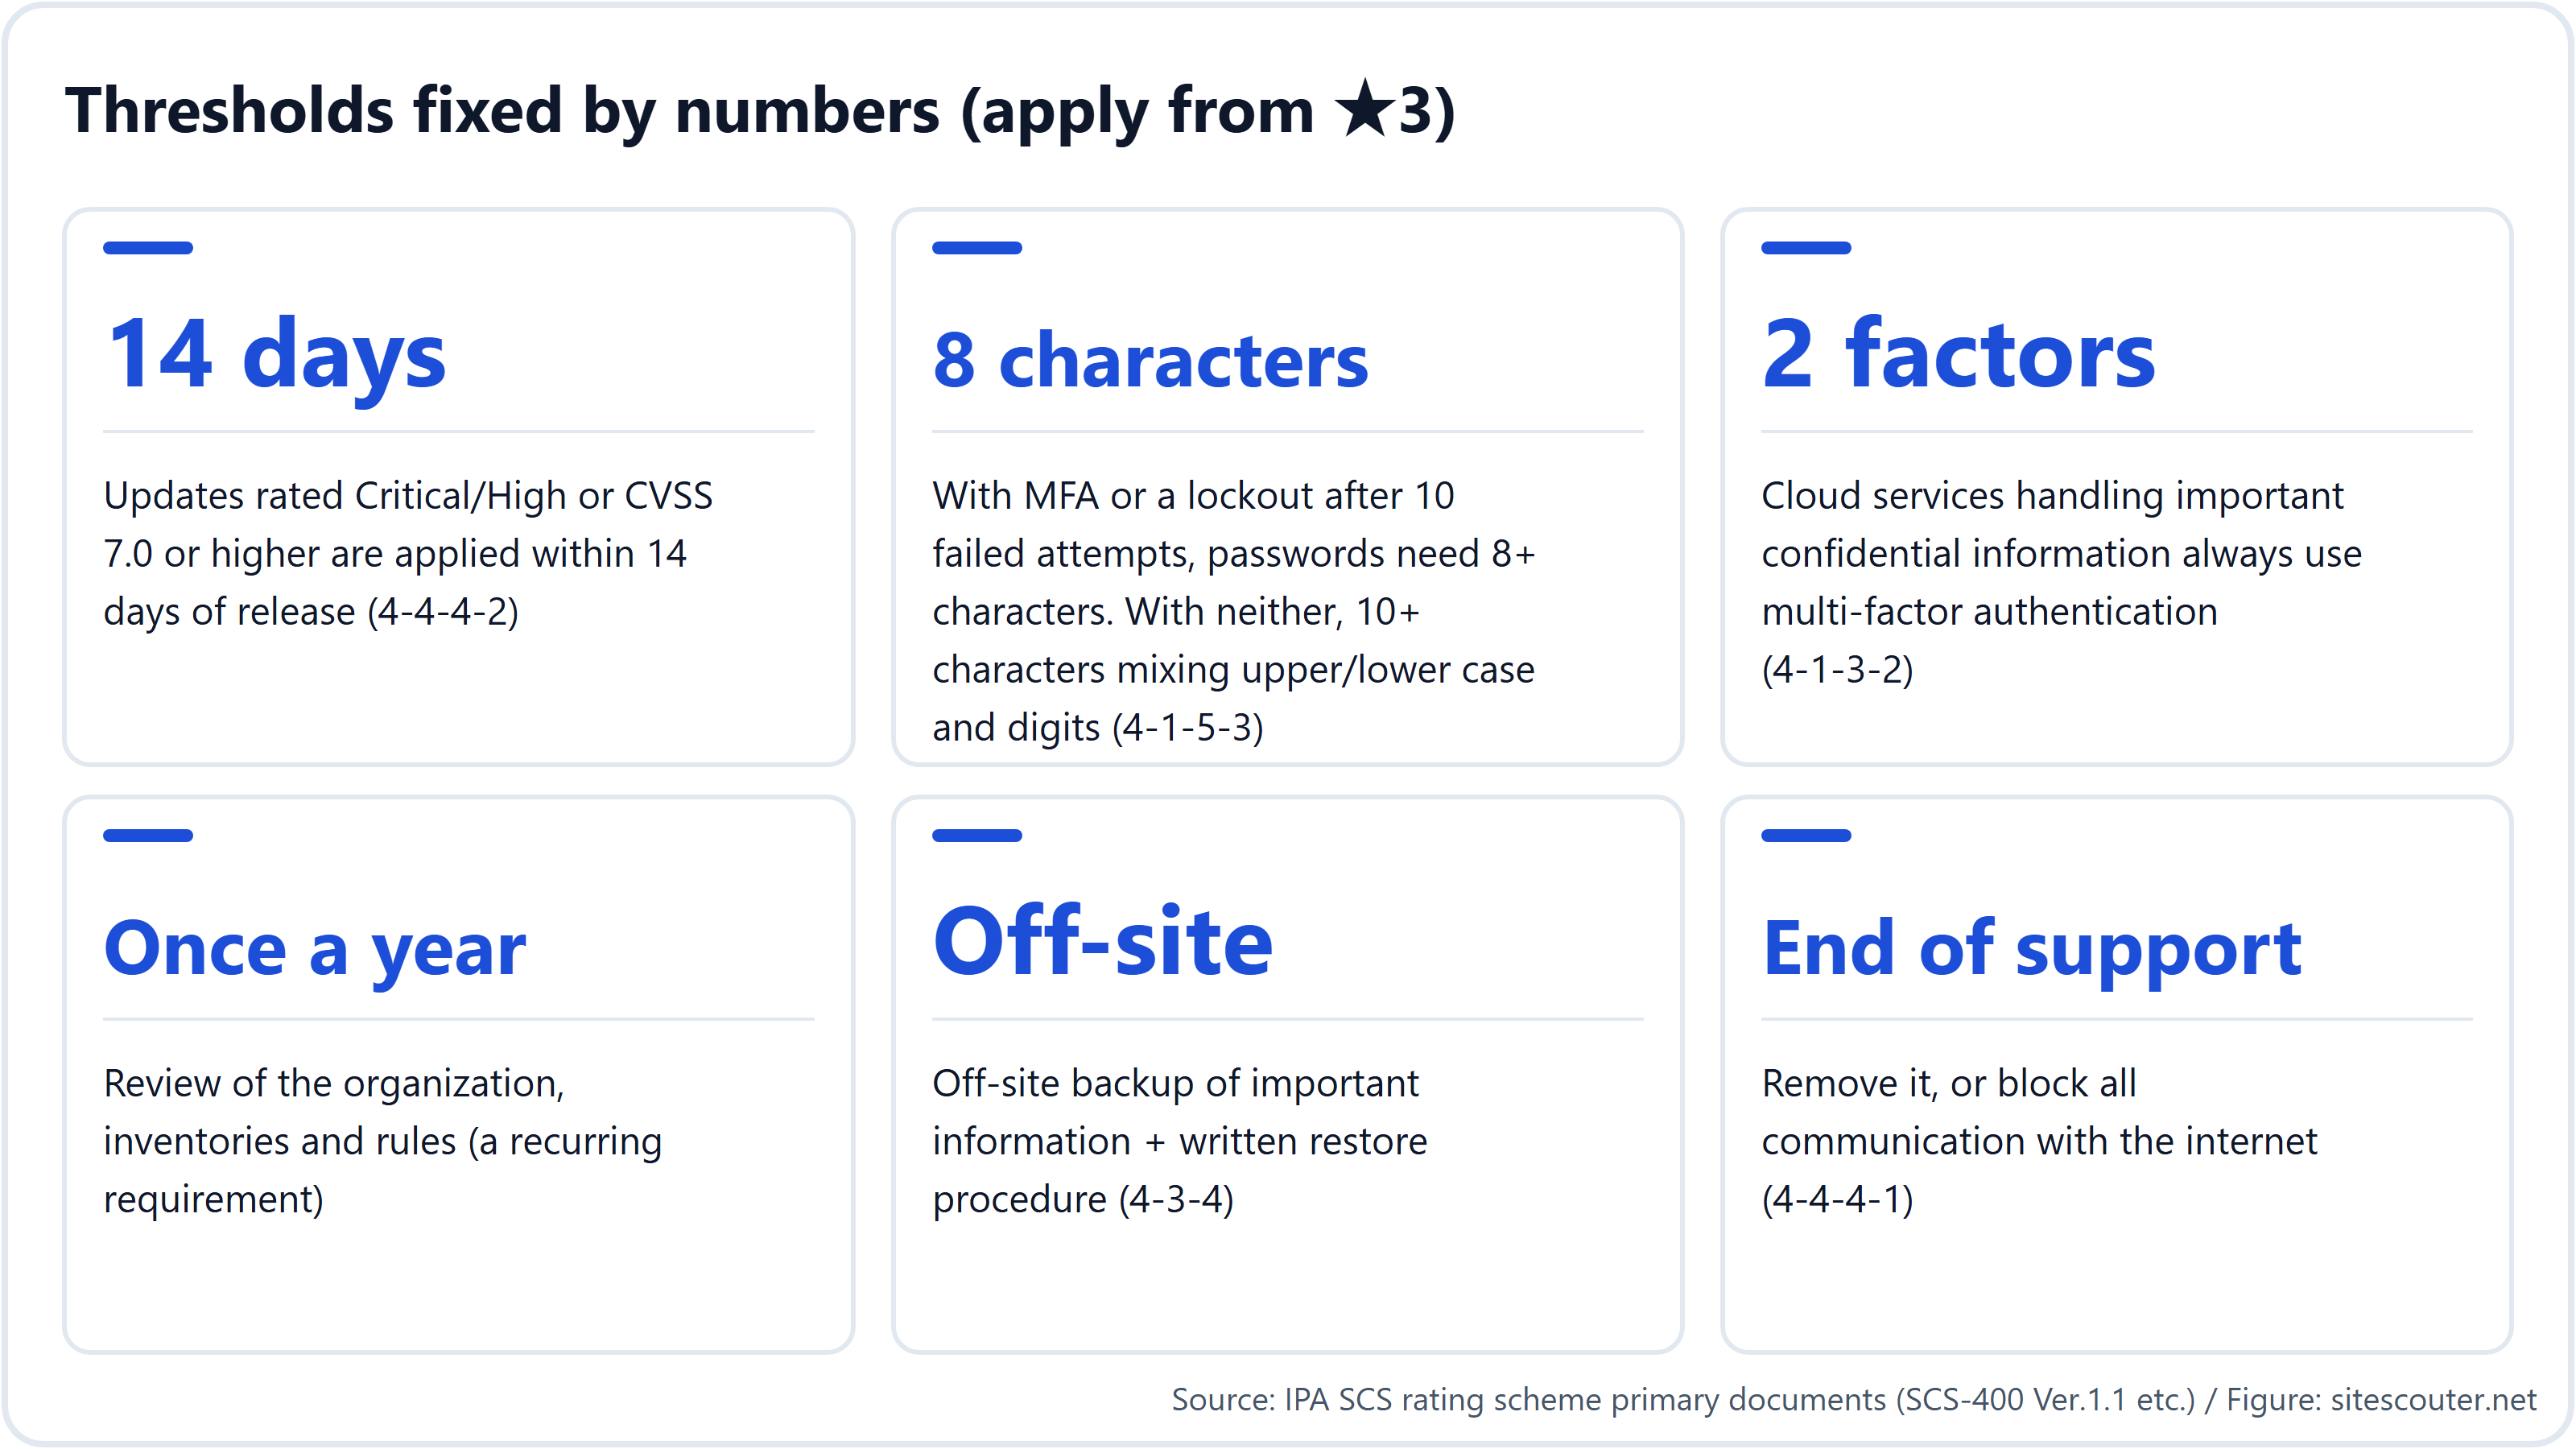
3.1 Correctifs sous 14 jours après leur publication (4-4-4-2, ★3)
Au niveau ★3, une mise à jour doit être appliquée dans les 14 jours suivant sa publication si l'une des conditions suivantes est remplie :
- elle corrige une vulnérabilité que l'éditeur qualifie de « Critical » ou « High Risk »
- elle corrige une vulnérabilité dont le score de base CVSS est de 7.0 ou plus
- l'éditeur ne donne aucune information sur la gravité de la vulnérabilité
Le périmètre est précisé : l'OS, le navigateur et la suite Office des PC fournis par l'entreprise, l'OS et le middleware des serveurs, l'OS et les applications des terminaux mobiles fournis par l'entreprise, et l'OS et le firmware des équipements réseau situés à la frontière avec Internet. Si les tests prennent trop de temps pour tenir le délai, des mesures de réduction du risque sont exigées jusqu'à l'application de la mise à jour.
PHP, nginx et Apache sur un serveur web relèvent du « middleware des serveurs ». Pour les vulnérabilités critiques de PHP de 2026 (CVSS 9.8), l'observation menée par l'auteur a montré que 59.5% des sites japonais qui affichent leur version de PHP présentaient une version non corrigée (Statistiques d'exposition de sécurité 2026). Appliquée à la lettre, la règle des 14 jours mettrait la plupart d'entre eux en non-conformité.
3.2 Produits en fin de support : les retirer ou les couper d'Internet (4-4-4-1, ★3)
Les équipements, systèmes d'exploitation et logiciels doivent être « sous licence et supportés ». Tout ce qui n'est plus supporté doit en principe être retiré, ou voir tout trafic depuis et vers Internet bloqué afin de sortir du périmètre. S'il faut le garder en service, des mesures de réduction du risque sont exigées, et les mises à jour automatiques doivent être activées lorsque c'est possible.
Au niveau ★4, « cesser d'utiliser et remplacer les systèmes d'exploitation et logiciels dont le support a pris fin » devient une exigence à part entière (4-4-2).
3.3 Aucun CVSS 7.0+ sur les équipements de frontière (4-4-4-3, ★4)
Au niveau ★4, l'OS et le firmware des équipements réseau situés à la frontière avec Internet ne doivent présenter aucune vulnérabilité dont le score de base CVSS est de 7.0 ou plus, et cela est testé depuis l'extérieur lors de la vérification technique décrite plus bas.
3.4 Authentification multifacteur (4-1-3, exigée dès ★3)
- L'accès aux services cloud qui traitent des informations confidentielles importantes doit toujours passer par une authentification multifacteur, pour les utilisateurs comme pour les administrateurs (4-1-3-2)
- Deux types de facteurs ou plus parmi la connaissance (identifiant et mot de passe), la possession (mot de passe à usage unique ou certificat), la biométrie et d'autres informations (comme l'adresse IP). Les mots de passe à usage unique envoyés par e-mail ou SMS et la validation par notification push sur smartphone comptent comme facteurs de possession (4-1-3-3)
- Les mots de passe utilisés comme facteur de connaissance dans la MFA doivent compter au moins 8 caractères (4-1-3-4)
- Au niveau ★4, la MFA est aussi exigée pour les connexions au réseau interne via Internet, pour l'accès administrateur via Internet et pour l'accès des utilisateurs aux systèmes qui traitent des informations confidentielles importantes (4-1-3-5)
3.5 Mots de passe (4-1-5, ★3)
- Les règles internes doivent imposer le changement des mots de passe par défaut, interdire les mots faciles à deviner et interdire la réutilisation d'un même mot de passe sur plusieurs équipements et services
- Avec soit la MFA, soit le verrouillage du compte après 10 tentatives échouées, les mots de passe doivent compter au moins 8 caractères. Si aucune des deux n'est possible, ils doivent compter au moins 10 caractères, avec majuscules, minuscules et chiffres (4-1-5-3)
3.6 Pare-feu et routeurs (4-5-1, ★3)
- Remplacer le mot de passe d'administration par un mot de passe robuste et unique, ou désactiver entièrement l'accès à distance
- Bloquer le trafic entrant non authentifié et documenter les règles entrantes. Supprimer ou désactiver sans délai les règles devenues inutiles
- Si les règles sont modifiées via Internet, utiliser la MFA ou restreindre l'accès à des adresses IP de confiance (4-5-1-7)
- ★4 ajoute un pare-feu logiciel sur chaque PC et chaque serveur (4-5-1-8), ainsi que des segments réseau dédiés aux serveurs publics et aux serveurs contenant des informations importantes (4-5-1-9)
3.7 Sauvegarde (4-3-4, ★3)
Définir ce qui est sauvegardé, à quelle fréquence et pour combien de temps ; conserver une sauvegarde hors site des informations confidentielles importantes ; et rédiger une procédure de restauration pour chaque cible de sauvegarde. ★4 va plus loin et exige de vérifier qu'une restauration fonctionne réellement dans le délai de rétablissement visé (7-1-1-2).
3.8 Anti-malware et surveillance (4-4-5 et 5-1-1, ★3)
- Installer un logiciel anti-malware sur chaque PC et serveur connecté au réseau, définir l'étendue et la fréquence des analyses, et mettre à jour les signatures comme le recommande l'éditeur
- À la frontière du réseau ou sur les postes, un mécanisme qui détecte et bloque en temps réel à la fois le trafic entrant depuis Internet et le trafic sortant vers des serveurs malveillants (5-1-1-1). Les alertes doivent être émises rapidement et un rapport préliminaire établi
- ★4 ajoute le blocage des sites malveillants au niveau d'une passerelle web, l'analyse anti-malware au niveau d'une passerelle de messagerie, la surveillance du comportement des équipements et des logiciels, ainsi que la collecte et la revue régulière des journaux
3.9 Les revues « au moins une fois par an »
« Réviser au moins une fois par an » revient sans cesse : pour l'organisation, les registres d'actifs, le respect des règles, le dispositif de réponse aux incidents, etc. La validité de 1 an de ★3 correspond à ce cycle. Si vous intégrez dès le départ la traçabilité de ces revues dans votre fonctionnement, vous n'aurez pas à rassembler de nouveau les preuves à chaque renouvellement.
Ce que fait la vérification technique de ★4 (SCS-430)
La vérification technique de ★4 est un scan de vulnérabilités externe réalisé par l'organisme d'évaluation ou par un prestataire de vérification technique. Les points clés du guide sont les suivants :
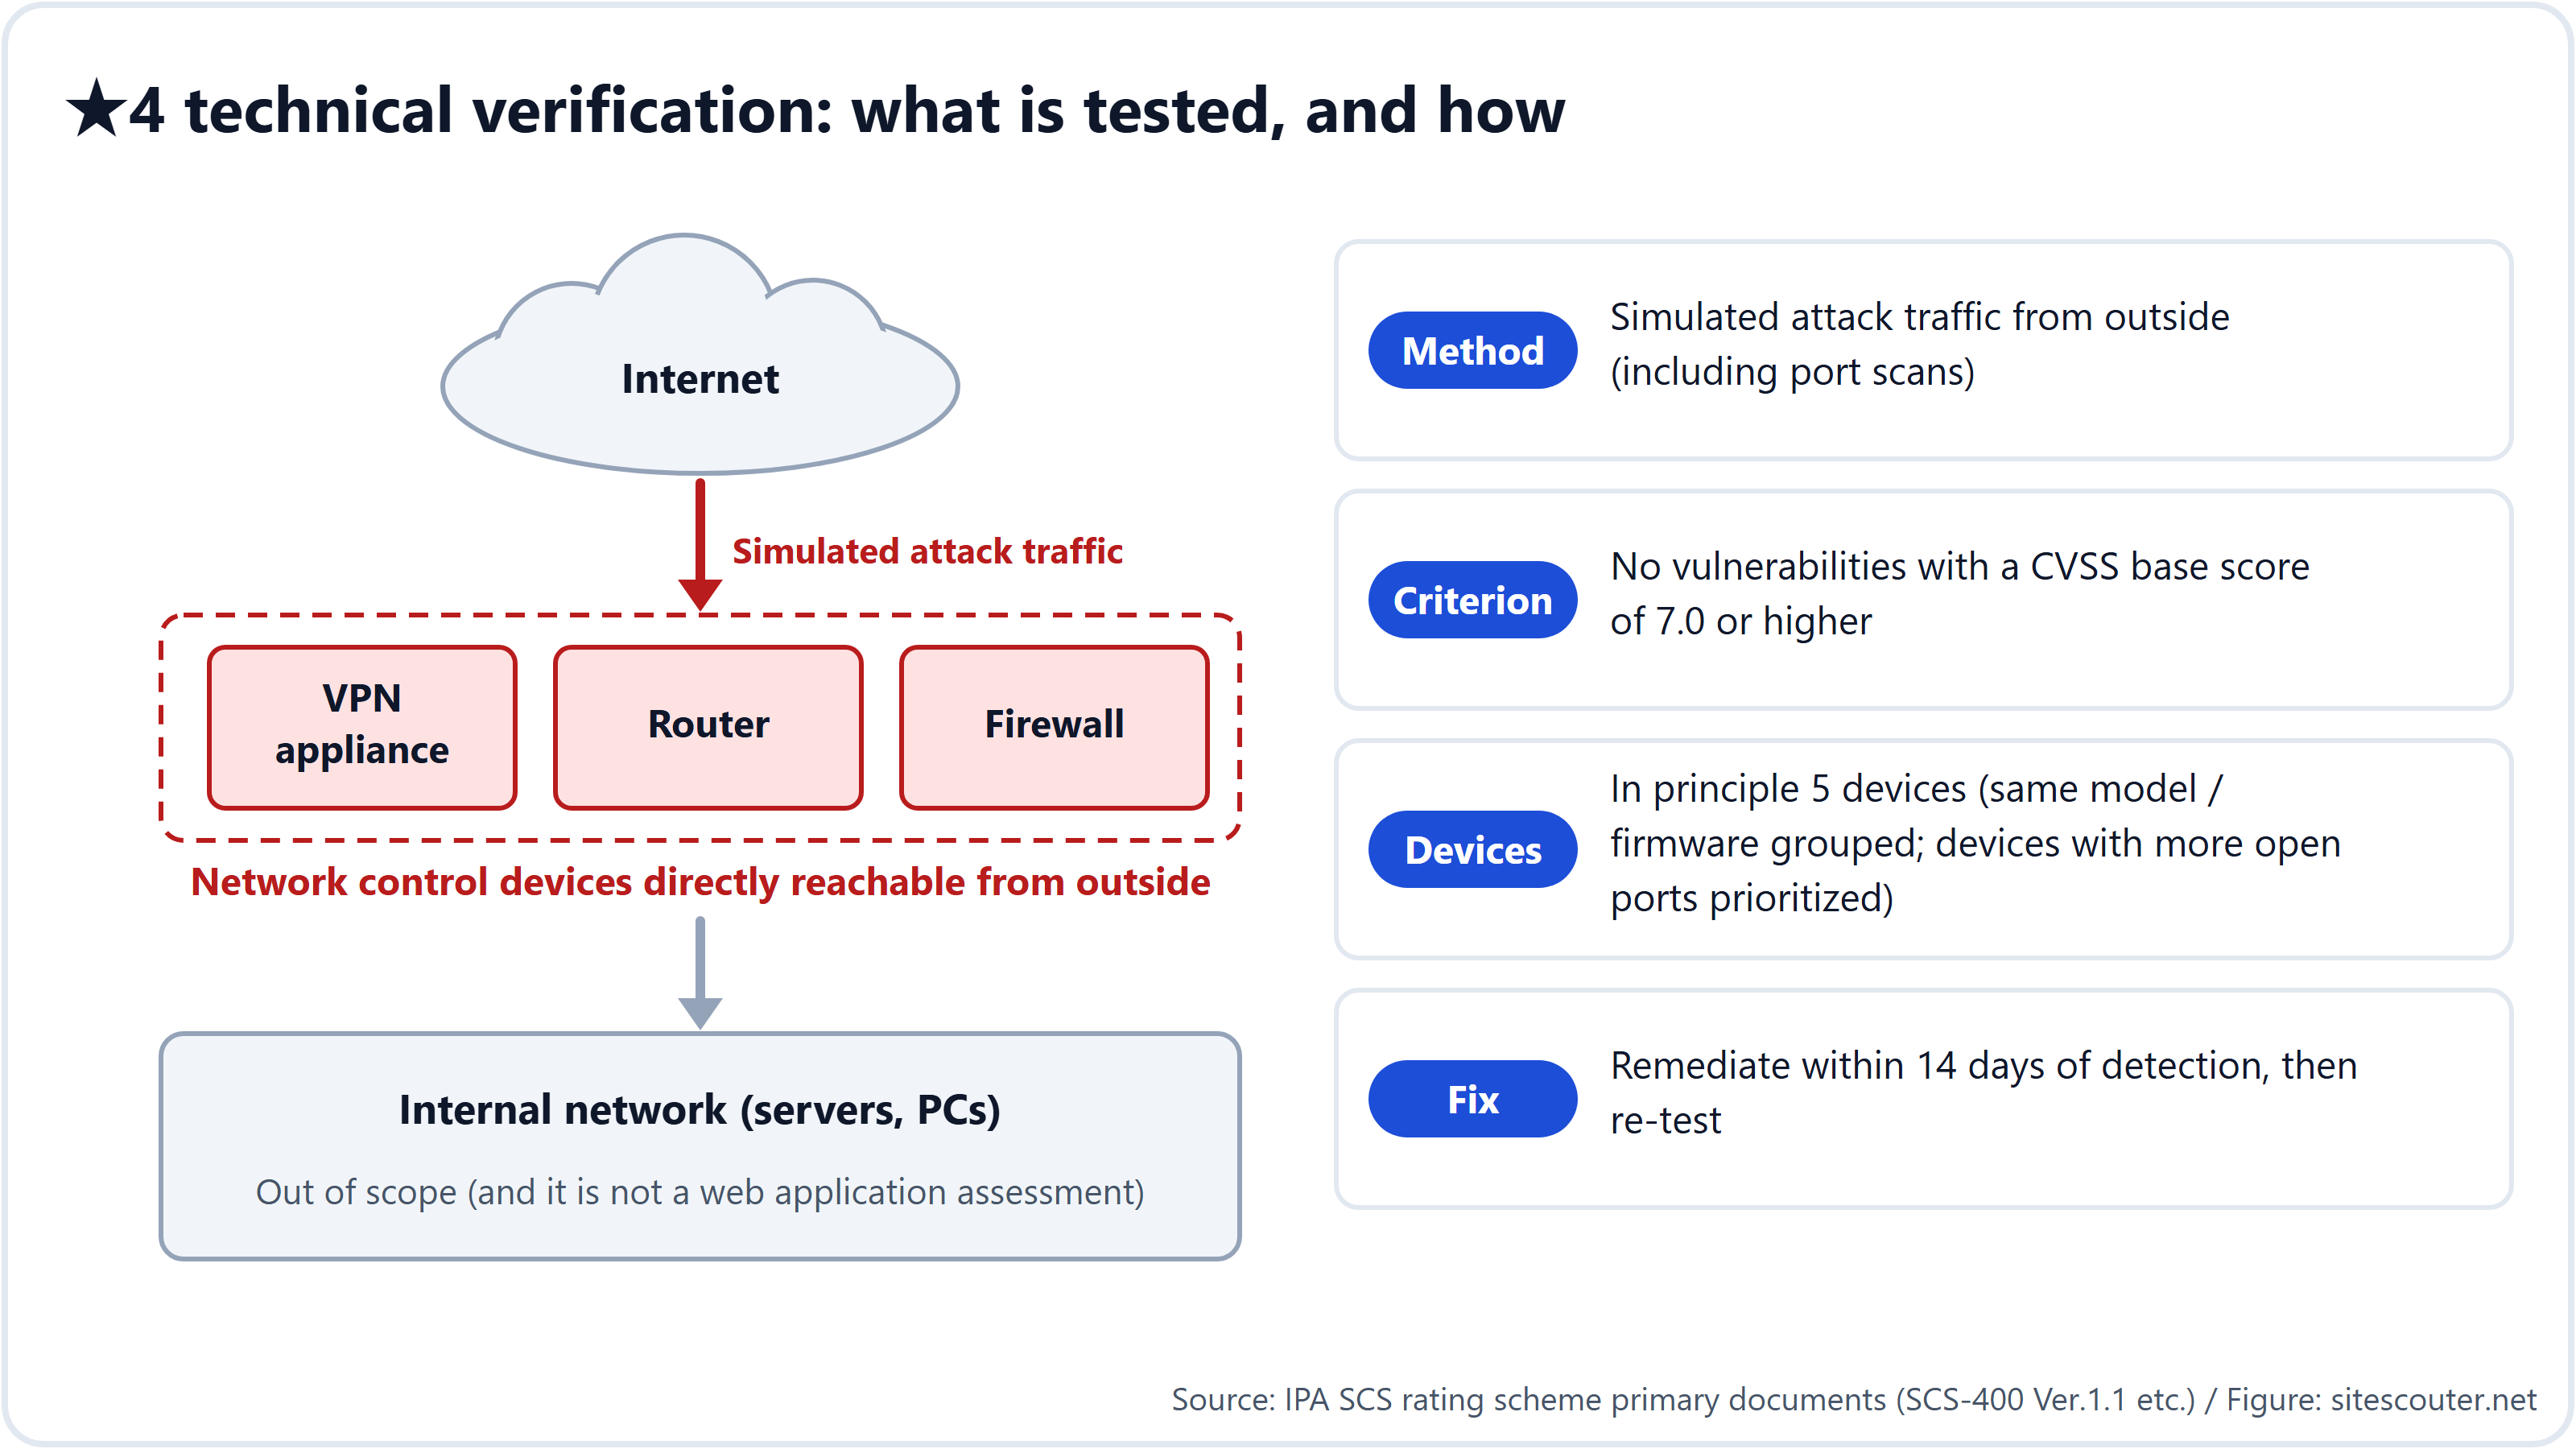
- Équipements concernés : appliances VPN, routeurs, pare-feu et équipements de contrôle du trafic similaires, situés dans le périmètre et joignables directement depuis l'extérieur. Il ne s'agit pas d'une évaluation des applications web
- Méthode : trafic d'attaque simulé depuis l'extérieur, scans de ports compris, pour rechercher des vulnérabilités dont le score de base CVSS est de 7.0 ou plus. Tout outil peut être utilisé ; le prestataire le choisit en s'appuyant sur les outils de scan de plateforme de SSS (le système japonais d'enregistrement selon la norme de services de sécurité de l'information)
- Nombre d'équipements : en principe 5 équipements candidats. Les équipements de même modèle et de même firmware sont regroupés et un représentant est choisi, en priorité ceux qui exposent le plus de ports. Vous pouvez en demander 6 ou plus, voire la totalité
- Préparation : convenir de la fenêtre de test, obtenir l'accord de la direction ou du responsable de la sécurité de l'information, prévenir le CSIRT/SOC, recevoir les adresses IP sources du scanner, et vérifier la politique du fournisseur cloud si des équipements cloud sont inclus
- Remédiation : si quelque chose est détecté, le corriger dans les 14 jours suivant la réception des résultats du scan et faire scanner de nouveau
- Exemption et substitution : si tous les équipements sont gérés par un FAI ou un acteur similaire et que l'autorisation de scanner ne peut être obtenue, un examen des preuves remplace le scan. S'il existe un scan récent de périmètre égal ou plus large et que l'entreprise qui l'a réalisé remplit les conditions exigées des prestataires de vérification technique, vous pouvez demander une exemption
En pratique, la première tâche consiste à déterminer si des équipements que vous ne considérez pas comme les vôtres (routeurs des agences, appliances VPN louées, appliances virtuelles dans le cloud) entrent dans le périmètre. Le chapitre 3 du manuel (SCS-620) propose des exemples détaillés pour une entreprise de quelques sites et pour un groupe comptant de nombreuses filiales, ainsi qu'une liste de questions à poser aux fournisseurs cloud.
Unité de certification et périmètre
Dans la grille d'évaluation, vous choisissez l'unité de certification : l'ensemble de la personne morale, une partie de celle-ci comme une division, ou un groupe d'entreprises. Le périmètre correspond à l'infrastructure informatique évaluée, et des mesures de protection sont nécessaires à sa frontière.
Le manuel envisage trois surfaces d'attaque : « l'accès logique à l'infrastructure informatique en exploitation », « l'accès physique à l'infrastructure informatique en exploitation » et « l'accès physique aux composants informatiques mis au rebut ». La chaîne d'approvisionnement logicielle au moment du développement et de l'achat n'est pas nécessairement incluse. À noter : le dispositif ne vous demande pas de gérer des SBOM ni des chaînes de build.
Comment être prêt pour mars 2027
L'ouverture des demandes est prévue en mars 2027. La grille d'évaluation (un fichier Excel de trois feuilles : commune, ★3 et ★4) est déjà publiée, vous pouvez donc commencer à la remplir dès maintenant.
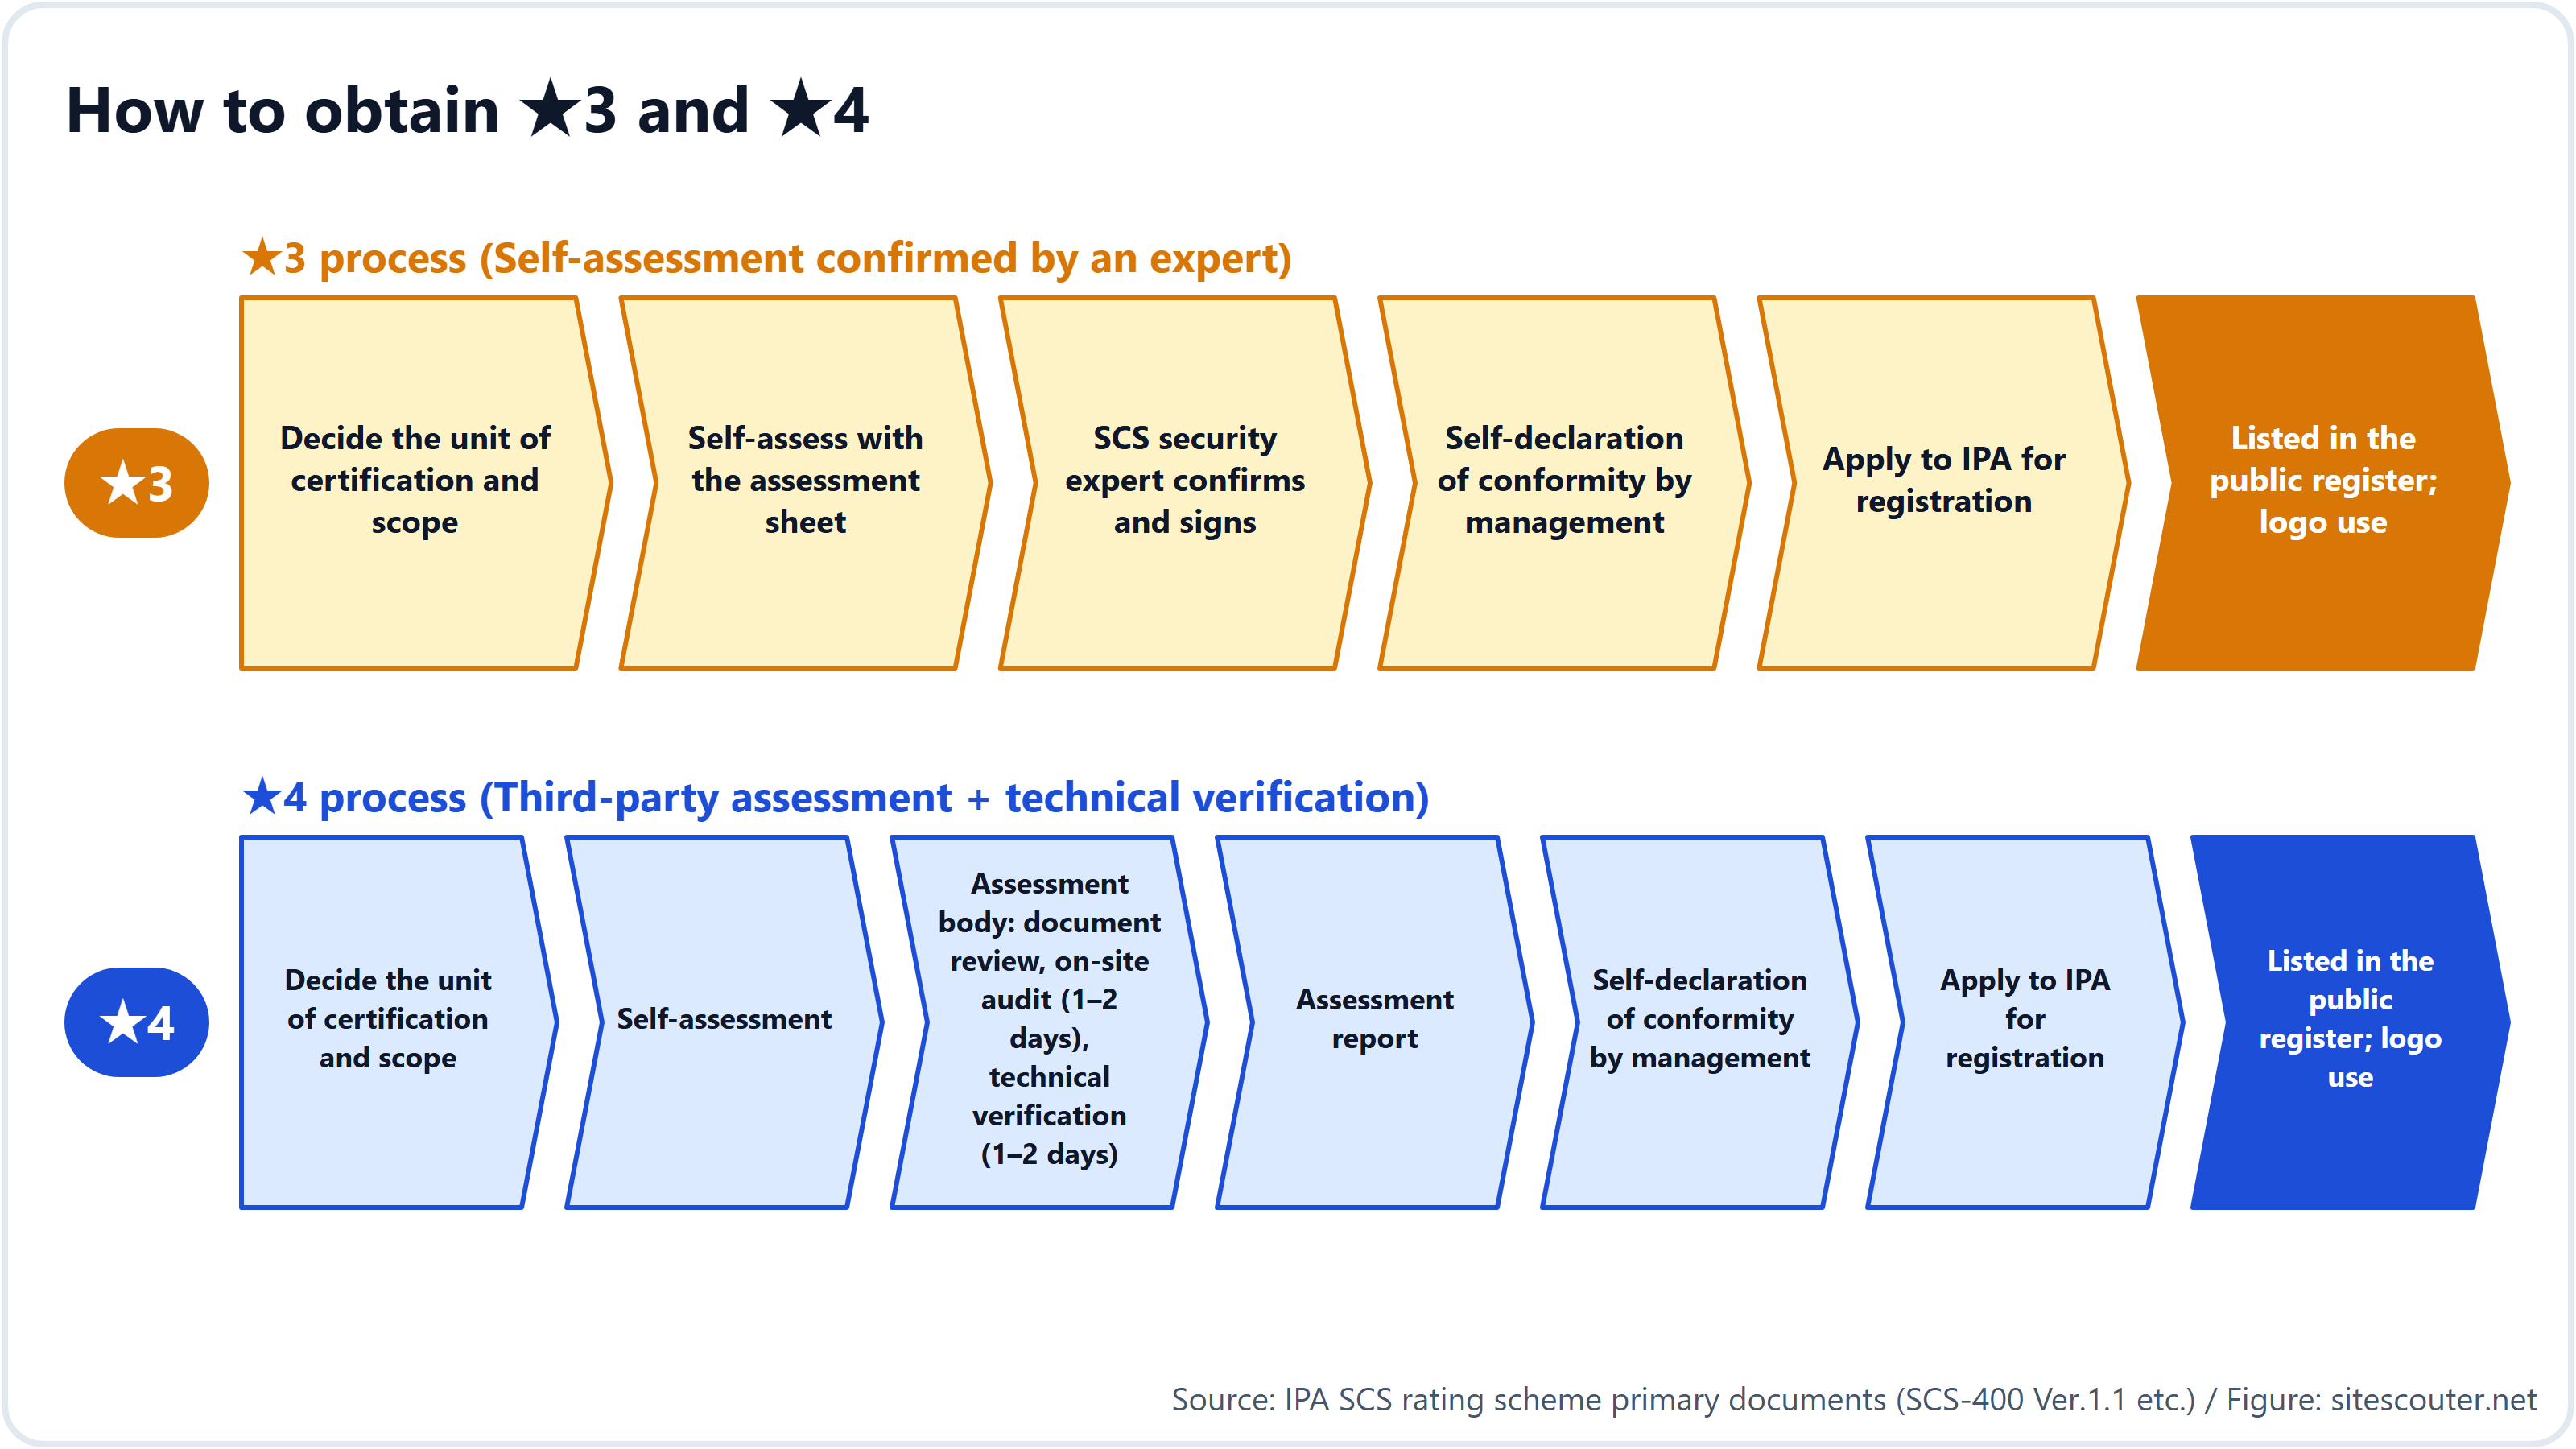
- Fixer l'unité de certification et le périmètre (1 à 2 semaines). Tant que vous n'avez pas décidé si les agences, les filiales, les services cloud et les équipements de télétravail sont inclus, le reste du travail ne peut pas être dimensionné
- Auto-évaluer l'état actuel au regard des 26 exigences. Parmi les 81 critères d'évaluation, ceux de type « fixer une règle », « la communiquer » et « la réviser une fois par an » ne demandent que des documents. Les points qui exigent un travail technique sont ceux de la section 3
- Mise en œuvre technique (2 à 3 mois, selon le chiffre qui circule dans le secteur). Déploiement complet de la MFA, remplacement des produits en fin de support, règle des correctifs sous 14 jours opérationnelle, revue de la configuration des équipements de frontière, sauvegarde hors site et procédures de restauration
- Rassembler les preuves (1 à 2 mois). Registres d'actifs, documents de règles, comptes rendus de revue, traces de communication, captures d'écran des paramètres d'alerte, etc.
- Confirmation par un expert en sécurité SCS (★3) ou mission confiée à un organisme d'évaluation (★4). La liste des experts est attendue à partir de janvier 2027, celle des organismes d'évaluation fin décembre 2026
- Auto-déclaration de conformité par la direction et demande d'enregistrement. Le détail de la procédure sera fixé dans le « guide de demande d'enregistrement », attendu fin novembre 2026
Si vous visez ★4, réservez tôt un prestataire de vérification technique. Les demandes devraient s'accumuler chez les organismes d'évaluation dès l'ouverture des candidatures.
Ce que le dispositif n'exige pas
Quelques points faciles à mal interpréter, tirés de la FAQ et du manuel :
- Aucun produit particulier n'est exigé. Des catégories de produits comme l'EDR n'apparaissent pas dans les exigences
- Il n'existe aucune obligation légale d'obtenir une notation. L'IPA indique que « l'obtention d'une notation est volontaire » et que « ne pas satisfaire à toutes les exigences ne signifie pas que l'activité est immédiatement arrêtée ». Toutefois, dès qu'un client inscrit une ★ dans ses normes d'achat, les entreprises qui n'y satisfont pas ne peuvent plus être retenues. En faire une condition commerciale relève des parties au contrat ; en faire une exigence des marchés publics relève de l'acheteur public
- Il ne se substitue pas aux autres cadres juridiques. Il ne garantit pas, par exemple, la conformité aux normes de sûreté des secteurs d'infrastructures critiques. Il complète l'ISMS
- Il n'existe pas d'« organisme de soutien agréé ». En avril 2026, le METI et le Secrétariat du Cabinet ont mis en garde contre des démarchages commerciaux abusifs affirmant que l'activité serait restreinte faute de notation
Ce que les administrateurs de serveurs web peuvent faire dès aujourd'hui
La vérification technique du système de notation SCS porte sur les équipements de frontière, mais la règle des 14 jours de la section 3.1 et l'exigence sur la fin de support de la section 3.2 s'appliquent directement à l'OS, à PHP et au middleware de vos serveurs web.
Commencez par vérifier les versions que vos serveurs montrent à l'extérieur et si elles sont encore supportées. Saisissez une URL dans la vérification des informations serveur de Site Scouter pour voir, sans inscription, les versions indiquées dans les en-têtes Server et X-Powered-By, la version de TLS, le certificat et les en-têtes de sécurité. Le changement de version de PHP sur un hébergement mutualisé est expliqué dans Le guide pratique de la mise à niveau de PHP.
Notes de méthode et limites
Cet article s'appuie sur les documents primaires publiés par l'IPA au 30 octobre 2026 (SCS-400 Ver.1.1, SCS-410, SCS-430, SCS-620, l'avis sur les tarifs, la FAQ et le communiqué de presse du 28 octobre 2026). Les identifiants et le libellé des critères sont repris de SCS-400 Ver.1.1. Le guide de demande d'enregistrement n'a pas encore été publié, les détails de procédure peuvent donc évoluer. L'auteur travaille dans le secteur des noms de domaine, de l'hébergement et de la sécurité ; il n'est ni organisme d'évaluation ni prestataire de vérification technique.
Les exigences de retirer les logiciels en fin de support et d'appliquer les mises à jour graves sous 14 jours s'appliquent directement à l'OS, à PHP et au middleware de vos serveurs web. Vérifiez, de manière non intrusive, les versions et les en-têtes que votre serveur montre à l'extérieur en saisissant simplement une URL. Sans inscription.
Utiliser : Analyse serveurFAQ
Puis-je demander ★4 sans détenir ★3 ?
Oui. Comme chaque niveau supérieur contient toutes les exigences des niveaux inférieurs, le manuel précise que vous pouvez demander l'enregistrement ★4 même sans détenir ★3.
La vérification technique teste-t-elle les applications web ?
Non. Le guide de vérification technique (SCS-430) porte sur les équipements de contrôle du trafic joignables directement depuis l'extérieur, comme les appliances VPN, les routeurs et les pare-feu, et y recherche depuis l'extérieur des vulnérabilités dont le score de base CVSS est de 7.0 ou plus.
La règle des correctifs sous 14 jours s'applique-t-elle aussi à ★3 ?
Oui. Le critère d'évaluation 4-4-4-2 relève de l'exigence ★3 « procédures pour les correctifs de sécurité et les mises à jour », et impose d'appliquer sous 14 jours les mises à jour classées Critical/High ou de CVSS 7.0 ou plus.
Combien cela coûte-t-il ?
Les frais d'enregistrement versés à l'IPA sont de ¥10,000 par an pour ★3 (jusqu'au 31 mars 2028 ; ¥20,000 ensuite) et de ¥60,000 pour 3 ans pour ★4. Les honoraires des experts en sécurité SCS, des organismes d'évaluation et des prestataires de vérification technique ne figurent pas dans la grille tarifaire du dispositif et sont fixés par le marché.
Détenir l'ISMS dispense-t-il de ★4 ?
Aucune règle d'exemption n'existe. La FAQ présente l'ISMS et le dispositif comme complémentaires.
Références
Dernière vérification : 2026-10-30. Les spécifications et les politiques peuvent évoluer ; consultez les sources primaires avant d'agir.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment (SCS scheme details)
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1, SCS-410/420/430, SCS-620)
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site
- NIST: Cybersecurity Framework 2.0
Yuki Nakazawa (blog personnel nkzw.jp)
Contact : Site officiel / YouTube / Instagram / LinkedIn / X / Telegram