
La calificación SCS de Japón seleccionará a los proveedores: lo que los directivos deben saber sobre una exigencia de ★ que se transmite hasta los proveedores de nivel 3, y qué ocurre con las empresas que no la cumplen
En marzo de 2027 se abren las solicitudes del sistema de calificación SCS (el Sistema de calificación de seguridad para el fortalecimiento de las cadenas de suministro) que gestiona IPA, la Information-technology Promotion Agency, Japan. El 28 de octubre de 2026 se publicaron las guías de evaluación y el manual explicativo, y el contenido del sistema ya está cerrado.
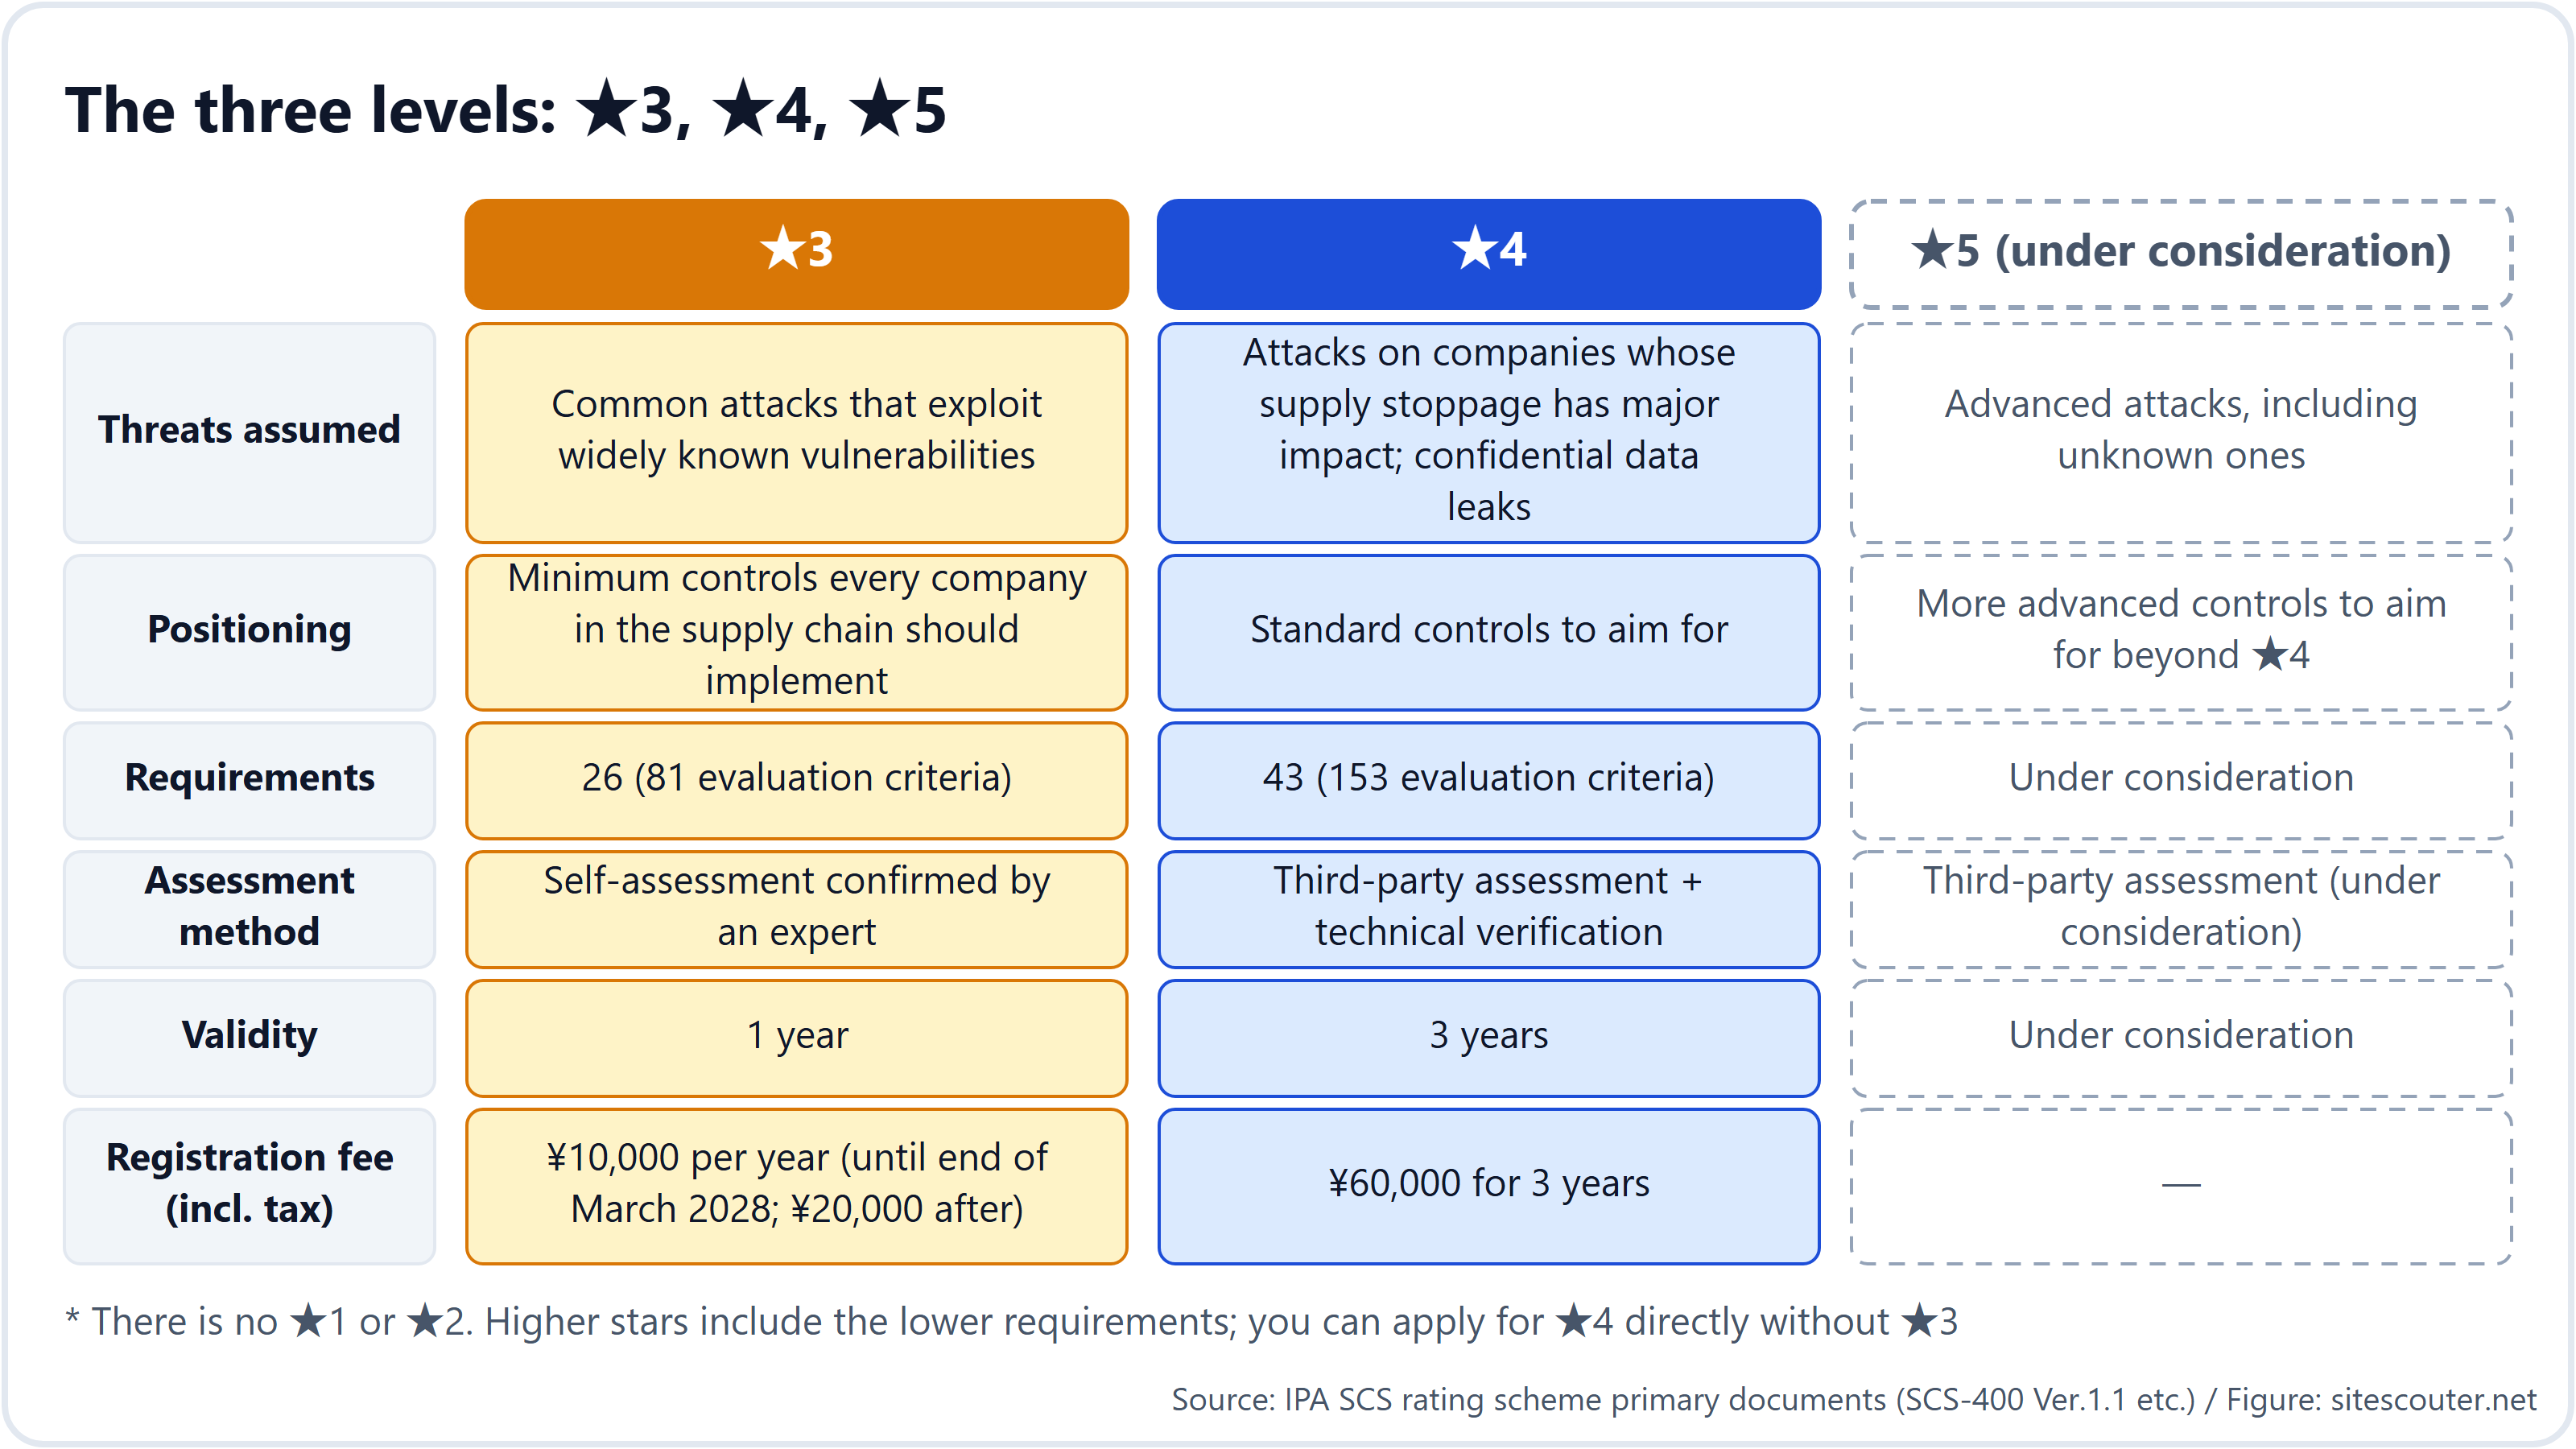
Para los directivos, hay un punto que importa por encima de todo: el sistema está diseñado para transmitirse en cascada no solo a los proveedores de nivel 1 que tratan directamente con las grandes empresas, sino también a los proveedores de nivel 2 y nivel 3. En cuanto una gran empresa incluye "★3 o superior" en sus normas de compras, las empresas que no cumplen el estándar ya no pueden ser elegidas como proveedores. Y como un proveedor de nivel 1 que quiera el ★4 debe, según los requisitos, conocer el estado de seguridad de sus propios proveedores (nivel 2), la exigencia sigue bajando por la cadena.
Este artículo está dirigido a los directivos de ambos lados: los que recibirán la petición de un ★ como condición comercial y los que lo pedirán. A partir de los documentos primarios (los documentos del sistema publicados por IPA), explica cómo funciona el sistema, por qué se transmite en cascada, qué ocurre con las empresas que no lo cumplen, las decisiones que hay que tomar y el coste y el tiempo que implica. Los detalles técnicos están en la guía para ingenieros y una introducción al sistema, en la guía general.
Este artículo también se publica en inglés en sitescouter.net y nkzw.jp, y en japonés en sitescouter.net. Esta es la edición en español de Site Scouter, traducida de la versión inglesa.
Lo que ya está decidido
- IPA gestiona el sistema bajo la supervisión del Ministerio de Economía, Comercio e Industria y de la Oficina Nacional de Ciberseguridad de la Secretaría del Gabinete. Su base es la "política de diseño del sistema" de marzo de 2026
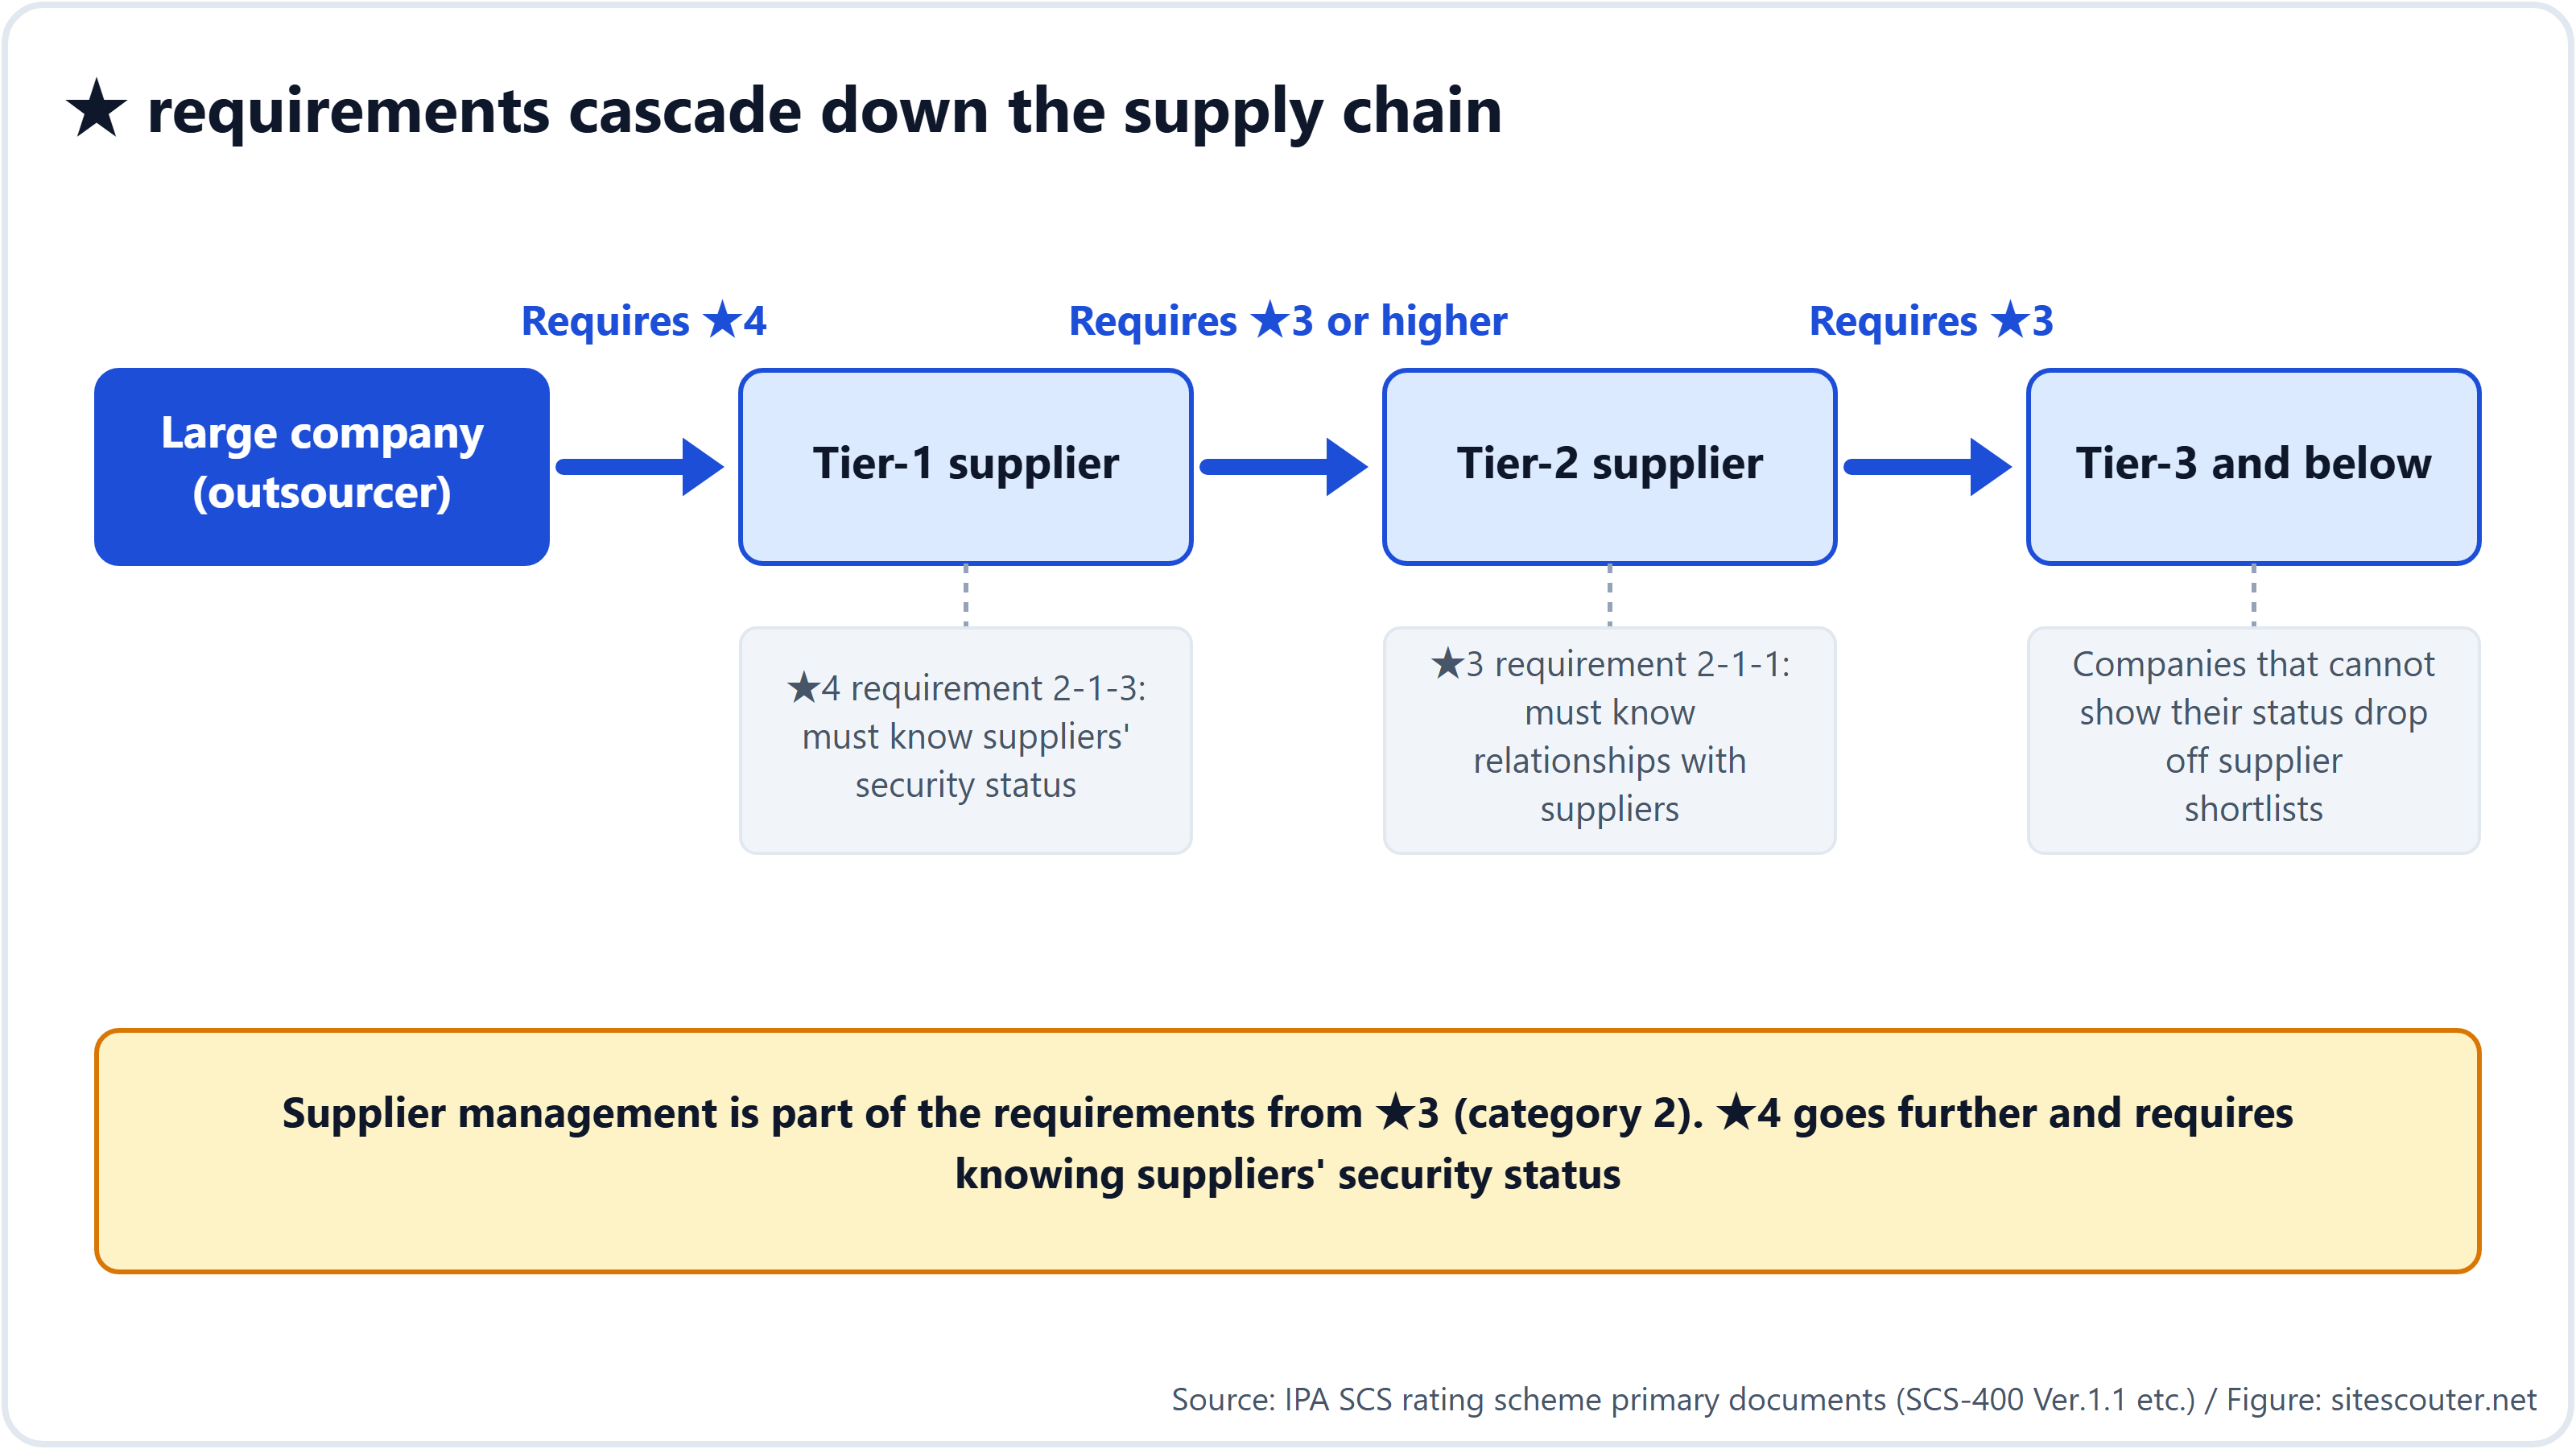
- Hay tres niveles: ★3, ★4 y ★5. El ★3 acredita 26 requisitos mediante una autoevaluación confirmada por un experto; el ★4 acredita 43 requisitos mediante una evaluación de un tercero más una verificación técnica. El ★5 sigue en estudio
- El ★3 tiene una validez de 1 año y el ★4, de 3 años. La tasa de registro que se paga a IPA es de ¥10,000 al año para el ★3 (hasta finales de marzo de 2028; ¥20,000 a partir de entonces) y de ¥60,000 por 3 años para el ★4
- Las organizaciones certificadas figuran en el sitio web de IPA y pueden usar el logotipo
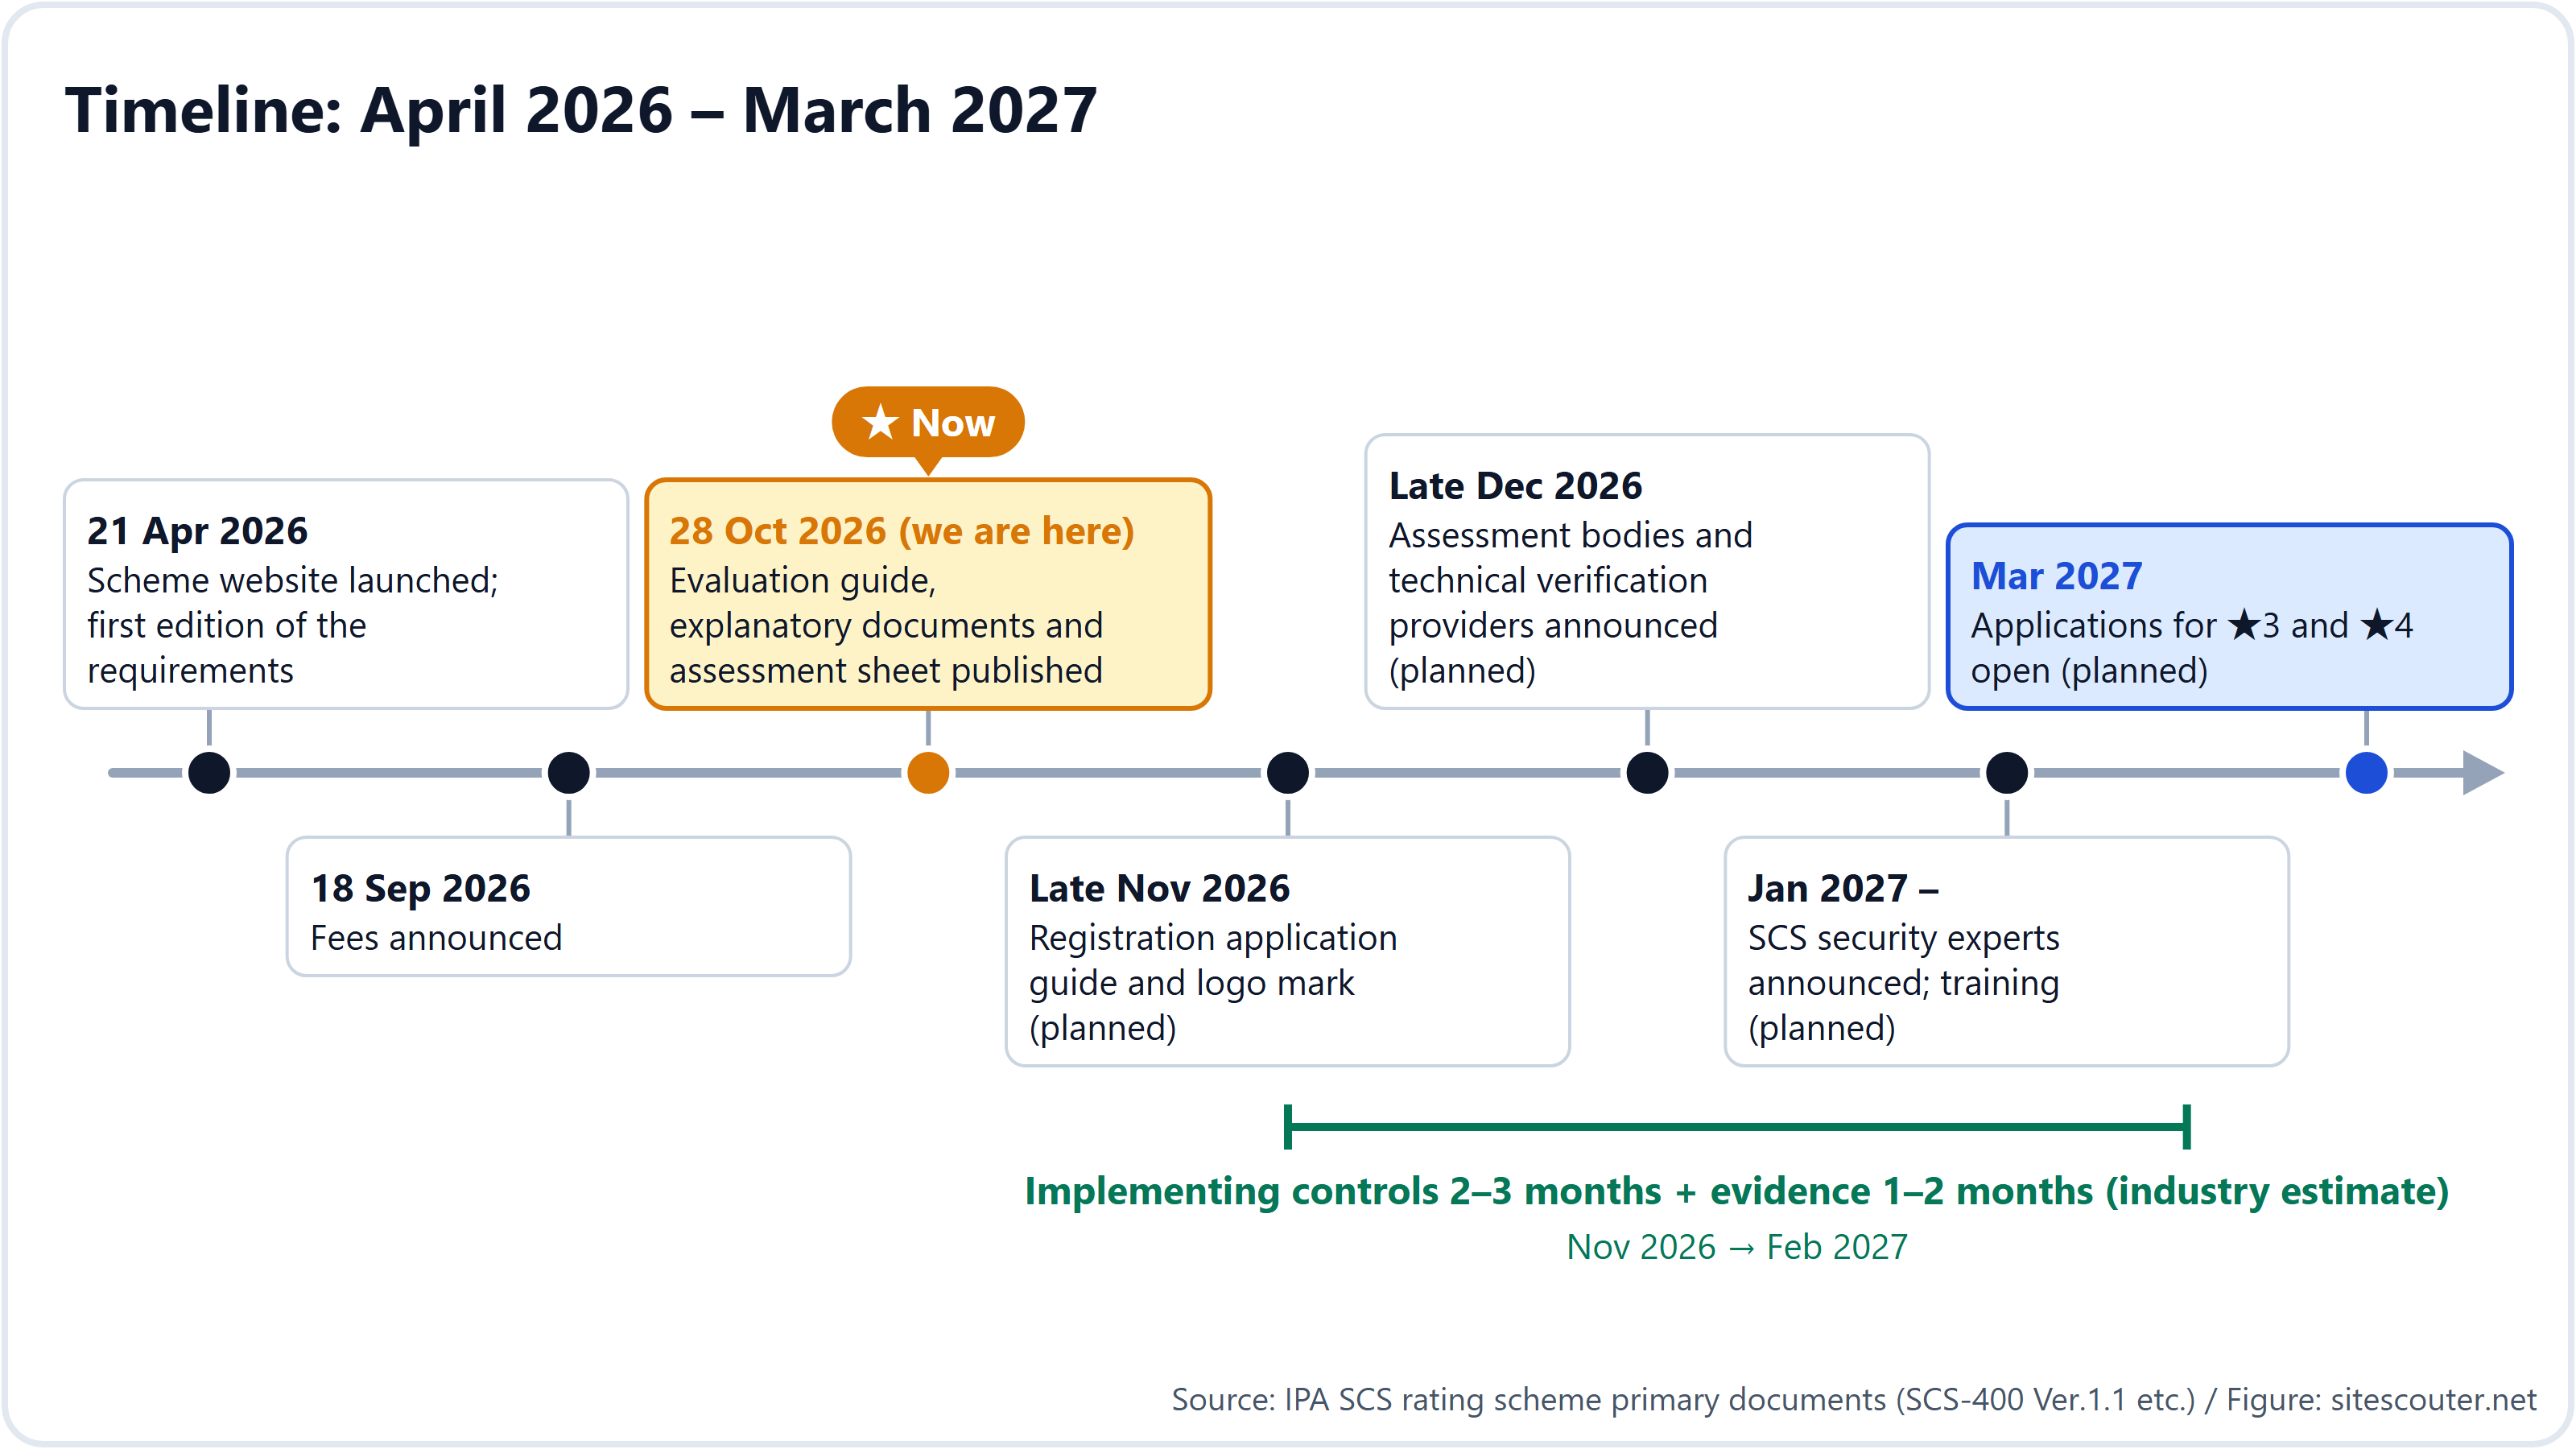
- Está previsto que las solicitudes se abran en marzo de 2027. La guía de solicitud de registro está prevista para finales de noviembre de 2026, la lista de organismos de evaluación para finales de diciembre y la lista de expertos a partir de enero de 2027
Por qué llega hasta los proveedores de nivel 3
La descripción del sistema dice que "la empresa contratante presenta al proveedor un nivel (★) adecuado, le anima a aplicar las medidas y comprueba su aplicación". Parece un asunto entre dos empresas, pero la lectura de los requisitos muestra que el sistema está diseñado para transmitirse en cascada.
- Requisito 2-1-1 del ★3: establecer un mecanismo para conocer las relaciones entre los propios activos y los sistemas gestionados por otras organizaciones (proveedores, incluidos clientes, filiales, empresas asociadas y proveedores de nube)
- Requisito 2-1-4 del ★3: con los proveedores que comparten información confidencial, definir las funciones y responsabilidades en caso de incidente
- Requisito 2-1-3 del ★4: desde el punto de vista del riesgo para la continuidad del negocio y del riesgo en la gestión de la información, conocer el estado de seguridad de los proveedores que podrían afectar a la empresa
- Requisito 2-1-5 del ★4: al finalizar un contrato, recuperar del proveedor la información confidencial y los derechos de acceso, o hacer que los destruya
Es decir, un proveedor de nivel 1 al que una gran empresa pide el ★4 debe conocer el estado de seguridad de sus proveedores de nivel 2 para mantener el ★4, y la forma más sencilla de conocerlo es "pedir a los proveedores de nivel 2 que también obtengan un ★". Una vez que un proveedor de nivel 2 obtiene el ★3, su requisito 2-1-1 le obliga a conocer sus relaciones con los proveedores de nivel 3. Como la categoría 2 de los requisitos es la "gestión de proveedores", la estructura del sistema hace que las estrellas recorran la cadena hasta el final.
Qué ocurre si no se cumple
Las preguntas frecuentes de IPA dicen que "obtener un ★ es voluntario" y que "no cumplir todos los requisitos no significa que el negocio se detenga de inmediato". Es una descripción correcta de la situación jurídica del sistema.
La realidad comercial es otra. Las grandes empresas no pueden hacer negocios con empresas que no cumplen sus normas de compras. En cuanto las normas dicen "los proveedores deben tener el ★3 o superior del sistema de calificación SCS", las empresas que no lo tienen salen de la lista de proveedores candidatos. El responsable no tiene margen de discreción: contratar a un proveedor que no cumple el estándar expondría a esa persona y a la empresa a un incumplimiento normativo.
El diseño del sistema lo refuerza. Una empresa con el ★4 está obligada a conocer el estado de seguridad de sus proveedores, por lo que no puede mantener a proveedores cuyo estado no puede conocer. En los negocios nuevos es una condición desde el principio; en los existentes se añade al renovar el contrato. En cuanto a la contratación pública, IPA dice que "si se convierte en requisito de licitación lo decide el organismo contratante", pero al tratarse de un sistema público, es razonable esperar que la contratación del sector público se mueva primero.
En resumen, es voluntario por ley y obligatorio en la práctica comercial. La distancia entre las empresas que se preparan antes de que sus clientes lo pidan y las que corren después se ampliará aún más cuando se abran las solicitudes y los organismos de evaluación y los expertos tengan la agenda completa.
Cinco decisiones para los directivos
El personal puede hacer avanzar la mayoría de los requisitos, pero los cinco puntos siguientes no se mueven hasta que la dirección los decide.
- A qué estrella aspirar. Depende de lo que vayan a pedir sus principales clientes. Como regla general por ahora, el ★4 si trata directamente con grandes empresas y el ★3 si es proveedor de nivel 2 o inferior. También se puede solicitar directamente el ★4 sin el ★3
- Qué unidad certificar. En la hoja de evaluación se elige toda la persona jurídica, una parte de ella como una división de negocio, o el grupo empresarial. Cuanto más amplio sea el alcance, mayor será el coste de las medidas; cuanto más estrecho, más a menudo tendrá que explicar a los clientes que "esta división está fuera del alcance"
- Quién es el responsable. El requisito 1-2-1 del ★3 pide nombrar al directivo responsable de la seguridad (como un CISO) y el departamento responsable, y asignar responsabilidades y autoridad. El ★4 exige además un órgano que pueda tomar decisiones de gestión, como un comité de seguridad de la información con participación de la dirección (1-2-1-4)
- Quién hace la autodeclaración de conformidad. Tanto en el ★3 como en el ★4, es la dirección quien declara finalmente que "cumplimos los requisitos". Los expertos o los organismos de evaluación comprueban, pero la responsabilidad de la declaración recae en la dirección
- Para cuándo. Las solicitudes se abren en marzo de 2027. La referencia del sector es de 2 a 3 meses para aplicar las medidas y de 1 a 2 meses para preparar las evidencias. Calcule hacia atrás desde las fechas de renovación de los contratos de sus clientes para fijar una fecha de inicio
El coste y el tiempo reales
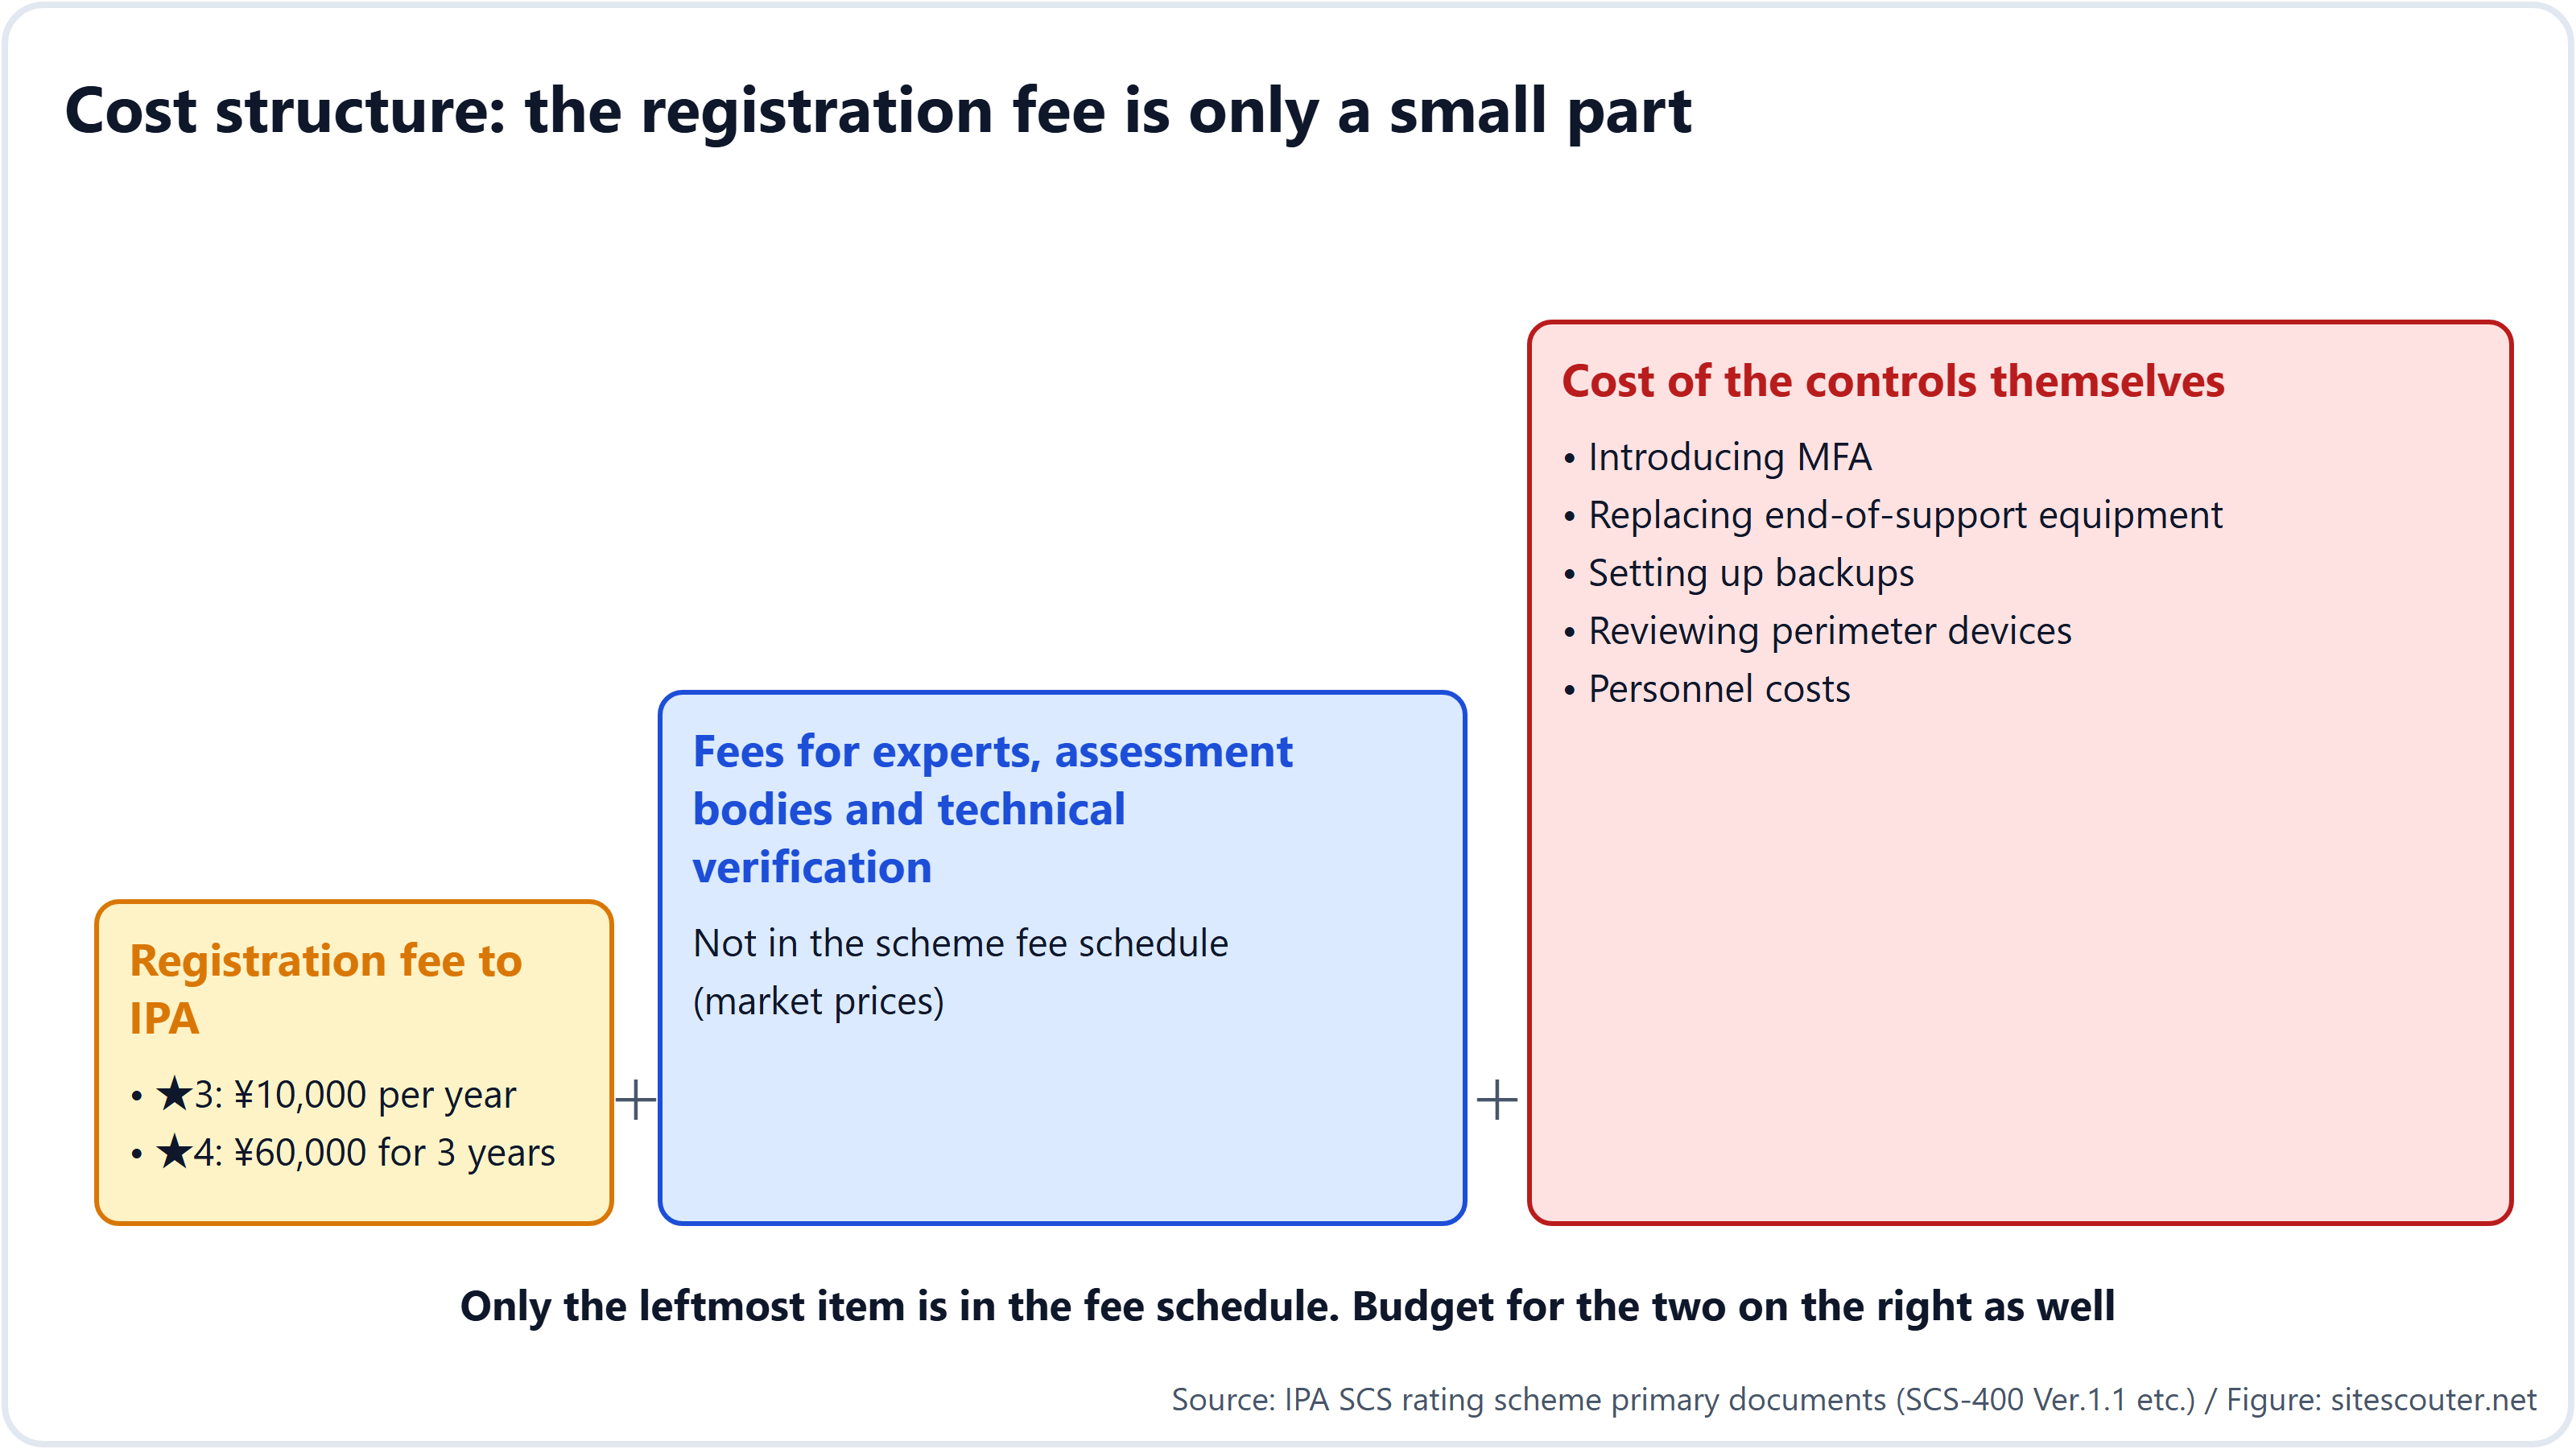
La tasa de registro que se paga a IPA parece barata, ¥10,000 al año para el ★3, pero es solo una parte del coste.
| Concepto | ★3 | ★4 | Notas |
|---|---|---|---|
| Tasa de registro pagada a IPA | ¥10,000 al año (hasta finales de marzo de 2028; ¥20,000 a partir de entonces) | ¥60,000 por 3 años | En la tabla de tasas |
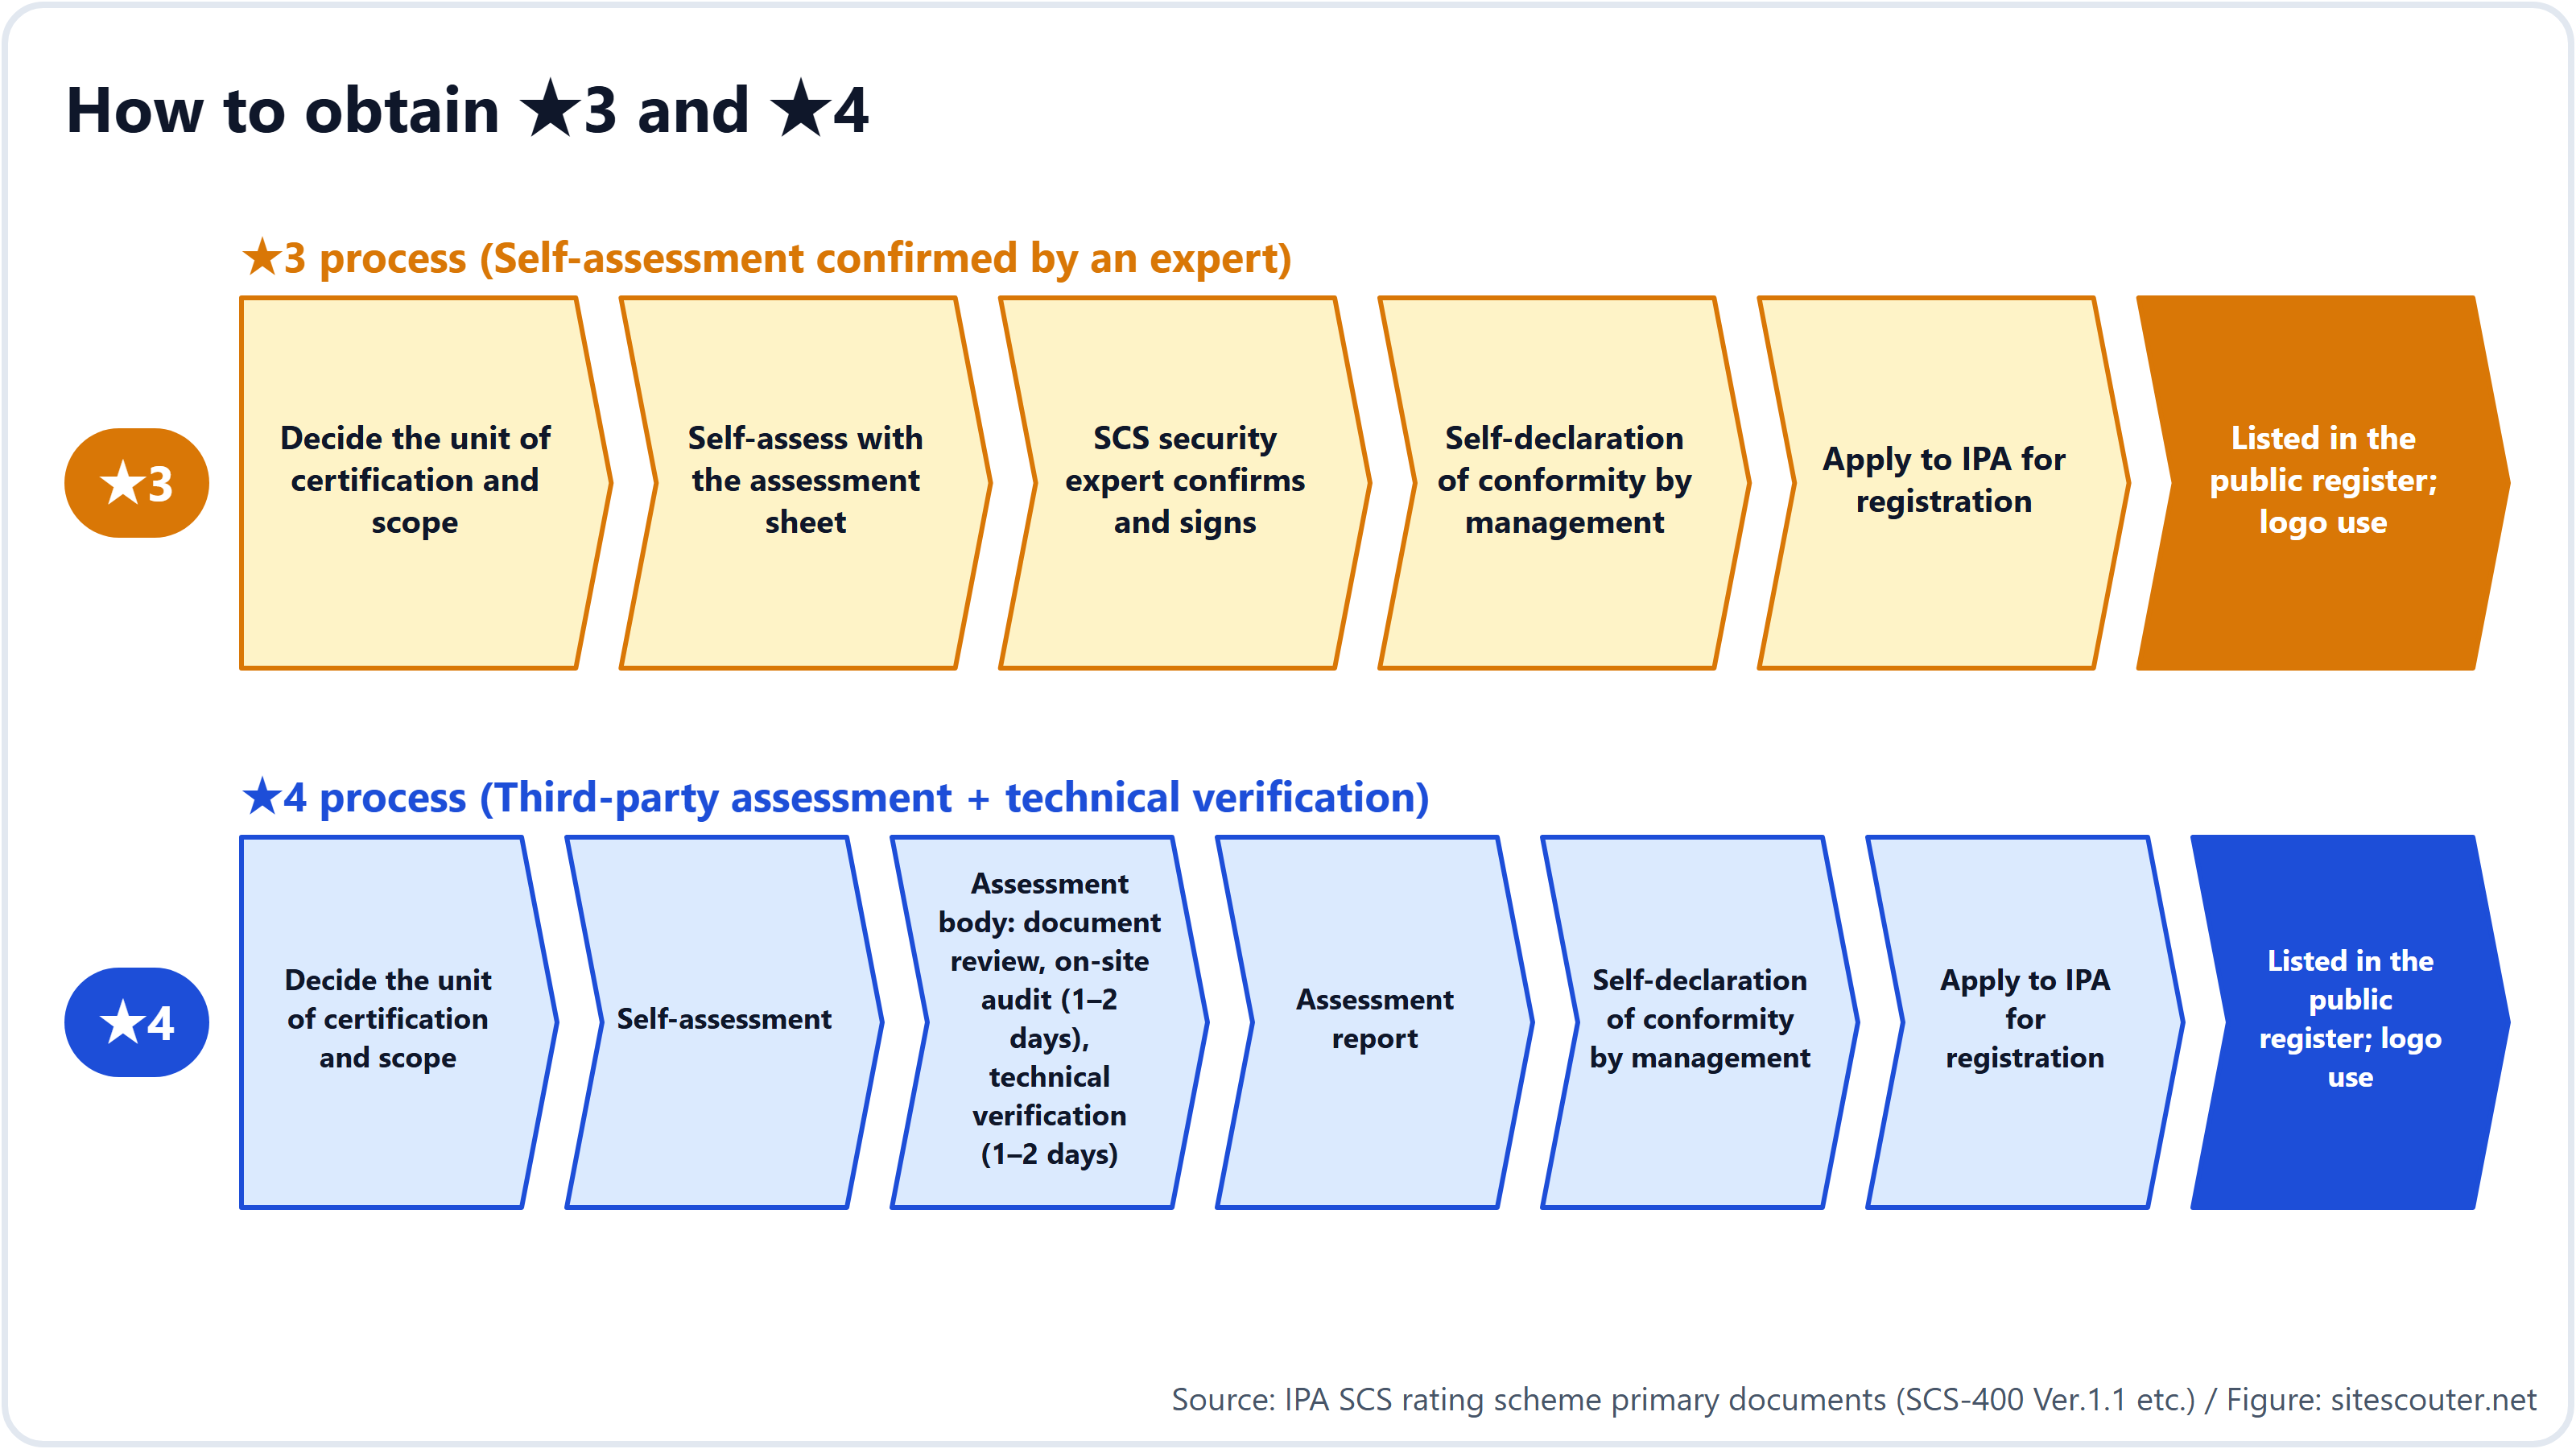
| Expertos, organismos de evaluación y verificación técnica | Confirmación por un experto en seguridad SCS | Revisión documental, auditoría in situ (de 1 a 2 días) y verificación técnica (de 1 a 2 días) por un organismo de evaluación | No figuran en la tabla de tasas; los fija el mercado |
| Las propias medidas | MFA, sustitución de dispositivos sin soporte, procedimientos de copia de seguridad y recuperación, configuración de los dispositivos perimetrales, normas y formación | Todo lo de la izquierda, más recogida de registros, medidas en las pasarelas, segmentación de la red y gestión de proveedores | Suele ser la partida más grande, según la situación actual |
En cuanto al calendario, la hoja de evaluación (la plantilla de autoevaluación) ya está publicada, así que puede empezar a evaluar su situación actual ya.
Para las pequeñas y medianas empresas, IPA está preparando el "Cyber Security Otasuketai Service (nuevo tipo)", un servicio de apoyo destinado a ayudar a las empresas a obtener el ★3 y el ★4 (todavía en fase piloto a octubre de 2026).
Qué hacer este mes
No hace falta esperar a que se abran las solicitudes. Puede empezar este mes con estas cuatro cosas.
- Pregunte a sus principales clientes por sus planes. A través de su equipo comercial, pregunte "¿qué nivel del sistema de calificación SCS piensan exigir a sus proveedores?". Sus departamentos de compras también se están preparando, y cuanto antes pregunte, más margen tendrá para negociar las condiciones
- Nombre al responsable. Establezca la organización que exige el requisito 1-2-1 y entréguele la hoja de evaluación
- Autoevalúe su situación actual. Con solo marcar los 26 puntos como cumplidos o no cumplidos ya se ve adónde irá el dinero. Los puntos en los que más empresas tropiezan son los sistemas operativos y el software sin soporte, la falta de autenticación multifactor, las actualizaciones tardías y la ausencia de procedimientos de restauración
- Compruebe cómo se ve su empresa desde fuera. Si su sitio web o su servidor anuncian una versión antigua se puede comprobar, sin registro, con solo introducir una URL en la comprobación de información del servidor de Site Scouter. Esta "vista desde fuera" es también lo primero que mira el departamento de compras de un cliente
Para los directivos que pedirán una estrella a sus proveedores
Si su empresa es la contratista principal y va a pedir un ★ a sus proveedores, debe decidir lo siguiente:
- Qué nivel pedir a cada proveedor. El sistema parte de que las medidas exigidas se "presentan según la posición del proveedor en la cadena de suministro". No hace falta pedir el mismo nivel a un proveedor que guarda su información confidencial y a un proveedor de piezas genéricas
- Redacción del contrato y periodos de gracia. Las solicitudes se abren en marzo de 2027, así que no se puede exigir "ya certificado" antes de esa fecha. Una condición con plazo, como "obtener el ★3 durante el ejercicio 2027", es realista
- La relación con su propio ★4. El requisito 2-1-3 del ★4 exige conocer el estado de seguridad de los proveedores. Pedir un ★ a los proveedores también se convierte en evidencia para su propio ★4
- Qué hacer con sus propias listas de verificación. Uno de los objetivos del sistema es acabar con la carga que supone para los proveedores recibir una lista de verificación distinta de cada empresa contratante. Sustituir las partes de su lista que el ★ puede cubrir facilita conseguir la cooperación de los proveedores
Cuidado con las ventas agresivas
En abril de 2026, el Ministerio de Economía, Comercio e Industria y la Secretaría del Gabinete advirtieron contra argumentos de venta inapropiados que afirman que "no podrá hacer negocios sin una calificación" o que "somos una organización de apoyo acreditada". En el sistema no existe la figura de "organización de apoyo acreditada". Las funciones oficiales son las cuatro designadas o registradas por IPA: organismos de evaluación, proveedores de verificación técnica, proveedores de formación y expertos en seguridad SCS, y las listas se publicarán en el sitio web de IPA a partir de diciembre de 2026. Los requisitos tampoco piden instalar ningún producto de seguridad concreto. Una propuesta del tipo "instalando este producto obtendrá el ★" no se corresponde con el sistema.
La diferencia entre lo que la sección 3 de este artículo llama "obligatorio en la práctica comercial" y esos argumentos de venta es el momento y quién lo exige. Hasta que un cliente lo incluye en sus normas de compras, nadie puede imponerlo, y ahora mismo, antes de que se abran las solicitudes, no hay fundamento para decir "firme hoy o llegará tarde".
Notas de método y límites
Este artículo se basa en el sitio web del sistema de IPA, sus preguntas frecuentes, los requisitos y criterios de evaluación (SCS-400 Ver.1.1), el manual (SCS-620), el aviso de tasas y la nota de prensa del 28 de octubre de 2026, tal como estaban publicados el 30 de octubre de 2026. Los ID y el contenido de los requisitos proceden de SCS-400 Ver.1.1. La afirmación de la sección 3 de que se vuelve "obligatorio en la práctica comercial" es la opinión del autor, derivada de la estructura de los requisitos y de las prácticas de compras de las grandes empresas; léala como algo distinto de la posición oficial de IPA (obtener una calificación es voluntario). La guía de solicitud de registro aún no se ha publicado, por lo que los detalles del procedimiento pueden cambiar. El autor trabaja en el sector de dominios, hosting y seguridad, y no es ni organismo de evaluación ni experto del sistema.
El departamento de compras de un cliente mira primero cómo se ve su empresa desde fuera. Compruebe si su sitio web o su servidor anuncian una versión antigua introduciendo una URL. Sin necesidad de registro.
Usar: Información del servidorPreguntas frecuentes
¿De verdad necesitarán un ★ los proveedores de nivel 3?
El sistema funciona mediante una empresa contratante que presenta un nivel a su proveedor, sin límite en el número de niveles hacia abajo. Como el requisito 2-1-3 del ★4 exige conocer el estado de seguridad de los proveedores, cuantas más empresas de los niveles superiores obtengan el ★4, mayor será el incentivo para pedir un ★ a las empresas situadas más abajo.
¿Perderemos negocio si no lo obtenemos?
IPA dice que "obtener una calificación es voluntario" y que "el negocio no se detiene de inmediato". Por otro lado, en cuanto un cliente incluye el ★ en sus normas de compras, ese cliente no puede contratar con empresas que no las cumplen. Recomendamos prepararse partiendo de que es voluntario por ley y obligatorio en la práctica comercial.
¿Quién hace la autodeclaración de conformidad?
La dirección. Tras la confirmación del experto en el ★3, o el informe del organismo de evaluación en el ★4, la dirección declara la conformidad con los requisitos y solicita el registro.
Si tenemos ISMS, ¿lo seguimos necesitando?
Sí. Las preguntas frecuentes de IPA describen ISMS y el sistema como complementarios. La calificación tampoco garantiza el cumplimiento de otros marcos legales ni de normas del sector.
¿Cuál es el coste total?
Aparte de la tasa de registro de IPA (¥10,000 al año para el ★3, ¥60,000 por 3 años para el ★4), nada figura en la tabla de tasas del sistema: los expertos y los organismos de evaluación cobran precios de mercado, y el coste de las medidas depende de su situación actual. Marcar la autoevaluación como cumplida o no cumplida le da una idea aproximada del coste de las medidas.
Referencias
Última revisión: 2026-10-30. Las especificaciones y políticas pueden cambiar; consulte las fuentes primarias antes de actuar.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (blog personal nkzw.jp)
Contacto: Sitio oficial / YouTube / Instagram / LinkedIn / X / Telegram