
Японський рейтинг SCS відсіюватиме постачальників: що керівникам треба знати про вимогу ★, яка каскадом доходить до постачальників 3-го рівня, і що чекає на компанії, які їй не відповідають
У березні 2027 року відкривається прийом заявок до системи рейтингування SCS («Системи рейтингування безпеки для зміцнення ланцюгів постачання»), якою керує IPA — Information-technology Promotion Agency, Japan (японське агентство сприяння розвитку інформаційних технологій). 28 жовтня 2026 року було оприлюднено настанови з оцінювання та пояснювальний посібник, і зміст системи тепер остаточно визначено.
Для керівників найважливіше одне: система задумана так, щоб каскадом поширюватися не лише на постачальників 1-го рівня, які працюють безпосередньо з великими компаніями, а й далі — на постачальників 2-го і 3-го рівнів. Щойно велика компанія впише «★3 або вище» у свої стандарти закупівель, компанії, які цьому стандарту не відповідають, більше не можна буде обрати як постачальників. А оскільки постачальник 1-го рівня, що прагне ★4, за вимогами має знати стан безпеки власних постачальників (2-го рівня), вимога тече ланцюгом і далі.
Ця стаття для керівників з обох боків: тих, від кого вимагатимуть ★ як умову співпраці, і тих, хто його вимагатиме. На основі первинних документів (документів системи від IPA) вона пояснює, як працює система, чому вона поширюється каскадом, що чекає на компанії, які їй не відповідають, які рішення треба ухвалити, а також скільки це коштує і скільки часу займає. Технічні подробиці — у посібнику для інженерів, а вступ до системи — у загальному посібнику.
Ця стаття також опублікована англійською на sitescouter.net і nkzw.jp та японською на sitescouter.net. Це українська версія на Site Scouter, перекладена з англійської.
Що вже вирішено
- IPA керує системою під наглядом Міністерства економіки, торгівлі та промисловості Японії і Національного управління з кібербезпеки при Секретаріаті Кабінету міністрів. Її основа — «політика побудови системи» від березня 2026 року
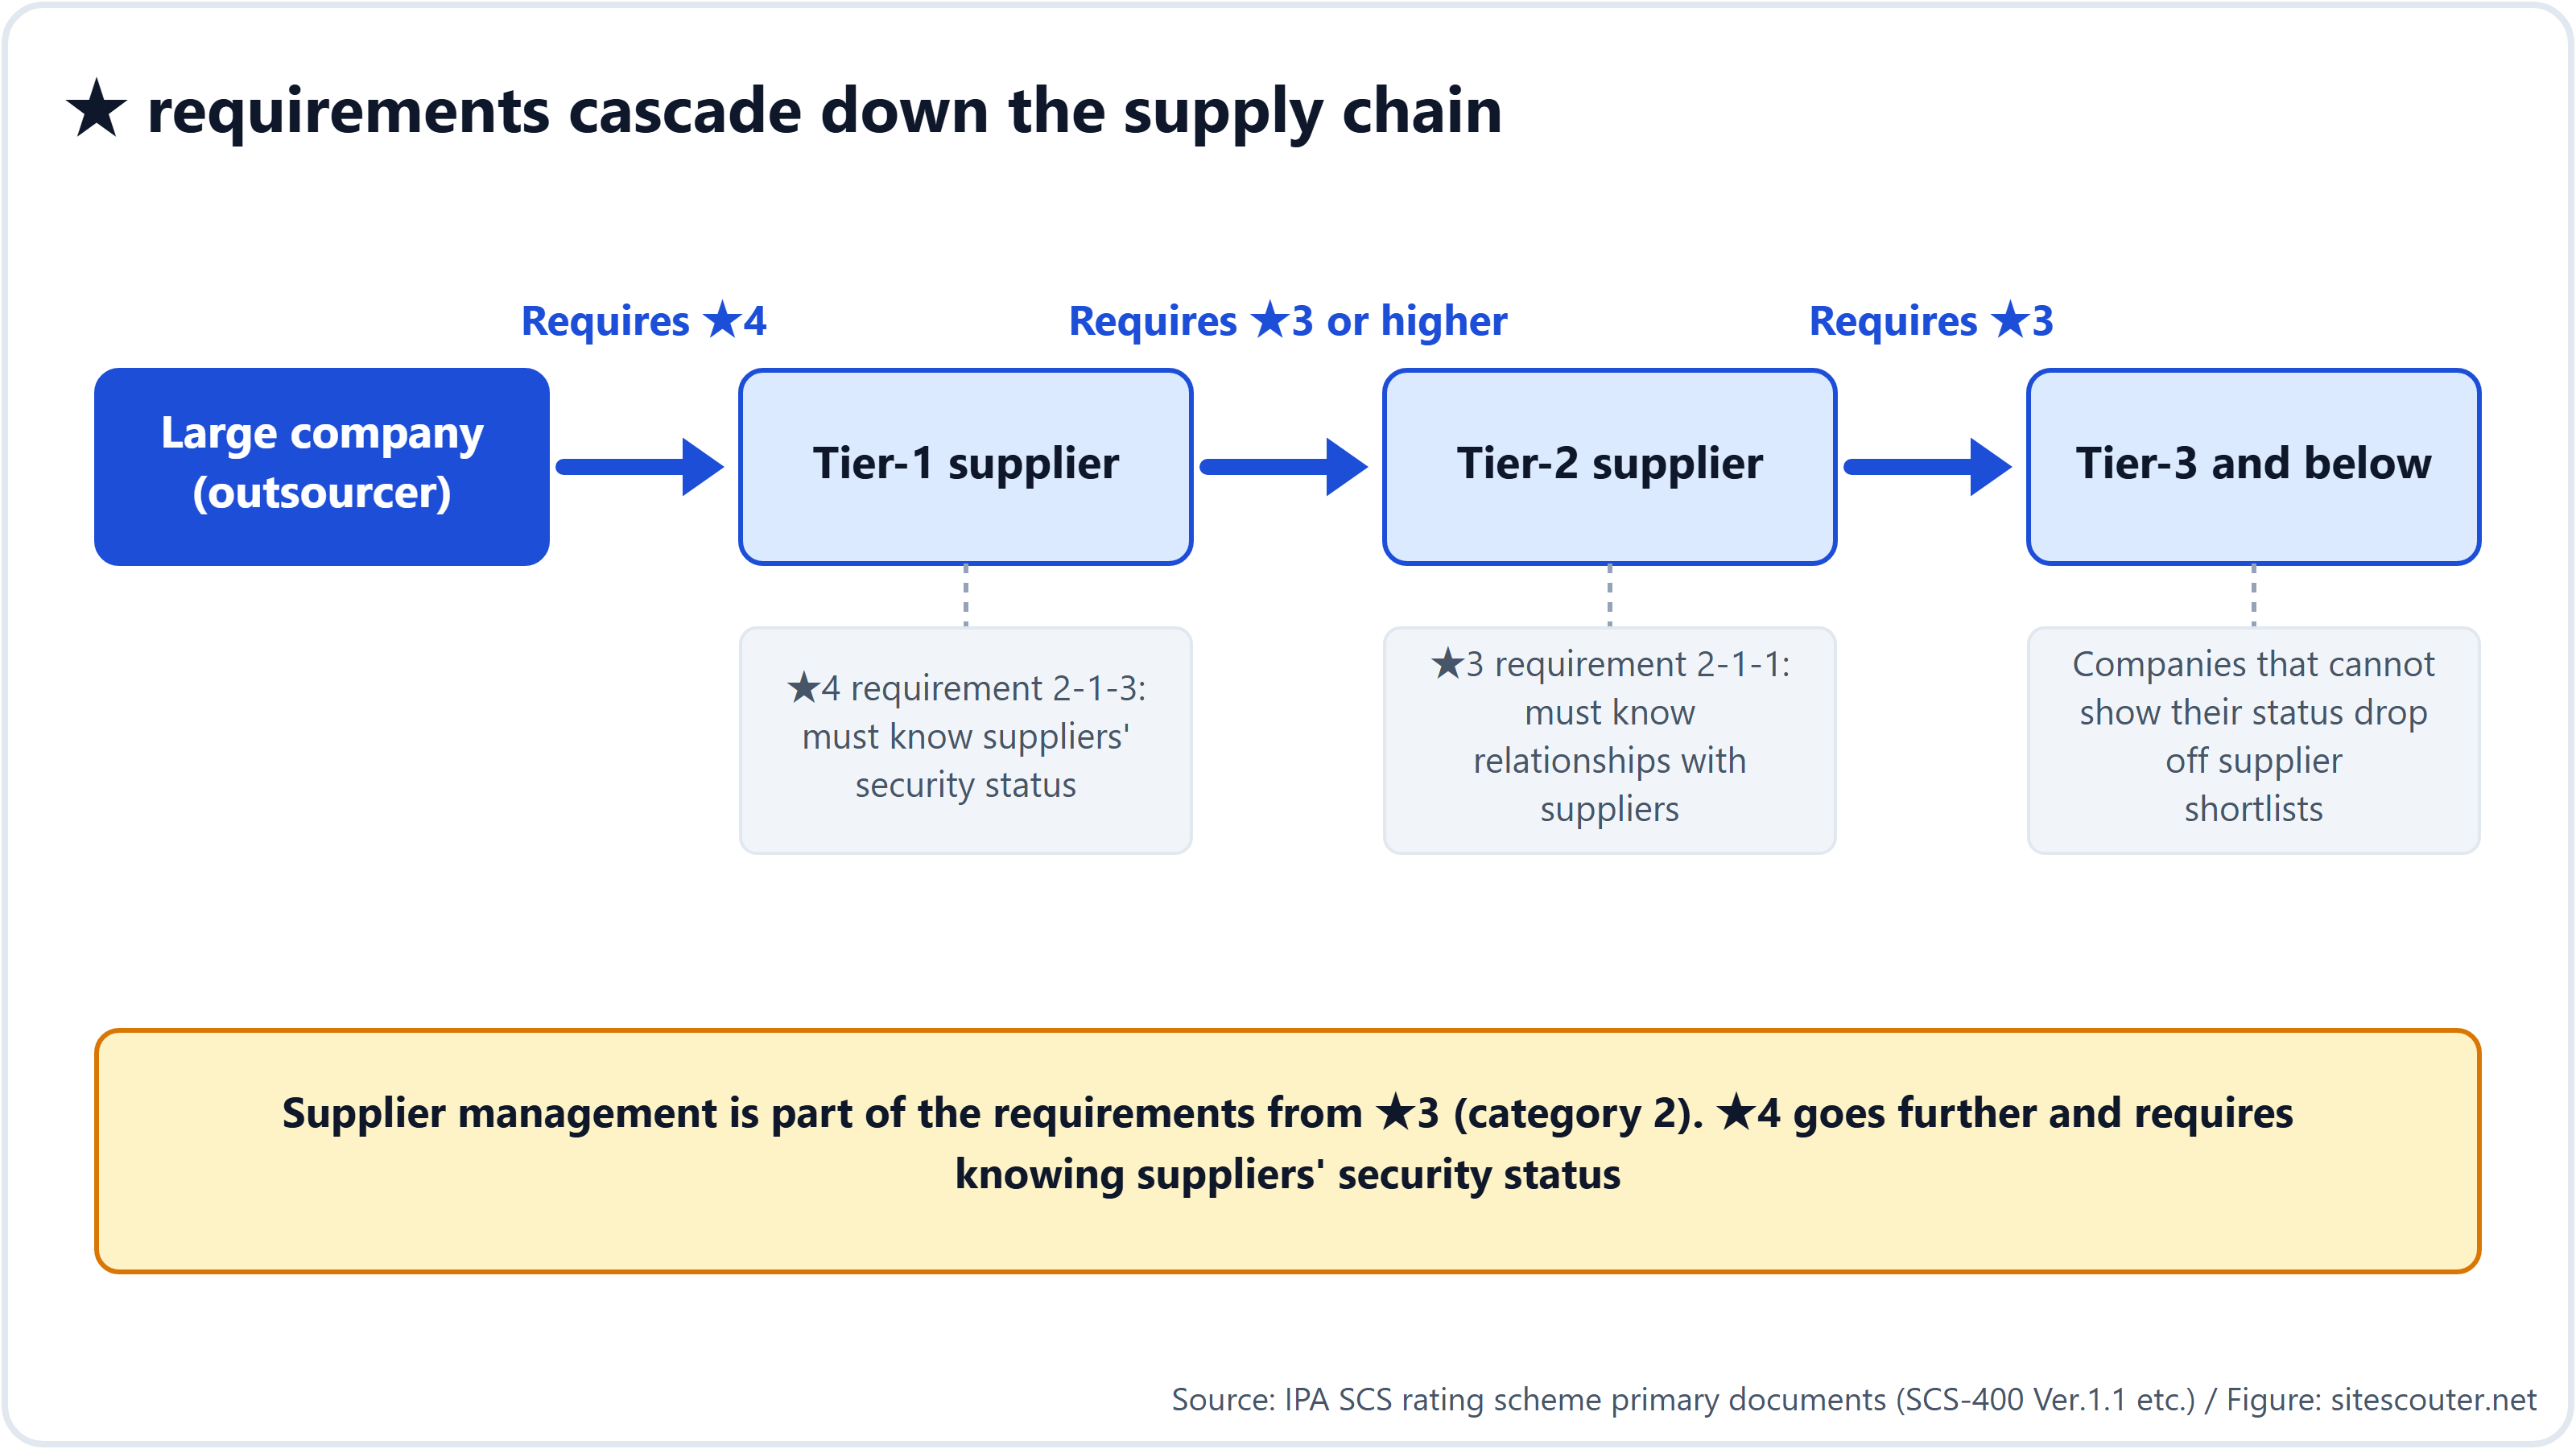
- Є три рівні: ★3, ★4 і ★5. ★3 підтверджує 26 вимог самооцінкою, яку засвідчує експерт; ★4 підтверджує 43 вимоги оцінюванням третьою стороною та технічною верифікацією. ★5 ще опрацьовується
- ★3 дійсний 1 рік, ★4 — 3 роки. Реєстраційний внесок, що сплачується IPA, становить ¥10,000 на рік для ★3 (до кінця березня 2028 року; після цього ¥20,000) і ¥60,000 за 3 роки для ★4
- Сертифіковані організації вносять до переліку на сайті IPA, і вони можуть використовувати логотип
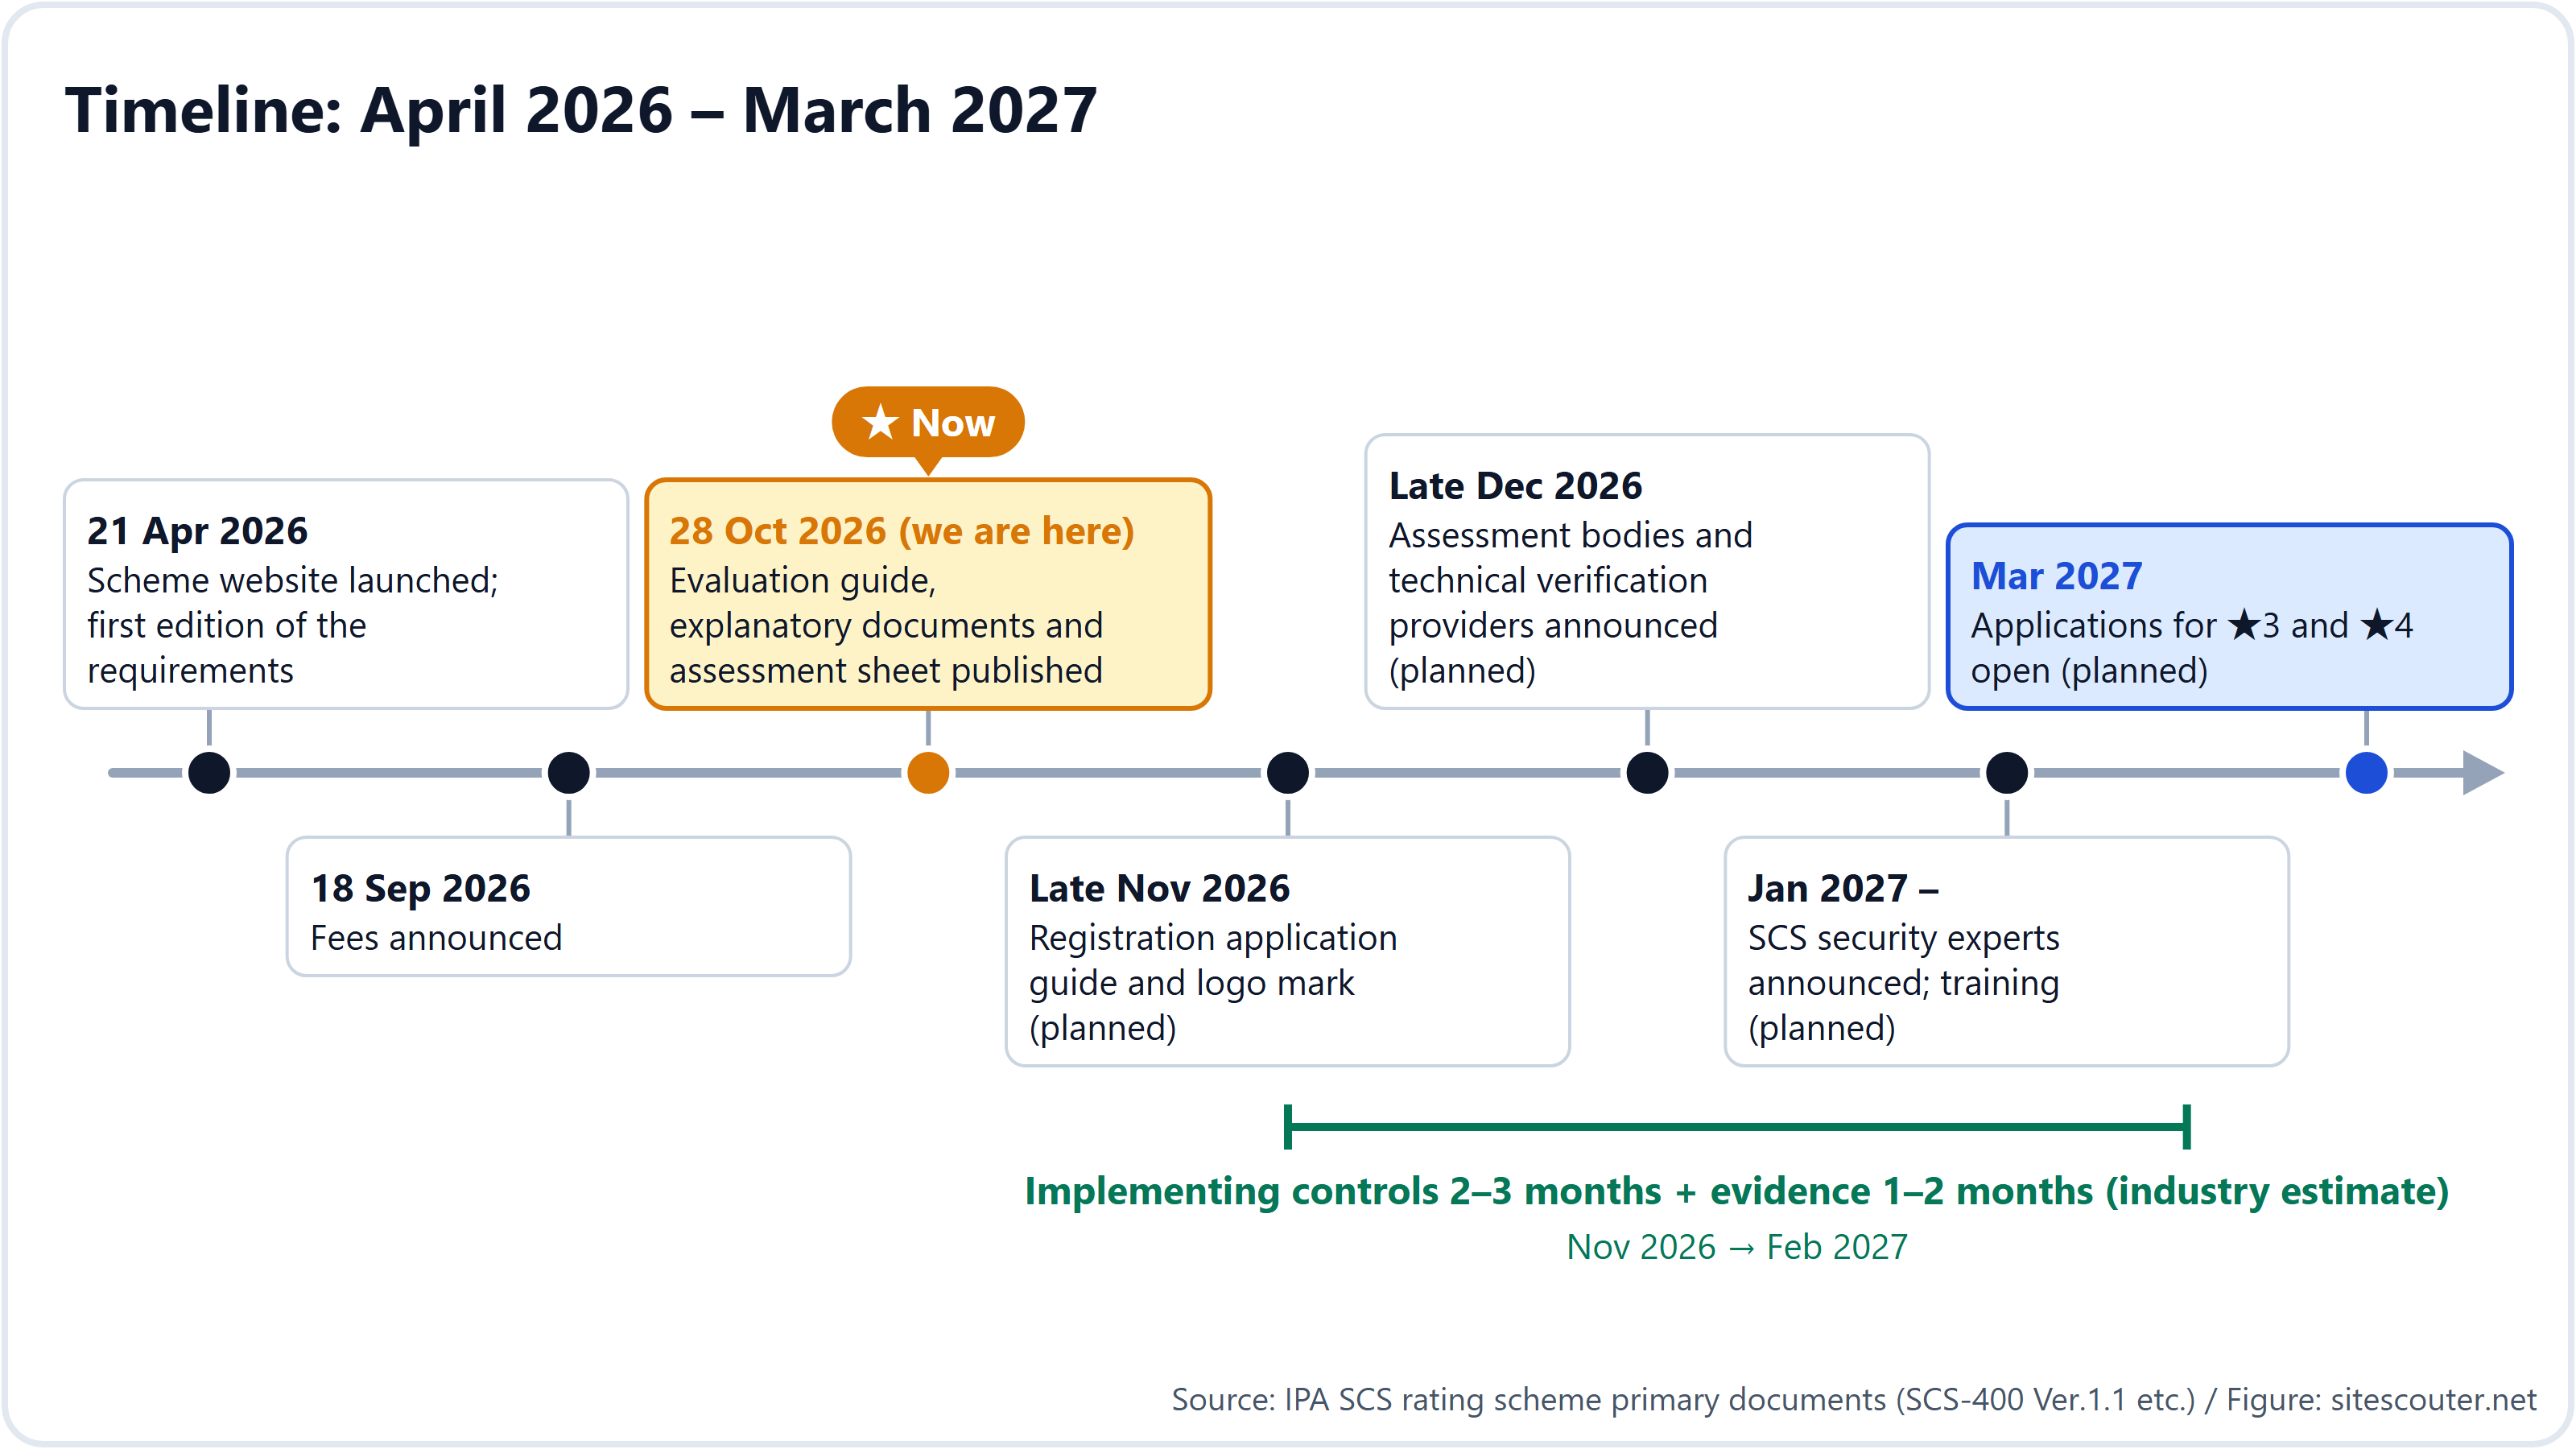
- Прийом заявок заплановано на березень 2027 року. Настанову щодо подання заявки на реєстрацію очікують наприкінці листопада 2026 року, перелік органів оцінювання — наприкінці грудня, перелік експертів — із січня 2027 року
Чому вимога доходить до постачальників 3-го рівня
В описі системи сказано, що «замовник пропонує постачальнику відповідний рівень (★), заохочує його впроваджувати заходи та перевіряє їх виконання». Це звучить як справа двох компаній, але з вимог видно, що система задумана для каскадного поширення.
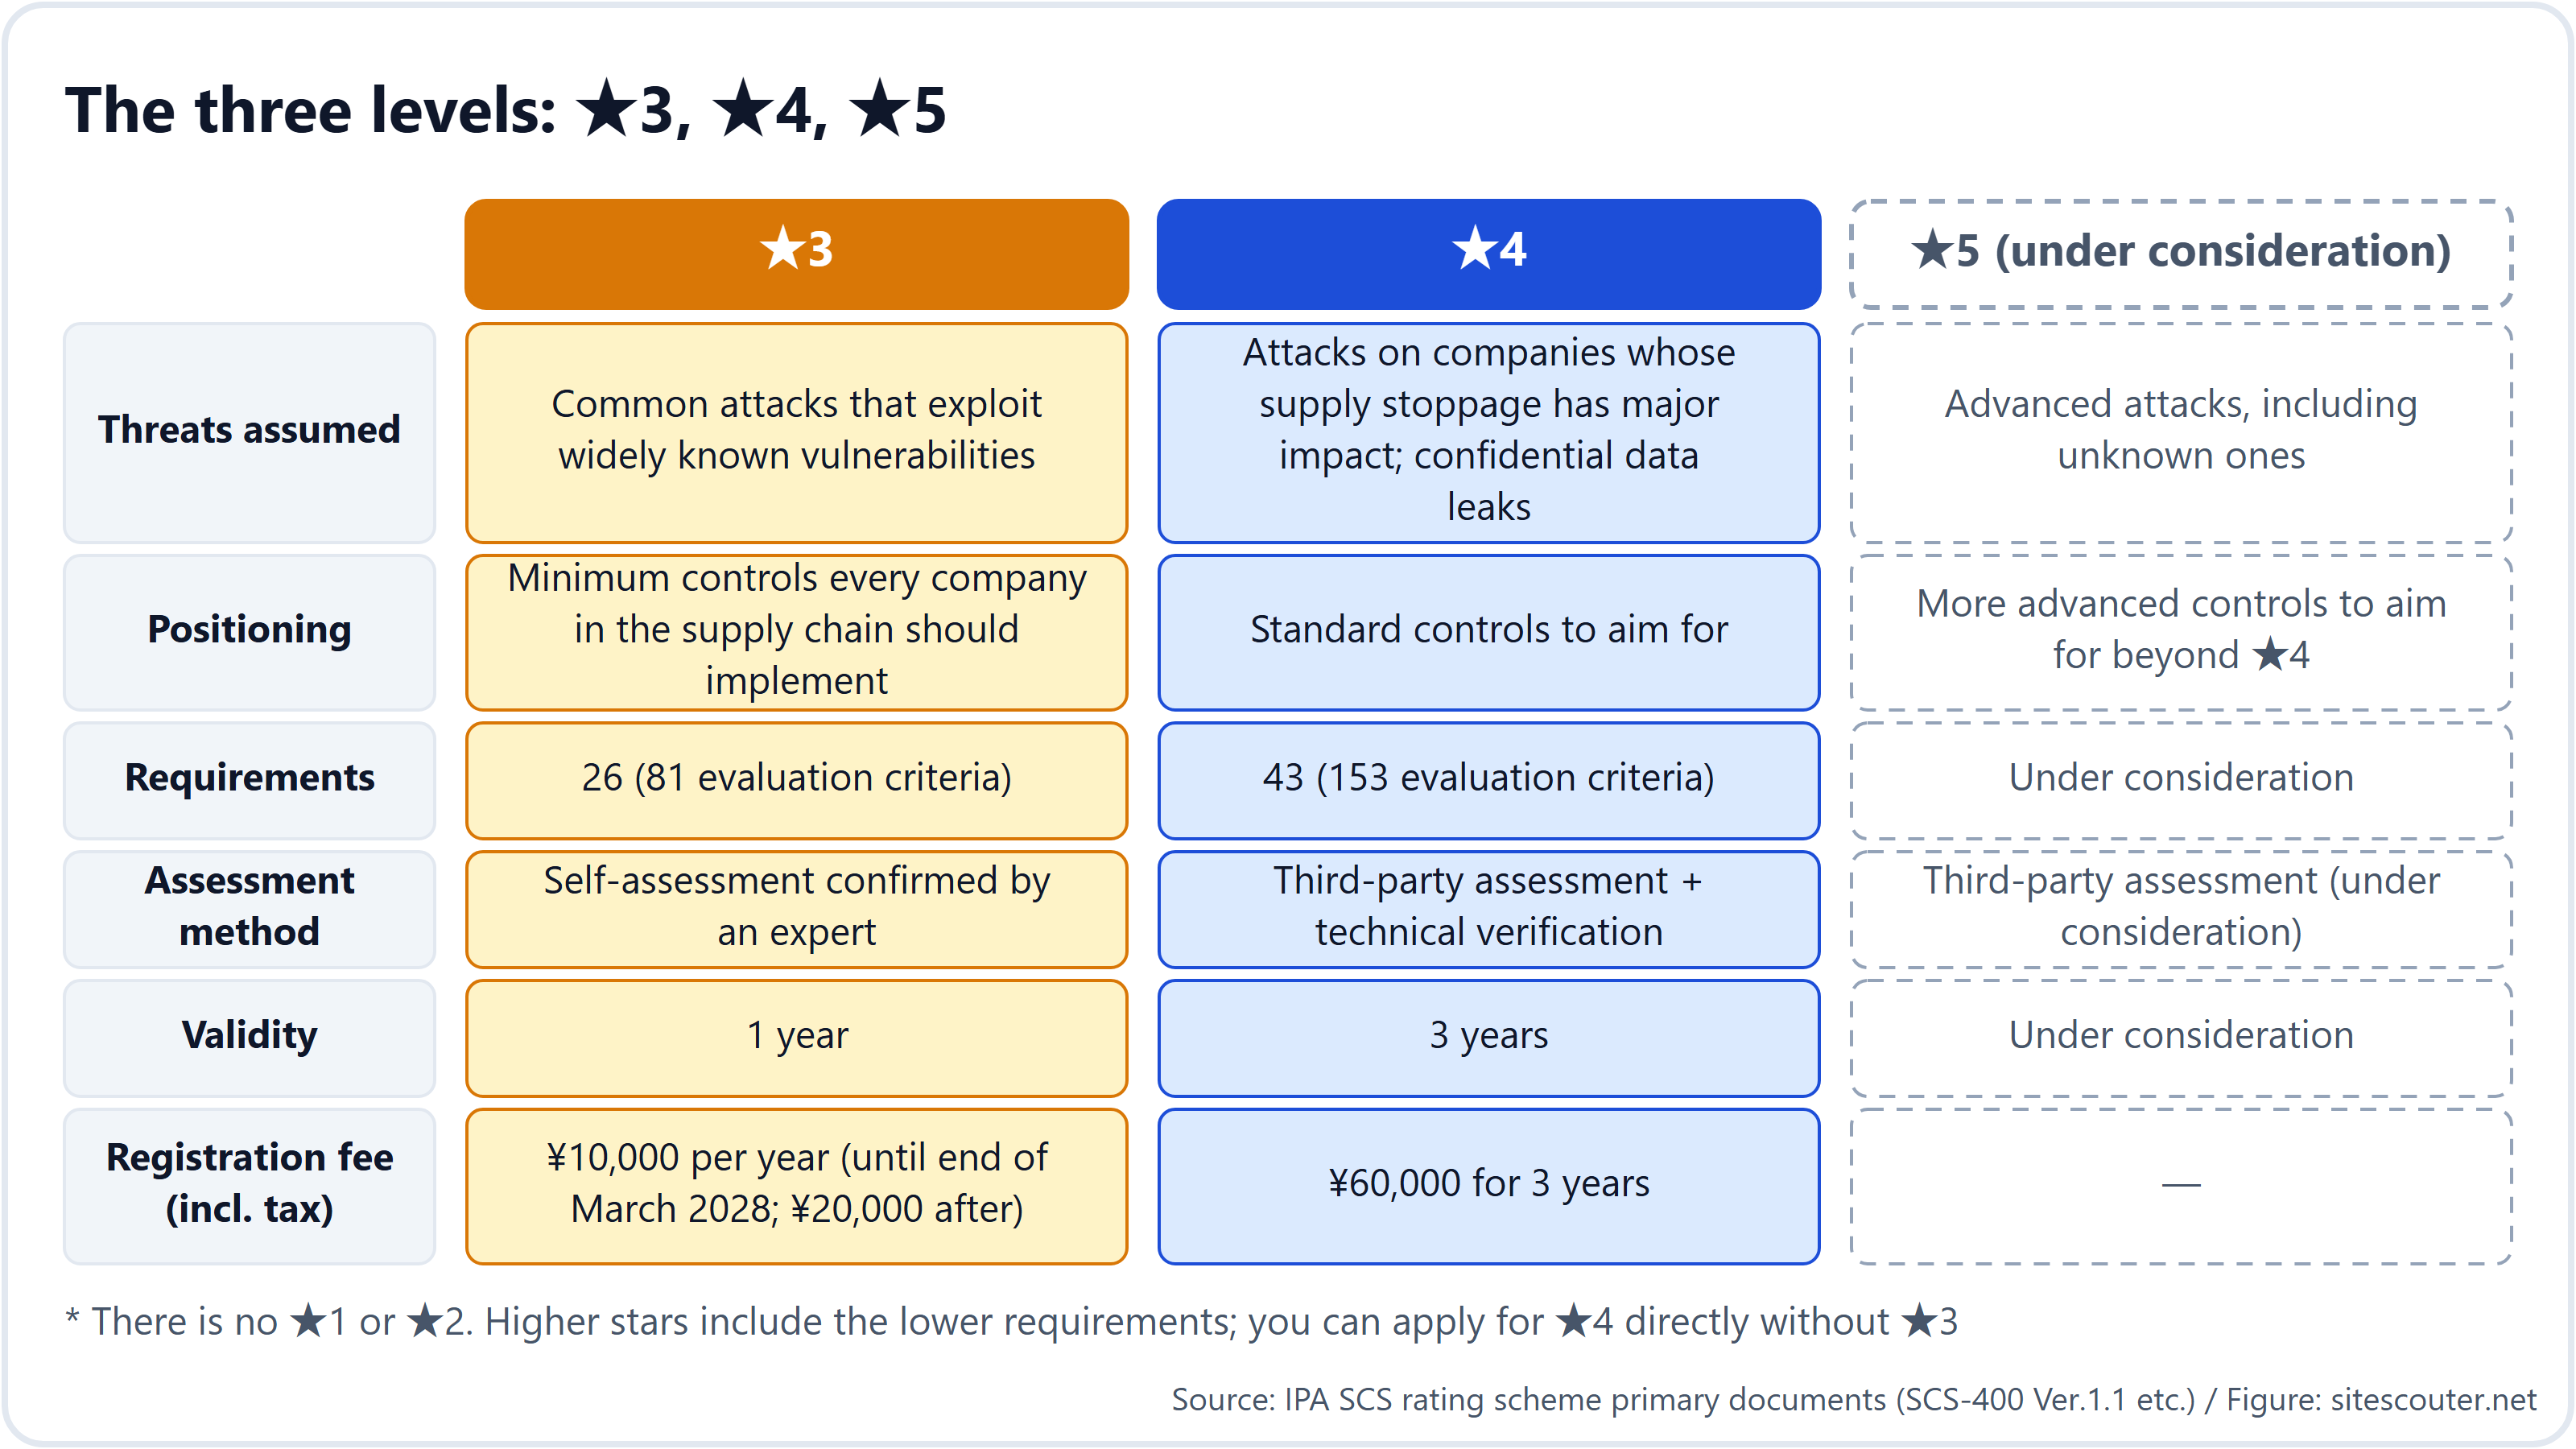
- Вимога ★3 2-1-1: створити механізм, який дає змогу знати зв'язки між власними активами та системами, якими керують інші організації (постачальники, зокрема клієнти, дочірні й афілійовані компанії та хмарні провайдери)
- Вимога ★3 2-1-4: з постачальниками, з якими ви ділитеся конфіденційною інформацією, визначити ролі та відповідальність на випадок інциденту
- Вимога ★4 2-1-3: з погляду ризиків для безперервності бізнесу та ризиків управління інформацією знати стан безпеки постачальників, які можуть вплинути на вашу компанію
- Вимога ★4 2-1-5: після завершення договору повернути від постачальника конфіденційну інформацію та права доступу або домогтися їх знищення
Інакше кажучи, постачальник 1-го рівня, від якого велика компанія вимагає ★4, мусить знати стан безпеки своїх постачальників 2-го рівня, щоб зберегти ★4, а найпростіший спосіб це знати — «попросити постачальників 2-го рівня теж отримати ★». Щойно постачальник 2-го рівня отримує ★3, його вимога 2-1-1 зобов'язує його знати свої зв'язки з постачальниками 3-го рівня. Оскільки категорія 2 вимог — «управління постачальниками», система побудована так, що зірки проходять увесь шлях до кінця ланцюга.
Що буде, якщо ви не відповідаєте вимогам
У FAQ IPA сказано, що «отримання ★ є добровільним» і що «невиконання всіх вимог не означає негайного припинення діяльності». Це правильний опис юридичного статусу системи.
Ділова реальність інша. Великі компанії не можуть працювати з компаніями, які не відповідають їхнім стандартам закупівель. Щойно в стандартах з'являється «постачальники повинні мати ★3 або вище за системою рейтингування SCS», компанії без нього випадають зі списку кандидатів у постачальники. Відповідальна особа не має свободи розсуду: укладення договору з постачальником, який не відповідає стандарту, наразило б і її, і компанію на порушення комплаєнсу.
Конструкція системи це посилює. Компанія з ★4 зобов'язана знати стан безпеки своїх постачальників, тож не може залишати постачальників, стан яких вона не може з'ясувати. Для нових угод це умова з самого початку; для наявних її додають під час продовження договору. Щодо державних закупівель IPA зазначає, що «чи стане це вимогою тендеру, вирішує замовник закупівлі», але оскільки це державна система, логічно очікувати, що державний сектор рушить першим.
Коротко кажучи, вона добровільна за законом і фактично обов'язкова в бізнесі. Розрив між компаніями, які готуються ще до того, як їх попросять клієнти, і компаніями, які кидаються до роботи потім, стане ще більшим, коли відкриється прийом заявок, а органи оцінювання й експерти будуть повністю завантажені.
П'ять рішень для керівників
Більшість вимог можуть просувати працівники, але наступні п'ять питань не зрушать з місця, доки їх не вирішить керівництво.
- До якої зірки прагнути. Це залежить від того, чого вимагатимуть ваші основні клієнти. Як орієнтир на сьогодні: ★4, якщо ви працюєте безпосередньо з великими компаніями, ★3, якщо ви постачальник 2-го рівня або нижче. Можна також подати заявку одразу на ★4 без ★3
- Яку одиницю сертифікувати. В аркуші оцінювання ви обираєте всю юридичну особу, її частину, наприклад бізнес-підрозділ, або групу компаній. Що ширша сфера, то дорожчі заходи; що вужча, то частіше доведеться пояснювати клієнтам, що «цей підрозділ не входить до сфери»
- Хто відповідає. Вимога ★3 1-2-1 передбачає призначення керівника, відповідального за безпеку (наприклад, CISO), і відповідального підрозділу, а також розподіл обов'язків і повноважень. ★4 додатково вимагає органу, здатного ухвалювати управлінські рішення, як-от комітету з інформаційної безпеки за участю керівництва (1-2-1-4)
- Хто робить самодекларацію відповідності. І для ★3, і для ★4 саме керівництво зрештою декларує: «ми відповідаємо вимогам». Експерти чи органи оцінювання перевіряють, але відповідальність за декларацію лежить на керівництві
- До якого строку. Прийом заявок відкривається в березні 2027 року. За галузевим орієнтиром на впровадження заходів потрібно від 2 до 3 місяців, а на підготовку доказів — від 1 до 2 місяців. Відрахуйте назад від дат продовження договорів із клієнтами, щоб визначити дату старту
Реальні витрати й час
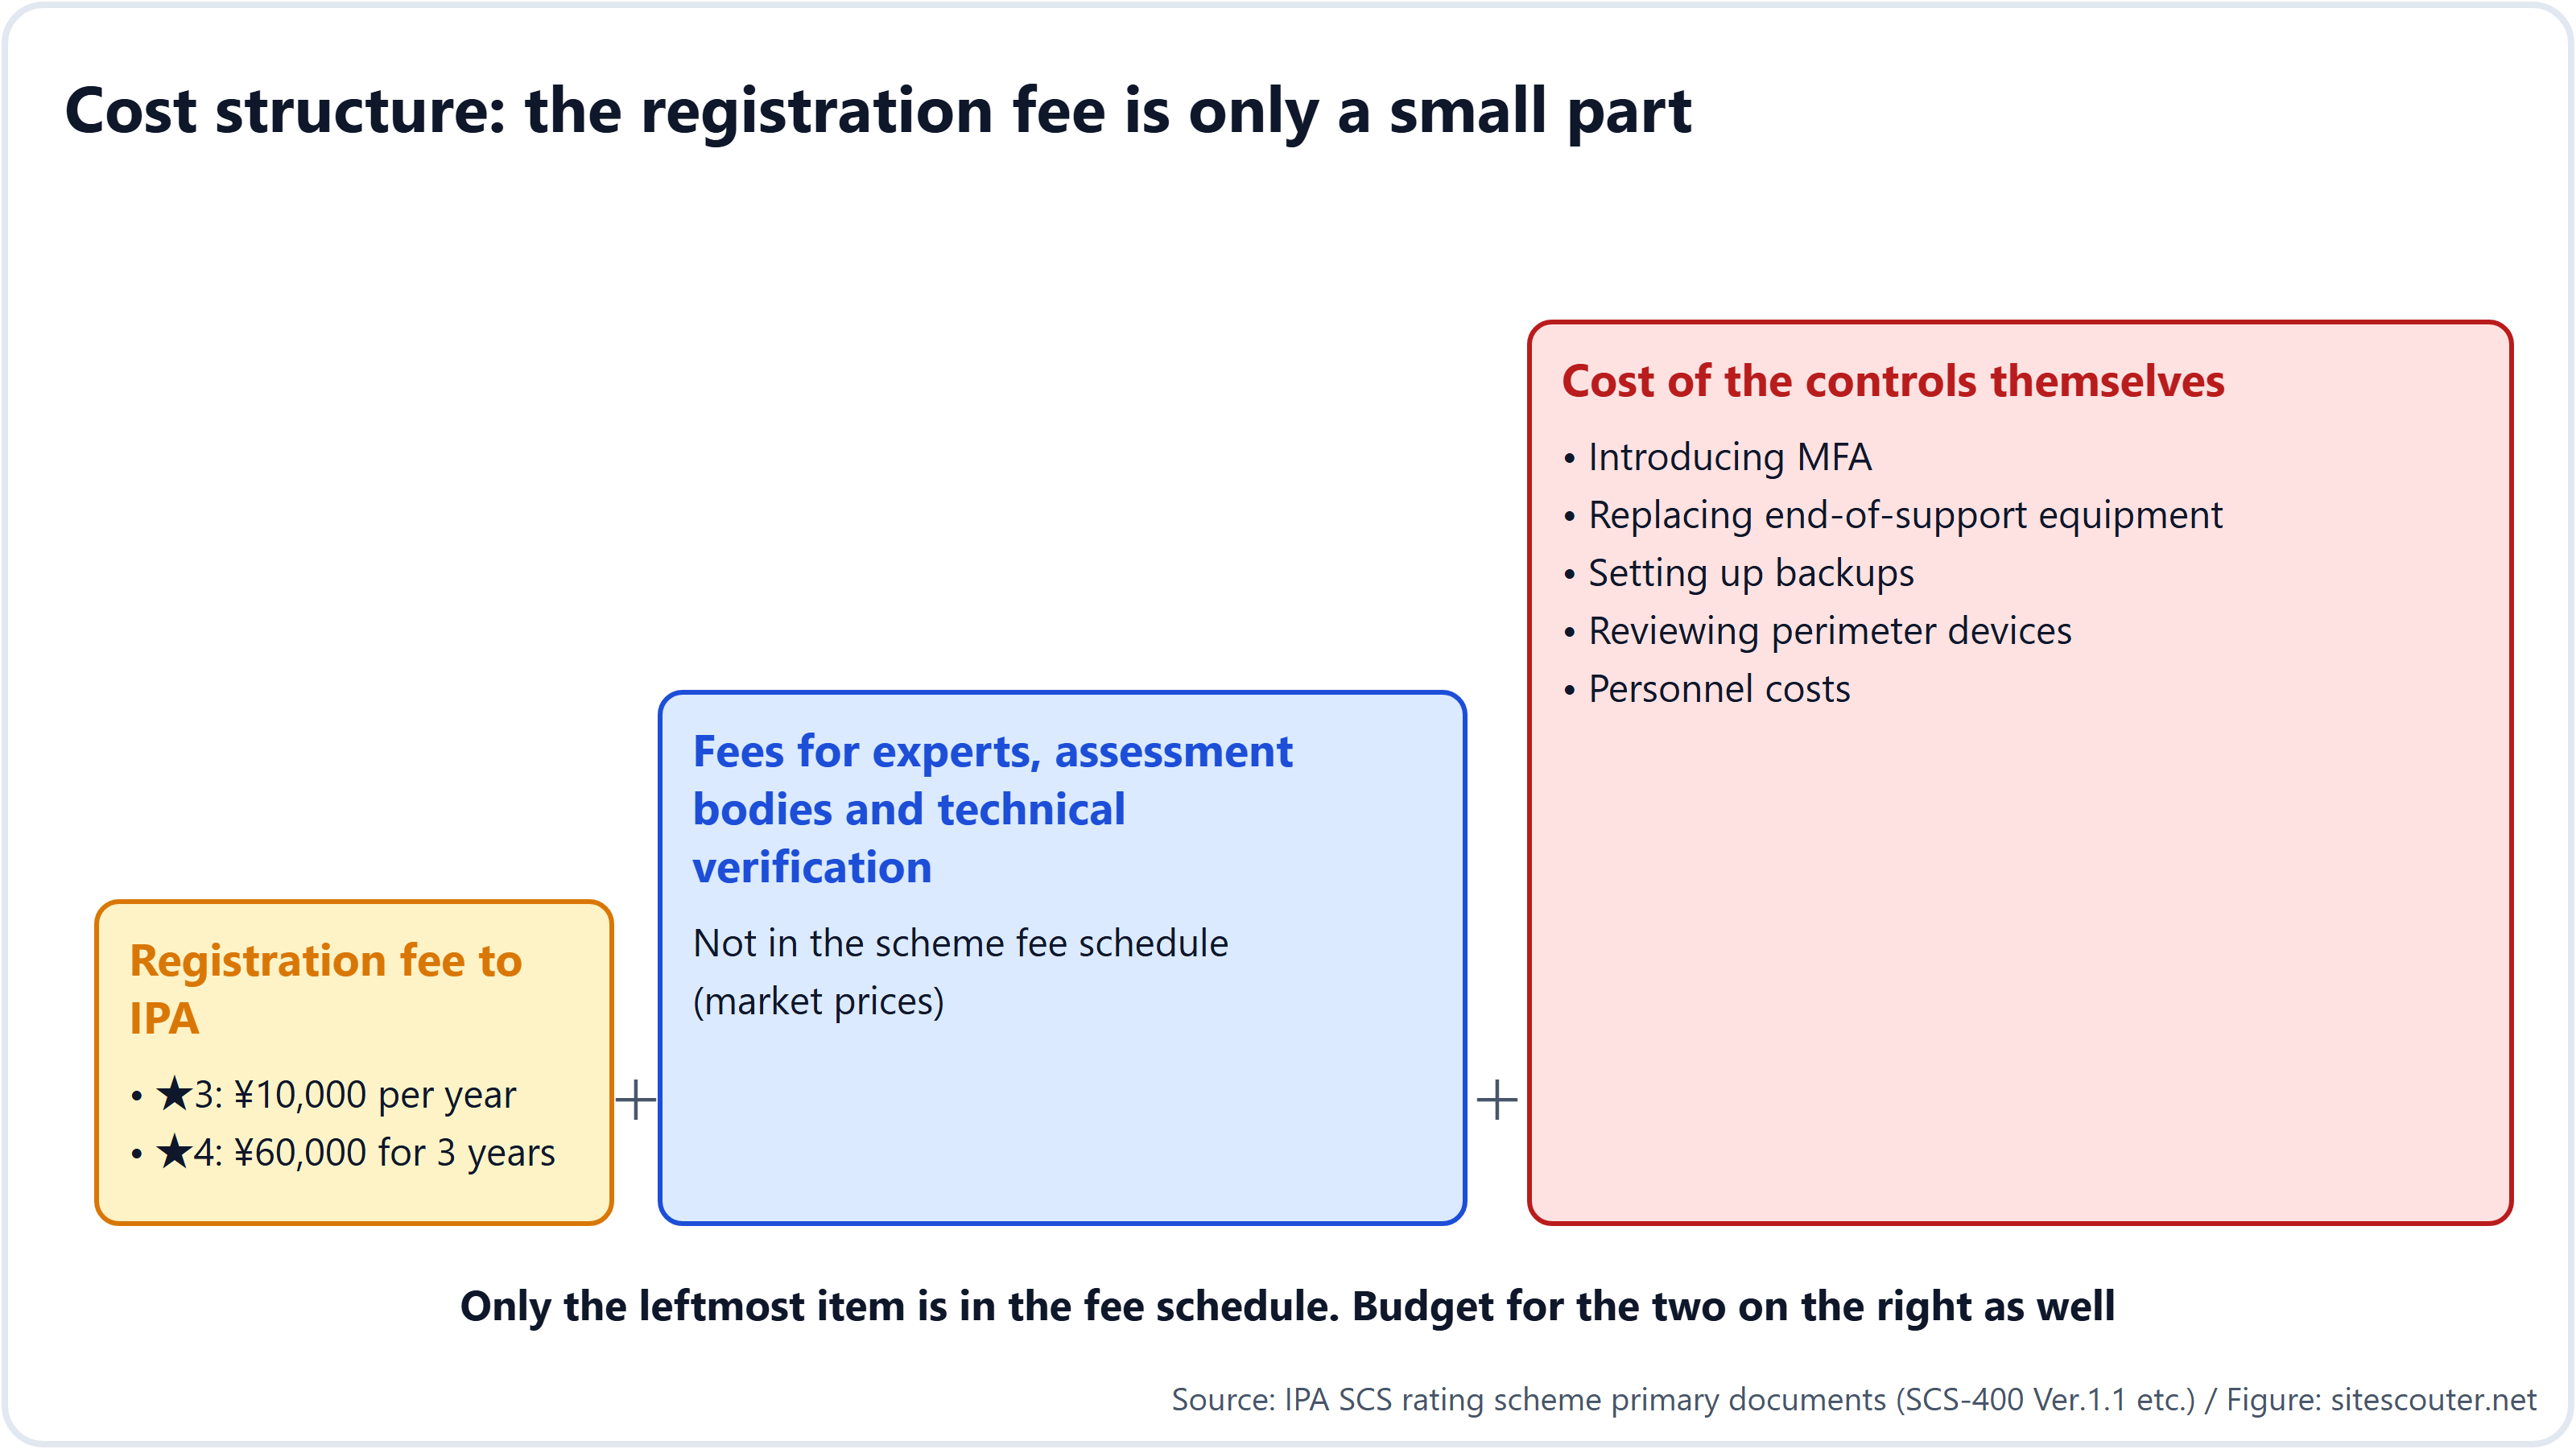
Реєстраційний внесок, що сплачується IPA, здається невеликим — ¥10,000 на рік для ★3, — але це лише частина витрат.
| Стаття | ★3 | ★4 | Примітки |
|---|---|---|---|
| Реєстраційний внесок IPA | ¥10,000 на рік (до кінця березня 2028 року; після цього ¥20,000) | ¥60,000 за 3 роки | У таблиці внесків |
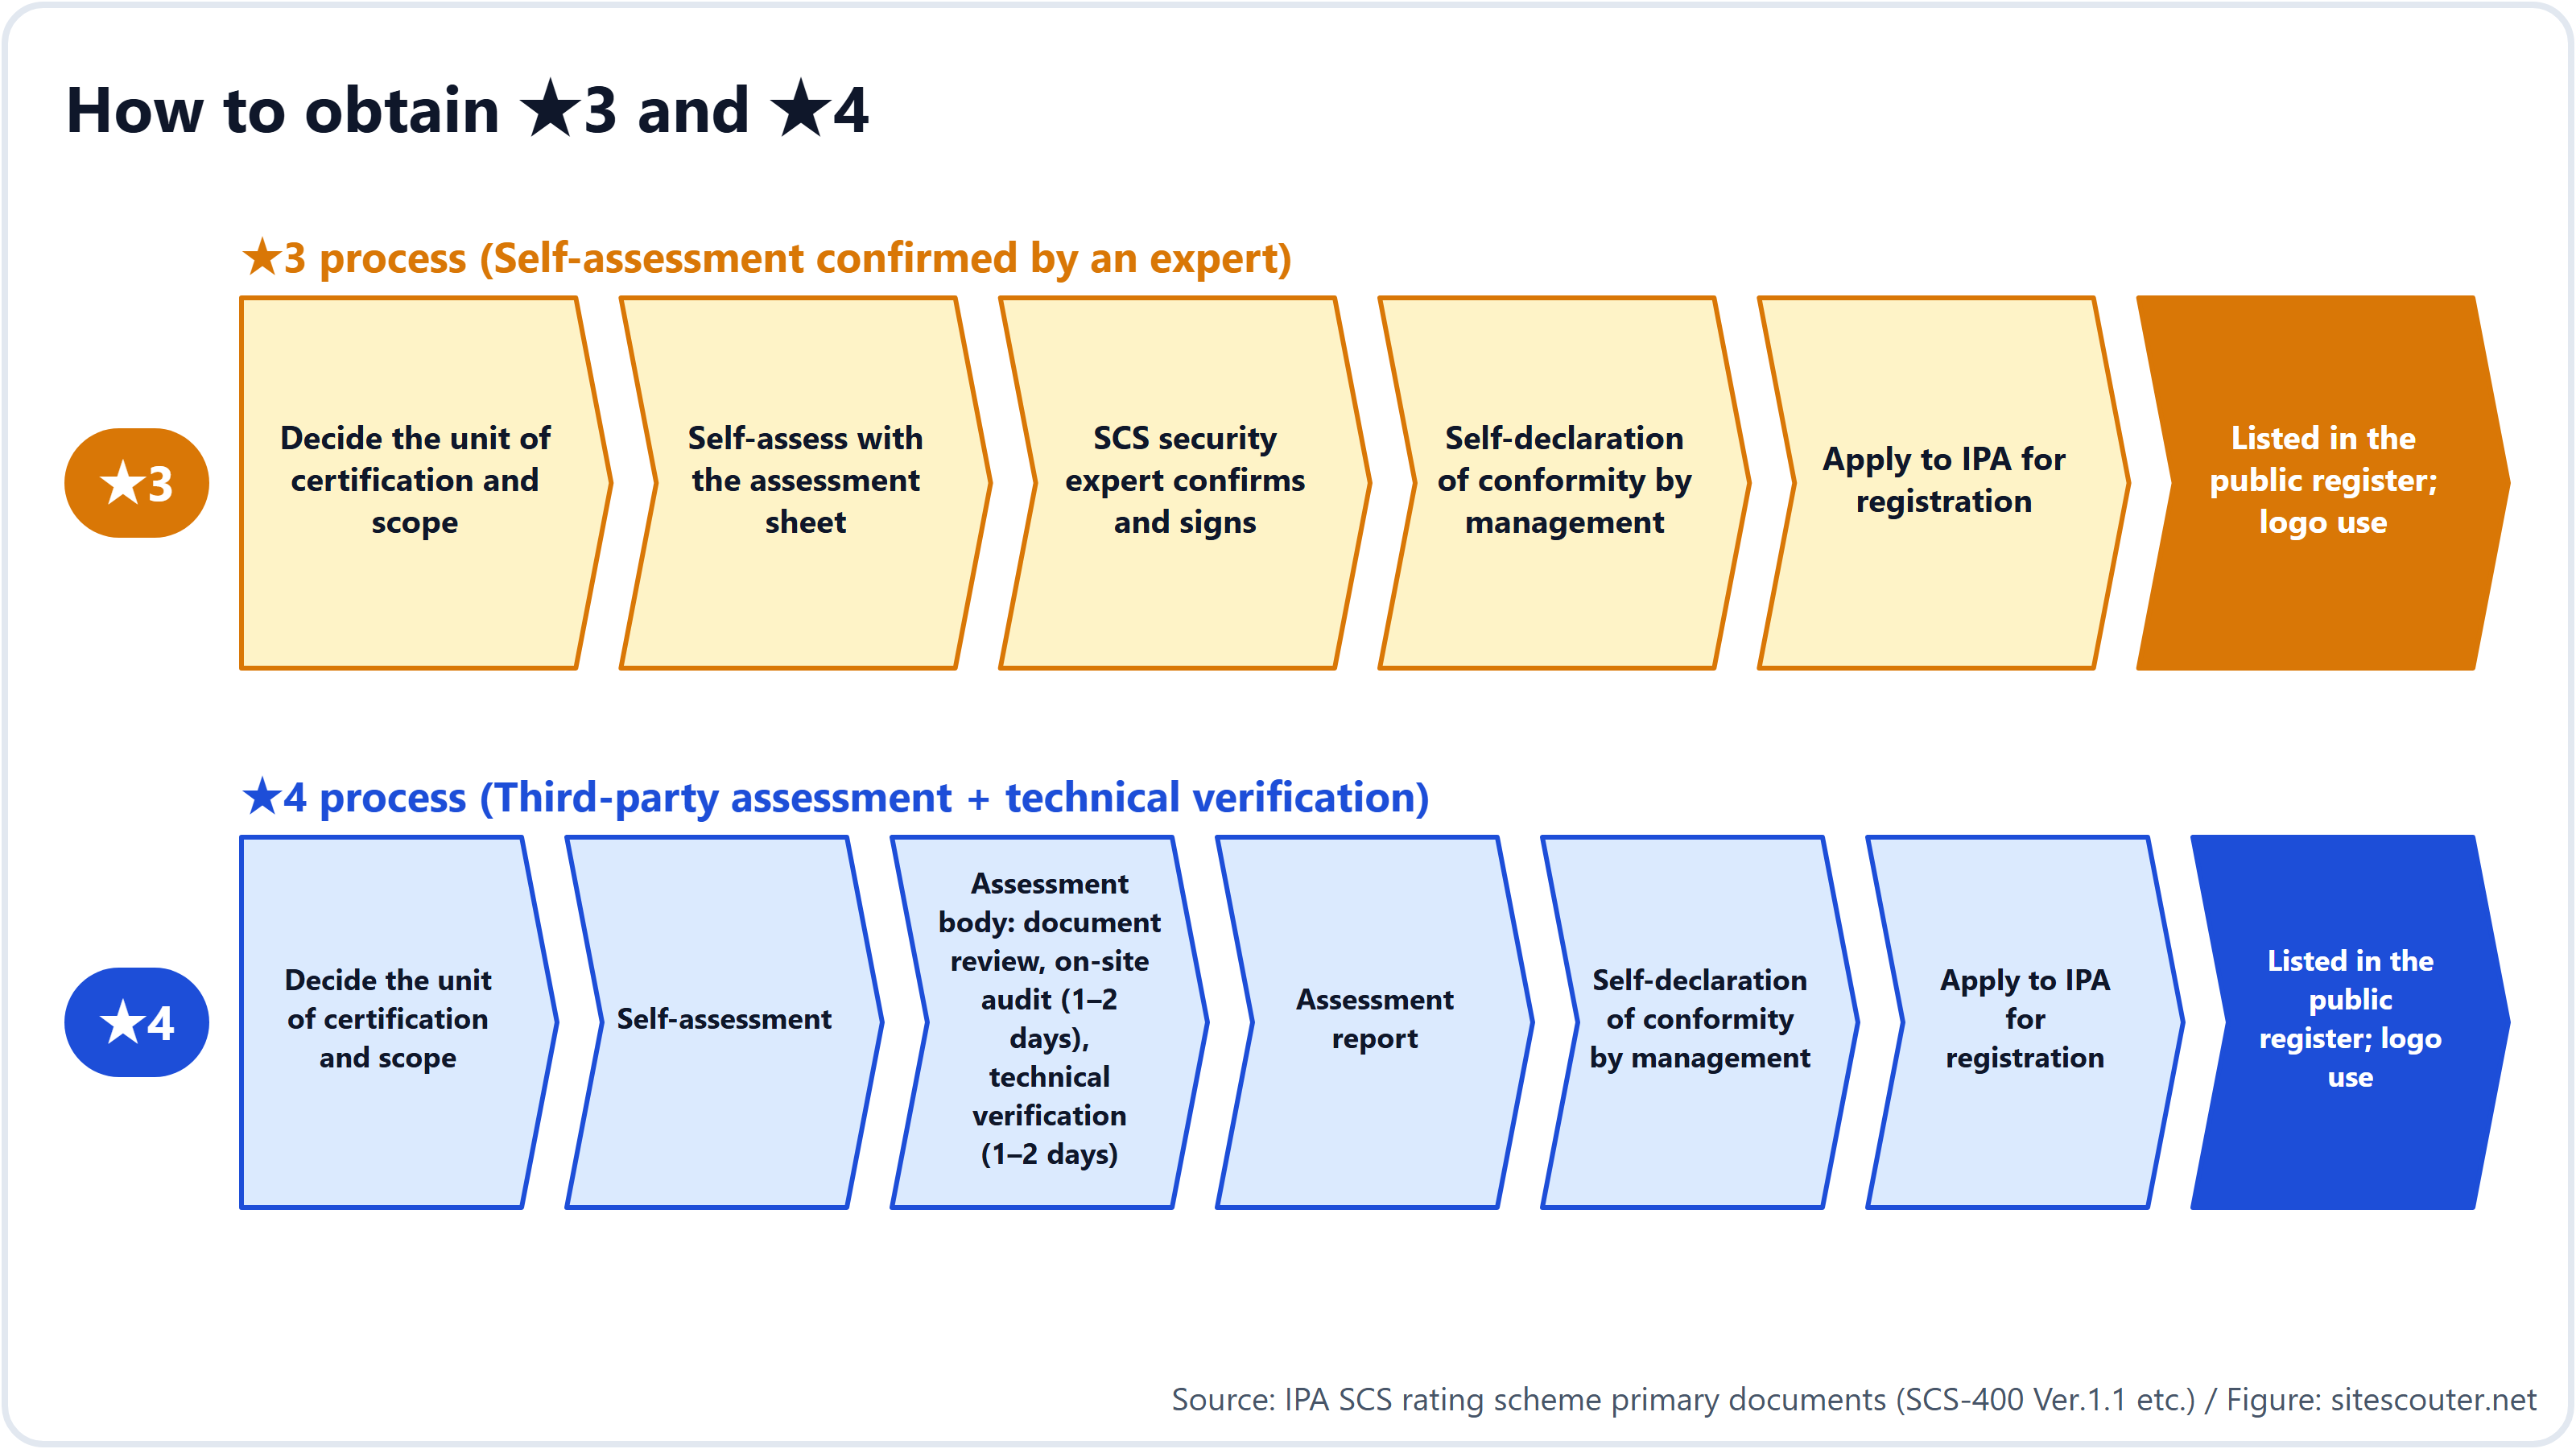
| Експерти, органи оцінювання та технічна верифікація | Підтвердження експертом з безпеки SCS | Перевірка документів, аудит на місці (від 1 до 2 днів) і технічна верифікація (від 1 до 2 днів) органом оцінювання | Не в таблиці внесків; визначається ринком |
| Самі заходи | MFA, заміна пристроїв без підтримки, процедури резервного копіювання та відновлення, налаштування межових пристроїв, правила та навчання | Усе зліва, а також збирання журналів, заходи на шлюзах, сегментація мережі та управління постачальниками | Зазвичай найбільша стаття, залежить від поточного стану |
Щодо строків: аркуш оцінювання (шаблон самооцінки) уже опубліковано, тож оцінювати поточний стан можна вже зараз.
Для малих і середніх компаній IPA готує «Cyber Security Otasuketai Service (новий тип)» — службу підтримки, що має допомогти компаніям отримати ★3 і ★4 (станом на жовтень 2026 року — на пілотному етапі).
Що зробити цього місяця
Чекати відкриття прийому заявок не потрібно. Ці чотири речі можна почати вже цього місяця.
- Запитайте основних клієнтів про їхні плани. Через свій відділ продажів запитайте: «Який рівень системи рейтингування SCS ви плануєте вимагати від постачальників?» Їхні відділи закупівель теж готуються, і що раніше ви запитаєте, то більше простору для обговорення умов
- Призначте відповідальну особу. Створіть організаційну структуру, якої вимагає вимога 1-2-1, і передайте їй аркуш оцінювання
- Оцініть поточний стан. Навіть просто позначивши 26 пунктів як виконані чи невиконані, ви побачите, куди підуть гроші. Найчастіше компанії спотикаються на операційних системах і ПЗ без підтримки, відсутності багатофакторної автентифікації, запізнілих оновленнях і відсутності процедур відновлення
- Перевірте, як ваша компанія виглядає ззовні. Чи не показує ваш сайт або сервер стару версію, можна перевірити без реєстрації, просто ввівши URL у перевірку інформації про сервер від Site Scouter. Цей «погляд ззовні» — також перше, на що дивиться відділ закупівель клієнта
Для керівників, які вимагатимуть зірку від постачальників
Якщо ваша компанія — головний підрядник і вимагатиме ★ від постачальників, вам треба вирішити таке:
- Який рівень вимагати від якого постачальника. Система передбачає, що необхідні заходи «пропонуються відповідно до позиції постачальника в ланцюгу постачання». Не обов'язково вимагати однакового рівня від постачальника, який зберігає вашу конфіденційну інформацію, і від постачальника стандартних комплектувальних
- Формулювання договору та перехідні періоди. Прийом заявок відкривається в березні 2027 року, тож до того умовою «вже сертифікований» зробити не вийде. Реалістична умова зі строком — наприклад, «отримати ★3 протягом 2027 фінансового року»
- Зв'язок із вашим власним ★4. Вимога ★4 2-1-3 зобов'язує вас знати стан безпеки ваших постачальників. Вимога ★ до постачальників стає й доказом для вашого власного ★4
- Що робити з власними контрольними списками. Одна з цілей системи — позбавити постачальників тягаря різних контрольних списків від кожного замовника. Якщо замінити ті частини свого списку, які може покрити ★, постачальникам легше буде йти на співпрацю
Остерігайтеся нав'язливих продажів
У квітні 2026 року Міністерство економіки, торгівлі та промисловості і Секретаріат Кабінету міністрів застерегли від недобросовісних продажів, у яких стверджують, що «без рейтингу ви не зможете вести бізнес» або «ми — акредитована організація підтримки». Такої ролі, як «акредитована організація підтримки», у системі немає. Офіційних ролей чотири, і всі їх призначає або реєструє IPA: органи оцінювання, постачальники послуг технічної верифікації, постачальники навчання та експерти з безпеки SCS, а переліки буде опубліковано на сайті IPA з грудня 2026 року. Вимоги також не зобов'язують встановлювати якийсь конкретний продукт безпеки. Пропозиція на кшталт «встановіть цей продукт — і отримаєте ★» не відповідає системі.
Різниця між тим, що розділ 3 цієї статті називає «фактично обов'язковим у бізнесі», і такими продажами — у часі та в тому, хто вимагає. Доки клієнт не впише це у свої стандарти закупівель, ніхто не може цього вимагати, а зараз, до відкриття прийому заявок, немає жодних підстав казати «підпишіть сьогодні, бо завтра буде запізно».
Примітки щодо методу та обмеження
Стаття ґрунтується на сайті системи IPA, FAQ, вимогах і критеріях оцінювання (SCS-400 Ver.1.1), посібнику (SCS-620), повідомленні про внески та пресрелізі від 28 жовтня 2026 року в тому вигляді, в якому їх було опубліковано станом на 30 жовтня 2026 року. Ідентифікатори та зміст вимог узято з SCS-400 Ver.1.1. Твердження в розділі 3 про те, що система стає «фактично обов'язковою в бізнесі», — це думка автора, виведена зі структури вимог і практики закупівель великих компаній; будь ласка, відрізняйте її від офіційної позиції IPA (отримання рейтингу є добровільним). Настанову щодо подання заявки на реєстрацію ще не опубліковано, тож процедурні подробиці можуть змінитися. Автор працює у сфері доменів, хостингу та безпеки і не є ані органом оцінювання, ані експертом у межах системи.
Відділ закупівель замовника насамперед дивиться, як ваша компанія виглядає ззовні. Перевірте неінвазивно, чи не показує ваш сайт або сервер стару версію, — достатньо ввести URL. Реєстрація не потрібна.
Відкрити: Інформація про серверПоширені запитання
Чи справді постачальникам 3-го рівня знадобиться ★?
Система працює так, що замовник пропонує рівень своєму постачальнику, і обмеження на те, на скільки рівнів униз це сягає, немає. Оскільки вимога ★4 2-1-3 зобов'язує знати стан безпеки постачальників, що більше компаній угорі отримують ★4, то сильніший стимул вимагати ★ від компаній нижче.
Чи втратимо ми бізнес, якщо не отримаємо його?
IPA зазначає, що «отримання рейтингу є добровільним» і що «діяльність не припиняється негайно». Водночас щойно клієнт впише ★ у свої стандарти закупівель, він не зможе укладати договори з компаніями, які їм не відповідають. Радимо готуватися, виходячи з того, що це добровільно за законом і фактично обов'язково в бізнесі.
Хто робить самодекларацію відповідності?
Керівництво. Після підтвердження експертом для ★3 або звіту органу оцінювання для ★4 керівництво декларує відповідність вимогам і подає заявку на реєстрацію.
Якщо в нас є ISMS, чи потрібен нам рейтинг?
Так. У FAQ IPA ISMS і система описані як взаємодоповнювальні. Рейтинг також не гарантує відповідності іншим правовим рамкам чи галузевим стандартам.
Скільки все це коштує загалом?
Окрім реєстраційного внеску IPA (¥10,000 на рік для ★3, ¥60,000 за 3 роки для ★4), у таблиці внесків системи нічого немає: експерти й органи оцінювання беруть ринкову ціну, а вартість заходів залежить від вашого поточного стану. Позначивши в самооцінці виконані й невиконані пункти, ви отримаєте приблизне уявлення про вартість заходів.
Джерела
Остання перевірка: 2026-10-30. Специфікації та правила можуть змінюватися; перш ніж діяти, звіртеся з першоджерелами.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (особистий блог nkzw.jp)
Контакти: Офіційний сайт / YouTube / Instagram / LinkedIn / X / Telegram