
Japonya'nın SCS Derecelendirmesi Tedarikçileri Ayıklayacak: 3. Kademe Tedarikçilere Kadar İnen ★ Şartı ve Bunu Karşılamayan Şirketlere Ne Olacağı Hakkında Yöneticilerin Bilmesi Gerekenler
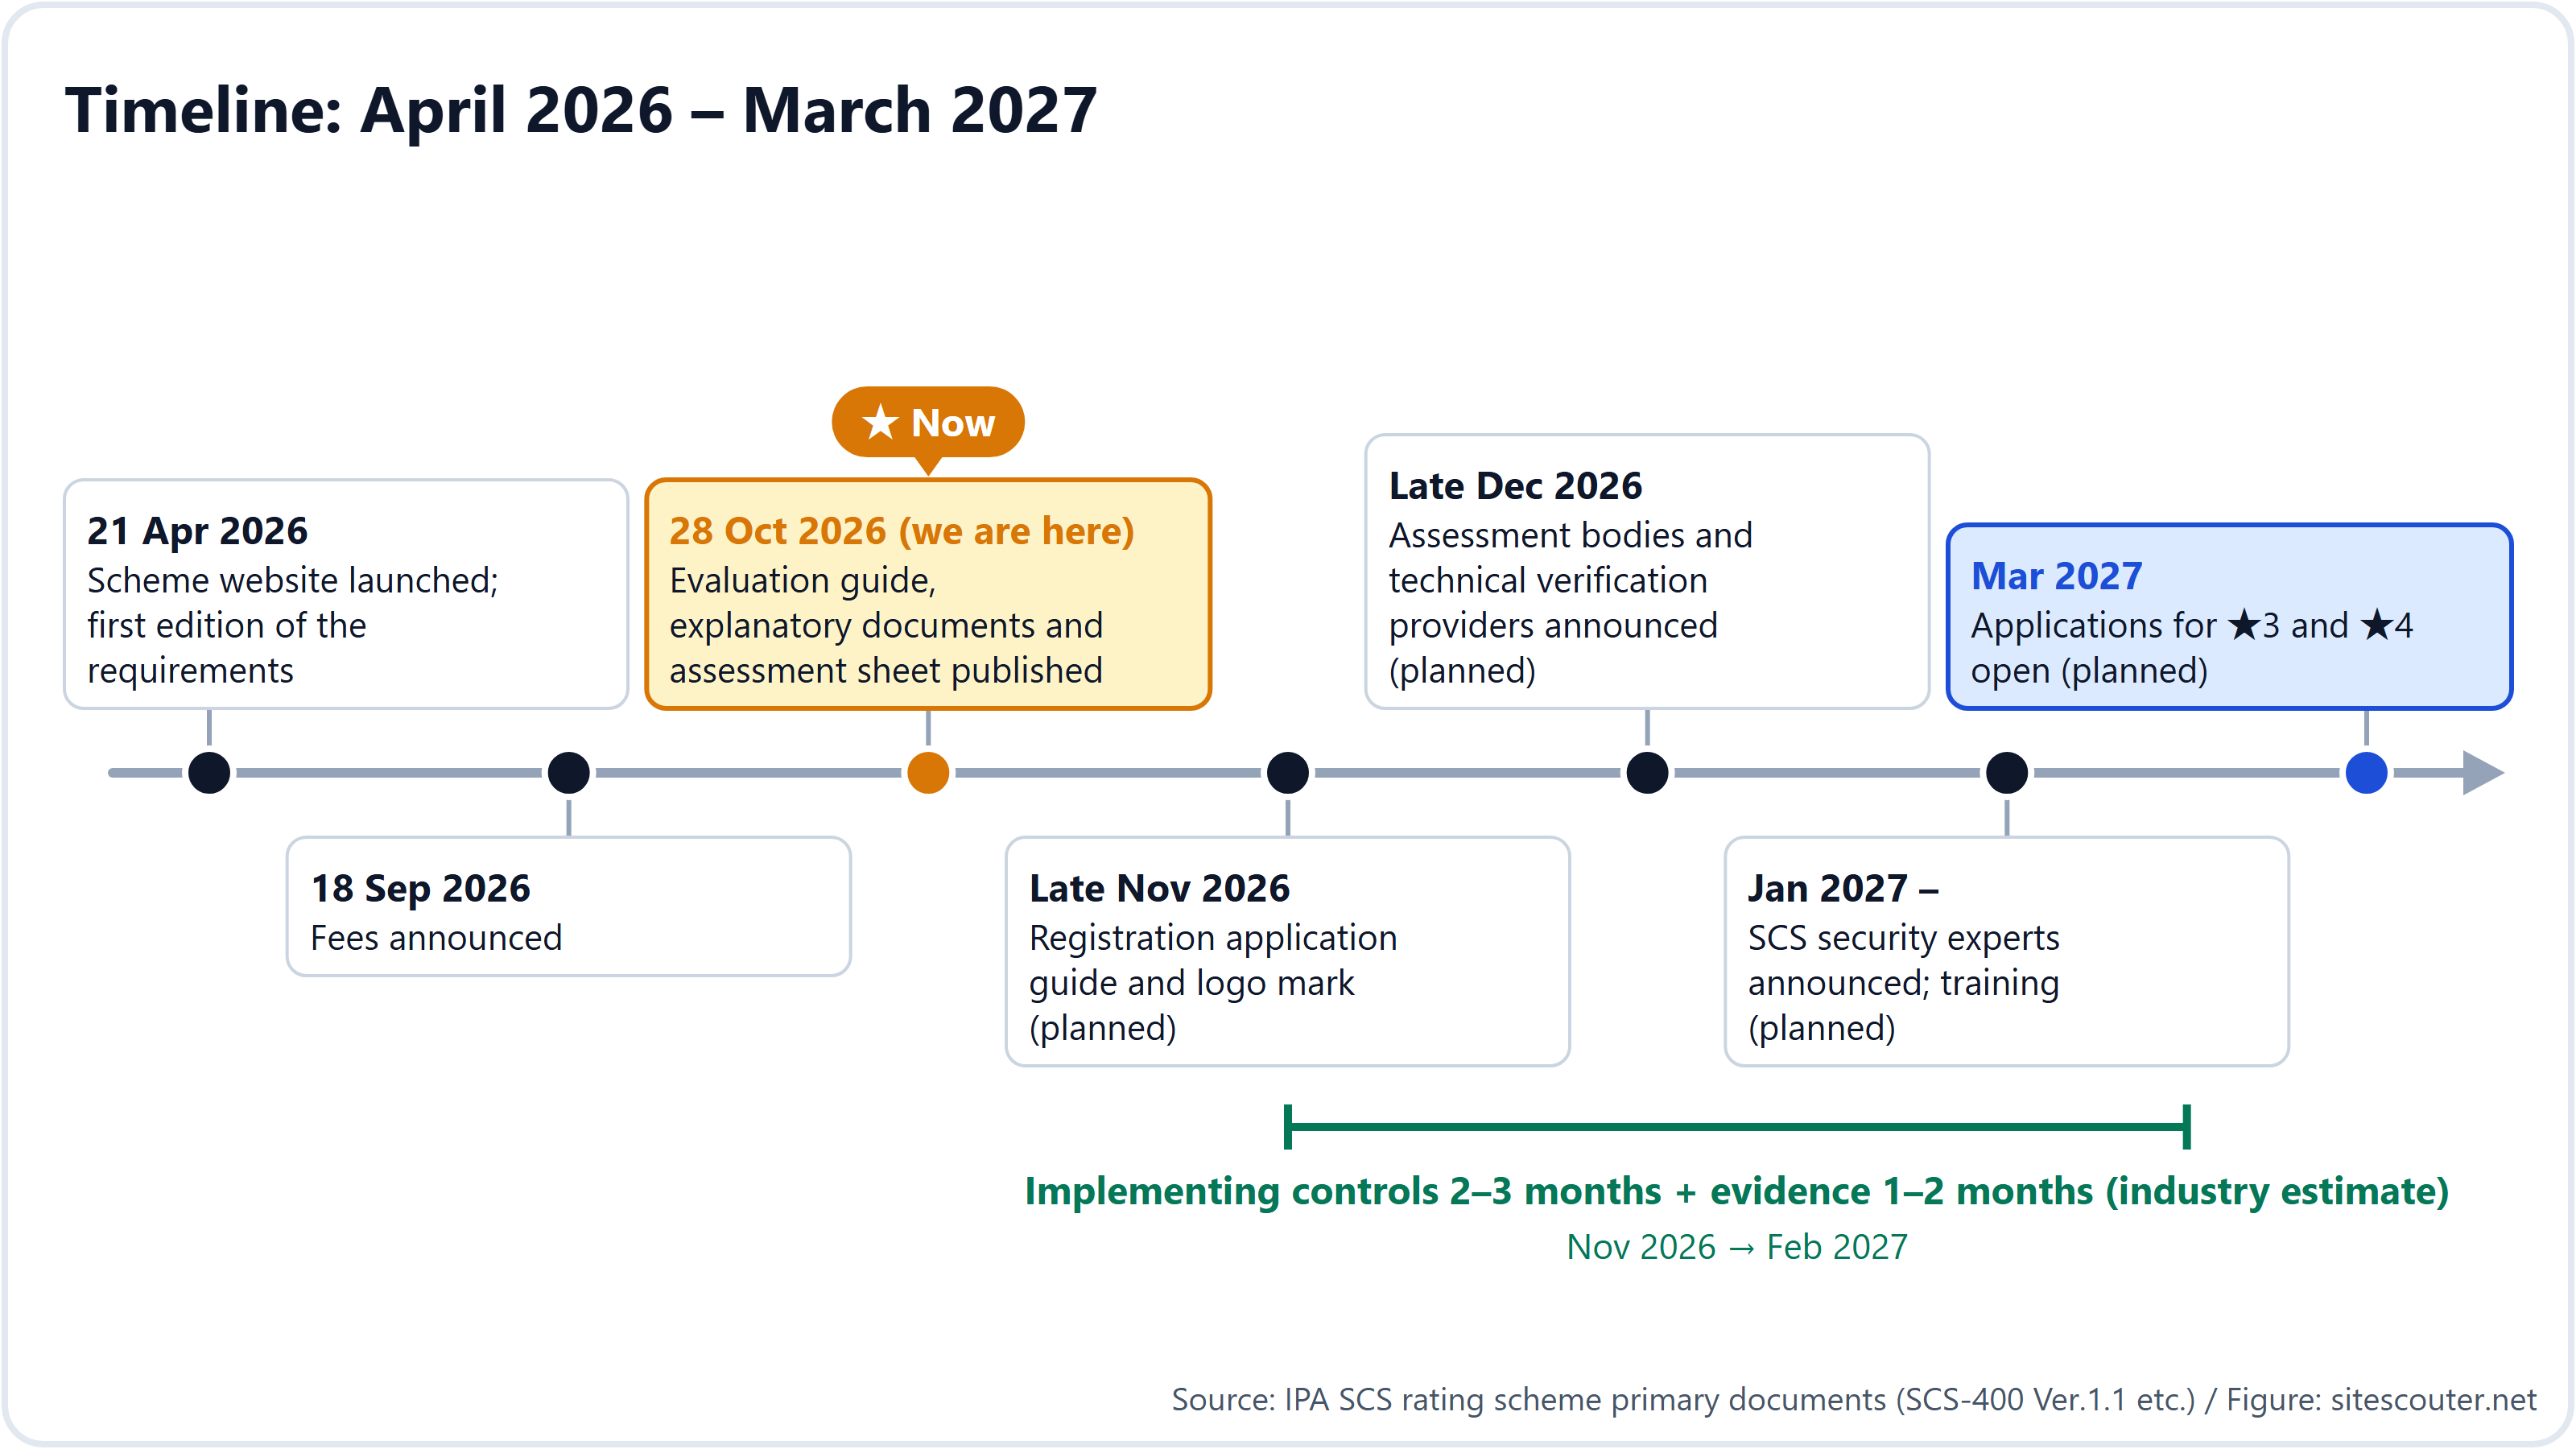
Mart 2027'de, IPA'nın (Information-technology Promotion Agency, Japan; Japonya Bilgi Teknolojileri Geliştirme Ajansı) yürüttüğü SCS derecelendirme sistemi (Tedarik Zincirlerini Güçlendirmeye Yönelik Güvenlik Derecelendirme Sistemi) için başvurular açılıyor. 28 Ekim 2026'da değerlendirme kılavuzları ve açıklayıcı el kitabı yayımlandı ve sistemin içeriği artık netleşti.
Yöneticiler için en önemli nokta şudur: Sistem, yalnızca büyük şirketlerle doğrudan çalışan 1. kademe tedarikçilere değil, 2. ve 3. kademe tedarikçilere kadar aşağıya yayılacak şekilde tasarlanmıştır. Büyük bir şirket satın alma standartlarına "★3 veya üzeri" yazdığında, bu standardı karşılamayan şirketler artık tedarikçi olarak seçilemez. Ayrıca ★4 almak isteyen bir 1. kademe tedarikçi, gereksinimler gereği kendi tedarikçilerinin (2. kademe) güvenlik durumunu bilmek zorunda olduğundan, şart zincir boyunca aşağıya akmaya devam eder.
Bu makale her iki taraftaki yöneticiler içindir: ticari koşul olarak kendisinden ★ istenecek olanlar ve bunu isteyecek olanlar. Birincil belgelere (IPA'nın sistem belgeleri) dayanarak sistemin nasıl işlediğini, neden aşağıya yayıldığını, şartı karşılamayan şirketlere ne olacağını, alınması gereken kararları ve gereken maliyet ile süreyi ele alıyor. Teknik ayrıntılar mühendisler için kılavuzda, sisteme giriş ise genel kılavuzda yer alıyor.
Bu makale İngilizce olarak sitescouter.net ve nkzw.jp adreslerinde, Japonca olarak sitescouter.net adresinde de yayımlanmıştır. Bu, İngilizce sürümden çevrilen Site Scouter Türkçe sürümüdür.
Neler kararlaştırıldı
- Sistemi, Ekonomi, Ticaret ve Sanayi Bakanlığı ile Kabine Sekreterliği Ulusal Siber Güvenlik Ofisi'nin denetiminde IPA yürütür. Dayanağı, Mart 2026 tarihli "sistem tasarım politikası"dır
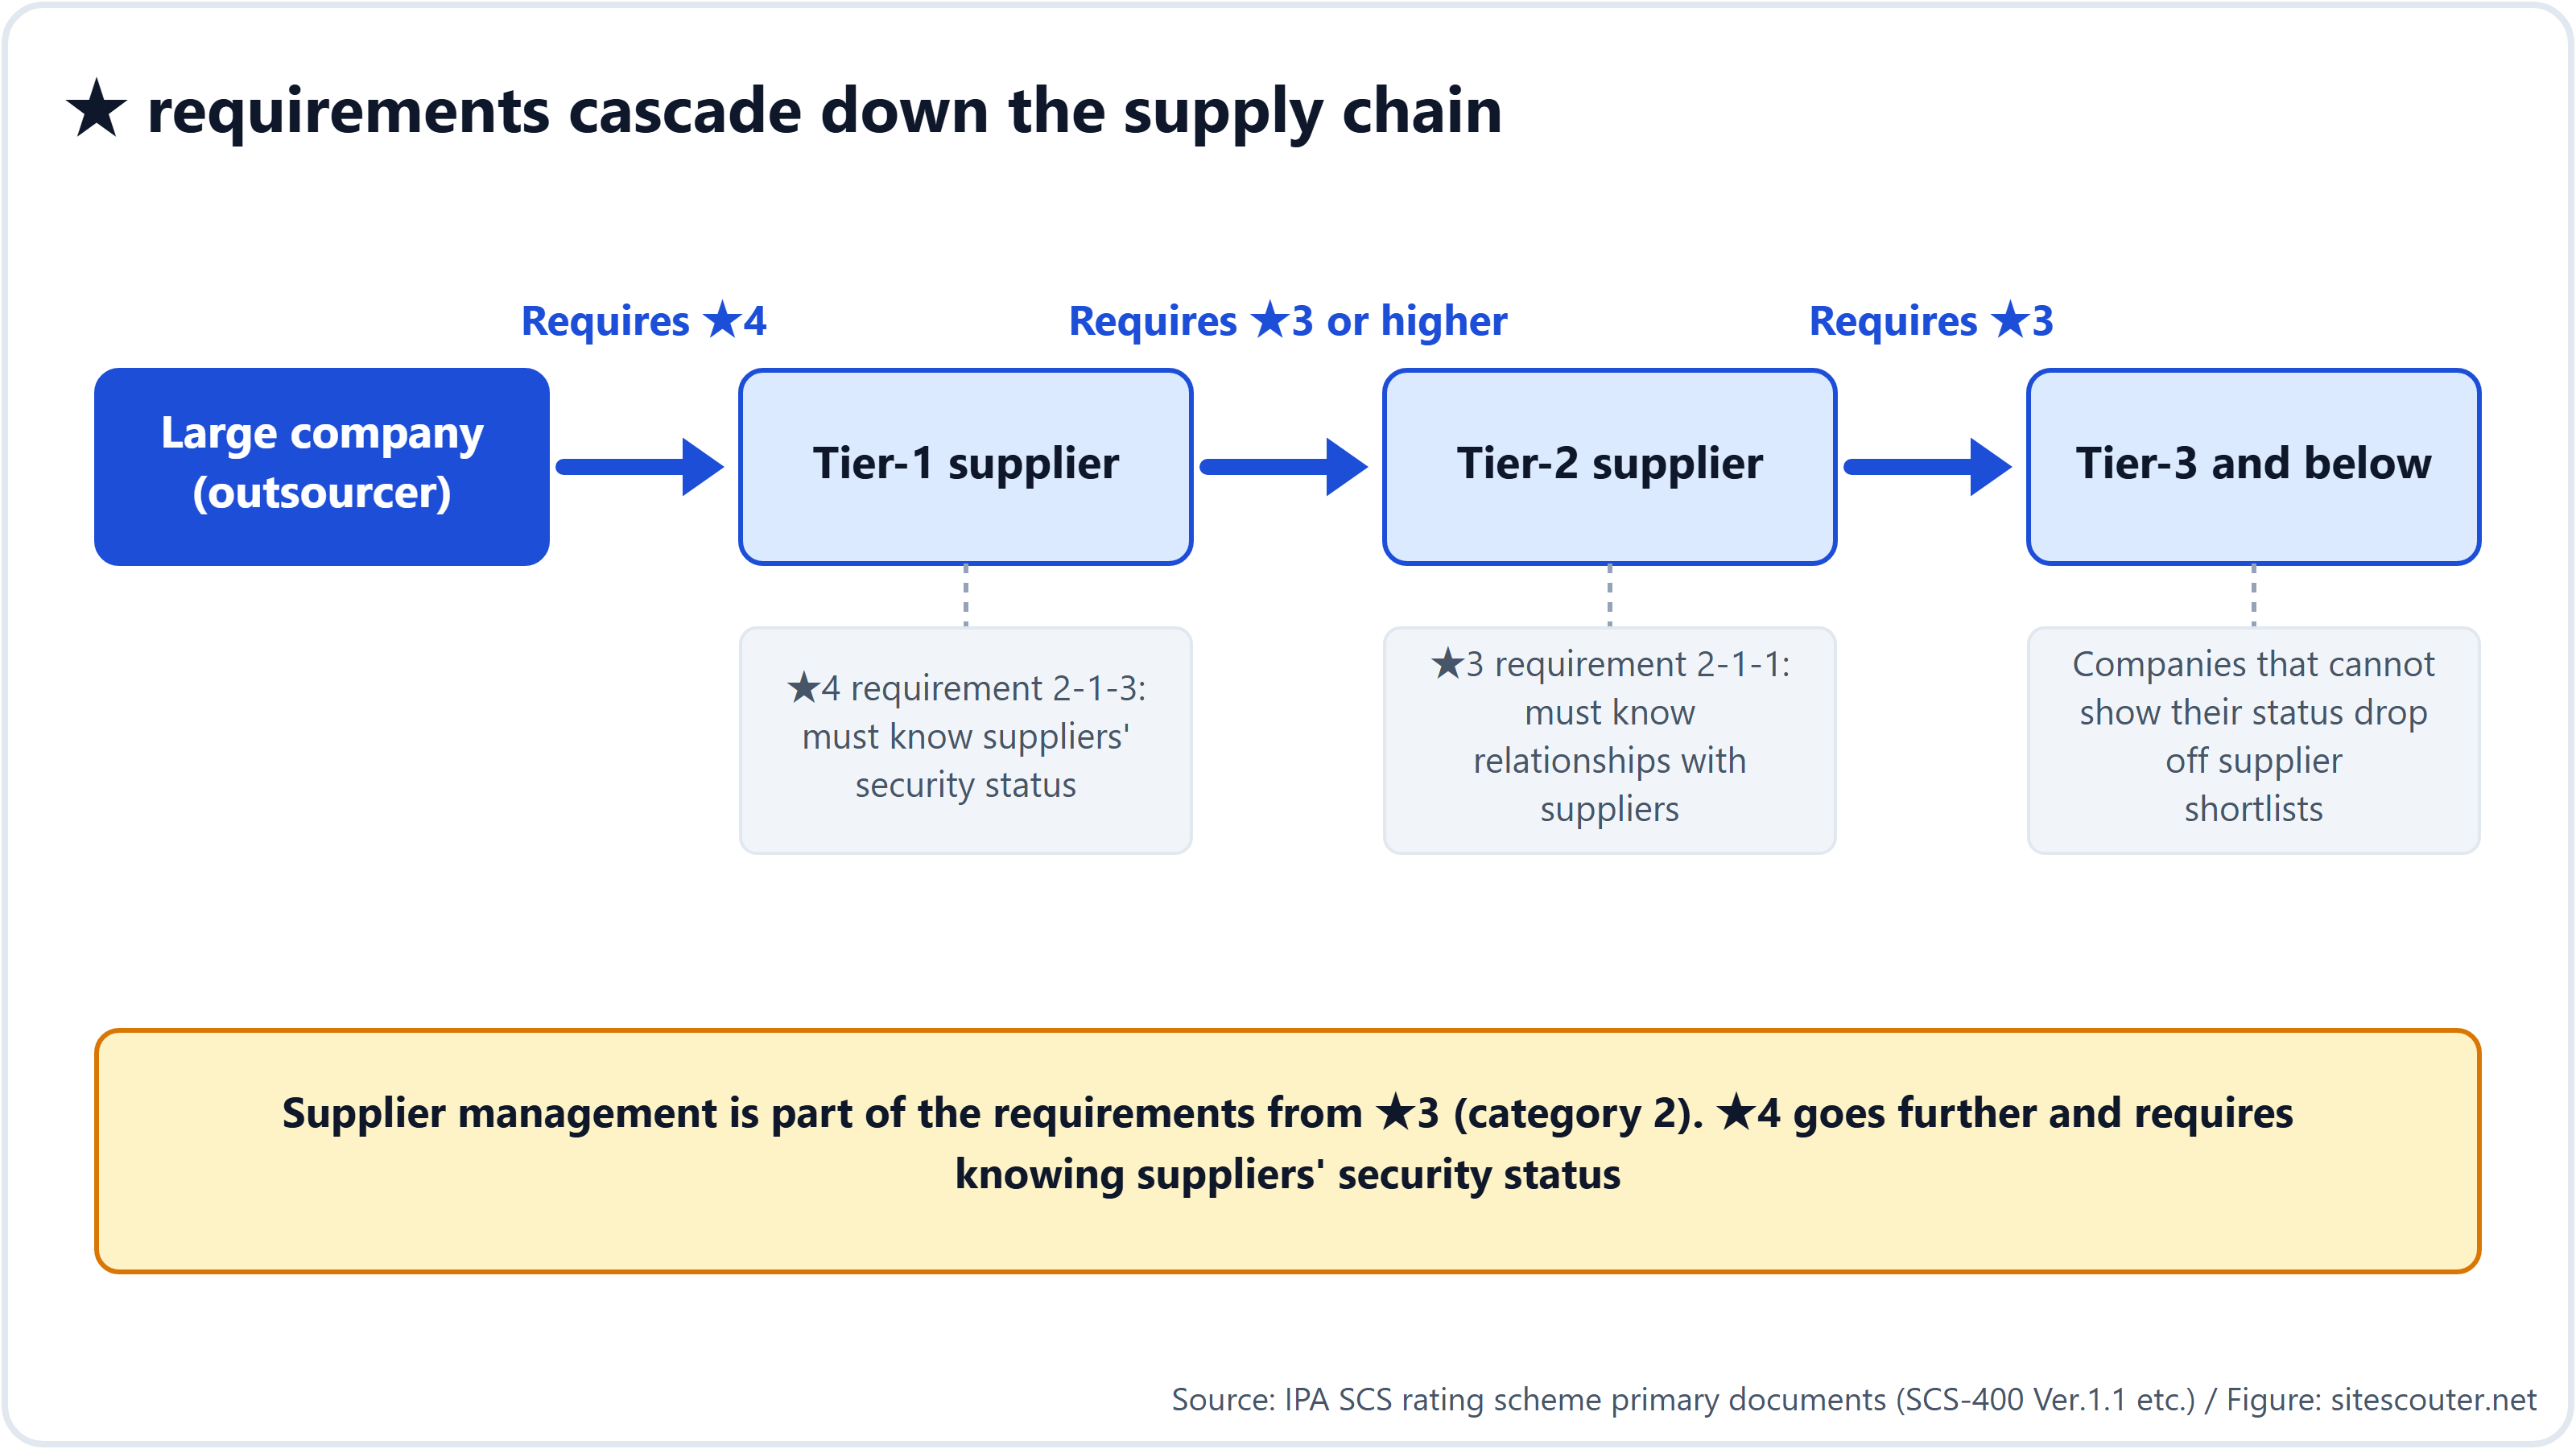
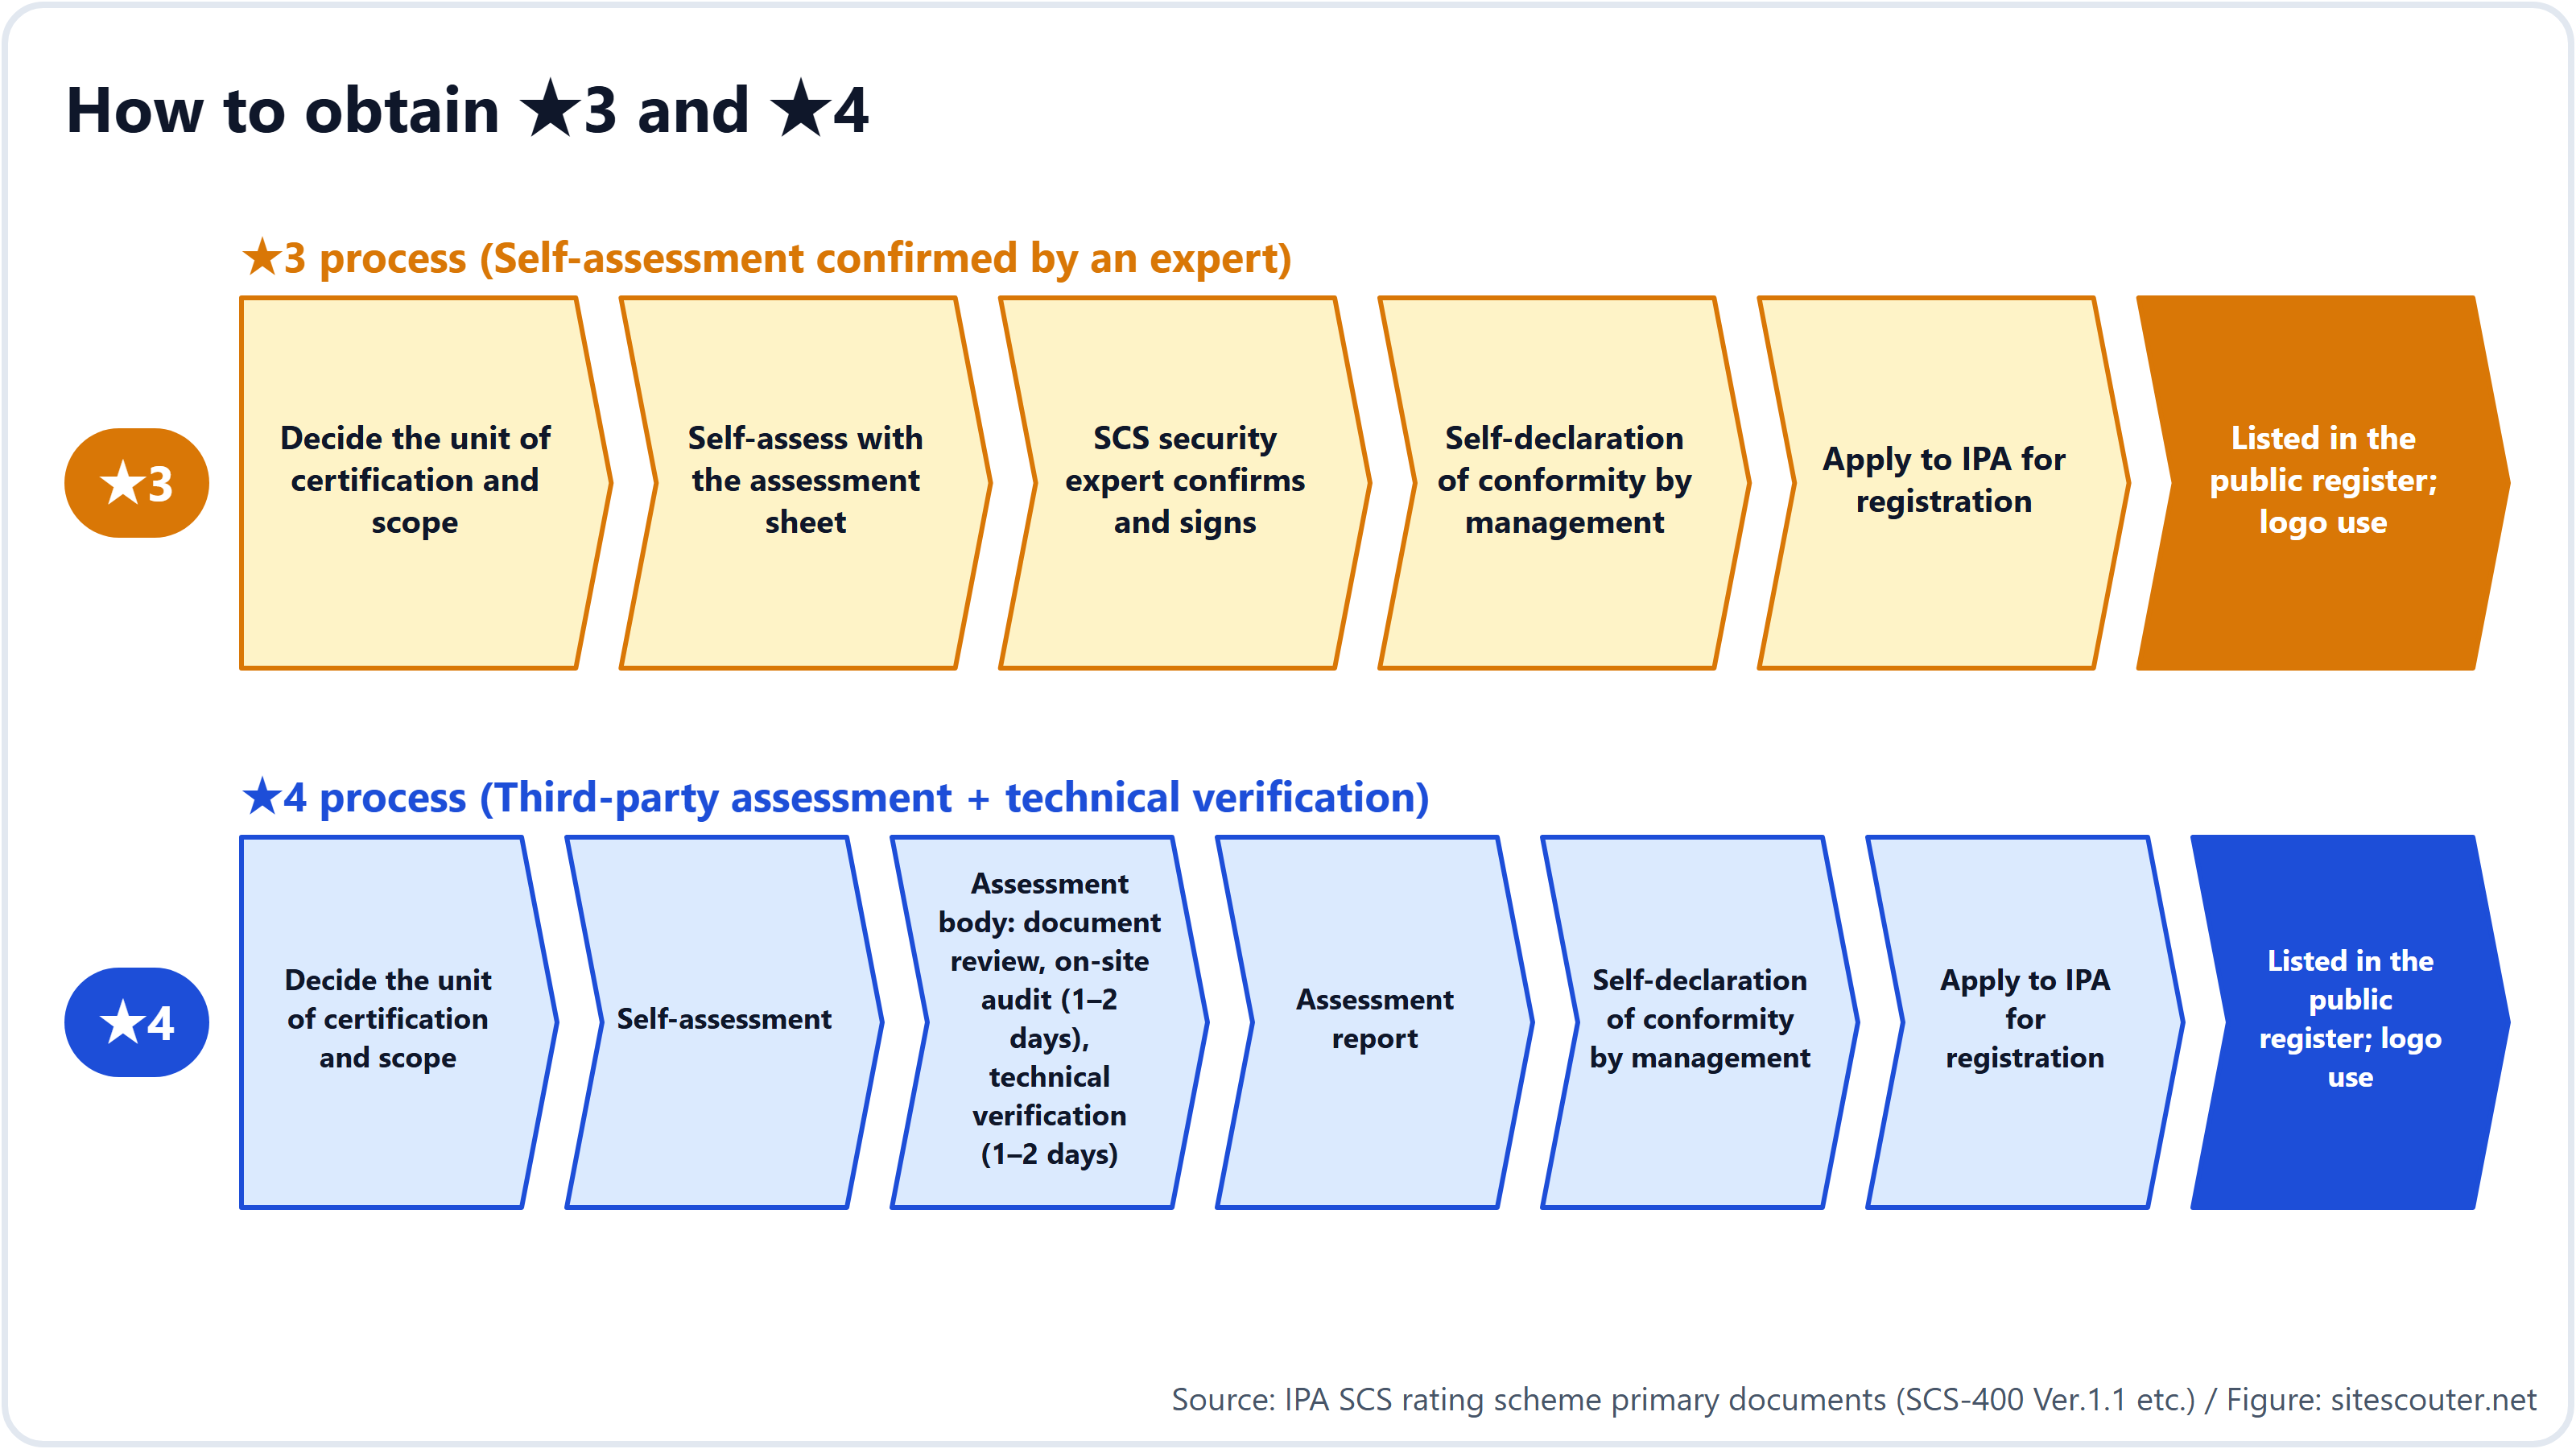
- Üç düzey vardır: ★3, ★4 ve ★5. ★3, 26 gereksinimi bir uzman tarafından onaylanan öz değerlendirmeyle; ★4 ise 43 gereksinimi üçüncü taraf değerlendirmesi ve teknik doğrulamayla kanıtlar. ★5 hâlâ inceleme aşamasındadır
- ★3 1 yıl, ★4 3 yıl geçerlidir. IPA'ya ödenen kayıt ücreti ★3 için yıllık ¥10,000 (Mart 2028 sonuna kadar; sonrasında ¥20,000), ★4 için 3 yıllık ¥60,000'dir
- Sertifika alan kuruluşlar IPA'nın web sitesinde listelenir ve logo işaretini kullanabilir
- Başvuruların Mart 2027'de açılması planlanıyor. Kayıt başvuru kılavuzunun Kasım 2026 sonunda, değerlendirme kuruluşları listesinin Aralık sonunda, uzmanlar listesinin ise Ocak 2027'den itibaren yayımlanması bekleniyor
Neden 3. kademe tedarikçilere kadar ulaşıyor
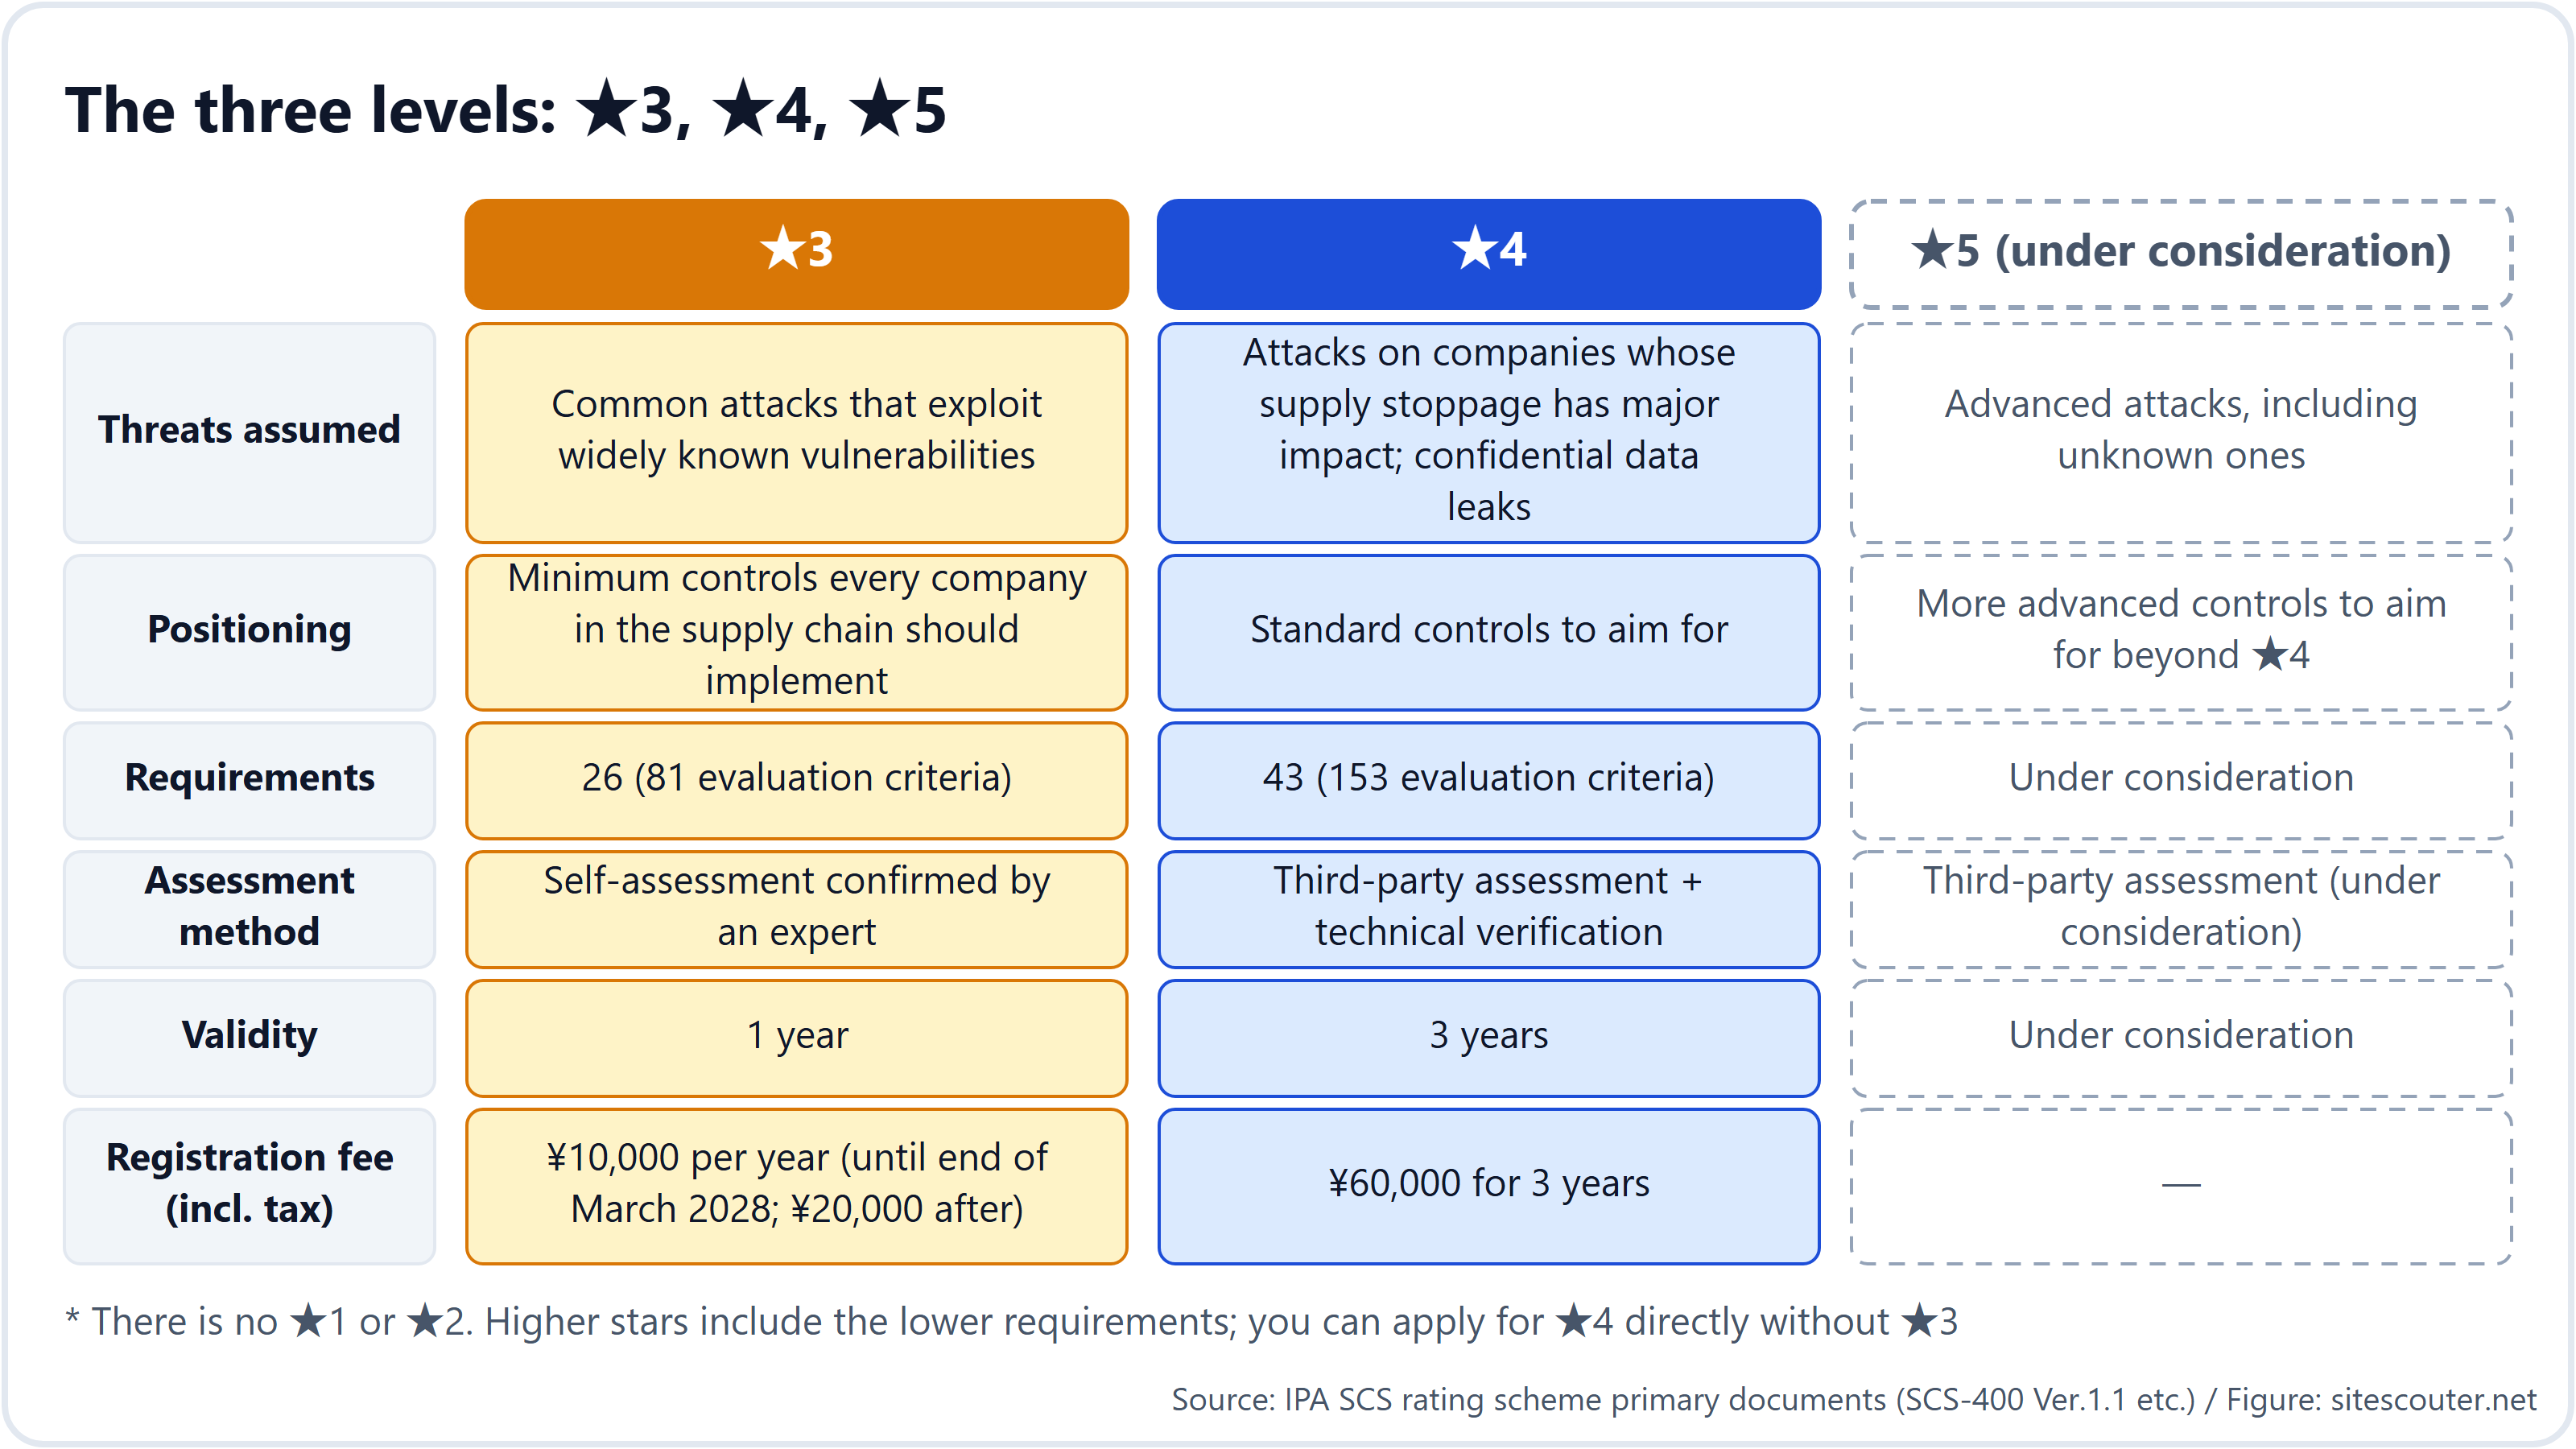
Sistemin tanımında, "işi dışarıya veren firmanın tedarikçiye uygun bir düzey (★) sunduğu, önlemleri uygulamasını teşvik ettiği ve uygulamayı kontrol ettiği" belirtilir. Bu, iki şirket arasındaki bir mesele gibi görünür; ancak gereksinimleri okuyunca sistemin aşağıya yayılacak şekilde tasarlandığı anlaşılır.
- ★3 gereksinimi 2-1-1: kendi varlıklarınız ile başka kuruluşların (müşteriler, bağlı şirketler, iştirakler ve bulut sağlayıcıları dahil tedarikçiler) yönettiği sistemler arasındaki ilişkileri bilmeyi sağlayan bir mekanizma kurun
- ★3 gereksinimi 2-1-4: gizli bilgileri paylaştığınız tedarikçilerle, bir olay yaşandığında rolleri ve sorumlulukları tanımlayın
- ★4 gereksinimi 2-1-3: iş sürekliliği riski ve bilgi yönetimi riski açısından şirketinizi etkileyebilecek tedarikçilerin güvenlik durumunu bilin
- ★4 gereksinimi 2-1-5: bir sözleşme sona erdiğinde gizli bilgileri ve erişim haklarını tedarikçiden geri alın ya da imha ettirin
Başka bir deyişle, büyük bir şirketin kendisinden ★4 istediği 1. kademe tedarikçi, ★4'ü koruyabilmek için 2. kademe tedarikçilerinin güvenlik durumunu bilmek zorundadır ve bunu bilmenin en basit yolu "2. kademe tedarikçilerin de ★ almasını sağlamaktır". Bir 2. kademe tedarikçi ★3 aldığında, 2-1-1 numaralı gereksinimi onu 3. kademe tedarikçilerle olan ilişkilerini bilmekle yükümlü kılar. Gereksinimlerin 2. kategorisi "tedarikçi yönetimi" olduğundan, sistemin yapısı gereği yıldızlar zincirin en ucuna kadar iner.
Şartı karşılamazsanız ne olur
IPA'nın SSS'si, "★ almanın gönüllü olduğunu" ve "tüm gereksinimleri karşılamamanın işlerin hemen durdurulması anlamına gelmediğini" belirtir. Bu, sistemin yasal statüsünün doğru bir tanımıdır.
Ticari gerçeklik ise farklıdır. Büyük şirketler, satın alma standartlarını karşılamayan şirketlerle iş yapamaz. Standartlarda "tedarikçiler SCS derecelendirme sistemi kapsamında ★3 veya üzerine sahip olmalıdır" yazdığı anda, buna sahip olmayan şirketler tedarikçi kısa listesinden düşer. Sorumlu kişinin bu konuda takdir yetkisi yoktur: standardı karşılamayan bir tedarikçiyle sözleşme yapmak, hem o kişiyi hem de şirketi bir uyum ihlaliyle karşı karşıya bırakır.
Sistemin tasarımı bunu pekiştirir. ★4'e sahip bir şirket, tedarikçilerinin güvenlik durumunu bilmekle yükümlüdür; dolayısıyla durumunu bilemediği tedarikçilerle çalışmayı sürdüremez. Yeni işlerde bu en baştan bir koşuldur; mevcut işlerde ise sözleşme yenilenirken eklenir. Kamu alımları konusunda IPA "bunun ihale şartı olup olmayacağının ihaleyi yapan kuruma bağlı olduğunu" söylüyor; ancak bu bir devlet sistemi olduğundan, kamu sektörü alımlarının önce harekete geçmesini beklemek makuldür.
Kısacası sistem yasal olarak gönüllü, ticari hayatta ise fiilen zorunludur. Müşterileri istemeden önce hazırlanan şirketlerle sonradan telaşla koşturan şirketler arasındaki fark, başvurular açılıp değerlendirme kuruluşları ve uzmanların takvimleri dolduğunda daha da açılacak.
Yöneticiler için beş karar
Gereksinimlerin çoğunu çalışanlar ilerletebilir; ancak aşağıdaki beş nokta yönetim karar vermeden ilerlemez.
- Hangi yıldızı hedefleyeceğiniz. Bu, ana müşterilerinizin ne isteyeceğine bağlıdır. Şimdilik genel bir kural olarak: büyük şirketlerle doğrudan çalışıyorsanız ★4, 2. kademe veya daha alt kademede bir tedarikçiyseniz ★3. ★3 olmadan doğrudan ★4'e de başvurabilirsiniz
- Hangi birimin sertifikalandırılacağı. Değerlendirme formunda tüzel kişiliğin tamamını, iş birimi gibi bir kısmını veya şirketler grubunu seçersiniz. Kapsam ne kadar genişse önlemlerin maliyeti o kadar yüksek olur; ne kadar darsa müşterilere "bu birim kapsam dışında" diye açıklama yapmanız gereken durumlar o kadar sıklaşır
- Kimin sorumlu olacağı. ★3 gereksinimi 1-2-1, güvenlikten sorumlu yöneticiyi (CISO gibi) ve sorumlu departmanı atamanızı, sorumlulukları ve yetkileri belirlemenizi ister. ★4 ayrıca, yönetimin katıldığı bir bilgi güvenliği komitesi gibi yönetim kararları alabilecek bir yapı gerektirir (1-2-1-4)
- Uygunluk öz beyanını kimin yapacağı. Hem ★3 hem ★4 için "gereksinimlere uygunuz" beyanını en sonunda yönetim yapar. Uzmanlar veya değerlendirme kuruluşları kontrol eder; ancak beyanın sorumluluğu yönetime aittir
- Ne zamana kadar. Başvurular Mart 2027'de açılıyor. Sektördeki genel kanı, önlemlerin uygulanması için 2 ila 3 ay, kanıtların hazırlanması için 1 ila 2 ay gerektiği yönündedir. Başlangıç tarihini belirlemek için müşterilerinizin sözleşme yenileme tarihlerinden geriye doğru hesap yapın
Gerçek maliyet ve süre
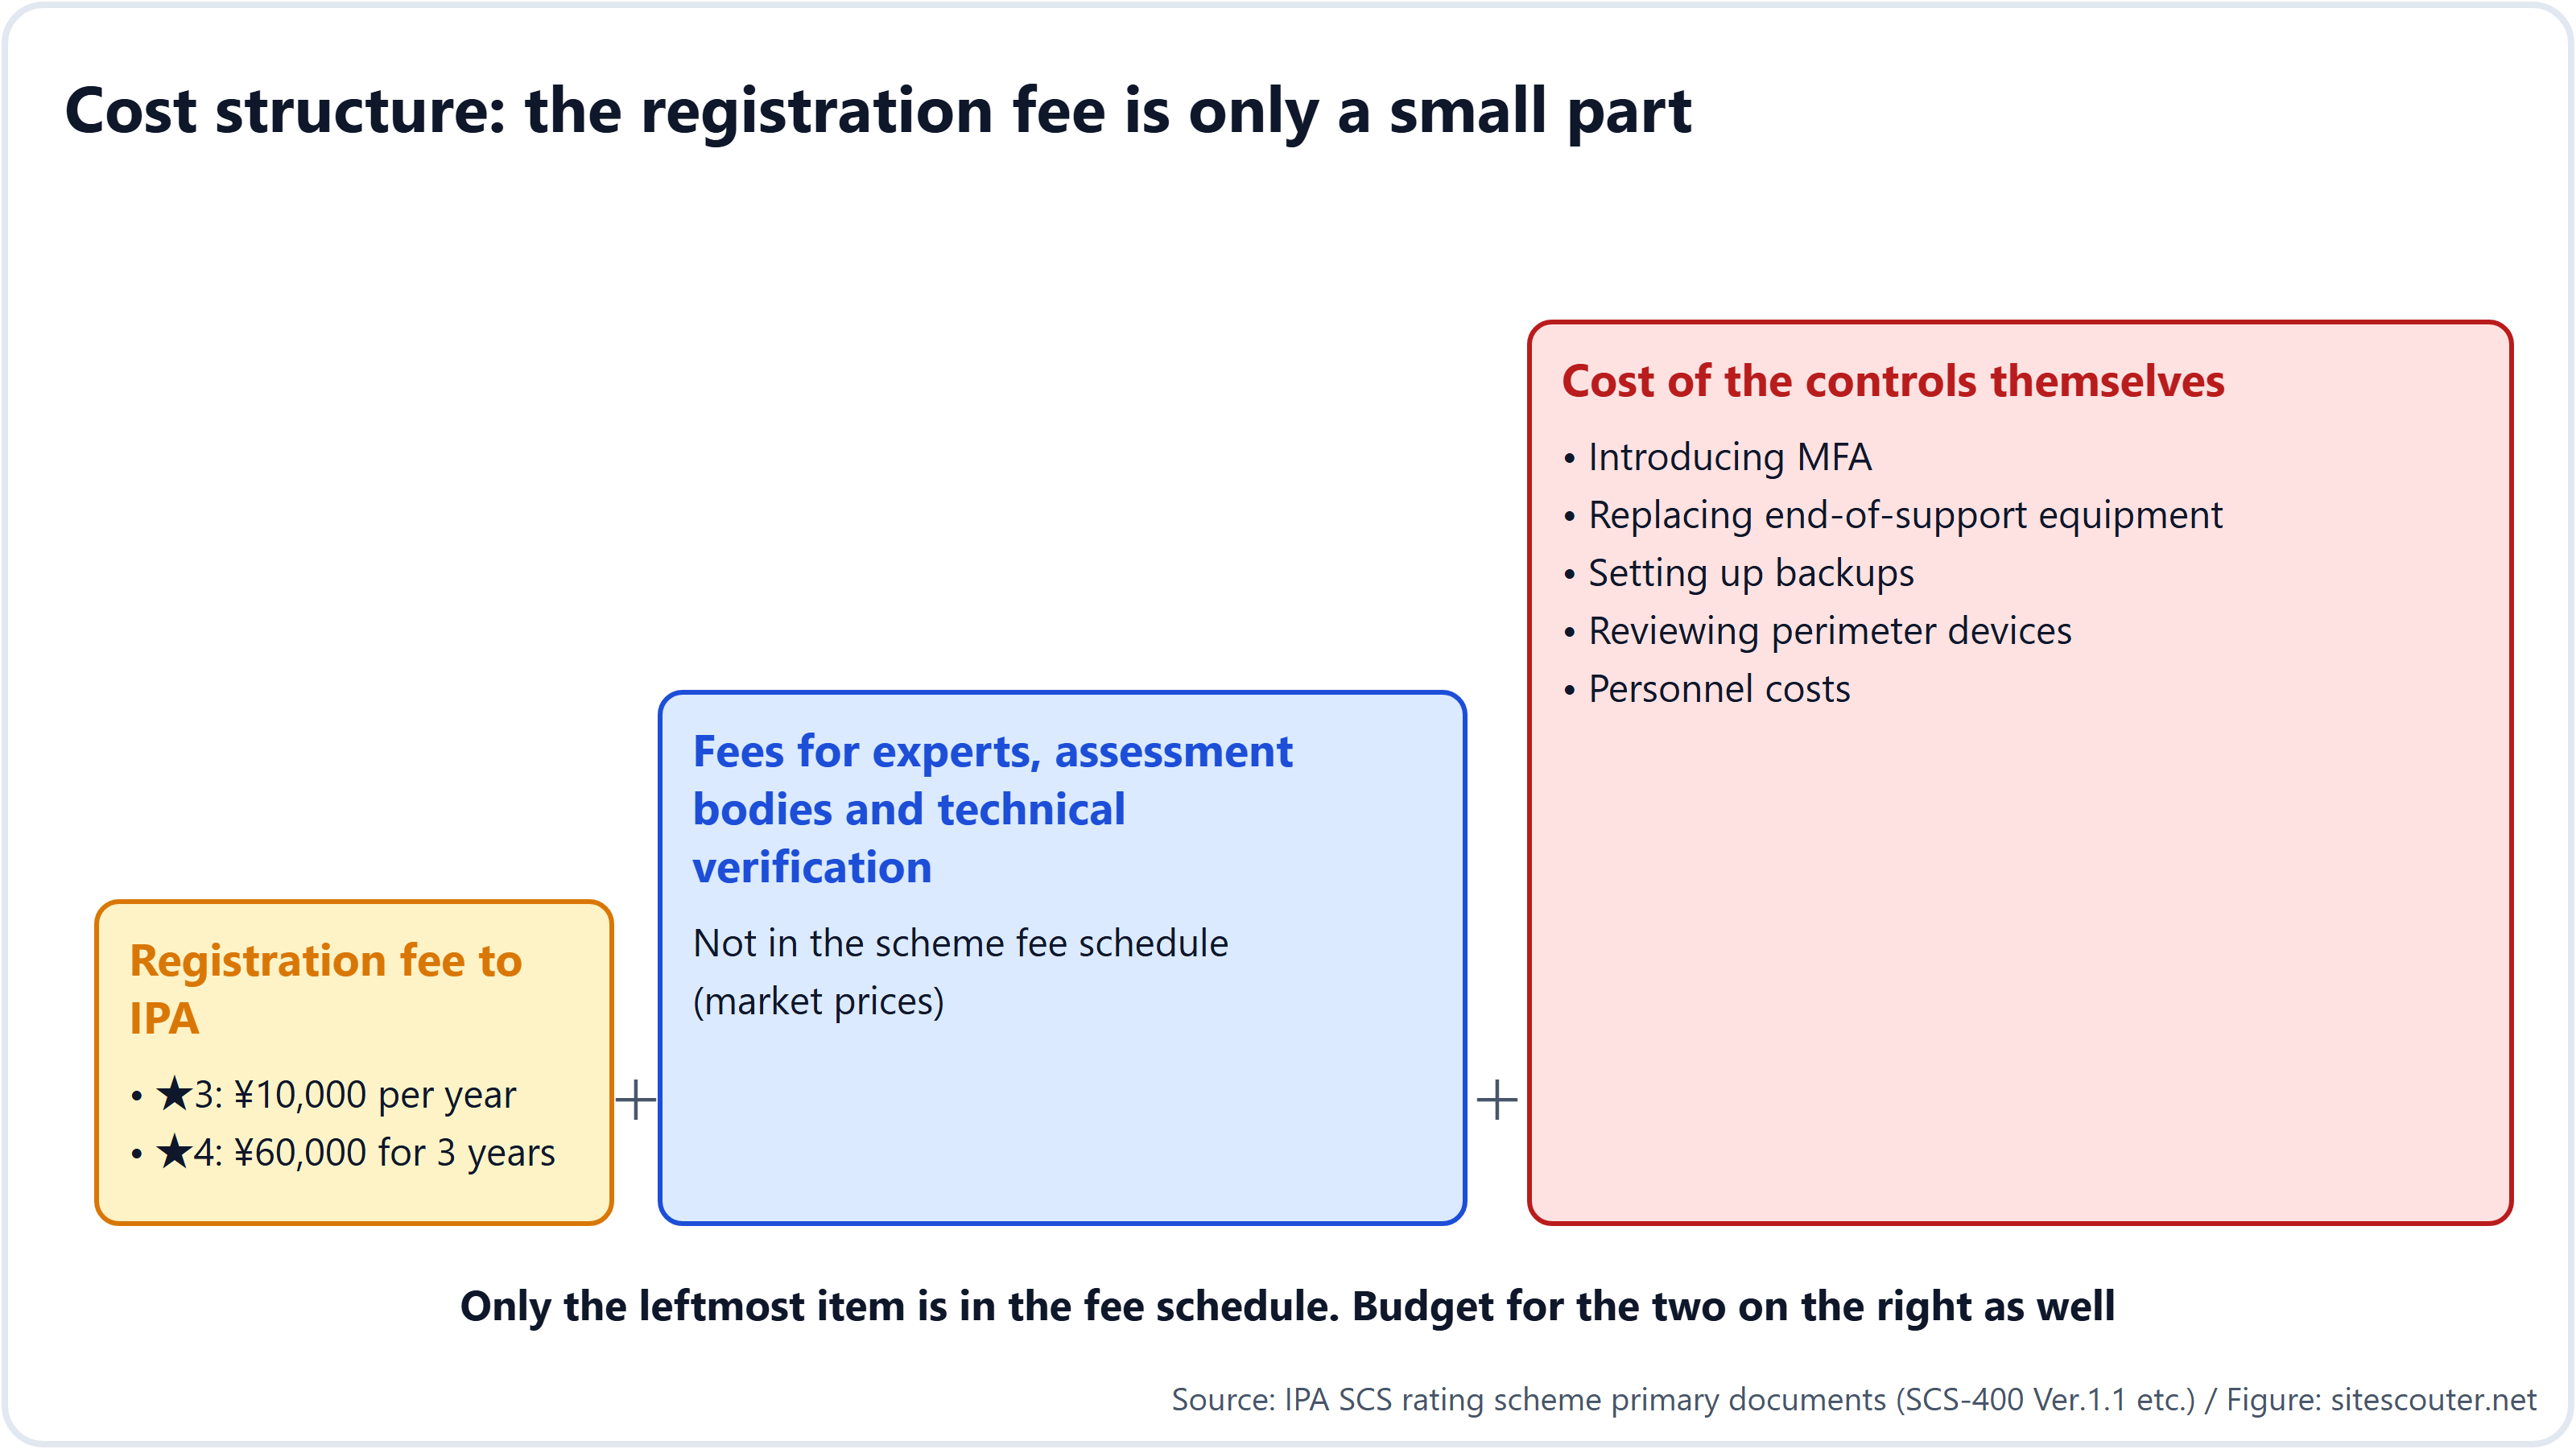
IPA'ya ödenen kayıt ücreti ★3 için yıllık ¥10,000 ile ucuz görünse de maliyetin yalnızca bir parçasıdır.
| Kalem | ★3 | ★4 | Notlar |
|---|---|---|---|
| IPA'ya ödenen kayıt ücreti | Yıllık ¥10,000 (Mart 2028 sonuna kadar; sonrasında ¥20,000) | 3 yıllık ¥60,000 | Ücret tablosunda yer alır |
| Uzmanlar, değerlendirme kuruluşları ve teknik doğrulama | Bir SCS güvenlik uzmanının onayı | Bir değerlendirme kuruluşu tarafından belge incelemesi, yerinde denetim (1 ila 2 gün) ve teknik doğrulama (1 ila 2 gün) | Ücret tablosunda yer almaz; piyasa tarafından belirlenir |
| Önlemlerin kendisi | MFA, desteği sona ermiş cihazların değiştirilmesi, yedekleme ve kurtarma prosedürleri, sınır cihazı ayarları, kurallar ve eğitim | Soldakilerin tümü ile birlikte günlük toplama, ağ geçidi önlemleri, ağ segmentasyonu ve tedarikçi yönetimi | Mevcut durumunuza bağlı olarak genellikle en büyük kalem |
Zamanlamaya gelince, değerlendirme formu (öz değerlendirme şablonu) zaten yayımlandığından mevcut durumunuzu değerlendirmeye şimdiden başlayabilirsiniz.
Küçük ve orta ölçekli şirketler için IPA, şirketlerin ★3 ve ★4 almasına yardımcı olmayı amaçlayan bir destek hizmeti olan "Cyber Security Otasuketai Service (yeni tip)" üzerinde çalışıyor (Ekim 2026 itibarıyla hâlâ pilot aşamada).
Bu ay yapılacaklar
Başvuruların açılmasını beklemenize gerek yok. Şu dört işe bu ay başlayabilirsiniz.
- Ana müşterilerinize planlarını sorun. Satış ekibiniz aracılığıyla "tedarikçilerden SCS derecelendirme sisteminin hangi düzeyini istemeyi planlıyorsunuz?" diye sorun. Onların satın alma departmanları da hazırlanıyor ve ne kadar erken sorarsanız koşulları müzakere etmek için o kadar fazla alanınız olur
- Sorumlu kişiyi atayın. 1-2-1 numaralı gereksinimin istediği organizasyonu kurun ve değerlendirme formunu teslim edin
- Mevcut durumunuzu öz değerlendirmeyle inceleyin. Yalnızca 26 maddeyi karşılanıyor veya karşılanmıyor olarak işaretlemek bile paranın nereye gideceğini gösterir. Çoğu şirketin takıldığı maddeler, desteği sona ermiş işletim sistemleri ve yazılımlar, eksik çok faktörlü kimlik doğrulama, geciken güncellemeler ve geri yükleme prosedürlerinin bulunmamasıdır
- Şirketinizin dışarıdan nasıl göründüğünü kontrol edin. Web sitenizin veya sunucunuzun eski bir sürüm bildirip bildirmediğini, kayıt olmadan, yalnızca Site Scouter'ın sunucu bilgisi kontrolüne bir URL girerek kontrol edebilirsiniz. Bu "dışarıdan görünüm", bir müşterinin satın alma departmanının da ilk baktığı şeydir
Tedarikçilerinden yıldız isteyecek yöneticiler için
Şirketiniz ana yükleniciyse ve tedarikçilerden ★ isteyecekse, şunlara karar vermeniz gerekir:
- Hangi tedarikçiden hangi düzeyin isteneceği. Sistem, gerekli önlemlerin "tedarikçinin tedarik zincirindeki konumuna göre sunulacağını" varsayar. Gizli bilgilerinizi tutan bir tedarikçiden ve standart parça tedarikçisinden aynı düzeyi istemeniz gerekmez
- Sözleşme ifadeleri ve geçiş süreleri. Başvurular Mart 2027'de açılacağından, o tarihten önce "sertifikalı olmak" şartını koşamazsınız. "2027 mali yılı içinde ★3 almak" gibi süreli bir şart gerçekçidir
- Kendi ★4'ünüzle bağlantısı. ★4 gereksinimi 2-1-3, tedarikçilerinizin güvenlik durumunu bilmenizi şart koşar. Tedarikçilerden ★ istemek, aynı zamanda kendi ★4'ünüz için kanıt hâline gelir
- Kendi kontrol listelerinizle ne yapacağınız. Sistemin amaçlarından biri, her dış kaynak veren firmanın farklı kontrol listeleriyle tedarikçilere yüklediği yükü sona erdirmektir. Kontrol listenizin ★'ın karşılayabileceği kısımlarını değiştirmek, tedarikçilerin iş birliğini kazanmayı kolaylaştırır
Israrcı satış girişimlerine dikkat
Nisan 2026'da Ekonomi, Ticaret ve Sanayi Bakanlığı ile Kabine Sekreterliği, "derecelendirme olmadan iş yapamayacaksınız" ya da "biz akredite bir destek kuruluşuyuz" iddiasında bulunan uygunsuz satış girişimlerine karşı uyarıda bulundu. Sistemde "akredite destek kuruluşu" diye bir rol yoktur. Resmî roller, IPA tarafından belirlenen veya kaydedilen dört roldür: değerlendirme kuruluşları, teknik doğrulama sağlayıcıları, eğitim sağlayıcıları ve SCS güvenlik uzmanları; listeler Aralık 2026'dan itibaren IPA'nın web sitesinde yayımlanacak. Gereksinimler ayrıca belirli bir güvenlik ürününü kurmanızı da istemez. "Bu ürünü kurarsanız ★ alırsınız" şeklindeki bir teklif sistemle örtüşmez.
Bu makalenin 3. bölümünde "ticari hayatta fiilen zorunlu" olarak adlandırılan durum ile bu tür satış girişimleri arasındaki fark zamanlama ve taraftır. Bir müşteri bunu satın alma standartlarına yazana kadar kimse bunu zorla uygulatamaz ve şu anda, başvurular açılmadan önce, "bugün imzalayın yoksa geç kalacaksınız" demenin hiçbir dayanağı yoktur.
Yöntem notları ve sınırlar
Bu makale, 30 Ekim 2026 itibarıyla yayımlanmış hâlleriyle IPA'nın sistem web sitesine, SSS'sine, gereksinimler ve değerlendirme kriterlerine (SCS-400 Ver.1.1), el kitabına (SCS-620), ücret duyurusuna ve 28 Ekim 2026 tarihli basın bültenine dayanmaktadır. Gereksinim kimlikleri ve içerikleri SCS-400 Ver.1.1'den alınmıştır. 3. bölümdeki, sistemin "ticari hayatta fiilen zorunlu" hâle geldiği ifadesi, gereksinimlerin yapısından ve büyük şirketlerin satın alma uygulamalarından çıkarılmış olan yazarın görüşüdür; lütfen bunu IPA'nın resmî tutumundan (derecelendirme almak gönüllüdür) ayrı olarak okuyun. Kayıt başvuru kılavuzu henüz yayımlanmadığından, prosedürel ayrıntılar değişebilir. Yazar alan adı, barındırma ve güvenlik sektöründe çalışmaktadır; sistem kapsamında ne bir değerlendirme kuruluşu ne de bir uzmandır.
Bir müşterinin satın alma departmanı ilk olarak şirketinizin dışarıdan nasıl göründüğüne bakar. Web sitenizin veya sunucunuzun eski bir sürüm bildirip bildirmediğini, yalnızca bir URL girerek, müdahalesiz bir yöntemle kontrol edin. Kayıt gerekmez.
Kullan: Sunucu bilgisi sorgulamaSSS
3. kademe tedarikçiler gerçekten ★ almak zorunda kalacak mı?
Sistem, işi dışarıya veren firmanın tedarikçisine bir düzey sunmasıyla işler ve bunun kaç kademe aşağıya ineceğine dair bir sınır yoktur. ★4 gereksinimi 2-1-3 tedarikçilerin güvenlik durumunu bilmeyi şart koştuğundan, üst kademelerde ★4 alan şirket sayısı arttıkça alt kademelerdeki şirketlerden ★ isteme teşviki de güçlenir.
Almazsak iş kaybeder miyiz?
IPA, "derecelendirme almanın gönüllü olduğunu" ve "işlerin hemen durdurulmadığını" söylüyor. Öte yandan bir müşteri ★ şartını satın alma standartlarına yazdığında, bu standartları karşılamayan şirketlerle sözleşme yapamaz. Yasal olarak gönüllü, ticari hayatta ise fiilen zorunlu olduğu varsayımıyla hazırlanmanızı öneririz.
Uygunluk öz beyanını kim yapar?
Yönetim. ★3'te uzmanın onayından, ★4'te ise değerlendirme kuruluşunun raporundan sonra yönetim, gereksinimlere uygunluk beyanında bulunur ve kayıt için başvurur.
ISMS'imiz varsa yine de buna ihtiyacımız var mı?
Evet. IPA'nın SSS'si ISMS ile sistemi birbirini tamamlayan yapılar olarak tanımlar. Derecelendirme ayrıca diğer yasal çerçevelere veya sektör standartlarına uyumu da garanti etmez.
Toplam maliyet ne kadar?
IPA'nın kayıt ücreti (★3 için yıllık ¥10,000, ★4 için 3 yıllık ¥60,000) dışında hiçbir şey sistemin ücret tablosunda yer almaz: uzmanlar ve değerlendirme kuruluşları piyasa fiyatları uygular ve önlemlerin maliyeti mevcut durumunuza bağlıdır. Öz değerlendirmede maddeleri karşılanıyor veya karşılanmıyor olarak işaretlemek, önlemlerin maliyeti hakkında kabaca bir fikir verir.
Kaynaklar
Son kontrol: 2026-10-30. Teknik özellikler ve politikalar değişebilir; harekete geçmeden önce birincil kaynakları kontrol edin.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (kişisel blog nkzw.jp)
İletişim: Resmi site / YouTube / Instagram / LinkedIn / X / Telegram