
La notation SCS japonaise va trier les fournisseurs : ce que les dirigeants doivent savoir sur une exigence ★ qui descend jusqu'aux fournisseurs de rang 3, et sur ce qui attend les entreprises qui n'y satisfont pas
En mars 2027 s'ouvrent les demandes pour le système de notation SCS (le système de notation de la sécurité pour renforcer les chaînes d'approvisionnement) piloté par l'IPA, l'Information-technology Promotion Agency, Japan (l'agence japonaise de promotion des technologies de l'information). Le 28 octobre 2026, les guides d'évaluation et le manuel explicatif ont été publiés : le contenu du dispositif est désormais arrêté.
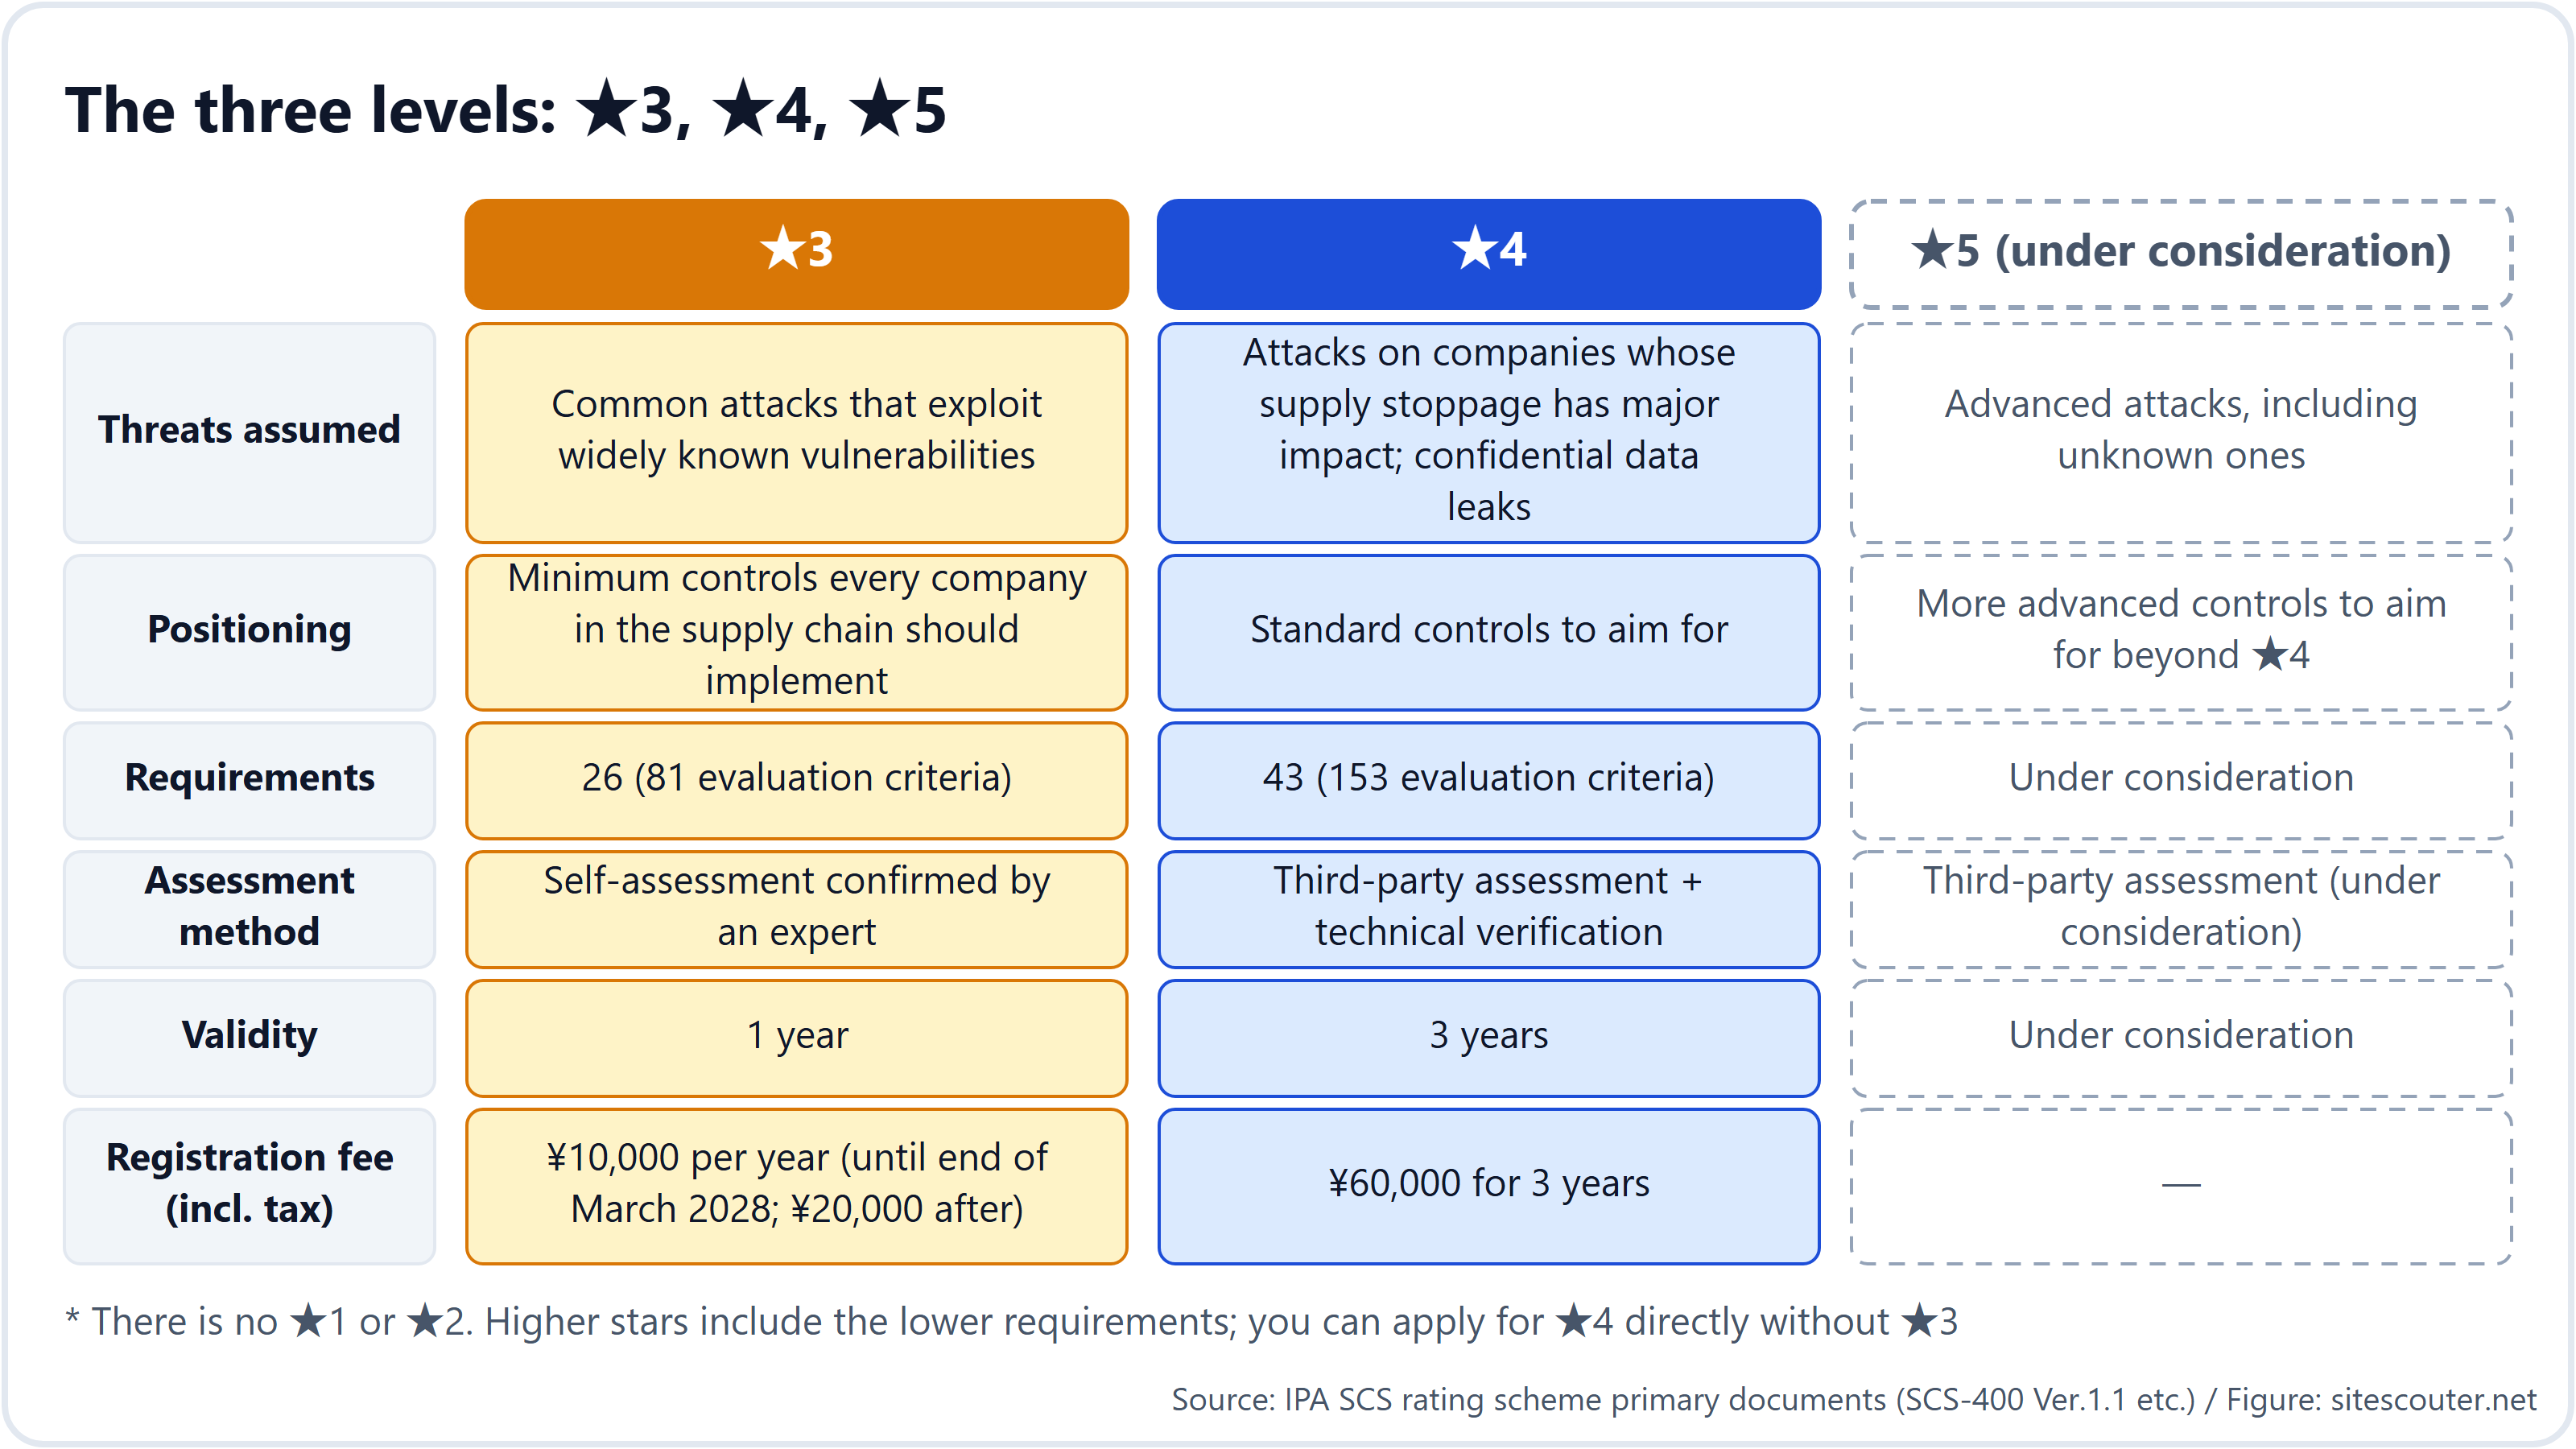
Pour les dirigeants, un point compte plus que tout : le dispositif est conçu pour se propager non seulement aux fournisseurs de rang 1 qui traitent directement avec les grandes entreprises, mais aussi jusqu'aux fournisseurs de rang 2 et de rang 3. Dès qu'une grande entreprise inscrit « ★3 ou plus » dans ses normes d'achat, les entreprises qui n'y satisfont pas ne peuvent plus être retenues comme fournisseurs. Et comme un fournisseur de rang 1 qui vise ★4 doit, selon les exigences, connaître l'état de sécurité de ses propres fournisseurs (rang 2), l'exigence continue de descendre le long de la chaîne.
Cet article s'adresse aux dirigeants des deux côtés : ceux à qui l'on demandera une ★ comme condition commerciale, et ceux qui la demanderont. À partir des documents primaires (les documents du dispositif publiés par l'IPA), il explique comment fonctionne le dispositif, pourquoi il se propage en cascade, ce qui attend les entreprises qui n'y satisfont pas, les décisions à prendre, ainsi que les coûts et les délais. Les détails techniques figurent dans le guide pour les ingénieurs et une introduction au dispositif dans le guide général.
Cet article est également publié en anglais sur sitescouter.net et nkzw.jp, et en japonais sur sitescouter.net. Ceci est l'édition française de Site Scouter, traduite de la version anglaise.
Ce qui a été décidé
- L'IPA pilote le dispositif sous la tutelle du ministère de l'Économie, du Commerce et de l'Industrie et du Bureau national de la cybersécurité du Secrétariat du Cabinet. Il repose sur la « politique de conception du dispositif » de mars 2026
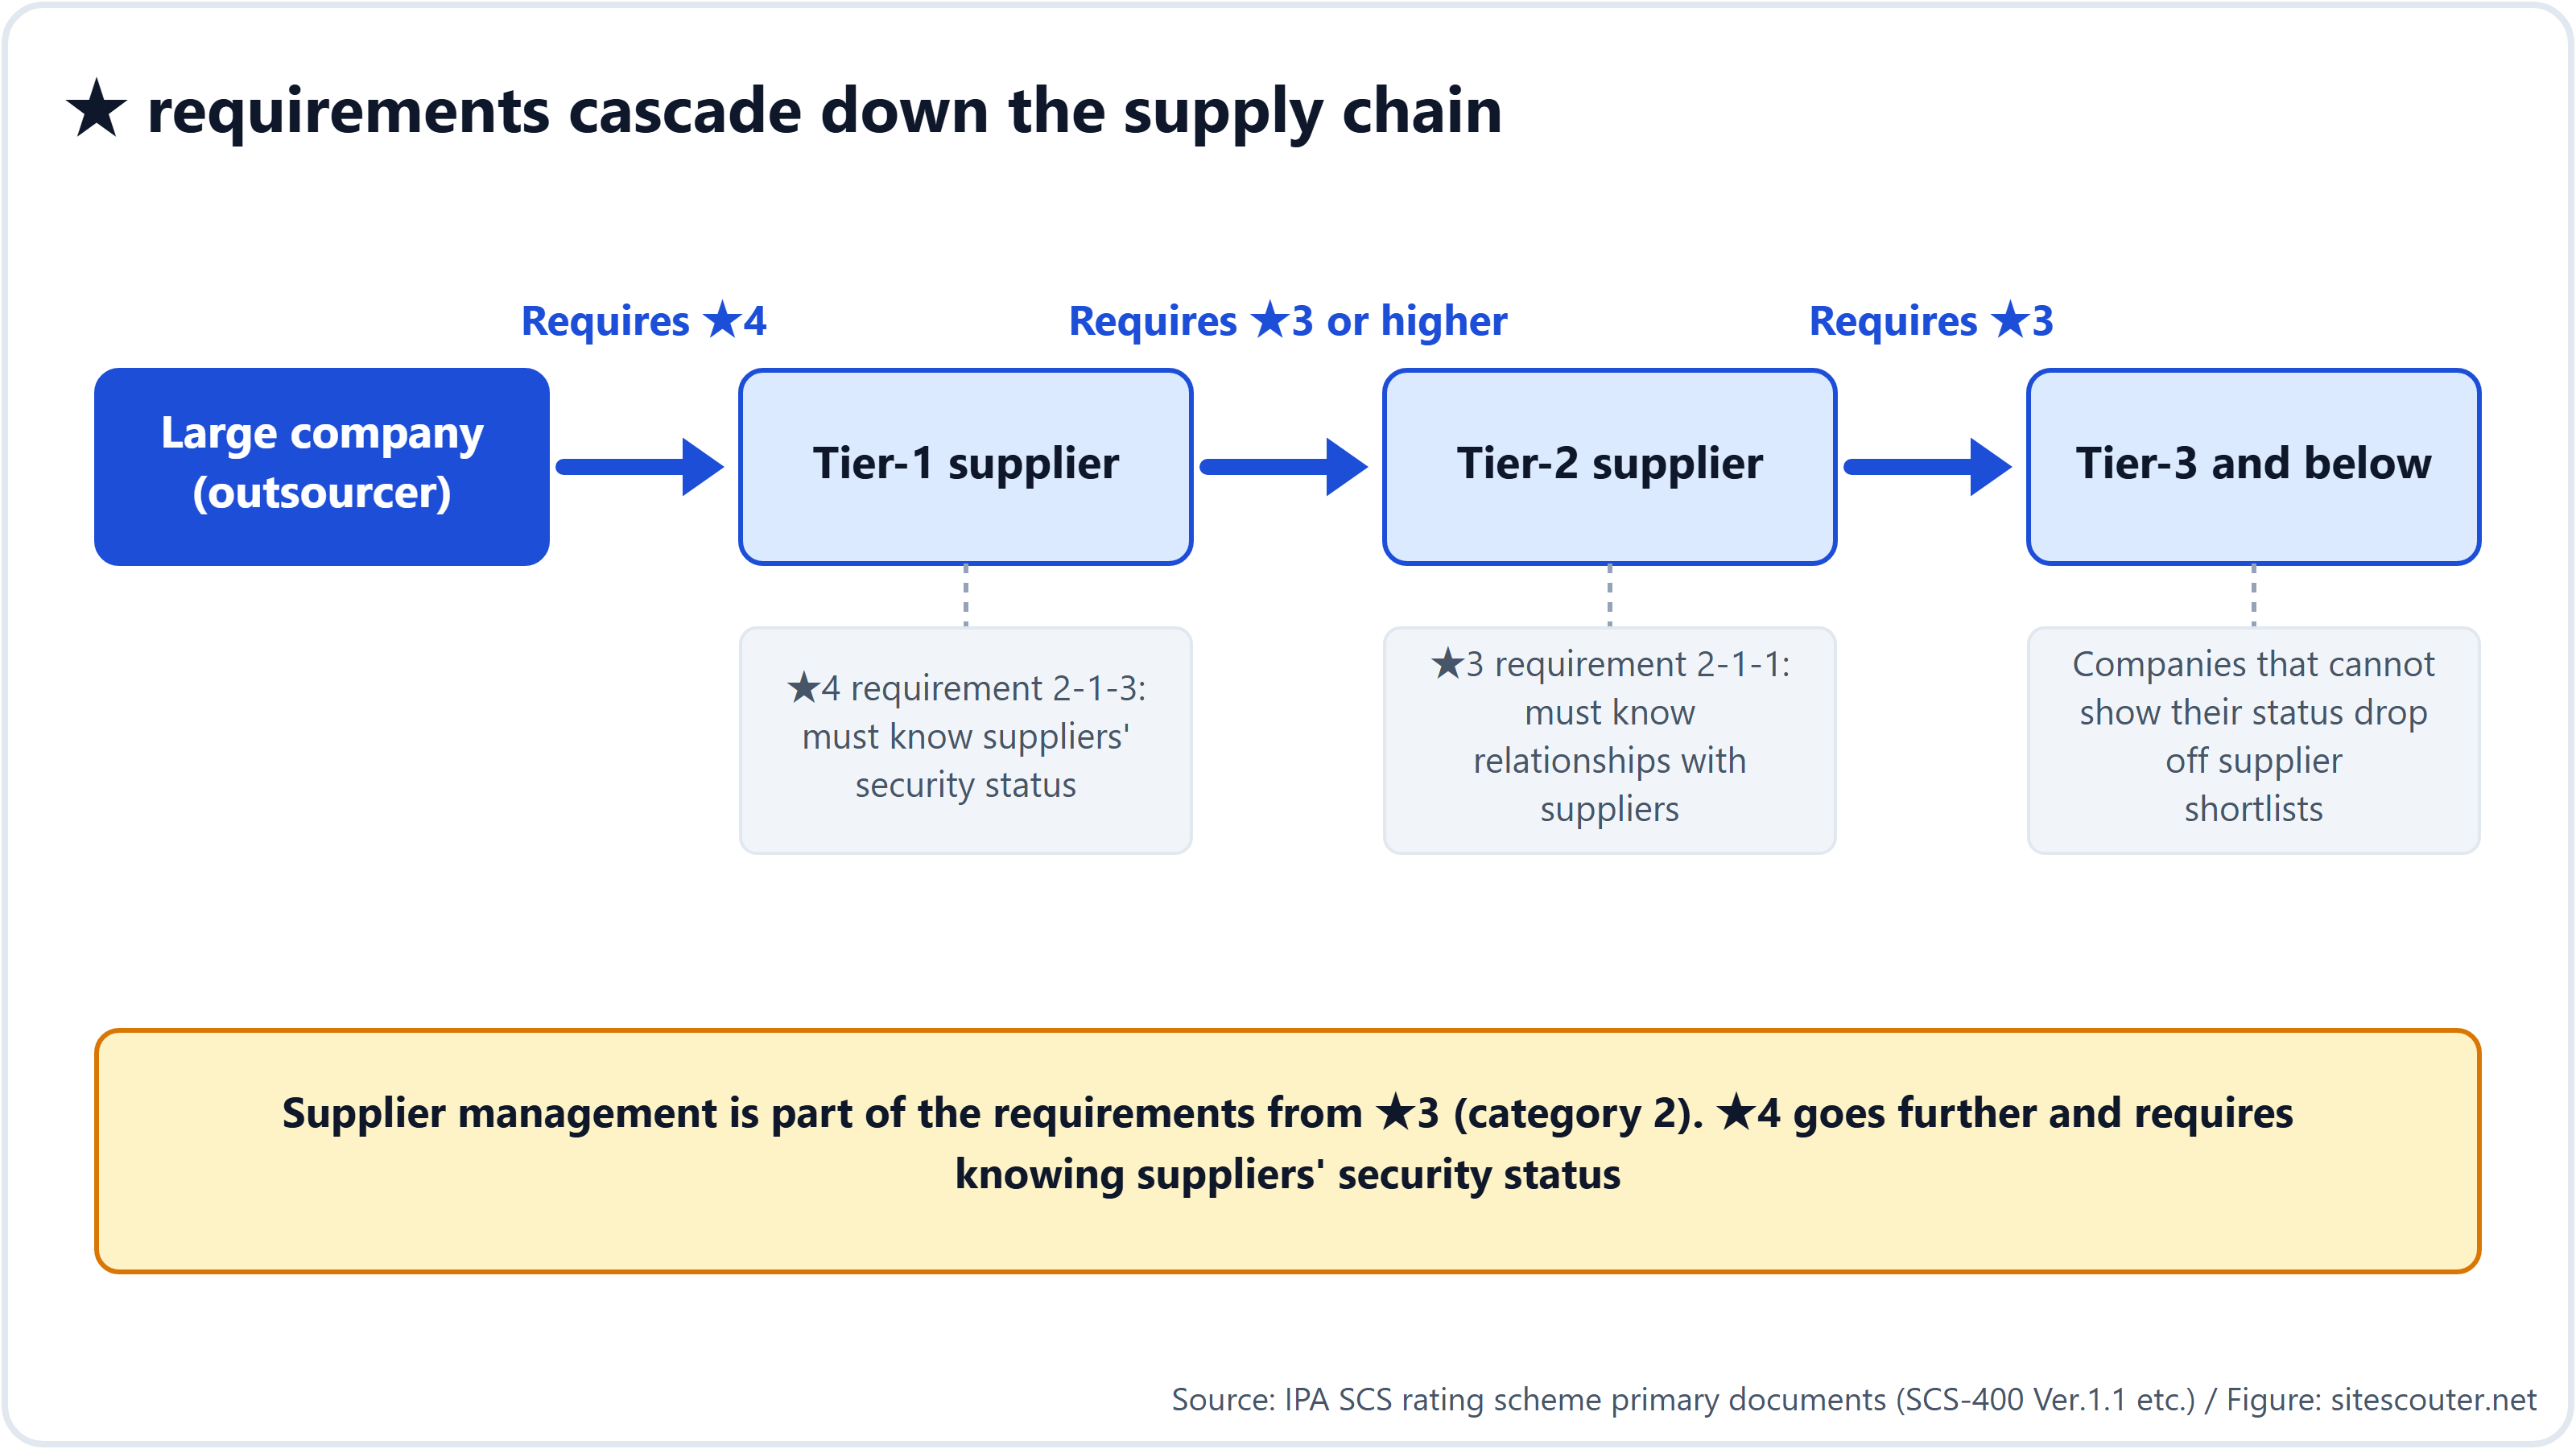
- Il existe trois niveaux : ★3, ★4 et ★5. ★3 se prouve sur 26 exigences par une auto-évaluation confirmée par un expert ; ★4 se prouve sur 43 exigences par une évaluation tierce assortie d'une vérification technique. ★5 est encore à l'étude
- ★3 est valable 1 an et ★4 3 ans. Les frais d'enregistrement versés à l'IPA sont de ¥10,000 par an pour ★3 (jusqu'à fin mars 2028 ; ¥20,000 ensuite) et de ¥60,000 pour 3 ans pour ★4
- Les organisations certifiées sont listées sur le site de l'IPA et peuvent utiliser le logo
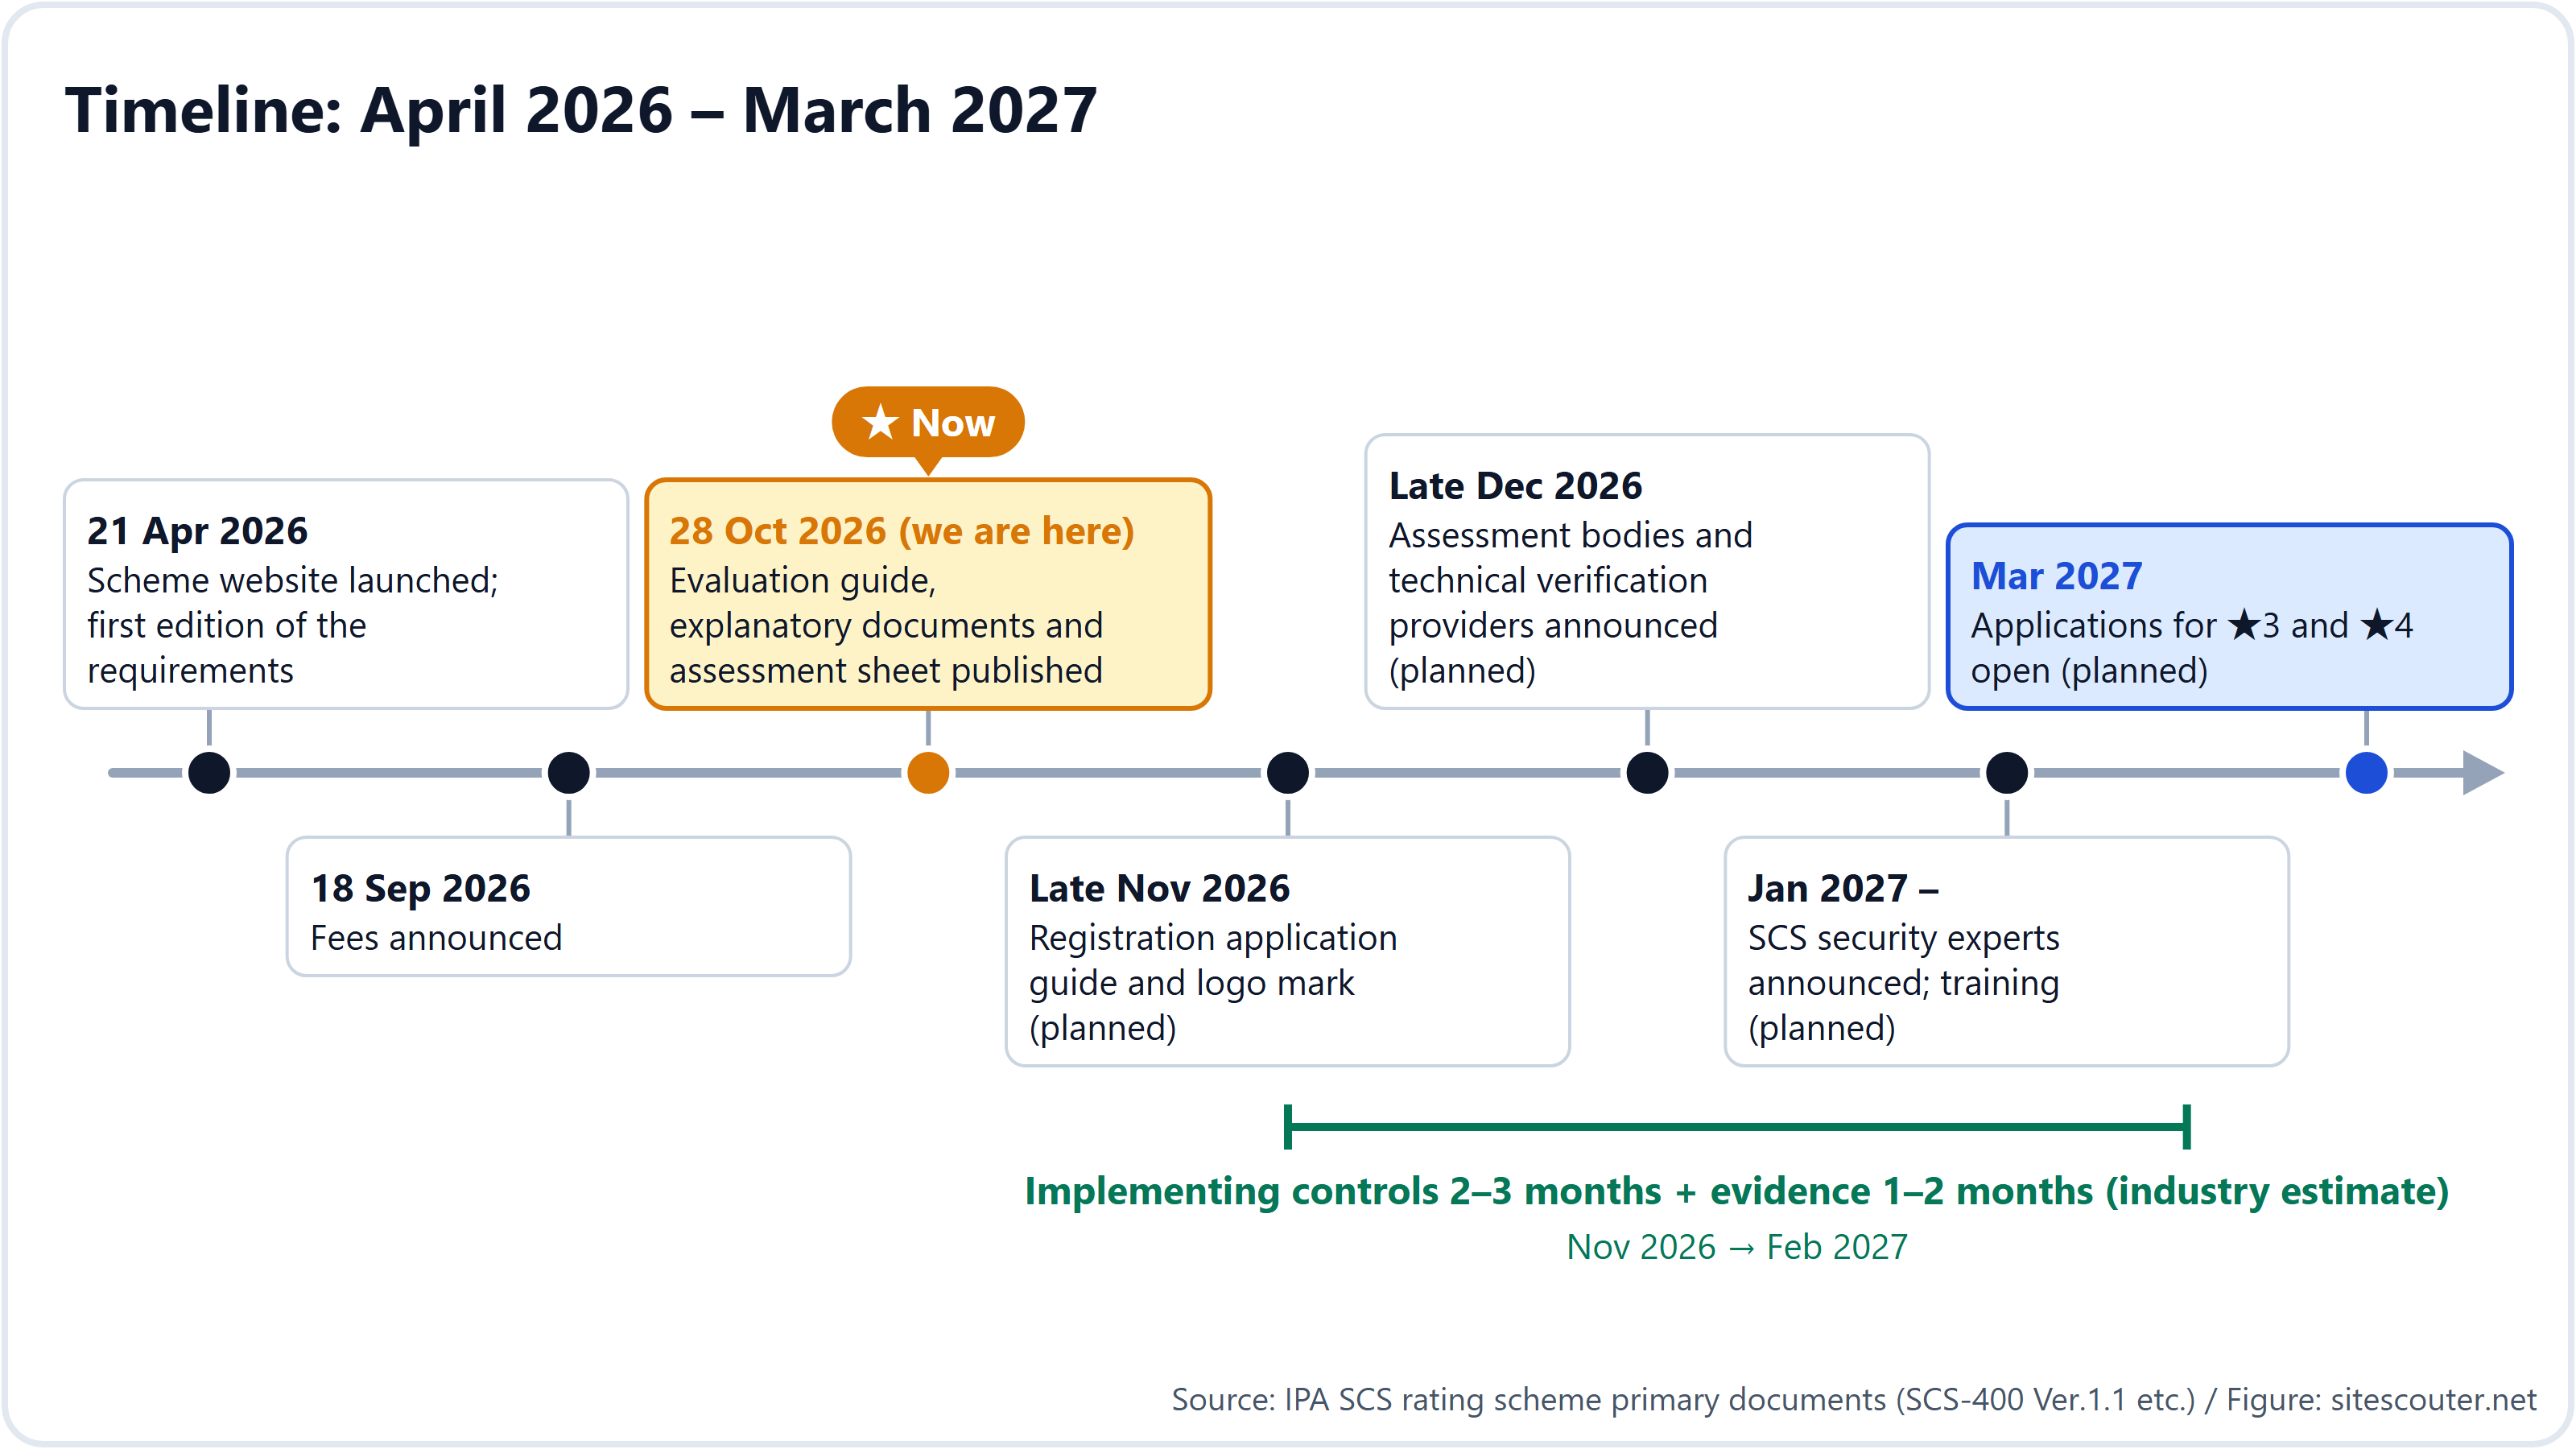
- L'ouverture des demandes est prévue en mars 2027. Le guide de demande d'enregistrement est attendu fin novembre 2026, la liste des organismes d'évaluation fin décembre, et la liste des experts à partir de janvier 2027
Pourquoi il atteint les fournisseurs de rang 3
La description du dispositif indique que « le donneur d'ordre présente un niveau (★) approprié au fournisseur, l'encourage à mettre en œuvre les mesures et en vérifie la mise en œuvre ». Cela ressemble à une affaire entre deux entreprises, mais la lecture des exigences montre que le dispositif est conçu pour se propager en cascade.
- Exigence 2-1-1 de ★3 : mettre en place un mécanisme permettant de connaître les relations entre vos propres actifs et les systèmes gérés par d'autres organisations (fournisseurs, y compris clients, filiales, sociétés affiliées et fournisseurs cloud)
- Exigence 2-1-4 de ★3 : avec les fournisseurs qui partagent des informations confidentielles, définir les rôles et responsabilités en cas d'incident
- Exigence 2-1-3 de ★4 : du point de vue du risque pour la continuité d'activité et du risque lié à la gestion de l'information, connaître l'état de sécurité des fournisseurs susceptibles d'affecter votre entreprise
- Exigence 2-1-5 de ★4 : à la fin d'un contrat, récupérer auprès du fournisseur les informations confidentielles et les droits d'accès, ou les faire détruire
Autrement dit, un fournisseur de rang 1 à qui une grande entreprise demande ★4 doit connaître l'état de sécurité de ses fournisseurs de rang 2 pour conserver ★4, et le moyen le plus simple de le connaître est de « faire obtenir une ★ aux fournisseurs de rang 2 aussi ». Dès qu'un fournisseur de rang 2 obtient ★3, son exigence 2-1-1 l'oblige à connaître ses relations avec ses fournisseurs de rang 3. Comme la catégorie 2 des exigences est la « gestion des fournisseurs », la structure du dispositif fait que les étoiles voyagent jusqu'au bout de la chaîne.
Ce qui se passe si vous n'y satisfaites pas
La FAQ de l'IPA indique que « l'obtention d'une ★ est volontaire » et que « ne pas satisfaire à toutes les exigences ne signifie pas que l'activité est immédiatement arrêtée ». C'est une description exacte du statut juridique du dispositif.
La réalité des affaires est différente. Les grandes entreprises ne peuvent pas travailler avec des entreprises qui ne satisfont pas à leurs normes d'achat. Dès que ces normes stipulent que « les fournisseurs doivent détenir ★3 ou plus au titre du système de notation SCS », les entreprises qui ne l'ont pas sortent de la liste des fournisseurs présélectionnés. L'acheteur n'a aucune marge d'appréciation : contracter avec un fournisseur qui ne satisfait pas à la norme exposerait cette personne et l'entreprise à un manquement à la conformité.
La conception du dispositif renforce cet effet. Une entreprise qui détient ★4 est tenue de connaître l'état de sécurité de ses fournisseurs ; elle ne peut donc pas garder des fournisseurs dont elle ne peut pas connaître l'état. Pour les nouvelles affaires, c'est une condition dès le départ ; pour les affaires existantes, elle s'ajoute au renouvellement du contrat. Concernant les marchés publics, l'IPA indique que « en faire une exigence des appels d'offres relève de l'acheteur public », mais comme il s'agit d'un dispositif gouvernemental, il est raisonnable de s'attendre à ce que les achats publics bougent en premier.
En somme, il est volontaire au regard de la loi et obligatoire de fait dans les affaires. L'écart entre les entreprises qui se préparent avant que leurs clients ne le demandent et celles qui se démènent après coup se creusera encore une fois les demandes ouvertes, quand les organismes d'évaluation et les experts afficheront complet.
Cinq décisions pour les dirigeants
Les équipes peuvent faire avancer la plupart des exigences, mais les cinq points suivants ne bougent pas tant que la direction ne les a pas tranchés.
- Quelle étoile viser. Cela dépend de ce que vos principaux clients demanderont. En règle générale pour l'instant : ★4 si vous traitez directement avec de grandes entreprises, ★3 si vous êtes fournisseur de rang 2 ou au-delà. Vous pouvez aussi demander directement ★4 sans ★3
- Quelle unité certifier. Dans la grille d'évaluation, vous choisissez l'ensemble de la personne morale, une partie de celle-ci comme une division, ou le groupe d'entreprises. Plus le périmètre est large, plus les mesures coûtent cher ; plus il est étroit, plus souvent vous devrez expliquer aux clients que « cette division est hors périmètre »
- Qui est responsable. L'exigence 1-2-1 de ★3 demande de désigner le dirigeant chargé de la sécurité (par exemple un CISO) et le service responsable, et d'attribuer responsabilités et pouvoirs. ★4 exige en outre une instance capable de prendre des décisions de direction, comme un comité de sécurité de l'information auquel participe la direction (1-2-1-4)
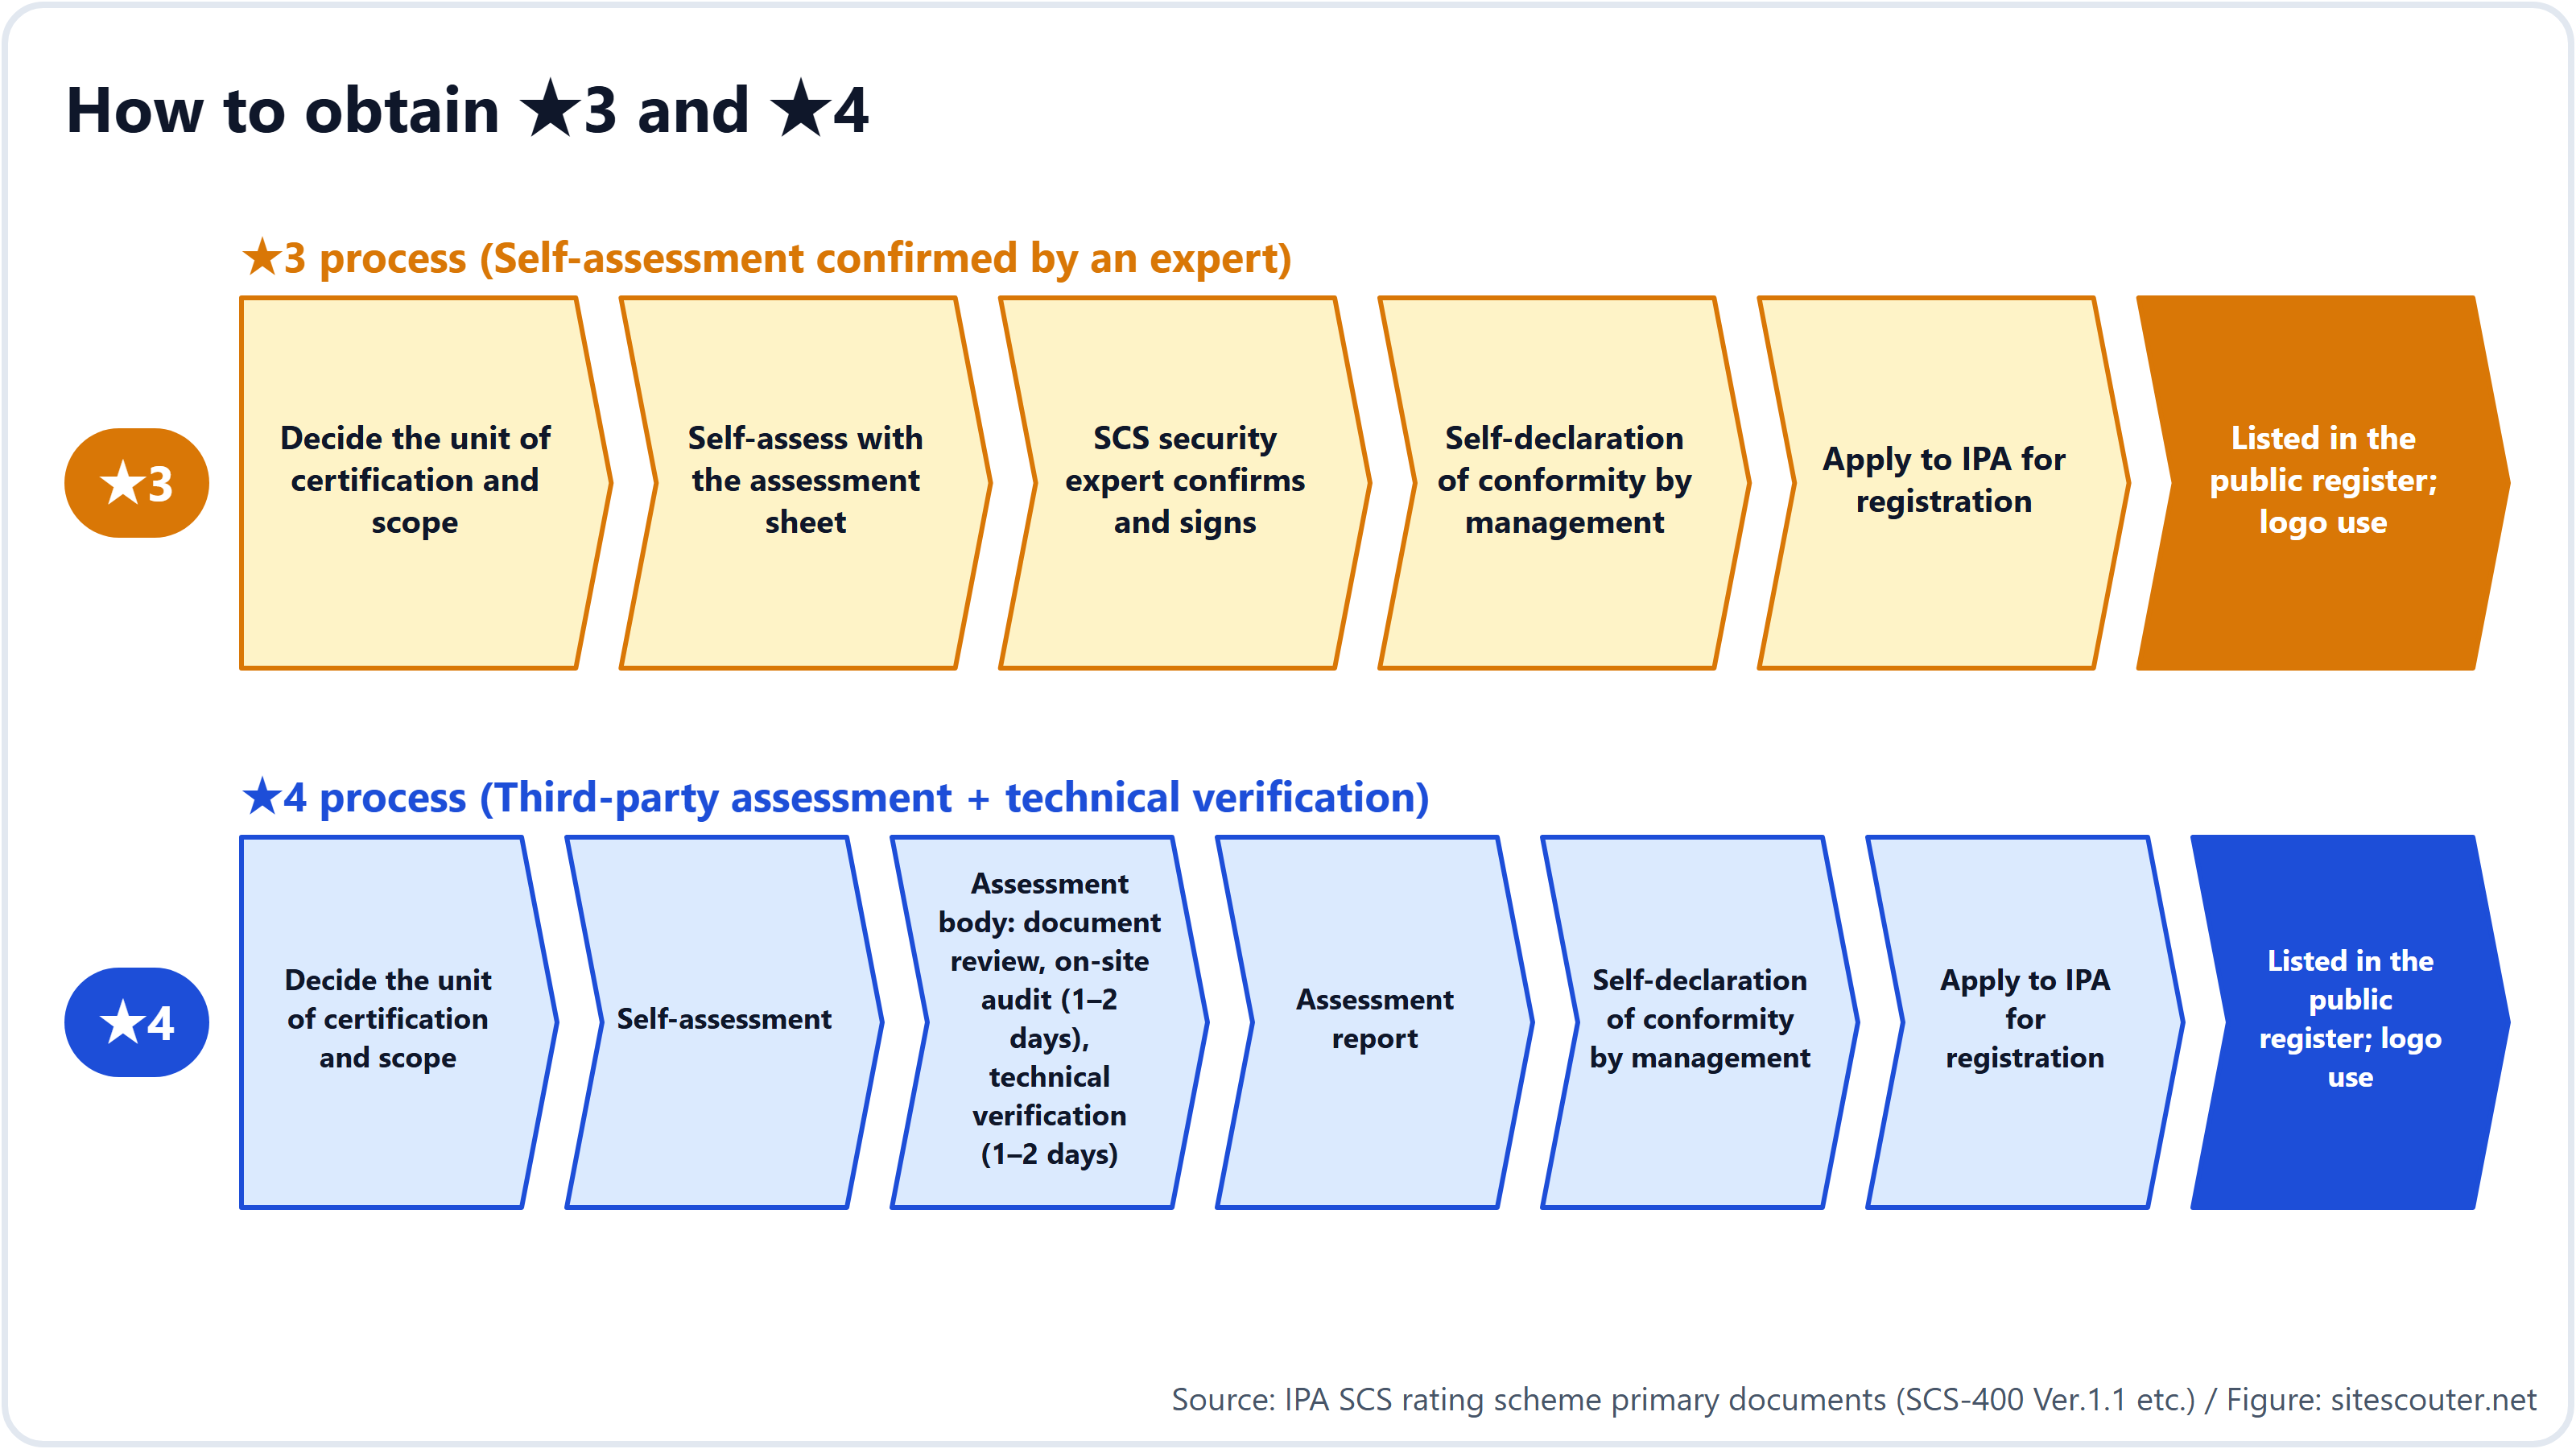
- Qui fait l'auto-déclaration de conformité. Pour ★3 comme pour ★4, c'est la direction qui déclare in fine « nous sommes conformes aux exigences ». Experts ou organismes d'évaluation vérifient, mais la responsabilité de la déclaration incombe à la direction
- Pour quand. Les demandes s'ouvrent en mars 2027. La règle empirique du secteur est de 2 à 3 mois pour mettre en œuvre les mesures et de 1 à 2 mois pour préparer les preuves. Partez des dates de renouvellement des contrats de vos clients pour fixer une date de démarrage
Le coût et le temps réels
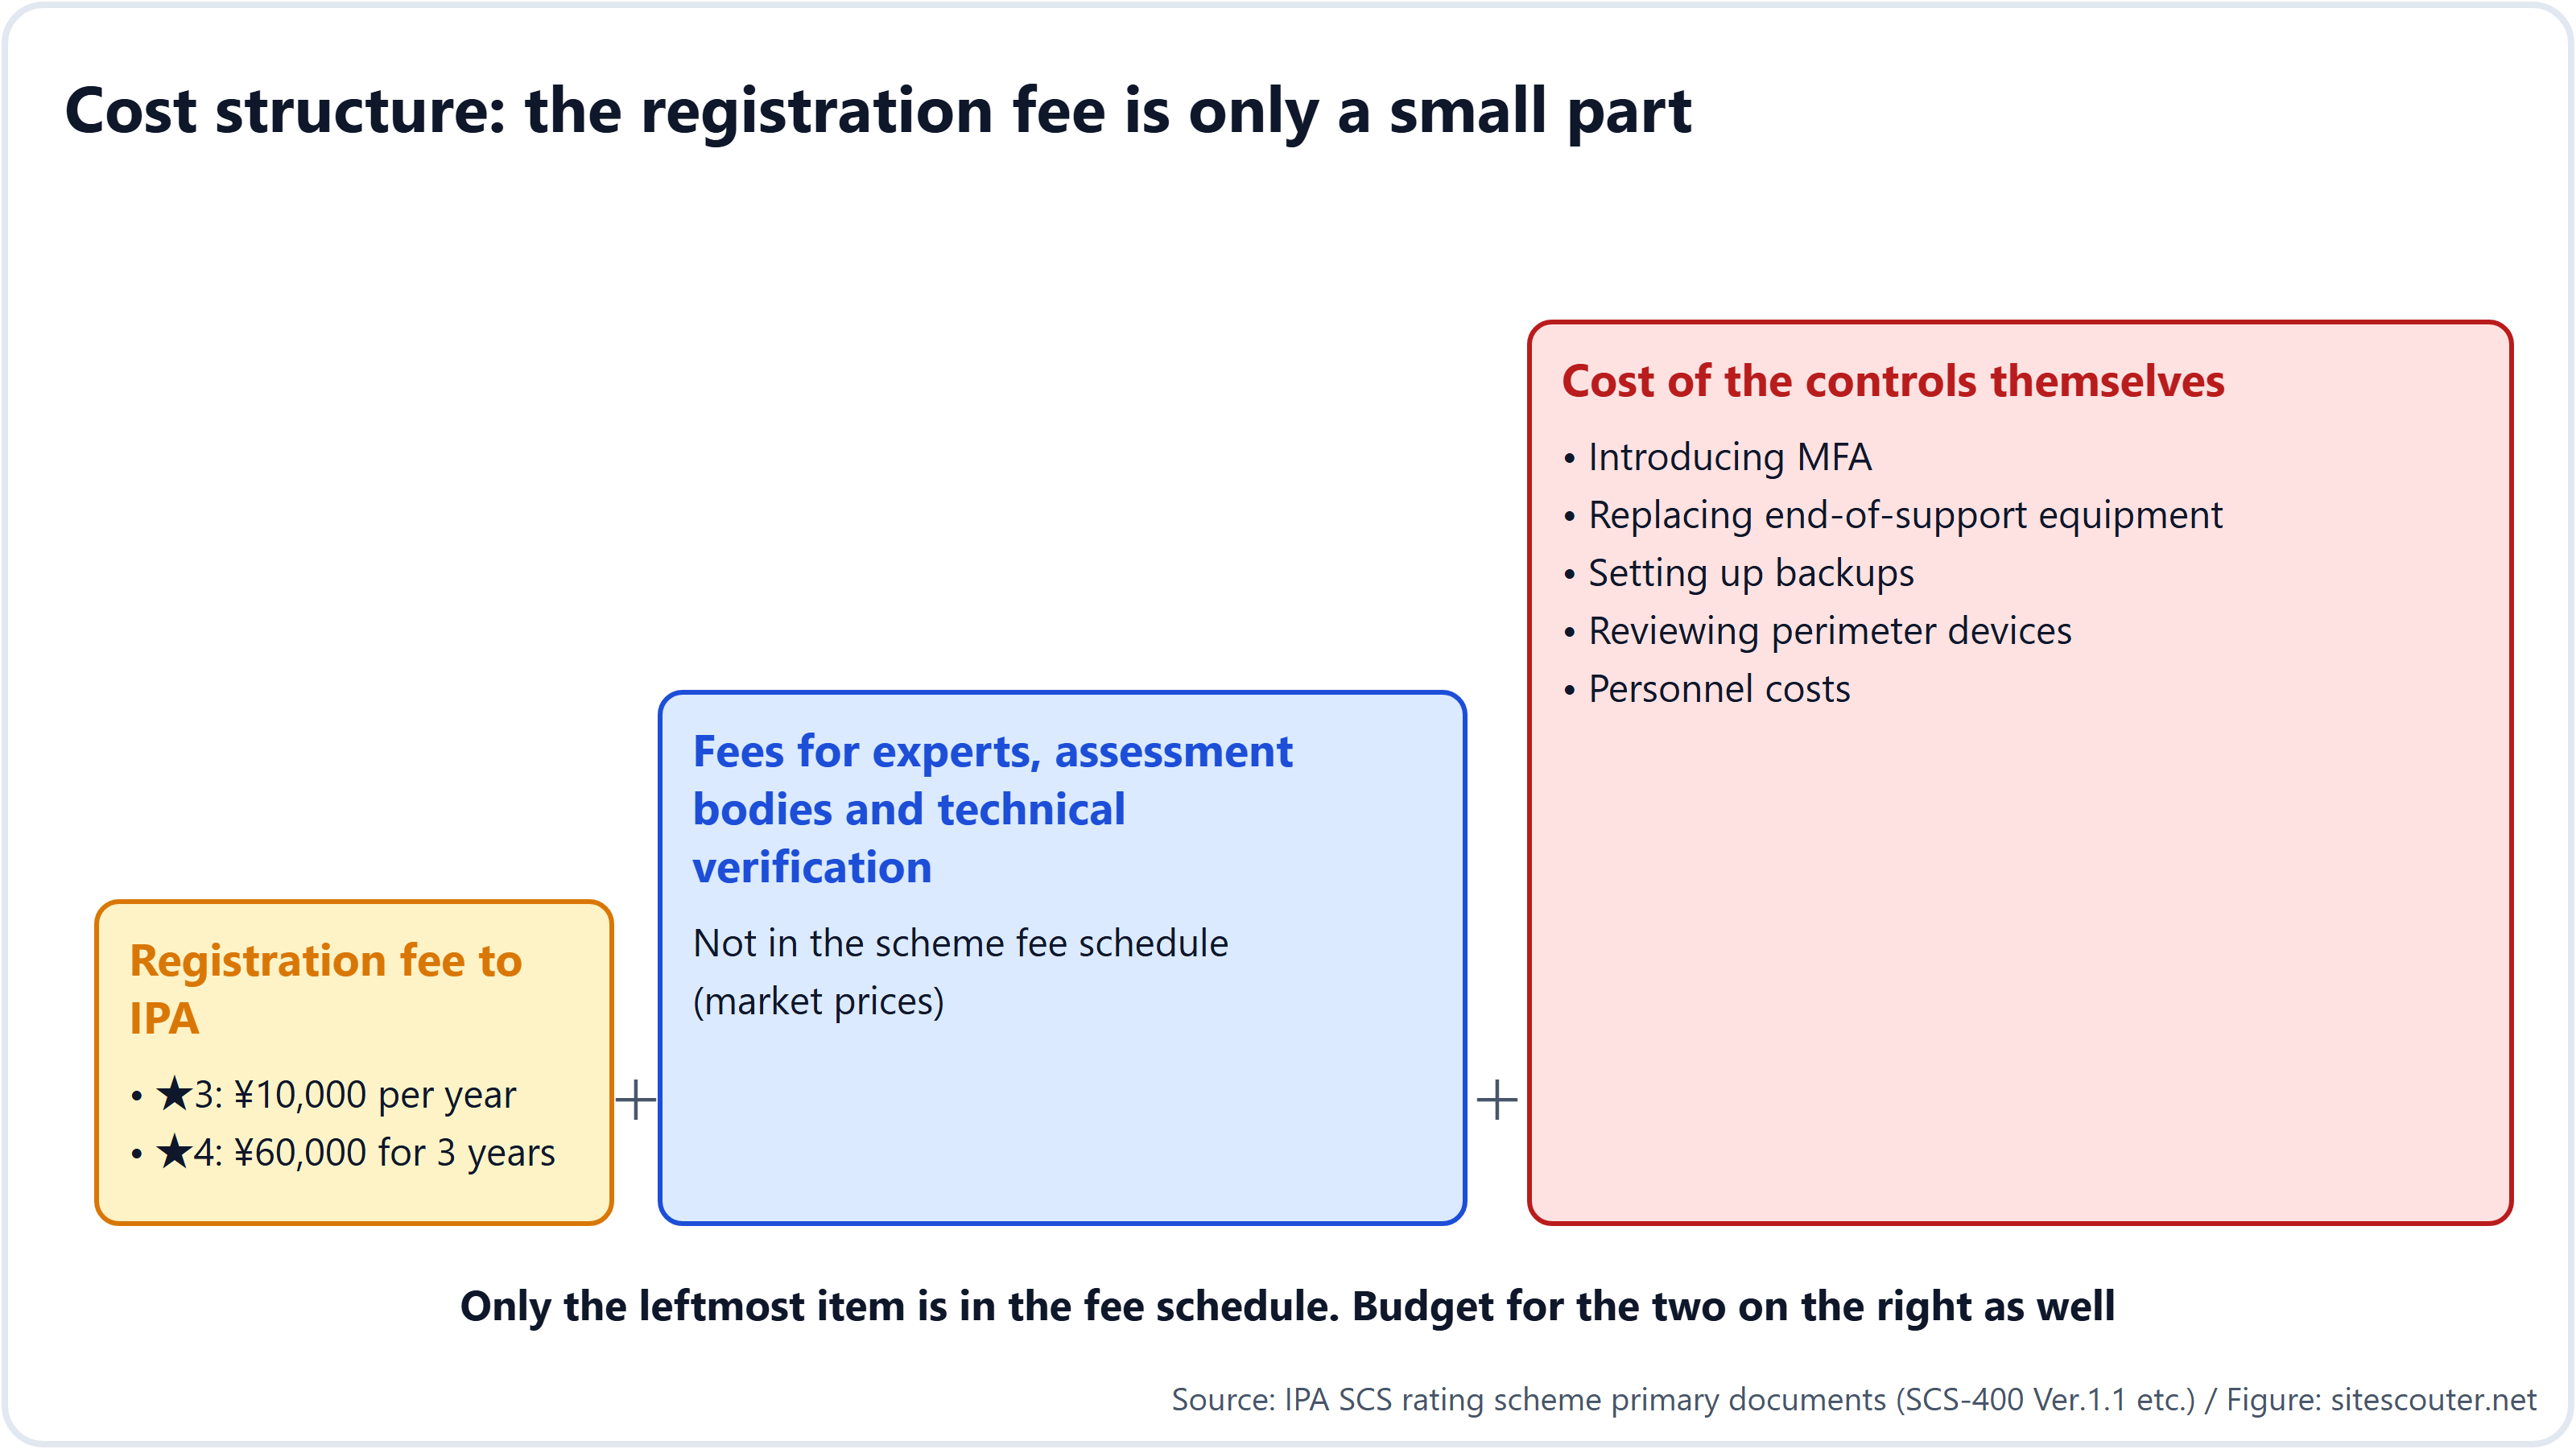
Les frais d'enregistrement versés à l'IPA semblent modestes, ¥10,000 par an pour ★3, mais ils ne représentent qu'une partie du coût.
| Poste | ★3 | ★4 | Remarques |
|---|---|---|---|
| Frais d'enregistrement versés à l'IPA | ¥10,000 par an (jusqu'à fin mars 2028 ; ¥20,000 ensuite) | ¥60,000 pour 3 ans | Dans la grille tarifaire |
| Experts, organismes d'évaluation et vérification technique | Confirmation par un expert en sécurité SCS | Examen documentaire, audit sur site (1 à 2 jours) et vérification technique (1 à 2 jours) par un organisme d'évaluation | Hors grille tarifaire ; fixés par le marché |
| Les mesures elles-mêmes | MFA, remplacement des équipements en fin de support, procédures de sauvegarde et de restauration, configuration des équipements de frontière, règles et formation | Tout ce qui figure à gauche, plus collecte des journaux, mesures au niveau des passerelles, segmentation du réseau et gestion des fournisseurs | Généralement le poste le plus lourd, selon votre situation actuelle |
Côté calendrier, la grille d'évaluation (le modèle d'auto-évaluation) est déjà publiée : vous pouvez commencer dès maintenant à évaluer votre situation actuelle.
Pour les PME, l'IPA prépare le « Cyber Security Otasuketai Service (nouveau type) », un service d'accompagnement destiné à aider les entreprises à obtenir ★3 et ★4 (encore au stade pilote en octobre 2026).
Ce qu'il faut faire ce mois-ci
Inutile d'attendre l'ouverture des demandes. Vous pouvez lancer ces quatre chantiers dès ce mois-ci.
- Interroger vos principaux clients sur leurs intentions. Par l'intermédiaire de votre équipe commerciale, demandez-leur « quel niveau du système de notation SCS comptez-vous exiger de vos fournisseurs ? » Leurs services achats se préparent aussi, et plus vous posez la question tôt, plus vous avez de marge pour négocier les conditions
- Désigner le responsable. Mettre en place l'organisation exigée par l'exigence 1-2-1 et lui confier la grille d'évaluation
- Auto-évaluer votre situation actuelle. Il suffit de cocher les 26 points comme satisfaits ou non satisfaits pour voir où ira l'argent. Les points sur lesquels la plupart des entreprises achoppent sont les systèmes d'exploitation et logiciels en fin de support, l'absence d'authentification multifacteur, les mises à jour tardives et l'absence de procédures de restauration
- Vérifier l'image que votre entreprise donne de l'extérieur. Savoir si votre site web ou votre serveur affiche une ancienne version se vérifie sans inscription, en saisissant simplement une URL dans la vérification des informations serveur de Site Scouter. Cette « vue de l'extérieur » est aussi la première chose que regarde le service achats d'un client
Pour les dirigeants qui demanderont une étoile à leurs fournisseurs
Si votre entreprise est le donneur d'ordre principal et compte demander une ★ à ses fournisseurs, vous devez trancher les points suivants :
- Quel niveau demander à quel fournisseur. Le dispositif part du principe que les mesures exigées sont « présentées en fonction de la position du fournisseur dans la chaîne d'approvisionnement ». Inutile de demander le même niveau à un fournisseur qui détient vos informations confidentielles et à un fournisseur de pièces standard
- Rédaction des contrats et délais de grâce. Les demandes s'ouvrent en mars 2027 : vous ne pouvez donc pas exiger « déjà certifié » avant cette date. Une condition assortie d'une échéance, comme « obtenir ★3 au cours de l'exercice 2027 », est réaliste
- Le lien avec votre propre ★4. L'exigence 2-1-3 de ★4 impose de connaître l'état de sécurité de vos fournisseurs. Demander une ★ à vos fournisseurs devient aussi une preuve pour votre propre ★4
- Le sort de vos propres questionnaires. L'un des objectifs du dispositif est de mettre fin à la charge que représentent pour les fournisseurs des questionnaires différents pour chaque donneur d'ordre. Remplacer les parties de votre questionnaire que la ★ peut couvrir facilite l'obtention de la coopération des fournisseurs
Méfiez-vous des démarchages commerciaux insistants
En avril 2026, le ministère de l'Économie, du Commerce et de l'Industrie et le Secrétariat du Cabinet ont mis en garde contre des démarchages commerciaux abusifs affirmant « vous ne pourrez plus faire affaire sans notation » ou « nous sommes un organisme de soutien agréé ». Le rôle d'« organisme de soutien agréé » n'existe pas dans le dispositif. Les rôles officiels sont les quatre désignés ou enregistrés par l'IPA : organismes d'évaluation, prestataires de vérification technique, organismes de formation et experts en sécurité SCS, et leurs listes seront publiées sur le site de l'IPA à partir de décembre 2026. Les exigences ne demandent pas non plus d'installer un produit de sécurité particulier. Une proposition du type « installer ce produit vous donne la ★ » ne correspond pas au dispositif.
La différence entre ce que la section 3 de cet article appelle « obligatoire de fait dans les affaires » et ces démarchages tient au moment et à l'acteur. Tant qu'un client ne l'a pas inscrit dans ses normes d'achat, personne ne peut l'imposer, et à l'heure actuelle, avant l'ouverture des demandes, rien ne permet d'affirmer « signez aujourd'hui ou il sera trop tard ».
Notes de méthode et limites
Cet article s'appuie sur le site du dispositif de l'IPA, sa FAQ, les exigences et critères d'évaluation (SCS-400 Ver.1.1), le manuel (SCS-620), l'avis sur les tarifs et le communiqué de presse du 28 octobre 2026, tels que publiés au 30 octobre 2026. Les identifiants et le contenu des exigences sont repris de SCS-400 Ver.1.1. L'affirmation de la section 3 selon laquelle le dispositif devient « obligatoire de fait dans les affaires » est l'avis de l'auteur, déduit de la structure des exigences et des pratiques d'achat des grandes entreprises ; merci de la lire comme distincte de la position officielle de l'IPA (l'obtention d'une notation est volontaire). Le guide de demande d'enregistrement n'a pas encore été publié, les détails de procédure peuvent donc évoluer. L'auteur travaille dans le secteur des noms de domaine, de l'hébergement et de la sécurité ; il n'est ni organisme d'évaluation ni expert au titre du dispositif.
Le service achats d'un client regarde d'abord comment votre entreprise apparaît de l'extérieur. Vérifiez, de manière non intrusive, si votre site web ou votre serveur affiche une ancienne version en saisissant simplement une URL. Sans inscription.
Utiliser : Analyse serveurFAQ
Les fournisseurs de rang 3 auront-ils vraiment besoin d'une ★ ?
Le dispositif fonctionne par la présentation d'un niveau par un donneur d'ordre à son fournisseur, sans limite au nombre de rangs concernés. Comme l'exigence 2-1-3 de ★4 impose de connaître l'état de sécurité des fournisseurs, plus les entreprises situées en amont obtiennent ★4, plus l'incitation à demander une ★ aux entreprises situées en aval est forte.
Perdrons-nous des affaires si nous n'en obtenons pas ?
L'IPA indique que « l'obtention d'une notation est volontaire » et que « l'activité n'est pas immédiatement arrêtée ». En revanche, dès qu'un client inscrit une ★ dans ses normes d'achat, ce client ne peut plus contracter avec les entreprises qui n'y satisfont pas. Nous recommandons de vous préparer en partant du principe qu'elle est volontaire au regard de la loi et obligatoire de fait dans les affaires.
Qui fait l'auto-déclaration de conformité ?
La direction. Après la confirmation de l'expert pour ★3, ou le rapport de l'organisme d'évaluation pour ★4, la direction déclare la conformité aux exigences et demande l'enregistrement.
Si nous avons l'ISMS, en avons-nous encore besoin ?
Oui. La FAQ de l'IPA présente l'ISMS et le dispositif comme complémentaires. La notation ne garantit pas non plus la conformité à d'autres cadres juridiques ou normes sectorielles.
Quel est le coût total ?
En dehors des frais d'enregistrement de l'IPA (¥10,000 par an pour ★3, ¥60,000 pour 3 ans pour ★4), rien ne figure dans la grille tarifaire du dispositif : experts et organismes d'évaluation pratiquent les prix du marché, et le coût des mesures dépend de votre situation actuelle. Cocher l'auto-évaluation comme satisfaite ou non satisfaite donne une idée approximative du coût des mesures.
Références
Dernière vérification : 2026-10-30. Les spécifications et les politiques peuvent évoluer ; consultez les sources primaires avant d'agir.
- IPA: Security Rating Scheme for Strengthening Supply Chains (SCS rating scheme)
- IPA: Overview of the level-based assessment
- IPA: Requirements and evaluation criteria (SCS-400 Ver.1.1), assessment guides and handbook
- IPA: Frequently asked questions
- IPA: Fee notice (2026-09-18, PDF)
- IPA: Press release on the assessment guides (2026-10-28)
- METI: SCS rating scheme special site (scheme design policy)
Yuki Nakazawa (blog personnel nkzw.jp)
Contact : Site officiel / YouTube / Instagram / LinkedIn / X / Telegram