
Światowe badanie bezpieczeństwa 5 milionów stron WWW — raport końcowy: poziom zabezpieczeń w top 1M Tranco i 3.95 mln domen Common Crawl
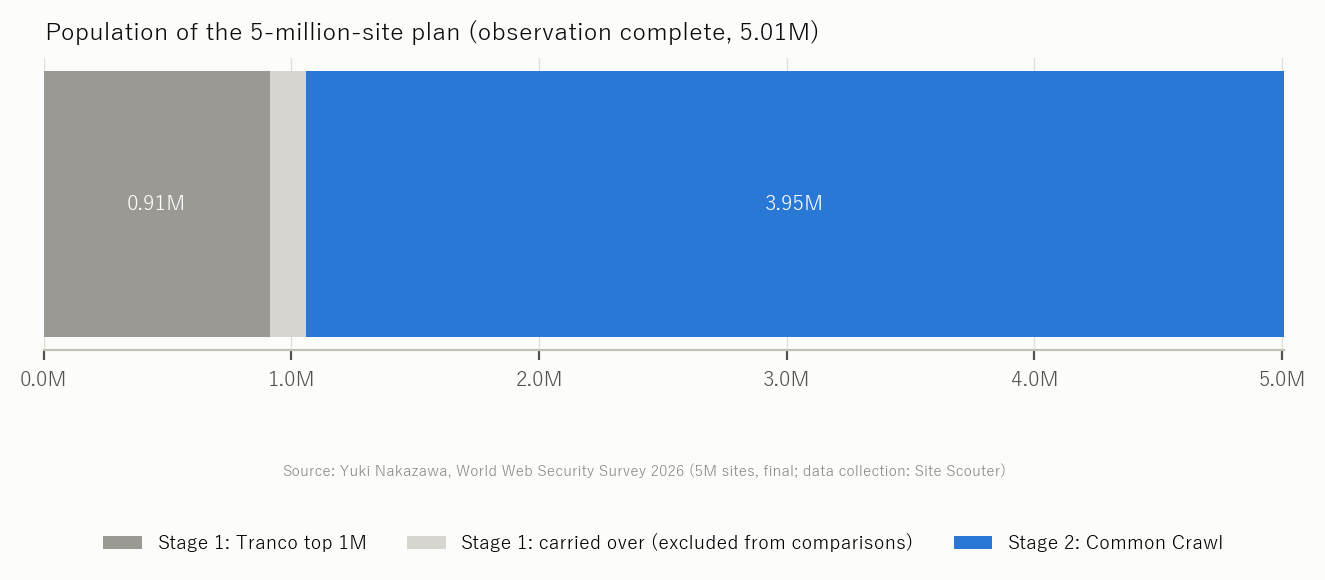
- Raport końcowy z projektu obserwacji 5 milionów stron internetowych na całym świecie jedną, identyczną metodą. Etap 1 (top 1 miliona Tranco i inne listy, 1,057,185 domen) i etap 2 (3,949,993 domeny z rankingu domen Common Crawl) zakończono 2026-10-29 o 03:38. Porównania opierają się na 911,485 domenach z Tranco z etapu 1 i 3,949,993 domenach z etapu 2, łącznie 4,861,478.
- Osiągalność w etapie 2 (DNS rozwiązany i otrzymana odpowiedź HTTP) wyniosła 79.6% (etap 1: 85.3%). Błędy DNS stanowiły 14.4%: mniej więcej co dziesiąta nazwa z rankingu już nie istnieje.
- W łącznej puli 4,861,478 domen (3,922,585 odpowiadających) wymuszenie HTTPS wynosi 95.1%, HSTS 29.3%, CSP 16.6%, X-Frame-Options 26.3%, ukrywanie wersji 73.8%, a WAF/CDN na froncie 38.7%. HTTPS dotarł niemal wszędzie, natomiast zabezpieczenia, które strona musi świadomie skonfigurować, utrzymują się na poziomie około trzech na dziesięć w przypadku HSTS i poniżej dwóch na dziesięć w przypadku CSP.
- Między top 1 miliona Tranco a 3.95 mln domen Common Crawl różnica wynosi -7.3 punktu dla HSTS, -11.6 dla CSP, -19.8 dla X-Frame-Options i -15.3 dla WAF/CDN na froncie. Wzorzec zaobserwowany w raporcie śródokresowym na progu 1 miliona — zabezpieczenia wymagające konfiguracji spadają w miarę poszerzania populacji — utrzymał się na całych 3.95 mln.
- WordPress zidentyfikowano na 25.4% odpowiadających stron etapu 2 (etap 1: 13.4%). 9.9% stron etapu 2 ujawnia wersję PHP, a 44.6% z nich to wersje po zakończeniu wsparcia. 9.8% odpowiadających stron ujawnia wersję mieszczącą się w zakresie opublikowanego CVE (etap 1: 10.6%, górna granica).
- Otwarte pytanie z raportu śródokresowego — dlaczego tylko przedział 600 tys.–1 mln pozycji Common Crawl wykazywał niższą osiągalność i niższy HSTS — rozłożono według typu błędu i czasu obserwacji. Błędy DNS rosną wraz z pozycją w rankingu, a przedział 1.6–1.8 mln zawiera skupisko martwych domen, które nadal się nie rozwiązują przy późniejszym ponownym zapytaniu przez inne resolvery (rzeczywiste zniknięcie). Błędy połączenia i TLS były zaburzone przez czas obserwacji, dlatego 255,894 dotkniętych hostów zaobserwowano ponownie przed ostatecznym podsumowaniem (sekcja 3).
Ten artykuł jest również opublikowany po angielsku na sitescouter.net i nkzw.jp oraz po japońsku na sitescouter.net. To polskie wydanie w serwisie Site Scouter, przetłumaczone z wersji angielskiej. Etap 1 miliona domen opisuje raport okresowy.
Badanie i miejsce tego raportu
Badanie obejmuje 5 milionów stron internetowych na całym świecie i sprawdza HTTPS, HSTS, nagłówki bezpieczeństwa, TLS, certyfikaty, ujawnianie wersji serwera oraz status wsparcia PHP — tą samą metodą, w tym samym okresie. Rozszerza wcześniejsze „Security Exposure Survey 2026” (10 regionów, 260 tys. stron) do skali światowej. Populację zbudowano w dwóch etapach.
- Etap 1: top 1 miliona Tranco (911,485 domen, 139 krajów plus gTLD), obserwowany od 2026-10-22 do 2026-10-28. Etap 1 przejął też 145,700 domen z wcześniejszego badania (między innymi japońskie strony z historii wyszukiwania i z Majestic); ich populacja jest inna, więc wyłączono je z porównań w tym raporcie.
- Etap 2: ranking domen Common Crawl — 3,949,993 domen rejestrowalnych spoza etapu 1, w kolejności rankingu (pozycje od 398 do 4,322,835), obserwowanych od 2026-10-27 21:24 do 2026-10-29 03:38.
Raport śródokresowy (28 października 2026) obejmował pierwsze 1,002,874 domeny etapu 2 (pozycje do 1,256,831). Ten raport zachowuje ten zakres jako „zakres raportu śródokresowego” i pokazuje, czym różni się on od pełnego zbioru (sekcja 5). Wniosek o dostęp do ICANN CZDS (pliki stref) wciąż czeka na rozpatrzenie, więc populacja z plików stref nie jest uwzględniona; jeśli zostanie zatwierdzony, a domeny zaobserwowane później, wyniki zostaną opisane osobno jako etap 3.
Metoda
Każda strona otrzymuje jedno zapytanie DNS, jeden handshake TLS i jedno żądanie HTTP GET — tyle samo, co jednokrotne otwarcie strony w przeglądarce. Bez skanowania portów, sondowania podatności, prób uwierzytelnienia ani ruchu wykorzystującego exploity. Obserwację prowadzą workery rozmieszczone na kilku łączach krajowych; jeden serwer centralny rozdziela kolejkę i zbiera wyniki do tabeli, do której można tylko dopisywać.
- Deduplikacja: gdy host obserwowano więcej niż raz, używany jest najnowszy wiersz, który nie jest błędem DNS, a w przeciwnym razie najnowszy wiersz.
- Pozycja w Common Crawl: pozycja według centralności harmonicznej z grafu sieci na poziomie domen
cc-main-2026-jul-aug-sep. Tranco to kolejność „popularności” łącząca kilka źródeł rankingowych; pozycja w Common Crawl mierzy centralność w grafie linków, do którego dotarł crawl, a to nie to samo co popularność. - Skanery etapu 1: w trakcie etapu 1 implementację workerów zmieniono z PHP na Python, więc część etykiet błędów się różni. Definicje osiągalności i wdrożenia są identyczne.
- Definicje wskaźników są zgodne z Security Exposure Survey 2026: wymuszony HTTPS = żądanie HTTP jest przekierowywane na HTTPS; HSTS = odpowiedź zawiera
Strict-Transport-Security; ukryta wersja = brak numeru wersji wServeriX-Powered-By; ekspozycja na CVE = ujawniona wersja mieści się w zakresie podatnym opublikowanego CVE (górna granica). - Wartości łączne: „łącznie” oznacza 911,485 domen z Tranco i 3,949,993 domen Common Crawl zsumowanych bez ważenia. Common Crawl stanowi około 80%, więc wartości łączne są bliskie etapowi 2.
Osiągalność — co dziesiątej nazwy z rankingu już nie ma
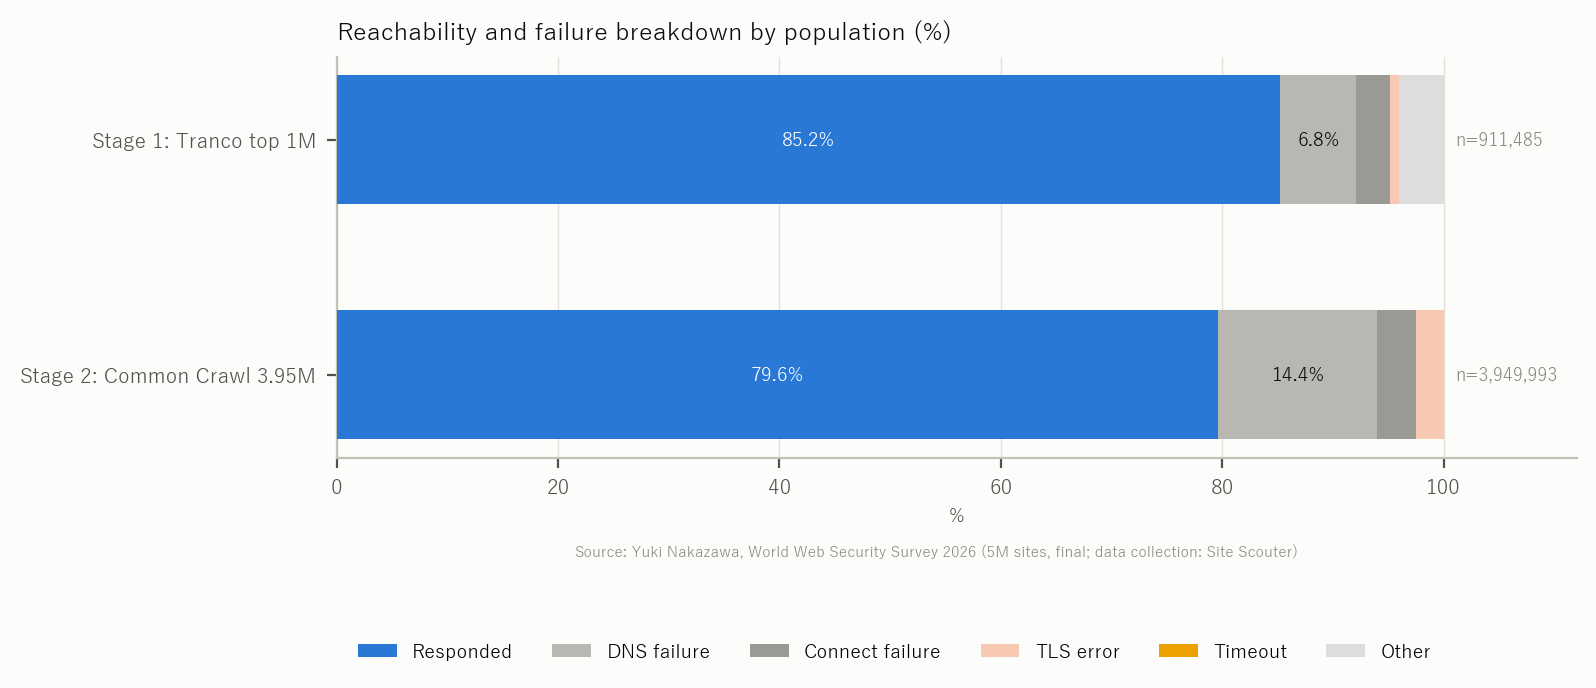
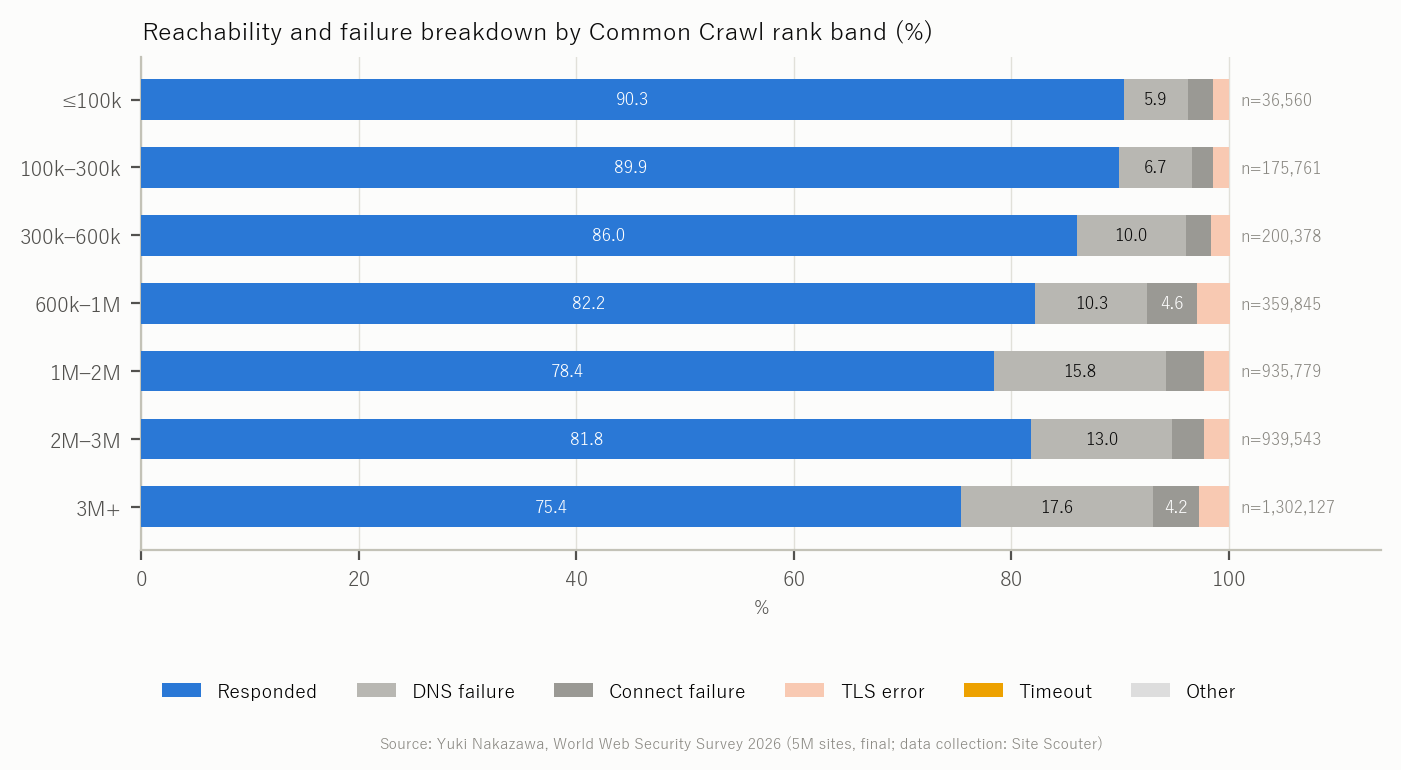
Z 3,949,993 domen etapu 2 odpowiedź HTTP zwróciło 3,145,094 (79.6%). Błędy DNS wyniosły 14.4%, błędy połączenia 3.5%, a błędy TLS 2.5%. Etap 1 osiągnął 85.3% przy 6.8% błędów DNS (rys. 1).
W podziale na przedziały pozycji Tranco osiąga mniej stron w swoim top 100 tys. (80.8%) niż w przedziale 600 tys.–1 mln (87.7%): na szczycie listy jest wiele domen dostarczania CDN i nazw hostów API, które nie są stronami przeznaczonymi dla przeglądarek. Common Crawl osiąga 90.3% w top 100 tys., 82.2% w przedziale 600 tys.–1 mln, 78.4% w przedziale 1–2 mln, 81.9% w przedziale 2–3 mln i 75.5% powyżej 3 mln (rys. 2).
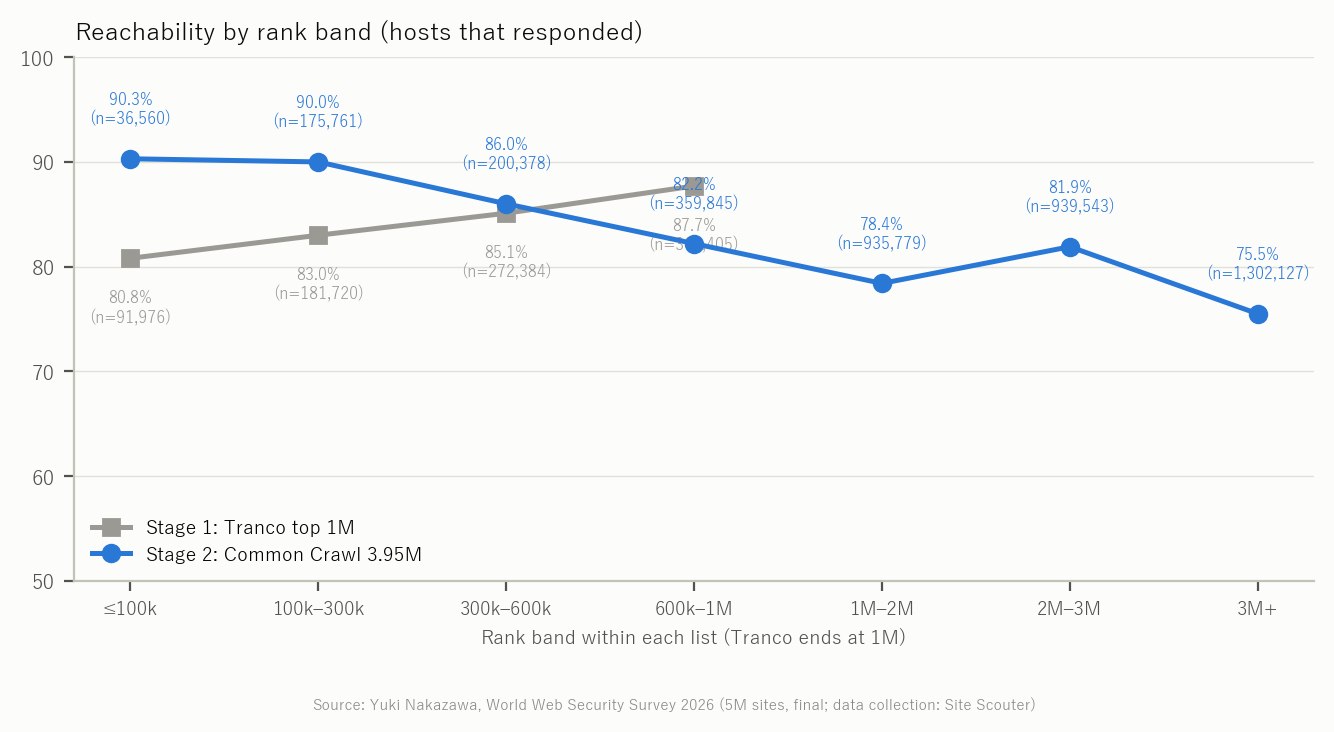
Raport śródokresowy pozostawił otwartym pytanie, dlaczego tylko przedział 600 tys.–1 mln wypadał niżej. Rozdzielenie błędów według typu i czasu obserwacji (rys. 13) daje dwie odpowiedzi. Błędy DNS, największa kategoria, rosną wraz z pozycją (6.8% w top 200 tys., 25.8% powyżej 4 mln): to cecha populacji — im niżej, tym więcej martwych domen. Nie rozkładają się one jednak równomiernie: same 200 tys. domen na pozycjach 1.6–1.8 mln miało 35% błędów DNS. Późniejsze ponowne zapytanie o próbkę tych hostów przez inne resolvery (1.1.1.1 i 8.8.8.8, z www i bez) nie rozwiązało żadnego z nich: w rankingu leży obok siebie skupisko martwych domen. Starsze domeny, które były centralne w sieciach linków, pozostają w rankingu, choć samych stron już nie ma.
Błędy połączenia i błędy TLS były natomiast zaburzone przez czas obserwacji. Przedział 600 tys.–1 mln (pierwsza obserwacja 28 października 00:00–02:23) wykazał przy tym pierwszym przejściu 4.1% błędów połączenia i 4.1% błędów TLS, mniej więcej dwa razy więcej niż sąsiednie przedziały (2–3%), a inne przedziały obserwowane w tych samych godzinach wykazały taki sam wzrost, co wskazuje na przejściowy problem na części łączy obserwacyjnych. Dlatego każdy host Common Crawl, którego obserwacja zakończyła się błędem połączenia lub TLS, zaobserwowano ponownie przed ostatecznym podsumowaniem, a liczby w tym raporcie uwzględniają te wyniki. Przy drugim przejściu odpowiedziała jednak tylko niewielka część tych hostów. Osiągalność przedziału 600 tys.–1 mln wzrosła z 81.6% do 82.2%, a błędy połączenia i TLS zmieniły się z 8.2% na 4.6% + 3.0%, co plasuje go teraz między sąsiednimi przedziałami (86.0% i 78.4%). Problem po stronie obserwacji wyjaśnia tylko część nadwyżki; większość błędów to hosty, które rzeczywiście nie odpowiadały. HSTS natomiast pozostaje najniższy ze wszystkich przedziałów — 23.4% (sąsiednie: 33.4% i 27.3%), a ponieważ HSTS liczony jest wyłącznie wśród osiągalnych stron, osiągalność tego nie wyjaśnia. Coś w populacji tego przedziału jest zaburzone, ale w tym raporcie nie udało się ustalić, co.
Wdrożenie zabezpieczeń — co się zmieniło, a co nie
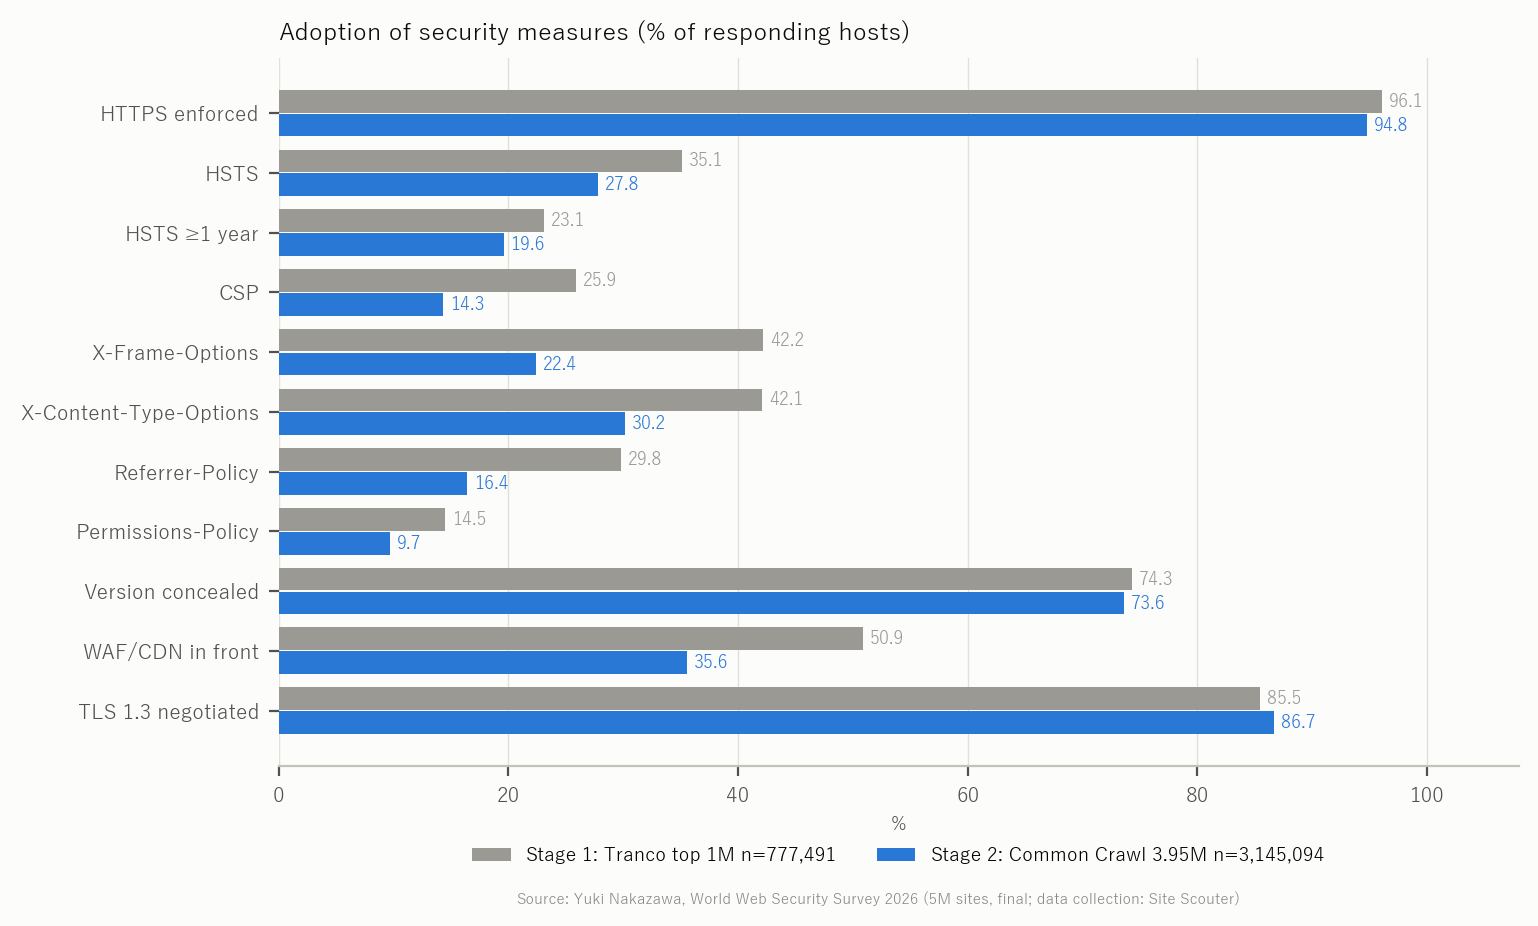
Rys. 3 i tabela pokazują wdrożenie jako odsetek odpowiadających stron. „Łącznie” to prosta suma Tranco i Common Crawl.
| Zabezpieczenie | Etap 1 Tranco (n=777,491) | Etap 2 Common Crawl (n=3,145,094) | Różnica | Łącznie (n=3,922,585) |
|---|---|---|---|---|
| Wymuszony HTTPS | 96.1% | 94.8% | -1.3 | 95.1% |
| HSTS | 35.1% | 27.8% | -7.3 | 29.3% |
| HSTS (max-age ≥ 1 rok) | 23.1% | 19.6% | -3.5 | 20.3% |
| CSP | 25.9% | 14.3% | -11.6 | 16.6% |
| X-Frame-Options | 42.2% | 22.4% | -19.8 | 26.3% |
| X-Content-Type-Options | 42.1% | 30.2% | -11.9 | 32.6% |
| Referrer-Policy | 29.8% | 16.4% | -13.4 | 19.1% |
| Permissions-Policy | 14.5% | 9.7% | -4.8 | 10.7% |
| Ukryta wersja | 74.3% | 73.6% | -0.7 | 73.8% |
| WAF/CDN na froncie | 50.9% | 35.6% | -15.3 | 38.7% |
| Wynegocjowany TLS 1.3 | 85.5% | 86.7% | +1.2 | 86.4% |
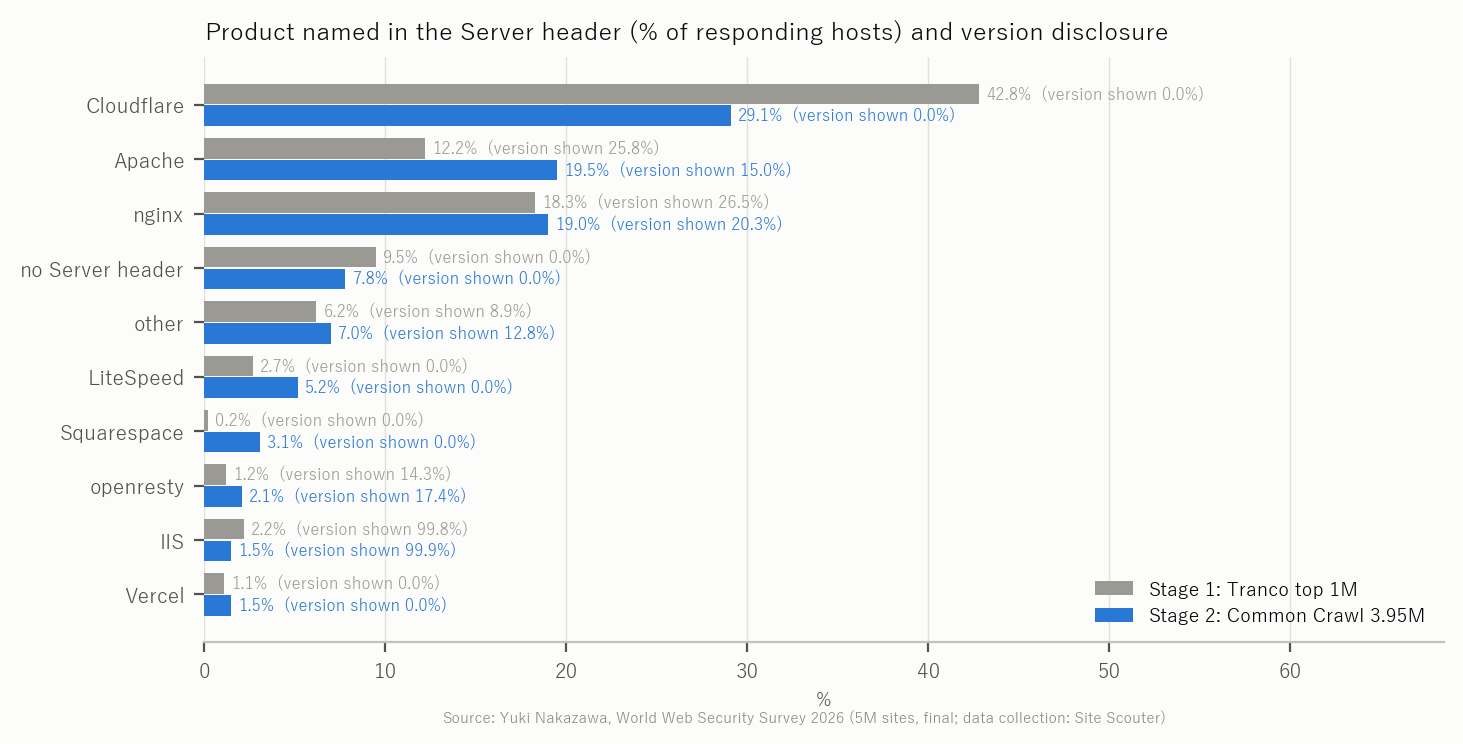
Wymuszanie HTTPS jest niemal identyczne w obu populacjach: HTTPS dotarł daleko poza czołówki rankingów. Różnice pojawiają się w zabezpieczeniach, które strona musi świadomie skonfigurować: HSTS (-7.3 punktu), CSP (-11.6 punktu), X-Frame-Options (-19.8 punktu), Referrer-Policy (-13.4 punktu) oraz odsetek stron za WAF/CDN (-15.3 punktu). Różnicę w WAF/CDN wyjaśnia to, że Cloudflare pojawia się w nagłówku Server na 42.8% stron etapu 1, ale tylko na 29.1% stron etapu 2. Warstwa frontowa taka jak Cloudflare dodaje niektóre nagłówki bez żadnego działania ze strony witryny, więc gdy spada udział warstwy frontowej, razem z nim spada wdrożenie nagłówków.
Wśród stron ustawiających cookie (879,428 w etapie 2) atrybut Secure występował na 68.0%, HttpOnly na 59.5%, a jawny SameSite na 48.2% (etap 1: 64.5% / 67.9% / 57.8%).
Co się zmieniło od raportu śródokresowego (próg 1 miliona)
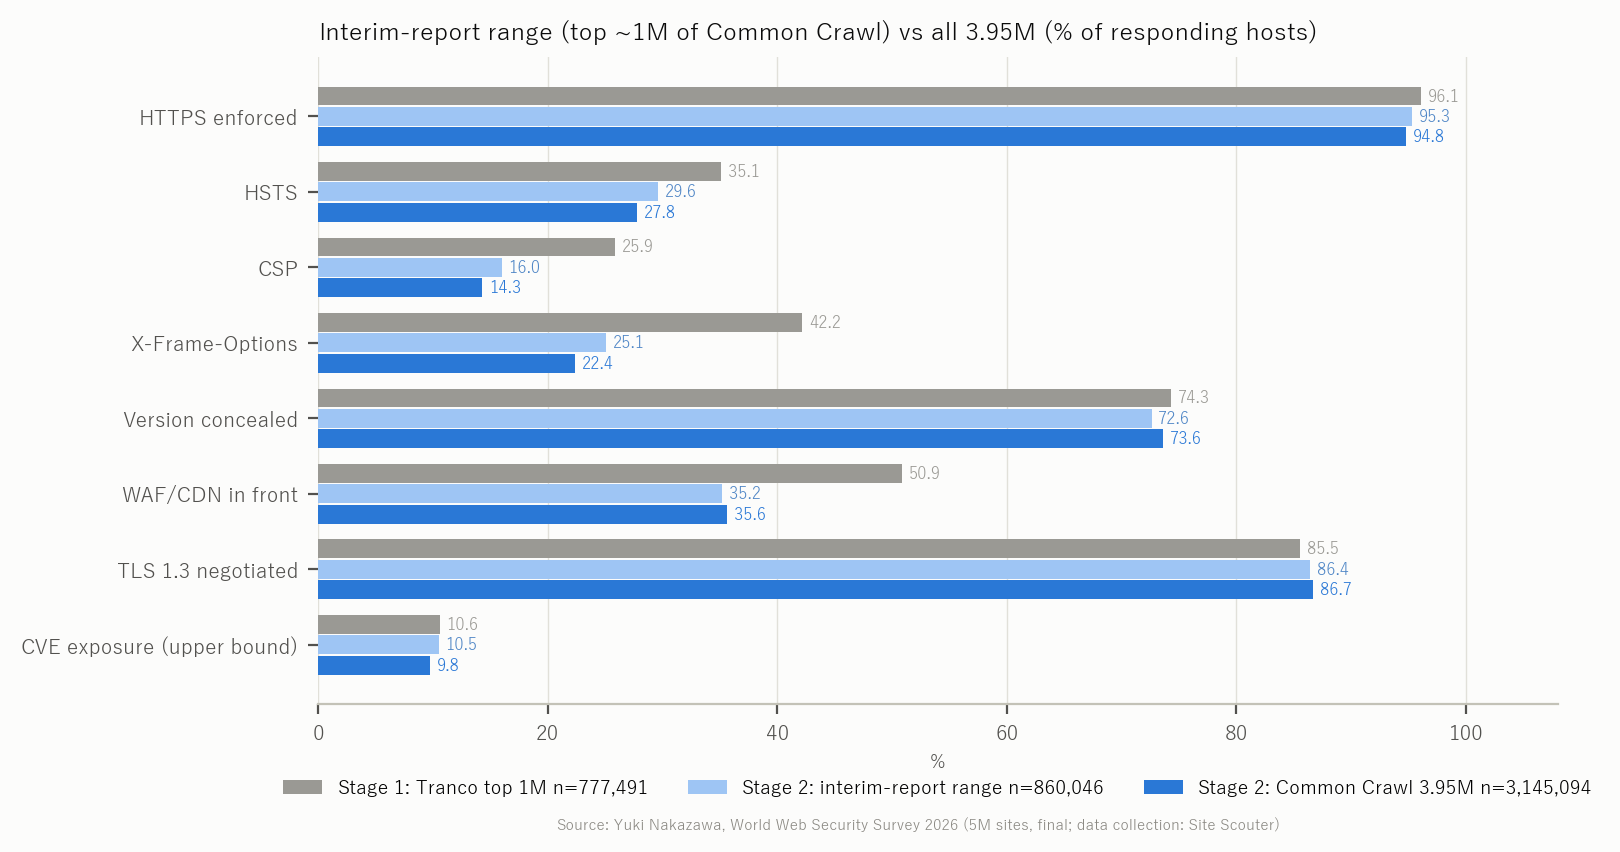
Raport śródokresowy obejmował pierwsze 1,002,874 domeny Common Crawl (pozycje do 1,256,831). Zestawienie tego zakresu z pełnym zbiorem: osiągalność 85.8% → 79.6%, wymuszony HTTPS 95.3% → 94.8%, HSTS 29.6% → 27.8%, CSP 16.0% → 14.3%, WAF/CDN na froncie 35.2% → 35.6%, ukryta wersja 72.6% → 73.6%, ekspozycja na CVE 10.5% → 9.8% (rys. 12). Dodanie pozostałych 2.95 mln domen przesunęło wskaźniki wdrożenia tylko o kilka punktów, a odczyt z raportu śródokresowego pozostaje aktualny. Zmieniła się osiągalność, ponieważ niżej w rankingu martwe domeny są coraz częstsze.
Czy wdrożenie spada wraz z pozycją? Oba rankingi się różnią
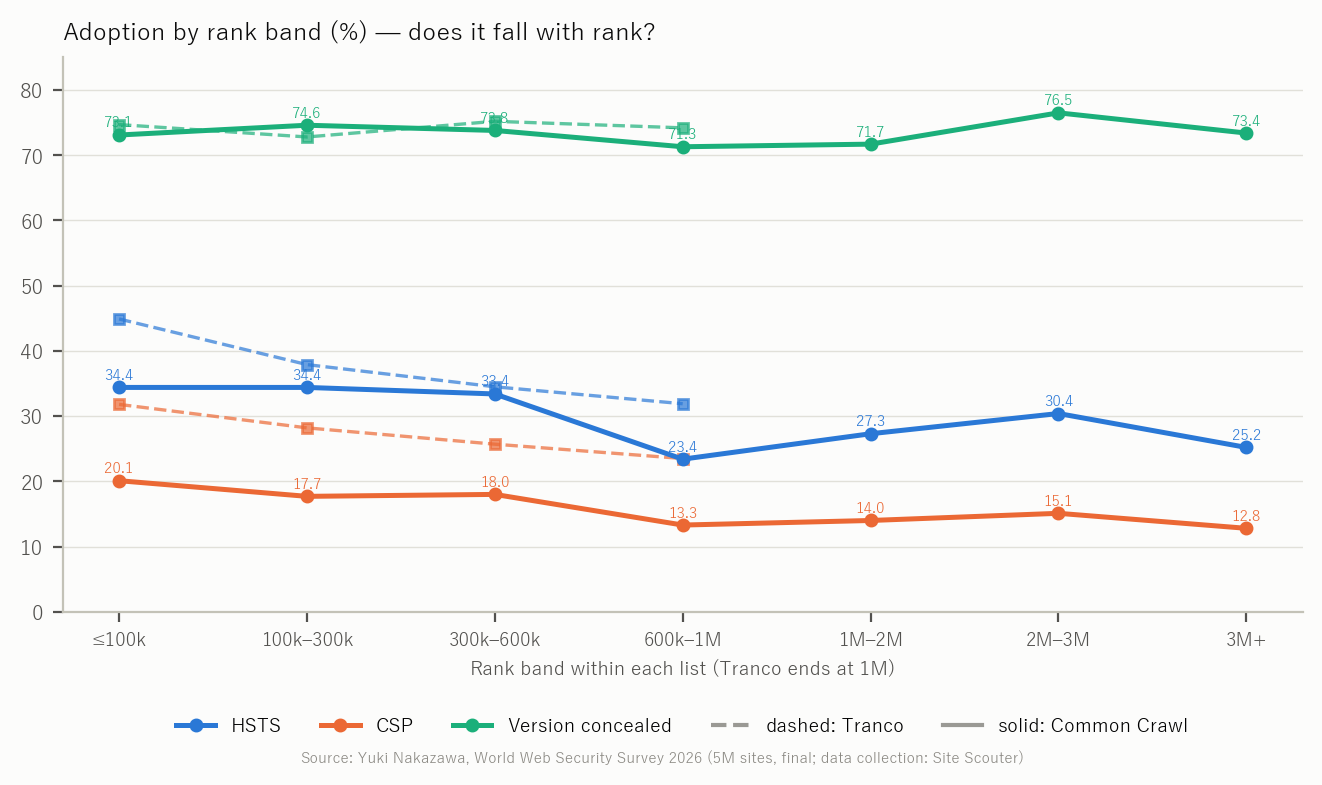
W Tranco HSTS i CSP spadają wraz z pozycją: HSTS z 44.9% w top 100 tys. do 31.9% w przedziale 600 tys.–1 mln, CSP z 31.8% do 23.5%. To intuicyjny wzorzec: im bardziej strona jest używana, tym większa szansa, że jest zabezpieczona.
W przedziałach pozycji Common Crawl HSTS wynosi 34.4% w top 100 tys., 34.4% w przedziale 100–300 tys., 33.4% w przedziale 300–600 tys., 23.4% w przedziale 600 tys.–1 mln, 27.3% w przedziale 1–2 mln, 30.4% w przedziale 2–3 mln i 25.2% powyżej 3 mln. CSP przechodzi od 20.1% w top 100 tys. do 12.8% powyżej 3 mln, ogólnie malejąc, z wahaniami po drodze (rys. 4). HSTS utrzymuje się płasko na poziomie około 34% do pozycji 600 tys., a potem waha się od przedziału do przedziału między 23% a 31%, bez jednokierunkowego spadku widocznego w Tranco. Centralność harmoniczna mierzy, jak łatwo do domeny docierają linki z wielu stron, a to nie to samo co duża liczba użytkowników. Wysoko plasują się katalogi o gęstych wzajemnych linkach i starsze strony z listami linków, tworząc populację odmienną od kolejności popularności.
TLS i certyfikaty
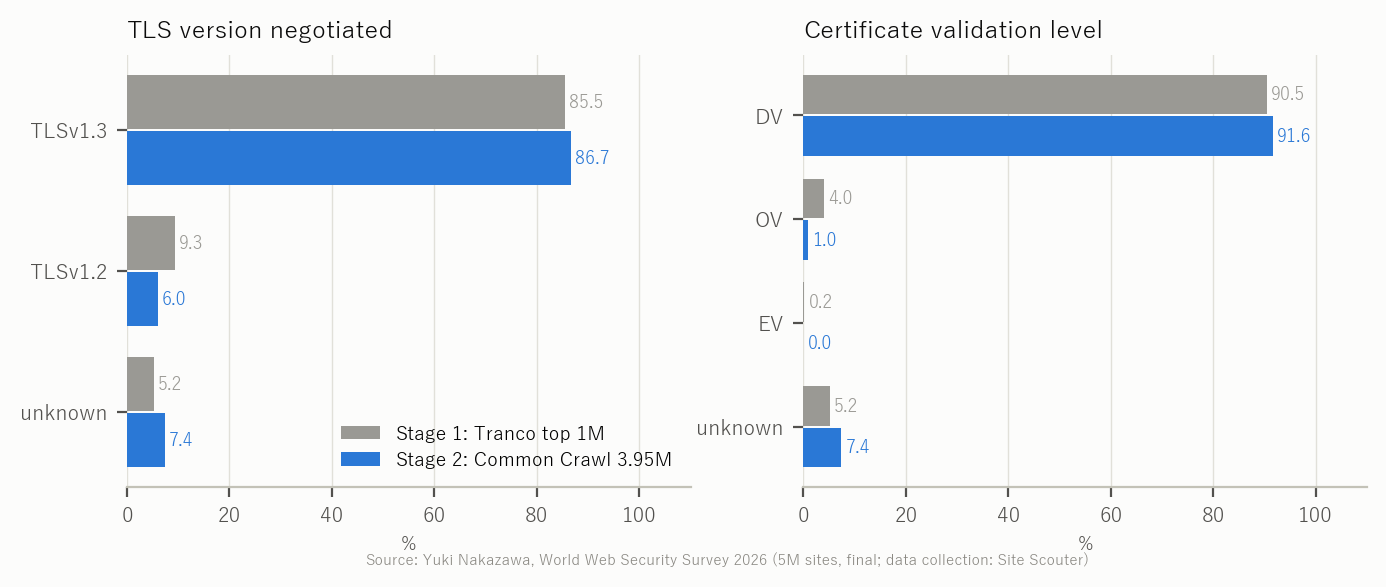
W etapie 2 TLS 1.3 wynegocjowano na 86.7% odpowiadających stron, a TLS 1.2 na 6.0% (etap 1: 85.5% / 9.3%; łącznie: 86.4% / 6.6%). Przy tej metodzie strona obsługująca wyłącznie TLS 1.0/1.1 nie nawiązuje połączenia i nie da się jej odróżnić od innych błędów. W etapie 2 certyfikaty DV stanowiły 91.6%, a OV 1.0% (etap 1: OV 4.0% / EV 0.2%; skaner etapu 2 nie wykrywał EV, więc wartości EV z etapu 1 nie są bezpośrednio porównywalne). Im szersza populacja, tym mniejszy udział OV i tym większy udział stron działających na darmowych certyfikatach DV (rys. 5).
Oprogramowanie serwerów i ujawnianie wersji
W etapie 2 nagłówek Server wskazywał Cloudflare na 29.1%, nginx na 19.0%, Apache na 19.5% i LiteSpeed na 5.2% odpowiadających stron (etap 1: Cloudflare 42.8%, nginx 18.3%, Apache 12.2%, LiteSpeed 2.7%). Poszerzenie populacji obniża udział Cloudflare i podnosi Apache oraz LiteSpeed — to profil hostingu współdzielonego. Numer wersji podawało 20.3% stron z nginx, 15.0% z Apache i 99.9% z IIS (IIS domyślnie ujawnia swoją wersję).
WordPress zidentyfikowano na 25.4% odpowiadających stron etapu 2 (etap 1: 13.4%; łącznie: 23.0%): poszerzenie populacji wyraźnie zwiększa udział stron na WordPress. Shopify spadł z 3.8% w etapie 1 do 1.0%.
Wersje WordPress i PHP razem
Wśród stron zidentyfikowanych jako WordPress w etapie 2 wersję PHP ujawnia 20.4% (163,110), więcej niż 6.3% stron spoza WordPress. Spośród ujawnionych wersji 38.4% to wersje po zakończeniu wsparcia na stronach WordPress wobec 51.4% na pozostałych: na WordPress mniej. Sam WordPress wymaga aktualnego PHP, a jego kokpit ostrzega przed nieobsługiwanymi wersjami, co najwyraźniej popycha aktualizacje PHP. Z nagłówkami jest odwrotnie: strony WordPress mają HSTS 20.5%, CSP 11.6% i ukrywanie wersji 71.1%, mniej niż 30.3%, 15.2% i 74.5% na pozostałych stronach. PHP jest aktualizowany, a konfiguracja nagłówków zostaje jako praca po stronie serwera. W etapie 1 wersje po zakończeniu wsparcia miało 28.7% stron WordPress ujawniających PHP.
| Etap 2 (Common Crawl), odpowiadające strony | WordPress | Nie WordPress |
|---|---|---|
| Strony | 798,067 | 2,347,027 |
| Ujawniają wersję PHP | 20.4% | 6.3% |
| w tym po zakończeniu wsparcia | 38.4% | 51.4% |
| w tym w zakresie opublikowanego CVE (górna granica) | 47.4% | 57.4% |
| HSTS | 20.5% | 30.3% |
| CSP | 11.6% | 15.2% |
| Ukryta wersja | 71.1% | 74.5% |
Wersje PHP i status wsparcia
9.9% odpowiadających stron etapu 2 (310,928; etap 1: 6.8%) ujawnia wersję PHP w X-Powered-By lub podobnym nagłówku. Spośród ujawnionych wersji 44.6% (138,528 stron; etap 1: 48.5%) to wersje po zakończeniu wsparcia (PHP 8.1 lub starsze). 27,526 stron wciąż działa na PHP 5, a 76,717 na PHP 7. 42,926 ujawnia 8.2 (tylko poprawki bezpieczeństwa do 31 grudnia 2026), a 129,445 ujawnia 8.3 lub nowsze (rys. 7). Łącznie 45.1% (164,150) z 363,719 stron ujawniających PHP to wersje po zakończeniu wsparcia.
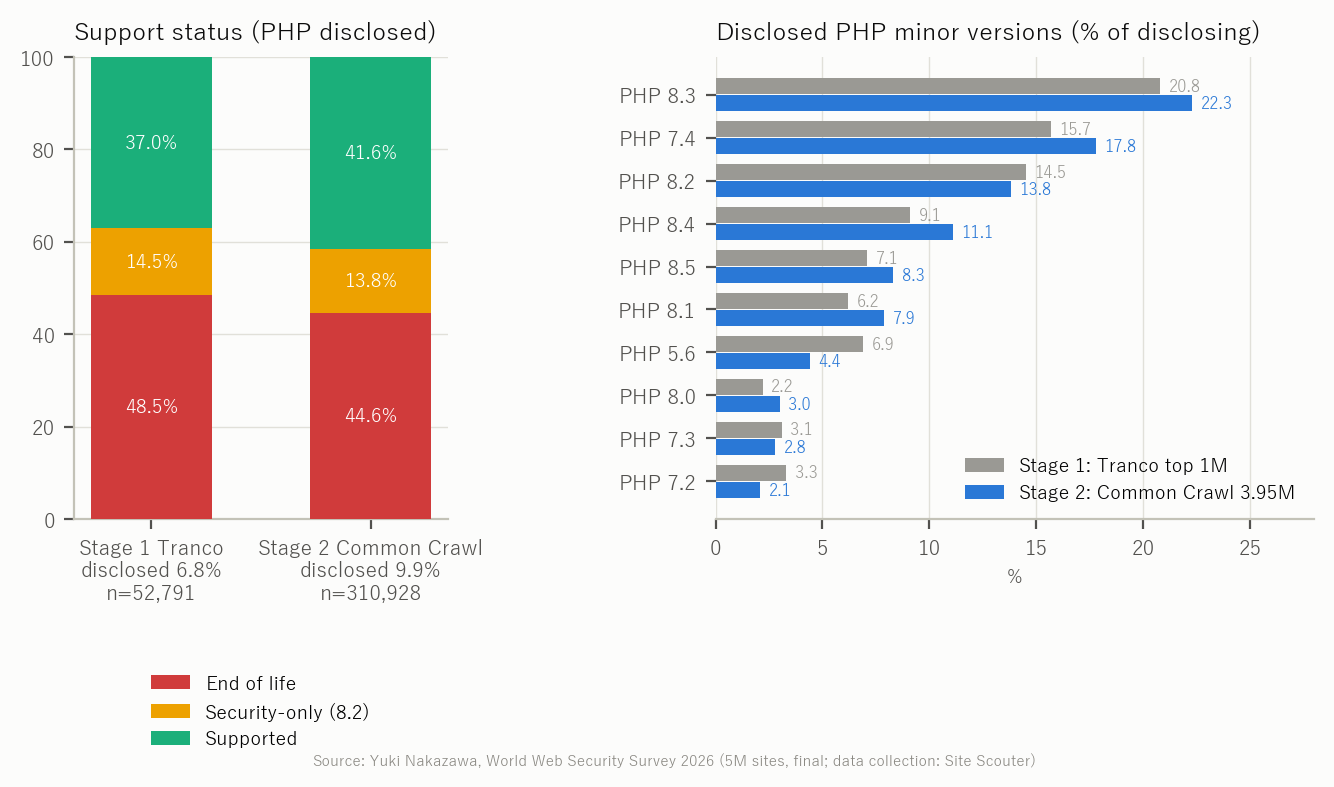
Ujawnianie wersji wzrosło, a udział wersji po zakończeniu wsparcia spadł. Wydaje się, że przyczyniają się do tego zarówno upowszechnienie przełączania wersji PHP na hostingu współdzielonym, jak i liczba środowisk, które domyślnie nie ukrywają wersji. Ujawnianie wersji samo w sobie nie jest podatnością, ale ujawnianie wersji po zakończeniu wsparcia podpowiada atakującym, gdzie szukać.
Ekspozycja na CVE (górna granica)
9.8% odpowiadających stron etapu 2 (309,323) ujawnia wersję mieszczącą się w zakresie podatnym opublikowanego CVE. 4.0% obejmuje CVE klasy zdalnego wykonania kodu (RCE), a 7.9% — CVE o poziomie CRITICAL. W etapie 1 było to 10.6% / 3.3% / 7.4%, a wartości łączne wynoszą 10.0% / 3.8% / 7.8% (rys. 8). Przejście z 1 miliona do 5 milionów stron prawie nie zmieniło tego poziomu.
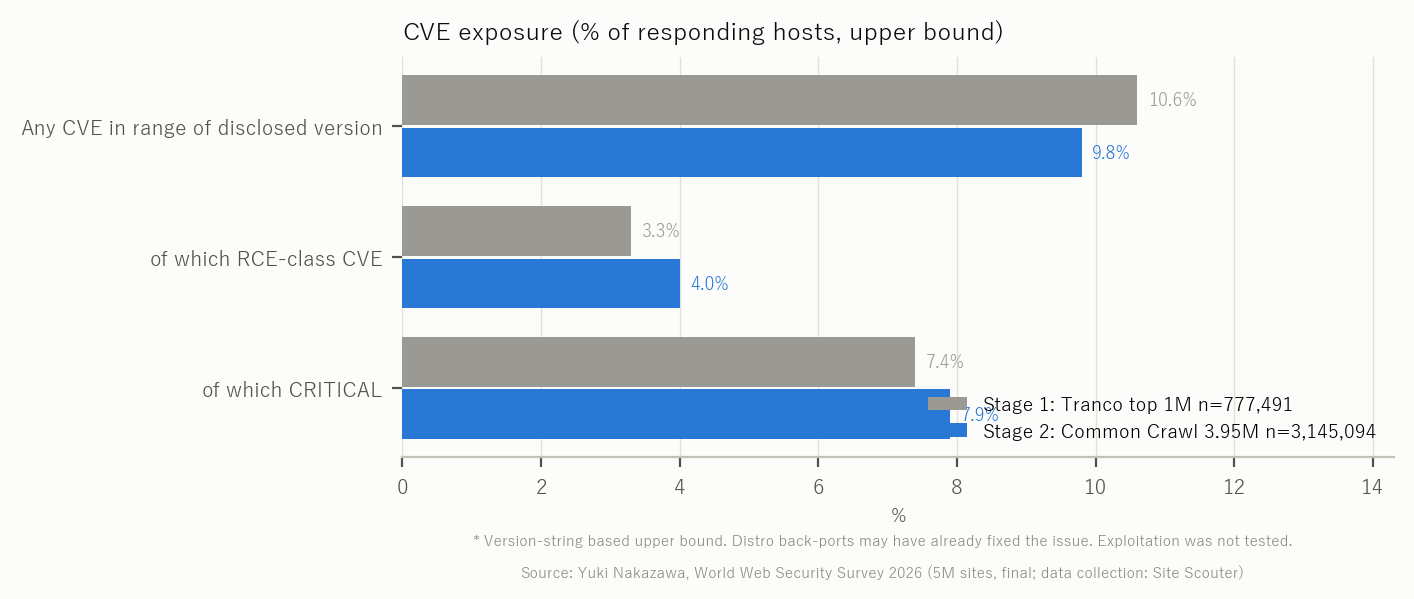
W podziale na produkty w zakresie opublikowanego CVE było 52.2% stron ujawniających wersję PHP, 87.1% ujawniających Apache i 54.1% ujawniających nginx. Są to górne granice oparte na ciągu wersji; dystrybucje takie jak Debian i RHEL backportują poprawki bez zmiany numeru wersji, czego nie da się uwzględnić. Wykorzystania podatności nie testowano. Najczęstsze dopasowanie klasy RCE, CVE-2024-3566, dotyczy głównie PHP-CGI w systemie Windows i zwykle nie ma zastosowania do hostingu współdzielonego na Linuksie.
Wynik bazowy
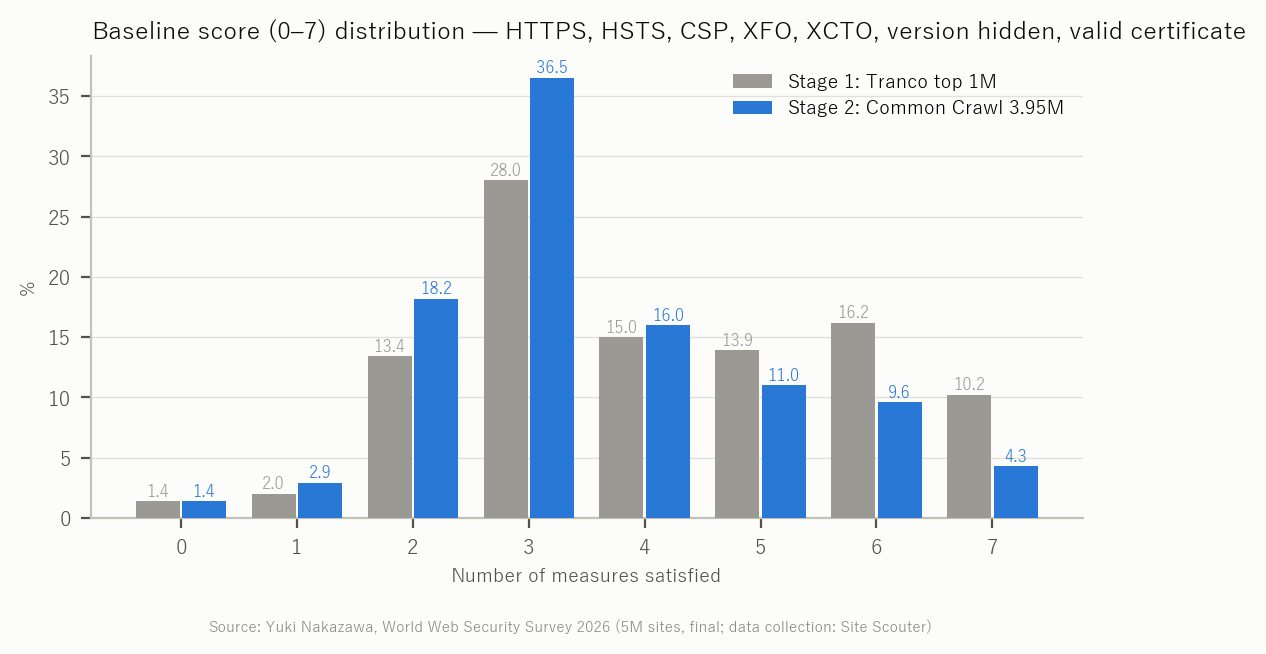
Siedem elementów — wymuszony HTTPS, HSTS, CSP, X-Frame-Options, X-Content-Type-Options, ukryta wersja i ważny certyfikat — daje wynik 0–7. Średnia w etapie 2 wynosi 3.56 (etap 1: 4.10; łącznie: 3.67). Etap 2 skupia się na 3 punktach (36.5%), a pełne 7 osiąga tylko 4.3% (etap 1: 10.2%) (rys. 9). Najczęstszy profil to „HTTPS, certyfikat i ukrycie wersji zrobione; nagłówki nietknięte”.
Według TLD
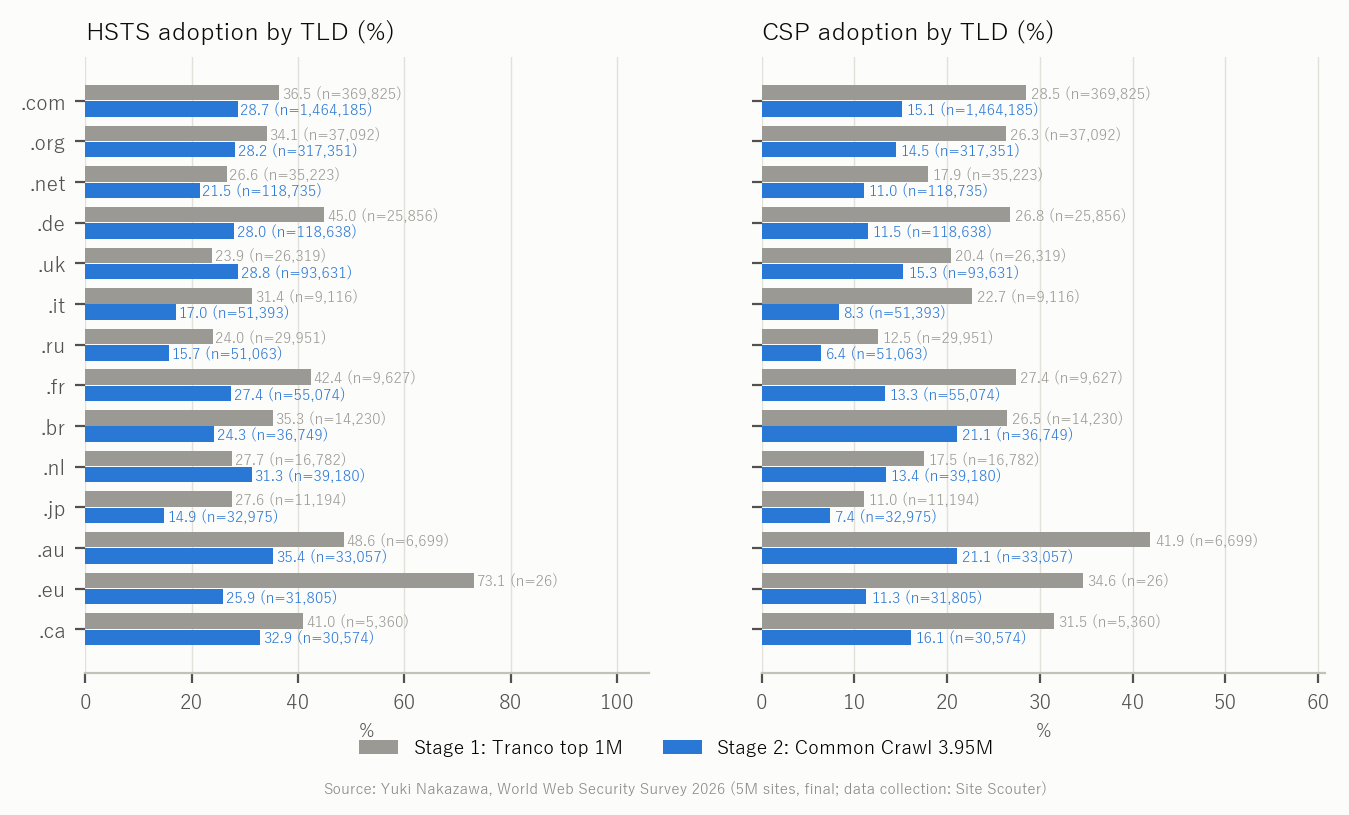
Rys. 10 porównuje wdrożenie HSTS i CSP dla najczęstszych TLD w populacji Common Crawl z tymi samymi TLD w etapie 1. .jp ma w etapie 2 HSTS 14.9% i CSP 7.4% (etap 1: 27.6% / 11.0%), co razem z .ru (HSTS 15.7% / CSP 6.4%) jest najniższym wynikiem wśród głównych TLD. W .de HSTS spadł z 45.0% do 28.0%. Nowsze gTLD, takie jak .io i .app, wykazują wysokie wdrożenie HSTS w obu etapach.
Wartości łączne (Tranco + Common Crawl) dla głównych TLD:
| TLD | Zaobserwowane | Osiągalne | Wymuszony HTTPS | HSTS | CSP | Ukryta wersja | WAF/CDN na froncie | Ekspozycja na CVE (górna granica) |
|---|---|---|---|---|---|---|---|---|
| .com | 2,246,846 | 81.6% | 94.9% | 30.3% | 17.8% | 75.4% | 43.4% | 8.3% |
| .org | 421,932 | 84.0% | 95.2% | 28.8% | 15.7% | 75.1% | 41.0% | 8.9% |
| .net | 210,036 | 73.3% | 93.8% | 22.7% | 12.6% | 73.4% | 36.7% | 11.2% |
| .de | 167,235 | 86.4% | 96.4% | 31.0% | 14.3% | 74.9% | 16.9% | 10.7% |
| .ru | 105,807 | 76.6% | 91.6% | 18.8% | 8.6% | 52.3% | 13.3% | 28.5% |
| .uk | 146,047 | 82.1% | 95.9% | 27.8% | 16.4% | 77.4% | 48.9% | 7.3% |
| .jp | 60,095 | 73.5% | 96.1% | 18.2% | 8.3% | 80.2% | 18.0% | 10.2% |
| .fr | 78,518 | 82.4% | 93.9% | 29.6% | 15.4% | 68.0% | 23.8% | 13.3% |
| .it | 85,971 | 70.4% | 94.5% | 19.2% | 10.5% | 70.2% | 23.4% | 11.9% |
| .nl | 62,549 | 89.5% | 96.7% | 30.2% | 14.6% | 70.7% | 36.4% | 13.7% |
Poziom „całej sieci” widziany na 5 milionach stron
Łączna pula 4,861,478 domen (3,922,585 odpowiadających) daje poziom odniesienia dla sieci jako całości: wymuszony HTTPS 95.1%, HSTS 29.3%, CSP 16.6%, X-Frame-Options 26.3%, X-Content-Type-Options 32.6%, ukryta wersja 73.8%, WAF/CDN na froncie 38.7%, TLS 1.3 86.4%, ekspozycja na CVE (górna granica) 10.0%, średni wynik bazowy 3.67.
To prosta suma, w której Common Crawl stanowi około 80%. Sam top 1 miliona Tranco (HSTS 35.1%, CSP 25.9%) to rzetelny poziom dla powszechnie używanych stron, ale jako poziom dla sieci jako całości wypada zbyt wysoko. Z kolei wymuszanie HTTPS, TLS 1.3 i ekspozycja na CVE prawie się nie zmieniły w miarę poszerzania populacji. Wdrażanie HTTPS i aktualizacje TLS to działania, które postępują po stronie dostawcy hostingu; HSTS i CSP to zabezpieczenia, które konfiguruje operator strony. To, co uwidacznia 5 milionów stron, to przepaść między tymi dwoma rodzajami zabezpieczeń.
Ograniczenia i zastrzeżenia
- Populacja etapu 2 jest uporządkowana według pozycji centralności harmonicznej Common Crawl, a nie według popularności. Nie należy czytać „top N” tak jak w Tranco.
- Osiągalność mierzono z punktów obserwacyjnych (łącza krajowe); strony, które nie odpowiedziały z powodu ograniczeń geograficznych lub ochrony przed botami, liczone są jako błędy. Błędy połączenia i TLS z etapu 2 zaobserwowano ponownie; błędów DNS nie (kontrola próbki potwierdziła, że nazwy zniknęły).
- W etapie 1 w trakcie zmieniono implementację skanera, więc część etykiet błędów się różni. Definicje osiągalności i wdrożenia są takie same.
- Ekspozycja na CVE to górna granica oparta na ciągach wersji i nie może uwzględniać backportowanych poprawek. Wykorzystania podatności nie testowano.
- Wartości łączne to sumy bez ważenia.
- Populacja z plików stref (ICANN CZDS) nie jest uwzględniona.
- W tym raporcie nie wymieniono z nazwy żadnej pojedynczej strony.
Sprawdź tą samą nieinwazyjną metodą co w tym badaniu, co ujawnia Twój serwer: TLS, HSTS, nagłówki i wersje. Bez rejestracji.
Użyj: Informacje o serwerzeFAQ
Czy to atak?
Nie. Każda strona otrzymała taki sam dostęp, jak przy jednokrotnym otwarciu jej w przeglądarce, i wykorzystano wyłącznie publiczne odpowiedzi HTTP oraz dane DNS. Nie przeprowadzano skanowania portów ani sondowania podatności.
Dlaczego Common Crawl?
Tranco kończy się na 1 milionie. Dotarcie do 5 milionów wymaga dużej, publicznej i odtwarzalnej listy. Ranking domen Common Crawl nie wymaga składania wniosku, każdy może pobrać ten sam plik, a obejmuje on tylko nazwy, do których crawl faktycznie dotarł, co czyni go bliższym „publicznym stronom internetowym” niż plik strefy.
Czy obie populacje można zsumować w „średnią światową”?
Mają odmienny charakter, więc pokazano je osobno, a sekcja 14 podaje też sumę bez ważenia.
Dlaczego liczby różnią się od raportu śródokresowego?
Raport śródokresowy obejmował pierwsze 1,002,874 domeny Common Crawl; ten raport obejmuje 3,949,993. Sekcja 5 porównuje ten sam zakres. Pierwszeństwo mają wartości z tego raportu.
Czy mogę sprawdzić własną stronę w ten sam sposób?
Tak. Wpisz URL w narzędziu do sprawdzania informacji o serwerze Site Scouter, aby zobaczyć TLS, HSTS, nagłówki i ujawnianie wersji — tą samą nieinwazyjną metodą co w tym badaniu.
Czy dane były modyfikowane?
Wyniki są przechowywane w tabeli, do której można tylko dopisywać, a skrypty agregujące i pliki CSV są zachowane w formie umożliwiającej ponowne przeliczenie.
Źródła
Ostatnio sprawdzono: 2026-10-29. Specyfikacje i zasady mogą się zmieniać; przed podjęciem działań sprawdź źródła pierwotne.
- Common Crawl: Web Graphs (domain ranking)
- Tranco: A Research-Oriented Top Sites Ranking
- MDN: Strict-Transport-Security
- MDN: Content-Security-Policy
- PHP: Supported Versions (php.net)
- NVD - National Vulnerability Database (NIST)
- Interim report: World Web Security Survey of 5 Million Sites (Site Scouter)
Yuki Nakazawa (blog osobisty nkzw.jp)
Kontakt: Oficjalna strona / YouTube / Instagram / LinkedIn / X / Telegram