
Jak zdjęto stronę atakującego: znacznik czasu clientHold w WHOIS i spojrzenie z branży domenowej
28 października GMO Internet Group ogłosiła (Komunikat nr 13), że domeny strony używanej przez stronę podającą się za atakującego w incydencie „Onamae.com Desktop Cloud", łącznie z jej lustrem, zostały potwierdzone jako zawieszone około godziny 04:00 tego dnia. Ten artykuł dokumentuje, jak to zawieszenie wygląda w danych rejestracyjnych domeny, zweryfikowanych w usługach WHOIS i RDAP rejestru .store, i przedstawia spojrzenie autora, który pracował w branży domenowej. Sam incydent, podpowiedzi wyszukiwania i kursy akcji są śledzone w wydaniu pilnym (https://nkzw.jp/2026/10/27/gmo_incident_suggest_stock_security_investment_2026_en/), aktualizowanym każdego dnia roboczego.
Ten artykuł jest również opublikowany po angielsku na sitescouter.net i nkzw.jp oraz po japońsku na sitescouter.net. To polskie wydanie w serwisie Site Scouter, przetłumaczone z wersji angielskiej.
Co pokazują WHOIS i RDAP
Wczesnym rankiem 29 października (JST) odpytałem serwer WHOIS rejestru .store (whois.nic.store) oraz jego usługę RDAP (odpowiada operator rejestru Radix pod rdap.radix.host) o stronę atakującego i jej lustro. Wyniki:
| Pozycja | coronamng.store (główna) | designbuilder.store (lustro) |
|---|---|---|
| Zarejestrowana | 2026-08-31 15:26 UTC | 2026-08-27 10:26 UTC |
| Wygasa | 2027-08-31 | 2027-08-27 |
| Rejestrator | Namecheap, Inc. (USA, IANA ID 1068) | Tak samo |
| Status | clientHold, clientTransferProhibited | Tak samo |
| Updated Date | 2026-10-27 18:35:56 UTC (28 paź 03:35 JST) | 2026-10-27 18:36:02 UTC (28 paź 03:36 JST) |
| Serwery nazw | dns1 / dns2.namecheaphosting.com | Tak samo |
| DNS (stan na 29 paź) | NXDOMAIN (nie rozwiązuje się) | NXDOMAIN |
Zapytanie DNS wieczorem 27 października pokazywało domenę główną delegowaną do hostingowych serwerów nazw rejestratora i rozwiązywaną na adres IP tej samej usługi hostingowej. Na dzień 29 października żadna z dwóch domen nie istnieje w strefie .store, gdy podąża się od korzenia, więc żadna się nie rozwiązuje. Pole WHOIS „Updated Date" to moment zmiany statusu. Obie domeny zaktualizowano w odstępie sześciu sekund, co wskazuje, że jedna osoba lub jedna operacja wsadowa zablokowała obie.
Dane abonenta są ukryte zarówno w WHOIS, jak i w RDAP zgodnie z regułami ICANN, więc zapytanie nie mówi, kto zarejestrował domeny.
Oś czasu: zablokowane około 16 godzin po terminie
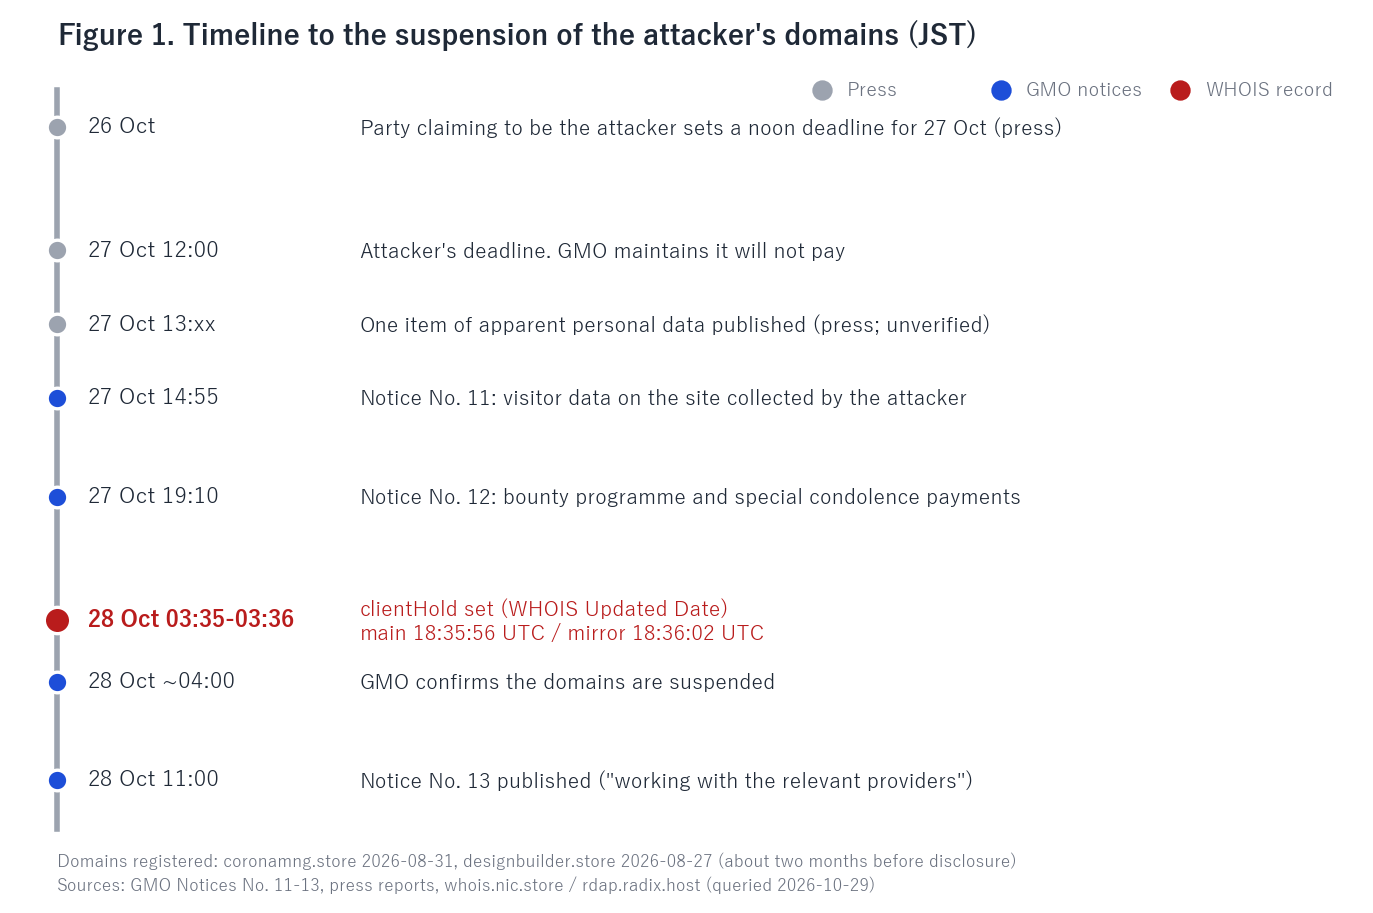
Nałożenie znaczników czasu WHOIS na komunikaty firmy i doniesienia prasowe daje następującą sekwencję (JST):
- 27 i 31 sierpnia: rejestracja dwóch domen (około dwa miesiące przed ujawnieniem incydentu)
- 26 października: strona podająca się za atakującego zapowiada, że w południe 27 października opublikuje dane klientów i uruchomi ransomware (prasa)
- 27 października, 12:00: termin atakującego. GMO podtrzymuje, że nie zapłaci
- 27 października, po 13:00: prasa donosi, że atakujący opublikował jeden element wyglądający na dane osobowe (autentyczność nieznana)
- 27 października, 14:55: Komunikat nr 11 GMO potwierdza, że dane odwiedzających stronę atakującego były przez niego zbierane
- 27 października, 19:10: Komunikat nr 12 GMO ogłasza program nagród i specjalne wypłaty odszkodowawcze
- 28 października, 03:35-03:36: na obu domenach ustawiono clientHold (Updated Date w WHOIS)
- 28 października, około 04:00: GMO potwierdza zawieszenie (Komunikat nr 13)
- 28 października, 11:00: publikacja Komunikatu nr 13, opisującego zawieszenie jako wynik współpracy z odpowiednimi dostawcami
To około 15.5 godziny od południowego terminu i około 12.5 godziny od Komunikatu nr 11. Prasa podaje, że amerykański dostawca używany przez atakującego najprawdopodobniej zawiesił domeny za naruszenie warunków świadczenia usług; zapis WHOIS jest z tym spójny. Rejestrator nie opublikował swoich powodów, więc poza doniesieniami nic nie wiadomo.
Czym jest clientHold: najszybsza dźwignia rejestratora
clientHold to jeden z kodów statusu domeny (kodów statusu EPP) zdefiniowanych przez ICANN; jest to blokada ustawiana przez rejestratora (https://www.icann.org/resources/pages/epp-status-codes-2014-06-16-en). Domena z clientHold jest usuwana z pliku strefy TLD, jej delegacja do serwerów nazw znika i przestaje się rozwiązywać gdziekolwiek. Sama rejestracja nie jest usuwana: rekord i wpis WHOIS pozostają do daty wygaśnięcia (sierpień 2027 dla tych dwóch). Towarzyszący status clientTransferProhibited blokuje transfery do innego rejestratora.
Podobnie nazwany status serverHold ustawia nie rejestrator, lecz rejestr (tu Radix, operator .store), i rejestrator nie może go zdjąć. Blokady nakazane przez sąd lub wnioskowane przez organy ścigania są częściej stosowane na tym poziomie. Rekord pokazuje tu tylko clientHold, co oznacza, że domeny zatrzymano według uznania rejestratora.
Zawieszenie hostingu i zablokowanie domeny to dwie różne rzeczy. Wieczorem 27 października strona stała na hostingu prowadzonym przez własną grupę rejestratora. Zawieszenie samego konta hostingowego pozostawia status WHOIS bez zmian, a domenę można skierować na inny serwer i przywrócić w kilka minut. Zablokowanie domeny sprawia, że nie rozwiązuje się ona niezależnie od tego, dokąd przeniesiono serwer. Tu wybrano to drugie. To, że rejestrator i dostawca hostingu należeli do tej samej grupy, jest prawdopodobnie jednym z powodów, dla których działanie dało się wykonać w jednym kroku.
Dlaczego „to rejestrator, a nie dostawca hostingu, zatrzymał stronę"
Ponieważ serwery nazw nadal figurują w WHOIS, uzasadnione jest pytanie, czy nie zatrzymano hostingu zamiast domeny. Rekord pokazuje działanie rejestratora z następujących powodów.
- Tylko rejestrator może ustawić clientHold. Sekcja 2.3 RFC 5731, definiującego protokół EPP używany do rejestracji domen, stanowi, że wartości statusu „mogą być ustawiane wyłącznie przez klienta sponsorującego obiekt domeny oraz przez serwer, na którym obiekt się znajduje", a wartości z przedrostkiem „client" dodaje lub usuwa klient, czyli rejestrator. Objaśnienie kodów statusu ICANN również mówi, że clientHold jest „ustawiany przez rejestratora twojej domeny" i „nakazuje rejestrowi twojej domeny nie aktywować jej w DNS", tak że „nie będzie się rozwiązywać". Firma hostingowa nie ma ani uprawnień, ani kanału, by zmienić status w bazie danych rejestru.
- Pozostanie serwerów nazw w WHOIS to dokładnie sposób działania clientHold. RFC 5731 określa dla clientHold i serverHold, że „informacje o delegacji DNS NIE MOGĄ być publikowane dla obiektu". Serwery nazw pozostają w danych rejestracyjnych; ustaje tylko ich publikacja w strefie. Dokładnie to pokazały zapytania z 29 października: serwery nazw obecne w WHOIS, NXDOMAIN w DNS (domen brak w strefie .store). Zawieszenie samego hostingu wygląda odwrotnie: DNS nadal rozwiązuje się na adres IP, a przeglądarka pokazuje stronę zawieszenia lub błąd połączenia.
- Zgadza się to z własnym opisem rejestratora. Artykuł pomocy Namecheap mówi, że „status Client Hold jest nadawany przez rejestratora domeny, głównie z powodów związanych z działalnością oszukańczą/nadużyciami" lub za „nieprzestrzeganie naszych Warunków świadczenia usług", i wskazuje jako kontakt swój zespół Legal & Abuse. Stwierdza też, że serverHold „jest ustawiany przez rejestr domeny (nie przez Namecheap)".
- Rejestrator i dostawca hostingu byli tą samą firmą. W momencie zrzutu wieczorem 27 października domena główna rozwiązywała się na 198.54.116.91. RDAP ARIN pokazuje ten adres jako przydzielony Namecheap, Inc. (198.54.112.0-198.54.127.255); serwery nazw były hostingowymi serwerami nazw tej firmy (namecheaphosting.com), a nagłówek odpowiedzi HTTP to LiteSpeed, oprogramowanie serwerowe używane na jej hostingu współdzielonym. Zatem „zatrzymał to dostawca hostingu" i „zatrzymał to rejestrator" wskazują na tę samą firmę. Precyzyjne stwierdzenie brzmi: zarejestrowane działanie to clientHold po stronie rejestratora.
Opis prasowy „amerykański dostawca zawiesił za naruszenie warunków świadczenia usług" jest zatem najbardziej spójny z clientHold zastosowanym przez zespół Legal & Abuse firmy na podstawie jej warunków. Ponieważ rejestrator nie opublikował powodów, pozostaje to wnioskiem.
Także z punktu widzenia dowodów blokada jest właściwym wyborem, a nie usunięcie. Usunięcie domeny uruchamia proces wygasania u rejestratora i w rejestrze oraz otwiera możliwość ponownej rejestracji. Przy blokadzie dane abonenta, dane płatnicze i logi dostępu pozostają u rejestratora i mogą być przekazane śledczym na żądanie.
Spojrzenie z branży domenowej
Zasiadałem w komitecie wykonawczym działu domen i serwerów spółki zależnej grupy GMO, a obecnie prowadzę działalność w zakresie backorderów domen i domen z historią (domen „wiekowych"). Z tej pozycji przedstawiam swoje poglądy na zawieszenie.
Po pierwsze, to zawieszenie było szybkie jak na standardy branży. Działy abuse rejestratorów otrzymują ogromne ilości zgłoszeń z całego świata i kilka dni od zgłoszenia do działania nie jest niczym niezwykłym. Piętnaście i pół godziny od terminu to wynik tego, że japońska spółka giełdowa współpracowała z policją. Osoba prywatna lub mała firma dotknięta tym samym rodzajem ataku nie powinna oczekiwać takiej samej szybkości. Jakość zgłoszenia (zrzuty ekranu, adresy URL, opis szkody, zaangażowanie organów ścigania) przekłada się bezpośrednio na to, jak szybko rejestrator działa. Nie był to też przypadek, w którym „rejestrator działał na polecenie rządu USA". Gdy władze amerykańskie zatrzymują domenę, robią to na podstawie sądowego nakazu zajęcia, jak w międzynarodowej operacji przeciwko LockBit w lutym 2024 r.; takie operacje wymagają miesięcy przygotowań, a po zajęciu serwery nazw są zwykle zastępowane serwerami samych władz. Aby japońska policja mogła prawnie zmusić amerykańskiego dostawcę, potrzebna jest procedura z Traktatu o wzajemnej pomocy prawnej w sprawach karnych między Japonią a USA (obowiązującego od 2006 r.), co również trwa miesiącami. Rekord pokazuje tu tylko clientHold z niezmienionymi serwerami nazw, więc naturalnym odczytaniem jest to, że rejestrator zadziałał na podstawie zgłoszenia według własnych warunków, a nie na podstawie nakazu. Dobrowolne zgłoszenie lub wniosek japońskiej policji albo poszkodowanej firmy do amerykańskiego dostawcy nie ma mocy wiążącej, ale zgłoszenie z załączonymi dowodami ma dużą wagę w decyzji dostawcy opartej na jego warunkach. O szybkości zdecydowały jakość i droga zgłoszenia, a nie polecenie rządowe.
Po drugie, strony wymuszeń i wycieków danych nie mieszczą się w definicji nadużyć DNS według ICANN. Poprawki do Umowy akredytacyjnej rejestratorów ICANN, które weszły w życie w kwietniu 2024 r., definiują „nadużycie DNS" w sekcji 3.18.2 jako „malware, botnety, phishing, pharming i spam (gdy spam służy jako mechanizm dostarczania innych form nadużyć DNS)" i wymagają, by rejestrator, który „ma dające się wykorzystać dowody, że sponsorowana przez niego zarejestrowana nazwa jest używana do nadużyć DNS", „niezwłocznie podjął odpowiednie, rozsądnie konieczne działania zaradcze". Strona wyświetlająca groźbę i wymieniająca to, co nazywa skradzionymi danymi, nie pasuje do żadnej z pięciu kategorii. Takie zawieszenie jest więc realizowane nie z obowiązku wobec ICANN, lecz na podstawie warunków świadczenia usług i uznania każdego rejestratora. Ponieważ jest uznaniowe, szybkość i próg różnią się między rejestratorami, a dla ofiary wynik zależy od tego, z którego rejestratora akurat skorzystał atakujący. To strukturalna słabość branży i uważam, że strony tego rodzaju powinny dać się zatrzymać według wspólnego standardu, a nie według indywidualnych warunków świadczenia usług.
Po trzecie, wykrycie tego z wyprzedzeniem nie jest realne. Obie domeny zarejestrowano około dwa miesiące przed ujawnieniem incydentu. Nowa gTLD taka jak .store kosztuje w pierwszym roku kilkaset jenów, a nieszkodliwy ciąg znaków bez nazwy marki nie uruchomi monitoringu nowych rejestracji prowadzonego przez firmy. Przygotowanie z wyprzedzeniem kilku jednorazowych domen to standardowa praktyka tego rodzaju atakujących. Zamiast inwestować we wczesne wykrywanie, skuteczniej jest wpisać do własnych procedur reagowania najkrótszą drogę do zdjęcia strony po fakcie: działy abuse rejestratora i dostawcy hostingu, właściciela adresu IP i w razie potrzeby organy ścigania. Zapytanie WHOIS lub RDAP w minutę mówi, gdzie zgłosić.
Po czwarte, clientHold to nie koniec. Blokada jest odwracalna: jeśli rejestrator ją zdejmie, strona wraca w kilka minut. Rejestracje trwają do sierpnia 2027 r. Lustra i strony w sieci Tor nie są dotknięte zawieszeniem DNS. Atakujący może w kilka minut zarejestrować inną nazwę u innego rejestratora. Zapowiedź GMO w Komunikacie nr 13, że będzie dążyć do zdjęcia każdej podobnej strony, odzwierciedla tę rzeczywistość. Ostateczne zatrzymanie strony wymaga serverHold na poziomie rejestru, zamrożenia lub przeniesienia nakazanego przez sąd oraz zdolności do współpracy z wieloma rejestratorami i rejestrami naraz.
Po piąte, należy zapobiec ponownej rejestracji po wygaśnięciu. Dotyczy to bezpośrednio mojej własnej działalności, więc powiem wprost. Jeśli te domeny dotrą do daty wygaśnięcia w stanie blokady, przejdą okresy karencji, zostaną usunięte i staną się dostępne dla każdego. Nazwa użyta do komunikatu wymuszeniowego żyje dalej w wynikach wyszukiwania, wpisach w mediach społecznościowych i artykułach prasowych. Ponownie zarejestrowana może zamienić się w fałszywą stronę „publikacji danych" lub stronę phishingową. Prowadzę działalność w zakresie backorderów i domen wiekowych i nie nabędę takich domen; moim zdaniem nikt w branży nie powinien tego robić. Właściwym mechanizmem jest rezerwowanie takich nazw przez rejestr, by nigdy nie wracały na rynek.
Po szóste, o stronie praktycznej dla poszkodowanej firmy. „Współpraca z odpowiednimi dostawcami" w Komunikacie nr 13 oznacza konkretnie zgłoszenia do rejestratora, dostawcy hostingu i właściciela adresu IP oraz wnioski organów ścigania. Większość firm nie ma procedury na bycie stroną, która doprowadza do zdjęcia strony atakującego. Zalecam dodanie do planu reagowania na incydenty punktu „identyfikacja i zgłoszenie infrastruktury atakującego" z krokami zapytań WHOIS, RDAP i DNS oraz przygotowanym z wyprzedzeniem szablonem zgłoszenia do działów abuse.
Ograniczenia i zastrzeżenia
- Dane abonenta w WHOIS i RDAP są ukryte; abonent jest nieznany.
- Rejestrator nie opublikował powodów zawieszenia. „Zawieszone za naruszenie warunków świadczenia usług" opiera się na doniesieniach prasowych.
- 29 października sprawdziłem tylko DNS, WHOIS i RDAP. Nie wchodziłem na stronę atakującego. Jak stwierdza Komunikat nr 11 GMO, dane odwiedzających tę stronę były zbierane przez atakującego; jeśli strona pod tą samą nazwą pojawi się ponownie, nie odwiedzaj jej.
- Ten artykuł nie ocenia reakcji grupy GMO. Dokumentuje to, co informacje publiczne i publiczne dane rejestracyjne pokazują w jednej kwestii: zawieszenia domen.
Oświadczenie o konflikcie interesów
Pracowałem w spółce zależnej grupy GMO i zasiadałem w komitecie wykonawczym jej działu domen i serwerów. Kiedyś posiadałem akcje grupy, ale obecnie nie mam z nią żadnych związków i nie posiadam akcji. Obecnie prowadzę działalność w zakresie backorderów domen i domen wiekowych, a sekcja 4 jest napisana z tej pozycji. Artykuł opiera się wyłącznie na informacjach publicznych i publicznych danych rejestracyjnych i nie wykorzystuje niczego, czego dowiedziałem się, pracując tam. Nie stanowi porady inwestycyjnej.
Sprawdź, co Twoja domena i serwer ujawniają na zewnątrz (certyfikat, nagłówki, wersje). Wystarczy wpisać URL – bez rejestracji, w sposób nieinwazyjny.
Użyj: Informacje o serwerzeŹródła
Ostatnio sprawdzono: 2026-10-29. Specyfikacje i zasady mogą się zmieniać; przed podjęciem działań sprawdź źródła pierwotne.
- RFC 5731: Extensible Provisioning Protocol (EPP) Domain Name Mapping, 2.3 Status Values
- ICANN: EPP Status Codes | What Do They Mean, and Why Should I Know?
- Namecheap: Why was my domain suspended with a serverHold or clientHold status?
- ICANN: 2024 Global Amendments to the 2013 Registrar Accreditation Agreement (definition of DNS Abuse in 3.18.2: malware, botnets, phishing, pharming, and spam)
- .store registry WHOIS: whois.nic.store; RDAP
- ARIN RDAP (allocation of 198.54.116.91)
- Ministry of Foreign Affairs of Japan: Treaty between Japan and the United States of America on Mutual Legal Assistance in Criminal Matters
- KrebsOnSecurity (20 Feb 2024): Feds Seize LockBit Ransomware Websites
- GMO Internet Group, Notices No. 11, 12 and 13
Yuki Nakazawa (blog osobisty nkzw.jp)
Kontakt: Oficjalna strona / YouTube / Instagram / LinkedIn / X / Telegram