
Дослідження безпекової експозиції 2026: PHP, HSTS і CVE на 268,000 сайтів у Японії, країнах G7, В'єтнамі та Малайзії
- Ми надіслали запит до 268,485 сайтів у 10 регіонах (Японія, США та загальні TLD, Велика Британія, Німеччина, Франція, Італія, Канада, В'єтнам, Малайзія та глобальний список топсайтів), по одному звичайному завантаженню сторінки на кожен, і відповіли 121,903. Ми фіксували лише те, що кожен сервер сам повідомляє про себе у своїй відповіді.
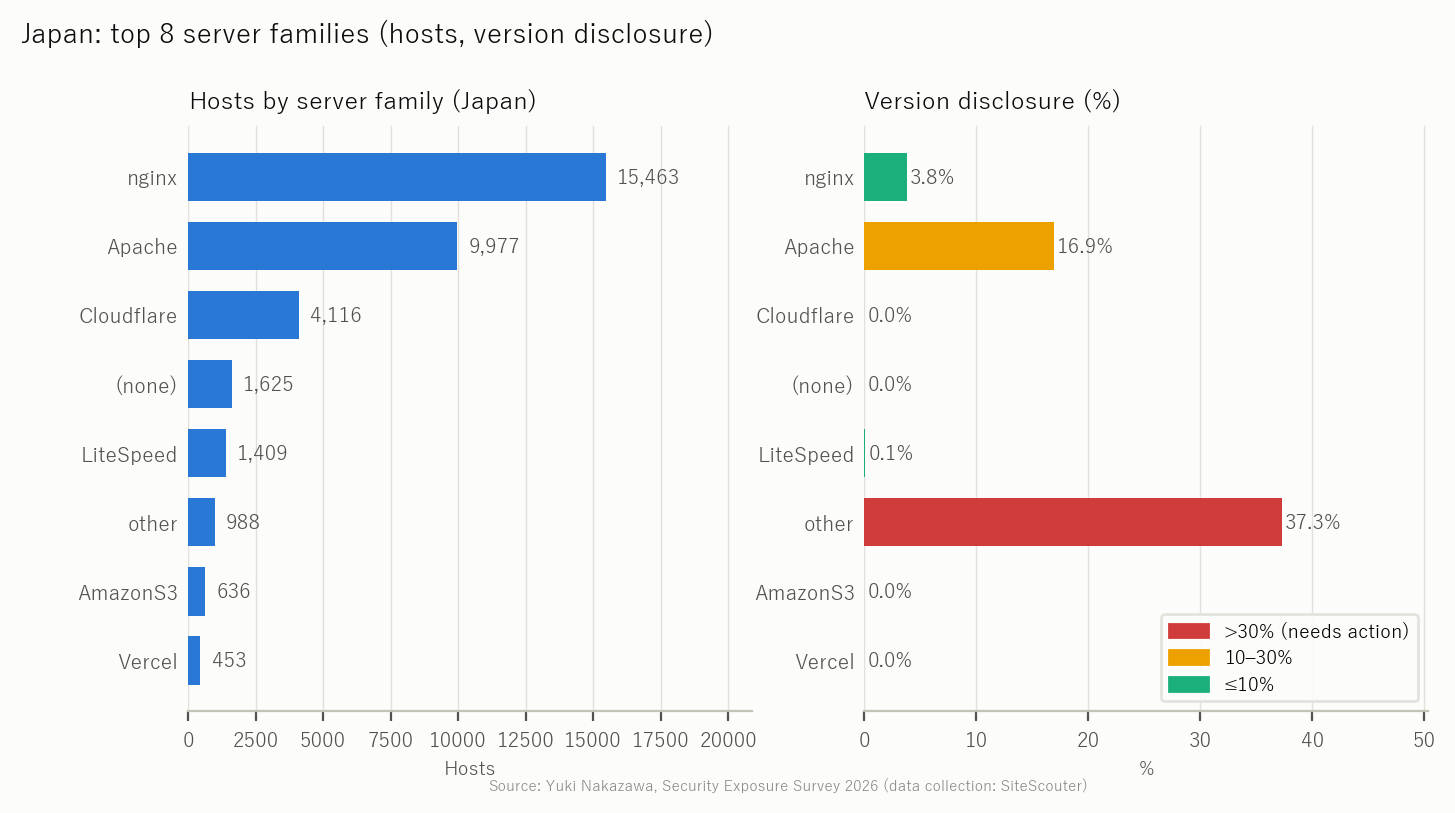
- Японія має найнижчий рівень впровадження всіх 8 виміряних заходів безпеки (примусовий HTTPS, HSTS, CSP, X-Frame-Options, X-Content-Type-Options, Referrer-Policy, Permissions-Policy, WAF/CDN перед сайтом). CSP становить 7.8%, HSTS — 18.1%; 11.3% японських сайтів не вимагають HTTPS, тоді як в інших регіонах цей показник становить 1.5–4.1%.
- PHP, що вже не підтримується, поширений усюди. Серед сайтів, які розкривають версію PHP, частка тих, що працюють на версії без виправлень безпеки, коливається від 29.8% (Німеччина) до 64.2% (В'єтнам). У Японії це 52.3%, а 24.0% її сайтів, що розкривають версію PHP, досі показують PHP 5.x — найвища частка серед усіх регіонів.
- Приблизно шість із десяти сайтів, що розкривають версію PHP, у більшості регіонів досі показують версію, старшу за виправлені релізи критичних вразливостей PHP 2026 року (CVSS 9.8). Винятком є Німеччина (34.3%). У Японії — 59.5%, а серед провідних японських сайтів — 64.1%.
- Щодо класів вразливостей, які можуть призвести до віддаленого виконання коду (RCE) або до експлойтів пошкодження пам'яті, експозиція Японії приблизно вдвічі вища, ніж у Великій Британії, США та Німеччині, для CVE класу RCE (3.5% проти 1.5%, 1.7%, 1.8%). Для CVE пошкодження пам'яті Японія (8.1%) значно випереджає Велику Британію (3.1%), але перебуває на рівні Німеччини (7.6%) і Франції (8.2%); Італія (10.1%) та В'єтнам (16.2%) мають вищі показники.
Ця стаття також опублікована англійською на sitescouter.net та японською на sitescouter.net. Це українська версія на Site Scouter, перекладена з англійської.
Охоплення і методика
| Параметр | Подробиці |
|---|---|
| Період | 22–24 жовтня 2026 року |
| Регіони | Японія, США та загальні TLD, Велика Британія, Німеччина, Франція, Італія, Канада, В'єтнам, Малайзія, глобальні топсайти |
| Запитано / відповіли | 268,485 / 121,903 (Японія: 160,390 / 35,998) |
| Що робилося | Один DNS-запит, одне TLS-рукостискання та один HTTP GET на сайт. Жодного сканування портів, жодного пошуку вразливостей, жодних спроб входу, жодного трафіку експлойтів. Це той самий контакт, що й одноразове відкриття сайту в браузері. |
| Що фіксувалося | Заголовки Server і X-Powered-By, теги генератора CMS, версія TLS, сертифікат, безпекові заголовки, атрибути cookie, наявність у DNSBL, наявність WAF/CDN |
| Зіставлення з CVE | Публічні CVE з National Vulnerability Database американського NIST для PHP, Apache httpd, nginx, WordPress, Drupal, Joomla, OpenSSL та IIS зіставлялися з рядком версії, який розкрив сам сервер, за власними діапазонами CPE кожного продукту |
| Поводження з даними | Результати зберігаються лише в режимі додавання й агрегуються лише для читання. Жодне значення не редагувалося і не видалялося. Під час агрегування було виявлено ваду першого проходу зіставлення з CVE (він порівнював CPE інших продуктів), і всі наведені тут показники CVE отримано з виправленого повторного зіставлення збережених рядків версій. |
Склад вибірки. Регіони, крім Японії, взято зі списку топсайтів Tranco за національним доменом верхнього рівня (Велика Британія: .uk/.co.uk; Німеччина: .de; Франція: .fr; Італія: .it; Канада: .ca; В'єтнам: .vn; Малайзія: .my). «США та загальні TLD» — це .us/.com/.net/.org без ccTLD інших країн, тож це наближення до англомовного вебу, а не перелік сайтів, розміщених у США. «Глобальні топсайти» — верхня частина списку Tranco. Японську вибірку сформовано з трьох джерел: Tranco (.jp), Majestic Million (.jp) і 130,070 доменів із власної історії пошуку SiteScouter — домени, які користувачі вводили в японський SEO-інструмент, серед них багато прострочених або припаркованих доменів (відповіли лише 11.7%, тоді як для Tranco — 66.3%, для Majestic — 72.5%). Порівняння між регіонами нижче використовують повні вибірки; там, де японські джерела суттєво різняться, ми показуємо їх окремо.
Що тут означає «експозиція»
«Експозиція» в цьому звіті означає, що розкритий сервером рядок версії потрапляє в діапазон ураження публічного CVE. Дистрибутиви Linux часто переносять виправлення без зміни рядка версії, а WAF або CDN можуть блокувати шлях атаки, тож позначений сайт може вже бути безпечним. Показники є верхньою межею. Ми не перевіряли, чи можна експлуатувати будь-який сайт. Діє й зворотне: сайти, що приховують свою версію (74.3% японських сайтів, які відповіли), для цього методу невидимі, а приховування версії — це добра гігієна, але воно не означає, що програмне забезпечення оновлене.
Заходи безпеки: Японія остання за всіма вісьмома
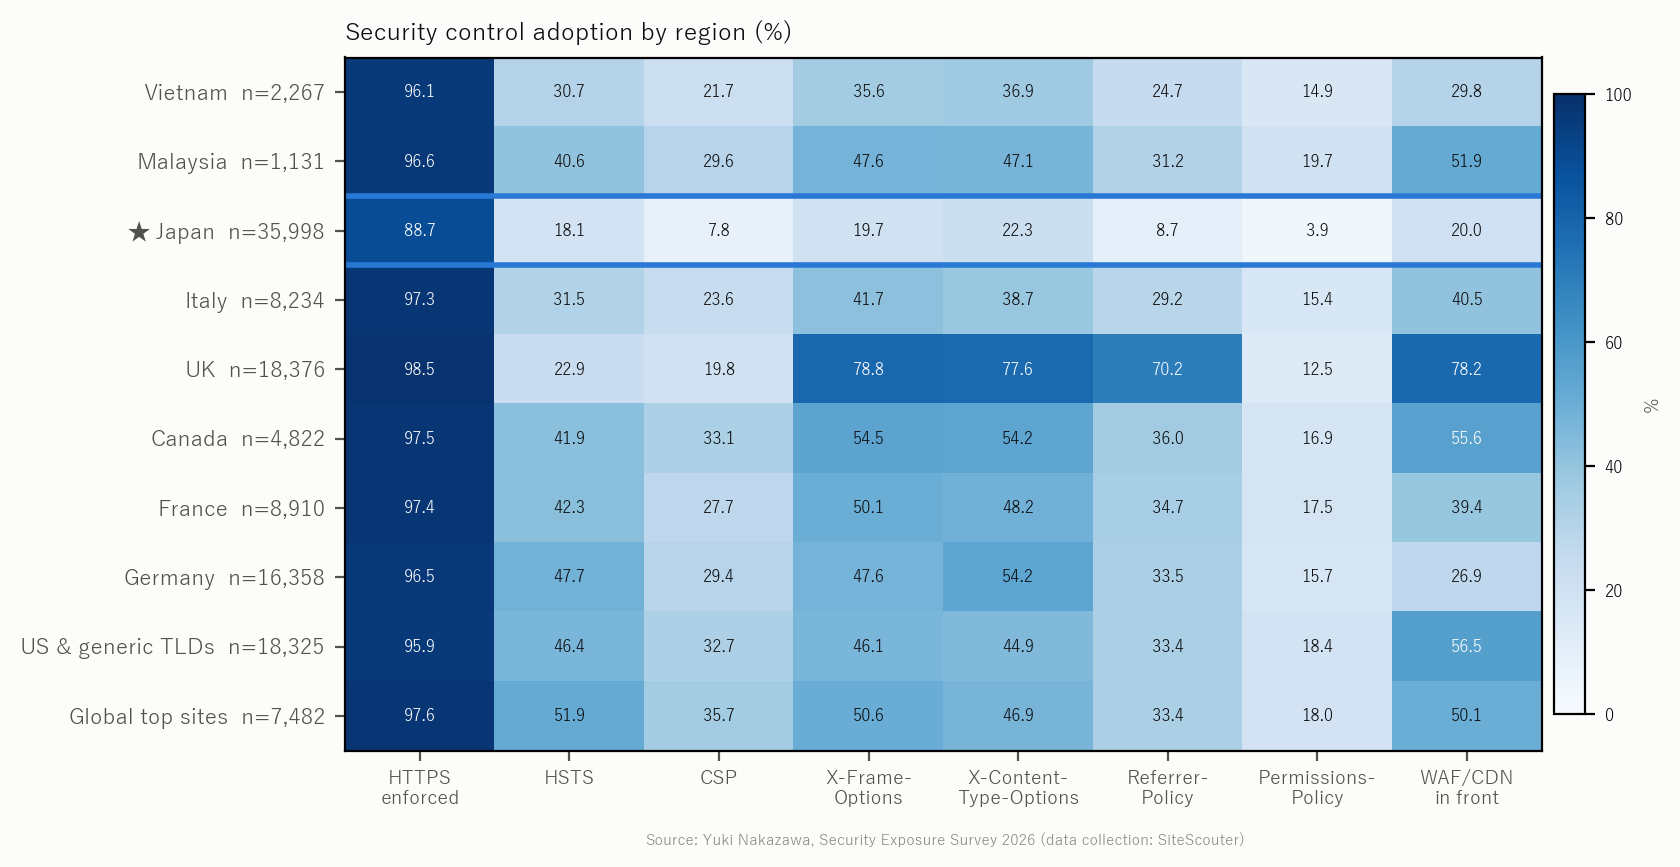
| Регіон | n | Примусовий HTTPS | HSTS | CSP | X-Frame-Options | X-Content-Type-Options | Referrer-Policy | Permissions-Policy | WAF/CDN перед сайтом |
|---|---|---|---|---|---|---|---|---|---|
| Японія | 35,998 | 88.7 | 18.1 | 7.8 | 19.7 | 22.3 | 8.7 | 3.9 | 20.0 |
| Велика Британія | 18,376 | 98.5 | 22.9 | 19.8 | 78.8 | 77.6 | 70.2 | 12.5 | 78.2 |
| США та загальні TLD | 18,325 | 95.9 | 46.4 | 32.7 | 46.1 | 44.9 | 33.4 | 18.4 | 56.5 |
| Німеччина | 16,358 | 96.5 | 47.7 | 29.4 | 47.6 | 54.2 | 33.5 | 15.7 | 26.9 |
| Франція | 8,910 | 97.4 | 42.3 | 27.7 | 50.1 | 48.2 | 34.7 | 17.5 | 39.4 |
| Італія | 8,234 | 97.3 | 31.5 | 23.6 | 41.7 | 38.7 | 29.2 | 15.4 | 40.5 |
| Глобальні топсайти | 7,482 | 97.6 | 51.9 | 35.7 | 50.6 | 46.9 | 33.4 | 18.0 | 50.1 |
| Канада | 4,822 | 97.5 | 41.9 | 33.1 | 54.5 | 54.2 | 36.0 | 16.9 | 55.6 |
| В'єтнам | 2,267 | 96.1 | 30.7 | 21.7 | 35.6 | 36.9 | 24.7 | 14.9 | 29.8 |
| Малайзія | 1,131 | 96.6 | 40.6 | 29.6 | 47.6 | 47.1 | 31.2 | 19.7 | 51.9 |
(% сайтів, які відповіли.)
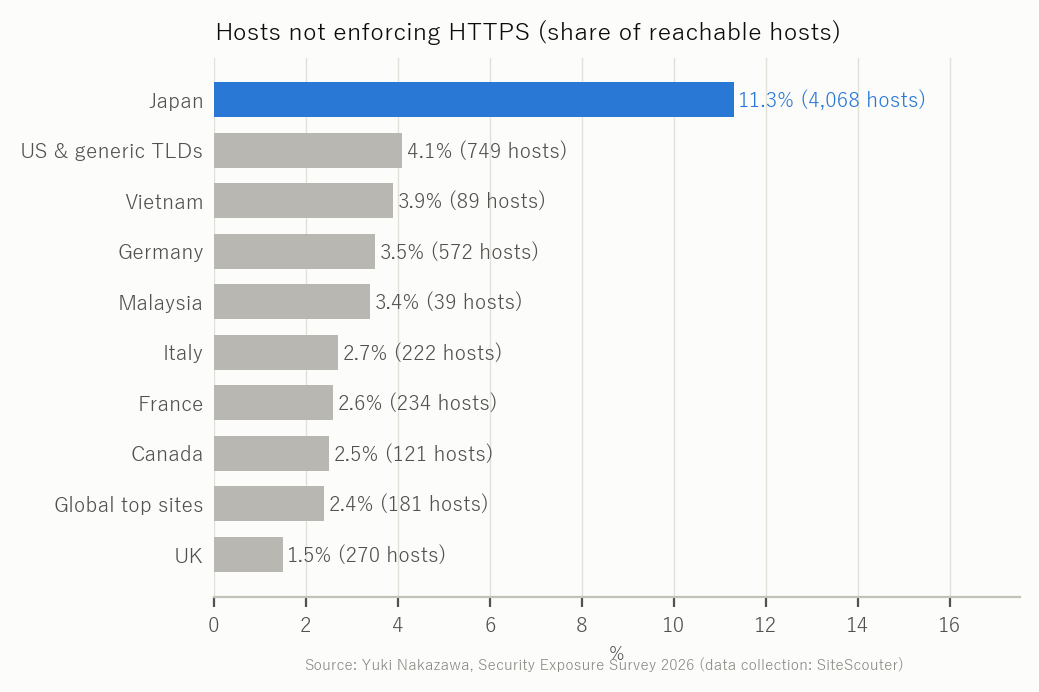
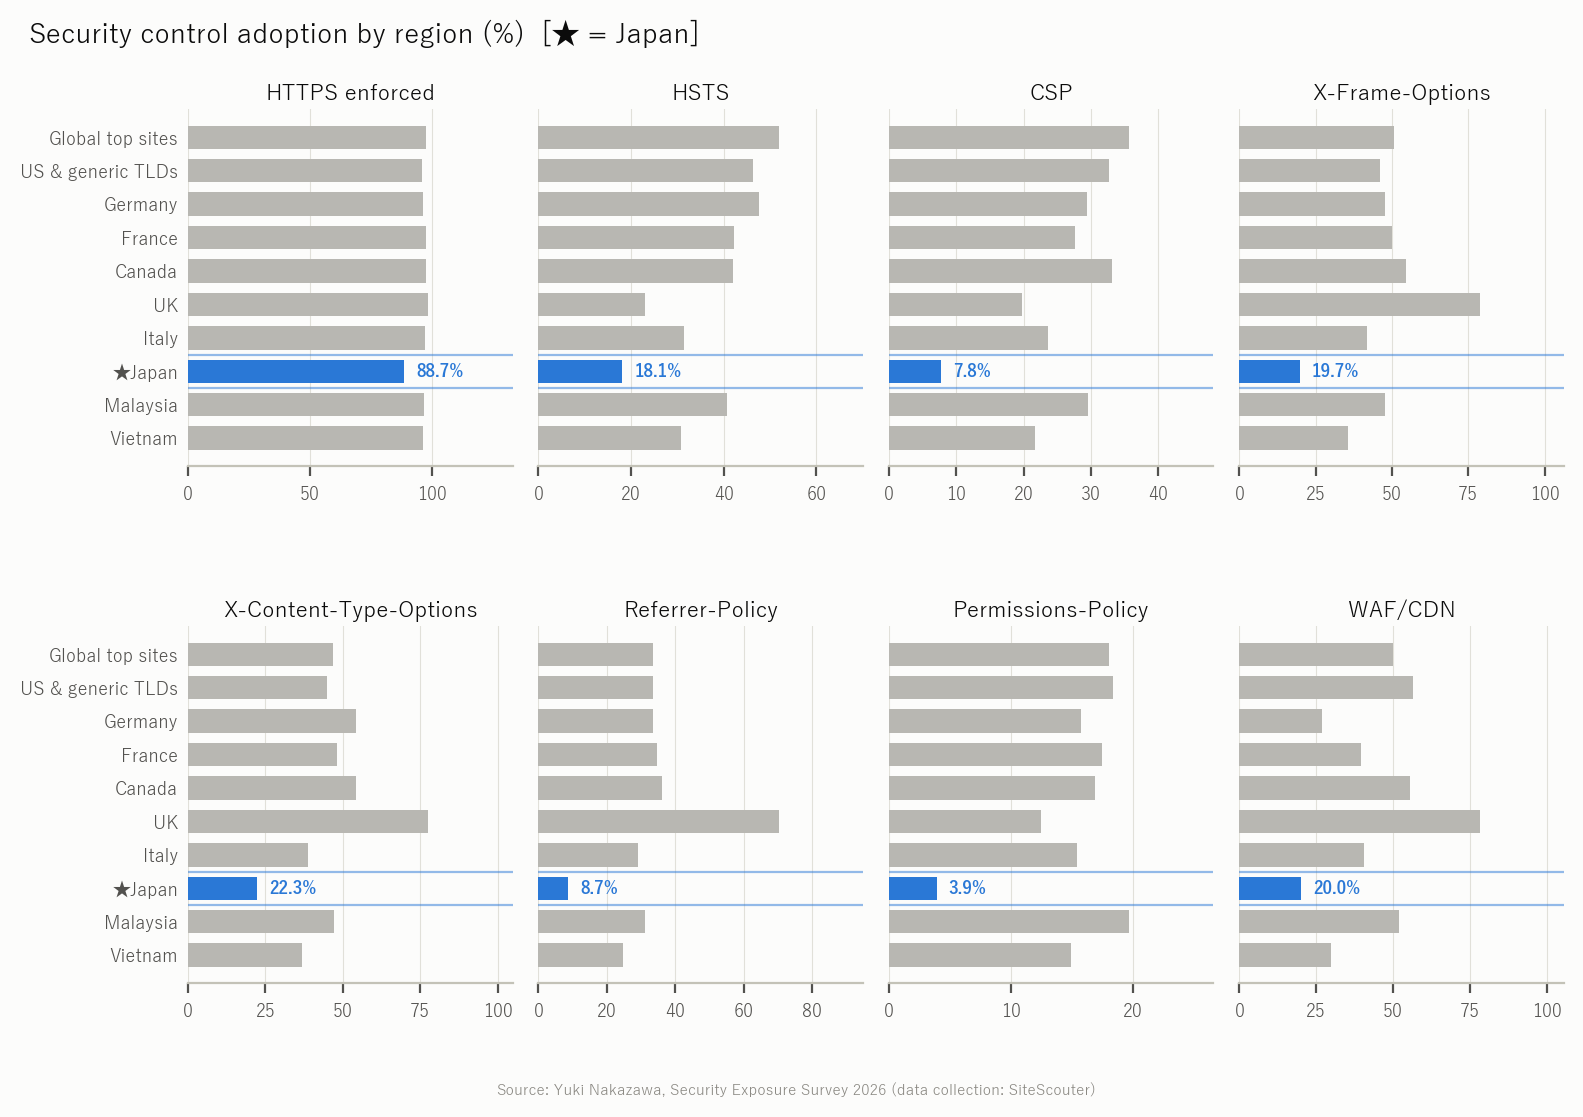
Найбільший розрив — у HTTPS: 11.3% японських сайтів (4,068) не вимагають HTTPS, тоді як в інших регіонах — 1.5–4.1%. Сторінку, яка досі завантажується через звичайний HTTP, можна змінити під час передавання, а дані для входу — перехопити.
Для чесного прочитання важливі два застереження:
- Високі показники заголовків у Великій Британії залежать від Cloudflare. 78.2% британських сайтів працюють за WAF/CDN, а Cloudflare за замовчуванням додає X-Frame-Options, X-Content-Type-Options і Referrer-Policy. Ці цифри відображають налаштування постачальника за замовчуванням так само, як і рішення власників сайтів. Японія має найменшу частку WAF/CDN (20.0%).
- Розрив не є артефактом «довгого хвоста» японської вибірки. Лише провідні японські сайти (Tranco) мають HSTS 27.5% і CSP 10.9%. Це вище за Велику Британію щодо HSTS (22.9%), але нижче за всі інші регіони щодо HSTS (30.7–51.9%) і нижче за всі регіони щодо CSP (19.8–35.7%).
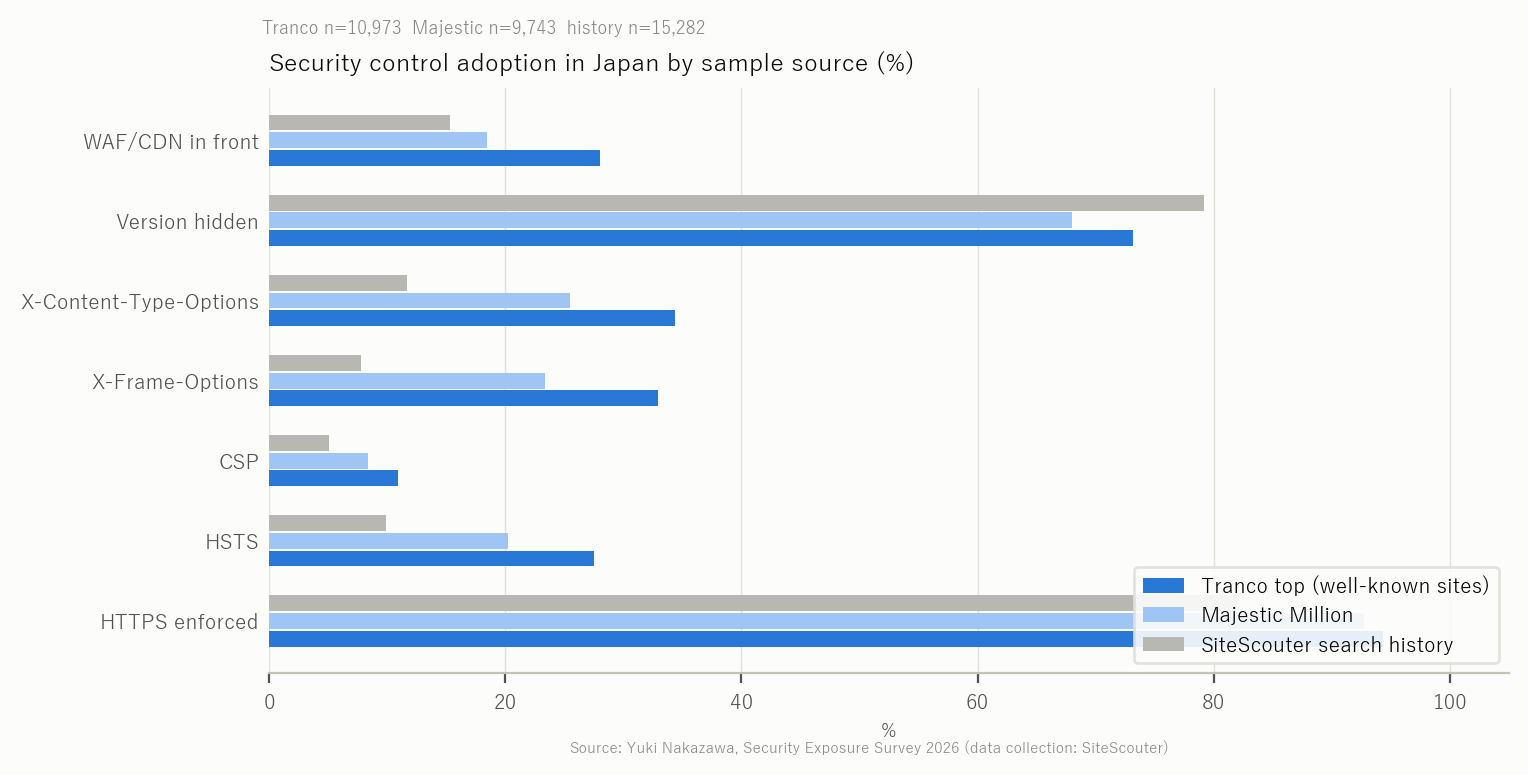
| Японія, за джерелом вибірки | n | Примусовий HTTPS | HSTS | CSP | X-Frame-Options | X-Content-Type-Options |
|---|---|---|---|---|---|---|
| Список топсайтів Tranco | 10,973 | 94.3 | 27.5 | 10.9 | 32.9 | 34.4 |
| Majestic Million | 9,743 | 92.7 | 20.2 | 8.4 | 23.4 | 25.5 |
| Історія пошуку SiteScouter | 15,282 | 82.1 | 9.9 | 5.1 | 7.8 | 11.7 |
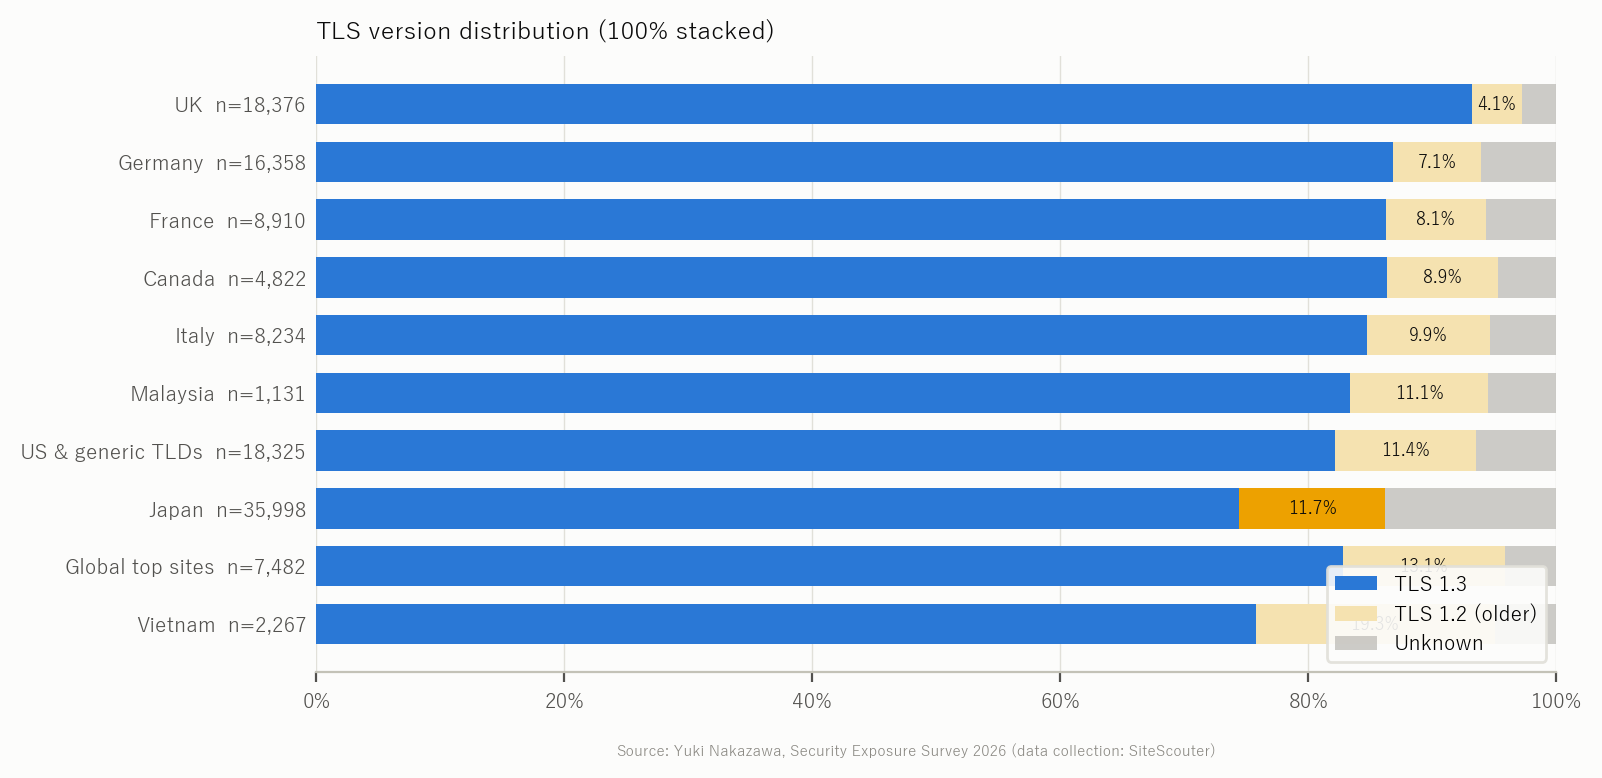
TLS 1.0 і 1.1 не спостерігалися ніде. Частка сайтів, що зупинилися на TLS 1.2 (без TLS 1.3), становить 13.6% у Японії, 12.1% для США та загальних TLD, 4.2% у Великій Британії та 20.3% у В'єтнамі.
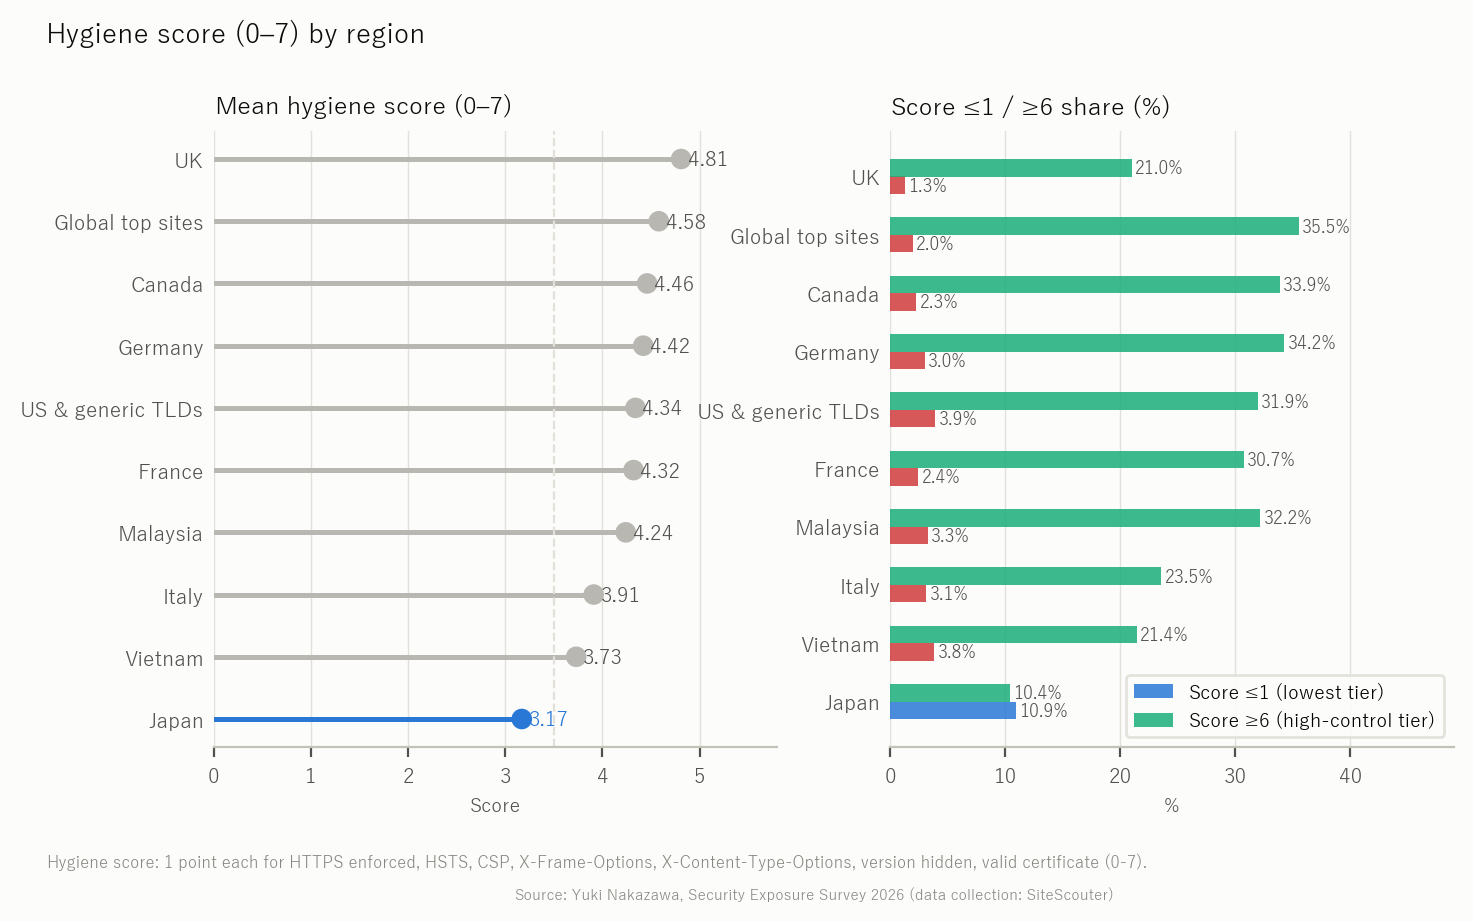
Проста оцінка гігієни (по одному балу за примусовий HTTPS, HSTS, CSP, X-Frame-Options, X-Content-Type-Options, приховану версію, дійсний сертифікат) у середньому становить 3.17 у Японії проти 4.81 у Великій Британії, 4.42 у Німеччині та 4.34 для США та загальних TLD. 10.9% японських сайтів набирають 1 бал або менше; у Великій Британії — 1.3%.
Розкриття версій
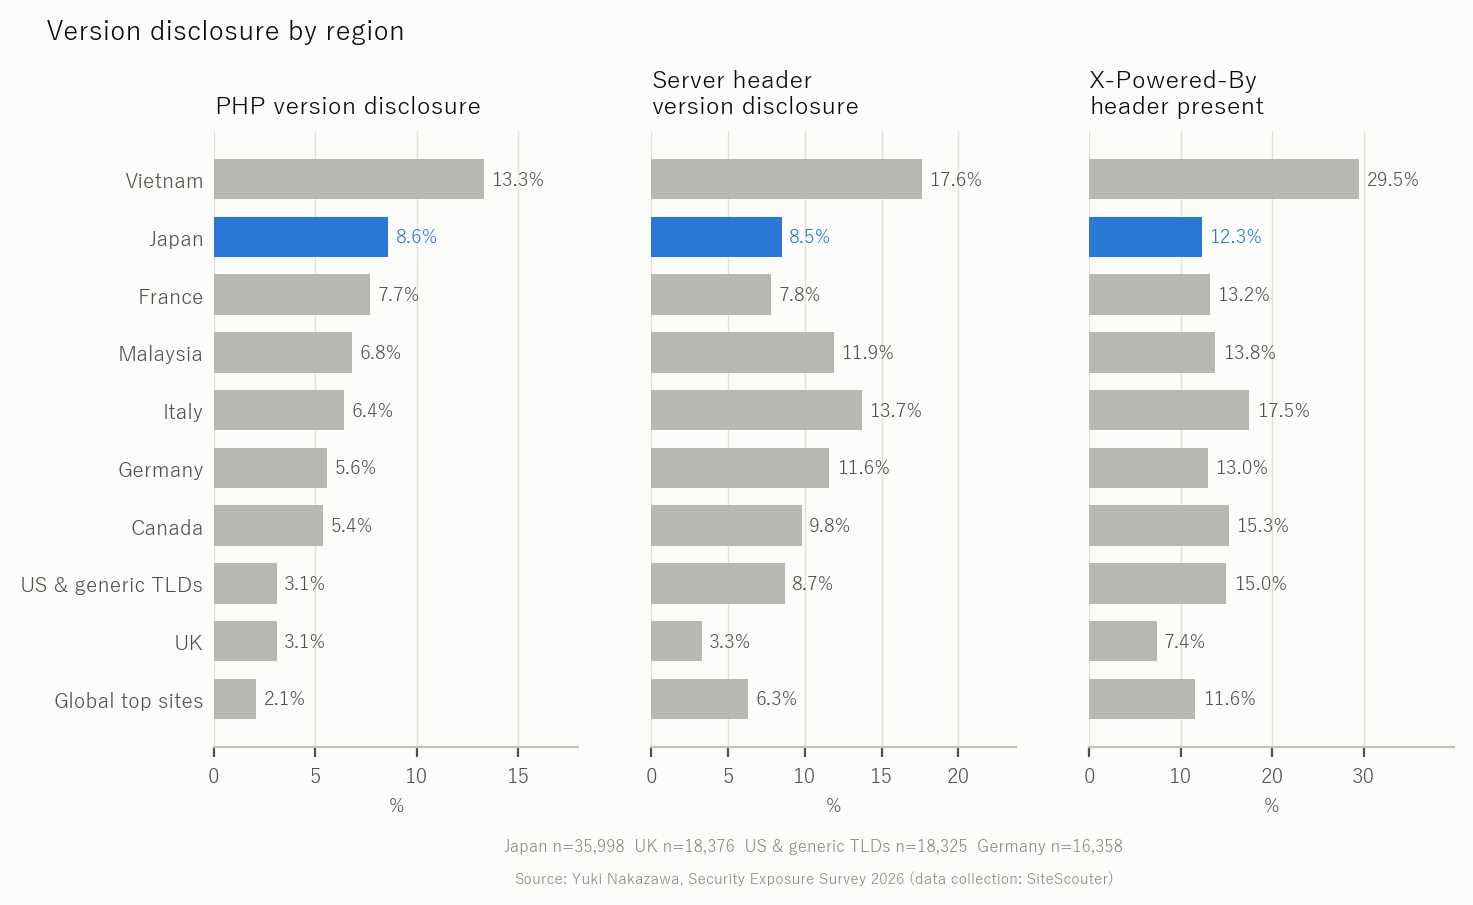
| Регіон | Версія в заголовку Server |
Є X-Powered-By |
Розкрито версію PHP | Виявлено CMS → розкрито версію |
|---|---|---|---|---|
| Японія | 8.5% | 12.3% | 3,099 (8.6%) | 12,410 → 3,832 |
| Велика Британія | 3.3% | 7.4% | 562 (3.1%) | 1,791 → 942 |
| США та загальні TLD | 8.7% | 15.0% | 571 (3.1%) | 2,951 → 1,184 |
| Німеччина | 11.6% | 13.0% | 913 (5.6%) | 2,569 → 1,386 |
| Франція | 7.8% | 13.2% | 683 (7.7%) | 2,181 → 1,096 |
| Італія | 13.7% | 17.5% | 525 (6.4%) | 2,185 → 1,278 |
| Канада | 9.8% | 15.3% | 261 (5.4%) | 1,147 → 624 |
| В'єтнам | 17.6% | 29.5% | 302 (13.3%) | 425 → 217 |
| Малайзія | 11.9% | 13.8% | 77 (6.8%) | 281 → 172 |
| Глобальні топсайти | 6.3% | 11.6% | 154 (2.1%) | 896 → 389 |
Точна назва версії полегшує вибір цілі. Проте наша позиція — не «сховайте її», а «спершу оновіть, потім сховайте». Приховування версії само нічого не виправляє.
PHP: версії без підтримки поширені в кожному регіоні
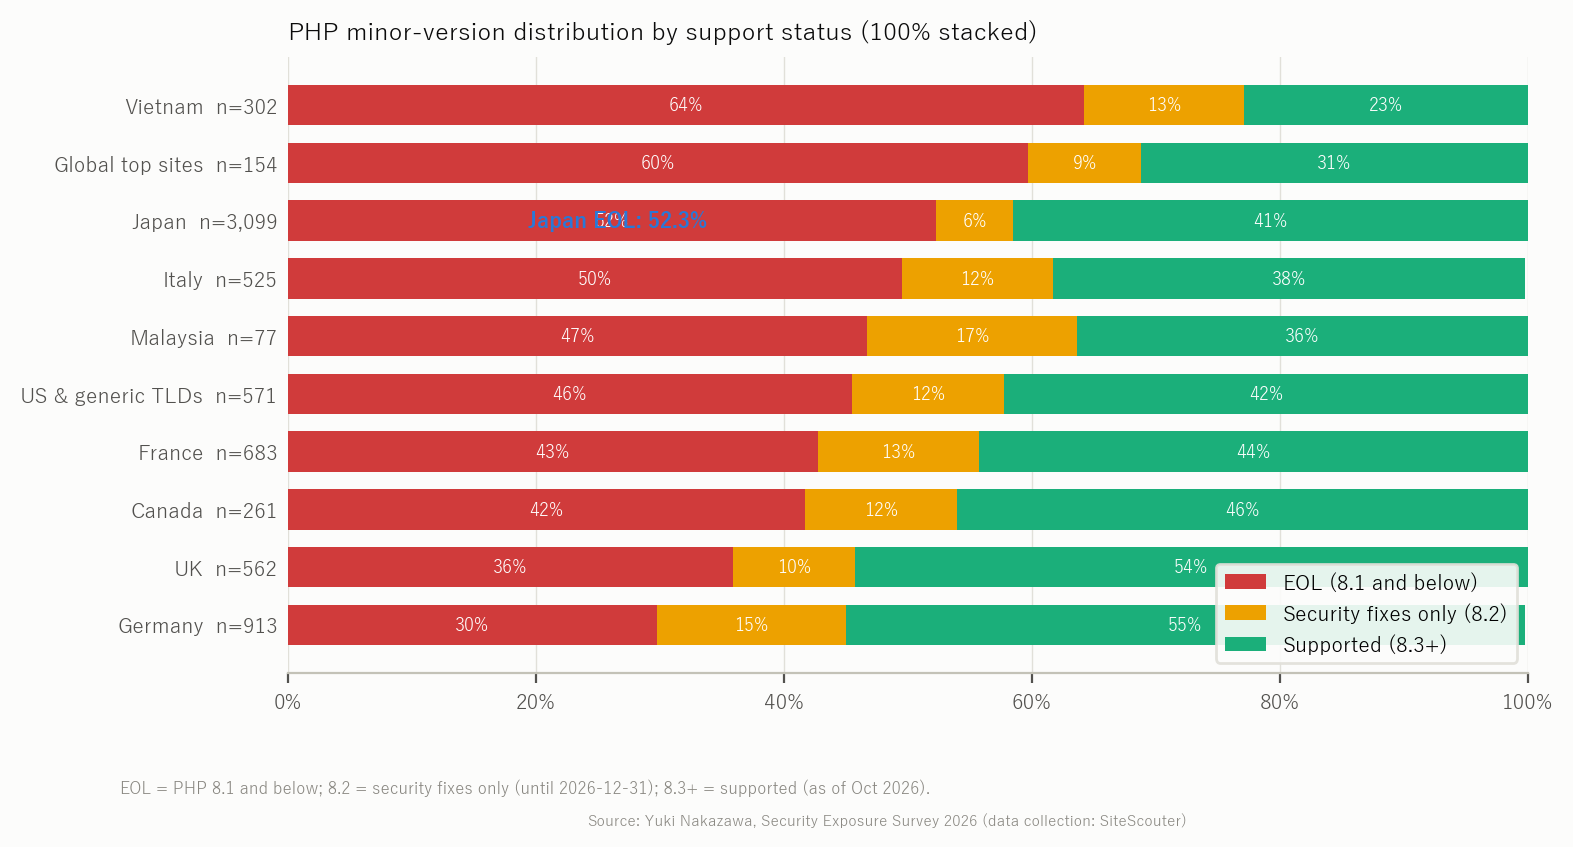
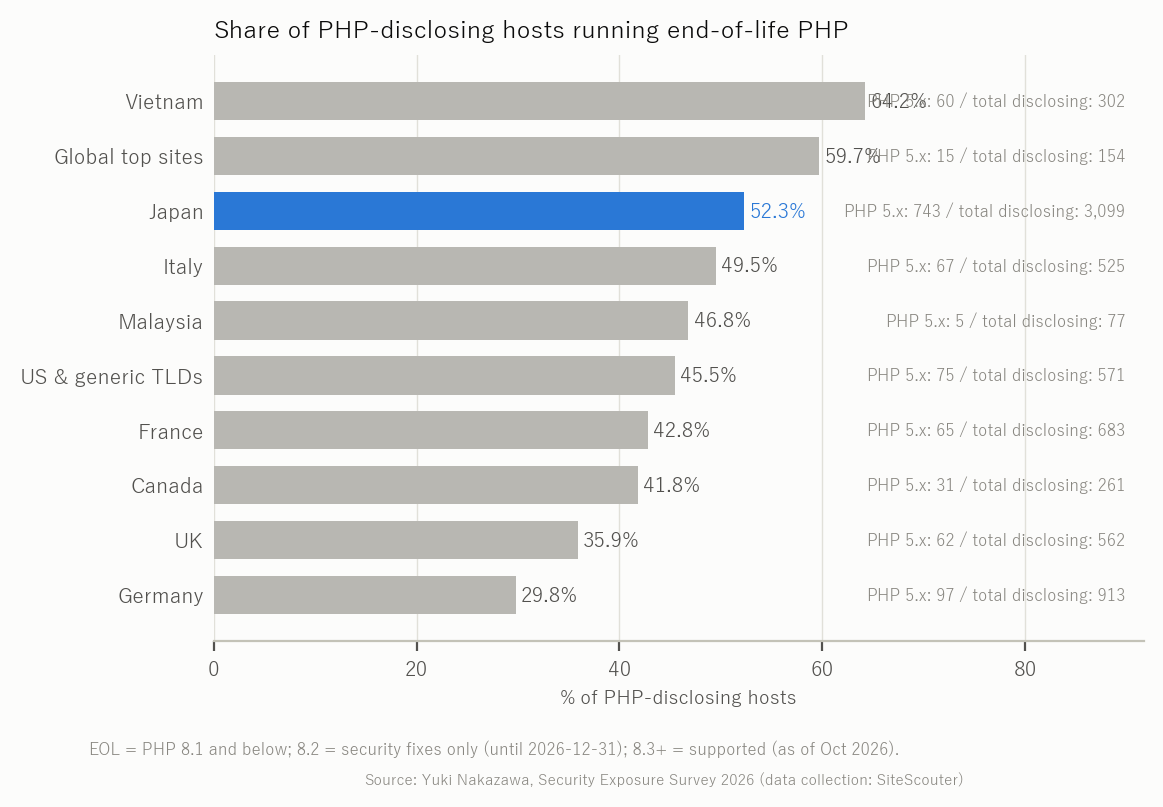
Статус підтримки станом на жовтень 2026 року: PHP 8.1 і старші версії більше не отримують виправлень безпеки (завершення підтримки, end of life); 8.2 отримує лише виправлення безпеки до 31 грудня 2026 року; 8.3 і новіші мають повну підтримку.
| Регіон | Сайти, що розкривають PHP | Без підтримки | Частка | PHP 5.x | Частка PHP 5.x |
|---|---|---|---|---|---|
| В'єтнам | 302 | 194 | 64.2% | 60 | 19.9% |
| Глобальні топсайти | 154 | 92 | 59.7% | 15 | 9.7% |
| Японія | 3,099 | 1,621 | 52.3% | 743 | 24.0% |
| Італія | 525 | 260 | 49.5% | 67 | 12.8% |
| Малайзія | 77 | 36 | 46.8% | 5 | 6.5% |
| США та загальні TLD | 571 | 260 | 45.5% | 75 | 13.1% |
| Франція | 683 | 292 | 42.8% | 65 | 9.5% |
| Канада | 261 | 109 | 41.8% | 31 | 11.9% |
| Велика Британія | 562 | 202 | 35.9% | 62 | 11.0% |
| Німеччина | 913 | 272 | 29.8% | 97 | 10.6% |
(Частка PHP 5.x = сайти з PHP 5.x ÷ сайти, що розкривають PHP, обчислено з наведених кількостей.)
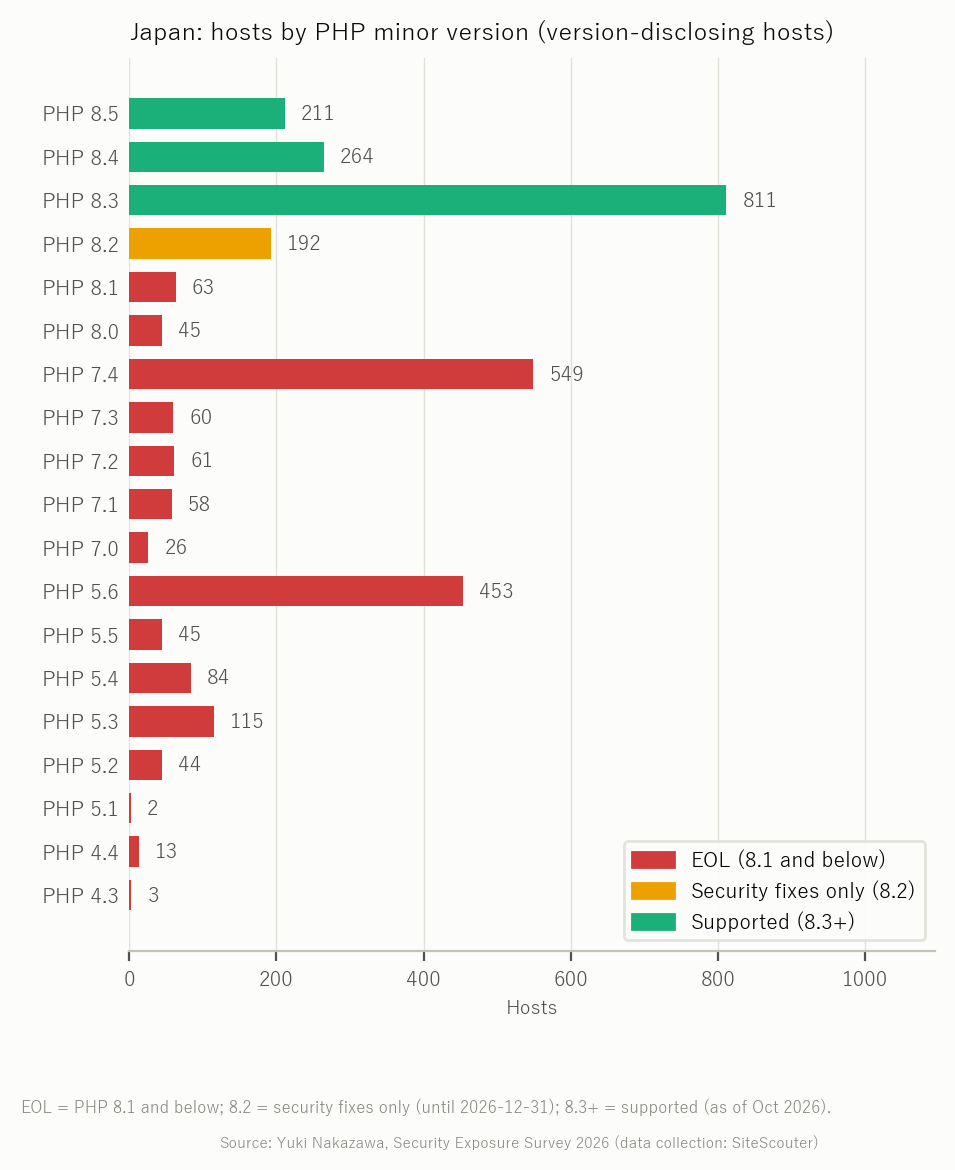
За загальною часткою версій без підтримки Японія не вирізняється (у В'єтнамі та глобальному списку вона вища), але вирізняється довгим хвостом дуже старих версій: 24.0% її сайтів, що розкривають версію PHP, показують PHP 5.x — найбільше серед усіх регіонів. PHP 5.6, останній реліз якого (5.6.40) вийшов у січні 2019 року, — третя за поширеністю мінорна версія в Японії (453 сайти).
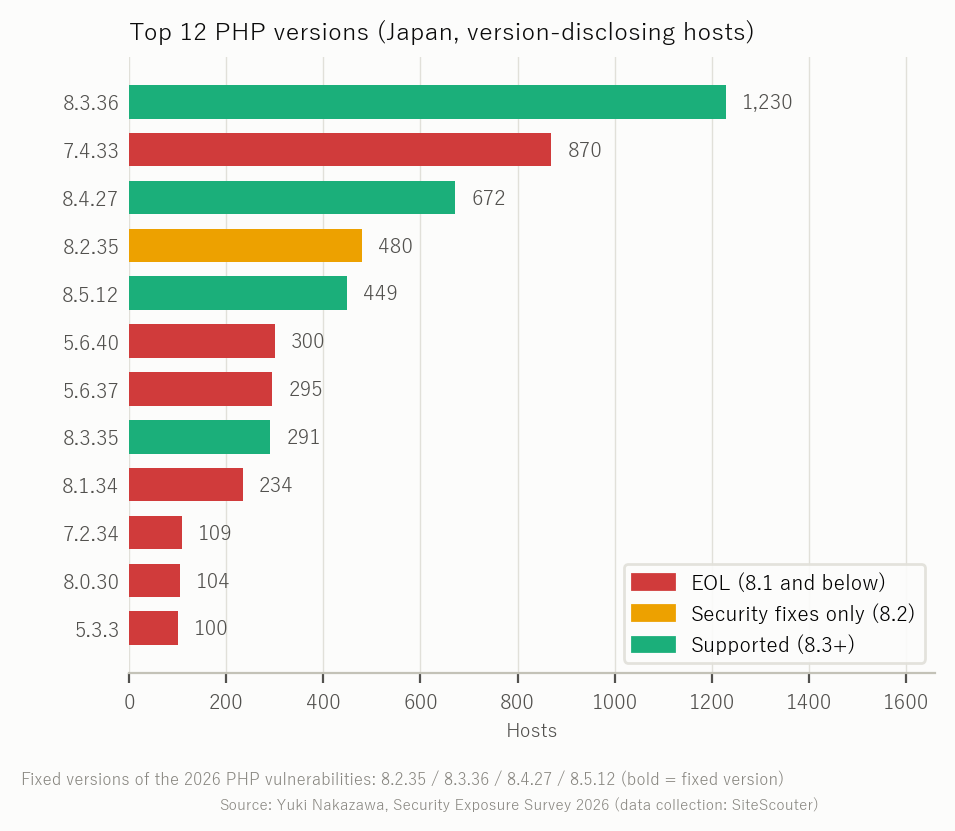
Критичні вразливості PHP 2026 року: скільки сайтів досі показують невиправлену версію
У 2026 році для PHP було опубліковано CVE-2026-109618 і CVE-2026-109619 (CVSS 9.8, CRITICAL). Це вади типу use-after-free, які спрацьовують під час обробки longjmp() у разі вичерпання пам'яті й можуть змішувати вміст пам'яті між запитами. Це може розкрити дані або сесію іншого користувача і може бути використано для захоплення. Виправлені релізи — 8.2.35, 8.3.36, 8.4.27 і 8.5.12.
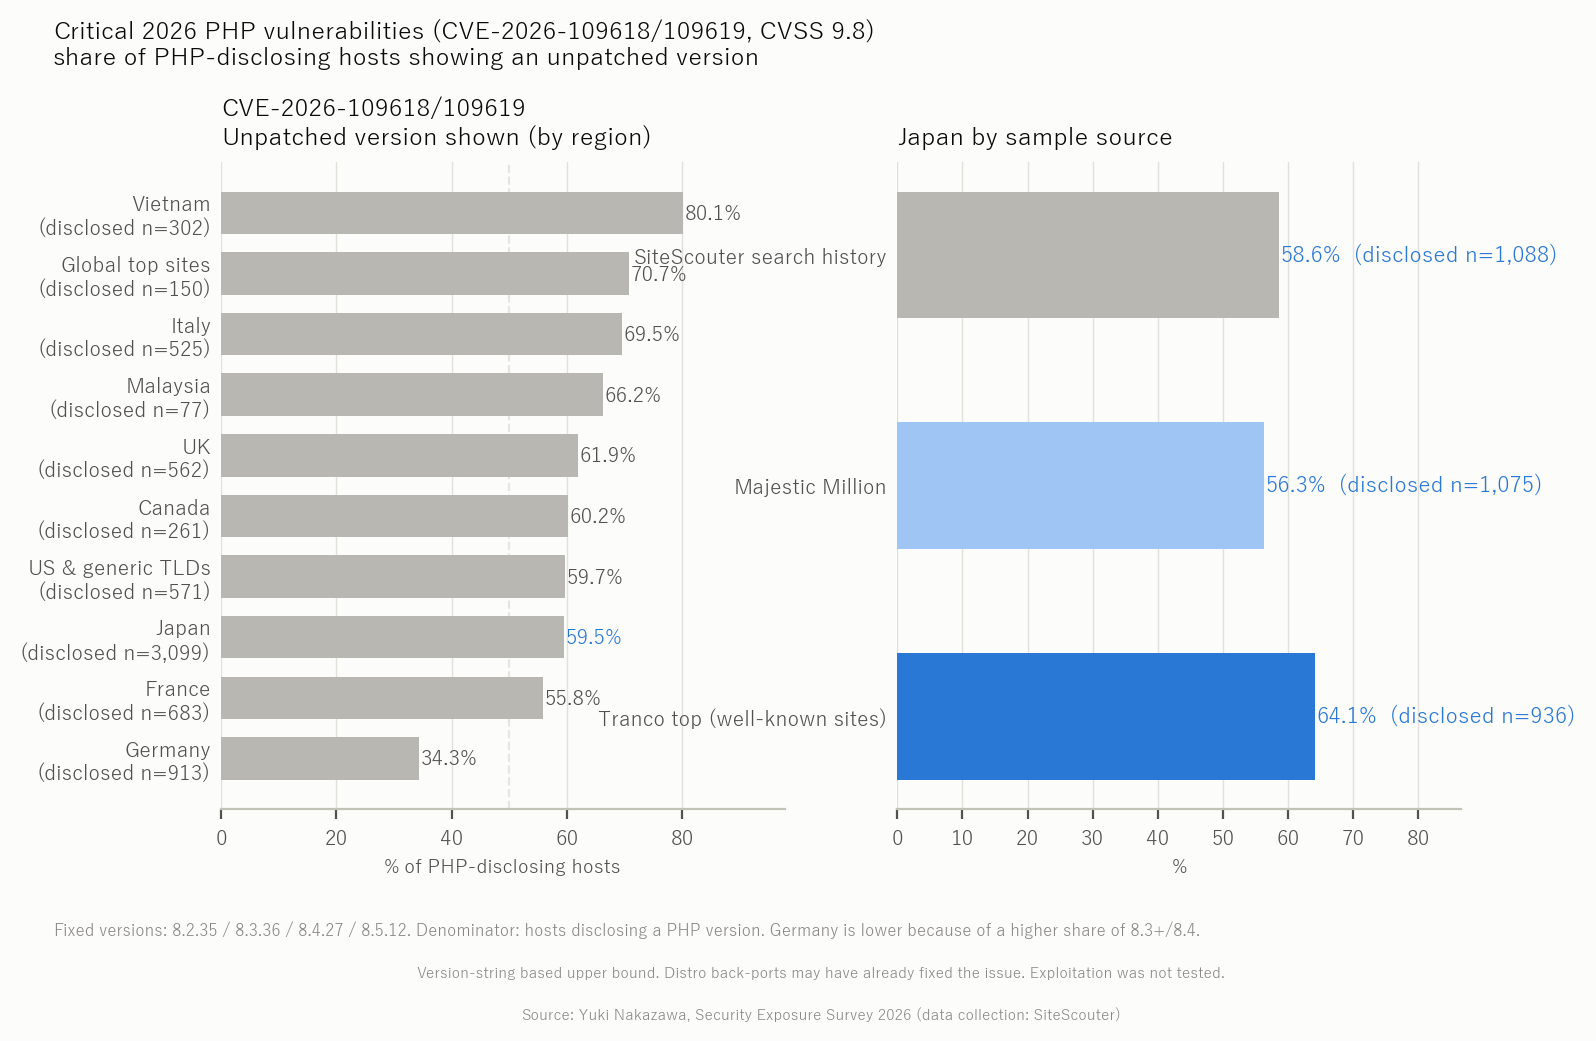
| Регіон | Сайти, що розкривають PHP | Показують невиправлену версію | Частка |
|---|---|---|---|
| В'єтнам | 302 | 242 | 80.1% |
| Глобальні топсайти | 150 | 106 | 70.7% |
| Італія | 525 | 365 | 69.5% |
| Малайзія | 77 | 51 | 66.2% |
| Велика Британія | 562 | 348 | 61.9% |
| Канада | 261 | 157 | 60.2% |
| США та загальні TLD | 571 | 341 | 59.7% |
| Японія | 3,099 | 1,843 | 59.5% |
| Франція | 683 | 381 | 55.8% |
| Німеччина | 913 | 313 | 34.3% |
Японія за джерелом вибірки: список топсайтів Tranco — 64.1% (600 з 936), Majestic Million — 56.3% (605 з 1,075), історія пошуку — 58.6% (638 з 1,088). Відомість сайту не означає, що його оновлено.
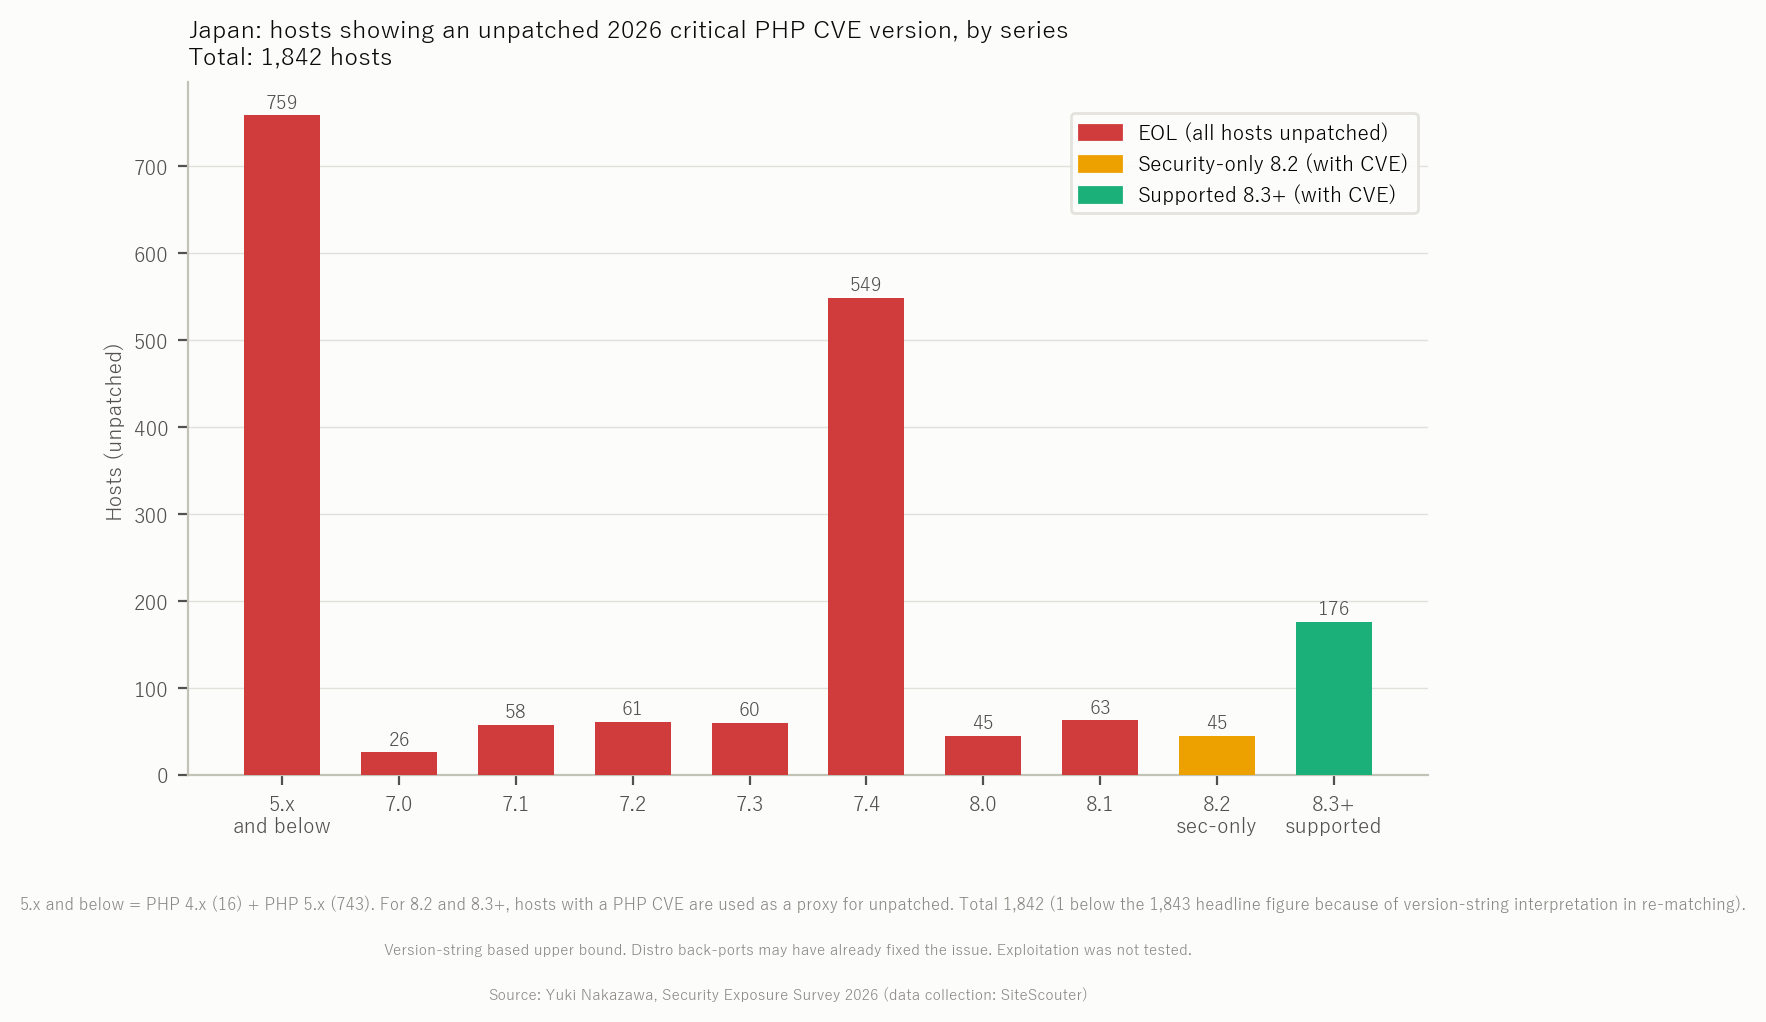
Низький показник Німеччини пояснюється і молодшим складом версій (500 з 913 її сайтів, що розкривають PHP, працюють на 8.3 або новішій), і швидшим встановленням виправлень. Із 1,842 позначених японських сайтів, які нам вдалося віднести до певної серії версій (на 1 менше за основний показник через те, як інтерпретувалися рядки версій під час повторного зіставлення), 759 працюють на 5.x або старшій, а 549 — на 7.4, тож більшості знадобиться перехід на підтримувану серію, а не точкове оновлення.
Зіставлення з публічними CVE
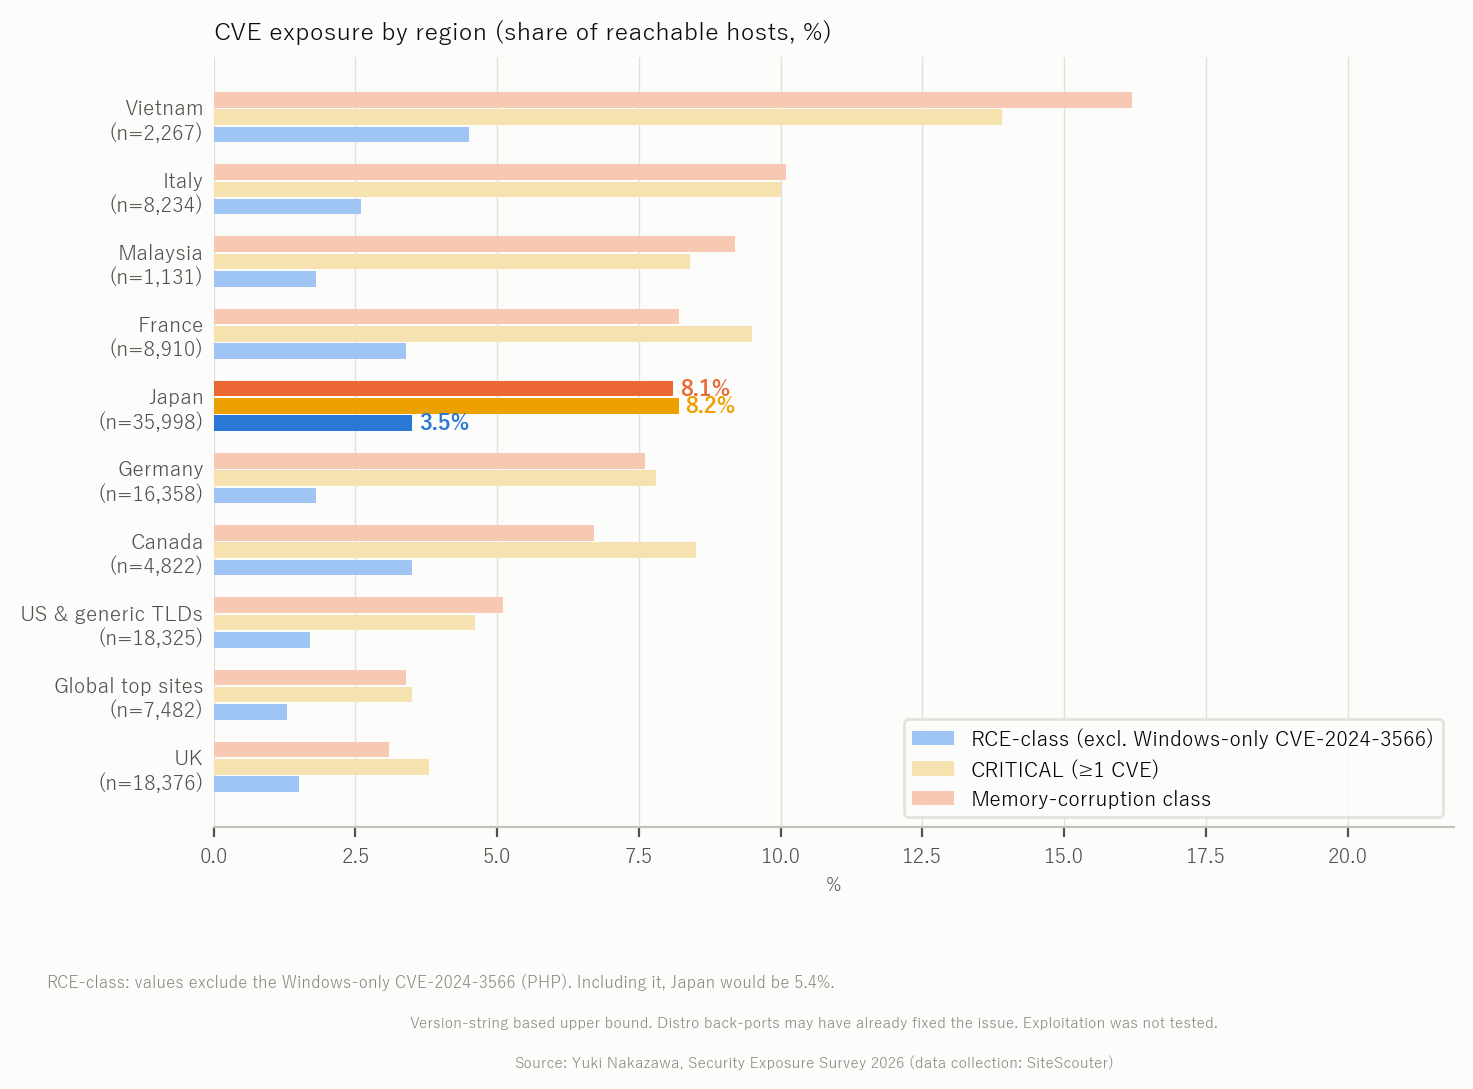
| Регіон | n | ≥1 CVE | Клас RCE (без CVE лише для Windows) | Клас RCE (усі) | Пошкодження пам'яті | CRITICAL (≥1) |
|---|---|---|---|---|---|---|
| Японія | 35,998 | 10.2% | 3.5% | 5.4% | 8.1% | 8.2% |
| Велика Британія | 18,376 | 4.7% | 1.5% | 2.0% | 3.1% | 3.8% |
| США та загальні TLD | 18,325 | 7.9% | 1.7% | 2.5% | 5.1% | 4.6% |
| Німеччина | 16,358 | 10.1% | 1.8% | 2.5% | 7.6% | 7.8% |
| Франція | 8,910 | 12.4% | 3.4% | 5.4% | 8.2% | 9.5% |
| Італія | 8,234 | 15.1% | 2.6% | 4.2% | 10.1% | 10.0% |
| Глобальні топсайти | 7,482 | 5.5% | 1.3% | 2.2% | 3.4% | 3.5% |
| Канада | 4,822 | 10.8% | 3.5% | 4.6% | 6.7% | 8.5% |
| В'єтнам | 2,267 | 21.0% | 4.5% | 9.0% | 16.2% | 13.9% |
| Малайзія | 1,131 | 13.8% | 1.8% | 3.7% | 9.2% | 8.4% |
«Клас RCE» охоплює CVE, типи слабкостей яких дають змогу віддалено виконувати команди або код (наприклад, CWE-77/78/94/502/434), — саме такі вади стоять за встановленням вебшелів. «Пошкодження пам'яті» охоплює CWE-119/125/787/416 і подібні. Найпоширеніший CVE класу RCE, CVE-2024-3566 (PHP, CVSS 9.8), стосується лише Windows, тому основна колонка RCE його не враховує; з ним Японія має 5.4%.
Якщо прочитати прямо: експозиція Японії до класу RCE (3.5%) приблизно вдвічі вища, ніж у Великій Британії, США та Німеччині, подібна до Франції (3.4%) і Канади (3.5%) та нижча, ніж у В'єтнамі (4.5%). Щодо CVE пошкодження пам'яті Японія (8.1%) приблизно в 2.6 раза перевищує Велику Британію, але приблизно рівна Німеччині (7.6%) і Франції (8.2%) та нижча за Італію (10.1%) і В'єтнам (16.2%). Японія не найгірша в цій таблиці, але явно гірша за Велику Британію та США за обома показниками.
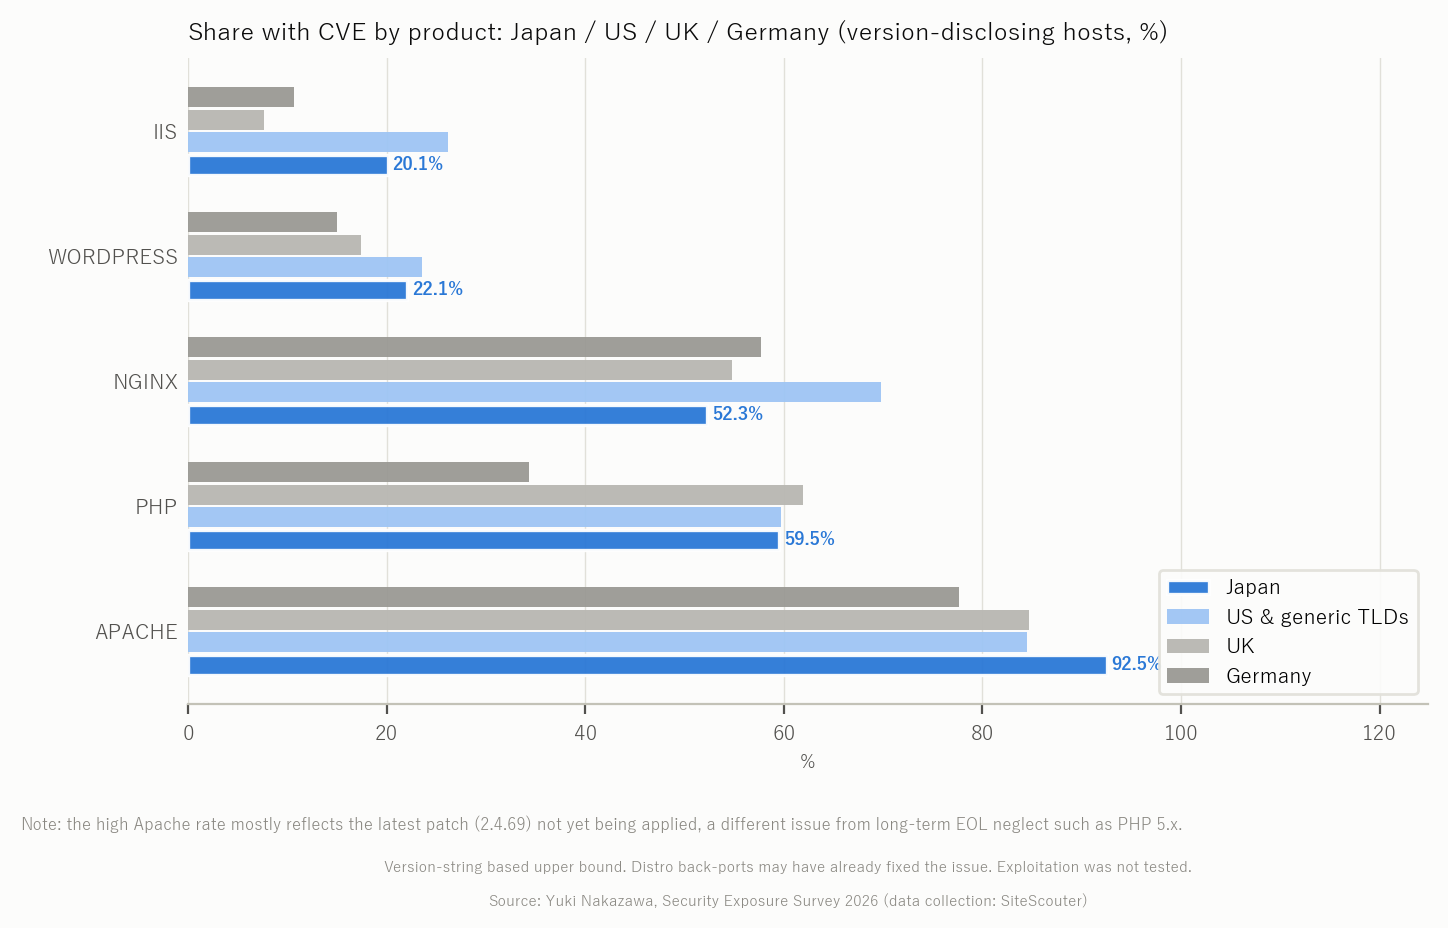
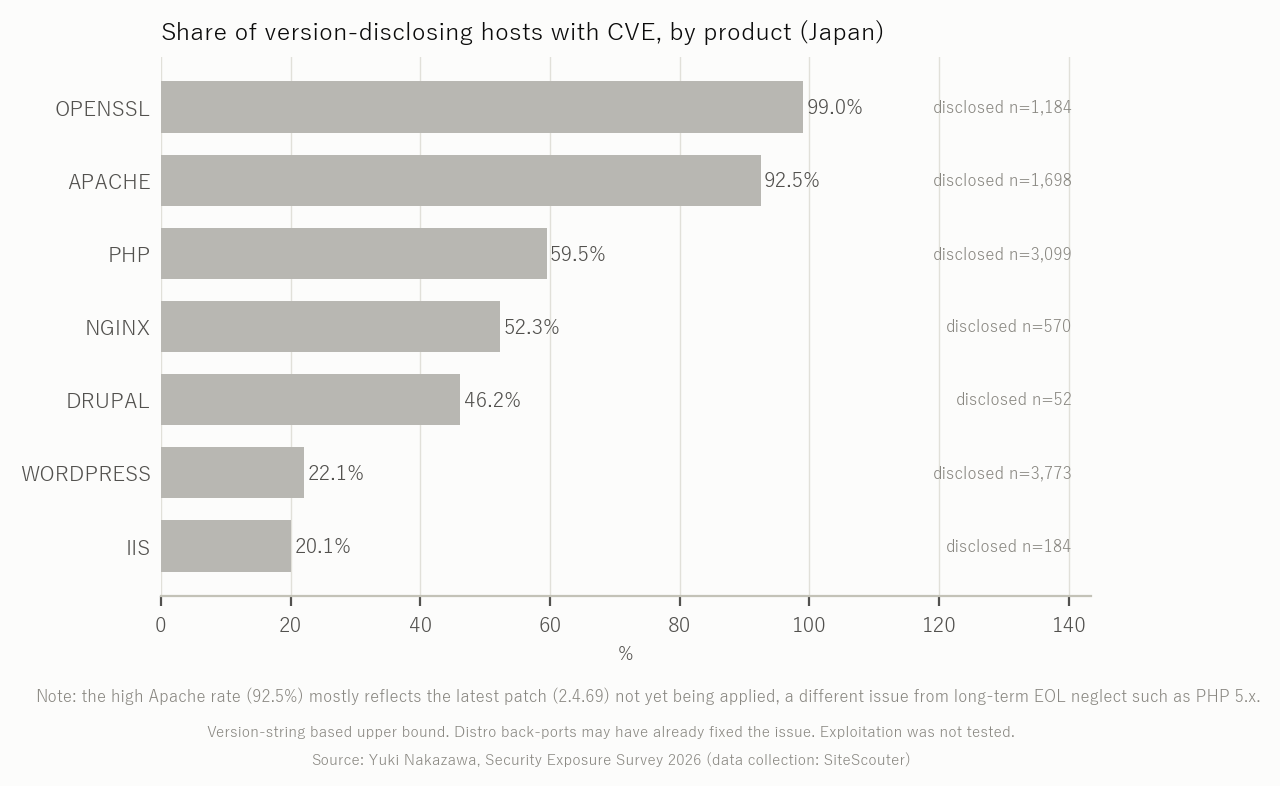
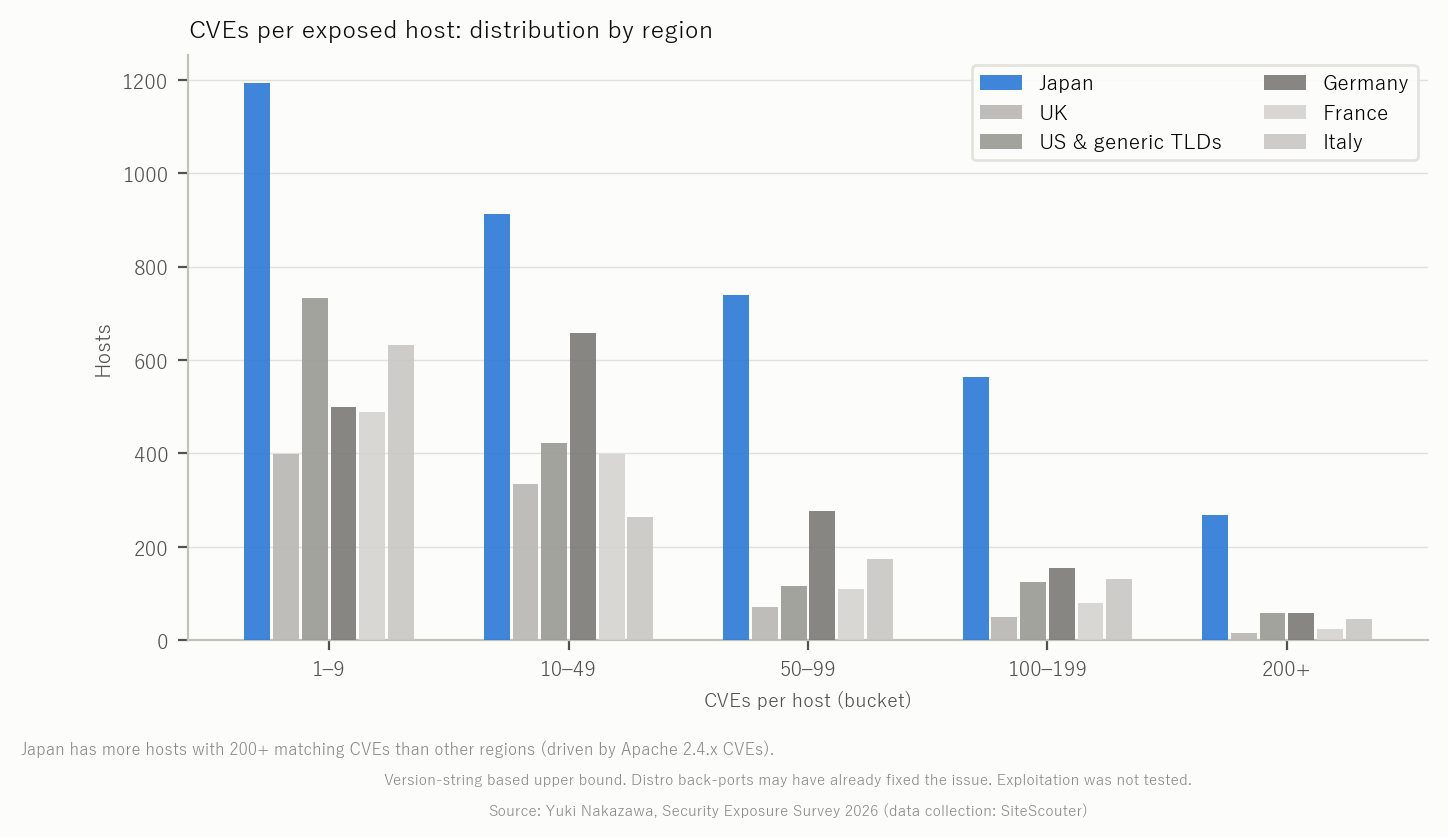
Серед вебсерверів Apache httpd показує дуже високі частки CVE в усіх регіонах (Японія 92.5%, США 84.5%, Велика Британія 84.7%, Німеччина 77.6% сайтів, що розкривають версію). Здебільшого це відображає те, що останній патч-реліз (2.4.69) ще не встановлено після серії CVE пошкодження пам'яті, які стосуються 2.4.68 і старших версій, а це інша проблема, ніж роками не оновлюваний PHP 5.x. Під час повторного дослідження цей показник має швидко змінитися. Ядро WordPress перебуває в значно кращому стані (Японія: 22.1% сайтів, що розкривають версію, відповідають CVE); у всьому дослідженні поточний реліз — безумовно найпоширеніша версія, а збіги зосереджені на старших релізах 6.x.
| Найпоширеніші CVE за кількістю сайтів | Продукт | CVSS | Клас | Сайти | з них Японія |
|---|---|---|---|---|---|
| CVE-2026-109618 / 109619 | PHP | 9.8 | пам'ять | 4,147 | 1,843 |
| CVE-2026-93546 | Apache httpd | 8.8 | пам'ять | 3,948 | 1,570 |
| CVE-2026-56449 / 57941 та інші | Apache httpd | 7.5–9.8 | пам'ять | 3,444 | 1,389 |
| CVE-2024-3566 (лише Windows) | PHP | 9.8 | RCE | 3,101 | 1,576 |
| CVE-2018-19396 | PHP | 7.5 | RCE | 1,330 | 794 |
| CVE-2018-19520 | PHP | 8.8 | RCE | 917 | 621 |
| CVE-2024-55636 – 55638 | Drupal | 9.8 | RCE | 819 | 19 |
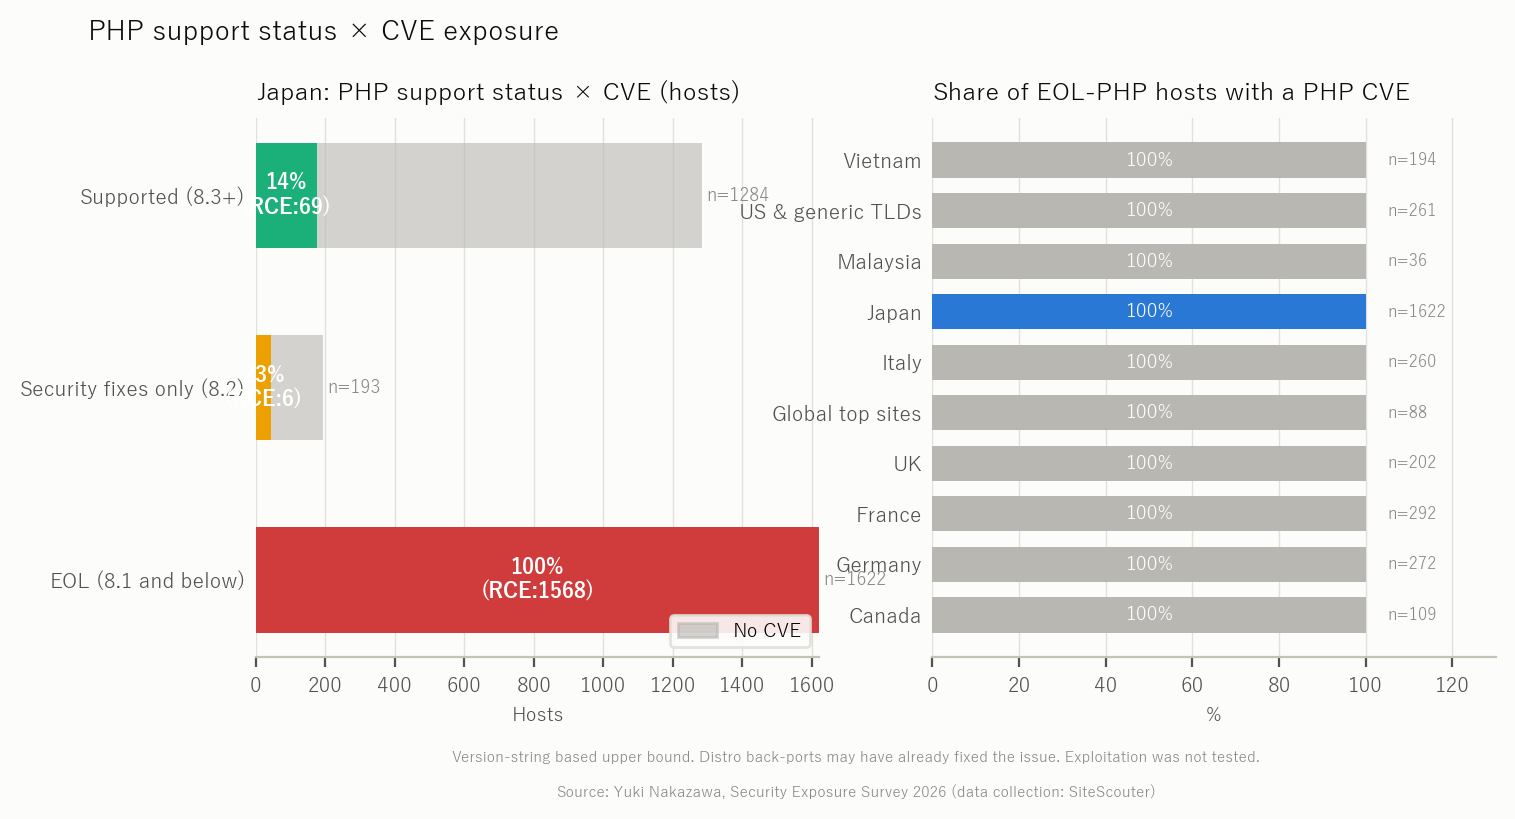
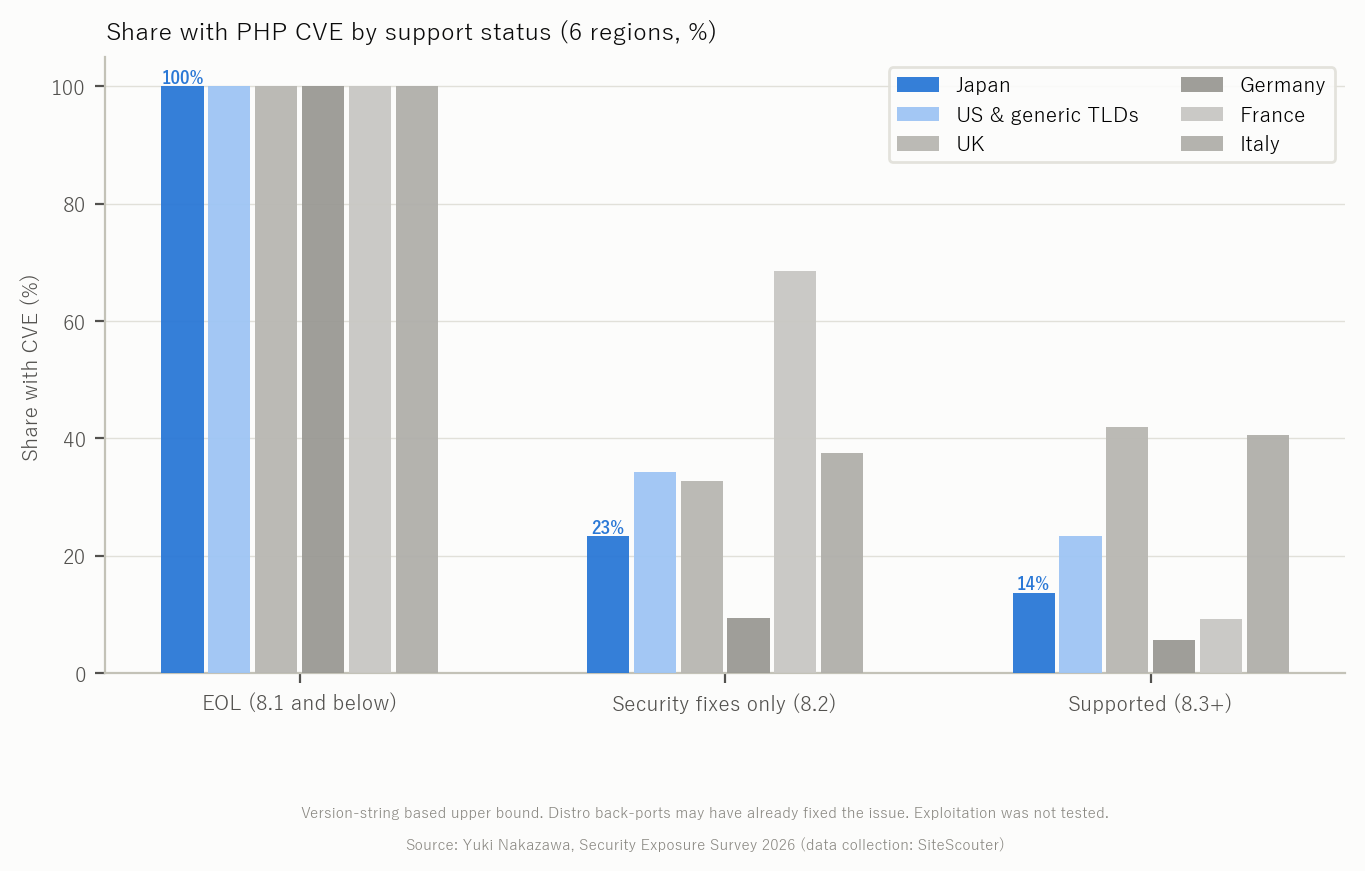
Серед 1,622 японських сайтів, що розкривають PHP і працюють на версії без підтримки, усі 1,622 потрапляють у діапазон щонайменше одного публічного CVE PHP, з них 1,568 — класу RCE. Серед сайтів на підтримуваних серіях показники становлять 23.3% (8.2) і 13.7% (8.3+), і це переважно сайти нижче 8.3.36, які не встановили виправлень 2026 року. Та сама закономірність — 100% на версіях без підтримки і значно менше на підтримуваних — спостерігається в усіх шести регіонах, які ми порівнювали.
Детальніше про Японію за типами доменів
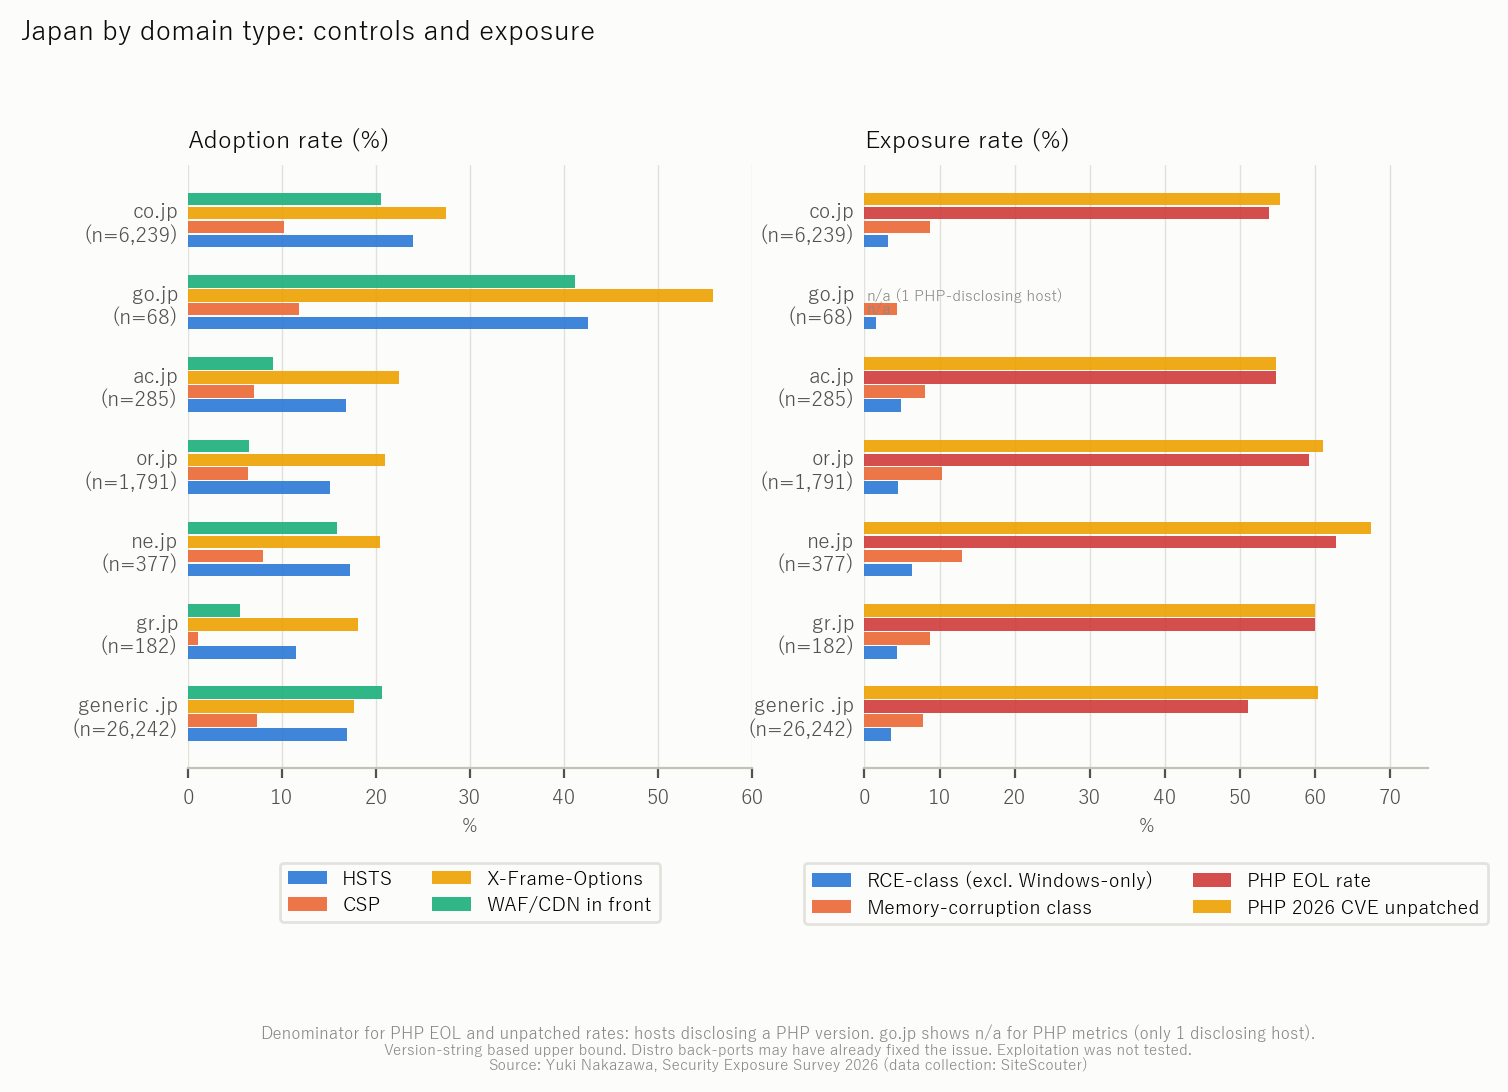
| Тип японського домену | n | HSTS | CSP | WAF/CDN | Частка PHP без підтримки | CVE класу пам'яті | Клас RCE (без) |
|---|---|---|---|---|---|---|---|
| co.jp (компанії) | 6,239 | 23.9% | 10.2% | 20.5% | 53.8% | 8.8% | 3.2% |
| go.jp (уряд) | 68 | 42.6% | 11.8% | 41.2% | н/д | 4.4% | 1.5% |
| ac.jp (академічні) | 285 | 16.8% | 7.0% | 9.1% | 54.8% | 8.1% | 4.9% |
| or.jp (організації) | 1,791 | 15.1% | 6.4% | 6.5% | 59.2% | 10.3% | 4.5% |
| ne.jp | 377 | 17.2% | 8.0% | 15.9% | 62.8% | 13.0% | 6.4% |
| gr.jp (групи) | 182 | 11.5% | 1.1% | 5.5% | 60.0% | 8.8% | 4.4% |
| загальний .jp | 26,242 | 16.9% | 7.3% | 20.6% | 51.0% | 7.8% | 3.6% |
(Частка PHP без підтримки розрахована відносно сайтів, що розкривають PHP. Категорії із замалою кількістю сайтів, щоб уникнути ідентифікації окремих сайтів, не наведено.)
Урядові сайти порівняно сильні щодо заголовків (HSTS 42.6%), але вибірка становить лише 68 сайтів. Компанії утворюють найбільшу групу, і їхні результати відповідають середнім по країні. Організації та академічні сайти мають нижчі показники й дуже слабкий захист WAF/CDN (6.5% для or.jp).
Що варто зробити власникам сайтів
- Оновіть PHP і серверне програмне забезпечення до підтримуваної серії, щонайменше до 8.2.35 / 8.3.36 / 8.4.27 / 8.5.12. Спершу зробіть резервну копію й переконайтеся, що ваша CMS, тема та плагіни підтримують нову версію.
- Потім приховайте рядки версій (
expose_php = Off,ServerTokens Prod,server_tokens off). - Увімкніть примусовий HTTPS і HSTS. Почніть із короткого
max-ageі поступово збільшуйте його. - Додавайте X-Content-Type-Options, X-Frame-Options, Referrer-Policy і CSP крок за кроком. CDN або WAF перед сайтом часто надають кілька з них за замовчуванням.
- Перевірте автоматичне поновлення сертифіката та атрибути cookie (
Secure,HttpOnly,SameSite).
Перевірте власний сайт
Перевірка інформації про сервер від SiteScouter використовує той самий неінвазивний метод, що й це дослідження, і показує, що повідомляє ваш сервер: заголовки Server і X-Powered-By, версію TLS, сертифікат, безпекові заголовки, атрибути cookie та наявність у DNSBL. Реєстрація не потрібна.
Примітки щодо методики та обмеження
Вибірка. Регіони, крім Японії, взято зі списку топсайтів Tranco за національним доменом верхнього рівня; японська вибірка поєднує Tranco, Majestic Million та історію пошуку SiteScouter. Як читати цифри. Кожен показник експозиції є верхньою межею, що ґрунтується на розкритих рядках версій. Подробиці — у FAQ нижче.
Перевірте, що повідомляє ваш сервер, тим самим неінвазивним методом, що й у цьому дослідженні: версії PHP і сервера, TLS, безпекові заголовки. Реєстрація не потрібна.
Відкрити: Інформація про серверПоширені запитання
Це атака?
Ні. Кожен сайт отримав один DNS-запит, одне TLS-рукостискання та один HTTP GET — так само, як під час одноразового відкриття в браузері. Ми не сканували порти, не шукали вразливостей, не намагалися увійти і не надсилали трафік експлойтів. Використовувалися лише публічні HTTP-відповіді та публічні дані DNS.
Чи означає «експозиція», що сайт вразливий?
Ні. Це означає, що розкритий рядок версії потрапляє в діапазон ураження публічного CVE. Перенесені виправлення в дистрибутивах, WAF і CDN можуть зробити позначений сайт безпечним, тому кожен показник експозиції є верхньою межею. Ми не перевіряли можливість експлуатації.
Чи названо окремі сайти?
Ні. У цьому звіті ніде не оприлюднено жодних доменних імен чи назв компаній, і ми не публікуємо дані на рівні хостів.
А як щодо сайтів, які не відповіли?
Домени, що не резолвилися, не відповідали або вказували на приватні адреси, виключено зі знаменників. Більшість із 120,000 японських доменів, які не відповіли, імовірно, є простроченими доменами з вибірки історії пошуку.
Чи дані не змінювалися?
Результати зберігаються лише в режимі додавання й агрегуються лише для читання; жодне значення не редагувалося і не видалялося. Під час агрегування ми виявили, що перший прохід зіставлення з CVE порівнював CPE інших продуктів, і повторно зіставили всі збережені рядки версій за виправленим правилом. Показники першого проходу в цьому звіті ніде не використовуються.
Як повідомити про помилку або попросити виправлення?
Зверніться до автора за наведеними нижче контактами.
Джерела
Остання перевірка: 2026-10-24. Специфікації та правила можуть змінюватися; перш ніж діяти, звіртеся з першоджерелами.
- PHP: Supported Versions (php.net)
- NVD - National Vulnerability Database (NIST)
- Tranco: A Research-Oriented Top Sites Ranking
- The Majestic Million
Yuki Nakazawa (особистий блог nkzw.jp)
Контакти: Офіційний сайт / YouTube / Instagram / LinkedIn / X / Telegram